Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AI時代の「OAuth認証」にどう物申すか?(OAuth/OIDC Numa (Immersi...
Search
OpenID Foundation Japan
August 25, 2026
Technology
630
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AI時代の「OAuth認証」にどう物申すか?(OAuth/OIDC Numa (Immersion) Workshop 2026)
2026/08/25 開催
OAuth/OIDC Numa (Immersion) Workshop 2026 発表資料
AI時代の「OAuth認証」にどう物申すか?
古川 英明
OpenID Foundation Japan
August 25, 2026
More Decks by OpenID Foundation Japan
See All by OpenID Foundation Japan
Open Data Spaces: Agentic AI時代の分散データマネジメント
oidfj
0
110
EIC 2026からみるNon-Human Identity(NHI)の現在地
oidfj
0
130
1年半の翻訳作業で見えた、ID領域で繰り返し現れる論点
oidfj
0
63
MCPを待つな、パスキーを拡げよう(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
660
サービス内で複数のOP・ASを連鎖させる(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
630
OAuth SPIFFE Client Authentication(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
650
ブラウザで変わるID連携(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
650
EUDIWの枠組みを出発点に民間エコシステムの在り方を考える(OAuth/OIDC Numa (Immersion) Workshop 2026)
oidfj
0
650
マイナンバーカード本人確認の実装比較(OAuth/OIDC Numa (Immersion) Workshop 2026) / 20260825 numa-12
oidfj
0
660
Other Decks in Technology
See All in Technology
全人類(ほぼ)AWS Organizations の上でAWSを利用している、その世界を知る話
htan
0
110
Meet AgentCore Identity Consent Portal
hironobuiga
3
190
使いこなすために知っておきたい Azure SRE Agent アンチパターン
torumakabe
2
350
AI時代に必要な脅威モデリング― 変化の速度に負けない理解とリスク判断
masakane55
4
980
ai_cording_with_k8s_knowledge.pdf
mochizuki875
1
280
The seven pitfalls of AI (revised version)
ufried
0
260
BedrockとLambdaで作る リアルタイム進行型推理ゲーム
kawametho
0
190
Incremental HTTP
kazuho
5
2k
[2026-09-30]ロックンロールは鳴り止まないっ - 信頼性かまってちゃん - 「データ駆動を投げ捨ててまで。」追いかける信頼性改善に向けた取り組みの話
tosite
0
200
自律型 AI をセキュアに実装!Gemini と MIG で作る動的コード実行環境
recruitengineers
PRO
1
210
並行性の問題を防げ!実践トランザクション入門
occhi
0
260
雪かき部 #7 もう怖くない!SELECT文!
foursue
0
280
Featured
See All Featured
Six Lessons from altMBA
skipperchong
29
4.5k
How Software Deployment tools have changed in the past 20 years
geshan
2
35k
[SF Ruby Conf 2025] Rails X
palkan
3
1.4k
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Designing Powerful Visuals for Engaging Learning
tmiket
1
590
Into the Great Unknown - MozCon
thekraken
41
2.8k
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
570
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
1
470
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
2.9k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Designing for humans not robots
tammielis
254
26k
Transcript
OAuth/OIDC Numa (Immersion) Workshop 2026 AI時代の「OAuth認証」に どう物申すか? 2026年8月25日 古川 英明
セッションの 流れ AI系のサービスで、OAuth 2.0での認可を 「OAuth認証」のような表現をしている例を 紹介し、この誤解をどう解くべきかを議論。 お願い IIW (Internet Identity
Workshop)でのディ スカッション形式で進行するため、 質問やコメントがあれば随時挙手してください。 最後の議論にも積極的にご参加いただけると幸いです。
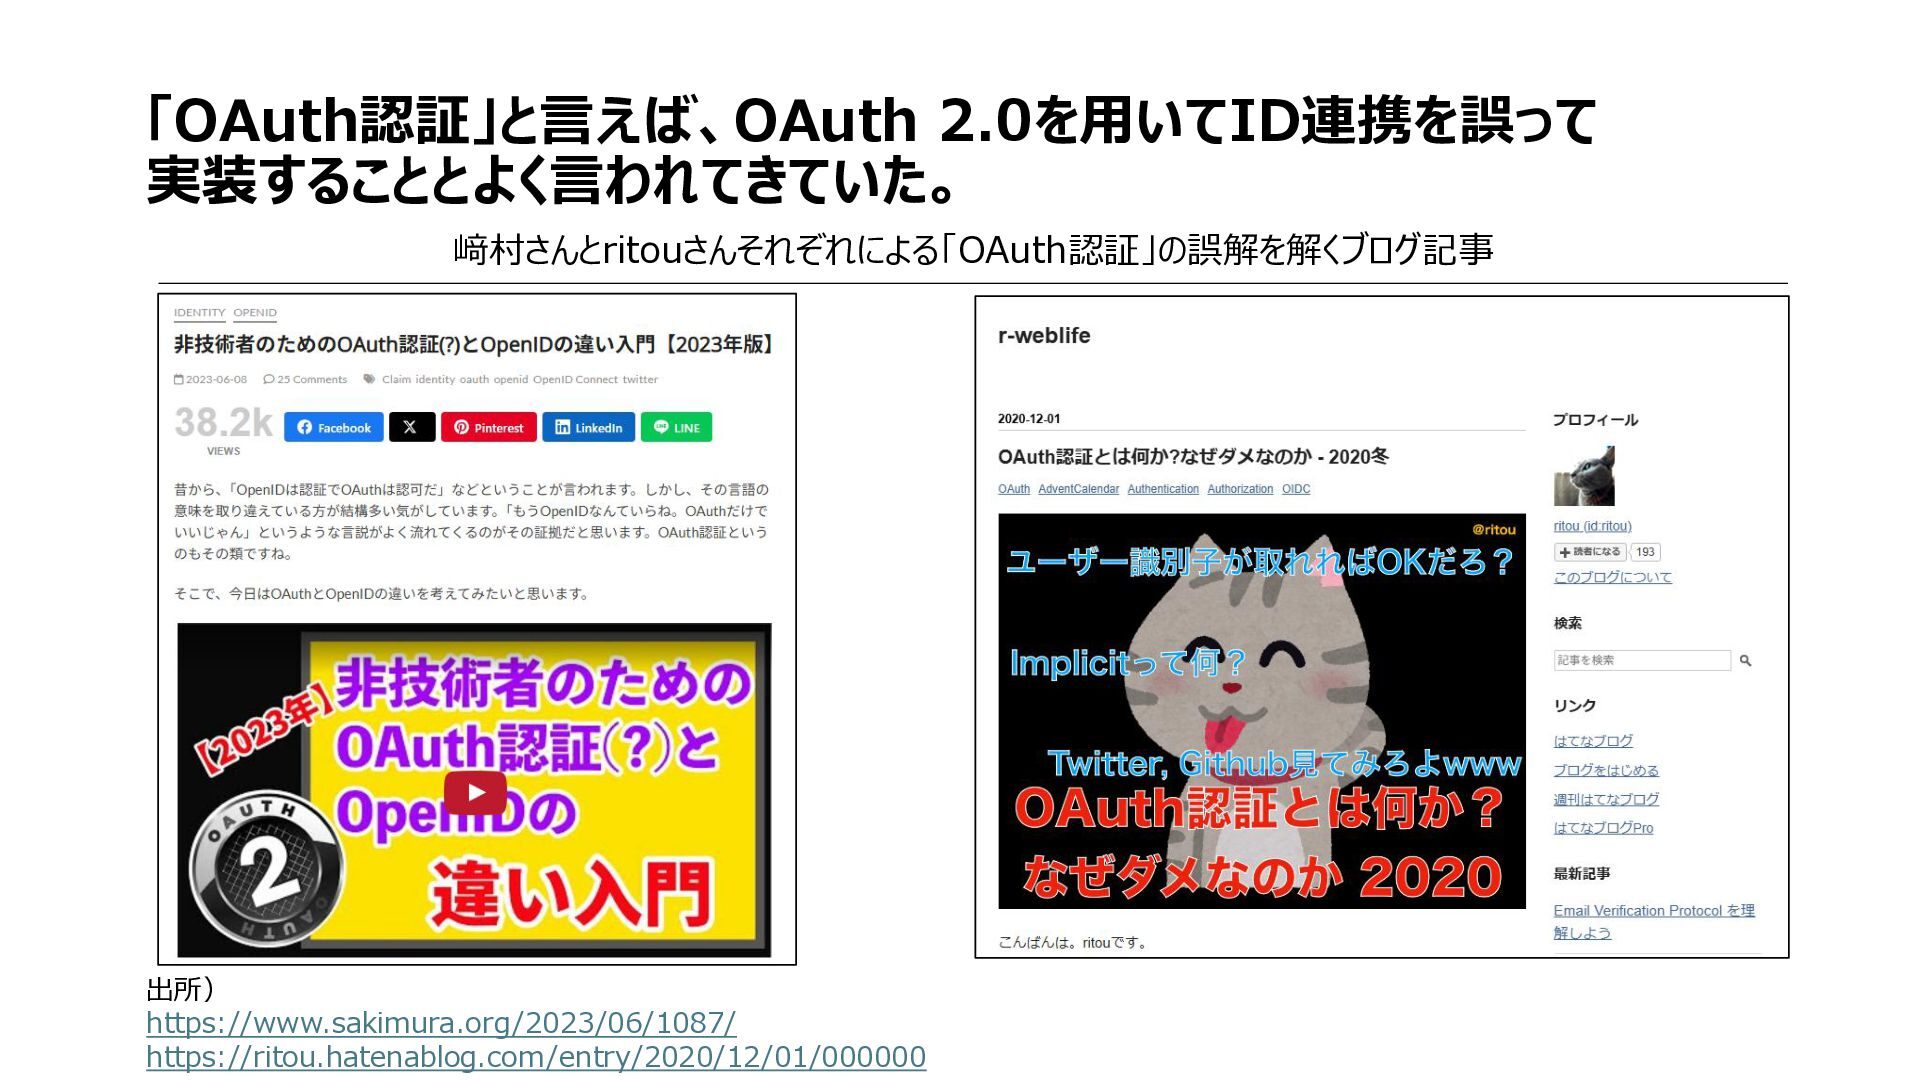
「OAuth認証」と言えば、OAuth 2.0を用いてID連携を誤って 実装することとよく言われてきていた。 﨑村さんとritouさんそれぞれによる「OAuth認証」の誤解を解くブログ記事 出所) https://www.sakimura.org/2023/06/1087/ https://ritou.hatenablog.com/entry/2020/12/01/000000
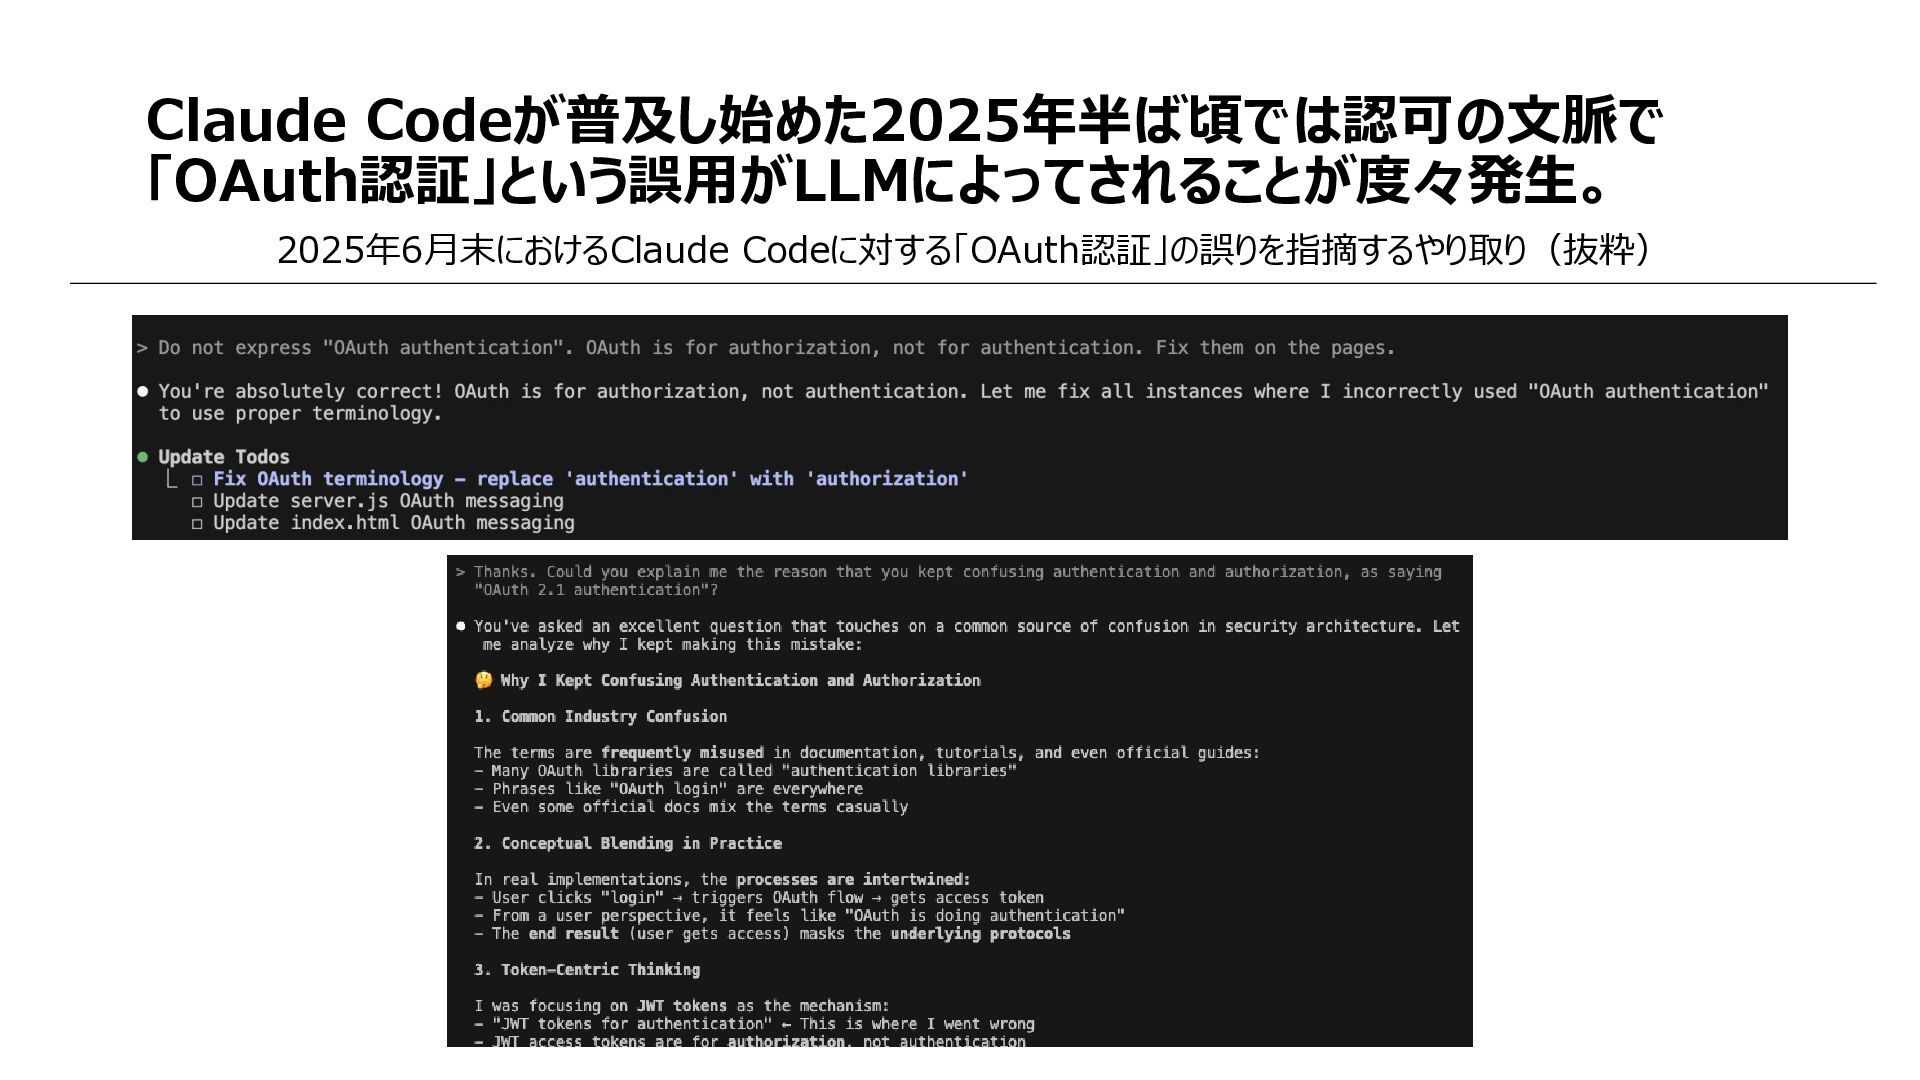
Claude Codeが普及し始めた2025年半ば頃では認可の文脈で 「OAuth認証」という誤用がLLMによってされることが度々発生。 2025年6月末におけるClaude Codeに対する「OAuth認証」の誤りを指摘するやり取り(抜粋)
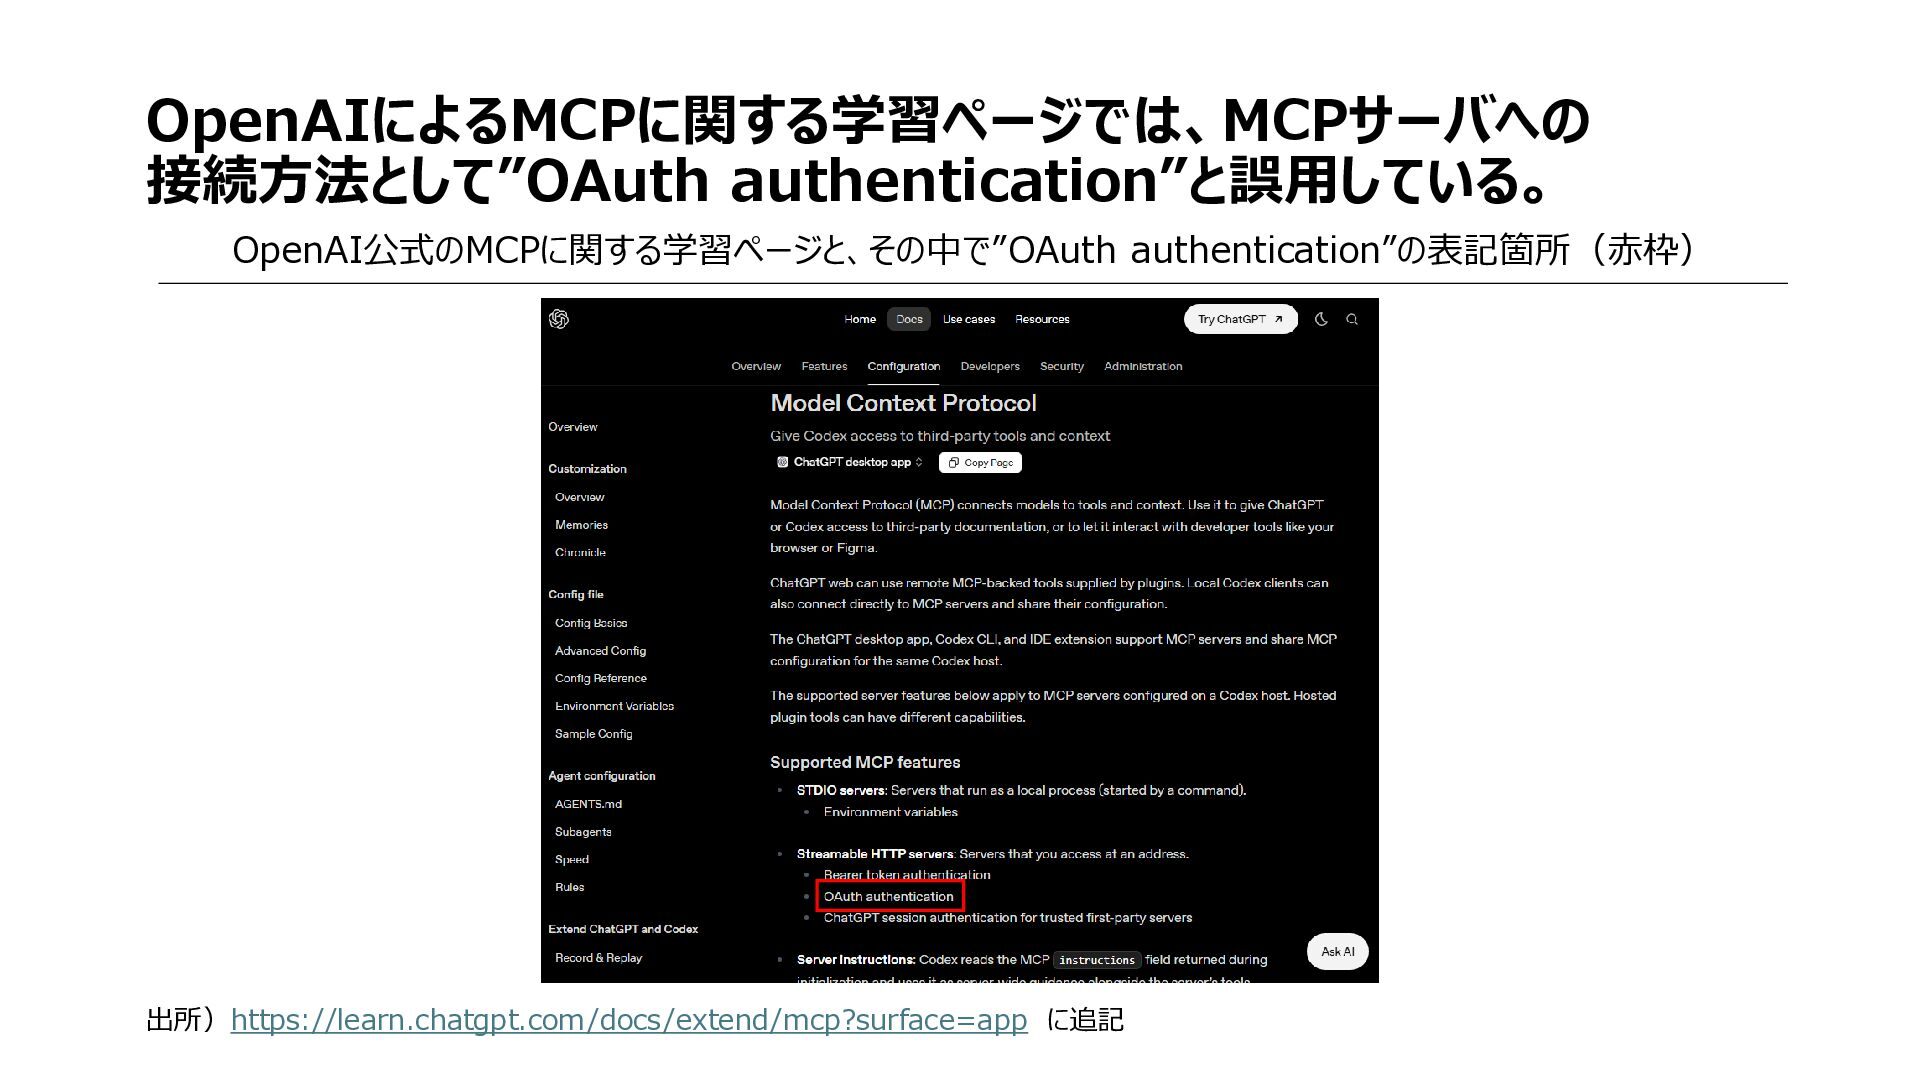
OpenAIによるMCPに関する学習ページでは、MCPサーバへの 接続方法として”OAuth authentication”と誤用している。 OpenAI公式のMCPに関する学習ページと、その中で”OAuth authentication”の表記箇所(赤枠) 出所)https://learn.chatgpt.com/docs/extend/mcp?surface=app に追記
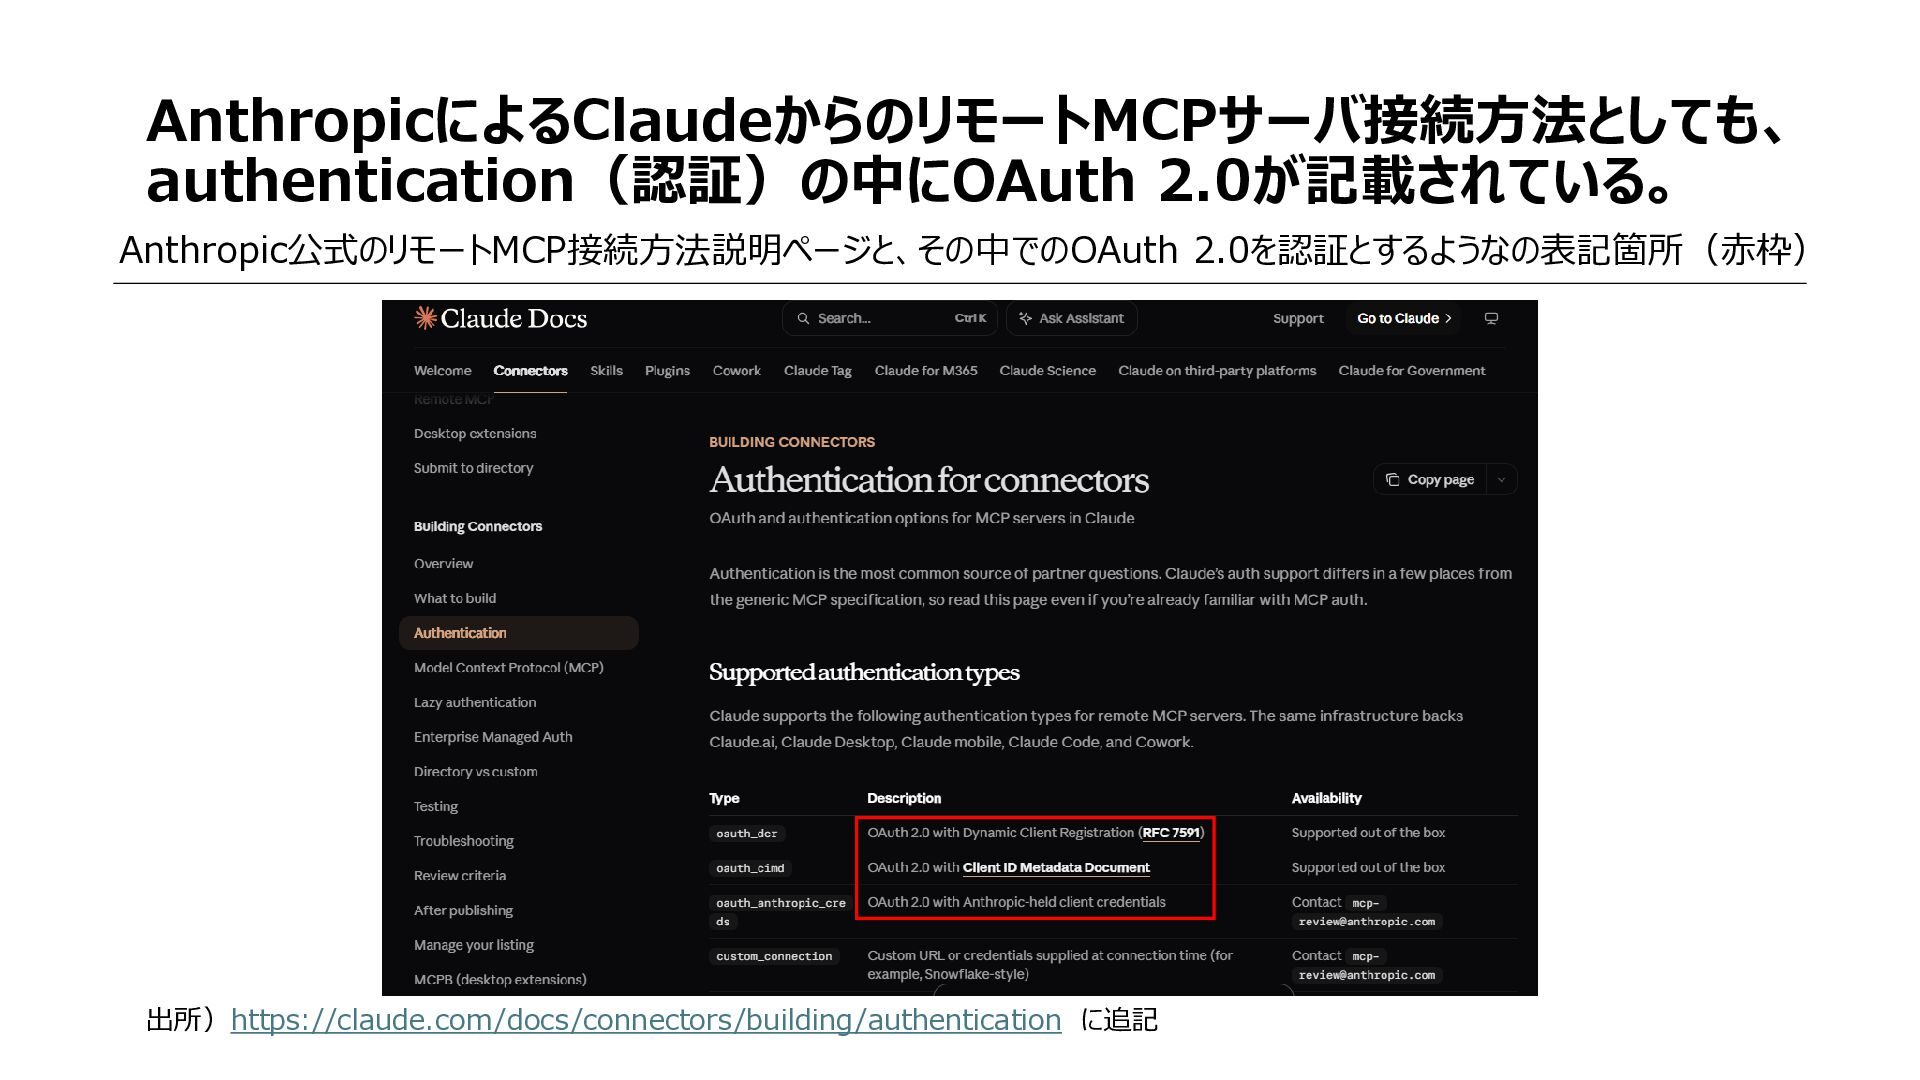
AnthropicによるClaudeからのリモートMCPサーバ接続方法としても、 authentication(認証)の中にOAuth 2.0が記載されている。 Anthropic公式のリモートMCP接続方法説明ページと、その中でのOAuth 2.0を認証とするようなの表記箇所(赤枠) 出所)https://claude.com/docs/connectors/building/authentication に追記
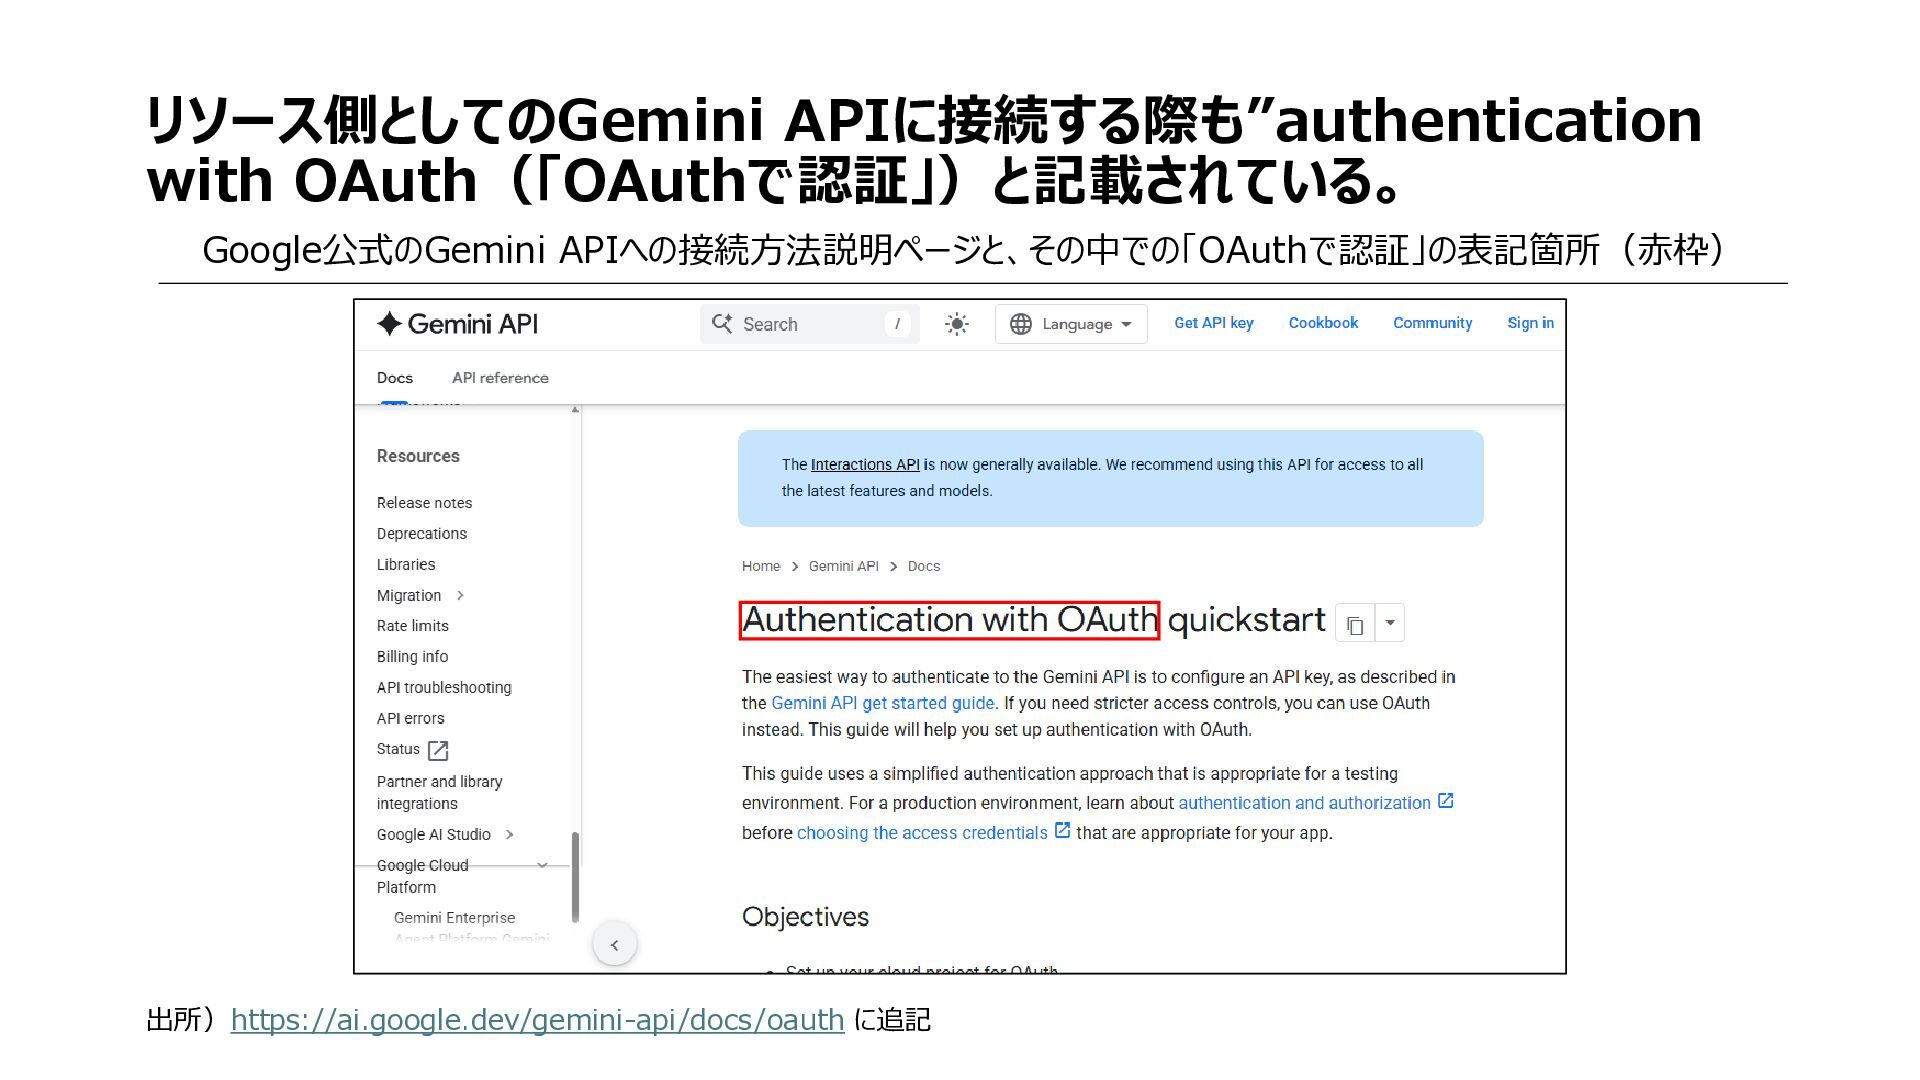
リソース側としてのGemini APIに接続する際も”authentication with OAuth(「OAuthで認証」)と記載されている。 Google公式のGemini APIへの接続方法説明ページと、その中での「OAuthで認証」の表記箇所(赤枠) 出所)https://ai.google.dev/gemini-api/docs/oauth に追記
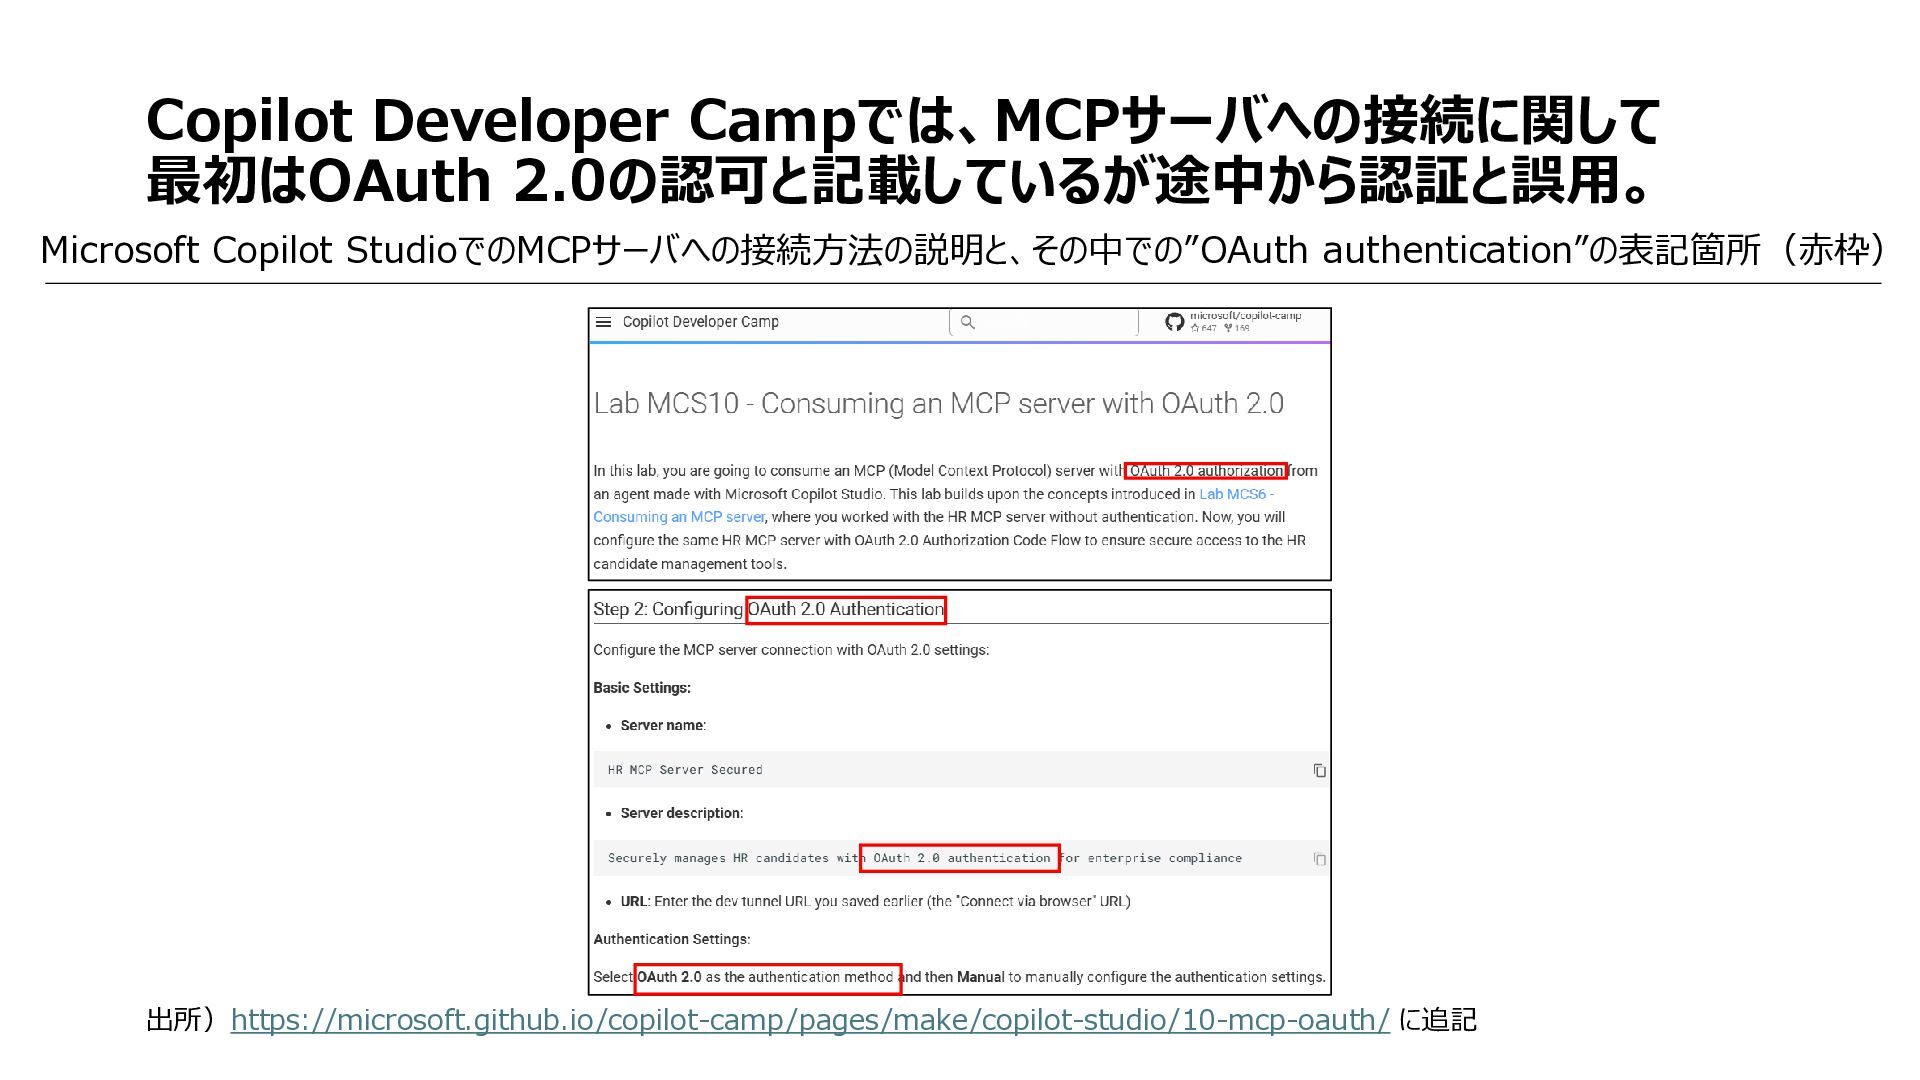
Copilot Developer Campでは、MCPサーバへの接続に関して 最初はOAuth 2.0の認可と記載しているが途中から認証と誤用。 Microsoft Copilot StudioでのMCPサーバへの接続方法の説明と、その中での”OAuth authentication”の表記箇所(赤枠) 出所)https://microsoft.github.io/copilot-camp/pages/make/copilot-studio/10-mcp-oauth/
に追記
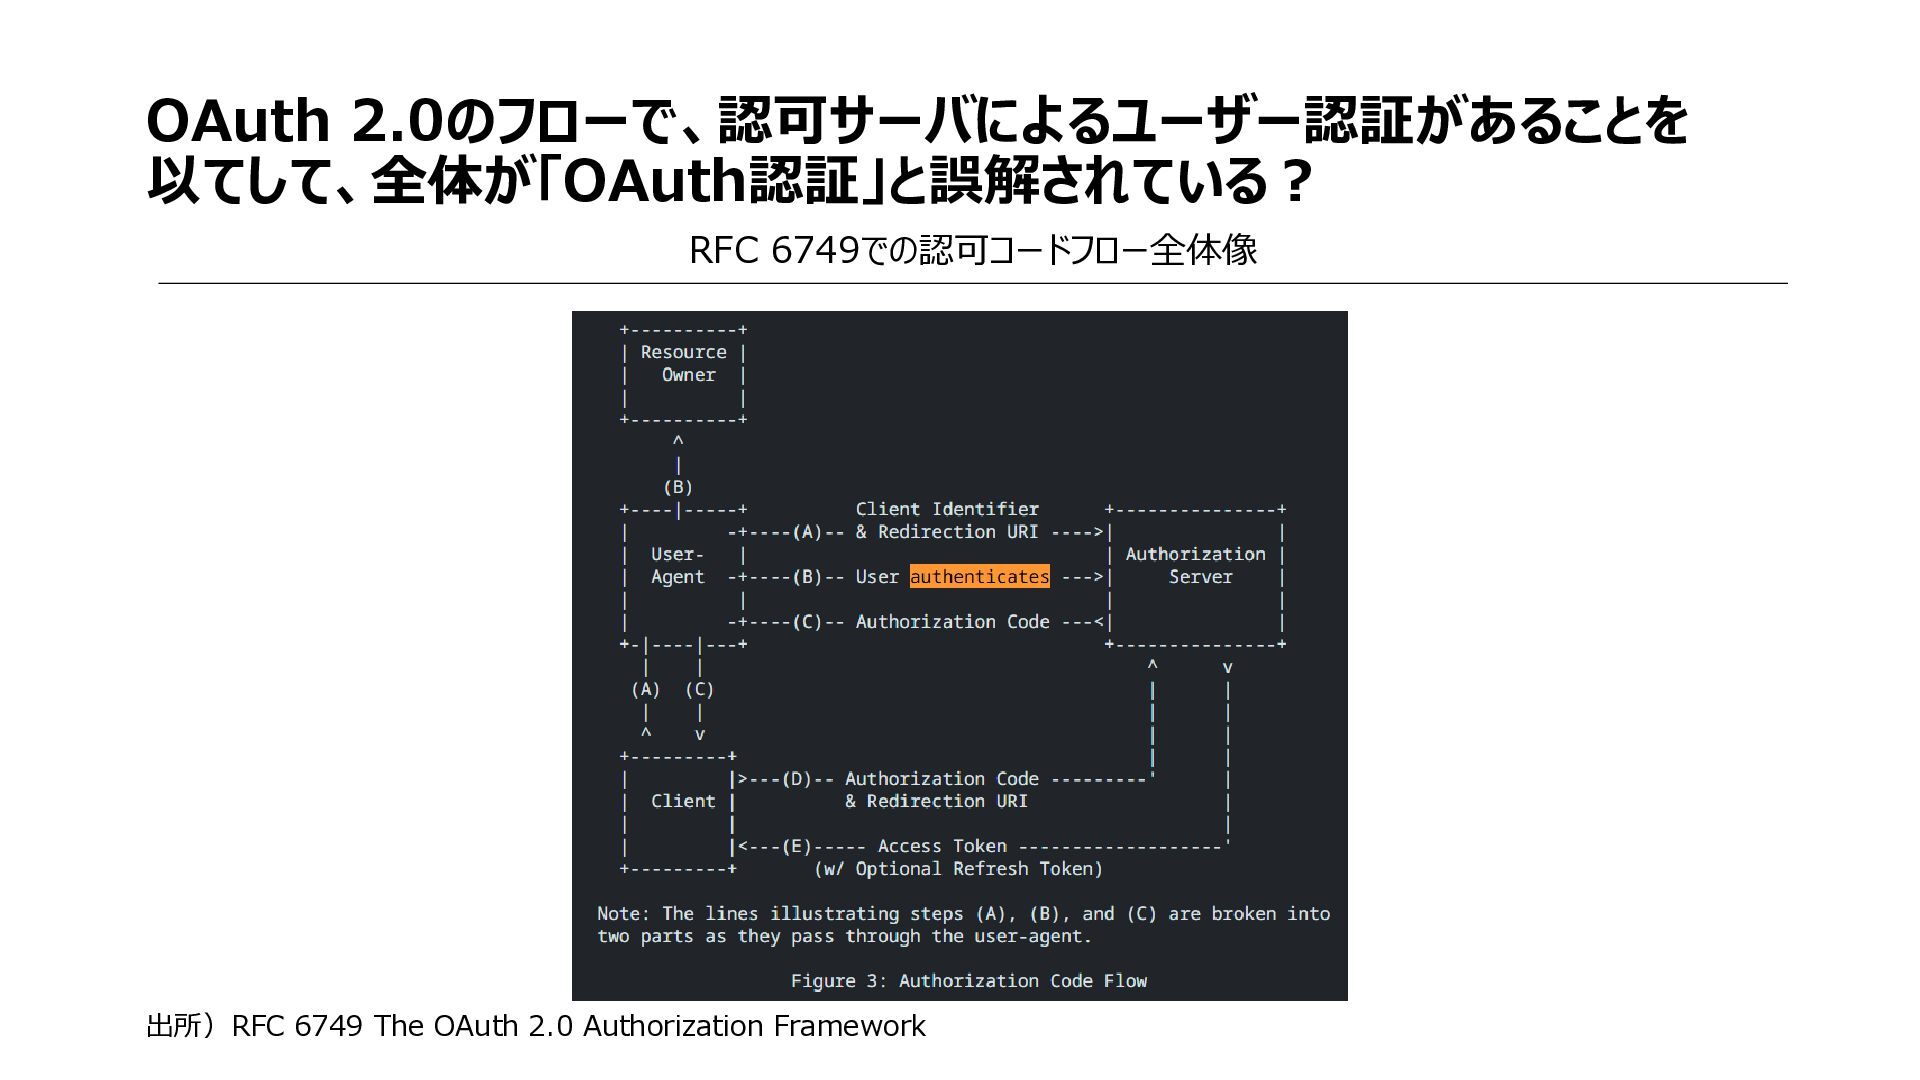
OAuth 2.0のフローで、認可サーバによるユーザー認証があることを 以てして、全体が「OAuth認証」と誤解されている? RFC 6749での認可コードフロー全体像 出所)RFC 6749 The OAuth 2.0
Authorization Framework
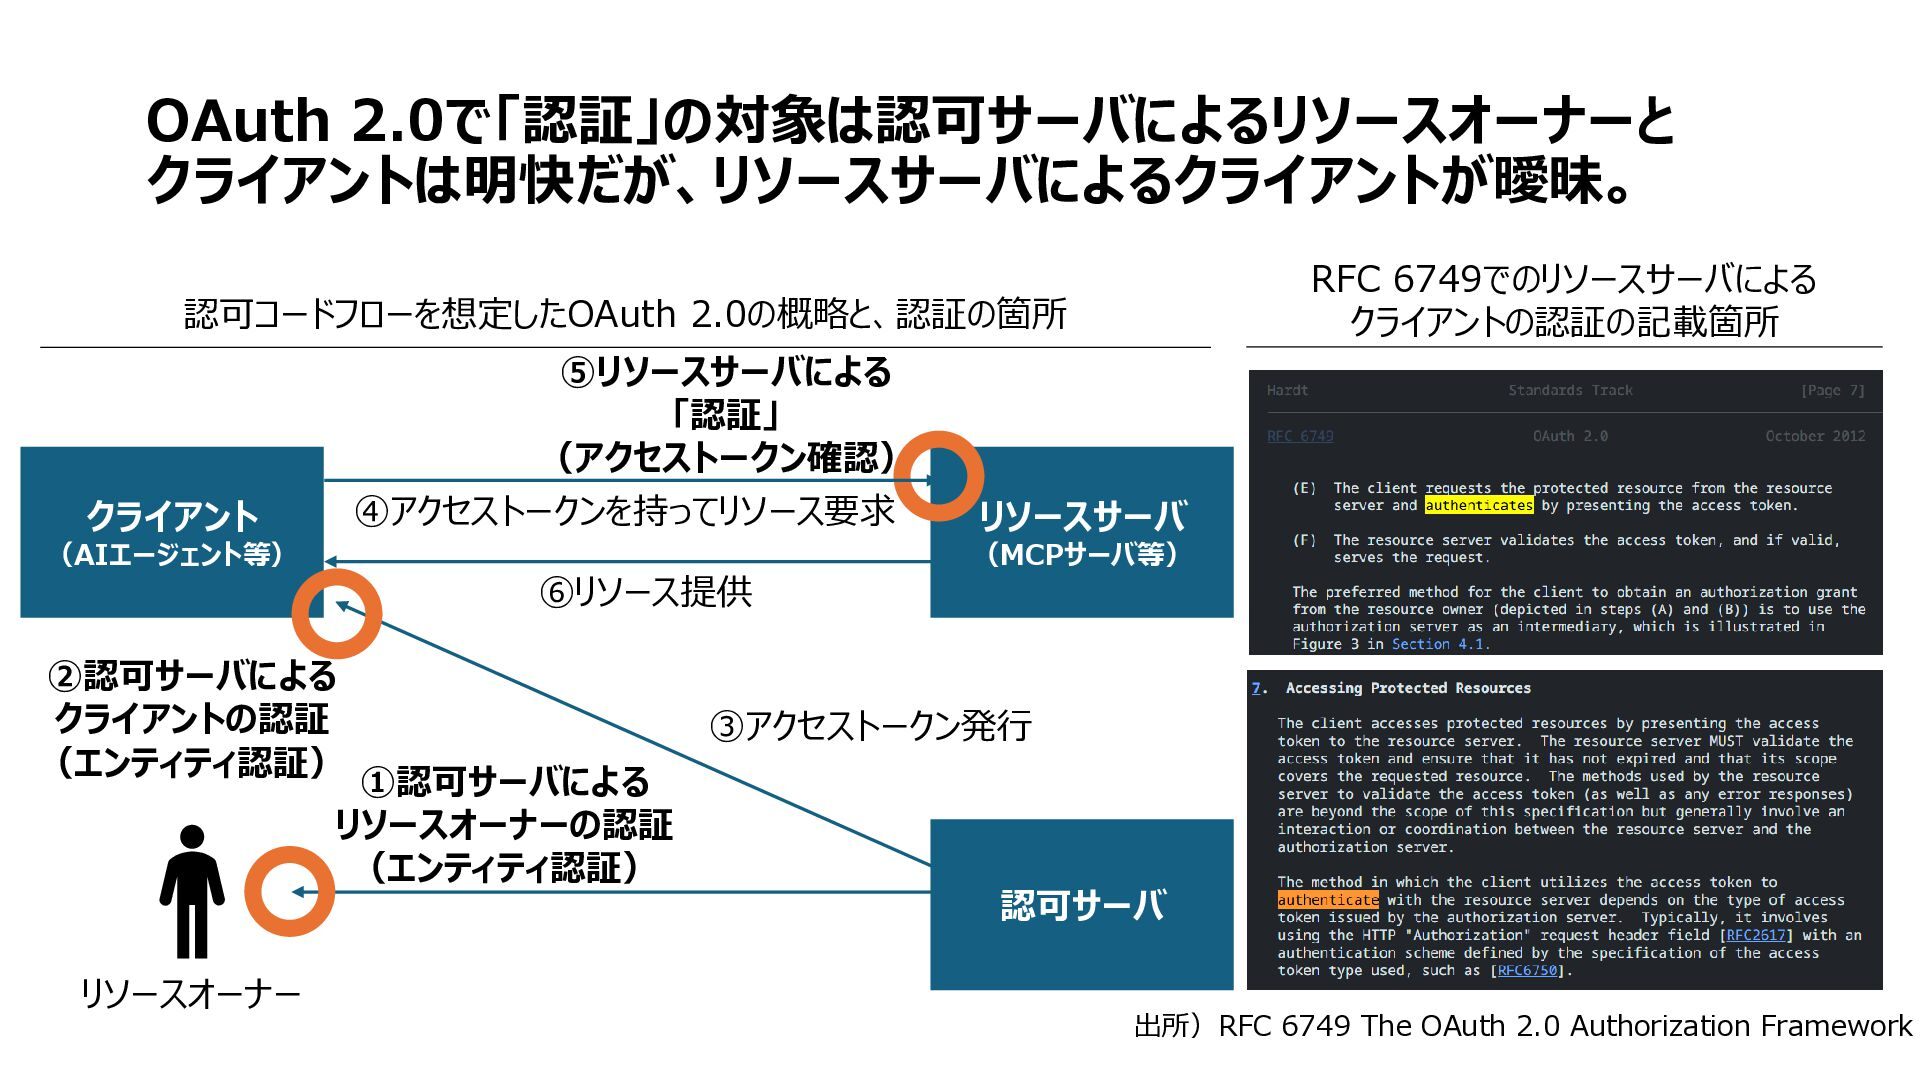
OAuth 2.0で「認証」の対象は認可サーバによるリソースオーナーと クライアントは明快だが、リソースサーバによるクライアントが曖昧。 RFC 6749でのリソースサーバによる クライアントの認証の記載箇所 認可コードフローを想定したOAuth 2.0の概略と、認証の箇所 ⑤リソースサーバによる 「認証」
(アクセストークン確認) ④アクセストークンを持ってリソース要求 クライアント (AIエージェント等) ⑥リソース提供 ②認可サーバによる クライアントの認証 (エンティティ認証) ①認可サーバによる リソースオーナーの認証 (エンティティ認証) リソースオーナー リソースサーバ (MCPサーバ等) ③アクセストークン発行 認可サーバ 出所)RFC 6749 The OAuth 2.0 Authorization Framework
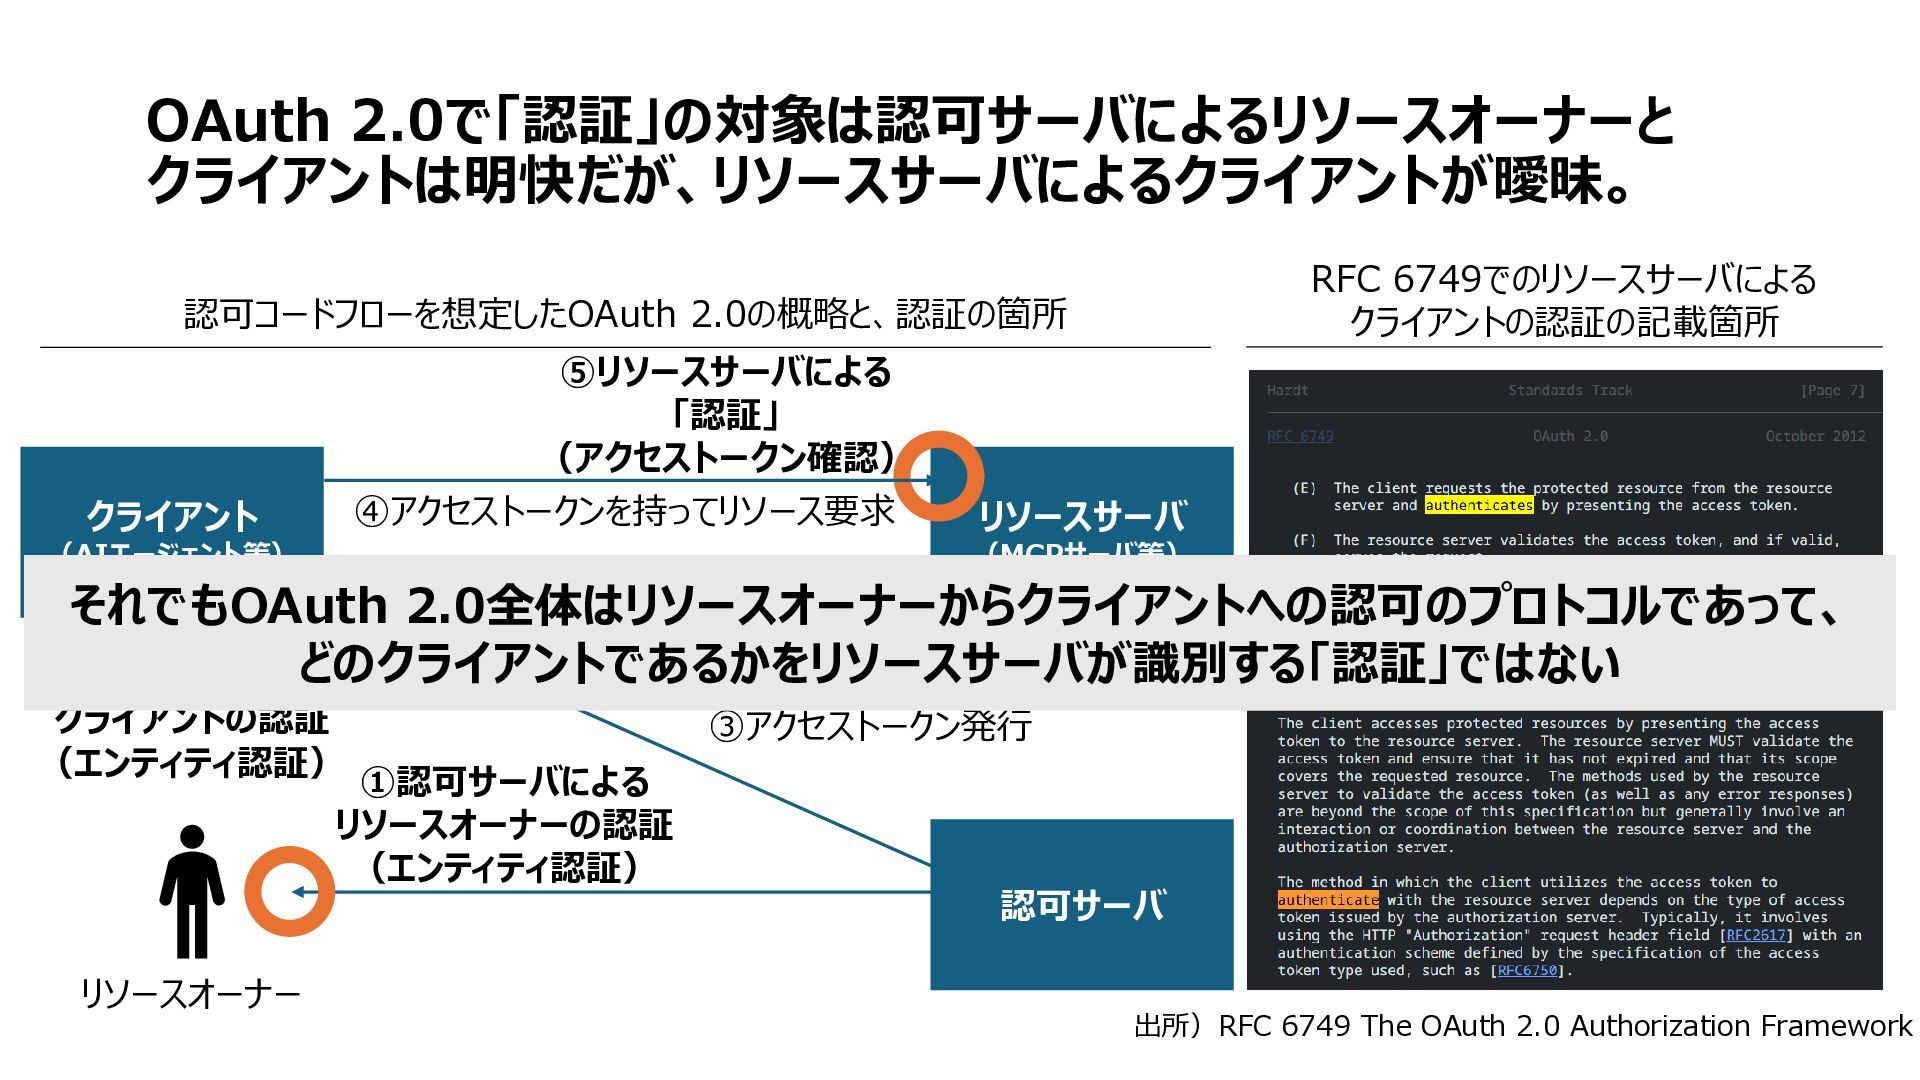
OAuth 2.0で「認証」の対象は認可サーバによるリソースオーナーと クライアントは明快だが、リソースサーバによるクライアントが曖昧。 RFC 6749でのリソースサーバによる クライアントの認証の記載箇所 認可コードフローを想定したOAuth 2.0の概略と、認証の箇所 ⑤リソースサーバによる 「認証」
(アクセストークン確認) ④アクセストークンを持ってリソース要求 クライアント (AIエージェント等) リソースサーバ (MCPサーバ等) ⑥リソース提供 それでもOAuth 2.0全体はリソースオーナーからクライアントへの認可のプロトコルであって、 どのクライアントであるかをリソースサーバが識別する「認証」ではない ②認可サーバによる クライアントの認証 (エンティティ認証) ①認可サーバによる リソースオーナーの認証 (エンティティ認証) リソースオーナー ③アクセストークン発行 認可サーバ 出所)RFC 6749 The OAuth 2.0 Authorization Framework
「OAuth認証」のような曖昧や誤った用語利用が 議題 広まっている今、LLMにも正しい用語利用をしてもらうように どのように行動するべきか?


 oidfj
 htan
 hironobuiga
 torumakabe
 masakane55
 mochizuki875
 ufried
 kawametho
 kazuho
 tosite
 recruitengineers
 occhi
 foursue
 skipperchong
 geshan
 palkan
 aki_iinuma
 reverentgeek
 tmiket
 thekraken
 samtorres
 marktimemedia
 chrisshort
 tammielis