Share
Embed
データベースの機能を活用してデータを守ろう! - ハンズオン手順
Lab 1:権限による保護
Lab 2:テスト用アプリケーションの作成
Lab 3:統合監査(Unified Auditing)
Lab 4:ファイングレイン監査
(Fine-Grained Auditing)
Lab 5:権限分析(Privilege Analysis)
Lab 6:仮想プライベート・データベース
Lab 7:Real Application Security
Lab 8:Data Redaction
Lab 9:透過的機密データ保護
Lab 10: Database Vault

oracle4engineer PRO
April 11, 2025
Transcript
249 slides
-
アジェンダ 1. ハンズオンに使用する環境の準備 Lab 1:権限による保護 Lab 2:テスト用アプリケーションの作成 Lab 3:統合監査(Unified Auditing)
Lab 4:ファイングレイン監査 (Fine-Grained Auditing) Lab 5:権限分析(Privilege Analysis) Lab 6:仮想プライベート・データベース Lab 7:Real Application Security Lab 8:Data Redaction Lab 9:透過的機密データ保護 Lab 10: Database Vault Copyright © 2025, Oracle and/or its affiliates 2 -
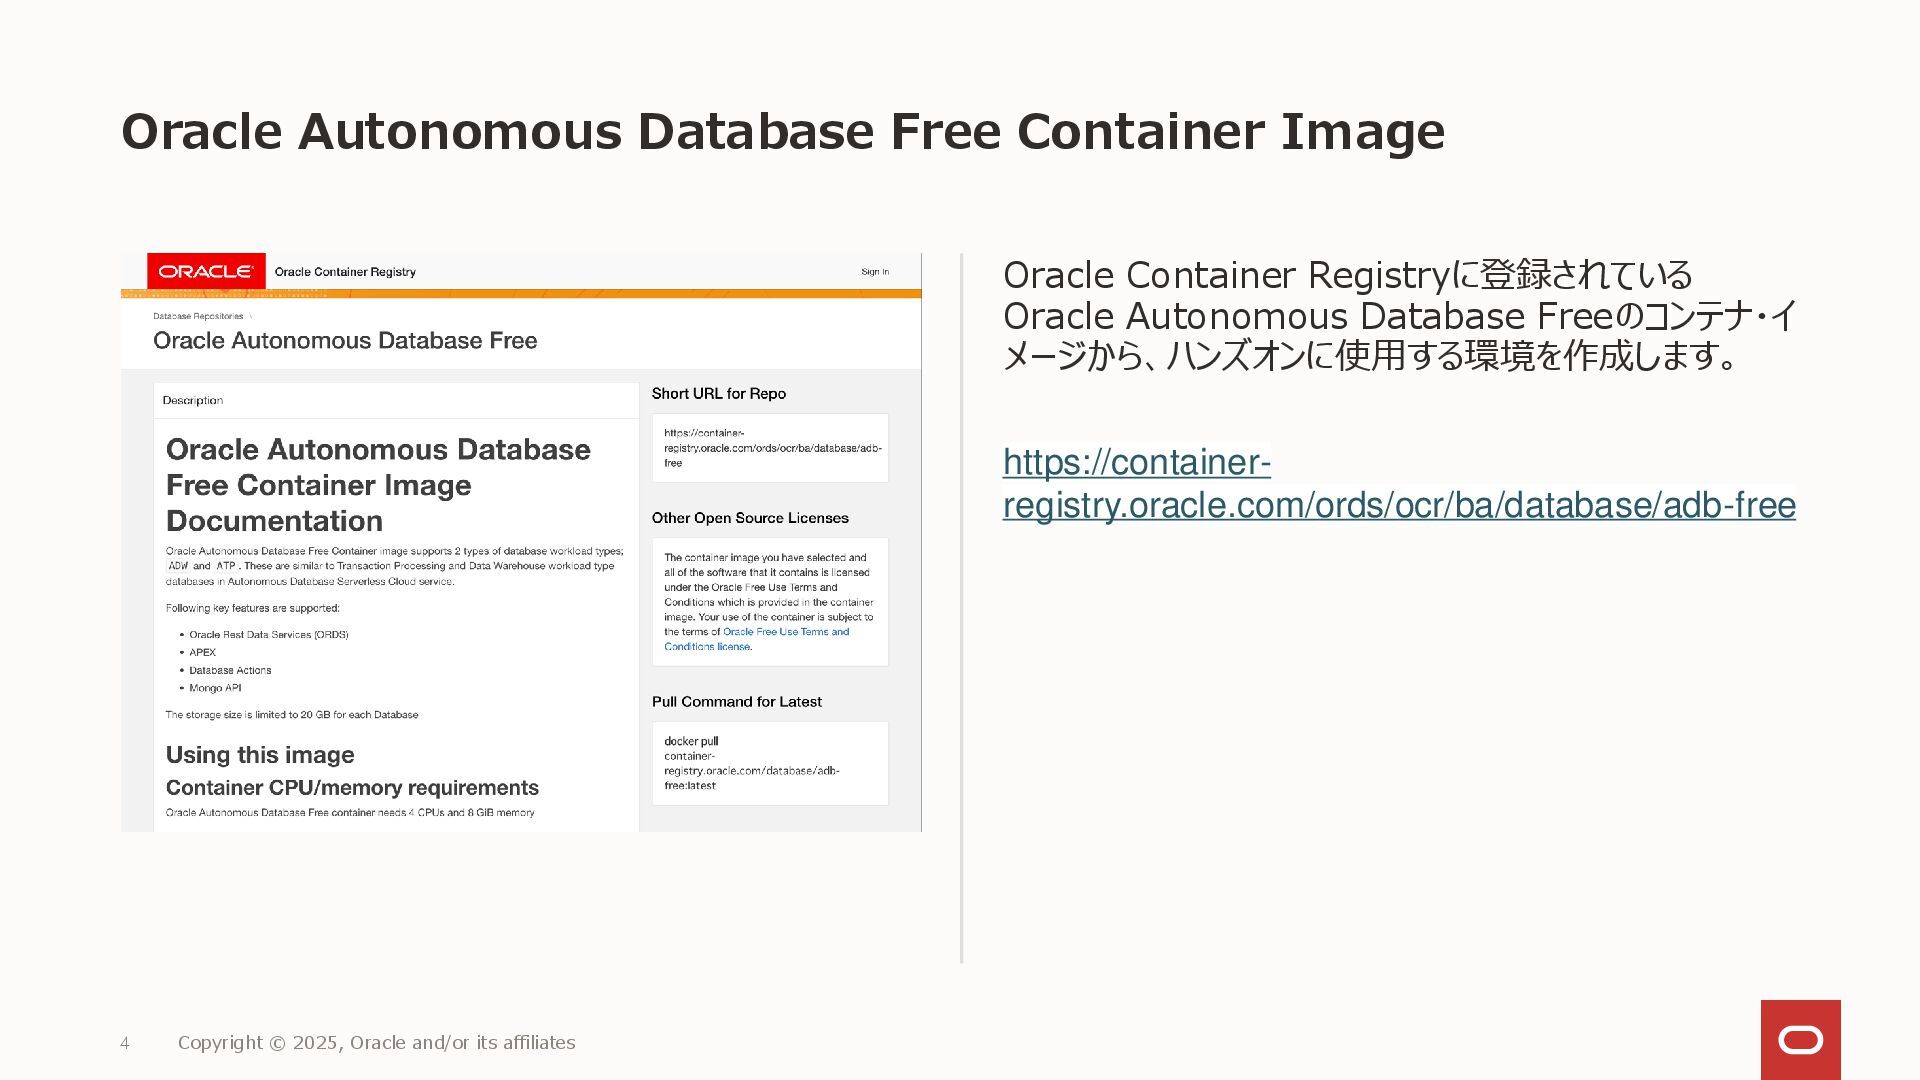
Oracle Autonomous Database Free Container Image Oracle Container Registryに登録されている Oracle
Autonomous Database Freeのコンテナ・イ メージから、ハンズオンに使用する環境を作成します。 https://container- registry.oracle.com/ords/ocr/ba/database/adb-free Copyright © 2025, Oracle and/or its affiliates 4 -
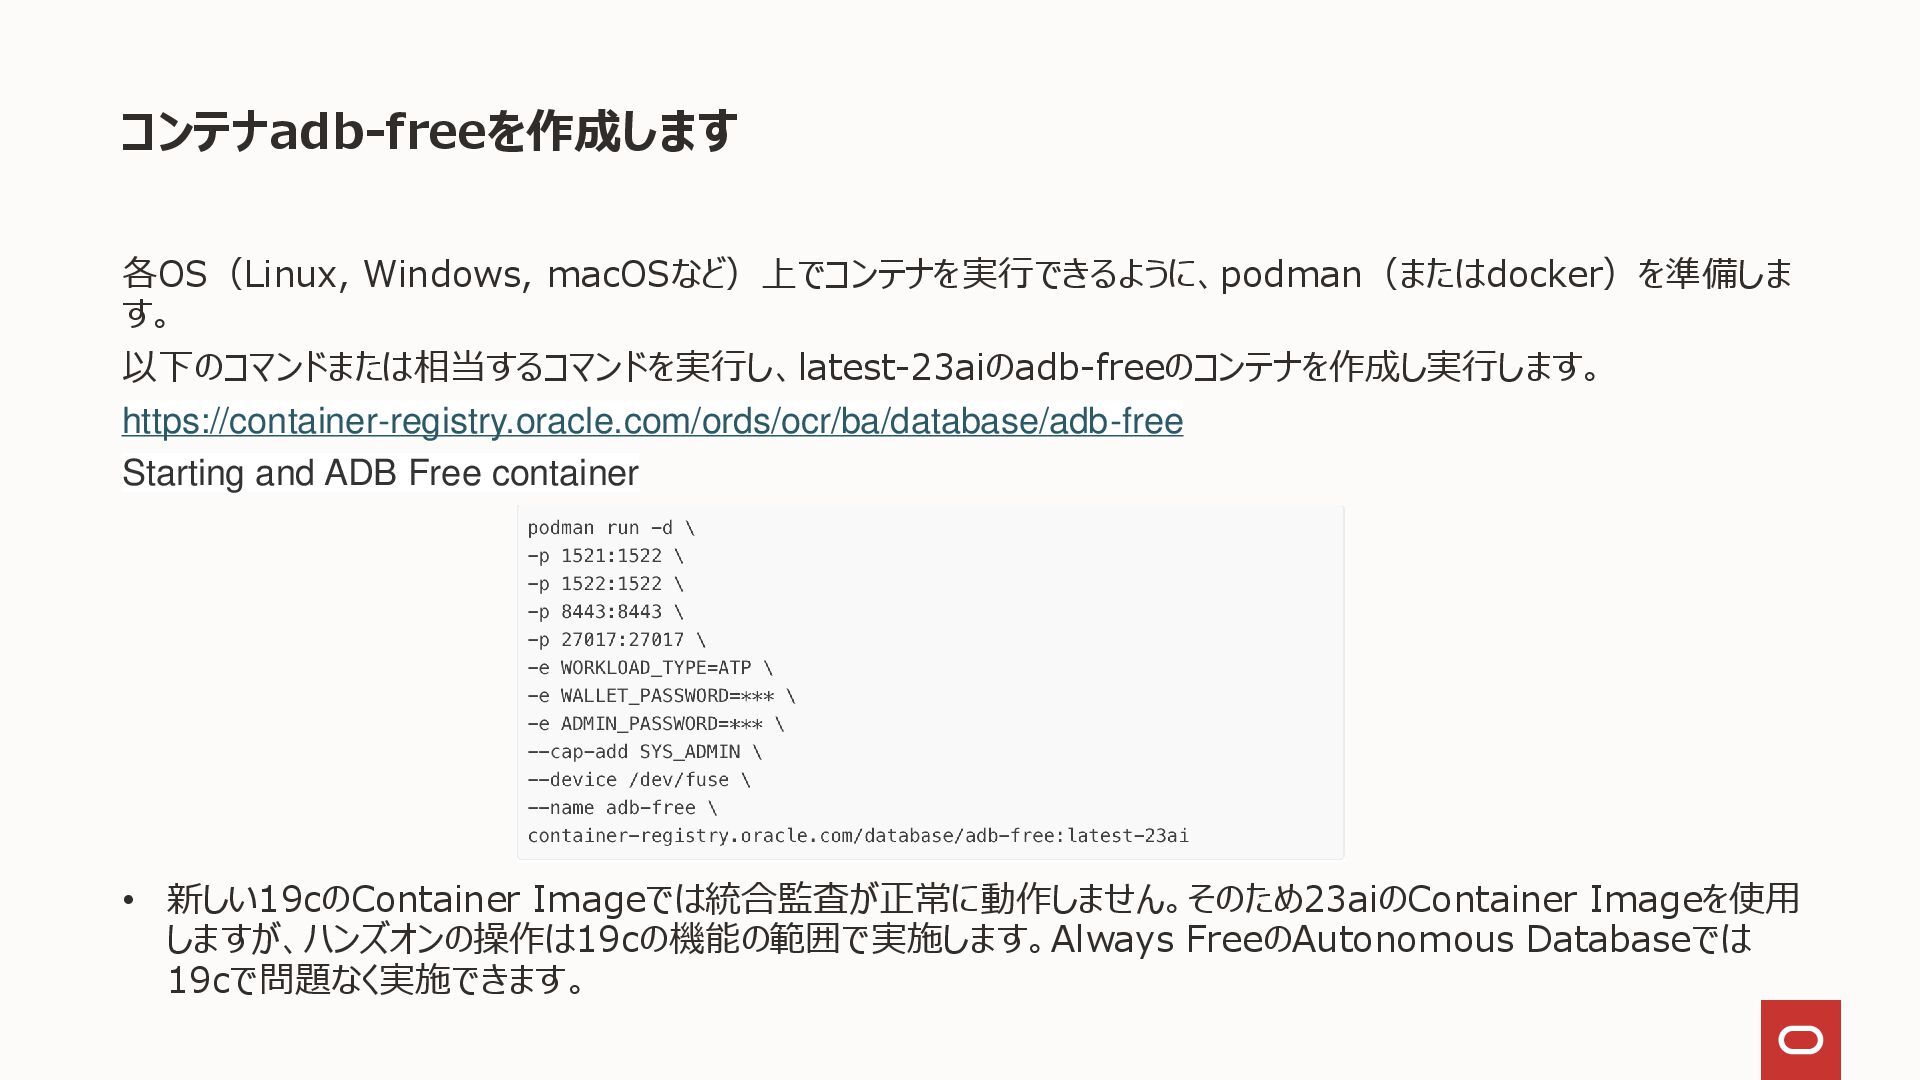
コンテナadb-freeを作成します 各OS(Linux, Windows, macOSなど)上でコンテナを実行できるように、podman(またはdocker)を準備しま す。 以下のコマンドまたは相当するコマンドを実行し、latest-23aiのadb-freeのコンテナを作成し実行します。 https://container-registry.oracle.com/ords/ocr/ba/database/adb-free Starting and ADB
Free container • 新しい19cのContainer Imageでは統合監査が正常に動作しません。そのため23aiのContainer Imageを使用 しますが、ハンズオンの操作は19cの機能の範囲で実施します。Always FreeのAutonomous Databaseでは 19cで問題なく実施できます。 -
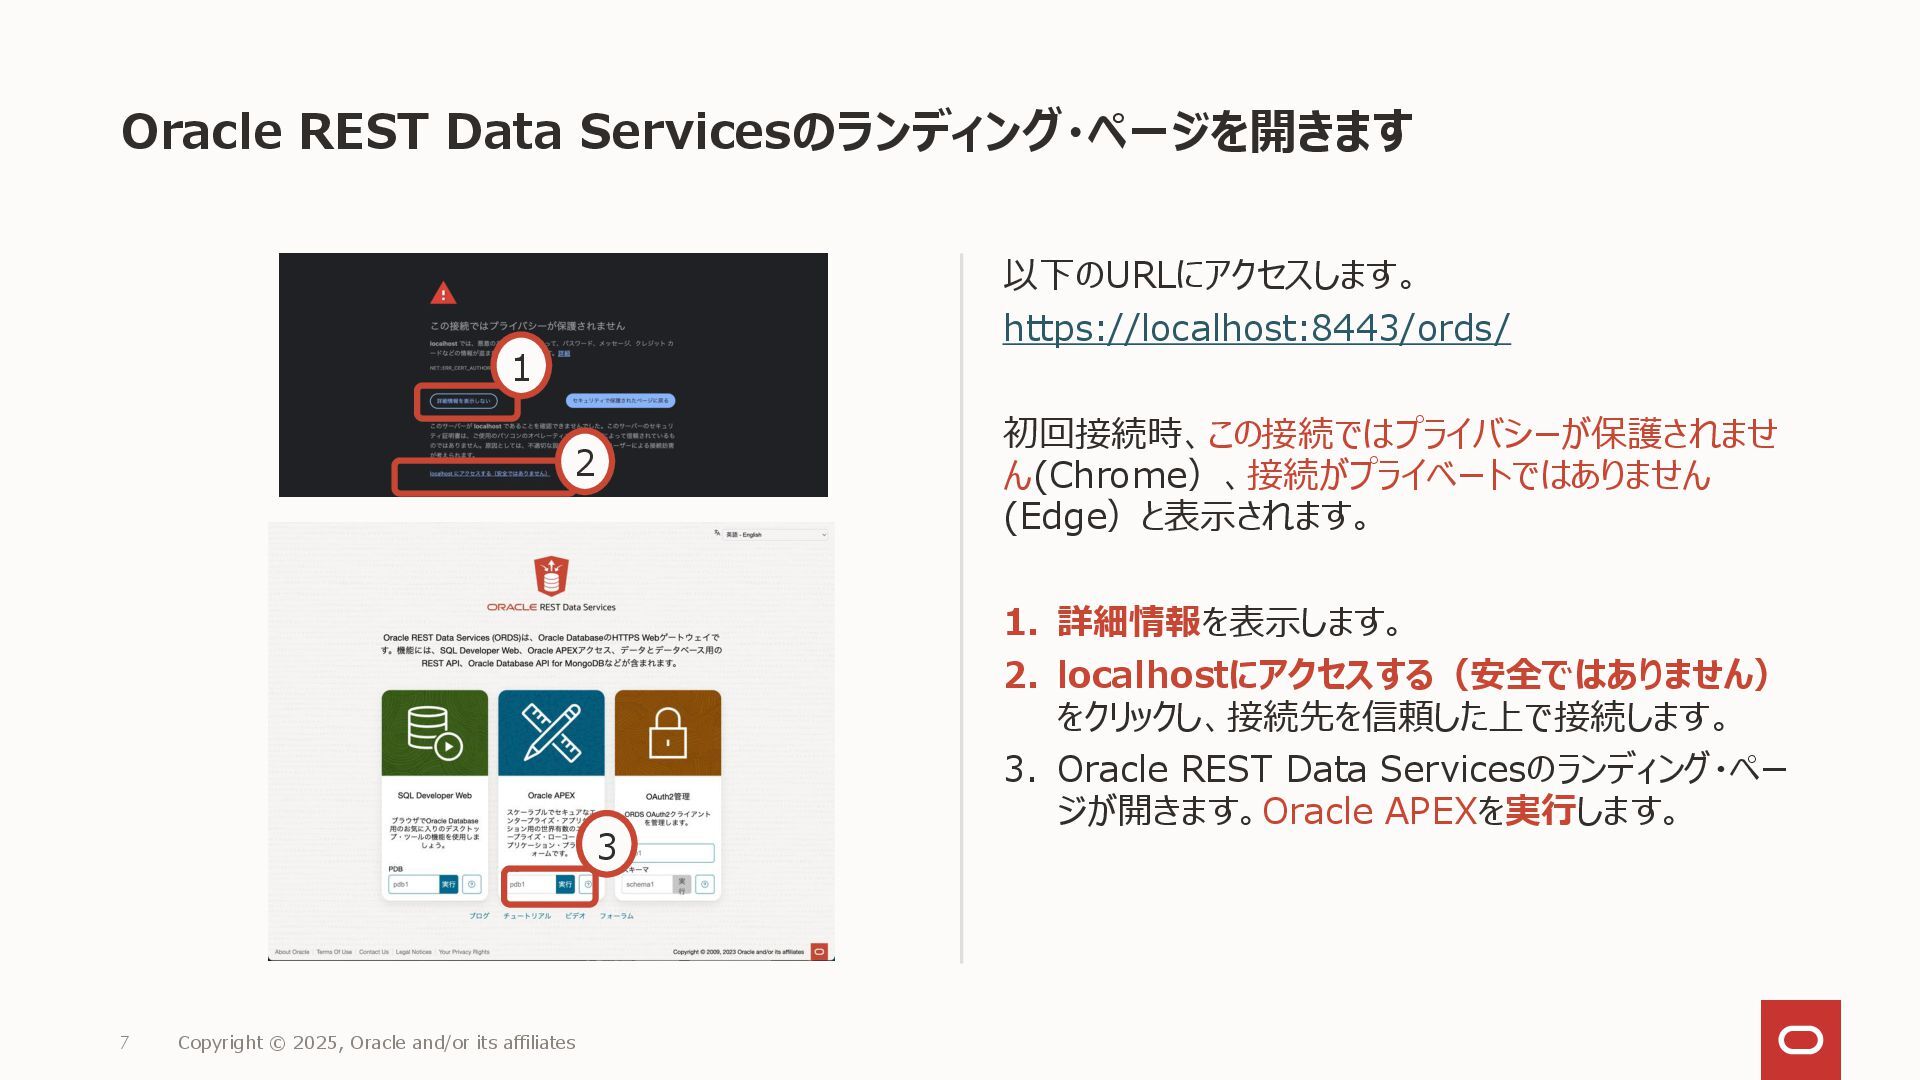
Oracle REST Data Servicesのランディング・ページを開きます 以下のURLにアクセスします。 https://localhost:8443/ords/ 初回接続時、この接続ではプライバシーが保護されませ ん(Chrome)、接続がプライベートではありません (Edge)と表示されます。 1.
詳細情報を表示します。 2. localhostにアクセスする(安全ではありません) をクリックし、接続先を信頼した上で接続します。 3. Oracle REST Data Servicesのランディング・ペー ジが開きます。Oracle APEXを実行します。 7 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
制限: Lab 10はadb-freeでは実施できません • Oracle Autonomous Database Free Container Imageの環境では、Lab
10:Database Vaultは実施で きません。 • Oracle CloudのAlways FreeのAutonomous DatabaseではLab 1からLab 10まで実施できます。 • ハンズオンの手順自体はContainer Imageから作成した環境とAlways Freeの環境に違いはありません。 Always Freeでは操作画面に日本語を選択できます。 -
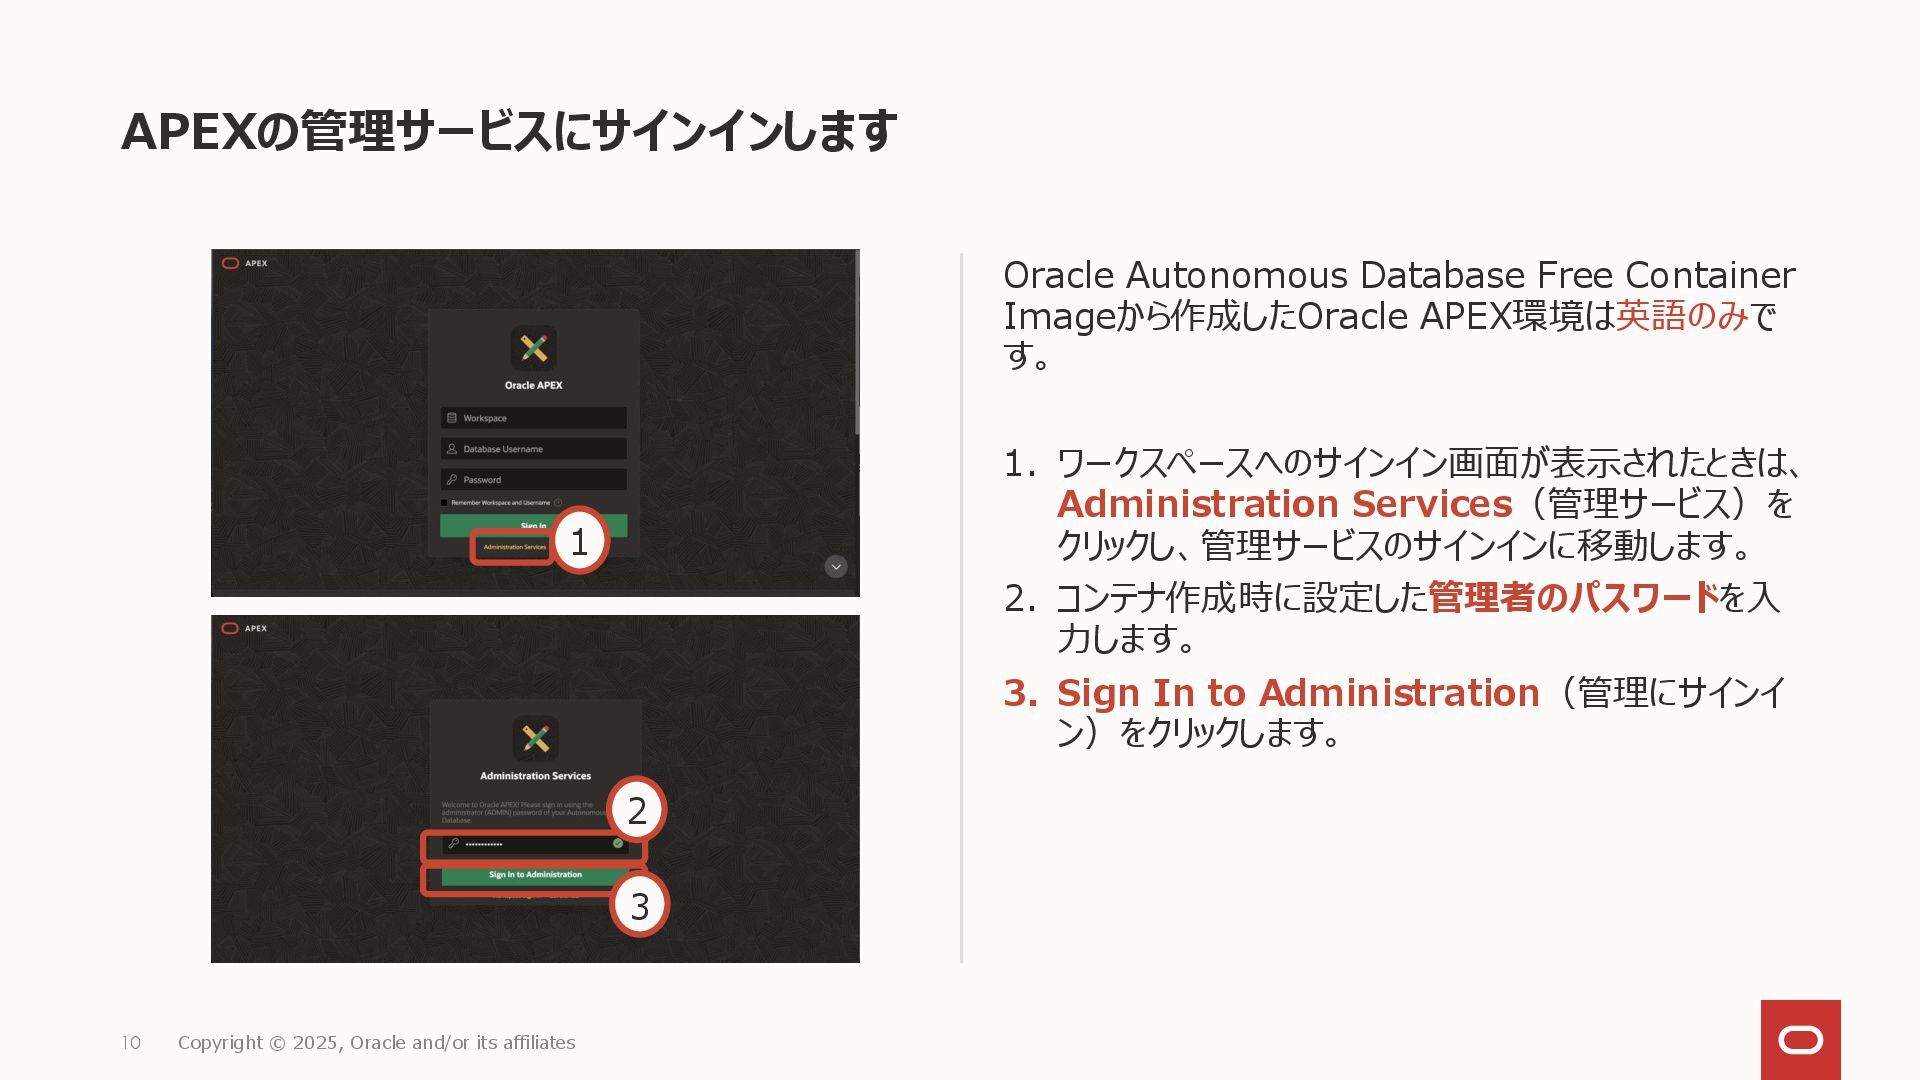
APEXの管理サービスにサインインします Oracle Autonomous Database Free Container Imageから作成したOracle APEX環境は英語のみで す。 1.
ワークスペースへのサインイン画面が表示されたときは、 Administration Services(管理サービス)を クリックし、管理サービスのサインインに移動します。 2. コンテナ作成時に設定した管理者のパスワードを入 力します。 3. Sign In to Administration(管理にサインイ ン)をクリックします。 10 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
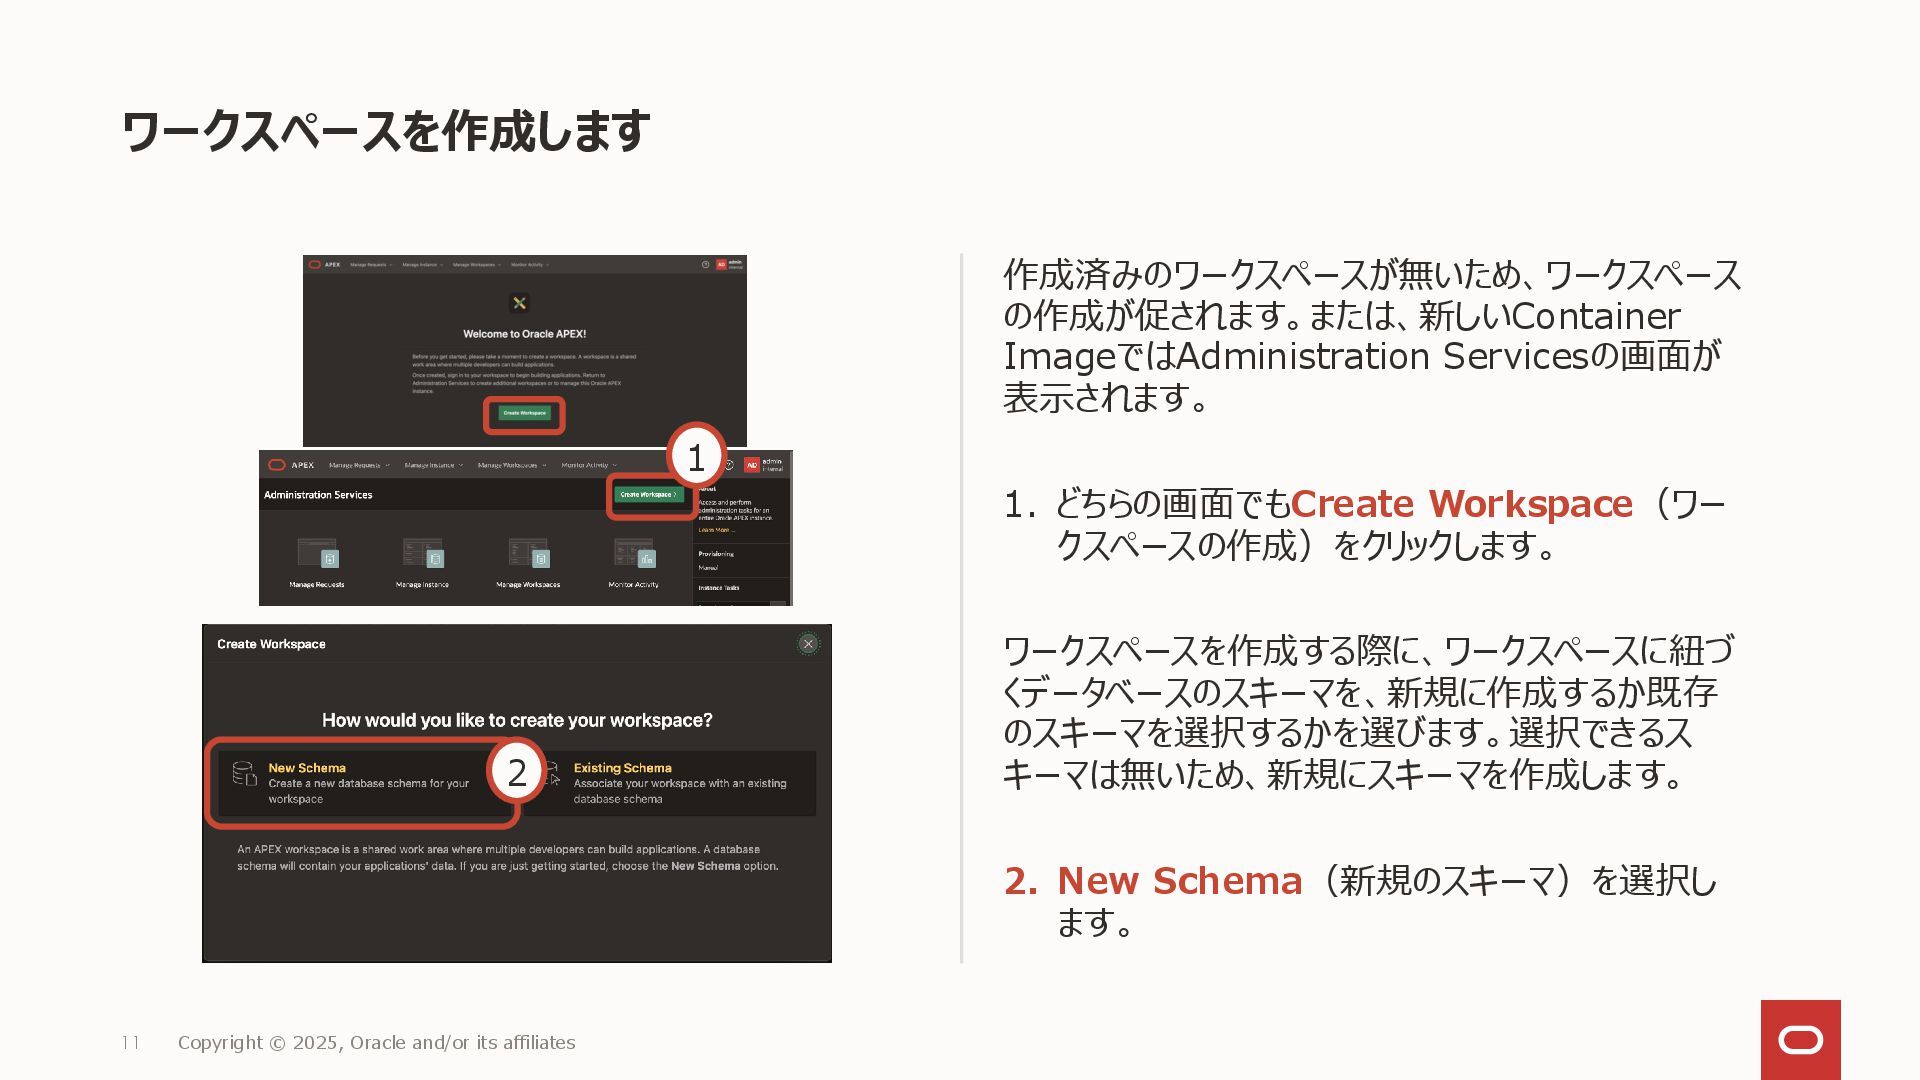
ワークスペースを作成します 作成済みのワークスペースが無いため、ワークスペース の作成が促されます。または、新しいContainer ImageではAdministration Servicesの画面が 表示されます。 1. どちらの画面でもCreate Workspace(ワー クスペースの作成)をクリックします。
ワークスペースを作成する際に、ワークスペースに紐づ くデータベースのスキーマを、新規に作成するか既存 のスキーマを選択するかを選びます。選択できるス キーマは無いため、新規にスキーマを作成します。 2. New Schema(新規のスキーマ)を選択し ます。 1 Copyright © 2025, Oracle and/or its affiliates 11 2 -
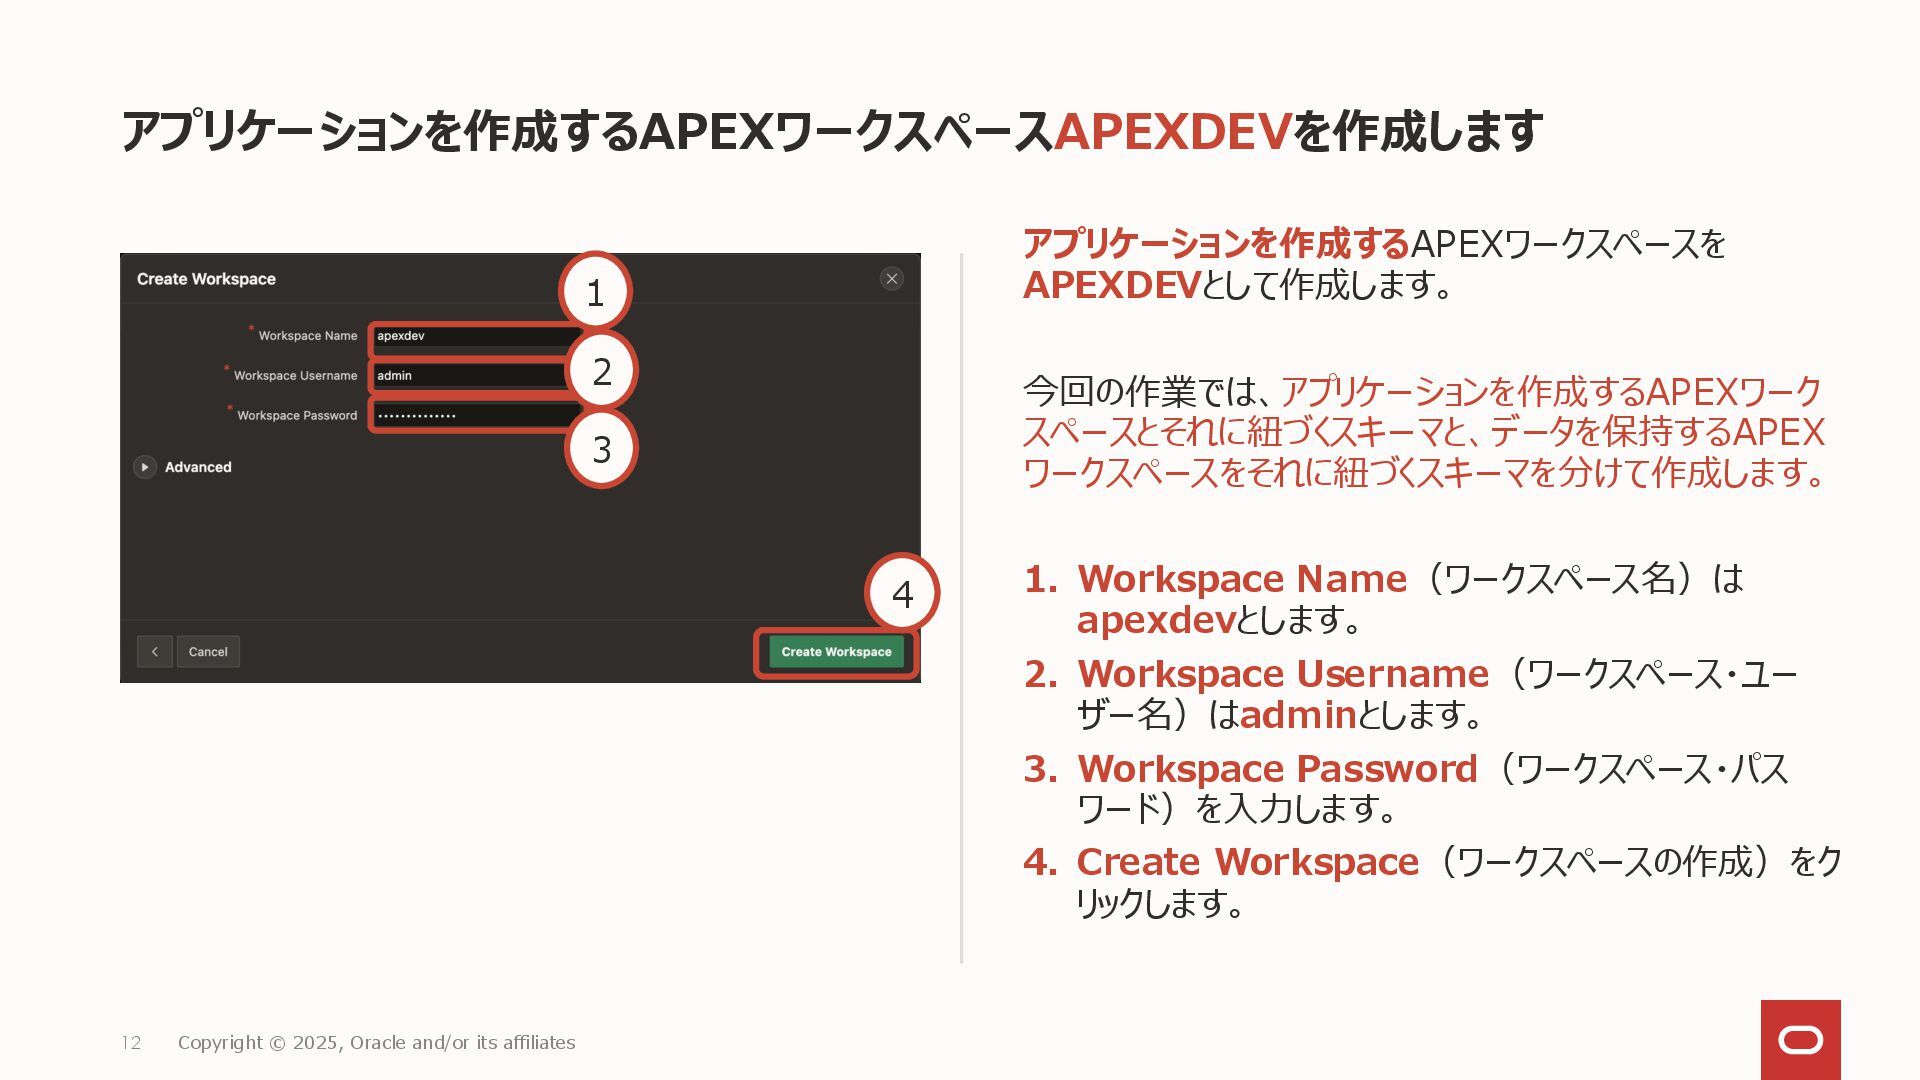
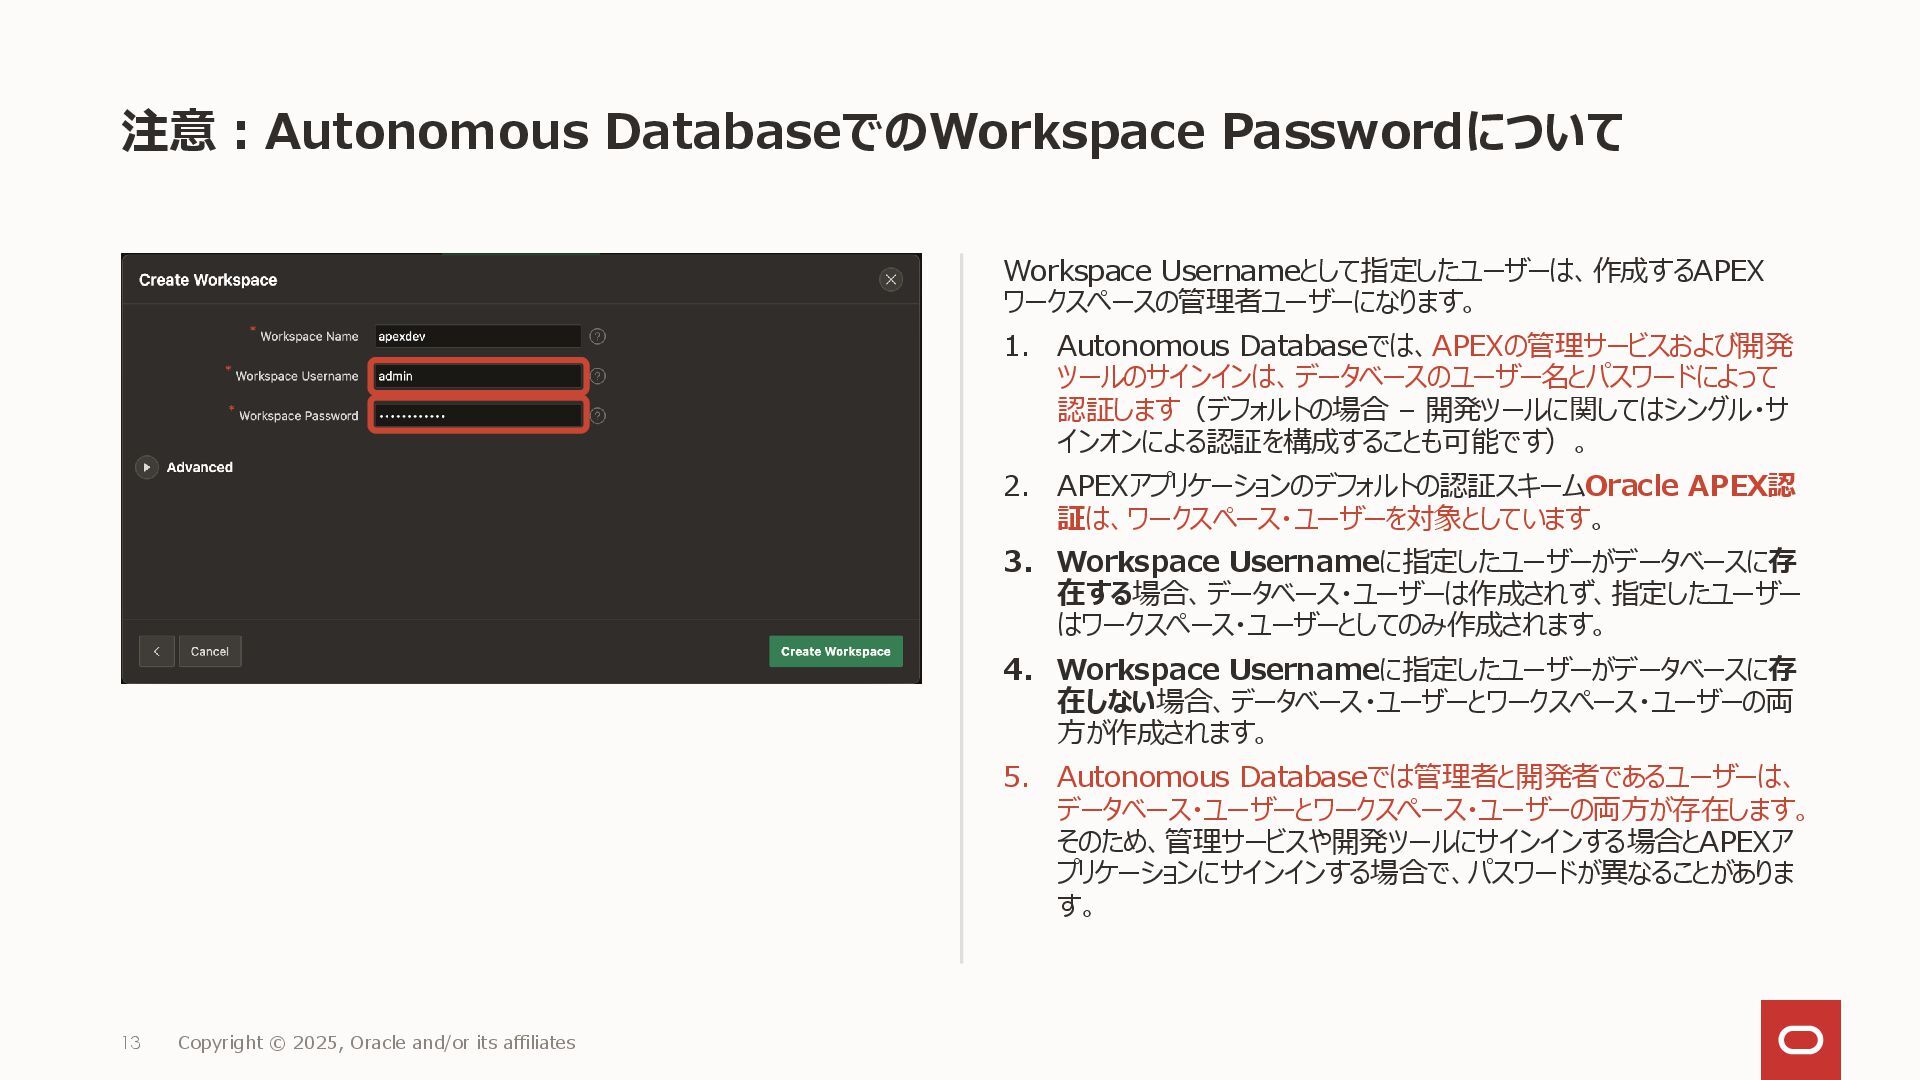
アプリケーションを作成するAPEXワークスペースAPEXDEVを作成します アプリケーションを作成するAPEXワークスペースを APEXDEVとして作成します。 今回の作業では、アプリケーションを作成するAPEXワーク スペースとそれに紐づくスキーマと、データを保持するAPEX ワークスペースをそれに紐づくスキーマを分けて作成します。 1. Workspace Name(ワークスペース名)は apexdevとします。
2. Workspace Username(ワークスペース・ユー ザー名)はadminとします。 3. Workspace Password(ワークスペース・パス ワード)を入力します。 4. Create Workspace(ワークスペースの作成)をク リックします。 1 Copyright © 2025, Oracle and/or its affiliates 12 2 3 4 -
注意:Autonomous DatabaseでのWorkspace Passwordについて Workspace Usernameとして指定したユーザーは、作成するAPEX ワークスペースの管理者ユーザーになります。 1. Autonomous Databaseでは、APEXの管理サービスおよび開発 ツールのサインインは、データベースのユーザー名とパスワードによって
認証します(デフォルトの場合 – 開発ツールに関してはシングル・サ インオンによる認証を構成することも可能です)。 2. APEXアプリケーションのデフォルトの認証スキームOracle APEX認 証は、ワークスペース・ユーザーを対象としています。 3. Workspace Usernameに指定したユーザーがデータベースに存 在する場合、データベース・ユーザーは作成されず、指定したユーザー はワークスペース・ユーザーとしてのみ作成されます。 4. Workspace Usernameに指定したユーザーがデータベースに存 在しない場合、データベース・ユーザーとワークスペース・ユーザーの両 方が作成されます。 5. Autonomous Databaseでは管理者と開発者であるユーザーは、 データベース・ユーザーとワークスペース・ユーザーの両方が存在します。 そのため、管理サービスや開発ツールにサインインする場合とAPEXア プリケーションにサインインする場合で、パスワードが異なることがありま す。 13 Copyright © 2025, Oracle and/or its affiliates -
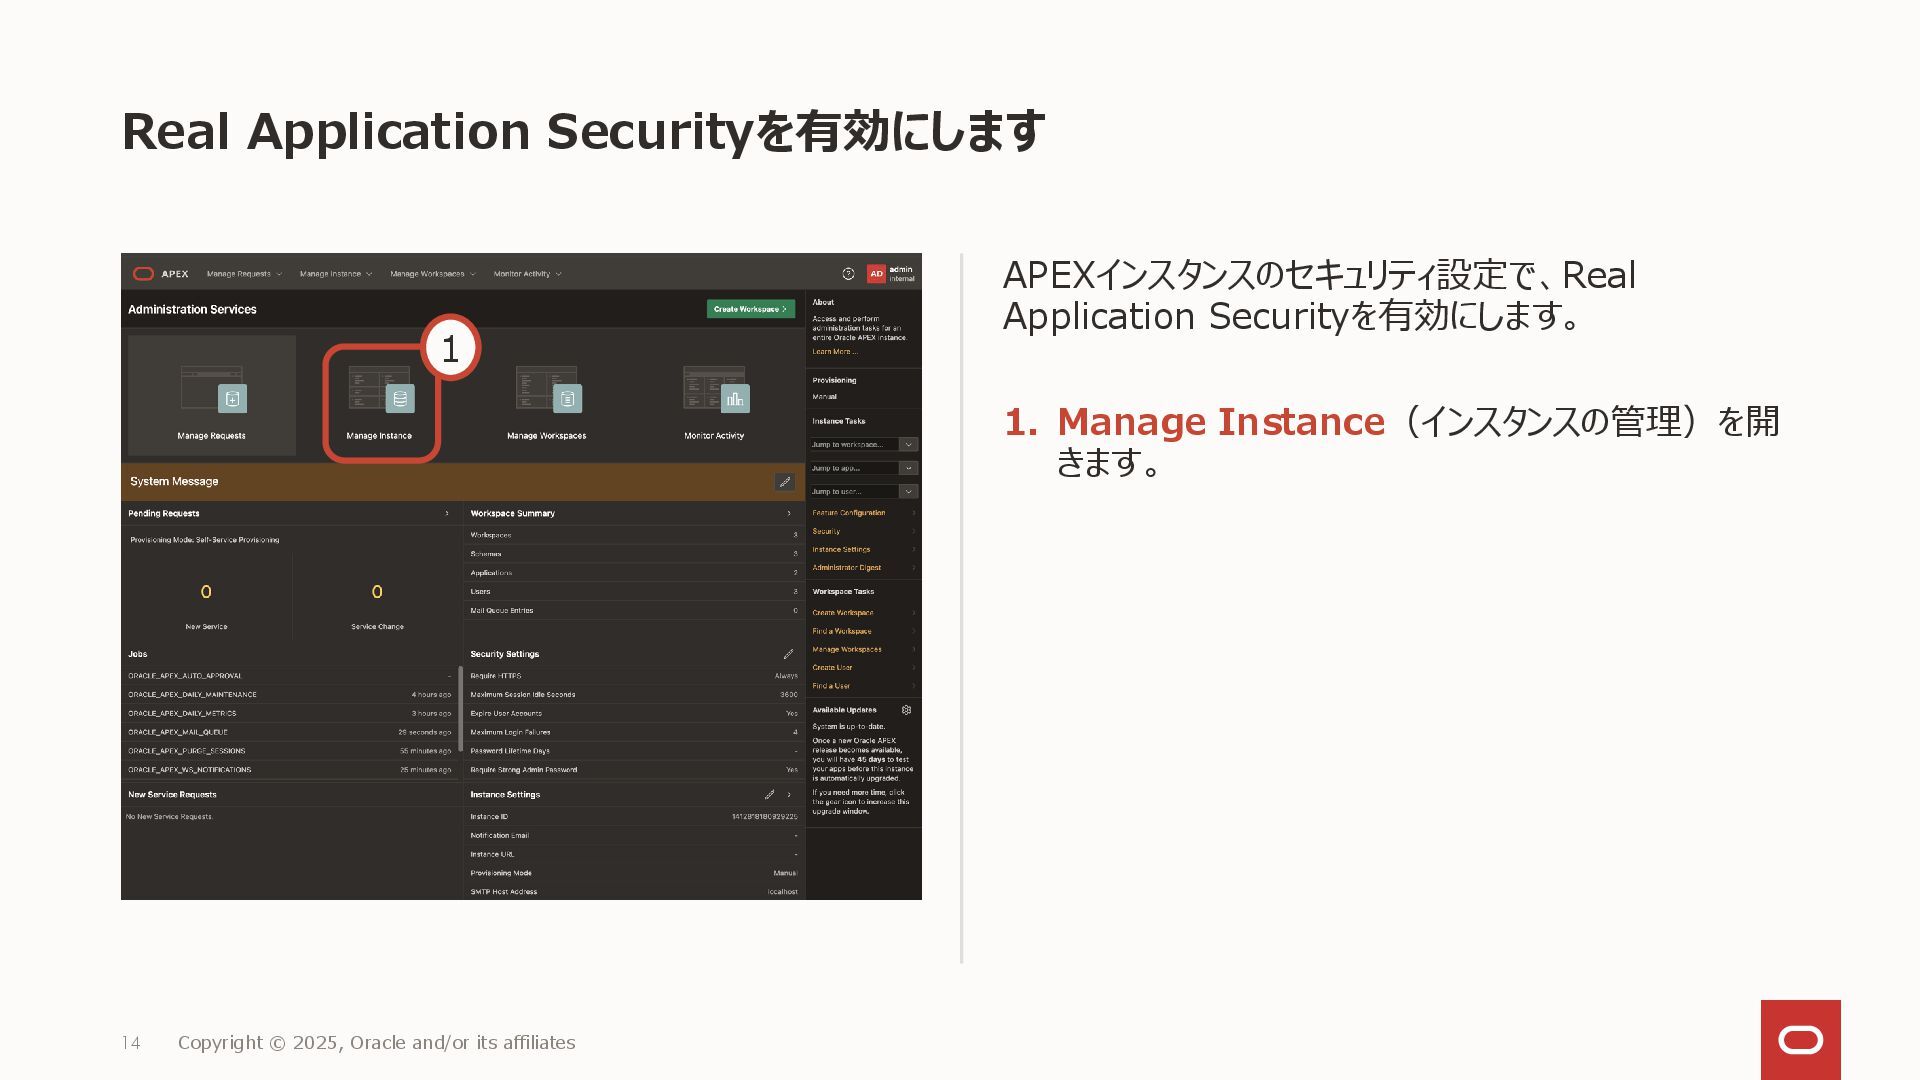
Real Application Securityを有効にします APEXインスタンスのセキュリティ設定で、Real Application Securityを有効にします。 1. Manage Instance(インスタンスの管理)を開 きます。
14 Copyright © 2025, Oracle and/or its affiliates 1 -
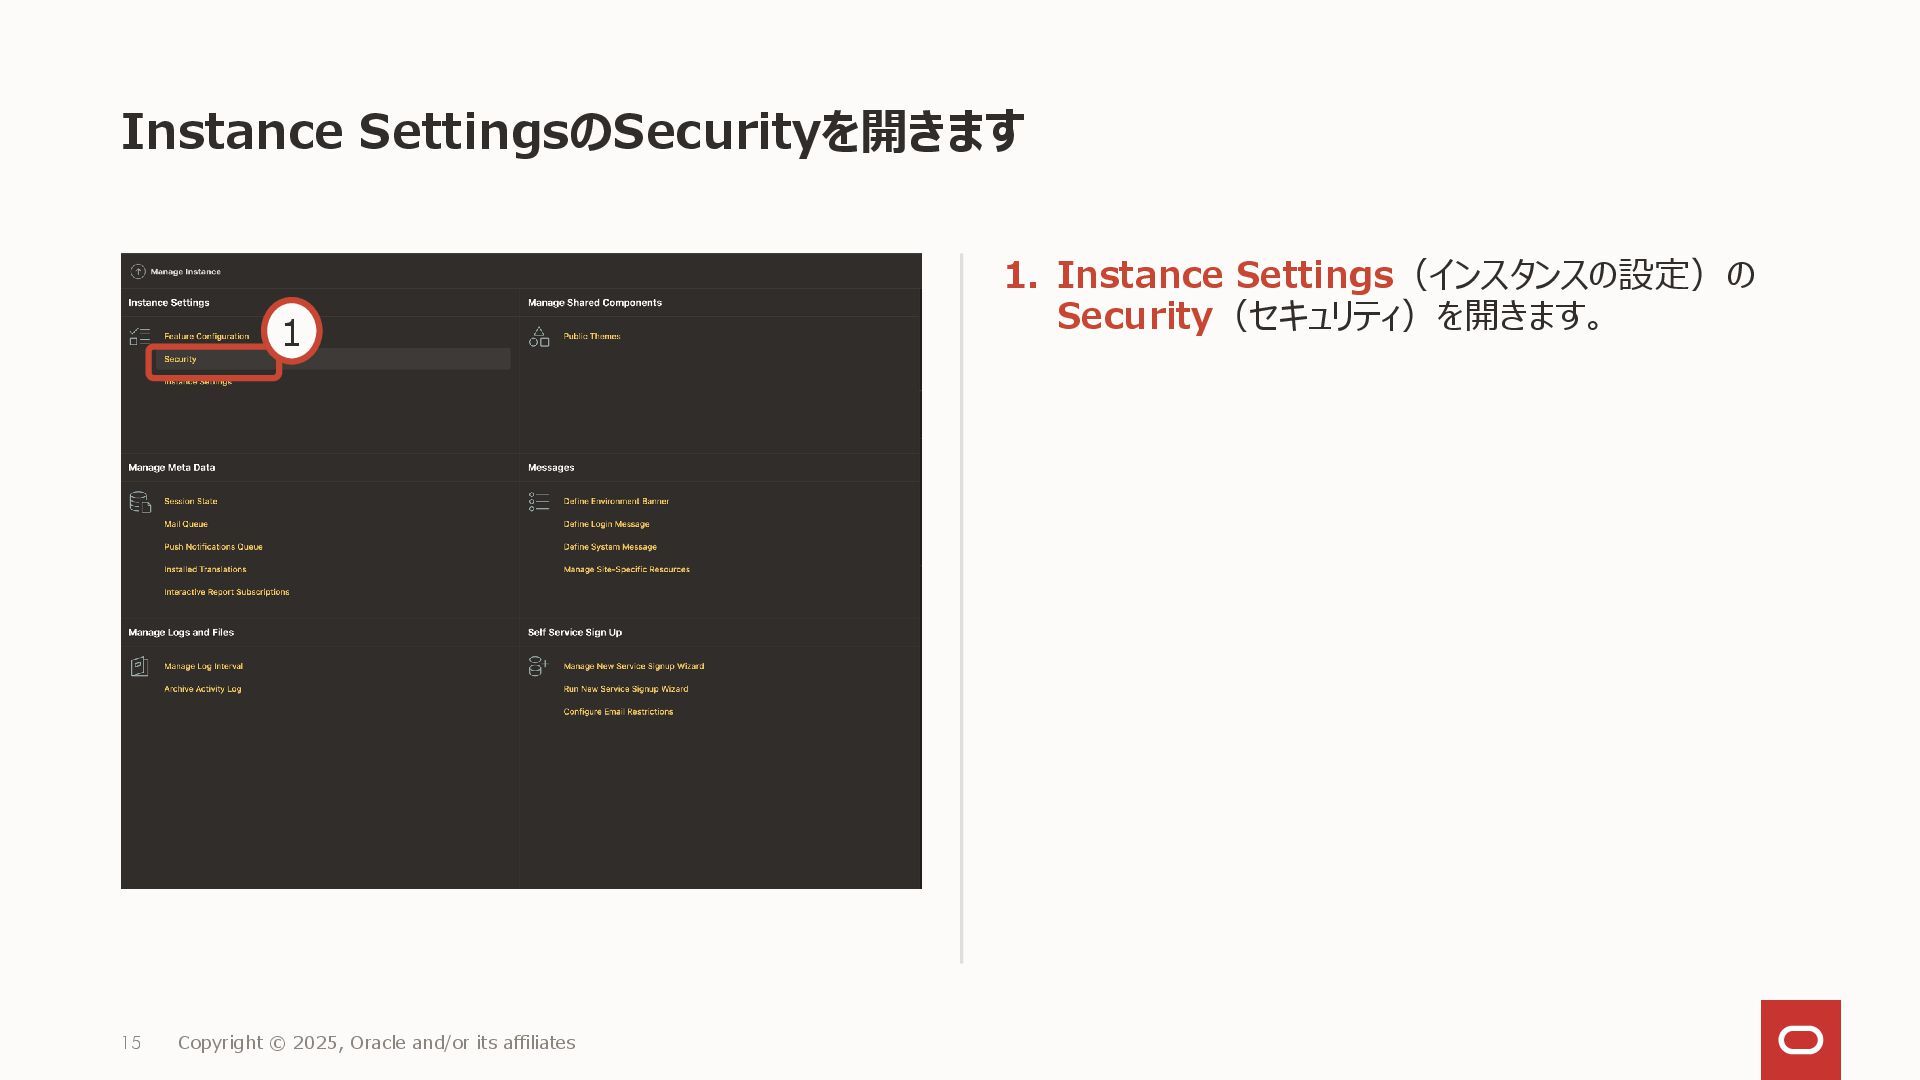
Instance SettingsのSecurityを開きます 1. Instance Settings(インスタンスの設定)の Security(セキュリティ)を開きます。 15 Copyright © 2025,
Oracle and/or its affiliates 1 -
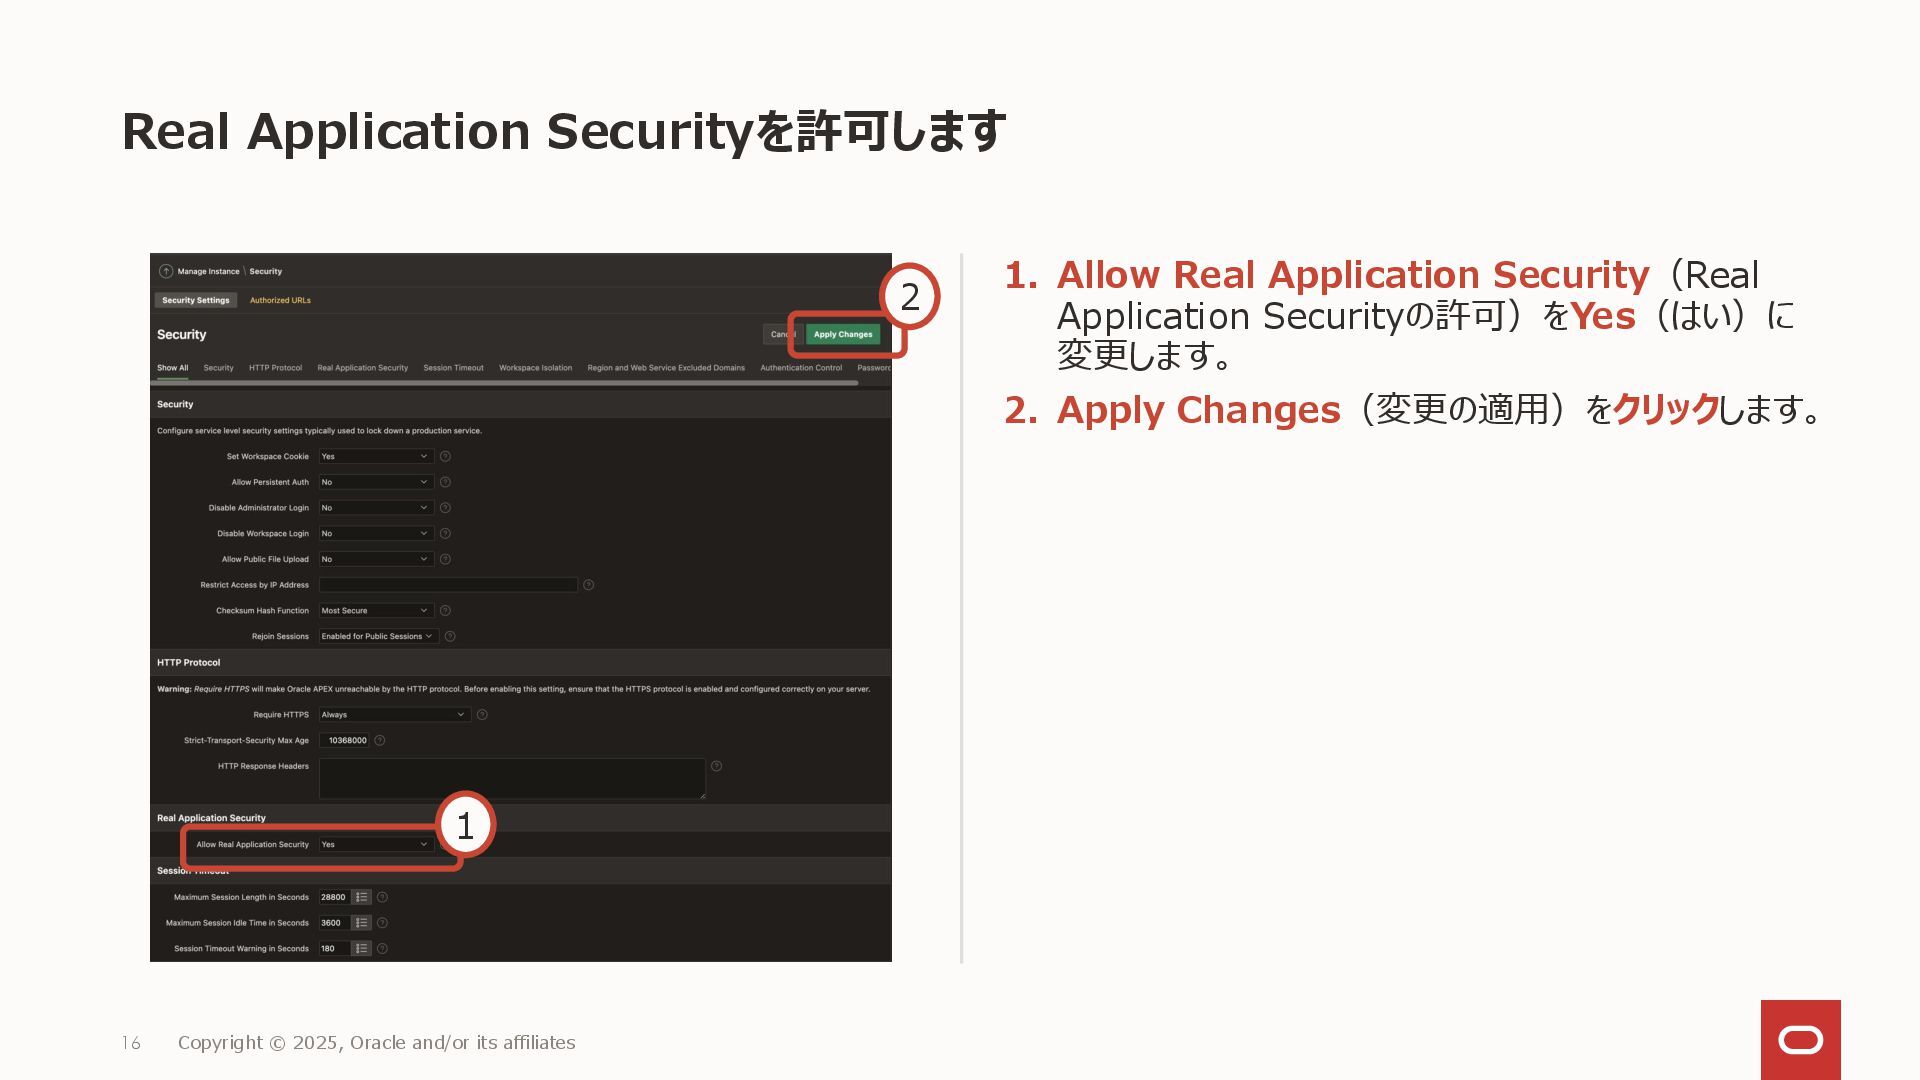
Real Application Securityを許可します 1. Allow Real Application Security(Real Application Securityの許可)をYes(はい)に
変更します。 2. Apply Changes(変更の適用)をクリックします。 16 Copyright © 2025, Oracle and/or its affiliates 1 2 -
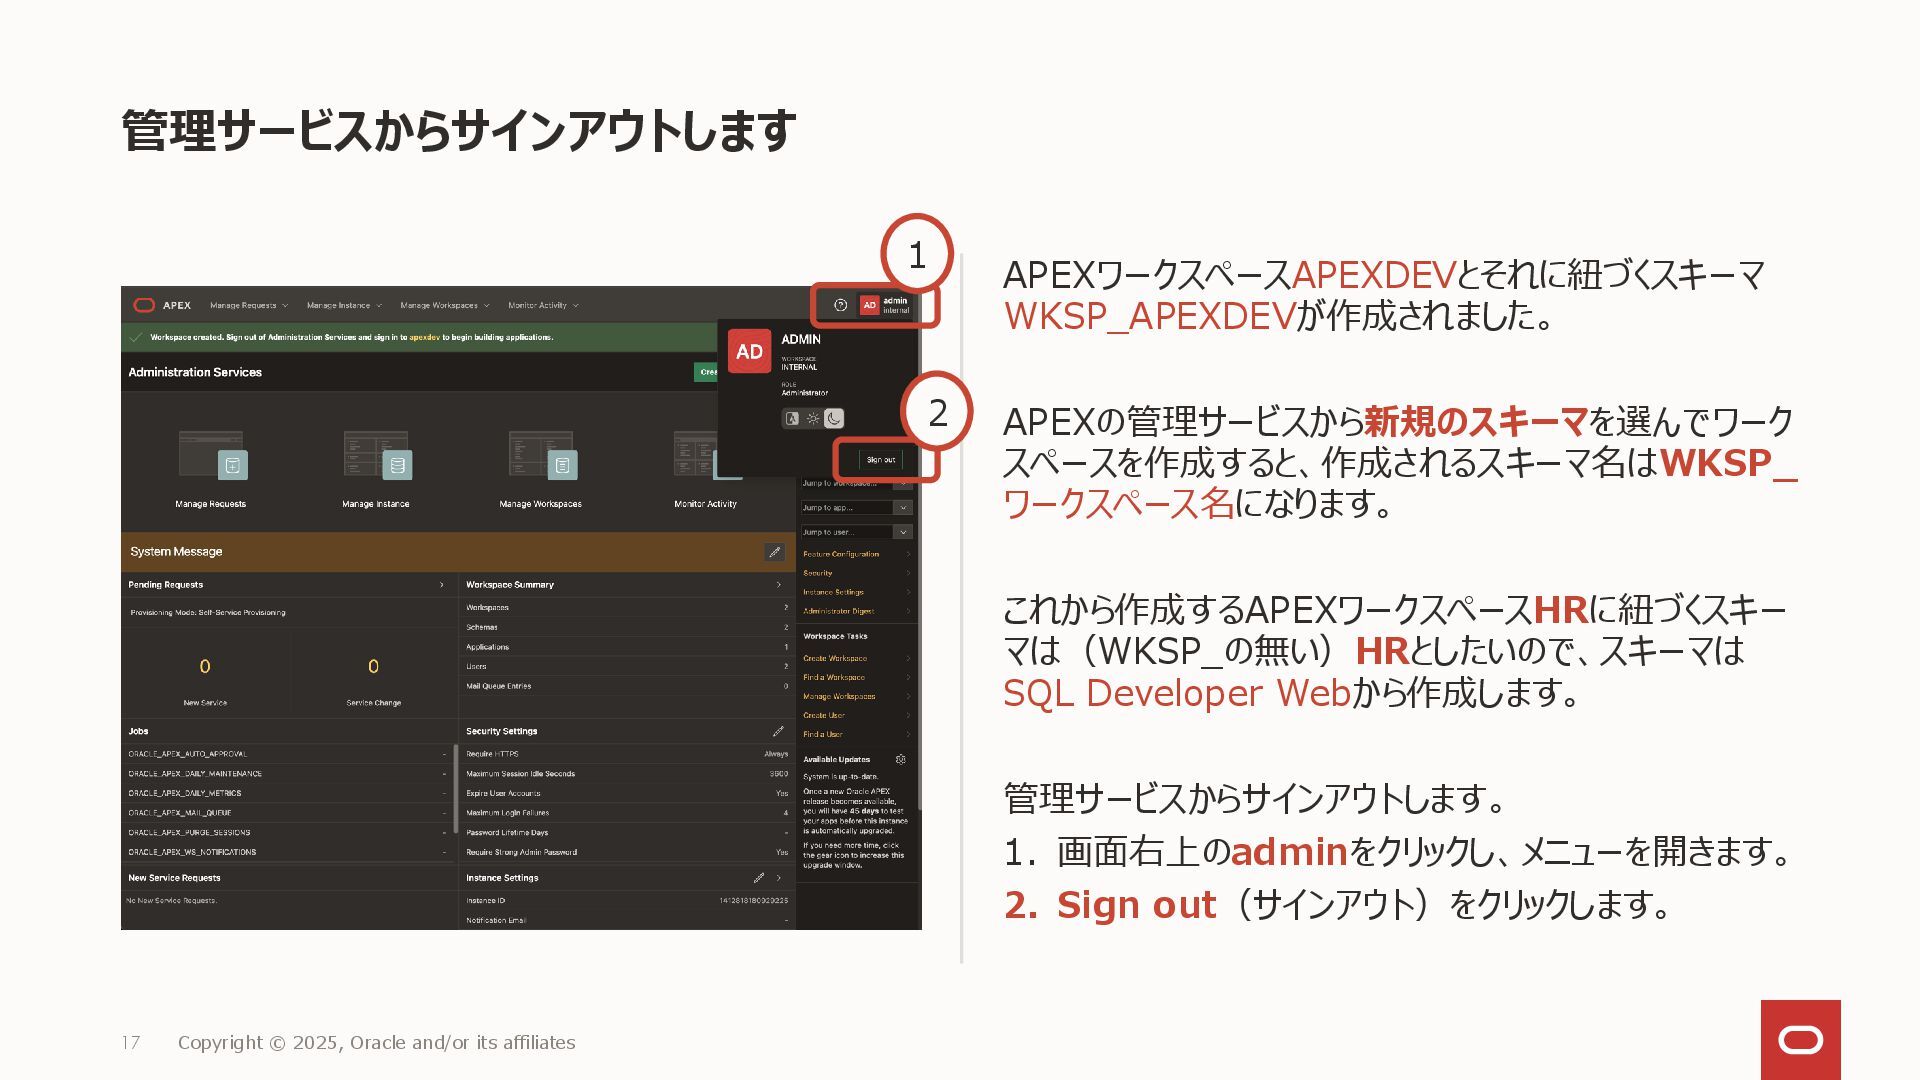
管理サービスからサインアウトします APEXワークスペースAPEXDEVとそれに紐づくスキーマ WKSP_APEXDEVが作成されました。 APEXの管理サービスから新規のスキーマを選んでワーク スペースを作成すると、作成されるスキーマ名はWKSP_ ワークスペース名になります。 これから作成するAPEXワークスペースHRに紐づくスキー マは(WKSP_の無い)HRとしたいので、スキーマは SQL Developer
Webから作成します。 管理サービスからサインアウトします。 1. 画面右上のadminをクリックし、メニューを開きます。 2. Sign out(サインアウト)をクリックします。 17 Copyright © 2025, Oracle and/or its affiliates 1 2 -
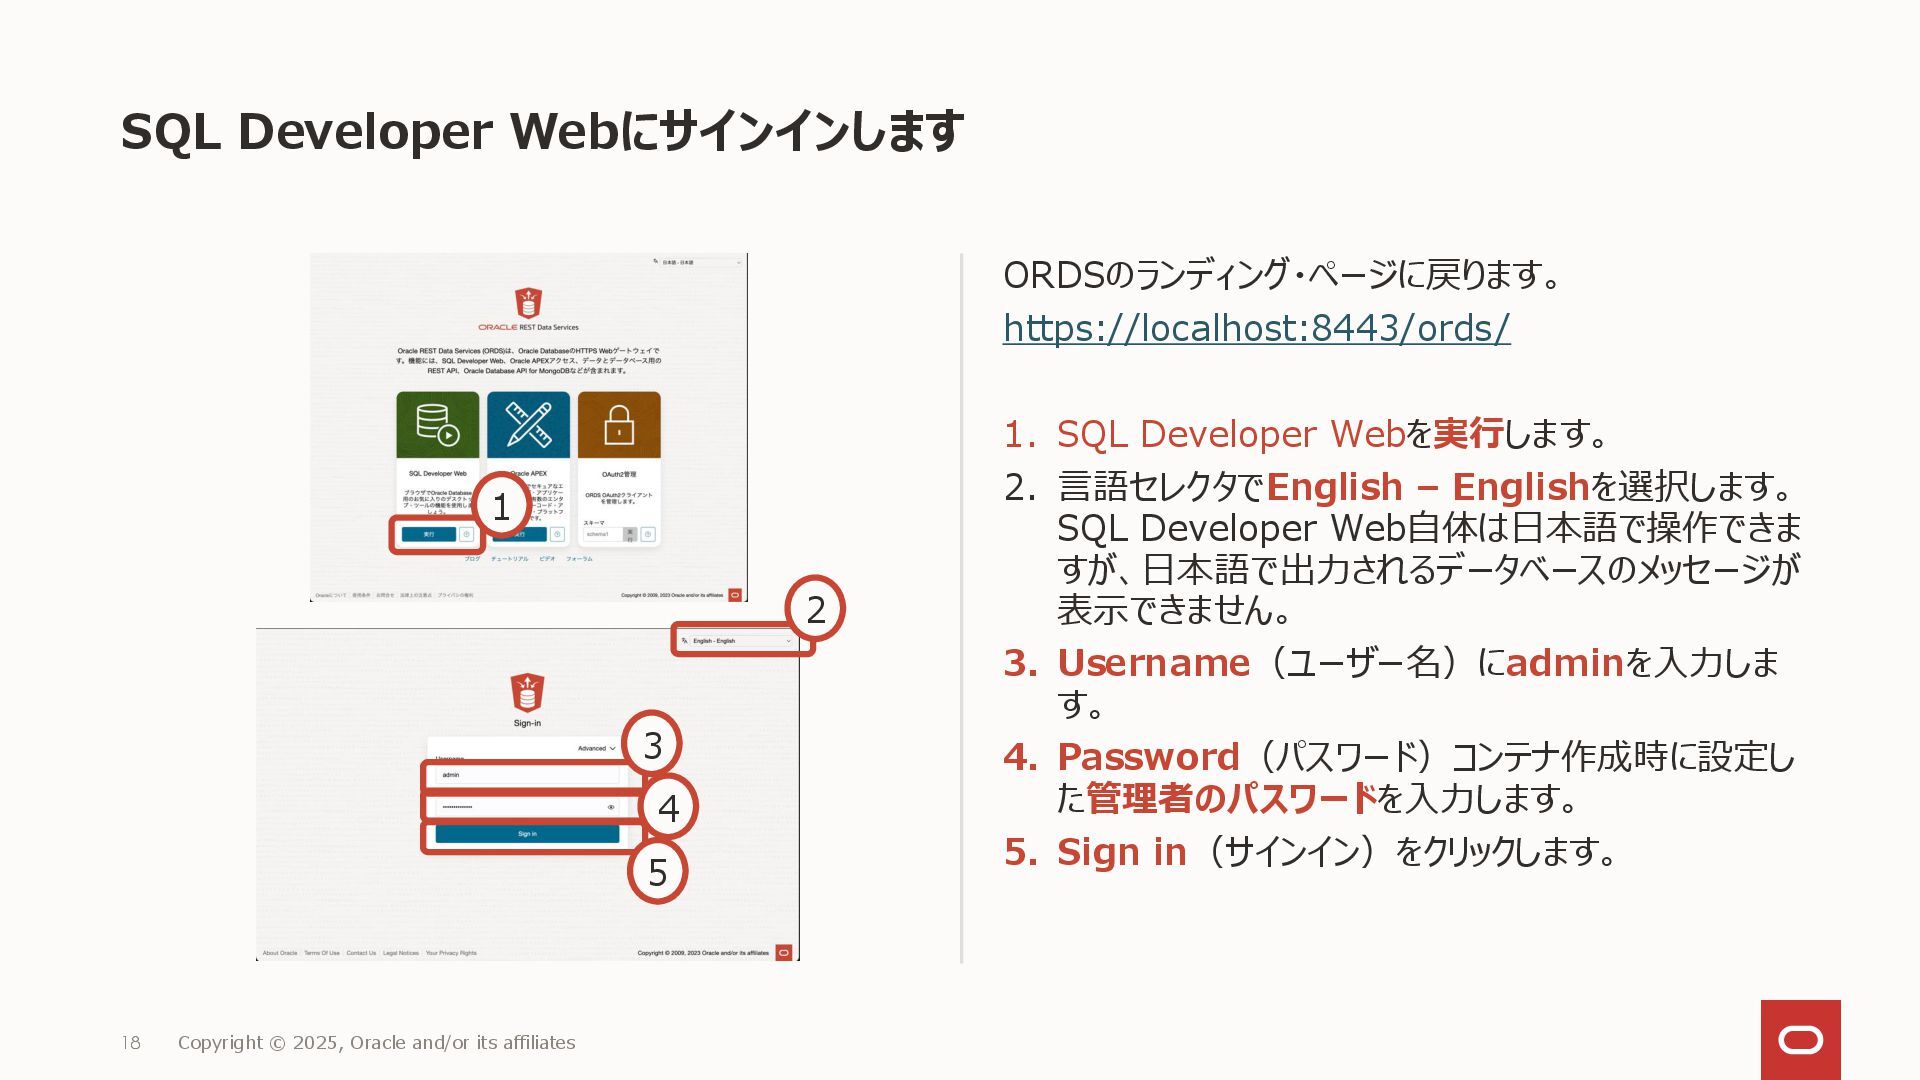
SQL Developer Webにサインインします ORDSのランディング・ページに戻ります。 https://localhost:8443/ords/ 1. SQL Developer Webを実行します。 2.
言語セレクタでEnglish – Englishを選択します。 SQL Developer Web自体は日本語で操作できま すが、日本語で出力されるデータベースのメッセージが 表示できません。 3. Username(ユーザー名)にadminを入力しま す。 4. Password(パスワード)コンテナ作成時に設定し た管理者のパスワードを入力します。 5. Sign in(サインイン)をクリックします。 18 Copyright © 2025, Oracle and/or its affiliates 1 3 4 5 2 -
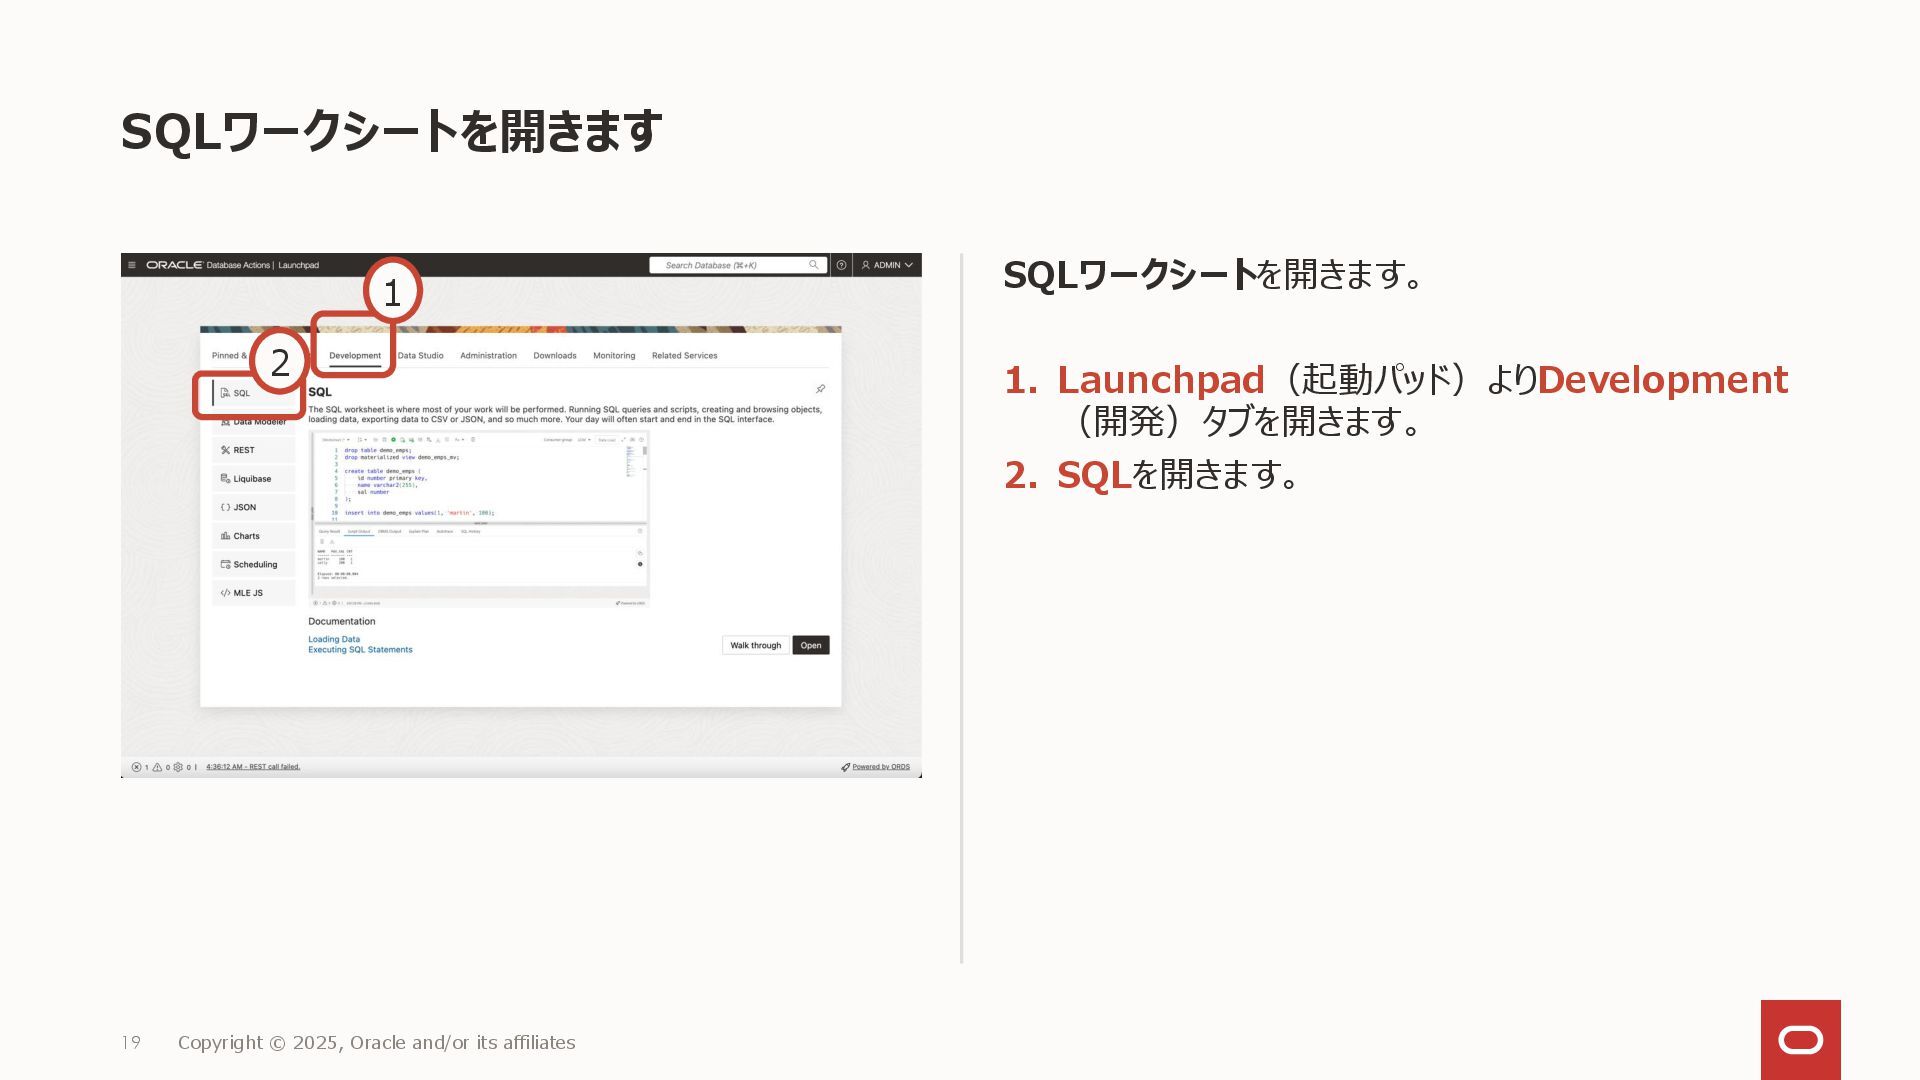
SQLワークシートを開きます SQLワークシートを開きます。 1. Launchpad(起動パッド)よりDevelopment (開発)タブを開きます。 2. SQLを開きます。 19 Copyright ©
2025, Oracle and/or its affiliates 1 2 -
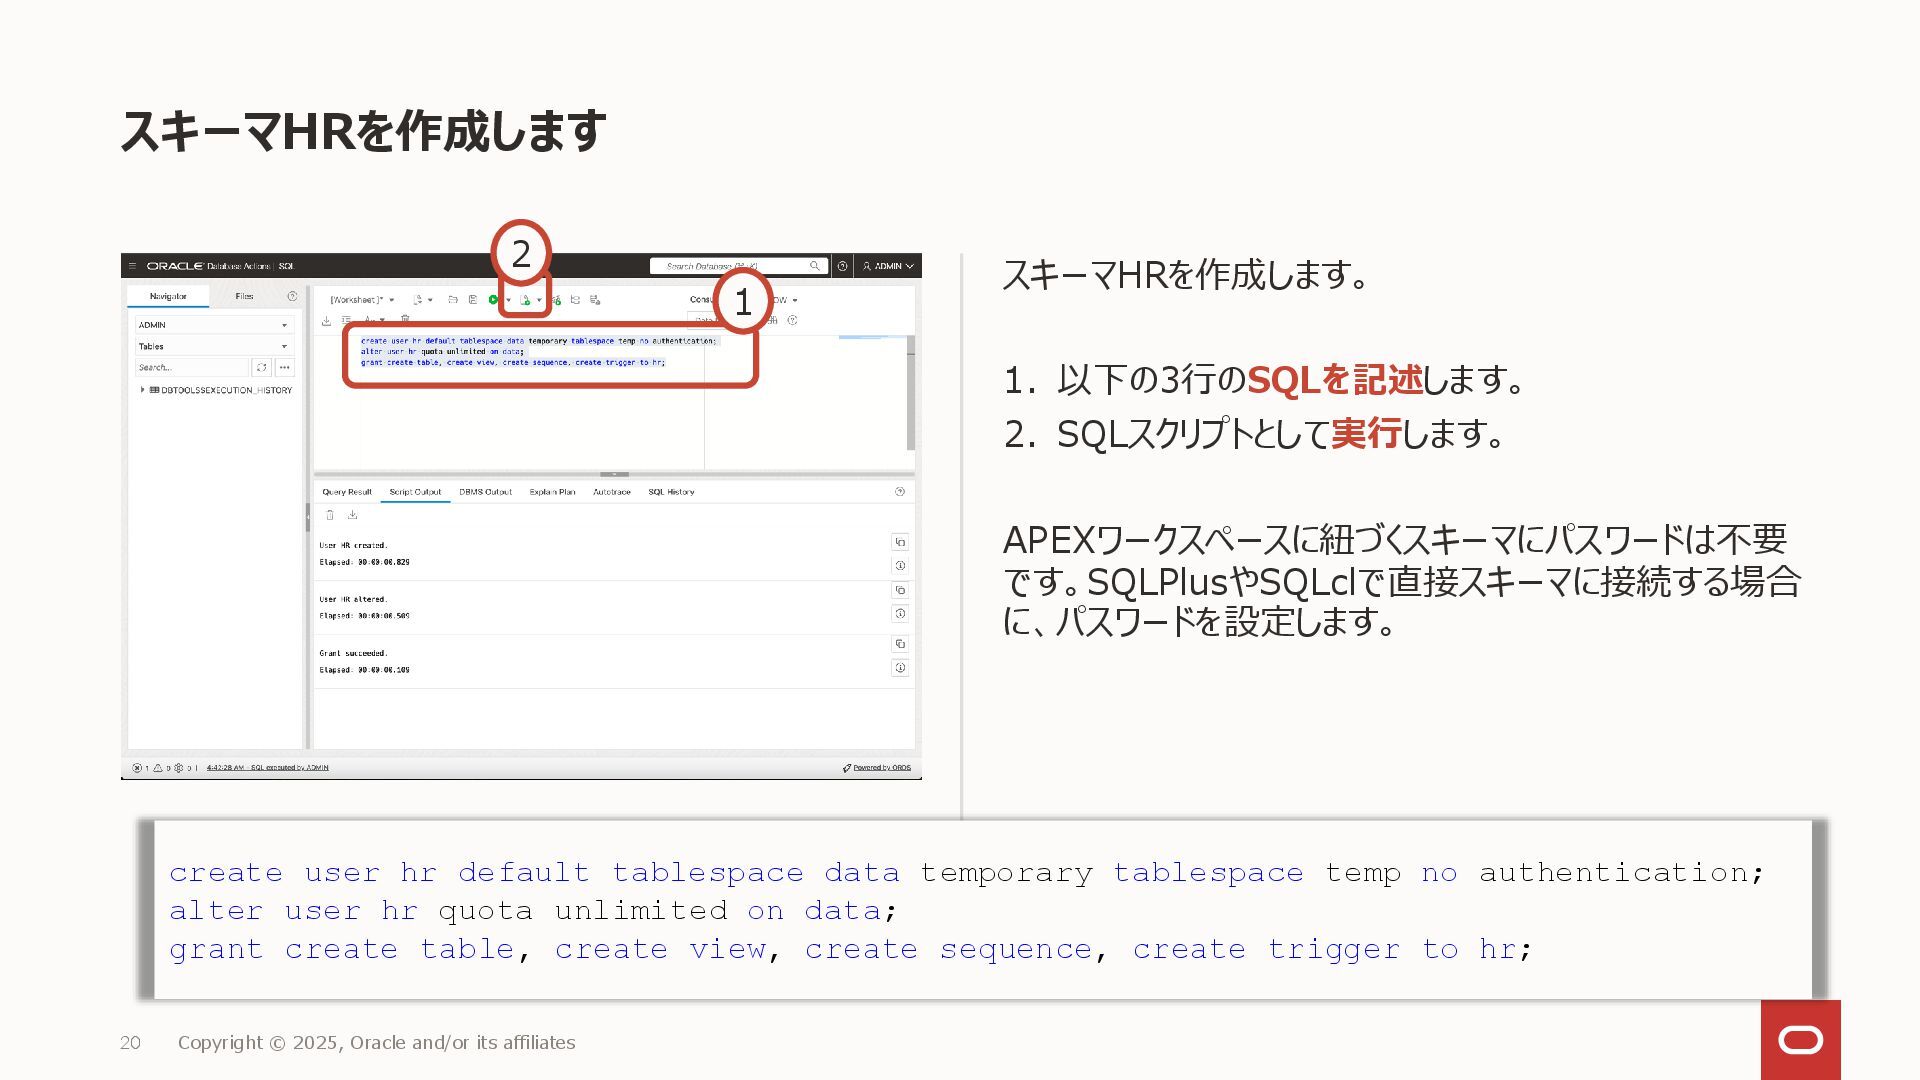
スキーマHRを作成します スキーマHRを作成します。 1. 以下の3行のSQLを記述します。 2. SQLスクリプトとして実行します。 APEXワークスペースに紐づくスキーマにパスワードは不要 です。SQLPlusやSQLclで直接スキーマに接続する場合 に、パスワードを設定します。 20
Copyright © 2025, Oracle and/or its affiliates 1 2 create user hr default tablespace data temporary tablespace temp no authentication; alter user hr quota unlimited on data; grant create table, create view, create sequence, create trigger to hr; -
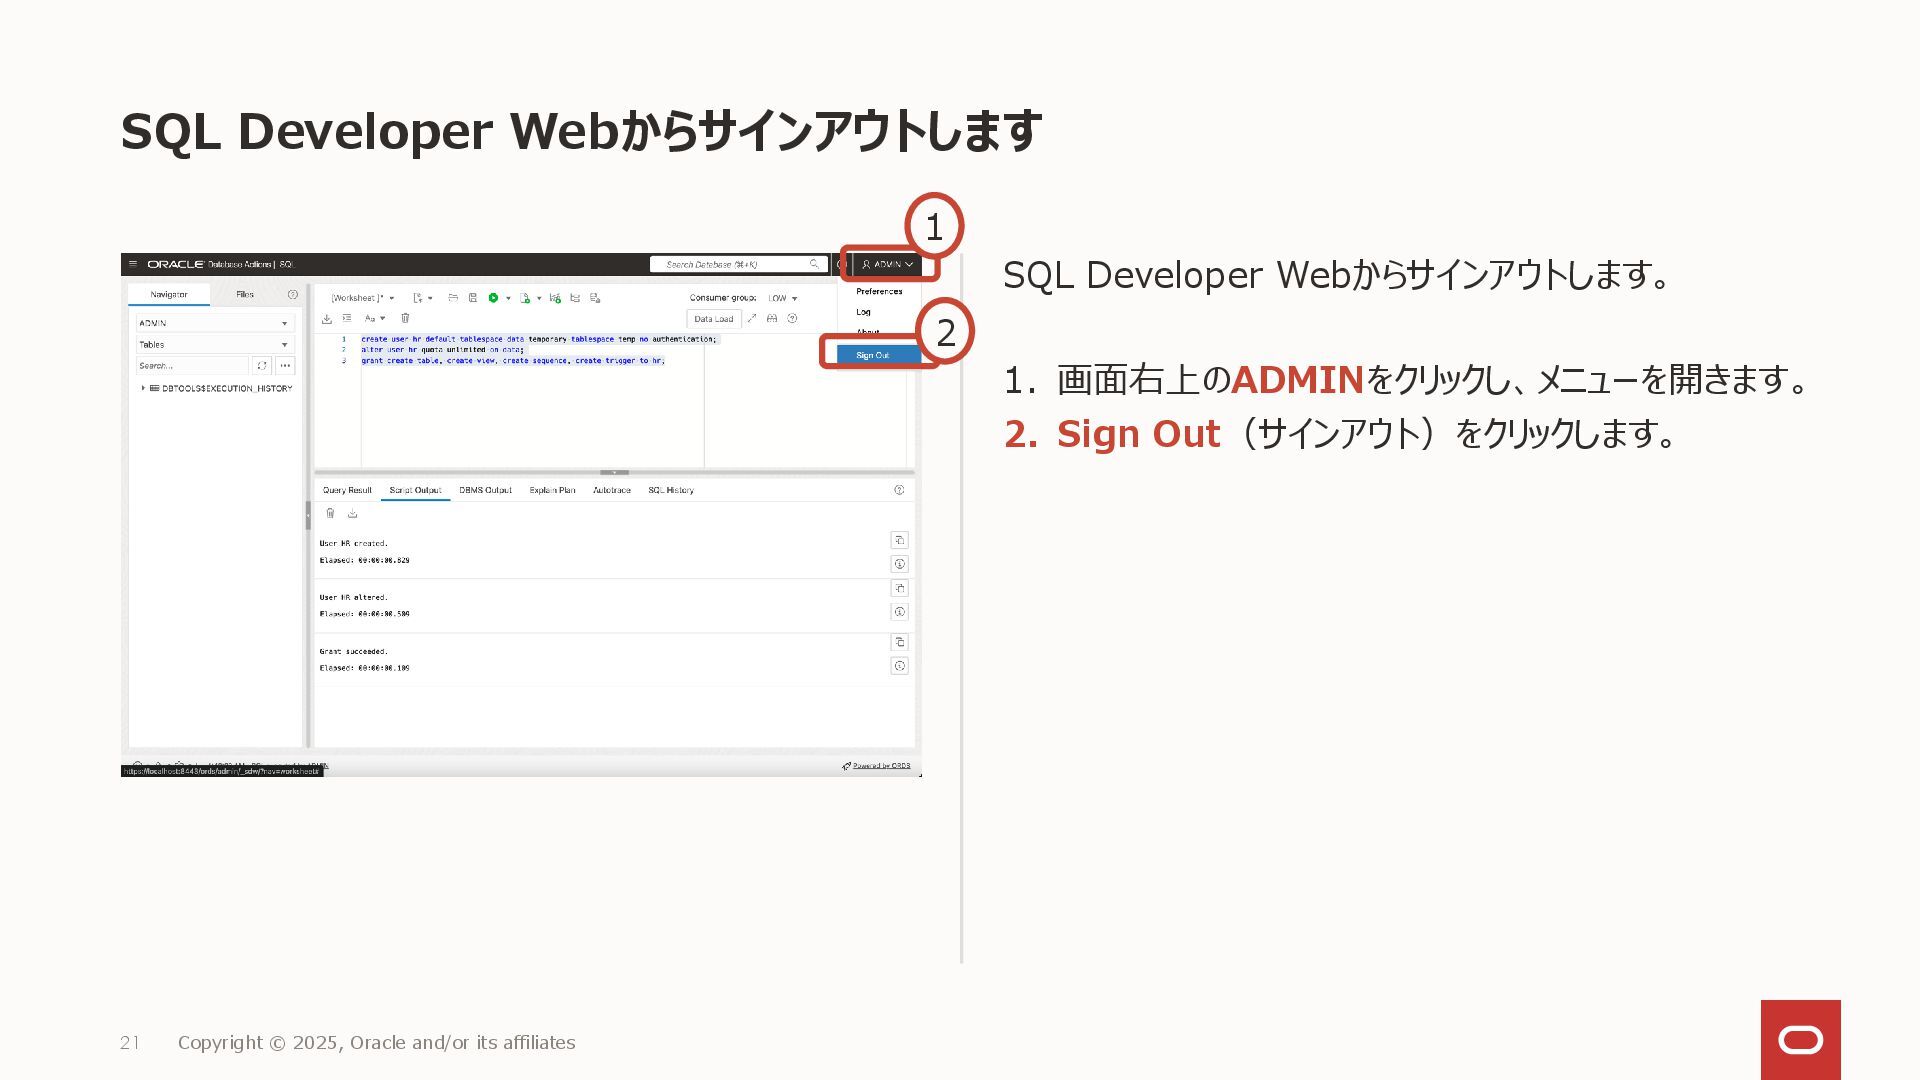
SQL Developer Webからサインアウトします SQL Developer Webからサインアウトします。 1. 画面右上のADMINをクリックし、メニューを開きます。 2. Sign
Out(サインアウト)をクリックします。 21 Copyright © 2025, Oracle and/or its affiliates 2 1 -
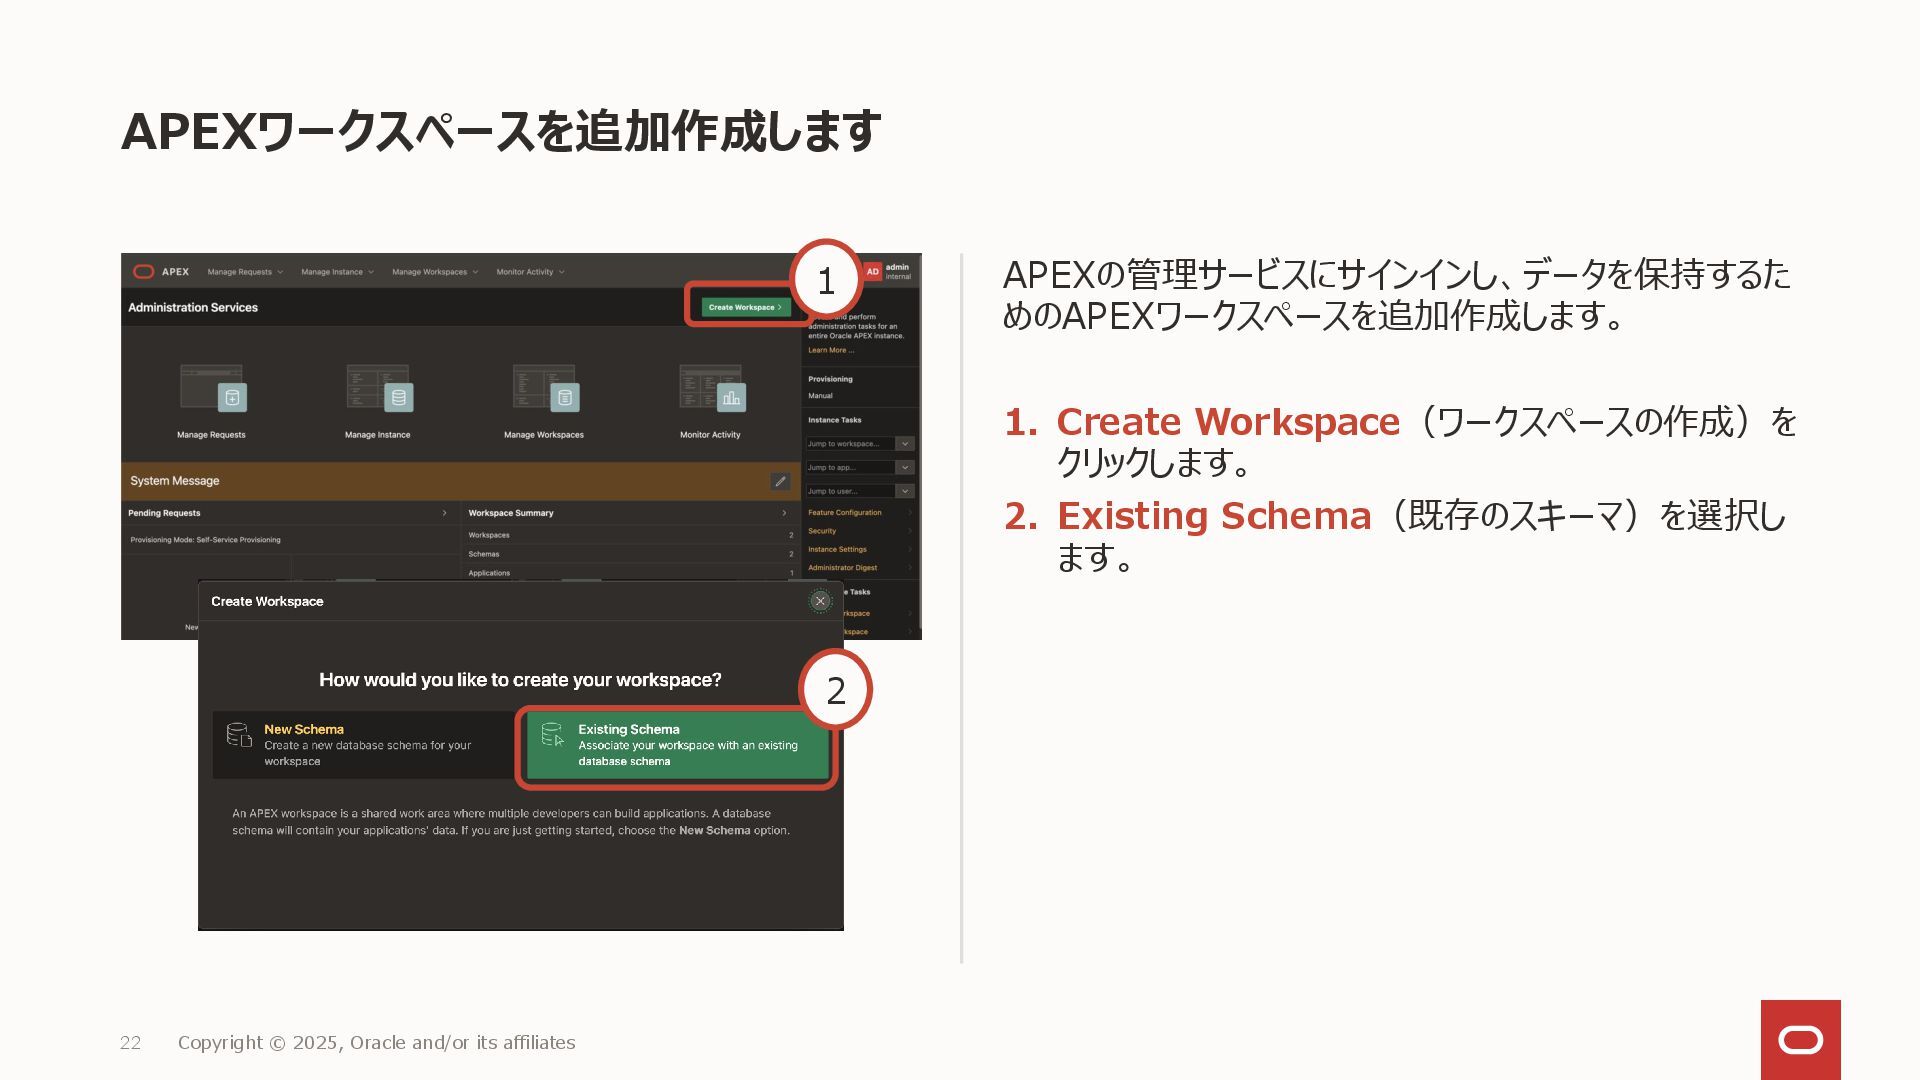
APEXワークスペースを追加作成します APEXの管理サービスにサインインし、データを保持するた めのAPEXワークスペースを追加作成します。 1. Create Workspace(ワークスペースの作成)を クリックします。 2. Existing Schema(既存のスキーマ)を選択し
ます。 22 Copyright © 2025, Oracle and/or its affiliates 1 2 -
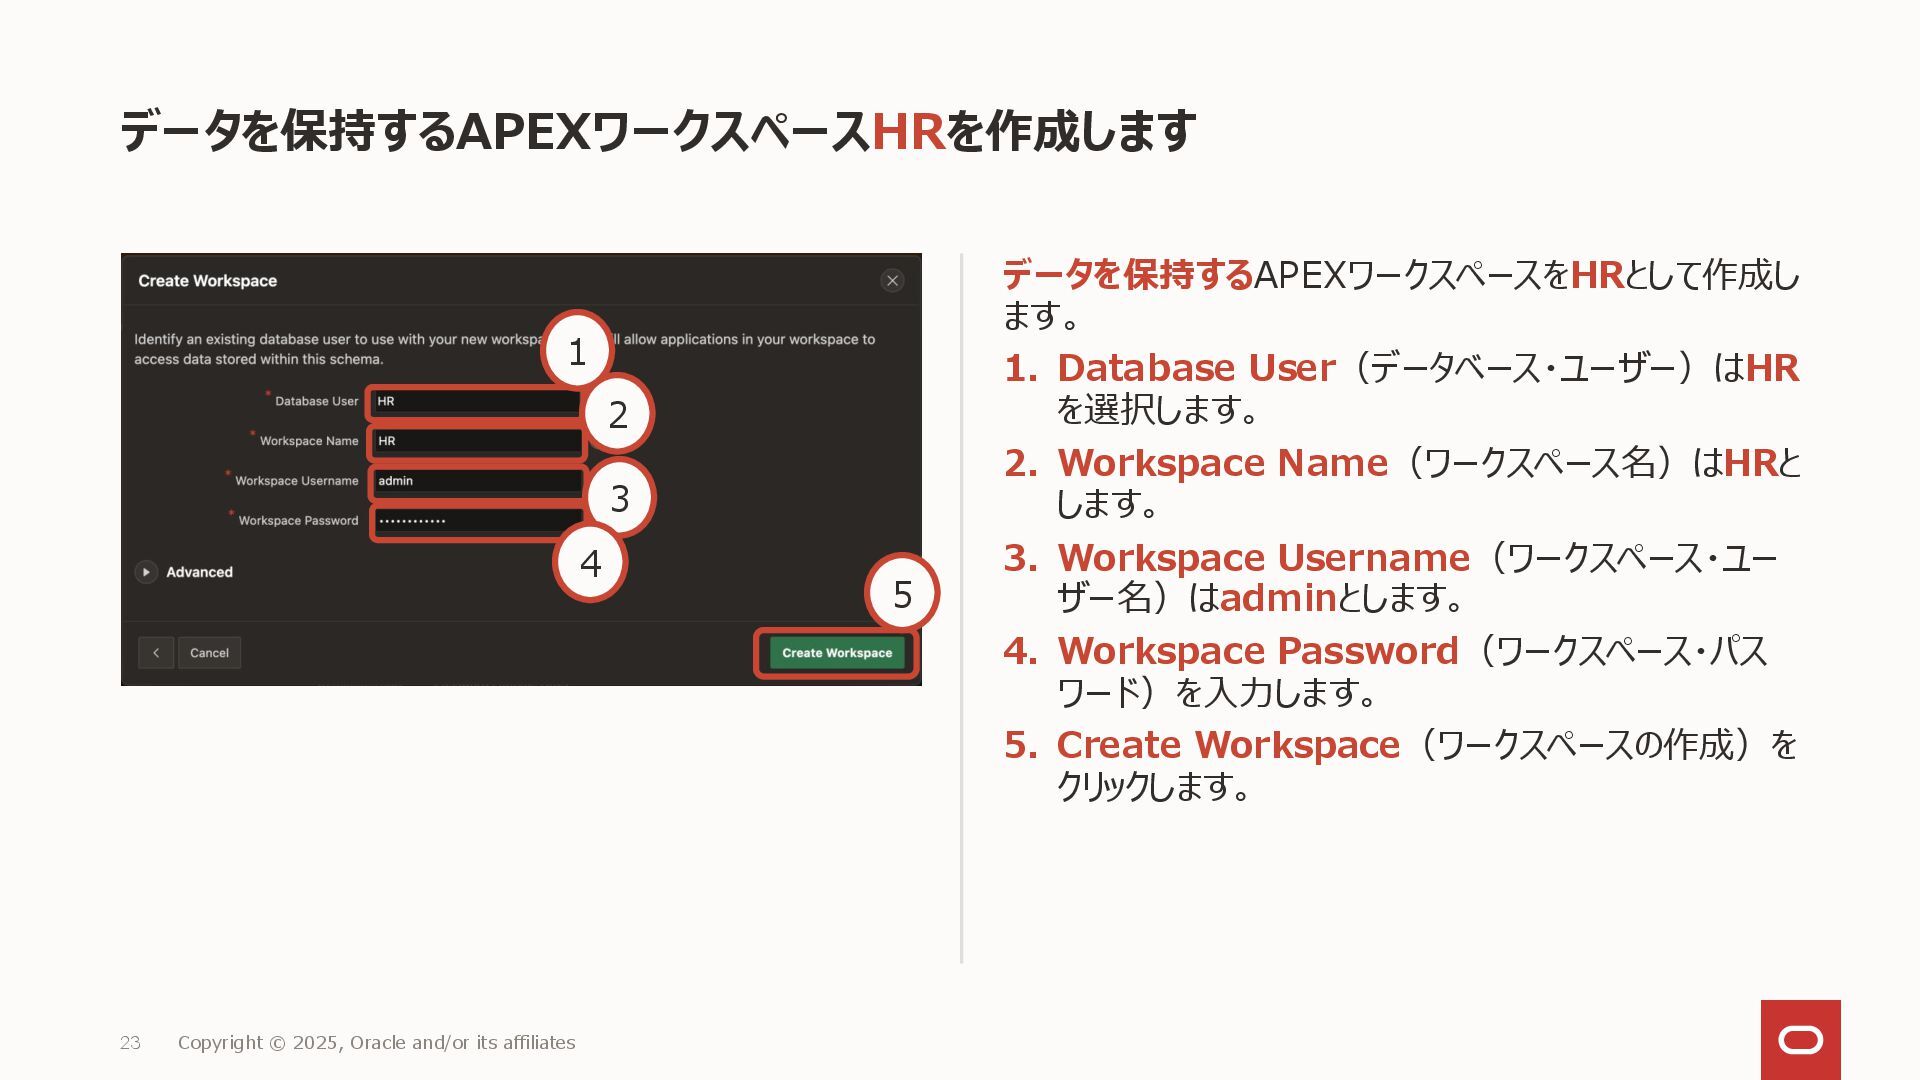
データを保持するAPEXワークスペースHRを作成します データを保持するAPEXワークスペースをHRとして作成し ます。 1. Database User(データベース・ユーザー)はHR を選択します。 2. Workspace Name(ワークスペース名)はHRと
します。 3. Workspace Username(ワークスペース・ユー ザー名)はadminとします。 4. Workspace Password(ワークスペース・パス ワード)を入力します。 5. Create Workspace(ワークスペースの作成)を クリックします。 23 Copyright © 2025, Oracle and/or its affiliates 3 4 5 2 1 -
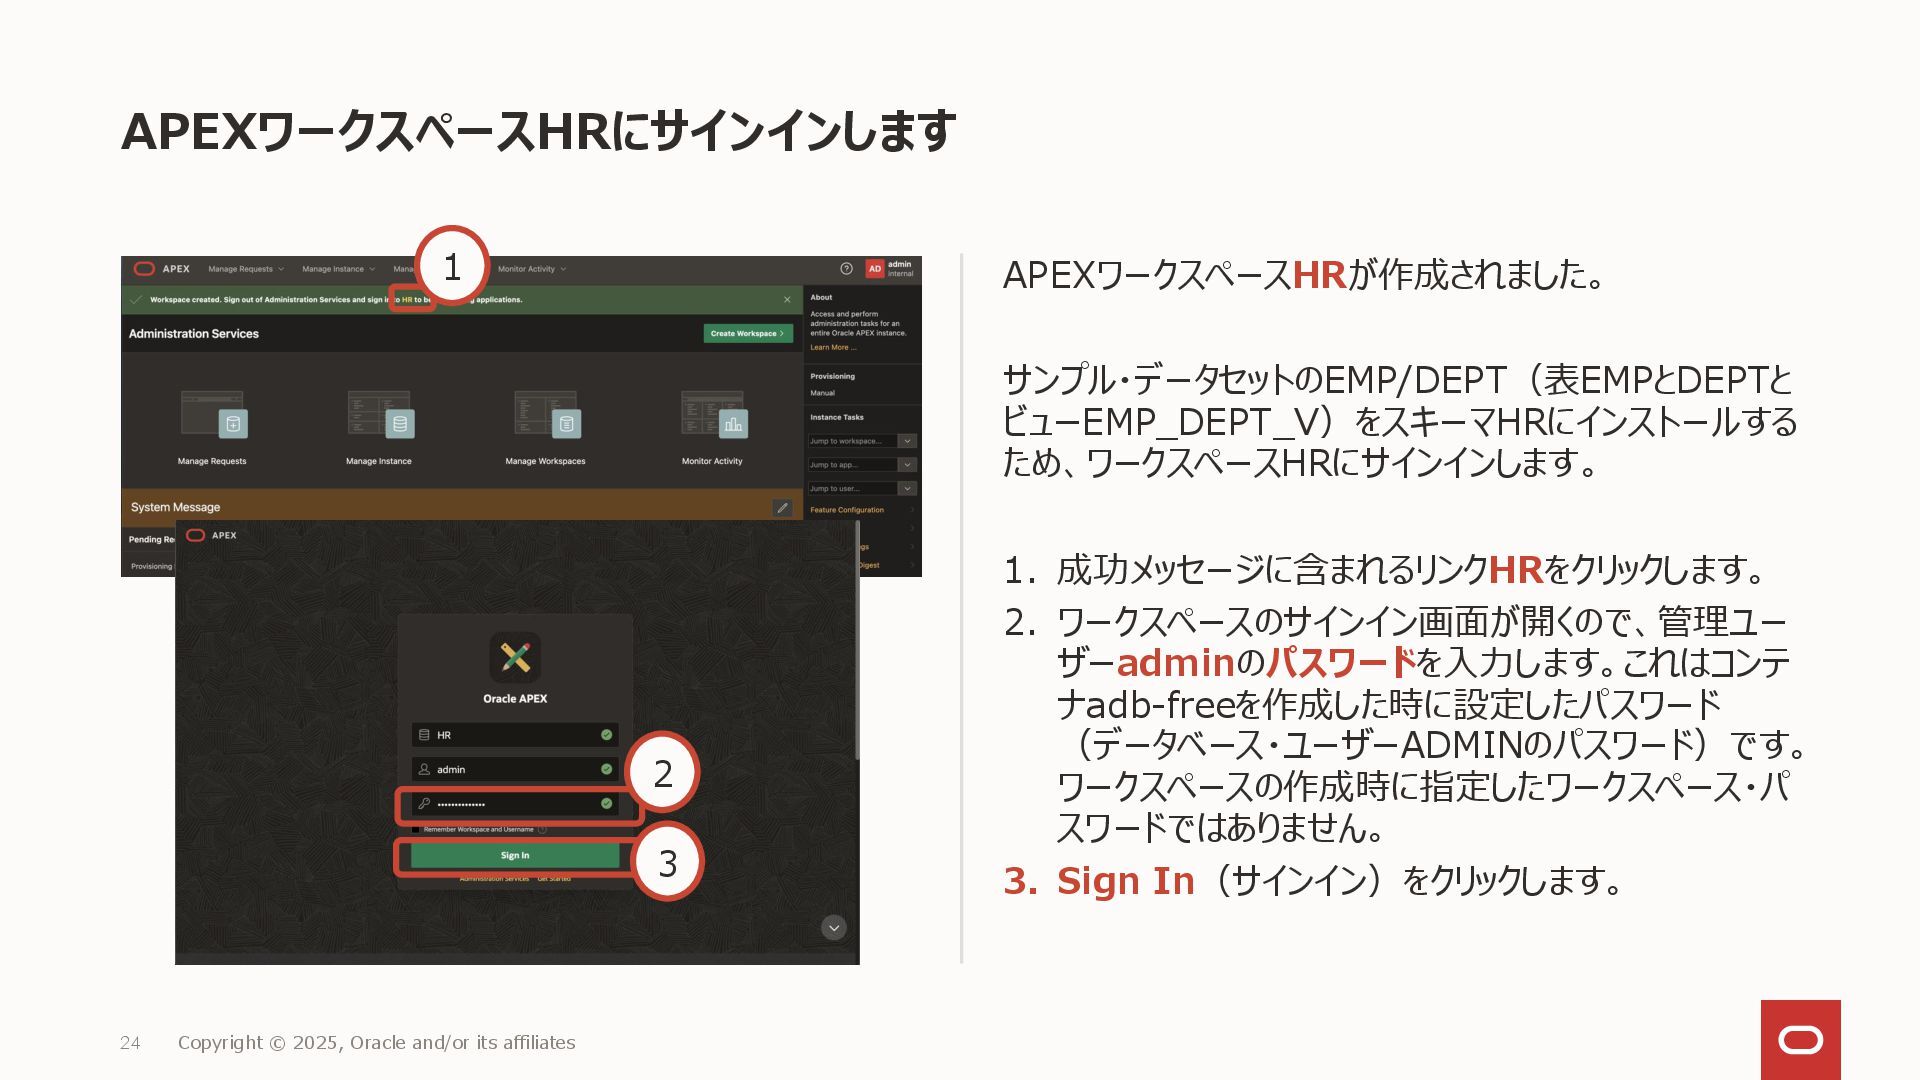
APEXワークスペースHRにサインインします 24 Copyright © 2025, Oracle and/or its affiliates APEXワークスペースHRが作成されました。
サンプル・データセットのEMP/DEPT(表EMPとDEPTと ビューEMP_DEPT_V)をスキーマHRにインストールする ため、ワークスペースHRにサインインします。 1. 成功メッセージに含まれるリンクHRをクリックします。 2. ワークスペースのサインイン画面が開くので、管理ユー ザーadminのパスワードを入力します。これはコンテ ナadb-freeを作成した時に設定したパスワード (データベース・ユーザーADMINのパスワード)です。 ワークスペースの作成時に指定したワークスペース・パ スワードではありません。 3. Sign In(サインイン)をクリックします。 2 1 3 -
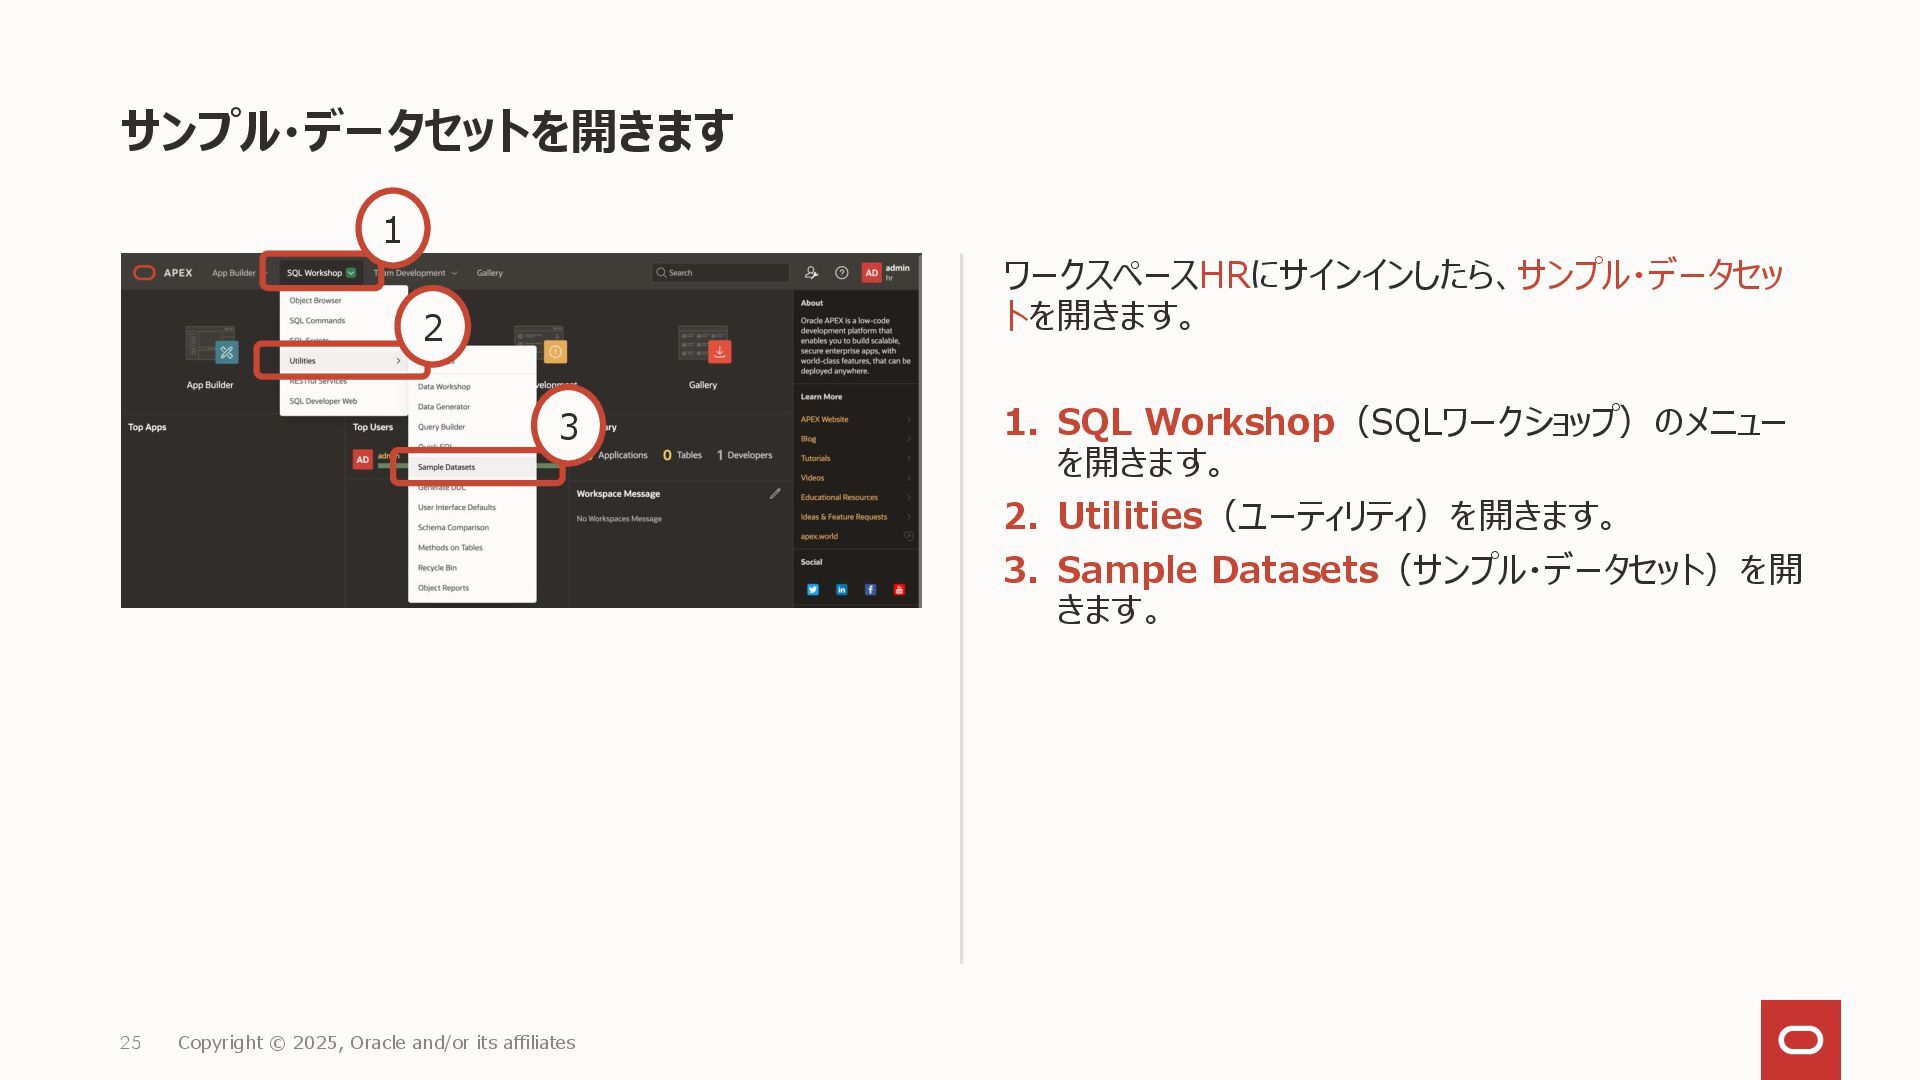
サンプル・データセットを開きます ワークスペースHRにサインインしたら、サンプル・データセッ トを開きます。 1. SQL Workshop(SQLワークショップ)のメニュー を開きます。 2. Utilities(ユーティリティ)を開きます。 3.
Sample Datasets(サンプル・データセット)を開 きます。 25 Copyright © 2025, Oracle and/or its affiliates 3 1 2 -
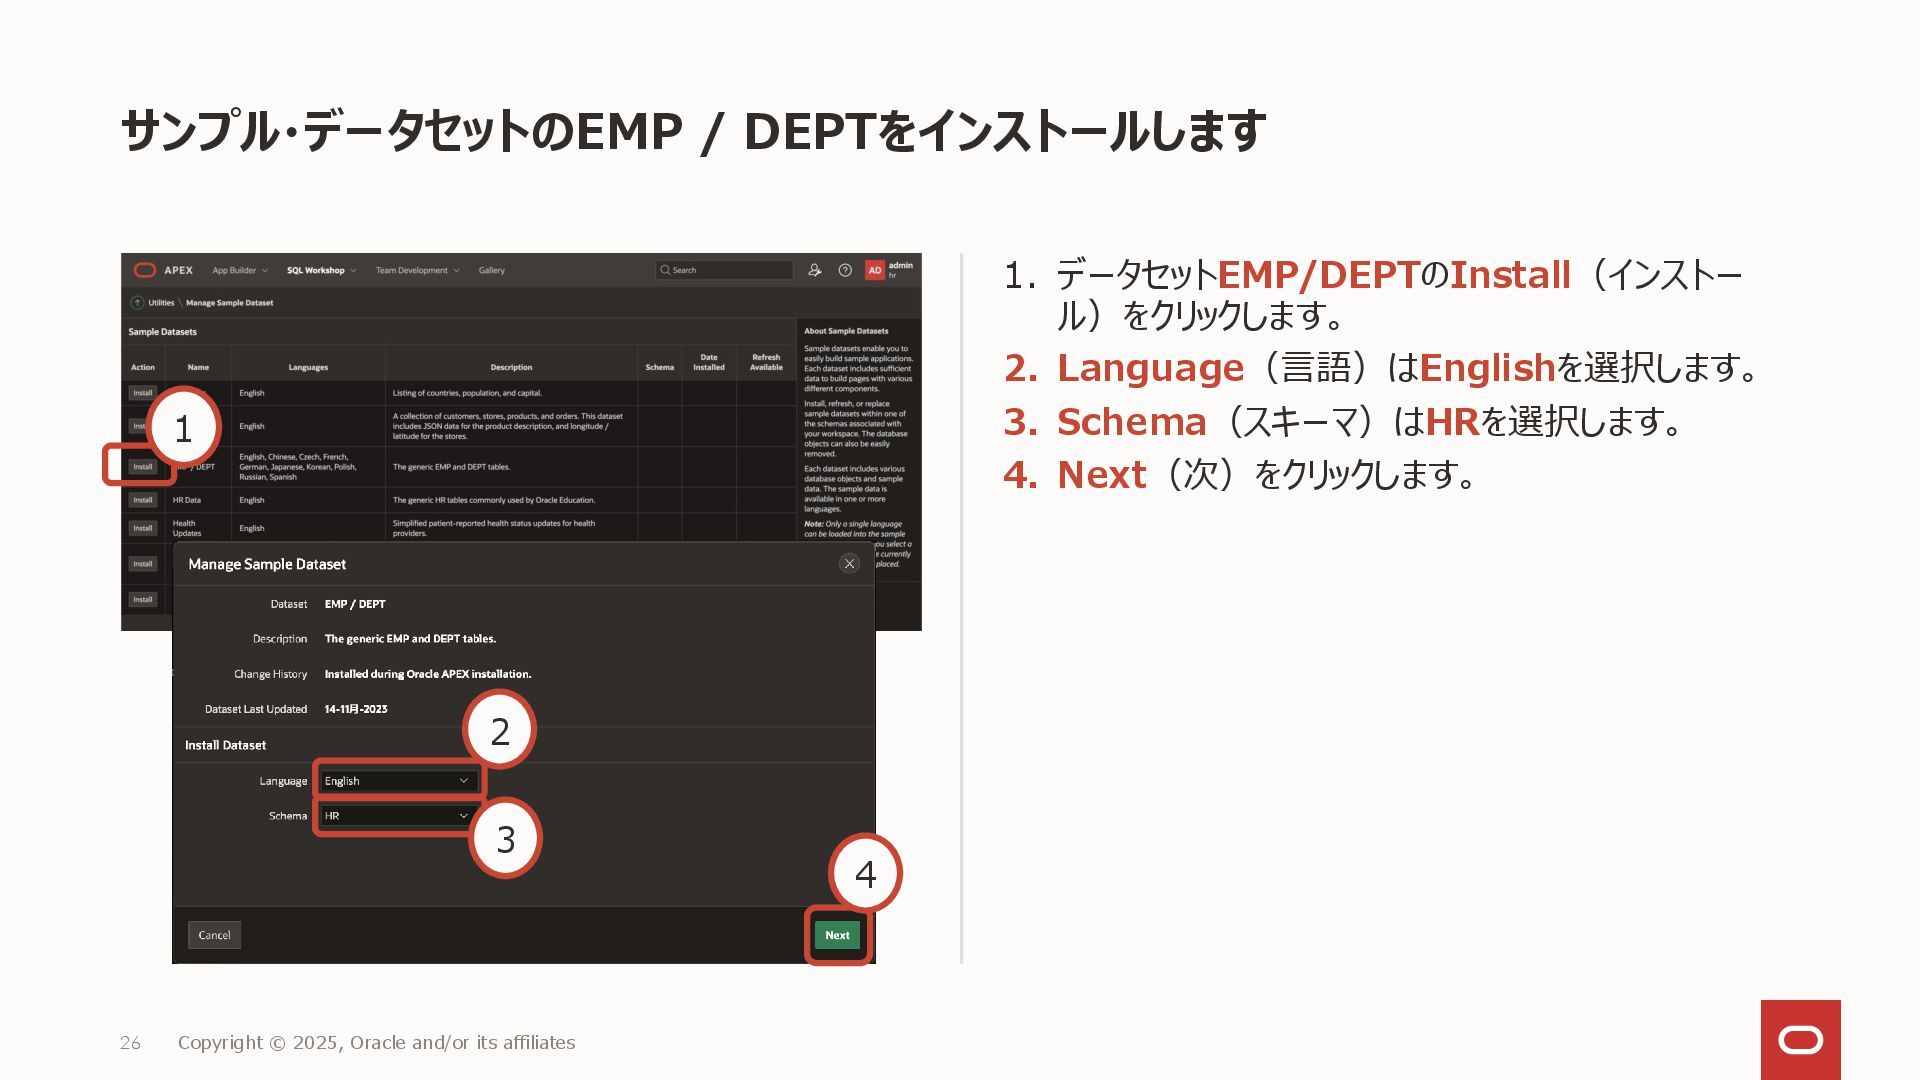
サンプル・データセットのEMP / DEPTをインストールします 1. データセットEMP/DEPTのInstall(インストー ル)をクリックします。 2. Language(言語)はEnglishを選択します。 3. Schema(スキーマ)はHRを選択します。
4. Next(次)をクリックします。 26 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
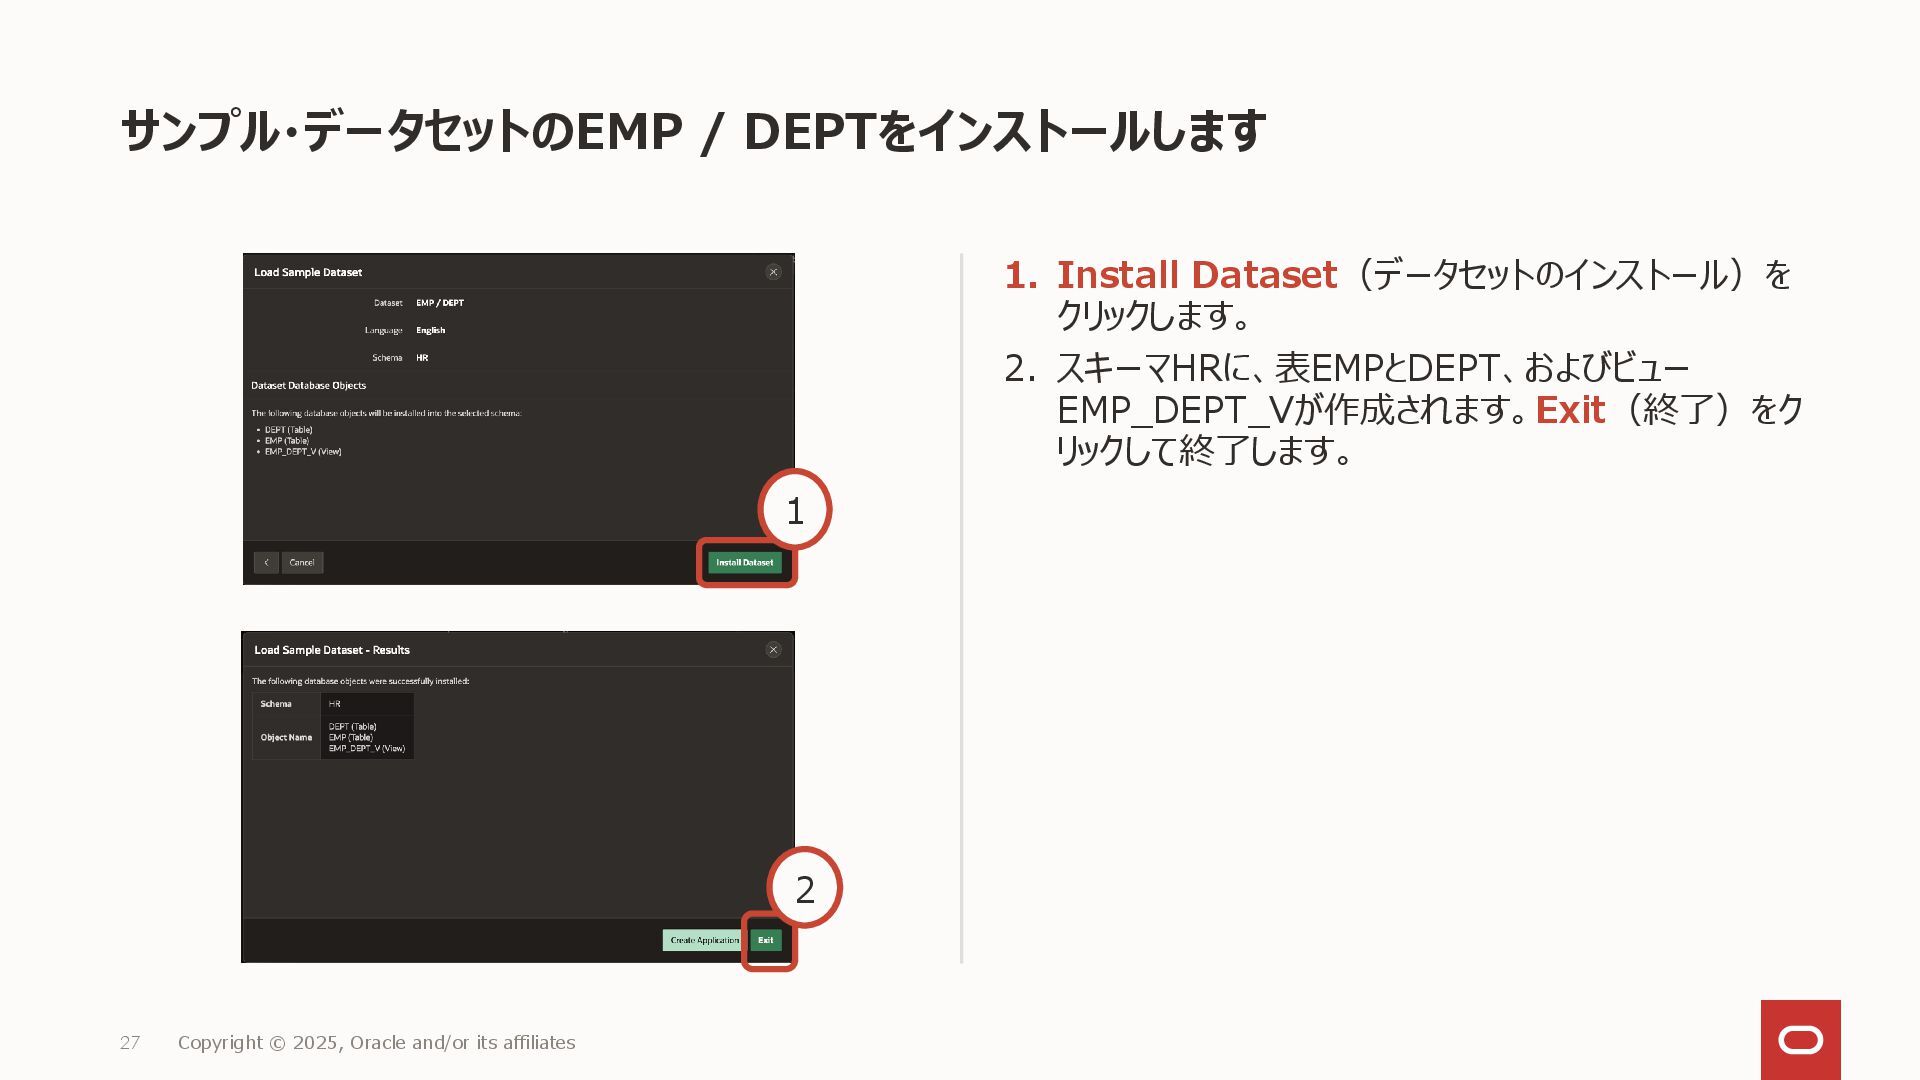
サンプル・データセットのEMP / DEPTをインストールします 1. Install Dataset(データセットのインストール)を クリックします。 2. スキーマHRに、表EMPとDEPT、およびビュー EMP_DEPT_Vが作成されます。Exit(終了)をク
リックして終了します。 27 Copyright © 2025, Oracle and/or its affiliates 1 2 -
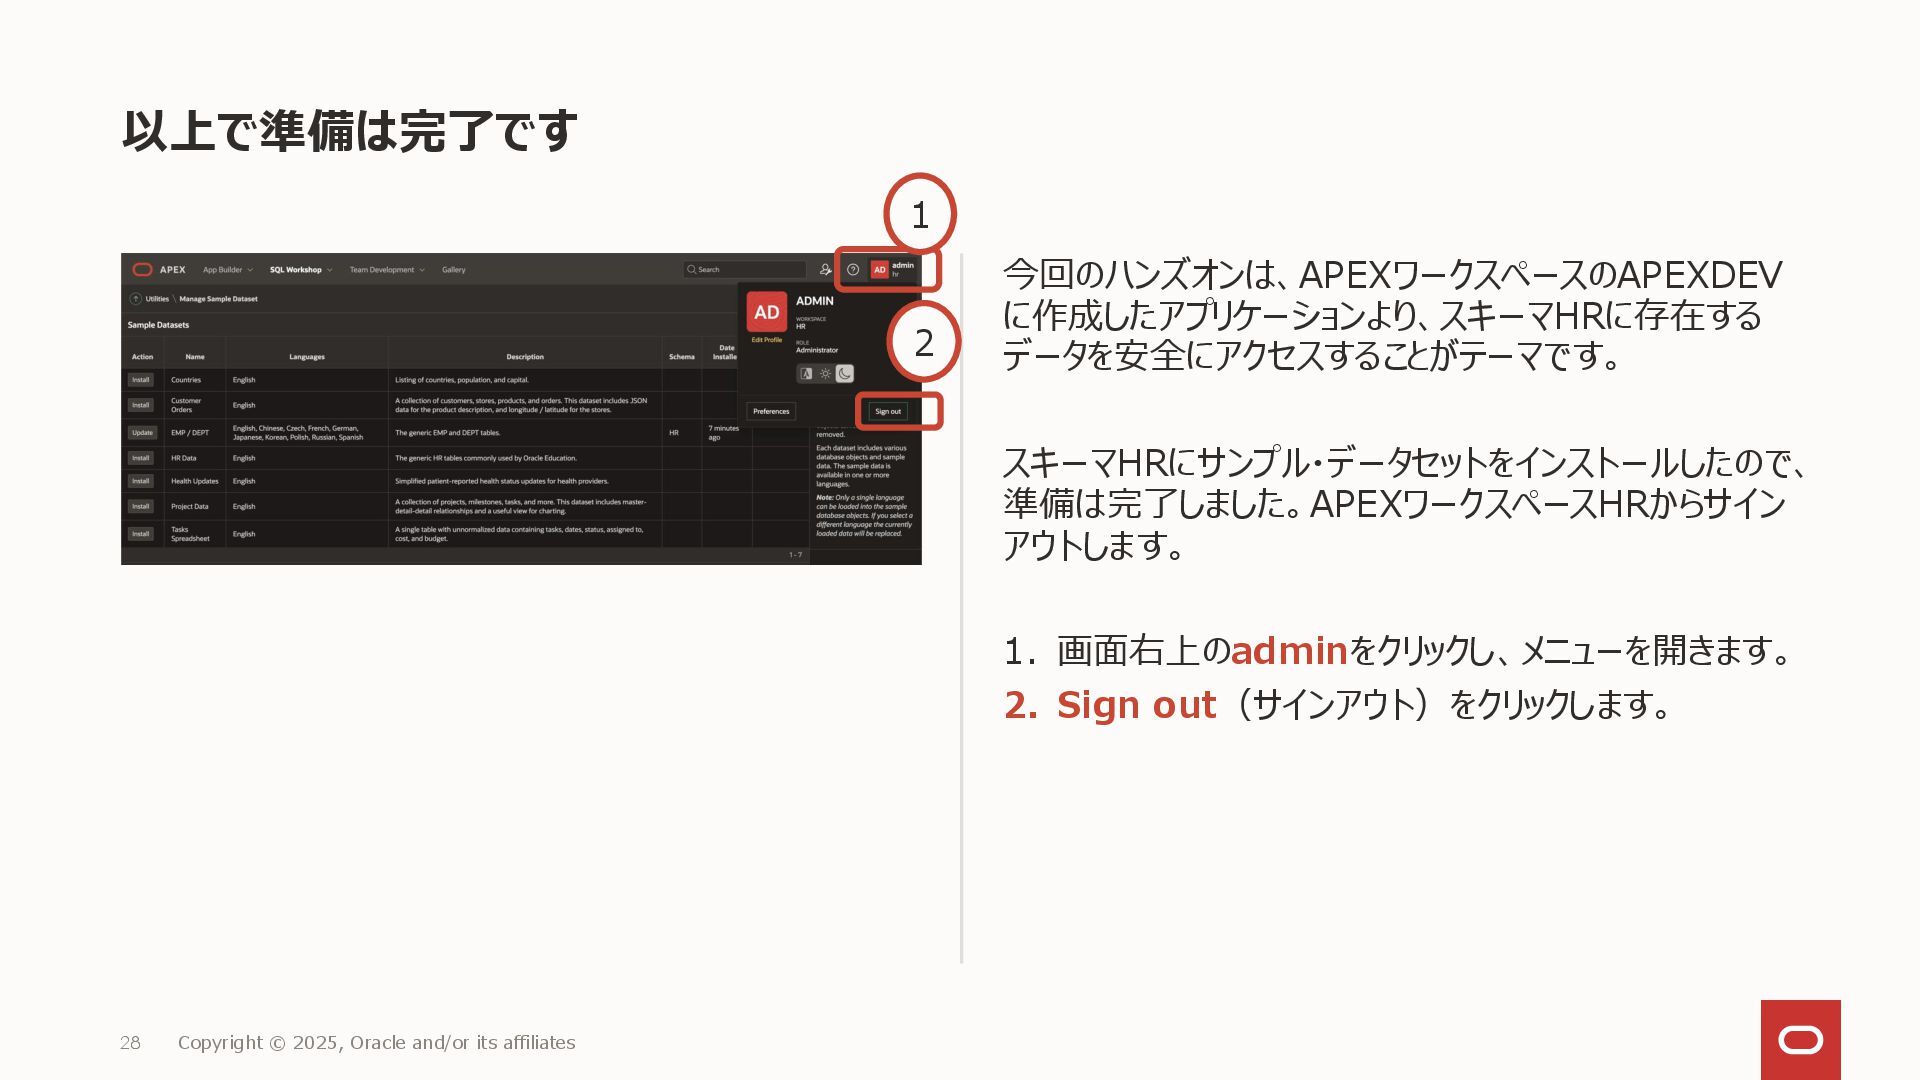
以上で準備は完了です 今回のハンズオンは、APEXワークスペースのAPEXDEV に作成したアプリケーションより、スキーマHRに存在する データを安全にアクセスすることがテーマです。 スキーマHRにサンプル・データセットをインストールしたので、 準備は完了しました。APEXワークスペースHRからサイン アウトします。 1. 画面右上のadminをクリックし、メニューを開きます。 2.
Sign out(サインアウト)をクリックします。 28 Copyright © 2025, Oracle and/or its affiliates 1 2 -
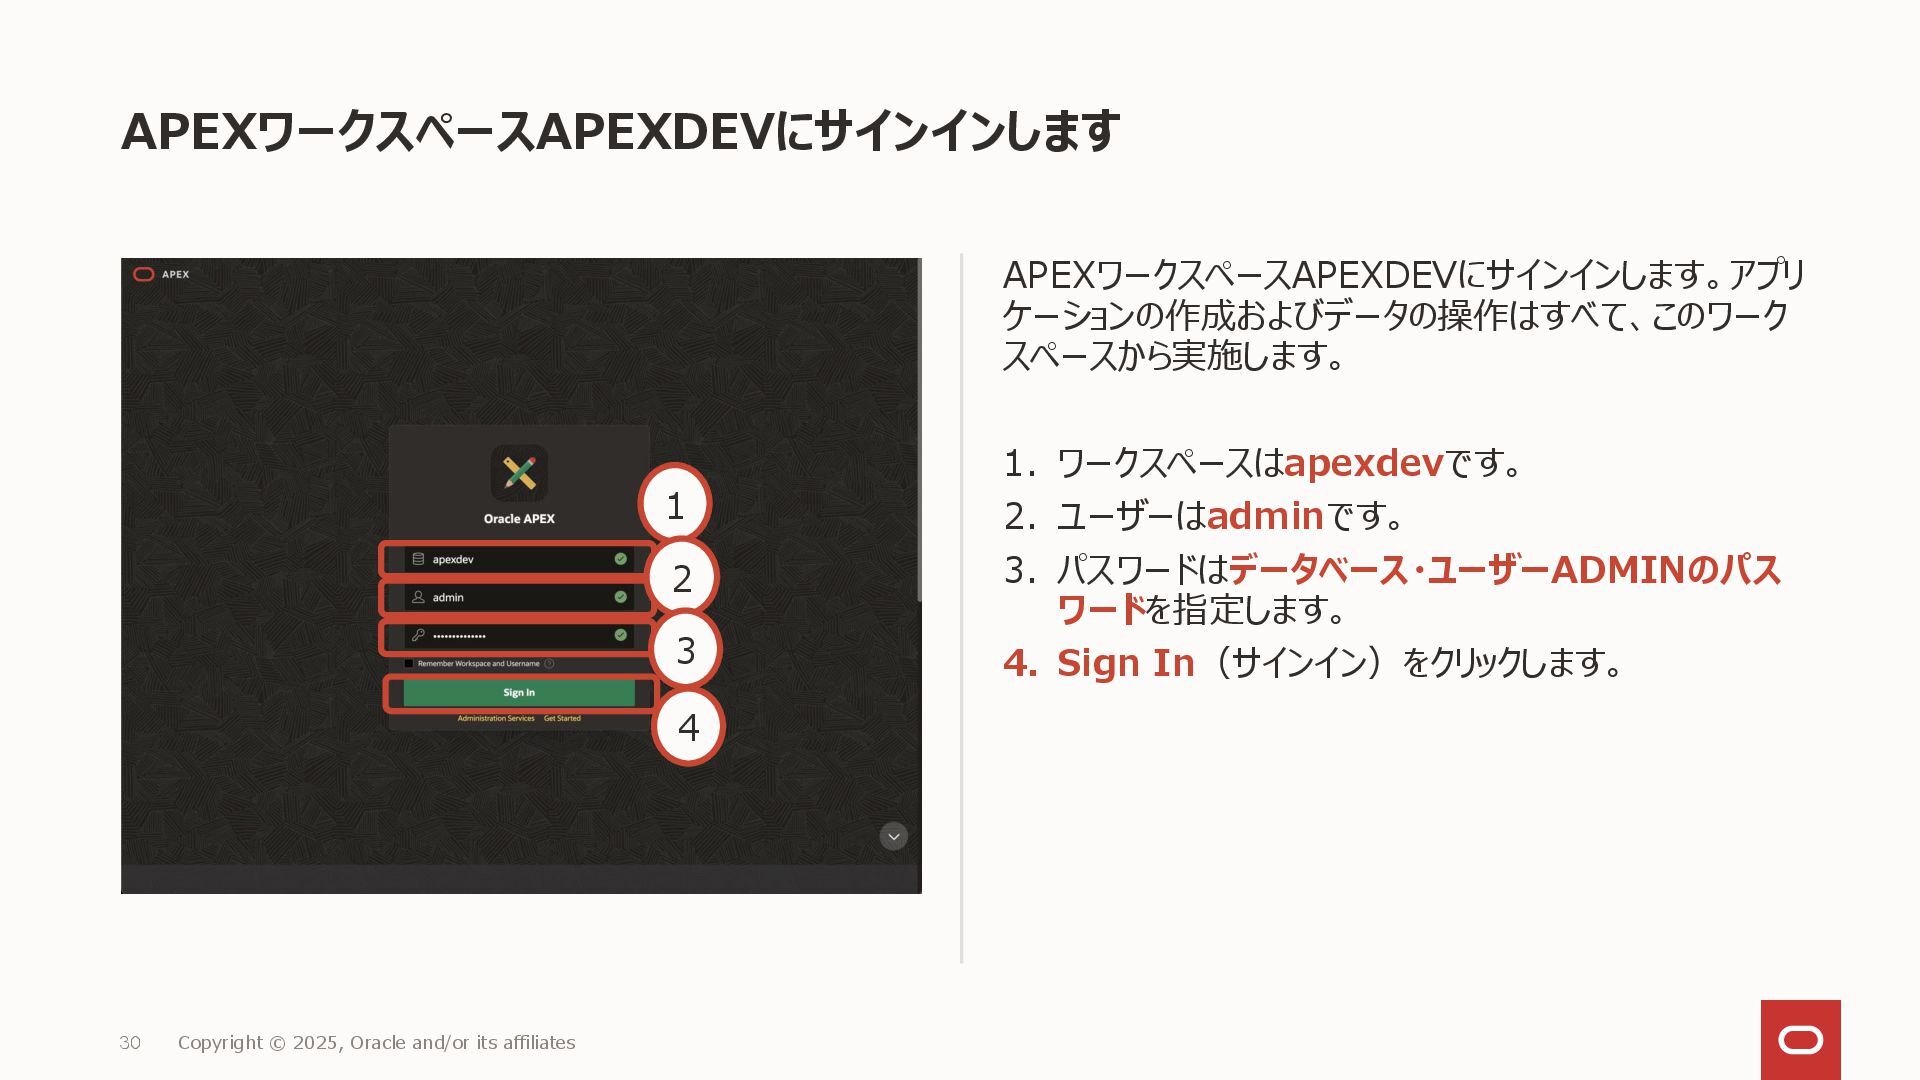
APEXワークスペースAPEXDEVにサインインします APEXワークスペースAPEXDEVにサインインします。アプリ ケーションの作成およびデータの操作はすべて、このワーク スペースから実施します。 1. ワークスペースはapexdevです。 2. ユーザーはadminです。 3. パスワードはデータベース・ユーザーADMINのパス
ワードを指定します。 4. Sign In(サインイン)をクリックします。 30 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
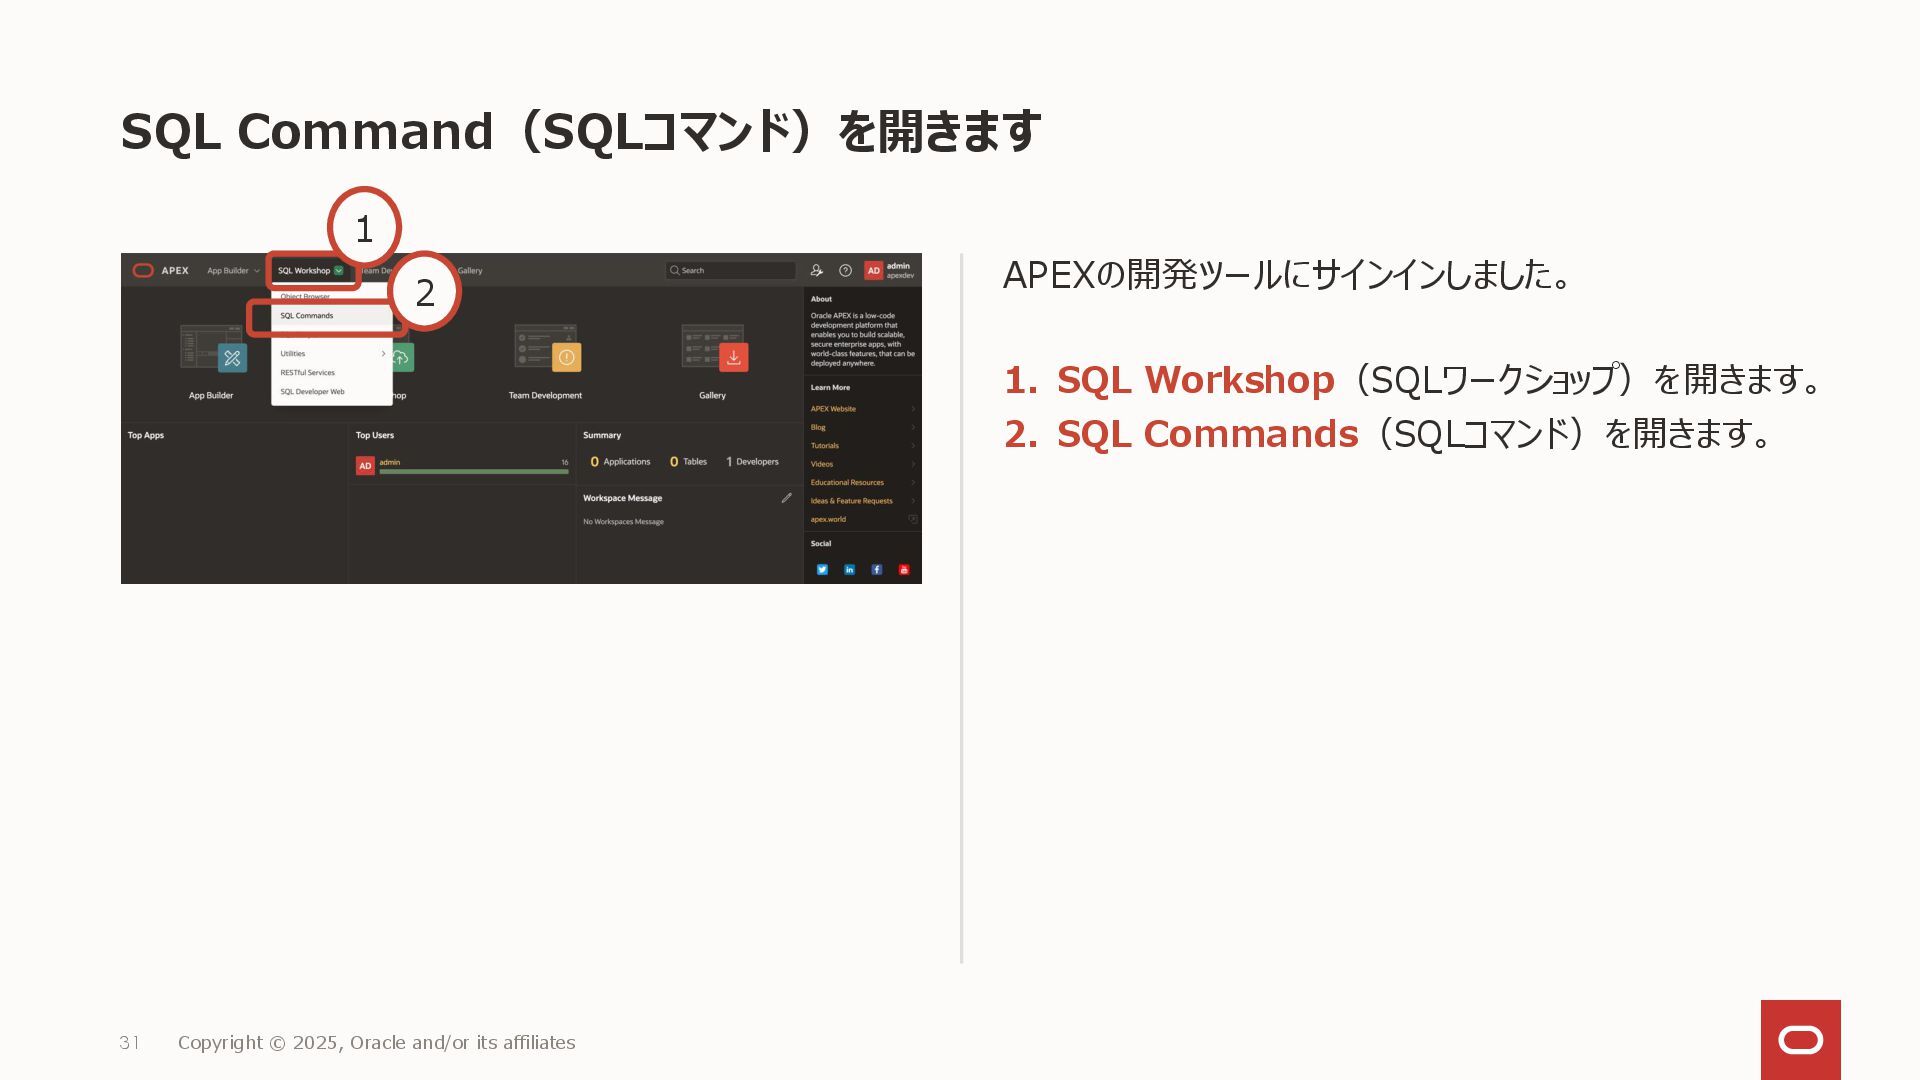
SQL Command(SQLコマンド)を開きます APEXの開発ツールにサインインしました。 1. SQL Workshop(SQLワークショップ)を開きます。 2. SQL Commands(SQLコマンド)を開きます。 31
Copyright © 2025, Oracle and/or its affiliates 1 2 -
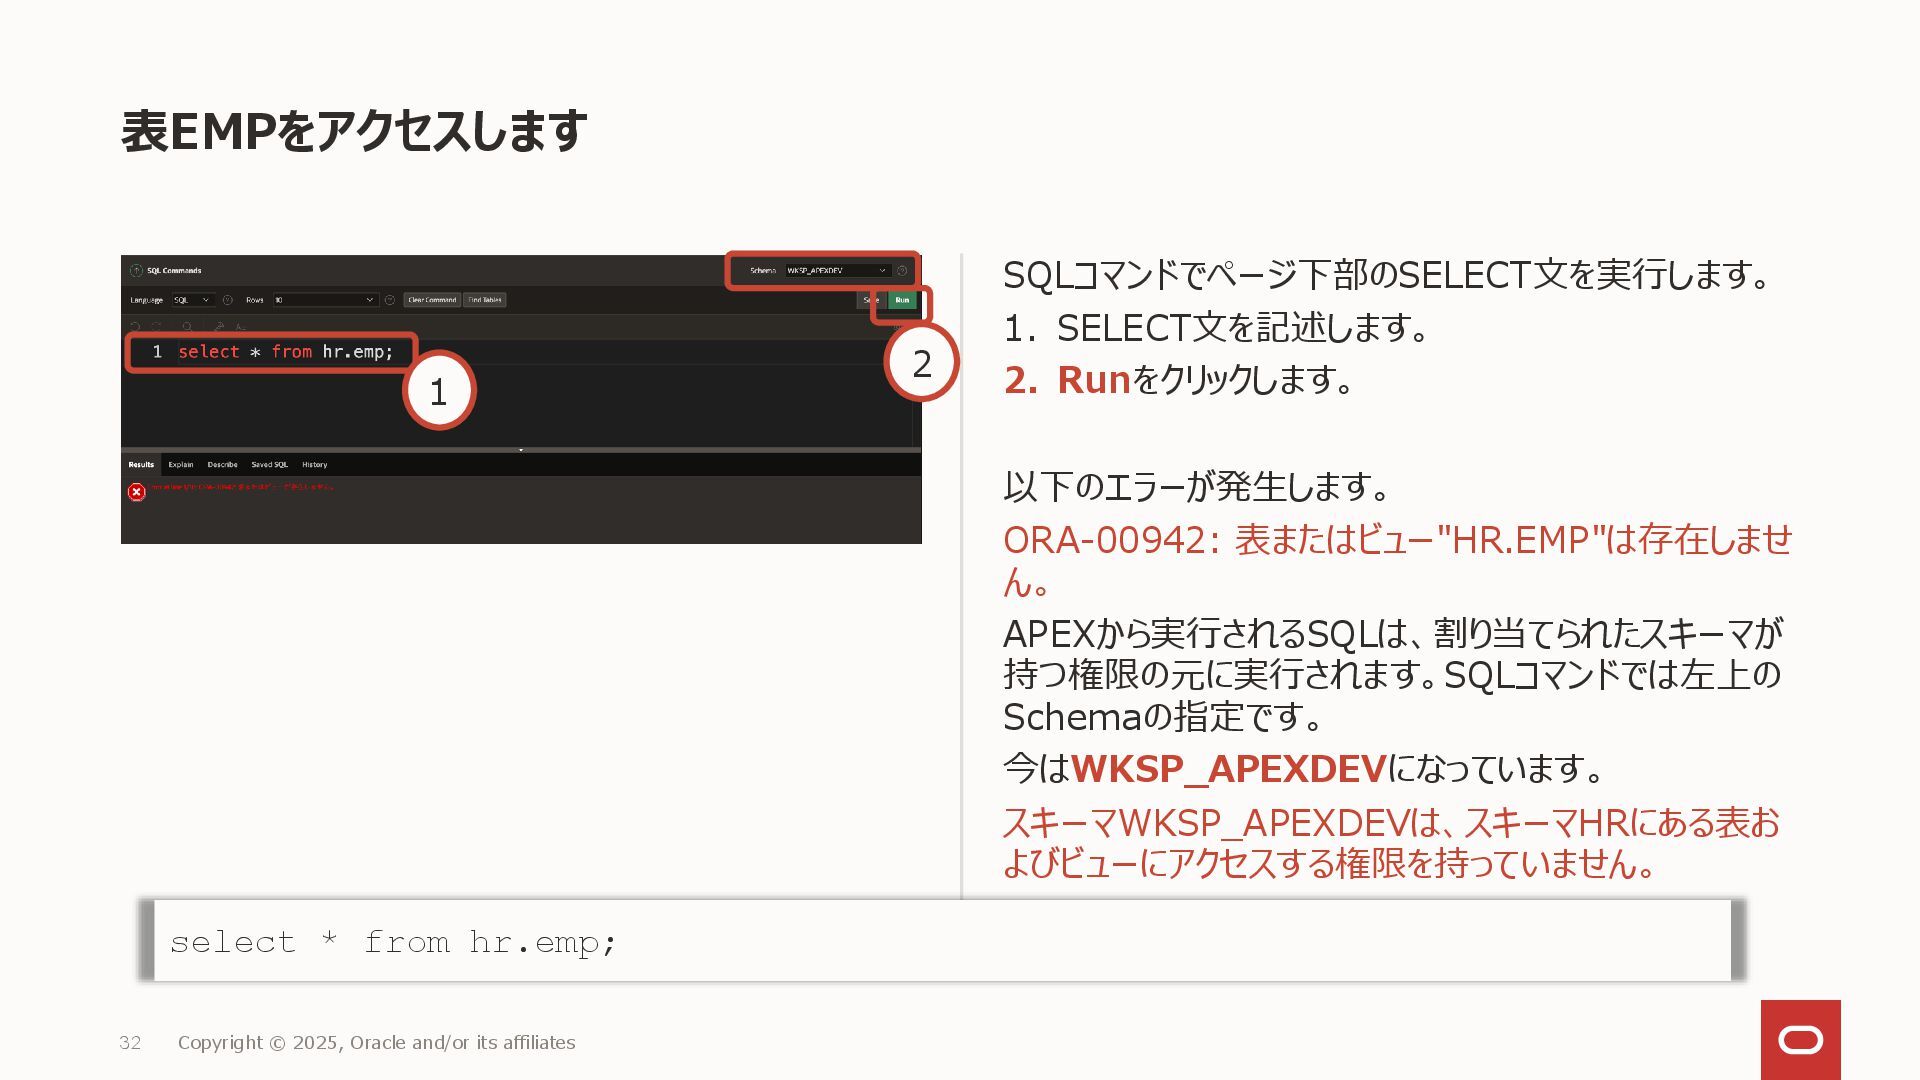
表EMPをアクセスします SQLコマンドでページ下部のSELECT文を実行します。 1. SELECT文を記述します。 2. Runをクリックします。 以下のエラーが発生します。 ORA-00942: 表またはビュー"HR.EMP"は存在しませ ん。
APEXから実行されるSQLは、割り当てられたスキーマが 持つ権限の元に実行されます。SQLコマンドでは左上の Schemaの指定です。 今はWKSP_APEXDEVになっています。 スキーマWKSP_APEXDEVは、スキーマHRにある表お よびビューにアクセスする権限を持っていません。 32 Copyright © 2025, Oracle and/or its affiliates 1 2 select * from hr.emp; -
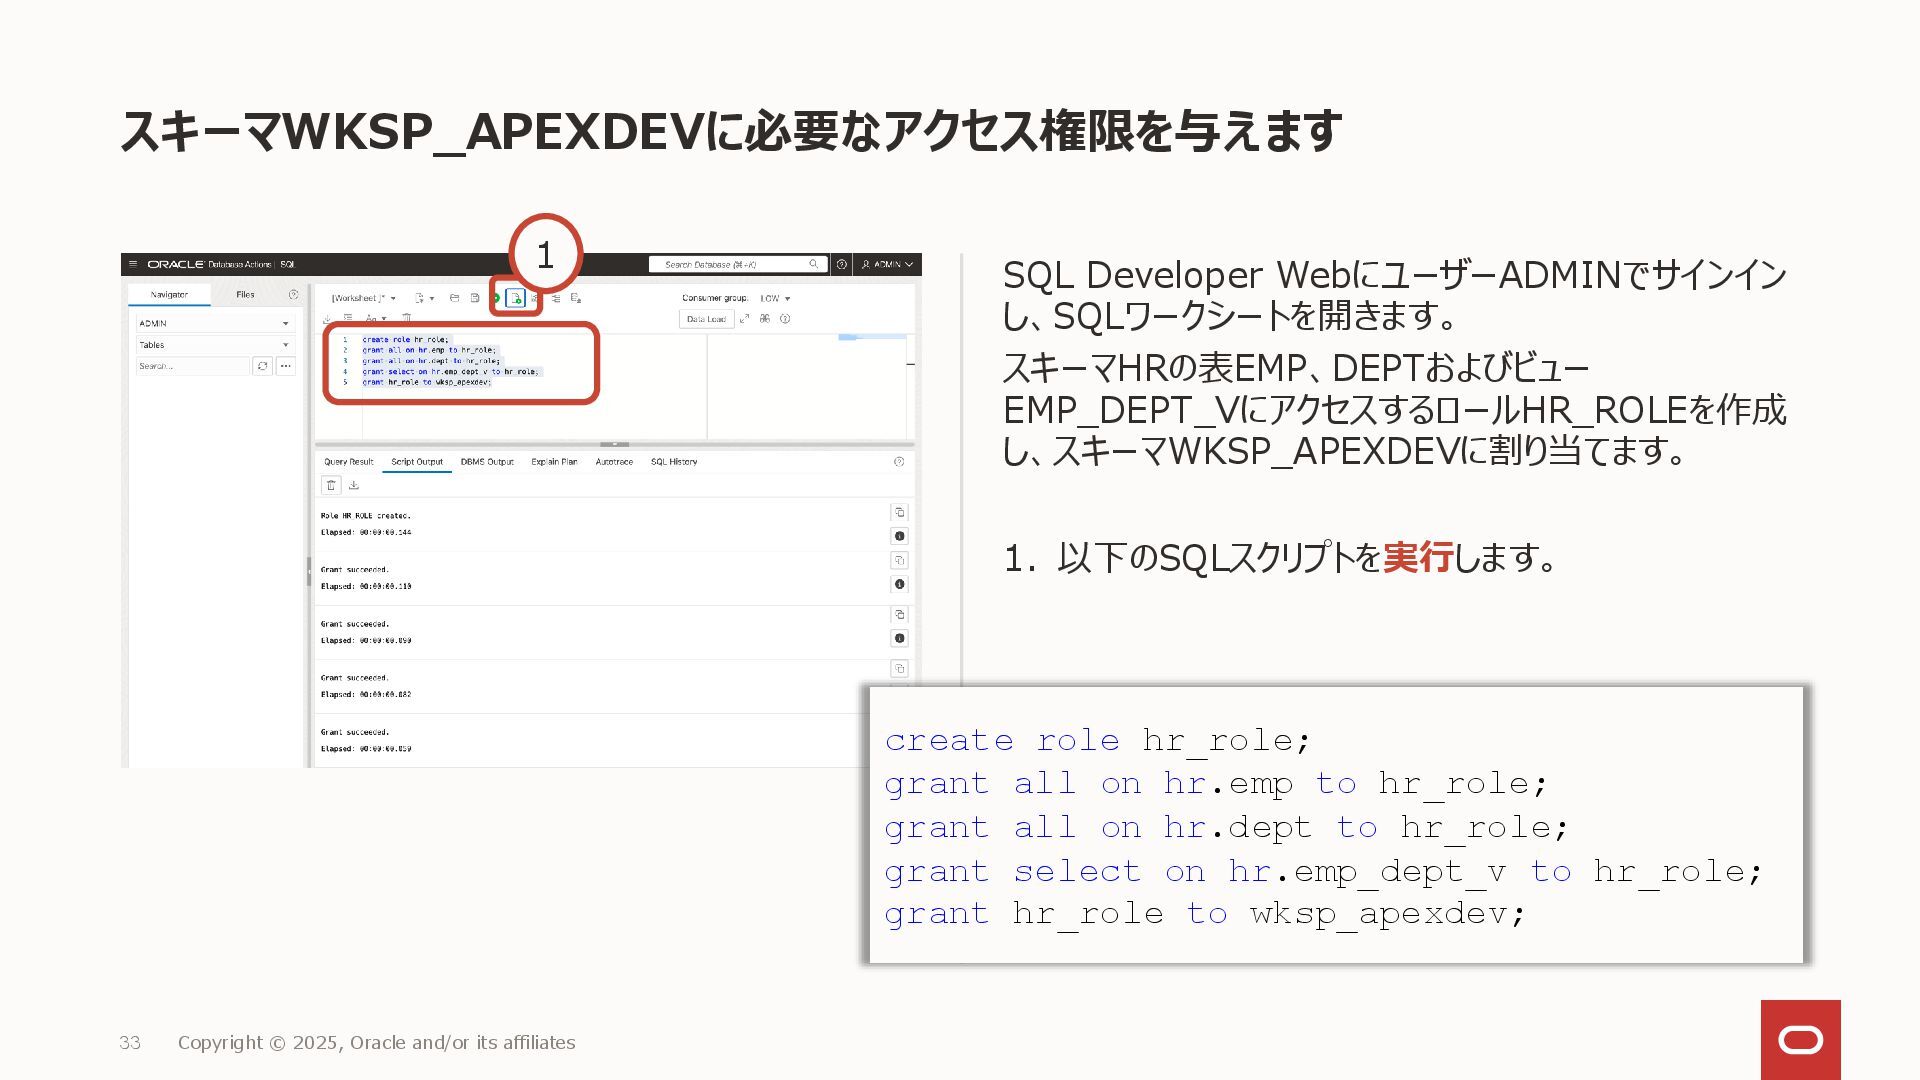
スキーマWKSP_APEXDEVに必要なアクセス権限を与えます SQL Developer WebにユーザーADMINでサインイン し、SQLワークシートを開きます。 スキーマHRの表EMP、DEPTおよびビュー EMP_DEPT_VにアクセスするロールHR_ROLEを作成 し、スキーマWKSP_APEXDEVに割り当てます。 1. 以下のSQLスクリプトを実行します。
33 Copyright © 2025, Oracle and/or its affiliates 1 create role hr_role; grant all on hr.emp to hr_role; grant all on hr.dept to hr_role; grant select on hr.emp_dept_v to hr_role; grant hr_role to wksp_apexdev; -
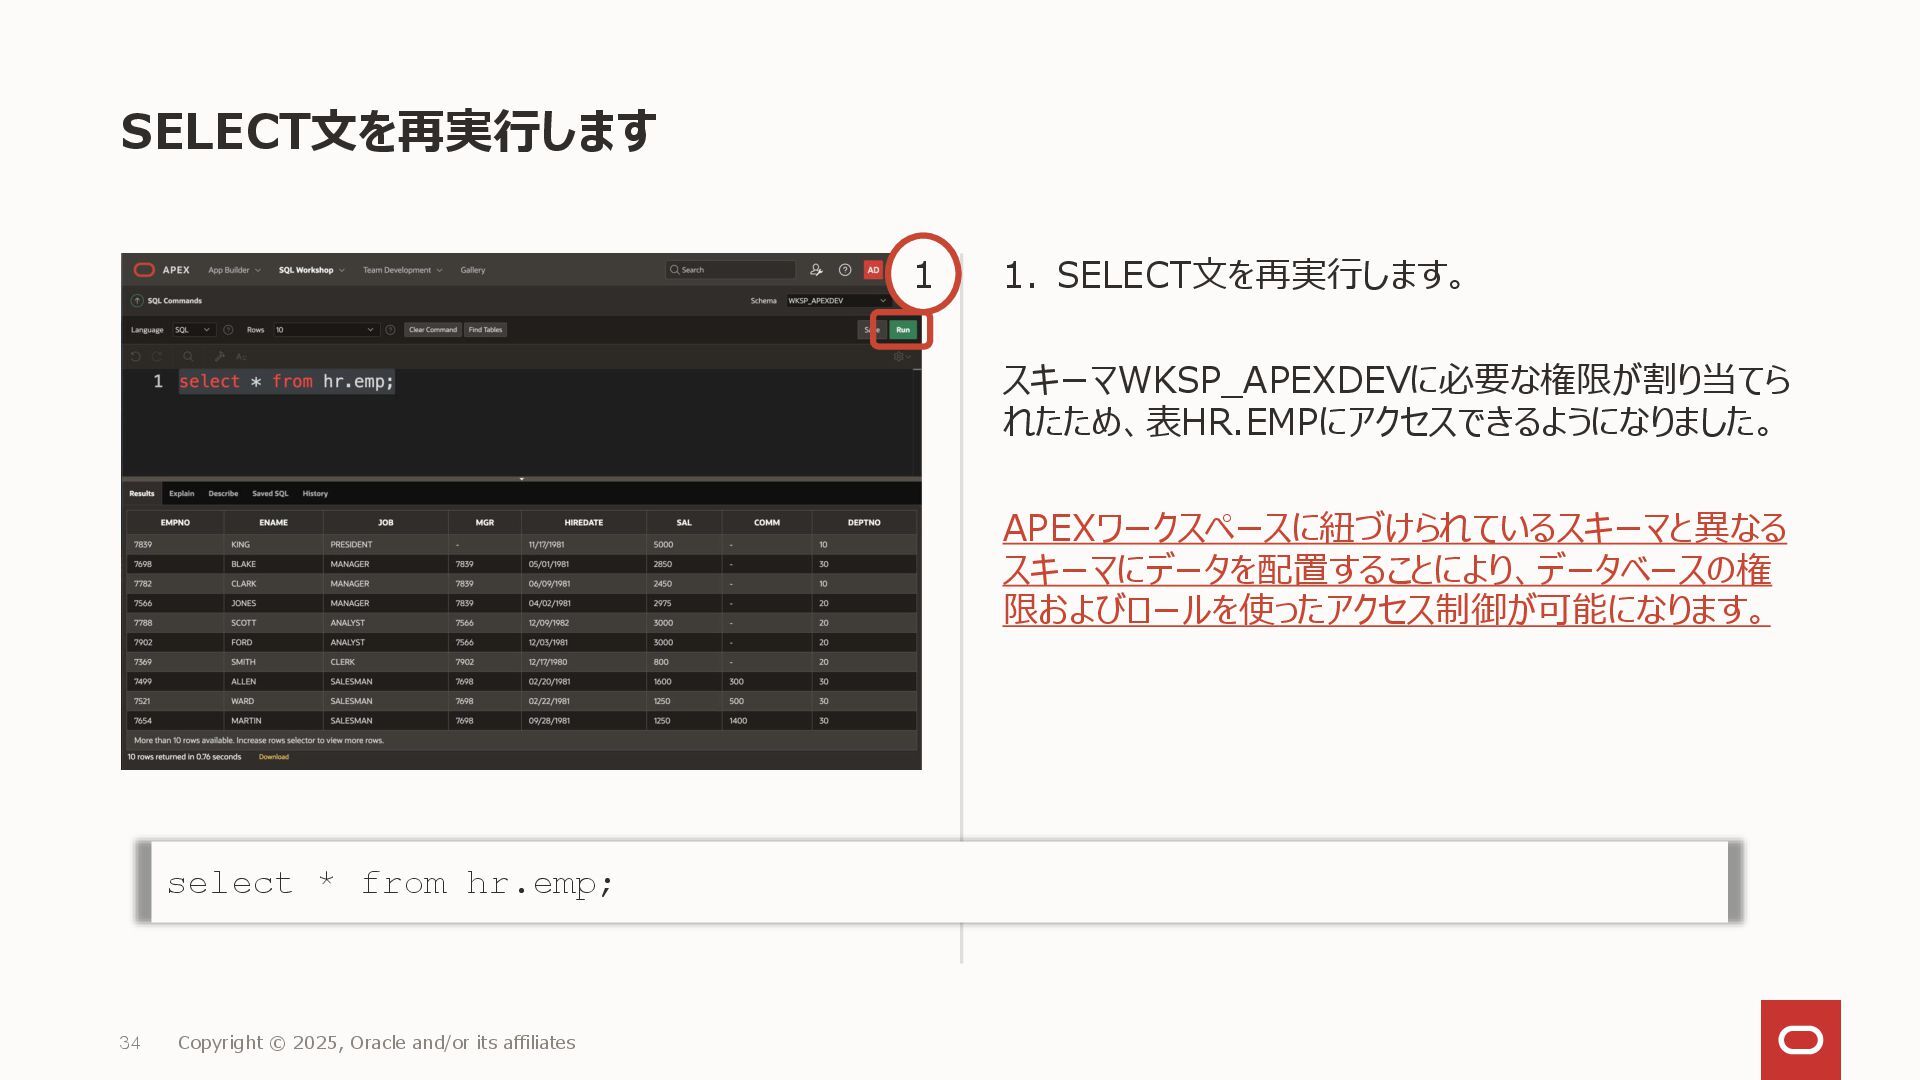
SELECT文を再実行します 1. SELECT文を再実行します。 スキーマWKSP_APEXDEVに必要な権限が割り当てら れたため、表HR.EMPにアクセスできるようになりました。 APEXワークスペースに紐づけられているスキーマと異なる スキーマにデータを配置することにより、データベースの権 限およびロールを使ったアクセス制御が可能になります。 34 Copyright
© 2025, Oracle and/or its affiliates 1 select * from hr.emp; -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19c 第I部 ユーザー認証および認可の管理 4 権限とロール認可の構成
https://docs.oracle.com/cd/F19136_01/dbseg/configuring-privilege-and-role- authorization.html -
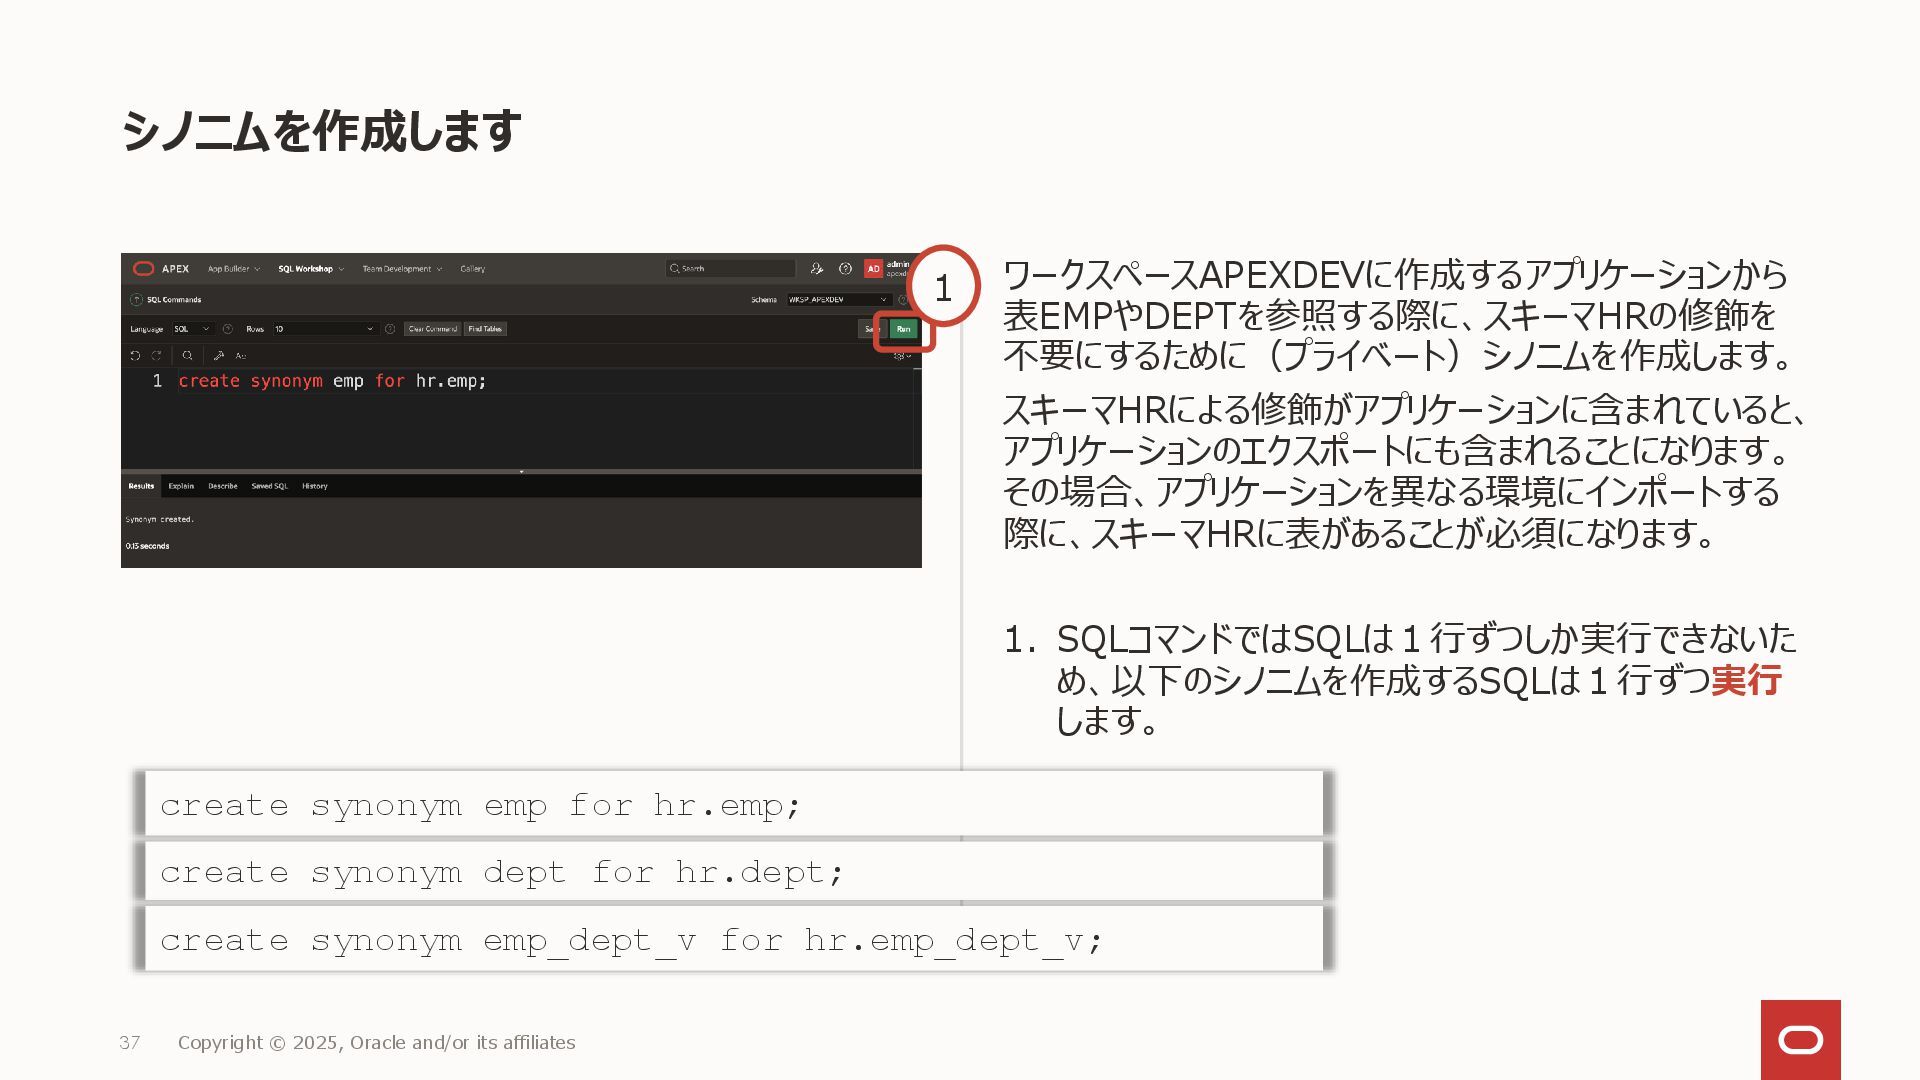
シノニムを作成します ワークスペースAPEXDEVに作成するアプリケーションから 表EMPやDEPTを参照する際に、スキーマHRの修飾を 不要にするために(プライベート)シノニムを作成します。 スキーマHRによる修飾がアプリケーションに含まれていると、 アプリケーションのエクスポートにも含まれることになります。 その場合、アプリケーションを異なる環境にインポートする 際に、スキーマHRに表があることが必須になります。 1. SQLコマンドではSQLは1行ずつしか実行できないた
め、以下のシノニムを作成するSQLは1行ずつ実行 します。 37 Copyright © 2025, Oracle and/or its affiliates 1 create synonym emp for hr.emp; create synonym dept for hr.dept; create synonym emp_dept_v for hr.emp_dept_v; -
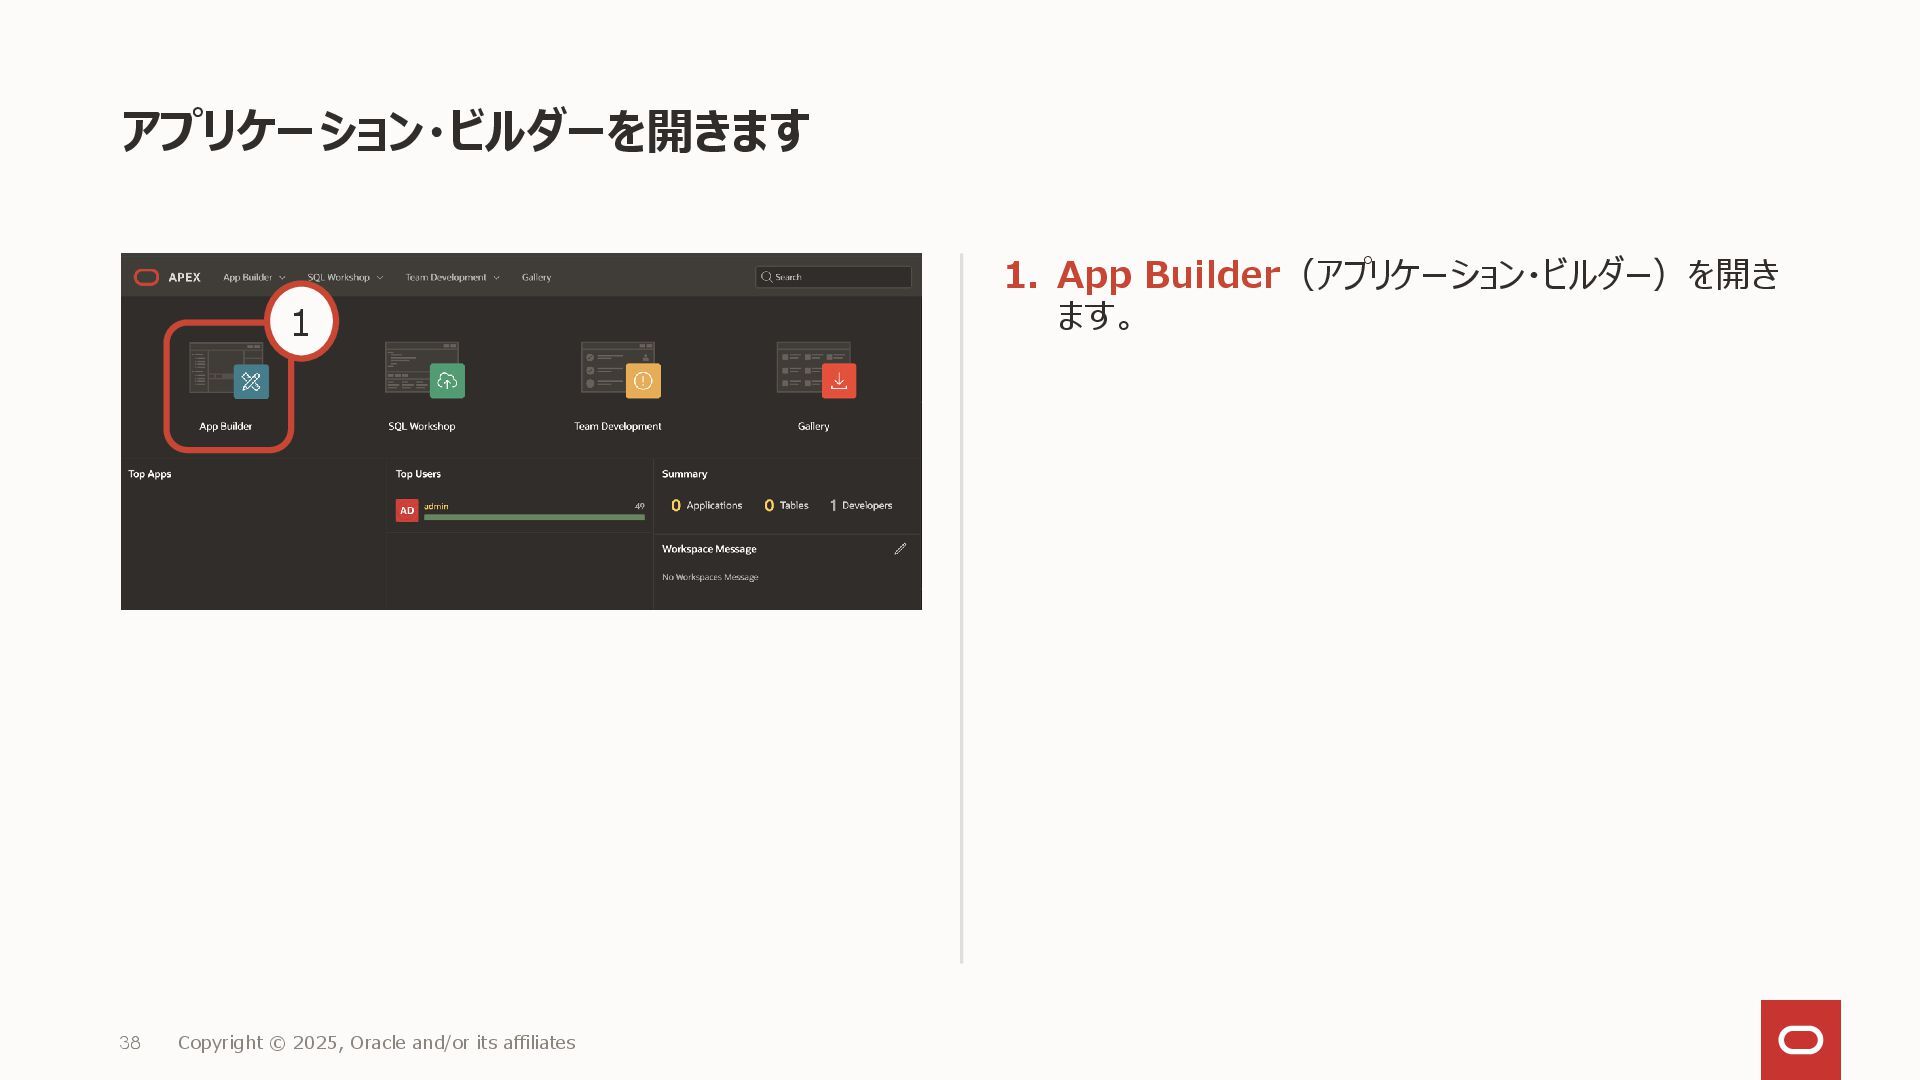
アプリケーション・ビルダーを開きます 1. App Builder(アプリケーション・ビルダー)を開き ます。 38 Copyright © 2025, Oracle
and/or its affiliates 1 -
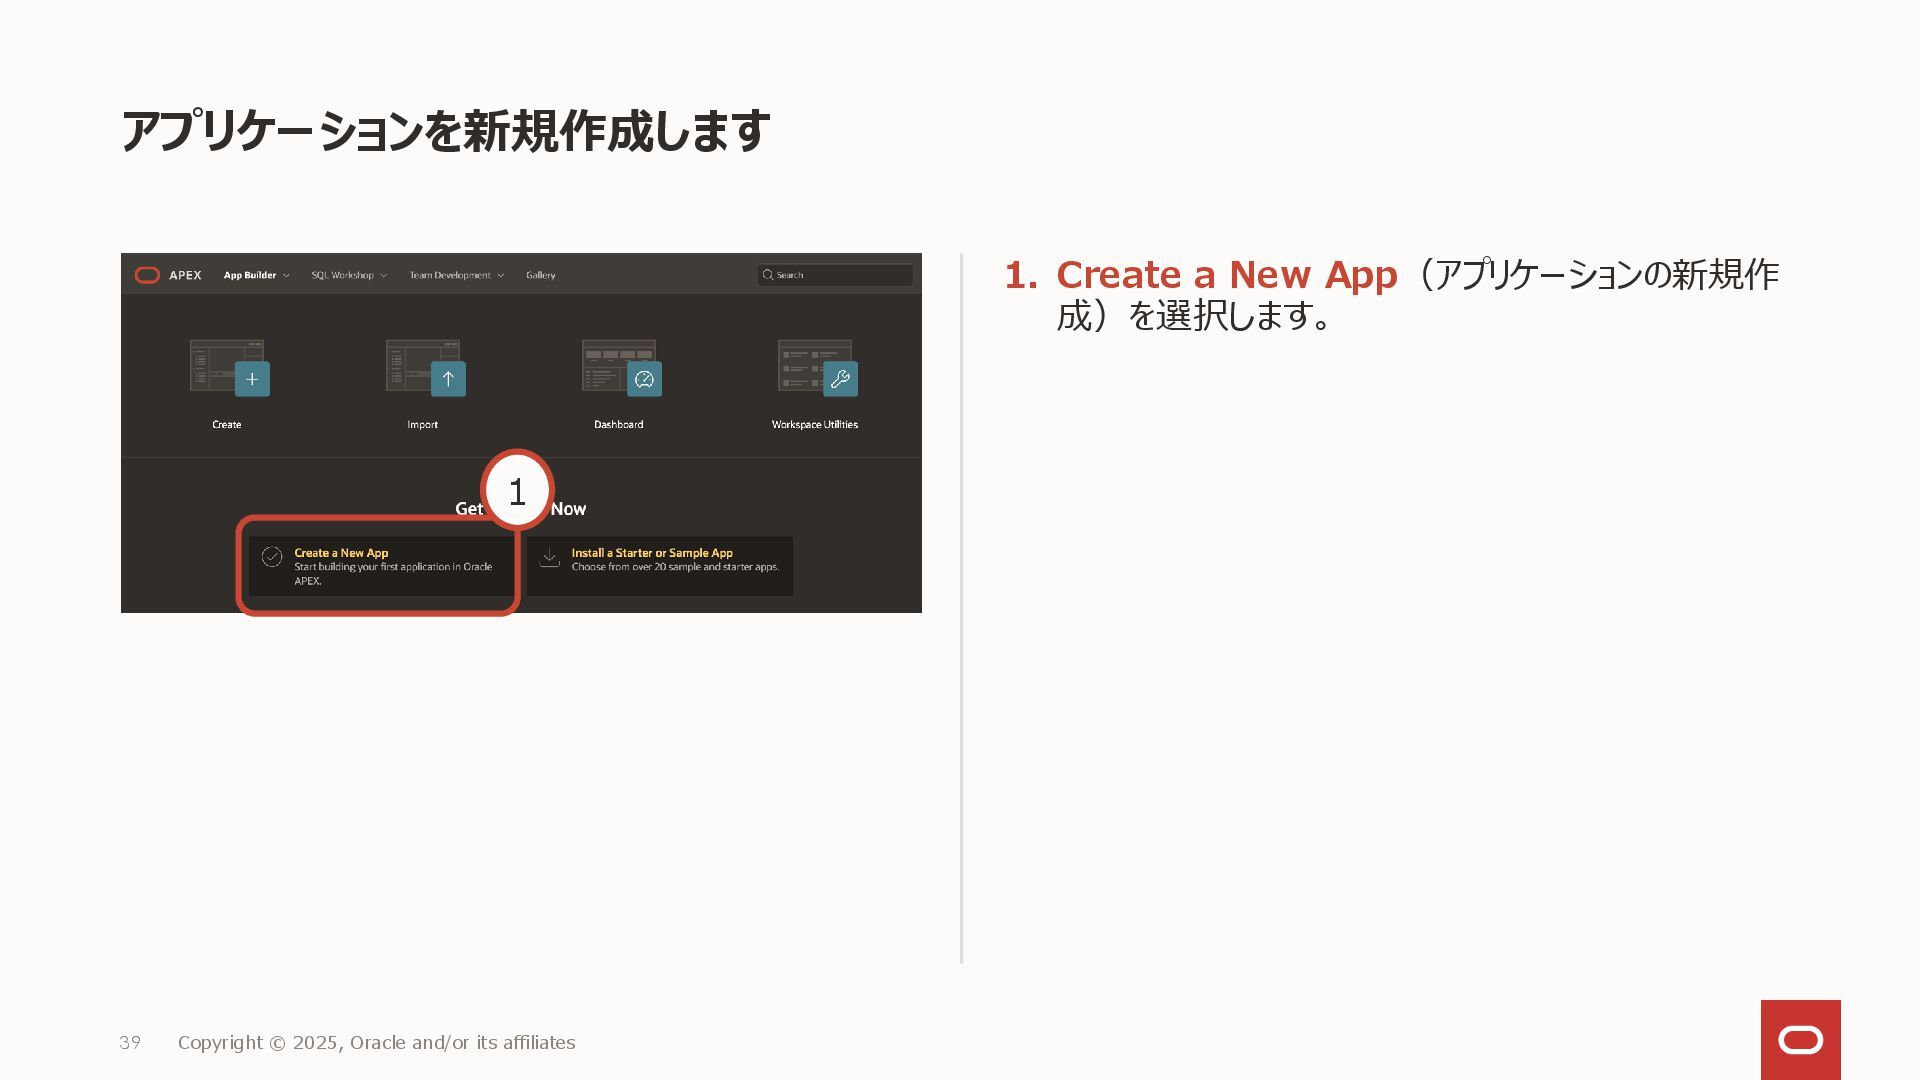
アプリケーションを新規作成します 1. Create a New App(アプリケーションの新規作 成)を選択します。 39 Copyright ©
2025, Oracle and/or its affiliates 1 -
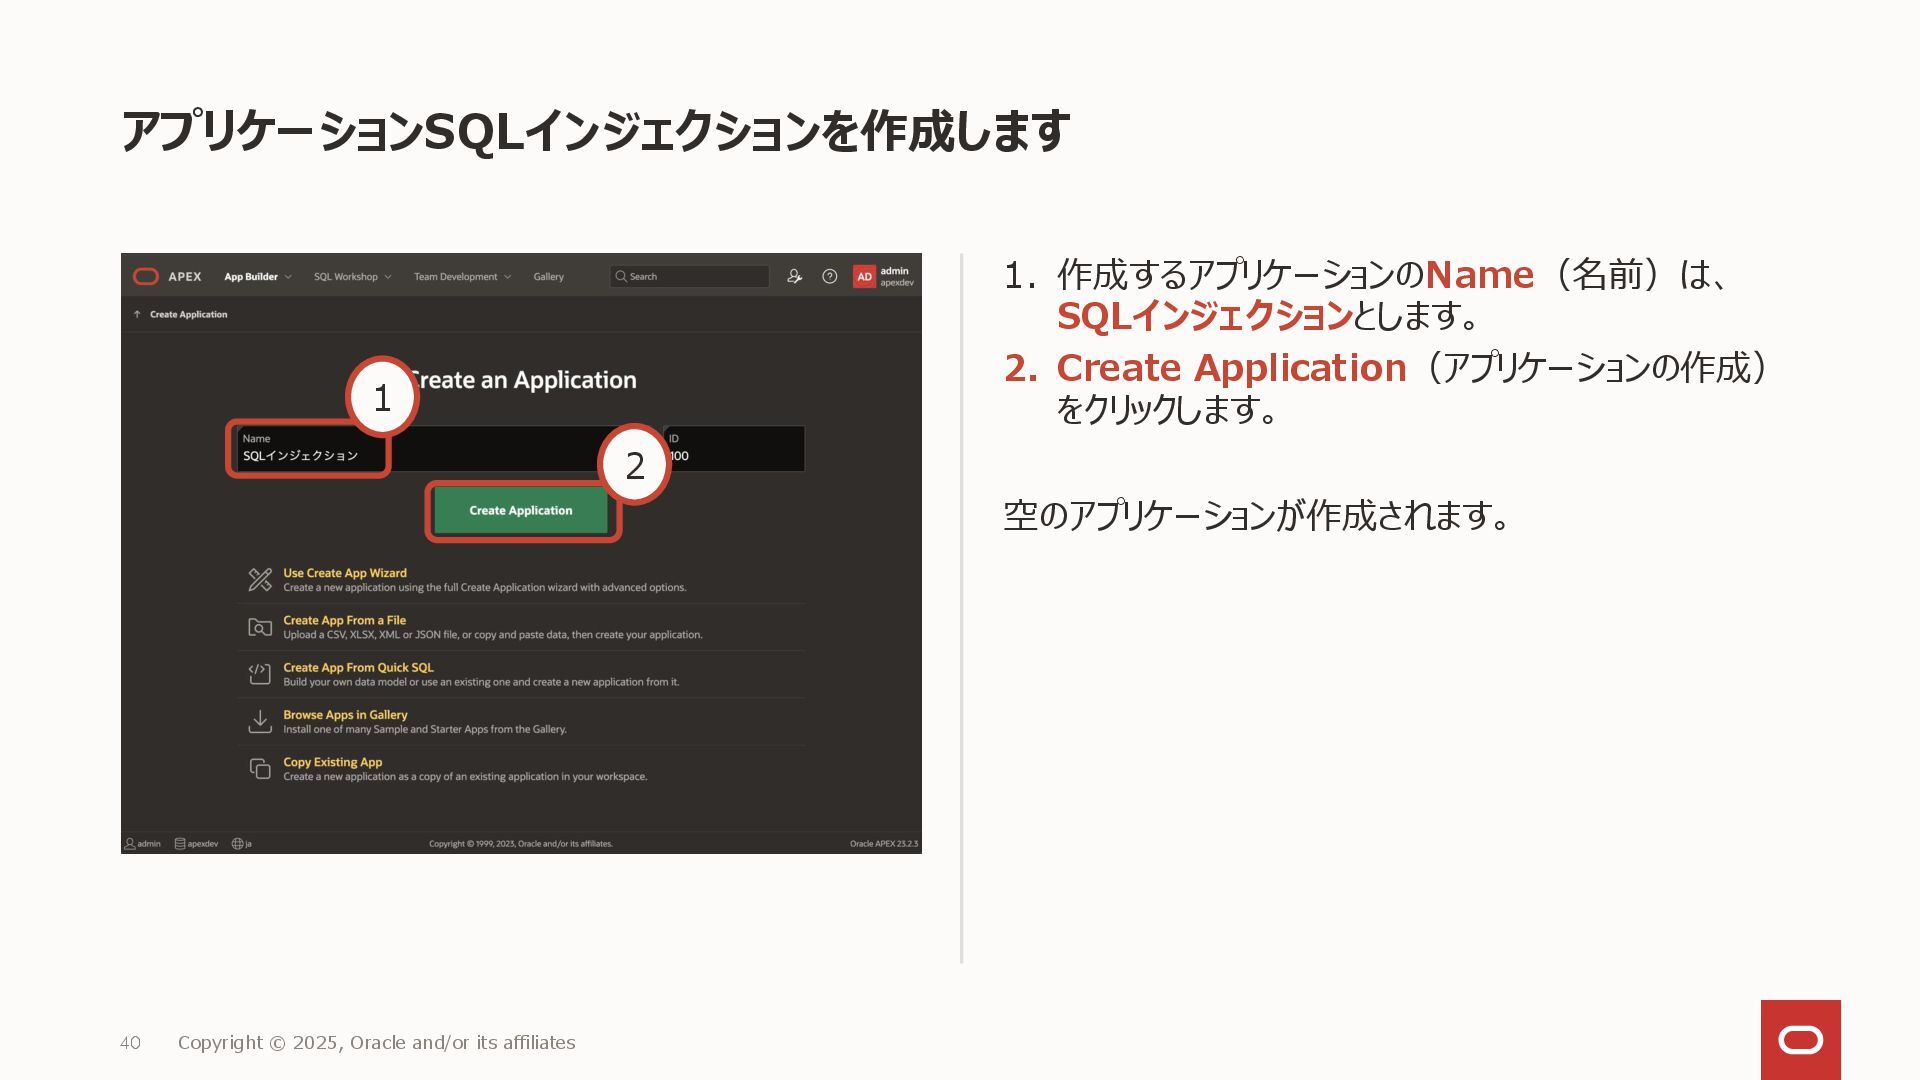
アプリケーションSQLインジェクションを作成します 1. 作成するアプリケーションのName(名前)は、 SQLインジェクションとします。 2. Create Application(アプリケーションの作成) をクリックします。 空のアプリケーションが作成されます。 40
Copyright © 2025, Oracle and/or its affiliates 1 2 -
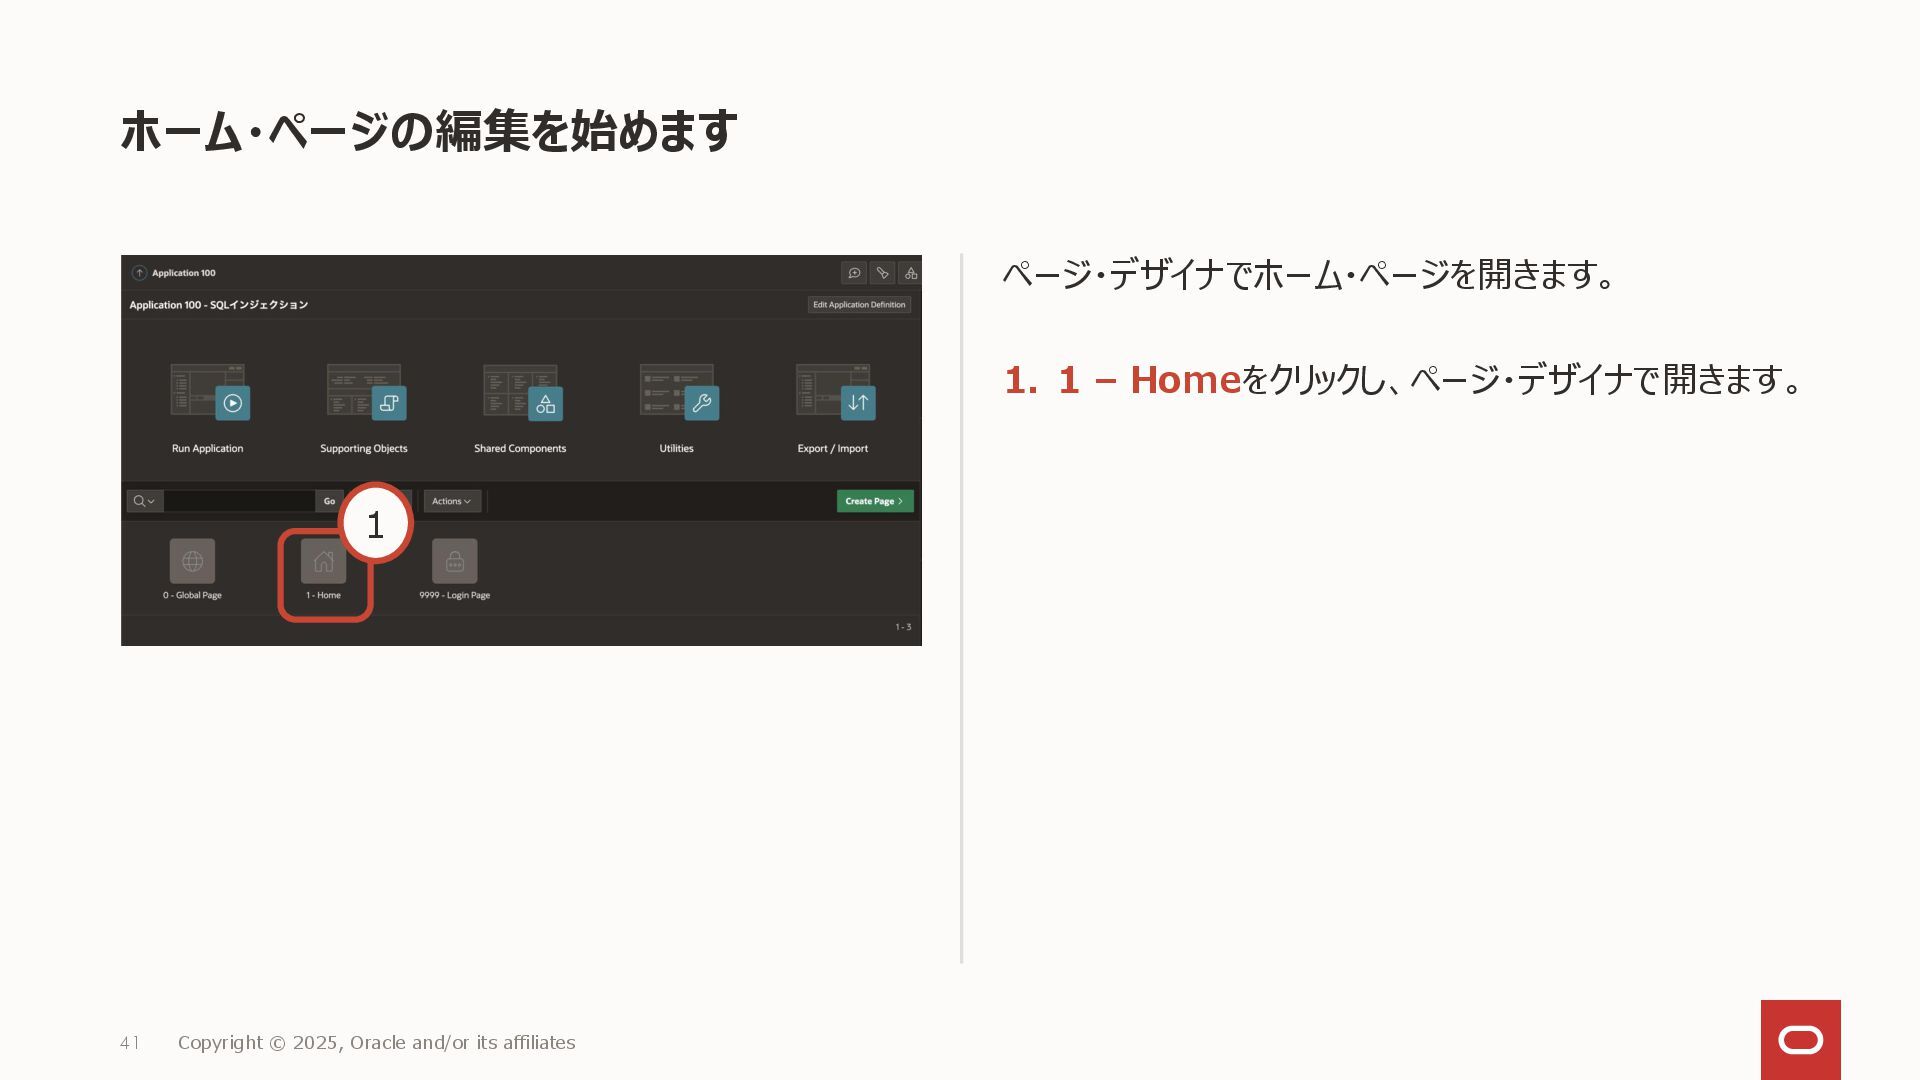
ホーム・ページの編集を始めます ページ・デザイナでホーム・ページを開きます。 1. 1 – Homeをクリックし、ページ・デザイナで開きます。 41 Copyright © 2025,
Oracle and/or its affiliates 1 -
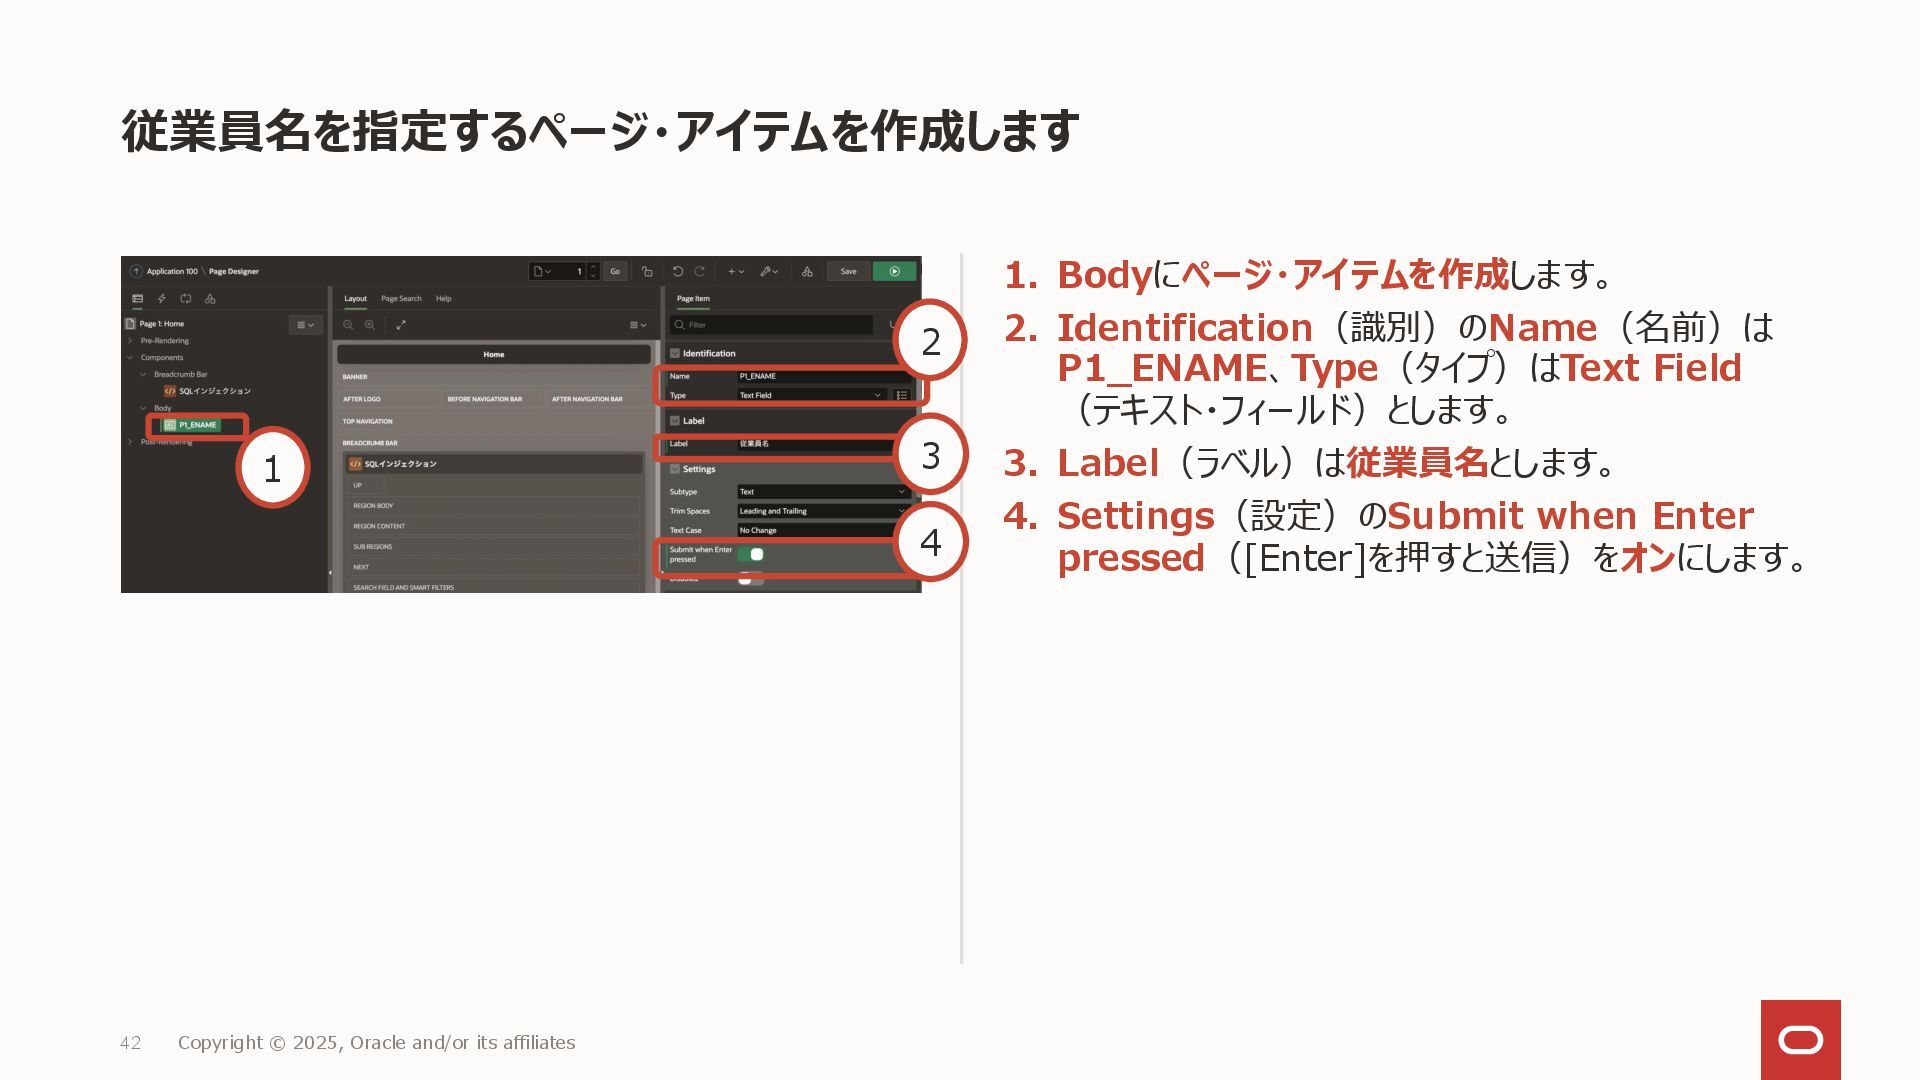
従業員名を指定するページ・アイテムを作成します 1. Bodyにページ・アイテムを作成します。 2. Identification(識別)のName(名前)は P1_ENAME、Type(タイプ)はText Field (テキスト・フィールド)とします。 3. Label(ラベル)は従業員名とします。
4. Settings(設定)のSubmit when Enter pressed([Enter]を押すと送信)をオンにします。 42 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
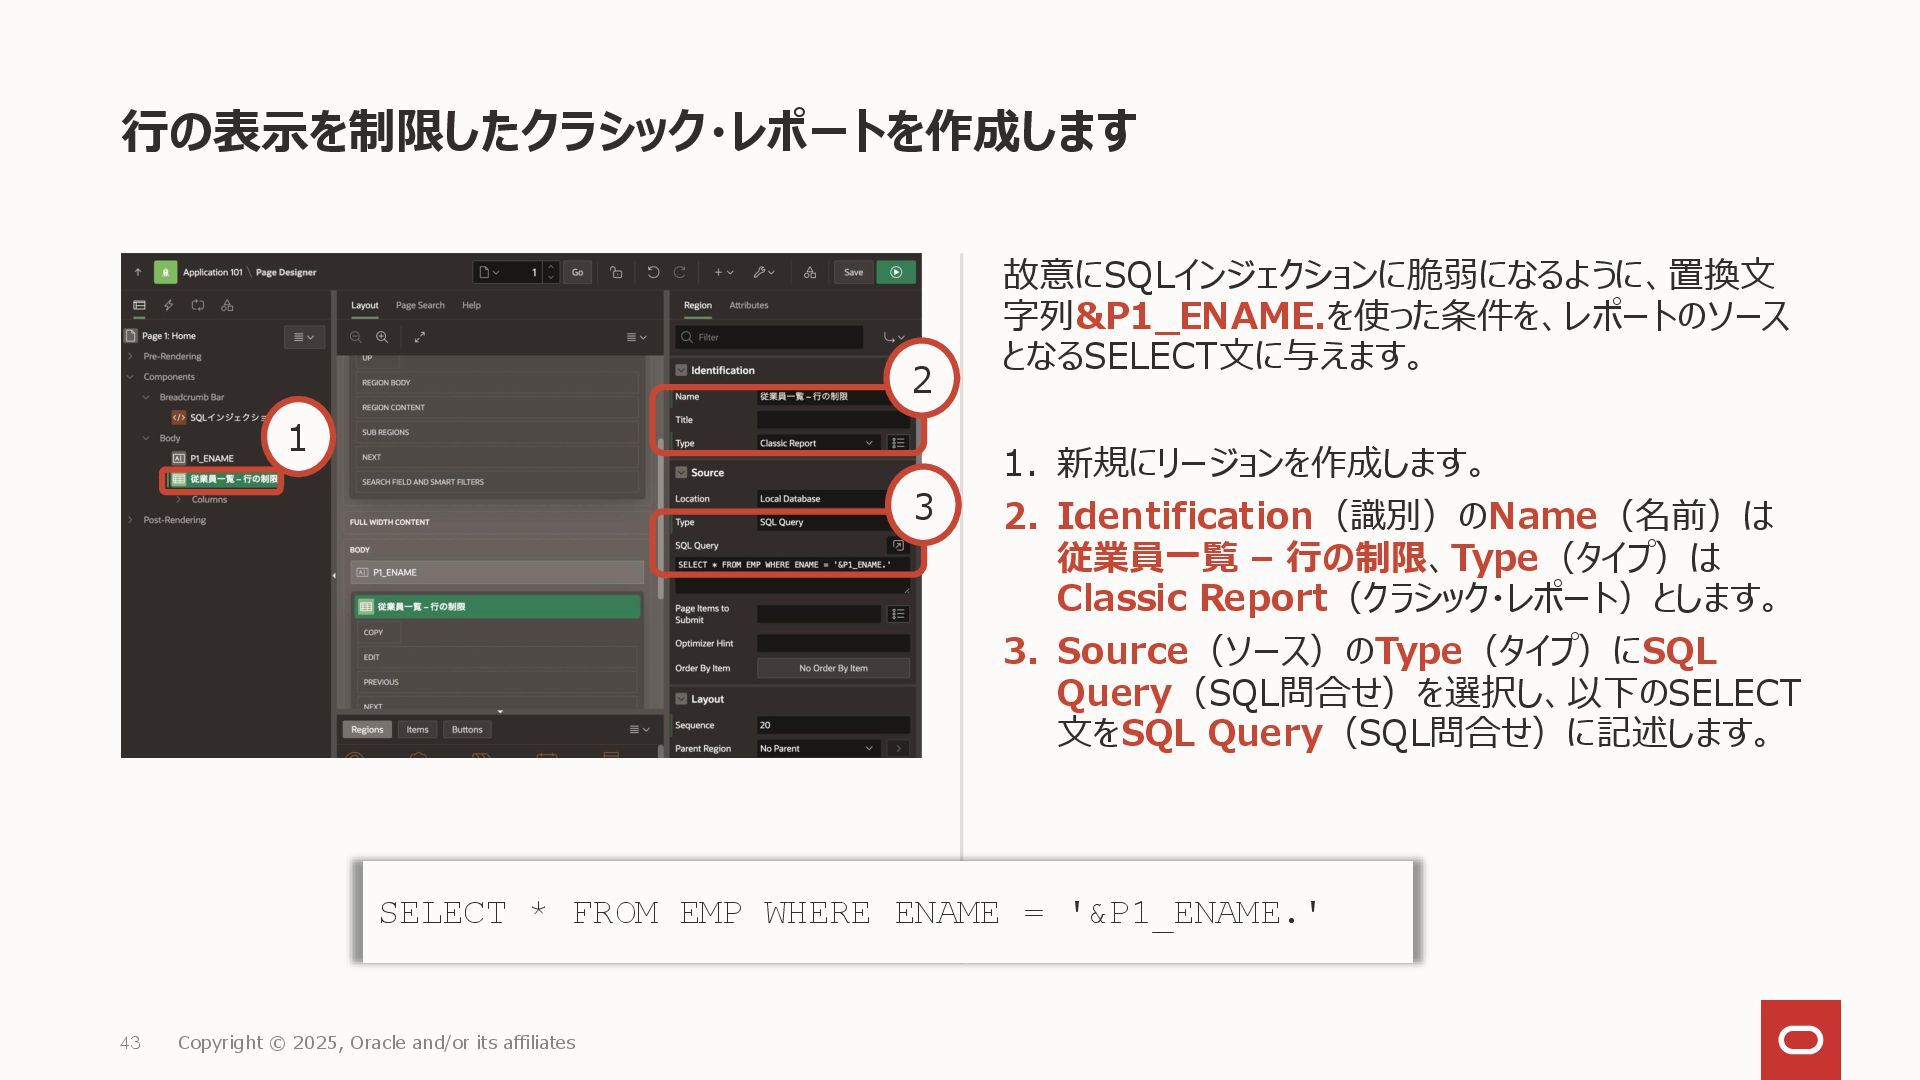
行の表示を制限したクラシック・レポートを作成します 故意にSQLインジェクションに脆弱になるように、置換文 字列&P1_ENAME.を使った条件を、レポートのソース となるSELECT文に与えます。 1. 新規にリージョンを作成します。 2. Identification(識別)のName(名前)は 従業員一覧 –
行の制限、Type(タイプ)は Classic Report(クラシック・レポート)とします。 3. Source(ソース)のType(タイプ)にSQL Query(SQL問合せ)を選択し、以下のSELECT 文をSQL Query(SQL問合せ)に記述します。 43 Copyright © 2025, Oracle and/or its affiliates 1 2 3 SELECT * FROM EMP WHERE ENAME = '&P1_ENAME.' -
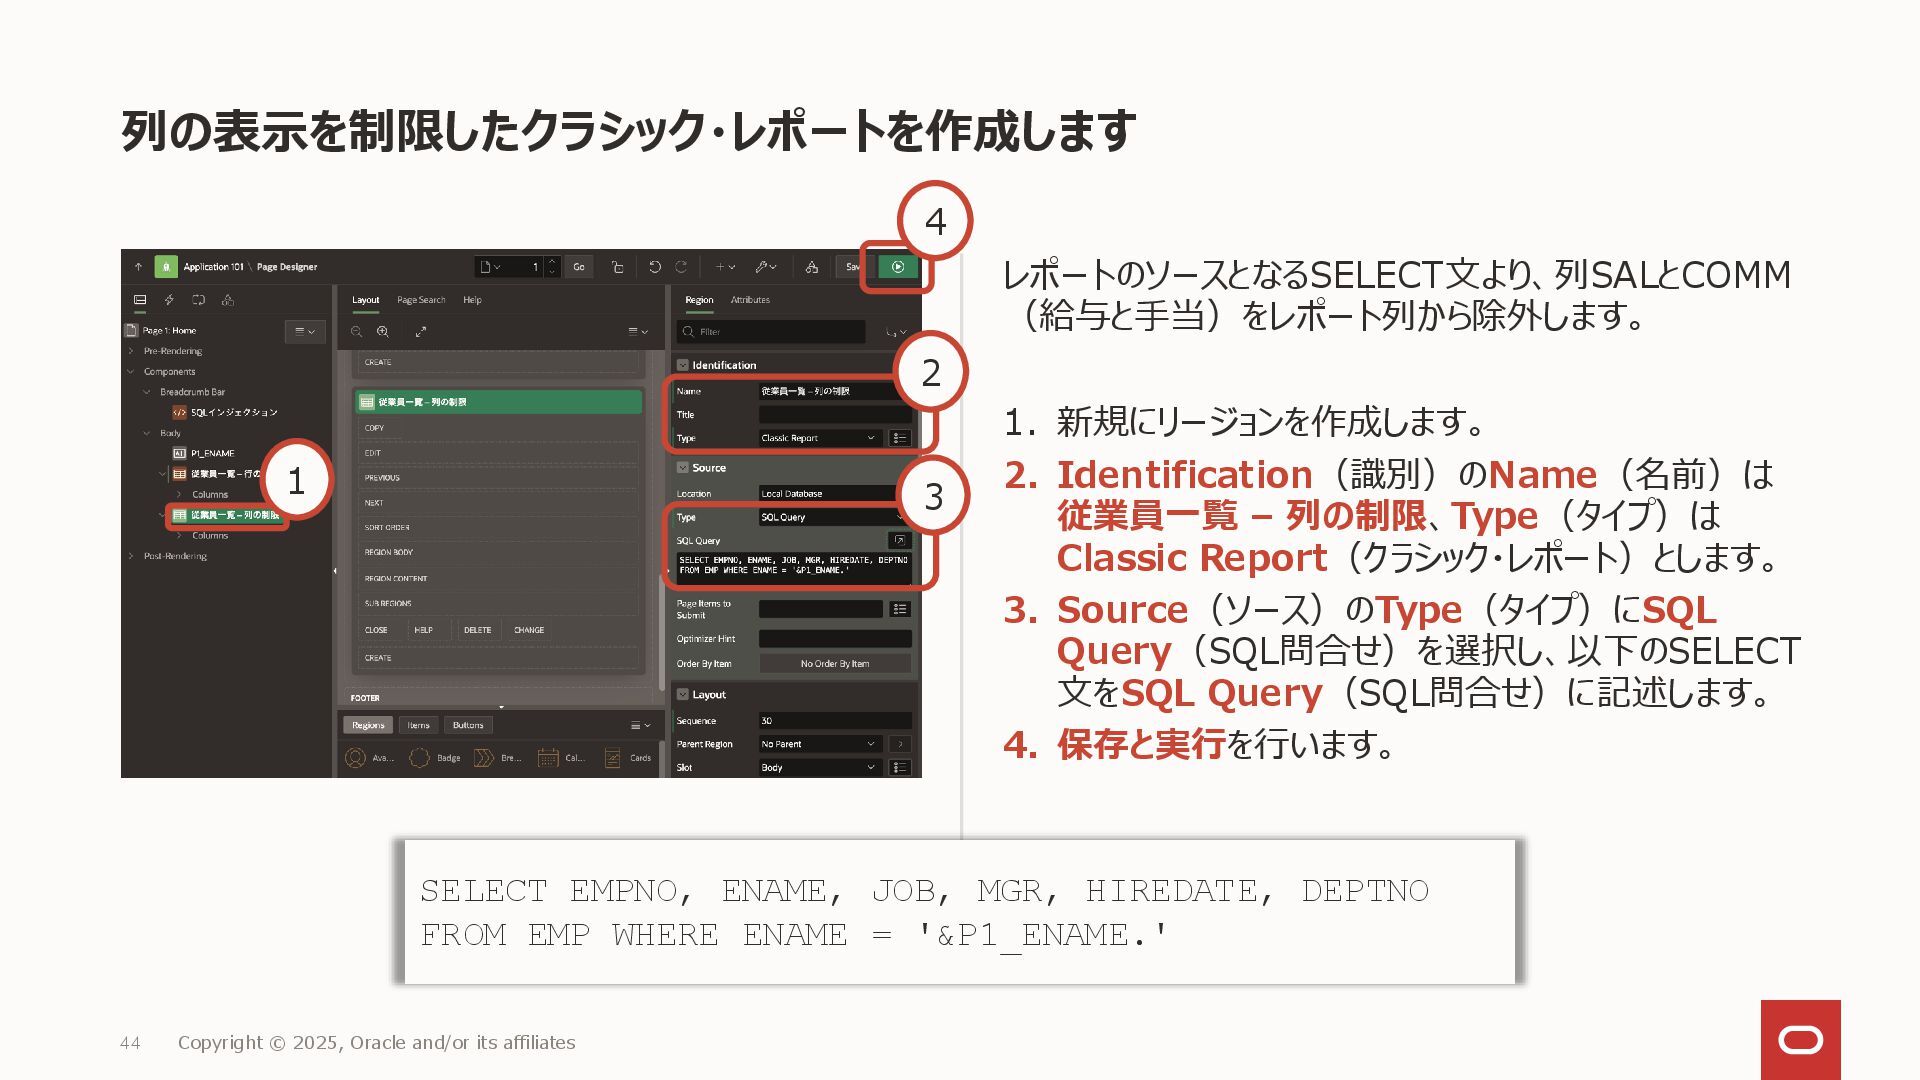
列の表示を制限したクラシック・レポートを作成します レポートのソースとなるSELECT文より、列SALとCOMM (給与と手当)をレポート列から除外します。 1. 新規にリージョンを作成します。 2. Identification(識別)のName(名前)は 従業員一覧 – 列の制限、Type(タイプ)は
Classic Report(クラシック・レポート)とします。 3. Source(ソース)のType(タイプ)にSQL Query(SQL問合せ)を選択し、以下のSELECT 文をSQL Query(SQL問合せ)に記述します。 4. 保存と実行を行います。 44 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 SELECT EMPNO, ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE ENAME = '&P1_ENAME.' -
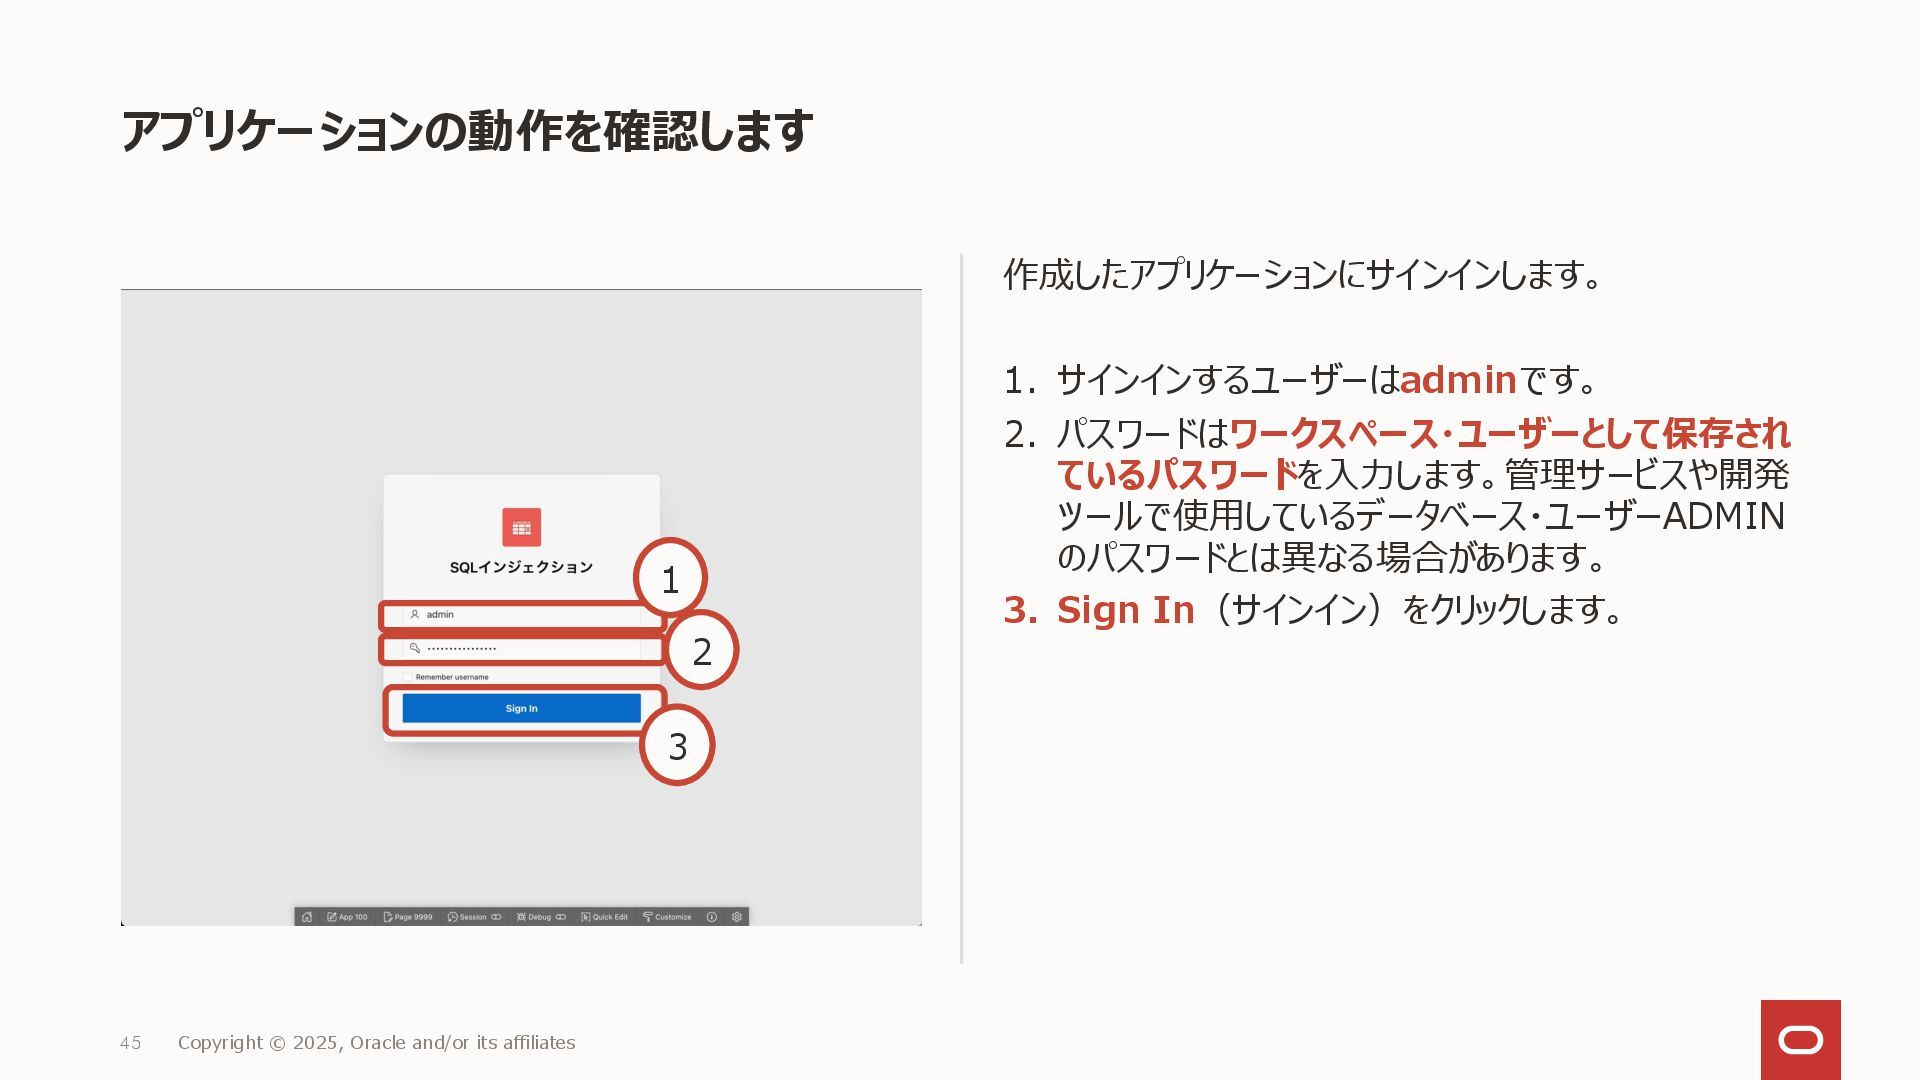
アプリケーションの動作を確認します 作成したアプリケーションにサインインします。 1. サインインするユーザーはadminです。 2. パスワードはワークスペース・ユーザーとして保存され ているパスワードを入力します。管理サービスや開発 ツールで使用しているデータベース・ユーザーADMIN のパスワードとは異なる場合があります。 3.
Sign In(サインイン)をクリックします。 45 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
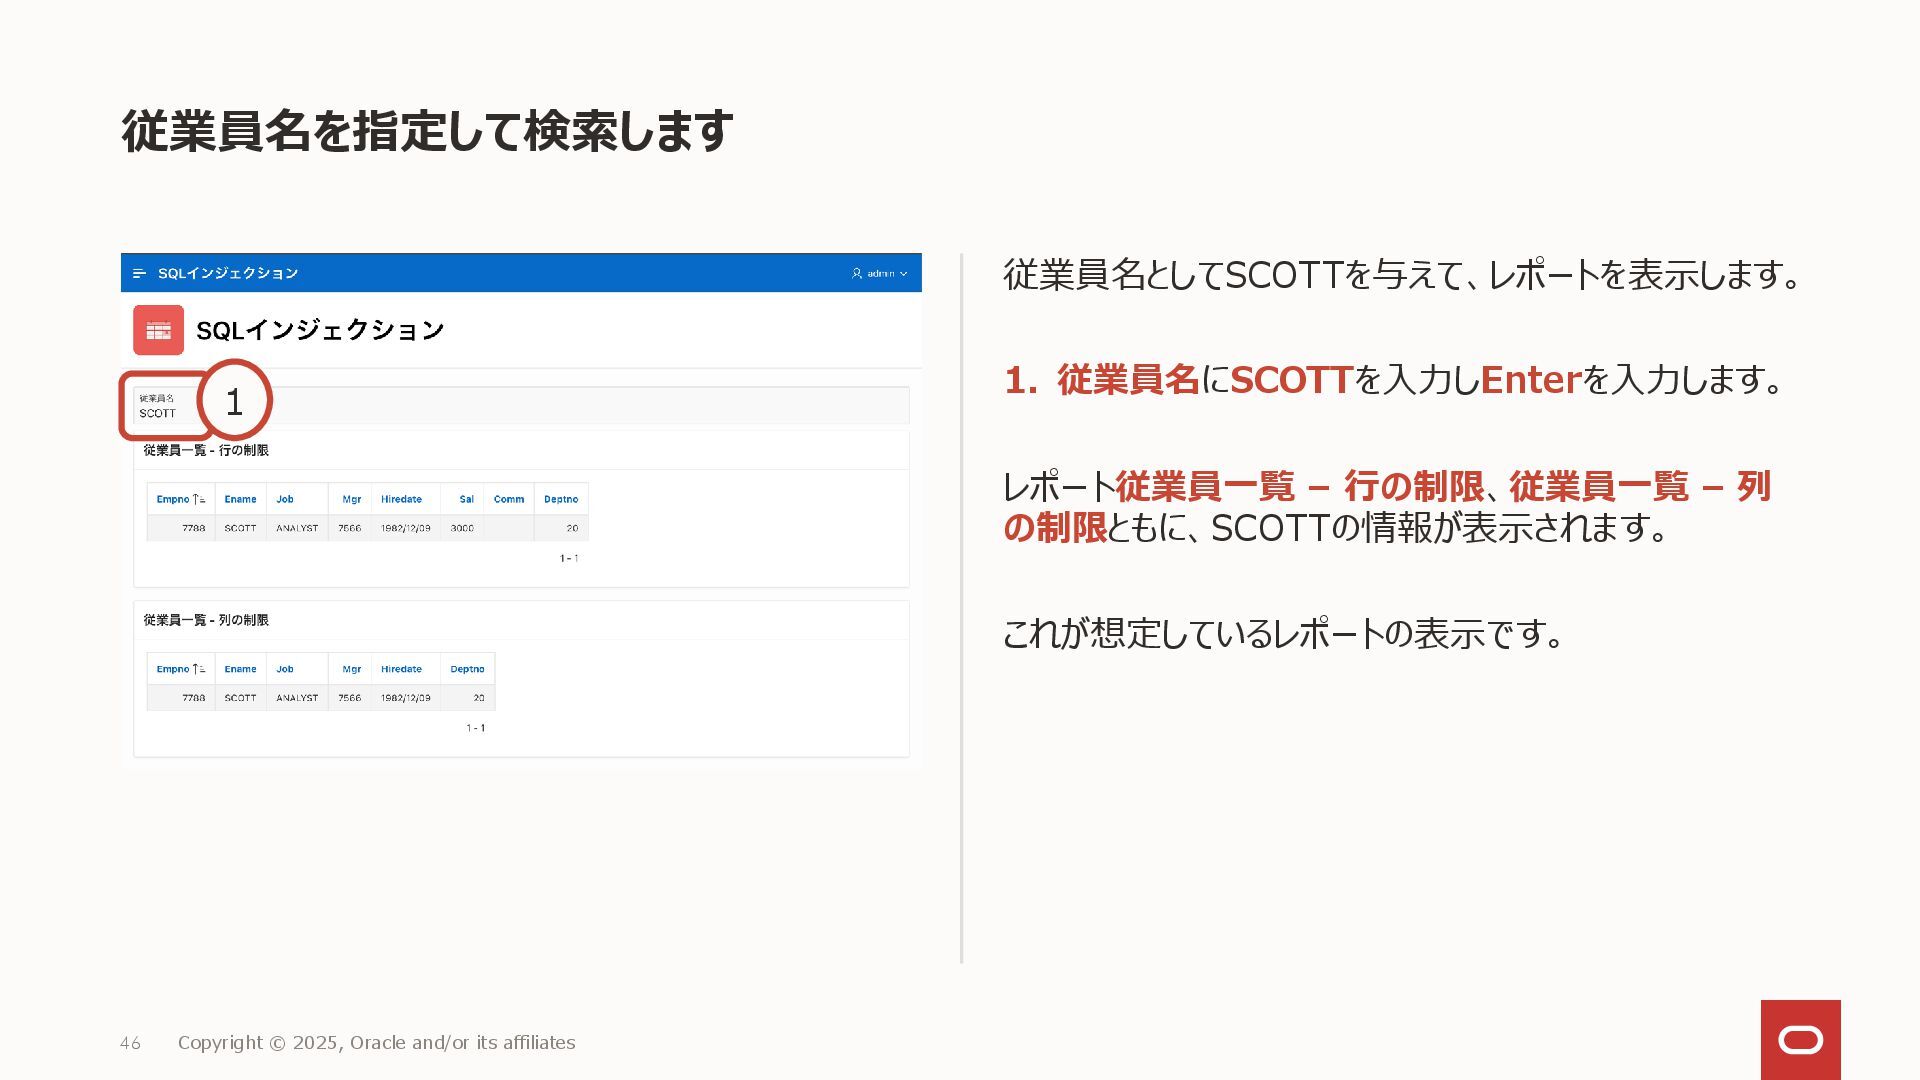
従業員名を指定して検索します 従業員名としてSCOTTを与えて、レポートを表示します。 1. 従業員名にSCOTTを入力しEnterを入力します。 レポート従業員一覧 – 行の制限、従業員一覧 – 列 の制限ともに、SCOTTの情報が表示されます。
これが想定しているレポートの表示です。 46 Copyright © 2025, Oracle and/or its affiliates 1 -
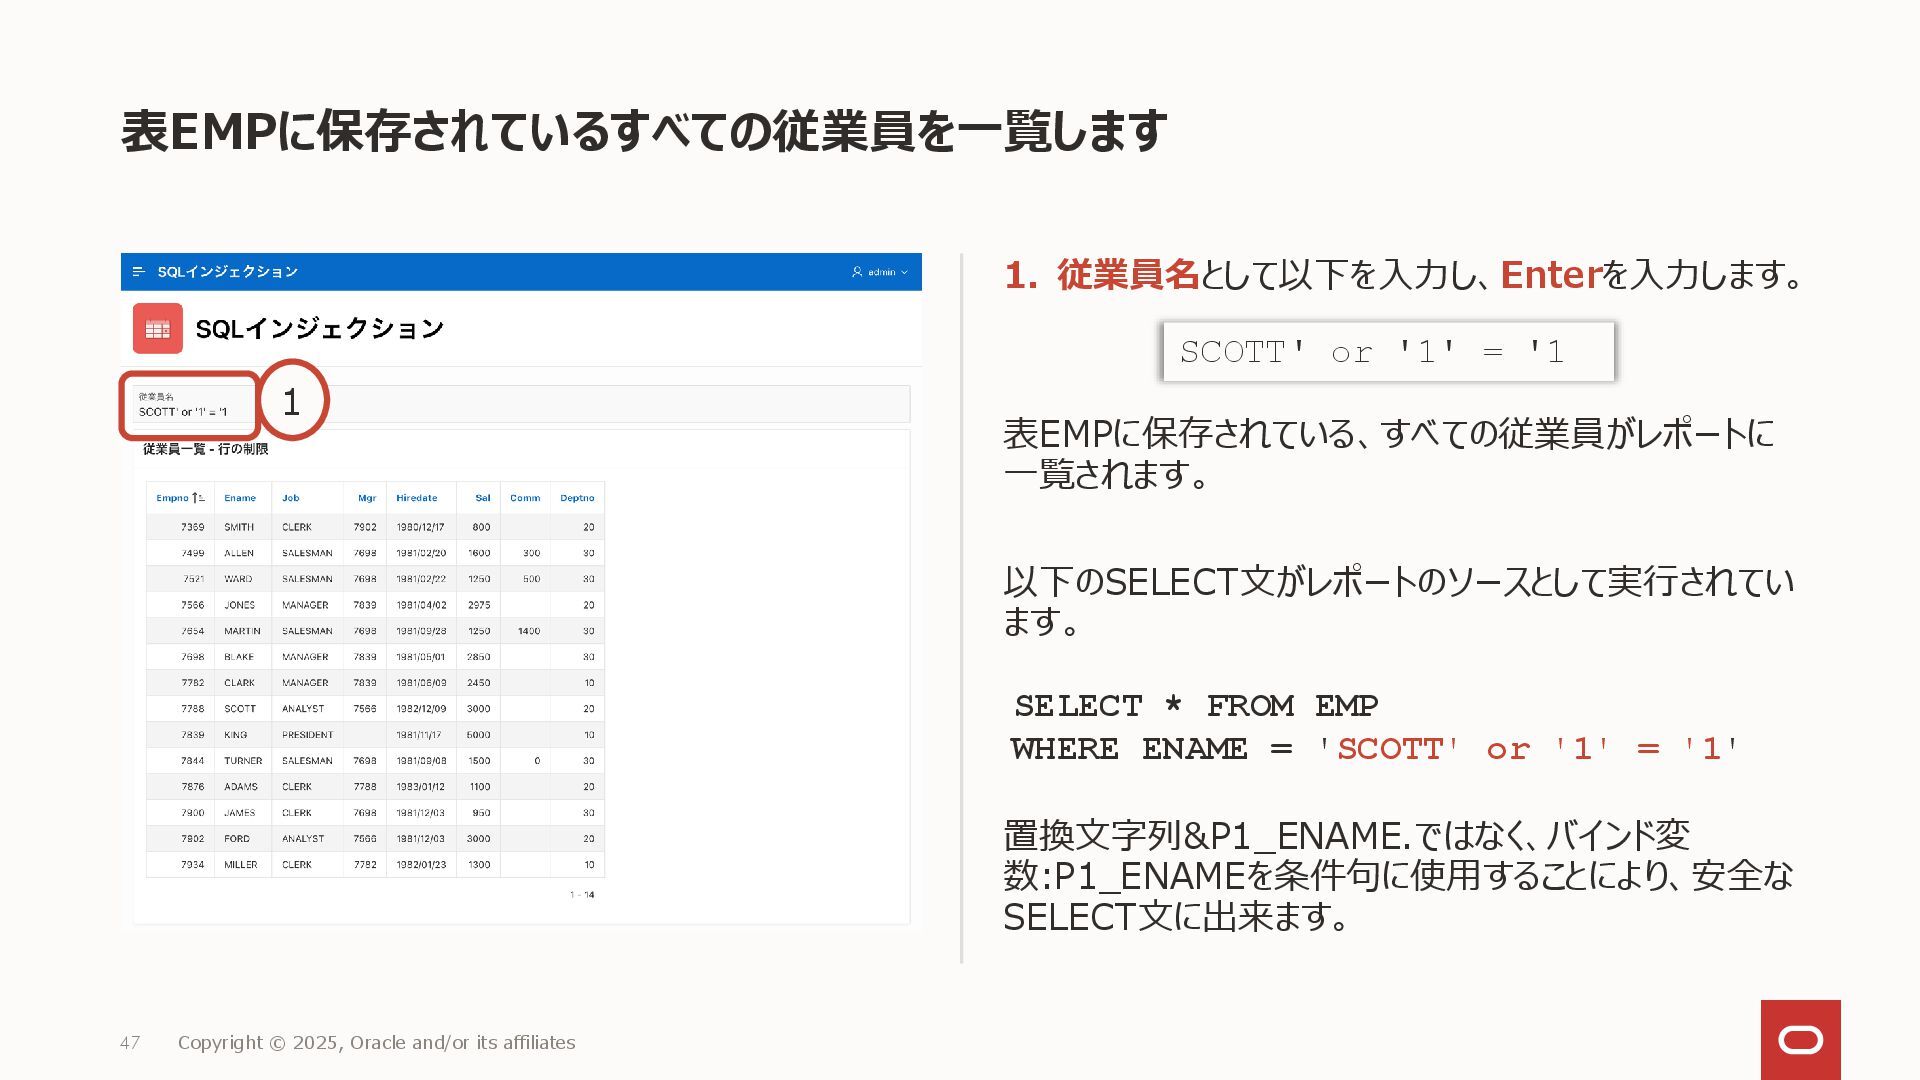
表EMPに保存されているすべての従業員を一覧します 1. 従業員名として以下を入力し、Enterを入力します。 表EMPに保存されている、すべての従業員がレポートに 一覧されます。 以下のSELECT文がレポートのソースとして実行されてい ます。 置換文字列&P1_ENAME.ではなく、バインド変 数:P1_ENAMEを条件句に使用することにより、安全な SELECT文に出来ます。
47 Copyright © 2025, Oracle and/or its affiliates 1 SELECT * FROM EMP WHERE ENAME = 'SCOTT' or '1' = '1' SCOTT' or '1' = '1 -
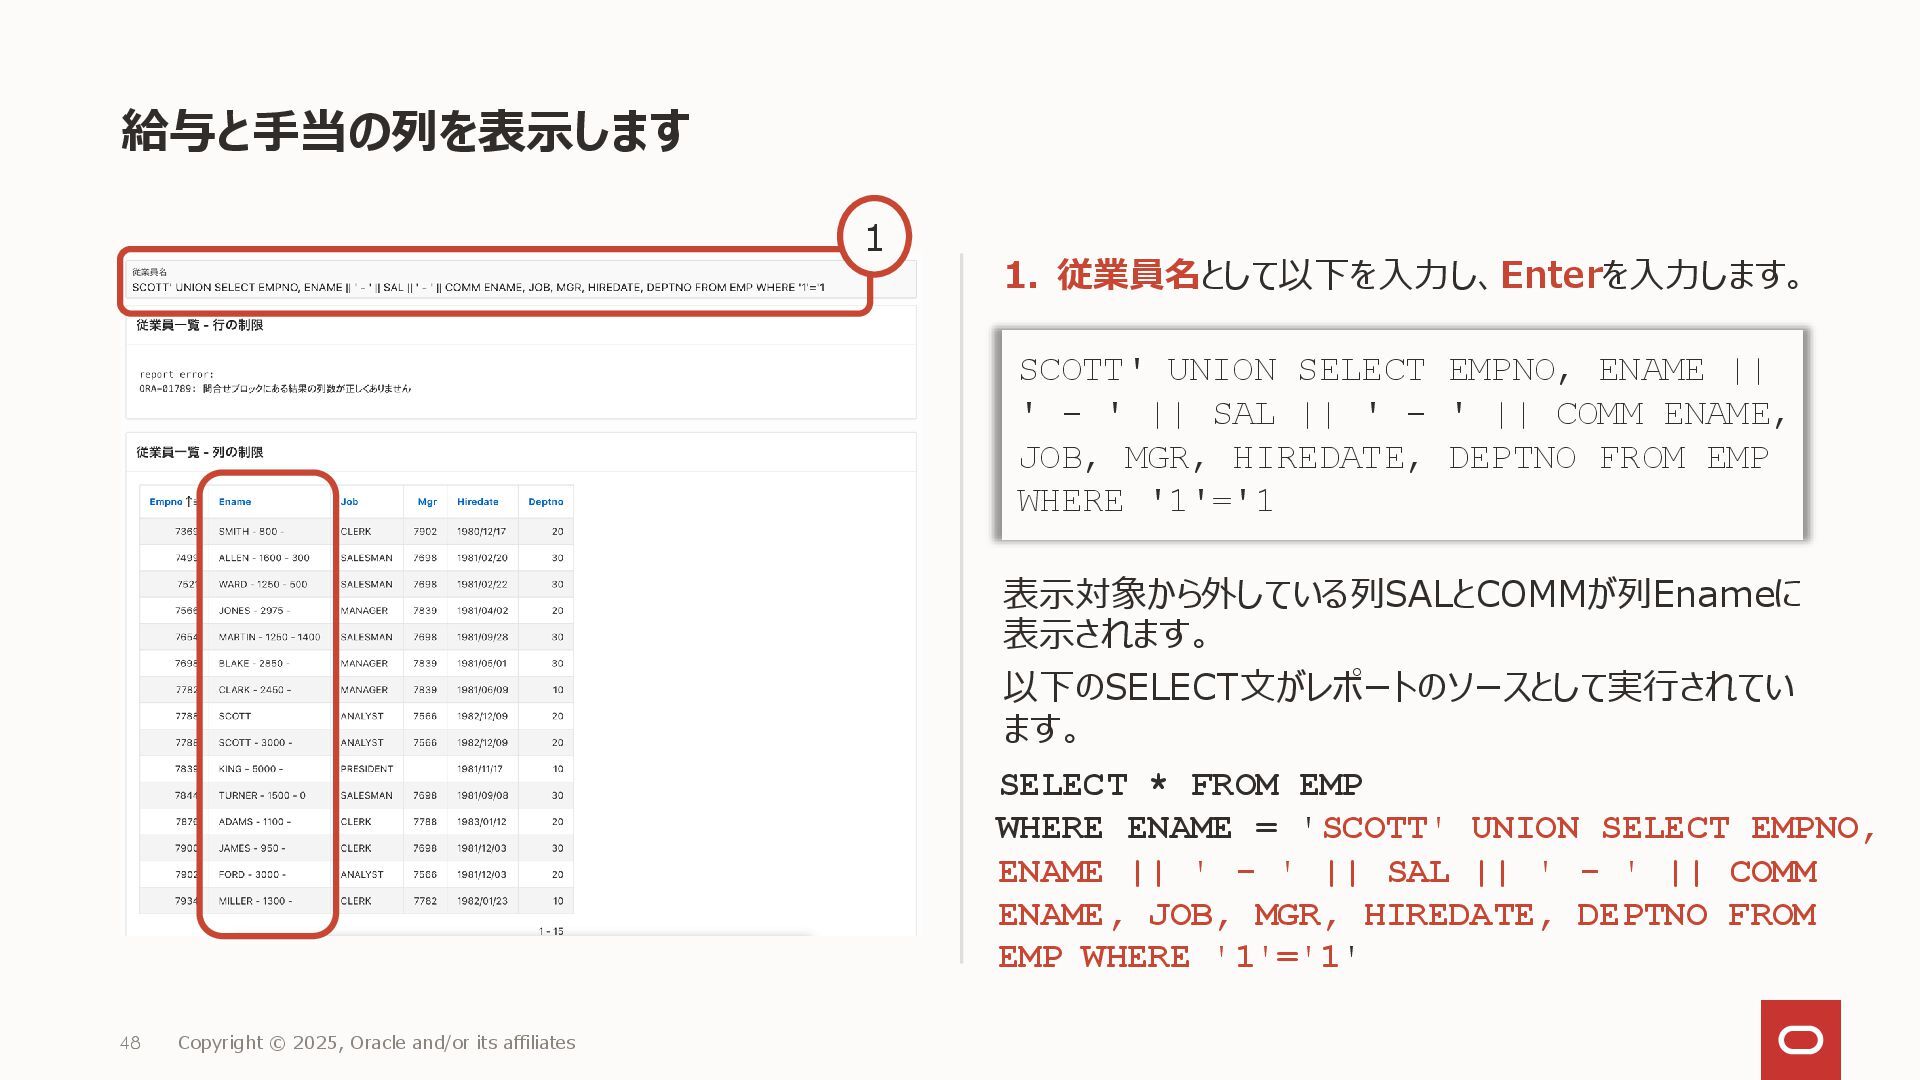
給与と手当の列を表示します 1. 従業員名として以下を入力し、Enterを入力します。 表示対象から外している列SALとCOMMが列Enameに 表示されます。 以下のSELECT文がレポートのソースとして実行されてい ます。 48 Copyright ©
2025, Oracle and/or its affiliates SELECT * FROM EMP WHERE ENAME = 'SCOTT' UNION SELECT EMPNO, ENAME || ' - ' || SAL || ' - ' || COMM ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE '1'='1' 1 SCOTT' UNION SELECT EMPNO, ENAME || ' - ' || SAL || ' - ' || COMM ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE '1'='1 -
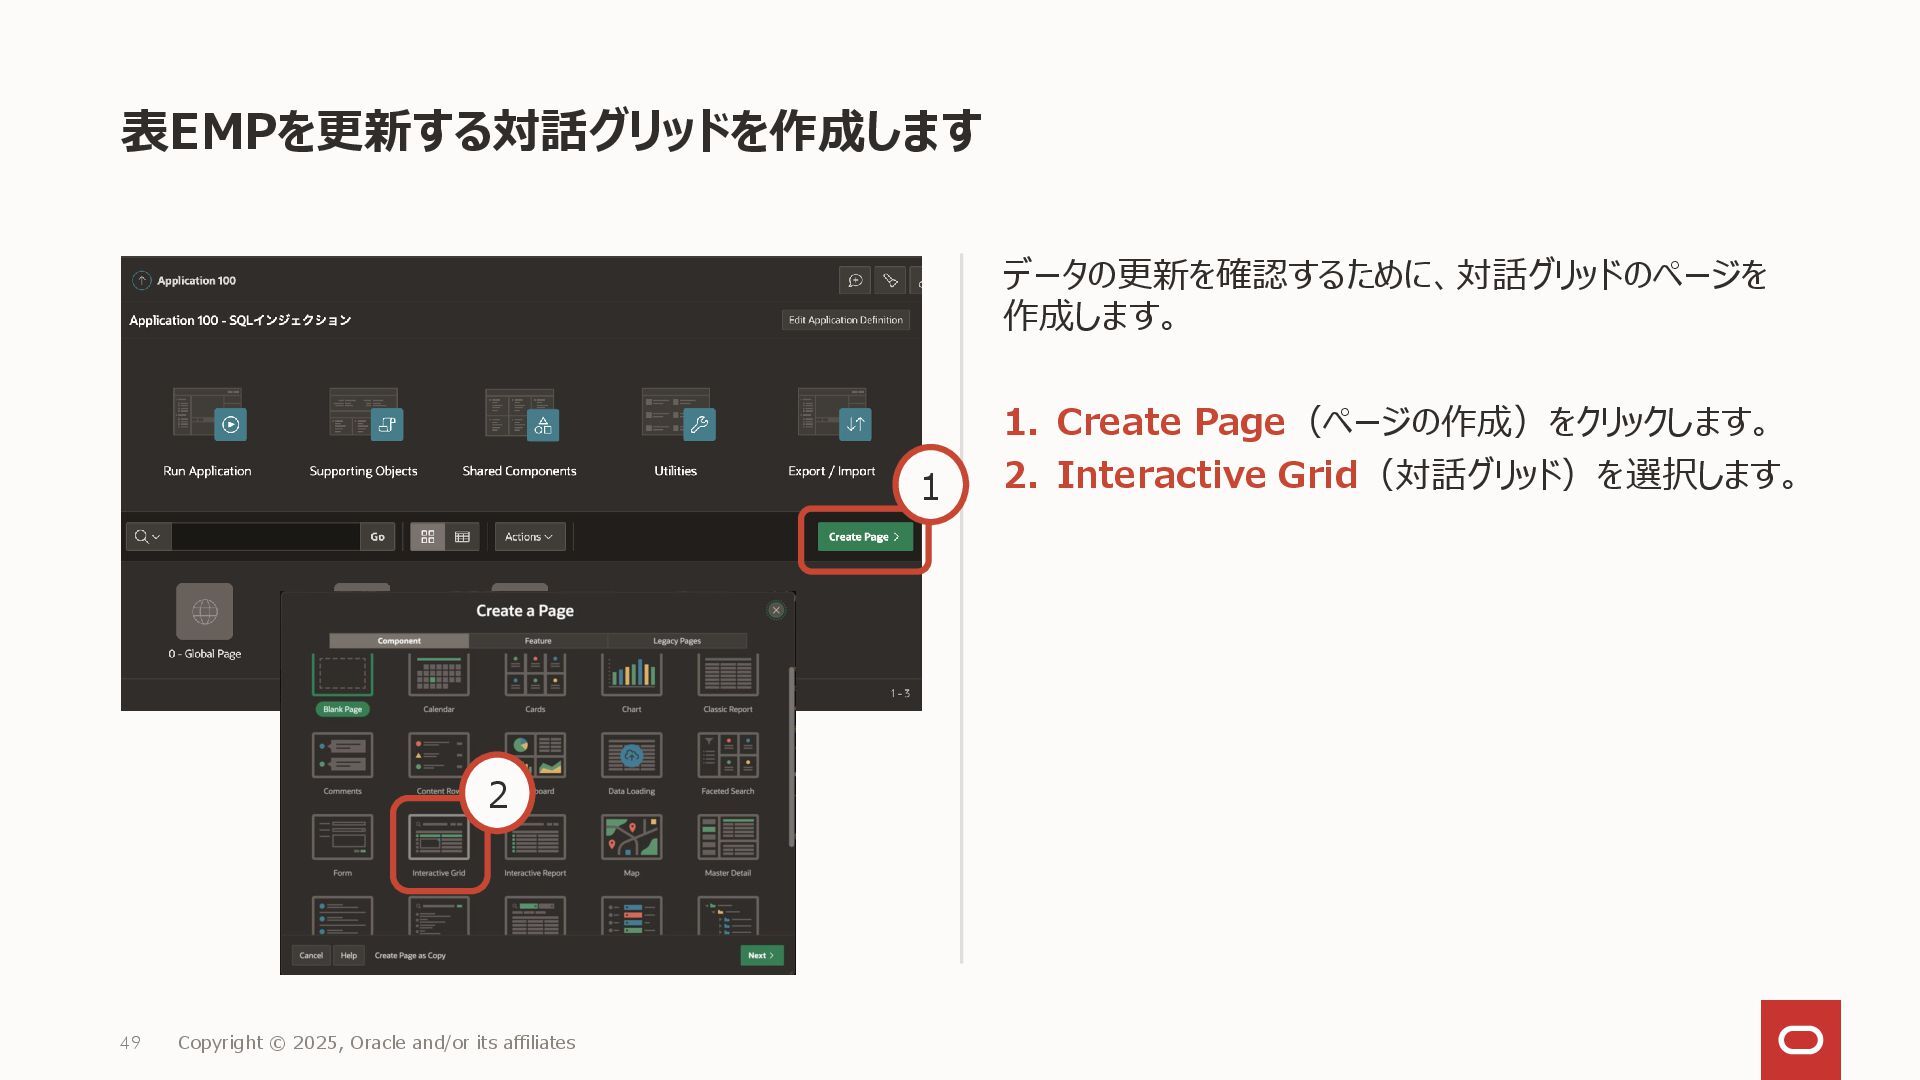
表EMPを更新する対話グリッドを作成します データの更新を確認するために、対話グリッドのページを 作成します。 1. Create Page(ページの作成)をクリックします。 2. Interactive Grid(対話グリッド)を選択します。 49
Copyright © 2025, Oracle and/or its affiliates 1 2 -
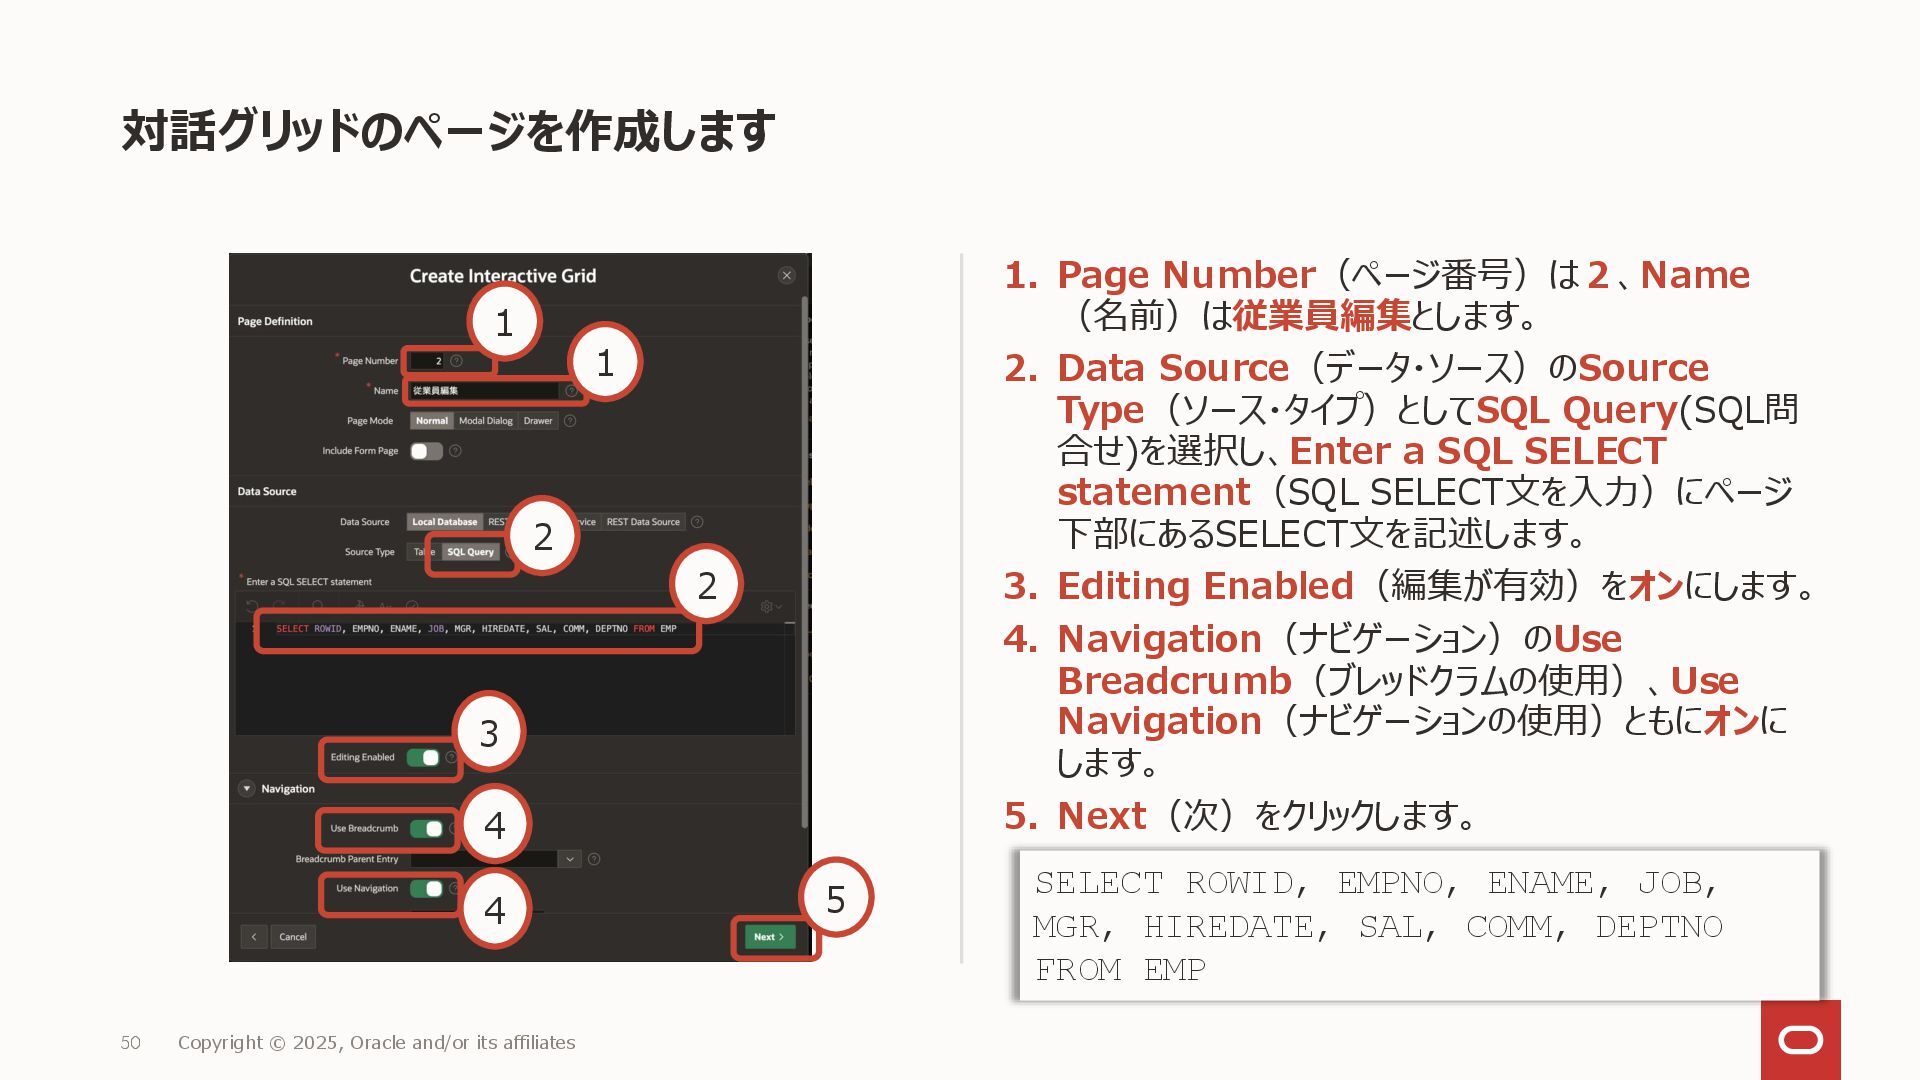
対話グリッドのページを作成します 1. Page Number(ページ番号)は2、Name (名前)は従業員編集とします。 2. Data Source(データ・ソース)のSource Type(ソース・タイプ)としてSQL Query(SQL問
合せ)を選択し、Enter a SQL SELECT statement(SQL SELECT文を入力)にページ 下部にあるSELECT文を記述します。 3. Editing Enabled(編集が有効)をオンにします。 4. Navigation(ナビゲーション)のUse Breadcrumb(ブレッドクラムの使用)、Use Navigation(ナビゲーションの使用)ともにオンに します。 5. Next(次)をクリックします。 50 Copyright © 2025, Oracle and/or its affiliates 2 2 3 1 1 4 4 5 SELECT ROWID, EMPNO, ENAME, JOB, MGR, HIREDATE, SAL, COMM, DEPTNO FROM EMP -
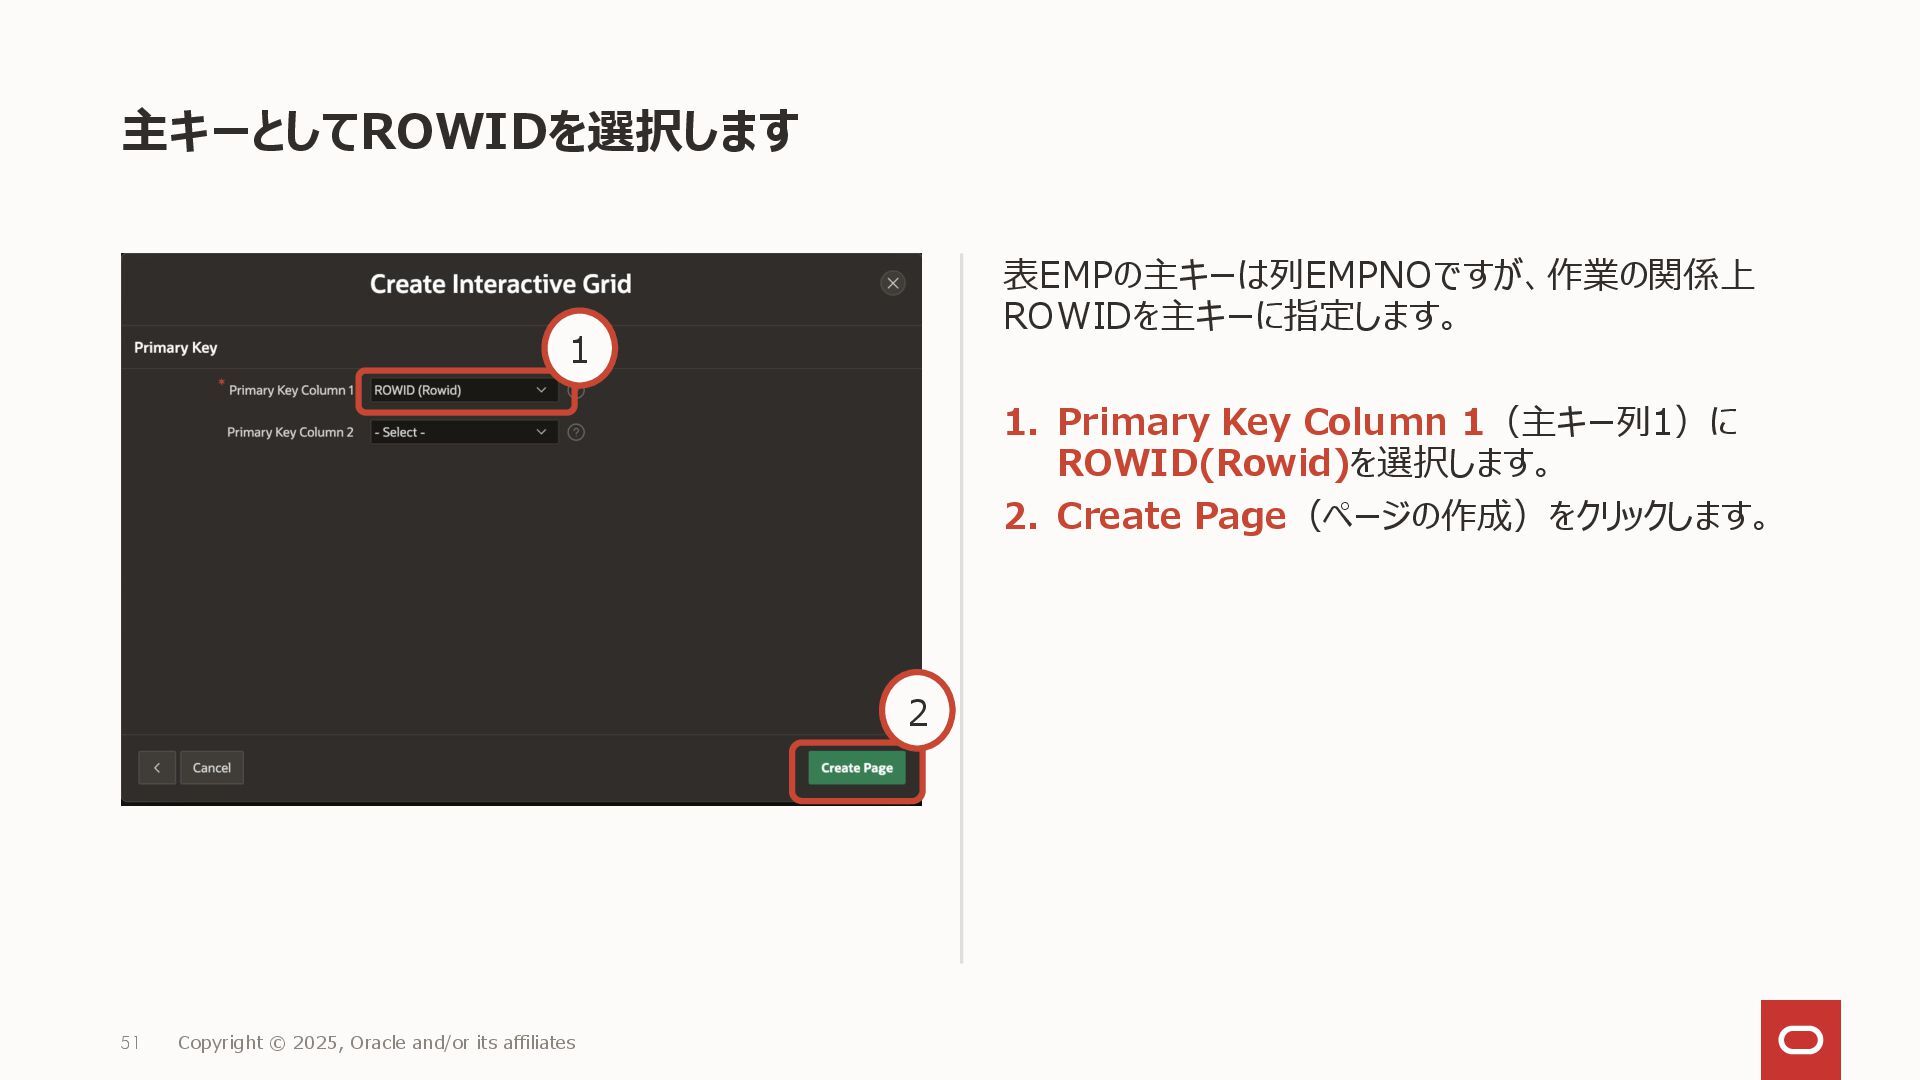
主キーとしてROWIDを選択します 表EMPの主キーは列EMPNOですが、作業の関係上 ROWIDを主キーに指定します。 1. Primary Key Column 1(主キー列1)に ROWID(Rowid)を選択します。 2.
Create Page(ページの作成)をクリックします。 51 Copyright © 2025, Oracle and/or its affiliates 1 2 -
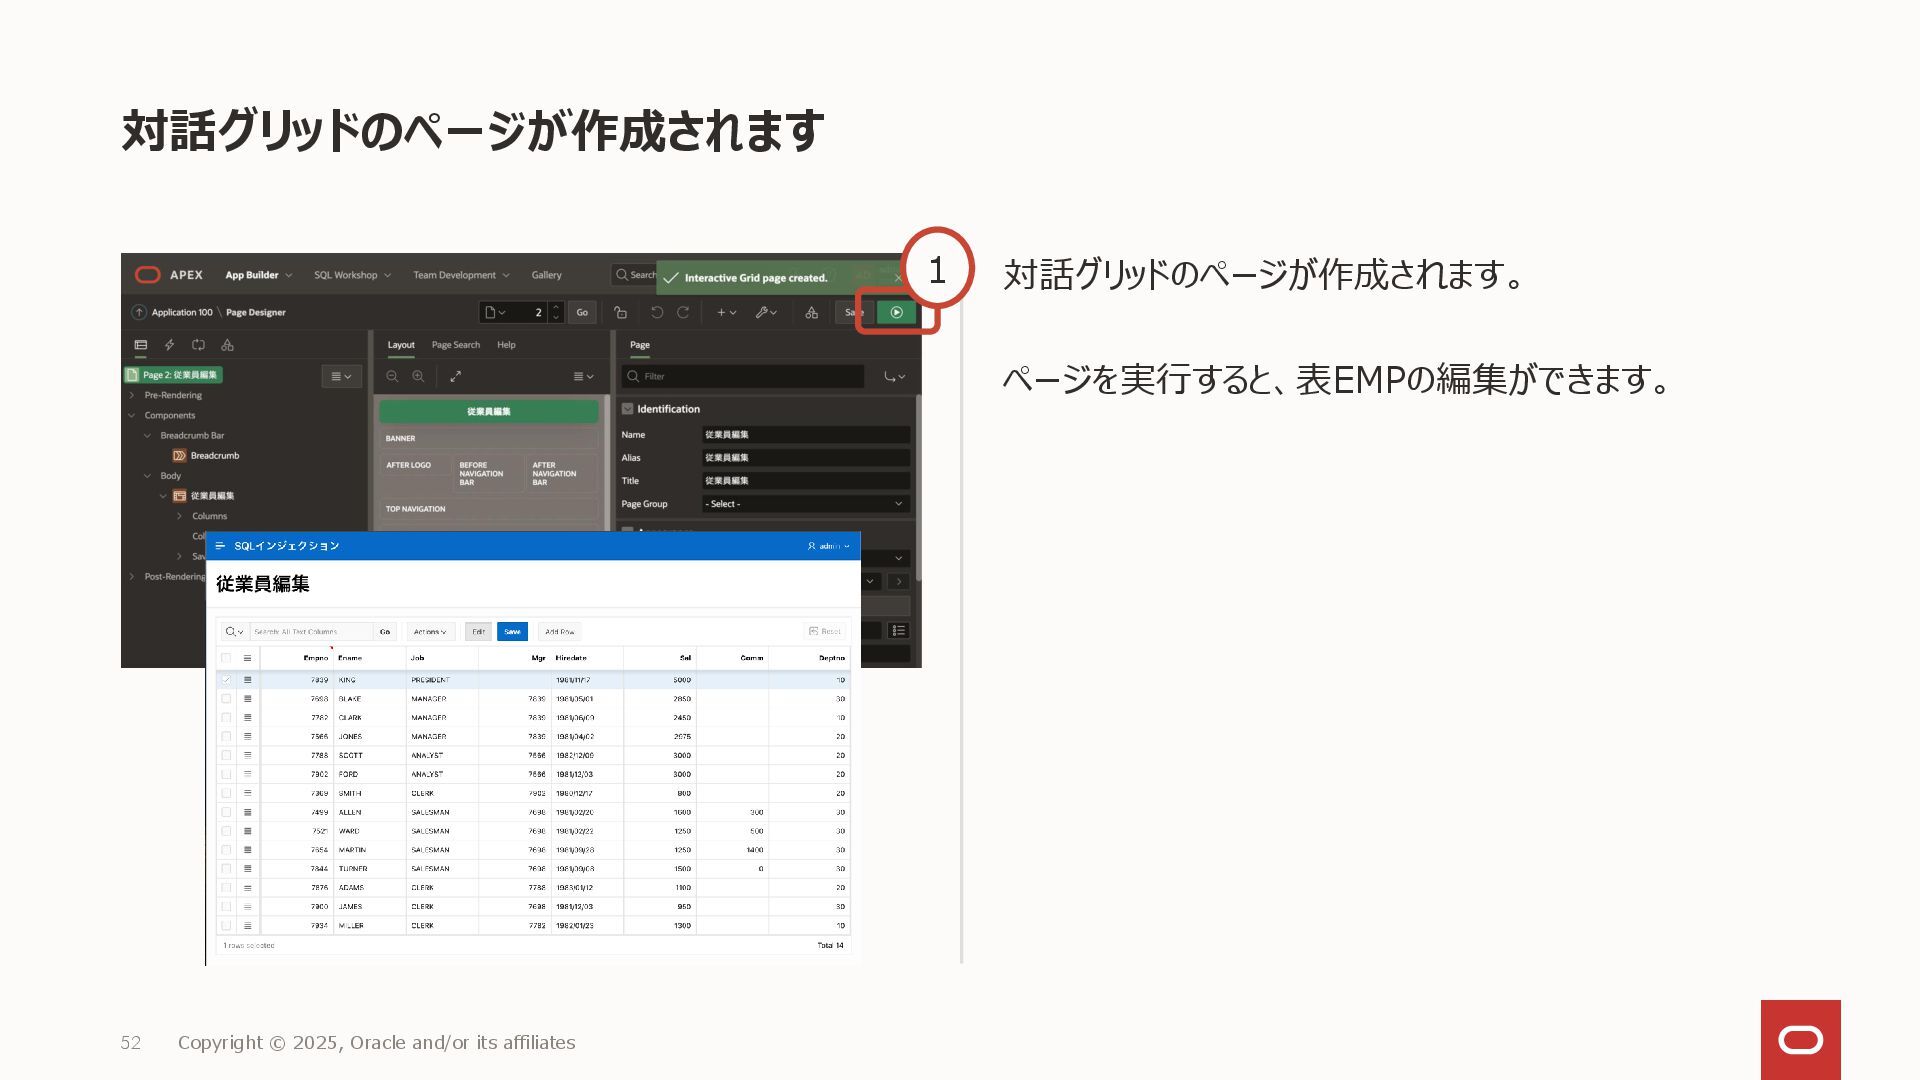
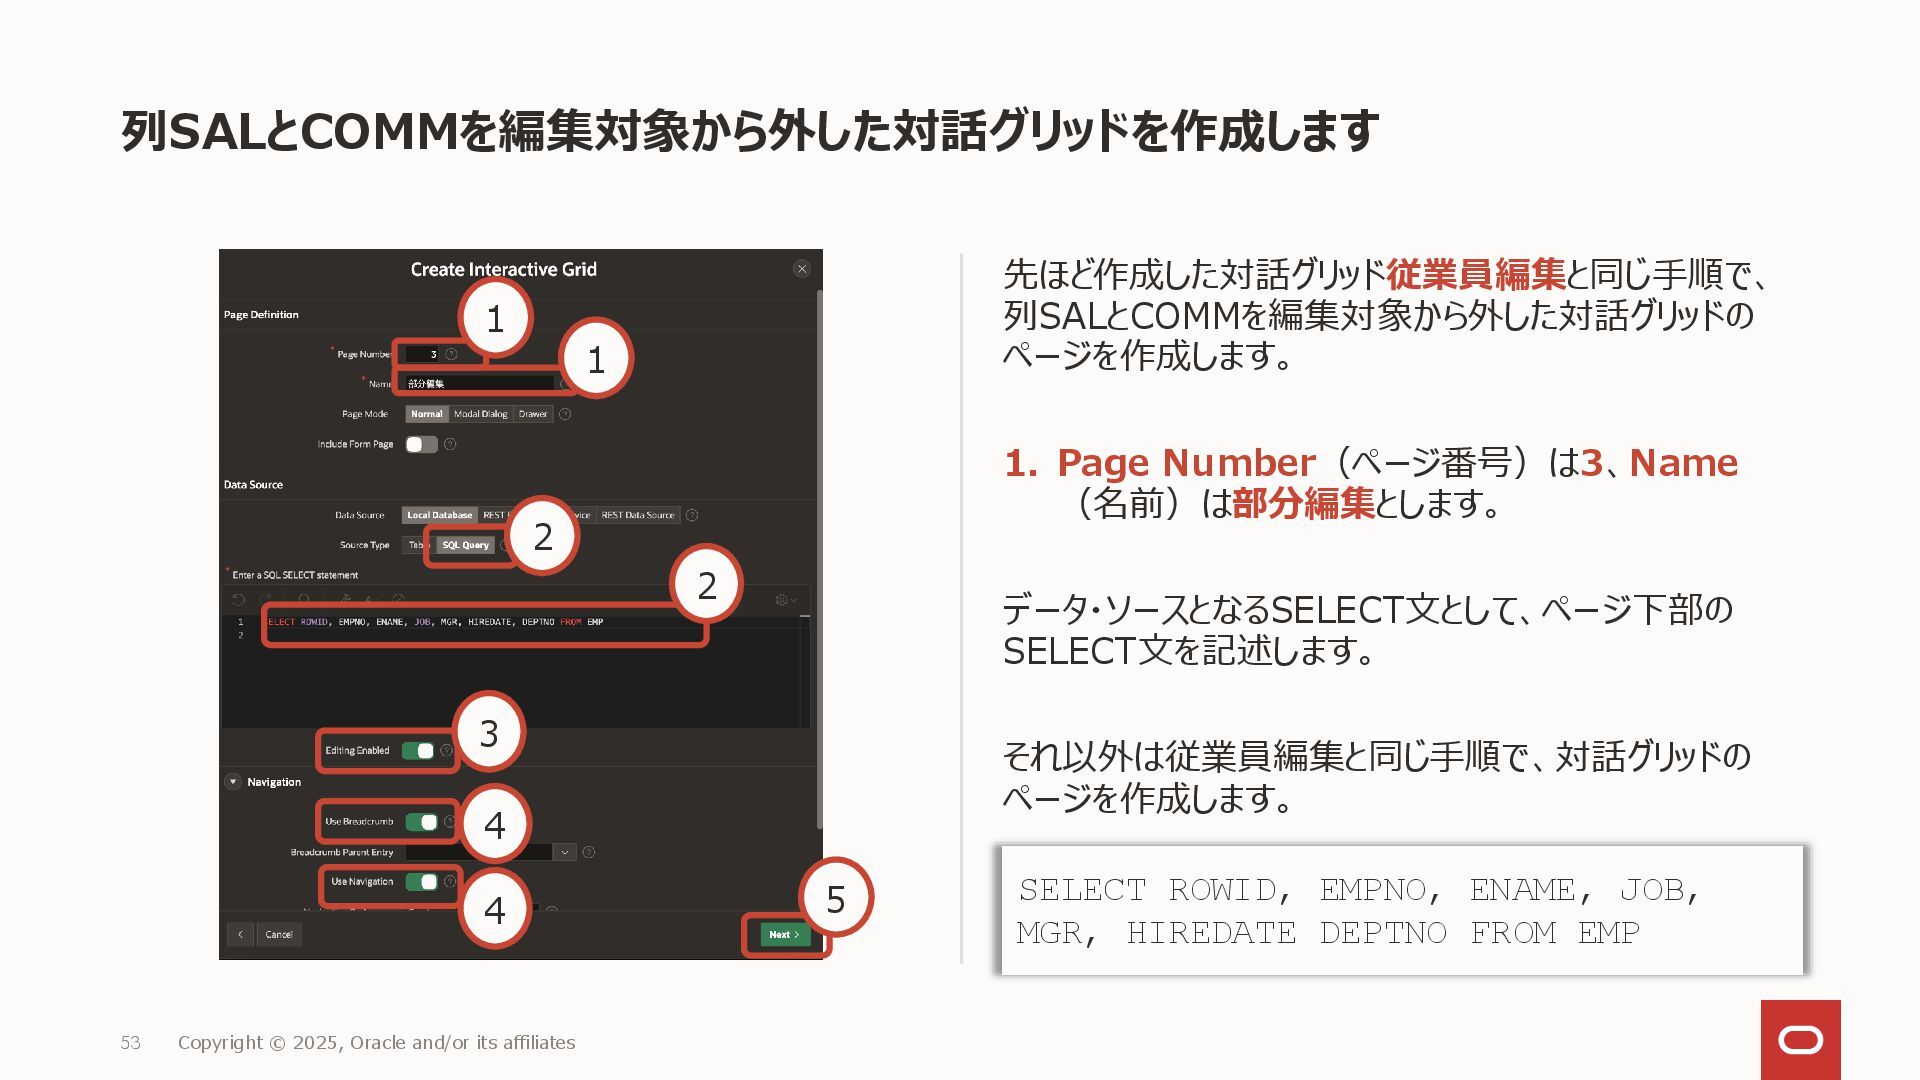
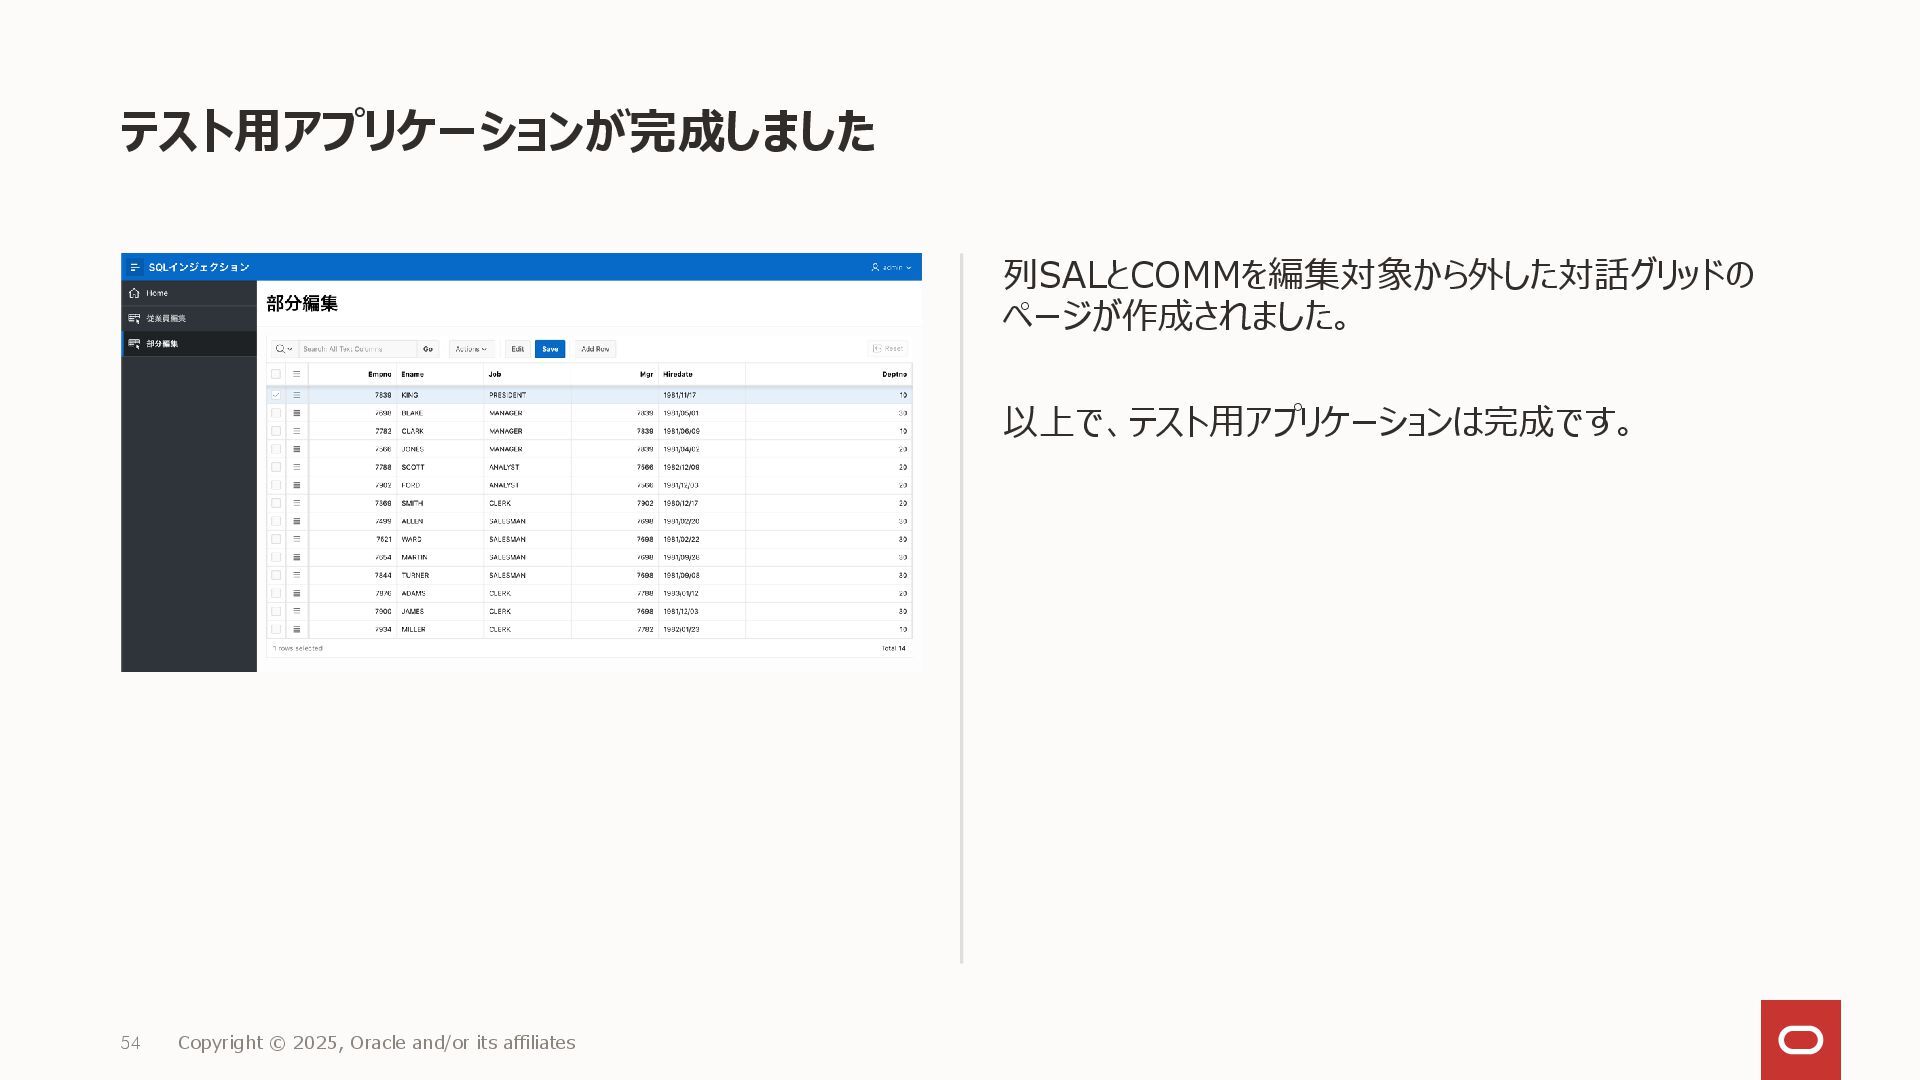
列SALとCOMMを編集対象から外した対話グリッドを作成します 先ほど作成した対話グリッド従業員編集と同じ手順で、 列SALとCOMMを編集対象から外した対話グリッドの ページを作成します。 1. Page Number(ページ番号)は3、Name (名前)は部分編集とします。 データ・ソースとなるSELECT文として、ページ下部の SELECT文を記述します。
それ以外は従業員編集と同じ手順で、対話グリッドの ページを作成します。 53 Copyright © 2025, Oracle and/or its affiliates 2 2 3 1 1 4 4 5 SELECT ROWID, EMPNO, ENAME, JOB, MGR, HIREDATE DEPTNO FROM EMP -
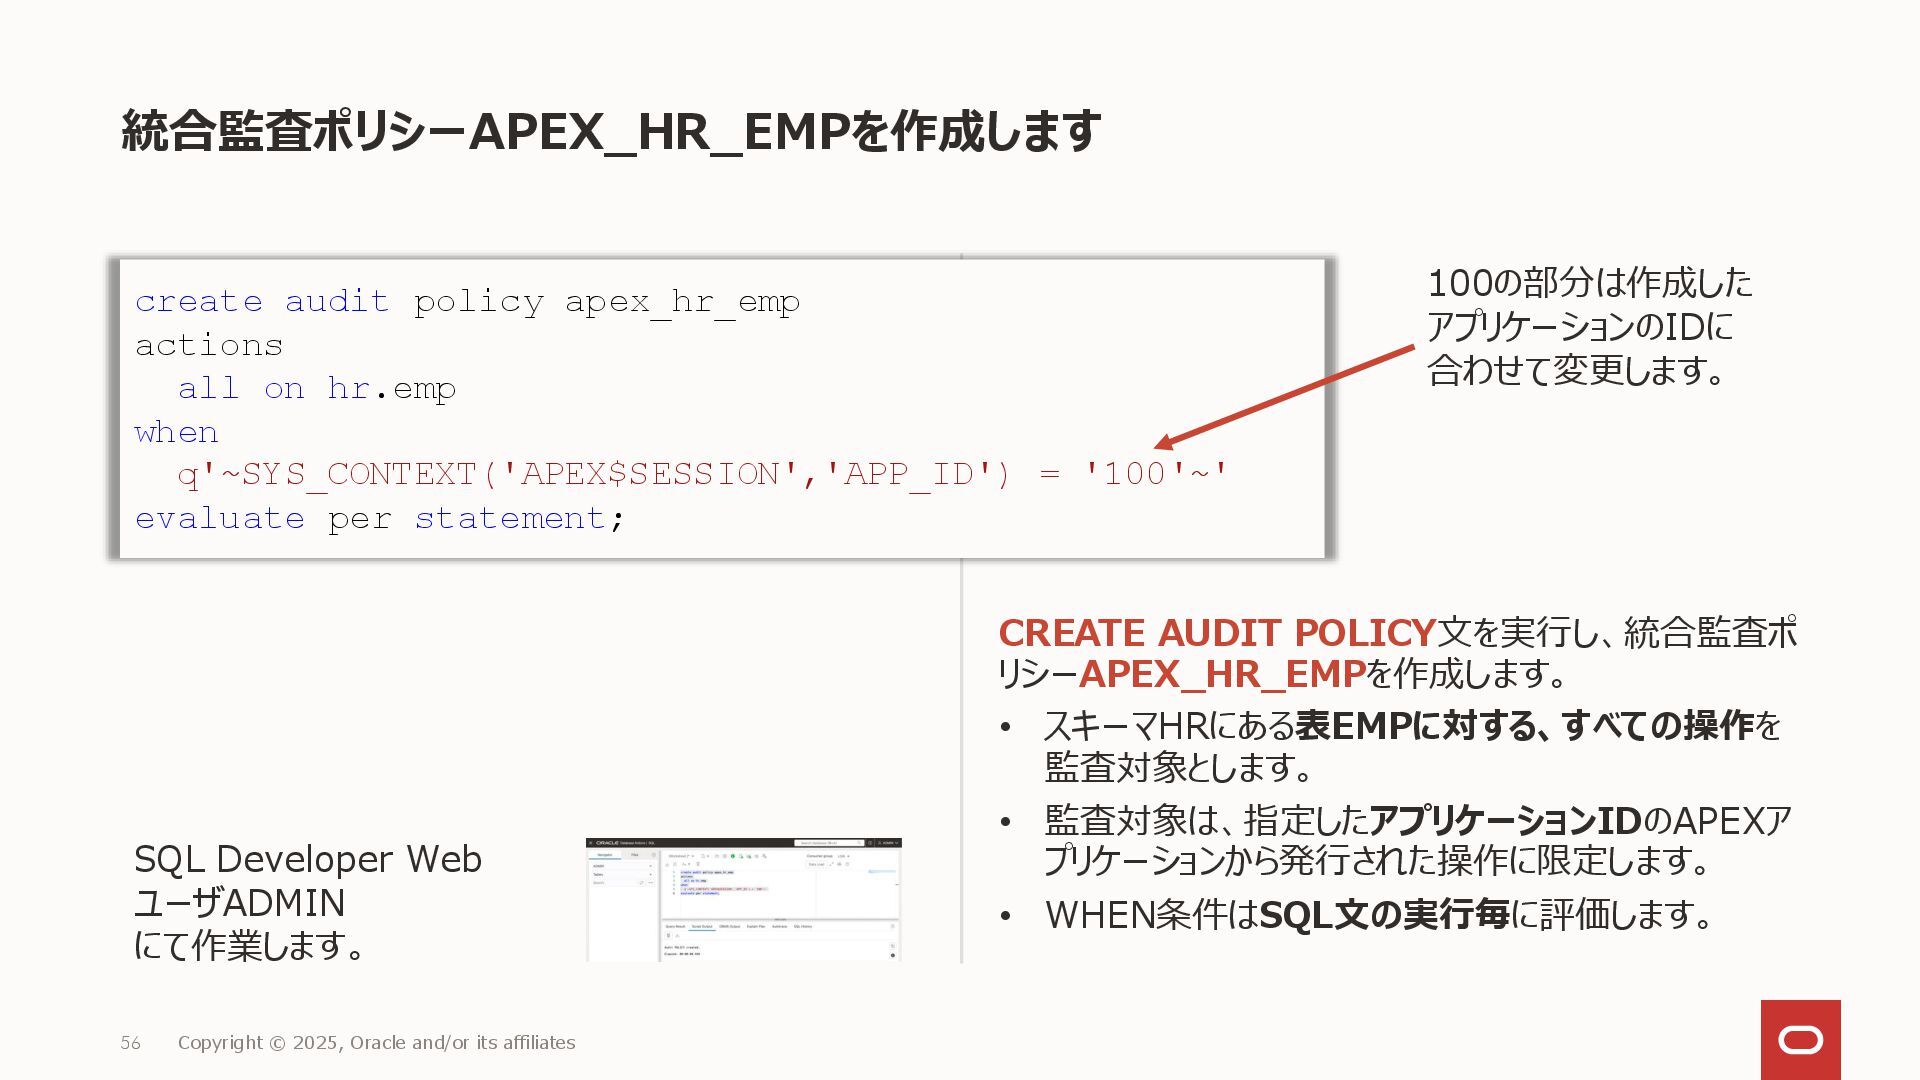
統合監査ポリシーAPEX_HR_EMPを作成します CREATE AUDIT POLICY文を実行し、統合監査ポ リシーAPEX_HR_EMPを作成します。 • スキーマHRにある表EMPに対する、すべての操作を 監査対象とします。 • 監査対象は、指定したアプリケーションIDのAPEXア
プリケーションから発行された操作に限定します。 • WHEN条件はSQL文の実行毎に評価します。 56 Copyright © 2025, Oracle and/or its affiliates SQL Developer Web ユーザADMIN にて作業します。 create audit policy apex_hr_emp actions all on hr.emp when q'~SYS_CONTEXT('APEX$SESSION','APP_ID') = '100'~' evaluate per statement; 100の部分は作成した アプリケーションのIDに 合わせて変更します。 -
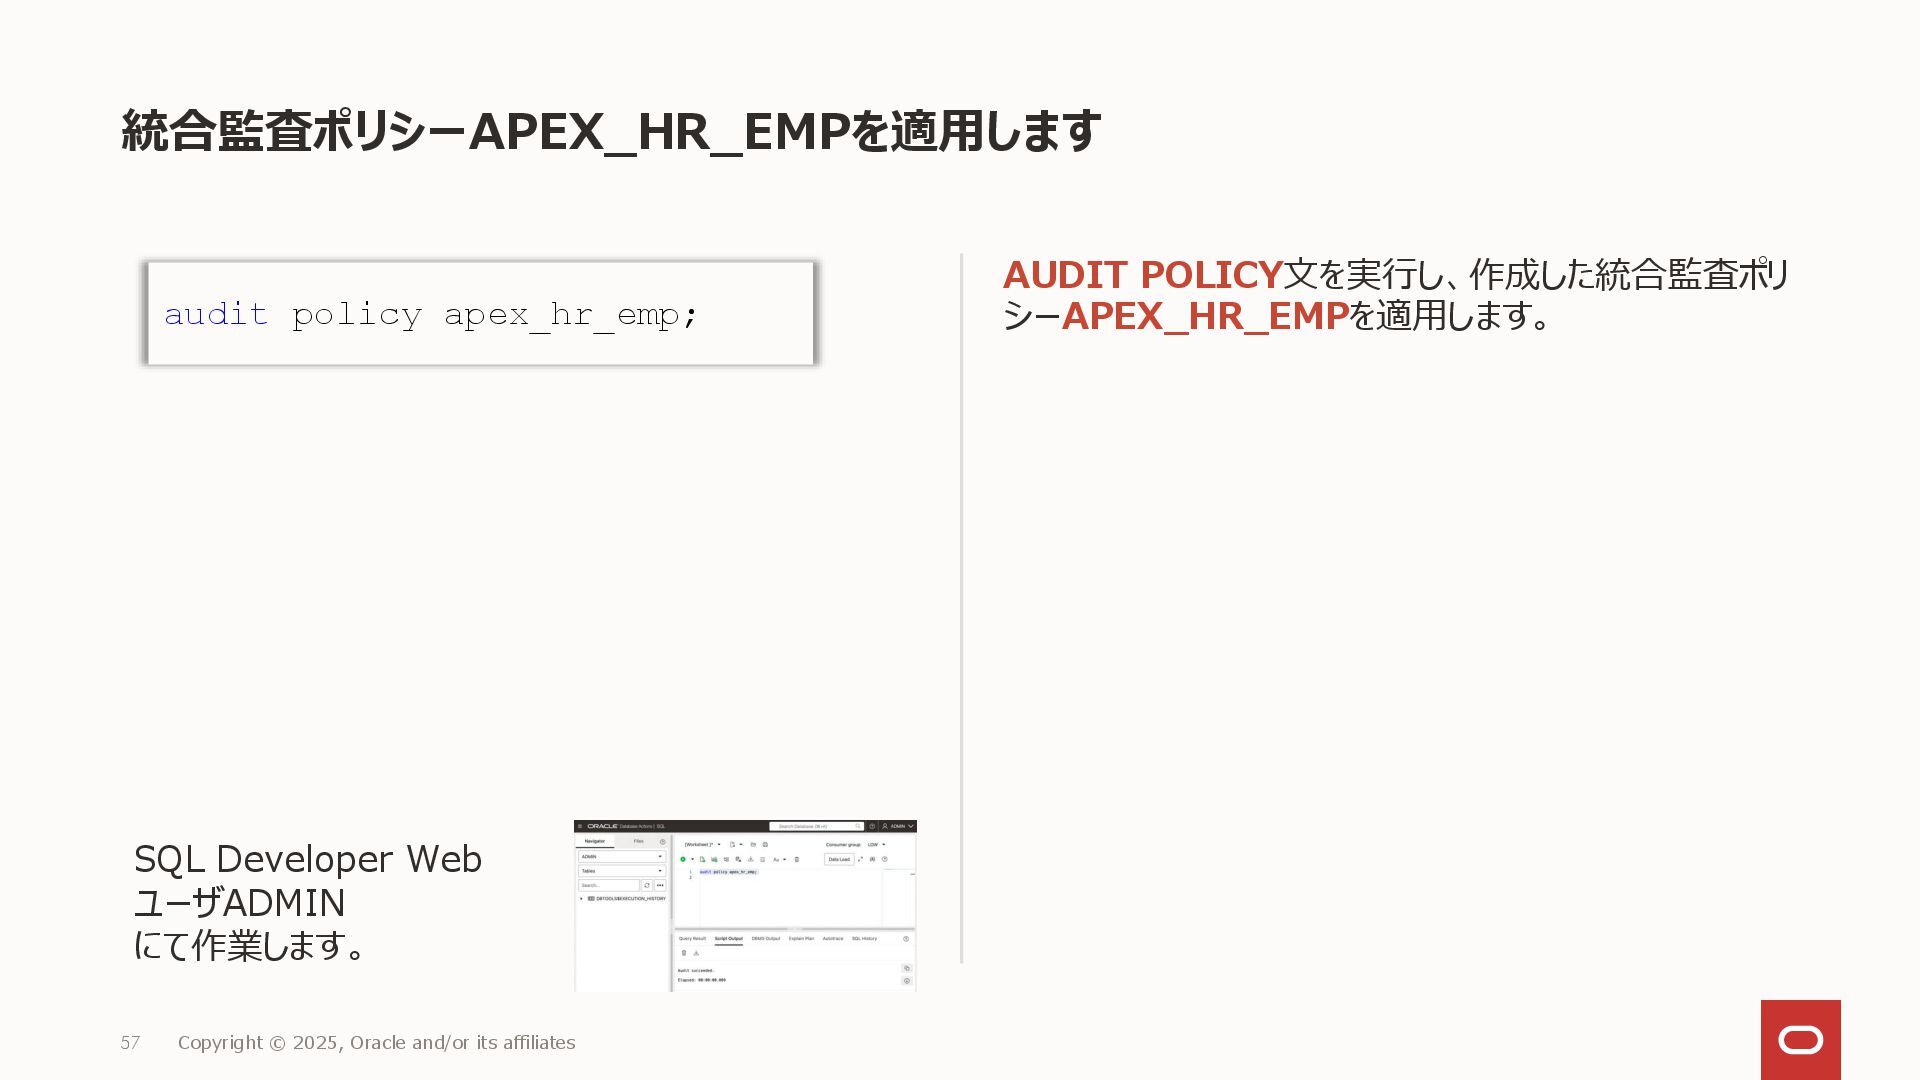
統合監査ポリシーAPEX_HR_EMPを適用します AUDIT POLICY文を実行し、作成した統合監査ポリ シーAPEX_HR_EMPを適用します。 57 Copyright © 2025, Oracle and/or
its affiliates audit policy apex_hr_emp; SQL Developer Web ユーザADMIN にて作業します。 -
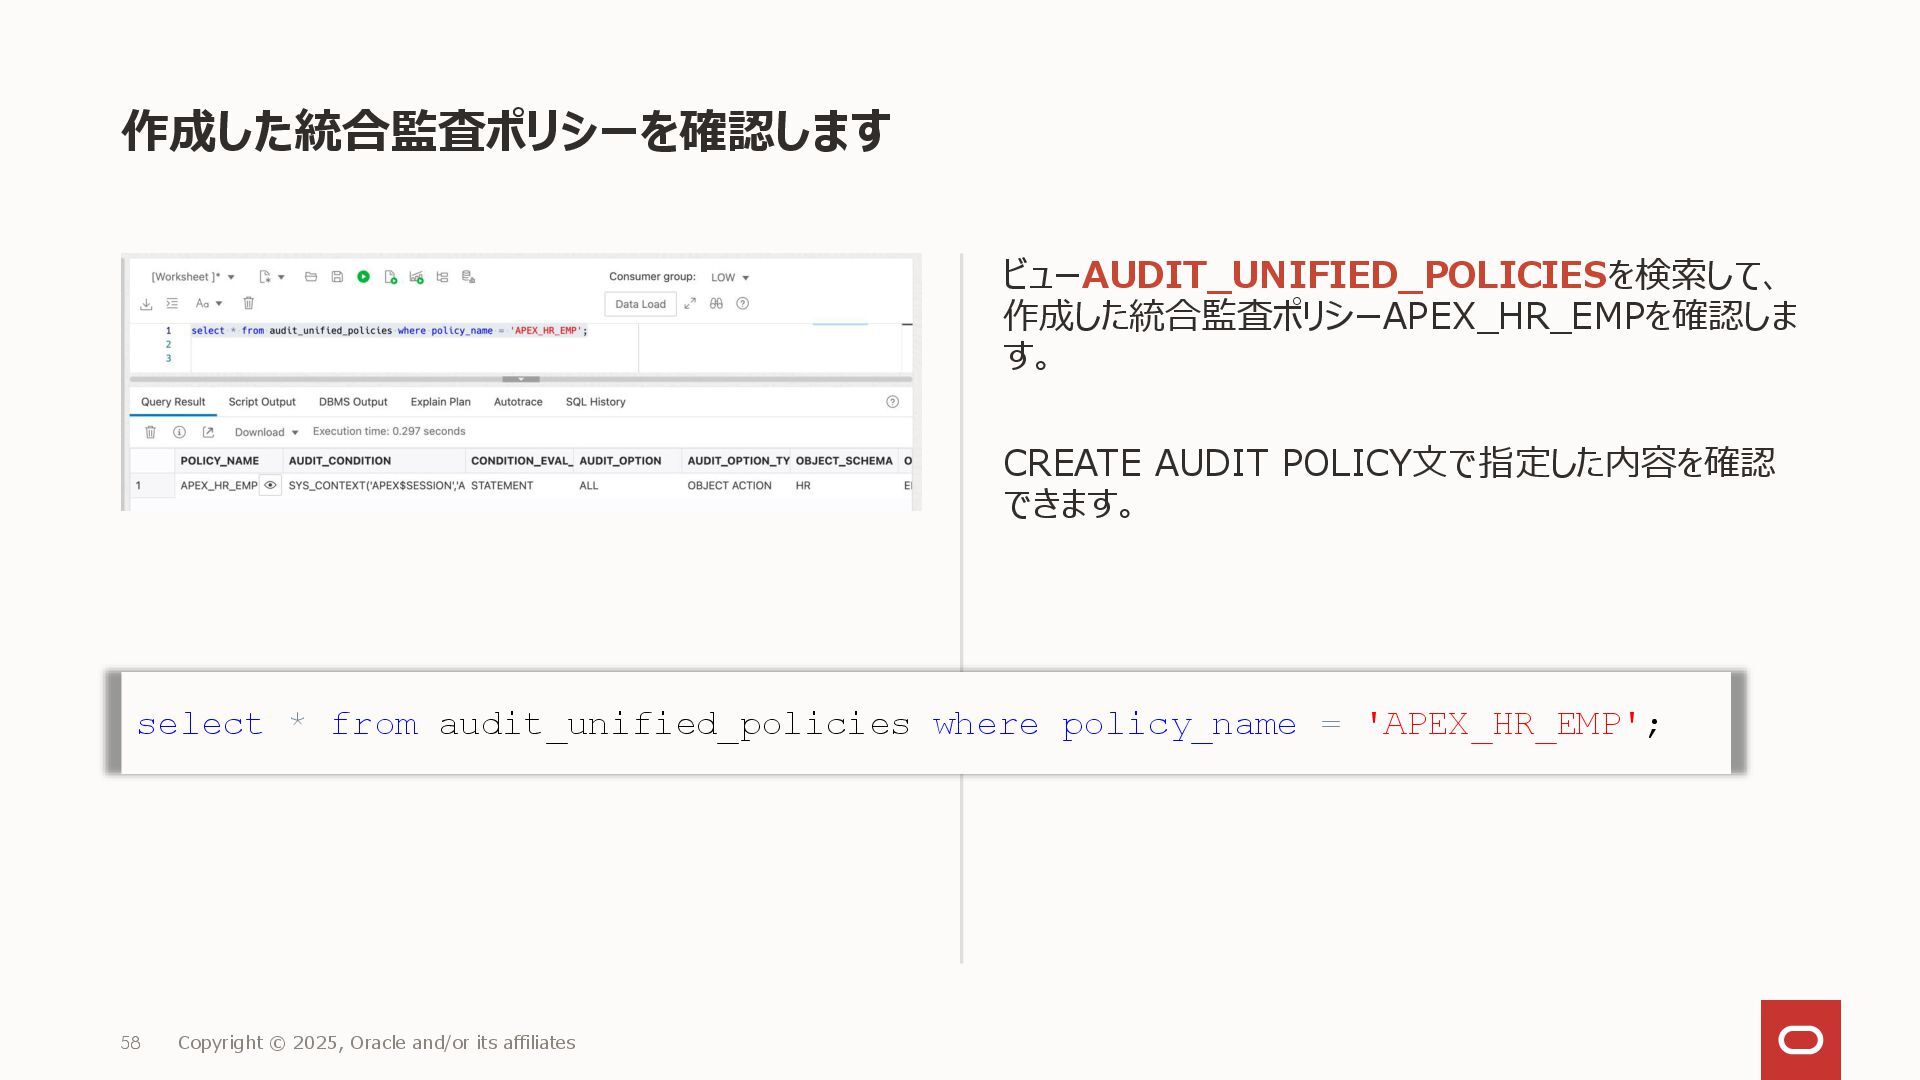
作成した統合監査ポリシーを確認します ビューAUDIT_UNIFIED_POLICIESを検索して、 作成した統合監査ポリシーAPEX_HR_EMPを確認しま す。 CREATE AUDIT POLICY文で指定した内容を確認 できます。 58 Copyright
© 2025, Oracle and/or its affiliates select * from audit_unified_policies where policy_name = 'APEX_HR_EMP'; -
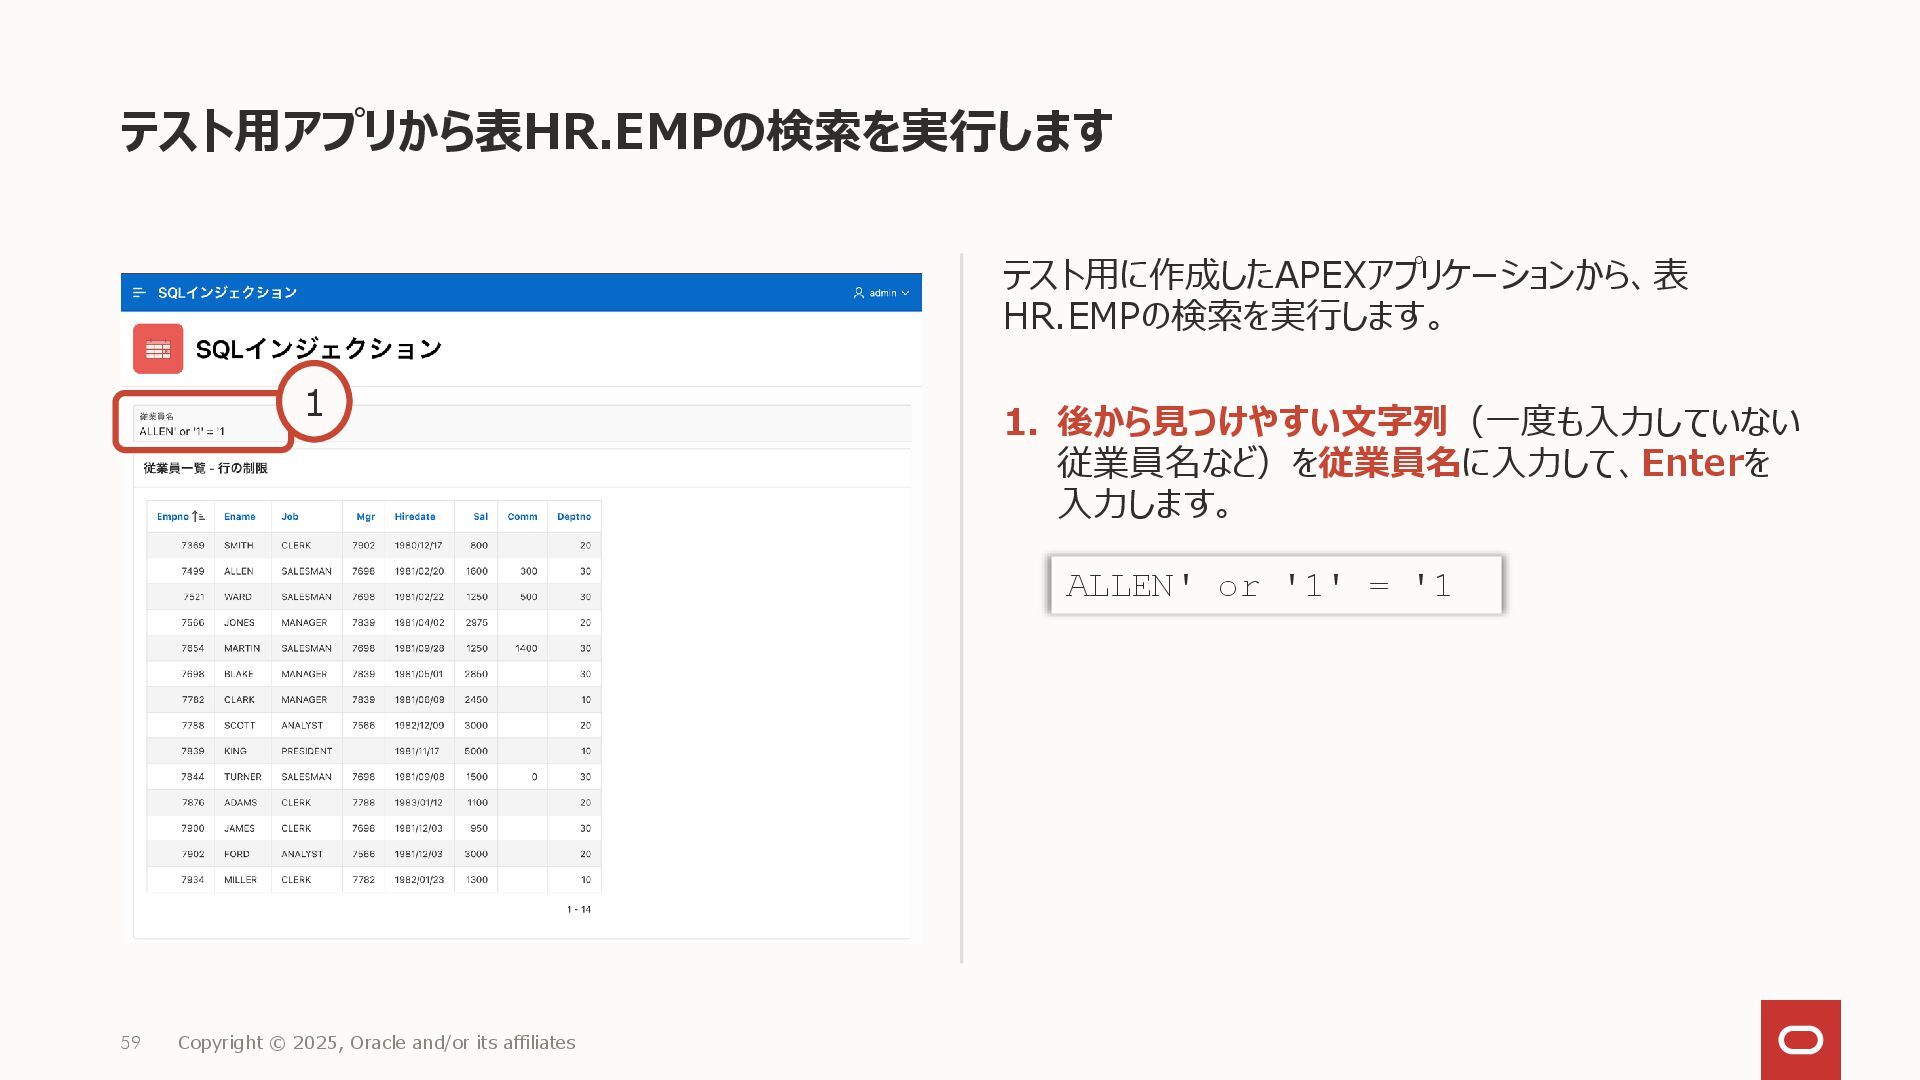
テスト用アプリから表HR.EMPの検索を実行します テスト用に作成したAPEXアプリケーションから、表 HR.EMPの検索を実行します。 1. 後から見つけやすい文字列(一度も入力していない 従業員名など)を従業員名に入力して、Enterを 入力します。 59 Copyright ©
2025, Oracle and/or its affiliates 1 ALLEN' or '1' = '1 -
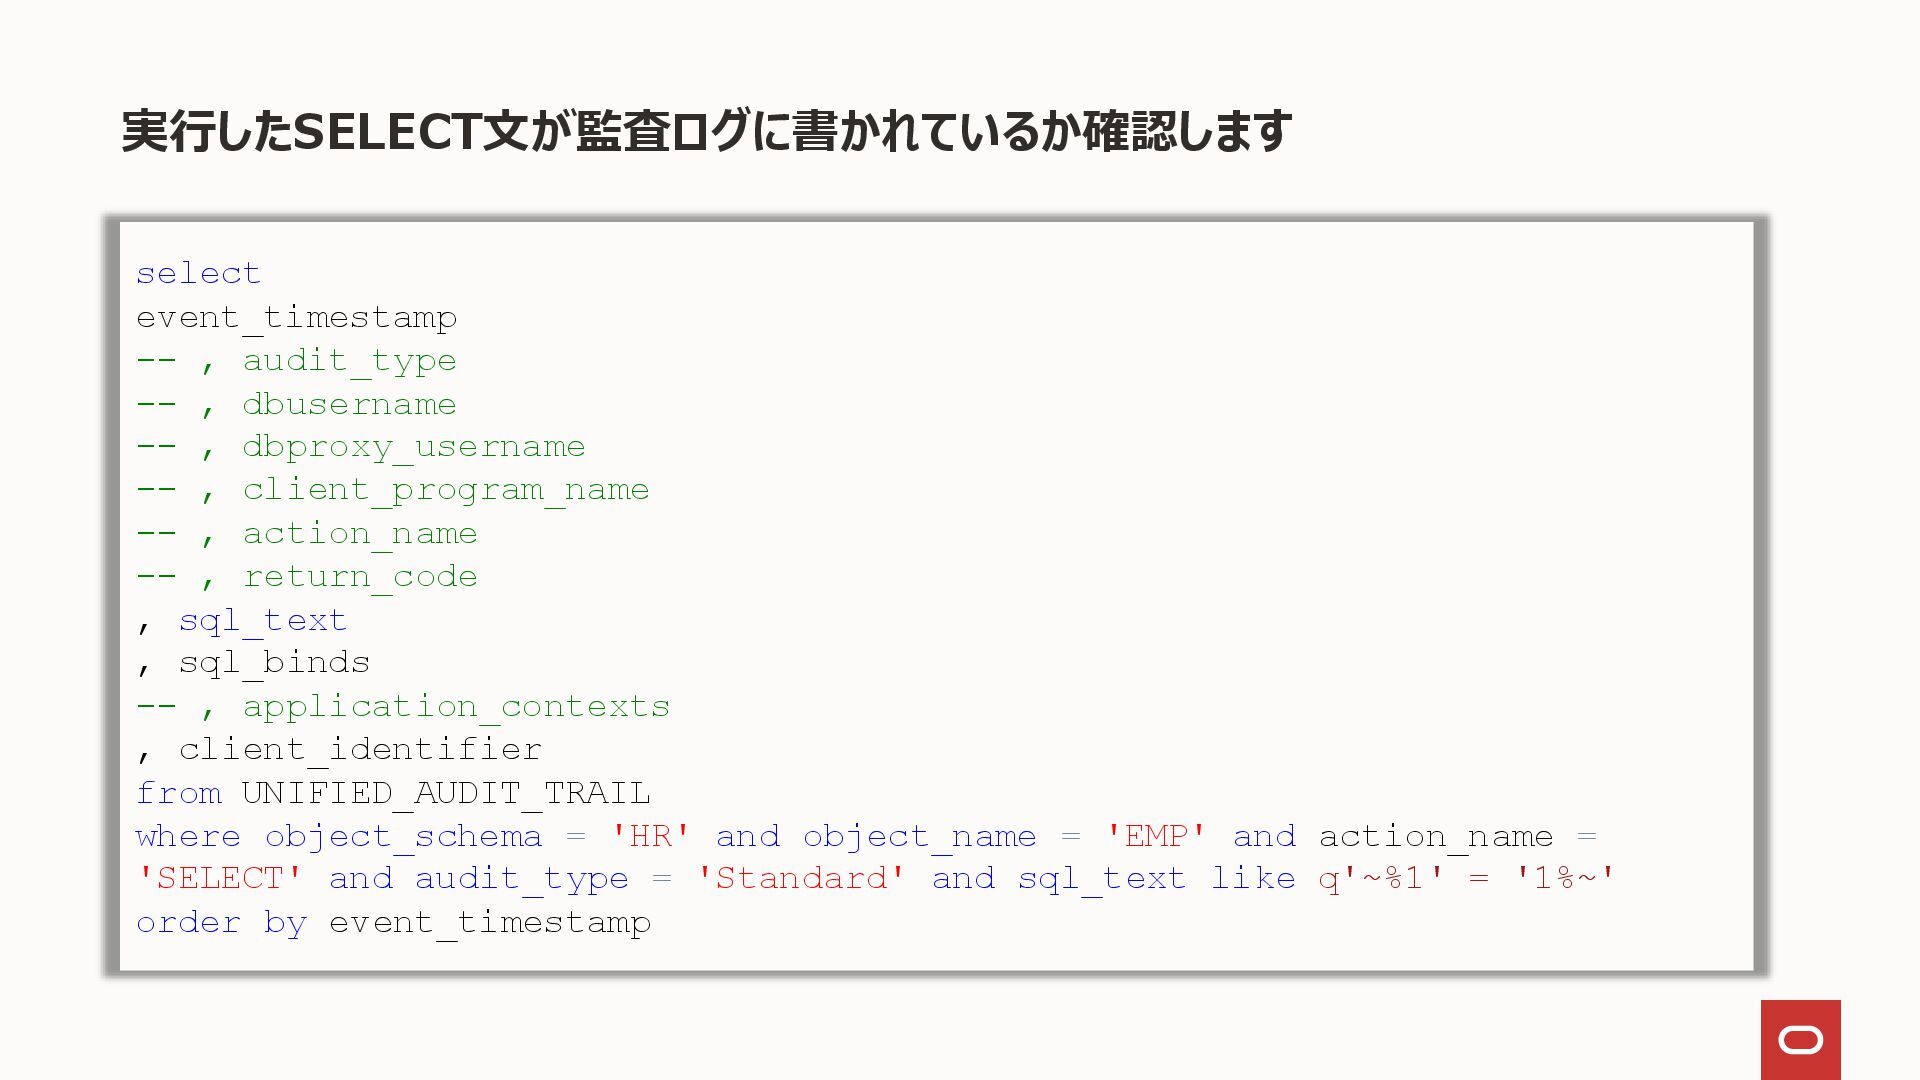
実行したSELECT文が監査ログに書かれているか確認します select event_timestamp -- , audit_type -- , dbusername --
, dbproxy_username -- , client_program_name -- , action_name -- , return_code , sql_text , sql_binds -- , application_contexts , client_identifier from UNIFIED_AUDIT_TRAIL where object_schema = 'HR' and object_name = 'EMP' and action_name = 'SELECT' and audit_type = 'Standard' and sql_text like q'~%1' = '1%~' order by event_timestamp -
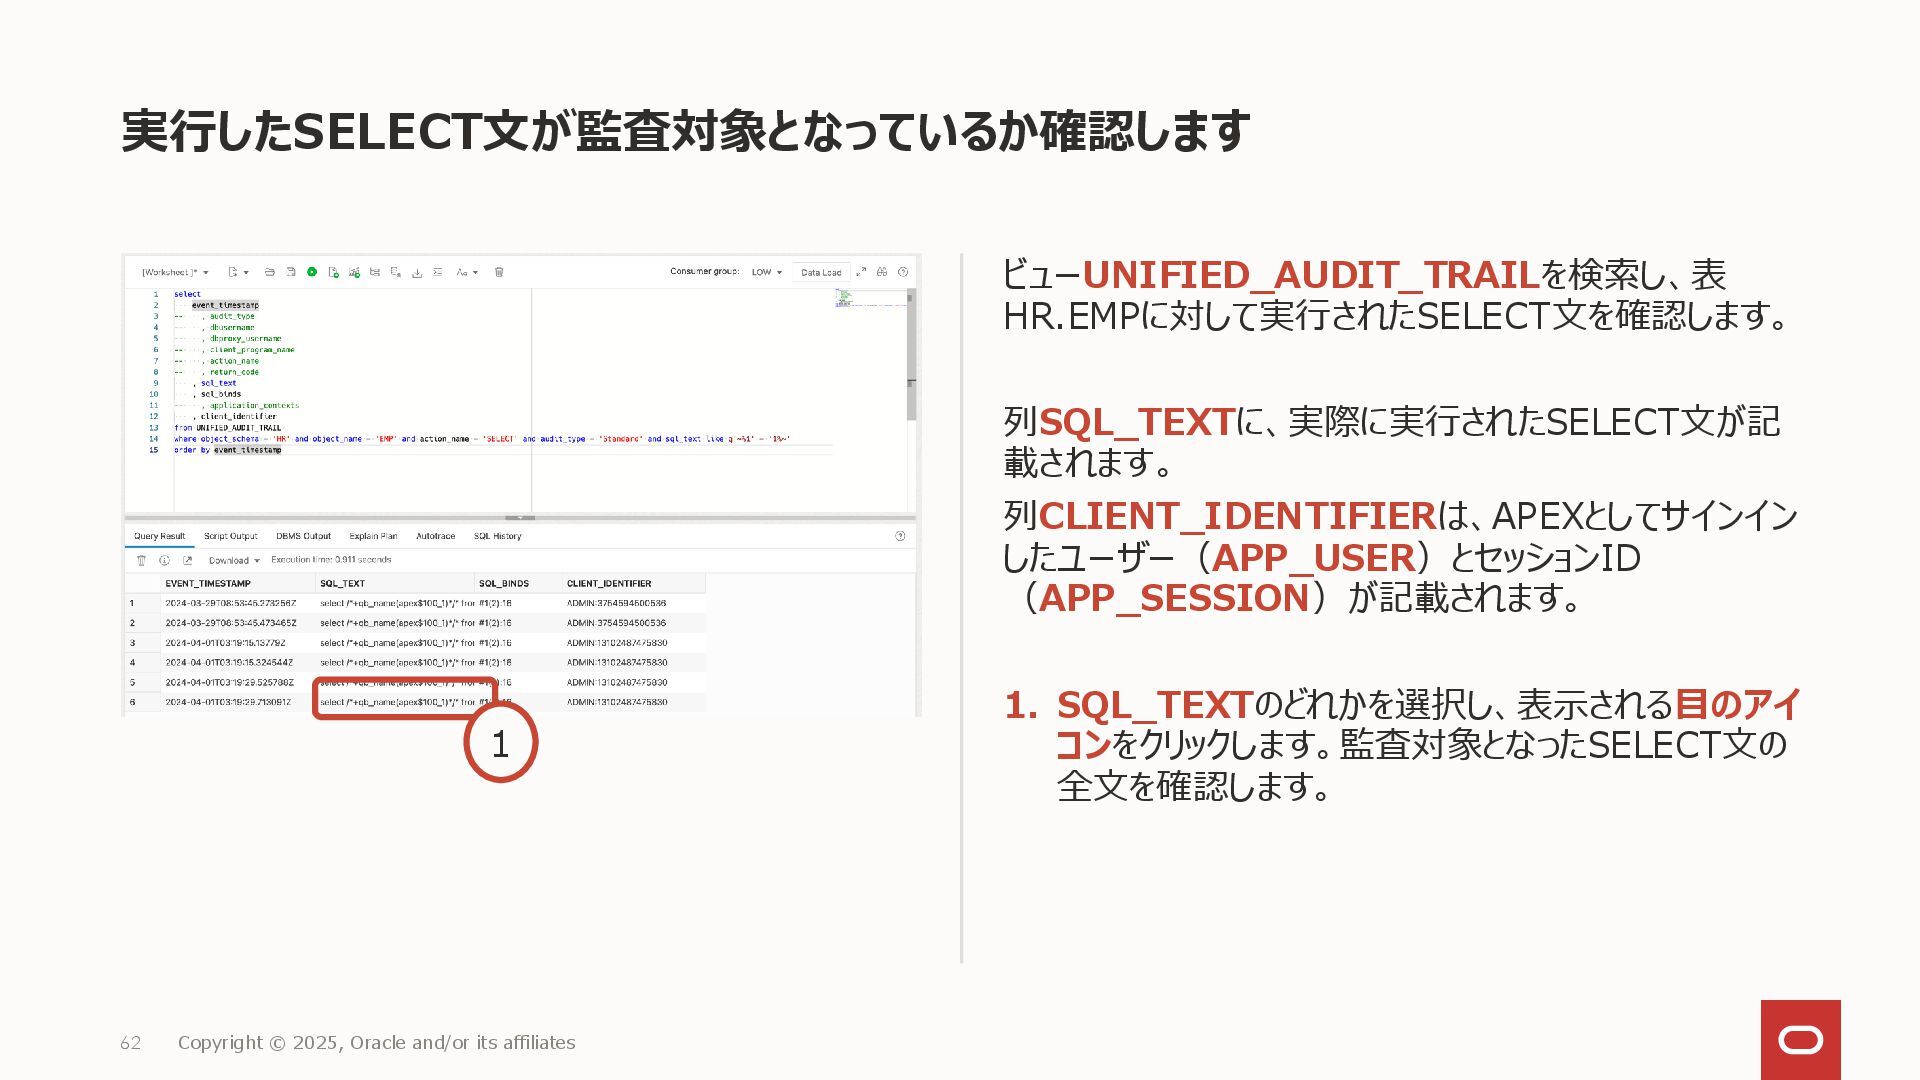
実行したSELECT文が監査対象となっているか確認します ビューUNIFIED_AUDIT_TRAILを検索し、表 HR.EMPに対して実行されたSELECT文を確認します。 列SQL_TEXTに、実際に実行されたSELECT文が記 載されます。 列CLIENT_IDENTIFIERは、APEXとしてサインイン したユーザー(APP_USER)とセッションID (APP_SESSION)が記載されます。 1. SQL_TEXTのどれかを選択し、表示される目のアイ
コンをクリックします。監査対象となったSELECT文の 全文を確認します。 62 Copyright © 2025, Oracle and/or its affiliates 1 -
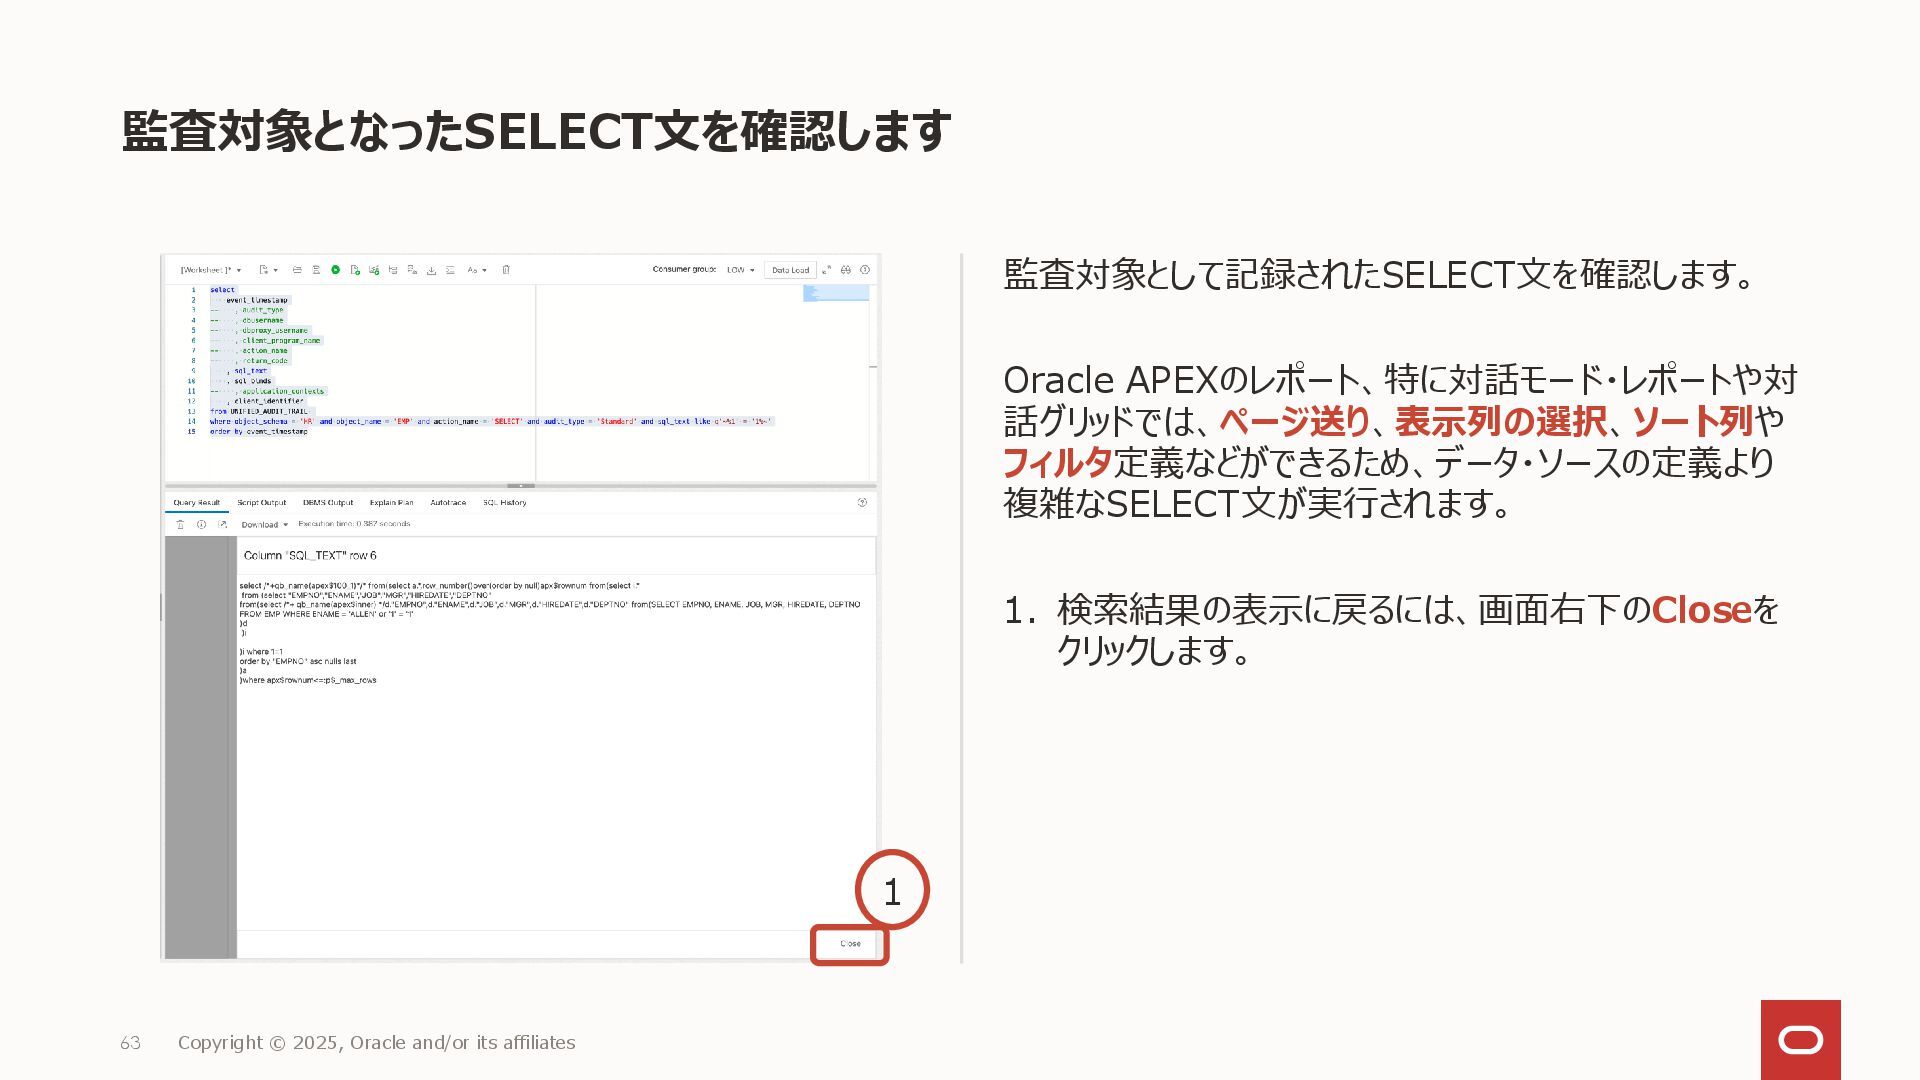
監査対象となったSELECT文を確認します 監査対象として記録されたSELECT文を確認します。 Oracle APEXのレポート、特に対話モード・レポートや対 話グリッドでは、ページ送り、表示列の選択、ソート列や フィルタ定義などができるため、データ・ソースの定義より 複雑なSELECT文が実行されます。 1. 検索結果の表示に戻るには、画面右下のCloseを クリックします。
63 Copyright © 2025, Oracle and/or its affiliates 1 -
データ・ソースの定義は最も内側のSELECT文として現れます 確認したSELECT文を見やすいように成形して表示します。 データ・ソースの定義は最も内側のSELECT文として現れます。 SQLインジェクションの脆弱性を突かれたSELECT文が記録されていることが確認できます。 select /*+ qb_name(apex$100_1)*/ * from( select
a.*,row_number()over(order by null) apx$rownum from( select i.* from ( select "EMPNO","ENAME","JOB","MGR","HIREDATE","DEPTNO” from( select /*+ qb_name(apex$inner) */ d."EMPNO",d."ENAME",d."JOB",d."MGR",d."HIREDATE",d."DEPTNO" from( SELECT EMPNO, ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE ENAME = 'ALLEN' or '1' = '1' )d )i )i where 1=1 order by "EMPNO" asc nulls last )a )where apx$rownum<=:p$_max_rows -
統合監査ポリシーAPEX_HR_EMPを無効にします NOAUDIT POLICY文を実行し、作成した統合監査 ポリシーAPEX_HR_EMPを無効にします。 65 Copyright © 2025, Oracle and/or
its affiliates noaudit policy apex_hr_emp; SQL Developer Web ユーザADMIN にて作業します。 -
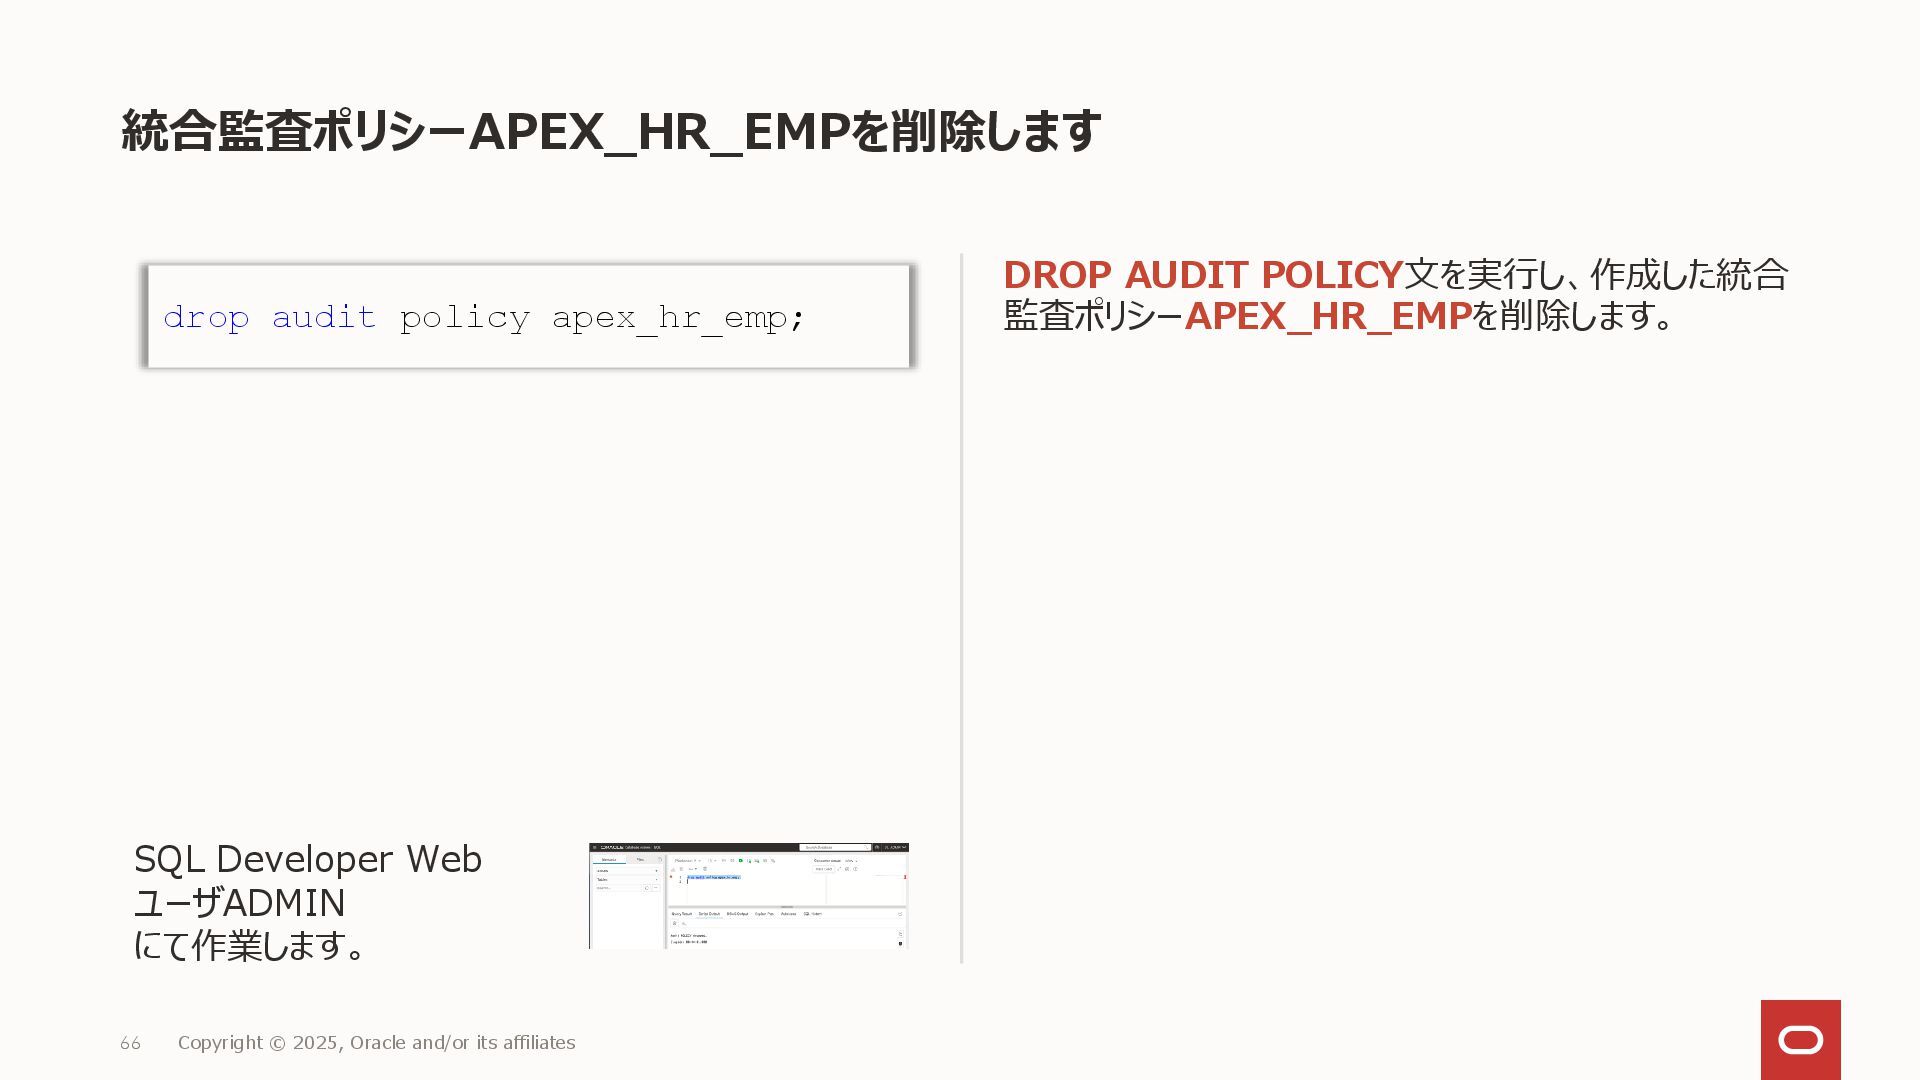
統合監査ポリシーAPEX_HR_EMPを削除します DROP AUDIT POLICY文を実行し、作成した統合 監査ポリシーAPEX_HR_EMPを削除します。 66 Copyright © 2025, Oracle
and/or its affiliates SQL Developer Web ユーザADMIN にて作業します。 drop audit policy apex_hr_emp; -
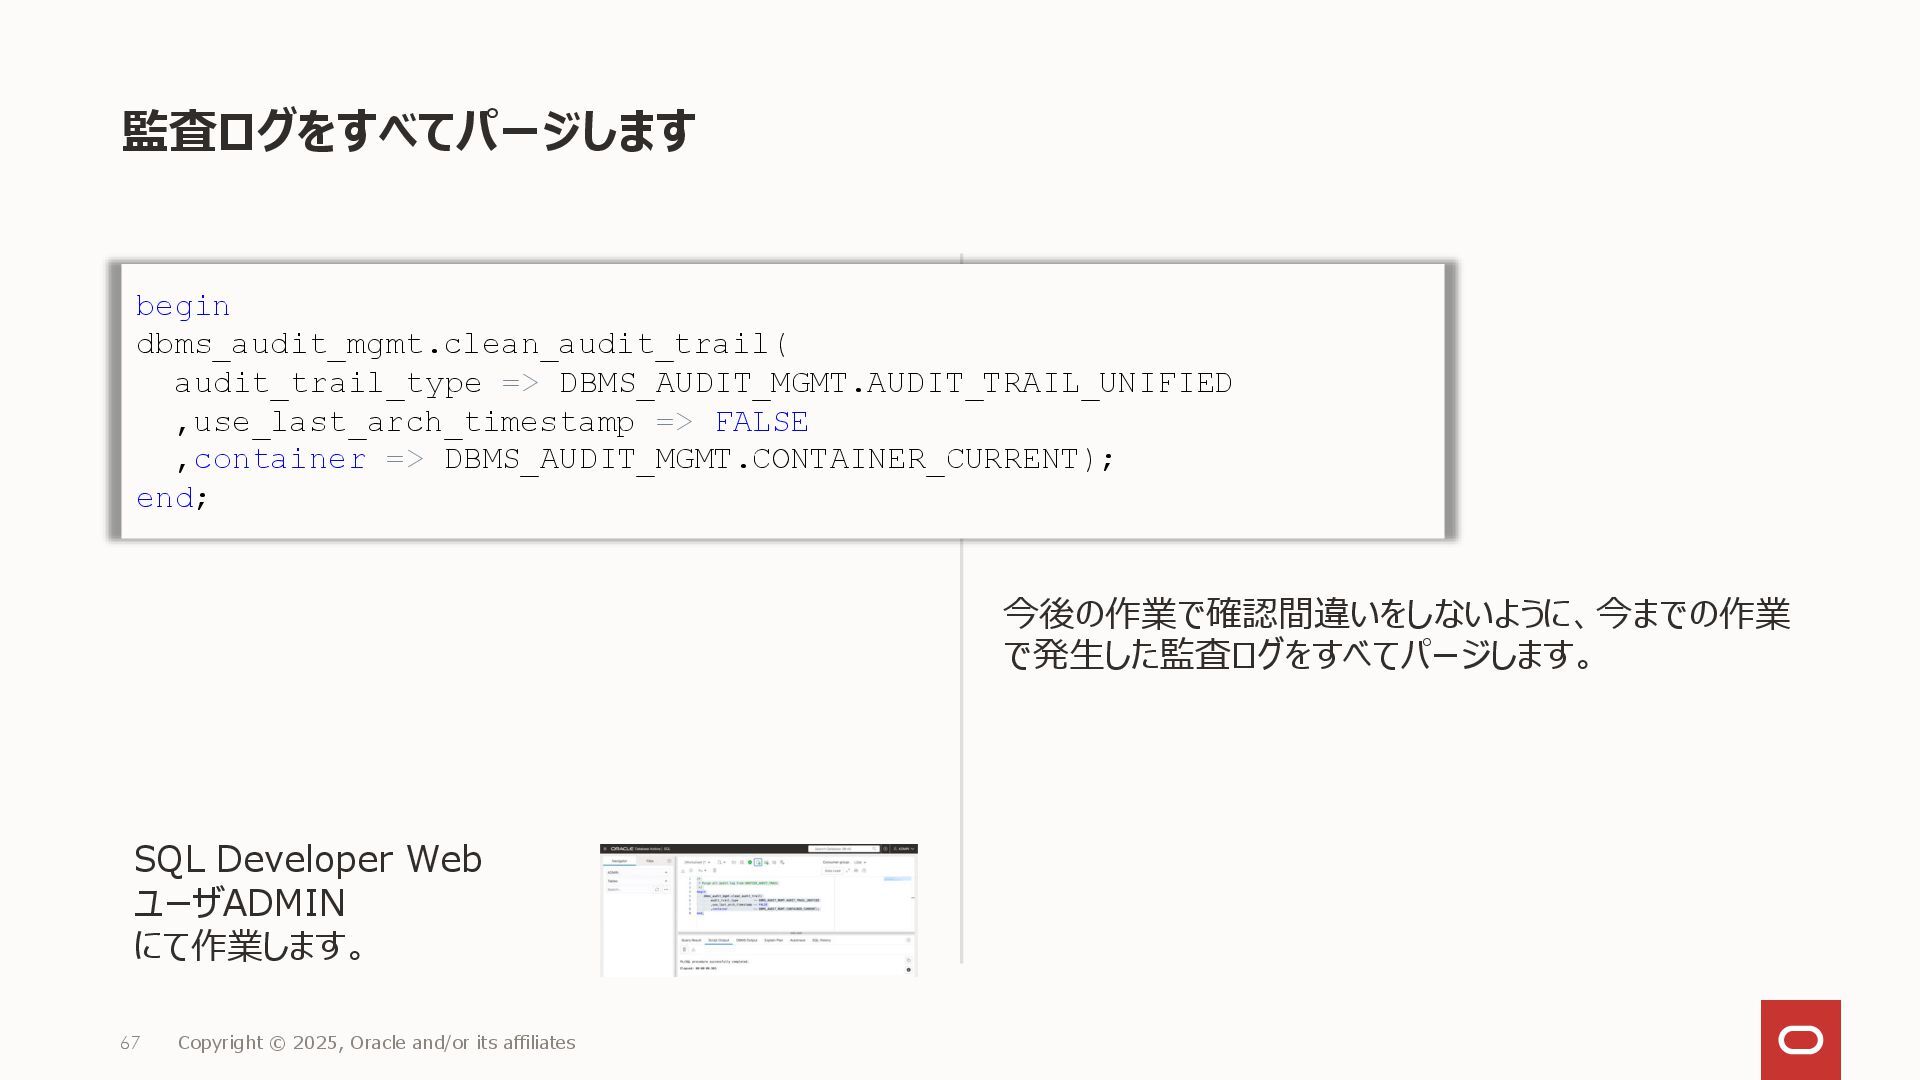
監査ログをすべてパージします 今後の作業で確認間違いをしないように、今までの作業 で発生した監査ログをすべてパージします。 67 Copyright © 2025, Oracle and/or its
affiliates begin dbms_audit_mgmt.clean_audit_trail( audit_trail_type => DBMS_AUDIT_MGMT.AUDIT_TRAIL_UNIFIED ,use_last_arch_timestamp => FALSE ,container => DBMS_AUDIT_MGMT.CONTAINER_CURRENT); end; SQL Developer Web ユーザADMIN にて作業します。 -
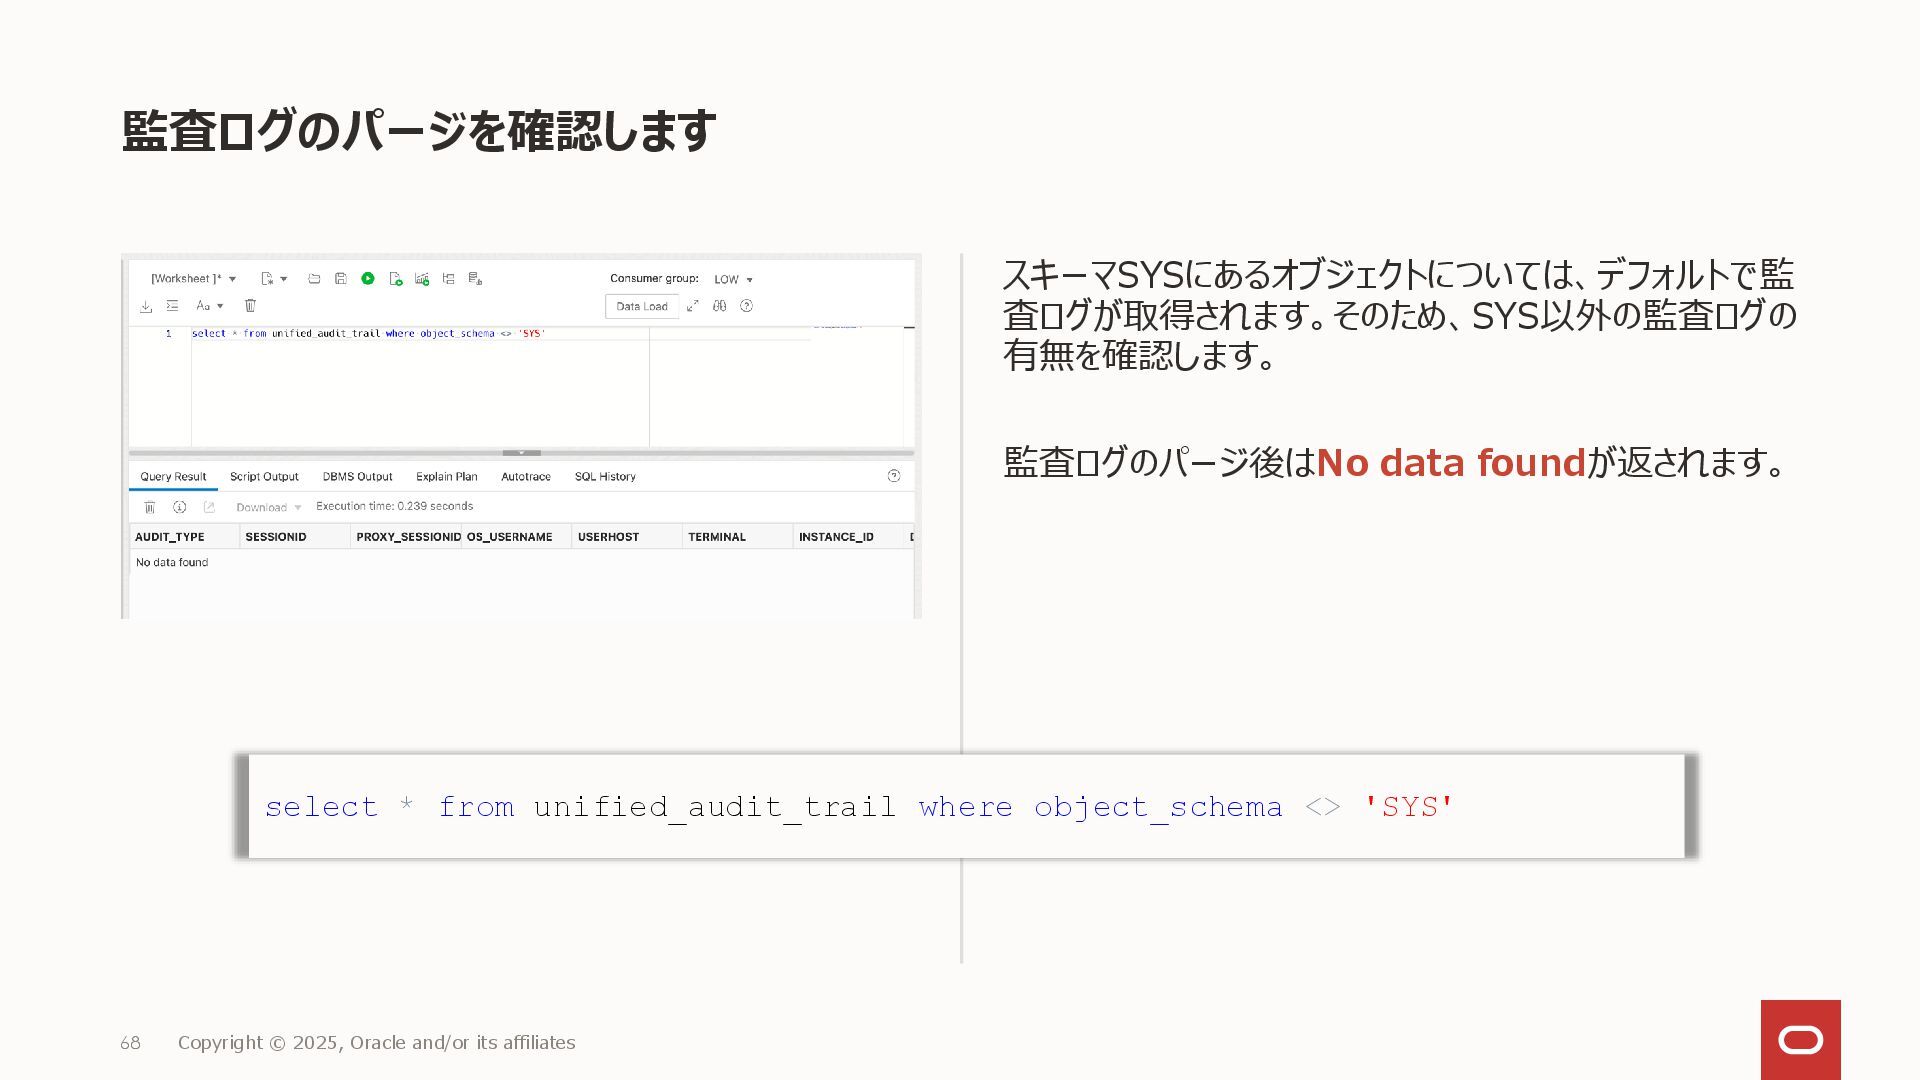
監査ログのパージを確認します スキーマSYSにあるオブジェクトについては、デフォルトで監 査ログが取得されます。そのため、SYS以外の監査ログの 有無を確認します。 監査ログのパージ後はNo data foundが返されます。 68 Copyright ©
2025, Oracle and/or its affiliates select * from unified_audit_trail where object_schema <> 'SYS' -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19 第VI部 監査を使用したデータベース・アクティビティの管理 27 監査ポリシーの構成
https://docs.oracle.com/cd/F19136_01/dbseg/configuring-audit-policies.html Oracle Database リファレンス Release 19 AUDIT_UNIFIED_POLICIES https://docs.oracle.com/cd/F19136_01/refrn/AUDIT_UNIFIED_POLICIES.html UNIFIED_AUDIT_TRAIL https://docs.oracle.com/cd/F19136_01/refrn/UNIFIED_AUDIT_TRAIL.html -
このテーマについて学習を進める – 続き Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_AUDIT_MGMT https://docs.oracle.com/cd/F19136_01/arpls/DBMS_AUDIT_MGMT.html
Oracle APEX アプリケーション・ビルダー・ユーザーズ・ガイド Release 23.1 3 アプリケーション・ビルダーの概念 3.10.4 組込み置換文字列の使用 https://docs.oracle.com/cd/F86785_01/htmdb/using-substitution-strings.html -
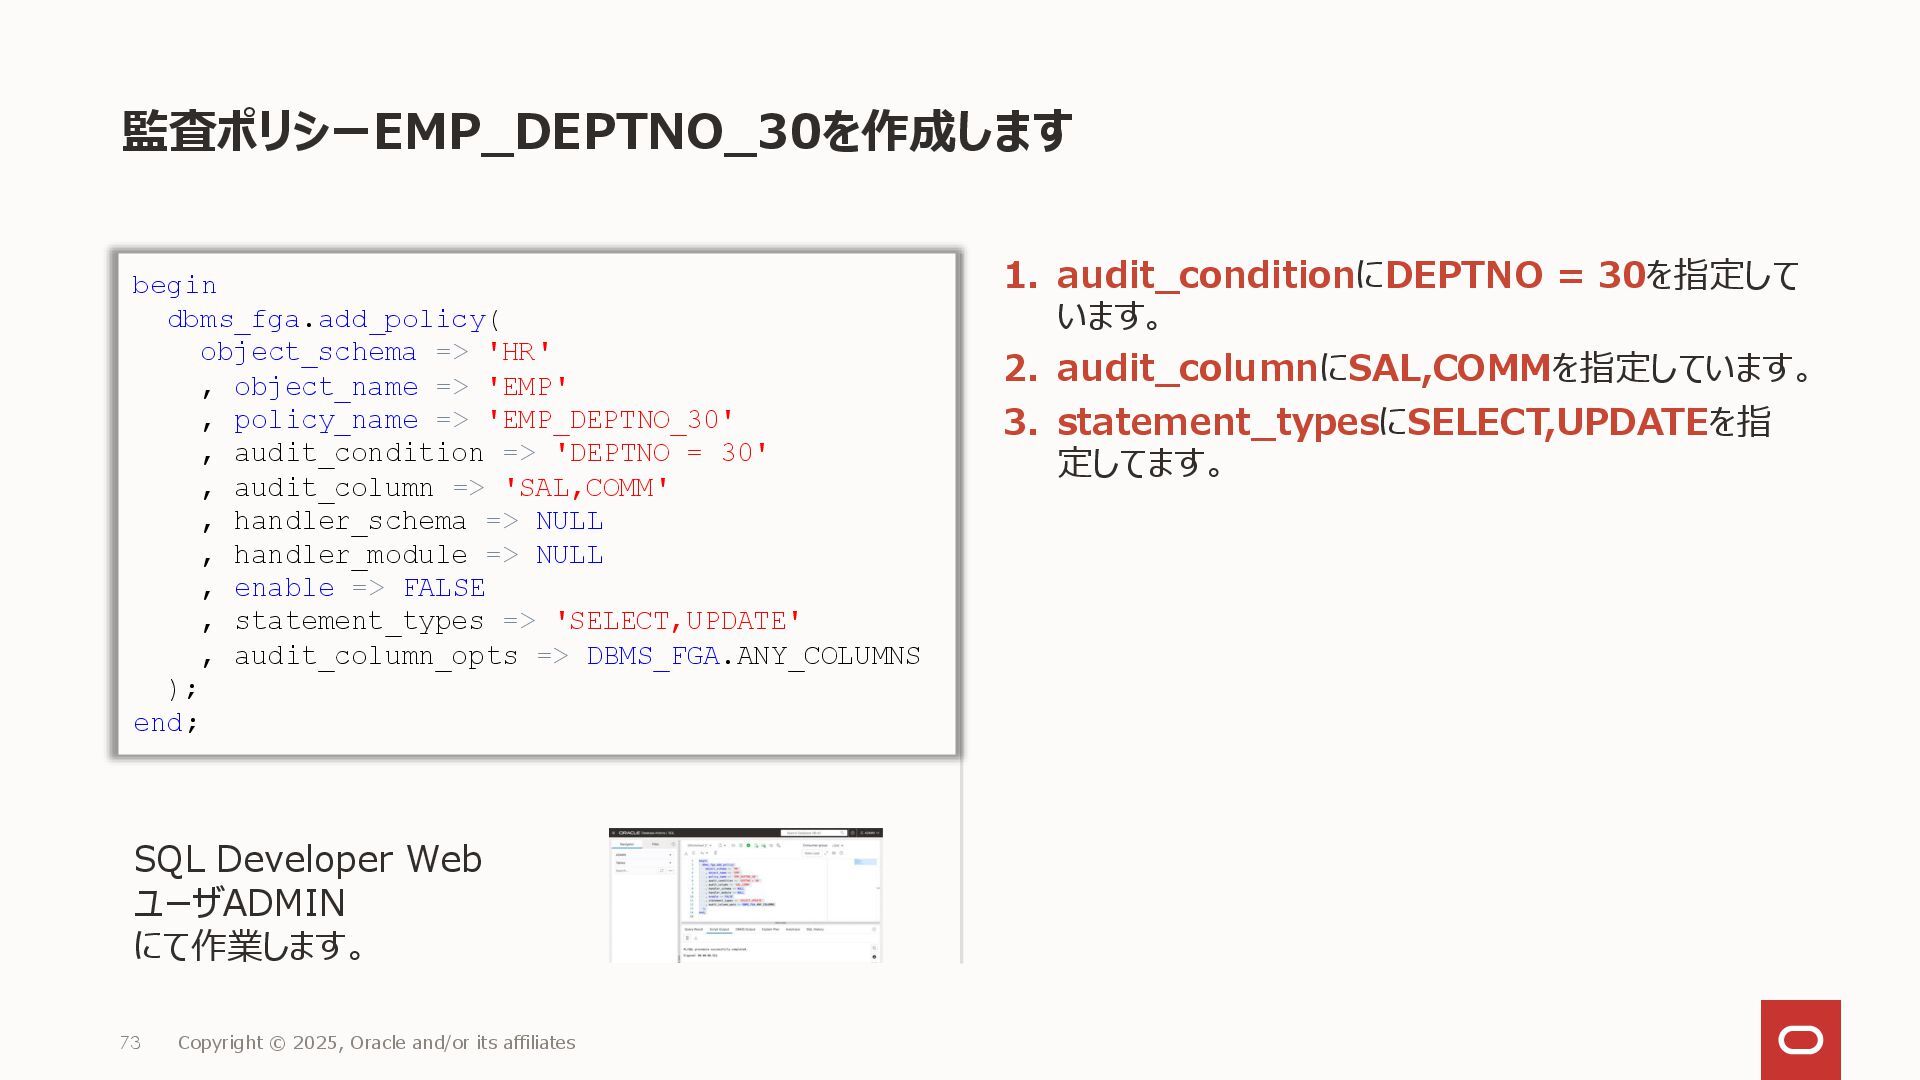
監査ポリシーEMP_DEPTNO_30を作成します 1. audit_conditionにDEPTNO = 30を指定して います。 2. audit_columnにSAL,COMMを指定しています。 3. statement_typesにSELECT,UPDATEを指
定してます。 73 Copyright © 2025, Oracle and/or its affiliates SQL Developer Web ユーザADMIN にて作業します。 begin dbms_fga.add_policy( object_schema => 'HR' , object_name => 'EMP' , policy_name => 'EMP_DEPTNO_30' , audit_condition => 'DEPTNO = 30' , audit_column => 'SAL,COMM' , handler_schema => NULL , handler_module => NULL , enable => FALSE , statement_types => 'SELECT,UPDATE' , audit_column_opts => DBMS_FGA.ANY_COLUMNS ); end; -
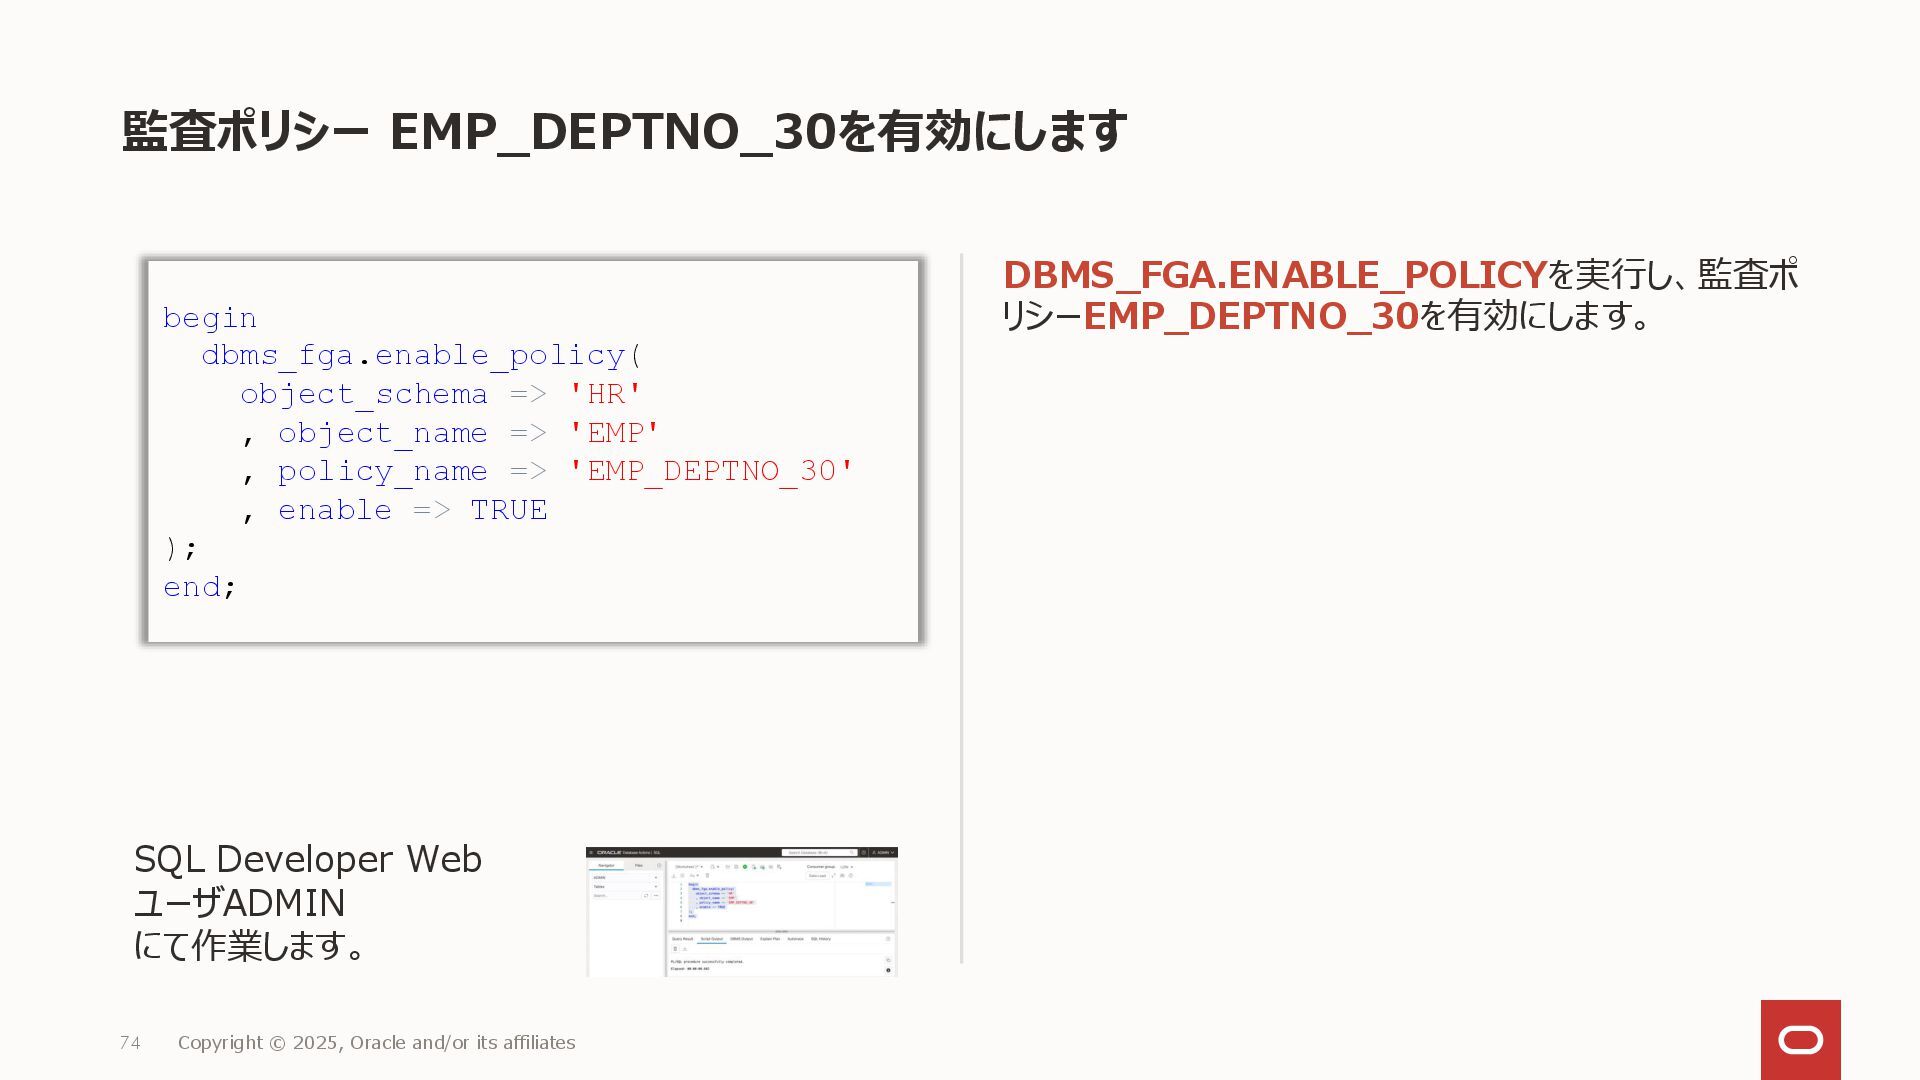
監査ポリシー EMP_DEPTNO_30を有効にします DBMS_FGA.ENABLE_POLICYを実行し、監査ポ リシーEMP_DEPTNO_30を有効にします。 74 Copyright © 2025, Oracle and/or
its affiliates begin dbms_fga.enable_policy( object_schema => 'HR' , object_name => 'EMP' , policy_name => 'EMP_DEPTNO_30' , enable => TRUE ); end; SQL Developer Web ユーザADMIN にて作業します。 -
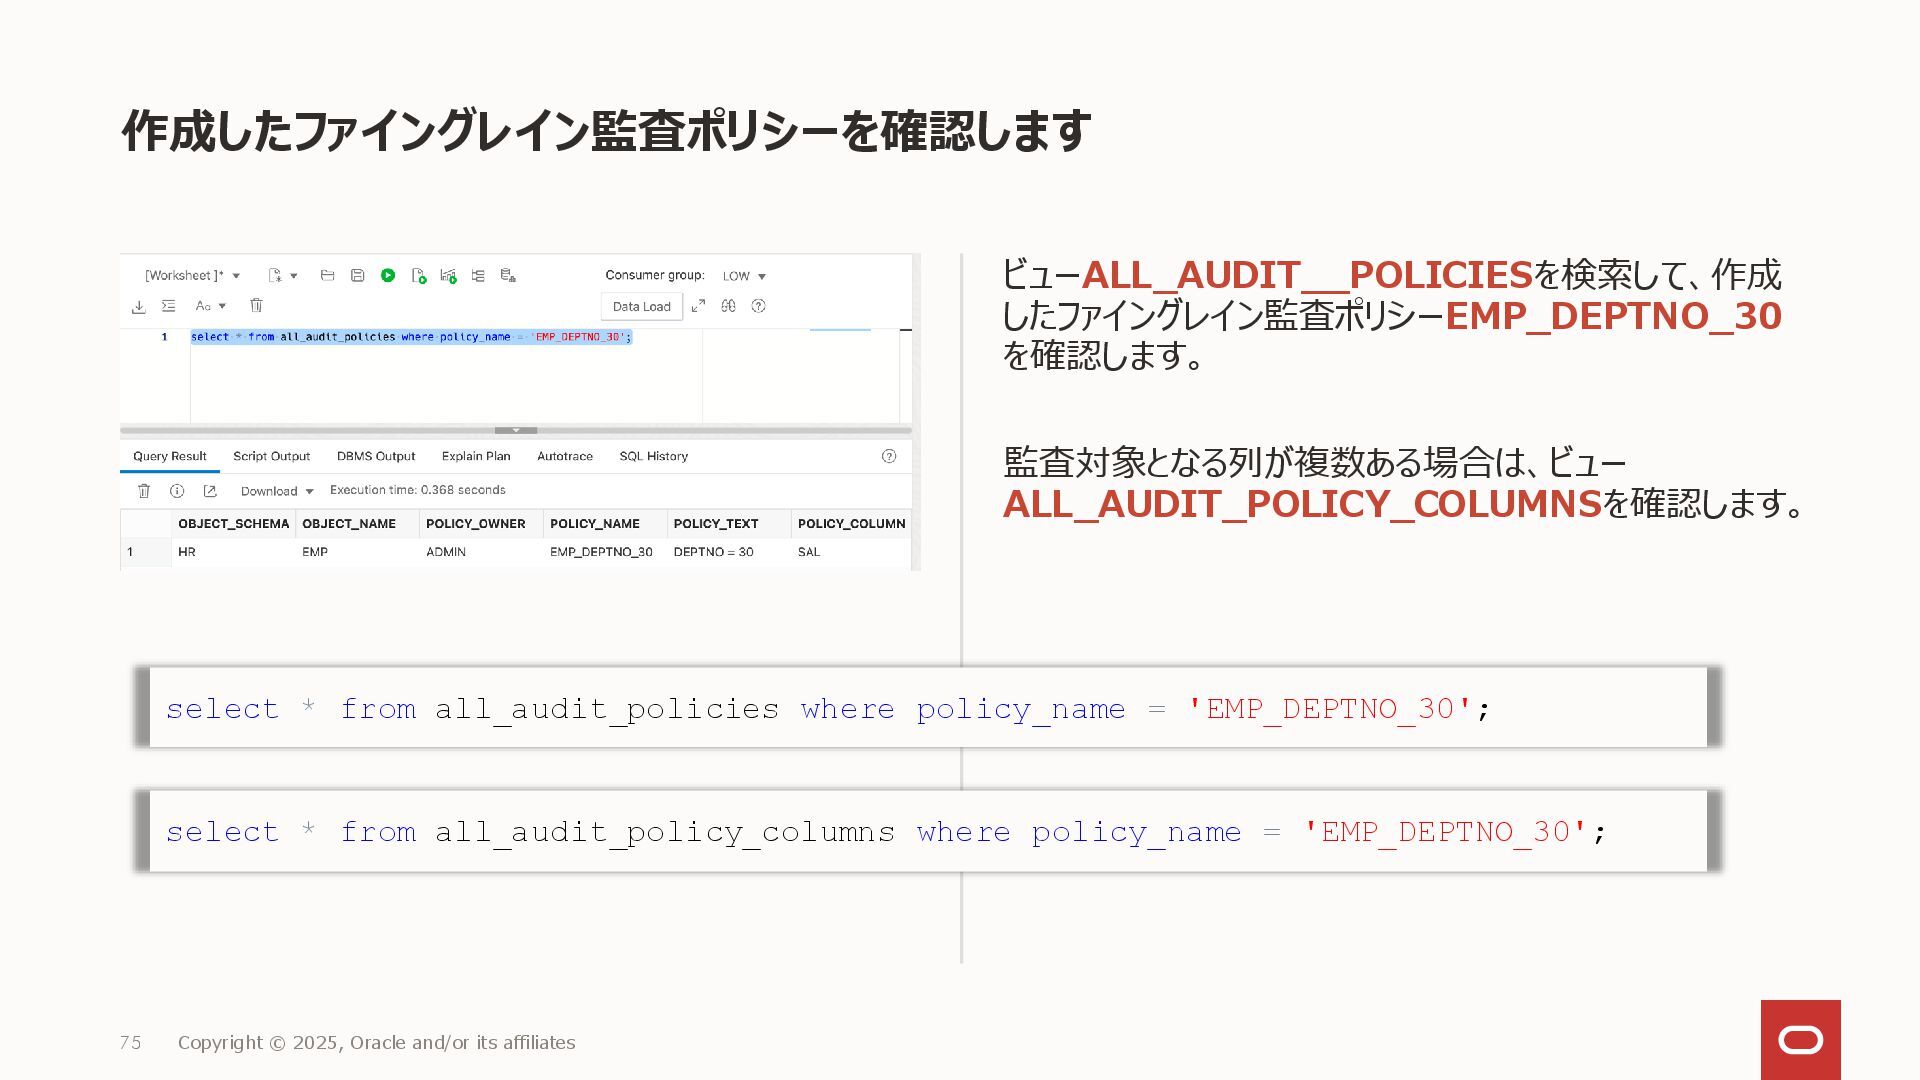
作成したファイングレイン監査ポリシーを確認します ビューALL_AUDIT__POLICIESを検索して、作成 したファイングレイン監査ポリシーEMP_DEPTNO_30 を確認します。 監査対象となる列が複数ある場合は、ビュー ALL_AUDIT_POLICY_COLUMNSを確認します。 75 Copyright © 2025,
Oracle and/or its affiliates select * from all_audit_policies where policy_name = 'EMP_DEPTNO_30'; select * from all_audit_policy_columns where policy_name = 'EMP_DEPTNO_30'; -
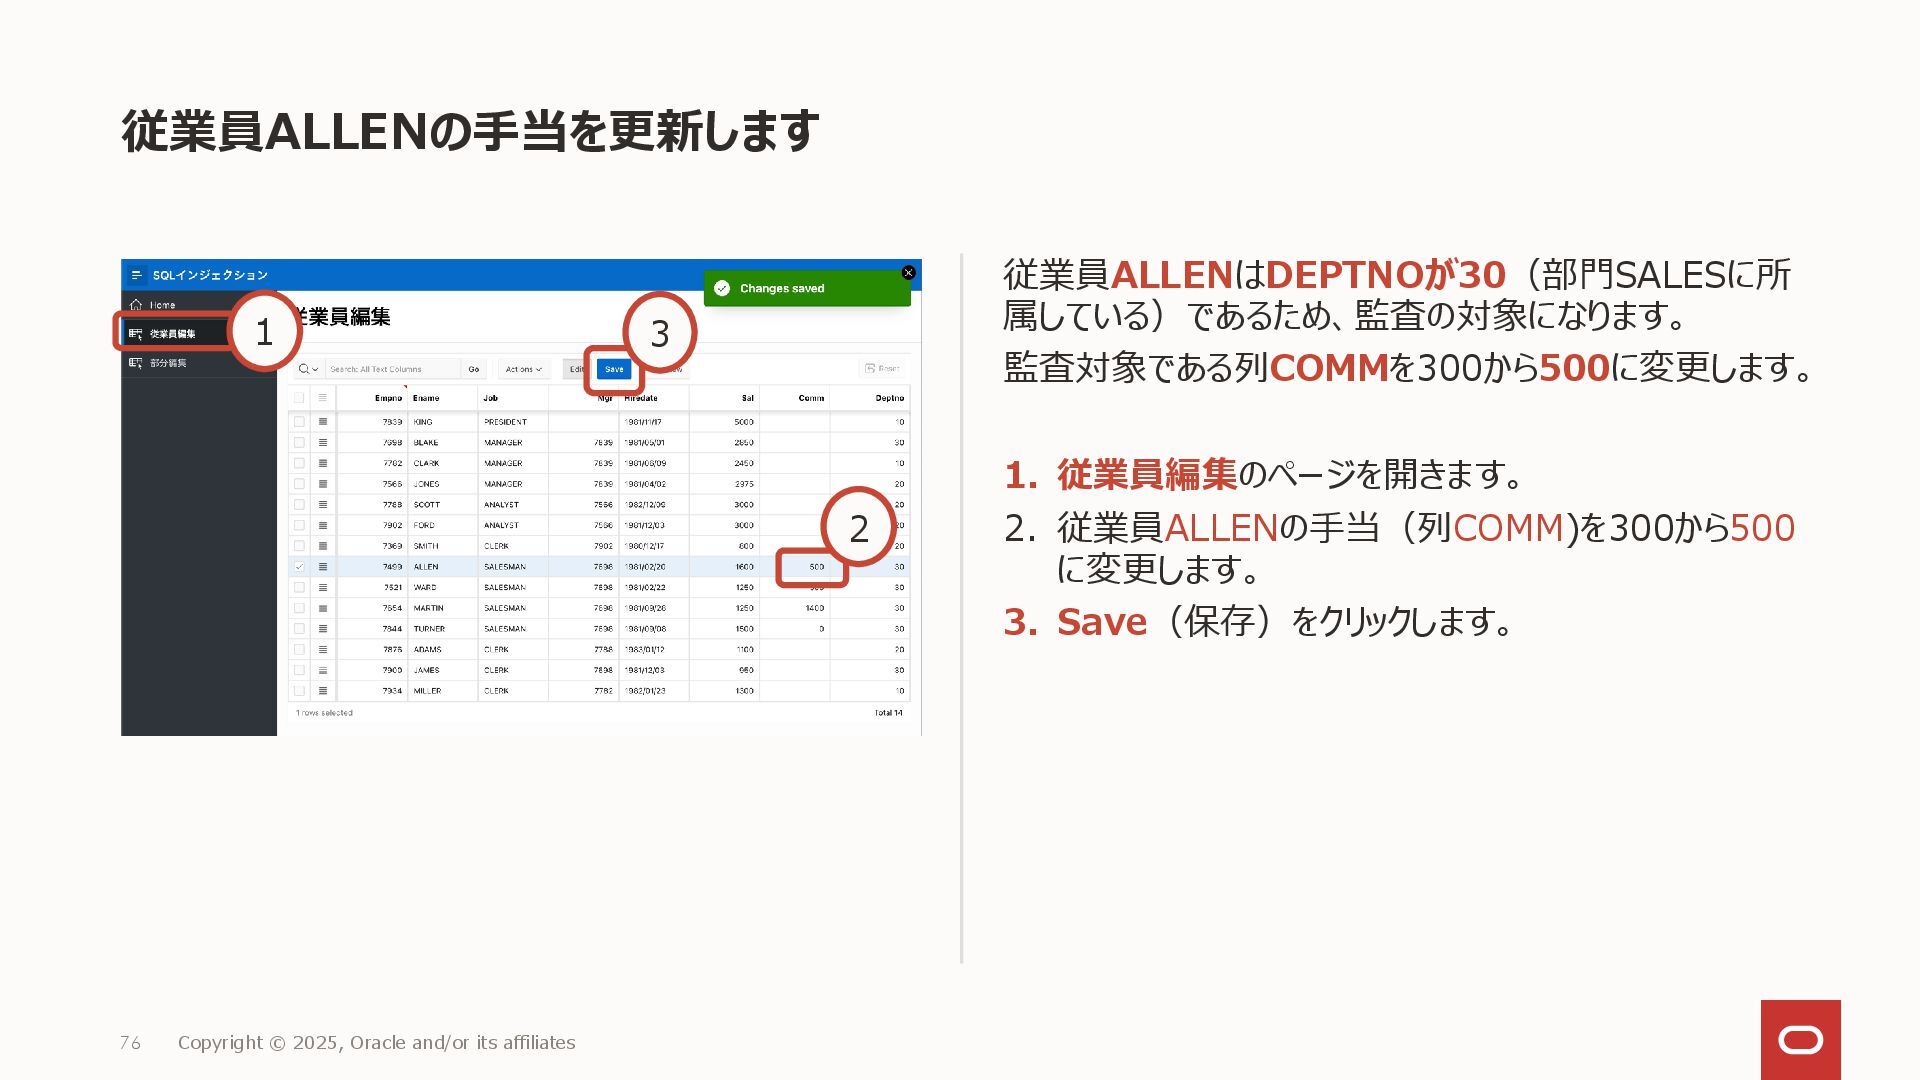
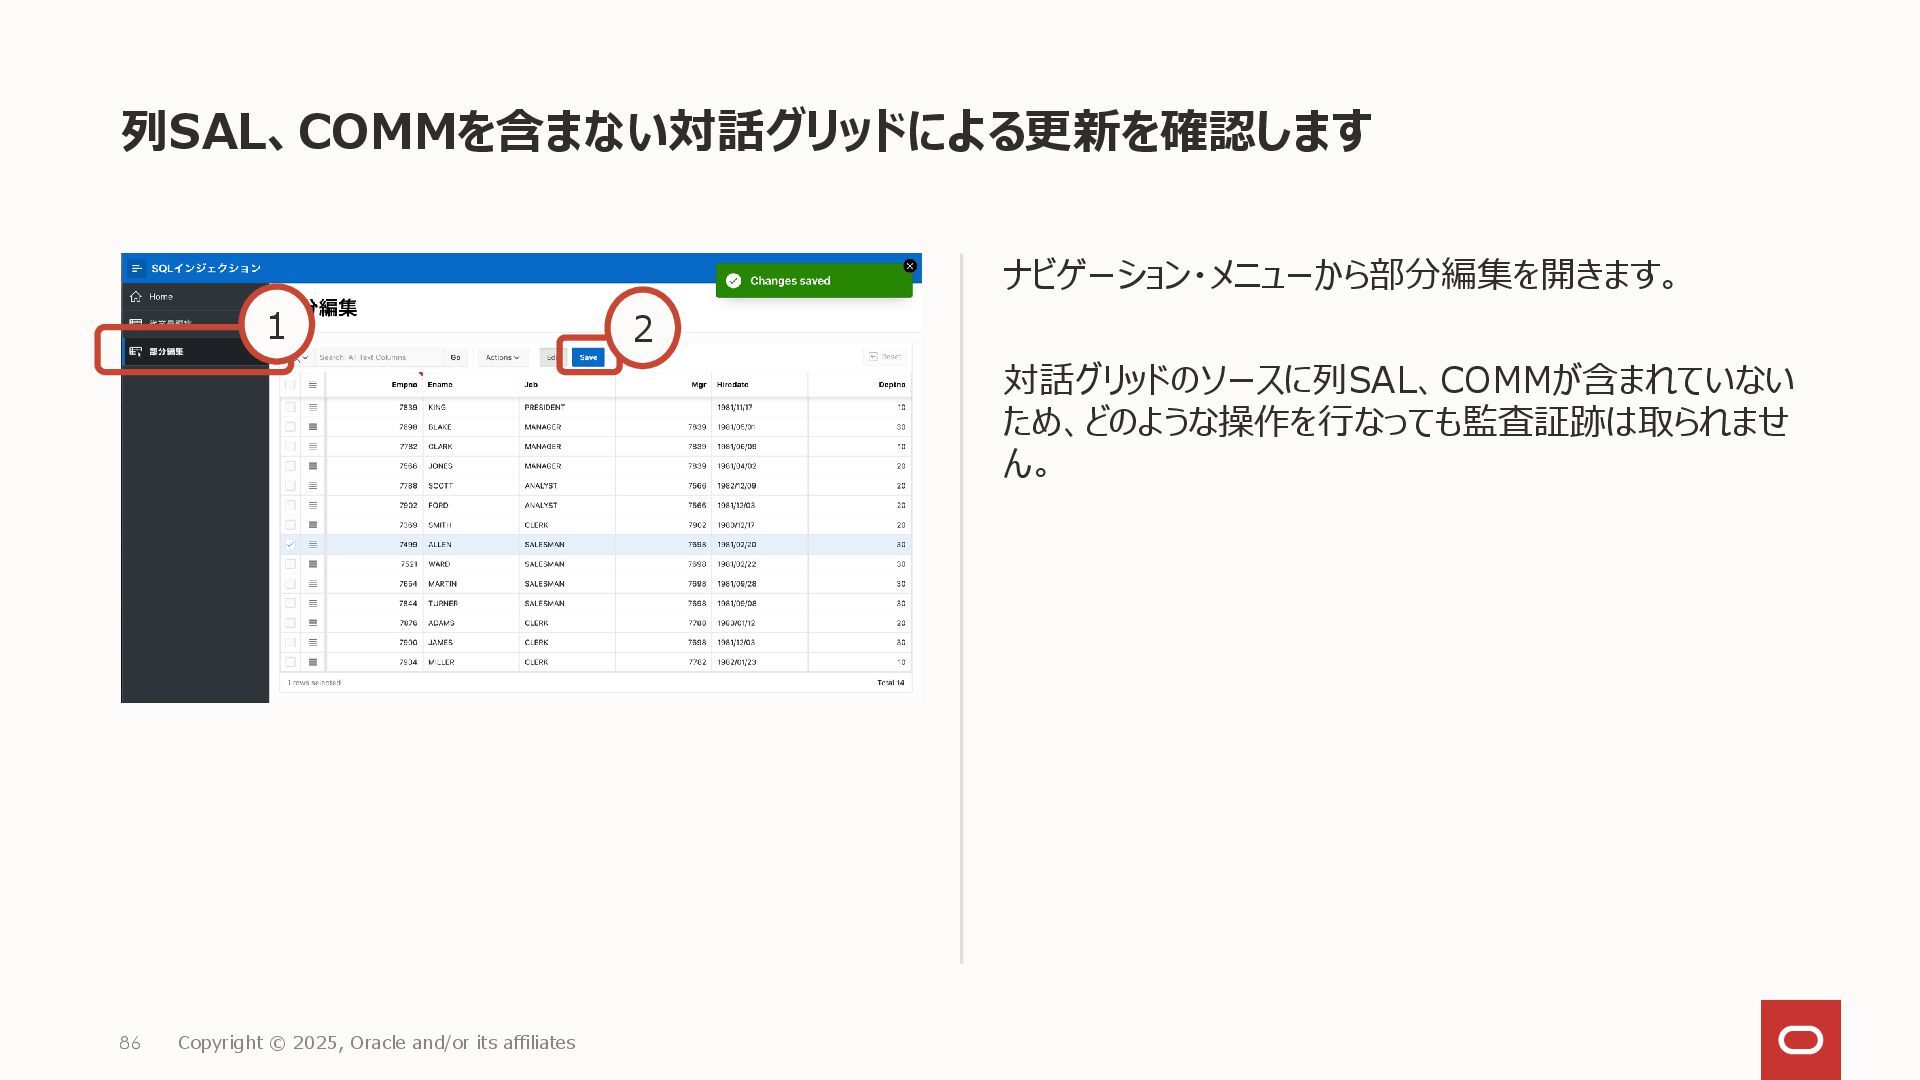
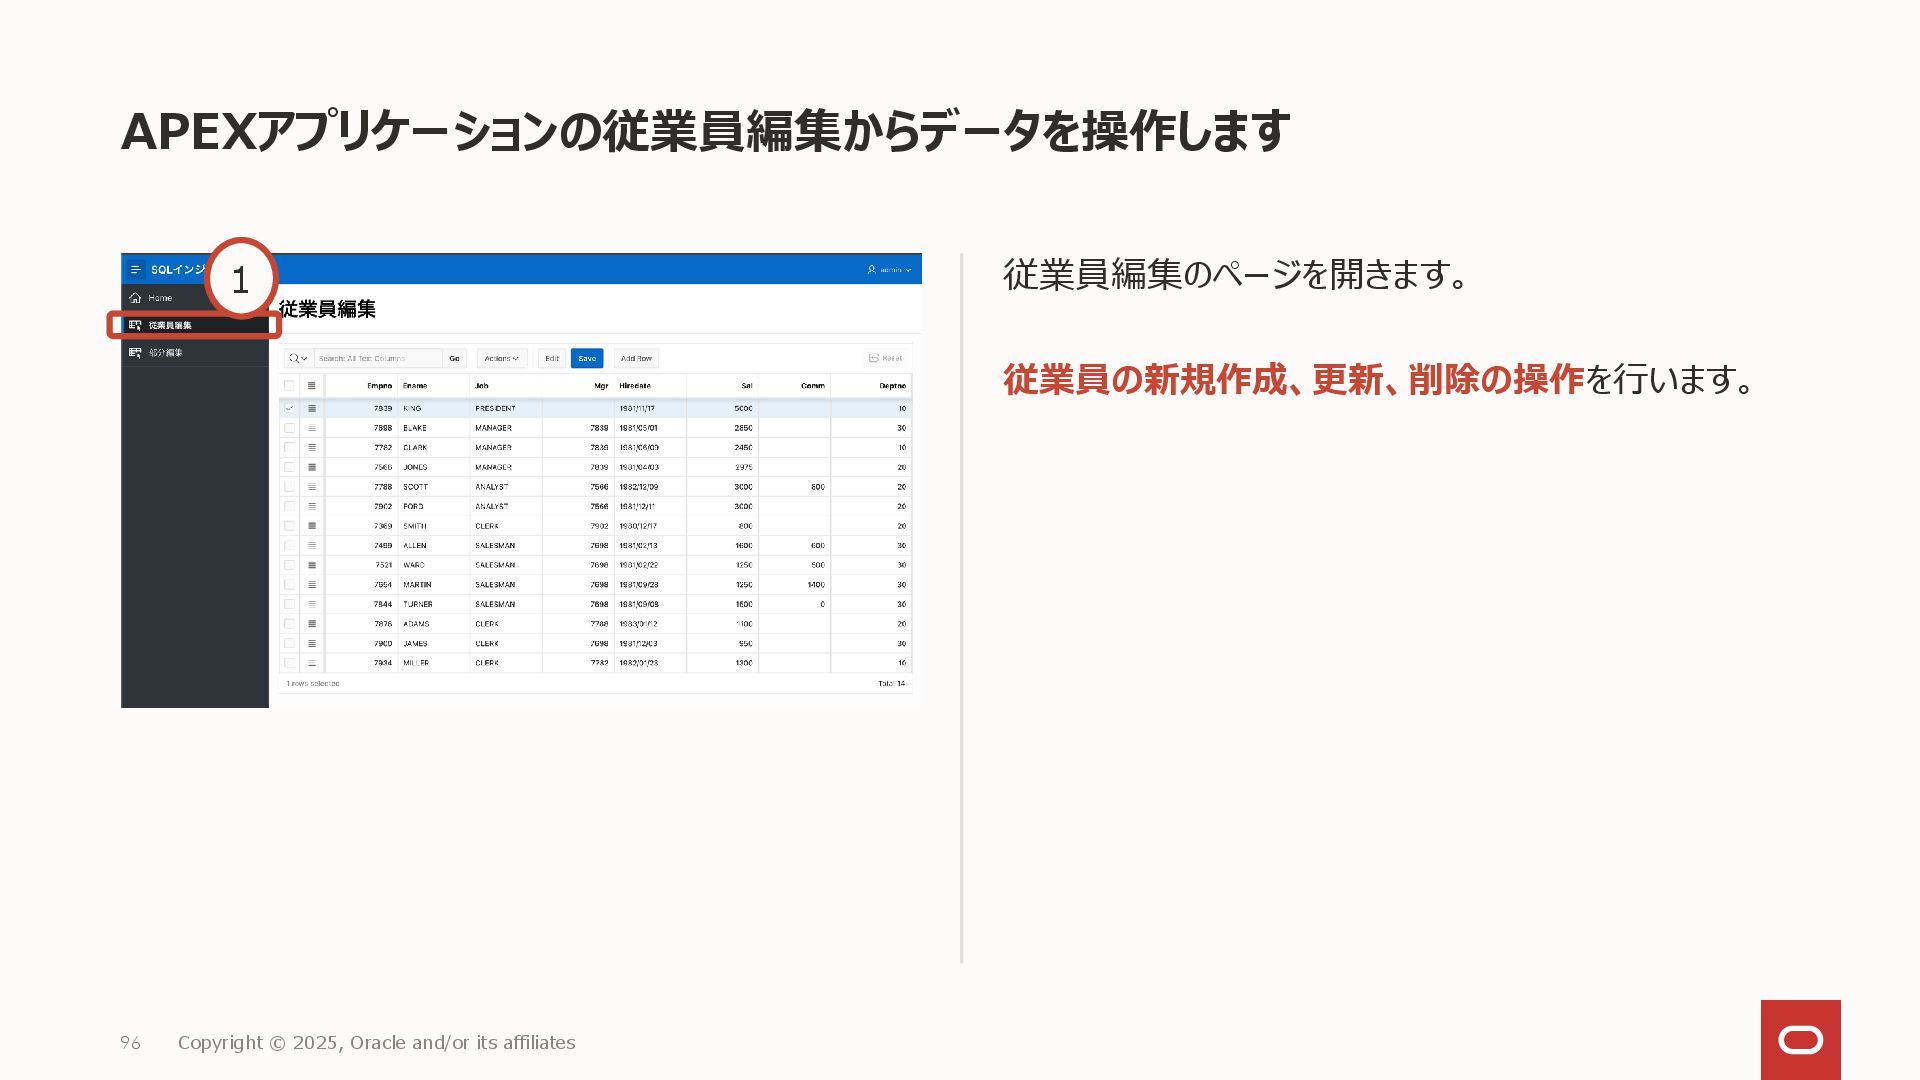
従業員ALLENの手当を更新します 従業員ALLENはDEPTNOが30(部門SALESに所 属している)であるため、監査の対象になります。 監査対象である列COMMを300から500に変更します。 1. 従業員編集のページを開きます。 2. 従業員ALLENの手当(列COMM)を300から500 に変更します。 3.
Save(保存)をクリックします。 76 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
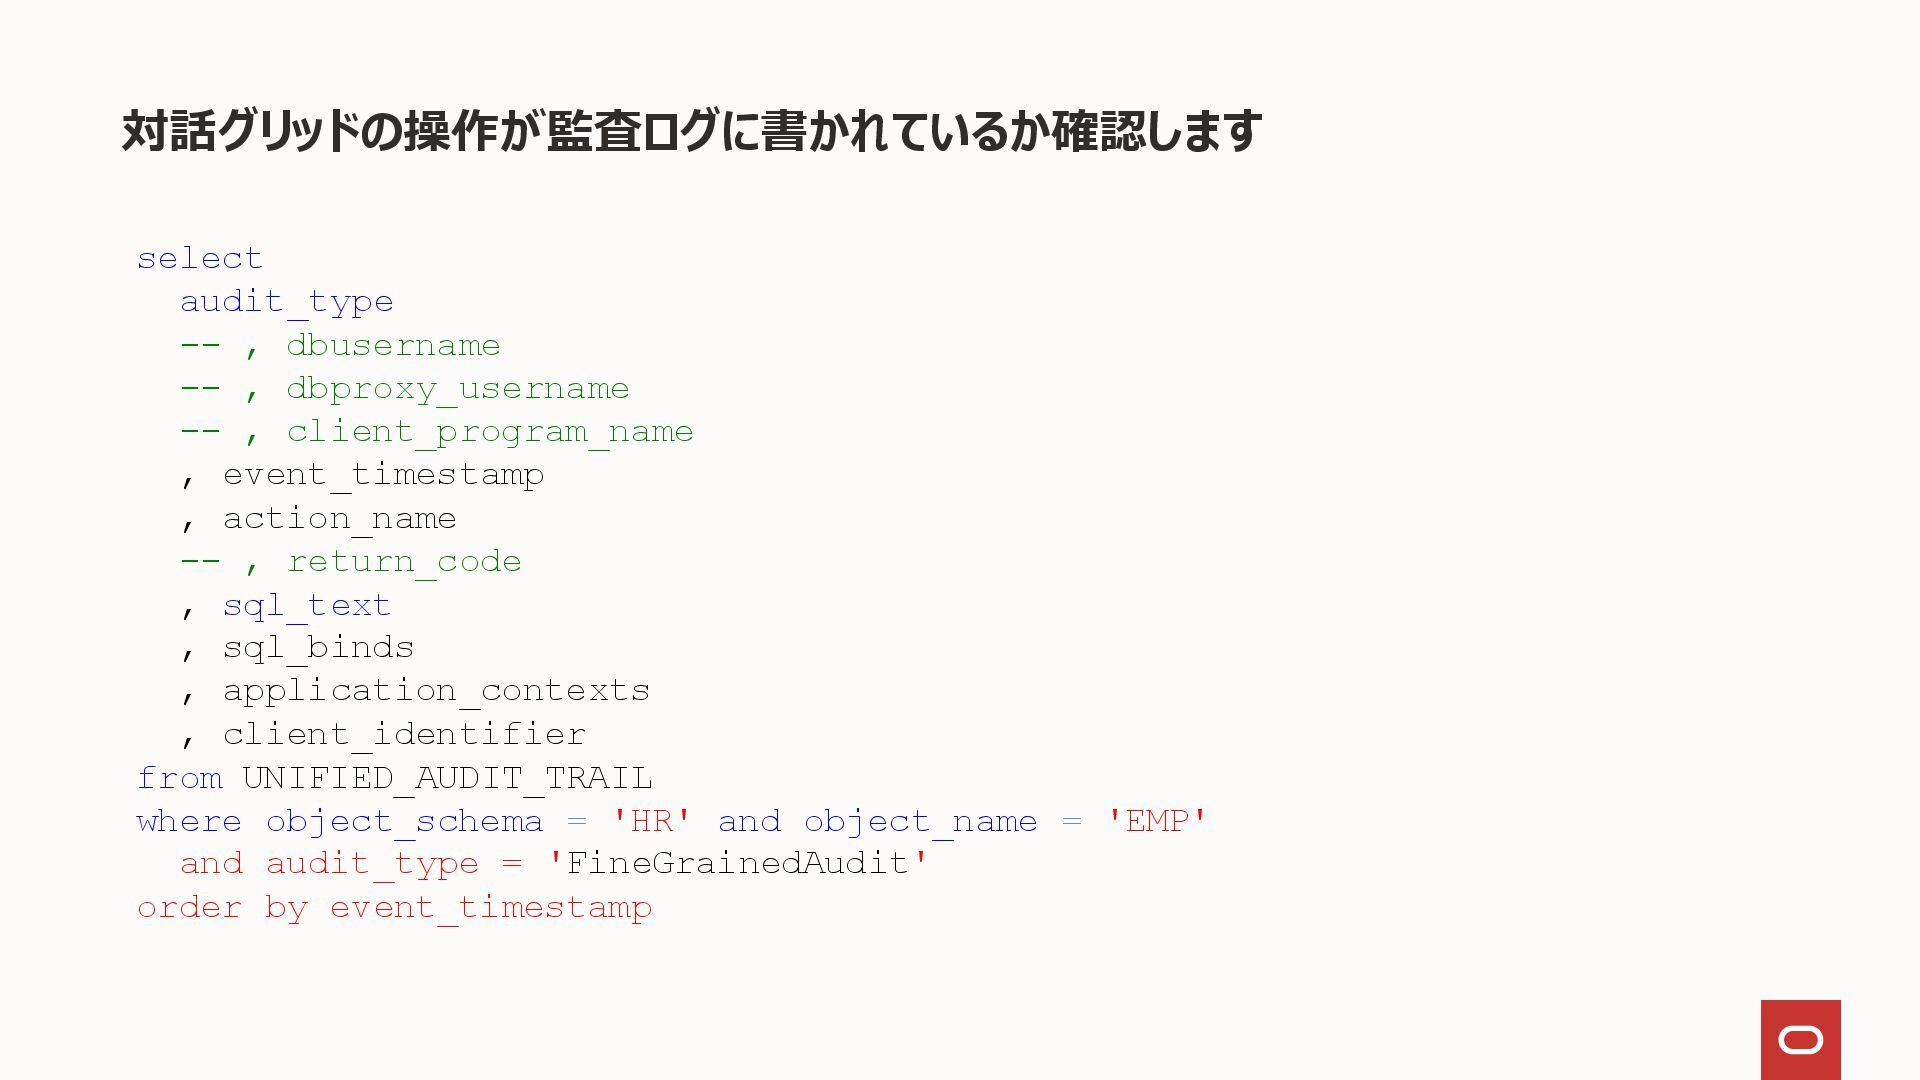
対話グリッドの操作が監査ログに書かれているか確認します select audit_type -- , dbusername -- , dbproxy_username --
, client_program_name , event_timestamp , action_name -- , return_code , sql_text , sql_binds , application_contexts , client_identifier from UNIFIED_AUDIT_TRAIL where object_schema = 'HR' and object_name = 'EMP' and audit_type = 'FineGrainedAudit' order by event_timestamp -
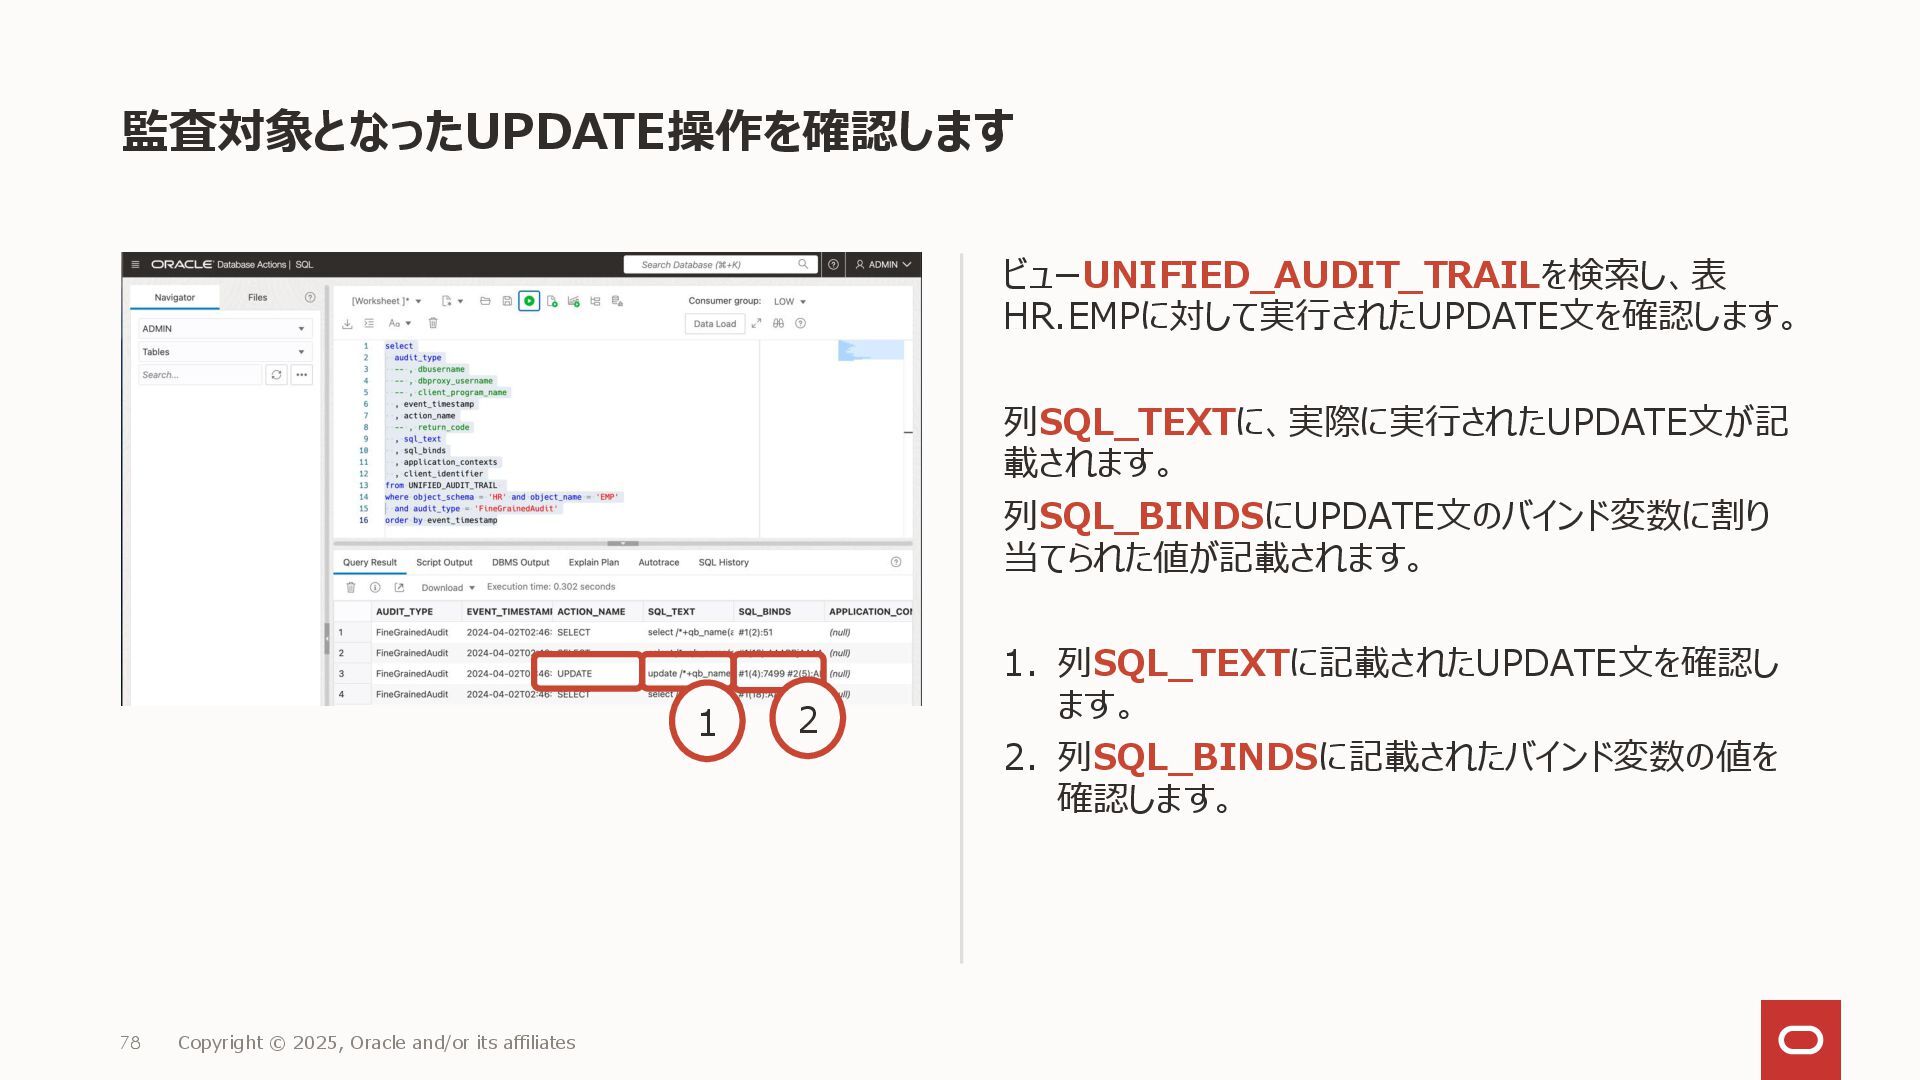
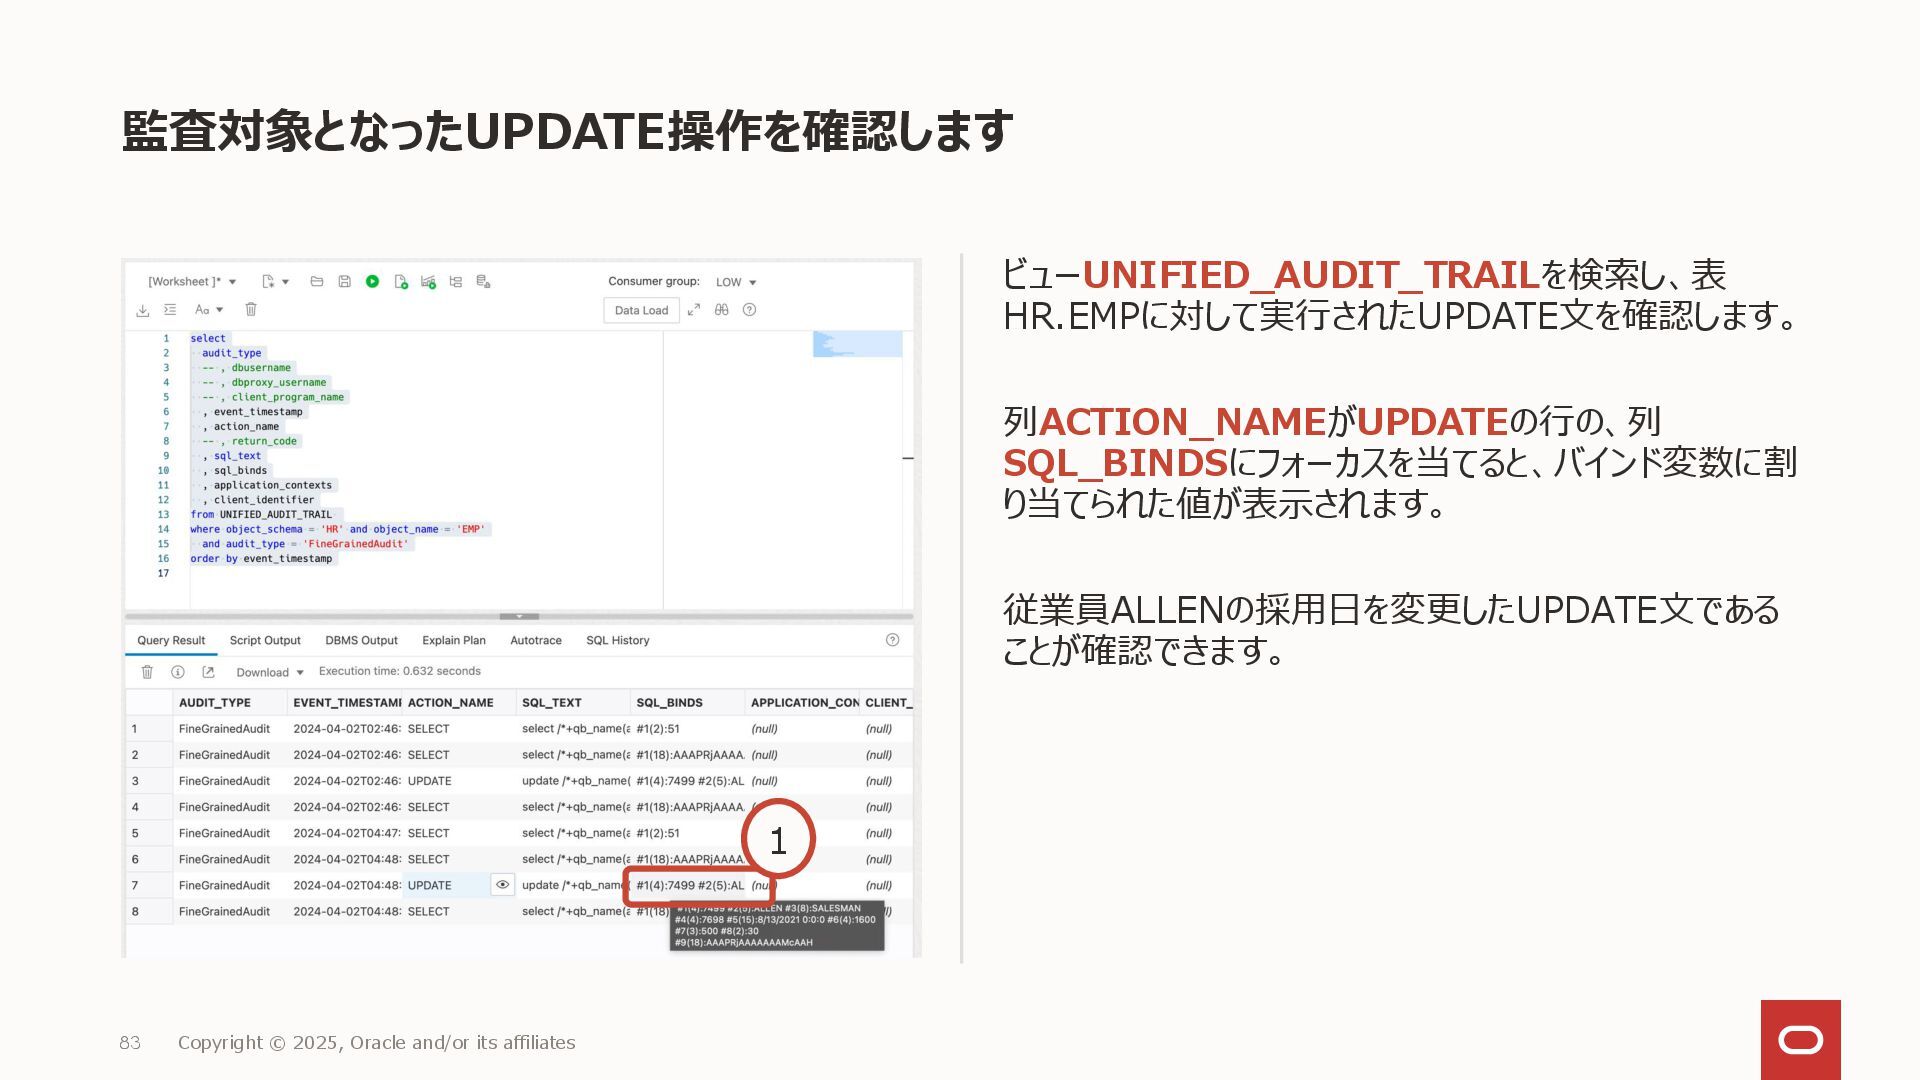
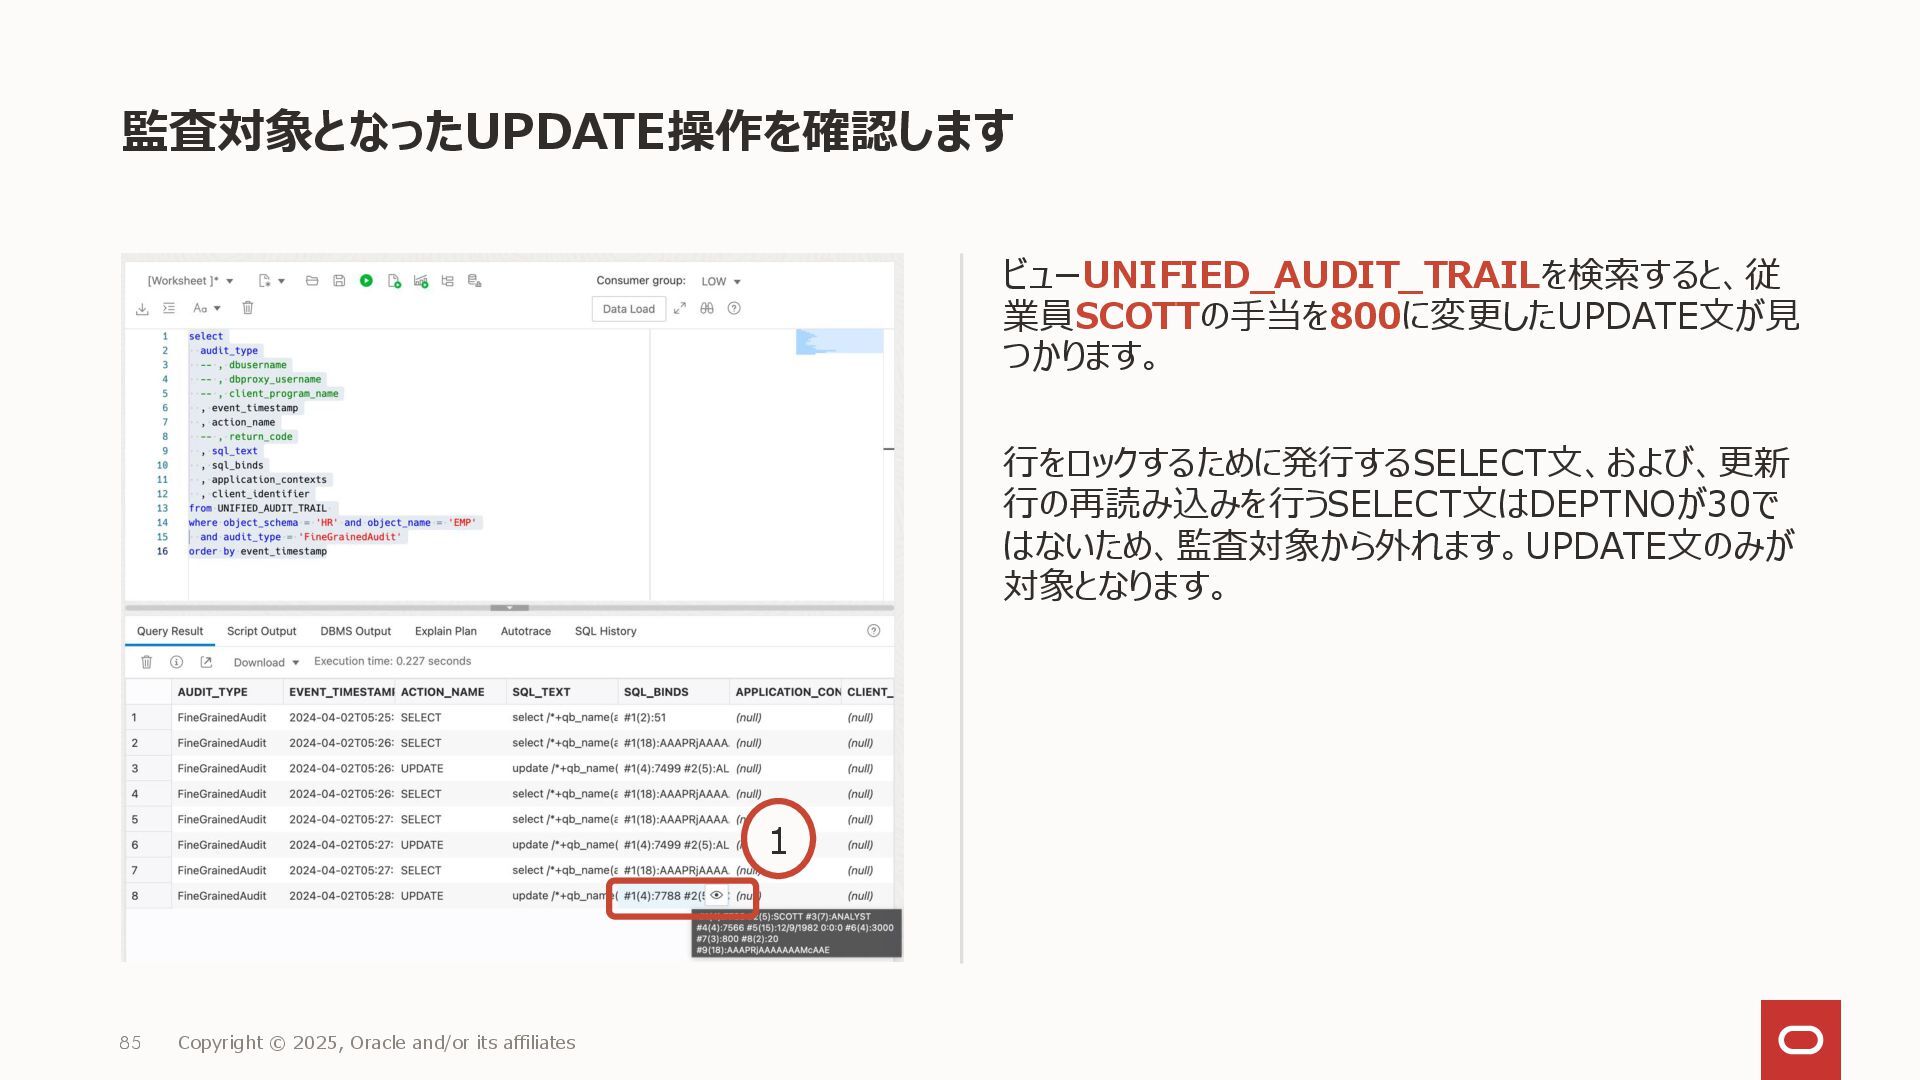
監査対象となったUPDATE操作を確認します ビューUNIFIED_AUDIT_TRAILを検索し、表 HR.EMPに対して実行されたUPDATE文を確認します。 列SQL_TEXTに、実際に実行されたUPDATE文が記 載されます。 列SQL_BINDSにUPDATE文のバインド変数に割り 当てられた値が記載されます。 1. 列SQL_TEXTに記載されたUPDATE文を確認し ます。
2. 列SQL_BINDSに記載されたバインド変数の値を 確認します。 78 Copyright © 2025, Oracle and/or its affiliates 1 2 -
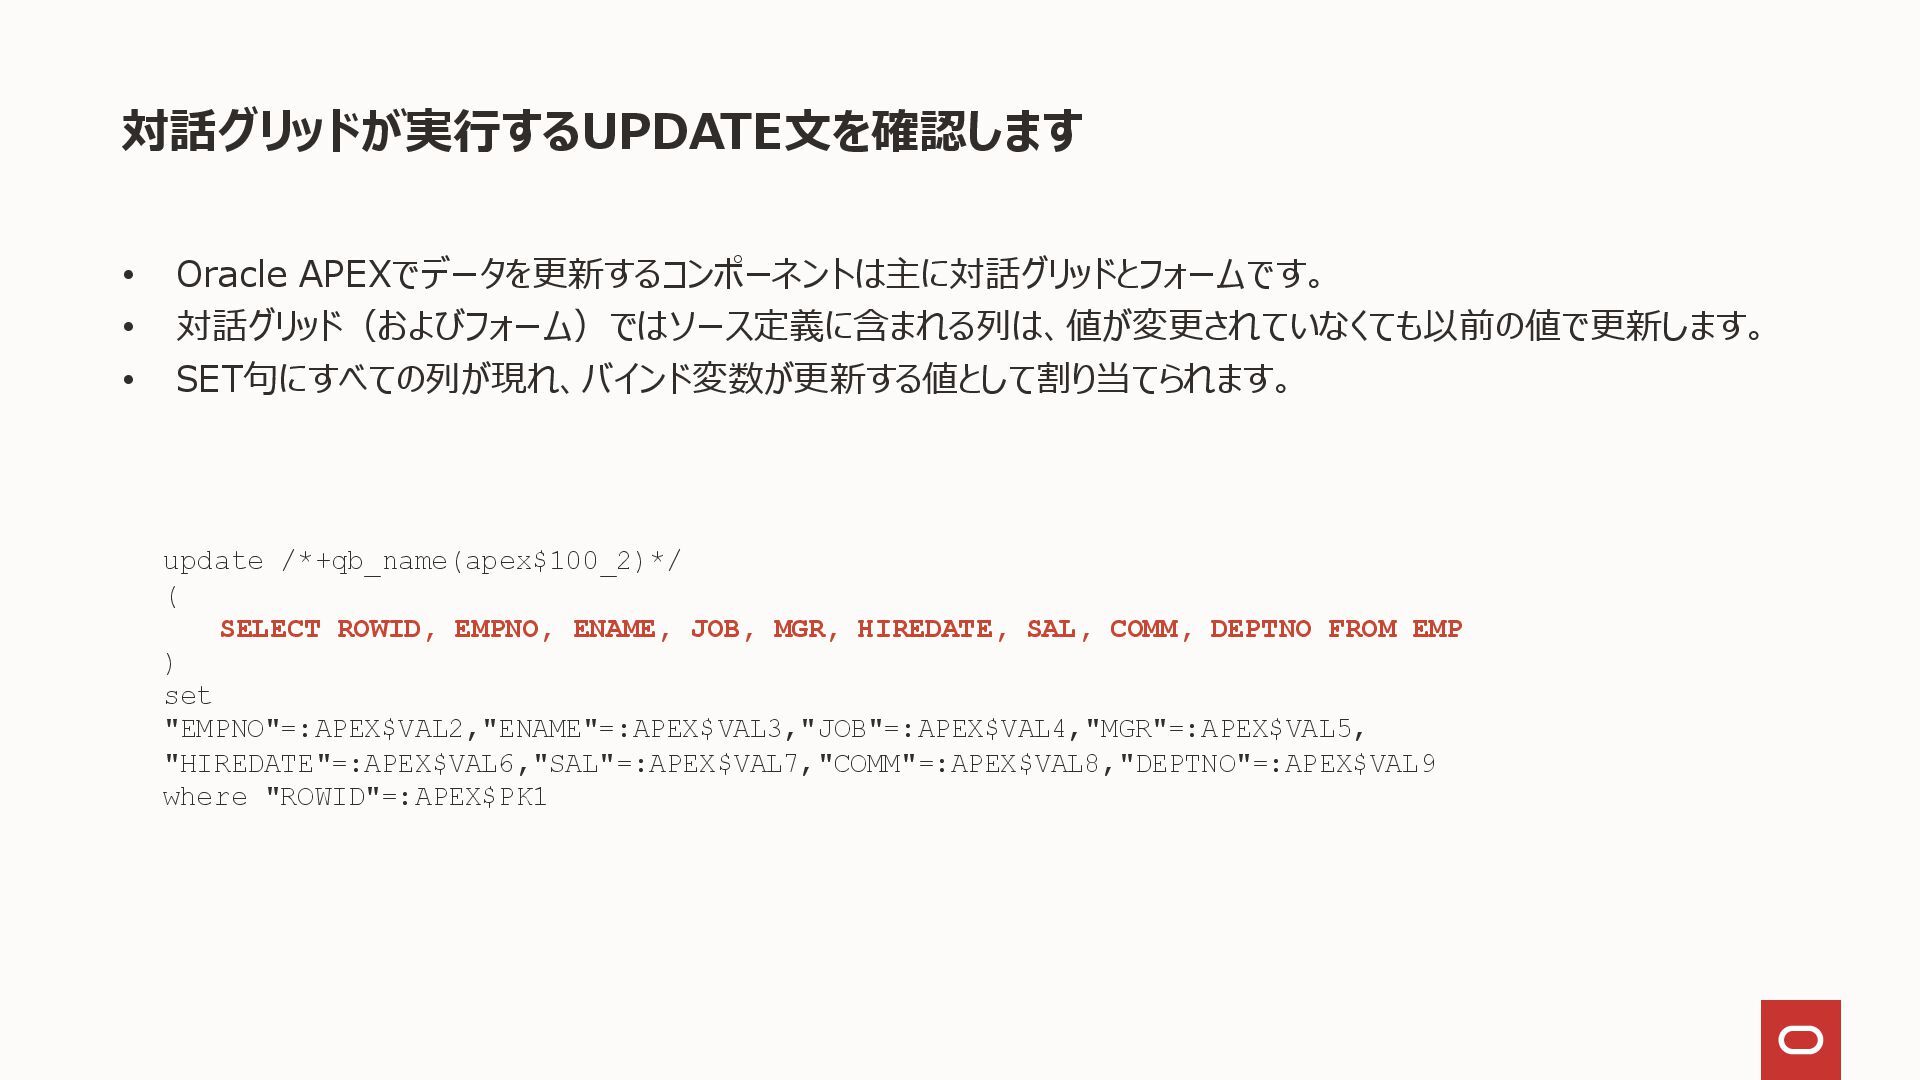
対話グリッドが実行するUPDATE文を確認します • Oracle APEXでデータを更新するコンポーネントは主に対話グリッドとフォームです。 • 対話グリッド(およびフォーム)ではソース定義に含まれる列は、値が変更されていなくても以前の値で更新します。 • SET句にすべての列が現れ、バインド変数が更新する値として割り当てられます。 update /*+qb_name(apex$100_2)*/
( SELECT ROWID, EMPNO, ENAME, JOB, MGR, HIREDATE, SAL, COMM, DEPTNO FROM EMP ) set "EMPNO"=:APEX$VAL2,"ENAME"=:APEX$VAL3,"JOB"=:APEX$VAL4,"MGR"=:APEX$VAL5, "HIREDATE"=:APEX$VAL6,"SAL"=:APEX$VAL7,"COMM"=:APEX$VAL8,"DEPTNO"=:APEX$VAL9 where "ROWID"=:APEX$PK1 -
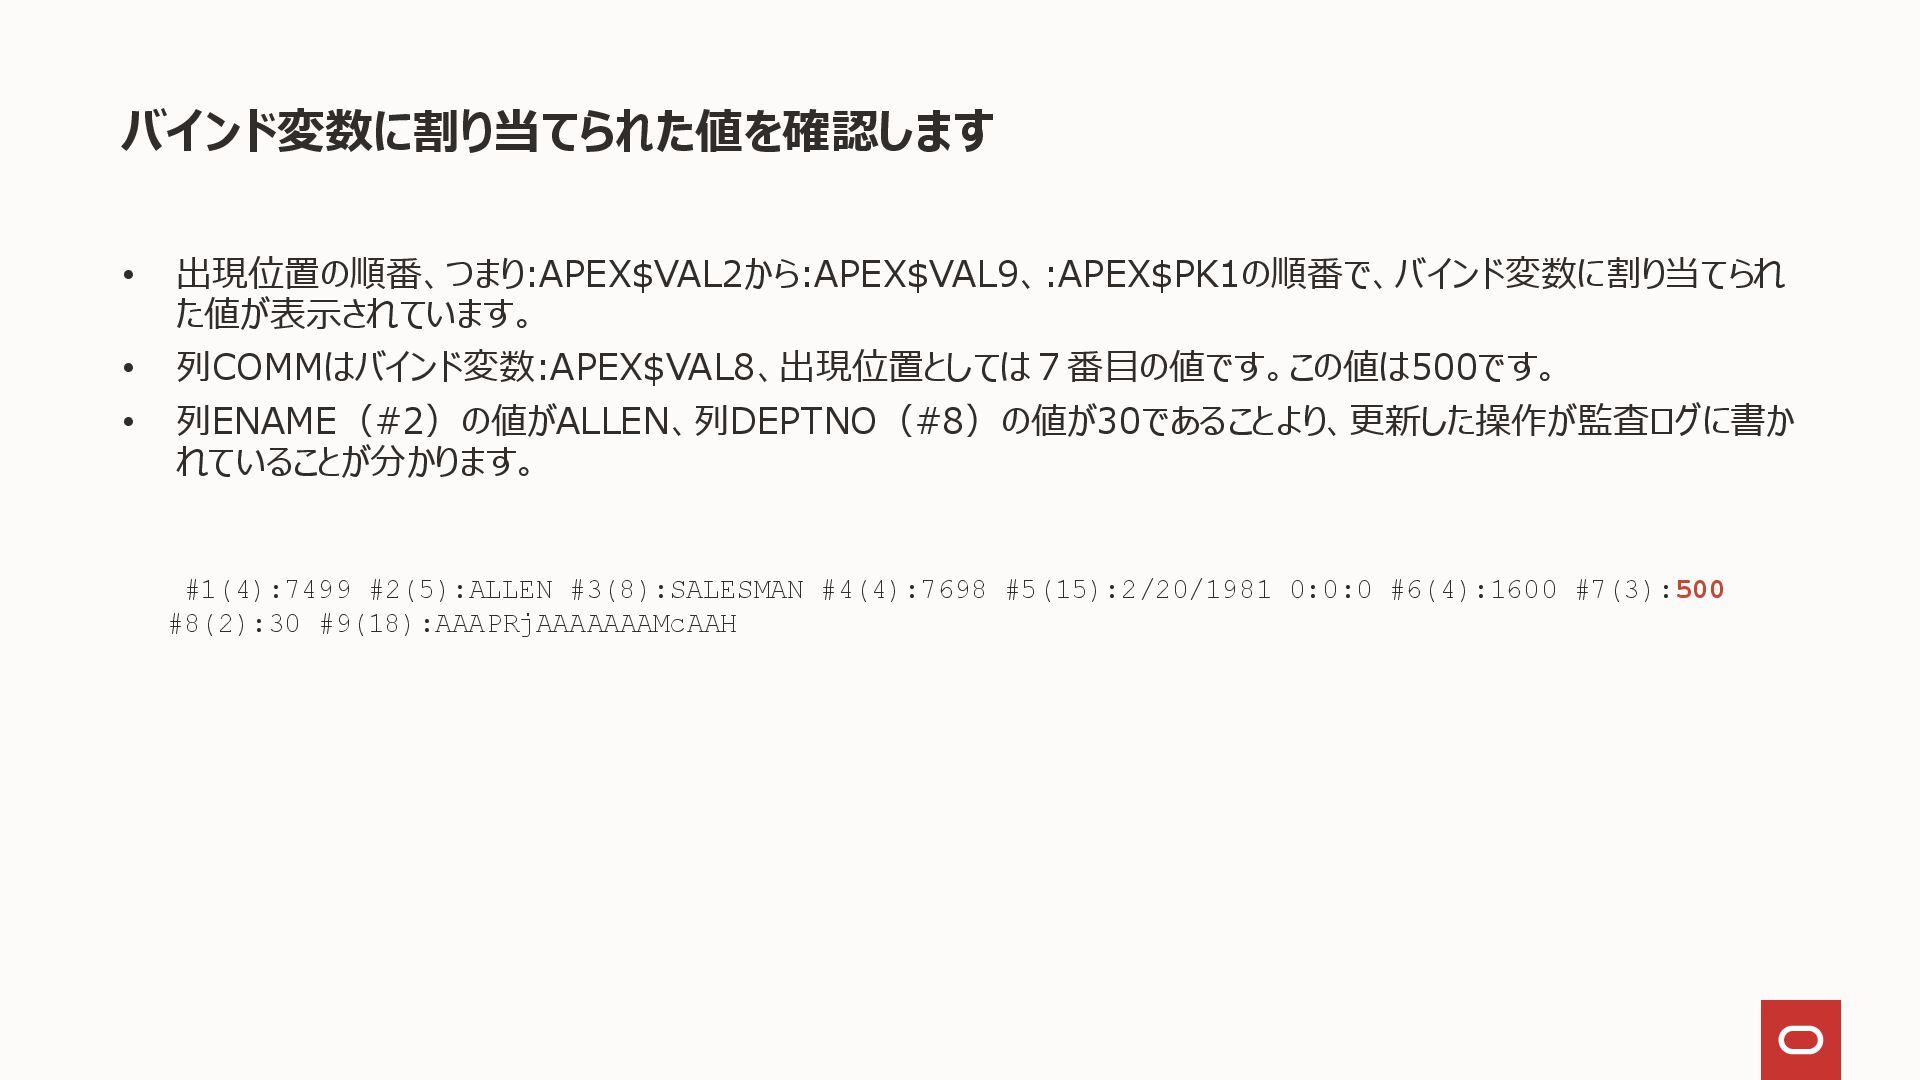
バインド変数に割り当てられた値を確認します • 出現位置の順番、つまり:APEX$VAL2から:APEX$VAL9、:APEX$PK1の順番で、バインド変数に割り当てられ た値が表示されています。 • 列COMMはバインド変数:APEX$VAL8、出現位置としては7番目の値です。この値は500です。 • 列ENAME(#2)の値がALLEN、列DEPTNO(#8)の値が30であることより、更新した操作が監査ログに書か れていることが分かります。 #1(4):7499
#2(5):ALLEN #3(8):SALESMAN #4(4):7698 #5(15):2/20/1981 0:0:0 #6(4):1600 #7(3):500 #8(2):30 #9(18):AAAPRjAAAAAAAMcAAH -
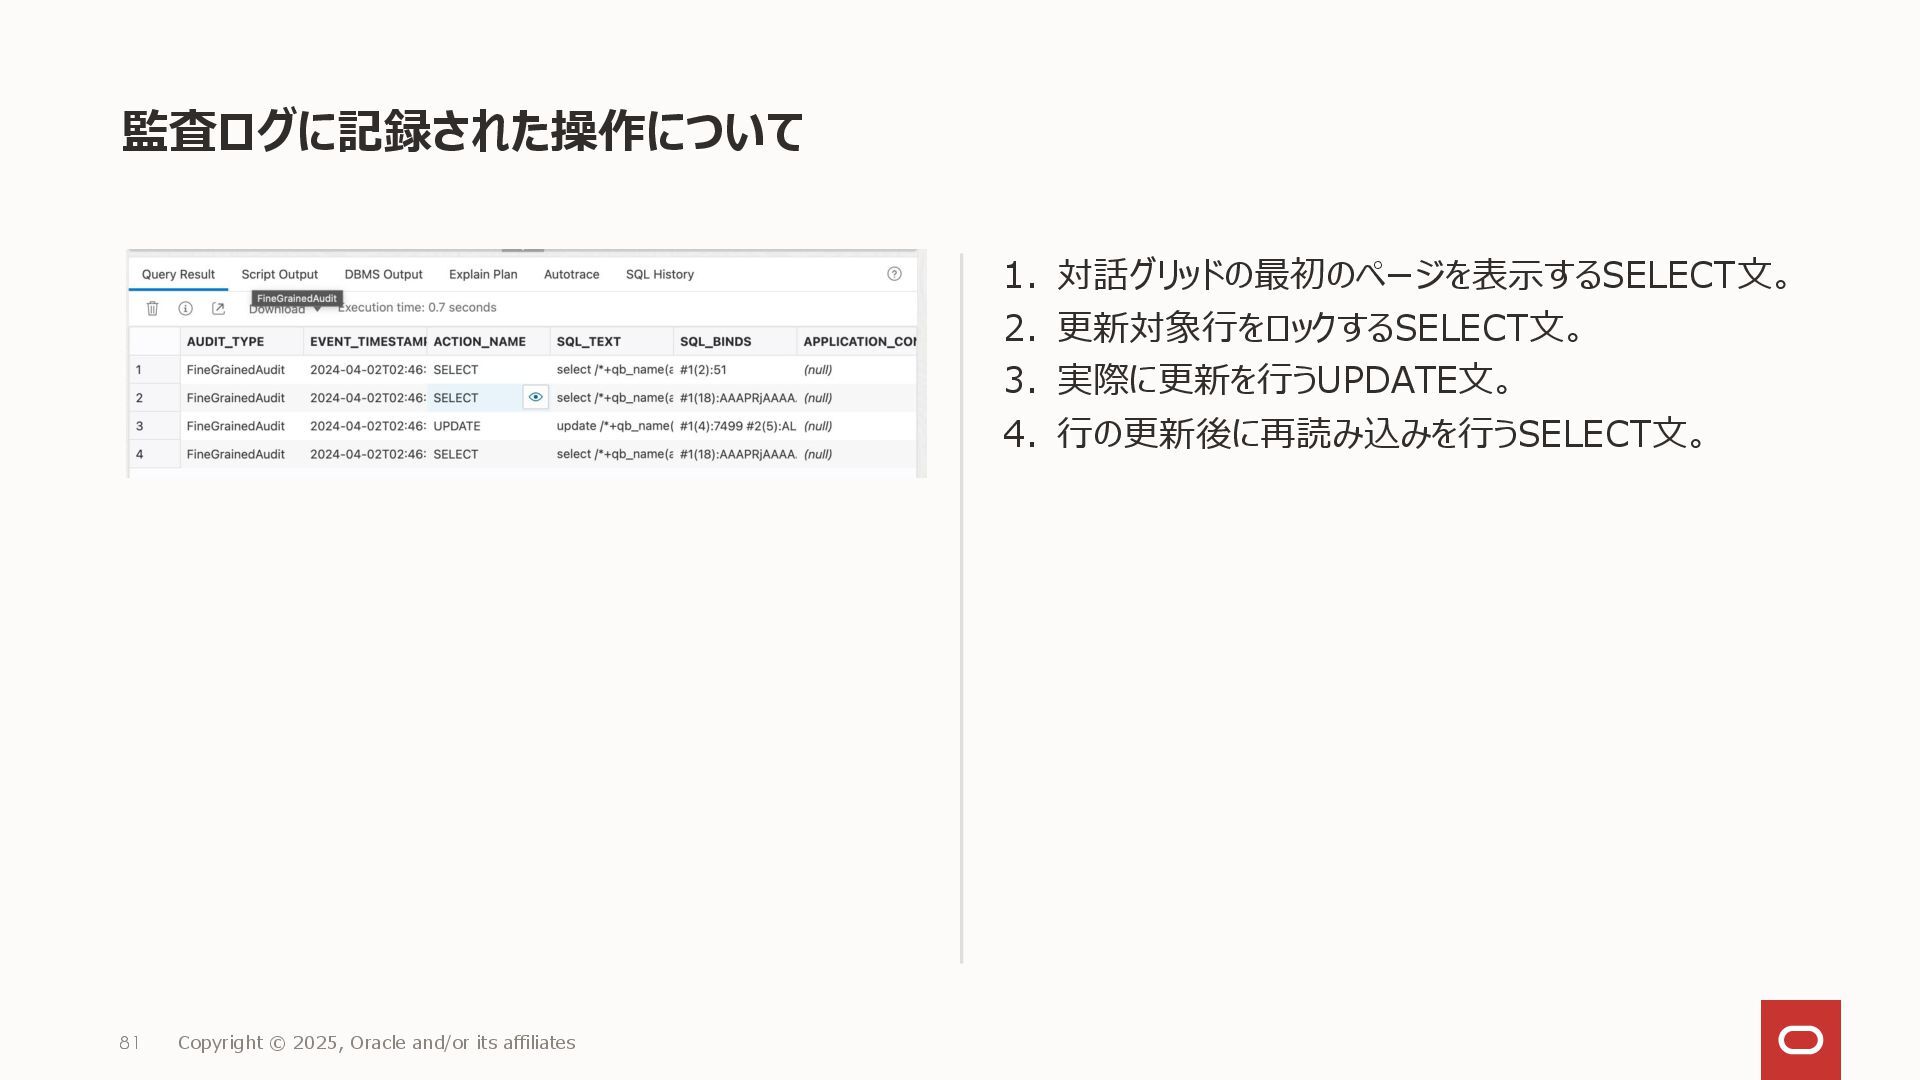
監査ログに記録された操作について 1. 対話グリッドの最初のページを表示するSELECT文。 2. 更新対象行をロックするSELECT文。 3. 実際に更新を行うUPDATE文。 4. 行の更新後に再読み込みを行うSELECT文。 81
Copyright © 2025, Oracle and/or its affiliates -
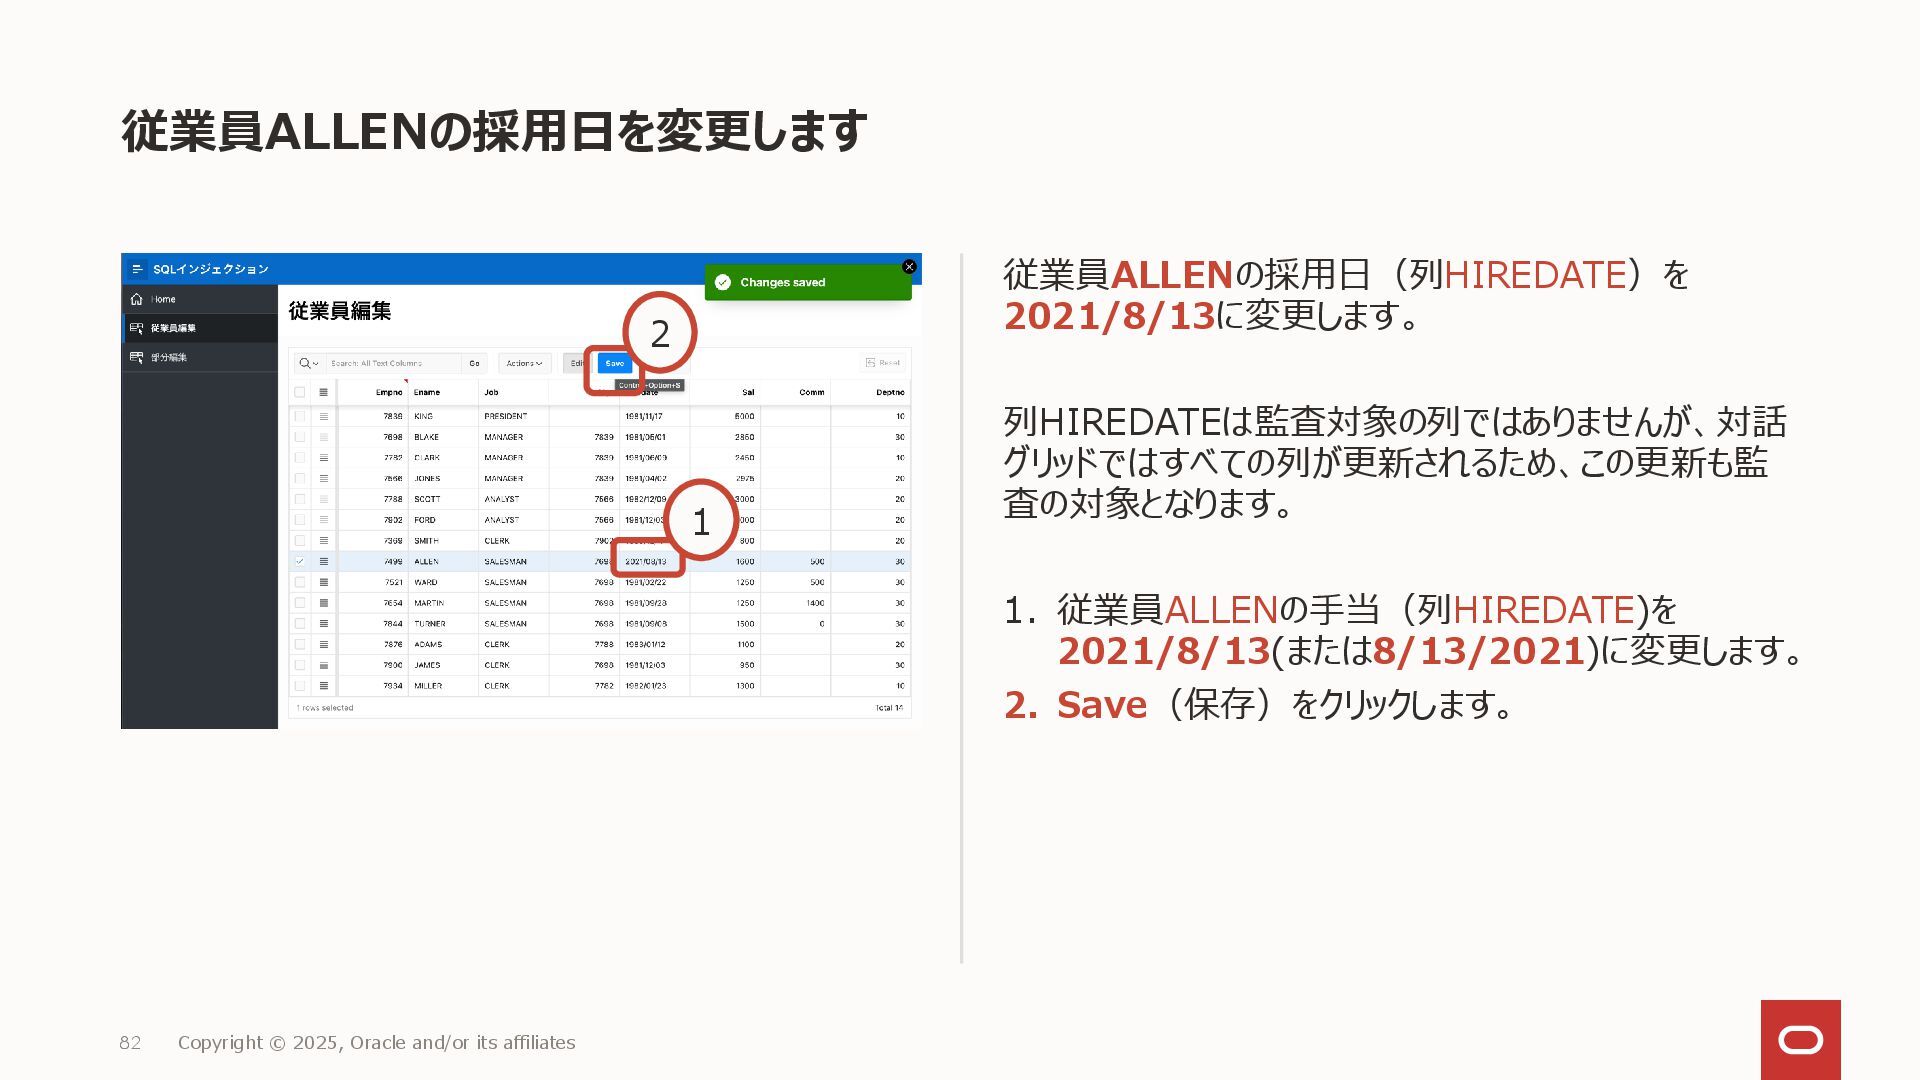
従業員ALLENの採用日を変更します 従業員ALLENの採用日(列HIREDATE)を 2021/8/13に変更します。 列HIREDATEは監査対象の列ではありませんが、対話 グリッドではすべての列が更新されるため、この更新も監 査の対象となります。 1. 従業員ALLENの手当(列HIREDATE)を 2021/8/13(または8/13/2021)に変更します。 2.
Save(保存)をクリックします。 82 Copyright © 2025, Oracle and/or its affiliates 1 2 -
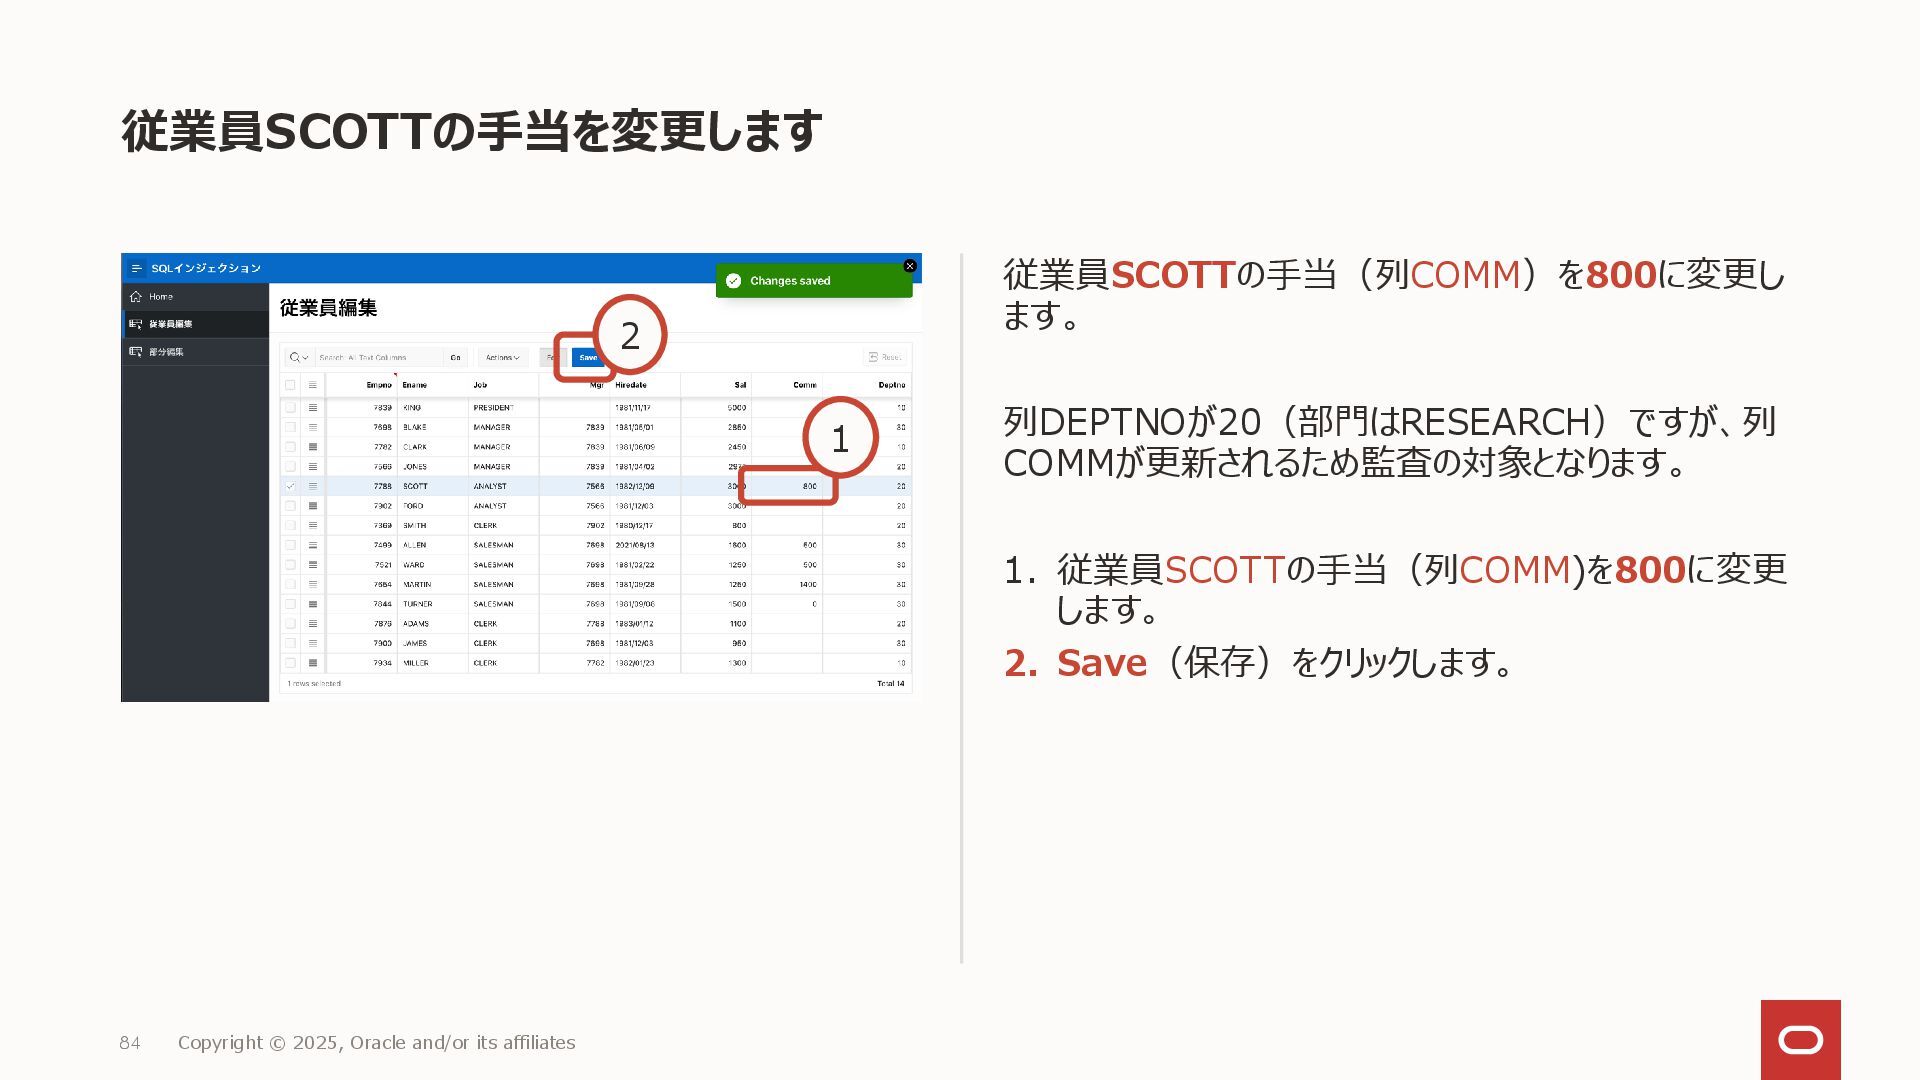
従業員SCOTTの手当を変更します 従業員SCOTTの手当(列COMM)を800に変更し ます。 列DEPTNOが20(部門はRESEARCH)ですが、列 COMMが更新されるため監査の対象となります。 1. 従業員SCOTTの手当(列COMM)を800に変更 します。 2. Save(保存)をクリックします。
84 Copyright © 2025, Oracle and/or its affiliates 1 2 -
監査ポリシーEMP_DEPTNO_30を無効にします DBMS_FGA.DISABLE_POLICYを実行し、監査 ポリシーEMP_DEPTNO_30を無効にします。 87 Copyright © 2025, Oracle and/or its
affiliates SQL Developer Webから 実行します。 begin dbms_fga.disable_policy( object_schema => 'HR' , object_name => 'EMP' , policy_name => 'EMP_DEPTNO_30' ); end; -
監査ポリシーEMP_DEPTNO_30を削除します DBMS_FGA.DROP_POLICYを実行し、監査ポリ シーEMP_DEPTNO_30を削除します。 88 Copyright © 2025, Oracle and/or its
affiliates SQL Developer Webから 実行します。 begin dbms_fga.drop_policy( object_schema => 'HR' , object_name => 'EMP' , policy_name => 'EMP_DEPTNO_30' ); end; -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19c 第VI部 監査を使用したデータベース・アクティビティの管理 27.4 ファイングレイン監査を使用した特定のアクティビティの監査
https://docs.oracle.com/cd/F19136_01/dbseg/configuring-audit-policies.html Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_FGA https://docs.oracle.com/cd/F19136_01/arpls/DBMS_FGA.html -
このテーマについて学習を進める – 続き Oracle Database リファレンス Release 19 ALL_AUDIT_POLICIES https://docs.oracle.com/cd/F19136_01/refrn/ALL_AUDIT_POLICIES.html
ALL_AUDIT_POLICY_COLUMNS https://docs.oracle.com/cd/F19136_01/refrn/ALL_AUDIT_POLICY_COLUMNS.html -
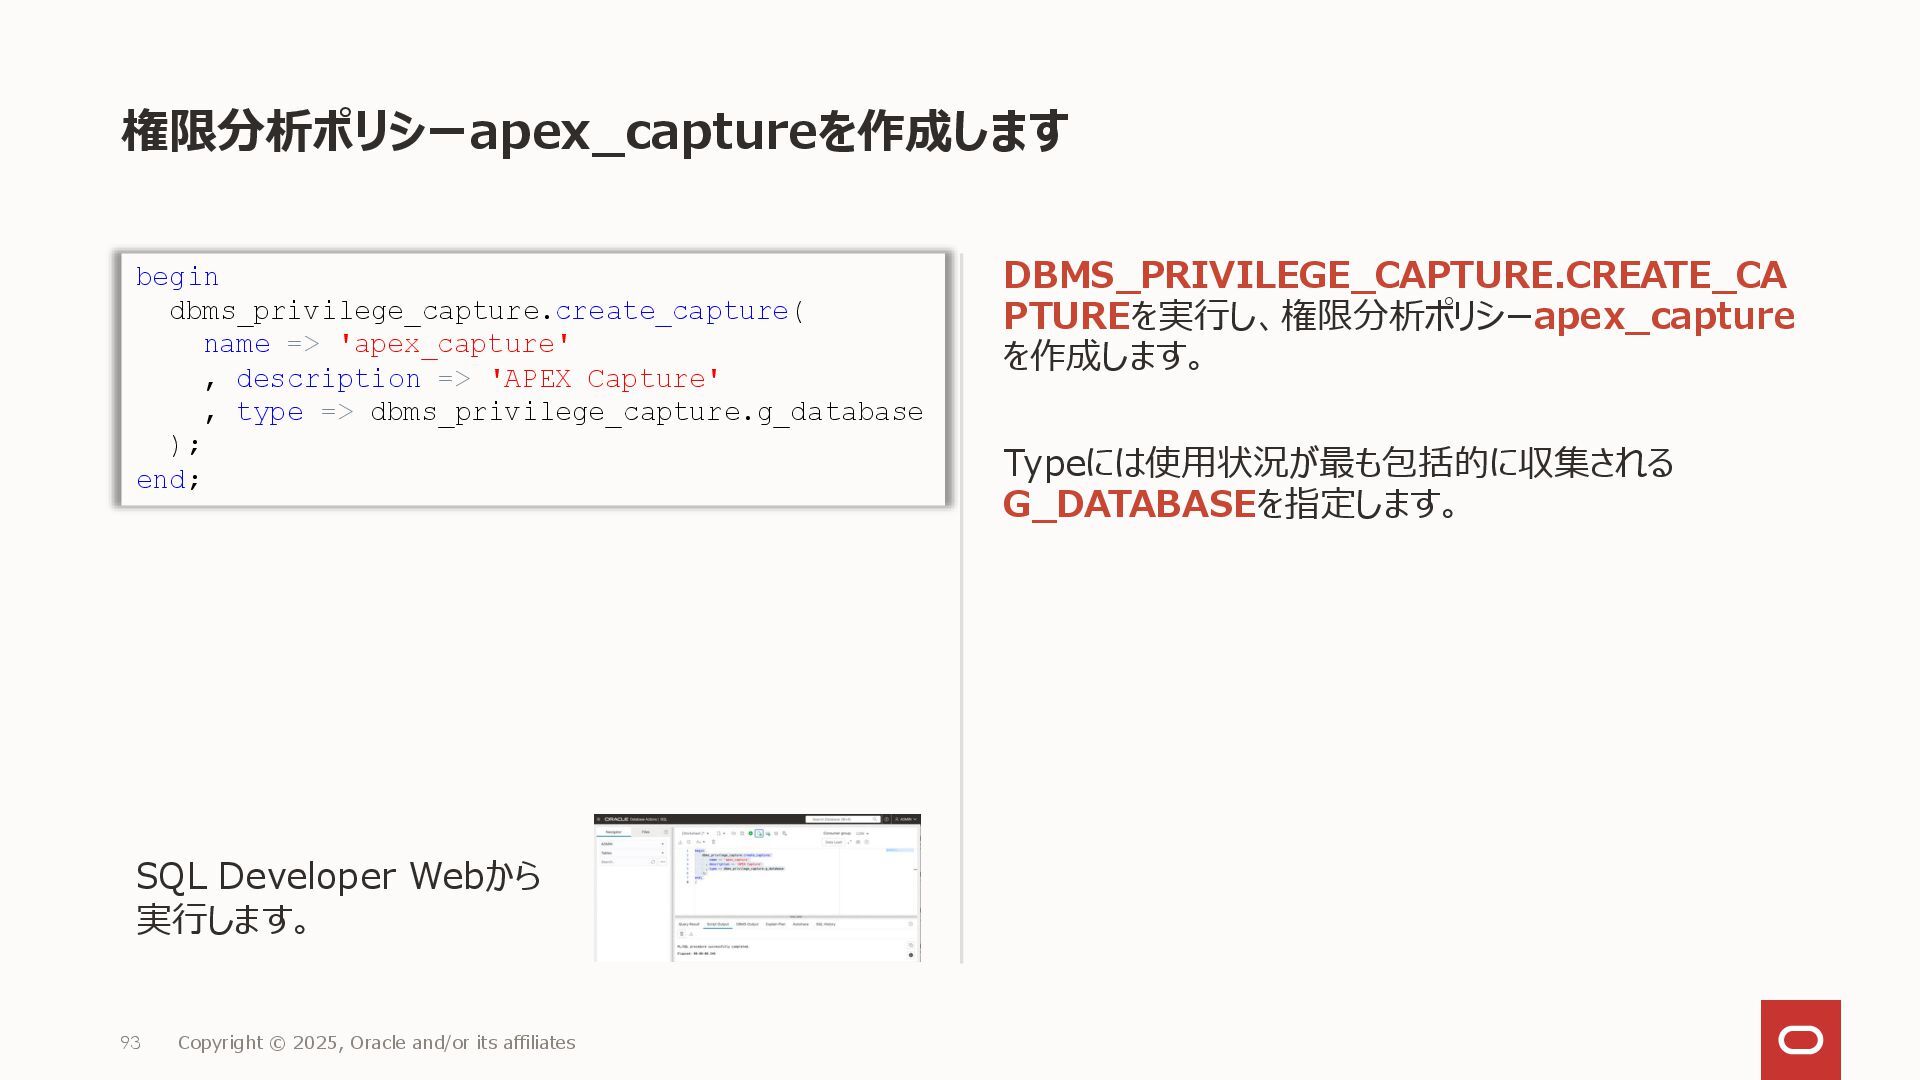
権限分析ポリシーapex_captureを作成します DBMS_PRIVILEGE_CAPTURE.CREATE_CA PTUREを実行し、権限分析ポリシーapex_capture を作成します。 Typeには使用状況が最も包括的に収集される G_DATABASEを指定します。 93 Copyright © 2025,
Oracle and/or its affiliates begin dbms_privilege_capture.create_capture( name => 'apex_capture' , description => 'APEX Capture' , type => dbms_privilege_capture.g_database ); end; SQL Developer Webから 実行します。 -
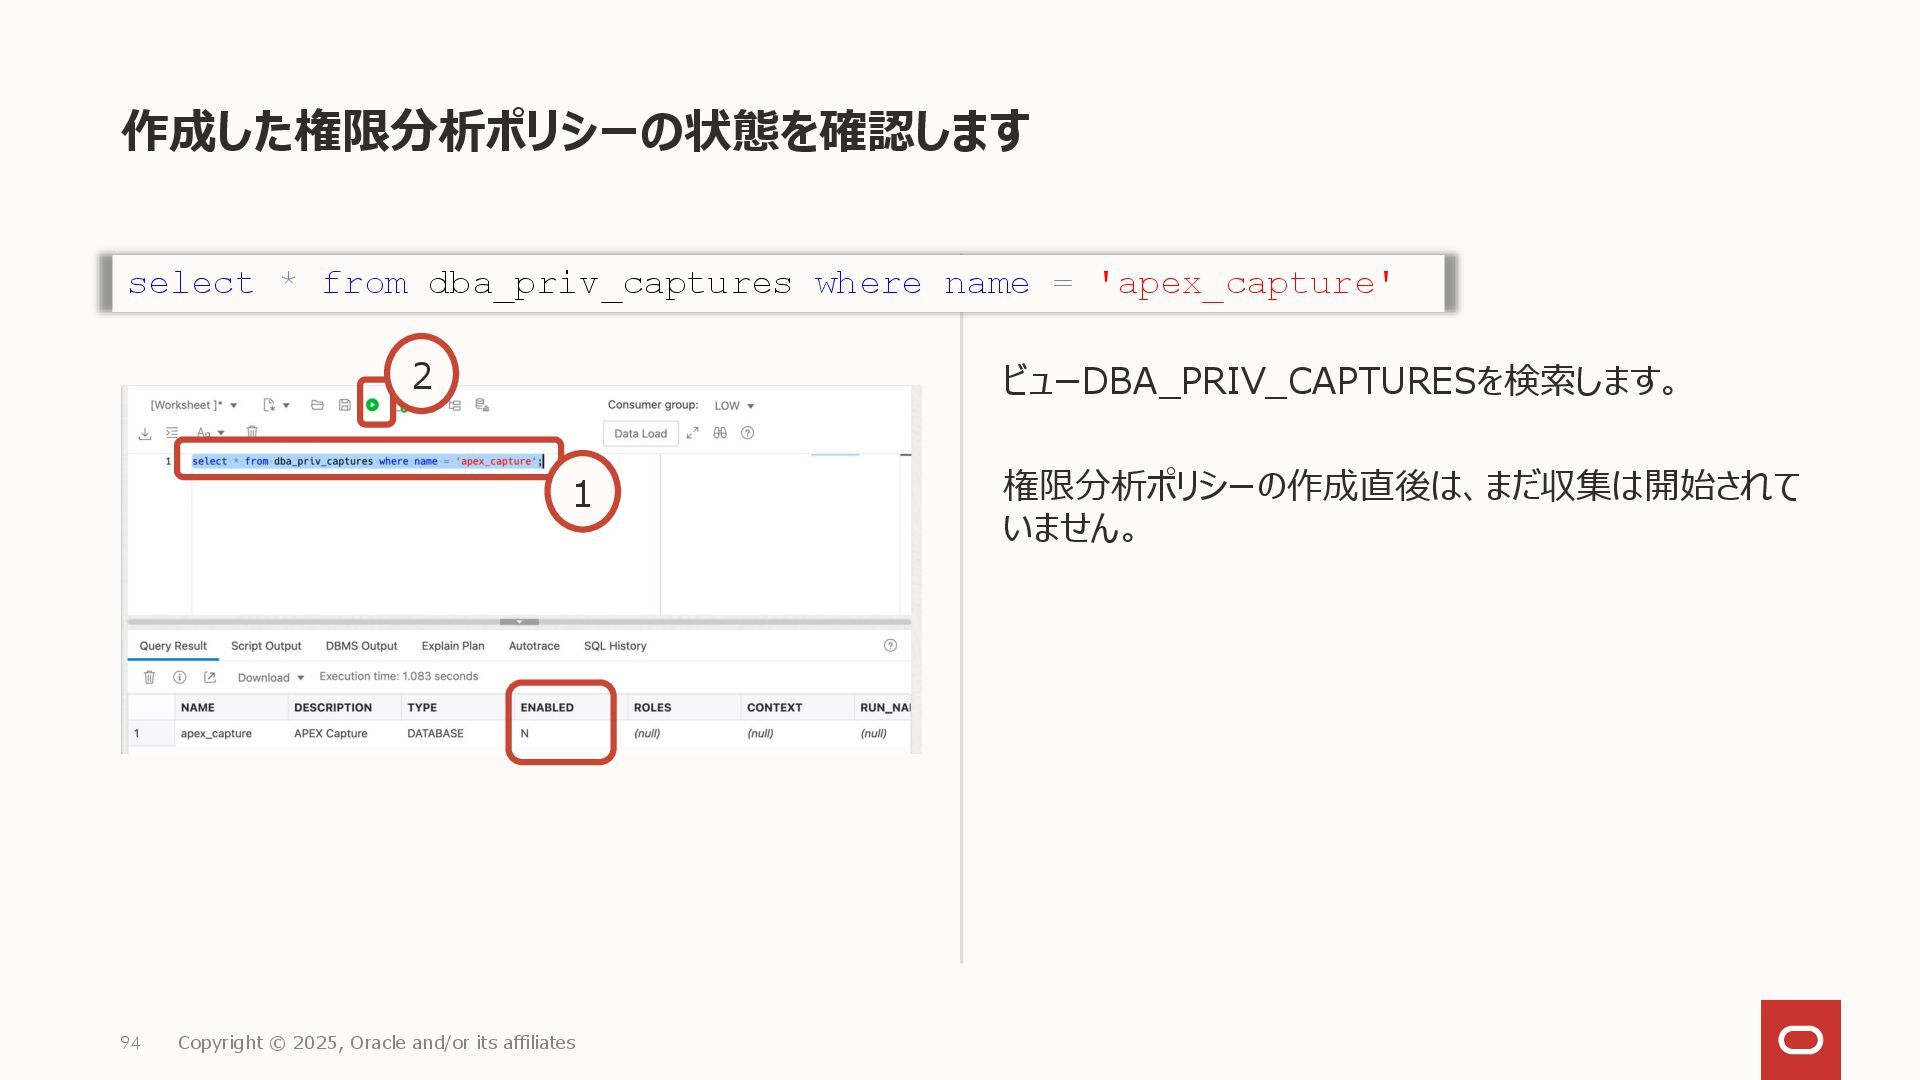
作成した権限分析ポリシーの状態を確認します ビューDBA_PRIV_CAPTURESを検索します。 権限分析ポリシーの作成直後は、まだ収集は開始されて いません。 94 Copyright © 2025, Oracle and/or
its affiliates select * from dba_priv_captures where name = 'apex_capture' 2 1 -
権限分析を行うためキャプチャを開始します DBMS_PRIVILEGE_CAPTURE.ENABLE_CA PTUREを実行し、キャプチャを開始します。 95 Copyright © 2025, Oracle and/or its
affiliates begin dbms_privilege_capture.enable_capture( name => 'apex_capture' , run_name => 'RUN_FOR_HANDSON' ); end; SQL Developer Webから 実行します。 -
キャプチャを停止します DBMS_PRIVILEGE_CAPTURE.DISABLE_C APTUREを実行し、キャプチャを停止します。 97 Copyright © 2025, Oracle and/or its
affiliates begin dbms_privilege_capture.disable_capture( name => 'apex_capture' ); end; SQL Developer Webから 実行します。 -
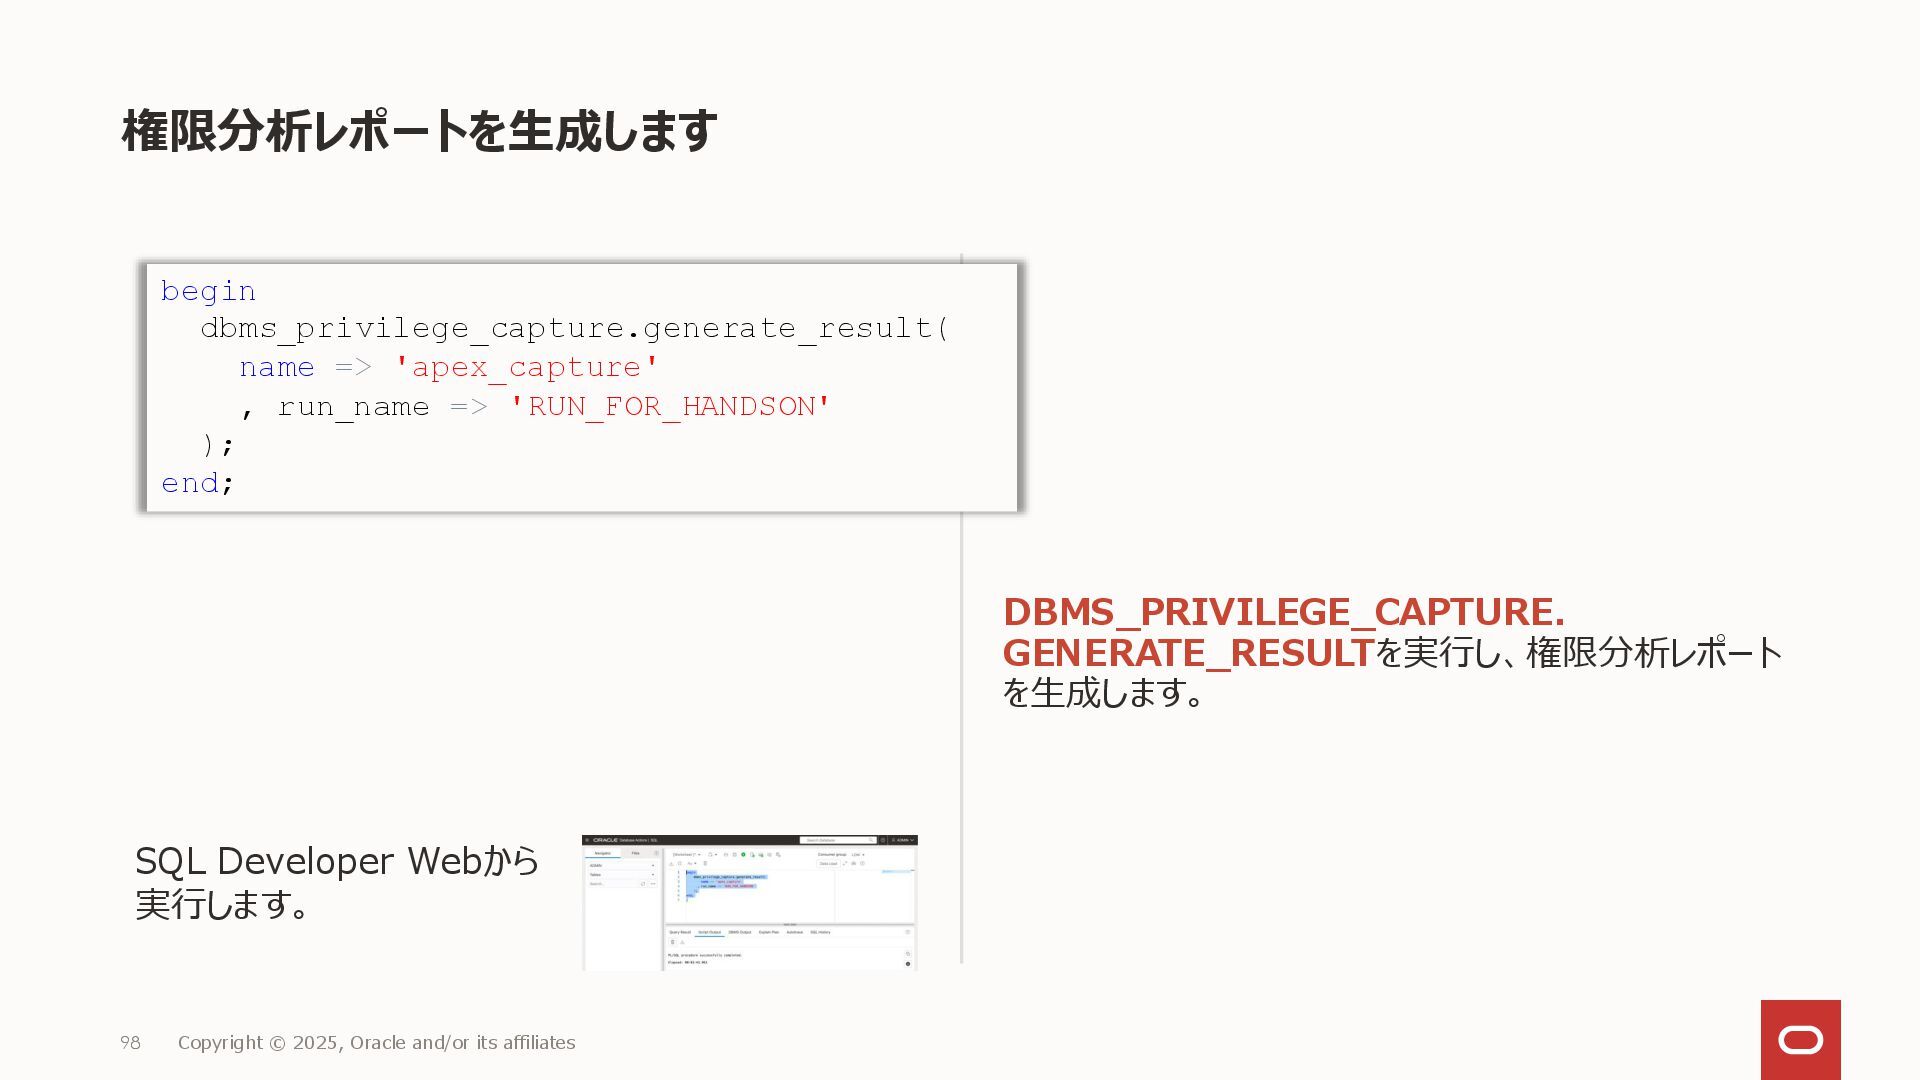
権限分析レポートを生成します DBMS_PRIVILEGE_CAPTURE. GENERATE_RESULTを実行し、権限分析レポート を生成します。 98 Copyright © 2025, Oracle and/or
its affiliates begin dbms_privilege_capture.generate_result( name => 'apex_capture' , run_name => 'RUN_FOR_HANDSON' ); end; SQL Developer Webから 実行します。 -
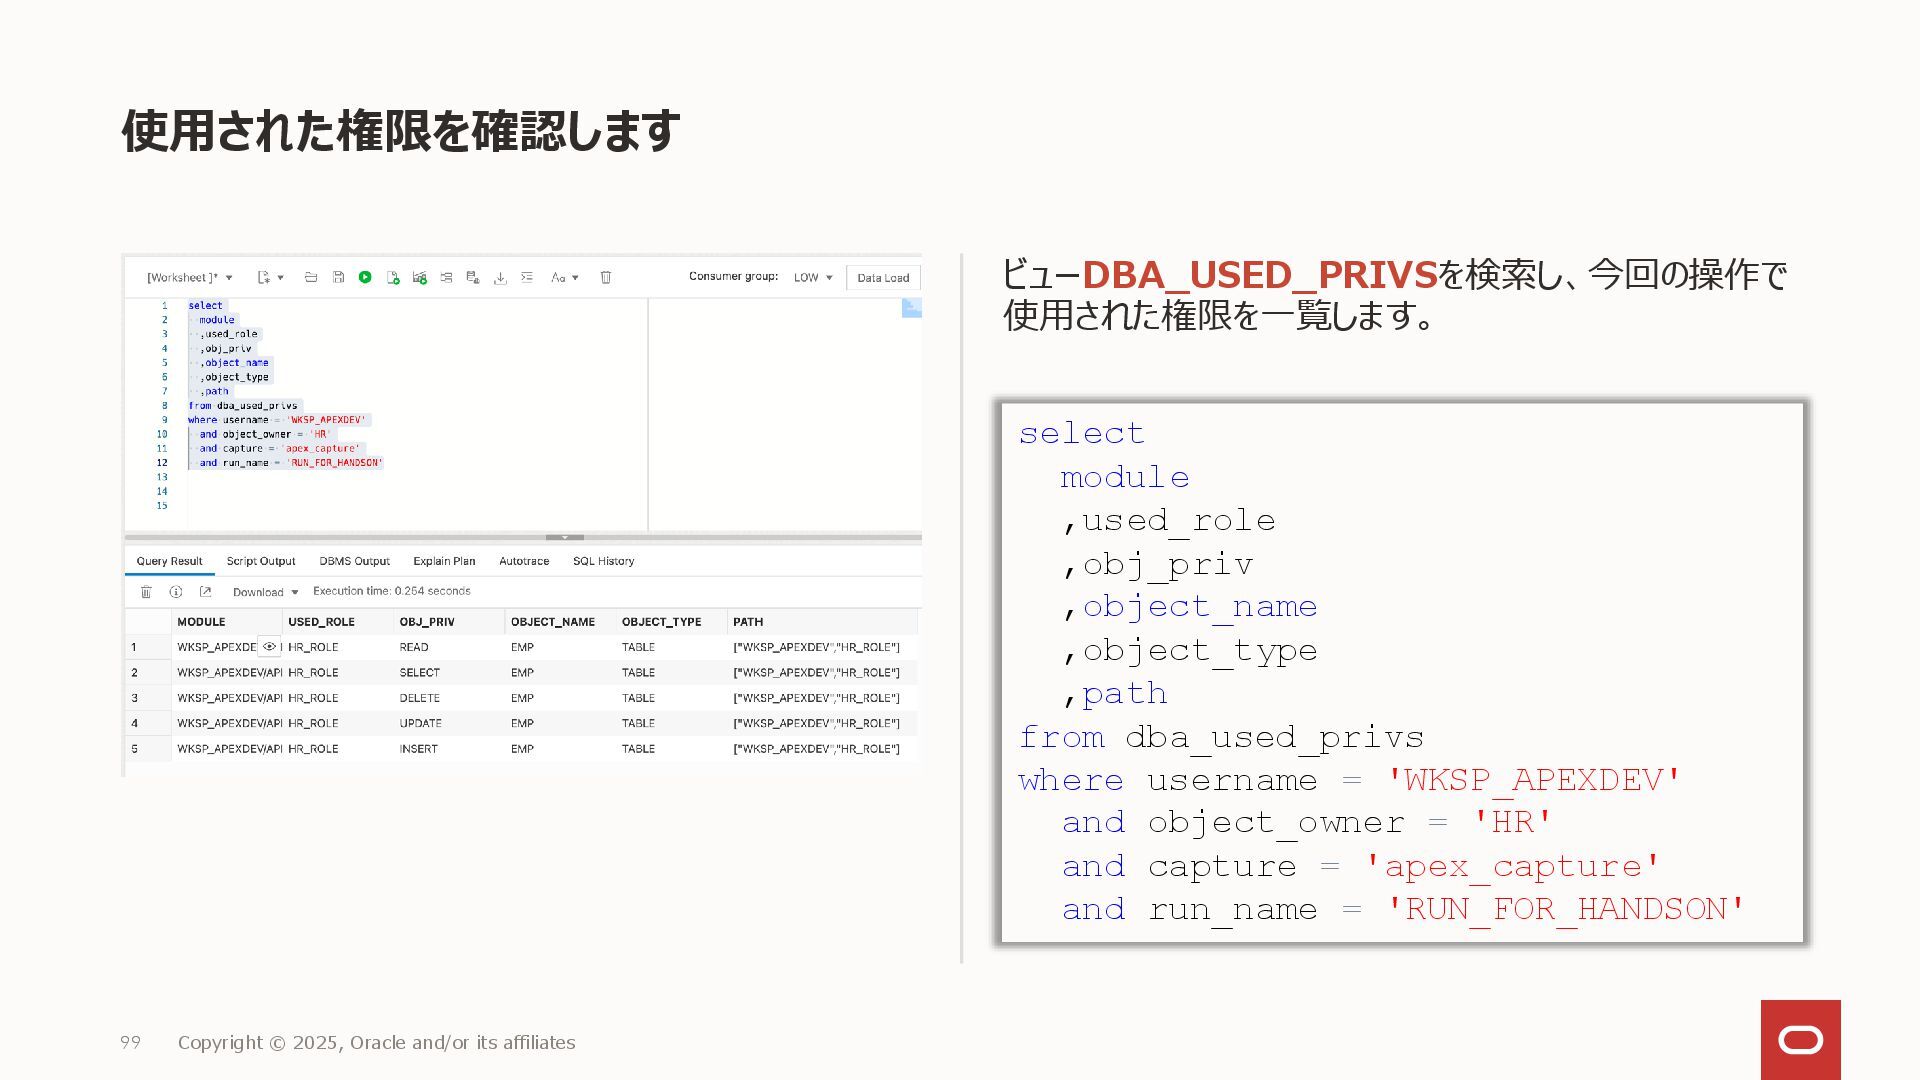
使用された権限を確認します ビューDBA_USED_PRIVSを検索し、今回の操作で 使用された権限を一覧します。 99 Copyright © 2025, Oracle and/or its
affiliates select module ,used_role ,obj_priv ,object_name ,object_type ,path from dba_used_privs where username = 'WKSP_APEXDEV' and object_owner = 'HR' and capture = 'apex_capture' and run_name = 'RUN_FOR_HANDSON' -
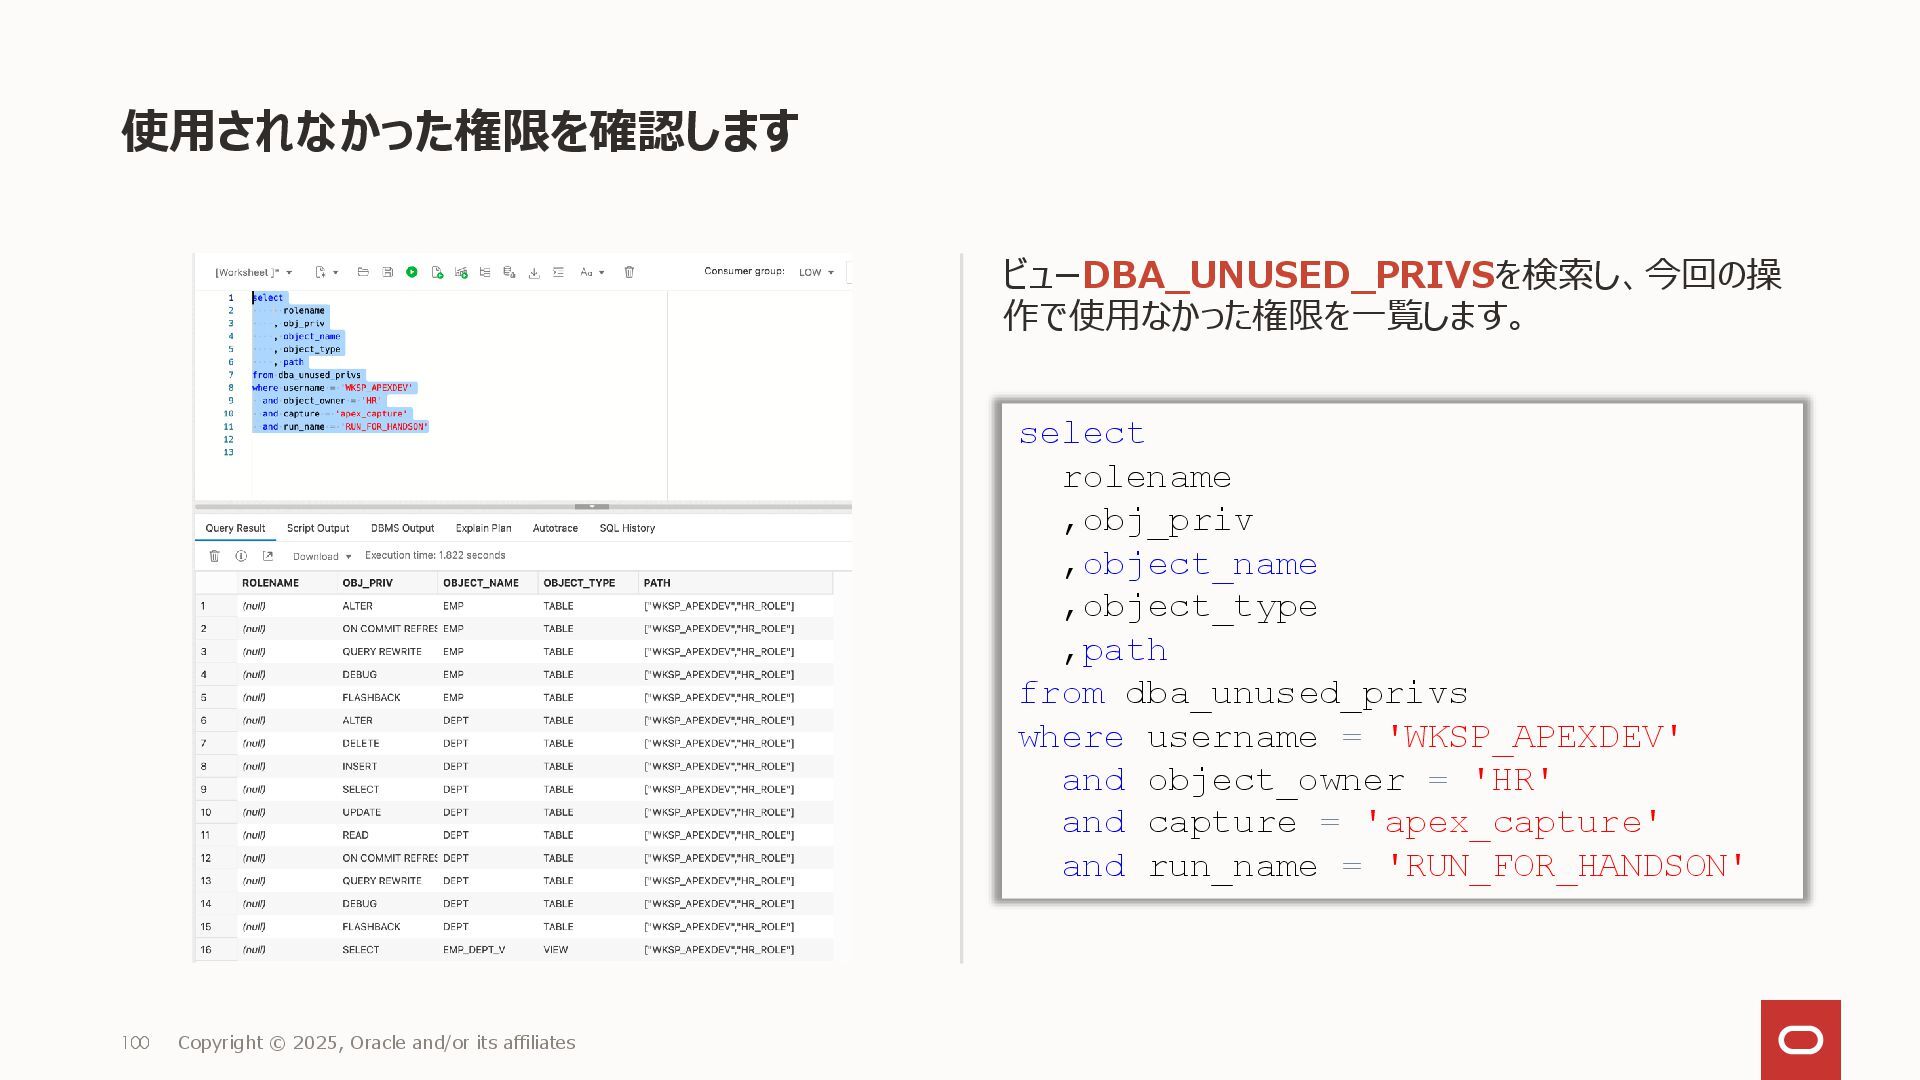
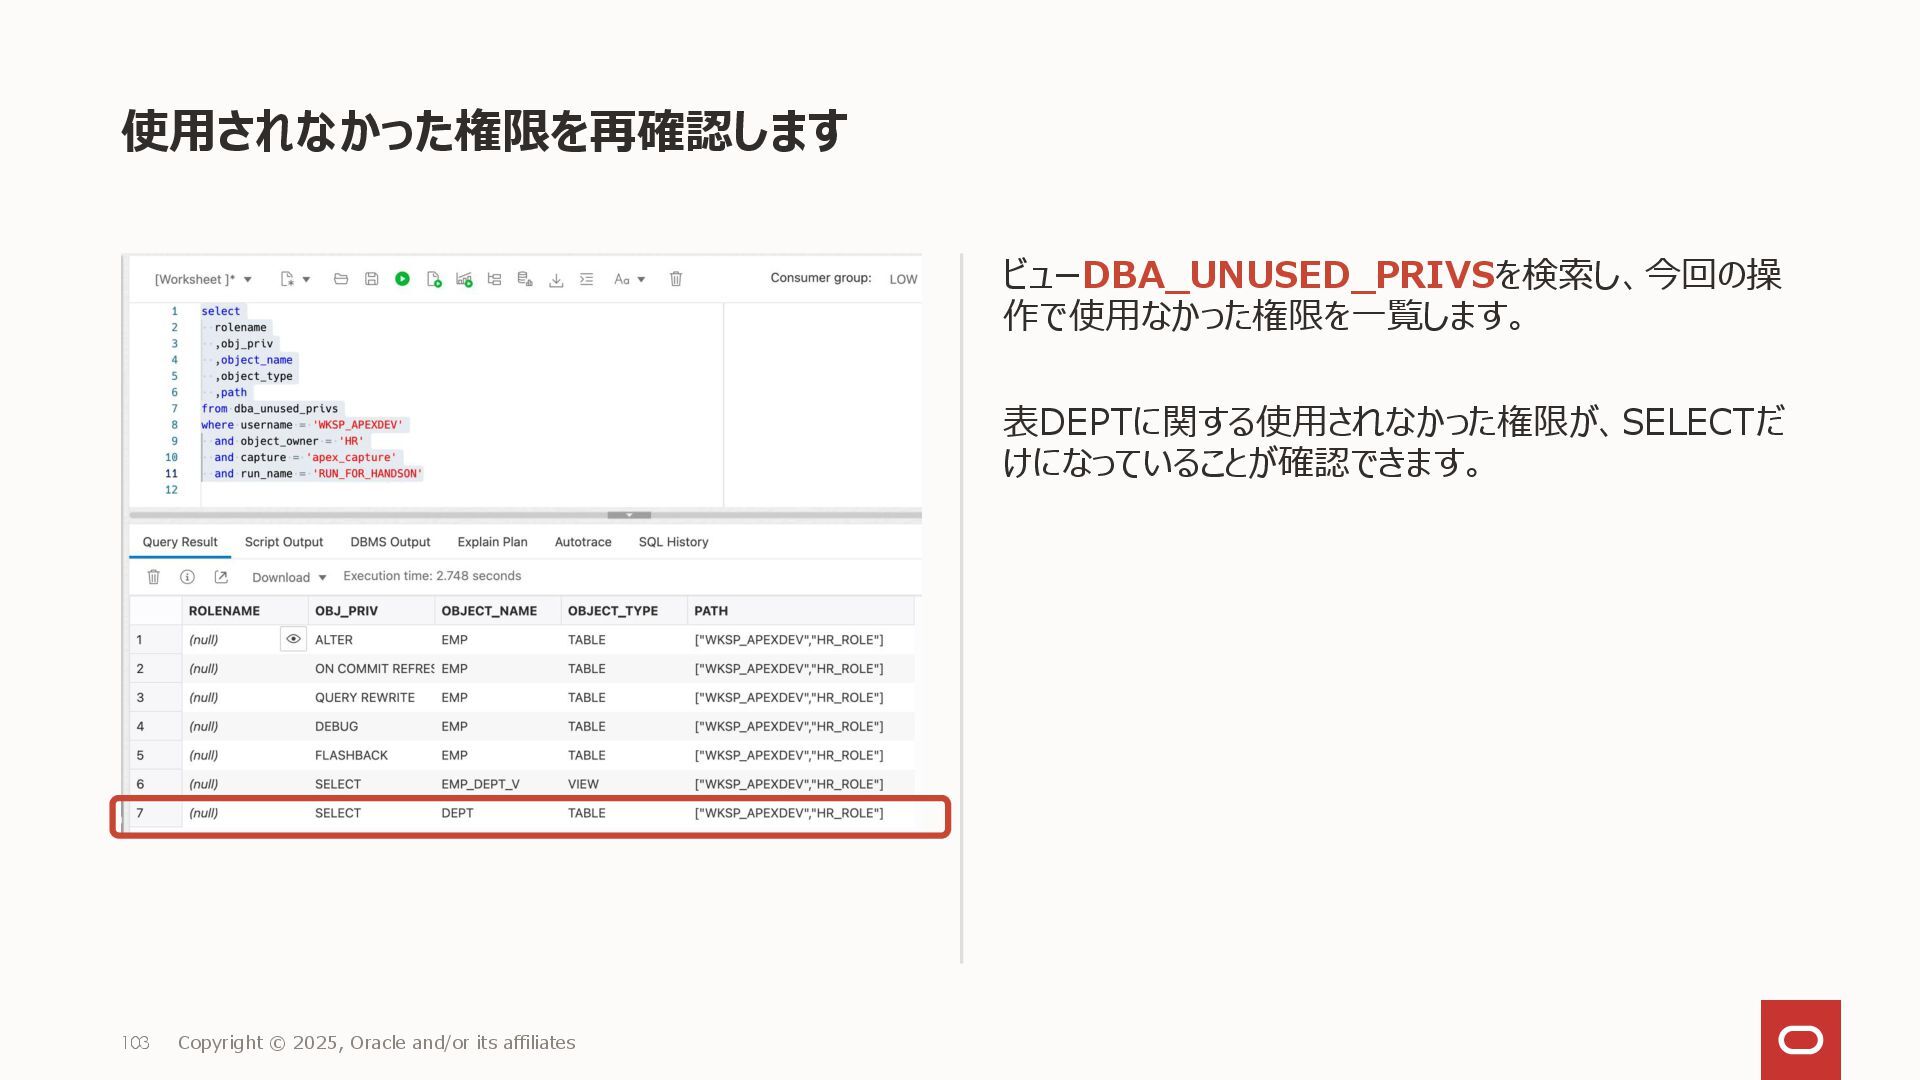
使用されなかった権限を確認します ビューDBA_UNUSED_PRIVSを検索し、今回の操 作で使用なかった権限を一覧します。 100 Copyright © 2025, Oracle and/or its
affiliates select rolename ,obj_priv ,object_name ,object_type ,path from dba_unused_privs where username = 'WKSP_APEXDEV' and object_owner = 'HR' and capture = 'apex_capture' and run_name = 'RUN_FOR_HANDSON' -
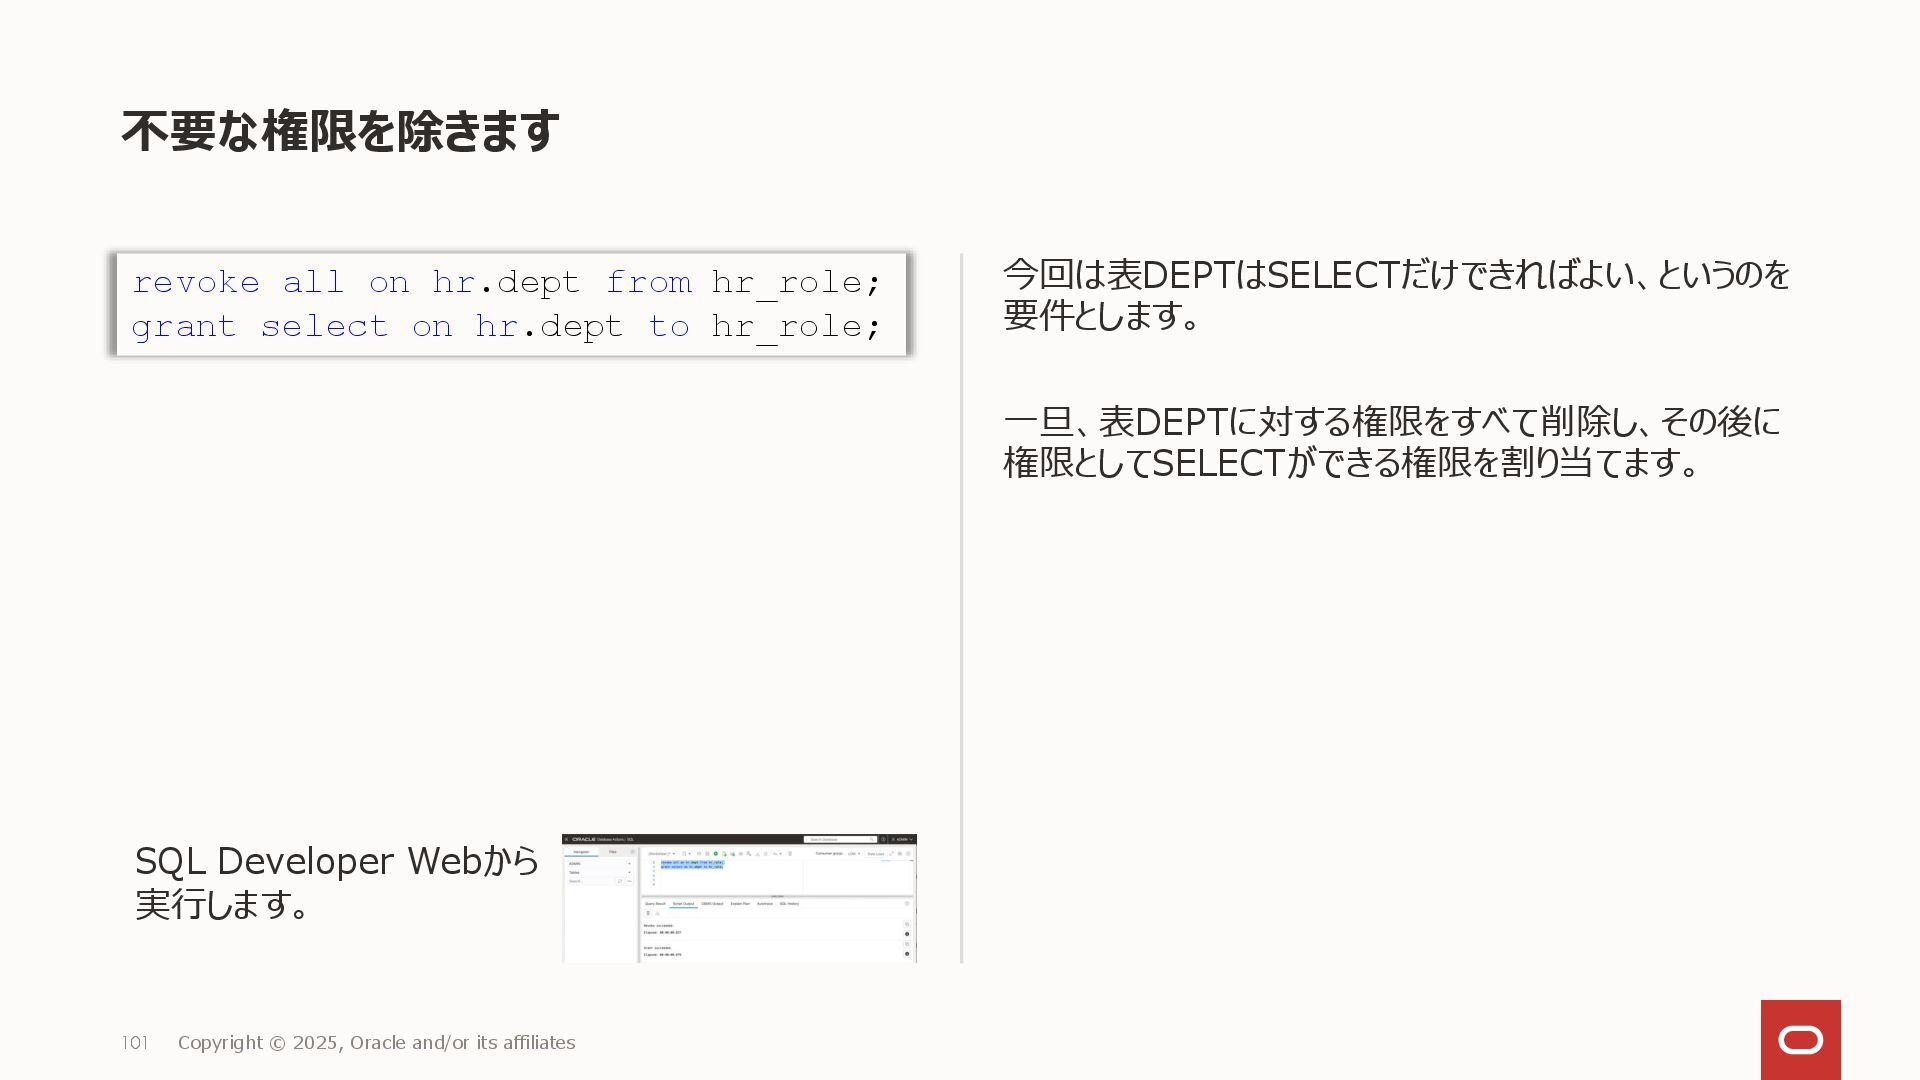
不要な権限を除きます 今回は表DEPTはSELECTだけできればよい、というのを 要件とします。 一旦、表DEPTに対する権限をすべて削除し、その後に 権限としてSELECTができる権限を割り当てます。 101 Copyright © 2025, Oracle
and/or its affiliates revoke all on hr.dept from hr_role; grant select on hr.dept to hr_role; SQL Developer Webから 実行します。 -
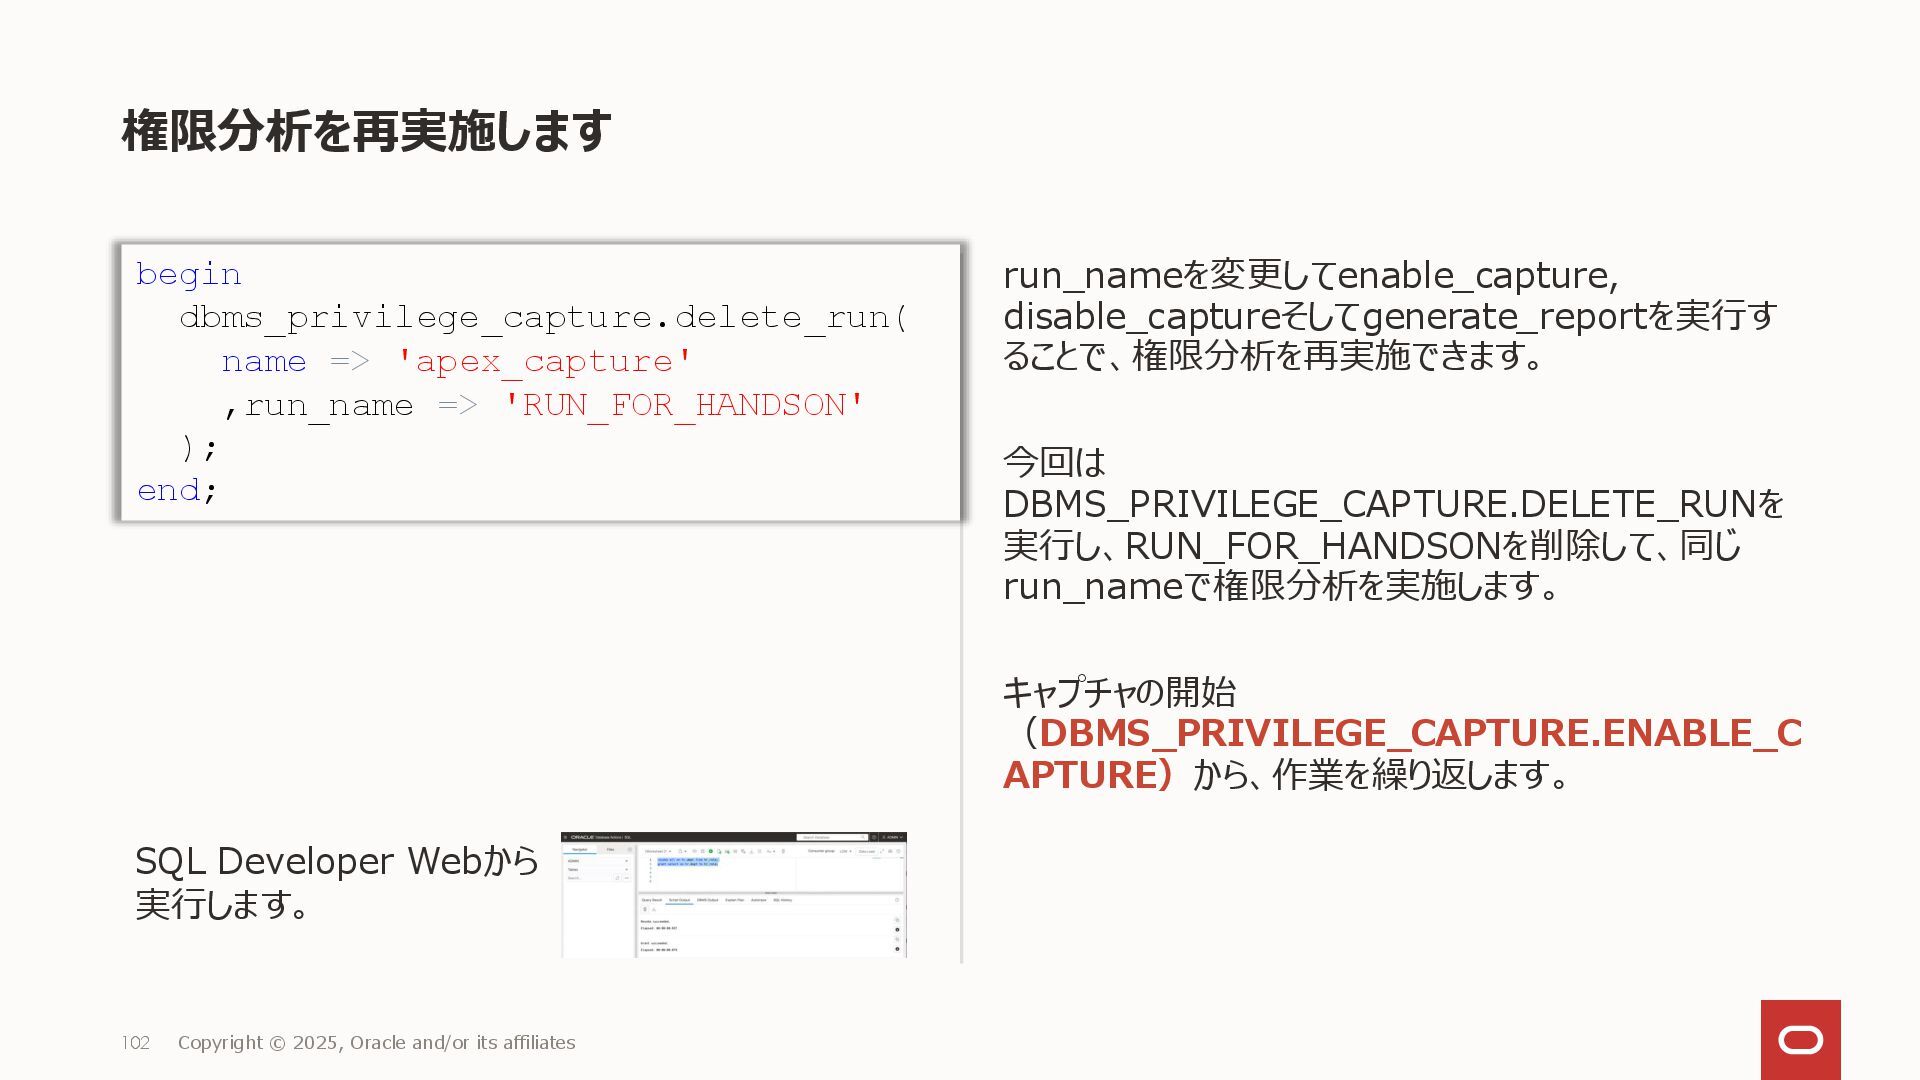
権限分析を再実施します run_nameを変更してenable_capture, disable_captureそしてgenerate_reportを実行す ることで、権限分析を再実施できます。 今回は DBMS_PRIVILEGE_CAPTURE.DELETE_RUNを 実行し、RUN_FOR_HANDSONを削除して、同じ run_nameで権限分析を実施します。 キャプチャの開始 (DBMS_PRIVILEGE_CAPTURE.ENABLE_C
APTURE)から、作業を繰り返します。 102 Copyright © 2025, Oracle and/or its affiliates begin dbms_privilege_capture.delete_run( name => 'apex_capture' ,run_name => 'RUN_FOR_HANDSON' ); end; SQL Developer Webから 実行します。 -
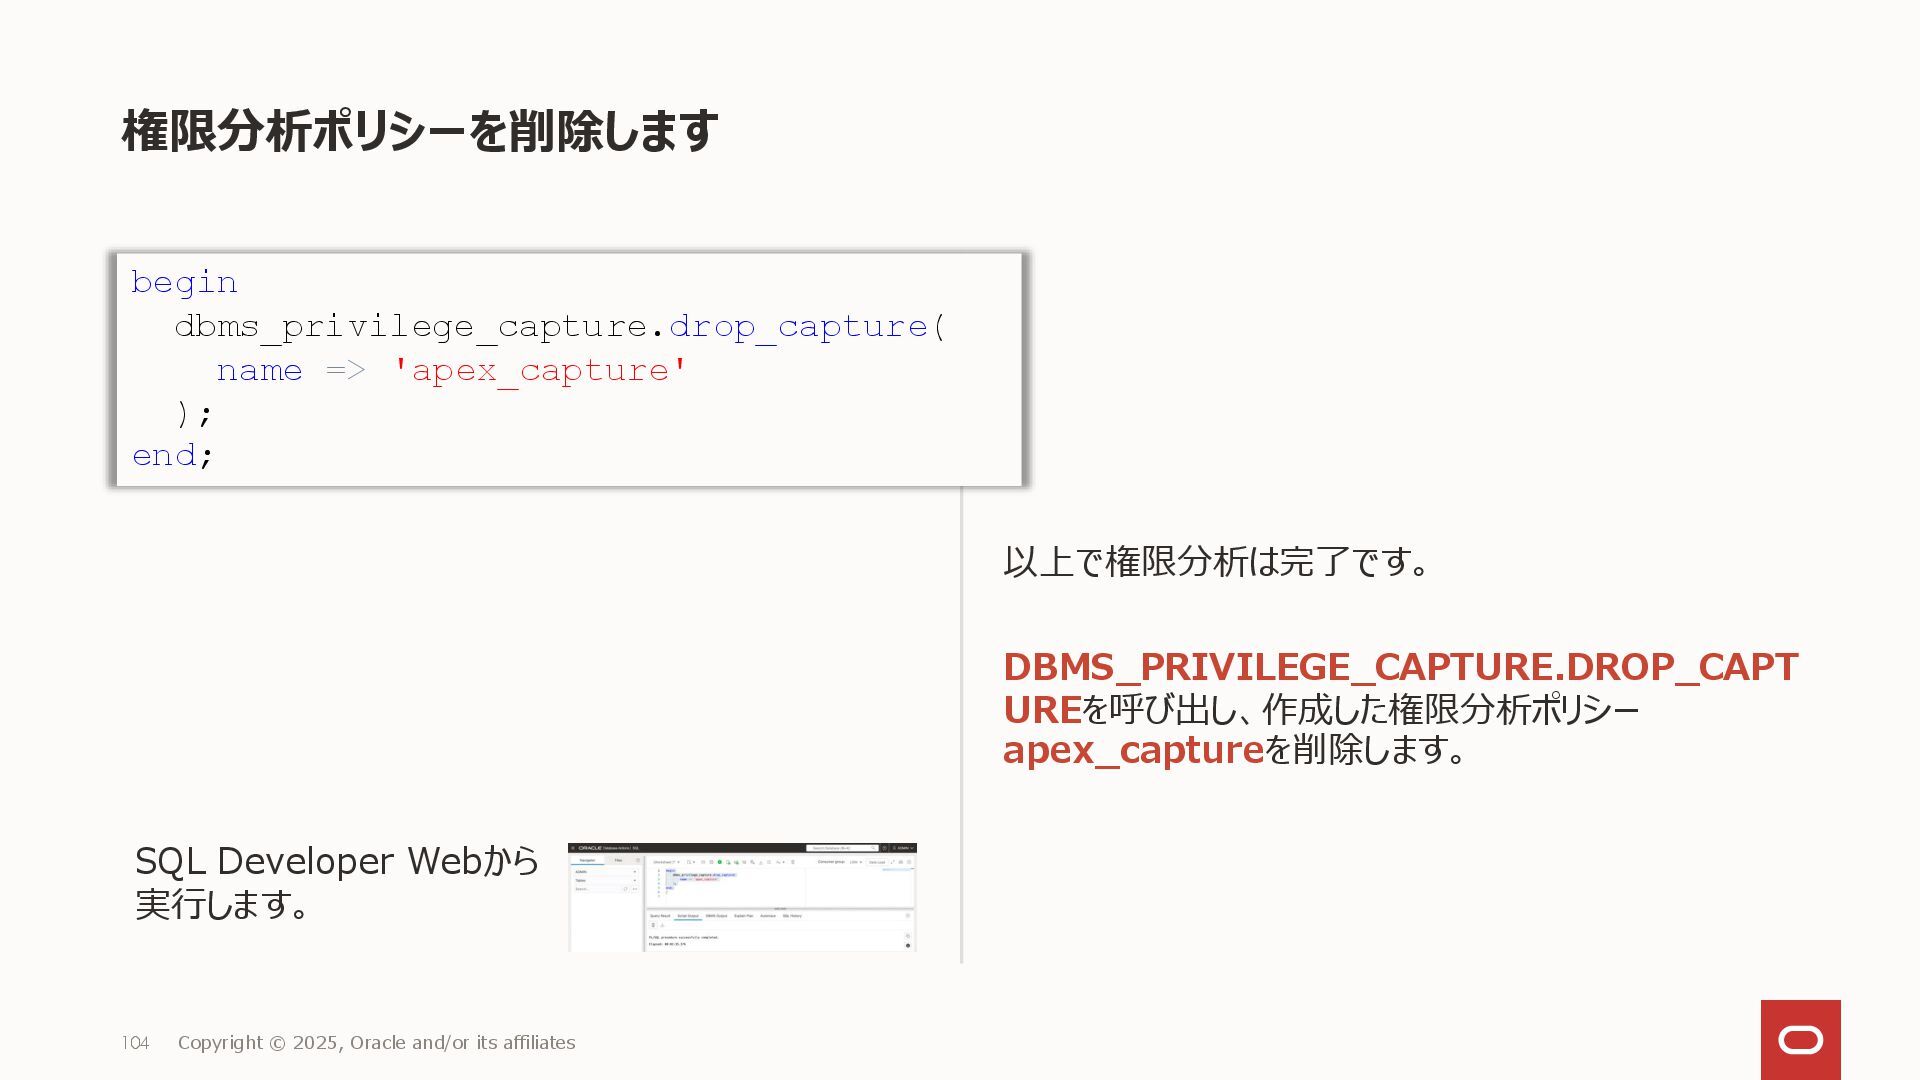
権限分析ポリシーを削除します 以上で権限分析は完了です。 DBMS_PRIVILEGE_CAPTURE.DROP_CAPT UREを呼び出し、作成した権限分析ポリシー apex_captureを削除します。 104 Copyright © 2025, Oracle
and/or its affiliates begin dbms_privilege_capture.drop_capture( name => 'apex_capture' ); end; SQL Developer Webから 実行します。 -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19c 第I部 ユーザー認証および認可の管理 5 権限分析の実行による権限使用の特定
https://docs.oracle.com/cd/F19136_01/dbseg/performing-privilege-analysis-identify-privilege- use.html Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_PRIVILEGE_CAPTURE https://docs.oracle.com/cd/F19136_01/arpls/DBMS_PRIVILEGE_CAPTURE.html -
このテーマについて学習を進める – 続き Oracle Database リファレンス Release 19 DBA_PRIV_CAPTURES https://docs.oracle.com/cd/F19136_01/refrn/DBA_PRIV_CAPTURES.html
DBA_USED_PRIVS https://docs.oracle.com/cd/F19136_01/refrn/DBA_USED_PRIVS.html DBA_UNUSED_PRIVS https://docs.oracle.com/cd/F19136_01/refrn/DBA_UNUSED_PRIVS.html -
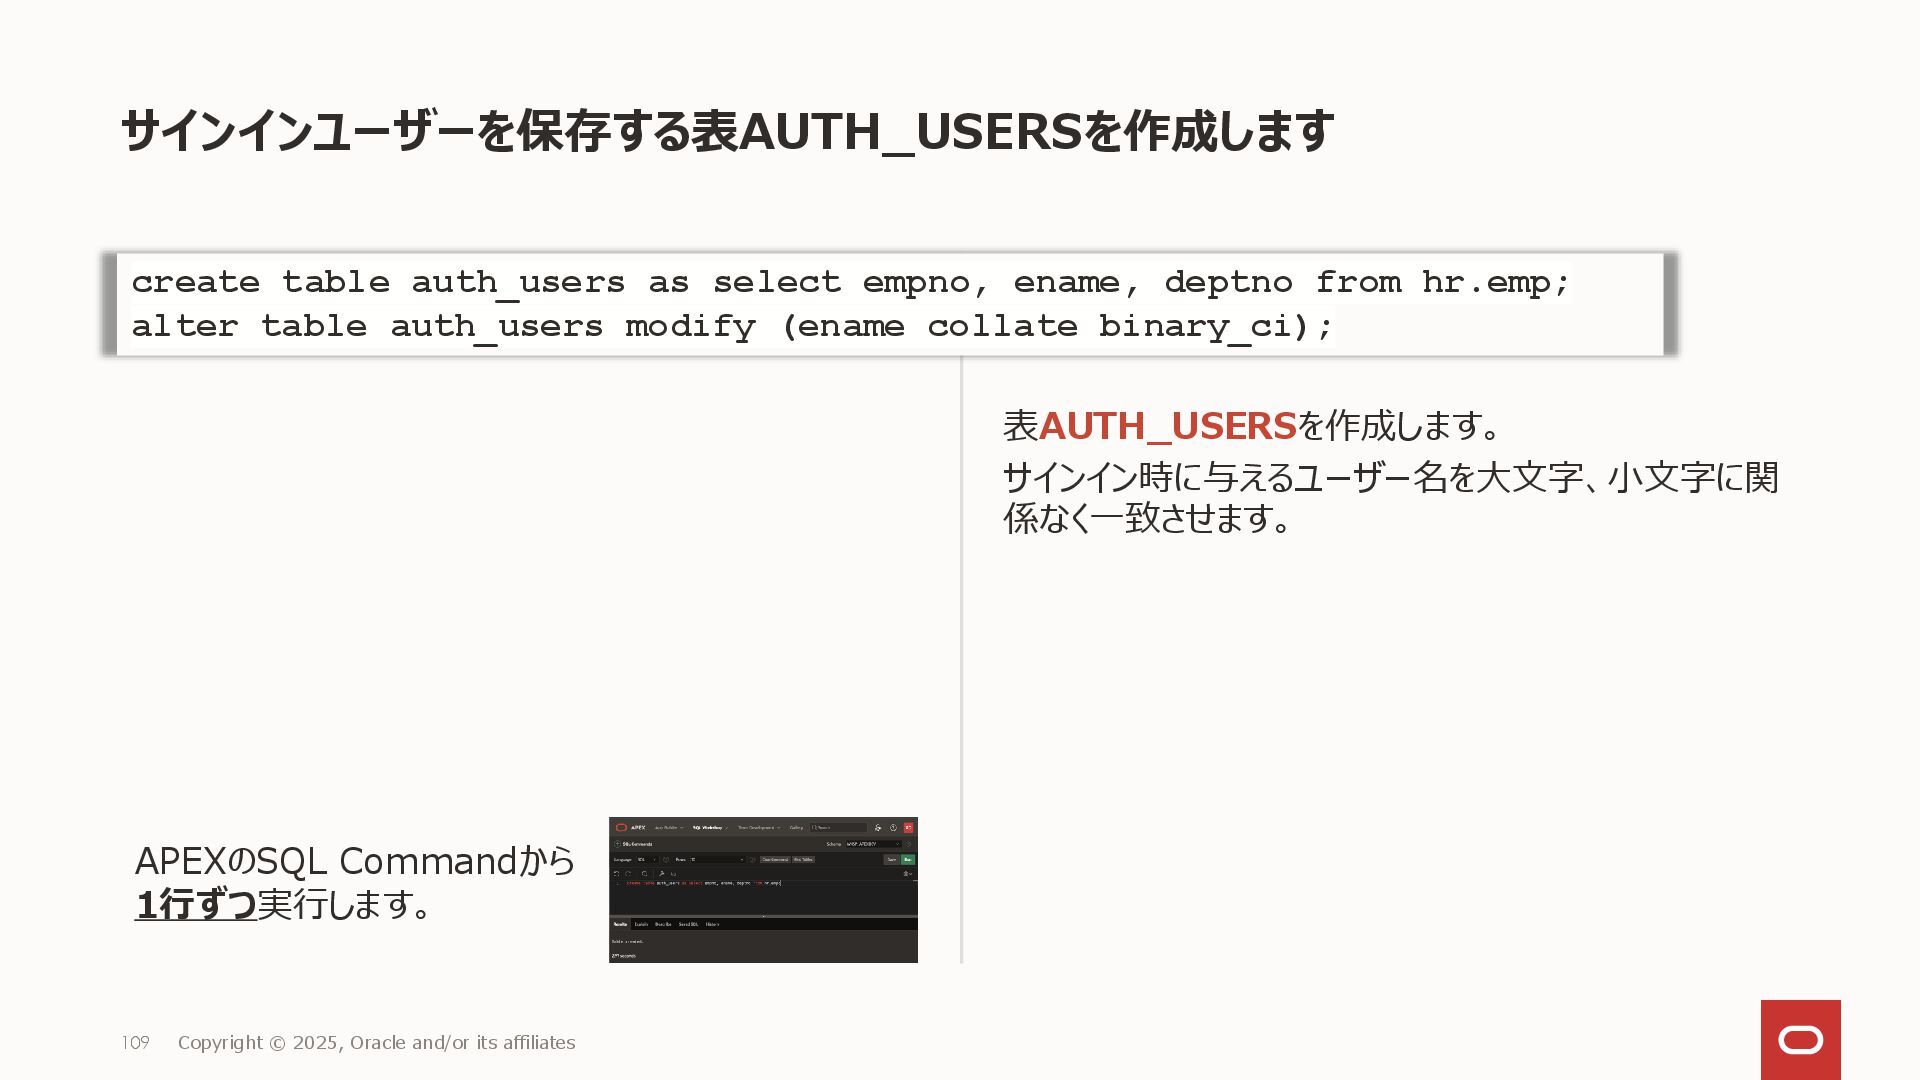
サインインユーザーを保存する表AUTH_USERSを作成します 表AUTH_USERSを作成します。 サインイン時に与えるユーザー名を大文字、小文字に関 係なく一致させます。 109 Copyright © 2025, Oracle and/or
its affiliates create table auth_users as select empno, ename, deptno from hr.emp; alter table auth_users modify (ename collate binary_ci); APEXのSQL Commandから 1行ずつ実行します。 -
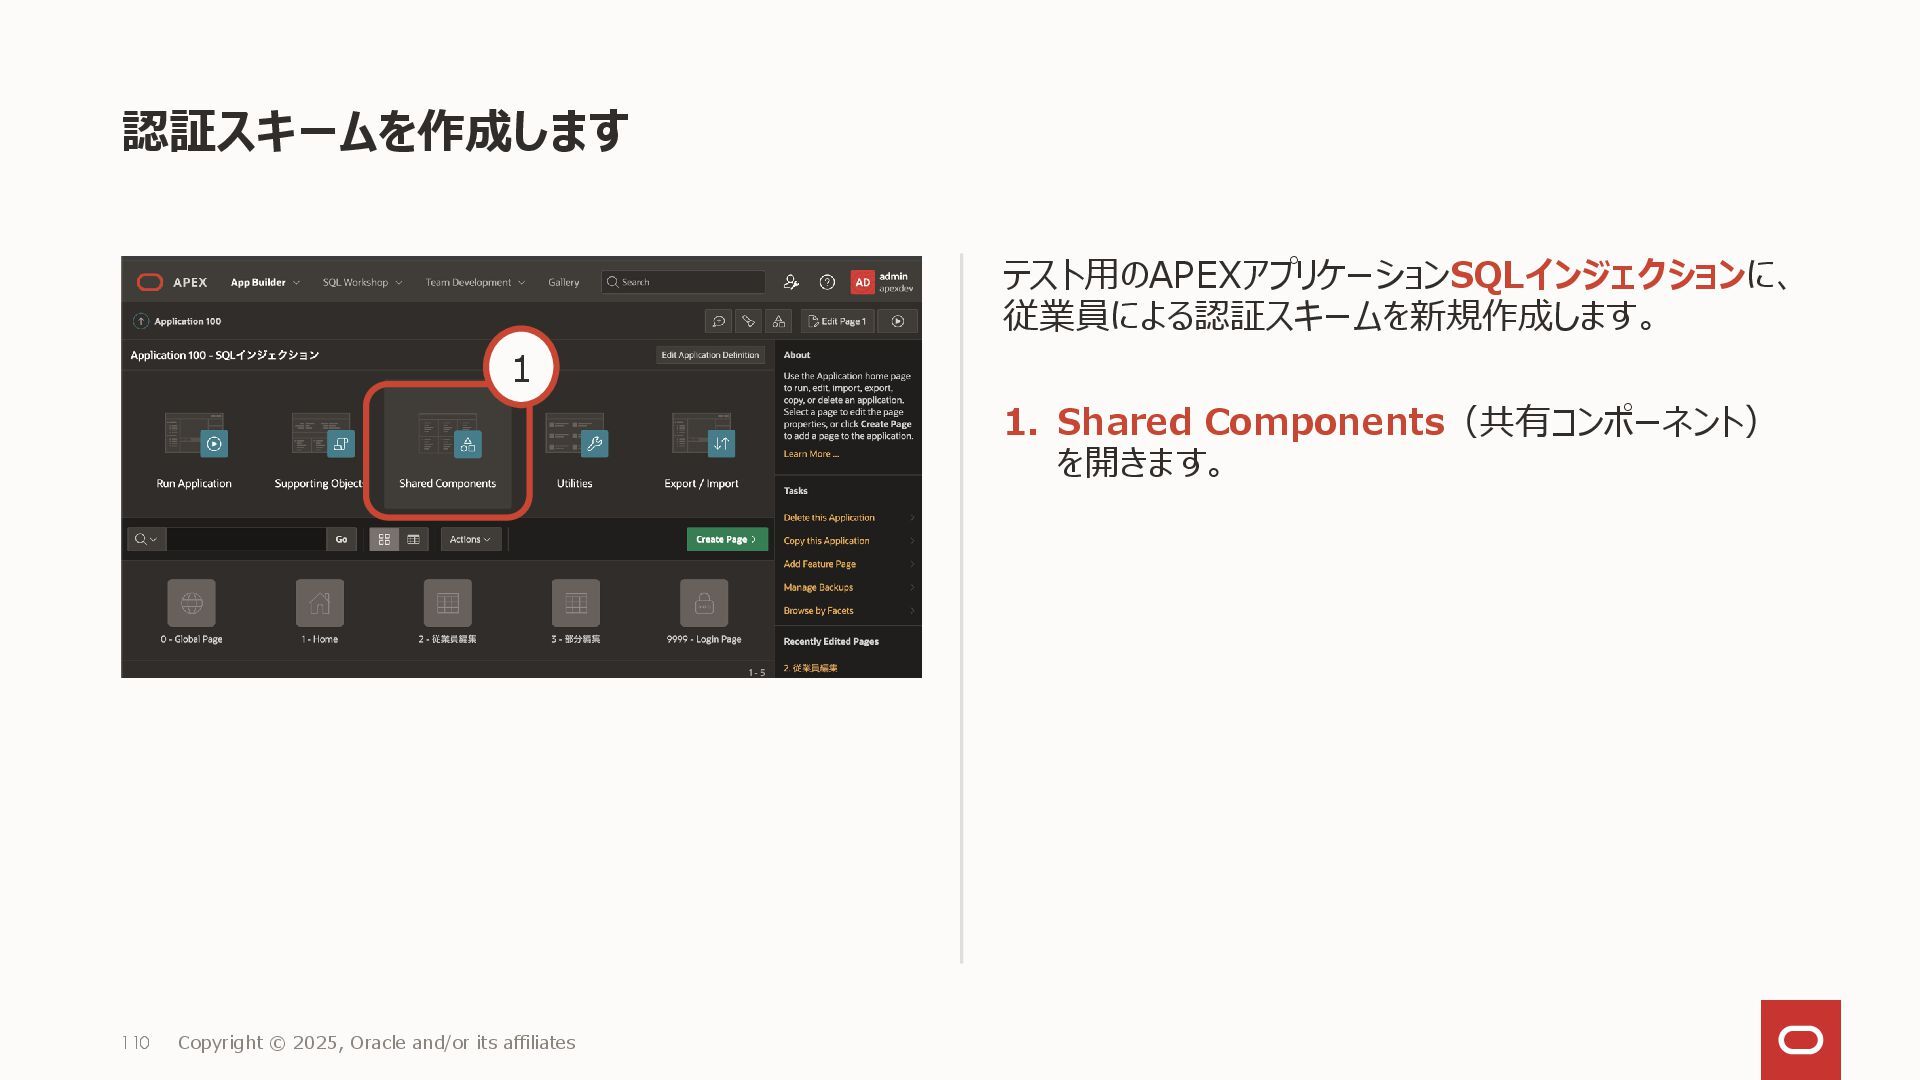
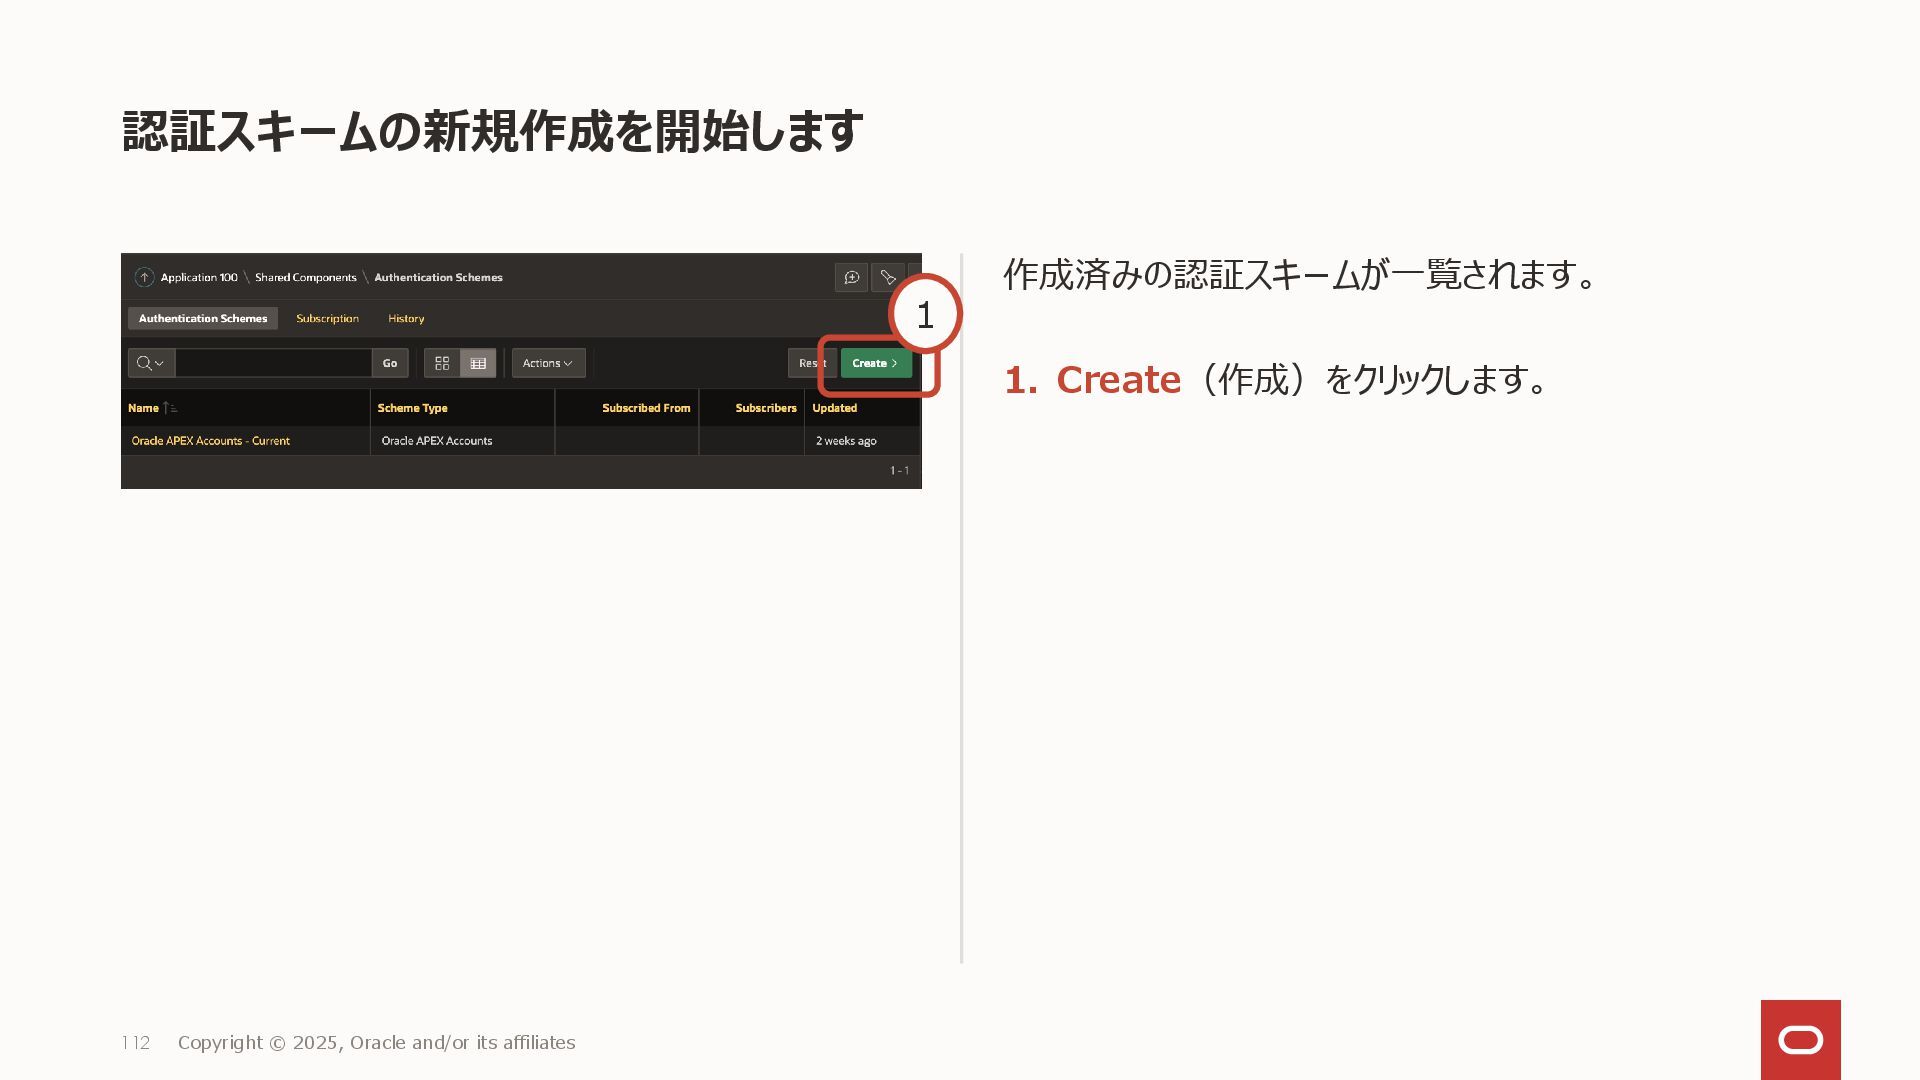
認証スキームを作成します テスト用のAPEXアプリケーションSQLインジェクションに、 従業員による認証スキームを新規作成します。 1. Shared Components(共有コンポーネント) を開きます。 110 Copyright ©
2025, Oracle and/or its affiliates 1 -
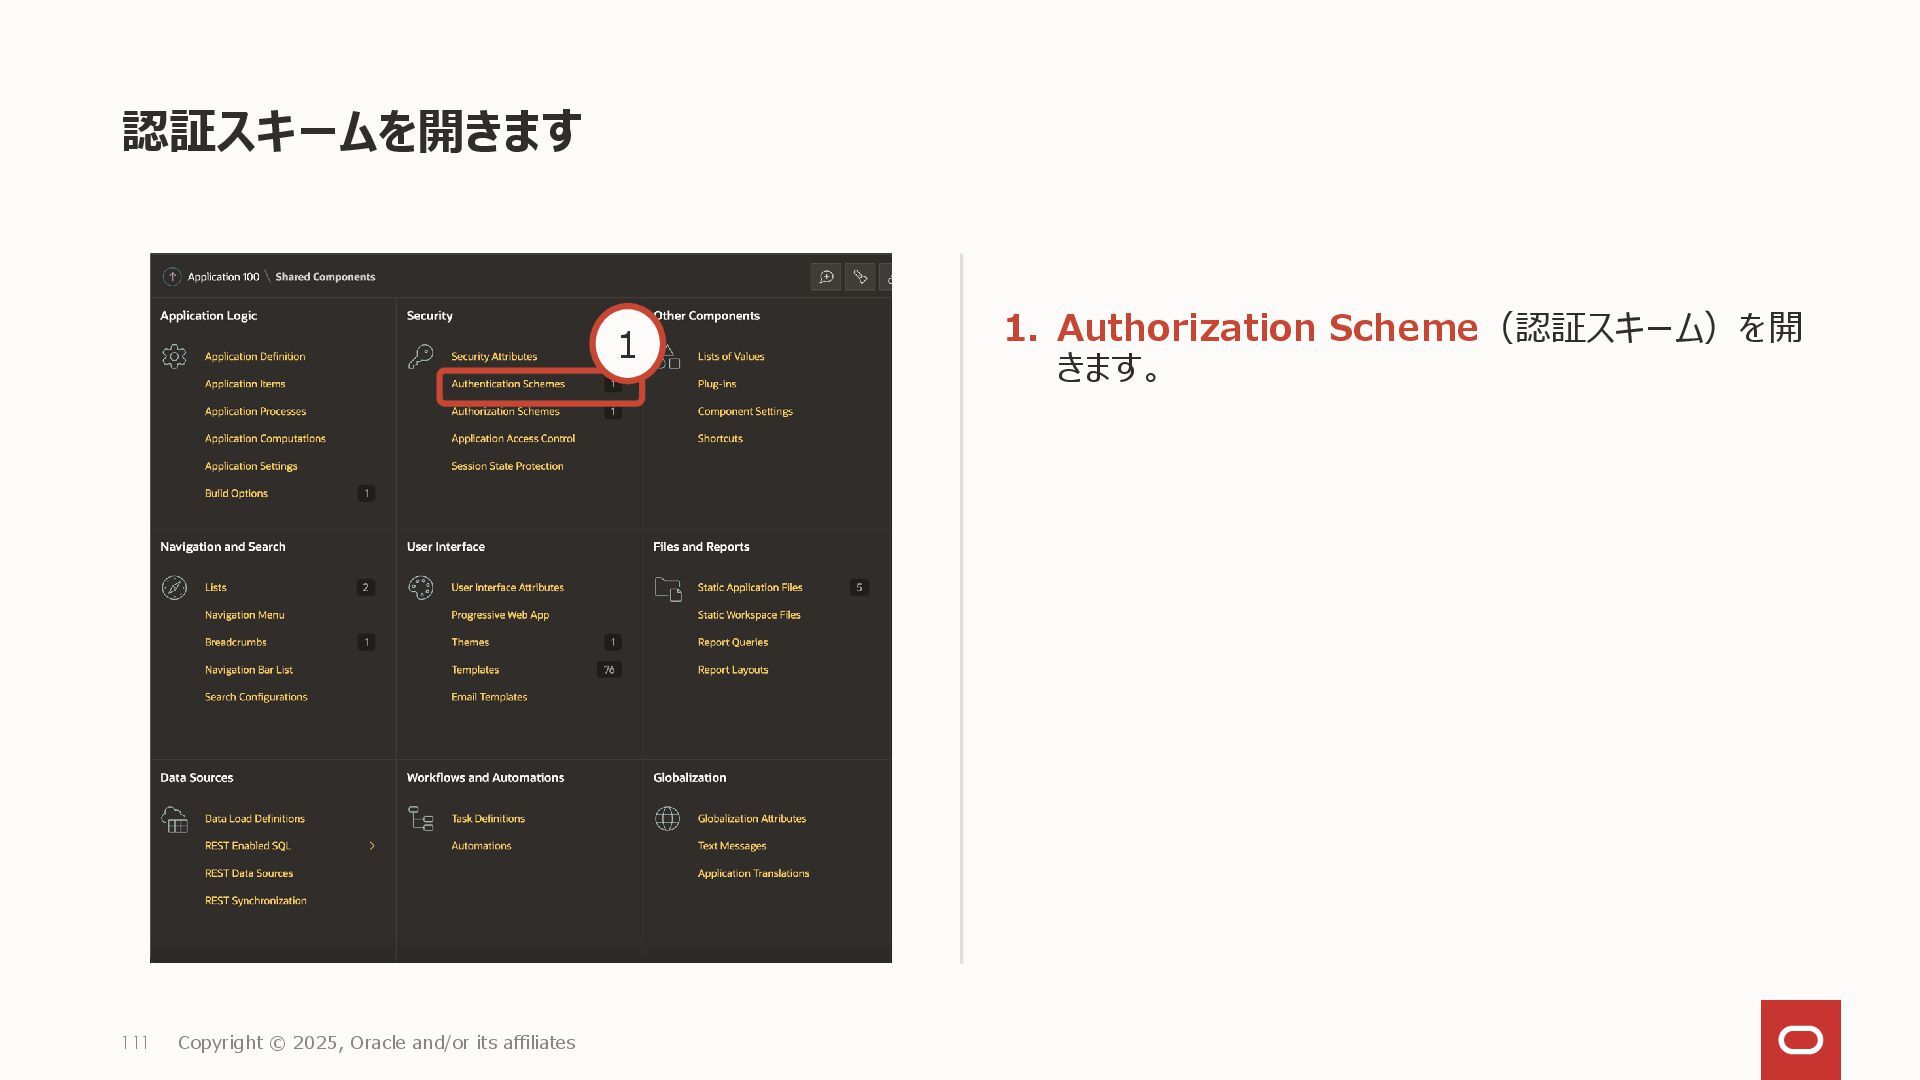
認証スキームを開きます 1. Authorization Scheme(認証スキーム)を開 きます。 111 Copyright © 2025, Oracle
and/or its affiliates 1 -
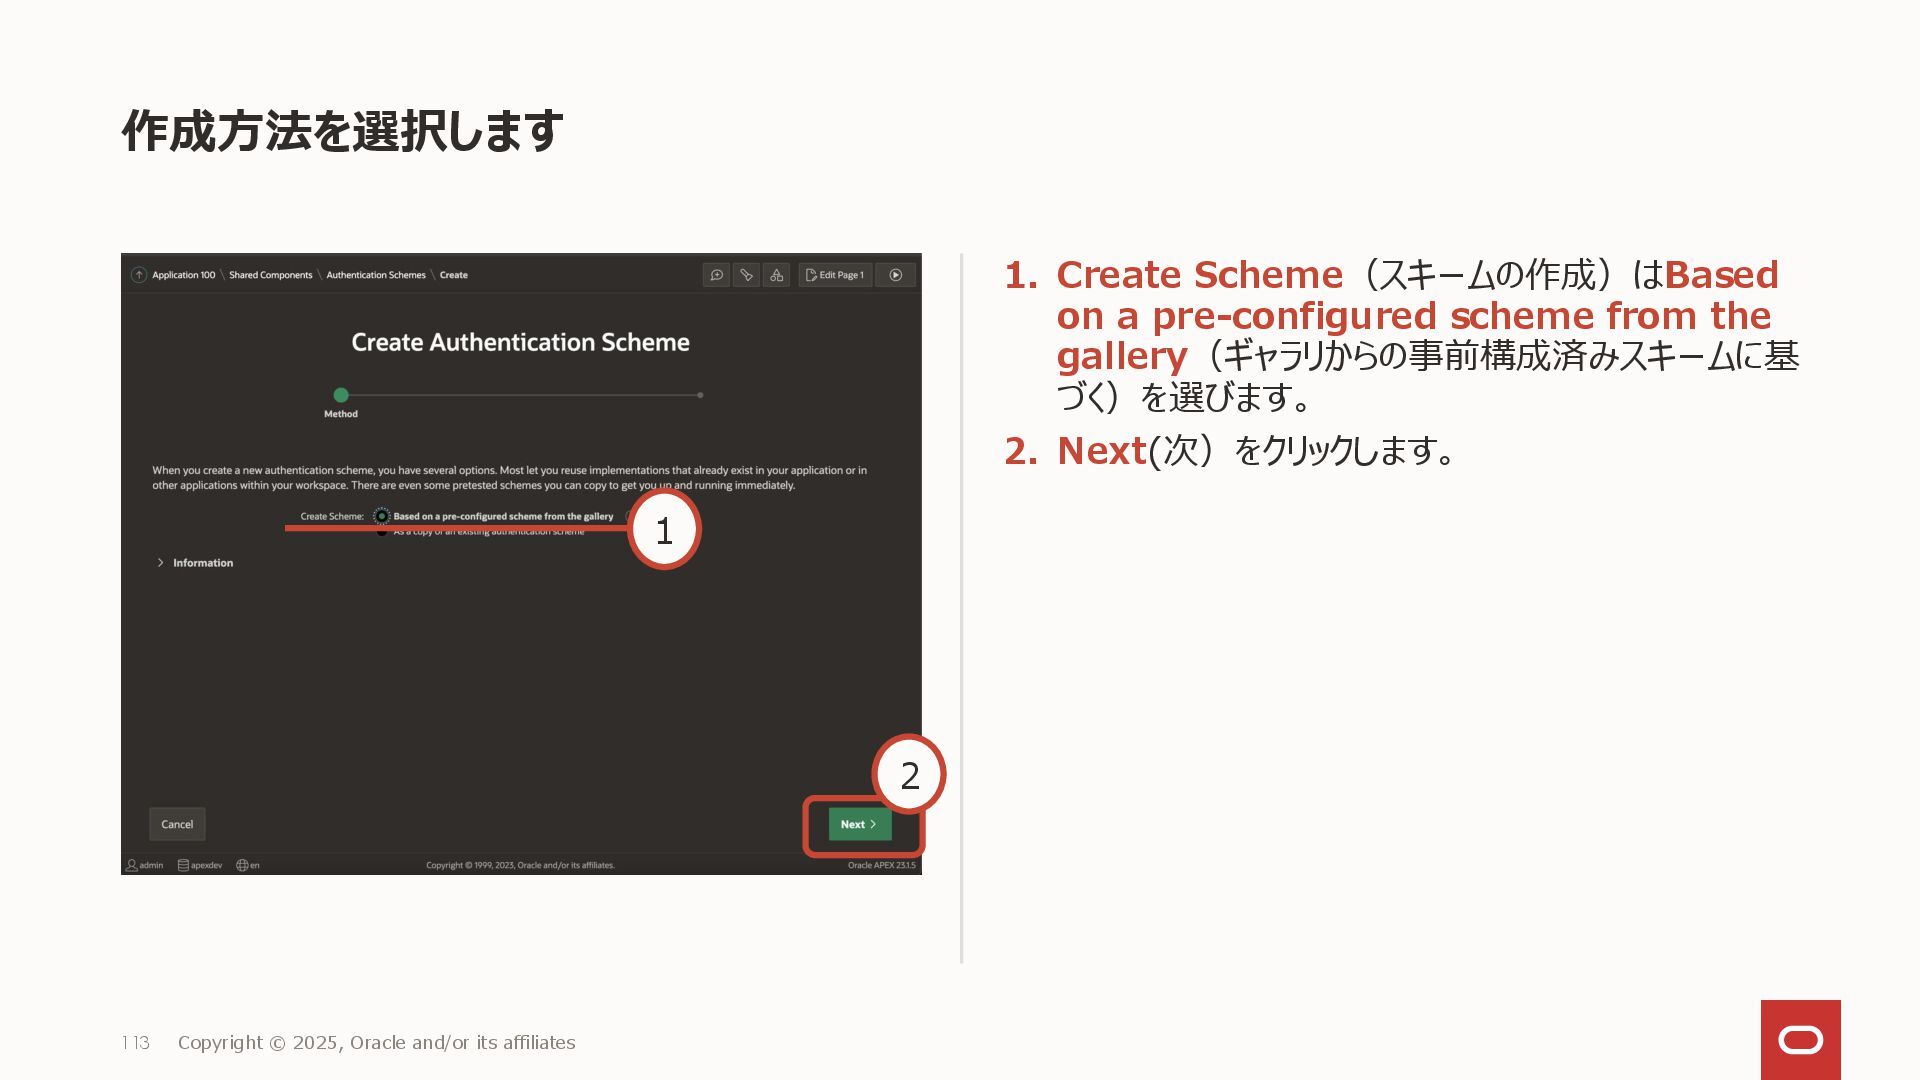
作成方法を選択します 1. Create Scheme(スキームの作成)はBased on a pre-configured scheme from the
gallery(ギャラリからの事前構成済みスキームに基 づく)を選びます。 2. Next(次)をクリックします。 113 Copyright © 2025, Oracle and/or its affiliates 2 1 -
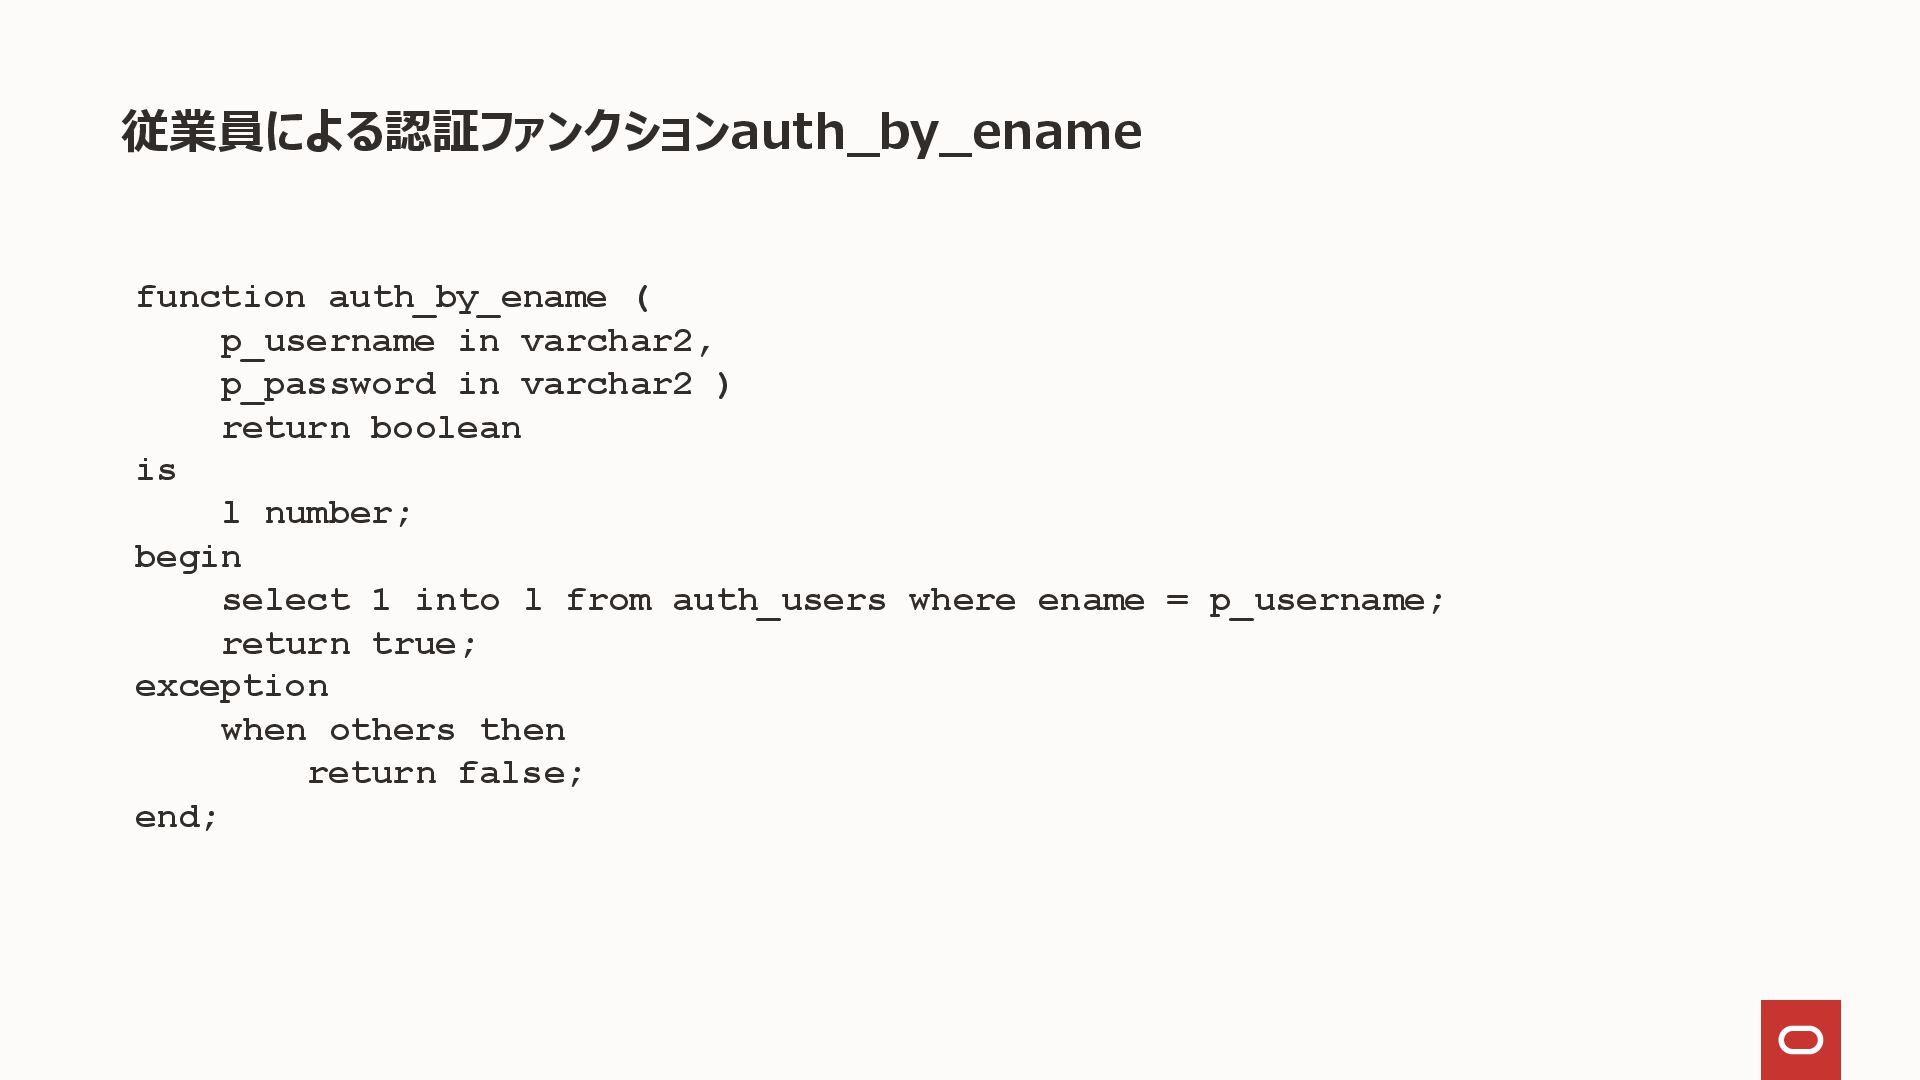
従業員による認証ファンクションauth_by_ename function auth_by_ename ( p_username in varchar2, p_password in varchar2
) return boolean is l number; begin select 1 into l from auth_users where ename = p_username; return true; exception when others then return false; end; -
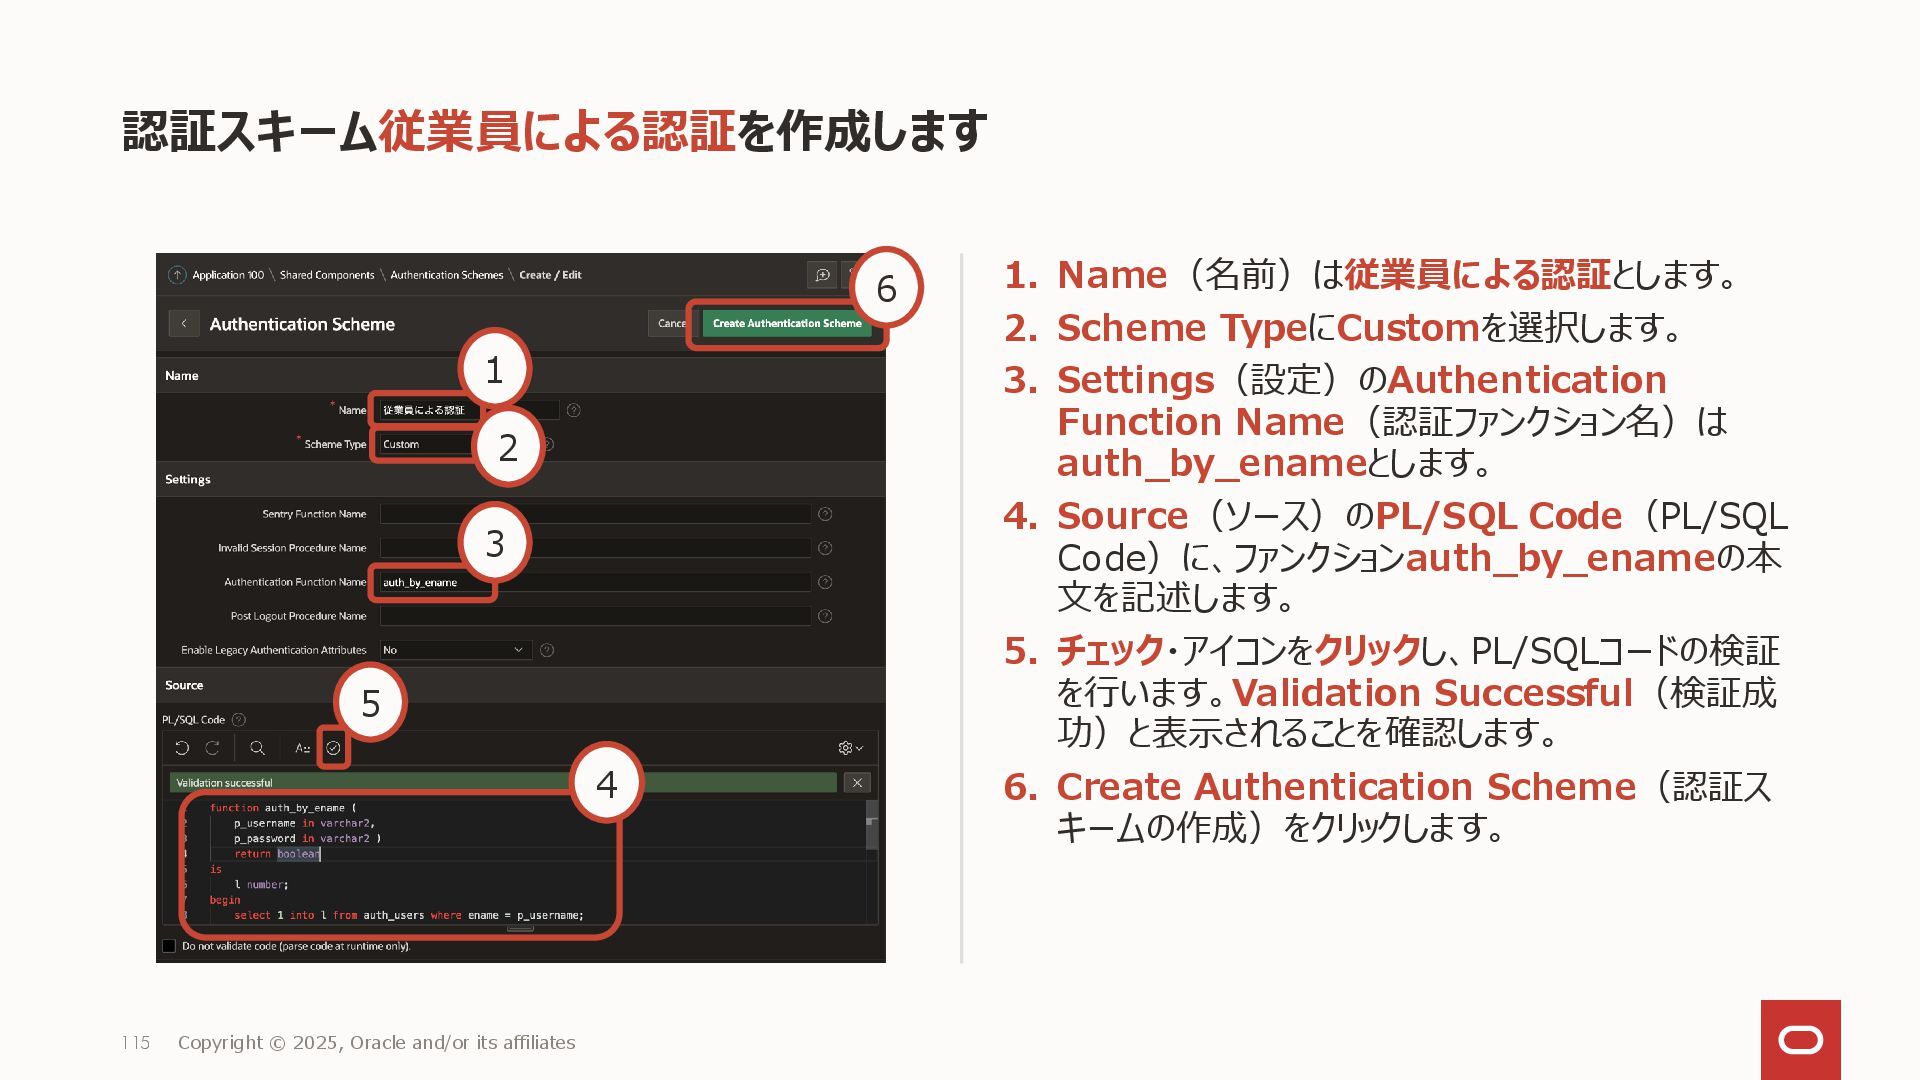
認証スキーム従業員による認証を作成します 1. Name(名前)は従業員による認証とします。 2. Scheme TypeにCustomを選択します。 3. Settings(設定)のAuthentication Function Name(認証ファンクション名)は
auth_by_enameとします。 4. Source(ソース)のPL/SQL Code(PL/SQL Code)に、ファンクションauth_by_enameの本 文を記述します。 5. チェック・アイコンをクリックし、PL/SQLコードの検証 を行います。Validation Successful(検証成 功)と表示されることを確認します。 6. Create Authentication Scheme(認証ス キームの作成)をクリックします。 115 Copyright © 2025, Oracle and/or its affiliates 1 3 4 5 6 2 -
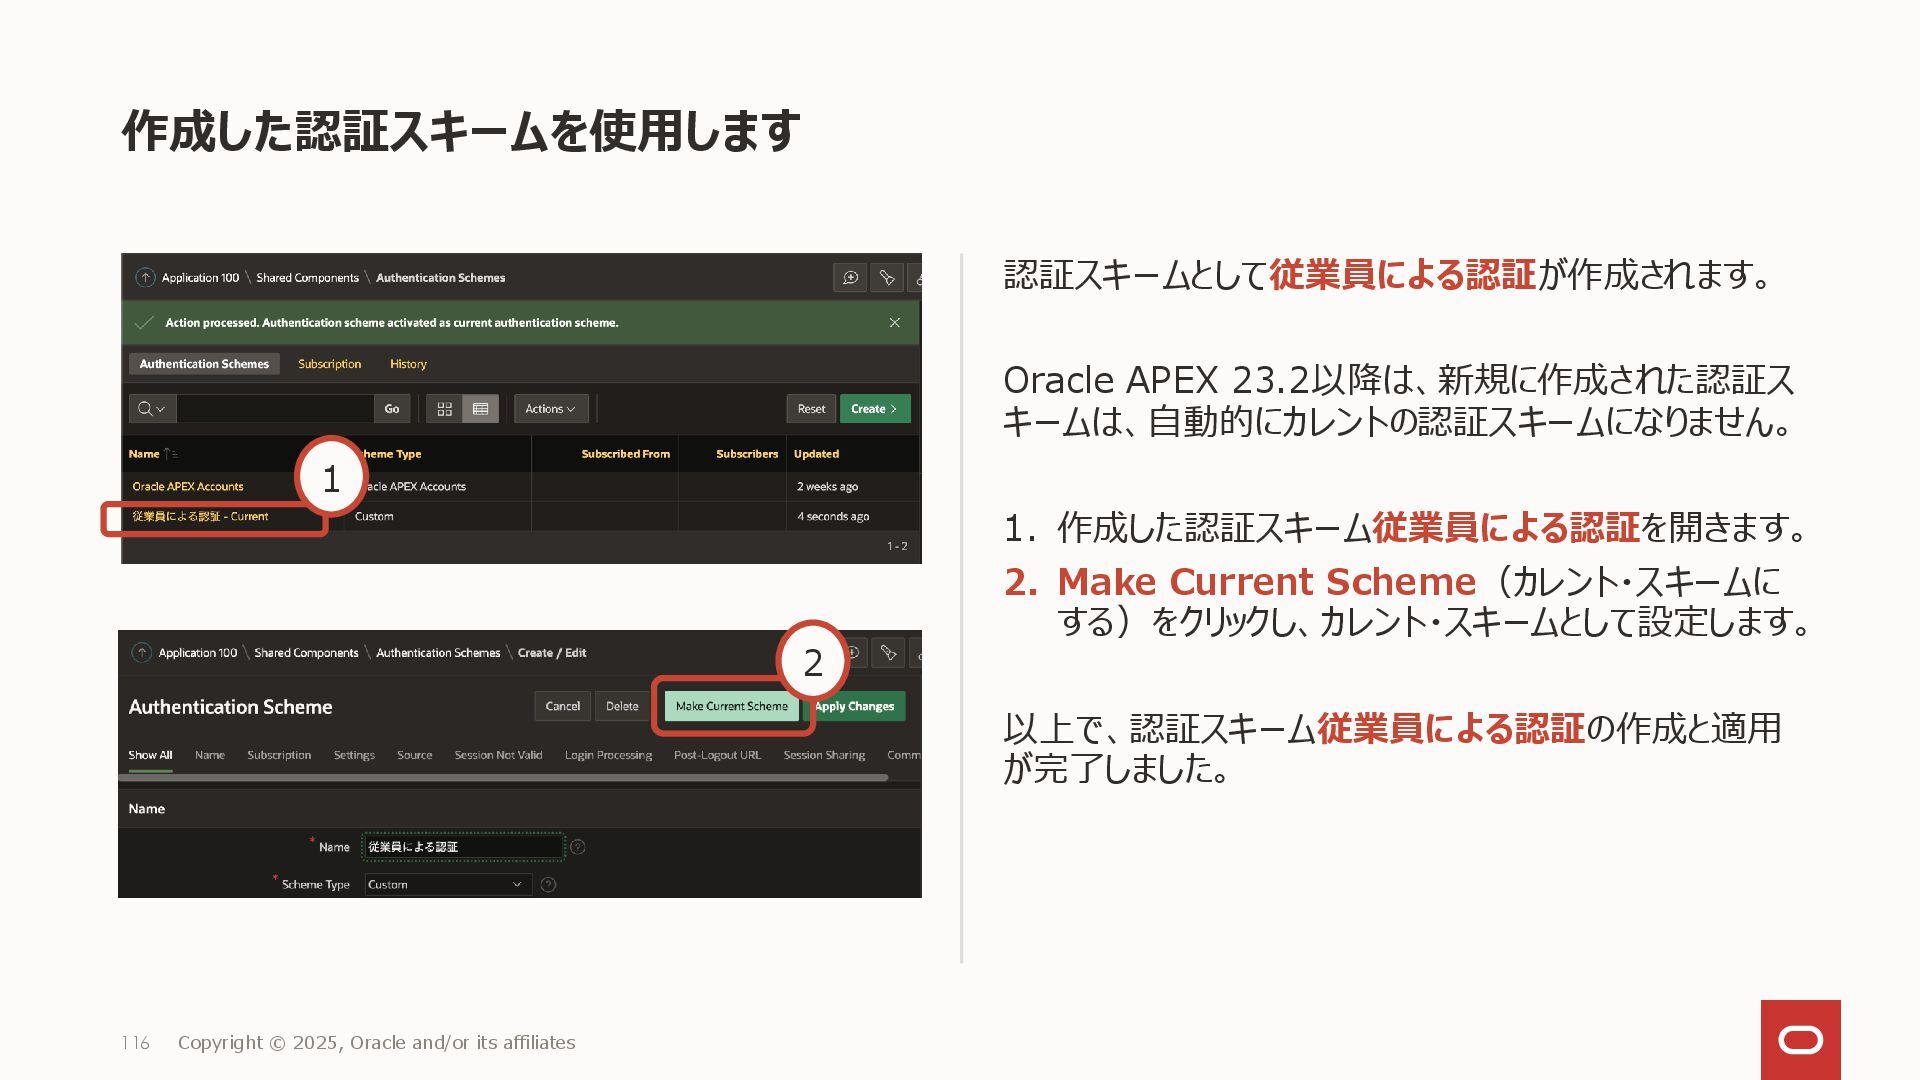
作成した認証スキームを使用します 認証スキームとして従業員による認証が作成されます。 Oracle APEX 23.2以降は、新規に作成された認証ス キームは、自動的にカレントの認証スキームになりません。 1. 作成した認証スキーム従業員による認証を開きます。 2. Make
Current Scheme(カレント・スキームに する)をクリックし、カレント・スキームとして設定します。 以上で、認証スキーム従業員による認証の作成と適用 が完了しました。 116 Copyright © 2025, Oracle and/or its affiliates 1 2 -
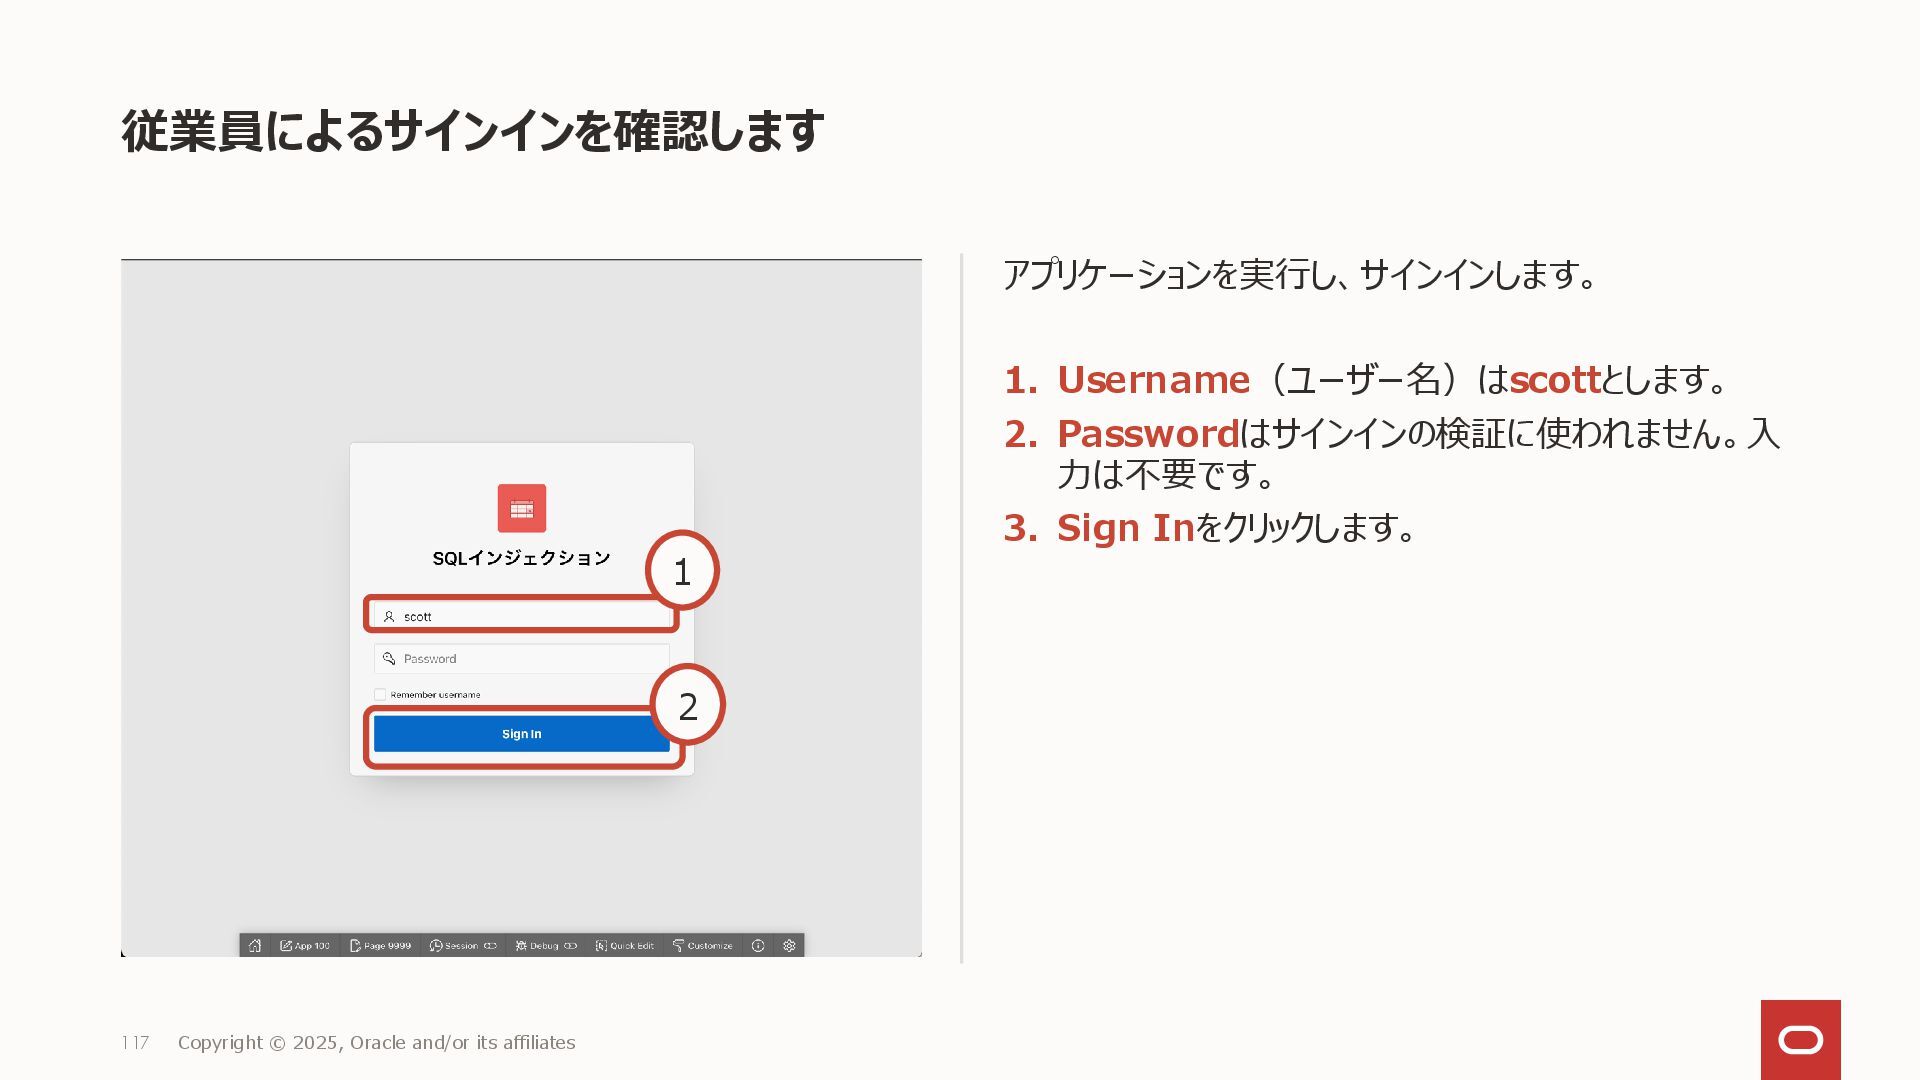
従業員によるサインインを確認します アプリケーションを実行し、サインインします。 1. Username(ユーザー名)はscottとします。 2. Passwordはサインインの検証に使われません。入 力は不要です。 3. Sign Inをクリックします。
117 Copyright © 2025, Oracle and/or its affiliates 1 2 -
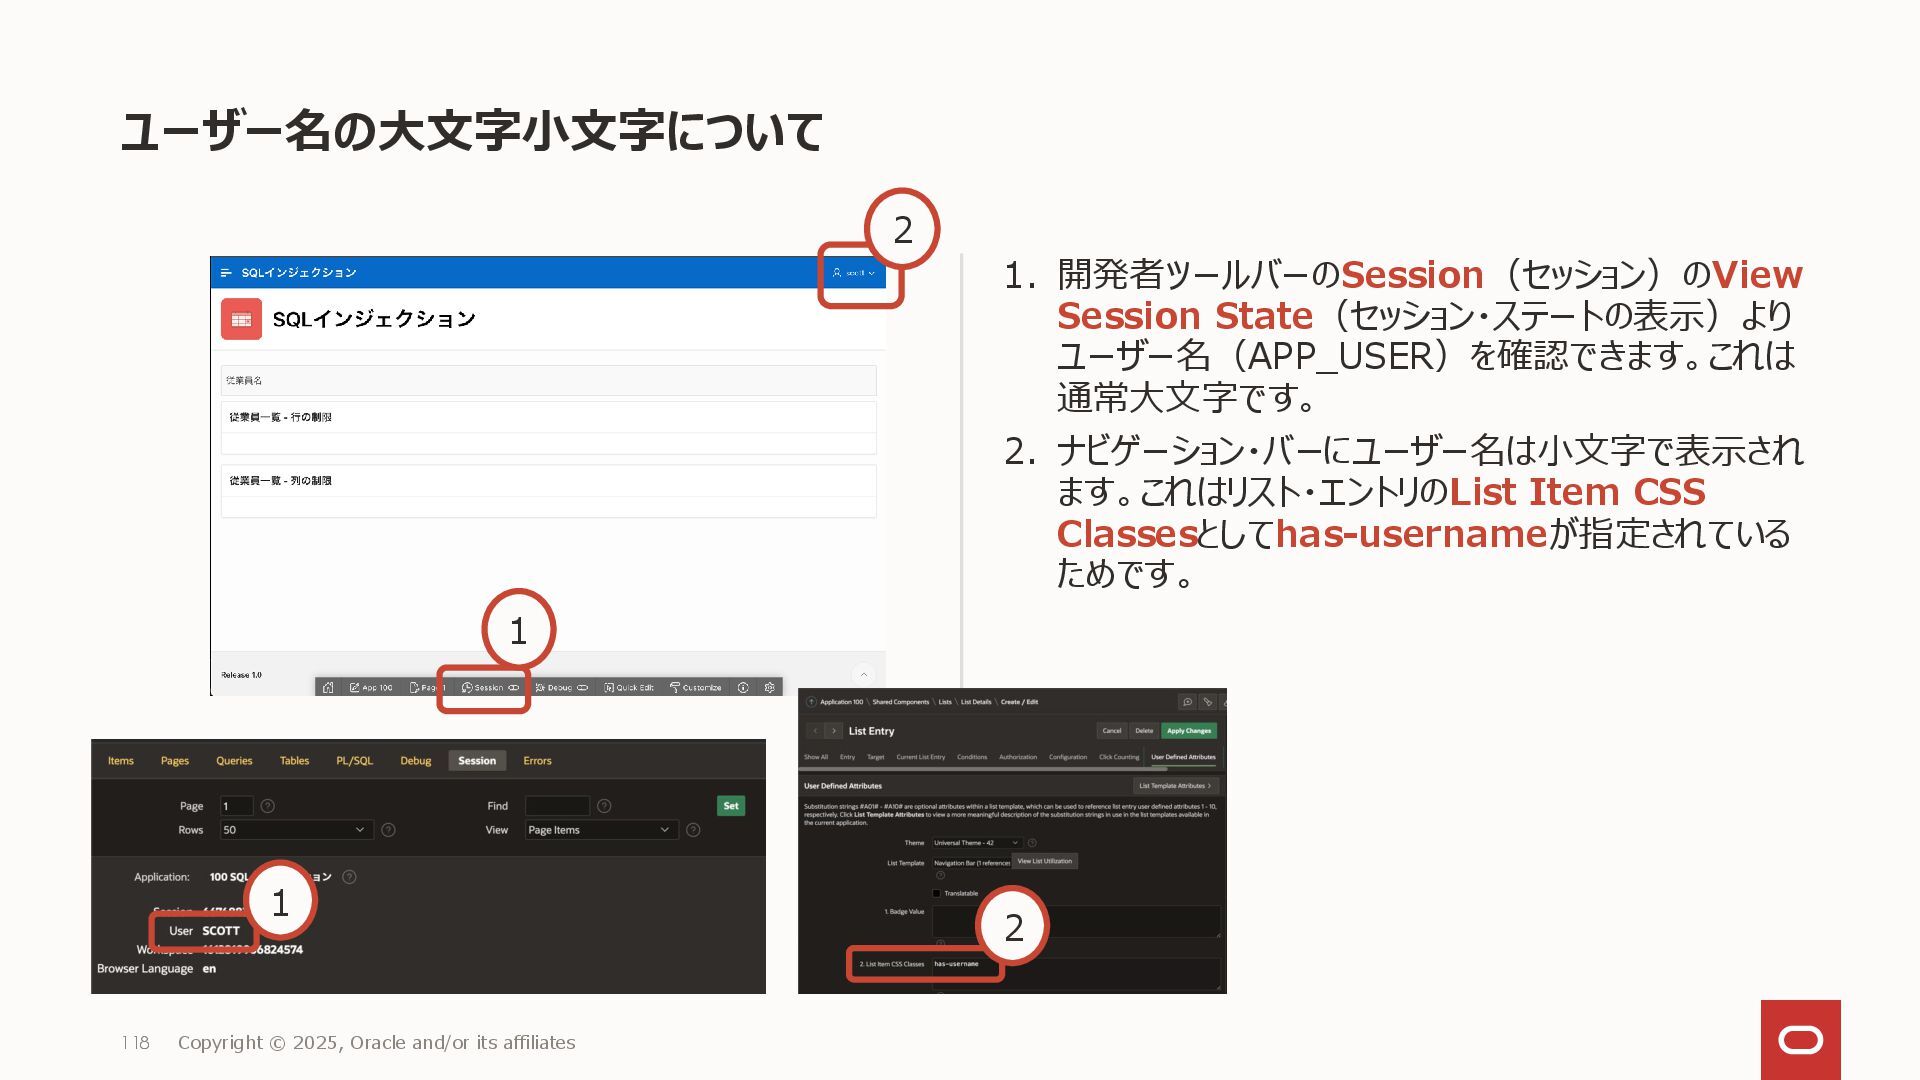
ユーザー名の大文字小文字について 1. 開発者ツールバーのSession(セッション)のView Session State(セッション・ステートの表示)より ユーザー名(APP_USER)を確認できます。これは 通常大文字です。 2. ナビゲーション・バーにユーザー名は小文字で表示され ます。これはリスト・エントリのList
Item CSS Classesとしてhas-usernameが指定されている ためです。 118 Copyright © 2025, Oracle and/or its affiliates 2 1 1 2 -
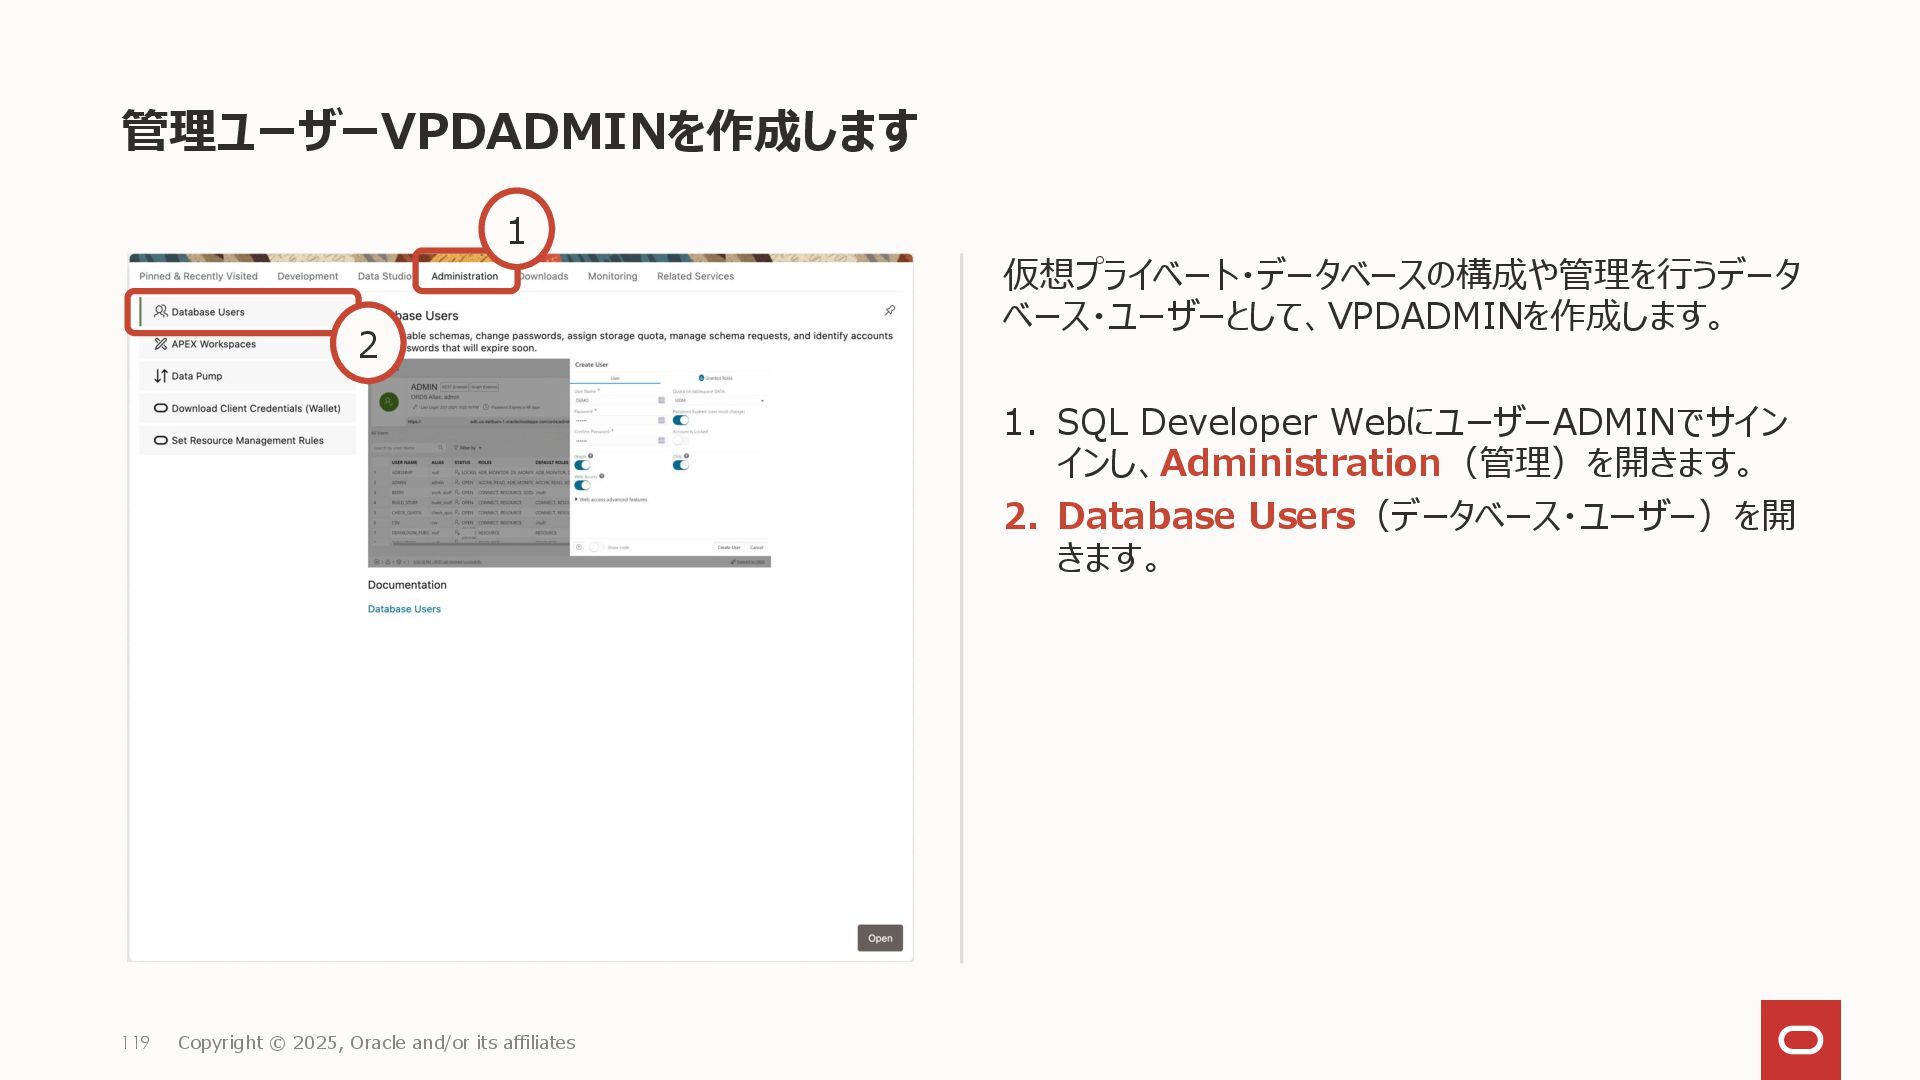
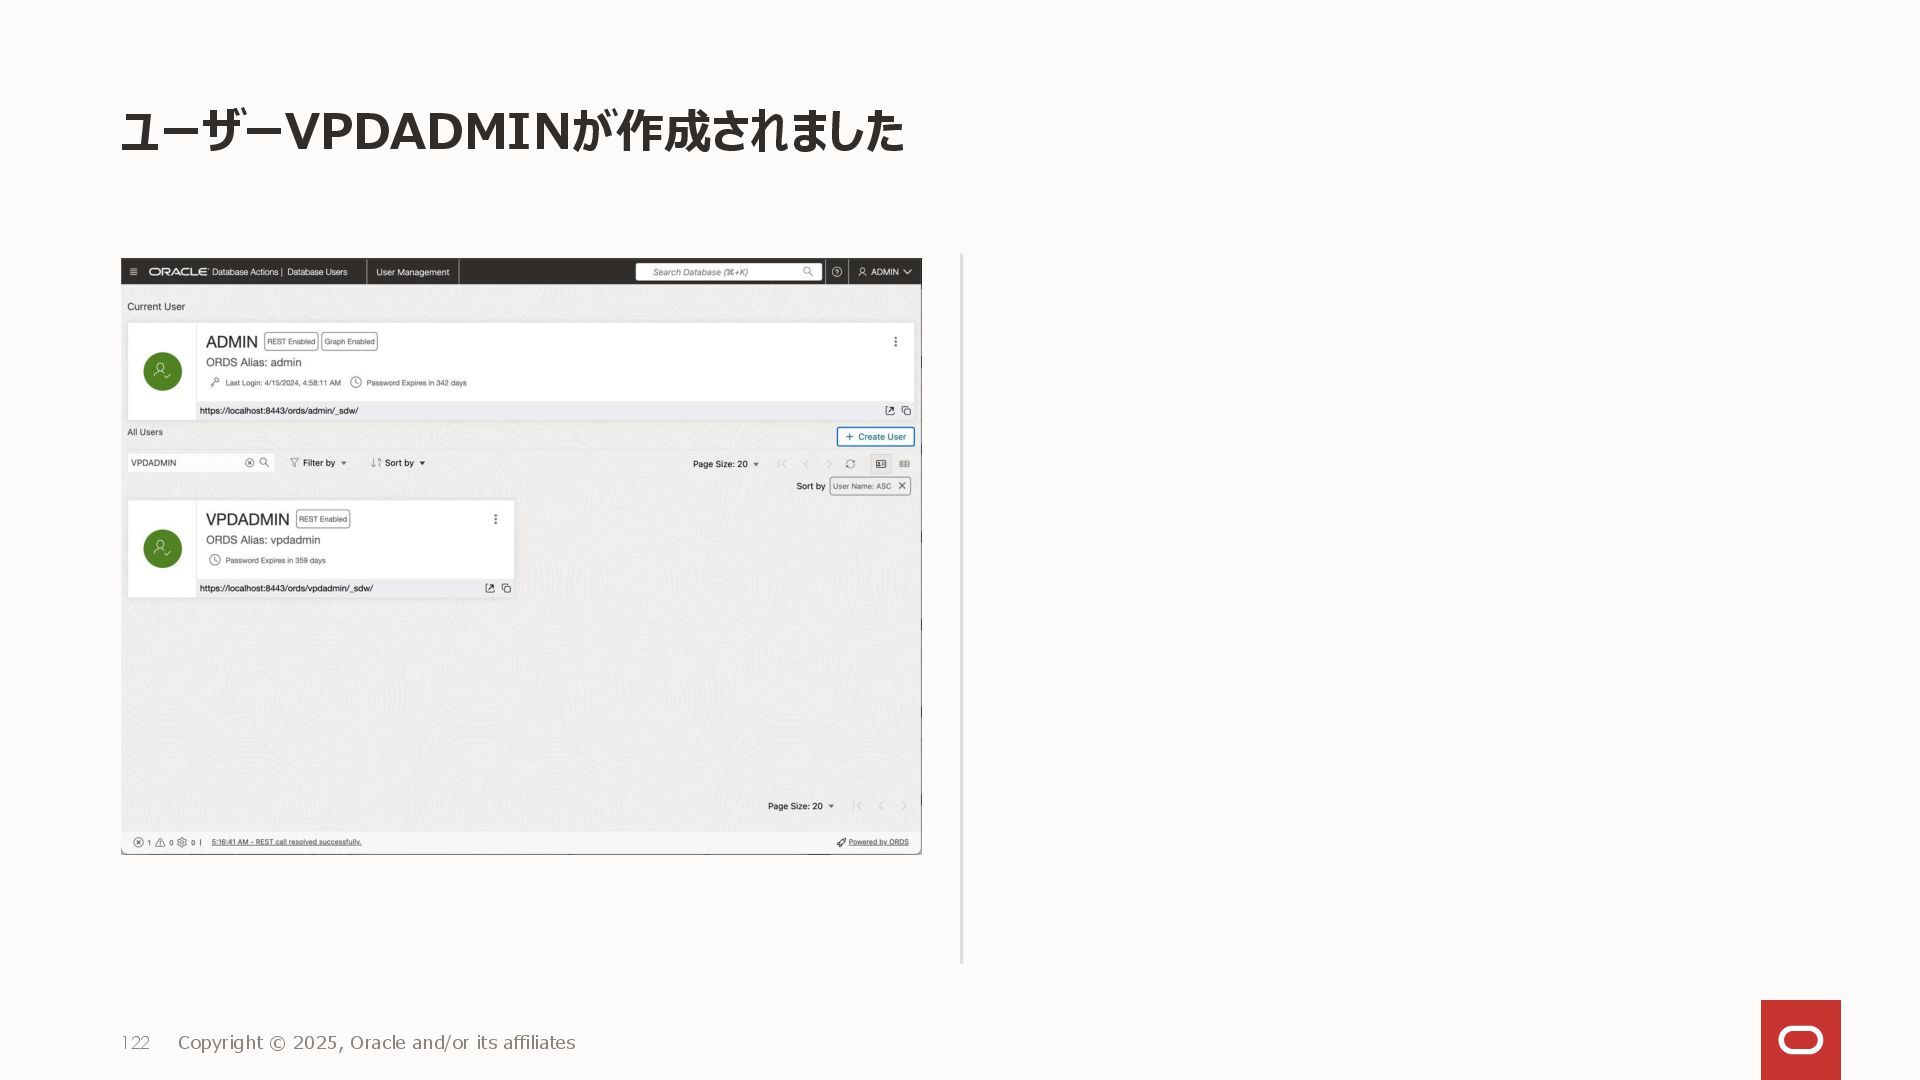
管理ユーザーVPDADMINを作成します 仮想プライベート・データベースの構成や管理を行うデータ ベース・ユーザーとして、VPDADMINを作成します。 1. SQL Developer WebにユーザーADMINでサイン インし、Administration(管理)を開きます。 2. Database
Users(データベース・ユーザー)を開 きます。 119 Copyright © 2025, Oracle and/or its affiliates 1 2 -
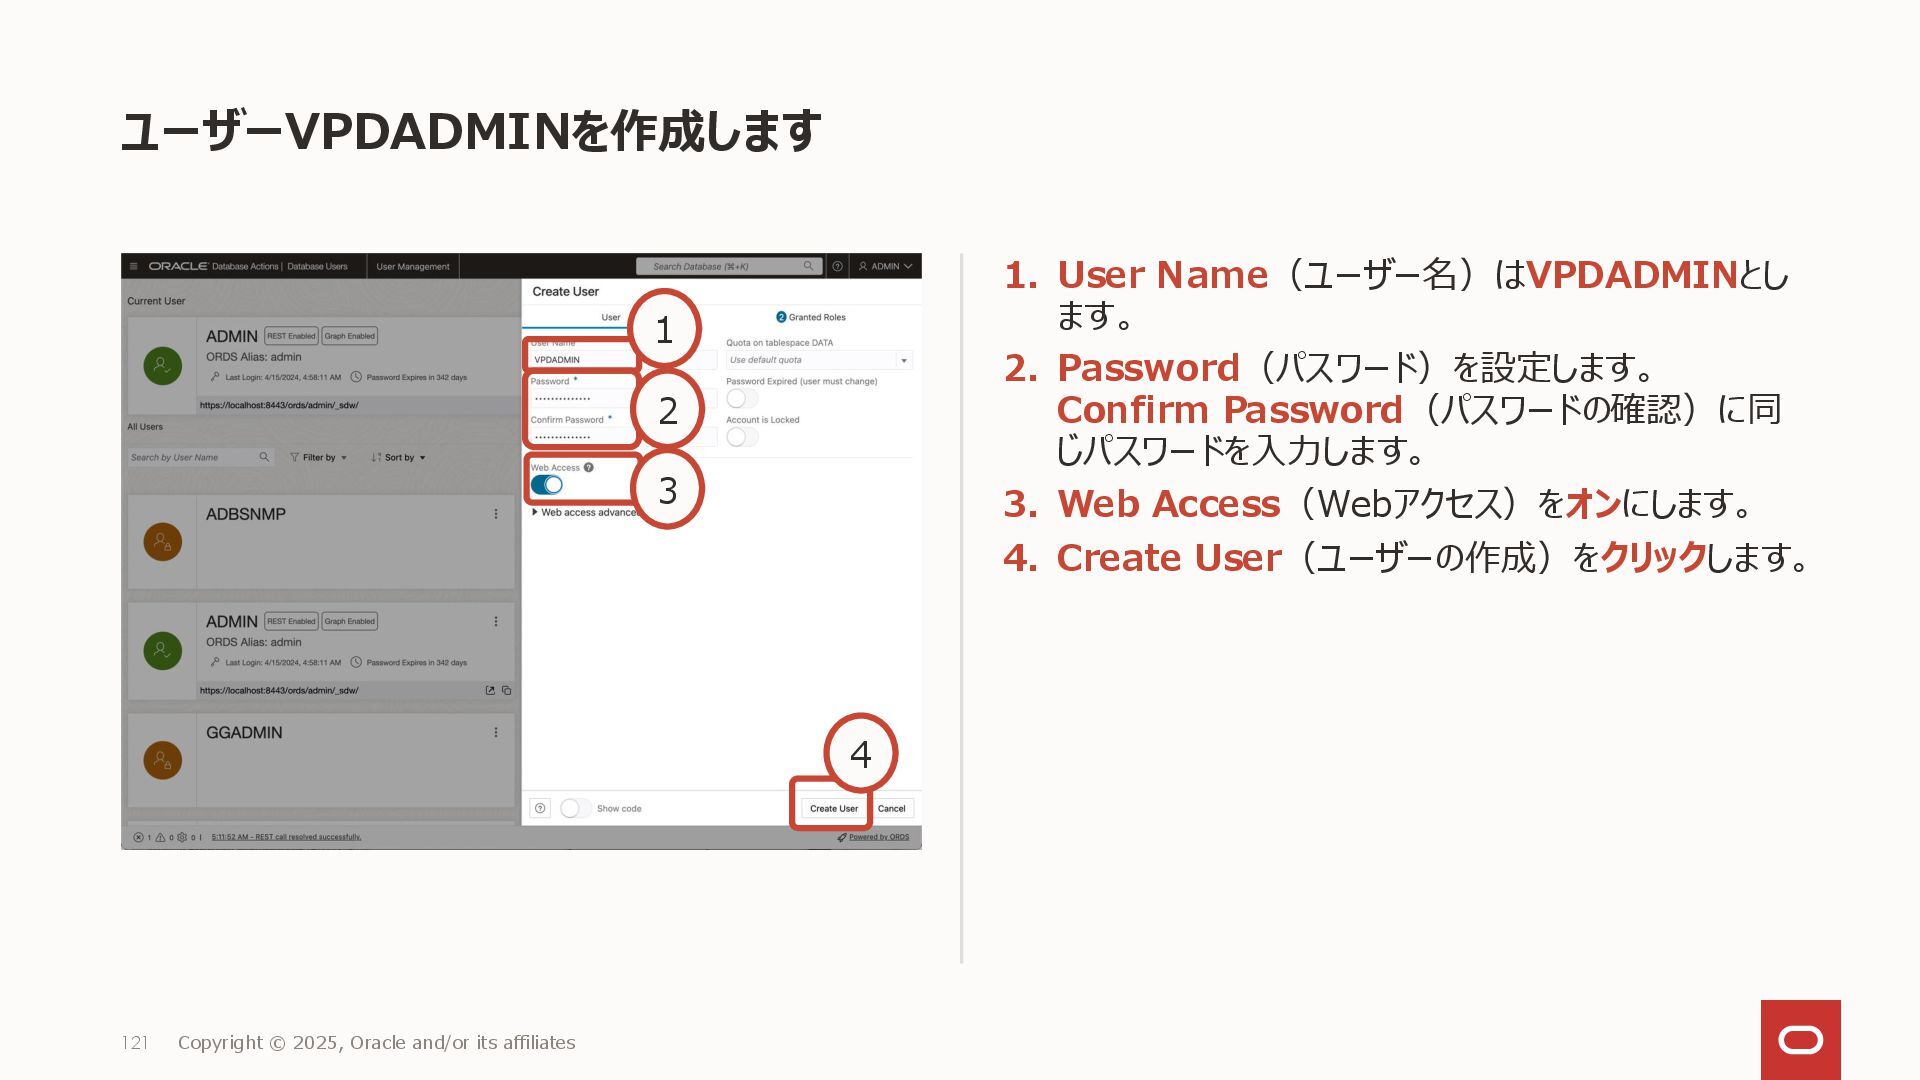
ユーザーVPDADMINを作成します 1. User Name(ユーザー名)はVPDADMINとし ます。 2. Password(パスワード)を設定します。 Confirm Password(パスワードの確認)に同 じパスワードを入力します。
3. Web Access(Webアクセス)をオンにします。 4. Create User(ユーザーの作成)をクリックします。 121 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
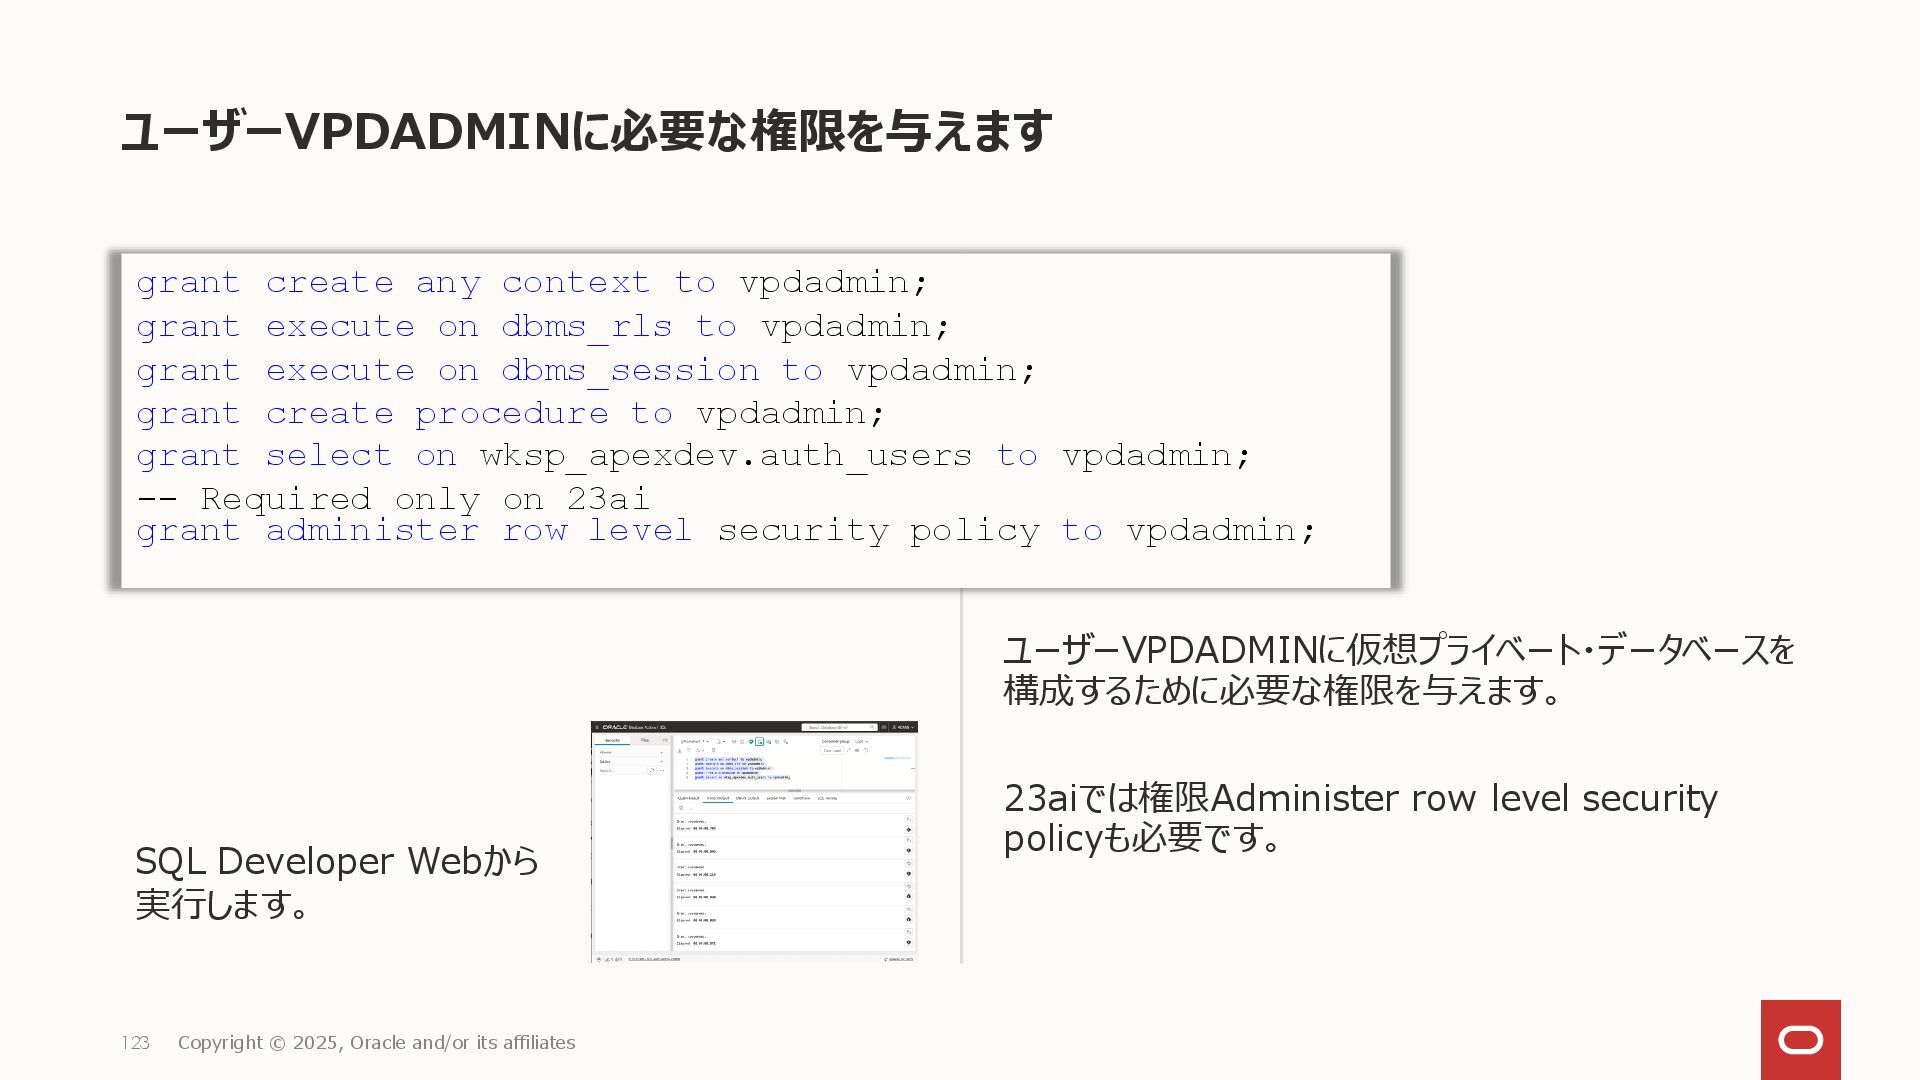
ユーザーVPDADMINに必要な権限を与えます ユーザーVPDADMINに仮想プライベート・データベースを 構成するために必要な権限を与えます。 23aiでは権限Administer row level security policyも必要です。 123 Copyright
© 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 grant create any context to vpdadmin; grant execute on dbms_rls to vpdadmin; grant execute on dbms_session to vpdadmin; grant create procedure to vpdadmin; grant select on wksp_apexdev.auth_users to vpdadmin; -- Required only on 23ai grant administer row level security policy to vpdadmin; -
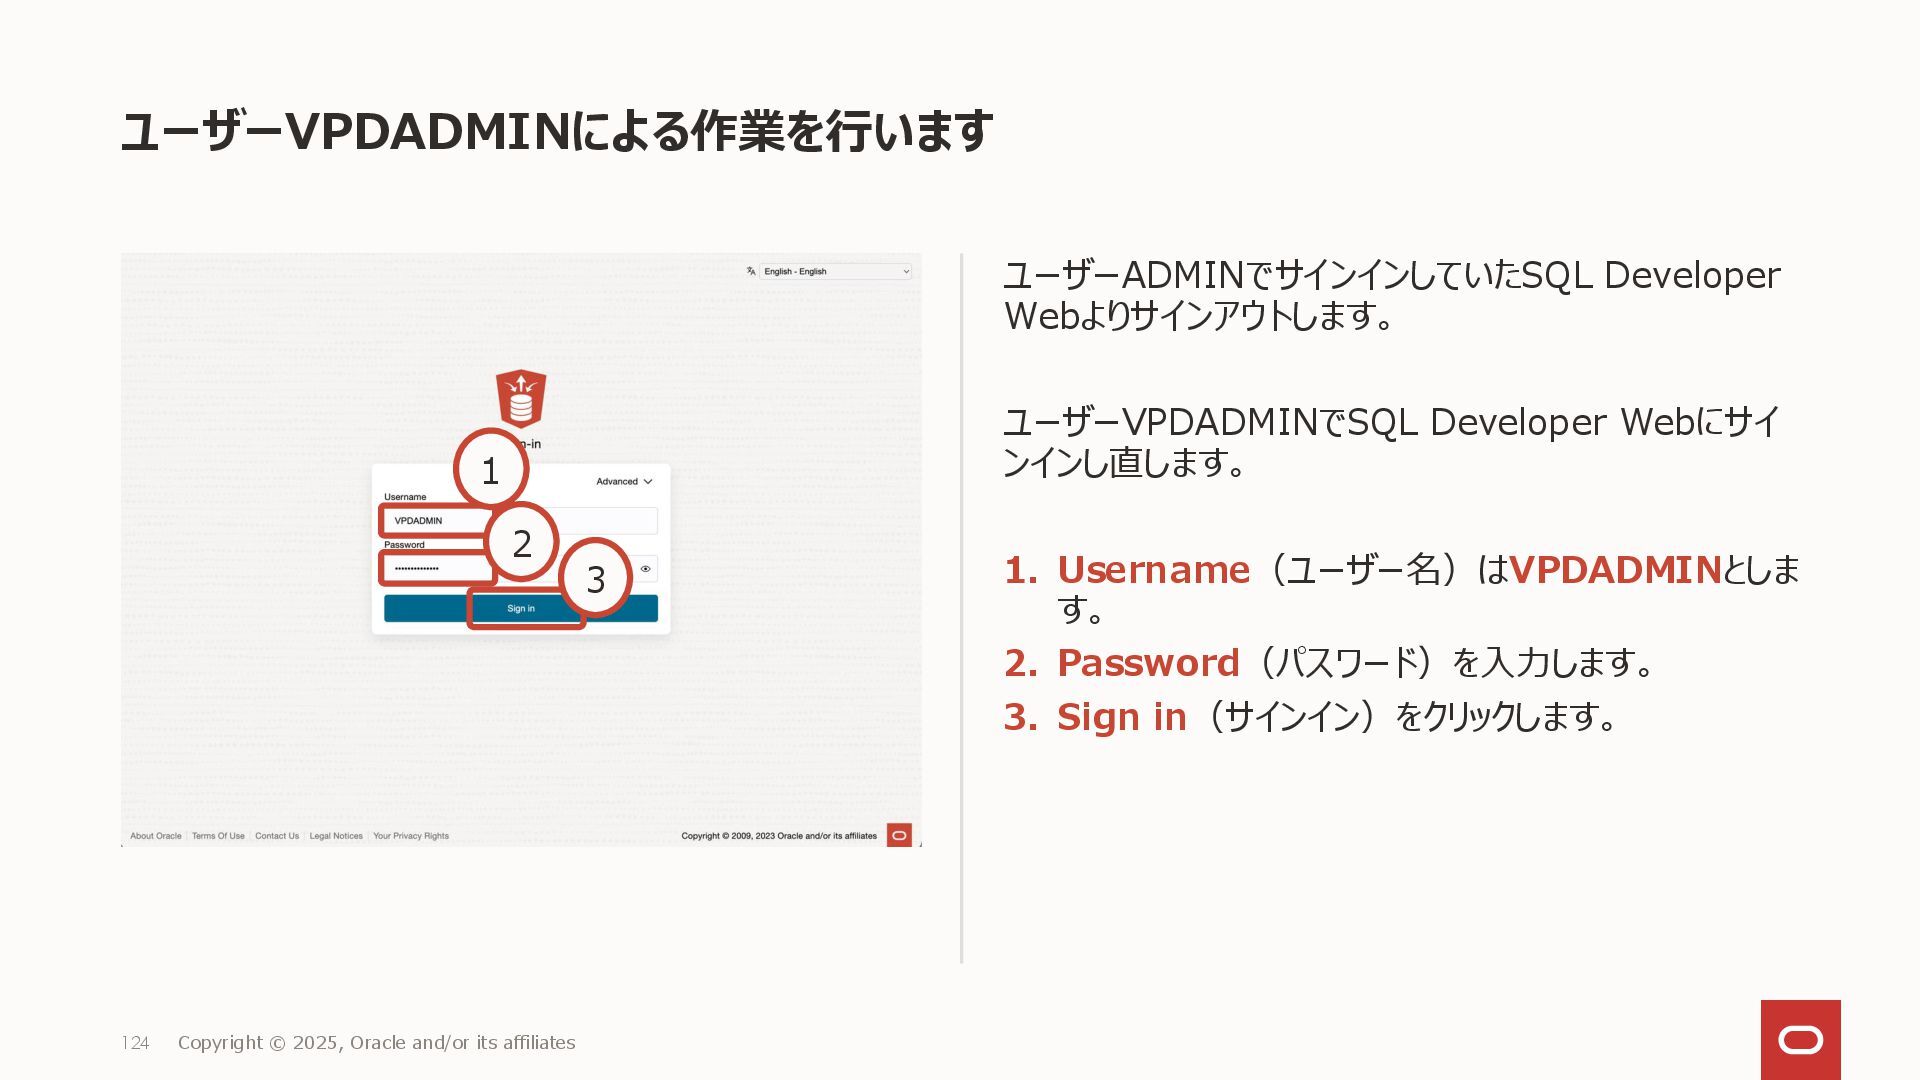
ユーザーVPDADMINによる作業を行います ユーザーADMINでサインインしていたSQL Developer Webよりサインアウトします。 ユーザーVPDADMINでSQL Developer Webにサイ ンインし直します。 1. Username(ユーザー名)はVPDADMINとしま
す。 2. Password(パスワード)を入力します。 3. Sign in(サインイン)をクリックします。 124 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
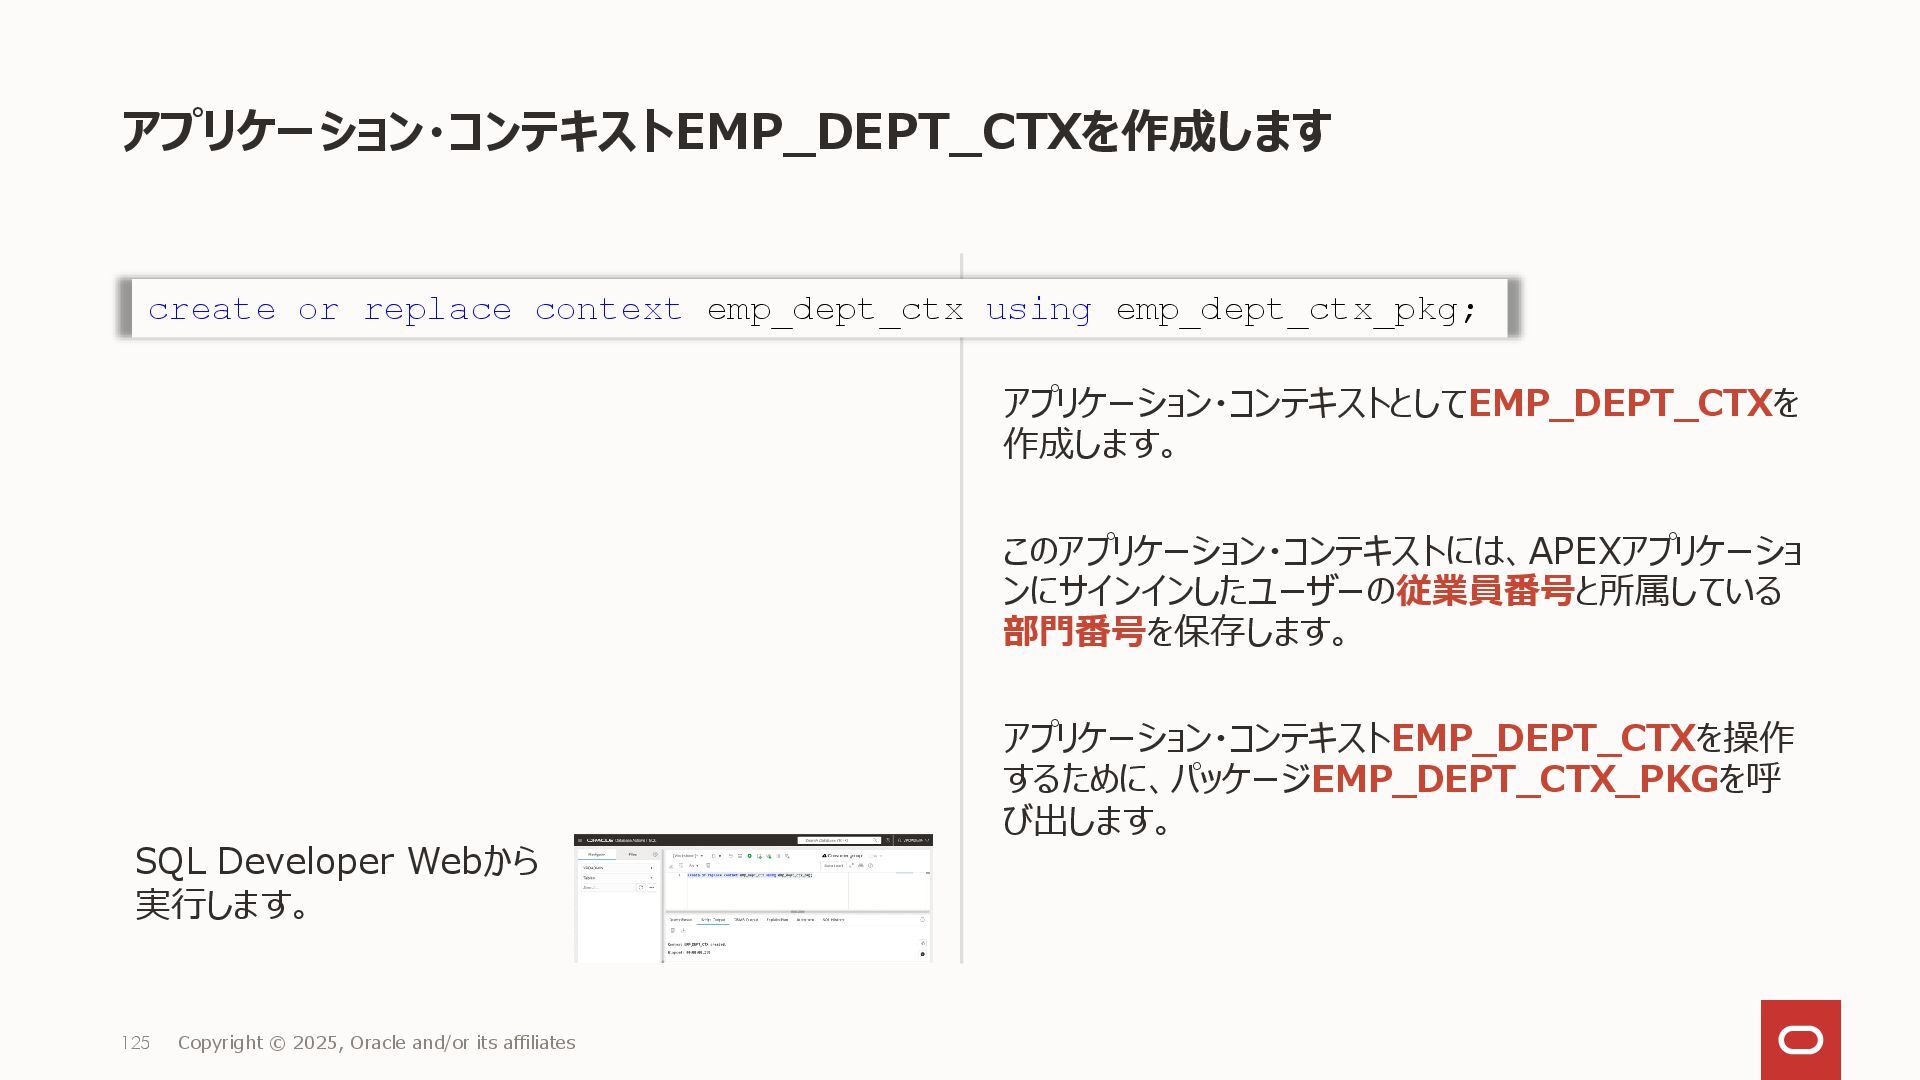
アプリケーション・コンテキストEMP_DEPT_CTXを作成します アプリケーション・コンテキストとしてEMP_DEPT_CTXを 作成します。 このアプリケーション・コンテキストには、APEXアプリケーショ ンにサインインしたユーザーの従業員番号と所属している 部門番号を保存します。 アプリケーション・コンテキストEMP_DEPT_CTXを操作 するために、パッケージEMP_DEPT_CTX_PKGを呼 び出します。 125
Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 create or replace context emp_dept_ctx using emp_dept_ctx_pkg; -
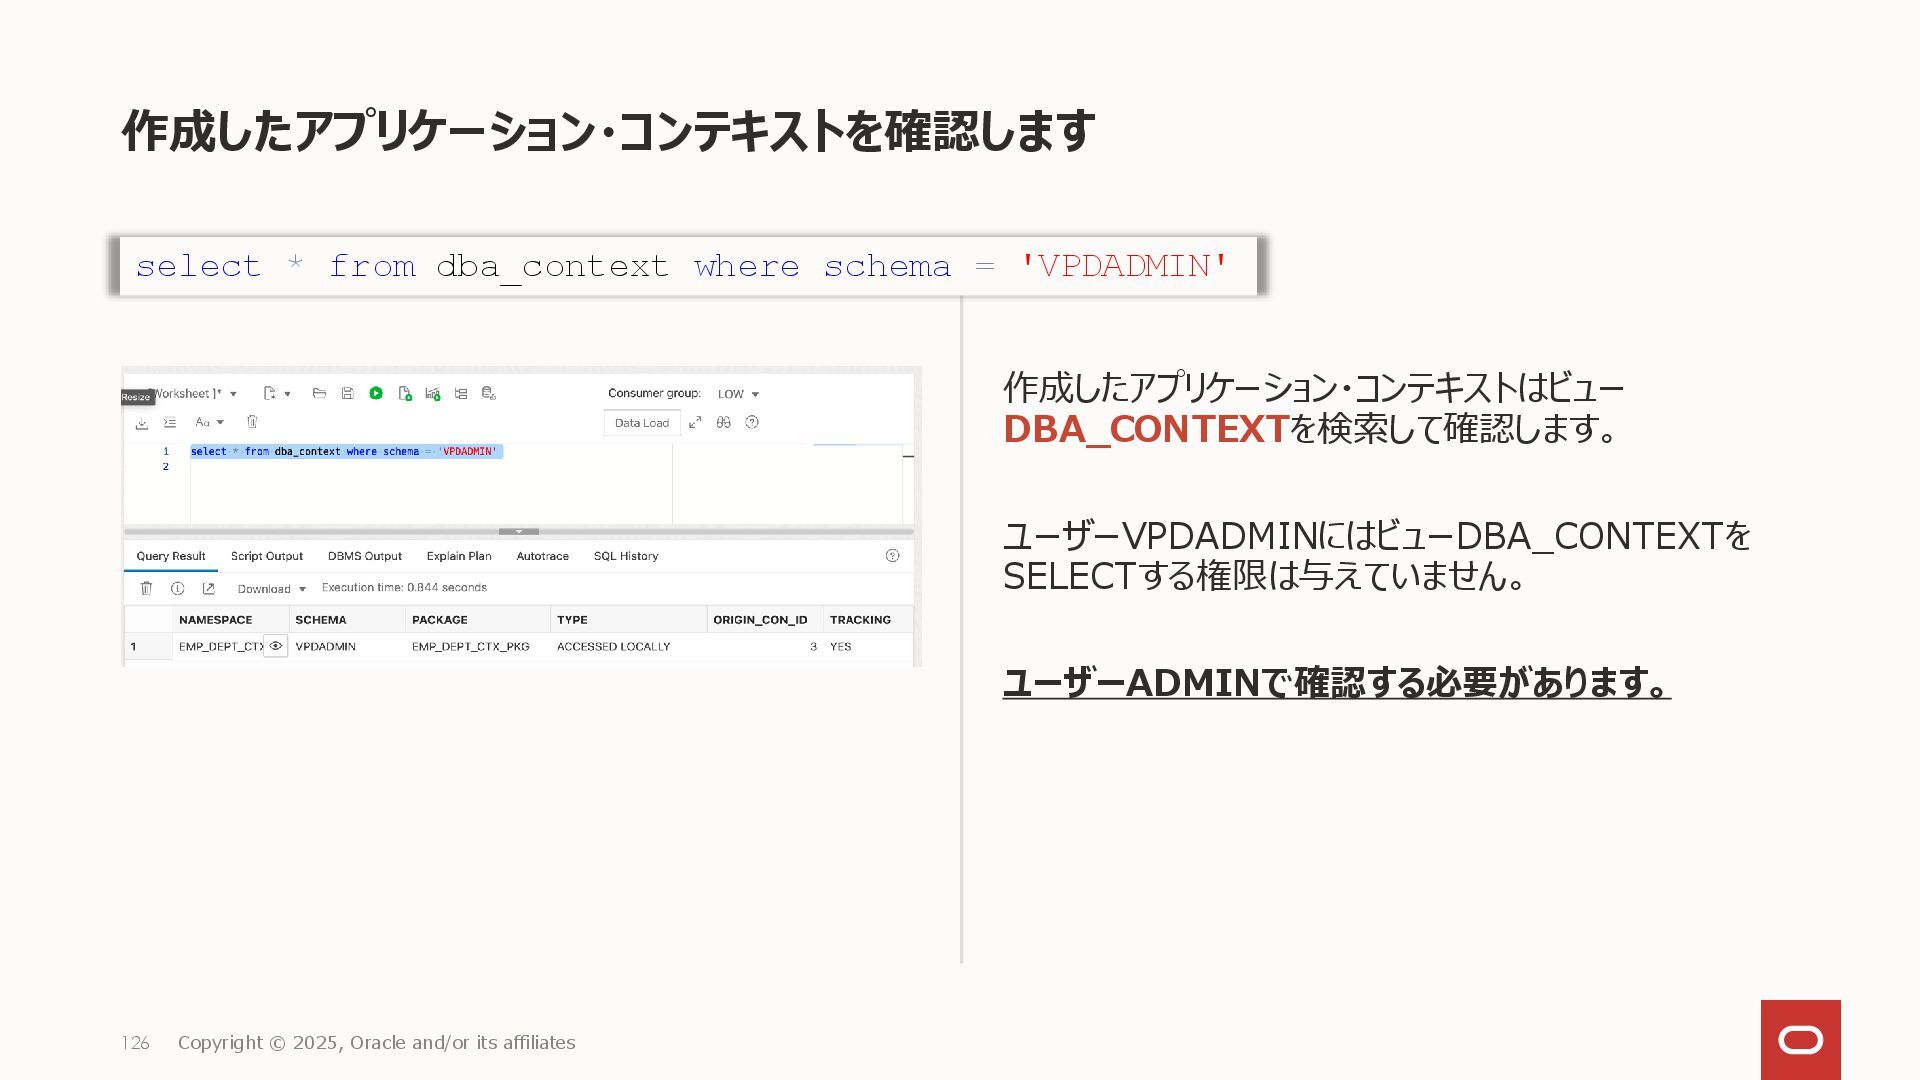
作成したアプリケーション・コンテキストを確認します 作成したアプリケーション・コンテキストはビュー DBA_CONTEXTを検索して確認します。 ユーザーVPDADMINにはビューDBA_CONTEXTを SELECTする権限は与えていません。 ユーザーADMINで確認する必要があります。 126 Copyright © 2025,
Oracle and/or its affiliates select * from dba_context where schema = 'VPDADMIN' -
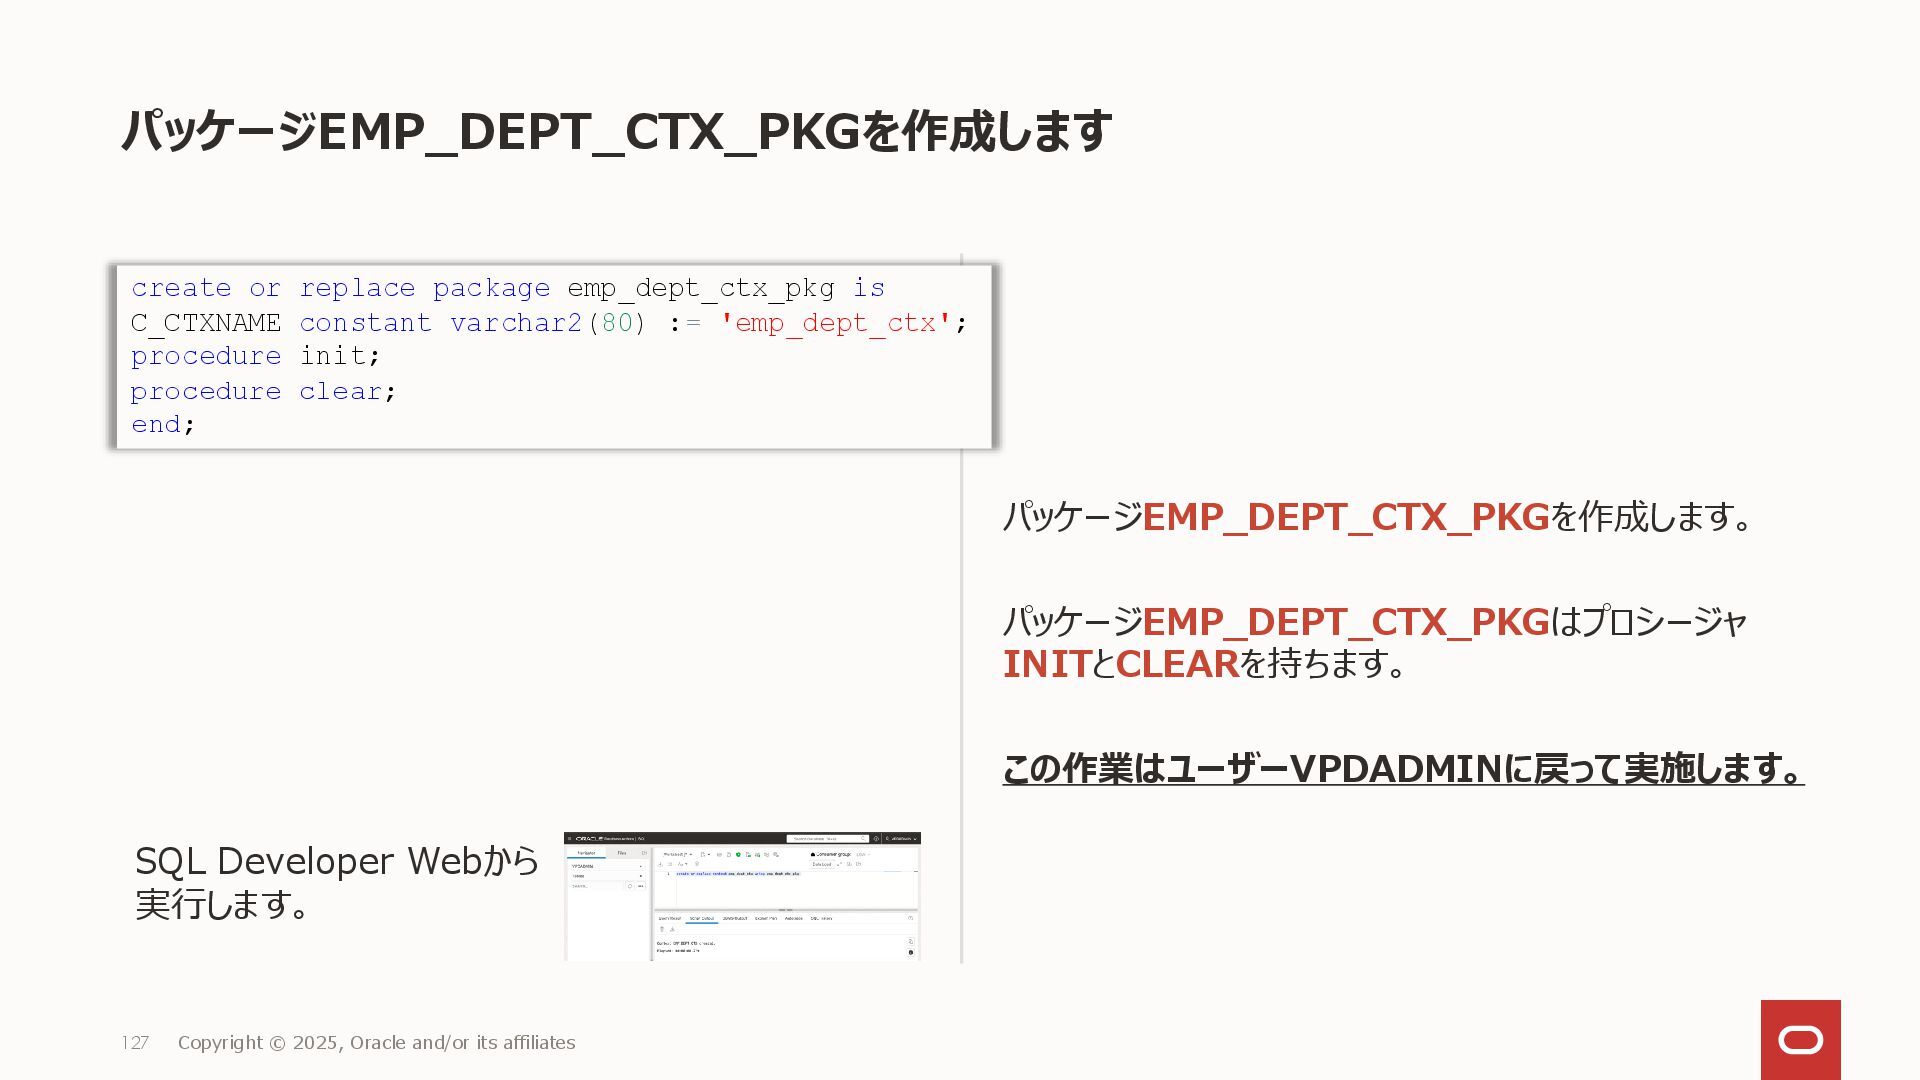
パッケージEMP_DEPT_CTX_PKGを作成します パッケージEMP_DEPT_CTX_PKGを作成します。 パッケージEMP_DEPT_CTX_PKGはプロシージャ INITとCLEARを持ちます。 この作業はユーザーVPDADMINに戻って実施します。 127 Copyright © 2025, Oracle
and/or its affiliates SQL Developer Webから 実行します。 create or replace package emp_dept_ctx_pkg is C_CTXNAME constant varchar2(80) := 'emp_dept_ctx'; procedure init; procedure clear; end; -
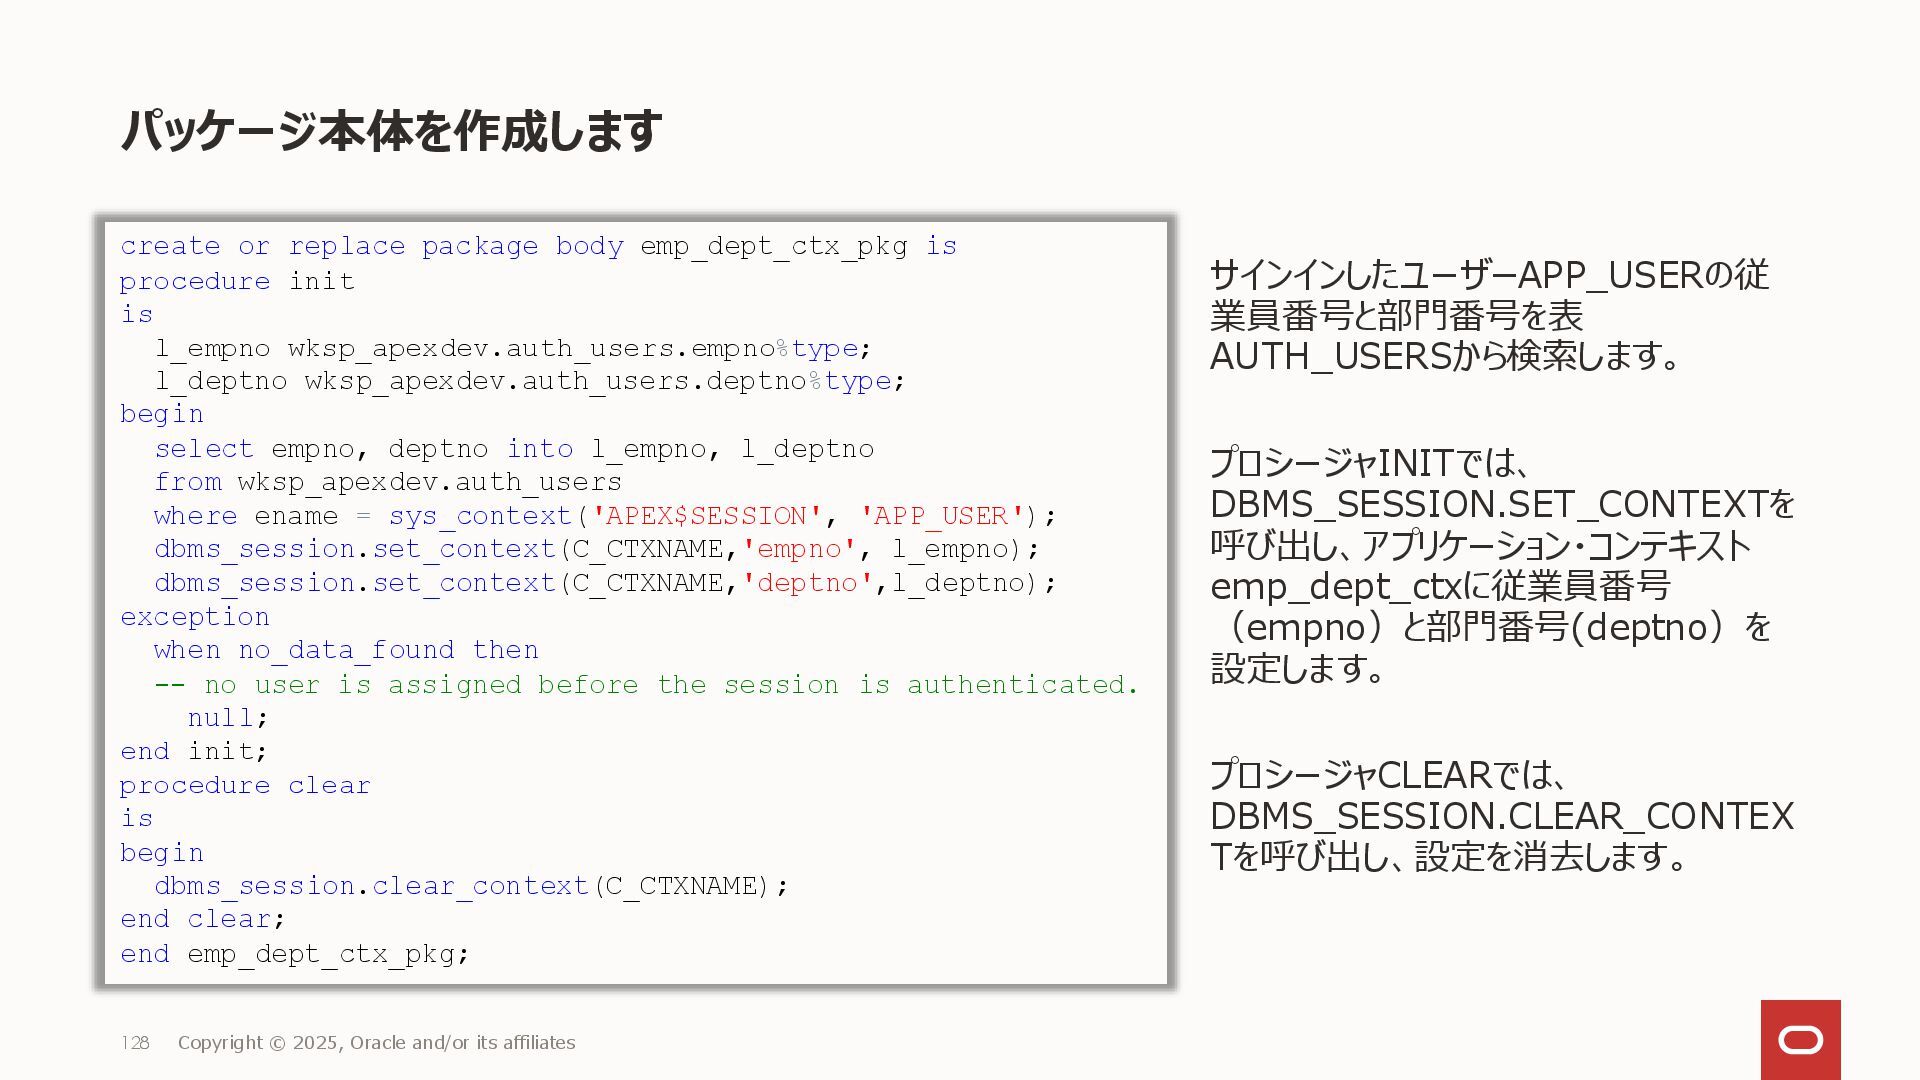
パッケージ本体を作成します サインインしたユーザーAPP_USERの従 業員番号と部門番号を表 AUTH_USERSから検索します。 プロシージャINITでは、 DBMS_SESSION.SET_CONTEXTを 呼び出し、アプリケーション・コンテキスト emp_dept_ctxに従業員番号 (empno)と部門番号(deptno)を 設定します。
プロシージャCLEARでは、 DBMS_SESSION.CLEAR_CONTEX Tを呼び出し、設定を消去します。 128 Copyright © 2025, Oracle and/or its affiliates create or replace package body emp_dept_ctx_pkg is procedure init is l_empno wksp_apexdev.auth_users.empno%type; l_deptno wksp_apexdev.auth_users.deptno%type; begin select empno, deptno into l_empno, l_deptno from wksp_apexdev.auth_users where ename = sys_context('APEX$SESSION', 'APP_USER'); dbms_session.set_context(C_CTXNAME,'empno', l_empno); dbms_session.set_context(C_CTXNAME,'deptno',l_deptno); exception when no_data_found then -- no user is assigned before the session is authenticated. null; end init; procedure clear is begin dbms_session.clear_context(C_CTXNAME); end clear; end emp_dept_ctx_pkg; -
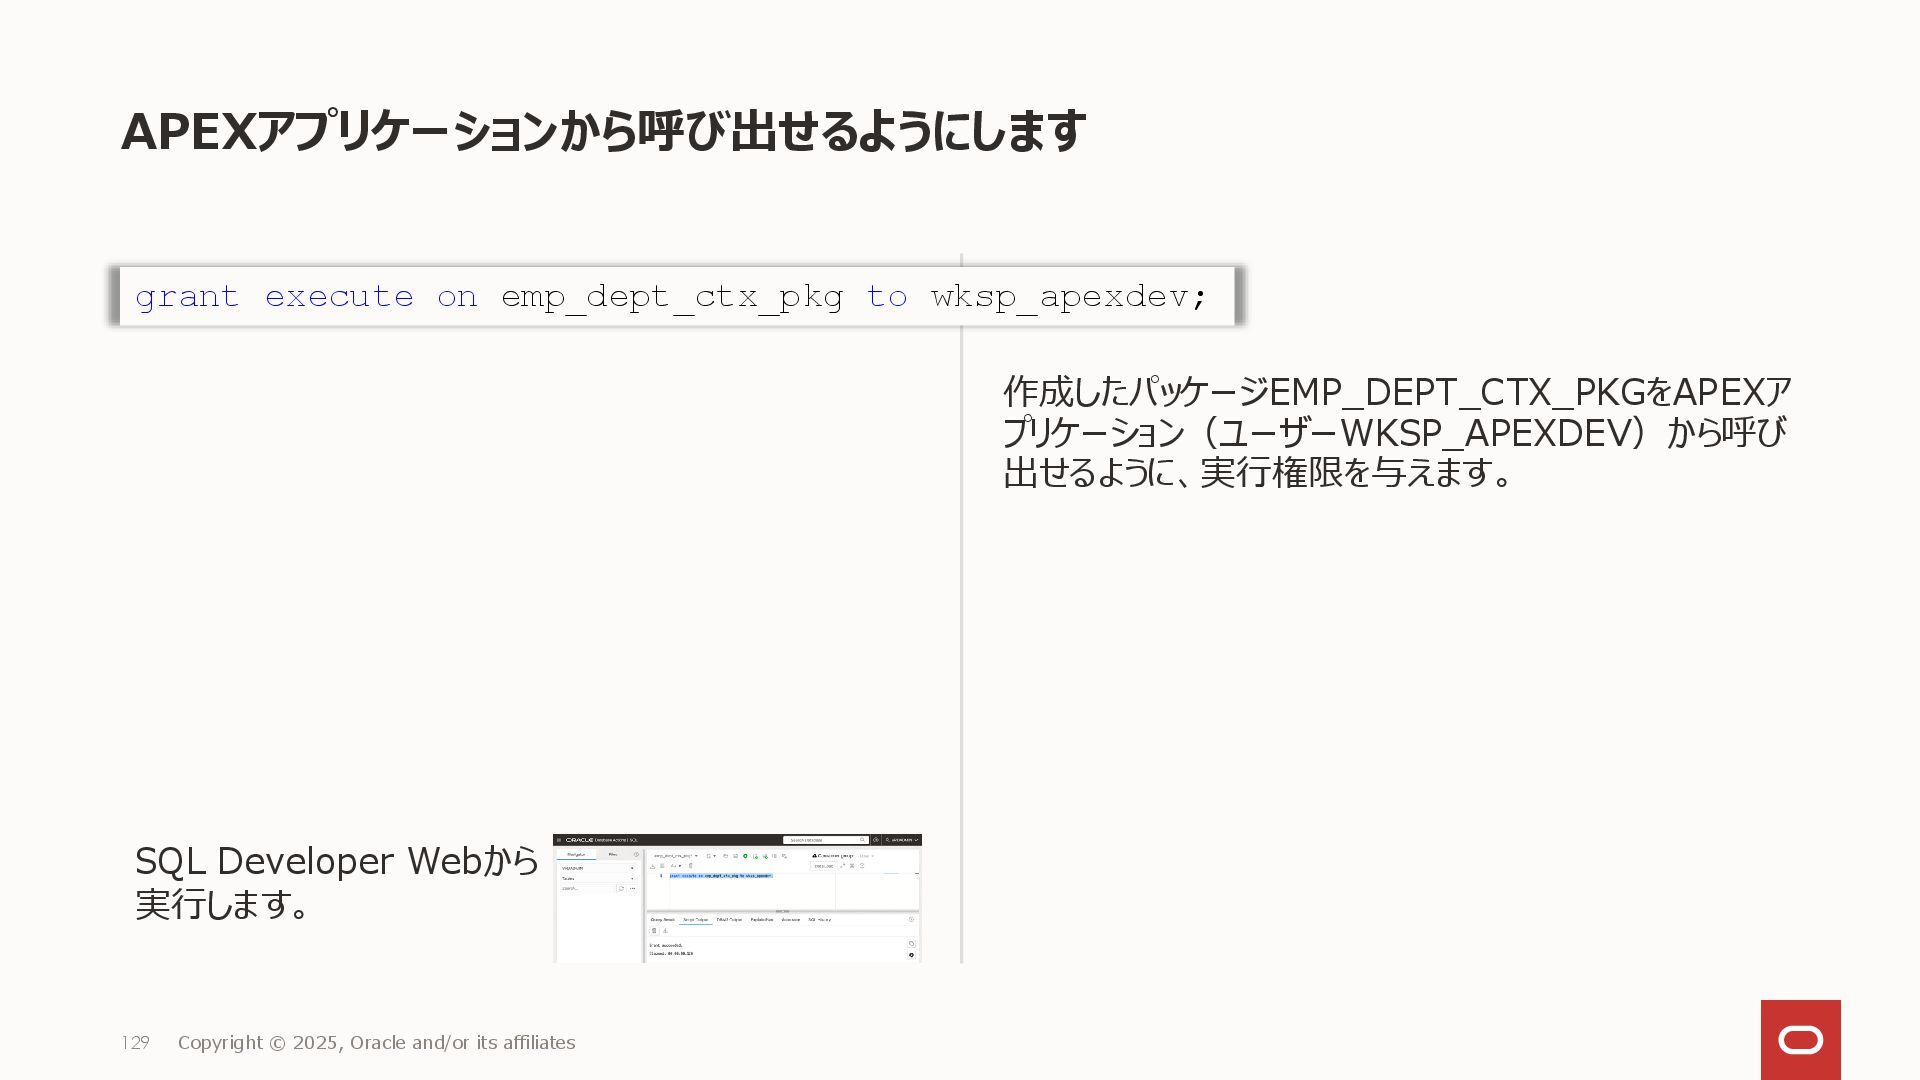
APEXアプリケーションから呼び出せるようにします 作成したパッケージEMP_DEPT_CTX_PKGをAPEXア プリケーション(ユーザーWKSP_APEXDEV)から呼び 出せるように、実行権限を与えます。 129 Copyright © 2025, Oracle and/or
its affiliates SQL Developer Webから 実行します。 grant execute on emp_dept_ctx_pkg to wksp_apexdev; -
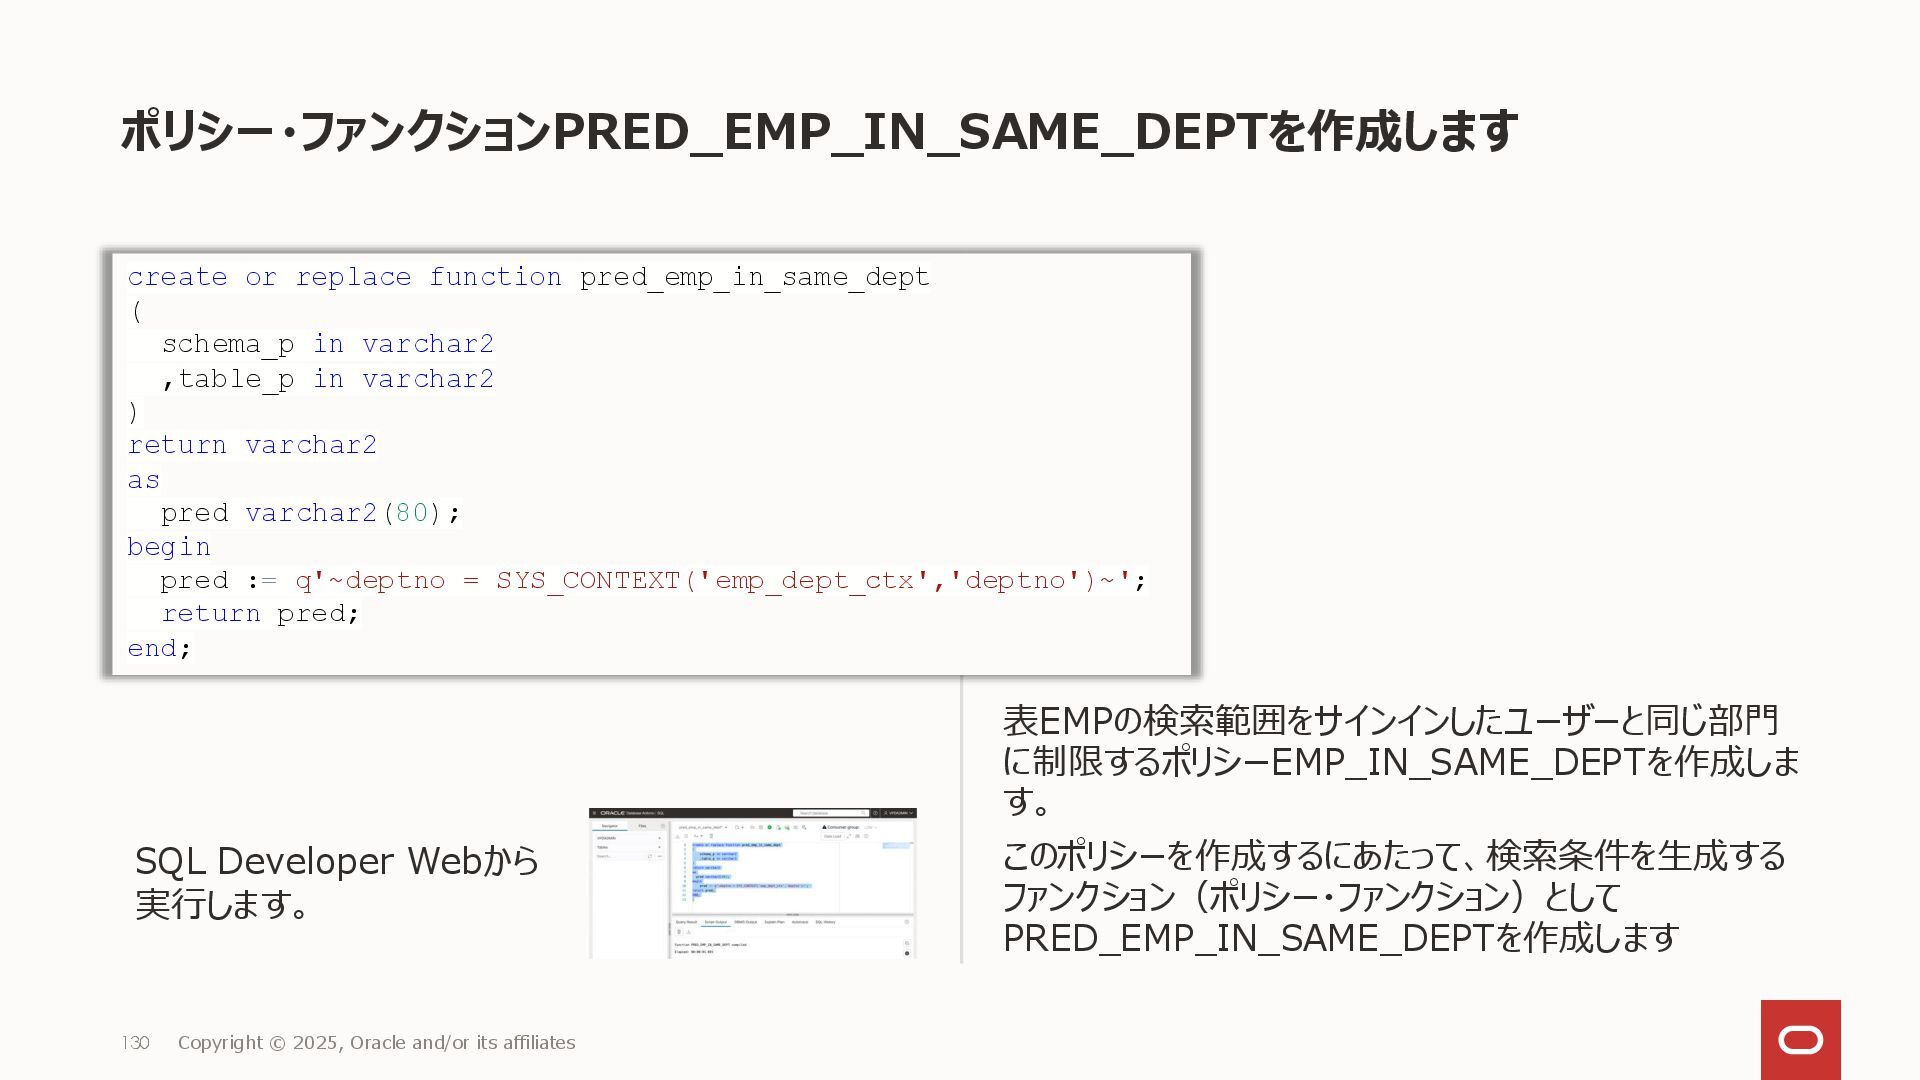
create or replace function pred_emp_in_same_dept ( schema_p in varchar2 ,table_p
in varchar2 ) return varchar2 as pred varchar2(80); begin pred := q'~deptno = SYS_CONTEXT('emp_dept_ctx','deptno')~'; return pred; end; ポリシー・ファンクションPRED_EMP_IN_SAME_DEPTを作成します 表EMPの検索範囲をサインインしたユーザーと同じ部門 に制限するポリシーEMP_IN_SAME_DEPTを作成しま す。 このポリシーを作成するにあたって、検索条件を生成する ファンクション(ポリシー・ファンクション)として PRED_EMP_IN_SAME_DEPTを作成します 130 Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 -
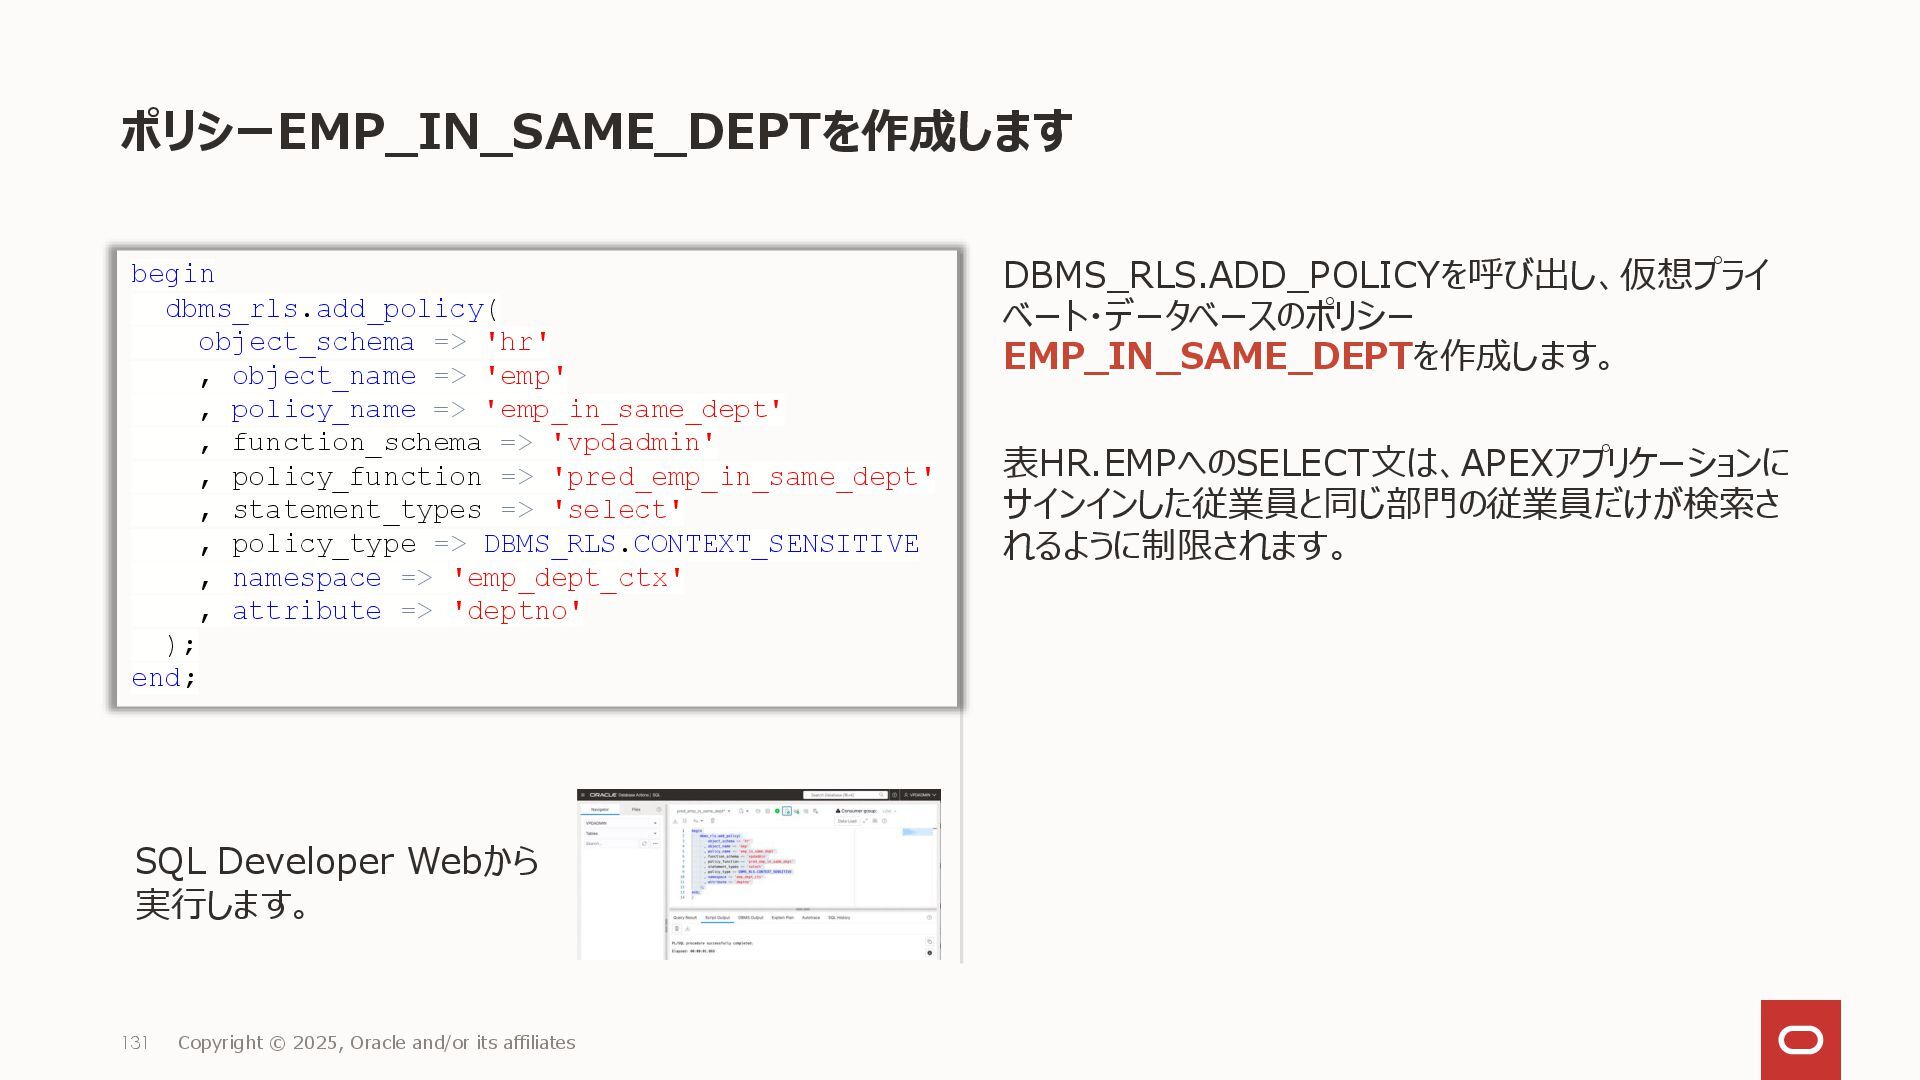
ポリシーEMP_IN_SAME_DEPTを作成します DBMS_RLS.ADD_POLICYを呼び出し、仮想プライ ベート・データベースのポリシー EMP_IN_SAME_DEPTを作成します。 表HR.EMPへのSELECT文は、APEXアプリケーションに サインインした従業員と同じ部門の従業員だけが検索さ れるように制限されます。 131 Copyright ©
2025, Oracle and/or its affiliates begin dbms_rls.add_policy( object_schema => 'hr' , object_name => 'emp' , policy_name => 'emp_in_same_dept' , function_schema => 'vpdadmin' , policy_function => 'pred_emp_in_same_dept' , statement_types => 'select' , policy_type => DBMS_RLS.CONTEXT_SENSITIVE , namespace => 'emp_dept_ctx' , attribute => 'deptno' ); end; SQL Developer Webから 実行します。 -
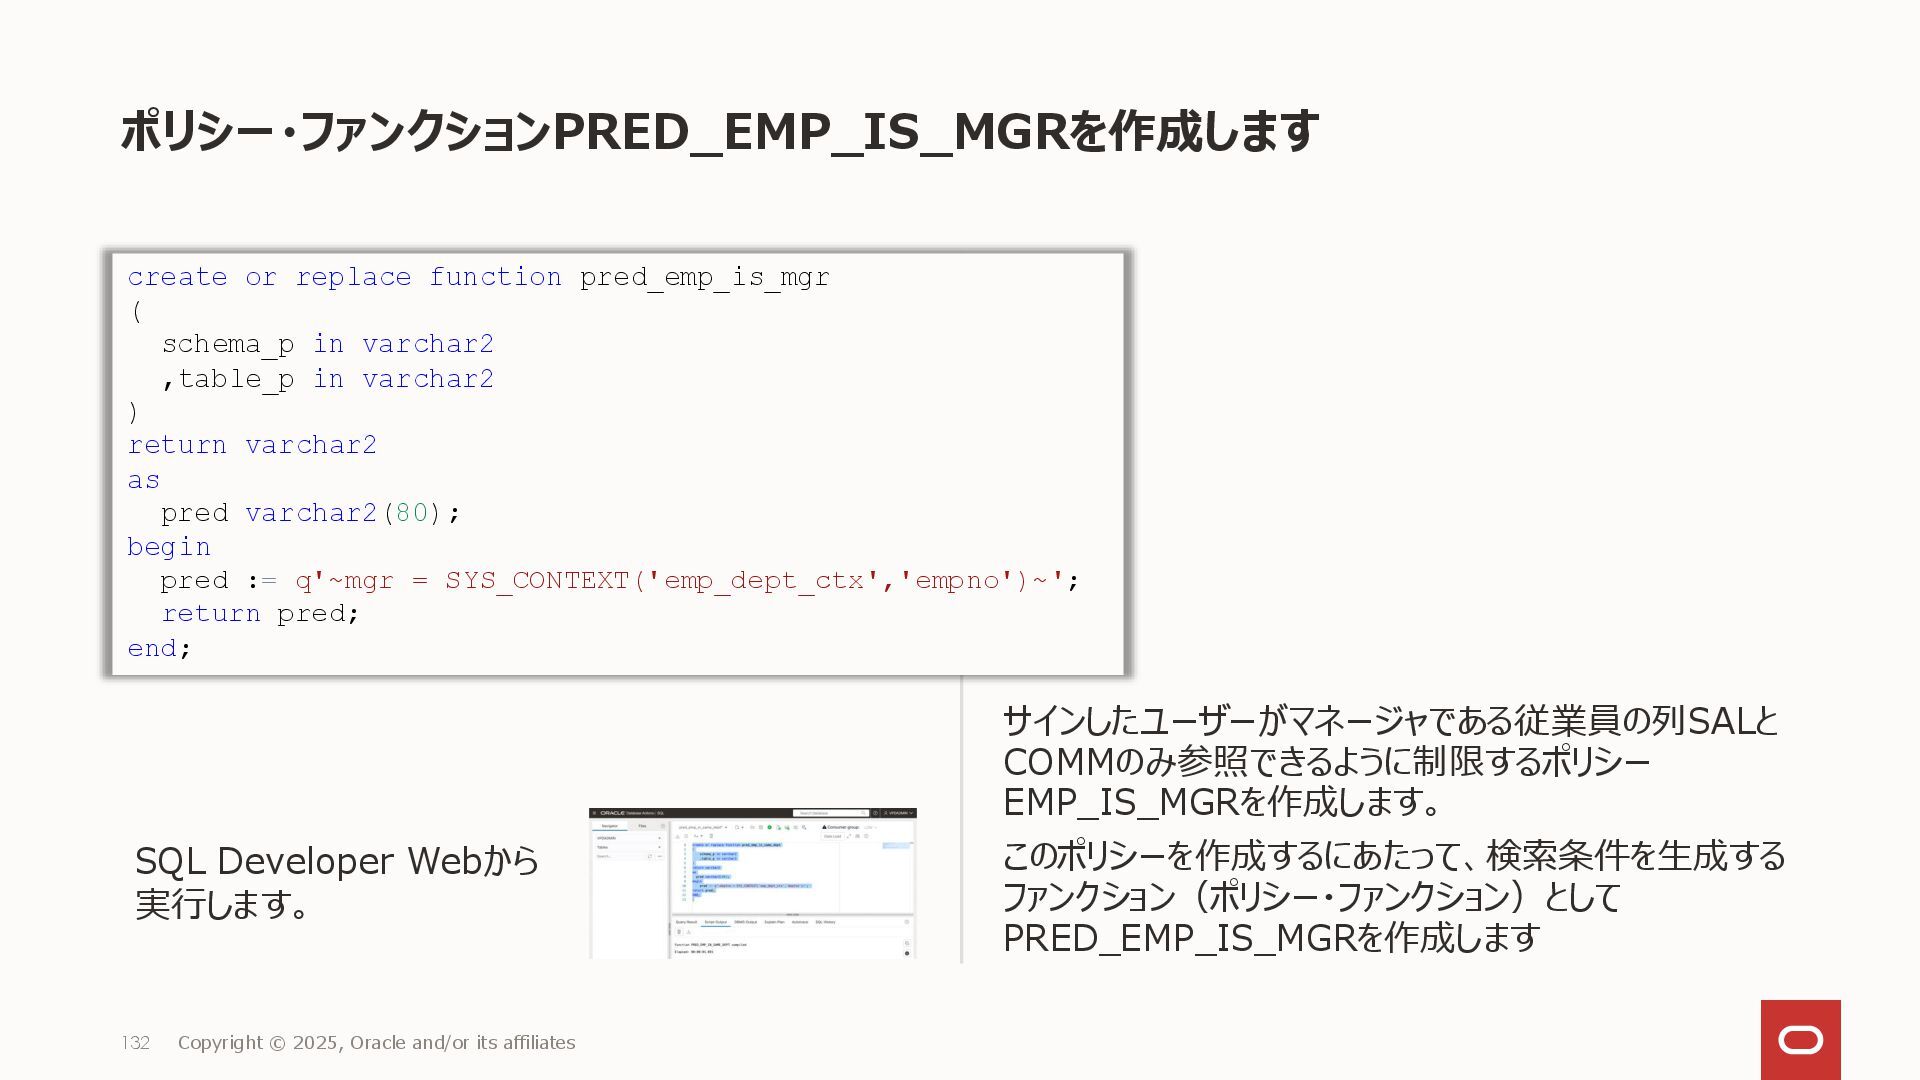
create or replace function pred_emp_is_mgr ( schema_p in varchar2 ,table_p
in varchar2 ) return varchar2 as pred varchar2(80); begin pred := q'~mgr = SYS_CONTEXT('emp_dept_ctx','empno')~'; return pred; end; ポリシー・ファンクションPRED_EMP_IS_MGRを作成します サインしたユーザーがマネージャである従業員の列SALと COMMのみ参照できるように制限するポリシー EMP_IS_MGRを作成します。 このポリシーを作成するにあたって、検索条件を生成する ファンクション(ポリシー・ファンクション)として PRED_EMP_IS_MGRを作成します 132 Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 -
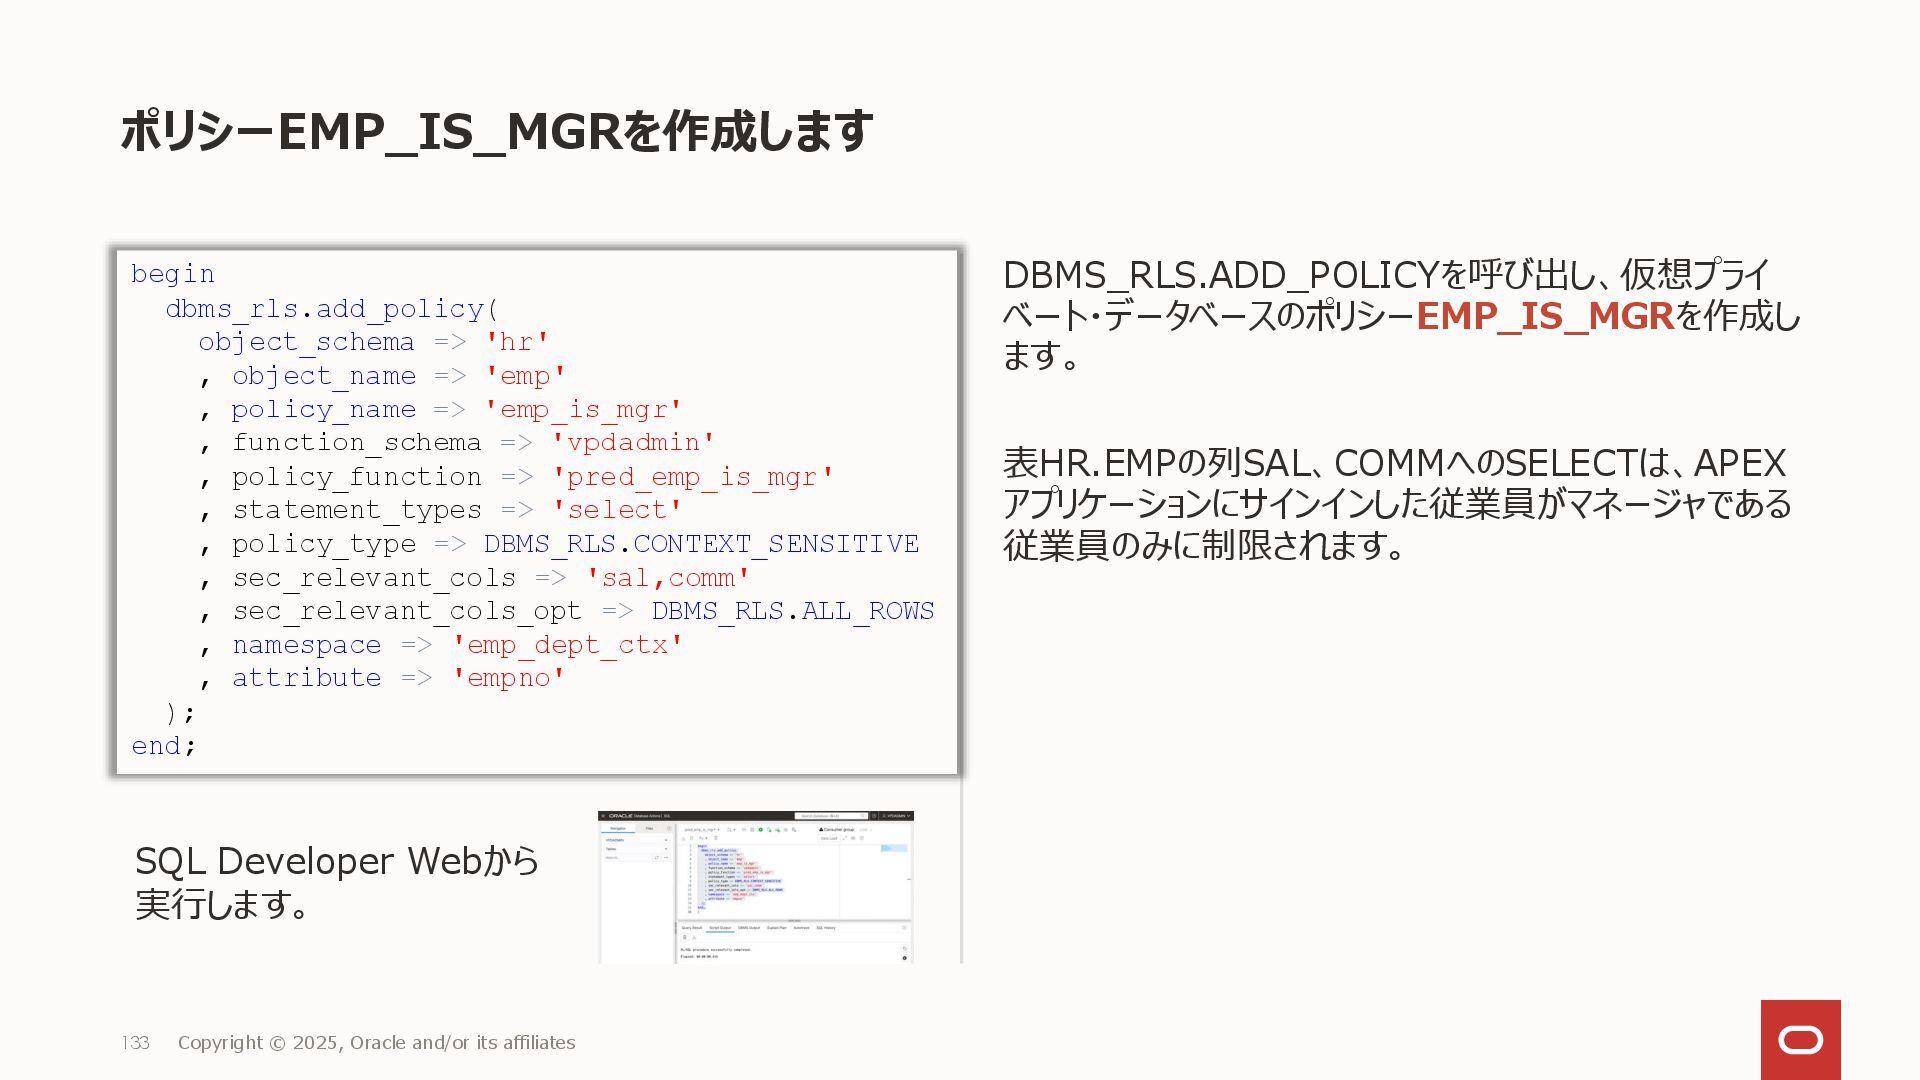
ポリシーEMP_IS_MGRを作成します DBMS_RLS.ADD_POLICYを呼び出し、仮想プライ ベート・データベースのポリシーEMP_IS_MGRを作成し ます。 表HR.EMPの列SAL、COMMへのSELECTは、APEX アプリケーションにサインインした従業員がマネージャである 従業員のみに制限されます。 133 Copyright ©
2025, Oracle and/or its affiliates begin dbms_rls.add_policy( object_schema => 'hr' , object_name => 'emp' , policy_name => 'emp_is_mgr' , function_schema => 'vpdadmin' , policy_function => 'pred_emp_is_mgr' , statement_types => 'select' , policy_type => DBMS_RLS.CONTEXT_SENSITIVE , sec_relevant_cols => 'sal,comm' , sec_relevant_cols_opt => DBMS_RLS.ALL_ROWS , namespace => 'emp_dept_ctx' , attribute => 'empno' ); end; SQL Developer Webから 実行します。 -
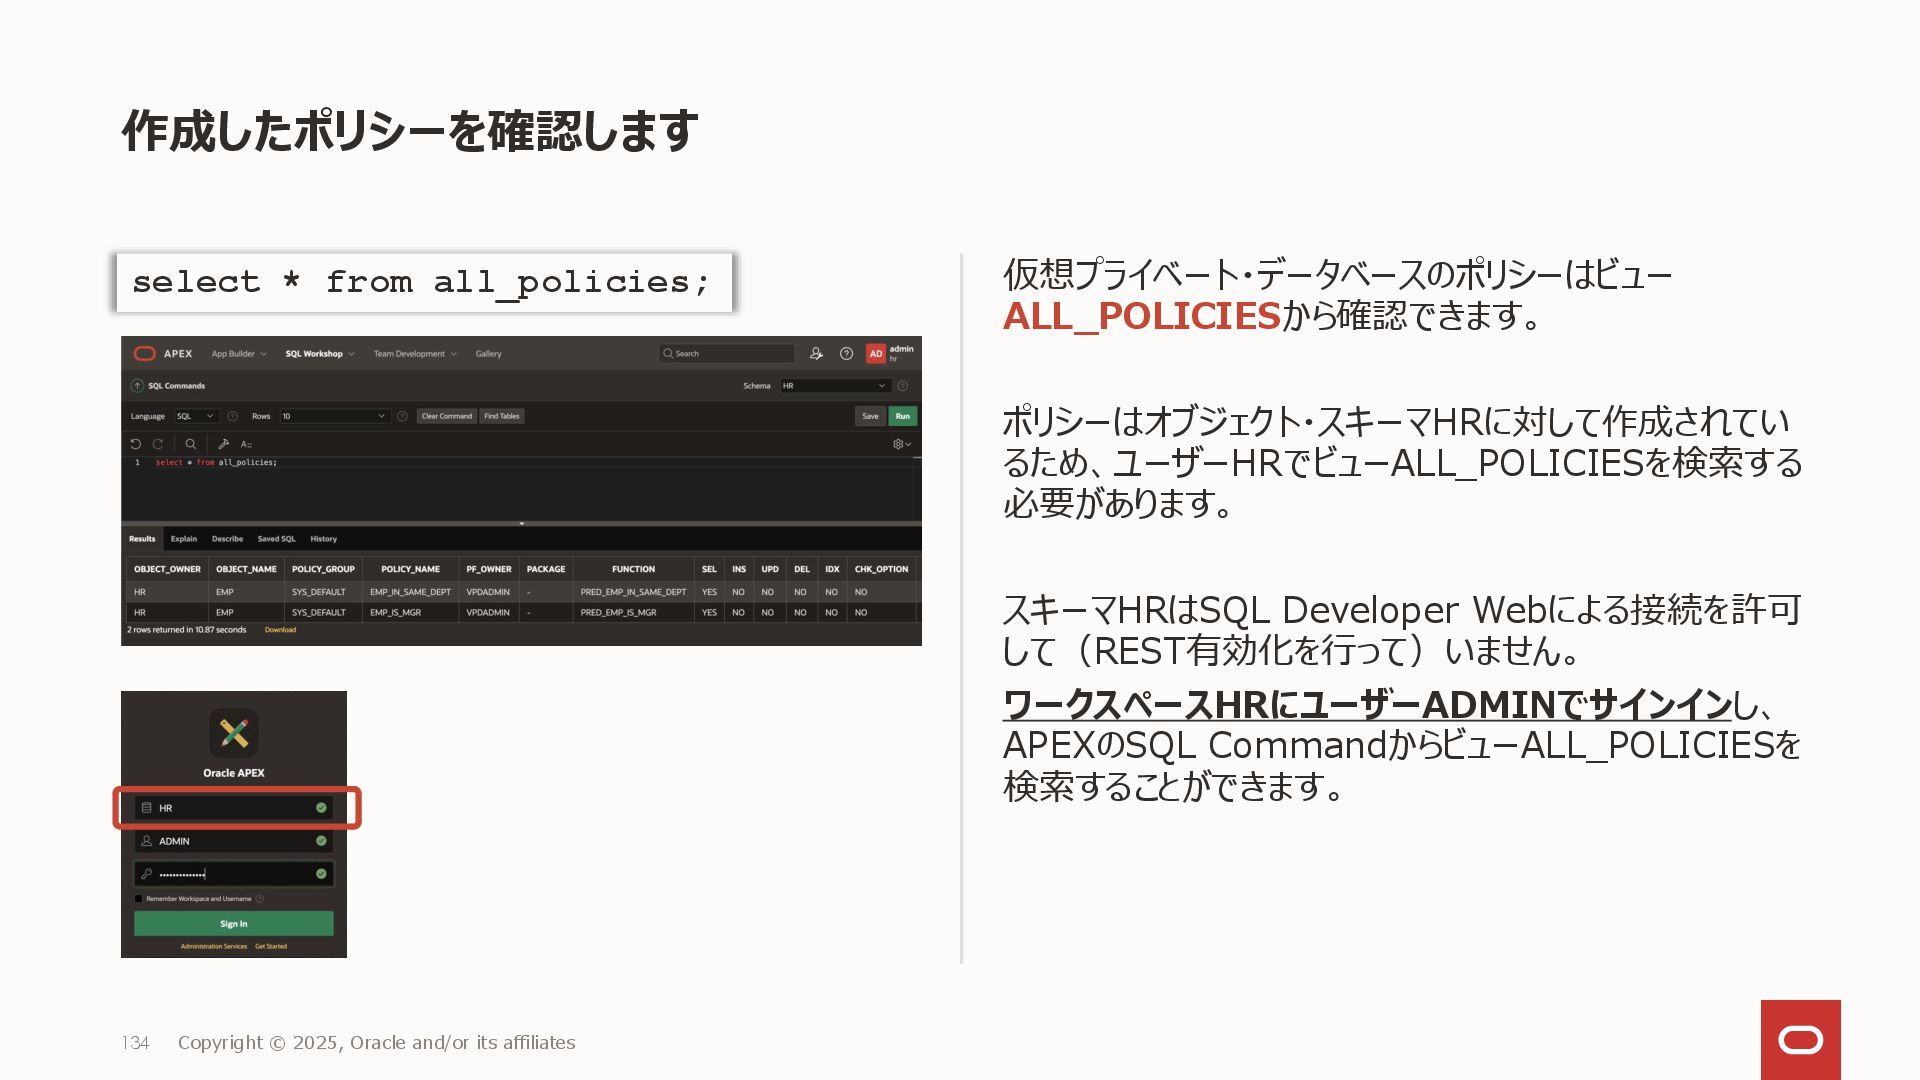
作成したポリシーを確認します 仮想プライベート・データベースのポリシーはビュー ALL_POLICIESから確認できます。 ポリシーはオブジェクト・スキーマHRに対して作成されてい るため、ユーザーHRでビューALL_POLICIESを検索する 必要があります。 スキーマHRはSQL Developer Webによる接続を許可 して(REST有効化を行って)いません。
ワークスペースHRにユーザーADMINでサインインし、 APEXのSQL CommandからビューALL_POLICIESを 検索することができます。 134 Copyright © 2025, Oracle and/or its affiliates select * from all_policies; -
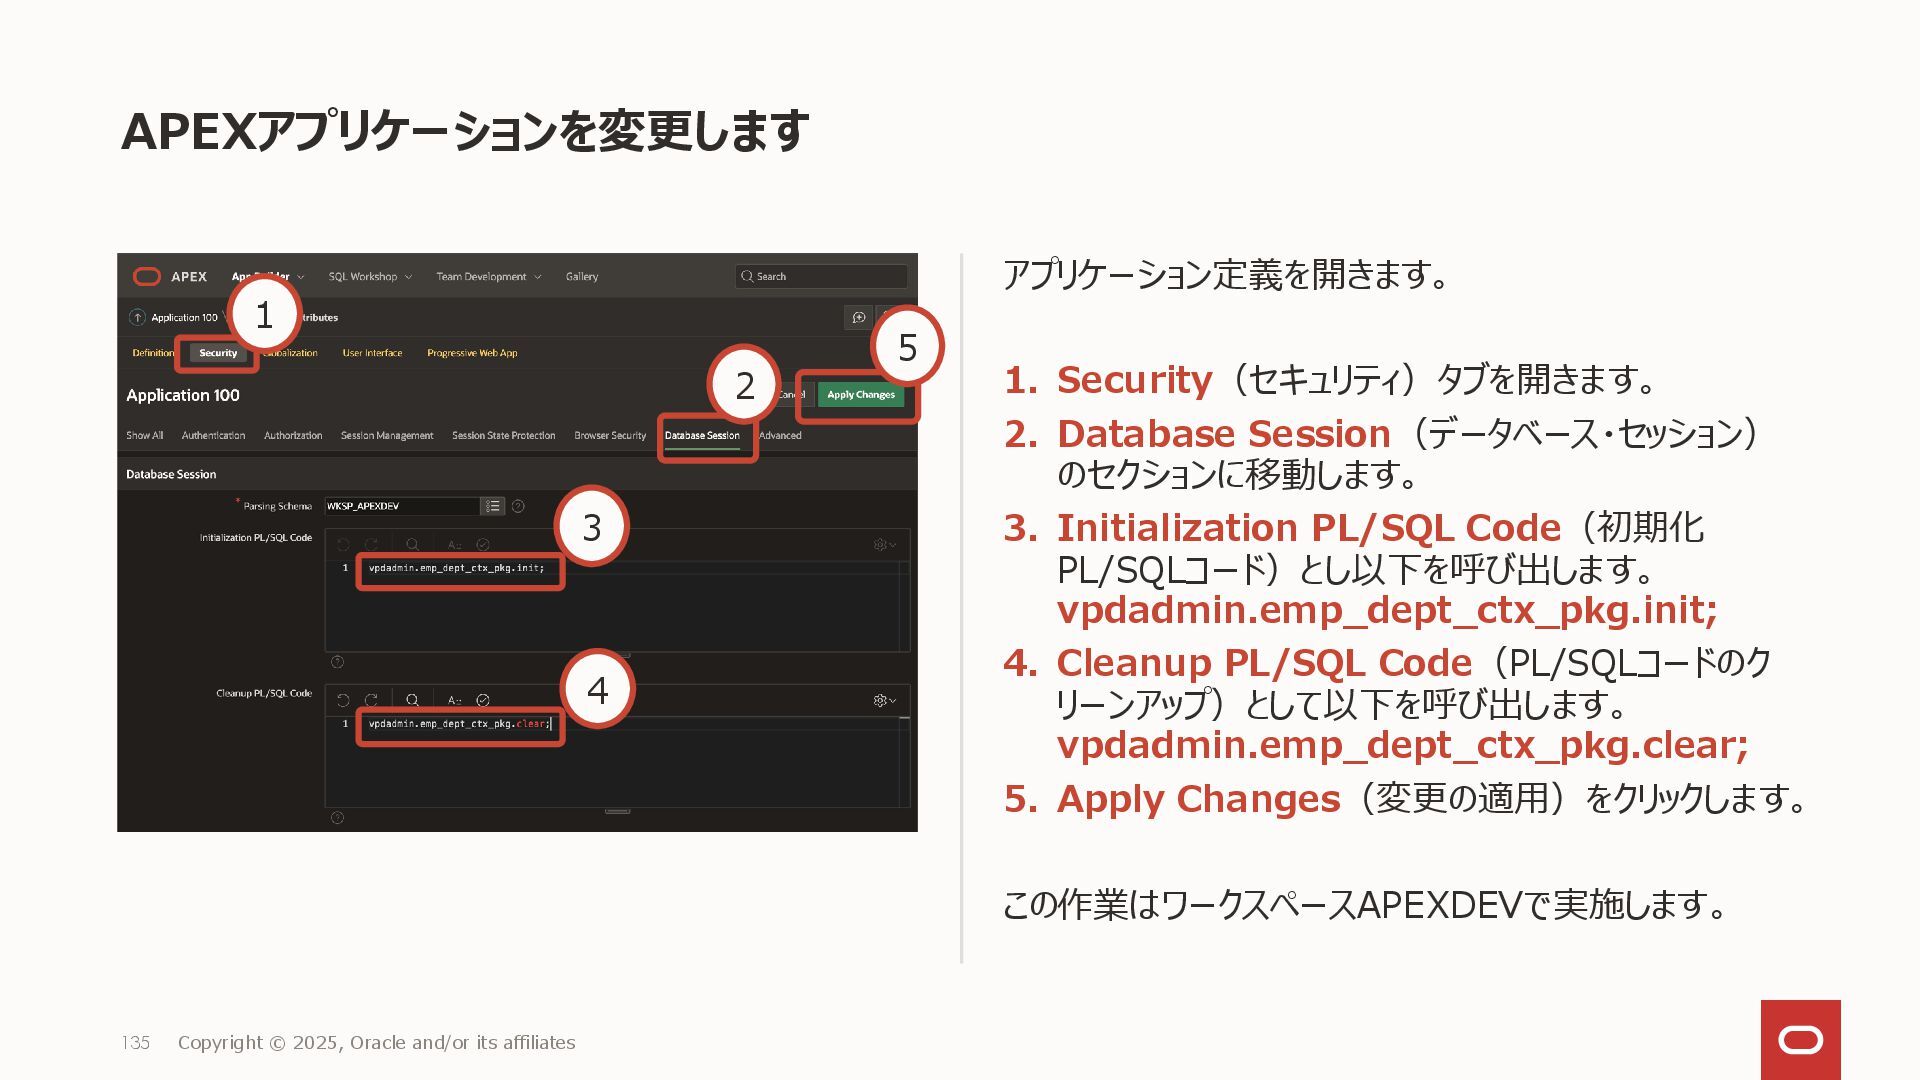
APEXアプリケーションを変更します アプリケーション定義を開きます。 1. Security(セキュリティ)タブを開きます。 2. Database Session(データベース・セッション) のセクションに移動します。 3. Initialization
PL/SQL Code(初期化 PL/SQLコード)とし以下を呼び出します。 vpdadmin.emp_dept_ctx_pkg.init; 4. Cleanup PL/SQL Code(PL/SQLコードのク リーンアップ)として以下を呼び出します。 vpdadmin.emp_dept_ctx_pkg.clear; 5. Apply Changes(変更の適用)をクリックします。 この作業はワークスペースAPEXDEVで実施します。 135 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 5 -
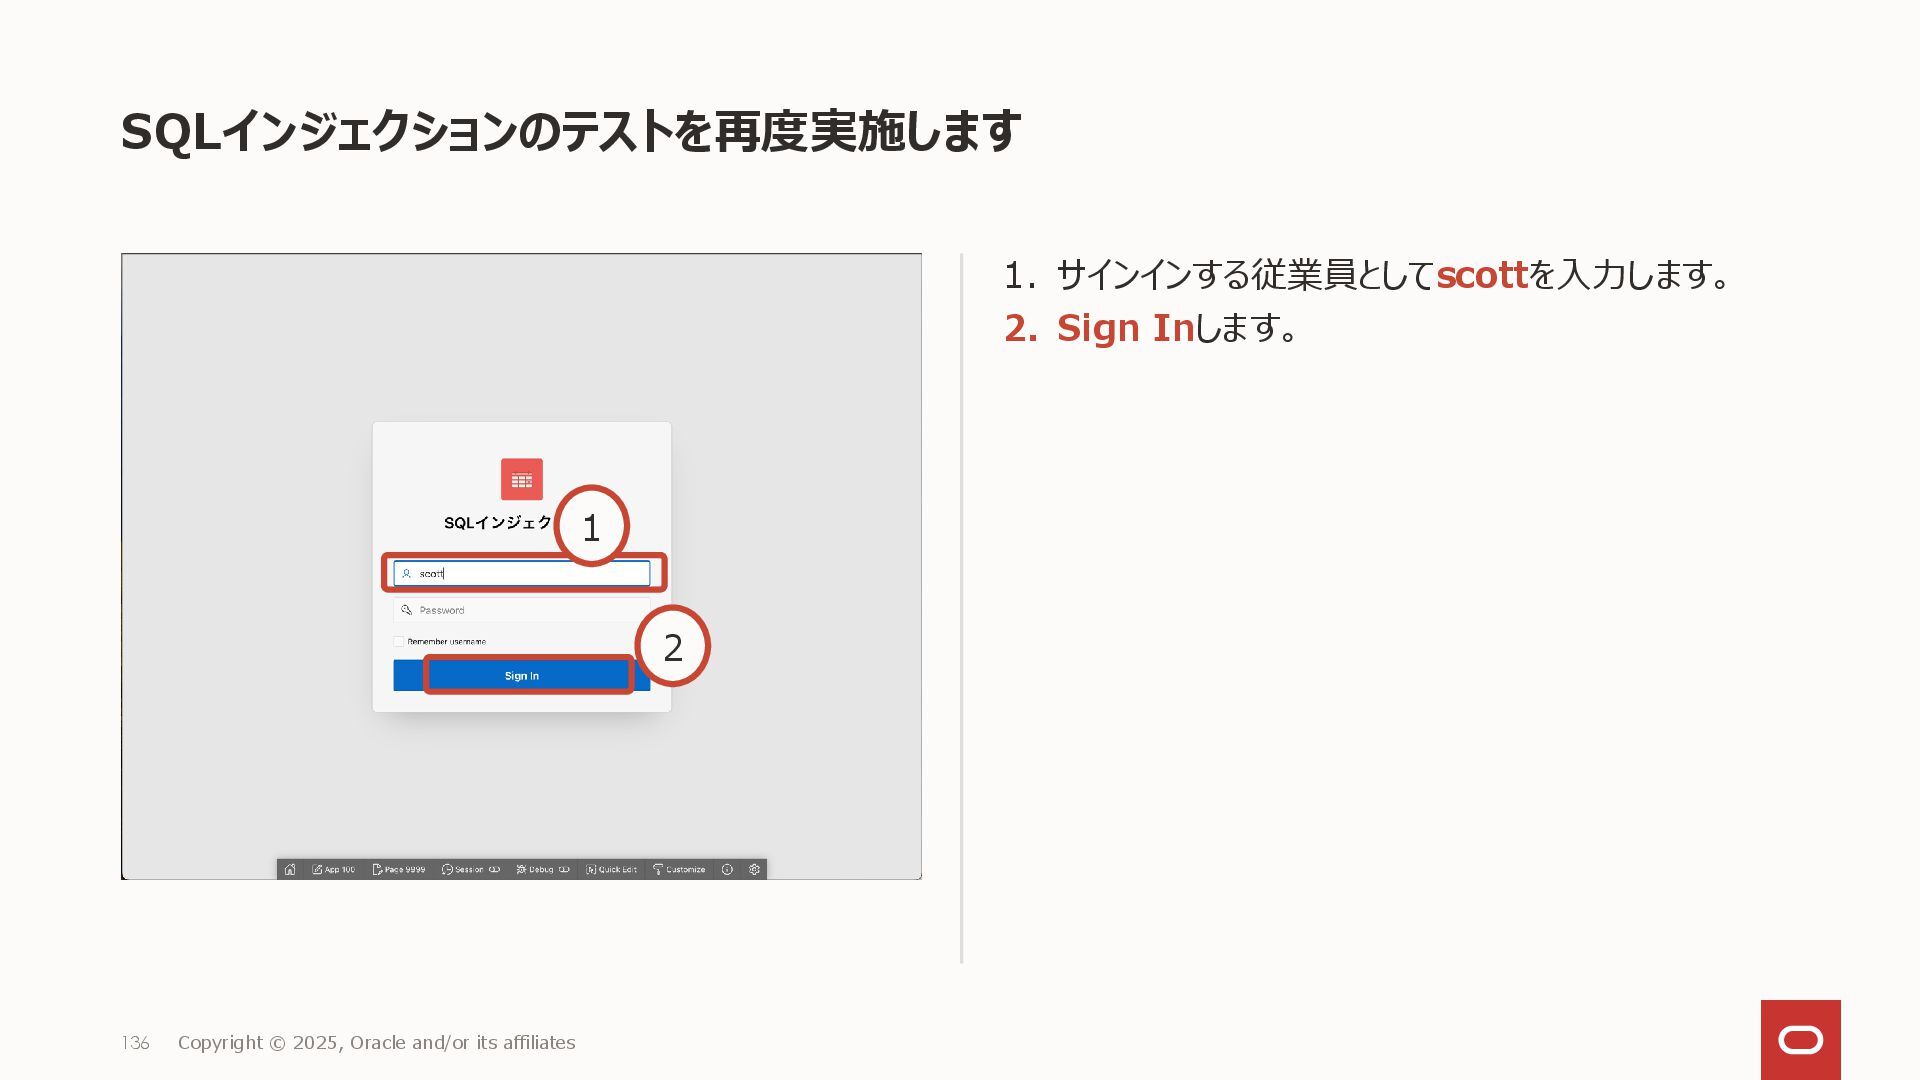
SQLインジェクションのテストを再度実施します 1. サインインする従業員としてscottを入力します。 2. Sign Inします。 136 Copyright © 2025,
Oracle and/or its affiliates 1 2 -
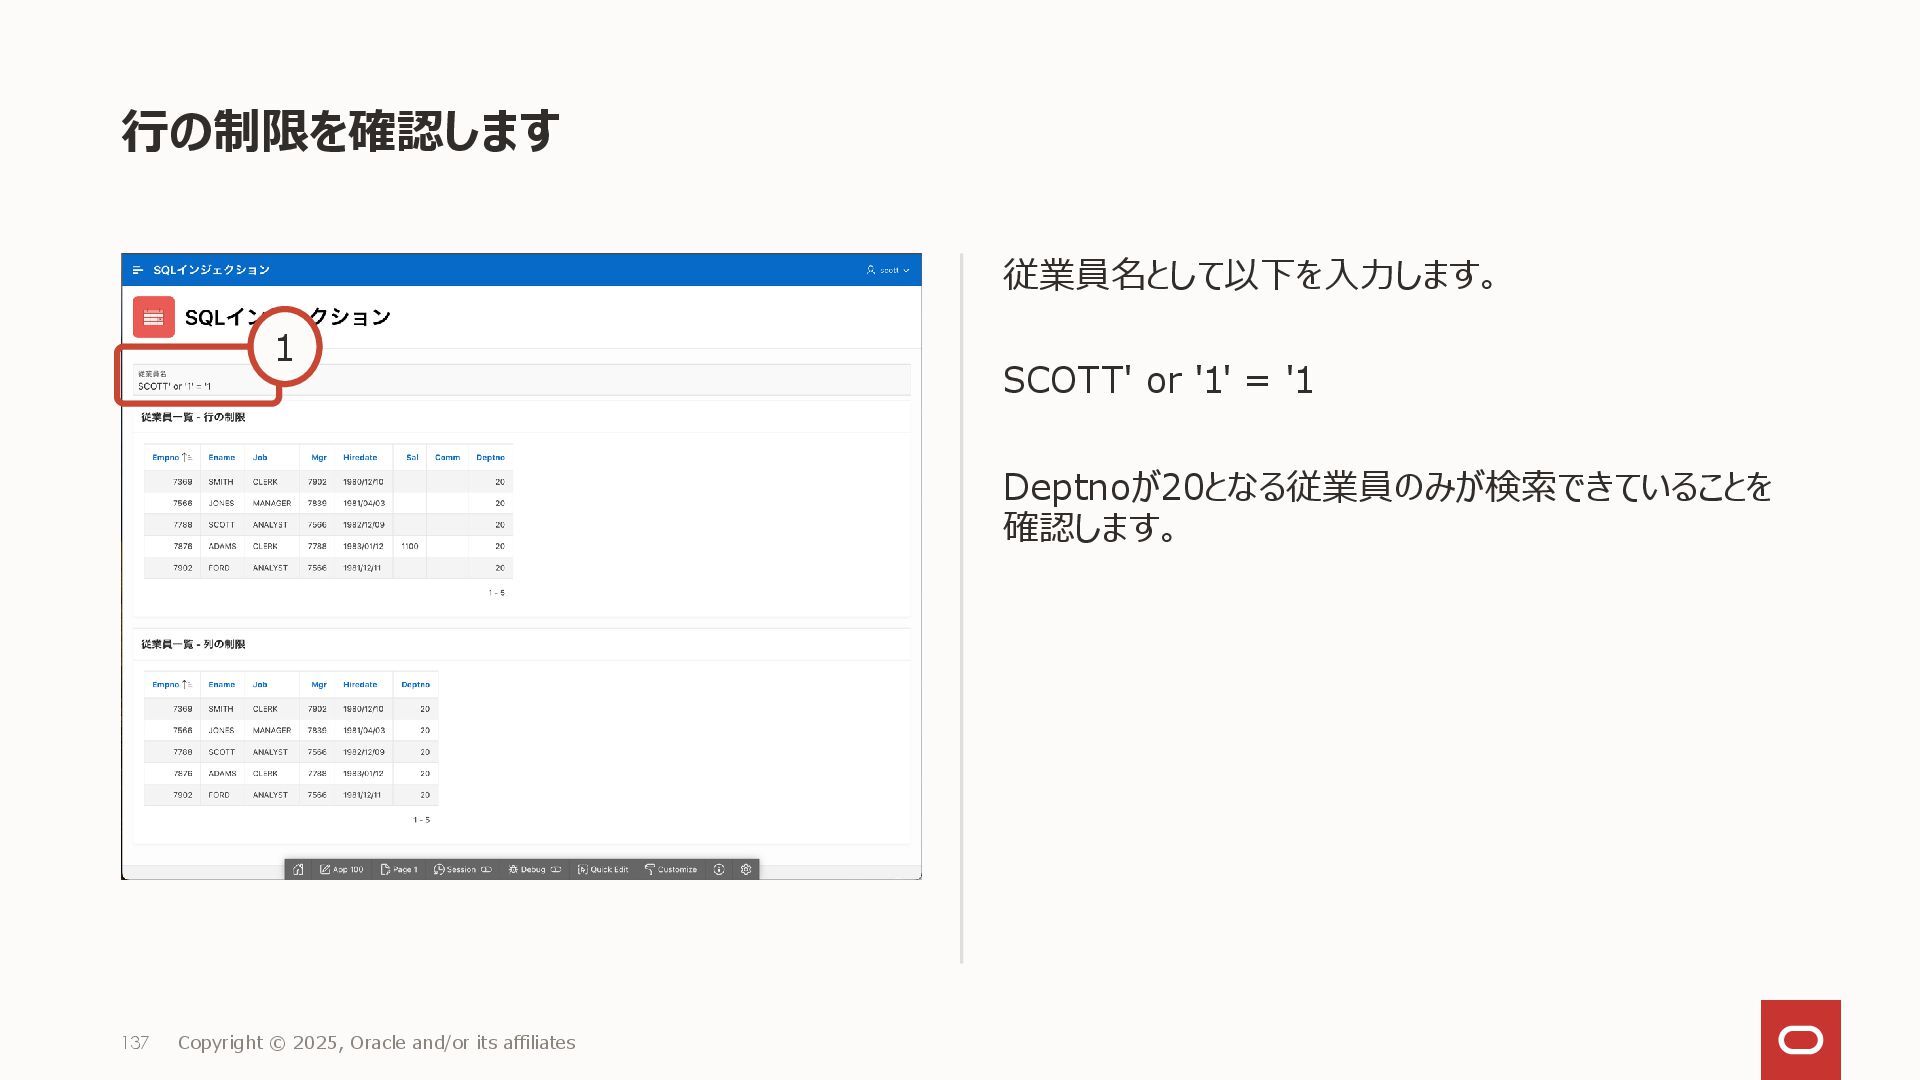
行の制限を確認します 従業員名として以下を入力します。 SCOTT' or '1' = '1 Deptnoが20となる従業員のみが検索できていることを 確認します。 137
Copyright © 2025, Oracle and/or its affiliates 1 -
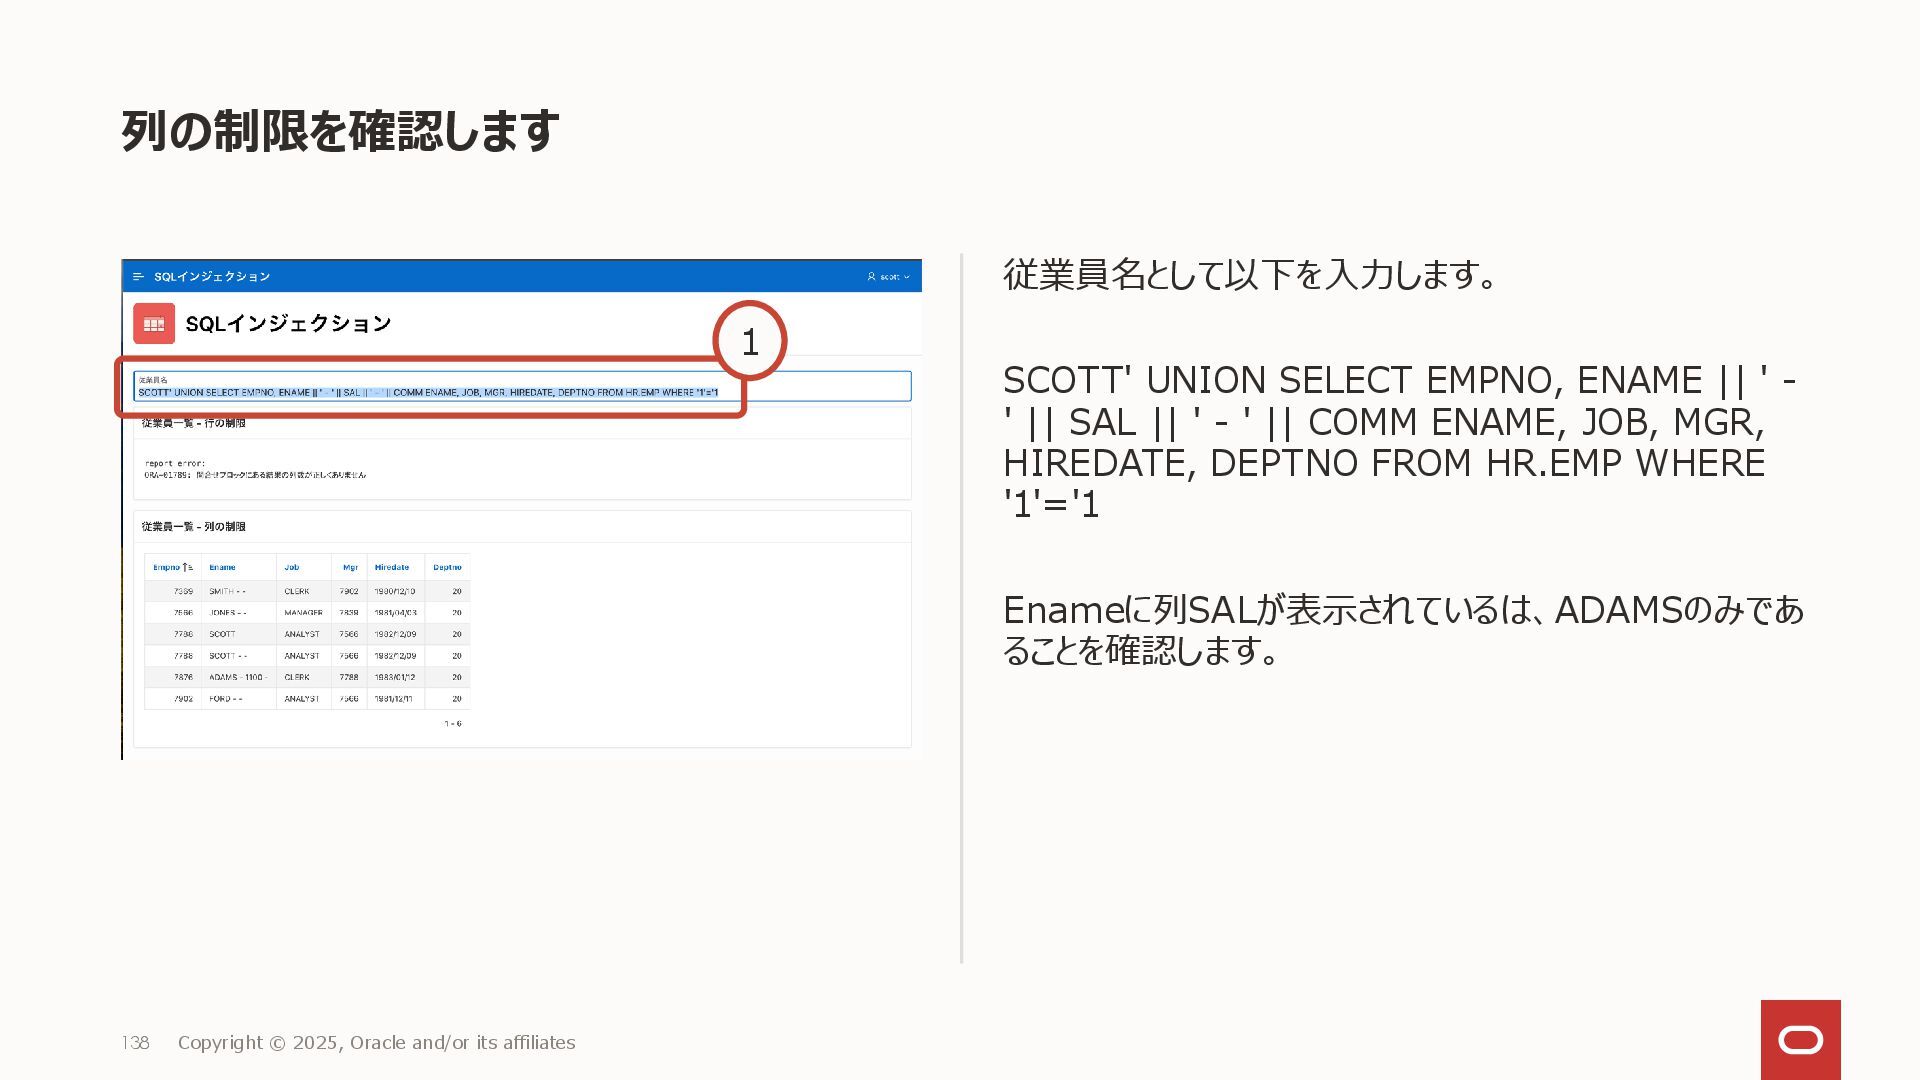
列の制限を確認します 従業員名として以下を入力します。 SCOTT' UNION SELECT EMPNO, ENAME || ' -
' || SAL || ' - ' || COMM ENAME, JOB, MGR, HIREDATE, DEPTNO FROM HR.EMP WHERE '1'='1 Enameに列SALが表示されているは、ADAMSのみであ ることを確認します。 138 Copyright © 2025, Oracle and/or its affiliates 1 -
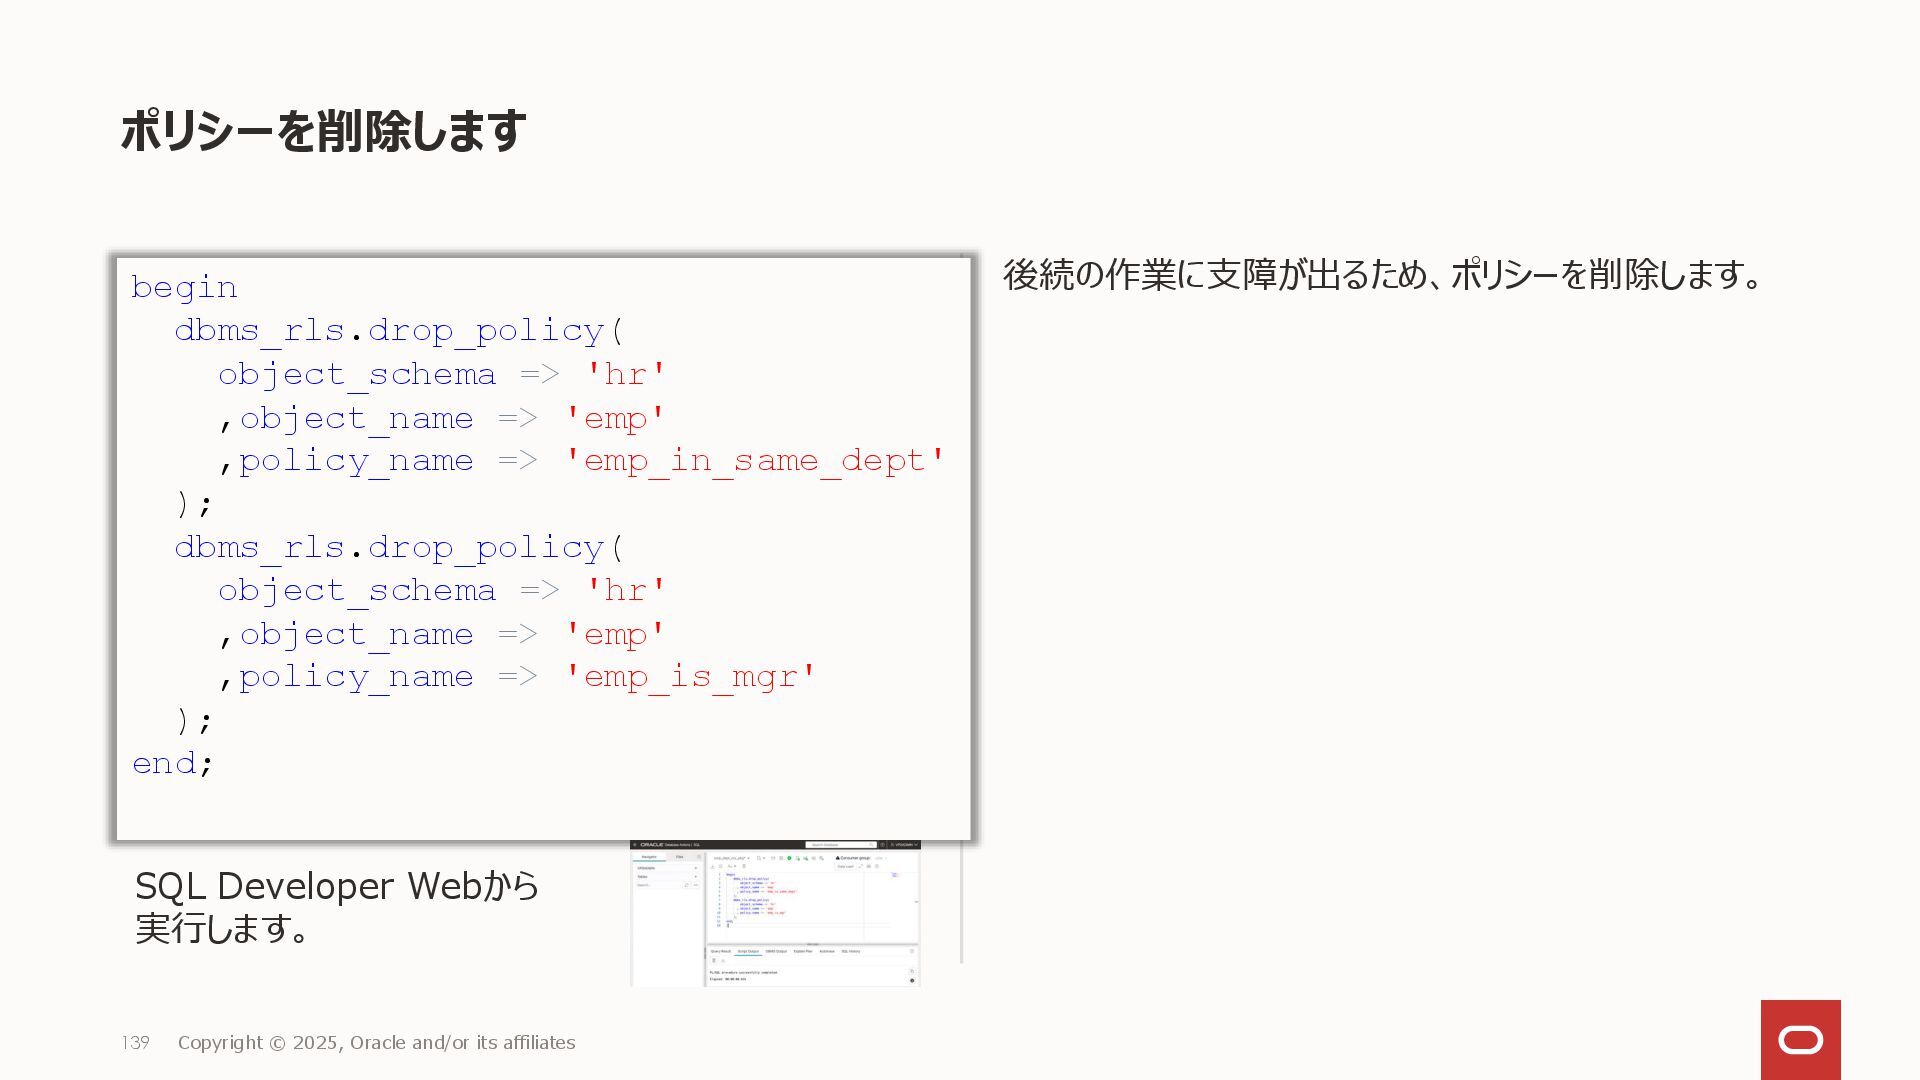
ポリシーを削除します 後続の作業に支障が出るため、ポリシーを削除します。 139 Copyright © 2025, Oracle and/or its affiliates
SQL Developer Webから 実行します。 begin dbms_rls.drop_policy( object_schema => 'hr' ,object_name => 'emp' ,policy_name => 'emp_in_same_dept' ); dbms_rls.drop_policy( object_schema => 'hr' ,object_name => 'emp' ,policy_name => 'emp_is_mgr' ); end; -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19c 第III部 データへのアクセス制御 13 アプリケーション・コンテキストを使用したユーザー情報の取得
https://docs.oracle.com/cd/F19136_01/dbseg/using-application-contexts-to-retrieve-user- information.html 14 Oracle Virtual Private Databaseを使用したデータ・アクセスの制御 https://docs.oracle.com/cd/F19136_01/dbseg/using-oracle-vpd-to-control-data-access.html Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_SESSION https://docs.oracle.com/cd/F19136_01/arpls/DBMS_SESSION.html DBMS_RLS https://docs.oracle.com/cd/F19136_01/arpls/DBMS_RLS.html -
このテーマについて学習を進める – 続き Oracle Database リファレンス Release 19 DBA_CONTEXT https://docs.oracle.com/cd/F19136_01/refrn/DBA_CONTEXT.html
ALL_POLICIES https://docs.oracle.com/cd/F19136_01/refrn/ALL_POLICIES.html Oracle Database SQL言語リファレンス Release 19 CREATE CONTEXT https://docs.oracle.com/cd/F19136_01/sqlrf/CREATE-CONTEXT.html -
Lab 7:Real Application Security 仮想プライベート・データベースの後継となる機能であるReal Application Securityを構成し、SQLインジェクショ ンからの保護を実装します。 Copyright ©
2025, Oracle and/or its affiliates 142 -
Real Application Securityを構成します Lab 6で実装した仮想プライベート・データベースによる表HR.EMPの保護と同じ保護を、Real Application Security により実装します。 Oracle APEXにはReal
Application Securityの対応が組み込まれているため、仮想プライベート・データベースでの 保護で必要だったデータベース・セッションの初期化処理とクリーンアップ処理が不要になっています。 Real Application Securityの設定は仮想プライベート・データベースと比較すると複雑ですが、設定可能なオプション が多様になっています。 -
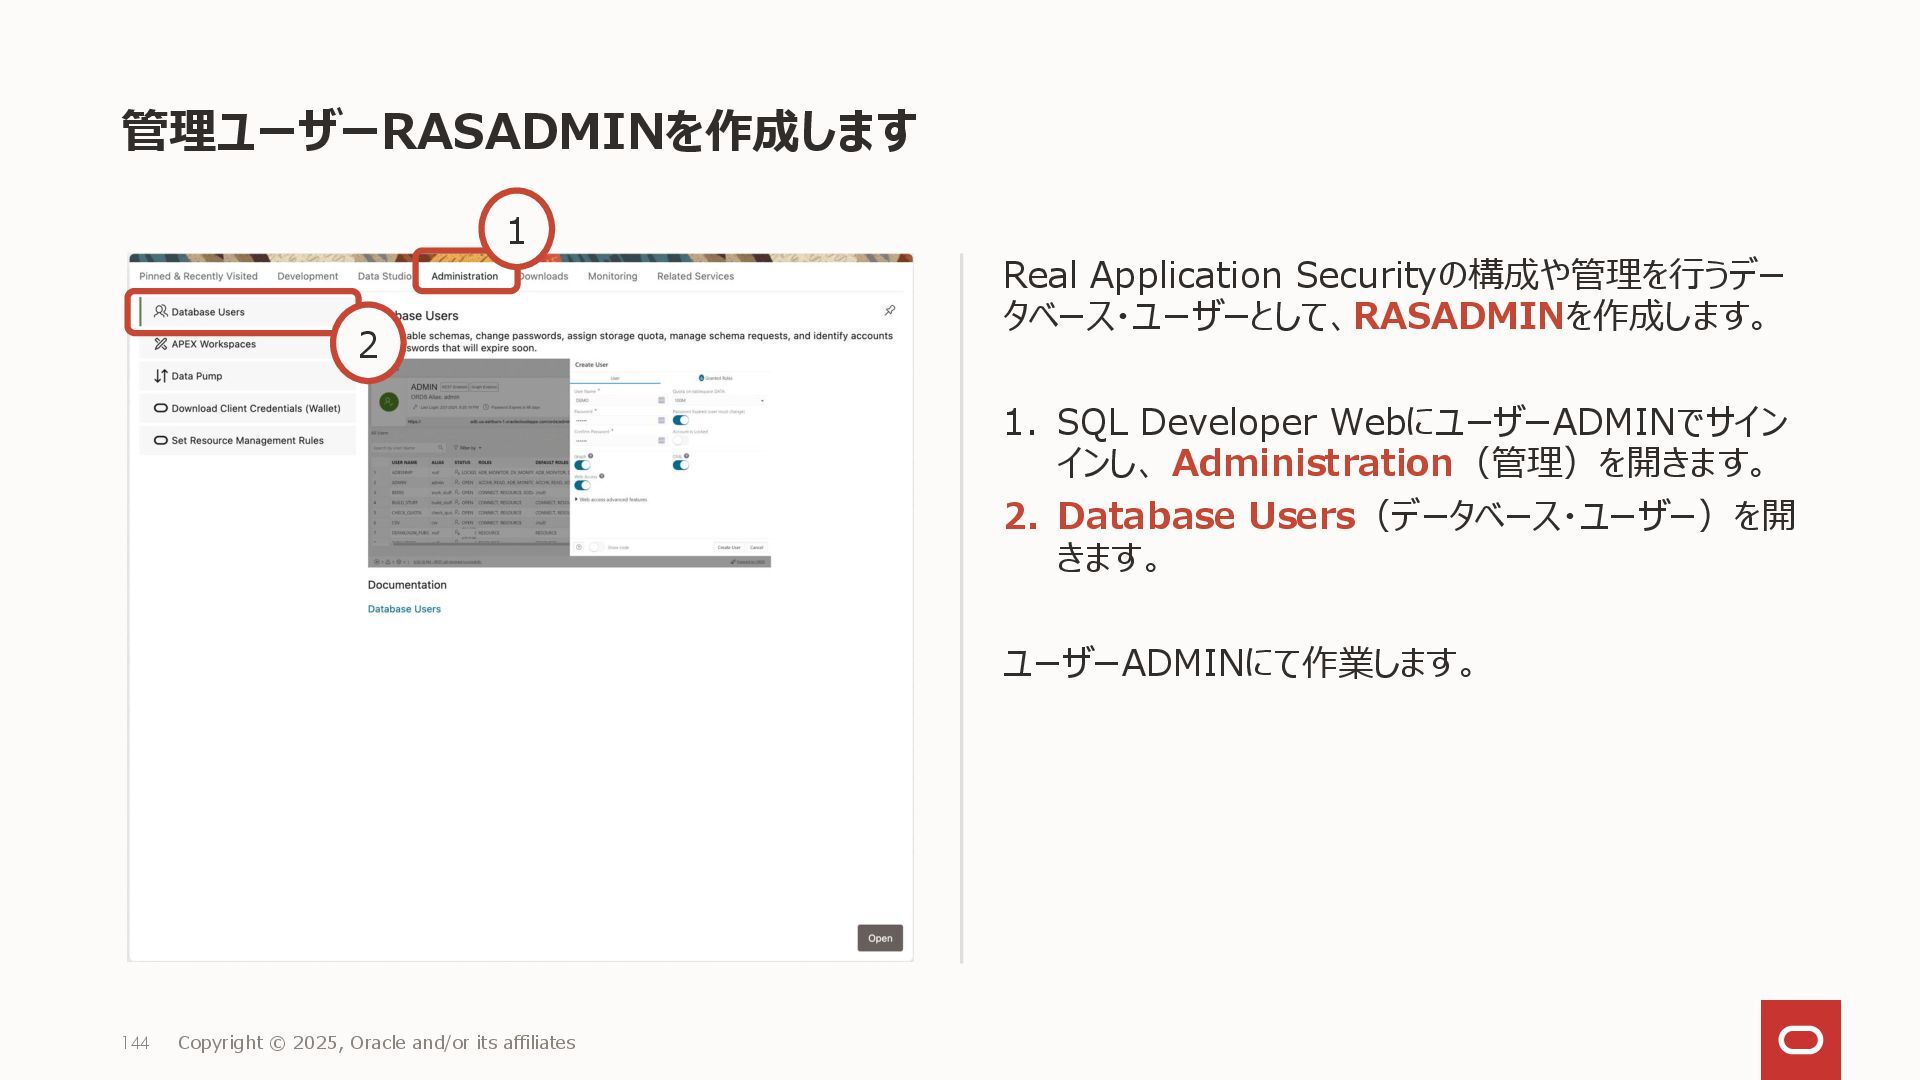
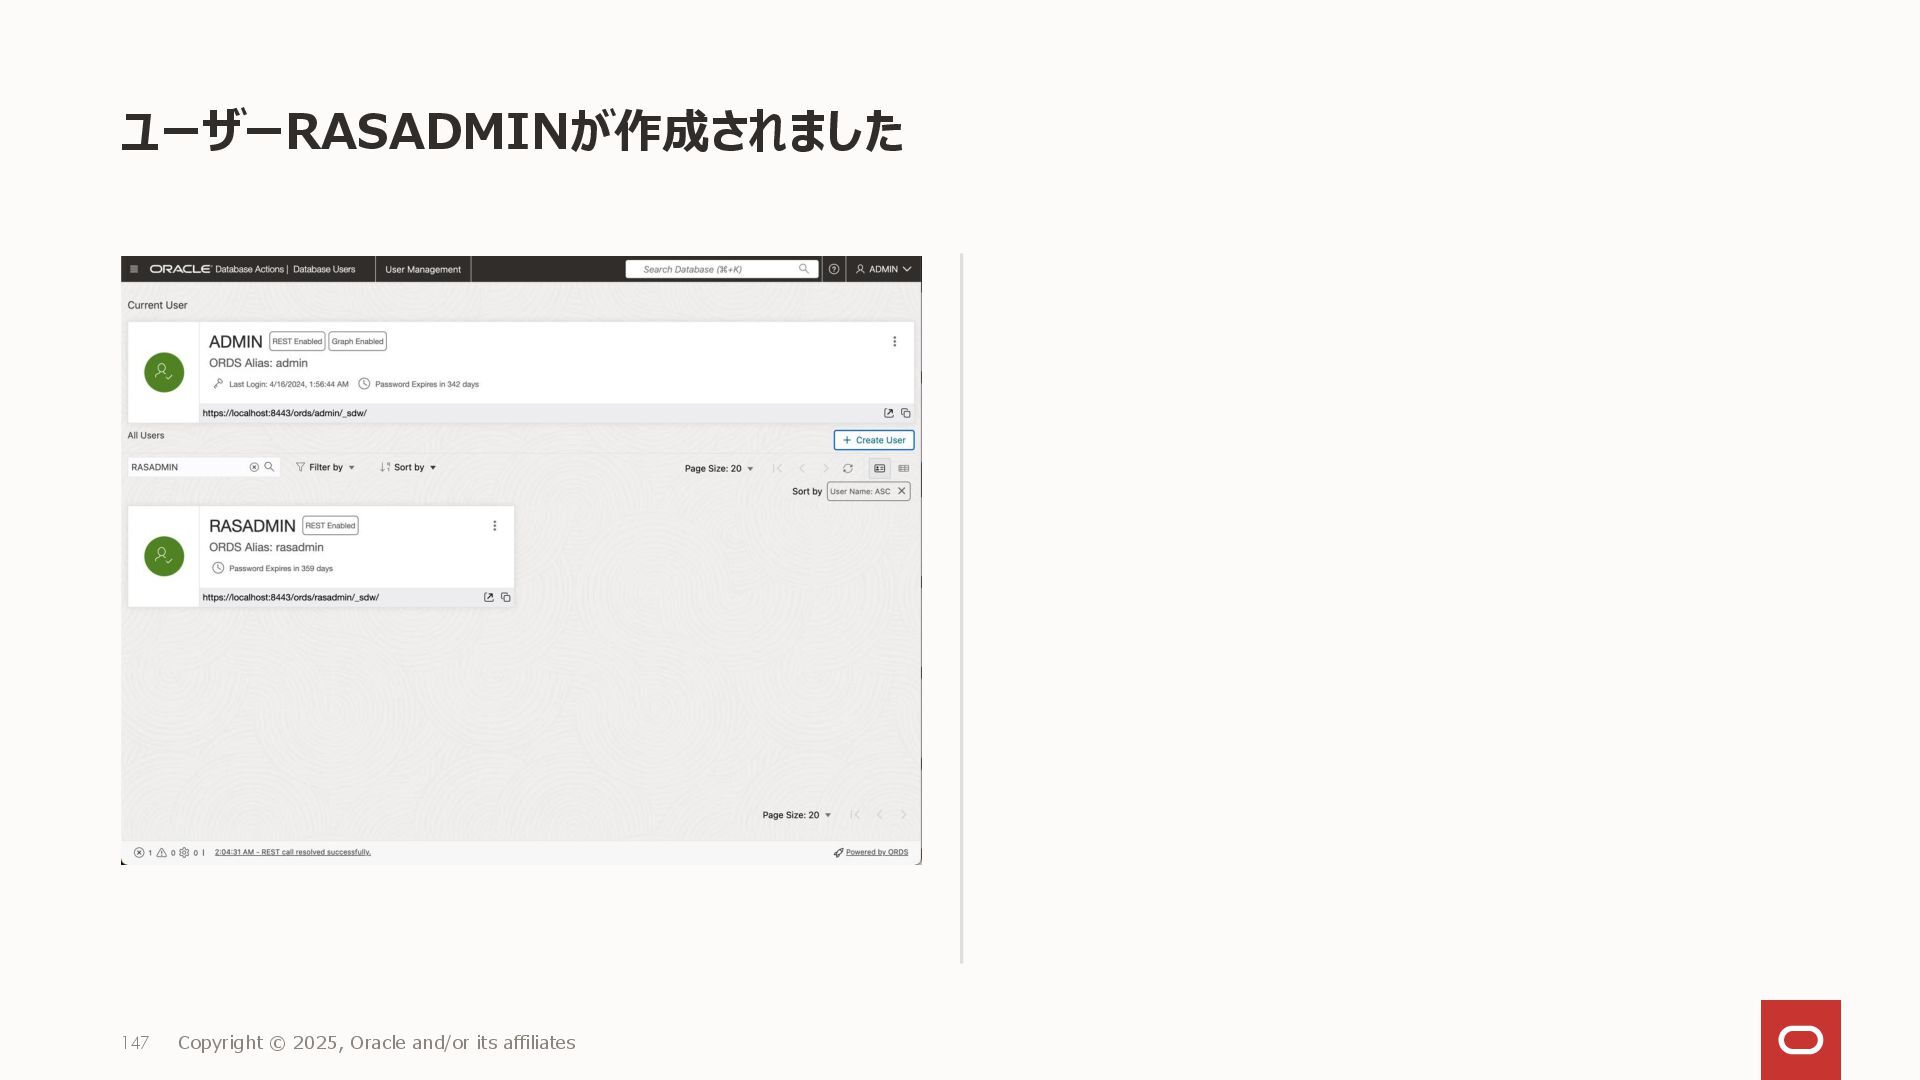
管理ユーザーRASADMINを作成します Real Application Securityの構成や管理を行うデー タベース・ユーザーとして、RASADMINを作成します。 1. SQL Developer WebにユーザーADMINでサイン インし、
Administration(管理)を開きます。 2. Database Users(データベース・ユーザー)を開 きます。 ユーザーADMINにて作業します。 144 Copyright © 2025, Oracle and/or its affiliates 1 2 -
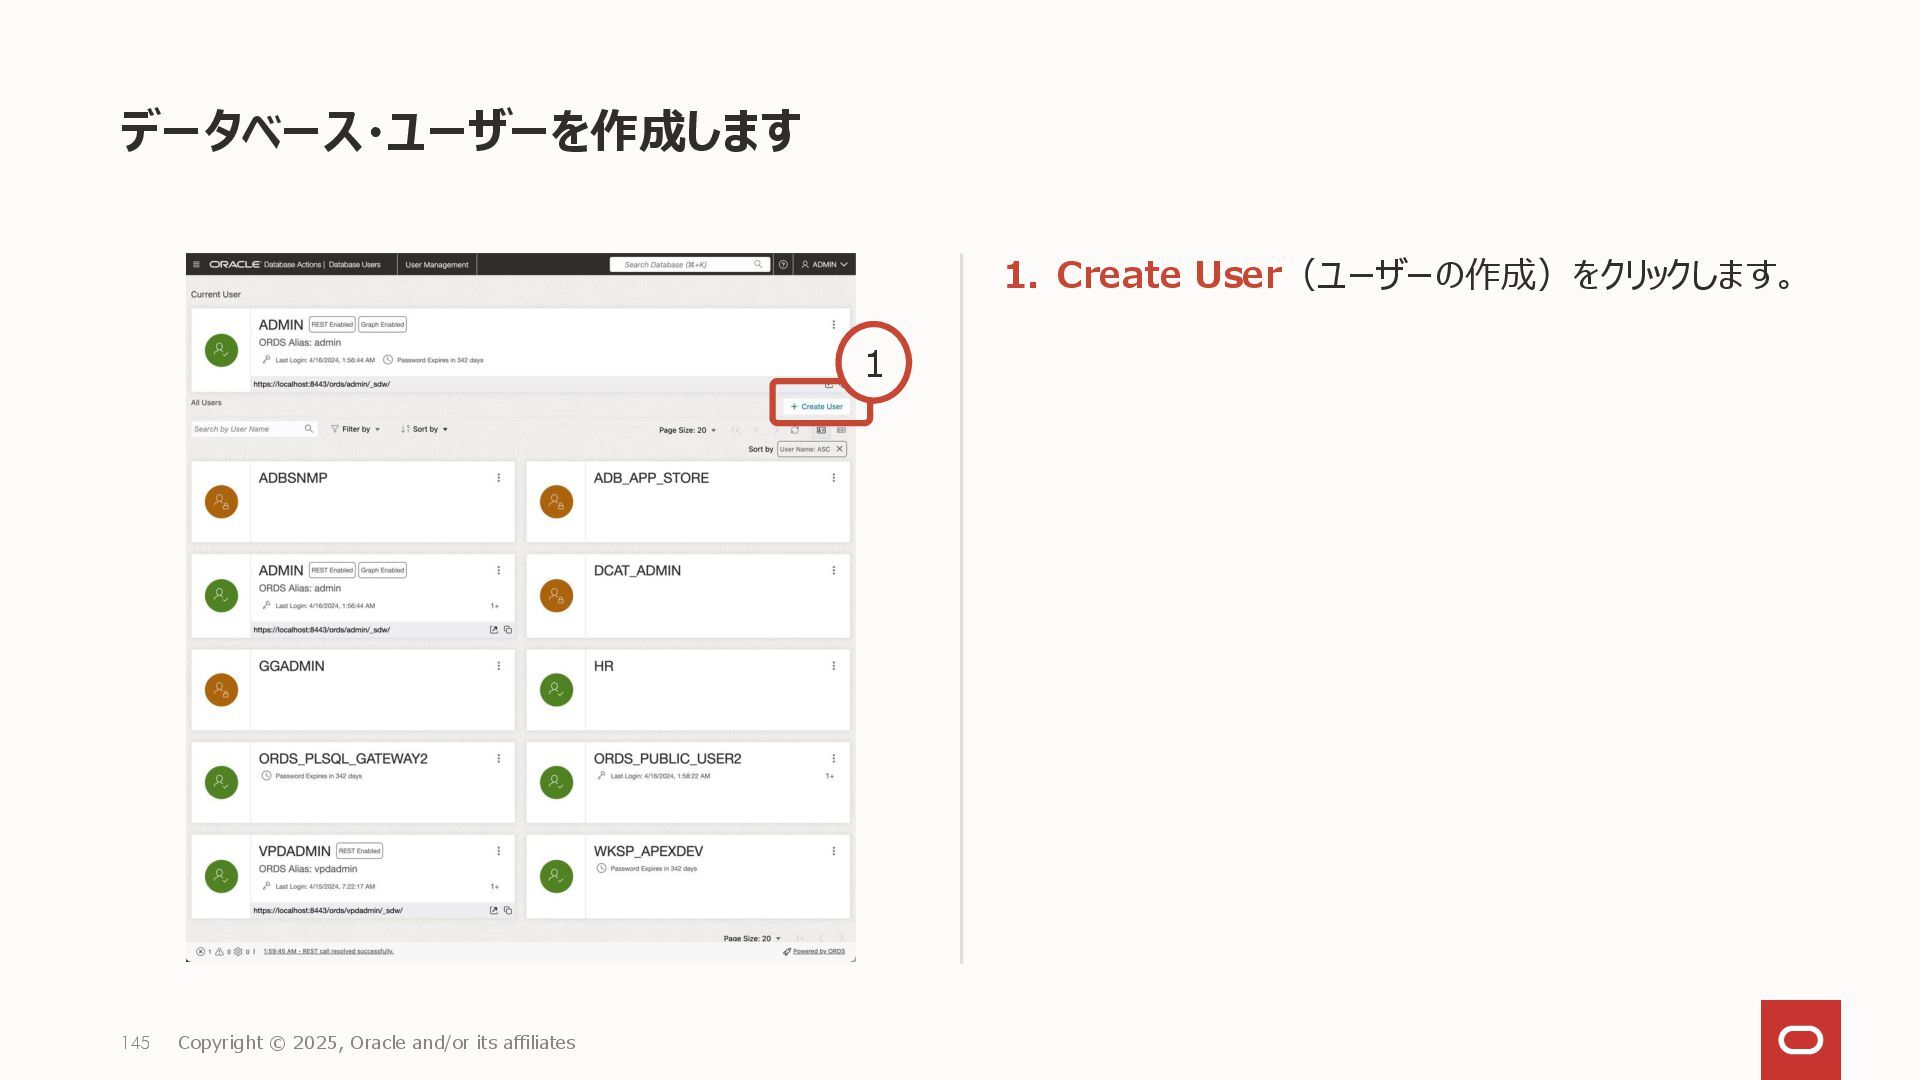
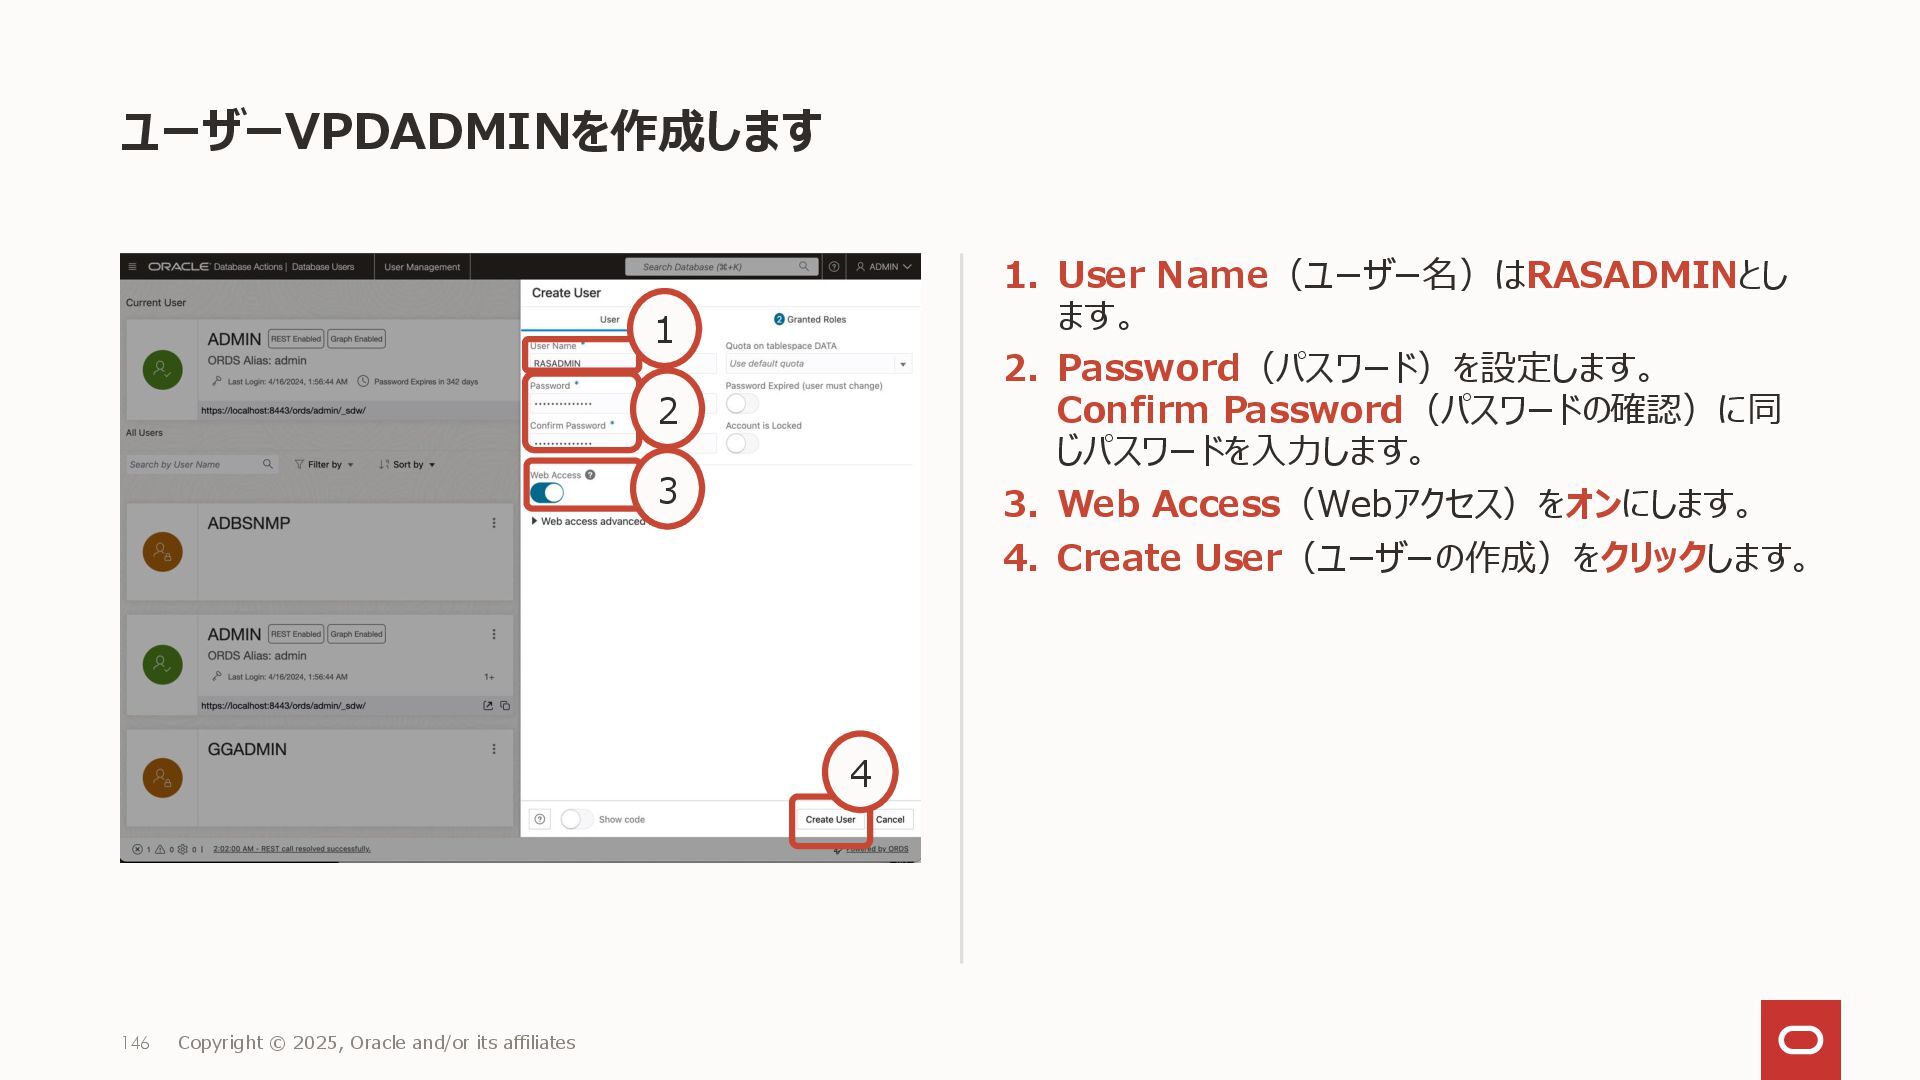
ユーザーVPDADMINを作成します 1. User Name(ユーザー名)はRASADMINとし ます。 2. Password(パスワード)を設定します。 Confirm Password(パスワードの確認)に同 じパスワードを入力します。
3. Web Access(Webアクセス)をオンにします。 4. Create User(ユーザーの作成)をクリックします。 146 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
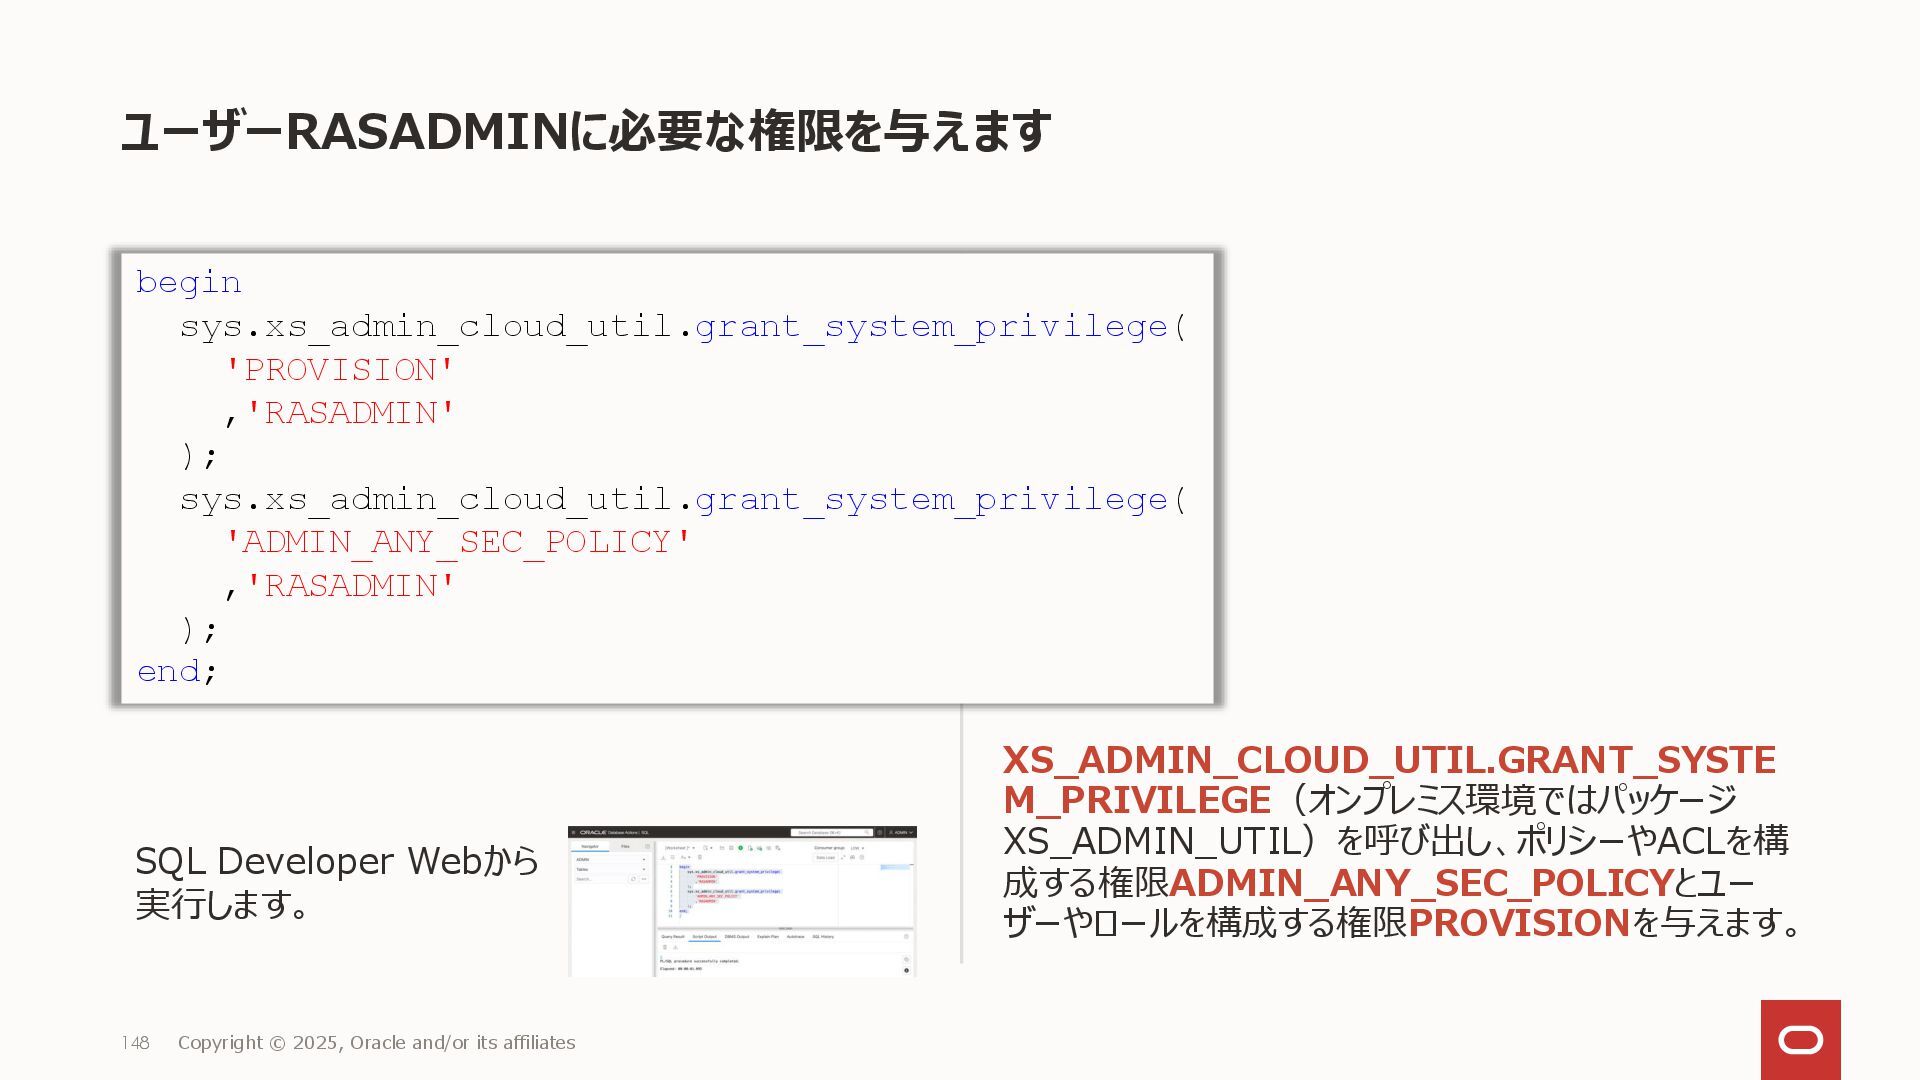
ユーザーRASADMINに必要な権限を与えます 148 Copyright © 2025, Oracle and/or its affiliates SQL
Developer Webから 実行します。 begin sys.xs_admin_cloud_util.grant_system_privilege( 'PROVISION' ,'RASADMIN' ); sys.xs_admin_cloud_util.grant_system_privilege( 'ADMIN_ANY_SEC_POLICY' ,'RASADMIN' ); end; XS_ADMIN_CLOUD_UTIL.GRANT_SYSTE M_PRIVILEGE(オンプレミス環境ではパッケージ XS_ADMIN_UTIL)を呼び出し、ポリシーやACLを構 成する権限ADMIN_ANY_SEC_POLICYとユー ザーやロールを構成する権限PROVISIONを与えます。 -
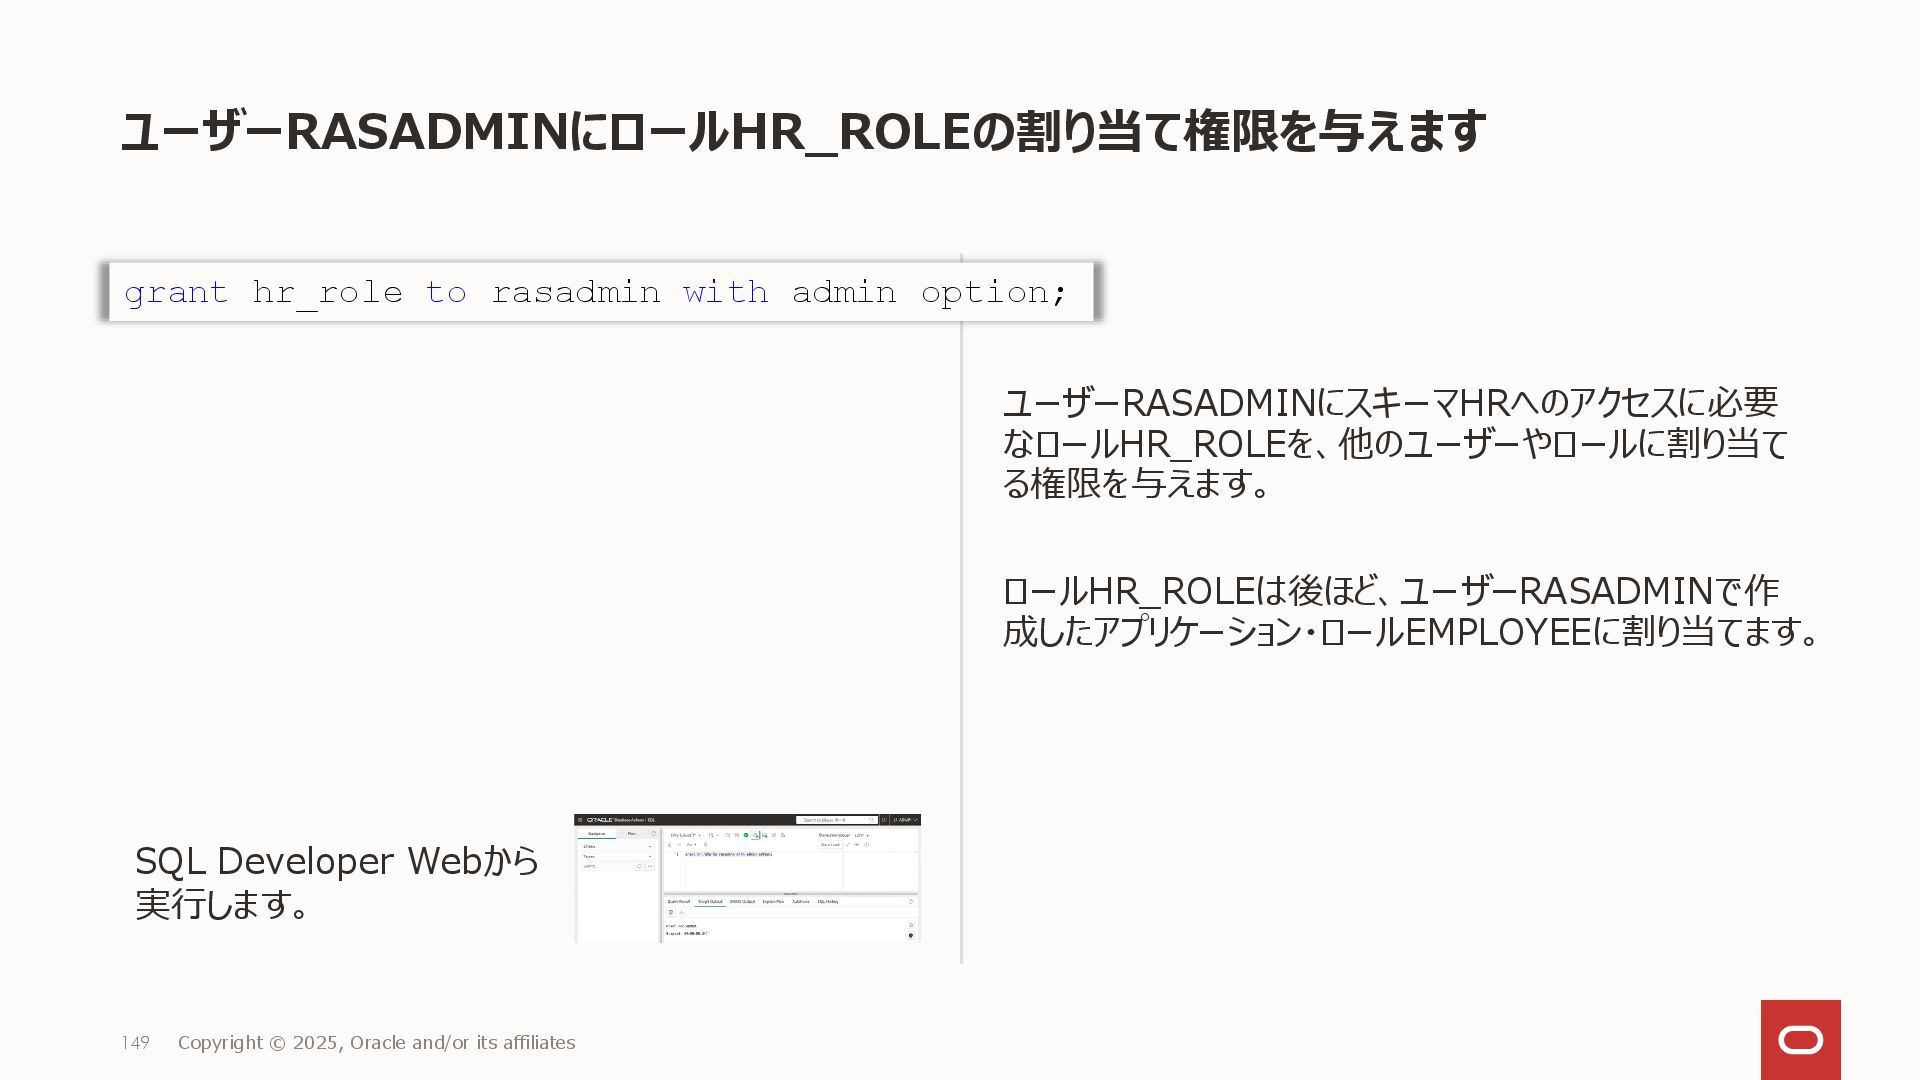
ユーザーRASADMINにロールHR_ROLEの割り当て権限を与えます ユーザーRASADMINにスキーマHRへのアクセスに必要 なロールHR_ROLEを、他のユーザーやロールに割り当て る権限を与えます。 ロールHR_ROLEは後ほど、ユーザーRASADMINで作 成したアプリケーション・ロールEMPLOYEEに割り当てます。 149 Copyright © 2025,
Oracle and/or its affiliates SQL Developer Webから 実行します。 grant hr_role to rasadmin with admin option; -
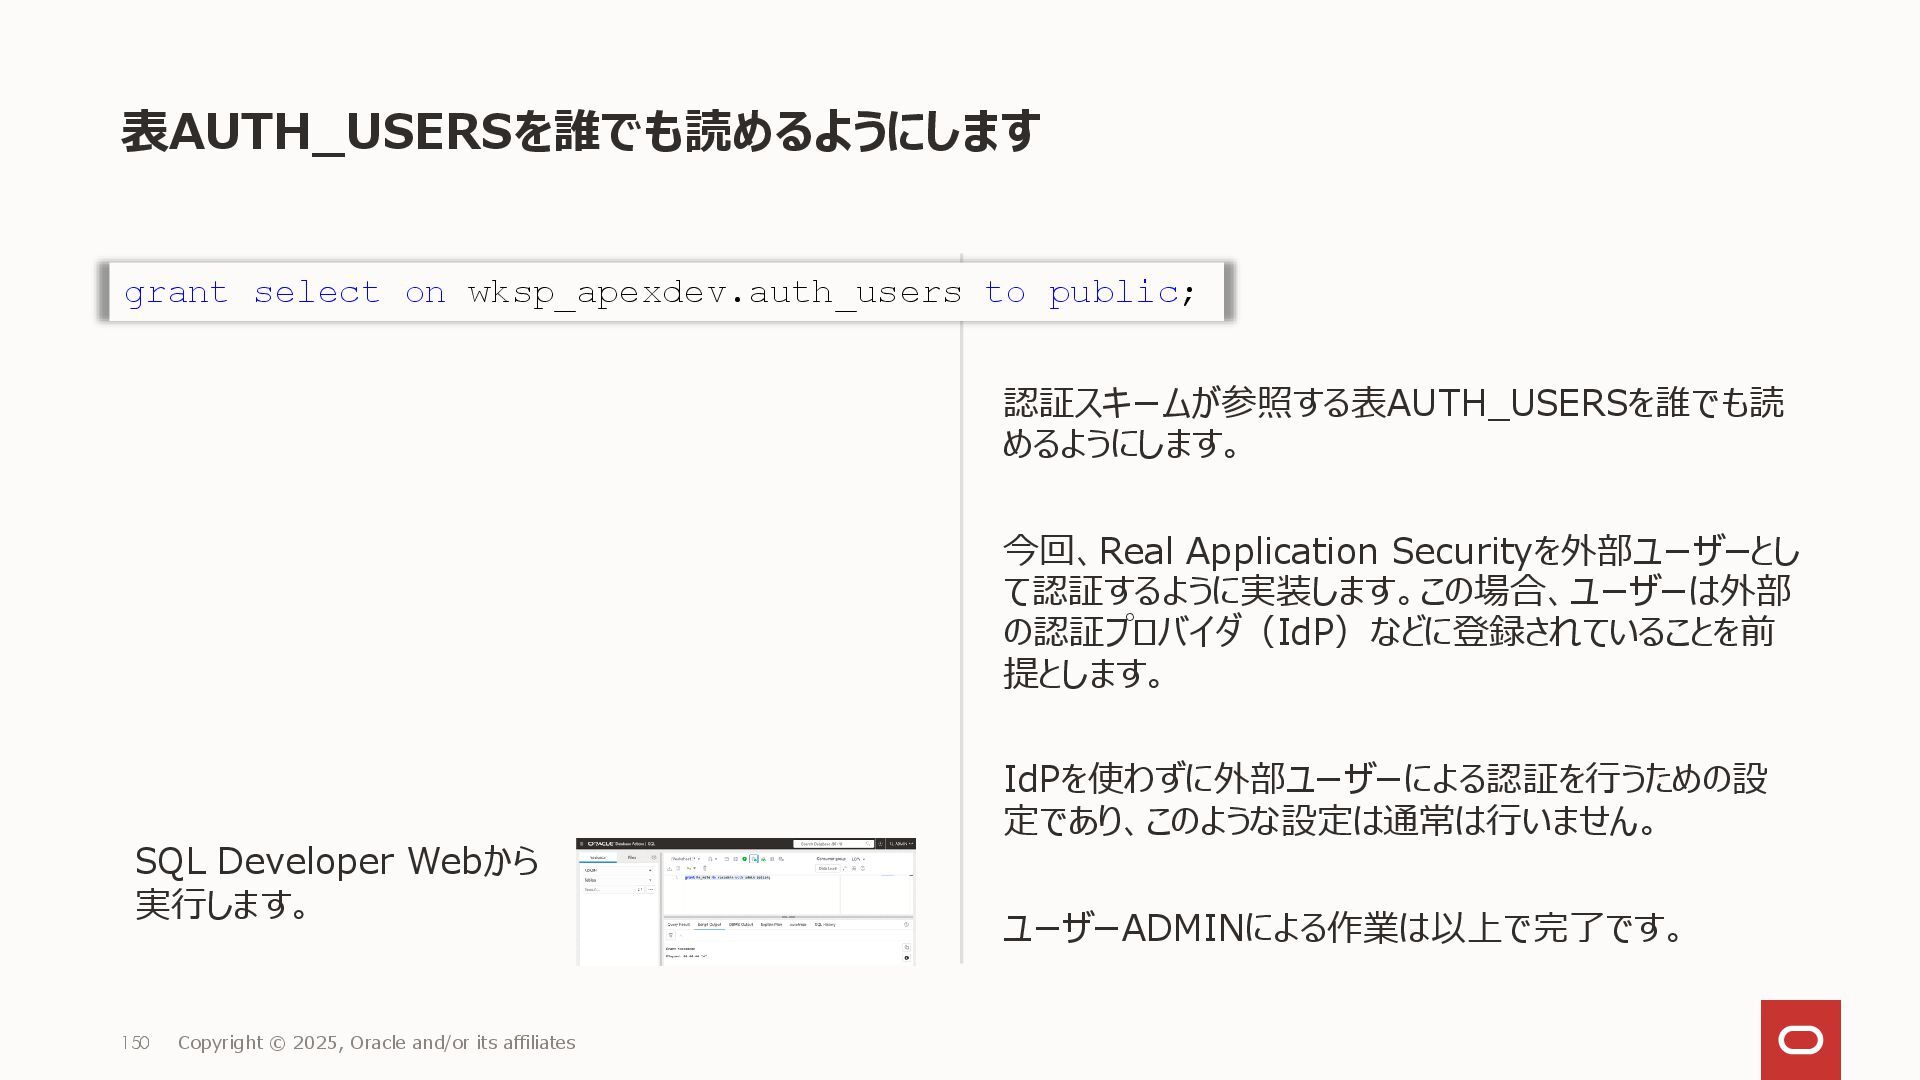
表AUTH_USERSを誰でも読めるようにします 認証スキームが参照する表AUTH_USERSを誰でも読 めるようにします。 今回、Real Application Securityを外部ユーザーとし て認証するように実装します。この場合、ユーザーは外部 の認証プロバイダ(IdP)などに登録されていることを前 提とします。 IdPを使わずに外部ユーザーによる認証を行うための設
定であり、このような設定は通常は行いません。 ユーザーADMINによる作業は以上で完了です。 150 Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 grant select on wksp_apexdev.auth_users to public; -
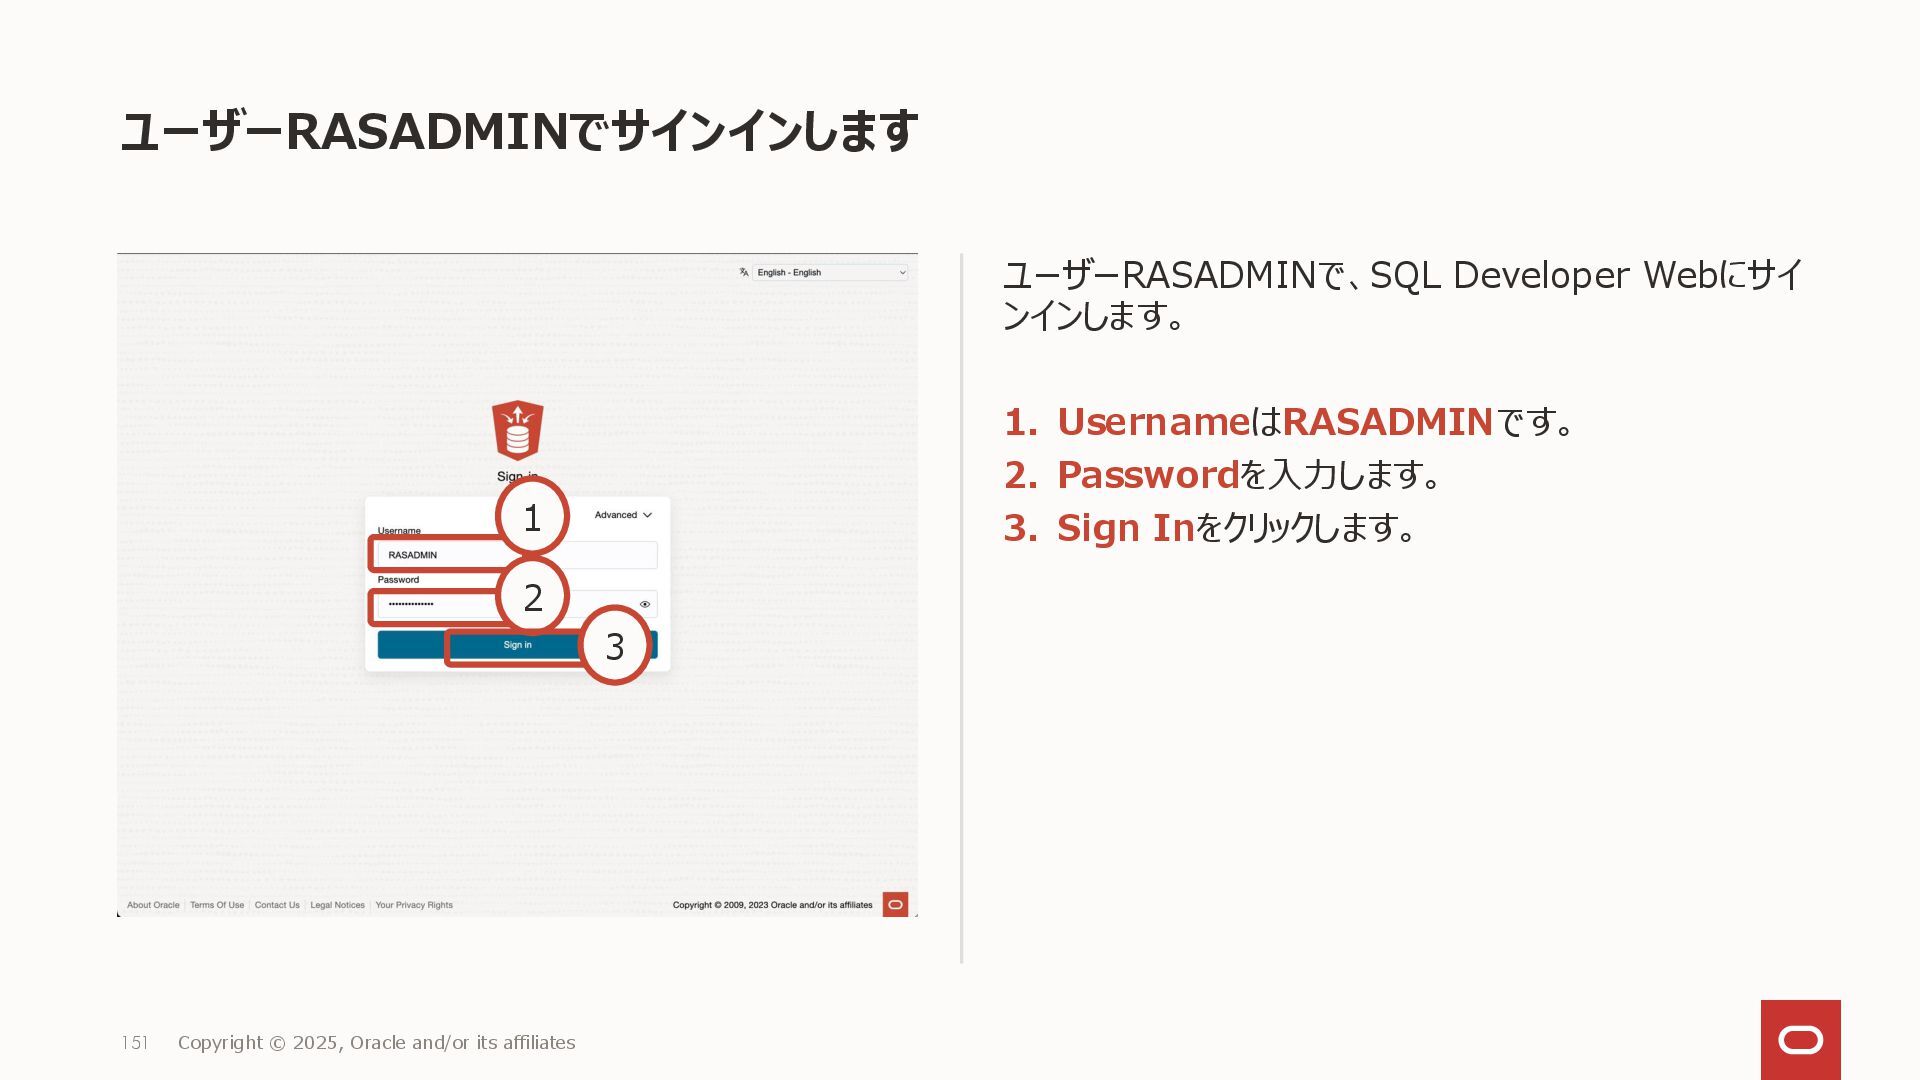
ユーザーRASADMINでサインインします ユーザーRASADMINで、SQL Developer Webにサイ ンインします。 1. UsernameはRASADMINです。 2. Passwordを入力します。 3.
Sign Inをクリックします。 151 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
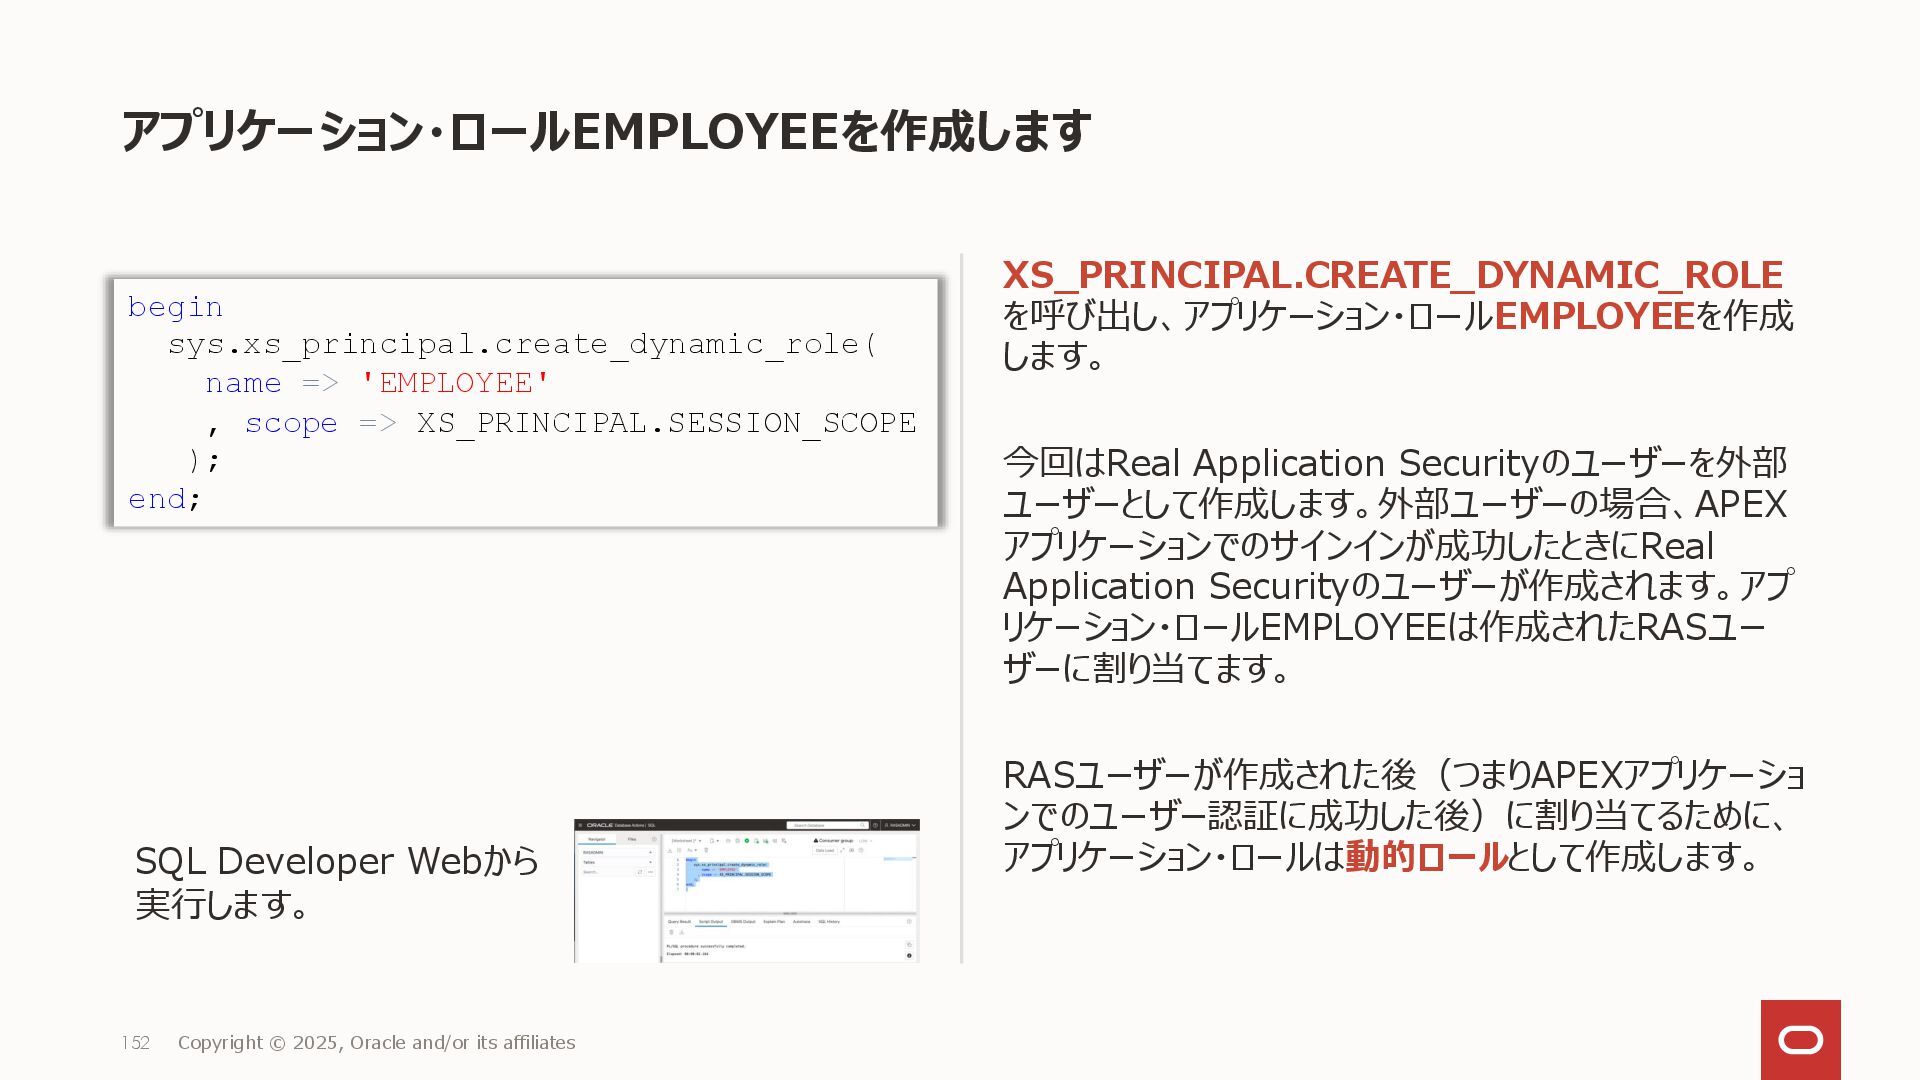
アプリケーション・ロールEMPLOYEEを作成します XS_PRINCIPAL.CREATE_DYNAMIC_ROLE を呼び出し、アプリケーション・ロールEMPLOYEEを作成 します。 今回はReal Application Securityのユーザーを外部 ユーザーとして作成します。外部ユーザーの場合、APEX アプリケーションでのサインインが成功したときにReal Application
Securityのユーザーが作成されます。アプ リケーション・ロールEMPLOYEEは作成されたRASユー ザーに割り当てます。 RASユーザーが作成された後(つまりAPEXアプリケーショ ンでのユーザー認証に成功した後)に割り当てるために、 アプリケーション・ロールは動的ロールとして作成します。 152 Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 begin sys.xs_principal.create_dynamic_role( name => 'EMPLOYEE' , scope => XS_PRINCIPAL.SESSION_SCOPE ); end; -
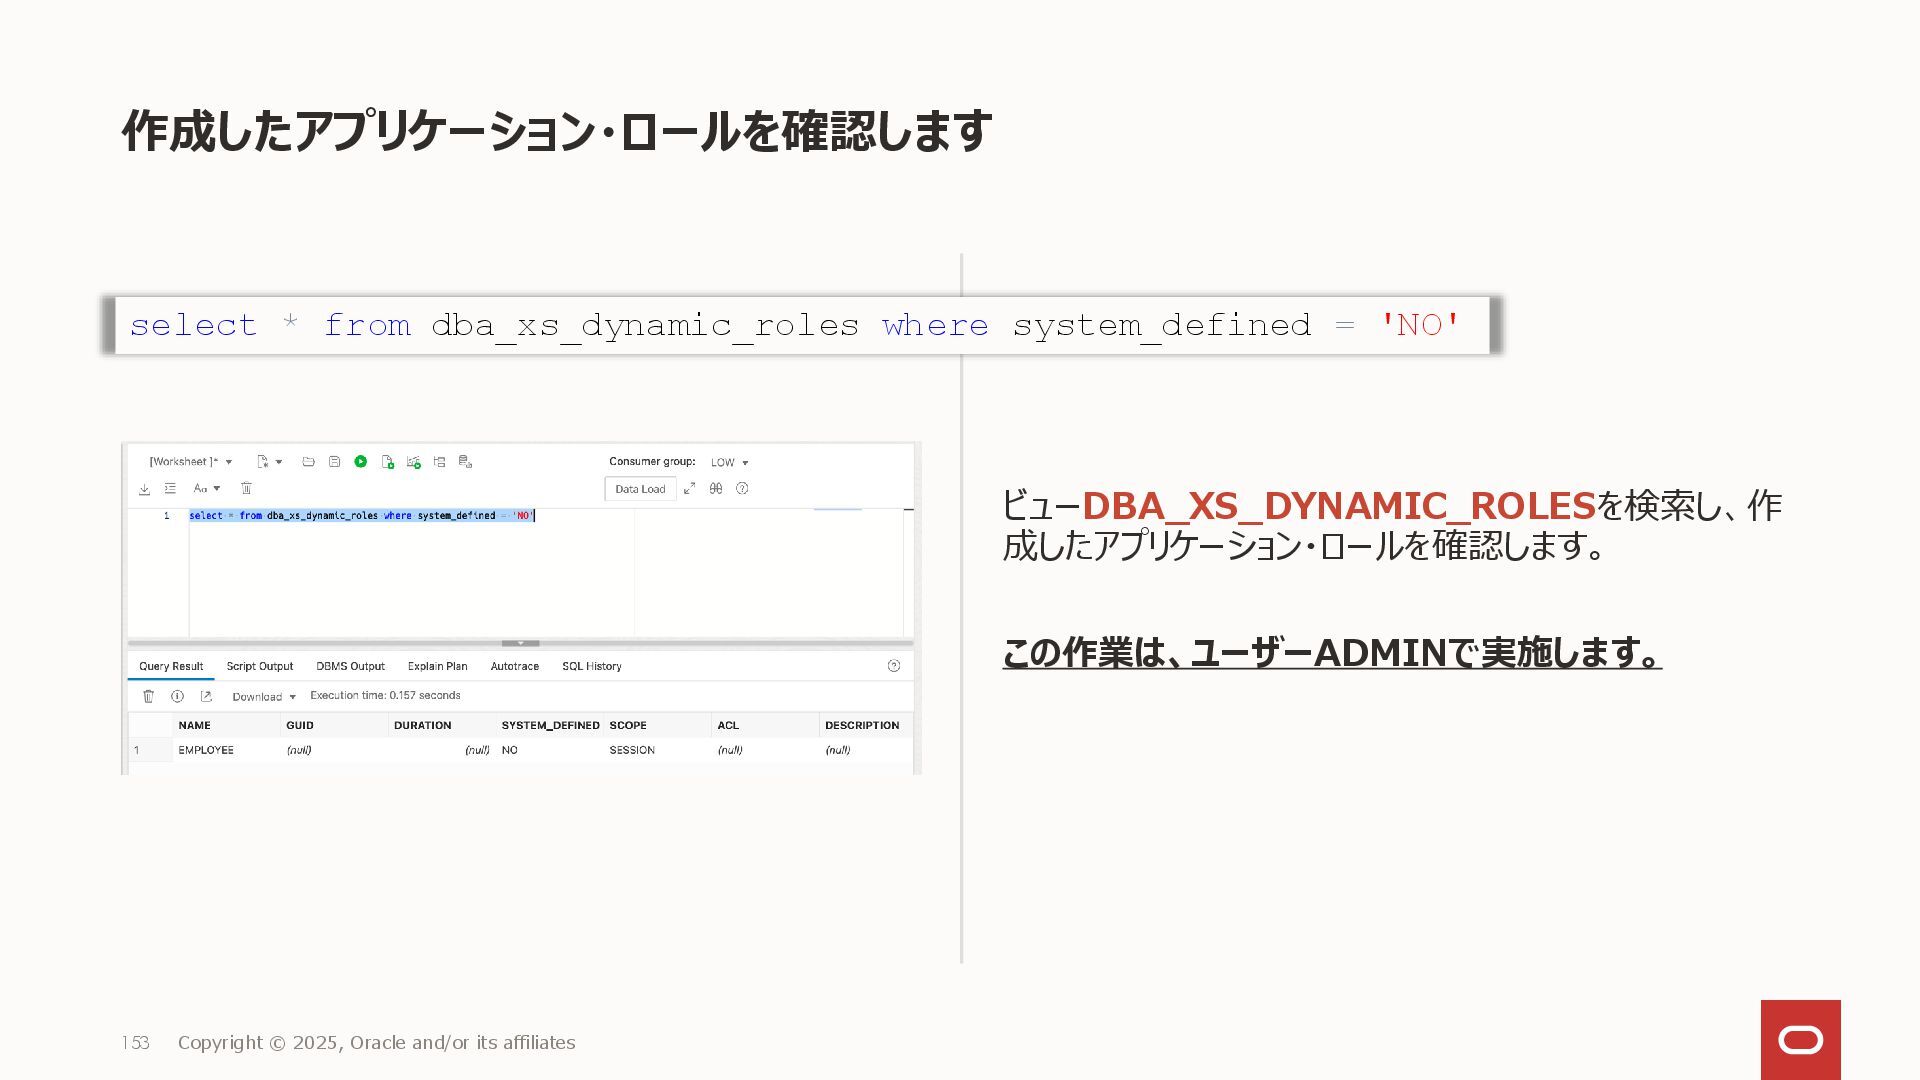
作成したアプリケーション・ロールを確認します ビューDBA_XS_DYNAMIC_ROLESを検索し、作 成したアプリケーション・ロールを確認します。 この作業は、ユーザーADMINで実施します。 153 Copyright © 2025, Oracle and/or
its affiliates select * from dba_xs_dynamic_roles where system_defined = 'NO' -
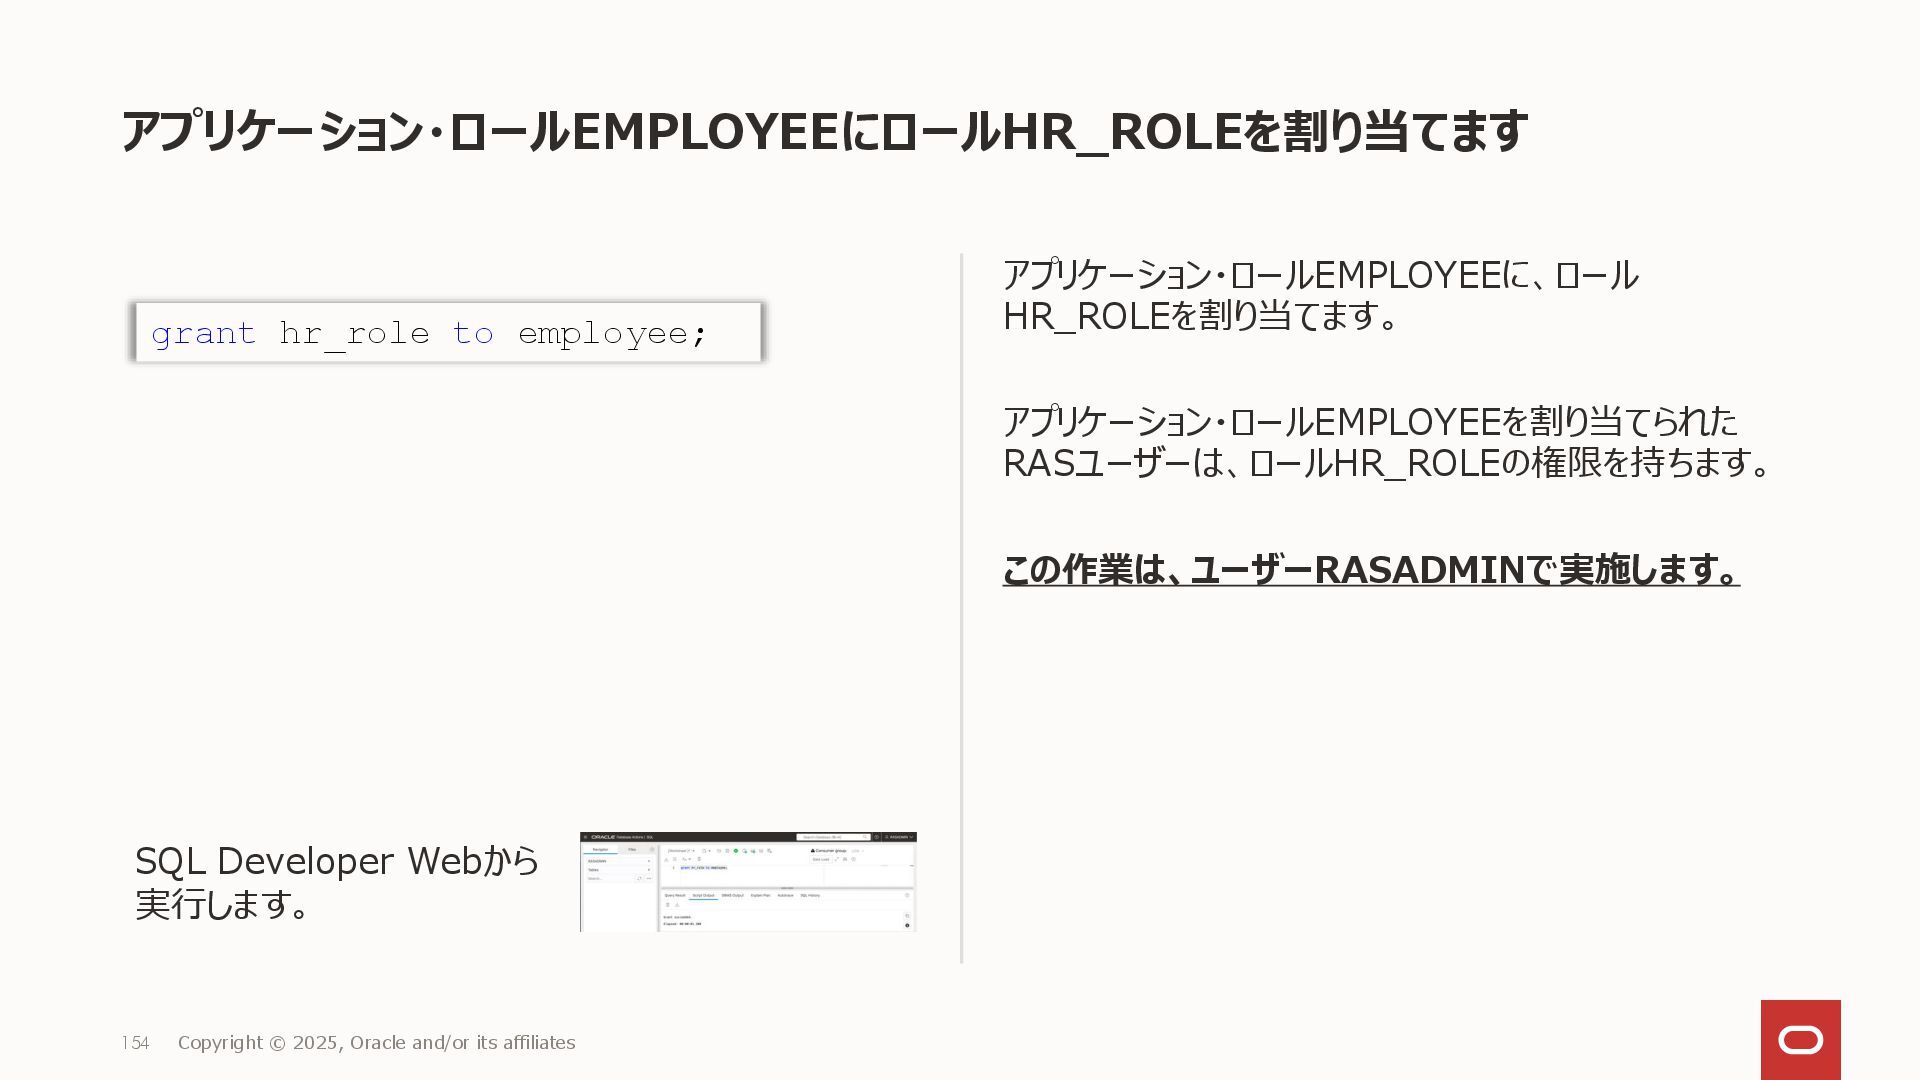
アプリケーション・ロールEMPLOYEEにロールHR_ROLEを割り当てます アプリケーション・ロールEMPLOYEEに、ロール HR_ROLEを割り当てます。 アプリケーション・ロールEMPLOYEEを割り当てられた RASユーザーは、ロールHR_ROLEの権限を持ちます。 この作業は、ユーザーRASADMINで実施します。 154 Copyright © 2025,
Oracle and/or its affiliates SQL Developer Webから 実行します。 grant hr_role to employee; -
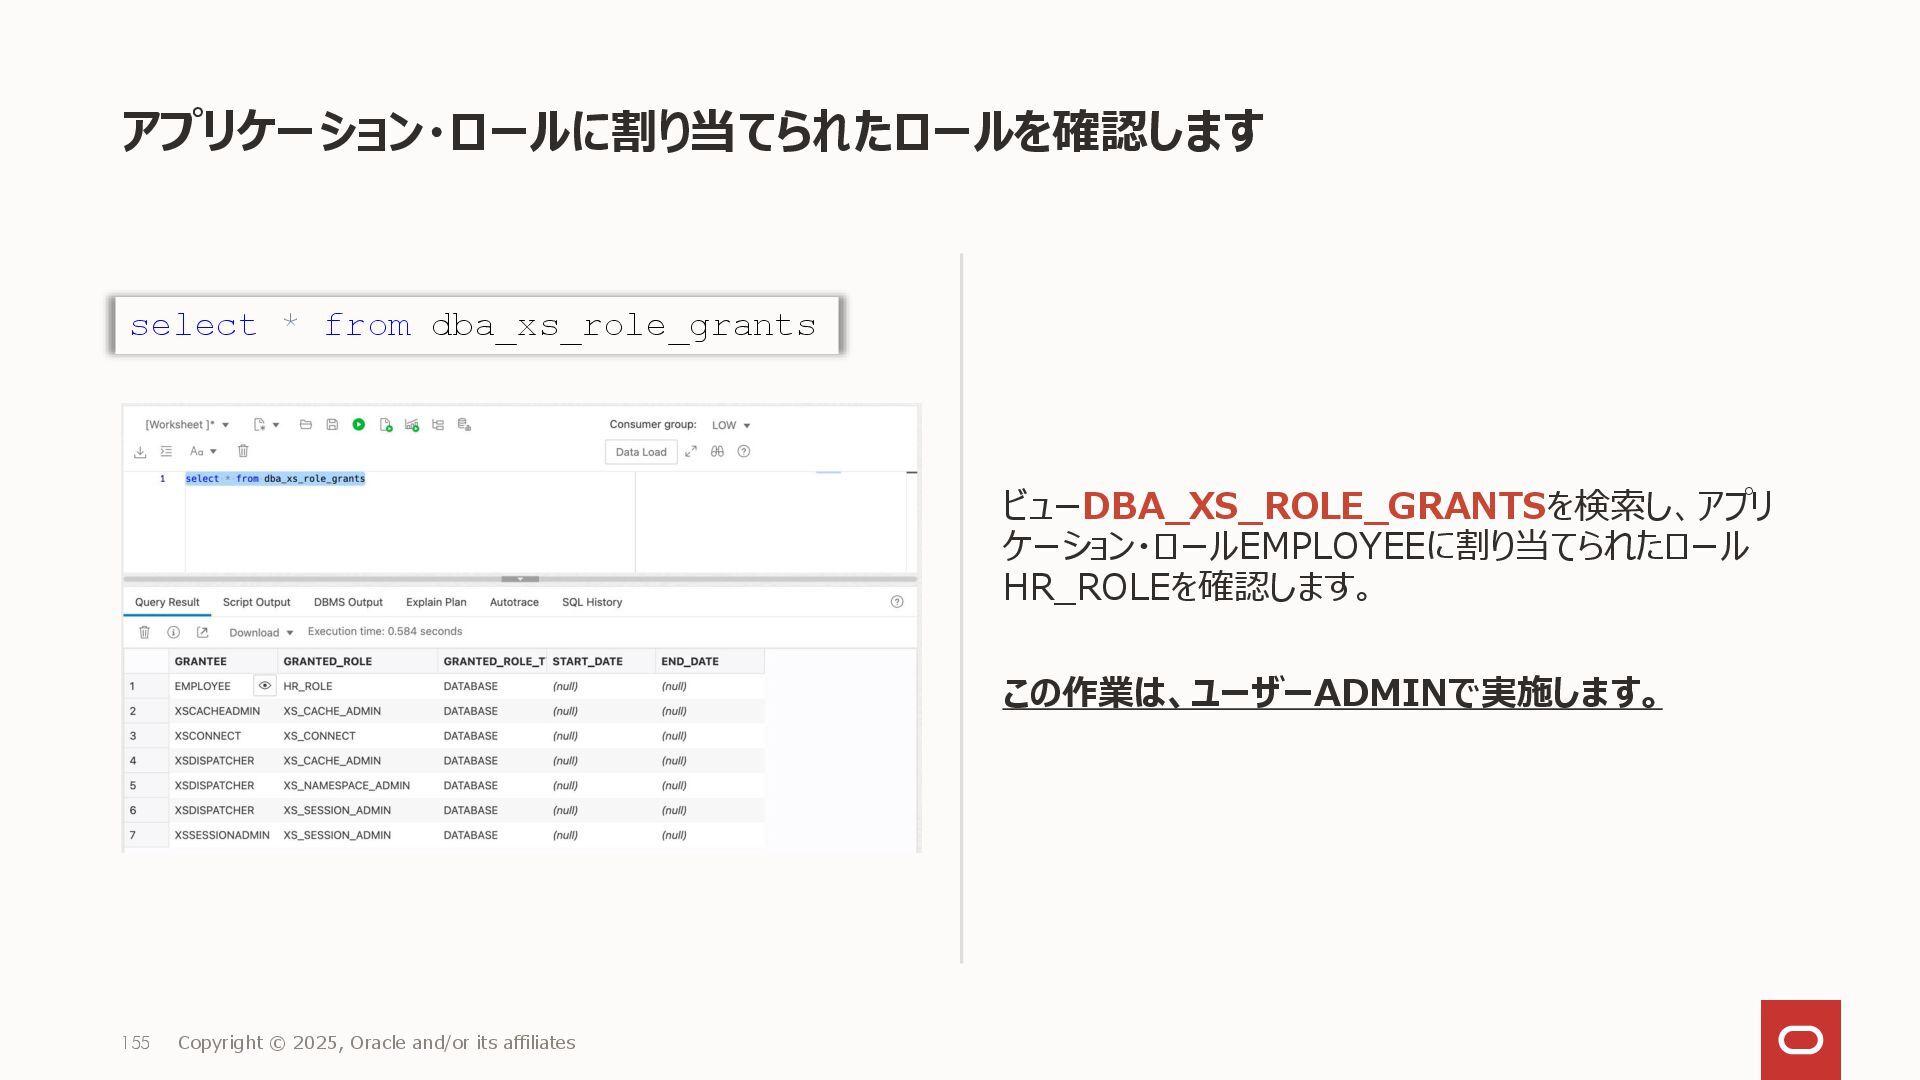
アプリケーション・ロールに割り当てられたロールを確認します ビューDBA_XS_ROLE_GRANTSを検索し、アプリ ケーション・ロールEMPLOYEEに割り当てられたロール HR_ROLEを確認します。 この作業は、ユーザーADMINで実施します。 155 Copyright © 2025, Oracle
and/or its affiliates select * from dba_xs_role_grants -
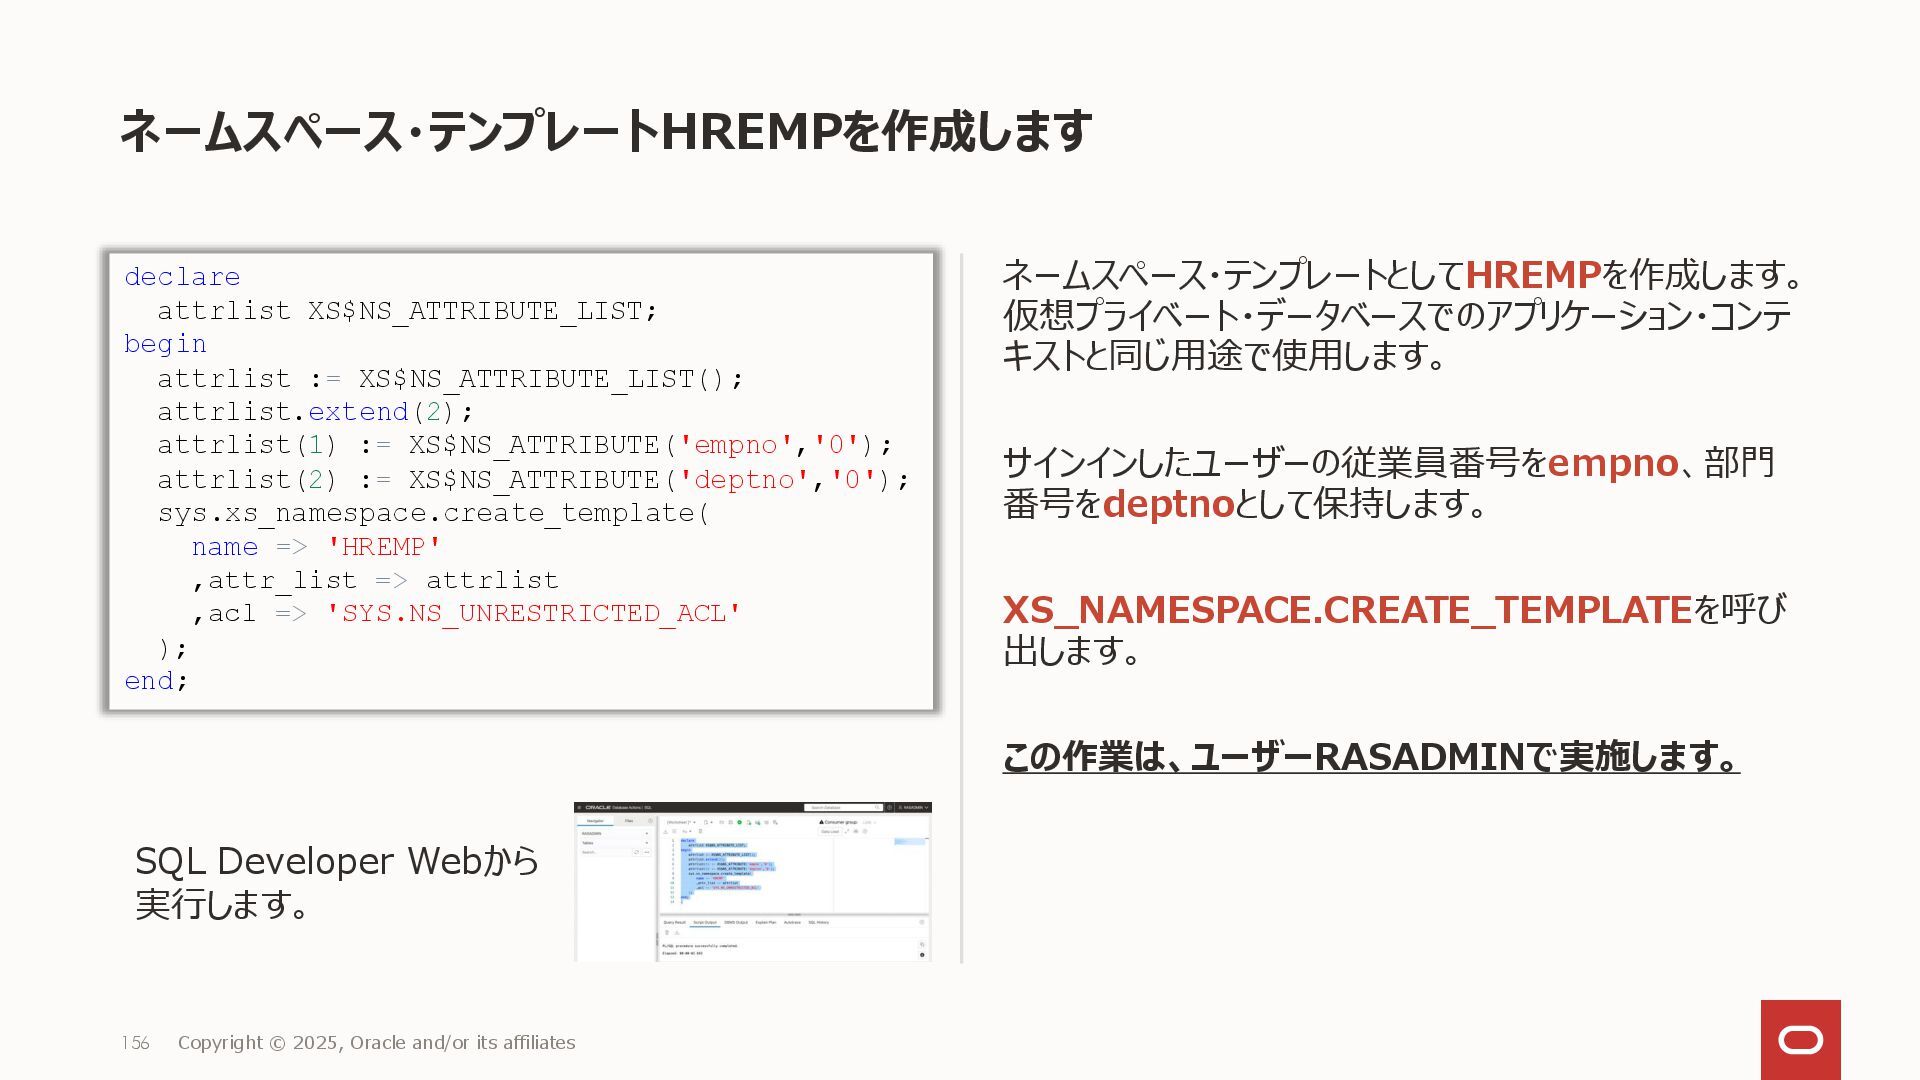
declare attrlist XS$NS_ATTRIBUTE_LIST; begin attrlist := XS$NS_ATTRIBUTE_LIST(); attrlist.extend(2); attrlist(1) :=
XS$NS_ATTRIBUTE('empno','0'); attrlist(2) := XS$NS_ATTRIBUTE('deptno','0'); sys.xs_namespace.create_template( name => 'HREMP' ,attr_list => attrlist ,acl => 'SYS.NS_UNRESTRICTED_ACL' ); end; ネームスペース・テンプレートHREMPを作成します ネームスペース・テンプレートとしてHREMPを作成します。 仮想プライベート・データベースでのアプリケーション・コンテ キストと同じ用途で使用します。 サインインしたユーザーの従業員番号をempno、部門 番号をdeptnoとして保持します。 XS_NAMESPACE.CREATE_TEMPLATEを呼び 出します。 この作業は、ユーザーRASADMINで実施します。 156 Copyright © 2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 -
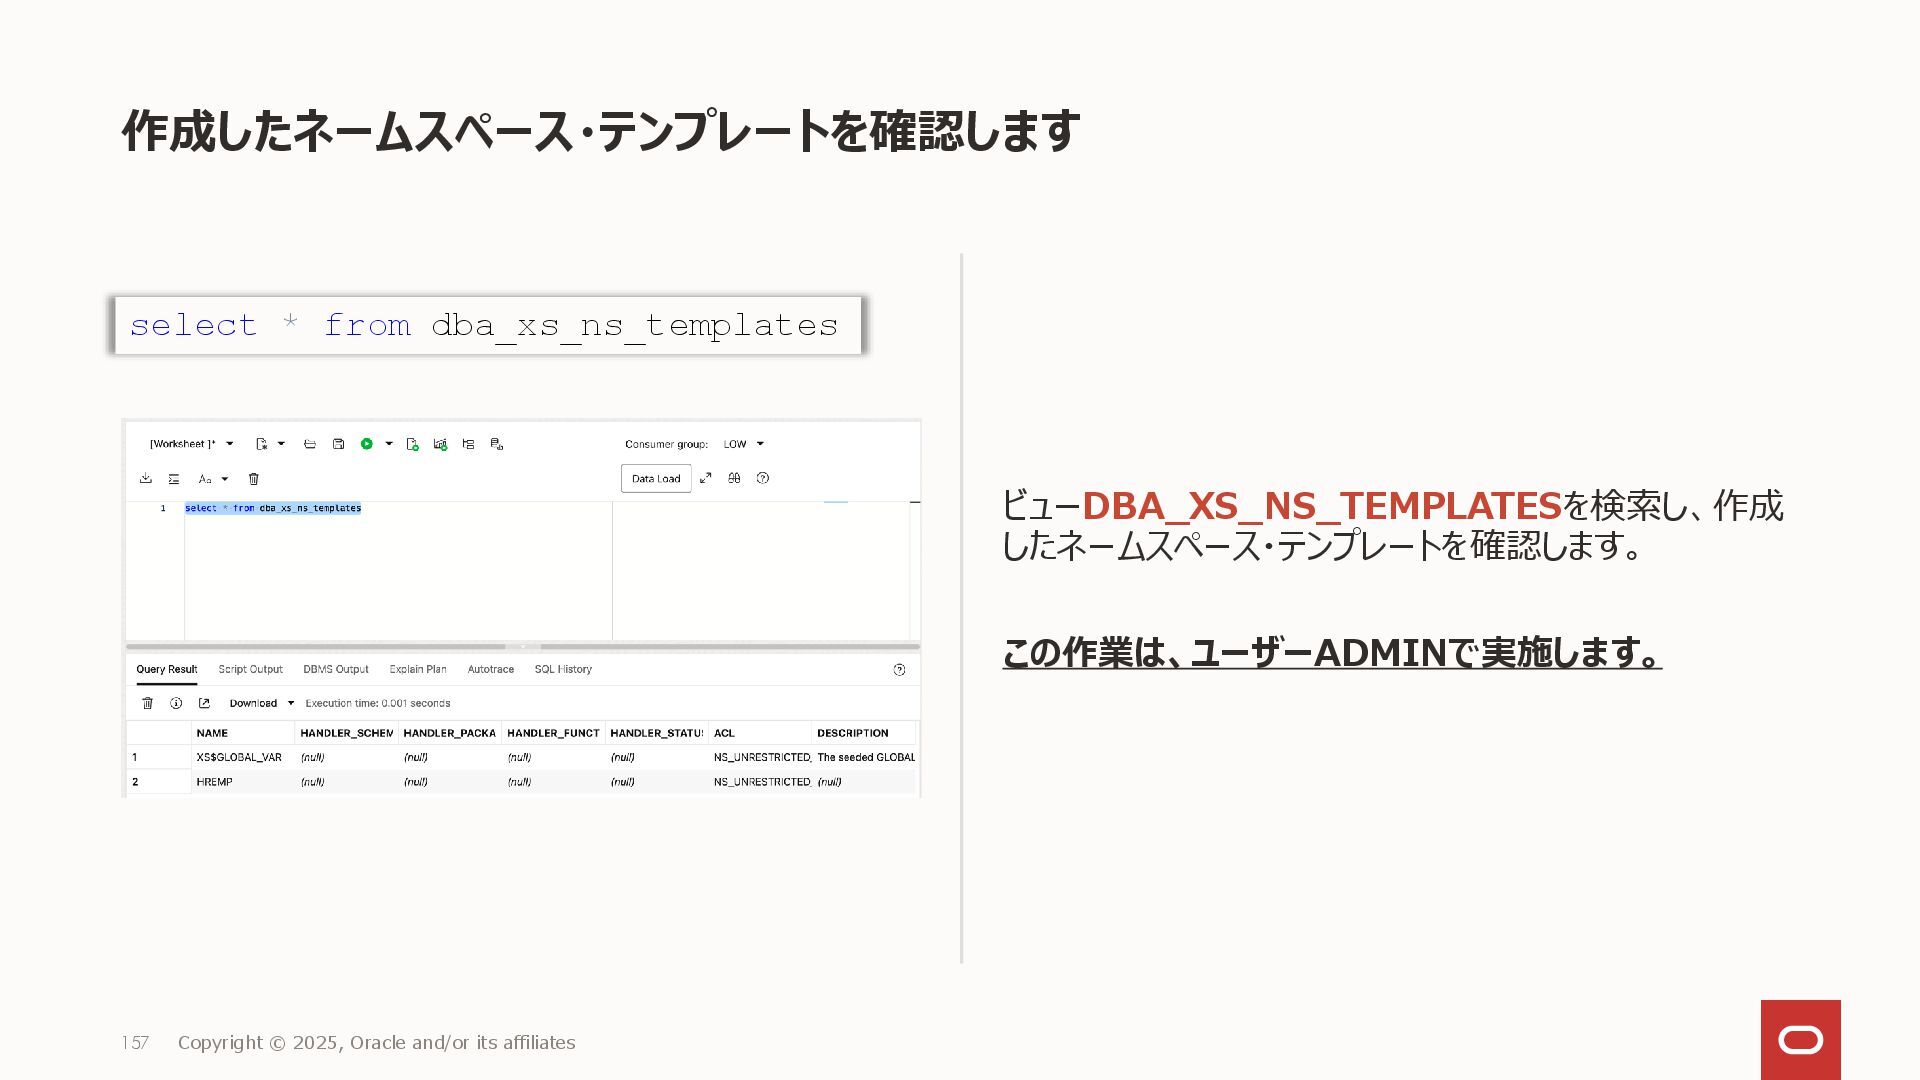
作成したネームスペース・テンプレートを確認します ビューDBA_XS_NS_TEMPLATESを検索し、作成 したネームスペース・テンプレートを確認します。 この作業は、ユーザーADMINで実施します。 157 Copyright © 2025, Oracle and/or
its affiliates select * from dba_xs_ns_templates -
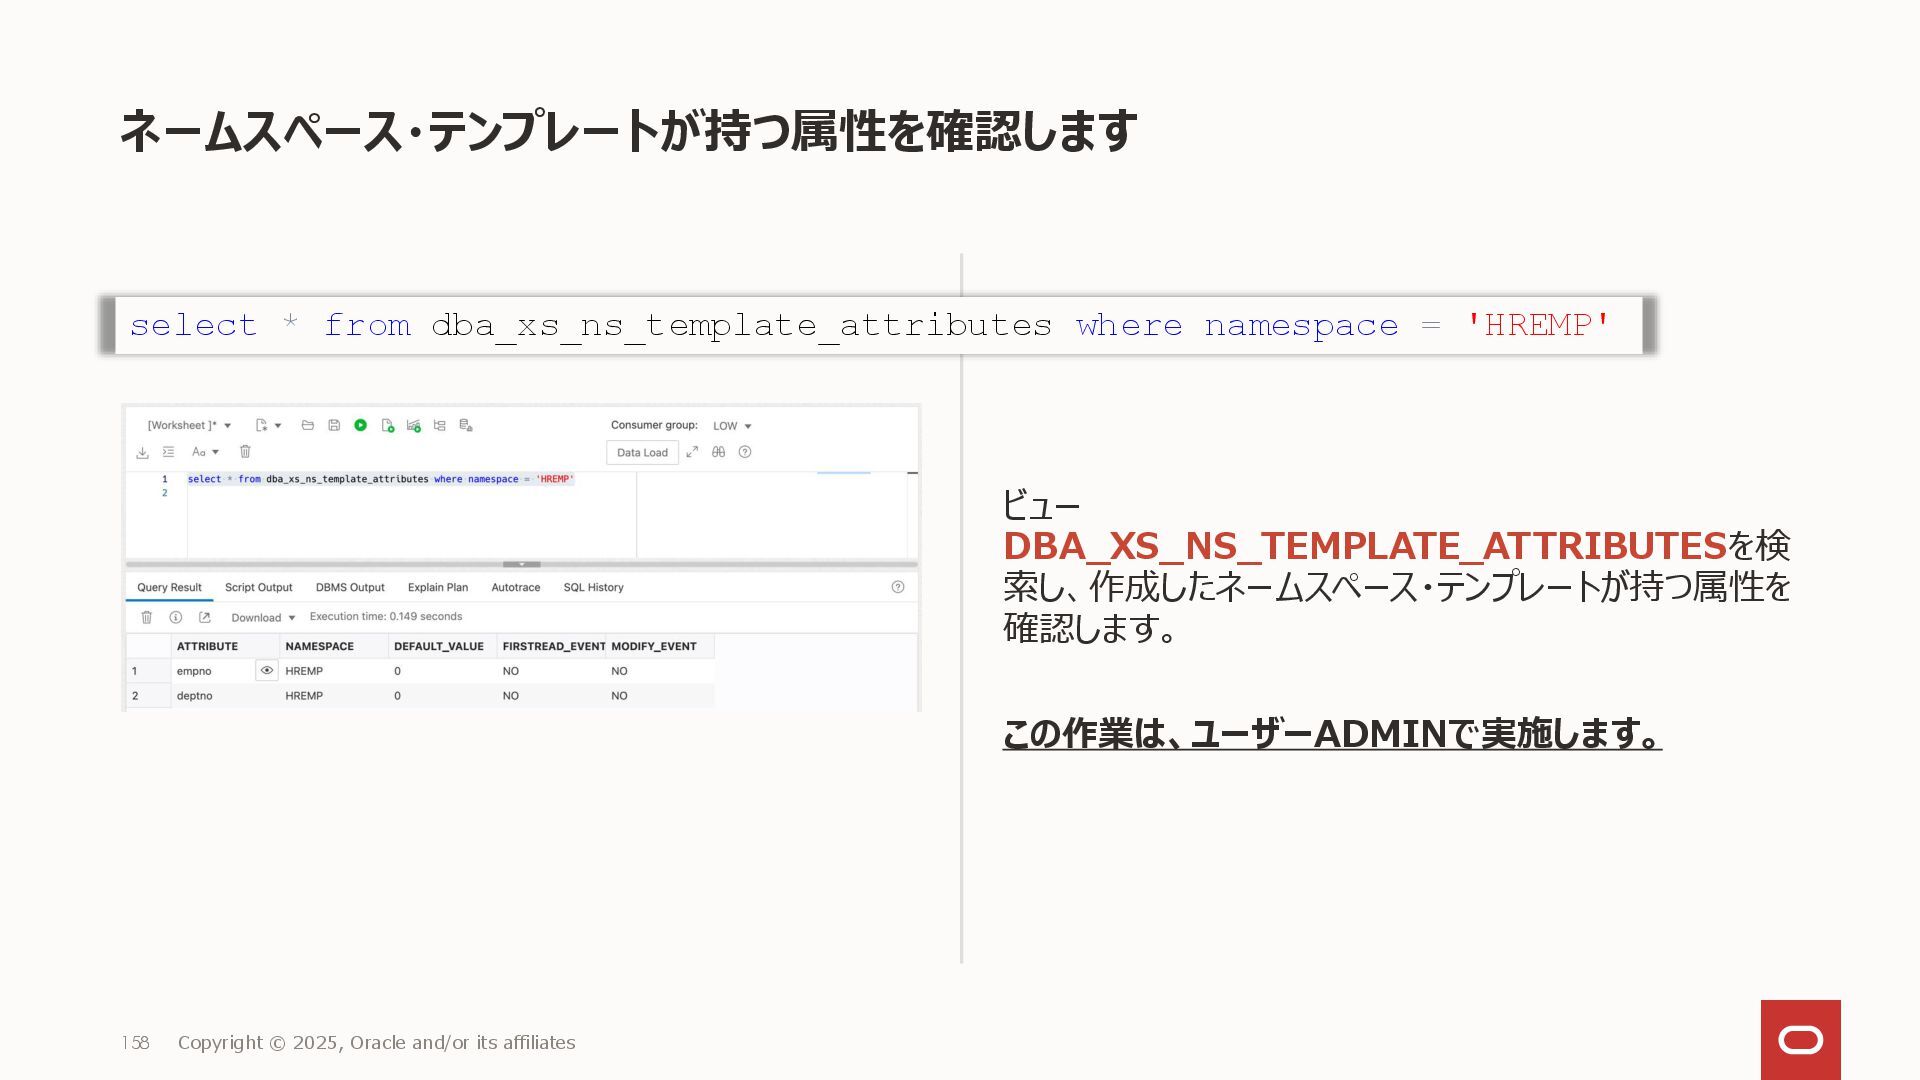
ネームスペース・テンプレートが持つ属性を確認します ビュー DBA_XS_NS_TEMPLATE_ATTRIBUTESを検 索し、作成したネームスペース・テンプレートが持つ属性を 確認します。 この作業は、ユーザーADMINで実施します。 158 Copyright © 2025,
Oracle and/or its affiliates select * from dba_xs_ns_template_attributes where namespace = 'HREMP' -
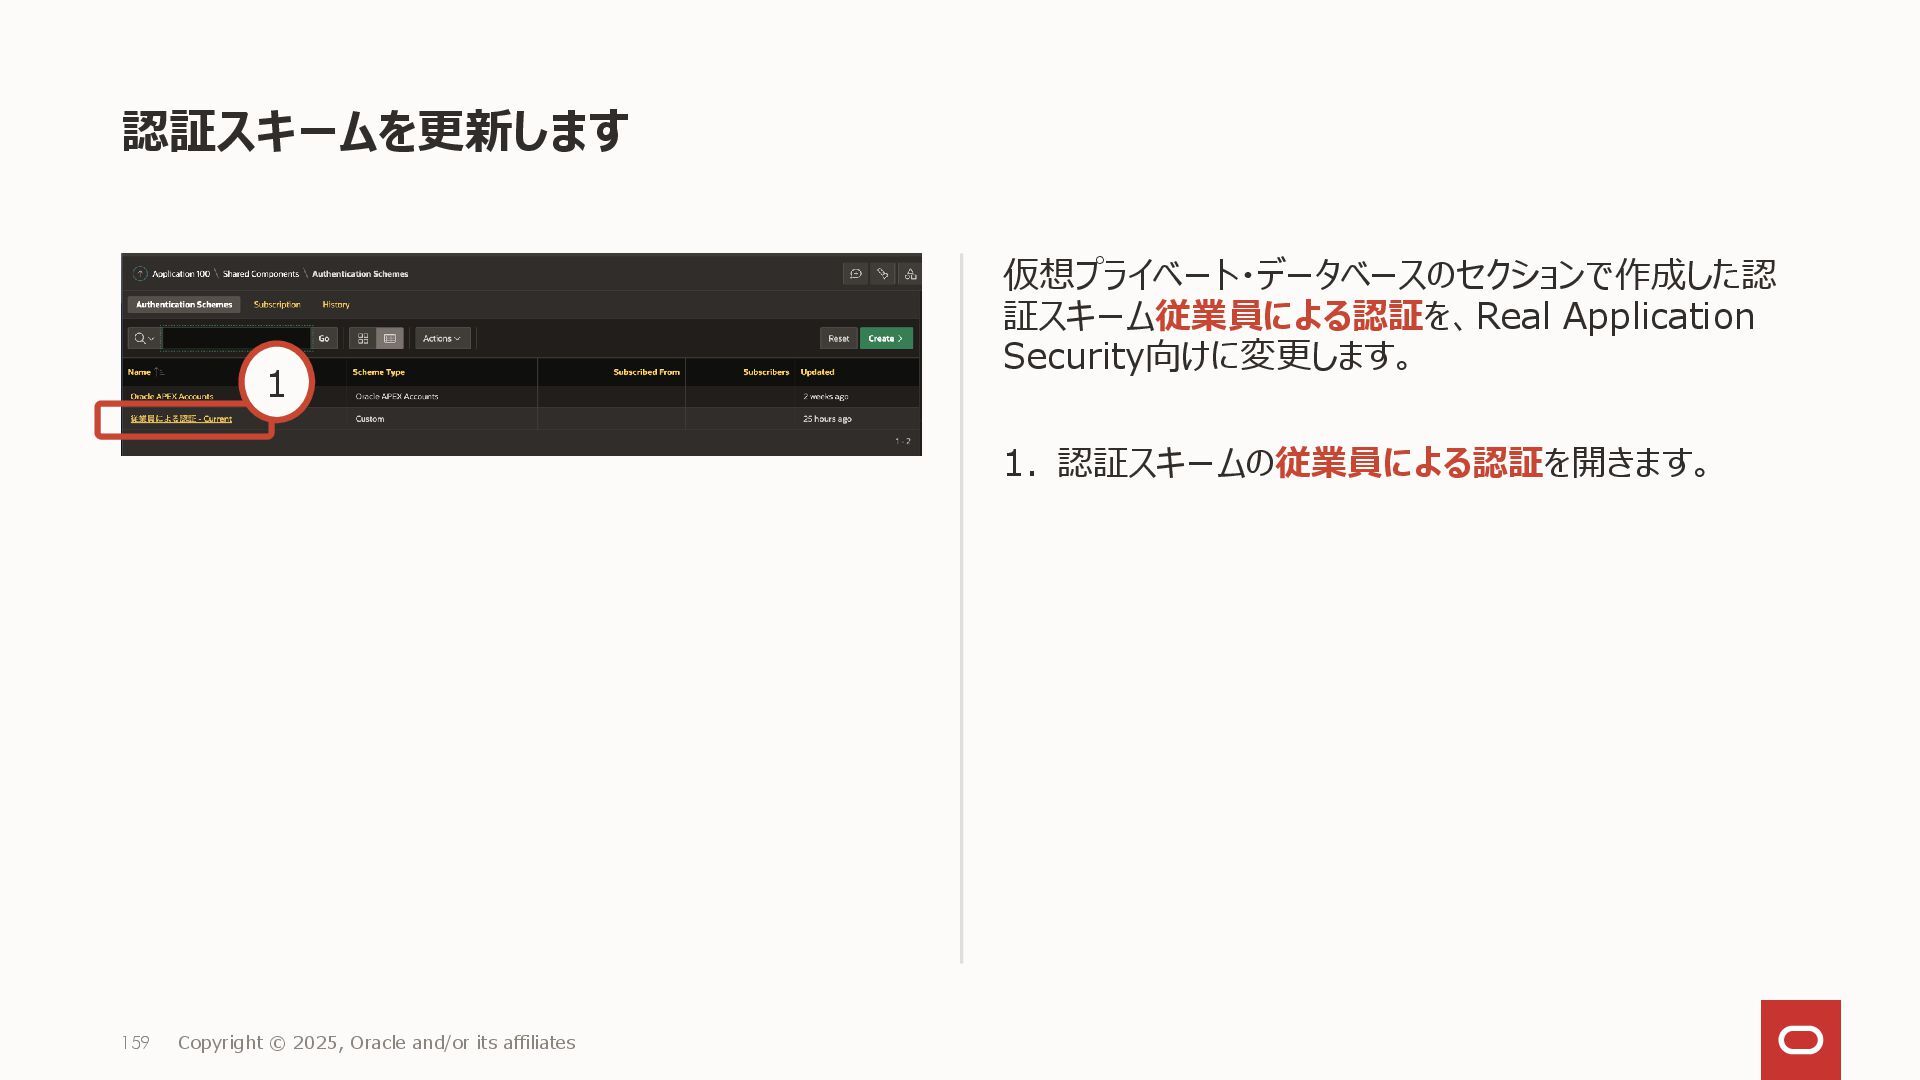
認証スキームを更新します 仮想プライベート・データベースのセクションで作成した認 証スキーム従業員による認証を、Real Application Security向けに変更します。 1. 認証スキームの従業員による認証を開きます。 159 Copyright ©
2025, Oracle and/or its affiliates 1 -
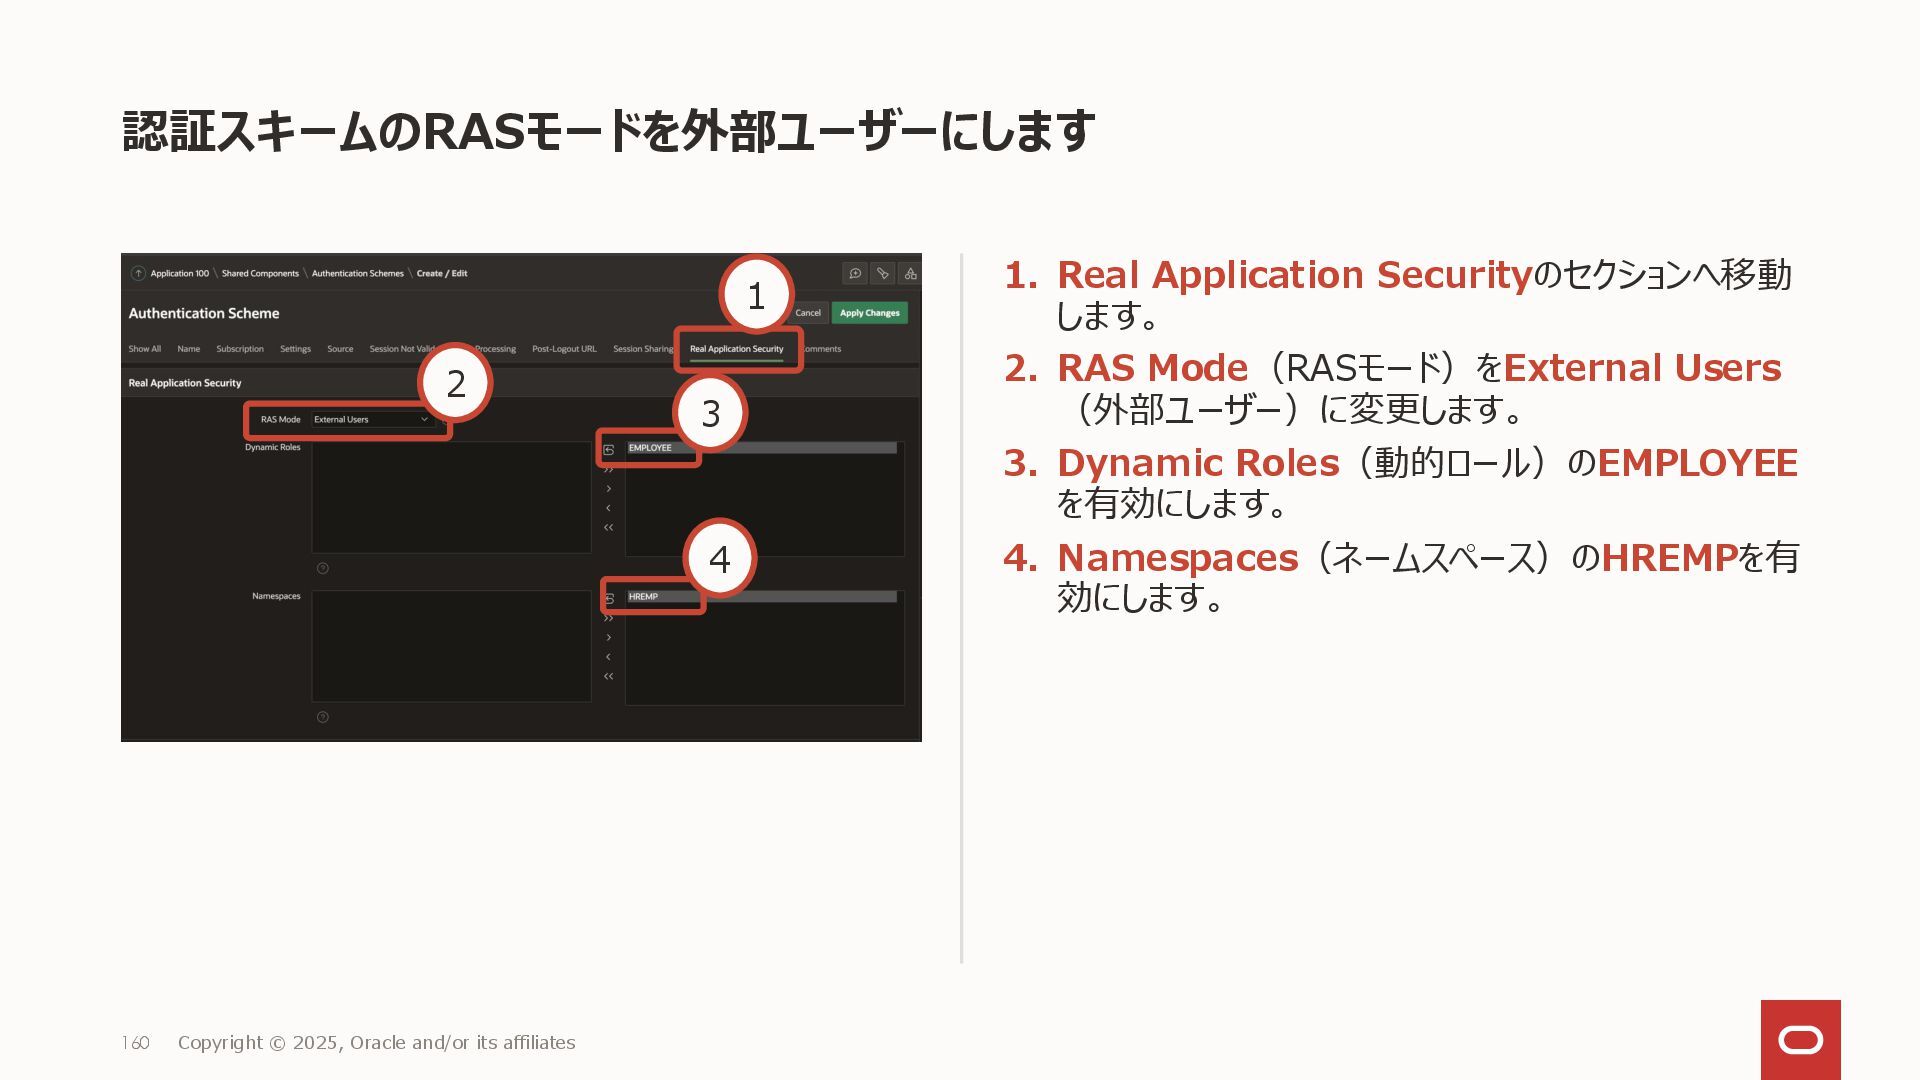
認証スキームのRASモードを外部ユーザーにします 1. Real Application Securityのセクションへ移動 します。 2. RAS Mode(RASモード)をExternal Users
(外部ユーザー)に変更します。 3. Dynamic Roles(動的ロール)のEMPLOYEE を有効にします。 4. Namespaces(ネームスペース)のHREMPを有 効にします。 160 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
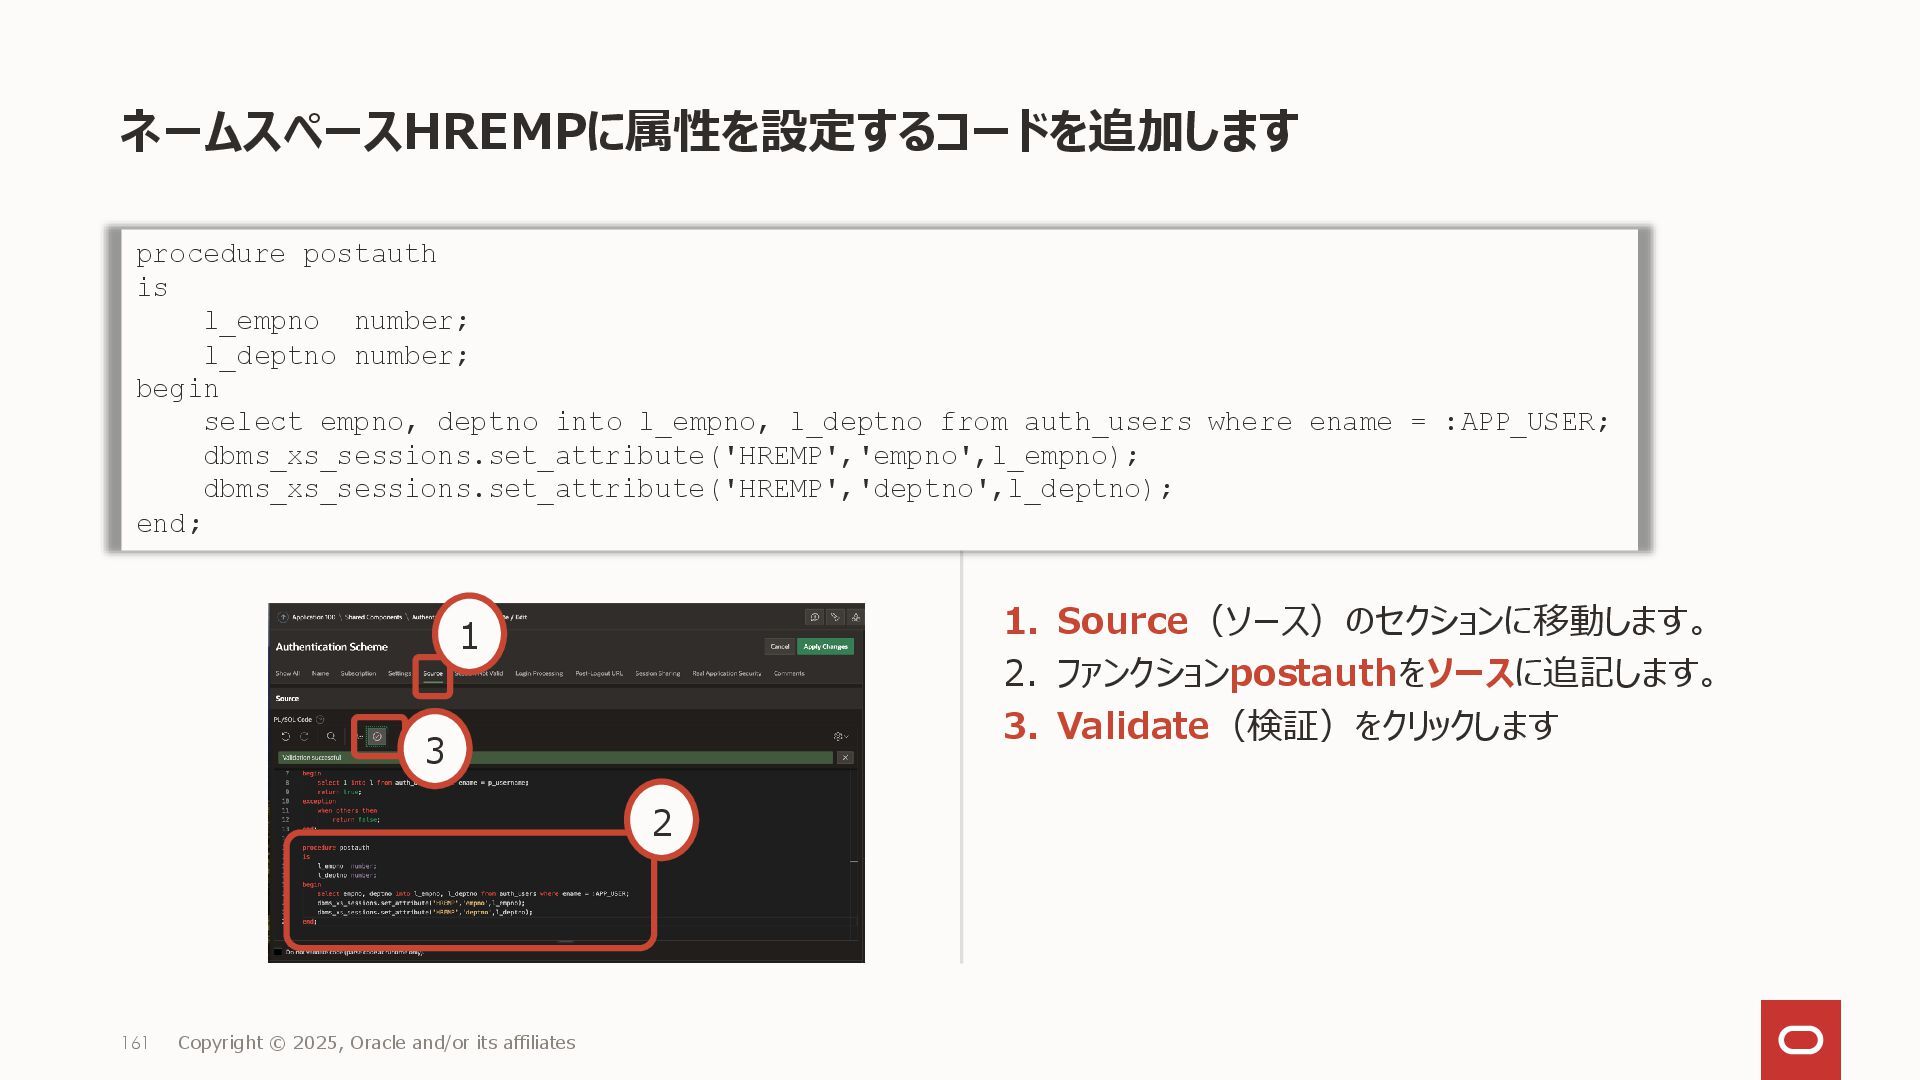
procedure postauth is l_empno number; l_deptno number; begin select empno,
deptno into l_empno, l_deptno from auth_users where ename = :APP_USER; dbms_xs_sessions.set_attribute('HREMP','empno',l_empno); dbms_xs_sessions.set_attribute('HREMP','deptno',l_deptno); end; ネームスペースHREMPに属性を設定するコードを追加します 1. Source(ソース)のセクションに移動します。 2. ファンクションpostauthをソースに追記します。 3. Validate(検証)をクリックします 161 Copyright © 2025, Oracle and/or its affiliates 2 3 1 -
認証後に呼び出されるプロシージャとしてpostauthを追加します。 1. Login Processing(ログイン・プロセス)のセク ションへ移動します。 2. Post-Authentication Procedure Name (認証後のプロシージャ名)としてpostauthを設
定します。 3. Apply Changes(変更の適用)をクリックします。 162 Copyright © 2025, Oracle and/or its affiliates 2 3 1 -
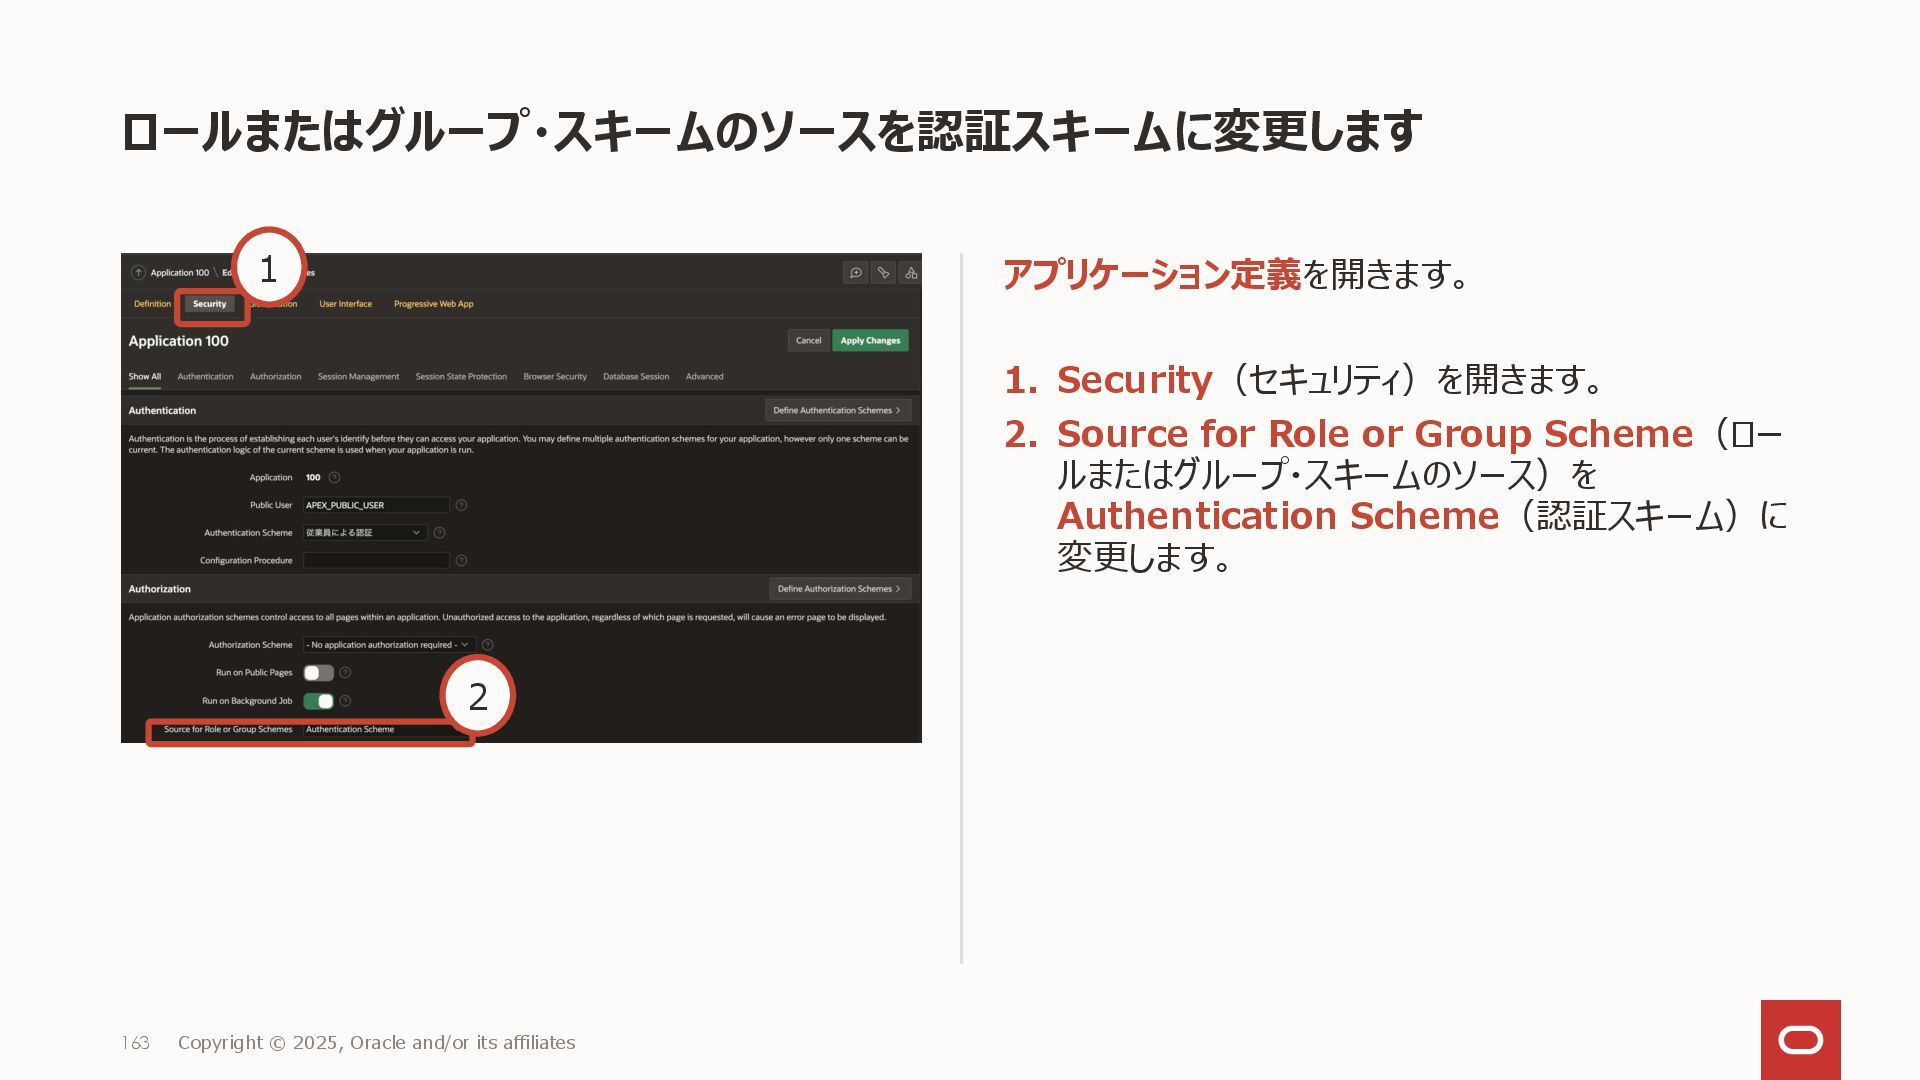
ロールまたはグループ・スキームのソースを認証スキームに変更します アプリケーション定義を開きます。 1. Security(セキュリティ)を開きます。 2. Source for Role or Group
Scheme(ロー ルまたはグループ・スキームのソース)を Authentication Scheme(認証スキーム)に 変更します。 163 Copyright © 2025, Oracle and/or its affiliates 1 2 -
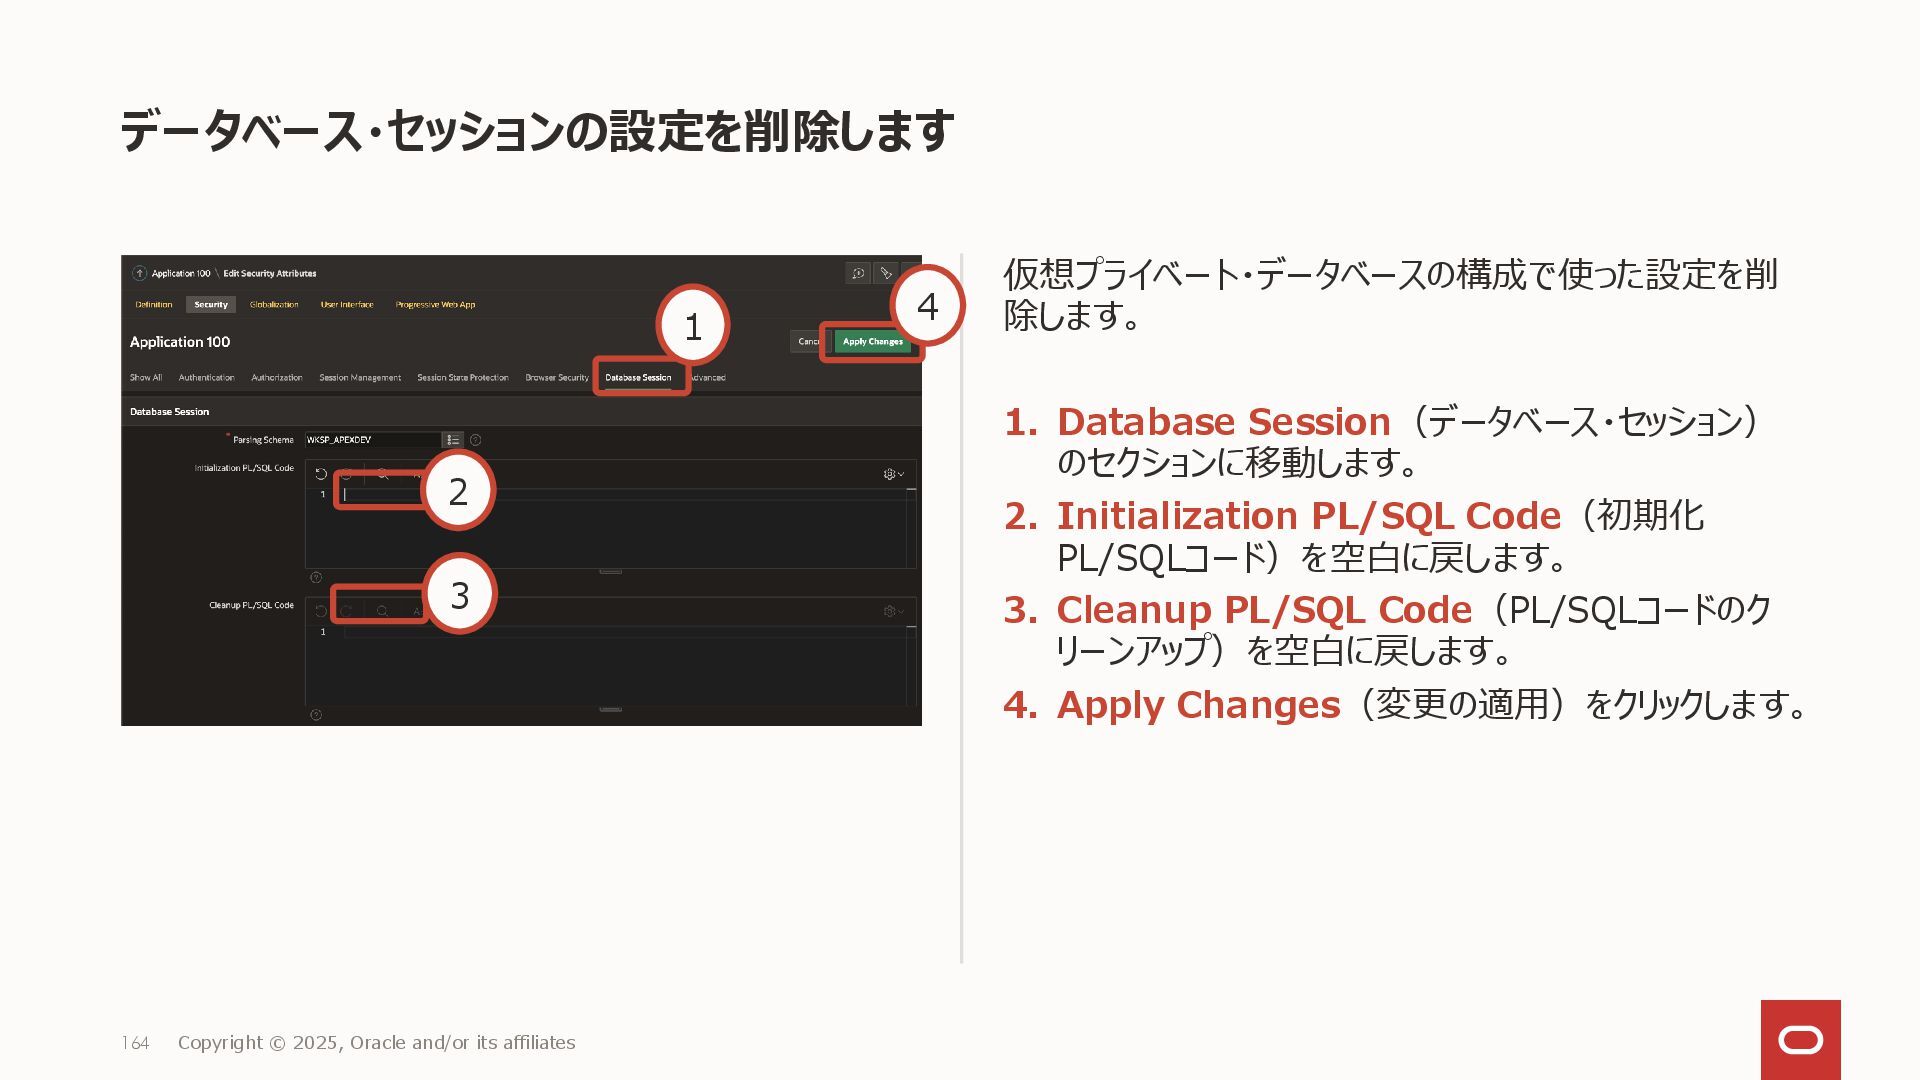
データベース・セッションの設定を削除します 仮想プライベート・データベースの構成で使った設定を削 除します。 1. Database Session(データベース・セッション) のセクションに移動します。 2. Initialization PL/SQL
Code(初期化 PL/SQLコード)を空白に戻します。 3. Cleanup PL/SQL Code(PL/SQLコードのク リーンアップ)を空白に戻します。 4. Apply Changes(変更の適用)をクリックします。 164 Copyright © 2025, Oracle and/or its affiliates 1 2 3 4 -
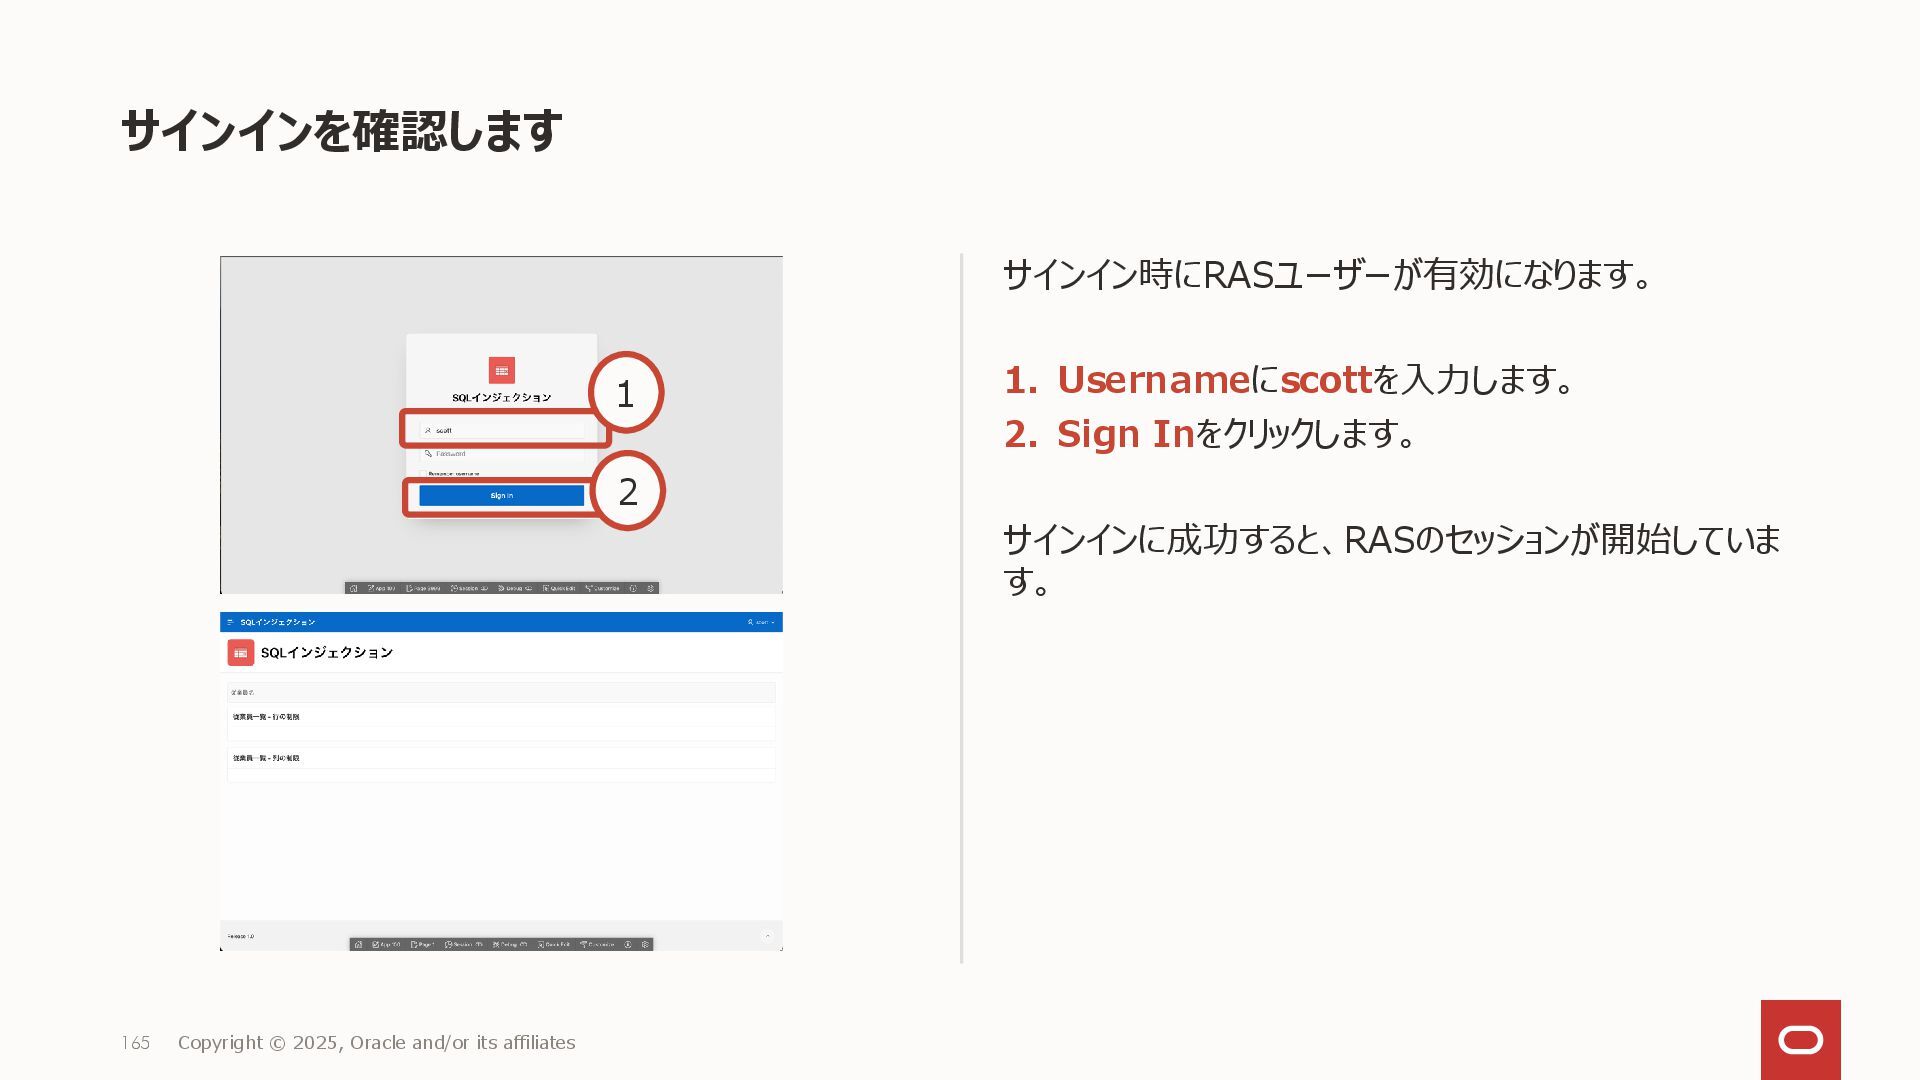
サインインを確認します サインイン時にRASユーザーが有効になります。 1. Usernameにscottを入力します。 2. Sign Inをクリックします。 サインインに成功すると、RASのセッションが開始していま す。 165
Copyright © 2025, Oracle and/or its affiliates 1 2 -
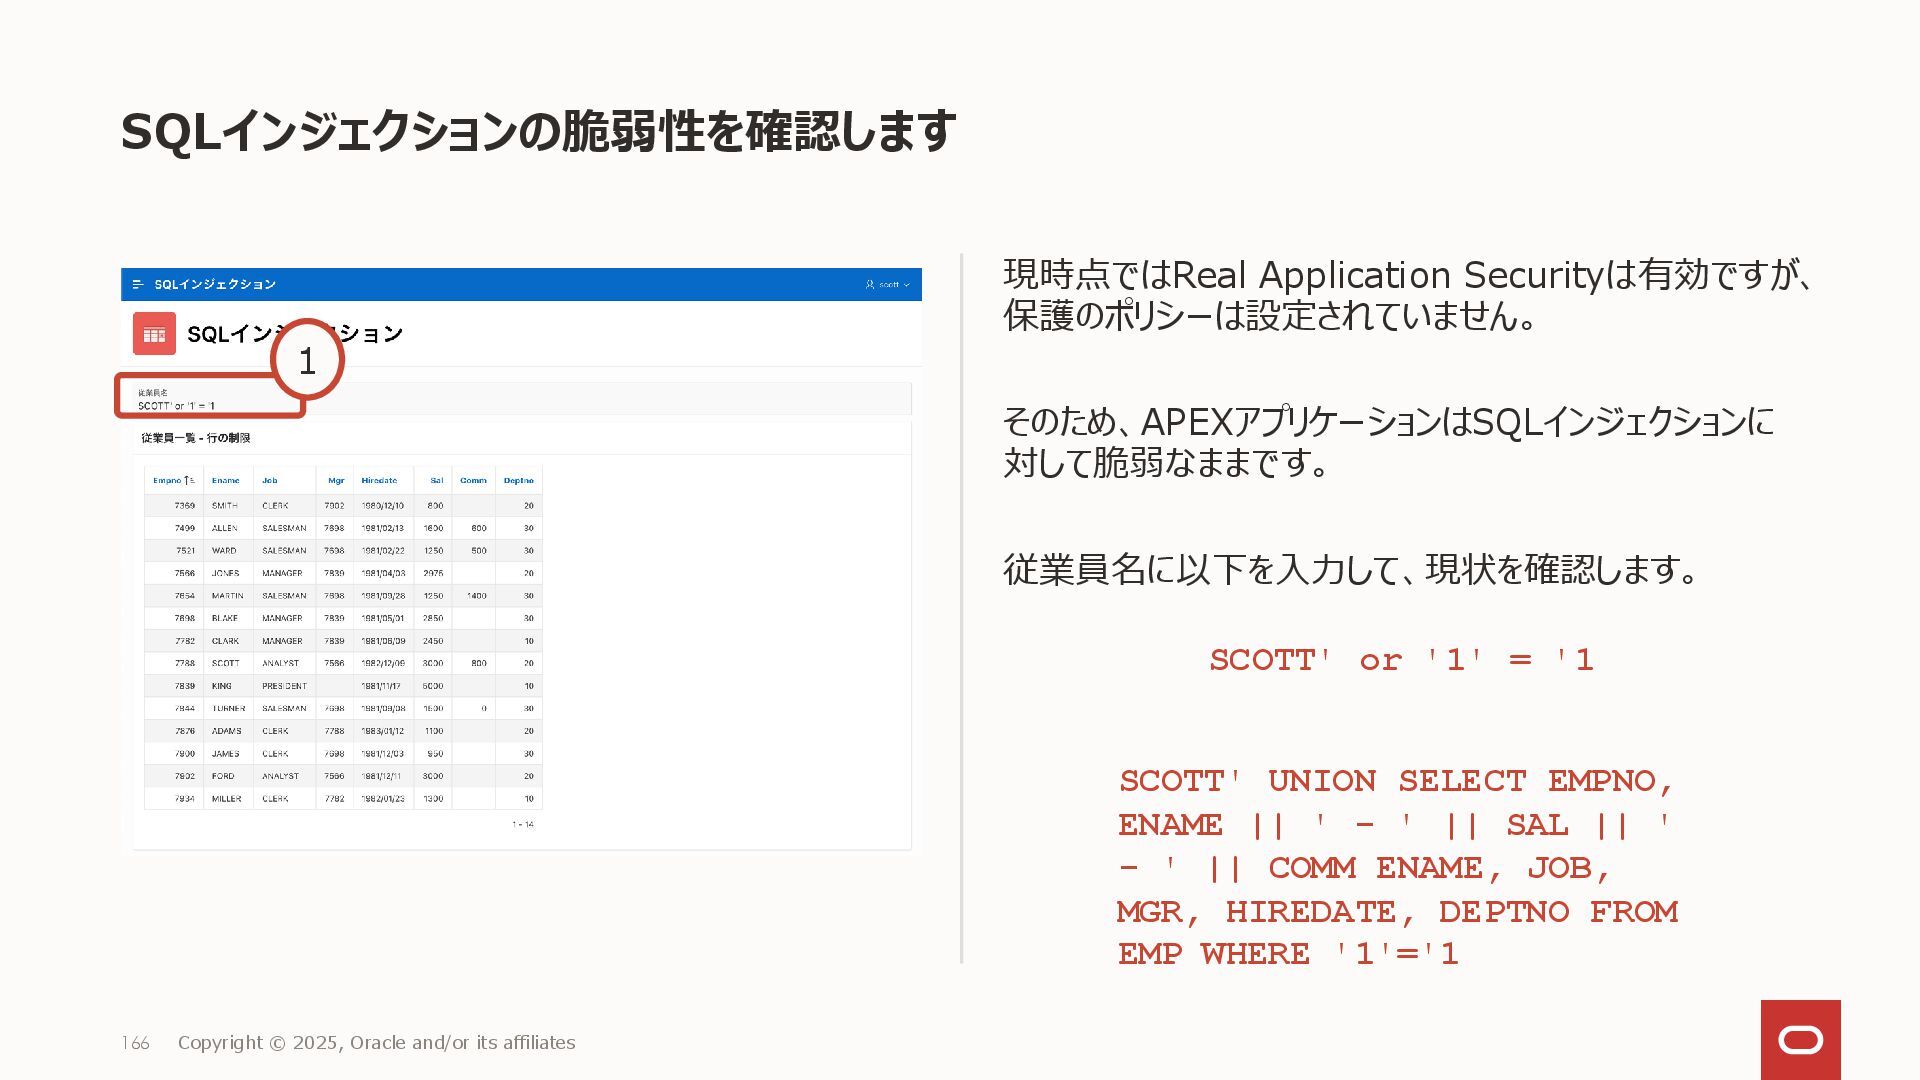
SQLインジェクションの脆弱性を確認します 現時点ではReal Application Securityは有効ですが、 保護のポリシーは設定されていません。 そのため、APEXアプリケーションはSQLインジェクションに 対して脆弱なままです。 従業員名に以下を入力して、現状を確認します。 166 Copyright
© 2025, Oracle and/or its affiliates 1 SCOTT' or '1' = '1 SCOTT' UNION SELECT EMPNO, ENAME || ' - ' || SAL || ' - ' || COMM ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE '1'='1 -
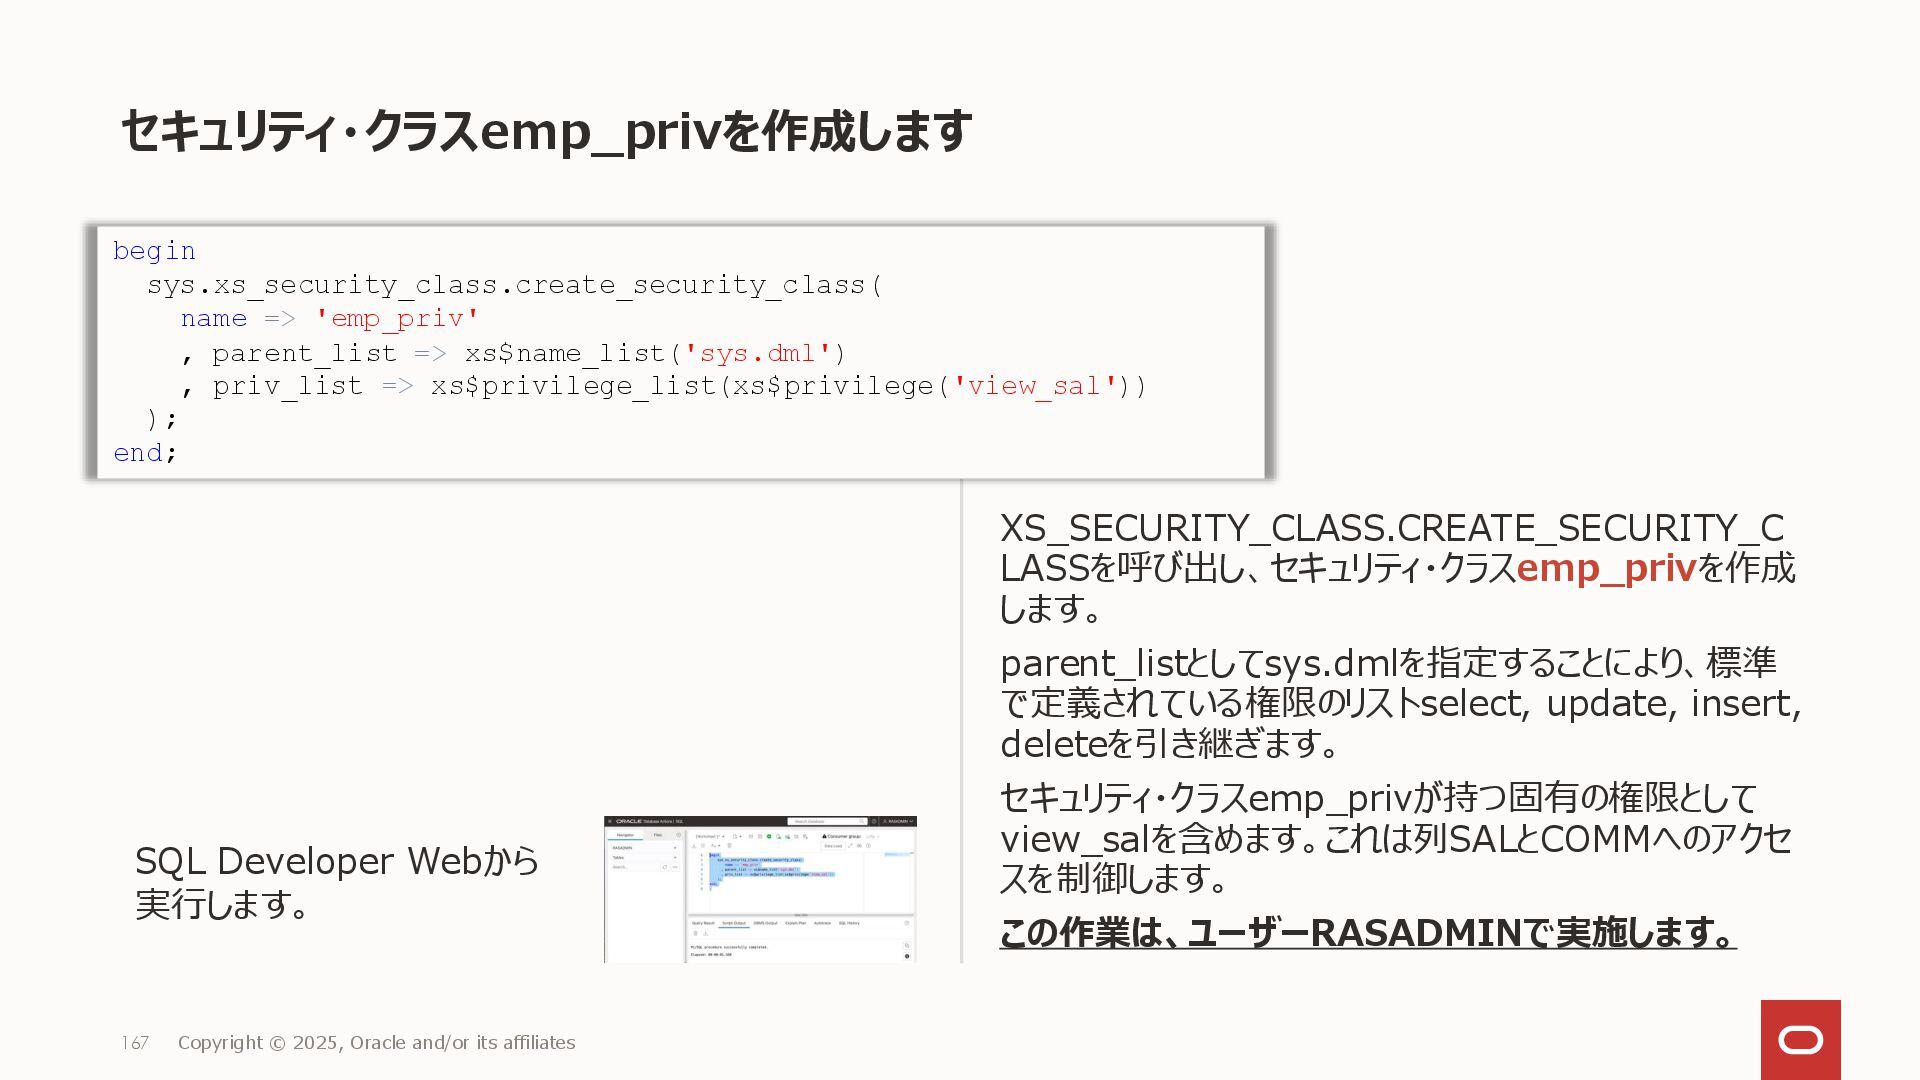
セキュリティ・クラスemp_privを作成します XS_SECURITY_CLASS.CREATE_SECURITY_C LASSを呼び出し、セキュリティ・クラスemp_privを作成 します。 parent_listとしてsys.dmlを指定することにより、標準 で定義されている権限のリストselect, update, insert, deleteを引き継ぎます。 セキュリティ・クラスemp_privが持つ固有の権限として
view_salを含めます。これは列SALとCOMMへのアクセ スを制御します。 この作業は、ユーザーRASADMINで実施します。 167 Copyright © 2025, Oracle and/or its affiliates begin sys.xs_security_class.create_security_class( name => 'emp_priv' , parent_list => xs$name_list('sys.dml') , priv_list => xs$privilege_list(xs$privilege('view_sal')) ); end; SQL Developer Webから 実行します。 -
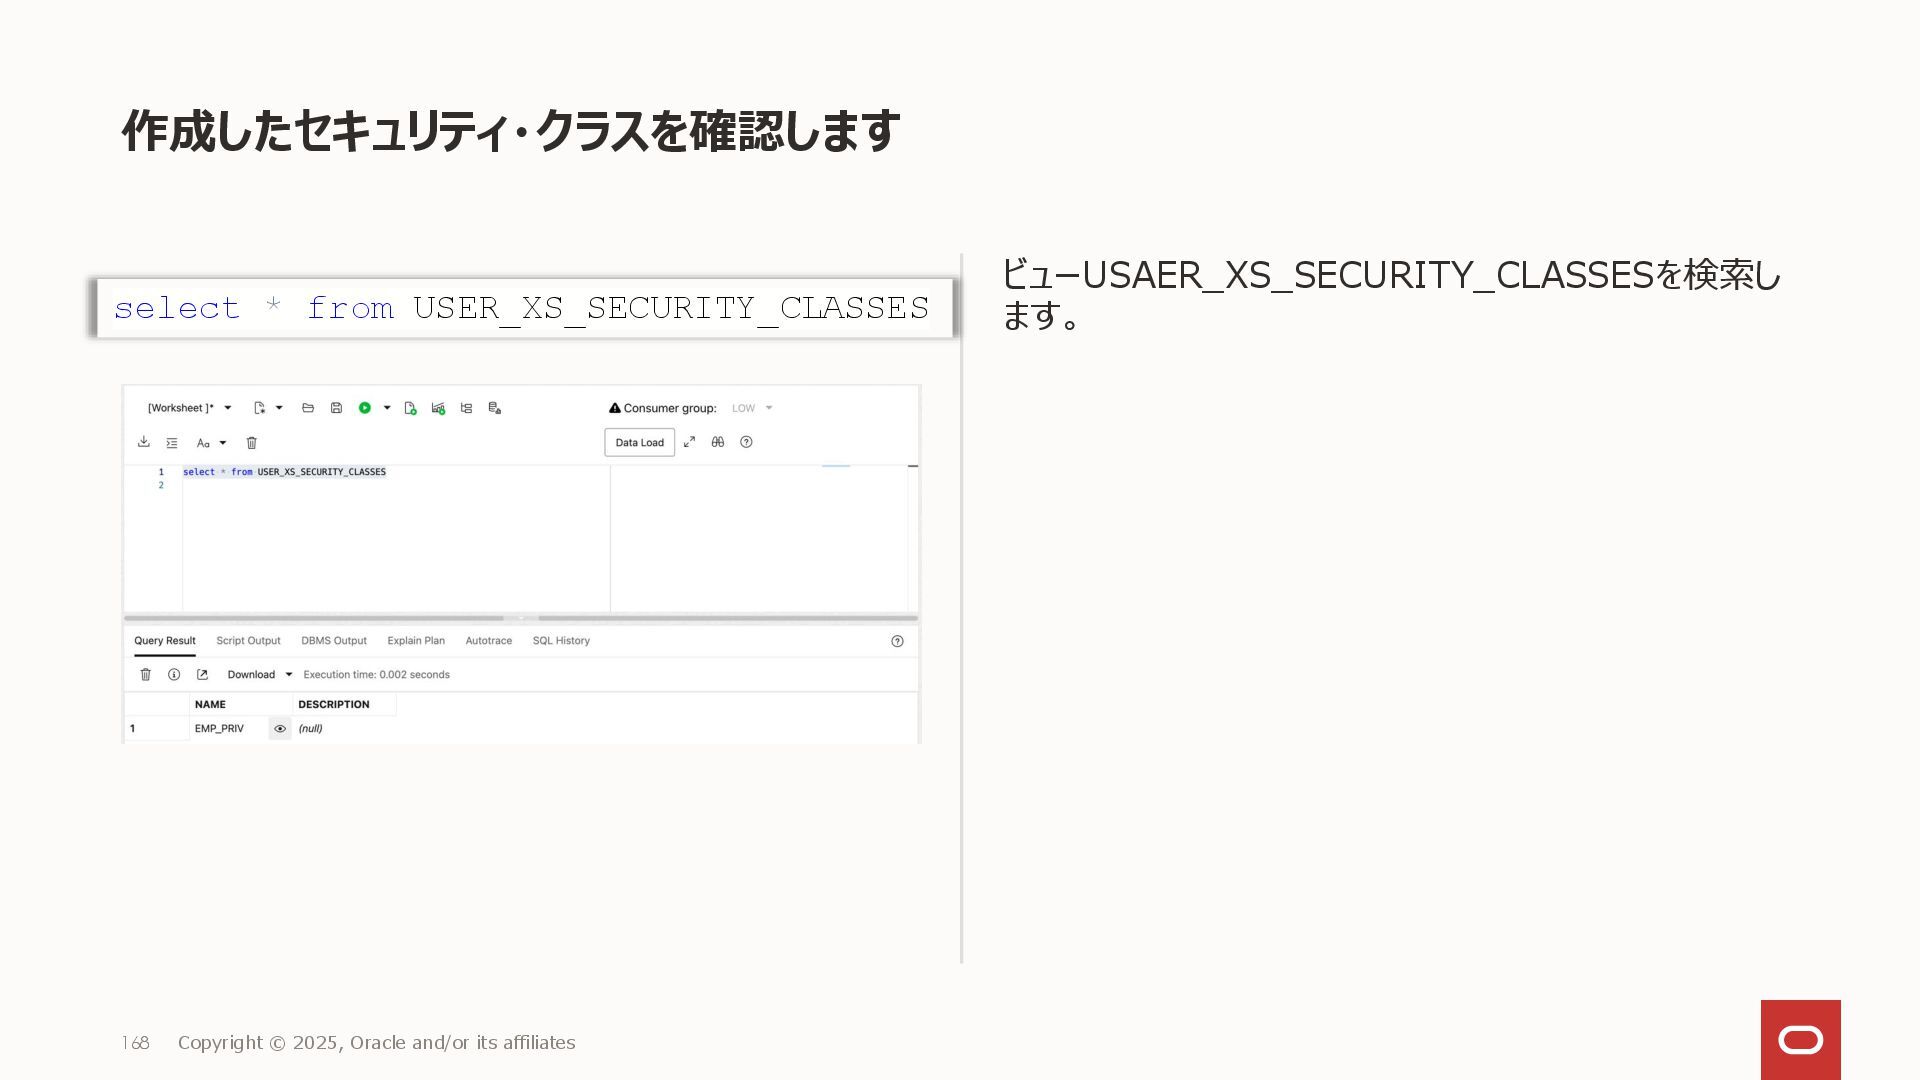
作成したセキュリティ・クラスを確認します ビューUSAER_XS_SECURITY_CLASSESを検索し ます。 168 Copyright © 2025, Oracle and/or its
affiliates select * from USER_XS_SECURITY_CLASSES -
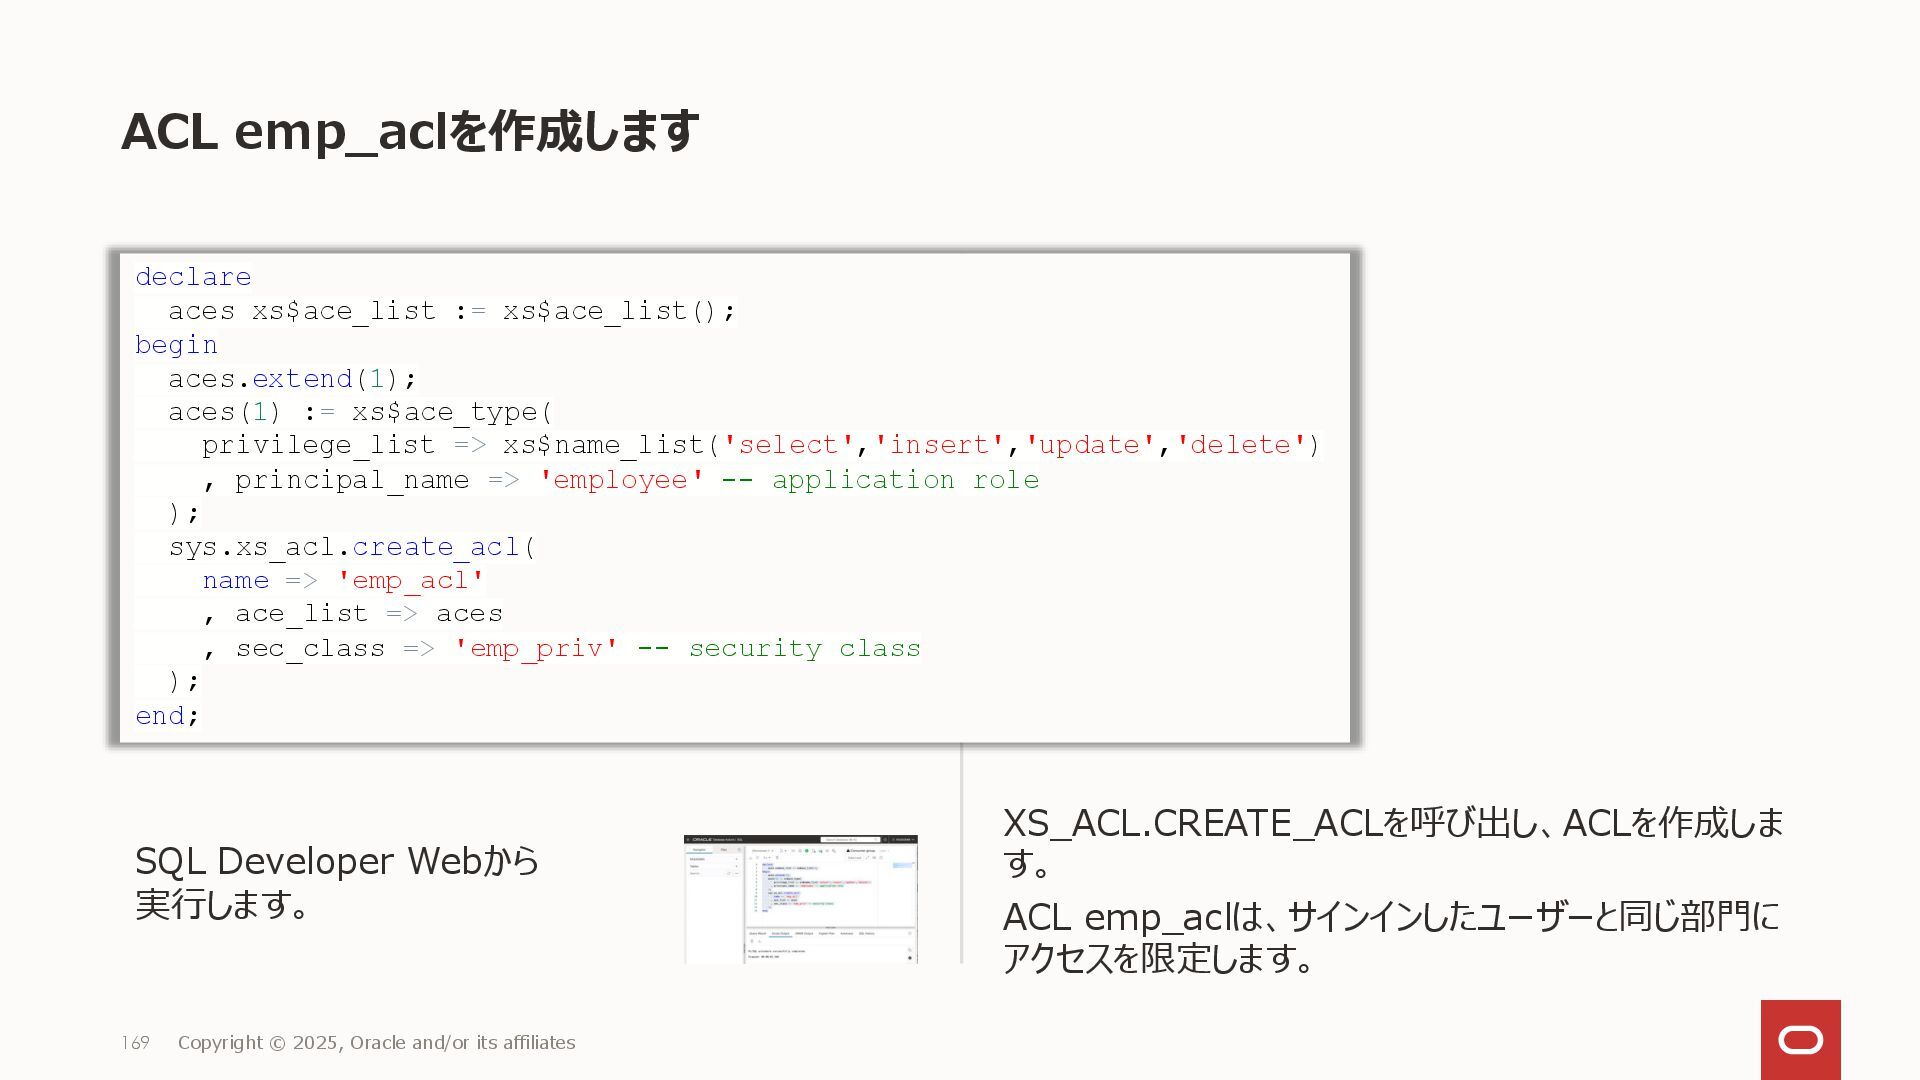
ACL emp_aclを作成します XS_ACL.CREATE_ACLを呼び出し、ACLを作成しま す。 ACL emp_aclは、サインインしたユーザーと同じ部門に アクセスを限定します。 169 Copyright ©
2025, Oracle and/or its affiliates declare aces xs$ace_list := xs$ace_list(); begin aces.extend(1); aces(1) := xs$ace_type( privilege_list => xs$name_list('select','insert','update','delete') , principal_name => 'employee' -- application role ); sys.xs_acl.create_acl( name => 'emp_acl' , ace_list => aces , sec_class => 'emp_priv' -- security class ); end; SQL Developer Webから 実行します。 -
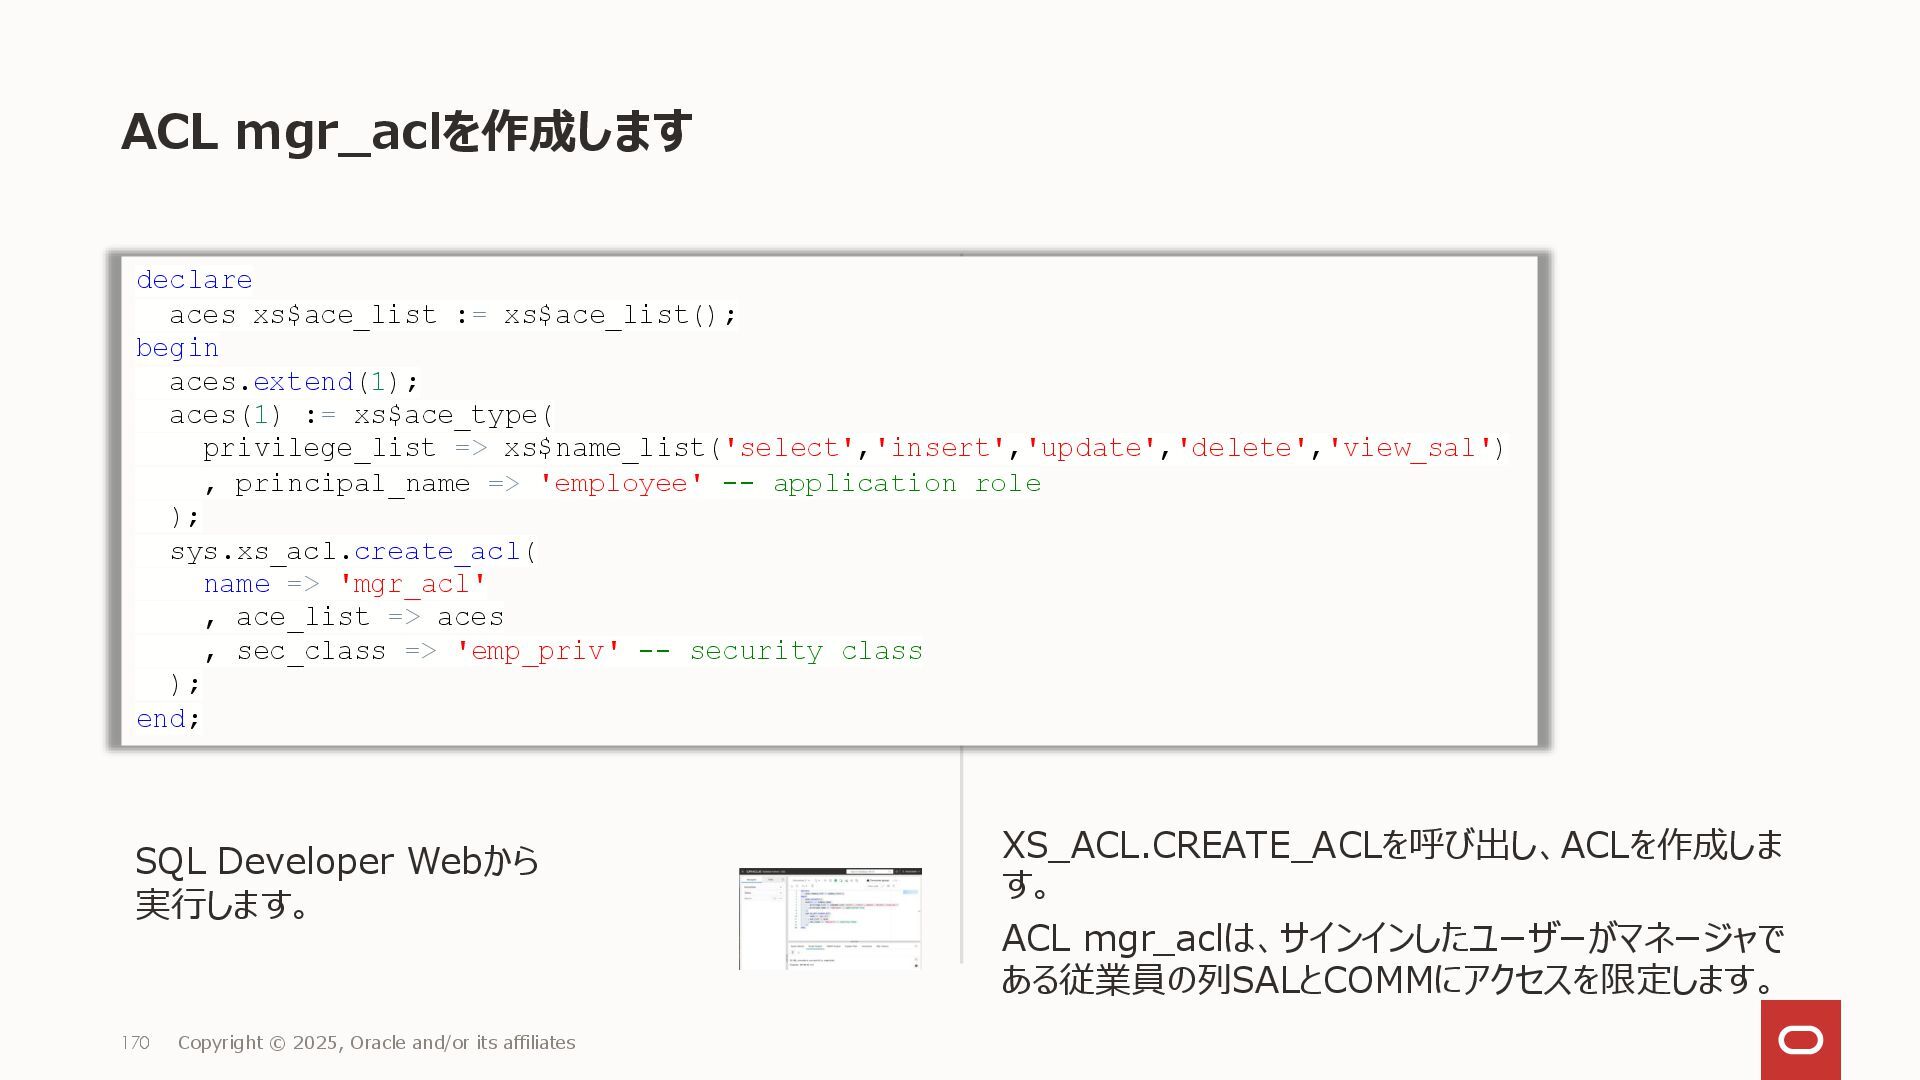
ACL mgr_aclを作成します XS_ACL.CREATE_ACLを呼び出し、ACLを作成しま す。 ACL mgr_aclは、サインインしたユーザーがマネージャで ある従業員の列SALとCOMMにアクセスを限定します。 170 Copyright ©
2025, Oracle and/or its affiliates SQL Developer Webから 実行します。 declare aces xs$ace_list := xs$ace_list(); begin aces.extend(1); aces(1) := xs$ace_type( privilege_list => xs$name_list('select','insert','update','delete','view_sal') , principal_name => 'employee' -- application role ); sys.xs_acl.create_acl( name => 'mgr_acl' , ace_list => aces , sec_class => 'emp_priv' -- security class ); end; -
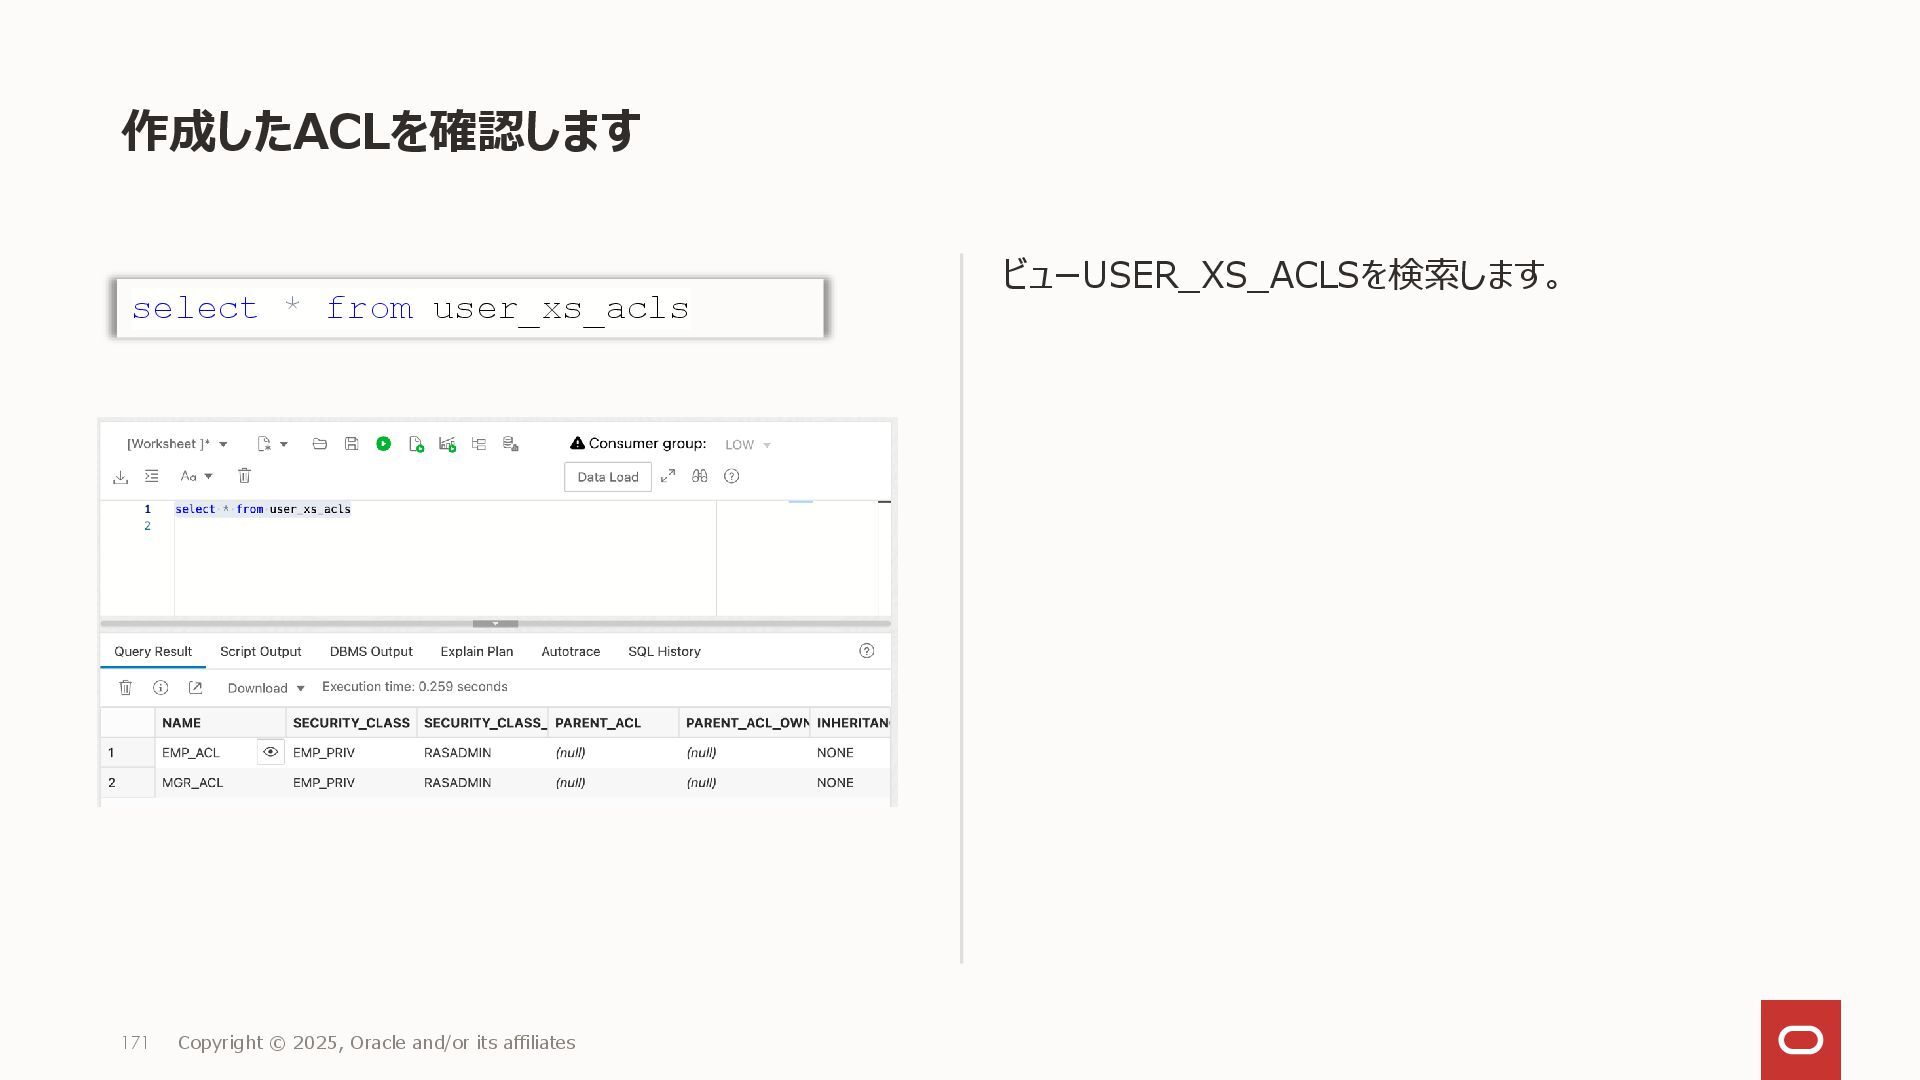
作成したACLを確認します ビューUSER_XS_ACLSを検索します。 171 Copyright © 2025, Oracle and/or its affiliates
select * from user_xs_acls -
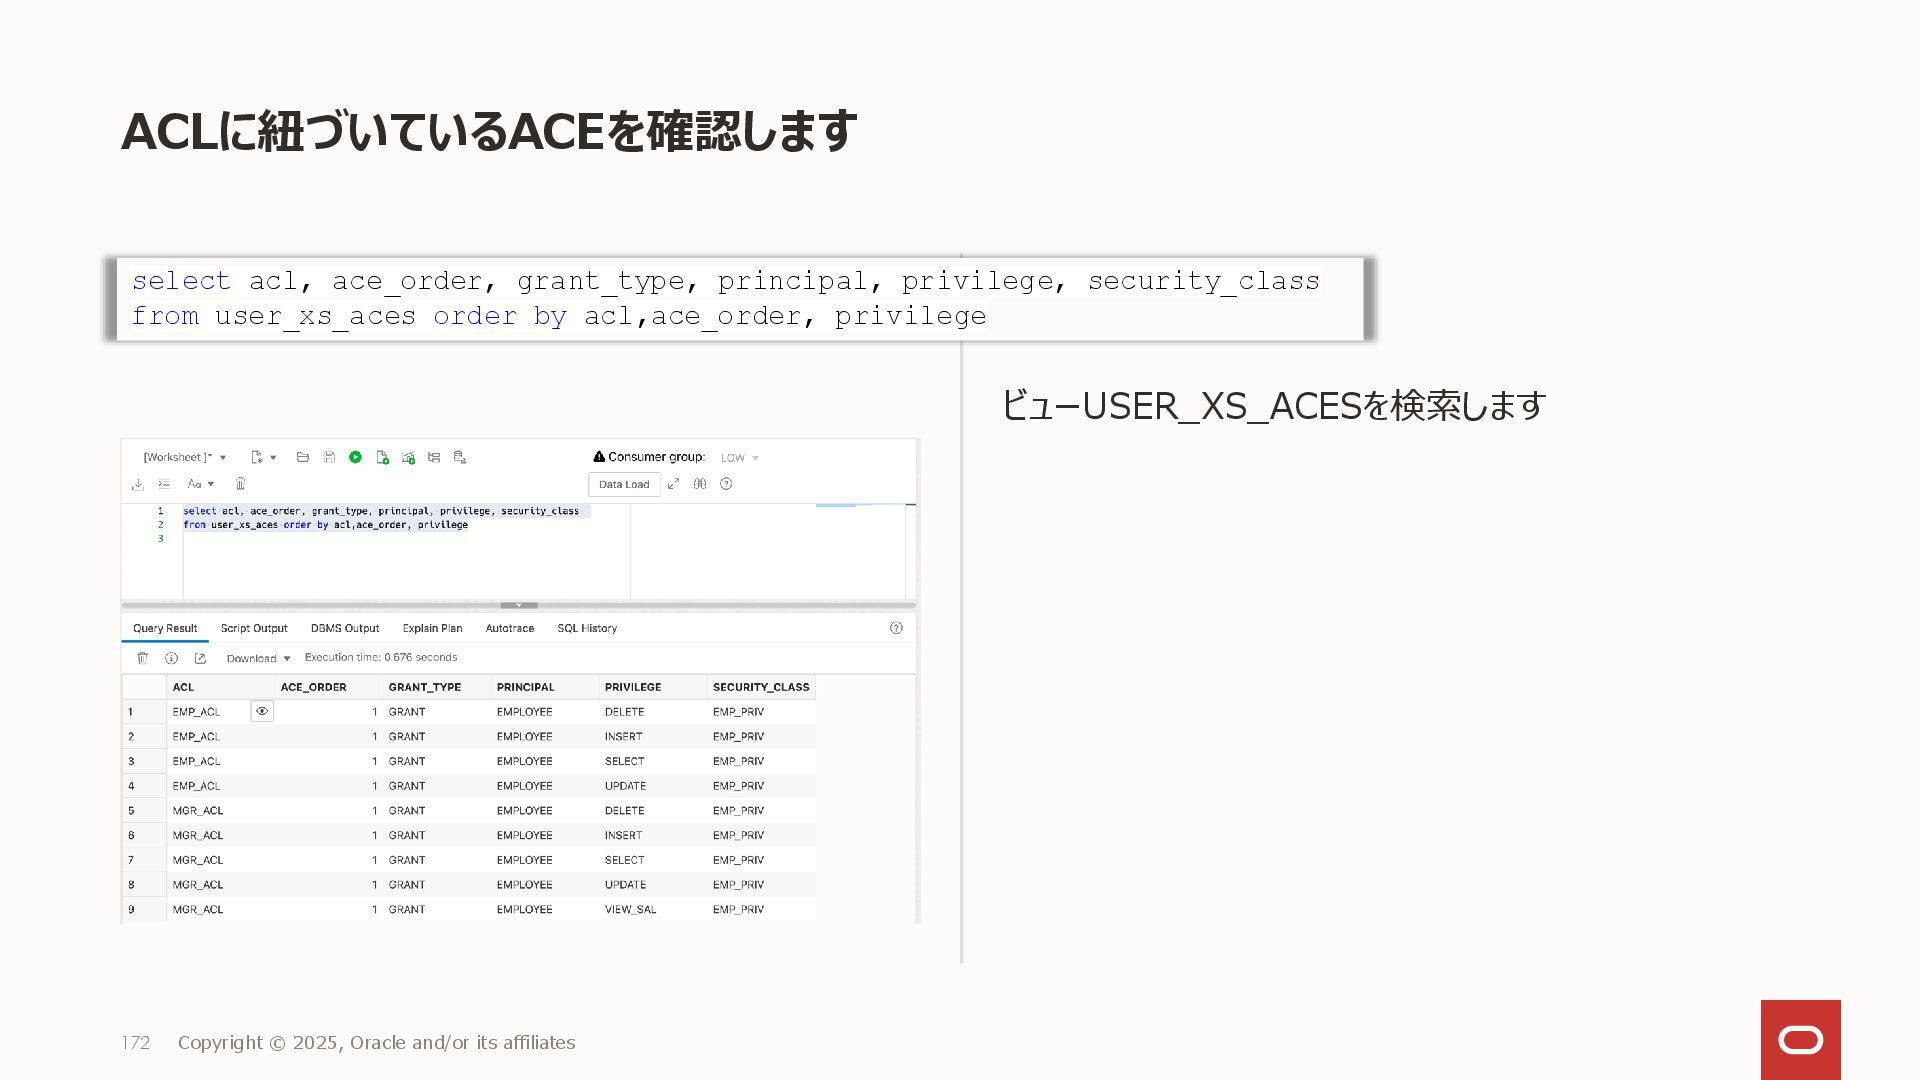
ACLに紐づいているACEを確認します ビューUSER_XS_ACESを検索します 172 Copyright © 2025, Oracle and/or its affiliates
select acl, ace_order, grant_type, principal, privilege, security_class from user_xs_aces order by acl,ace_order, privilege -
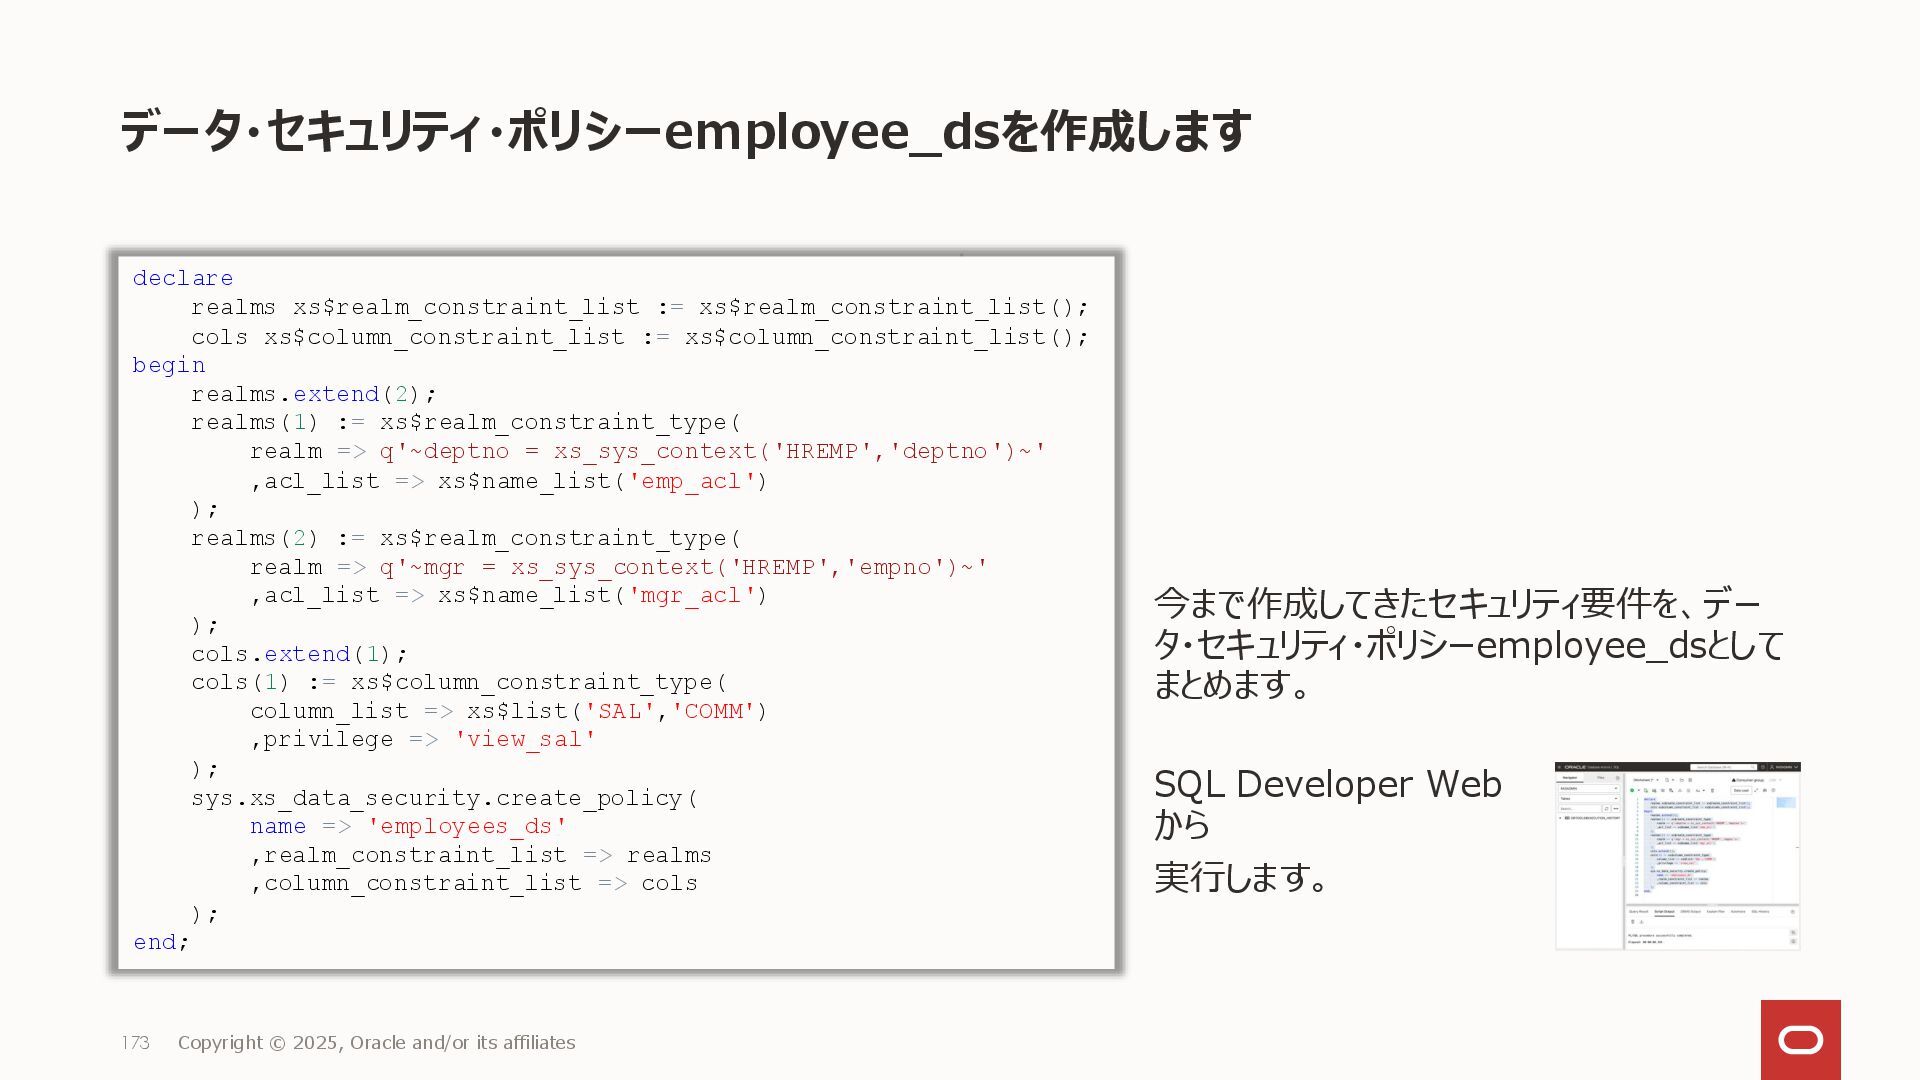
declare realms xs$realm_constraint_list := xs$realm_constraint_list(); cols xs$column_constraint_list := xs$column_constraint_list(); begin
realms.extend(2); realms(1) := xs$realm_constraint_type( realm => q'~deptno = xs_sys_context('HREMP','deptno')~' ,acl_list => xs$name_list('emp_acl') ); realms(2) := xs$realm_constraint_type( realm => q'~mgr = xs_sys_context('HREMP','empno')~' ,acl_list => xs$name_list('mgr_acl') ); cols.extend(1); cols(1) := xs$column_constraint_type( column_list => xs$list('SAL','COMM') ,privilege => 'view_sal' ); sys.xs_data_security.create_policy( name => 'employees_ds' ,realm_constraint_list => realms ,column_constraint_list => cols ); end; データ・セキュリティ・ポリシーemployee_dsを作成します SQL Developer Web から 実行します。 173 Copyright © 2025, Oracle and/or its affiliates 今まで作成してきたセキュリティ要件を、デー タ・セキュリティ・ポリシーemployee_dsとして まとめます。 -
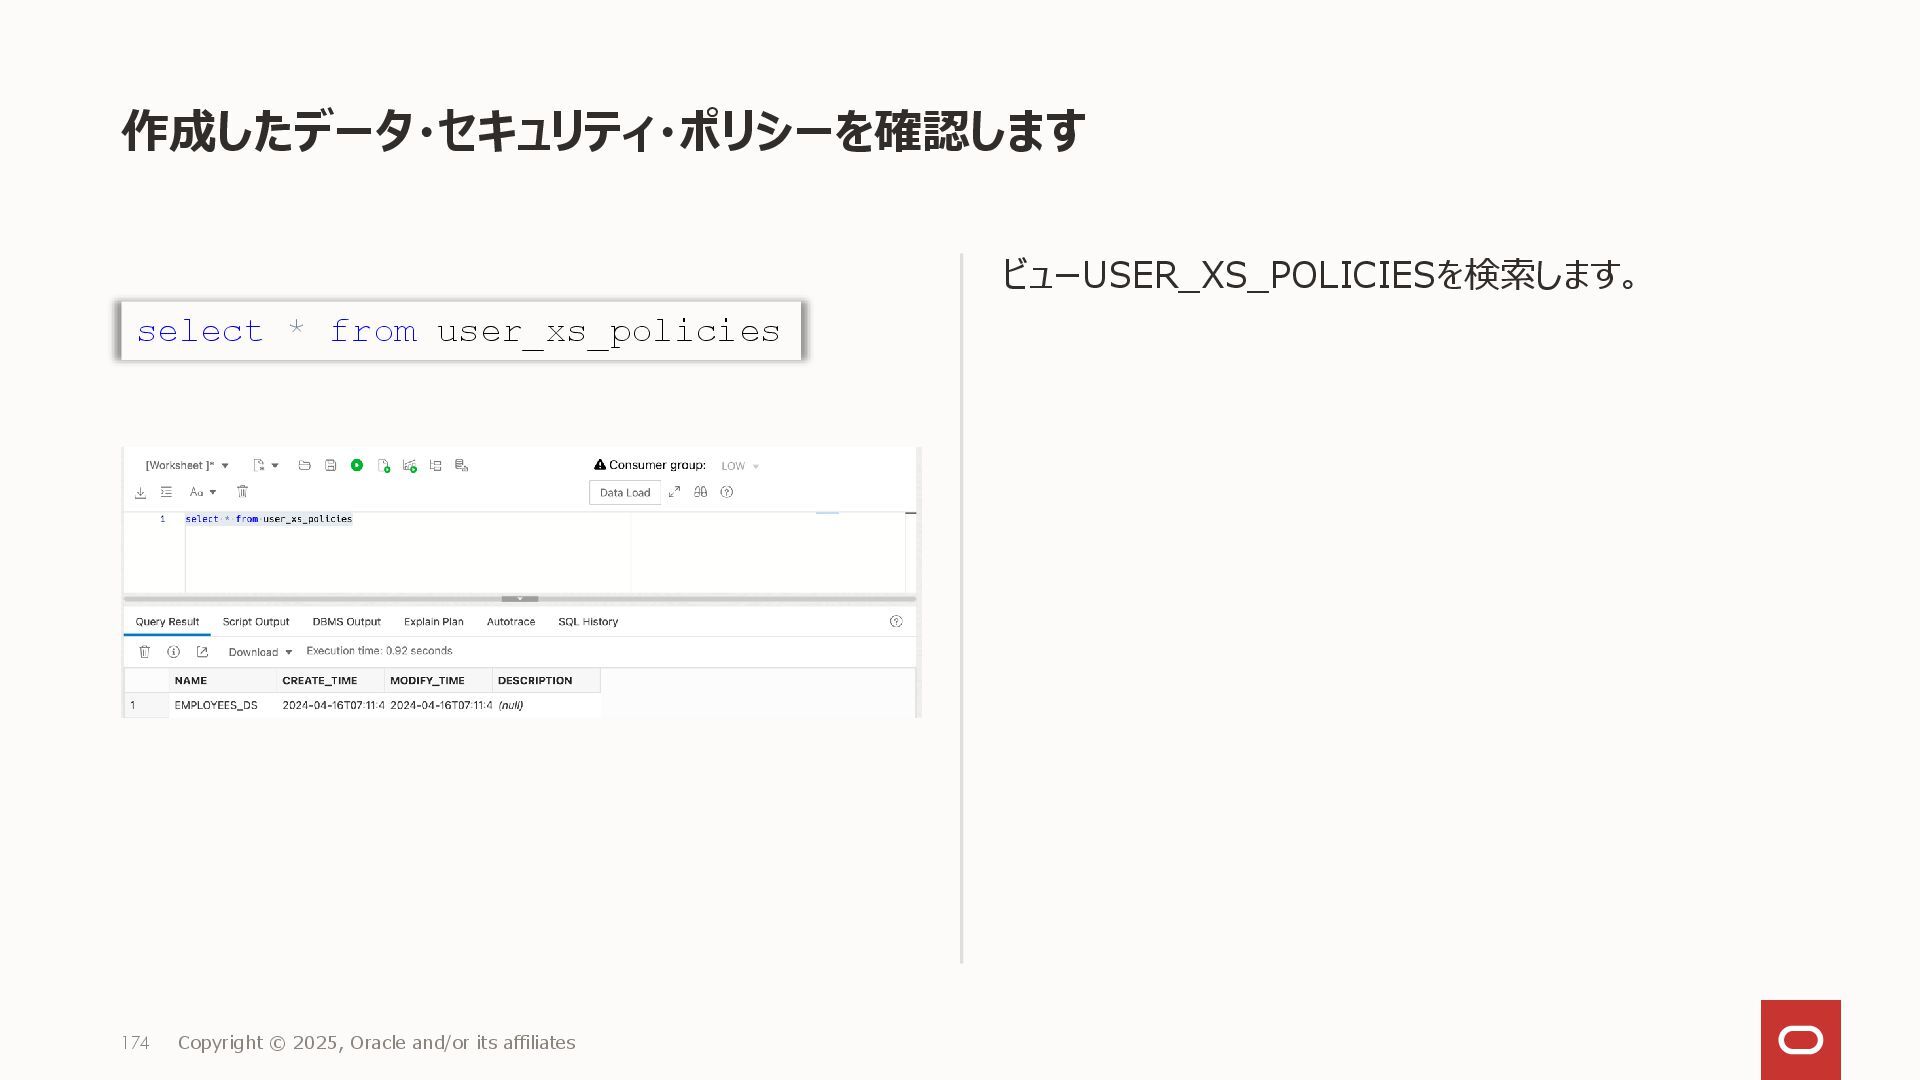
作成したデータ・セキュリティ・ポリシーを確認します ビューUSER_XS_POLICIESを検索します。 174 Copyright © 2025, Oracle and/or its affiliates
select * from user_xs_policies -
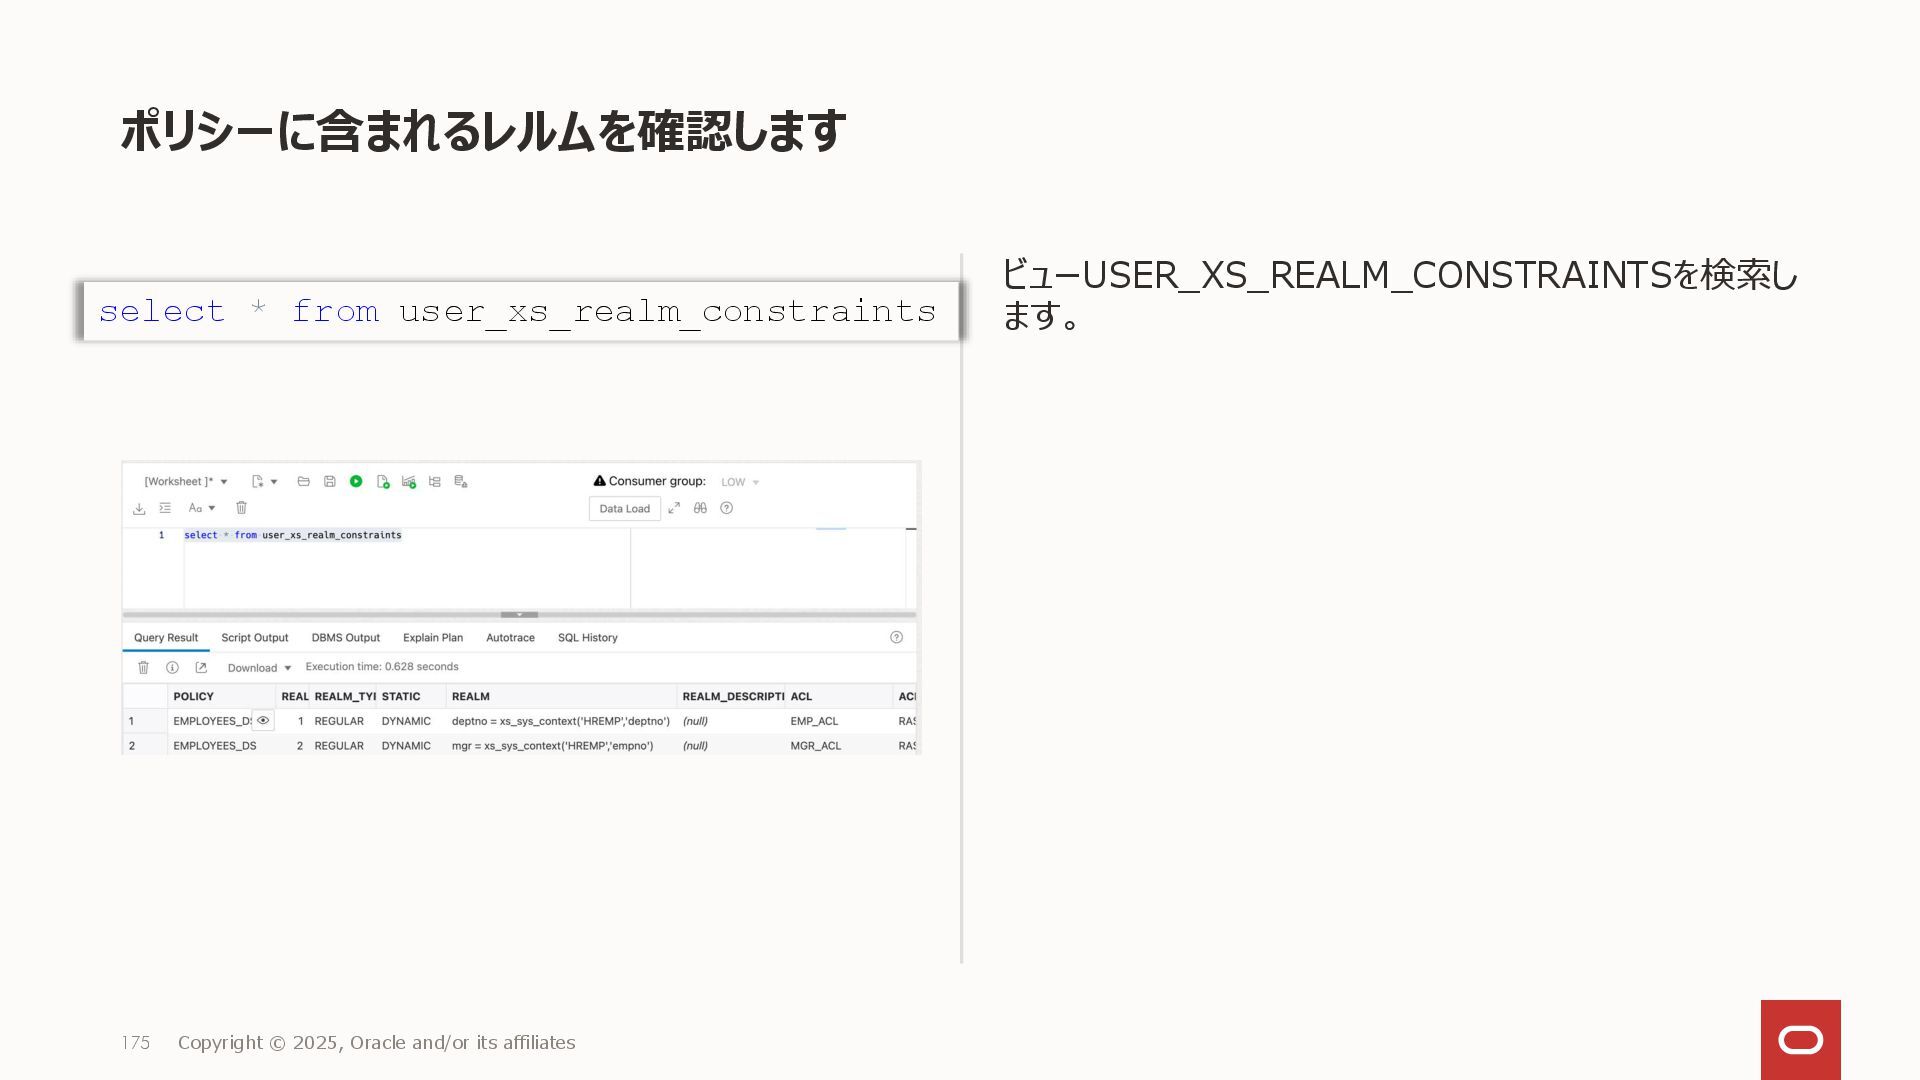
ポリシーに含まれるレルムを確認します ビューUSER_XS_REALM_CONSTRAINTSを検索し ます。 175 Copyright © 2025, Oracle and/or its
affiliates select * from user_xs_realm_constraints -
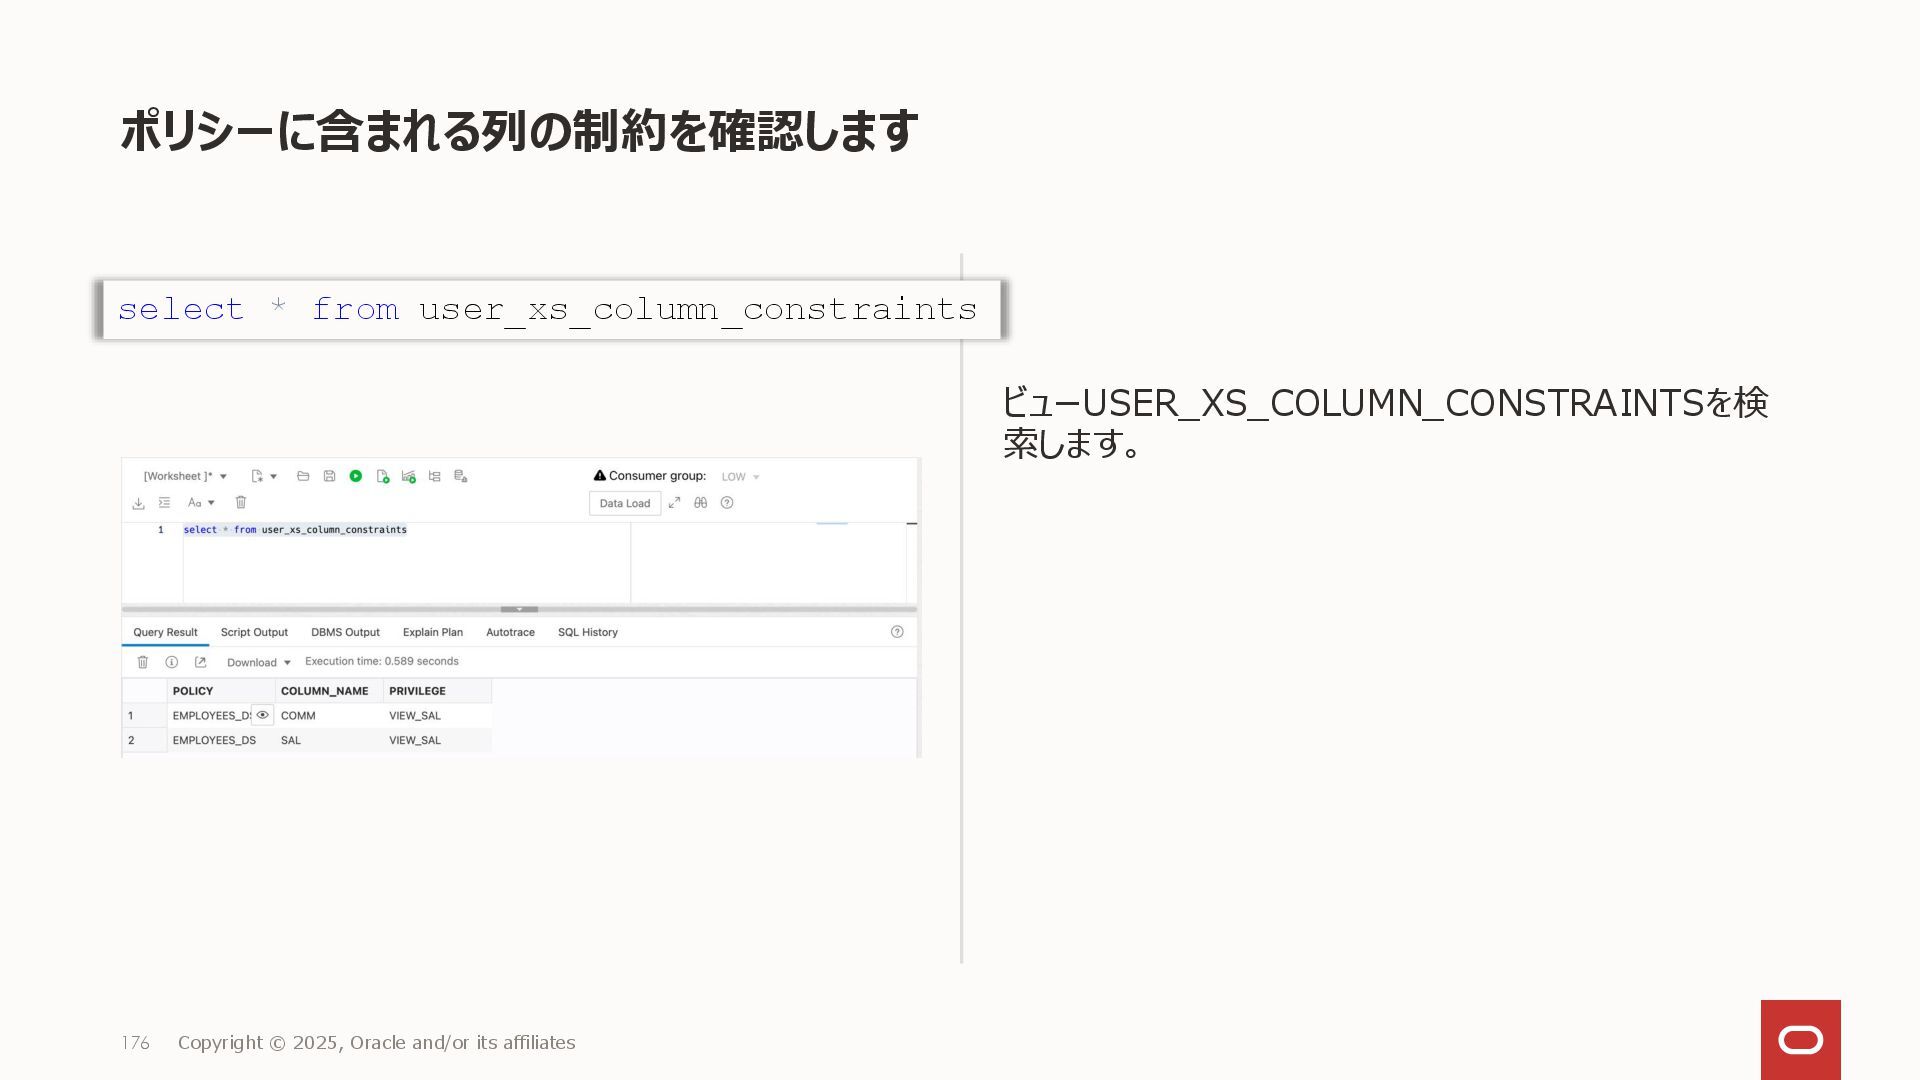
ポリシーに含まれる列の制約を確認します ビューUSER_XS_COLUMN_CONSTRAINTSを検 索します。 176 Copyright © 2025, Oracle and/or its
affiliates select * from user_xs_column_constraints -
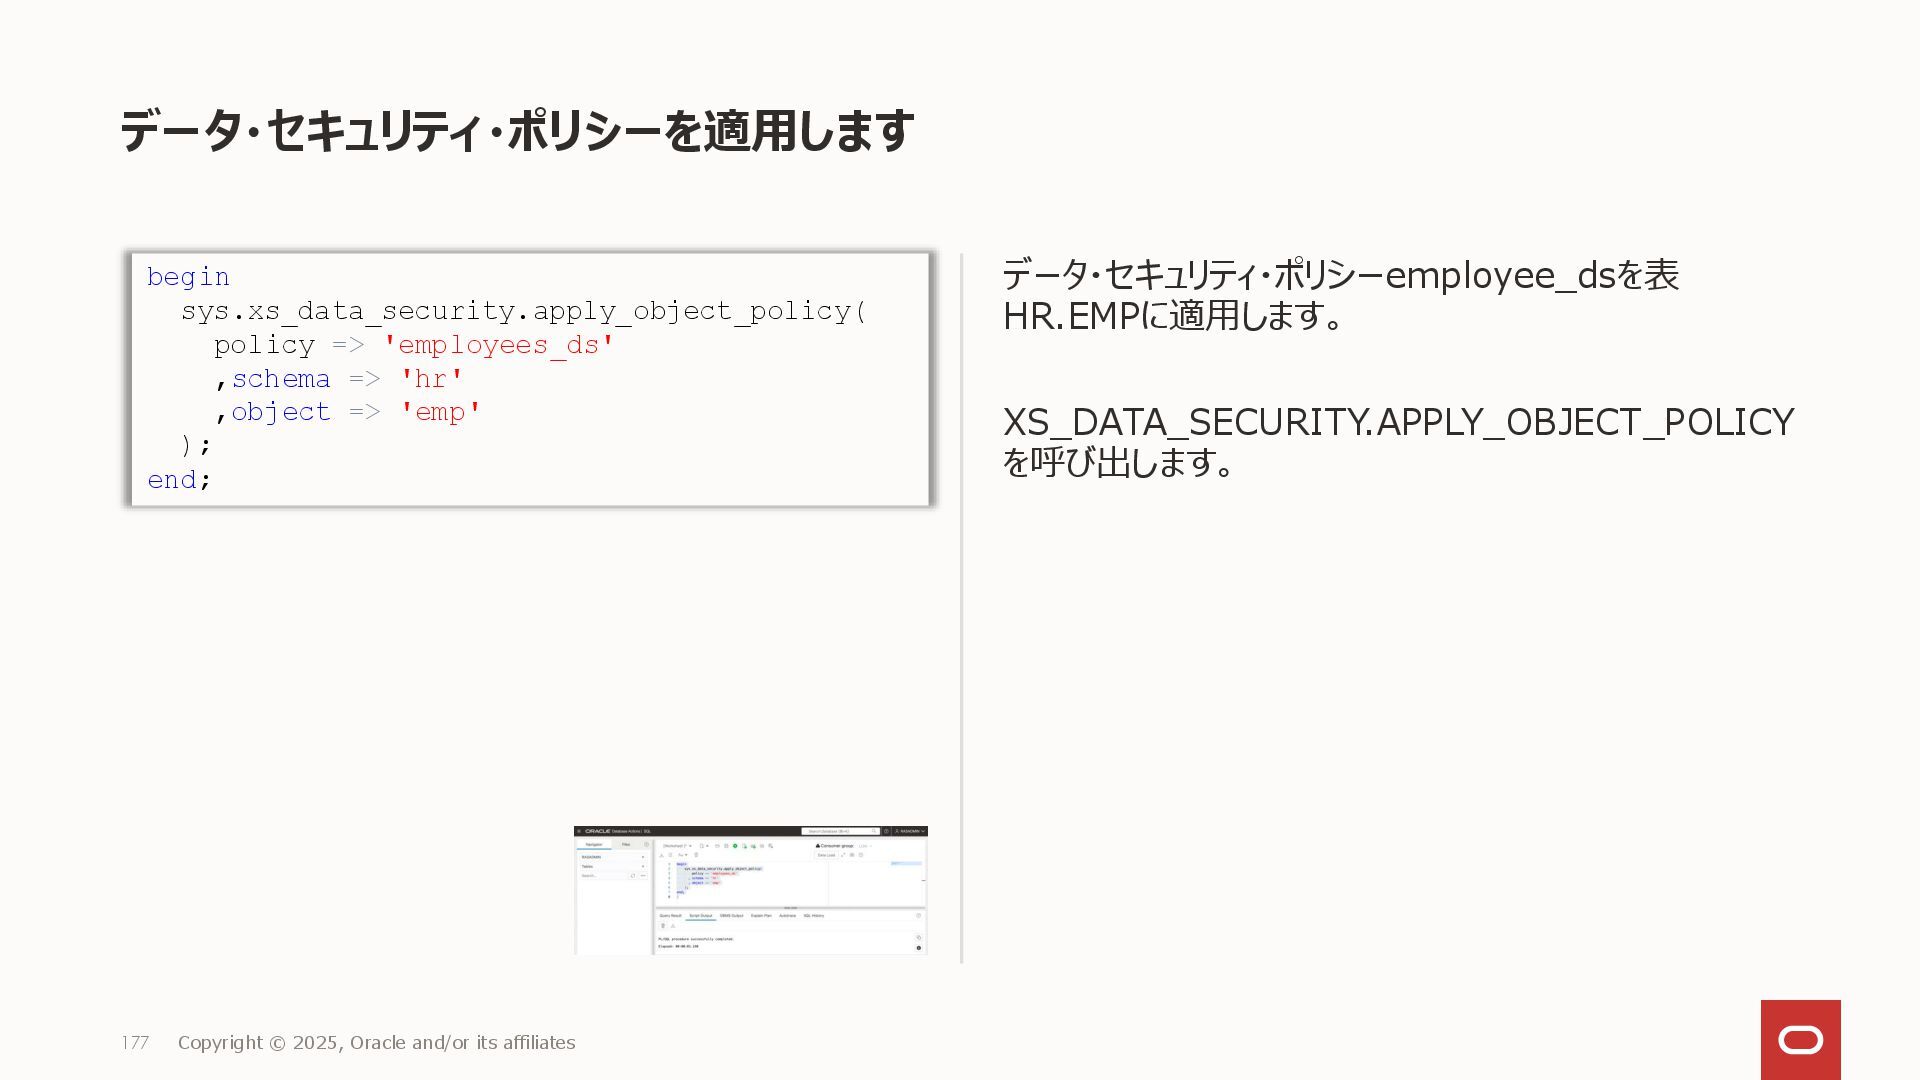
データ・セキュリティ・ポリシーを適用します データ・セキュリティ・ポリシーemployee_dsを表 HR.EMPに適用します。 XS_DATA_SECURITY.APPLY_OBJECT_POLICY を呼び出します。 177 Copyright © 2025, Oracle
and/or its affiliates begin sys.xs_data_security.apply_object_policy( policy => 'employees_ds' ,schema => 'hr' ,object => 'emp' ); end; -
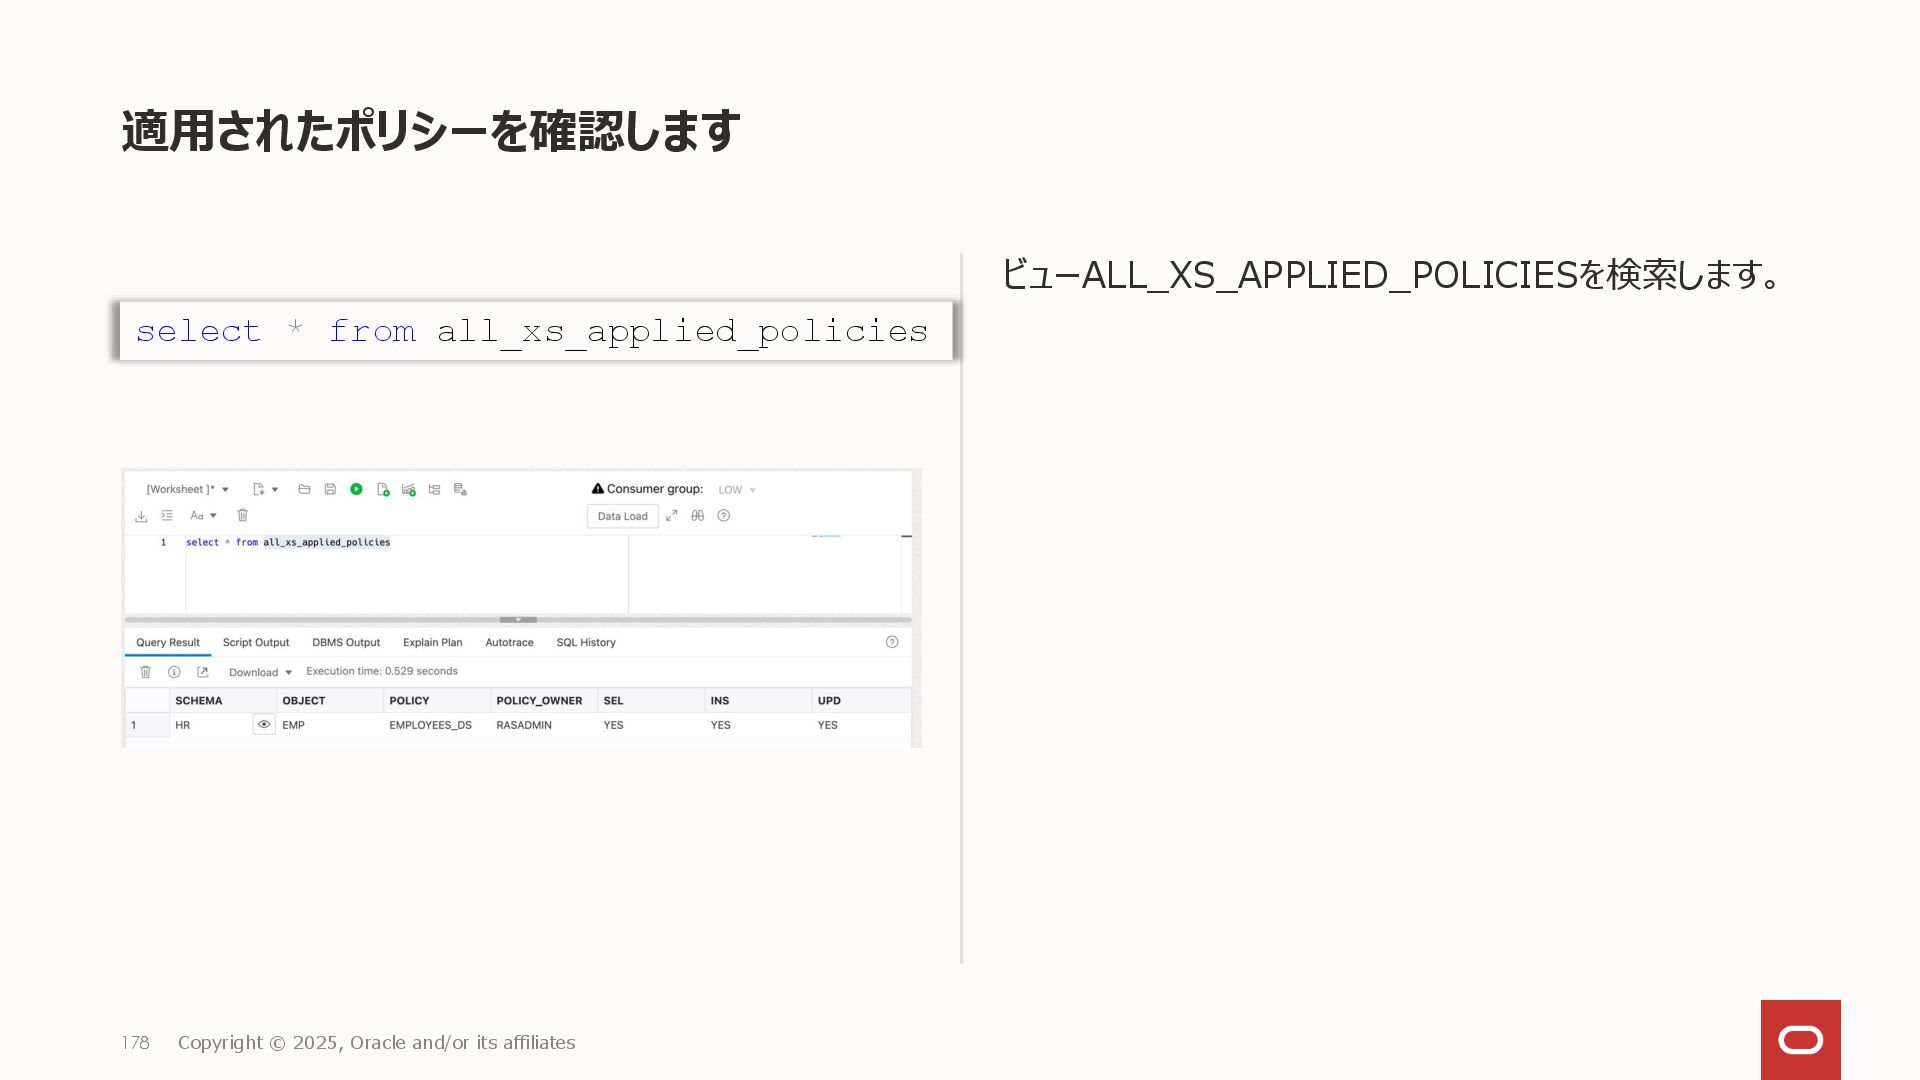
適用されたポリシーを確認します ビューALL_XS_APPLIED_POLICIESを検索します。 178 Copyright © 2025, Oracle and/or its affiliates
select * from all_xs_applied_policies -
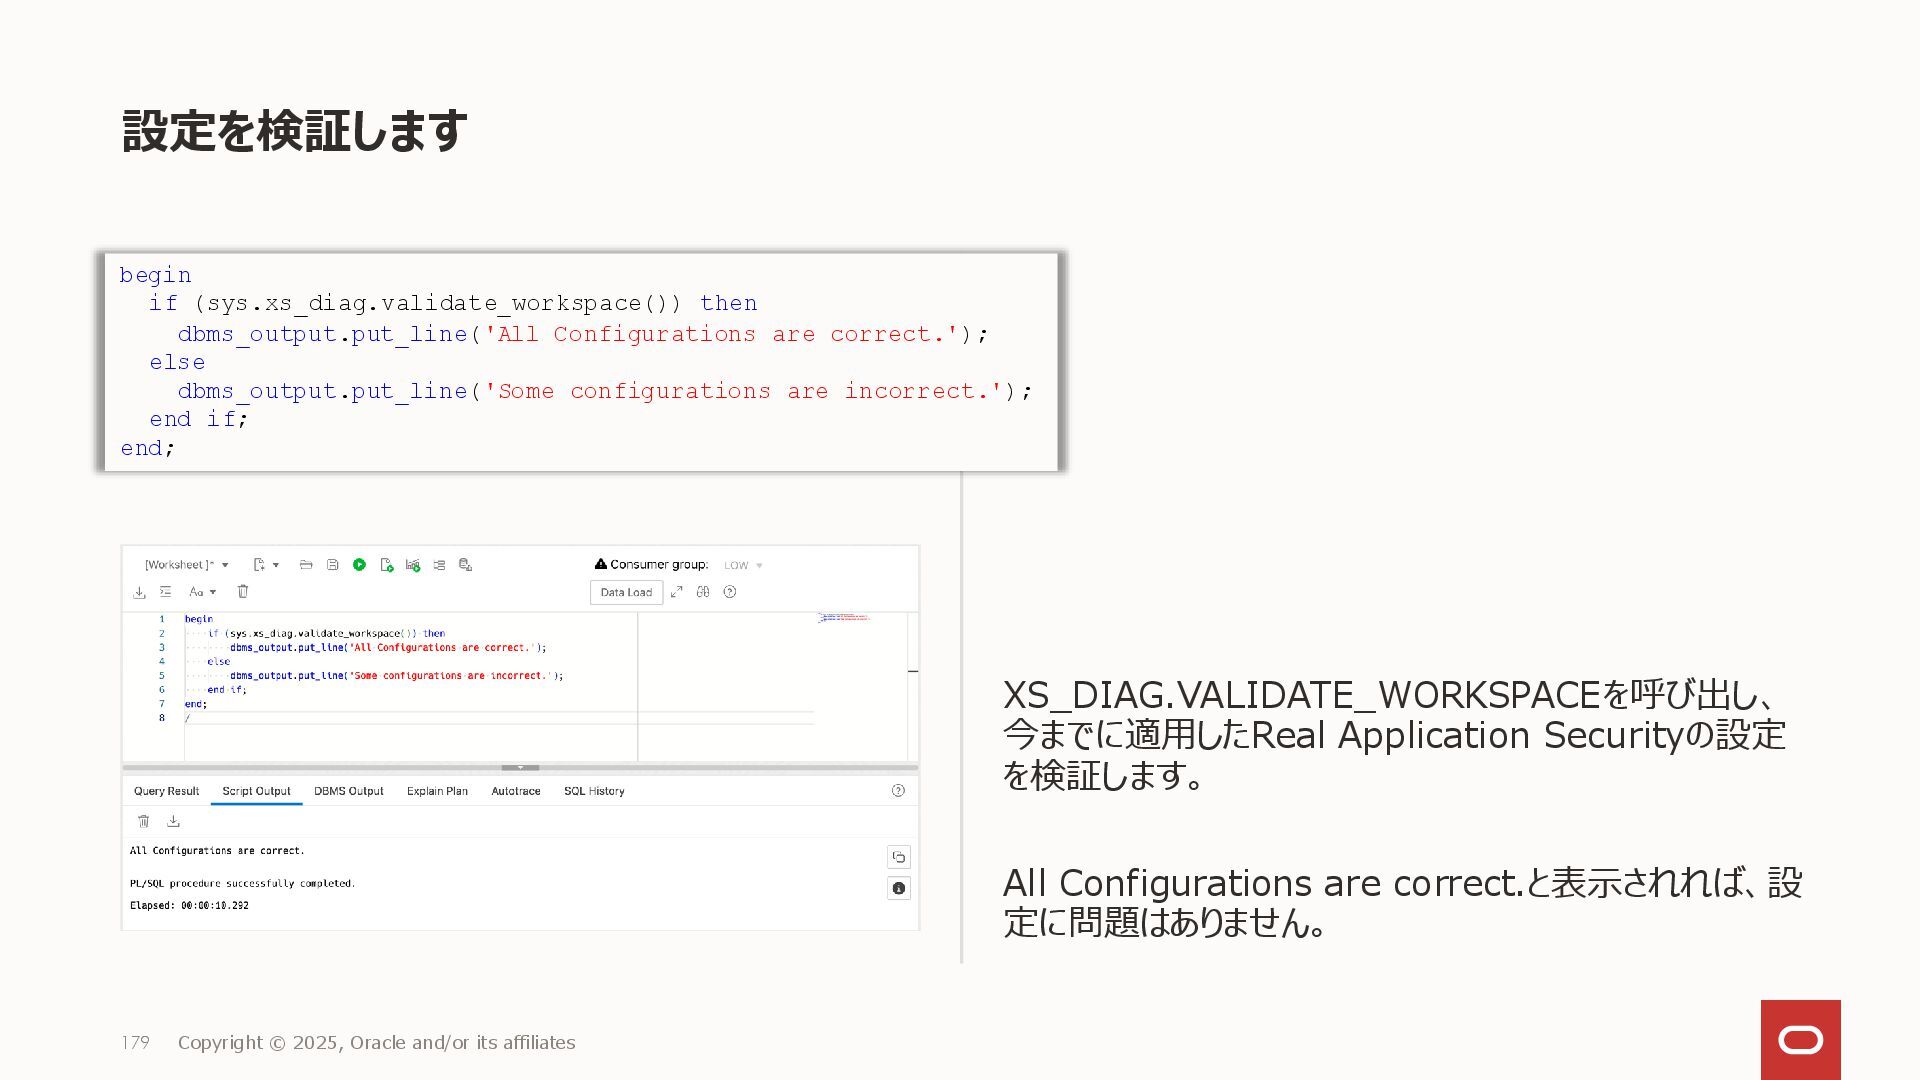
設定を検証します XS_DIAG.VALIDATE_WORKSPACEを呼び出し、 今までに適用したReal Application Securityの設定 を検証します。 All Configurations are correct.と表示されれば、設
定に問題はありません。 179 Copyright © 2025, Oracle and/or its affiliates begin if (sys.xs_diag.validate_workspace()) then dbms_output.put_line('All Configurations are correct.'); else dbms_output.put_line('Some configurations are incorrect.'); end if; end; -
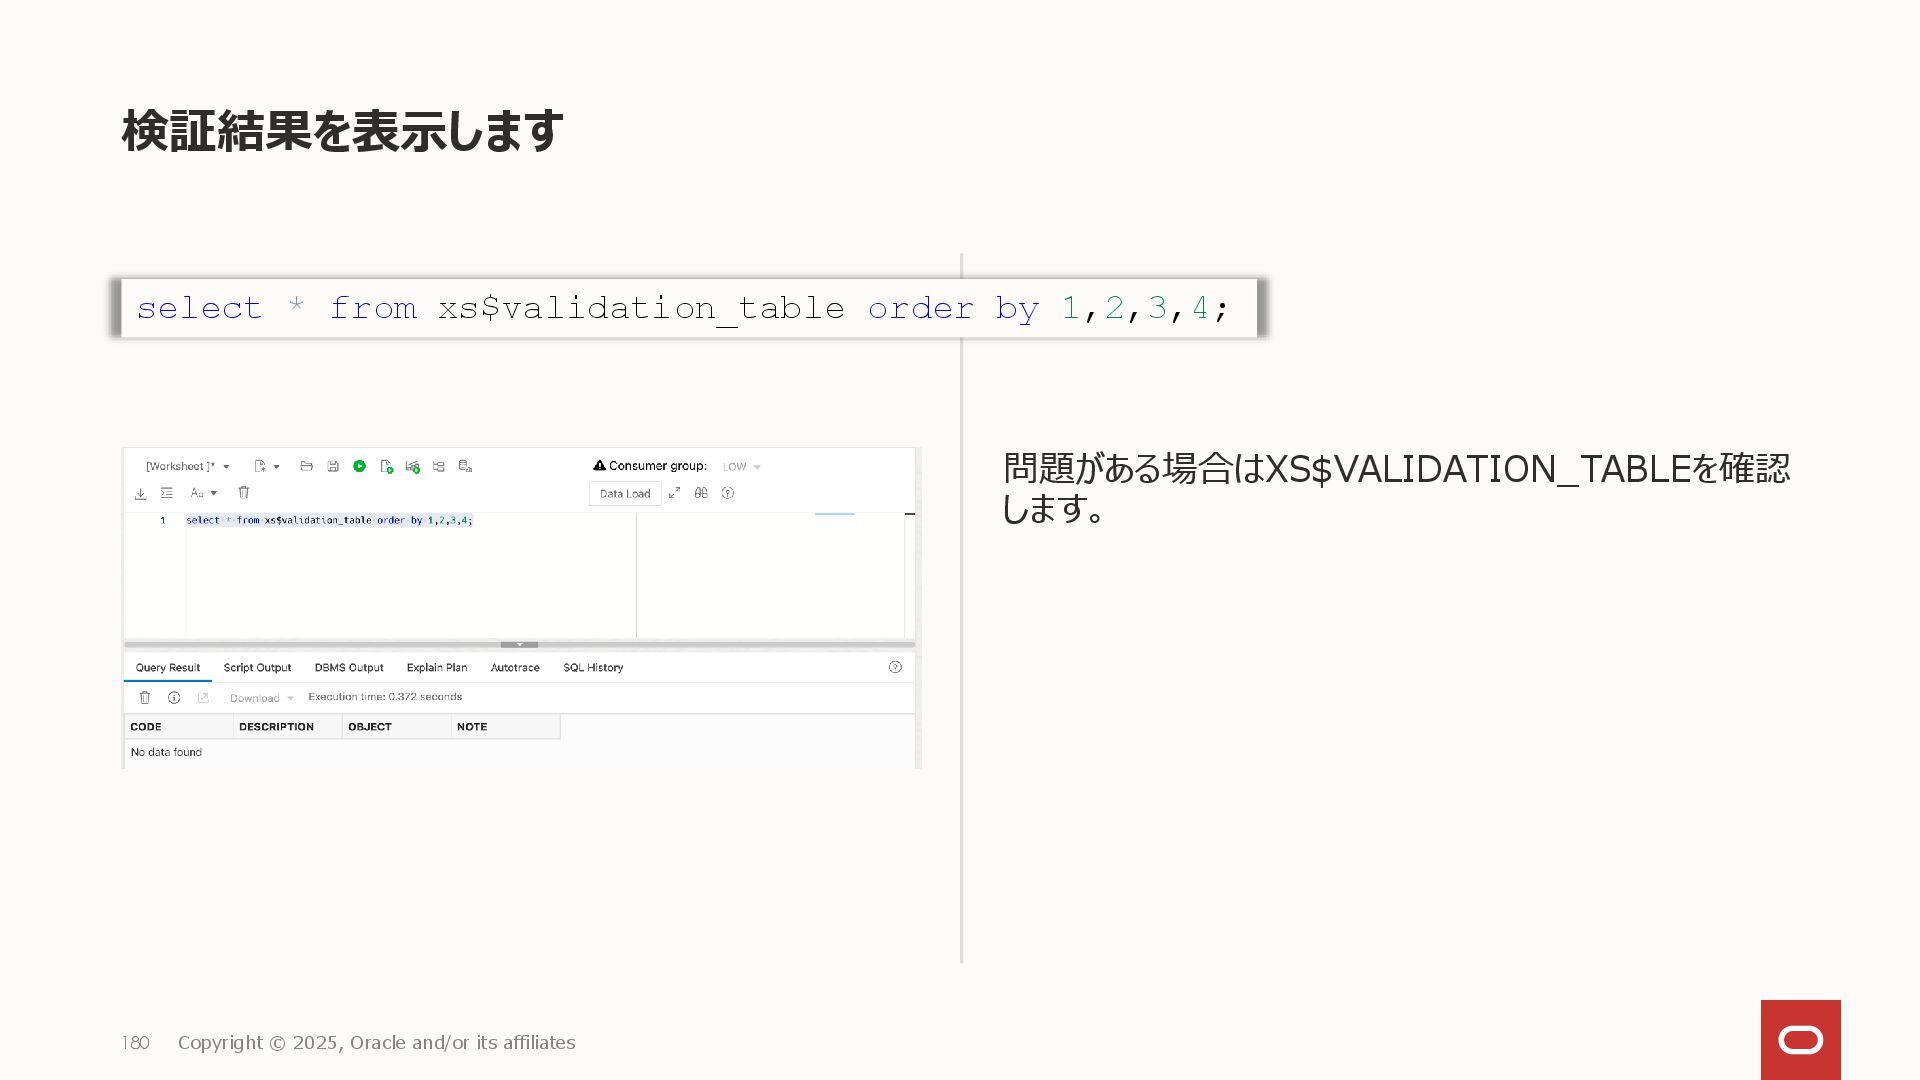
検証結果を表示します 問題がある場合はXS$VALIDATION_TABLEを確認 します。 180 Copyright © 2025, Oracle and/or its
affiliates select * from xs$validation_table order by 1,2,3,4; -
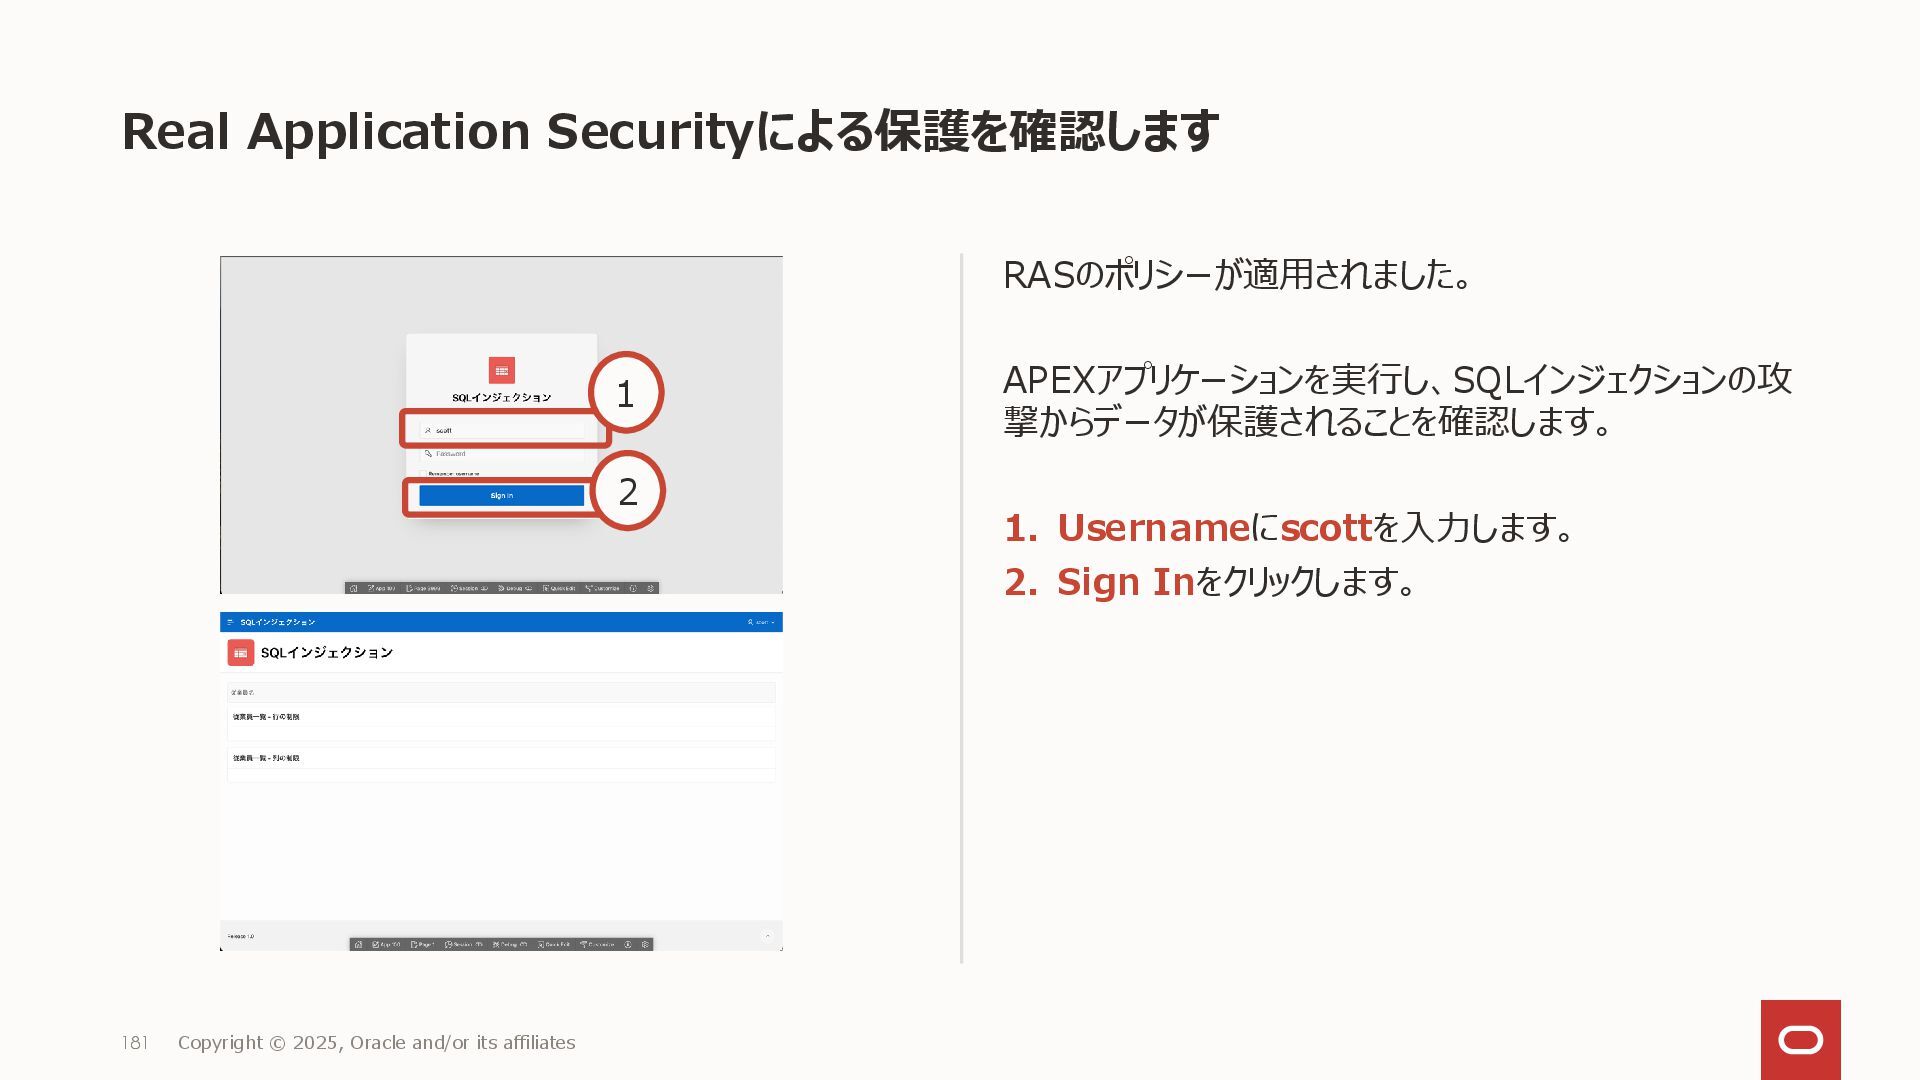
Real Application Securityによる保護を確認します RASのポリシーが適用されました。 APEXアプリケーションを実行し、SQLインジェクションの攻 撃からデータが保護されることを確認します。 1. Usernameにscottを入力します。 2. Sign
Inをクリックします。 181 Copyright © 2025, Oracle and/or its affiliates 1 2 -
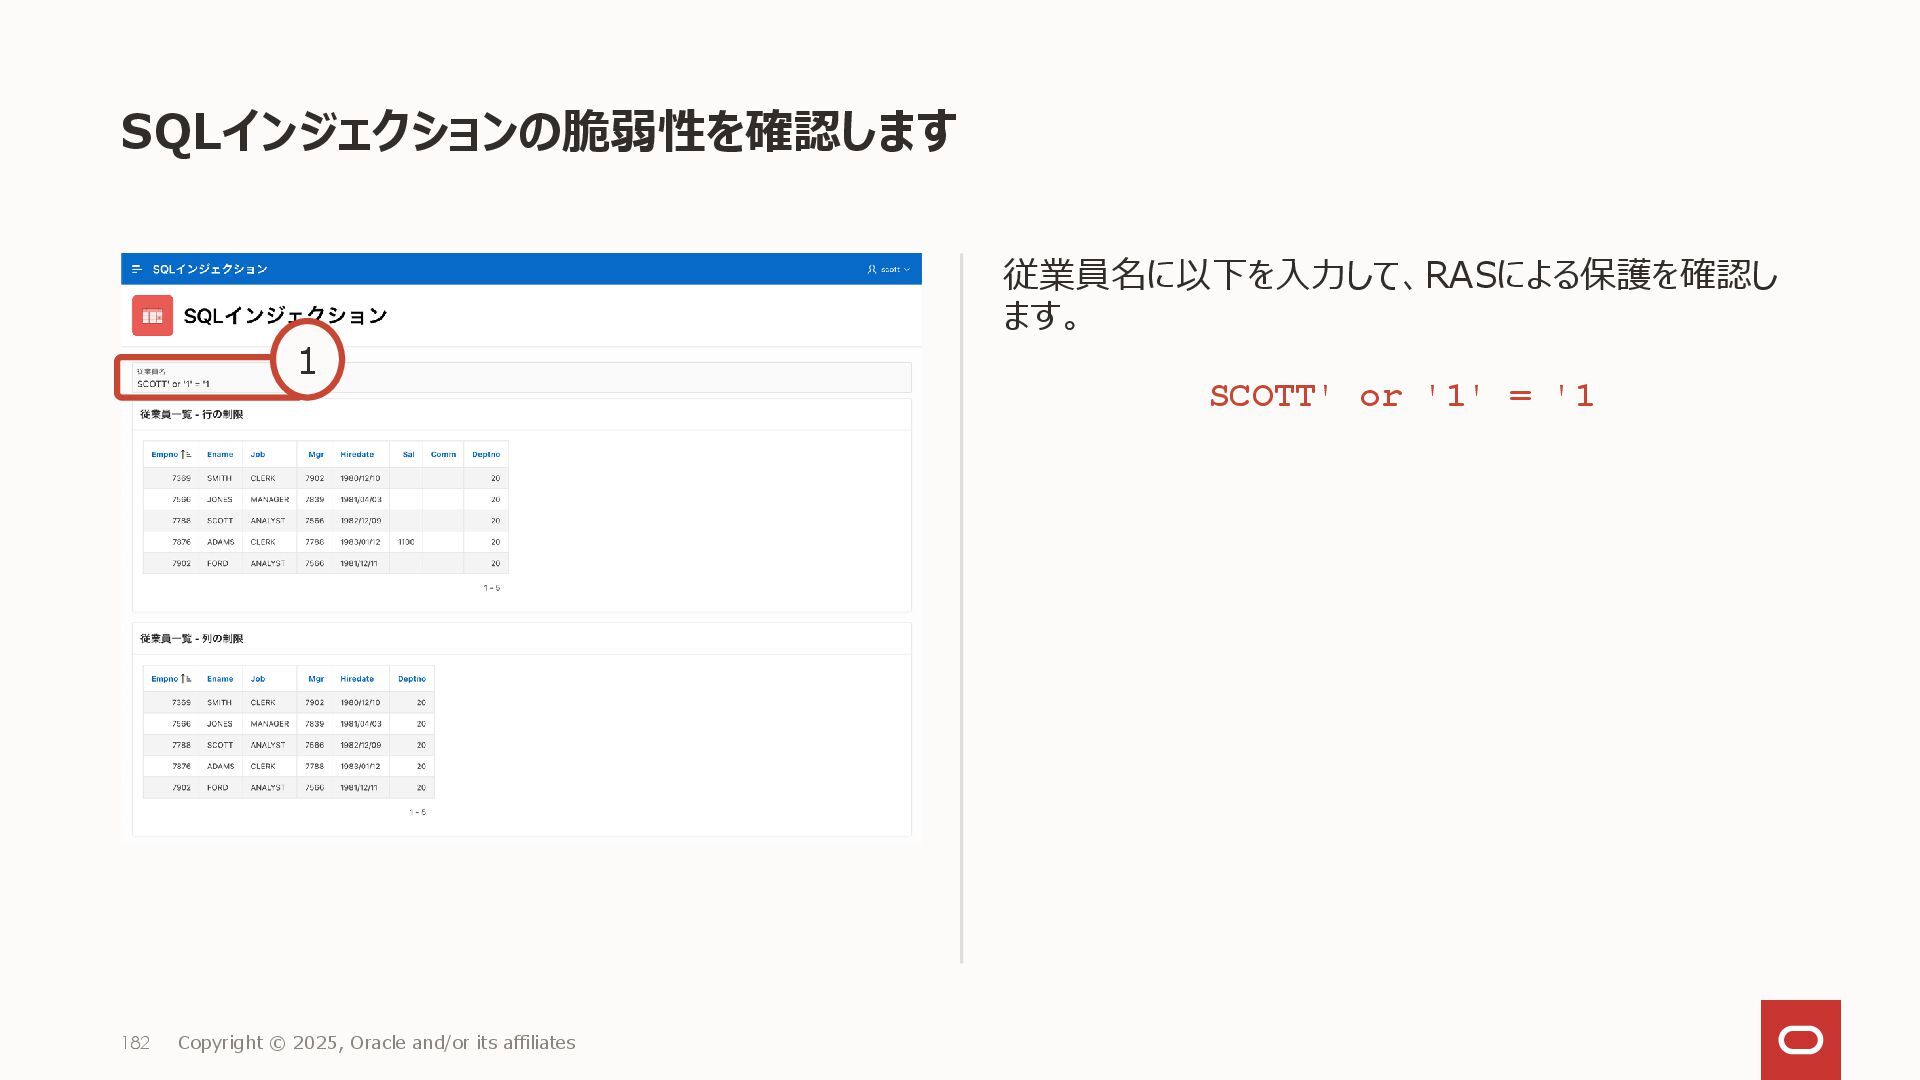
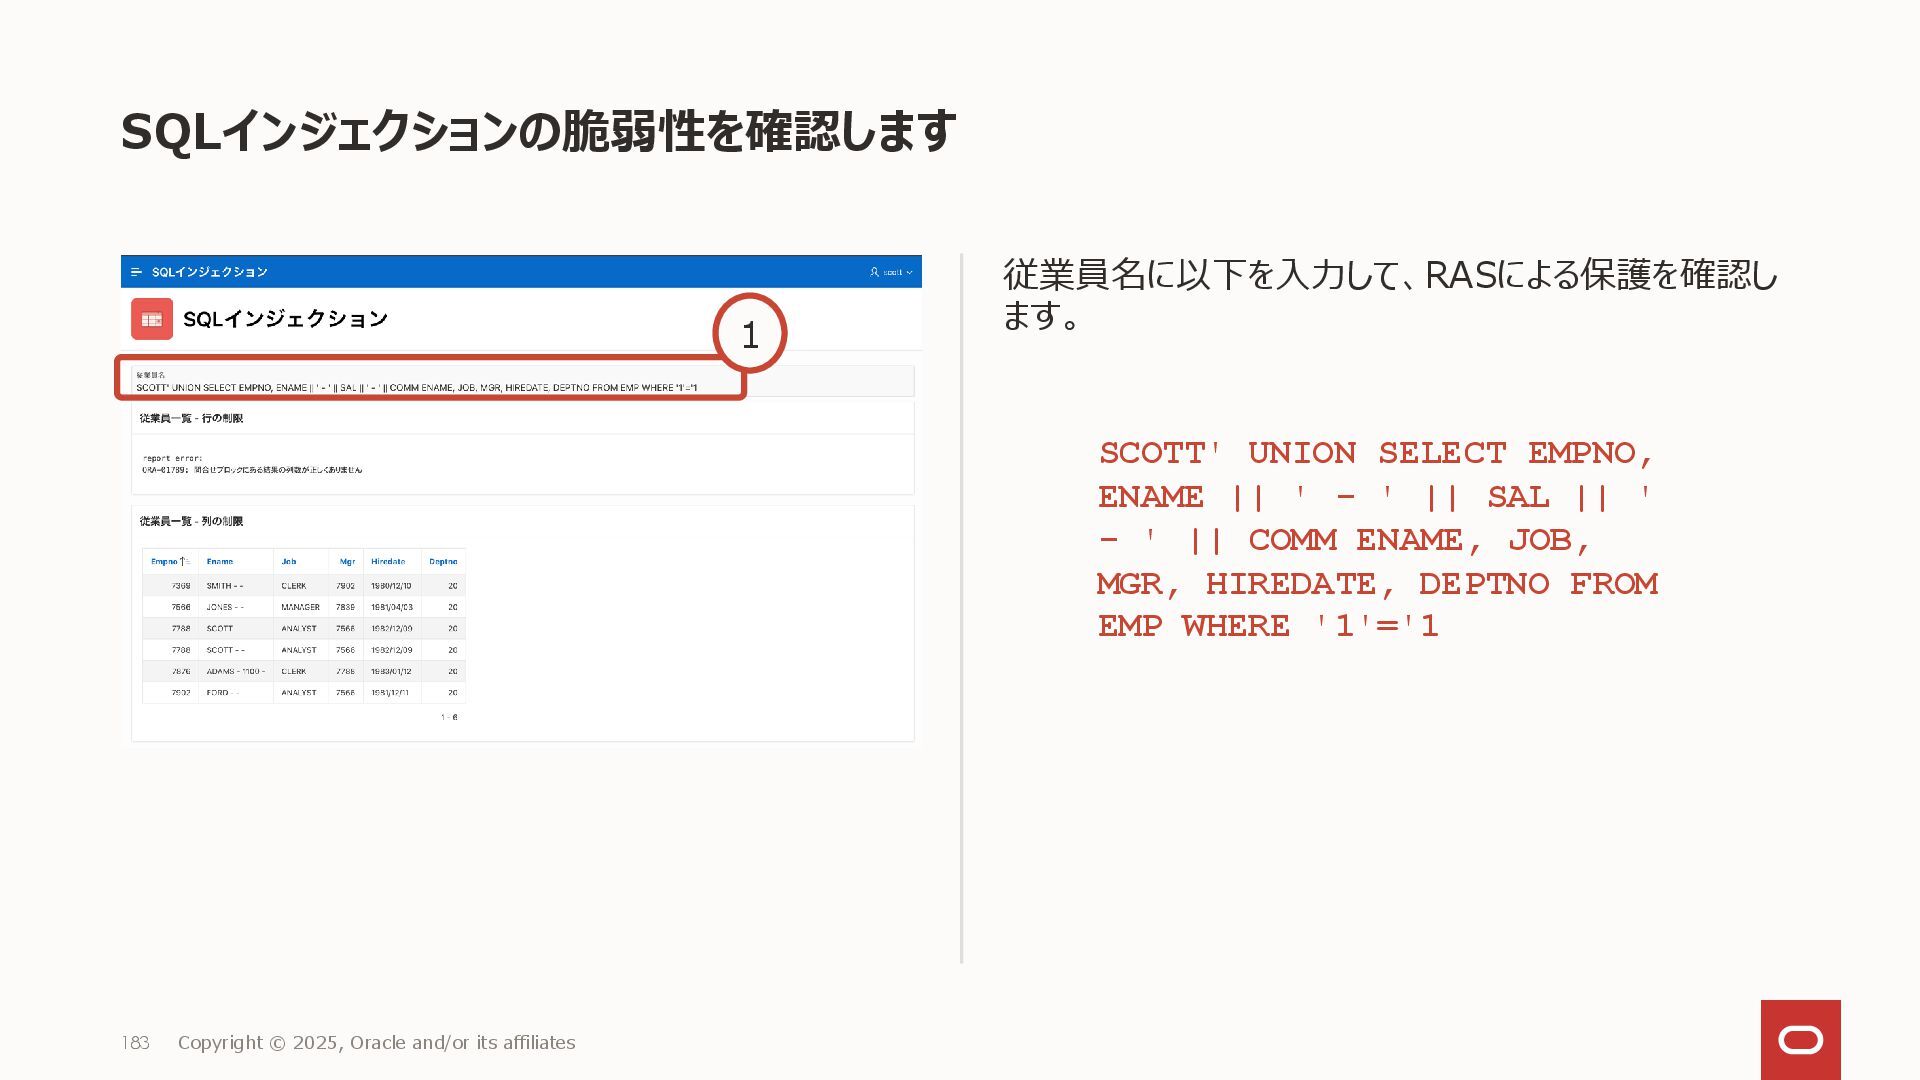
SQLインジェクションの脆弱性を確認します 従業員名に以下を入力して、RASによる保護を確認し ます。 182 Copyright © 2025, Oracle and/or its
affiliates 1 SCOTT' or '1' = '1 -
SQLインジェクションの脆弱性を確認します 従業員名に以下を入力して、RASによる保護を確認し ます。 183 Copyright © 2025, Oracle and/or its
affiliates 1 SCOTT' UNION SELECT EMPNO, ENAME || ' - ' || SAL || ' - ' || COMM ENAME, JOB, MGR, HIREDATE, DEPTNO FROM EMP WHERE '1'='1 -
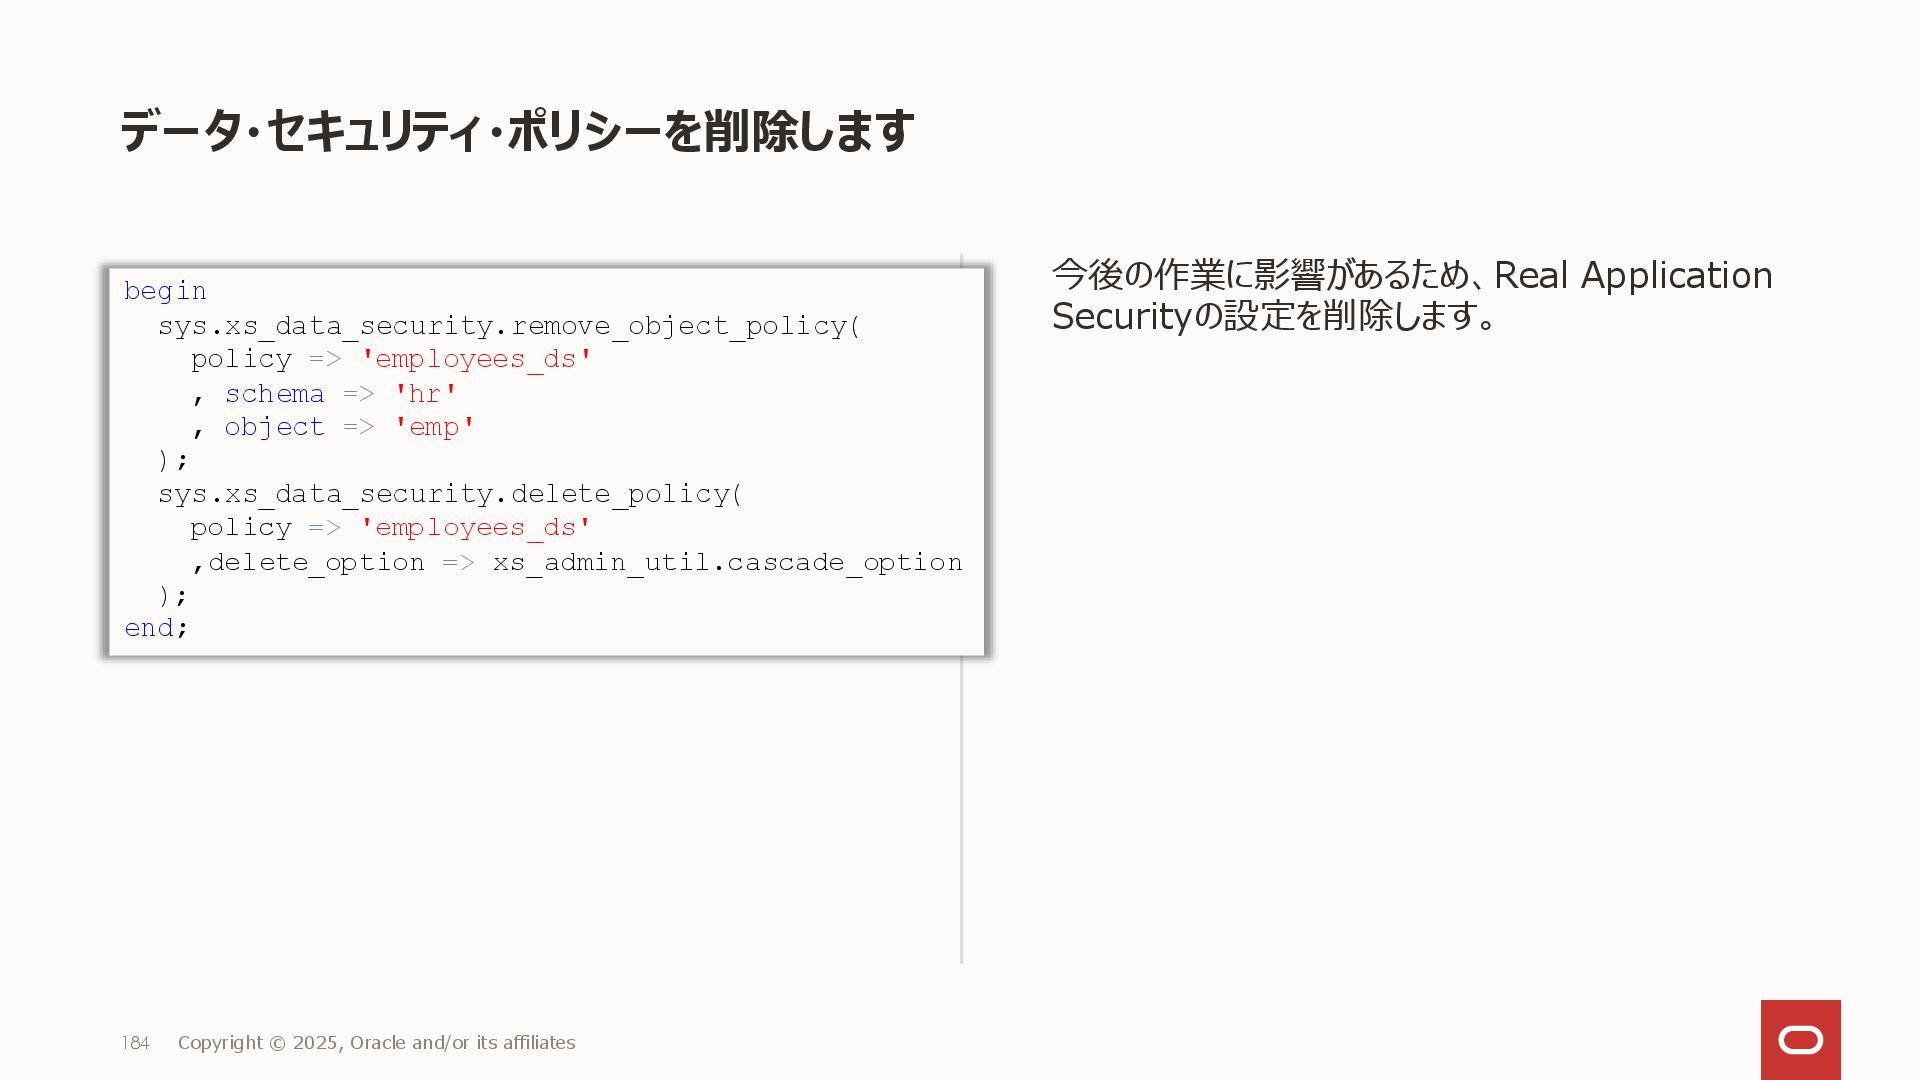
データ・セキュリティ・ポリシーを削除します 今後の作業に影響があるため、Real Application Securityの設定を削除します。 184 Copyright © 2025, Oracle and/or
its affiliates begin sys.xs_data_security.remove_object_policy( policy => 'employees_ds' , schema => 'hr' , object => 'emp' ); sys.xs_data_security.delete_policy( policy => 'employees_ds' ,delete_option => xs_admin_util.cascade_option ); end; -
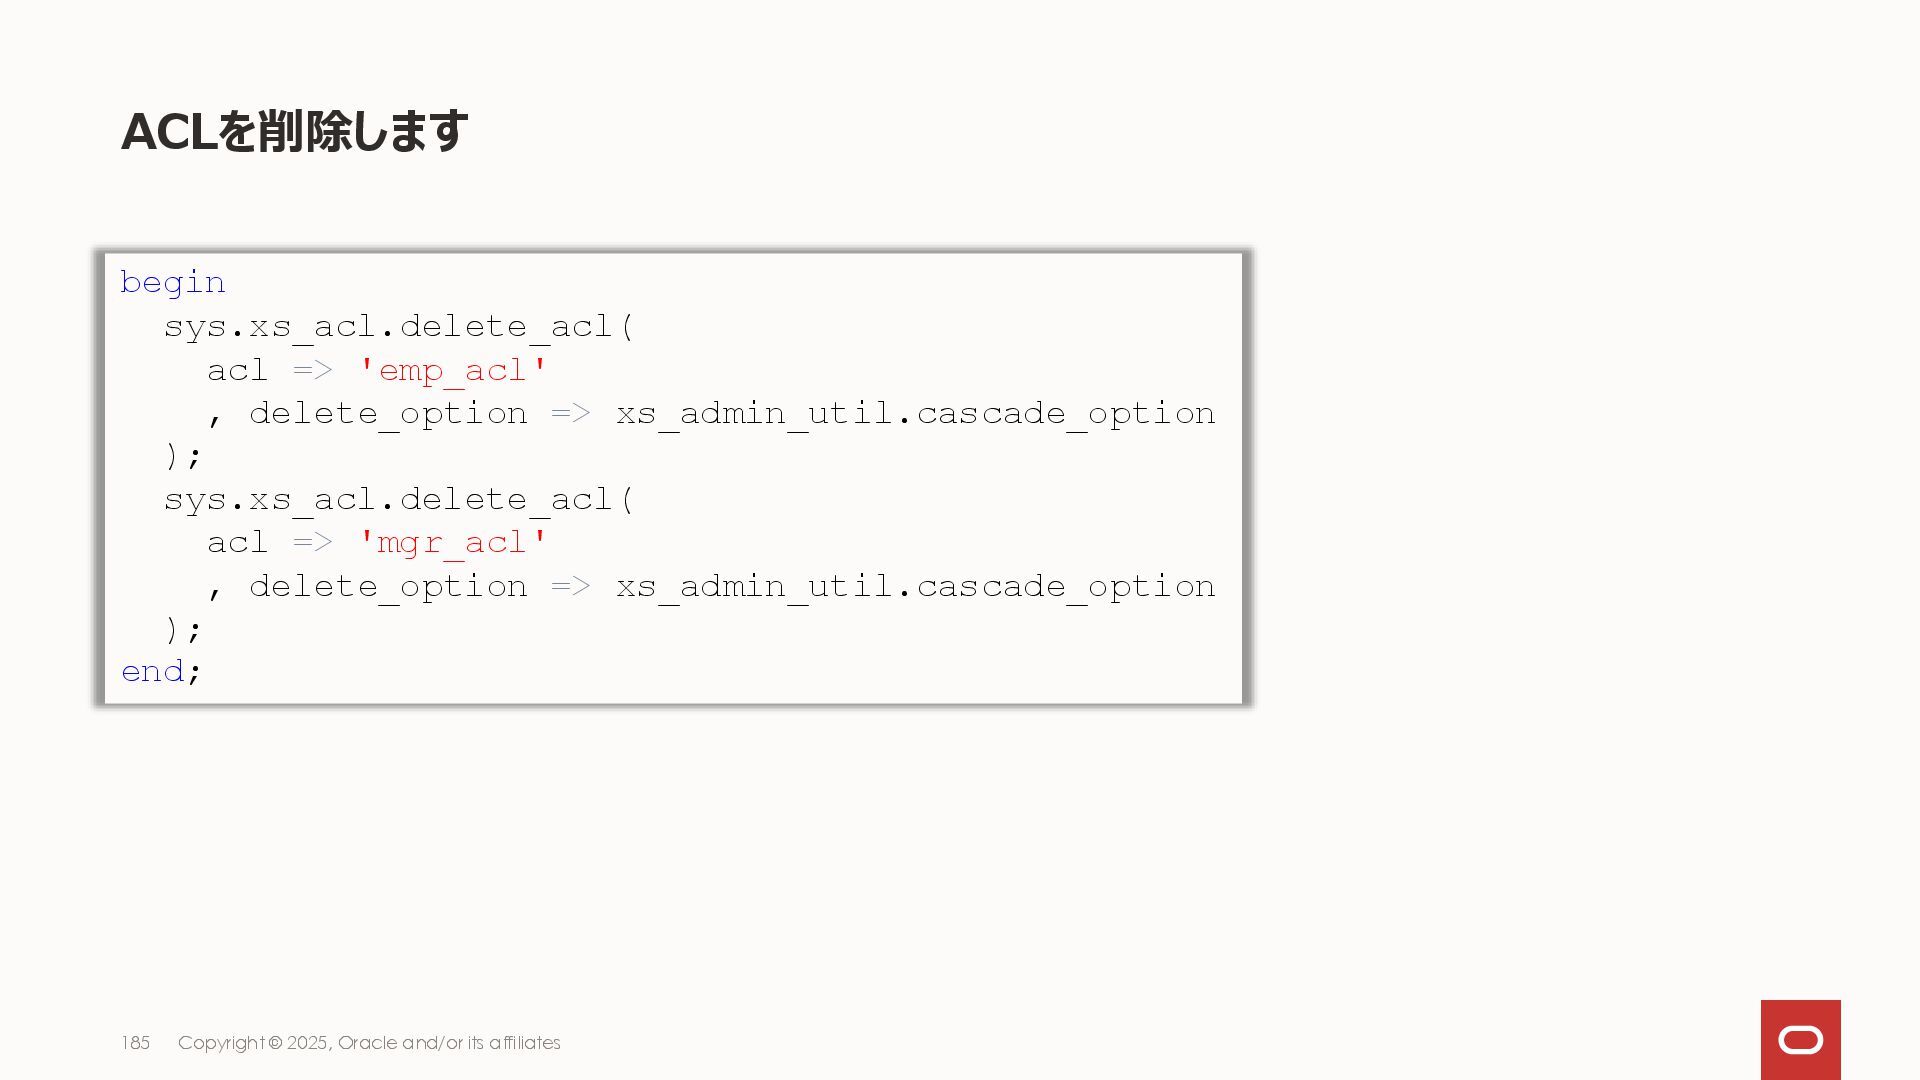
ACLを削除します Copyright © 2025, Oracle and/or its affiliates 185 begin
sys.xs_acl.delete_acl( acl => 'emp_acl' , delete_option => xs_admin_util.cascade_option ); sys.xs_acl.delete_acl( acl => 'mgr_acl' , delete_option => xs_admin_util.cascade_option ); end; -
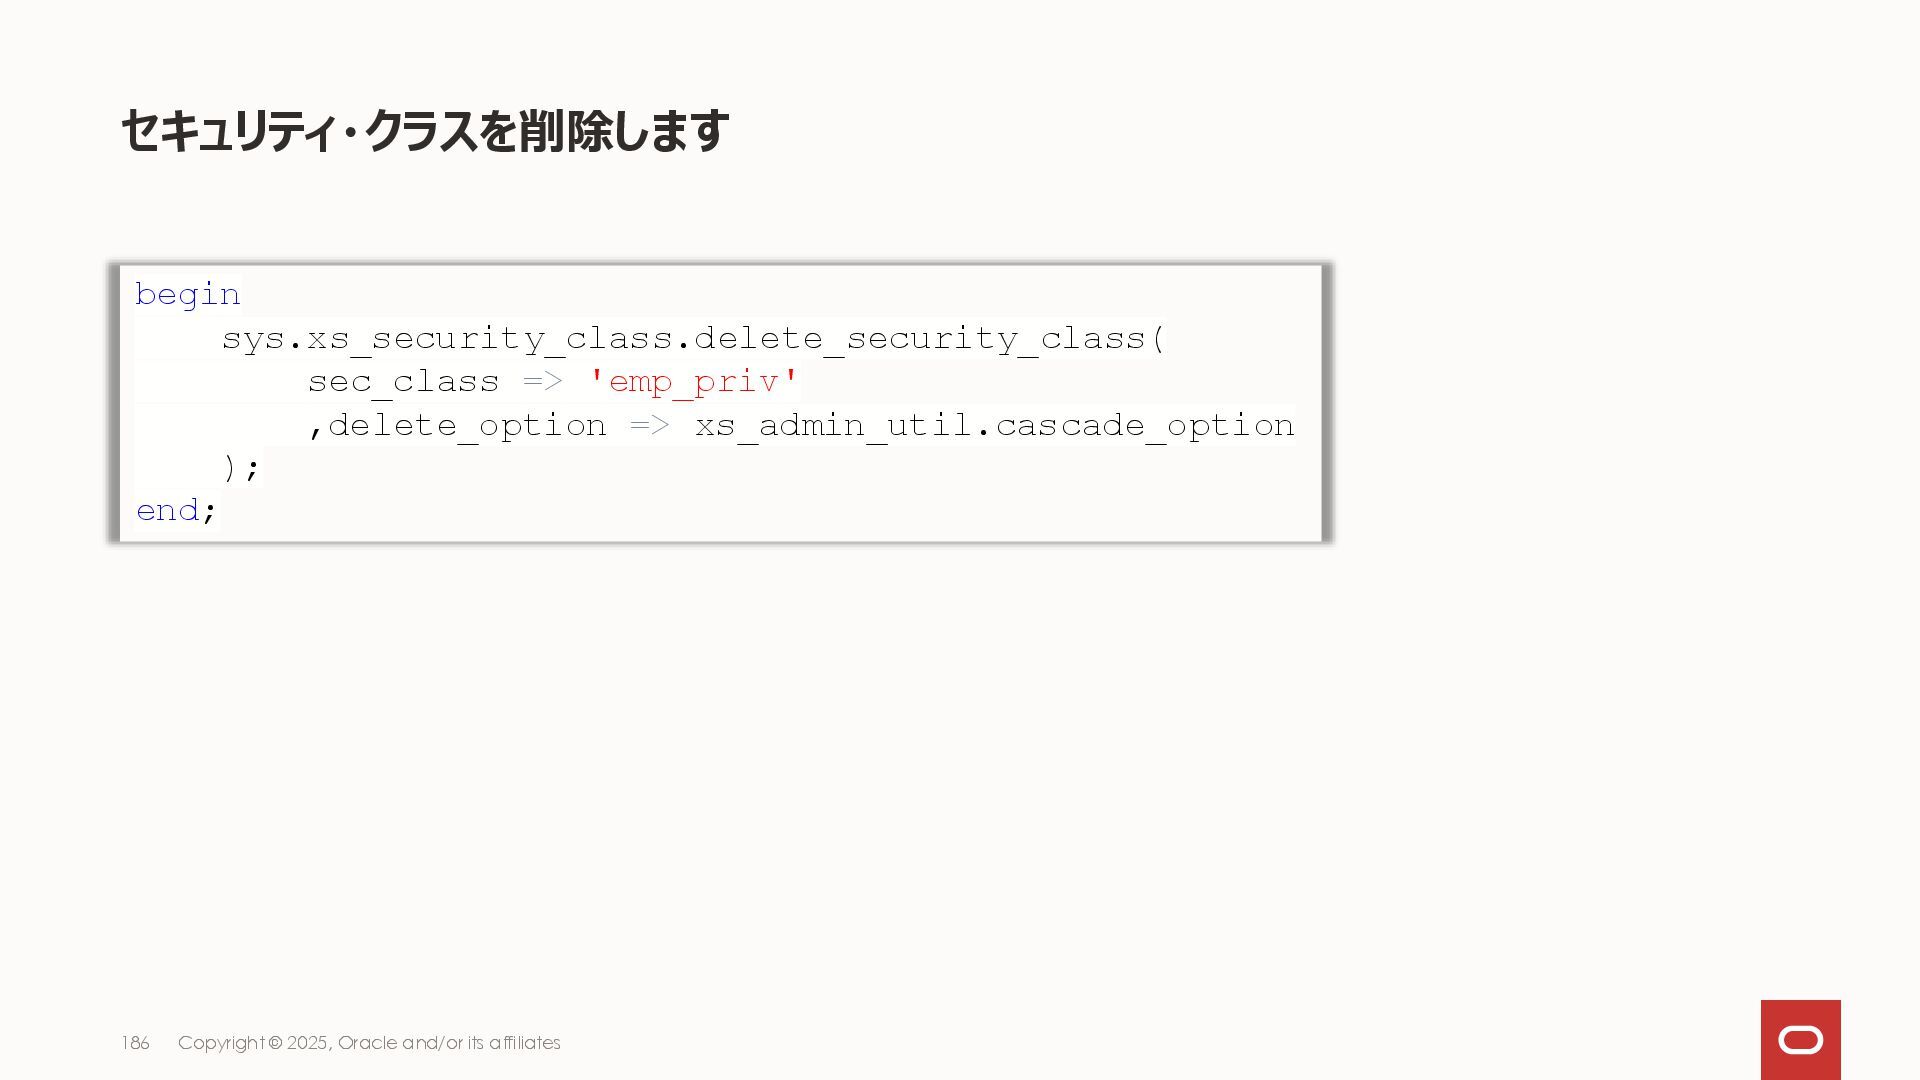
セキュリティ・クラスを削除します Copyright © 2025, Oracle and/or its affiliates 186 begin
sys.xs_security_class.delete_security_class( sec_class => 'emp_priv' ,delete_option => xs_admin_util.cascade_option ); end; -
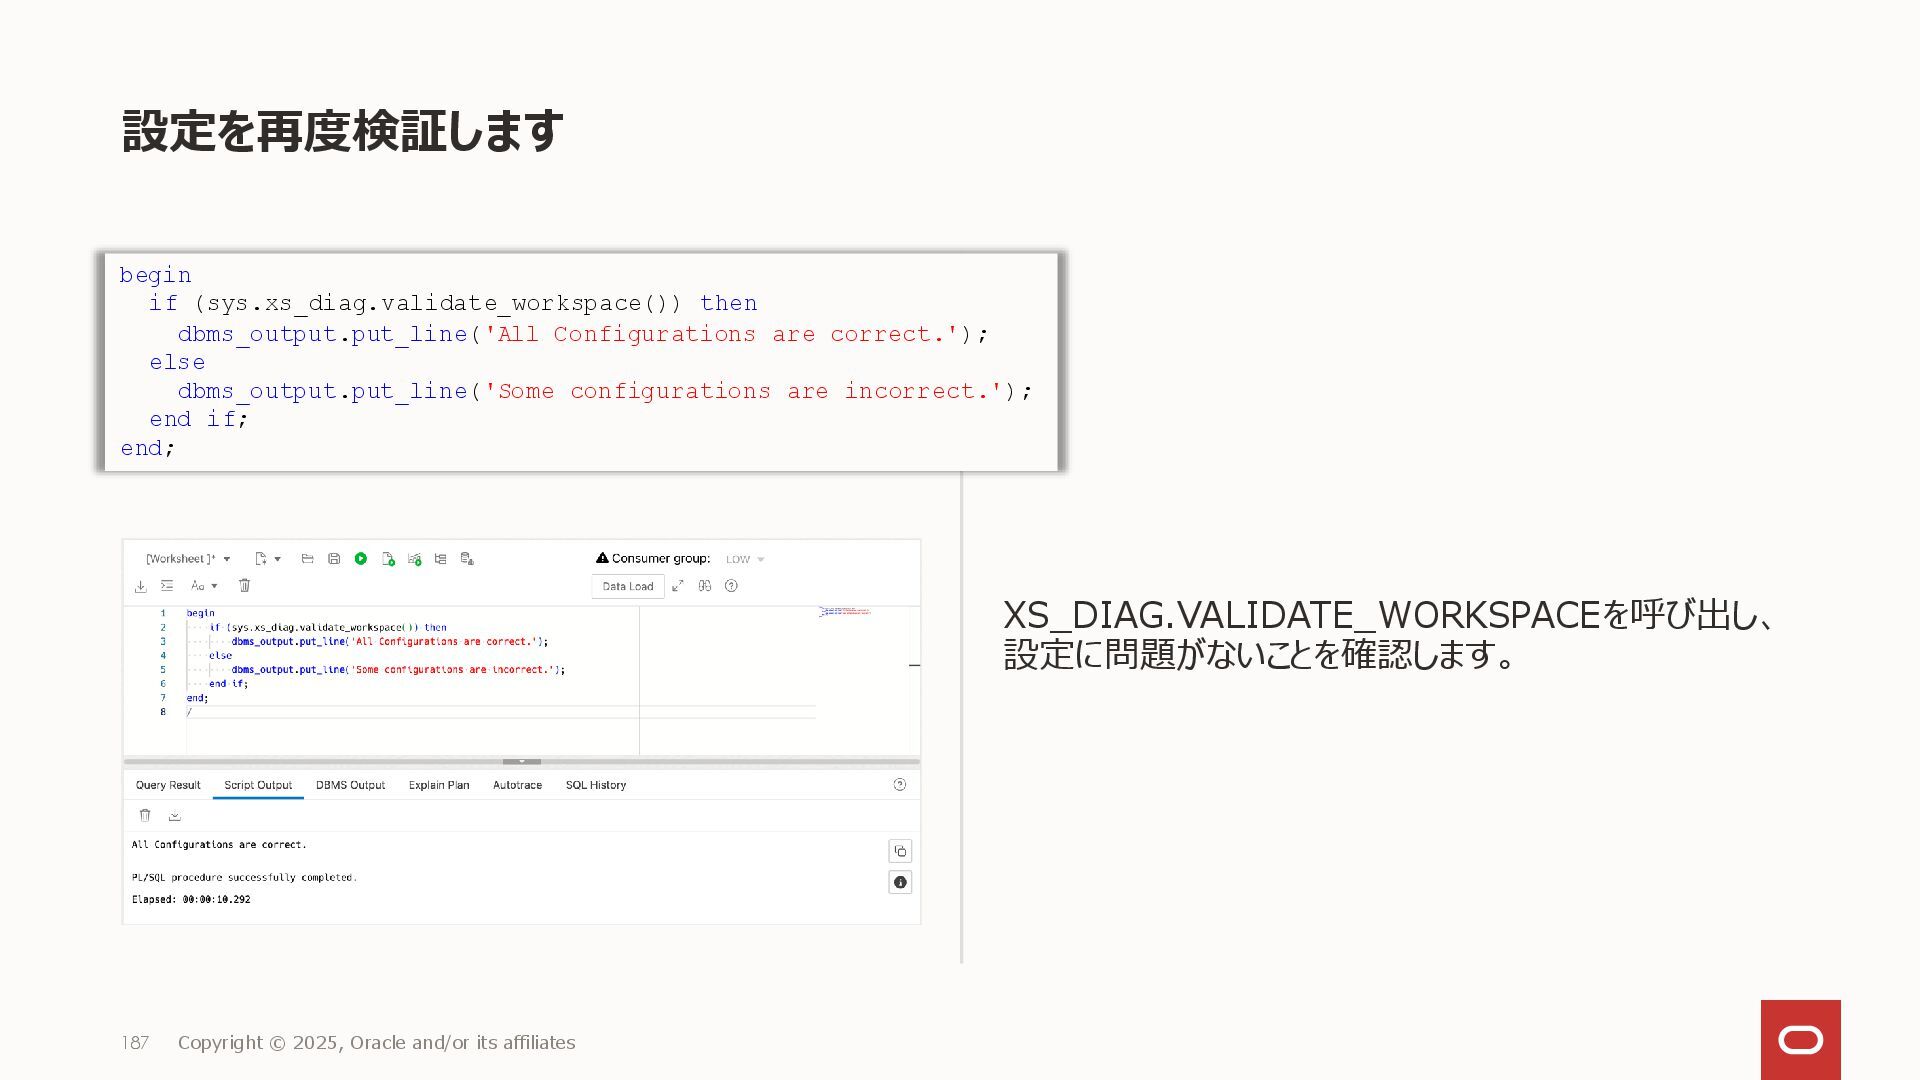
設定を再度検証します XS_DIAG.VALIDATE_WORKSPACEを呼び出し、 設定に問題がないことを確認します。 187 Copyright © 2025, Oracle and/or its
affiliates begin if (sys.xs_diag.validate_workspace()) then dbms_output.put_line('All Configurations are correct.'); else dbms_output.put_line('Some configurations are incorrect.'); end if; end; -
このテーマについて学習を進める Real Application Securityは独立したドキュメントになっています。 Oracle Database Real Application Security管理者および開発者ガイド Release
19c https://docs.oracle.com/cd/F19136_01/dbfsg/index.html Oracle Cloud Infrastructureドキュメント Oracle Real Application Security https://docs.oracle.com/ja-jp/iaas/autonomous-database-serverless/doc/autonomous-real- application-security.html -
このテーマについて学習を進める – 続き Oracle APEX 管理ガイド Release 24.2 3.4.3 Real
Application Securityの有効化 https://docs.oracle.com/cd/G13834_01/aeadm/enabling-real-application-security.html -
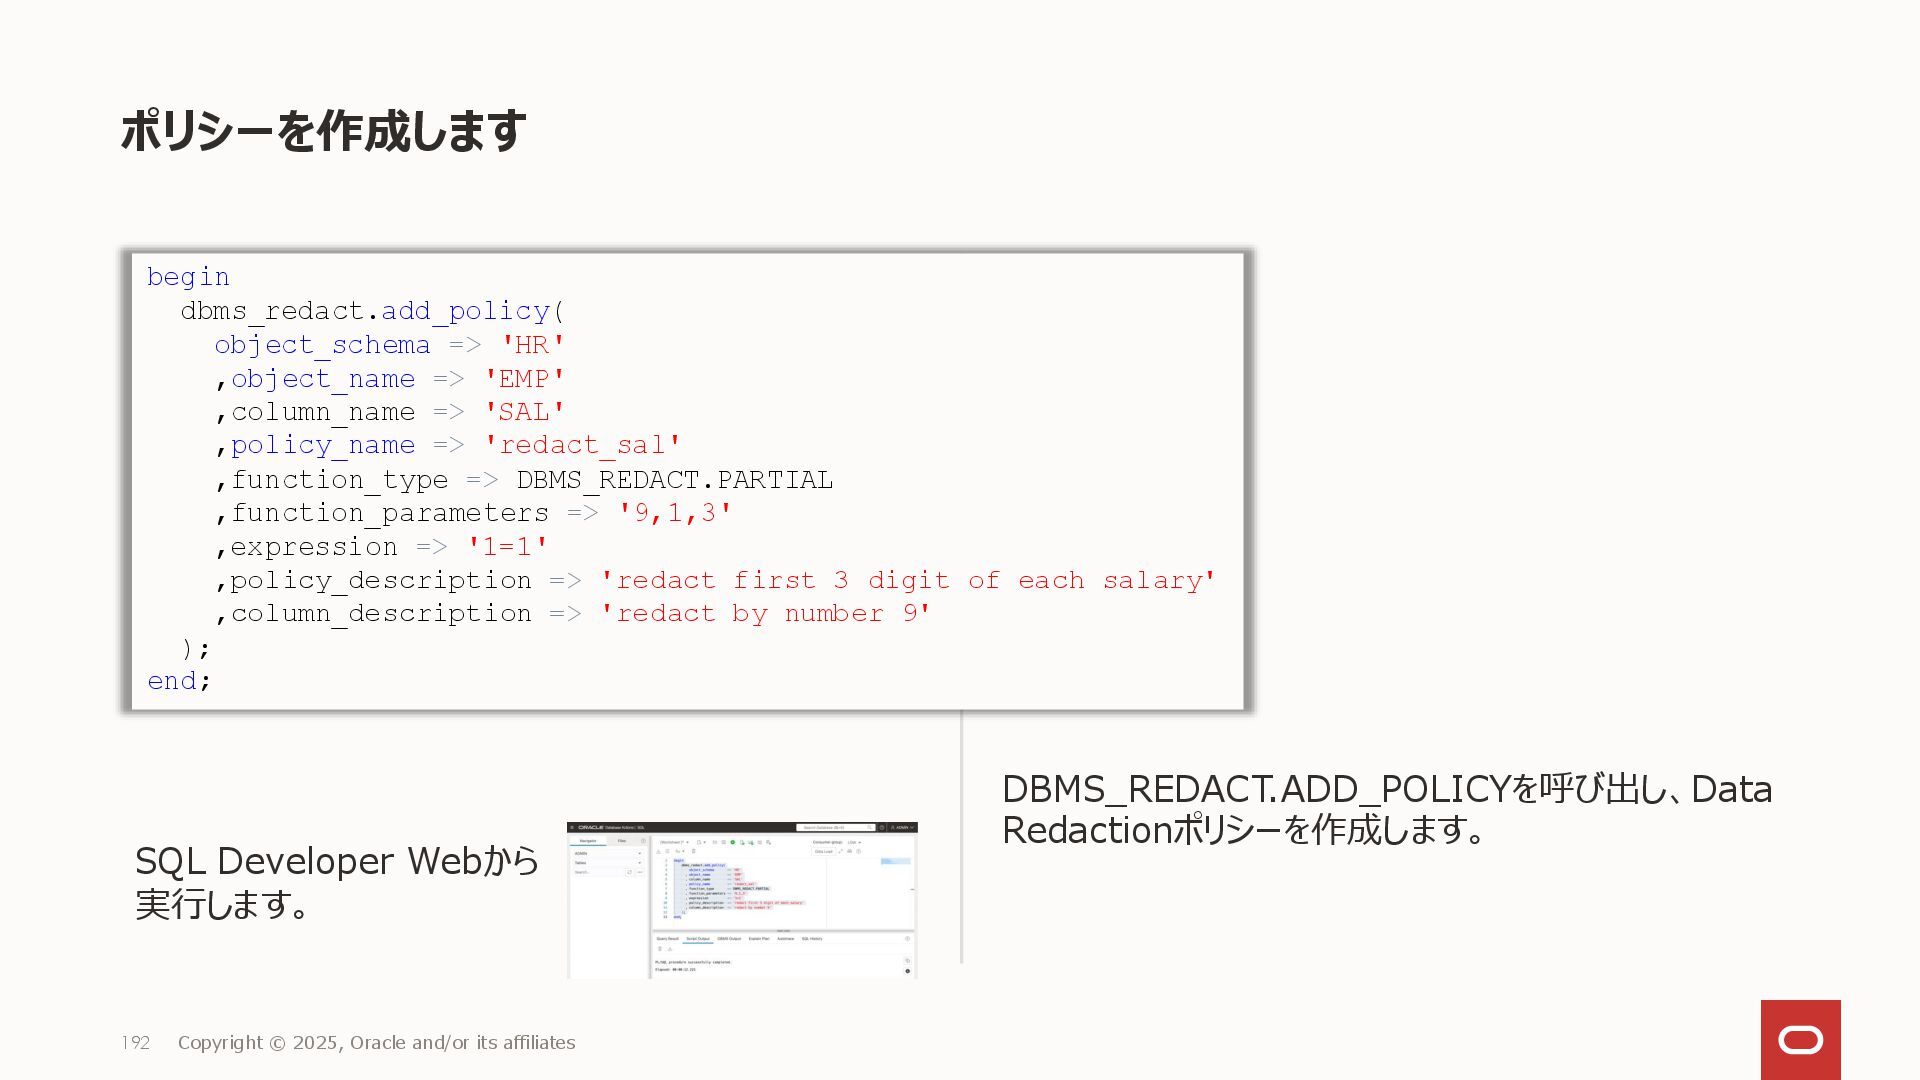
ポリシーを作成します DBMS_REDACT.ADD_POLICYを呼び出し、Data Redactionポリシーを作成します。 192 Copyright © 2025, Oracle and/or its
affiliates begin dbms_redact.add_policy( object_schema => 'HR' ,object_name => 'EMP' ,column_name => 'SAL' ,policy_name => 'redact_sal' ,function_type => DBMS_REDACT.PARTIAL ,function_parameters => '9,1,3' ,expression => '1=1' ,policy_description => 'redact first 3 digit of each salary' ,column_description => 'redact by number 9' ); end; SQL Developer Webから 実行します。 -
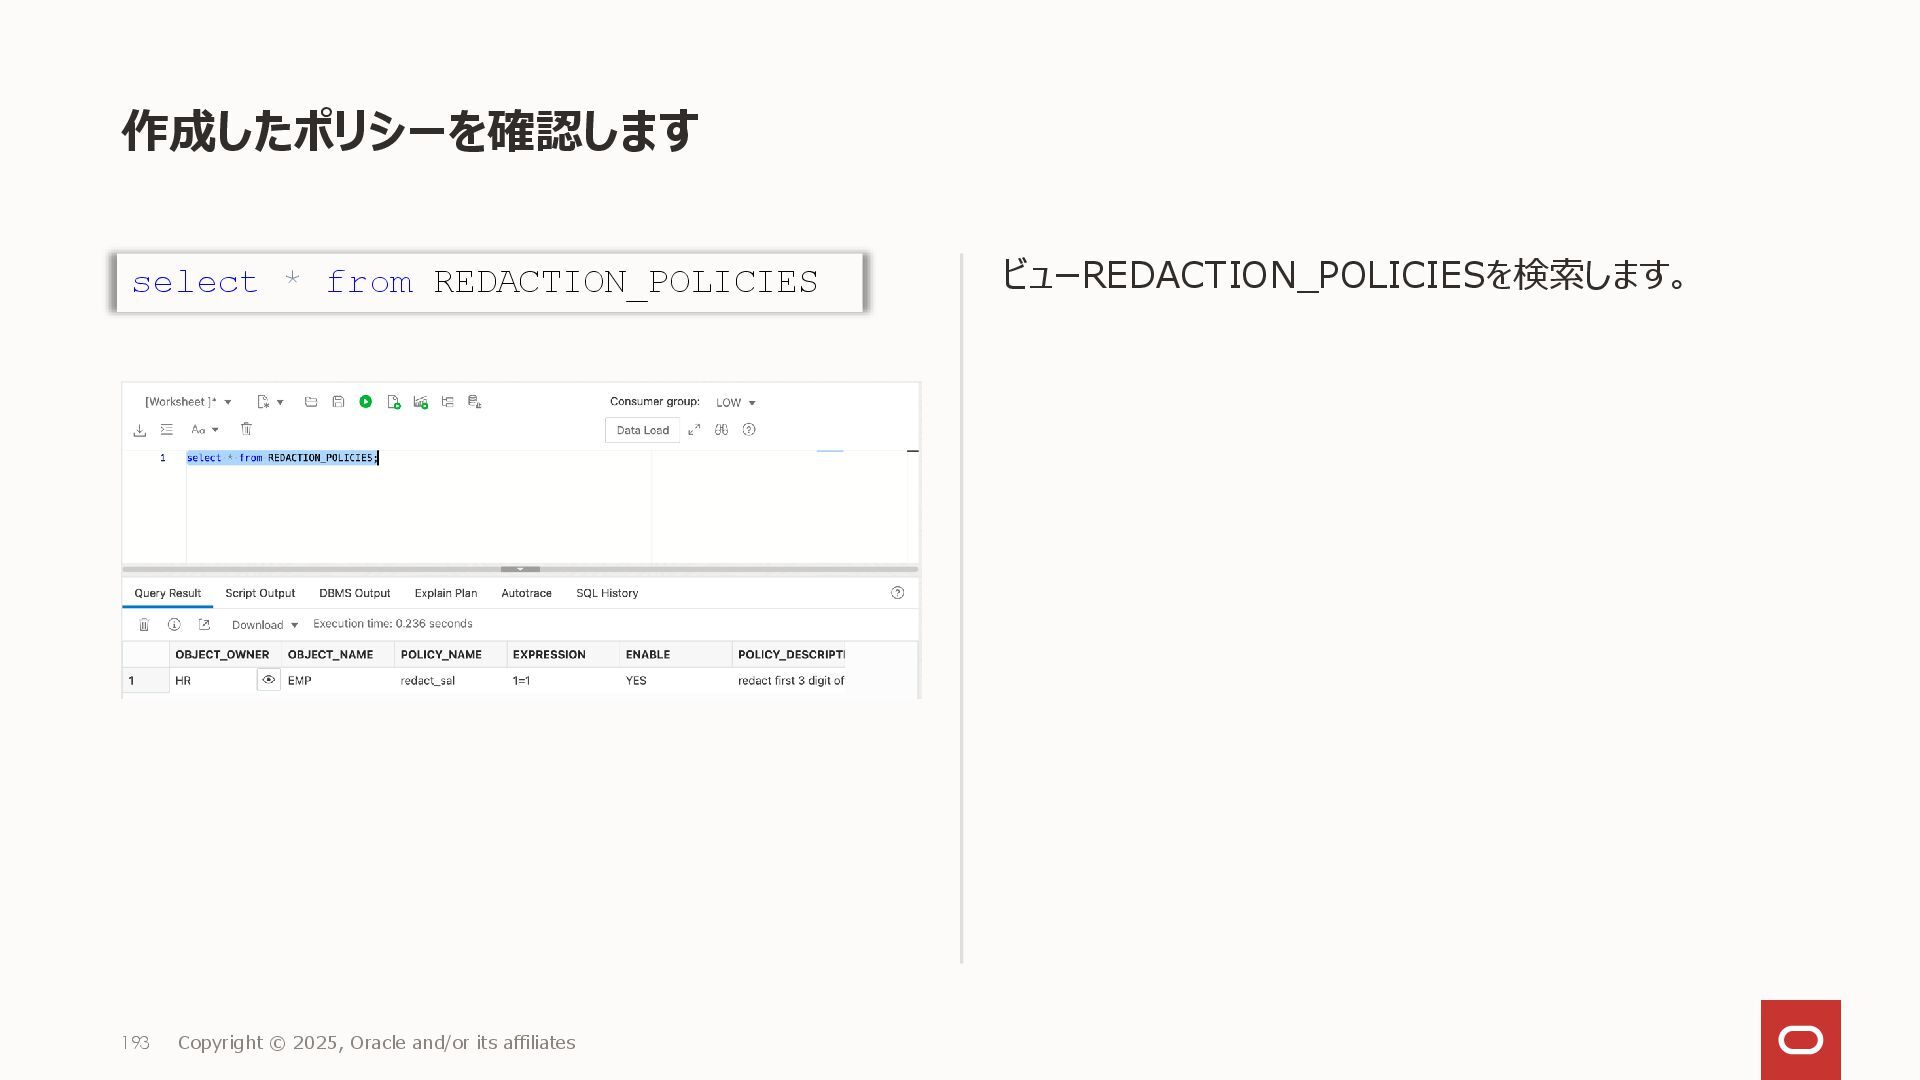
作成したポリシーを確認します ビューREDACTION_POLICIESを検索します。 193 Copyright © 2025, Oracle and/or its affiliates
select * from REDACTION_POLICIES -
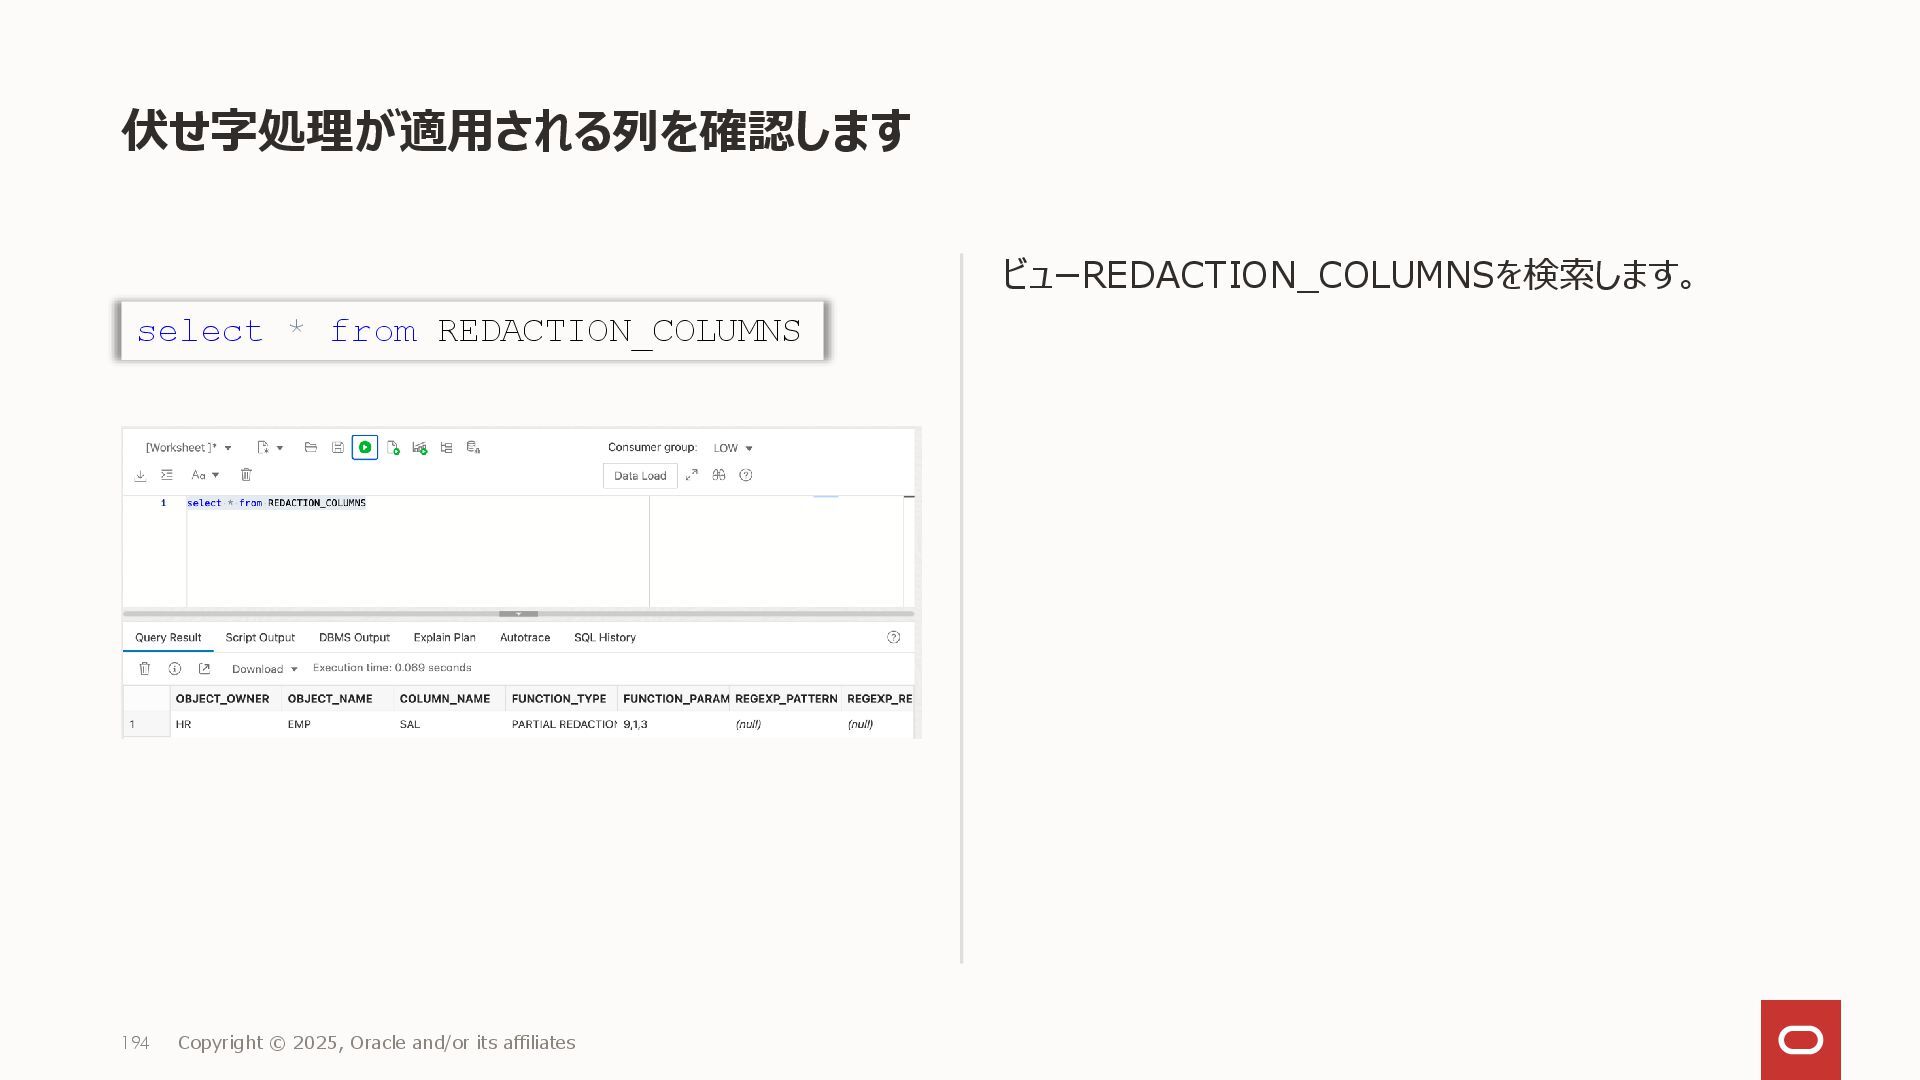
伏せ字処理が適用される列を確認します ビューREDACTION_COLUMNSを検索します。 194 Copyright © 2025, Oracle and/or its affiliates
select * from REDACTION_COLUMNS -
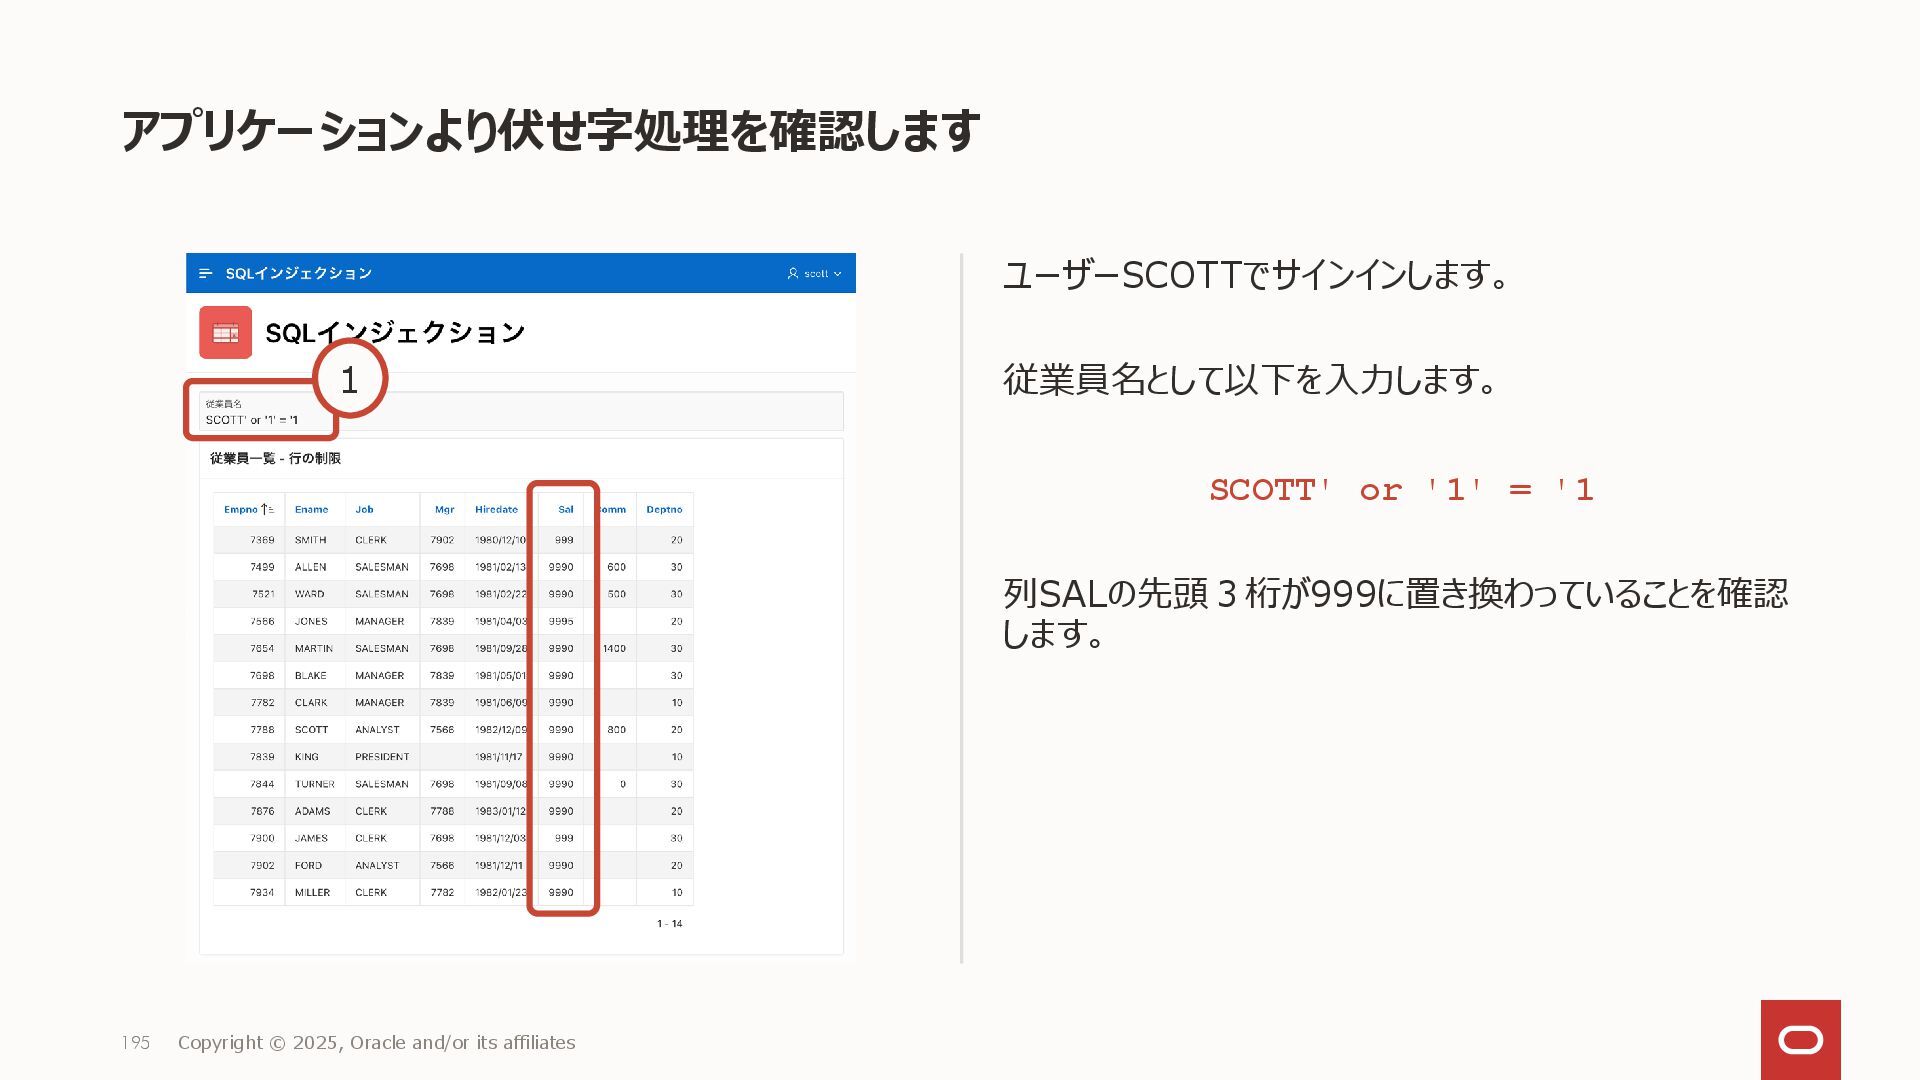
アプリケーションより伏せ字処理を確認します ユーザーSCOTTでサインインします。 従業員名として以下を入力します。 列SALの先頭3桁が999に置き換わっていることを確認 します。 195 Copyright © 2025, Oracle
and/or its affiliates SCOTT' or '1' = '1 1 -
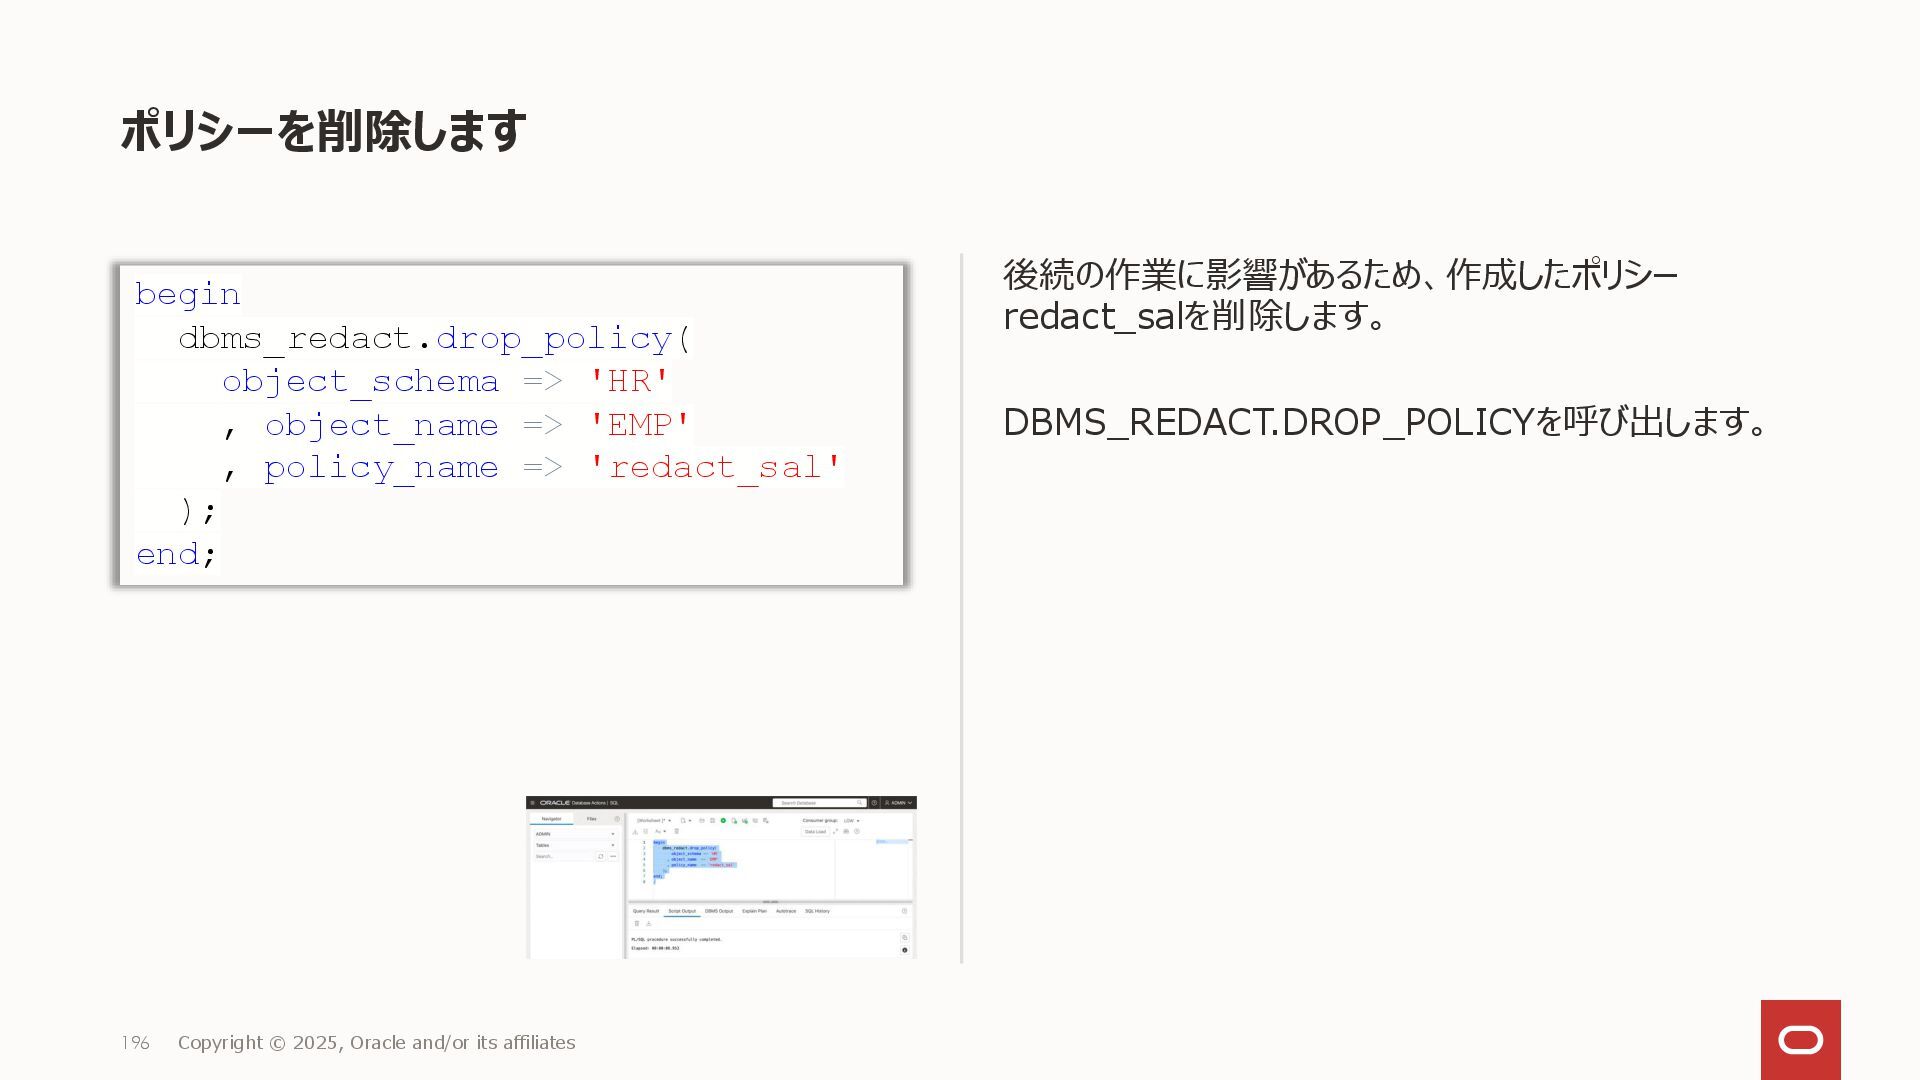
ポリシーを削除します 後続の作業に影響があるため、作成したポリシー redact_salを削除します。 DBMS_REDACT.DROP_POLICYを呼び出します。 196 Copyright © 2025, Oracle and/or
its affiliates begin dbms_redact.drop_policy( object_schema => 'HR' , object_name => 'EMP' , policy_name => 'redact_sal' ); end; -
このテーマについて学習を進める Oracle Database Advanced Securityガイド Release 19c 第II部 Oracle Data
Redactionの使用 https://docs.oracle.com/cd/F19136_01/asoag/asopart2.html Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_REDACT https://docs.oracle.com/cd/F19136_01/arpls/DBMS_REDACT.html Oracle Database リファレンス Release 19 REDACTION_POLICIES https://docs.oracle.com/cd/F19136_01/refrn/REDACTION_POLICIES.html REDACTION_COLUMNS https://docs.oracle.com/cd/F19136_01/refrn/REDACTION_COLUMNS.html -
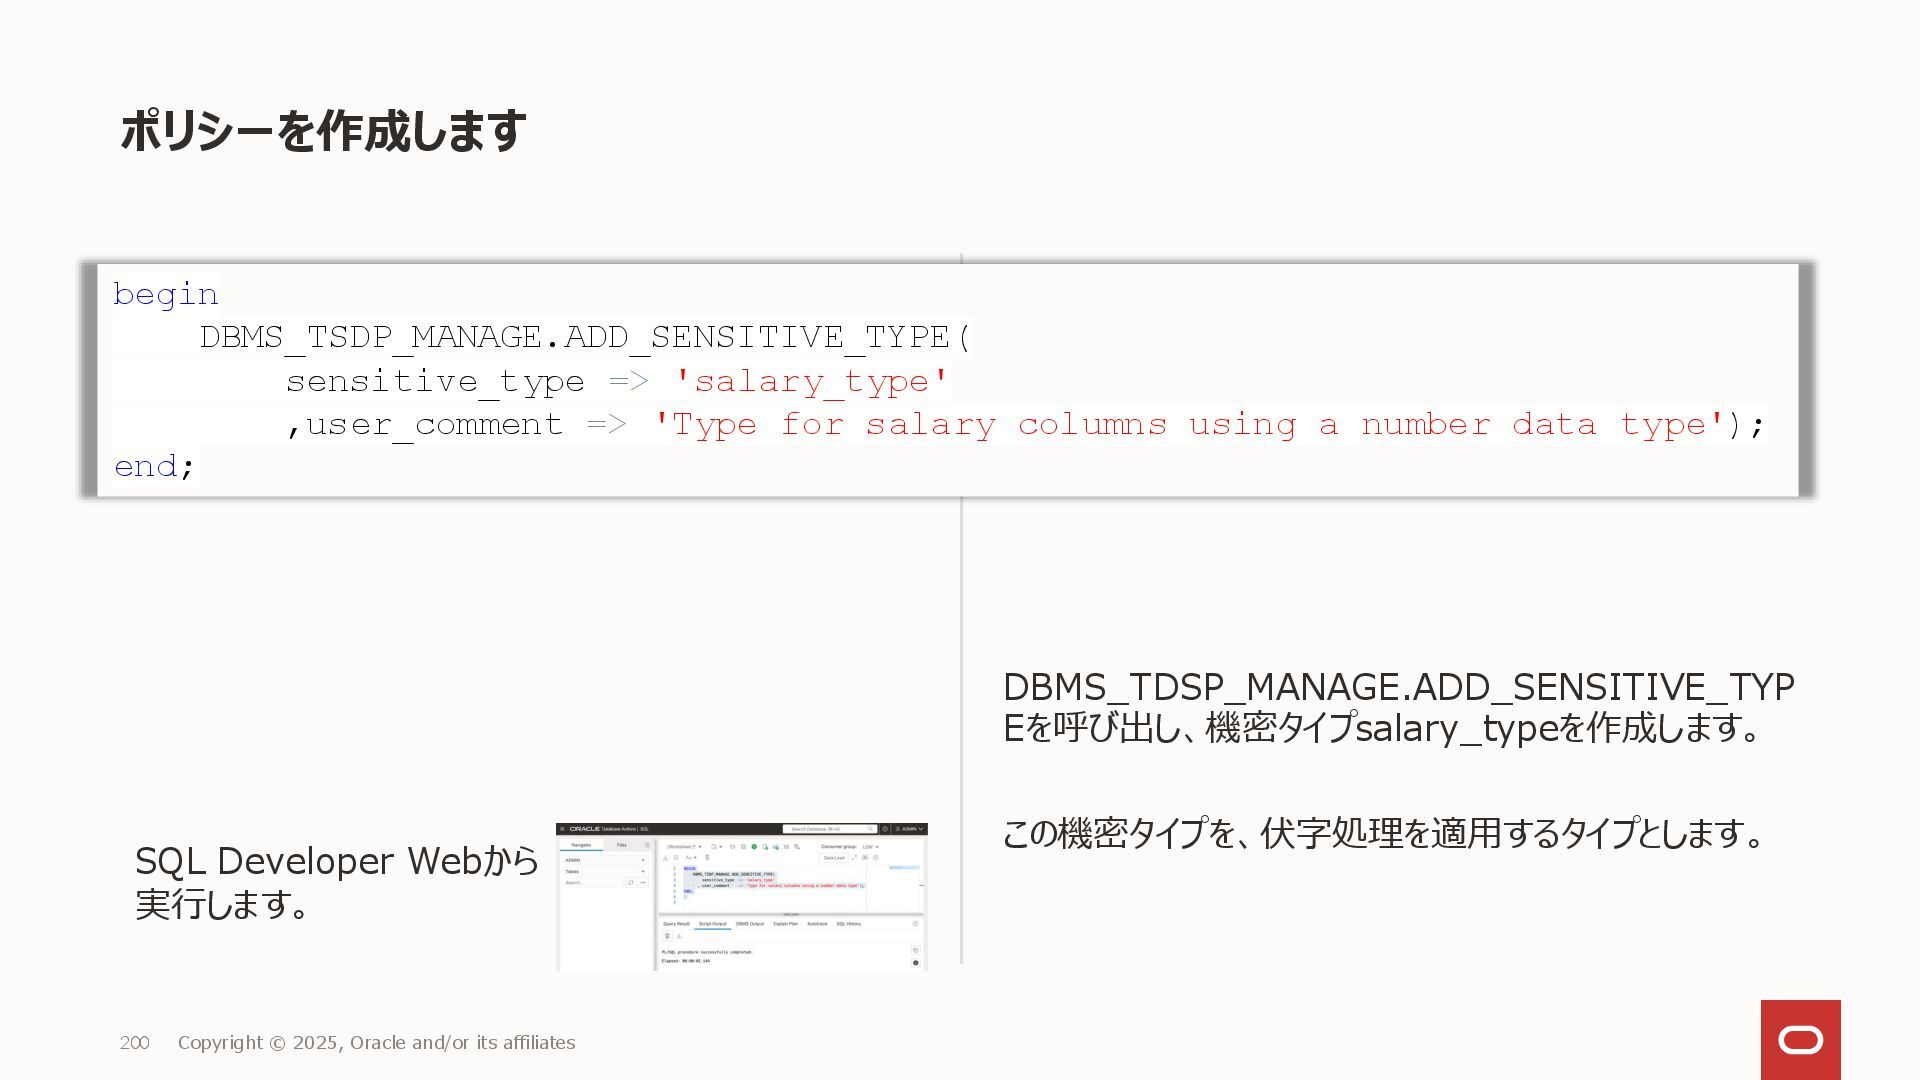
ポリシーを作成します DBMS_TDSP_MANAGE.ADD_SENSITIVE_TYP Eを呼び出し、機密タイプsalary_typeを作成します。 この機密タイプを、伏字処理を適用するタイプとします。 200 Copyright © 2025, Oracle and/or
its affiliates SQL Developer Webから 実行します。 begin DBMS_TSDP_MANAGE.ADD_SENSITIVE_TYPE( sensitive_type => 'salary_type' ,user_comment => 'Type for salary columns using a number data type'); end; -
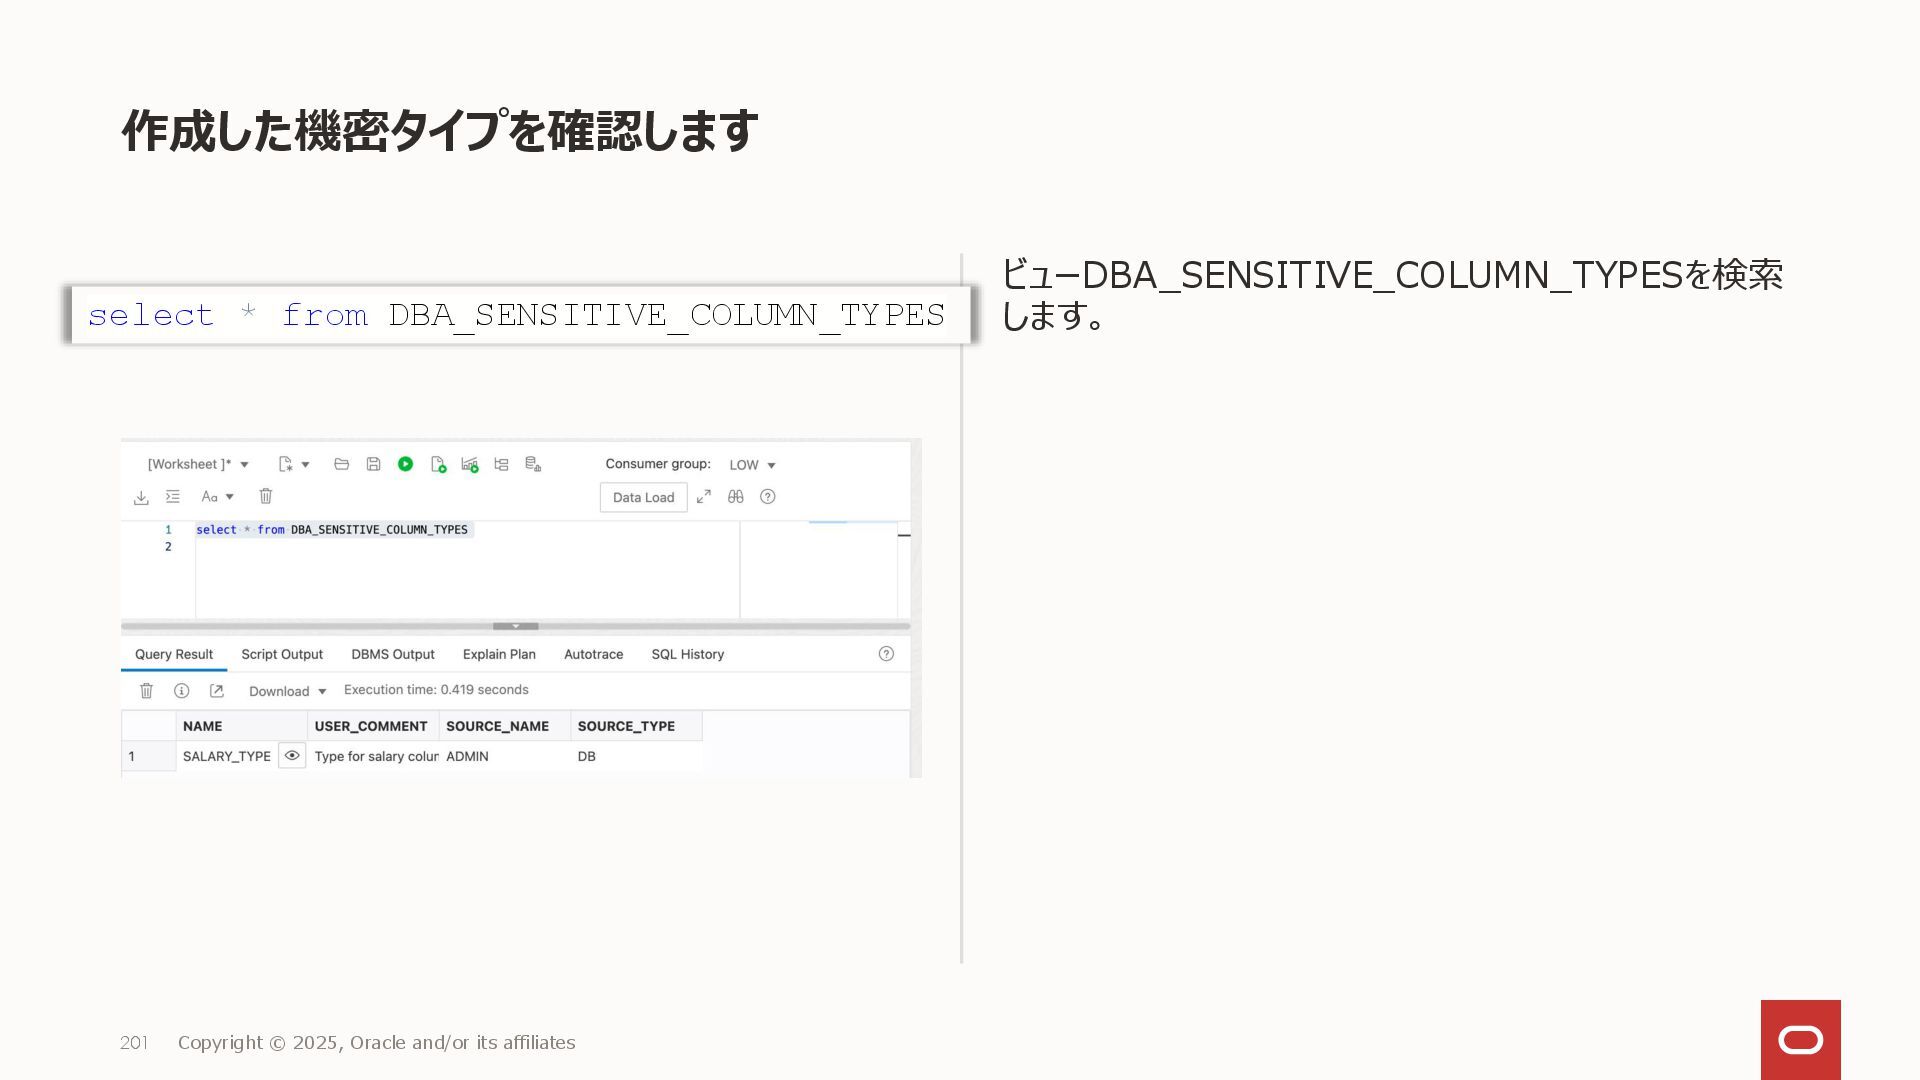
作成した機密タイプを確認します ビューDBA_SENSITIVE_COLUMN_TYPESを検索 します。 201 Copyright © 2025, Oracle and/or its
affiliates select * from DBA_SENSITIVE_COLUMN_TYPES -
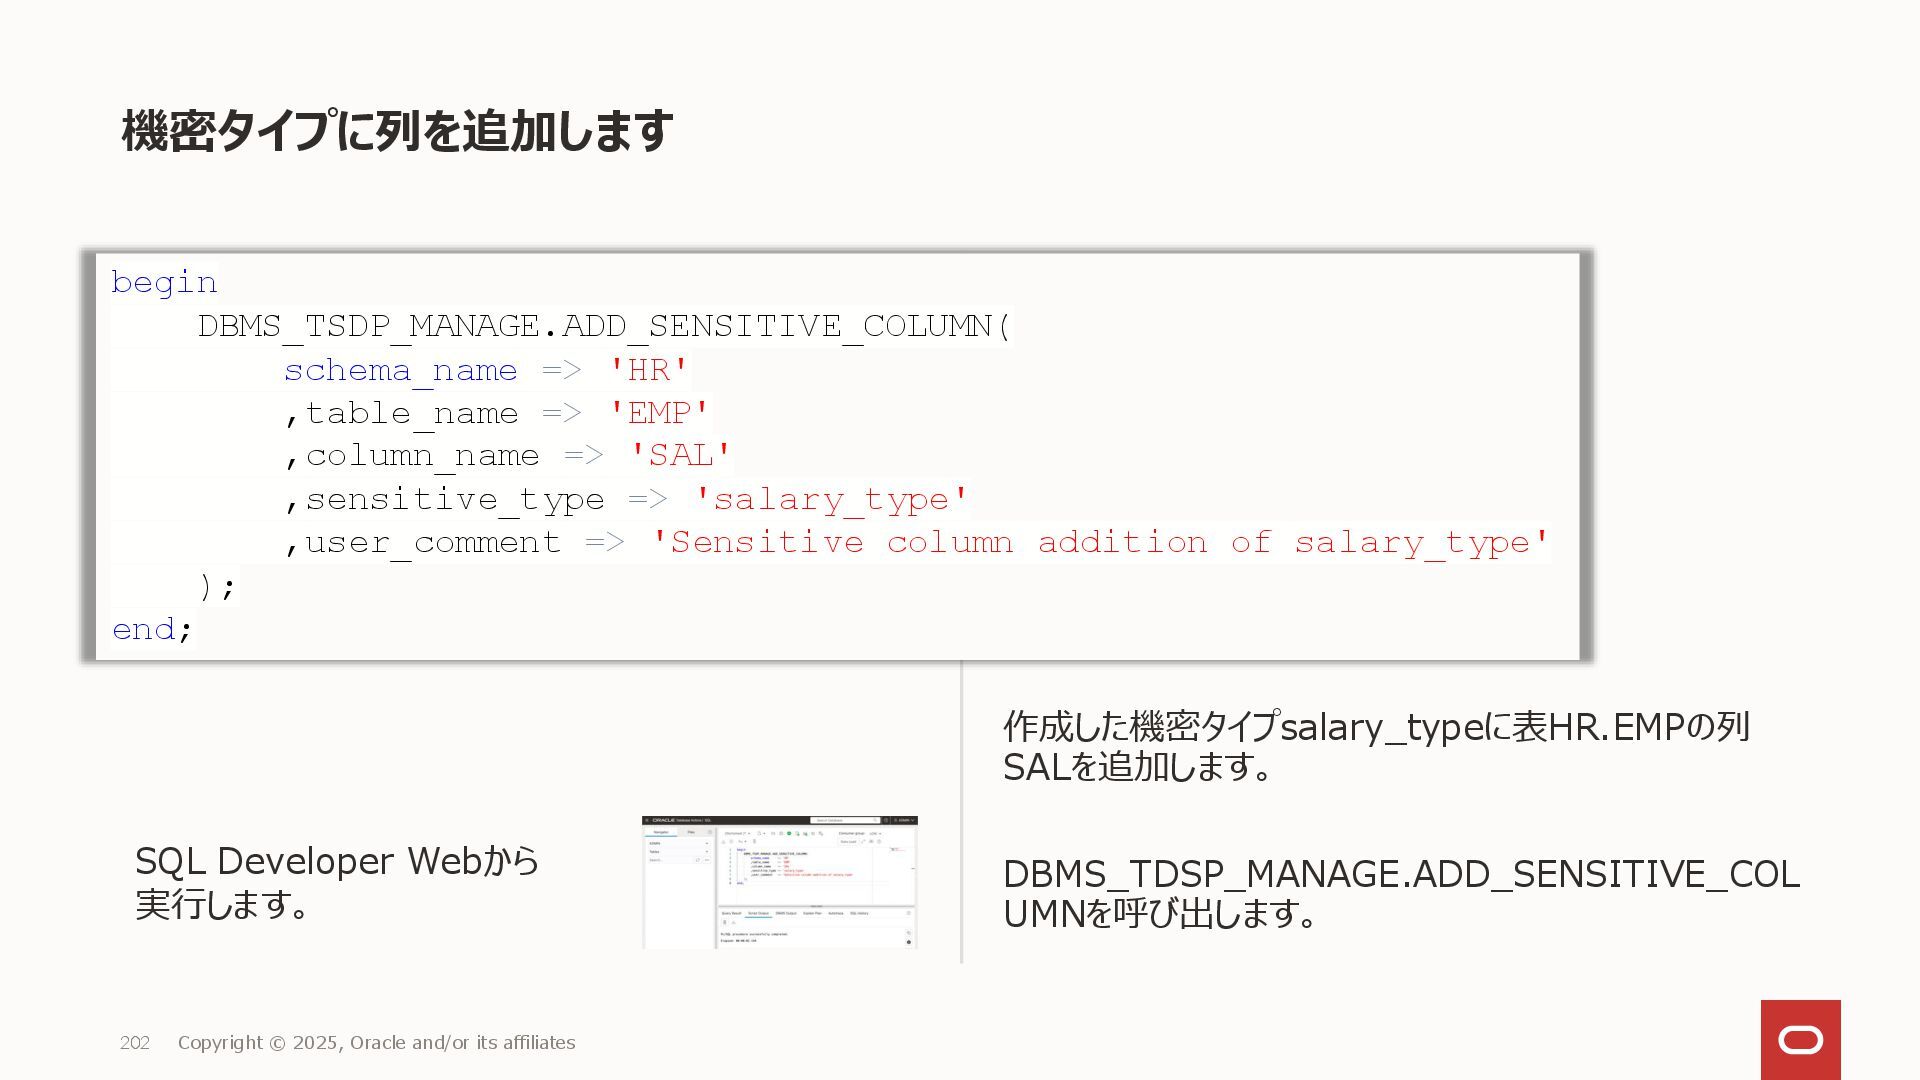
機密タイプに列を追加します 作成した機密タイプsalary_typeに表HR.EMPの列 SALを追加します。 DBMS_TDSP_MANAGE.ADD_SENSITIVE_COL UMNを呼び出します。 202 Copyright © 2025, Oracle
and/or its affiliates SQL Developer Webから 実行します。 begin DBMS_TSDP_MANAGE.ADD_SENSITIVE_COLUMN( schema_name => 'HR' ,table_name => 'EMP' ,column_name => 'SAL' ,sensitive_type => 'salary_type' ,user_comment => 'Sensitive column addition of salary_type' ); end; -
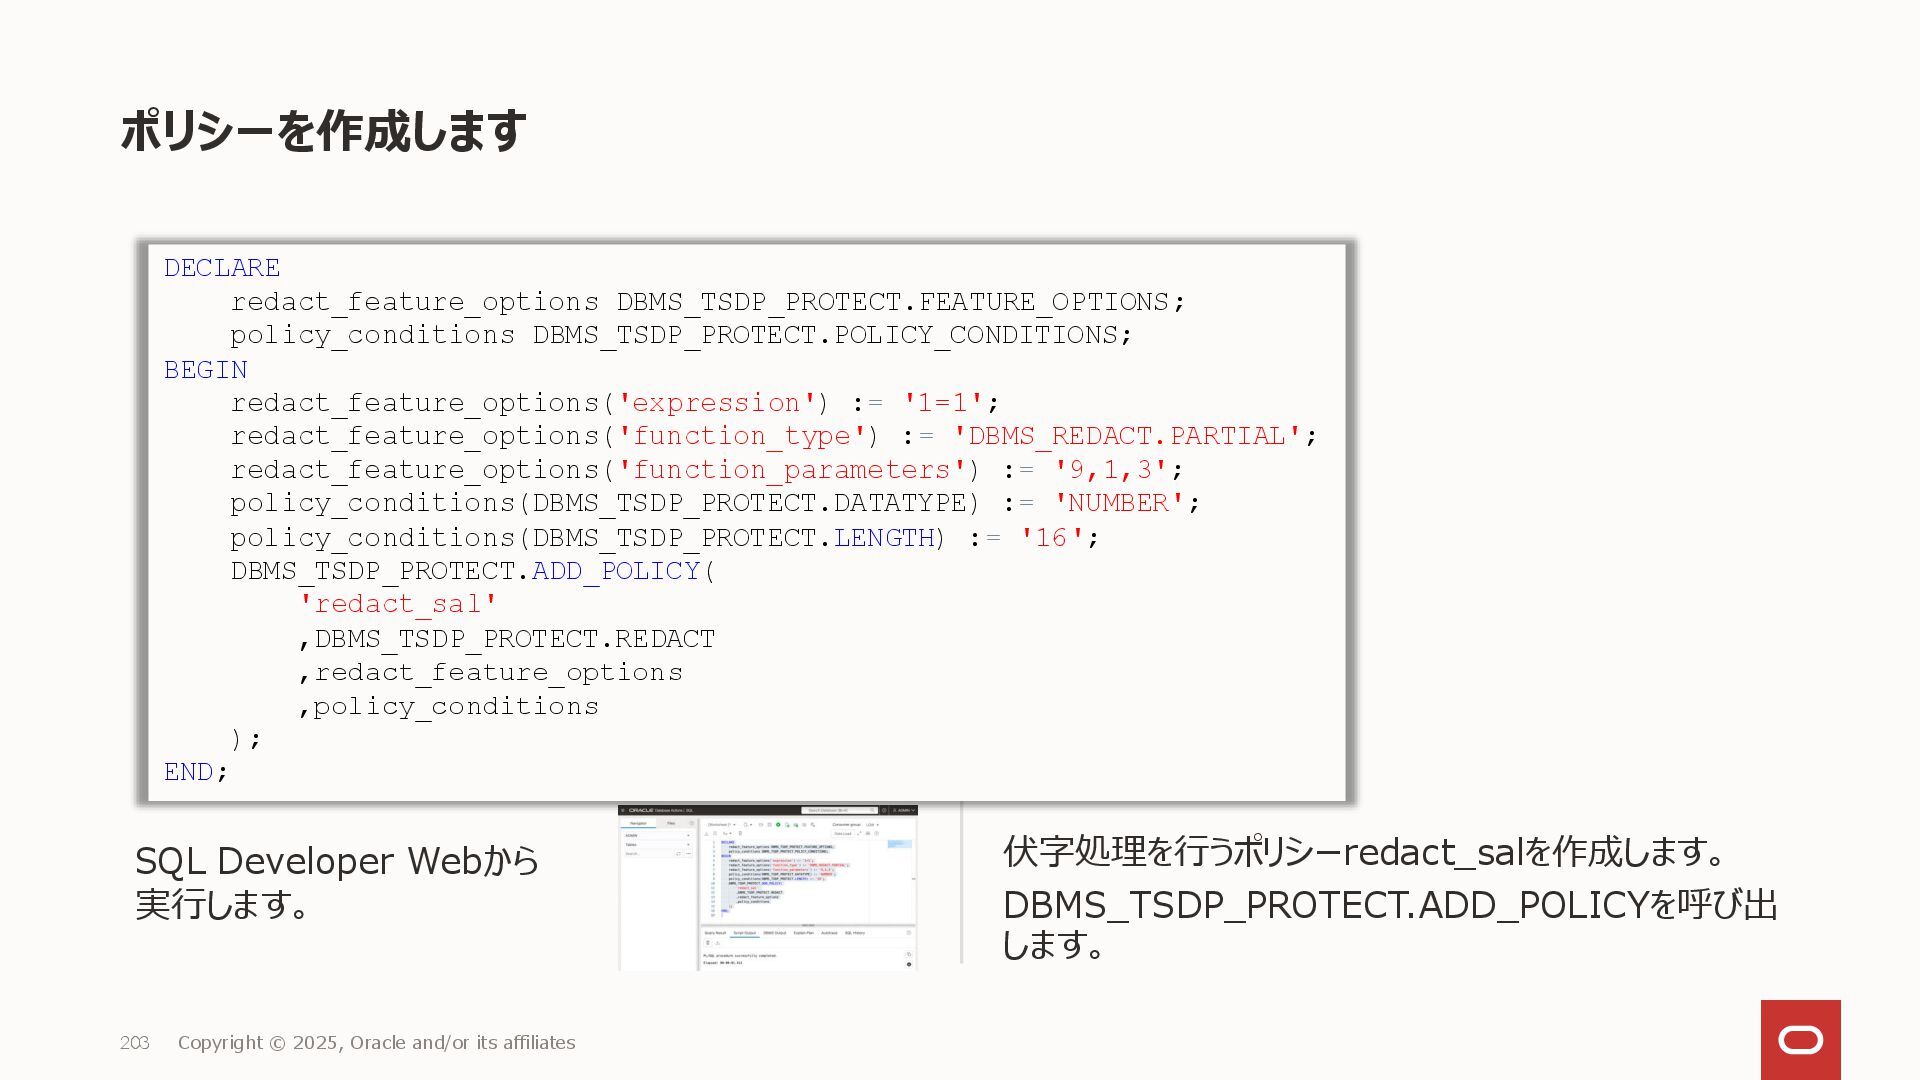
ポリシーを作成します 203 Copyright © 2025, Oracle and/or its affiliates SQL
Developer Webから 実行します。 DECLARE redact_feature_options DBMS_TSDP_PROTECT.FEATURE_OPTIONS; policy_conditions DBMS_TSDP_PROTECT.POLICY_CONDITIONS; BEGIN redact_feature_options('expression') := '1=1'; redact_feature_options('function_type') := 'DBMS_REDACT.PARTIAL'; redact_feature_options('function_parameters') := '9,1,3'; policy_conditions(DBMS_TSDP_PROTECT.DATATYPE) := 'NUMBER'; policy_conditions(DBMS_TSDP_PROTECT.LENGTH) := '16'; DBMS_TSDP_PROTECT.ADD_POLICY( 'redact_sal' ,DBMS_TSDP_PROTECT.REDACT ,redact_feature_options ,policy_conditions ); END; 伏字処理を行うポリシーredact_salを作成します。 DBMS_TSDP_PROTECT.ADD_POLICYを呼び出 します。 -
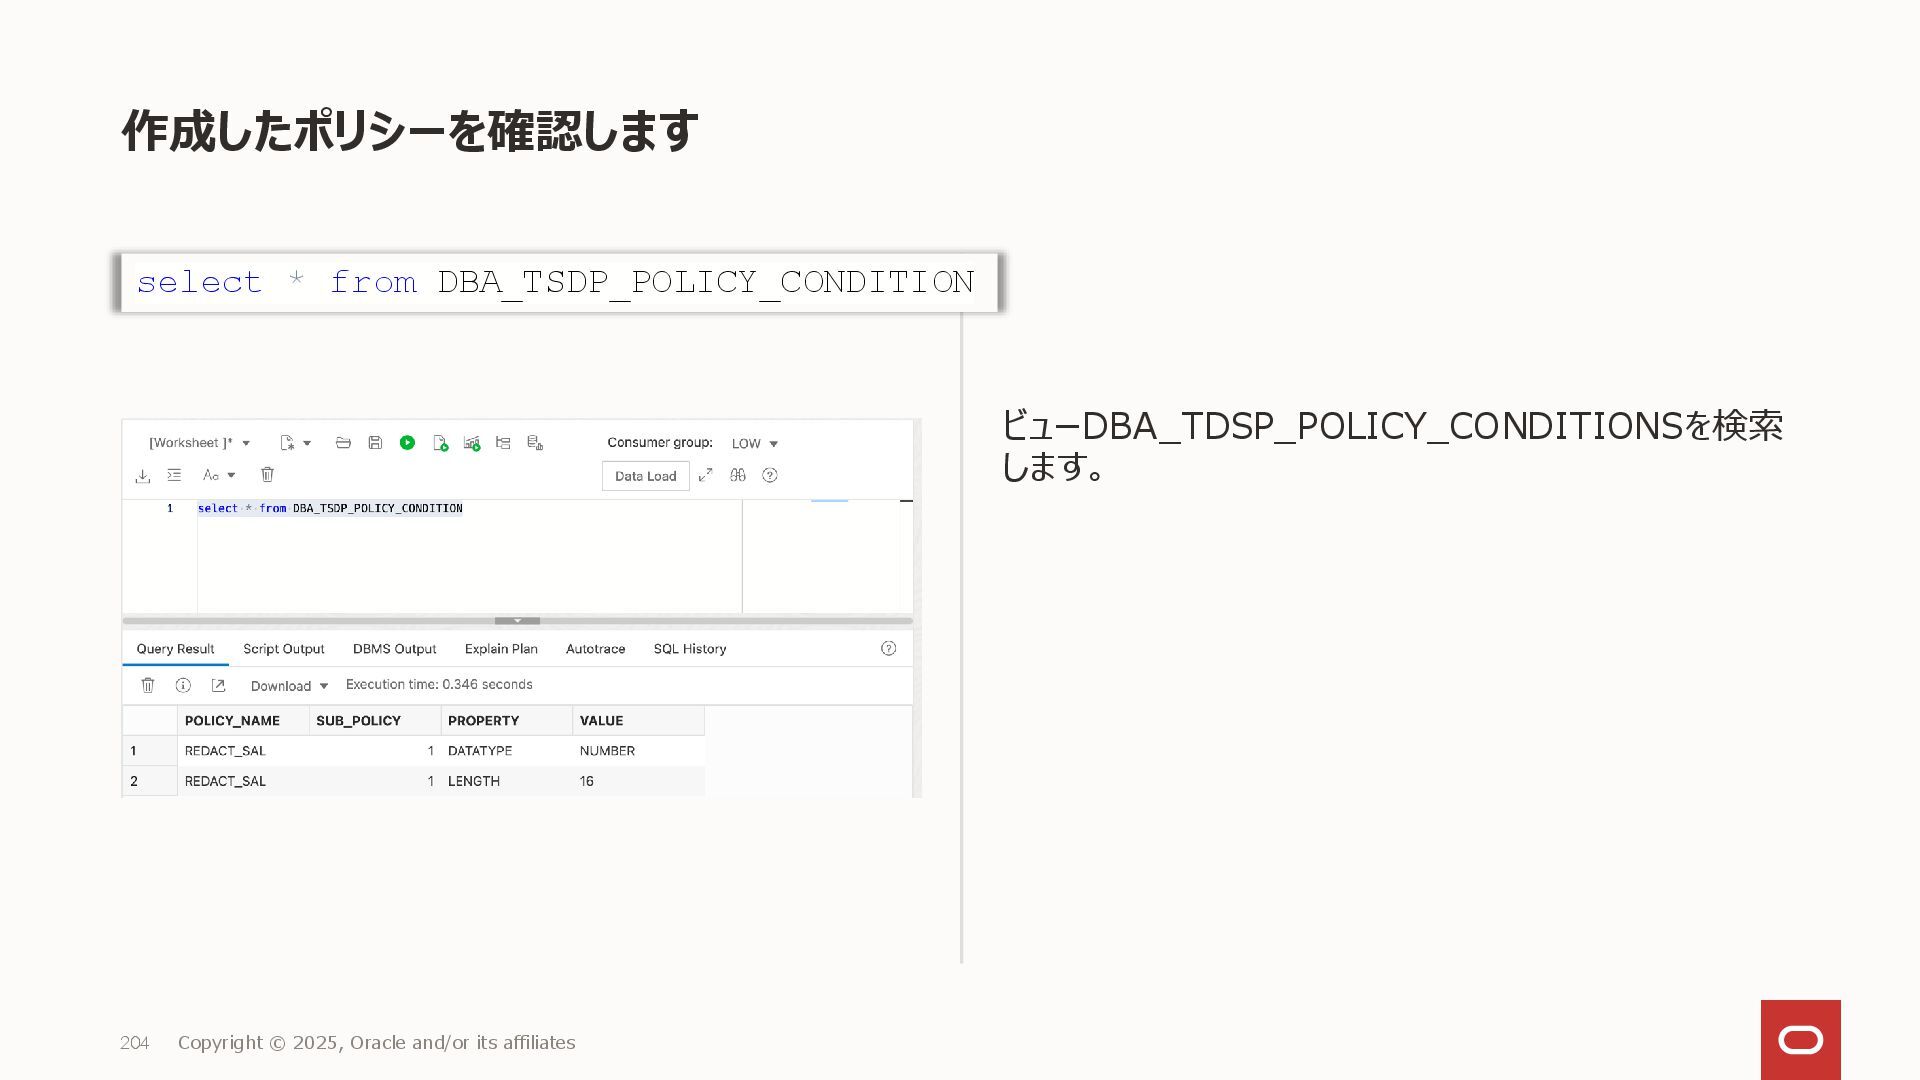
作成したポリシーを確認します ビューDBA_TDSP_POLICY_CONDITIONSを検索 します。 204 Copyright © 2025, Oracle and/or its
affiliates select * from DBA_TSDP_POLICY_CONDITION -
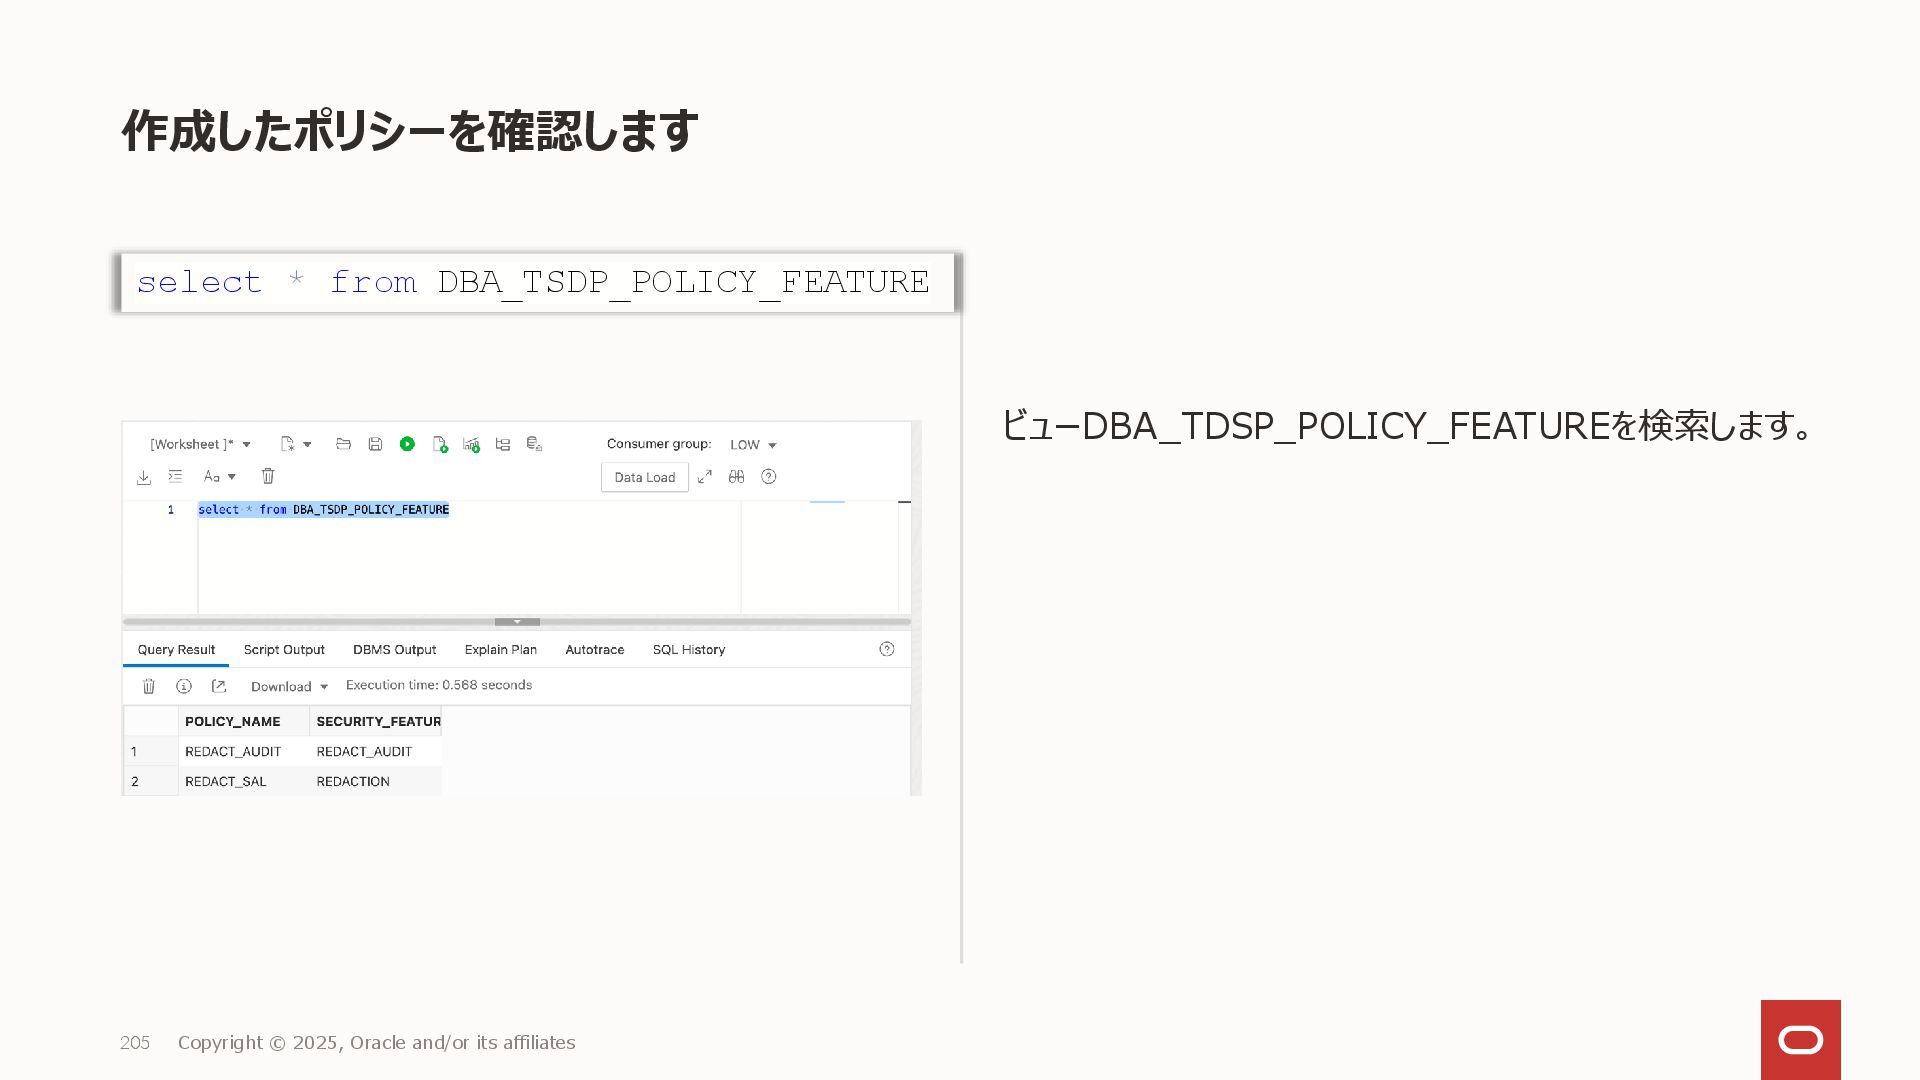
作成したポリシーを確認します ビューDBA_TDSP_POLICY_FEATUREを検索します。 205 Copyright © 2025, Oracle and/or its affiliates
select * from DBA_TSDP_POLICY_FEATURE -
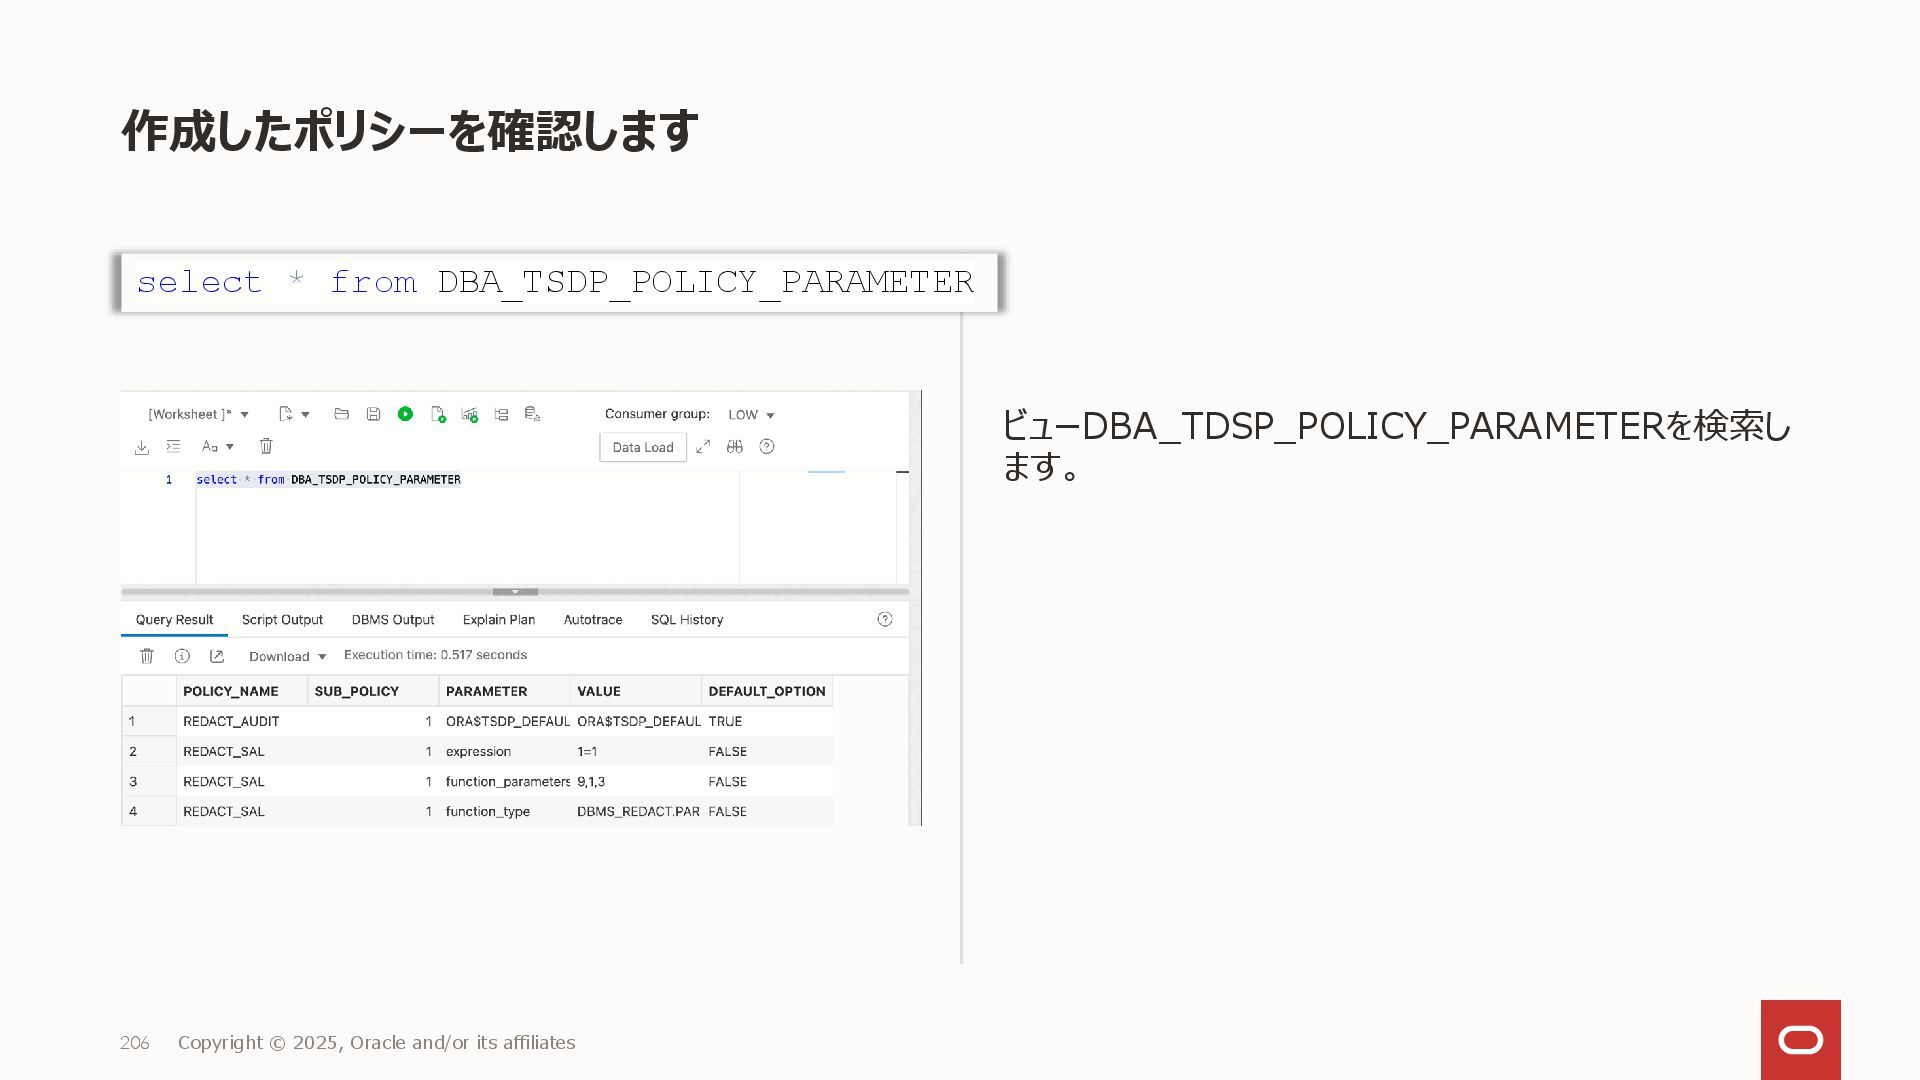
作成したポリシーを確認します ビューDBA_TDSP_POLICY_PARAMETERを検索し ます。 206 Copyright © 2025, Oracle and/or its
affiliates select * from DBA_TSDP_POLICY_PARAMETER -
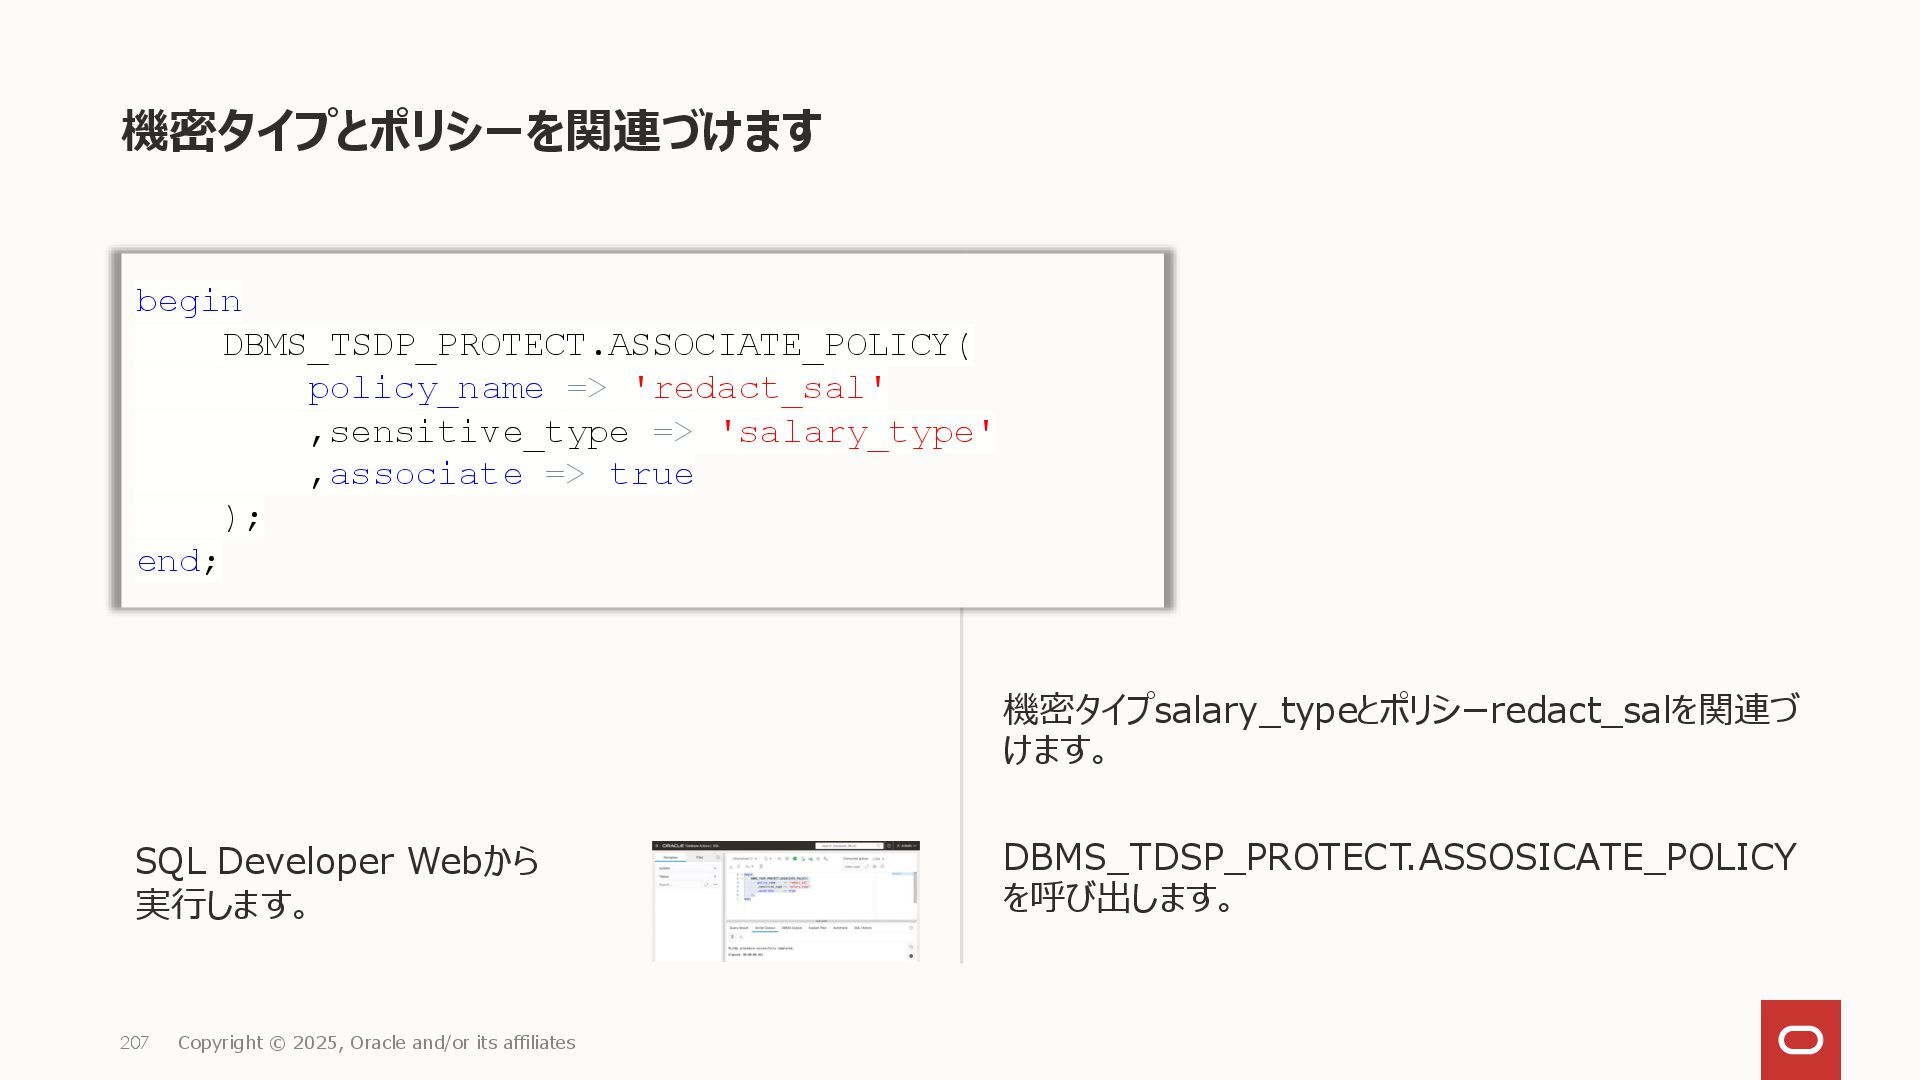
機密タイプとポリシーを関連づけます 機密タイプsalary_typeとポリシーredact_salを関連づ けます。 DBMS_TDSP_PROTECT.ASSOSICATE_POLICY を呼び出します。 207 Copyright © 2025, Oracle
and/or its affiliates SQL Developer Webから 実行します。 begin DBMS_TSDP_PROTECT.ASSOCIATE_POLICY( policy_name => 'redact_sal' ,sensitive_type => 'salary_type' ,associate => true ); end; -
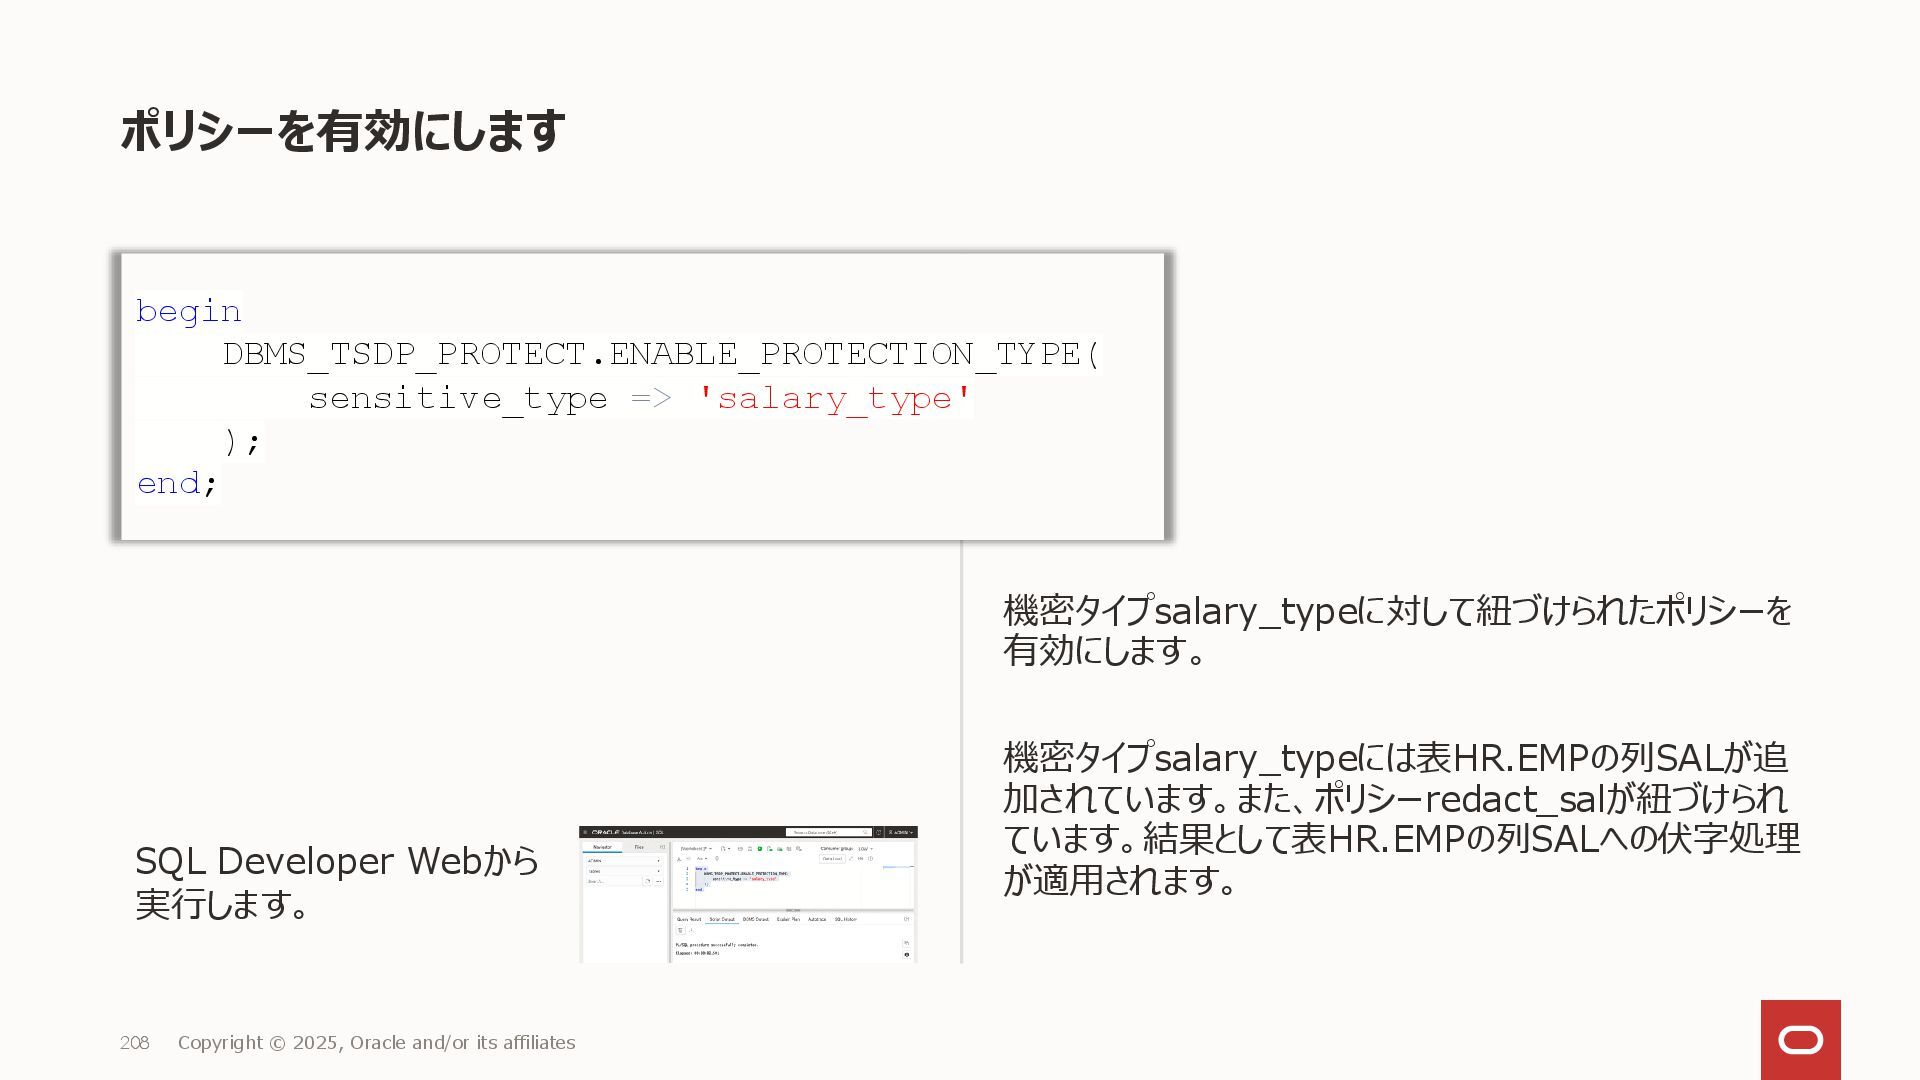
ポリシーを有効にします 機密タイプsalary_typeに対して紐づけられたポリシーを 有効にします。 機密タイプsalary_typeには表HR.EMPの列SALが追 加されています。また、ポリシーredact_salが紐づけられ ています。結果として表HR.EMPの列SALへの伏字処理 が適用されます。 208 Copyright ©
2025, Oracle and/or its affiliates begin DBMS_TSDP_PROTECT.ENABLE_PROTECTION_TYPE( sensitive_type => 'salary_type' ); end; SQL Developer Webから 実行します。 -
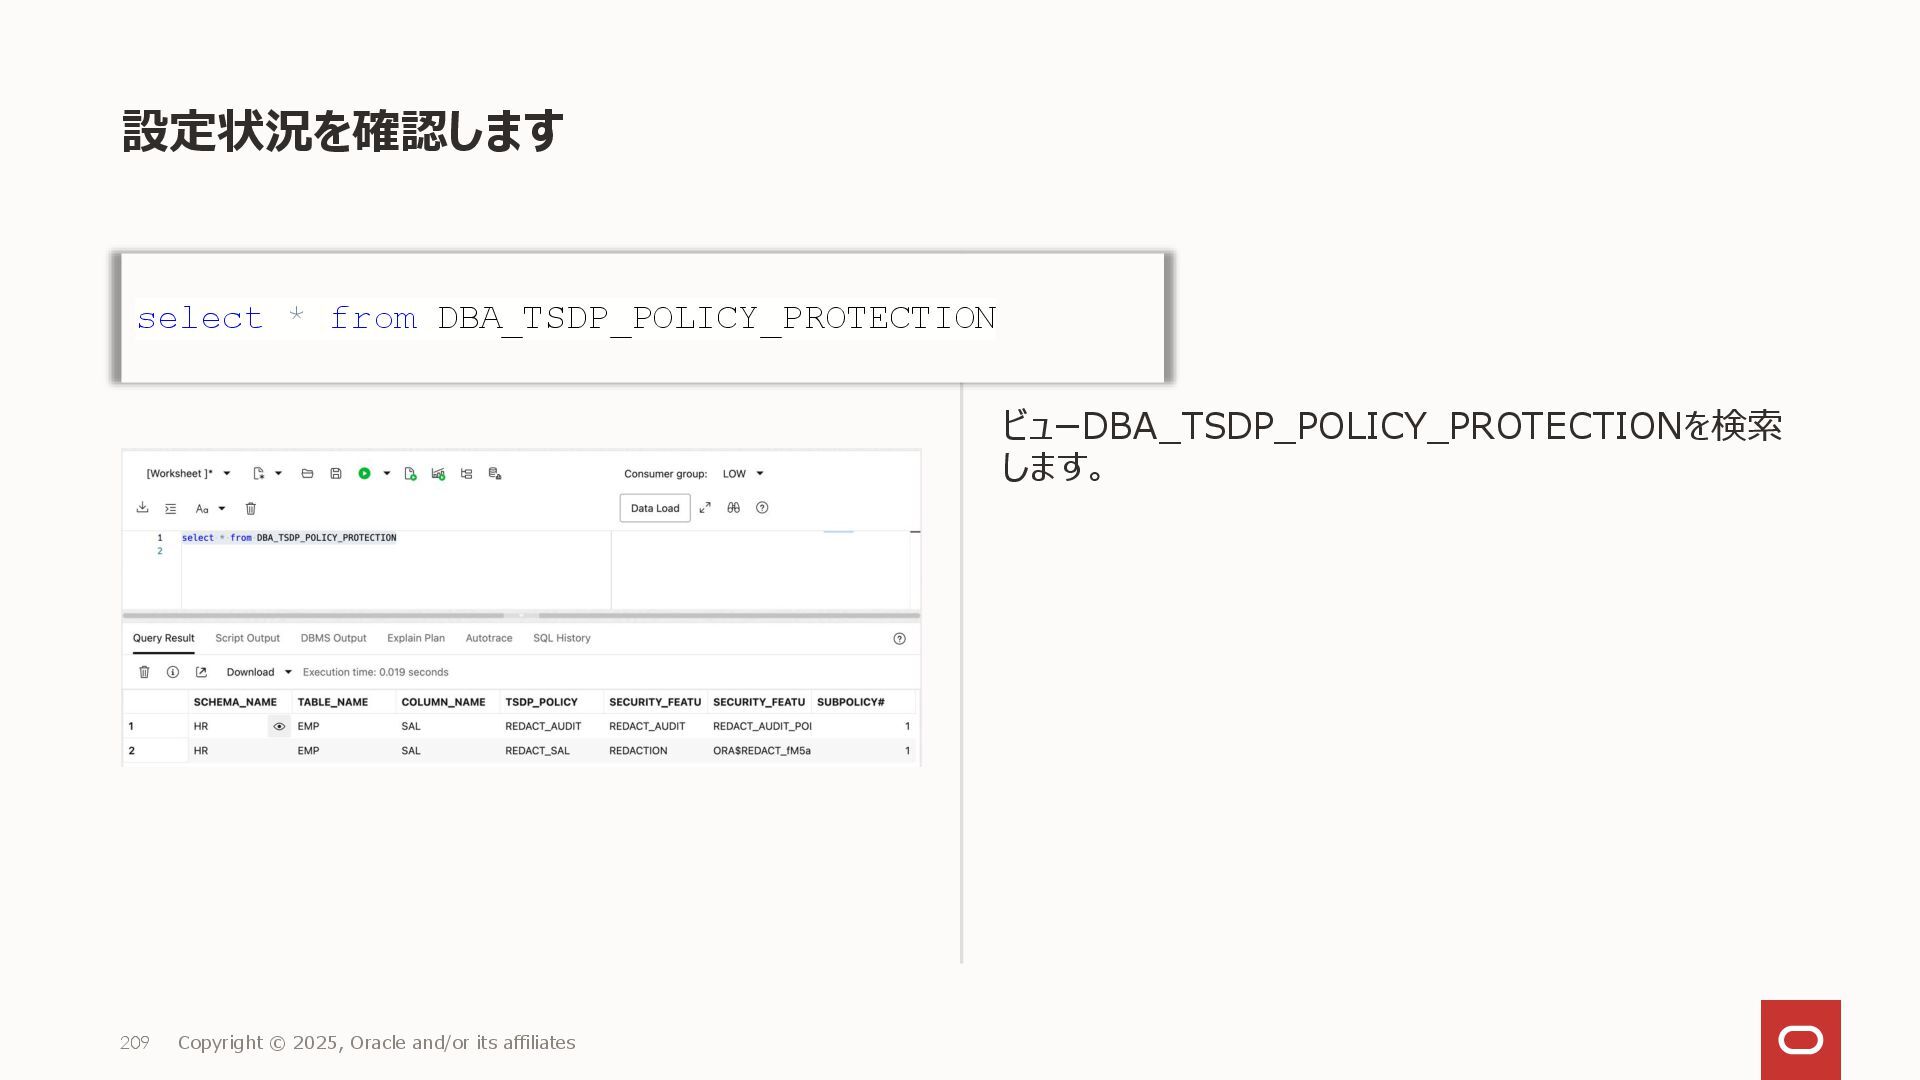
設定状況を確認します ビューDBA_TSDP_POLICY_PROTECTIONを検索 します。 209 Copyright © 2025, Oracle and/or its
affiliates select * from DBA_TSDP_POLICY_PROTECTION -
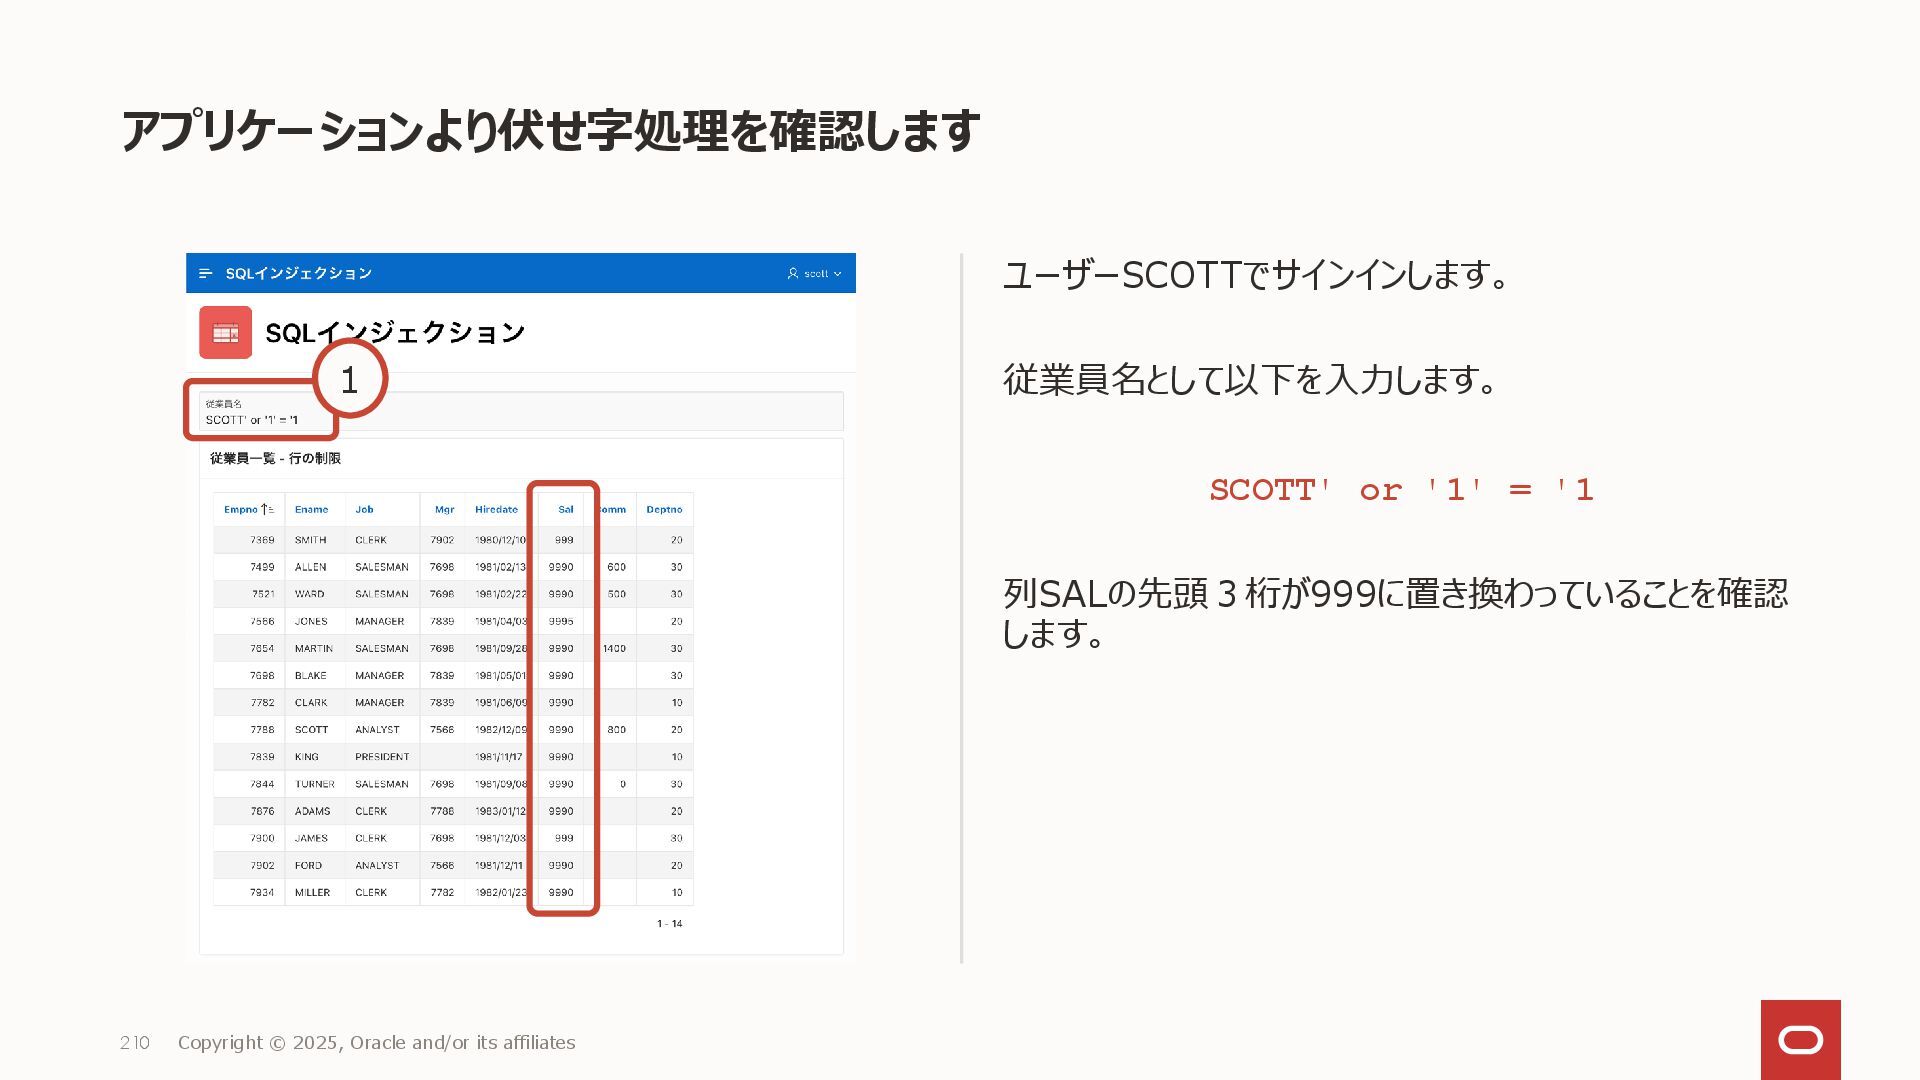
アプリケーションより伏せ字処理を確認します ユーザーSCOTTでサインインします。 従業員名として以下を入力します。 列SALの先頭3桁が999に置き換わっていることを確認 します。 210 Copyright © 2025, Oracle
and/or its affiliates SCOTT' or '1' = '1 1 -
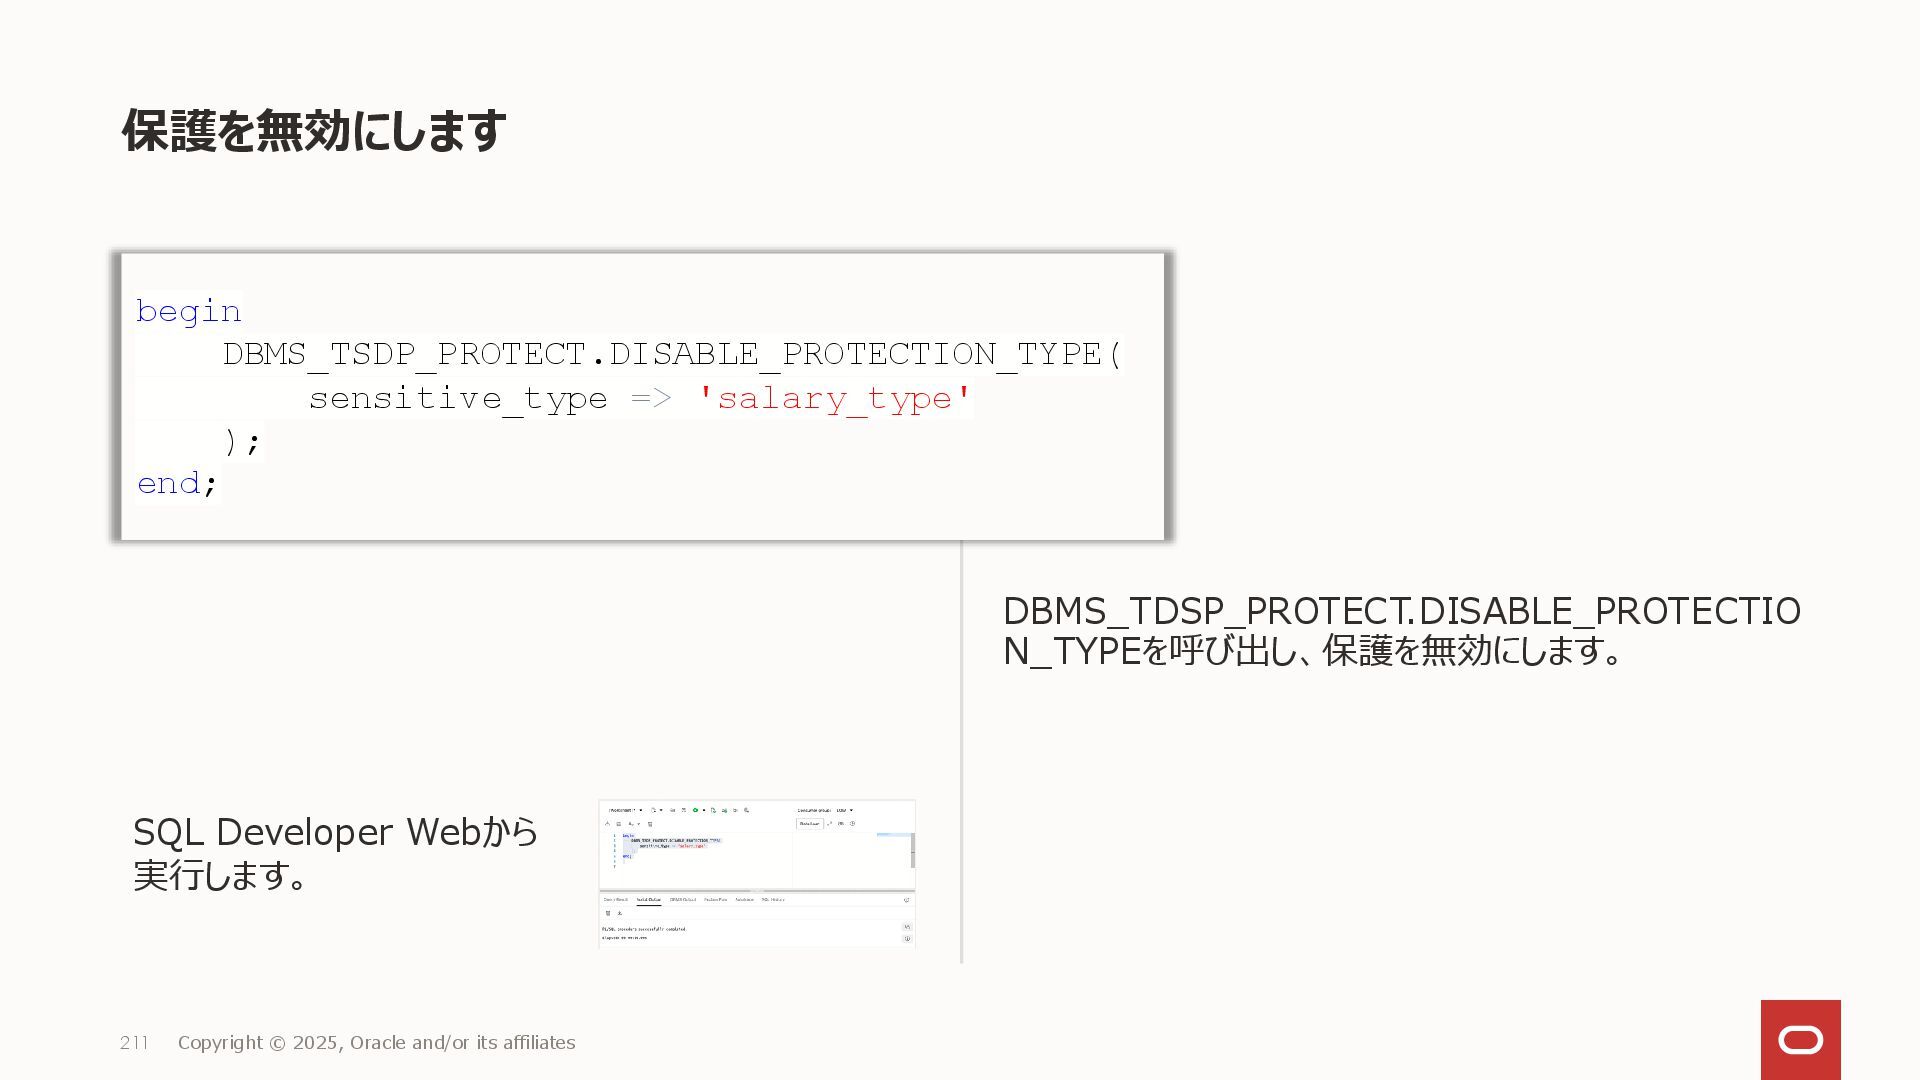
保護を無効にします DBMS_TDSP_PROTECT.DISABLE_PROTECTIO N_TYPEを呼び出し、保護を無効にします。 211 Copyright © 2025, Oracle and/or its
affiliates begin DBMS_TSDP_PROTECT.DISABLE_PROTECTION_TYPE( sensitive_type => 'salary_type' ); end; SQL Developer Webから 実行します。 -
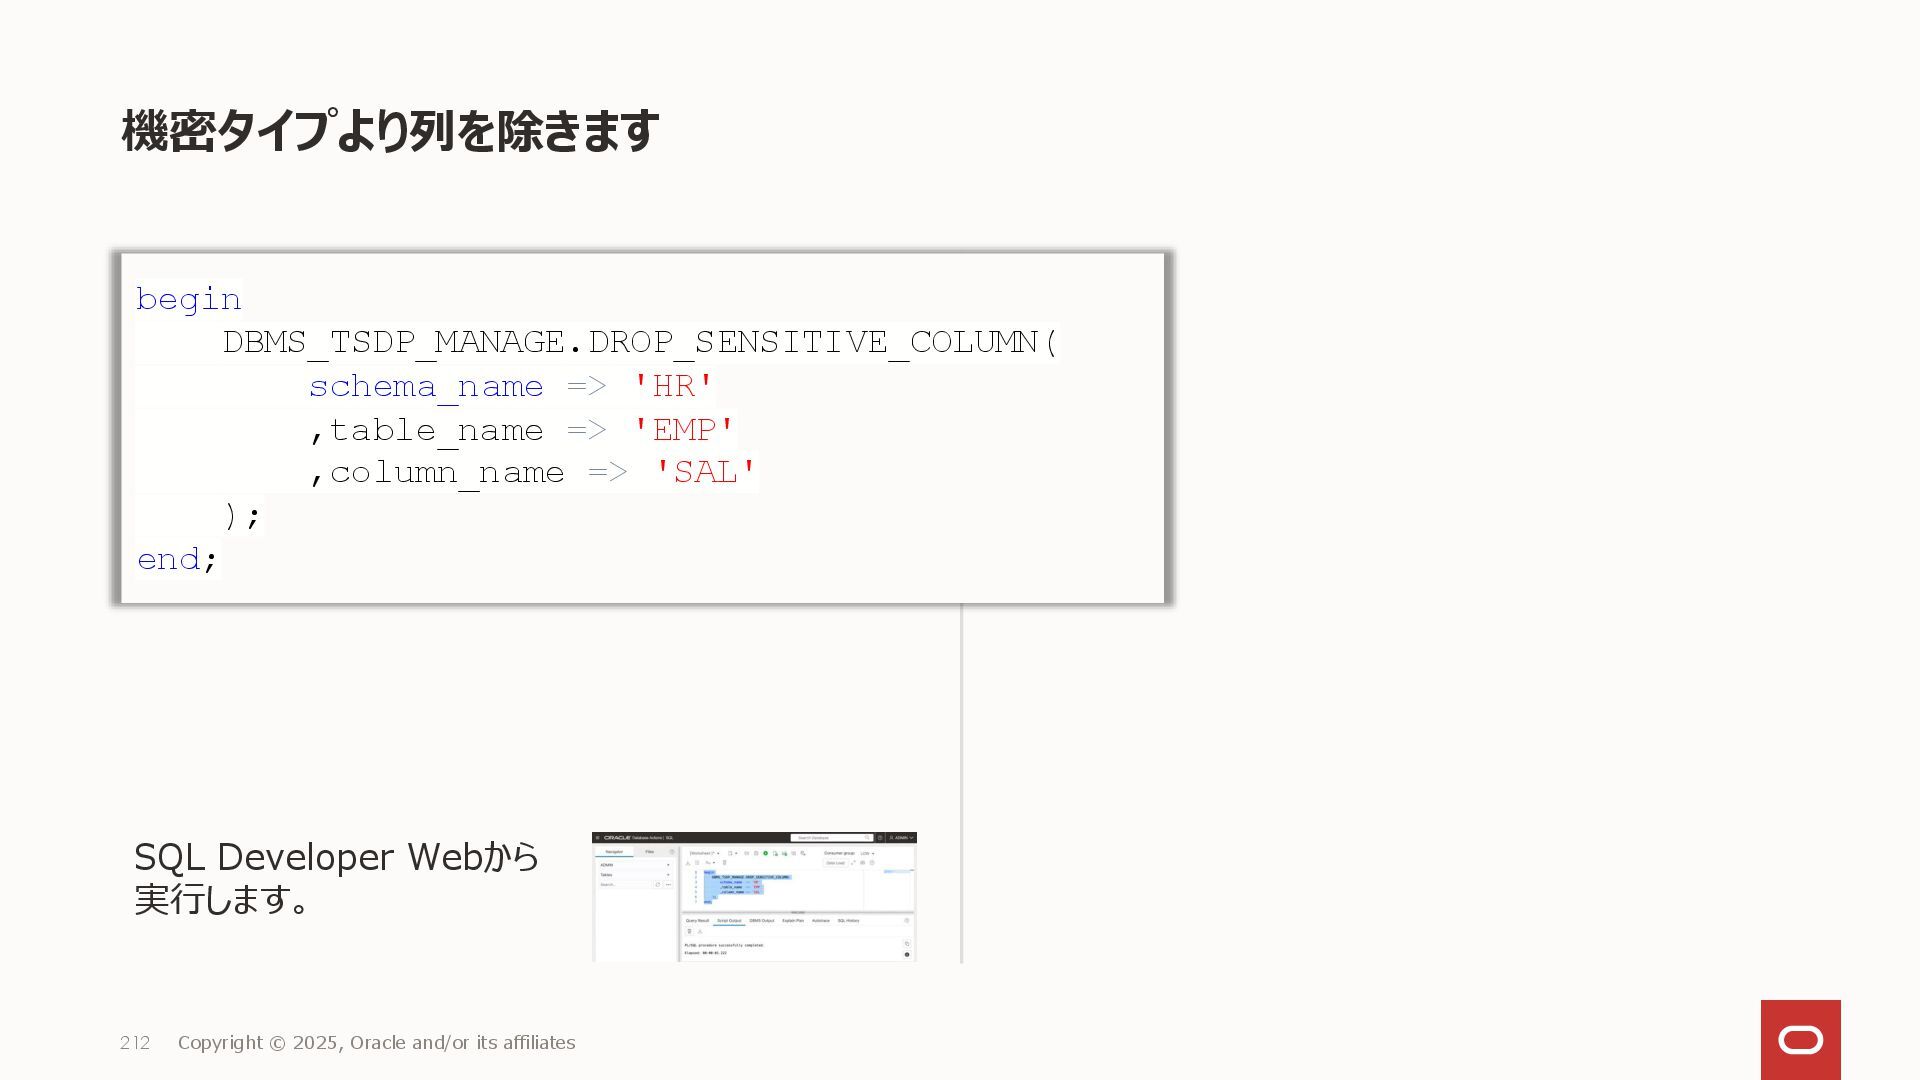
機密タイプより列を除きます 212 Copyright © 2025, Oracle and/or its affiliates begin
DBMS_TSDP_MANAGE.DROP_SENSITIVE_COLUMN( schema_name => 'HR' ,table_name => 'EMP' ,column_name => 'SAL' ); end; SQL Developer Webから 実行します。 -
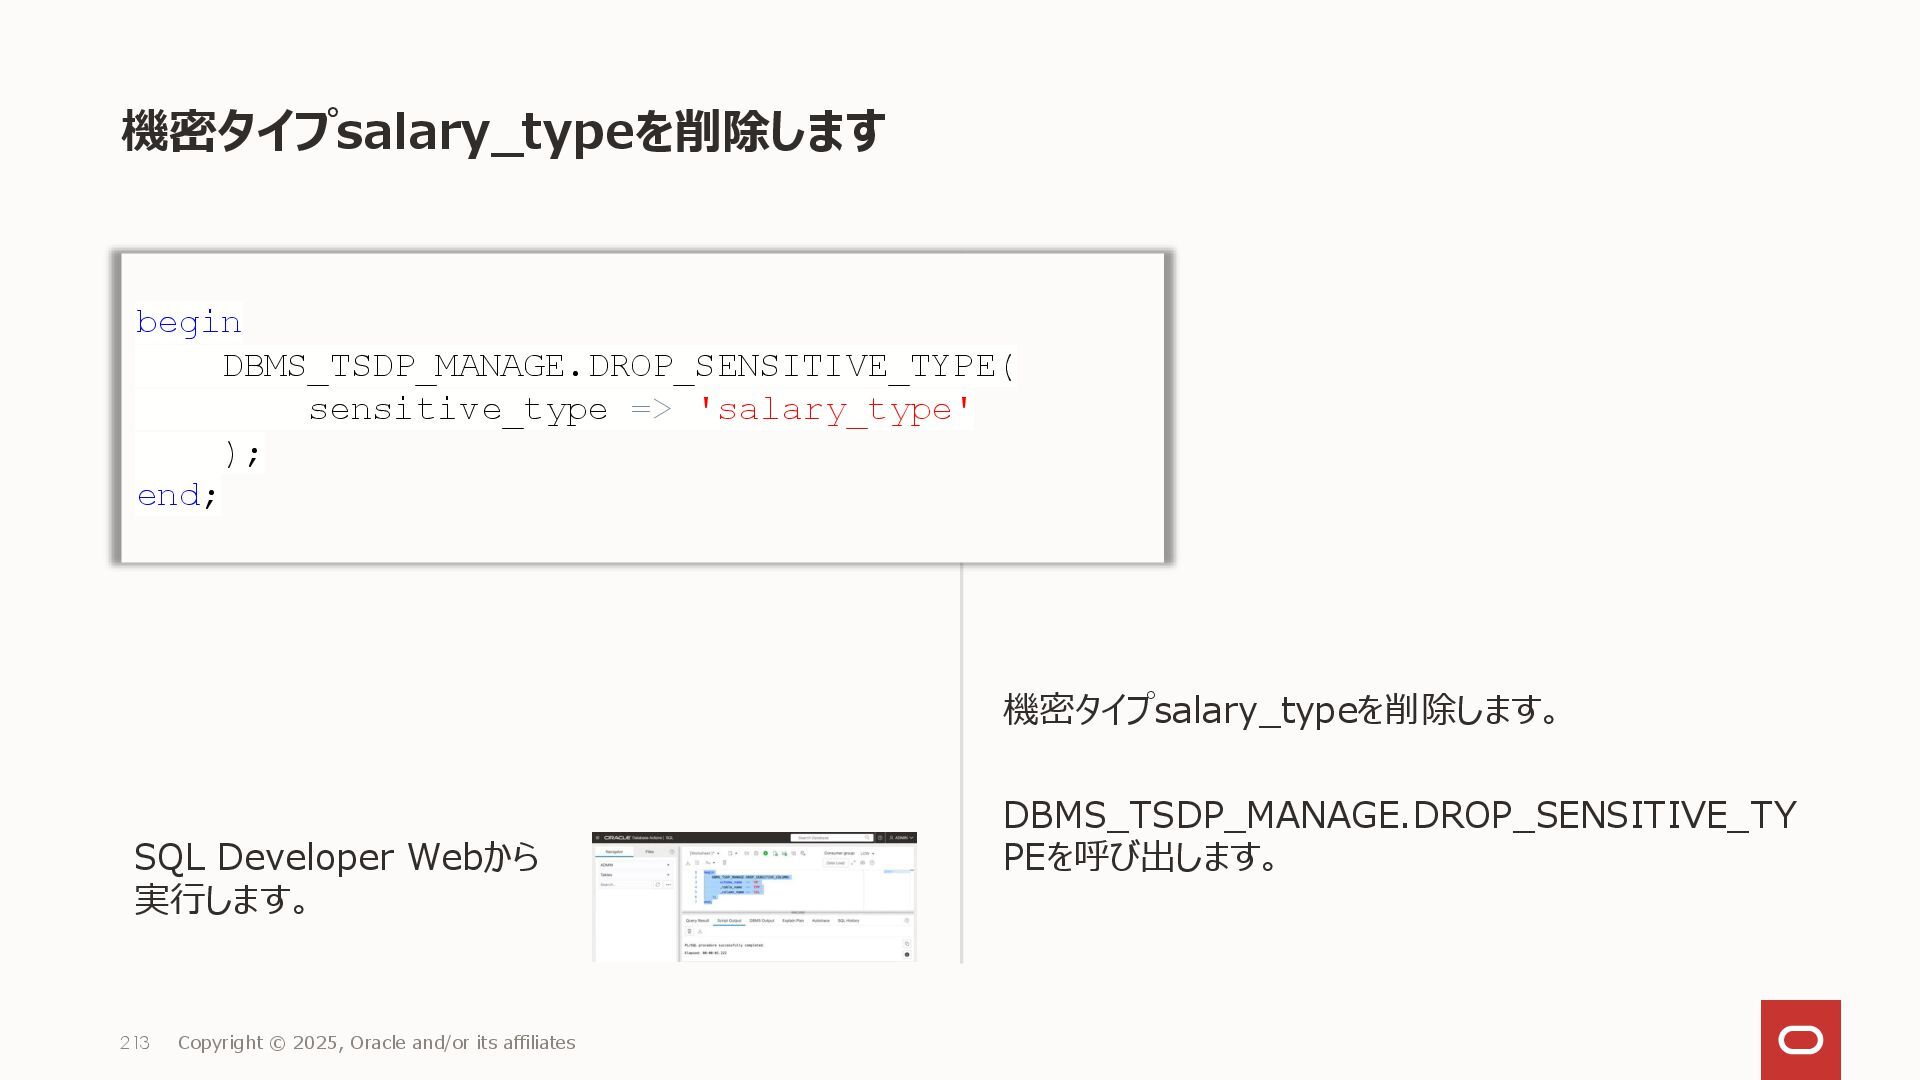
機密タイプsalary_typeを削除します 機密タイプsalary_typeを削除します。 DBMS_TSDP_MANAGE.DROP_SENSITIVE_TY PEを呼び出します。 213 Copyright © 2025, Oracle and/or
its affiliates begin DBMS_TSDP_MANAGE.DROP_SENSITIVE_TYPE( sensitive_type => 'salary_type' ); end; SQL Developer Webから 実行します。 -
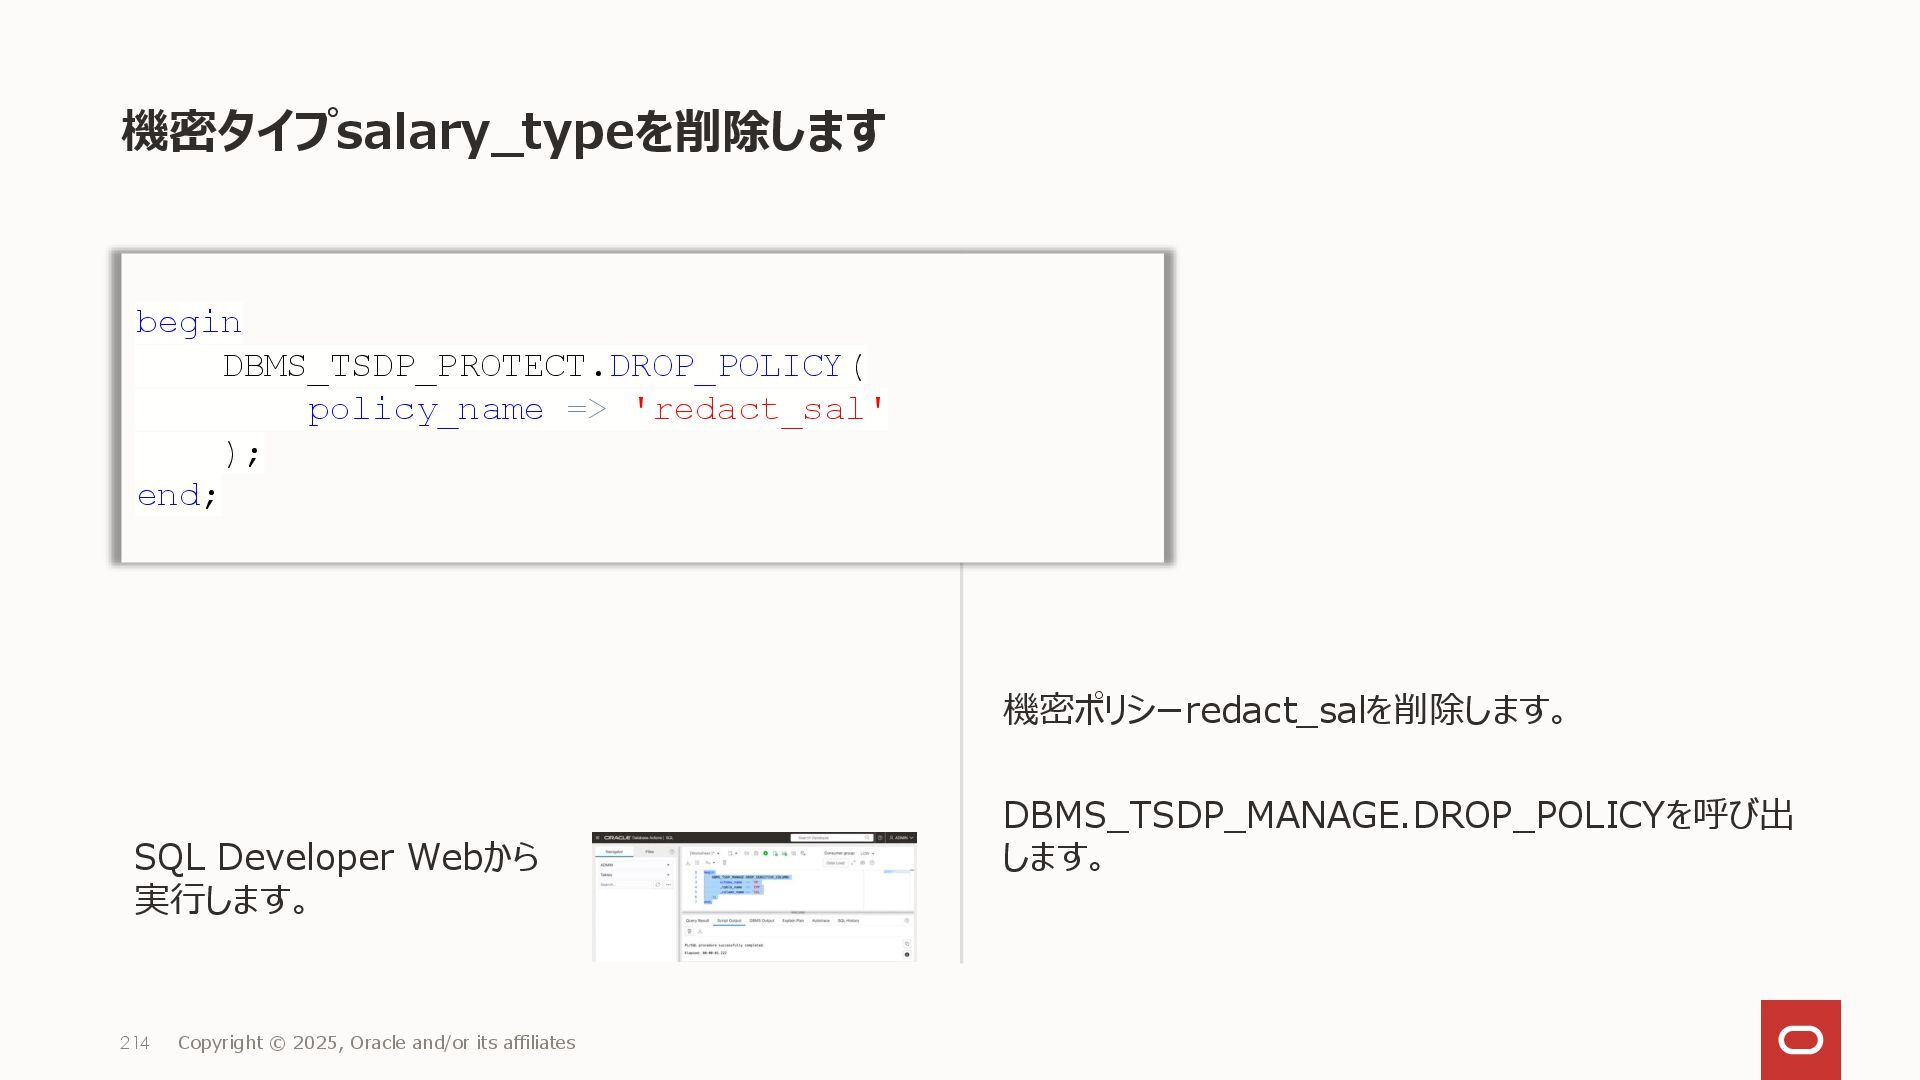
機密タイプsalary_typeを削除します 機密ポリシーredact_salを削除します。 DBMS_TSDP_MANAGE.DROP_POLICYを呼び出 します。 214 Copyright © 2025, Oracle and/or
its affiliates begin DBMS_TSDP_PROTECT.DROP_POLICY( policy_name => 'redact_sal' ); end; SQL Developer Webから 実行します。 -
このテーマについて学習を進める Oracle Database セキュリティ・ガイド Release 19c 第III部 データへのアクセス制御 15 透過的機密データ保護の使用
https://docs.oracle.com/cd/F19136_01/dbseg/using-transparent-sensitive-data- protection.html Oracle Database PL/SQLパッケージおよびタイプ・リファレンス Release 19 DBMS_TSDP_MANAGE https://docs.oracle.com/cd/F19136_01/arpls/DBMS_TSDP_MANAGE.html DBMS_TSDP_PROTECT https://docs.oracle.com/cd/F19136_01/arpls/DBMS_TSDP_PROTECT.html -
このテーマについて学習を進める – 続き Oracle Database リファレンス Release 19 DBA_TSDP_POLICY_PROTECTION https://docs.oracle.com/cd/F19136_01/refrn/DBA_TSDP_POLICY_PROTECTION.html
DBA_TSDP_POLICY_PARAMETER https://docs.oracle.com/cd/F19136_01/refrn/DBA_TSDP_POLICY_PARAMETER.html DBA_TSDP_POLICY_CONDITION https://docs.oracle.com/cd/F19136_01/refrn/DBA_TSDP_POLICY_CONDITION.html DBA_TSDP_POLICY_FEATURE https://docs.oracle.com/cd/F19136_01/refrn/DBA_TSDP_POLICY_FEATURE.html -
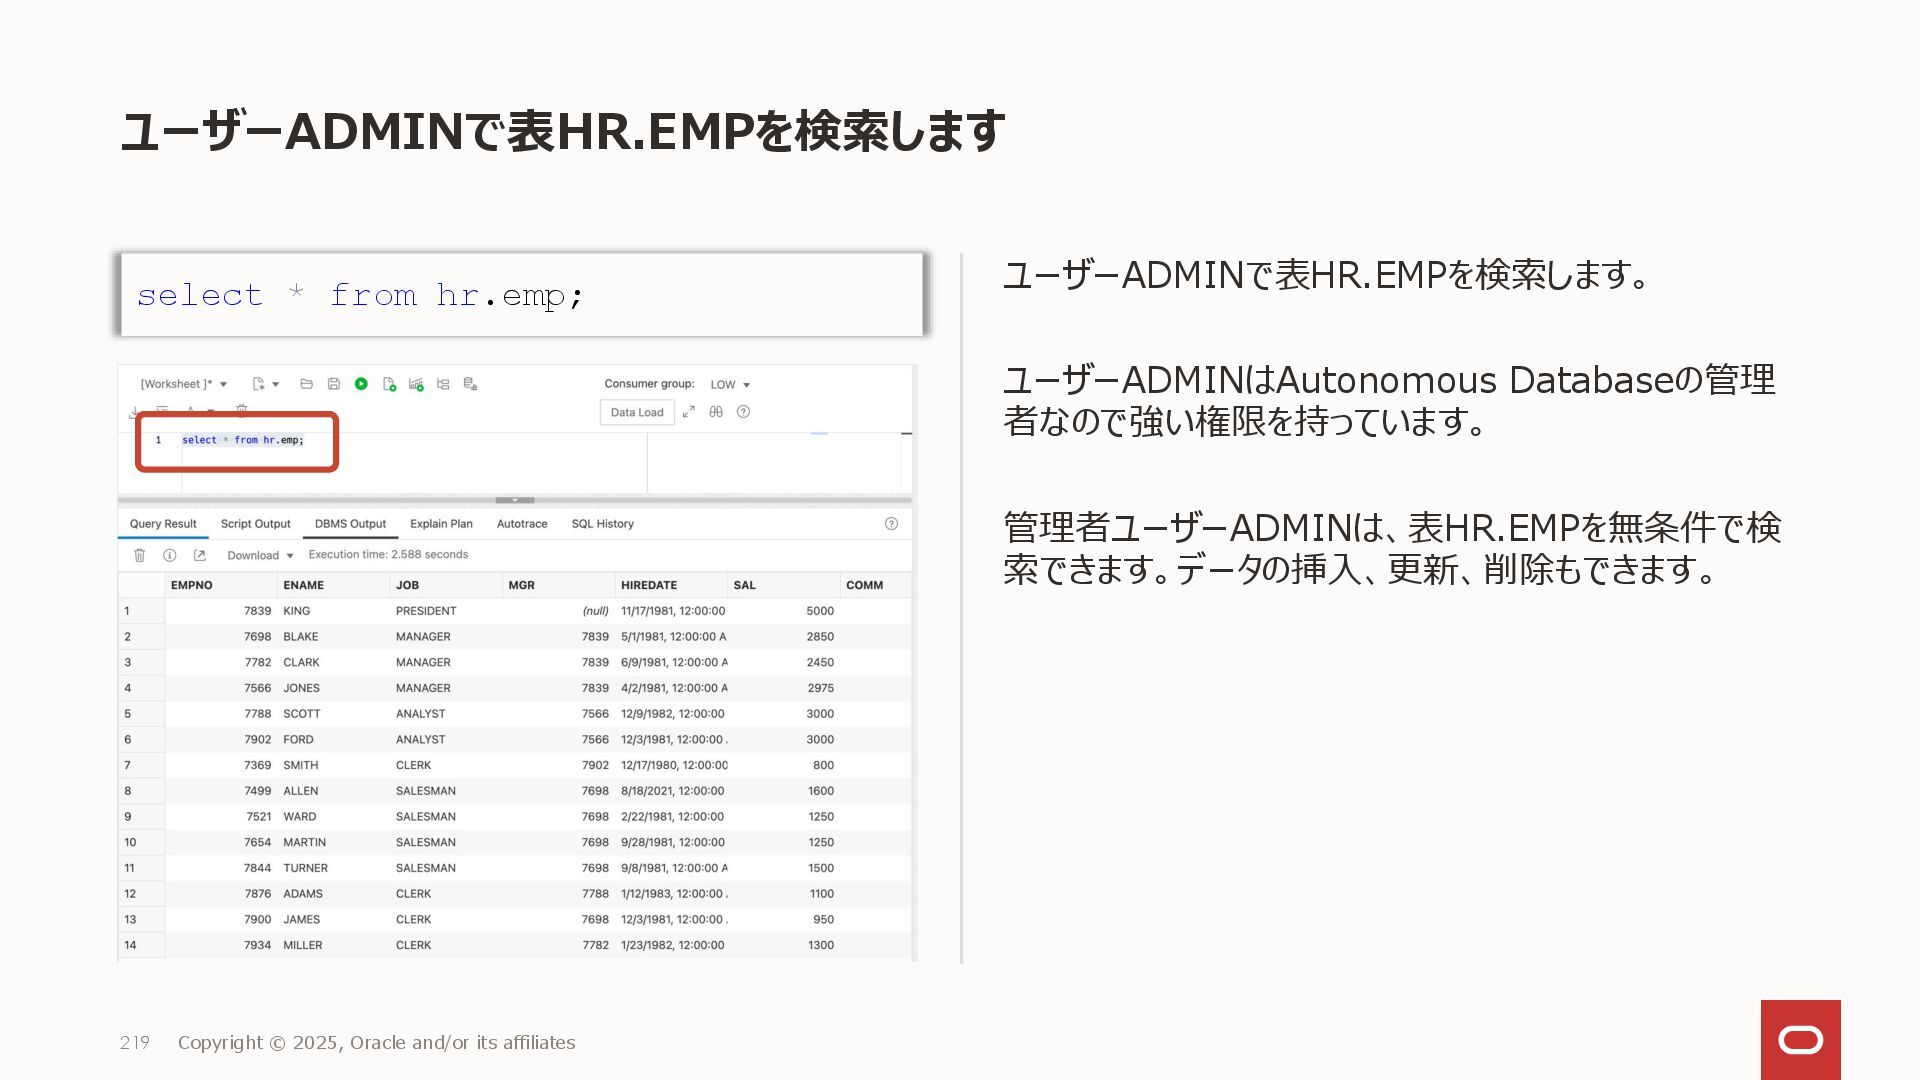
ユーザーADMINで表HR.EMPを検索します ユーザーADMINで表HR.EMPを検索します。 ユーザーADMINはAutonomous Databaseの管理 者なので強い権限を持っています。 管理者ユーザーADMINは、表HR.EMPを無条件で検 索できます。データの挿入、更新、削除もできます。 219 Copyright ©
2025, Oracle and/or its affiliates select * from hr.emp; -
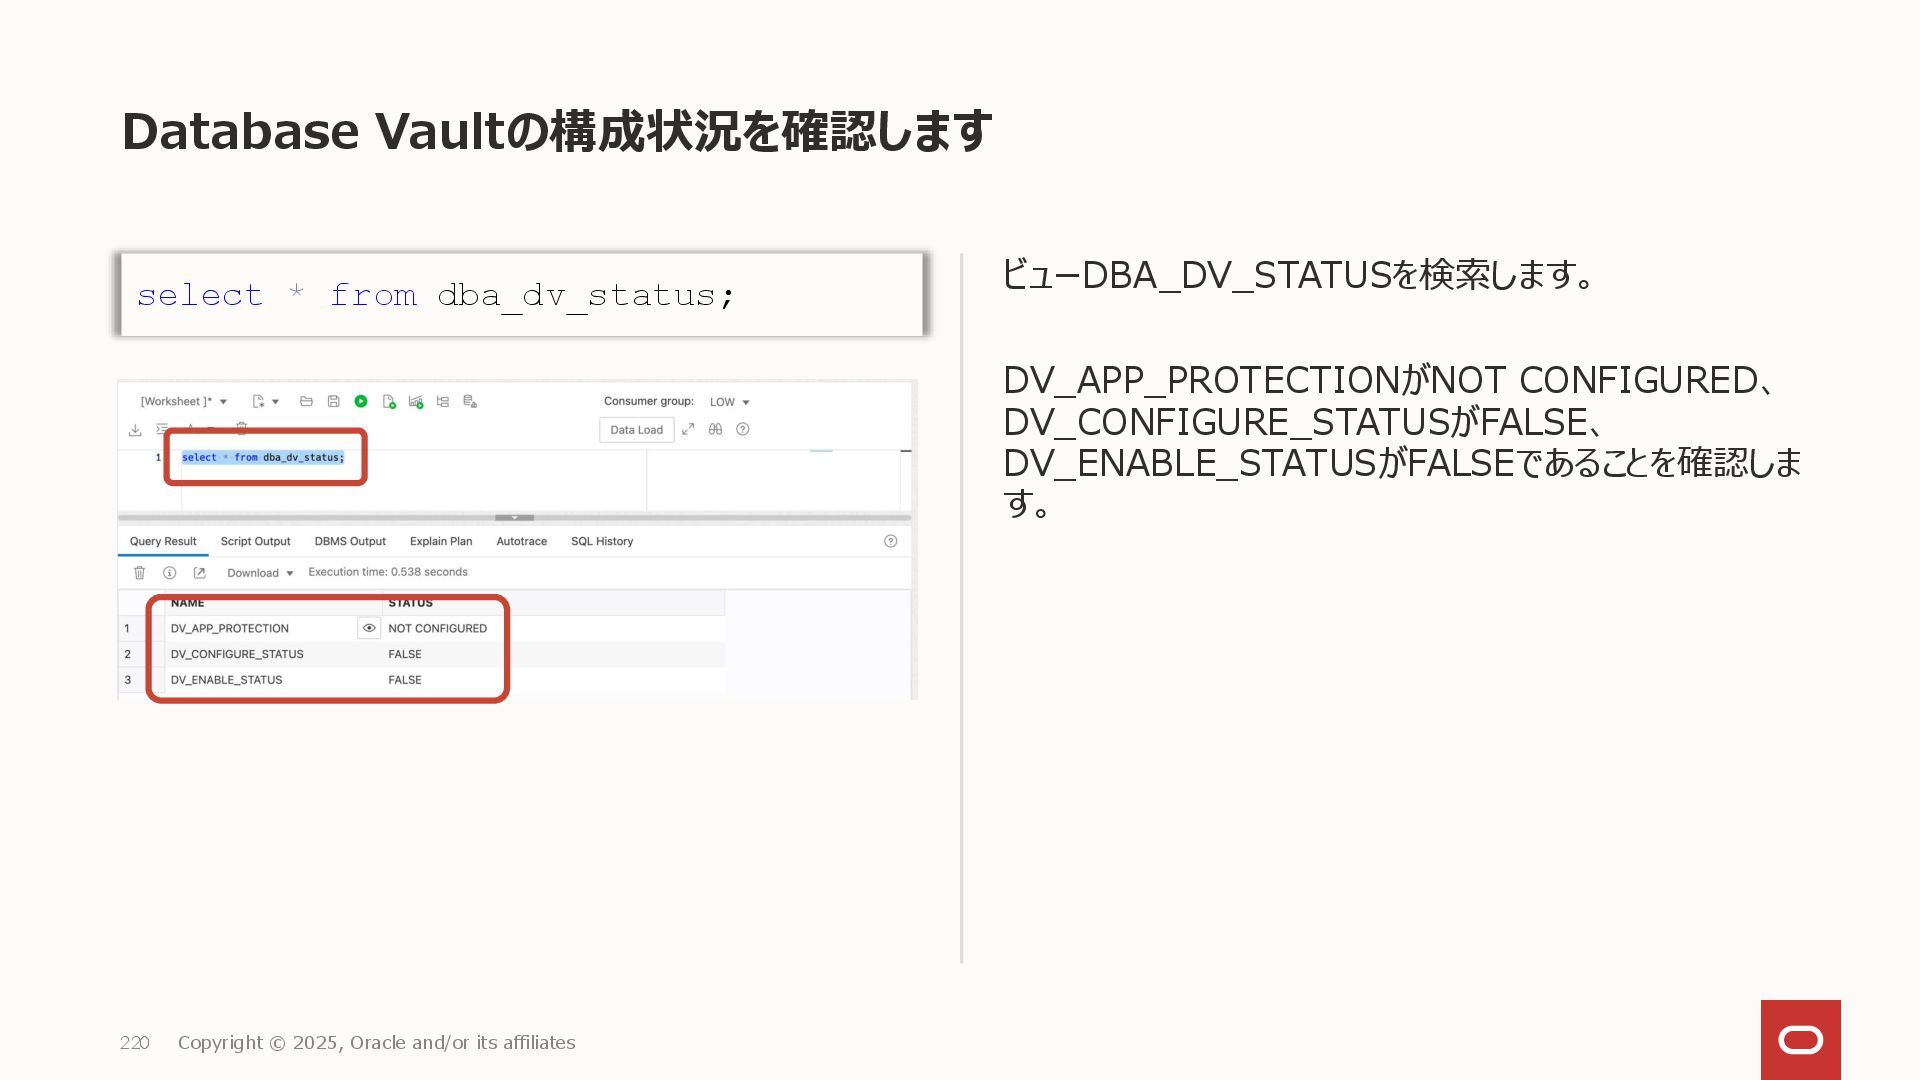
Database Vaultの構成状況を確認します ビューDBA_DV_STATUSを検索します。 DV_APP_PROTECTIONがNOT CONFIGURED、 DV_CONFIGURE_STATUSがFALSE、 DV_ENABLE_STATUSがFALSEであることを確認しま す。 220 Copyright
© 2025, Oracle and/or its affiliates select * from dba_dv_status; -
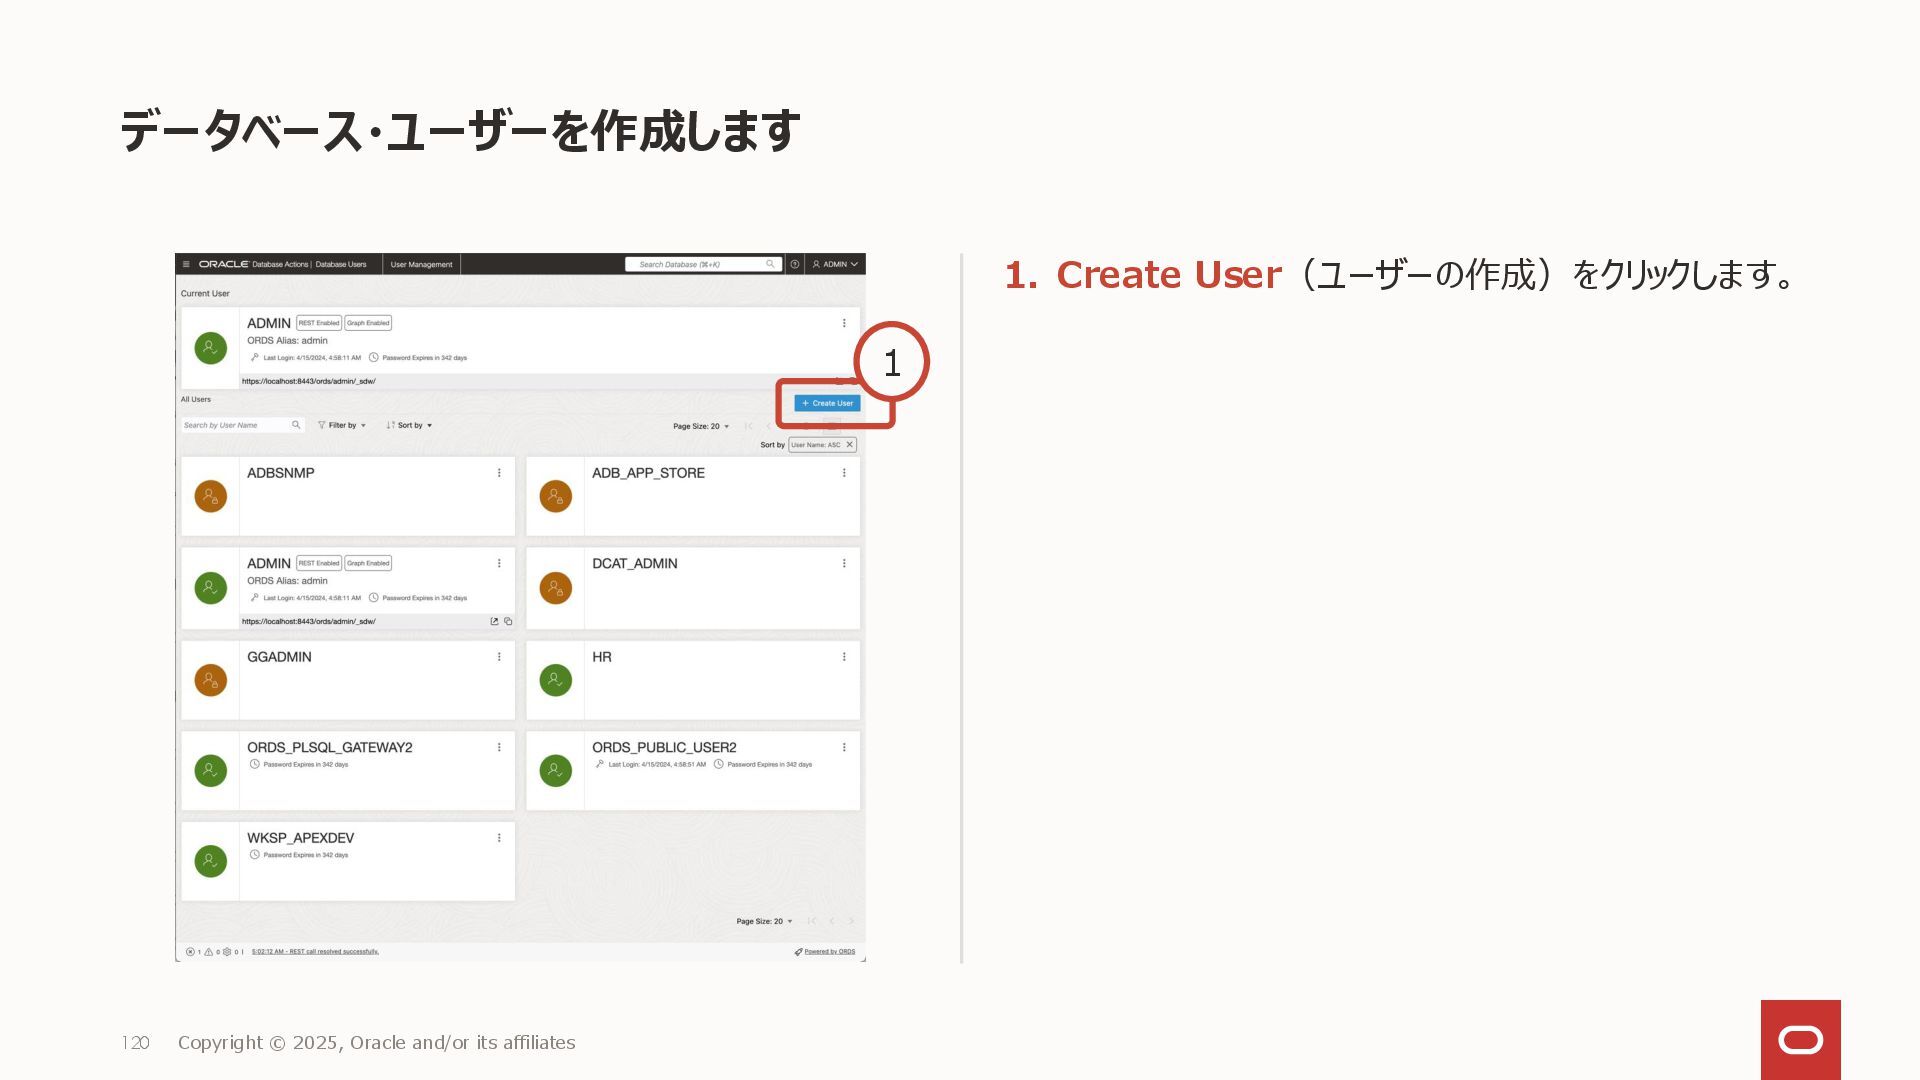
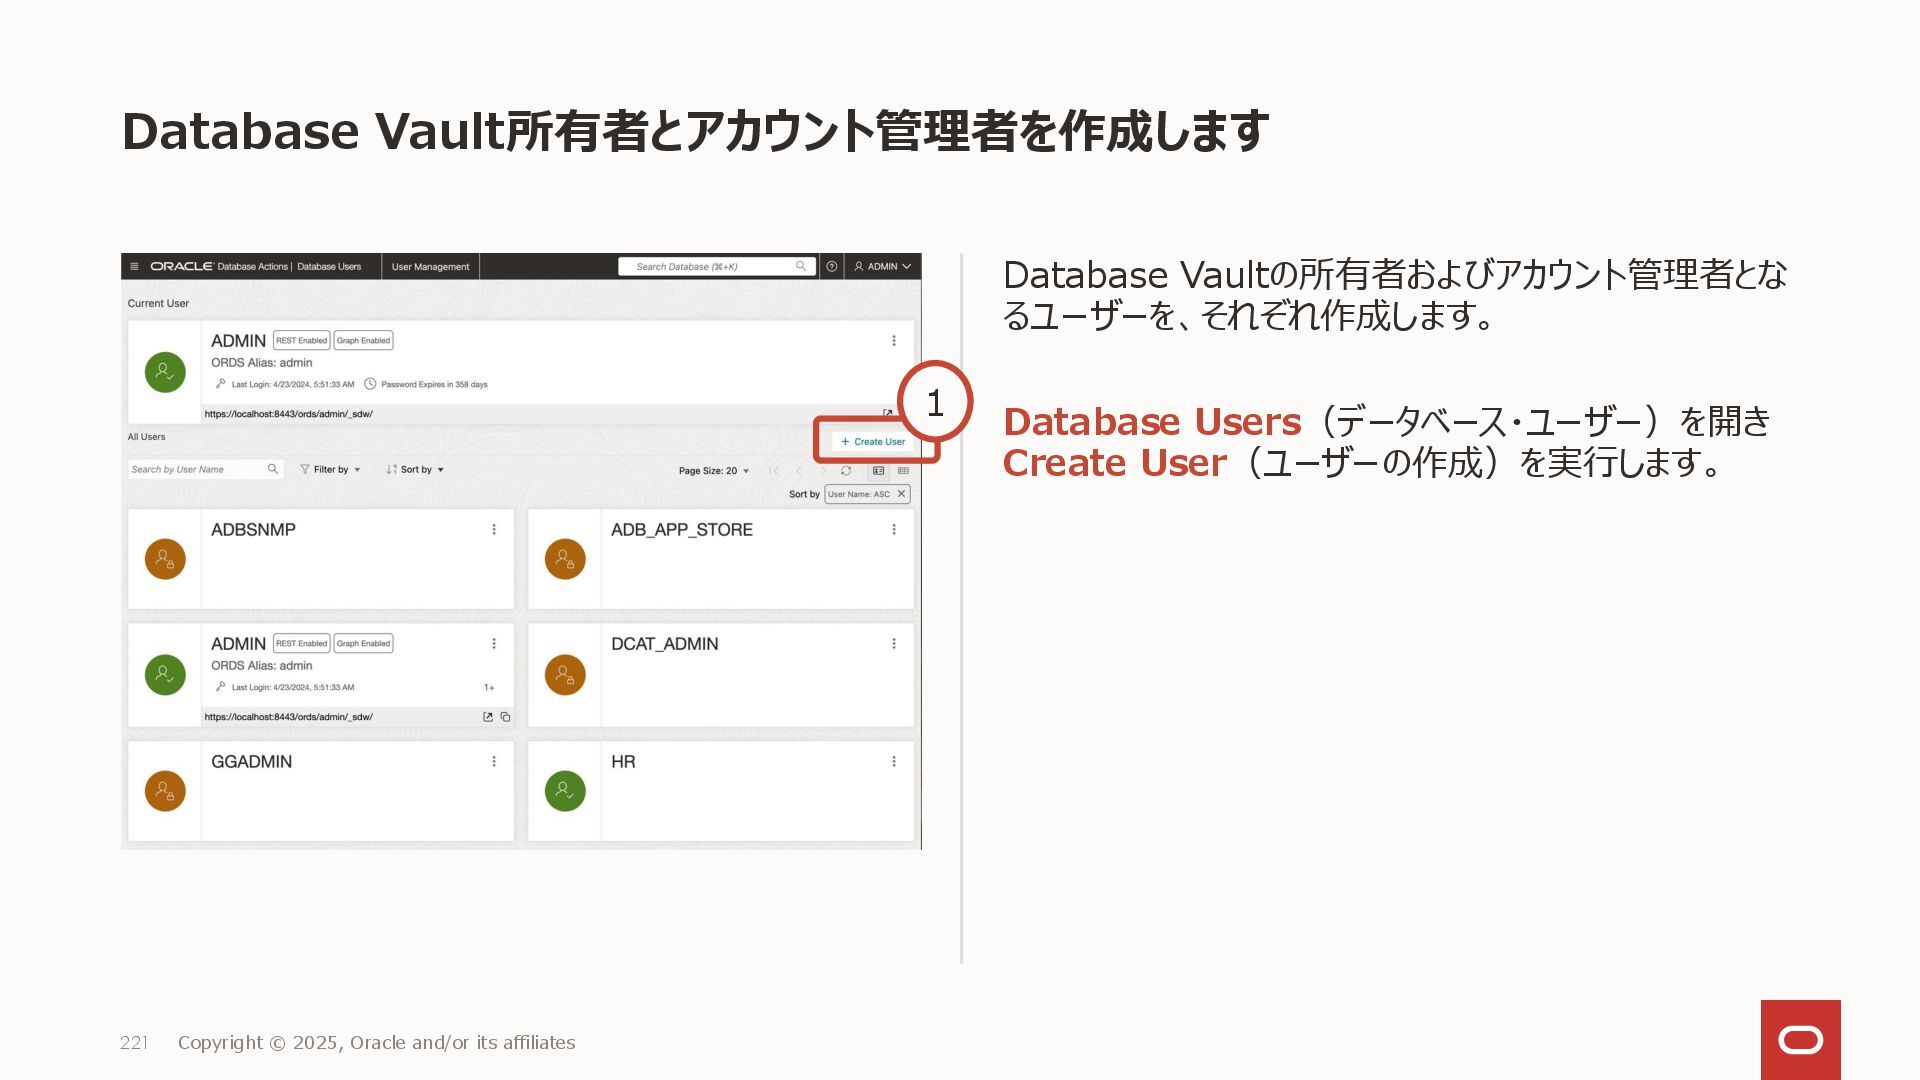
Database Vault所有者とアカウント管理者を作成します Database Vaultの所有者およびアカウント管理者とな るユーザーを、それぞれ作成します。 Database Users(データベース・ユーザー)を開き Create User(ユーザーの作成)を実行します。 221
Copyright © 2025, Oracle and/or its affiliates 1 -
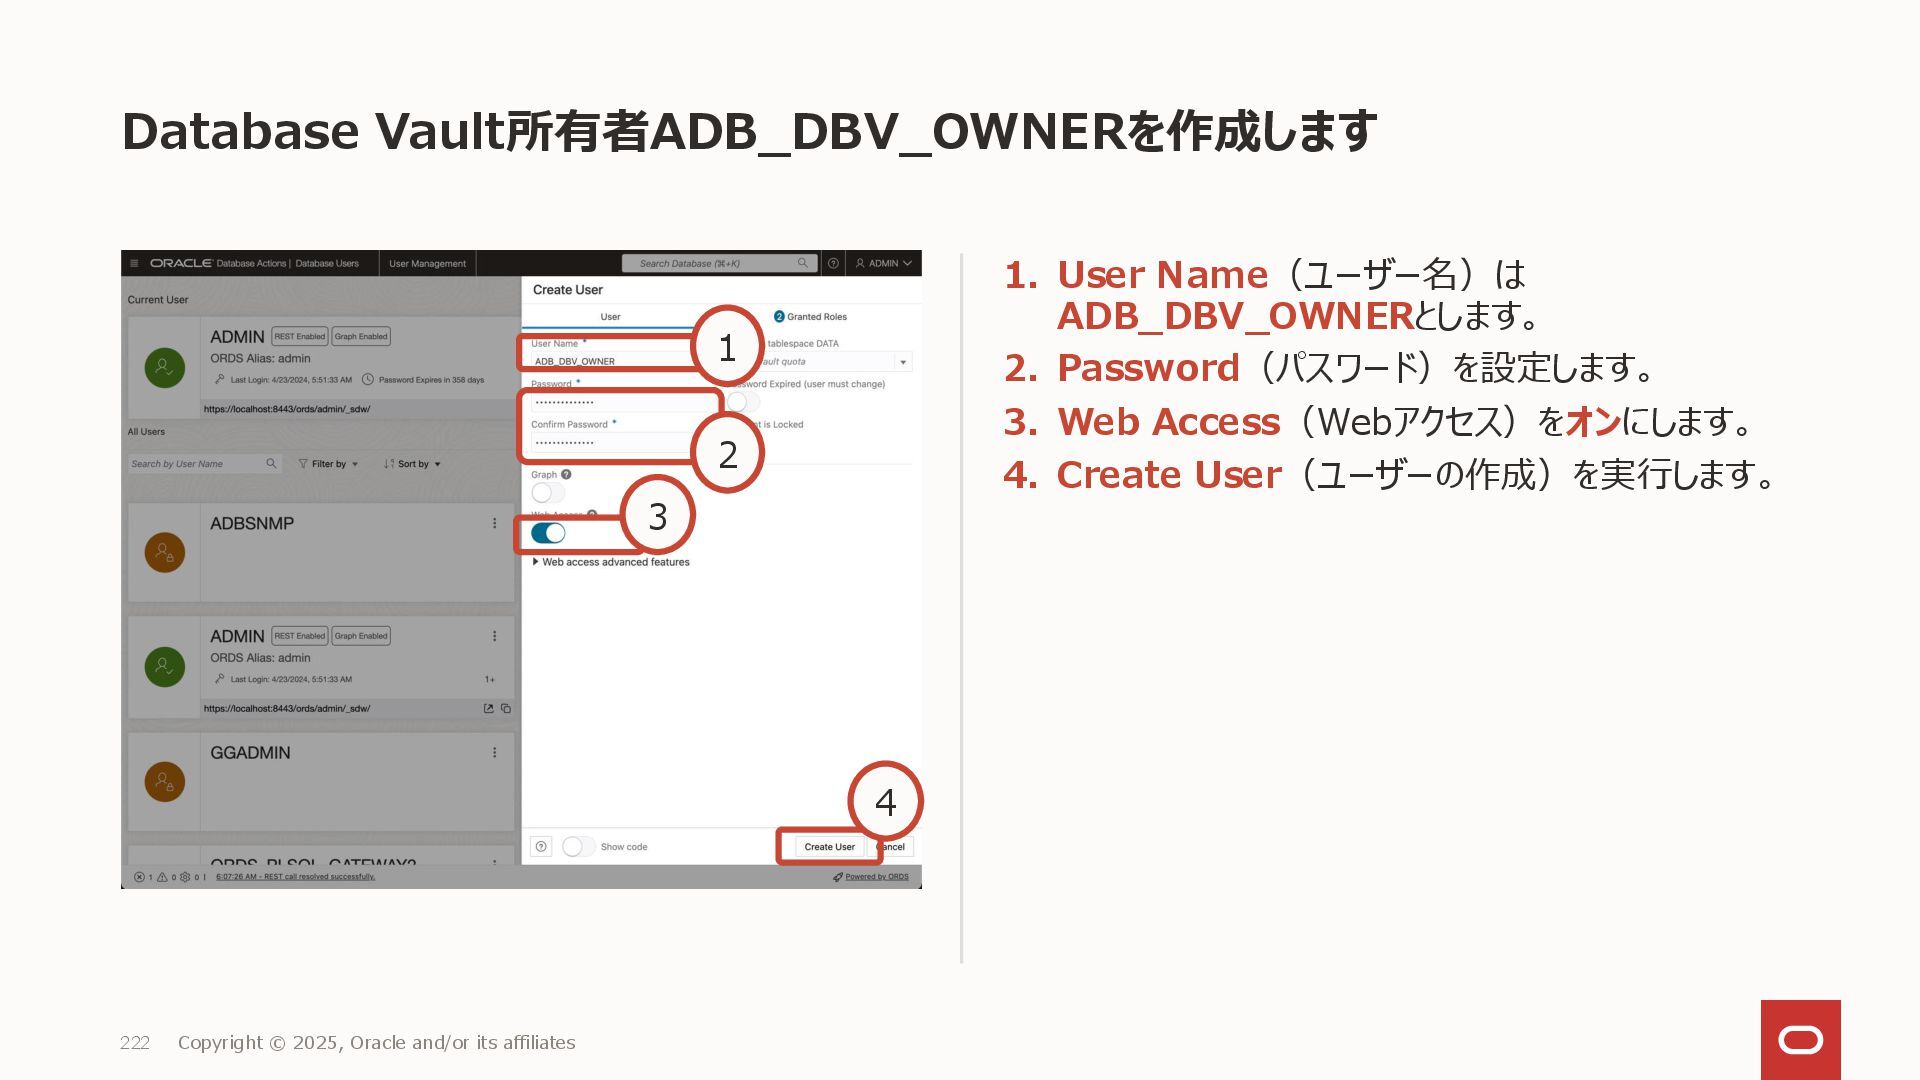
Database Vault所有者ADB_DBV_OWNERを作成します 1. User Name(ユーザー名)は ADB_DBV_OWNERとします。 2. Password(パスワード)を設定します。 3. Web
Access(Webアクセス)をオンにします。 4. Create User(ユーザーの作成)を実行します。 222 Copyright © 2025, Oracle and/or its affiliates 1 3 4 2 -
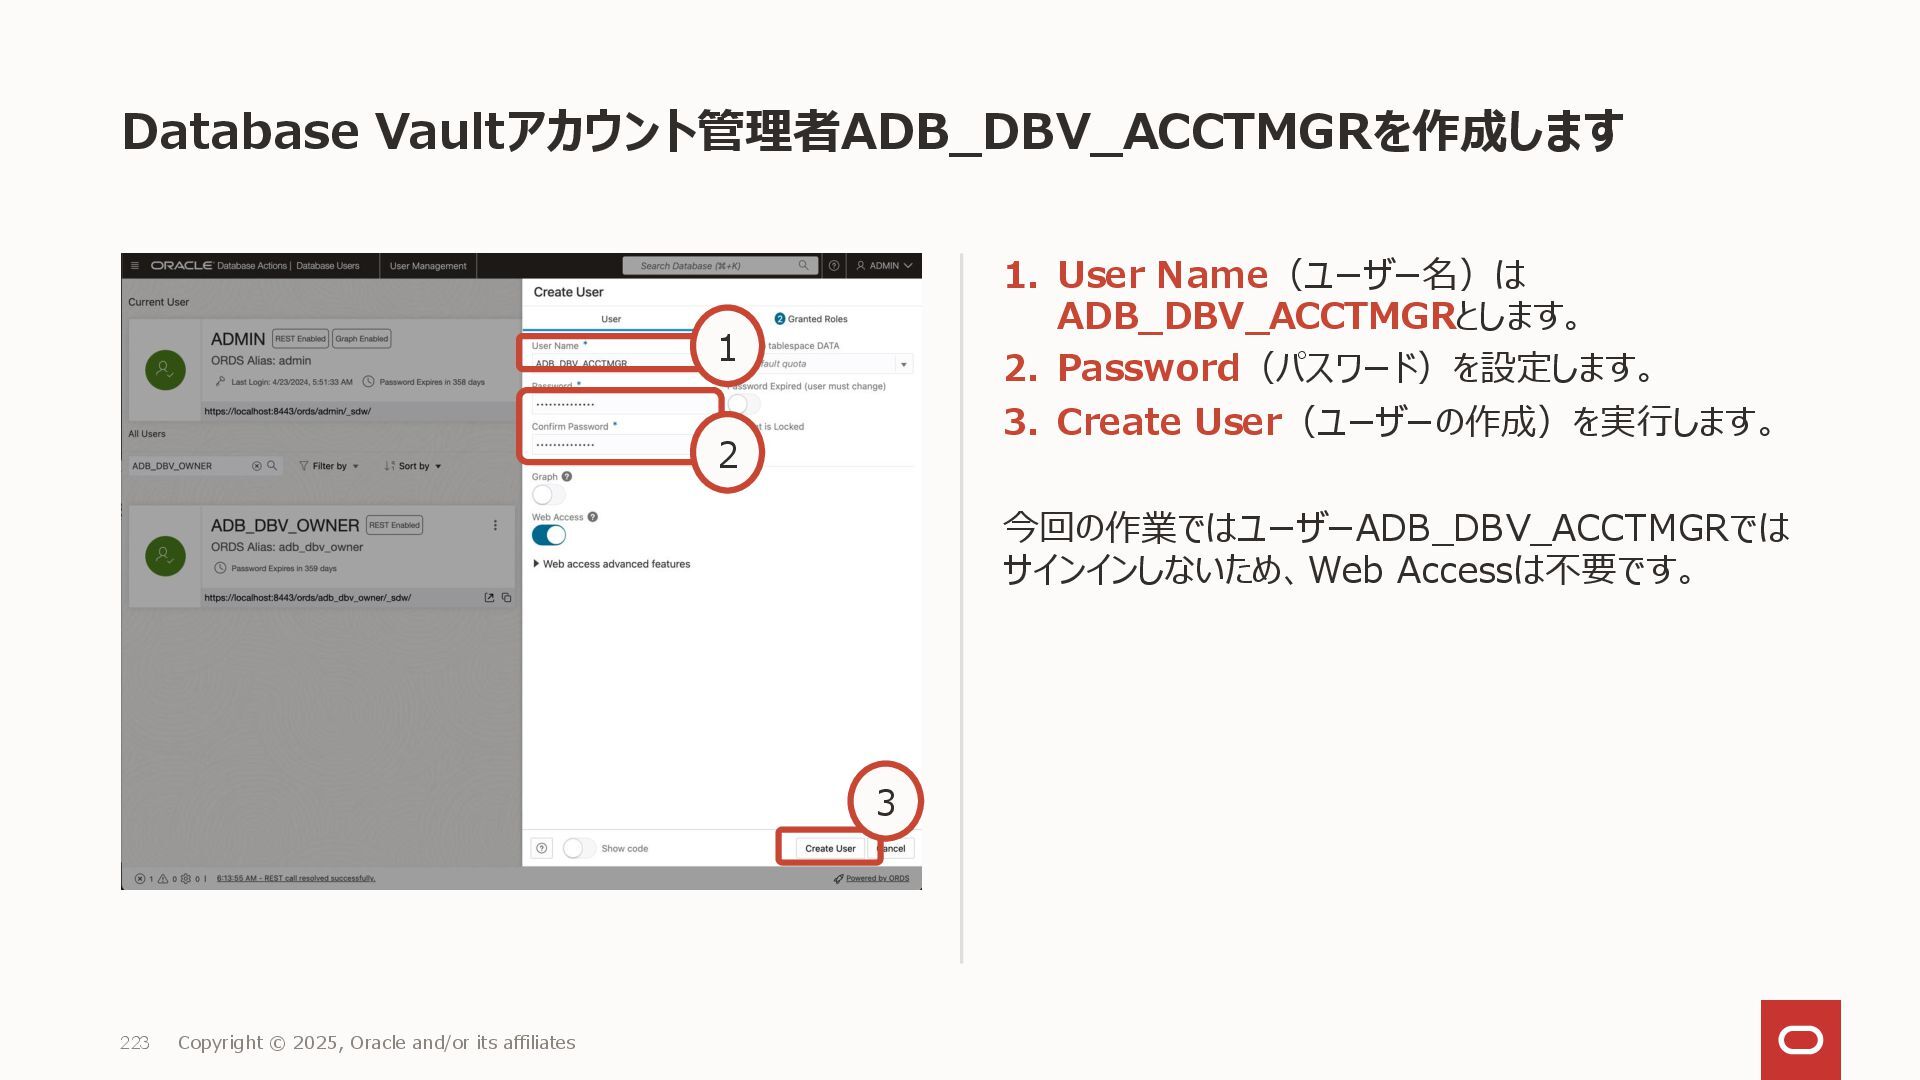
Database Vaultアカウント管理者ADB_DBV_ACCTMGRを作成します 1. User Name(ユーザー名)は ADB_DBV_ACCTMGRとします。 2. Password(パスワード)を設定します。 3. Create
User(ユーザーの作成)を実行します。 今回の作業ではユーザーADB_DBV_ACCTMGRでは サインインしないため、Web Accessは不要です。 223 Copyright © 2025, Oracle and/or its affiliates 1 3 2 -
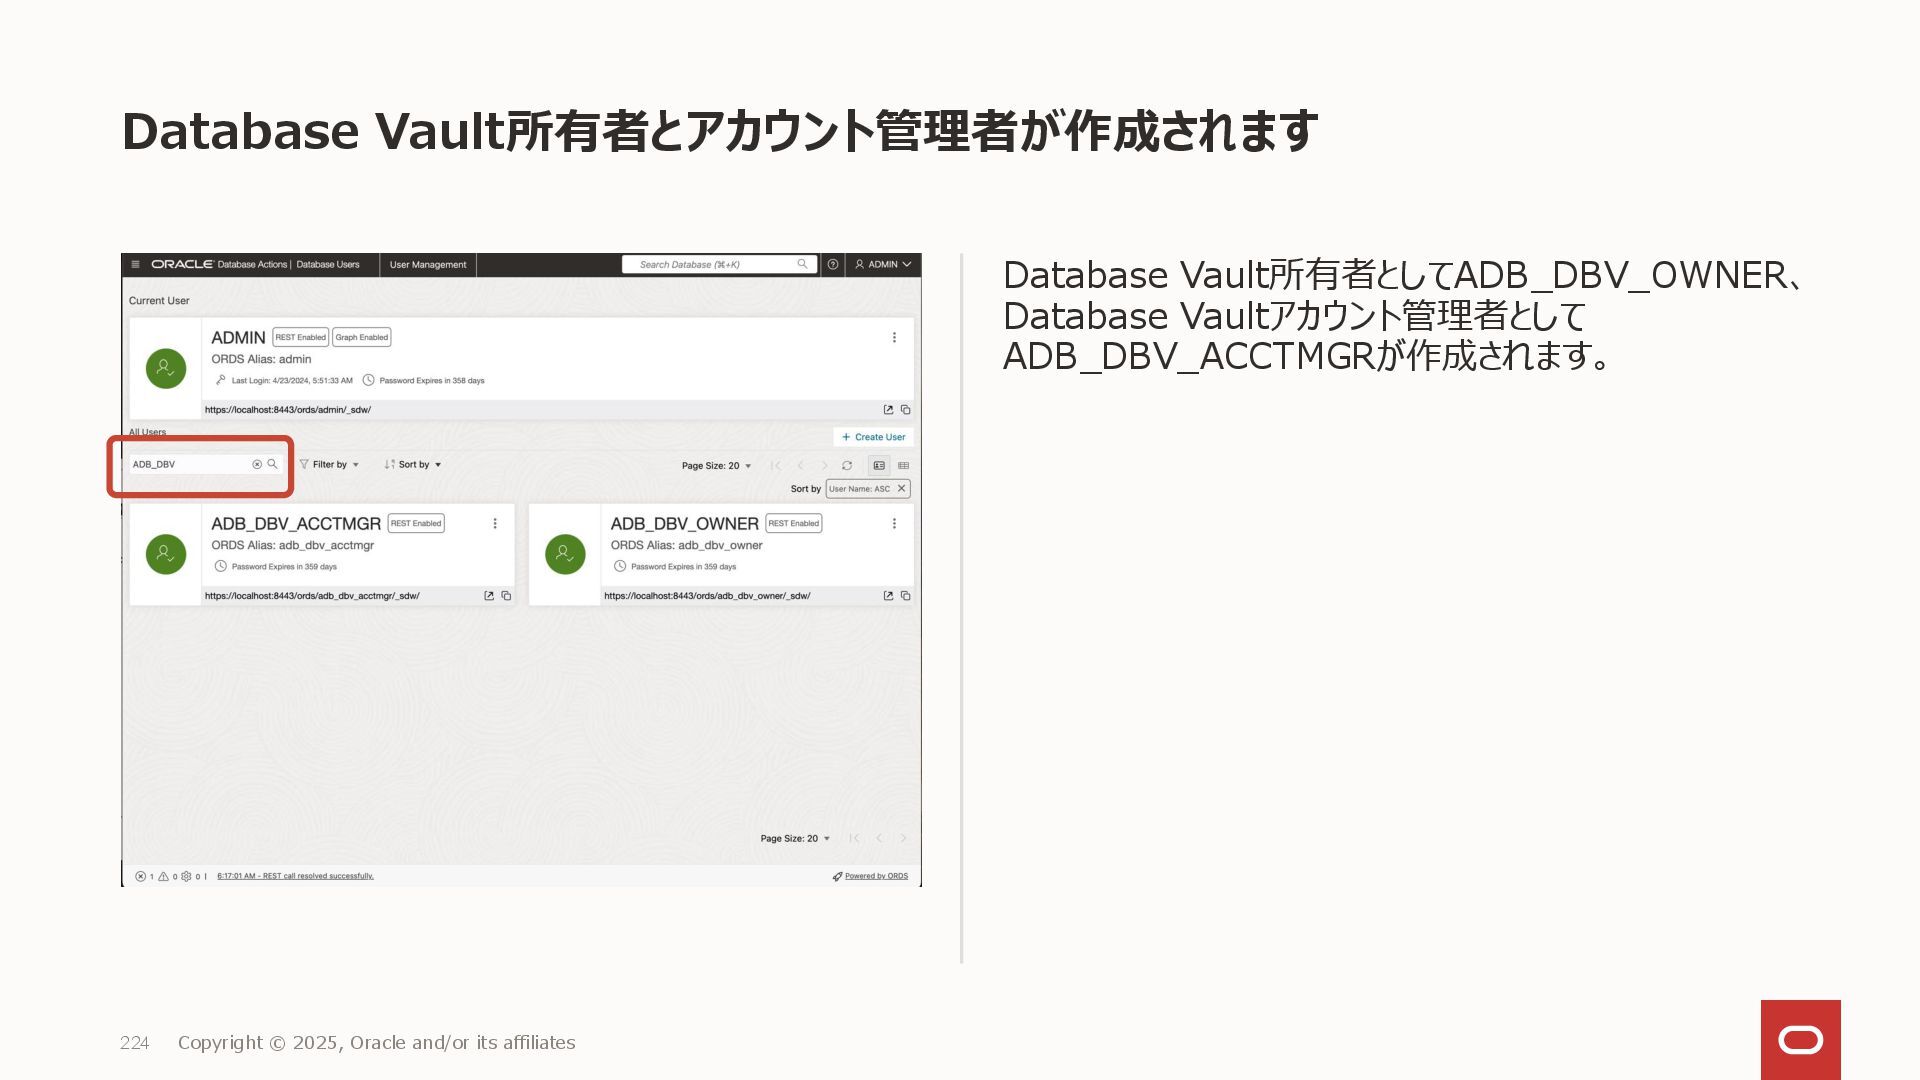
Database Vault所有者とアカウント管理者が作成されます Database Vault所有者としてADB_DBV_OWNER、 Database Vaultアカウント管理者として ADB_DBV_ACCTMGRが作成されます。 224 Copyright ©
2025, Oracle and/or its affiliates -
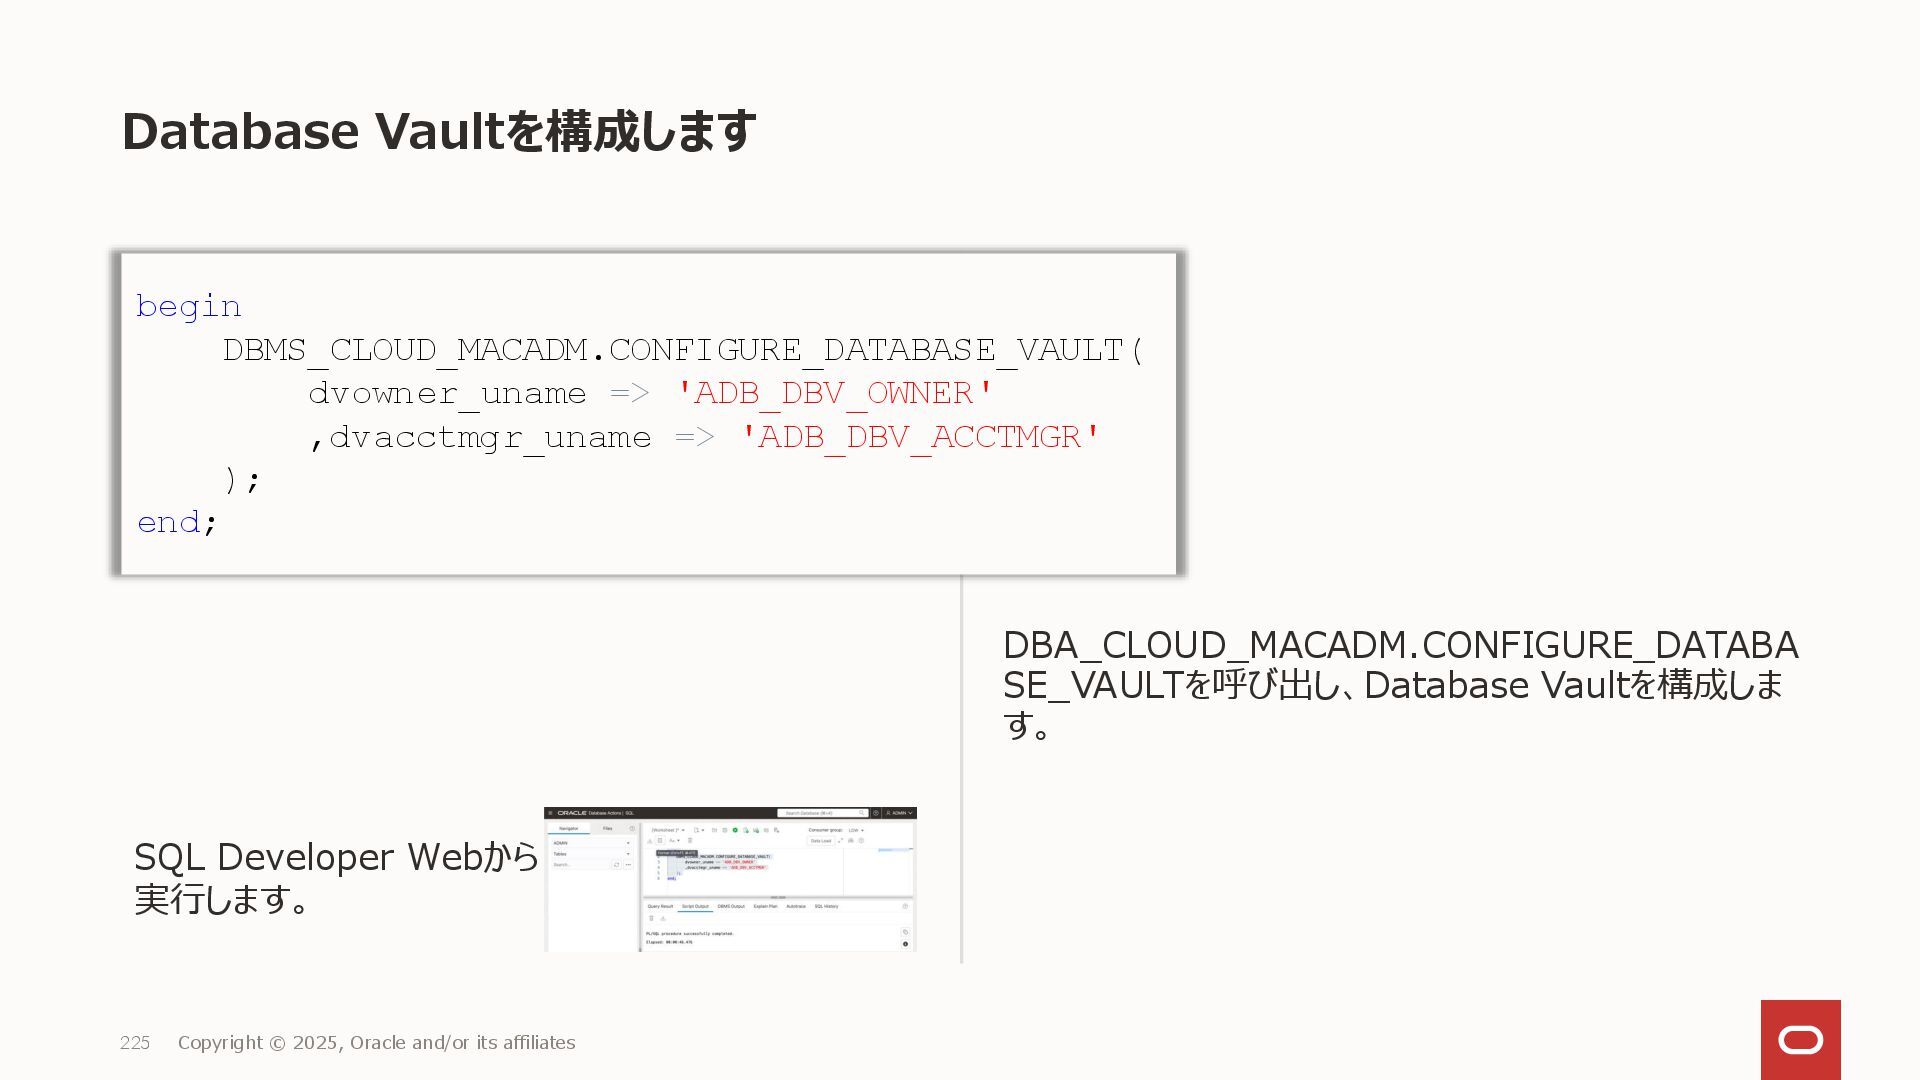
Database Vaultを構成します DBA_CLOUD_MACADM.CONFIGURE_DATABA SE_VAULTを呼び出し、Database Vaultを構成しま す。 225 Copyright © 2025,
Oracle and/or its affiliates begin DBMS_CLOUD_MACADM.CONFIGURE_DATABASE_VAULT( dvowner_uname => 'ADB_DBV_OWNER' ,dvacctmgr_uname => 'ADB_DBV_ACCTMGR' ); end; SQL Developer Webから 実行します。 -
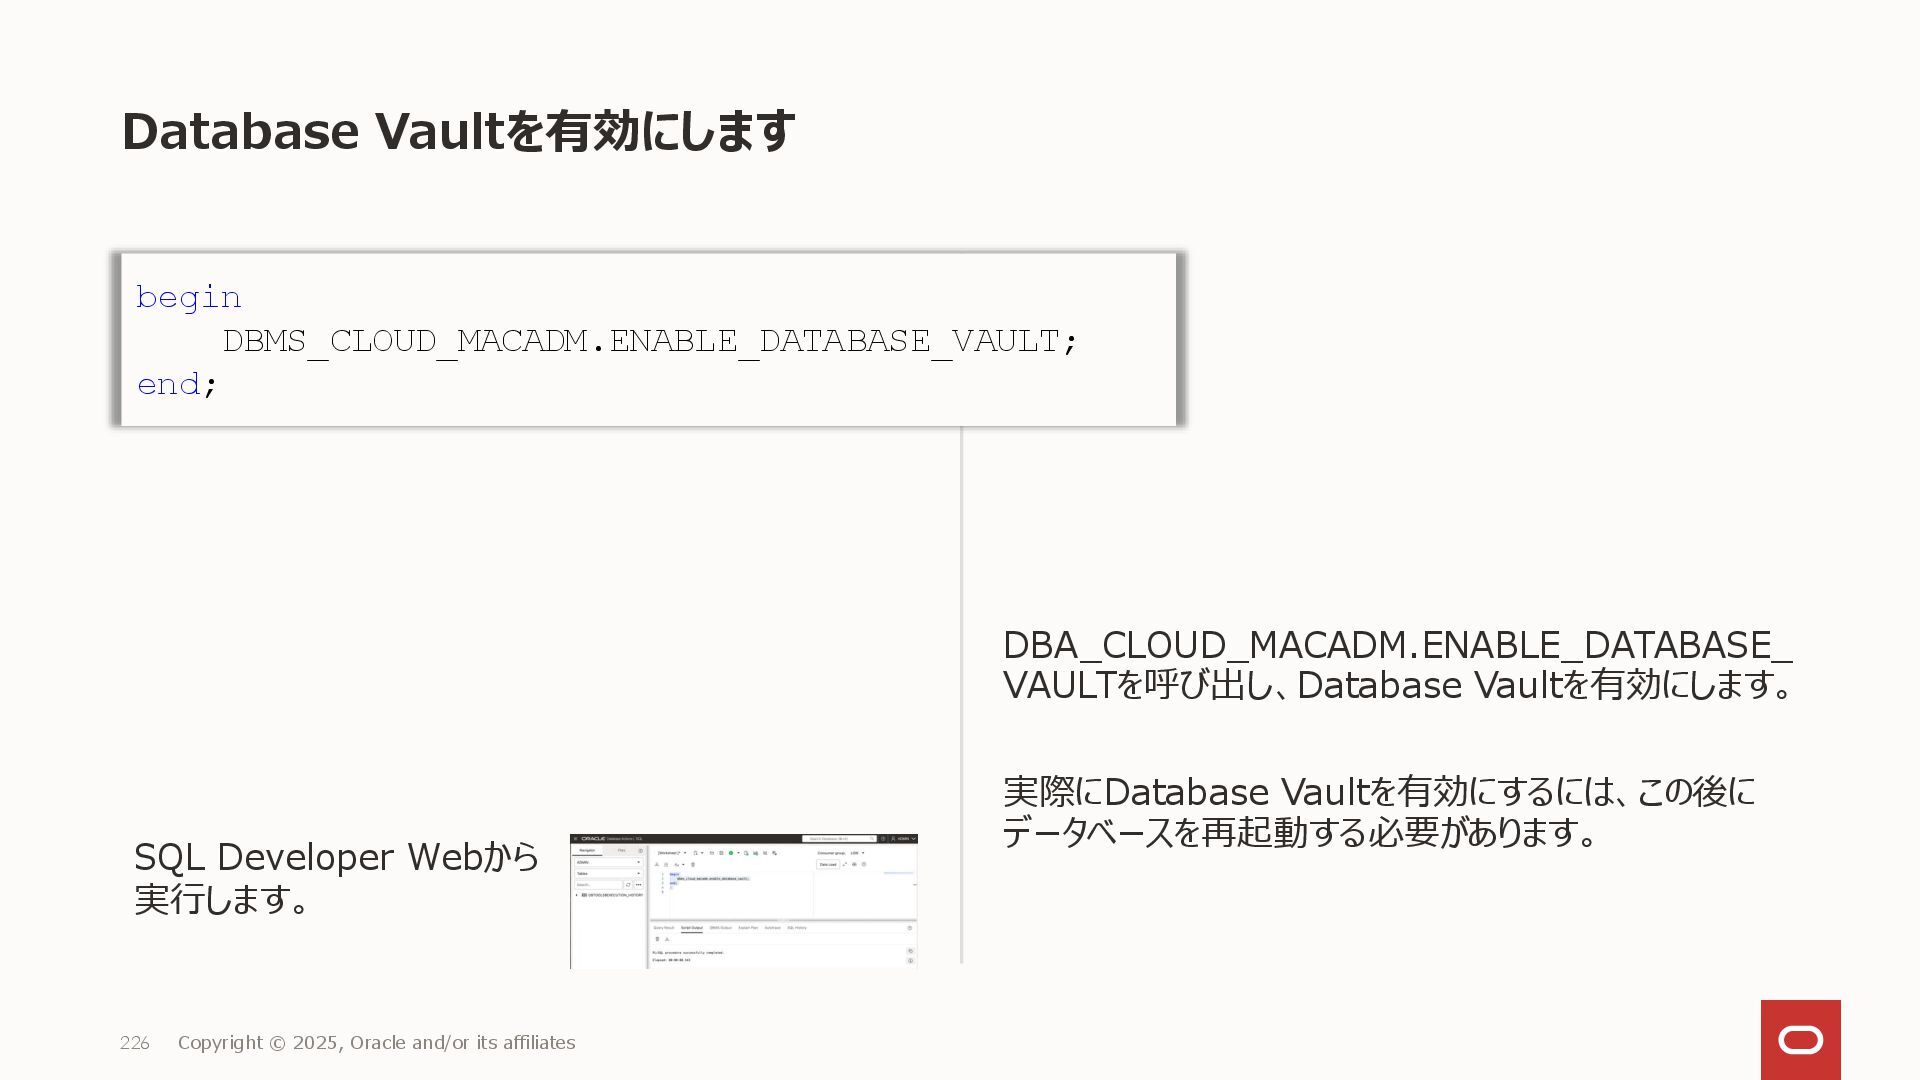
Database Vaultを有効にします DBA_CLOUD_MACADM.ENABLE_DATABASE_ VAULTを呼び出し、Database Vaultを有効にします。 実際にDatabase Vaultを有効にするには、この後に データベースを再起動する必要があります。 226 Copyright
© 2025, Oracle and/or its affiliates begin DBMS_CLOUD_MACADM.ENABLE_DATABASE_VAULT; end; SQL Developer Webから 実行します。 -
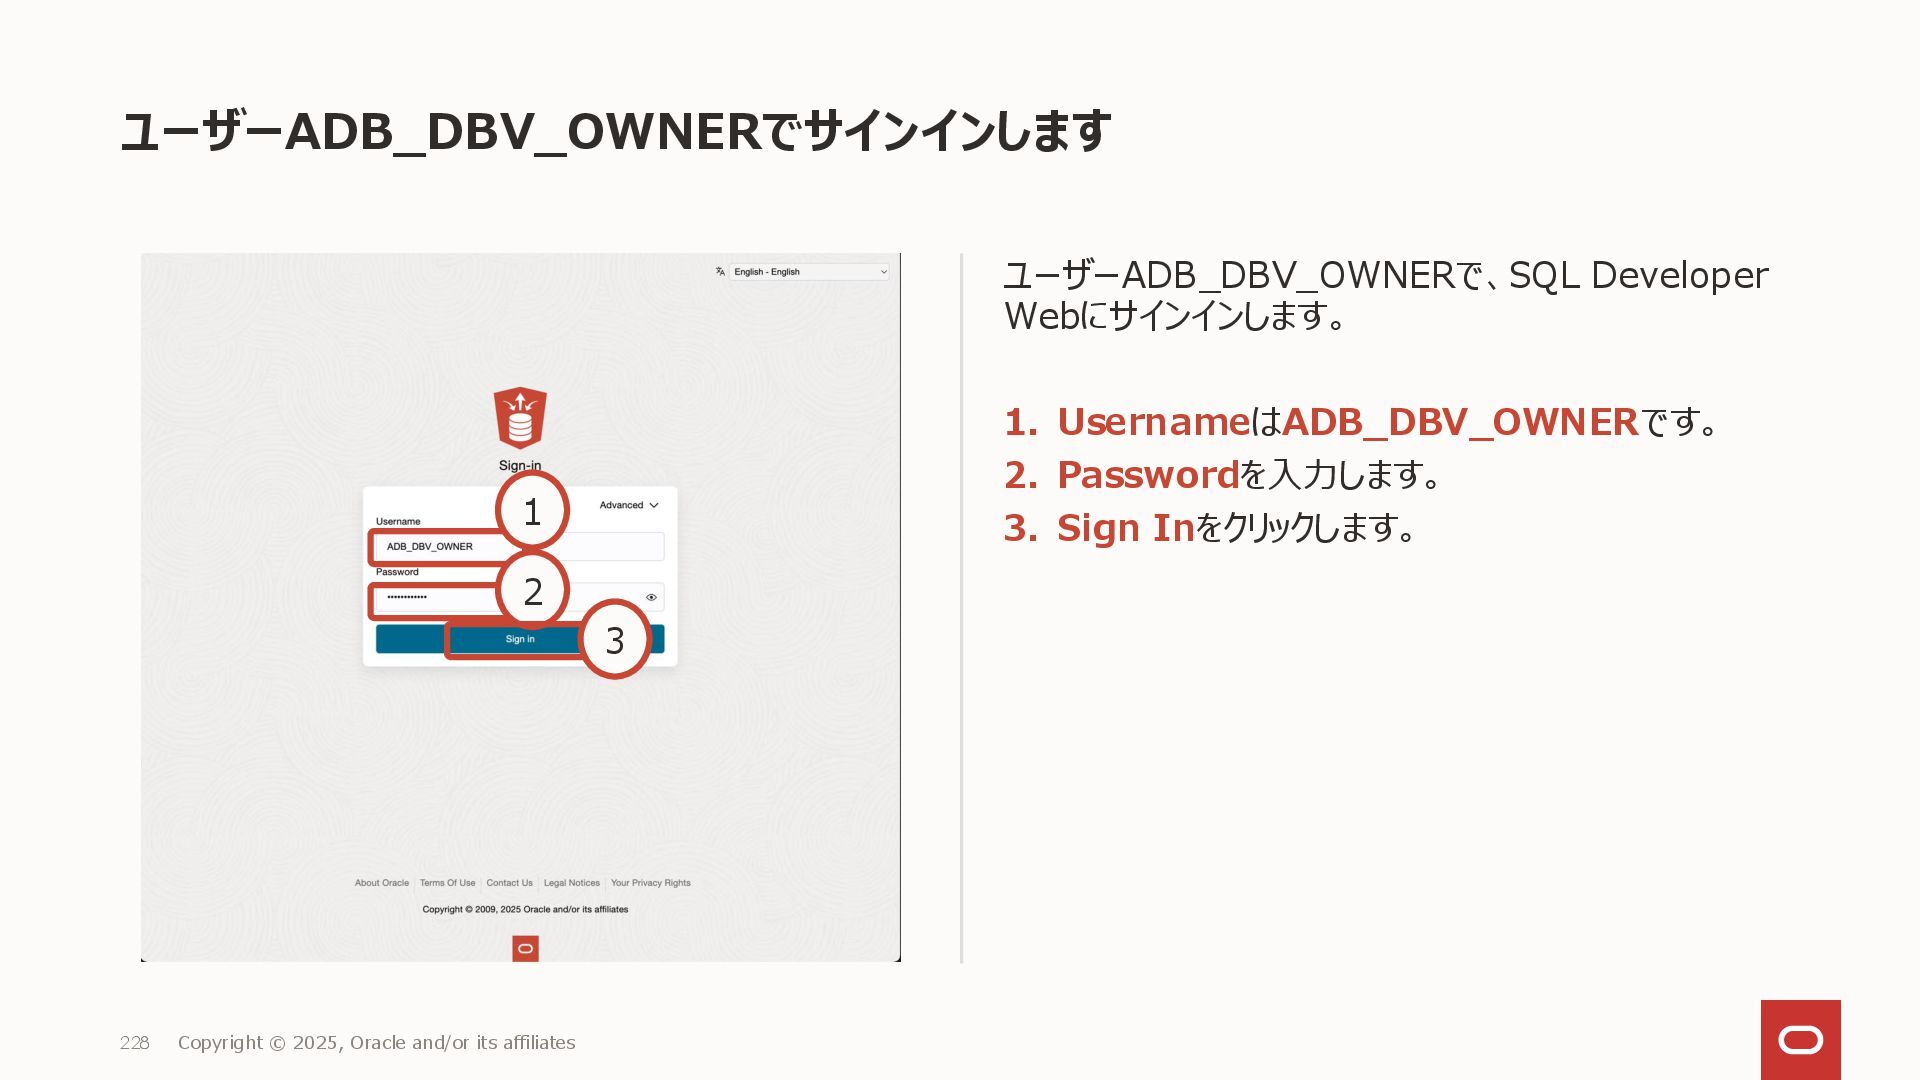
ユーザーADB_DBV_OWNERでサインインします ユーザーADB_DBV_OWNERで、SQL Developer Webにサインインします。 1. UsernameはADB_DBV_OWNERです。 2. Passwordを入力します。 3. Sign
Inをクリックします。 228 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
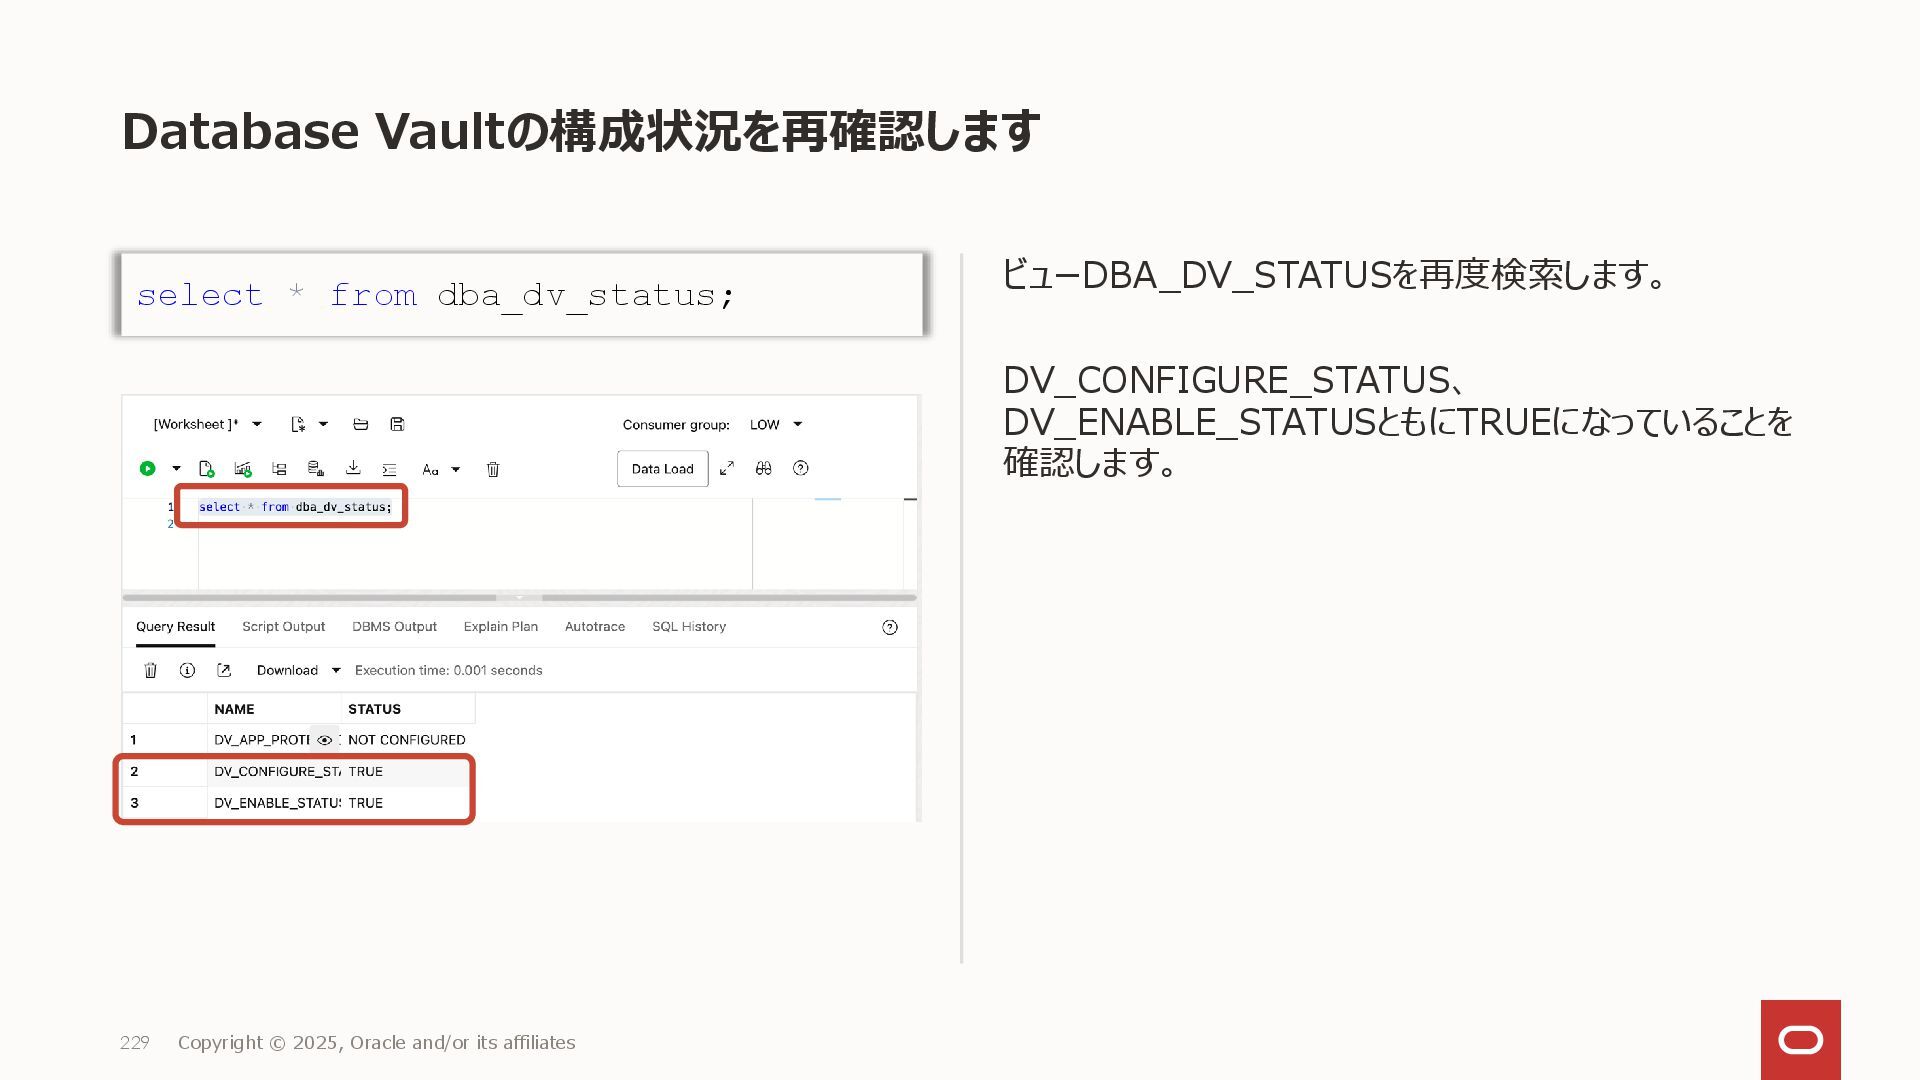
Database Vaultの構成状況を再確認します ビューDBA_DV_STATUSを再度検索します。 DV_CONFIGURE_STATUS、 DV_ENABLE_STATUSともにTRUEになっていることを 確認します。 229 Copyright © 2025,
Oracle and/or its affiliates select * from dba_dv_status; -
レルムHuman Resourceを作成します DBA_MACADM.CREATE_REALMを呼び出し、レル ムHuman Resourceを作成します。 230 Copyright © 2025, Oracle
and/or its affiliates begin dbms_macadm.create_realm( realm_name => 'Human Resource' , description => 'Protect HR Data from ADMIN' , enabled => DBMS_MACUTL.G_YES , audit_options => DBMS_MACUTL.G_REALM_AUDIT_FAIL + DBMS_MACUTL.G_REALM_AUDIT_SUCCESS , realm_type => 1 , realm_scope => DBMS_MACUTL.G_SCOPE_LOCAL ); end; SQL Developer Webから 実行します。 -
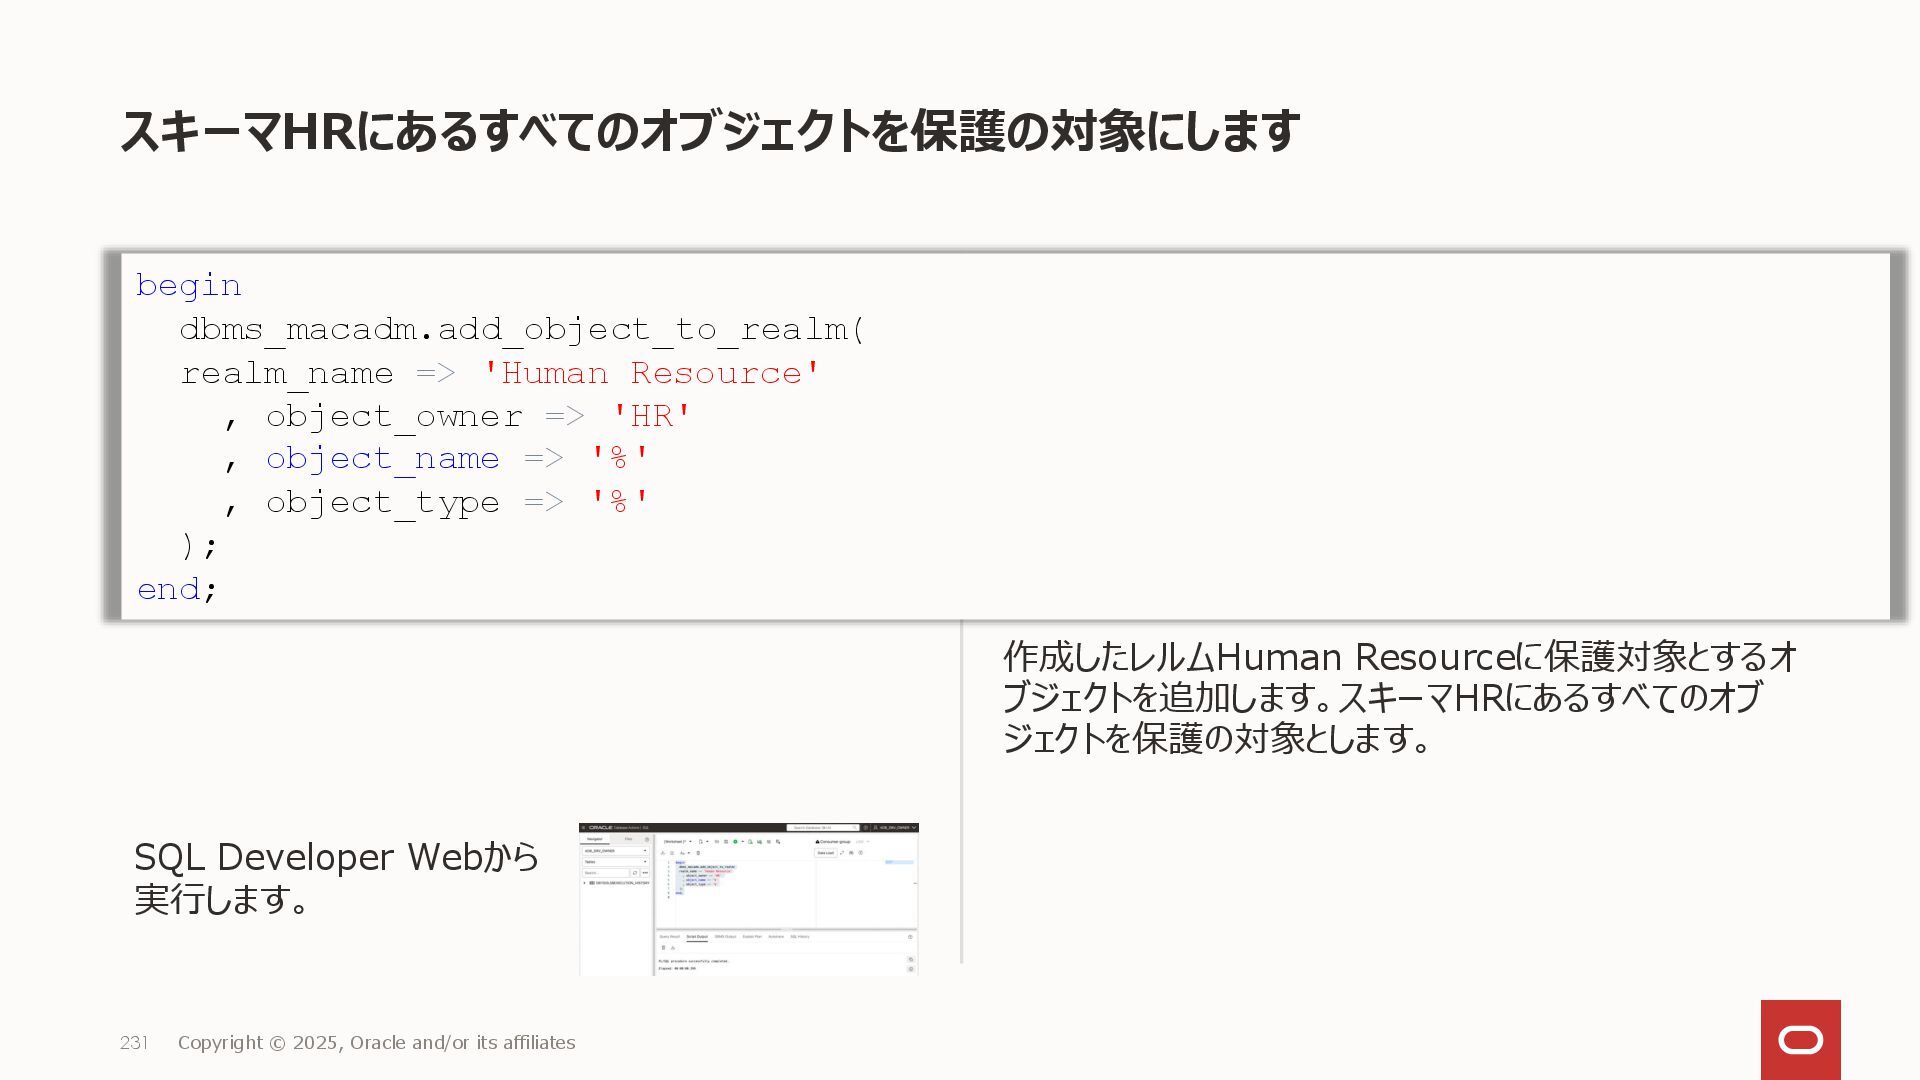
スキーマHRにあるすべてのオブジェクトを保護の対象にします 作成したレルムHuman Resourceに保護対象とするオ ブジェクトを追加します。スキーマHRにあるすべてのオブ ジェクトを保護の対象とします。 231 Copyright © 2025, Oracle
and/or its affiliates begin dbms_macadm.add_object_to_realm( realm_name => 'Human Resource' , object_owner => 'HR' , object_name => '%' , object_type => '%' ); end; SQL Developer Webから 実行します。 -
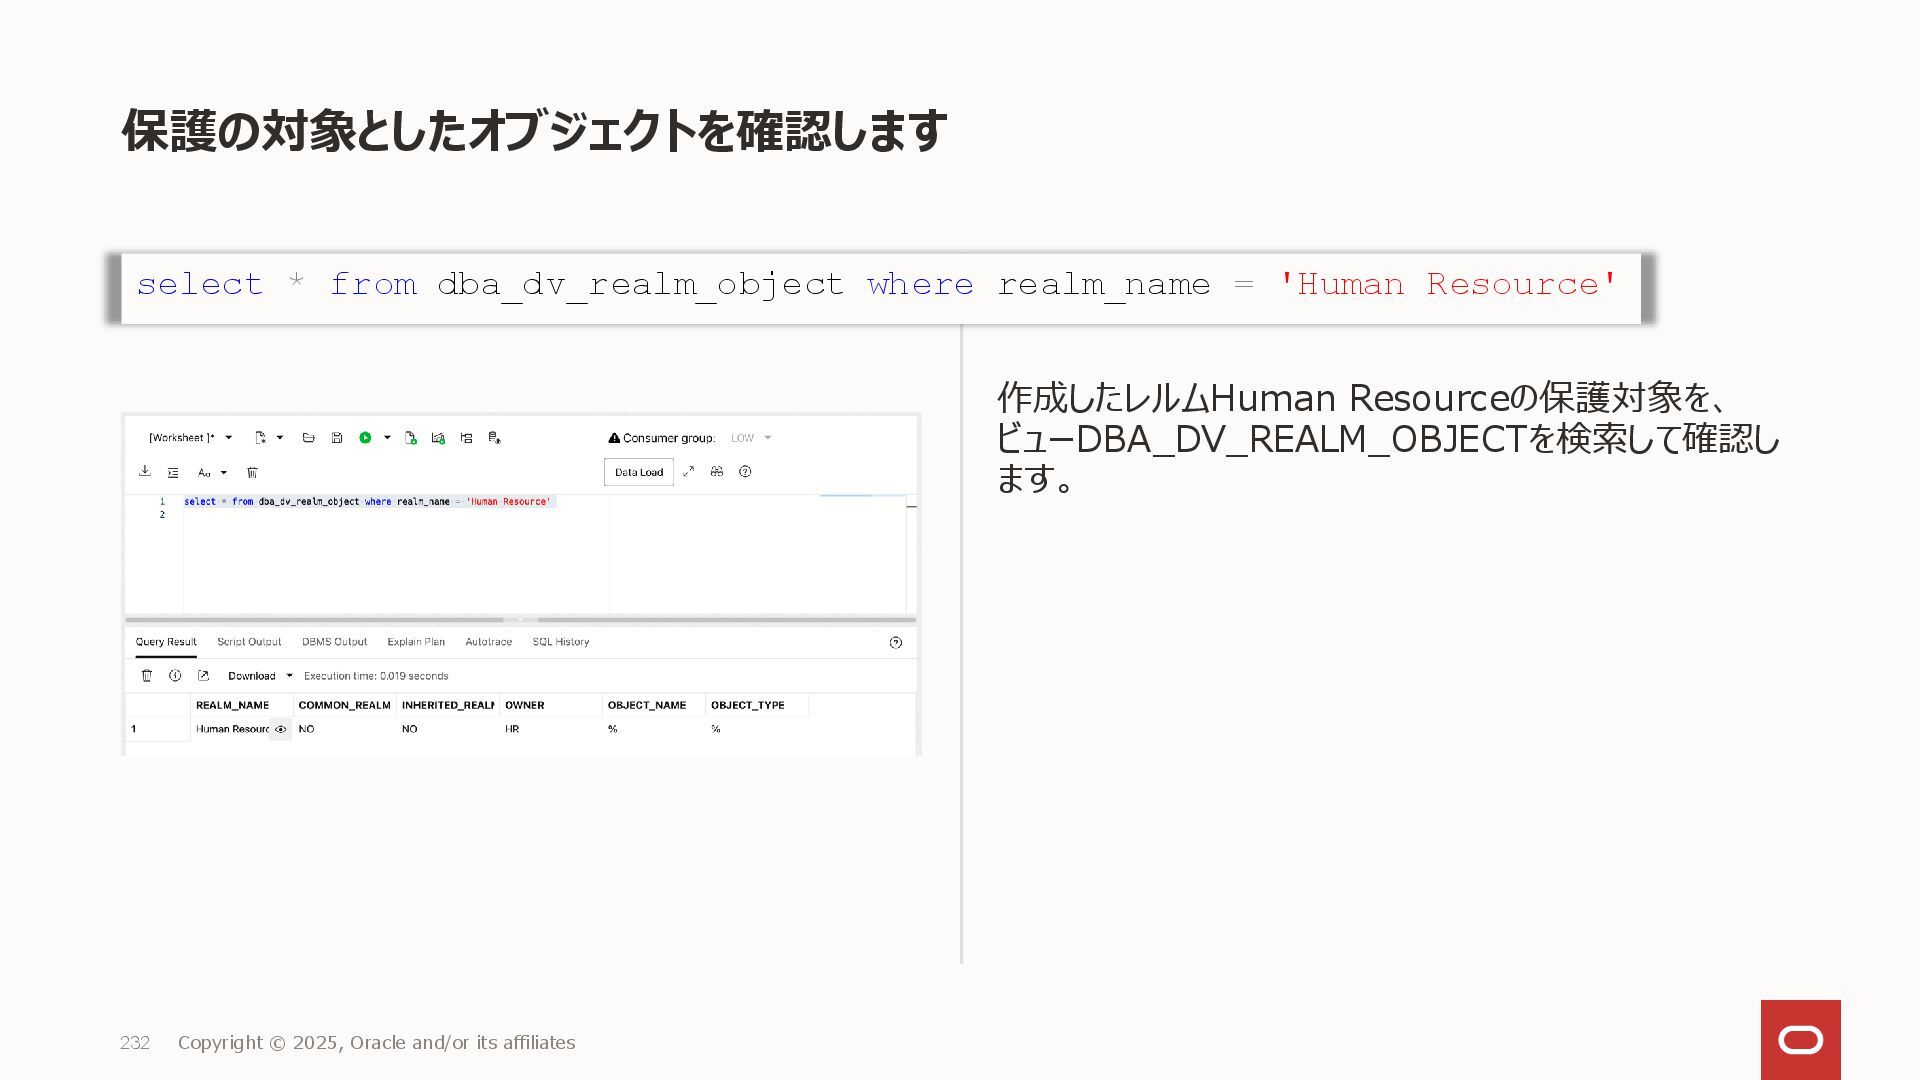
保護の対象としたオブジェクトを確認します 作成したレルムHuman Resourceの保護対象を、 ビューDBA_DV_REALM_OBJECTを検索して確認し ます。 232 Copyright © 2025, Oracle
and/or its affiliates select * from dba_dv_realm_object where realm_name = 'Human Resource' -
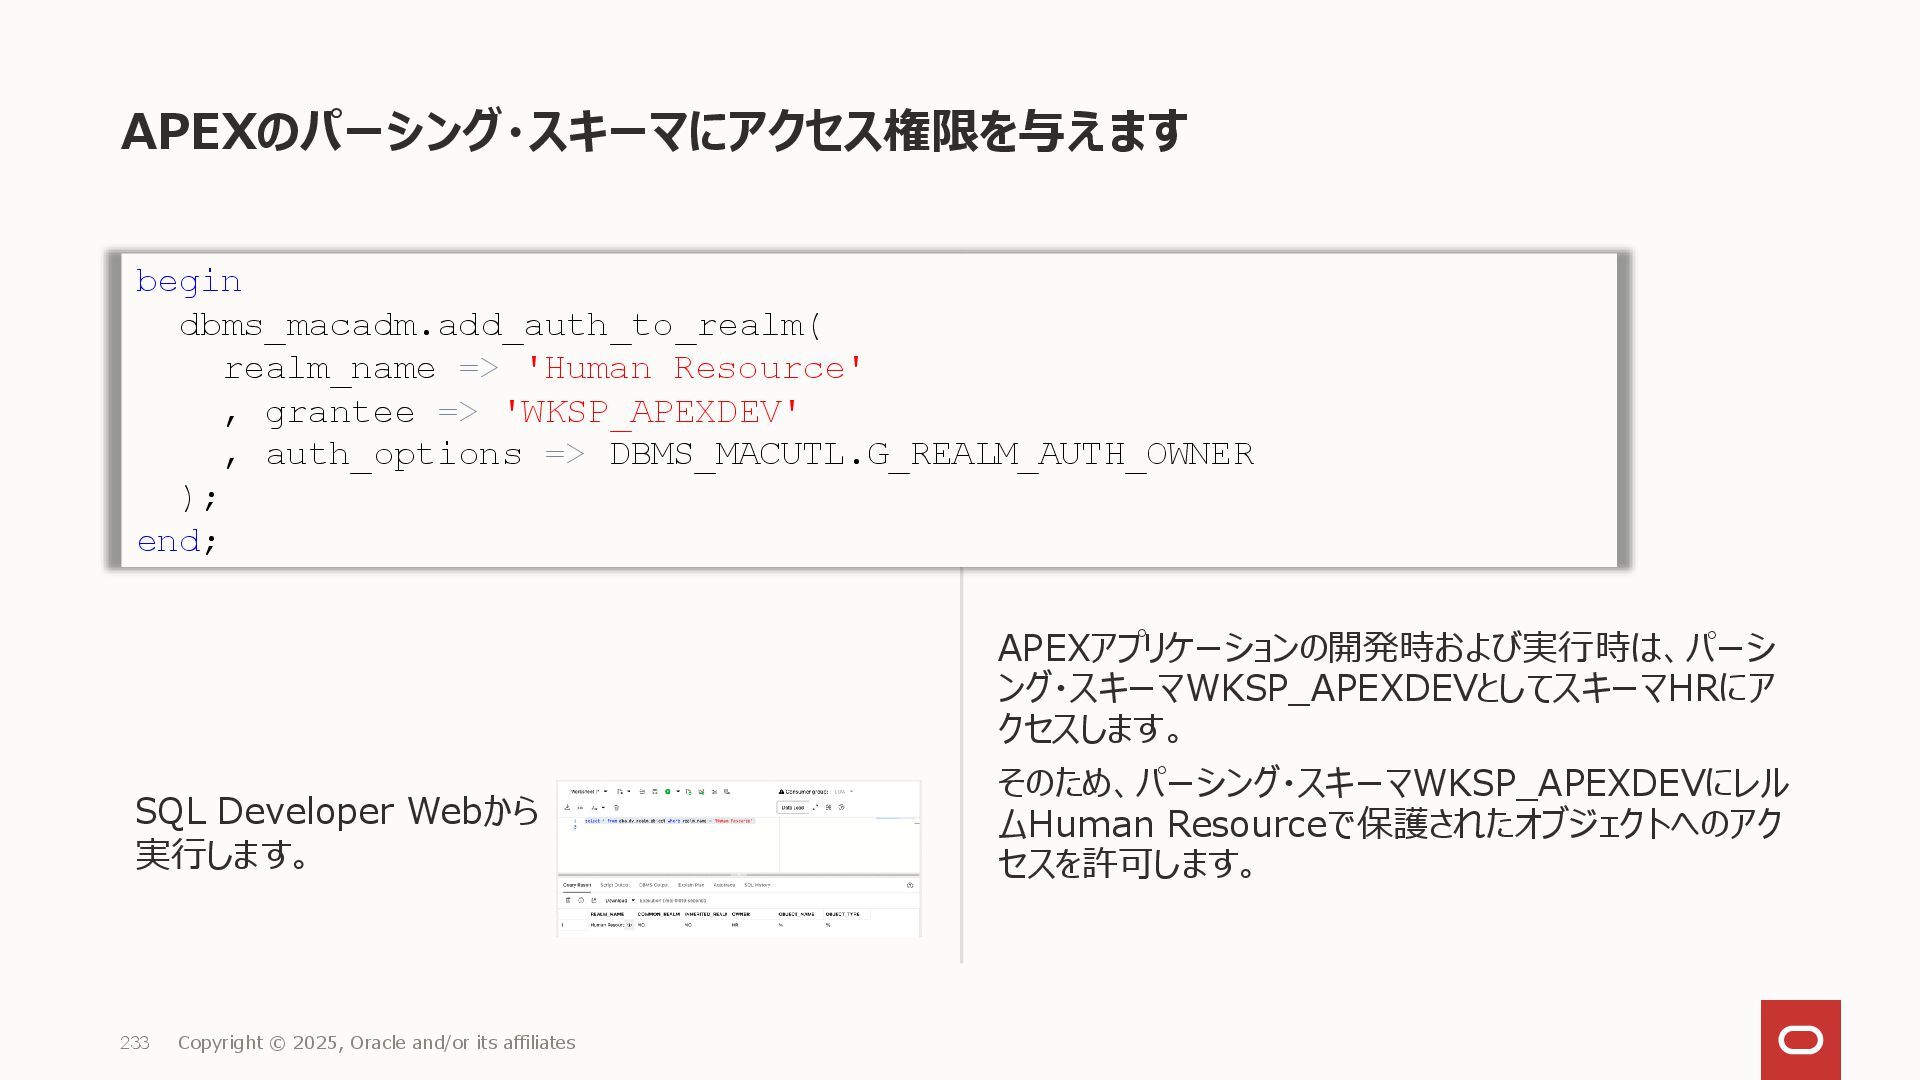
APEXのパーシング・スキーマにアクセス権限を与えます APEXアプリケーションの開発時および実行時は、パーシ ング・スキーマWKSP_APEXDEVとしてスキーマHRにア クセスします。 そのため、パーシング・スキーマWKSP_APEXDEVにレル ムHuman Resourceで保護されたオブジェクトへのアク セスを許可します。 233 Copyright
© 2025, Oracle and/or its affiliates begin dbms_macadm.add_auth_to_realm( realm_name => 'Human Resource' , grantee => 'WKSP_APEXDEV' , auth_options => DBMS_MACUTL.G_REALM_AUTH_OWNER ); end; SQL Developer Webから 実行します。 -
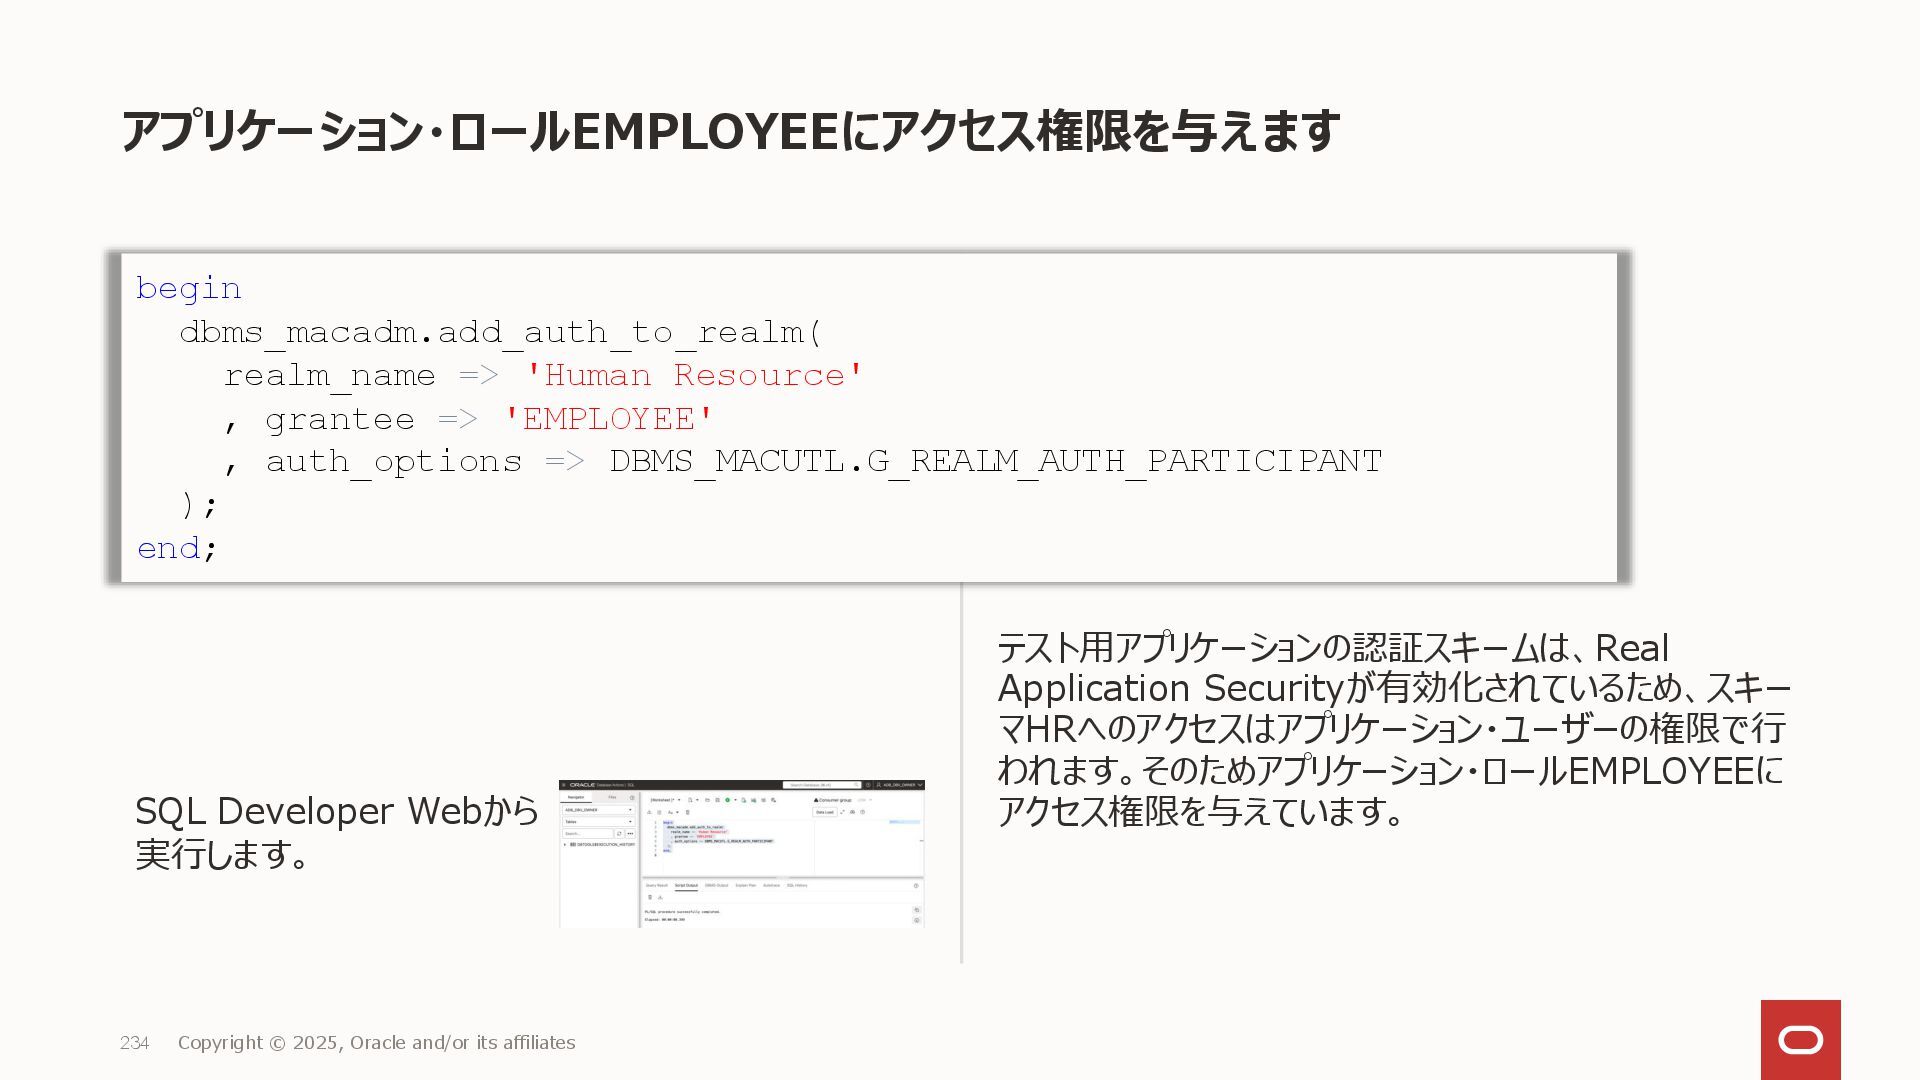
アプリケーション・ロールEMPLOYEEにアクセス権限を与えます テスト用アプリケーションの認証スキームは、Real Application Securityが有効化されているため、スキー マHRへのアクセスはアプリケーション・ユーザーの権限で行 われます。そのためアプリケーション・ロールEMPLOYEEに アクセス権限を与えています。 234 Copyright ©
2025, Oracle and/or its affiliates begin dbms_macadm.add_auth_to_realm( realm_name => 'Human Resource' , grantee => 'EMPLOYEE' , auth_options => DBMS_MACUTL.G_REALM_AUTH_PARTICIPANT ); end; SQL Developer Webから 実行します。 -
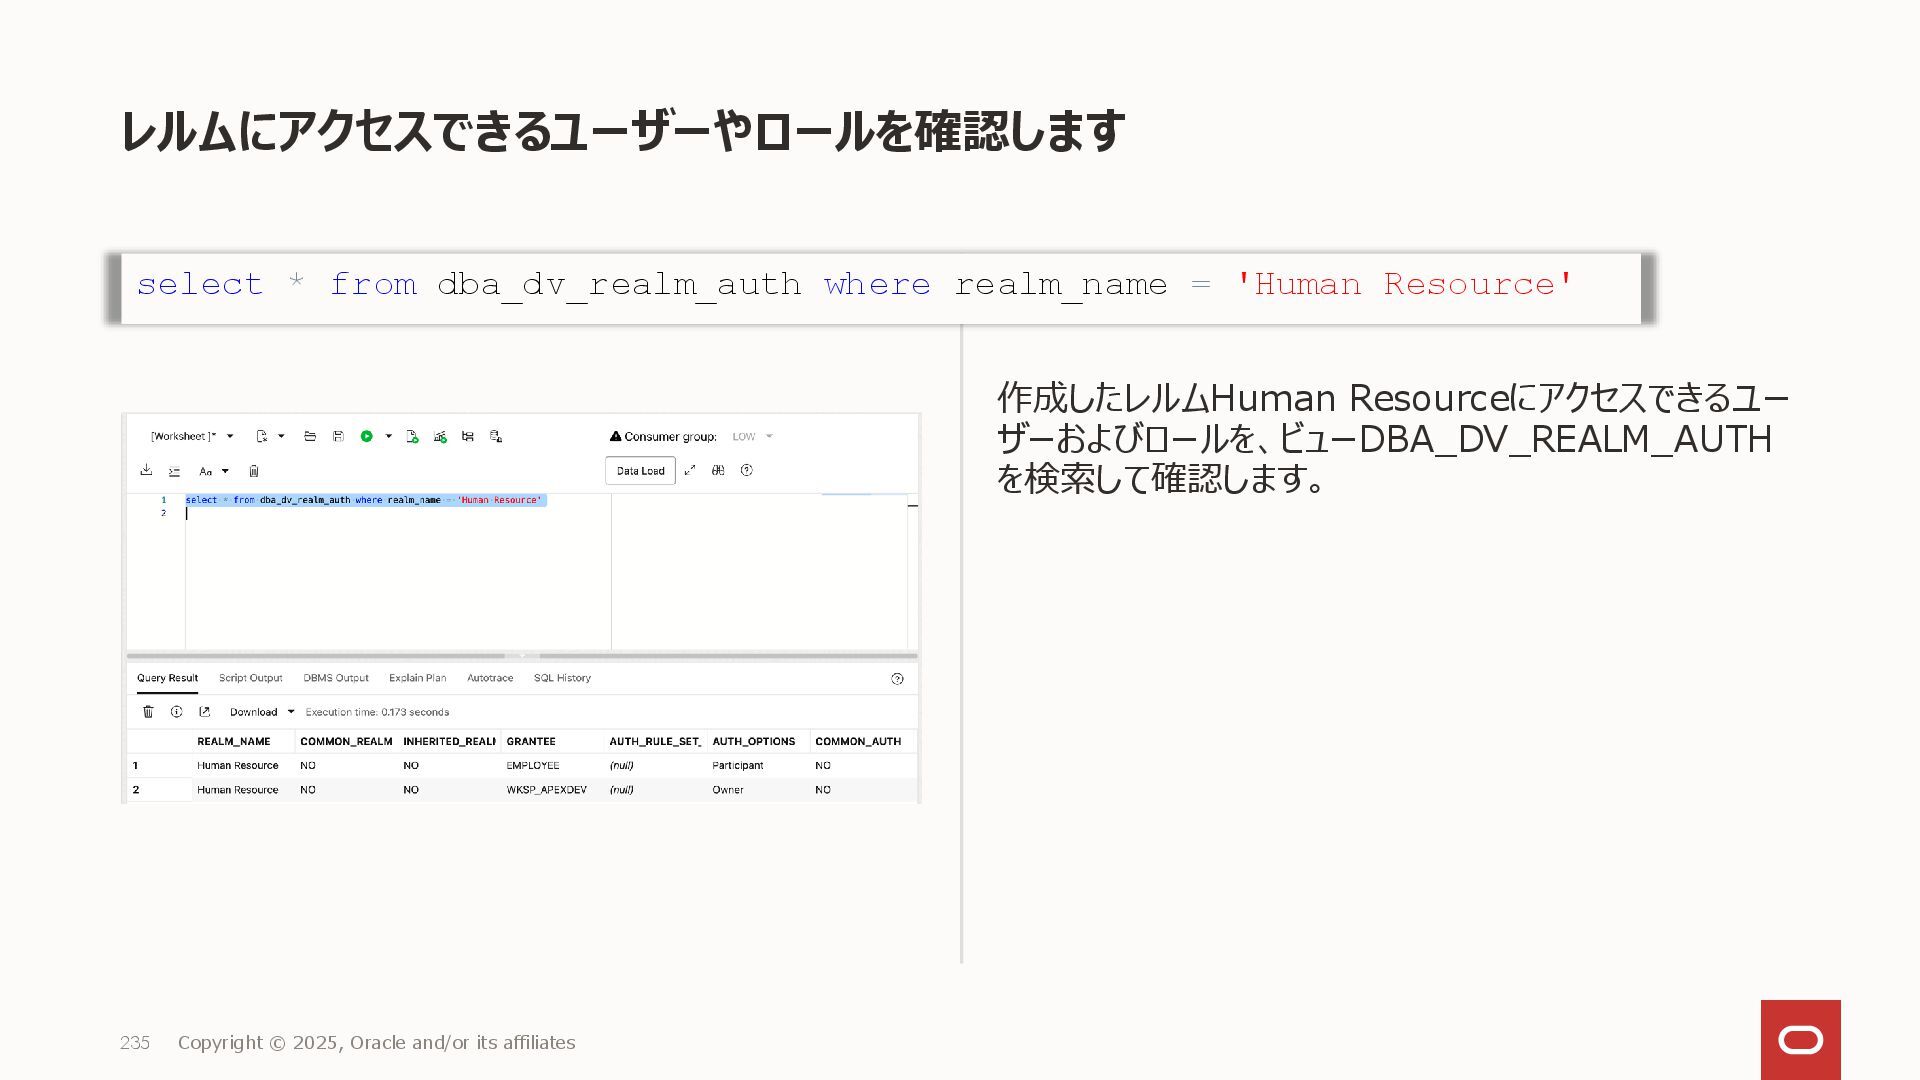
レルムにアクセスできるユーザーやロールを確認します 作成したレルムHuman Resourceにアクセスできるユー ザーおよびロールを、ビューDBA_DV_REALM_AUTH を検索して確認します。 235 Copyright © 2025, Oracle
and/or its affiliates select * from dba_dv_realm_auth where realm_name = 'Human Resource' -
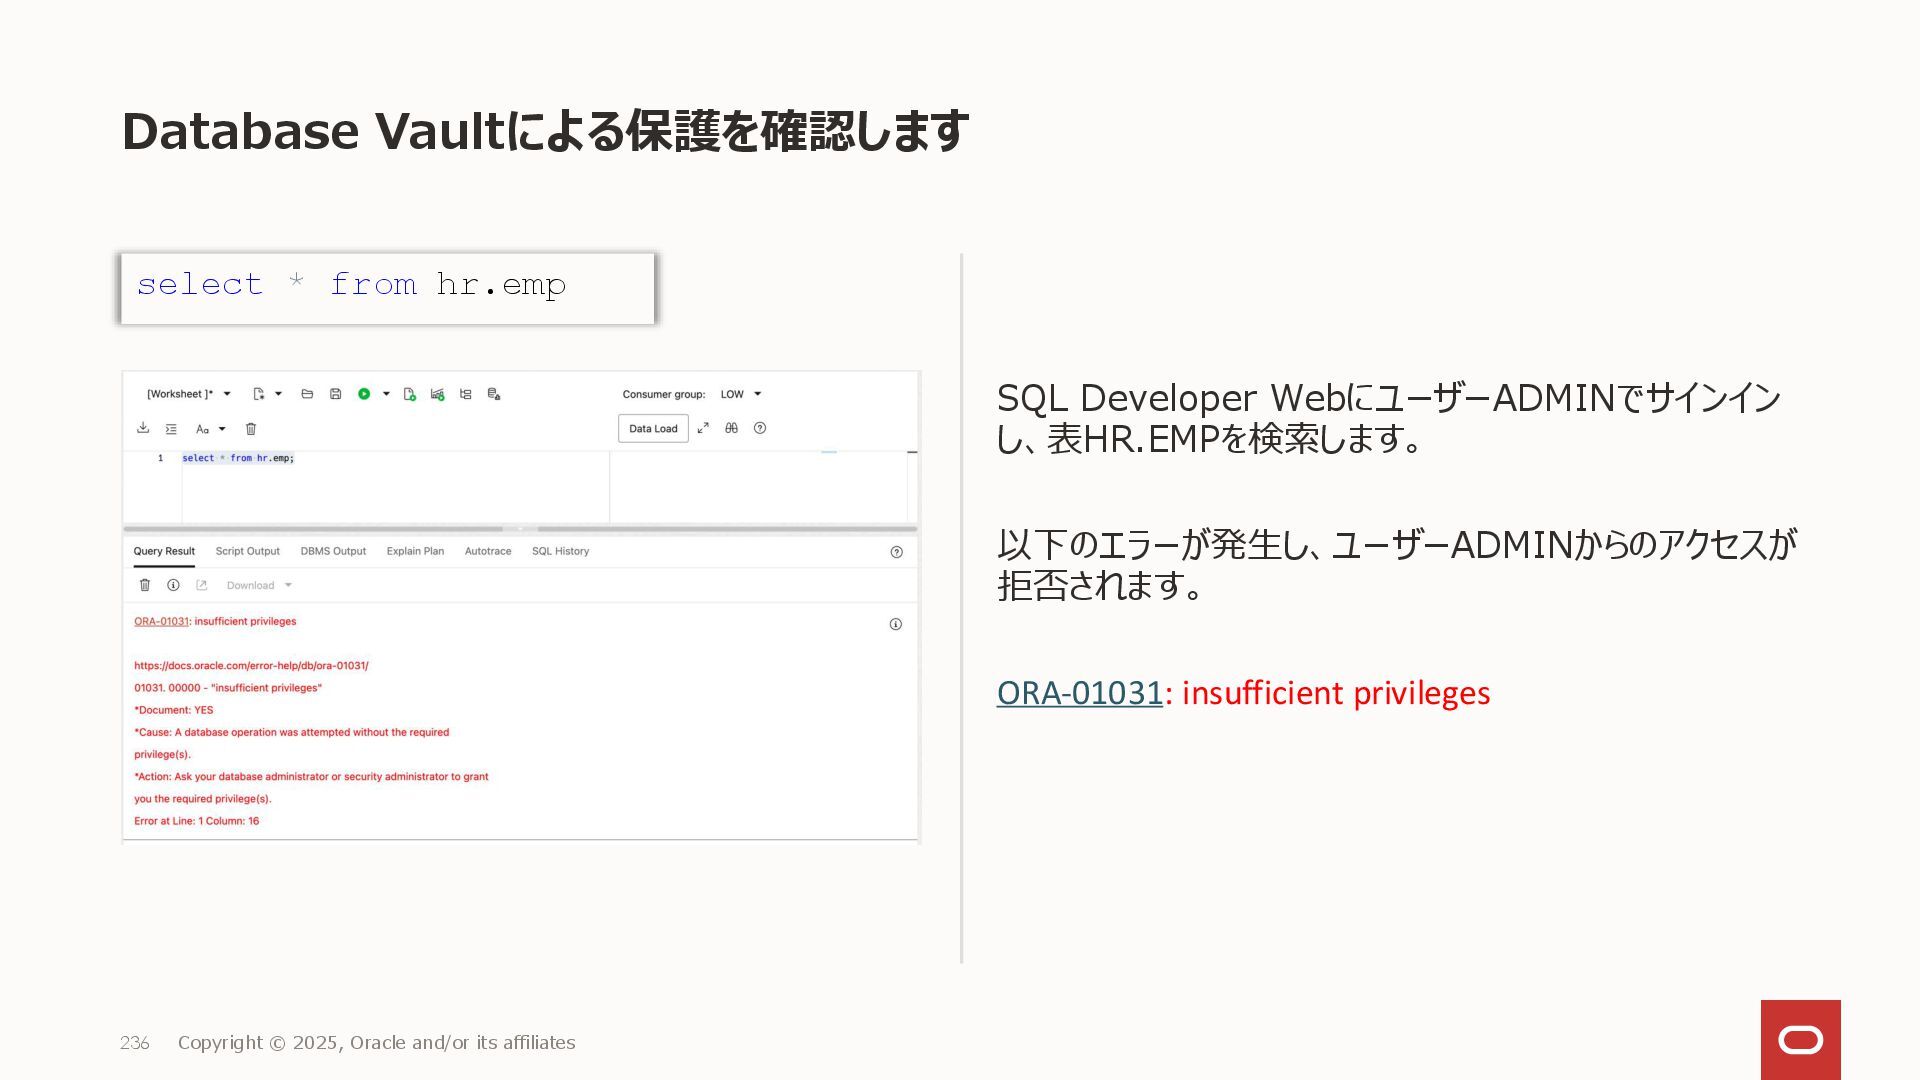
Database Vaultによる保護を確認します SQL Developer WebにユーザーADMINでサインイン し、表HR.EMPを検索します。 以下のエラーが発生し、ユーザーADMINからのアクセスが 拒否されます。 ORA-01031: insufficient
privileges 236 Copyright © 2025, Oracle and/or its affiliates select * from hr.emp -
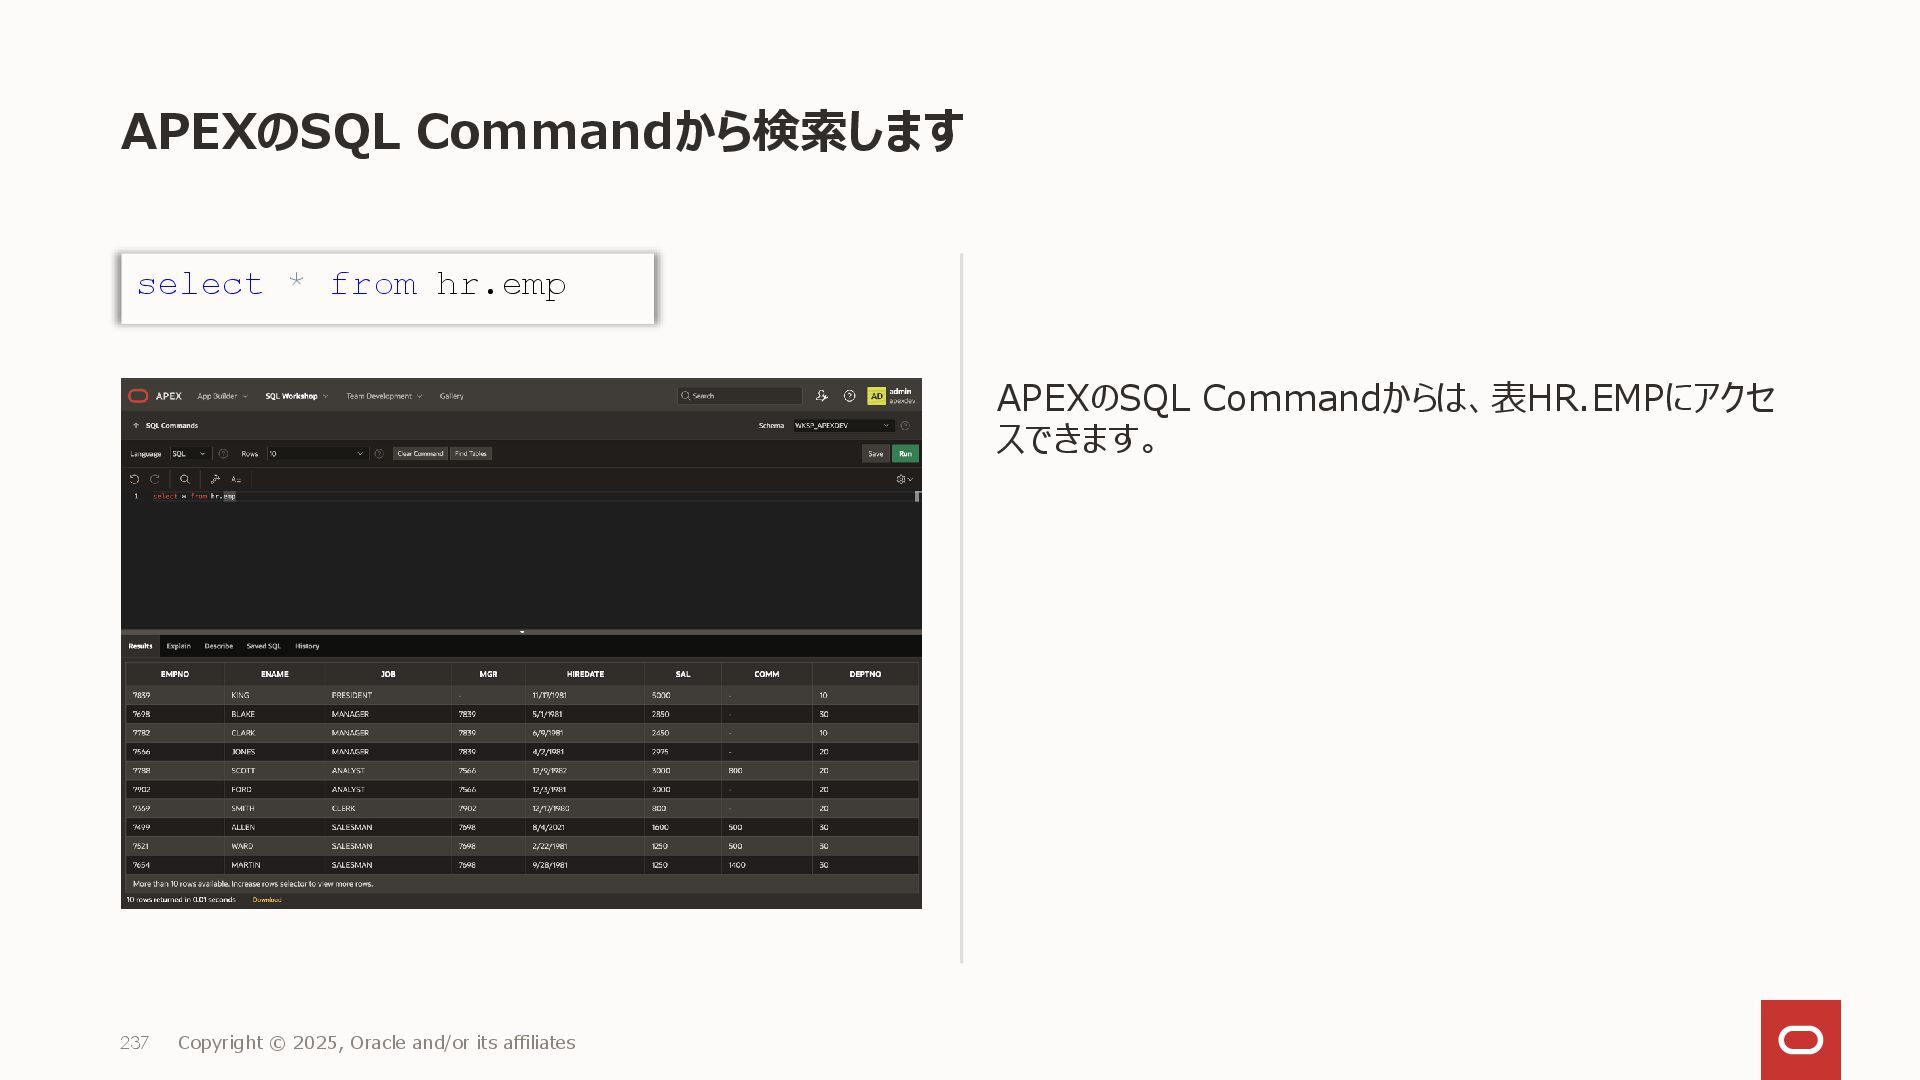
APEXのSQL Commandから検索します APEXのSQL Commandからは、表HR.EMPにアクセ スできます。 237 Copyright © 2025, Oracle
and/or its affiliates select * from hr.emp -
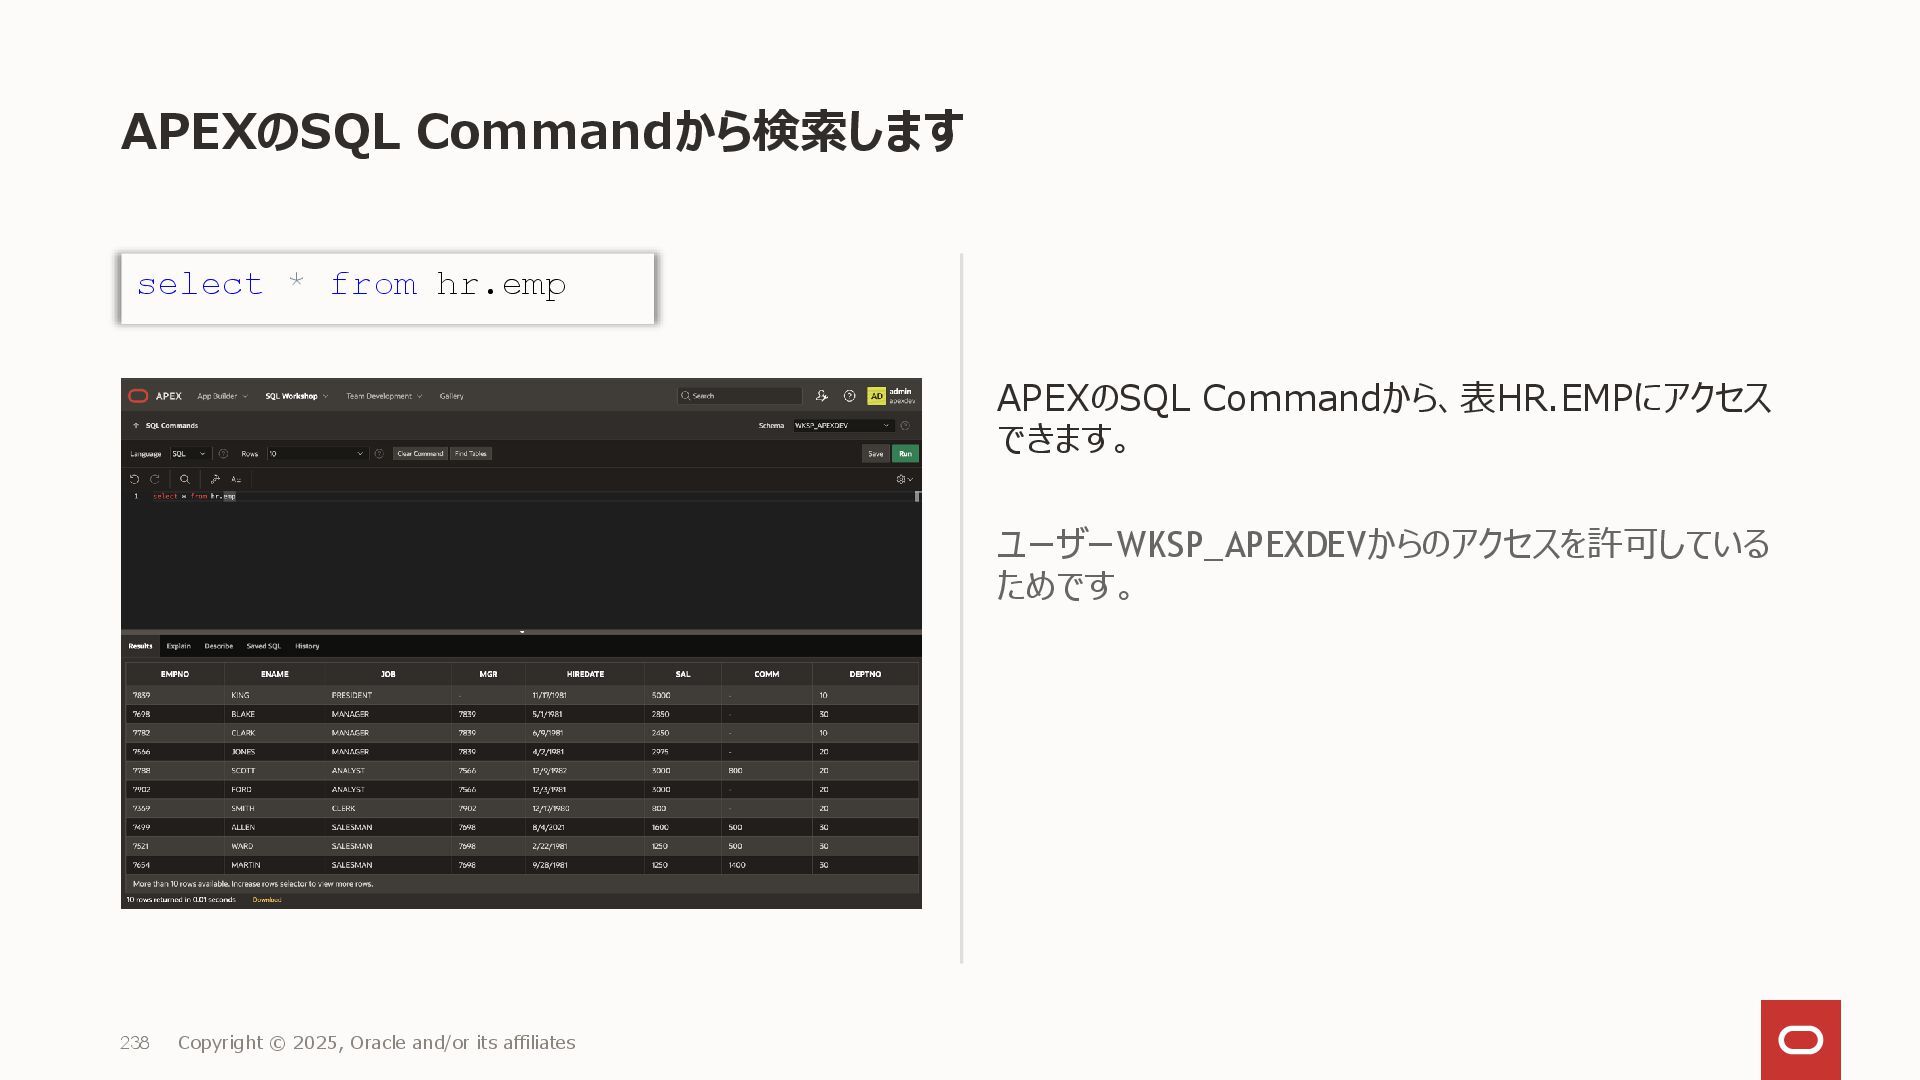
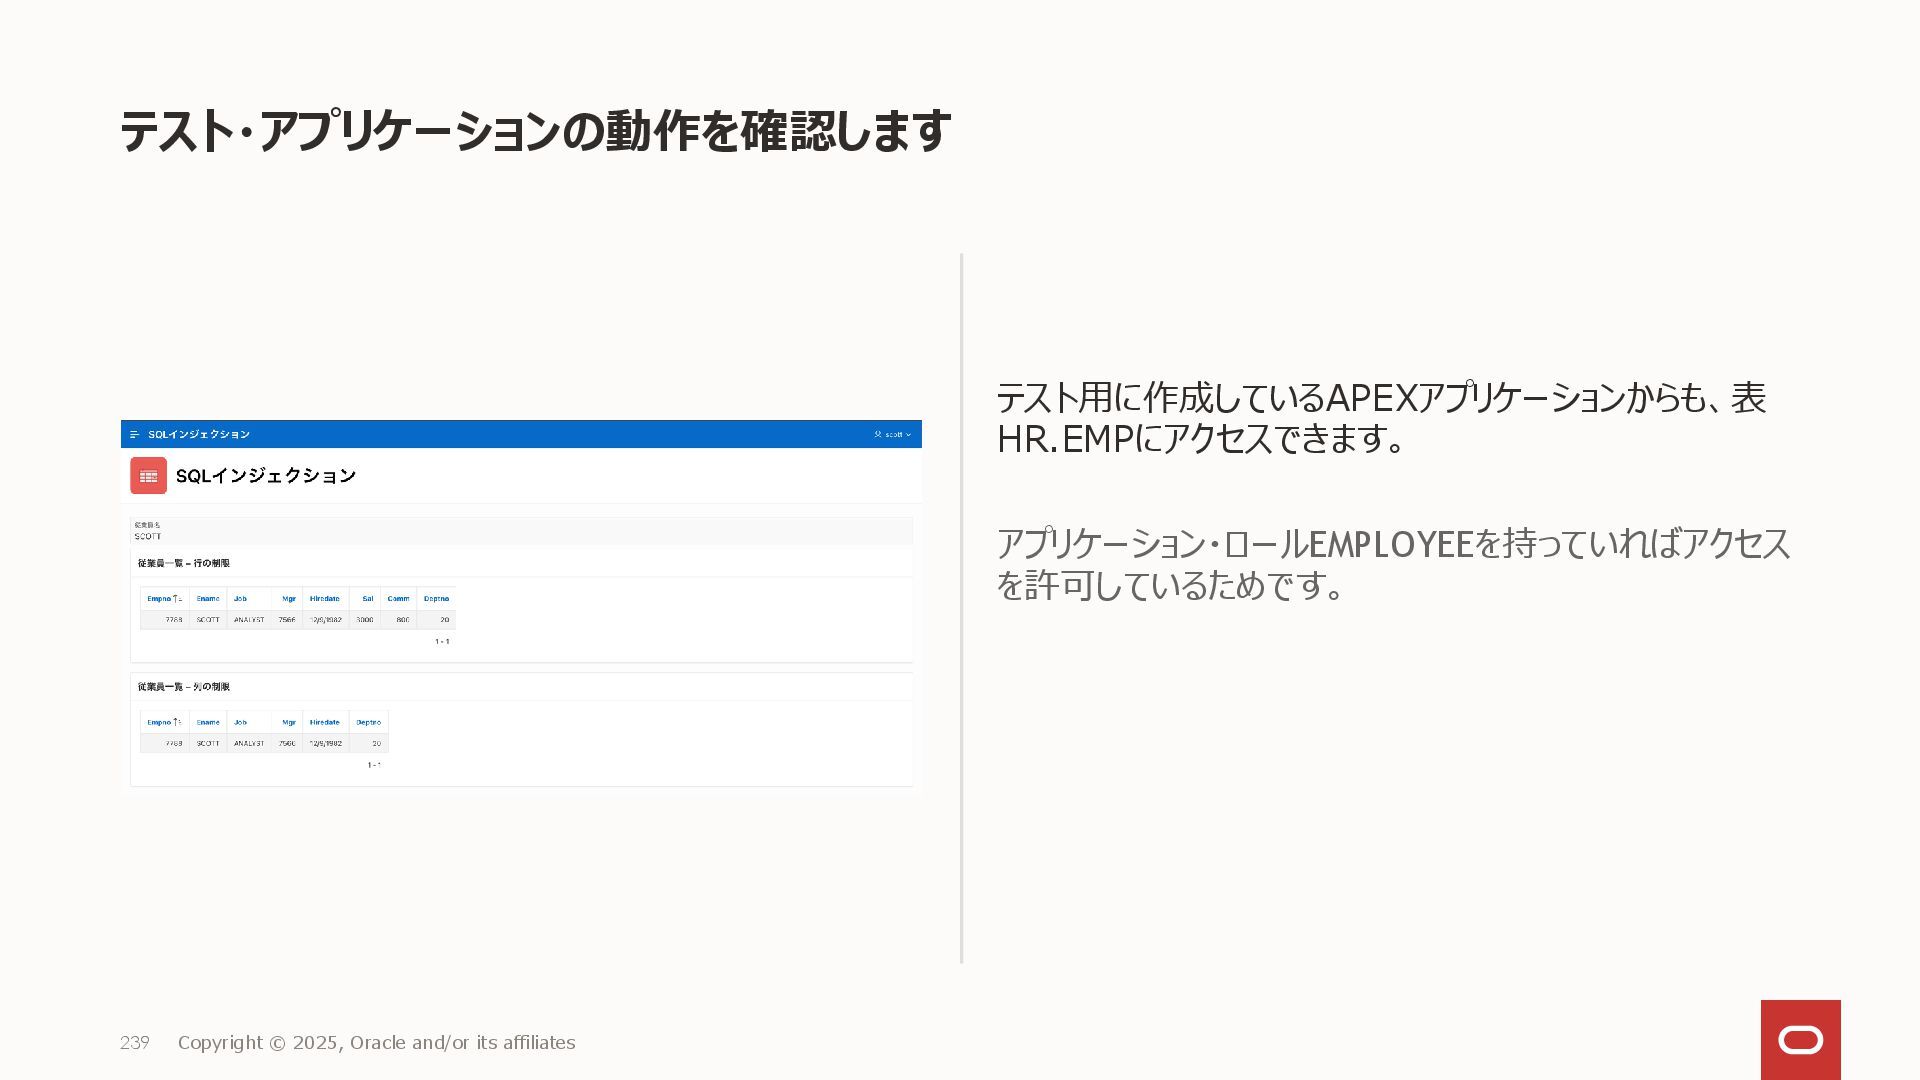
APEXのSQL Commandから検索します APEXのSQL Commandから、表HR.EMPにアクセス できます。 ユーザーWKSP_APEXDEVからのアクセスを許可している ためです。 238 Copyright ©
2025, Oracle and/or its affiliates select * from hr.emp -
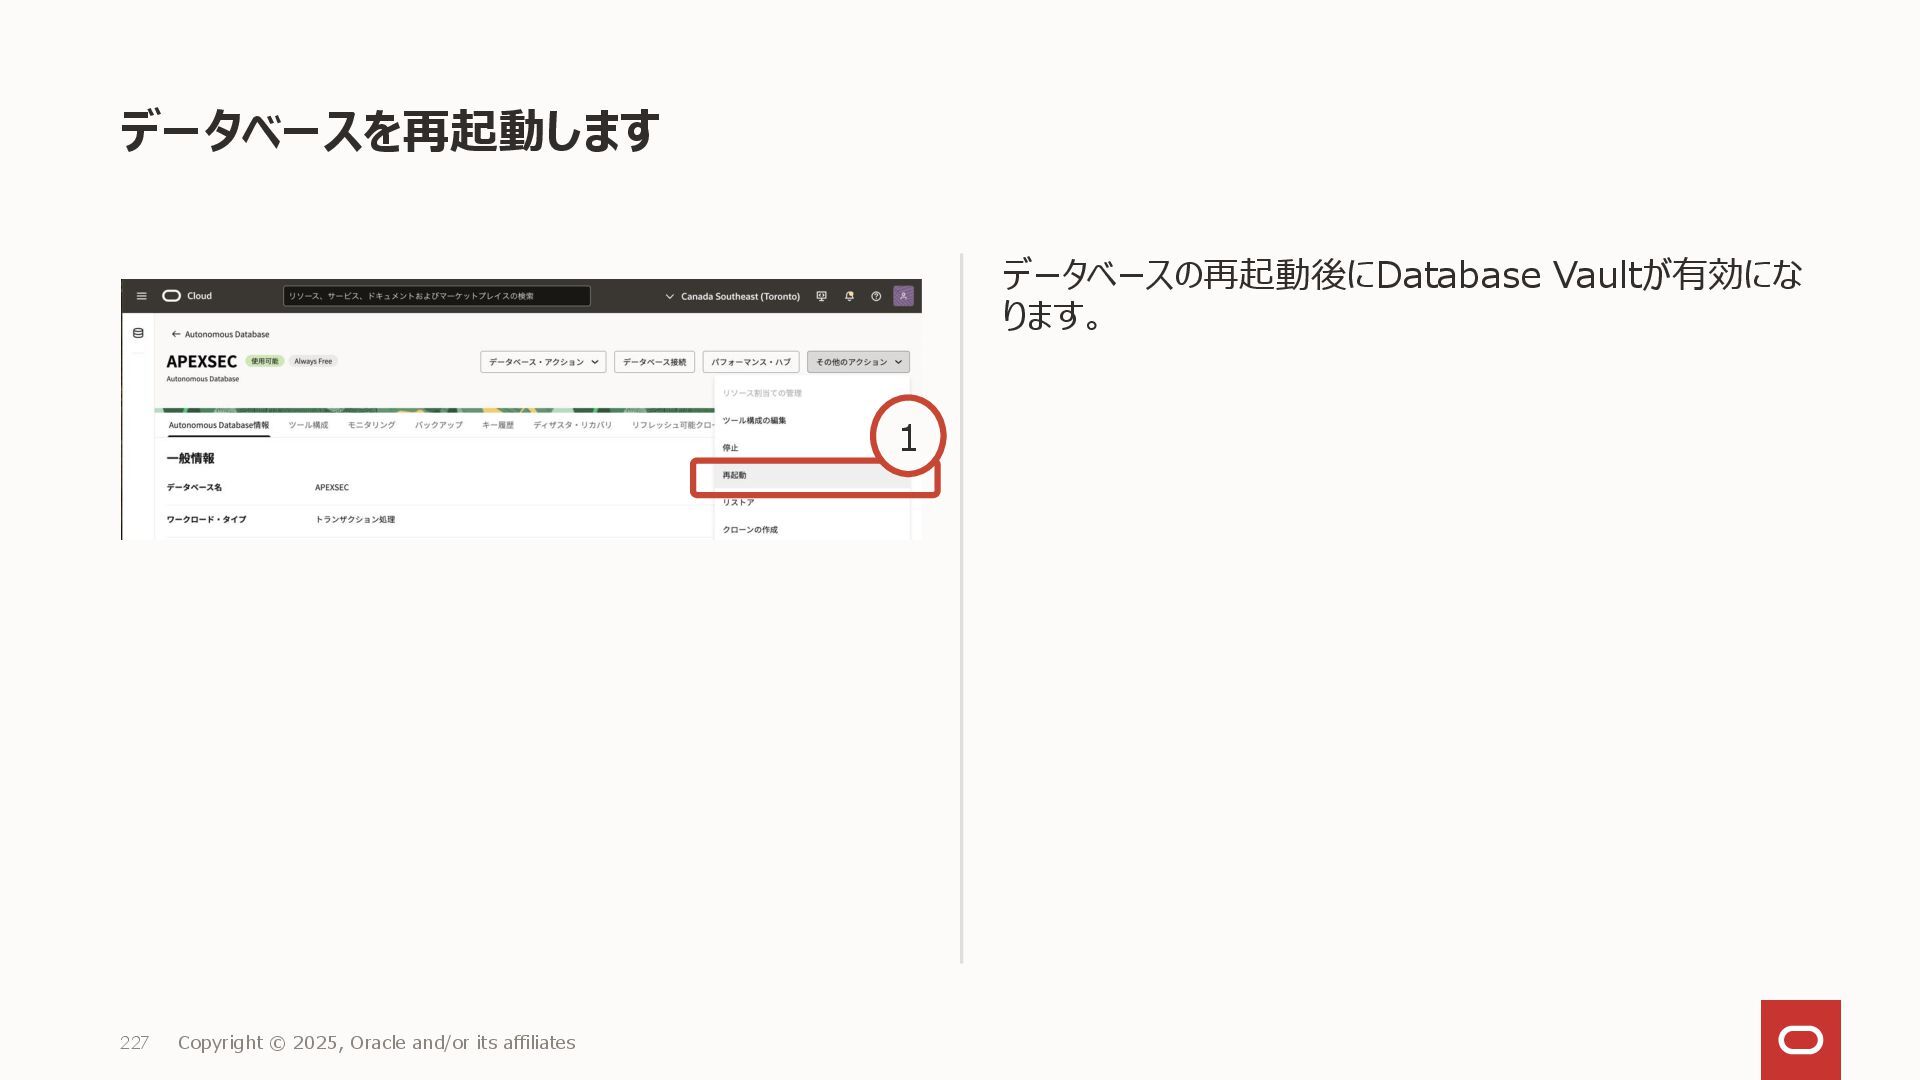
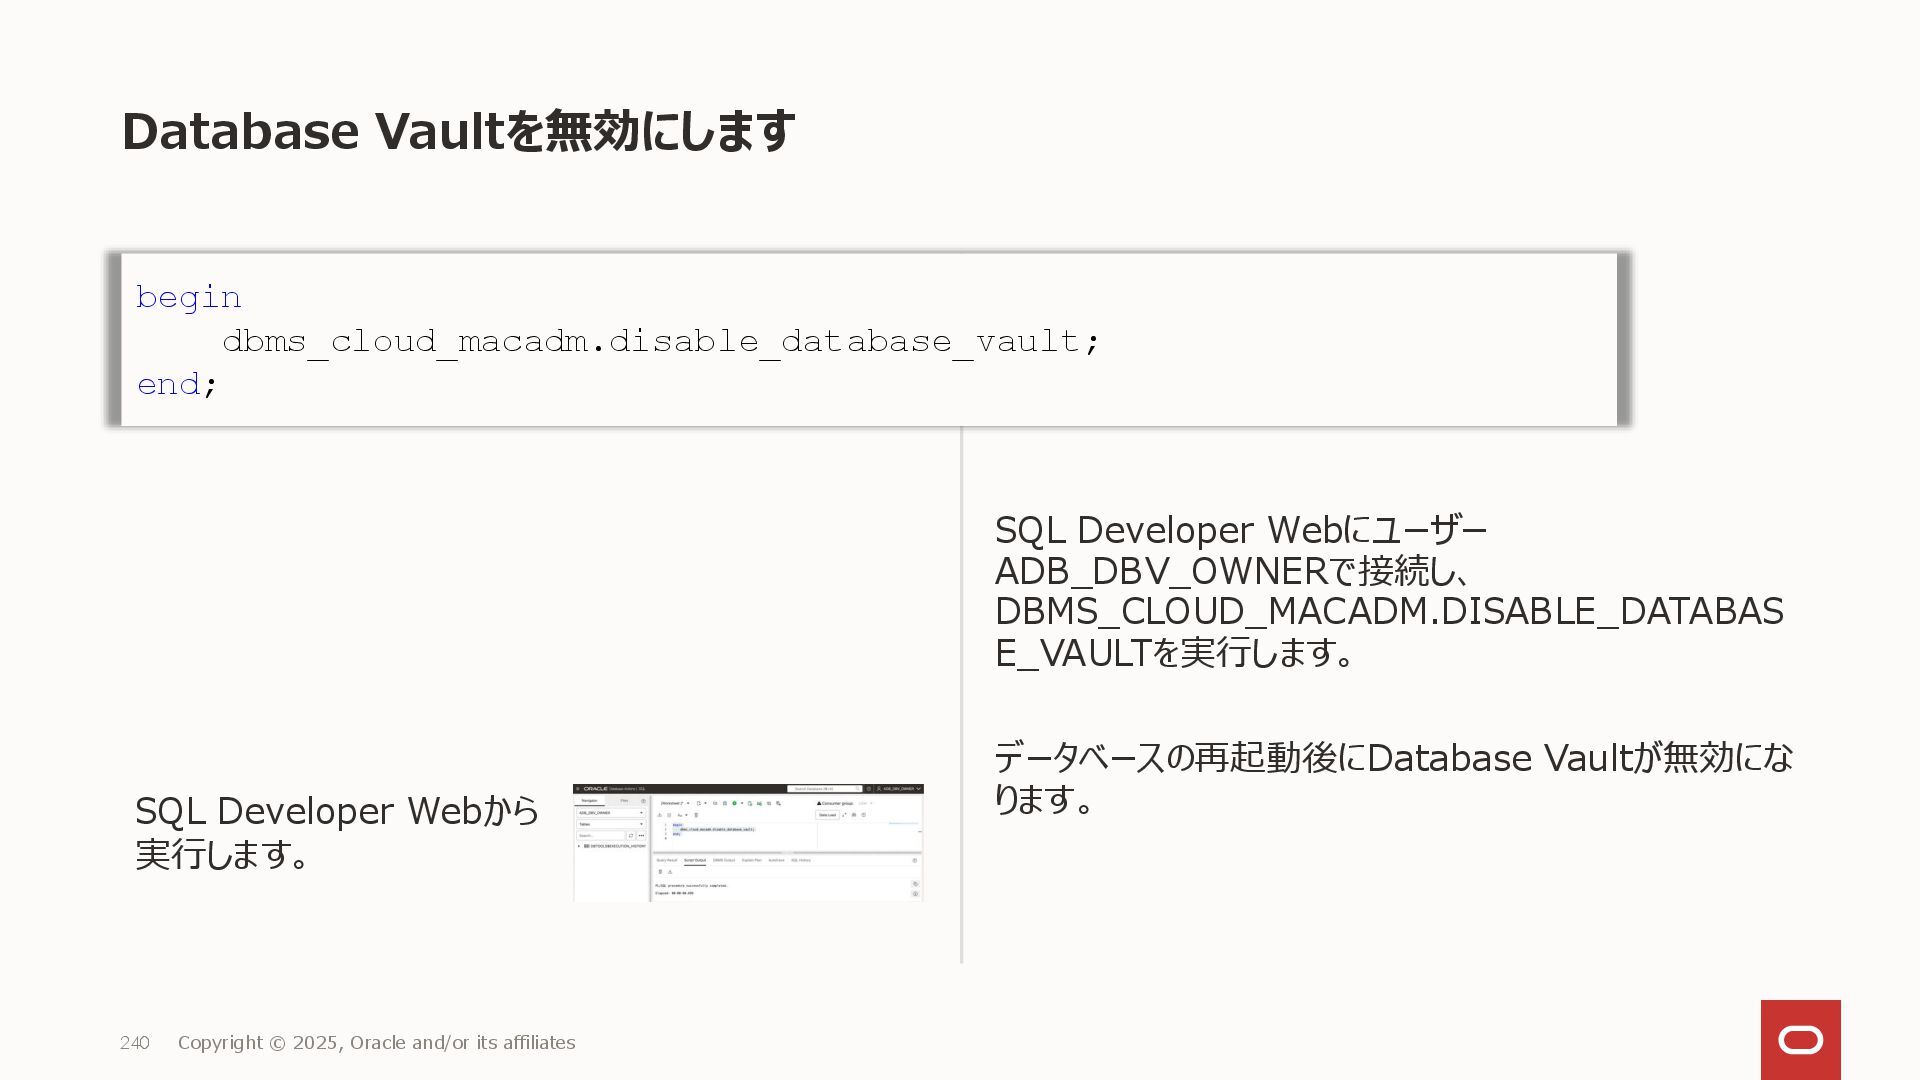
Database Vaultを無効にします SQL Developer Webにユーザー ADB_DBV_OWNERで接続し、 DBMS_CLOUD_MACADM.DISABLE_DATABAS E_VAULTを実行します。 データベースの再起動後にDatabase Vaultが無効にな
ります。 240 Copyright © 2025, Oracle and/or its affiliates begin dbms_cloud_macadm.disable_database_vault; end; SQL Developer Webから 実行します。 -
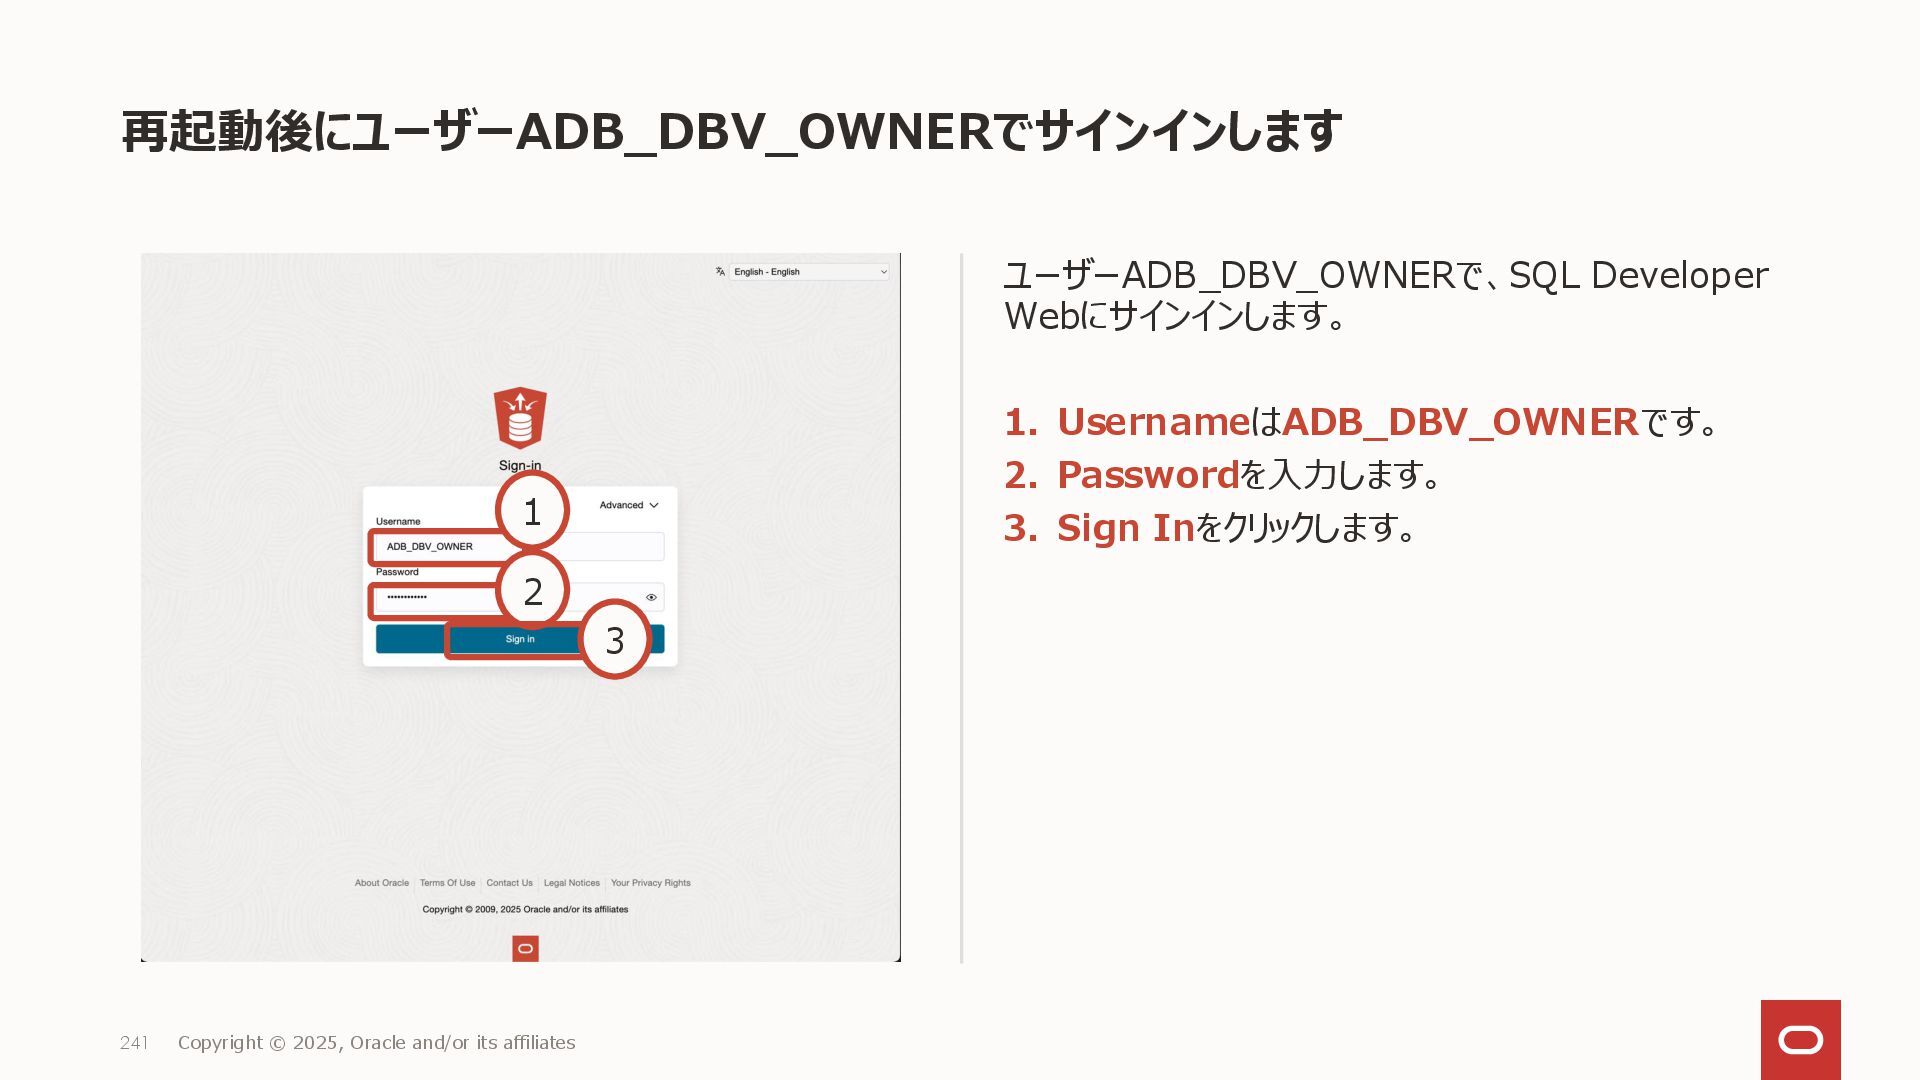
再起動後にユーザーADB_DBV_OWNERでサインインします ユーザーADB_DBV_OWNERで、SQL Developer Webにサインインします。 1. UsernameはADB_DBV_OWNERです。 2. Passwordを入力します。 3. Sign
Inをクリックします。 241 Copyright © 2025, Oracle and/or its affiliates 1 2 3 -
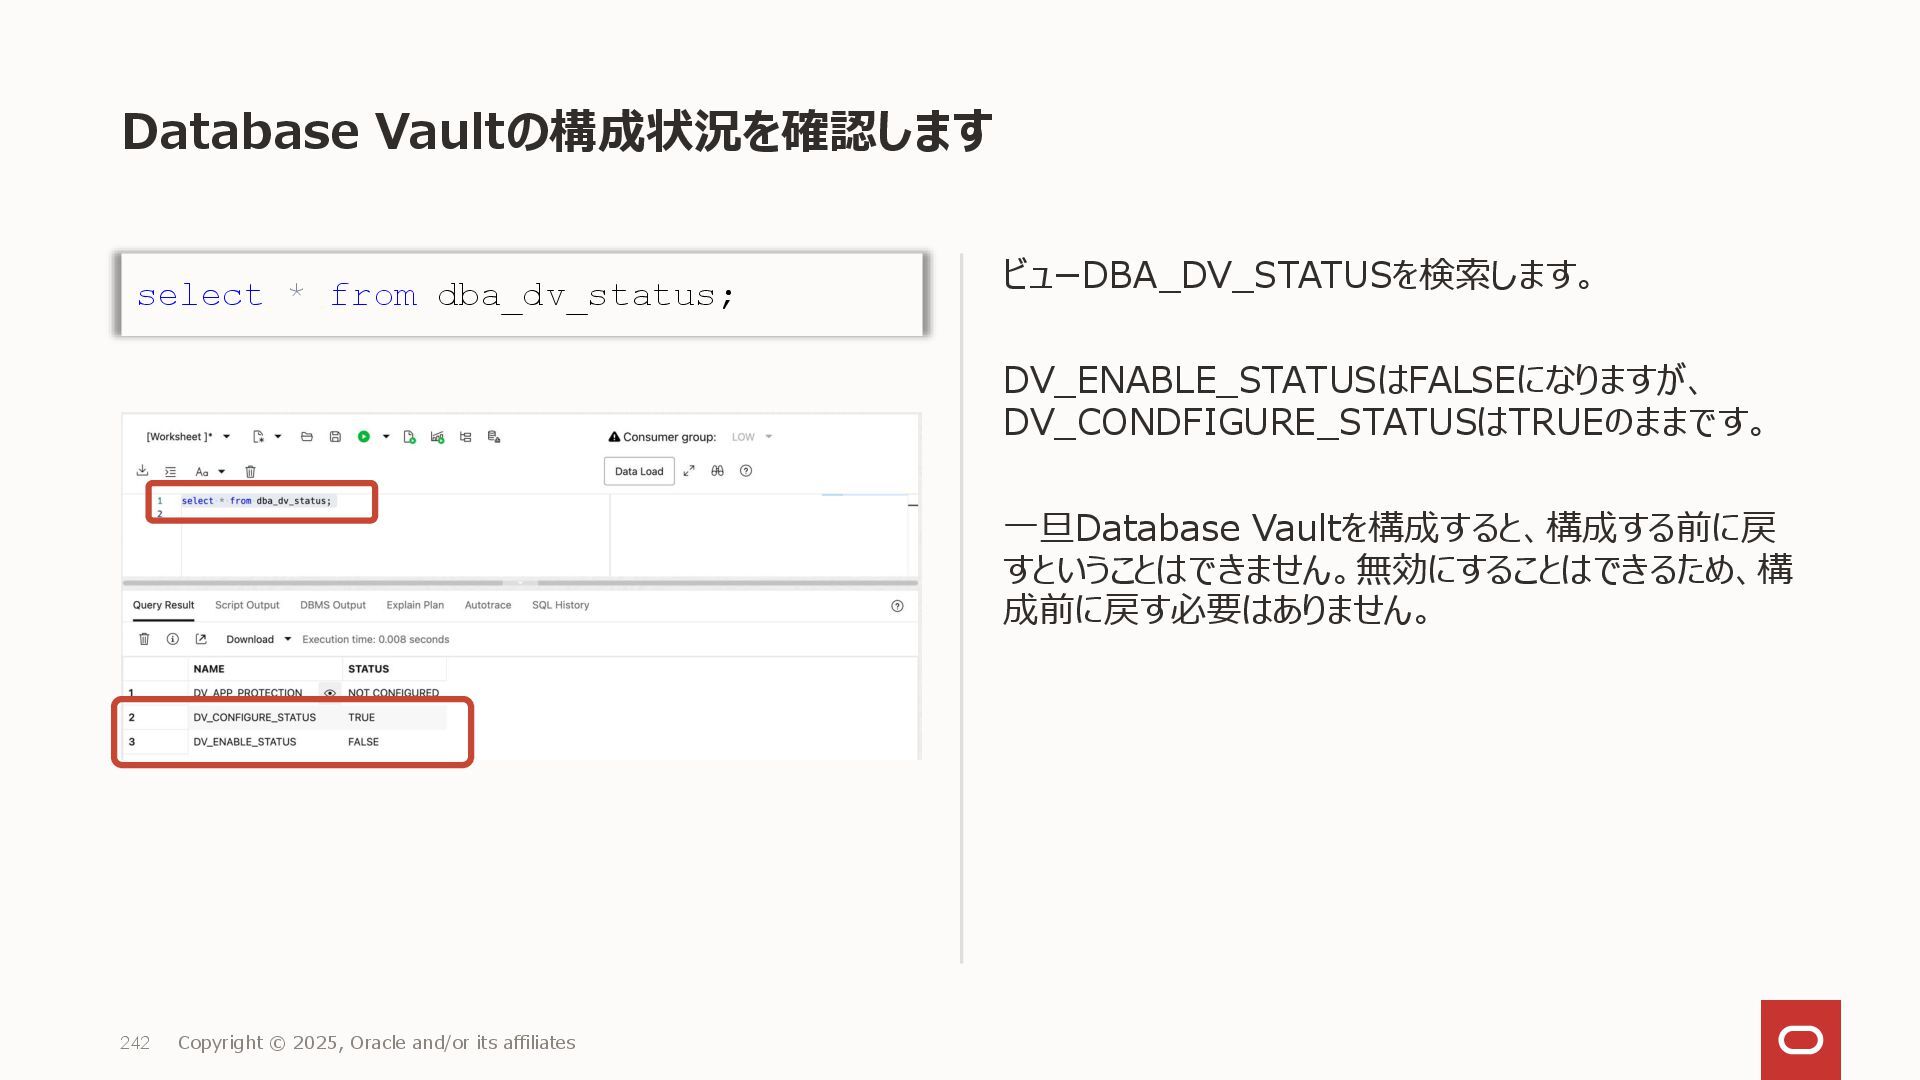
Database Vaultの構成状況を確認します ビューDBA_DV_STATUSを検索します。 DV_ENABLE_STATUSはFALSEになりますが、 DV_CONDFIGURE_STATUSはTRUEのままです。 一旦Database Vaultを構成すると、構成する前に戻 すということはできません。無効にすることはできるため、構 成前に戻す必要はありません。 242
Copyright © 2025, Oracle and/or its affiliates select * from dba_dv_status; -
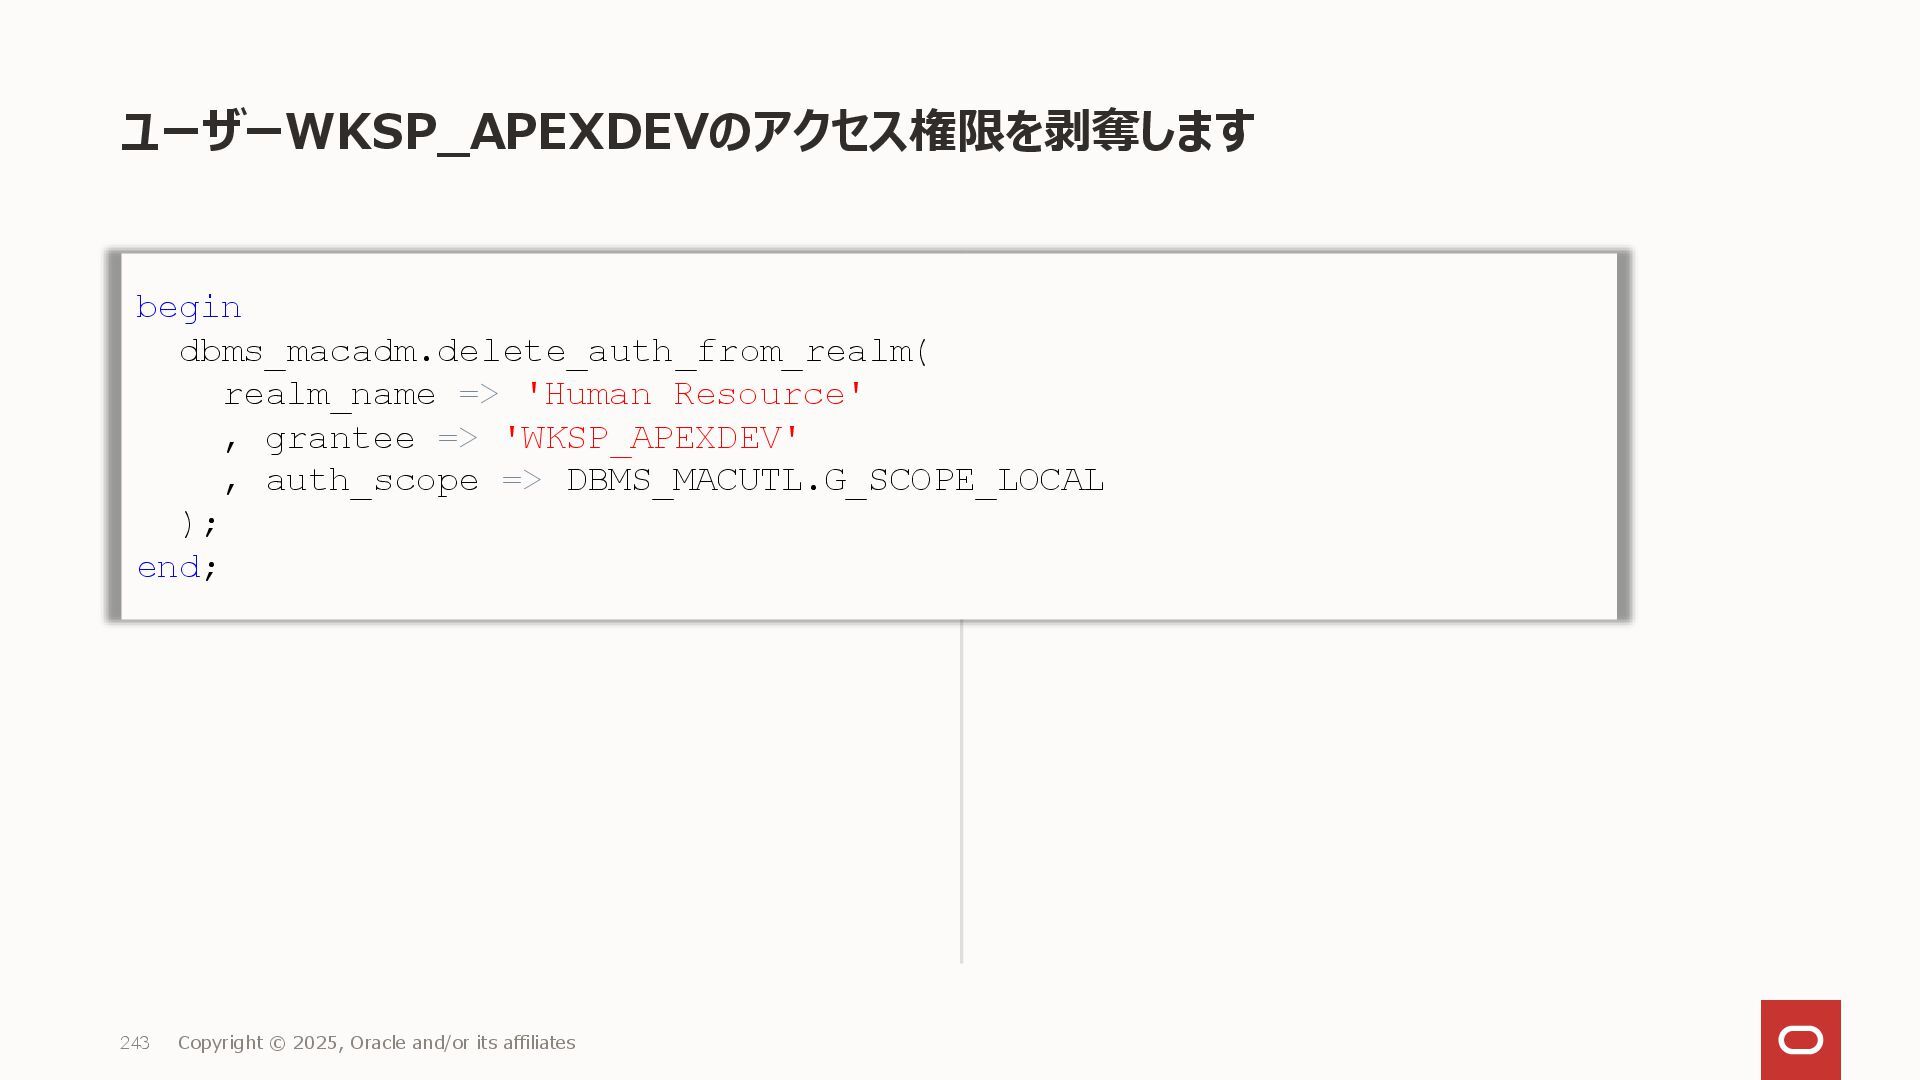
ユーザーWKSP_APEXDEVのアクセス権限を剥奪します 243 Copyright © 2025, Oracle and/or its affiliates begin
dbms_macadm.delete_auth_from_realm( realm_name => 'Human Resource' , grantee => 'WKSP_APEXDEV' , auth_scope => DBMS_MACUTL.G_SCOPE_LOCAL ); end; -
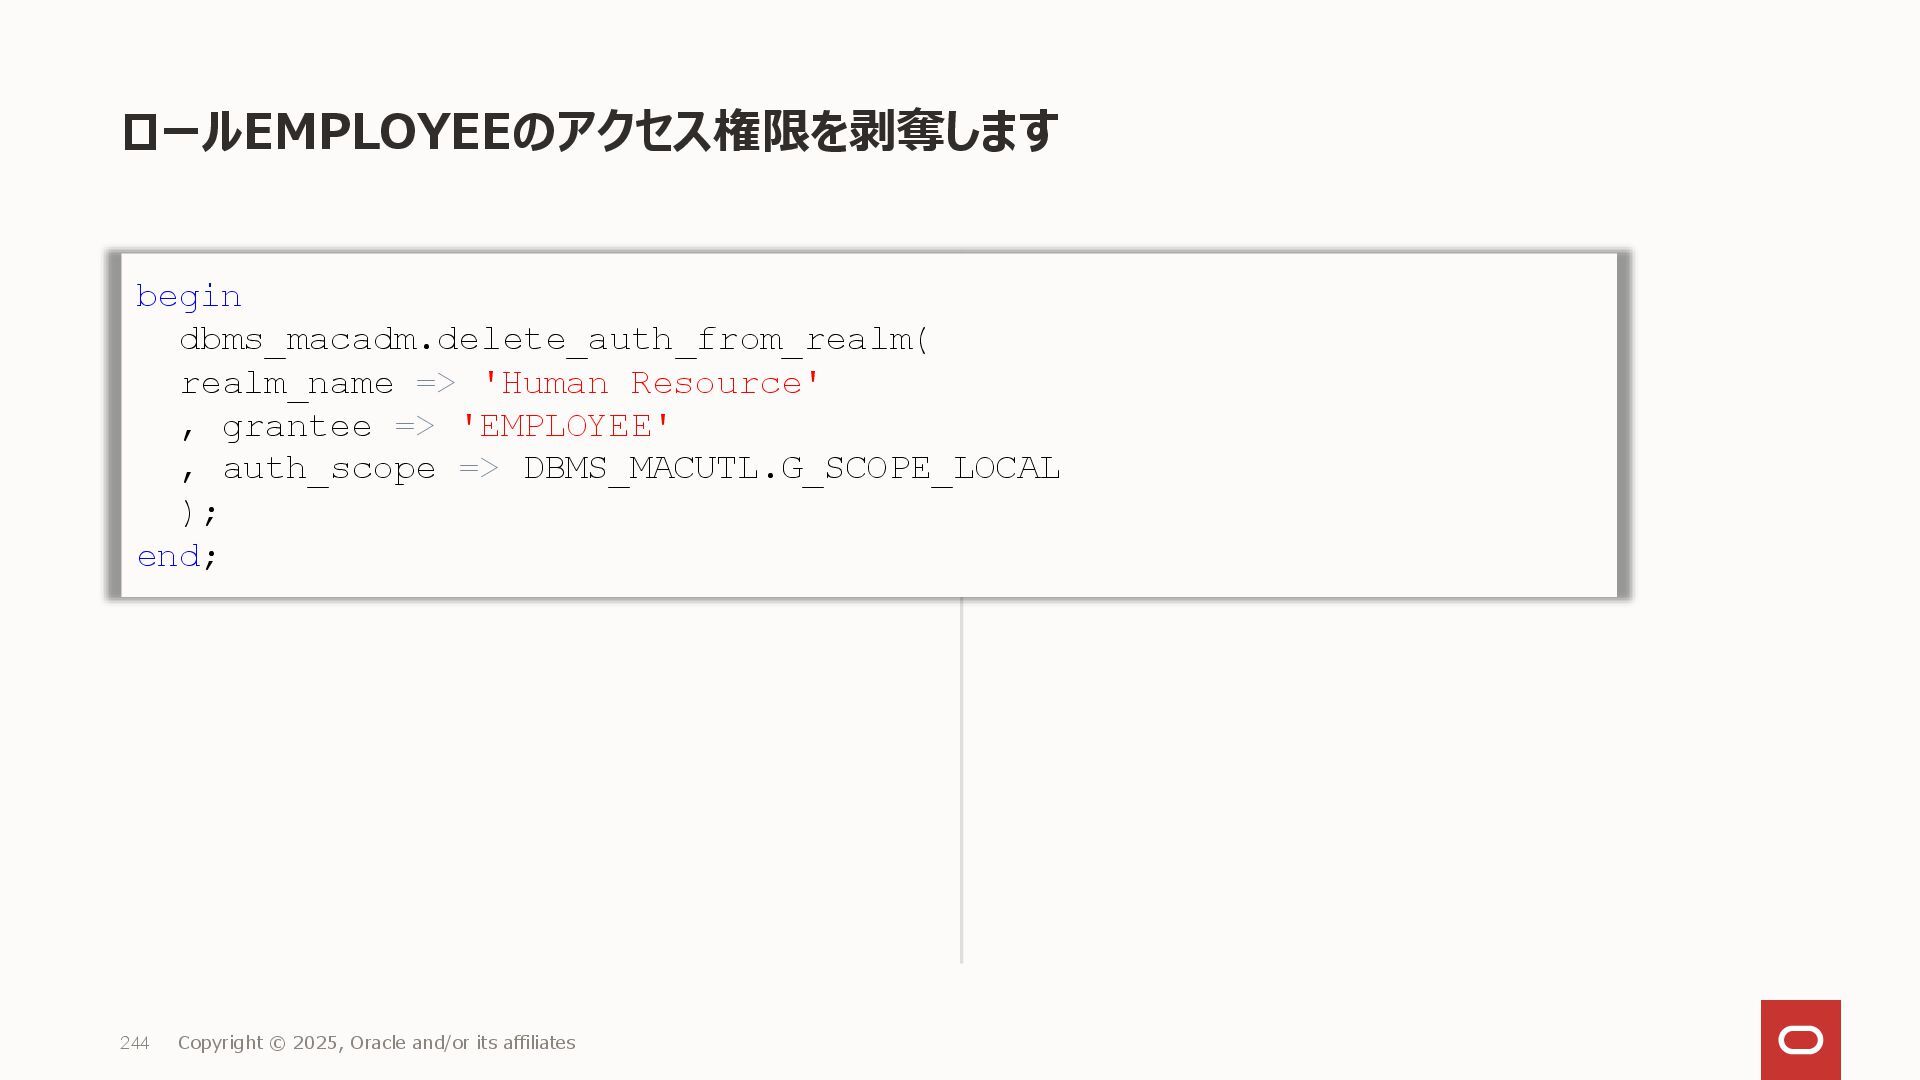
ロールEMPLOYEEのアクセス権限を剥奪します 244 Copyright © 2025, Oracle and/or its affiliates begin
dbms_macadm.delete_auth_from_realm( realm_name => 'Human Resource' , grantee => 'EMPLOYEE' , auth_scope => DBMS_MACUTL.G_SCOPE_LOCAL ); end; -
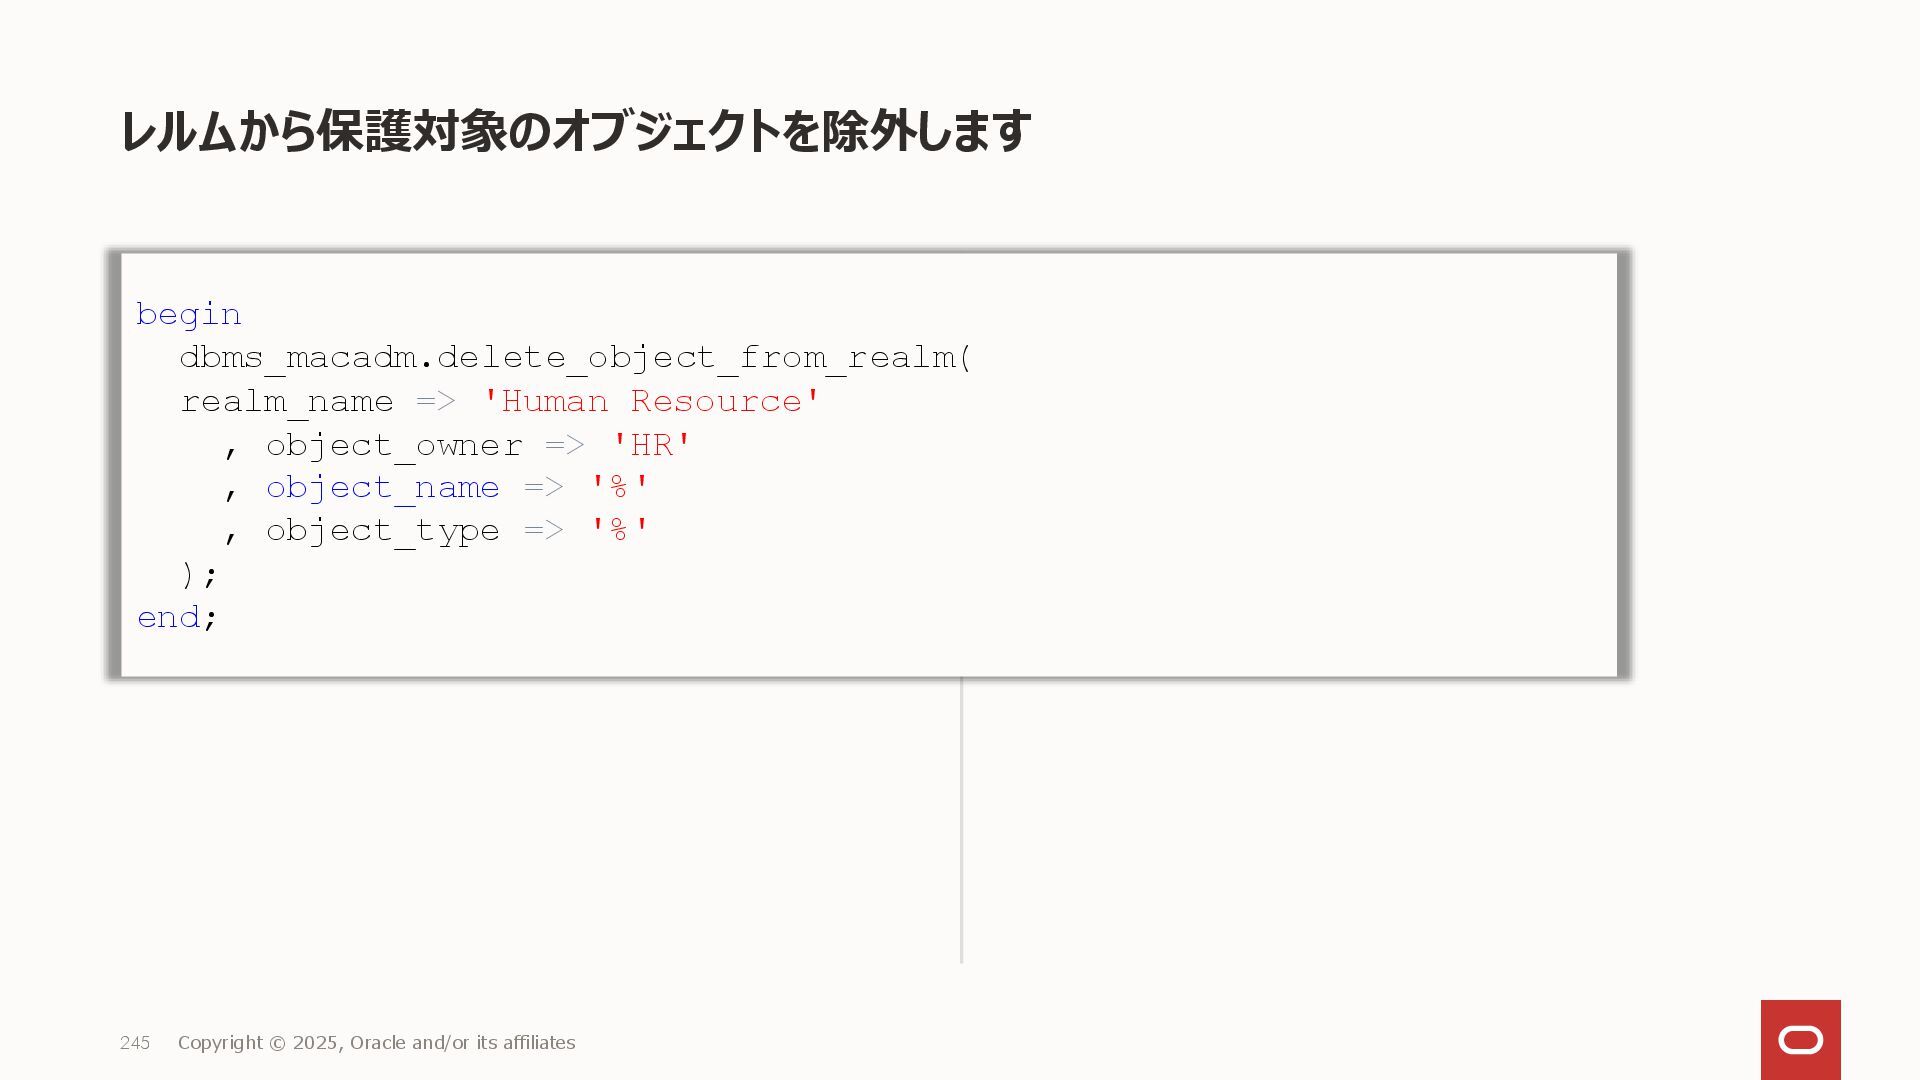
レルムから保護対象のオブジェクトを除外します 245 Copyright © 2025, Oracle and/or its affiliates begin
dbms_macadm.delete_object_from_realm( realm_name => 'Human Resource' , object_owner => 'HR' , object_name => '%' , object_type => '%' ); end; -
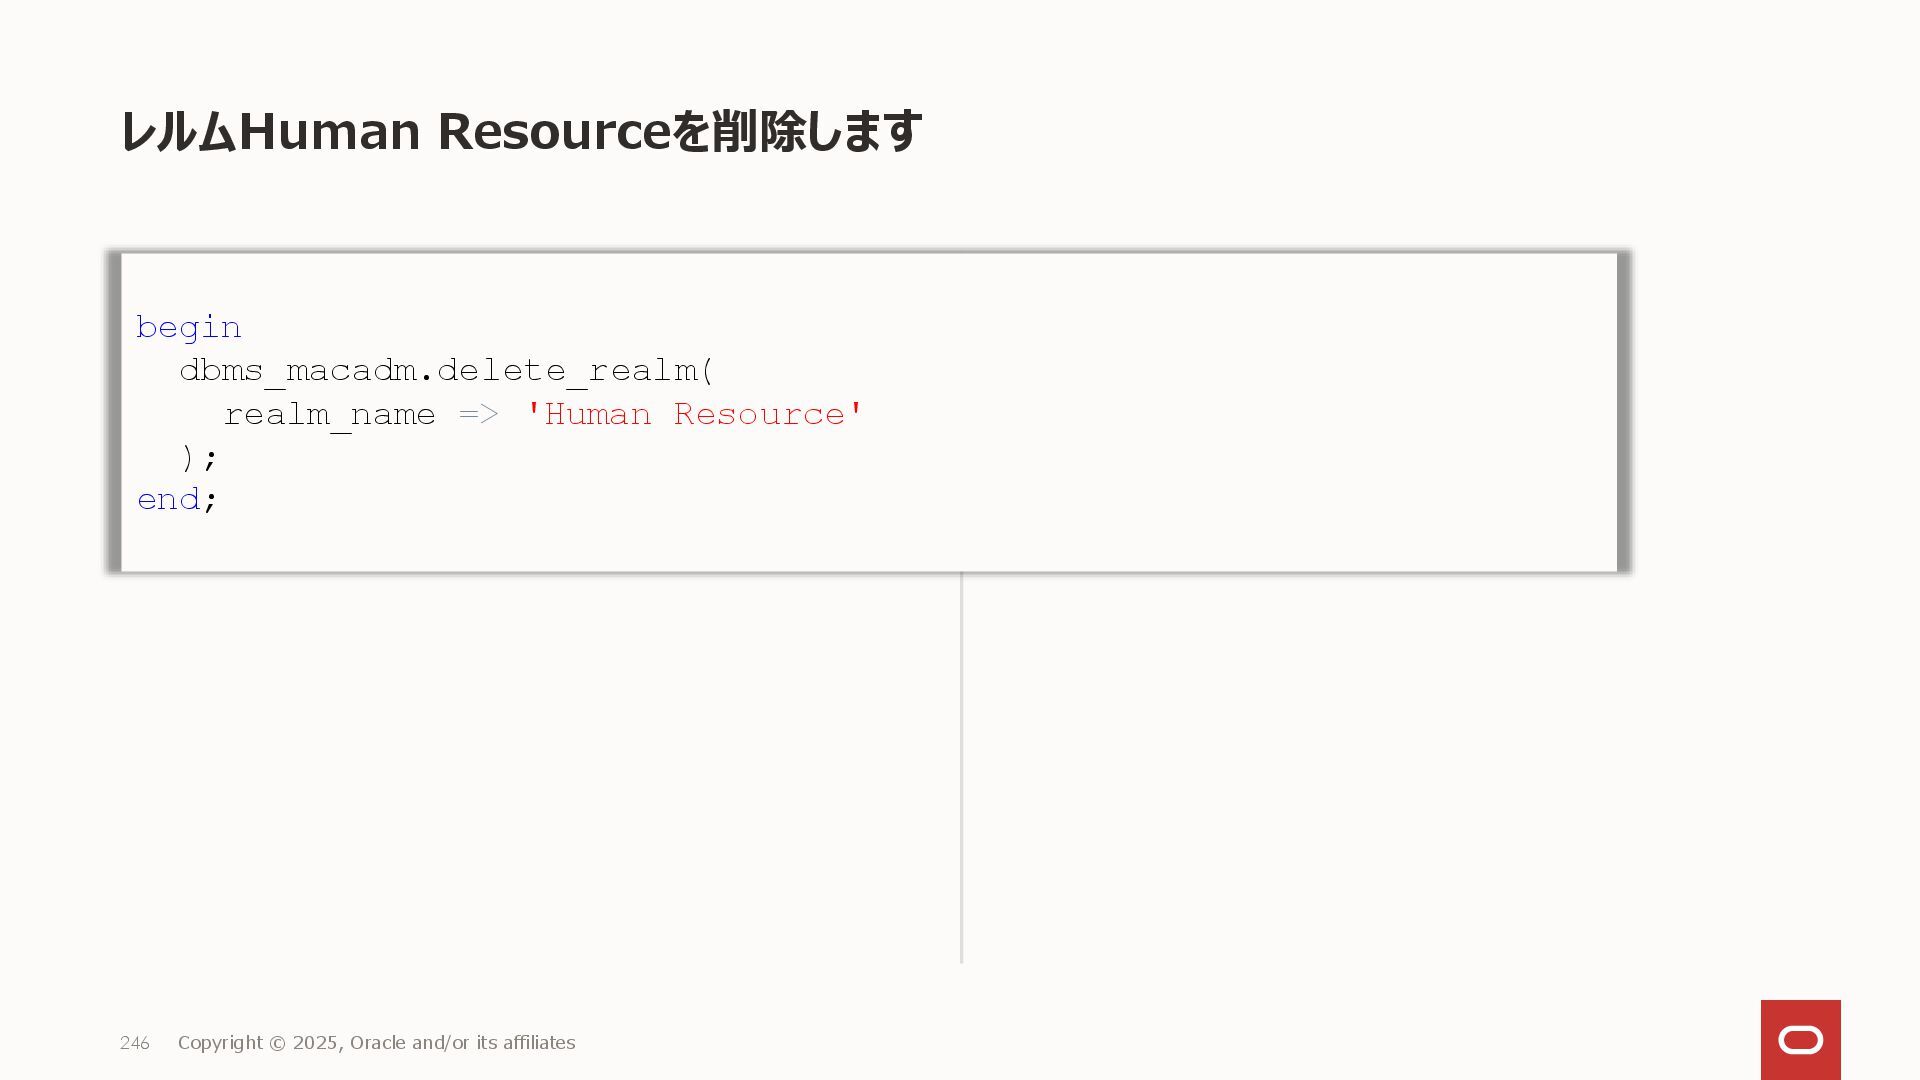
レルムHuman Resourceを削除します 246 Copyright © 2025, Oracle and/or its affiliates
begin dbms_macadm.delete_realm( realm_name => 'Human Resource' ); end; -
このテーマについて学習を進める Database Vaultは独立したドキュメントになっています。 Oracle Database Vault 管理者ガイド Release 19c https://docs.oracle.com/cd/F19136_01/dvadm/index.html
Oracle Cloud Infrastructureドキュメント Autonomous DatabaseでのOracle Database Vaultの使用 https://docs.public.oneportal.content.oci.oraclecloud.com/ja-jp/iaas/autonomous-database- serverless/doc/autonomous-database-vault.html -
Our mission is to help people see data in new
ways, discover insights, unlock endless possibilities.
 oracle4engineer
 yuzneri
 izawa
 nokonoko1203
 kajitack
 sms_tech
 umigishiaoi
 drumath2237
 mitohato14
 fornewid
 kitano_yuichi
 veronikapj
 inariku
 morganepeng
 malarkey
 jonoalderson
 hannesfritz
 mfonobong
 inesmontani
 swwweet
 cassininazir
 ks91
 sarafernandez
 szymonslowik
 katiecoart