Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
elegance_of_OWASP_Top10_2017
Search
OWASP Japan
January 10, 2018
Technology
590
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
elegance_of_OWASP_Top10_2017
OWASP Japan
January 10, 2018
More Decks by OWASP Japan
See All by OWASP Japan
OWASP Night 2019.03 Tokyo
owaspjapan
0
420
OWASP SAMMを活用したセキュア開発の推進
owaspjapan
0
1.1k
20190107_AbuseCaseCheatSheet
owaspjapan
0
230
セキュリティ要求定義で使える非機能要求グレードとASVS
owaspjapan
5
1.2k
AWSクラスタに捧ぐウェブを衛っていく方法論と死なない程度の修羅場の価値
owaspjapan
9
3.6k
Shifting Left Like a Boss
owaspjapan
2
350
OWASP Top 10 and Your Web Apps
owaspjapan
2
450
OWASP Japan Proposal: Encouraging Japanese Translation
owaspjapan
1
310
OWASP Top10 Translation YOMOYAMA talk by Ando-san
owaspjapan
0
600
Other Decks in Technology
See All in Technology
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
mtpooh
6
2.2k
【データ横丁主催】AI Agentがコンテキストを使って仕事をした後、何が残るのか― 組織の経験を次の判断に引き継ぐ「Agent Memory」
shisyu_gaku
2
300
Amazon Bedrock Agents ClassicからAmazon Bedrock AgentCoreへ移行した際、ガードレール設定が2箇所に割れた話
matsunobu
0
160
20260929_AmazonGuardDutyの検出通知メールにAWS DevOpsAgentの調査結果を追加する
yhana
1
390
高負荷プロダクション環境におけるAWS Lambdaのリアル 〜スケールとコストを左右する実行ライフサイクルの技術仕様〜
maimyyym
2
830
キャリアLT今日までそして明日から
kentapapa
1
140
Kiro Meetup #8 Kiro アップデート (2026/3/21〜2026/9/24)
katzueno
1
310
Coil3を内部実装から読み解く~キャッシュ戦略とAVIF画像の描画〜/nikkei-tech-talk50
nikkei_engineer_recruiting
0
180
3人で1000GPU超を統合運用する?マルチクラウド&オンプレを跨ぐ、構築と運用のリアル!
kazukun0716
2
790
Making AI Agents Safe and Fast- Jev, Obsidian, and the Meta-Harness
x5gtrn
PRO
0
170
ログラスのマルチプロダクトを 支える認証基盤 〜テナントごとに異なる統制とどう向き合うか〜
dada4386
3
280
データ品質を壊しながらSnowflakeのAIに分析させてみた
kawanago
0
330
Featured
See All Featured
Game over? The fight for quality and originality in the time of robots
wayneb77
1
290
The Cost Of JavaScript in 2023
addyosmani
55
10k
The Cult of Friendly URLs
andyhume
79
7k
Responsive Adventures: Dirty Tricks From The Dark Corners of Front-End
smashingmag
254
22k
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
510
Faster Mobile Websites
deanohume
310
32k
Chasing Engaging Ingredients in Design
codingconduct
0
340
Have SEOs Ruined the Internet? - User Awareness of SEO in 2025
akashhashmi
0
510
Joys of Absence: A Defence of Solitary Play
codingconduct
1
530
Digital Projects Gone Horribly Wrong (And the UX Pros Who Still Save the Day) - Dean Schuster
uxyall
1
3.2k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
1
390
From π to Pie charts
rasagy
1
380
Transcript
WASNight 2018 Kick-Off OWASP Top10 2017の趣 Promotion Team Lead 仲⽥
翔⼀ ✕
OWASP Top10ではTop10リスクしか⾒ていないというそこのあなた No Top10 2017 リスク A1 インジェクション A2 認証の不備
A3 機微情報の露出 A4 XXE A5 アクセス制御の不備 A6 不適切なセキュリティ処理 A7 XSS A8 安全でないデシリアライゼーション A9 脆弱性のあるコンポーネントの使⽤ A10 不⼗分なロギングとモニタリング
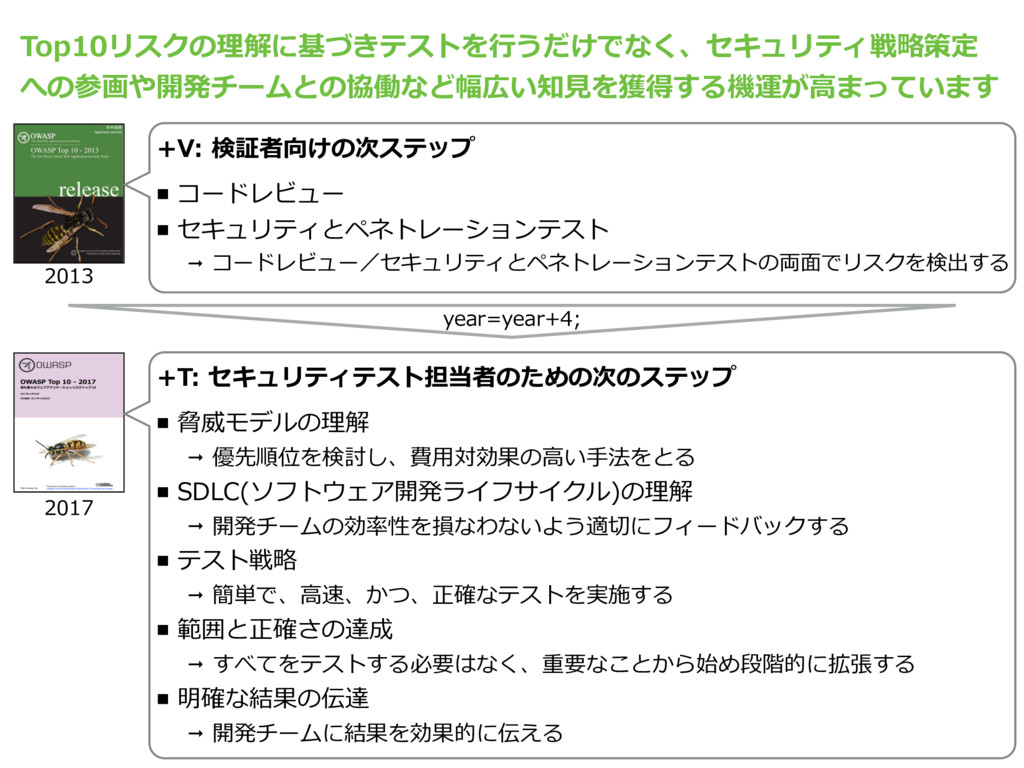
Top10リスクの理解に基づきテストを⾏うだけでなく、セキュリティ戦略策定 への参画や開発チームとの協働など幅広い知⾒を獲得する機運が⾼まっています +V: 検証者向けの次ステップ ▪ コードレビュー ▪ セキュリティとペネトレーションテスト ➞ コードレビュー/セキュリティとペネトレーションテストの両⾯でリスクを検出する
+T: セキュリティテスト担当者のための次のステップ ▪ 脅威モデルの理解 ➞ 優先順位を検討し、費⽤対効果の⾼い⼿法をとる ▪ SDLC(ソフトウェア開発ライフサイクル)の理解 ➞ 開発チームの効率性を損なわないよう適切にフィードバックする ▪ テスト戦略 ➞ 簡単で、⾼速、かつ、正確なテストを実施する ▪ 範囲と正確さの達成 ➞ すべてをテストする必要はなく、重要なことから始め段階的に拡張する ▪ 明確な結果の伝達 ➞ 開発チームに結果を効果的に伝える year=year+4; 2013 2017
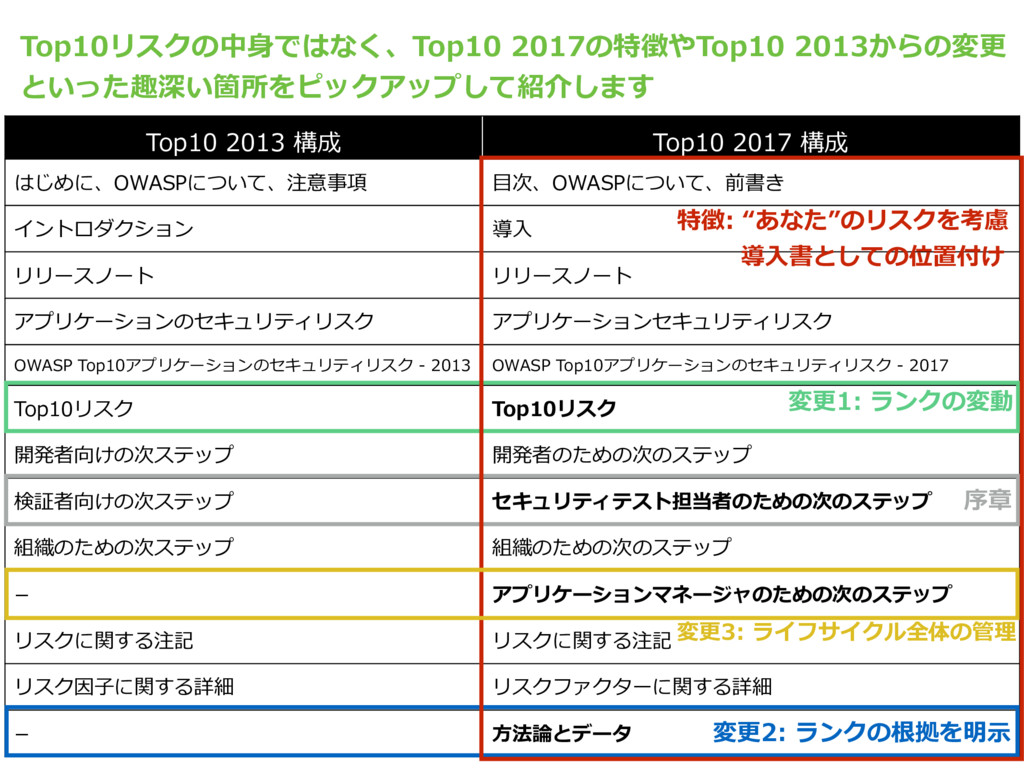
Top10 2013 構成 Top10 2017 構成 はじめに、OWASPについて、注意事項 ⽬次、OWASPについて、前書き イントロダクション 導⼊
リリースノート リリースノート アプリケーションのセキュリティリスク アプリケーションセキュリティリスク OWASP Top10アプリケーションのセキュリティリスク - 2013 OWASP Top10アプリケーションのセキュリティリスク - 2017 Top10リスク Top10リスク 開発者向けの次ステップ 開発者のための次のステップ 検証者向けの次ステップ セキュリティテスト担当者のための次のステップ 組織のための次ステップ 組織のための次のステップ アプリケーションマネージャのための次のステップ リスクに関する注記 リスクに関する注記 リスク因⼦に関する詳細 リスクファクターに関する詳細 ⽅法論とデータ Top10リスクの中⾝ではなく、Top10 2017の特徴やTop10 2013からの変更 といった趣深い箇所をピックアップして紹介します 変更2: ランクの根拠を明⽰ 変更1: ランクの変動 序章 変更3: ライフサイクル全体の管理 特徴: “あなた”のリスクを考慮 導⼊書としての位置付け
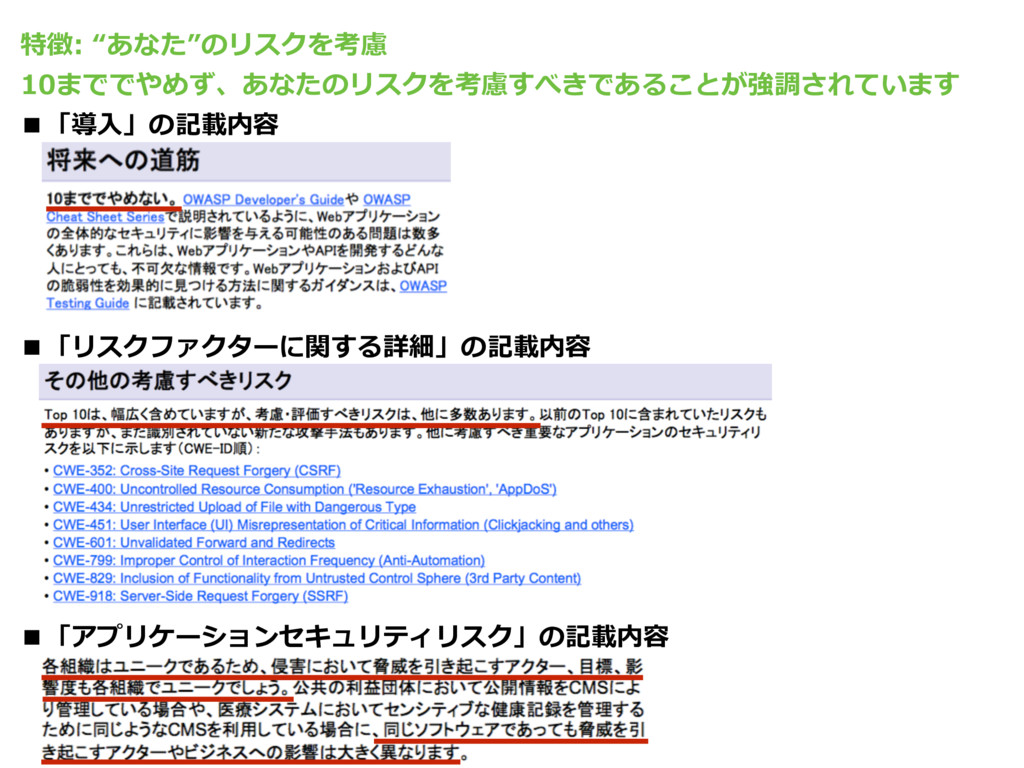
特徴: “あなた”のリスクを考慮 10まででやめず、あなたのリスクを考慮すべきであることが強調されています ▪「導⼊」の記載内容 ▪「リスクファクターに関する詳細」の記載内容 ▪「アプリケーションセキュリティリスク」の記載内容
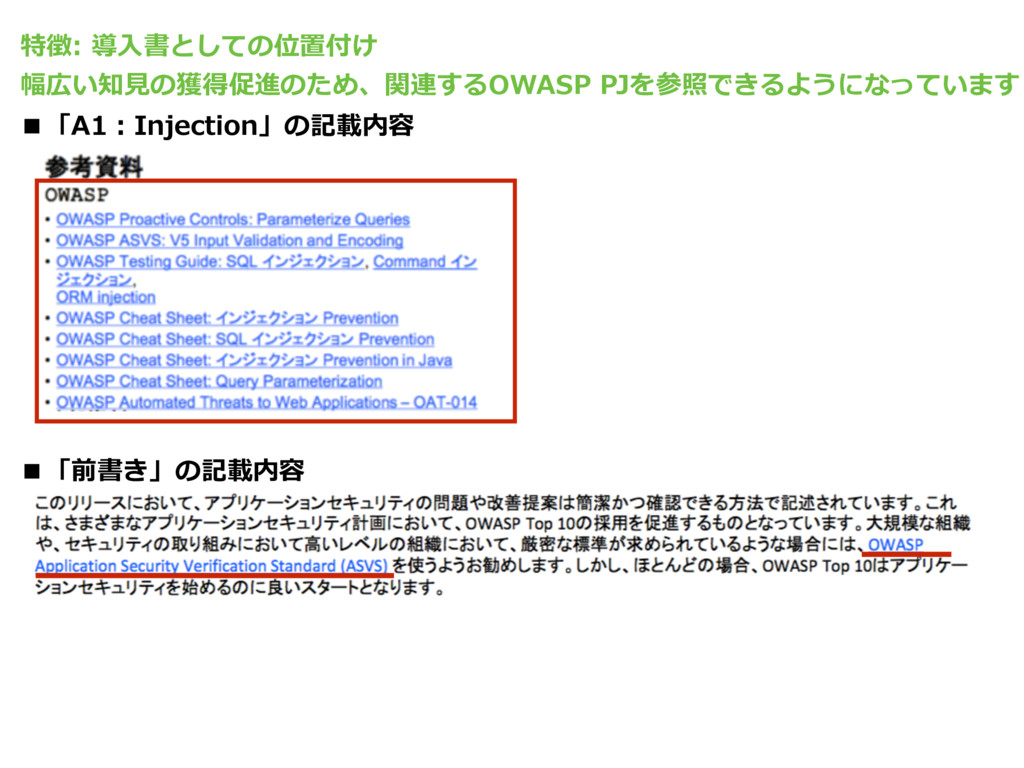
特徴: 導⼊書としての位置付け 幅広い知⾒の獲得促進のため、関連するOWASP PJを参照できるようになっています ▪「A1:Injection」の記載内容 ▪「前書き」の記載内容
No Top10 2013 変更内容 Top10 2017 リスク リスク スコア A1
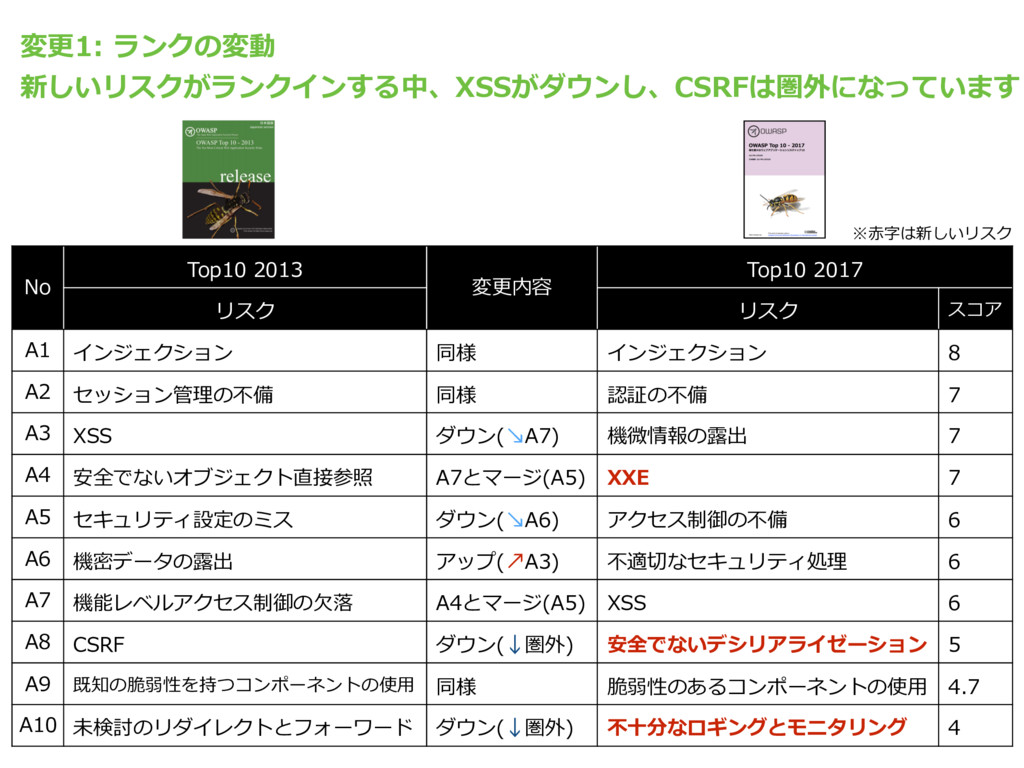
インジェクション 同様 インジェクション 8 A2 セッション管理の不備 同様 認証の不備 7 A3 XSS ダウン(↘A7) 機微情報の露出 7 A4 安全でないオブジェクト直接参照 A7とマージ(A5) XXE 7 A5 セキュリティ設定のミス ダウン(↘A6) アクセス制御の不備 6 A6 機密データの露出 アップ(↗A3) 不適切なセキュリティ処理 6 A7 機能レベルアクセス制御の⽋落 A4とマージ(A5) XSS 6 A8 CSRF ダウン(↓圏外) 安全でないデシリアライゼーション 5 A9 既知の脆弱性を持つコンポーネントの使⽤ 同様 脆弱性のあるコンポーネントの使⽤ 4.7 A10 未検討のリダイレクトとフォーワード ダウン(↓圏外) 不⼗分なロギングとモニタリング 4 変更1: ランクの変動 新しいリスクがランクインする中、XSSがダウンし、CSRFは圏外になっています ※⾚字は新しいリスク
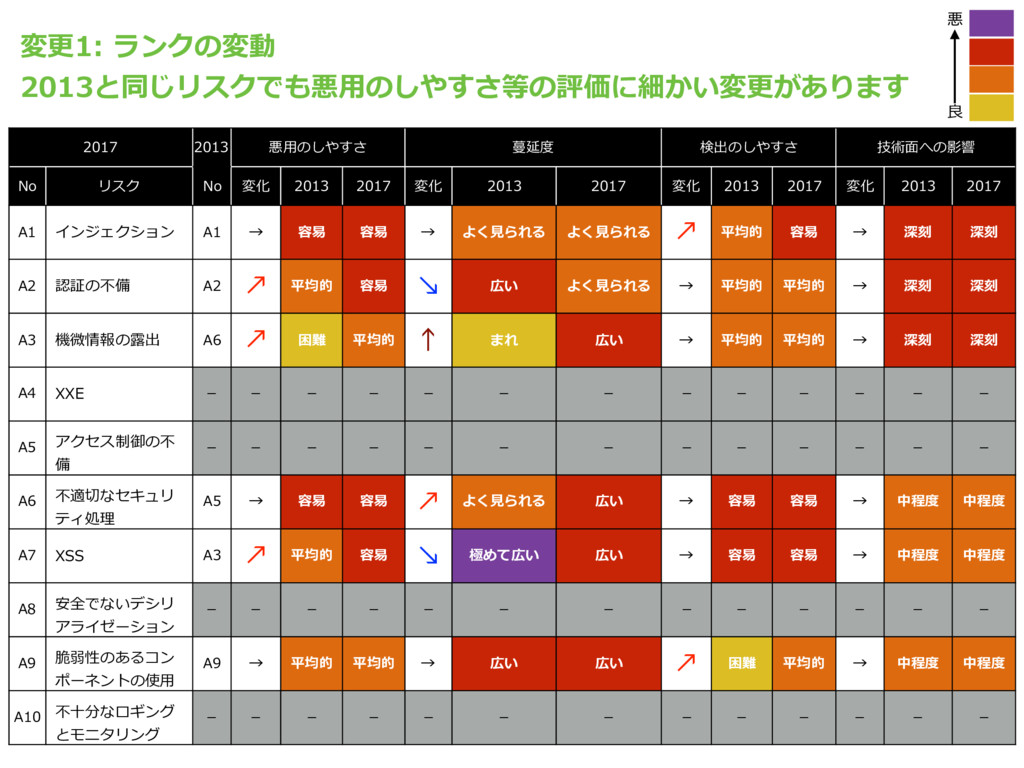
2017 2013 悪⽤のしやすさ 蔓延度 検出のしやすさ 技術⾯への影響 No リスク No 変化
2013 2017 変化 2013 2017 変化 2013 2017 変化 2013 2017 A1 インジェクション A1 → 容易 容易 → よく⾒られる よく⾒られる ↗ 平均的 容易 → 深刻 深刻 A2 認証の不備 A2 ↗ 平均的 容易 ↘ 広い よく⾒られる → 平均的 平均的 → 深刻 深刻 A3 機微情報の露出 A6 ↗ 困難 平均的 ↑ まれ 広い → 平均的 平均的 → 深刻 深刻 A4 XXE A5 アクセス制御の不 備 A6 不適切なセキュリ ティ処理 A5 → 容易 容易 ↗ よく⾒られる 広い → 容易 容易 → 中程度 中程度 A7 XSS A3 ↗ 平均的 容易 ↘ 極めて広い 広い → 容易 容易 → 中程度 中程度 A8 安全でないデシリ アライゼーション A9 脆弱性のあるコン ポーネントの使⽤ A9 → 平均的 平均的 → 広い 広い ↗ 困難 平均的 → 中程度 中程度 A10 不⼗分なロギング とモニタリング 変更1: ランクの変動 2013と同じリスクでも悪⽤のしやすさ等の評価に細かい変更があります 良 悪
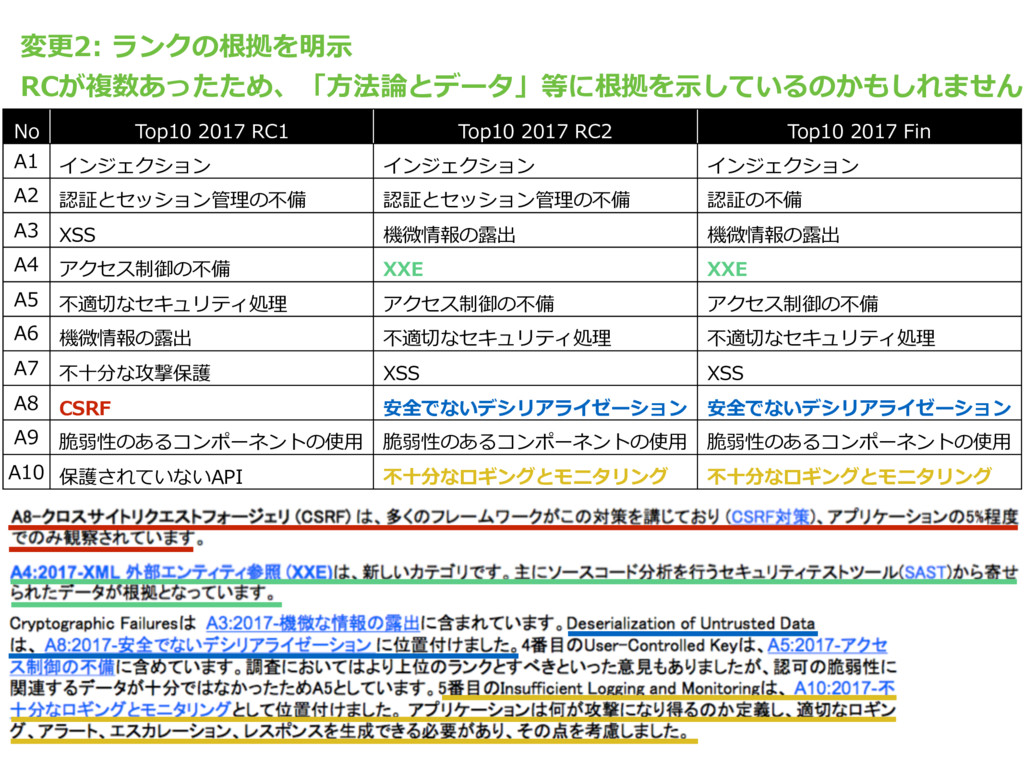
変更2: ランクの根拠を明⽰ RCが複数あったため、「⽅法論とデータ」等に根拠を⽰しているのかもしれません No Top10 2017 RC1 Top10 2017 RC2
Top10 2017 Fin A1 インジェクション インジェクション インジェクション A2 認証とセッション管理の不備 認証とセッション管理の不備 認証の不備 A3 XSS 機微情報の露出 機微情報の露出 A4 アクセス制御の不備 XXE XXE A5 不適切なセキュリティ処理 アクセス制御の不備 アクセス制御の不備 A6 機微情報の露出 不適切なセキュリティ処理 不適切なセキュリティ処理 A7 不⼗分な攻撃保護 XSS XSS A8 CSRF 安全でないデシリアライゼーション 安全でないデシリアライゼーション A9 脆弱性のあるコンポーネントの使⽤ 脆弱性のあるコンポーネントの使⽤ 脆弱性のあるコンポーネントの使⽤ A10 保護されていないAPI 不⼗分なロギングとモニタリング 不⼗分なロギングとモニタリング
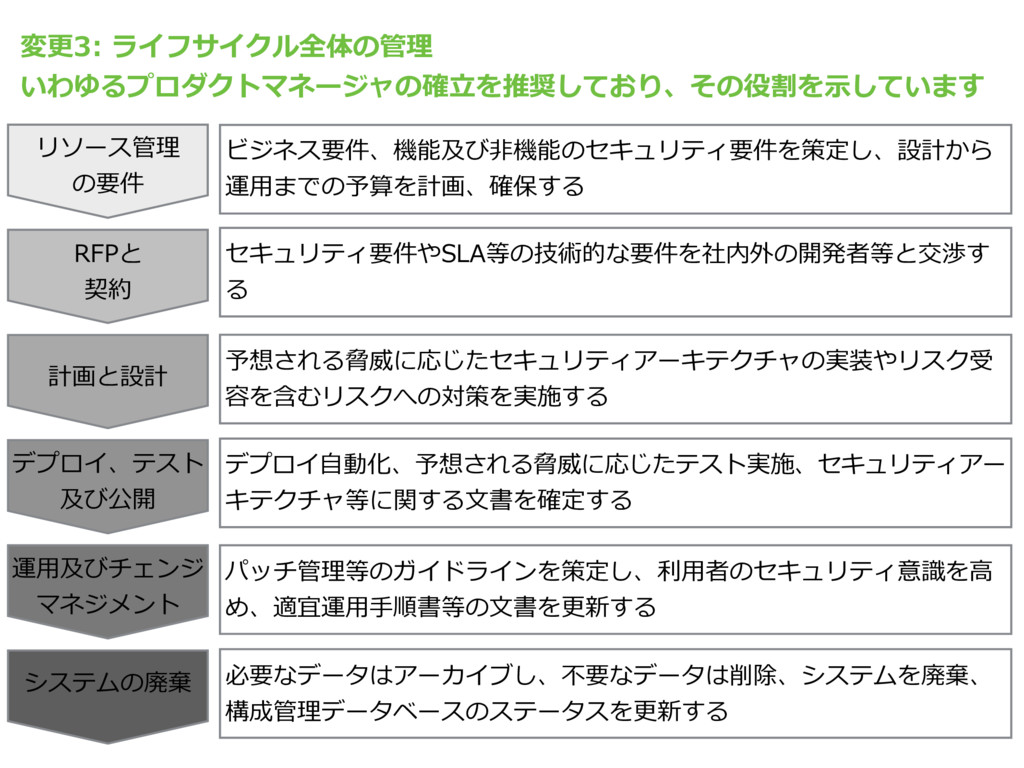
変更3: ライフサイクル全体の管理 いわゆるプロダクトマネージャの確⽴を推奨しており、その役割を⽰しています リソース管理 の要件 RFPと 契約 計画と設計 デプロイ、テスト 及び公開
運⽤及びチェンジ マネジメント システムの廃棄 ビジネス要件、機能及び⾮機能のセキュリティ要件を策定し、設計から 運⽤までの予算を計画、確保する セキュリティ要件やSLA等の技術的な要件を社内外の開発者等と交渉す る 予想される脅威に応じたセキュリティアーキテクチャの実装やリスク受 容を含むリスクへの対策を実施する デプロイ⾃動化、予想される脅威に応じたテスト実施、セキュリティアー キテクチャ等に関する⽂書を確定する パッチ管理等のガイドラインを策定し、利⽤者のセキュリティ意識を⾼ め、適宜運⽤⼿順書等の⽂書を更新する 必要なデータはアーカイブし、不要なデータは削除、システムを廃棄、 構成管理データベースのステータスを更新する
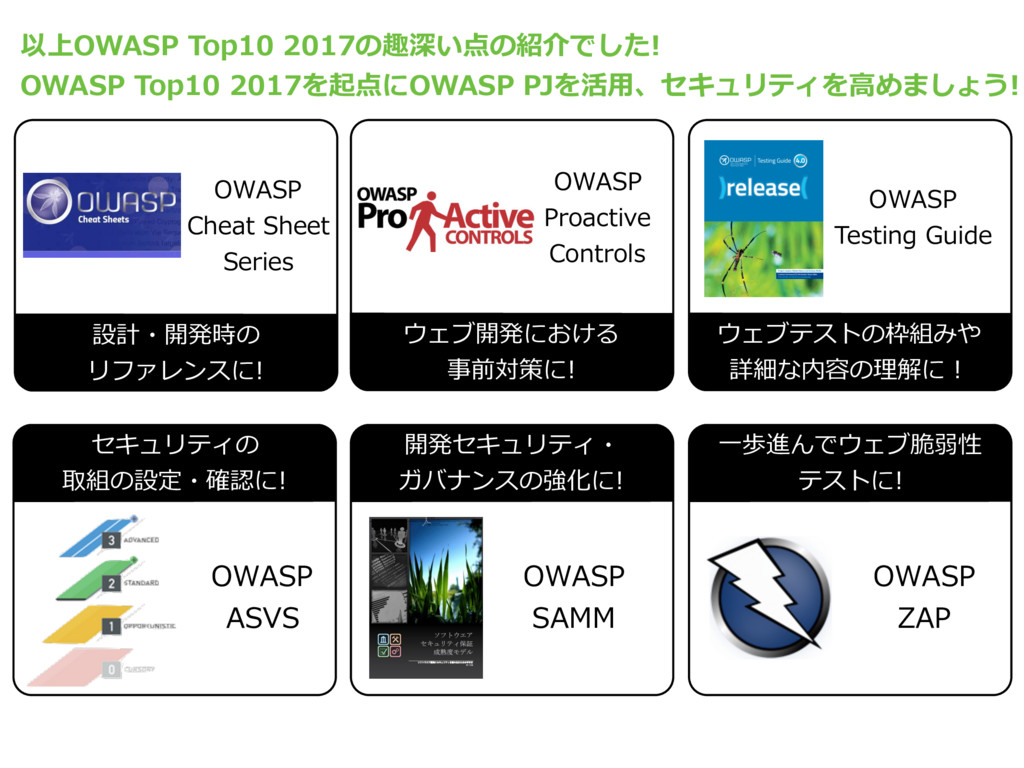
⼀歩進んでウェブ脆弱性 テストに! OWASP ASVS OWASP ZAP 設計・開発時の リファレンスに! ウェブ開発における 事前対策に!
セキュリティの 取組の設定・確認に! 開発セキュリティ・ ガバナンスの強化に! OWASP Proactive Controls OWASP Cheat Sheet Series OWASP SAMM 以上OWASP Top10 2017の趣深い点の紹介でした! OWASP Top10 2017を起点にOWASP PJを活⽤、セキュリティを⾼めましょう! ウェブテストの枠組みや 詳細な内容の理解に! OWASP Testing Guide
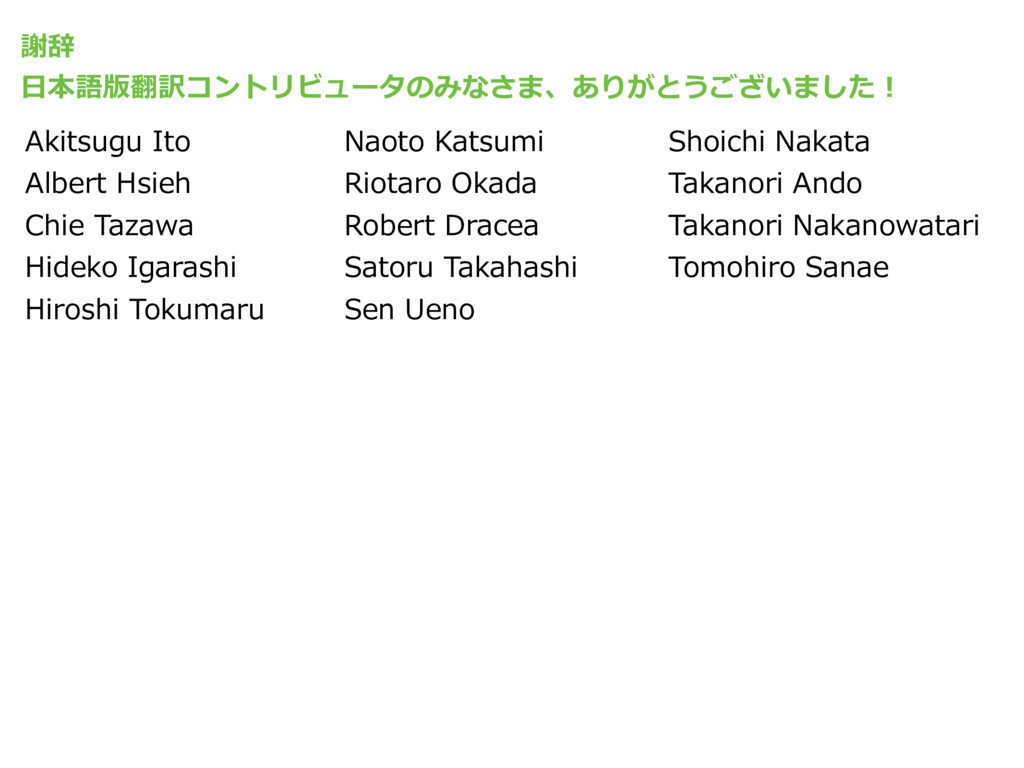
謝辞 ⽇本語版翻訳コントリビュータのみなさま、ありがとうございました! Akitsugu Ito Albert Hsieh Chie Tazawa Hideko Igarashi
Hiroshi Tokumaru Naoto Katsumi Riotaro Okada Robert Dracea Satoru Takahashi Sen Ueno Shoichi Nakata Takanori Ando Takanori Nakanowatari Tomohiro Sanae
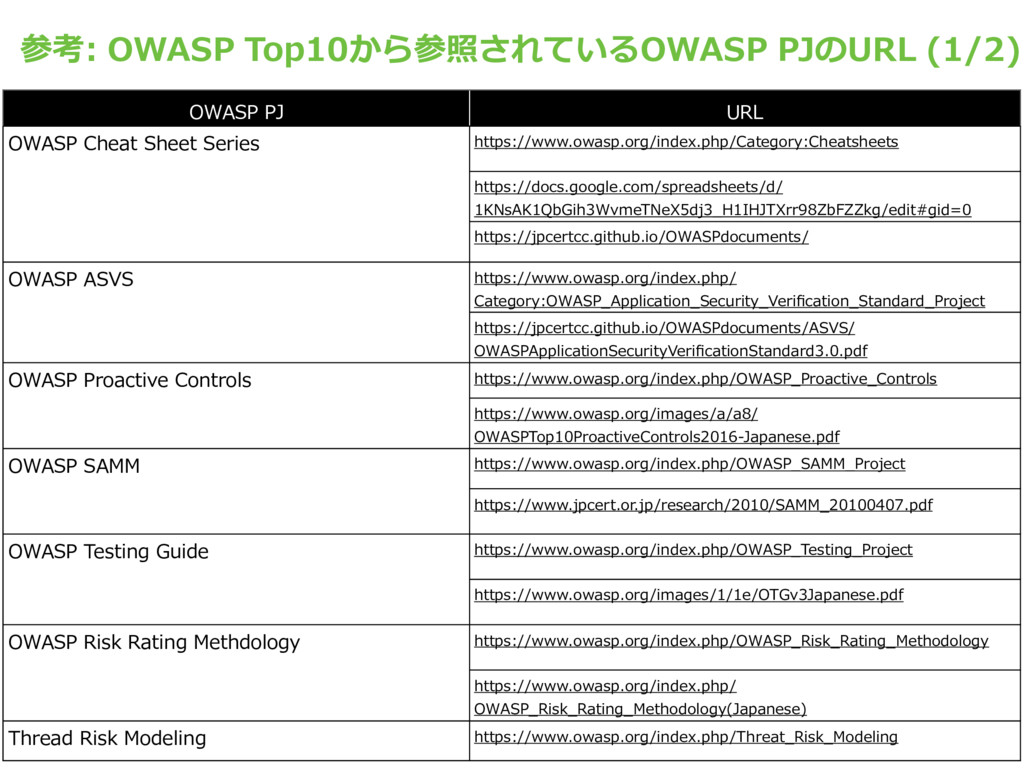
参考: OWASP Top10から参照されているOWASP PJのURL (1/2) OWASP PJ URL OWASP Cheat
Sheet Series https://www.owasp.org/index.php/Category:Cheatsheets https://docs.google.com/spreadsheets/d/ 1KNsAK1QbGih3WvmeTNeX5dj3_H1IHJTXrr98ZbFZZkg/edit#gid=0 https://jpcertcc.github.io/OWASPdocuments/ OWASP ASVS https://www.owasp.org/index.php/ Category:OWASP_Application_Security_Verification_Standard_Project https://jpcertcc.github.io/OWASPdocuments/ASVS/ OWASPApplicationSecurityVerificationStandard3.0.pdf OWASP Proactive Controls https://www.owasp.org/index.php/OWASP_Proactive_Controls https://www.owasp.org/images/a/a8/ OWASPTop10ProactiveControls2016-Japanese.pdf OWASP SAMM https://www.owasp.org/index.php/OWASP_SAMM_Project https://www.jpcert.or.jp/research/2010/SAMM_20100407.pdf OWASP Testing Guide https://www.owasp.org/index.php/OWASP_Testing_Project https://www.owasp.org/images/1/1e/OTGv3Japanese.pdf OWASP Risk Rating Methdology https://www.owasp.org/index.php/OWASP_Risk_Rating_Methodology https://www.owasp.org/index.php/ OWASP_Risk_Rating_Methodology(Japanese) Thread Risk Modeling https://www.owasp.org/index.php/Threat_Risk_Modeling
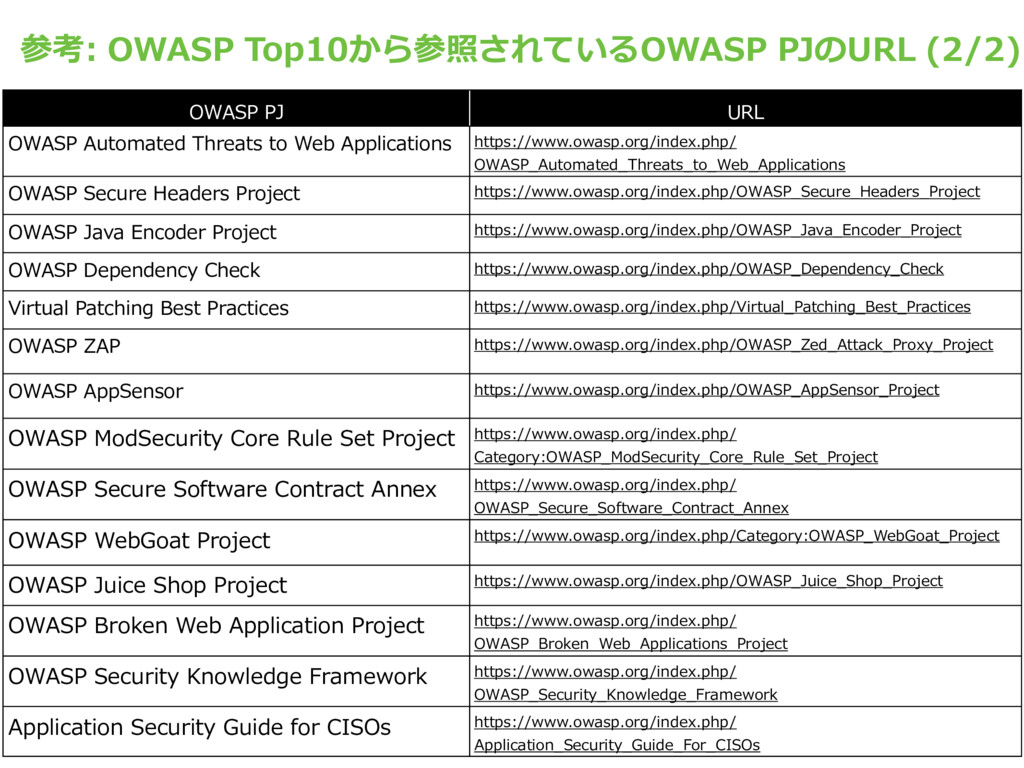
参考: OWASP Top10から参照されているOWASP PJのURL (2/2) OWASP PJ URL OWASP Automated
Threats to Web Applications https://www.owasp.org/index.php/ OWASP_Automated_Threats_to_Web_Applications OWASP Secure Headers Project https://www.owasp.org/index.php/OWASP_Secure_Headers_Project OWASP Java Encoder Project https://www.owasp.org/index.php/OWASP_Java_Encoder_Project OWASP Dependency Check https://www.owasp.org/index.php/OWASP_Dependency_Check Virtual Patching Best Practices https://www.owasp.org/index.php/Virtual_Patching_Best_Practices OWASP ZAP https://www.owasp.org/index.php/OWASP_Zed_Attack_Proxy_Project OWASP AppSensor https://www.owasp.org/index.php/OWASP_AppSensor_Project OWASP ModSecurity Core Rule Set Project https://www.owasp.org/index.php/ Category:OWASP_ModSecurity_Core_Rule_Set_Project OWASP Secure Software Contract Annex https://www.owasp.org/index.php/ OWASP_Secure_Software_Contract_Annex OWASP WebGoat Project https://www.owasp.org/index.php/Category:OWASP_WebGoat_Project OWASP Juice Shop Project https://www.owasp.org/index.php/OWASP_Juice_Shop_Project OWASP Broken Web Application Project https://www.owasp.org/index.php/ OWASP_Broken_Web_Applications_Project OWASP Security Knowledge Framework https://www.owasp.org/index.php/ OWASP_Security_Knowledge_Framework Application Security Guide for CISOs https://www.owasp.org/index.php/ Application_Security_Guide_For_CISOs
https://www.owasp.org/index.php/japan https://twitter.com/owaspjapan https://www.facebook.com/owaspjapan http://blog.owaspjapan.org ご静聴ありがとうございました!


 owaspjapan
 mtpooh
 shisyu_gaku
 matsunobu
 yhana
 maimyyym
 kentapapa
 katzueno
 nikkei_engineer_recruiting
 kazukun0716
 x5gtrn
 dada4386
 kawanago
 wayneb77
 addyosmani
 andyhume
 smashingmag
 tammyeverts
 deanohume
 codingconduct
 akashhashmi
 uxyall
 helenjbeal
 rasagy