Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
件名:顔文字のランサムウェアNemtyに感染するばらまきメールの分析
Search
S-Owl
March 07, 2020
Technology
740
3
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
件名:顔文字のランサムウェアNemtyに感染するばらまきメールの分析
S-Owl
March 07, 2020
More Decks by S-Owl
See All by S-Owl
ハニーポッター流社会貢献
sec_s_owl
0
2.7k
ハニーポットログの 読み方(初級編)
sec_s_owl
0
2.5k
Other Decks in Technology
See All in Technology
AI 時代の Azure エンジニアリング ~ 私たちは何を磨き、何を任せるのか ~
chack411
1
590
ai_cording_with_k8s_knowledge.pdf
mochizuki875
1
330
遠藤な_めぐろLT #38 「社内のAI活用推進」@麻布台_20261009
endonanana
0
110
AI駆動開発の時代になったのでトヨタ生産方式から見直す
terurou
7
5.8k
大型犬好きによるPugの紹介
yamanoku
1
130
事業成長とデータ活用を止めないためのマネジメントへ挑戦
hiracky16
0
190
ファミコンでPHPを動かす / PHP on the Famicom side b
tomzoh
0
140
ビジネスを止めない技術的負債の返済のための戦略とその手法 - 技術的負債と向き合う / Complexity and Simplicity
soudai
PRO
3
690
全PRの83%が AIレビューだけでマージできるようになった開発組織は その後どうなったか @2026/10
athug
0
140
二歩目のフロントエンド・ウェブアクセシビリティ
camiha
2
370
パッチ更新でterraform initが落ちた日
grimoh
1
120
12 個 Tool と、 4,096 Token
hlum
0
130
Featured
See All Featured
ReactJS: Keep Simple. Everything can be a component!
pedronauck
666
130k
The Spectacular Lies of Maps
axbom
PRO
1
1.1k
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
710
Mind Mapping
helmedeiros
1
400
Java REST API Framework Comparison - PWX 2021
mraible
34
9.8k
BBQ
matthewcrist
90
10k
Statistics for Hackers
jakevdp
799
230k
10 Git Anti Patterns You Should be Aware of
lemiorhan
PRO
659
62k
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
Rails Girls Zürich Keynote
gr2m
96
14k
Building AI with AI
inesmontani
PRO
1
1.3k
Design of three-dimensional binary manipulators for pick-and-place task avoiding obstacles (IECON2024)
konakalab
0
610
Transcript
件名:顔文字のランサムウェアNemtyに感 染するばらまきメールの分析 2020/03/07 ばらまきメール回収の会 S_Owl / bomccss
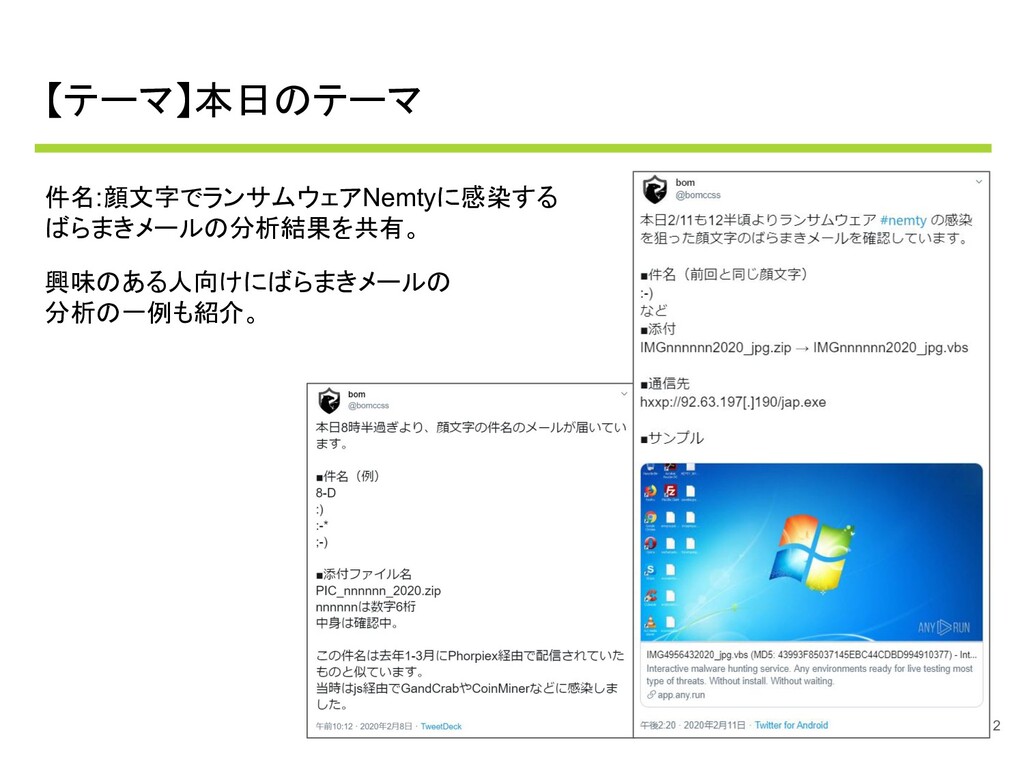
【テーマ】本日のテーマ 件名:顔文字でランサムウェアNemtyに感染する ばらまきメールの分析結果を共有。 興味のある人向けにばらまきメールの 分析の一例も紹介。 2
【概要】件名:顔文字のばらまきメール情報 ▪日時 2020/02/08 - 2020/02/12 頃 ▪件名 8-) 8-D :)
:* :-) :-* :-D :D ;) ;-) ;D ▪本文 :-) ▪添付ファイル(XXXXXXは6桁整数) PIC_XXXXXX_2020.zip → PIC_526246_2020_jpg.vbs (MD5: 913e1ce18aa6c620dbf33eeecdbc1085 ) IMGXXXXXX2020_jpg.zip → IMG4956432020_jpg.vbs (MD5: 9c3d4bdfb97553dd7484c01235dc4c50 ) ▪通信先 hxxp://92.63.197[.]190/jp.exe hxxp://92.63.197[.]190/jap.exe ▪マルウェア種別 ダウンロードされるexeはランサムウェア Nemty 3
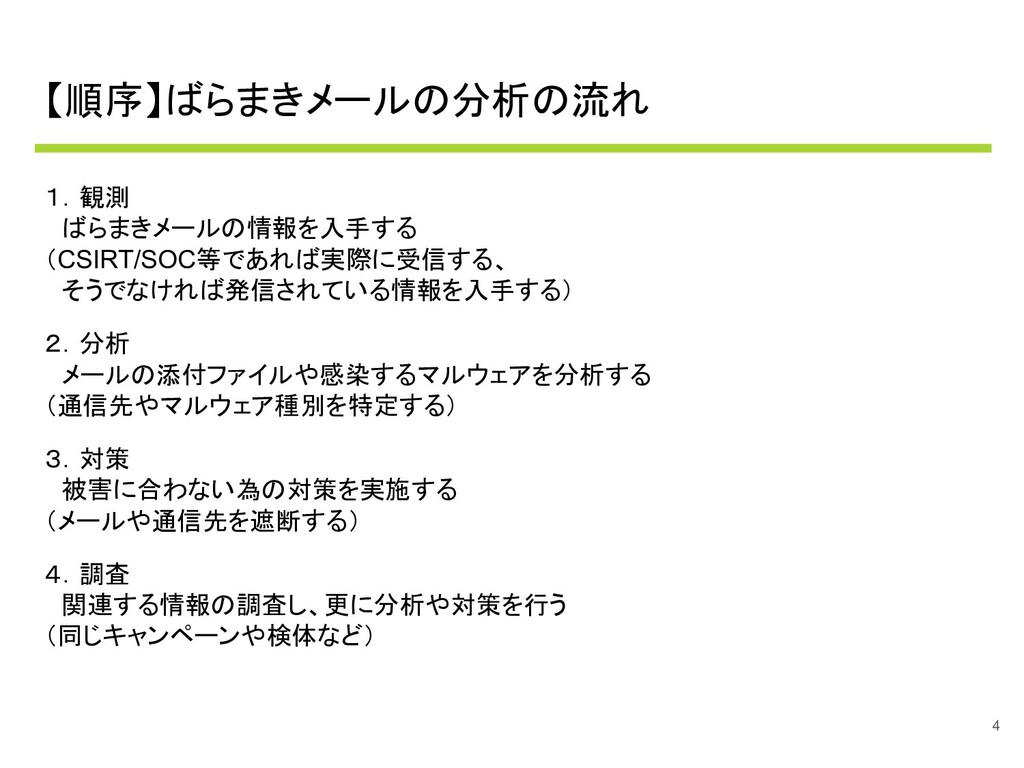
【順序】ばらまきメールの分析の流れ 1.観測 ばらまきメールの情報を入手する (CSIRT/SOC等であれば実際に受信する、 そうでなければ発信されている情報を入手する) 2.分析 メールの添付ファイルや感染するマルウェアを分析する (通信先やマルウェア種別を特定する) 3.対策 被害に合わない為の対策を実施する
(メールや通信先を遮断する) 4.調査 関連する情報の調査し、更に分析や対策を行う (同じキャンペーンや検体など) 4
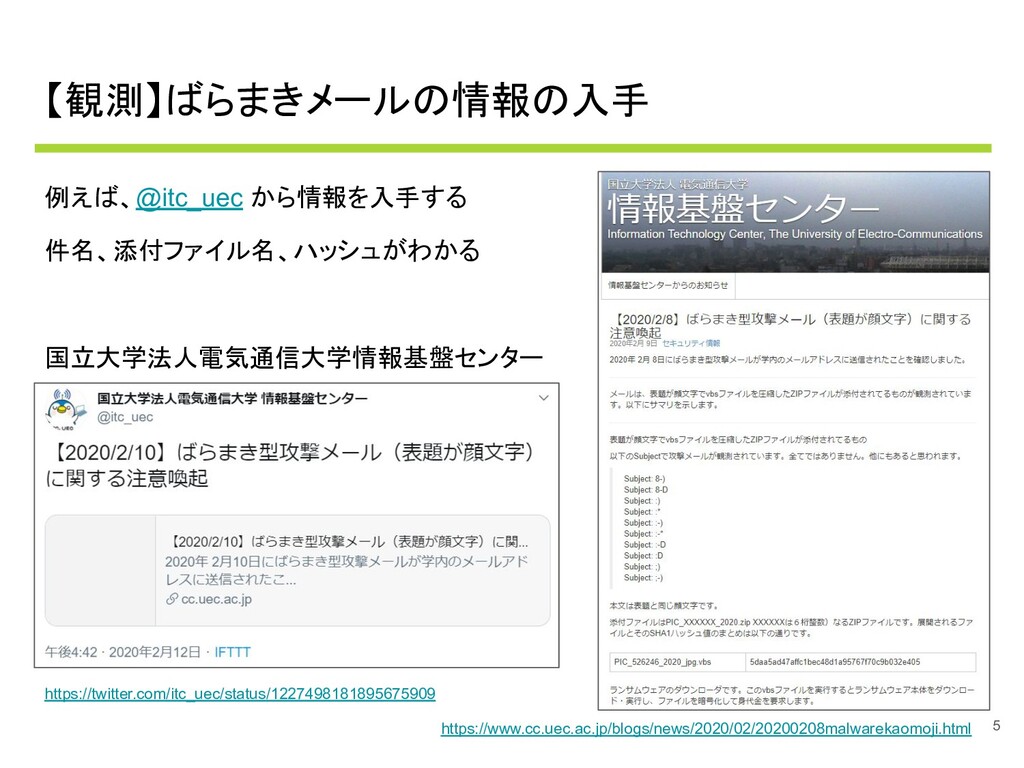
【観測】ばらまきメールの情報の入手 例えば、@itc_uec から情報を入手する 件名、添付ファイル名、ハッシュがわかる 国立大学法人電気通信大学情報基盤センター 5 https://www.cc.uec.ac.jp/blogs/news/2020/02/20200208malwarekaomoji.html https://twitter.com/itc_uec/status/1227498181895675909
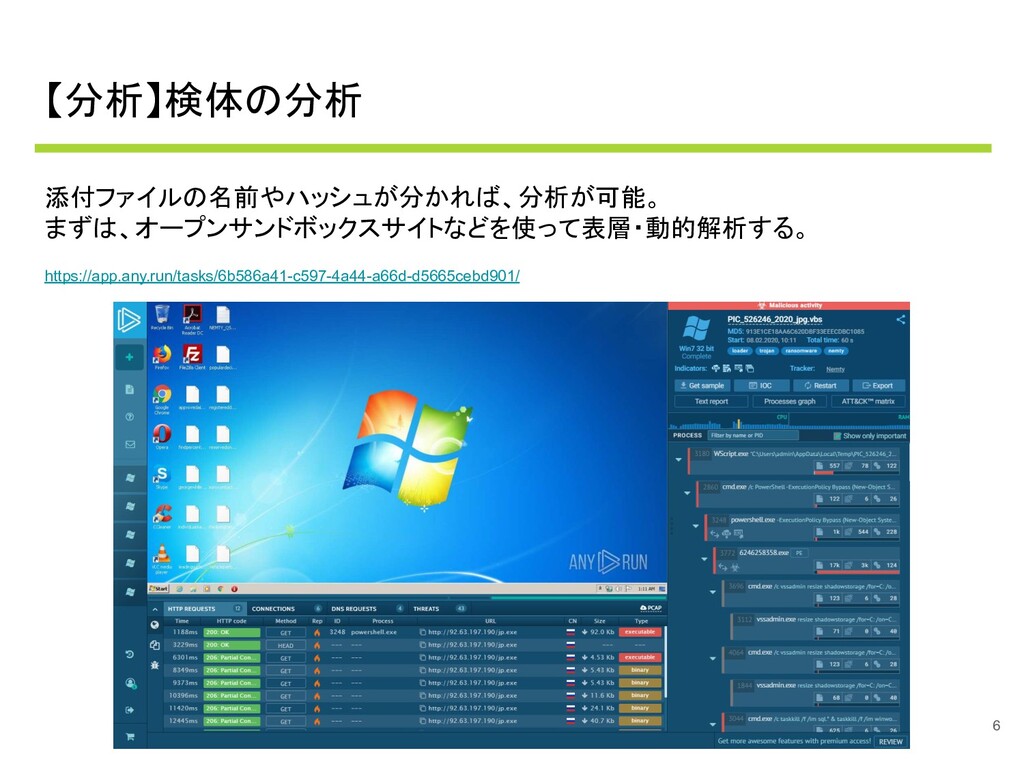
【分析】検体の分析 添付ファイルの名前やハッシュが分かれば、分析が可能。 まずは、オープンサンドボックスサイトなどを使って表層・動的解析する。 https://app.any.run/tasks/6b586a41-c597-4a44-a66d-d5665cebd901/ 6
【分析】動的分析 https://app.any.run/tasks/6b586a41-c597-4a44-a66d-d5665cebd901/ AnyRunを使ってわかること ・通信先 hxxp://92.63.197[.]190/jp.exe http://api.db-ip.com/ hxxp://nemty10[.]hk/public/gate.php ・ダウンロードされるexe md5: 27dba86c54407cb0e5891f2dacdc70ef
・exeの種類 Nemty ランサムウェア 7
【対策】IoCによる遮断・検知 簡易分析の情報を元に、遮断・検知を行う。 ・メールの件名による遮断 (業務メールに一致しない件名のため可能、計8個) ・マルウェア通信先の遮断 hxxp://92.63.197[.]190/jp.exe ・マルウェア通信先の検知(感染後の通信) http://api.db-ip.com/ hxxp://nemty10[.]hk/public/gate.php ・Nemtyの通信の検知
User-Agent: Naruto Uzumake 8
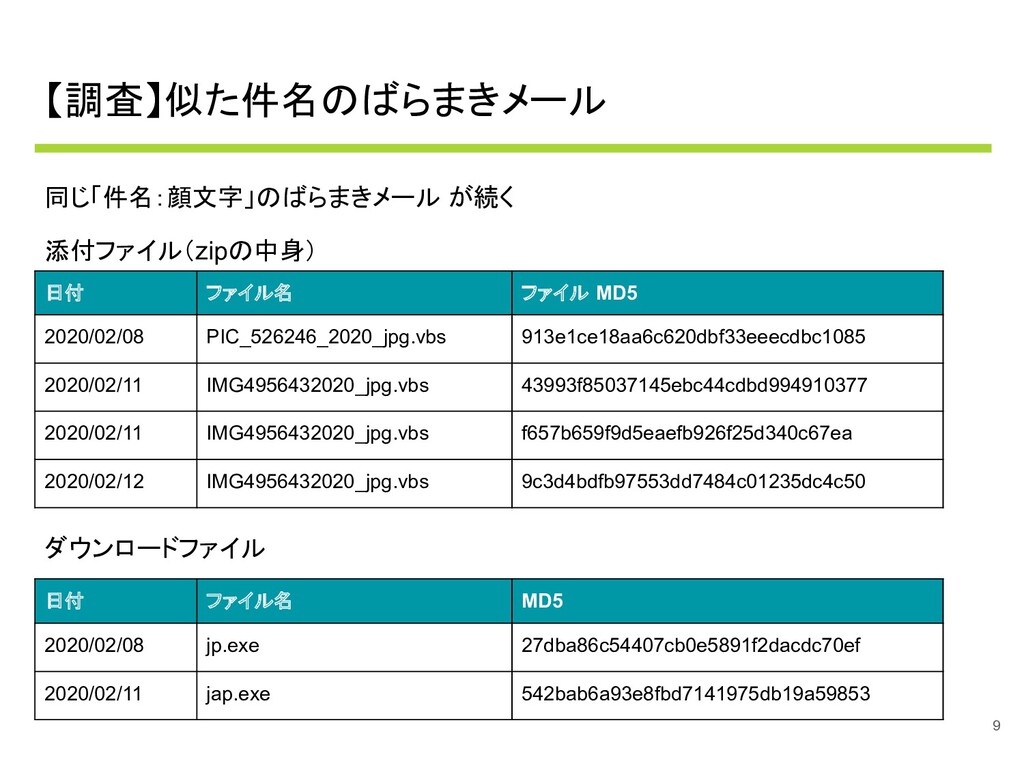
同じ「件名:顔文字」のばらまきメール が続く 添付ファイル(zipの中身) ダウンロードファイル 【調査】似た件名のばらまきメール 9 日付 ファイル名 ファイル MD5
2020/02/08 PIC_526246_2020_jpg.vbs 913e1ce18aa6c620dbf33eeecdbc1085 2020/02/11 IMG4956432020_jpg.vbs 43993f85037145ebc44cdbd994910377 2020/02/11 IMG4956432020_jpg.vbs f657b659f9d5eaefb926f25d340c67ea 2020/02/12 IMG4956432020_jpg.vbs 9c3d4bdfb97553dd7484c01235dc4c50 日付 ファイル名 MD5 2020/02/08 jp.exe 27dba86c54407cb0e5891f2dacdc70ef 2020/02/11 jap.exe 542bab6a93e8fbd7141975db19a59853
【調査】似た件名のばらまきメール 同じ件名:顔文字で日本向けにばらまれたメールが2019年にもあった。 https://sec-owl.hatenablog.com/entry/2019/01/14/234043 比較 10 時期 2019/1-2 2020/2 類似性 件名
顔文字 (後にI LOVE YOUや俳優名など) 顔文字 ほぼ同じ 本文 顔文字 顔文字 同じ 添付ファイル ファイル名にPICやIMGとついたzip。 中にはjsやvbs ファイル名にPICとついたzip。中 にはvbs ほぼ同じ マルウェア ランサムウェアGandCrabや CoinMiner、スパムボットPhorpiexな ど ランサムウェアNemty どちらもランサ ムウェアが含ま れる 通信先 92.63.197[.]48 92.63.197[.]190 /24が同じ 送信手法 スパムボットPhorpiex ? 標的 主に日本 ? 調査!
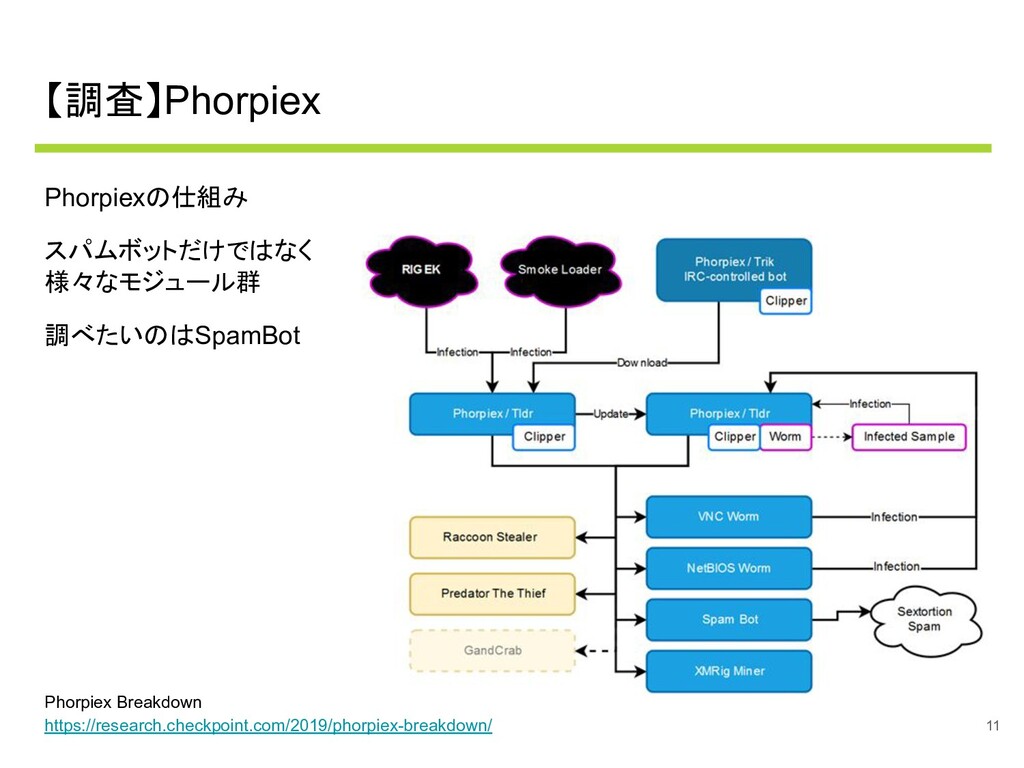
【調査】Phorpiex Phorpiexの仕組み スパムボットだけではなく 様々なモジュール群 調べたいのはSpamBot 11 Phorpiex Breakdown https://research.checkpoint.com/2019/phorpiex-breakdown/
【調査】92.63.197[.]190 VirusTotalでexeのダウンロード元を調査。 適当なexeを実行してみたところ Phorpiexらしきものを発見。 https://app.any.run/tasks/cf90a195-3b74-4cea-8283-5a2a669371f7/ 12
【分析】Phorpiex ベースURL hxxp://92.63.197[.]190 13 以下を順に取得する /1 /2 /3 /4 /5
/6 各ファイルは時々によってなかったり、実行ファイル だったり、暗号化されている。 ファイルの中身はその時々によって異なる。 2, 3 は主にPhorpiexの更新ファイル。 その他には以下などを確認。 VNC Worm(5900/tcpへ通信するもの) Spam Bot(yahoo.comへ通信するもの) Coin Miner(vbsを実行するもの)
【分析】SpamBotの静的解析 14 MD5 通信先 添付ファイル 件名 45cb23abd4fff68ee50523b38cef4a11 04dc944092ba5235be7cd36febf9dd3f hxxp://92.63.197[.]190/jp/ PIC_526246_2020_jpg.vbs
:) ;) :* :-) ;-) :-* :D :-D 8-) 8-D 4103fda71052907dea823d28d8ec3a4e f96139f47da1fe1a44006c795b0bb672 hxxp://92.63.197[.]190/jap/ hxxp://92.63.197[.]190/jpjp/ IMG4956432020_jpg.vbs :) :D ;) ;D :-) ;-) cbcc461966f7dd01b3837f39fdada93b hxxp://92.63.197[.]190/jp/ なし ※sextortion Videos of you - I recorded you - You got recorded -
【分析】SpamBotの動き ベースの通信先(hxxp://92.63.197[.]190/jp/ など)から以下を取得 /n.txt … 送信先リスト(1.txt ~ nn.txt)の数が記載されている /nn.txt …
送信先アドレスが複数記載されている /a.vbs … 添付ファイル メールの件名は検体に記載されたものからランダムに選択 →送信先アドレスリストを確認すると、2019年の送信先アドレスリストと同等 15
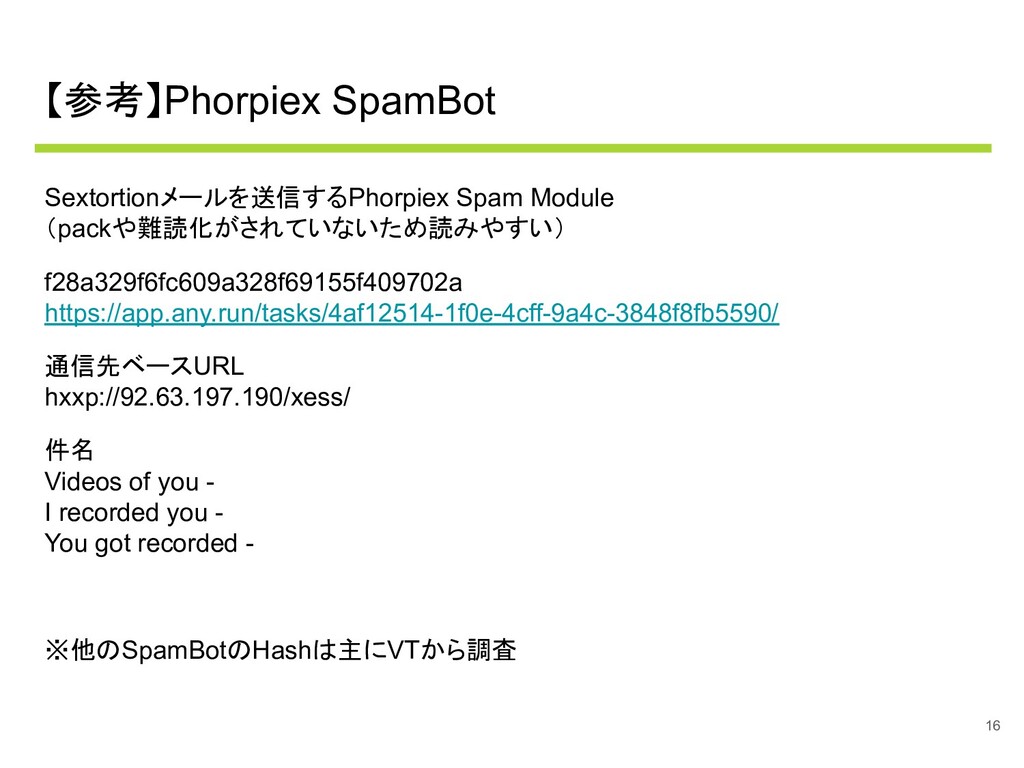
【参考】Phorpiex SpamBot Sextortionメールを送信するPhorpiex Spam Module (packや難読化がされていないため読みやすい) f28a329f6fc609a328f69155f409702a https://app.any.run/tasks/4af12514-1f0e-4cff-9a4c-3848f8fb5590/ 通信先ベースURL hxxp://92.63.197.190/xess/
件名 Videos of you - I recorded you - You got recorded - ※他のSpamBotのHashは主にVTから調査 16
【参考】Phorpiexの感染経路 PhorpiexへはRIG-EK経由で感染 (CheckPointの調査記事とも一致) https://twitter.com/FaLconIntel/status/1230488503290449920 17
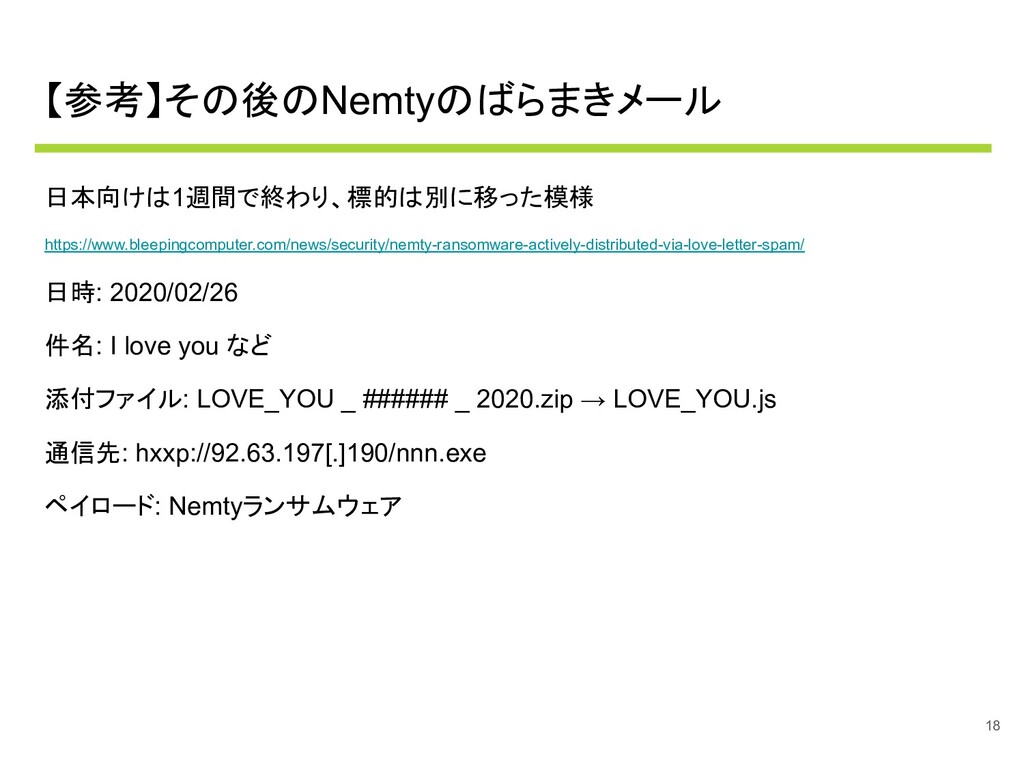
【参考】その後のNemtyのばらまきメール 日本向けは1週間で終わり、標的は別に移った模様 https://www.bleepingcomputer.com/news/security/nemty-ransomware-actively-distributed-via-love-letter-spam/ 日時: 2020/02/26 件名: I love you など
添付ファイル: LOVE_YOU _ ###### _ 2020.zip → LOVE_YOU.js 通信先: hxxp://92.63.197[.]190/nnn.exe ペイロード: Nemtyランサムウェア 18
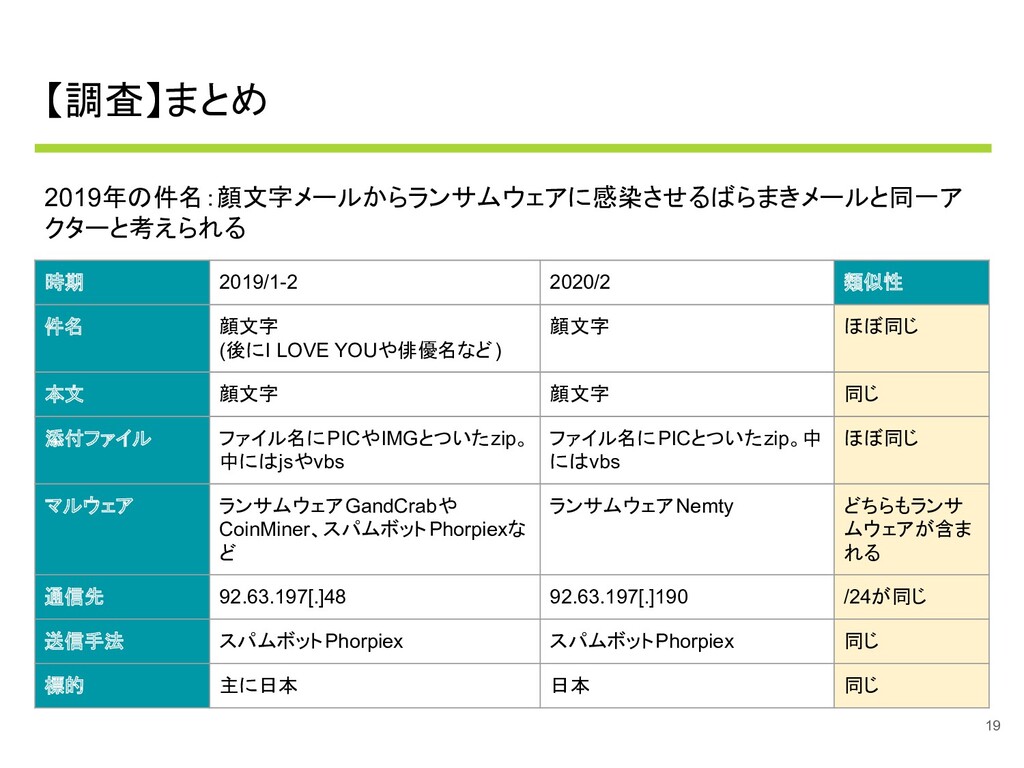
【調査】まとめ 2019年の件名:顔文字メールからランサムウェアに感染させるばらまきメールと同一ア クターと考えられる 19 時期 2019/1-2 2020/2 類似性 件名 顔文字
(後にI LOVE YOUや俳優名など) 顔文字 ほぼ同じ 本文 顔文字 顔文字 同じ 添付ファイル ファイル名にPICやIMGとついたzip。 中にはjsやvbs ファイル名にPICとついたzip。中 にはvbs ほぼ同じ マルウェア ランサムウェアGandCrabや CoinMiner、スパムボットPhorpiexな ど ランサムウェアNemty どちらもランサ ムウェアが含ま れる 通信先 92.63.197[.]48 92.63.197[.]190 /24が同じ 送信手法 スパムボットPhorpiex スパムボットPhorpiex 同じ 標的 主に日本 日本 同じ
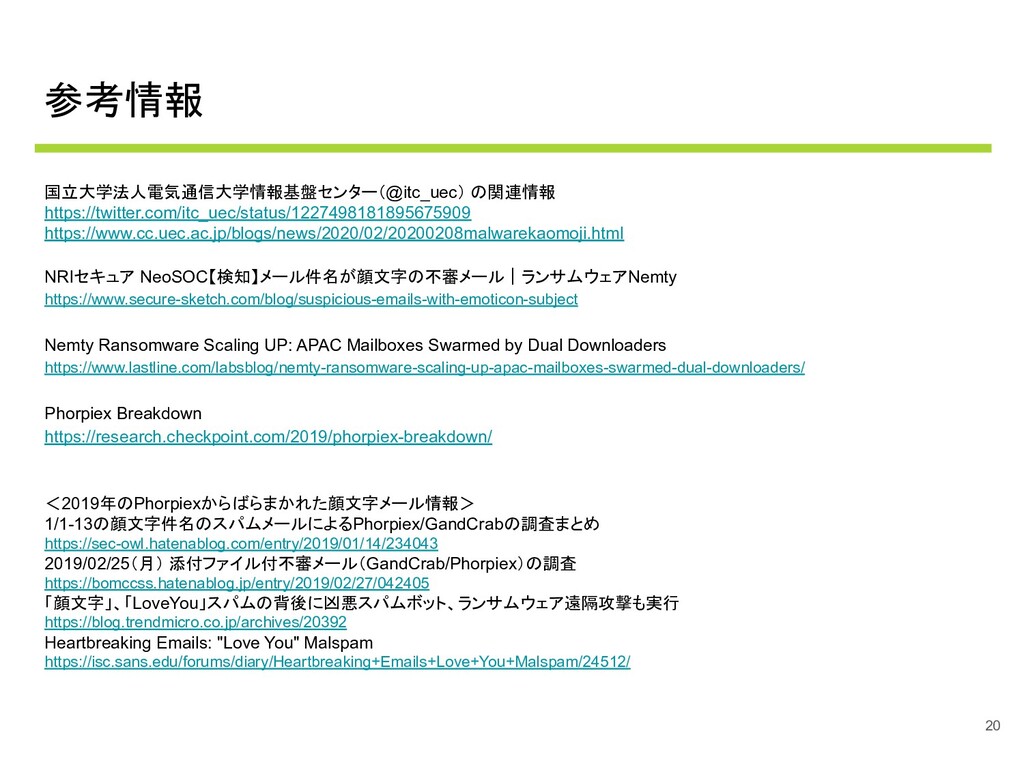
参考情報 国立大学法人電気通信大学情報基盤センター(@itc_uec) の関連情報 https://twitter.com/itc_uec/status/1227498181895675909 https://www.cc.uec.ac.jp/blogs/news/2020/02/20200208malwarekaomoji.html NRIセキュア NeoSOC【検知】メール件名が顔文字の不審メール|ランサムウェアNemty https://www.secure-sketch.com/blog/suspicious-emails-with-emoticon-subject Nemty Ransomware
Scaling UP: APAC Mailboxes Swarmed by Dual Downloaders https://www.lastline.com/labsblog/nemty-ransomware-scaling-up-apac-mailboxes-swarmed-dual-downloaders/ Phorpiex Breakdown https://research.checkpoint.com/2019/phorpiex-breakdown/ <2019年のPhorpiexからばらまかれた顔文字メール情報> 1/1-13の顔文字件名のスパムメールによるPhorpiex/GandCrabの調査まとめ https://sec-owl.hatenablog.com/entry/2019/01/14/234043 2019/02/25(月) 添付ファイル付不審メール(GandCrab/Phorpiex)の調査 https://bomccss.hatenablog.jp/entry/2019/02/27/042405 「顔文字」、「LoveYou」スパムの背後に凶悪スパムボット、ランサムウェア遠隔攻撃も実行 https://blog.trendmicro.co.jp/archives/20392 Heartbreaking Emails: "Love You" Malspam https://isc.sans.edu/forums/diary/Heartbreaking+Emails+Love+You+Malspam/24512/ 20


 sec_s_owl
 chack411
 mochizuki875
 endonanana
 terurou
 yamanoku
 hiracky16
 tomzoh
 soudai
 athug
 camiha
 grimoh
 hlum
 pedronauck
 axbom
 reverentgeek
 helmedeiros
 mraible
 matthewcrist
 jakevdp
 lemiorhan
 keithpitt
 gr2m
 inesmontani
 konakalab