Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
低対話型サーバハニーポットの運用結果及び考察 / Operation result of lo...
Search
takahoyo
August 13, 2014
Technology
270
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
低対話型サーバハニーポットの運用結果及び考察 / Operation result of low interaction honeypots
セキュリティ・キャンプ 全国大会 2014 のチューター成果報告で発表したハニーポットの運用の話です。
takahoyo
August 13, 2014
More Decks by takahoyo
See All by takahoyo
OSEP取るまでにやったこと
takahoyo
3
2.5k
"申" (猿)がつくセキュリティツールを検証してみた
takahoyo
4
1.3k
おうちで出来るセキュリティチャレンジ / cyber security challenge from home
takahoyo
4
1.9k
malspamの情報収集と解析 / malspam information gathering and analysis
takahoyo
0
130
Elastic StackでWebサーバのログ解析を始めた件について / Web server access log analysis using Elastic Stack
takahoyo
0
240
Scapyで作る・解析するパケット/ network packets craft and analysis by Scapy
takahoyo
2
2.3k
パケットで遊ぼう / let's play using network packet
takahoyo
0
240
hpingで作るパケット / network packet craft by hping
takahoyo
0
450
Other Decks in Technology
See All in Technology
12 個 Tool と、 4,096 Token
hlum
0
130
初対面のメンバーがチームを組み、Claude Codeでゼロからサービスをリリース
mkdev10
1
120
二歩目のフロントエンド・ウェブアクセシビリティ
camiha
2
370
USB PDを使ってスマホを労わりたい
raspython3
0
160
転んだ話が背中を預ける理由になる / A_story_about_falling_down_gives_you_a_reason_to_watch_each_other_s_backs.pdf
pauli
3
350
Claude Code本は、どのように執筆チームで書かれたか
oikon48
1
360
Essential architectural thinking (revised edition)
ufried
0
110
SDDの運用にめげずに向き合った話
sansantech
PRO
1
140
自分で立ててみるLLMサービス
y_sera15
0
160
go-sqletch
moznion
0
130
Post AI時代のリファクタリング実践記 / Refactoring in the post AI era
kaminashi
1
120
大型犬好きによるPugの紹介
yamanoku
1
130
Featured
See All Featured
How To Stay Up To Date on Web Technology
chriscoyier
790
250k
Designing Experiences People Love
moore
143
24k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.3k
For a Future-Friendly Web
brad_frost
184
10k
Side Projects
sachag
456
43k
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
350
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
Performance Is Good for Brains [We Love Speed 2024]
tammyeverts
12
1.9k
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Embracing the Ebb and Flow
colly
88
5.2k
10 Git Anti Patterns You Should be Aware of
lemiorhan
PRO
659
62k
Music & Morning Musume
bryan
48
7.4k
Transcript
ハニーポットの運用結果及び考察 @takahoyo
目次 ハニーポットとは 運用したハニーポットの概要 ログの解析について 解析結果 結果から考えられること 今後どうするか
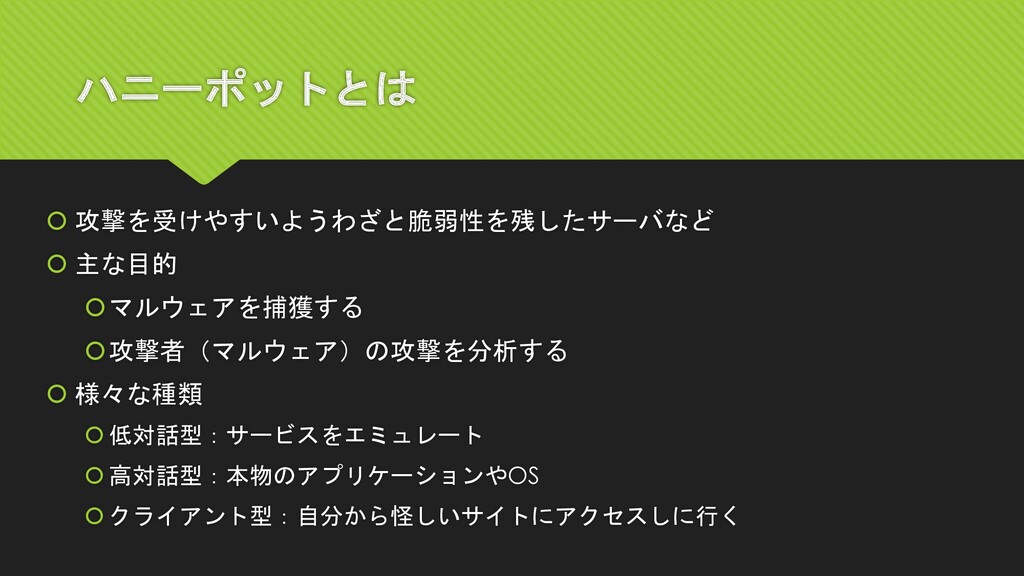
ハニーポットとは 攻撃を受けやすいようわざと脆弱性を残したサーバなど 主な目的 マルウェアを捕獲する 攻撃者(マルウェア)の攻撃を分析する 様々な種類
低対話型:サービスをエミュレート 高対話型:本物のアプリケーションやOS クライアント型:自分から怪しいサイトにアクセスしに行く
運用したハニーポット 2種類の低対話型ハニーポット Dionaea Kippo
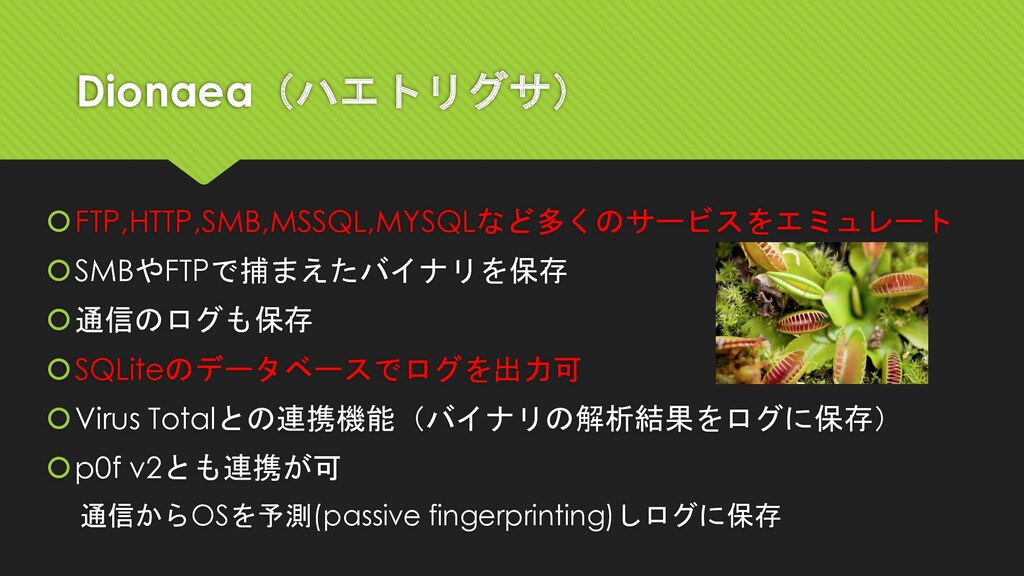
Dionaea(ハエトリグサ) FTP,HTTP,SMB,MSSQL,MYSQLなど多くのサービスをエミュレート SMBやFTPで捕まえたバイナリを保存 通信のログも保存 SQLiteのデータベースでログを出力可 Virus Totalとの連携機能(バイナリの解析結果をログに保存) p0f v2とも連携が可 通信からOSを予測(passive
fingerprinting)しログに保存
Kippo SSHをエミュレート Brute-force Attackをログするように設計 ログインした攻撃者にはシェルを操作させる コマンドもエミュレート シェル操作履歴もログに残る(Demo) wgetでダウンロードしたバイナリも保存 Dionaeaと共存が可能!!
ログの解析項目 Dionaea 日毎のアクセス回数 アクセスされているサービス アクセスしてきた国 アクセスしてきた端末のOS 捕まったマルウェアの種類 Kippo アクセスしてきた国 アクセスしてきたユーザ
アクセスしてきたパスワード
解析に用いたツール Excel 時々 Python Excel SQLite DBをすべてCSVにしてExcelにインポート 頻度分析や結果のグラフ化など Python IP→Countryの変換(GeoIP
DBのPython用APIを使用) Kippoのログからuser/passのcsvファイル作成
解析結果 2014年6月7日 ~ 7月31日の約2カ月間運用 総アクセス数 Dionaea : 2,504,496件 (SQLiteのログが2GBくらい) Kippo
: 12,243件
Dionaea 解析結果
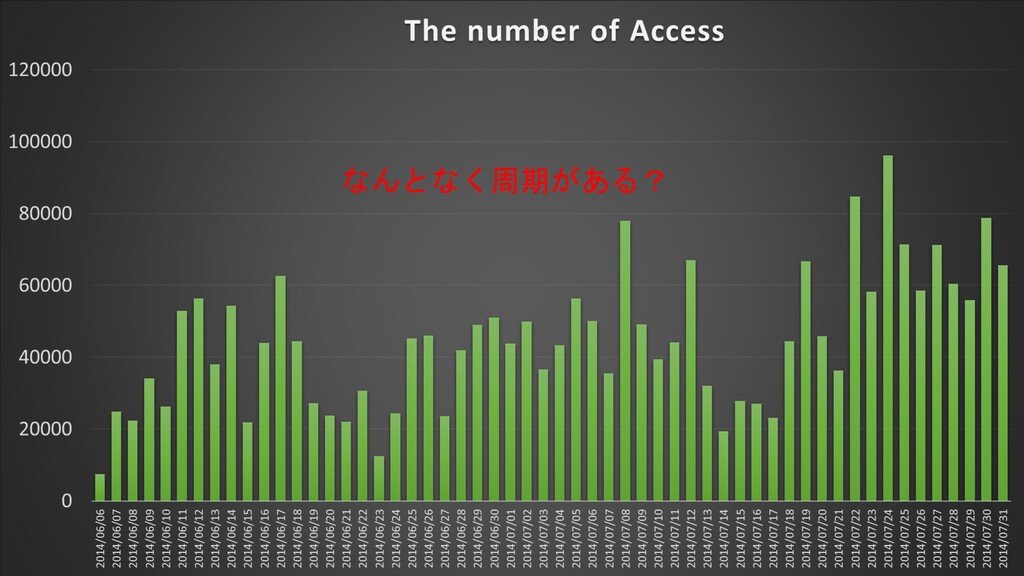
なんとなく周期がある?
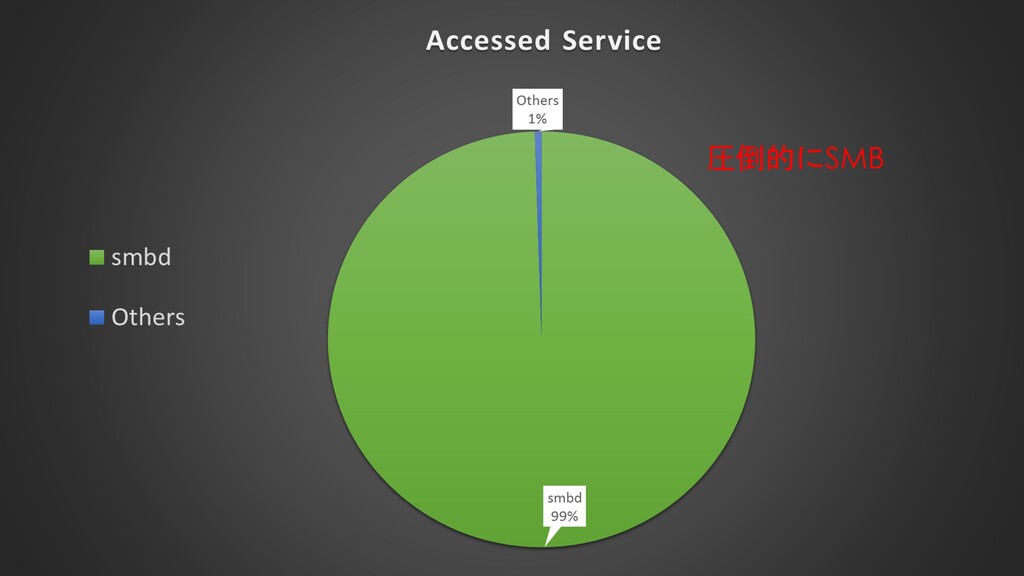
圧倒的にSMB
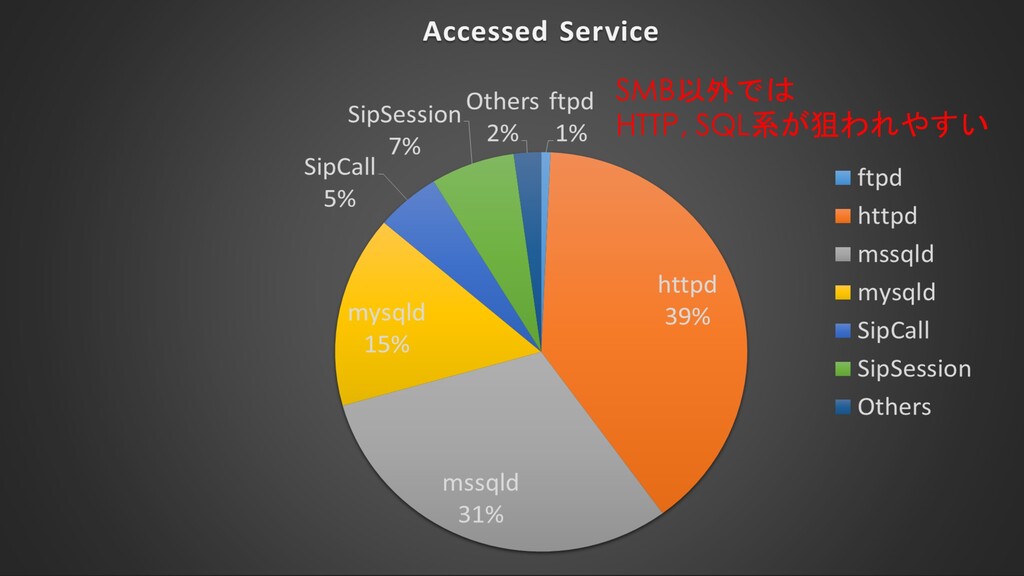
SMB以外では HTTP, SQL系が狙われやすい
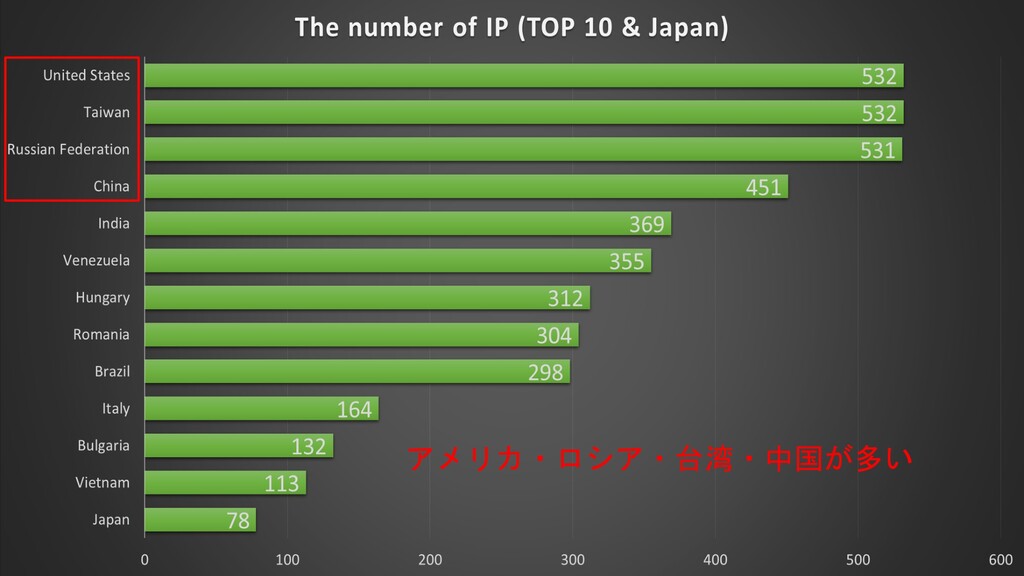
アメリカ・ロシア・台湾・中国が多い
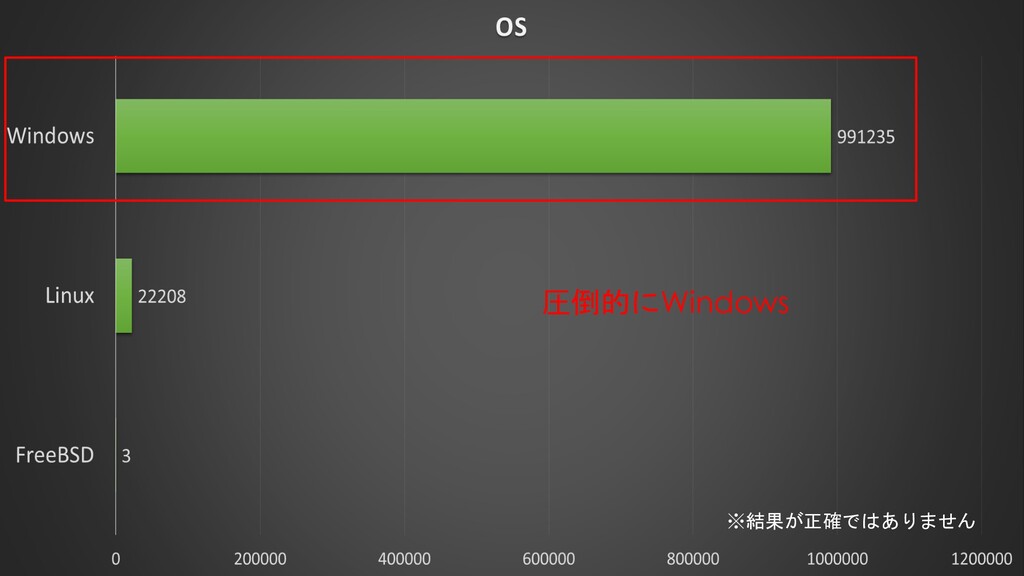
圧倒的にWindows ※結果が正確ではありません
Windows XP・2000が目立つ ※結果が正確ではありません
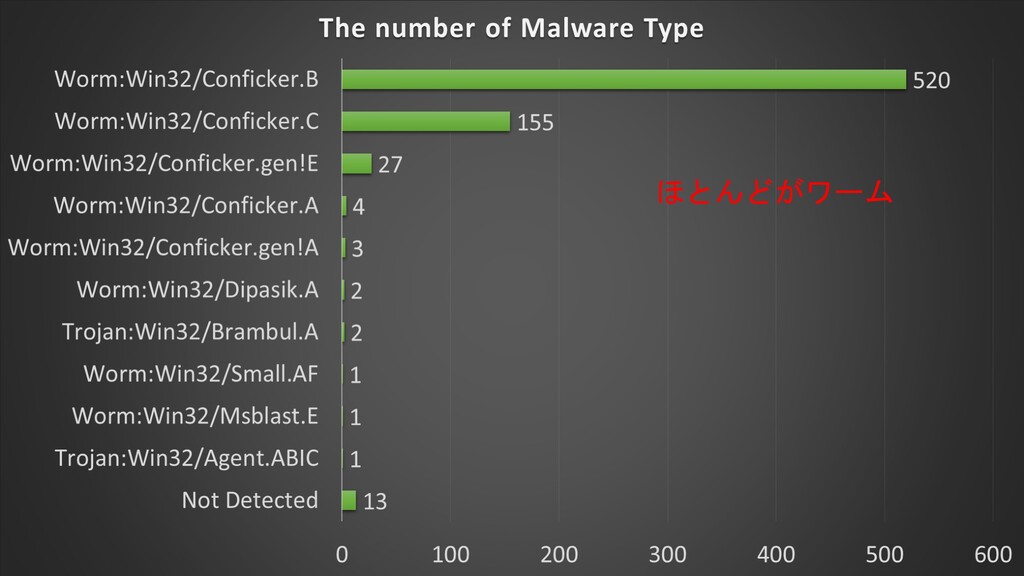
ほとんどがワーム
Kippo 解析結果
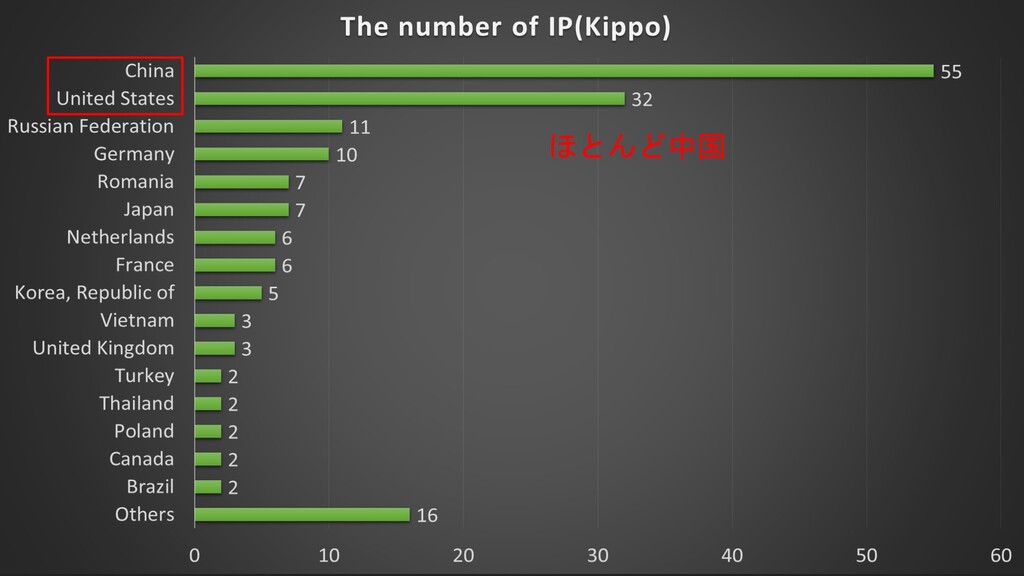
ほとんど中国
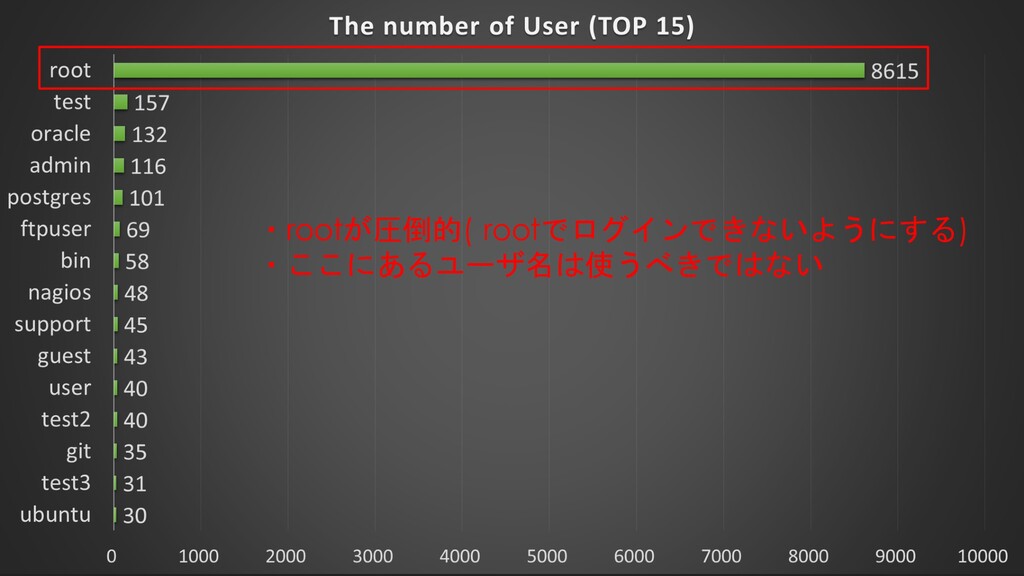
・rootが圧倒的( rootでログインできないようにする) ・ここにあるユーザ名は使うべきではない
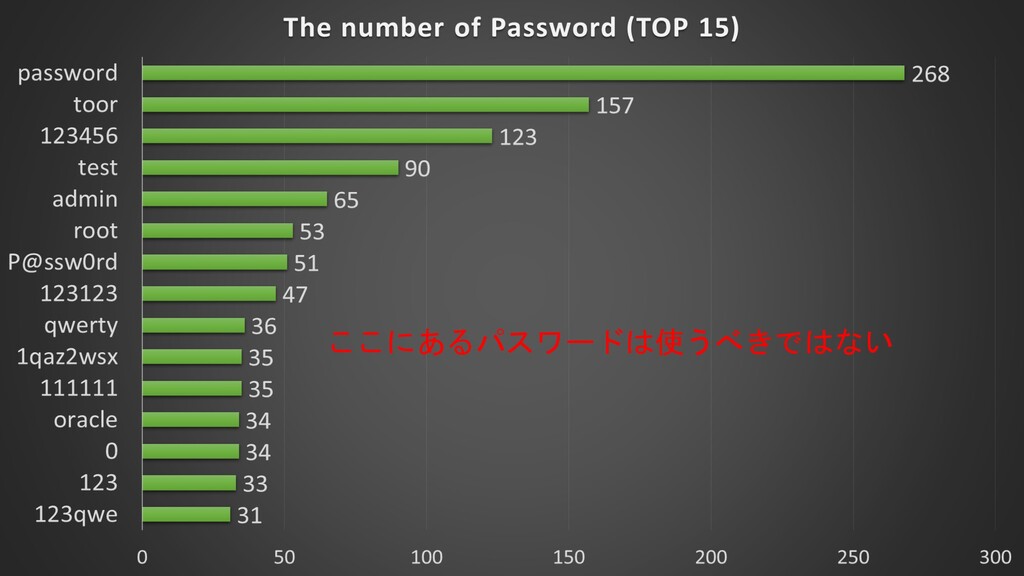
ここにあるパスワードは使うべきではない
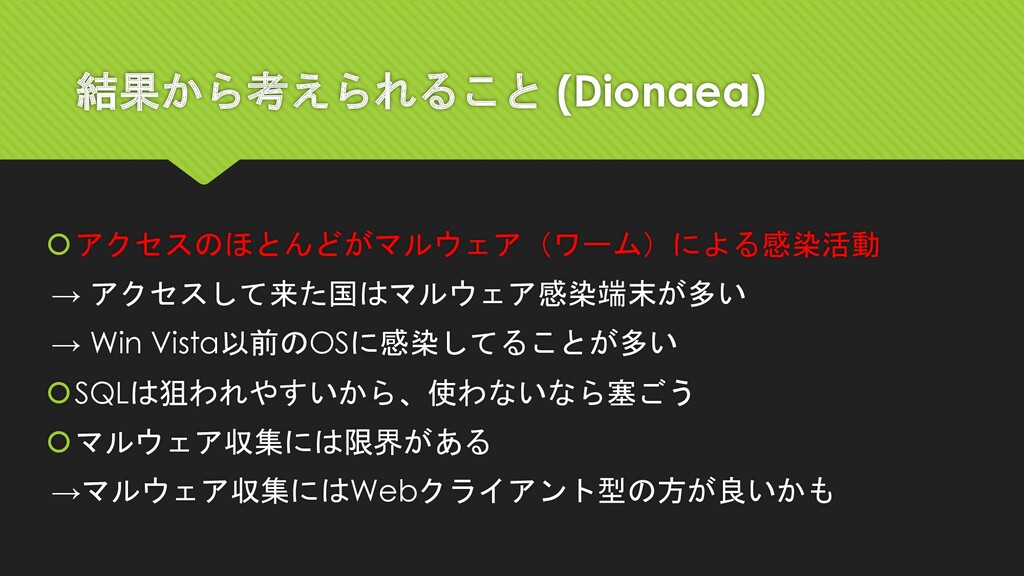
結果から考えられること (Dionaea) アクセスのほとんどがマルウェア(ワーム)による感染活動 → アクセスして来た国はマルウェア感染端末が多い → Win Vista以前のOSに感染してることが多い SQLは狙われやすいから、使わないなら塞ごう マルウェア収集には限界がある
→マルウェア収集にはWebクライアント型の方が良いかも
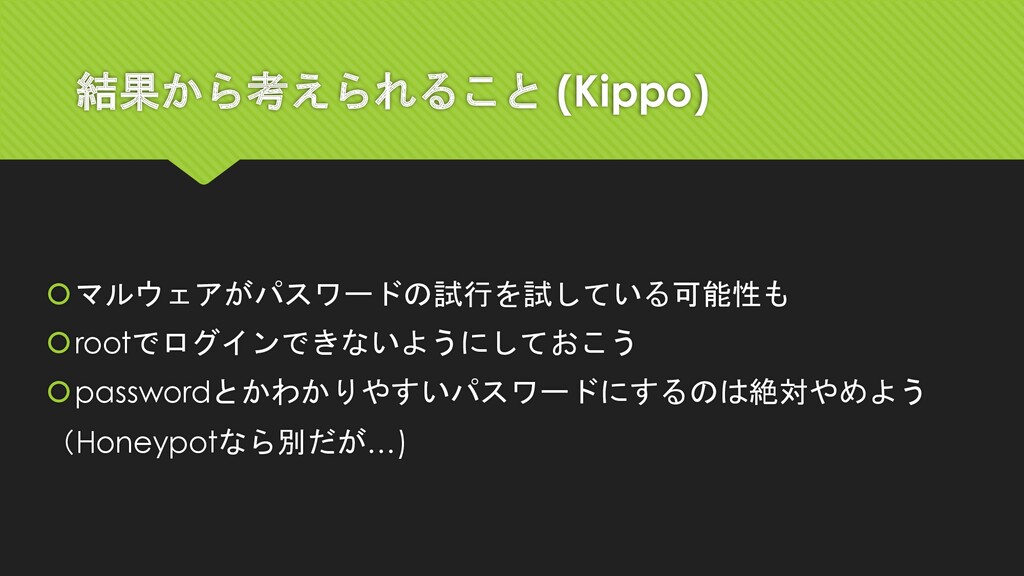
結果から考えられること (Kippo) マルウェアがパスワードの試行を試している可能性も rootでログインできないようにしておこう passwordとかわかりやすいパスワードにするのは絶対やめよう (Honeypotなら別だが…)
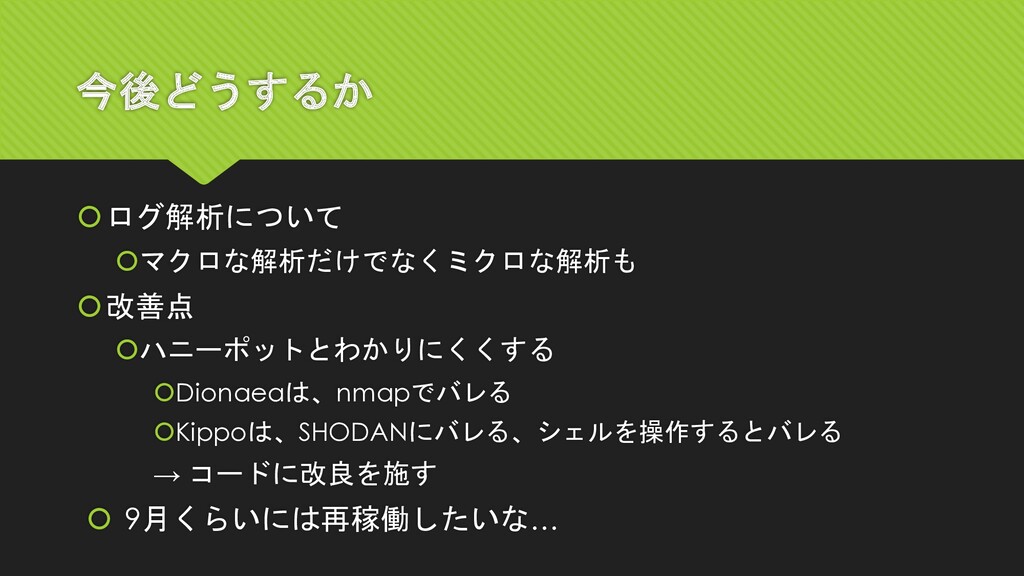
今後どうするか ログ解析について マクロな解析だけでなくミクロな解析も 改善点 ハニーポットとわかりにくくする Dionaeaは、nmapでバレる Kippoは、SHODANにバレる、シェルを操作するとバレる → コードに改良を施す
9月くらいには再稼働したいな…
END Thank you for Listening


 takahoyo
 hlum
 mkdev10
 camiha
 raspython3
 pauli
 oikon48
 ufried
 sansantech
 y_sera15
 moznion
 kaminashi
 yamanoku
 chriscoyier
 moore
 tomoyanonymous
 brad_frost
 sachag
 dugsong
 irinanazarova
 tammyeverts
 bermonpainter
 colly
 lemiorhan
 bryan