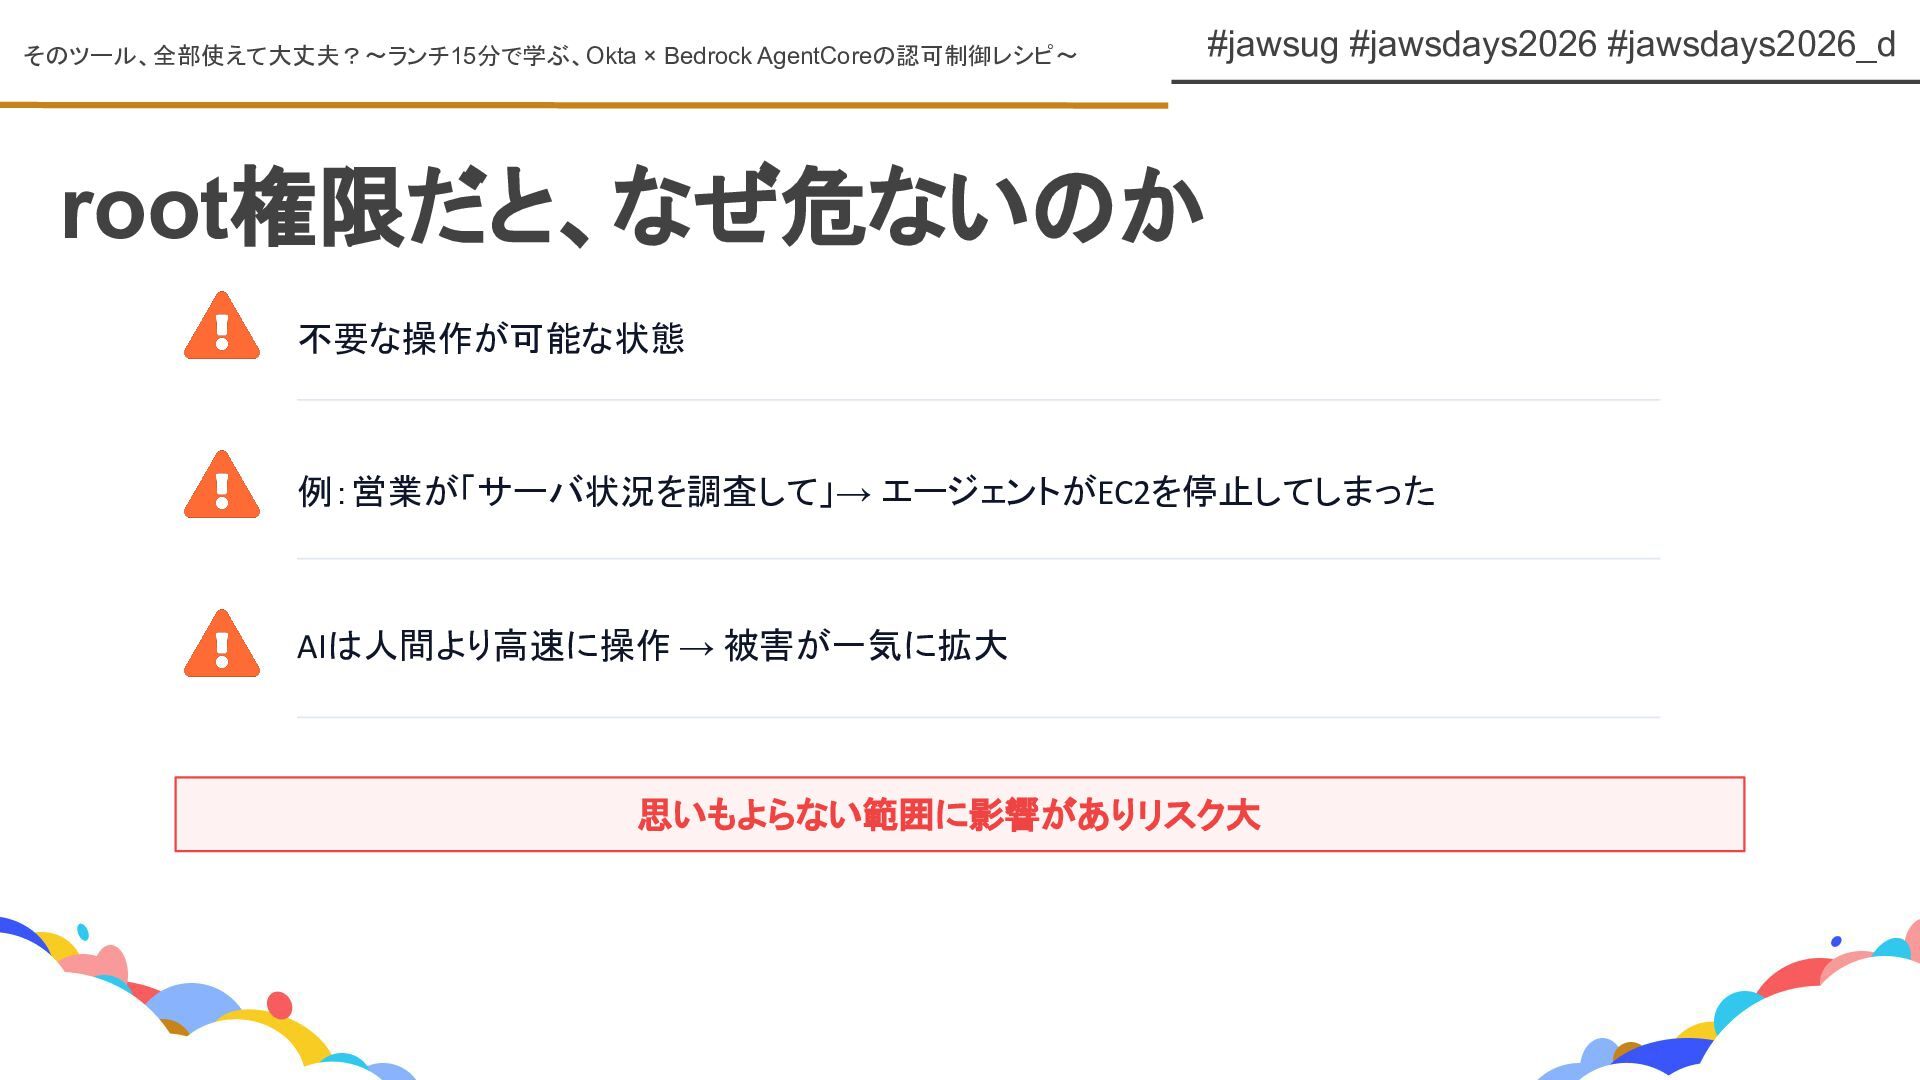
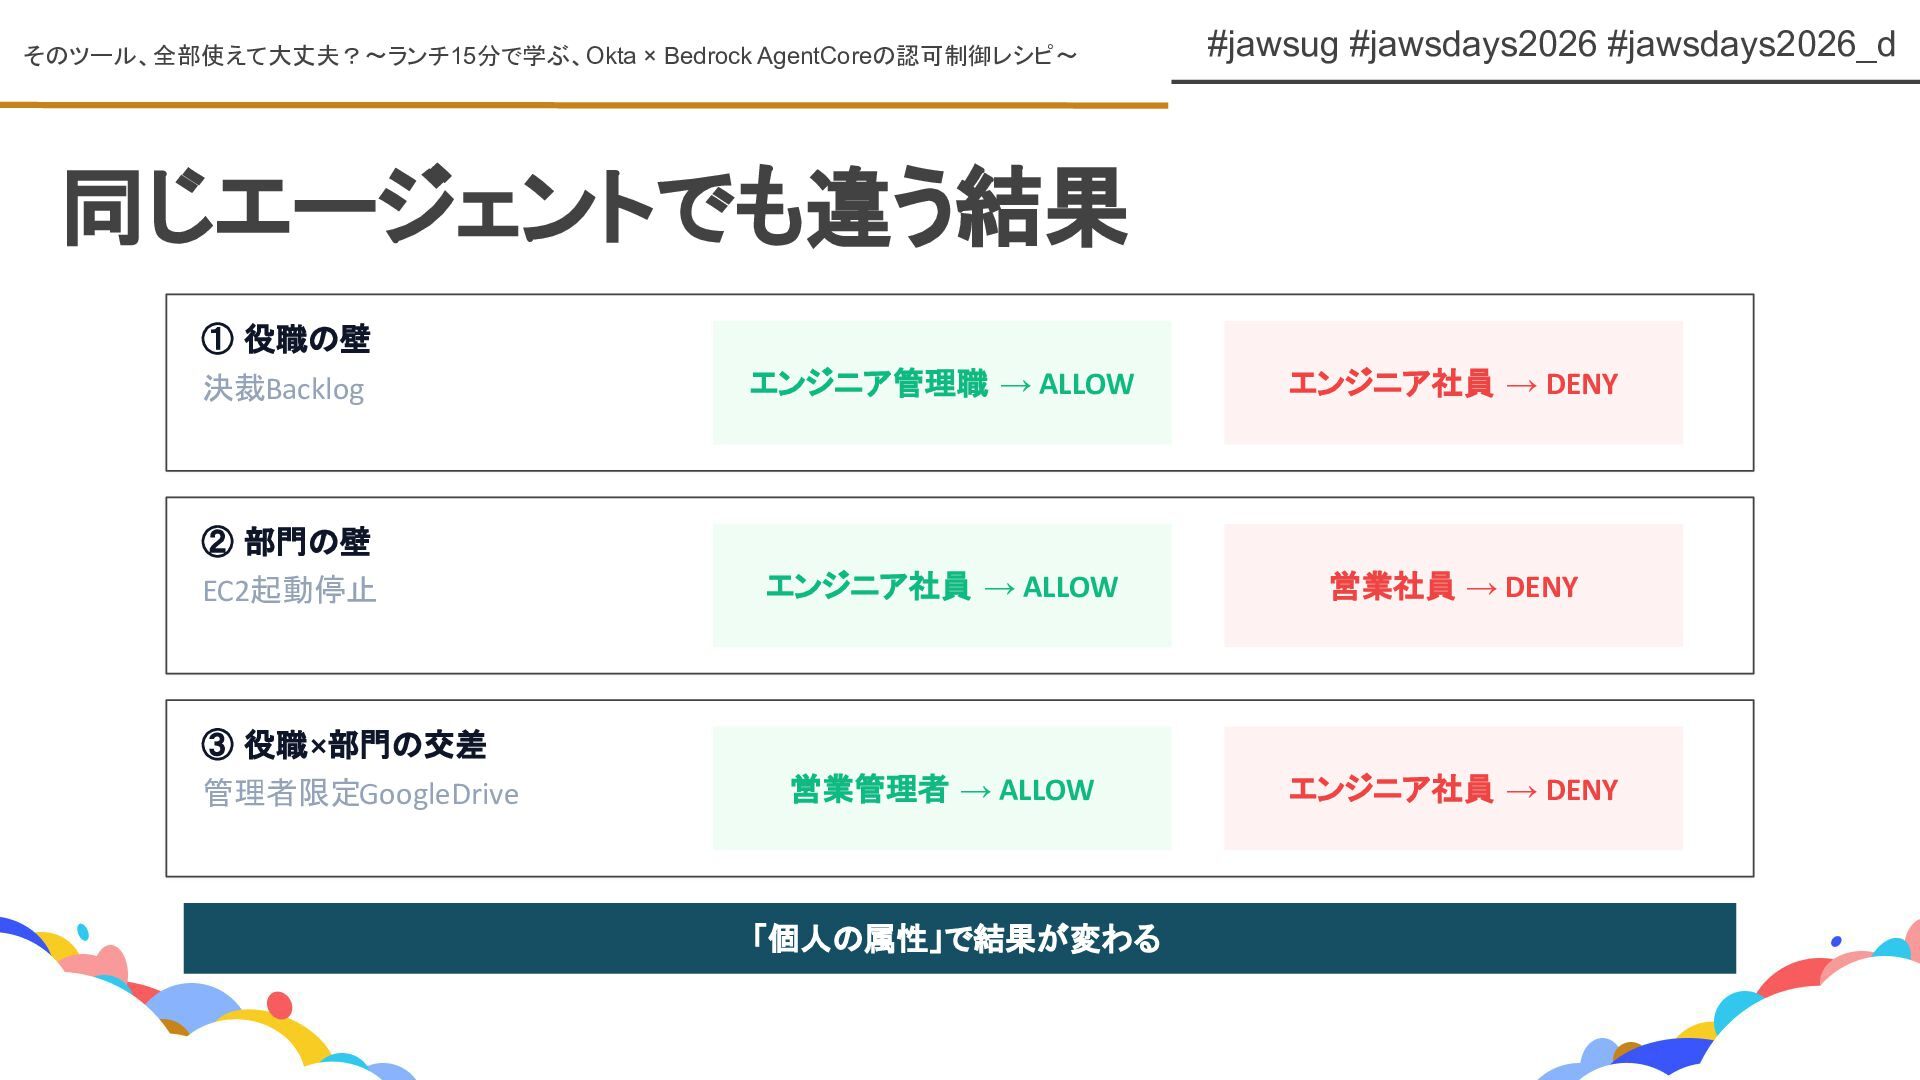
AIエージェントに「全ツール使い放題(root)」を渡すと、意図しない操作が高速に実行され被害が拡大するリスクがあります。
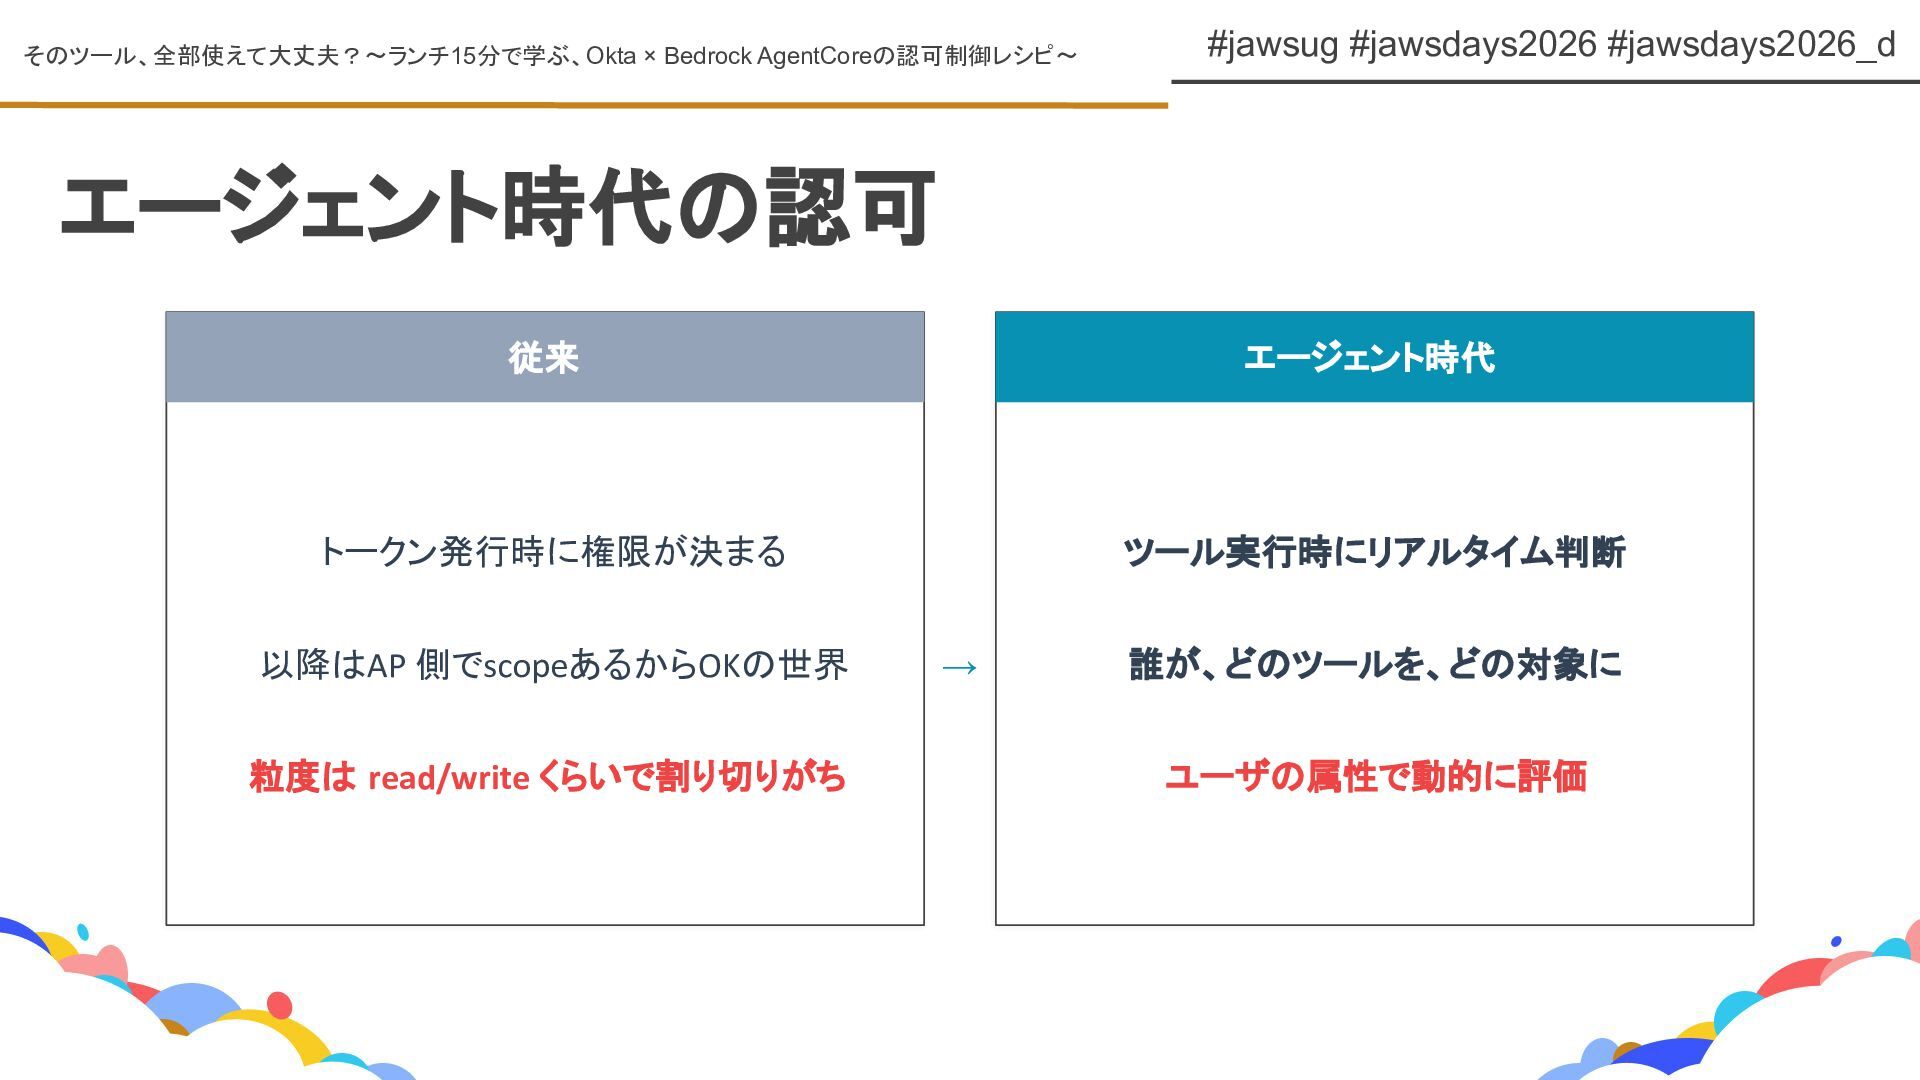
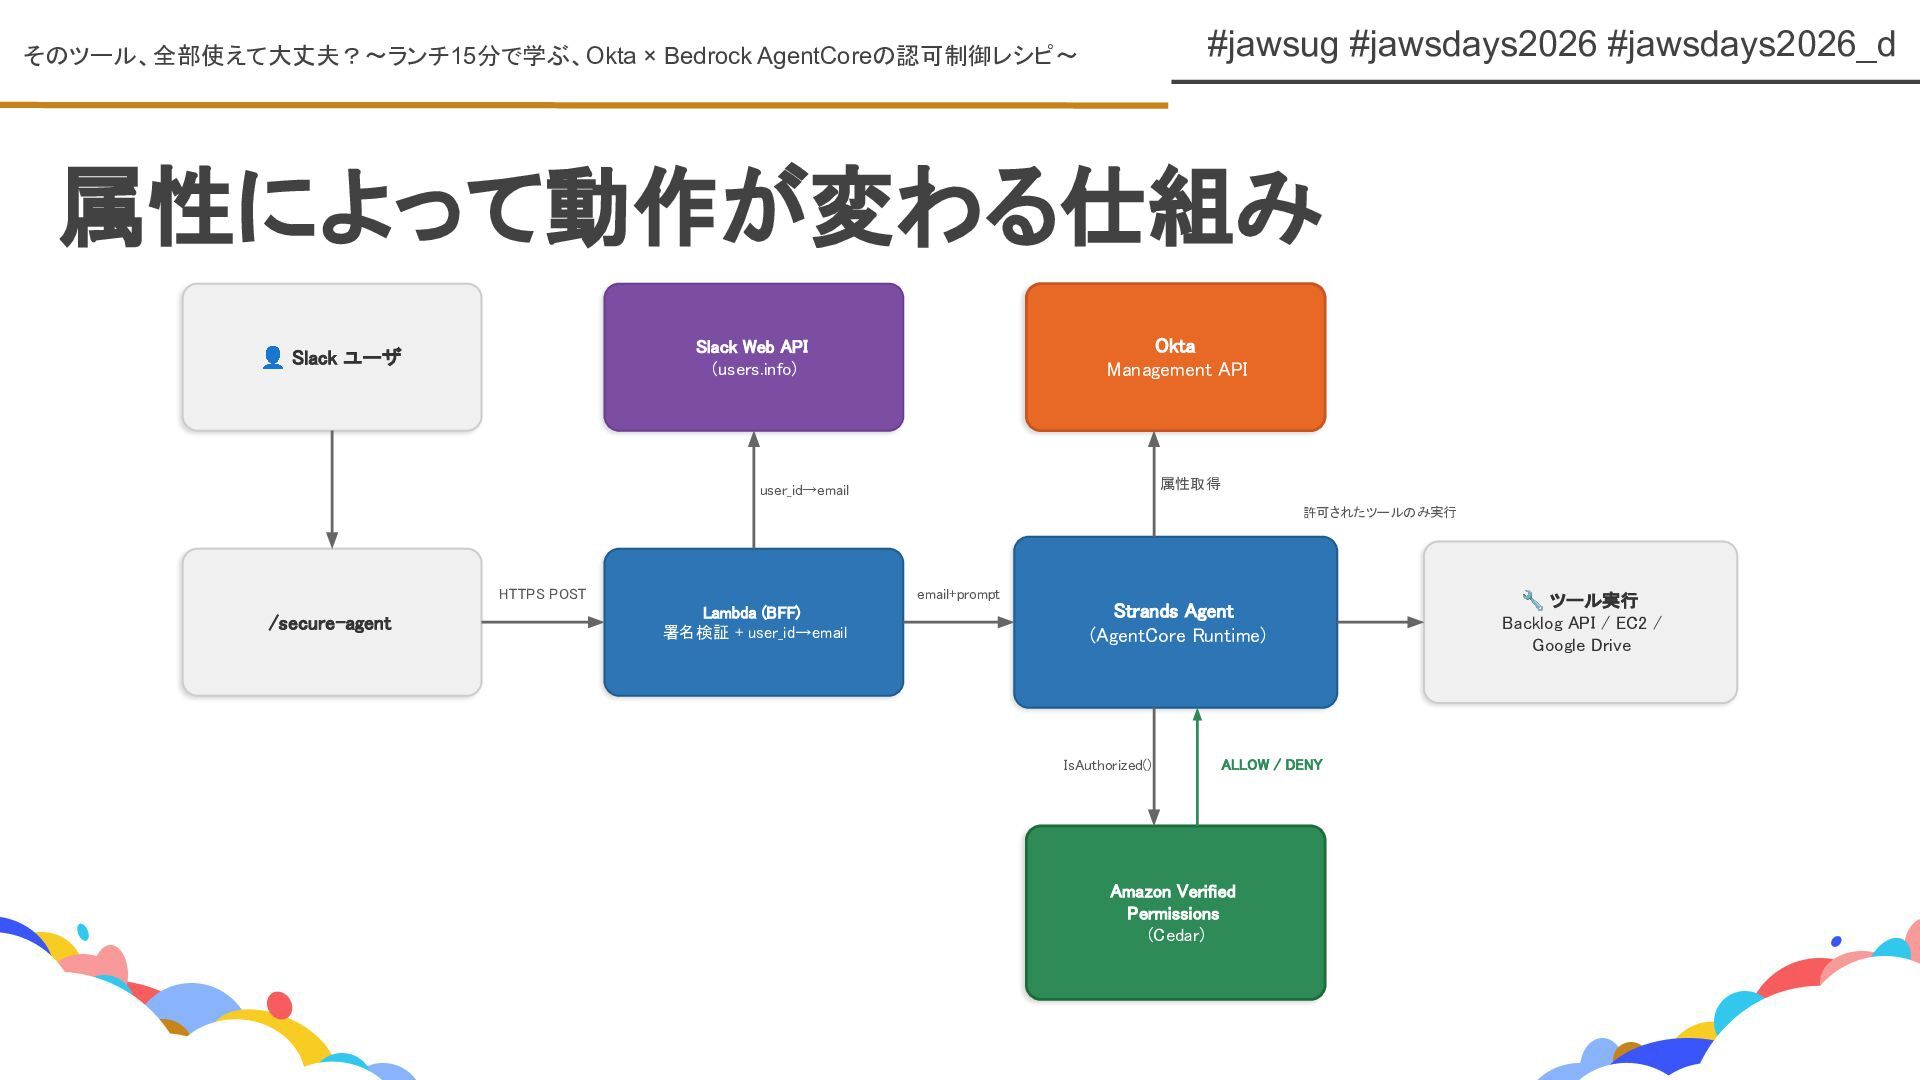
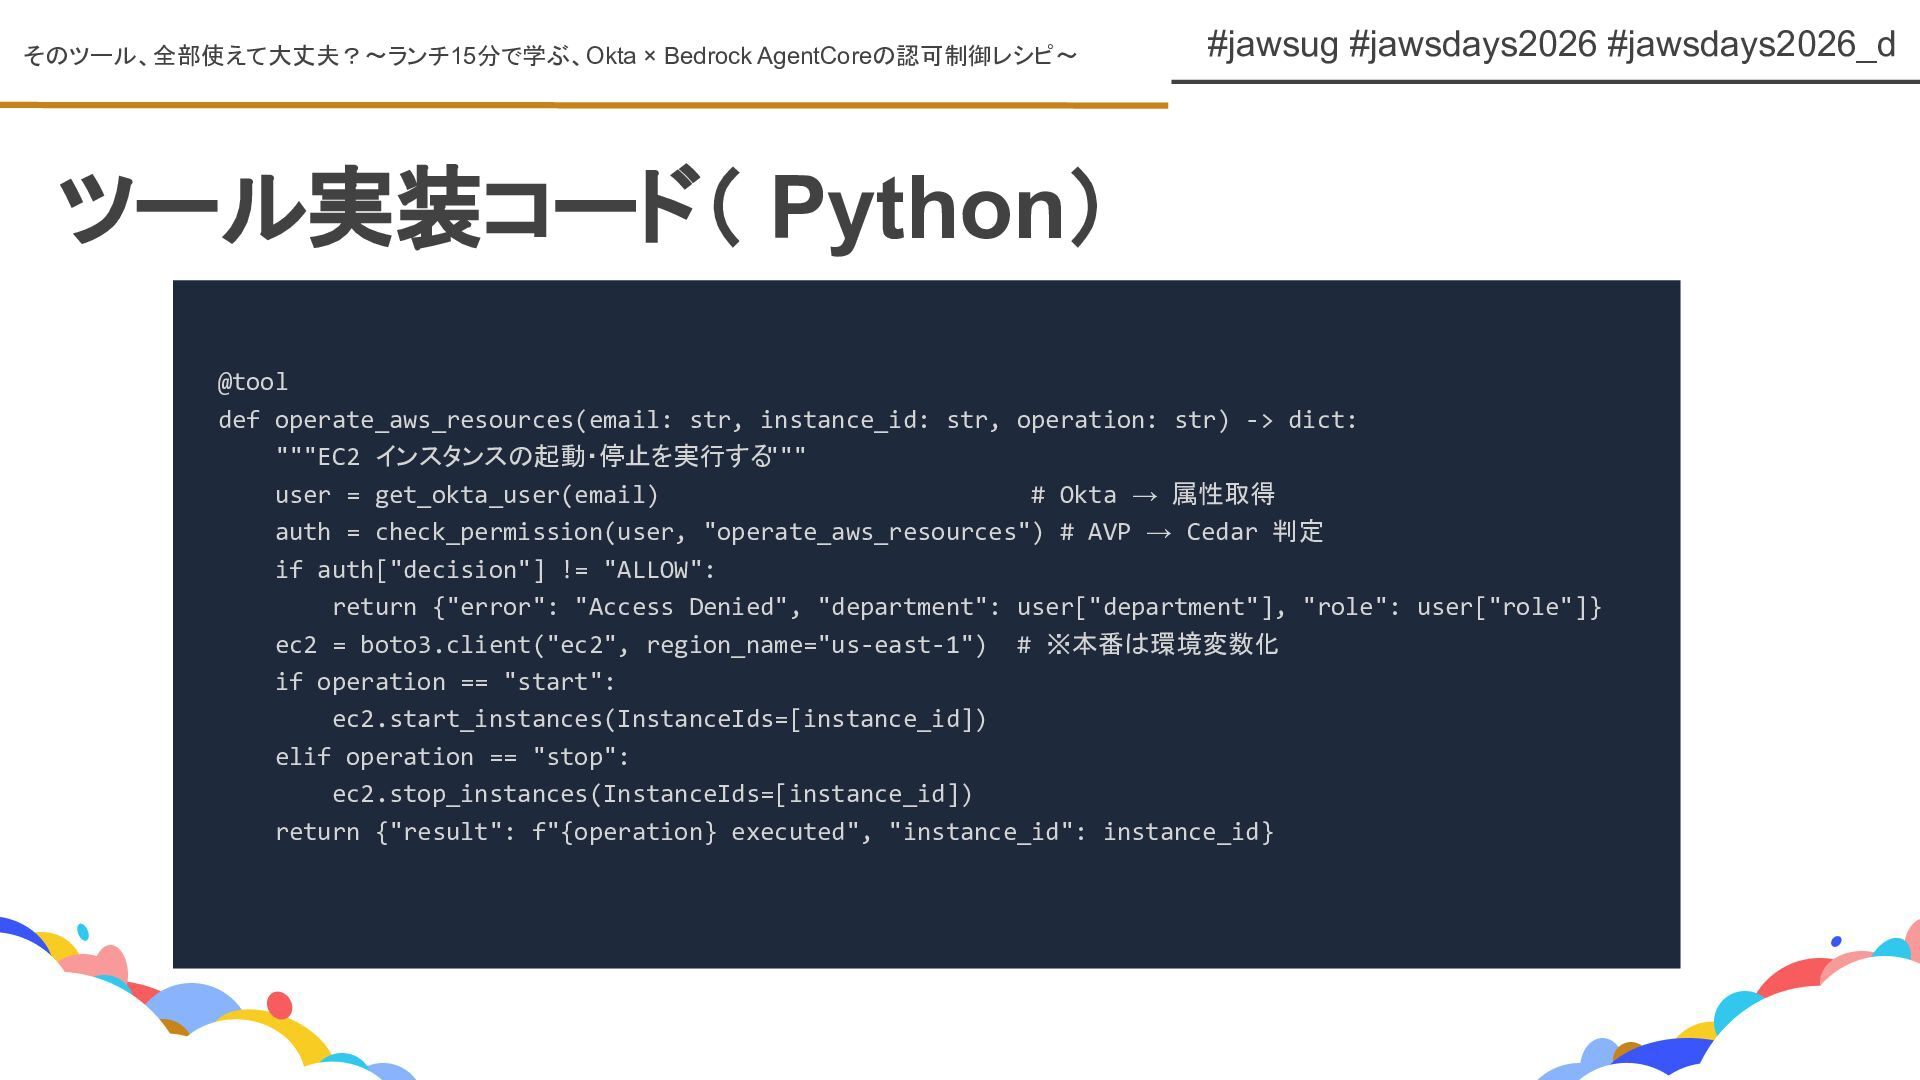
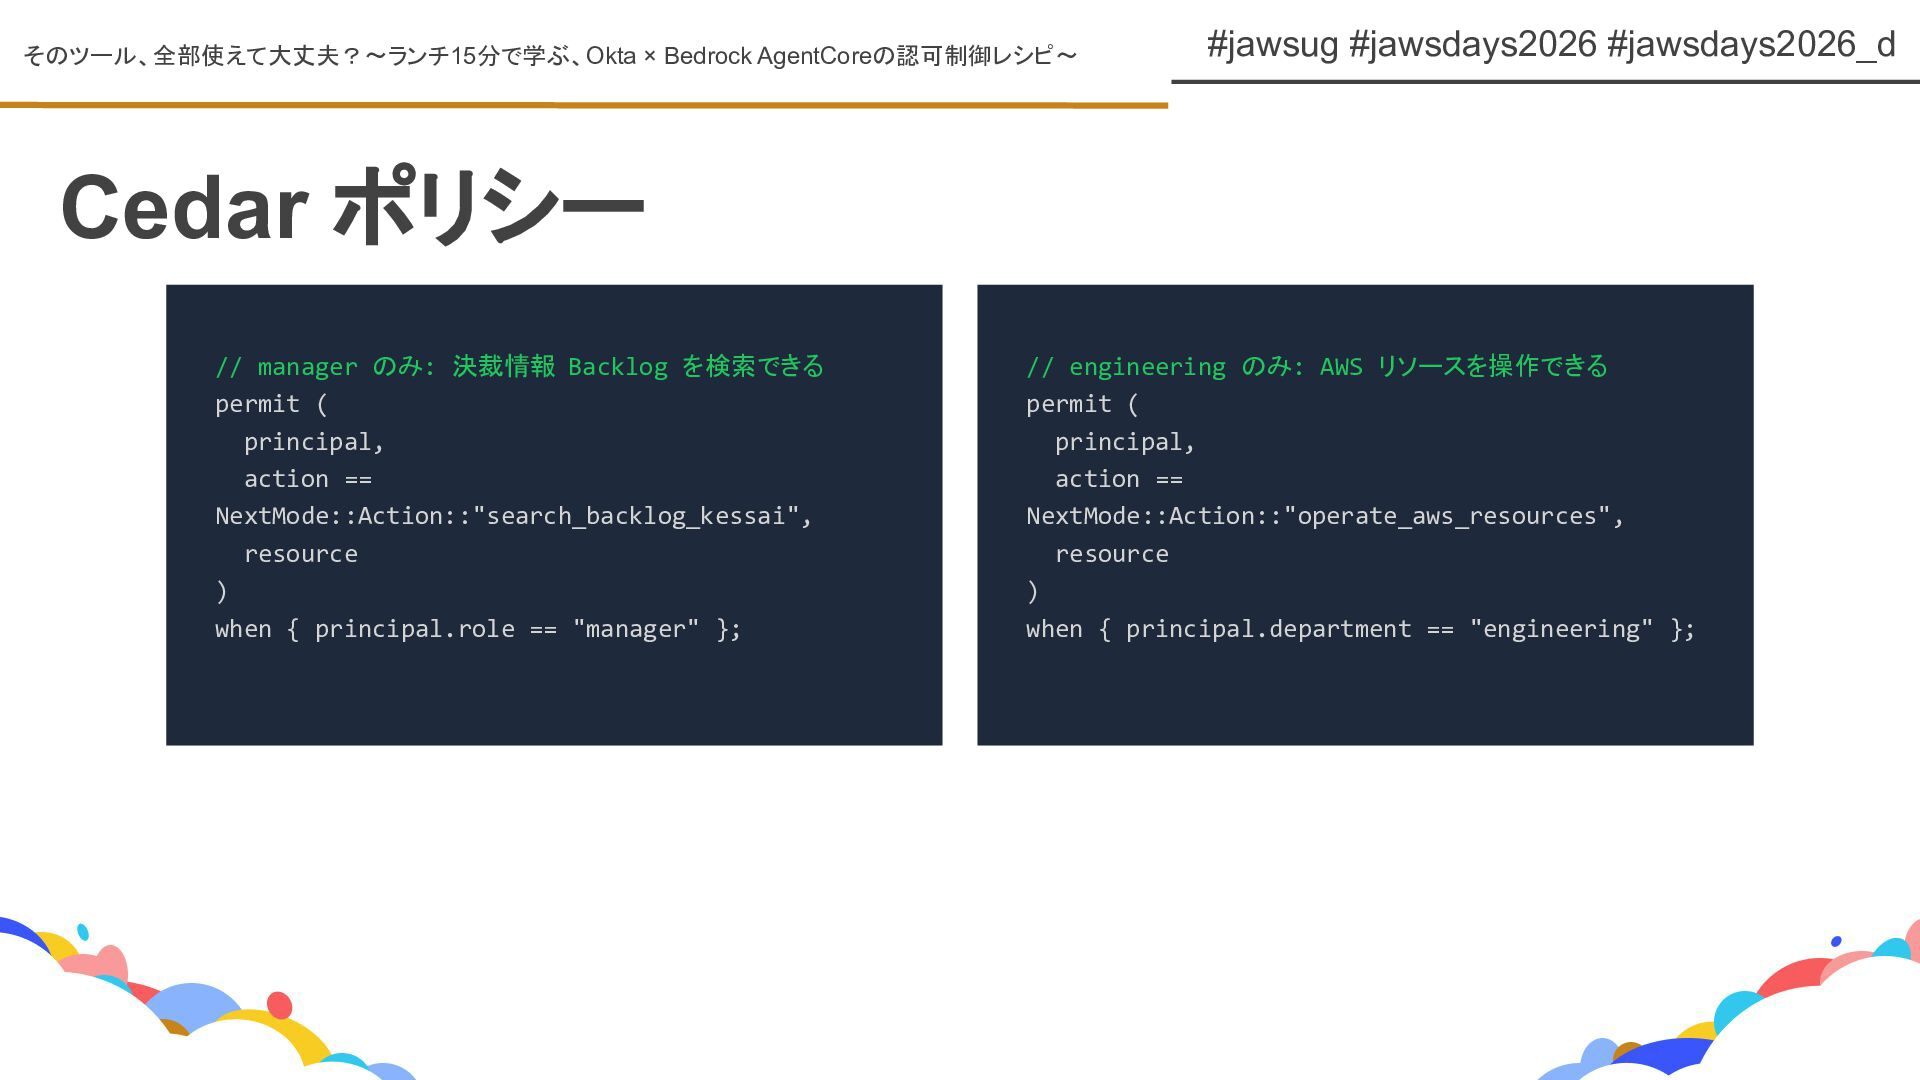
本資料では、ツール実行の直前に「誰が・どのツールを・どの対象に」実行するのかを、ユーザー属性(department × role)と実行パラメータに基づいてリアルタイムに認可判断する方法を紹介します。
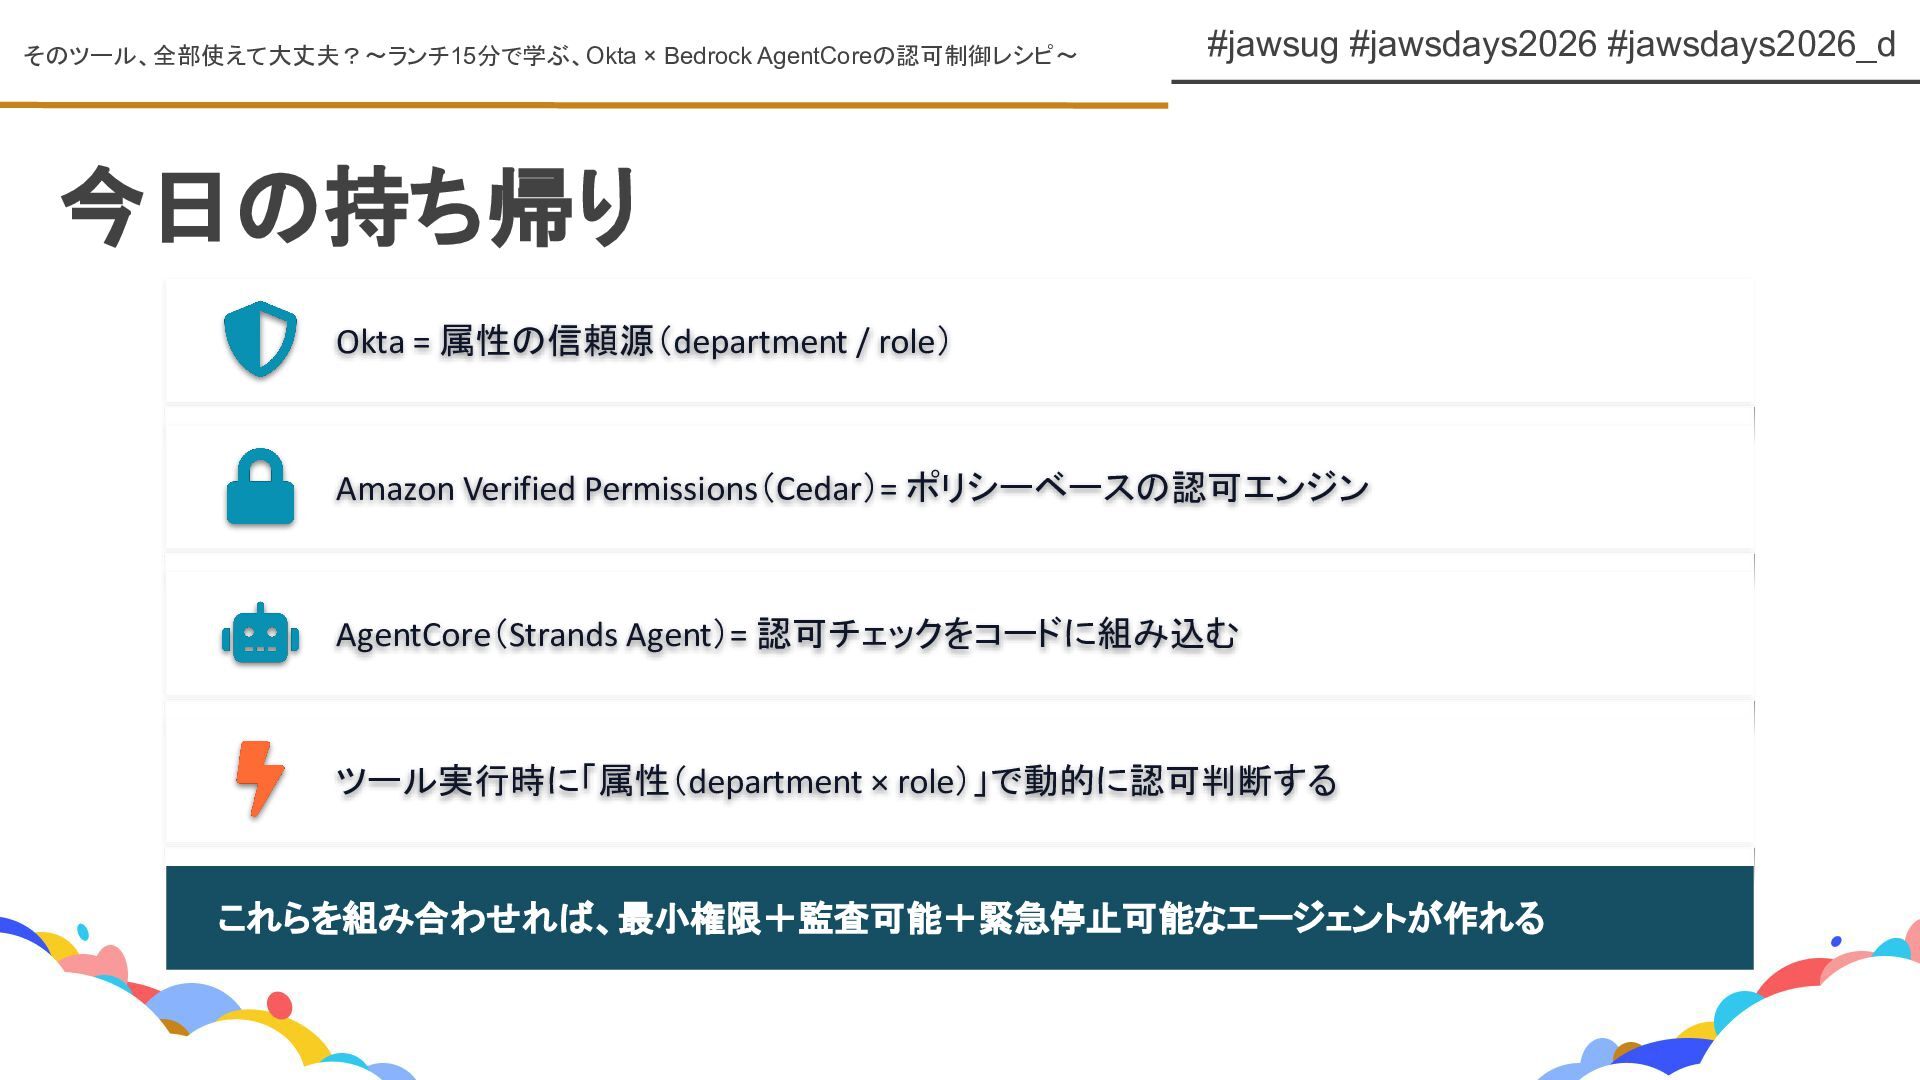
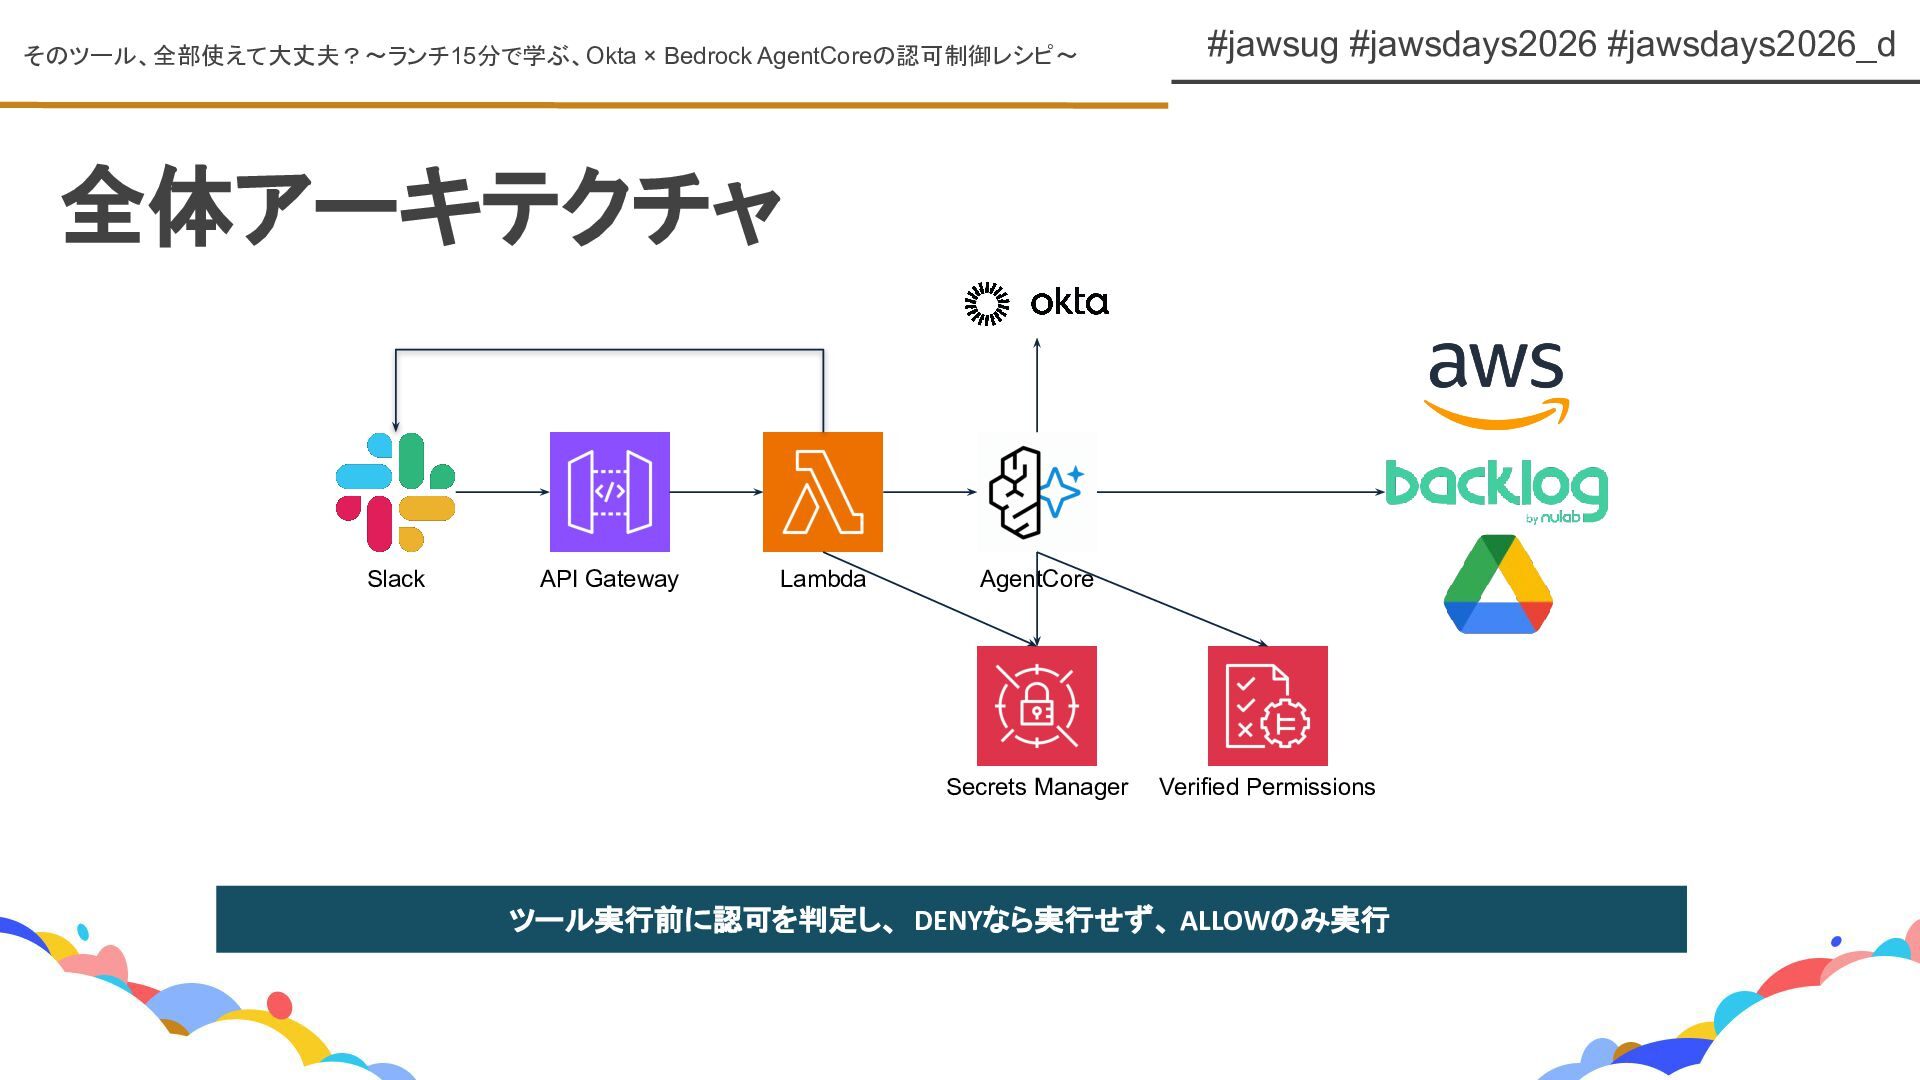
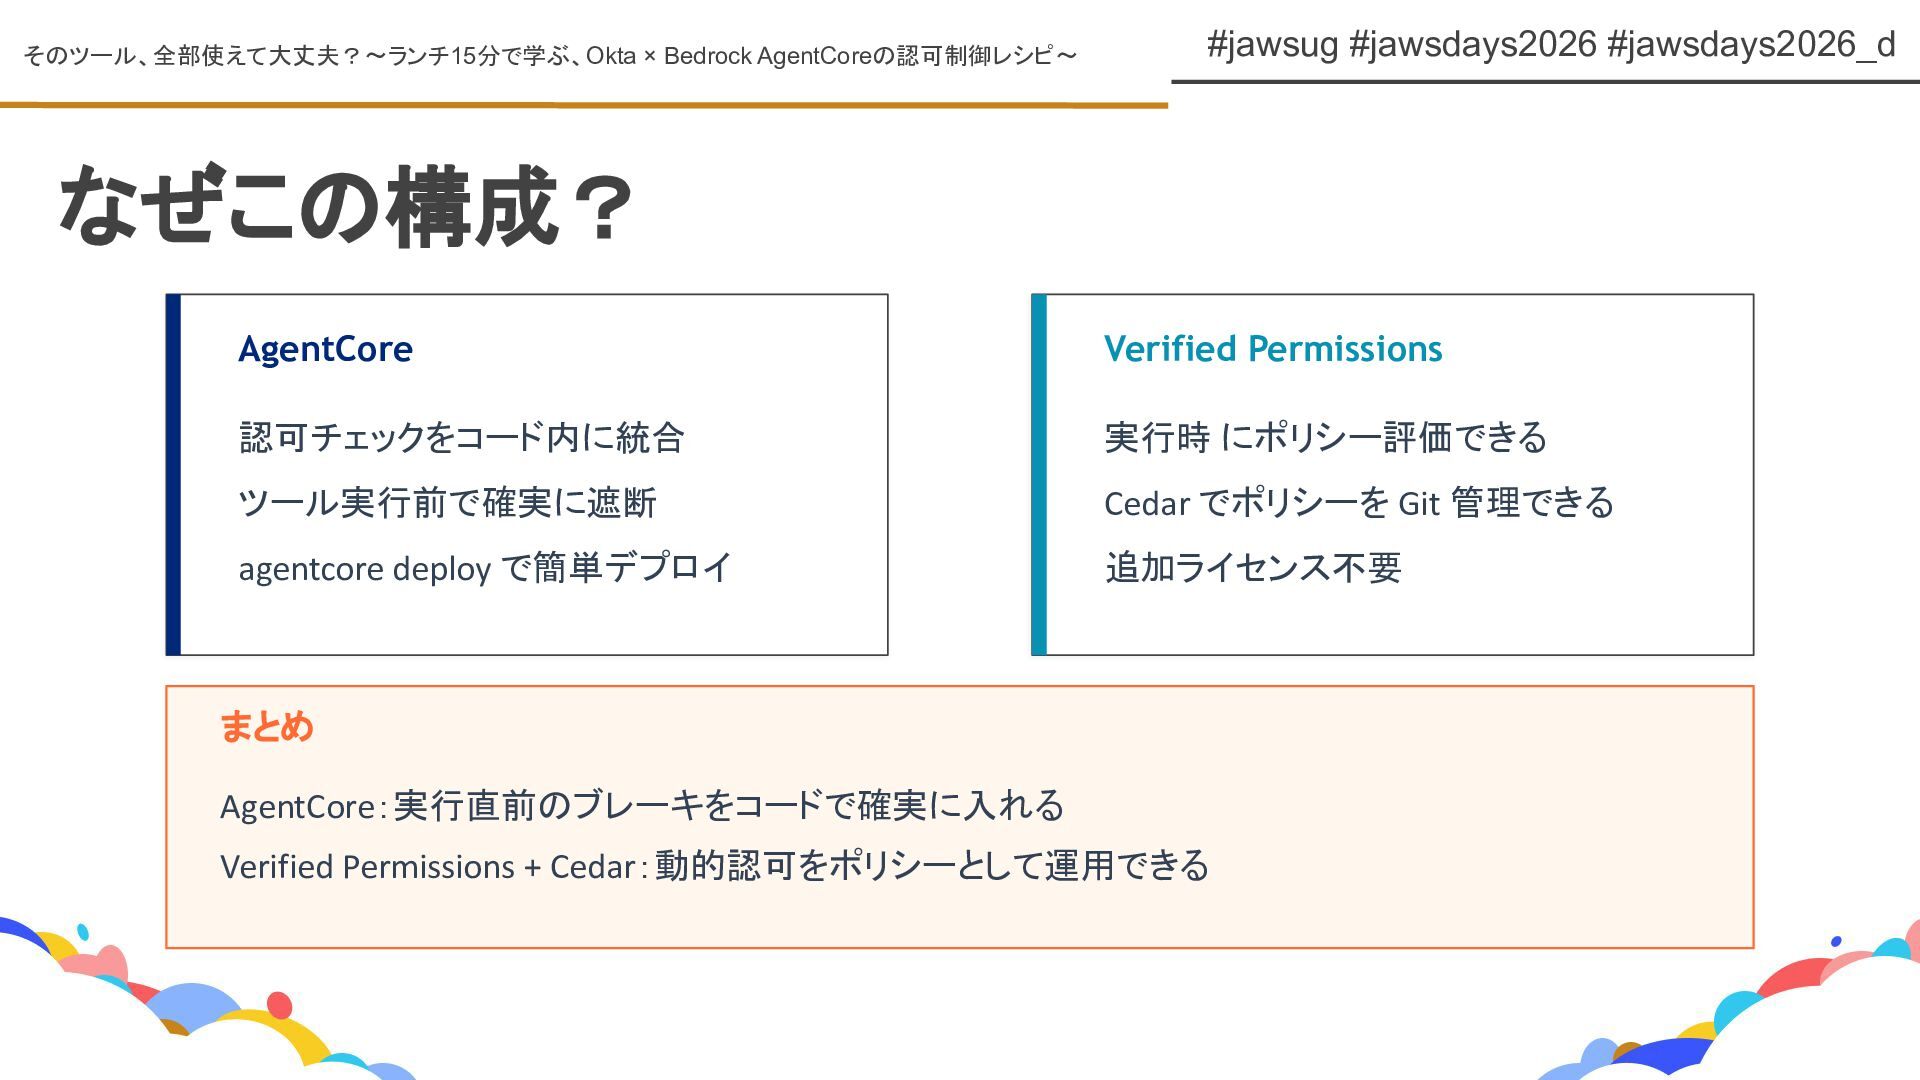
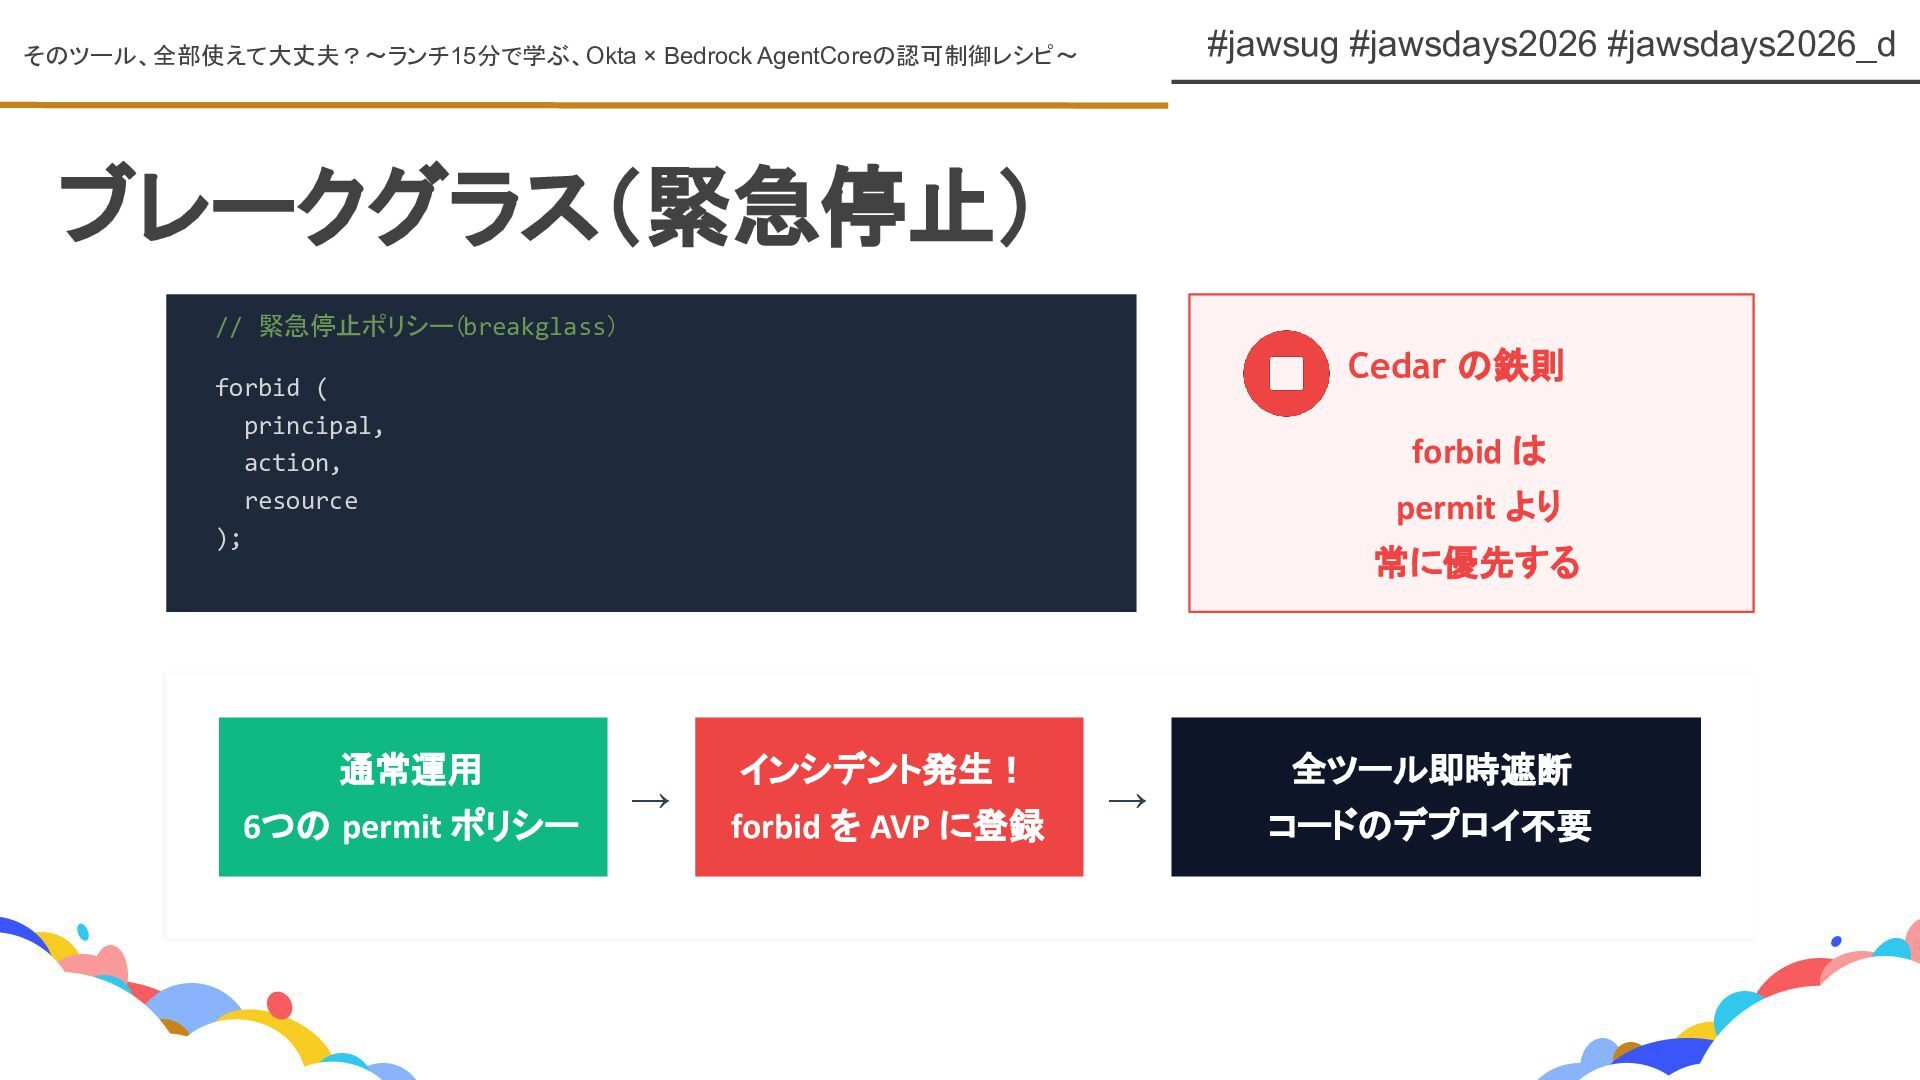
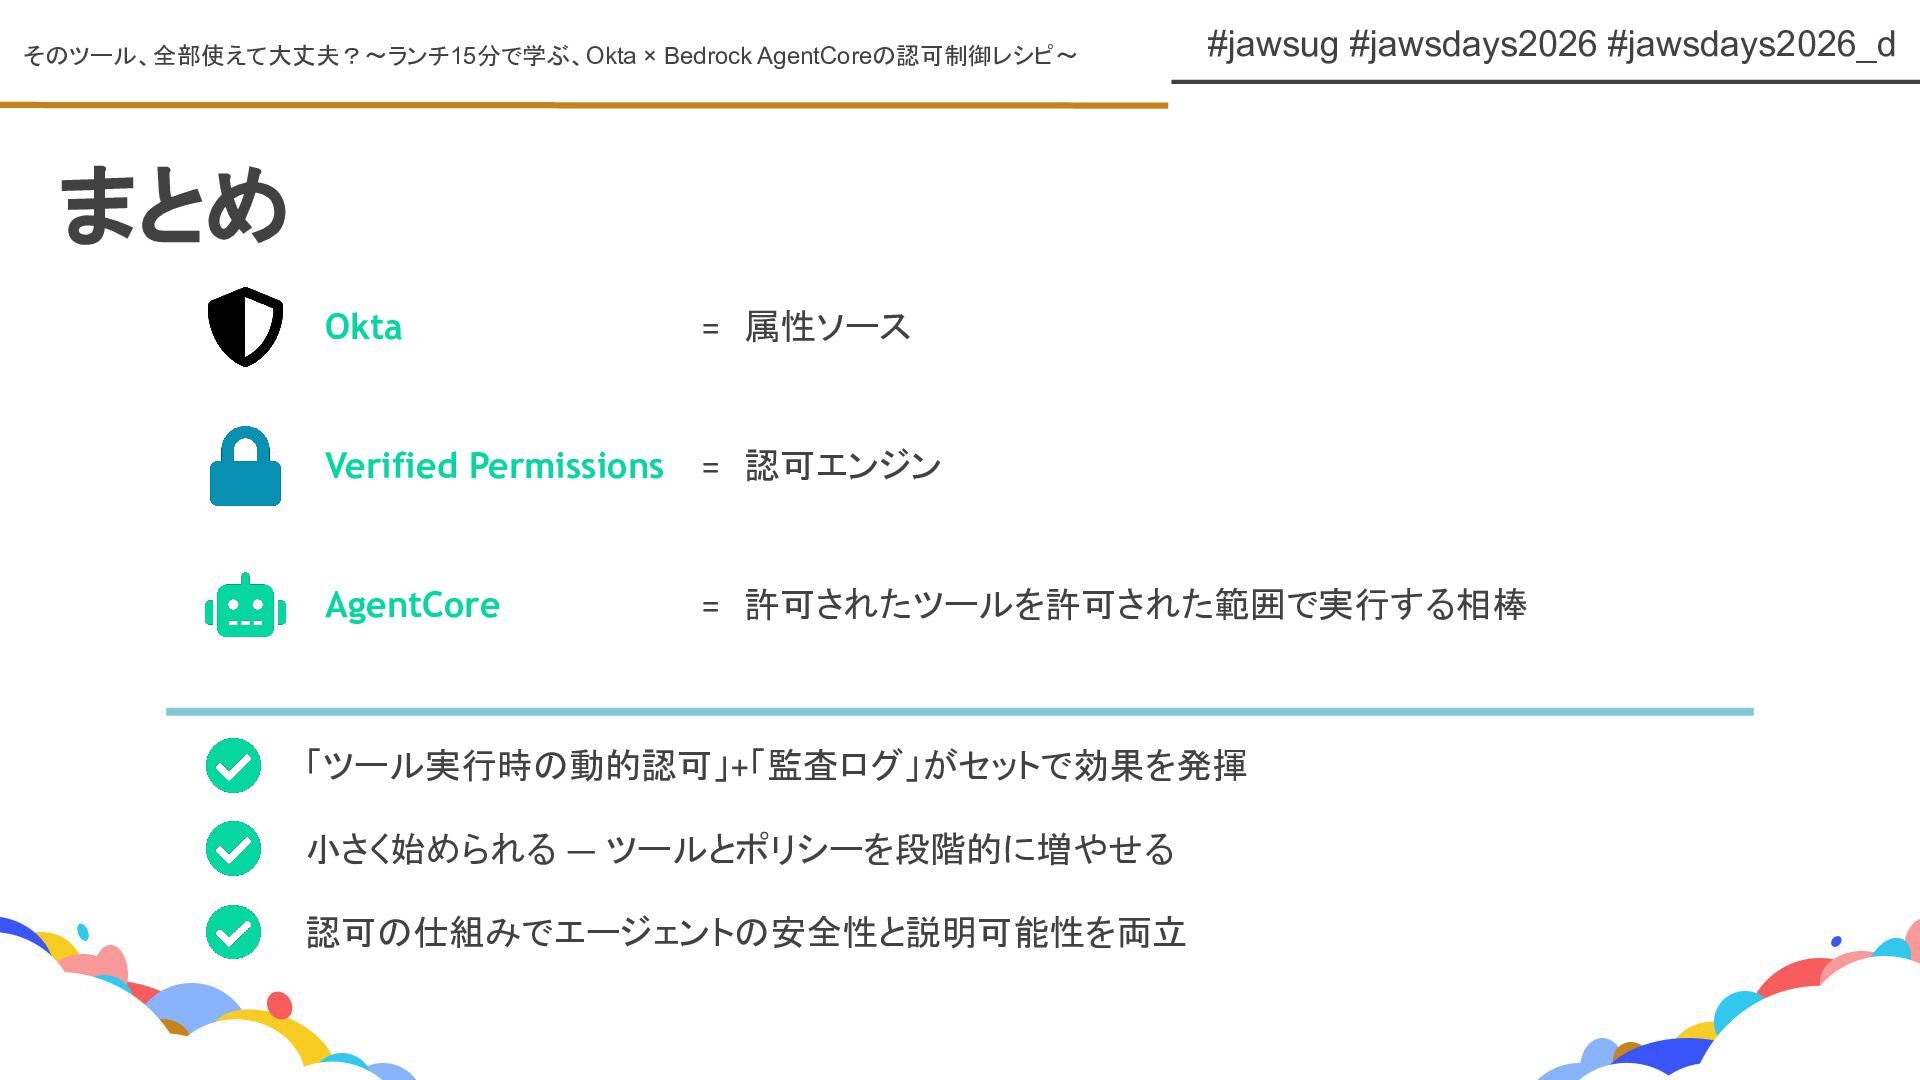
Okta を属性の信頼源として利用し、Amazon Verified Permissions(Cedar)でポリシーベースの認可を行い、Bedrock AgentCore(Strands Agent)に認可チェックを組み込む構成で、最小権限・監査可能・緊急停止(breakglass)可能なエージェント運用を実現します。
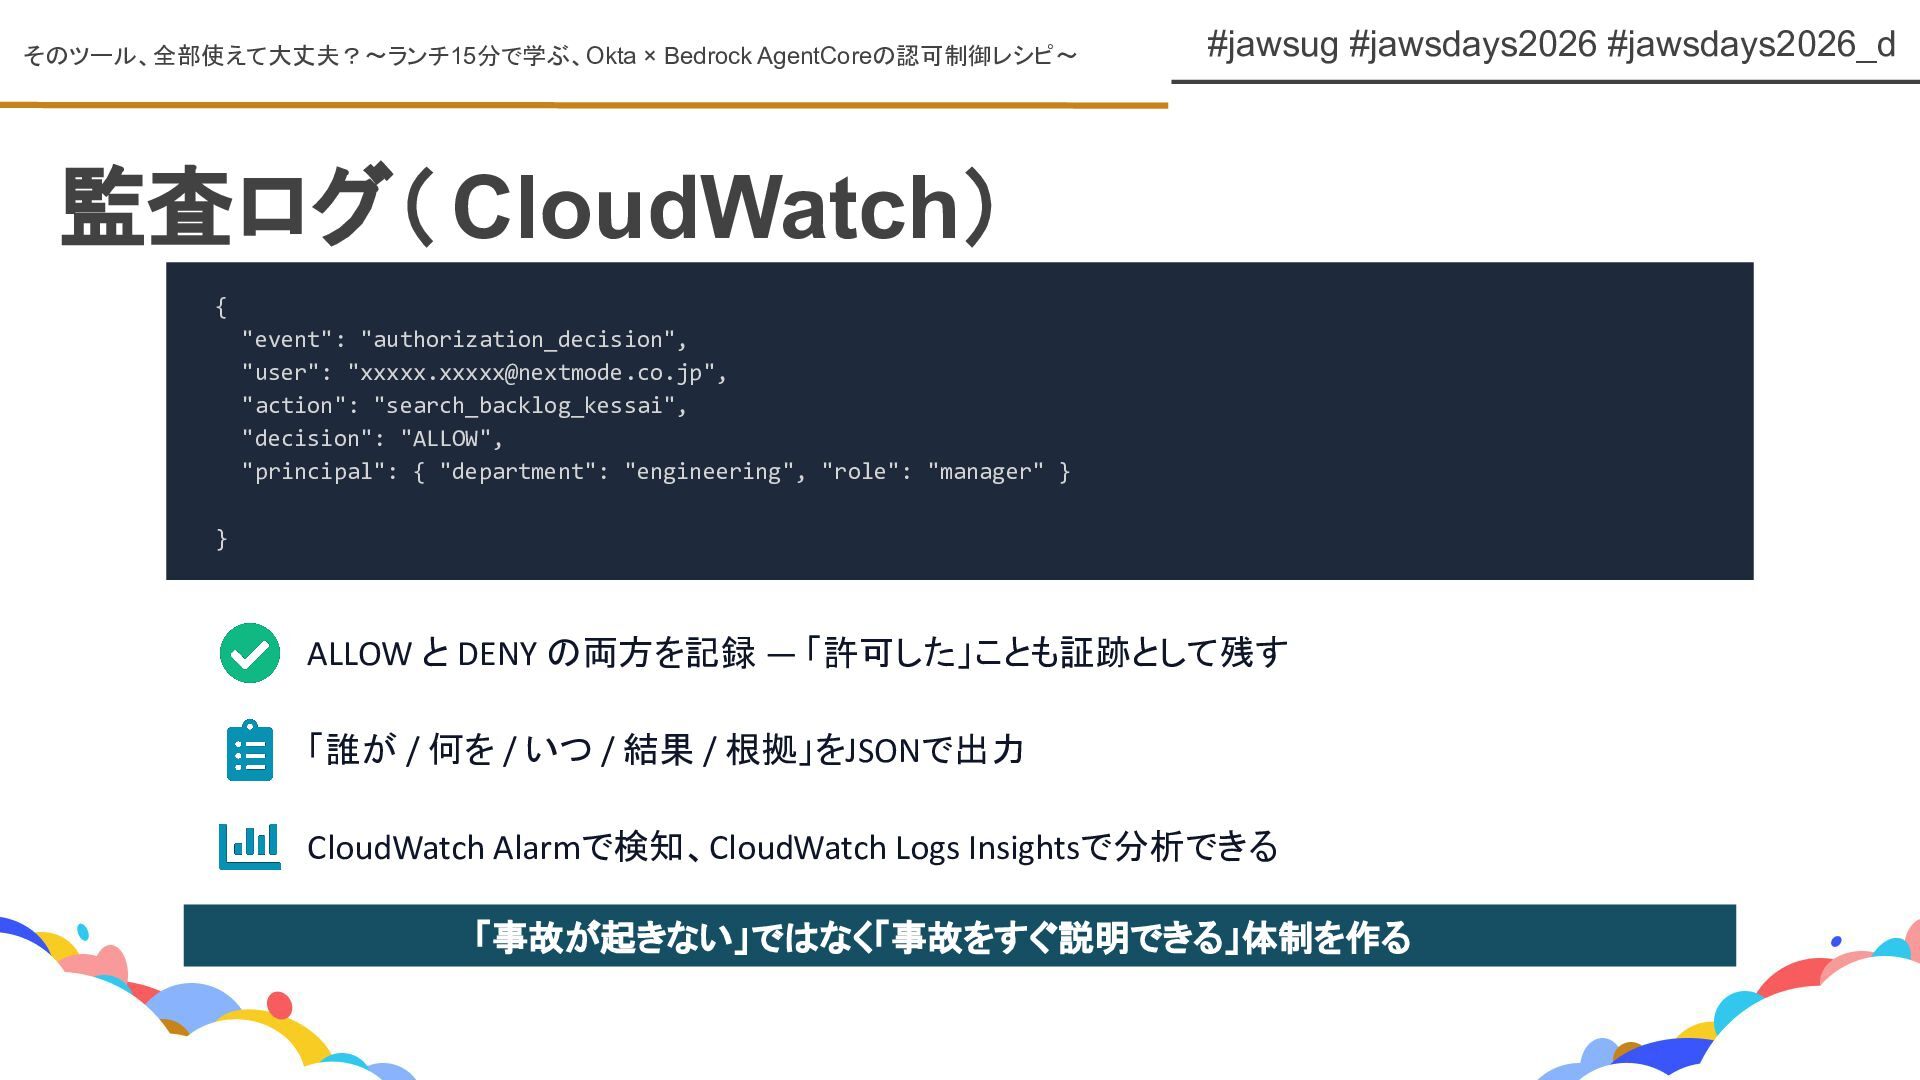
ALLOW/DENY の判断ログを残し、「事故を防ぐ」だけでなく「すぐ説明できる」体制づくりを目指します。


 yuuuuuuu168
 keeg
 4o1sobblue
 bitkey
 tomokusaba
 syuchimu
 ivry_presentationmaterials
 sansantech
 nttcom
 yut0naga1_fa
 finengine
 techtekt
 akademiya2063
 kastner
 ivargrimstad
 tammyeverts
 lara
 signer
 erikaheidi
 danielanewman
 aleyda
 inesmontani
 pedronauck