Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
「今盗んで、後で解く」に備える ― AWSのポスト量子暗号入門
Search
Yuuki Yamashita
September 24, 2026
Technology
380
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
「今盗んで、後で解く」に備える ― AWSのポスト量子暗号入門
Yuuki Yamashita
September 24, 2026
More Decks by Yuuki Yamashita
See All by Yuuki Yamashita
新米を「売り越さない」、Aurora DSQLで作る在庫ゼロ死守の限定ドロップEC
yama3133
0
190
cdk deployとcdkd deploy、実際にデプロイして5倍速近くの差を実測した
yama3133
1
190
CloudWatch Logsのコスト最適化:どこまでAIに任せてどこから人間が承認すべきか
yama3133
1
210
AIは爆速なのに、私が詰まっていた話 ― 音声入力と鳴くマスコットでボトルネックを削る
yama3133
0
770
私の推しは「聞いてから進む」AIです -AI-DLCに一人でアプリを作らせた話
yama3133
1
210
予算度外視で面倒臭い社内版X 作りました
yama3133
1
87
LTのテーマ どうきめてる?〜5つの型と私のやり方〜
yama3133
2
150
消えない 動かない 効かない
yama3133
1
190
承認ゲートは何を守っているのか? AIエージェントの自律購入を実測した結果
yama3133
1
250
Other Decks in Technology
See All in Technology
PostgreSQL オプティマイザ統計の秘密
nori_shinoda
0
360
DBTS2026 盛り上がってますか!?Databricksが実現するAI時代のデータ基盤
akuwano
1
190
登壇はいいぞ! 〜Kaigi on Railsに登壇して起きた3つの変化〜
occhi
0
110
攻撃 3 時間 vs 復旧 10 時間。アクセスキー流出の非対称性を体感するために CTF を作った話
kazzpapa3
1
150
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
3
190
bpf_arenaとstruct_opsを使うのが難しかった話
masu_mi
0
210
[dbts2026]数十PBの超巨大データ×AI活用を支えるSnowflakeの実力〜大規模環境におけるアーキテクチャと運用のリアル〜
y_matsubara
0
110
AI Agent 時代のデータ基盤: ClickHouse で実現する 超高速分析とコスト削減の両立
jozono
0
200
バックオフィスに染み出すTypeScript ── clasp で安全に仕組みを作る
nealle
1
180
Deep Data Security 機能解説
oracle4engineer
PRO
3
1k
IBC 2026 動画技術関連レポート / IBC 2026 Report
cyberagentdevelopers
PRO
2
440
視野はAIに、視座は人に / ai-for-breadth-humans-for-perspective
nkzn
6
3.2k
Featured
See All Featured
Prompt Engineering for Job Search
mfonobong
0
580
A brief & incomplete history of UX Design for the World Wide Web: 1989–2019
jct
2
560
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
520
The Organizational Zoo: Understanding Human Behavior Agility Through Metaphoric Constructive Conversations (based on the works of Arthur Shelley, Ph.D)
kimpetersen
PRO
0
530
The agentic SEO stack - context over prompts
schlessera
0
1k
Automating Front-end Workflow
addyosmani
1370
210k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
580
The Art of Programming - Codeland 2020
erikaheidi
57
14k
Everyday Curiosity
cassininazir
0
390
Marketing to machines
jonoalderson
1
6k
Typedesign – Prime Four
hannesfritz
42
3.2k
Transcript
「今盗んで、後で解く」に備える AWS のポスト量子暗号入門 JAWS-UG 東京 ランチタイム LT 会 #39 山下
祐樹
None
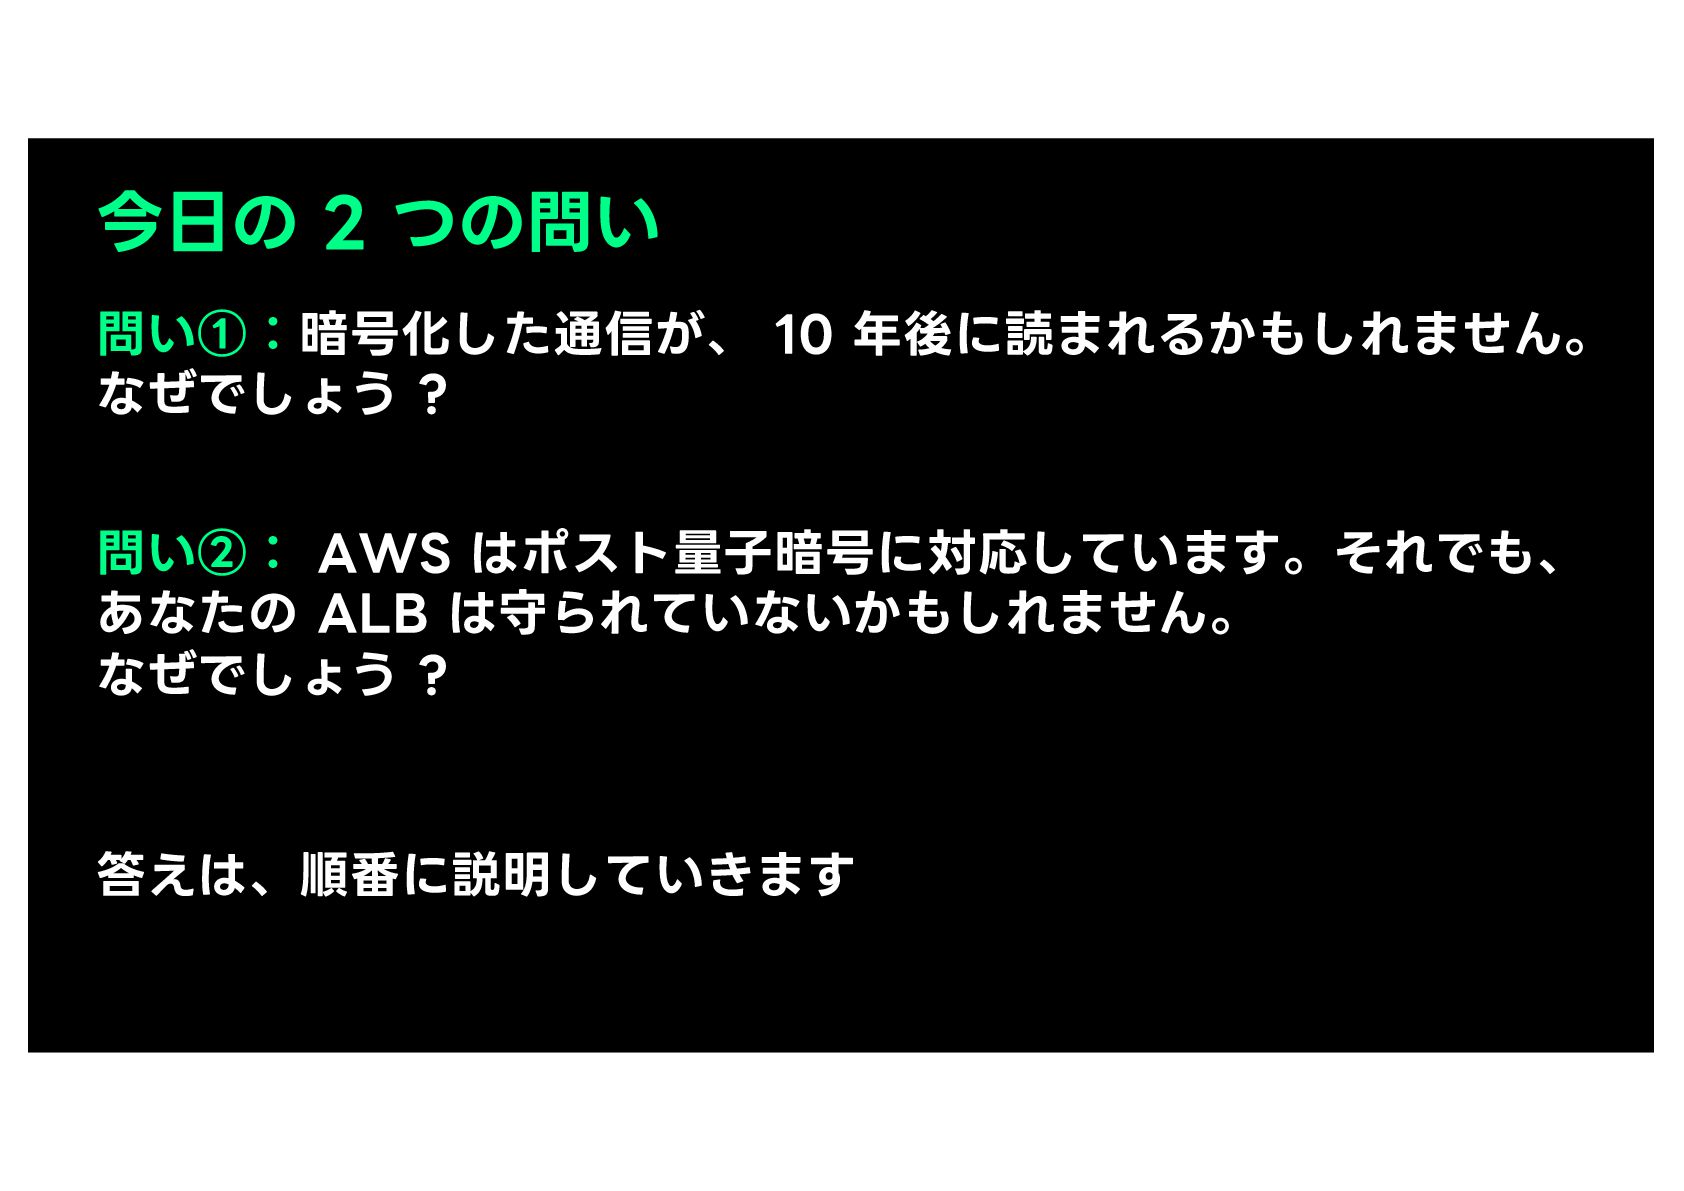
今日の 2 つの問い 問い①:暗号化した通信が、 10 年後に読まれるかもしれません。 なぜでしょう ? 問い②: AWS
はポスト量子暗号に対応しています。それでも、 あなたの ALB は守られていないかもしれません。 なぜでしょう ? 答えは、順番に説明していきます
まず、ポスト量子暗号ってなに ?
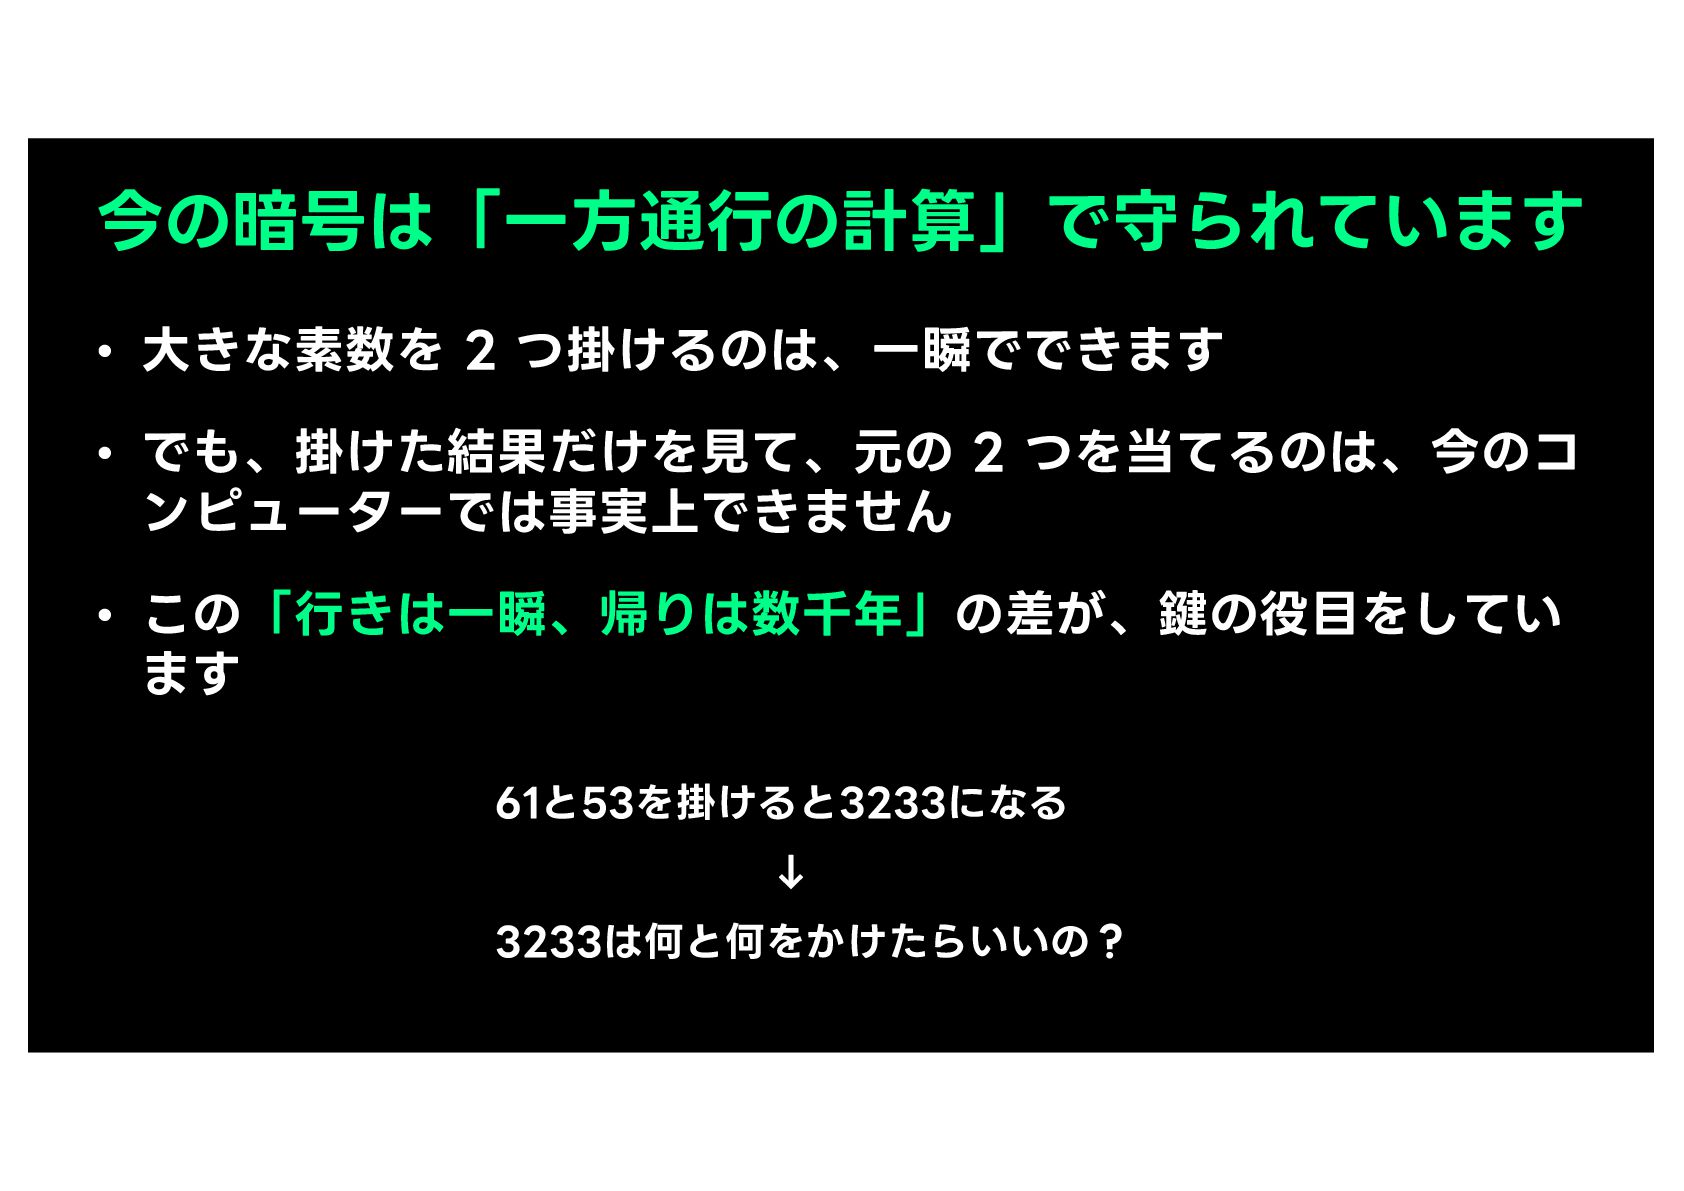
今の暗号は「一方通行の計算」で守られています • 大きな素数を 2 つ掛けるのは、一瞬でできます • でも、掛けた結果だけを見て、元の 2 つを当てるのは、今のコ ンピューターでは事実上できません
• この「行きは一瞬、帰りは数千年」の差が、鍵の役目をしてい ます 61と53を掛けると3233になる ↓ 3233は何と何をかけたらいいの?
量子計算機は、その「帰り道」が得意です • 量子計算機は、普通のコンピューターと計算の仕方が違います • 十分に大きなものができたら、数千年かかる計算が、短時間で 終わります • 今の鍵に、合鍵ができるイメージです
そこで、鍵を作り直します • 量子計算機でも、速く解ける近道が見つかっていない問題を 使います • たとえば「格子」という網目の中から、ある 1 点を探す問題です • これが、ポスト量子暗号です
新しい鍵と古い鍵を、両方かけます • 新しい方式に、まだ見つかっていない弱点があるかもしれませ ん • だから、従来の方式と新しい方式を、同時に使います (ハイブリッド) • 片方が破られても、もう片方が守ります
誰かが、暗号文を保存しています • 今の暗号は、開けられません • それなのに、暗号化された通信のコピーを、保存して集めてい る人がいるとしたら • なぜ、開けられない箱を集めるのでしょうか ?
今盗んで、後で解く • 合鍵(量子計算機)ができた日に、保存しておいた箱を、まと めて開けます • これが「Harvest Now, Decrypt Later」です •
問い①の答え:だから、 10 年後に読まれるかもしれません
今から対策すると何がいいのでしょう • これから交換する鍵は、保存されても、将来解読されにくくなり ます • 替えるのは鍵交換だけ。 AES-256 などの暗号は、そのまま使 えます •
規制の期限にも間に合います ( NIST ドラフト IR 8547 : RSA ・ ECC は 2030 年に非推奨、 2035 年に禁止の方向)
AWS はどこまで進んでいるでしょう • 入口(クライアントとの通信)は、対応済みです • Amazon CloudFront 、 Elastic Load
Balancing (ALB ・ NLB)、 AWS KMS 、 AWS Certificate Manager 、 AWS Secrets Manager が、ハイブリッド鍵交 換に対応しています • 署名(ML-DSA)も、 AWS KMS と AWS Private CA が 対応済みです
では、問い②の答えです • コンソールで作った ALB の既定は、ポスト量子対応のポリシーです • でも、 CLI ・ CloudFormation
・ CDK で作った ALB の既定は、 古いポリシー( ELBSecurityPolicy-2016-08 )です • ssl̲policy を、 PQ 入りのポリシー名で明示する必要があります
入口は対応済み、出口は従来方式です • Amazon CloudFront → オリジン:ドキュメントに ML-KEM の記載がありません。 • Amazon
API Gateway → バックエンド: TLS 1.2 のみ。 TLS 1.2 は、 PQ 鍵交換に 対応しません • API Gateway の PQ 用ポリシーは、 REST API のみです
他のクラウドも入口から進んでいます • Google Cloud :ロードバランサで対応。既定で有効になる のは 2026 年 10 月から、
2027 年 10 月から常時有効です • Azure : Windows は対応。計測では、 www.microsoft.com は対応、 management.azure.com と login.microsoftonline.com は従来方式でした (2026-09-20 筆者環境で計測)
生成 AI の入口は対応していました • api.anthropic.com 、 claude.ai 、 api.openai.com 、
generativelanguage.googleapis.com が、ハイブリッド 鍵交換を受け入れました • サーバー側の受け入れを計測しただけで、公式発表ではありま せん (2026-09-20 筆者環境で計測)
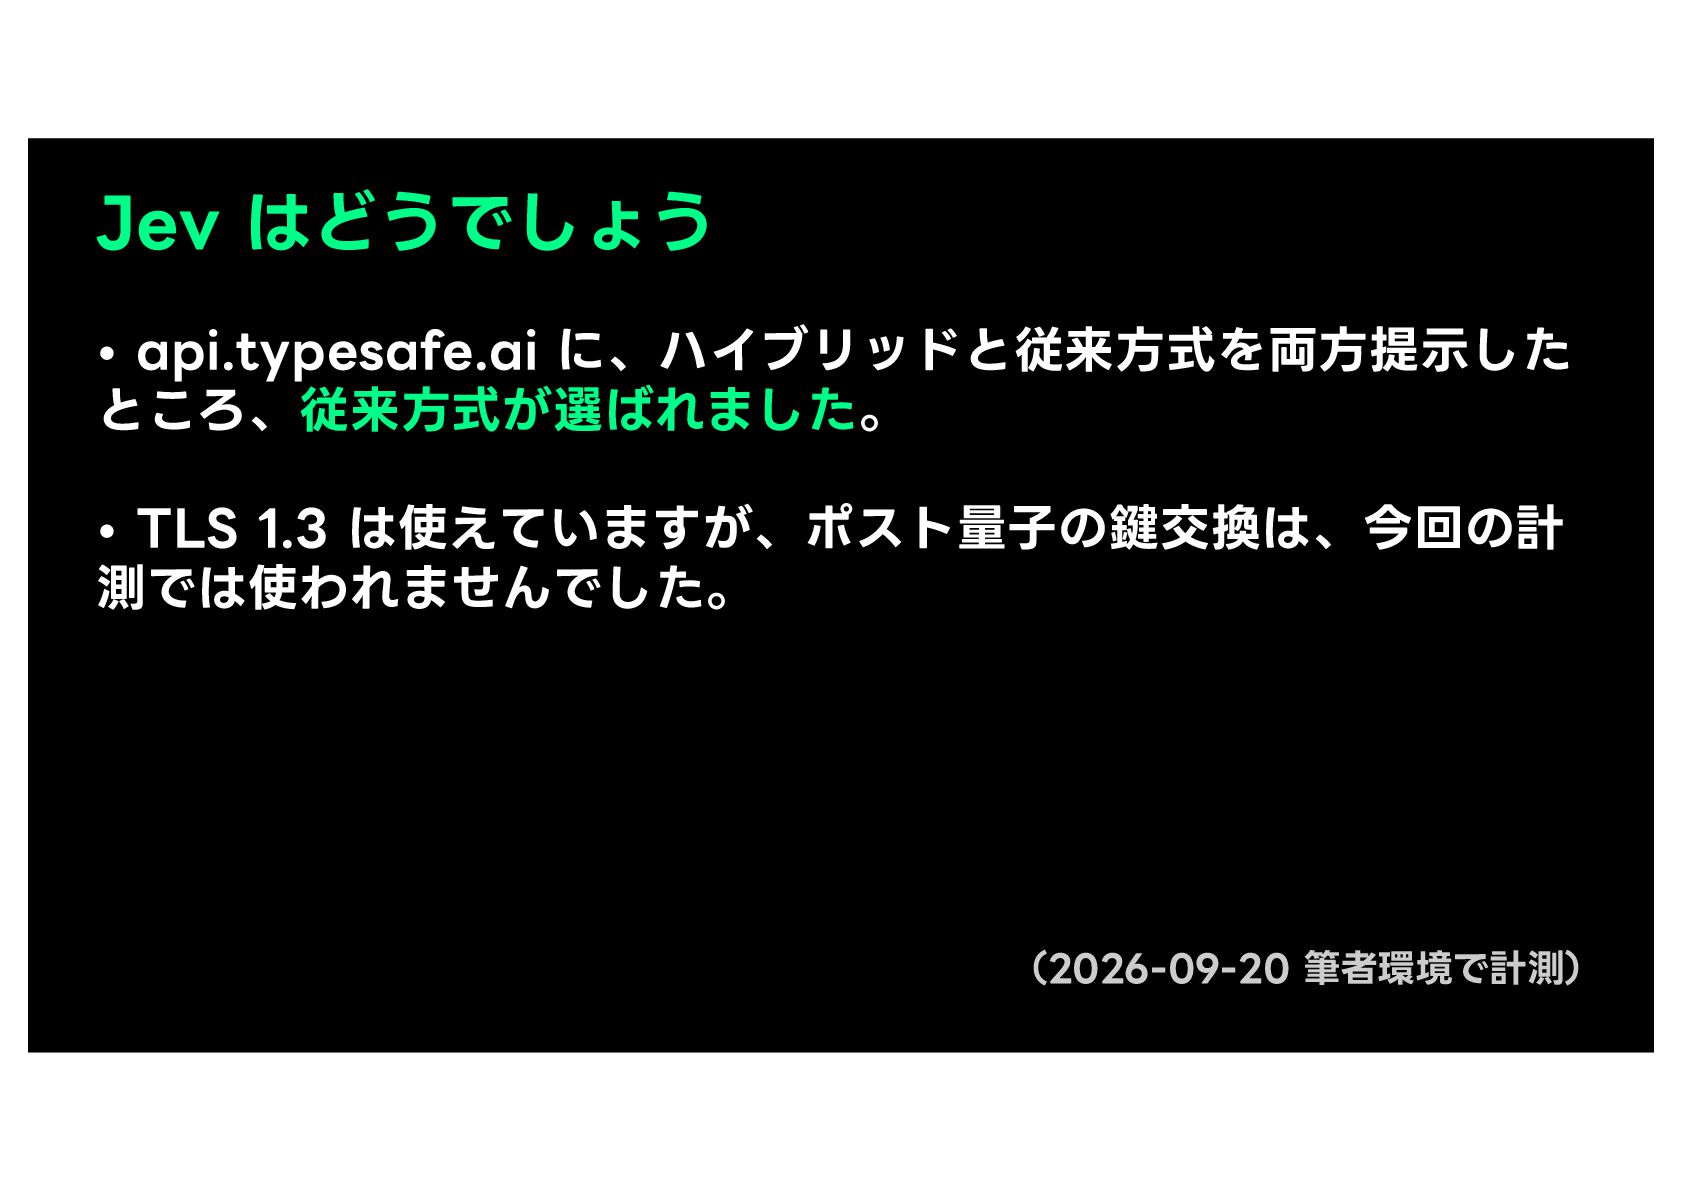
Jev はどうでしょう • api.typesafe.ai に、ハイブリッドと従来方式を両方提示した ところ、従来方式が選ばれました。 • TLS 1.3 は使えていますが、ポスト量子の鍵交換は、今回の計
測では使われませんでした。 (2026-09-20 筆者環境で計測)
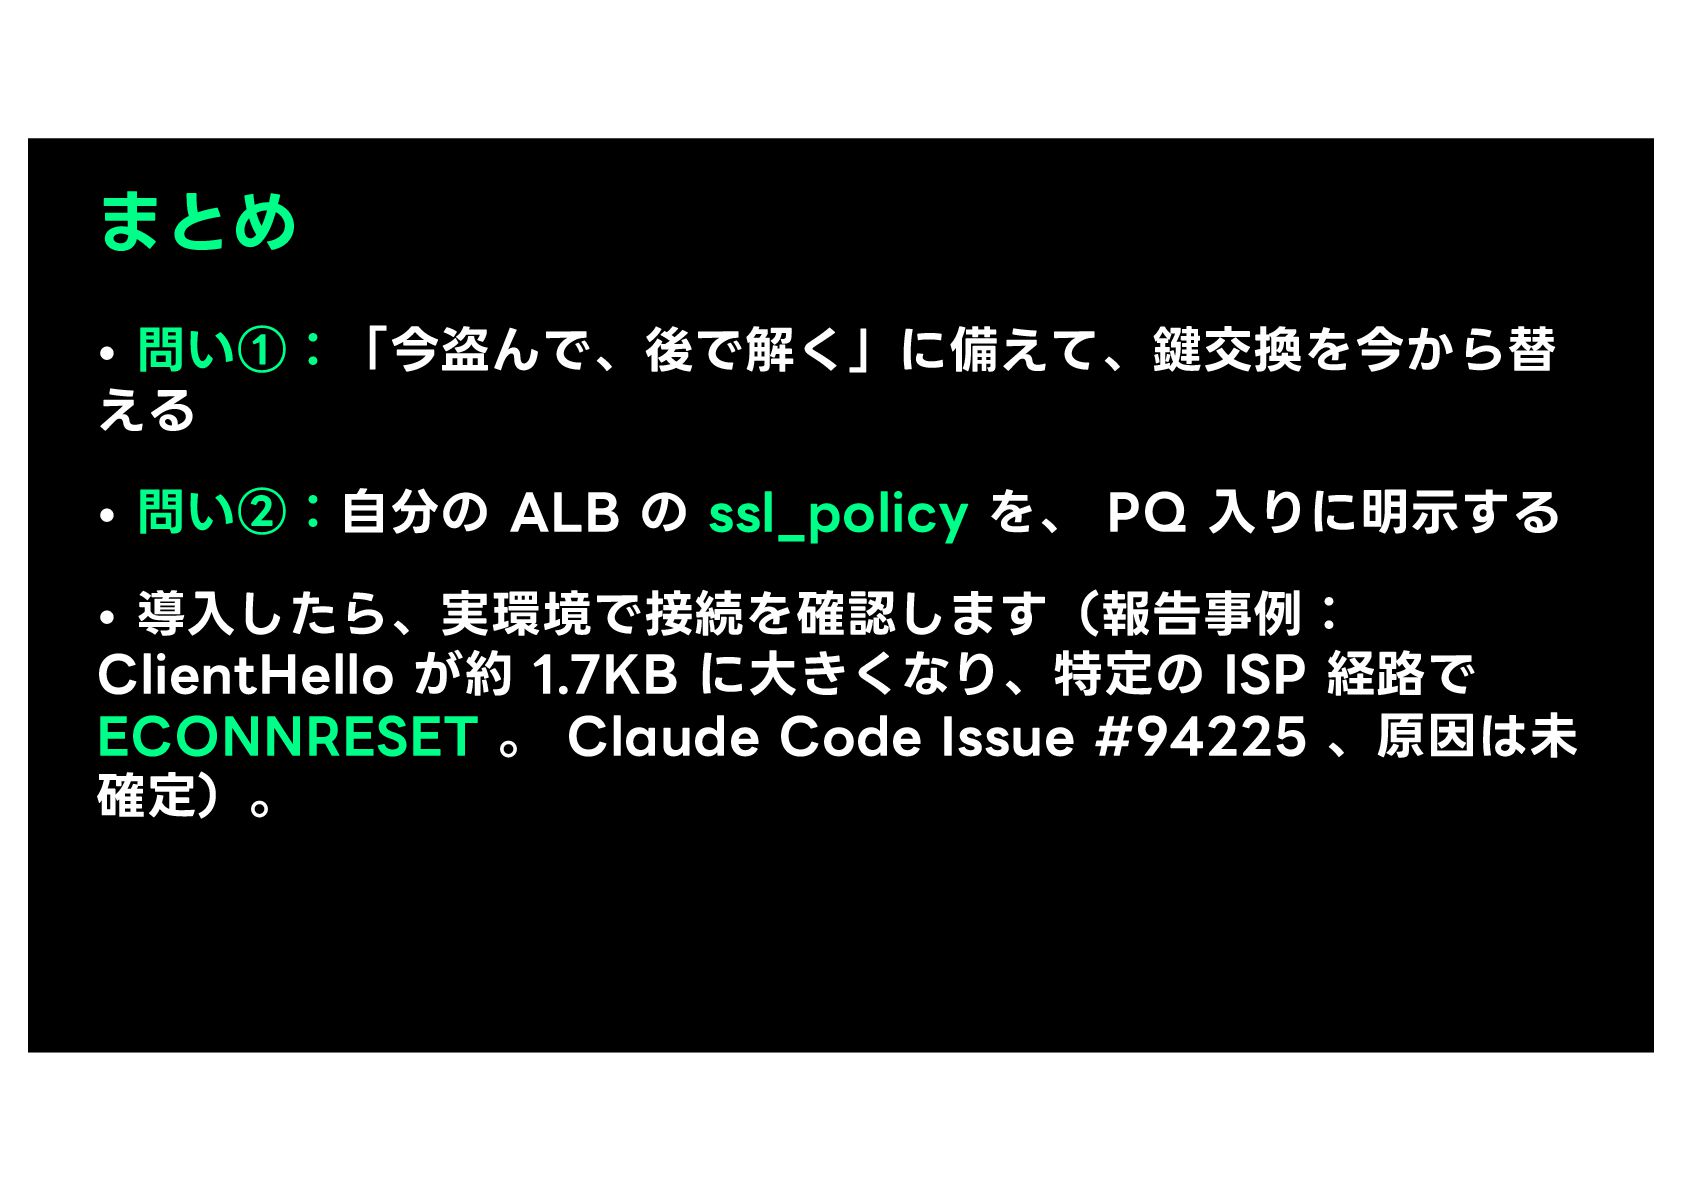
まとめ • 問い①:「今盗んで、後で解く」に備えて、鍵交換を今から替 える • 問い②:自分の ALB の ssl̲policy を、
PQ 入りに明示する • 導入したら、実環境で接続を確認します(報告事例: ClientHello が約 1.7KB に大きくなり、特定の ISP 経路で ECONNRESET 。 Claude Code Issue #94225 、原因は未 確定)。


 yama3133
 nori_shinoda
 akuwano
 occhi
 kazzpapa3
 oracle4engineer
 masu_mi
 y_matsubara
 jozono
 nealle
 cyberagentdevelopers
 nkzn
 mfonobong
 jct
 keithpitt
 tmiket
 kimpetersen
 schlessera
 addyosmani
 techseoconnect
 erikaheidi
 cassininazir
 jonoalderson
 hannesfritz