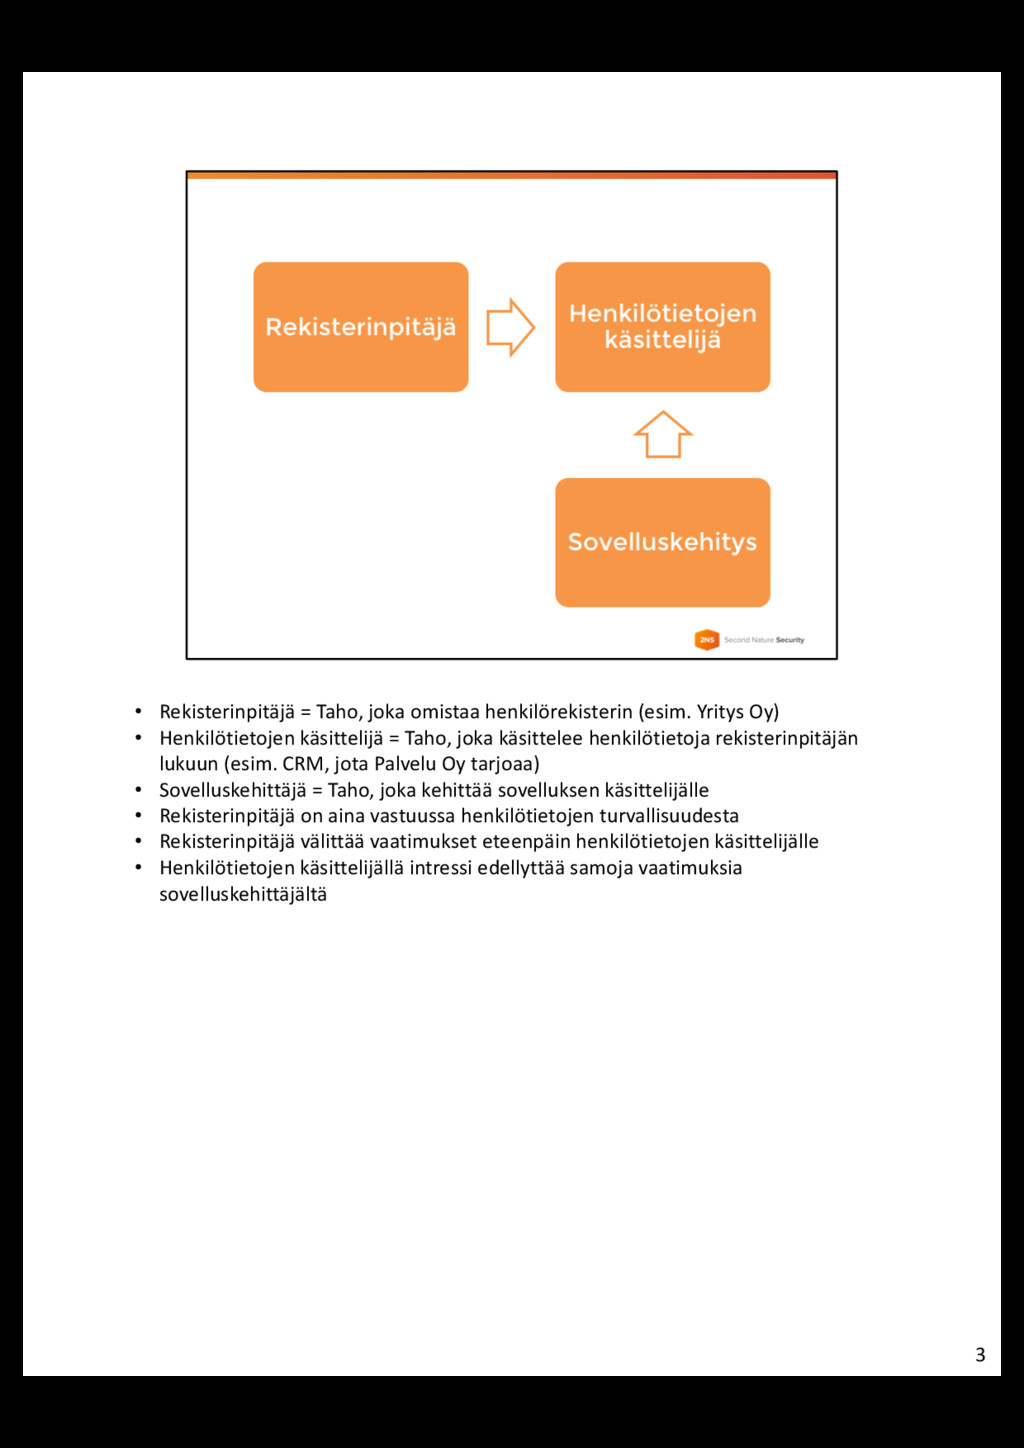
• Henkilötietojen käsittelijä = Taho, joka käsittelee henkilötietoja rekisterinpitäjän lukuun (esim. CRM, jota Palvelu Oy tarjoaa) • Sovelluskehittäjä = Taho, joka kehittää sovelluksen käsittelijälle • Rekisterinpitäjä on aina vastuussa henkilötietojen turvallisuudesta • Rekisterinpitäjä välittää vaatimukset eteenpäin henkilötietojen käsittelijälle • Henkilötietojen käsittelijällä intressi edellyttää samoja vaatimuksia sovelluskehittäjältä 3
• Rekisterinpitäjällä on velvollisuus velvoittaa tietojen käsittelijää toimimaan tietosuoja-asetuksen vaatimalla tavalla • Tietojenkäsittelijällä puolestaan intressi edellyttää sovellustoimittajan sovellukselta vaatimuksenmukaisuutta 5
• Esim. Microsoftin SDL - https://www.microsoft.com/en-us/sdl/ • Sovellukselle tulee määritellä tietoturva- ja suojavaatimukset • Vaatimukset tehdään riskiarvioinnin perusteella – on arvioitava riskiä, joka rekisterissä olevaan henkilöön kohdistuu, kun: • Henkilön tietoja käsitellään • Tiedot joutuvat luvattomasti toisen tahon haltuun • Tietosuoja-asetus edellyttää sisäänrakennettua tietosuojaa (privacy by design) 6
rekisterissä oleville henkilöille aiheutuvat riskit • Kontrollit tulee suunnitella siten, että suurimpia riskejä kyetään kontrolloimaan riittävän hyvin 7
– Henkilötietoja ei voida enää yhdistää tiettyyn rekisteröityyn • Anonymisoi tiedot aina kuin mahdollista – tällöin kyse ei enää ole henkilötiedoista • Huomioi kuitenkin, että järjestelmä käsittelee henkilötietoja, mikäli ne anonymisoidaan vasta palvelussa • Pyri pseudonymisoimaan tietoja • Nyrkkisääntö: Käsittele ja tallenna vain tietoa, joka on tarpeellista 8
tallennettaessa tulee analysoida • Esim. levysalaus ei auta mikäli valtuutuksessa on puutteita • Ymmärrä mitä vastaan salauksella halutaan suojautua ja implementoi salaus sen perusteella 9
tietomurron havaitsemisesta 72h aikaa raportoida tietosuojavaltuutettua • Tulee olla myös kyky selvittää, mitä tietoja on vuotanut • Suunnittele esimerkiksi lokitus tätä silmällä pitäen 10


 2ns
 tomokusaba
 teamlab
 gree_tech
 shumei_ito
 greenmidori
 recruitengineers
 oasis1994liveforever
 ivry_presentationmaterials
 nttcom
 codmoninc
 prog893
 kash1064
 honzajavorek
 baasie
 paigeccino
 oripsolob
 madoxten
 lara
 greggifford
 apolaine
 tammyeverts
 eileencodes
 matthewcrist
 letsgokoyo