Share
Embed
10 VERIFICAÇÕES RÁPIDAS PARA SABER SE SUA CONTA DA AWS ESTÁ REALMENTE SEGURA.
Nesta palestra, vou citar as 10 verificações que sempre analiso ao acessar a AWS. Uma abordagem simples, direta e baseada em experiências reais.
Amaury Borges Souza
April 03, 2026
Transcript
40 slides
-
10 VERIFICAÇÕES RÁPIDAS PARA SABER SE SUA CONTA DA AWS
ESTÁ REALMENTE SEGURA. Nesta palestra, vou citar as 10 verificações que sempre analiso ao acessar a AWS. Uma abordagem simples, direta e baseada em experiências reais. -
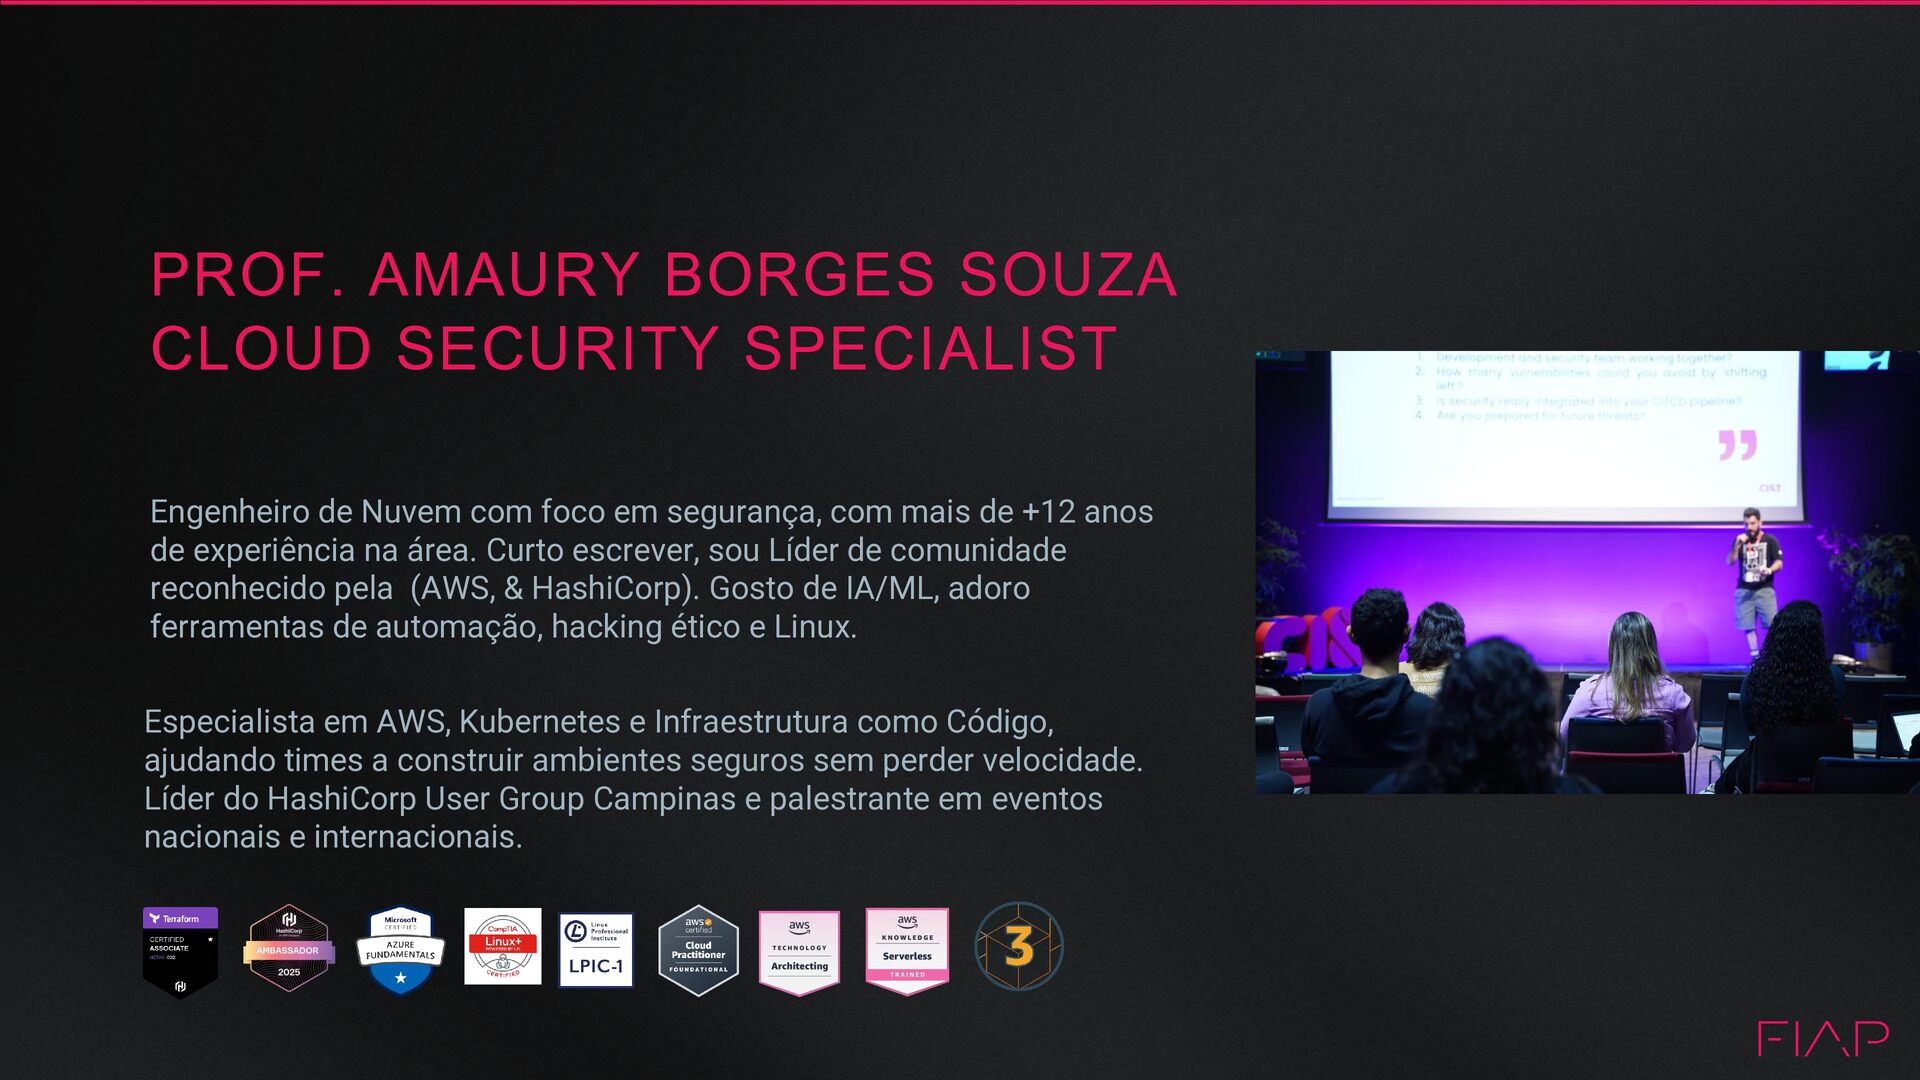
PROF. AMAURY BORGES SOUZA CLOUD SECURITY SPECIALIST Engenheiro de Nuvem
com foco em segurança, com mais de +12 anos de experiência na área. Curto escrever, sou Líder de comunidade reconhecido pela (AWS, & HashiCorp). Gosto de IA/ML, adoro ferramentas de automação, hacking ético e Linux. Especialista em AWS, Kubernetes e Infraestrutura como Código, ajudando times a construir ambientes seguros sem perder velocidade. Líder do HashiCorp User Group Campinas e palestrante em eventos nacionais e internacionais. -
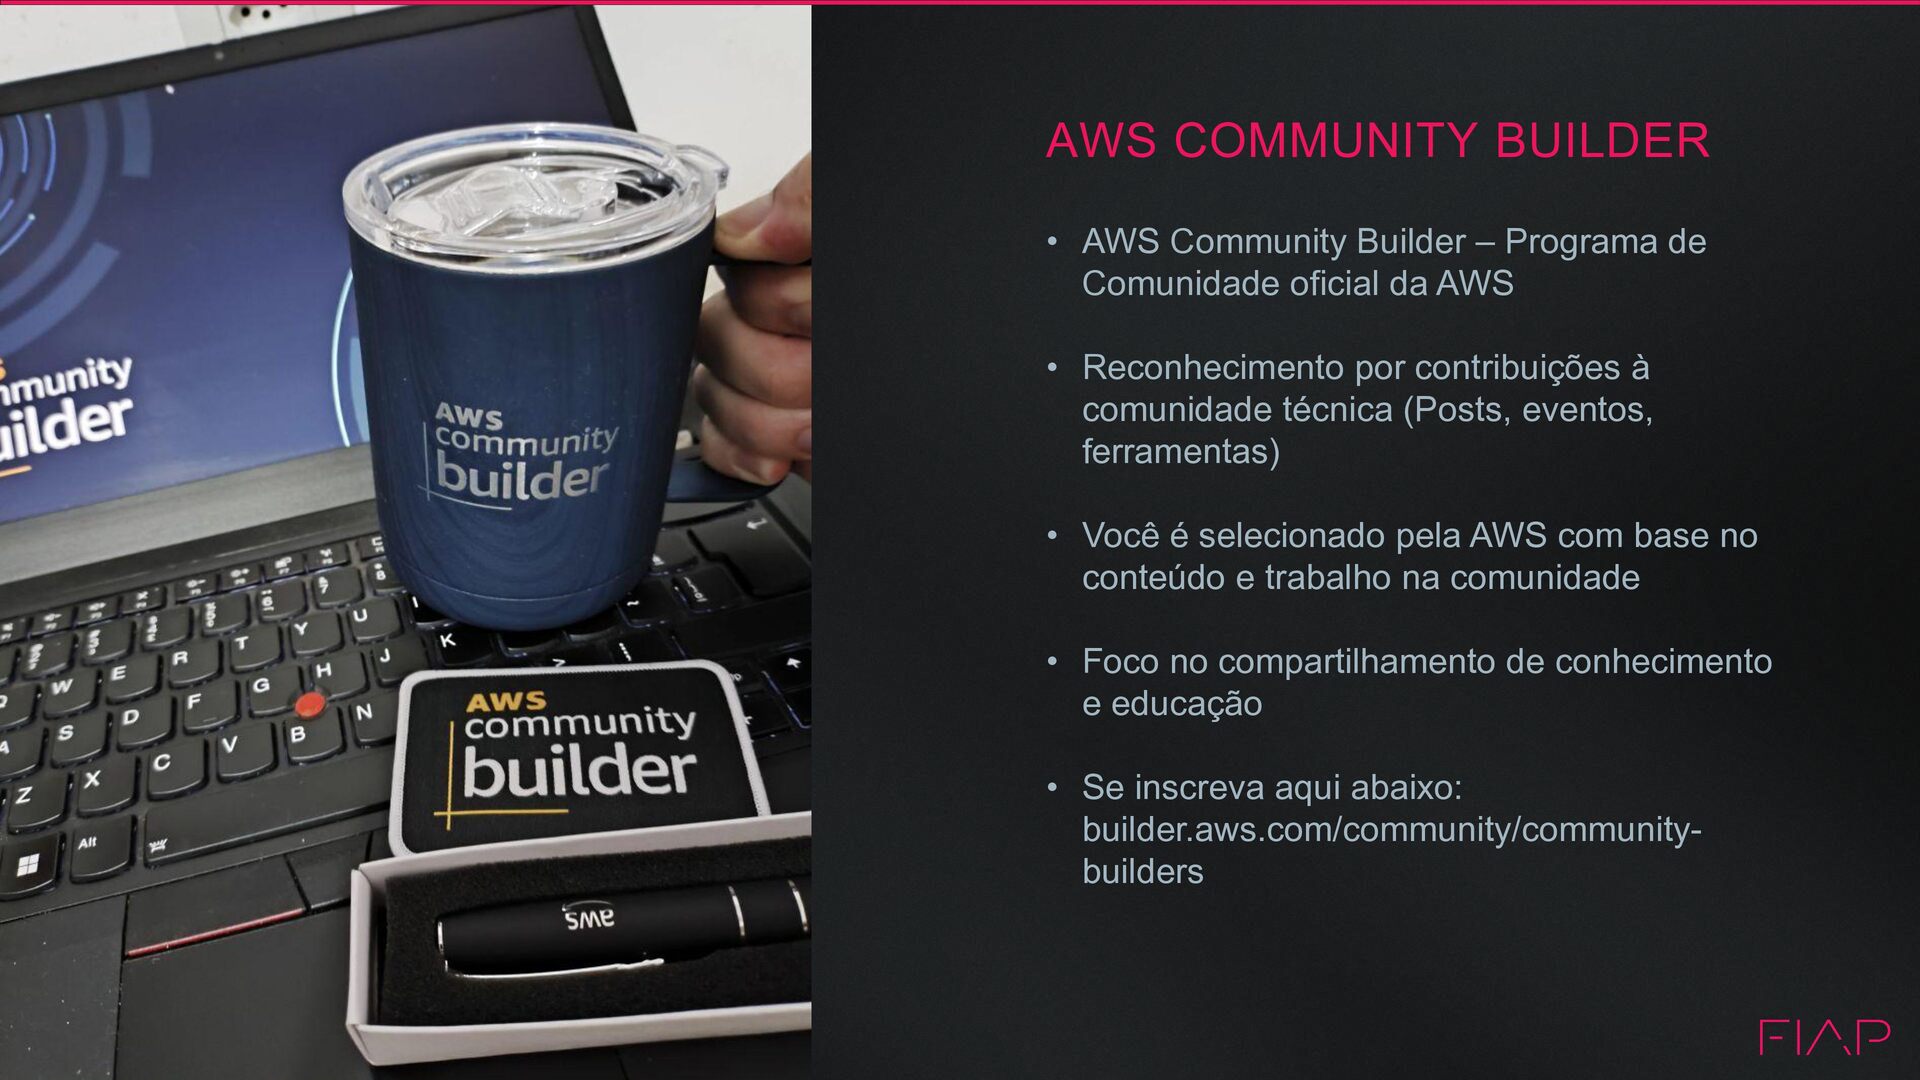
(IMAGEM) AWS COMMUNITY BUILDER • AWS Community Builder – Programa
de Comunidade oficial da AWS • Reconhecimento por contribuições à comunidade técnica (Posts, eventos, ferramentas) • Você é selecionado pela AWS com base no conteúdo e trabalho na comunidade • Foco no compartilhamento de conhecimento e educação • Se inscreva aqui abaixo: builder.aws.com/community/community- builders -
(IMAGEM) AGENDA • 10 Verificações de Segurança na AWS •
Insights e dados do mercado para segurança • Porque DevSecOps também é importante • Os Principais Serviços de Segurança AWS • Kiro CLI como Aliado • Recomendações de Segurança AWS • Conclusão -
A MAIORIA DOS INCIDENTES EM CLOUD NÃO COMEÇA COM UM
HACKER GENIAL. COMEÇA COM UMA PERMISSÃO EXCESSIVA ESQUECIDA. -
EXEMPLOS DE AMEAÇAS • Ataques de negação de serviços •
Infecção por malwares • Acesso não autorizado ou ameaças internas (insider) • Configurações incorretas e controle de mudanças mal feito. -
ATAQUE HACKER BTG Principais pontos: • A BTG sofreu um
ataque cibernético envolvendo as operações do Pix • Aproximadamente R$ 100 milhões envolvidos em transações suspeitas • Ataque detectado por meio de atividade anormal • Demonstra a importância crítica da segurança do sistema -
FUNCIONÁRIO QUE DEU ACESSO A HACKER PARA FRAUDE Principais pontos:
• Ao ataque começou com credenciais válidas, não com exploit • houve falha de controle de acesso • Faltou monitoramento e segregação • Foi um problema de identity / access / trust / insider / social engineering -
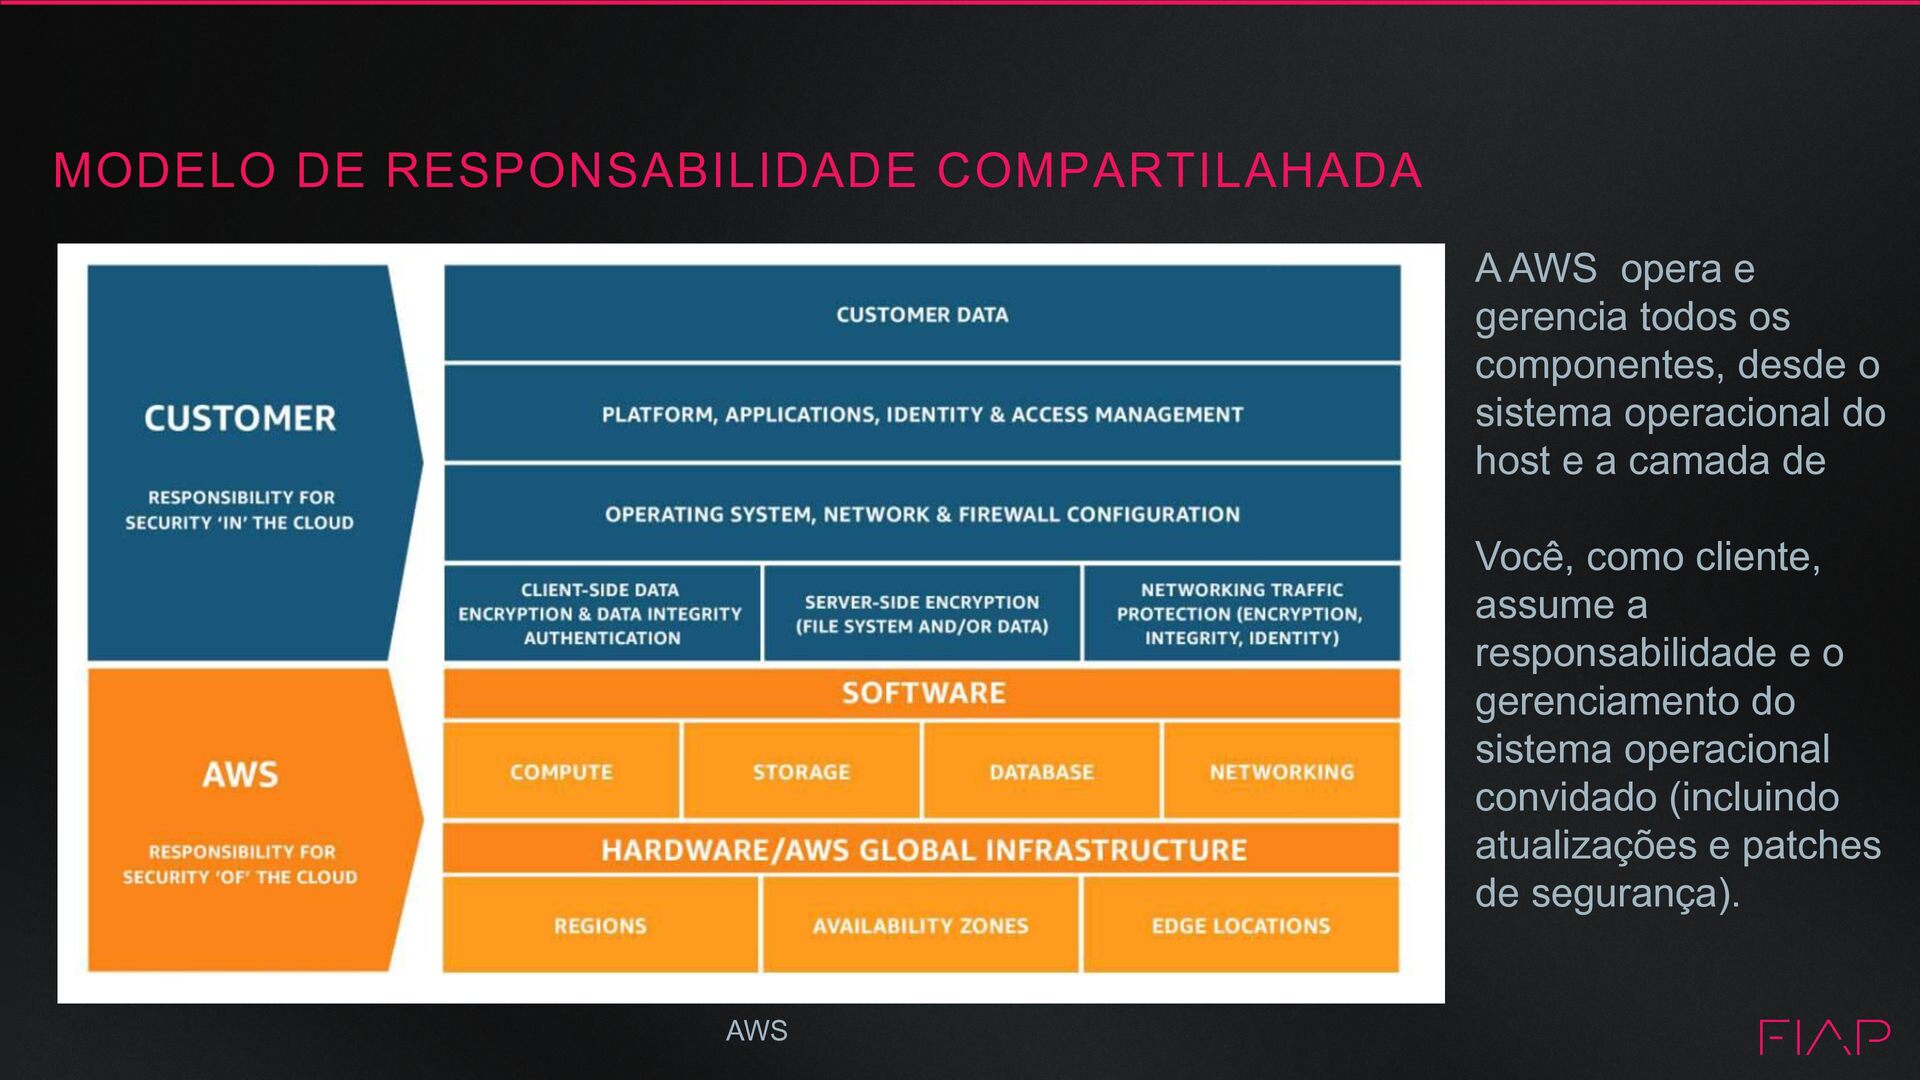
MODELO DE RESPONSABILIDADE COMPARTILAHADA A AWS opera e gerencia todos
os componentes, desde o sistema operacional do host e a camada de Você, como cliente, assume a responsabilidade e o gerenciamento do sistema operacional convidado (incluindo atualizações e patches de segurança). AWS -
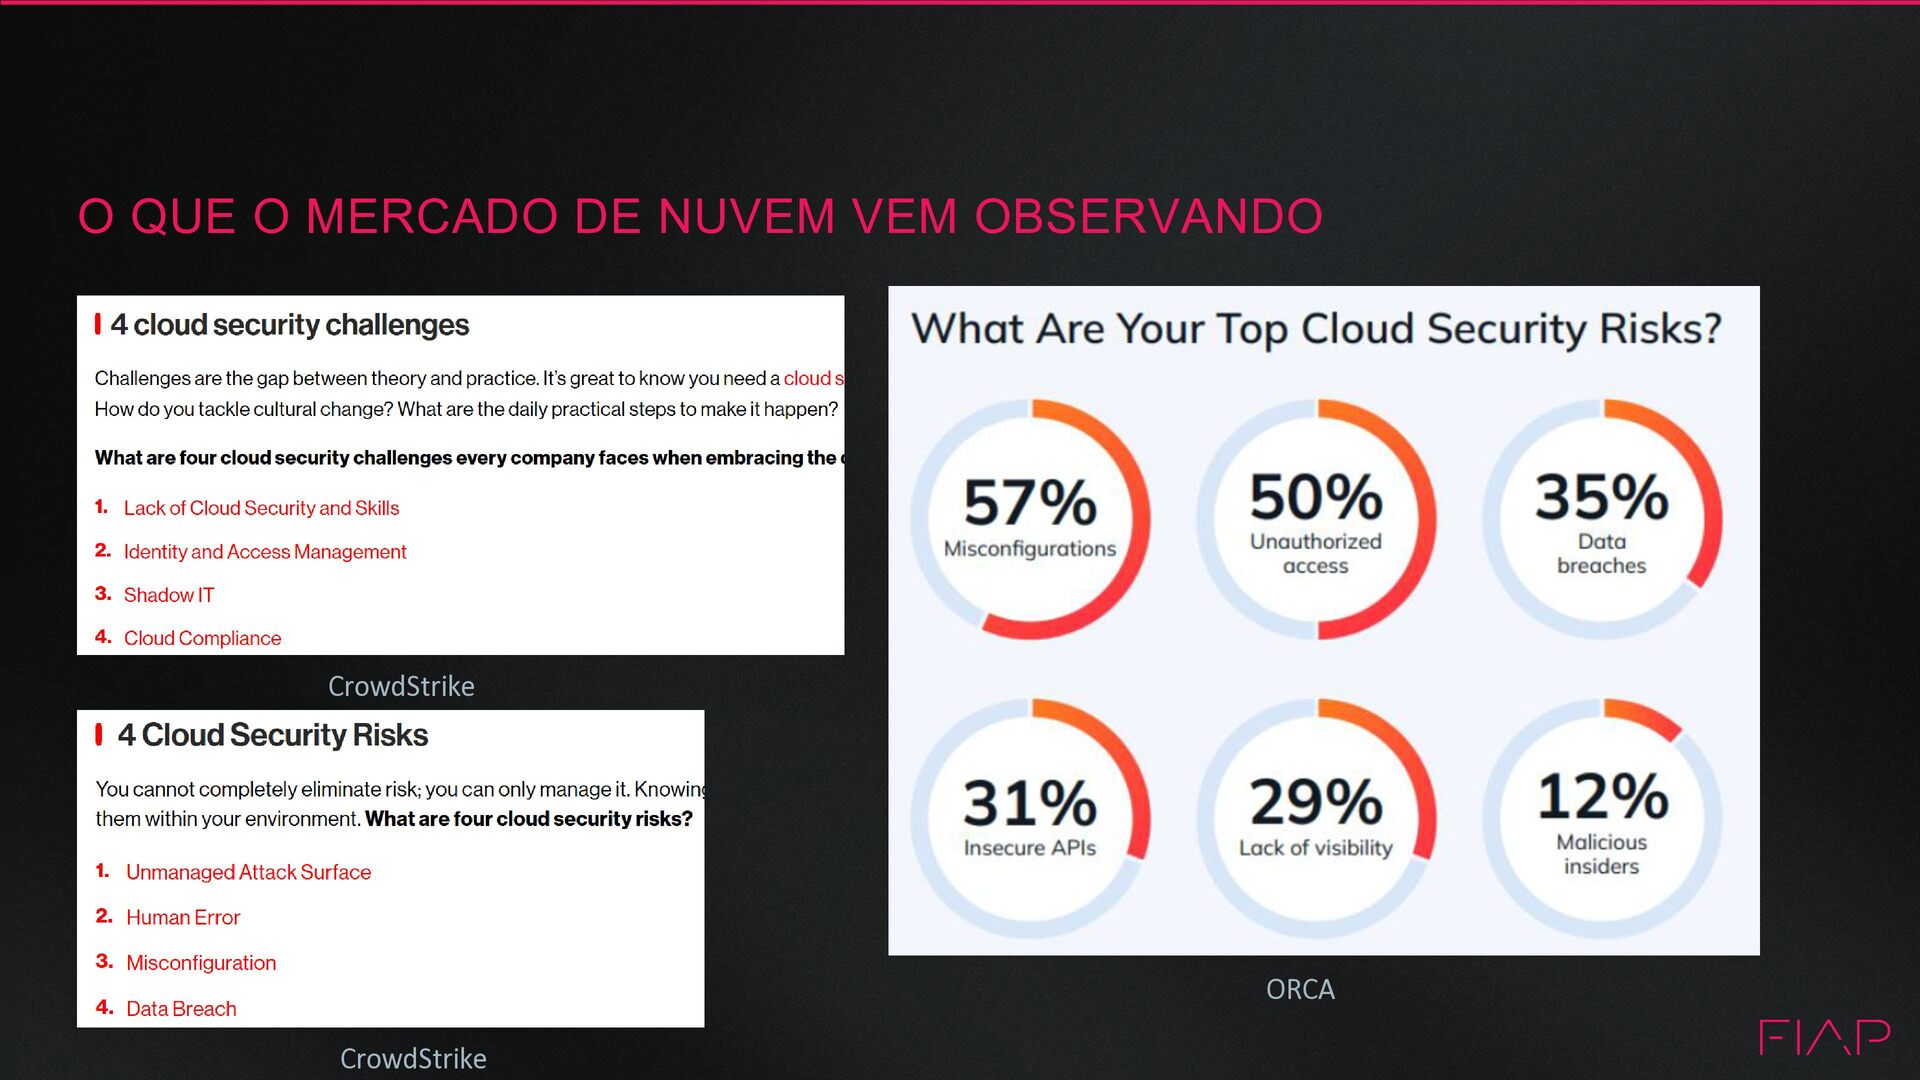
(IMAGEM) O QUE O MERCADO DE NUVEM VEM OBSERVANDO CrowdStrike
ORCA CrowdStrike -
(IMAGEM) Começa com: • Permissão excessiva • Configuração negligenciada •
Log inexistente • Secret exposto A MAIORIA DOS INCIDENTES NÃO COMEÇAM COM ZERO-DAY -
(IMAGEM) CLOUDTRAIL ESTÁ HABILITADO? • Está multi-region? • Está enviando
logs para S3 protegido? • O Bucket tem versionamento? • Logs estão sendo monitorados? Risco: Sem log = sem investigação. -
(IMAGEM) ROOT ACCOUNT Root tem MFA ativado? • MFA está
habilitado? • Existem access keys do root? • Root foi usado recentemente? -
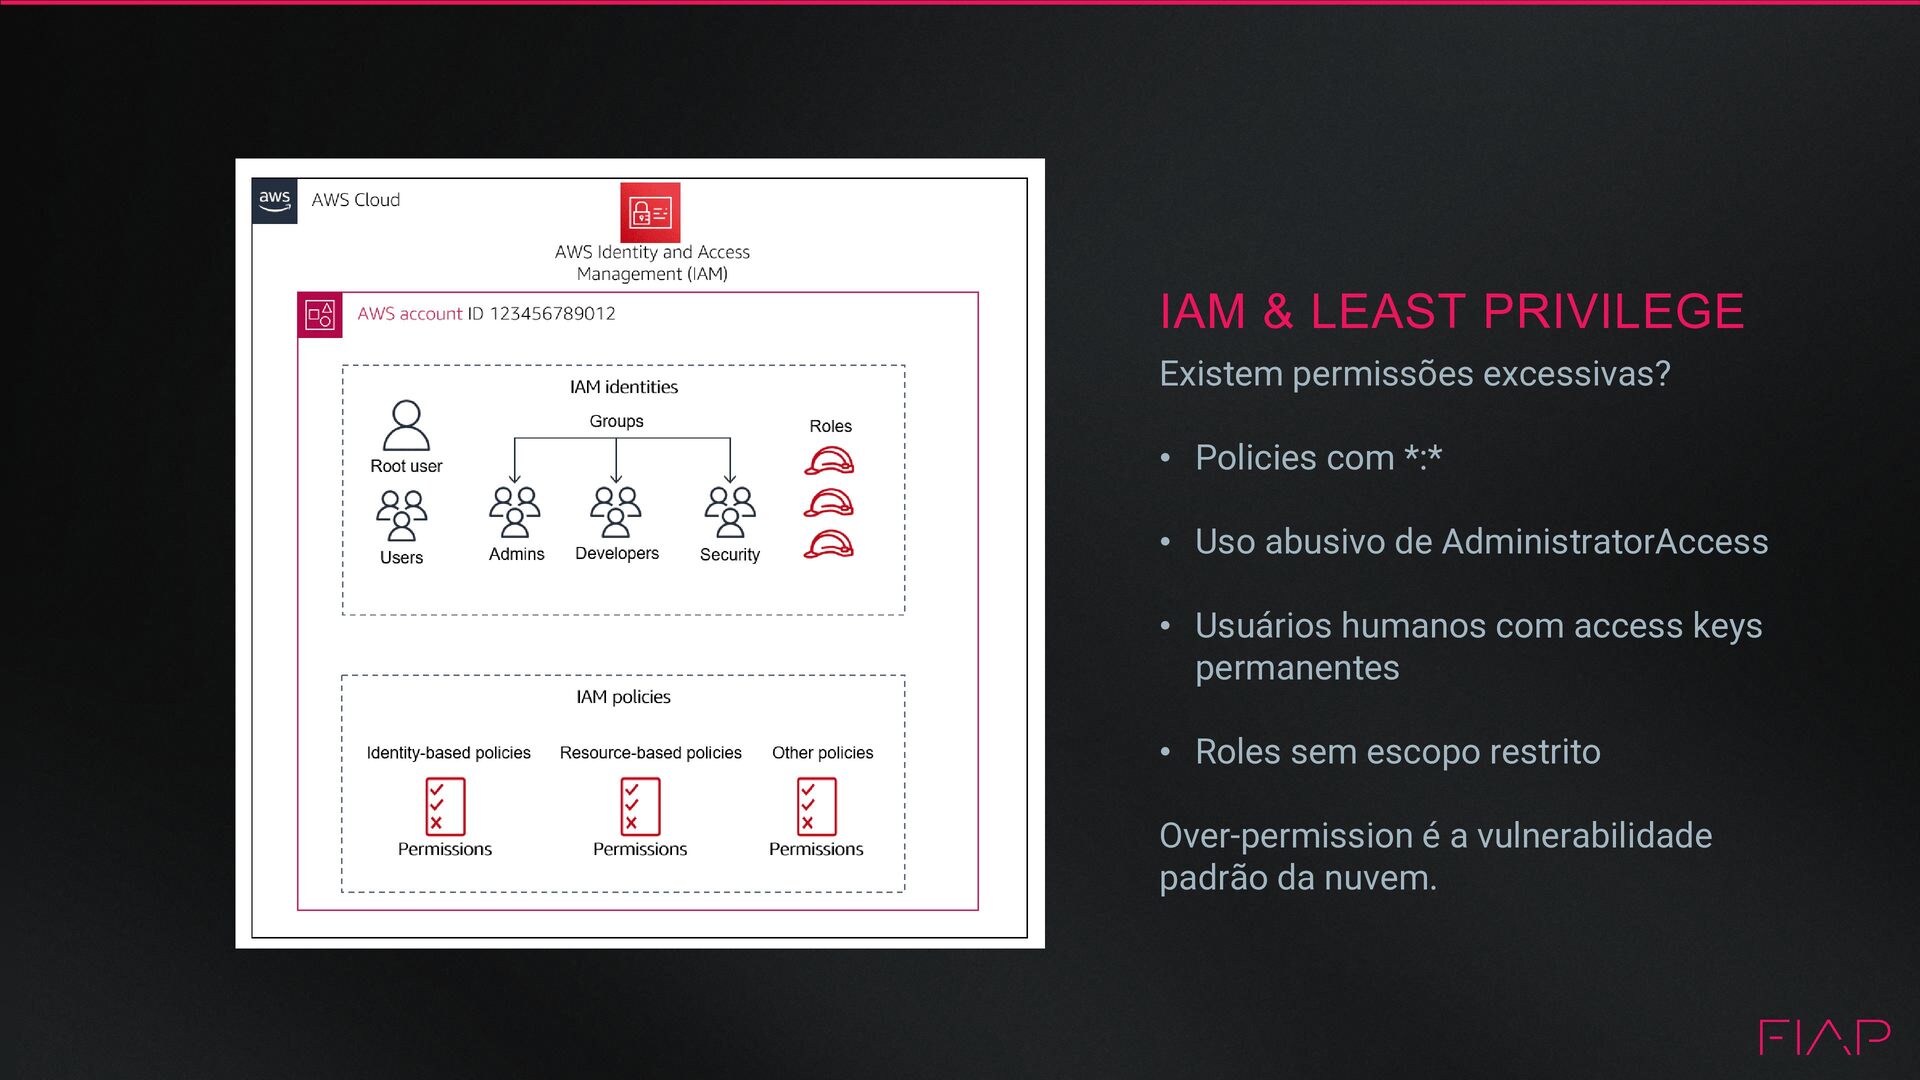
(IMAGEM) IAM & LEAST PRIVILEGE Existem permissões excessivas? • Policies
com *:* • Uso abusivo de AdministratorAccess • Usuários humanos com access keys permanentes • Roles sem escopo restrito Over-permission é a vulnerabilidade padrão da nuvem. -
(IMAGEM) BUCKETS S3 PÚBLICOS Existem buckets públicos? • Block Public
Access está habilitado? • ACL pública? • Dados sensíveis expostos? • Criptografia ativada? Ataques comuns começam aqui. -
(IMAGEM) GUARDDUTY & SECURITY HUB Segurança está habilitada… ou ignorada?
• GuardDuty ativo? • Findings sendo tratados? • Alertas configurados? Muita empresa ativa e nunca revisa. -
(IMAGEM) BACKUP E VERSIONAMENTO Existe plano de recuperação? • RDS
com backup? • S3 com versionamento? • Snapshots automáticos? Ransomware em nuvem é real. -
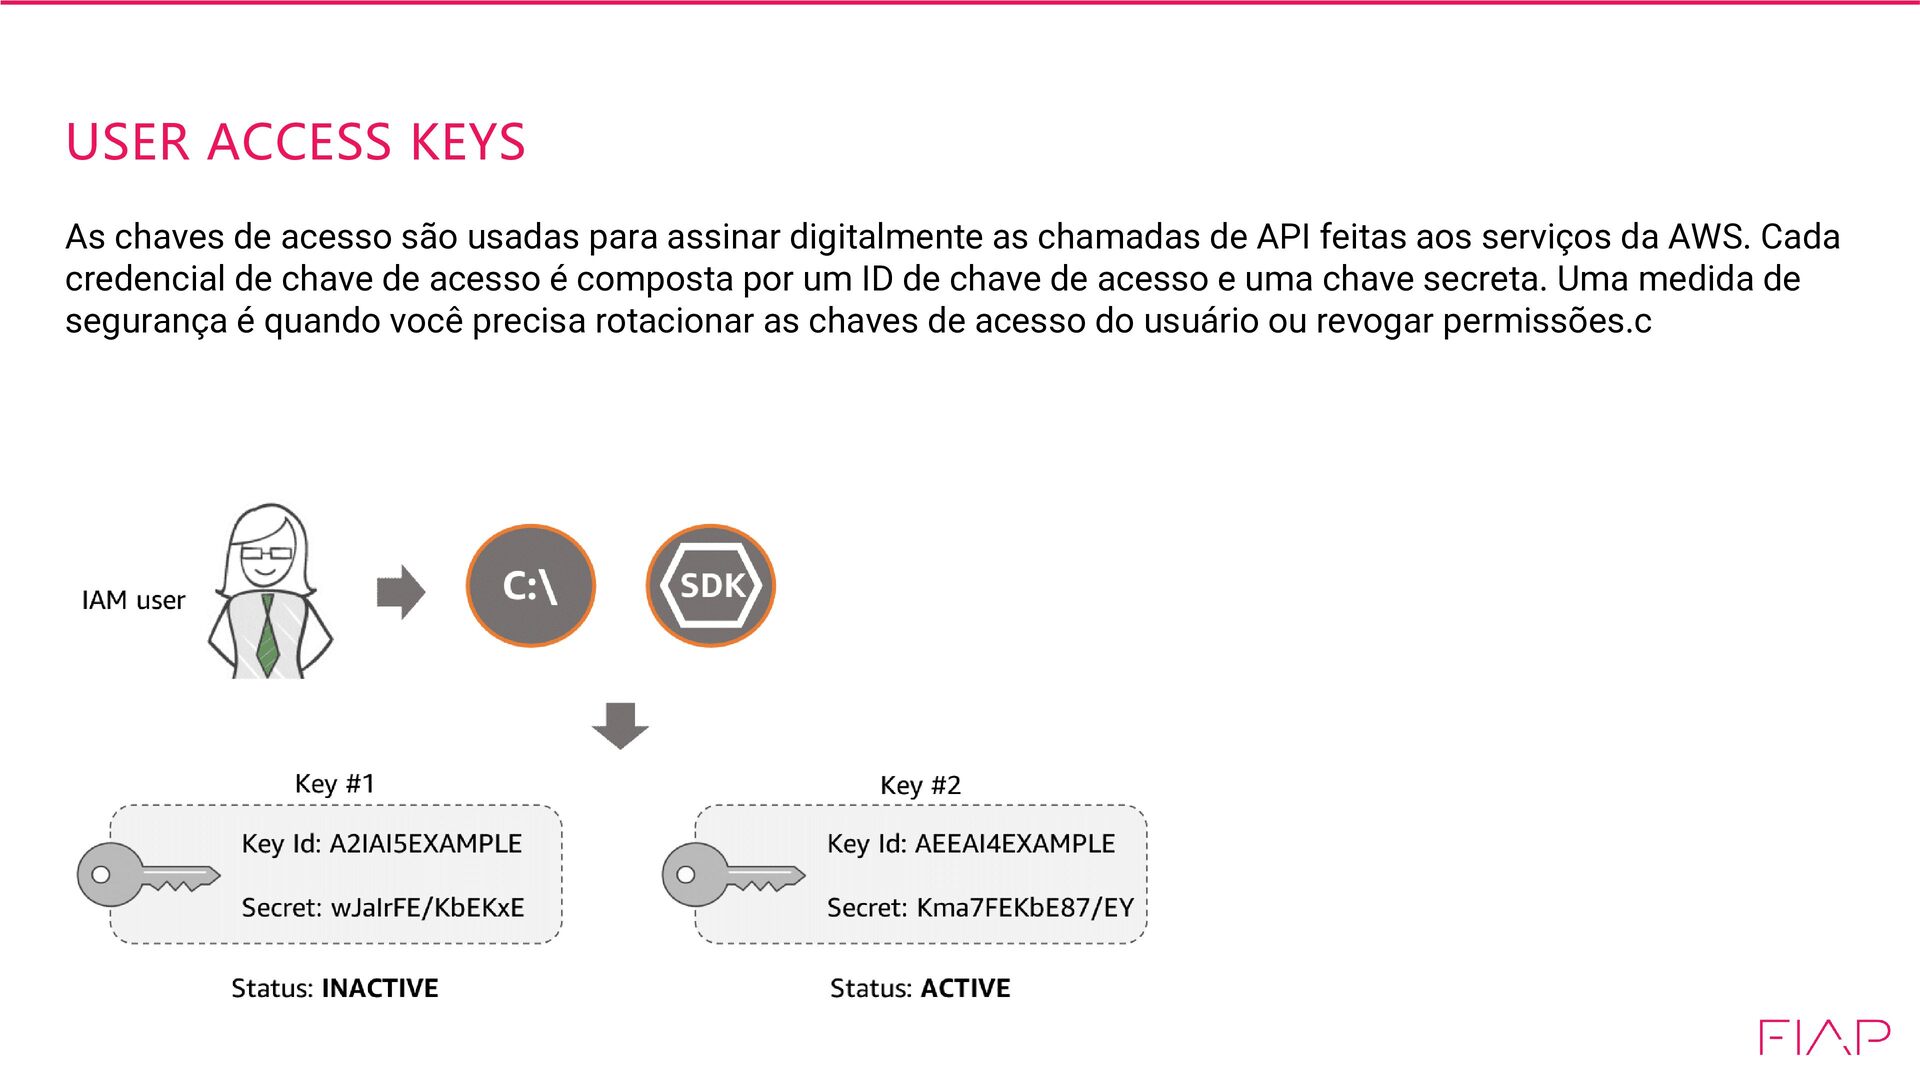
USER ACCESS KEYS As chaves de acesso são usadas para
assinar digitalmente as chamadas de API feitas aos serviços da AWS. Cada credencial de chave de acesso é composta por um ID de chave de acesso e uma chave secreta. Uma medida de segurança é quando você precisa rotacionar as chaves de acesso do usuário ou revogar permissões.c -
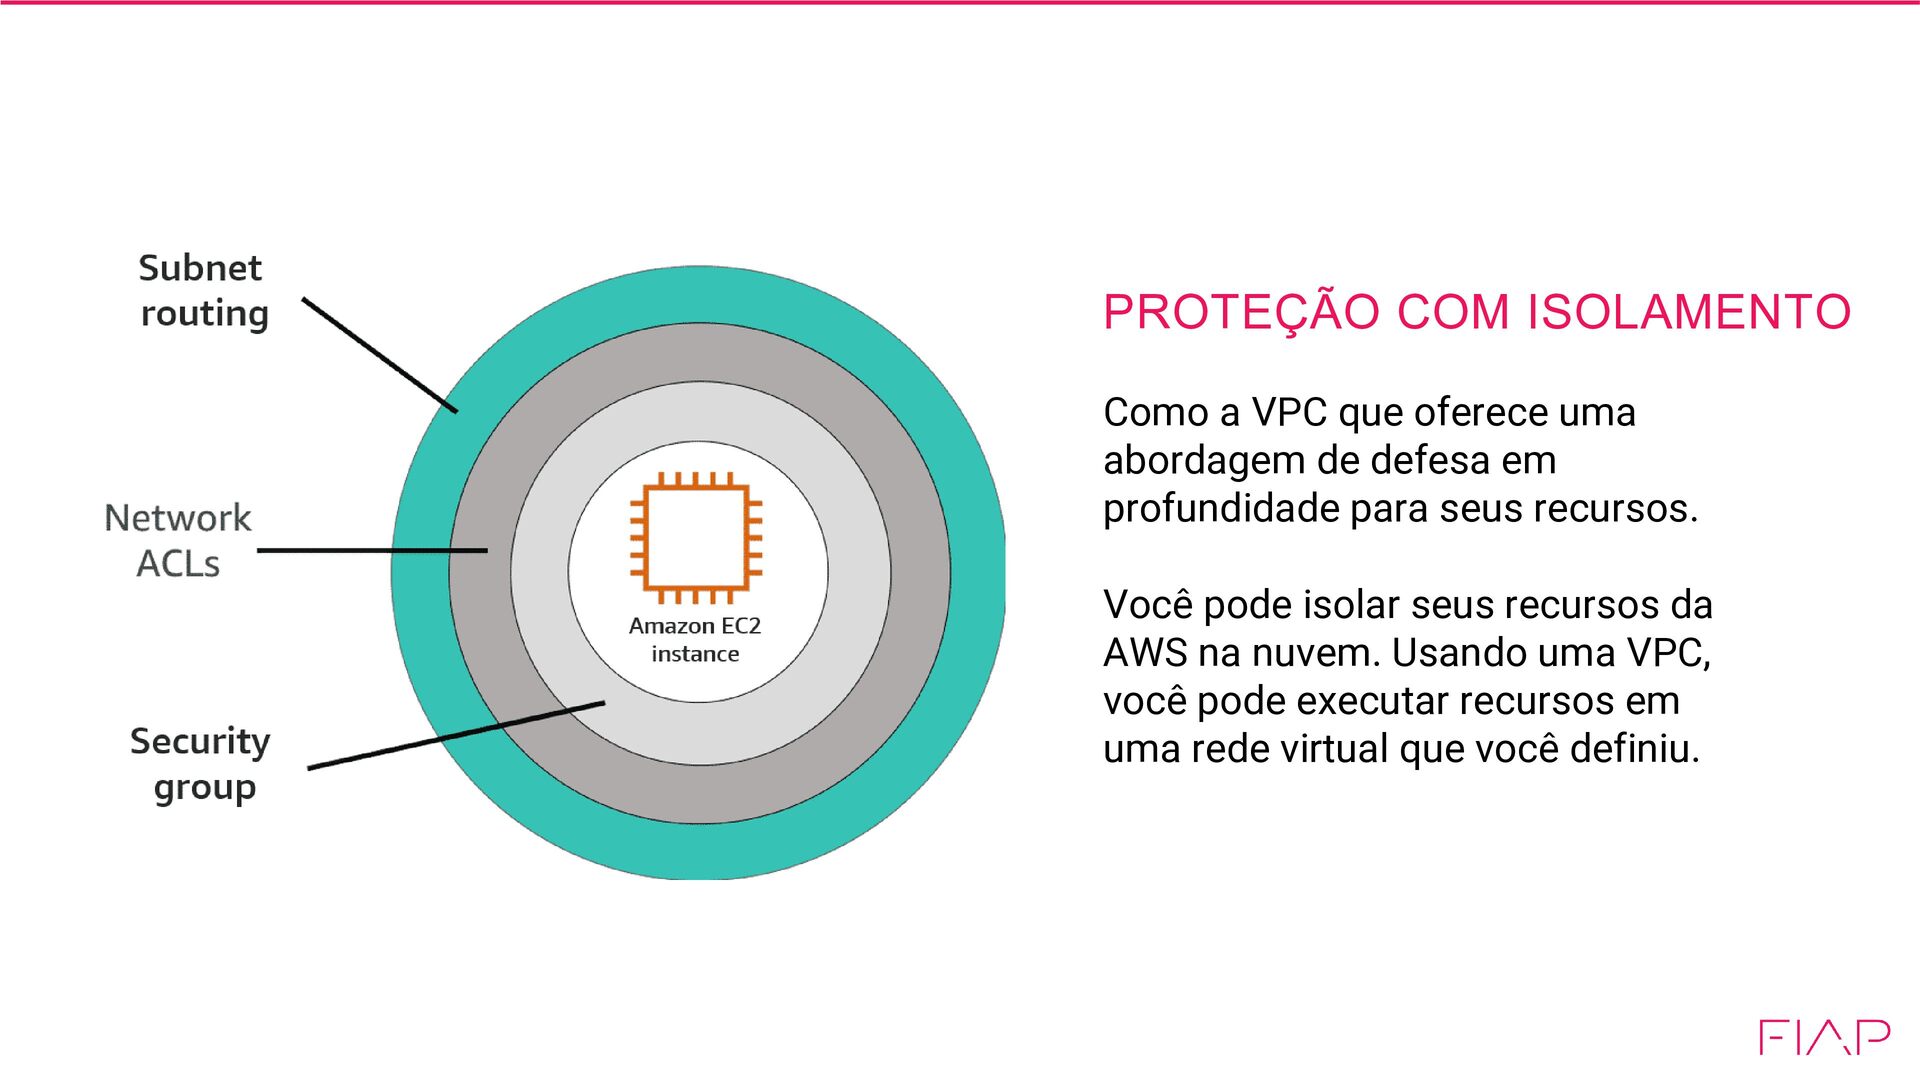
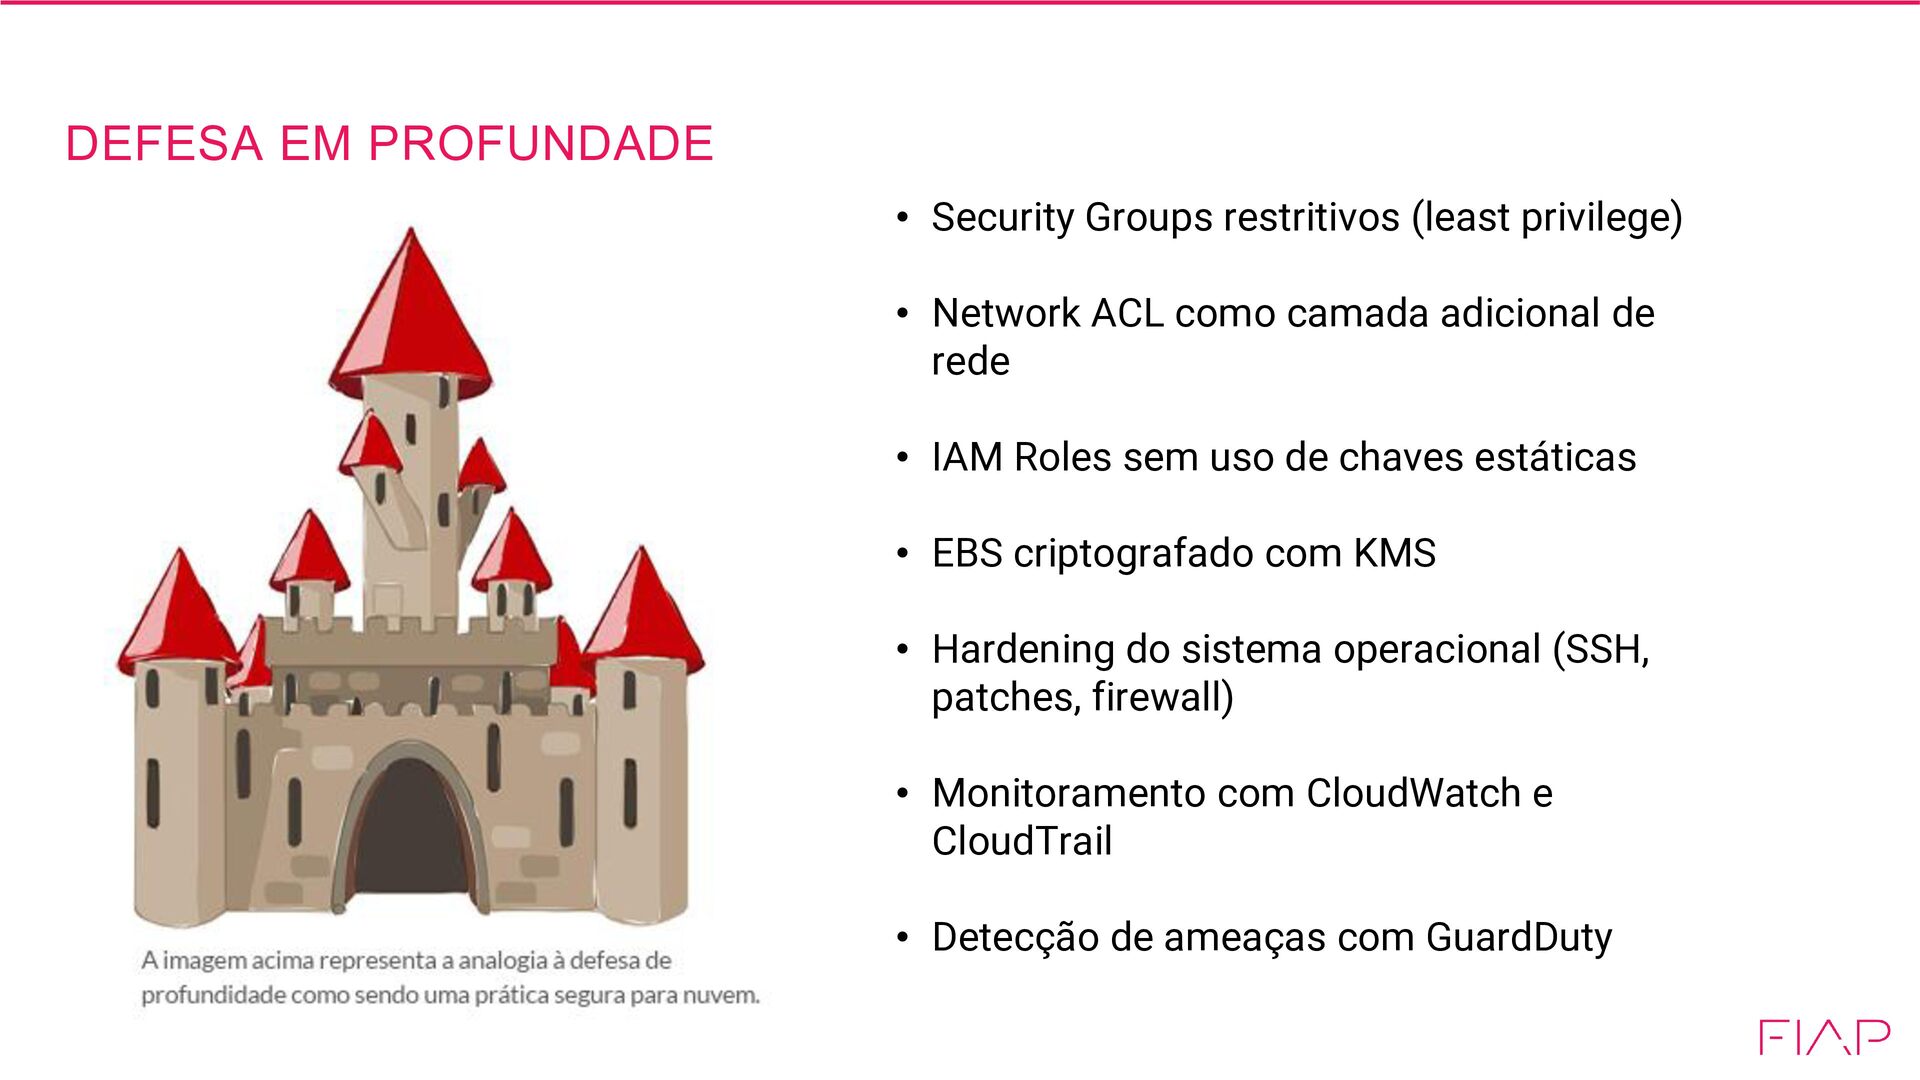
PROTEÇÃO COM ISOLAMENTO Como a VPC que oferece uma abordagem
de defesa em profundidade para seus recursos. Você pode isolar seus recursos da AWS na nuvem. Usando uma VPC, você pode executar recursos em uma rede virtual que você definiu. -
DEFESA EM PROFUNDADE • Security Groups restritivos (least privilege) •
Network ACL como camada adicional de rede • IAM Roles sem uso de chaves estáticas • EBS criptografado com KMS • Hardening do sistema operacional (SSH, patches, firewall) • Monitoramento com CloudWatch e CloudTrail • Detecção de ameaças com GuardDuty -
(IMAGEM) SENHAS: Um dos maiores problemas de segurança em nuvem,
senhas hardcoded, access keys no código. -
(IMAGEM) SECURITY GROUPS Existem portas abertas para o mundo? •
0.0.0.0/0 • Portas 22, 3389, 3306 abertas • Regras desnecessárias Exposição desnecessária = superfície de ataque. -
(IMAGEM) INFRA MANUAL VS IAC A infraestrutura é versionada? •
Uso de Terraform • Pipeline com validação • Mudanças auditáveis Infra manual = risco invisível. -
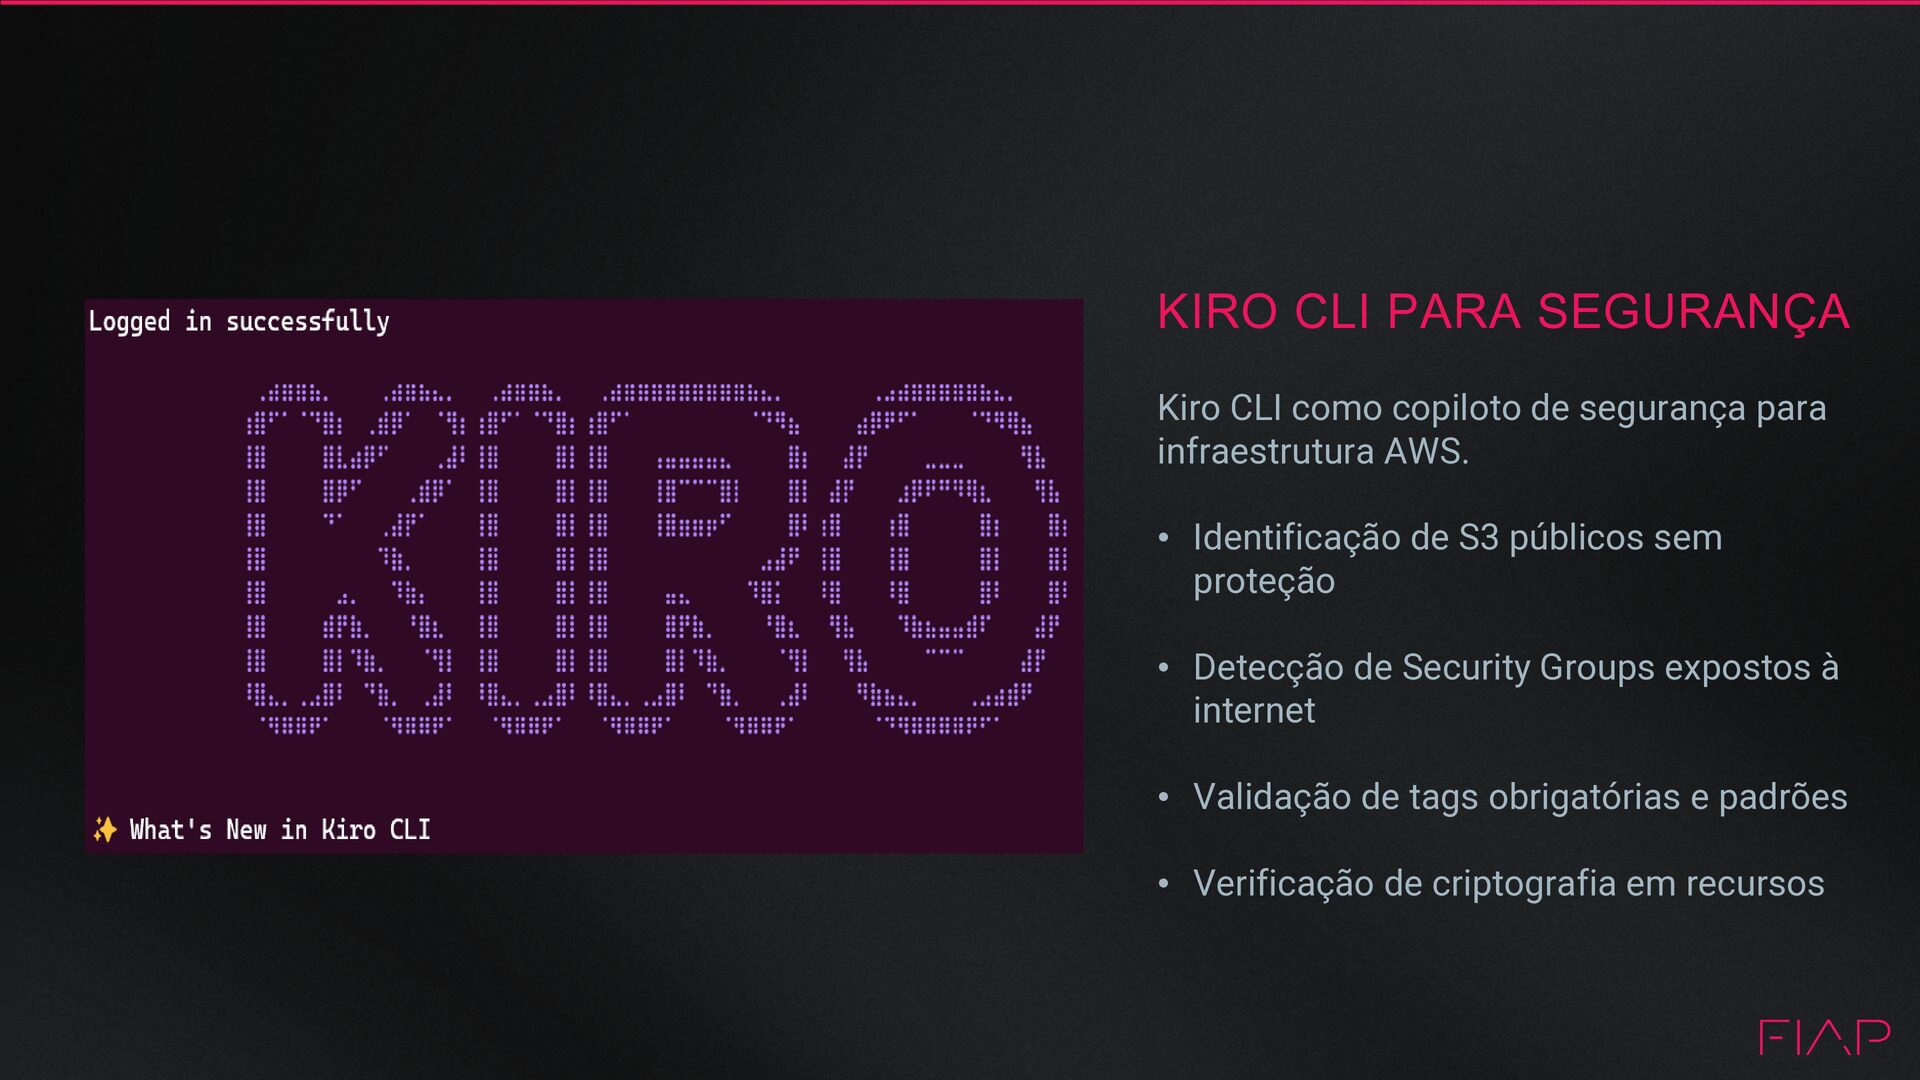
(IMAGEM) KIRO CLI PARA SEGURANÇA Kiro CLI como copiloto de
segurança para infraestrutura AWS. • Identificação de S3 públicos sem proteção • Detecção de Security Groups expostos à internet • Validação de tags obrigatórias e padrões • Verificação de criptografia em recursos -
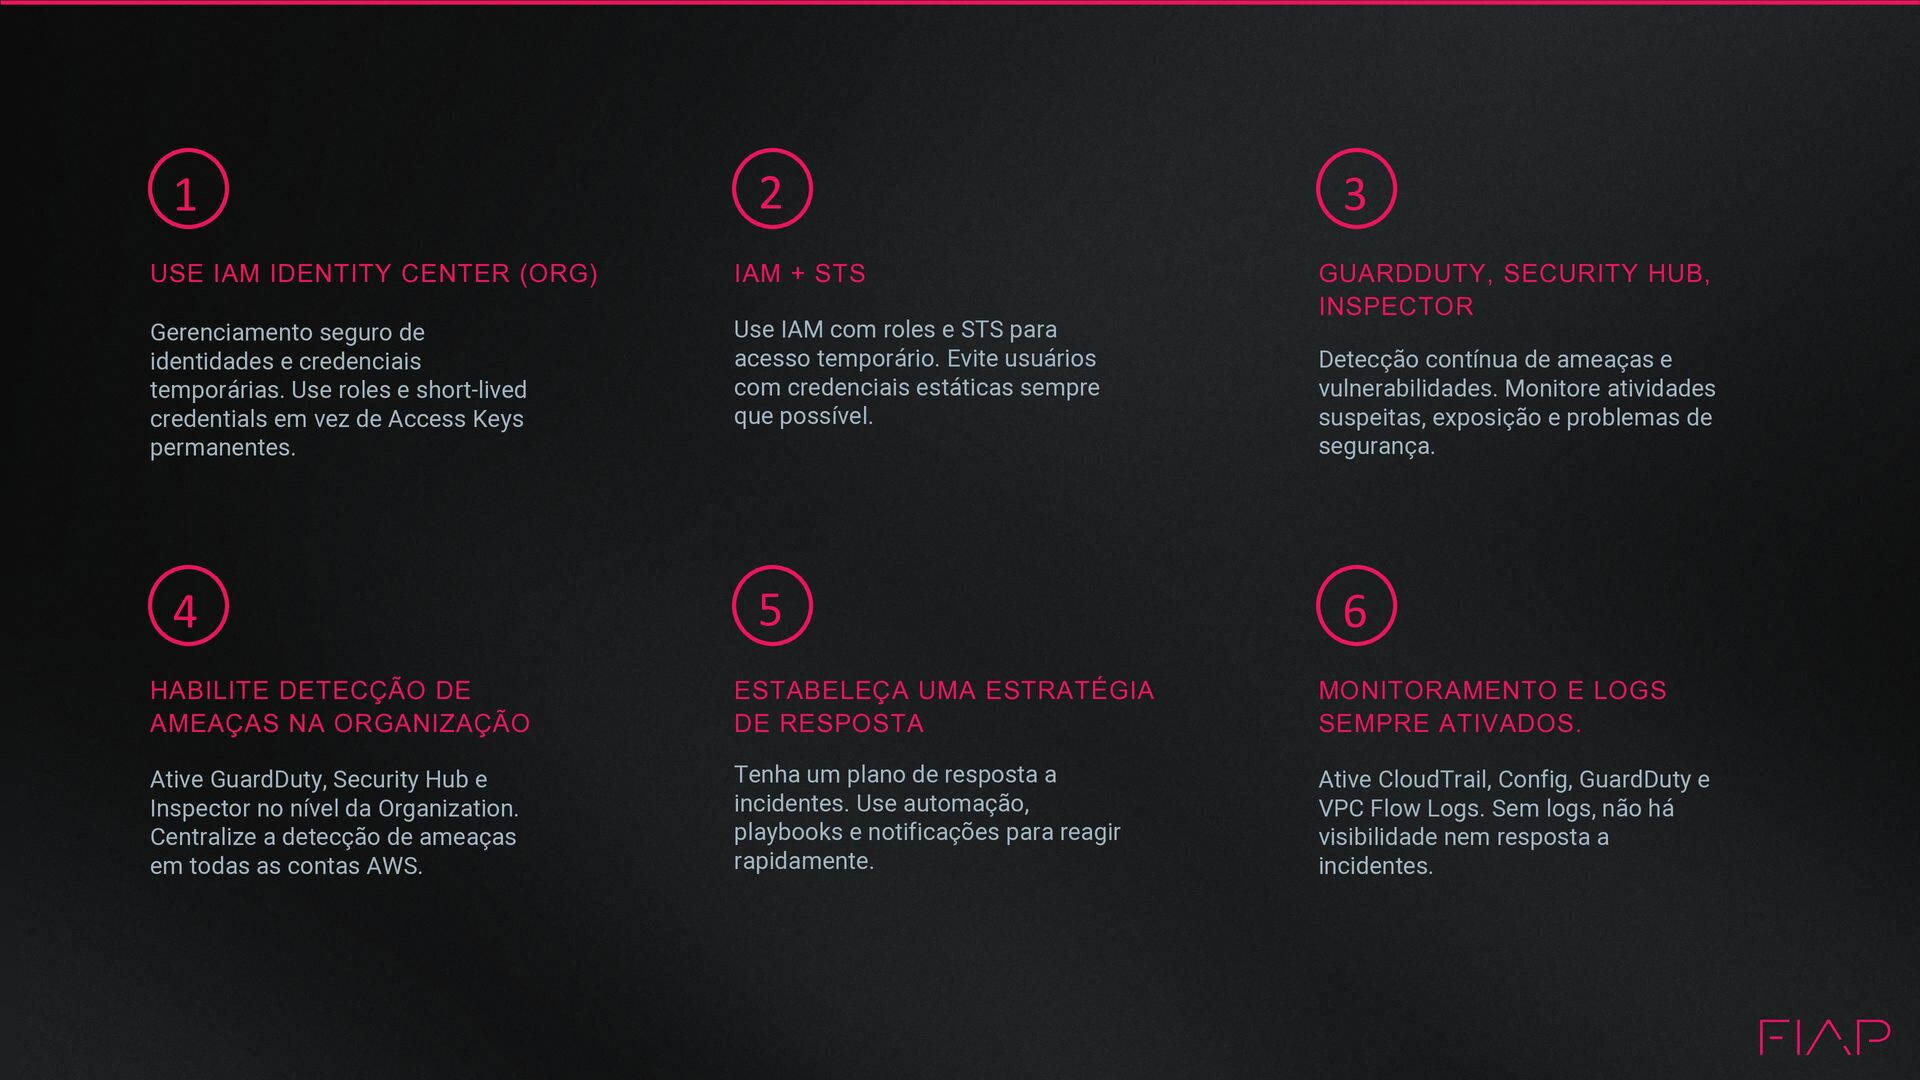
1 USE IAM IDENTITY CENTER (ORG) Gerenciamento seguro de identidades
e credenciais temporárias. Use roles e short-lived credentials em vez de Access Keys permanentes. 3 GUARDDUTY, SECURITY HUB, INSPECTOR Detecção contínua de ameaças e vulnerabilidades. Monitore atividades suspeitas, exposição e problemas de segurança. 2 IAM + STS Use IAM com roles e STS para acesso temporário. Evite usuários com credenciais estáticas sempre que possível. 4 HABILITE DETECÇÃO DE AMEAÇAS NA ORGANIZAÇÃO Ative GuardDuty, Security Hub e Inspector no nível da Organization. Centralize a detecção de ameaças em todas as contas AWS. 6 MONITORAMENTO E LOGS SEMPRE ATIVADOS. Ative CloudTrail, Config, GuardDuty e VPC Flow Logs. Sem logs, não há visibilidade nem resposta a incidentes. 5 ESTABELEÇA UMA ESTRATÉGIA DE RESPOSTA Tenha um plano de resposta a incidentes. Use automação, playbooks e notificações para reagir rapidamente. -
1 Checkov Ferramenta open source desenvolvida pela Bridgecrew (Palo Alto
Networks). Permite análise de IaC em Terraform, CloudFormation, integrando-se a pipelines CI/CD. 3 Ferramenta leve e 100% focada em Terraform, identifica configurações inseguras e recomendações de boas práticas. 2 Criado pela Checkmarx, o KICS é um scanner que busca más configurações e vulnerabilidades em arquivos IaC. KICS TFSec FERRAMENTAS IAC SCANNERS -
(IMAGEM) DEVSECOPS PIPELINE PARA AWS Existe processo seguro para deploy?
• Infraestrutura definida como código (Terraform) • Versionamento em Git • Revisões via Pull Requests • Segurança validada no pipeline • Histórico auditável das mudanças -
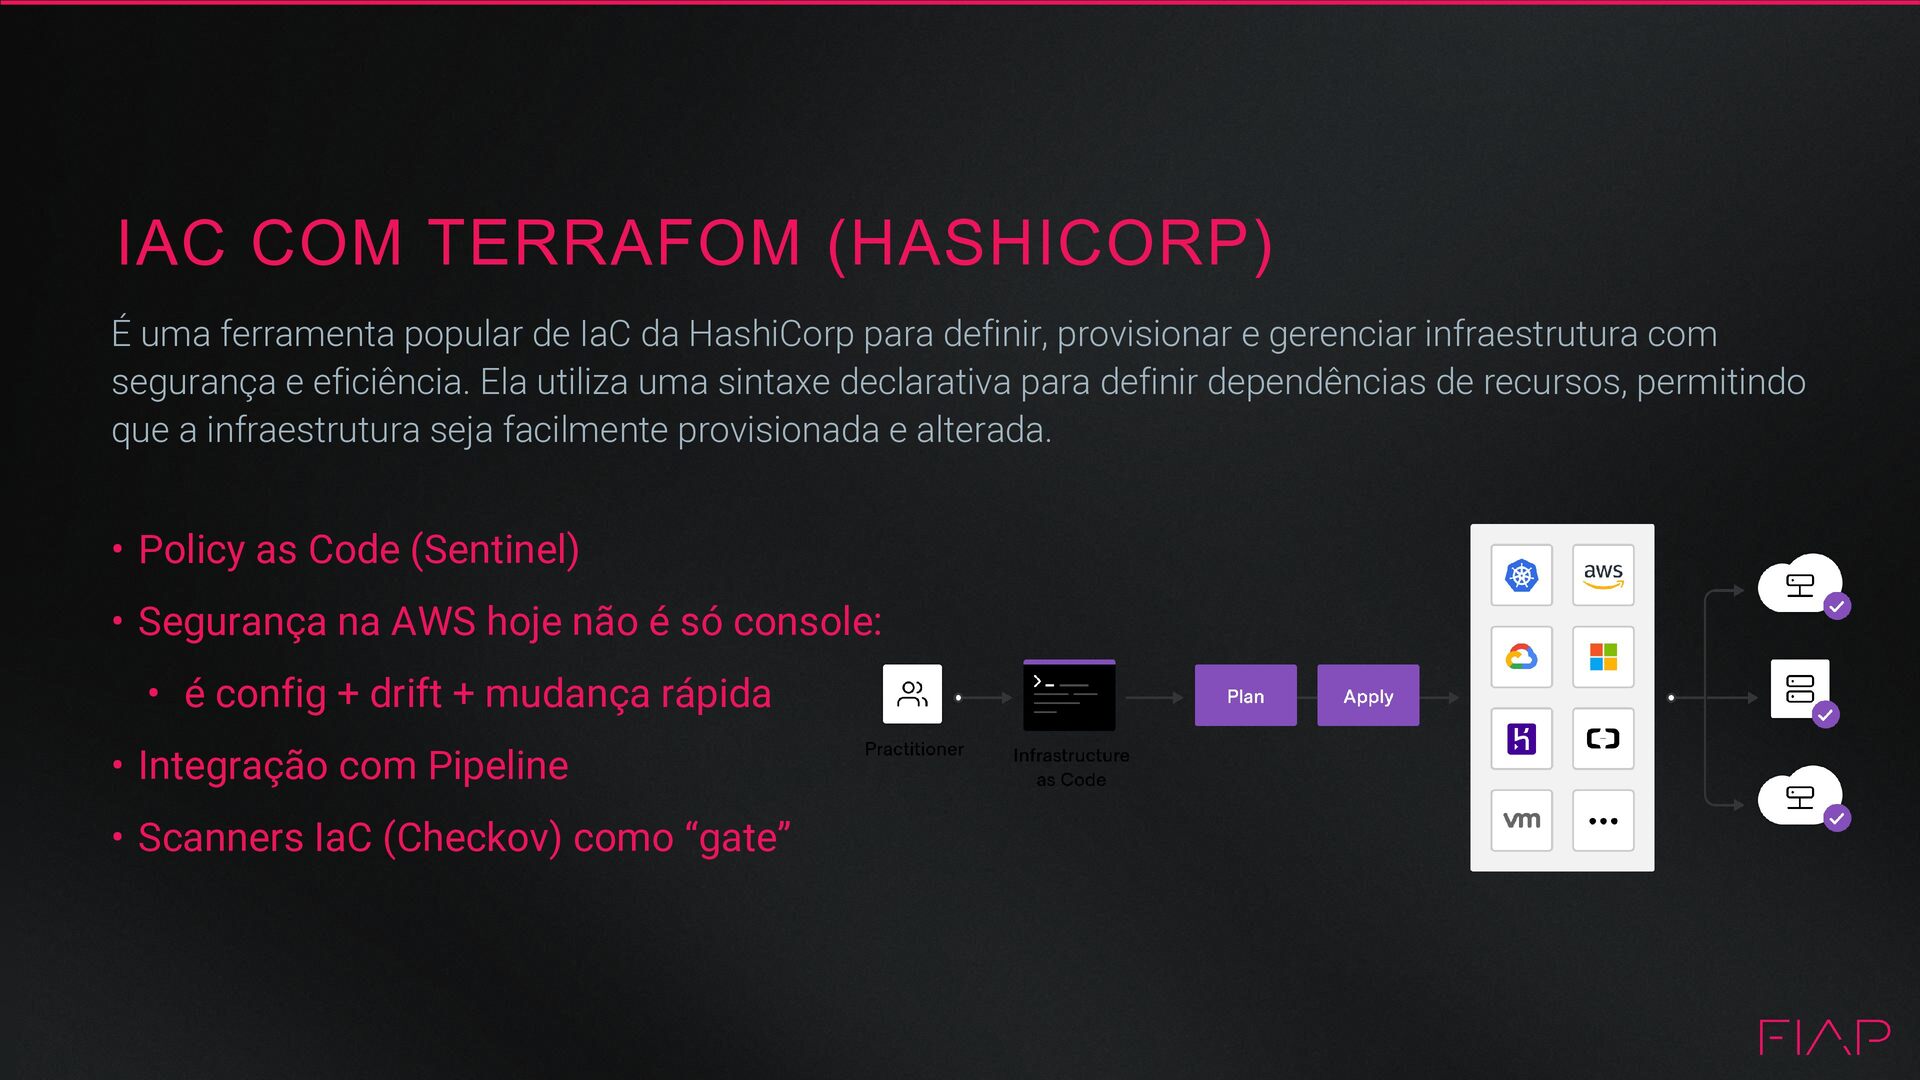
IAC COM TERRAFOM (HASHICORP) • Policy as Code (Sentinel) •
Segurança na AWS hoje não é só console: • é config + drift + mudança rápida • Integração com Pipeline • Scanners IaC (Checkov) como “gate” É uma ferramenta popular de IaC da HashiCorp para definir, provisionar e gerenciar infraestrutura com segurança e eficiência. Ela utiliza uma sintaxe declarativa para definir dependências de recursos, permitindo que a infraestrutura seja facilmente provisionada e alterada. -
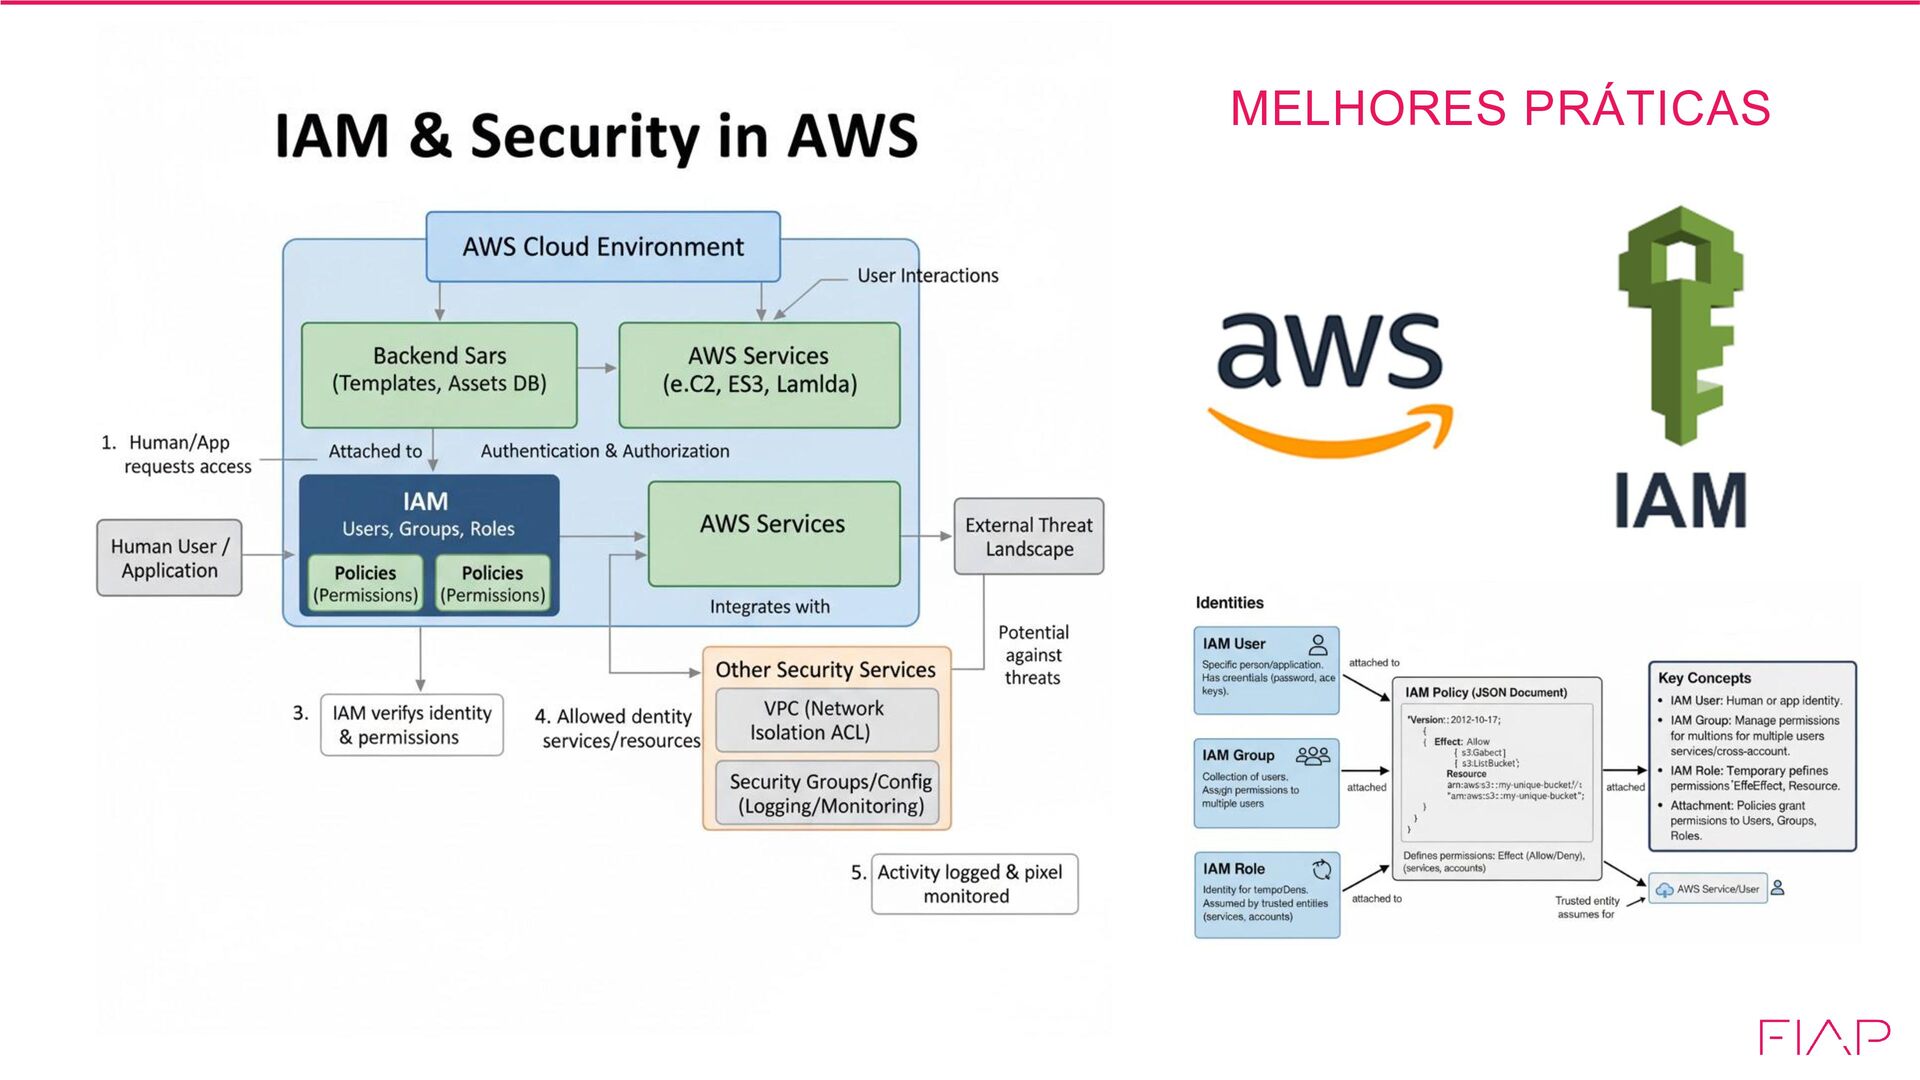
(IMAGEM) TOP PRÁTICAS AWS IAM • Users: criar usuários individuais.
• Permissões: Usar o princípio do mínimo privilégio • Grupos: gerenciar permissões com grupos • Condições: Restrinja acessos privilegiados usando conditions • Senha: Configure uma política de senha forte • Rotação: Faça rotação periódica de credenciais • MFA: Habilite MFA para usuários privilegiados • Compartilhamento – Use roles para compartilhar acesso • Roles – Use IAM Roles para instâncias EC2 • Root – Reduza ou elimine o uso da conta root -
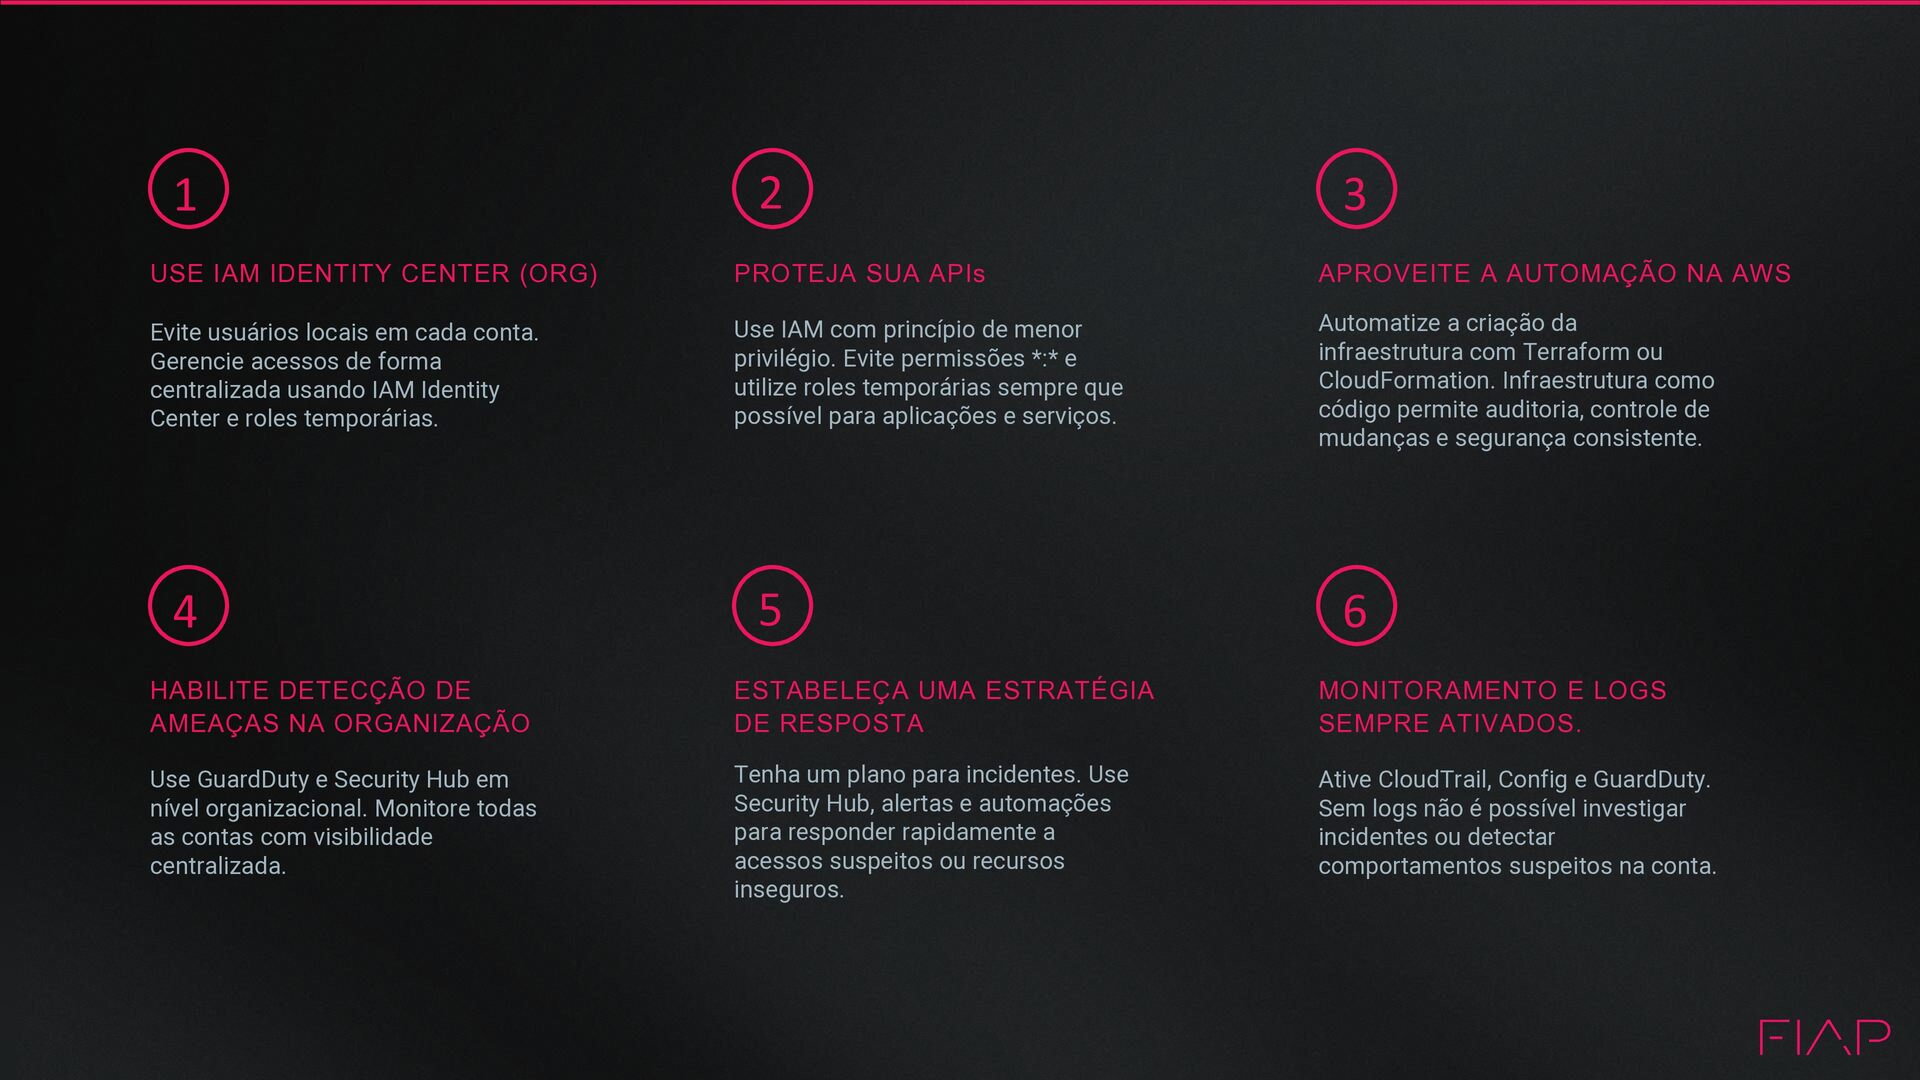
1 USE IAM IDENTITY CENTER (ORG) Evite usuários locais em
cada conta. Gerencie acessos de forma centralizada usando IAM Identity Center e roles temporárias. 3 APROVEITE A AUTOMAÇÃO NA AWS Automatize a criação da infraestrutura com Terraform ou CloudFormation. Infraestrutura como código permite auditoria, controle de mudanças e segurança consistente. 2 PROTEJA SUA APIs Use IAM com princípio de menor privilégio. Evite permissões *:* e utilize roles temporárias sempre que possível para aplicações e serviços. 4 HABILITE DETECÇÃO DE AMEAÇAS NA ORGANIZAÇÃO Use GuardDuty e Security Hub em nível organizacional. Monitore todas as contas com visibilidade centralizada. 6 MONITORAMENTO E LOGS SEMPRE ATIVADOS. Ative CloudTrail, Config e GuardDuty. Sem logs não é possível investigar incidentes ou detectar comportamentos suspeitos na conta. 5 ESTABELEÇA UMA ESTRATÉGIA DE RESPOSTA Tenha um plano para incidentes. Use Security Hub, alertas e automações para responder rapidamente a acessos suspeitos ou recursos inseguros. -
(IMAGEM) FUTURO DA SEGURANÇA EM NUVEM • Ciclos de feedback
inteligentes: scanners que aprendem com os incidentes e ajustam políticas dinamicamente. • SBOM + Supply Chain Security: rastreabilidade completa de dependências e imagens em pipelines • DevSecOps & Platform Engineering: segurança integrada ao ciclo de desenvolvimento com guardrails e golden paths • Identity & Access as perimeter: IAM, roles e secrets como principal camada de defesa na cloud -
(IMAGEM) REFERÊNCIAS • AWS IAM Best Practices • AWS Security
Best Practices Whitepaper • AWS Well-Architected Framework – Security Pillar • AWS Organizations Security Guidelines • AWS CloudTrail & Logging Best Practices • AWS GuardDuty & Security Hub Documentation • CIS AWS Foundations Benchmark • NIST Cloud Security Guidelines -
(IMAGEM) PERGUNTAS / DÚVIDAS? • IAM / Roles / Políticas
• Permissões e configurações incorretas • Segurança DevSecOps e IaC • Segredos e chaves de acesso • Incidentes reais da AWS