Share
Embed
Práticas Seguras para Nuvem: Implemente ações de segurança robustas
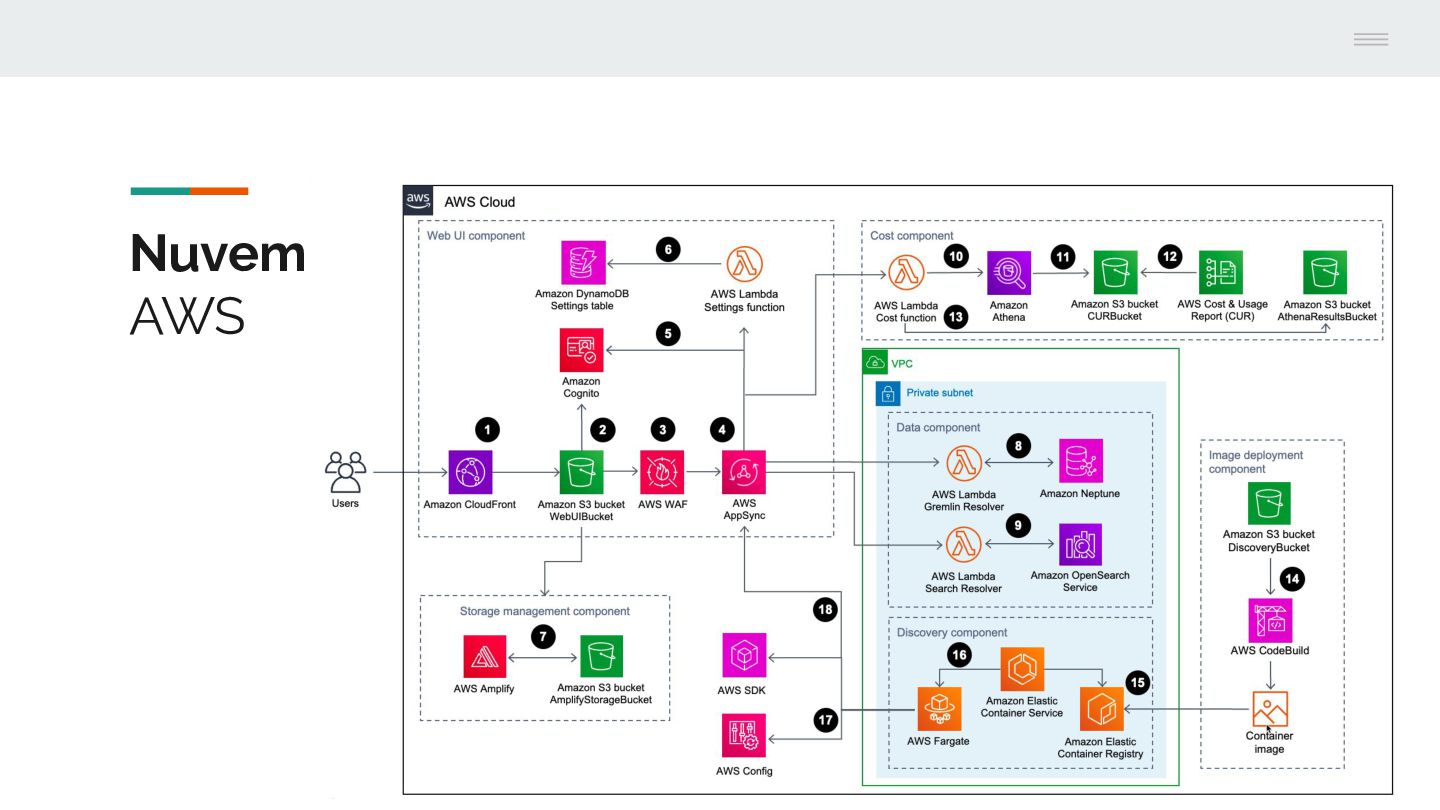
Visão Geral
● Como as organizações estão unindo a equipe de segurança e desenvolvimento?
● Quão preparadas estão as organizações para lidar com os riscos de segurança
relacionados à IA?
● Quais passos as organizações estão tomando para navegar em segurança de dados
e implantação rápida?
Amaury Borges Souza
May 03, 2026
Transcript
33 slides
-
AGRADECIMENTO TOP AO TIME DA DUMONT HACKERSPACE. MUITO FELIZ DE
ESTAR AQUI PELA PRIMEIRA VEZ NA CAMPUS PARTY, COM O MINDSET DE COMPARTILHAR CONHECIMENTO E APRENDER COM TODOS. MUITO OBRIGADO. -
Práticas Seguras para Nuvem Implemente ações de segurança robustas #CPBR16
BEYOND THE FUTURE Amaury B. Souza | | -
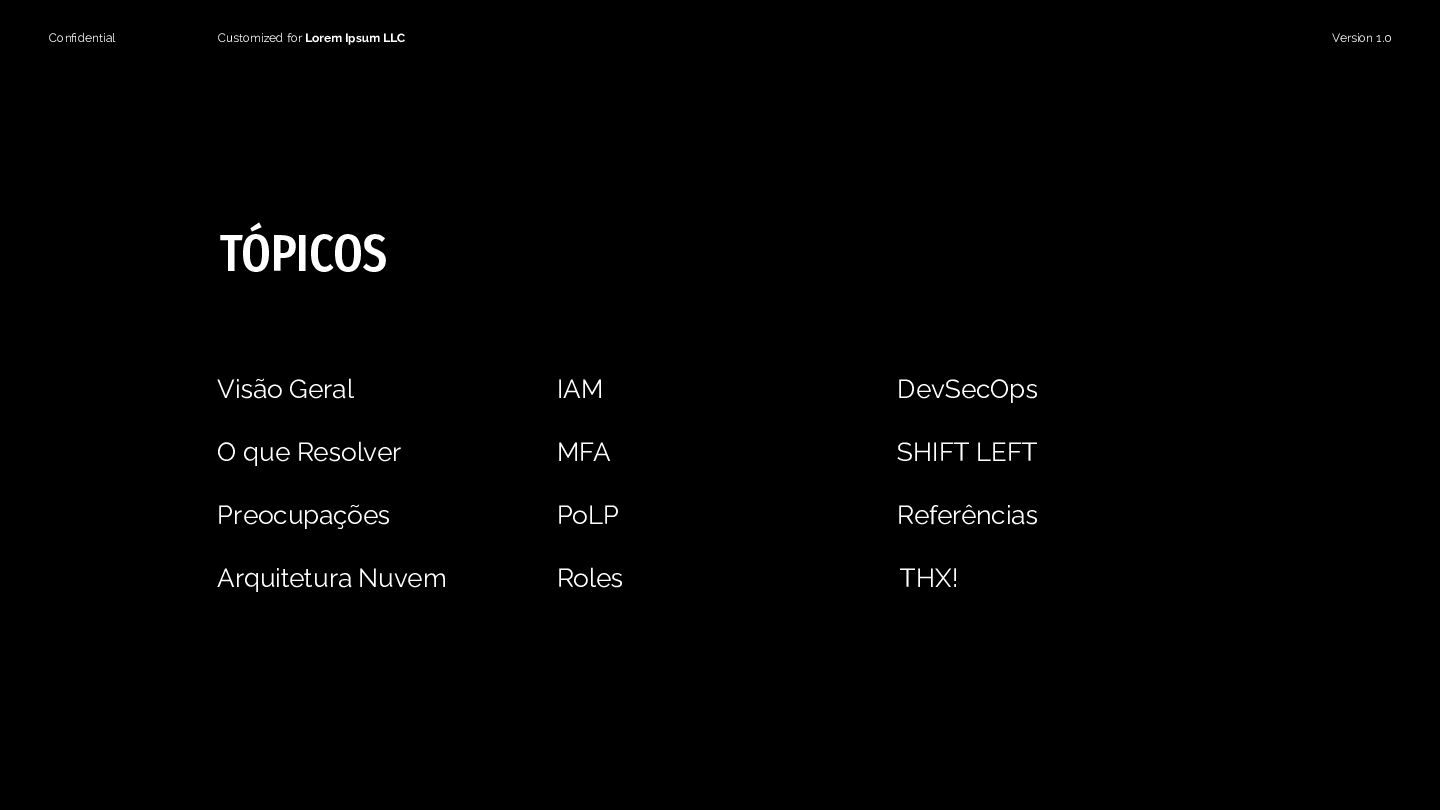
Confidential Customized for Lorem Ipsum LLC Version 1.0 TÓPICOS Visão
Geral O que Resolver Preocupações Arquitetura Nuvem IAM MFA PoLP Roles DevSecOps SHIFT LEFT Referências THX! -
Information Security Cloud Amaury Borges Souza Amaury é um profissional
de nuvem, especializado em arquitetura de soluções, super engajado com a comunidade tech, possui compromisso firme com o aprendizado contínuo, em áreas como Cloud Security and DevSecOps. DevSecOps 90% Nuvem 85% Automação 83% Segurança 65% -
Visão Geral • Como as organizações estão unindo a equipe
de segurança e desenvolvimento? • Quão preparadas estão as organizações para lidar com os riscos de segurança relacionados à IA? • Quais passos as organizações estão tomando para navegar em segurança de dados e implantação rápida? -
Problemas para resolver 1 Gerenciamento de Identidade e Acesso (IAM).
Garantir que apenas usuários autorizados tenham acesso aos recursos apropriados. 2 Proteção de Dados Sensíveis. Proteger dados sensíveis em trânsito e em repouso contra acessos não autorizados. 3 Conformidade e Segurança. Manter a conformidade com regulamentações e padrões de segurança específicos do mercado global. 4 Detecção e Respostas a Incidentes. Detectar e responder rapidamente a ameaças e incidentes de segurança, ameaças essas, que são altamente atualizadas e automatizadas. -
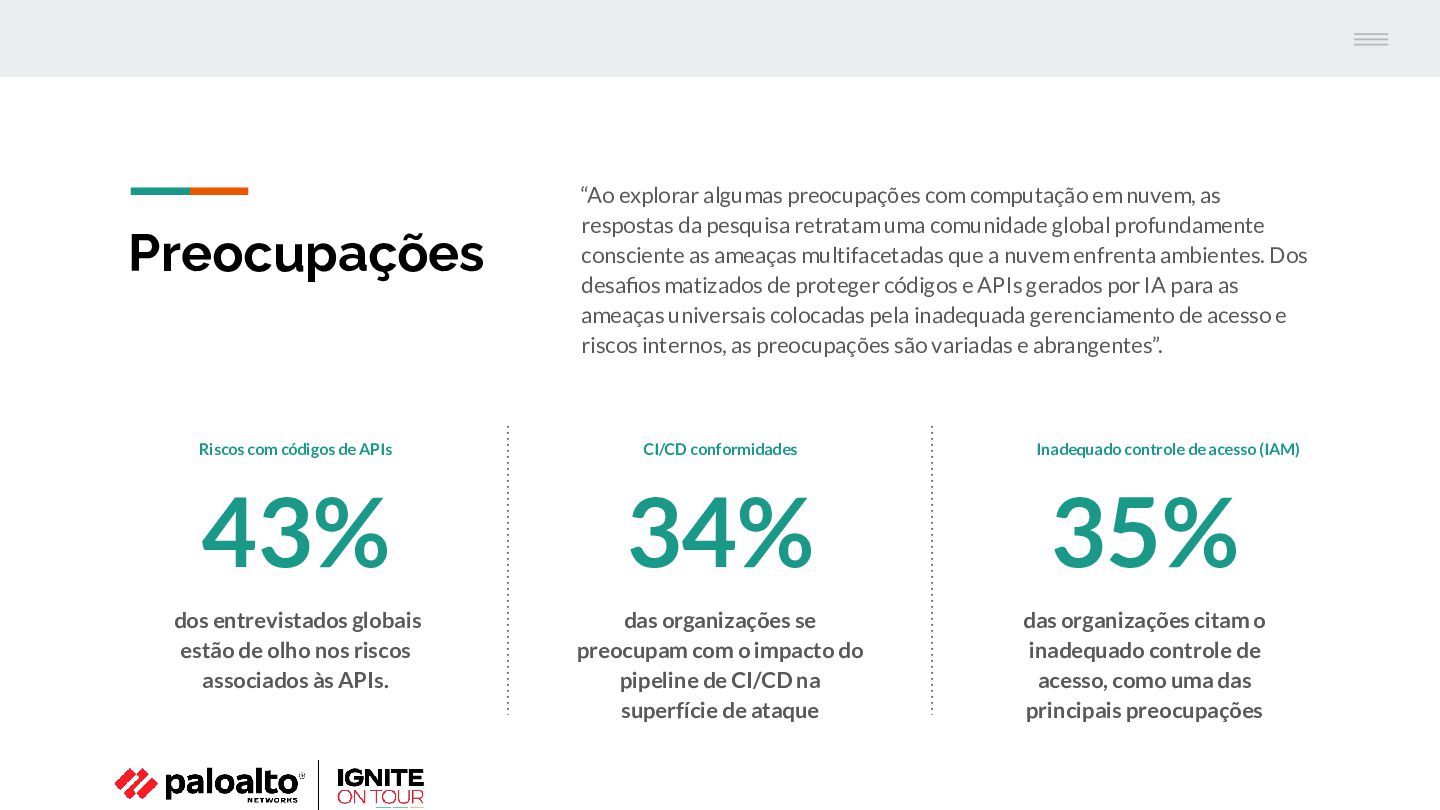
Preocupações “Ao explorar algumas preocupações com computação em nuvem, as
respostas da pesquisa retratam uma comunidade global profundamente consciente as ameaças multifacetadas que a nuvem enfrenta ambientes. Dos desafios matizados de proteger códigos e APIs gerados por IA para as ameaças universais colocadas pela inadequada gerenciamento de acesso e riscos internos, as preocupações são variadas e abrangentes”. Riscos com códigos de APIs 43% dos entrevistados globais estão de olho nos riscos associados às APIs. CI/CD conformidades 34% das organizações se preocupam com o impacto do pipeline de CI/CD na superfície de ataque Inadequado controle de acesso (IAM) 35% das organizações citam o inadequado controle de acesso, como uma das principais preocupações -
Exemplos de Ameaças 1 Ataques de negação de serviços 2
Infecções por malwares 3 Acesso não autorizado ou ameaças internas. 4 Configurações incorretas e controle de mudanças mal feito. -
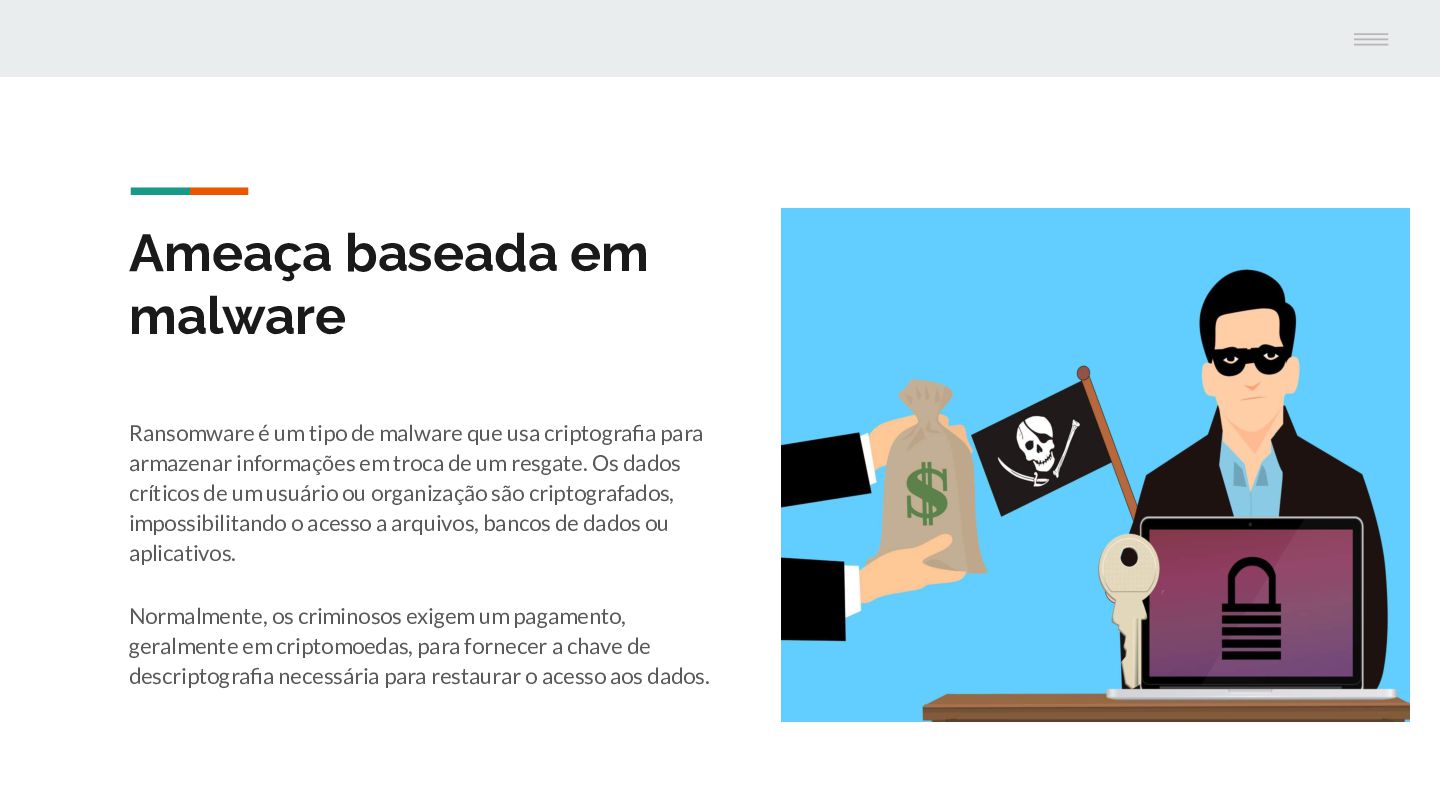
Ameaça baseada em malware Ransomware é um tipo de malware
que usa criptografia para armazenar informações em troca de um resgate. Os dados críticos de um usuário ou organização são criptografados, impossibilitando o acesso a arquivos, bancos de dados ou aplicativos. Normalmente, os criminosos exigem um pagamento, geralmente em criptomoedas, para fornecer a chave de descriptografia necessária para restaurar o acesso aos dados. QUICK TIP Try right clicking on a photo and using "Replace Image" to show your own photo. -
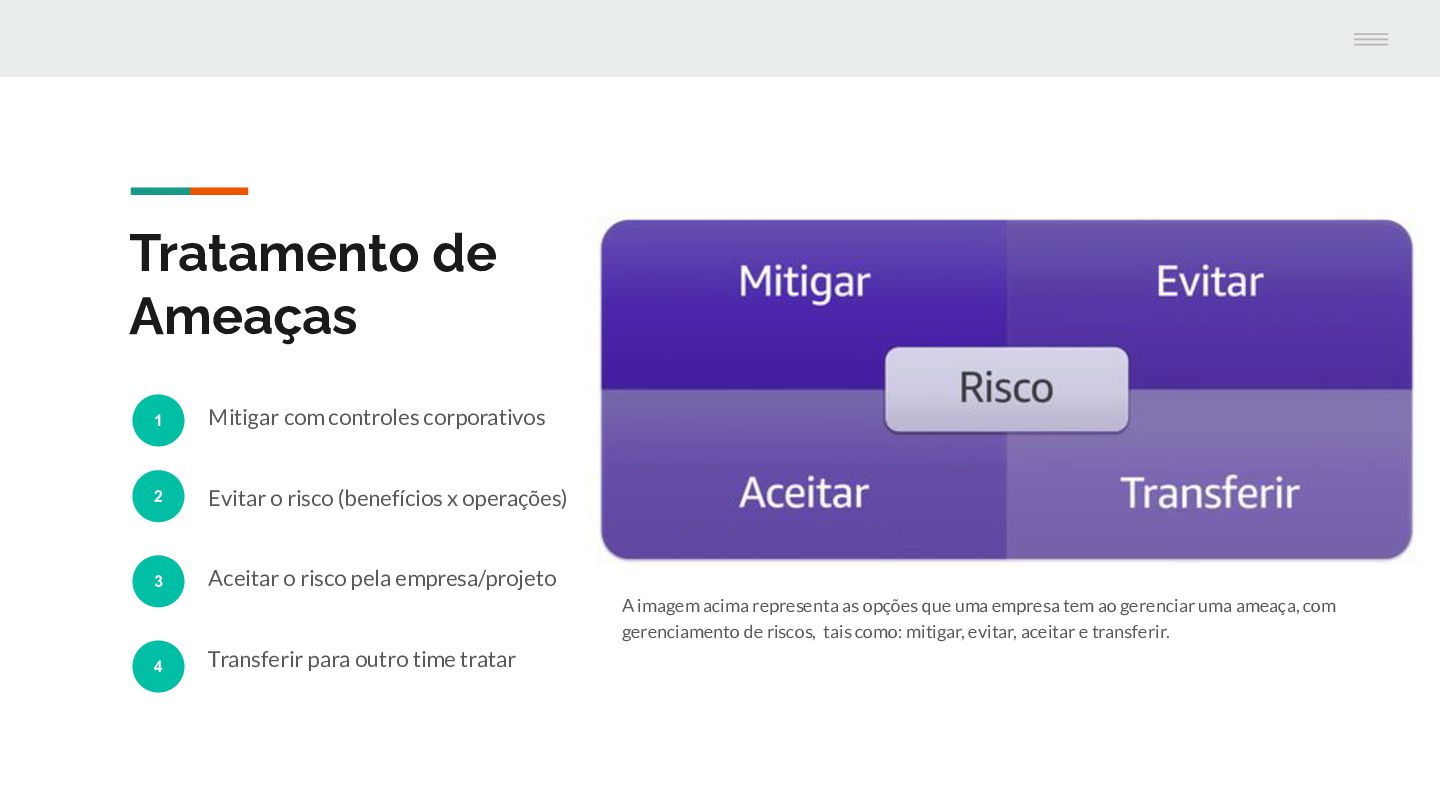
Tratamento de Ameaças 1 2 3 4 Mitigar com controles
corporativos Evitar o risco (benefícios x operações) Aceitar o risco pela empresa/projeto Transferir para outro time tratar A imagem acima representa as opções que uma empresa tem ao gerenciar uma ameaça, com gerenciamento de riscos, tais como: mitigar, evitar, aceitar e transferir. -
Ações de Segurança Robustas em Nuvem Medidas de segurança que
podem garantir um ambiente mais resiliente e adequado com as boas práticas de mercado. -
Proteção da Infraestrutura 01 A proteção de infraestrutura consiste em
usar alguns controles para atender aos padrões de práticas recomendadas, e para manter uma cobertura de segurança completa. 01 | Amazon Virtual Private CLoud (VPC) 02 | Implantação de sub redes em camadas 03 | Listas de controles de acesso à rede (ACLs) 04 | Grupos de Segurança (SG) 05 | AWS WAF -
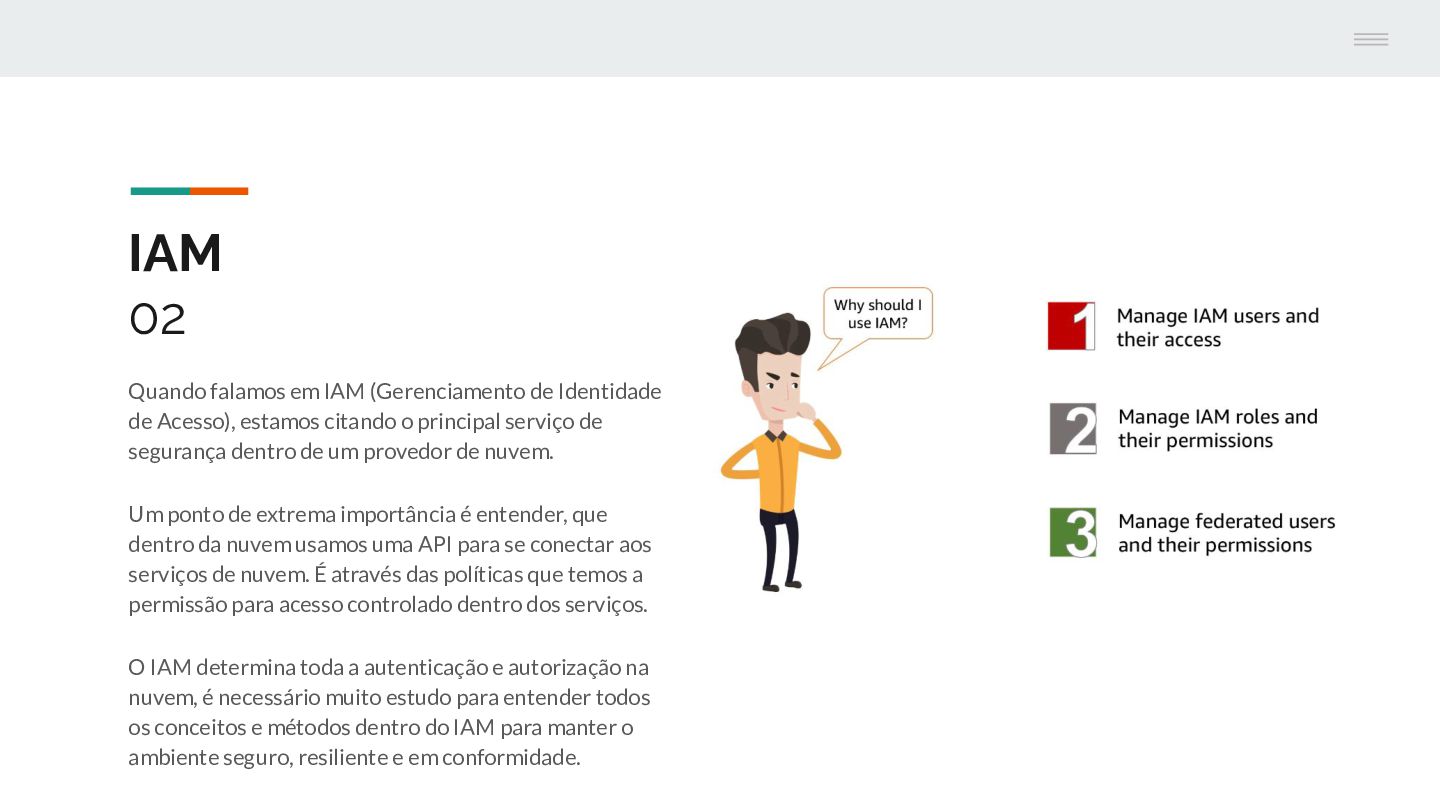
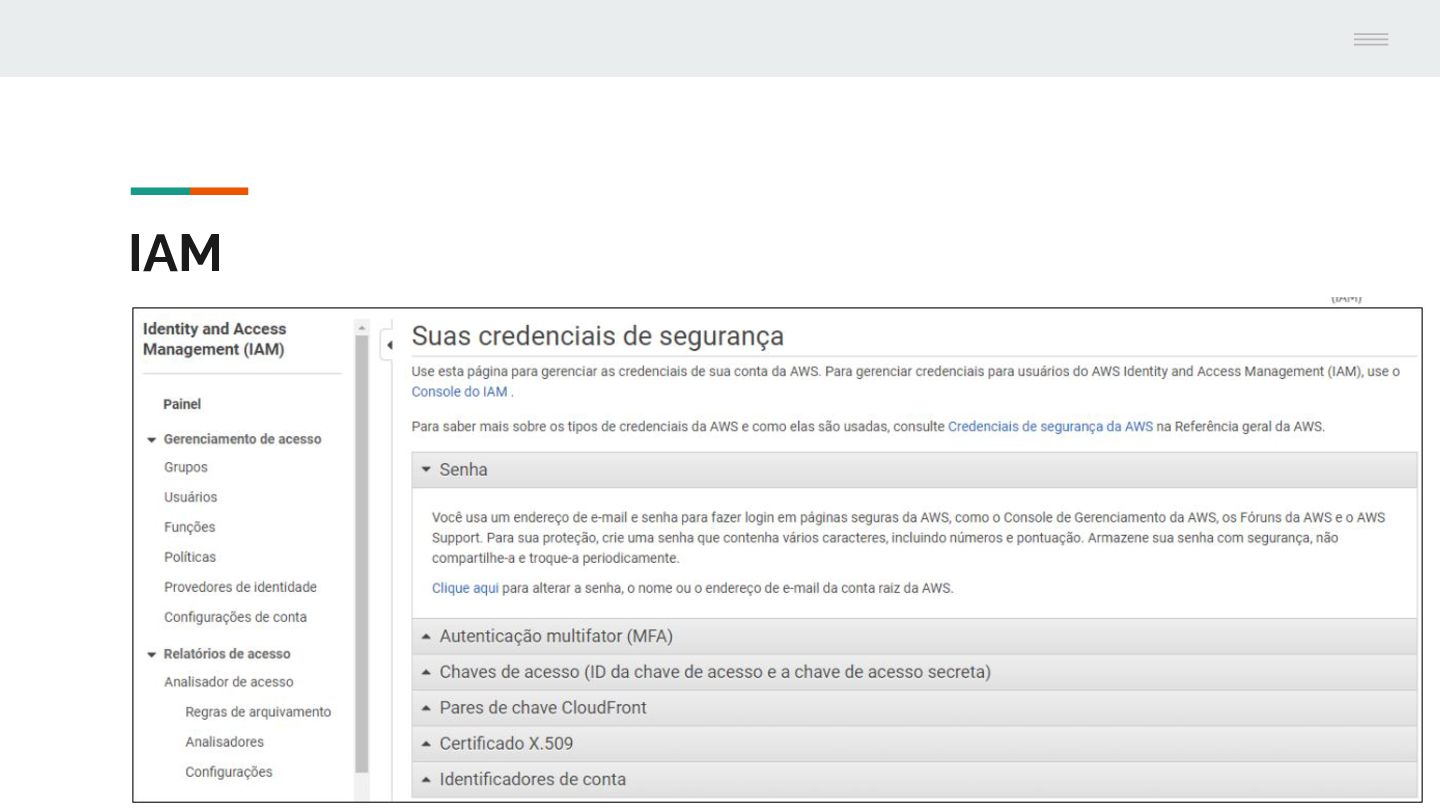
IAM 02 Quando falamos em IAM (Gerenciamento de Identidade de
Acesso), estamos citando o principal serviço de segurança dentro de um provedor de nuvem. Um ponto de extrema importância é entender, que dentro da nuvem usamos uma API para se conectar aos serviços de nuvem. É através das políticas que temos a permissão para acesso controlado dentro dos serviços. O IAM determina toda a autenticação e autorização na nuvem, é necessário muito estudo para entender todos os conceitos e métodos dentro do IAM para manter o ambiente seguro, resiliente e em conformidade. -
IAM 02 Quando falamos em IAM (Gerenciamento de Identidade de
Acesso), estamos citando o principal serviço de segurança dentro de um provedor de nuvem. Um ponto de extrema importância é entender, que dentro da nuvem usamos uma API para se conectar aos serviços de nuvem. É através das políticas que temos a permissão para acesso controlado dentro dos serviços. O IAM determina toda a autenticação e autorização na nuvem, é necessário muito estudo para entender todos os conceitos e métodos dentro do IAM para manter o ambiente seguro, resiliente e em conformidade. -
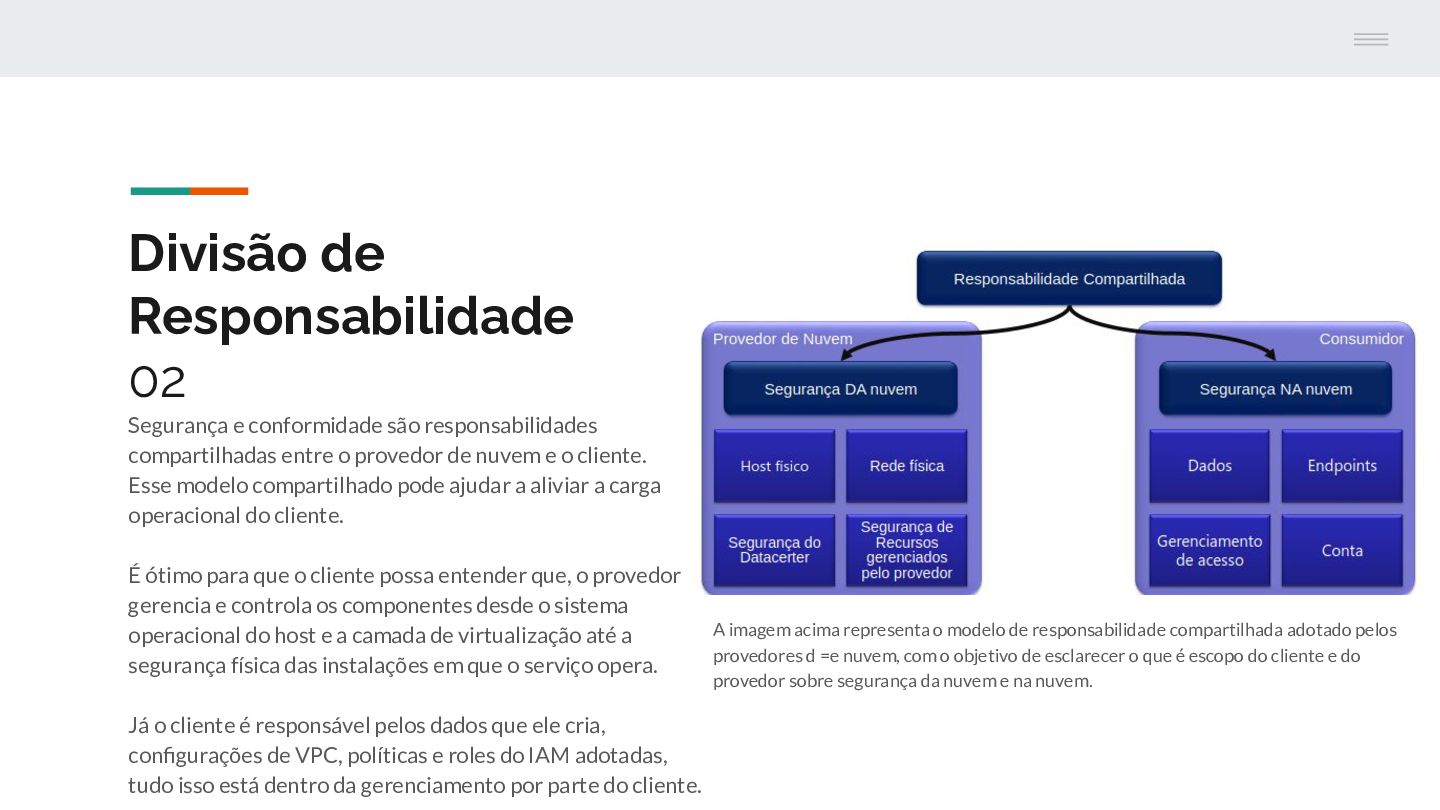
Divisão de Responsabilidade 02 Segurança e conformidade são responsabilidades compartilhadas
entre o provedor de nuvem e o cliente. Esse modelo compartilhado pode ajudar a aliviar a carga operacional do cliente. É ótimo para que o cliente possa entender que, o provedor gerencia e controla os componentes desde o sistema operacional do host e a camada de virtualização até a segurança física das instalações em que o serviço opera. Já o cliente é responsável pelos dados que ele cria, configurações de VPC, políticas e roles do IAM adotadas, tudo isso está dentro da gerenciamento por parte do cliente. A imagem acima representa o modelo de responsabilidade compartilhada adotado pelos provedores d =e nuvem, com o objetivo de esclarecer o que é escopo do cliente e do provedor sobre segurança da nuvem e na nuvem. -
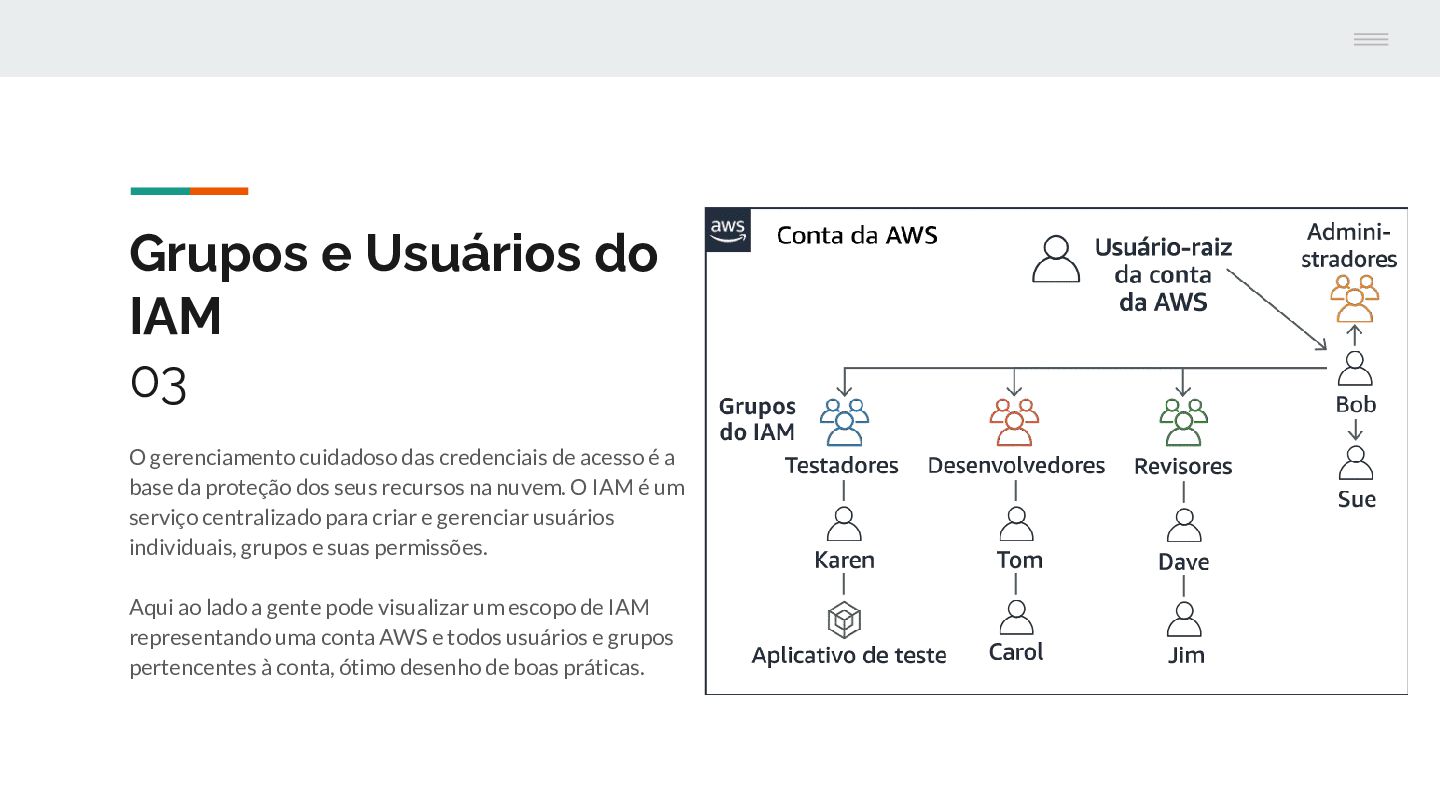
Grupos e Usuários do IAM 03 O gerenciamento cuidadoso das
credenciais de acesso é a base da proteção dos seus recursos na nuvem. O IAM é um serviço centralizado para criar e gerenciar usuários individuais, grupos e suas permissões. Aqui ao lado a gente pode visualizar um escopo de IAM representando uma conta AWS e todos usuários e grupos pertencentes à conta, ótimo desenho de boas práticas. -
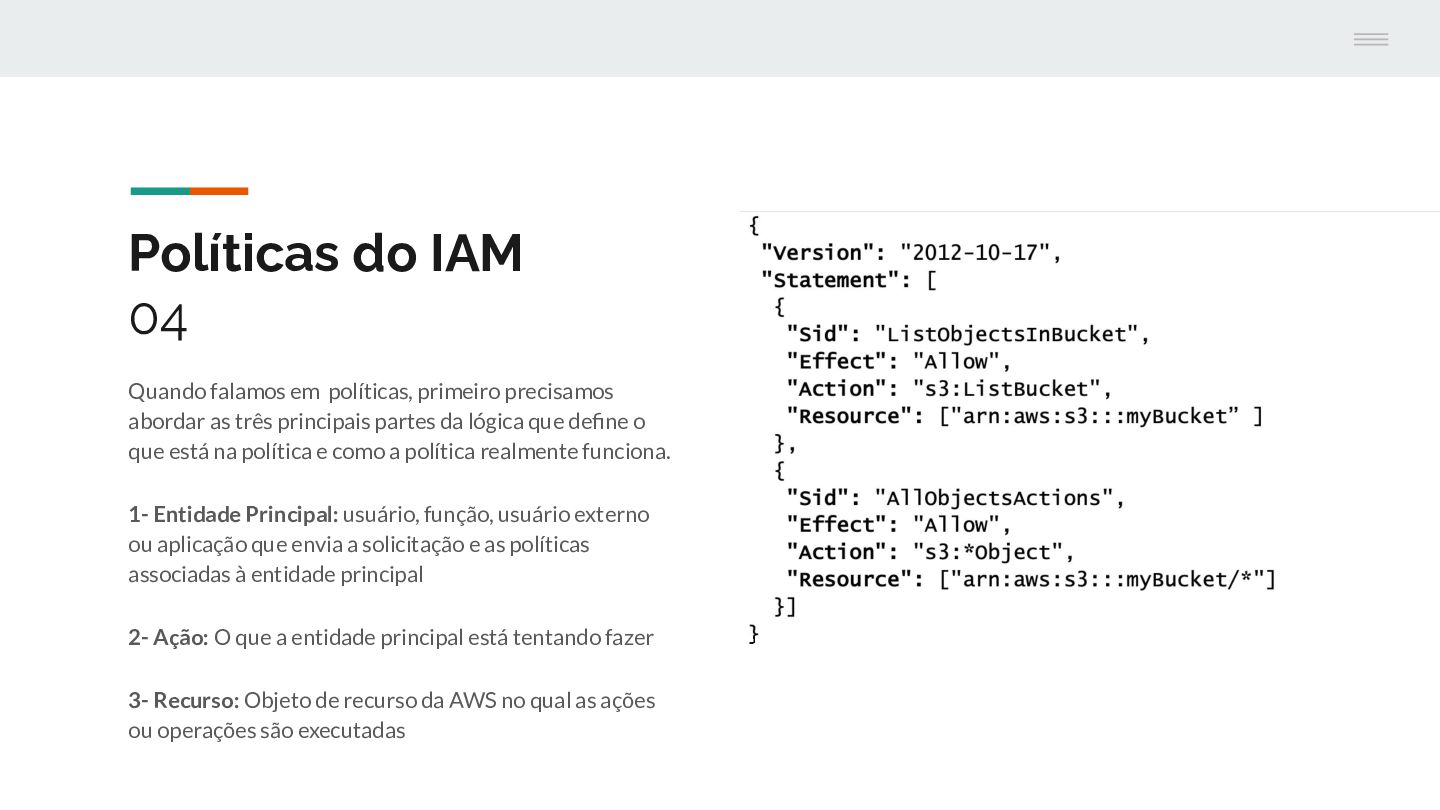
Políticas do IAM 04 Quando falamos em políticas, primeiro precisamos
abordar as três principais partes da lógica que define o que está na política e como a política realmente funciona. 1- Entidade Principal: usuário, função, usuário externo ou aplicação que envia a solicitação e as políticas associadas à entidade principal 2- Ação: O que a entidade principal está tentando fazer 3- Recurso: Objeto de recurso da AWS no qual as ações ou operações são executadas -
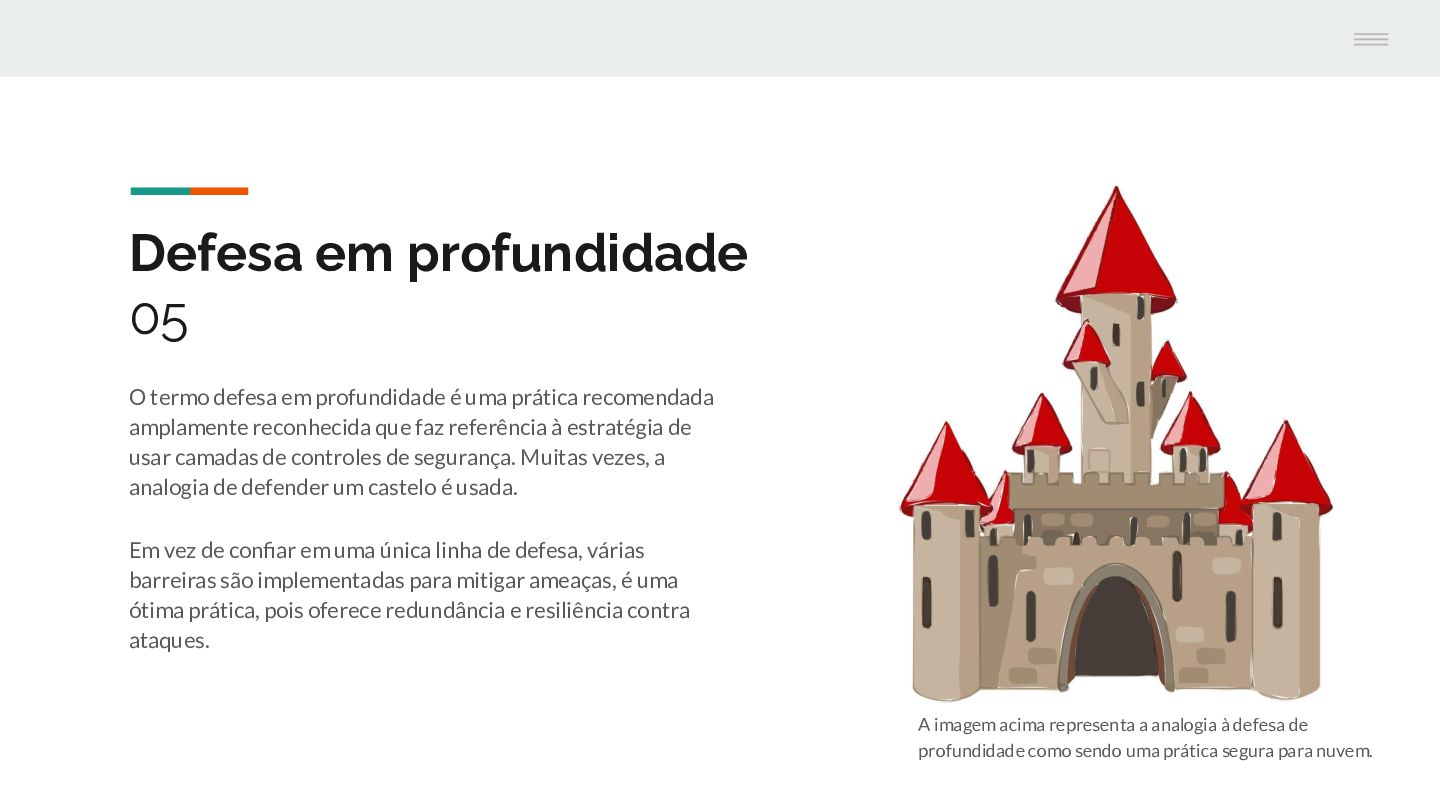
Defesa em profundidade 05 O termo defesa em profundidade é
uma prática recomendada amplamente reconhecida que faz referência à estratégia de usar camadas de controles de segurança. Muitas vezes, a analogia de defender um castelo é usada. Em vez de confiar em uma única linha de defesa, várias barreiras são implementadas para mitigar ameaças, é uma ótima prática, pois oferece redundância e resiliência contra ataques. QUICK TIP Try right clicking on a photo and using "Replace Image" to show your own photo. A imagem acima representa a analogia à defesa de profundidade como sendo uma prática segura para nuvem. -
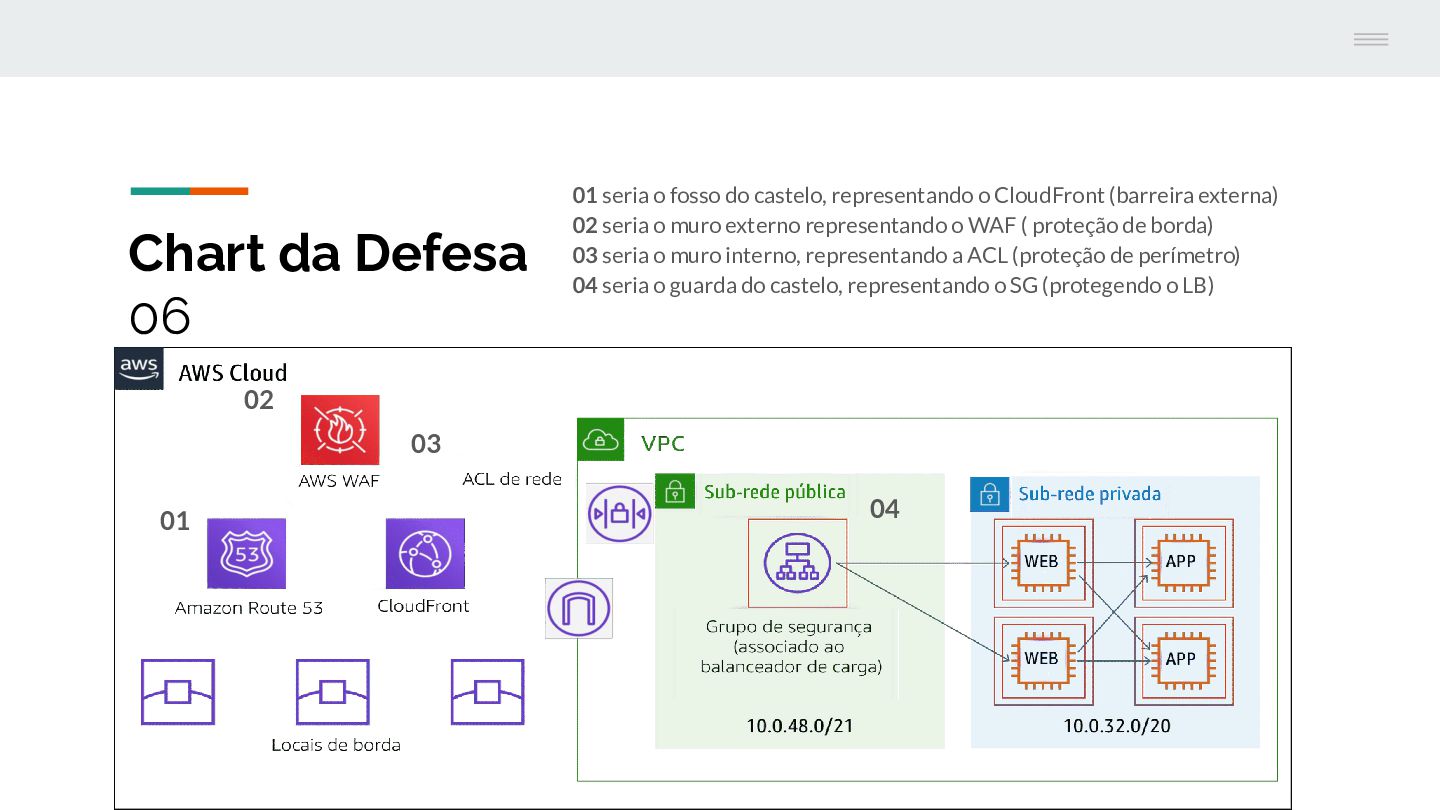
Chart da Defesa 06 01 seria o fosso do castelo,
representando o CloudFront (barreira externa) 02 seria o muro externo representando o WAF ( proteção de borda) 03 seria o muro interno, representando a ACL (proteção de perímetro) 04 seria o guarda do castelo, representando o SG (protegendo o LB) 01 02 03 04 -
Princípio do privilégio mínimo 07 O princípio de privilégio mínimo
de segurança significa fornecer a um usuário ou sistema apenas os privilégios necessários para executar uma tarefa. 01 | Conceder acesso conforme necessário 02 | Impor a separação de tarefas 03 | Evitar credenciais de longo período de vigência 04 | Redução da superfície de ataque 05 | Conformidade com regulamentos de segurança. -
Funções (Roles) 08 As funções do IAM permitem que você
delegue acesso aos usuários, aplicações ou serviços que normalmente não têm acesso aos recursos da AWS de um projeto/empresa.. Exemplos de funções: 1- Aplicações em uma instância do Amazon Elastic Compute Cloud (Amazon EC2) que precisam acessar recursos da AWS. 2- Um usuário ou função do IAM na mesma conta da AWS ou em uma conta diferente que precisa do acesso fornecido pela função -
Role-Based Access Control (RBAC) 09 O controle de acesso baseado
em função (RBAC) determina o acesso aos recursos com base em uma função que geralmente se alinha à lógica de negócios. 1- Aplicações em uma instância do Amazon Elastic Compute Cloud (Amazon EC2) que precisam acessar recursos da AWS podem ser associadas a funções do IAM com permissões específicas. 2- Um usuário ou função do IAM na mesma conta da AWS ou em uma conta diferente pode assumir uma função do IAM para obter acesso controlado a recursos da AWS. -
DevSecOps (Desenvolvimento, Segurança e Operação) Abordagens de DevSecOps, que podem
trazer uma cobertura maior de segurança para a nuvem, e gerar mais valor ao negócio. -
Erros de configuração: fáceis de cometer, difíceis de detectar Relatório
de Segurança em Nuvem de 2020 da Check Point, mostrou que 68% das organizações apontaram a configuração incorreta da plataforma de nuvem como a maior ameaça à segurança nos seus ambientes. A configuração incorreta pode criar uma variedade de vulnerabilidades que resultam em riscos elevados de comprometimento e ainda, aumentando a superfície de ataque. -
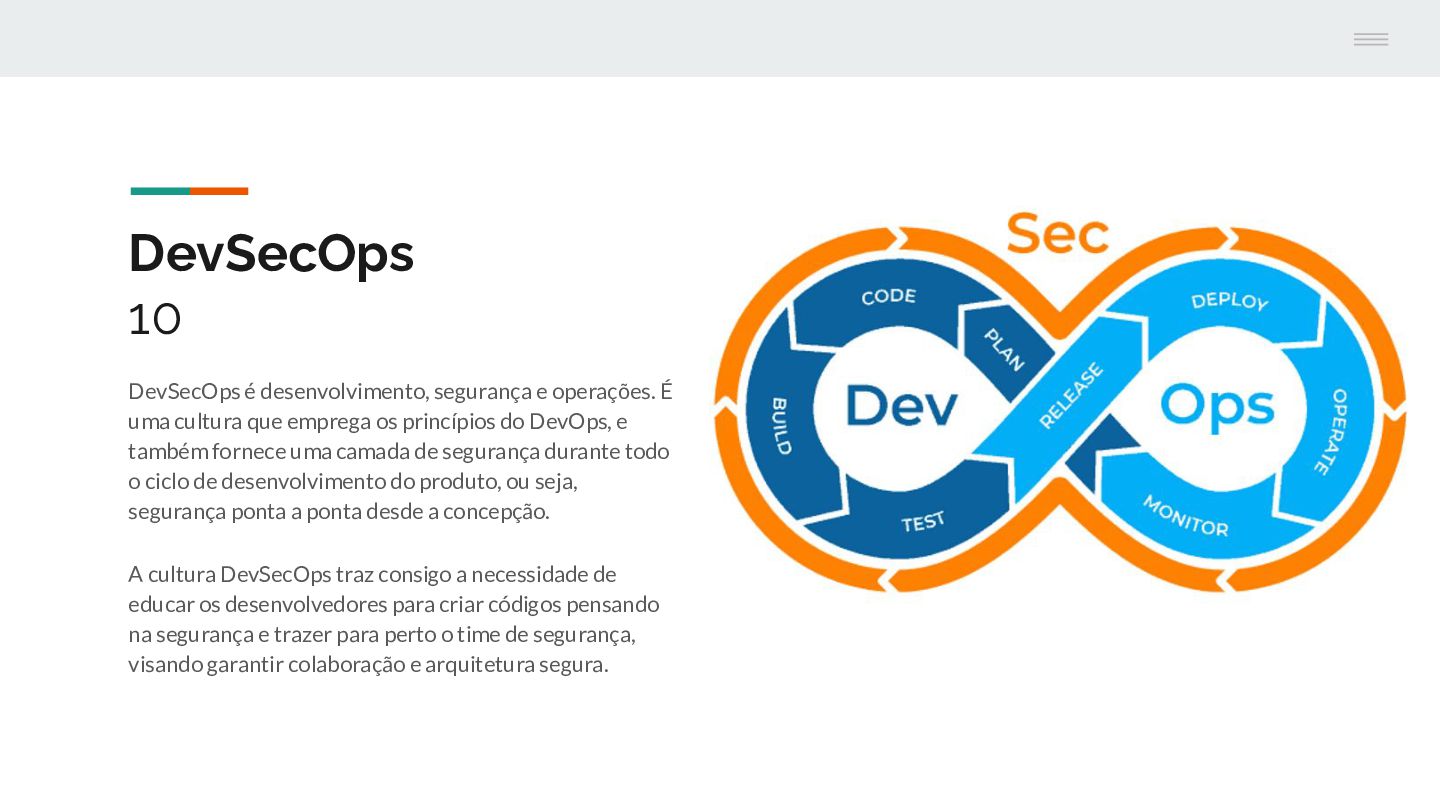
DevSecOps 10 DevSecOps é desenvolvimento, segurança e operações. É uma
cultura que emprega os princípios do DevOps, e também fornece uma camada de segurança durante todo o ciclo de desenvolvimento do produto, ou seja, segurança ponta a ponta desde a concepção. A cultura DevSecOps traz consigo a necessidade de educar os desenvolvedores para criar códigos pensando na segurança e trazer para perto o time de segurança, visando garantir colaboração e arquitetura segura. -
“SHIFT-LEFT” 11 1 Definição: Integre práticas de segurança no início
do ciclo de vida de desenvolvimento de software (SDLC). Mova as considerações de segurança para a “esquerda” da linha do tempo tradicional. 2 Benefícios: Detecção Antecipada de Vulnerabilidades (Identificar e corrigir problemas de segurança durante as fases de design e codificação); Eficiência de custos (reduzindo o custo e o esforço necessários para resolver vulnerabilidades pós-implantação); etc. 3 Integração CI/CD: Incorpore verificações de segurança no pipeline de CI/CD para garantir a validação de segurança contínua. 4 Desafios: Mudança Cultural (Mudar a mentalidade para priorizar a segurança em todas as fases do desenvolvimento); Investimento Inicial (Custos iniciais para treinamento, ferramentas e mudanças de processos). -
Infraestrutura como Código 12 Com (IAC) como método de provisionamento
você tem n vantagens. Confira abaixo algumas delas, adotar IAC dentro do seu modelo de desenvolvimento, é essencial para garantir qualidade, eficiência e é boa prática de computação em nuvem, quando se tratando de DevOps. 1) Automação e consistência. 2) Rastreabilidade de recursos. 3) Colaboração e controle de versão 4) Segurança e Conformidade 5) Suporte para fluxo DevOps e CI/CD -
Ferramentas para usar 13 Ao implementar as melhores práticas de
DevSecOps, as organizações podem criar uma cultura de segurança e priorizar a segurança em todo o processo de desenvolvimento. Com as ferramentas e processos certos implementados, as equipes de DevSecOps podem construir e implantar aplicações seguras que atendam às necessidades do negócio. 1) Terraform (IAC Tool) 2) Checkov (Policy as Code) 3) Tflint (Code Check Tool) 4) Tfenv (Version Control System) 5) InfraCost (Cloud Costs Estimates) -
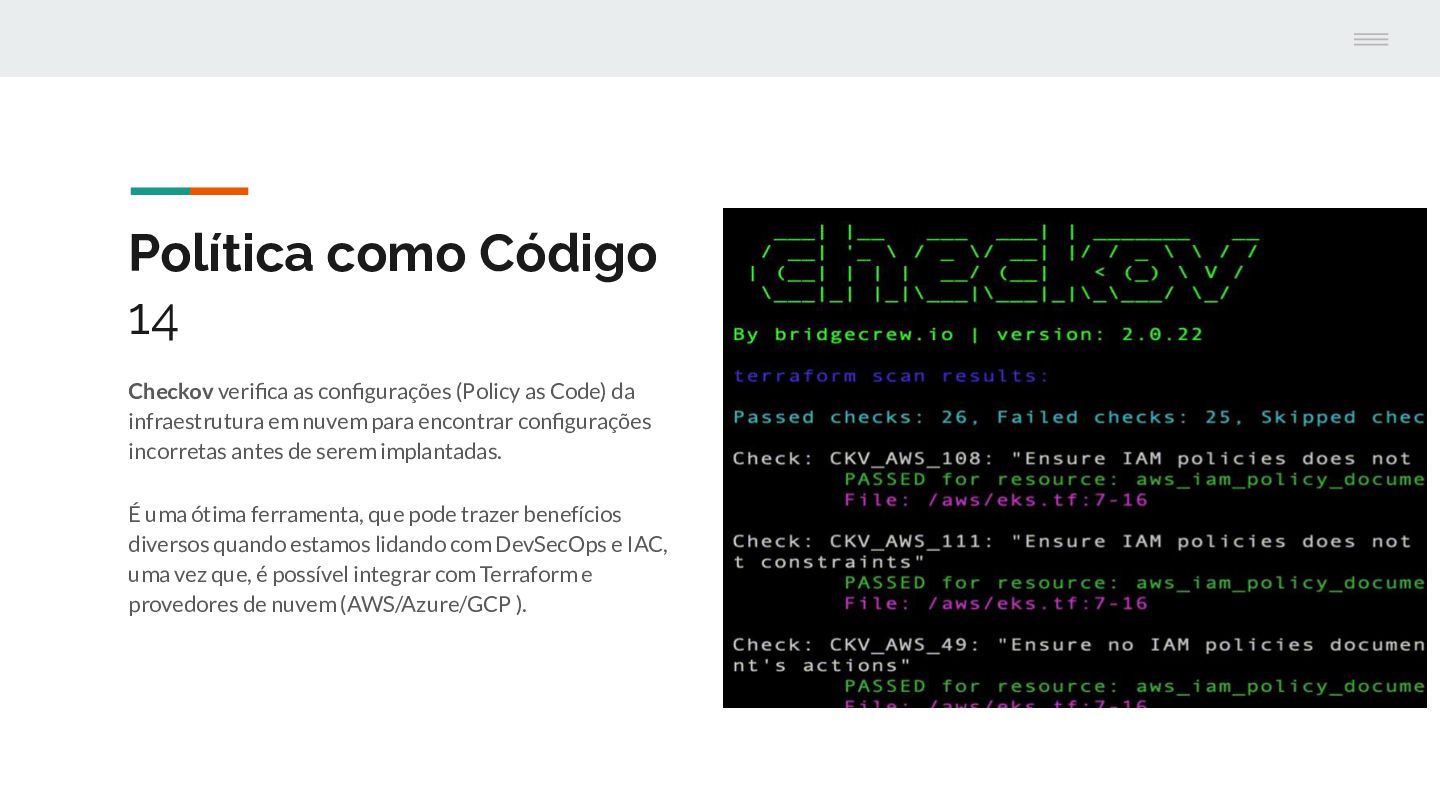
Política como Código 14 Checkov verifica as configurações (Policy as
Code) da infraestrutura em nuvem para encontrar configurações incorretas antes de serem implantadas. É uma ótima ferramenta, que pode trazer benefícios diversos quando estamos lidando com DevSecOps e IAC, uma vez que, é possível integrar com Terraform e provedores de nuvem (AWS/Azure/GCP ). -
Conteúdos de Referências Apenas adicionando alguns dados e sites de
pesquisas feitas, para obter os insights e variações de mercado. Gosto muito do Gartner, que mostra as tecnologias de nuvem na ponta e blogs dos provedores de nuvem. 01 | Gartner Magic Quadrant Report 02 | AWS Community Builder Blog 03 | Paloalto Networks (Ignite on Tour) 04 | Unsplash 05 | DEV.to