Share
Embed
Security BSides São Paulo 2026
Uma visão prática sobre verificações essenciais de segurança na AWS que ajudam engenheiros de nuvem a identificar riscos, fortalecer ambientes e aplicar boas práticas em cenários reais. Exploraremos serviços, controles e validações que podem melhorar significativamente a postura de segurança em arquiteturas cloud modernas.
Amaury Borges Souza
May 18, 2026
Transcript
39 slides
-
Amaury Borges Souza Cloud Security Engineer Engenheiro de Nuvem com
foco em segurança, 12+xp, professor na FIAP/Alura (AIOps). Ativo na comunidade reconhecido pela (AWS & HashiCorp). Gosto de ferramentas de automação, hacking ético e Linux. Também de tomar café -
O MAIOR RISCO EM CLOUD NÃO É O ATAQUE SOFISTICADO.
É A CONFIGURAÇÃO SIMPLES ESQUECIDA. -
A maioria dos incidentes não começam com zero-day… • Começa
com: • Permissão excessiva • Configuração negligenciada • Log inexistente • Secret exposto -
Agenda • Momento de Segurança no mercado global de tecnologia.
• Papéis de um Security Engineer. • As Principais verificações em uma conta AWS. • Boas Práticas de IAM, Detecção, Resposta de Incidentes. • Ferramentas e Tecnologias. • Fechamento da talk. -
AWS Community Builder • AWS Community Builder – Programa de
Comunidade oficial da AWS • Reconhecimento por contribuições à comunidade técnica (Posts, eventos, ferramentas) • Foco no compartilhamento de conhecimento e educação • Se inscreva aqui abaixo: builder.aws.com/community/community-builders -
“A MAIORIA DOS INCIDENTES EM CLOUD NÃO COMEÇA COM UM
HACKER GENIAL. COMEÇA COM UMA PERMISSÃO EXCESSIVA NEGLIGENCIADA.” -
Ataque Hacker BTG • A BTG sofreu um ataque cibernético
envolvendo as operações do Pix • Aproximadamente R$ 100 milhões envolvidos em transações suspeitas • Ataque detectado por meio de atividade anormal • Demonstra a importância crítica da segurança do sistema -
Ataque Snowflake • Acesso Inicial via Infostealers: Credenciais corporativas legítimas
extraídas de endpoints de terceiros/prestadores de serviço. • A Ausência do Básico: Contas críticas de armazenamento sem MFA (Autenticação de Múltiplos Fatores) ativo. • Abuso de APIs Legítimas: Atacantes não "invadiram" o S3; eles simplesmente logaram e usaram comandos oficiais de sincronização (aws s3 sync) para exfiltrar petabytes. -
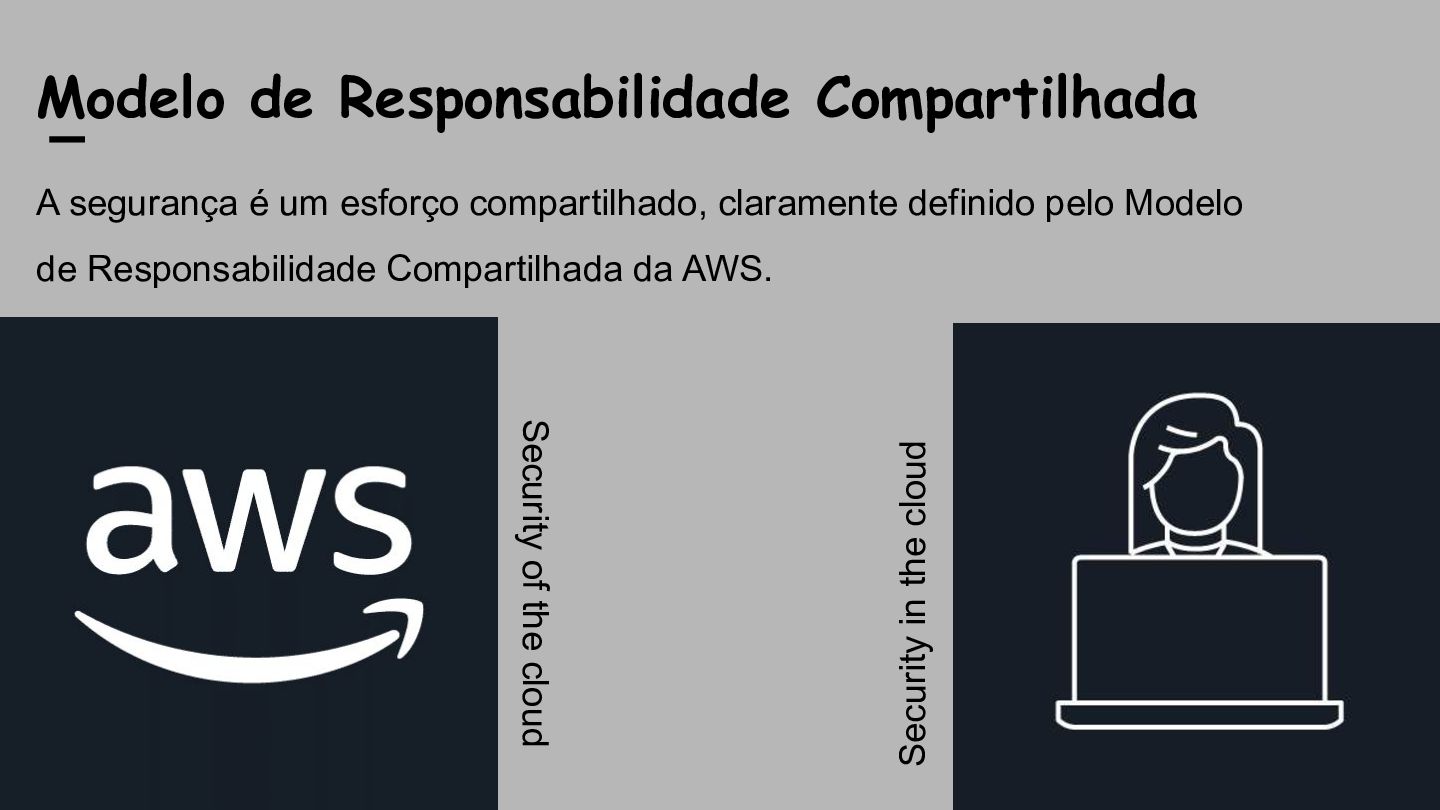
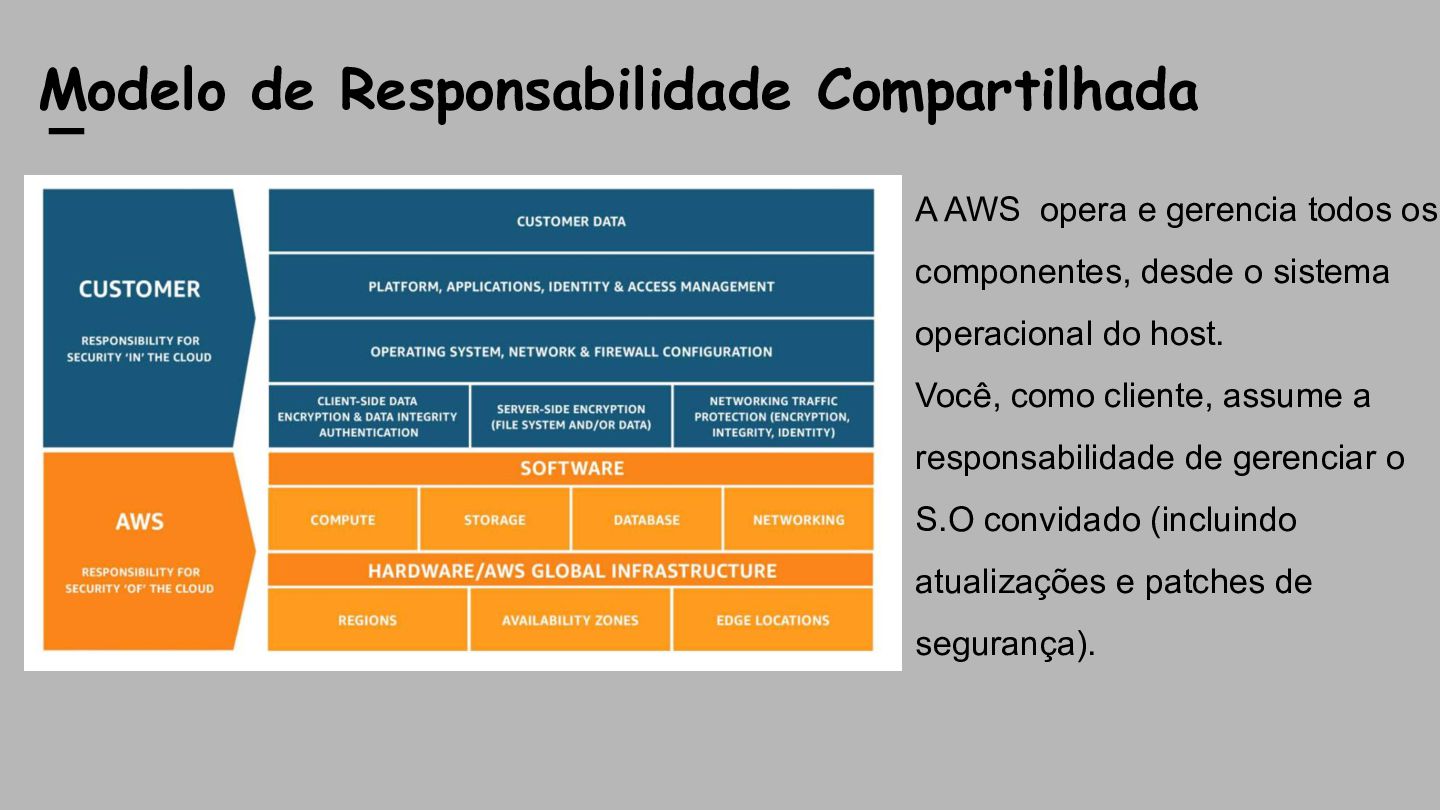
Modelo de Responsabilidade Compartilhada A segurança é um esforço compartilhado,
claramente definido pelo Modelo de Responsabilidade Compartilhada da AWS. Security of the cloud Security in the cloud -
Projetando arquiteturas seguras Definir configurações robustas de segurança de rede.
Planejar estratégias de proteção de dados. Garantir que os projetos estejam alinhados com os requisitos de conformidade e as políticas de segurança. -
Implementação de Controles de Segurança Configurar ferramentas de monitoramento e
detecção, como habilitar o AWS CloudTrail para registro,, o Amazon GuardDuty para detecção inteligente de ameaças e o AWS Security Hub para uma visão alertas de segurança. -
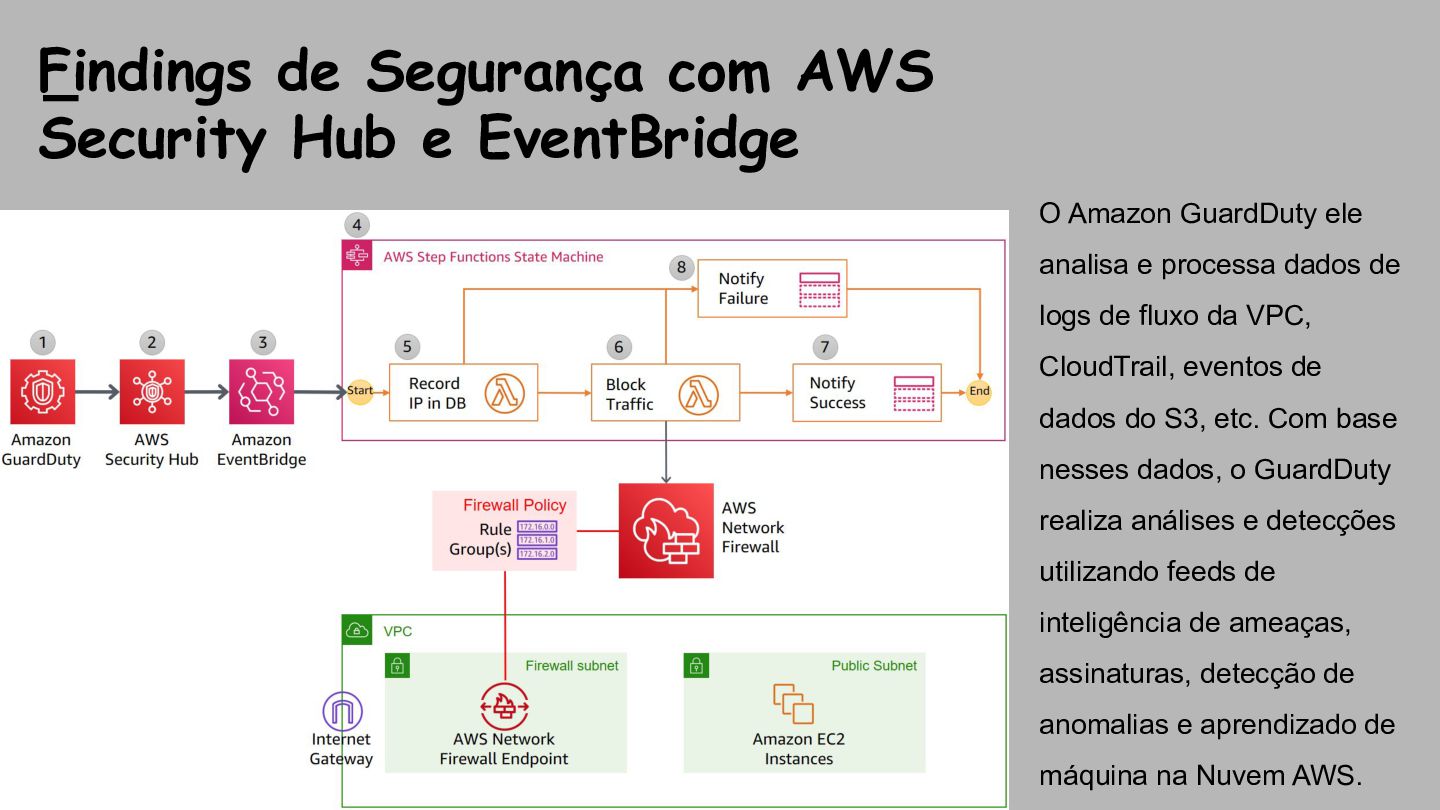
Findings de Segurança com AWS Security Hub e EventBridge O
Amazon GuardDuty ele analisa e processa dados de logs de fluxo da VPC, CloudTrail, eventos de dados do S3, etc. Com base nesses dados, o GuardDuty realiza análises e detecções utilizando feeds de inteligência de ameaças, assinaturas, detecção de anomalias e aprendizado de máquina na Nuvem AWS. -
Monitoramento, detecção e resolução de problemas Investigando a situação. Analisando
logs e dados relevantes, como logs do CloudTrail para identificar quem fez o quê, ou o AWS Identity and Access Management Access Analyzer para identificar políticas excessivamente permissivas. -
Exemplos de Ameaças • Ataques de negação de serviços •
Infecção por malwares • Acesso não autorizado ou ameaças internas (insider) • Configurações incorretas e controle de mudanças mal feito. -
CloudTrail está Ativado? • Está multi-region? • Está enviando logs
para S3 protegido? • O Bucket tem versionamento? • Logs estão sendo monitorados? • ⚠ Risco: • Sem log = sem investigação. -
Conta Root • Root tem MFA ativado? • MFA está
habilitado? • Existem access keys do root? • Root foi usado recentemente? -
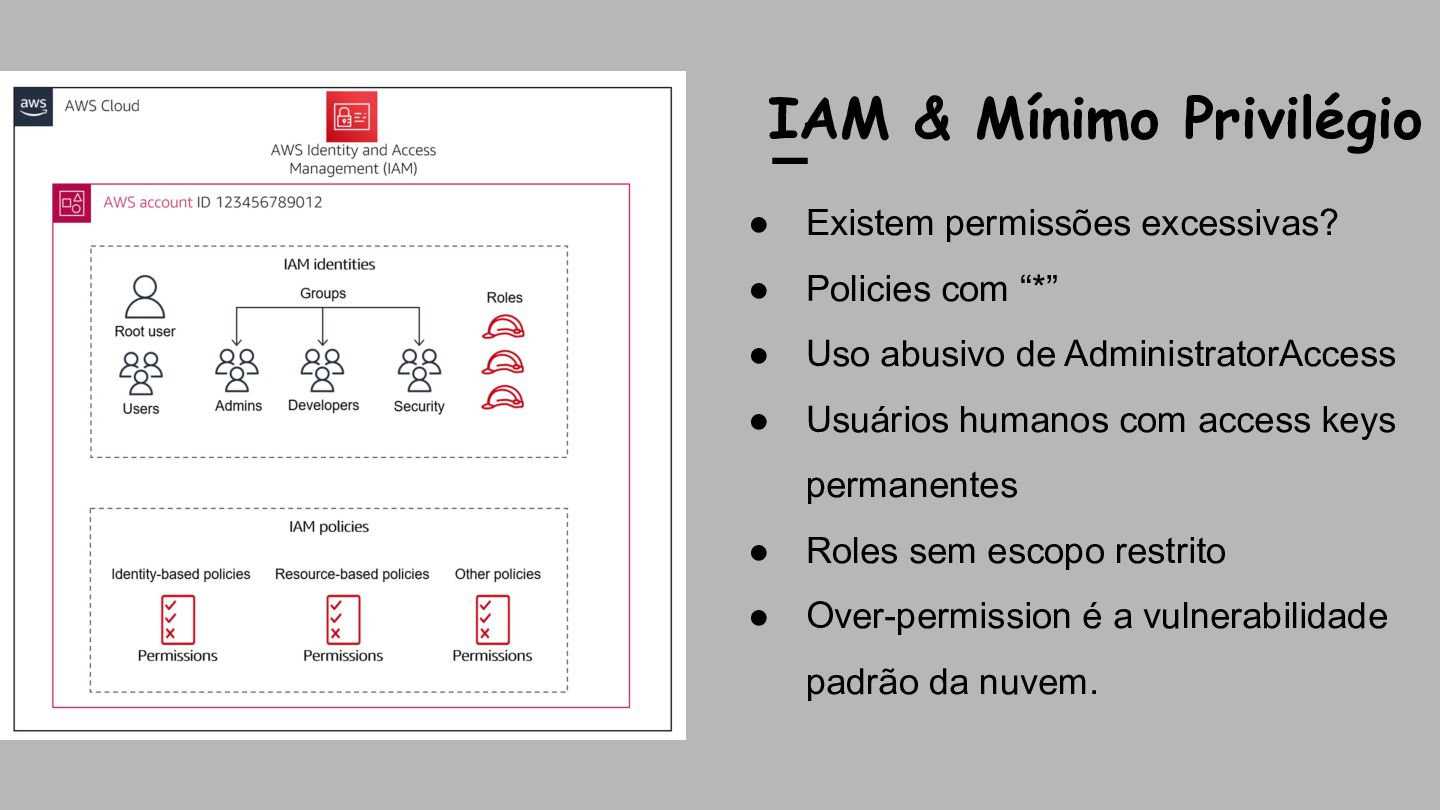
IAM & Mínimo Privilégio • Existem permissões excessivas? • Policies
com “*” • Uso abusivo de AdministratorAccess • Usuários humanos com access keys permanentes • Roles sem escopo restrito • Over-permission é a vulnerabilidade padrão da nuvem. -
Buckets S3 Públicos • Existem buckets públicos? • Block Public
Access está habilitado? • ACL pública? • Dados sensíveis expostos? • Criptografia ativada? • Ataques comuns começam aqui. -
Secutiry Groups • Existem portas abertas para o mundo? •
0.0.0.0/0 • Portas 22, 3389, 3306 abertas • Regras desnecessárias • Exposição desnecessária = superfície de ataque. -
SENHAS: Um dos maiores problemas de segurança em nuvem, senhas
hardcoded, access keys no código. -
GuardDuty & Security Hub • Segurança está habilitada… ou ignorada?
• GuardDuty ativo? • Findings sendo tratados? • Alertas configurados? • Muita empresa ativa e nunca revisa. -
Engenheiros de Segurança utilizam diversas ferramentas e tecnologias para manter
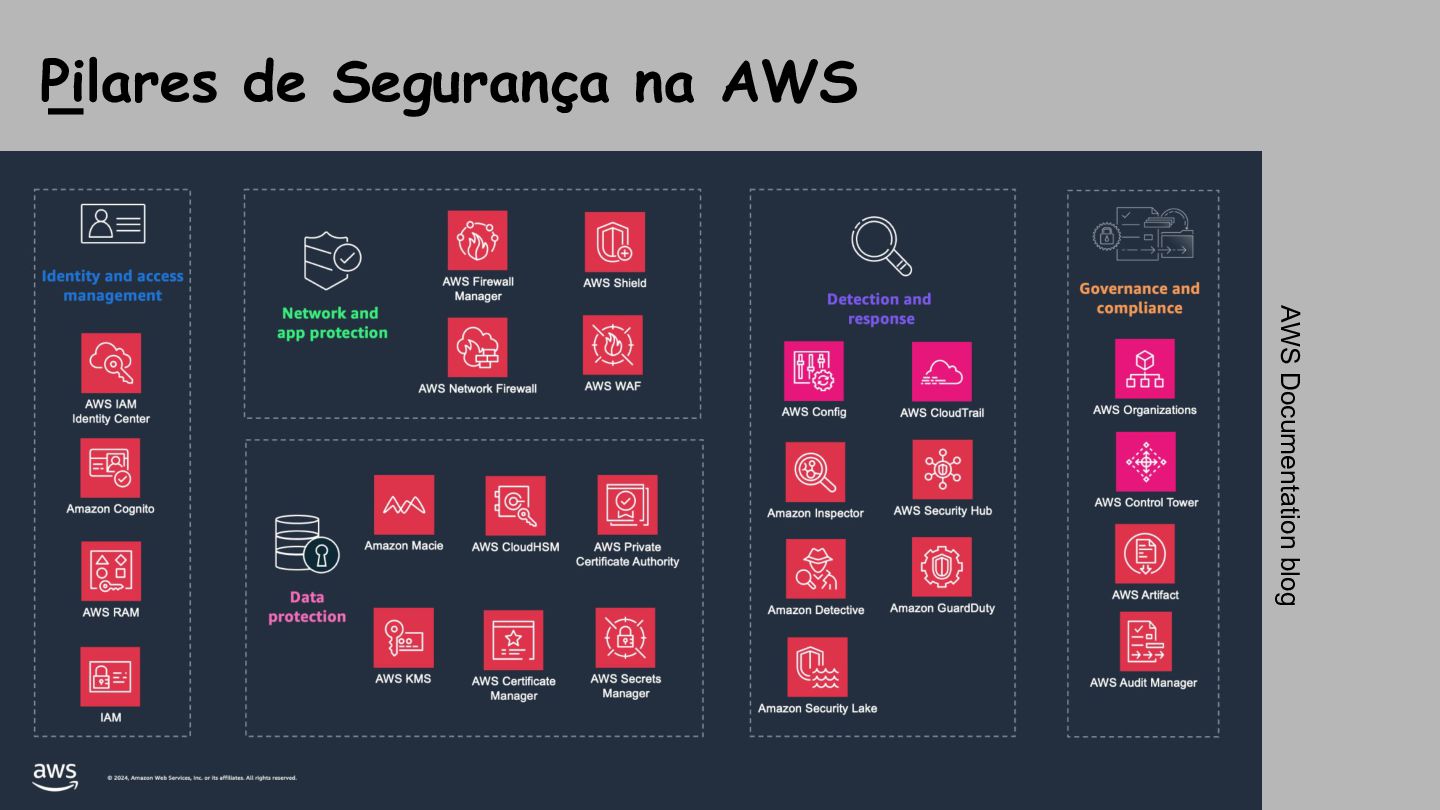
infraestruturas de nuvem seguras. Essas ferramentas são combinadas com base nos requisitos específicos do projeto. • AWS CloudWatch - Serviço de monitoramento e observabilidade. • AWS CloudTrail - Recursos de governança, conformidade e auditoria. • AWS Config - Inventário de recursos e rastreamento do histórico de configuração. • AWS Security Hub - Gerenciamento da postura de segurança. Ferramentas e Tecnologias -
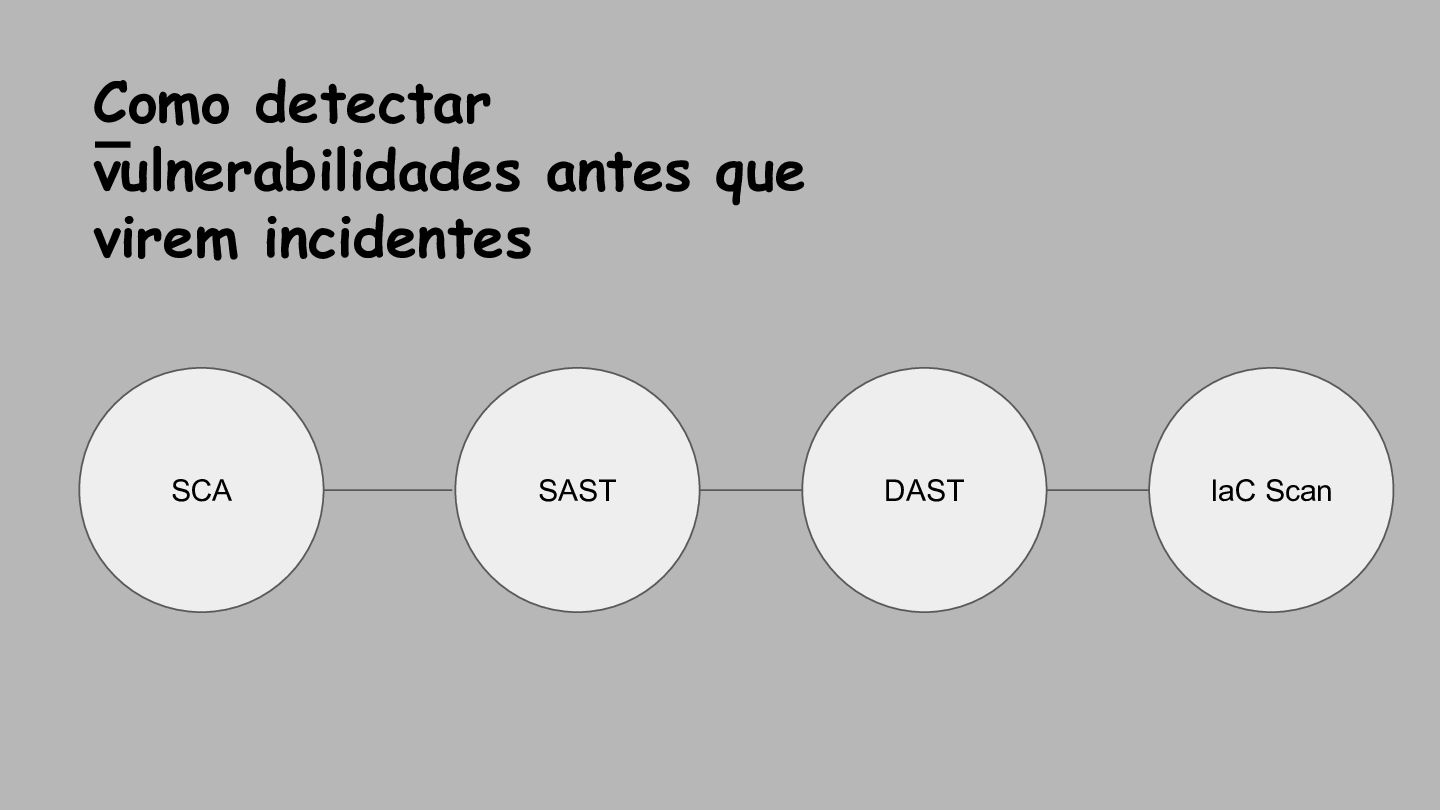
SCA SAST DAST IaC Scan Como detectar vulnerabilidades antes que
virem incidentes -
Com IaC, equipes de SRE automatizam infraestrutura de forma consistente,
auditável e segura; reduzindo erros humanos e acelerando entregas. Ferramentas de IaC -
A adoção de infraestrutura como código (IaC) traz velocidade e
padronização, mas também pode introduzir riscos de segurança quando não bem controlada. Principais Ameaças: • Misconfigurações críticas (S3 público), SG 0.0.0.0/0 • Segredos expostos em código • Drift entre código vs. ambiente real • Dependências inseguras • Não conformidade com padrões de compliance CIS/NIST/PCI Ameaças em IaC (Infra as Code) -
Práticas AWS IAM • Users: criar usuários individuais. • Permissões:
Usar o princípio do mínimo privilégio • Grupos: gerenciar permissões com grupos • Condições: Restrinja acessos privilegiados usando conditions • Senha: Configure uma política de senha forte • Rotação: Faça rotação periódica de credenciais • MFA: Habilite MFA para usuários privilegiados • Compartilhamento – Use roles para compartilhar acesso • Roles – Use IAM Roles para instâncias EC2 • Root – Reduza ou elimine o uso da conta root -
Futuro da Segurança em Nuvem • Ciclos de feedback inteligentes:
scanners que aprendem com os incidentes e ajustam políticas dinamicamente. • SBOM + Supply Chain Security: rastreabilidade completa de dependências e imagens em pipelines • Identity & Access as perimeter: IAM, roles e secrets como principal camada de defesa na cloud -
Referências • AWS IAM Best Practices • AWS Security Best
Practices Whitepaper • AWS Well-Architected Framework – Security Pillar • AWS Organizations Security Guidelines • AWS CloudTrail & Logging Best Practices • AWS GuardDuty & Security Hub Documentation • CIS AWS Foundations Benchmark • NIST Cloud Security Guidelines -
Perguntas/Dúvidas? • IAM / Roles / Políticas • Permissões e
configurações incorretas • Segurança DevSecOps e IaC • Segredos e chaves de acesso • Incidentes reais da AWS -
Modelo de Responsabilidade Compartilhada A AWS opera e gerencia todos
os componentes, desde o sistema operacional do host. Você, como cliente, assume a responsabilidade de gerenciar o S.O convidado (incluindo atualizações e patches de segurança). -
Tools and Technologies • Ataques de negação de serviços •
Infecção por malwares • Acesso não autorizado ou ameaças internas (insider) • Configurações incorretas e controle de mudanças mal feito. -
A MAIORIA DOS INCIDENTES EM CLOUD NÃO COMEÇA COM UM
HACKER GENIAL. COMEÇA COM UMA PERMISSÃO EXCESSIVA ESQUECIDA.