Share
Embed
セキュリティ基礎 / 01:情報セキュリティ
yd46
September 11, 2020
Transcript
24 slides
-
おさらい:情報セキュリティ 3 情報セキュリティ(Information Security) 情報セキュリティとは、情報システム等に対する攻撃から、情報システムや情報資産を 保護すること。 情報セキュリティの3要素 • 機密性(Confidentiality) •
完全性(Integrity) • 可用性(Availability) -
おさらい:情報セキュリティ 4 情報セキュリティの6大要素 1996年に、さらに3つが追加されました。 • 真正性(しんせいせい、Authenticity) …… 情報システムや情報がなりすまし や偽物でないことを証明できる。 •
責任追跡性(Accountability) …… 情報システムや情報を扱った人や、その 取扱い責任を明確にできること、追跡可能であること。 • 信頼性(Reliability) …… 情報システムの動きや 処理に矛盾がなく一貫して動作すること、し続けること。 -
おさらい:情報セキュリティ 9 リスク管理とリスク分析 リスクを想定し対策を打つことを「リスク管理」と呼びます。リスク管理のためには、一般 に下記の「リスクアセスメント」と呼ばれる一連の作業を行います。 1. リスク管理対象の情報資産を洗い出す。 2. それぞれごとに存在するリスクを検討する(リスク分析) 3.
各リスクを評価し、発生頻度や影響度を 明確にする(リスク評価) 4. 各リスクについて、評価結果を鑑みて 対応方法を検討する(リスク対応) -
おさらい:情報セキュリティ 10 リスク管理とリスク対応 リスク対応にはいくつかの方法があります。それぞれについて説明します。 • リスク受容 …… あえて無視するという選択を取る場合のやりかたです。 • リスク低減
…… 被害を小さくするような準備や措置をとるやりかたです。 • リスク移転 …… 金銭や代替手段で損失を相殺する処置をとるやりかたです。 • リスク回避 …… リスクの根本原因を断ち、 問題を起こさないやり方です。 -
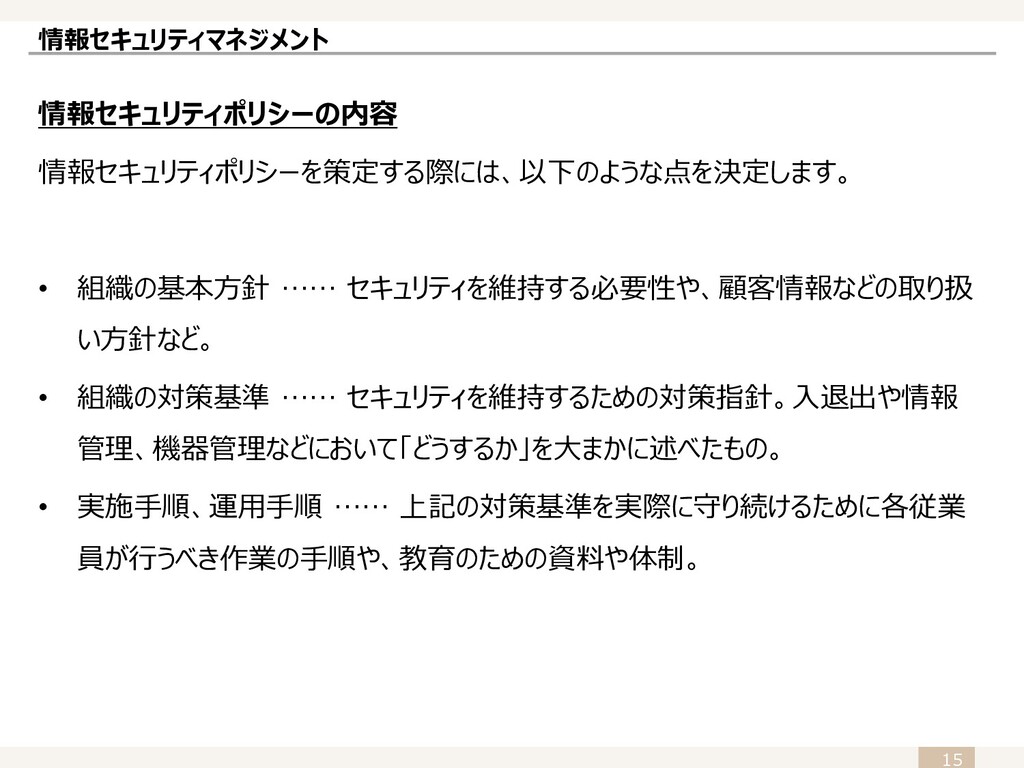
情報セキュリティマネジメント 15 情報セキュリティポリシーの内容 情報セキュリティポリシーを策定する際には、以下のような点を決定します。 • 組織の基本方針 …… セキュリティを維持する必要性や、顧客情報などの取り扱 い方針など。 •
組織の対策基準 …… セキュリティを維持するための対策指針。入退出や情報 管理、機器管理などにおいて「どうするか」を大まかに述べたもの。 • 実施手順、運用手順 …… 上記の対策基準を実際に守り続けるために各従業 員が行うべき作業の手順や、教育のための資料や体制。 -
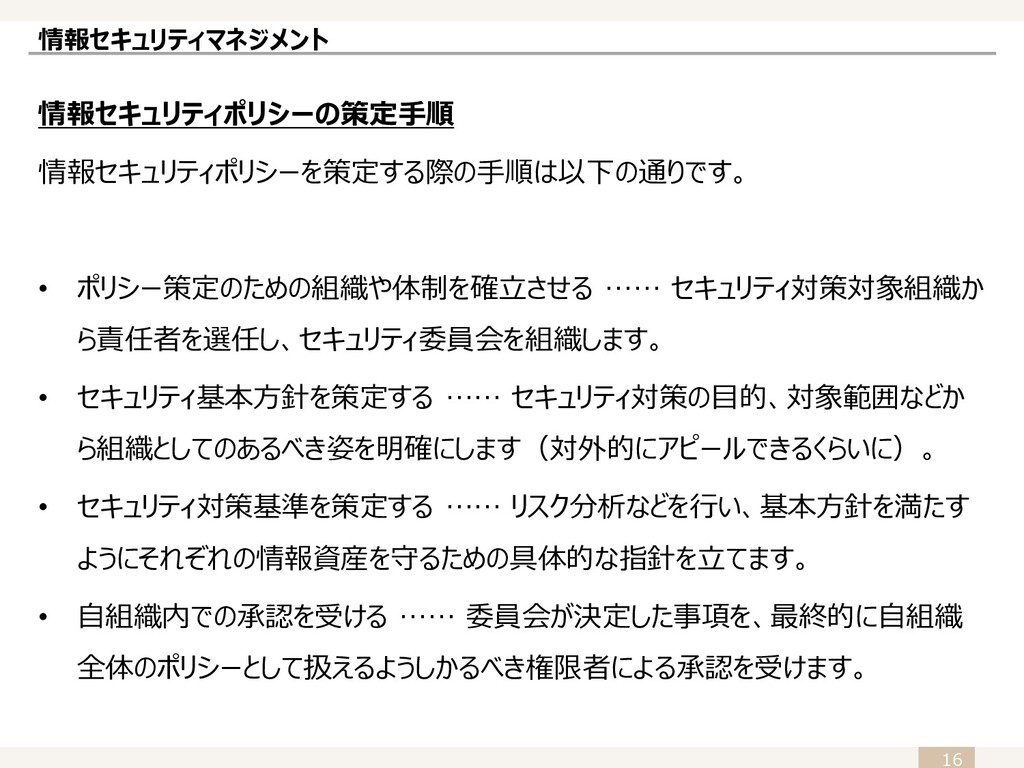
情報セキュリティマネジメント 16 情報セキュリティポリシーの策定手順 情報セキュリティポリシーを策定する際の手順は以下の通りです。 • ポリシー策定のための組織や体制を確立させる …… セキュリティ対策対象組織か ら責任者を選任し、セキュリティ委員会を組織します。 •
セキュリティ基本方針を策定する …… セキュリティ対策の目的、対象範囲などか ら組織としてのあるべき姿を明確にします(対外的にアピールできるくらいに)。 • セキュリティ対策基準を策定する …… リスク分析などを行い、基本方針を満たす ようにそれぞれの情報資産を守るための具体的な指針を立てます。 • 自組織内での承認を受ける …… 委員会が決定した事項を、最終的に自組織 全体のポリシーとして扱えるようしかるべき権限者による承認を受けます。 -
情報セキュリティマネジメント 17 情報セキュリティポリシー/基本方針の記載内容 情報セキュリティ基本方針には、以下のような内容を含めます。 • 情報セキュリティに対する基本的な姿勢、考え方。適用範囲。 • 管理対象組織と各担当者の責務および組織の管理体制。 • 洗い出した情報資産と、それらについての脅威、脆弱性。
• 情報セキュリティ対策内容(最終的に決定したら記載する)。 • ポリシーの導入と長期的な運用に関する規定。 • ポリシーの見直しに関する方針。 • ポリシーの適用開始日。 -
情報セキュリティマネジメント 19 情報セキュリティポリシーの例 大手企業や組織の外部に公開されているセキュリティポリシーを実際に見てみましょう。 • NTTドコモ: https://www.nttdocomo.co.jp/utility/security/ • ソフトバンク株式会社: https://www.softbank.jp/corp/group/sbm/security/
• 東京大学: https://www.u-tokyo.ac.jp/gen03/public16_j.html • 大阪府泉佐野市 http://www.city.izumisano.lg.jp/kakuka/koushitsu/seisaku/menu /jyohosekyurithiporisi/securitypolicyb.html -
情報セキュリティ監査 22 情報セキュリティ監査の種類 情報セキュリティ監査には2種類あります。 • 保証型監査 …… セキュリティレベルが一定であるかどうかを判定し、特定のレベル を満たしていることを保証する。 •
助言監査 …… セキュリティ管理上の問題点や課題を洗い出し、改善や向上の ための助言を行う。 -
情報セキュリティ監査 23 保証型監査結果の例(セキュリティレベルの判定) 保証型監査では、以下のようなレベル付けを行うことで結果を出します。 • レベル5: すべての運用が有機的に結合している。 • レベル4: サイクルの見直しを定期的に実施する。
• レベル3: まずは管理体制が回っている。 • レベル2: ポリシーを決めて動き始めている。 • レベル1: ポリシーは決めたが実施されていない。 • レベル0: ポリシーも決めていない。 -
情報セキュリティ監査 24 保証型監査結果の例(セキュリティレベルの判定) 前述のレベルが高ければ、ISO27001に定めるISMS(情報セキュリティマネジメント システム、Information Security Management System)の認証を受けるべく 保証型監査を受けるのが好ましいと考えられます。 逆にレベルが低い場合は、まずは助言型監査で運用の改善を
図ることが好ましいと考えられます。 このように、どのようなレベルであっても監査を受けて 自組織の問題を認識することは有用です。