Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ランサムウェア vs アンチランサムウェア ガチンコ対決 ポロリもあるよ
Search
hiro
July 07, 2017
Technology
810
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ランサムウェア vs アンチランサムウェア ガチンコ対決 ポロリもあるよ
#ランサムウェア #アンチランサムウェア #四天王
hiro
July 07, 2017
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
920
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
営業オントロジーの作り方と、エージェントからの辿り方 ── ナレッジワークの現場から
kworkdev
PRO
1
200
AIに書かせて、プラットフォームで縛る ― EKSプラットフォームで実践した責任境界と権限設計
elmodev09
1
1.1k
Snowflake Horizon Catalog と Apache Iceberg で作る オープンなデータ基盤
kitagawaz
0
340
AIに会社の文脈を理解させる技術~上流工程・非エンジニアにも広げるハーネスエンジニアリング実践~
ochtum
0
190
【ゲームメーカーズスクランブル2026】『Shadowverse: Worlds Beyond』UIとアニメーションで実現する最高のユーザー体験を叶えるプロトタイピング
cygames
PRO
1
700
Kiro Meetup #8 Kiro アップデート (2026/3/21〜2026/9/24)
katzueno
1
310
Account Factory for Terraformによる 標準化されたアカウント発行の自動化
pensuke628
0
120
生成AIを使って「人が」考える技術 ― AI時代の人機共想と実践ノウハウ|UNITT AC2026
ishiirikie
0
450
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
250
Azure Copilot Resiliency Agentをいろいろ試してみる
tomokusaba
0
140
Lambda MicroVMsは常駐サーバーの代わりに なるか? Kiro Crew を動かして検証してみた / Kiro Crew on Lambda MicroVMs
k_adachi_01
2
340
あなたの知らないAmazon VPC Route Server/Amazon VPC Route Server you don't know about
masakiokuda
0
160
Featured
See All Featured
Prompt Engineering for Job Search
mfonobong
0
460
The Cost Of JavaScript in 2023
addyosmani
55
10k
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
Measuring Dark Social's Impact On Conversion and Attribution
stephenakadiri
2
290
GraphQLとの向き合い方2022年版
quramy
50
15k
<Decoding/> the Language of Devs - We Love SEO 2024
nikkihalliwell
1
330
Imperfection Machines: The Place of Print at Facebook
scottboms
270
14k
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
Designing Powerful Visuals for Engaging Learning
tmiket
1
580
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
58k
Design and Strategy: How to Deal with People Who Don’t "Get" Design
morganepeng
133
20k
Transcript
ゆるいセキュリティCafe LT枠 2017/07/06
目次 1 マルウェアの種類 2 世界的サイバー攻撃について 3 ランサムウェアの動作 4 アンチランサムウェア四天王 5
ランサムウェア四種盛り 6 アンチランサムウェアまとめ 7 バックアップは大切 8 最後に(普段から心がけよう) hiro(Twitter:@ctrl_z3r0)
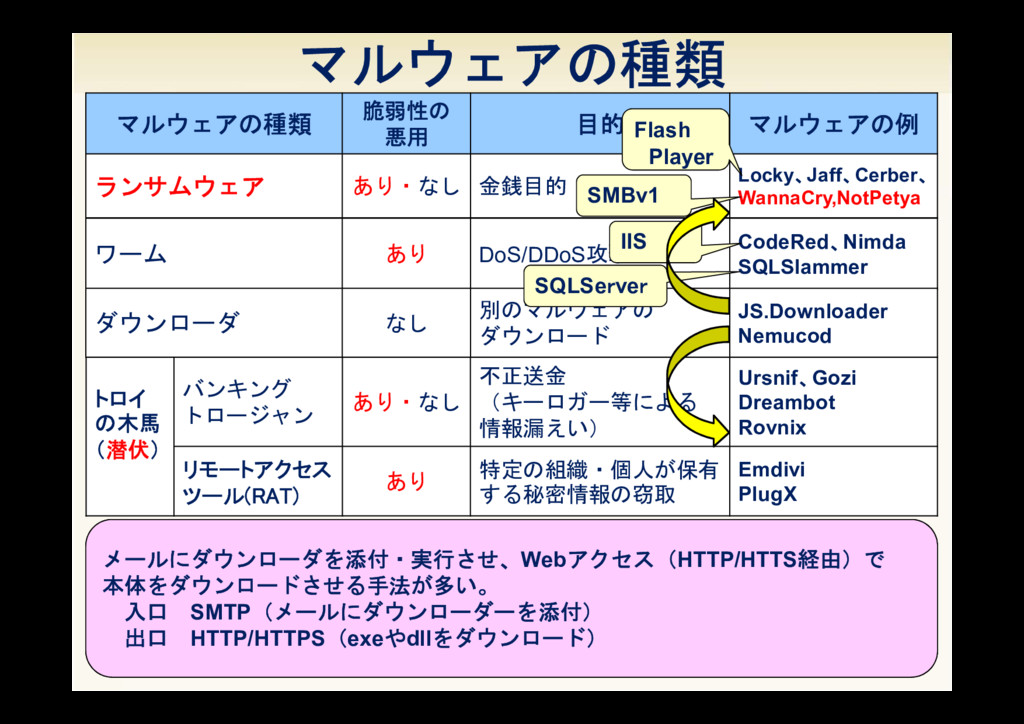
マルウェアの種類 脆弱性の 悪用 目的 マルウェアの例 ランサムウェア あり・なし 金銭目的 Locky、Jaff、Cerber、 WannaCry,NotPetya
※脆弱性悪用の「あり・なし」は、個々のマルウェアにより異なる場合あり あり→脆弱性に対する修正パッチがあれば防げる なし→実行してしまうと感染(最新の修正パッチでも防げない) ランサムウェアの暗号処理自体には、脆弱性は悪用していない トロイ の木馬 (潜伏) バンキング トロージャン あり・なし 不正送金 (キーロガー等による 情報漏えい) Ursnif、Gozi Dreambot Rovnix リモートアクセス ツール(RAT) あり 特定の組織・個人が保有 する秘密情報の窃取 Emdivi PlugX ワーム あり DoS/DDoS攻撃 CodeRed、Nimda SQLSlammer ダウンローダ なし 別のマルウェアの ダウンロード JS.Downloader Nemucod ※脆弱性悪用の「あり・なし」は、個々のマルウェアにより異なる場合あり あり→脆弱性に対する修正パッチがあれば防げる なし→実行してしまうと感染(最新の修正パッチでも防げない) ランサムウェアの暗号処理自体には、脆弱性は悪用していない 3 マルウェアの種類 メールにダウンローダを添付・実行させ、Webアクセス(HTTP/HTTS経由)で 本体をダウンロードさせる手法が多い。 入口 SMTP(メールにダウンローダーを添付) 出口 HTTP/HTTPS(exeやdllをダウンロード) SMBv1 Flash Player IIS SQLServer
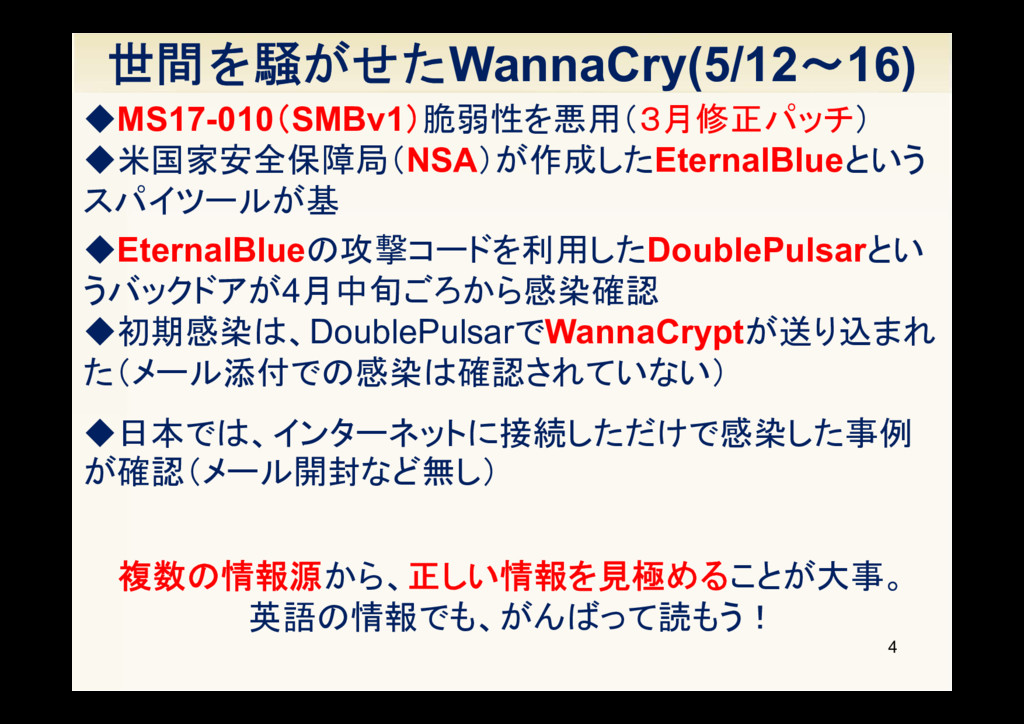
世間を騒がせたWannaCry(5/12~16) ◆EternalBlueの攻撃コードを利用したDoublePulsarとい うバックドアが4月中旬ごろから感染確認 ◆初期感染は、DoublePulsarでWannaCryptが送り込まれ た(メール添付での感染は確認されていない) ◆日本では、インターネットに接続しただけで感染した事例 が確認(メール開封など無し) ◆MS17-010(SMBv1)脆弱性を悪用(3月修正パッチ) ◆米国家安全保障局(NSA)が作成したEternalBlueという スパイツールが基
◆EternalBlueの攻撃コードを利用したDoublePulsarとい うバックドアが4月中旬ごろから感染確認 ◆初期感染は、DoublePulsarでWannaCryptが送り込まれ た(メール添付での感染は確認されていない) ◆日本では、インターネットに接続しただけで感染した事例 が確認(メール開封など無し) ◆MS17-010(SMBv1)脆弱性を悪用(3月修正パッチ) ◆米国家安全保障局(NSA)が作成したEternalBlueという スパイツールが基 複数の情報源から、正しい情報を見極めることが大事。 英語の情報でも、がんばって読もう! 4
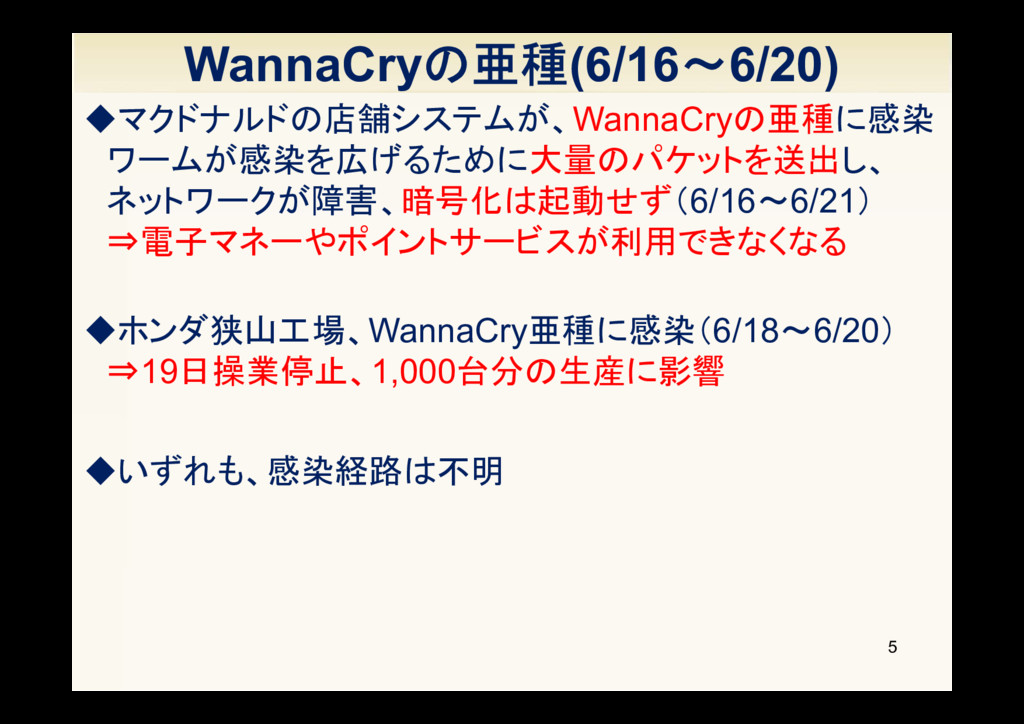
WannaCryの亜種(6/16~6/20) ◆ホンダ狭山工場、WannaCry亜種に感染(6/18~6/20) ⇒19日操業停止、1,000台分の生産に影響 ◆いずれも、感染経路は不明 ◆マクドナルドの店舗システムが、WannaCryの亜種に感染 ワームが感染を広げるために大量のパケットを送出し、 ネットワークが障害、暗号化は起動せず(6/16~6/21) ⇒電子マネーやポイントサービスが利用できなくなる ◆ちなみに、IPv6環境では拡散できないって知ってました? ◆ホンダ狭山工場、WannaCry亜種に感染(6/18~6/20)
⇒19日操業停止、1,000台分の生産に影響 ◆いずれも、感染経路は不明 ◆マクドナルドの店舗システムが、WannaCryの亜種に感染 ワームが感染を広げるために大量のパケットを送出し、 ネットワークが障害、暗号化は起動せず(6/16~6/21) ⇒電子マネーやポイントサービスが利用できなくなる 5
ウクライナを襲ったNotPetya(6/27~) 6 ◆日本国内での感染報告なし ◆パスワードダンプツールを同梱、psexec経由で横展開 ◆税務会計ソフト「MeDoc」のソフトウェア更新機能の悪用 ※ウクライナで80%のシェアらしい その他、メール添付(Officeの脆弱性CVE-2017-0199)、 ウクライナ国内のWebサイトの水飲み場攻撃 との説あり ◆HDDのマスターブートレコードを暗号化、OSは起動せず、
ランサムノートを表示 ◆復号に必要なIDがランダムで生成 ⇒金銭目的のランサムウェアではなく、 破壊目的のワイパー(ウクライナ政府の混乱が目的)
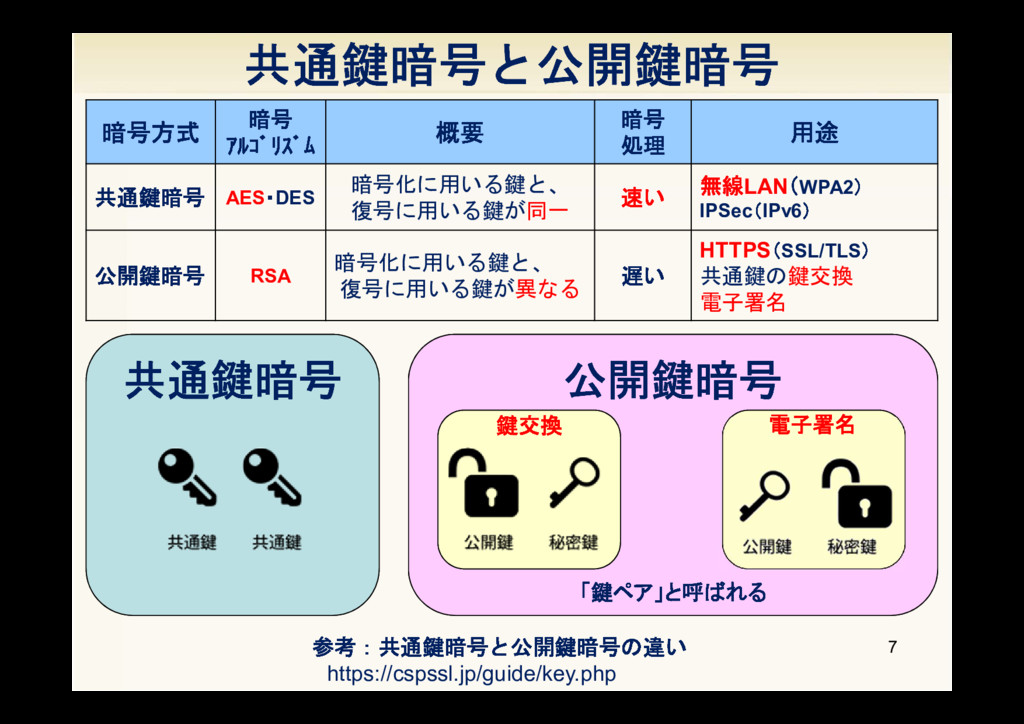
公開鍵暗号 共通鍵暗号 共通鍵暗号と公開鍵暗号 暗号方式 暗号 アルゴリズム 概要 暗号 処理 用途
共通鍵暗号 AES・DES 暗号化に用いる鍵と、 復号に用いる鍵が同一 速い 無線LAN(WPA2) IPSec(IPv6) 公開鍵暗号 RSA 暗号化に用いる鍵と、 復号に用いる鍵が異なる 遅い HTTPS(SSL/TLS) 共通鍵の鍵交換 電子署名 参考:共通鍵暗号と公開鍵暗号の違い https://cspssl.jp/guide/key.php 「鍵ペア」と呼ばれる 7 鍵交換 電子署名
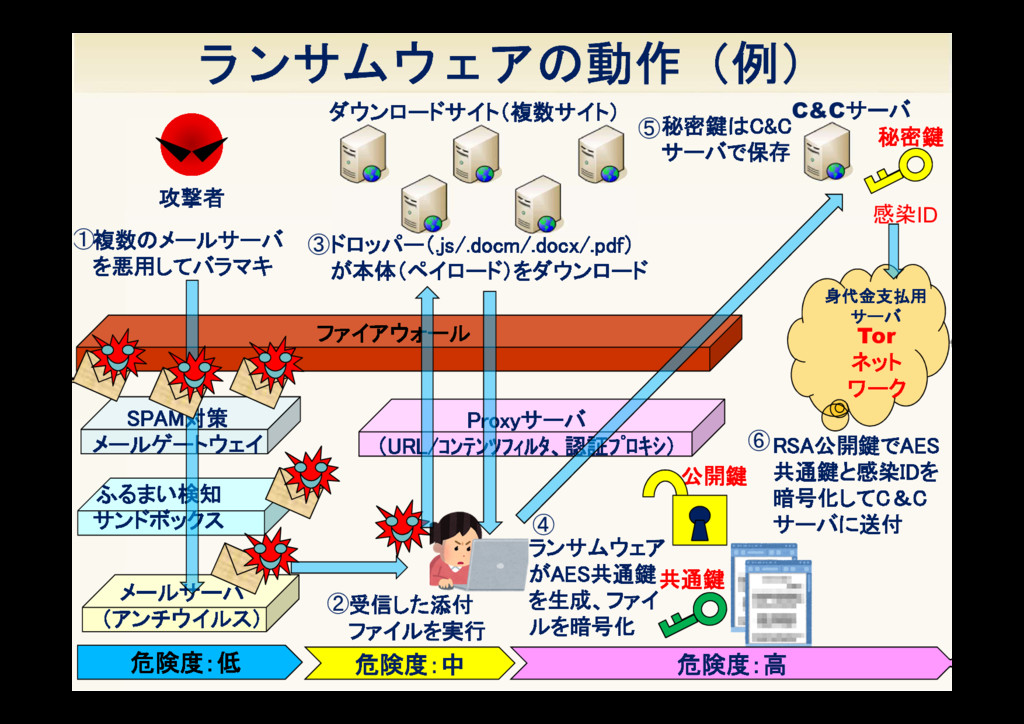
ランサムウェアの動作(例) 攻撃者 受信した添付 ファイルを実行 ③ ダウンロードサイト(複数サイト) 複数のメールサーバ を悪用してバラマキ ドロッパー(.js/.docm/.docx/.pdf) が本体(ペイロード)をダウンロード
② C&Cサーバ ⑤ ① メールサーバ (アンチウイルス) 秘密鍵はC&C サーバで保存 RSA公開鍵でAES 共通鍵と感染IDを 暗号化してC&C サーバに送付 ⑥ 身代金支払用 サーバ 感染ID 公開鍵 秘密鍵 Tor ネット ワーク Proxyサーバ (URL/コンテンツフィルタ、認証プロキシ) ファイアウォール SPAM対策 メールゲートウェイ 危険度:低 危険度:中 危険度:高 ふるまい検知 サンドボックス ④ ランサムウェア がAES共通鍵 を生成、ファイ ルを暗号化 共通鍵 8 メールサーバ (アンチウイルス) Proxyサーバ (URL/コンテンツフィルタ、認証プロキシ) ファイアウォール SPAM対策 メールゲートウェイ ふるまい検知 サンドボックス 攻撃者 複数のメールサーバ を悪用してバラマキ ① 危険度:低 受信した添付 ファイルを実行 ② ダウンロードサイト(複数サイト) ③ドロッパー(.js/.docm/.docx/.pdf) が本体(ペイロード)をダウンロード 危険度:中 ④ ランサムウェア がAES共通鍵 を生成、ファイ ルを暗号化 公開鍵 共通鍵 危険度:高 C&Cサーバ ⑤秘密鍵はC&C サーバで保存 秘密鍵 RSA公開鍵でAES 共通鍵と感染IDを 暗号化してC&C サーバに送付 ⑥ 感染ID 身代金支払用 サーバ Tor ネット ワーク
◆Anti-Ransomwareに特化したAVは少ない アンチランサム ウェア四天王 アンチランサムウェア ベンダー 国 製品名 バージョン Bitdefender ルーマニア
BDAntiRansomware 1,0,12,151 Malwarebytes アメリカ Anti-Ransomware Beta 1.1.46 Cybereason アメリカ Ransome Free 2.2.7.0 Kaspersky ロシア Anti-Ransomware Tool 1.1.31.0 ※いずれの製品も、フリーで利用可能、 Windows環境向け。 他のウイルス対策ソフトとも併用可能なので、不安な人はインスコ推奨 ※Kasperskeyのみ、インターネット接続がないと検知できない。 (ファイルレピュテーションをネットワーク経由KSNで確認するため) ※Cybereasonは、おとりフォルダー(隠し属性)を作成し、中のファイルが暗号化 されたら感知する仕組み 9
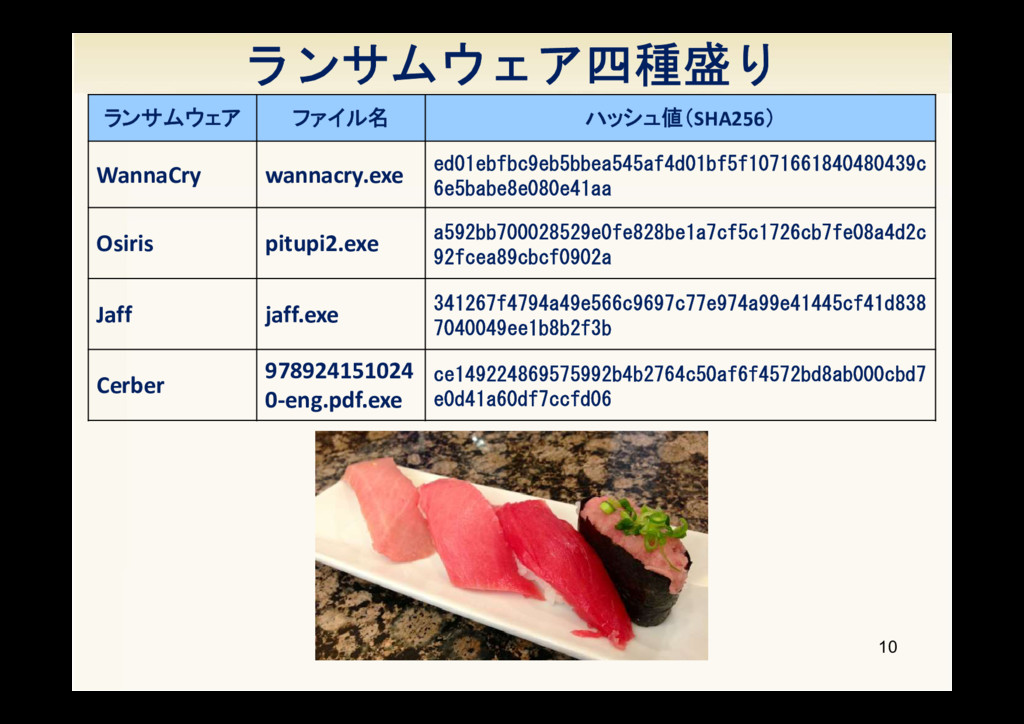
ランサムウェア四種盛り 10 ランサムウェア ファイル名 ハッシュ値(SHA256) WannaCry wannacry.exe ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c 6e5babe8e080e41aa Osiris
pitupi2.exe a592bb700028529e0fe828be1a7cf5c1726cb7fe08a4d2c 92fcea89cbcf0902a Jaff jaff.exe 341267f4794a49e566c9697c77e974a99e41445cf41d838 7040049ee1b8b2f3b Cerber 978924151024 0-eng.pdf.exe ce149224869575992b4b2764c50af6f4572bd8ab000cbd7 e0d41a60df7ccfd06
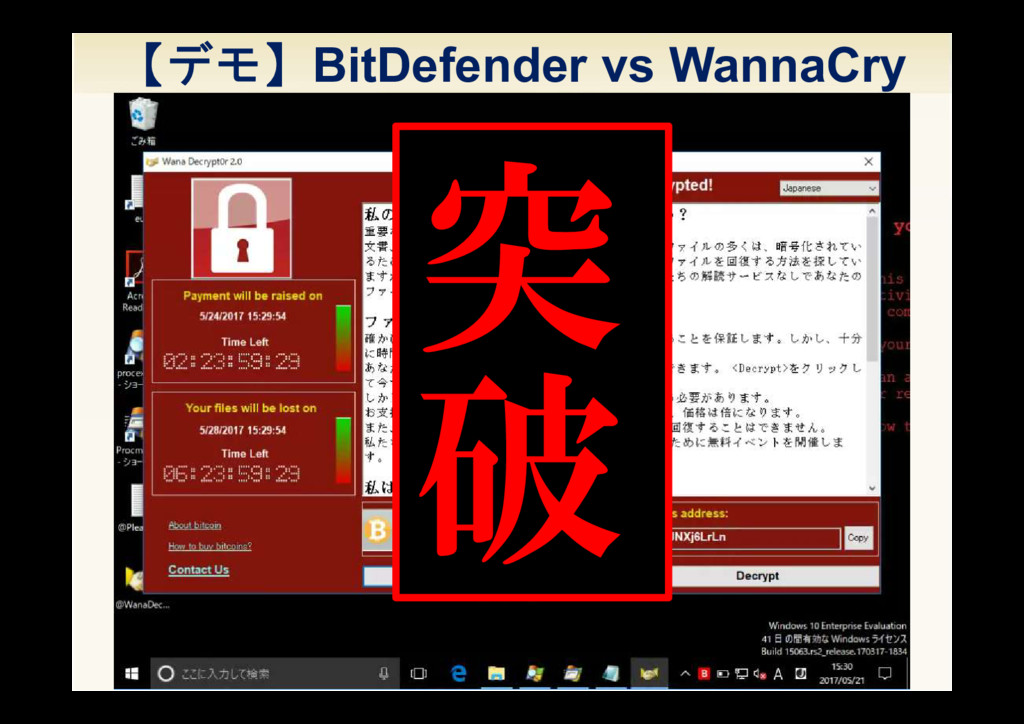
【デモ】BitDefender vs WannaCry 11
ランサムウェア四種盛り vs BitDefender 12 Malwarebytes Kaspersky Cybereason ビ ッ ト
デ ィ フ ェ ン ダ ー が や ら れ た よ う だ な フ フ フ ・ ・ ・ 奴 は 四 天 王 の 中 で も 最 弱 ・ ・ ・ ワ ナ ク ラ イ ご と き に 負 け る と は 、 セ キ ュ リ テ ィ の 面 汚 し よ ・ ・ ・
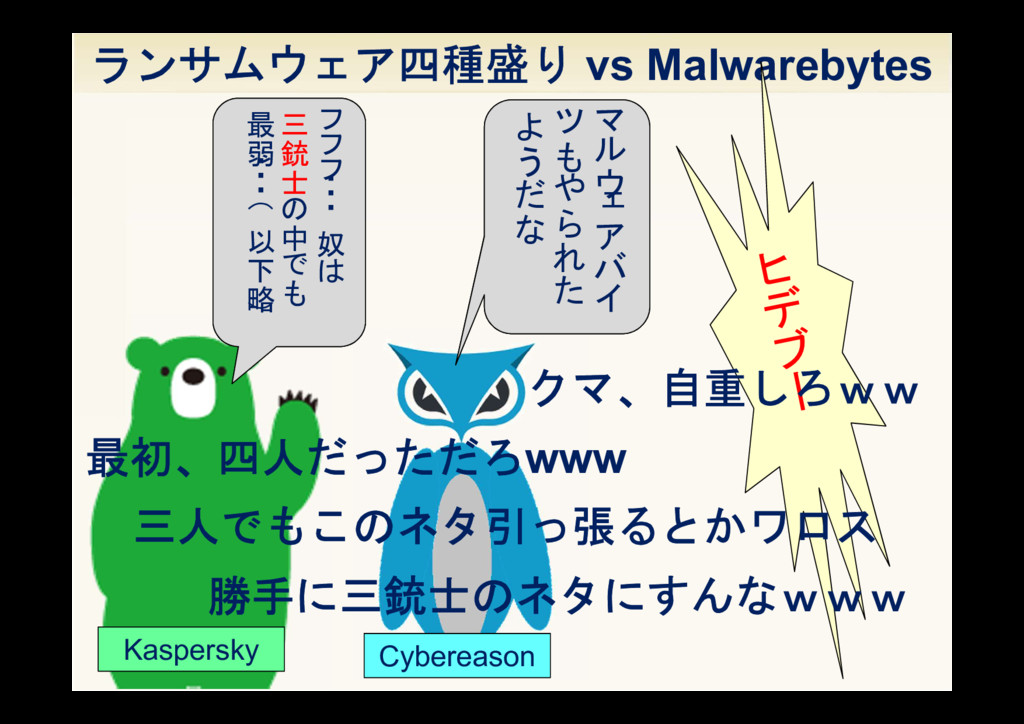
Malwarebytesは、ヨーロッパでは評価が高いようですが 残念でしたね・・・。 ランサムウェア四種盛り vs Malwarebytes 13 Kaspersky Cybereason マ ル
ウ ェ ア バ イ ツ も や ら れ た よ う だ な フ フ フ ・ ・ ・ 奴 は 三 銃 士 の 中 で も 最 弱 ・ ・ ・ ( 以 下 略 ) 最初、四人だっただろwww 三人でもこのネタ引っ張るとかワロス 勝手に三銃士のネタにすんなwww クマ、自重しろww
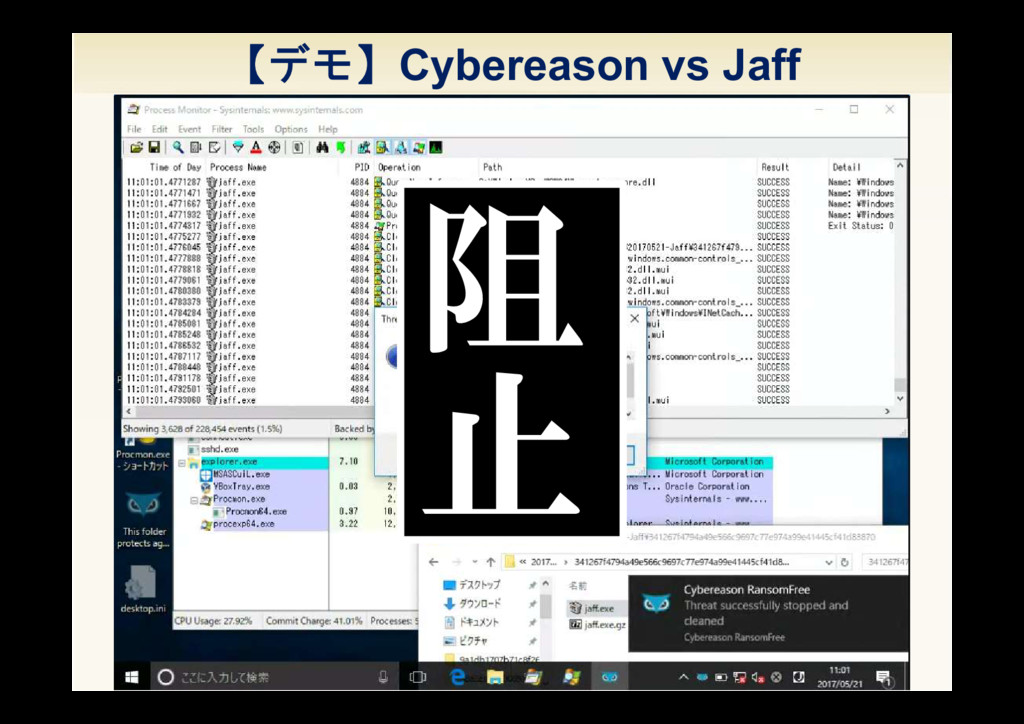
【デモ】Cybereason vs Jaff
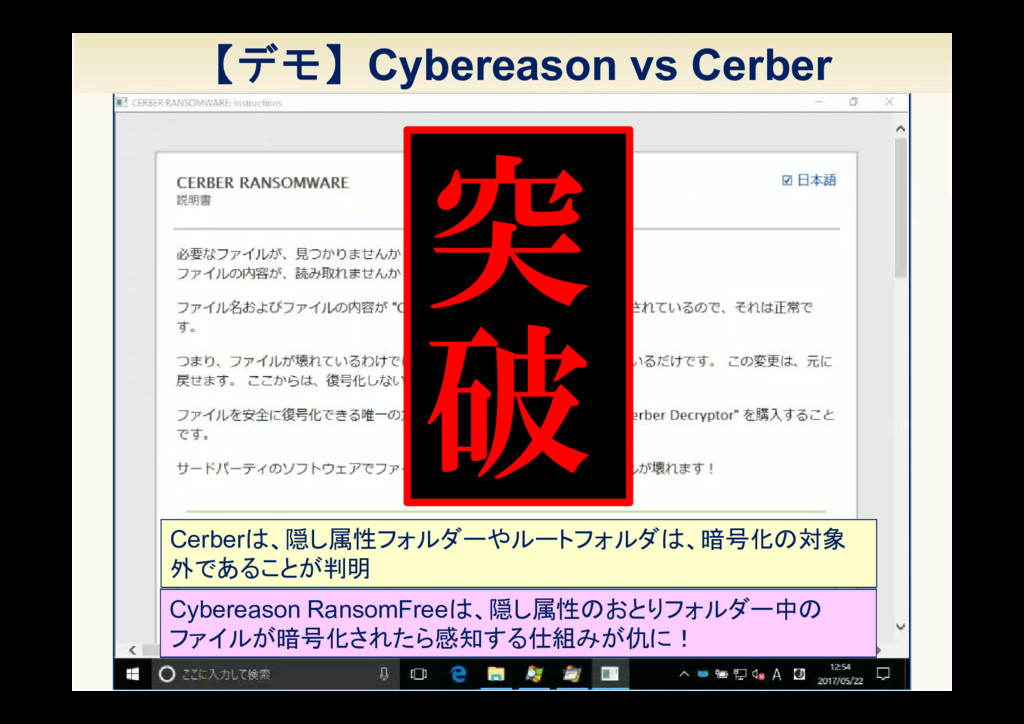
【デモ】Cybereason vs Cerber 15 Cerberは、隠し属性フォルダーやルートフォルダは、暗号化の対象 外であることが判明 Cybereason RansomFreeは、隠し属性のおとりフォルダー中の ファイルが暗号化されたら感知する仕組みが仇に!
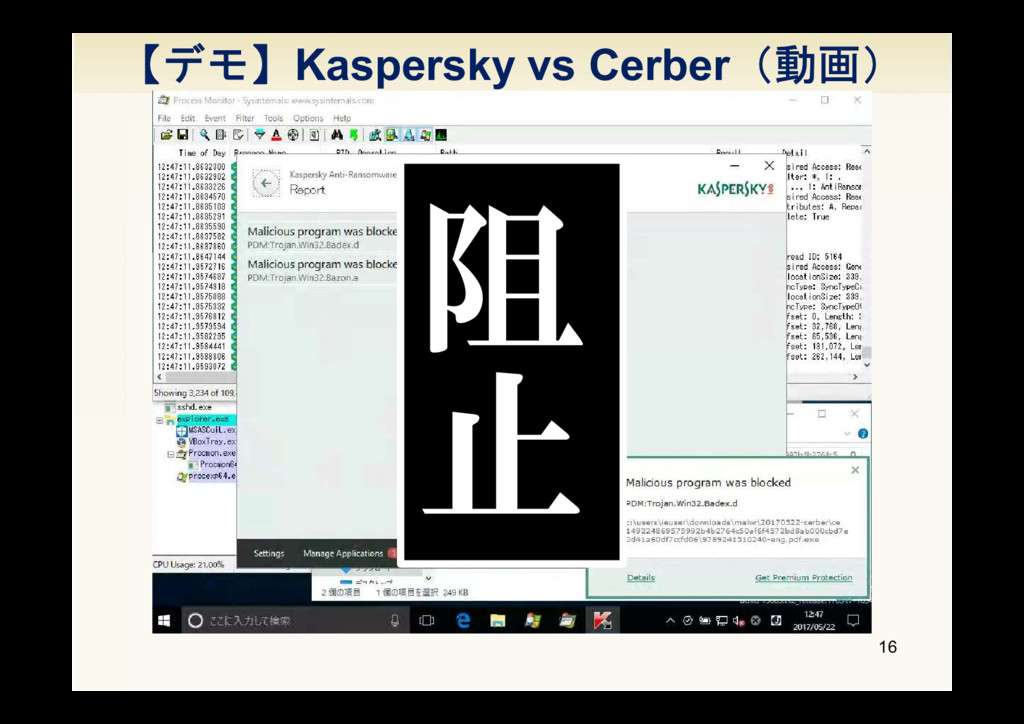
【デモ】Kaspersky vs Cerber(動画) 16
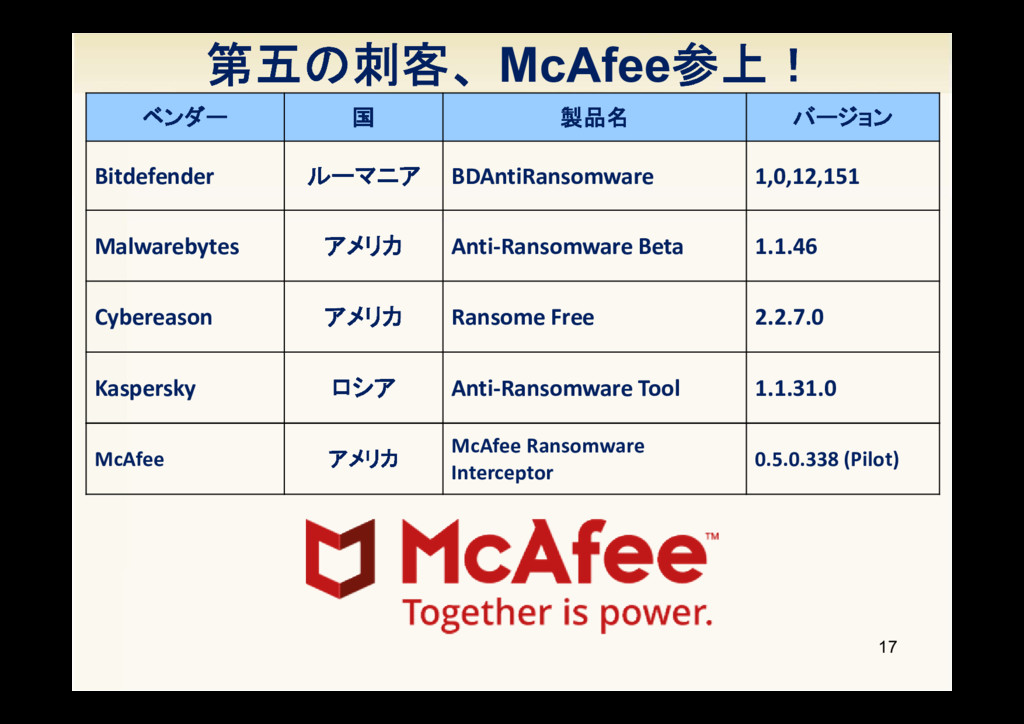
17 第五の刺客、McAfee参上! ベンダー 国 製品名 バージョン Bitdefender ルーマニア BDAntiRansomware 1,0,12,151
Malwarebytes アメリカ Anti-Ransomware Beta 1.1.46 Cybereason アメリカ Ransome Free 2.2.7.0 Kaspersky ロシア Anti-Ransomware Tool 1.1.31.0 McAfee アメリカ McAfee Ransomware Interceptor 0.5.0.338 (Pilot)
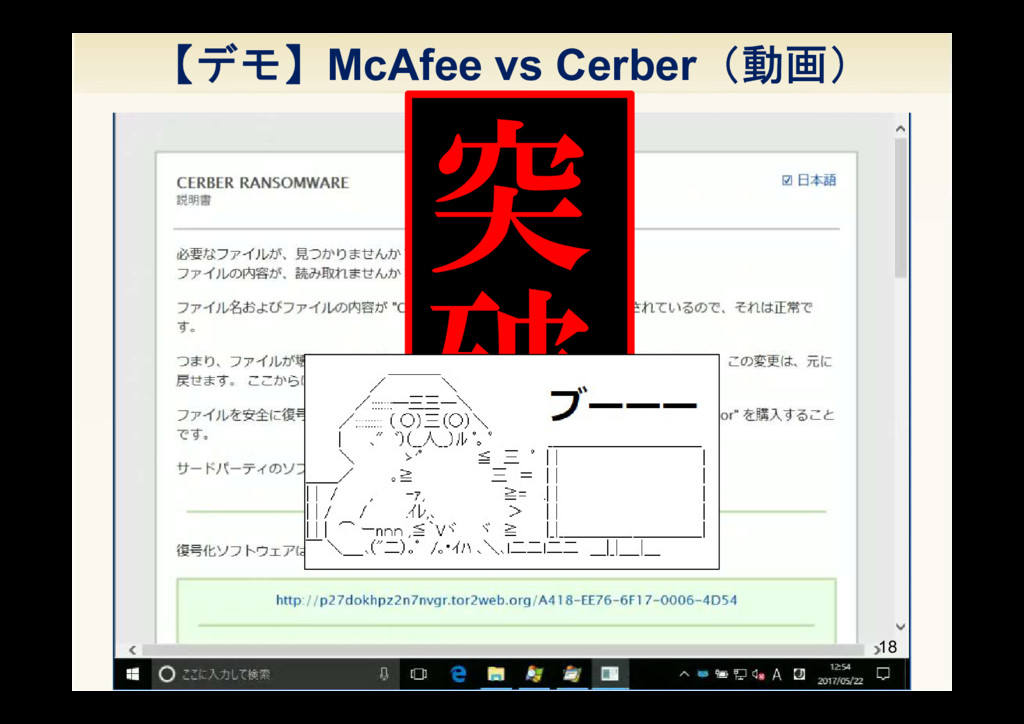
【デモ】McAfee vs Cerber(動画) 18
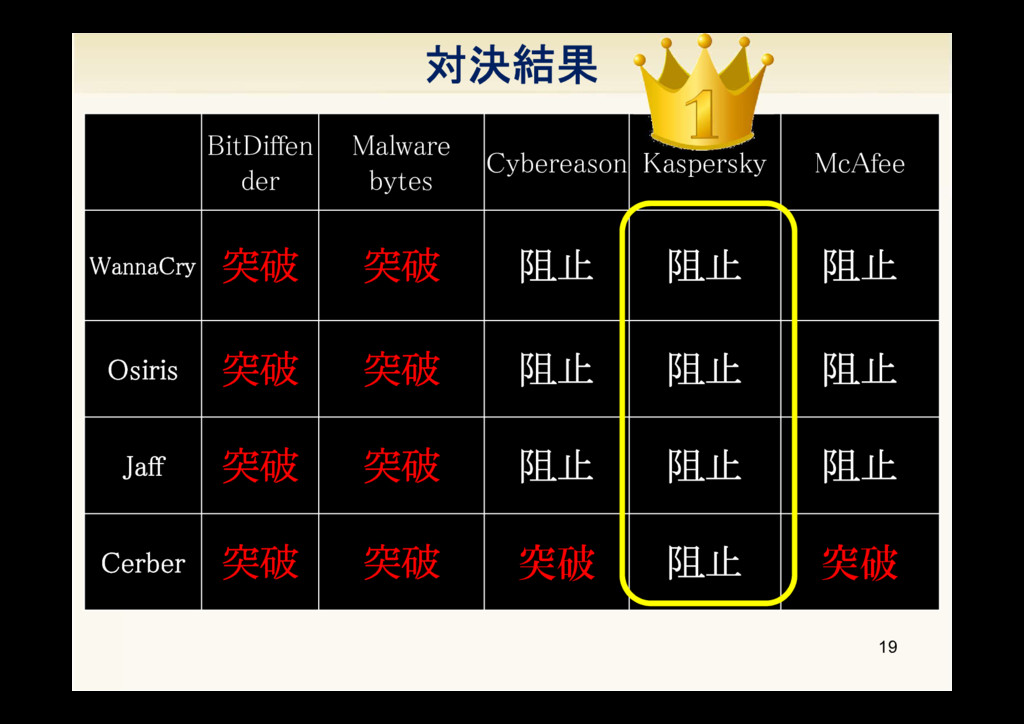
対決結果 19 BitDiffen der Malware bytes Cybereason Kaspersky McAfee WannaCry
突破 突破 阻止 阻止 阻止 Osiris 突破 突破 阻止 阻止 阻止 Jaff 突破 突破 阻止 阻止 阻止 Cerber 突破 突破 突破 阻止 突破
アンチランサムウェアまとめ 20 ◆強そうに見えるやつが一番弱い Bitdefenderとかボウフラかよ ◆Cybereasonのやっつけ仕事 おとりフォルダーをスルーされると 検知できない ◆Kaspersky つおい
最後に(普段から心がけよう) ◆定期的にバックアップ ファイル履歴(シャドウコピー)を設定 オンラインストレージの履歴機能も便利 バックアップ媒体は、安全な場所(オフライン)に 21 ◆パッチは最新に ※Microsoft「緊急」、Adobe「緊急度1(72時間以内)」 →リモートコード実行RCE(RemoteCodeExecution)、 攻撃実証コードPoC(Proof
of Concept)公開⇒即対応! ◆正しく怖がろう 「不審なメール、不審なサイトを見なければ感染しない」 という時代ではない。信頼できる情報から総合的に判断。
ご清聴ありがとうございました。 ご質問をどうぞ! 22


 ctrl_z3r0
 kworkdev
 elmodev09
 kitagawaz
 ochtum
 cygames
 katzueno
 pensuke628
 ishiirikie
 sony
 tomokusaba
 k_adachi_01
 masakiokuda
 mfonobong
 addyosmani
 malarkey
 stephenakadiri
 quramy
 nikkihalliwell
 scottboms
 samlambert
 chriscoyier
 tmiket
 soudai
 morganepeng