Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
HackingDojo_De-Ice_1.110_-20191203.pdf
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
hiro
December 03, 2019
Technology
1.5k
5
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
HackingDojo_De-Ice_1.110_-20191203.pdf
hiro
December 03, 2019
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
930
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Authentication-and-7pay-case.pdf
ctrl_z3r0
6
1.4k
Other Decks in Technology
See All in Technology
[FECONF-2026] 신대륙을 향한 카카오페이증권 프론트엔드 항해기 (이주승)
l1ghthouse
0
350
AI時代、つくる力を自分たちの手に。 ──電通×KAG、アジャイルとAI駆動開発で挑む開発の変革
yuukiyo
3
450
Building Audio Plugin Ecosystem for Android in 2026
atsushieno
1
110
Agent 活用環境の構築・運用のための AWS サービスのご紹介/agentcore-for-building-and-operating-agents
ren8k
1
310
バックオフィスに染み出すTypeScript ── clasp で安全に仕組みを作る
nealle
1
160
AIテスト自動化と評価駆動開発EDD
happysamurai294
0
130
AIエージェント時代、Kaggleにどう取り組むか
takanao
2
470
You Have Agency(サンキュー、Ruby)
snoozer05
PRO
5
650
reInvent2026stby LT00 "Change your life!"
shinichirokawano
1
540
Copilot Coworkで「みのるん式」やってみた
minorun365
PRO
1
890
Content Mapper APIの応用例~CSS Modules、言語ファイル~
uhyo
2
500
データマネジメント × 法務で作りあげる、 freeeの新しいデータガバナンスへの軌跡
freee
PRO
3
620
Featured
See All Featured
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
Done Done
chrislema
187
17k
How To Speak Unicorn (iThemes Webinar)
marktimemedia
1
620
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
550
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
Product Roadmaps are Hard
iamctodd
55
13k
Are puppies a ranking factor?
jonoalderson
2
4.1k
The Mindset for Success: Future Career Progression
greggifford
PRO
0
550
The Language of Interfaces
destraynor
162
27k
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
Balancing Empowerment & Direction
lara
6
1.4k
Transcript
ハッキング道場 ~ペネトレ練習用VMのご紹介~ 第33回ゼロから始めるセキュリティ勉強会@秋葉原Weeyble 2019/12/03 hiro(@ctrl_z3r0)a.k.a @catnap707
自己紹介
アジェンダ 1 ペネトレーション練習用VM 2 動作環境(仮想環境)の準備 3 体験してみよう!ハッキング 4 解けないときは 5 まとめ ※お断り ハッキング手法を知り、防御に活かすこと を目的としています。決して自分の管理外 のシステムに試さないでください。
はじめに 4 ▪ハッキングの勉強をしてみたいけど、、、 ”環境を作るのが難しそう” ”時間はあるけどサーバがない” ”CTFは敷居が高そうで・・・” ”ツールはどの順番で実行するの?” 今日は、ハッキング(ペネトレーション) を試せるVMイメージと攻撃手法をご紹介!
5 1 ペネトレーション練習用VM
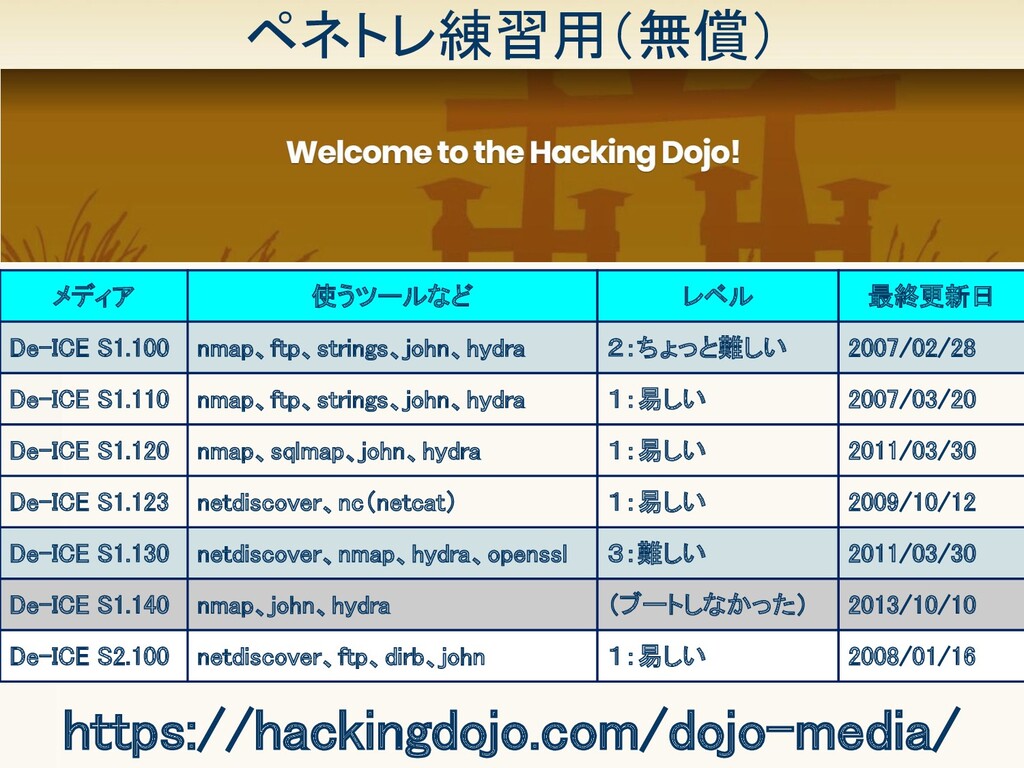
https://hackingdojo.com/dojo-media/ ペネトレ練習用(無償) メディア 使うツールなど レベル 最終更新日 De-ICE S1.100 nmap、ftp、strings、john、hydra 2:ちょっと難しい
2007/02/28 De-ICE S1.110 nmap、ftp、strings、john、hydra 1:易しい 2007/03/20 De-ICE S1.120 nmap、sqlmap、john、hydra 1:易しい 2011/03/30 De-ICE S1.123 netdiscover、nc(netcat) 1:易しい 2009/10/12 De-ICE S1.130 netdiscover、nmap、hydra、openssl 3:難しい 2011/03/30 De-ICE S1.140 nmap、john、hydra (ブートしなかった) 2013/10/10 De-ICE S2.100 netdiscover、ftp、dirb、john 1:易しい 2008/01/16
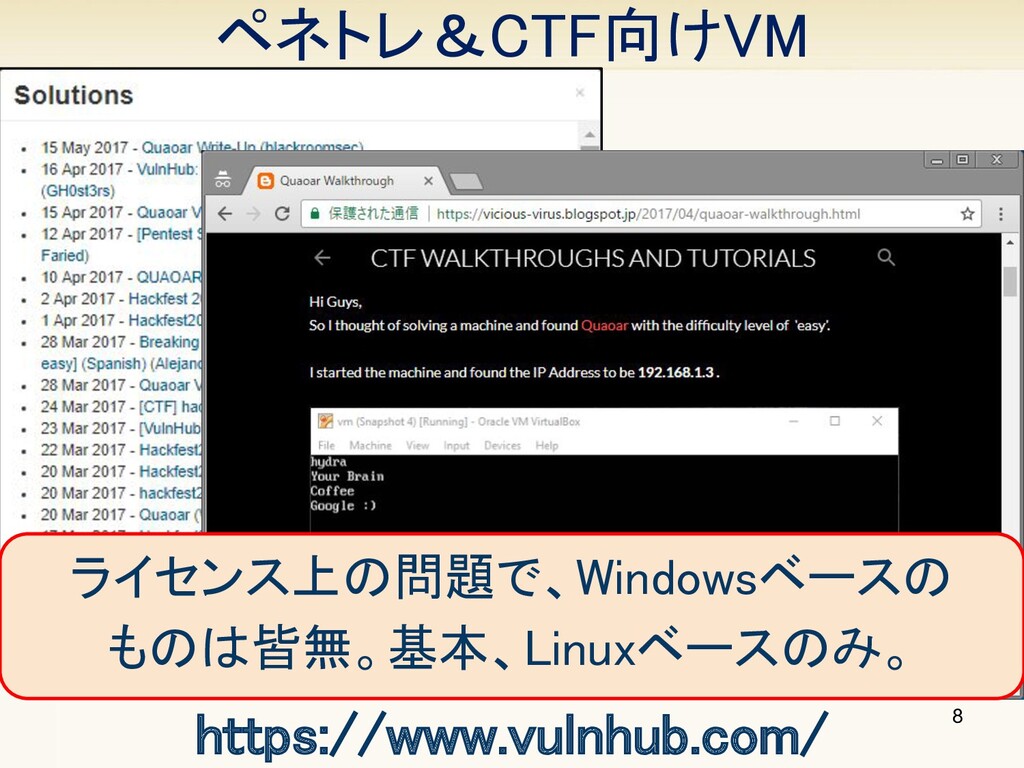
ペネトレ&CTF向けVM 7 https://www.vulnhub.com/ Walkthroghs(やってみた) は、解き方の解説
8 https://www.vulnhub.com/ ライセンス上の問題で、Windowsベースの ものは皆無。基本、Linuxベースのみ。 ペネトレ&CTF向けVM
9 ちょっと、本格的(ガチ)なやつ ▪脆弱性を含むペネトレ練習用のVM 開発元 練習用VM 脆弱性 最終更新日 RAPID 7 Metasploitable
2 (DVWA、Mutilidae含む) Linuxベース、脆弱性を含む 多数のサービス、Webアプリ、 弱いパスワードなど 2012/06/13 OWASP BWA(Broken Web Applications) (WebGoat、Mutilidae II含む) 脆弱性なWebアプリ 2015/08/03 IPA AppGoat Webアプリケーション SQLi、XSS 2012/04/03
10 2 動作環境(仮想環境)の準備
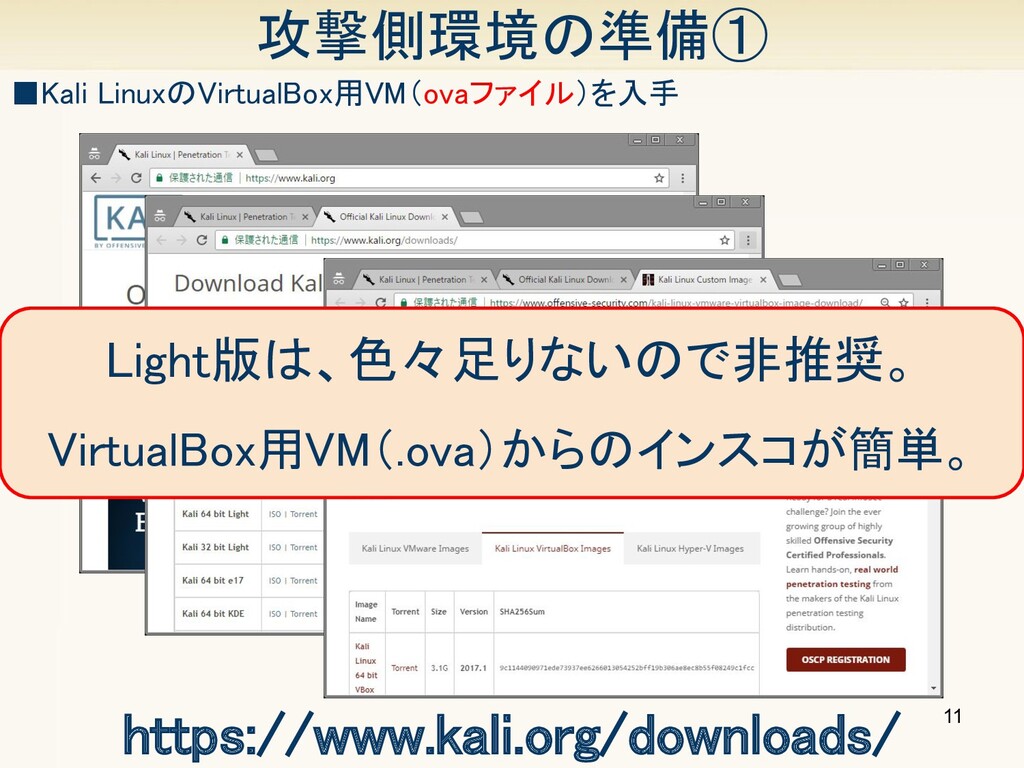
攻撃側環境の準備① 11 ▪Kali LinuxのVirtualBox用VM(ovaファイル)を入手 Light版は、色々足りないので非推奨。 VirtualBox用VM(.ova)からのインスコが簡単。 https://www.kali.org/downloads/
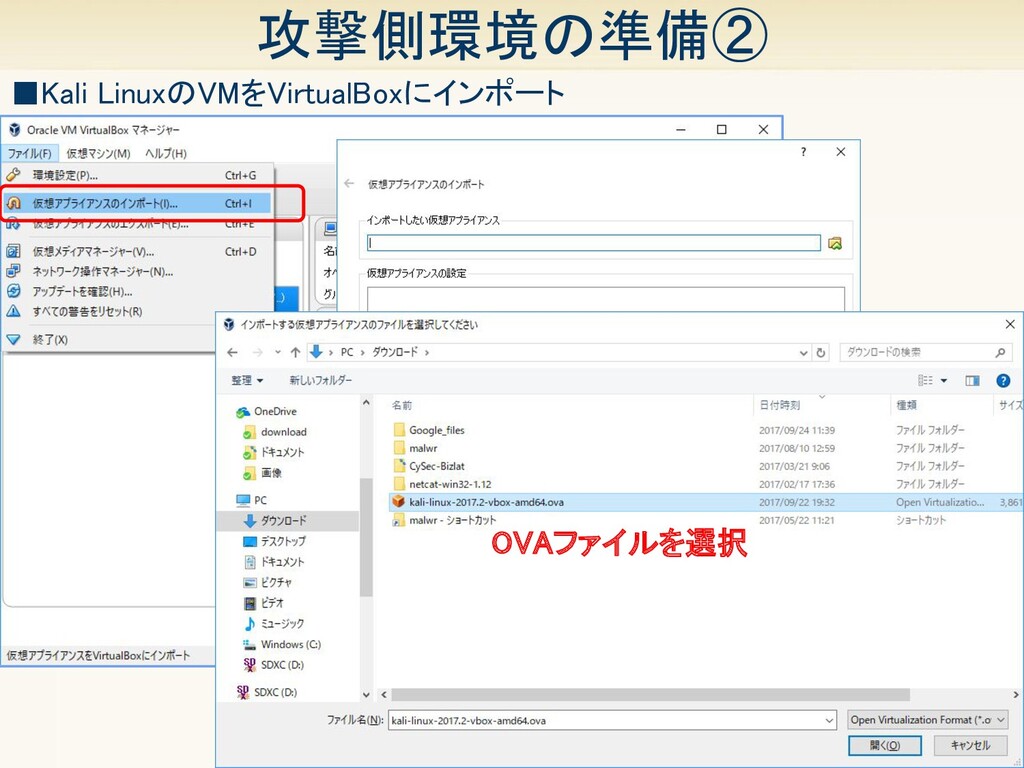
攻撃側環境の準備② 12 ▪Kali LinuxのVMをVirtualBoxにインポート OVAファイルを選択
攻撃側環境の準備② 13 ▪Kali LinuxのVMをVirtualBoxにインポート
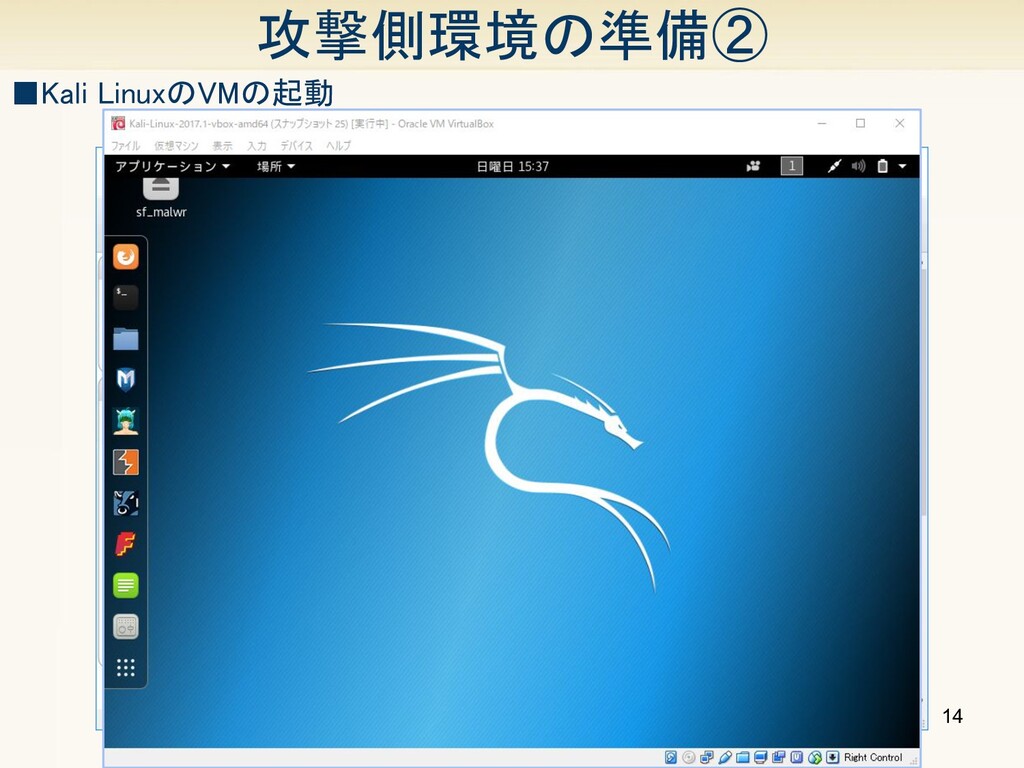
攻撃側環境の準備② 14 ▪Kali LinuxのVMの起動 デフォルトでは、 root/toor でログイン可能
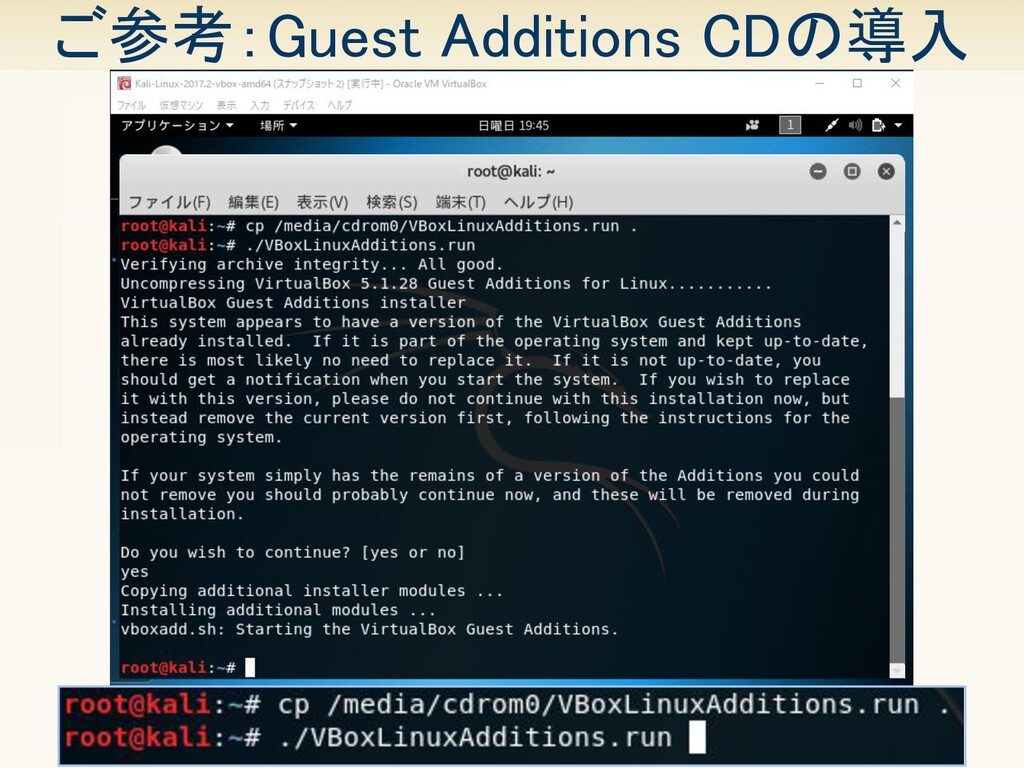
ご参考:Guest Additions CDの導入 15
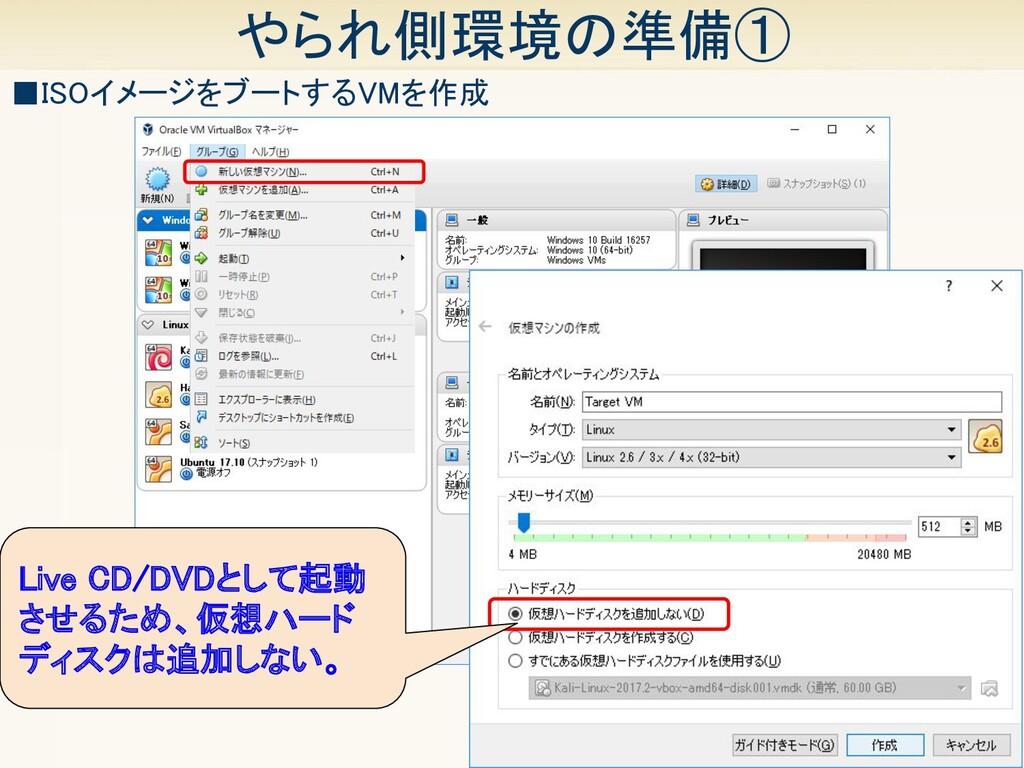
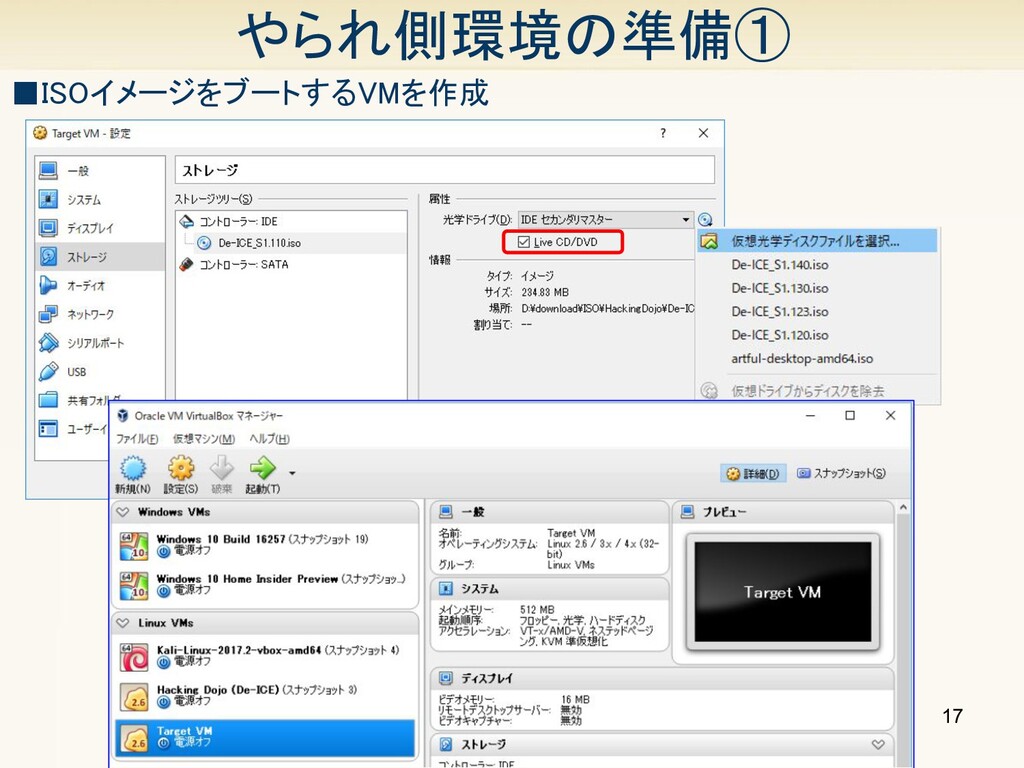
16 やられ側環境の準備① ▪ISOイメージをブートするVMを作成 Live CD/DVDとして起動 させるため、仮想ハード ディスクは追加しない。
17 やられ側環境の準備① ▪ISOイメージをブートするVMを作成
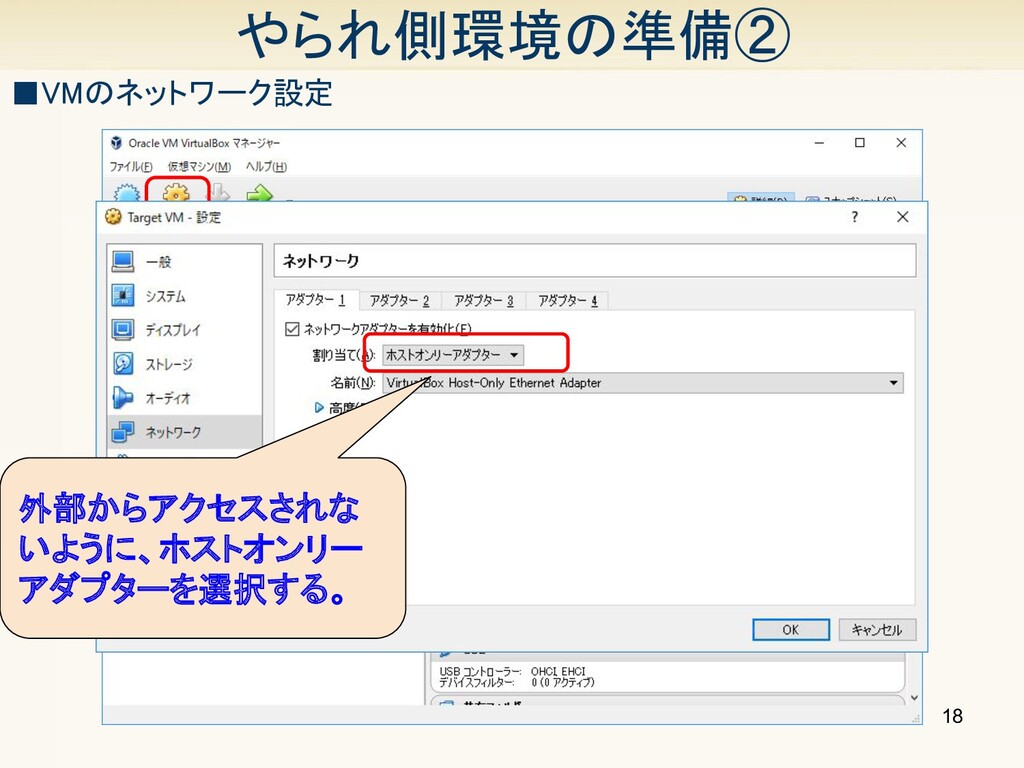
18 やられ側環境の準備② ▪VMのネットワーク設定 外部からアクセスされな いように、ホストオンリー アダプターを選択する。
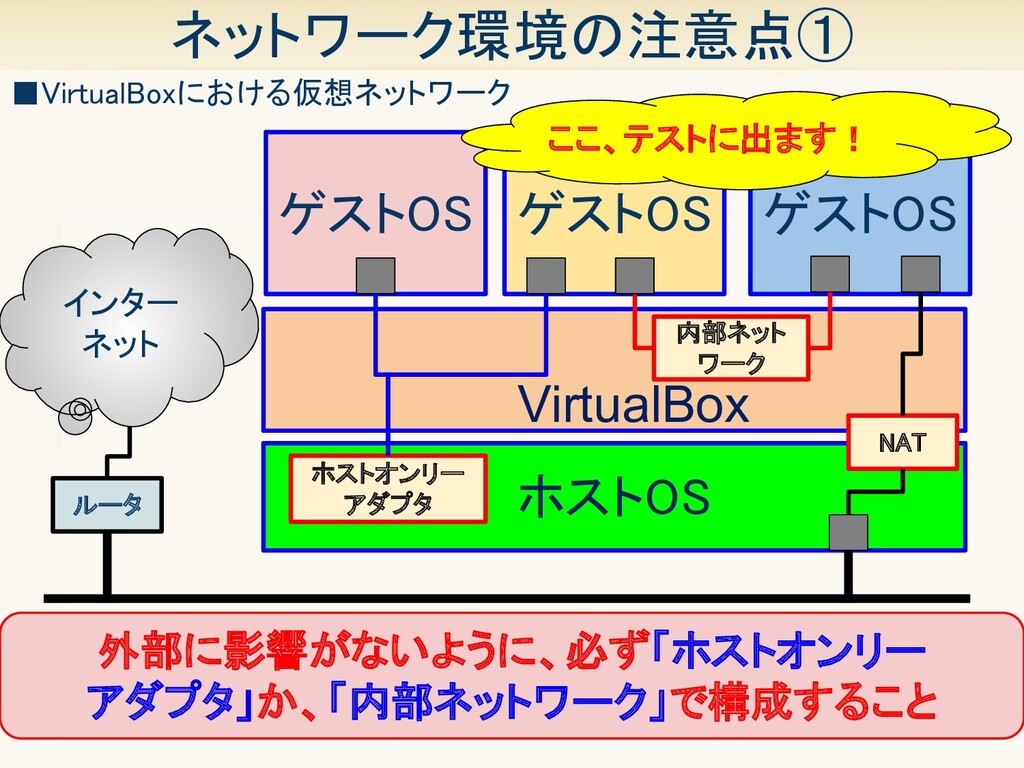
ゲストOS 19 ネットワーク環境の注意点① ▪VirtualBoxにおける仮想ネットワーク ホストOS ホストオンリー アダプタ ゲストOS ゲストOS
NAT VirtualBox 内部ネット ワーク ルータ インター ネット 外部に影響がないように、必ず「ホストオンリー アダプタ」か、「内部ネットワーク」で構成すること ここ、テストに出ます!
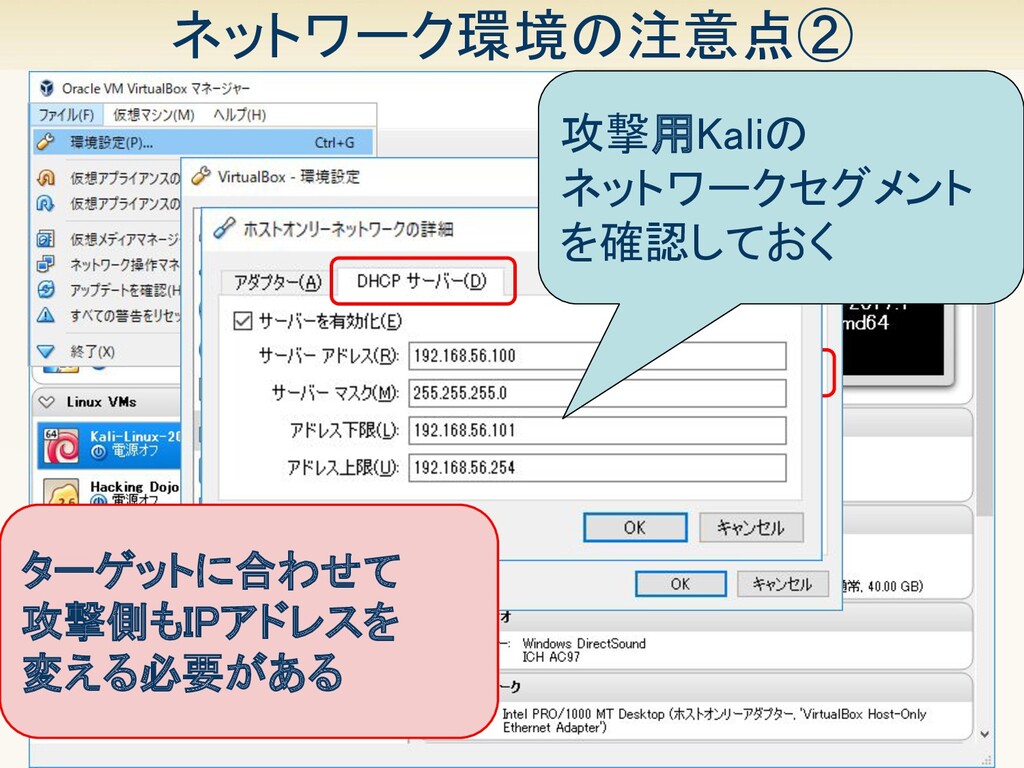
20 ネットワーク環境の注意点② 攻撃用Kaliの ネットワークセグメント を確認しておく ターゲットに合わせて 攻撃側もIPアドレスを 変える必要がある
21 3 体験してみよう!ハッキング
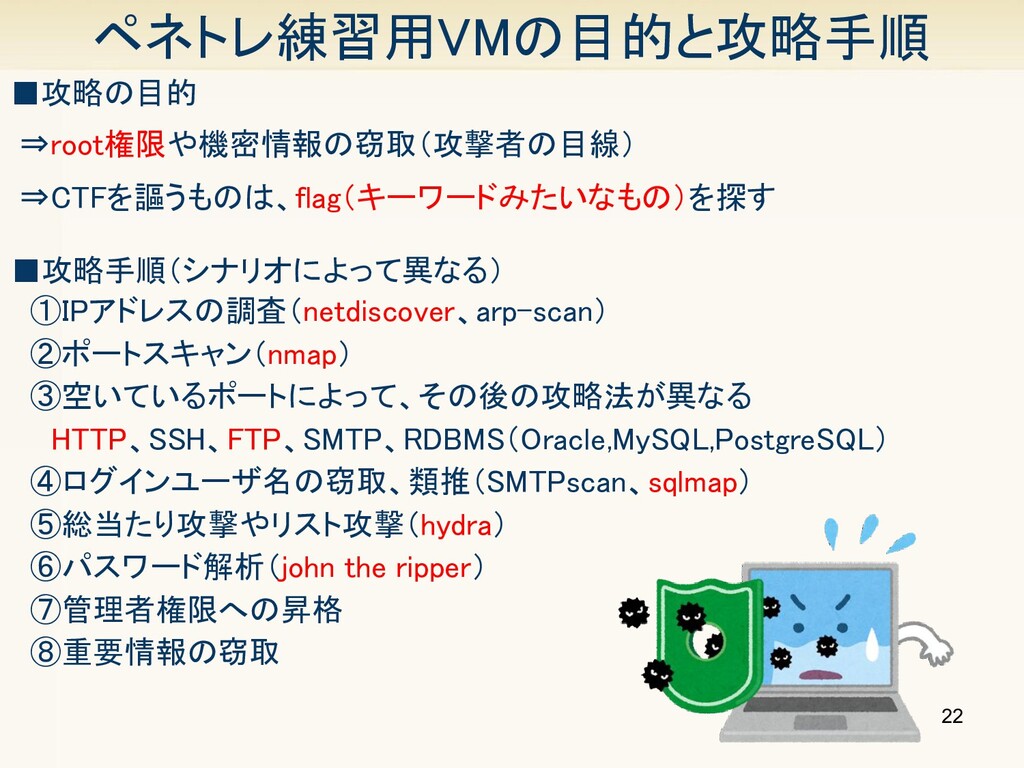
22 ペネトレ練習用VMの目的と攻略手順 ▪攻略の目的 ⇒root権限や機密情報の窃取(攻撃者の目線) ⇒CTFを謳うものは、flag(キーワードみたいなもの)を探す ▪攻略手順(シナリオによって異なる) ①IPアドレスの調査(netdiscover、arp-scan) ②ポートスキャン(nmap) ③空いているポートによって、その後の攻略法が異なる HTTP、SSH、FTP、SMTP、RDBMS(Oracle,MySQL,PostgreSQL)
④ログインユーザ名の窃取、類推(SMTPscan、sqlmap) ⑤総当たり攻撃やリスト攻撃(hydra) ⑥パスワード解析(john the ripper) ⑦管理者権限への昇格 ⑧重要情報の窃取
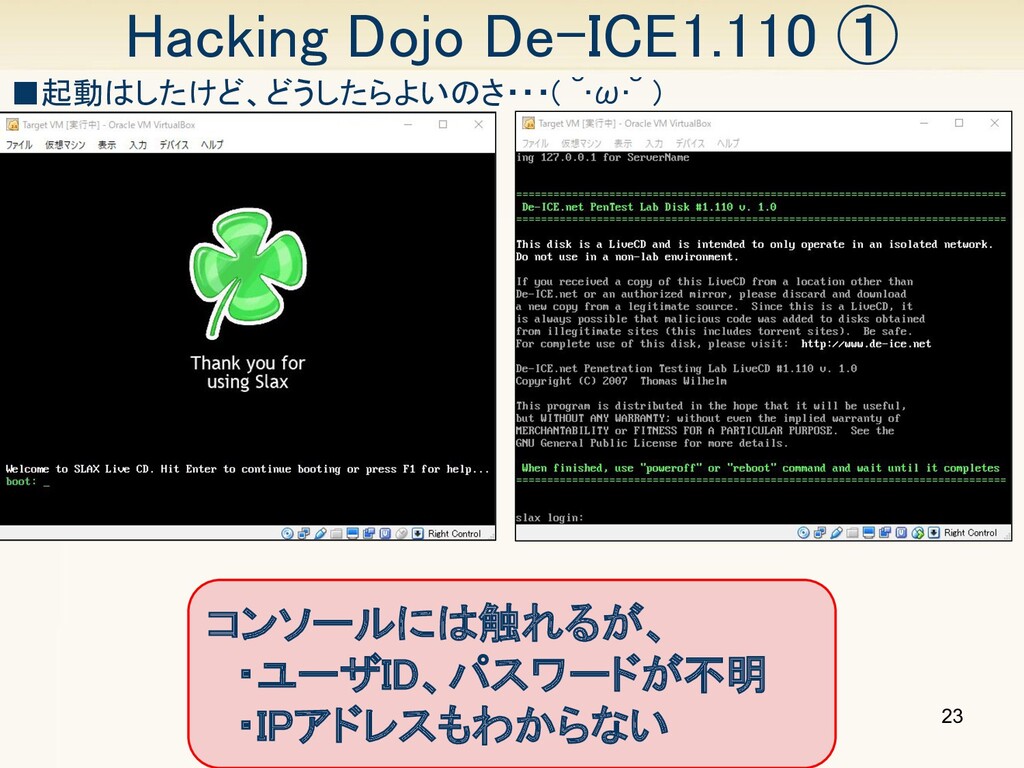
Hacking Dojo De-ICE1.110 ① 23 コンソールには触れるが、 ・ユーザID、パスワードが不明 ・IPアドレスもわからない ▪起動はしたけど、どうしたらよいのさ・・・( ˘•ω•˘
)
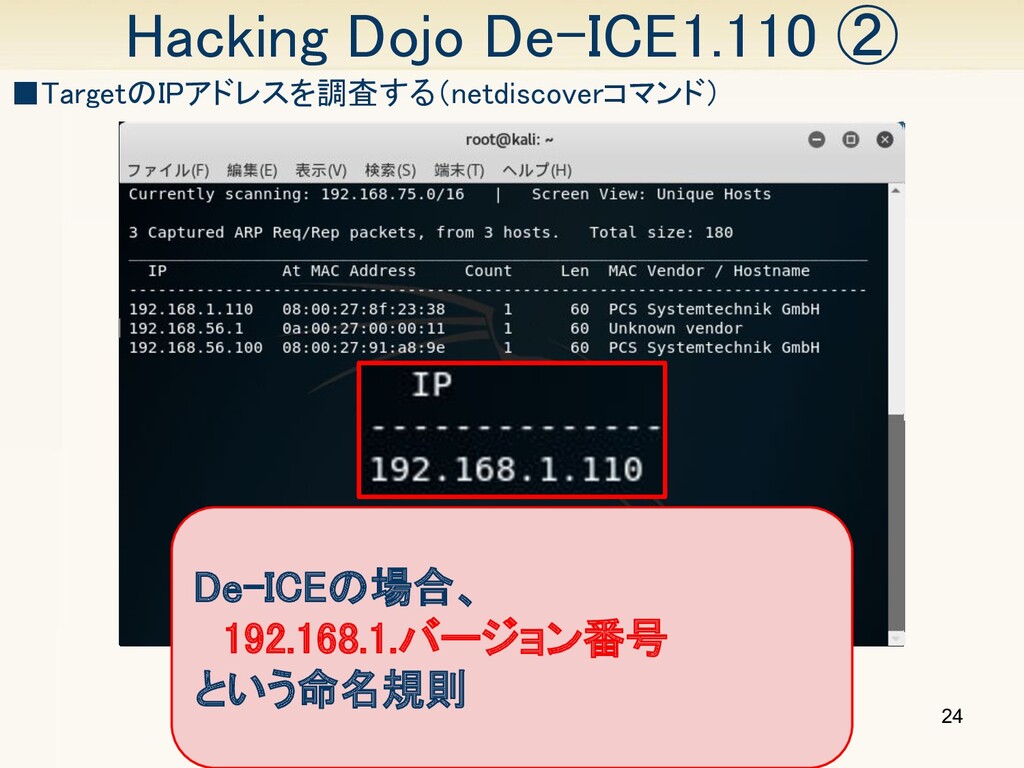
24 Hacking Dojo De-ICE1.110 ② ▪TargetのIPアドレスを調査する(netdiscoverコマンド) 攻撃側(Kali Linux)のIPアドレスを ifconfigコマンドで調べておく netdiscover
-i eth0 で、調査 De-ICEの場合、 192.168.1.バージョン番号 という命名規則
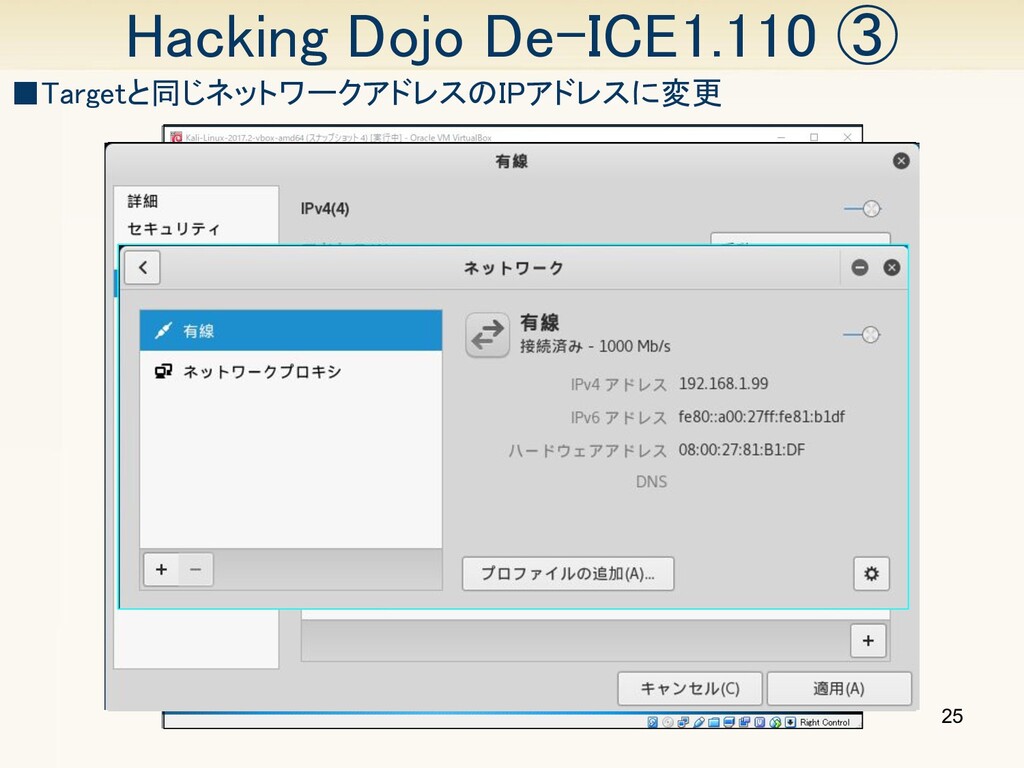
25 Hacking Dojo De-ICE1.110 ③ DHCPになっているので、 固定IPアドレスを割り当てる 例)192.168.1.99 ▪Targetと同じネットワークアドレスのIPアドレスに変更
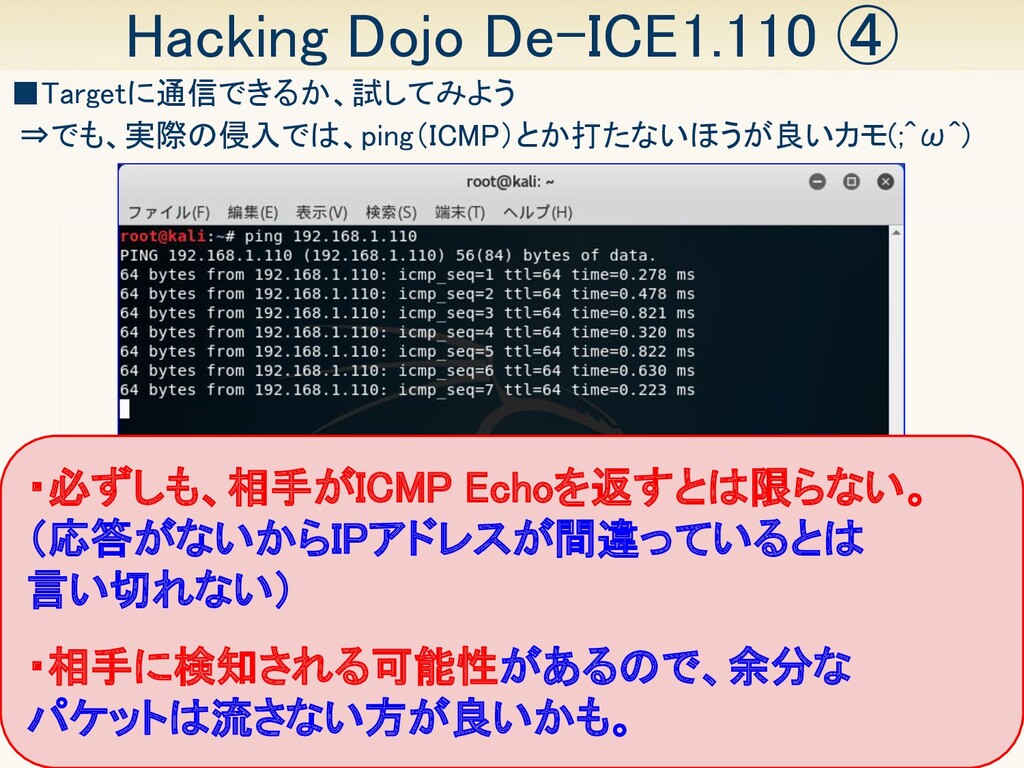
26 Hacking Dojo De-ICE1.110 ④ ▪Targetに通信できるか、試してみよう ⇒でも、実際の侵入では、ping(ICMP)とか打たないほうが良いカモ(;^ω^) ・必ずしも、相手がICMP Echoを返すとは限らない。 (応答がないからIPアドレスが間違っているとは
言い切れない) ・相手に検知される可能性があるので、余分な パケットは流さない方が良いかも。
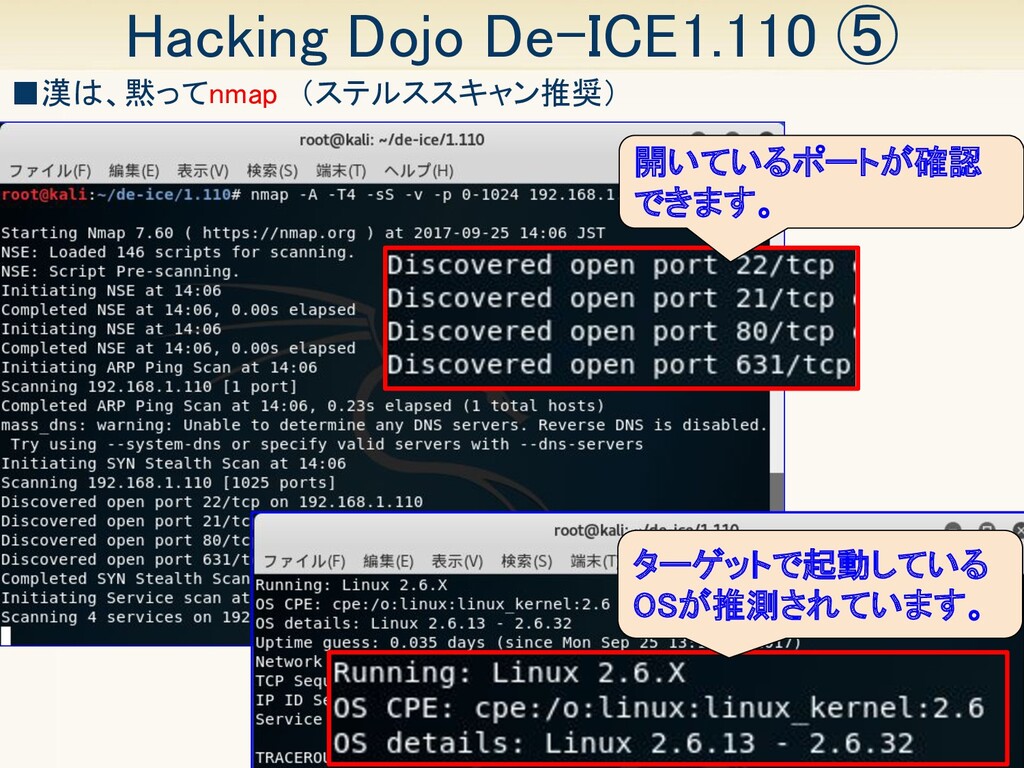
27 Hacking Dojo De-ICE1.110 ⑤ ▪漢は、黙ってnmap (ステルススキャン推奨) 開いているポートが確認 できます。 ターゲットで起動している OSが推測されています。
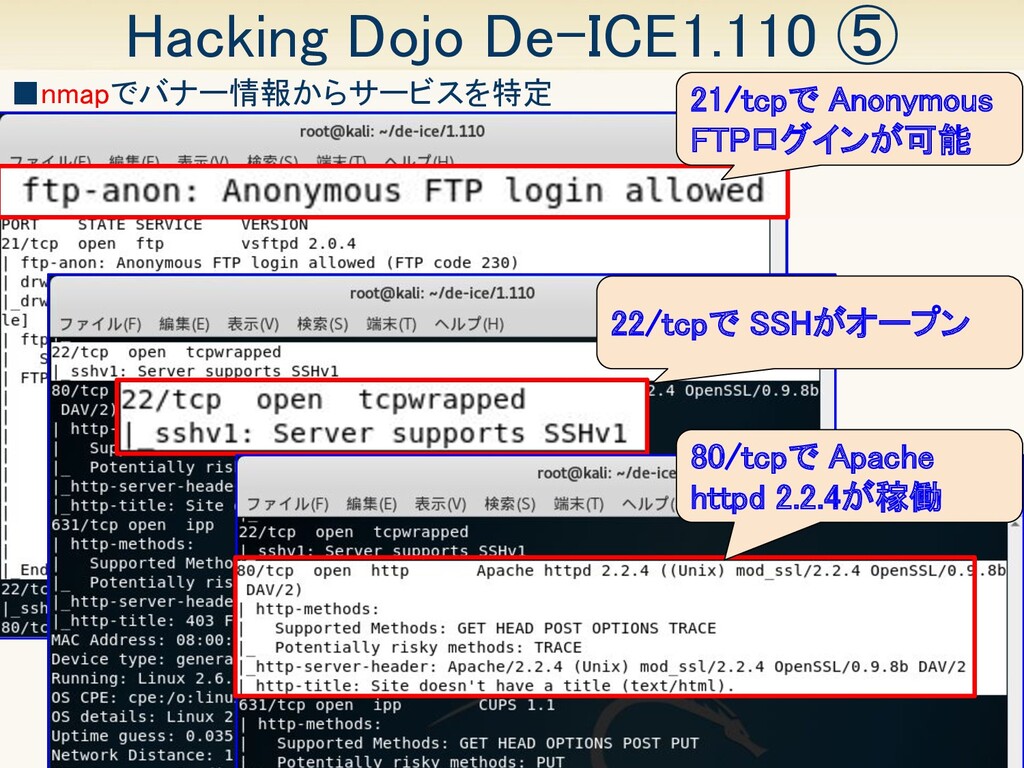
28 Hacking Dojo De-ICE1.110 ⑤ ▪nmapでバナー情報からサービスを特定 21/tcpで Anonymous FTPログインが可能 22/tcpで
SSHがオープン 80/tcpで Apache httpd 2.2.4が稼働
29 Hacking Dojo De-ICE1.110 ⑥ ▪開いてるポートにアクセスしてみる(HTTP:80/tcp) 使うとよいツール名や、ヒントが書 かれている。
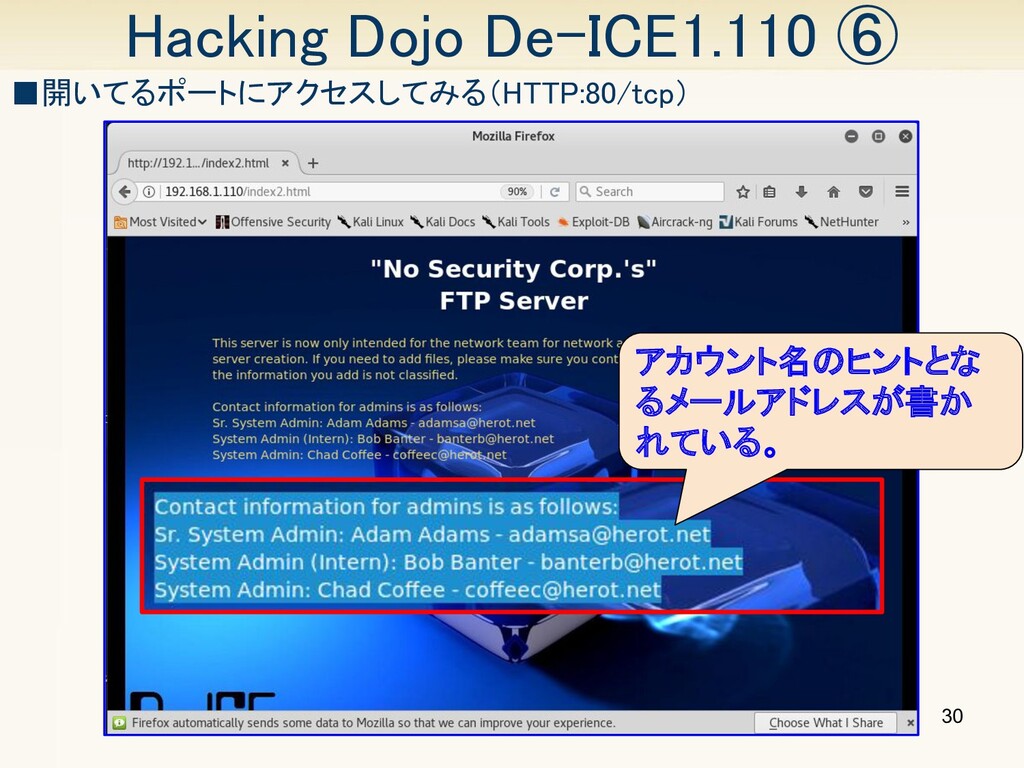
30 Hacking Dojo De-ICE1.110 ⑥ ▪開いてるポートにアクセスしてみる(HTTP:80/tcp) アカウント名のヒントとな るメールアドレスが書か れている。
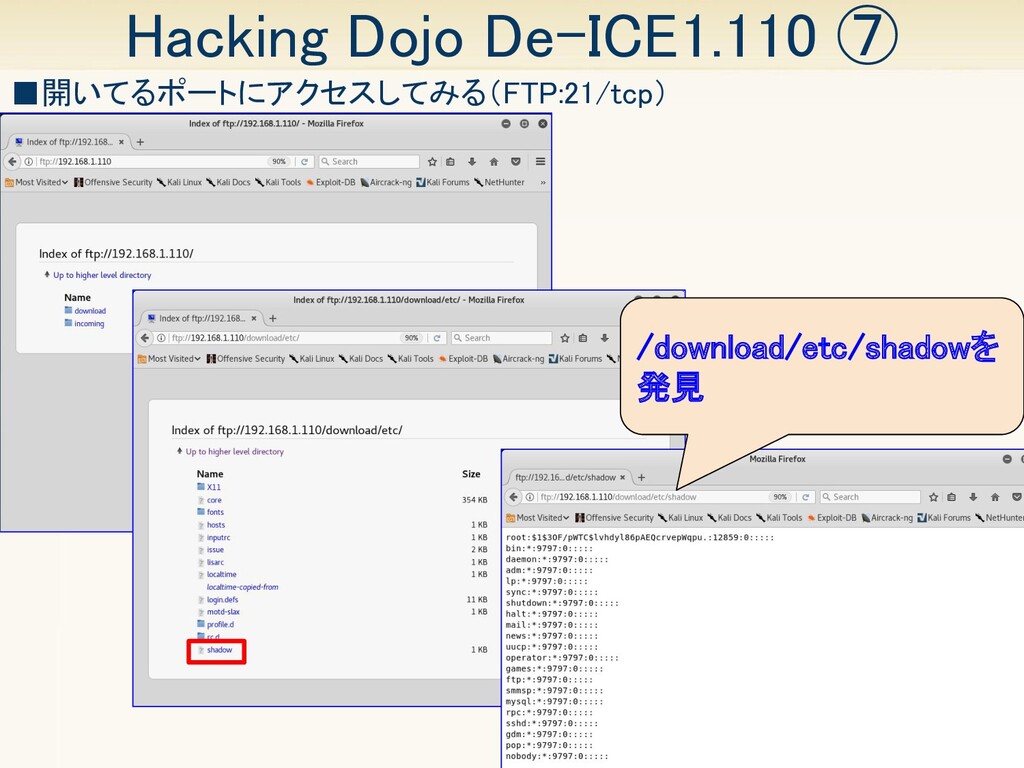
31 Hacking Dojo De-ICE1.110 ⑦ ▪開いてるポートにアクセスしてみる(FTP:21/tcp) /download/etc/shadowを 発見
32 Hacking Dojo De-ICE1.110 ⑦ ▪開いてるポートにアクセスしてみる(FTP:21/tcp) /download/etc/core も発見 メモリダンプなので有用な情報がありそう
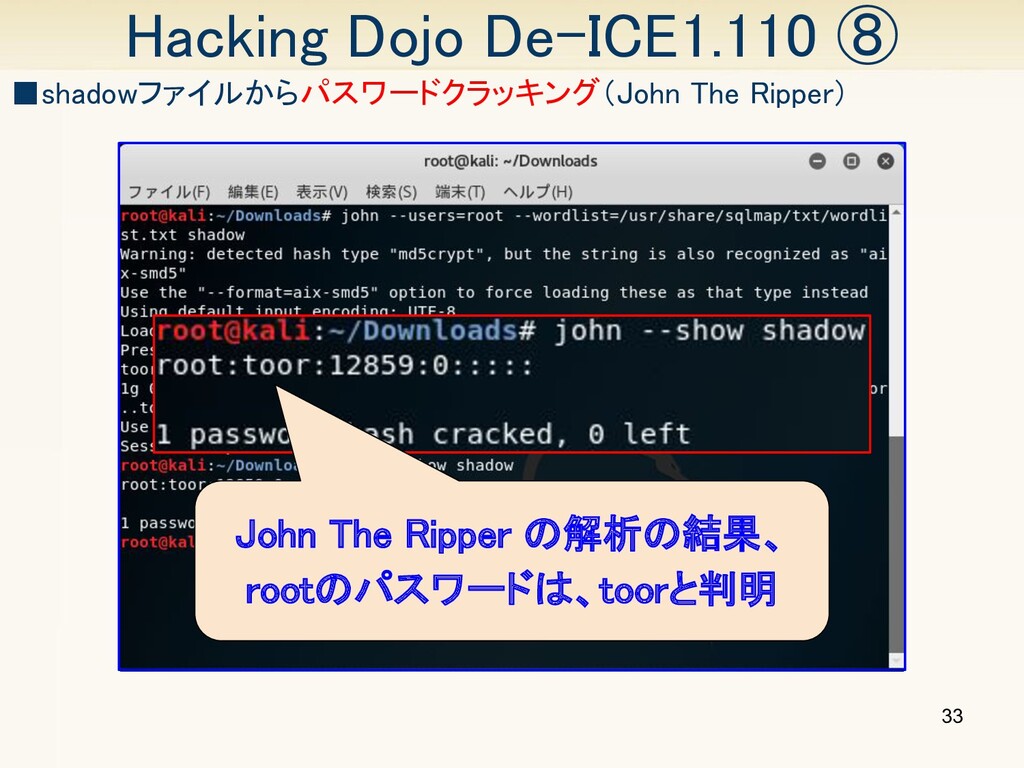
33 Hacking Dojo De-ICE1.110 ⑧ ▪shadowファイルからパスワードクラッキング(John The Ripper) John The
Ripper の解析の結果、 rootのパスワードは、toorと判明
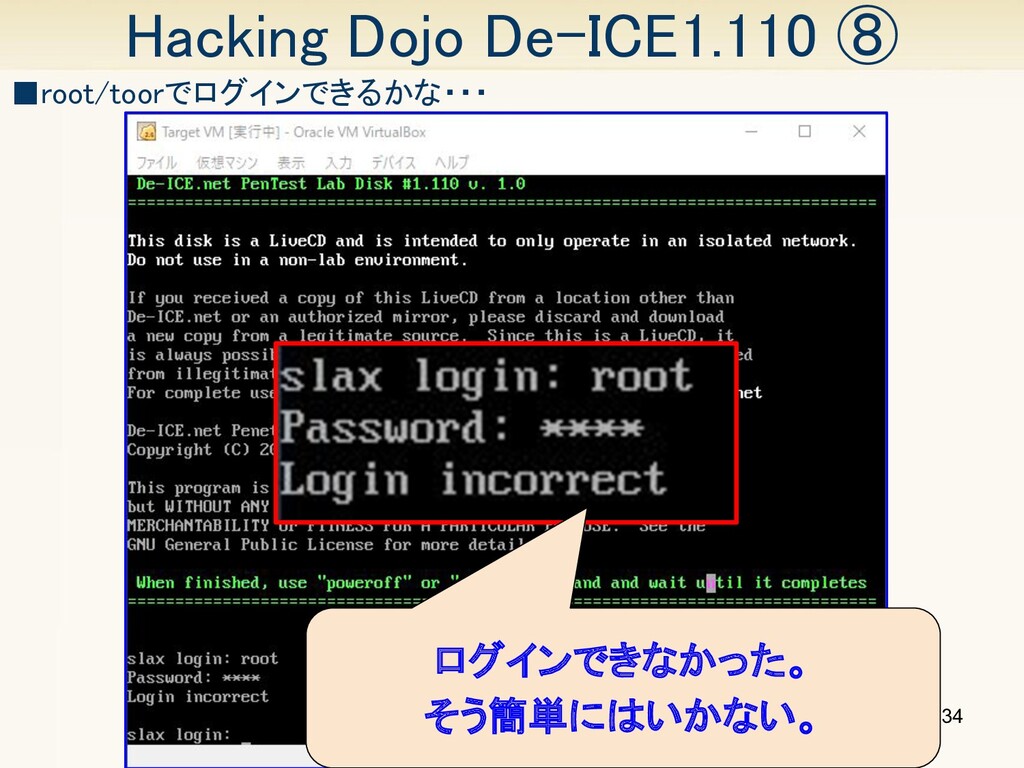
34 Hacking Dojo De-ICE1.110 ⑧ ▪root/toorでログインできるかな・・・ ログインできるかな・・・ ログインできなかった。 そう簡単にはいかない。
35 Hacking Dojo De-ICE1.110 ⑨ ▪coreファイルから文字列を抽出(stringsコマンド) coreファイル(メモリダンプ)に、 shadowファイルの中身っぽい 情報があった! stringsで、coreファイル(メモリ
ダンプ)から文字列を抽出
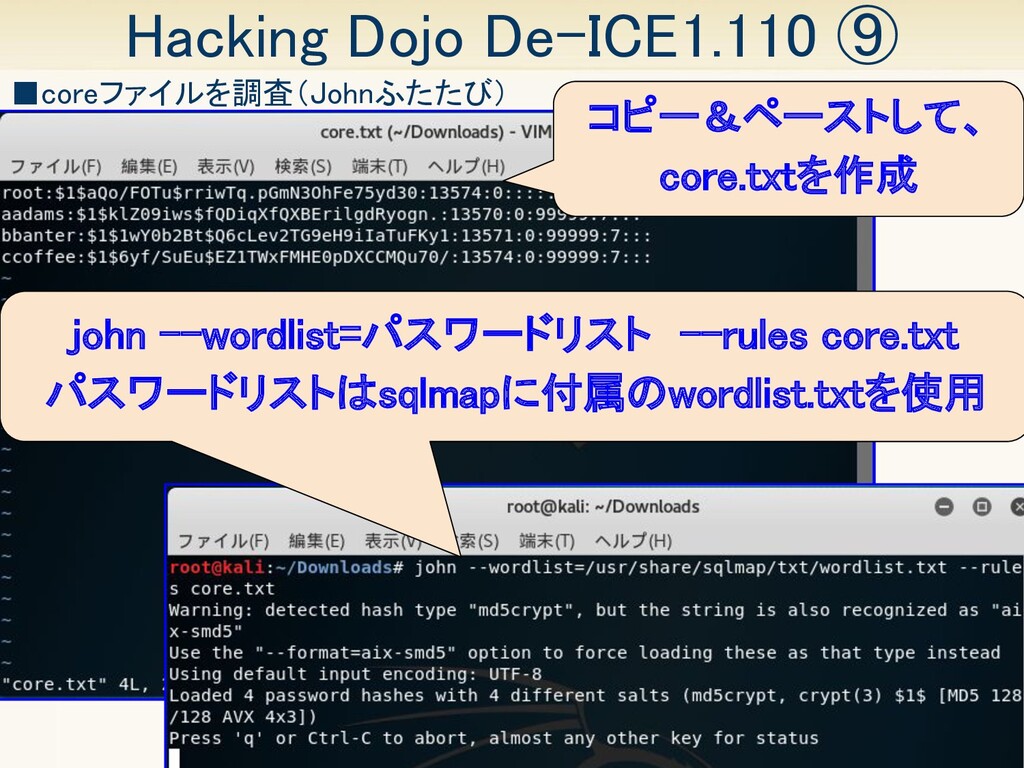
36 Hacking Dojo De-ICE1.110 ⑨ ▪coreファイルを調査(Johnふたたび) コピー&ペーストして、 core.txtを作成 john --wordlist=パスワードリスト --rules
core.txt パスワードリストはsqlmapに付属のwordlist.txtを使用
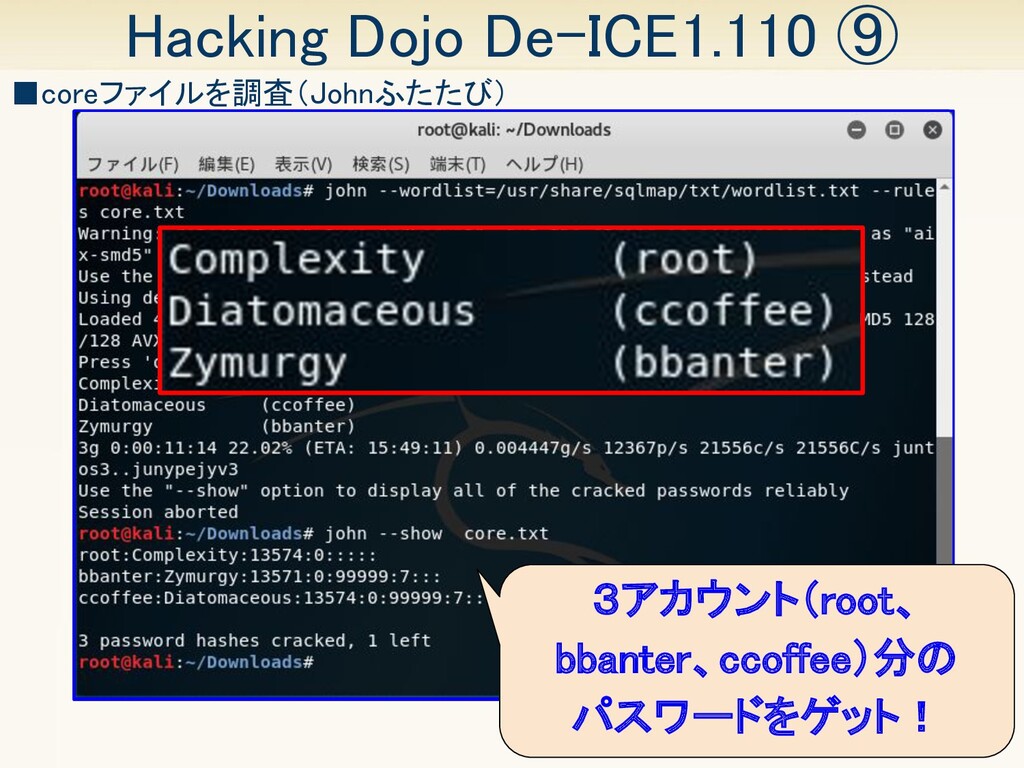
37 Hacking Dojo De-ICE1.110 ⑨ ▪coreファイルを調査(Johnふたたび) 3アカウント(root、 bbanter、ccoffee)分の パスワードをゲット!
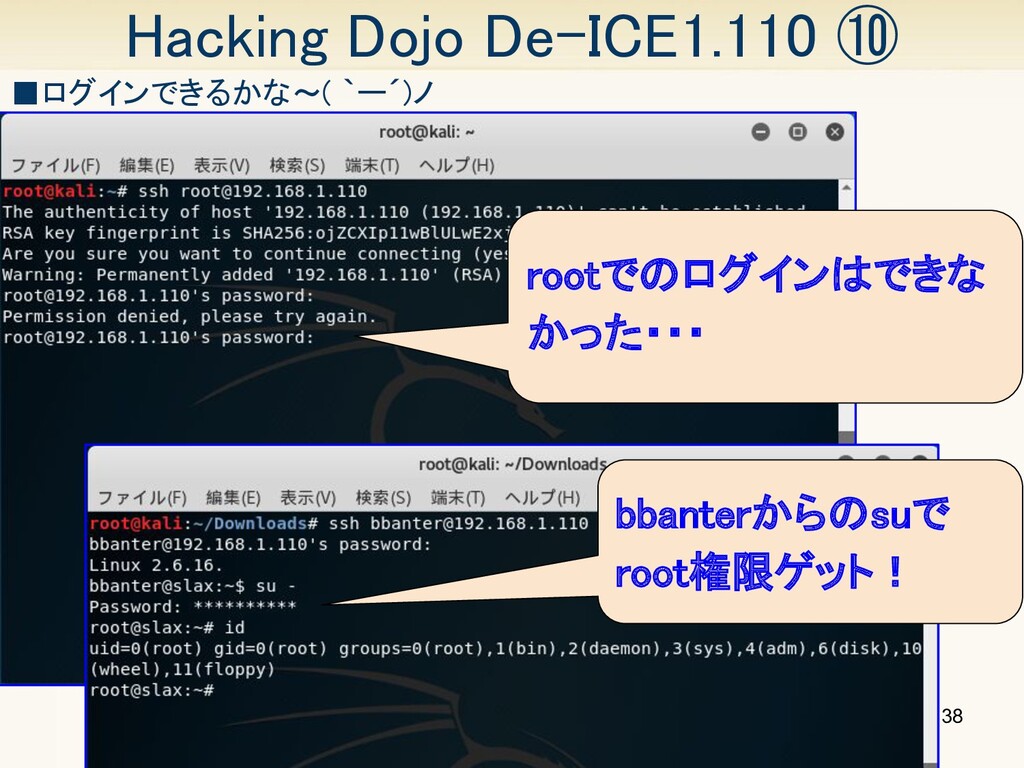
38 Hacking Dojo De-ICE1.110 ⑩ ▪ログインできるかな~( `ー´)ノ bbanterからのsuで root権限ゲット! rootでのログインはできな
かった・・・
39 Hacking Dojo De-ICE1.110 ⑩ ▪ログインできるかな~( `ー´)ノ rootでsshログインできないのは、 PermitRootLogin no
だから コンソールからなら、 rootでもログイン可能!
40 Hacking Dojo De-ICE1.110 ⑪ この後に、給与情報が 入ったファイルを探して、 暗号を復号するのが本来 の目的。 (今回は割愛します。)
41 4 解けないときは
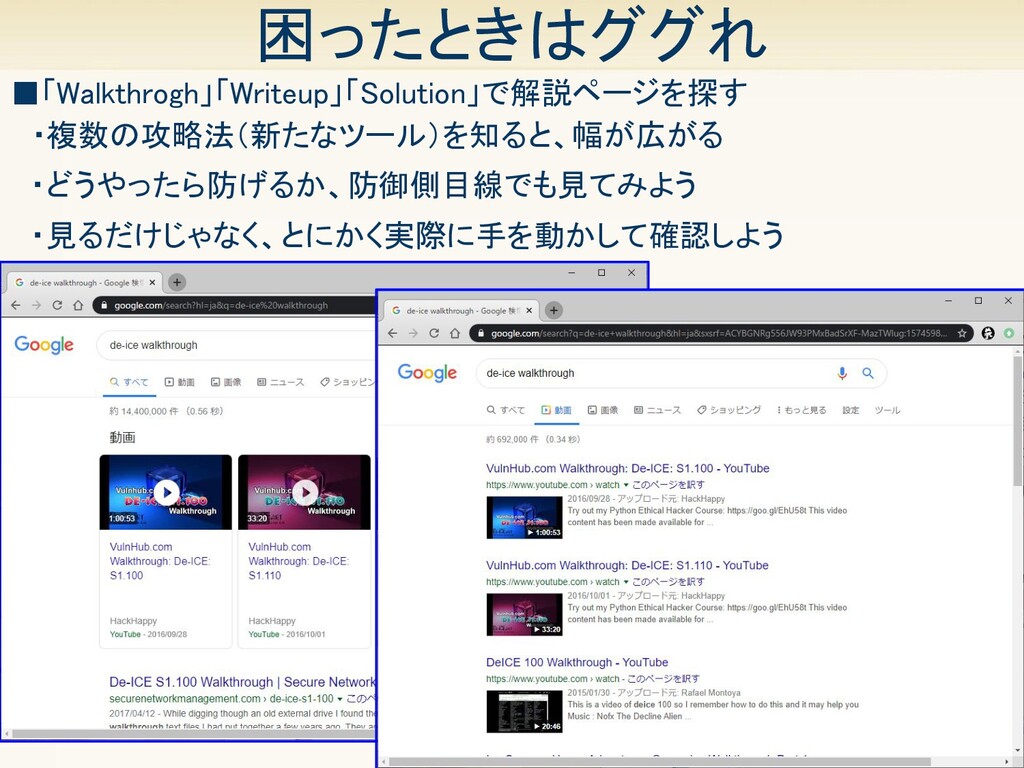
困ったときはググれ 42 ▪「Walkthrogh」「Writeup」「Solution」で解説ページを探す ・どうやったら防げるか、防御側目線でも見てみよう ・複数の攻略法(新たなツール)を知ると、幅が広がる ・見るだけじゃなく、とにかく実際に手を動かして確認しよう
43 まとめ ◆基礎が大事(NW、OS、DB、ツール) ◆英語にビビるな! (セキュリティ情報は、基本、英語だぞ) ◆攻撃と防御を知れば、食いっぱぐれない (意味深) ◆サイバー攻撃は、攻撃者が圧倒的有利 (攻撃者の手法を知ろう!)
ご清聴ありがとうございました。 フォロー待ってるニャ! @catnap707
45


 ctrl_z3r0
 l1ghthouse
 yuukiyo
 atsushieno
 ren8k
 nealle
 happysamurai294
 takanao
 snoozer05
 shinichirokawano
 minorun365
 uhyo
 freee
 afnizarnur
 chrislema
 marktimemedia
 irinanazarova
 ks91
 thoeni
 iamctodd
 jonoalderson
 greggifford
 destraynor
 soudai
 lara