Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Investigating-Malware-20191030
Search
hiro
October 30, 2019
Technology
1.6k
4
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Investigating-Malware-20191030
hiro
October 30, 2019
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
920
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Authentication-and-7pay-case.pdf
ctrl_z3r0
6
1.4k
Other Decks in Technology
See All in Technology
事業課題から技術的負債に向き合う
sansantech
PRO
2
1.9k
2026-09-11 【Snowflake World Tour Tokyo 2026】Snowflakeを起点に、AI Agentが自律稼働し続ける未来へ / Driving AI Agents with Snowflake
civitaspo
0
670
その Lambda、8分で 管理者権限まで奪われます
k1nakayama
6
2.8k
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
5
25k
What the customer really needed
kawaguti
PRO
3
200
Genieを崇めよ
kameitomohiro
0
160
アクセスキーこわい やめかたと漏らさない工夫
sassssan68
1
350
リアーキテクチャ後の障害ゼロを目指したShadow Testingの取り組み
nihonbuson
PRO
1
110
OpenTelemetryのメトリクスをCloudWatchに送ってPromQLで見てみた
ota1022
0
150
おい、エージェントを使って終わらせろ
nwiizo
1
590
人間はどの意思決定を手放せるのか
kawasima
15
7.1k
[2026-09-11]SREは誰のもの?運用エンジニアが始める 「SRE領域への越境」とチームの進化の軌跡 〜Road to NEXT CRE
tosite
0
290
Featured
See All Featured
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
3
4.3k
Why Our Code Smells
bkeepers
PRO
340
58k
Site-Speed That Sticks
csswizardry
13
1.5k
We Analyzed 250 Million AI Search Results: Here's What I Found
joshbly
1
1.9k
ラッコキーワード サービス紹介資料
rakko
1
4.9M
Accessibility Awareness
sabderemane
1
210
Automating Front-end Workflow
addyosmani
1369
210k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
The Power of CSS Pseudo Elements
geoffreycrofte
82
6.6k
Building Applications with DynamoDB
mza
96
7.2k
The Cost Of JavaScript in 2023
addyosmani
55
10k
Bash Introduction
62gerente
615
220k
Transcript
OSINTによるマルウェア調査 ハンズオン 第32回ゼロから始めるセキュリティ入門 勉強会 2019/10/30 hiro(@ctrl_z3r0) a.k.a ねこさん⚡(@catnap707)
自己紹介
アジェンダ 1 マルウェア関わる脅威情報(IoC)の収集 2 不審メール情報の収集と分析 3 マルウェアの調査 4 ハンズオン ▪参考情報 ・VirusTotal.com https://virustotal.com/gui/home/upload ・Hybrid-Analysis.com https://hybrid-analysis.com/
・Any Run https://app.any.run/
1 マルウェアに関わる脅威情報(IoC)の収集 4
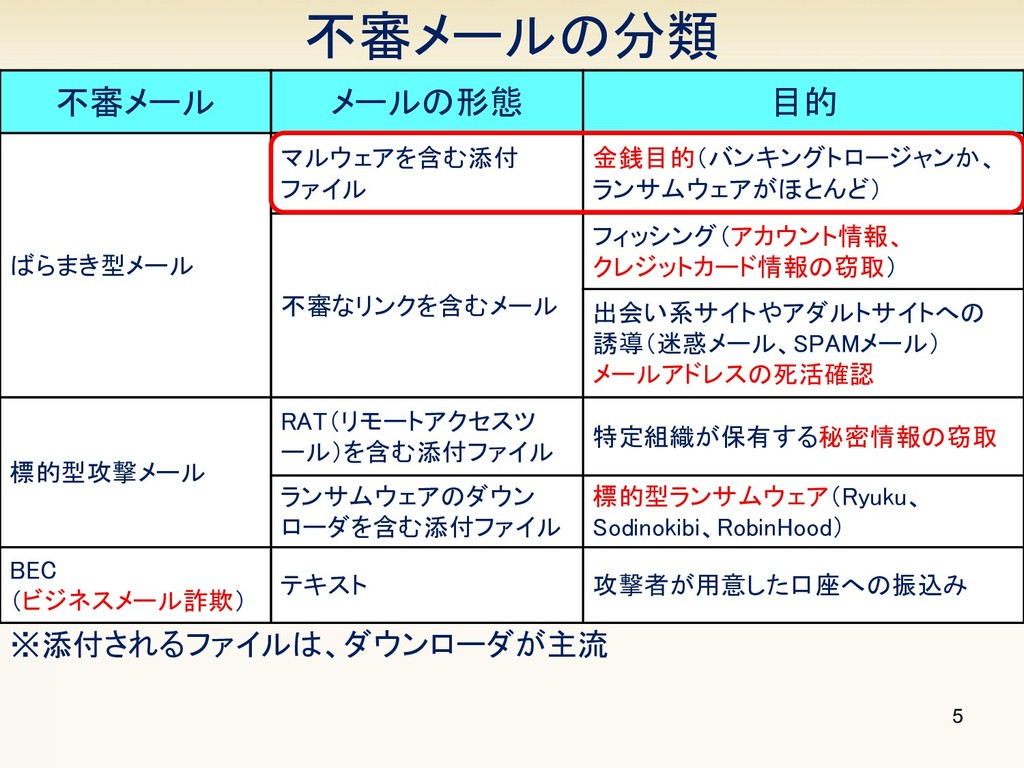
不審メールの分類 ※添付されるファイルは、ダウンローダが主流 不審メール メールの形態 目的 ばらまき型メール マルウェアを含む添付 ファイル 金銭目的(バンキングトロージャンか、 ランサムウェアがほとんど)
不審なリンクを含むメール フィッシング(アカウント情報、 クレジットカード情報の窃取) 出会い系サイトやアダルトサイトへの 誘導(迷惑メール、SPAMメール) メールアドレスの死活確認 標的型攻撃メール RAT(リモートアクセスツ ール)を含む添付ファイル 特定組織が保有する秘密情報の窃取 ランサムウェアのダウン ローダを含む添付ファイル 標的型ランサムウェア(Ryuku、 Sodinokibi、RobinHood) BEC (ビジネスメール詐欺) テキスト 攻撃者が用意した口座への振込み 5
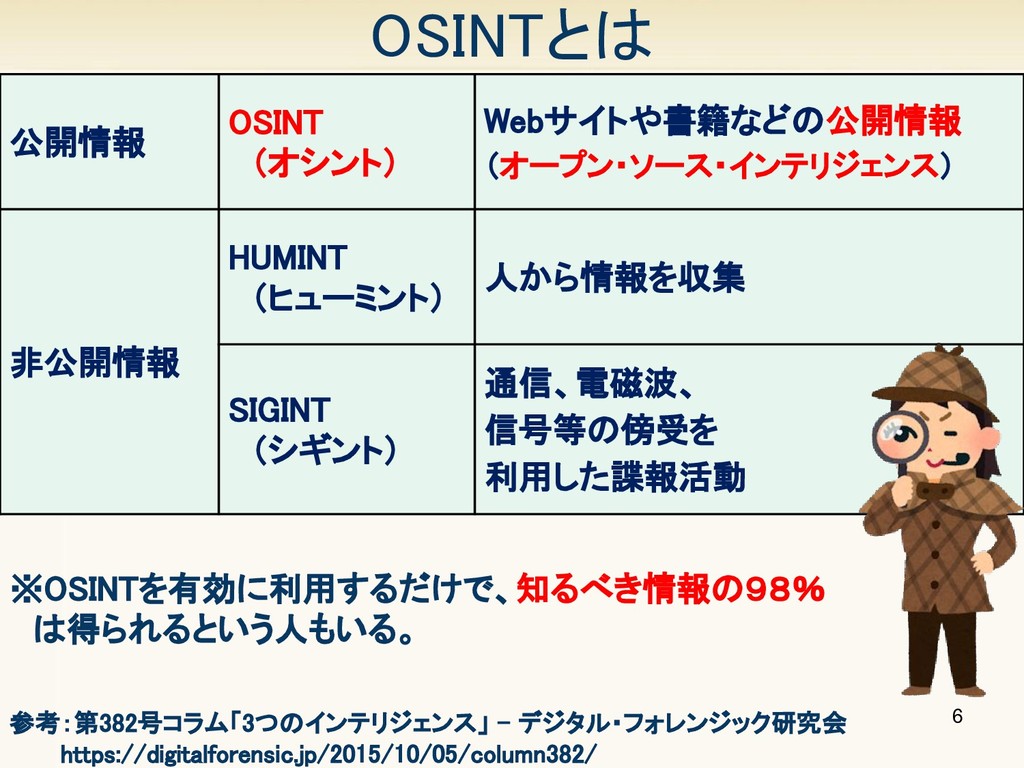
6 OSINTとは 公開情報 OSINT (オシント) Webサイトや書籍などの公開情報 (オープン・ソース・インテリジェンス) 非公開情報 HUMINT (ヒューミント)
人から情報を収集 SIGINT (シギント) 通信、電磁波、 信号等の傍受を 利用した諜報活動 参考:第382号コラム「3つのインテリジェンス」 - デジタル・フォレンジック研究会 https://digitalforensic.jp/2015/10/05/column382/ ※OSINTを有効に利用するだけで、知るべき情報の98% は得られるという人もいる。
7 1 現在主流のマルウェア感染手法 3年ほど前までは実行ファイル(.exe、.scr等)が添付されていたが、 現在は、JavaScriptやOfficeファイルのVBAマクロや PowerShell スクリ プトがダウンローダ(ドロッパー)として添付されている。 ダウンローダーのアクセス先URLや、ペイロードが通信するC&Cサーバ (C2サーバ)の通信先などの脅威情報(IoC:Indicator
of Compromise) が判明すれば、通信制限することで被害を最小限にできる。 C&Cサーバ ペイロード (マルウェア本体) 接続を制限 ▪参考情報 ・防ぎきれない攻撃を検知するため利用が広がるIoC、課題や限界を踏まえた上での利用が不可欠 https://www.cybernet.co.jp/carbonblack/tips/06.html
2 不審メール情報の収集と分析 8
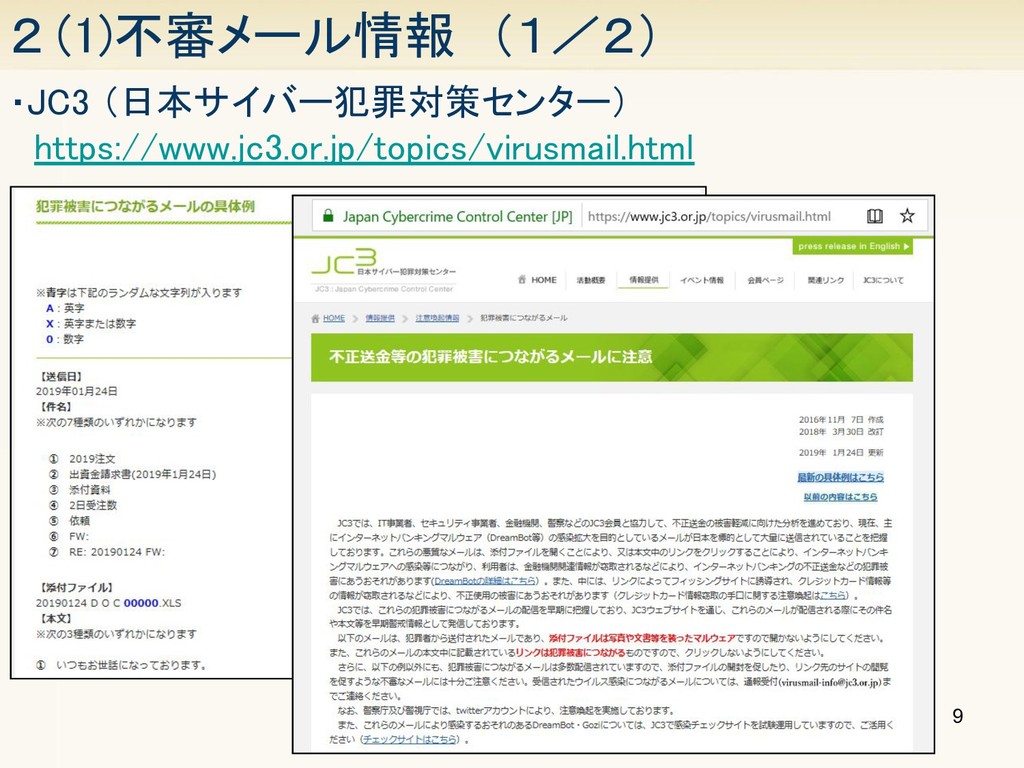
9 2 (1)不審メール情報 (1/2) ・JC3 (日本サイバー犯罪対策センター) https://www.jc3.or.jp/topics/virusmail.html
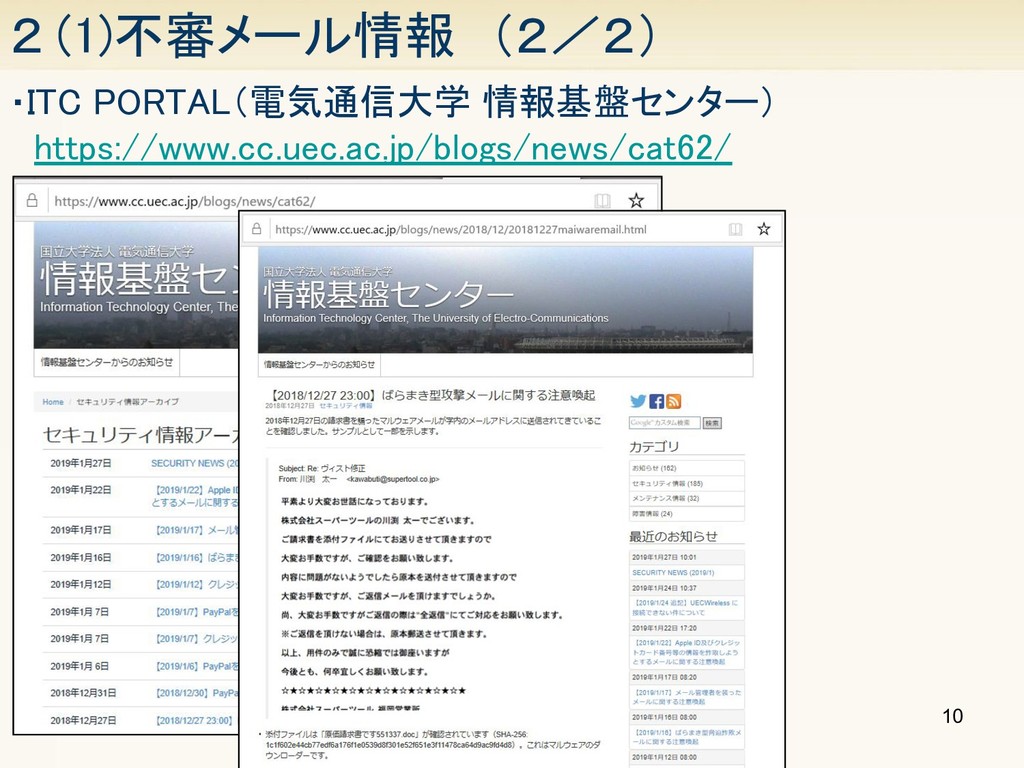
10 2 (1)不審メール情報 (2/2) ・ITC PORTAL(電気通信大学 情報基盤センター) https://www.cc.uec.ac.jp/blogs/news/cat62/
3 マルウェアの調査 11
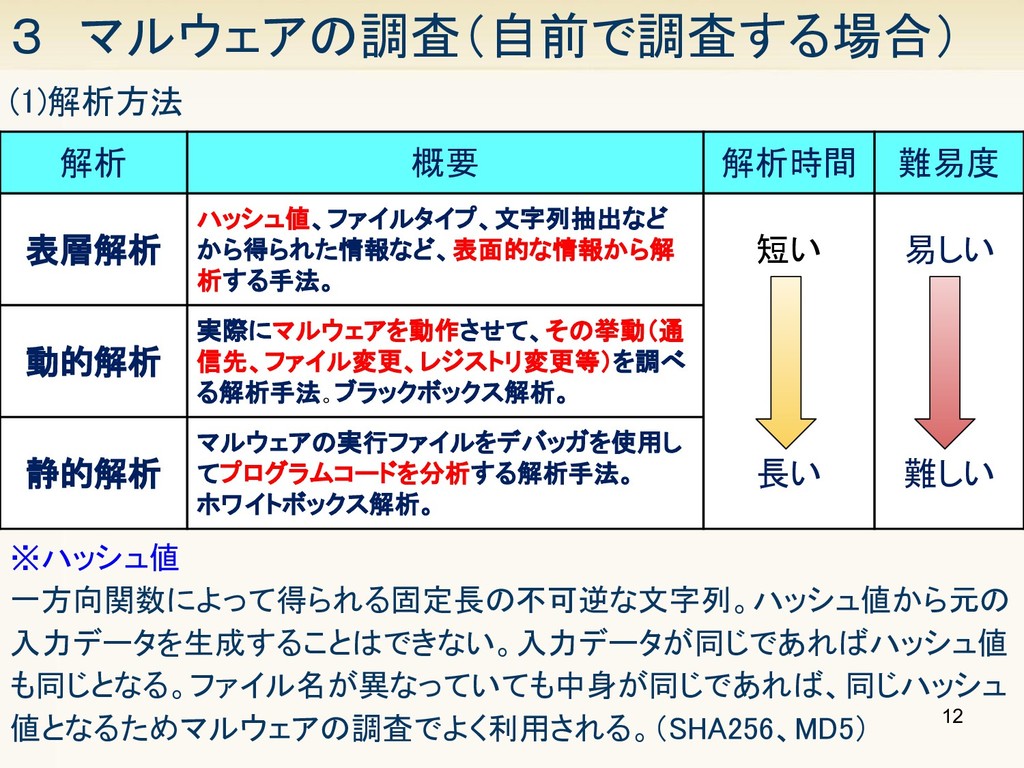
12 3 マルウェアの調査(自前で調査する場合) (1)解析方法 解析 概要 解析時間 難易度 表層解析 ハッシュ値、ファイルタイプ、文字列抽出など から得られた情報など、表面的な情報から解
析する手法。 短い 易しい 動的解析 実際にマルウェアを動作させて、その挙動(通 信先、ファイル変更、レジストリ変更等)を調べ る解析手法。ブラックボックス解析。 静的解析 マルウェアの実行ファイルをデバッガを使用し てプログラムコードを分析する解析手法。 ホワイトボックス解析。 長い 難しい ※ハッシュ値 一方向関数によって得られる固定長の不可逆な文字列。ハッシュ値から元の 入力データを生成することはできない。入力データが同じであればハッシュ値 も同じとなる。ファイル名が異なっていても中身が同じであれば、同じハッシュ 値となるためマルウェアの調査でよく利用される。(SHA256、MD5)
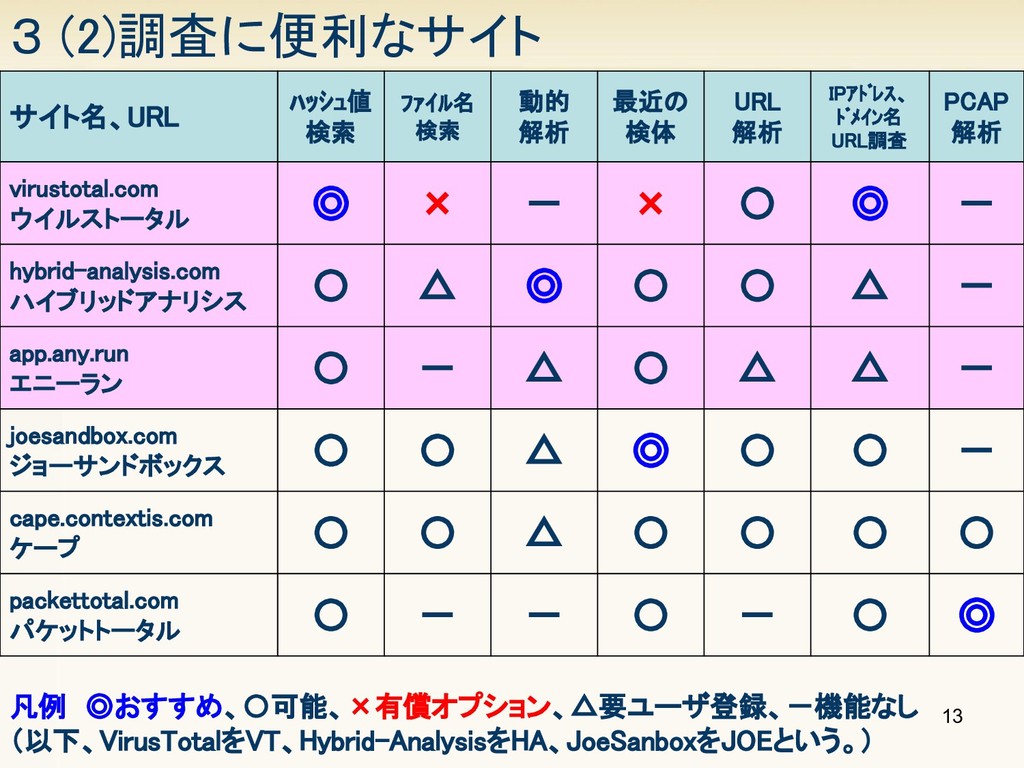
13 3 (2)調査に便利なサイト サイト名、URL ハッシュ値 検索 ファイル名 検索 動的 解析
最近の 検体 URL 解析 IPアドレス、 ドメイン名 URL調査 PCAP 解析 virustotal.com ウイルストータル ◎ × - × 〇 ◎ - hybrid-analysis.com ハイブリッドアナリシス 〇 △ ◎ 〇 〇 △ - app.any.run エニーラン 〇 - △ 〇 △ △ - joesandbox.com ジョーサンドボックス 〇 〇 △ ◎ 〇 〇 - cape.contextis.com ケープ 〇 〇 △ 〇 〇 〇 〇 packettotal.com パケットトータル 〇 - - 〇 - 〇 ◎ 凡例 ◎おすすめ、〇可能、×有償オプション、△要ユーザ登録、-機能なし (以下、VirusTotalをVT、Hybrid-AnalysisをHA、JoeSanboxをJOEという。) virustotal.com ウイルストータル ◎ × - × 〇 ◎ - hybrid-analysis.com ハイブリッドアナリシス 〇 △ ◎ 〇 〇 △ - app.any.run エニーラン 〇 - △ 〇 △ △ -
14 3 (3)サイトの使い分け(1/4) ・ウイルス対策ソフトごとの検知名を知りたい場合 - ハッシュ値が分かっている場合⇒VT - ファイル名しか分からない場合⇒HAを利用⇒VTで検索
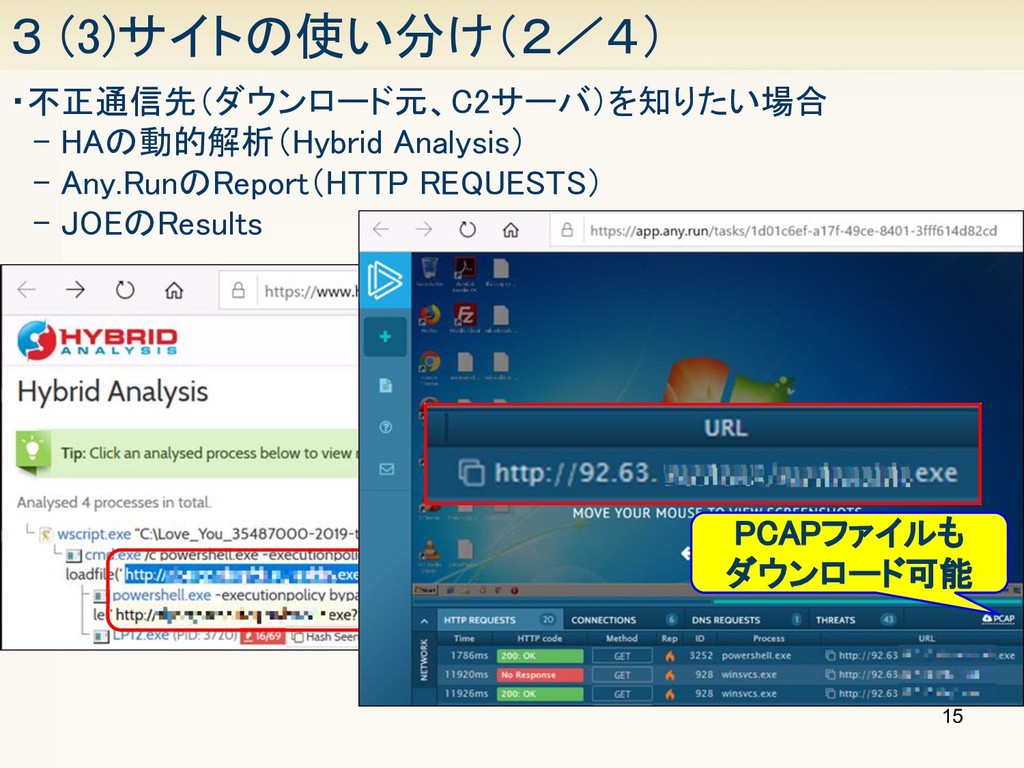
15 3 (3)サイトの使い分け(2/4) ・不正通信先(ダウンロード元、C2サーバ)を知りたい場合 - HAの動的解析(Hybrid Analysis) - Any.RunのReport(HTTP REQUESTS)
- JOEのResults PCAPファイルも ダウンロード可能
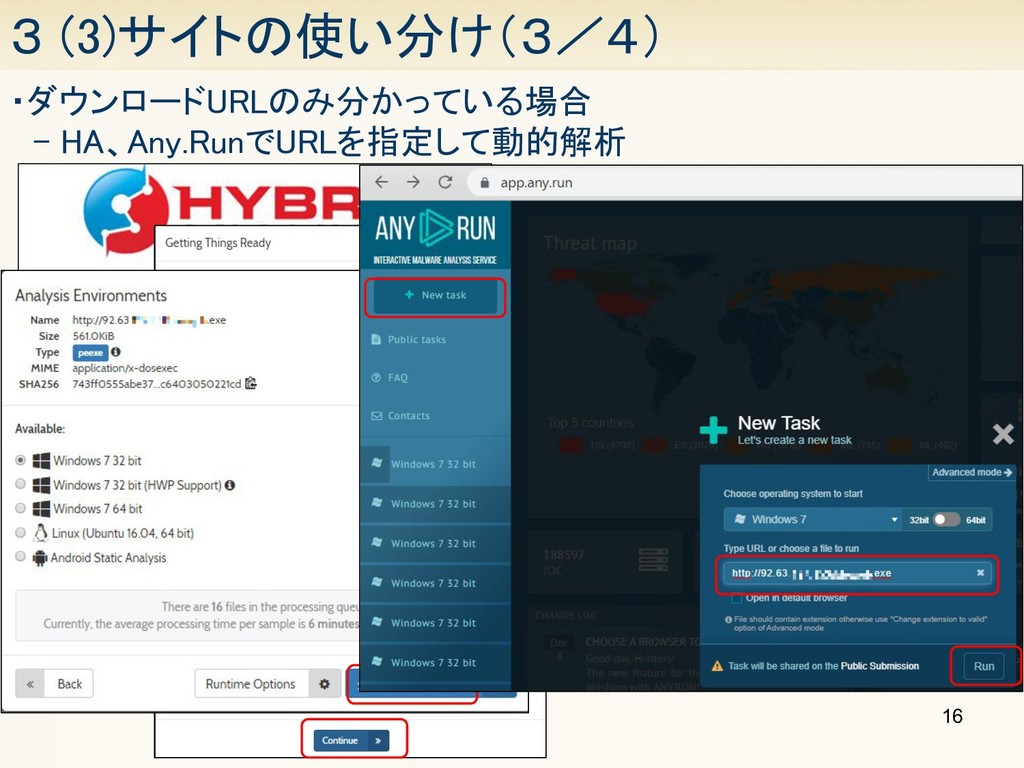
3 (3)サイトの使い分け(3/4) ・ダウンロードURLのみ分かっている場合 - HA、Any.RunでURLを指定して動的解析 16
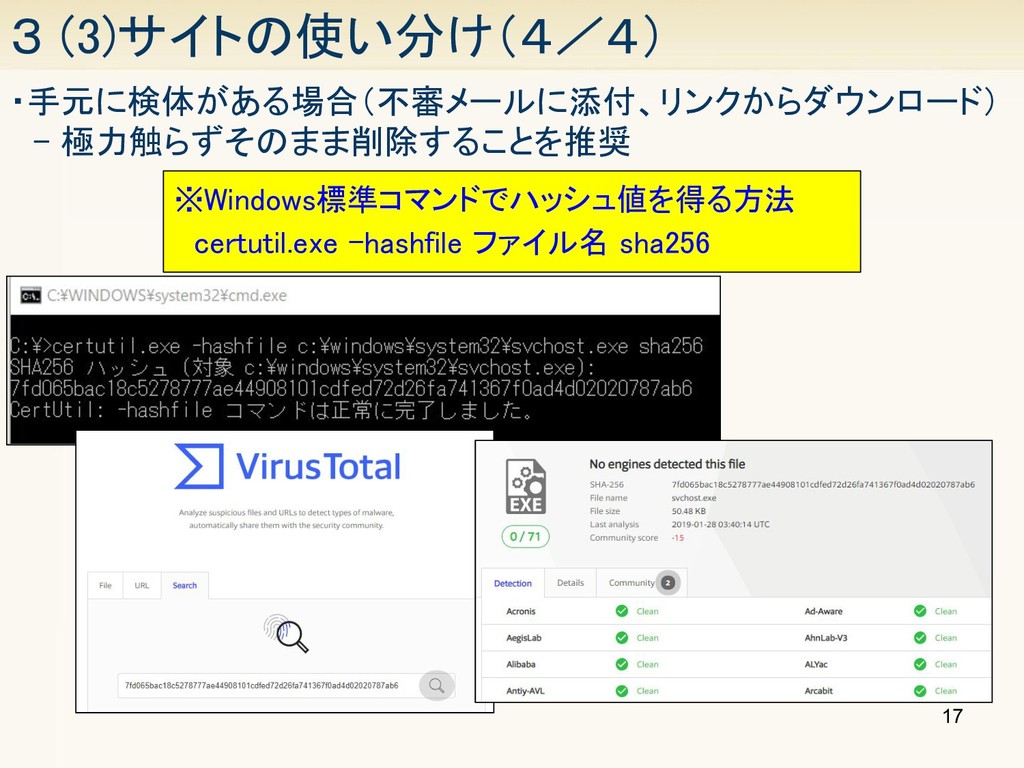
17 3 (3)サイトの使い分け(4/4) ・手元に検体がある場合(不審メールに添付、リンクからダウンロード) - 極力触らずそのまま削除することを推奨 ※Windows標準コマンドでハッシュ値を得る方法 certutil.exe -hashfile ファイル名
sha256
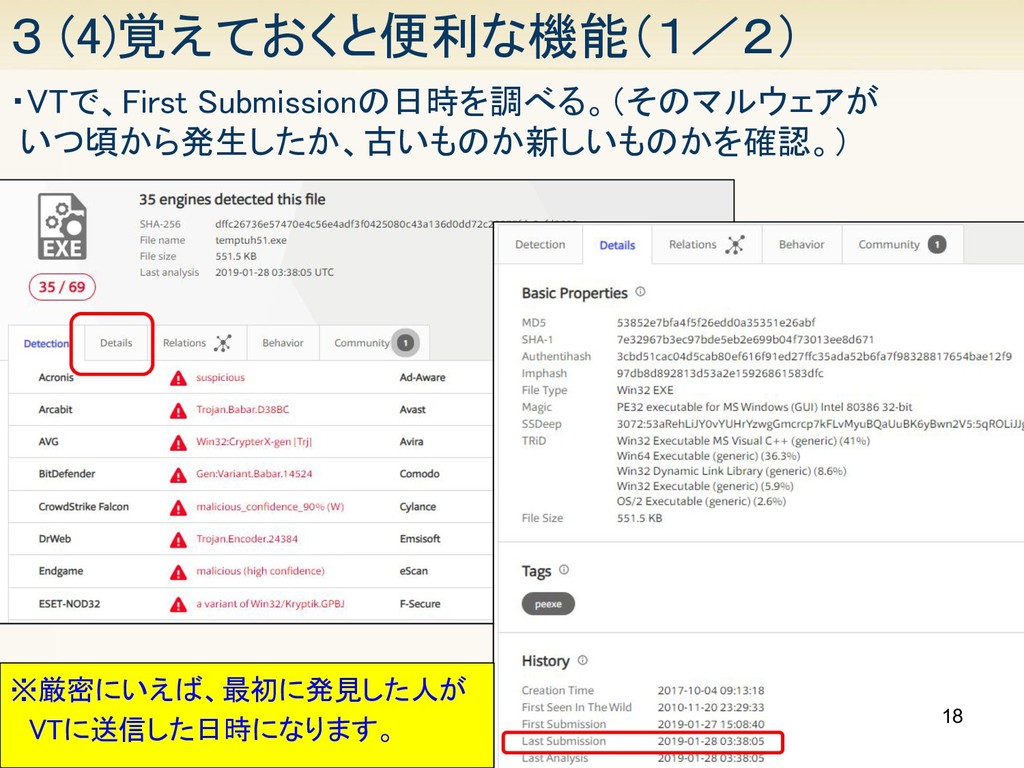
3 (4)覚えておくと便利な機能(1/2) ・VTで、First Submissionの日時を調べる。(そのマルウェアが いつ頃から発生したか、古いものか新しいものかを確認。) 18 ※厳密にいえば、最初に発見した人が VTに送信した日時になります。
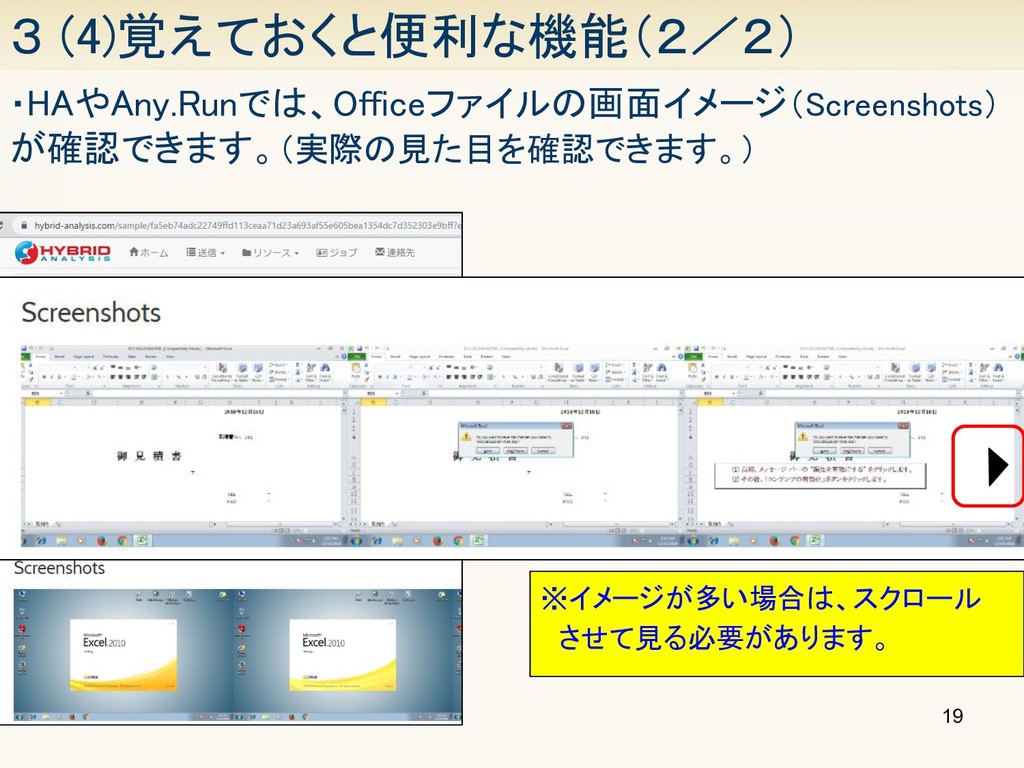
19 3 (4)覚えておくと便利な機能(2/2) ・HAやAny.Runでは、Officeファイルの画面イメージ(Screenshots) が確認できます。(実際の見た目を確認できます。) ※イメージが多い場合は、スクロール させて見る必要があります。
※ヒントを出しながら、解説します 4 マルウェアの調査(ハンズオン)
ばらまき型攻撃メールの調査 ① ▪ 電通大のセキュリティ情報から、ばらまき型攻撃メールの情報を取得 1.以下のURLをブラウザで開く https://www.cc.uec.ac.jp/blogs/news/2018/12/ 2. 2018年12月27日 【2018/12/27
23:00】ばらまき型攻撃メールに関する注意喚起 3. 添付ファイル名「原価請求書です551337.doc」のSHA-256ハッシュ値を確認 20
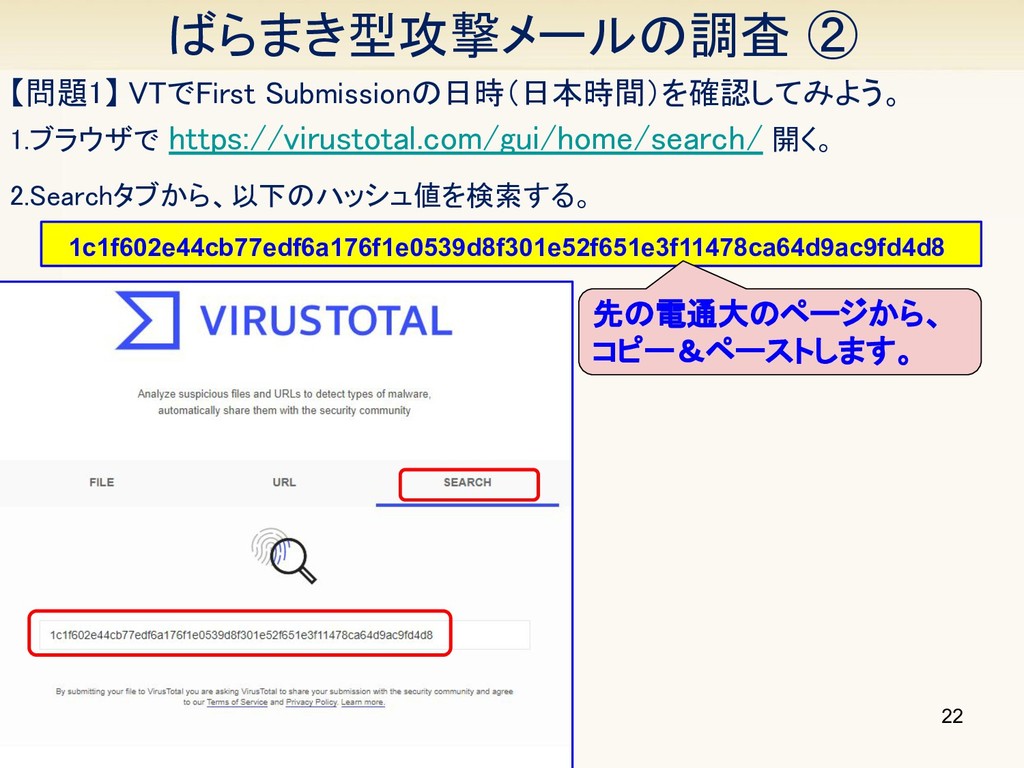
22 ばらまき型攻撃メールの調査 ② 【問題1】 VTでFirst Submissionの日時(日本時間)を確認してみよう。 1c1f602e44cb77edf6a176f1e0539d8f301e52f651e3f11478ca64d9ac9fd4d8 1.ブラウザで https://virustotal.com/gui/home/search/ 開く。
2.Searchタブから、以下のハッシュ値を検索する。 先の電通大のページから、 コピー&ペーストします。
ばらまき型攻撃メールの調査 ③ 【問題1】 First Submissionの日時(日本時間)を確認してみよう。 3.「Details」をクリック、「History」の「First Submission」箇所を確認。(ヒント:16ページ参照) ※日本との時差が異なることに注意。 VirusTotal(+9時間) Hybrid-Analysis(+8時間)
JoeSandbox(+8時間) Any.Run(日本時間と同じ) 【答え1】 2018年12月27日 09:50:08 (日本時間) 23
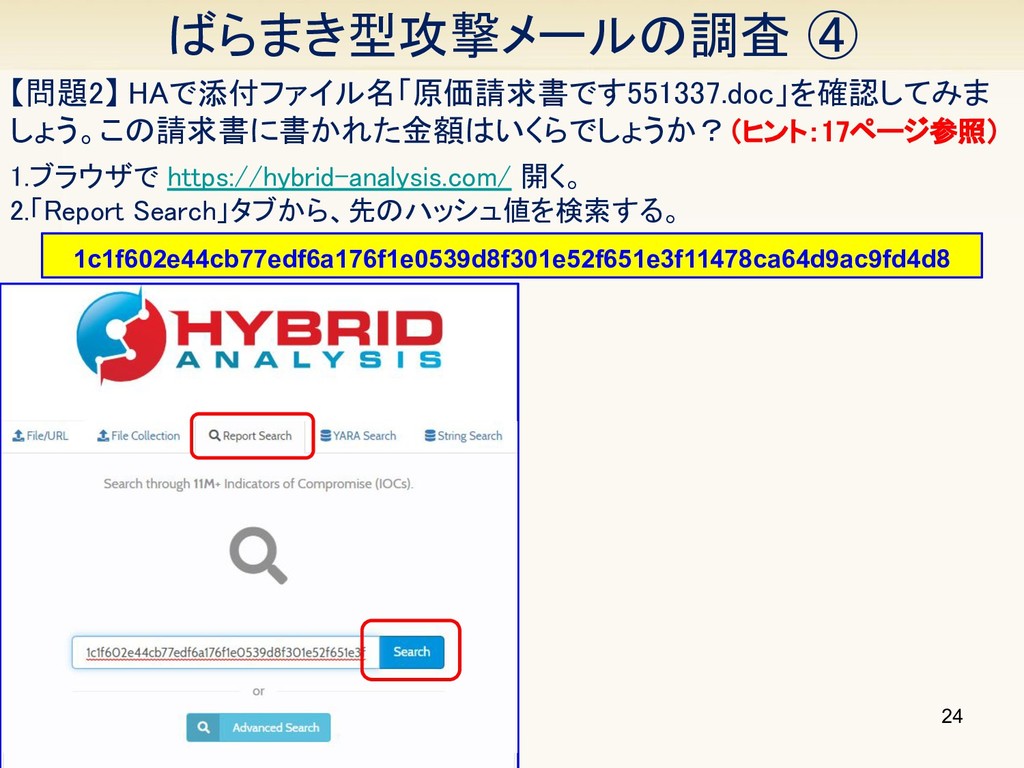
24 ばらまき型攻撃メールの調査 ④ 【問題2】 HAで添付ファイル名「原価請求書です551337.doc」を確認してみま しょう。この請求書に書かれた金額はいくらでしょうか?(ヒント:17ページ参照) 1.ブラウザで https://hybrid-analysis.com/ 開く。 2.「Report
Search」タブから、先のハッシュ値を検索する。 1c1f602e44cb77edf6a176f1e0539d8f301e52f651e3f11478ca64d9ac9fd4d8
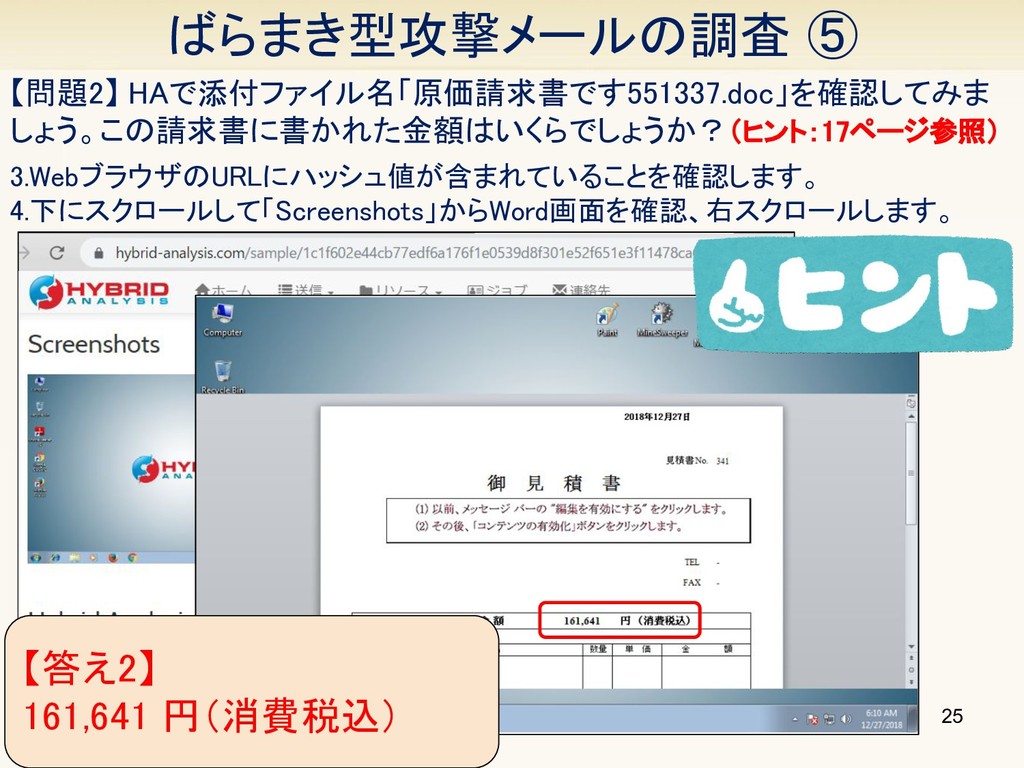
25 ばらまき型攻撃メールの調査 ⑤ 【問題2】 HAで添付ファイル名「原価請求書です551337.doc」を確認してみま しょう。この請求書に書かれた金額はいくらでしょうか?(ヒント:17ページ参照) 3.WebブラウザのURLにハッシュ値が含まれていることを確認します。 4.下にスクロールして「Screenshots」からWord画面を確認、右スクロールします。 【答え2】 161,641
円(消費税込)
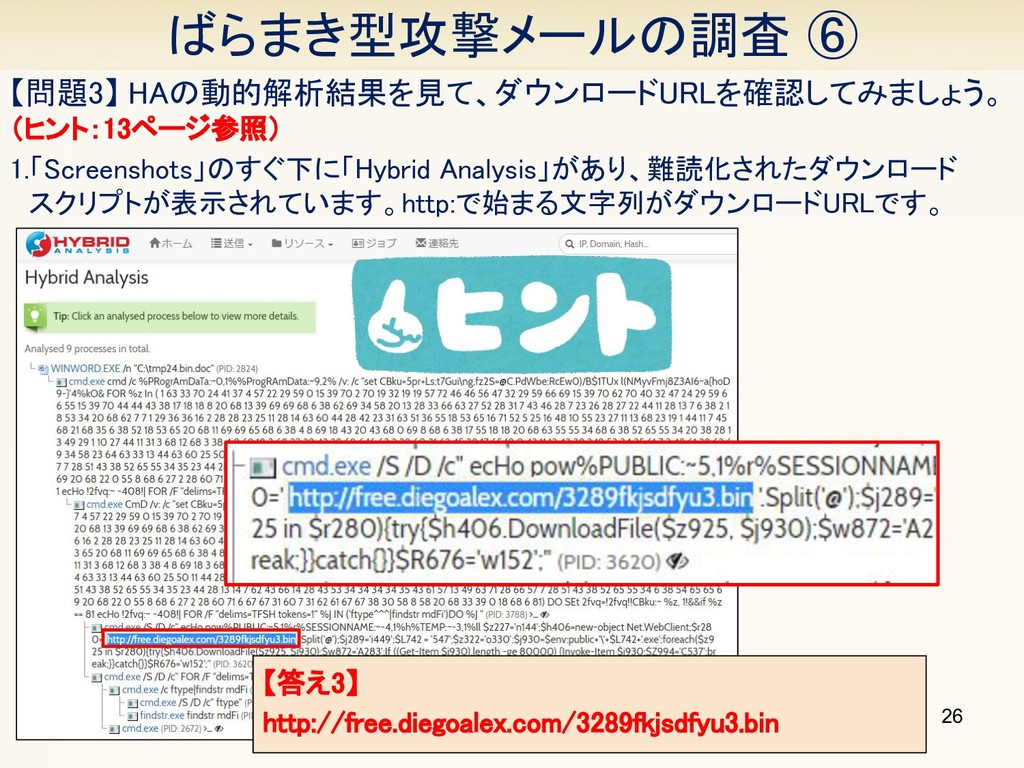
26 ばらまき型攻撃メールの調査 ⑥ 【問題3】 HAの動的解析結果を見て、ダウンロードURLを確認してみましょう。 (ヒント:13ページ参照) 【答え3】 http://free.diegoalex.com/3289fkjsdfyu3.bin 1.「Screenshots」のすぐ下に「Hybrid
Analysis」があり、難読化されたダウンロード スクリプトが表示されています。http:で始まる文字列がダウンロードURLです。
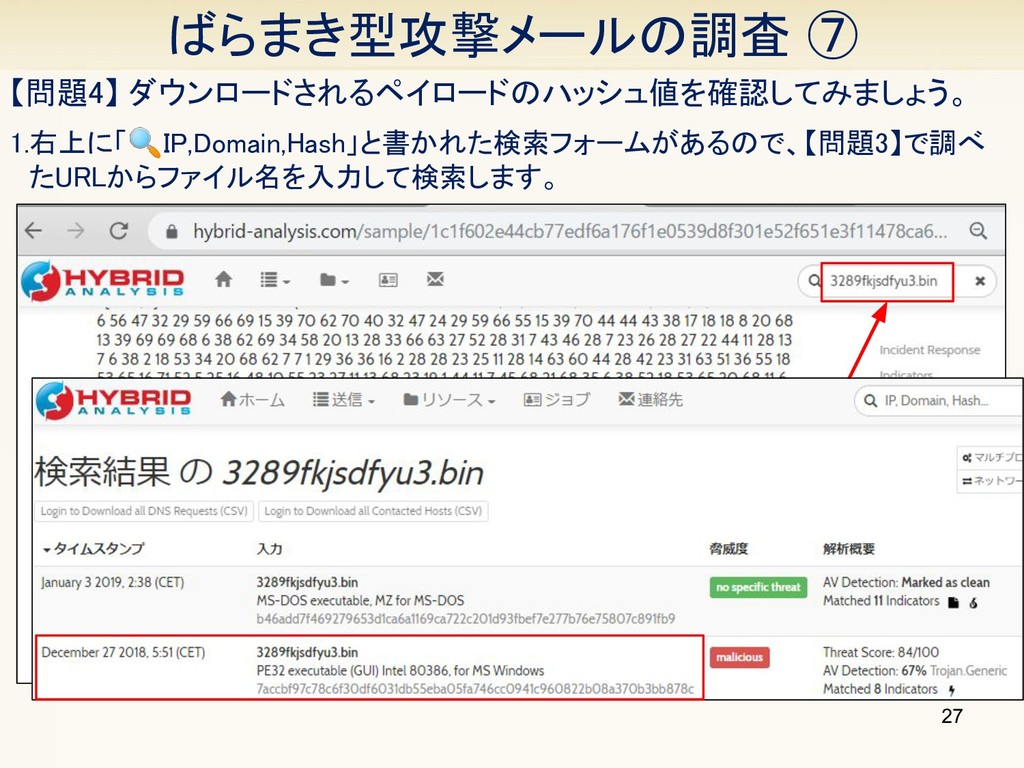
27 ばらまき型攻撃メールの調査 ⑦ 【問題4】 ダウンロードされるペイロードのハッシュ値を確認してみましょう。 1.右上に「IP,Domain,Hash」と書かれた検索フォームがあるので、【問題3】で調べ たURLからファイル名を入力して検索します。
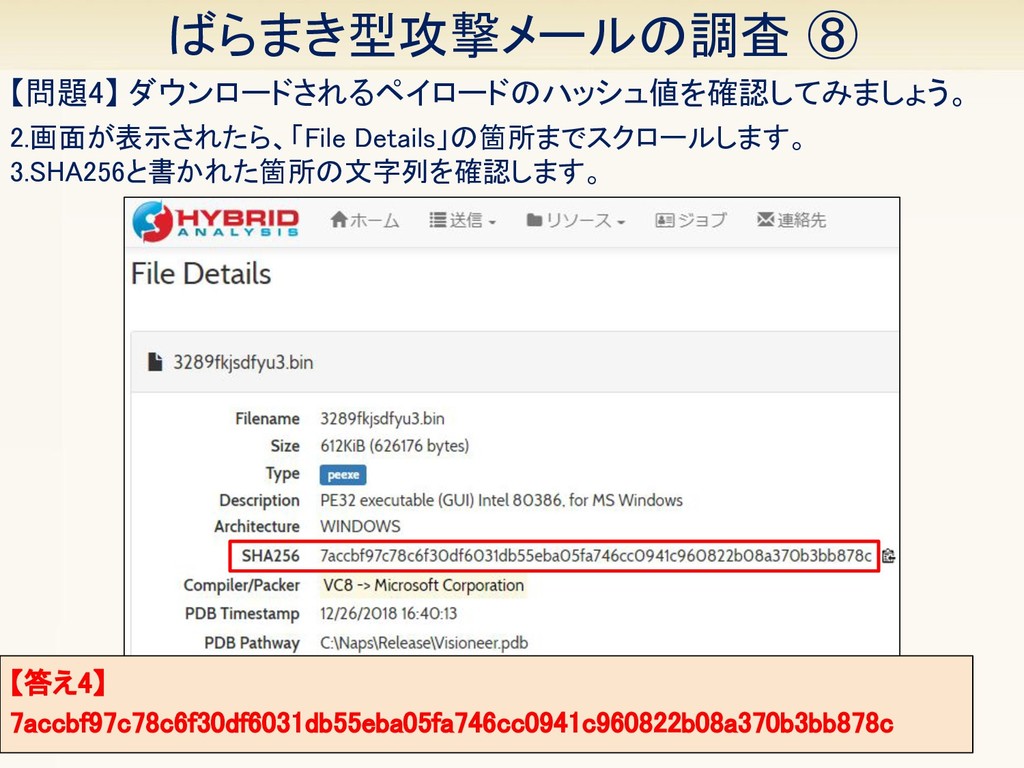
28 ばらまき型攻撃メールの調査 ⑧ 【問題4】 ダウンロードされるペイロードのハッシュ値を確認してみましょう。 【答え4】 7accbf97c78c6f30df6031db55eba05fa746cc0941c960822b08a370b3bb878c 2.画面が表示されたら、「File Details」の箇所までスクロールします。 3.SHA256と書かれた箇所の文字列を確認します。
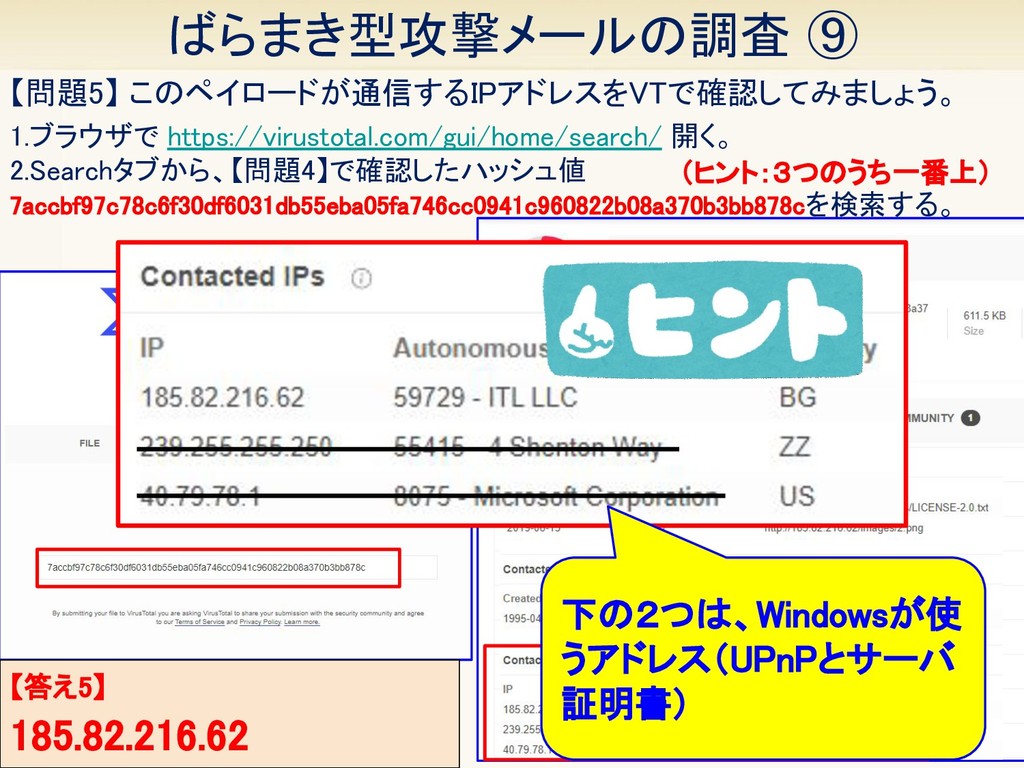
ばらまき型攻撃メールの調査 ⑨ 【問題5】 このペイロードが通信するIPアドレスをVTで確認してみましょう。 1.ブラウザで https://virustotal.com/gui/home/search/ 開く。 2.Searchタブから、【問題4】で確認したハッシュ値 7accbf97c78c6f30df6031db55eba05fa746cc0941c960822b08a370b3bb878cを検索する。 【答え5】
185.82.216.62 29 (ヒント:3つのうち一番上) 下の2つは、Windowsが使 うアドレス(UPnPとサーバ 証明書)
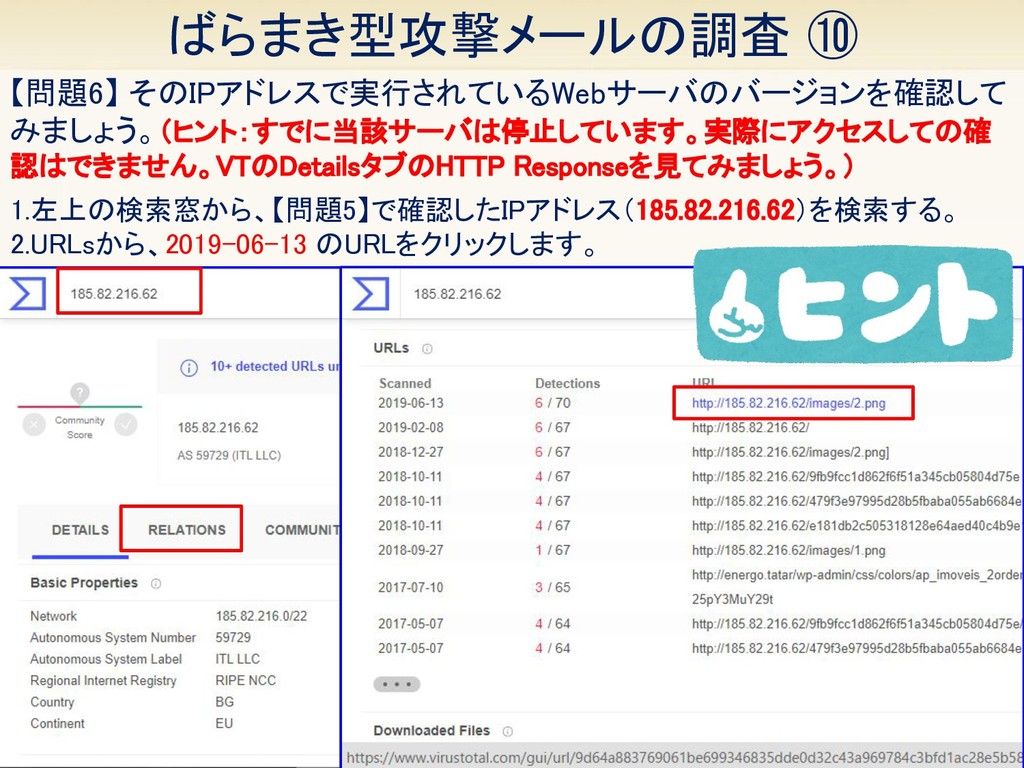
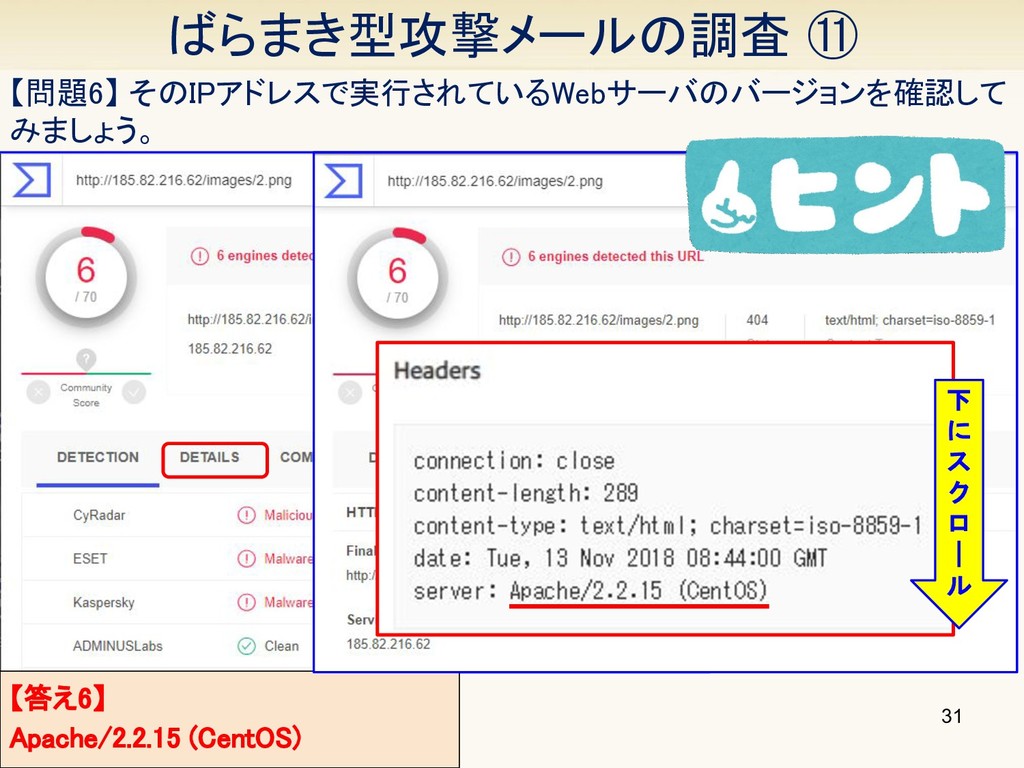
30 ばらまき型攻撃メールの調査 ⑩ 【問題6】 そのIPアドレスで実行されているWebサーバのバージョンを確認して みましょう。(ヒント:すでに当該サーバは停止しています。実際にアクセスしての確 認はできません。VTのDetailsタブのHTTP Responseを見てみましょう。) 1.左上の検索窓から、【問題5】で確認したIPアドレス(185.82.216.62)を検索する。 2.URLsから、2019-06-13
のURLをクリックします。 下 に ス ク ロ | ル
31 ばらまき型攻撃メールの調査 ⑪ 【問題6】 そのIPアドレスで実行されているWebサーバのバージョンを確認して みましょう。 【答え6】 Apache/2.2.15 (CentOS) 下
に ス ク ロ | ル
32 まとめ ◆サイバー攻撃は、攻撃者が圧倒的有利 (攻撃者の手法を知ろう!) ◆どうやったら防げるか、防御側目線でも見て みよう ◆セキュリティ情報は積極的に情報共有しまし ょう
ご清聴ありがとうございました。 33 フォロー待ってるニャ! @catnap707
34


 ctrl_z3r0
 sansantech
 civitaspo
 k1nakayama
 sansan33
 kawaguti
 kameitomohiro
 sassssan68
 nihonbuson
 ota1022
 nwiizo
 kawasima
 tosite
 raygrieselhuber
 bkeepers
 csswizardry
 joshbly
 rakko
 sabderemane
 addyosmani
 bcantrill
 geoffreycrofte
 mza
 62gerente