Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
認証情報への攻撃と防御
Search
hiro
May 10, 2018
Technology
700
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
認証情報への攻撃と防御
hiro
May 10, 2018
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
920
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
synctest時代のhttptest Go 1.27で変わるHTTPサーバテストの裏側 / go conference2026 synctest and httptest
budougumi0617
1
3k
おい、エージェントを使って終わらせろ
nwiizo
1
610
AI de Idea
kawaguti
PRO
2
120
CLIライブラリ開発を支える技術
htnabe
0
120
Railsのように考える: See through the Master
snoozer05
PRO
4
980
安心して変更できるWebフロントエンドの作り方
pirosikick
5
2.7k
DEFCON_CHV_CTF_Write-up.pdf
bata_24
0
150
作品が生態系になった ─ Mini Tokyo 3D から世界へ
nagix
0
190
あるけみー式LTスライド作成術
alchemy1115
2
220
Cloudflare Workers 向けアプリを C# で構築する ~WASM Native AOT への道~
nenonaninu
0
120
LTのテーマ どうきめてる?〜5つの型と私のやり方〜
yama3133
1
110
白金鉱業Meetup Vol.25 アウトカムが二値のデータに対するCausal Impact
brainpadpr
0
220
Featured
See All Featured
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
30k
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
AI Search: Where Are We & What Can We Do About It?
aleyda
0
7.9k
How to audit for AI Accessibility on your Front & Back End
davetheseo
0
540
Mobile First: as difficult as doing things right
swwweet
225
10k
How to Talk to Developers About Accessibility
jct
2
550
It's Worth the Effort
3n
188
29k
How to Build an AI Search Optimization Roadmap - Criteria and Steps to Take #SEOIRL
aleyda
1
2.2k
The agentic SEO stack - context over prompts
schlessera
0
940
Are puppies a ranking factor?
jonoalderson
2
3.9k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
How to Create Impact in a Changing Tech Landscape [PerfNow 2023]
tammyeverts
56
3.5k
Transcript
認証情報への攻撃と防御 第14回 セキュリティ共有勉強会@WAVE市ヶ谷 2018/05/10 hiro(@ctrl_z3r0)a.k.a @catnap707
アジェンダ 1 認証の役割 2 多要素認証 3 認証情報への攻撃 4 認証情報の防御・検知 5 まとめ
3 1 認証の役割
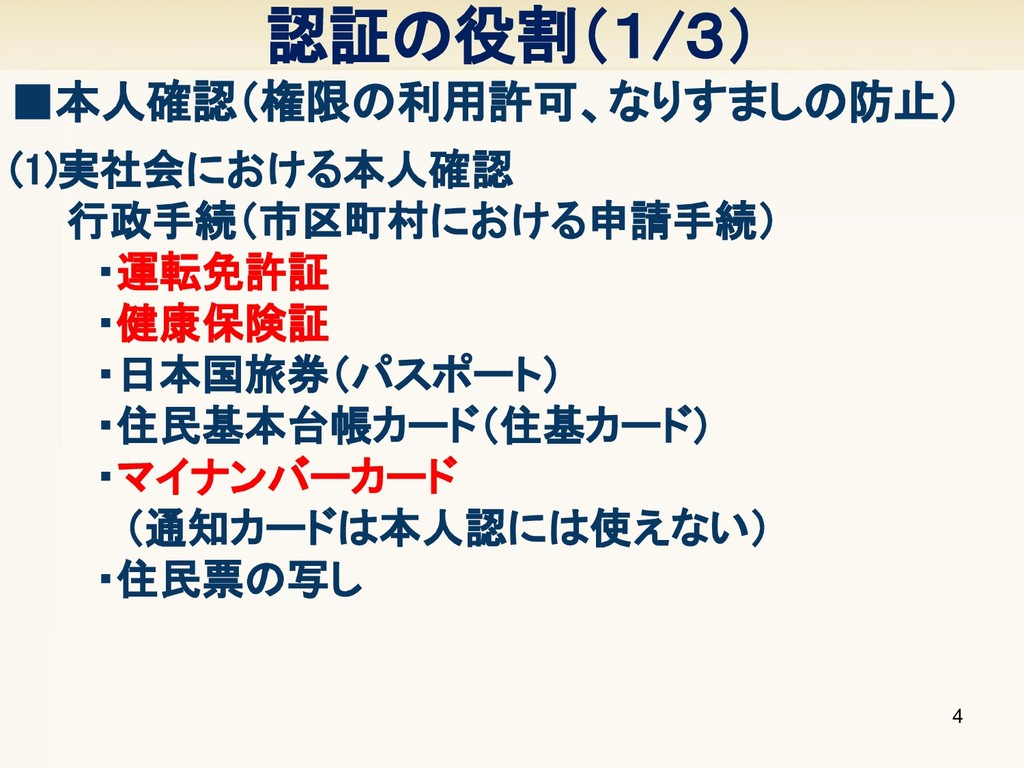
(1)実社会における本人確認 行政手続(市区町村における申請手続) ・運転免許証 ・健康保険証 ・日本国旅券(パスポート) ・住民基本台帳カード(住基カード) ・マイナンバーカード (通知カードは本人認には使えない) ・住民票の写し
認証の役割(1/3) 4 ▪本人確認(権限の利用許可、なりすましの防止)
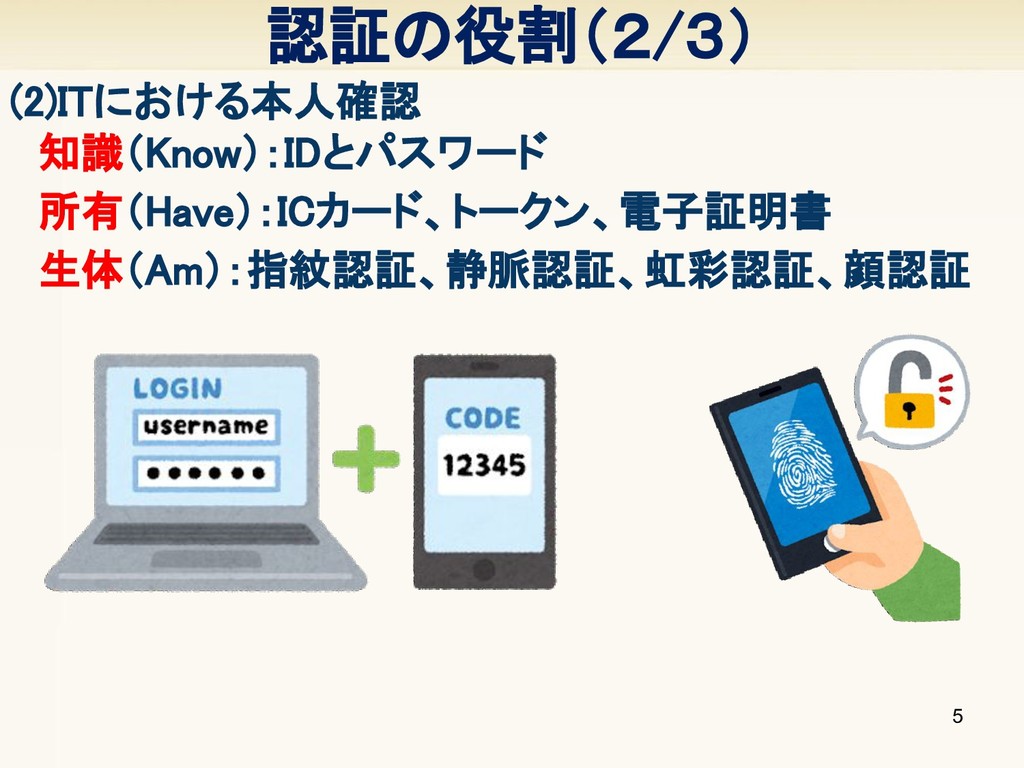
認証の役割(2/3) 5 (2)ITにおける本人確認 知識(Know):IDとパスワード 所有(Have):ICカード、トークン、電子証明書 生体(Am):指紋認証、静脈認証、虹彩認証、顔認証
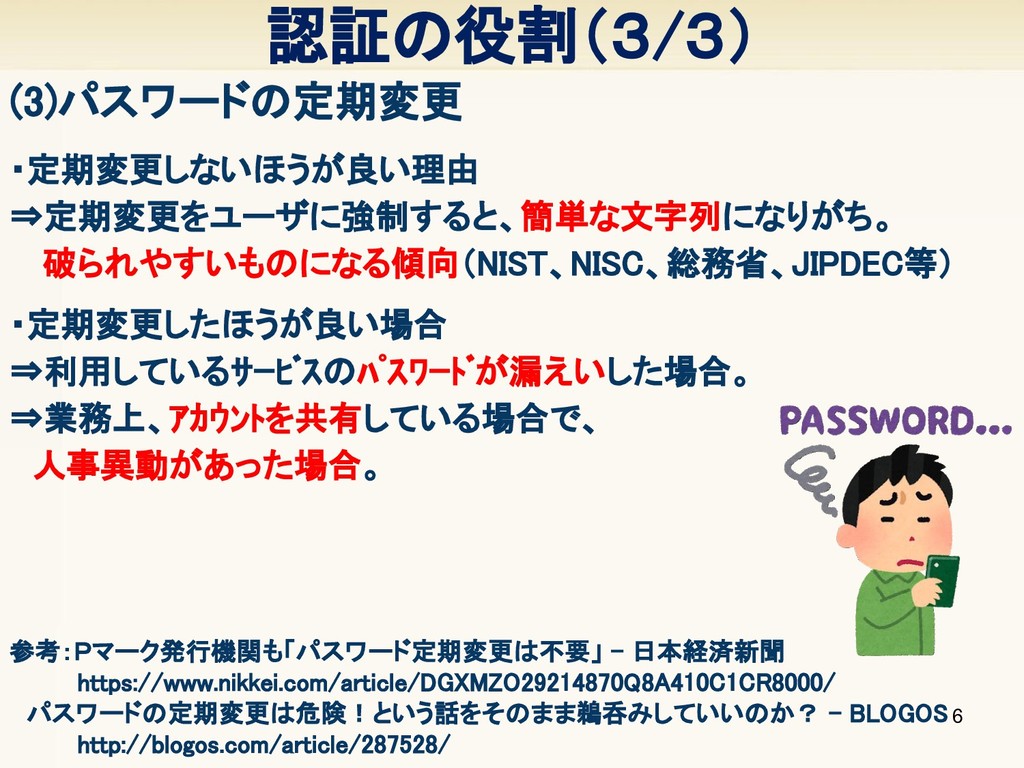
認証の役割(3/3) 6 (3)パスワードの定期変更 参考:Pマーク発行機関も「パスワード定期変更は不要」 - 日本経済新聞 https://www.nikkei.com/article/DGXMZO29214870Q8A410C1CR8000/ パスワードの定期変更は危険!という話をそのまま鵜呑みしていいのか? -
BLOGOS http://blogos.com/article/287528/ ・定期変更しないほうが良い理由 ⇒定期変更をユーザに強制すると、簡単な文字列になりがち。 破られやすいものになる傾向(NIST、NISC、総務省、JIPDEC等) ・定期変更したほうが良い場合 ⇒利用しているサービスのパスワードが漏えいした場合。 ⇒業務上、アカウントを共有している場合で、 人事異動があった場合。
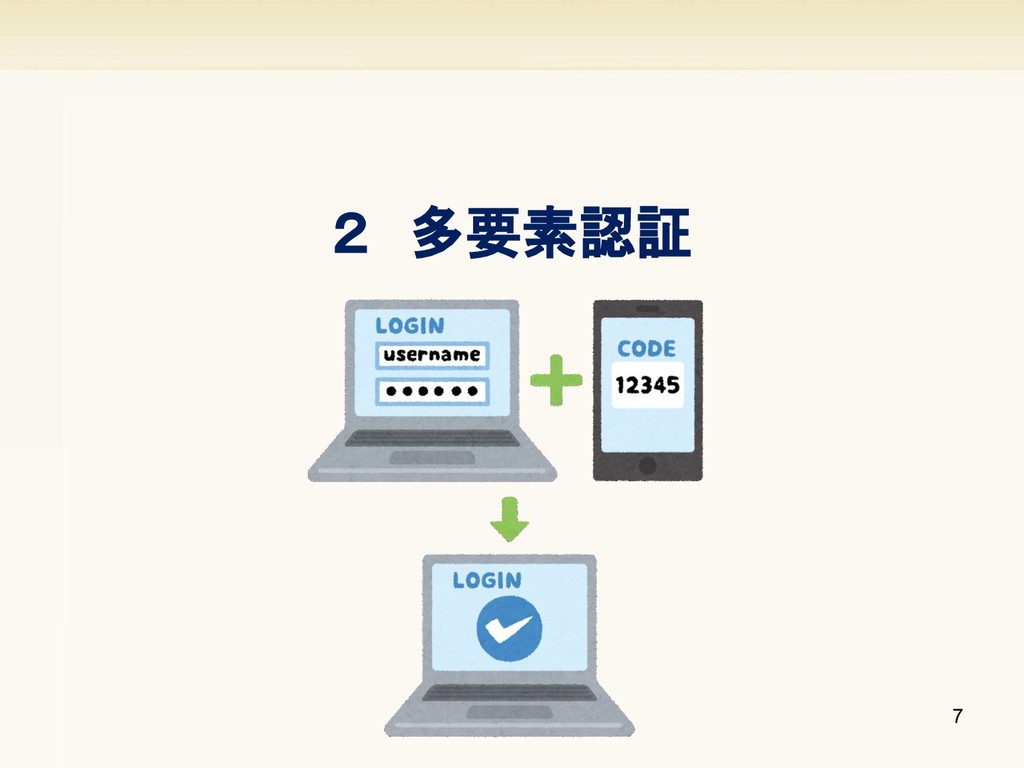
7 2 多要素認証
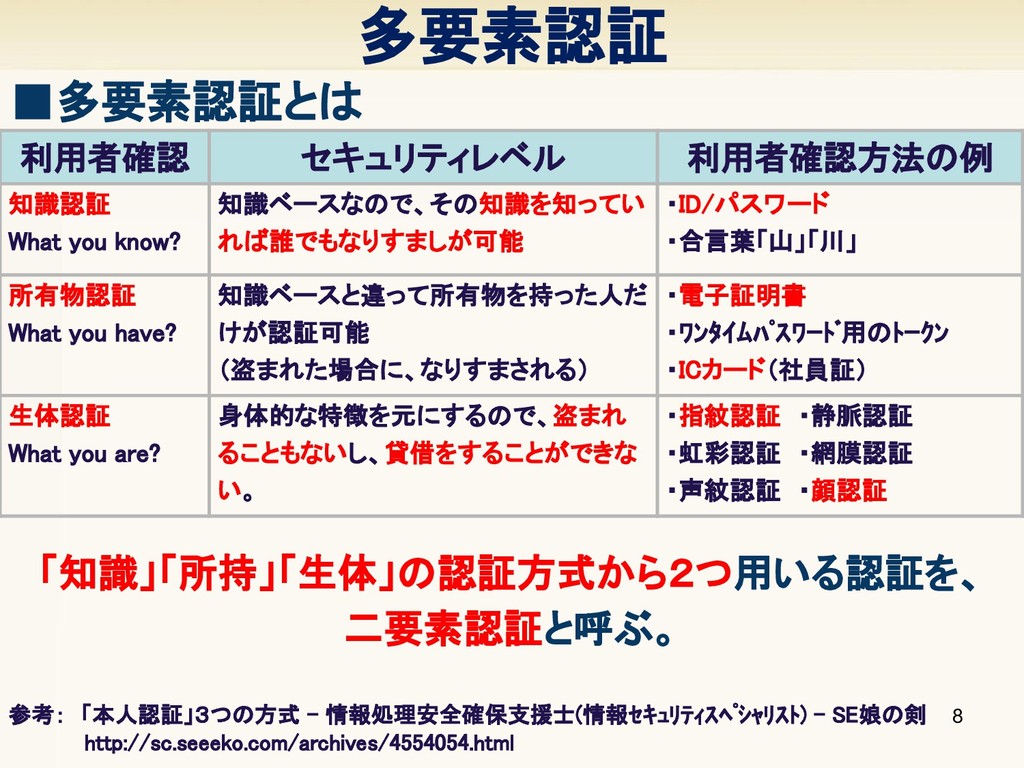
多要素認証 8 ▪多要素認証とは 利用者確認 セキュリティレベル 利用者確認方法の例 知識認証 What you know?
知識ベースなので、その知識を知ってい れば誰でもなりすましが可能 ・ID/パスワード ・合言葉「山」「川」 所有物認証 What you have? 知識ベースと違って所有物を持った人だ けが認証可能 (盗まれた場合に、なりすまされる) ・電子証明書 ・ワンタイムパスワード用のトークン ・ICカード(社員証) 生体認証 What you are? 身体的な特徴を元にするので、盗まれ ることもないし、貸借をすることができな い。 ・指紋認証 ・静脈認証 ・虹彩認証 ・網膜認証 ・声紋認証 ・顔認証 参考: 「本人認証」3つの方式 - 情報処理安全確保支援士(情報セキュリティスペシャリスト) - SE娘の剣 http://sc.seeeko.com/archives/4554054.html 「知識」「所持」「生体」の認証方式から2つ用いる認証を、 二要素認証と呼ぶ。
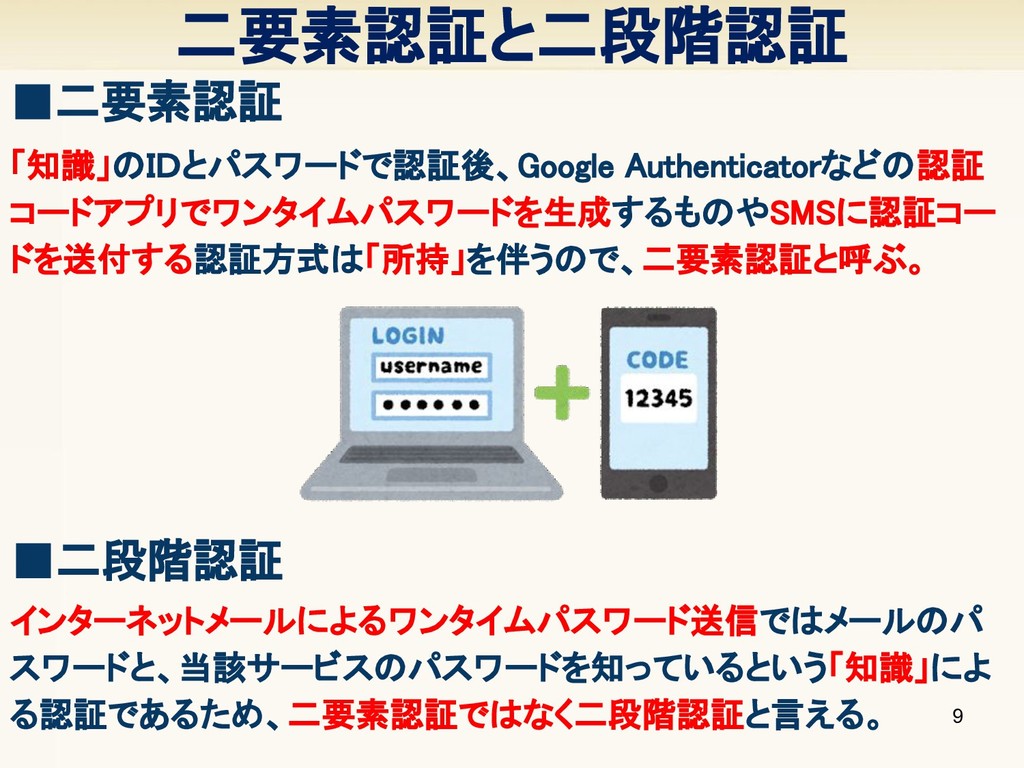
二要素認証と二段階認証 9 ▪二要素認証 「知識」のIDとパスワードで認証後、Google Authenticatorなどの認証 コードアプリでワンタイムパスワードを生成するものやSMSに認証コー ドを送付する認証方式は「所持」を伴うので、二要素認証と呼ぶ。 インターネットメールによるワンタイムパスワード送信ではメールのパ スワードと、当該サービスのパスワードを知っているという「知識」によ る認証であるため、二要素認証ではなく二段階認証と言える。
▪二段階認証
10 3 認証情報への攻撃
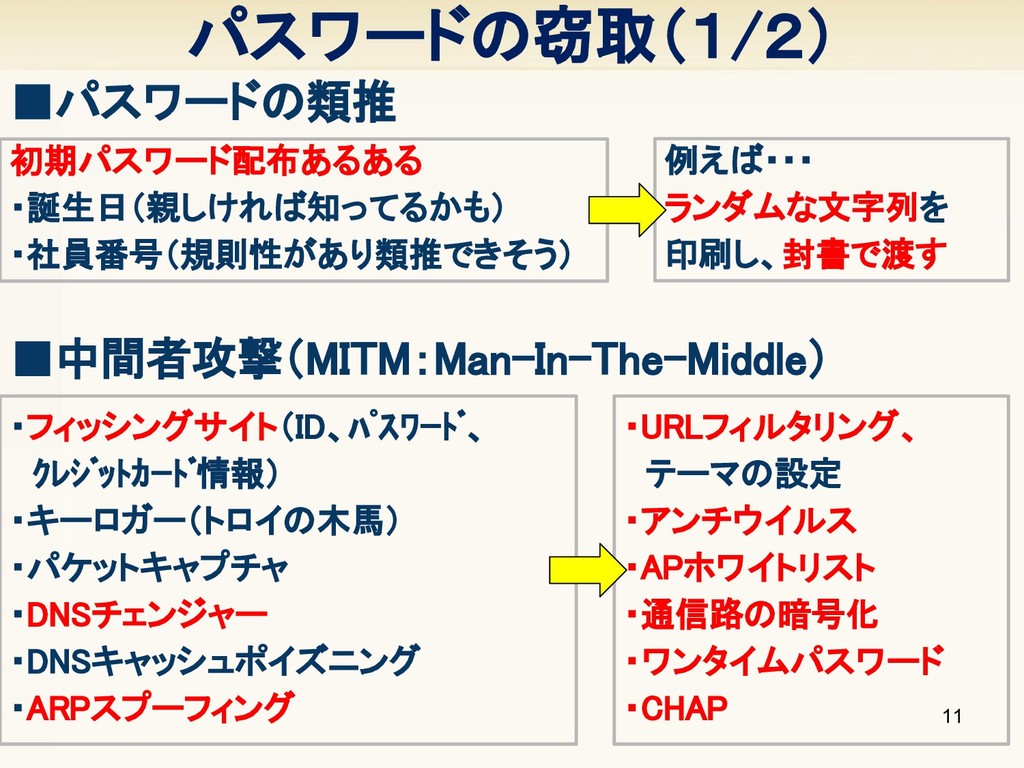
パスワードの窃取(1/2) 11 ▪パスワードの類推 ▪中間者攻撃(MITM:Man-In-The-Middle) 初期パスワード配布あるある ・誕生日(親しければ知ってるかも) ・社員番号(規則性があり類推できそう) 例えば・・・ ランダムな文字列を 印刷し、封書で渡す
・フィッシングサイト(ID、パスワード、 クレジットカード情報) ・キーロガー(トロイの木馬) ・パケットキャプチャ ・DNSチェンジャー ・DNSキャッシュポイズニング ・ARPスプーフィング ・URLフィルタリング、 テーマの設定 ・アンチウイルス ・APホワイトリスト ・通信路の暗号化 ・ワンタイムパスワード ・CHAP
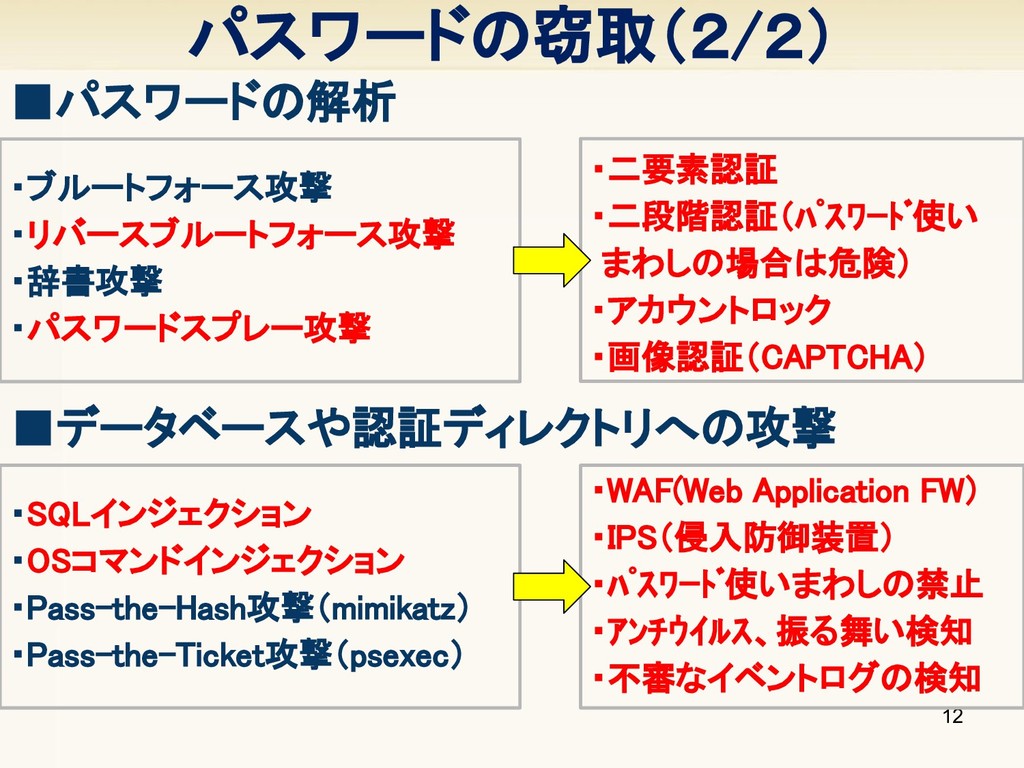
パスワードの窃取(2/2) 12 ▪パスワードの解析 ・ブルートフォース攻撃 ・リバースブルートフォース攻撃 ・辞書攻撃 ・パスワードスプレー攻撃 ・二要素認証 ・二段階認証(パスワード使い まわしの場合は危険)
・アカウントロック ・画像認証(CAPTCHA) ▪データベースや認証ディレクトリへの攻撃 ・SQLインジェクション ・OSコマンドインジェクション ・Pass-the-Hash攻撃(mimikatz) ・Pass-the-Ticket攻撃(psexec) ・WAF(Web Application FW) ・IPS(侵入防御装置) ・パスワード使いまわしの禁止 ・アンチウイルス、振る舞い検知 ・不審なイベントログの検知
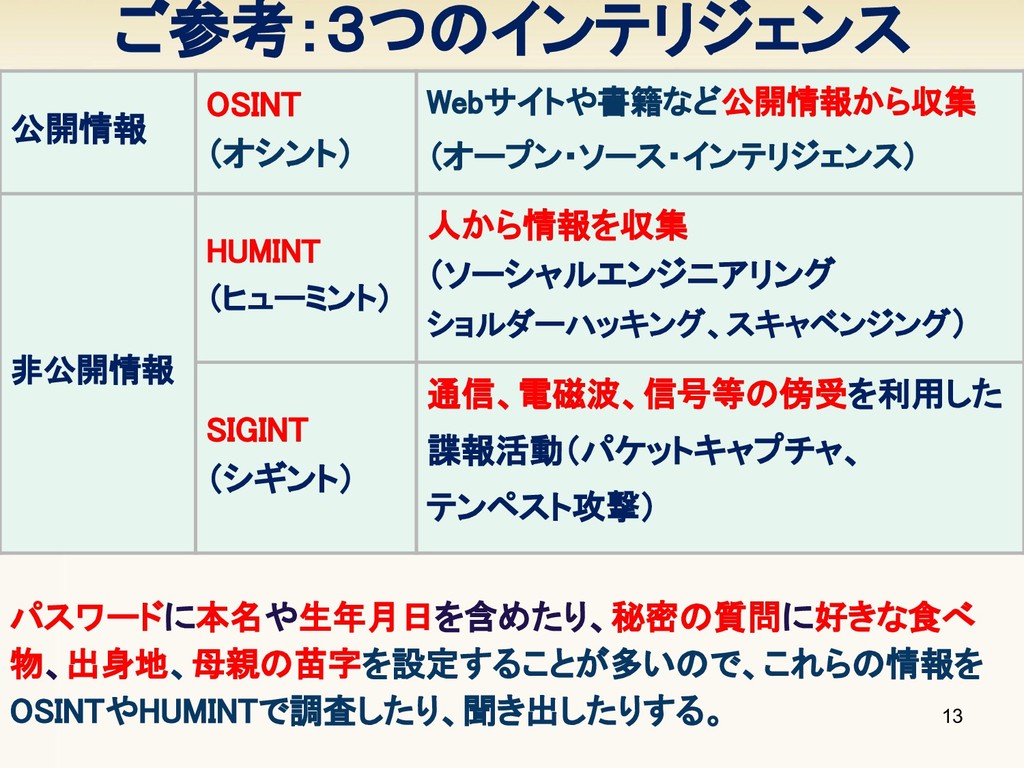
ご参考:3つのインテリジェンス 13 公開情報 OSINT (オシント) Webサイトや書籍など公開情報から収集 (オープン・ソース・インテリジェンス) 非公開情報 HUMINT (ヒューミント)
人から情報を収集 (ソーシャルエンジニアリング ショルダーハッキング、スキャベンジング) SIGINT (シギント) 通信、電磁波、信号等の傍受を利用した 諜報活動(パケットキャプチャ、 テンペスト攻撃) パスワードに本名や生年月日を含めたり、秘密の質問に好きな食べ 物、出身地、母親の苗字を設定することが多いので、これらの情報を OSINTやHUMINTで調査したり、聞き出したりする。
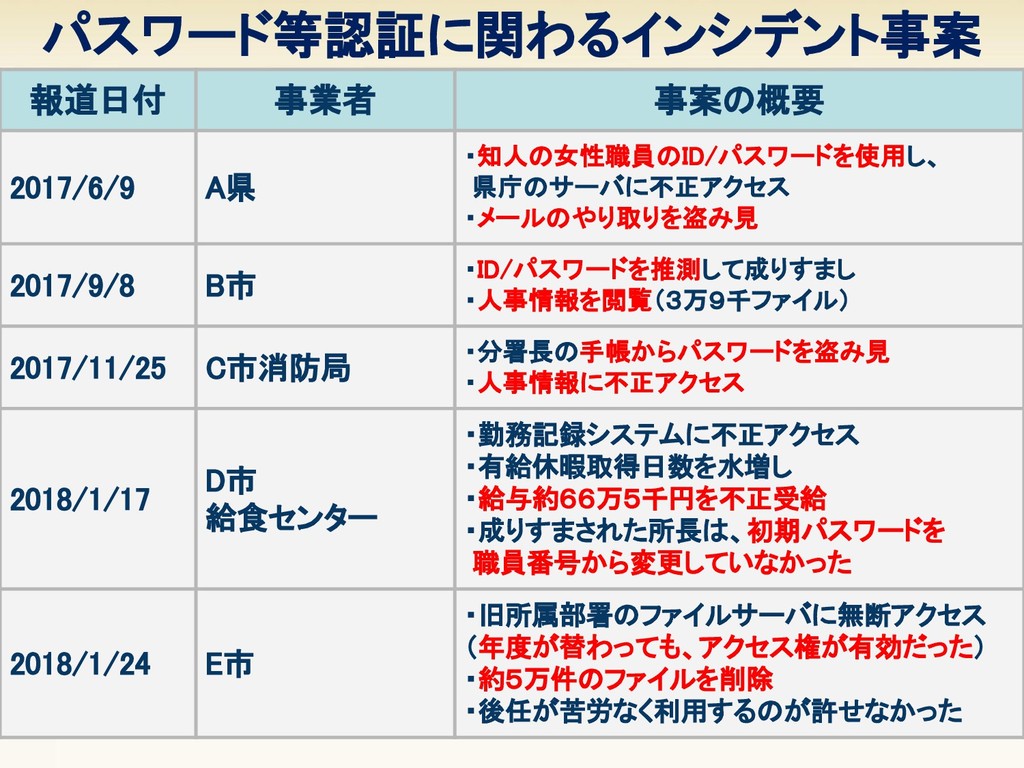
パスワード等認証に関わるインシデント事案 14 報道日付 事業者 事案の概要 2017/6/9 A県 ・知人の女性職員のID/パスワードを使用し、 県庁のサーバに不正アクセス ・メールのやり取りを盗み見
2017/9/8 B市 ・ID/パスワードを推測して成りすまし ・人事情報を閲覧(3万9千ファイル) 2017/11/25 C市消防局 ・分署長の手帳からパスワードを盗み見 ・人事情報に不正アクセス 2018/1/17 D市 給食センター ・勤務記録システムに不正アクセス ・有給休暇取得日数を水増し ・給与約66万5千円を不正受給 ・成りすまされた所長は、初期パスワードを 職員番号から変更していなかった 2018/1/24 E市 ・旧所属部署のファイルサーバに無断アクセス (年度が替わっても、アクセス権が有効だった) ・約5万件のファイルを削除 ・後任が苦労なく利用するのが許せなかった
15 4 認証情報の防御・検知
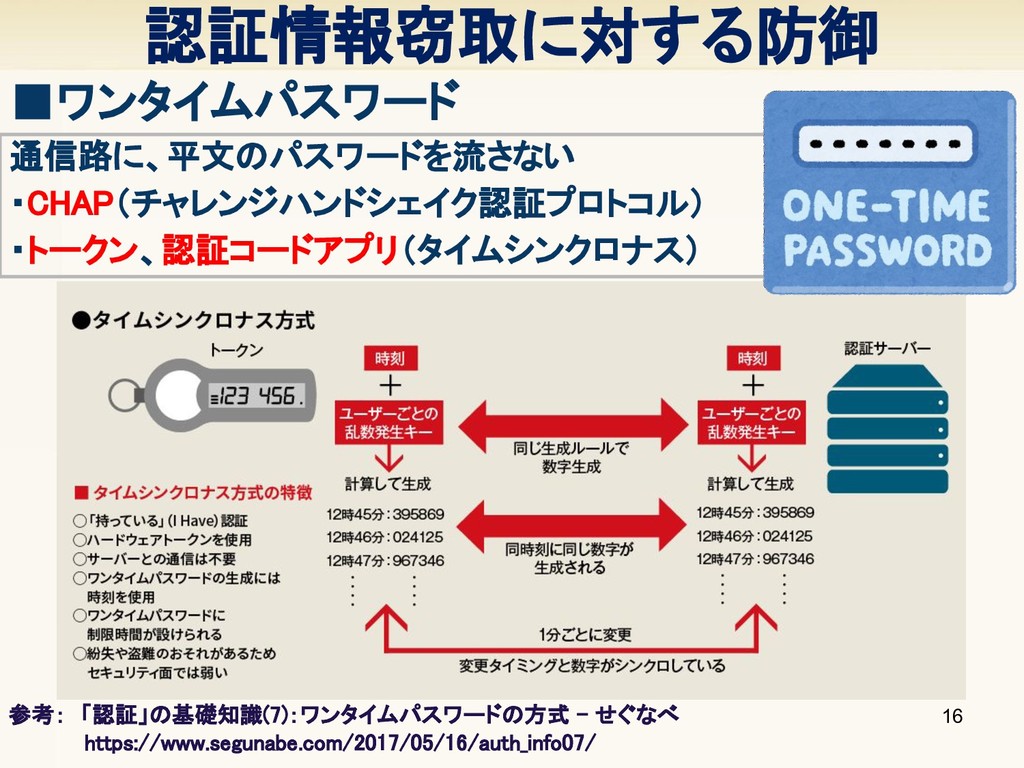
認証情報窃取に対する防御 16 ▪ワンタイムパスワード 通信路に、平文のパスワードを流さない ・CHAP(チャレンジハンドシェイク認証プロトコル) ・トークン、認証コードアプリ(タイムシンクロナス) 参考: 「認証」の基礎知識(7):ワンタイムパスワードの方式 - せぐなべ https://www.segunabe.com/2017/05/16/auth_info07/
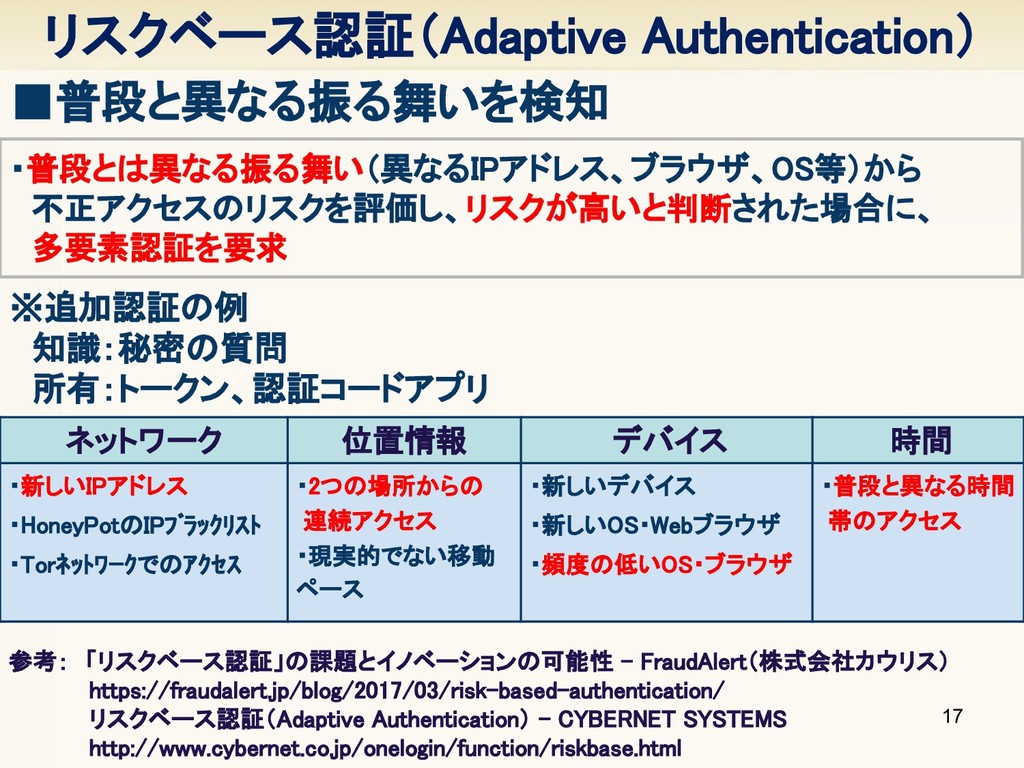
リスクベース認証(Adaptive Authentication) 17 ▪普段と異なる振る舞いを検知 ・普段とは異なる振る舞い(異なるIPアドレス、ブラウザ、OS等)から 不正アクセスのリスクを評価し、リスクが高いと判断された場合に、 多要素認証を要求 参考: 「リスクベース認証」の課題とイノベーションの可能性 -
FraudAlert(株式会社カウリス) https://fraudalert.jp/blog/2017/03/risk-based-authentication/ リスクベース認証(Adaptive Authentication) - CYBERNET SYSTEMS http://www.cybernet.co.jp/onelogin/function/riskbase.html ※追加認証の例 知識:秘密の質問 所有:トークン、認証コードアプリ ネットワーク 位置情報 デバイス 時間 ・新しいIPアドレス ・HoneyPotのIPブラックリスト ・Torネットワークでのアクセス ・2つの場所からの 連続アクセス ・現実的でない移動 ペース ・新しいデバイス ・新しいOS・Webブラウザ ・頻度の低いOS・ブラウザ ・普段と異なる時間 帯のアクセス
パスワードレス認証 18 ▪マジックリンク ・ID入力後、登録済みのメールアドレス宛にリンク付きメールが届き、 そのリンクをクリックすることで認証が完了する。 ⇒マジックリンクは、2段階認証と同様なユーザが持つ「メールアドレ ス」を鍵としたログインの仕組み。この仕組みを使えば、ユーザは いちいちパスワードを入力する必要がない。
参考: さらば、パスワード Slackも採用したパスワードレス認証とは - ITmedia http://www.itmedia.co.jp/enterprise/articles/1712/05/news036.html ・パスワードを忘れた場合に、登録したメールアド レス宛に再設定用のURLを送るのと同等レベル。 ・ただし、そのメールにアクセスできるのは本人だ けであることが大前提。(2要素認証を推奨)
19 5 まとめ
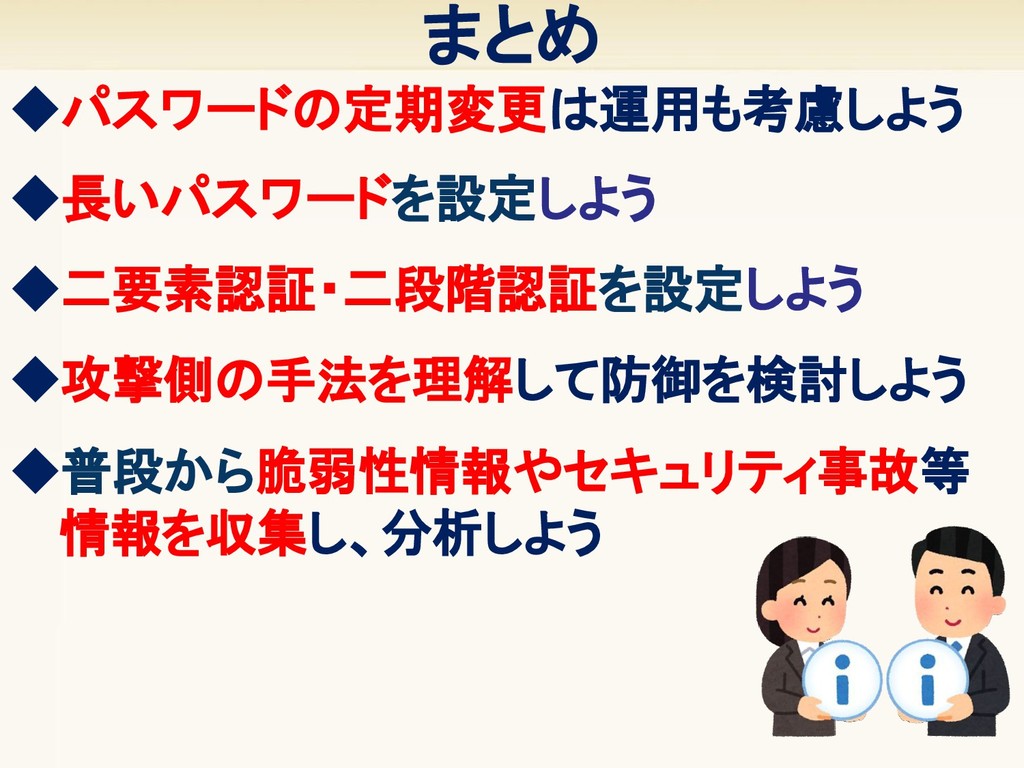
◆攻撃側の手法を理解して防御を検討しよう ◆普段から脆弱性情報やセキュリティ事故等 情報を収集し、分析しよう 20 まとめ ◆パスワードの定期変更は運用も考慮しよう ◆長いパスワードを設定しよう ◆二要素認証・二段階認証を設定しよう
ご清聴ありがとうございました。 質問がありましたらどうぞ! 21


 ctrl_z3r0
 budougumi0617
 nwiizo
 kawaguti
 htnabe
 snoozer05
 pirosikick
 bata_24
 nagix
 alchemy1115
 nenonaninu
 yama3133
 brainpadpr
 bermonpainter
 chriscoyier
 aleyda
 davetheseo
 swwweet
 jct
 3n
 schlessera
 jonoalderson
 afnizarnur
 tammyeverts