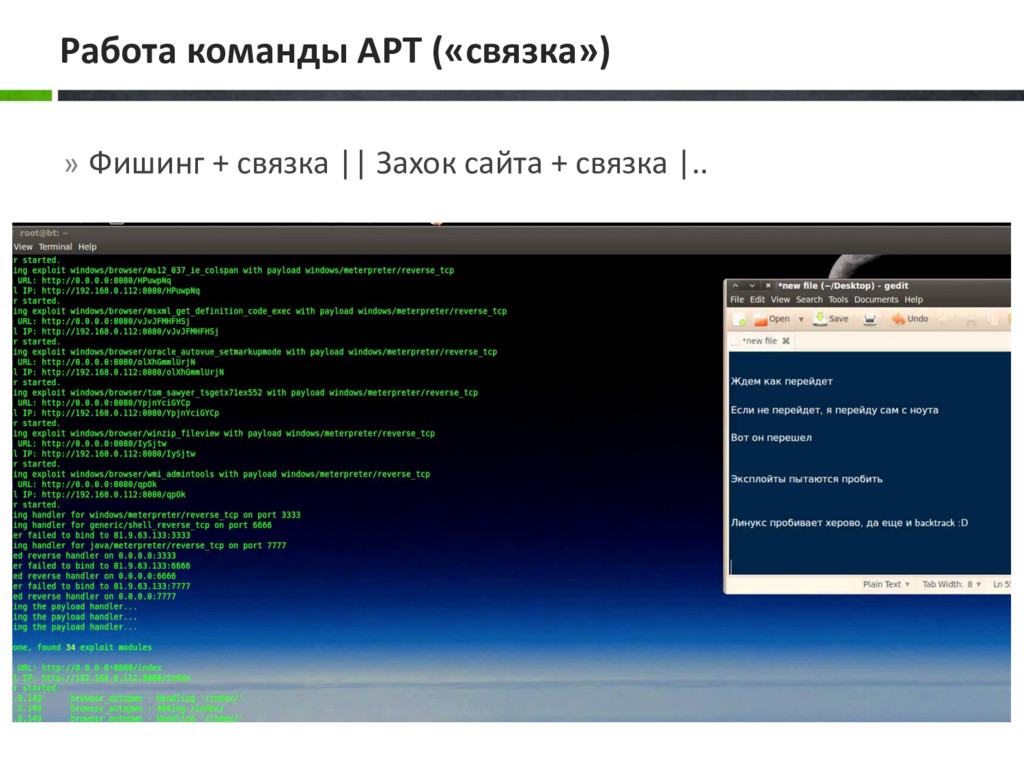
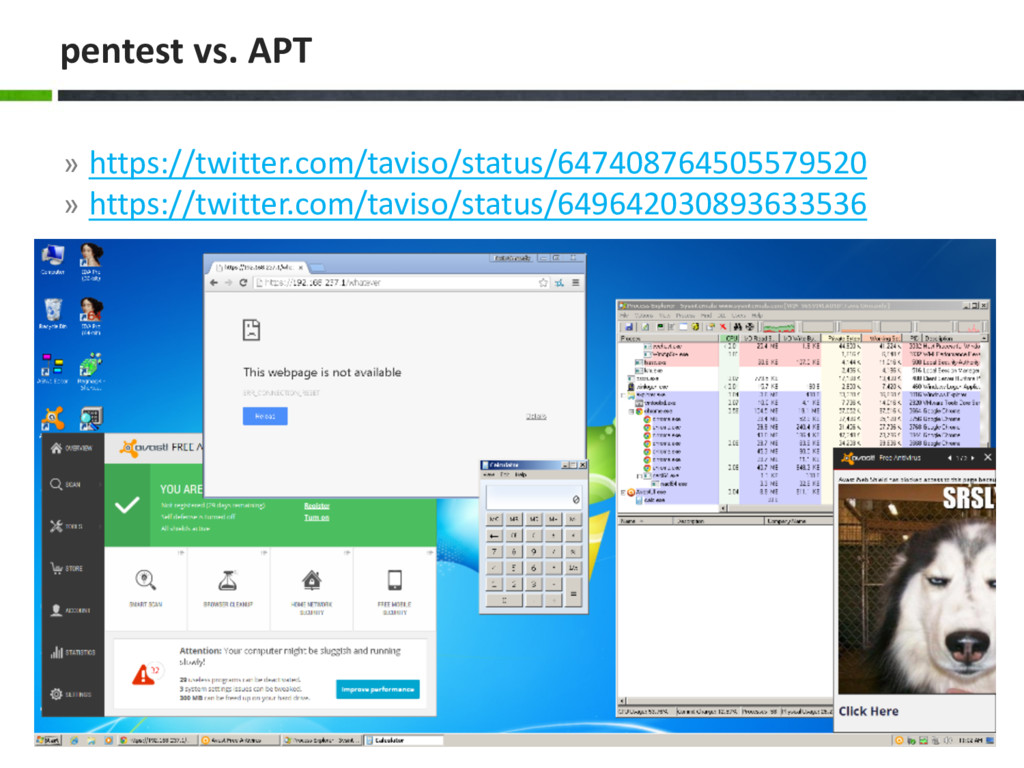
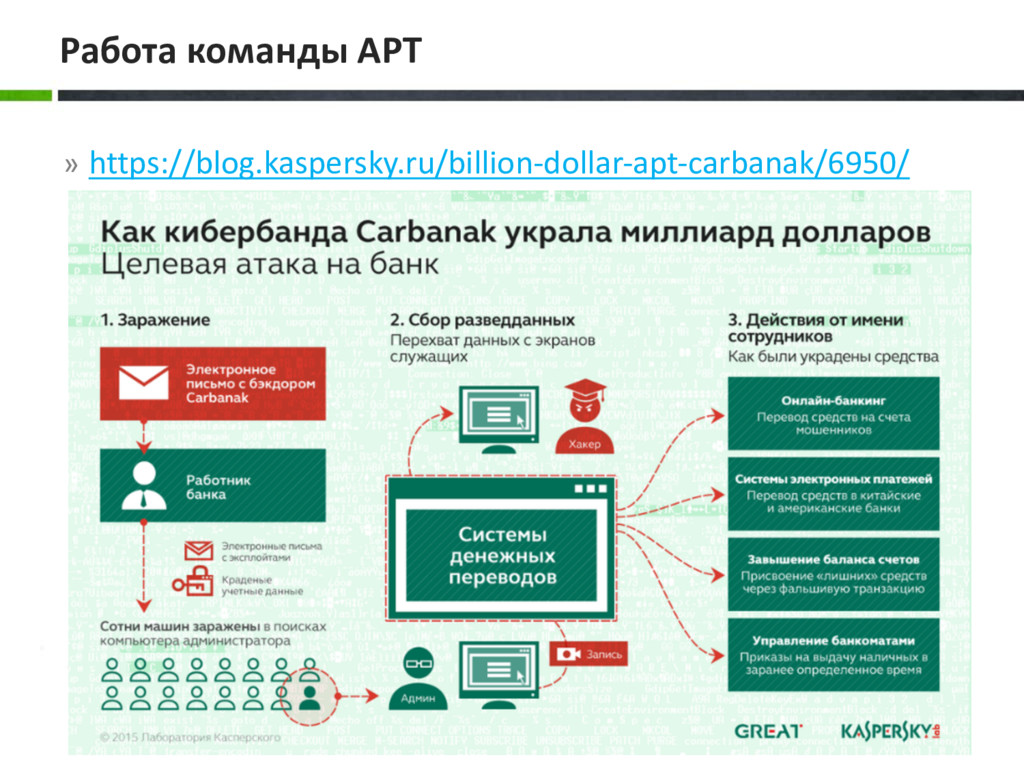
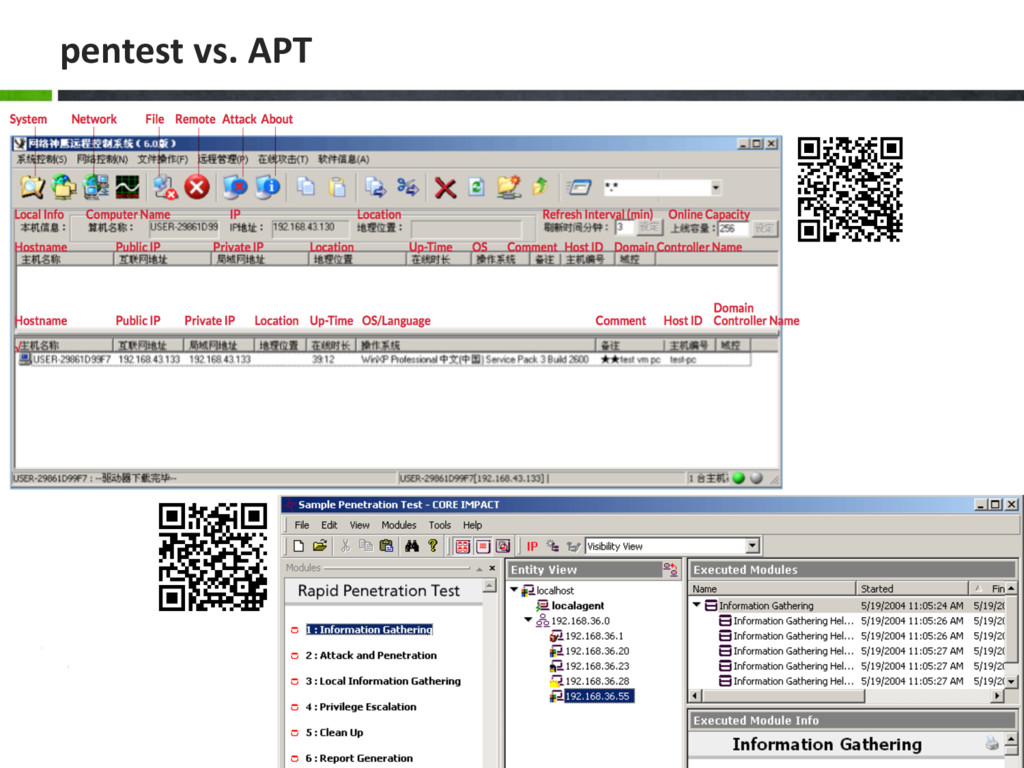
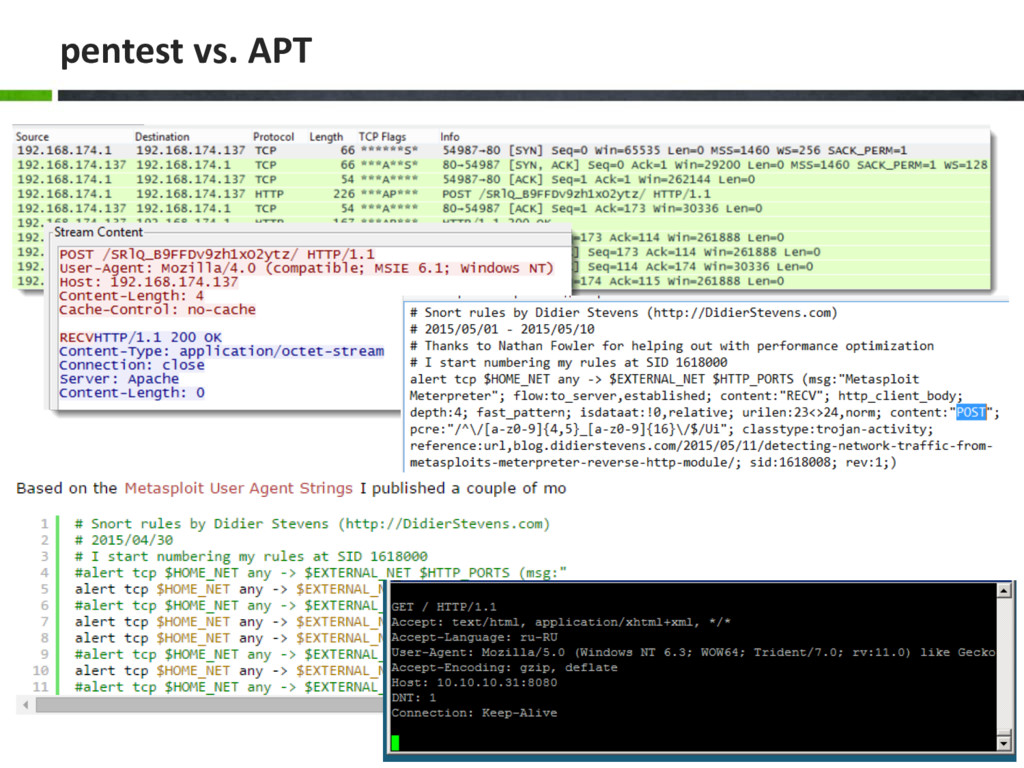
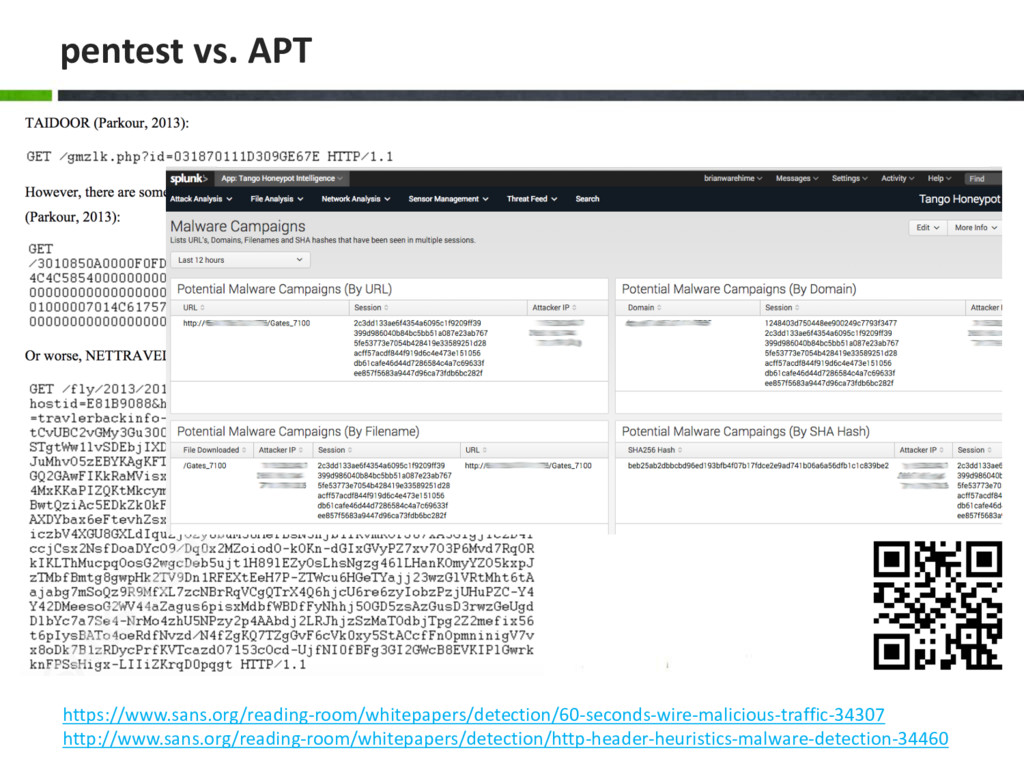
тулов, технологий в контексте реализации таргетированных атак с непосредственным участием человека (специалиста) pentest (penetration testing) - один из методов проведения аудита информационной безопасности. pentest vs. APT
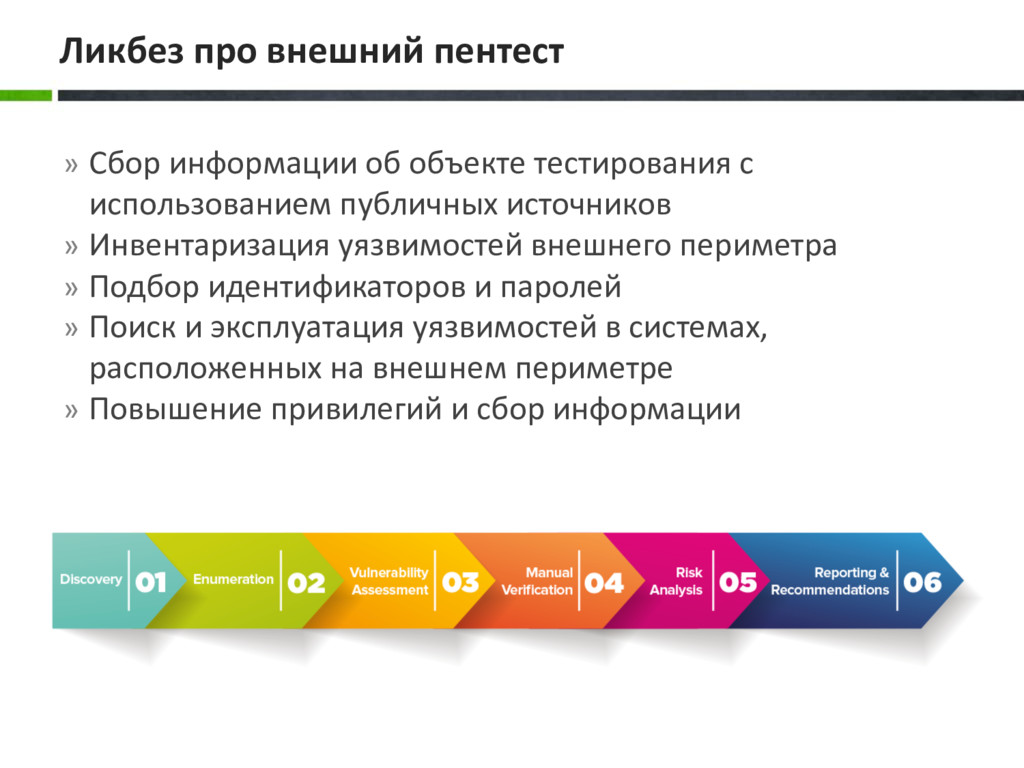
» Инвентаризация уязвимостей внешнего периметра » Подбор идентификаторов и паролей » Поиск и эксплуатация уязвимостей в системах, расположенных на внешнем периметре » Повышение привилегий и сбор информации Ликбез про внешний пентест
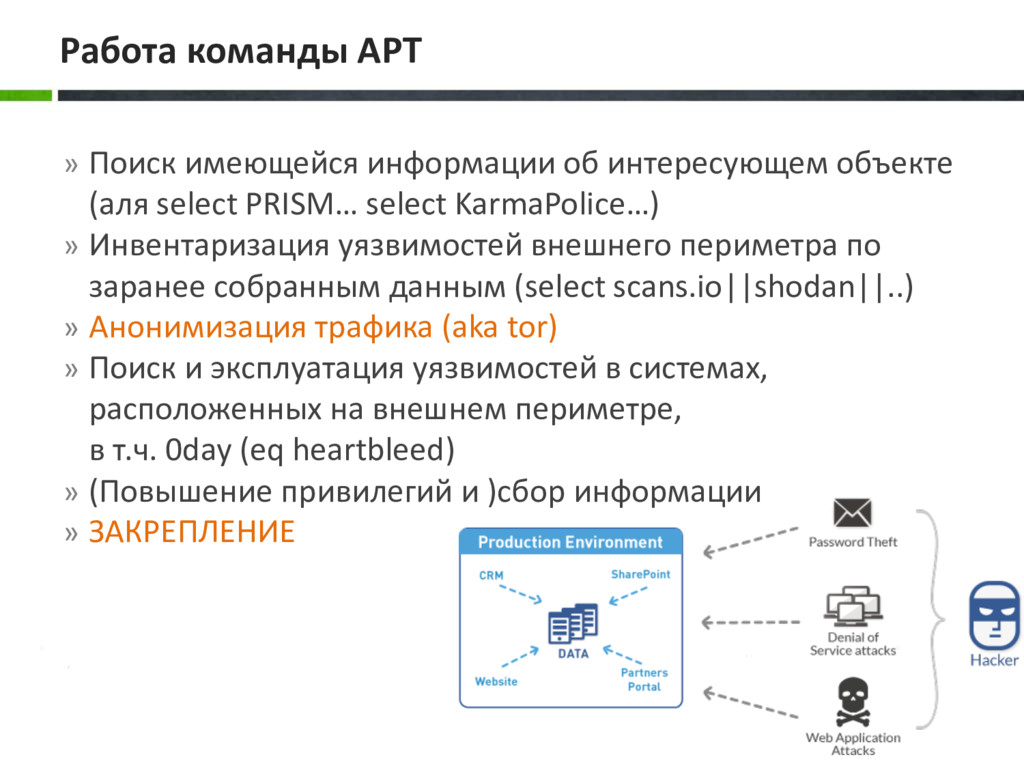
select KarmaPolice…) » Инвентаризация уязвимостей внешнего периметра по заранее собранным данным (select scans.io||shodan||..) » Анонимизация трафика (aka tor) » Поиск и эксплуатация уязвимостей в системах, расположенных на внешнем периметре, в т.ч. 0day (eq heartbleed) » (Повышение привилегий и )сбор информации » ЗАКРЕПЛЕНИЕ Работа команды APT
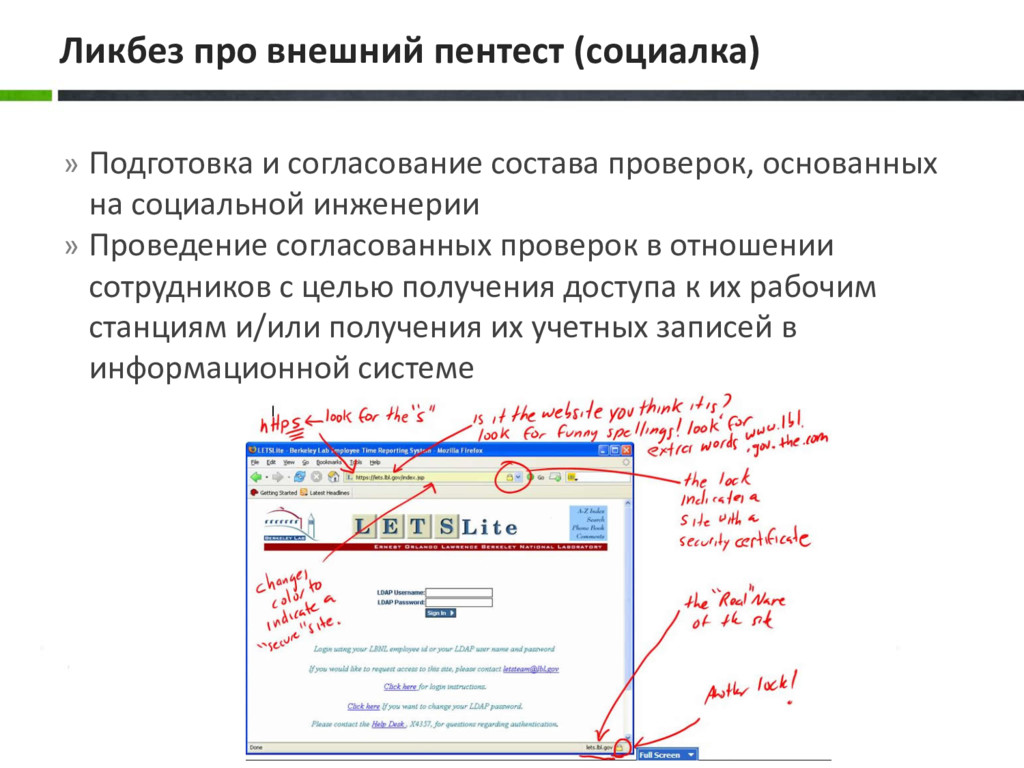
» Проведение согласованных проверок в отношении сотрудников с целью получения доступа к их рабочим станциям и/или получения их учетных записей в информационной системе Ликбез про внешний пентест (социалка)
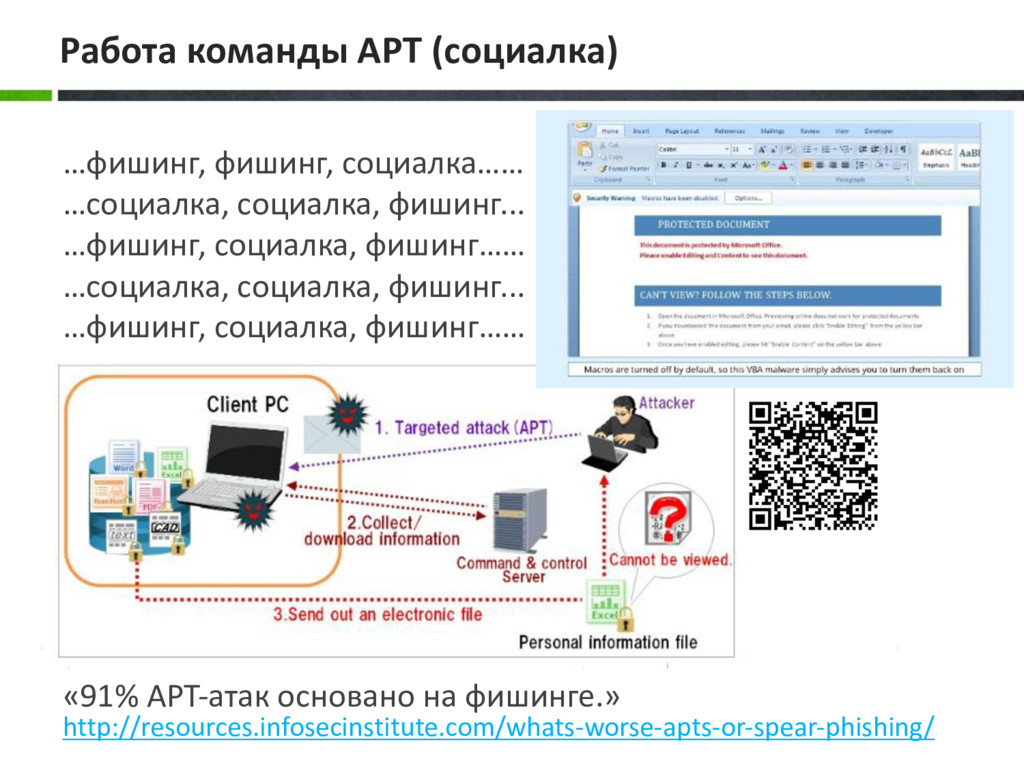
социалка, фишинг... …фишинг, социалка, фишинг…… «91% APT-атак основано на фишинге.» http://resources.infosecinstitute.com/whats-worse-apts-or-spear-phishing/ Работа команды APT (социалка)
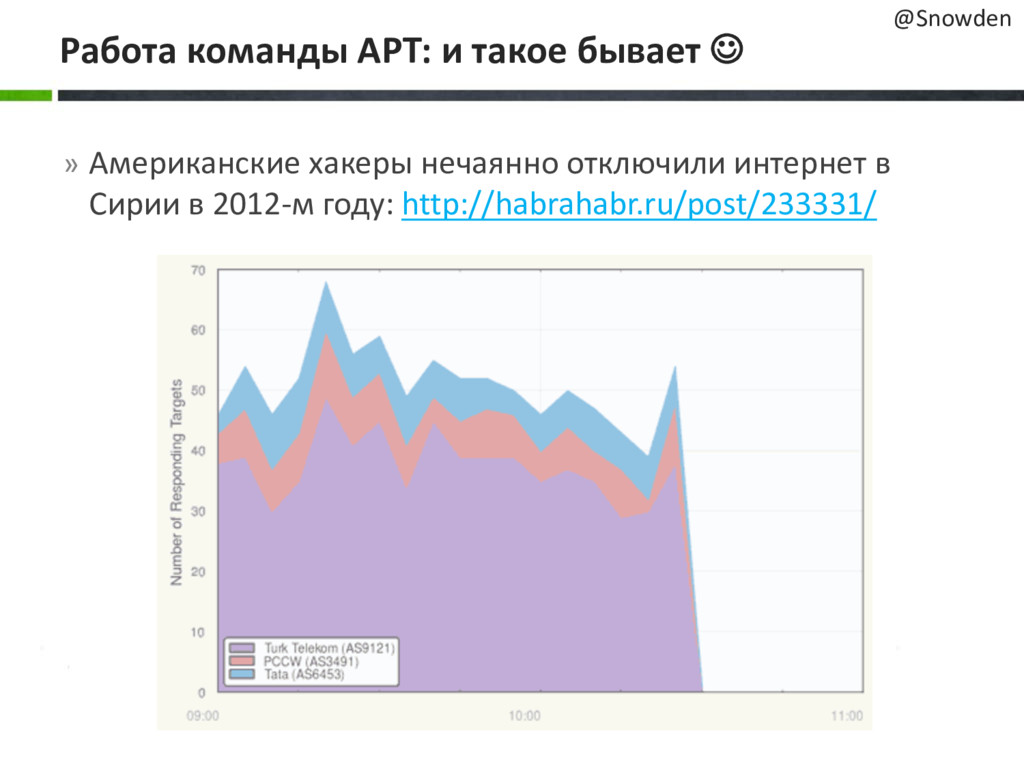
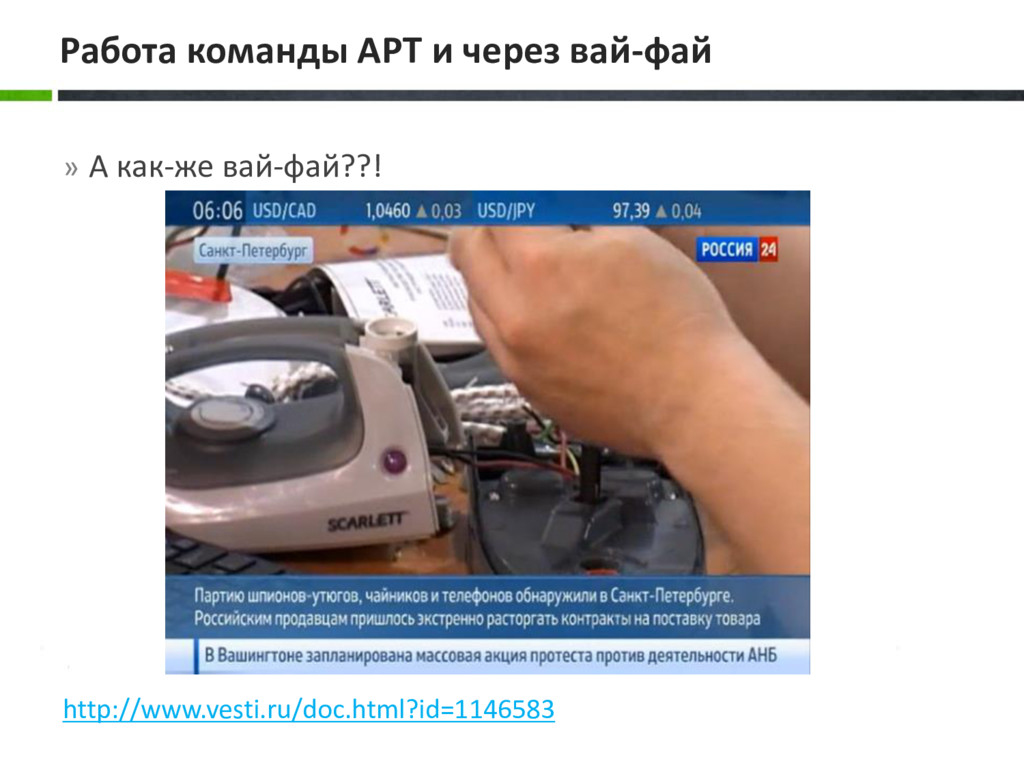
on Airline Passengers Using Covert Android App http://news.softpedia.com/news/john-mcafee-china-spies-on-airline-passengers- using-covert-android-app-492556.shtml Работа команды APT (more)
А может внутренний пентест с рабочей станции среднестатистического пользователя? » Сбор информации об информационной системе » Инвентаризация уязвимостей » Подбор идентификаторов и паролей » Поиск и эксплуатация уязвимостей » Повышение привилегий и сбор информации » Достижение поставленных целей Ликбез про внутренний пентест
» Сбор информации об информационной системе » Инвентаризация уязвимостей (только тихо) » (?) Подбор идентификаторов и паролей » Поиск и эксплуатация уязвимостей в т.ч. 0day (eq MS14-068) » Повышение привилегий, ЗАКРЕПЛЕНИЕ и сбор информации » Достижение поставленных целей » Сокрытие своего присутствия Работа команды APT во внутренней сети
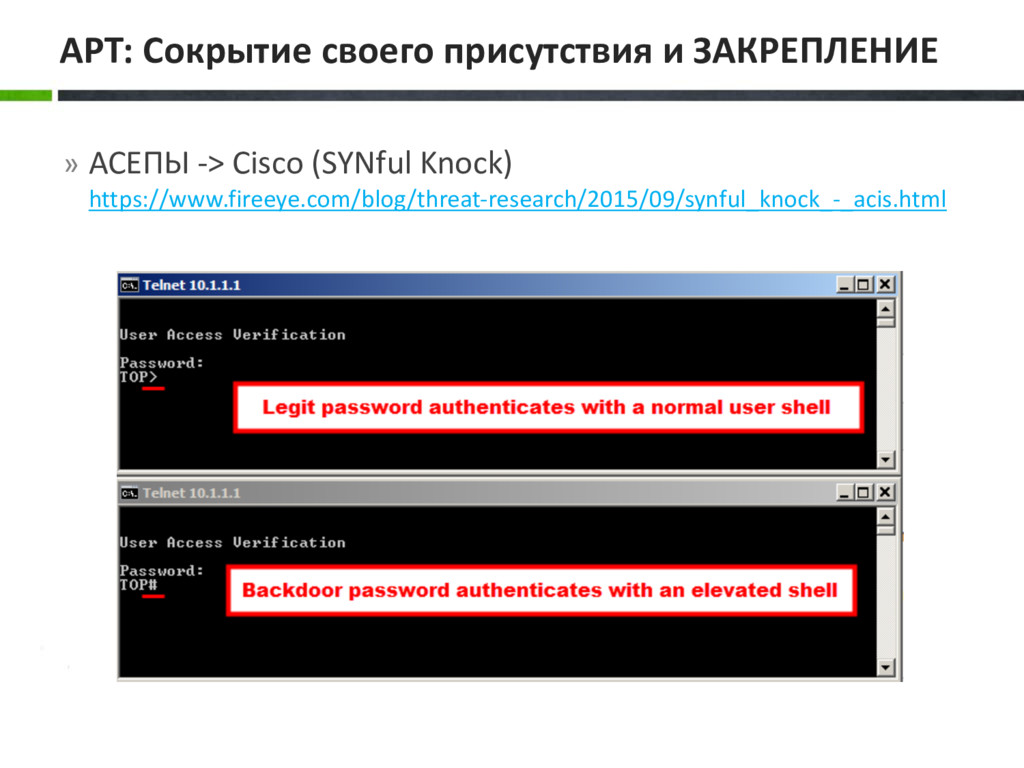
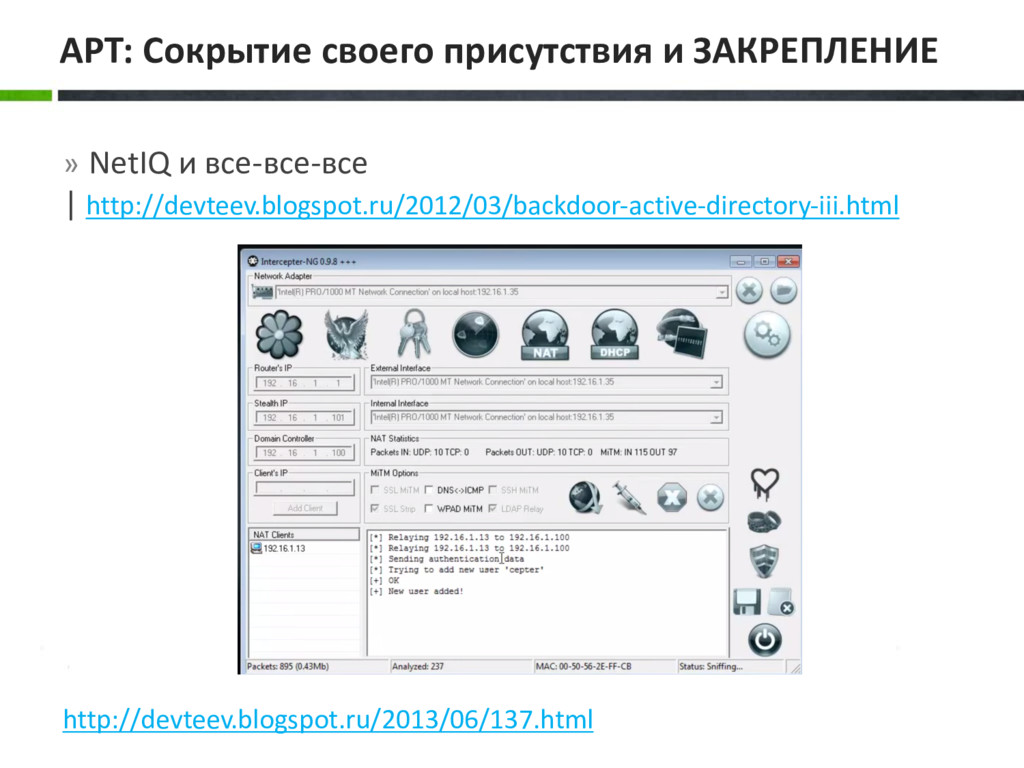
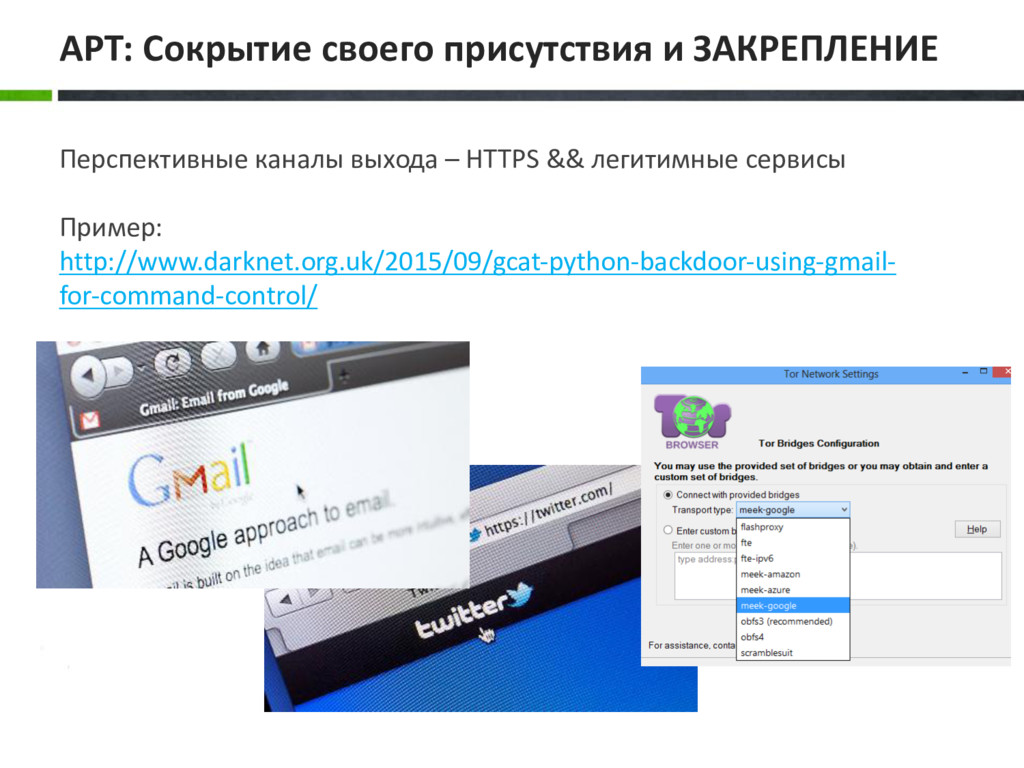
https://github.com/nxnrt/WindowsUploadToolkit +2 proof: http://devteev.blogspot.ru/2014/04/binary-backdoor-in-active-directory.html APT: Сокрытие своего присутствия и ЗАКРЕПЛЕНИЕ
и инструменты команд APT не выходя за рамки закона. » Явление APT нужно рассматривать гораздо шире, чем обычную атаку через Интернет. » Стоит ли при всем этом проводить регулярные пентесты? » ДА! По-любому стоит J Резюме


 defcon
 institutdelelevage
 eumesy
 tosseto
 gkazunii
 sishi2026
 kohlerjohannes
 junkashihara
 shunk031
 recsyslab
 mickey_0226
 inesmontani
 skipperchong
 chikuwait
 reverentgeek
 aleyda
 addyosmani
 chriscoyier
 soysaucechin
 sugarenia
 trallard
 jacobian