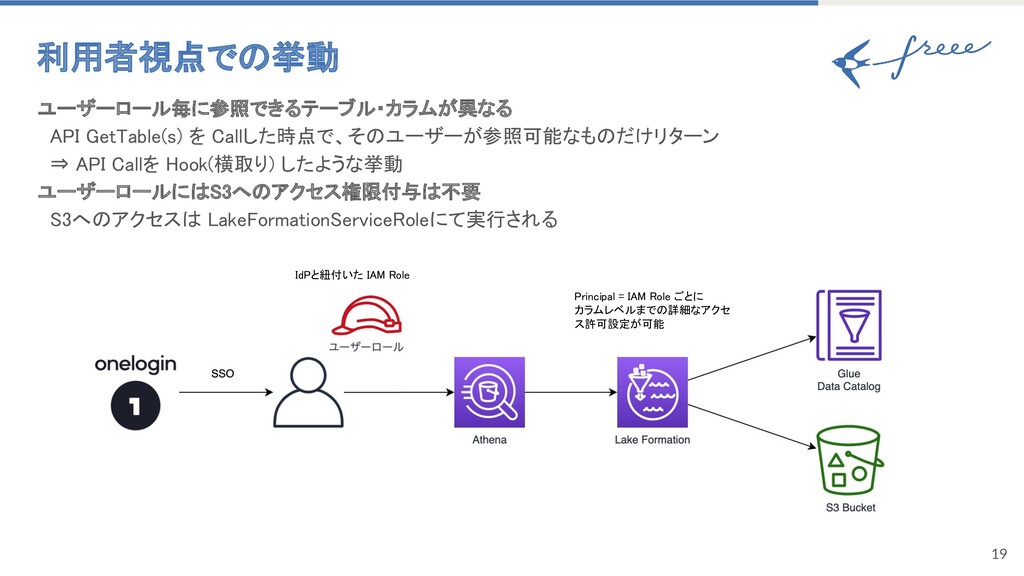
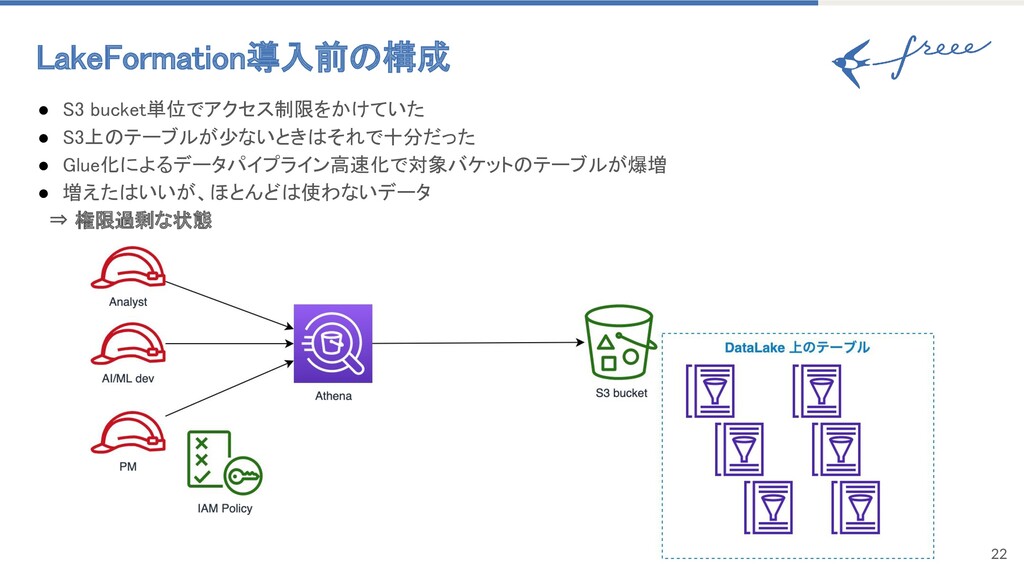
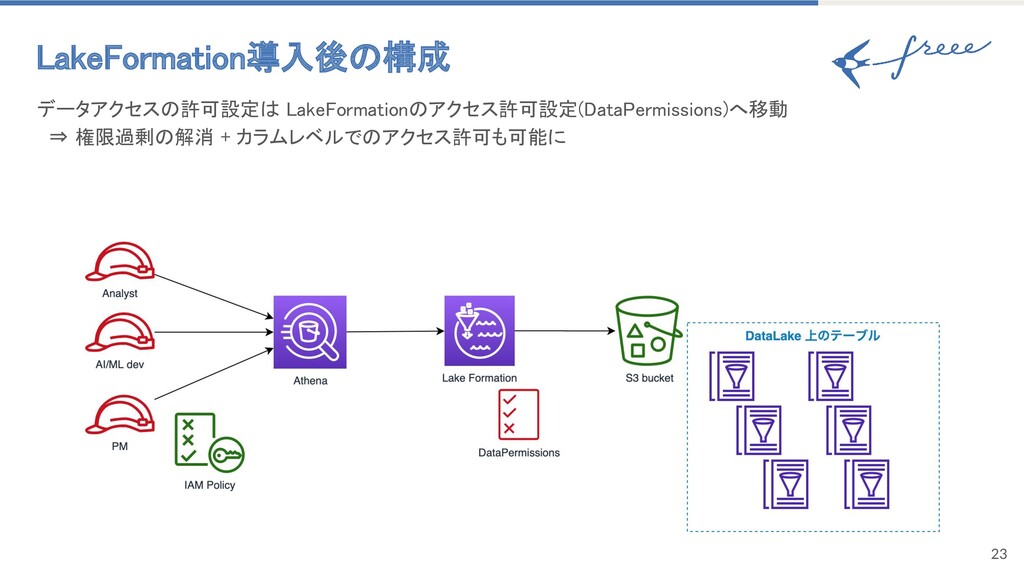
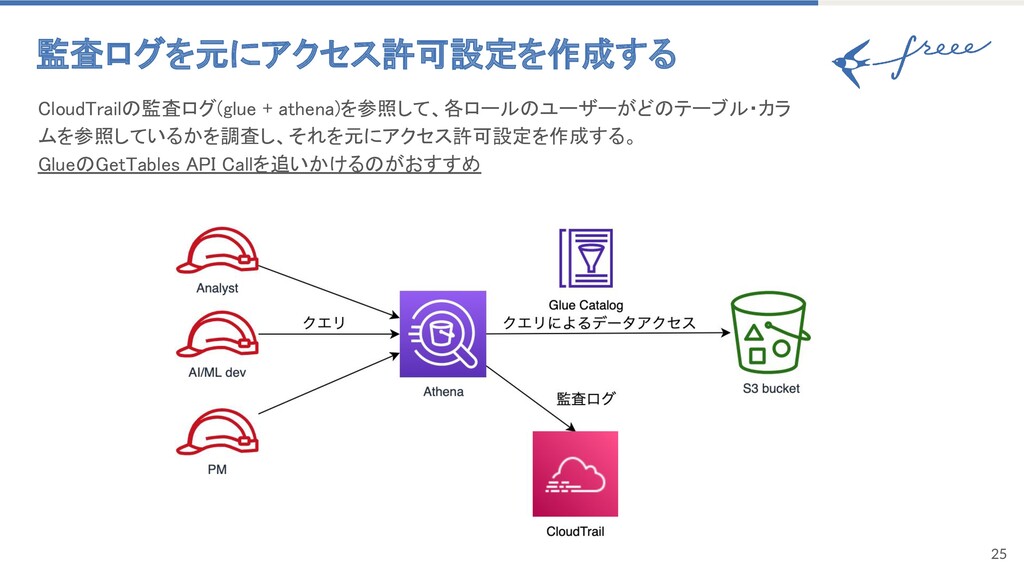
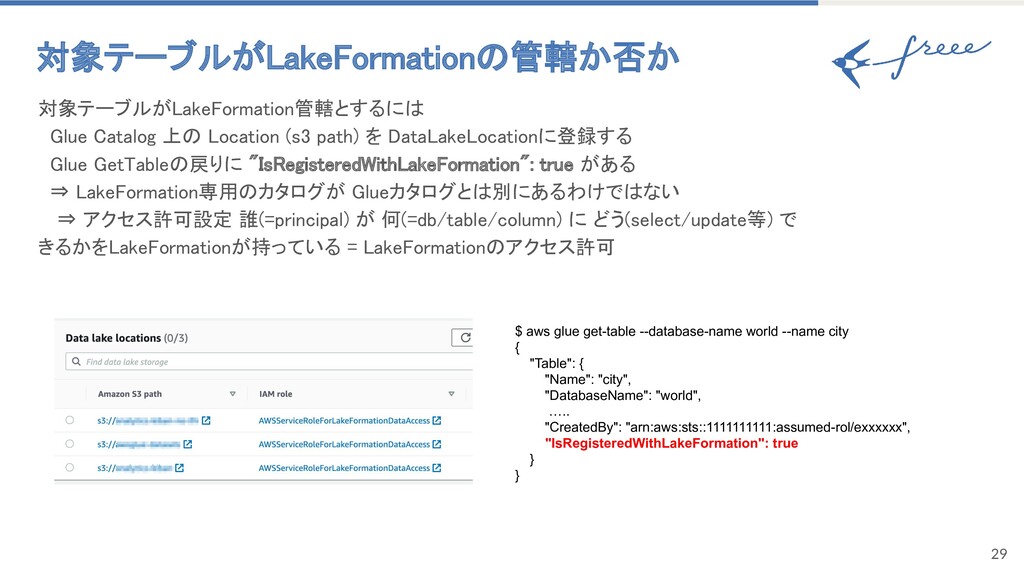
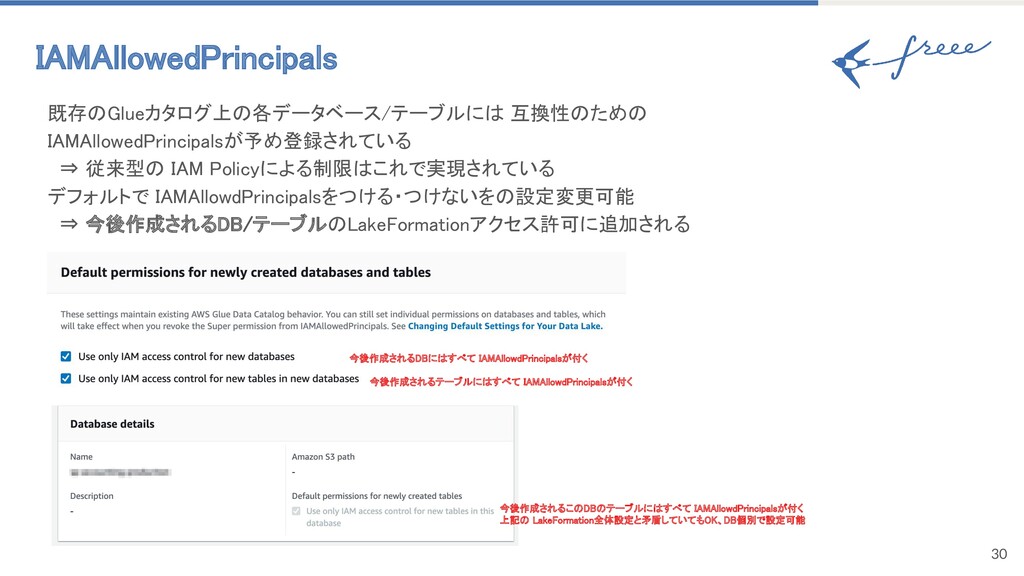
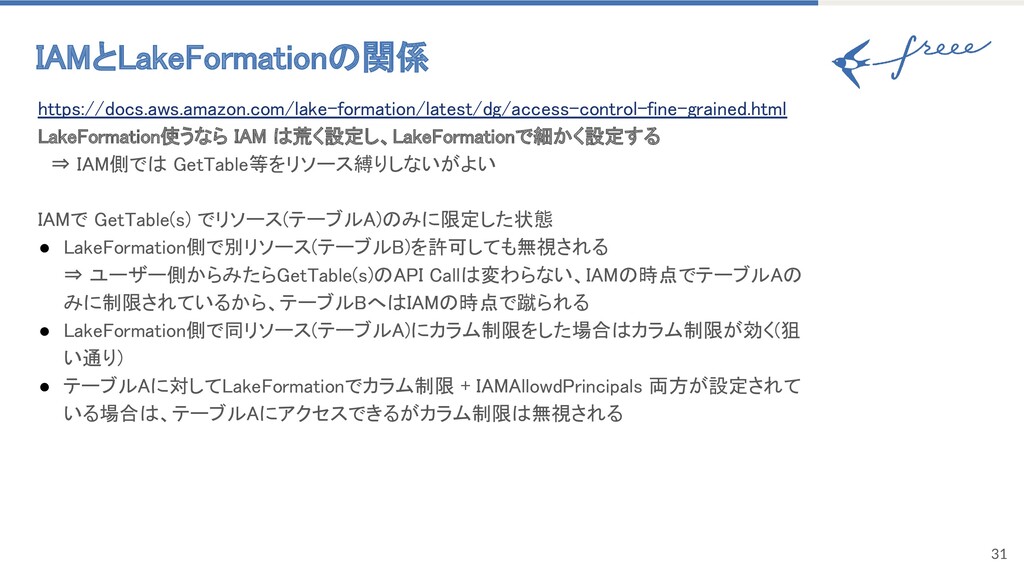
Hook(横取り) したような挙動 ユーザーロールにはS3へのアクセス権限付与は不要 S3へのアクセスは LakeFormationServiceRoleにて実行される IdPと紐付いた IAM Role Principal = IAM Role ごとに カラムレベルまでの詳細なアクセ ス許可設定が可能
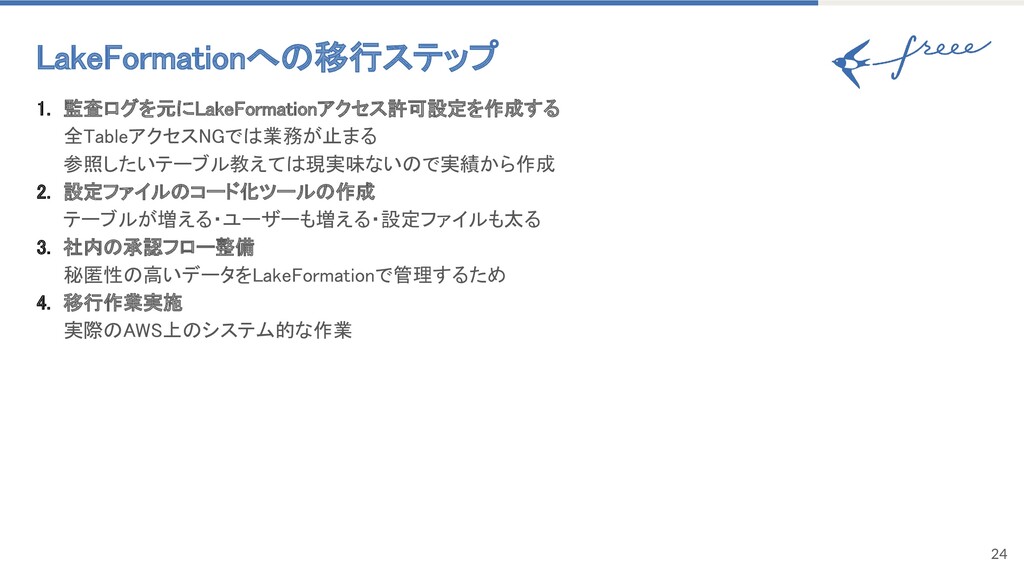
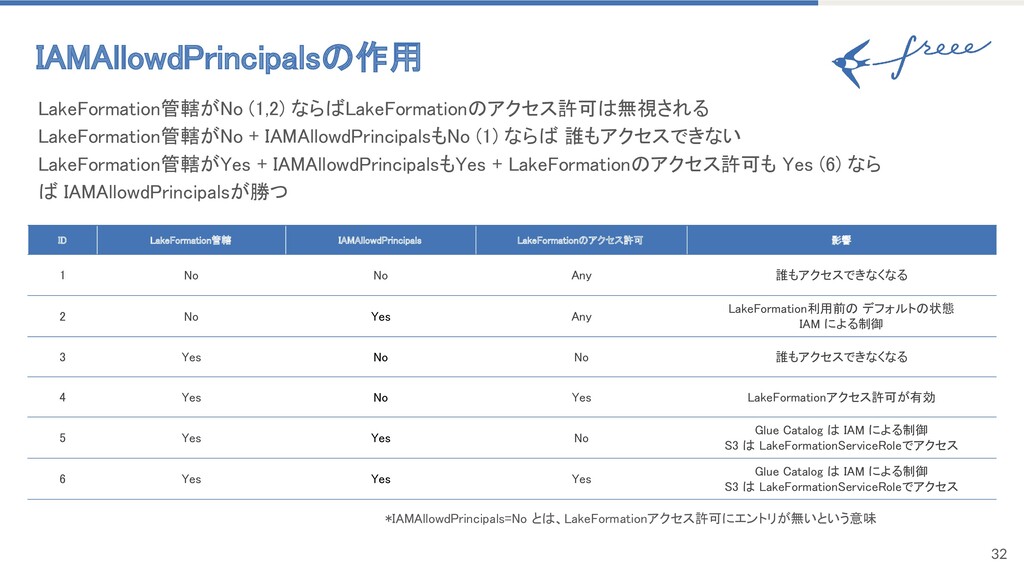
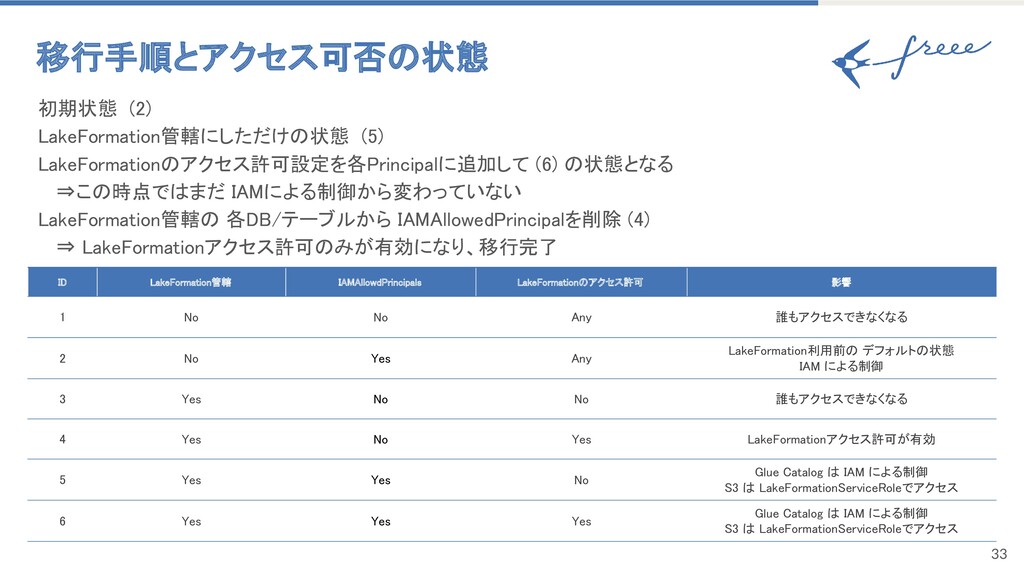
誰もアクセスできない LakeFormation管轄がYes + IAMAllowdPrincipalsもYes + LakeFormationのアクセス許可も Yes (6) なら ば IAMAllowdPrincipalsが勝つ ID LakeFormation管轄 IAMAllowdPrincipals LakeFormationのアクセス許可 影響 1 No No Any 誰もアクセスできなくなる 2 No Yes Any LakeFormation利用前の デフォルトの状態 IAM による制御 3 Yes No No 誰もアクセスできなくなる 4 Yes No Yes LakeFormationアクセス許可が有効 5 Yes Yes No Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス 6 Yes Yes Yes Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス *IAMAllowdPrincipals=No とは、LakeFormationアクセス許可にエントリが無いという意味
⇒この時点ではまだ IAMによる制御から変わっていない LakeFormation管轄の 各DB/テーブルから IAMAllowedPrincipalを削除 (4) ⇒ LakeFormationアクセス許可のみが有効になり、移行完了 ID LakeFormation管轄 IAMAllowdPrincipals LakeFormationのアクセス許可 影響 1 No No Any 誰もアクセスできなくなる 2 No Yes Any LakeFormation利用前の デフォルトの状態 IAM による制御 3 Yes No No 誰もアクセスできなくなる 4 Yes No Yes LakeFormationアクセス許可が有効 5 Yes Yes No Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス 6 Yes Yes Yes Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス
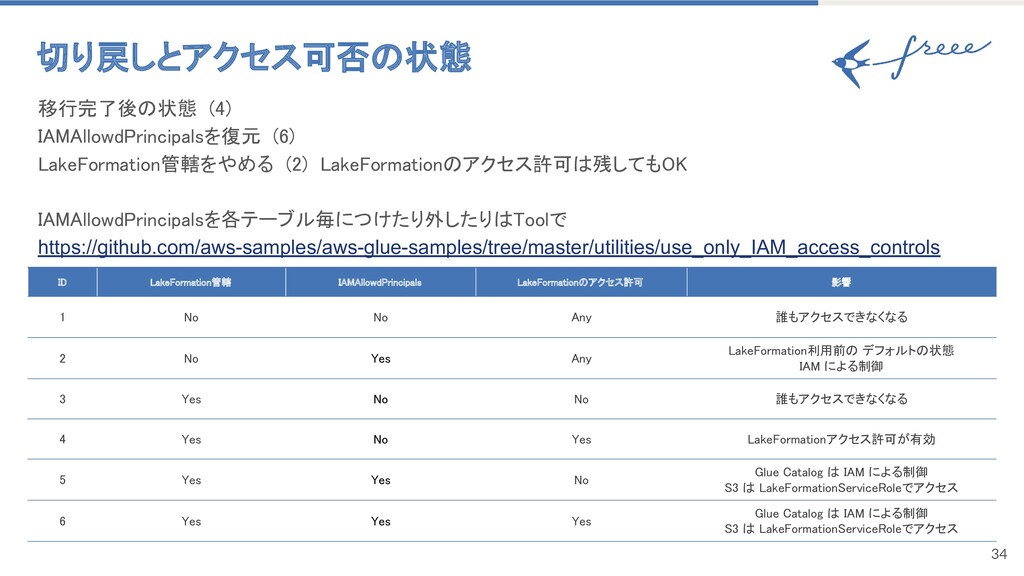
IAMAllowdPrincipalsを各テーブル毎につけたり外したりはToolで https://github.com/aws-samples/aws-glue-samples/tree/master/utilities/use_only_IAM_access_controls ID LakeFormation管轄 IAMAllowdPrincipals LakeFormationのアクセス許可 影響 1 No No Any 誰もアクセスできなくなる 2 No Yes Any LakeFormation利用前の デフォルトの状態 IAM による制御 3 Yes No No 誰もアクセスできなくなる 4 Yes No Yes LakeFormationアクセス許可が有効 5 Yes Yes No Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス 6 Yes Yes Yes Glue Catalog は IAM による制御 S3 は LakeFormationServiceRoleでアクセス


 finengine
 kairim0
 koukihosaka
 daidaidai
 ueponx
 rfdnxbro
 tsukina_7mochi
 kash1064
 kzkhykw1991
 ivry_presentationmaterials
 satomasahiro2005
 odashi
 ryanjones
 eileencodes
 davidcarrasco
 marcoroth
 skipperchong
 auna
 rasagy
 mayunak
 aleyda
 jacobian
 inesmontani
 cassininazir