Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
サイバーセキュリティ入門の リフレッシュセッション
Search
Virtual62
July 06, 2023
Technology
230
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
サイバーセキュリティ入門の リフレッシュセッション
Virtual62
July 06, 2023
More Decks by Virtual62
See All by Virtual62
いまからでも遅くない!セキュリティーリスク入門
ibmachala1
0
220
いまからでも遅くない!IoTセキュリティー
ibmachala1
0
270
え?車もハックされるちゃうの!? 自動車業界のセキュリティー課題の紹介
ibmachala1
0
280
Other Decks in Technology
See All in Technology
JAWSUG TOHOKU 青森支部 「LoGoチャット」のAWS移行で 乗り越えたこと
taketakekaho
0
340
ソフトウェア ファクトリー - 再現性のあるソフトウェアの工場づくり / Software factory
iktakahiro
6
5k
How to Design Configuration for Rails Applications
willnet
1
830
Kiro Crewをはじめよう
kizawa2020
1
160
Conditional PED-ANOVA: Hyperparameter Importance in Hierarchical & Dynamic Search Spaces
pfn
PRO
0
140
事業成長とデータ活用を止めないためのマネジメントへ挑戦
hiracky16
0
400
CTO Night|NotionのAIエージェントとFDE
kzkhykw1991
0
220
PagerDuty Tech Hub-鳴らすけれど、人は動かない
ezaki
0
180
Gemini Intelligence 入門 ― AppFunctions と Gemini Nano
takuroabe
0
290
AI駆動で「他アプリの音を加工できる」アプリを作った
satomasahiro2005
0
170
触りたくないデータに、どう触るか AI時代のRBACアクセスガバナンス
ivry_presentationmaterials
0
270
Post AI時代のリファクタリング実践記 / Refactoring in the post AI era
kaminashi
1
270
Featured
See All Featured
Rebuilding a faster, lazier Slack
samanthasiow
85
9.7k
For a Future-Friendly Web
brad_frost
184
10k
The Spectacular Lies of Maps
axbom
PRO
1
1.1k
Fight the Zombie Pattern Library - RWD Summit 2016
marcelosomers
234
18k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
Designing for Timeless Needs
cassininazir
1
530
How to build a perfect <img>
jonoalderson
1
6.1k
Balancing Empowerment & Direction
lara
6
1.3k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.2k
Speed Design
sergeychernyshev
33
2.2k
コードの90%をAIが書く世界で何が待っているのか / What awaits us in a world where 90% of the code is written by AI
rkaga
63
46k
Transcript
[IBM TechXchange] サイバーセキュリティ入門の リフレッシュセッション 2023年7月5日 17:00-18:00
None
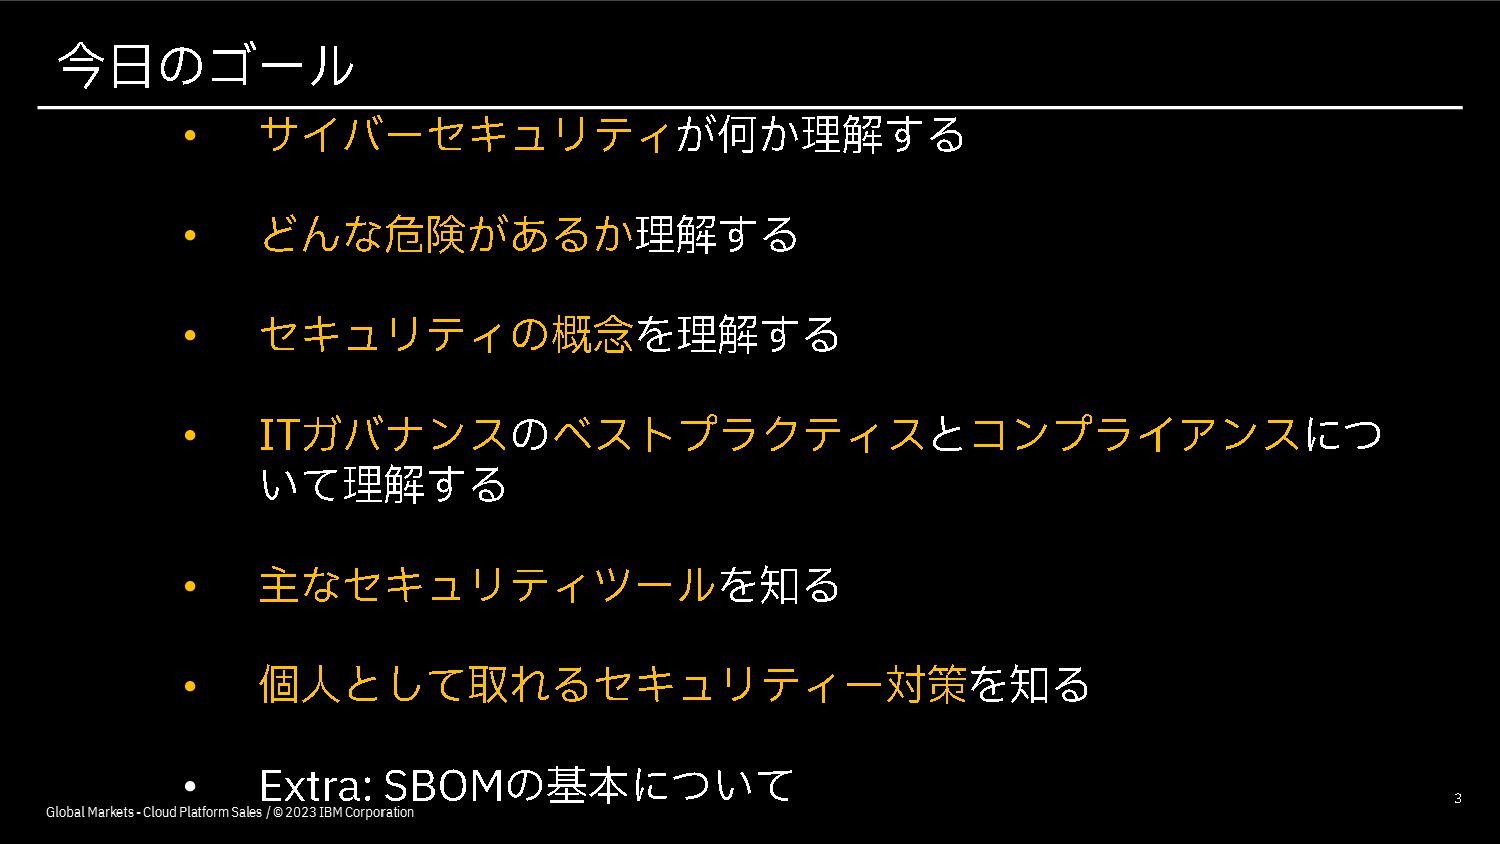
• • • • • • •
None
None
6
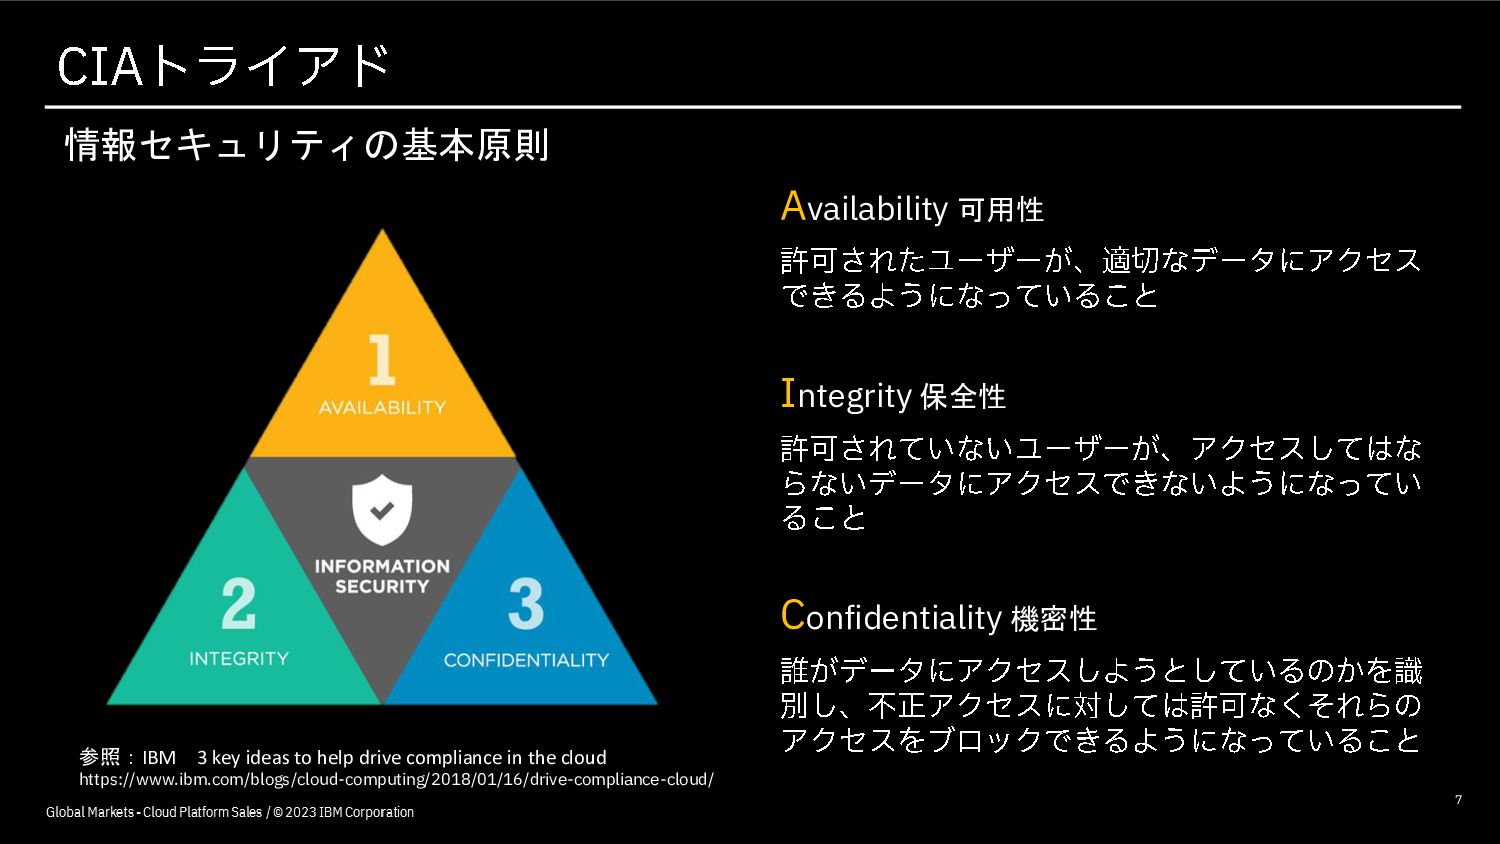
7 情報セキュリティの基本原則 参照:IBM 3 key ideas to help drive compliance
in the cloud https://www.ibm.com/blogs/cloud-computing/2018/01/16/drive-compliance-cloud/ Availability 可用性 Integrity 保全性 Confidentiality 機密性
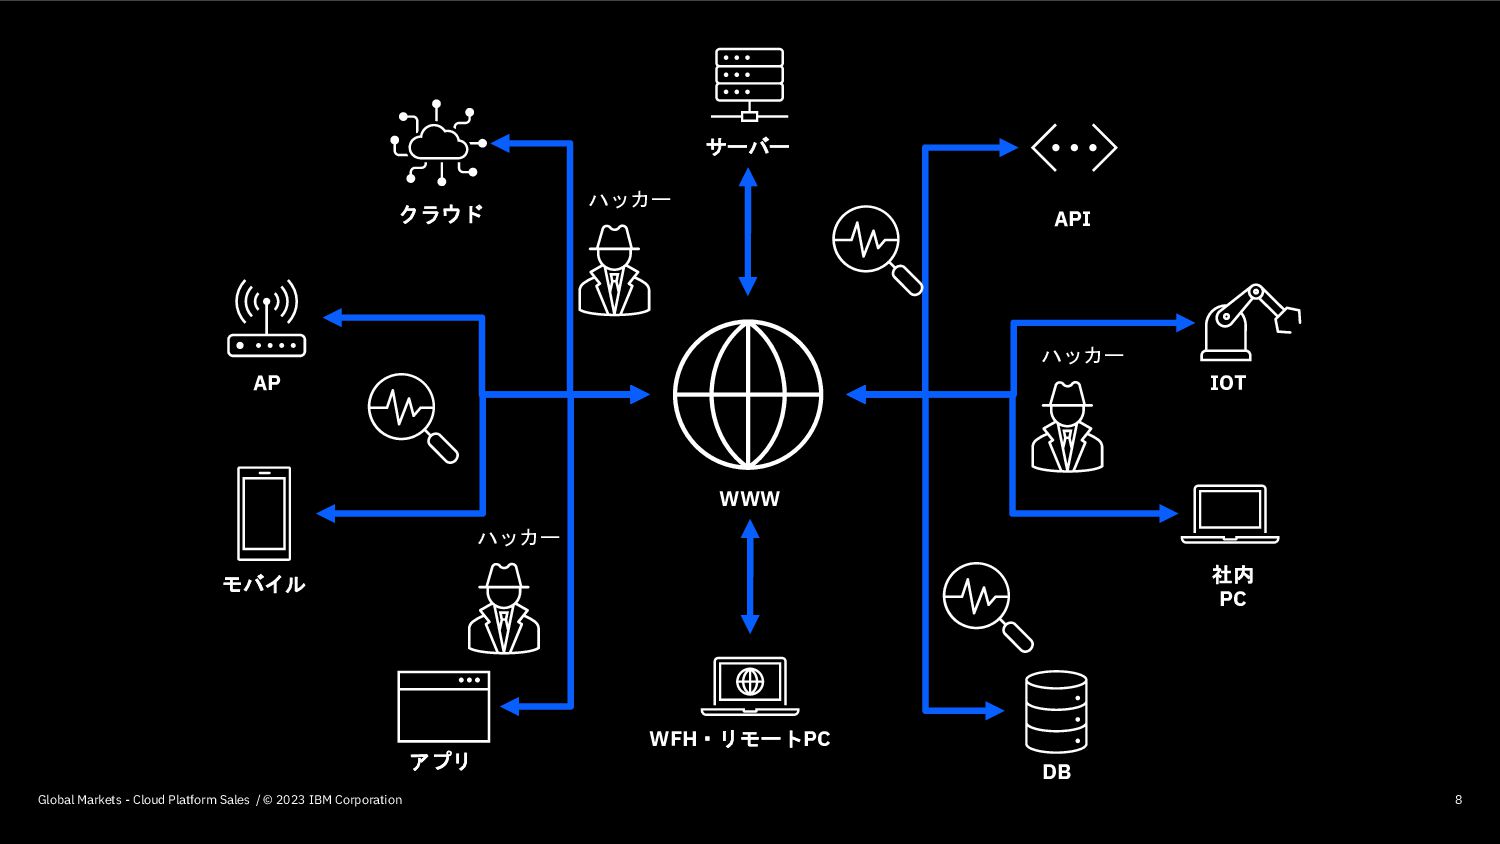
社内 PC DB サーバー クラウド API AP アプリ IOT WFH・リモートPC
モバイル WWW ハッカー ハッカー ハッカー Global Markets - Cloud Platform Sales / © 2023 IBM Corporation 8
None
None
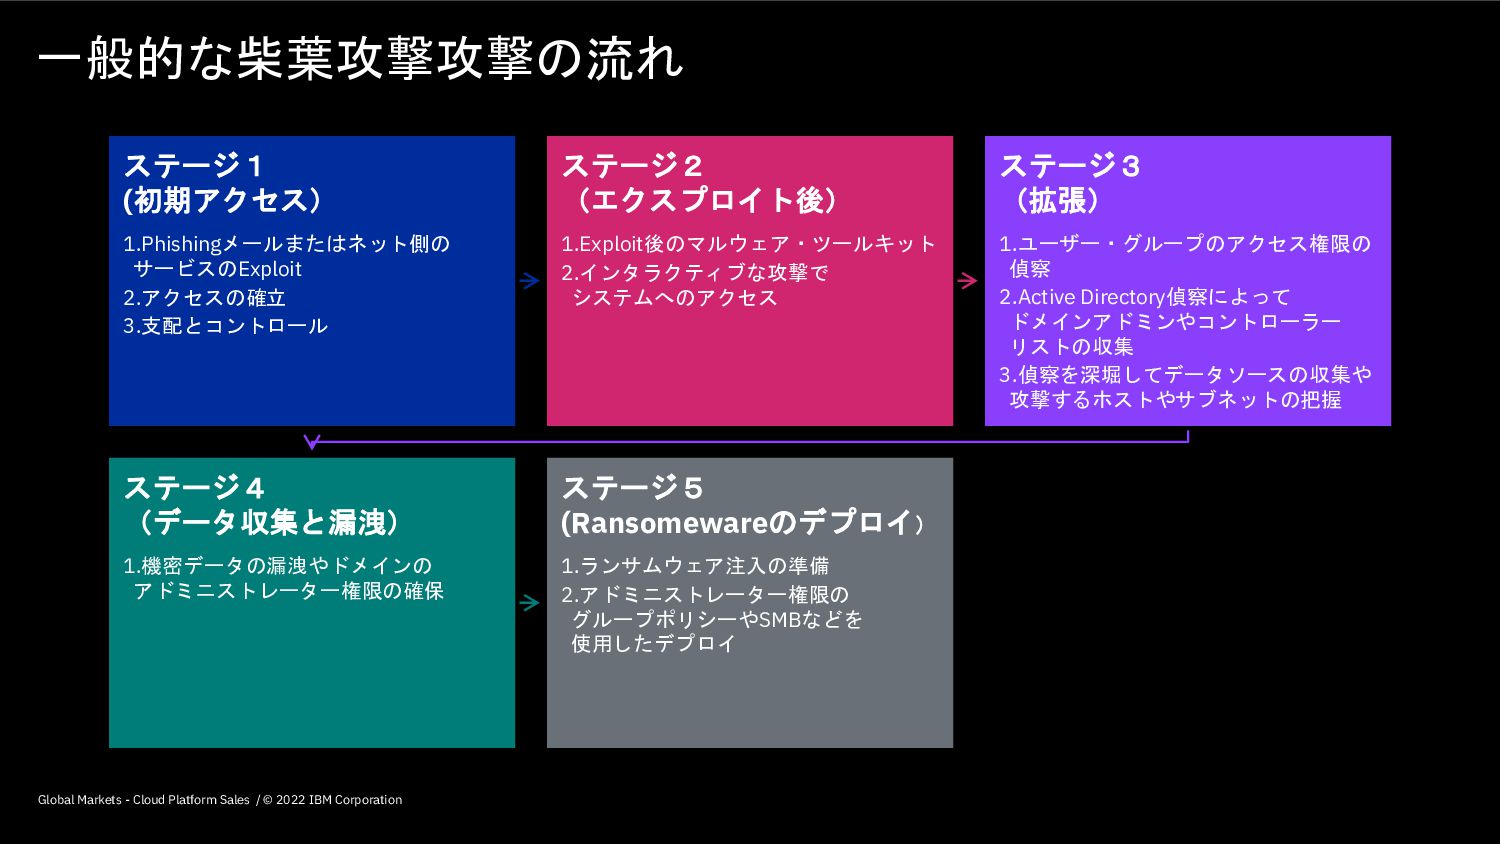
一般的な柴葉攻撃攻撃の流れ Global Markets - Cloud Platform Sales / © 2022
IBM Corporation ステージ1 (初期アクセス) 1.Phishingメールまたはネット側の サービスのExploit 2.アクセスの確立 3.支配とコントロール ステージ2 (エクスプロイト後) 1.Exploit後のマルウェア・ツールキット 2.インタラクティブな攻撃で システムへのアクセス ステージ3 (拡張) 1.ユーザー・グループのアクセス権限の 偵察 2.Active Directory偵察によって ドメインアドミンやコントローラー リストの収集 3.偵察を深堀してデータソースの収集や 攻撃するホストやサブネットの把握 ステージ4 (データ収集と漏洩) 1.機密データの漏洩やドメインの アドミニストレーター権限の確保 ステージ5 (Ransomewareのデプロイ) 1.ランサムウェア注入の準備 2.アドミニストレーター権限の グループポリシーやSMBなどを 使用したデプロイ
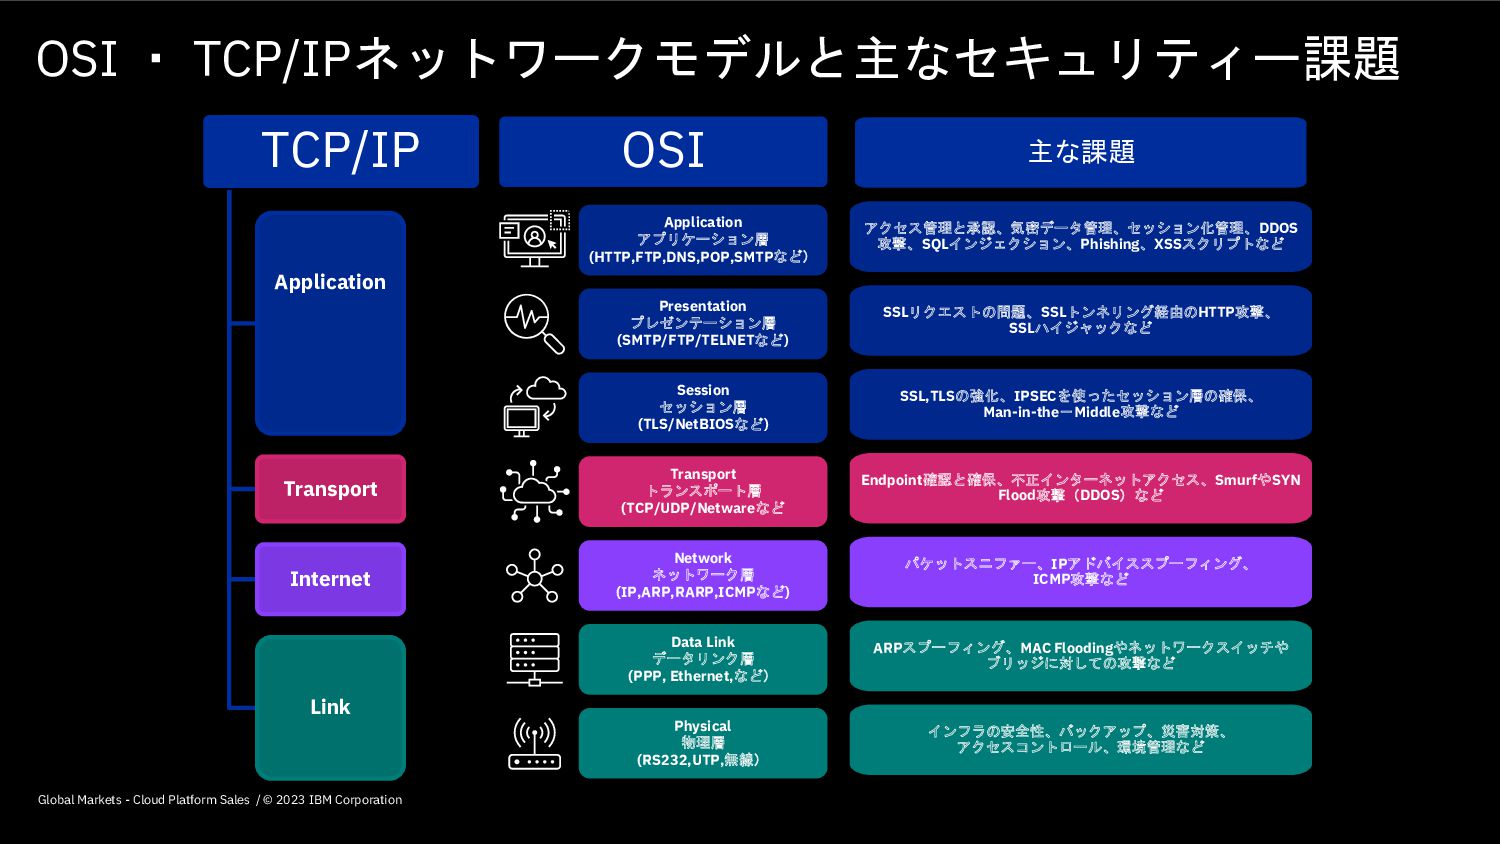
OSI ・ TCP/IPネットワークモデルと主なセキュリティー課題 Global Markets - Cloud Platform Sales /
© 2023 IBM Corporation OSI Application アプリケーション層 (HTTP,FTP,DNS,POP,SMTPなど) Presentation プレゼンテーション層 (SMTP/FTP/TELNETなど) Session セッション層 (TLS/NetBIOSなど) Transport トランスポート層 (TCP/UDP/Netwareなど Network ネットワーク層 (IP,ARP,RARP,ICMPなど) Data Link データリンク層 (PPP, Ethernet,など) Physical 物理層 (RS232,UTP,無線) TCP/IP Application Transport Internet Link 主な課題 アクセス管理と承認、気密データ管理、セッション化管理、DDOS 攻撃、SQLインジェクション、Phishing、XSSスクリプトなど SSLリクエストの問題、SSLトンネリング経由のHTTP攻撃、 SSLハイジャックなど SSL,TLSの強化、IPSECを使ったセッション層の確保、 Man-in-the-Middle攻撃など Endpoint確認と確保、不正インターネットアクセス、SmurfやSYN Flood攻撃(DDOS)など パケットスニファー、IPアドバイススプーフィング、 ICMP攻撃など ARPスプーフィング、MAC Floodingやネットワークスイッチや ブリッジに対しての攻撃など インフラの安全性、バックアップ、災害対策、 アクセスコントロール、環境管理など
None
None
None
〜5つのポイントから考える〜
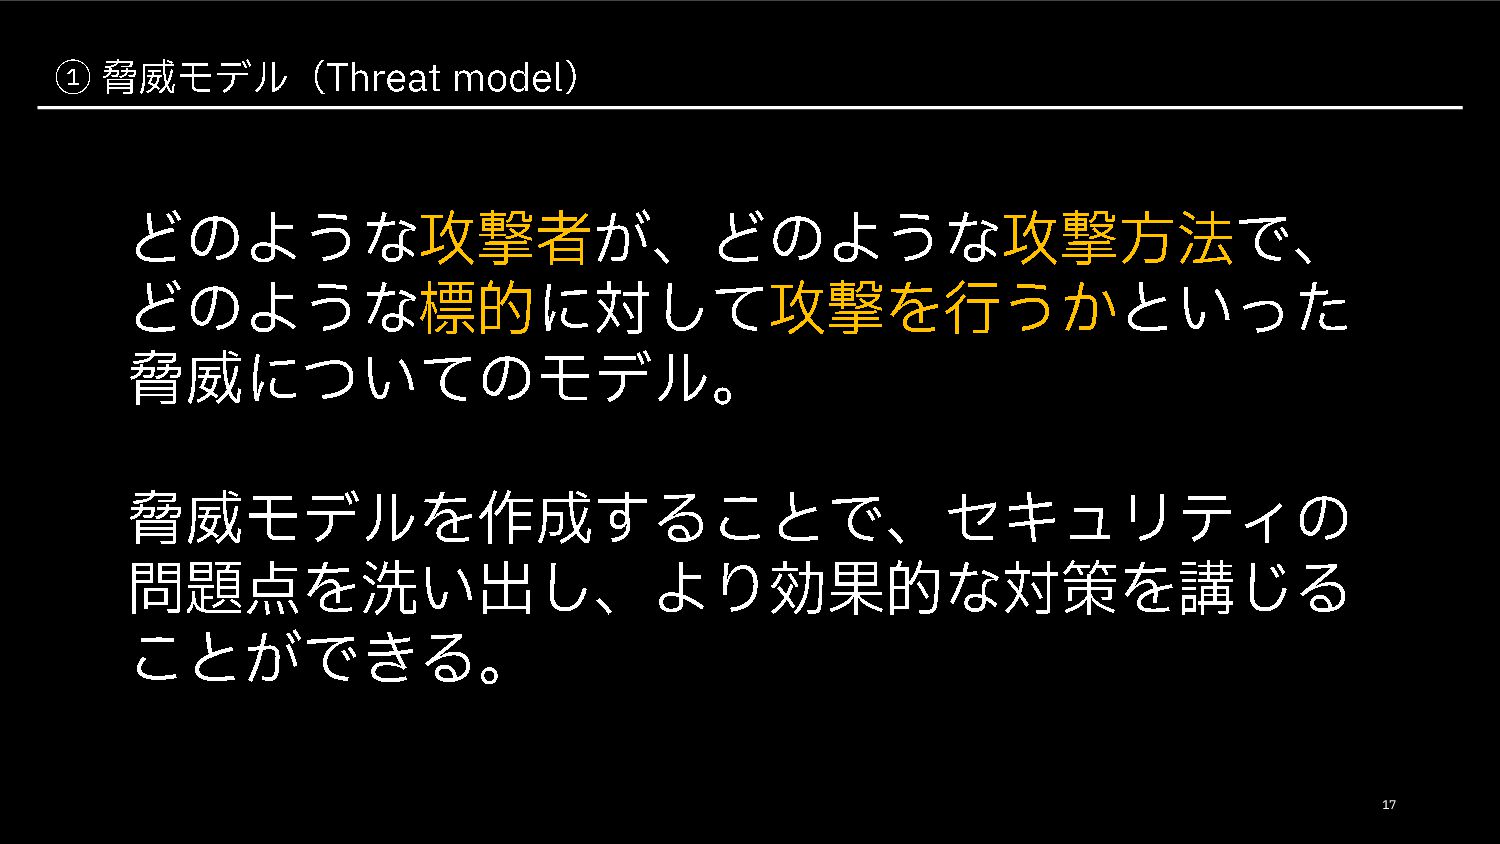
17
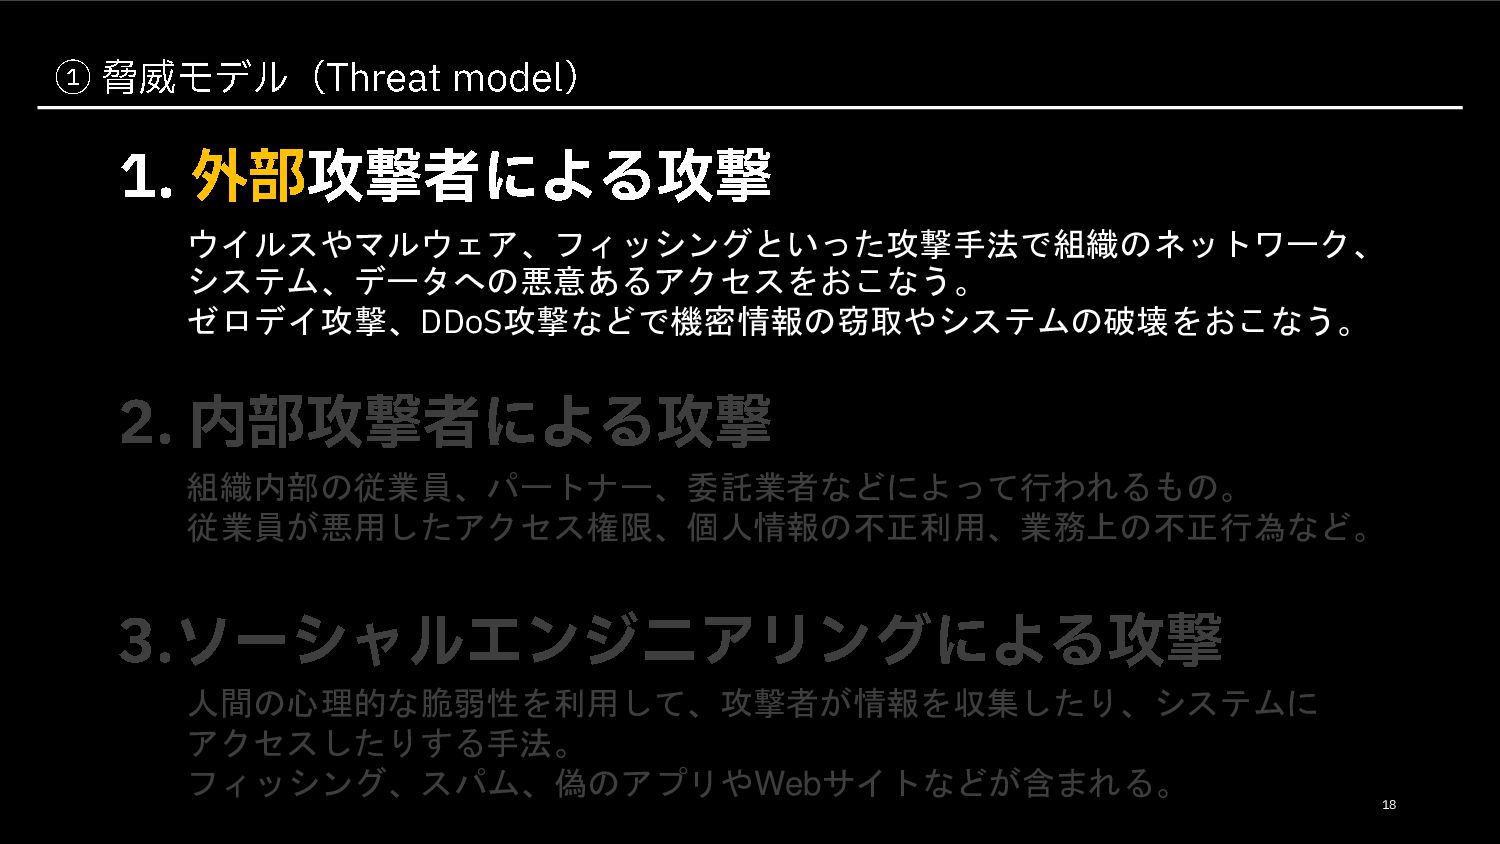
18 ウイルスやマルウェア、フィッシングといった攻撃手法で組織のネットワーク、 システム、データへの悪意あるアクセスをおこなう。 ゼロデイ攻撃、DDoS攻撃などで機密情報の窃取やシステムの破壊をおこなう。 組織内部の従業員、パートナー、委託業者などによって行われるもの。 従業員が悪用したアクセス権限、個人情報の不正利用、業務上の不正行為など。 人間の心理的な脆弱性を利用して、攻撃者が情報を収集したり、システムに アクセスしたりする手法。 フィッシング、スパム、偽のアプリやWebサイトなどが含まれる。
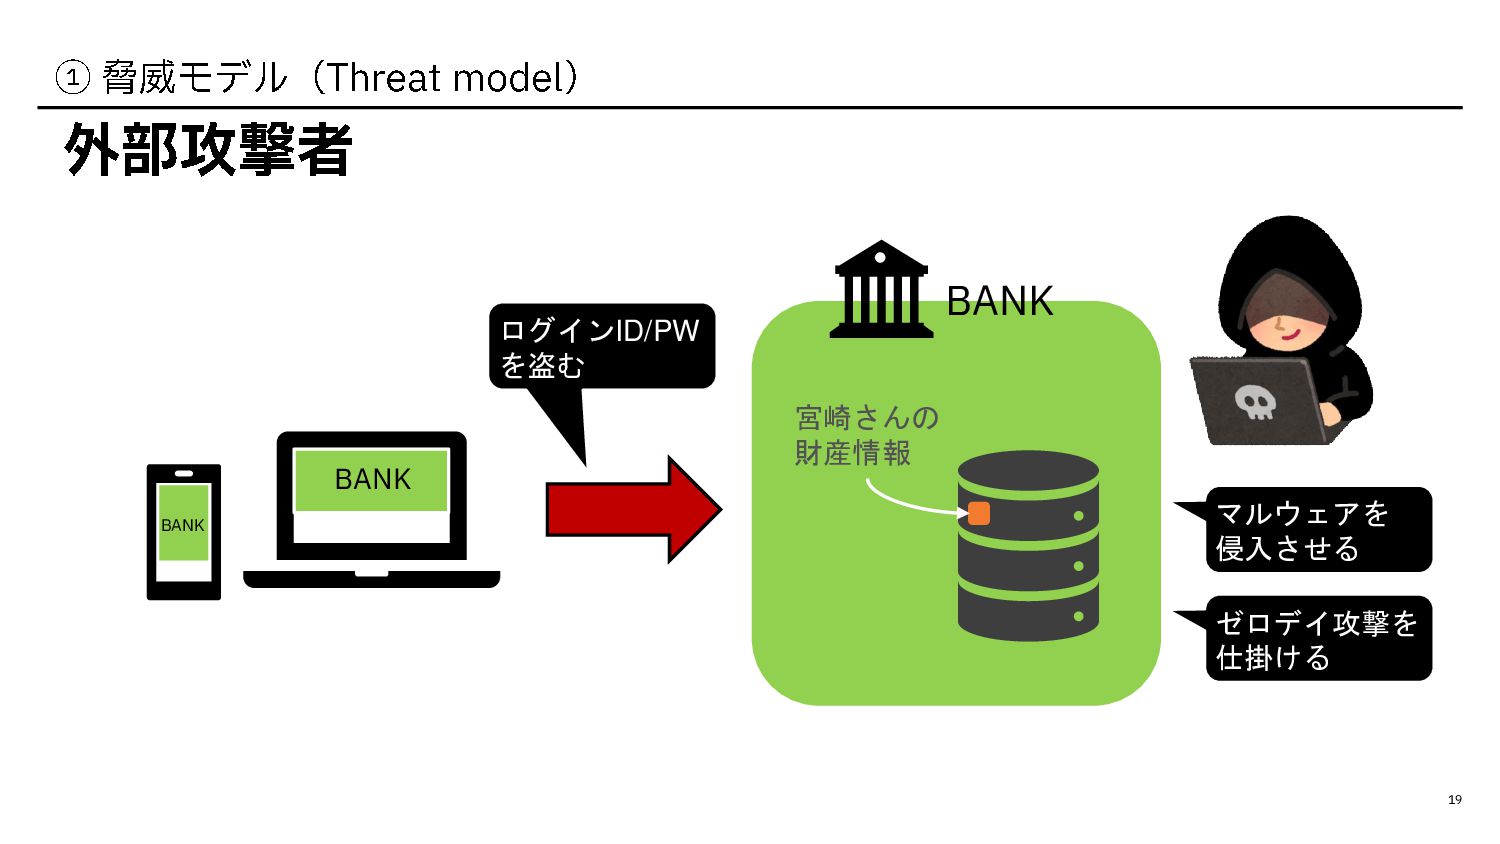
19 BANK 宮崎さんの 財産情報 BANK BANK マルウェアを 侵入させる ログインID/PW を盗む
ゼロデイ攻撃を 仕掛ける
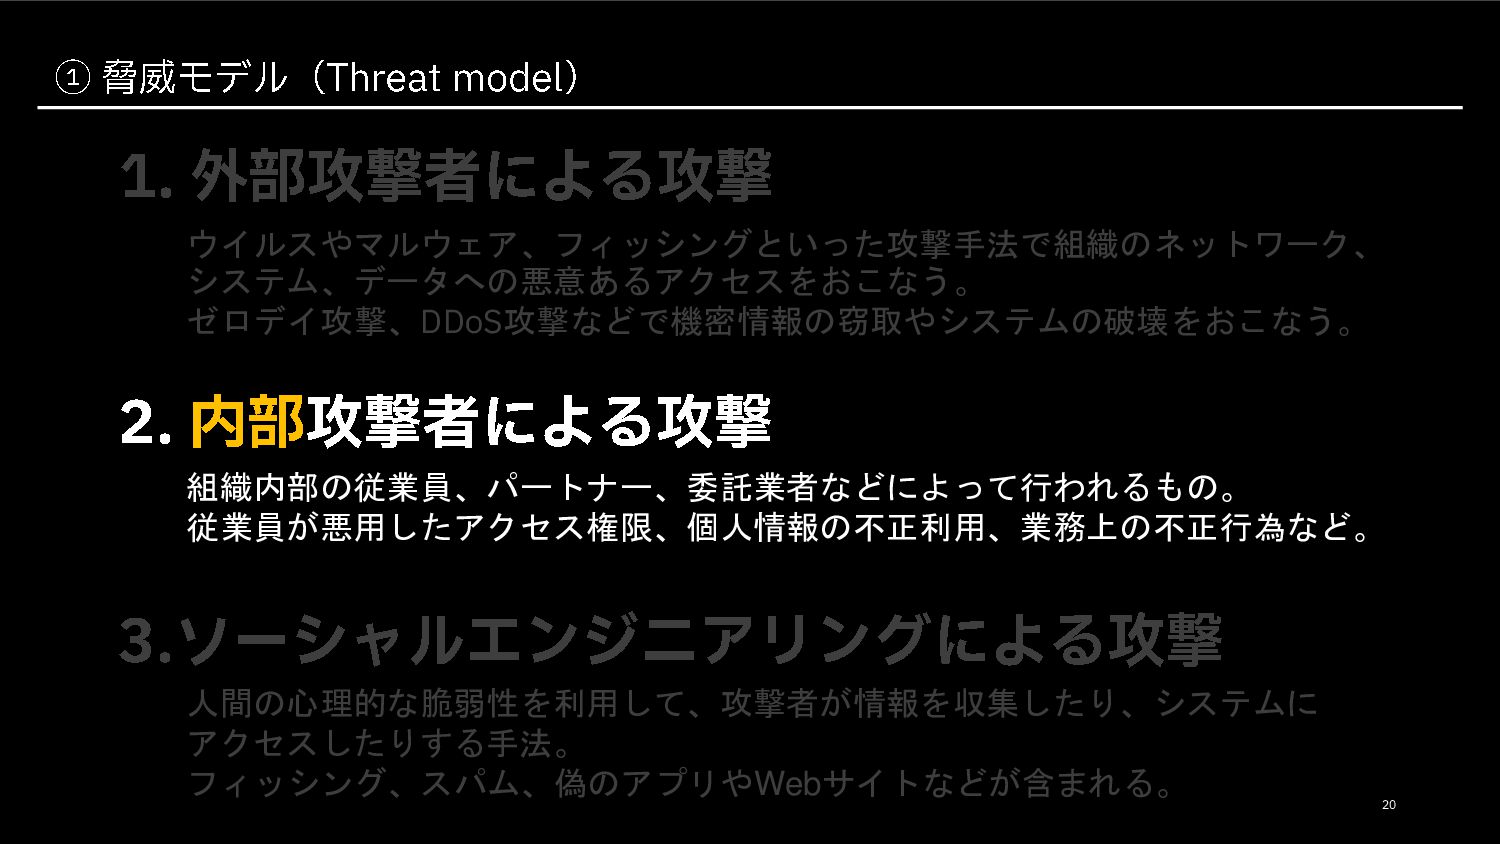
20 ウイルスやマルウェア、フィッシングといった攻撃手法で組織のネットワーク、 システム、データへの悪意あるアクセスをおこなう。 ゼロデイ攻撃、DDoS攻撃などで機密情報の窃取やシステムの破壊をおこなう。 組織内部の従業員、パートナー、委託業者などによって行われるもの。 従業員が悪用したアクセス権限、個人情報の不正利用、業務上の不正行為など。 人間の心理的な脆弱性を利用して、攻撃者が情報を収集したり、システムに アクセスしたりする手法。 フィッシング、スパム、偽のアプリやWebサイトなどが含まれる。
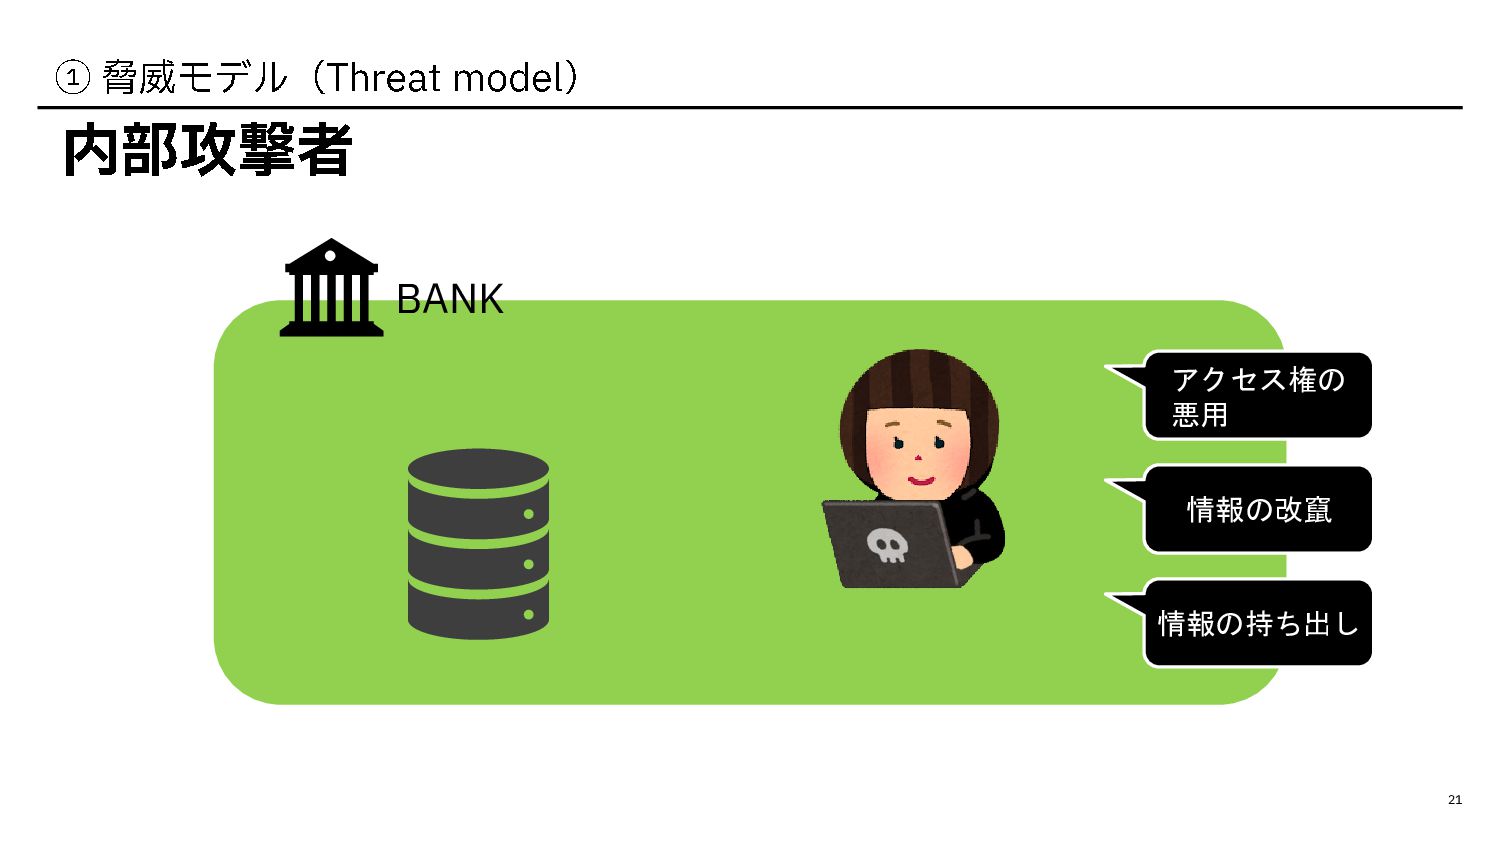
21 BANK アクセス権の 悪用 情報の改竄 情報の持ち出し
22 ウイルスやマルウェア、フィッシングといった攻撃手法で組織のネットワーク、 システム、データへの悪意あるアクセスをおこなう。 ゼロデイ攻撃、DDoS攻撃などで機密情報の窃取やシステムの破壊をおこなう。 組織内部の従業員、パートナー、委託業者などによって行われるもの。 従業員が悪用したアクセス権限、個人情報の不正利用、業務上の不正行為など。 人間の心理的な脆弱性を利用して、攻撃者が情報を収集したり、システムに アクセスしたりする手法。 フィッシング、スパム、偽のアプリやWebサイトなどが含まれる。
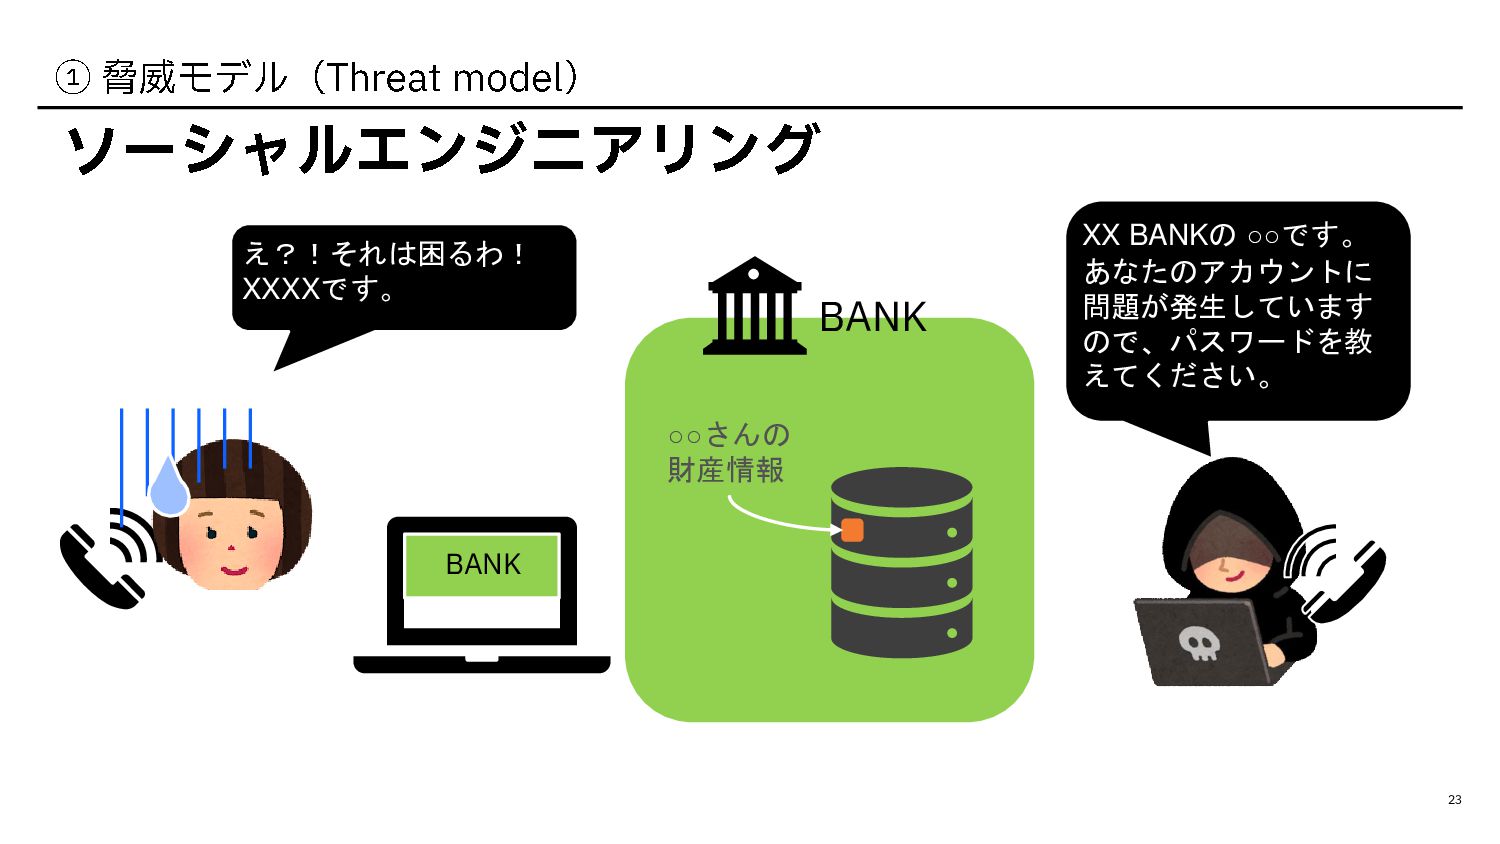
23 BANK ◦◦さんの 財産情報 BANK XX BANKの ◦◦です。 あなたのアカウントに 問題が発生しています
ので、パスワードを教 えてください。 え?!それは困るわ! XXXXです。
24
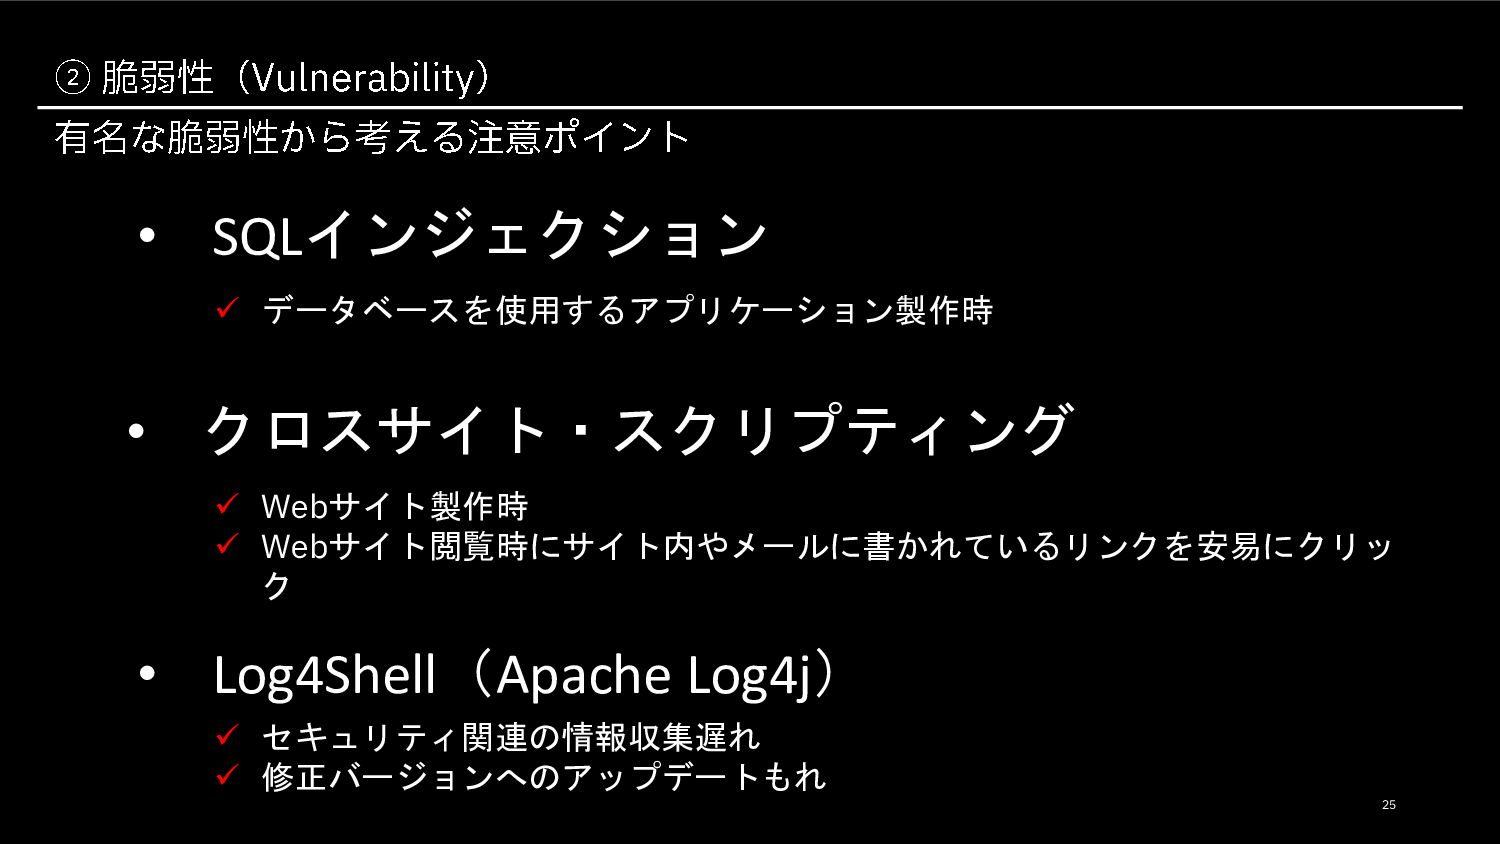
25 • SQLインジェクション ✓ データベースを使用するアプリケーション製作時 ✓ Webサイト製作時 ✓ Webサイト閲覧時にサイト内やメールに書かれているリンクを安易にクリッ ク
• クロスサイト・スクリプティング • Log4Shell(Apache Log4j) ✓ セキュリティ関連の情報収集遅れ ✓ 修正バージョンへのアップデートもれ
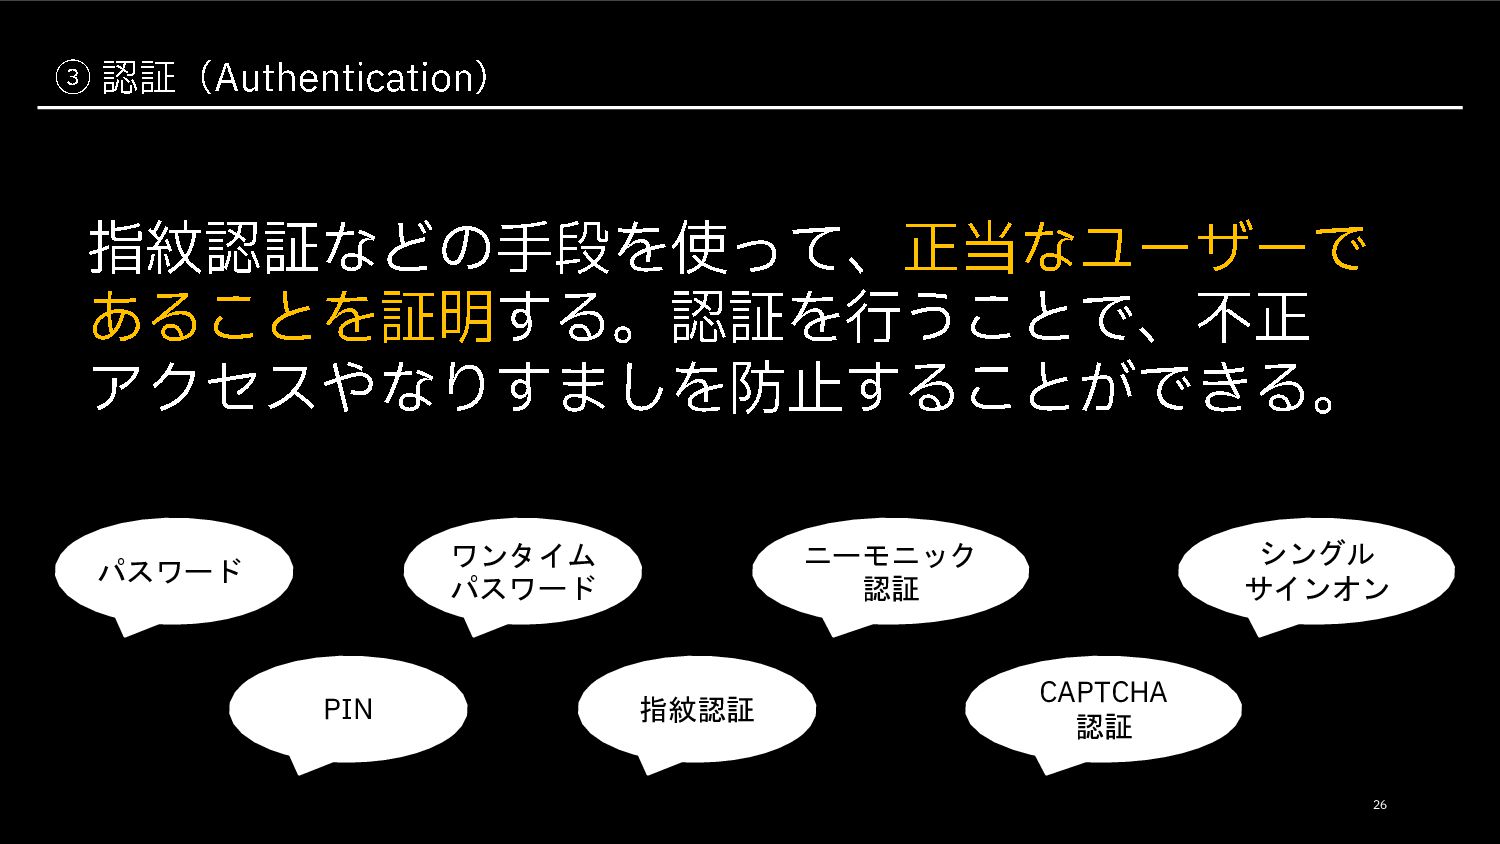
26 パスワード PIN ワンタイム パスワード 指紋認証 ニーモニック 認証 CAPTCHA 認証
シングル サインオン
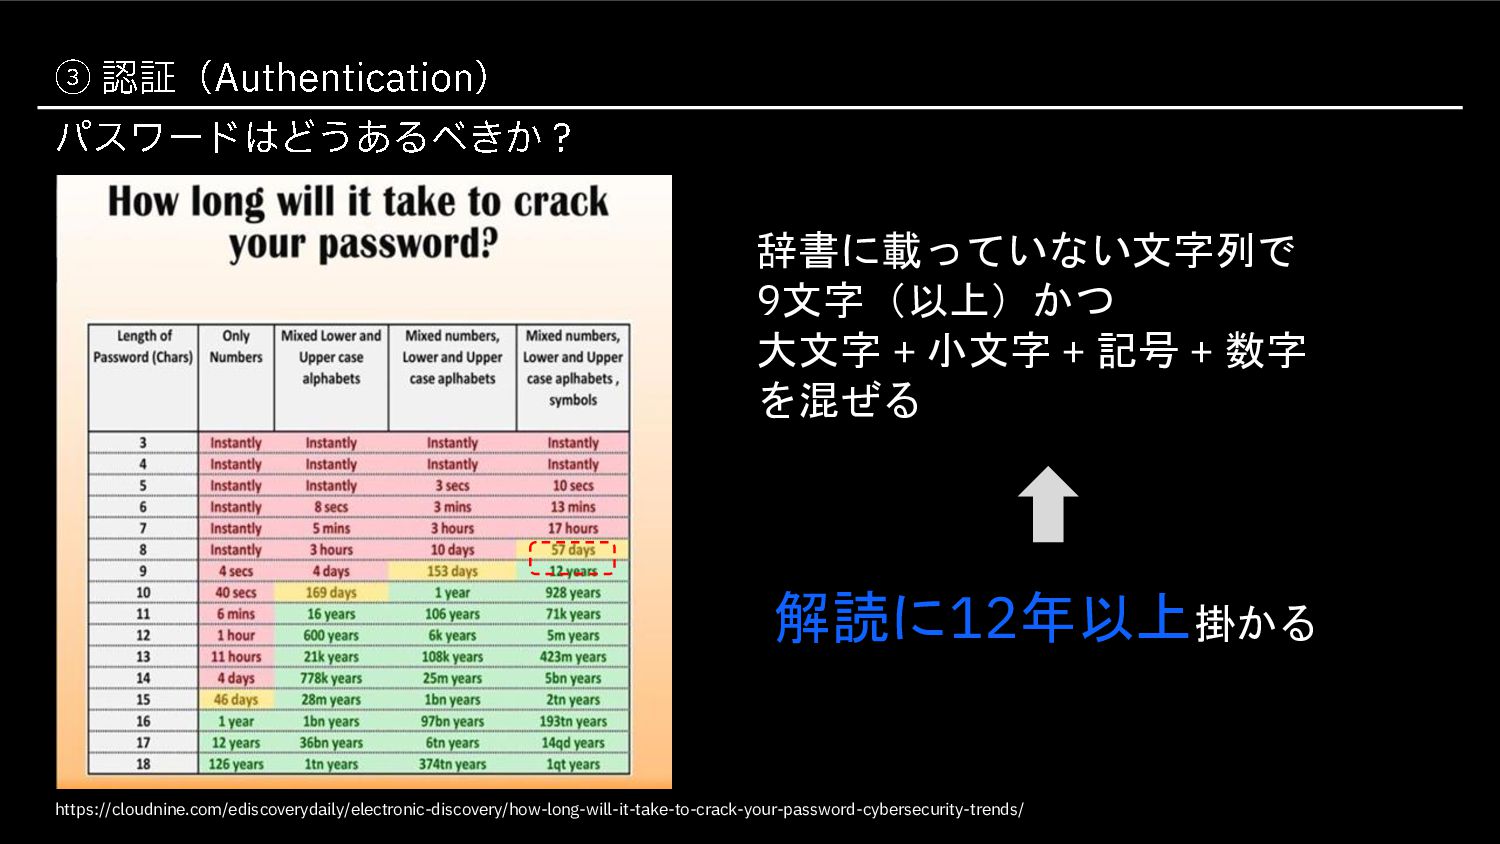
https://cloudnine.com/ediscoverydaily/electronic-discovery/how-long-will-it-take-to-crack-your-password-cybersecurity-trends/ 辞書に載っていない文字列で 9文字(以上)かつ 大文字 + 小文字 + 記号 + 数字
を混ぜる 解読に12年以上掛かる
28
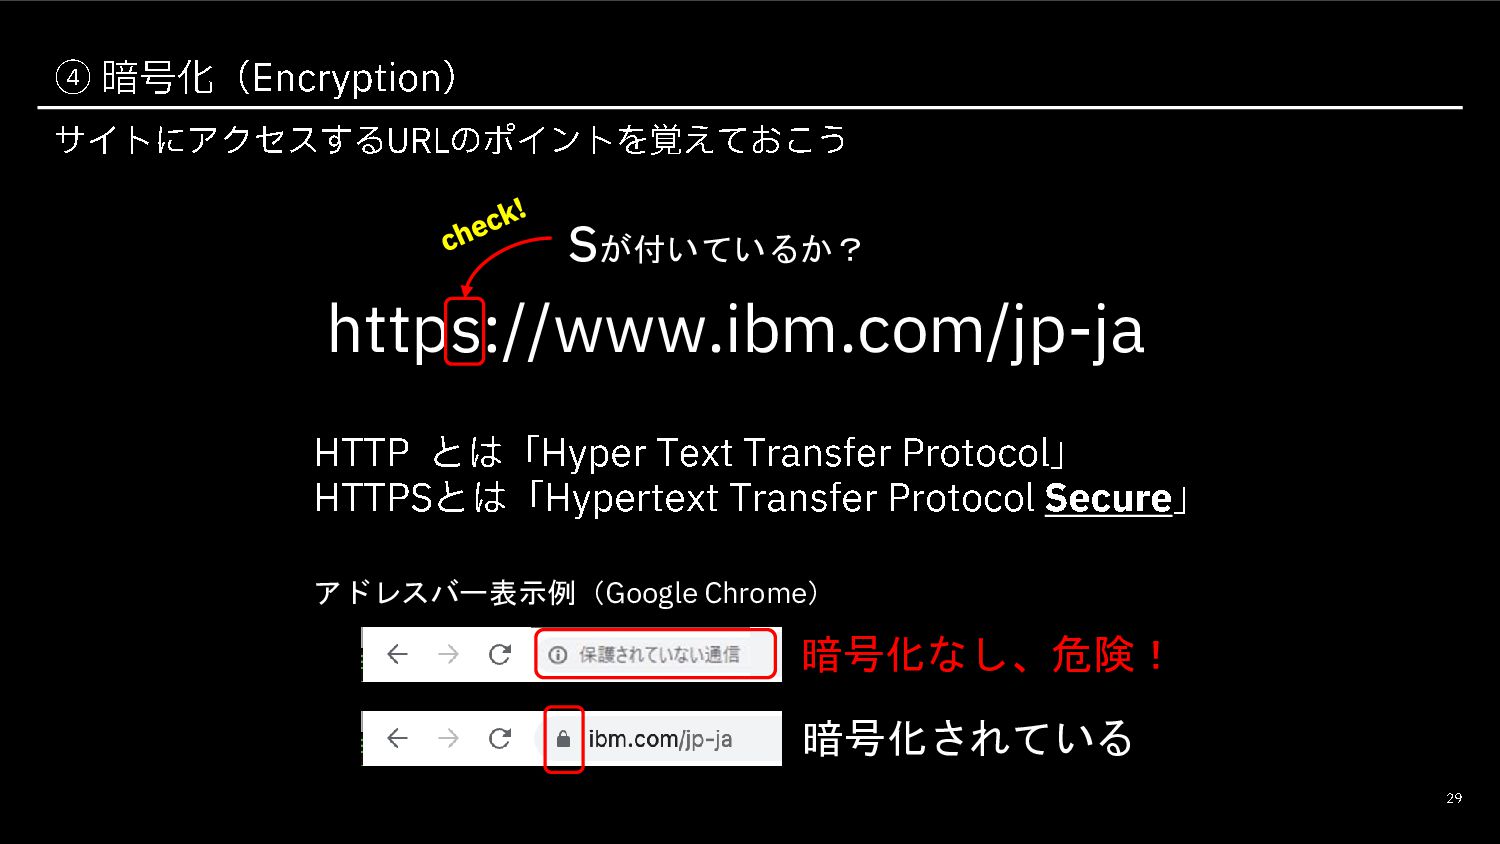
https://www.ibm.com/jp-ja sが付いているか? 暗号化なし、危険! 暗号化されている アドレスバー表示例(Google Chrome)
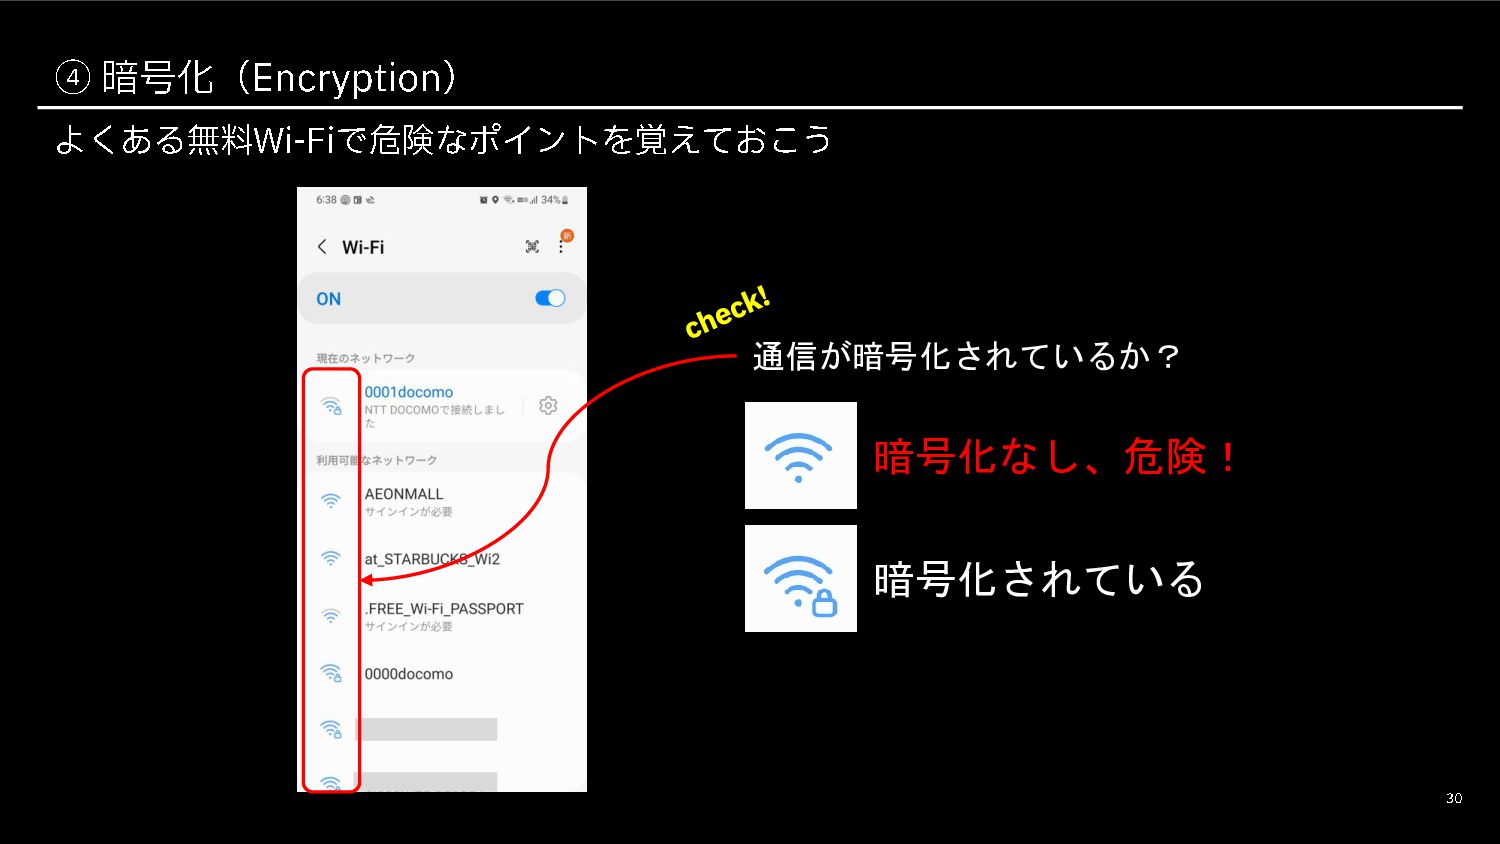
暗号化なし、危険! 暗号化されている 通信が暗号化されているか?
31
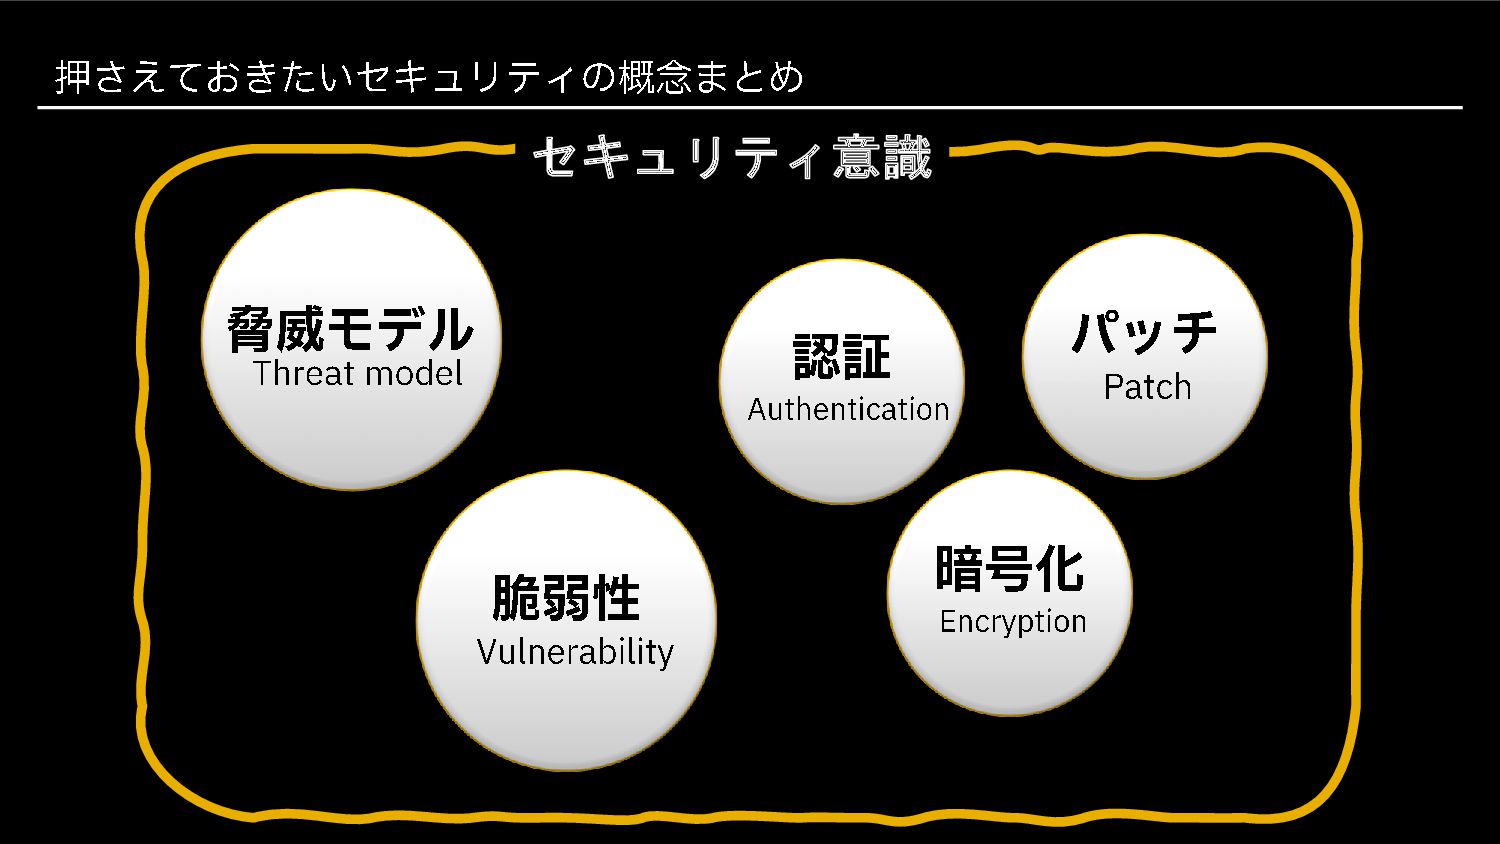
セキュリティ意識
None
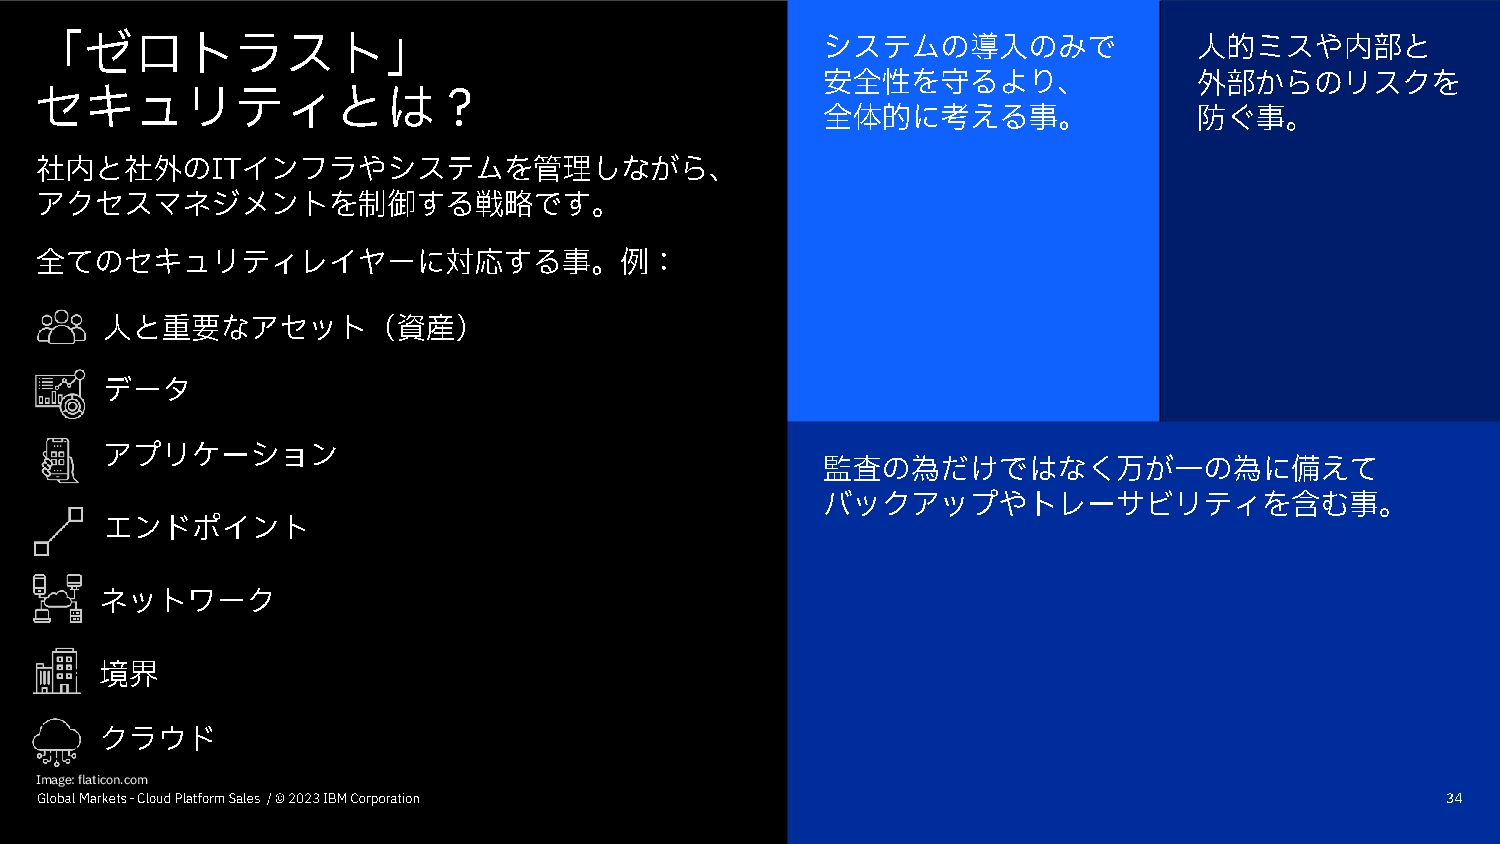
Image: flaticon.com
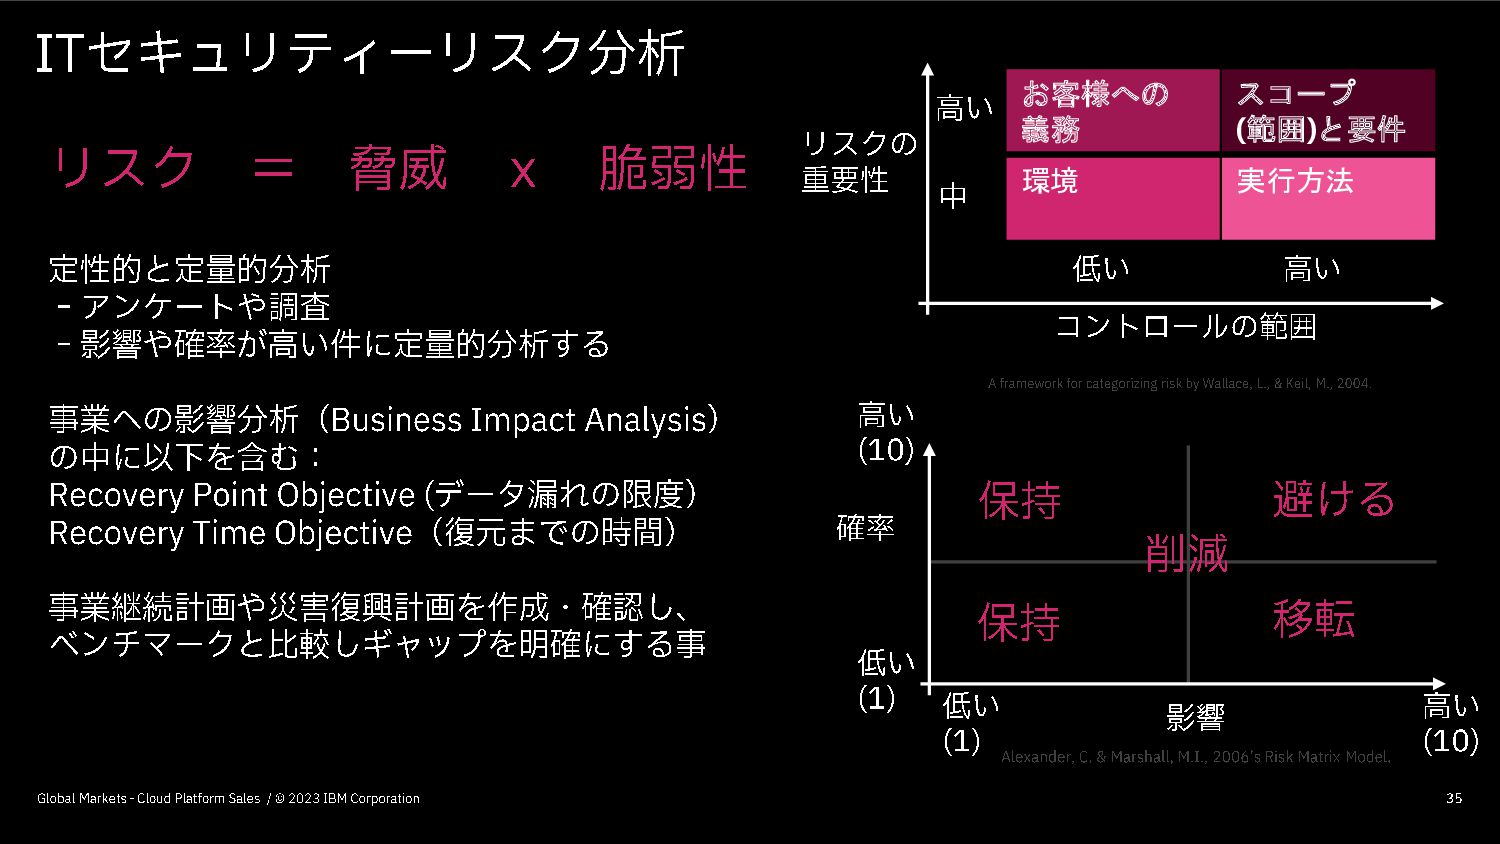
お客様への 義務 スコープ (範囲)と要件 環境 実行方法
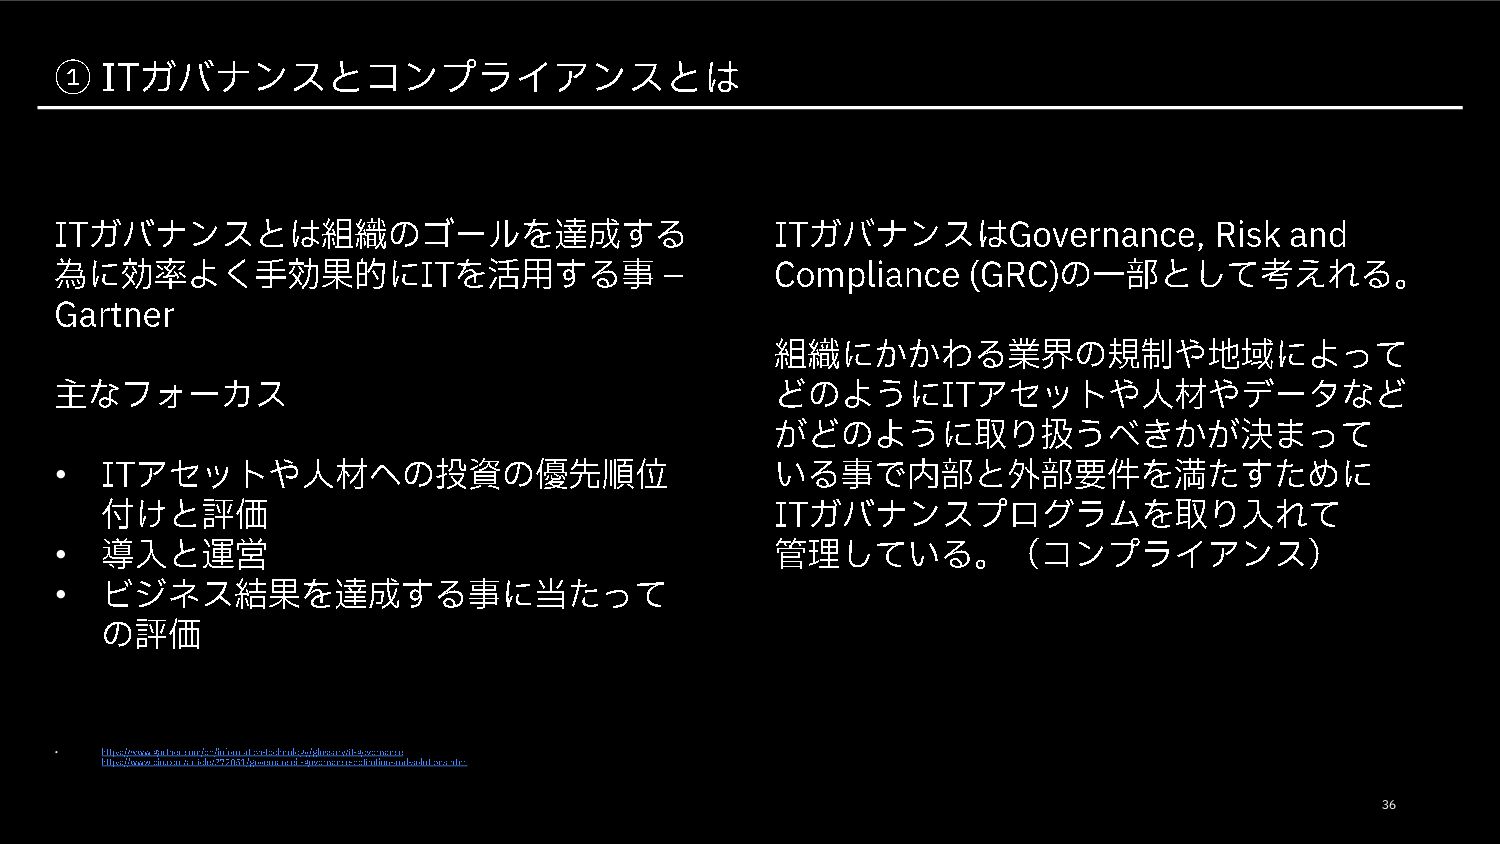
36 • • • •
37
38
None
40
None
42 • • • • • • • • •
• • •
None
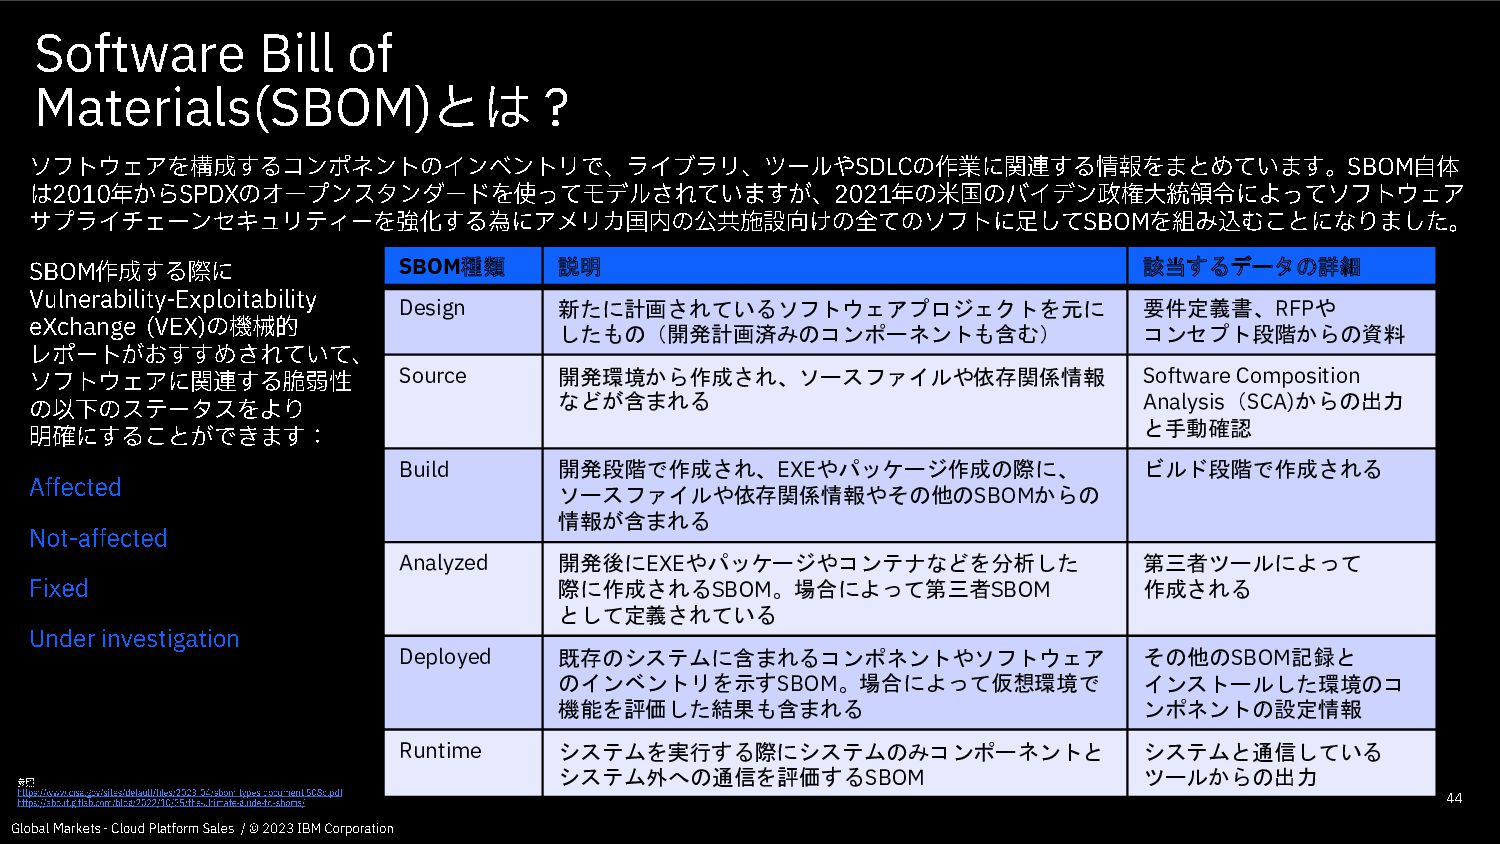
SBOM種類 説明 該当するデータの詳細 Design 新たに計画されているソフトウェアプロジェクトを元に したもの(開発計画済みのコンポーネントも含む) 要件定義書、RFPや コンセプト段階からの資料 Source 開発環境から作成され、ソースファイルや依存関係情報
などが含まれる Software Composition Analysis(SCA)からの出力 と手動確認 Build 開発段階で作成され、EXEやパッケージ作成の際に、 ソースファイルや依存関係情報やその他のSBOMからの 情報が含まれる ビルド段階で作成される Analyzed 開発後にEXEやパッケージやコンテナなどを分析した 際に作成されるSBOM。場合によって第三者SBOM として定義されている 第三者ツールによって 作成される Deployed 既存のシステムに含まれるコンポネントやソフトウェア のインベントリを示すSBOM。場合によって仮想環境で 機能を評価した結果も含まれる その他のSBOM記録と インストールした環境のコ ンポネントの設定情報 Runtime システムを実行する際にシステムのみコンポーネントと システム外への通信を評価するSBOM システムと通信している ツールからの出力
Global Markets - Cloud Platform Sales / © 2023 IBM
Corporation


 ibmachala1
 taketakekaho
 iktakahiro
 willnet
 kizawa2020
 pfn
 hiracky16
 kzkhykw1991
 ezaki
 takuroabe
 satomasahiro2005
 ivry_presentationmaterials
 kaminashi
 samanthasiow
 brad_frost
 axbom
 marcelosomers
 bcantrill
 kevinliebholz
 cassininazir
 jonoalderson
 lara
 soysaucechin
 sergeychernyshev
 rkaga