Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Redox OS でのネームスペース管理と chroot の実現
Search
isan
March 20, 2026
Programming
880
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Redox OS でのネームスペース管理と chroot の実現
isan
March 20, 2026
Transcript
17 slides
Redox OS での ネームスペース管理と chroot の実現 Kernel/VM 探検隊 @ つくば
No.3 Ibuki OMATSU, 2026/03/20
Redox OS でのネームスペース管理と chroot の実現 自己紹介 Ibuki OMATSU @Isan_info 産業技術高等専門学校
Redox OS での主なプロジェクト: UNIX ドメインソケットの実装, 一括ファイルディスクリプタ送信 発表: FOSDEM 2026 “Capability Based Security in Redox OS” Ibuki OMATSU, 2026/03/20 2 / 10
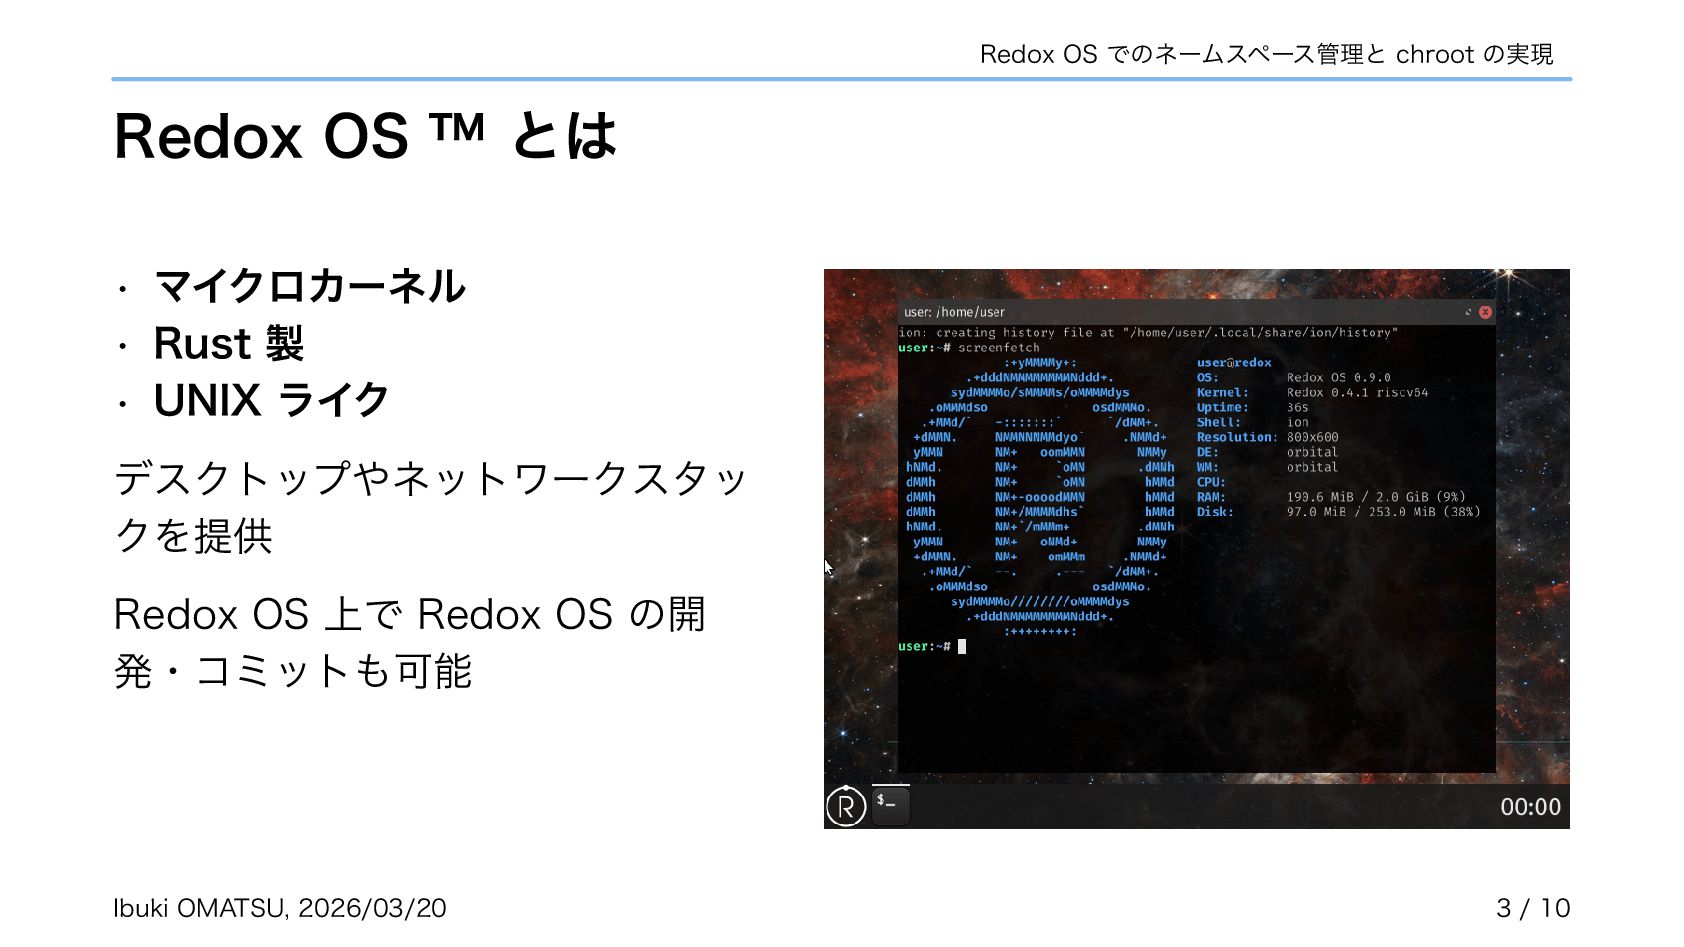
Redox OS でのネームスペース管理と chroot の実現 Redox OS ™︎ とは •
マイクロカーネル • Rust 製 • UNIX ライク デスクトップやネットワークスタッ クを提供 Redox OS 上で Redox OS の開 発・コミットも可能 Ibuki OMATSU, 2026/03/20 3 / 10
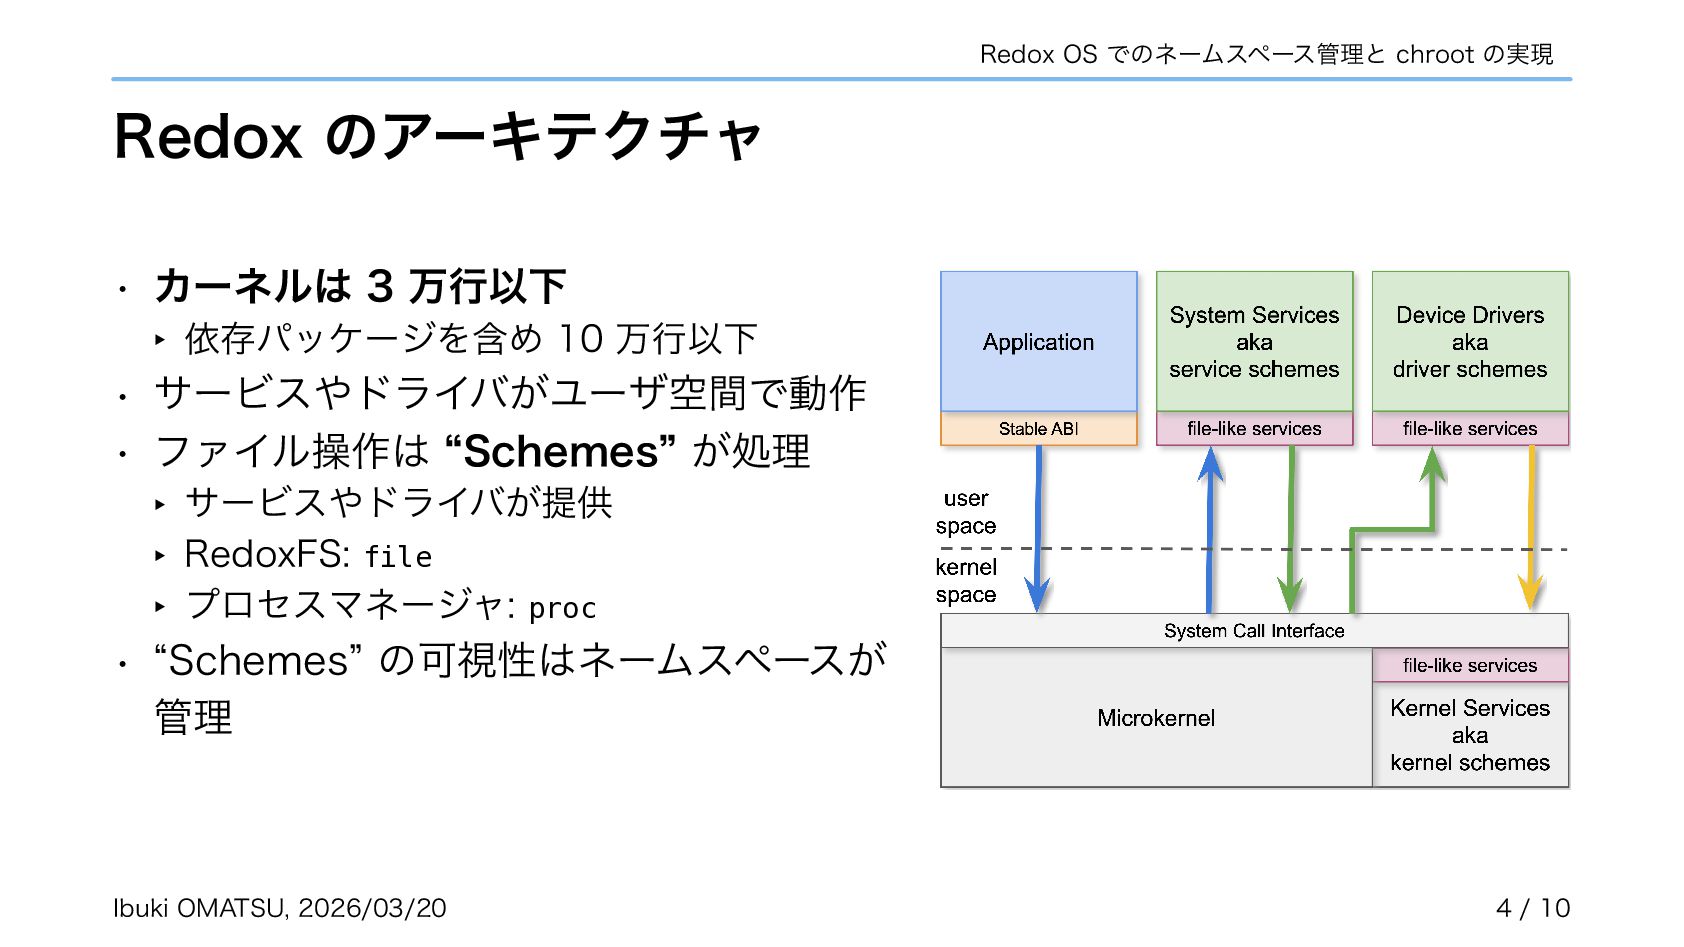
Redox OS でのネームスペース管理と chroot の実現 Redox のアーキテクチャ • カーネルは 3
万行以下 ‣ 依存パッケージを含め 10 万行以下 • サービスやドライバがユーザ空間で動作 • ファイル操作は “Schemes” が処理 ‣ サービスやドライバが提供 ‣ RedoxFS: file ‣ プロセスマネージャ: proc • “Schemes” の可視性はネームスペースが 管理 Ibuki OMATSU, 2026/03/20 4 / 10
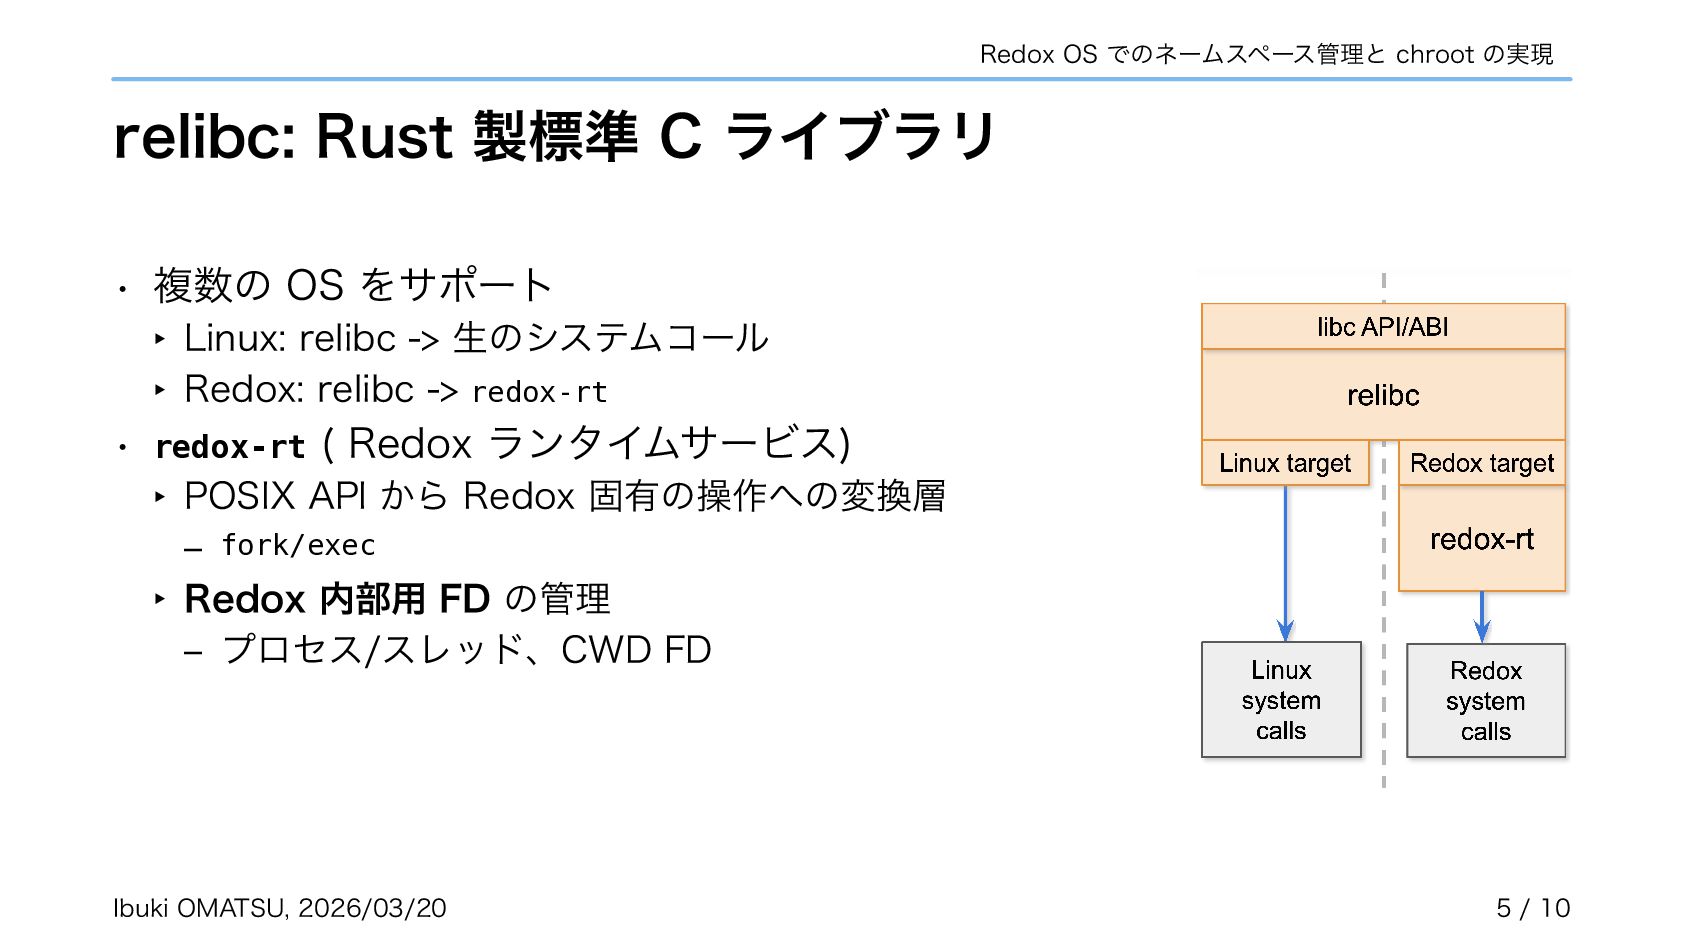
Redox OS でのネームスペース管理と chroot の実現 relibc: Rust 製標準 C ライブラリ
• 複数の OS をサポート ‣ Linux: relibc -> 生のシステムコール ‣ Redox: relibc -> redox-rt • redox-rt ( Redox ランタイムサービス) ‣ POSIX API から Redox 固有の操作への変換層 – fork/exec ‣ Redox 内部用 FD の管理 – プロセス/スレッド、CWD FD Ibuki OMATSU, 2026/03/20 5 / 10
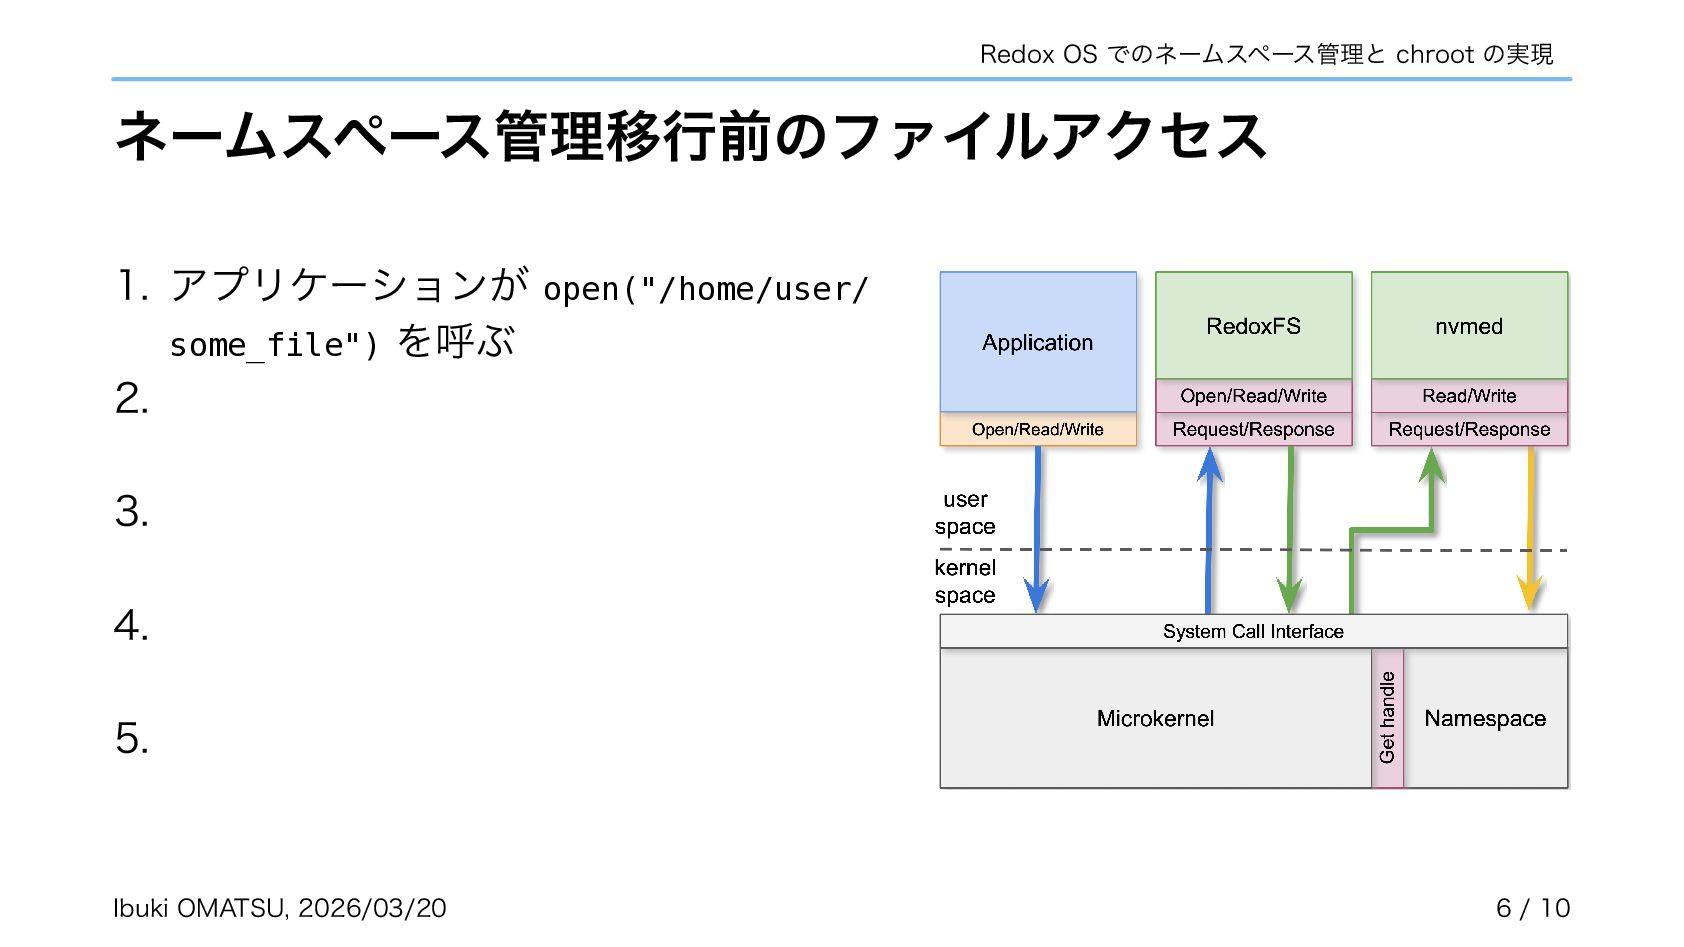
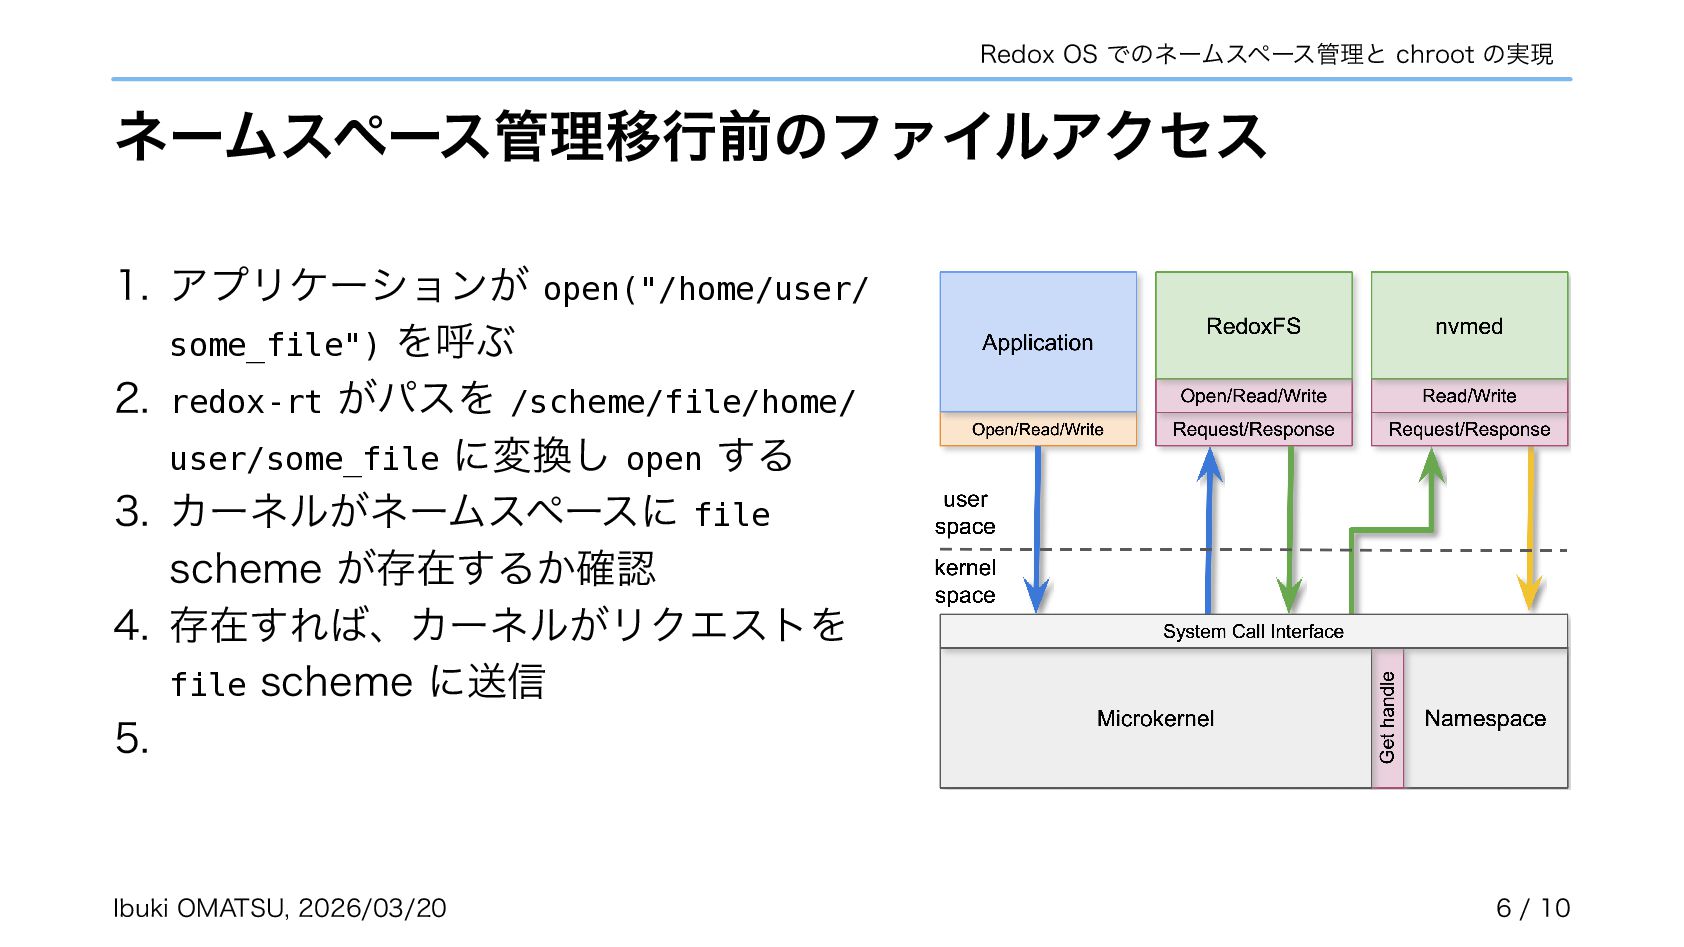
Redox OS でのネームスペース管理と chroot の実現 ネームスペース管理移行前のファイルアクセス 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. 3. 4. 5. Ibuki OMATSU, 2026/03/20 6 / 10
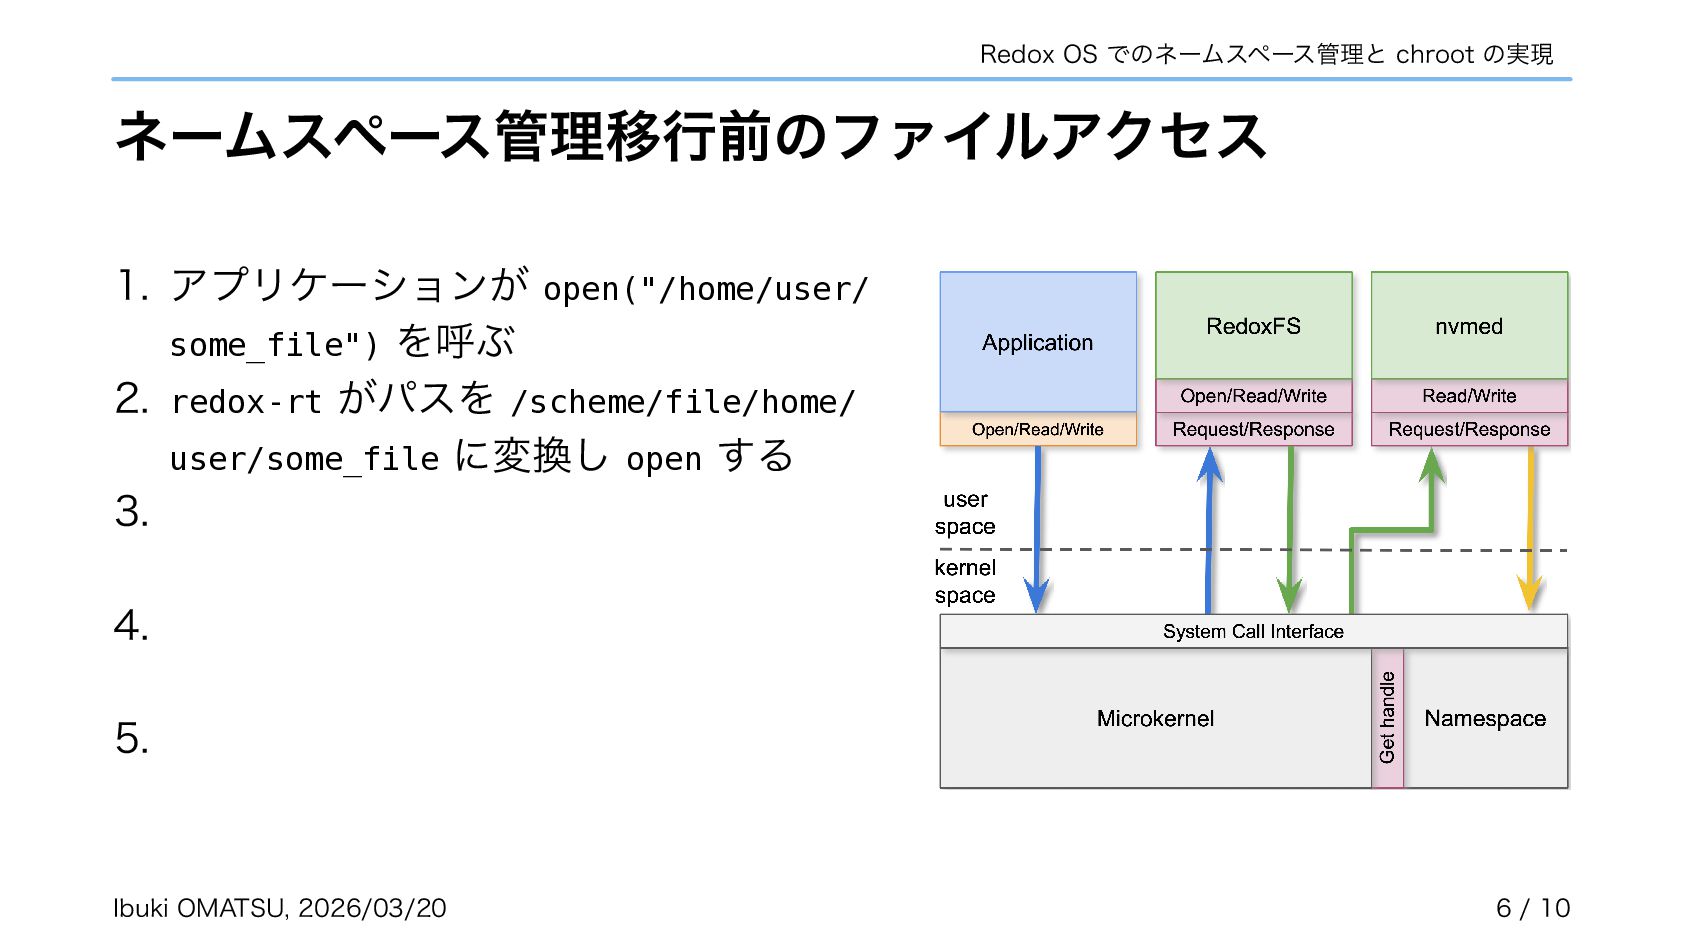
Redox OS でのネームスペース管理と chroot の実現 ネームスペース管理移行前のファイルアクセス 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. redox-rt がパスを /scheme/file/home/ user/some_file に変換し open する 3. 4. 5. Ibuki OMATSU, 2026/03/20 6 / 10
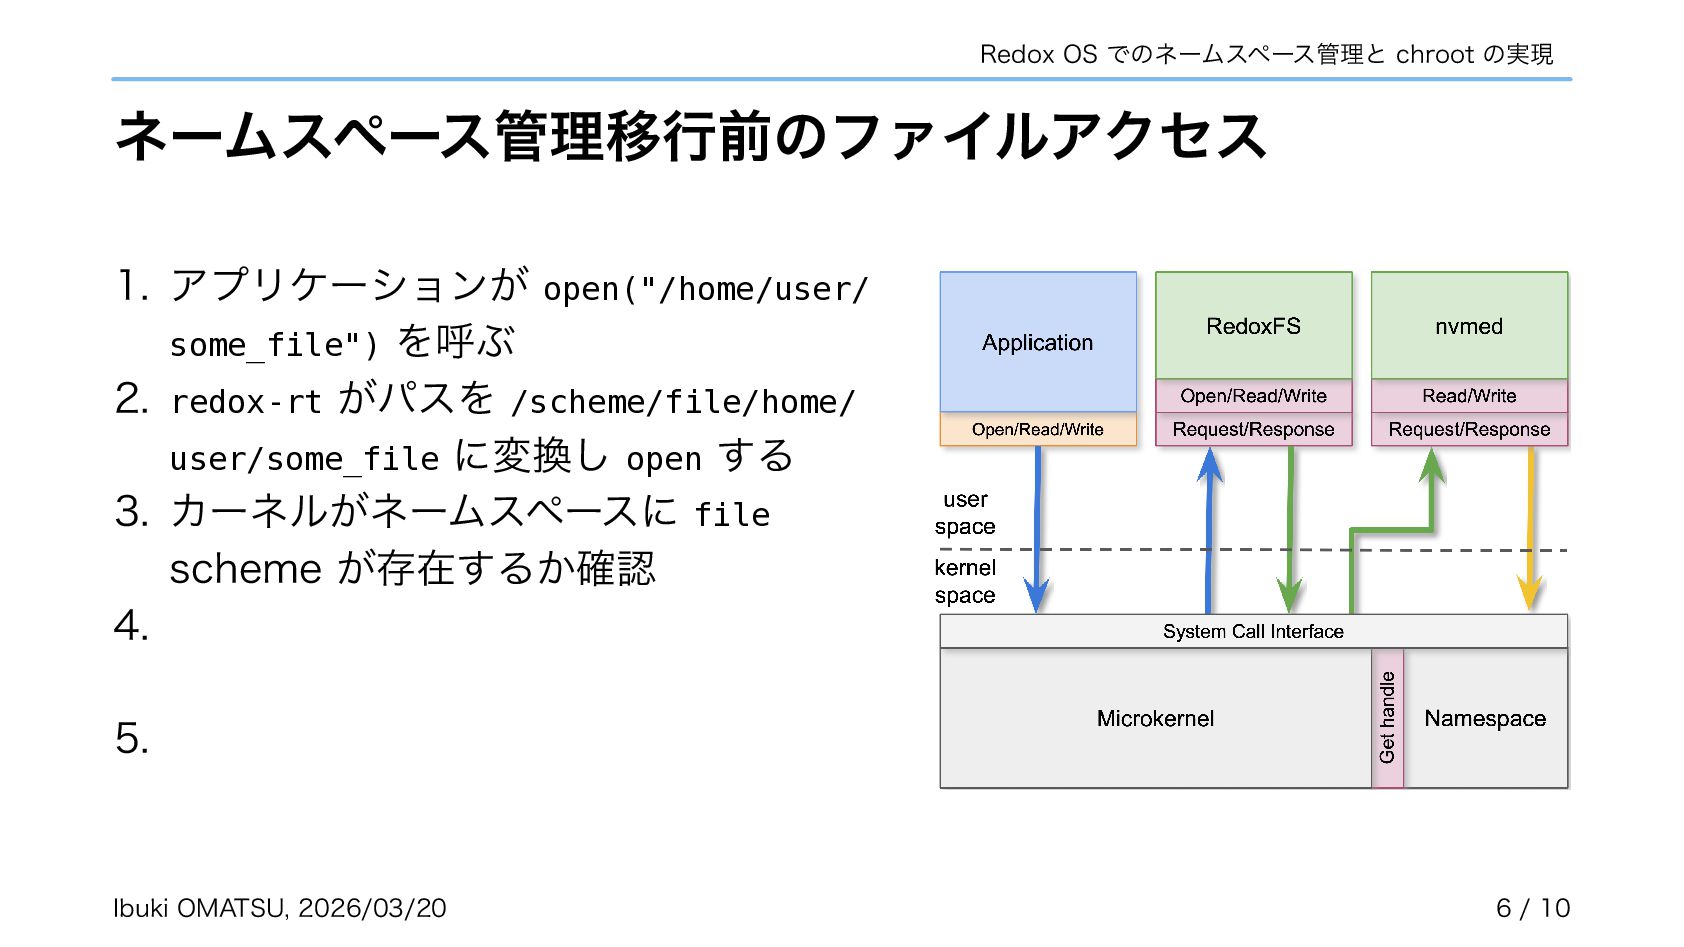
Redox OS でのネームスペース管理と chroot の実現 ネームスペース管理移行前のファイルアクセス 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. redox-rt がパスを /scheme/file/home/ user/some_file に変換し open する 3. カーネルがネームスペースに file scheme が存在するか確認 4. 5. Ibuki OMATSU, 2026/03/20 6 / 10
Redox OS でのネームスペース管理と chroot の実現 ネームスペース管理移行前のファイルアクセス 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. redox-rt がパスを /scheme/file/home/ user/some_file に変換し open する 3. カーネルがネームスペースに file scheme が存在するか確認 4. 存在すれば、カーネルがリクエストを file scheme に送信 5. Ibuki OMATSU, 2026/03/20 6 / 10
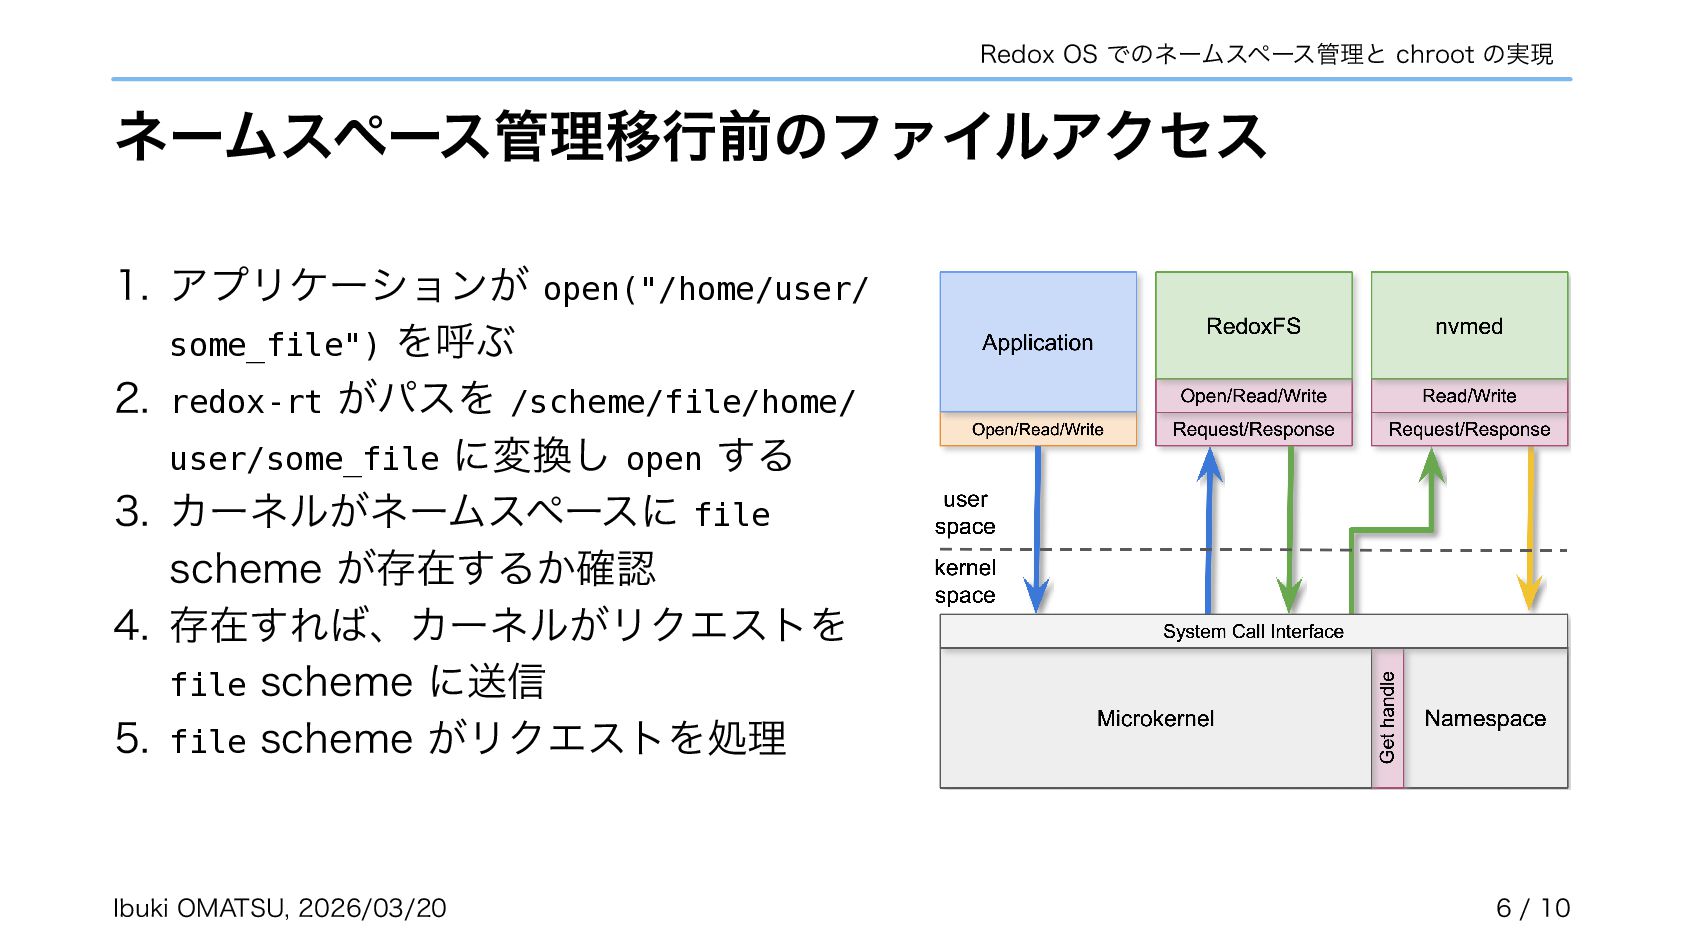
Redox OS でのネームスペース管理と chroot の実現 ネームスペース管理移行前のファイルアクセス 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. redox-rt がパスを /scheme/file/home/ user/some_file に変換し open する 3. カーネルがネームスペースに file scheme が存在するか確認 4. 存在すれば、カーネルがリクエストを file scheme に送信 5. file scheme がリクエストを処理 Ibuki OMATSU, 2026/03/20 6 / 10
Redox OS でのネームスペース管理と chroot の実現 移行の鍵: openat(dir_fd, "path/to/file") • openat
は dir_fd からの相対パスでファイルを開く • 通常はただの便利な関数 • アプリケーションが openat のみを利用し、dir_fd に制限がかかっていれば、 dir_fd がサンドボックスとして機能 (例: O_RESOLVE_BENEATH) Ibuki OMATSU, 2026/03/20 7 / 10
Redox OS でのネームスペース管理と chroot の実現 移行の鍵: openat(dir_fd, "path/to/file") • openat
は dir_fd からの相対パスでファイルを開く • 通常はただの便利な関数 • アプリケーションが openat のみを利用し、dir_fd に制限がかかっていれば、 dir_fd がサンドボックスとして機能 (例: O_RESOLVE_BENEATH) -> ネームスペース管理に利用できる Ibuki OMATSU, 2026/03/20 7 / 10
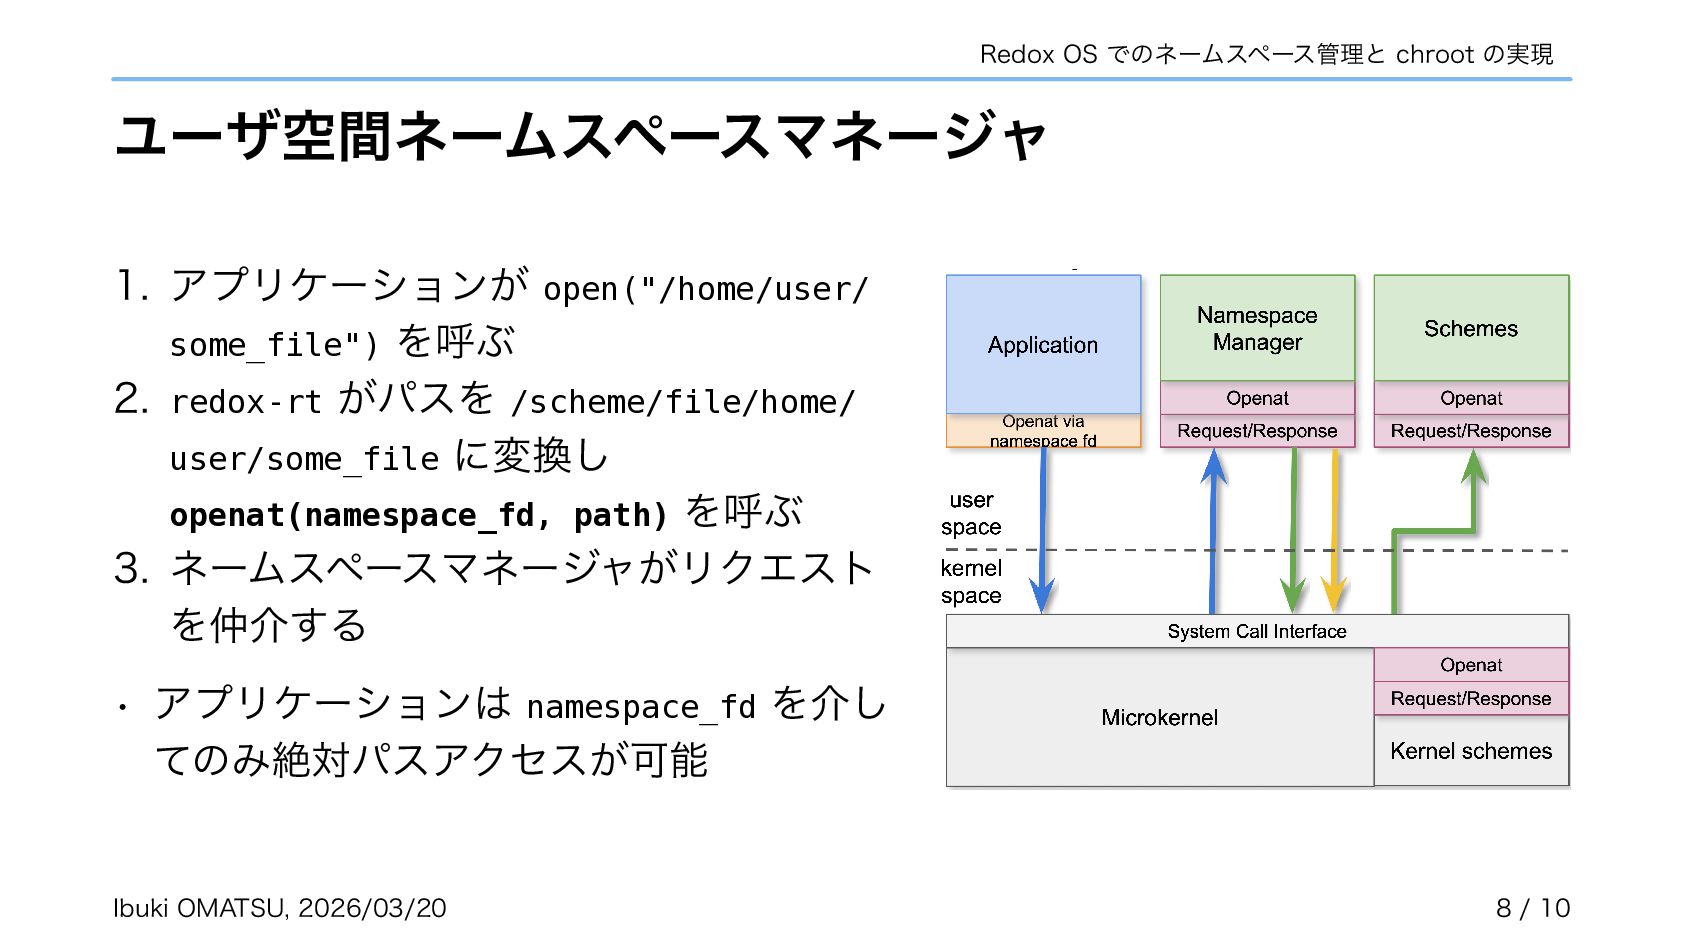
Redox OS でのネームスペース管理と chroot の実現 ユーザ空間ネームスペースマネージャ 1. アプリケーションが open("/home/user/ some_file")
を呼ぶ 2. redox-rt がパスを /scheme/file/home/ user/some_file に変換し openat(namespace_fd, path) を呼ぶ 3. ネームスペースマネージャがリクエスト を仲介する • アプリケーションは namespace_fd を介し てのみ絶対パスアクセスが可能 Ibuki OMATSU, 2026/03/20 8 / 10
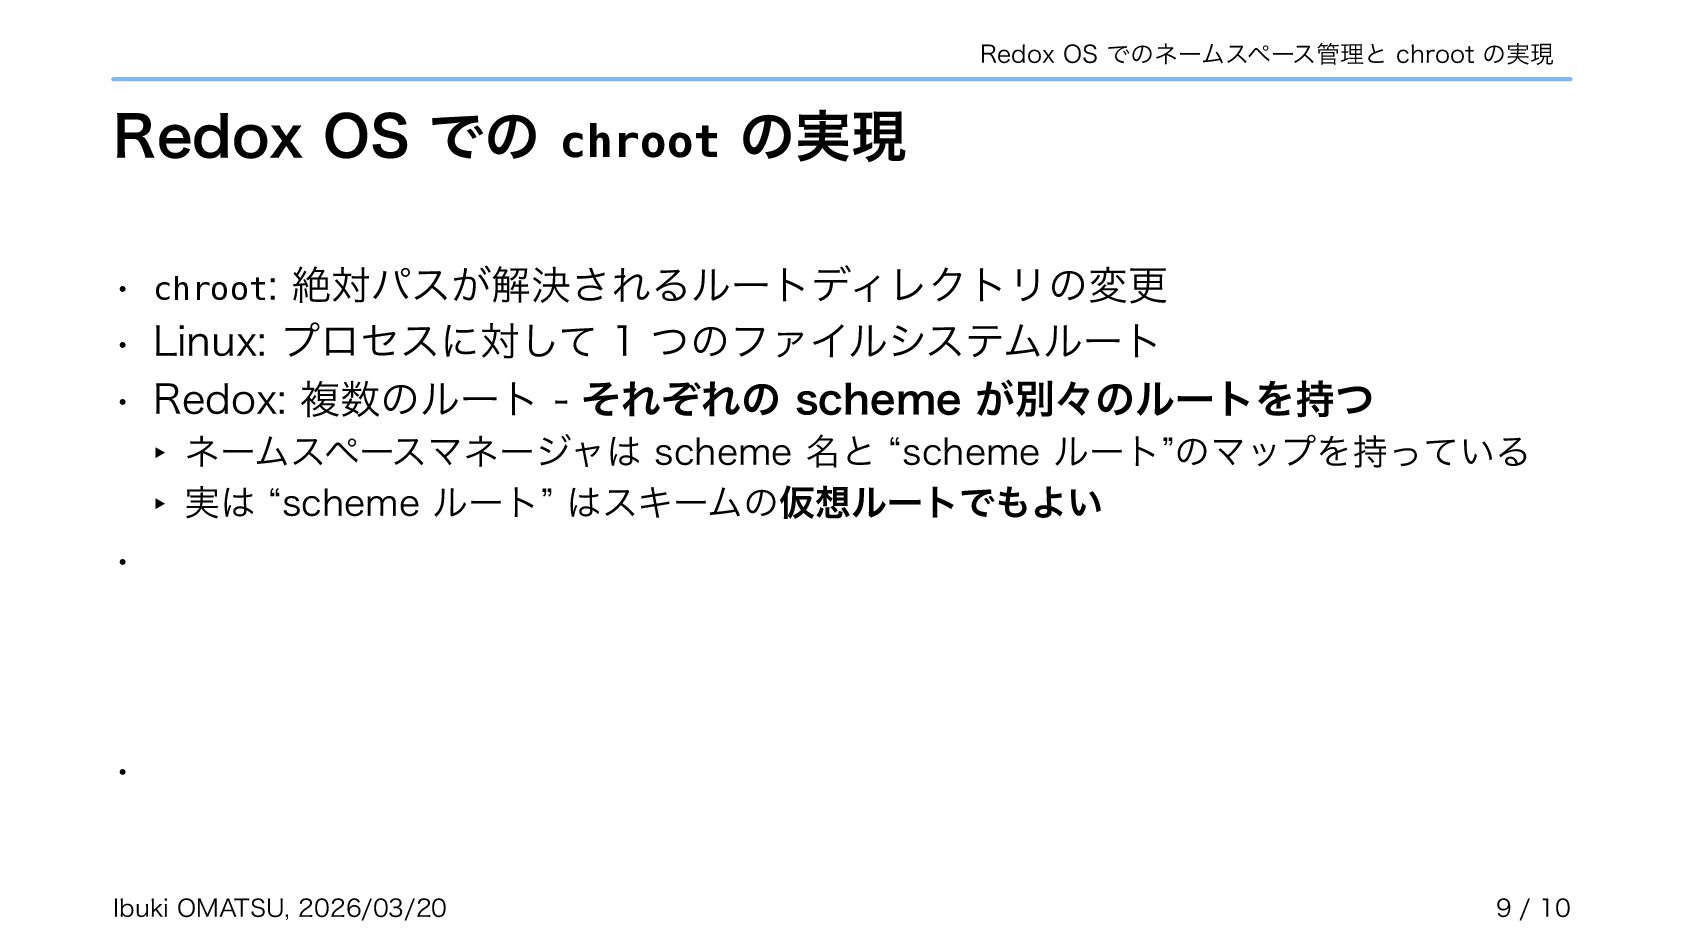
Redox OS でのネームスペース管理と chroot の実現 Redox OS での chroot の実現
• chroot: 絶対パスが解決されるルートディレクトリの変更 • Linux: プロセスに対して 1 つのファイルシステムルート • Redox: 複数のルート - それぞれの scheme が別々のルートを持つ ‣ ネームスペースマネージャは scheme 名と “scheme ルート”のマップを持っている ‣ 実は “scheme ルート” はスキームの仮想ルートでもよい • • Ibuki OMATSU, 2026/03/20 9 / 10
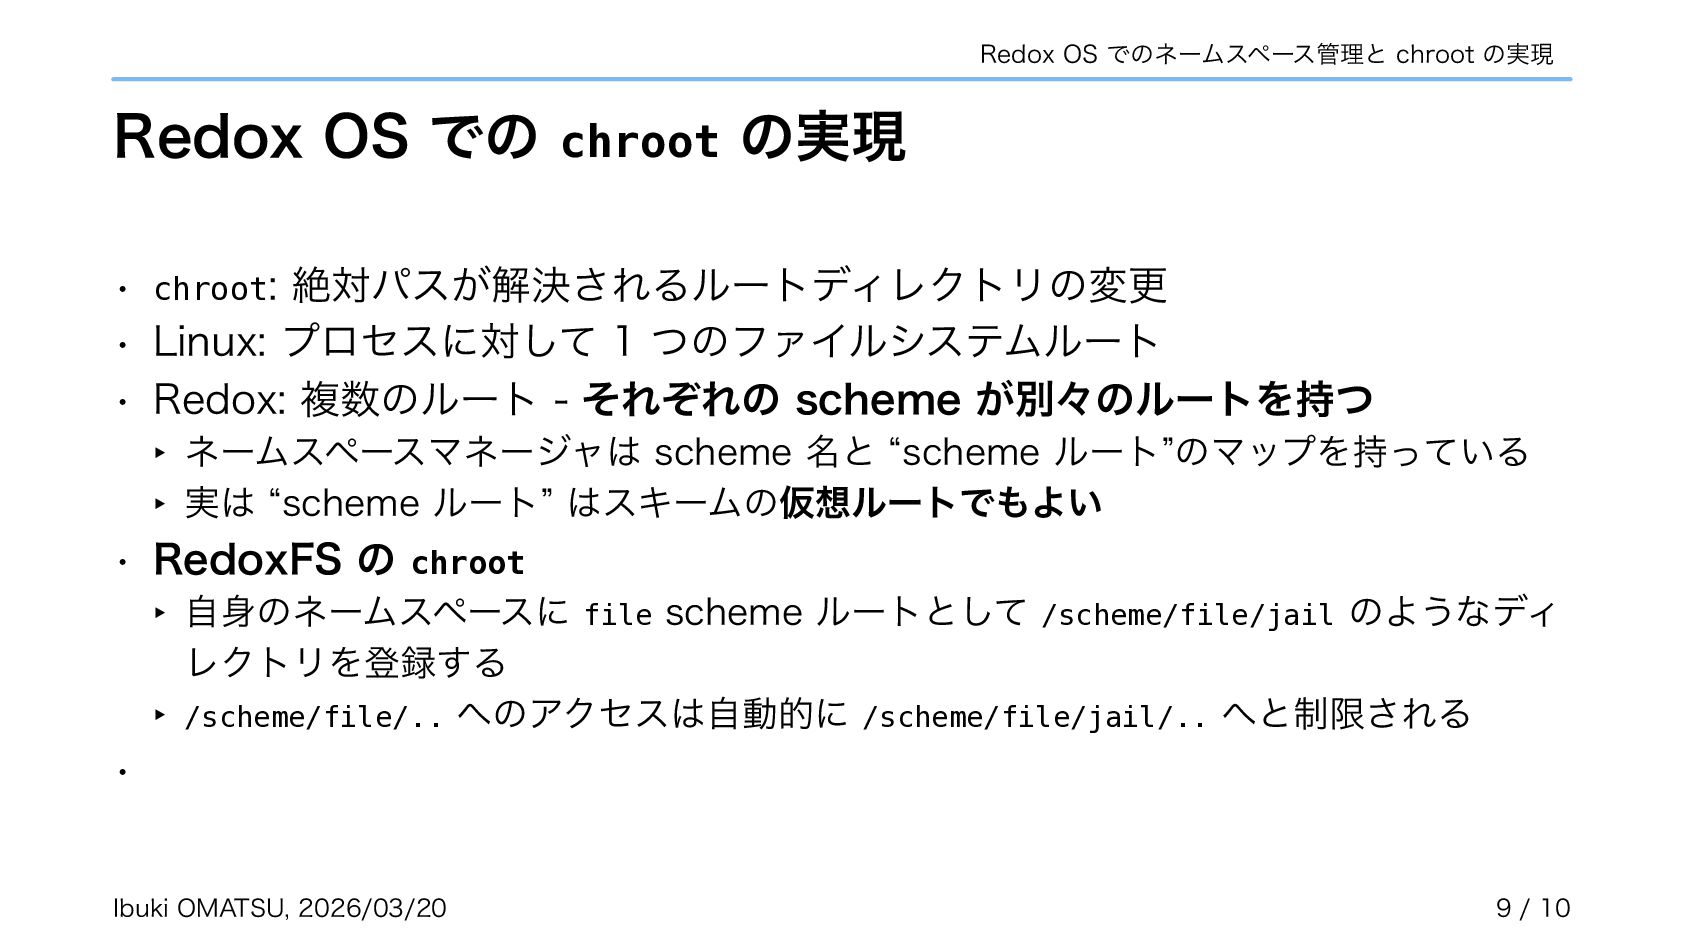
Redox OS でのネームスペース管理と chroot の実現 Redox OS での chroot の実現
• chroot: 絶対パスが解決されるルートディレクトリの変更 • Linux: プロセスに対して 1 つのファイルシステムルート • Redox: 複数のルート - それぞれの scheme が別々のルートを持つ ‣ ネームスペースマネージャは scheme 名と “scheme ルート”のマップを持っている ‣ 実は “scheme ルート” はスキームの仮想ルートでもよい • RedoxFS の chroot ‣ 自身のネームスペースに file scheme ルートとして /scheme/file/jail のようなディ レクトリを登録する ‣ /scheme/file/.. へのアクセスは自動的に /scheme/file/jail/.. へと制限される • Ibuki OMATSU, 2026/03/20 9 / 10
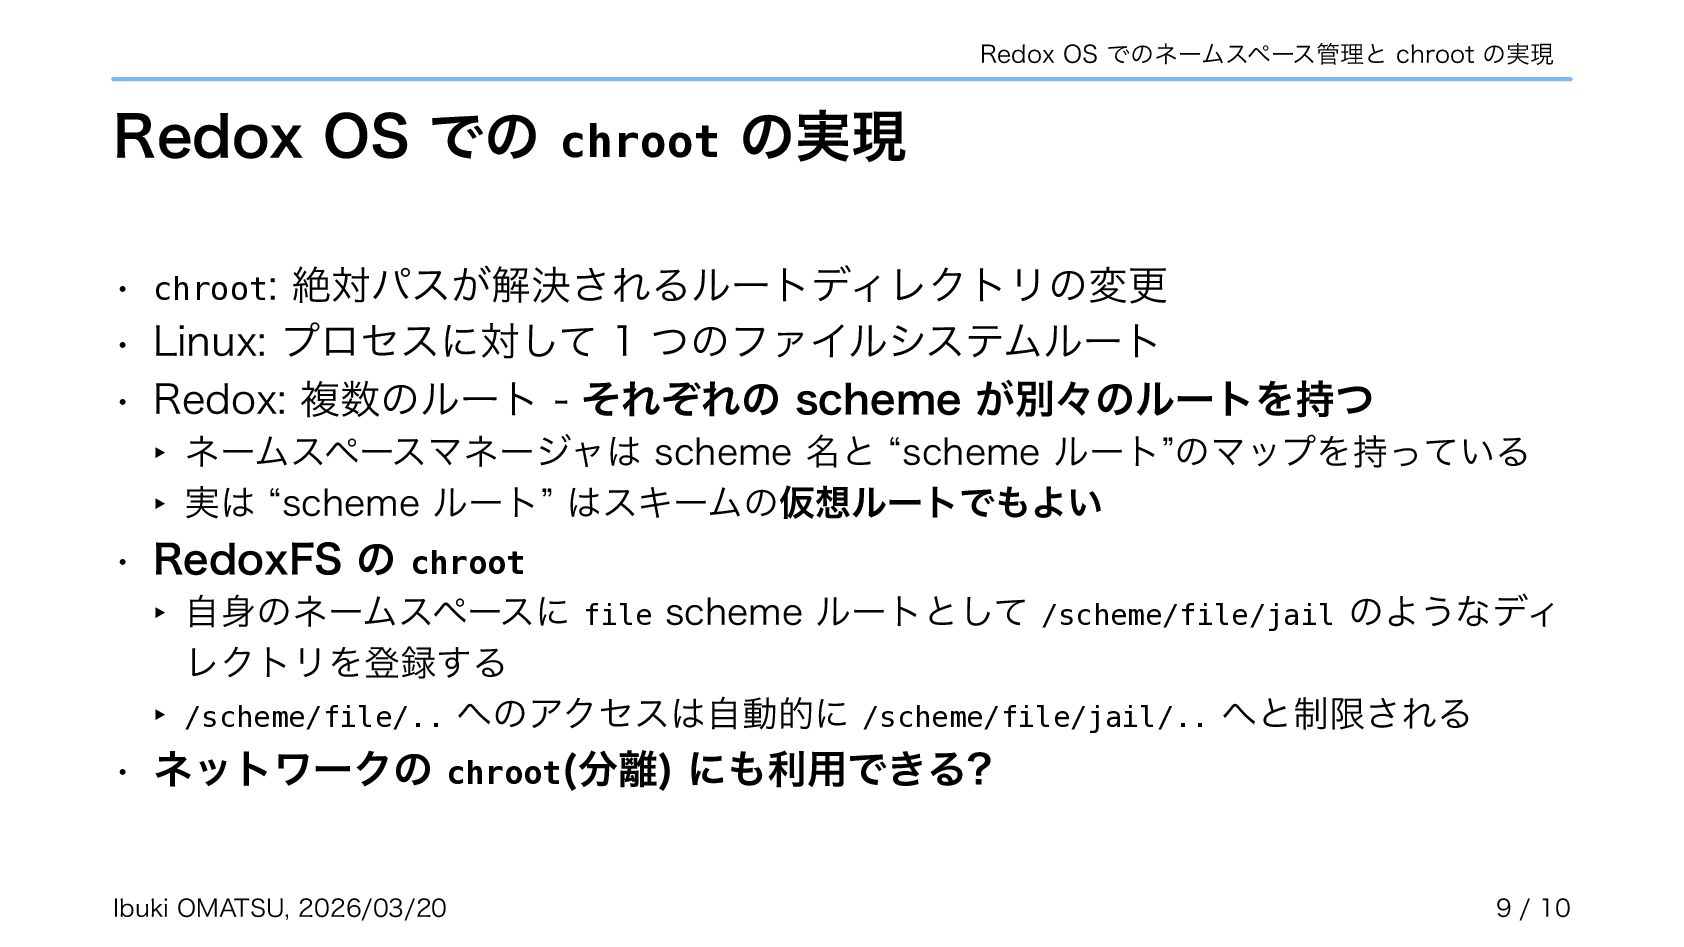
Redox OS でのネームスペース管理と chroot の実現 Redox OS での chroot の実現
• chroot: 絶対パスが解決されるルートディレクトリの変更 • Linux: プロセスに対して 1 つのファイルシステムルート • Redox: 複数のルート - それぞれの scheme が別々のルートを持つ ‣ ネームスペースマネージャは scheme 名と “scheme ルート”のマップを持っている ‣ 実は “scheme ルート” はスキームの仮想ルートでもよい • RedoxFS の chroot ‣ 自身のネームスペースに file scheme ルートとして /scheme/file/jail のようなディ レクトリを登録する ‣ /scheme/file/.. へのアクセスは自動的に /scheme/file/jail/.. へと制限される • ネットワークの chroot(分離) にも利用できる? Ibuki OMATSU, 2026/03/20 9 / 10
Redox OS でのネームスペース管理と chroot の実現 まとめ • openat を利用してネームスペース管理をユーザ空間へ移行した •
スキームがカーネルで匿名で作成され、自らネームスペースへ登録するように • カーネルがリクエストを振り分けるだけで良くなり、パスの解析が不必要に • ネームスペースを利用しスキームの chroot やネットワーク分離も実現可能に 関連リポジトリ: https://gitlab.redox-os.org/redox-os/relibc, https://gitlab.redox-os.org/redox-os/base 発表: “Capability Based Security in Redox,” https://fosdem.org/2026/schedule/event/KSK9RB-capability-based-redox-os/ 関連記事: “Capability-based Security for Redox: Namespace and CWD as capabilities,” https://www.redox-os.org/news/ nlnet-cap-nsmgr-cwd/ Ibuki OMATSU, 2026/03/20 10 / 10
Other Decks in Programming
See All in Programming
疎結合とは何か?ソフトウェア設計における結合バランスについて考える #phpcon_niigata
kajitack
2
370
Kotlin JVM用に作られたライブラリのKMPを前提とした再設計
jsoizo
0
210
AI時代のFlutter品質設計 — アプリ品質を守るQuality Layers
omatty198
0
390
AIが実装を担う時代の「技術設計」と「チームマネジメント」
kamina_zzz
2
290
Secure Your Coding Agent Like It’s Malware (v1.5) 🇬🇧 @Code.talks 2026
richargh
0
190
クラウドエージェントは、 何がそんなに便利なのか / what makes cloud agents so useful
rkaga
5
940
[DroidKnights 2026] Workflow AX: From Auto-Documented Policies to E2E Testing
raeminkang
0
600
オーケストレーション記述言語 Katari
yukikurage
0
270
まずはコードより業務と向き合う:テーブル解体のためにPdMを呼んだ話
sakawe_ee
0
260
Crash Auto Pipelines
veronikapj
1
440
[Kotlin Fest 2026] eBPF Tracing for Kotlin
takehaya
1
380
仕様駆動開発入門 (何を作るかを先に決めて渡す) | 目指せ Kiro マスター 05
inariku
PRO
2
200
Featured
See All Featured
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
60k
A Tale of Four Properties
chriscoyier
163
24k
Beyond borders and beyond the search box: How to win the global "messy middle" with AI-driven SEO
davidcarrasco
3
300
Performance Is Good for Brains [We Love Speed 2024]
tammyeverts
12
2k
The Curse of the Amulet
leimatthew05
4
17k
The World Runs on Bad Software
bkeepers
PRO
72
12k
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
840
Ten Tips & Tricks for a 🌱 transition
stuffmc
1
290
sira's awesome portfolio website redesign presentation
elsirapls
0
510
How to optimise 3,500 product descriptions for ecommerce in one day using ChatGPT
katarinadahlin
PRO
3
3.9k
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
630
StorybookのUI Testing Handbookを読んだ
zakiyama
31
7.1k


 kajitack
 jsoizo
 omatty198
 kamina_zzz
 richargh
 rkaga
 raeminkang
 yukikurage
 sakawe_ee
 veronikapj
 takehaya
 inariku
 soudai
 chriscoyier
 davidcarrasco
 tammyeverts
 leimatthew05
 bkeepers
 portentint
 stuffmc
 elsirapls
 katarinadahlin
 skoyamalab
 zakiyama