SiteGround - Reliable hosting with speed, security, and support you can count on.
GitLab EPIC Tour Japan 2026(2026年10月9日)のCommunity LTで使用した資料です。
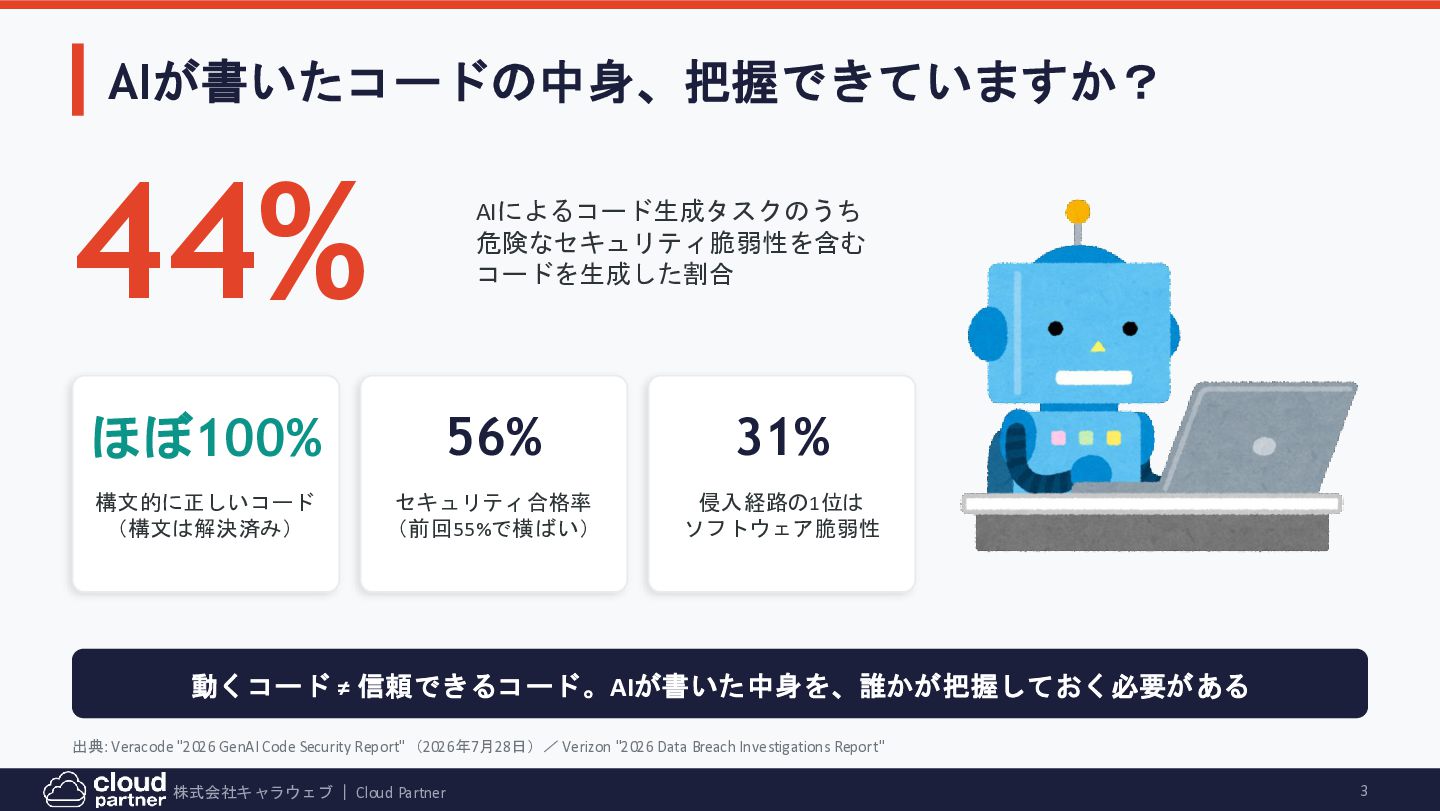
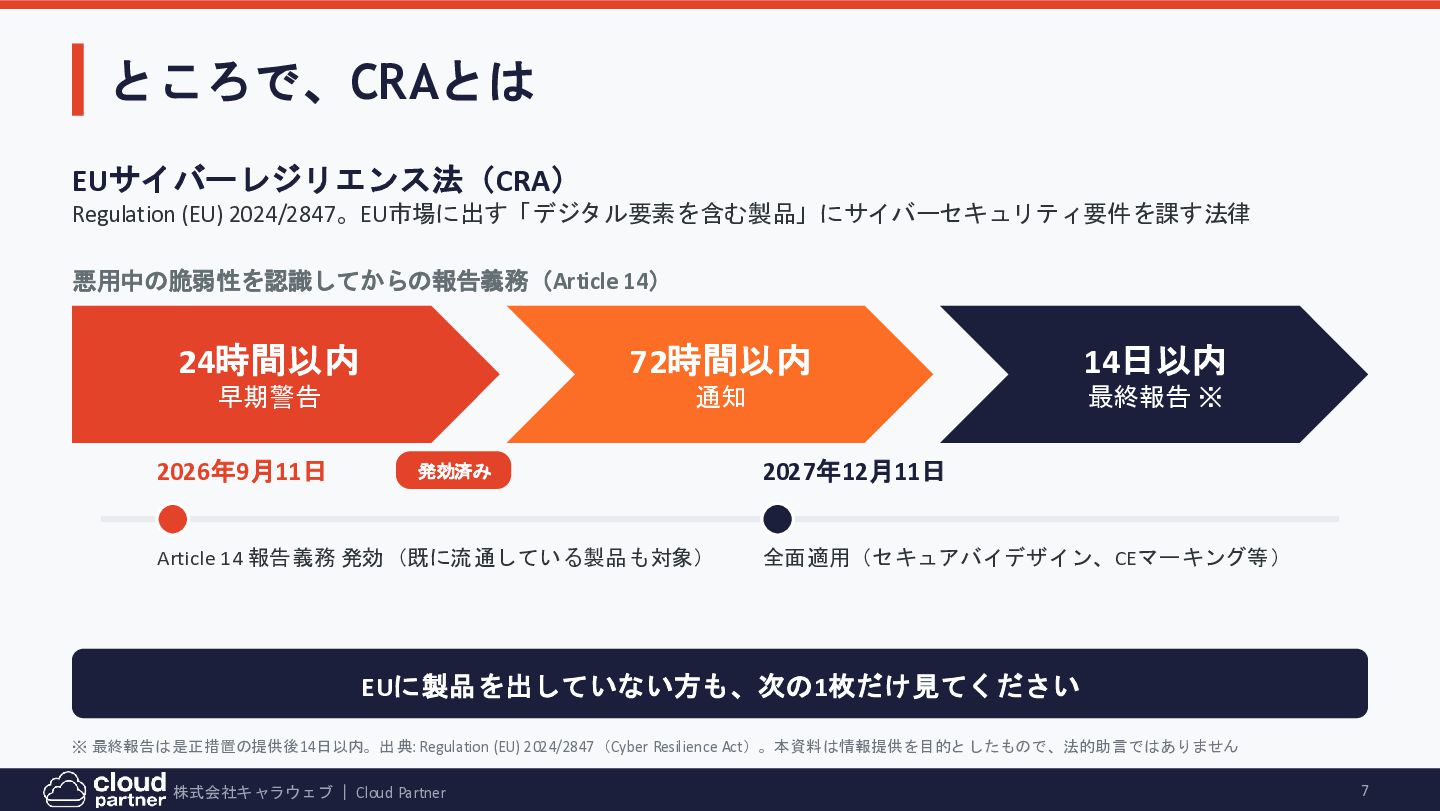
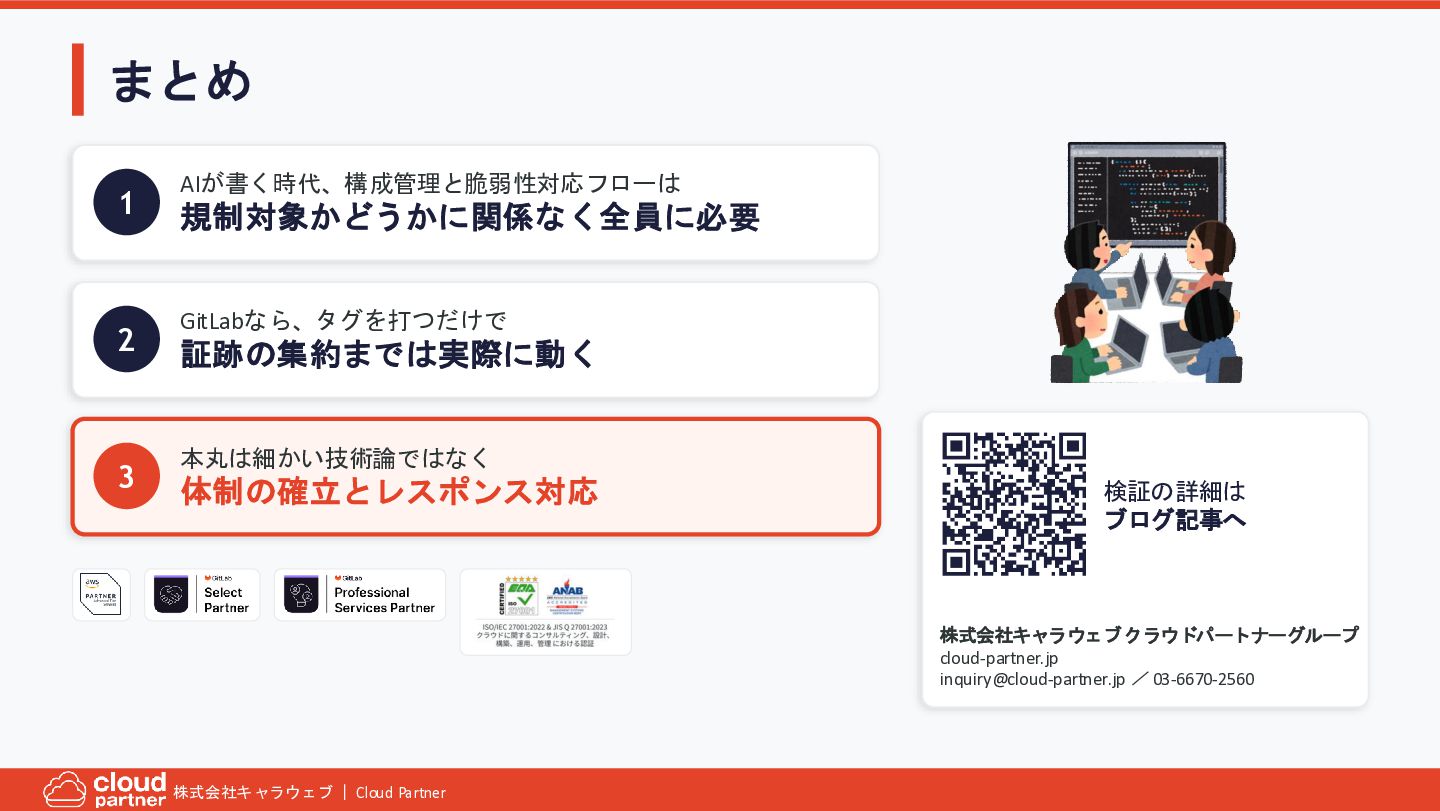
AIがコードを書く時代、生成されたコードの中身を把握し、脆弱性に素早く対応できる体制は、規制の対象かどうかに関係なく必要になっています。本資料では、EUサイバー
レジリエンス法(CRA)の報告義務(24時間以内の早期警告ほか)を手がかりに、攻撃の速度と規制の時間軸を整理します。そのうえで、GitLabで実装・検証した結果と、す
ぐに始められる第一歩を紹介します。
■ 内容
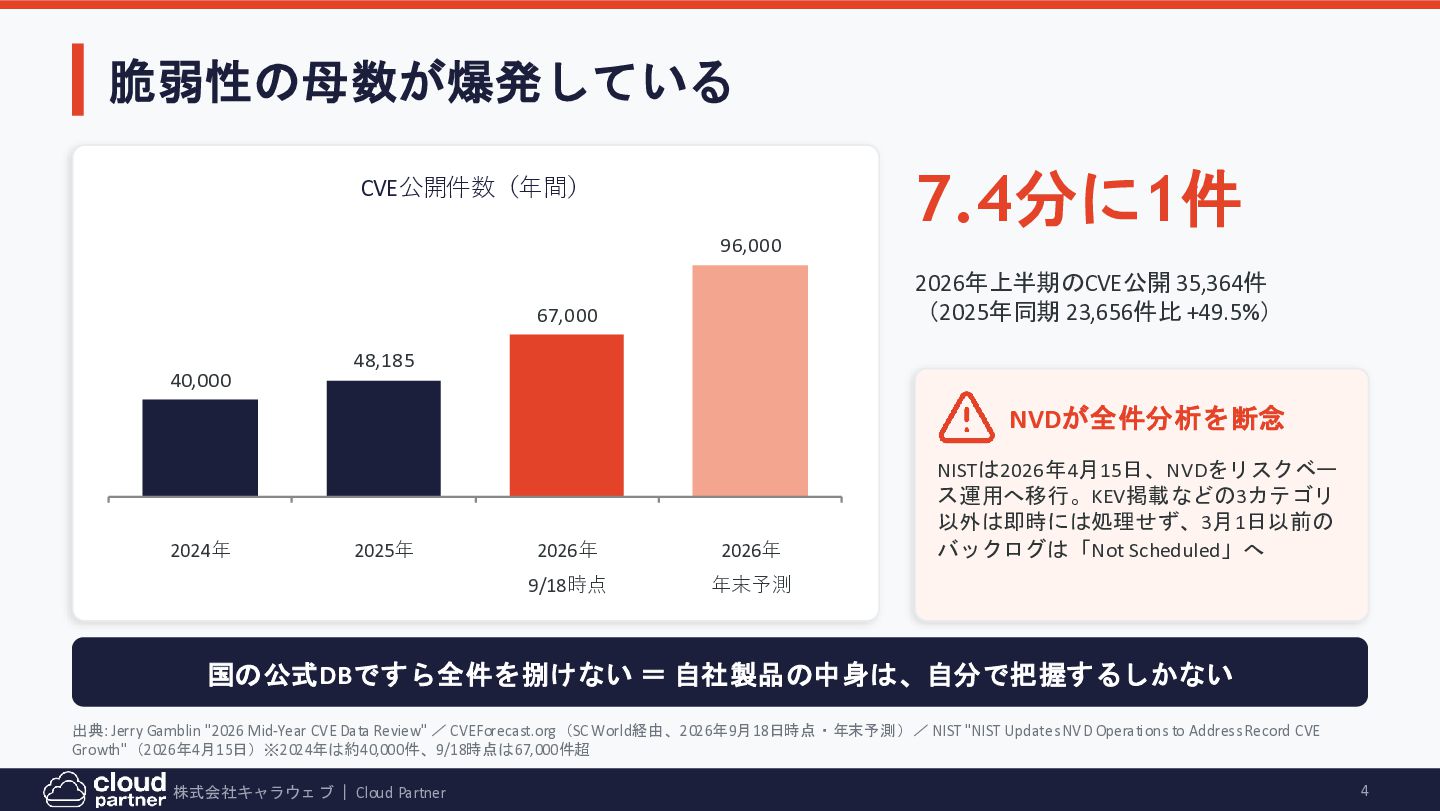
・AI生成コードの脆弱性と、急増するCVE公開件数
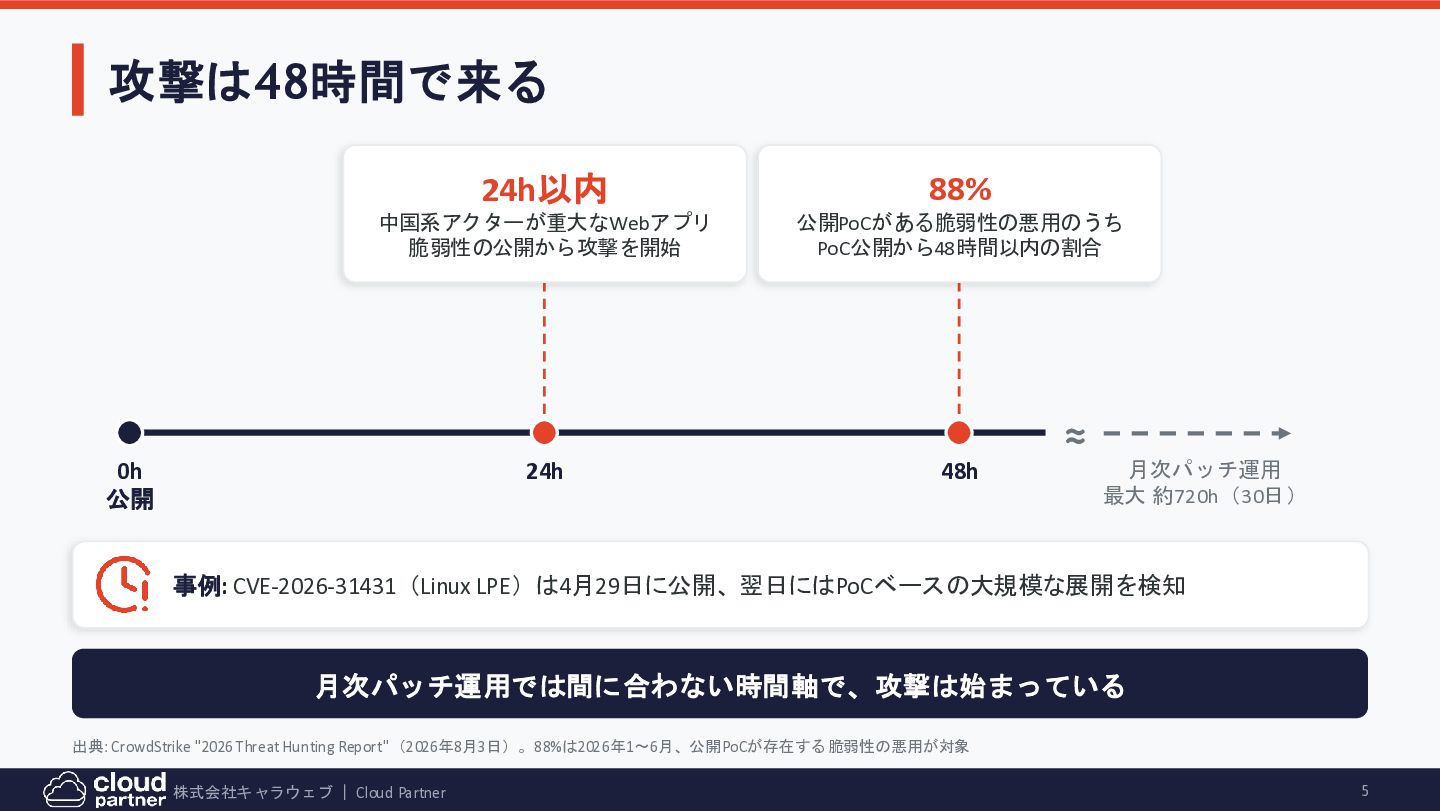
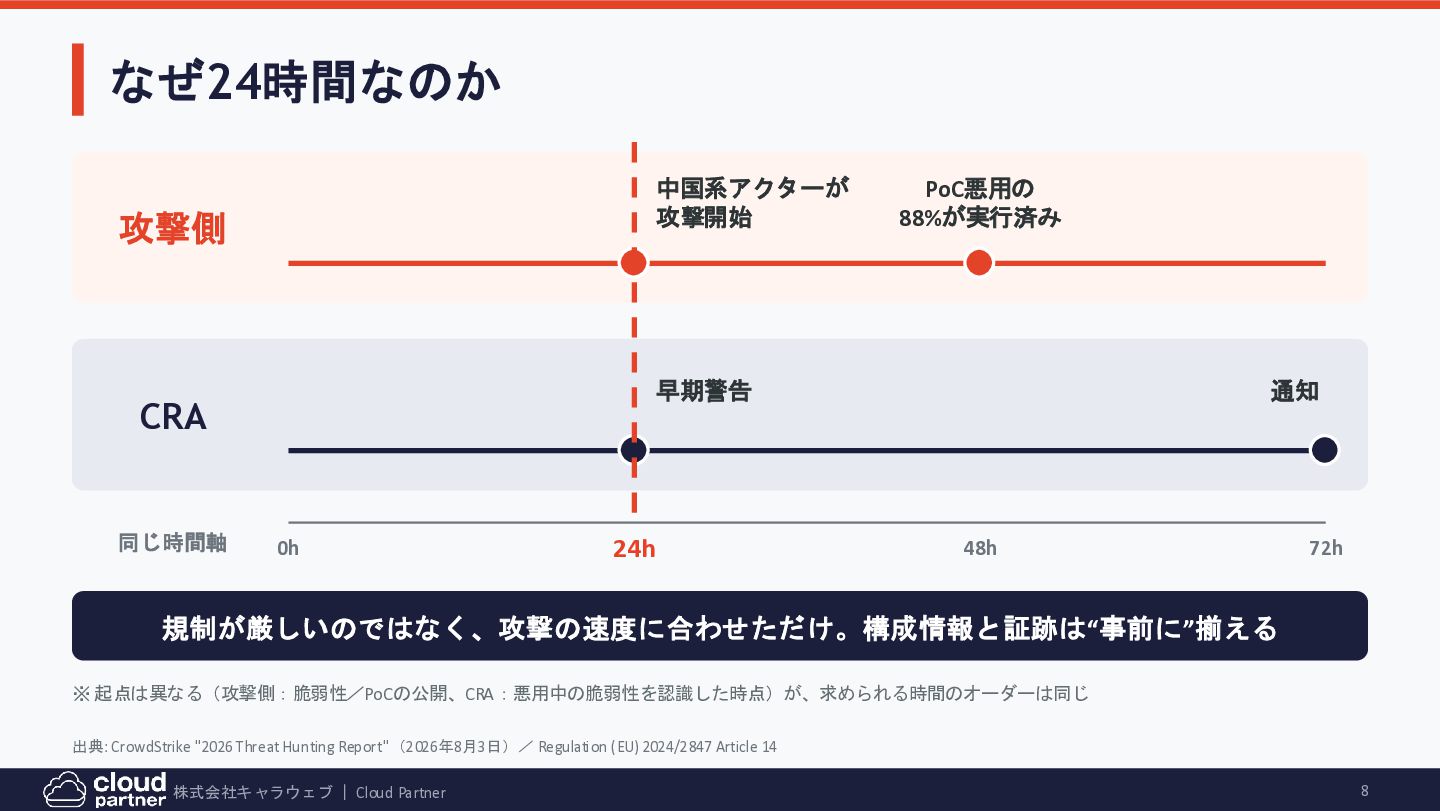
・PoC公開から48時間以内に進む悪用と、CRAの「24時間」
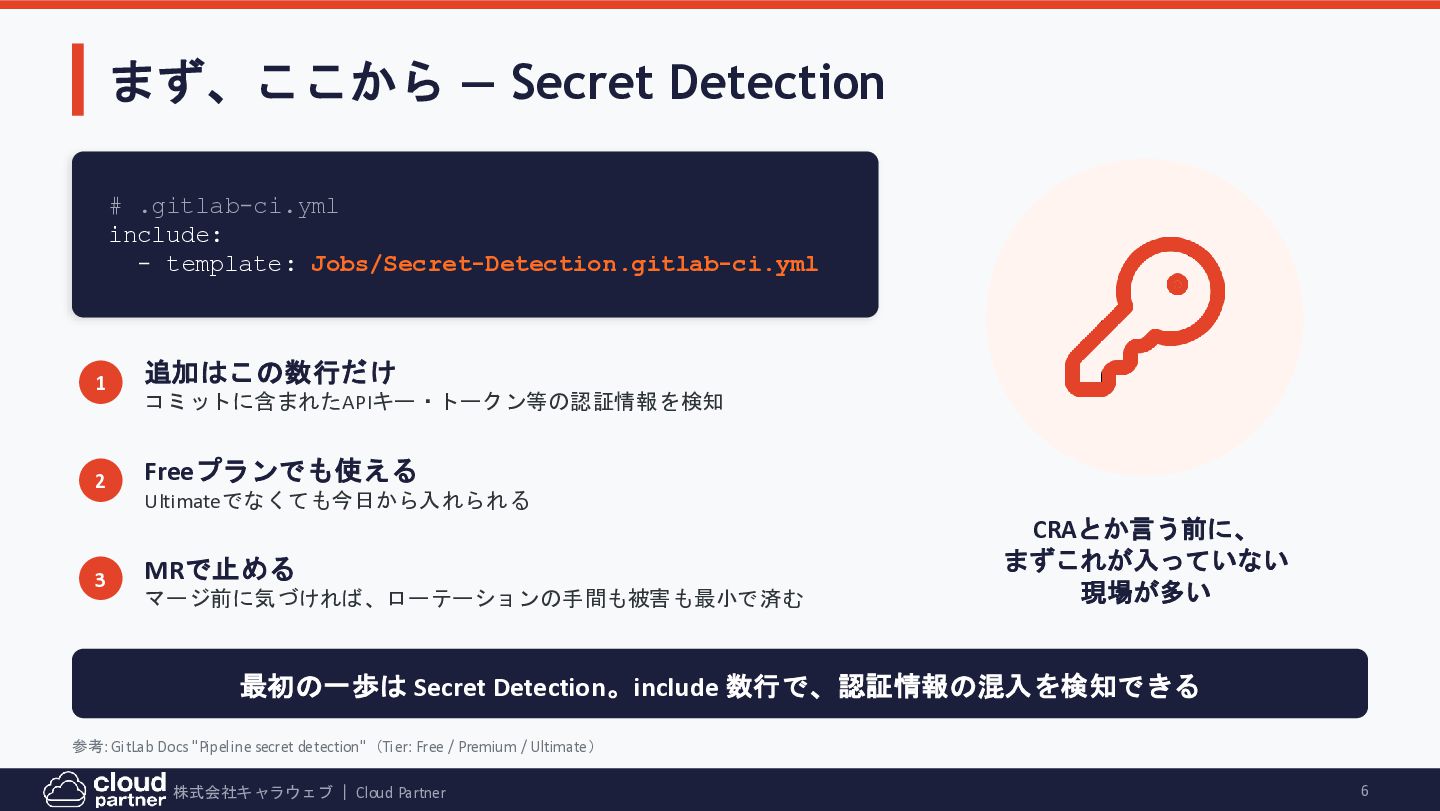
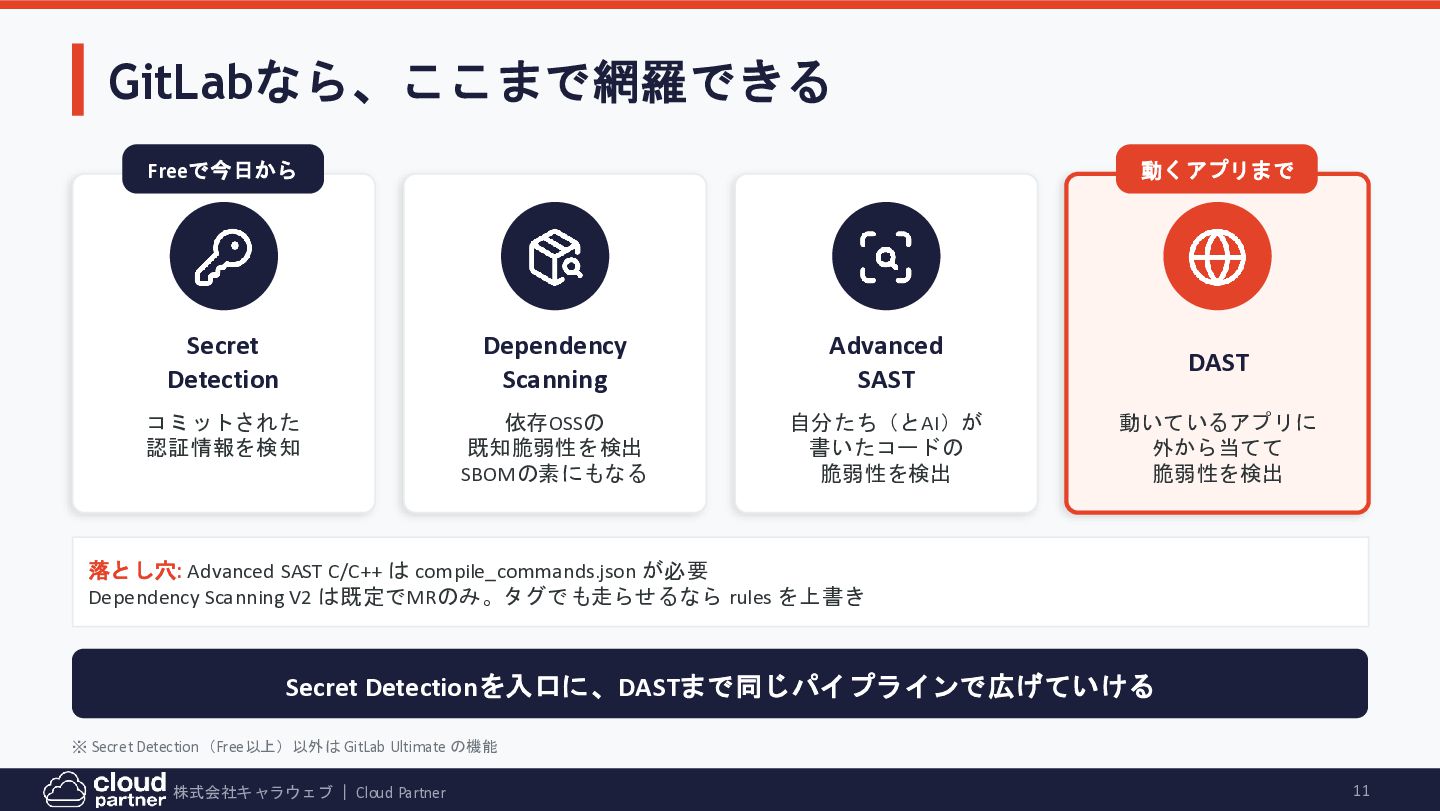
・まず始めたいSecret Detection(Freeプランでも利用可能)
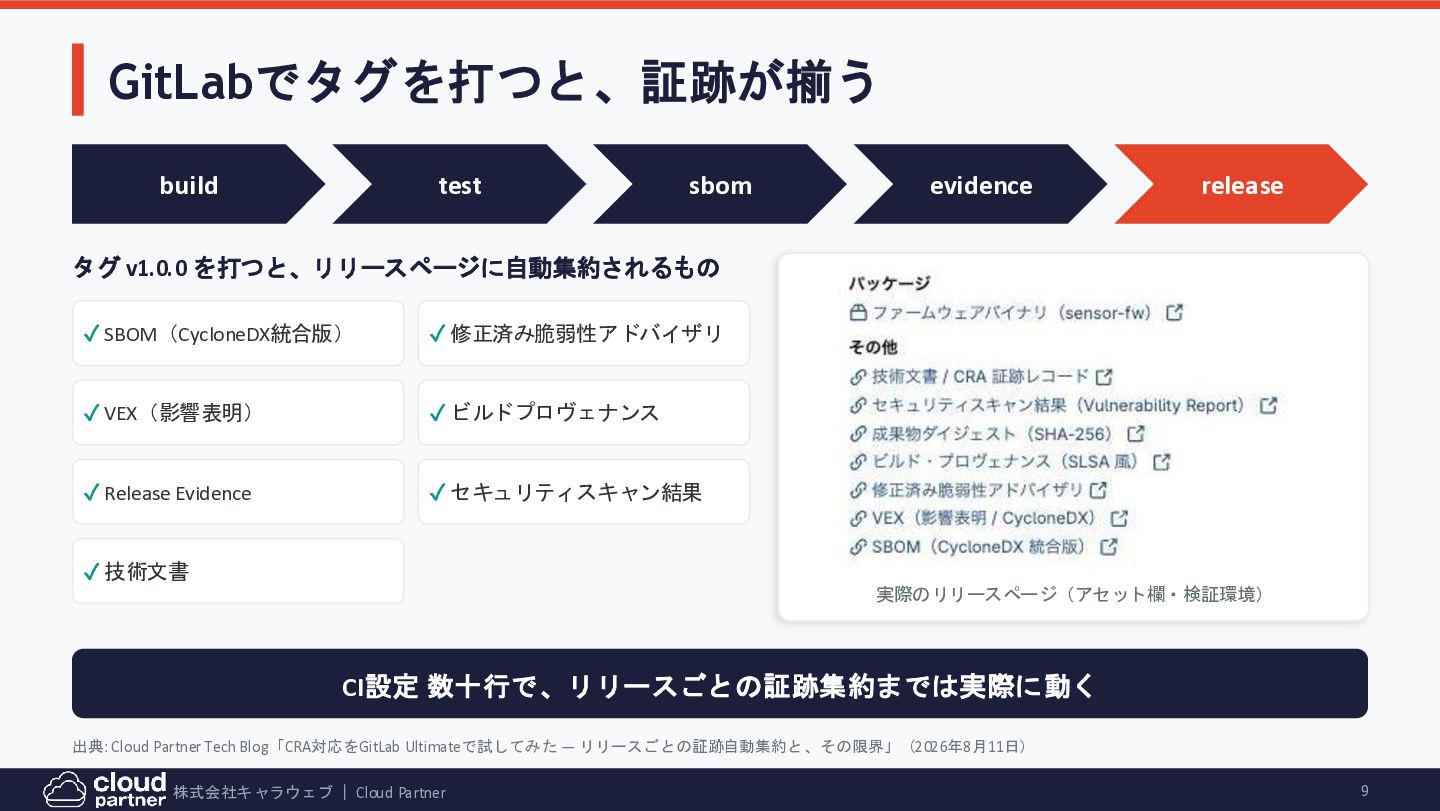
・GitLabでタグを打つと、SBOM・VEX・ビルドプロヴェナンスなどの証跡がリリースページに自動で集約される仕組み
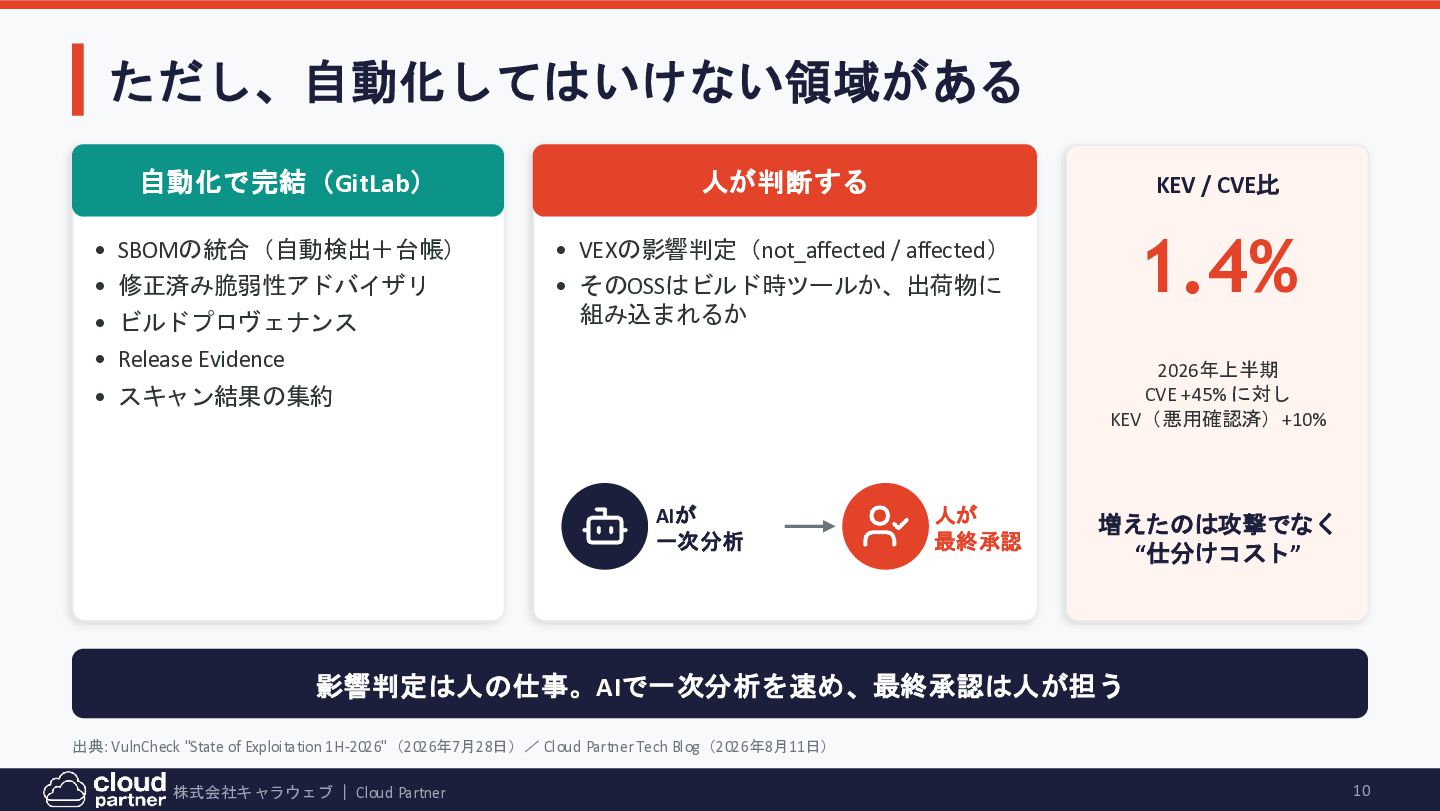
・自動化してはいけない領域(VEXの影響判定)と、AIと人の役割分担
・Secret DetectionからDASTまで、ひとつのパイプラインで網羅するGitLabのセキュリティ機能
■ 検証の詳細(ブログ記事)
https://blog.cloud-partner.jp/cra-gitlab-ultimate-release-evidence/


 k1nakayama
 slsops
 mikanichinose
 iwatatomoya
 kakehashi
 nayuts
 dafujii
 masakane55
 marceloancelmo
 mtpooh
 mot_techtalk
 pauli
 yakumo
 mlcsv
 reverentgeek
 minecr
 inesmontani
 jonoalderson
 keithpitt
 davetheseo
 afnizarnur
 mfonobong
 szymonslowik
 joshbly
 tammyeverts