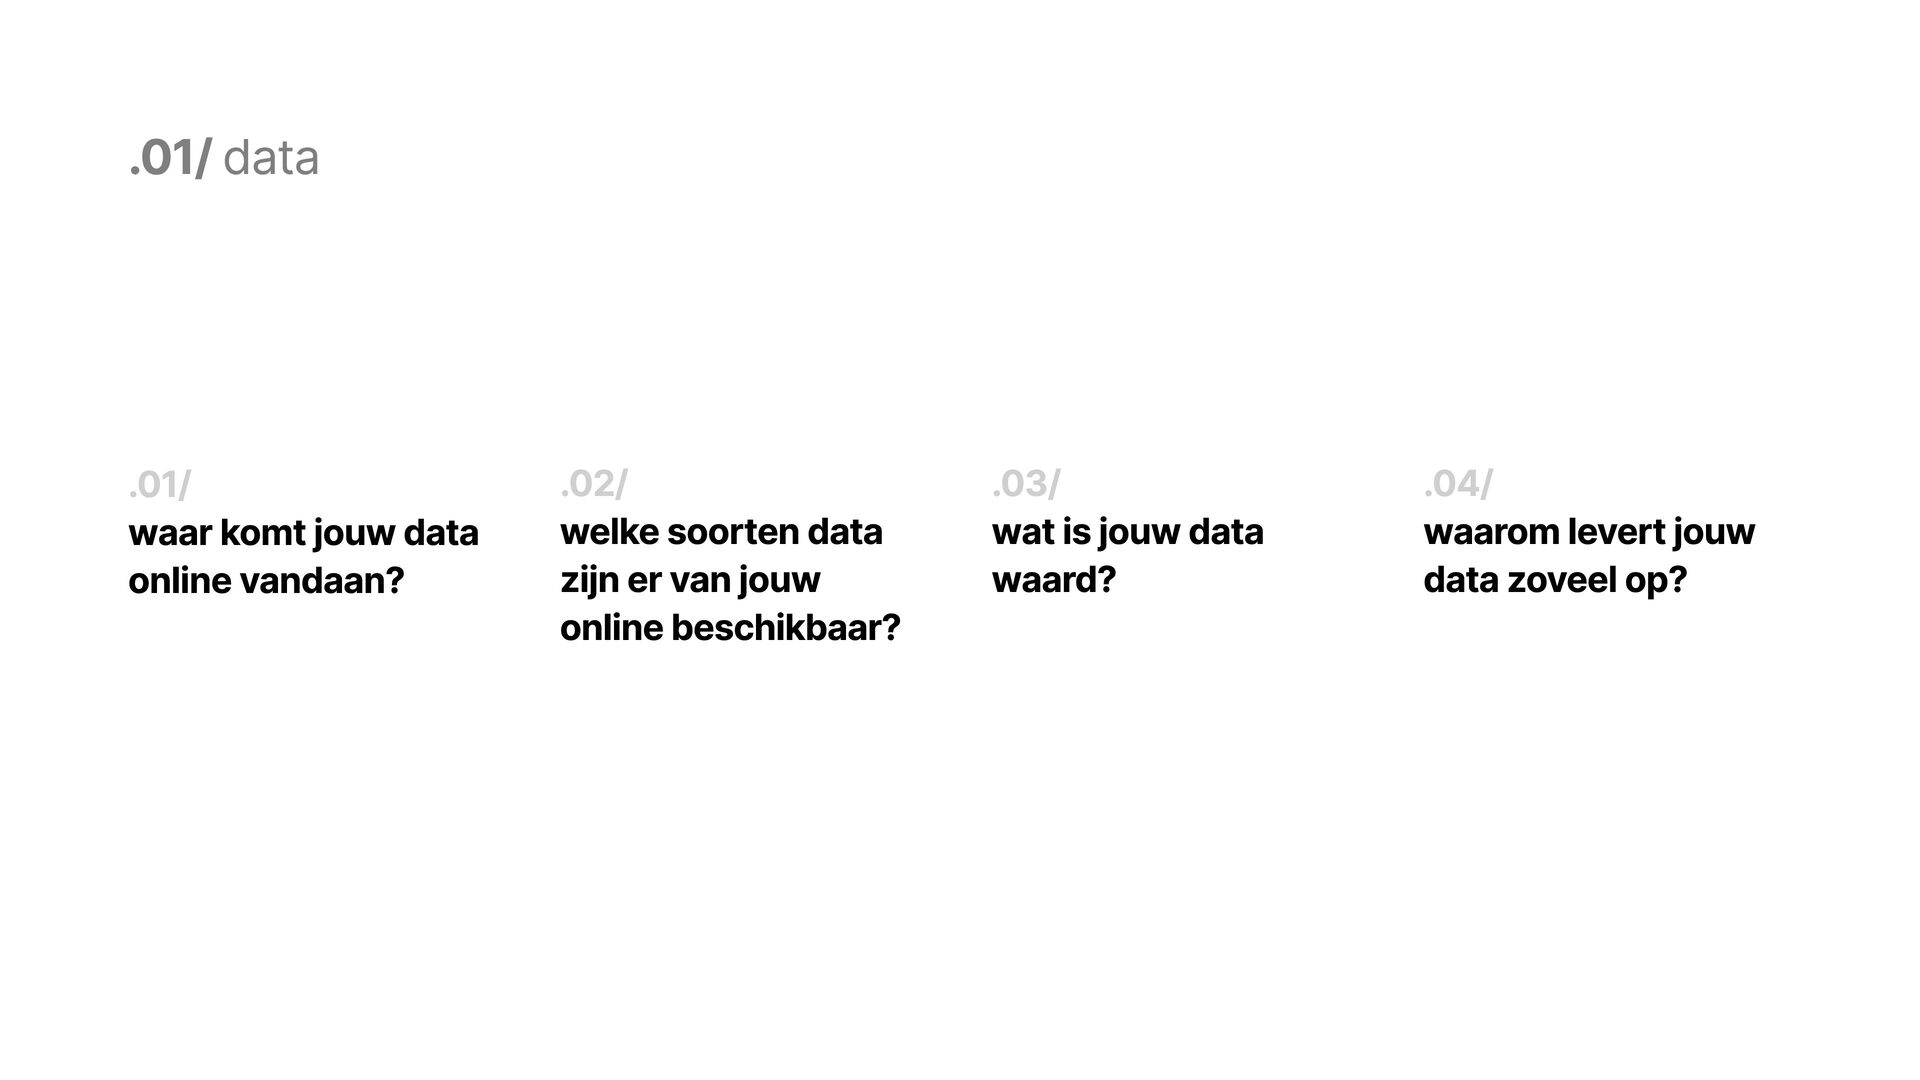
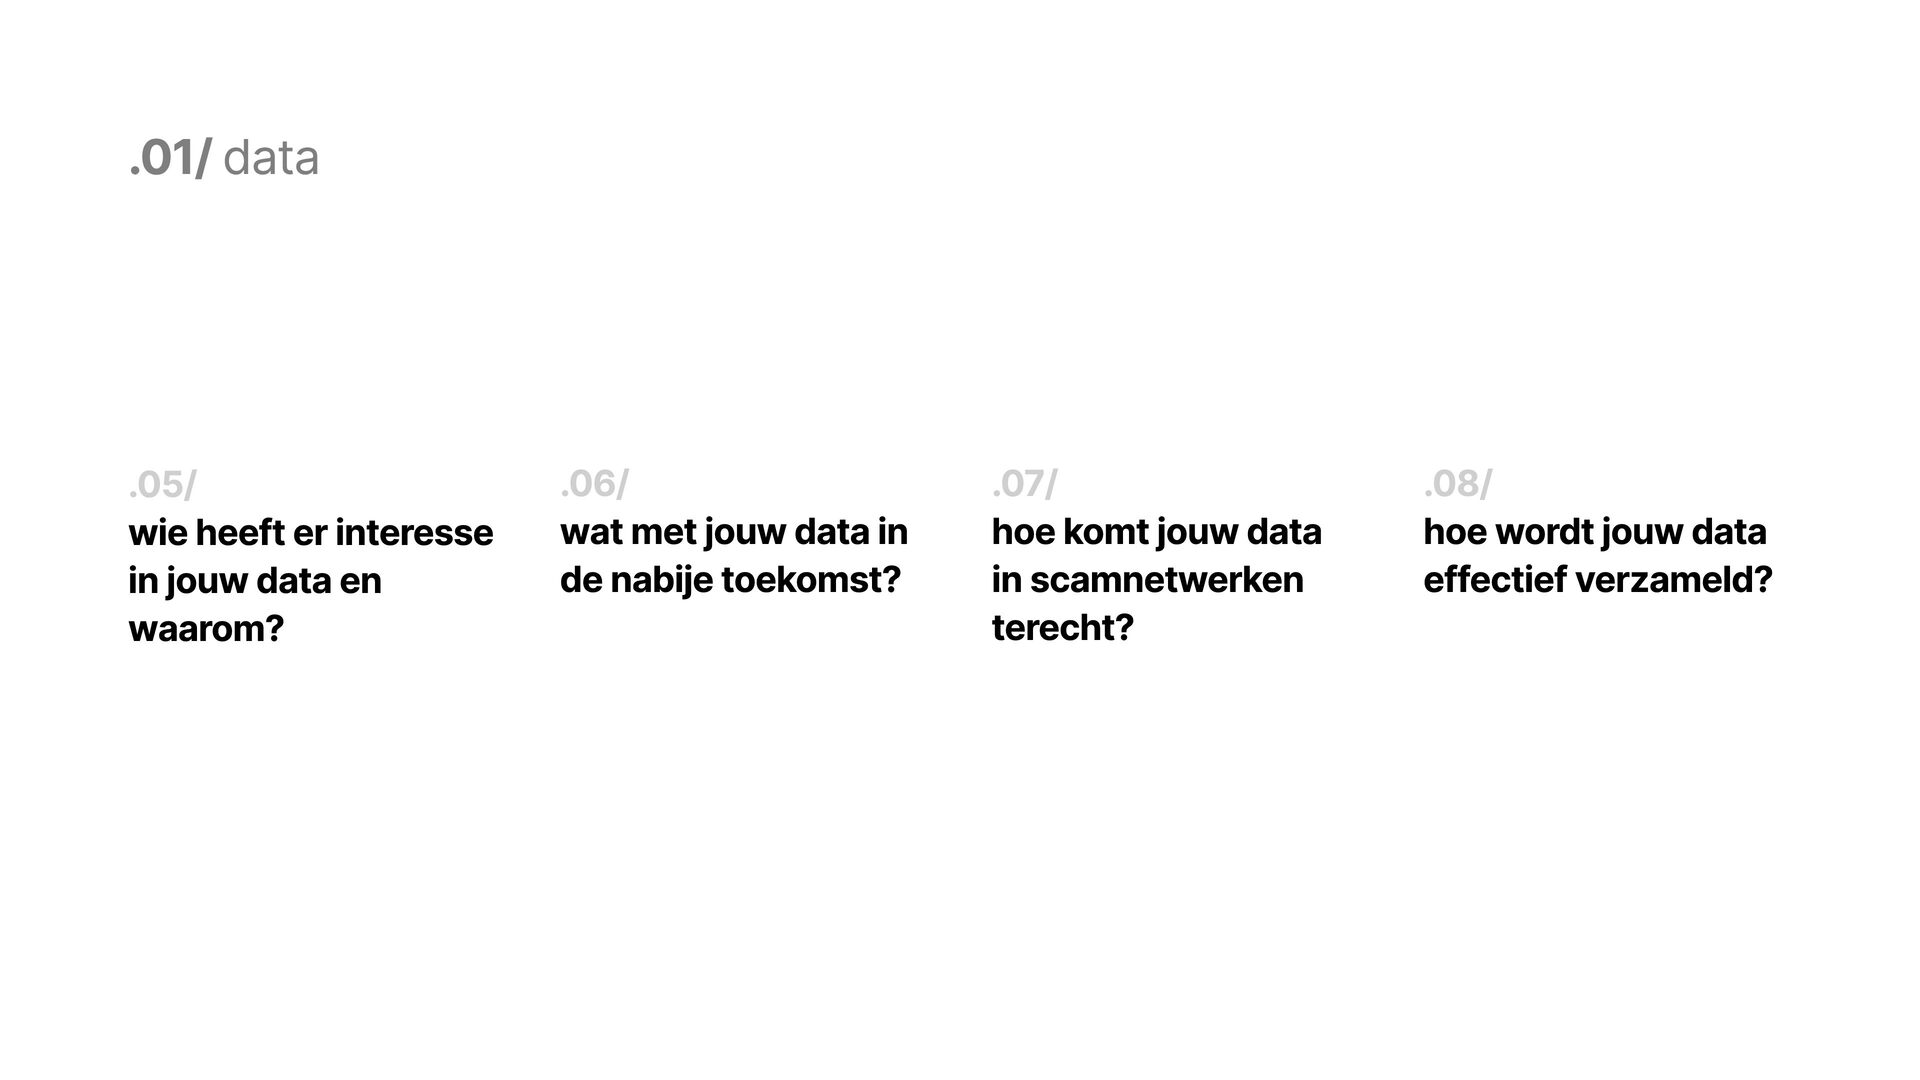
en waarom? .06/ wat met jouw data in de nabije toekomst? .07/ hoe komt jouw data in scamnetwerken terecht? .08/ hoe wordt jouw data effectief verzameld?
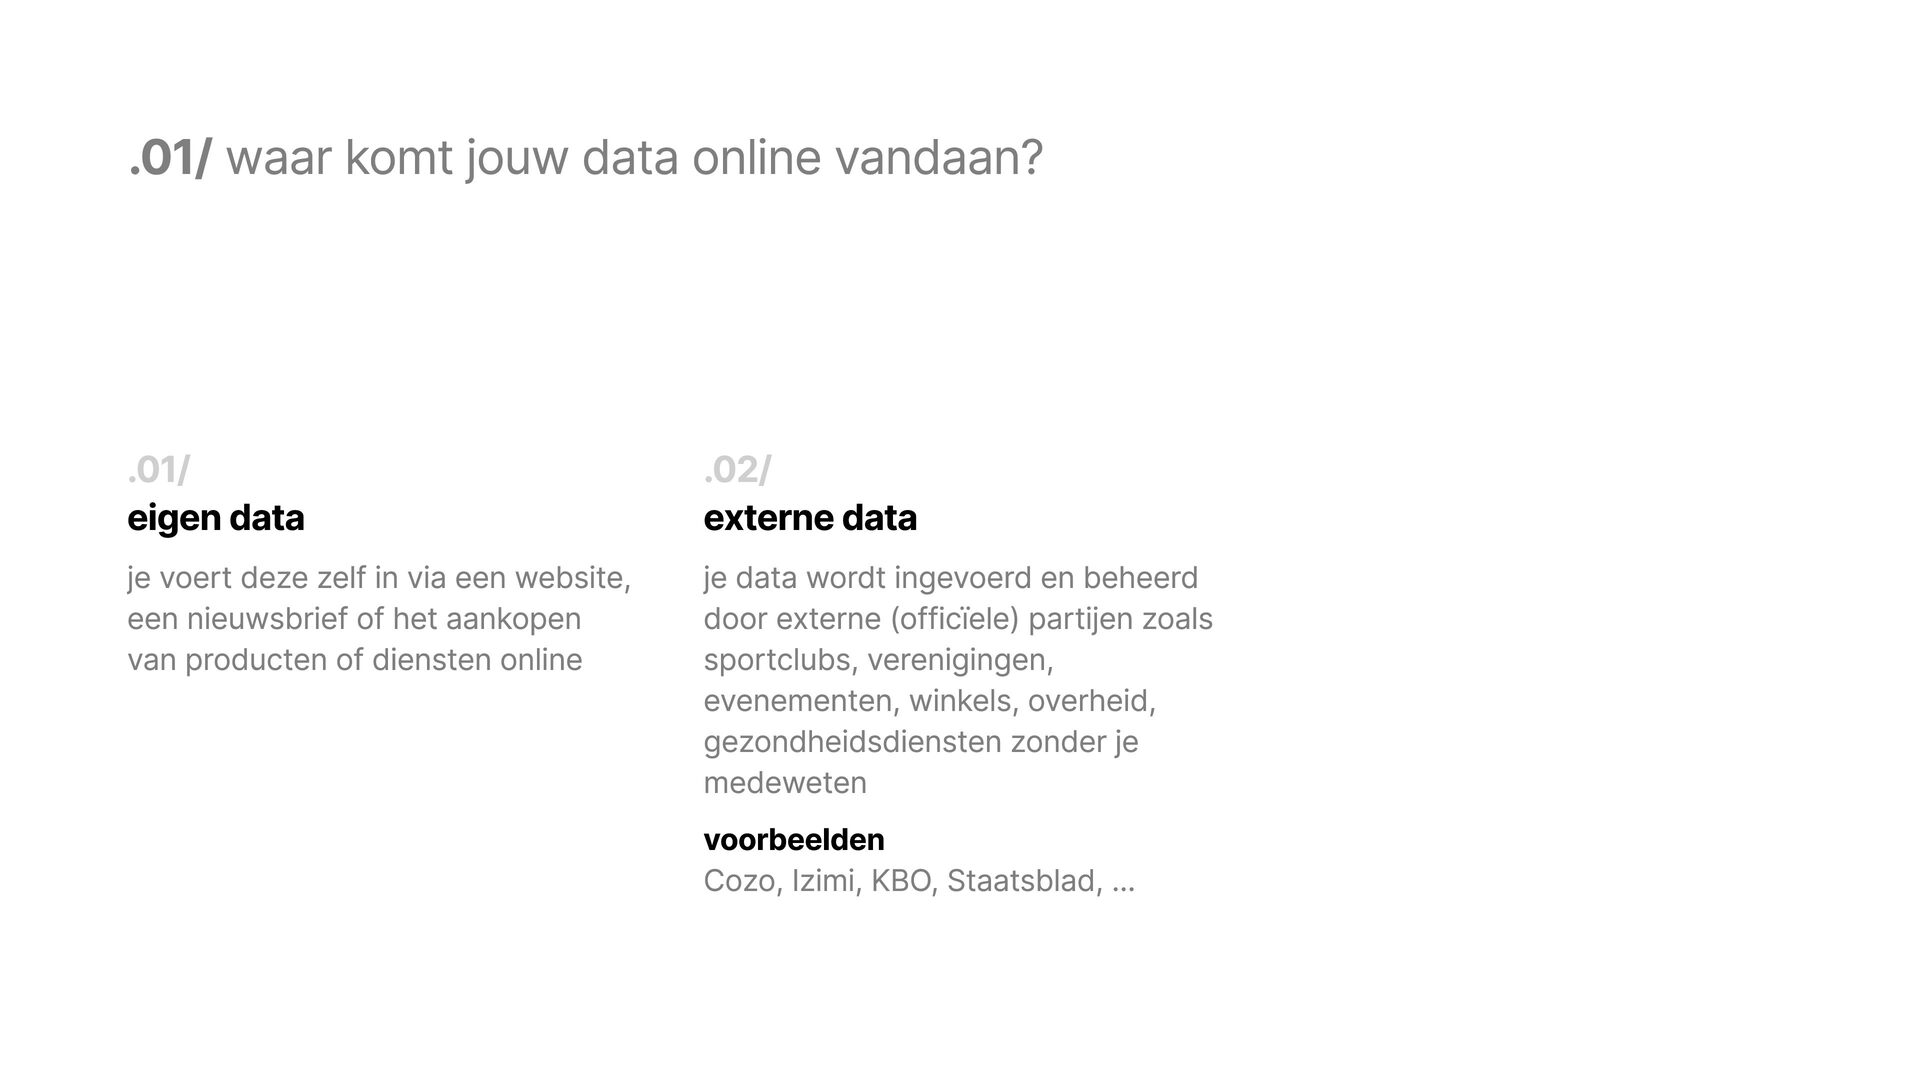
data externe data je voert deze zelf in via een website, je data wordt ingevoerd en beheerd een nieuwsbrief of het aankopen door externe (officïele) partijen zoals van producten of diensten online sportclubs, verenigingen, evenementen, winkels, overheid, gezondheidsdiensten zonder je medeweten voorbeelden Cozo, Izimi, KBO, Staatsblad, ...
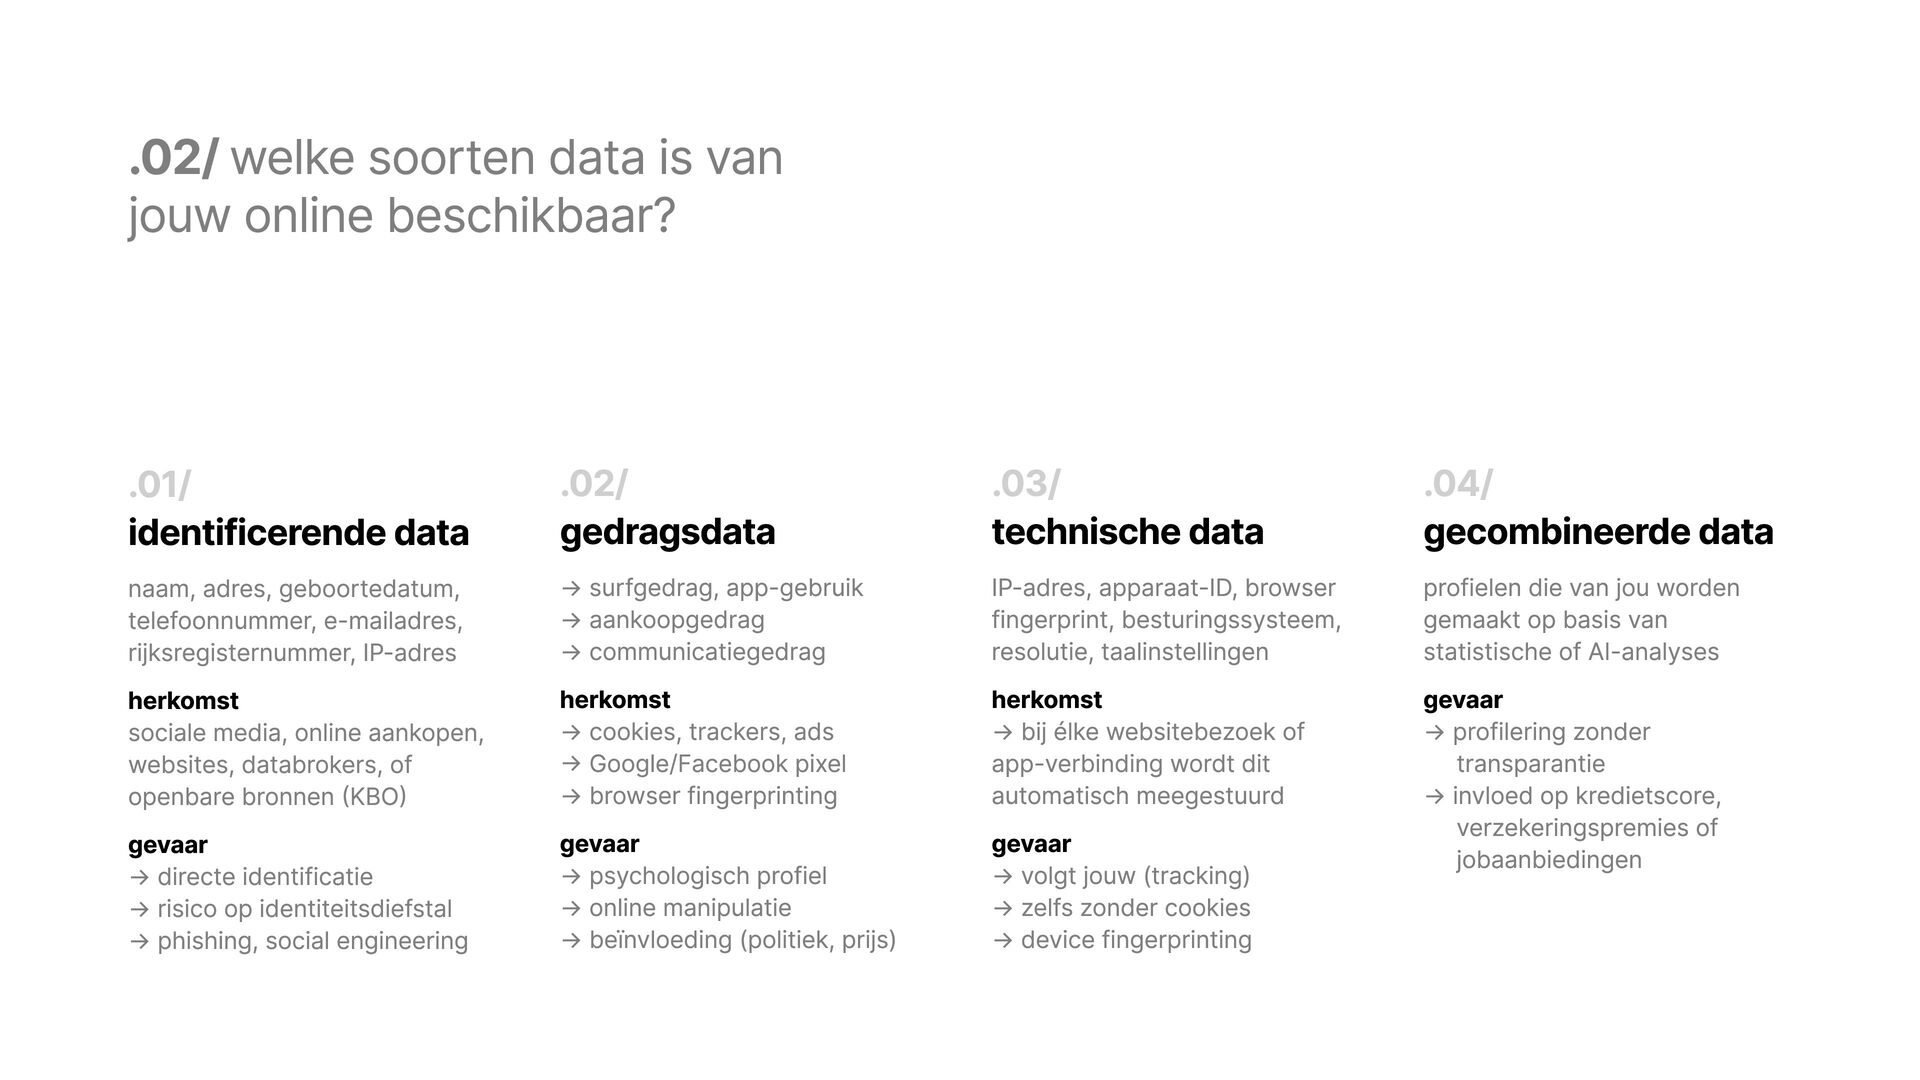
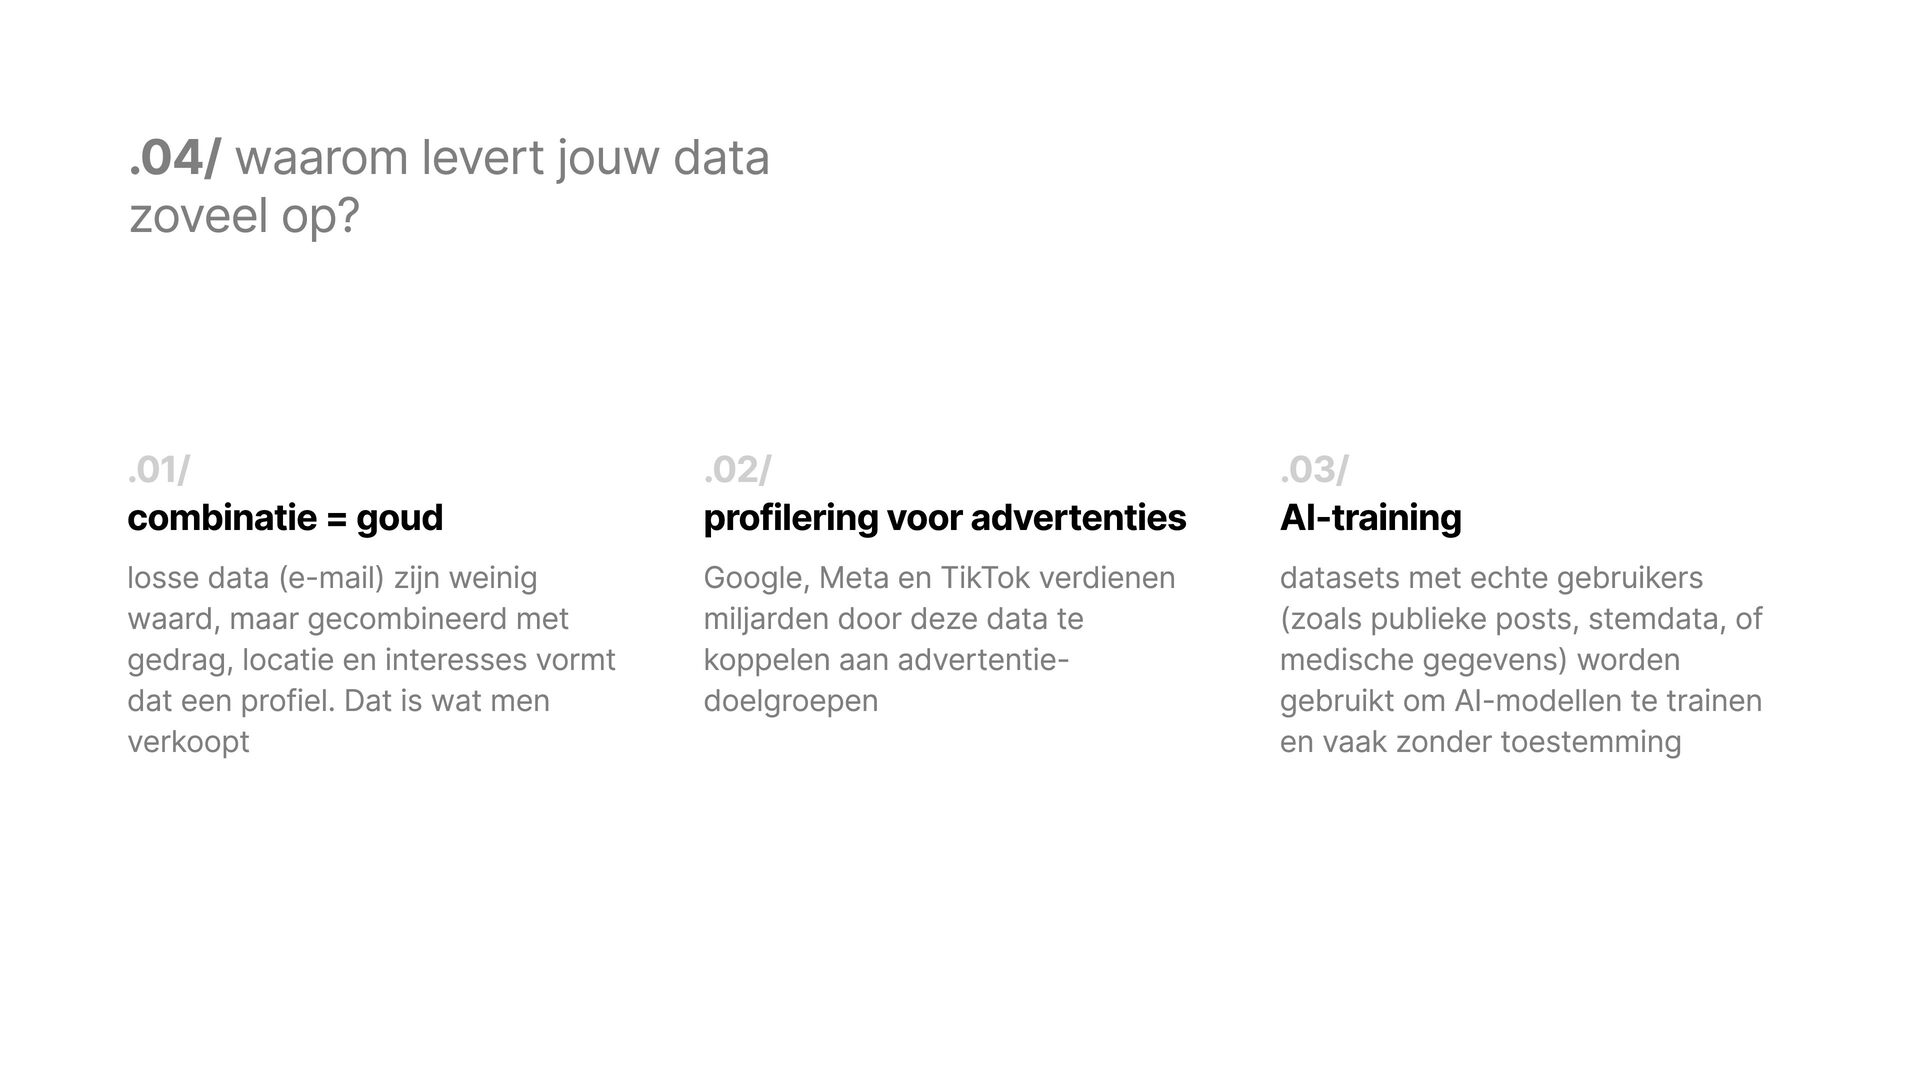
goud .02/ profilering voor advertenties .03/ AI-training losse data (e-mail) zijn weinig waard, maar gecombineerd met gedrag, locatie en interesses vormt dat een profiel. Dat is wat men verkoopt Google, Meta en TikTok verdienen miljarden door deze data te koppelen aan advertentiedoelgroepen datasets met echte gebruikers (zoals publieke posts, stemdata, of medische gegevens) worden gebruikt om AI-modellen te trainen en vaak zonder toestemming
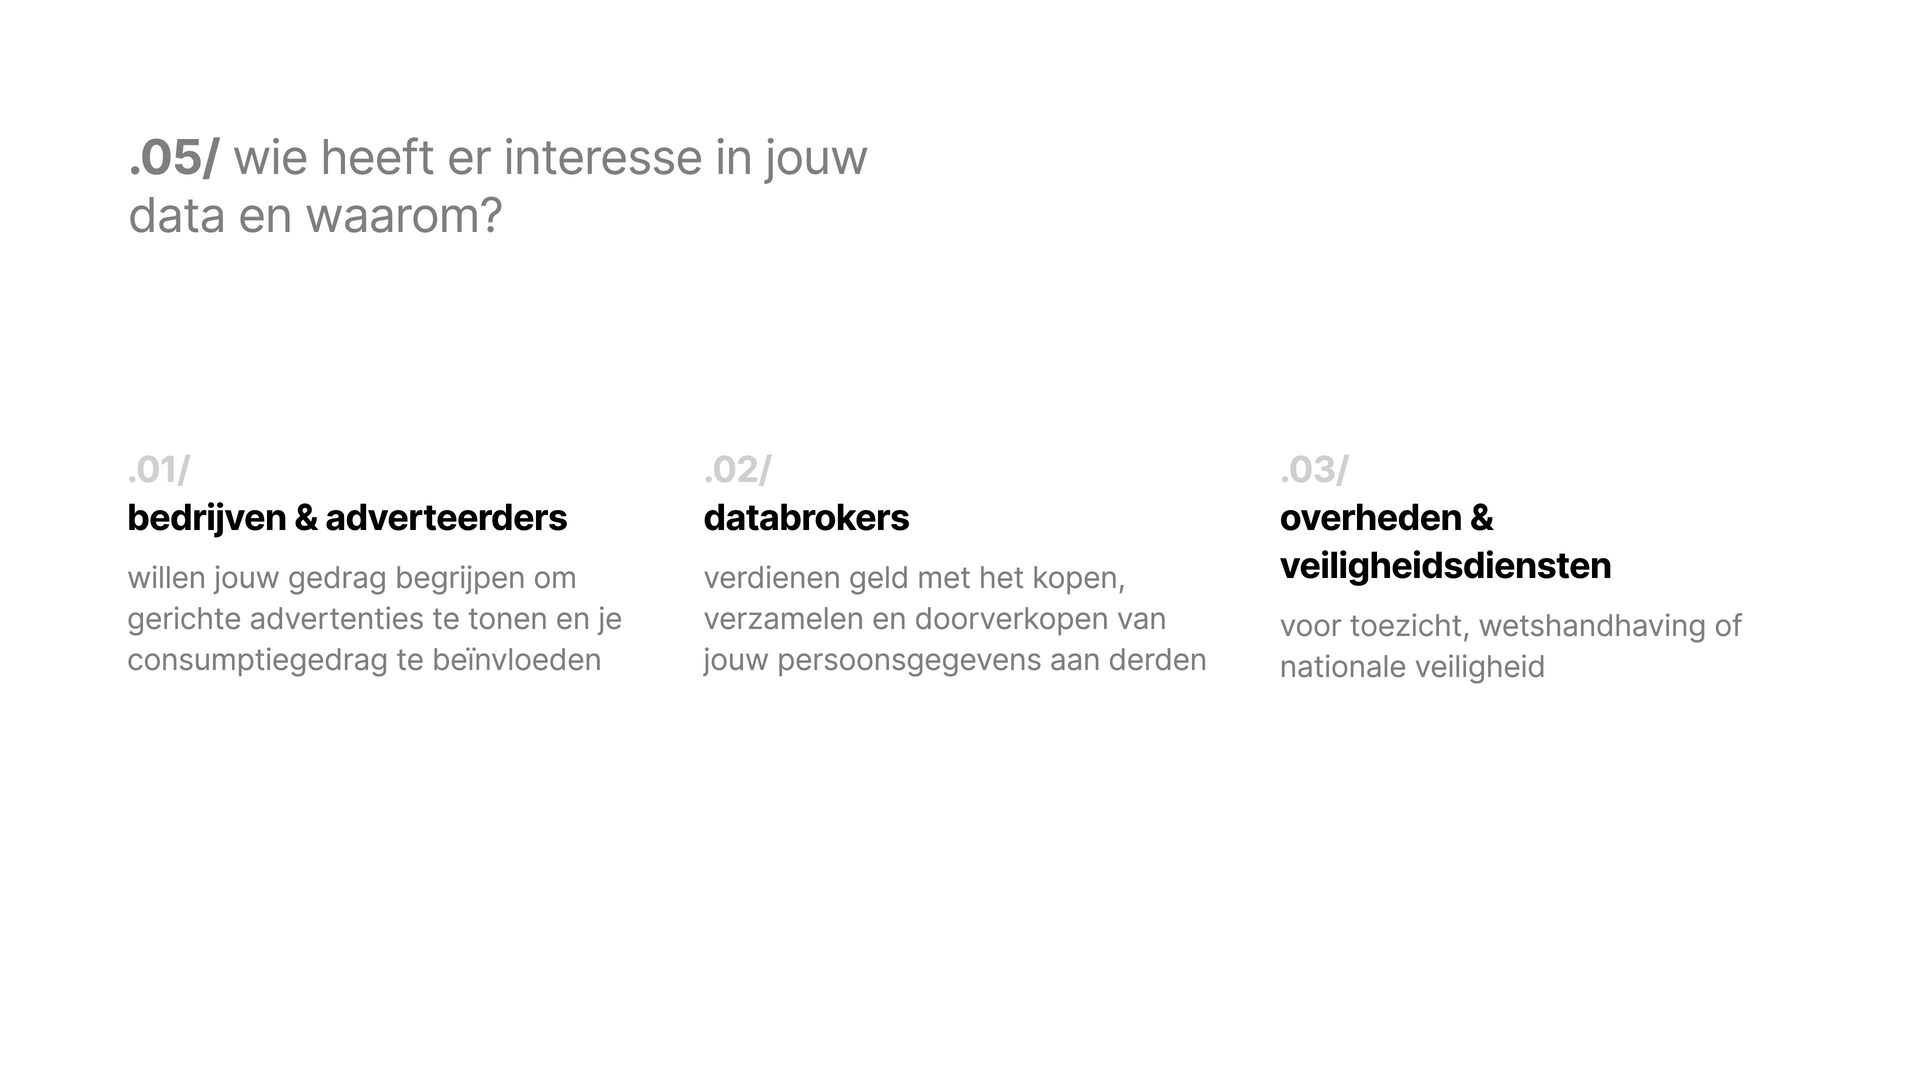
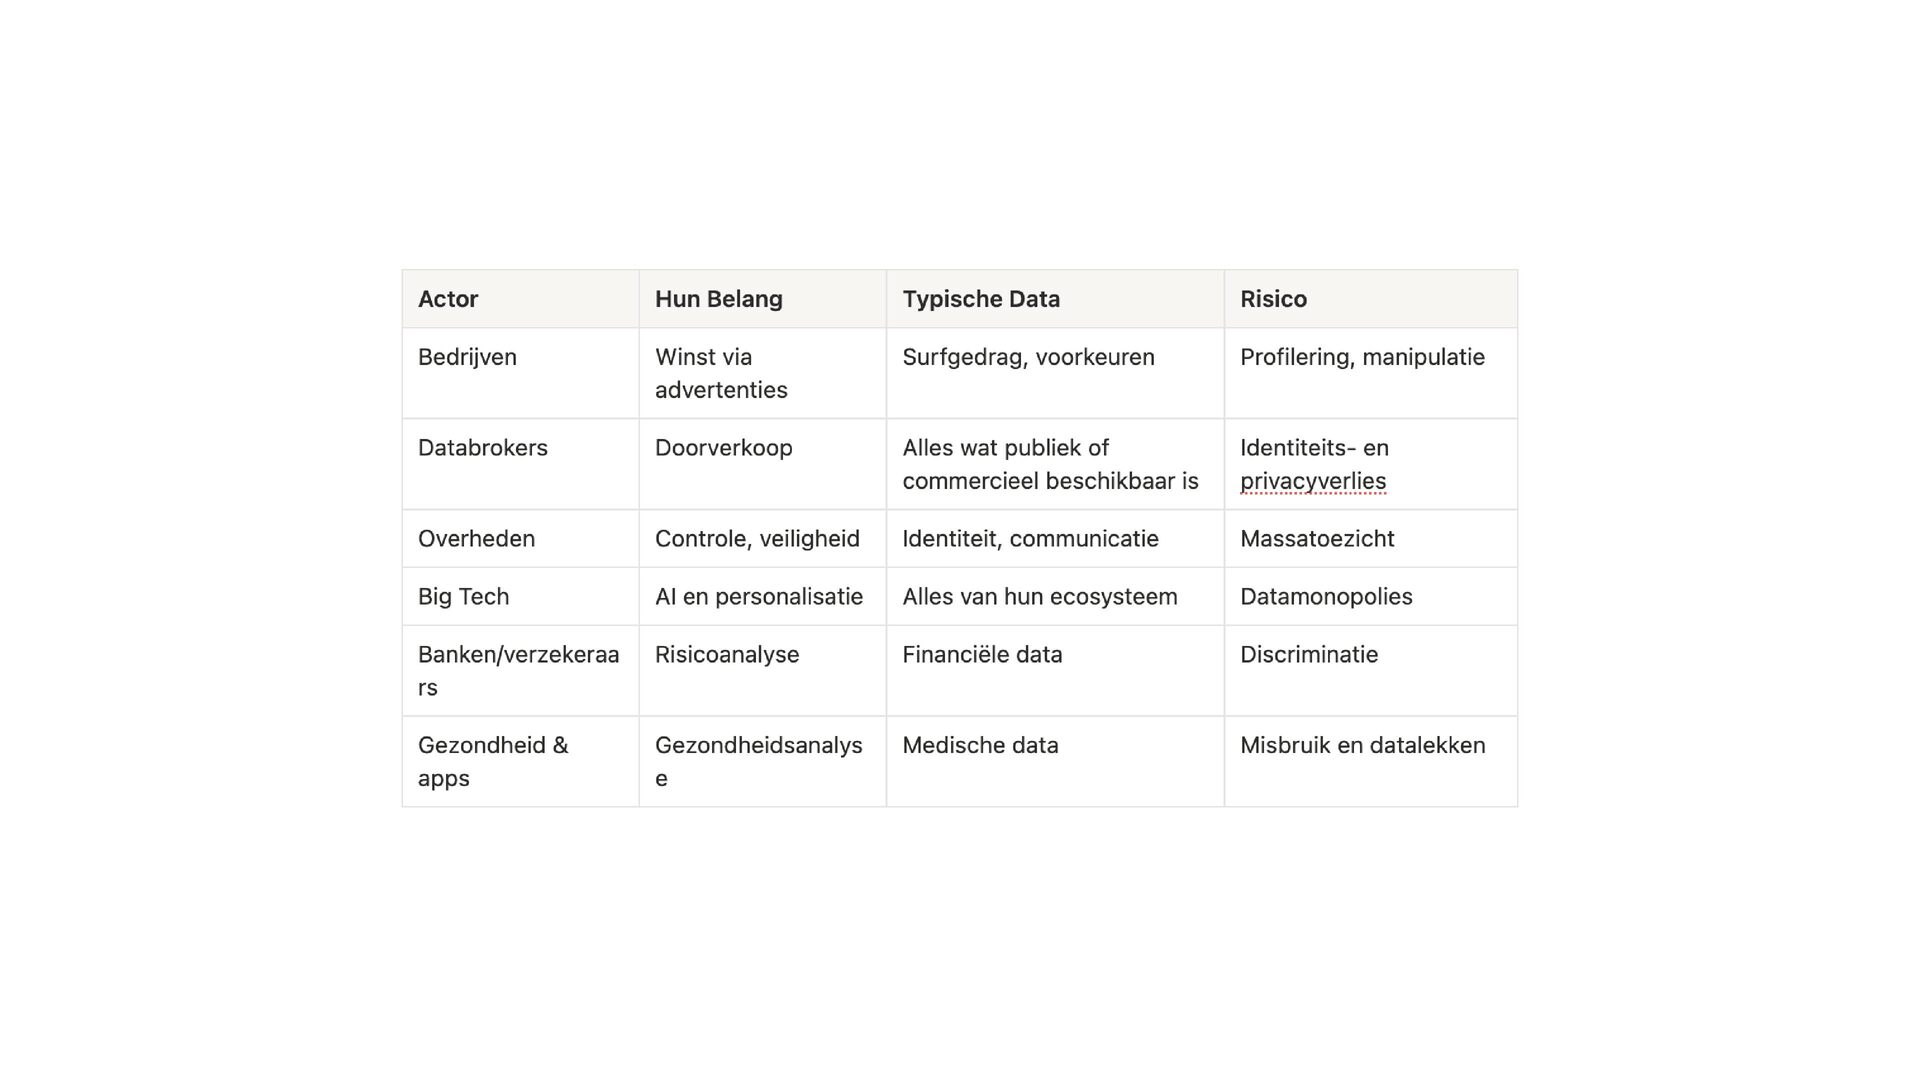
.01/ bedrijven & adverteerders .02/ databrokers willen jouw gedrag begrijpen om gerichte advertenties te tonen en je consumptiegedrag te beïnvloeden verdienen geld met het kopen, verzamelen en doorverkopen van jouw persoonsgegevens aan derden .03/ overheden & veiligheidsdiensten voor toezicht, wetshandhaving of nationale veiligheid
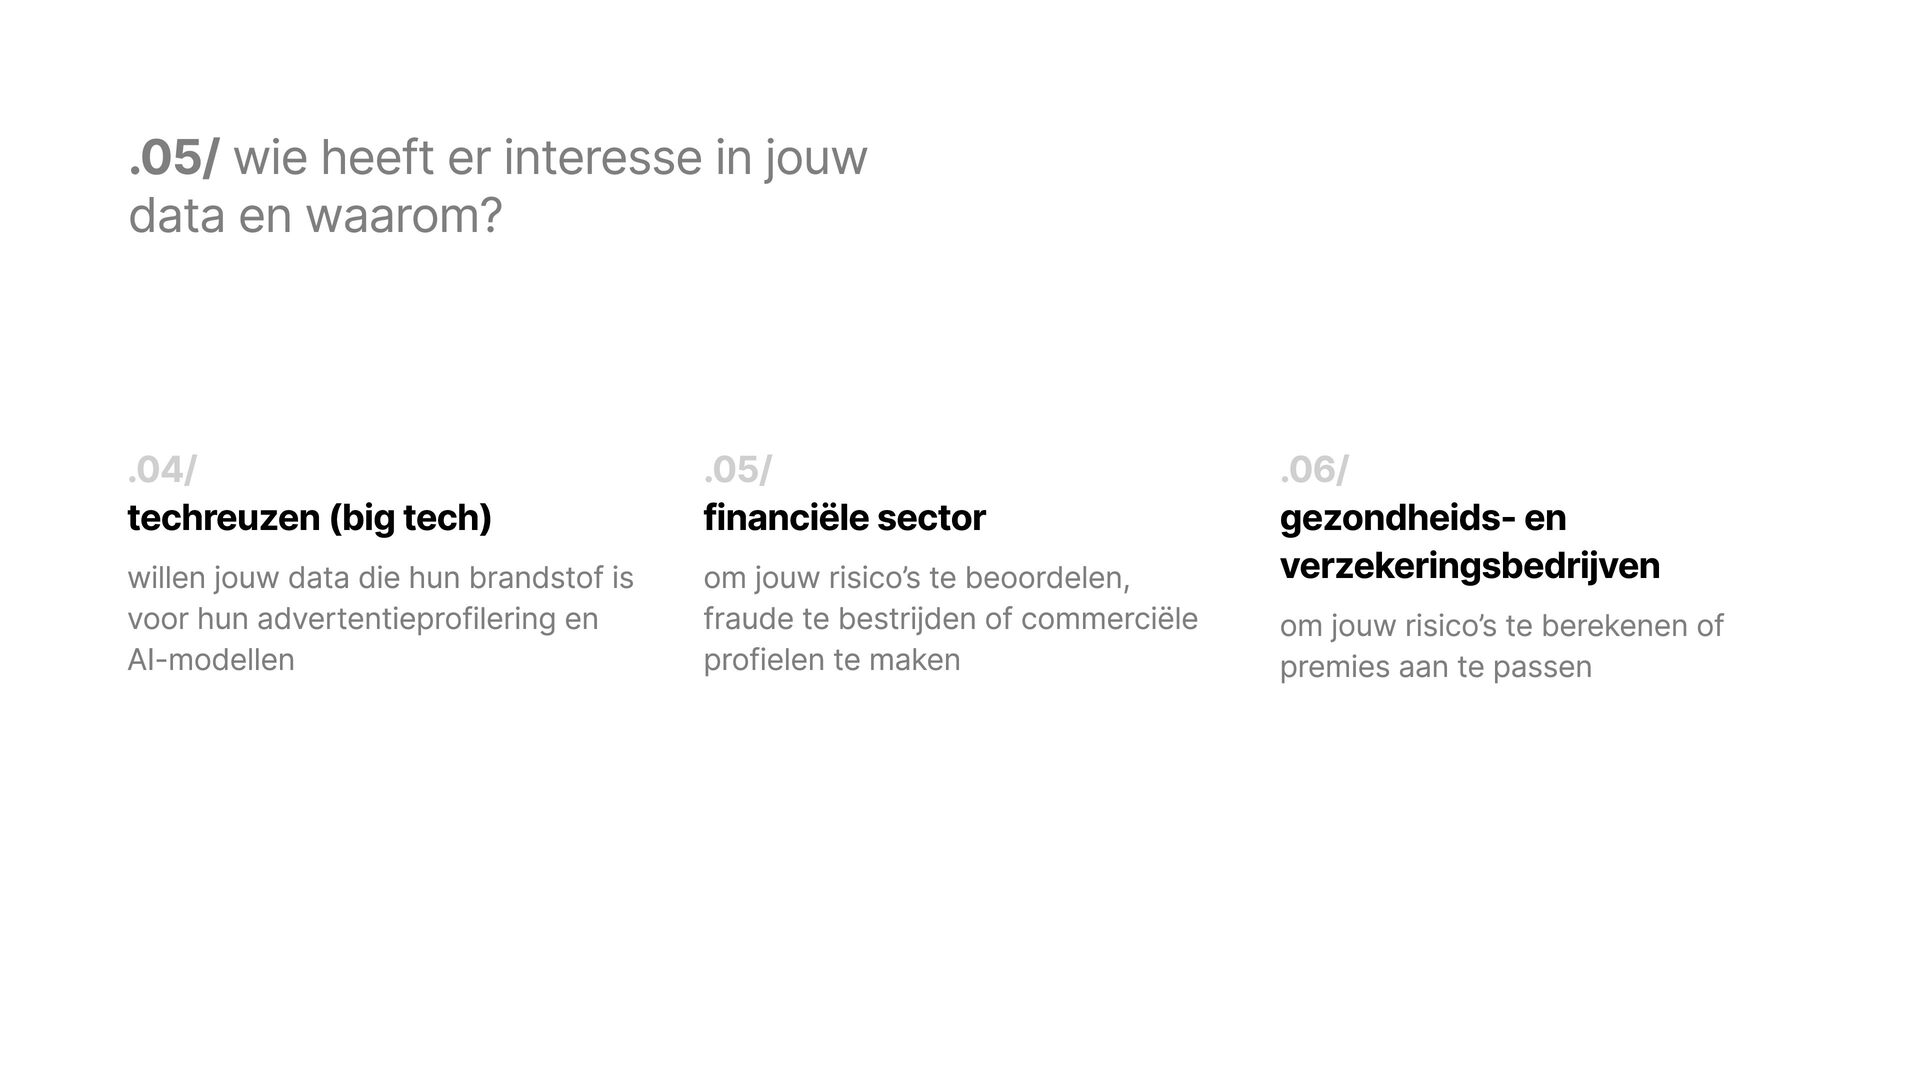
.04/ techreuzen (big tech) .05/ financiële sector willen jouw data die hun brandstof is voor hun advertentieprofilering en AI-modellen om jouw risico’s te beoordelen, fraude te bestrijden of commerciële profielen te maken .06/ gezondheids- en verzekeringsbedrijven om jouw risico’s te berekenen of premies aan te passen
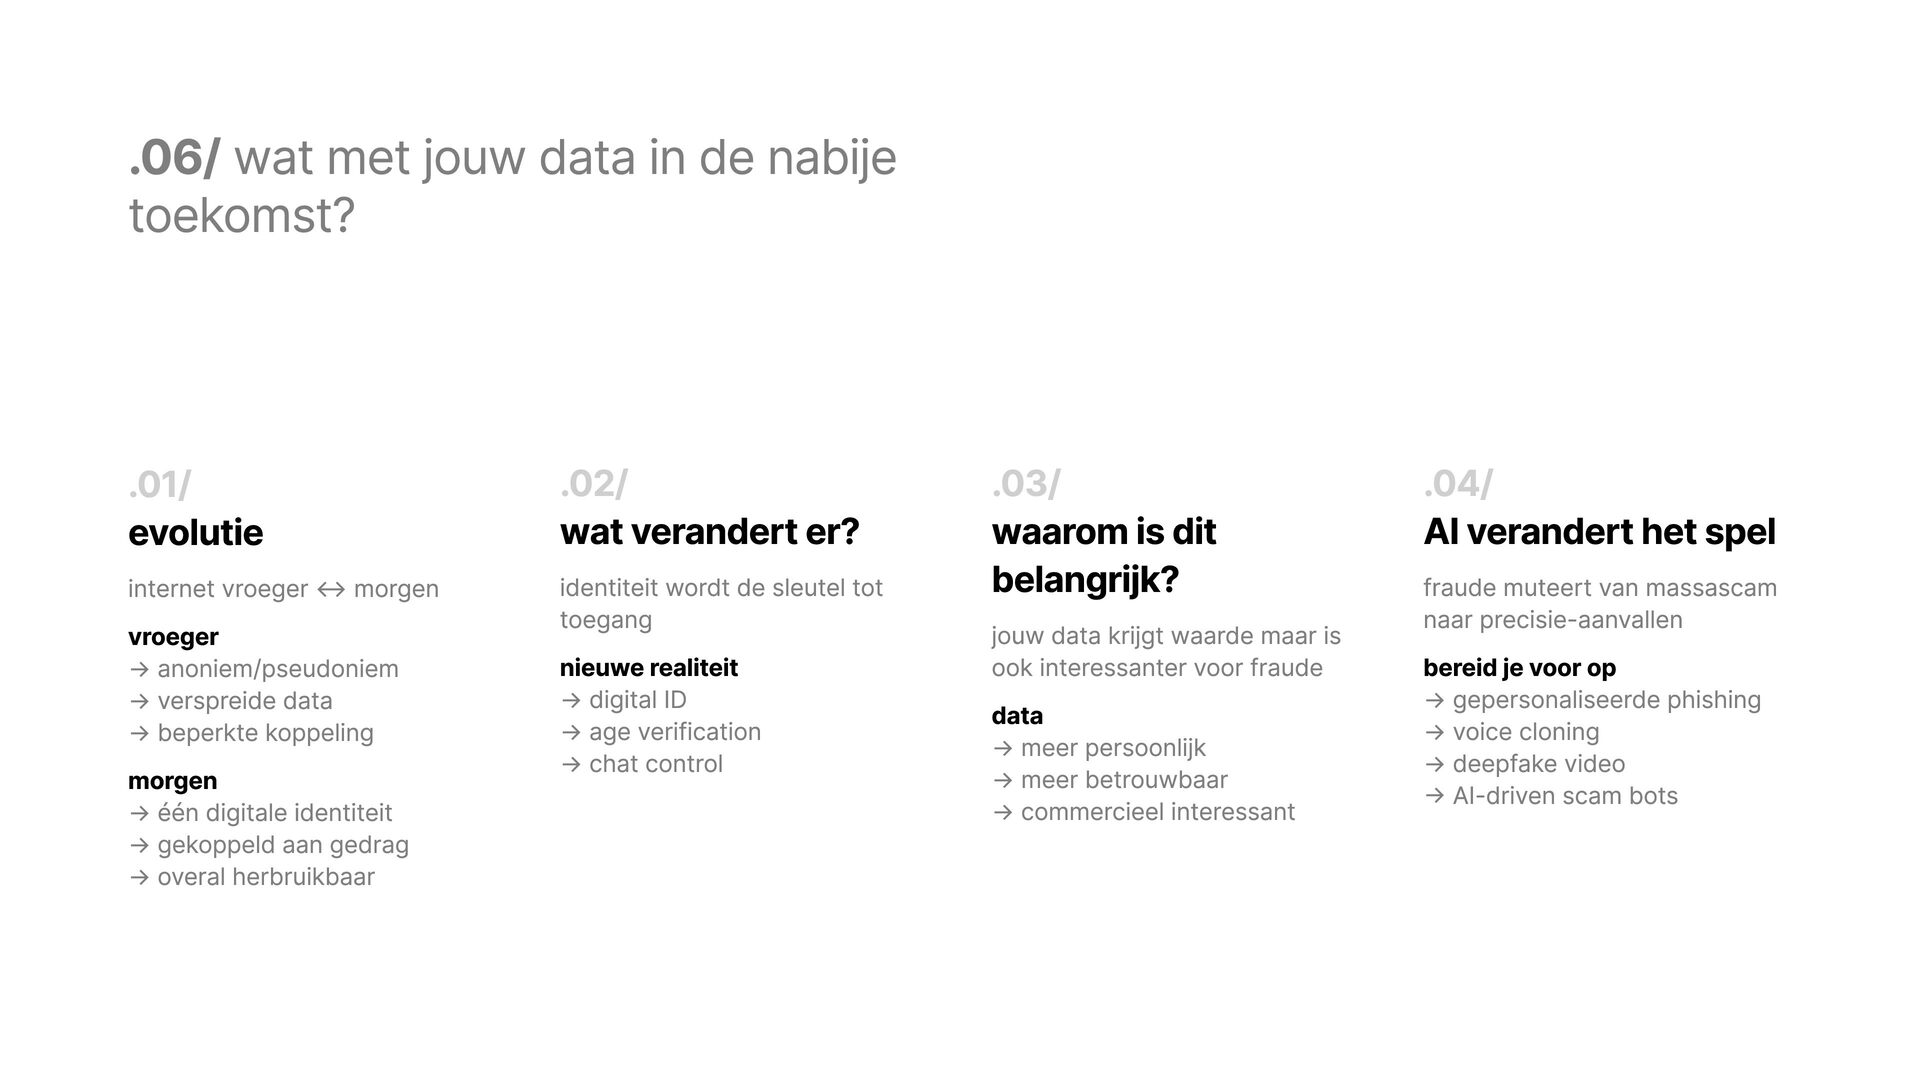
evolutie .02/ wat verandert er? internet vroeger ↔ morgen identiteit wordt de sleutel tot toegang vroeger → anoniem/pseudoniem → verspreide data → beperkte koppeling morgen → één digitale identiteit → gekoppeld aan gedrag → overal herbruikbaar nieuwe realiteit → digital ID → age verification → chat control .03/ waarom is dit belangrijk? jouw data krijgt waarde maar is ook interessanter voor fraude data → meer persoonlijk → meer betrouwbaar → commercieel interessant .04/ AI verandert het spel fraude muteert van massascam naar precisie-aanvallen bereid je voor op → gepersonaliseerde phishing → voice cloning → deepfake video → AI-driven scam bots
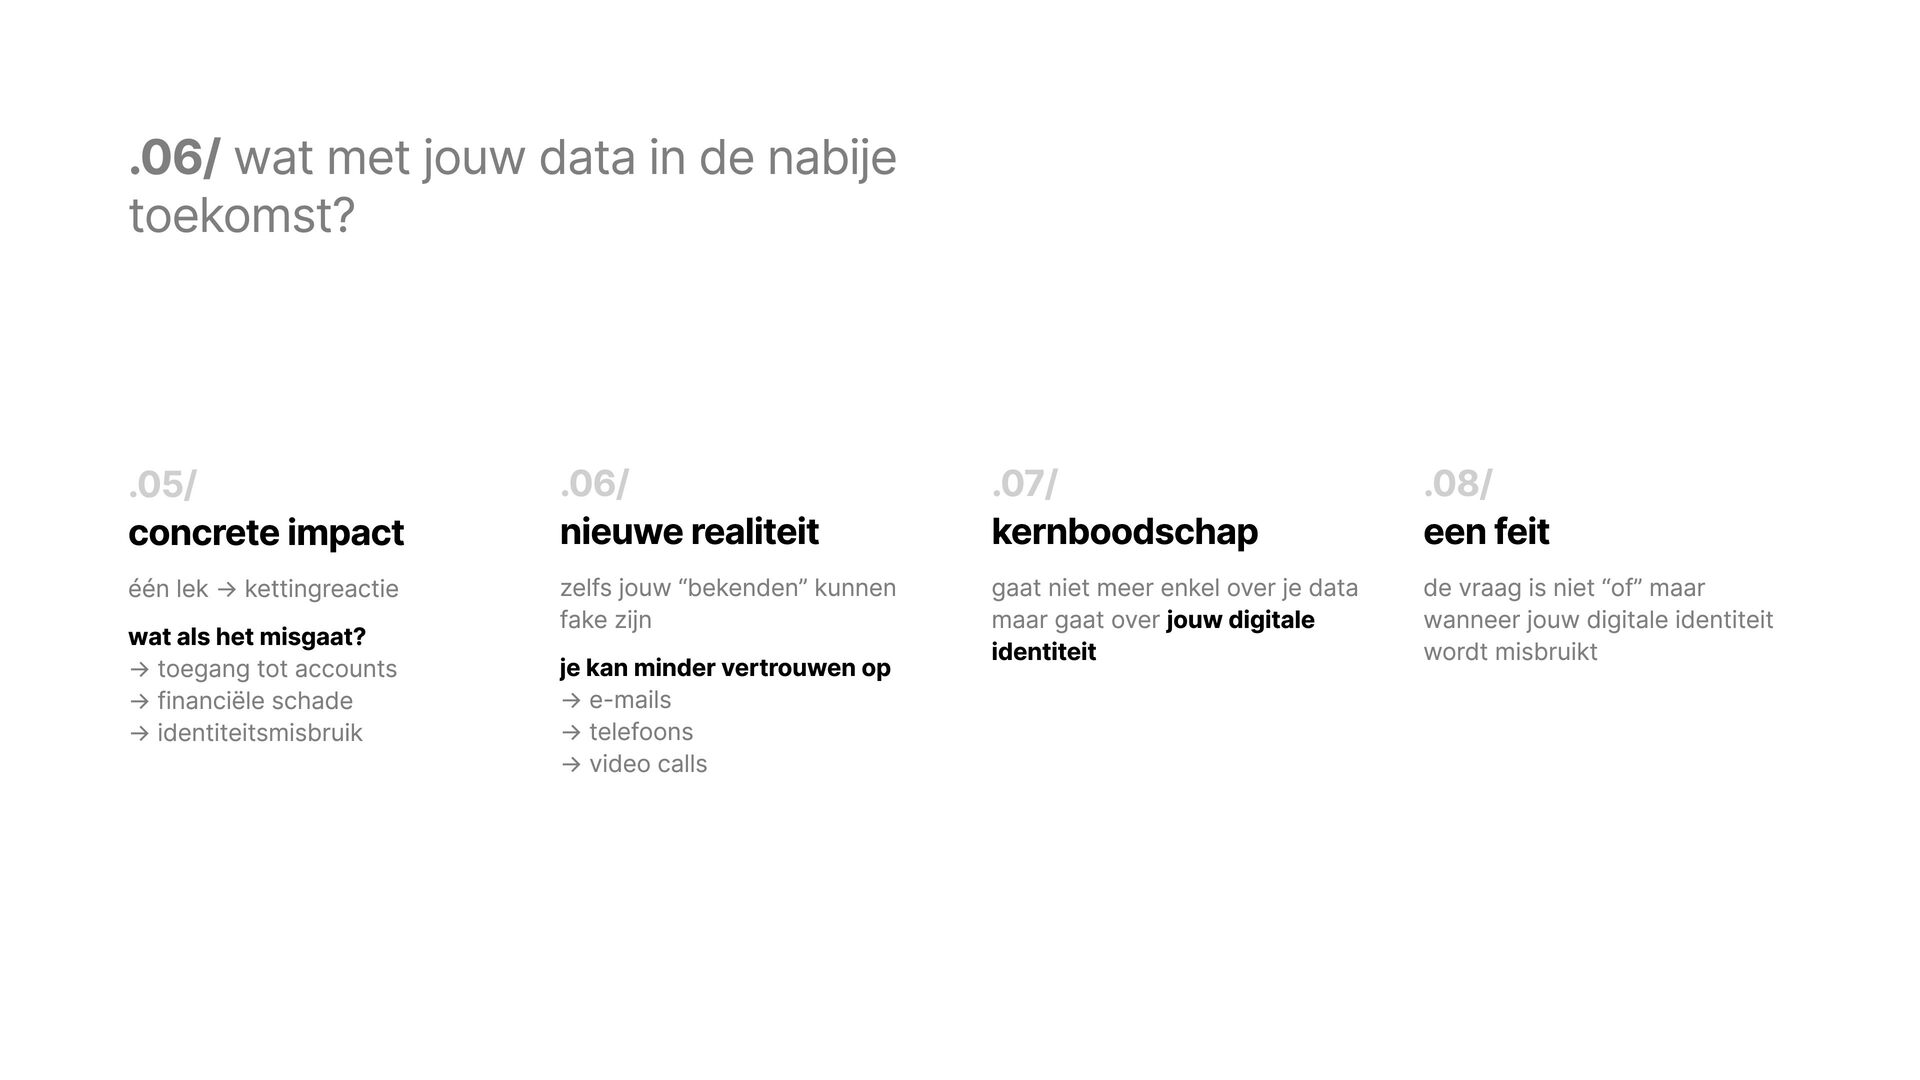
concrete impact .06/ nieuwe realiteit .07/ kernboodschap .08/ een feit één lek → kettingreactie zelfs jouw “bekenden” kunnen fake zijn gaat niet meer enkel over je data maar gaat over jouw digitale identiteit de vraag is niet “of” maar wanneer jouw digitale identiteit wordt misbruikt wat als het misgaat? → toegang tot accounts → financiële schade → identiteitsmisbruik je kan minder vertrouwen op → e-mails → telefoons → video calls
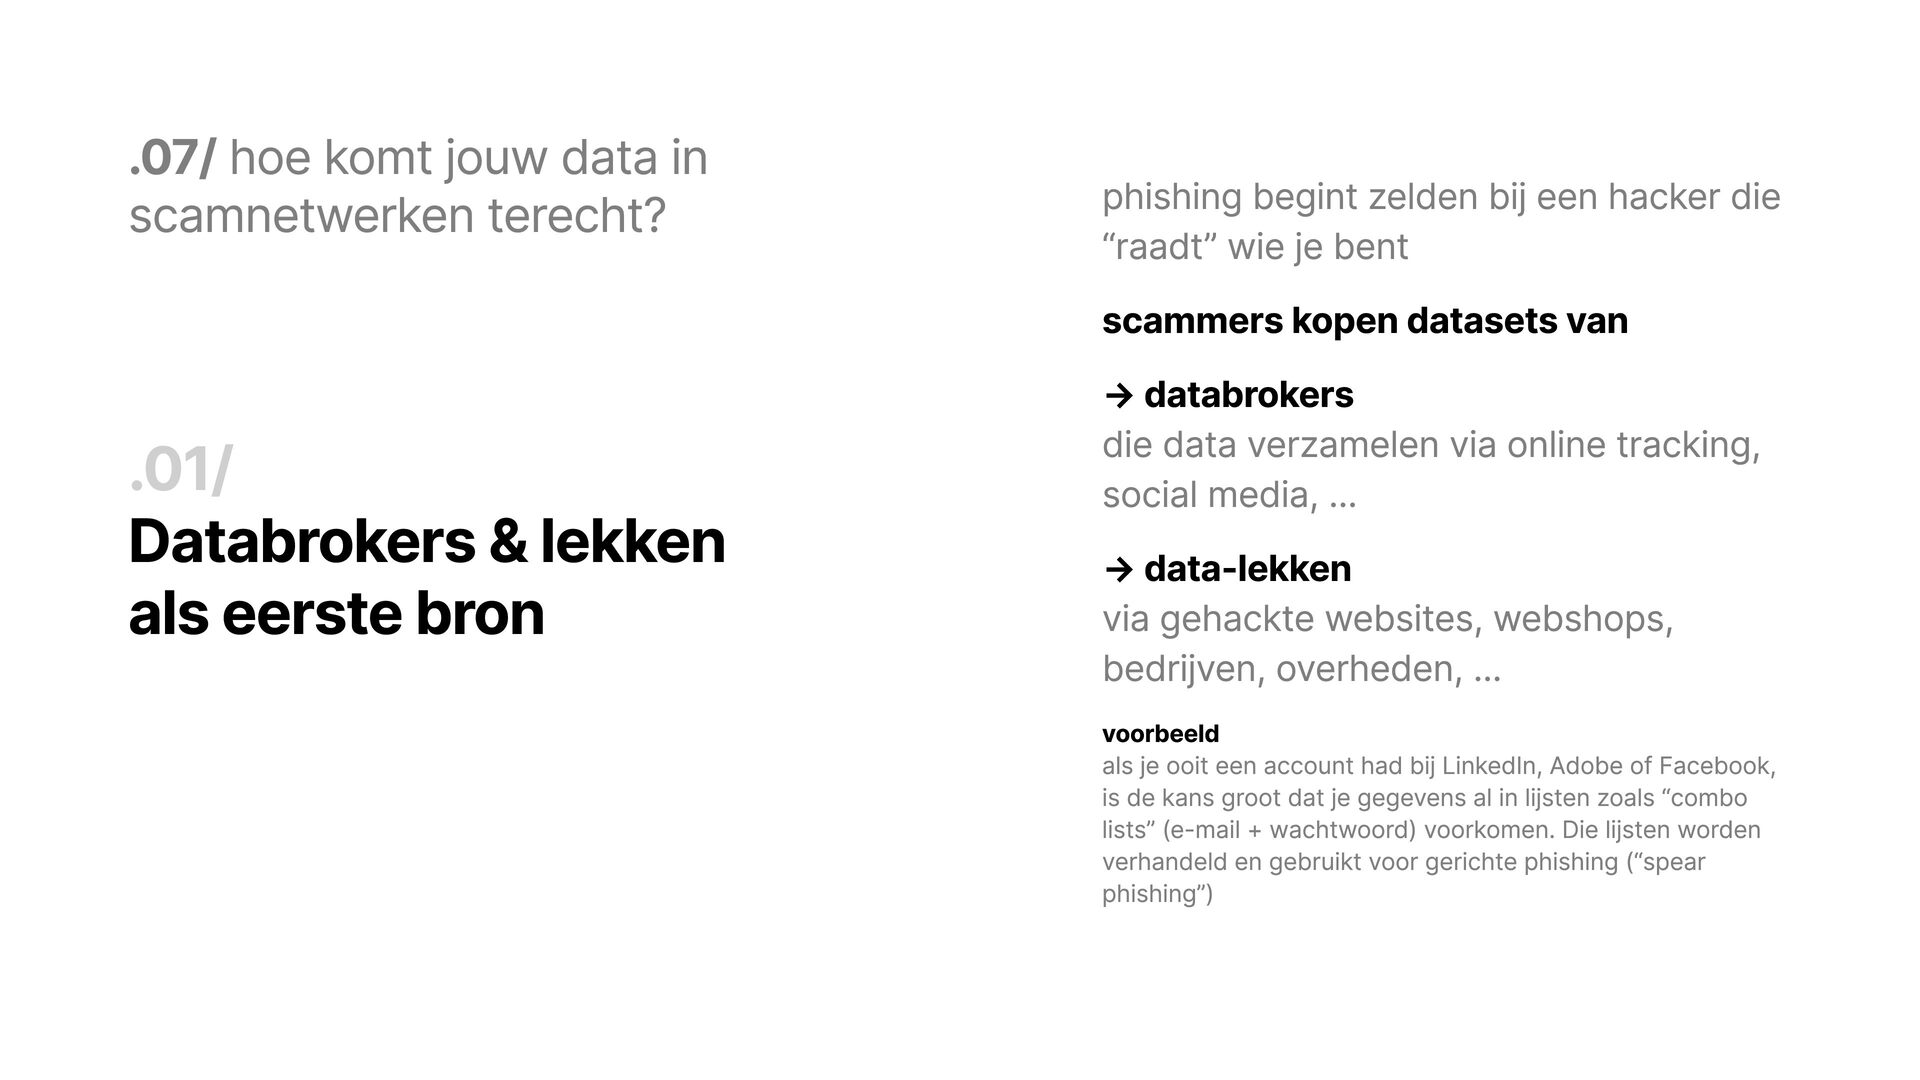
zelden bij een hacker die “raadt” wie je bent scammers kopen datasets van → databrokers .01/ die data verzamelen via online tracking, social media, ... Databrokers & lekken → data-lekken als eerste bron via gehackte websites, webshops, bedrijven, overheden, ... voorbeeld als je ooit een account had bij LinkedIn, Adobe of Facebook, is de kans groot dat je gegevens al in lijsten zoals “combo lists” (e-mail + wachtwoord) voorkomen. Die lijsten worden verhandeld en gebruikt voor gerichte phishing (“spear phishing”)
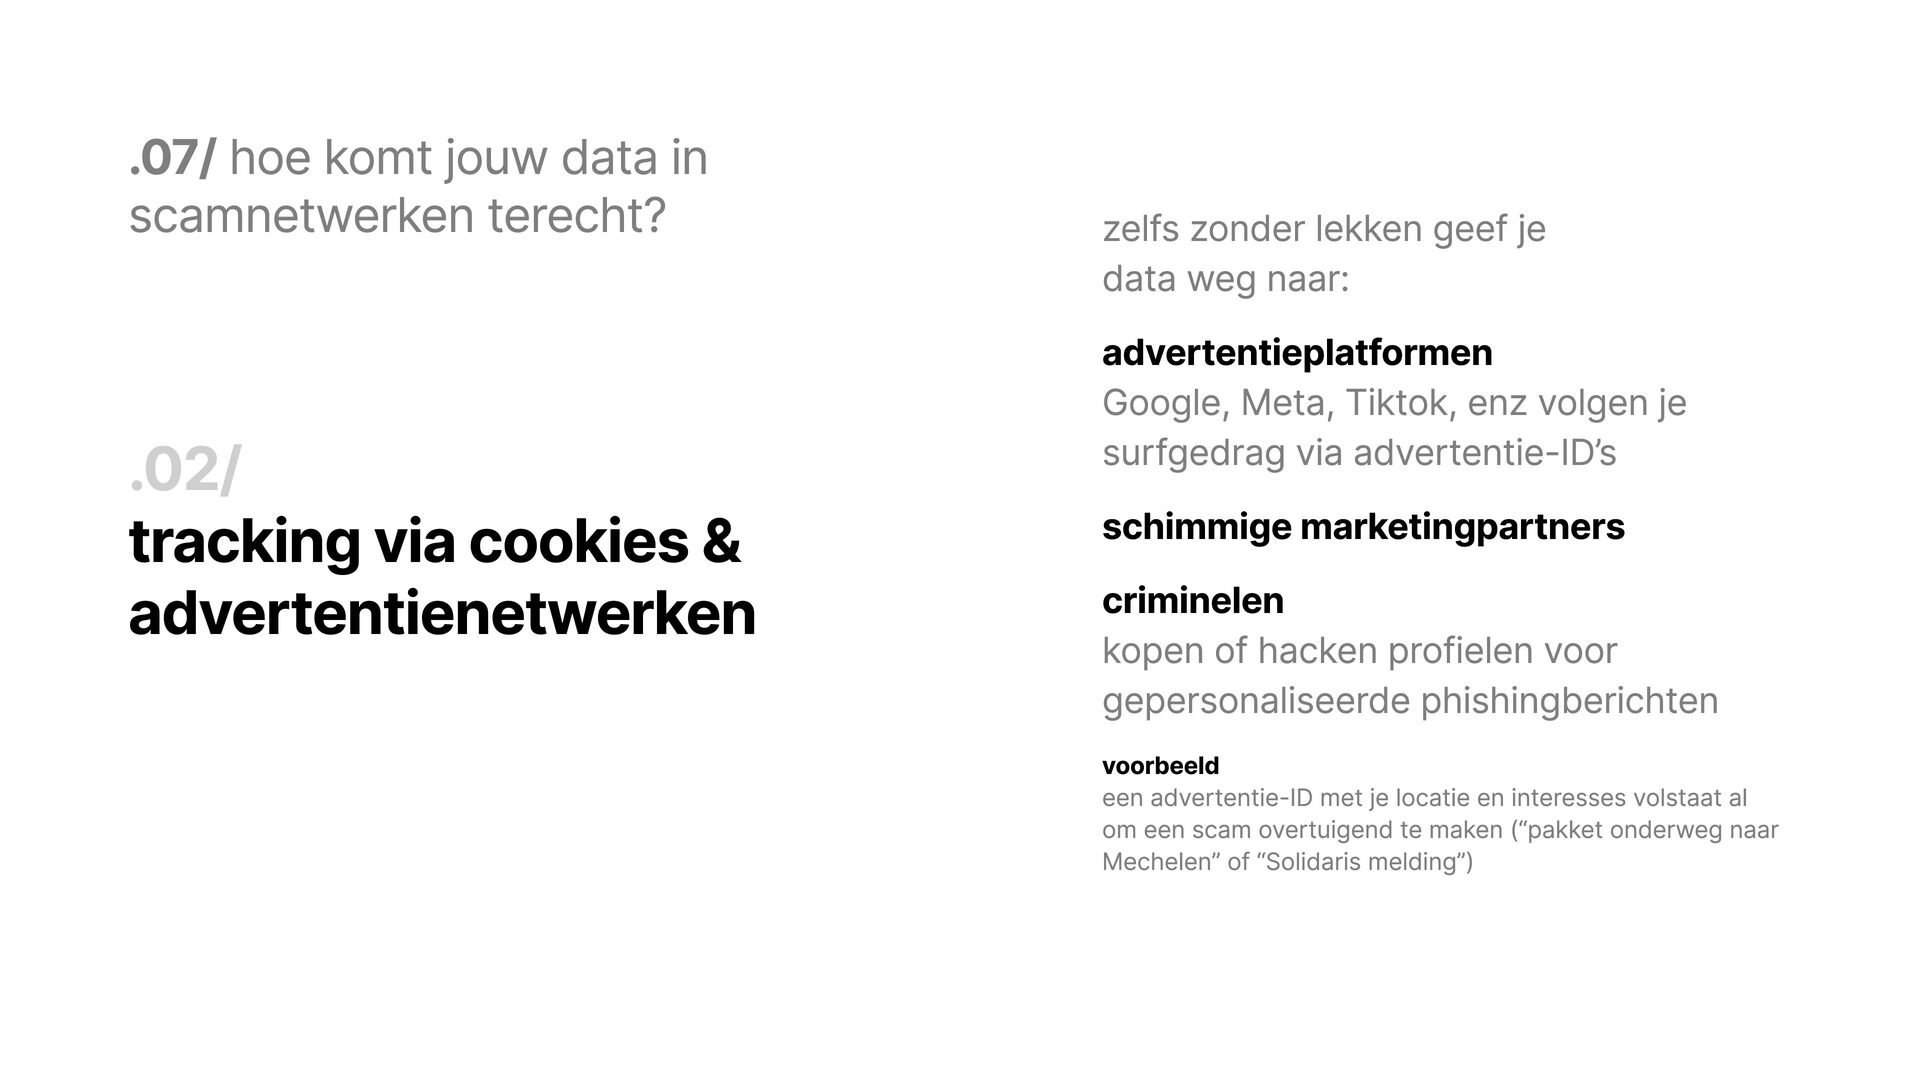
lekken geef je data weg naar: advertentieplatformen Google, Meta, Tiktok, enz volgen je .02/ tracking via cookies & advertentienetwerken surfgedrag via advertentie-ID’s schimmige marketingpartners criminelen kopen of hacken profielen voor gepersonaliseerde phishingberichten voorbeeld een advertentie-ID met je locatie en interesses volstaat al om een scam overtuigend te maken (“pakket onderweg naar Mechelen” of “Solidaris melding”)
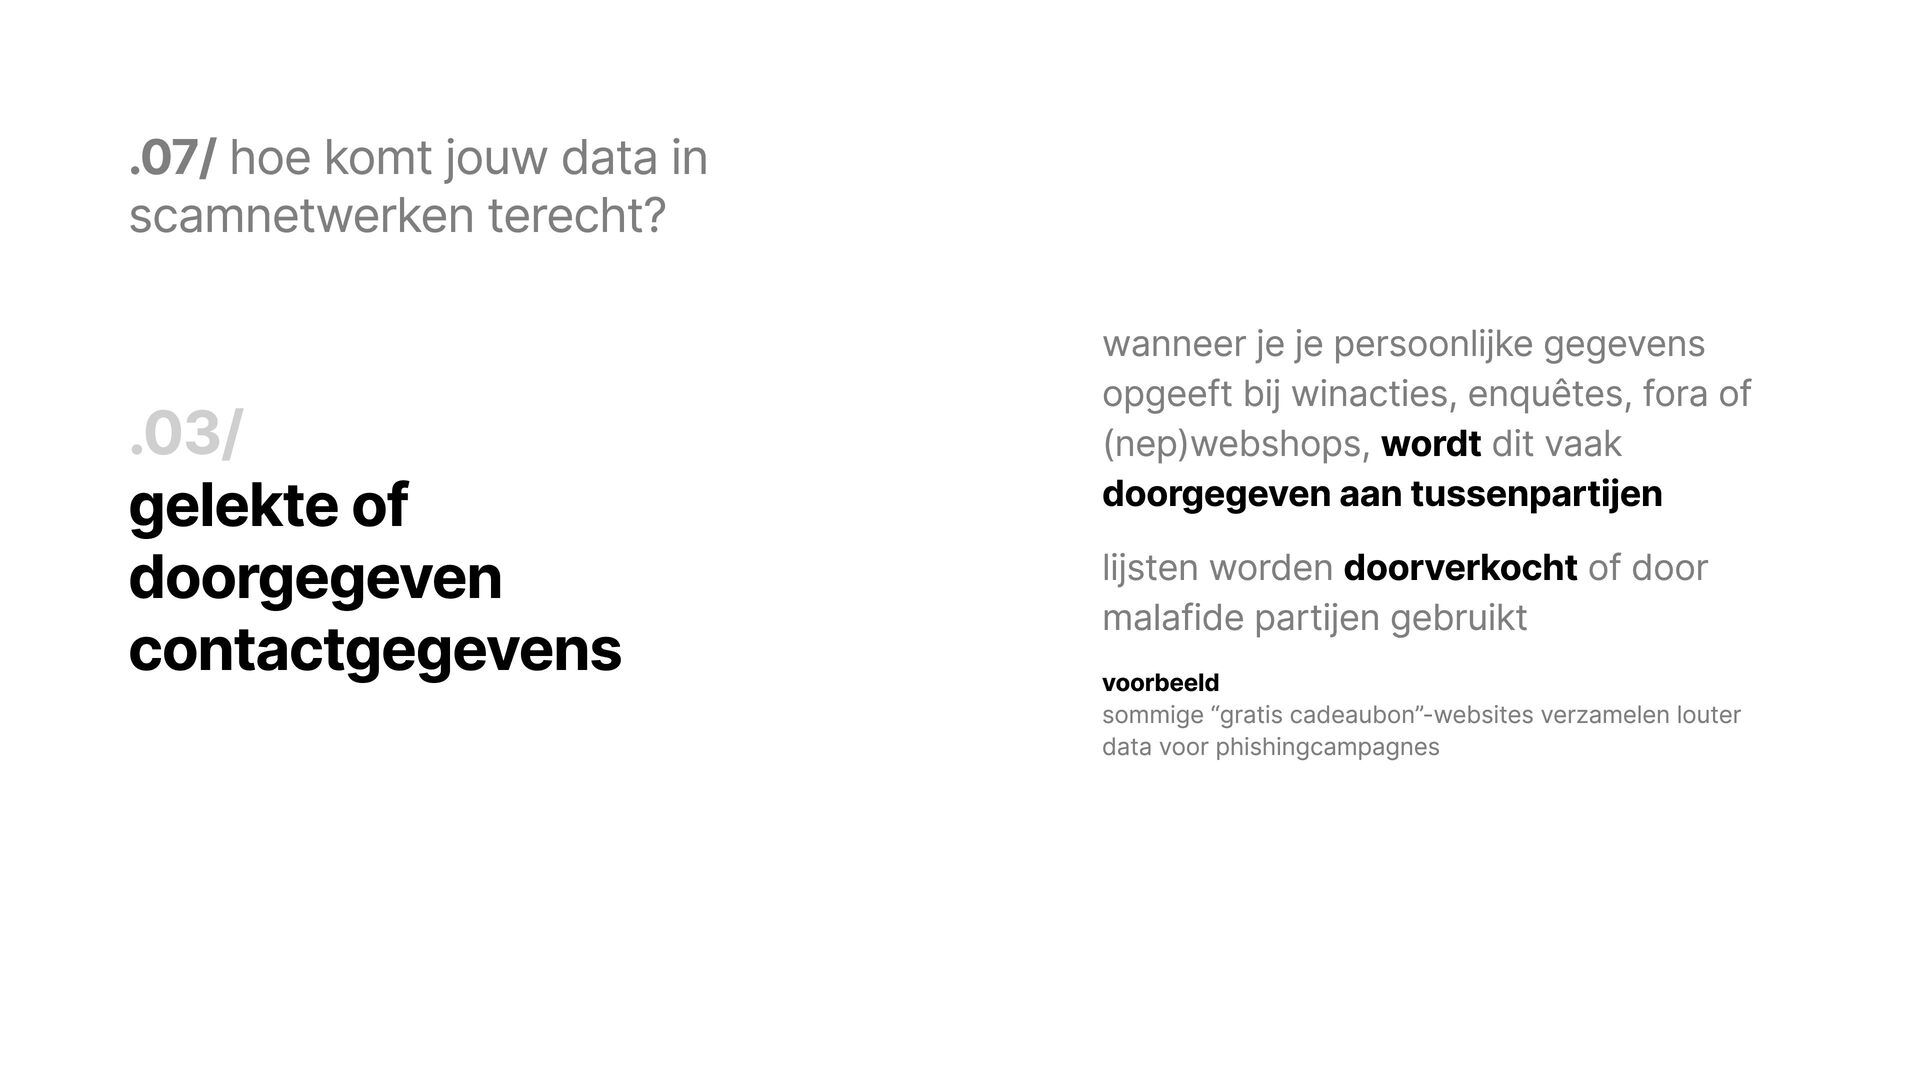
of doorgegeven contactgegevens wanneer je je persoonlijke gegevens opgeeft bij winacties, enquêtes, fora of (nep)webshops, wordt dit vaak doorgegeven aan tussenpartijen lijsten worden doorverkocht of door malafide partijen gebruikt voorbeeld sommige “gratis cadeaubon”-websites verzamelen louter data voor phishingcampagnes
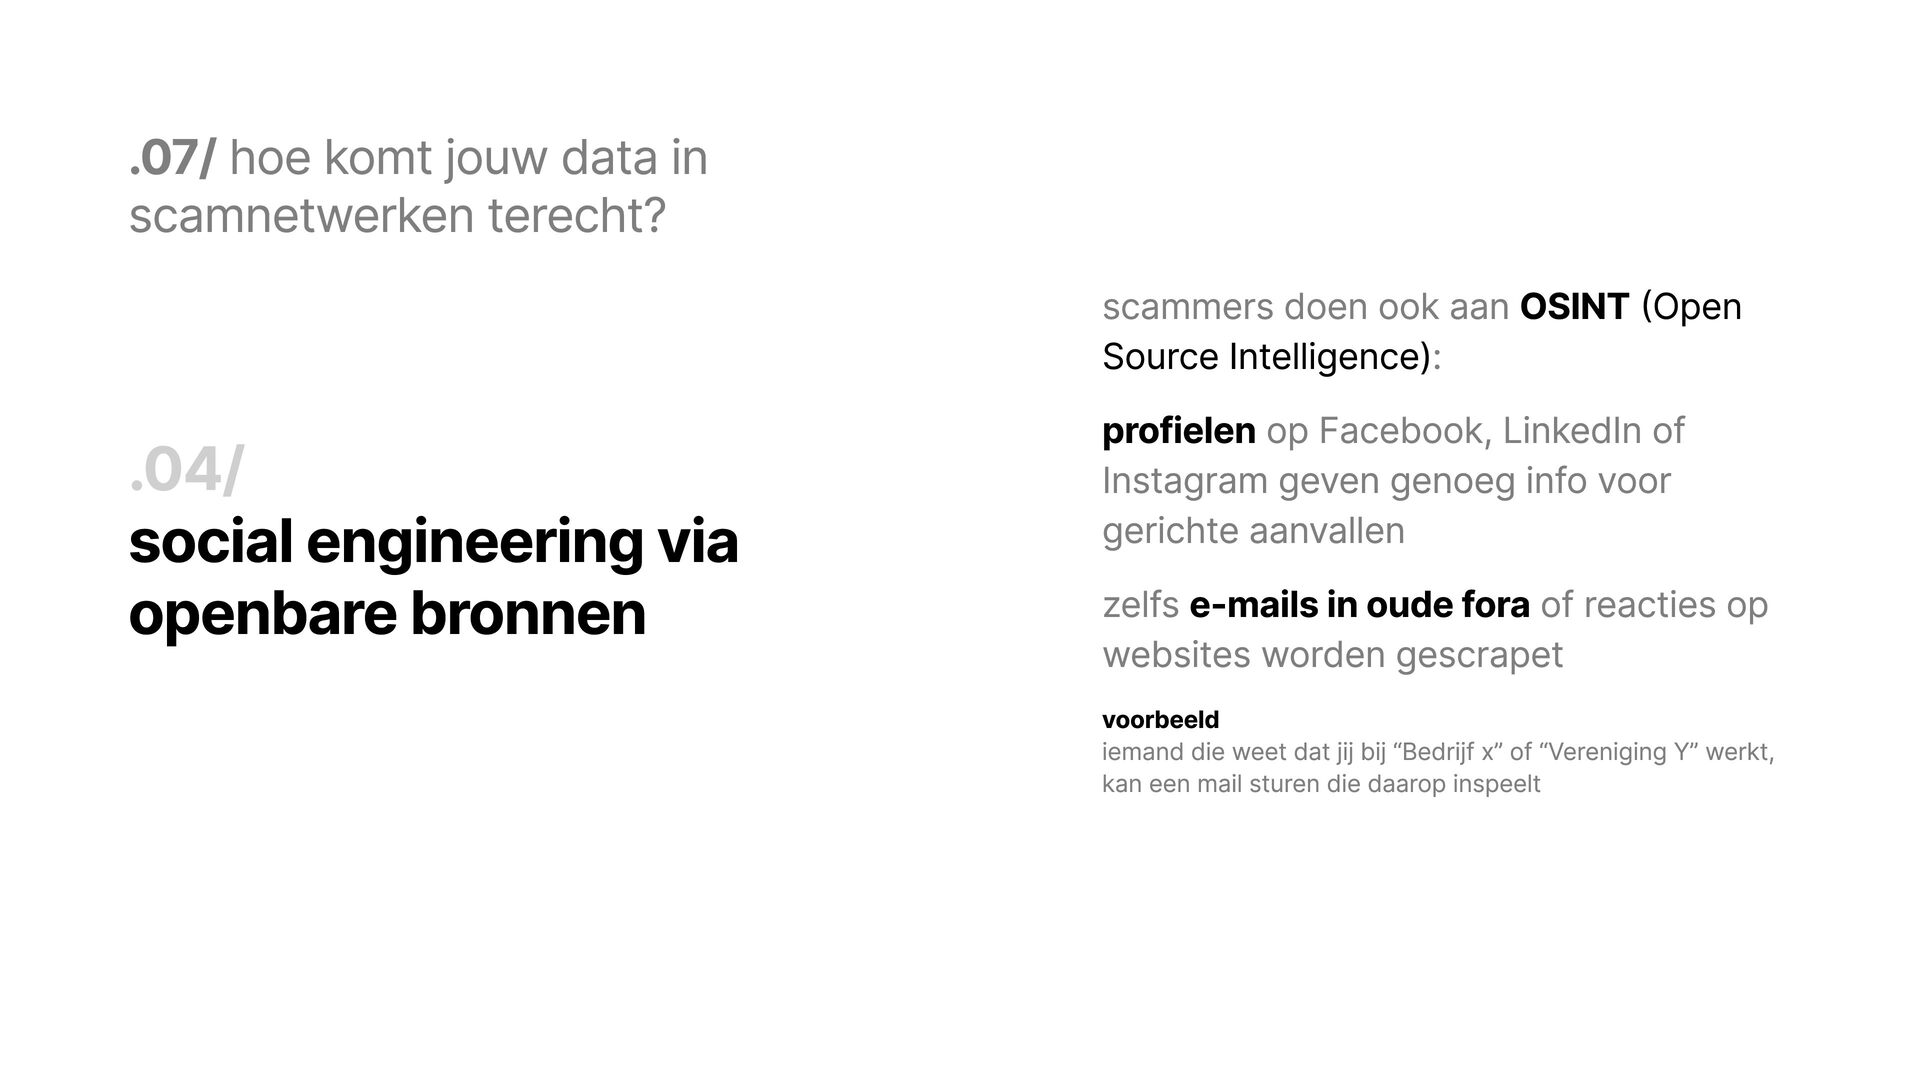
ook aan OSINT (Open Source Intelligence): profielen op Facebook, LinkedIn of .04/ Instagram geven genoeg info voor social engineering via gerichte aanvallen openbare bronnen zelfs e-mails in oude fora of reacties op websites worden gescrapet voorbeeld iemand die weet dat jij bij “Bedrijf x” of “Vereniging Y” werkt, kan een mail sturen die daarop inspeelt
trojans en datagrabbers bijlage of link in een phishingmail installeert keyloggers of cookiesstealers deze sturen wachtwoorden, 2FA-tokens of autofill-data naar criminelen ook malafide browser-extensies of Android-apps kunnen zulke data exporteren
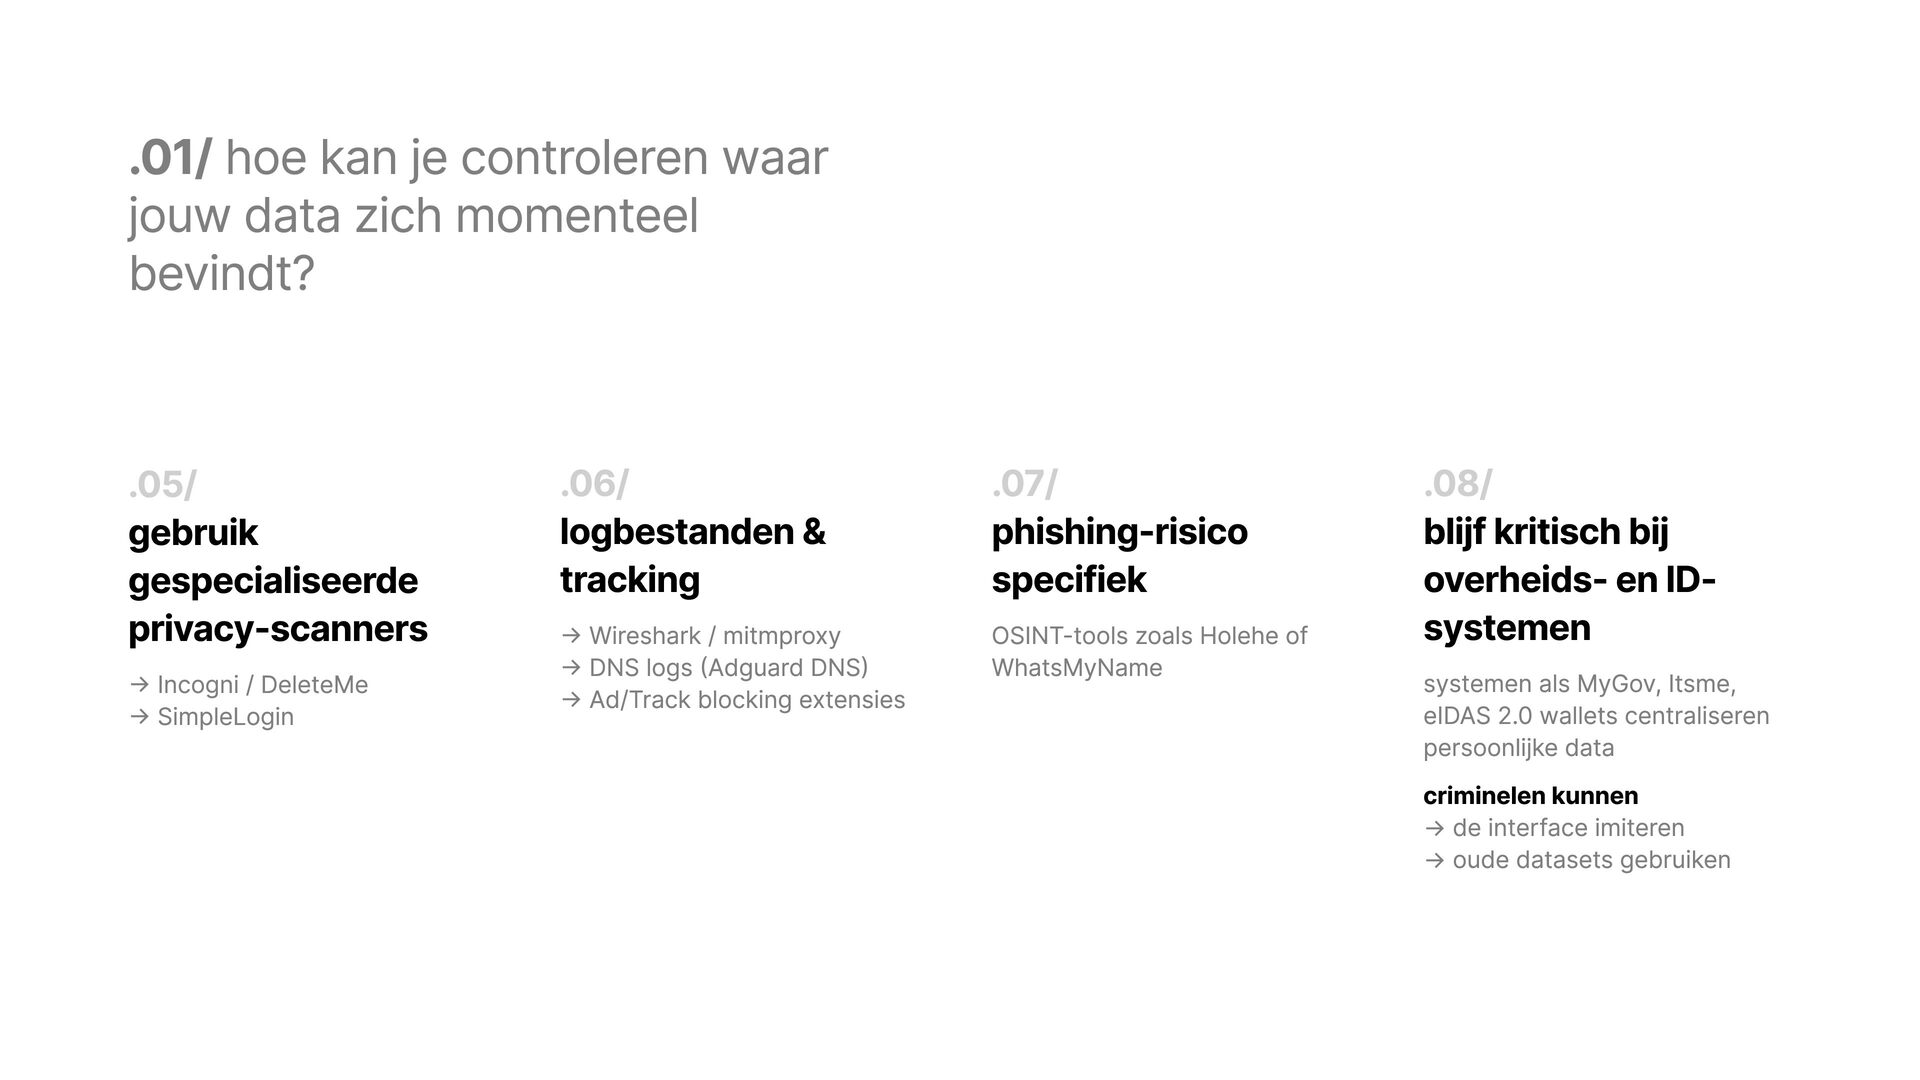
gevaar in Europa: digitale ID & centralisatie met de komst van MyGov, eIDAS 2.0 wallets en toekomstige Digital ID’s, komt er meer centrale opslag van identiteitsdata. maakt het aantrekkelijker voor aanvallers om: → zulke systemen te imiteren (nep eIDinlogpagina’s), of → lekken te misbruiken voor identiteitsfraude denk ook aan Chat Control of age-verification-systemen: kunnen metadata of biometrische info lekken via zwakke beveiliging of overheidskoppelingen
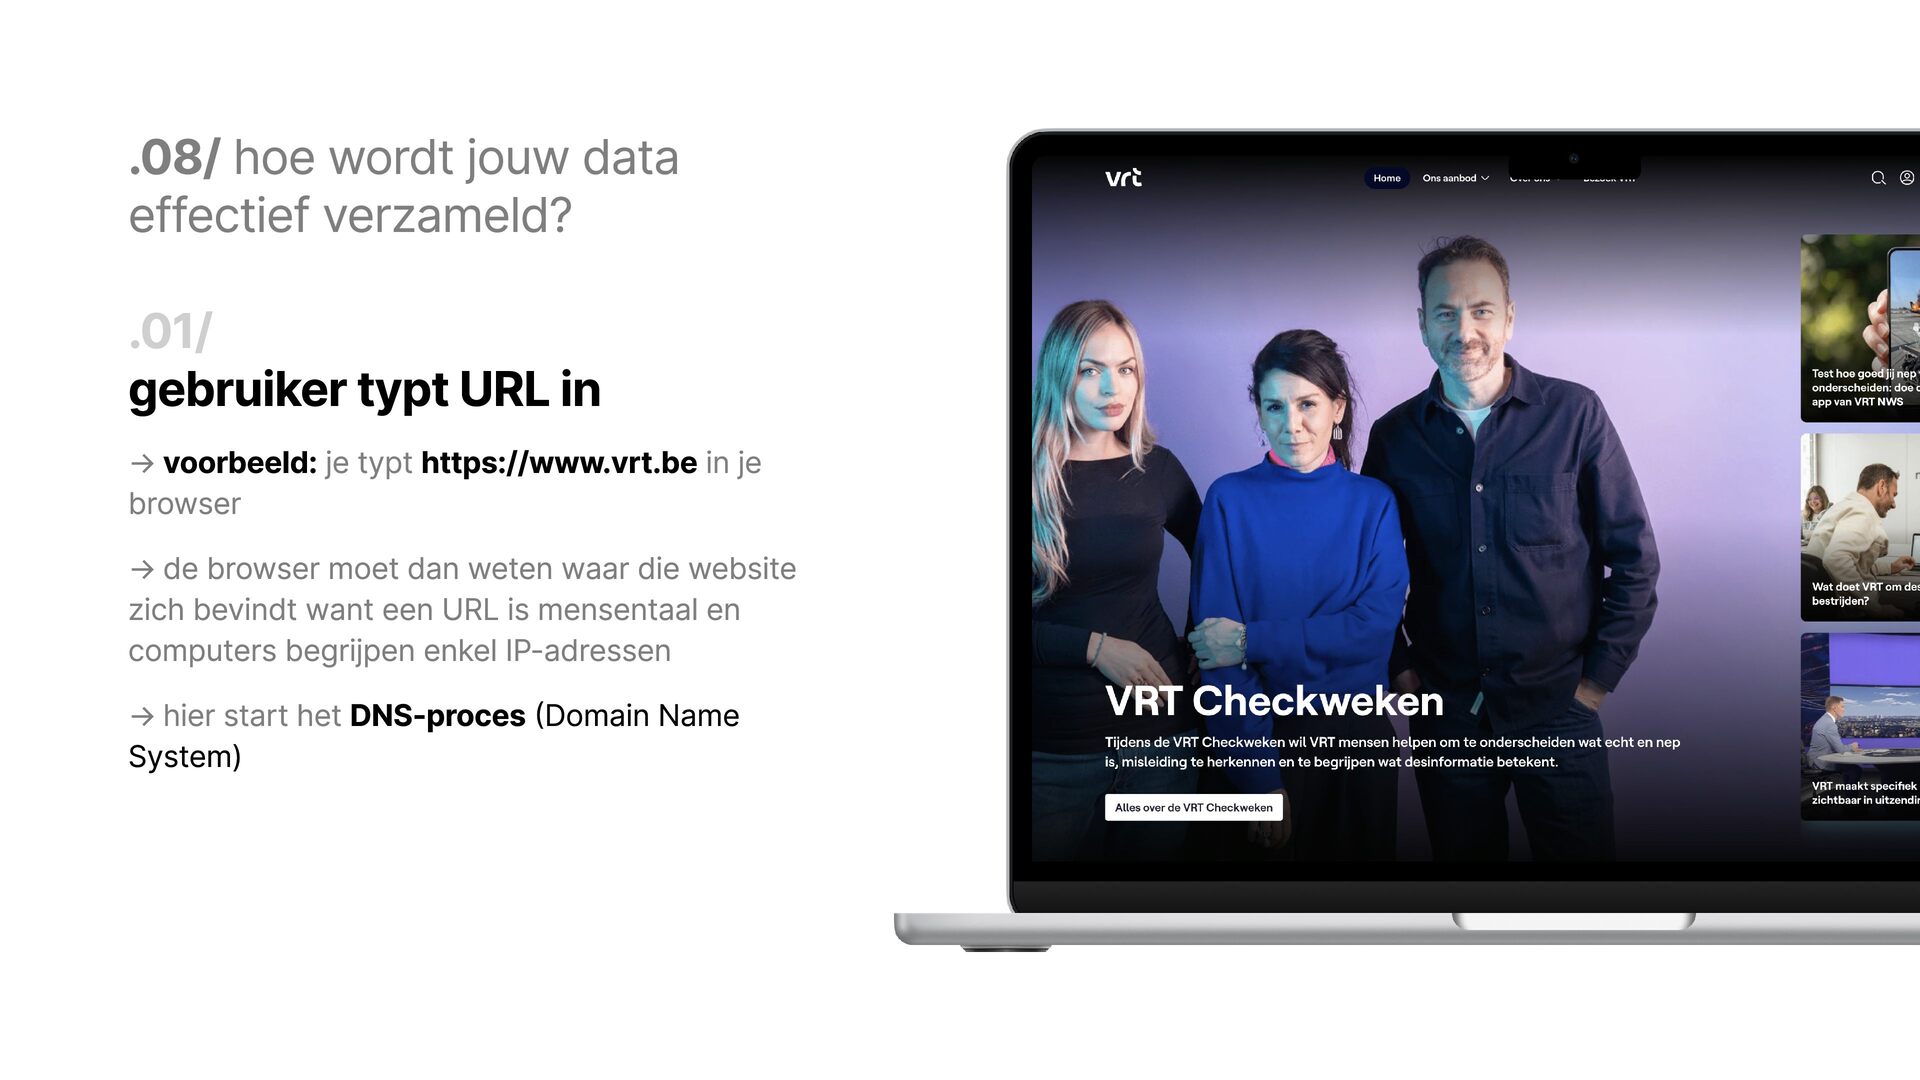
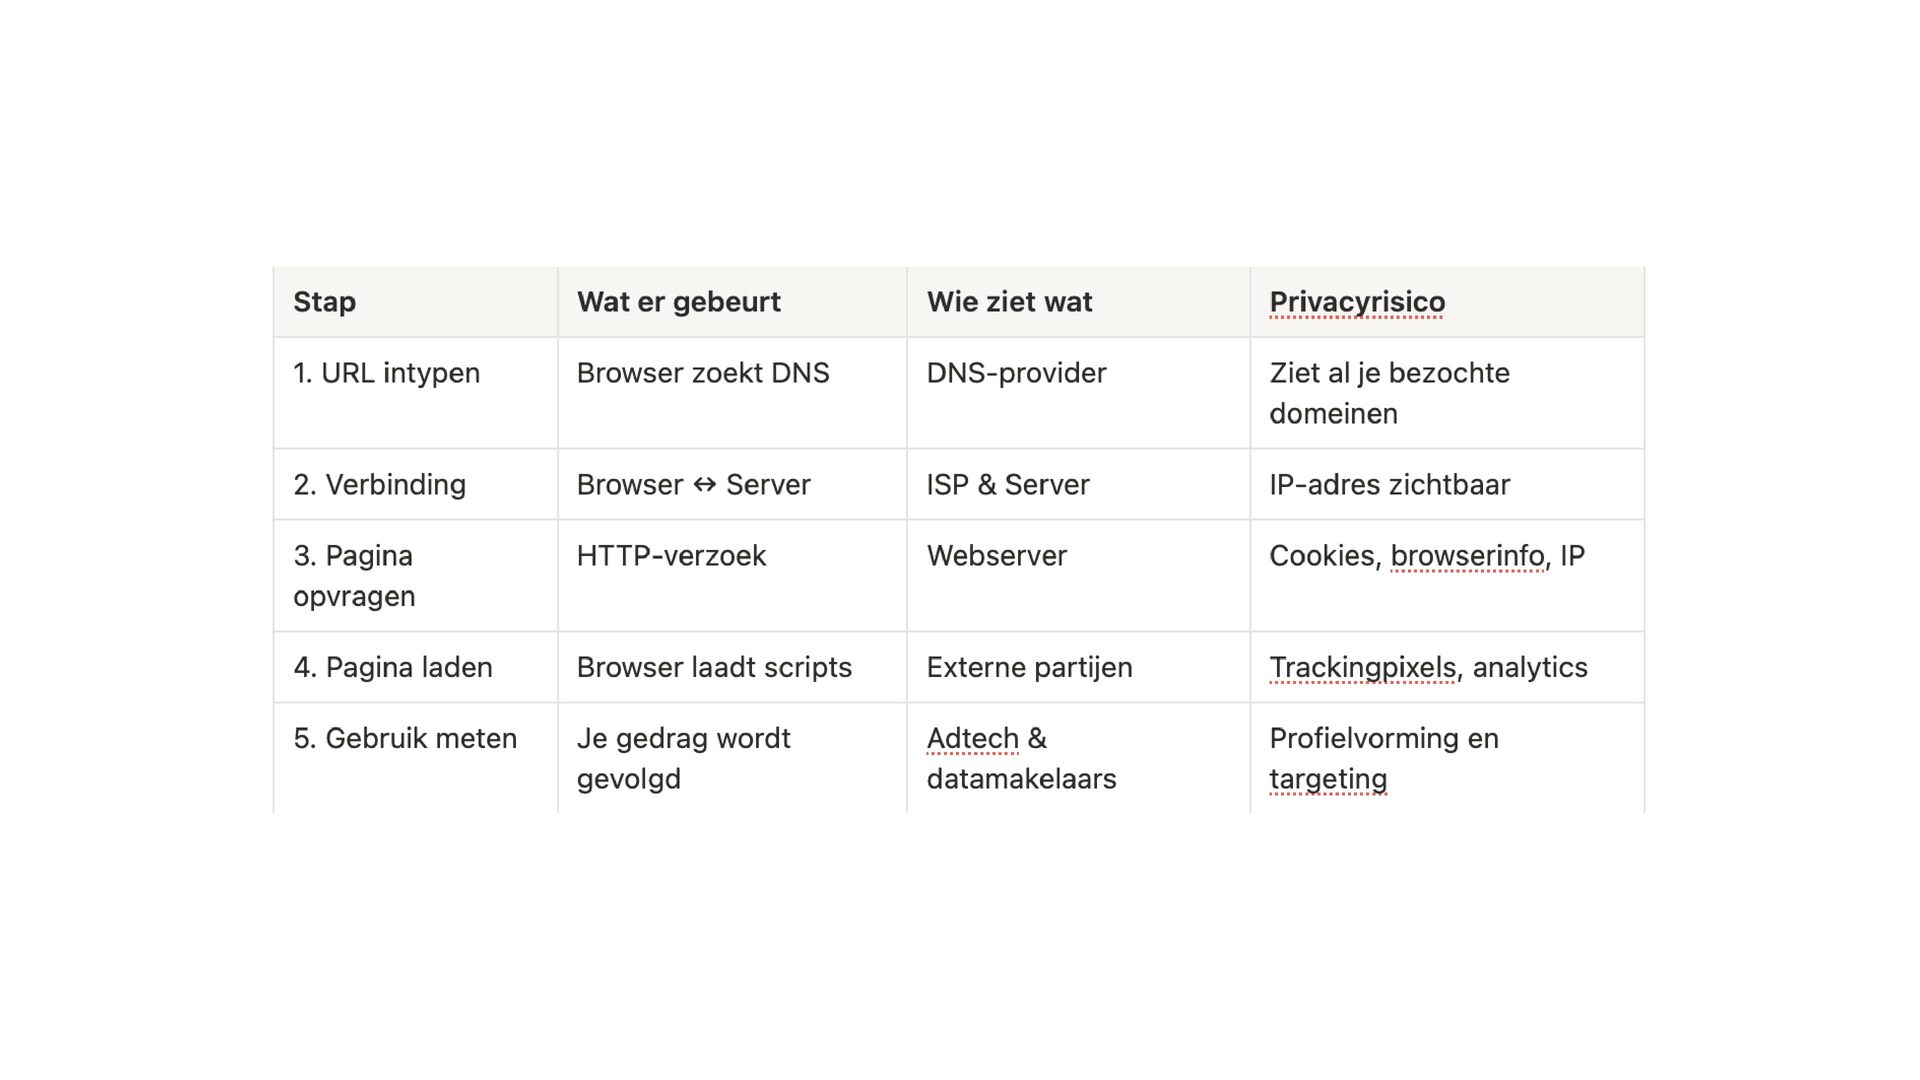
URL in → voorbeeld: je typt https://www.vrt.be in je browser → de browser moet dan weten waar die website zich bevindt want een URL is mensentaal en computers begrijpen enkel IP-adressen → hier start het DNS-proces (Domain Name System)
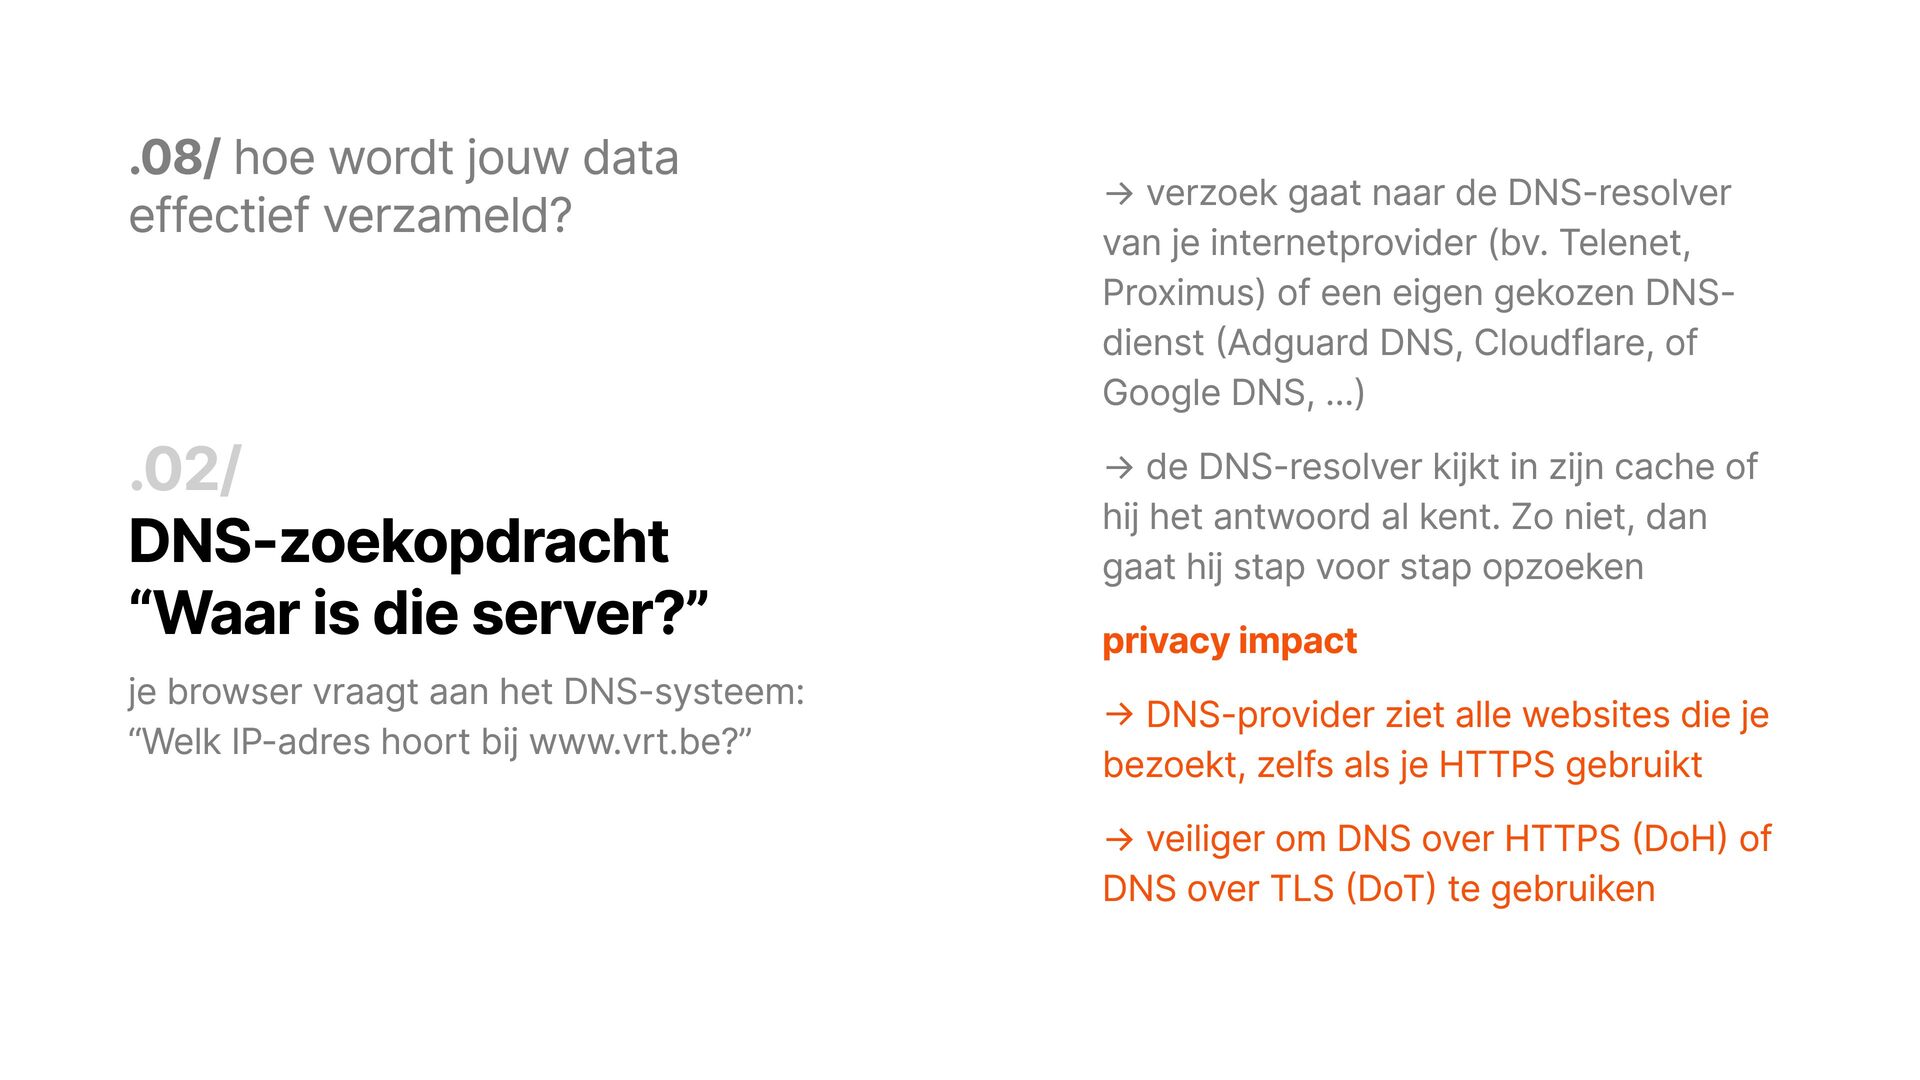
is die server?” je browser vraagt aan het DNS-systeem: “Welk IP-adres hoort bij www.vrt.be?” → verzoek gaat naar de DNS-resolver van je internetprovider (bv. Telenet, Proximus) of een eigen gekozen DNSdienst (Adguard DNS, Cloudflare, of Google DNS, ...) → de DNS-resolver kijkt in zijn cache of hij het antwoord al kent. Zo niet, dan gaat hij stap voor stap opzoeken privacy impact → DNS-provider ziet alle websites die je bezoekt, zelfs als je HTTPS gebruikt → veiliger om DNS over HTTPS (DoH) of DNS over TLS (DoT) te gebruiken
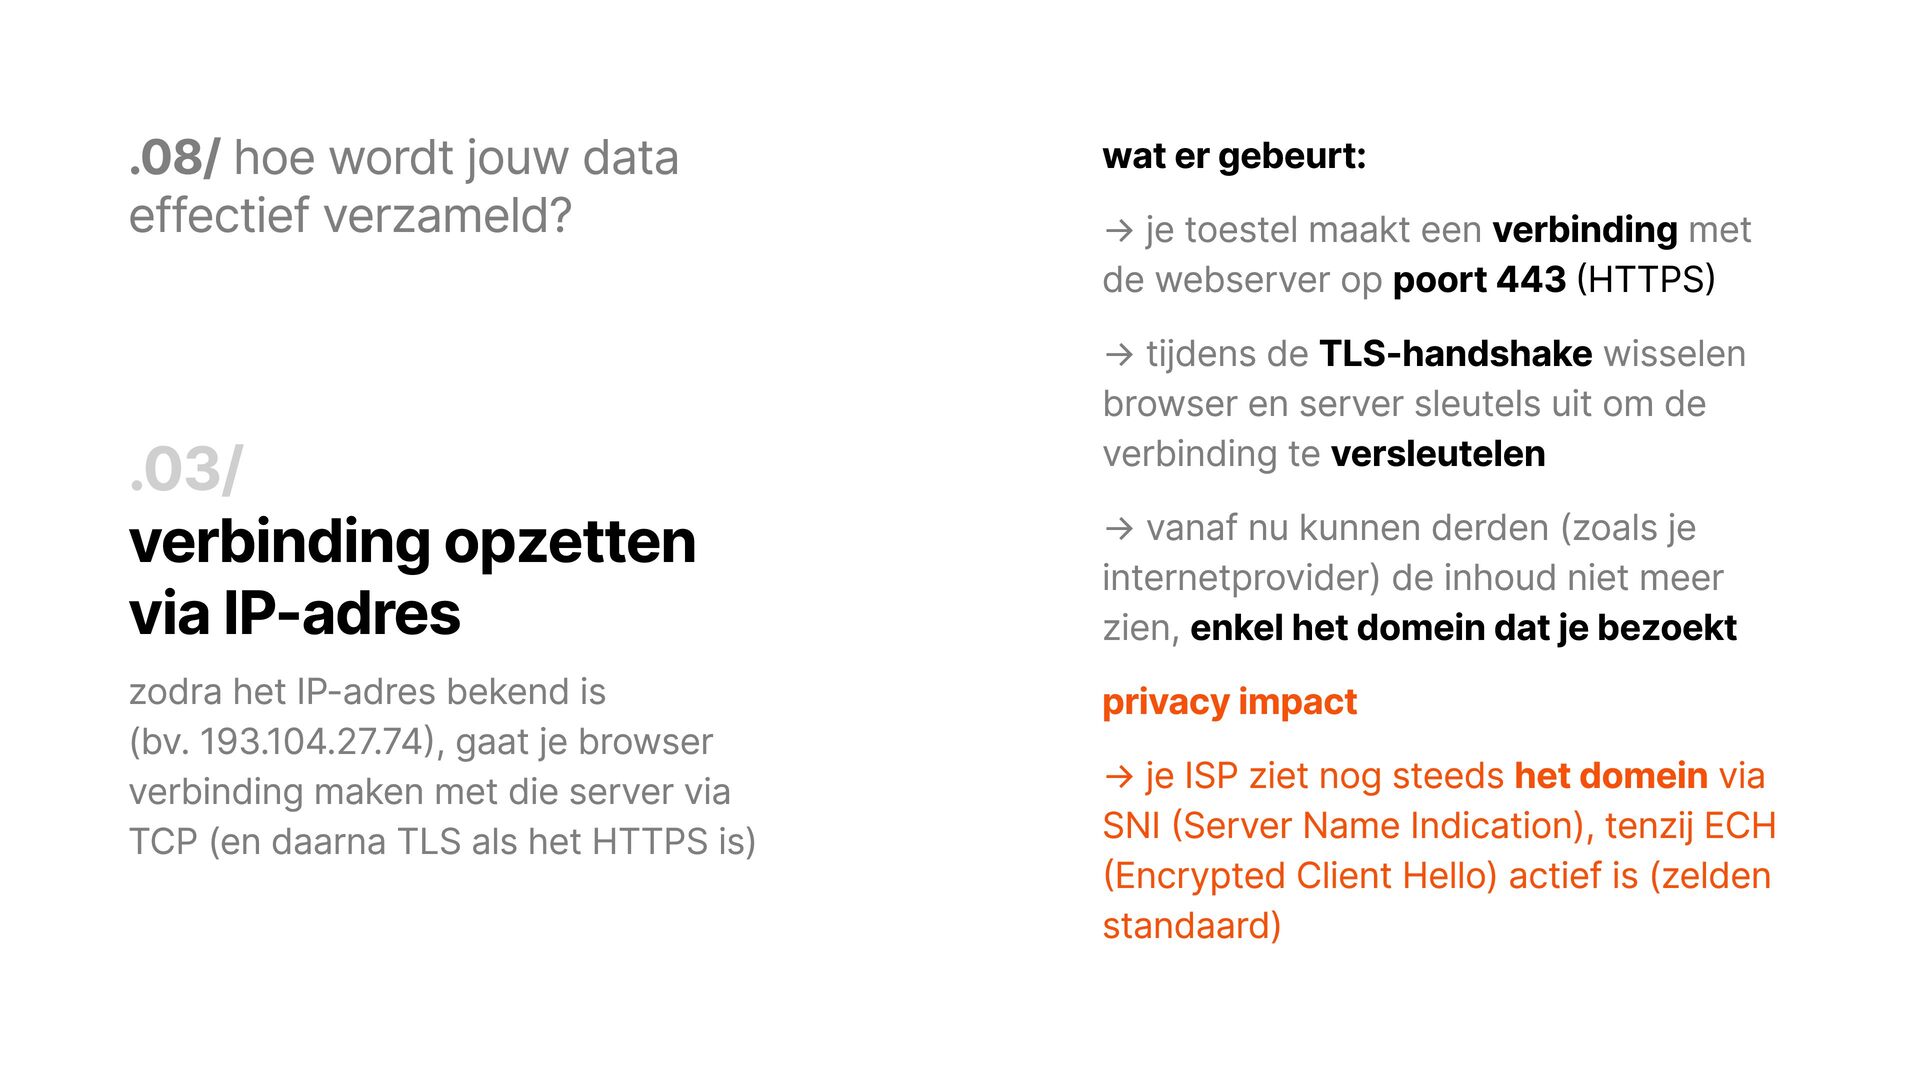
→ je toestel maakt een verbinding met de webserver op poort 443 (HTTPS) → tijdens de TLS-handshake wisselen browser en server sleutels uit om de .03/ verbinding te versleutelen verbinding opzetten → vanaf nu kunnen derden (zoals je internetprovider) de inhoud niet meer via IP-adres zien, enkel het domein dat je bezoekt zodra het IP-adres bekend is privacy impact (bv. 193.104.27.74), gaat je browser verbinding maken met die server via TCP (en daarna TLS als het HTTPS is) → je ISP ziet nog steeds het domein via SNI (Server Name Indication), tenzij ECH (Encrypted Client Hello) actief is (zelden standaard)
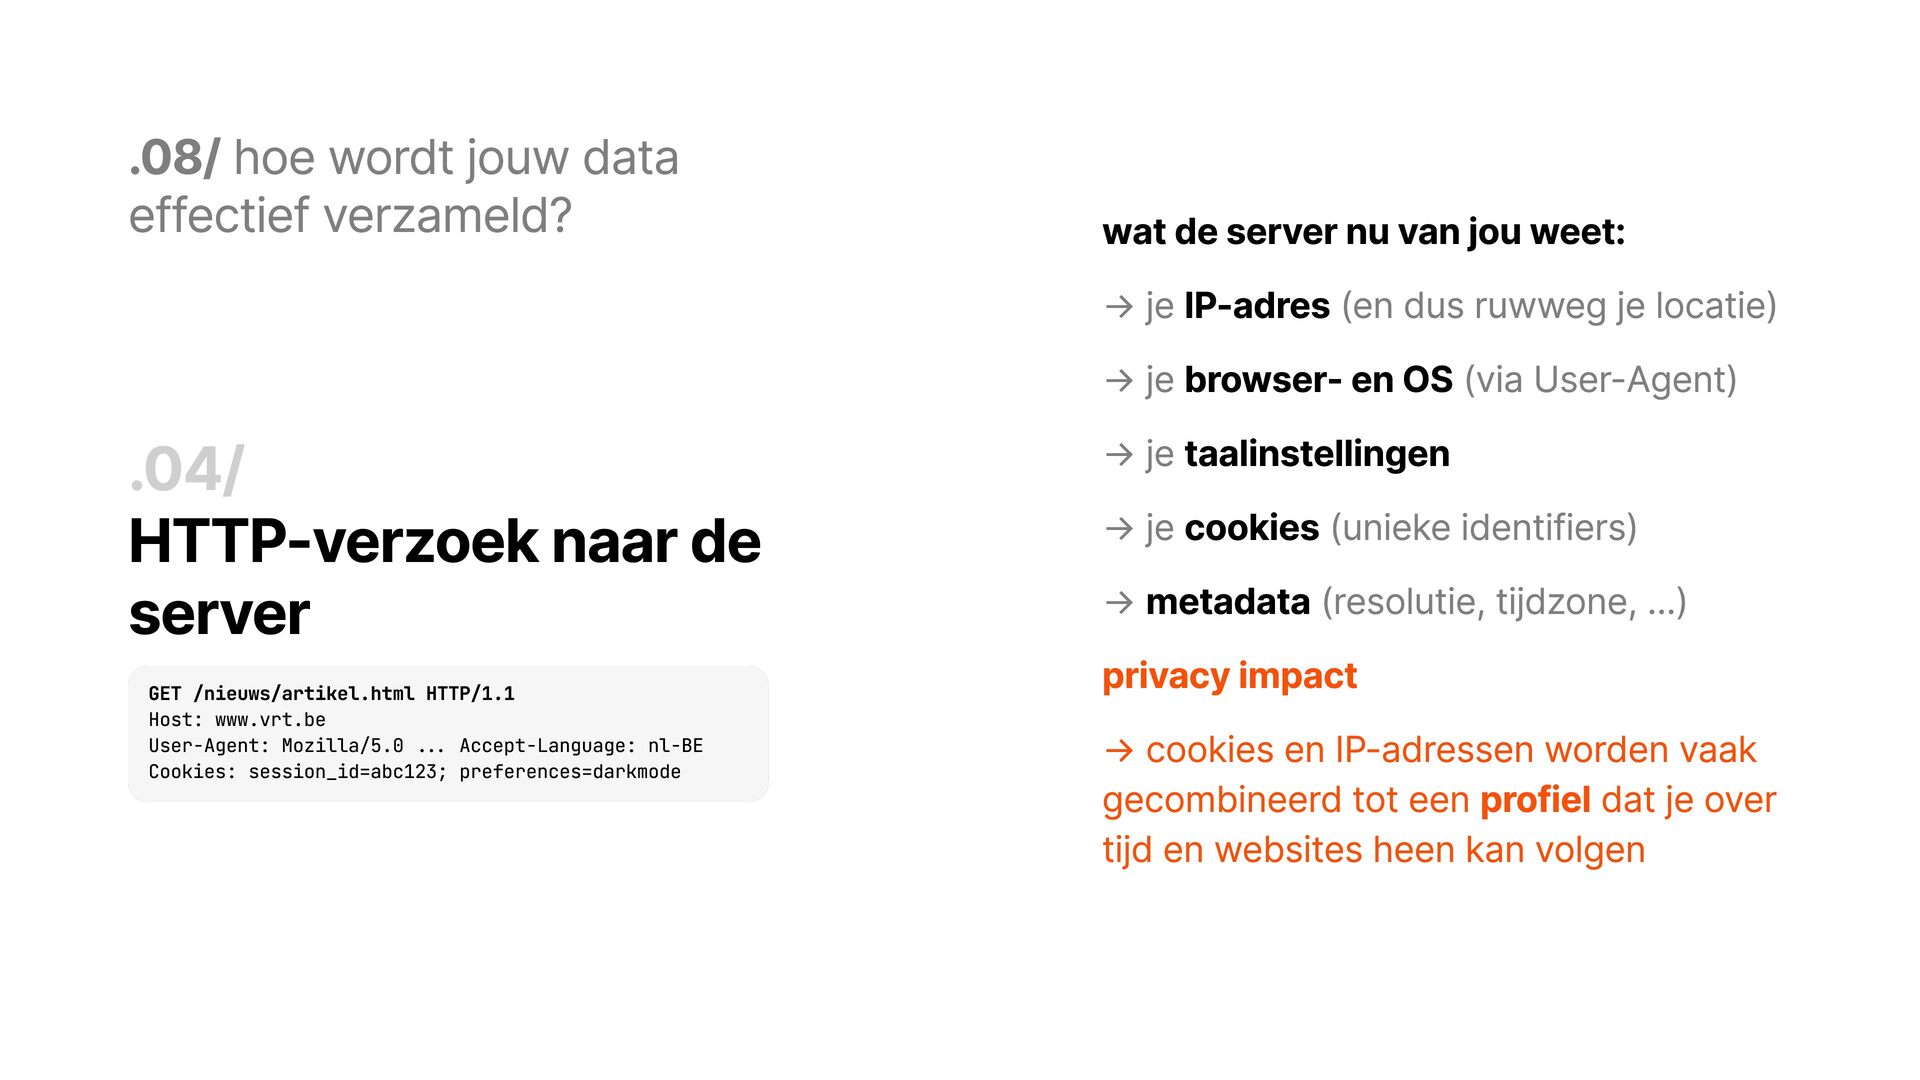
nu van jou weet: → je IP-adres (en dus ruwweg je locatie) → je browser- en OS (via User-Agent) .04/ → je taalinstellingen HTTP-verzoek naar de → je cookies (unieke identifiers) server → metadata (resolutie, tijdzone, ...) GET /nieuws/artikel.html HTTP/1.1 Host: www.vrt.be User-Agent: Mozilla/5.0 ... Accept-Language: nl-BE Cookies: session_id=abc123; preferences=darkmode privacy impact → cookies en IP-adressen worden vaak gecombineerd tot een profiel dat je over tijd en websites heen kan volgen
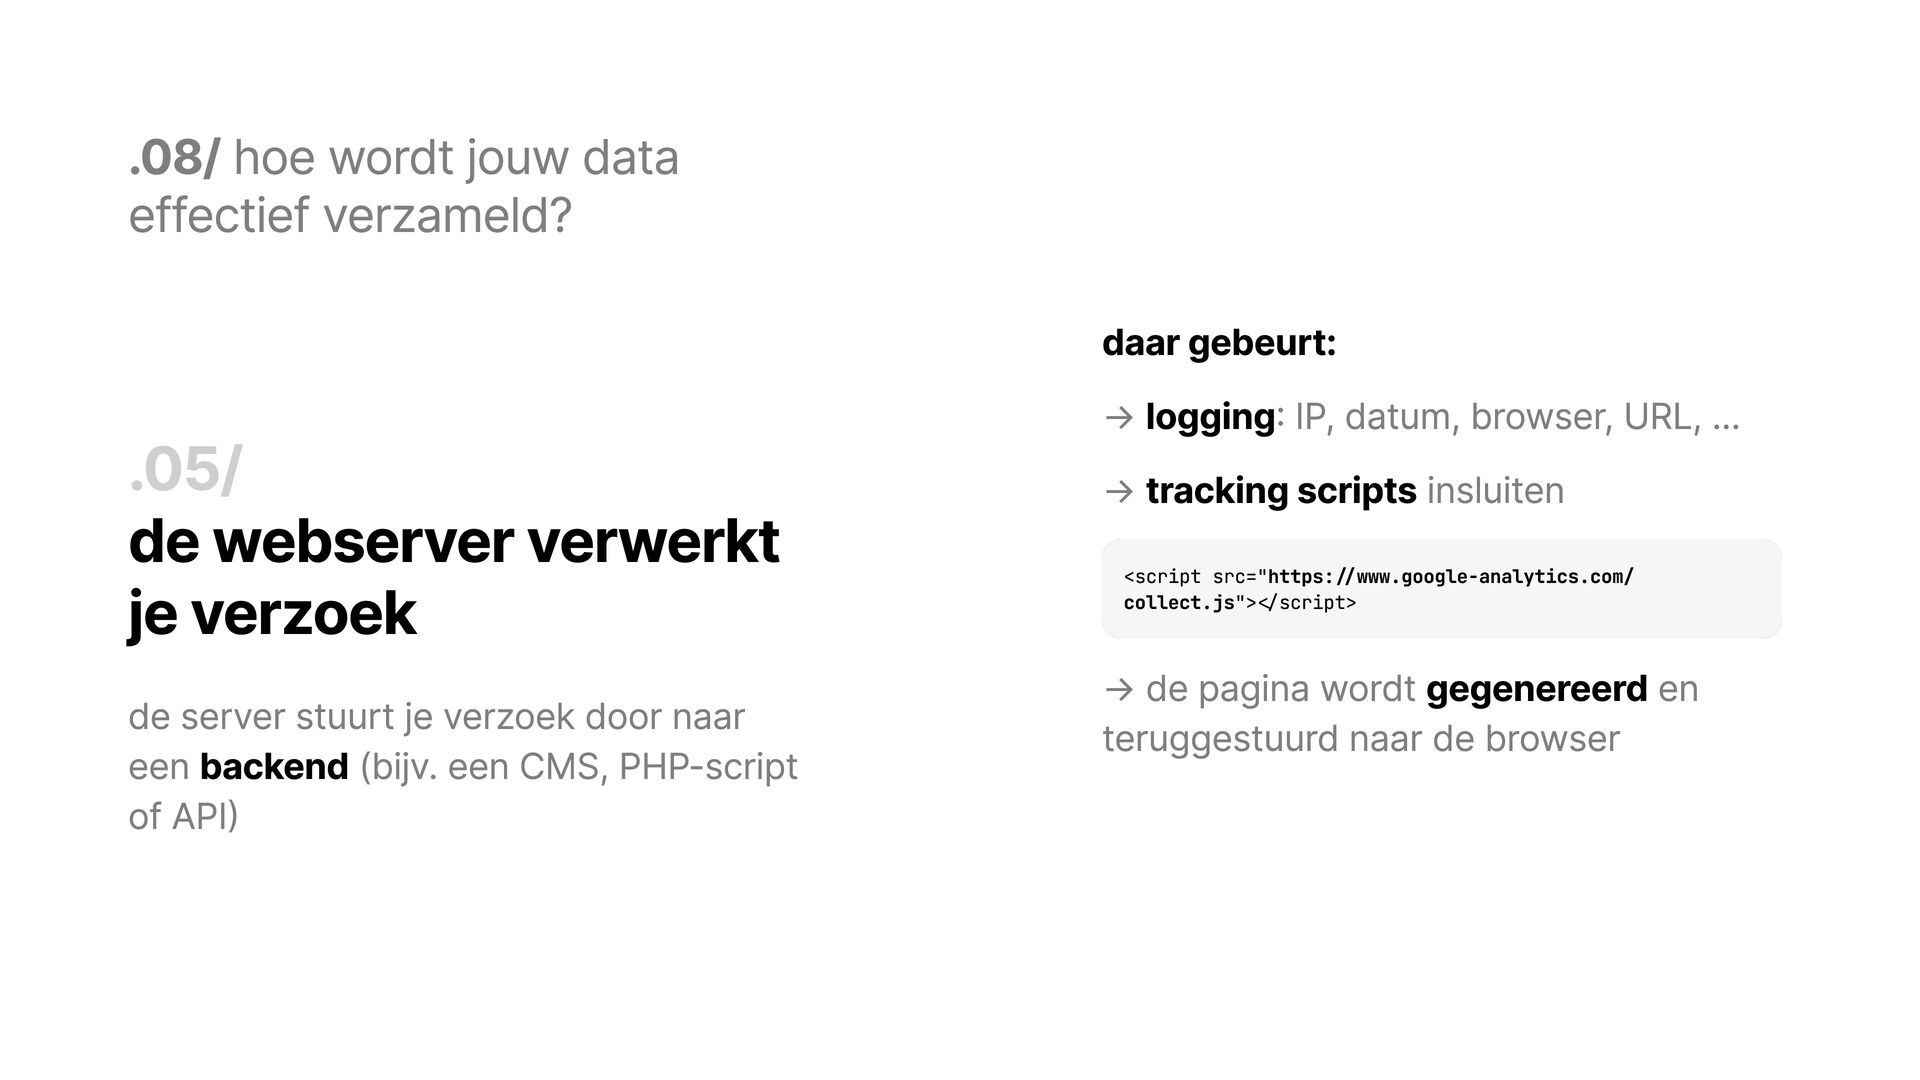
logging: IP, datum, browser, URL, ... .05/ de webserver verwerkt je verzoek → tracking scripts insluiten <script src="https://www.google-analytics.com/ collect.js"></script> → de pagina wordt gegenereerd en de server stuurt je verzoek door naar een backend (bijv. een CMS, PHP-script of API) teruggestuurd naar de browser
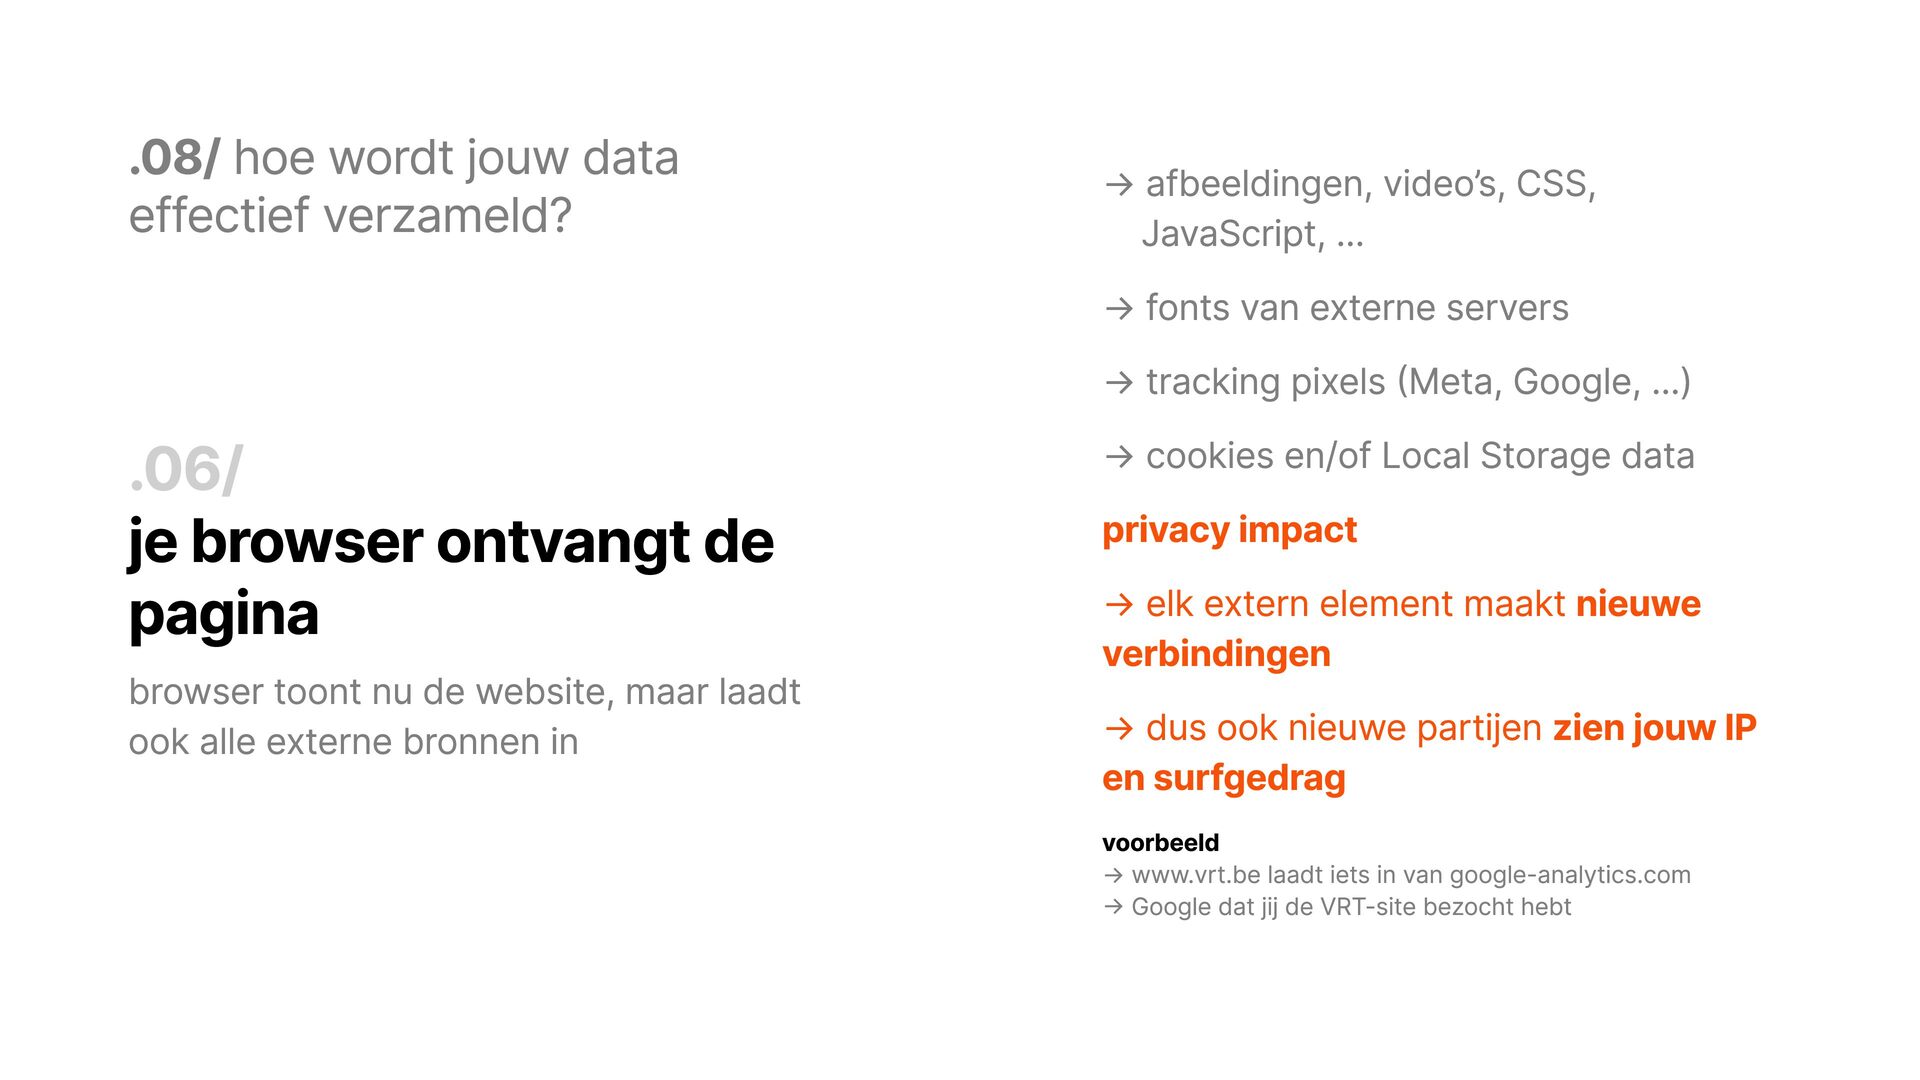
CSS, JavaScript, ... → fonts van externe servers → tracking pixels (Meta, Google, ...) .06/ → cookies en/of Local Storage data je browser ontvangt de privacy impact pagina → elk extern element maakt nieuwe browser toont nu de website, maar laadt ook alle externe bronnen in verbindingen → dus ook nieuwe partijen zien jouw IP en surfgedrag voorbeeld → www.vrt.be laadt iets in van google-analytics.com → Google dat jij de VRT-site bezocht hebt
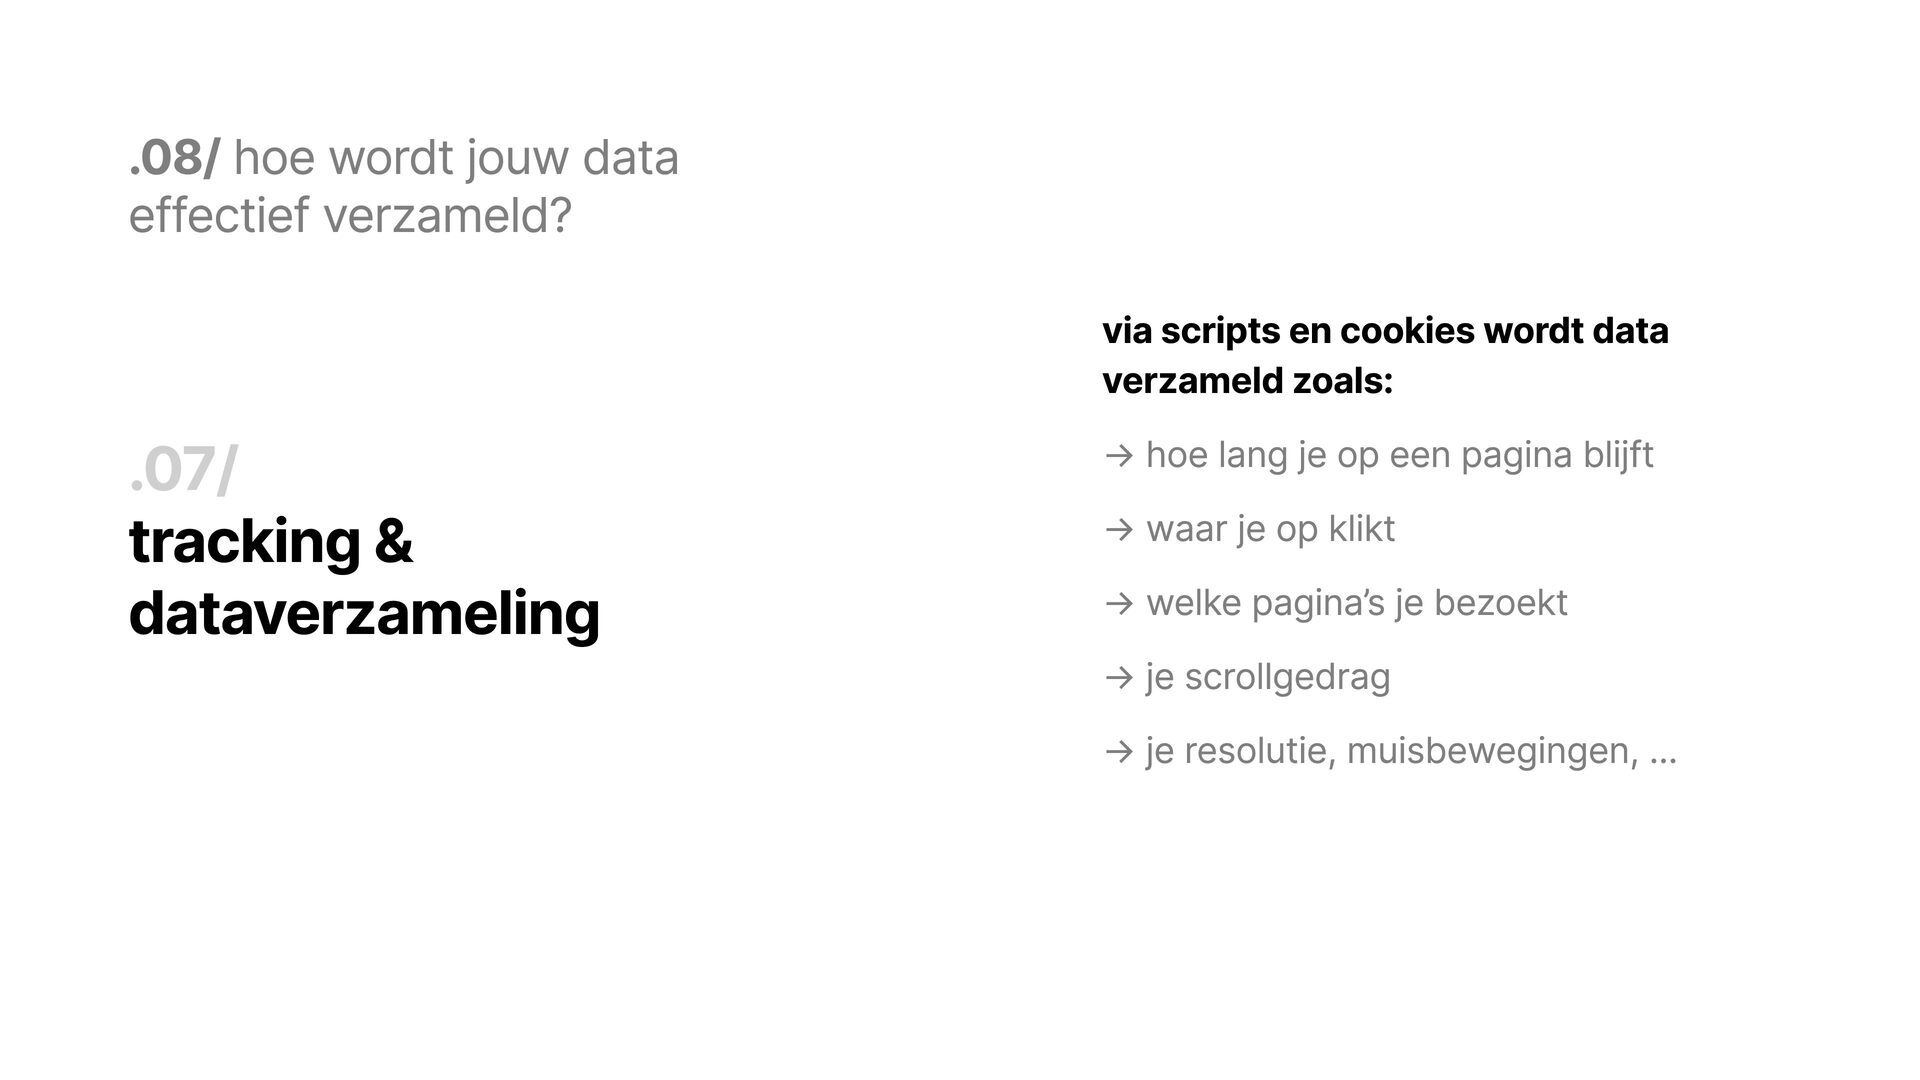
cookies wordt data verzameld zoals: .07/ → hoe lang je op een pagina blijft tracking & → waar je op klikt dataverzameling → welke pagina’s je bezoekt → je scrollgedrag → je resolutie, muisbewegingen, ...
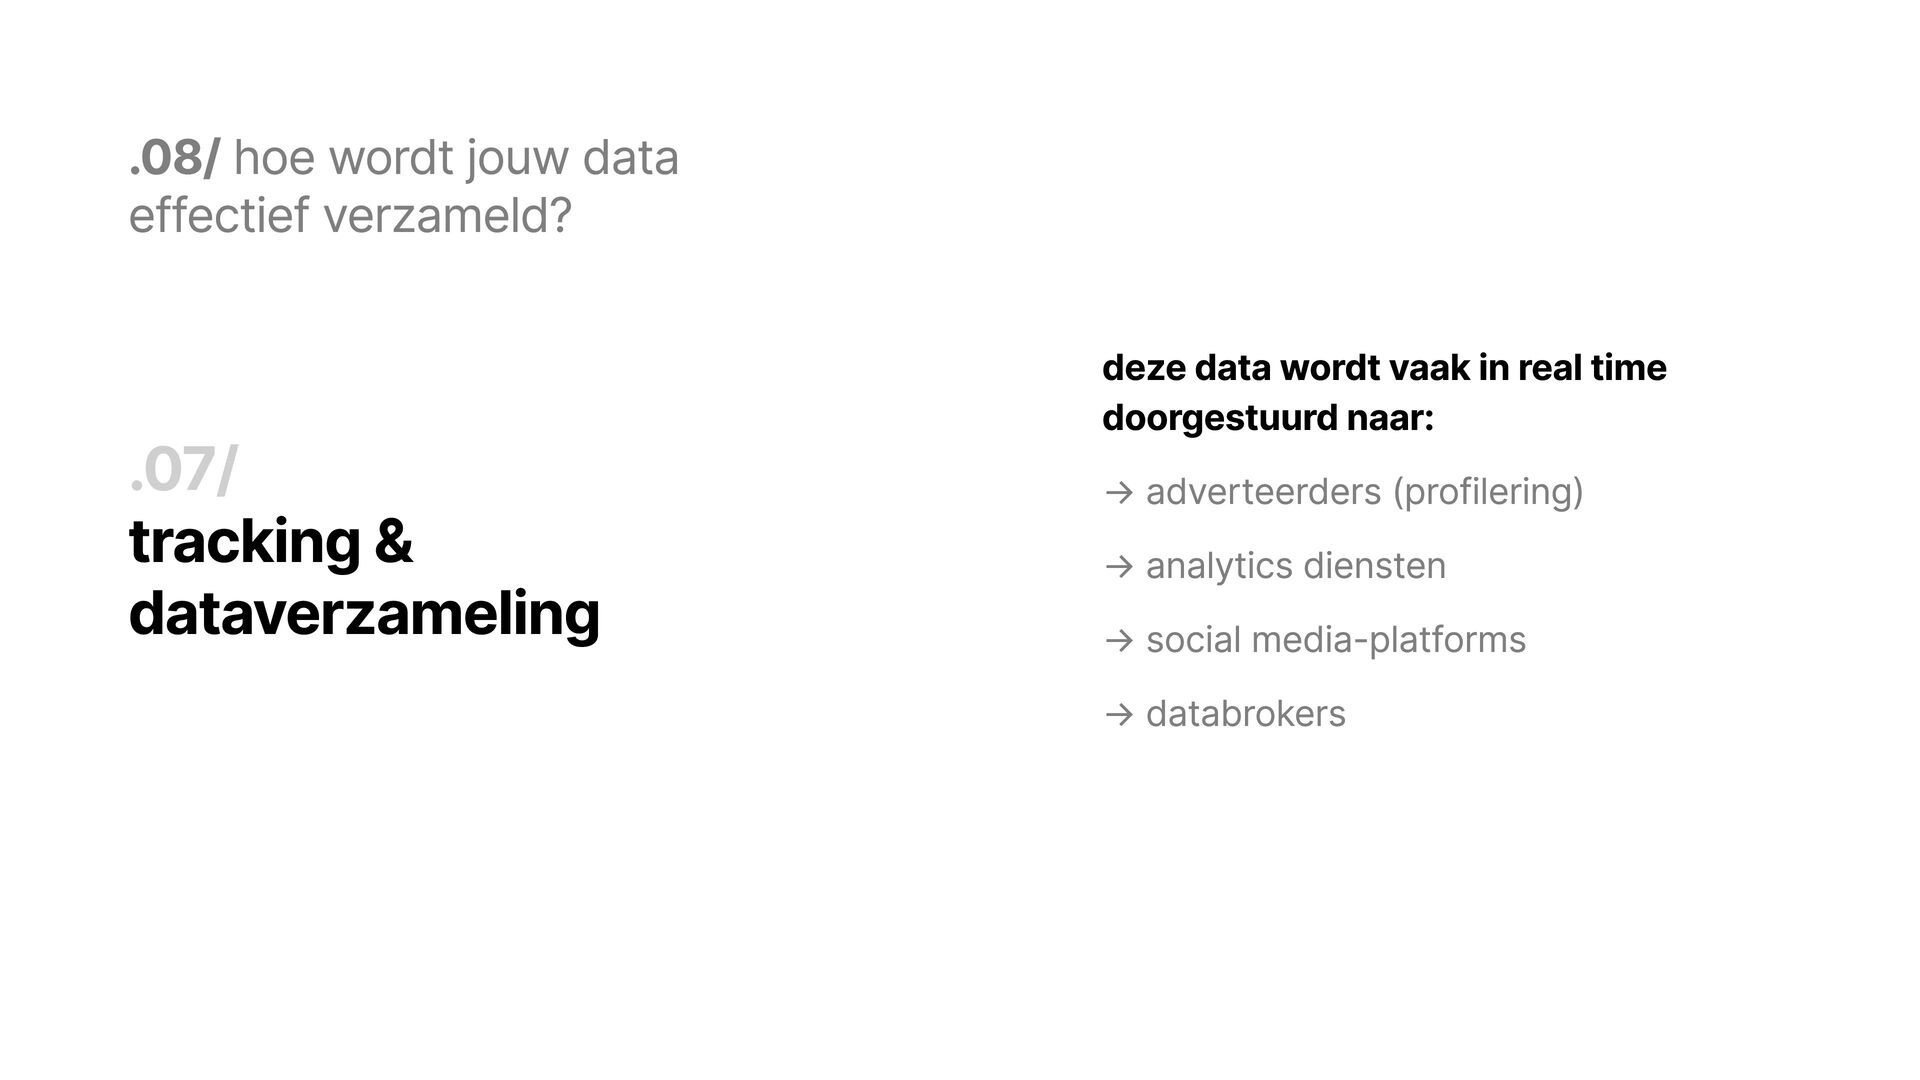
vaak in real time doorgestuurd naar: .07/ → adverteerders (profilering) tracking & → analytics diensten dataverzameling → social media-platforms → databrokers
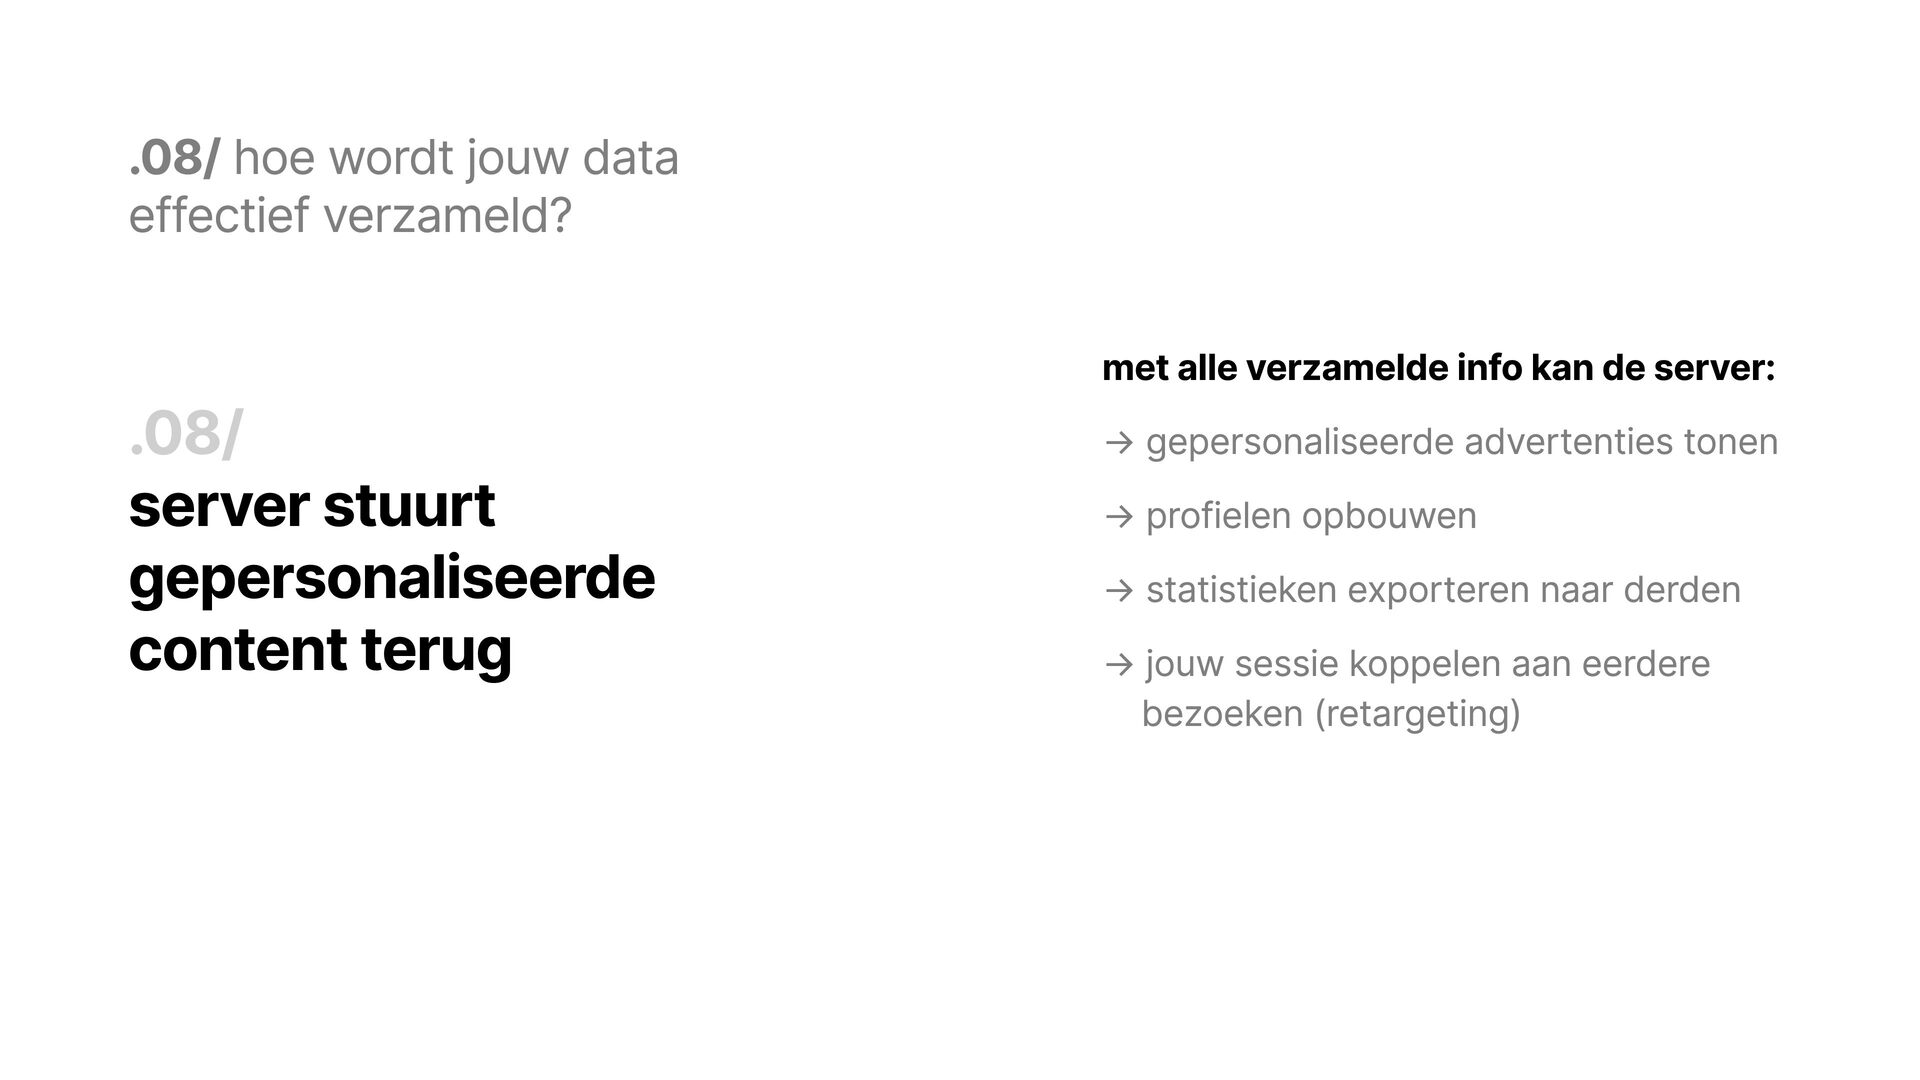
info kan de server: .08/ → gepersonaliseerde advertenties tonen server stuurt → profielen opbouwen gepersonaliseerde → statistieken exporteren naar derden content terug → jouw sessie koppelen aan eerdere bezoeken (retargeting)
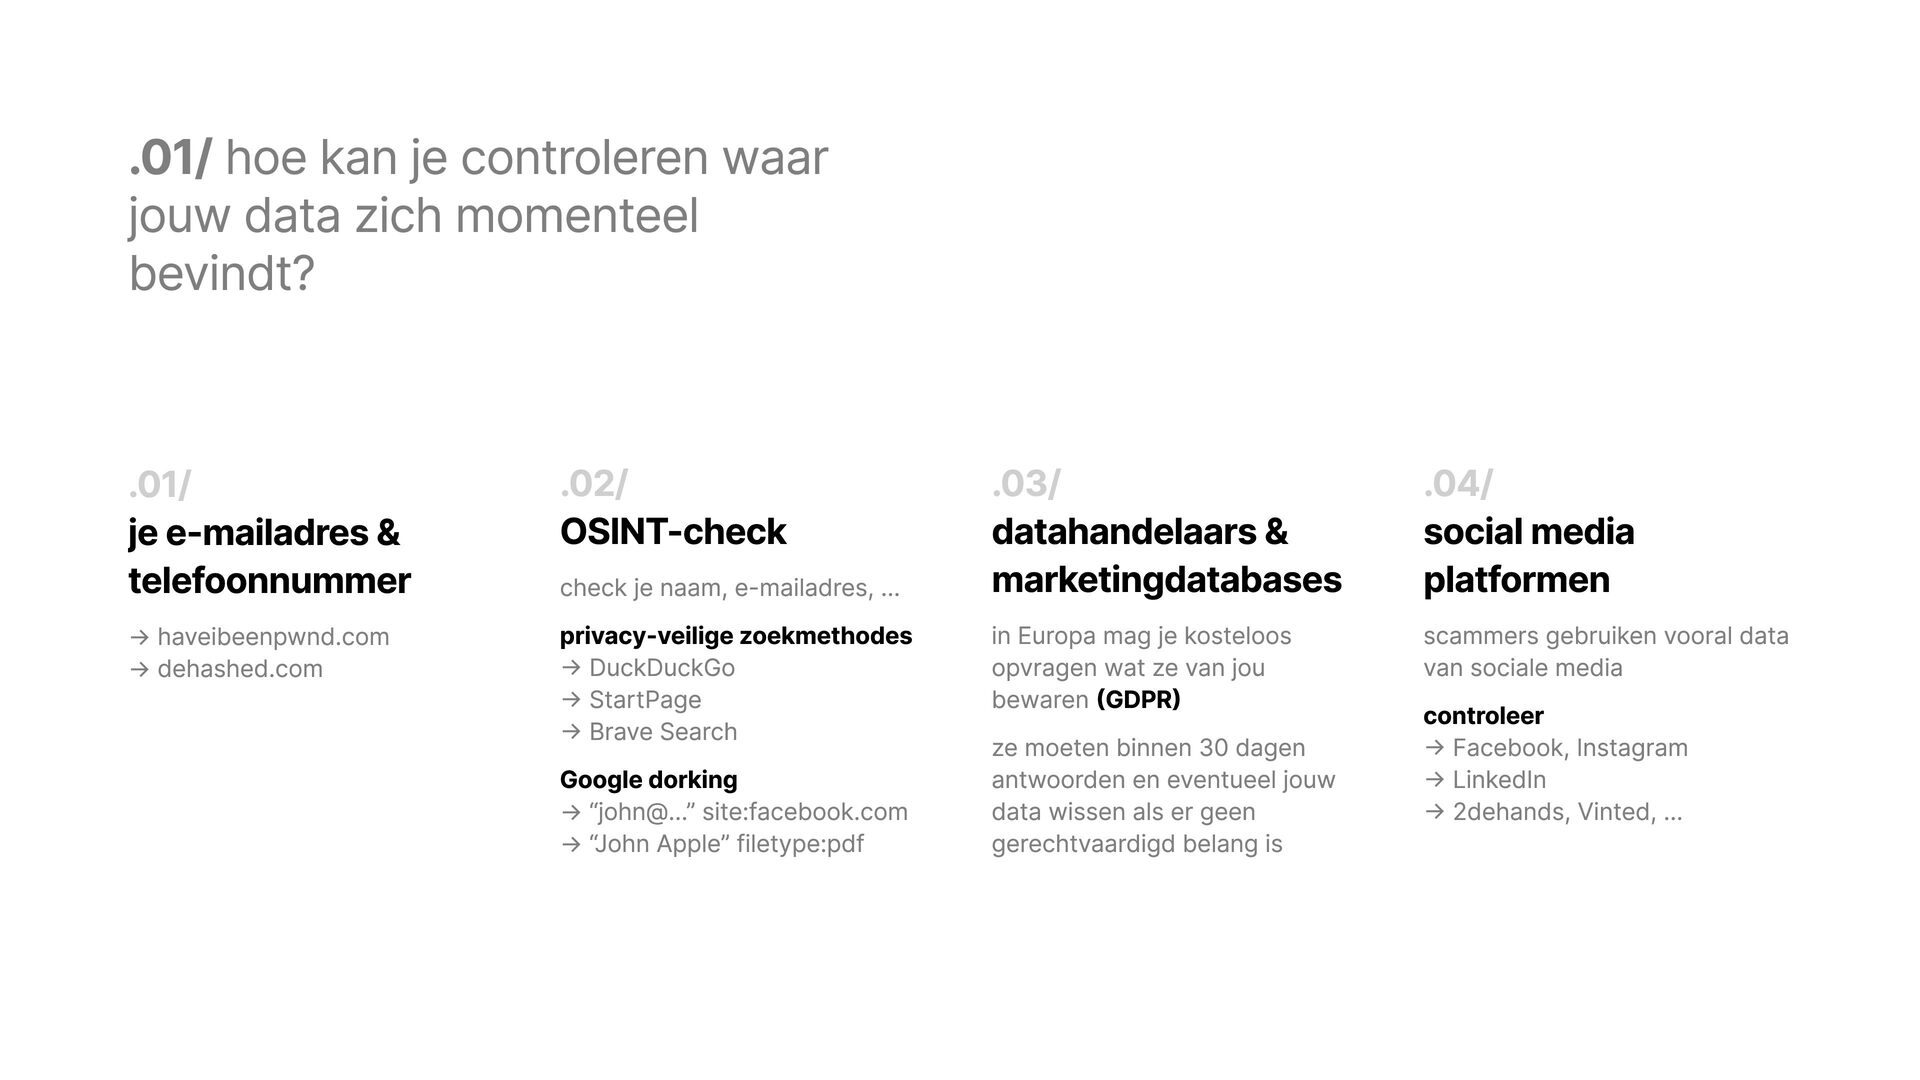
bevindt? .01/ je e-mailadres & telefoonnummer .02/ OSINT-check → haveibeenpwnd.com → dehashed.com privacy-veilige zoekmethodes → DuckDuckGo → StartPage → Brave Search check je naam, e-mailadres, ... Google dorking → “john@...” site:facebook.com → “John Apple” filetype:pdf .03/ datahandelaars & marketingdatabases .04/ social media platformen in Europa mag je kosteloos opvragen wat ze van jou bewaren (GDPR) scammers gebruiken vooral data van sociale media ze moeten binnen 30 dagen antwoorden en eventueel jouw data wissen als er geen gerechtvaardigd belang is controleer → Facebook, Instagram → LinkedIn → 2dehands, Vinted, ...
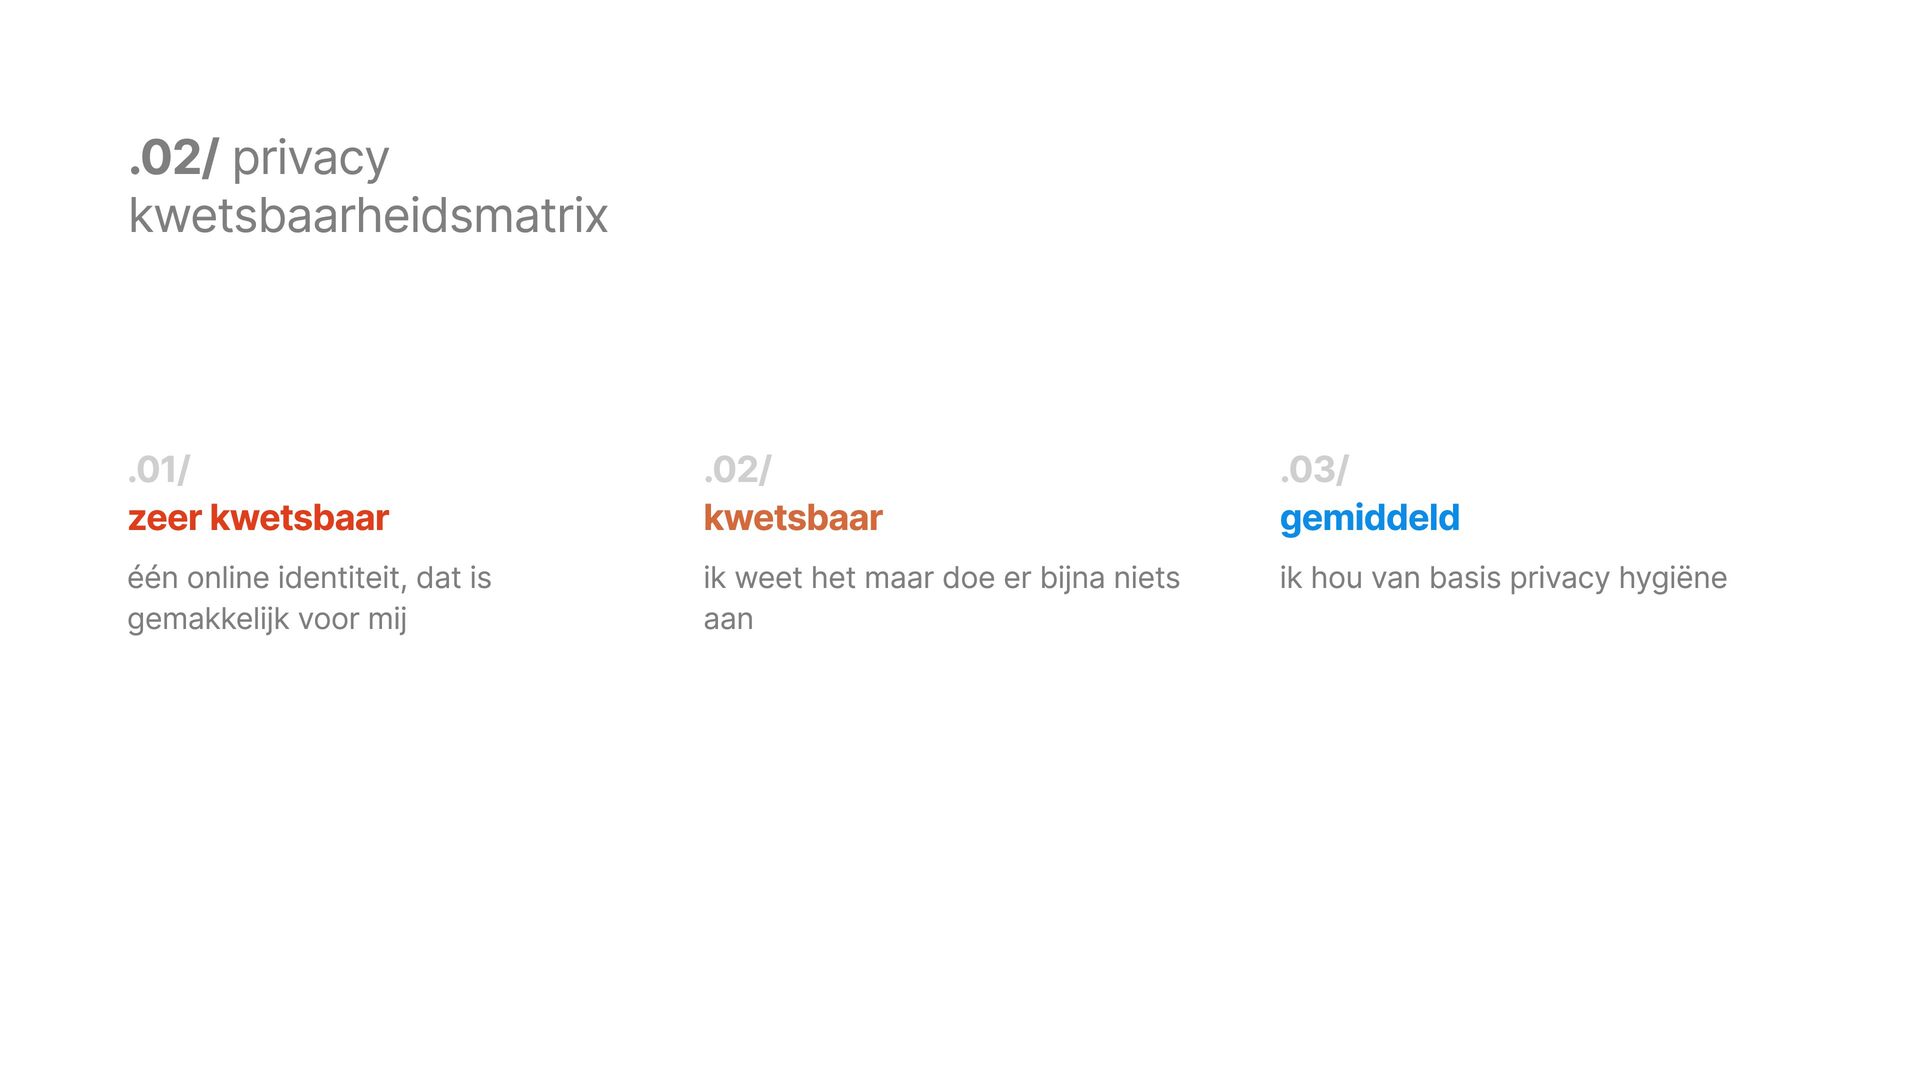
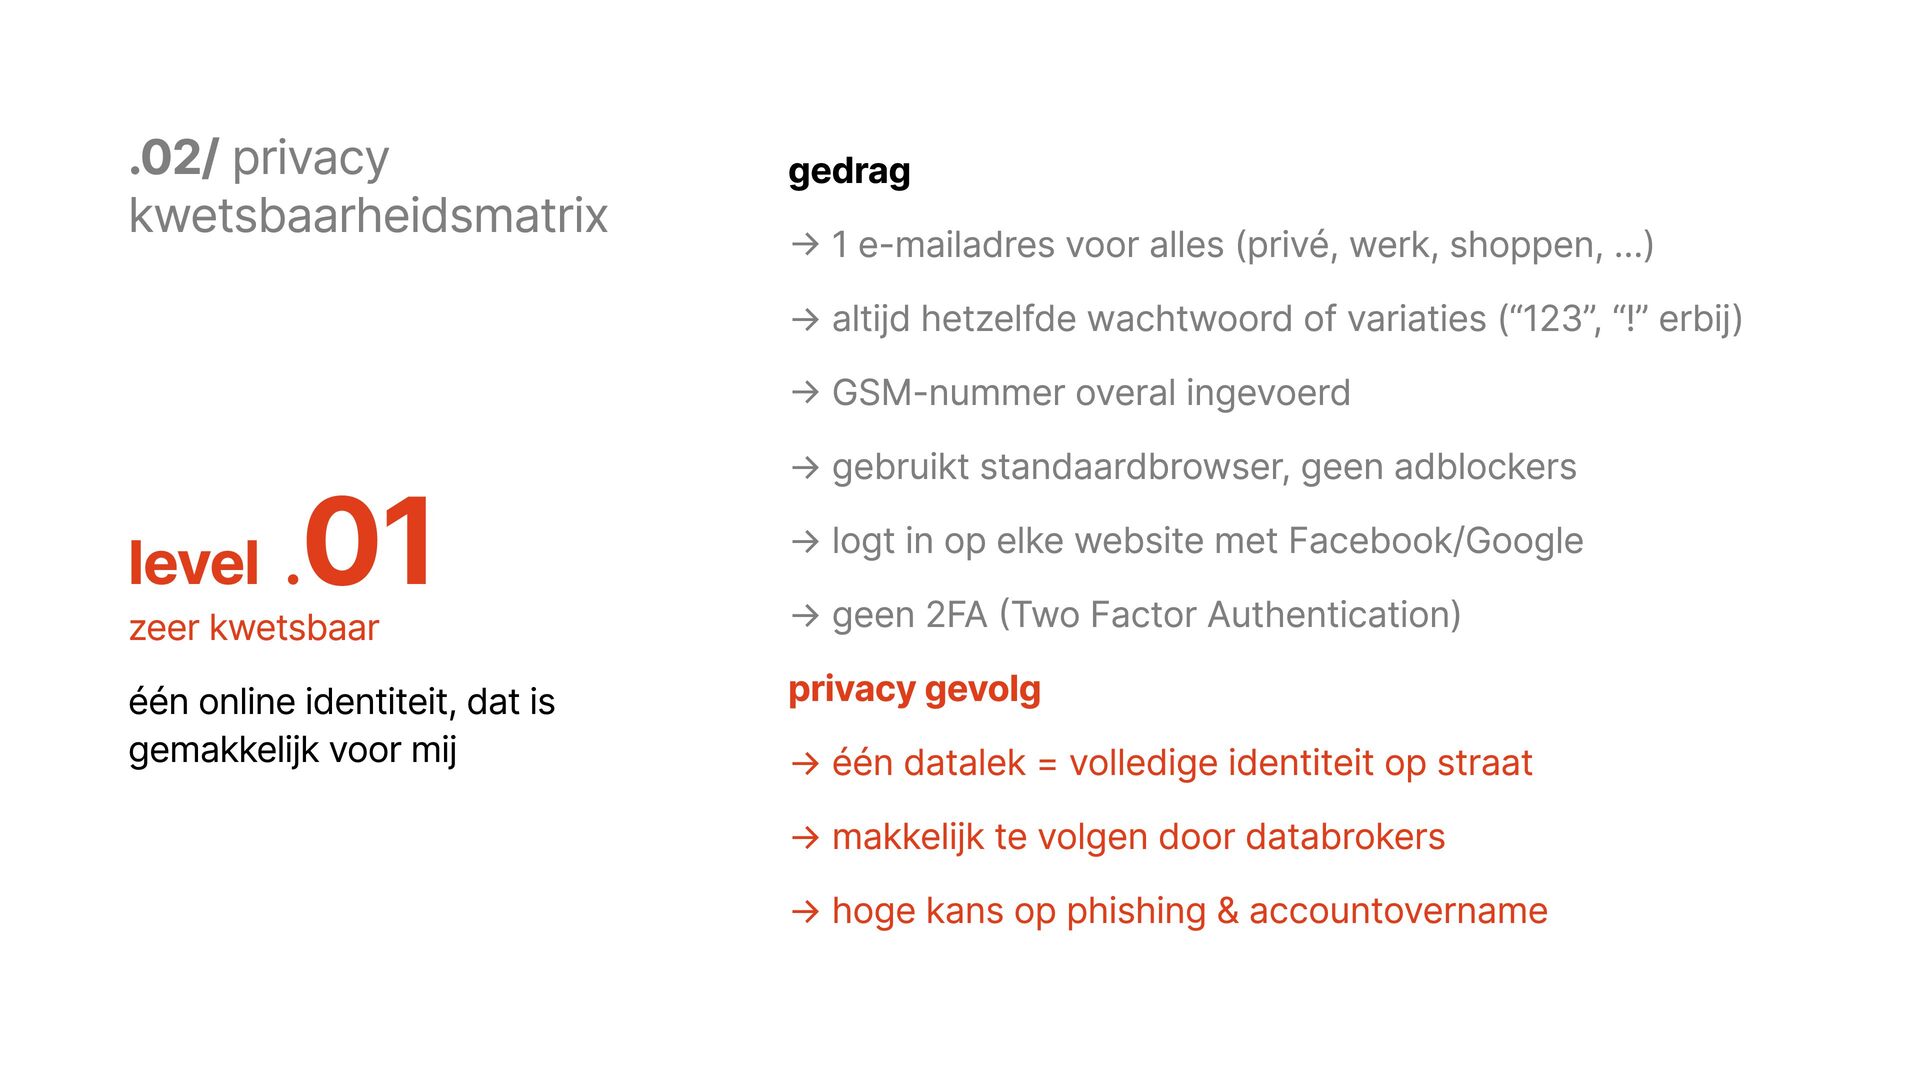
werk, shoppen, …) → altijd hetzelfde wachtwoord of variaties (“123”, “!” erbij) → GSM-nummer overal ingevoerd → gebruikt standaardbrowser, geen adblockers 01 level . → logt in op elke website met Facebook/Google zeer kwetsbaar → geen 2FA (Two Factor Authentication) één online identiteit, dat is privacy gevolg gemakkelijk voor mij → één datalek = volledige identiteit op straat → makkelijk te volgen door databrokers → hoge kans op phishing & accountovername
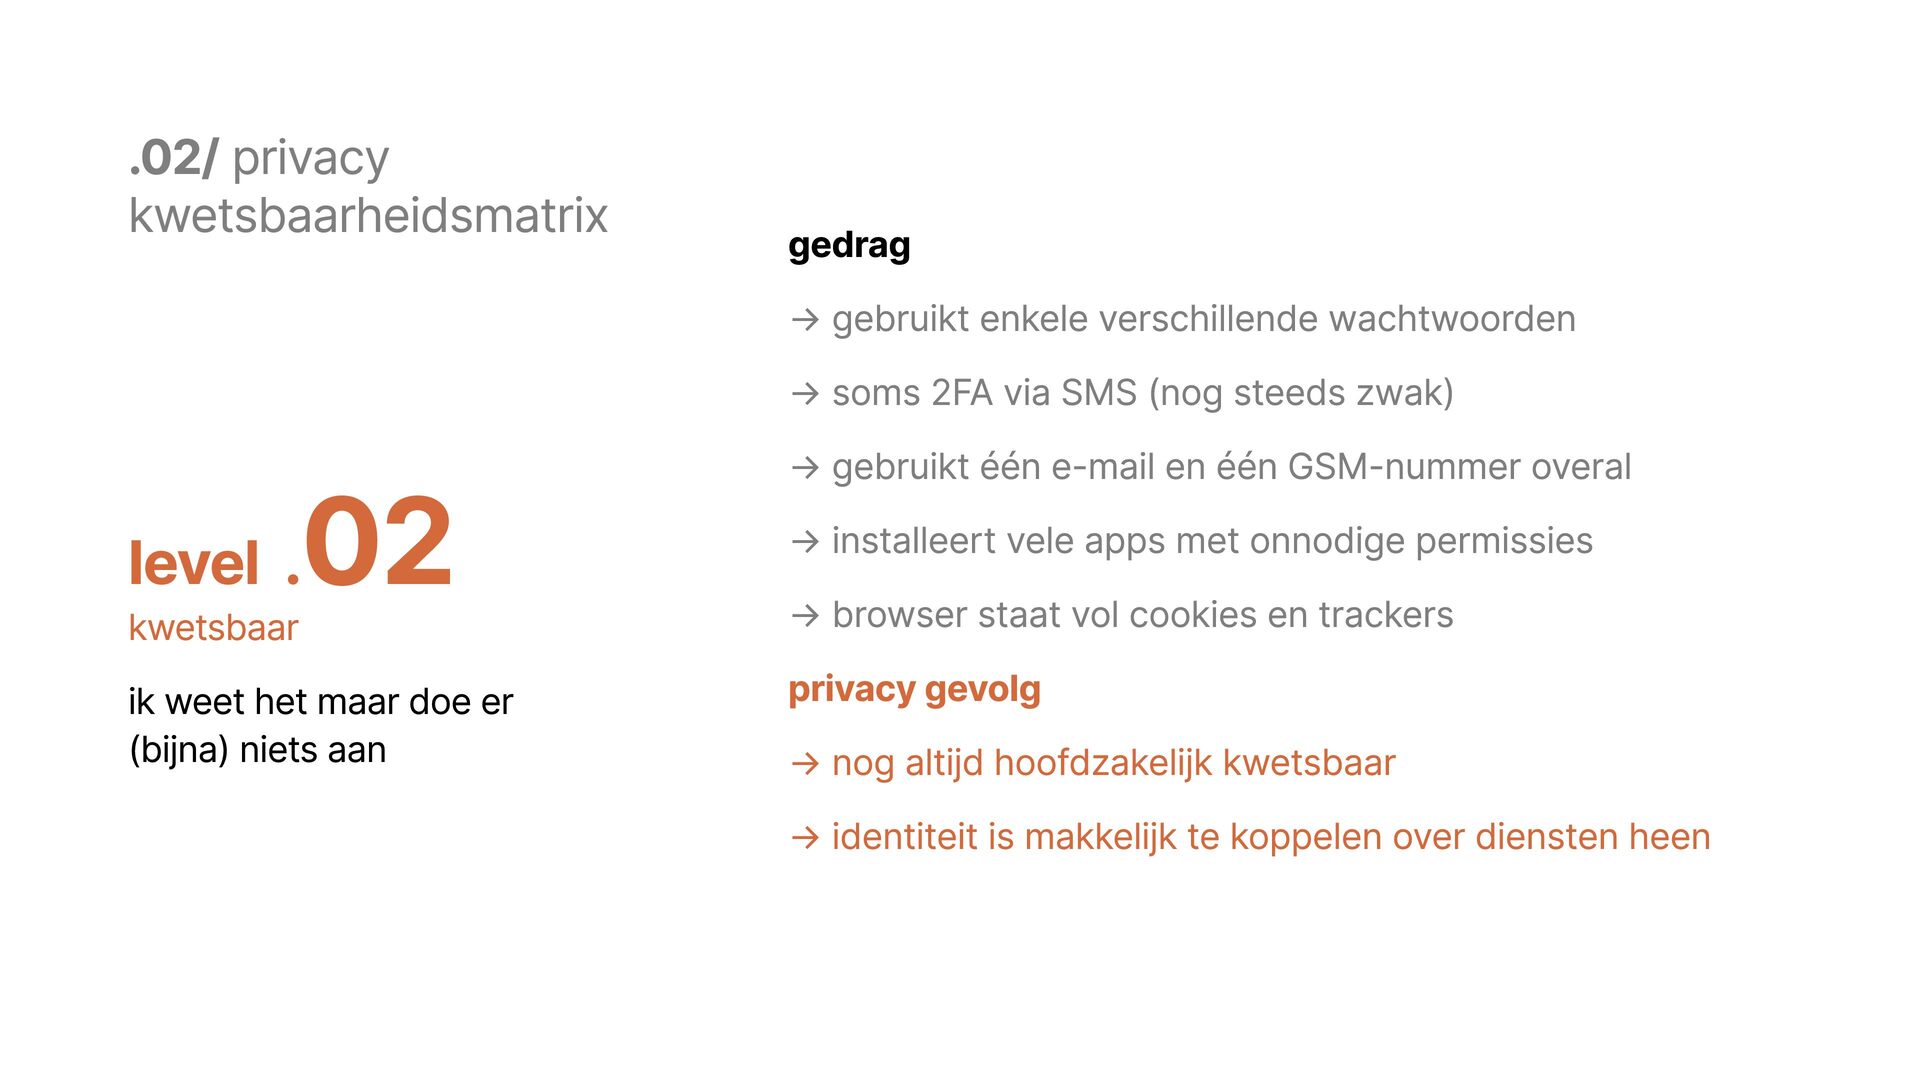
soms 2FA via SMS (nog steeds zwak) → gebruikt één e-mail en één GSM-nummer overal 02 level . kwetsbaar → installeert vele apps met onnodige permissies → browser staat vol cookies en trackers ik weet het maar doe er privacy gevolg (bijna) niets aan → nog altijd hoofdzakelijk kwetsbaar → identiteit is makkelijk te koppelen over diensten heen
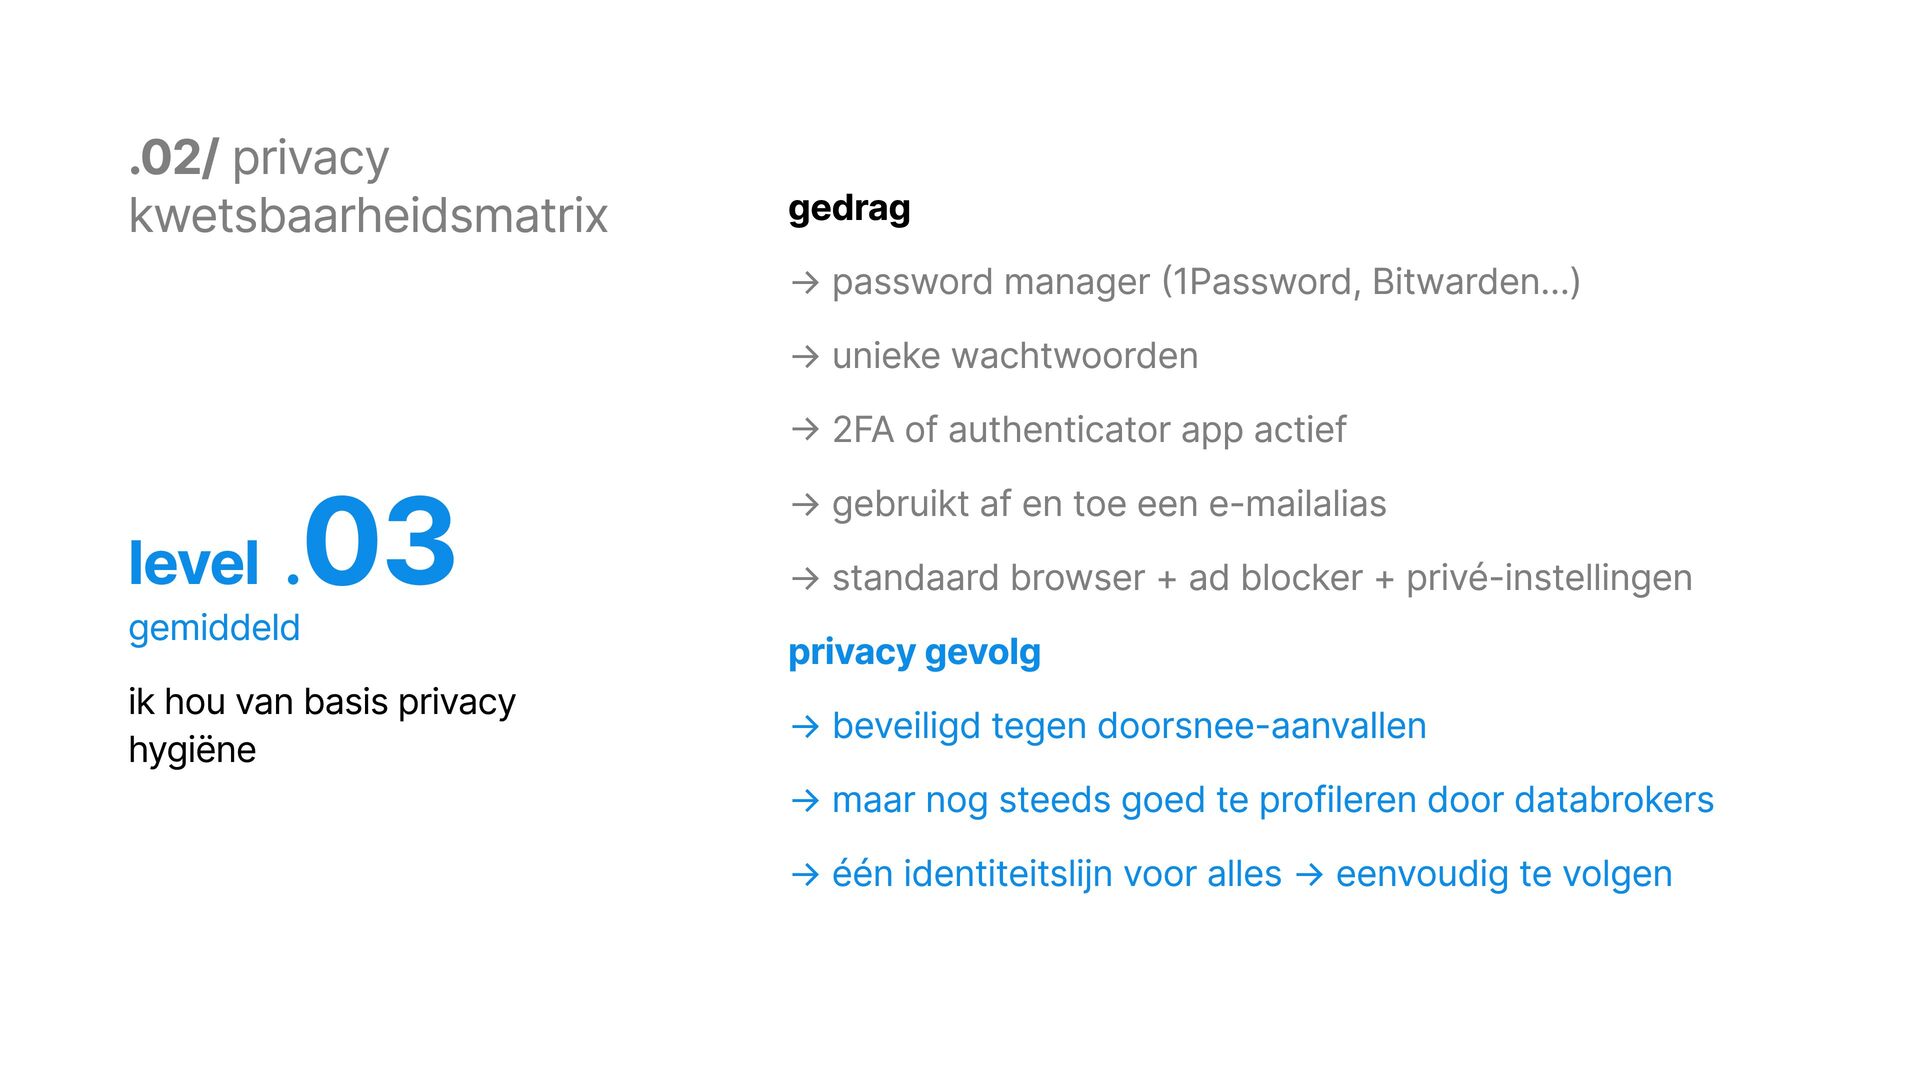
unieke wachtwoorden → 2FA of authenticator app actief 03 level . gemiddeld ik hou van basis privacy hygiëne → gebruikt af en toe een e-mailalias → standaard browser + ad blocker + privé-instellingen privacy gevolg → beveiligd tegen doorsnee-aanvallen → maar nog steeds goed te profileren door databrokers → één identiteitslijn voor alles → eenvoudig te volgen
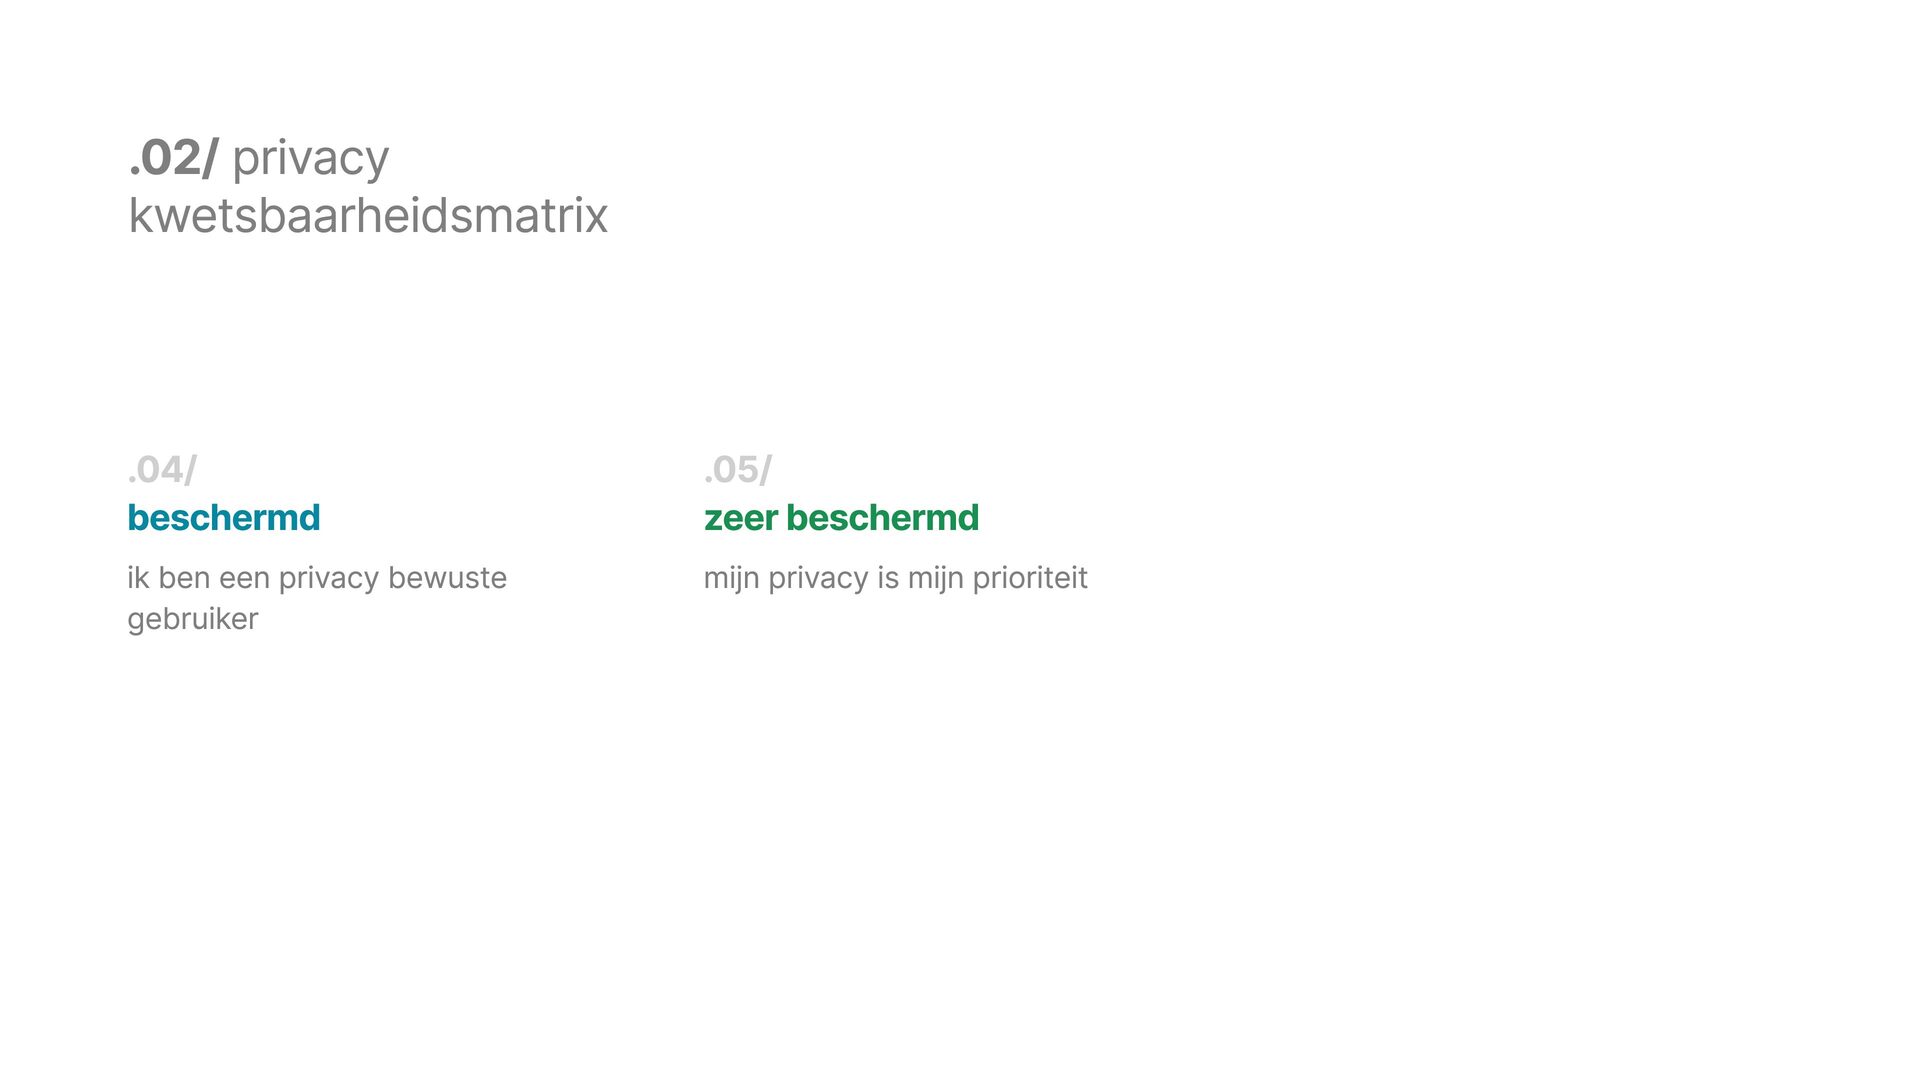
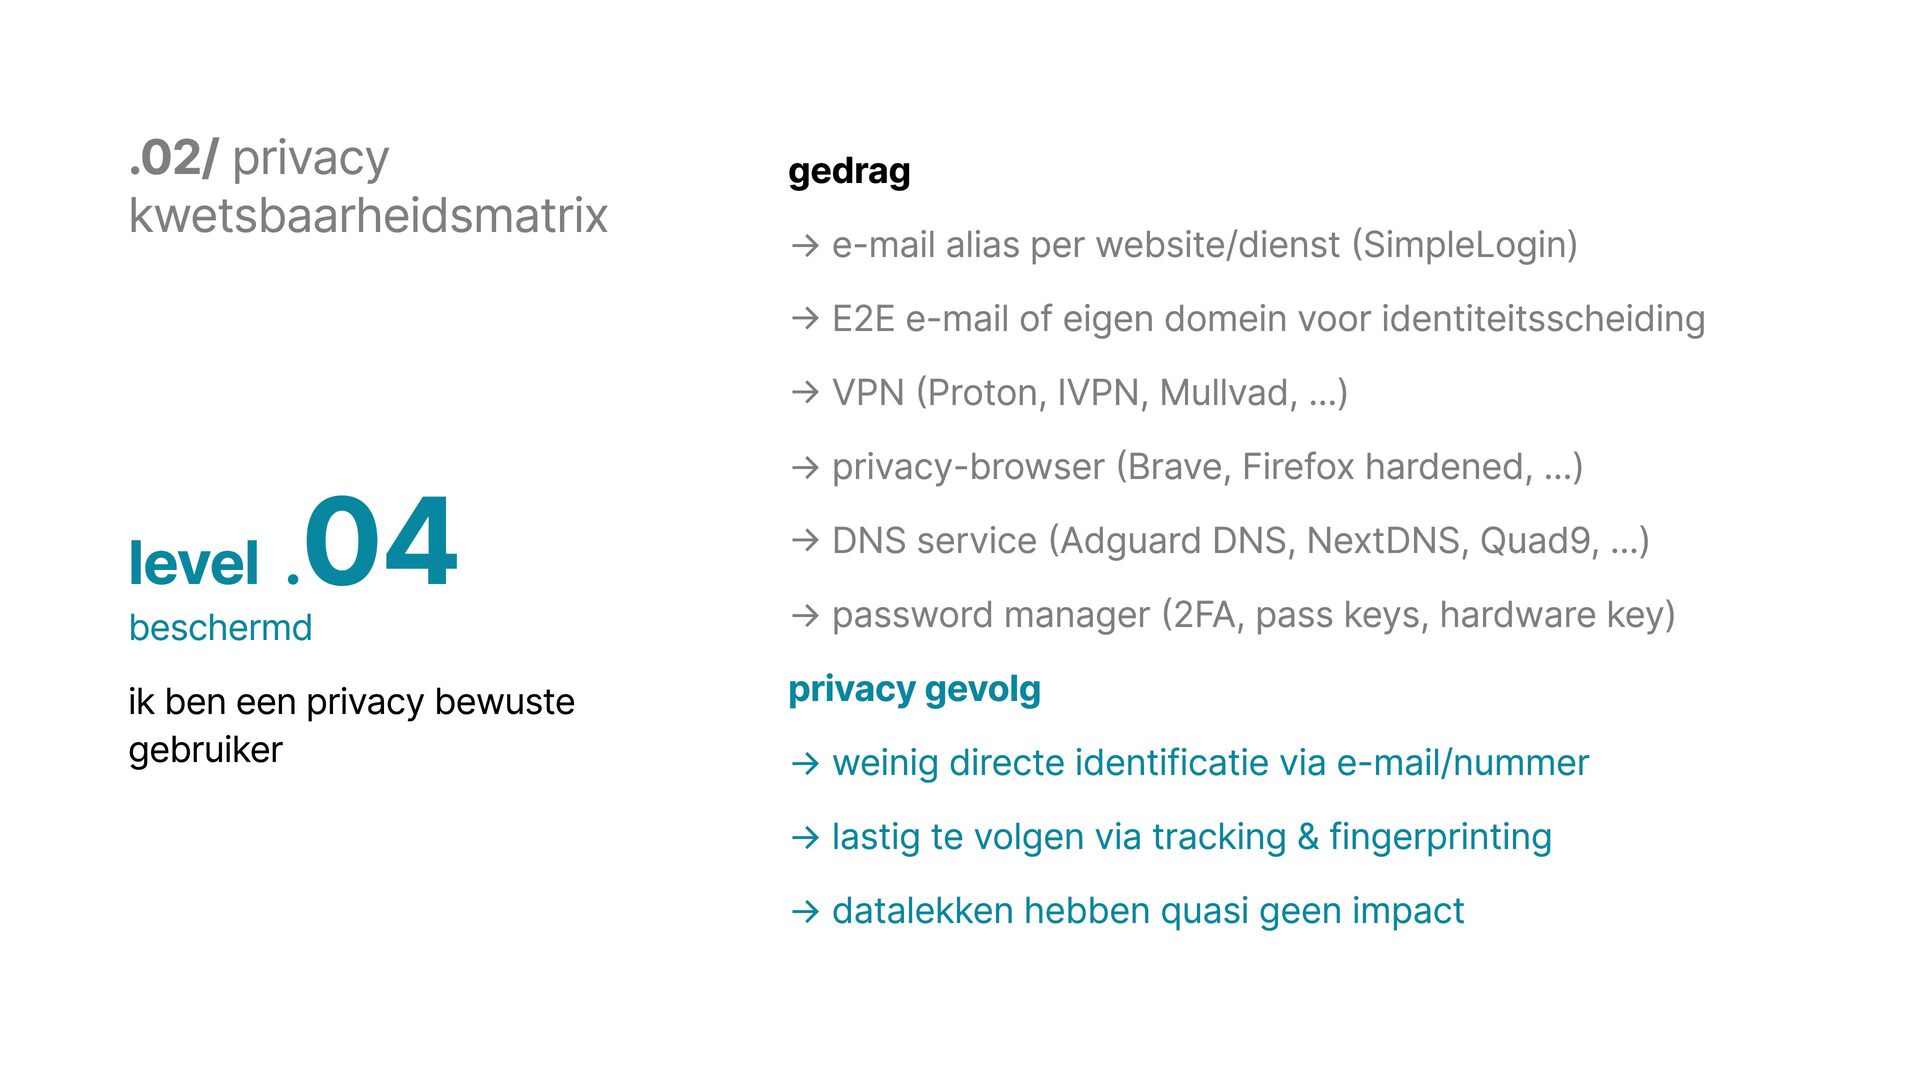
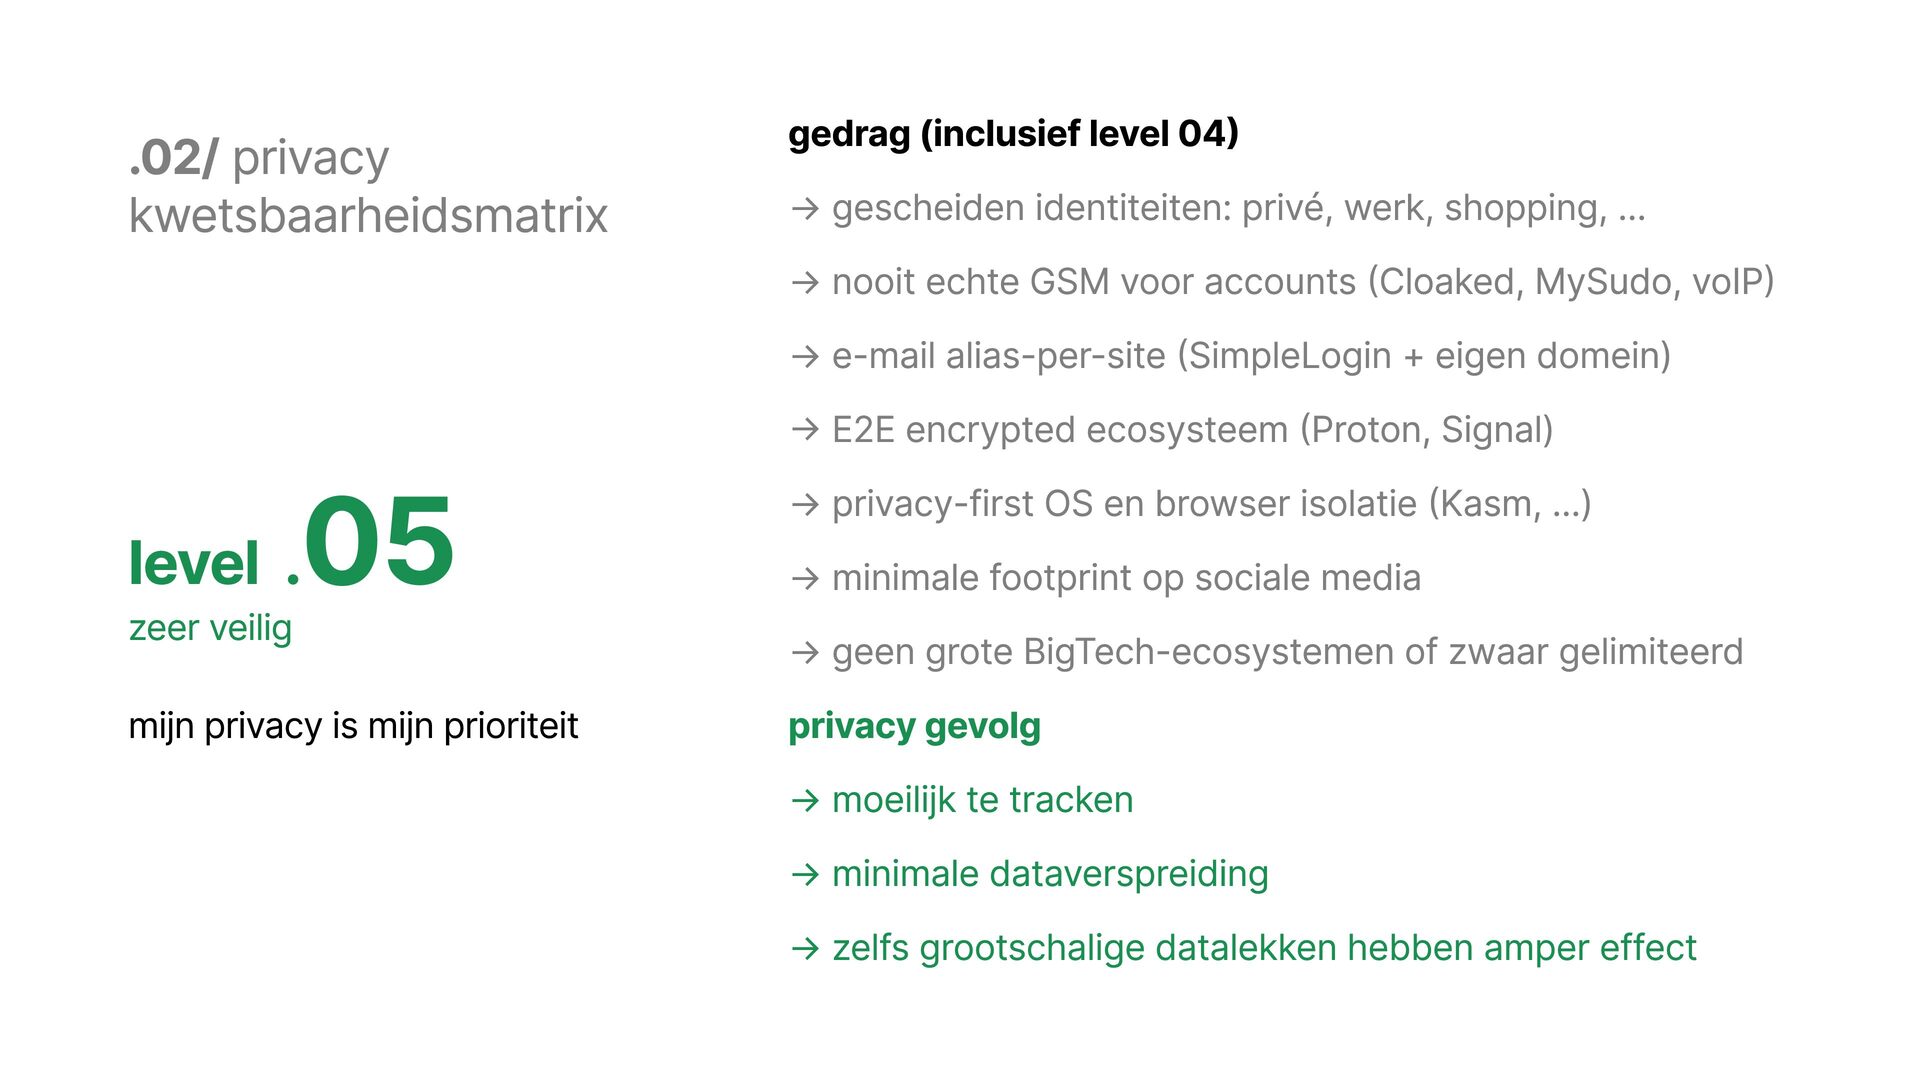
→ E2E e-mail of eigen domein voor identiteitsscheiding → VPN (Proton, IVPN, Mullvad, ...) → privacy-browser (Brave, Firefox hardened, ...) 04 level . → DNS service (Adguard DNS, NextDNS, Quad9, ...) beschermd → password manager (2FA, pass keys, hardware key) ik ben een privacy bewuste privacy gevolg gebruiker → weinig directe identificatie via e-mail/nummer → lastig te volgen via tracking & fingerprinting → datalekken hebben quasi geen impact


 mutomasa
 moriyuya
 matleenalaakso
 hiragahh
 fmarot
 cbtlibrary
 terasawat
 pawan_pharm
 hiola
 bunnchinn3
 uchi8977
 jlugia
 aleyda
 cassininazir
 szymonslowik
 techseoconnect
 inesmontani
 frankvandijk
 addyosmani
 cromwellryan
 lauravandoore
 scottboms