Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OWASP_Kansai_LT3_211124.pdf
Search
OWASP Kansai
November 27, 2021
Technology
280
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OWASP_Kansai_LT3_211124.pdf
OWASP Kansai
November 27, 2021
Transcript
13 slides
もう見ましたか? OWASP Top 10 2021 OWASP Kansai ボードメンバー 武繁 真一
オワスプナイトカンサイ 2021.11 ~少し早めの忘年会~ 2021.11.24
https://owasp.org/Top10/ja/ OWASP TOP 10 2021の紹介 2021年9月24日リリース OWASP TOP 10の主要な目的は、開発者、デザイナー、アーキテクト、マ ネージャ、組織に、最も一般的かつ最も重要なWebアプリケーションセキュ
リティの弱点の影響について教育することです。また、これらのリスクの高 い問題のある領域を守るための基本的なテクニックを提供し、現時点からど こへ進めるべきなかについてのガイダンスを提供します。 (OWASP TOP 10 2017から抜粋)
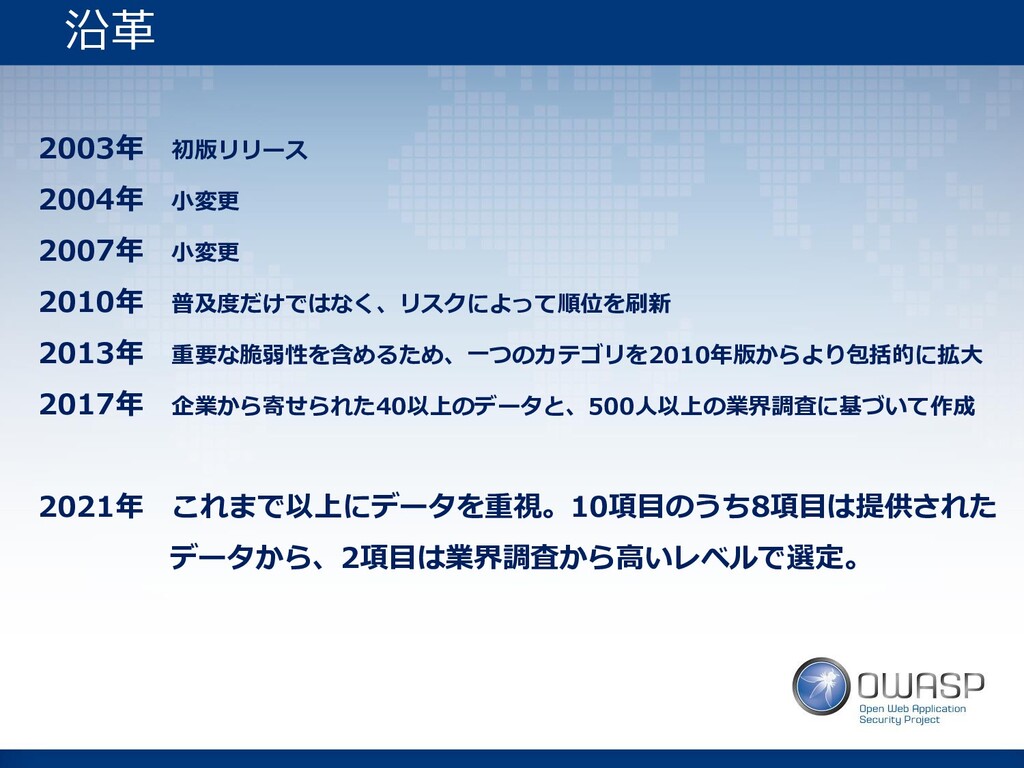
2003年 初版リリース 2004年 小変更 2007年 小変更 2010年 普及度だけではなく、リスクによって順位を刷新 2013年 重要な脆弱性を含めるため、一つのカテゴリを2010年版からより包括的に拡大
2017年 企業から寄せられた40以上のデータと、500人以上の業界調査に基づいて作成 2021年 これまで以上にデータを重視。10項目のうち8項目は提供された データから、2項目は業界調査から高いレベルで選定。 沿革
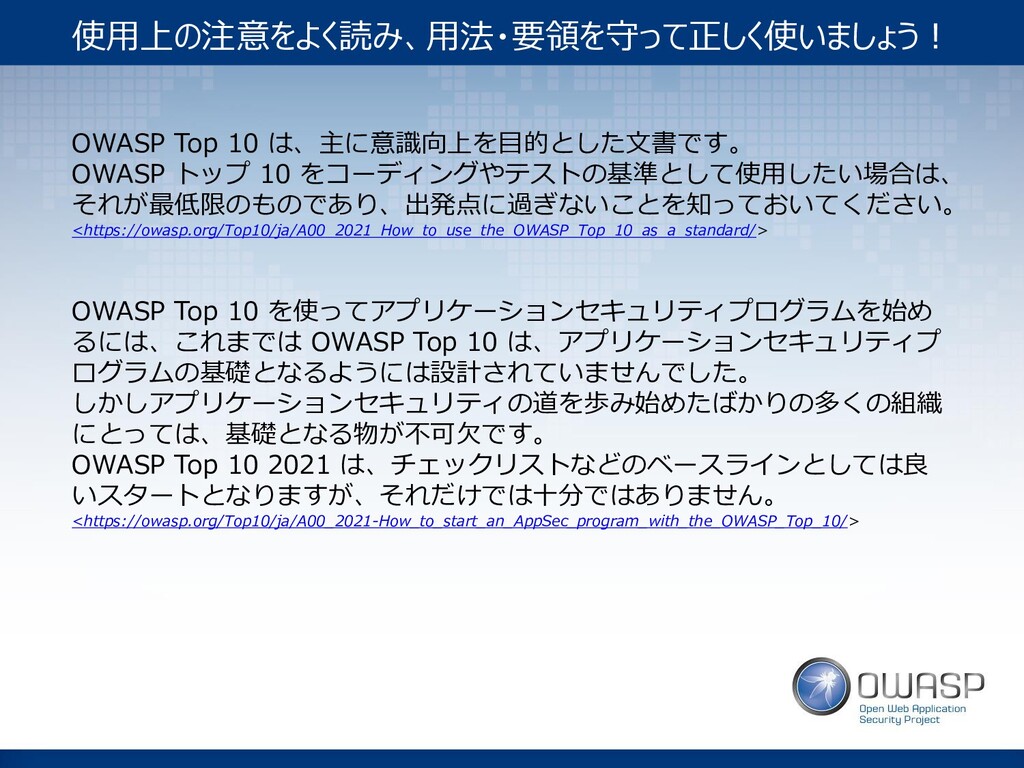
使用上の注意をよく読み、用法・要領を守って正しく使いましょう! OWASP Top 10 は、主に意識向上を目的とした文書です。 OWASP トップ 10 をコーディングやテストの基準として使用したい場合は、 それが最低限のものであり、出発点に過ぎないことを知っておいてください。
<https://owasp.org/Top10/ja/A00_2021_How_to_use_the_OWASP_Top_10_as_a_standard/> OWASP Top 10 を使ってアプリケーションセキュリティプログラムを始め るには、これまでは OWASP Top 10 は、アプリケーションセキュリティプ ログラムの基礎となるようには設計されていませんでした。 しかしアプリケーションセキュリティの道を歩み始めたばかりの多くの組織 にとっては、基礎となる物が不可欠です。 OWASP Top 10 2021 は、チェックリストなどのベースラインとしては良 いスタートとなりますが、それだけでは十分ではありません。 <https://owasp.org/Top10/ja/A00_2021-How_to_start_an_AppSec_program_with_the_OWASP_Top_10/>
A11:2021 – Next Stepsにも注目 OWASPトップ10は、建て付け上、最も重要な10のリスクに限定されています。 OWASPトップ10に掲載するかどうか、長時間の検討を要した「ぎりぎり境界 線」のリスクで、最終的には掲載されなかったものがあります。アプリケー ションセキュリティプログラムを成熟させるべく取り組んでいる企業や、適用 範囲を広げたいと考えているセキュリティコンサルタント会社あるいは製品 ツールベンダーは、以下の4つの問題については、識別したり修正したりする
努力を傾ける価値があります。 ソースコードの品質にかかわる問題 サービス拒否攻撃(DoS) Memory Management Errors Security Control Failures <https://owasp.org/Top10/ja/A11_2021-Next_Steps/>
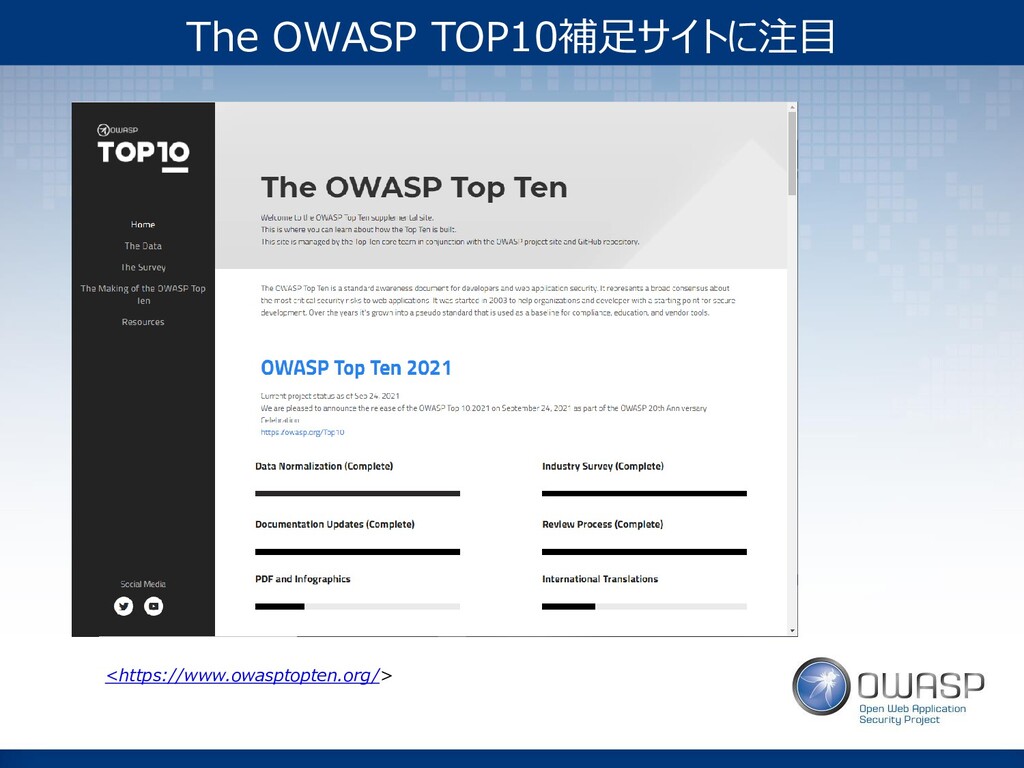
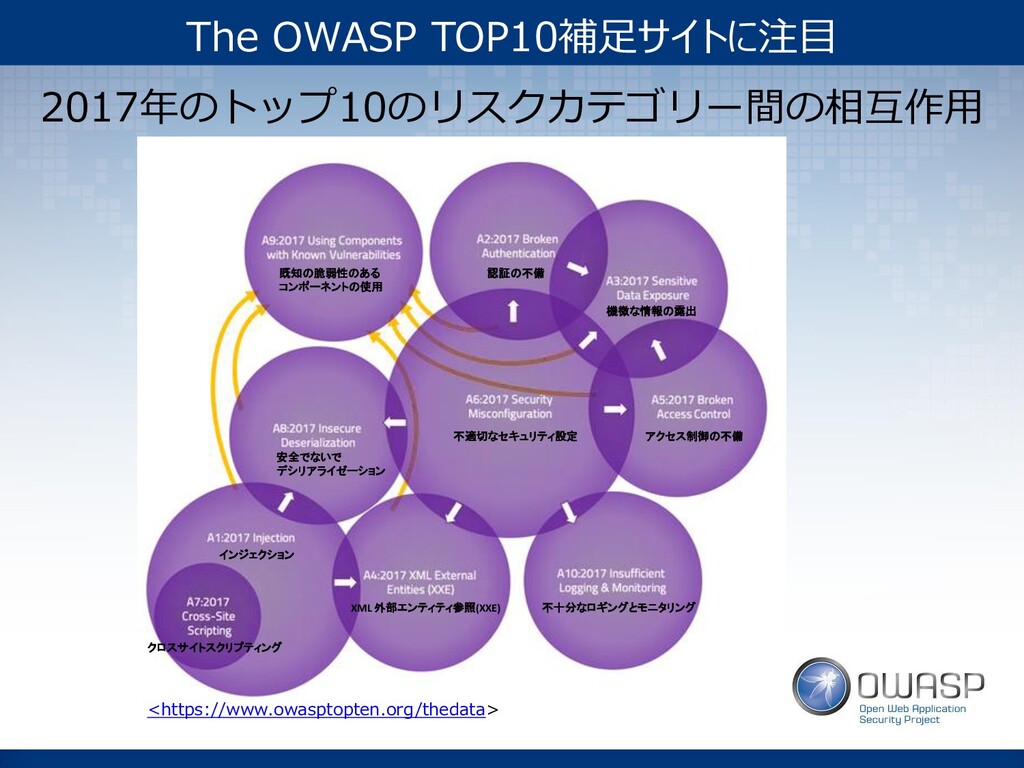
The OWASP TOP10補足サイトに注目 <https://www.owasptopten.org/>
クロスサイトスクリプティング インジェクション 安全でないで デシリアライゼーション 既知の脆弱性のある コンポーネントの使用 認証の不備 不適切なセキュリティ設定 XML 外部エンティティ参照(XXE)
機微な情報の露出 アクセス制御の不備 不十分なロギングとモニタリング 2017年のトップ10のリスクカテゴリー間の相互作用 <https://www.owasptopten.org/thedata> The OWASP TOP10補足サイトに注目
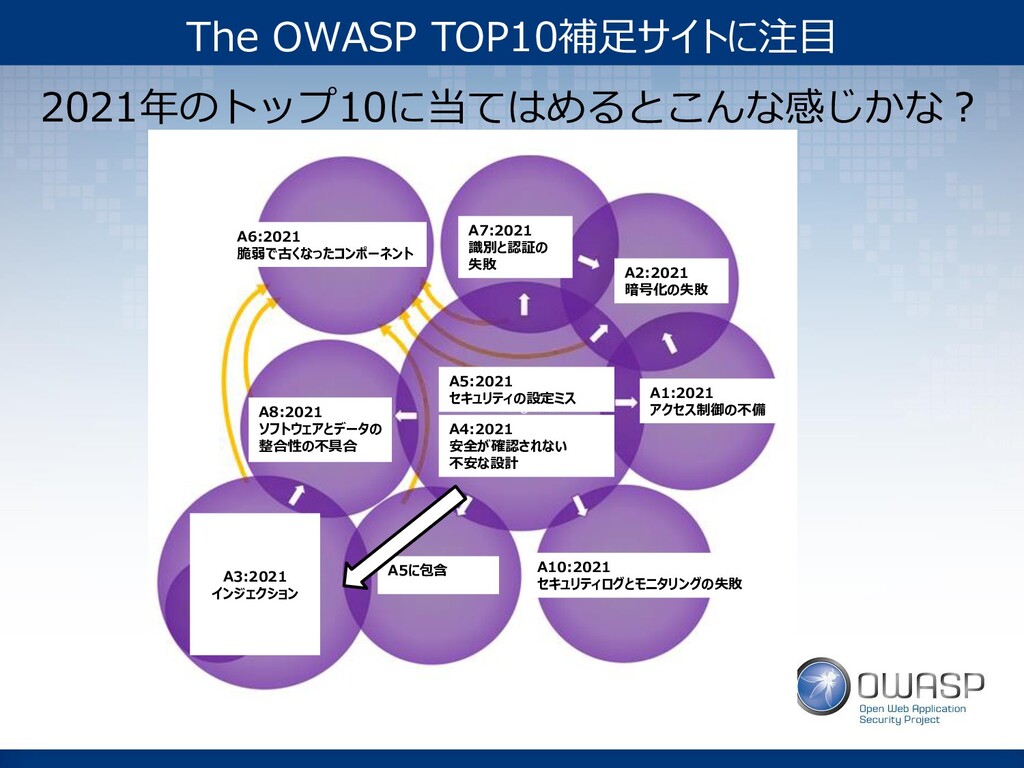
A1:2021 アクセス制御の不備 A2:2021 暗号化の失敗 A3:2021 インジェクション A5:2021 セキュリティの設定ミス A6:2021 脆弱で古くなったコンポーネント
A7:2021 識別と認証の 失敗 A10:2021 セキュリティログとモニタリングの失敗 A4:2021 安全が確認されない 不安な設計 A5に包含 A8:2021 ソフトウェアとデータの 整合性の不具合 2021年のトップ10に当てはめるとこんな感じかな? The OWASP TOP10補足サイトに注目
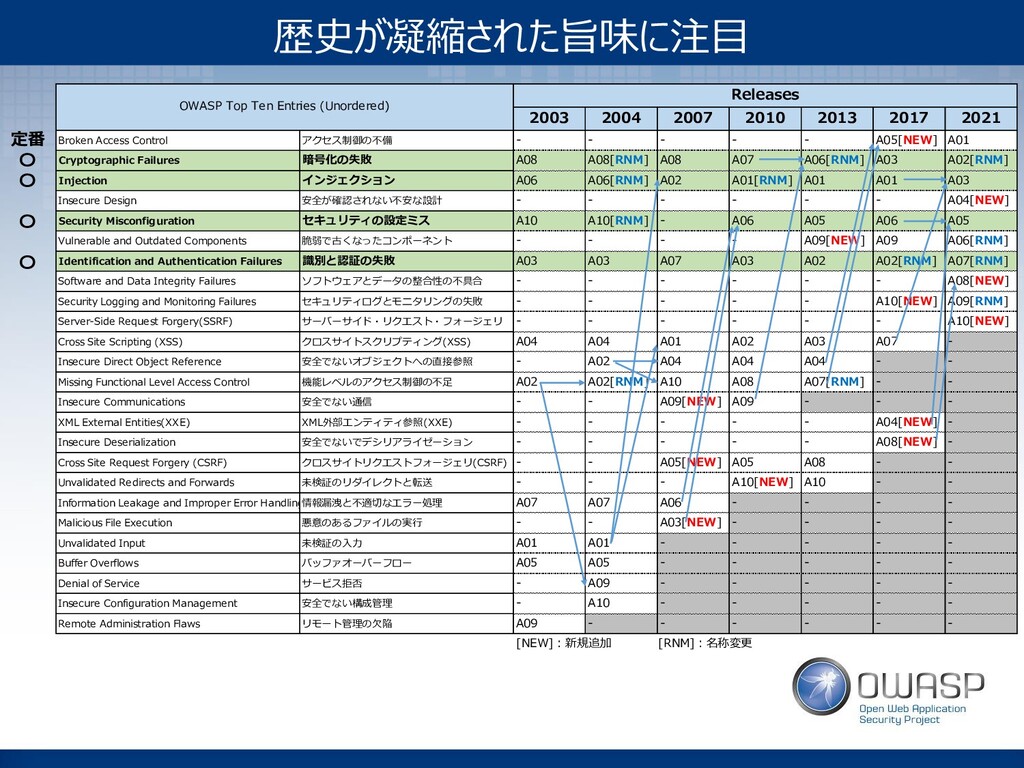
定番 〇 〇 〇 〇 2003 2004 2007 2010 2013
2017 2021 Broken Access Control アクセス制御の不備 - - - - - A05[NEW] A01 Cryptographic Failures 暗号化の失敗 A08 A08[RNM] A08 A07 A06[RNM] A03 A02[RNM] Injection インジェクション A06 A06[RNM] A02 A01[RNM] A01 A01 A03 Insecure Design 安全が確認されない不安な設計 - - - - - - A04[NEW] Security Misconfiguration セキュリティの設定ミス A10 A10[RNM] - A06 A05 A06 A05 Vulnerable and Outdated Components 脆弱で古くなったコンポーネント - - - - A09[NEW] A09 A06[RNM] Identification and Authentication Failures 識別と認証の失敗 A03 A03 A07 A03 A02 A02[RNM] A07[RNM] Software and Data Integrity Failures ソフトウェアとデータの整合性の不具合 - - - - - - A08[NEW] Security Logging and Monitoring Failures セキュリティログとモニタリングの失敗 - - - - - A10[NEW] A09[RNM] Server-Side Request Forgery(SSRF) サーバーサイド・リクエスト・フォージェリ - - - - - - A10[NEW] Cross Site Scripting (XSS) クロスサイトスクリプティング(XSS) A04 A04 A01 A02 A03 A07 - Insecure Direct Object Reference 安全でないオブジェクトへの直接参照 - A02 A04 A04 A04 - - Missing Functional Level Access Control 機能レベルのアクセス制御の不足 A02 A02[RNM] A10 A08 A07[RNM] - - Insecure Communications 安全でない通信 - - A09[NEW] A09 - - - XML External Entities(XXE) XML外部エンティティ参照(XXE) - - - - - A04[NEW] - Insecure Deserialization 安全でないでデシリアライゼーション - - - - - A08[NEW] - Cross Site Request Forgery (CSRF) クロスサイトリクエストフォージェリ(CSRF) - - A05[NEW] A05 A08 - - Unvalidated Redirects and Forwards 未検証のリダイレクトと転送 - - - A10[NEW] A10 - - Information Leakage and Improper Error Handling情報漏洩と不適切なエラー処理 A07 A07 A06 - - - - Malicious File Execution 悪意のあるファイルの実行 - - A03[NEW] - - - - Unvalidated Input 未検証の入力 A01 A01 - - - - - Buffer Overflows バッファオーバーフロー A05 A05 - - - - - Denial of Service サービス拒否 - A09 - - - - - Insecure Configuration Management 安全でない構成管理 - A10 - - - - - Remote Administration Flaws リモート管理の欠陥 A09 - - - - - - [NEW]:新規追加 [RNM]:名称変更 Releases OWASP Top Ten Entries (Unordered) 歴史が凝縮された旨味に注目
2003 2004 2007 2010 2013 2017 2021 OWASP TOP10を関西名物で例えるなら
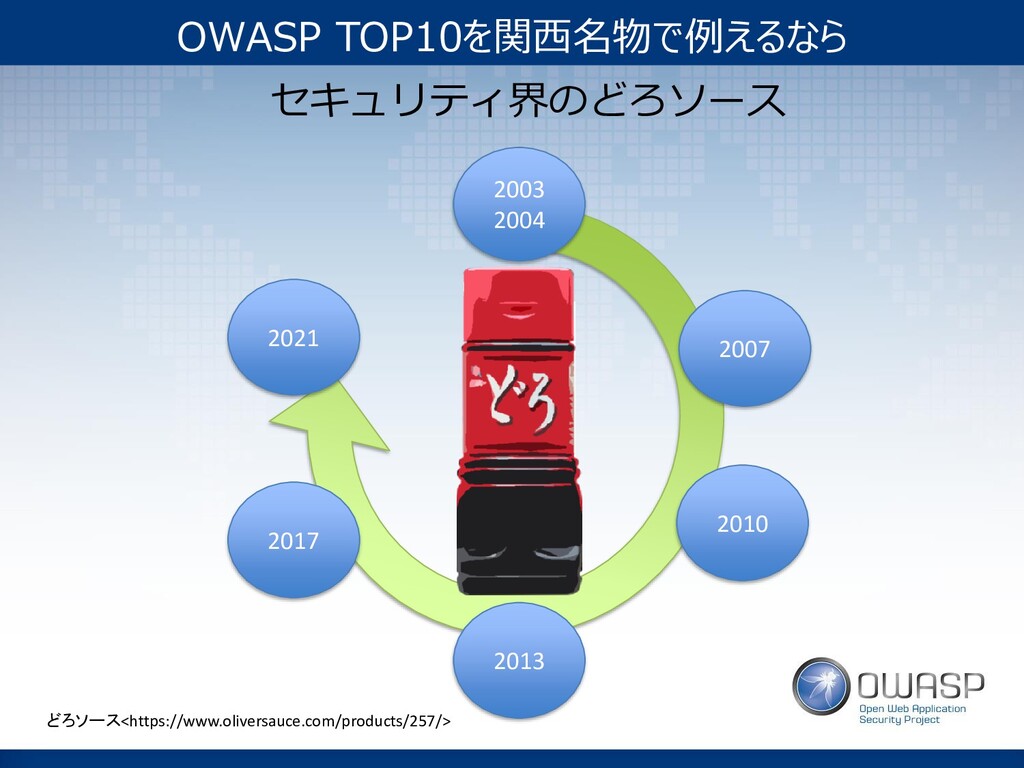
2003 2004 2007 2010 2013 2017 2021 セキュリティ界のどろソース どろソース<https://www.oliversauce.com/products/257/> OWASP
TOP10を関西名物で例えるなら
最後に × =?
ご清聴ありがとうございました 以上
More Decks by OWASP Kansai
See All by OWASP Kansai
OWASP Kansai 2026.10.11 LT3
owaspkansai
0
22
owaspkansaiday-lt1-260214
owaspkansai
0
66
OWASP KansaiDAY 2025.09_文系OSINTハンズオン
owaspkansai
0
180
OWASP Kansai DAY 2024.09 〜10周年記念セキュリティ・マシマシ全部盛り〜/OWASPKansai_10thanniv_240921
owaspkansai
0
170
孫に買ったプログラミング教材がすごかった話/owaspkansainight-lt3-220727
owaspkansai
0
770
ファームウェア解析に触れてみよう!/OWASPKansai_FSTM_230422
owaspkansai
0
1.8k
事前準備_ファームウェア解析に触れてみよう!
owaspkansai
0
490
ECサイトの脆弱性診断をいい感じにやりたい/OWASPKansaiNight_LT1_220727
owaspkansai
0
1.2k
デジタル・ディバイドについて/OWASPKansaiNight_LT2_220216
owaspkansai
0
660
Other Decks in Technology
See All in Technology
SSFの現在地 ― CAEP/RISCからAI Identityへ
oidfj
0
430
落とし穴にハマってわかった 開発生産性を測るときに気をつけたいこと
munakata
1
160
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon OpenSearch Service
cscengineer
PRO
1
880
マネージャーをエスパーにしない マネジメントされる側から始める、働きやすい現場づくり
comi190327
0
370
Where Should Platform Complexity Live? Lessons from a Cross-Team PR Preview Platform
taiki45
0
110
会社説明資料_最新版
demaecan
0
32k
思考過程から秘密が漏れる:Amazon Bedrock上のKimi K3を5つの方法で攻めたら、25回中22回漏洩した話
yama3133
1
160
AI対話型分析を作成し、リリースするまでの話 / The Road to Release: Buiding AI Conversational Analytics
yappli_developers
0
120
大江戸Ruby会議でデータベース クライアントの話をするのは 間違っているだろうか
yahonda
1
120
プロダクションコードにおける encoding/json から encoding/json/v2 へのスムーズな移行
sansantech
PRO
1
420
DevOps Agentにあらゆるセキュリティインシデントのトリアージを任せた件
jirtosterone
1
140
LLM 基盤と kagent v0 を全部 k8s に入れてみた / Deploy both LLM and kagent v0 in k8s
kota2and3kan
0
210
Featured
See All Featured
The Mindset for Success: Future Career Progression
greggifford
PRO
0
560
First, design no harm
axbom
PRO
2
1.4k
So, you think you're a good person
axbom
PRO
2
2.3k
[SF Ruby Conf 2025] Rails X
palkan
3
1.5k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.7k
Utilizing Notion as your number one productivity tool
mfonobong
4
640
Fireside Chat
paigeccino
43
4.1k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
2
450
Abbi's Birthday
coloredviolet
5
11k
Redefining SEO in the New Era of Traffic Generation
szymonslowik
1
530
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
850
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
900


 owaspkansai
 oidfj
 munakata
 cscengineer
 comi190327
 taiki45
 demaecan
 yama3133
 yappli_developers
 yahonda
 sansantech
 jirtosterone
 kota2and3kan
 greggifford
 axbom
 palkan
 irinanazarova
 mfonobong
 paigeccino
 helenjbeal
 coloredviolet
 szymonslowik
 honzajavorek
 cargoodrich