Share
Embed
AZ-104 Microsoft Azure Infrastructure Solutions 取得学習会 2025年4月期_第5回
Tsubasa Yoshino
March 30, 2026
Transcript
27 slides
-
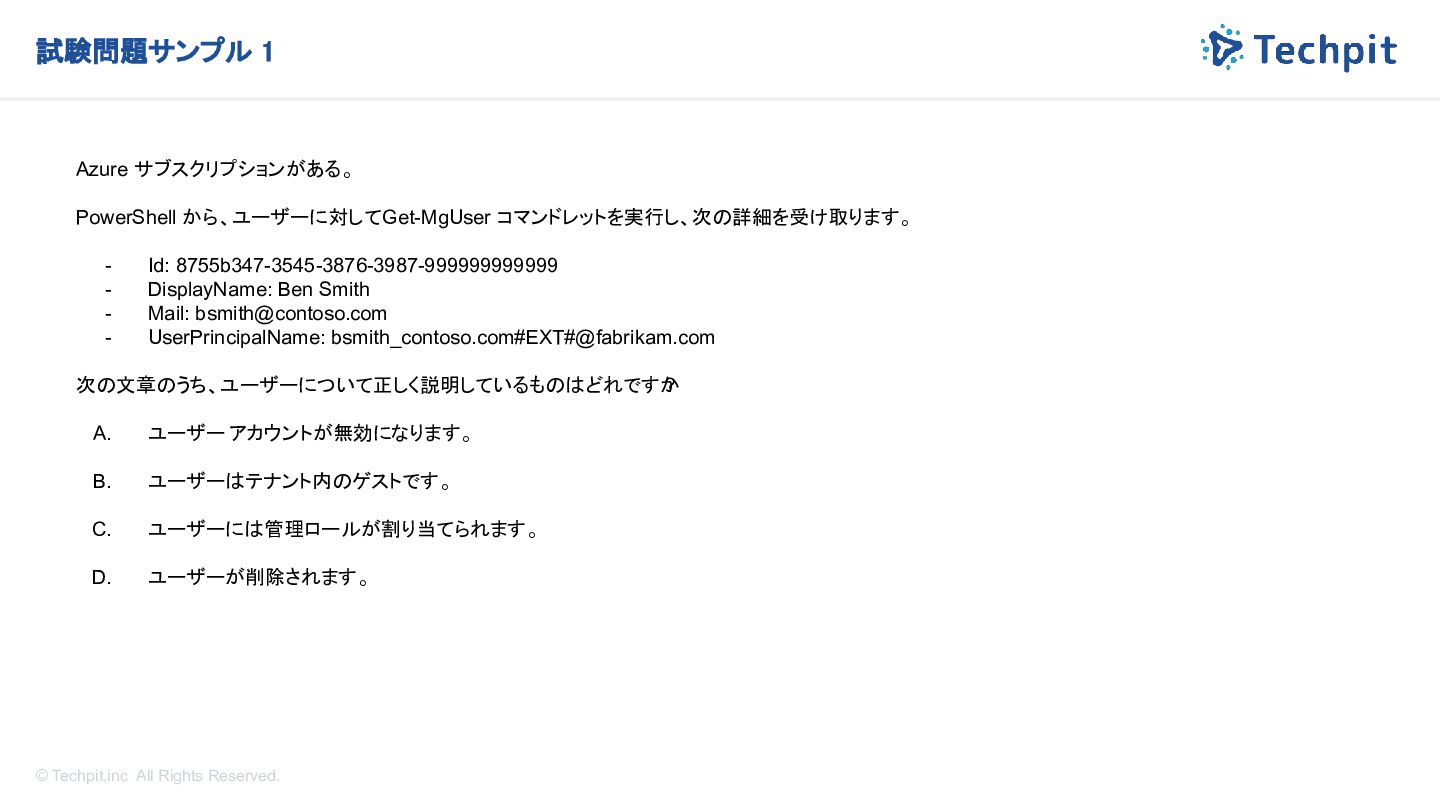
© Techpit,inc All Rights Reserved. 試験問題サンプル 1 Azure サブスクリプションがある。 PowerShell
から、ユーザーに対して Get-MgUser コマンドレットを実行し、次の詳細を受け取ります。 - Id: 8755b347-3545-3876-3987-999999999999 - DisplayName: Ben Smith - Mail: [email protected] - UserPrincipalName: bsmith_contoso.com#EXT#@fabrikam.com 次の文章のうち、ユーザーについて正しく説明しているものはどれですか ? A. ユーザー アカウントが無効になります。 B. ユーザーはテナント内のゲストです。 C. ユーザーには管理ロールが割り当てられます。 D. ユーザーが削除されます。 -
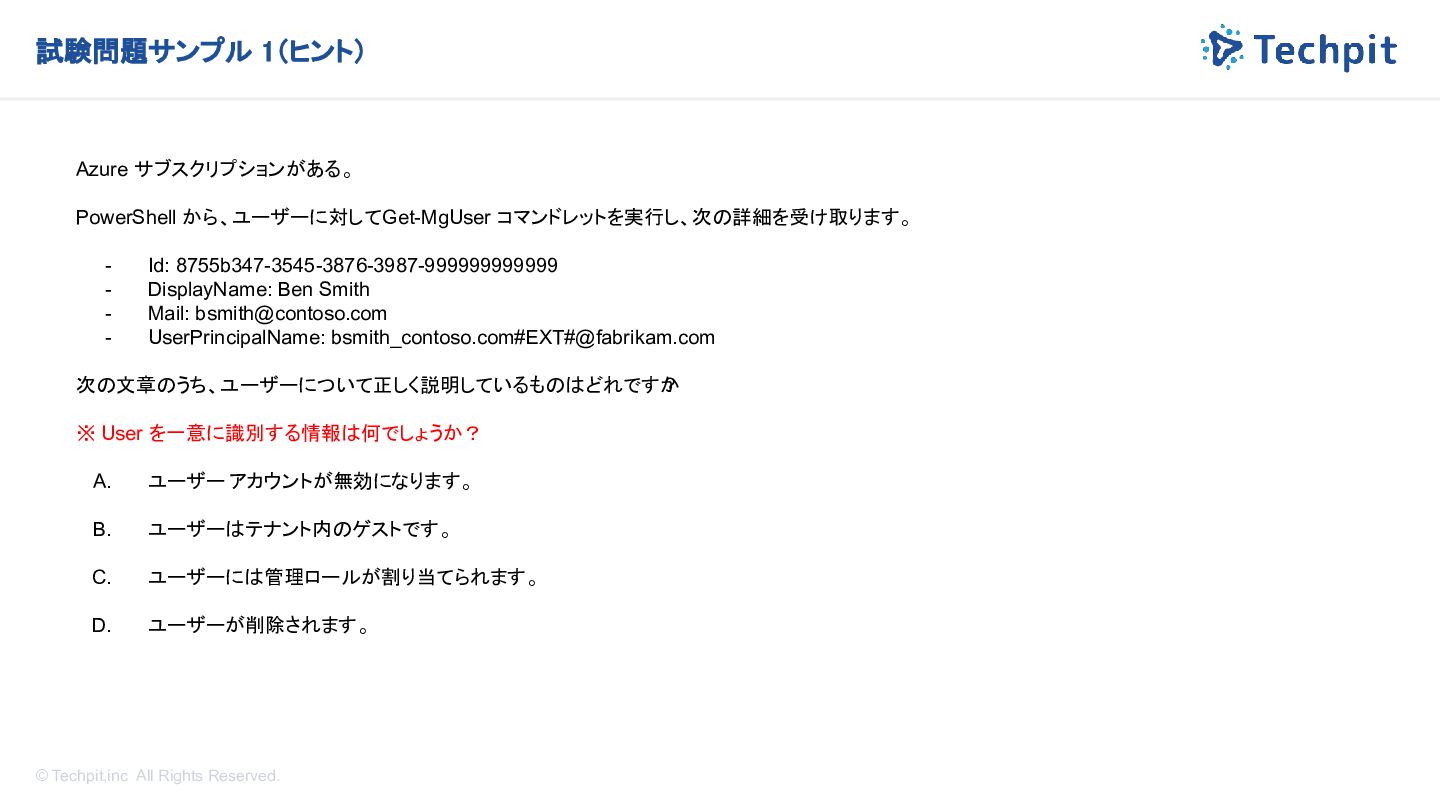
© Techpit,inc All Rights Reserved. 試験問題サンプル 1(ヒント) Azure サブスクリプションがある。 PowerShell
から、ユーザーに対して Get-MgUser コマンドレットを実行し、次の詳細を受け取ります。 - Id: 8755b347-3545-3876-3987-999999999999 - DisplayName: Ben Smith - Mail: [email protected] - UserPrincipalName: bsmith_contoso.com#EXT#@fabrikam.com 次の文章のうち、ユーザーについて正しく説明しているものはどれですか ? ※ User を一意に識別する情報は何でしょうか? A. ユーザー アカウントが無効になります。 B. ユーザーはテナント内のゲストです。 C. ユーザーには管理ロールが割り当てられます。 D. ユーザーが削除されます。 -
© Techpit,inc All Rights Reserved. 解答 【回答】 B 【解説】 ゲスト
ユーザの場合、ユーザプリンシパルには、ゲストユーザのメールアドレス #EXT# テナント のドメイン名と続きます。 その為回答は、B になります。 -
© Techpit,inc All Rights Reserved. 試験問題サンプル 1 Get-MgUser Get-MgUser は、Entra
ユーザを参照する為のコマンドレットです。 Microsoft Graph API を PowerShell で操作する為のモジュールです。 ユーザの一覧を取得出来、フィルタリングも可能です。 -
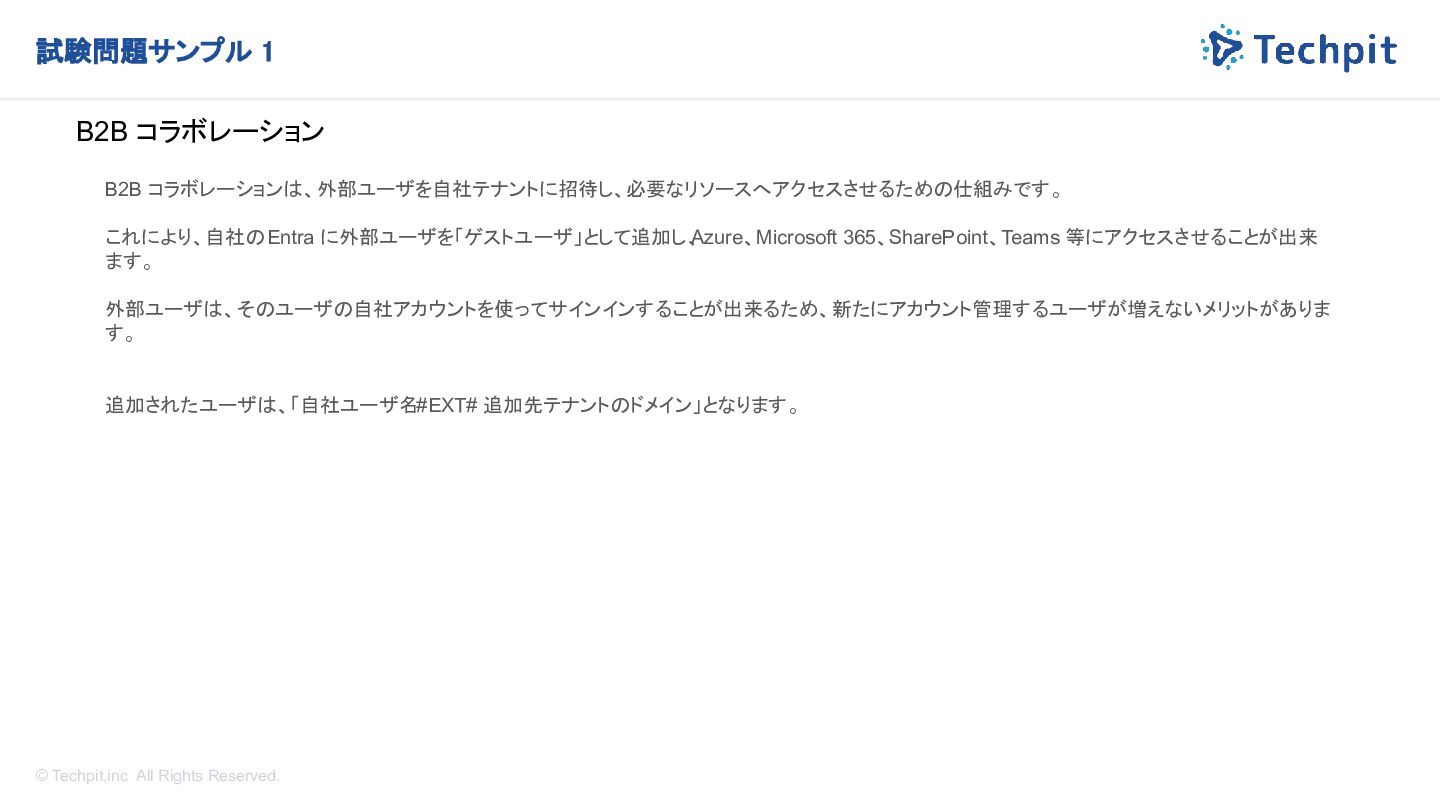
© Techpit,inc All Rights Reserved. 試験問題サンプル 1 B2B コラボレーション B2B
コラボレーションは、外部ユーザを自社テナントに招待し、必要なリソースへアクセスさせるための仕組みです。 これにより、自社の Entra に外部ユーザを「ゲストユーザ」として追加し、 Azure、Microsoft 365、SharePoint、Teams 等にアクセスさせることが出来 ます。 外部ユーザは、そのユーザの自社アカウントを使ってサインインすることが出来るため、新たにアカウント管理するユーザが増えないメリットがありま す。 追加されたユーザは、「自社ユーザ名 #EXT# 追加先テナントのドメイン」 となります。 -
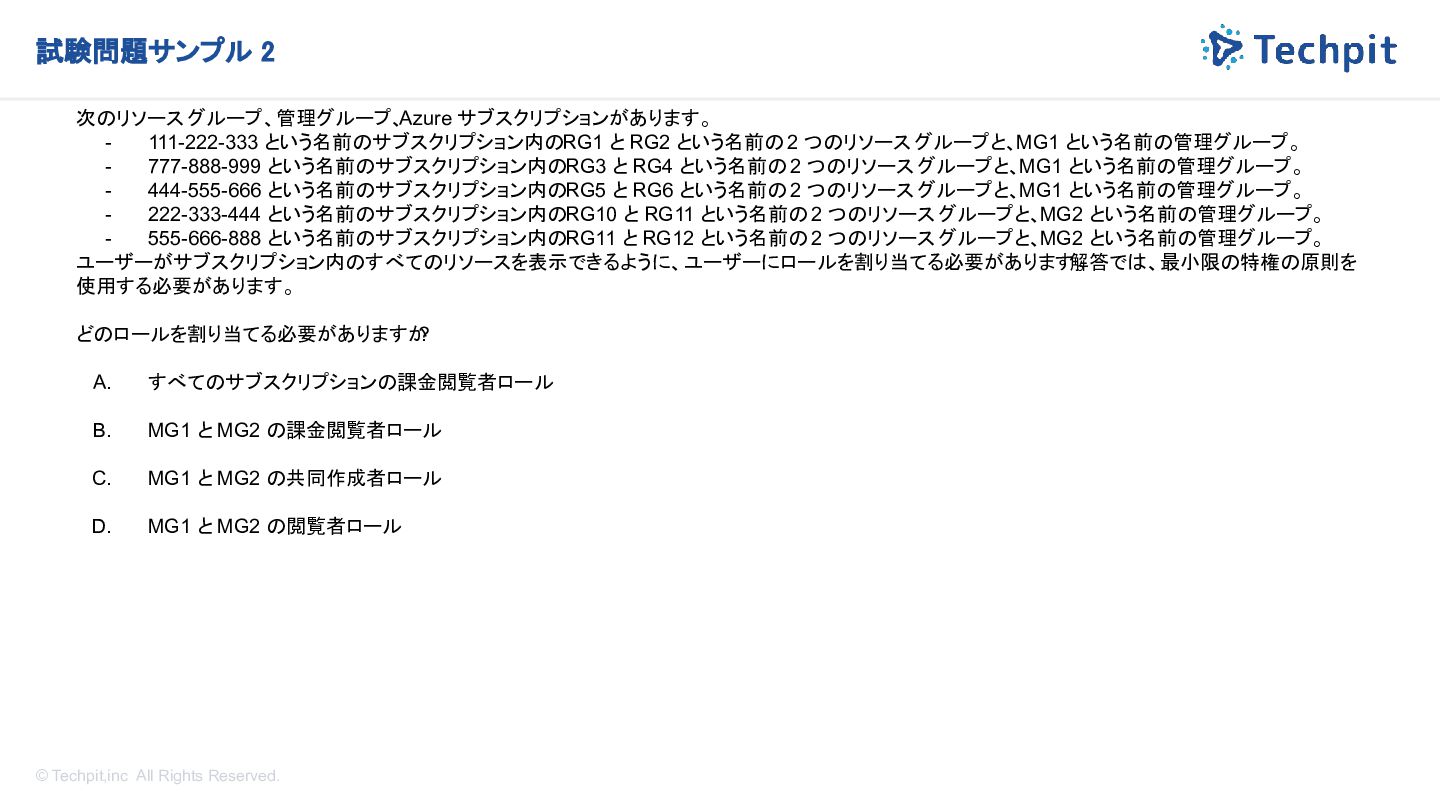
© Techpit,inc All Rights Reserved. 試験問題サンプル 2 次のリソース グループ、管理グループ、 Azure
サブスクリプションがあります。 - 111-222-333 という名前のサブスクリプション内の RG1 と RG2 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 777-888-999 という名前のサブスクリプション内の RG3 と RG4 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 444-555-666 という名前のサブスクリプション内の RG5 と RG6 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 222-333-444 という名前のサブスクリプション内の RG10 と RG11 という名前の 2 つのリソース グループと、MG2 という名前の管理グループ。 - 555-666-888 という名前のサブスクリプション内の RG11 と RG12 という名前の 2 つのリソース グループと、MG2 という名前の管理グループ。 ユーザーがサブスクリプション内のすべてのリソースを表示できるように、ユーザーにロールを割り当てる必要があります。 解答では、最小限の特権の原則を 使用する必要があります。 どのロールを割り当てる必要がありますか ? A. すべてのサブスクリプションの課金閲覧者ロール B. MG1 と MG2 の課金閲覧者ロール C. MG1 と MG2 の共同作成者ロール D. MG1 と MG2 の閲覧者ロール -
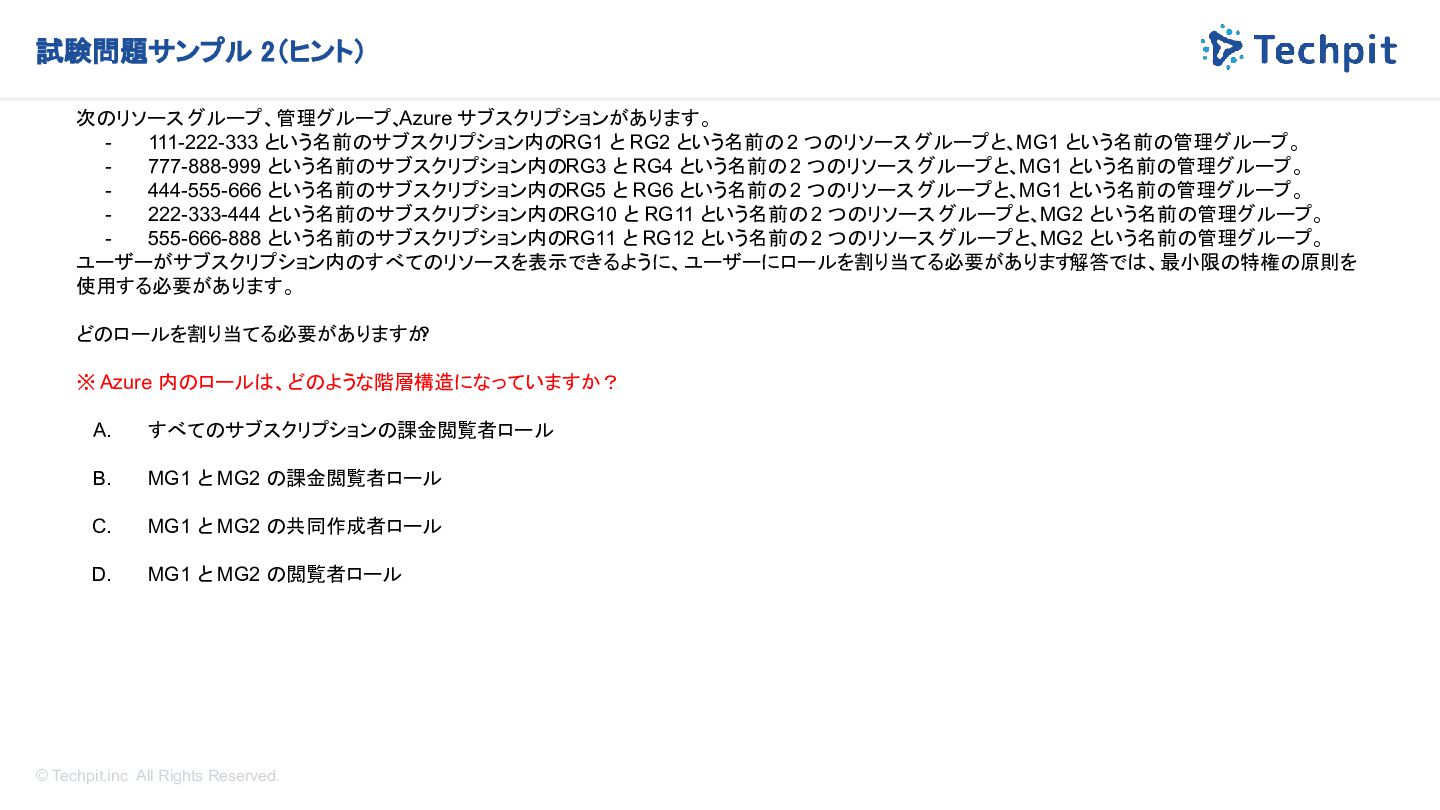
© Techpit,inc All Rights Reserved. 試験問題サンプル 2(ヒント) 次のリソース グループ、管理グループ、 Azure
サブスクリプションがあります。 - 111-222-333 という名前のサブスクリプション内の RG1 と RG2 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 777-888-999 という名前のサブスクリプション内の RG3 と RG4 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 444-555-666 という名前のサブスクリプション内の RG5 と RG6 という名前の 2 つのリソース グループと、MG1 という名前の管理グループ。 - 222-333-444 という名前のサブスクリプション内の RG10 と RG11 という名前の 2 つのリソース グループと、MG2 という名前の管理グループ。 - 555-666-888 という名前のサブスクリプション内の RG11 と RG12 という名前の 2 つのリソース グループと、MG2 という名前の管理グループ。 ユーザーがサブスクリプション内のすべてのリソースを表示できるように、ユーザーにロールを割り当てる必要があります。 解答では、最小限の特権の原則を 使用する必要があります。 どのロールを割り当てる必要がありますか ? ※ Azure 内のロールは、どのような階層構造になっていますか? A. すべてのサブスクリプションの課金閲覧者ロール B. MG1 と MG2 の課金閲覧者ロール C. MG1 と MG2 の共同作成者ロール D. MG1 と MG2 の閲覧者ロール -
© Techpit,inc All Rights Reserved. 解答 【回答】 D 【解説】 ユーザに全てのリソースへのアクセス権を付与する簡単な方法は、管理グループレベルでロール
を割り当てることです。 MG1 の下には、111-222-333、444-555-666、777-888-999 のサブスクリプション MG2 の下には、222-333-444、555-666-888 のサブスクリプションが配置されているので、これら のサブスクリプション全てにまとめて権限を付与する場合は、管理グループに付与します。 また、最小限の特権の原則に従うと、リソースの読み取りは、閲覧者ロールで可能になります。 そのため、回答は D になります。 -
© Techpit,inc All Rights Reserved. 試験問題サンプル 2 ロールの階層と継承 Azure 内のロールは、管理グループ
> サブスクリプション > リソースグループ > リソース の順で階層化されており、 上位階層から下位階層に継承されます。 -
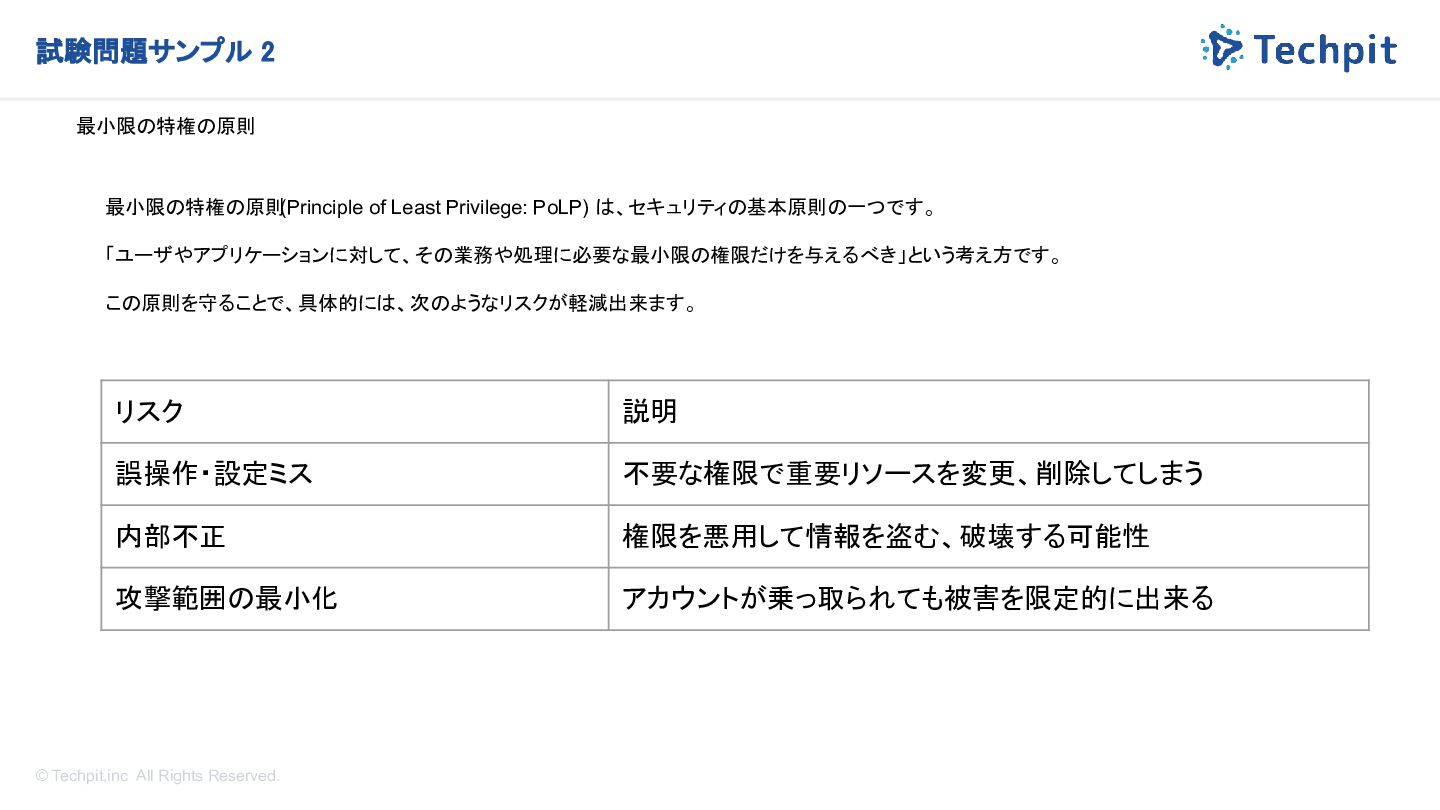
© Techpit,inc All Rights Reserved. 試験問題サンプル 2 最小限の特権の原則 最小限の特権の原則 (Principle
of Least Privilege: PoLP) は、セキュリティの基本原則の一つです。 「ユーザやアプリケーションに対して、その業務や処理に必要な最小限の権限だけを与えるべき」という考え方です。 この原則を守ることで、具体的には、次のようなリスクが軽減出来ます。 リスク 説明 誤操作・設定ミス 不要な権限で重要リソースを変更、削除してしまう 内部不正 権限を悪用して情報を盗む、破壊する可能性 攻撃範囲の最小化 アカウントが乗っ取られても被害を限定的に出来る -
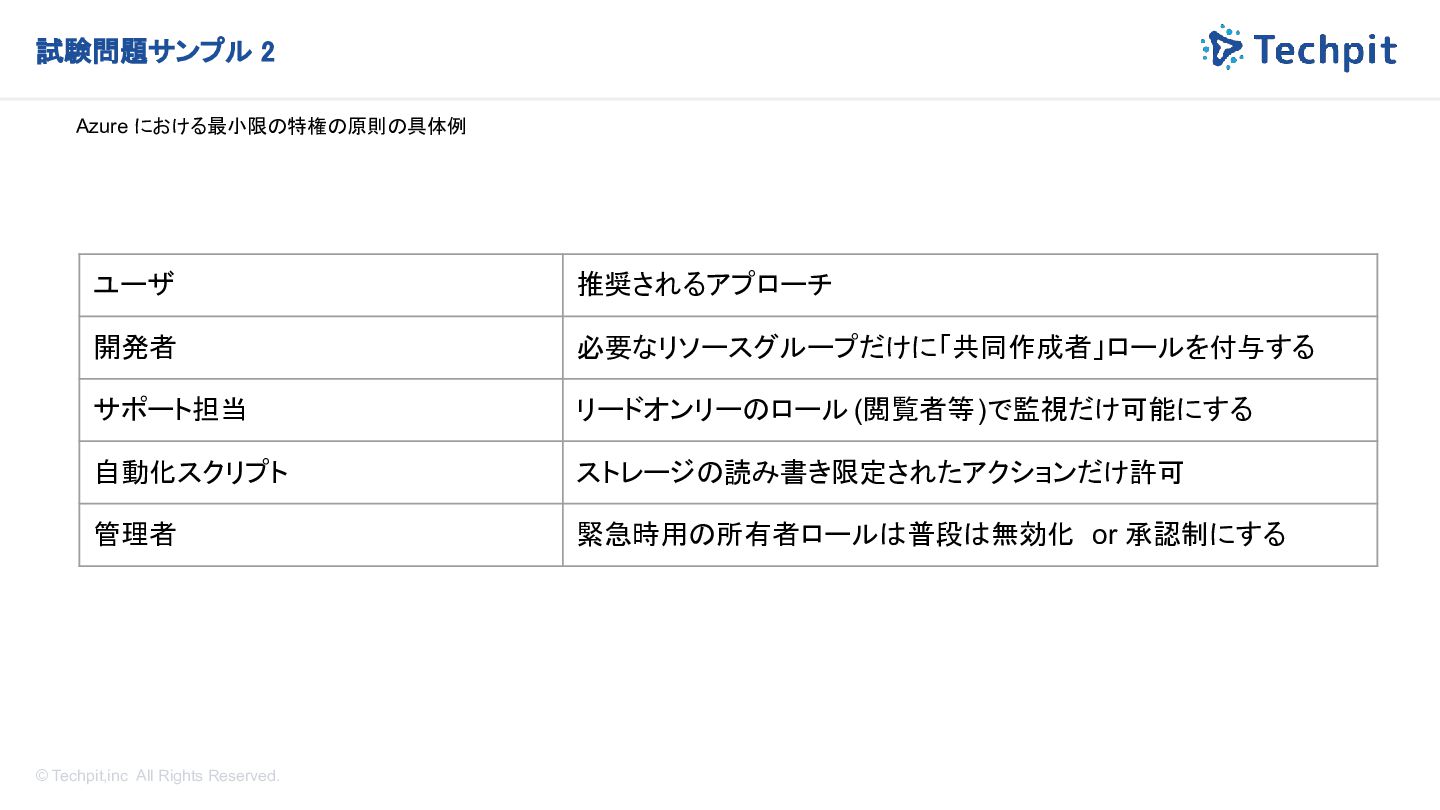
© Techpit,inc All Rights Reserved. 試験問題サンプル 2 Azure における最小限の特権の原則の具体例 ユーザ
推奨されるアプローチ 開発者 必要なリソースグループだけに「共同作成者」ロールを付与する サポート担当 リードオンリーのロール (閲覧者等)で監視だけ可能にする 自動化スクリプト ストレージの読み書き限定されたアクションだけ許可 管理者 緊急時用の所有者ロールは普段は無効化 or 承認制にする -
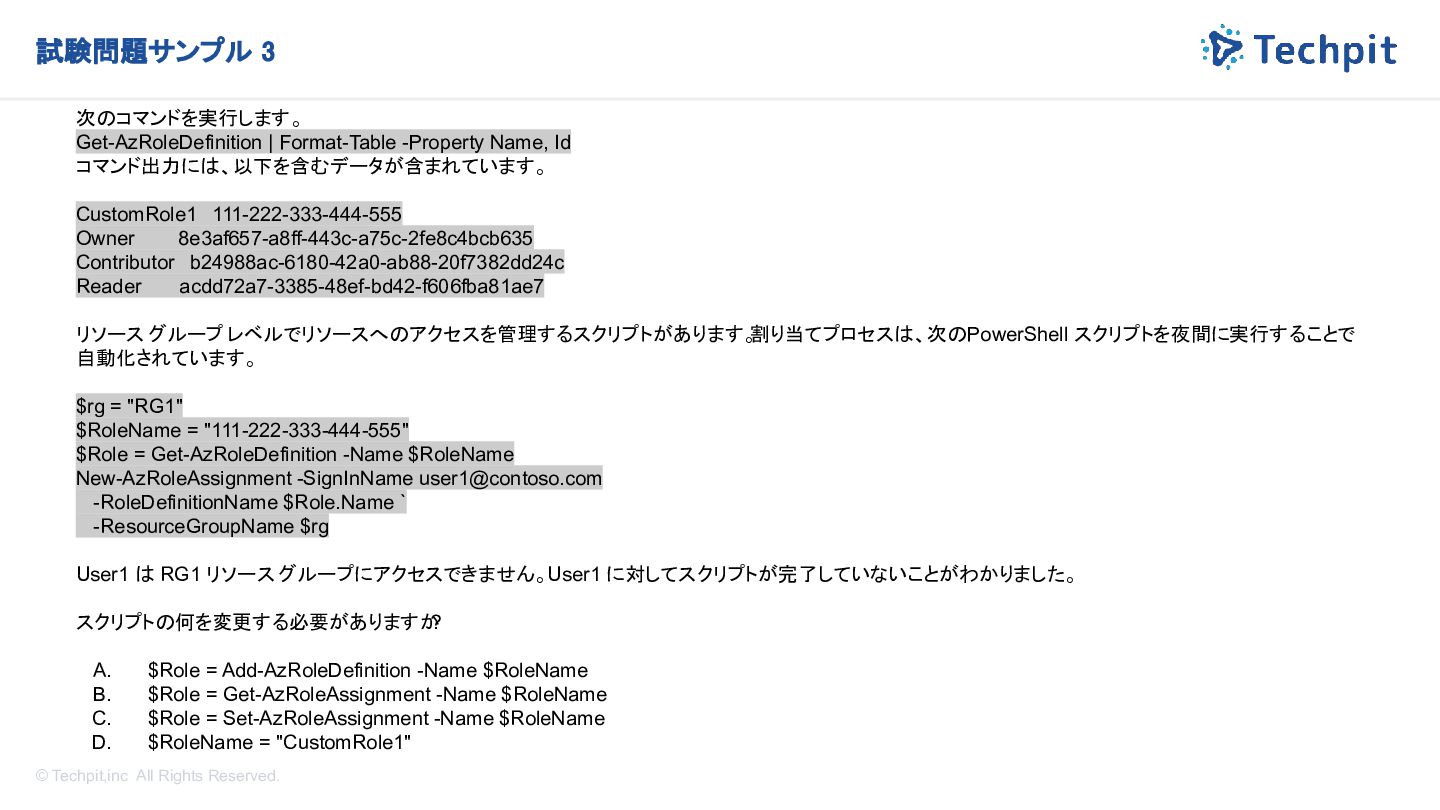
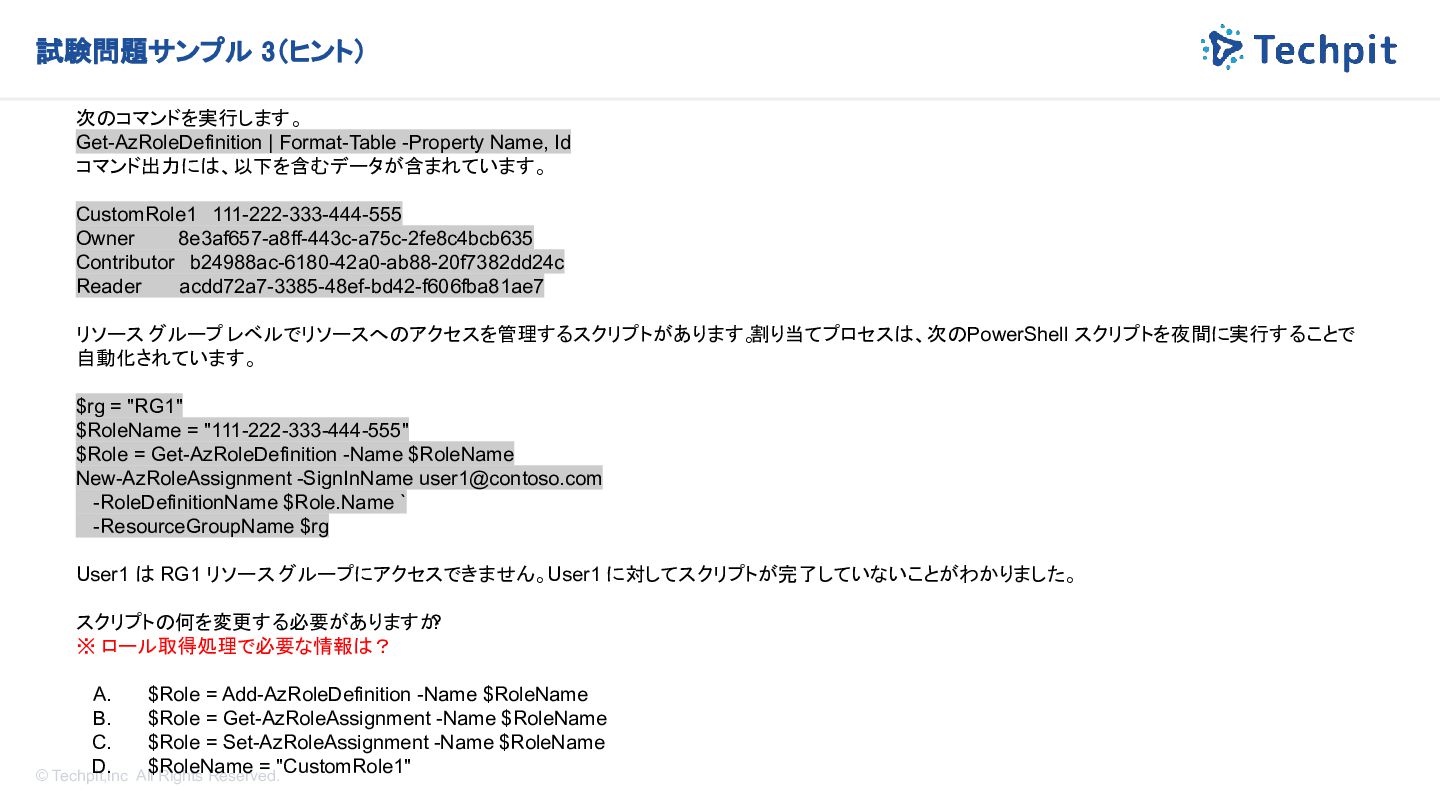
© Techpit,inc All Rights Reserved. 試験問題サンプル 3 次のコマンドを実行します。 Get-AzRoleDefinition |
Format-Table -Property Name, Id コマンド出力には、以下を含むデータが含まれています。 CustomRole1 111-222-333-444-555 Owner 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 Contributor b24988ac-6180-42a0-ab88-20f7382dd24c Reader acdd72a7-3385-48ef-bd42-f606fba81ae7 リソース グループ レベルでリソースへのアクセスを管理するスクリプトがあります。 割り当てプロセスは、次の PowerShell スクリプトを夜間に実行することで 自動化されています。 $rg = "RG1" $RoleName = "111-222-333-444-555" $Role = Get-AzRoleDefinition -Name $RoleName New-AzRoleAssignment -SignInName [email protected] -RoleDefinitionName $Role.Name ` -ResourceGroupName $rg User1 は RG1 リソース グループにアクセスできません。 User1 に対してスクリプトが完了していないことがわかりました。 スクリプトの何を変更する必要がありますか ? A. $Role = Add-AzRoleDefinition -Name $RoleName B. $Role = Get-AzRoleAssignment -Name $RoleName C. $Role = Set-AzRoleAssignment -Name $RoleName D. $RoleName = "CustomRole1" -
© Techpit,inc All Rights Reserved. 試験問題サンプル 3(ヒント) 次のコマンドを実行します。 Get-AzRoleDefinition |
Format-Table -Property Name, Id コマンド出力には、以下を含むデータが含まれています。 CustomRole1 111-222-333-444-555 Owner 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 Contributor b24988ac-6180-42a0-ab88-20f7382dd24c Reader acdd72a7-3385-48ef-bd42-f606fba81ae7 リソース グループ レベルでリソースへのアクセスを管理するスクリプトがあります。 割り当てプロセスは、次の PowerShell スクリプトを夜間に実行することで 自動化されています。 $rg = "RG1" $RoleName = "111-222-333-444-555" $Role = Get-AzRoleDefinition -Name $RoleName New-AzRoleAssignment -SignInName [email protected] -RoleDefinitionName $Role.Name ` -ResourceGroupName $rg User1 は RG1 リソース グループにアクセスできません。 User1 に対してスクリプトが完了していないことがわかりました。 スクリプトの何を変更する必要がありますか ? ※ ロール取得処理で必要な情報は? A. $Role = Add-AzRoleDefinition -Name $RoleName B. $Role = Get-AzRoleAssignment -Name $RoleName C. $Role = Set-AzRoleAssignment -Name $RoleName D. $RoleName = "CustomRole1" -
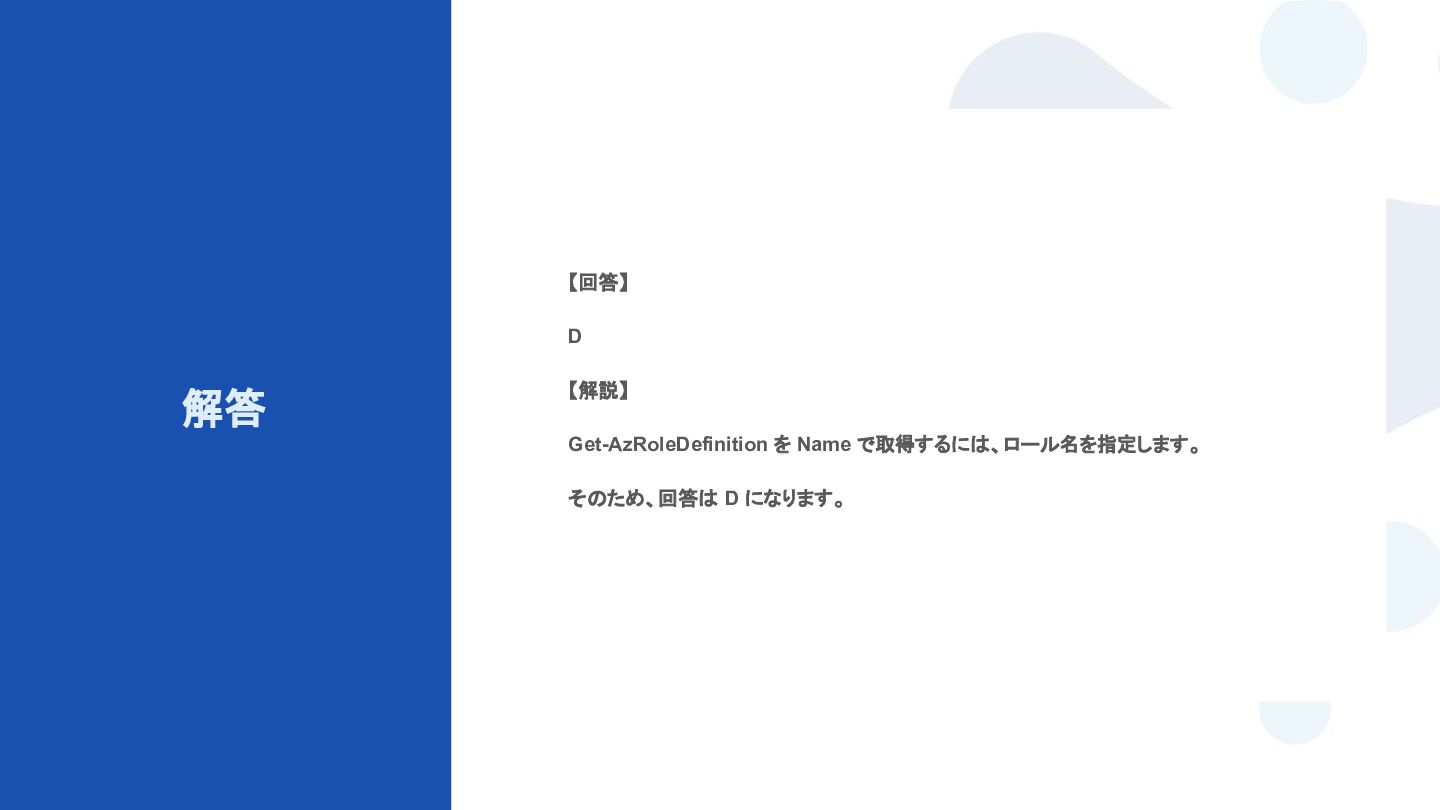
© Techpit,inc All Rights Reserved. 解答 【回答】 D 【解説】 Get-AzRoleDefinition
を Name で取得するには、ロール名を指定します。 そのため、回答は D になります。 -
© Techpit,inc All Rights Reserved. 試験問題サンプル 3 Get-AzRoleDefinition Get-AzRoleDefinition は、Azure
に定義されているロール (権限セット)を取得する PowerShell コマンド です。 Azure では、ロールベースのアクセス制御 (RBAC) により、「誰が」、「何を」、「どこで」できるかを制御し ていますが、このコマンドを使えば、そのロールの中身 (出来る操作、出来ない操作 )を詳しく調べること が出来ます。 -
© Techpit,inc All Rights Reserved. 試験問題サンプル 3 Get-AzRoleAssignment Get-AzRoleAssignment は、Azure
上のロールの割り当て情報を取得する為に使用する PowerShell コマンドです。 誰がどのスコープでどのロールを持っているかを確認する為に使います。