Upgrade to Pro — share decks privately, control downloads, hide ads and more …

社内アプリ基盤「Quartz」による、 非エンジニアとAIに本番デプロイを 任せても壊れないプ...

staka PRO
November 19, 2026

社内アプリ基盤「Quartz」による、 非エンジニアとAIに本番デプロイを 任せても壊れないプラットフォームの設計

CNDW2026 Scaling Together
( イベントURL: https://event.cloudnativedays.jp/cndw2026 )

staka PRO

November 19, 2026

Transcript

40 slides
  1. A BOUT ME 自己紹介 Kittaka Shun 橘高 俊 / TOKIUM

    VPoE @xi_kax / いかねこ 経歴 2017 TOKIUM(当時 BearTail)へ 2019〜 データ連携基盤 / CRE などのチームを立ち上げ 2023 会社初の EM ロール 2025.12 VPoE。Quartz をひとりで運用 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 02 / 40
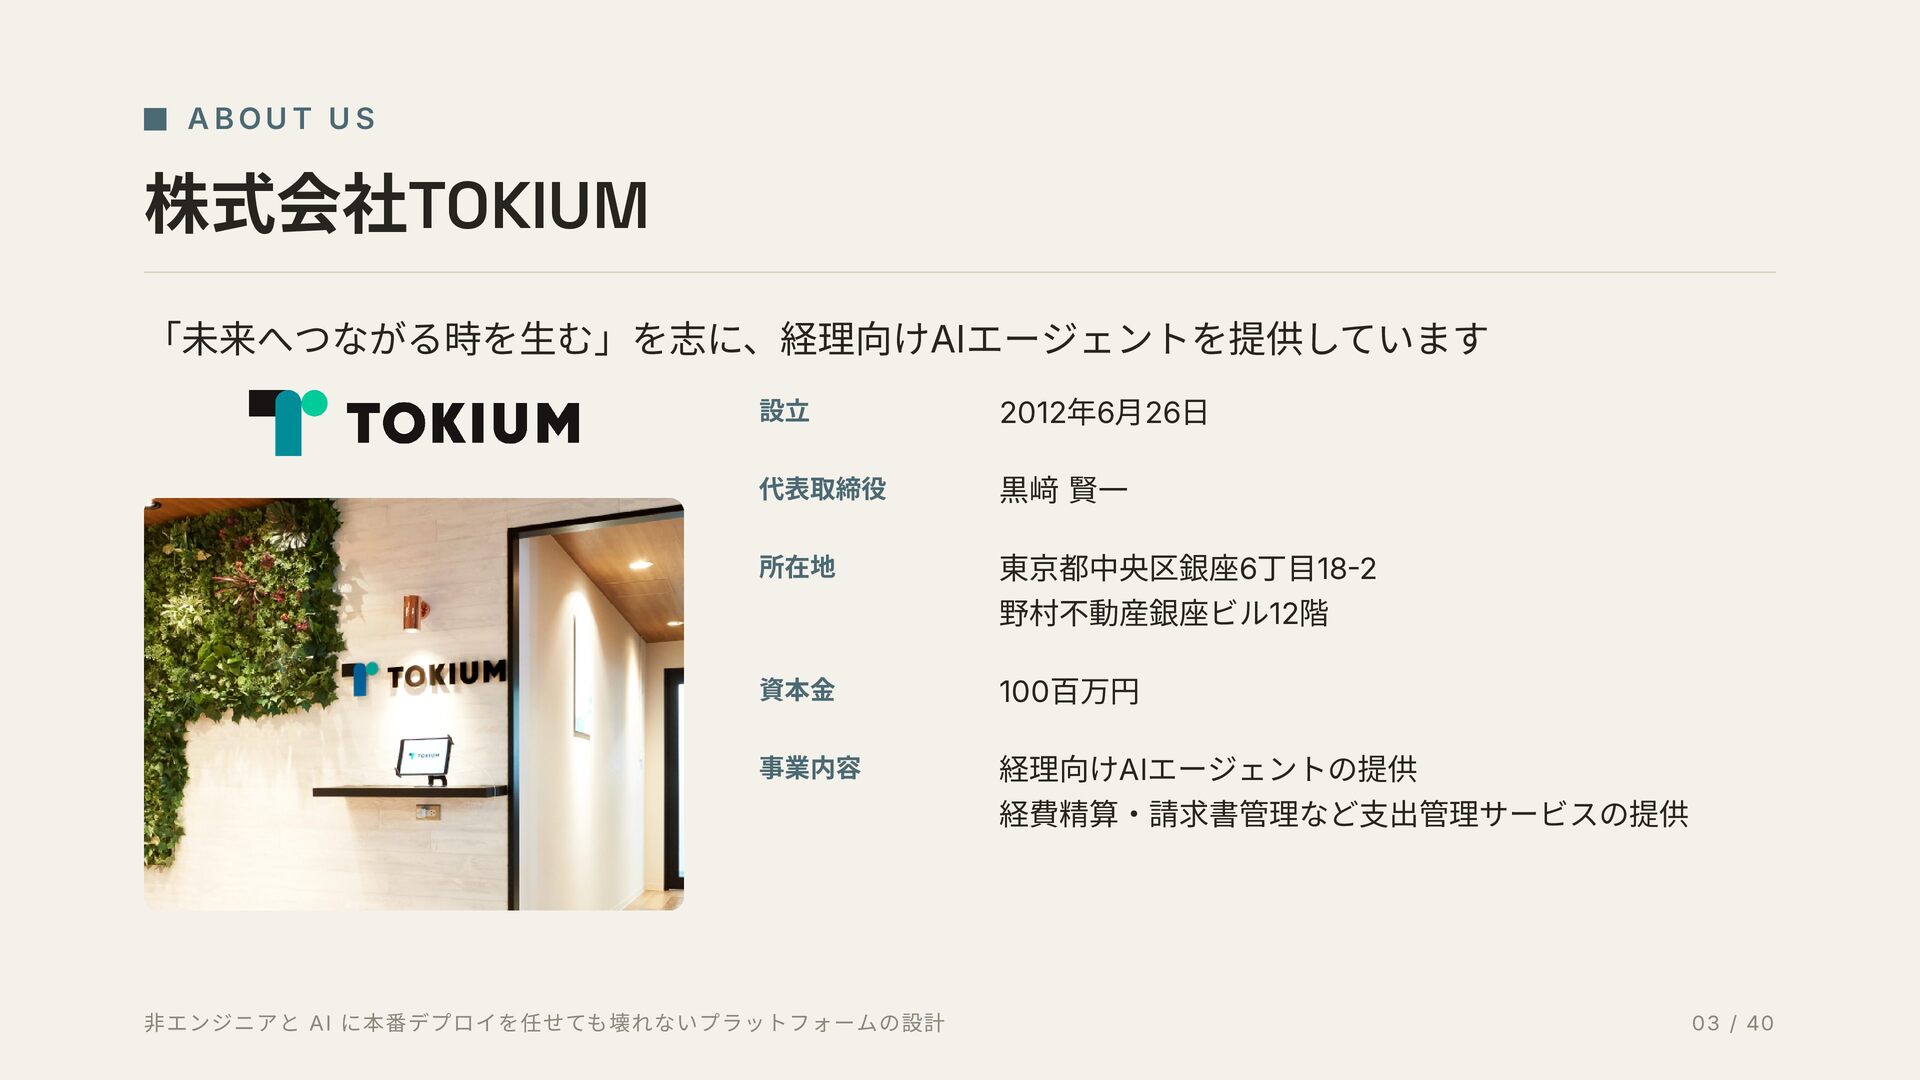
  2. A BOUT US 株式会社TOKIUM 「未来へつながる時を生む」を志に、経理向けAIエージェントを提供しています 設立 2012年6月26日 代表取締役 黒﨑 賢一

    所在地 東京都中央区銀座6丁目18-2 野村不動産銀座ビル12階 資本金 100百万円 事業内容 経理向けAIエージェントの提供 経費精算・請求書管理など支出管理サービスの提供 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 03 / 40
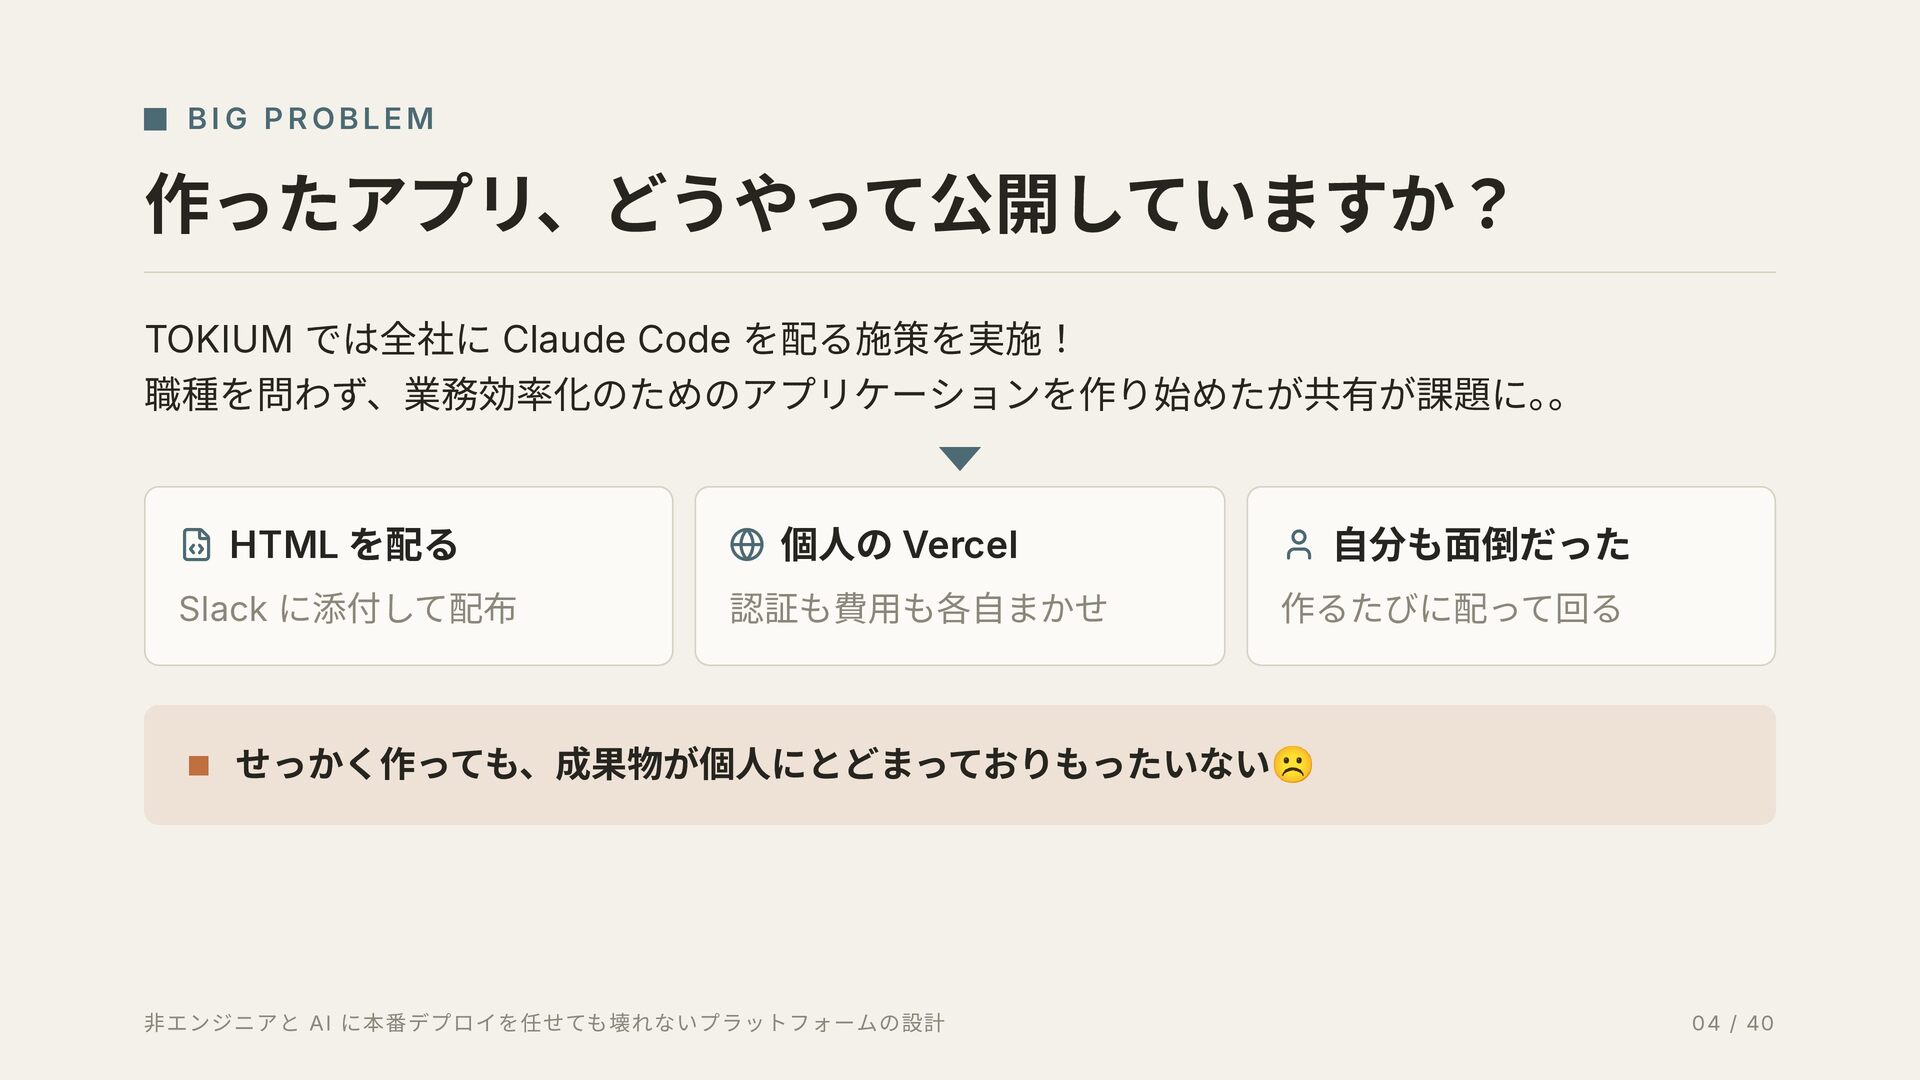
  3. BI G PROBLEM 作ったアプリ、どうやって公開していますか? TOKIUM では全社に Claude Code を配る施策を実施! 職種を問わず、業務効率化のためのアプリケーションを作り始めたが共有が課題に。。

    HTML を配る 個人の Vercel Slack に添付して配布 認証も費用も各自まかせ 自分も面倒だった 作るたびに配って回る ☹️ せっかく作っても、成果物が個人にとどまっておりもったいない 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 04 / 40
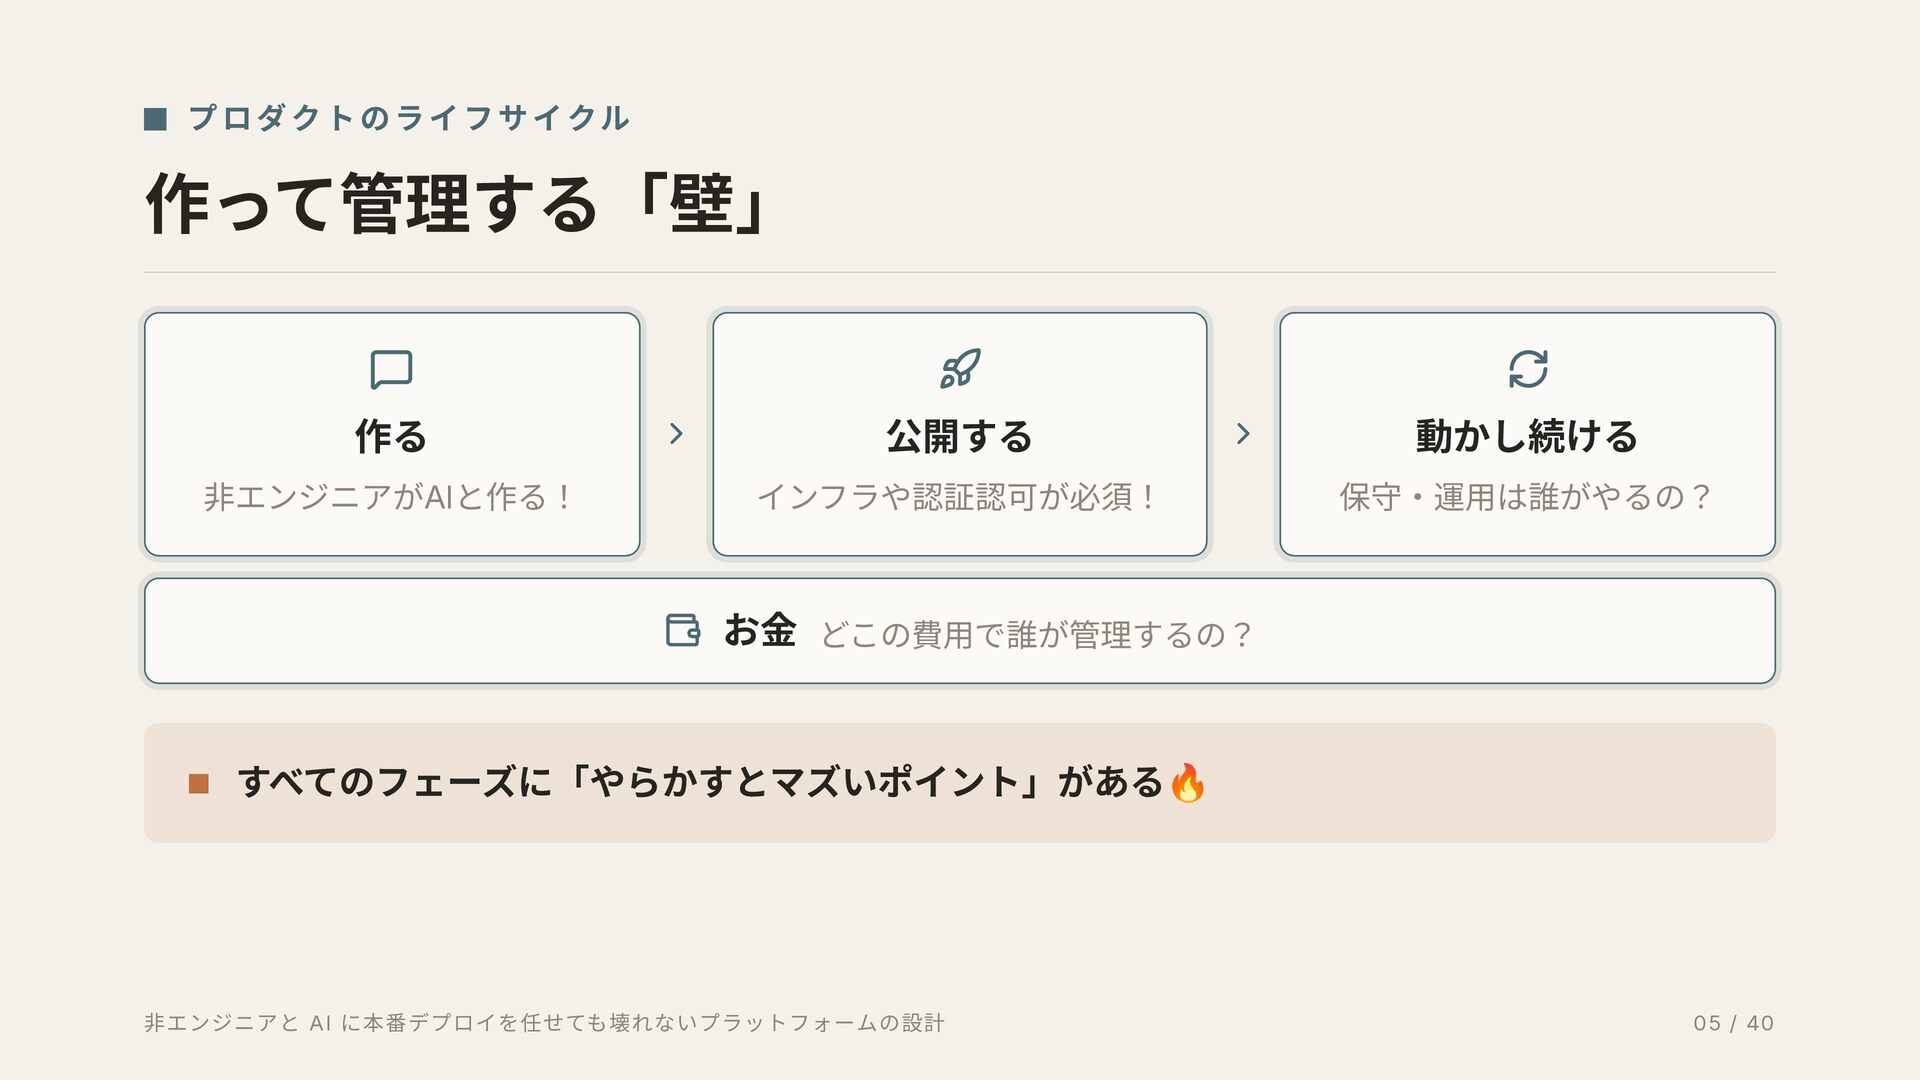
  4. プ ロ ダ ク ト の ラ イ フ サ

    イ クル 作って管理する「壁」 作る 公開する 動かし続ける 非エンジニアがAIと作る! インフラや認証認可が必須! 保守・運用は誰がやるの? お金 どこの費用で誰が管理するの? すべてのフェーズに「やらかすとマズいポイント」がある 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 🔥 05 / 40
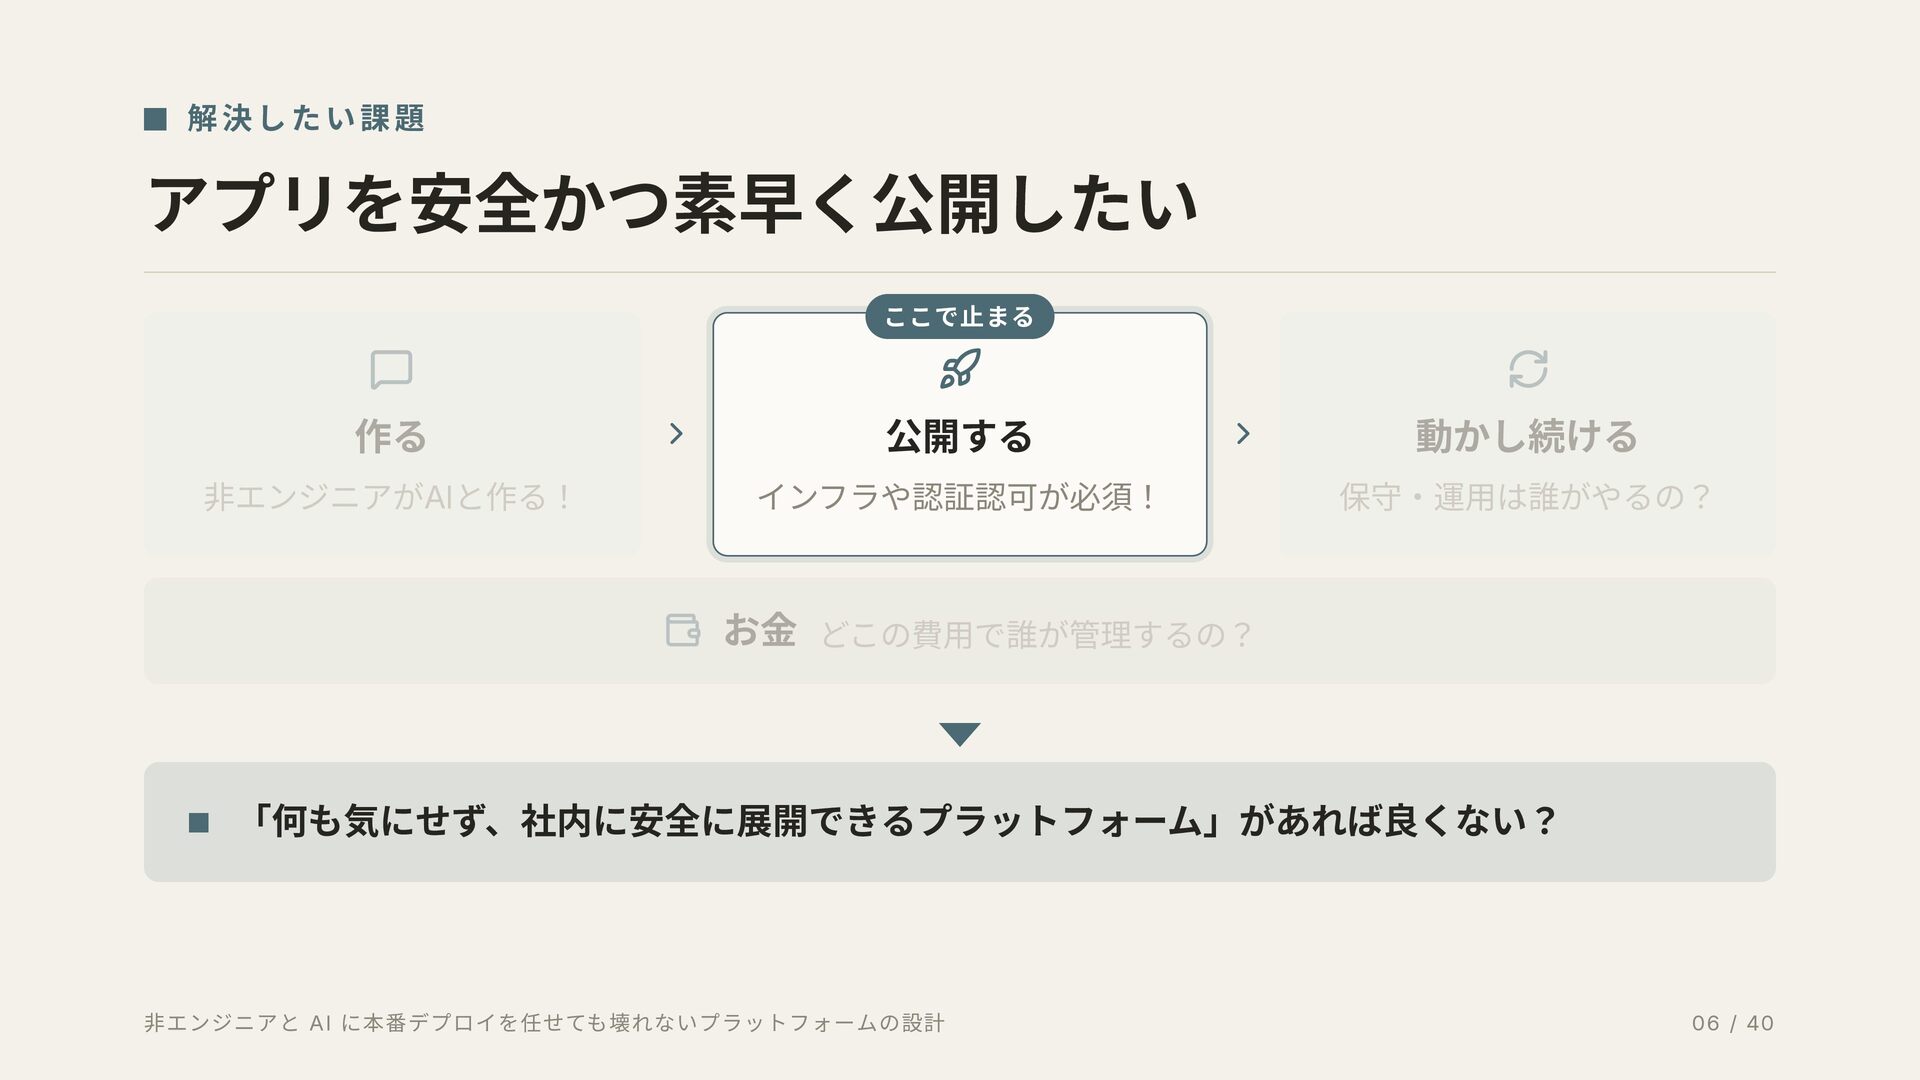
  5. 解決したい課題 アプリを安全かつ素早く公開したい ここで止まる 作る 公開する 動かし続ける 非エンジニアがAIと作る! インフラや認証認可が必須! 保守・運用は誰がやるの? お金

    どこの費用で誰が管理するの? 「何も気にせず、社内に安全に展開できるプラットフォーム」があれば良くない? 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 06 / 40
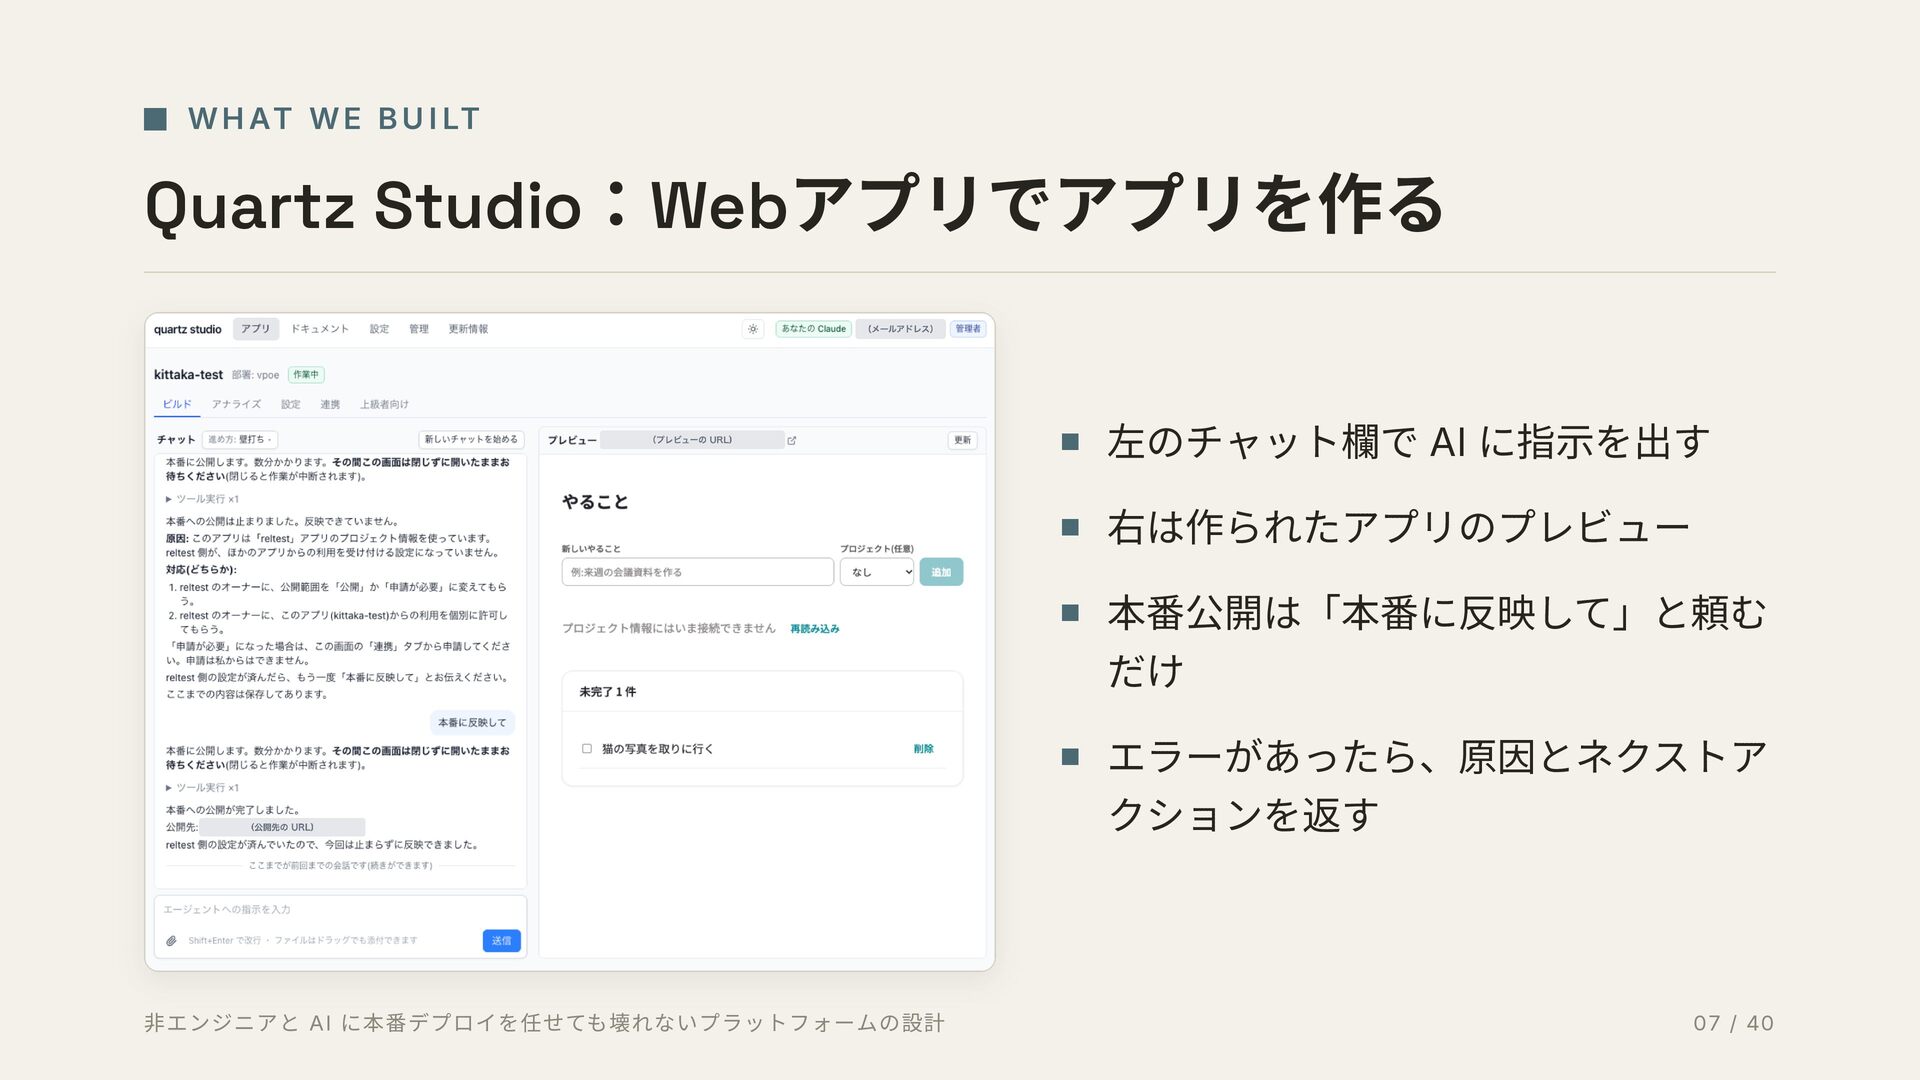
  6. W H AT W E B U I LT Quartz

    Studio:Webアプリでアプリを作る 左のチャット欄で AI に指示を出す 右は作られたアプリのプレビュー 本番公開は「本番に反映して」と頼む だけ エラーがあったら、原因とネクストア クションを返す 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 07 / 40
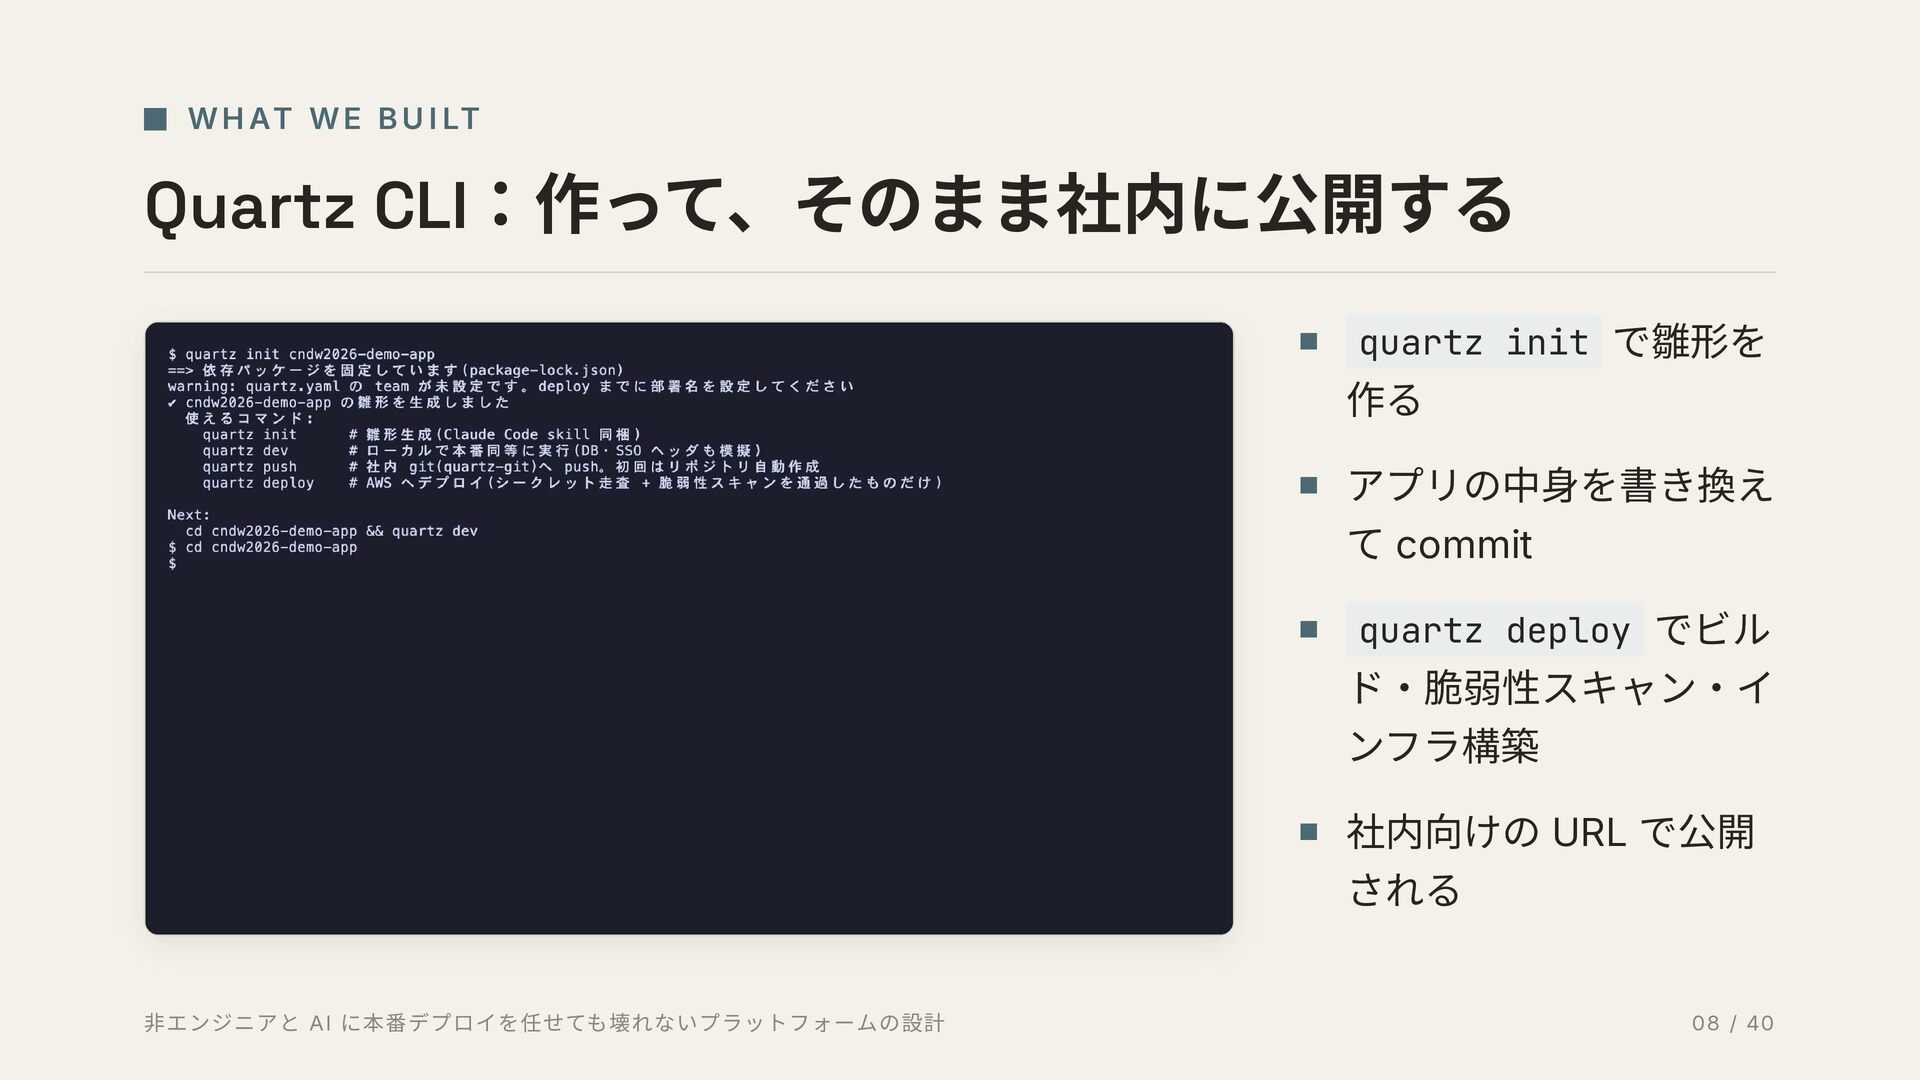
  7. W H AT W E B U I LT Quartz

    CLI:作って、そのまま社内に公開する quartz init で雛形を 作る アプリの中身を書き換え て commit quartz deploy でビル ド・脆弱性スキャン・イ ンフラ構築 社内向けの URL で公開 される 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 08 / 40
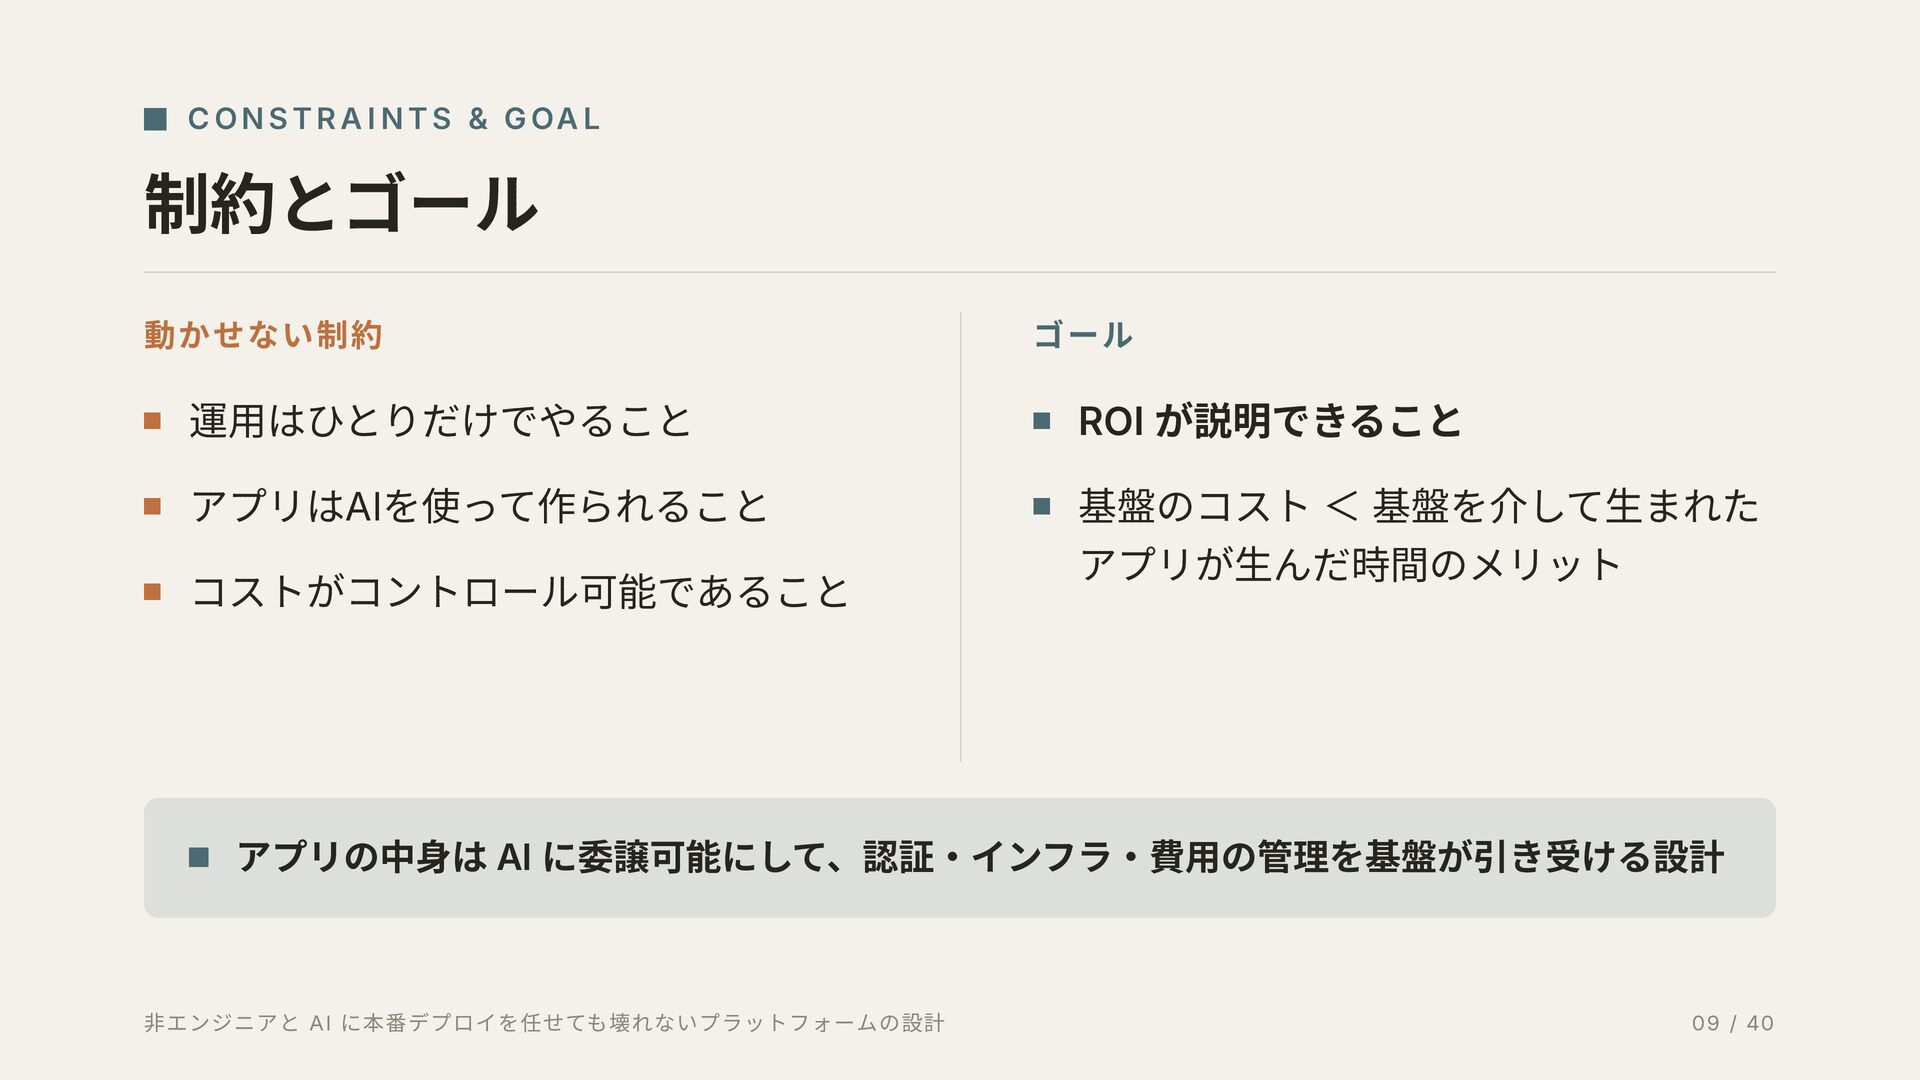
  8. C O N S T R A I N T

    S & G OA L 制約とゴール 動かせない制約 ゴール 運用はひとりだけでやること ROI が説明できること アプリはAIを使って作られること 基盤のコスト < 基盤を介して生まれた アプリが生んだ時間のメリット コストがコントロール可能であること アプリの中身は AI に委譲可能にして、認証・インフラ・費用の管理を基盤が引き受ける設計 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 09 / 40
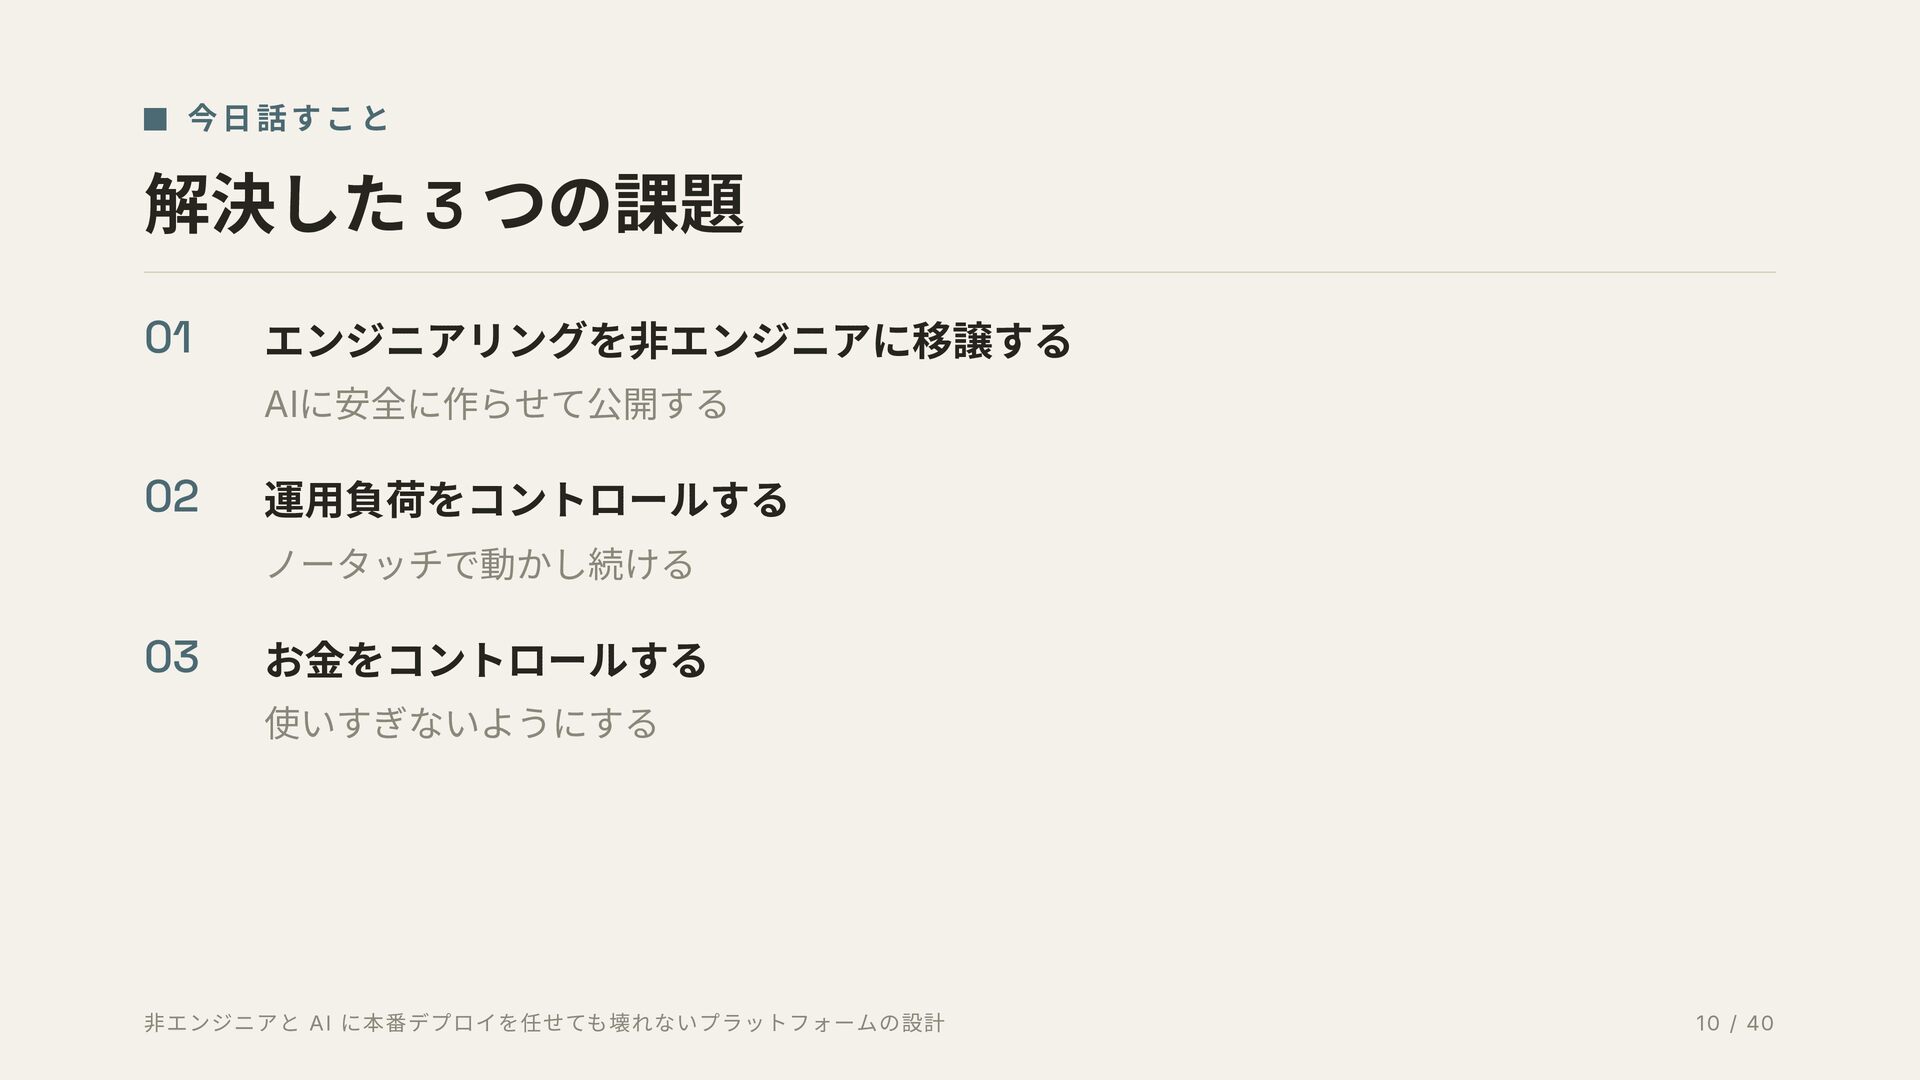
  9. 今日話すこと 解決した 3 つの課題 01 エンジニアリングを非エンジニアに移譲する AIに安全に作らせて公開する 02 運用負荷をコントロールする ノータッチで動かし続ける

    03 お金をコントロールする 使いすぎないようにする 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 10 / 40
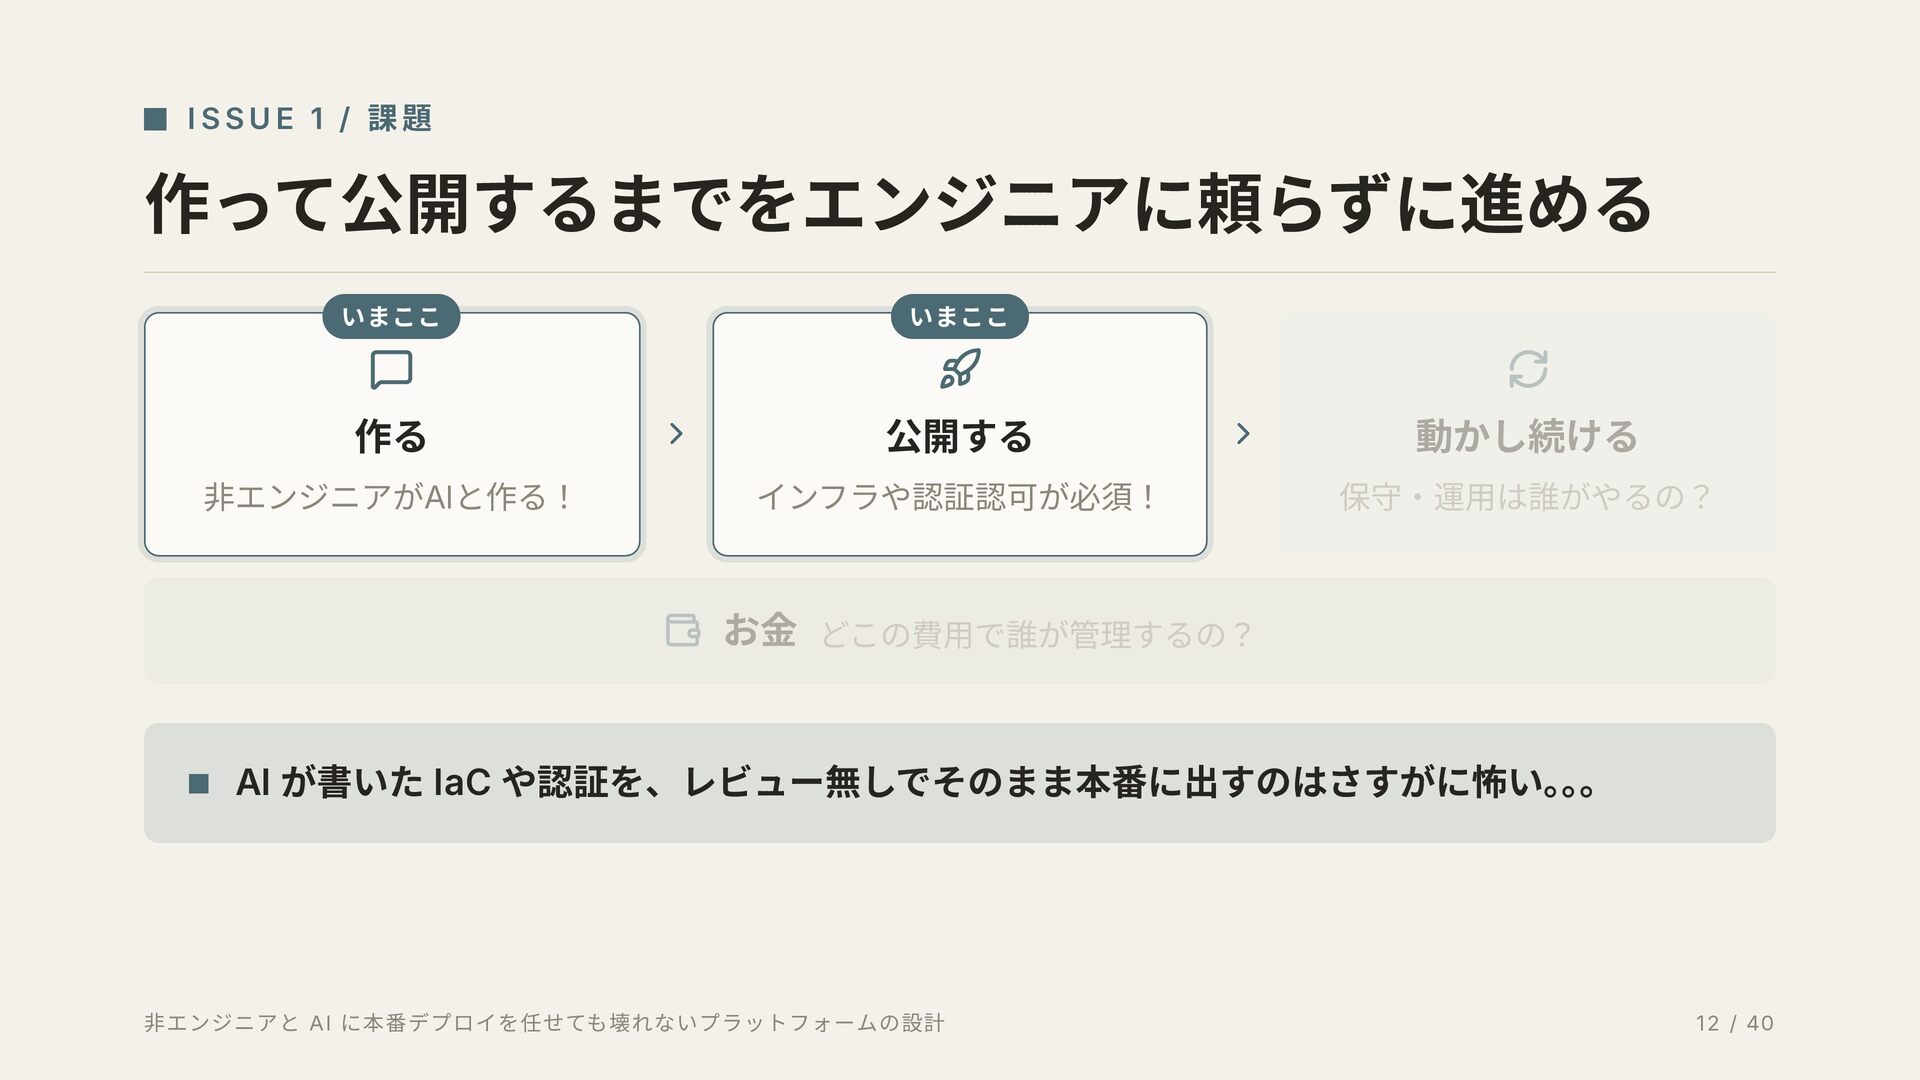
  10. ISSUE 1 / 課題 作って公開するまでをエンジニアに頼らずに進める いまここ いまここ 作る 公開する 動かし続ける

    非エンジニアがAIと作る! インフラや認証認可が必須! 保守・運用は誰がやるの? お金 どこの費用で誰が管理するの? AI が書いた IaC や認証を、レビュー無しでそのまま本番に出すのはさすがに怖い。。。 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 12 / 40
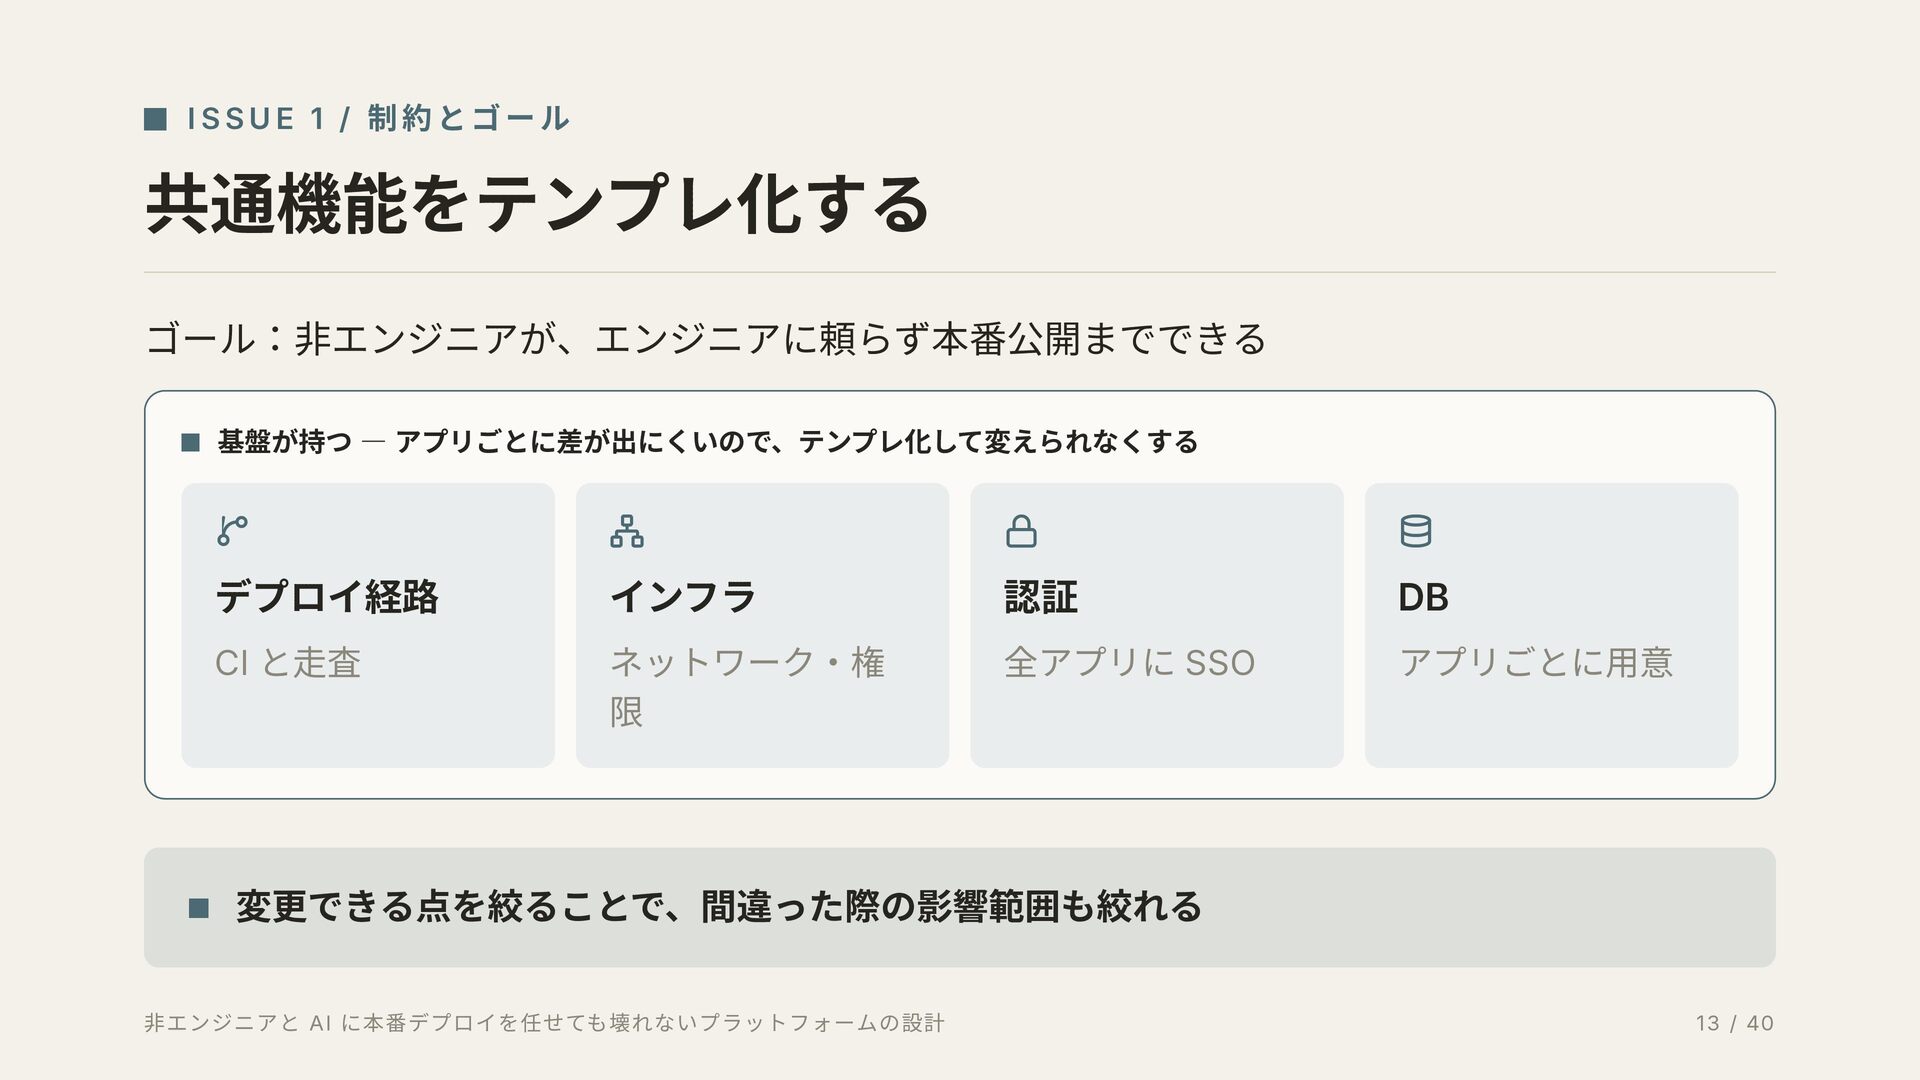
  11. ISSUE 1 / 制約とゴール 共通機能をテンプレ化する ゴール:非エンジニアが、エンジニアに頼らず本番公開までできる 基盤が持つ ― アプリごとに差が出にくいので、テンプレ化して変えられなくする デプロイ経路

    インフラ 認証 DB CI と走査 ネットワーク・権 限 全アプリに SSO アプリごとに用意 変更できる点を絞ることで、間違った際の影響範囲も絞れる 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 13 / 40
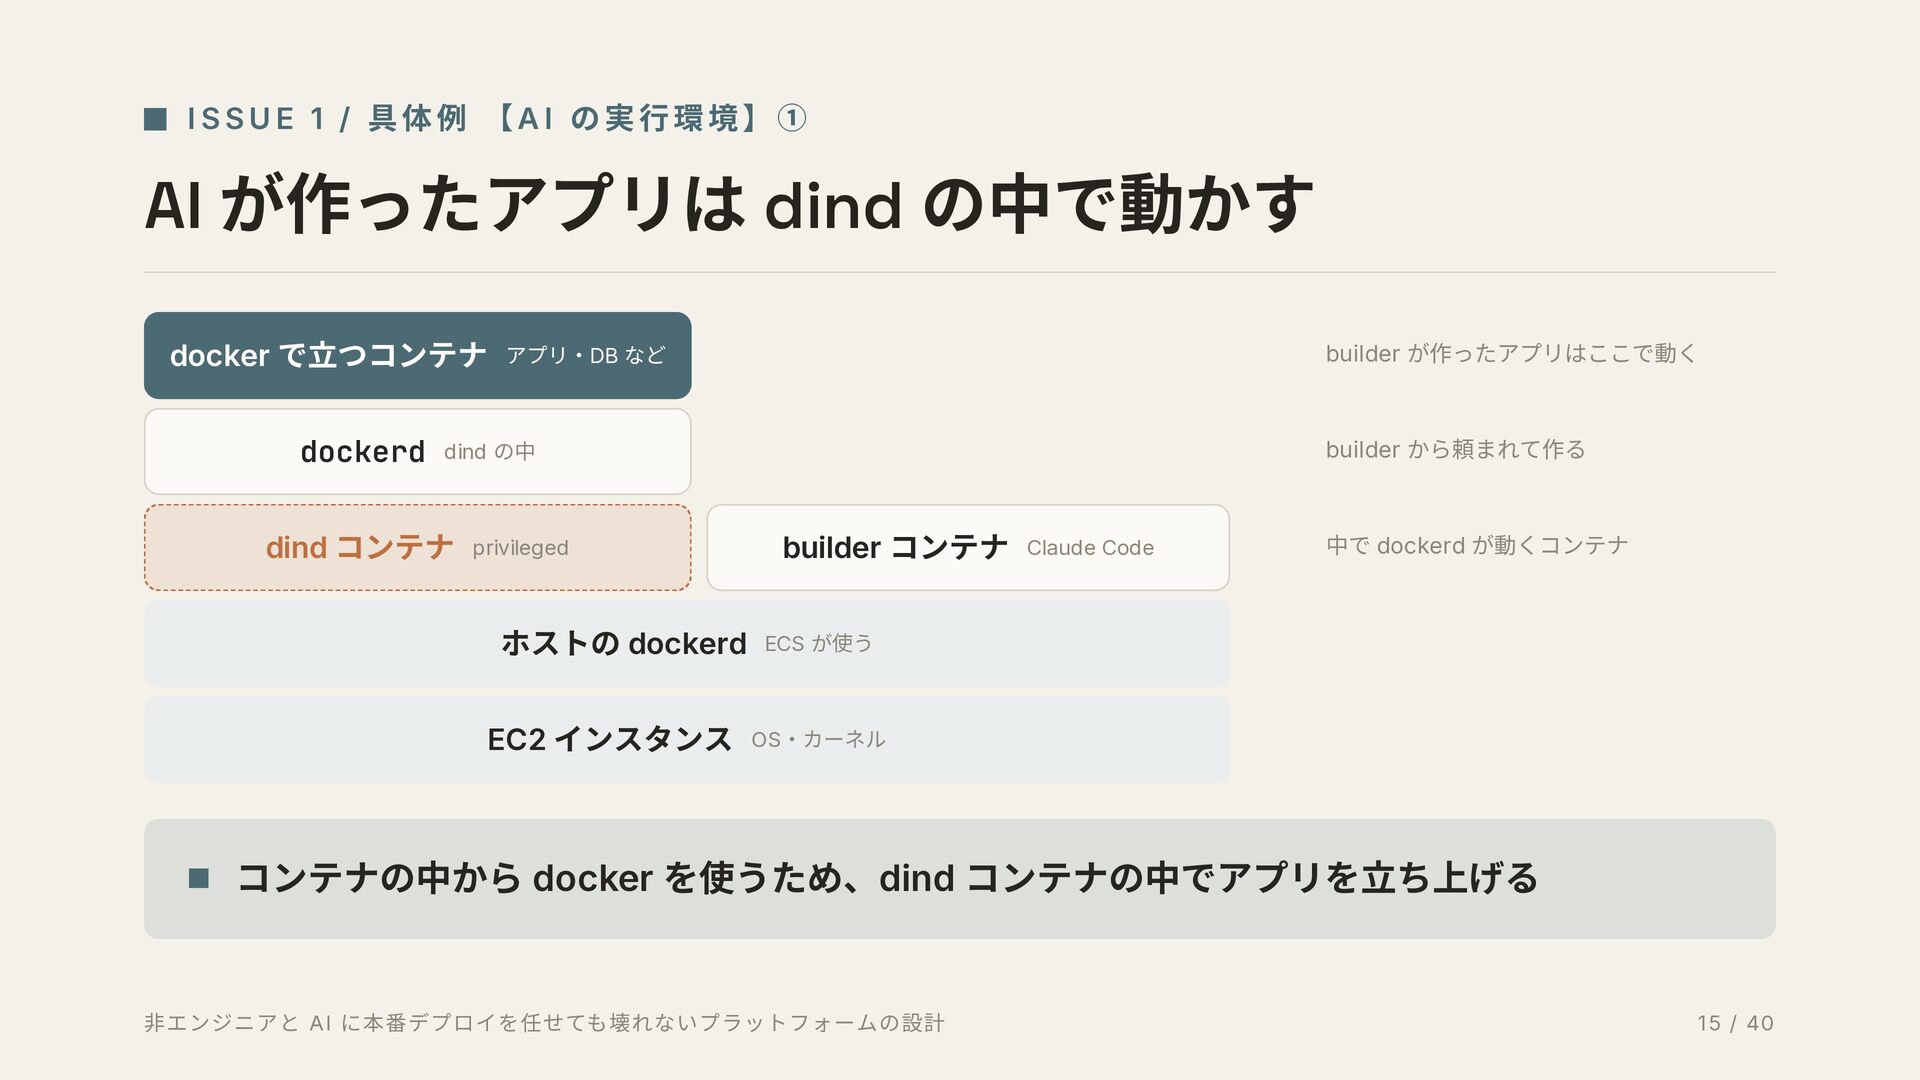
  12. ISSUE 1 / 具体例 【AI の実行環境】① AI が作ったアプリは dind の中で動かす

    docker で立つコンテナ アプリ・DB など builder が作ったアプリはここで動く dockerd dind の中 dind コンテナ privileged builder から頼まれて作る builder コンテナ Claude Code 中で dockerd が動くコンテナ ホストの dockerd ECS が使う EC2 インスタンス OS・カーネル コンテナの中から docker を使うため、dind コンテナの中でアプリを立ち上げる 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 15 / 40
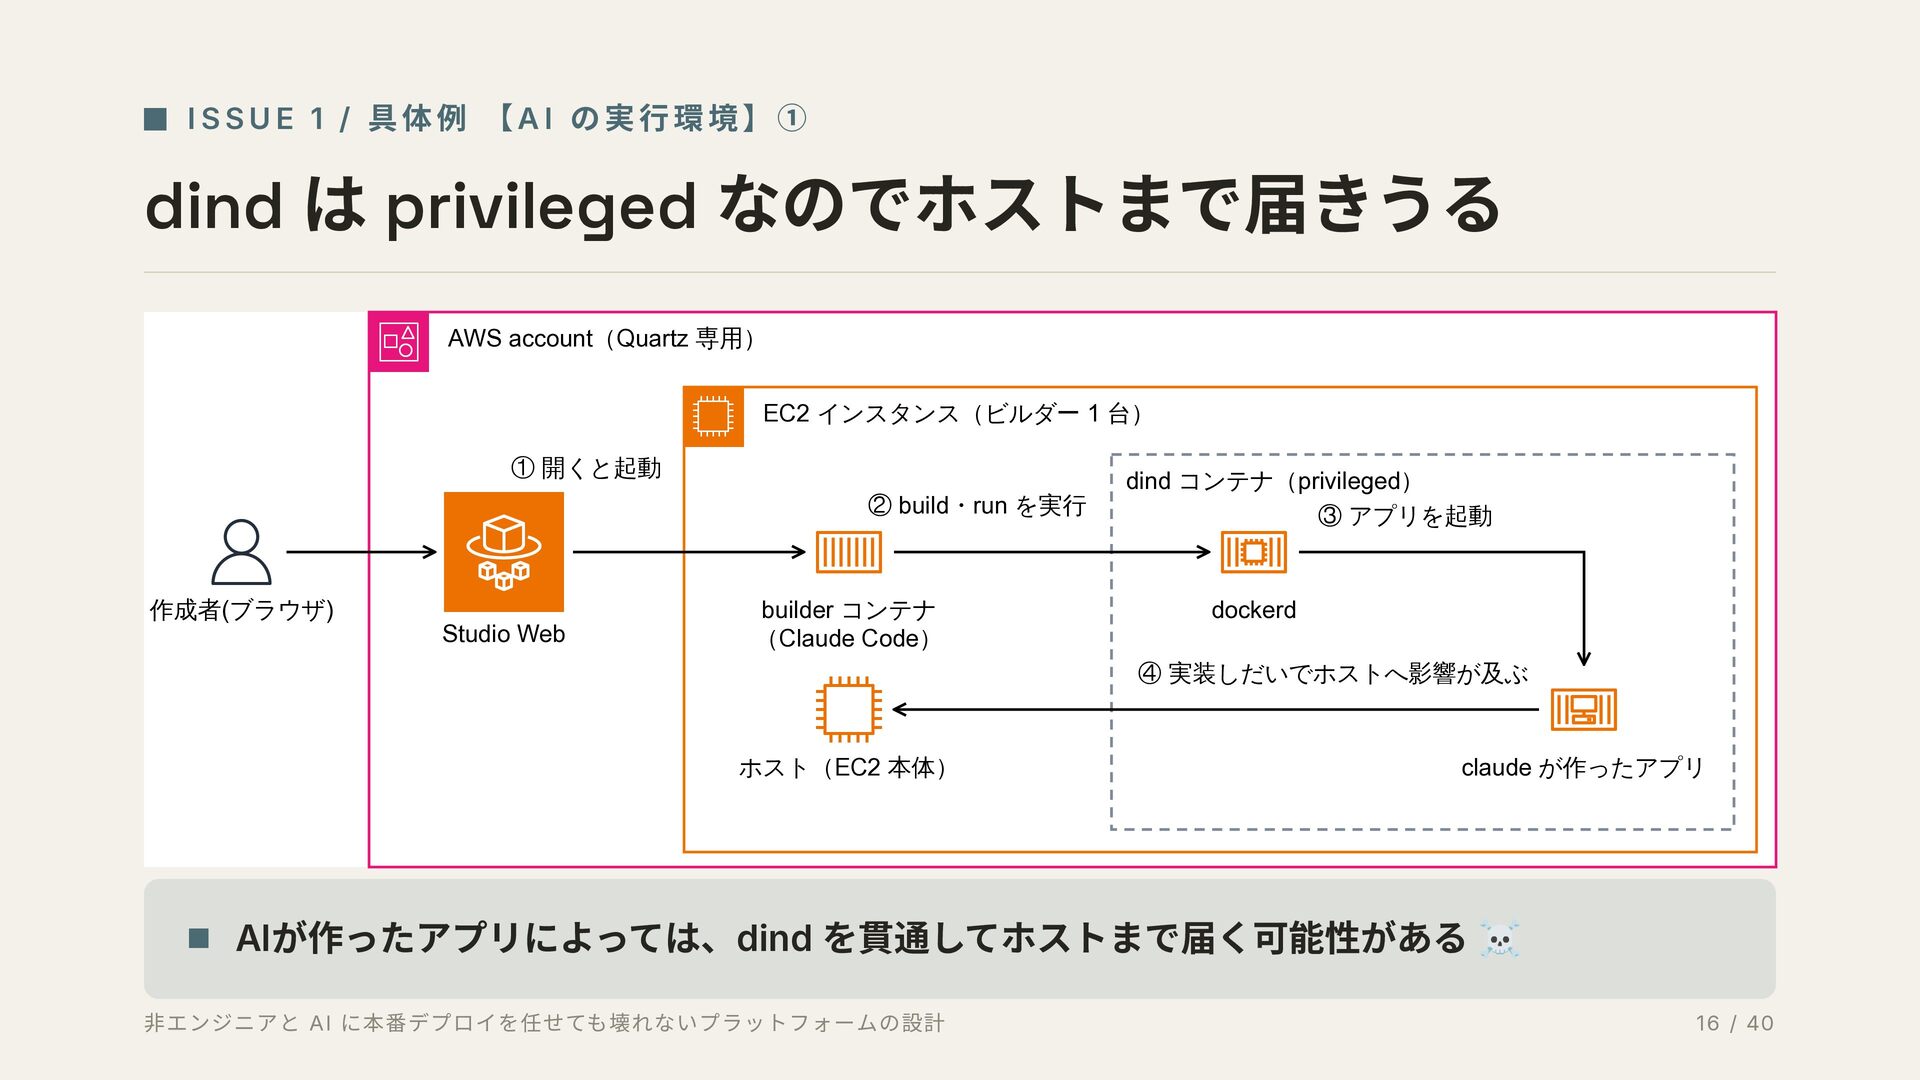
  13. ISSUE 1 / 具体例 【AI の実行環境】① dind は privileged なのでホストまで届きうる

    AWS account(Quartz 専用) EC2 インスタンス(ビルダー 1 台) ① 開くと起動 ② build・run を実行 作成者(ブラウザ) Studio Web builder コンテナ (Claude Code) dind コンテナ(privileged) ③ アプリを起動 dockerd ④ 実装しだいでホストへ影響が及ぶ ホスト(EC2 本体) claude が作ったアプリ AIが作ったアプリによっては、dind を貫通してホストまで届く可能性がある 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 ☠️ 16 / 40
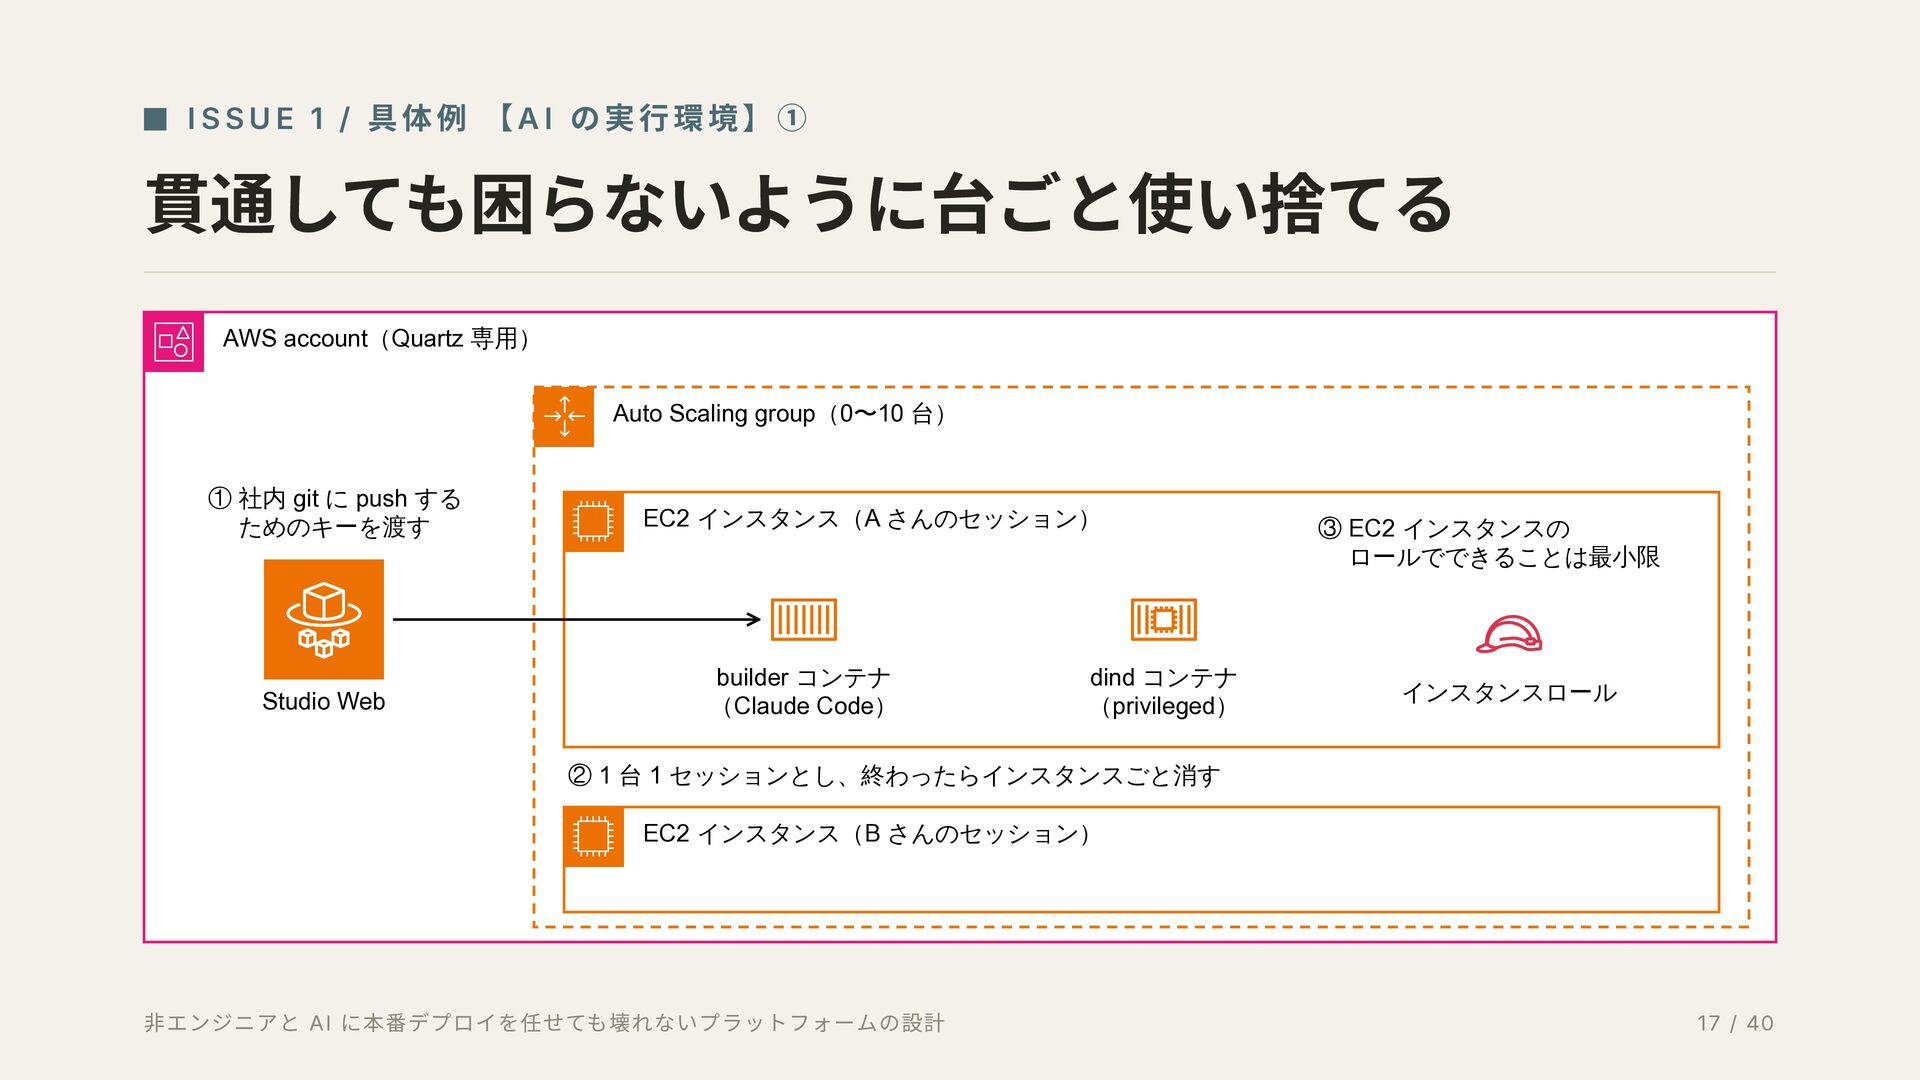
  14. ISSUE 1 / 具体例 【AI の実行環境】① 貫通しても困らないように台ごと使い捨てる AWS account(Quartz 専用)

    Auto Scaling group(0〜10 台) ① 社内 git に push する ためのキーを渡す Studio Web EC2 インスタンス(A さんのセッション) builder コンテナ (Claude Code) dind コンテナ (privileged) ③ EC2 インスタンスの ロールでできることは最小限 インスタンスロール ② 1 台 1 セッションとし、終わったらインスタンスごと消す EC2 インスタンス(B さんのセッション) 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 17 / 40
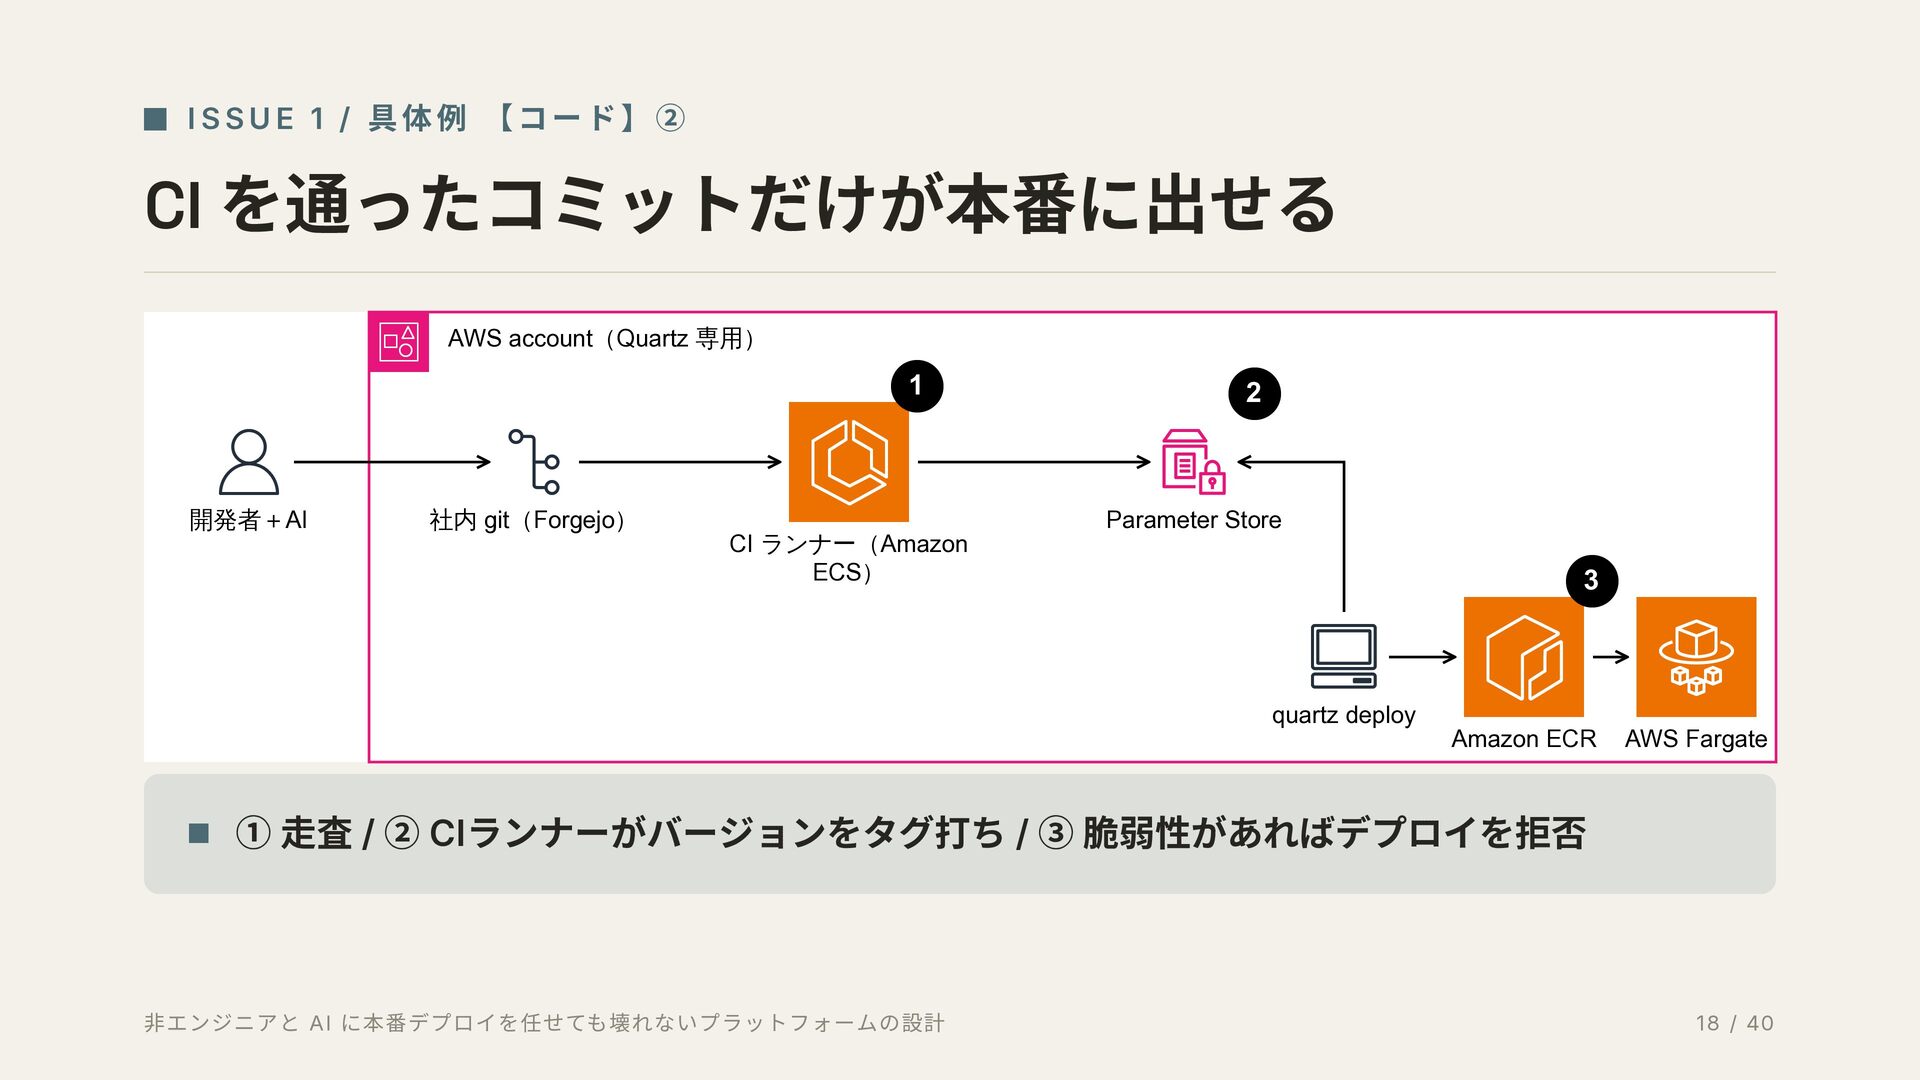
  15. ISSUE 1 / 具体例 【コード】② CI を通ったコミットだけが本番に出せる AWS account(Quartz 専用)

    1 開発者+AI 社内 git(Forgejo) CI ランナー(Amazon ECS) 2 Parameter Store 3 quartz deploy Amazon ECR AWS Fargate ① 走査 / ② CIランナーがバージョンをタグ打ち / ③ 脆弱性があればデプロイを拒否 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 18 / 40
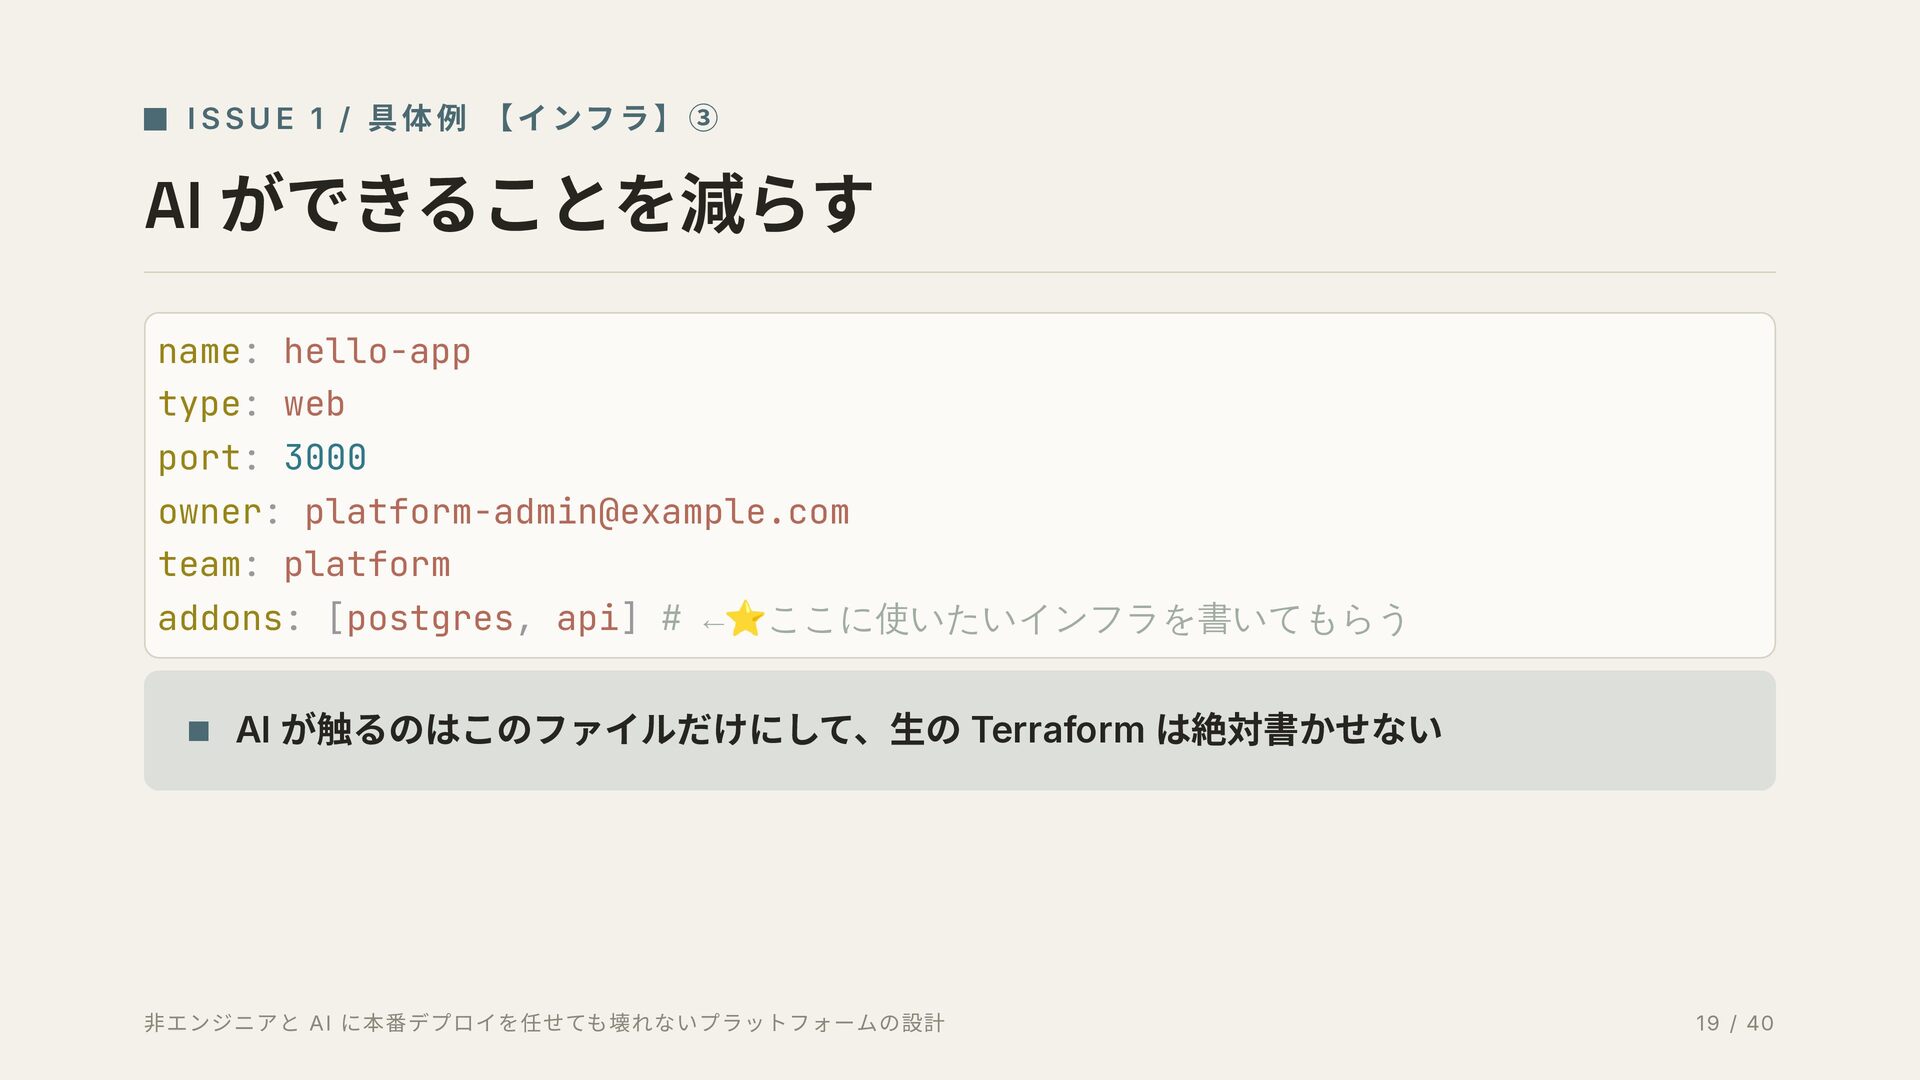
  16. I S S U E 1 / 具 体 例

    【 イ ンフ ラ 】 ③ AI ができることを減らす name: hello-app type: web port: 3000 owner: [email protected] team: platform ⭐️ここに使いたいインフラを書いてもらう addons: [postgres, api] # ← AI が触るのはこのファイルだけにして、生の Terraform は絶対書かせない 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 19 / 40
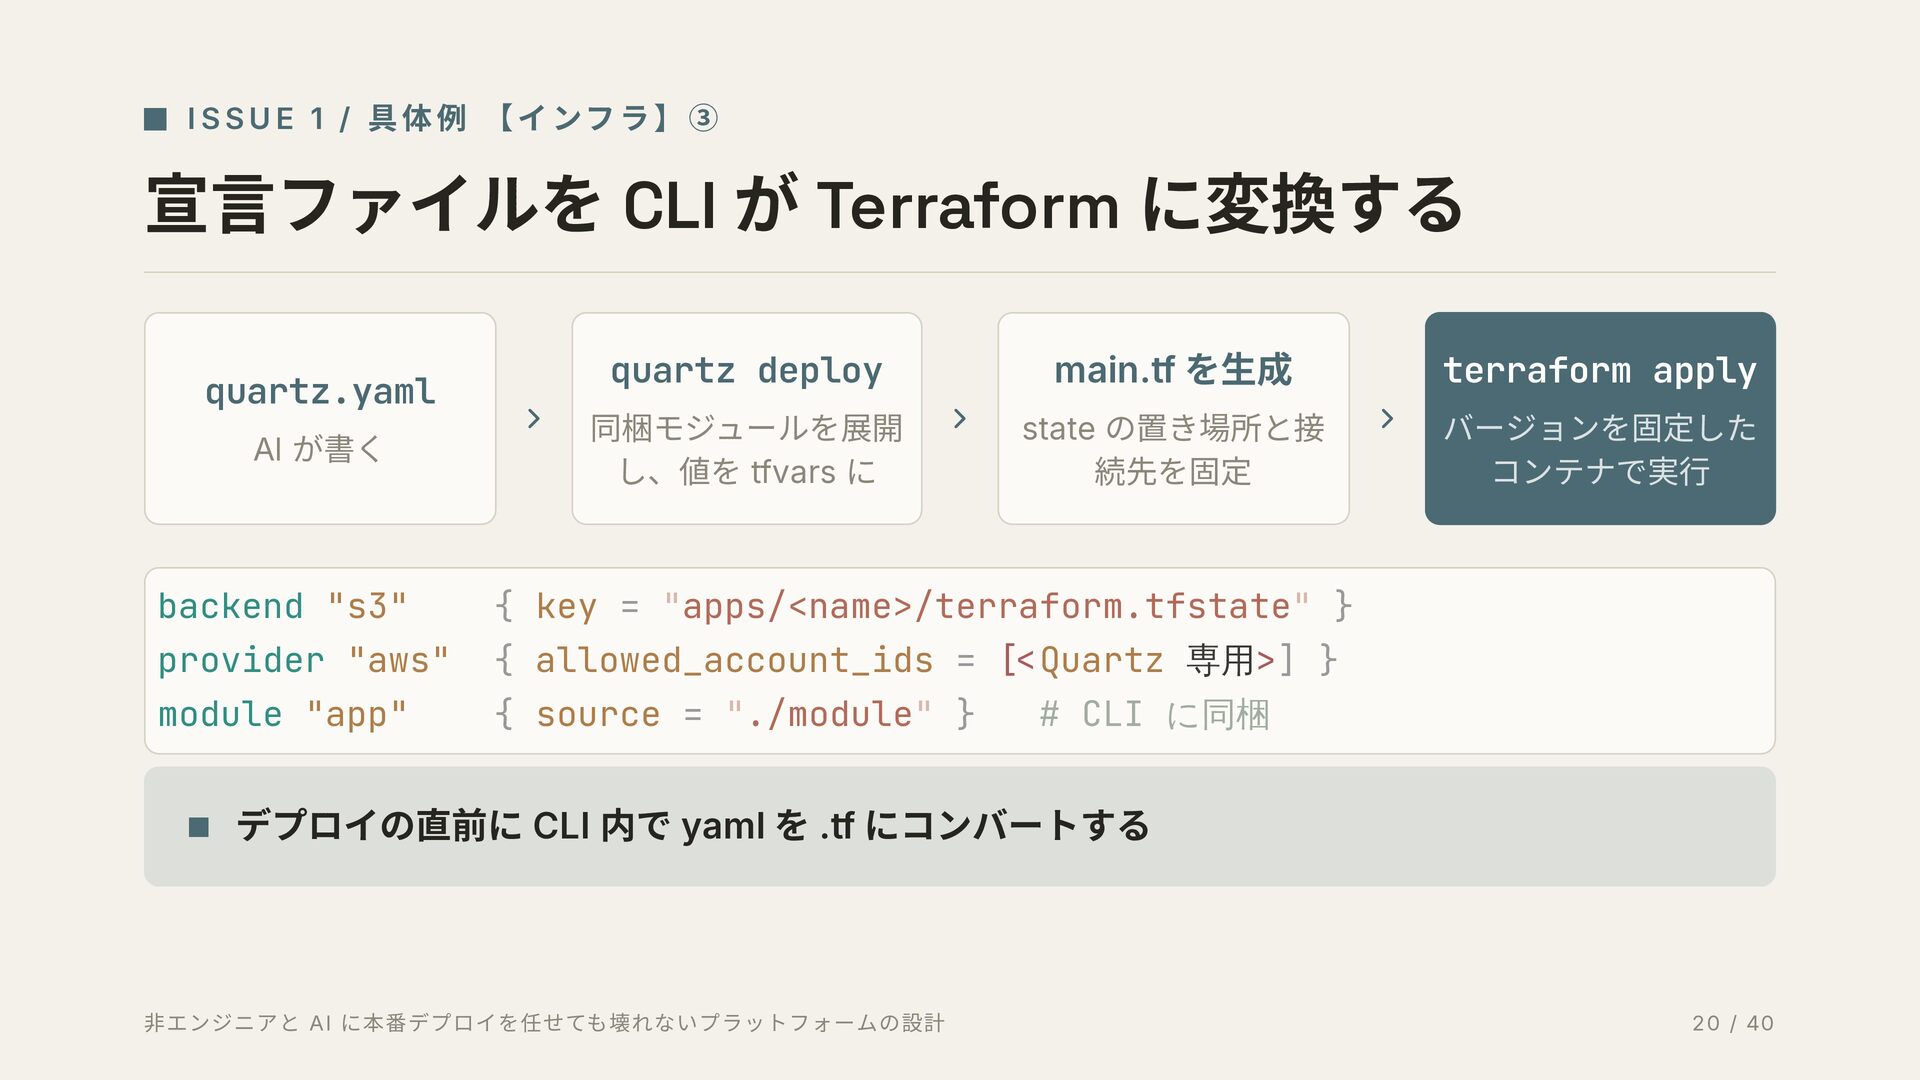
  17. I S S U E 1 / 具 体 例

    【 イ ンフ ラ 】 ③ 宣言ファイルを CLI が Terraform に変換する quartz.yaml AI が書く quartz deploy main.tf を生成 terraform apply 同梱モジュールを展開 し、値を tfvars に state の置き場所と接 続先を固定 バージョンを固定した コンテナで実行 backend "s3" { key = "apps/<name>/terraform.tfstate" } provider "aws" { allowed_account_ids = [<Quartz 専用>] } module "app" { source = "./module" } # CLI に同梱 デプロイの直前に CLI 内で yaml を .tf にコンバートする 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 0 / 40
  18. I S S U E 1 / 具 体 例

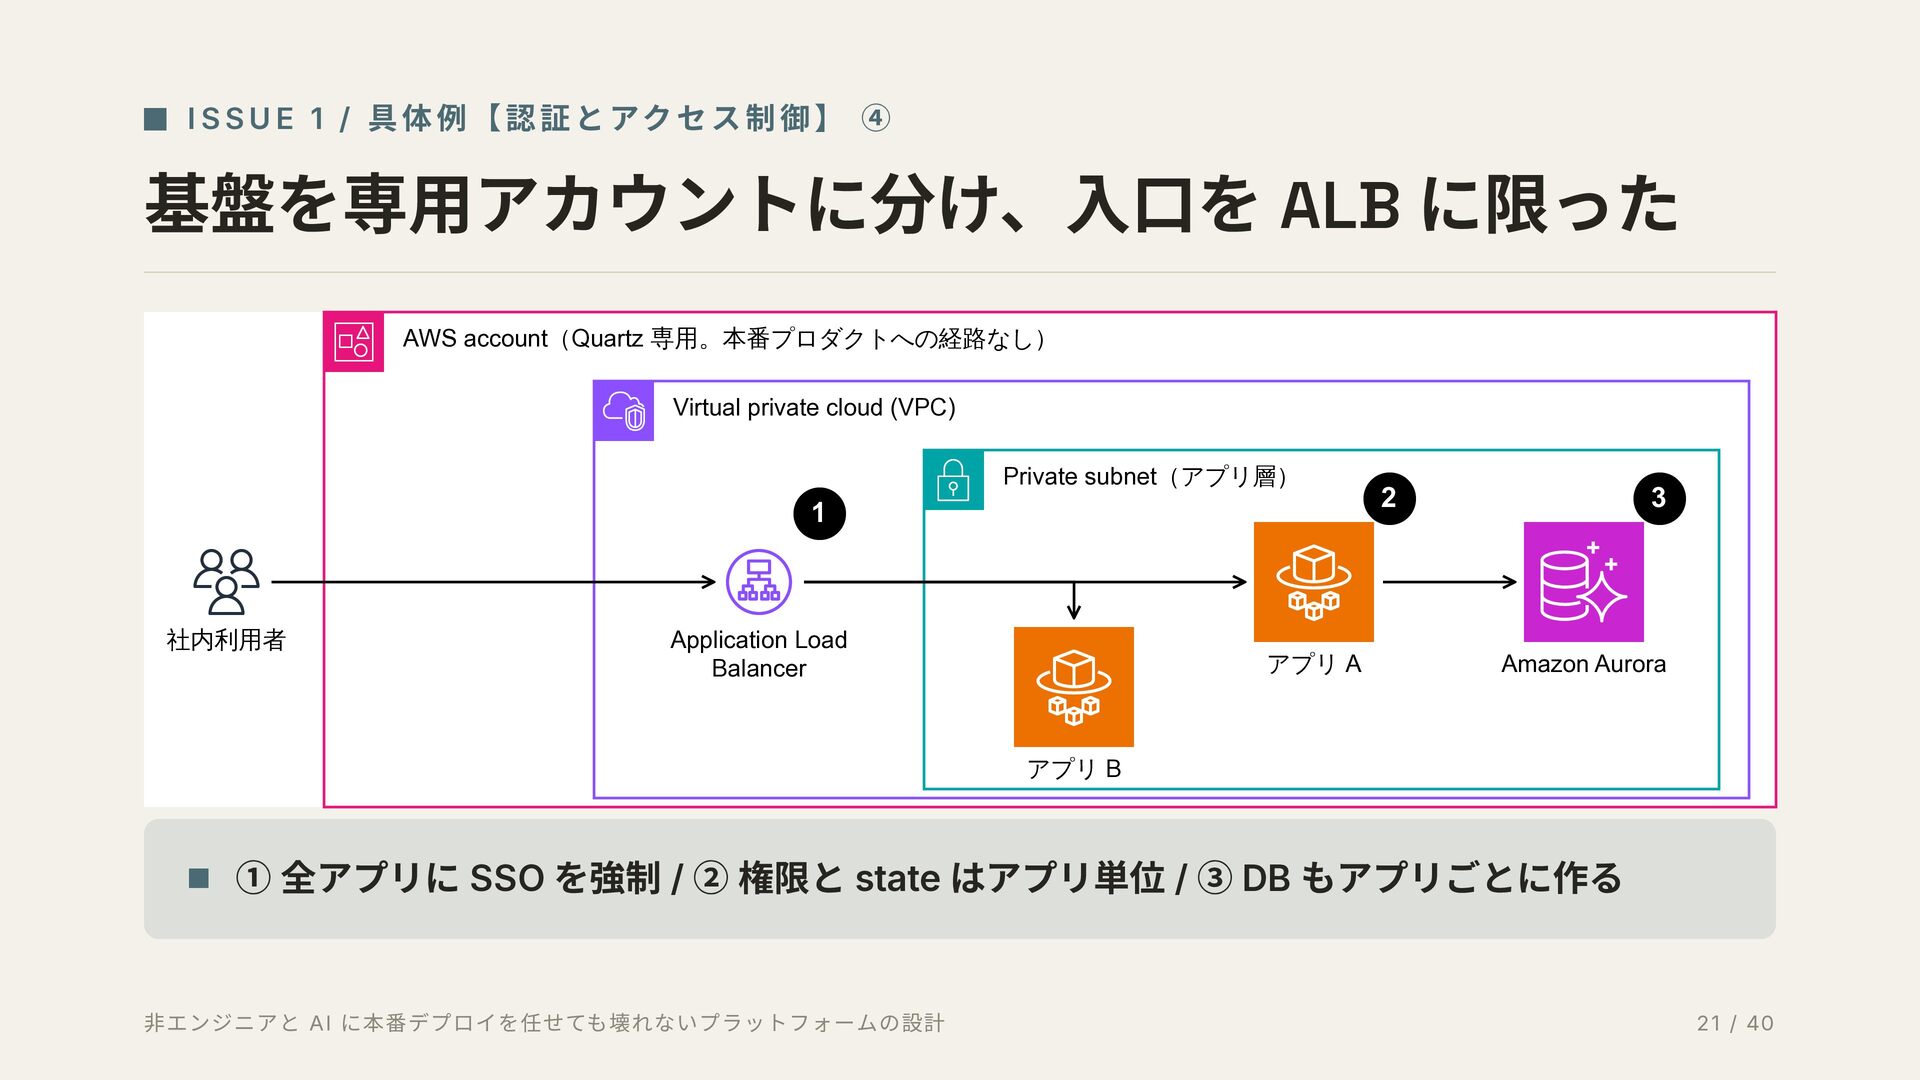
    【 認 証 と アク セ ス 制 御 】 ④ 基盤を専用アカウントに分け、入口を ALB に限った AWS account(Quartz 専用。本番プロダクトへの経路なし) Virtual private cloud (VPC) Private subnet(アプリ層) 1 社内利用者 Application Load Balancer アプリ A 2 3 Amazon Aurora アプリ B ① 全アプリに SSO を強制 / ② 権限と state はアプリ単位 / ③ DB もアプリごとに作る 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 1 / 40
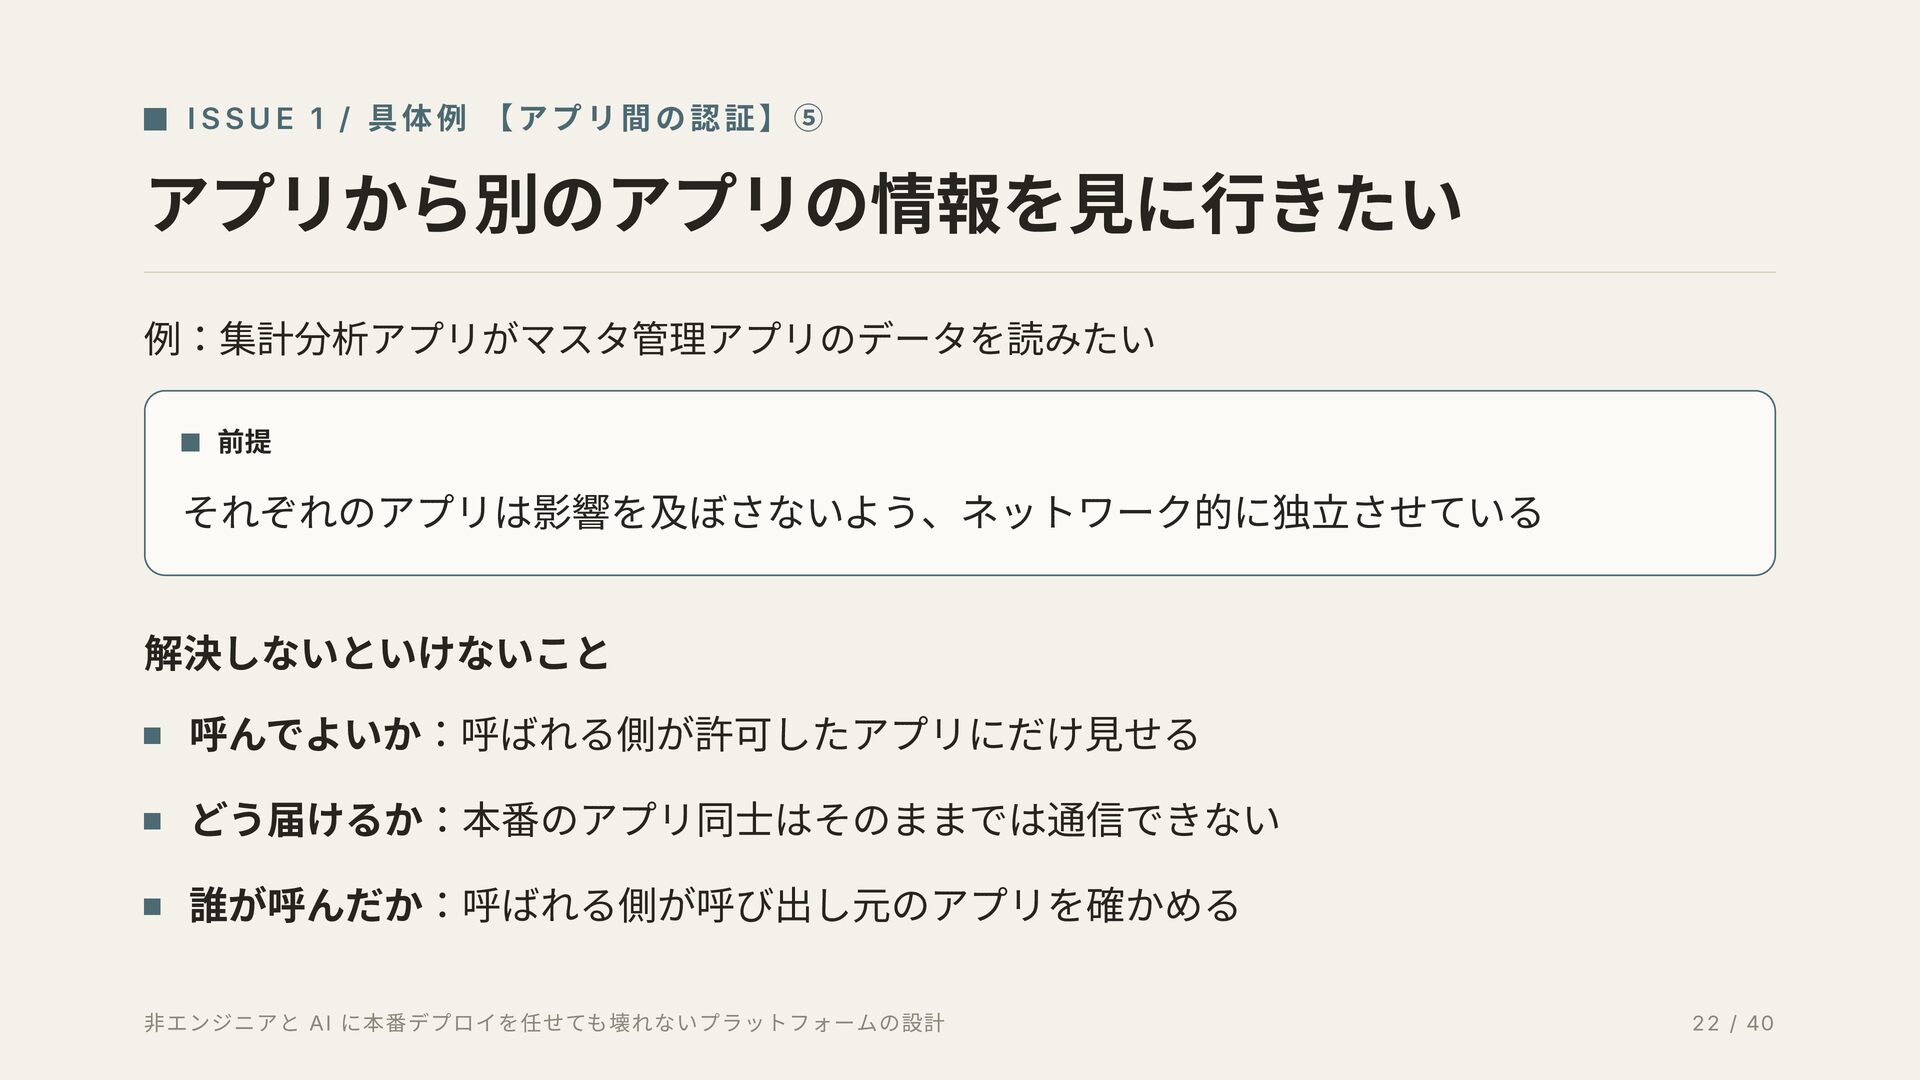
  19. ISSUE 1 / 具体例 【アプリ間の認証】⑤ アプリから別のアプリの情報を見に行きたい 例:集計分析アプリがマスタ管理アプリのデータを読みたい 前提 それぞれのアプリは影響を及ぼさないよう、ネットワーク的に独立させている 解決しないといけないこと

    呼んでよいか:呼ばれる側が許可したアプリにだけ見せる どう届けるか:本番のアプリ同士はそのままでは通信できない 誰が呼んだか:呼ばれる側が呼び出し元のアプリを確かめる 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 2 / 40
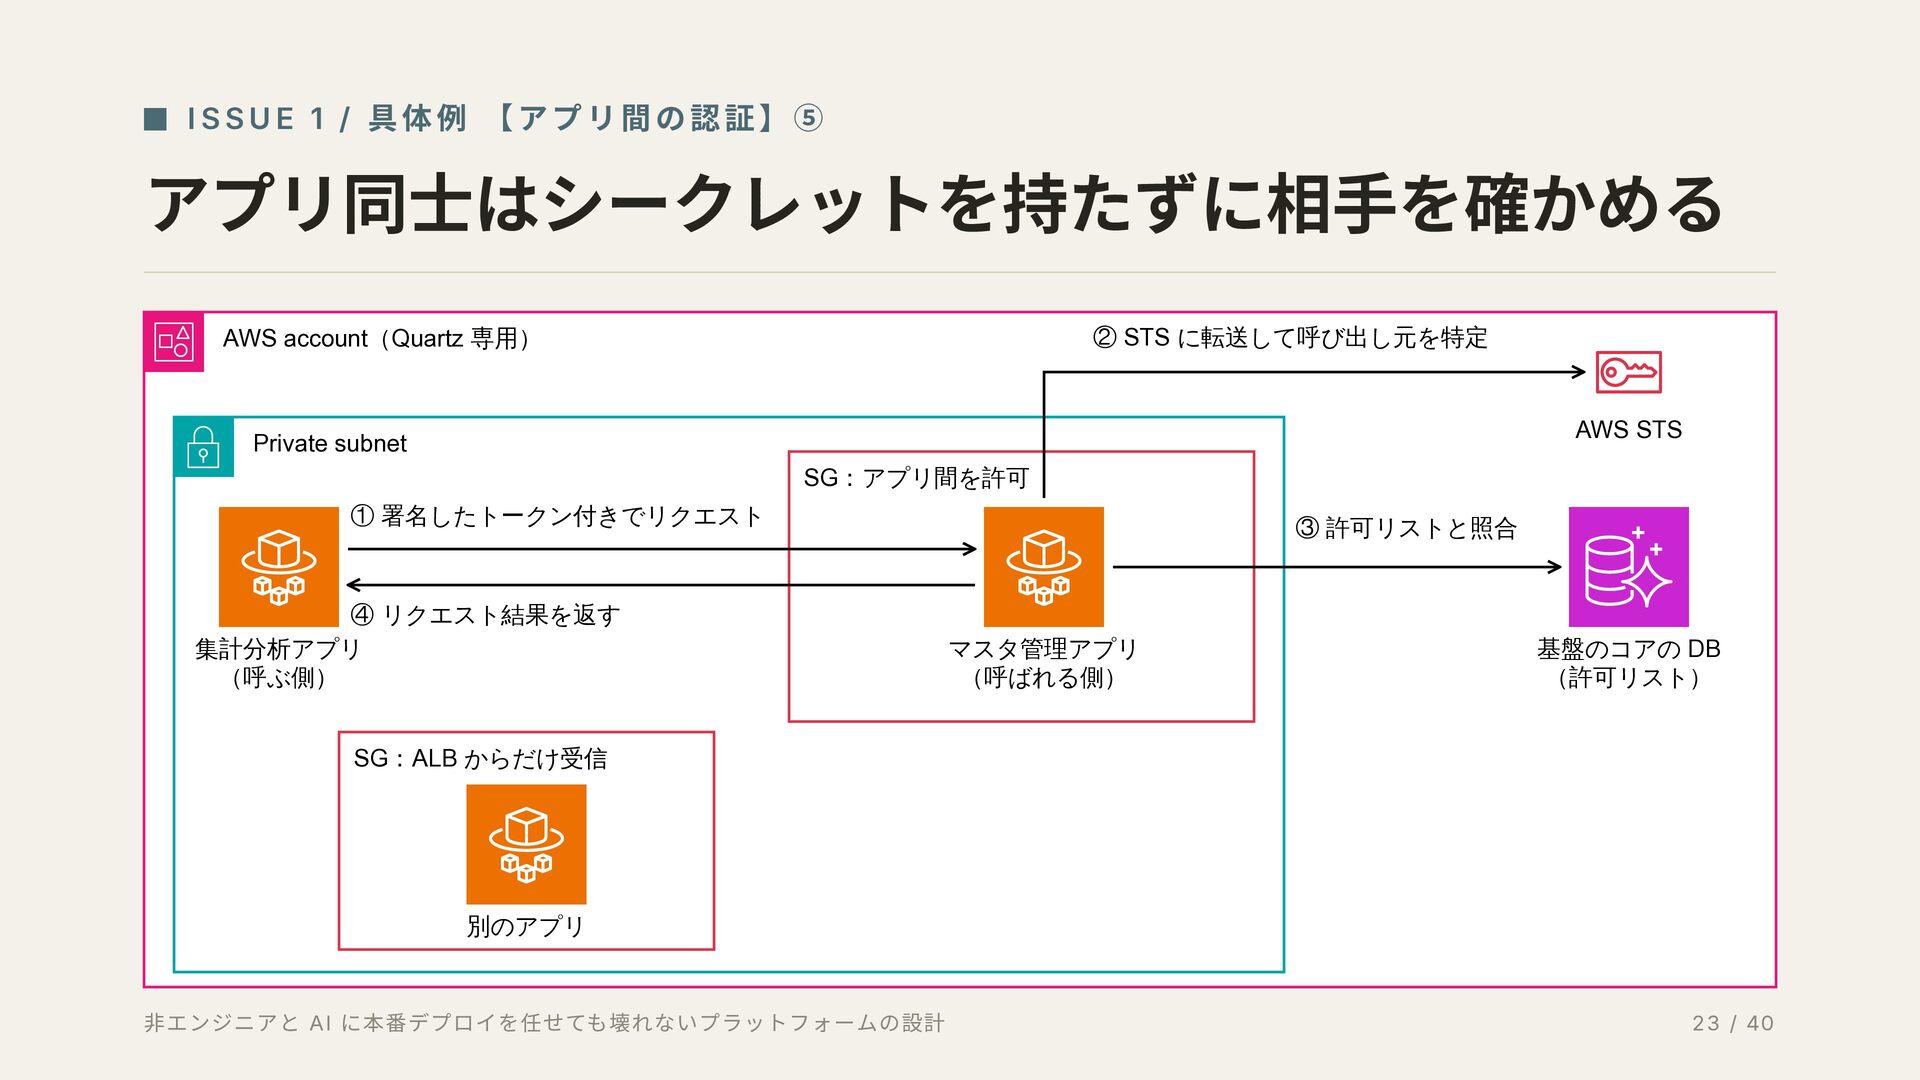
  20. ISSUE 1 / 具体例 【アプリ間の認証】⑤ アプリ同士はシークレットを持たずに相手を確かめる ② STS に転送して呼び出し元を特定 AWS

    account(Quartz 専用) AWS STS Private subnet SG:アプリ間を許可 ① 署名したトークン付きでリクエスト ④ リクエスト結果を返す 集計分析アプリ (呼ぶ側) ③ 許可リストと照合 マスタ管理アプリ (呼ばれる側) 基盤のコアの DB (許可リスト) SG:ALB からだけ受信 別のアプリ 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 3 / 40
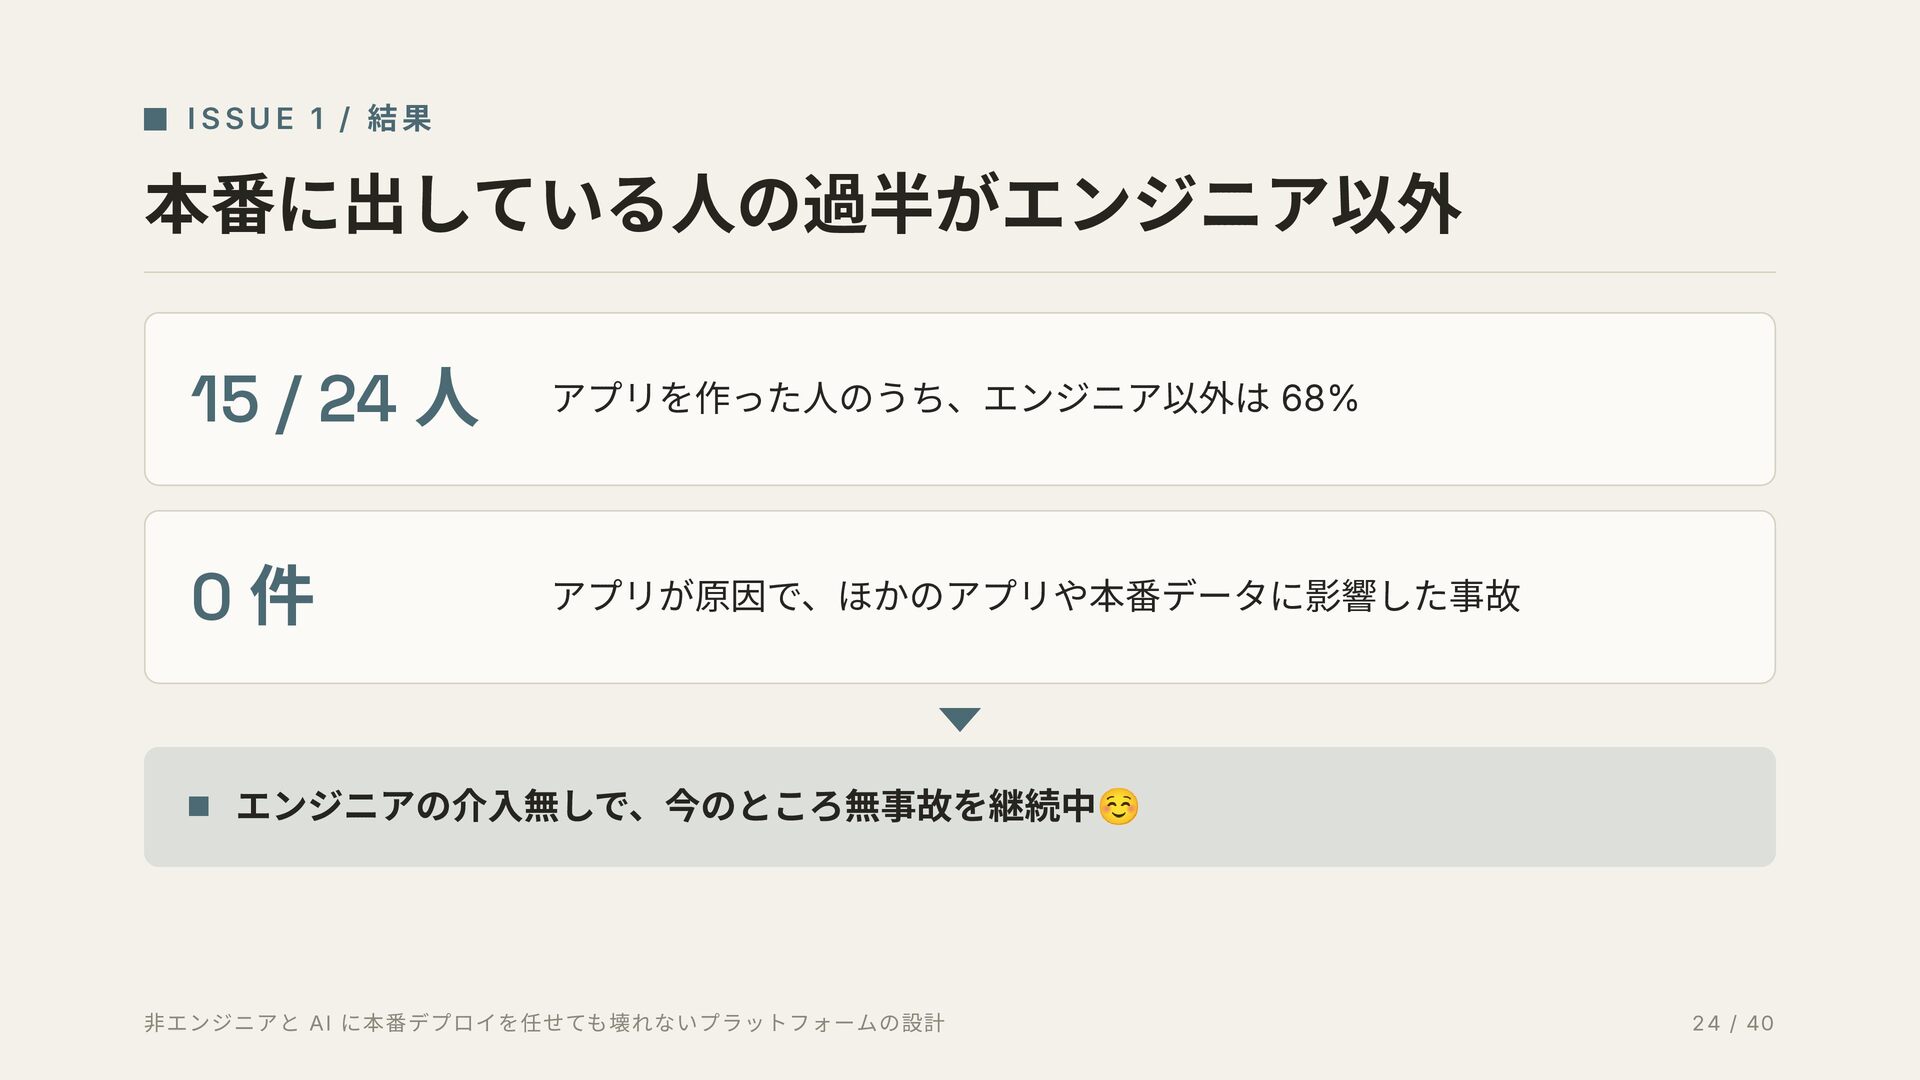
  21. ISSUE 1 / 結果 本番に出している人の過半がエンジニア以外 15 / 24 人 アプリを作った人のうち、エンジニア以外は

    68% 0件 アプリが原因で、ほかのアプリや本番データに影響した事故 ☺️ エンジニアの介入無しで、今のところ無事故を継続中 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 4 / 40
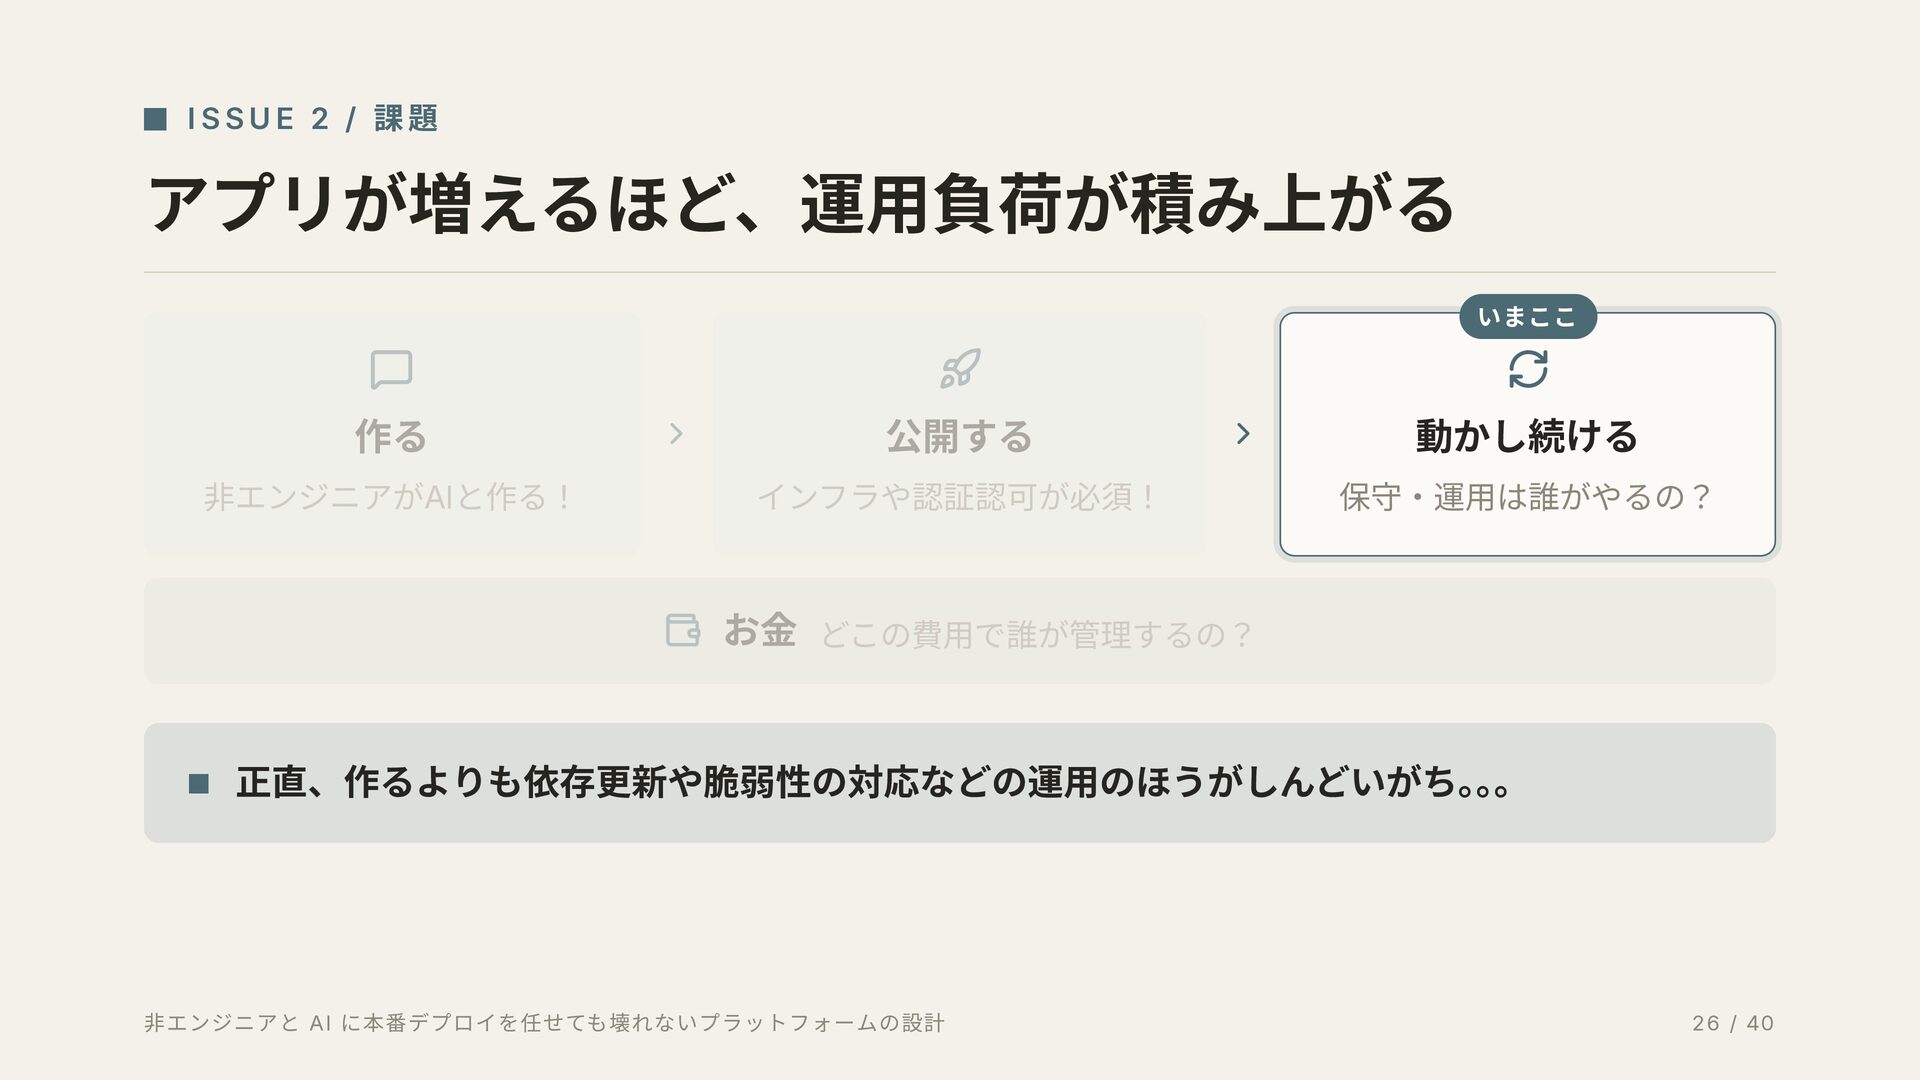
  22. ISSUE 2 / 課題 アプリが増えるほど、運用負荷が積み上がる いまここ 作る 公開する 動かし続ける 非エンジニアがAIと作る!

    インフラや認証認可が必須! 保守・運用は誰がやるの? お金 どこの費用で誰が管理するの? 正直、作るよりも依存更新や脆弱性の対応などの運用のほうがしんどいがち。。。 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 6 / 40
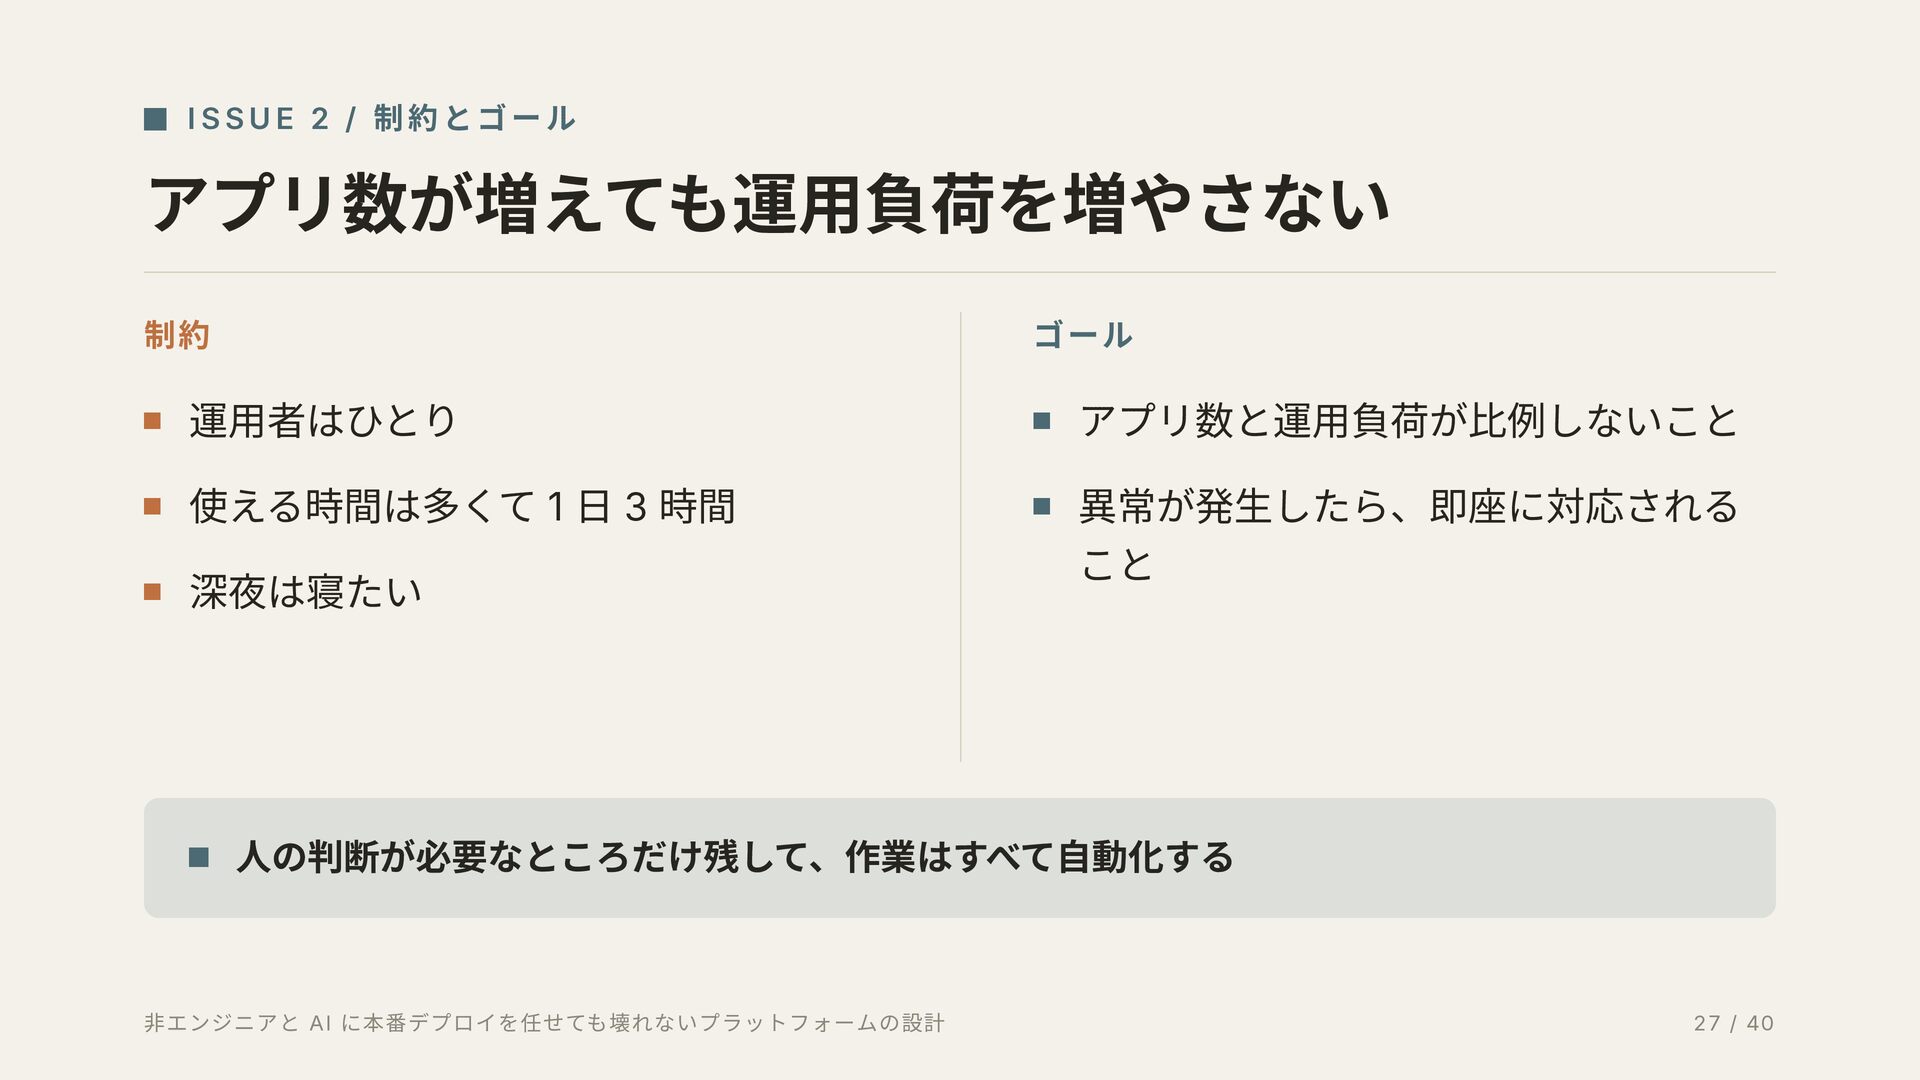
  23. ISSUE 2 / 制約とゴール アプリ数が増えても運用負荷を増やさない 制約 ゴール 運用者はひとり アプリ数と運用負荷が比例しないこと 使える時間は多くて

    1 日 3 時間 異常が発生したら、即座に対応される こと 深夜は寝たい 人の判断が必要なところだけ残して、作業はすべて自動化する 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 7 / 40
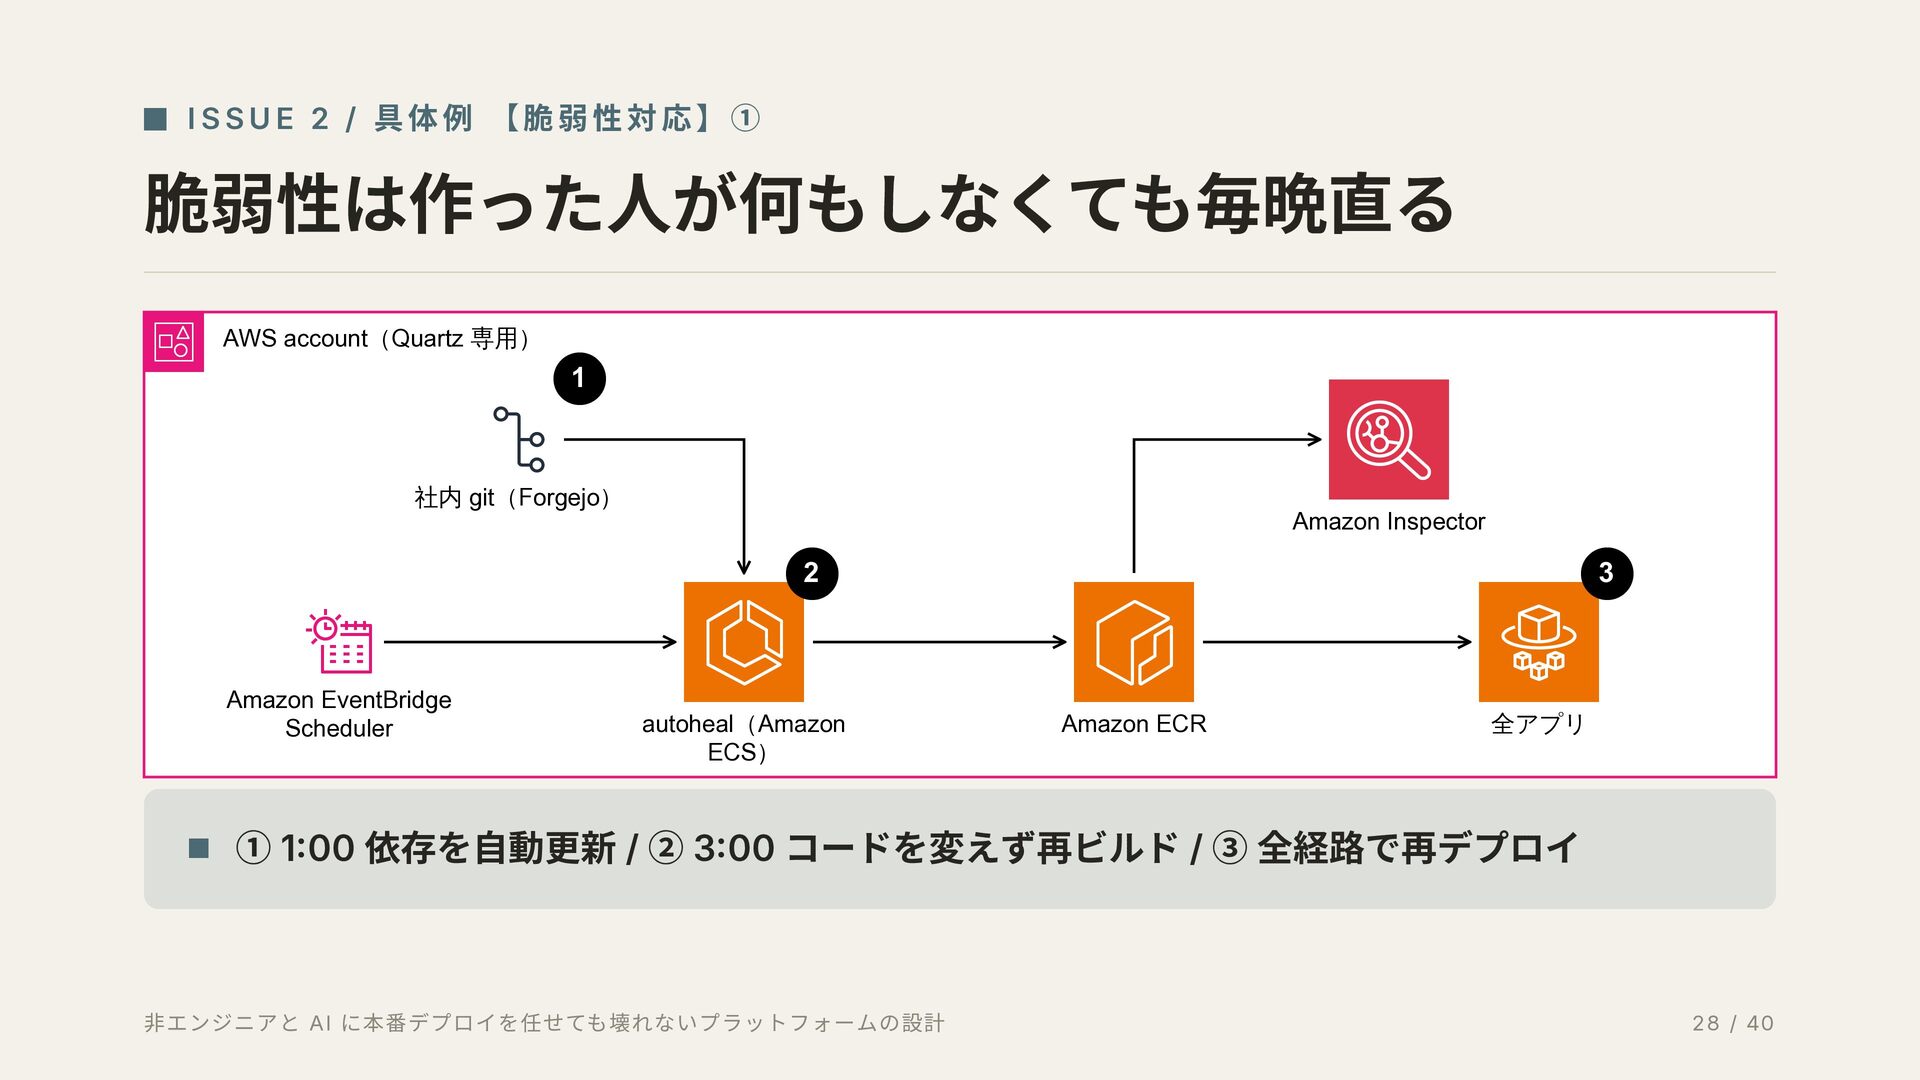
  24. ISSUE 2 / 具体例 【脆弱性対応】① 脆弱性は作った人が何もしなくても毎晩直る AWS account(Quartz 専用) 1

    社内 git(Forgejo) Amazon Inspector 2 Amazon EventBridge Scheduler autoheal(Amazon ECS) 3 Amazon ECR 全アプリ ① 1:00 依存を自動更新 / ② 3:00 コードを変えず再ビルド / ③ 全経路で再デプロイ 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 8 / 40
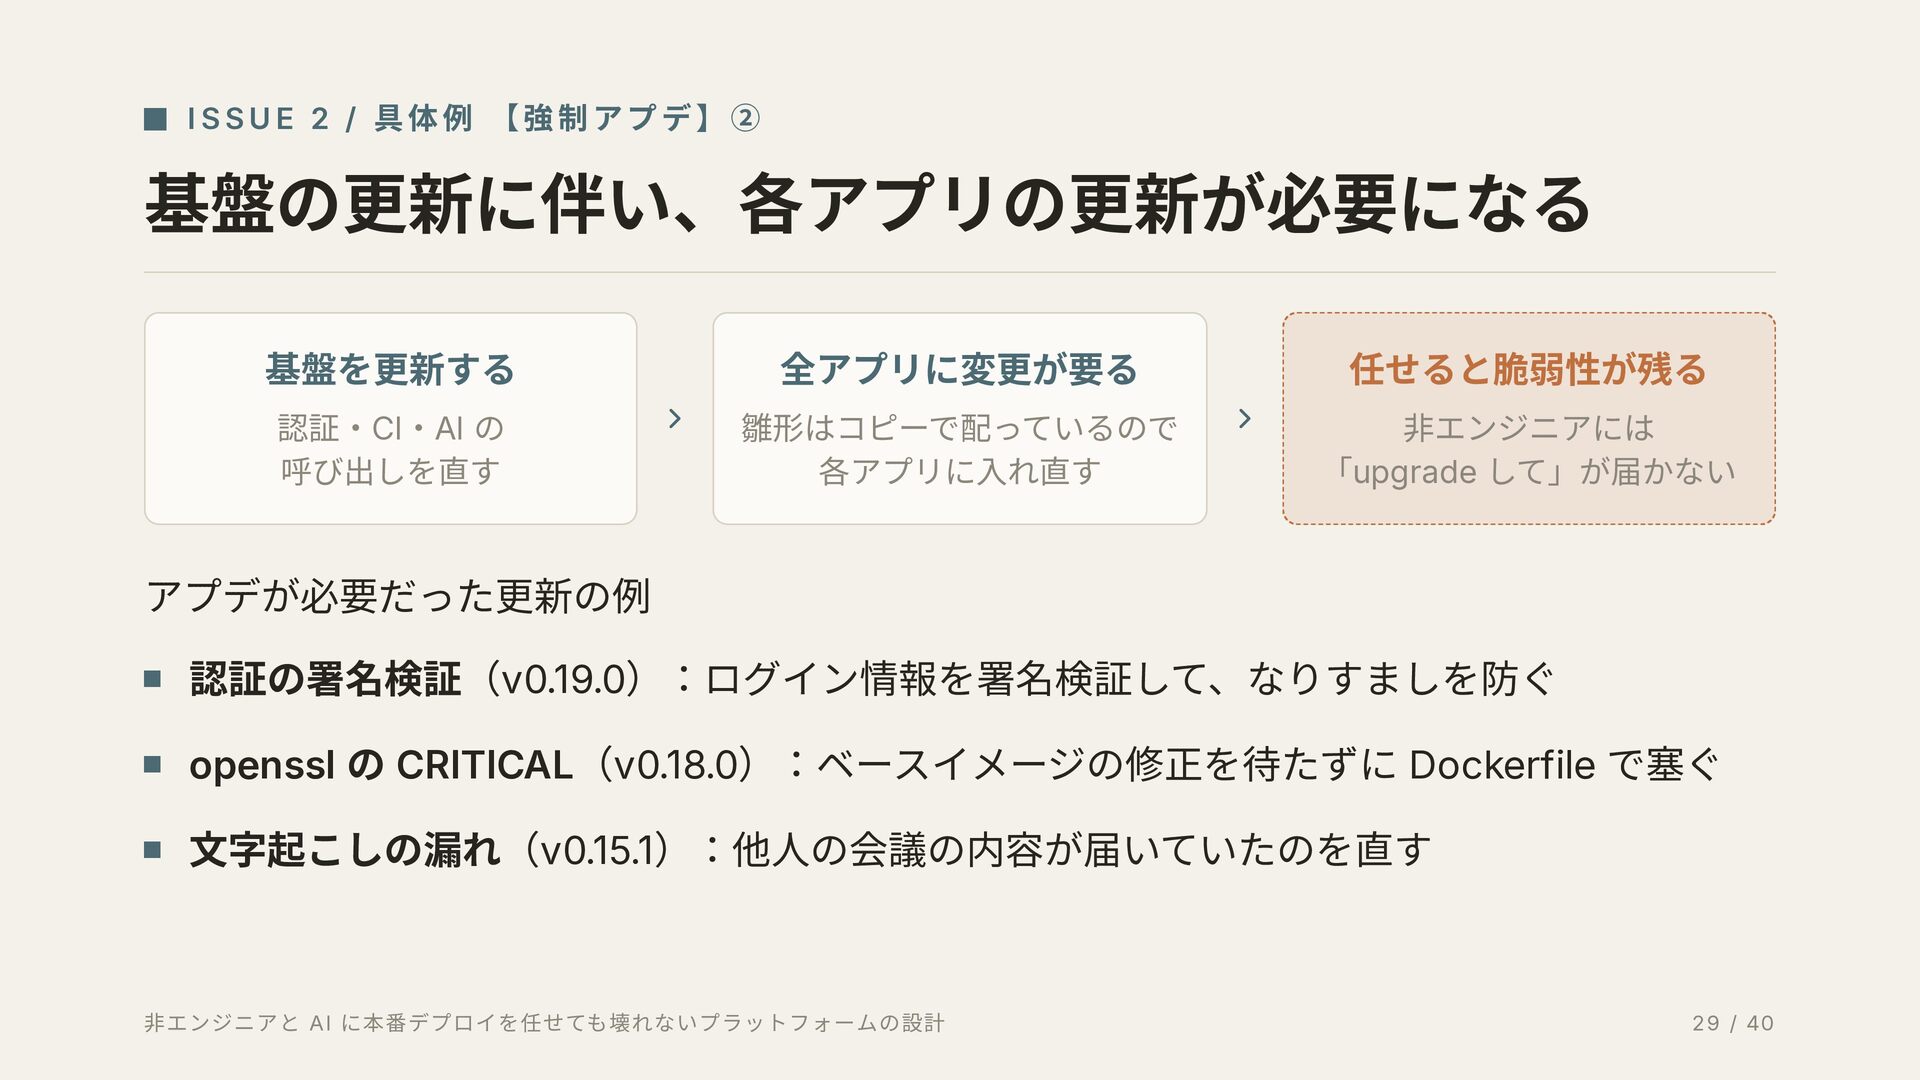
  25. ISSUE 2 / 具体例 【強制アプデ】② 基盤の更新に伴い、各アプリの更新が必要になる 基盤を更新する 全アプリに変更が要る 任せると脆弱性が残る 認証・CI・AI

    の 呼び出しを直す 雛形はコピーで配っているので 各アプリに入れ直す 非エンジニアには 「upgrade して」が届かない アプデが必要だった更新の例 認証の署名検証(v0.19.0):ログイン情報を署名検証して、なりすましを防ぐ openssl の CRITICAL(v0.18.0):ベースイメージの修正を待たずに Dockerfile で塞ぐ 文字起こしの漏れ(v0.15.1):他人の会議の内容が届いていたのを直す 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 2 9 / 40
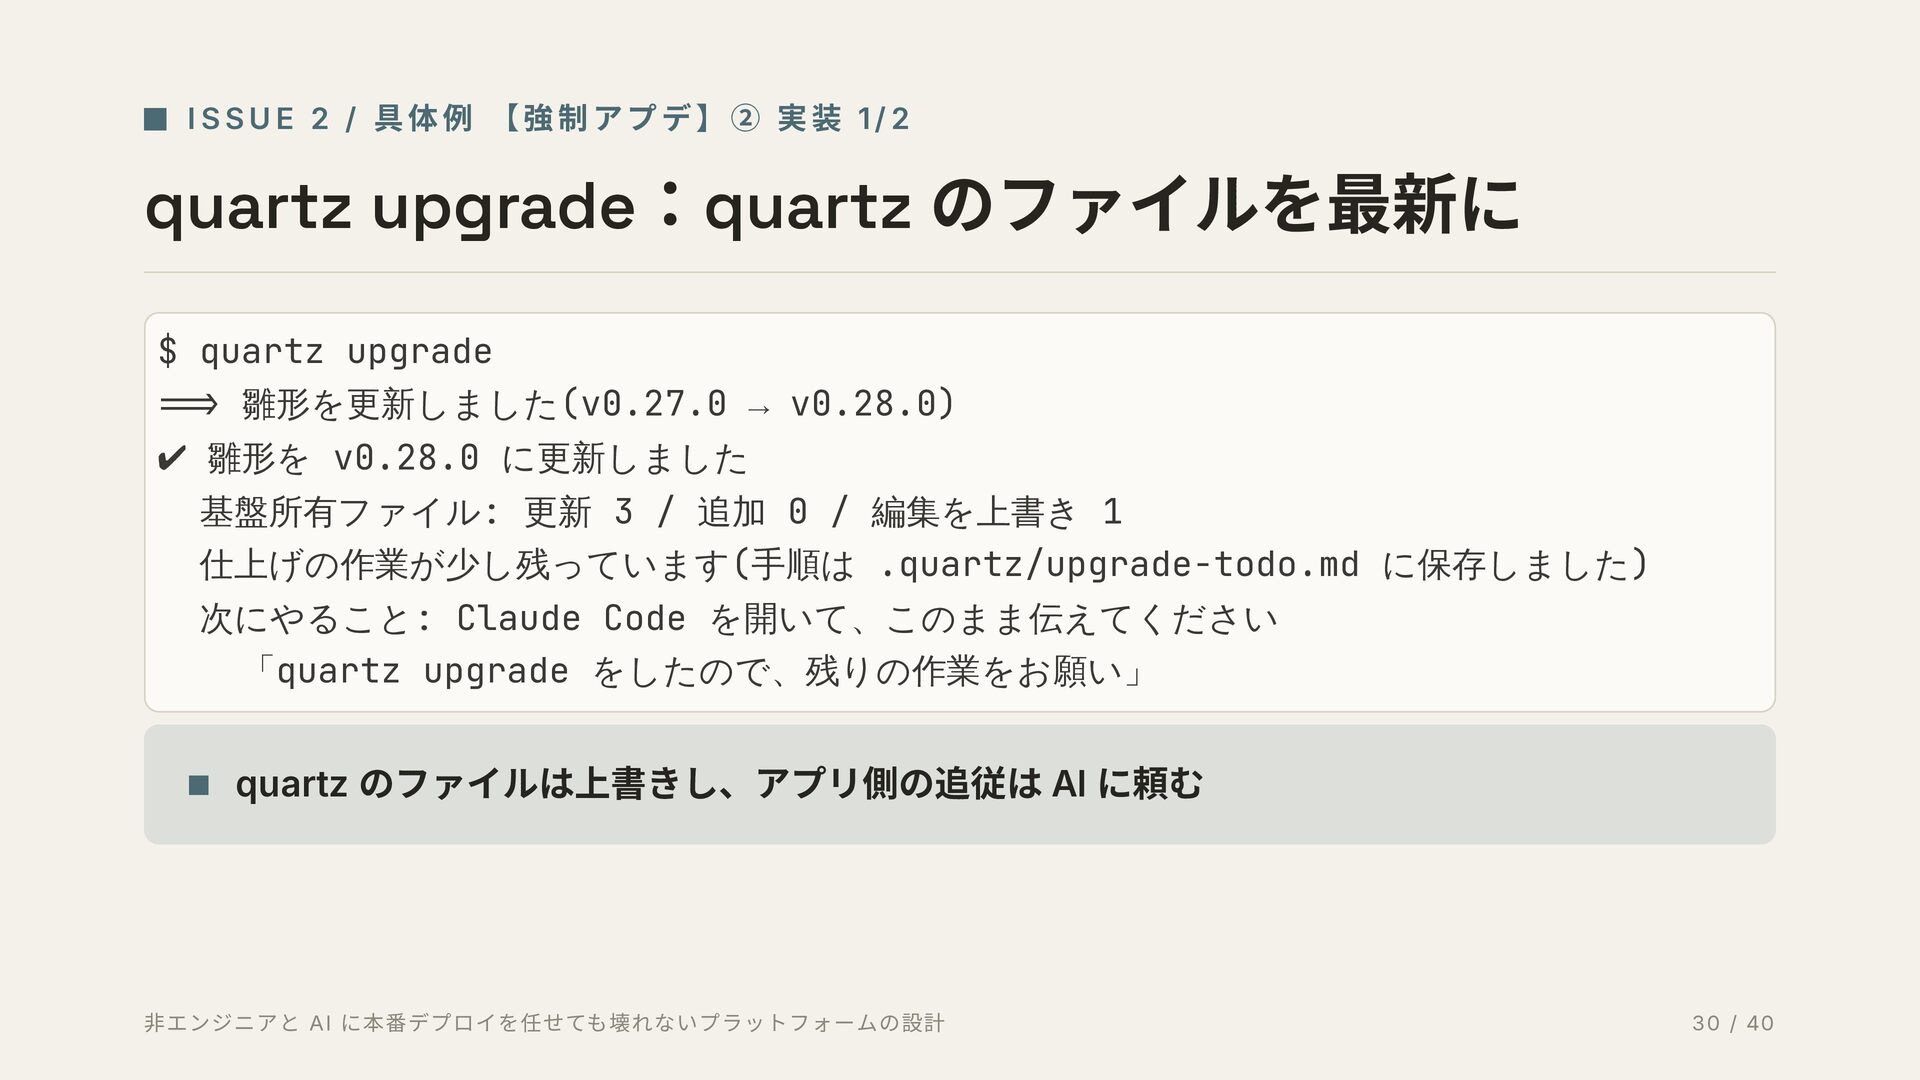
  26. I SSUE 2 / 具体例 【強制アプデ】② 実装 1/ 2 quartz

    upgrade:quartz のファイルを最新に $ quartz upgrade ==> 雛形を更新しました(v0.27.0 → v0.28.0) ✔ 雛形を v0.28.0 に更新しました 基盤所有ファイル: 更新 3 / 追加 0 / 編集を上書き 1 仕上げの作業が少し残っています(手順は .quartz/upgrade-todo.md に保存しました) 次にやること: Claude Code を開いて、このまま伝えてください 「quartz upgrade をしたので、残りの作業をお願い」 quartz のファイルは上書きし、アプリ側の追従は AI に頼む 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 30 / 40
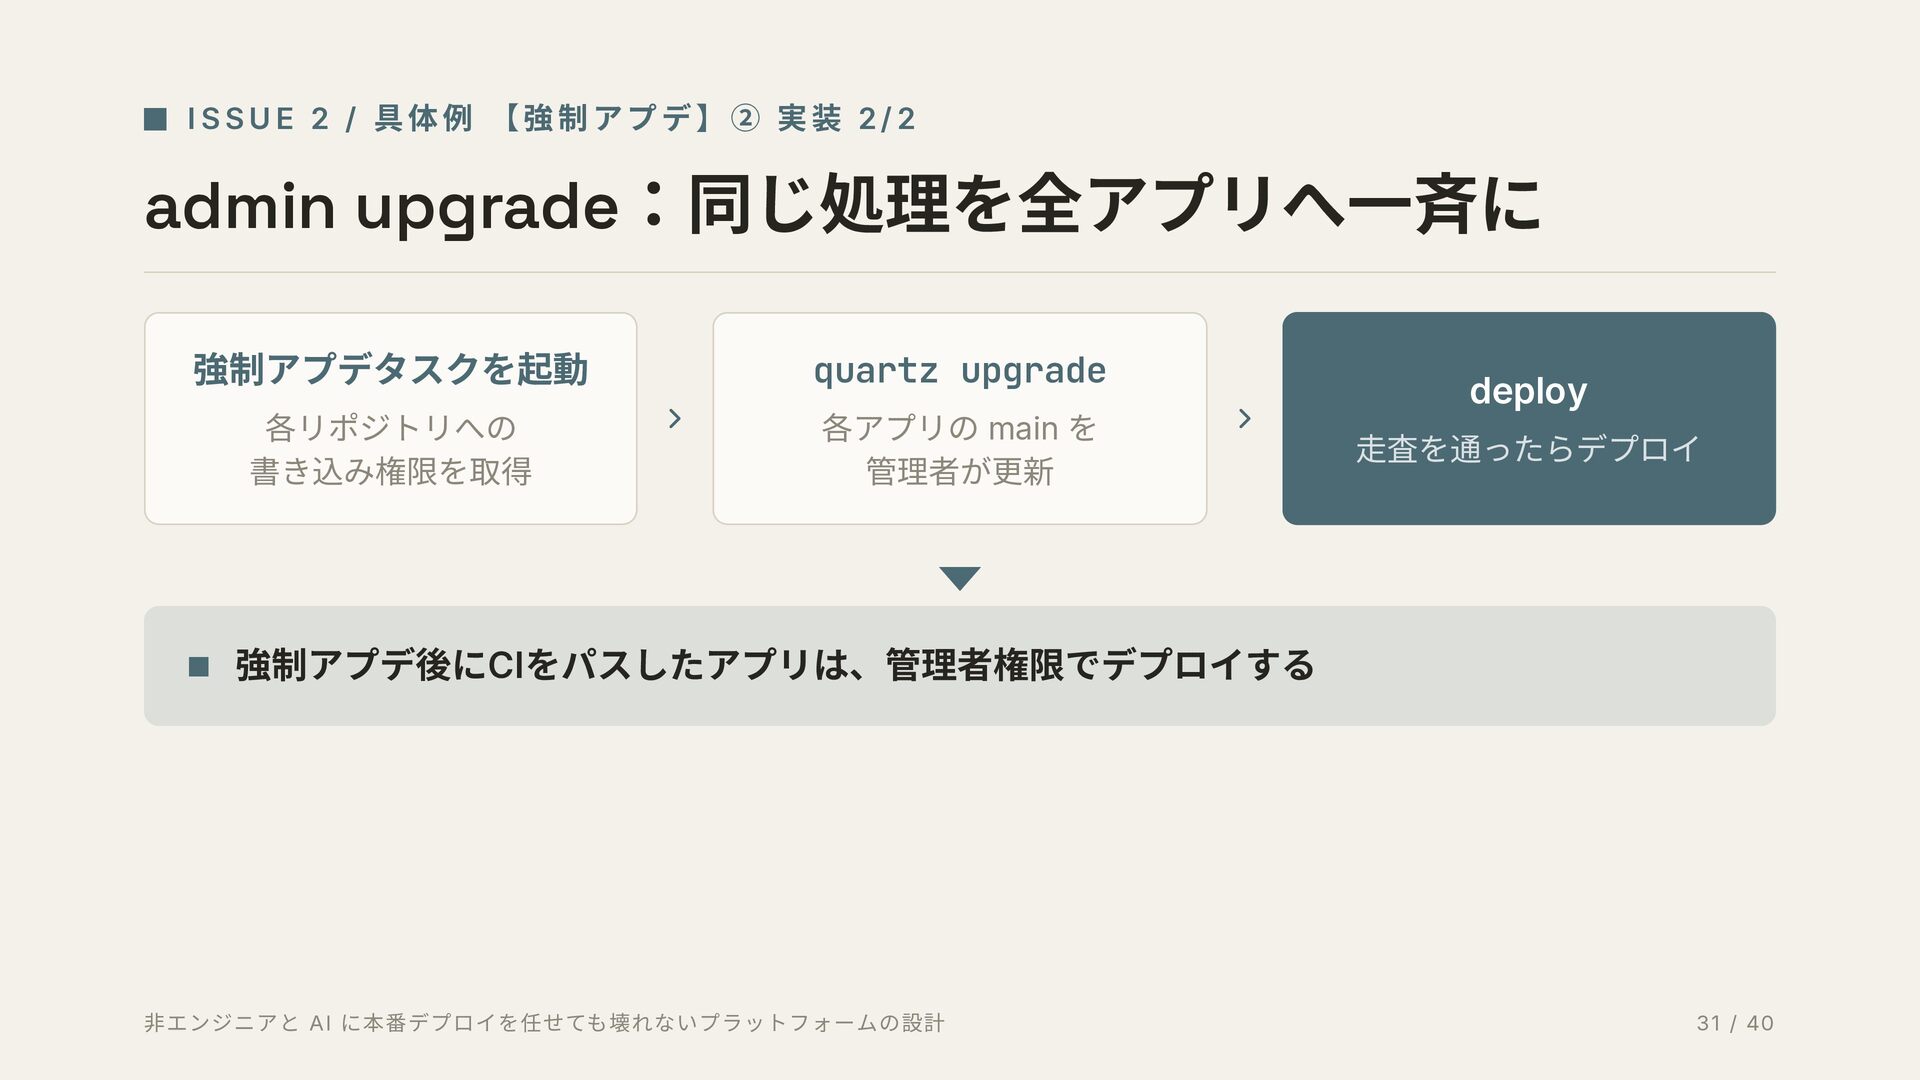
  27. I SSUE 2 / 具体例 【強制アプデ】② 実装 2/ 2 admin

    upgrade:同じ処理を全アプリへ一斉に 強制アプデタスクを起動 quartz upgrade 各リポジトリへの 書き込み権限を取得 各アプリの main を 管理者が更新 deploy 走査を通ったらデプロイ 強制アプデ後にCIをパスしたアプリは、管理者権限でデプロイする 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 31 / 40
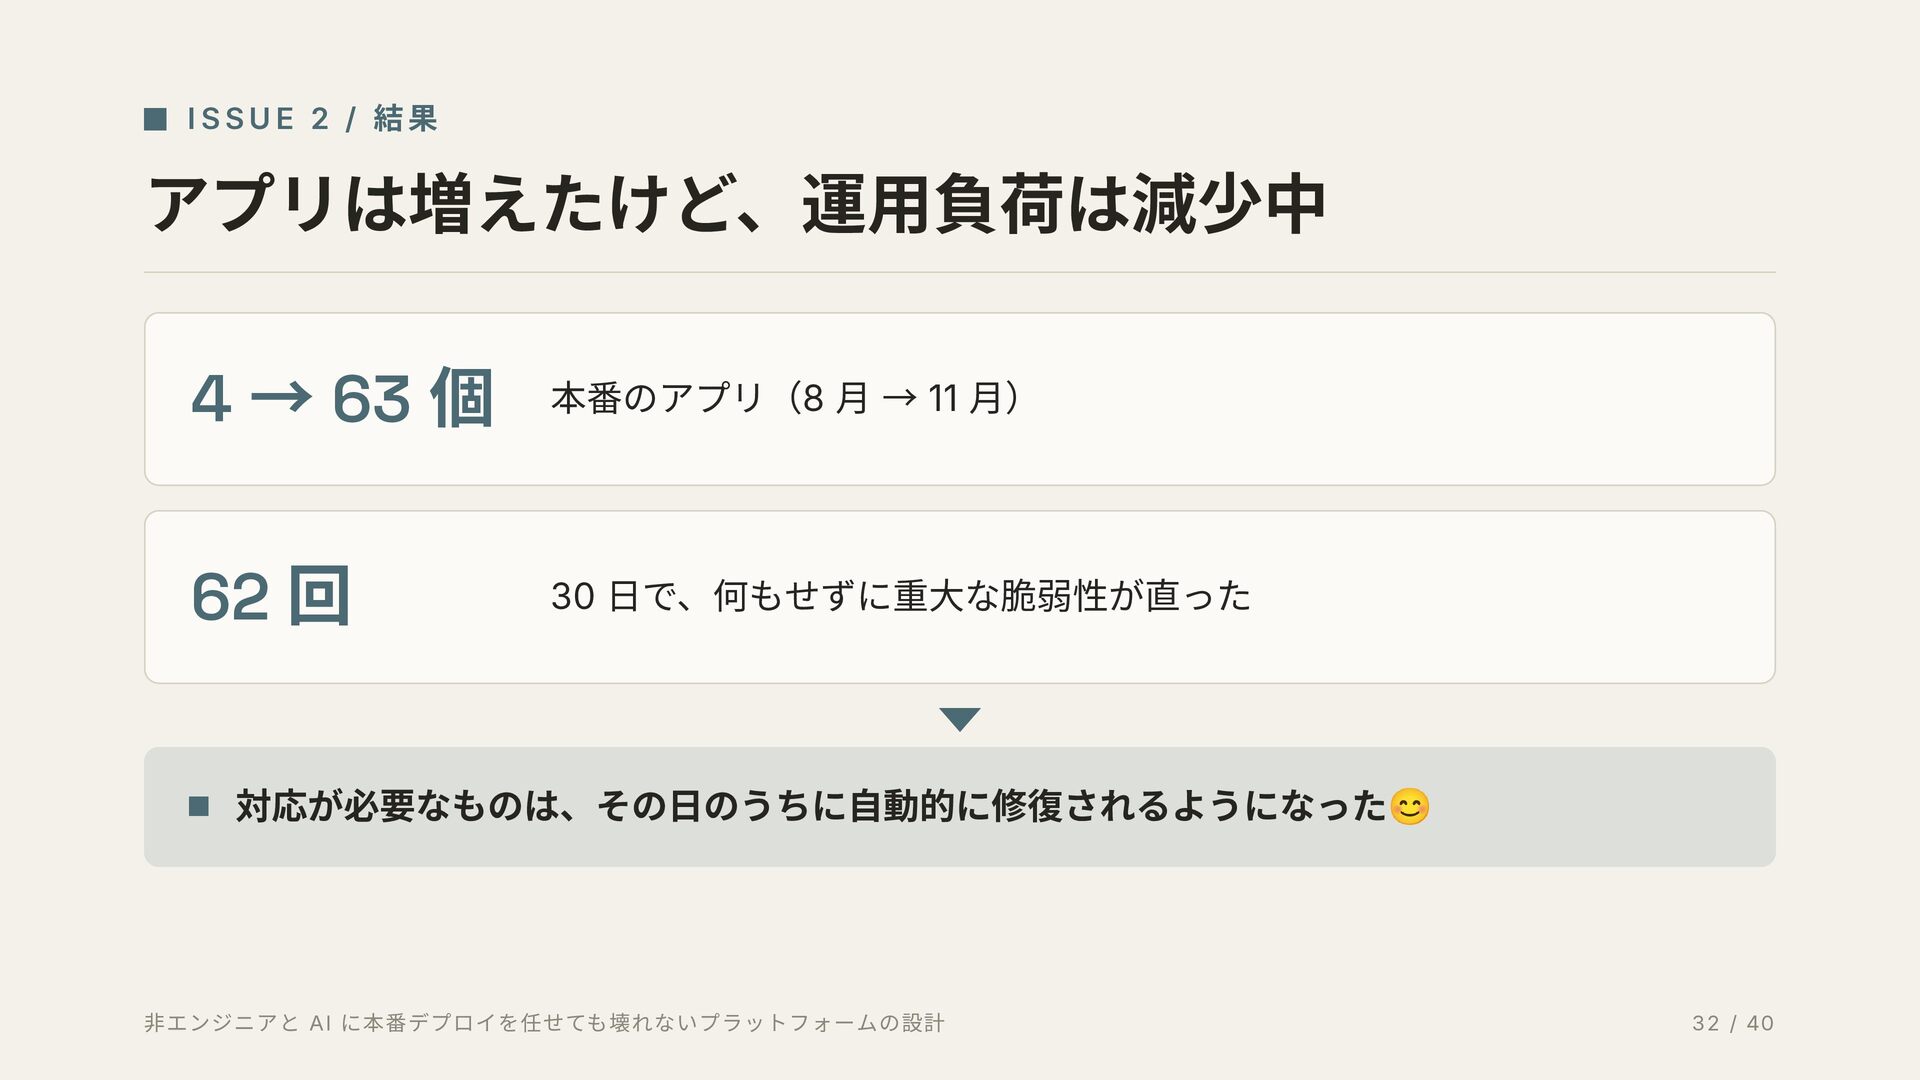
  28. ISSUE 2 / 結果 アプリは増えたけど、運用負荷は減少中 4 → 63 個 本番のアプリ(8

    月 → 11 月) 62 回 30 日で、何もせずに重大な脆弱性が直った 対応が必要なものは、その日のうちに自動的に修復されるようになった 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 😊 32 / 40
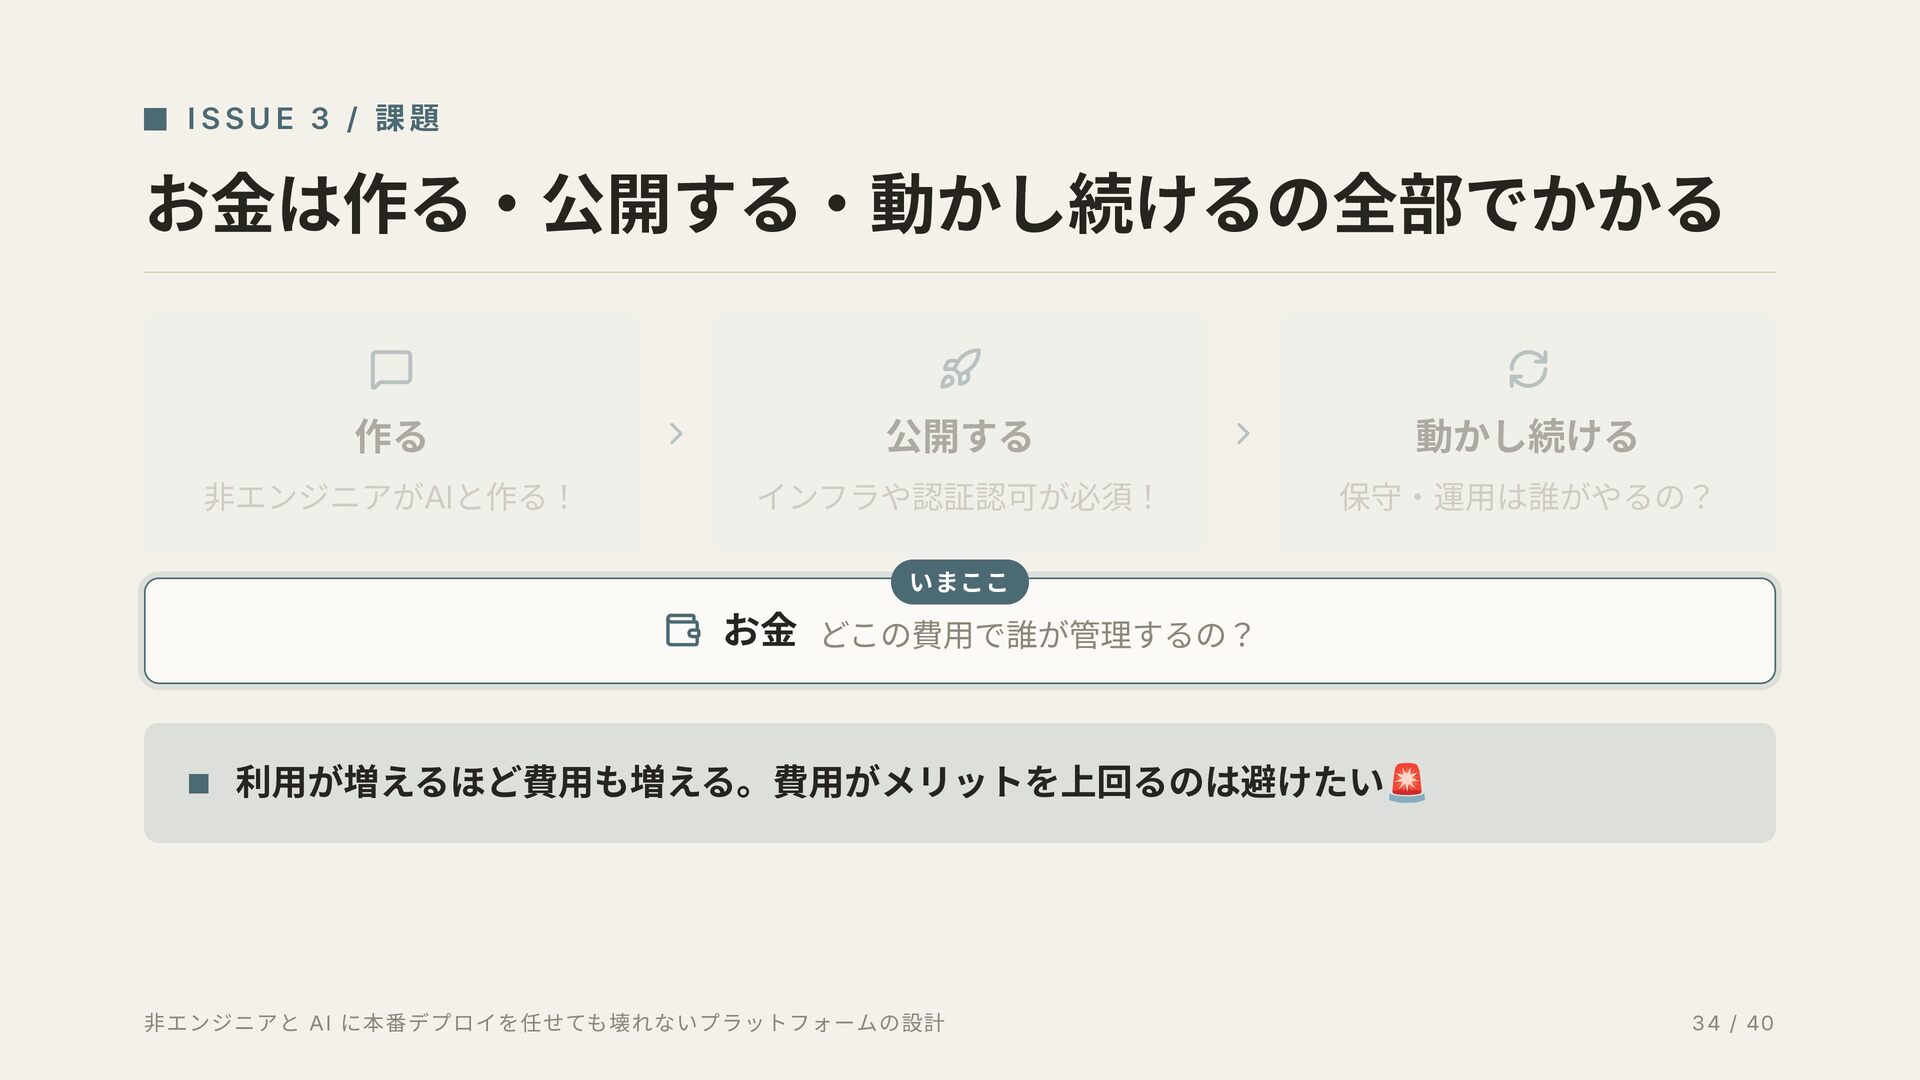
  29. ISSUE 3 / 課題 お金は作る・公開する・動かし続けるの全部でかかる 作る 公開する 動かし続ける 非エンジニアがAIと作る! インフラや認証認可が必須!

    保守・運用は誰がやるの? いまここ お金 どこの費用で誰が管理するの? 🚨 利用が増えるほど費用も増える。費用がメリットを上回るのは避けたい 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 34 / 40
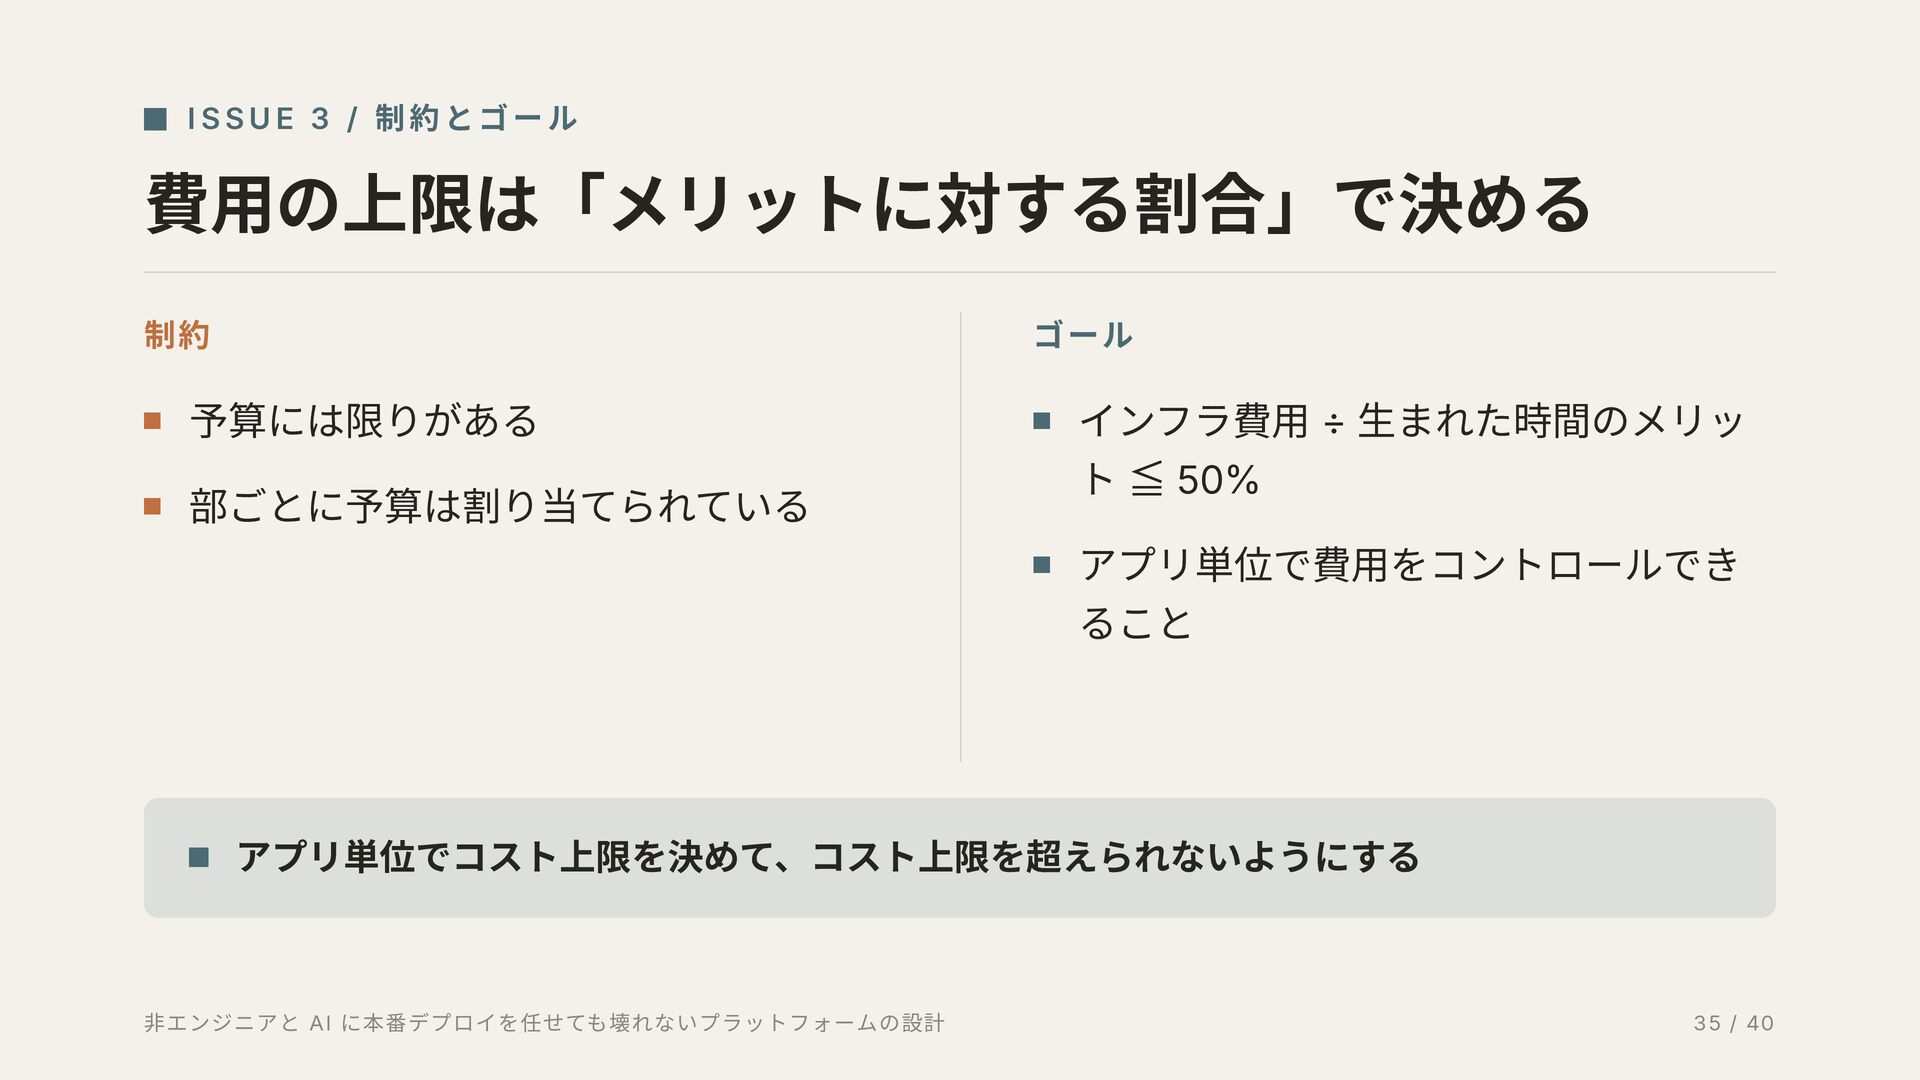
  30. ISSUE 3 / 制約とゴール 費用の上限は「メリットに対する割合」で決める 制約 ゴール 予算には限りがある 部ごとに予算は割り当てられている インフラ費用

    ÷ 生まれた時間のメリッ ト ≦ 50% アプリ単位で費用をコントロールでき ること アプリ単位でコスト上限を決めて、コスト上限を超えられないようにする 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 35 / 40
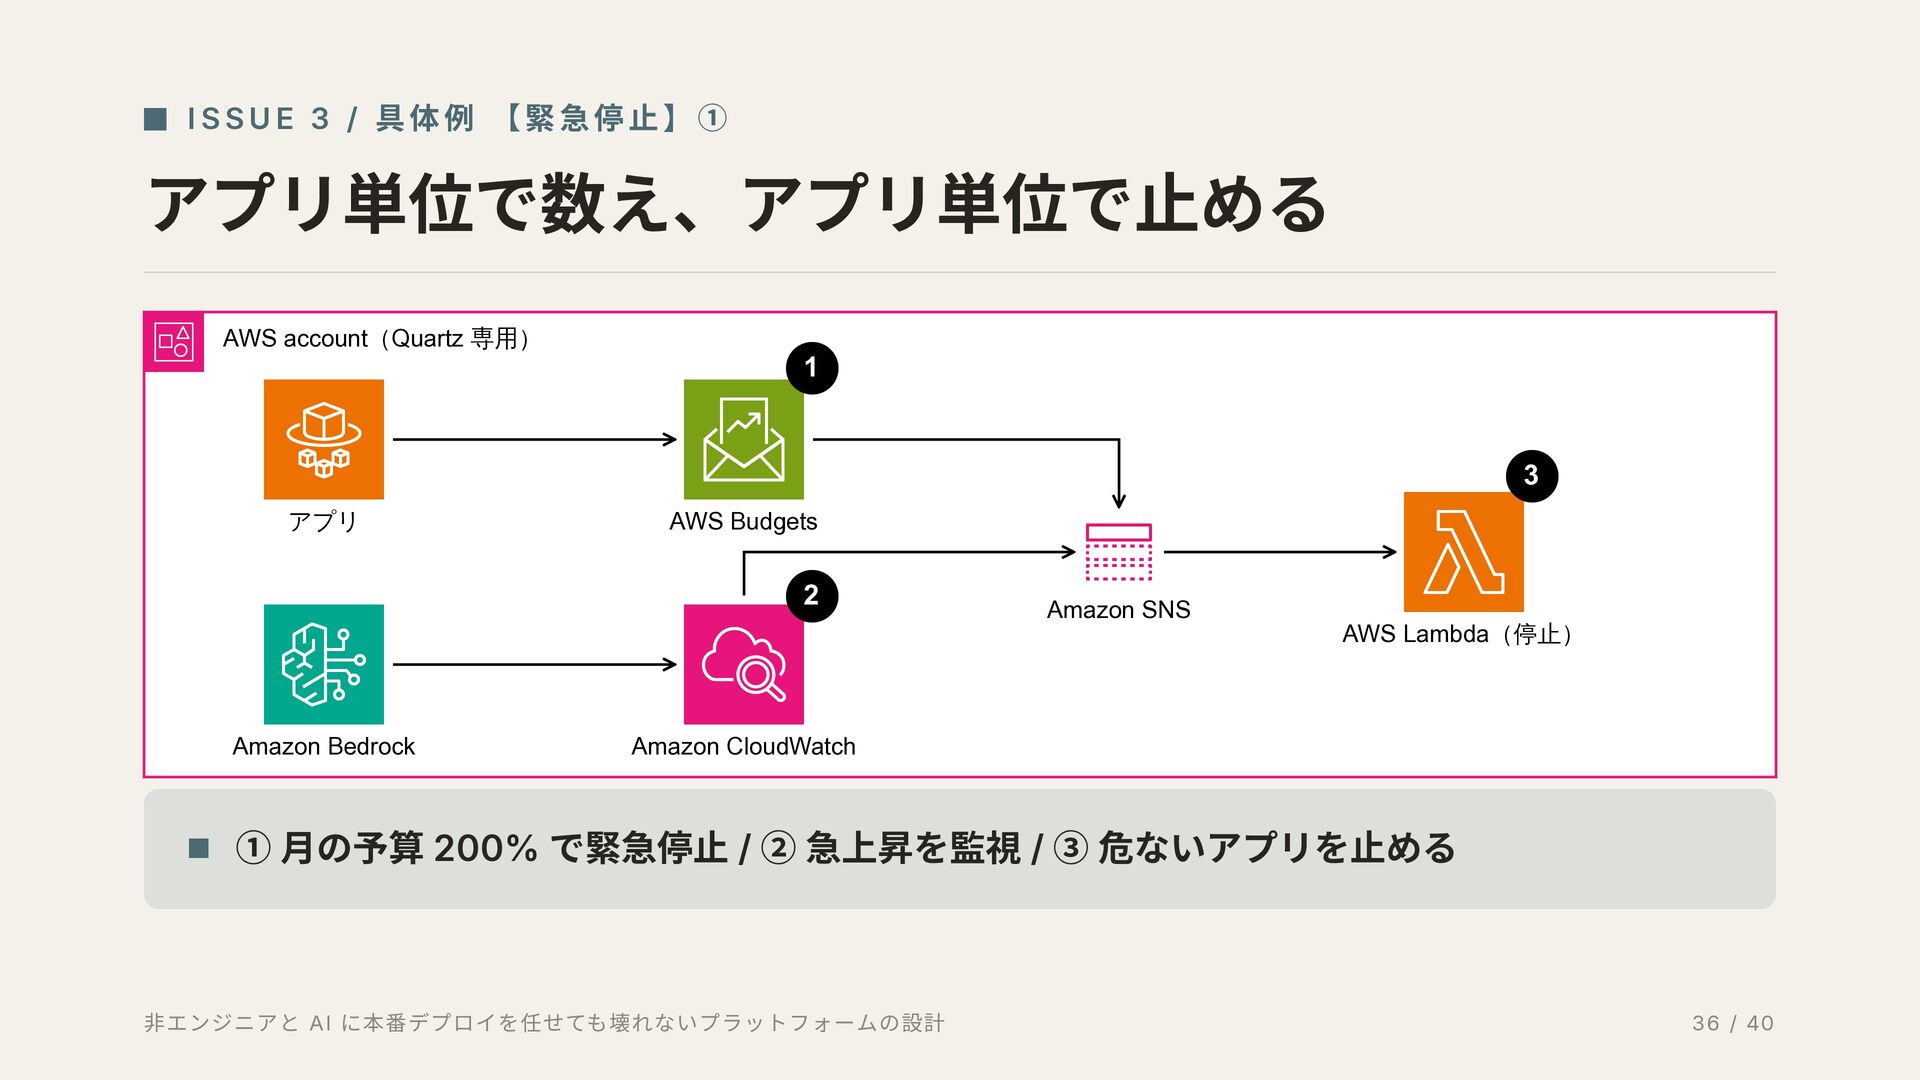
  31. ISSUE 3 / 具体例 【緊急停止】① アプリ単位で数え、アプリ単位で止める AWS account(Quartz 専用) 1

    3 アプリ AWS Budgets 2 Amazon Bedrock Amazon SNS AWS Lambda(停止) Amazon CloudWatch ① 月の予算 200% で緊急停止 / ② 急上昇を監視 / ③ 危ないアプリを止める 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 36 / 40
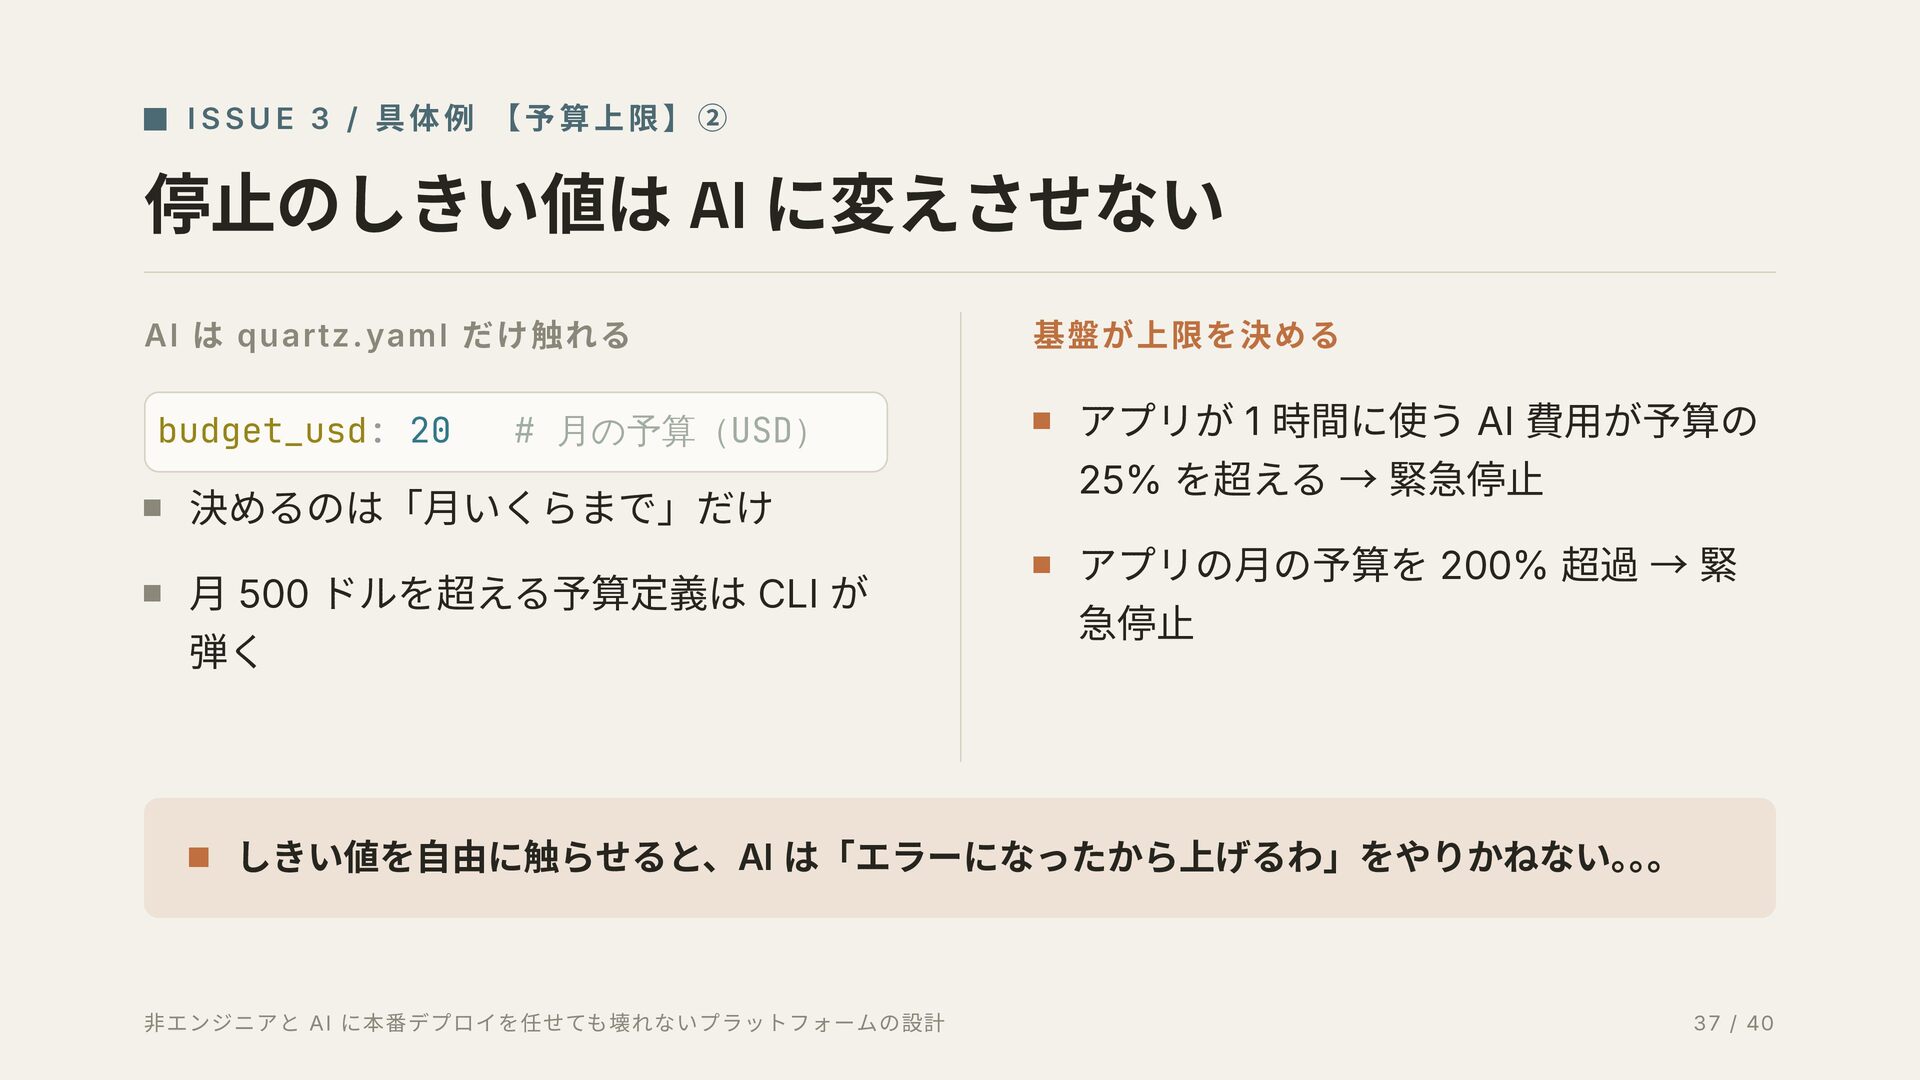
  32. ISSUE 3 / 具体例 【予算上限】② 停止のしきい値は AI に変えさせない AI は

    qu artz . yaml だけ触れる budget_usd: 20 # 月の予算(USD) 決めるのは「月いくらまで」だけ 月 500 ドルを超える予算定義は CLI が 弾く 基盤が上限を決める アプリが 1 時間に使う AI 費用が予算の 25% を超える → 緊急停止 アプリの月の予算を 200% 超過 → 緊 急停止 しきい値を自由に触らせると、AI は「エラーになったから上げるわ」をやりかねない。。。 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 37 / 40
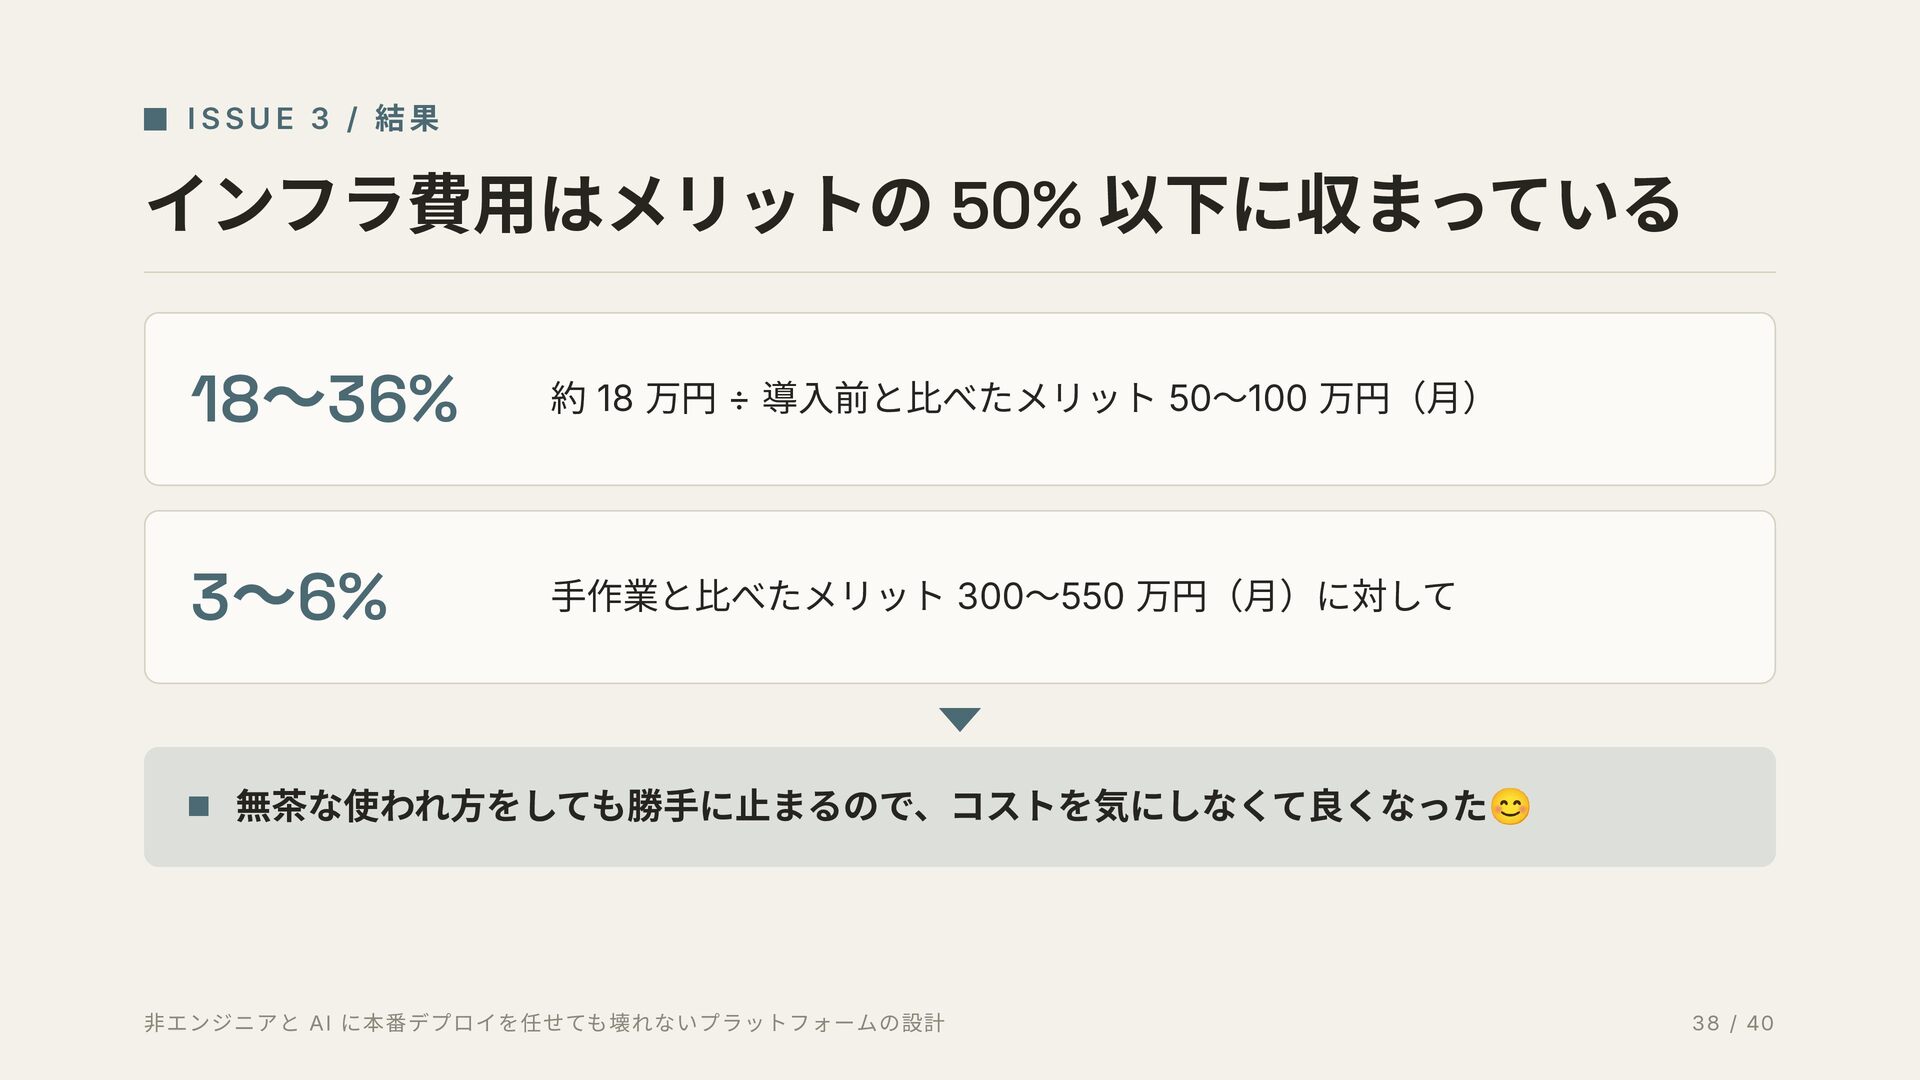
  33. ISSUE 3 / 結果 インフラ費用はメリットの 50% 以下に収まっている 18〜36% 約 18

    万円 ÷ 導入前と比べたメリット 50〜100 万円(月) 3〜6% 手作業と比べたメリット 300〜550 万円(月)に対して 😊 無茶な使われ方をしても勝手に止まるので、コストを気にしなくて良くなった 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 38 / 40
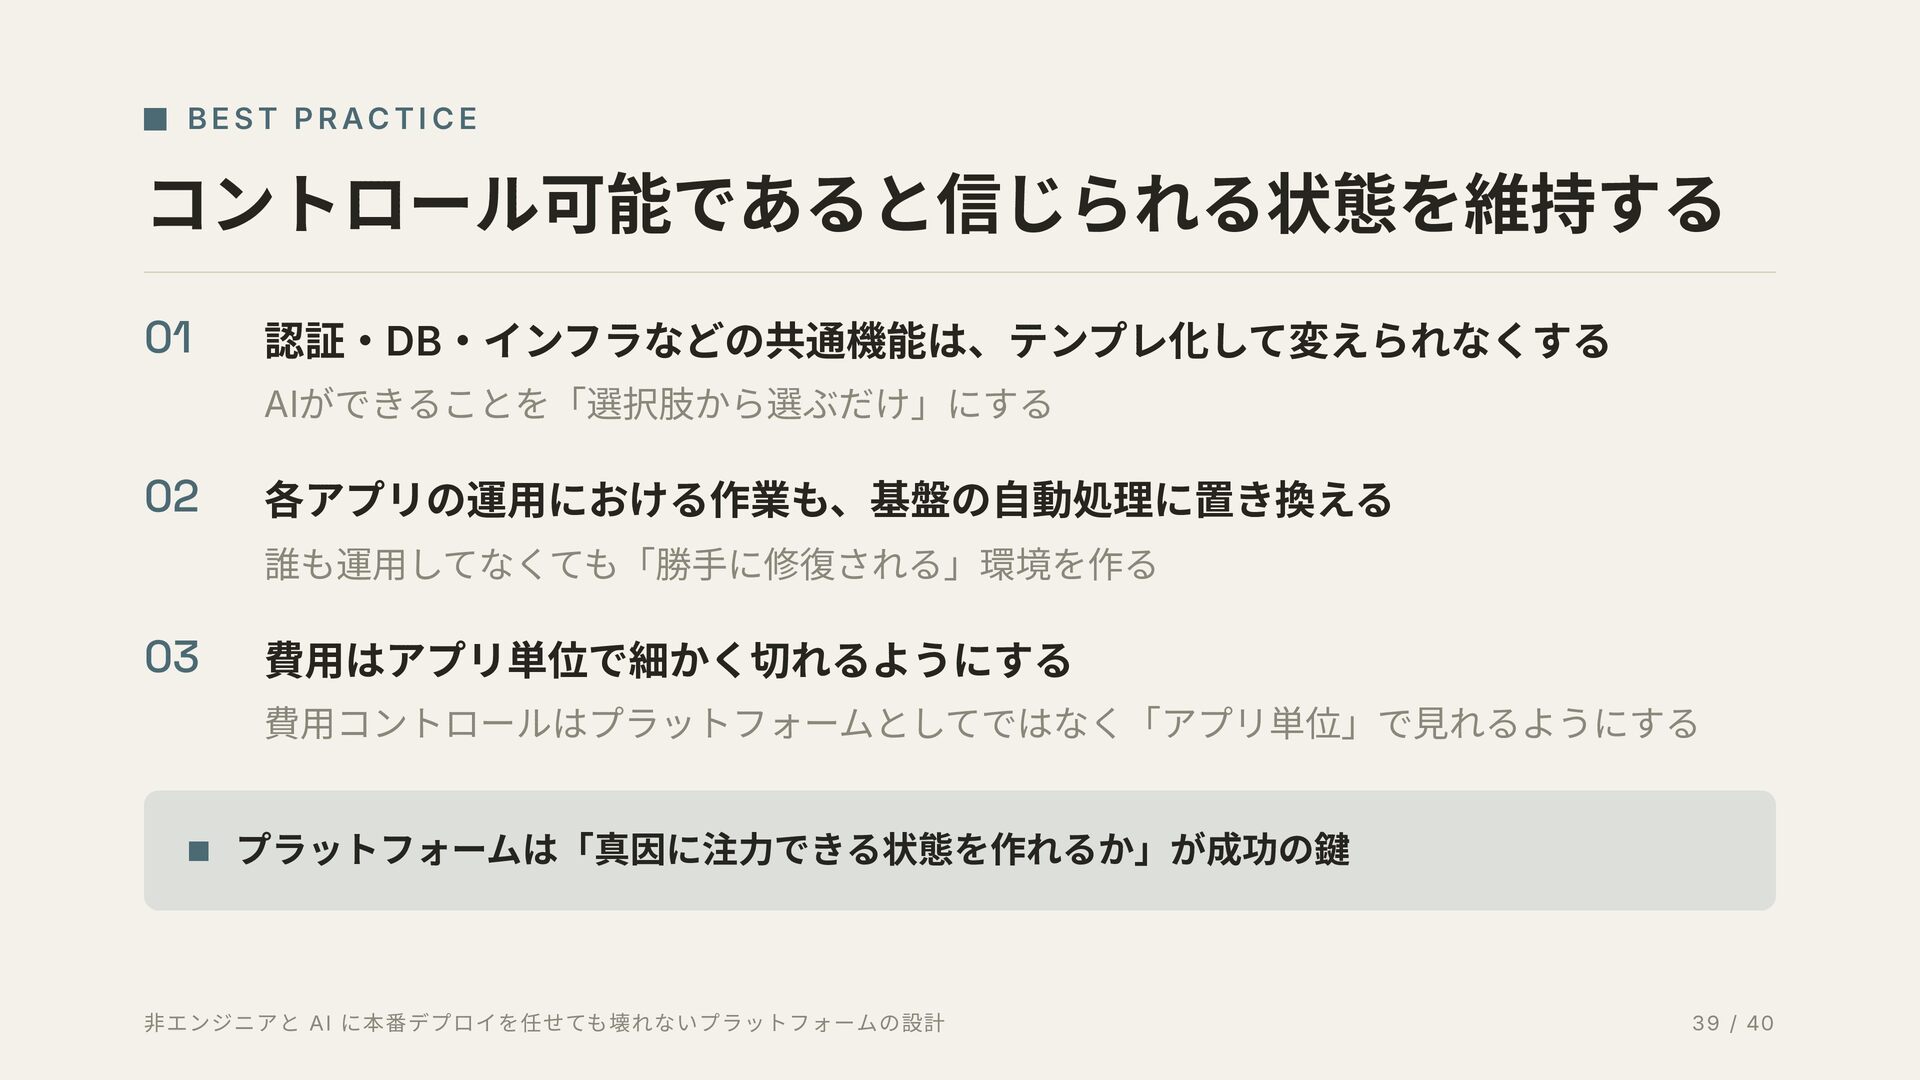
  34. BEST PRAC TI C E コントロール可能であると信じられる状態を維持する 01 認証・DB・インフラなどの共通機能は、テンプレ化して変えられなくする AIができることを「選択肢から選ぶだけ」にする 02

    各アプリの運用における作業も、基盤の自動処理に置き換える 誰も運用してなくても「勝手に修復される」環境を作る 03 費用はアプリ単位で細かく切れるようにする 費用コントロールはプラットフォームとしてではなく「アプリ単位」で見れるようにする プラットフォームは「真因に注力できる状態を作れるか」が成功の鍵 非エンジニアと AI に本番デプロイを任せても壊れないプラットフォームの設計 39 / 40

More Decks by staka

Other Decks in Technology