Share
Embed
悪意と善意が交差する「内部不正」という名のサスペンス
2018/02/07 @ITセキュリティセミナーでの川崎の講演資料です。
Recruit Technologies
February 27, 2018
Transcript
68 slides
-
(C) Recruit Technologies Co.,Ltd. All rights reserved. 自己紹介 2 川崎
隆哉(かわさき たかや) 株式会社リクルートテクノロジーズ 4年生大学の法学部法律学科国際法コースを卒業。 新卒としてデジタル・フォレンジック技術を用いた不正調査を専門 とするベンダーに入社。不正調査やマルウェア感染時の調査に従事。 現在は、Recruit-CSIRTにてセキュリティ監視や インシデントレスポンスに従事。 氏名 所属 略歴 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 目次 3 ※本講演は、情報漏洩が起きた後をメインにお話しします
※本講演内容は、一般論であり、弊社の事例ではございません 1. デジタル・フォレンジックの簡単な説明 2. 情報持ち出しの現場と注意点 3. 内部不正に対する平時の取り組み -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 目次 4 1.
デジタル・フォレンジックの簡単な説明 2. 情報持ち出しの現場と注意点 3. 内部不正に対する平時の取り組み -
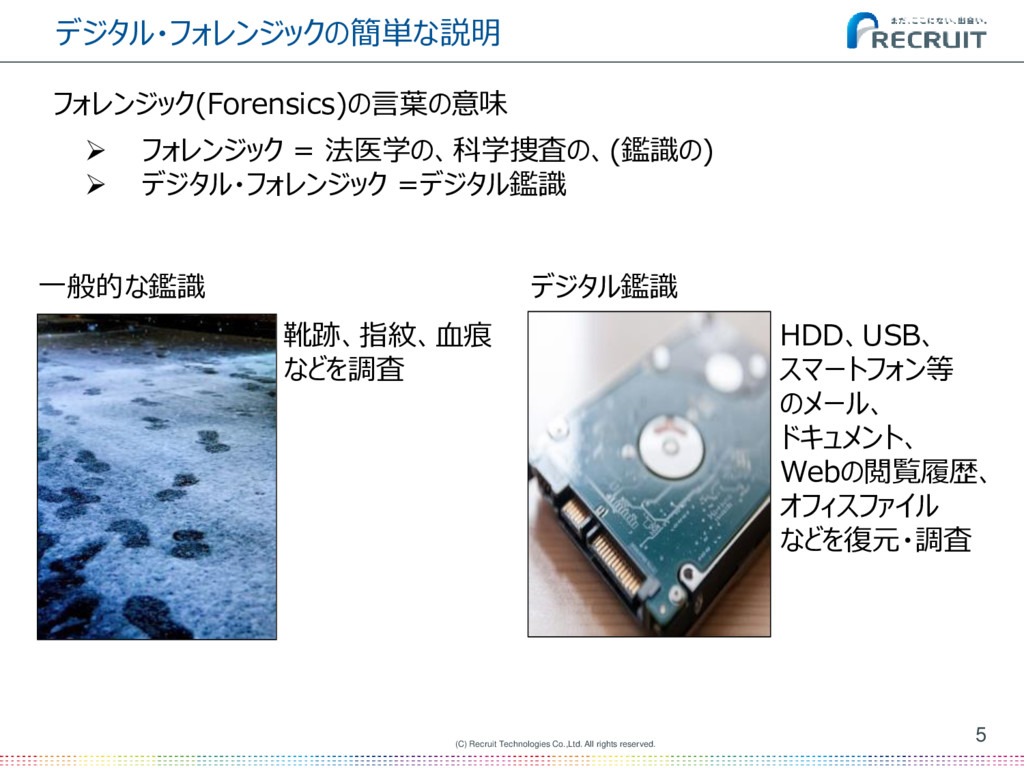
(C) Recruit Technologies Co.,Ltd. All rights reserved. 5 デジタル・フォレンジックの簡単な説明 フォレンジック(Forensics)の言葉の意味
フォレンジック = 法医学の、科学捜査の、(鑑識の) デジタル・フォレンジック =デジタル鑑識 靴跡、指紋、血痕 などを調査 一般的な鑑識 デジタル鑑識 HDD、USB、 スマートフォン等 のメール、 ドキュメント、 Webの閲覧履歴、 オフィスファイル などを復元・調査 -
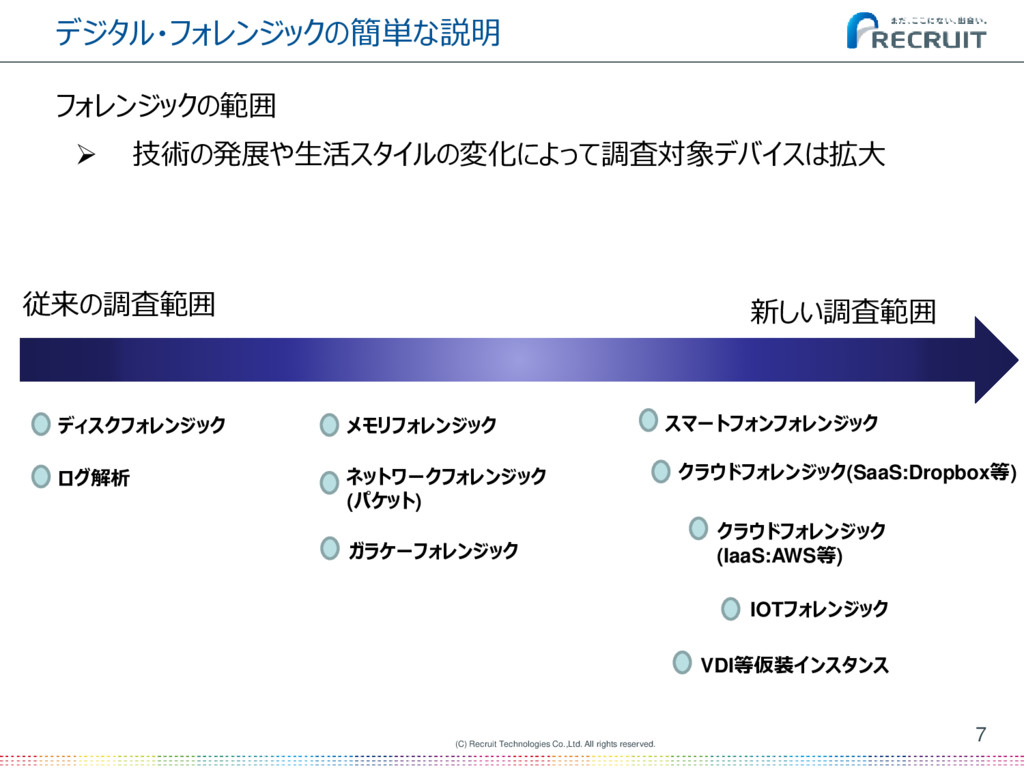
(C) Recruit Technologies Co.,Ltd. All rights reserved. 7 デジタル・フォレンジックの簡単な説明 フォレンジックの範囲
ネットワークフォレンジック (パケット) メモリフォレンジック ディスクフォレンジック ログ解析 スマートフォンフォレンジック クラウドフォレンジック(SaaS:Dropbox等) IOTフォレンジック 従来の調査範囲 新しい調査範囲 ガラケーフォレンジック クラウドフォレンジック (IaaS:AWS等) 技術の発展や生活スタイルの変化によって調査対象デバイスは拡大 VDI等仮装インスタンス -
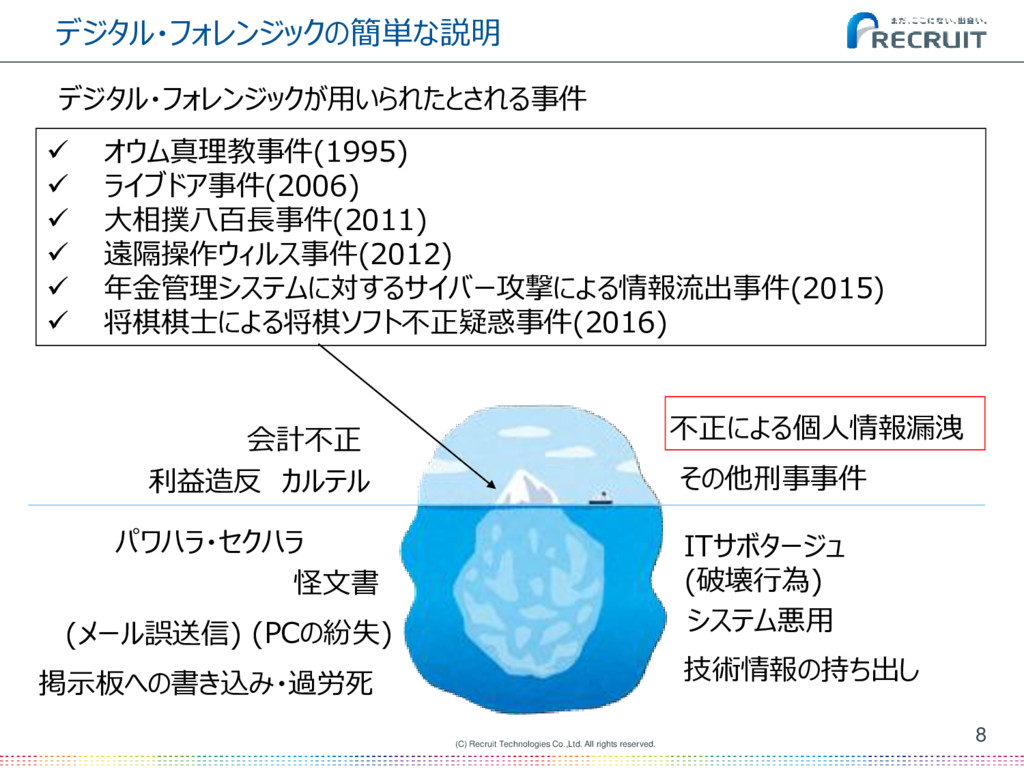
(C) Recruit Technologies Co.,Ltd. All rights reserved. 8 デジタル・フォレンジックの簡単な説明 デジタル・フォレンジックが用いられたとされる事件
オウム真理教事件(1995) ライブドア事件(2006) 大相撲八百長事件(2011) 遠隔操作ウィルス事件(2012) 年金管理システムに対するサイバー攻撃による情報流出事件(2015) 将棋棋士による将棋ソフト不正疑惑事件(2016) 技術情報の持ち出し (メール誤送信) パワハラ・セクハラ 怪文書 掲示板への書き込み・過労死 不正による個人情報漏洩 会計不正 その他刑事事件 カルテル (PCの紛失) ITサボタージュ (破壊行為) システム悪用 利益造反 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 目次 9 1.
デジタル・フォレンジックの簡単な説明 2. 情報持ち出しの現場と注意点 3. 内部不正に対する平時の取り組み -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 11
このセクションは、情報漏洩の現場における被疑者と企業との闘いの記録である 。 (このセクションはフィクションです。実 際の人物、団体とは関係がございません) -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 12
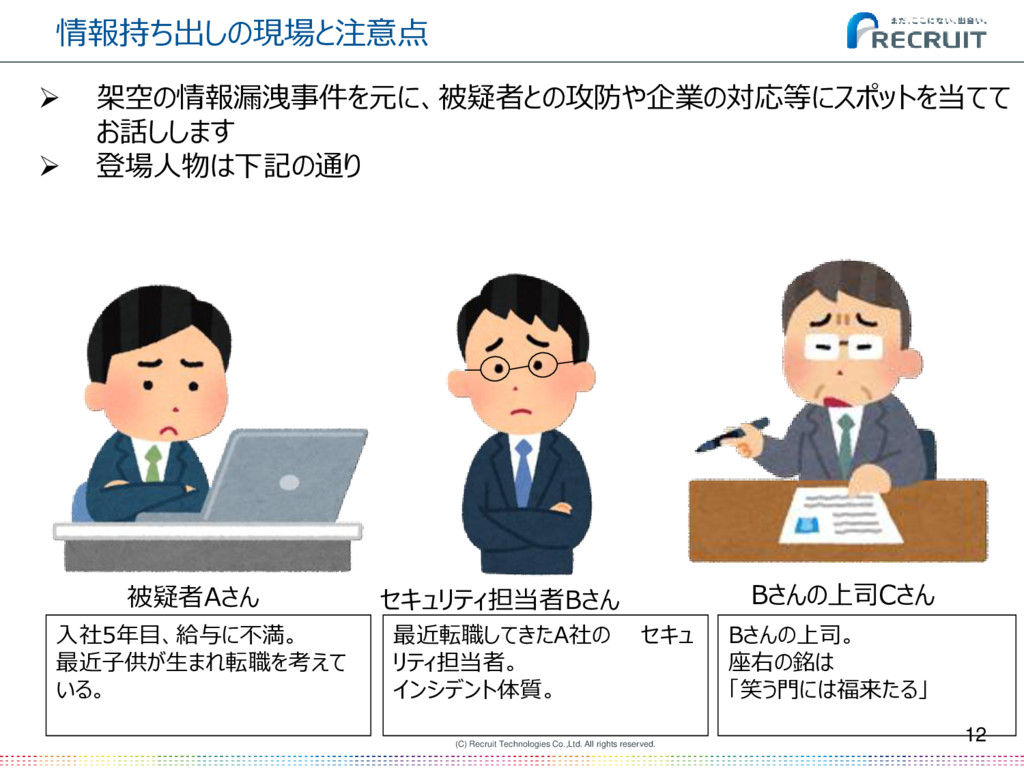
架空の情報漏洩事件を元に、被疑者との攻防や企業の対応等にスポットを当てて お話しします 登場人物は下記の通り セキュリティ担当者Bさん 被疑者Aさん Bさんの上司Cさん 入社5年目、給与に不満。 最近子供が生まれ転職を考えて いる。 最近転職してきたA社の セキュ リティ担当者。 インシデント体質。 Bさんの上司。 座右の銘は 「笑う門には福来たる」 -
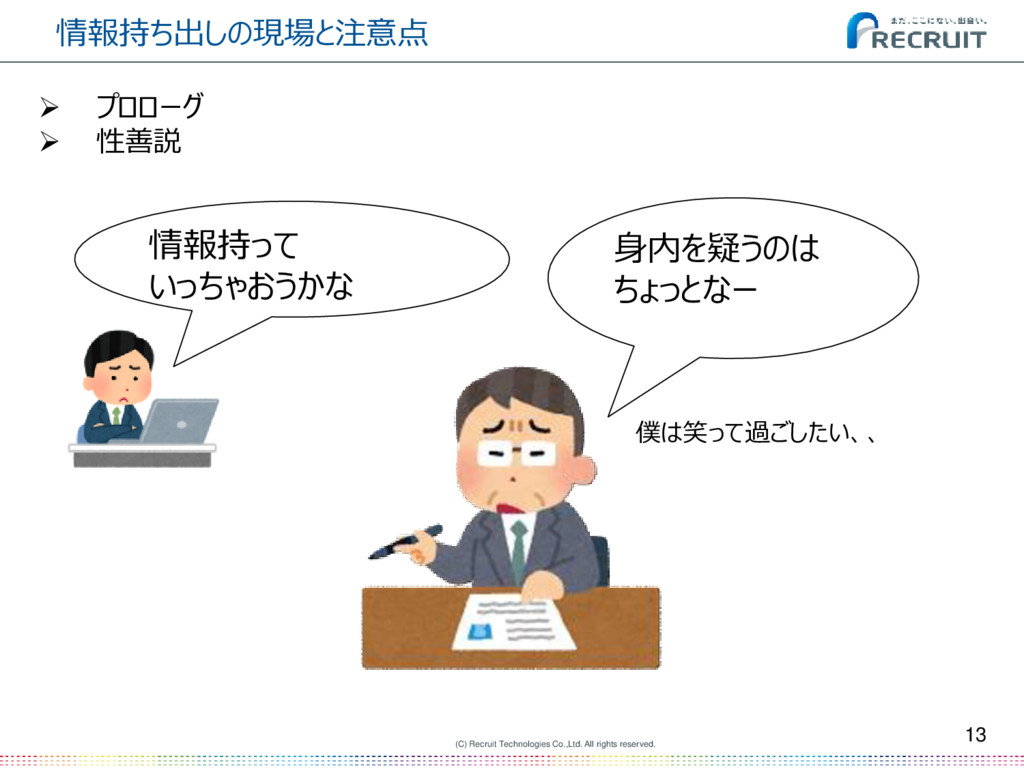
(C) Recruit Technologies Co.,Ltd. All rights reserved. 13 プロローグ
性善説 身内を疑うのは ちょっとなー 情報持って いっちゃおうかな 情報持ち出しの現場と注意点 僕は笑って過ごしたい、、 -
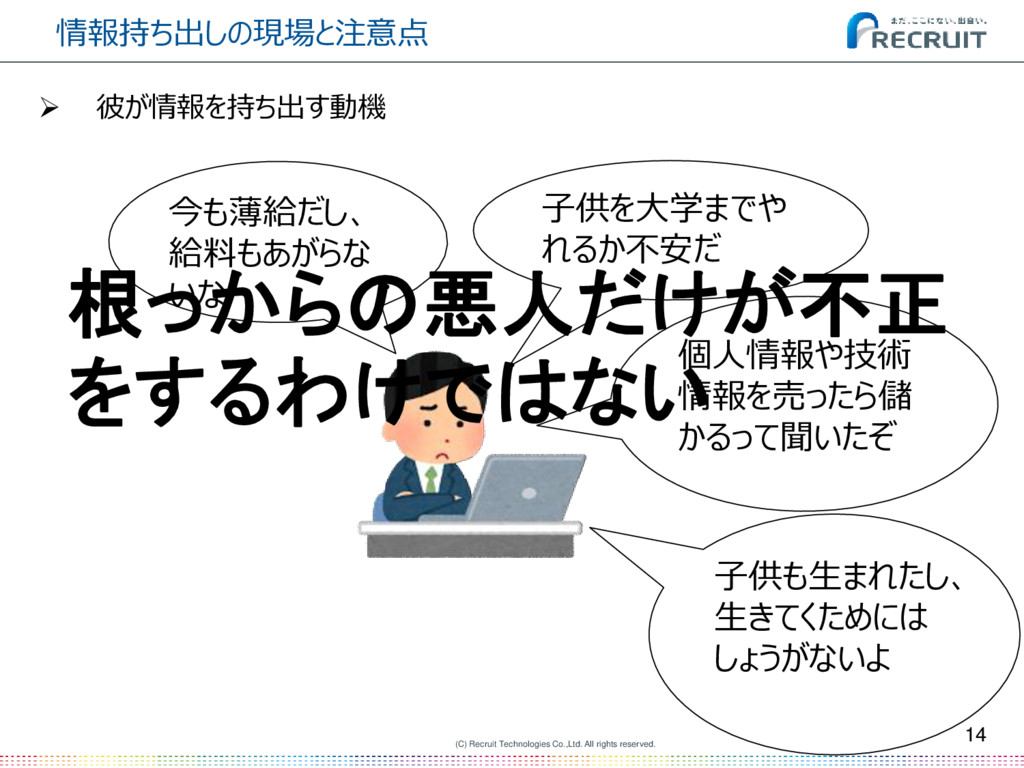
(C) Recruit Technologies Co.,Ltd. All rights reserved. 14 彼が情報を持ち出す動機
子供を大学までや れるか不安だ 個人情報や技術 情報を売ったら儲 かるって聞いたぞ 今も薄給だし、 給料もあがらな いなー 子供も生まれたし、 生きてくためには しょうがないよ 根っからの悪人だけが不正 をするわけではない 情報持ち出しの現場と注意点 -
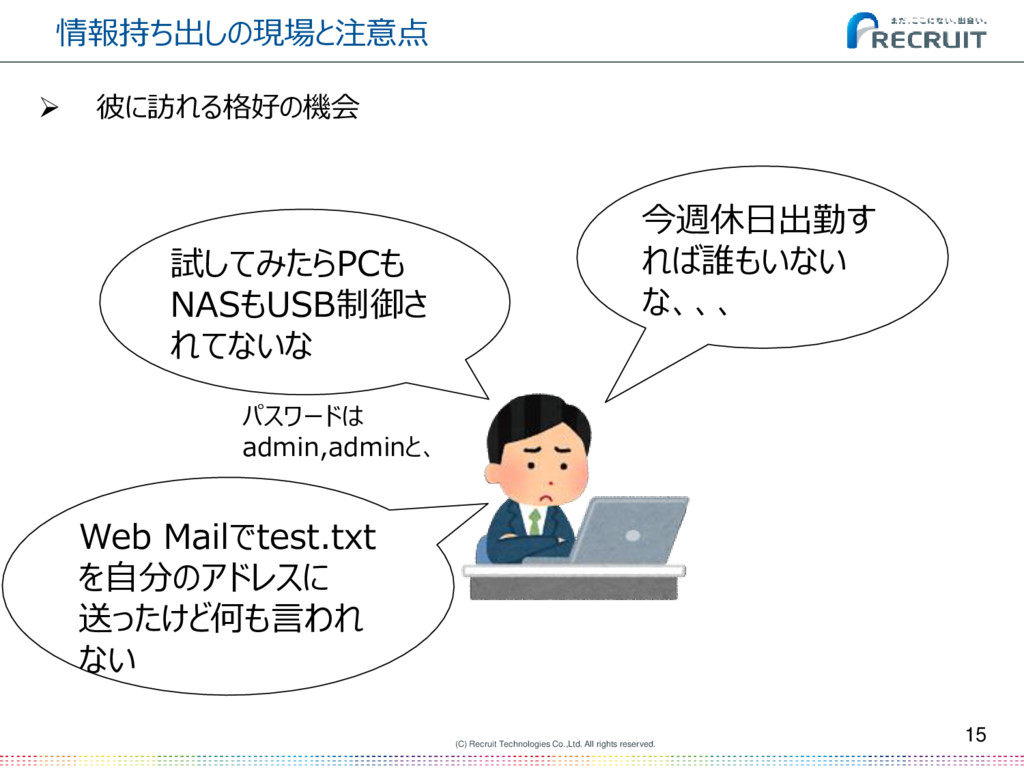
(C) Recruit Technologies Co.,Ltd. All rights reserved. 15 彼に訪れる格好の機会
試してみたらPCも NASもUSB制御さ れてないな 今週休日出勤す れば誰もいない な、、、 パスワードは admin,adminと、 Web Mailでtest.txt を自分のアドレスに 送ったけど何も言われ ない 情報持ち出しの現場と注意点 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 18
数週間後 発覚 資産管理ソフトで退職者の端 末ログを調べていたらWeb MailやUSBメモリで 「顧客リスト.xlsx」を持ち出し ているぞ 個人情報がたくさん、、 -
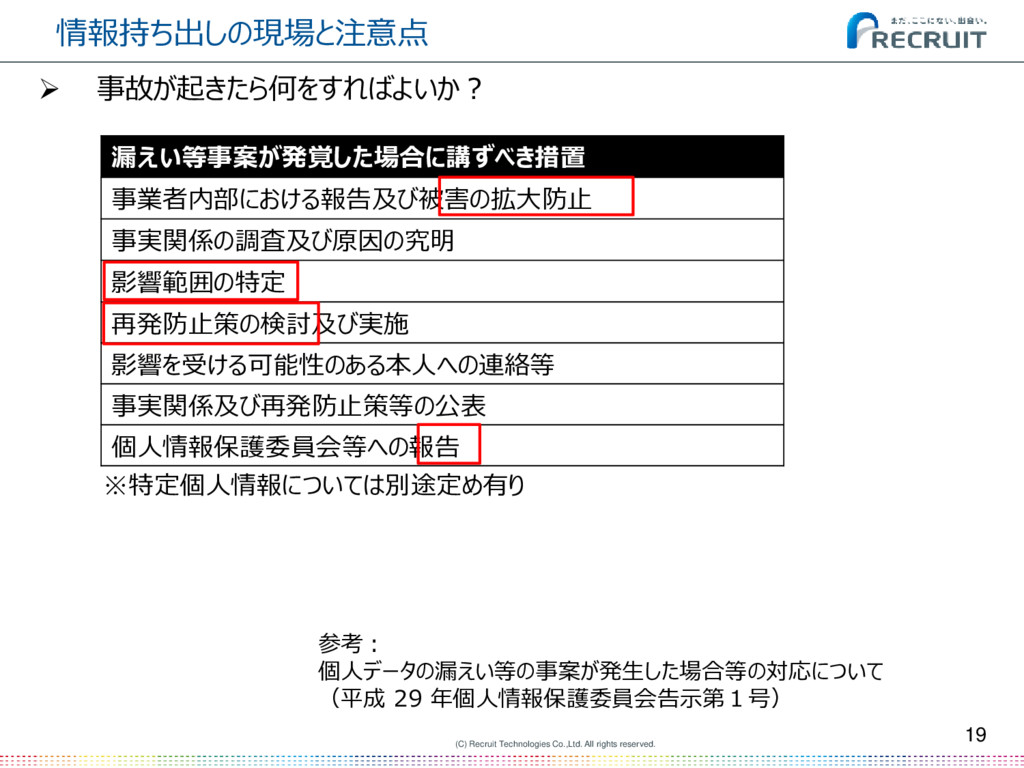
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 19 参考:
個人データの漏えい等の事案が発生した場合等の対応について (平成 29 年個人情報保護委員会告示第1号) 漏えい等事案が発覚した場合に講ずべき措置 事業者内部における報告及び被害の拡大防止 事実関係の調査及び原因の究明 影響範囲の特定 再発防止策の検討及び実施 影響を受ける可能性のある本人への連絡等 事実関係及び再発防止策等の公表 個人情報保護委員会等への報告 事故が起きたら何をすればよいか? ※特定個人情報については別途定め有り -
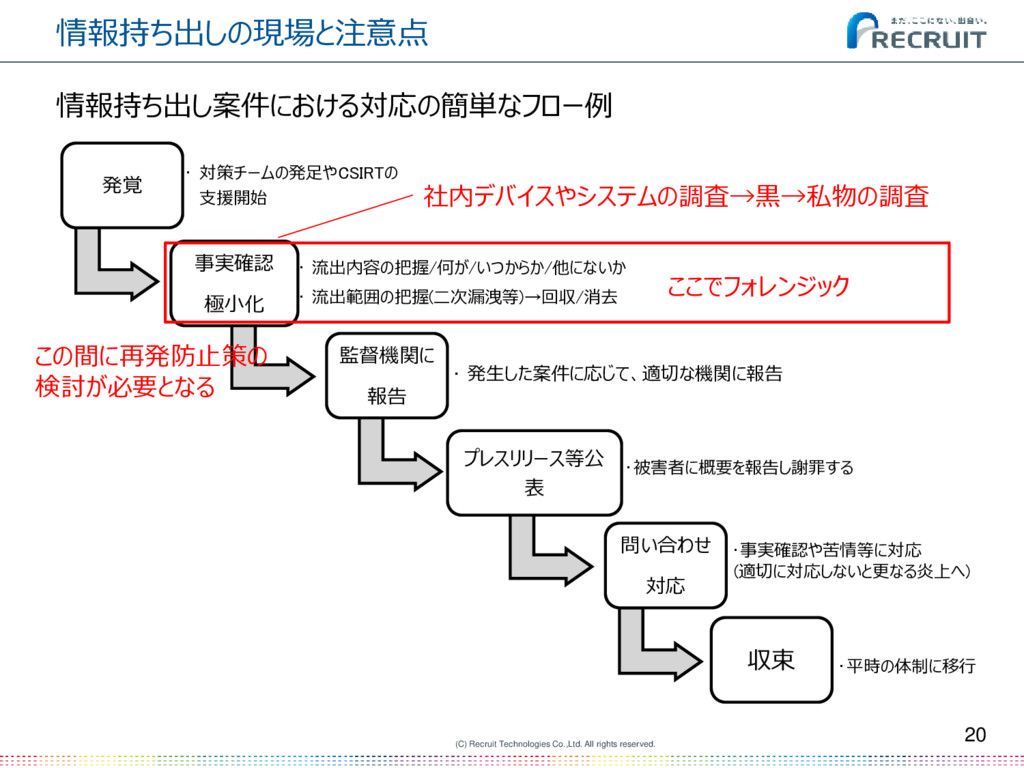
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 20 情報持ち出し案件における対応の簡単なフロー例
発覚 • 対策チームの発足やCSIRTの 支援開始 事実確認 極小化 • 流出内容の把握/何が/いつからか/他にないか • 流出範囲の把握(二次漏洩等)→回収/消去 監督機関に 報告 • 発生した案件に応じて、適切な機関に報告 プレスリリース等公 表 問い合わせ 対応 収束 • 被害者に概要を報告し謝罪する • 事実確認や苦情等に対応 (適切に対応しないと更なる炎上へ) • 平時の体制に移行 ここでフォレンジック この間に再発防止策の 検討が必要となる 社内デバイスやシステムの調査→黒→私物の調査 -
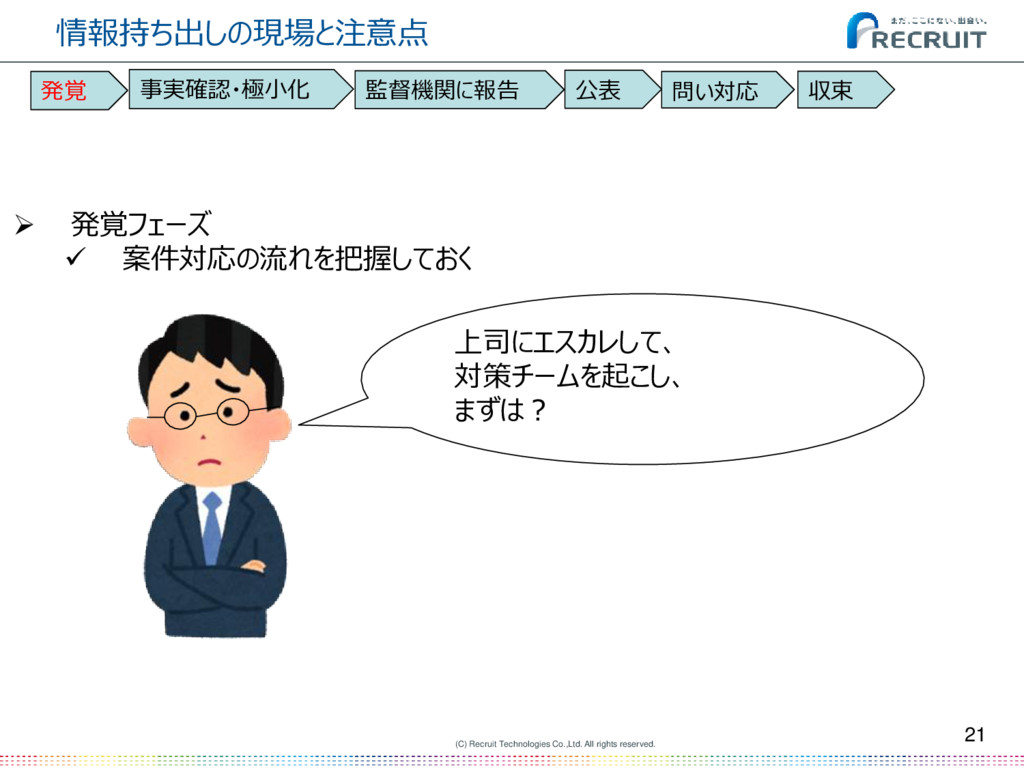
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 21
発覚フェーズ 案件対応の流れを把握しておく 上司にエスカレして、 対策チームを起こし、 まずは? 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 -
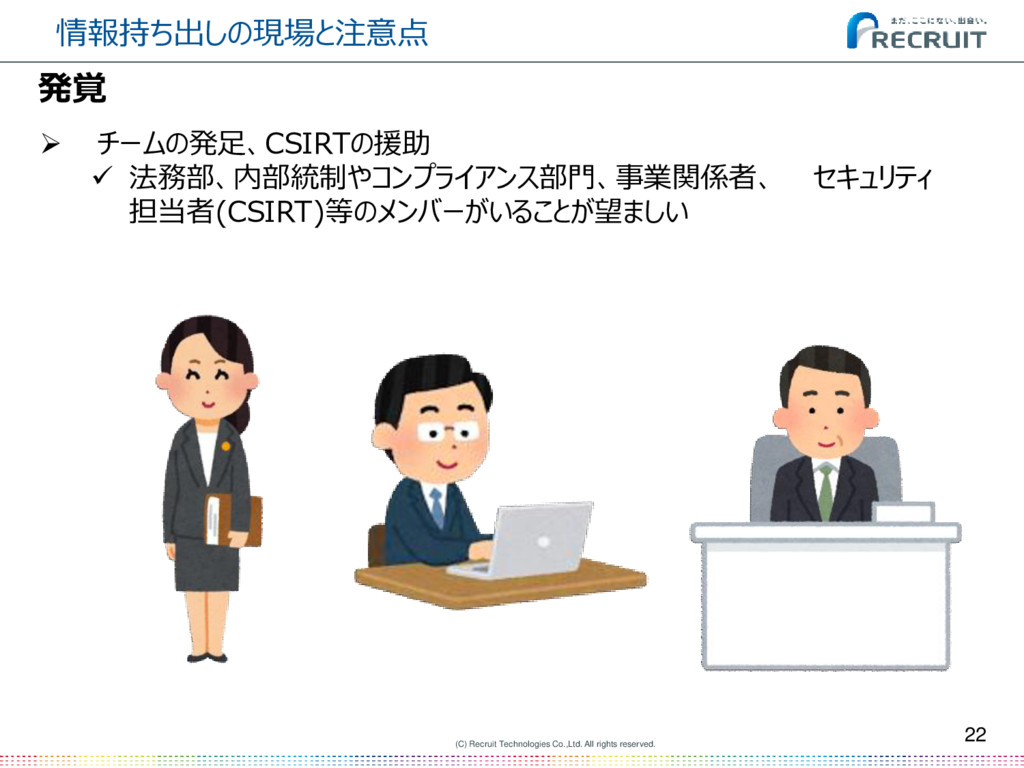
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 22 発覚
チームの発足、CSIRTの援助 法務部、内部統制やコンプライアンス部門、事業関係者、 セキュリティ 担当者(CSIRT)等のメンバーがいることが望ましい -
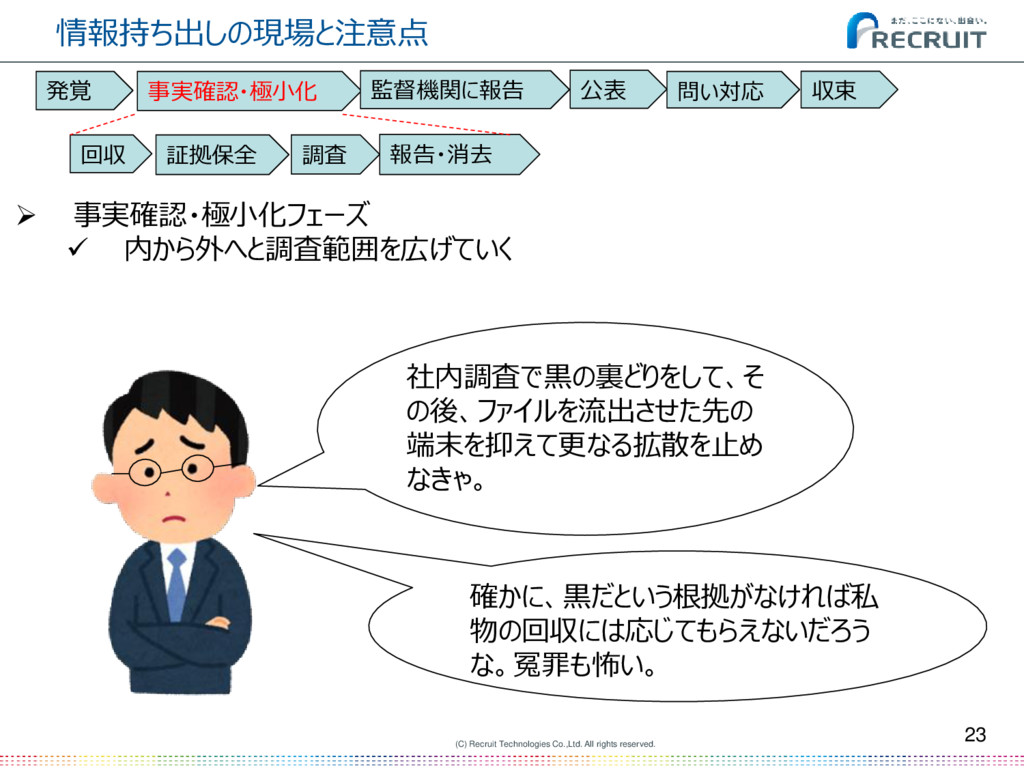
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 23
事実確認・極小化フェーズ 内から外へと調査範囲を広げていく 社内調査で黒の裏どりをして、そ の後、ファイルを流出させた先の 端末を抑えて更なる拡散を止め なきゃ。 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 確かに、黒だという根拠がなければ私 物の回収には応じてもらえないだろう な。冤罪も怖い。 -
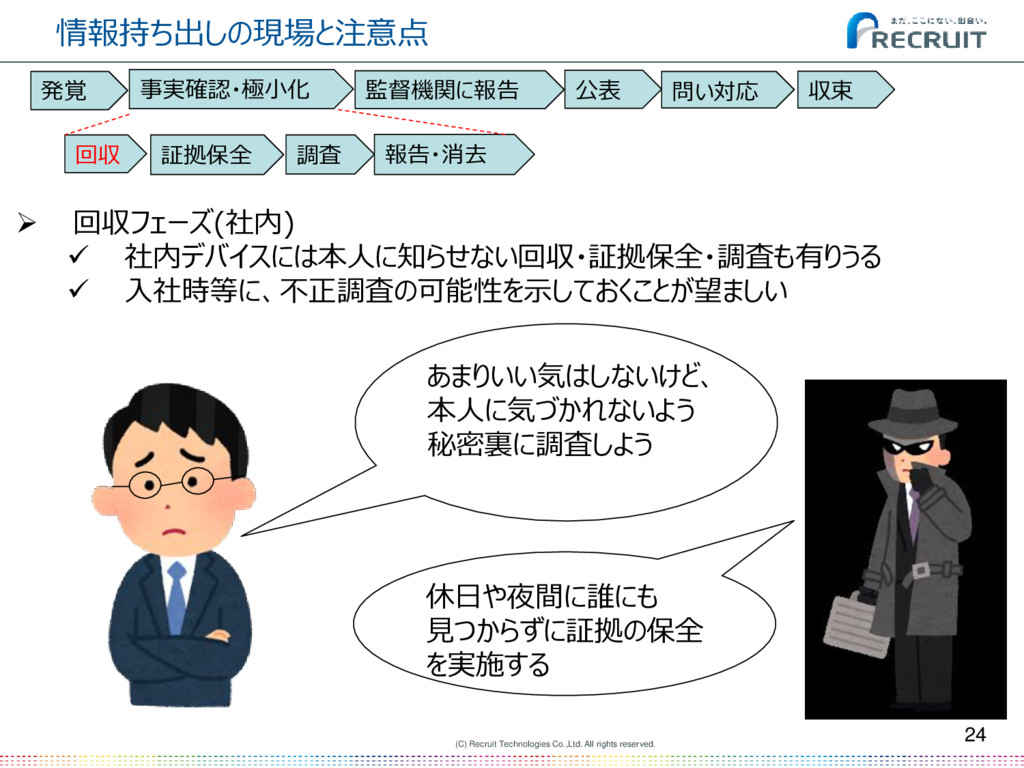
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 24
回収フェーズ(社内) 社内デバイスには本人に知らせない回収・証拠保全・調査も有りうる 入社時等に、不正調査の可能性を示しておくことが望ましい あまりいい気はしないけど、 本人に気づかれないよう 秘密裏に調査しよう 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 休日や夜間に誰にも 見つからずに証拠の保全 を実施する -
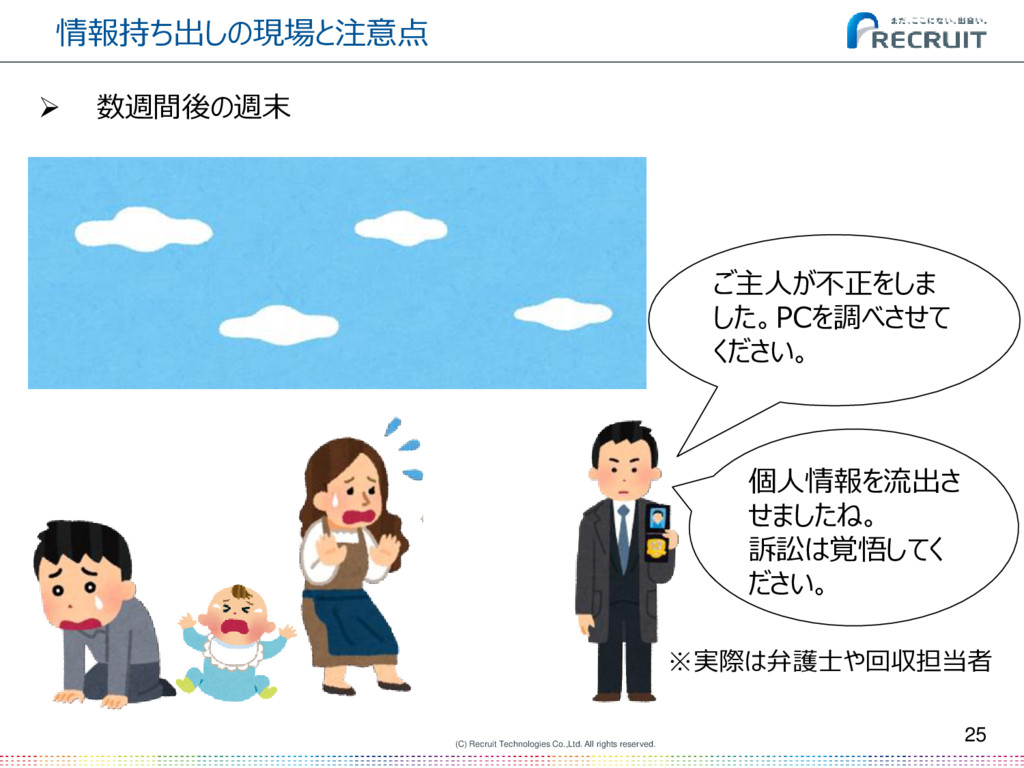
(C) Recruit Technologies Co.,Ltd. All rights reserved. 25 数週間後の週末
ご主人が不正をしま した。PCを調べさせて ください。 個人情報を流出さ せましたね。 訴訟は覚悟してく ださい。 情報持ち出しの現場と注意点 ※実際は弁護士や回収担当者 -
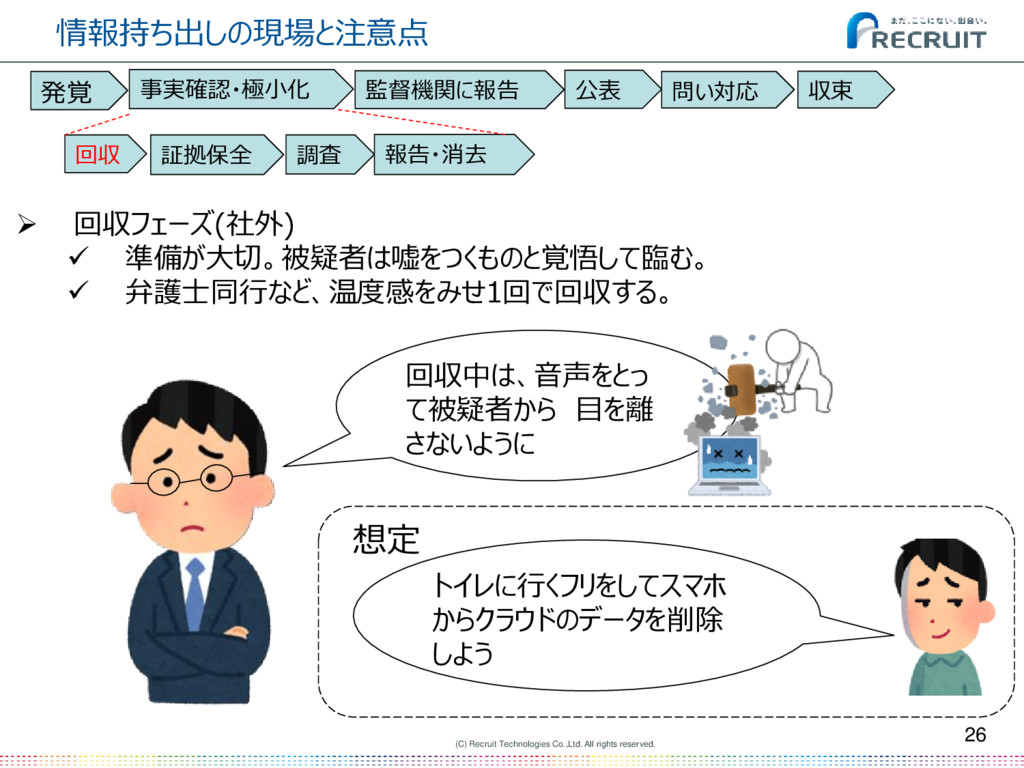
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 26 回収中は、音声をとっ
て被疑者から 目を離 さないように トイレに行くフリをしてスマホ からクラウドのデータを削除 しよう 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 想定 回収フェーズ(社外) 準備が大切。被疑者は嘘をつくものと覚悟して臨む。 弁護士同行など、温度感をみせ1回で回収する。 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 27 回収
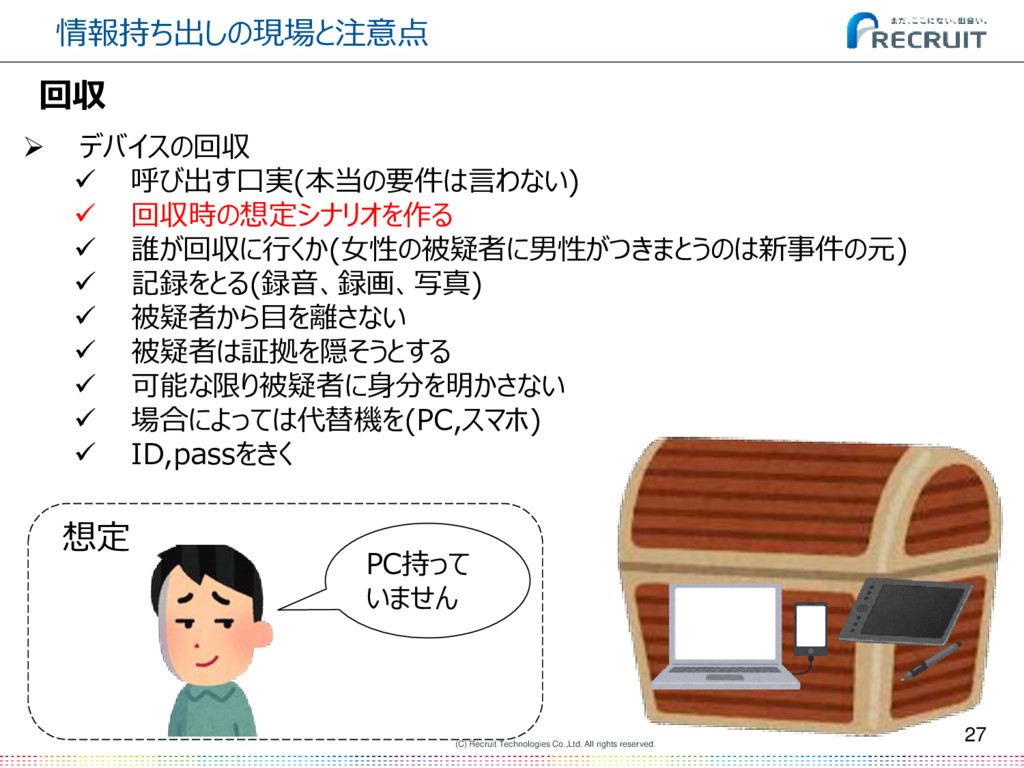
PC持って いません 想定 デバイスの回収 呼び出す口実(本当の要件は言わない) 回収時の想定シナリオを作る 誰が回収に行くか(女性の被疑者に男性がつきまとうのは新事件の元) 記録をとる(録音、録画、写真) 被疑者から目を離さない 被疑者は証拠を隠そうとする 可能な限り被疑者に身分を明かさない 場合によっては代替機を(PC,スマホ) ID,passをきく -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 28 回収
クラウドデータの回収 被疑者と一緒に確認する アカウントを抑える 被疑者がアカウントのデータに入れなくする デバイスにインストールされているソフトウェアやWebの閲覧履歴を調査して、ユ ーザ未申告のサービスの利用痕跡がないか調べる (プロに任せるのが望ましいが、手法が確立されているかは微妙) ※ただし、このクラウドデータの回収方法は訴訟時にどのように扱われるかはわからない。プロのツール で証拠保全した方が確実だが、全てのサービスに対応したツールがあるわけではない -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 29
身代わりのデバイスを渡すことも多い。 渡されたPCが古そうだけ ど、本当に普段使ってい るのかな? 回収 これしか持っていません 想定 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 30 回収
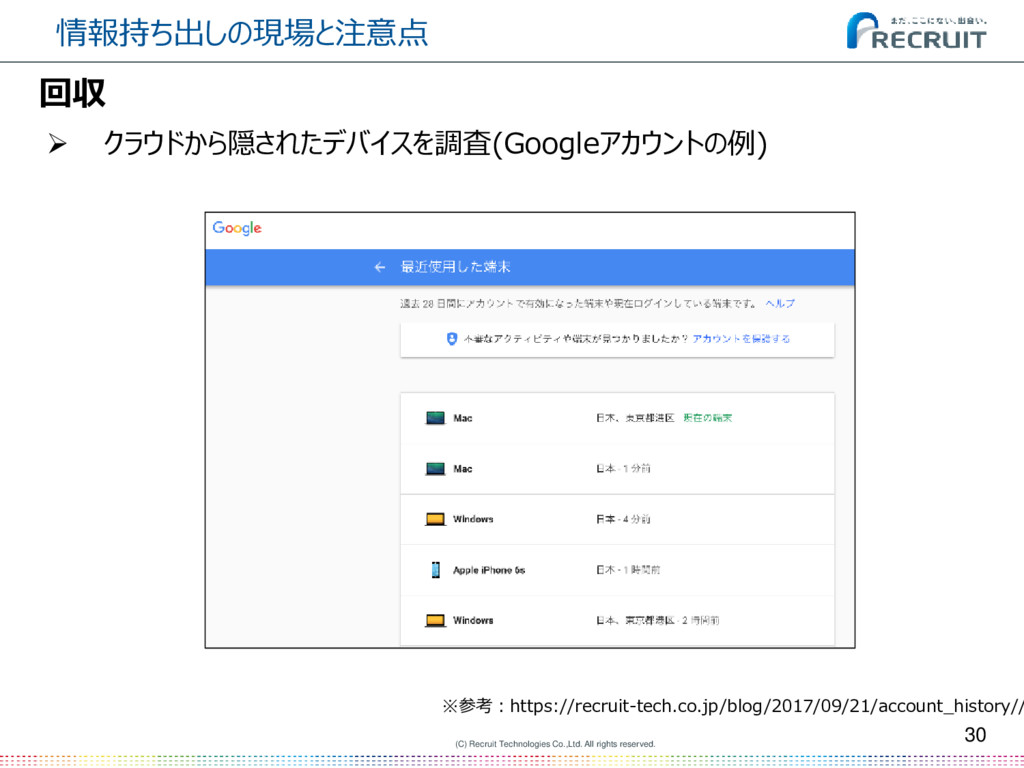
クラウドから隠されたデバイスを調査(Googleアカウントの例) ※参考:https://recruit-tech.co.jp/blog/2017/09/21/account_history// -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 31 回収
でき得る限り被疑者に対峙する人数は少なく、身分は明かさない -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 32
証拠保全 専門家を見つけておく 証拠保全って何をしたらよいのかわ からない、、、。 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 33 証拠保全
適切に実施するためには知識や経験が必要 改竄を極力を避ける(絶対にデータを変更してはならないわけではない) 記録を取る(写真、メモ) デジタル指紋(ハッシュ値)の取得よる複製の成功(同一性)確認 後でデータ復元や調査ができるよう暗号化等に配慮して適切にデータを取得 CoC(Chain of Custody) Sheetの作成 専門家に渡すまでは触らないことが重要(保持の状態はベンダーと相談) 調査側が下手に触ると証拠を捏造したのではと思われる可能性がある 触らないように隔離しておくことが推奨される 投影のみ -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 34
調査 調査内容やアウトプットに齟齬がないように調整。専門家に任せる。 (勿論保全も含めて専門家が自社にいれば尚良い) 調査結果が、白、黒、 グレーだった場合それぞれの今後の対 応について考えておこう 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 35 調査
持ち出されたデータの有無や、2次流出経路の調査 データの復元 デジタル指紋(ハッシュ値)によるファイル検索 文字列検索 拡張子、ファイル名等によるファイル調査 ブラウザの閲覧履歴(クラウドサービスの使用痕跡等) メールの調査 ファイル、プログラムの実行履歴、サムネイル等 ファイルは消えても痕跡は残る 投影のみ -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 36 調査結果を用いた被疑者との攻防
持ち出しに使用されたと思われるUSBメモリを回収した。 しかし、USBは空だった。 確かに、職場にはUSBを持って行っ ていた。 しかし、何も持ち出していない でも、USBのデータを復元したら、 「顧客リスト.xlsx」が出てきたよ 調査すると -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 37 USBにはコピーしたけど、
その後 家で触ってない。 流出はない。 でも、USBメモリには個別識別子があって、 PCのログにこのUSBが差されたという証拠 が残っていたよ 調査すると 調査結果を用いた被疑者との攻防 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 38 差したけど開いてねーんだよ!!
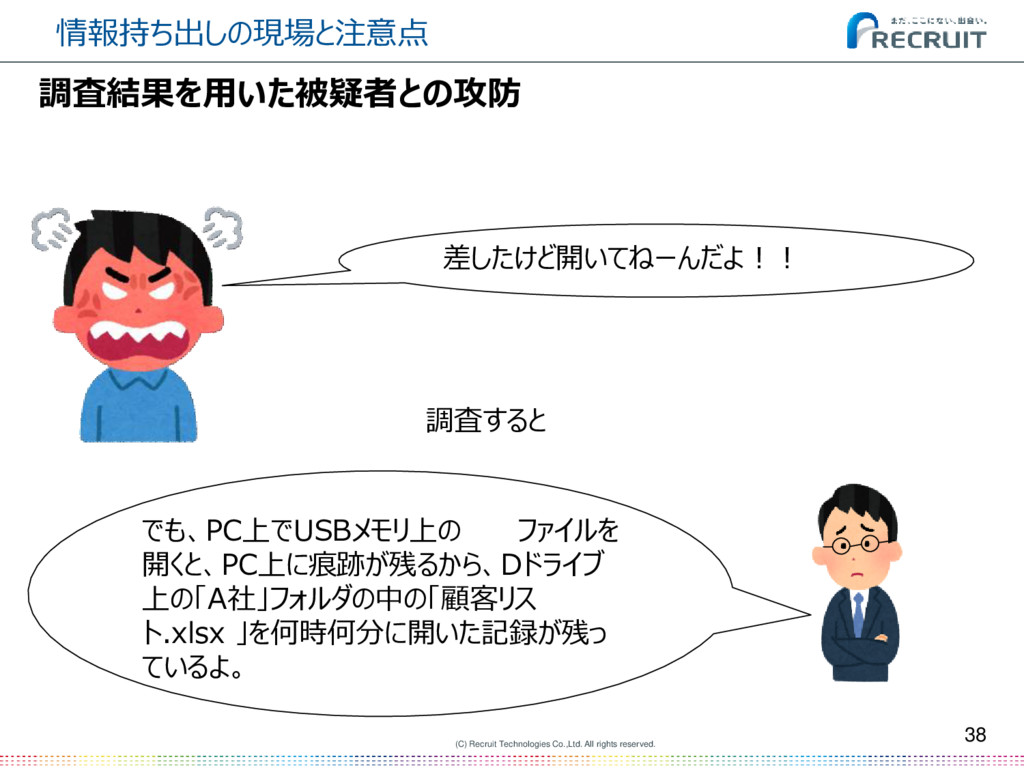
でも、PC上でUSBメモリ上の ファイルを 開くと、PC上に痕跡が残るから、Dドライブ 上の「A社」フォルダの中の「顧客リス ト.xlsx 」を何時何分に開いた記録が残っ ているよ。 調査すると 調査結果を用いた被疑者との攻防 -
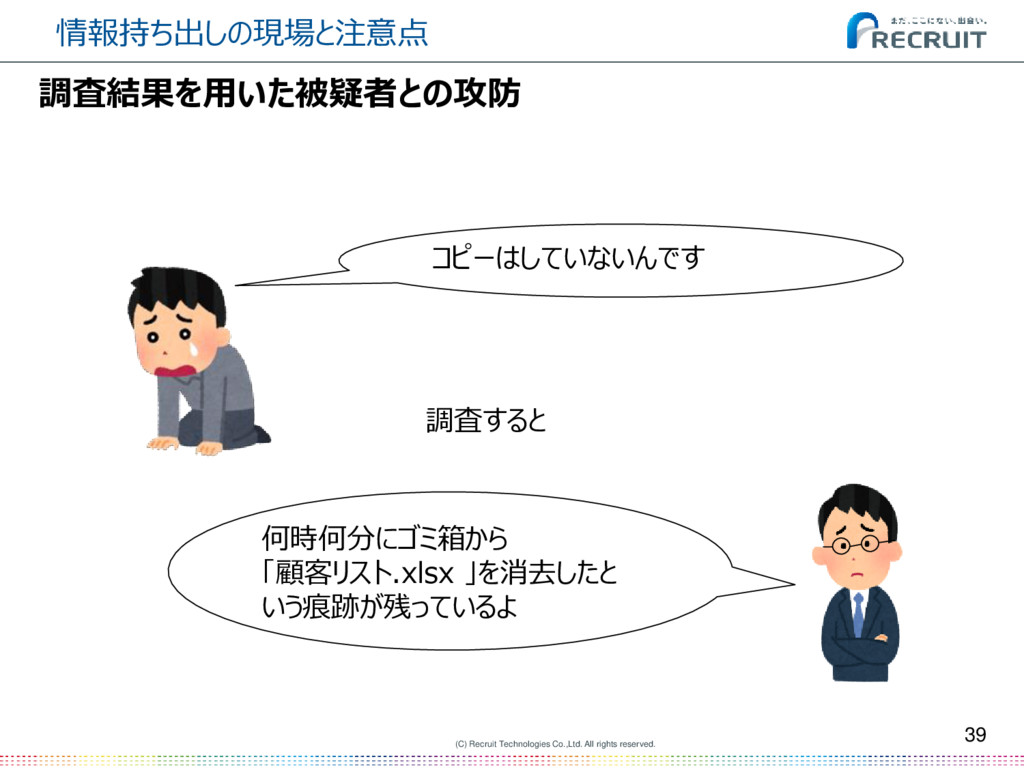
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 39 コピーはしていないんです
何時何分にゴミ箱から 「顧客リスト.xlsx 」を消去したと いう痕跡が残っているよ 調査すると 調査結果を用いた被疑者との攻防 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 41
過度に責めないこと 調査結果を用いた被疑者との攻防 そうだ俺がやったんだ。もう 終わりだ。 止めないでくれ!! そんなこと望んじゃいな い! -
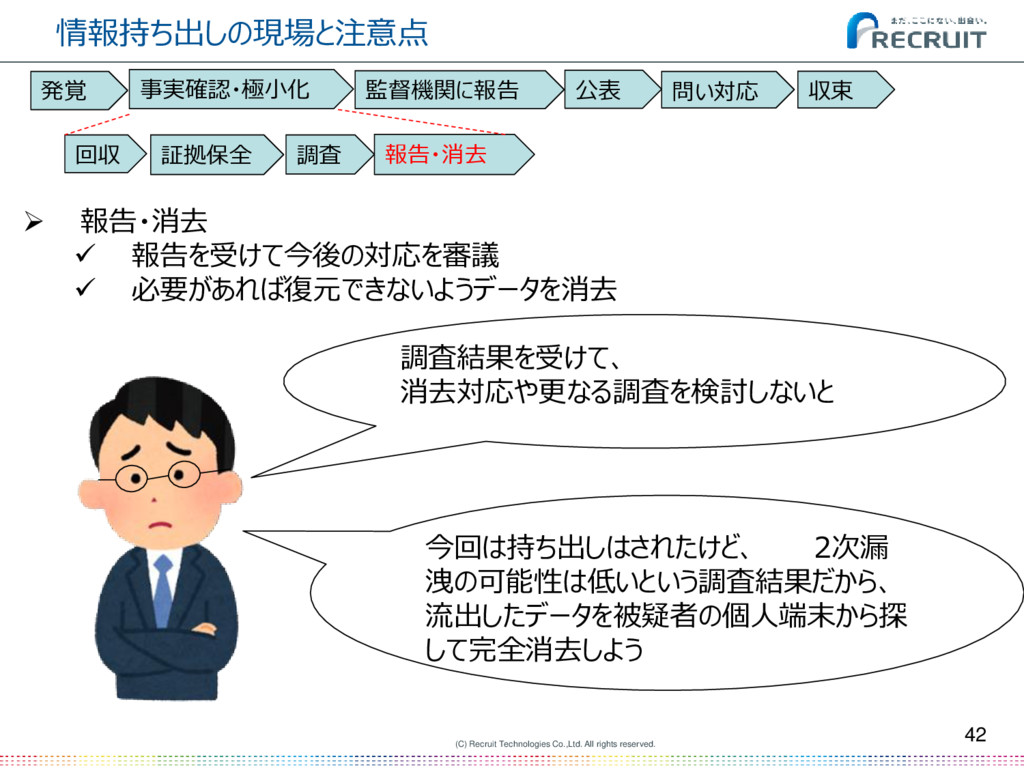
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 42
報告・消去 報告を受けて今後の対応を審議 必要があれば復元できないようデータを消去 調査結果を受けて、 消去対応や更なる調査を検討しないと 今回は持ち出しはされたけど、 2次漏 洩の可能性は低いという調査結果だから、 流出したデータを被疑者の個人端末から探 して完全消去しよう 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 回収 証拠保全 調査 報告・消去 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 43 報告・消去
報告 情報持ち出しの有無(情報が私物PC等に持ち込まれているか) 持ち出し先からの2次漏洩の有無(更なる第三者への流出があるか) その他不正の有無 次のアクション 被疑者の処遇 消去 持ち出されたファイルを、持ち出し先のPC等から復元が困難になるよう 完全消去する -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 44
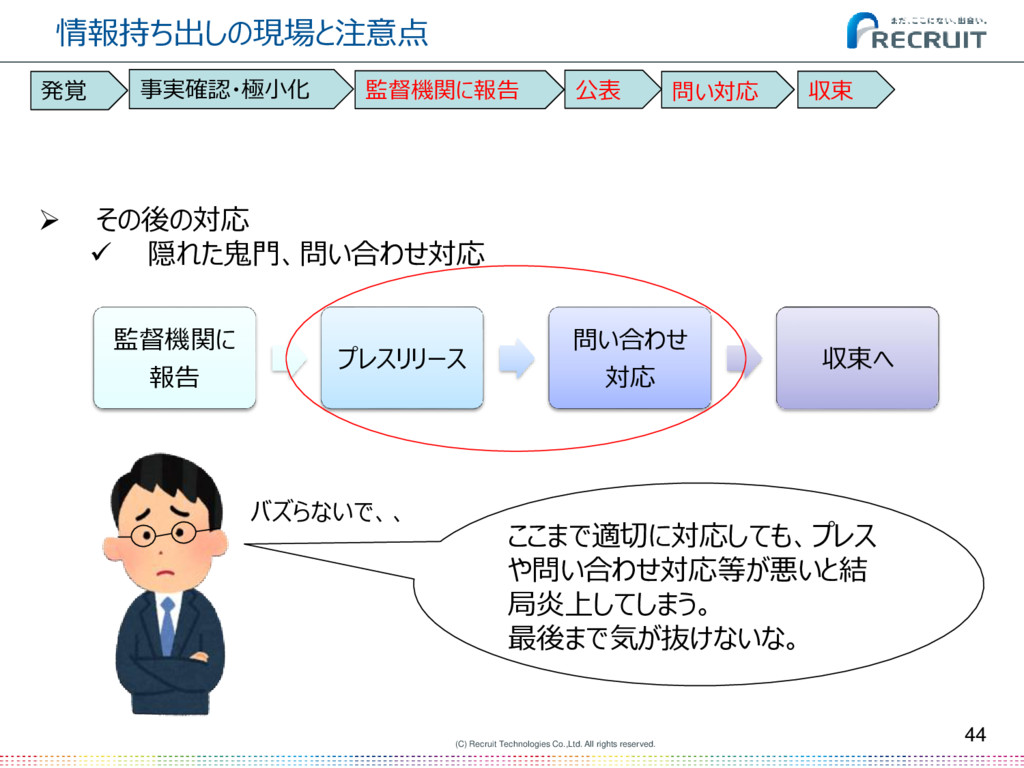
その後の対応 隠れた鬼門、問い合わせ対応 ここまで適切に対応しても、プレス や問い合わせ対応等が悪いと結 局炎上してしまう。 最後まで気が抜けないな。 監督機関に 報告 プレスリリース 問い合わせ 対応 収束へ 発覚 事実確認・極小化 監督機関に報告 公表 問い対応 収束 バズらないで、、 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 情報持ち出しの現場と注意点 45
ナレッジを残し、平時へ (黒が確定したAさんへの処分を決めなくてはならない) 収束 一連の対応中で困った点や、 そもそもなぜ起きたのちゃんと分析して 対処しなければ、、、。 それにしても悲しい案件だったな。 -
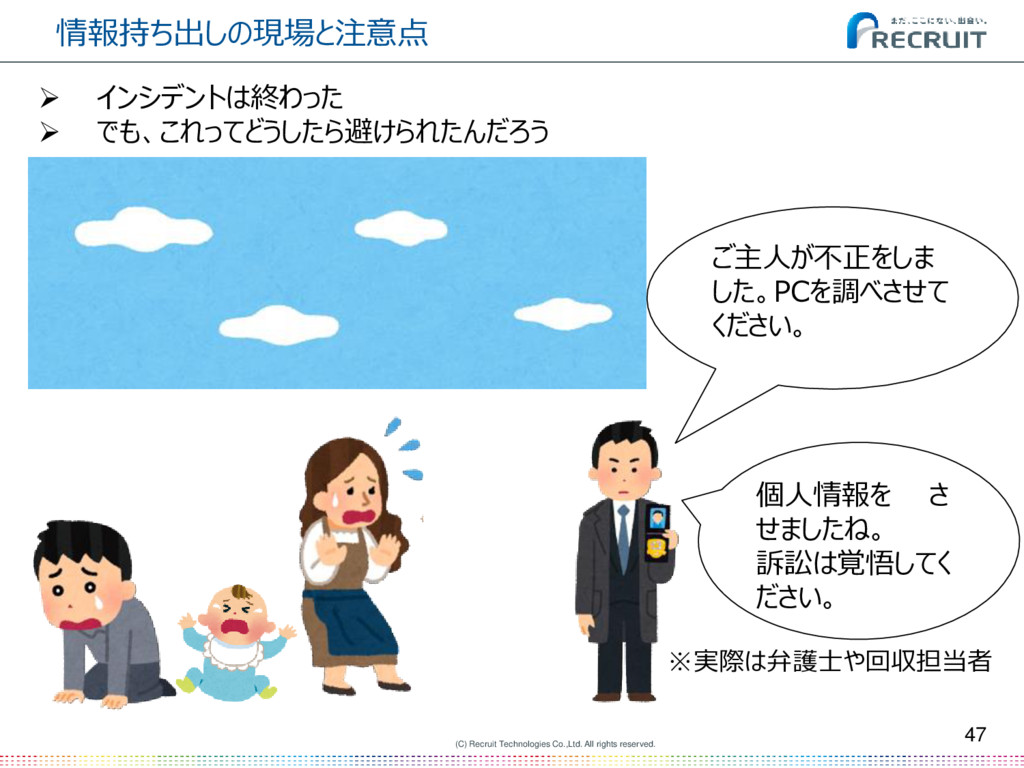
(C) Recruit Technologies Co.,Ltd. All rights reserved. 47 インシデントは終わった
でも、これってどうしたら避けられたんだろう ご主人が不正をしま した。PCを調べさせて ください。 個人情報を さ せましたね。 訴訟は覚悟してく ださい。 情報持ち出しの現場と注意点 ※実際は弁護士や回収担当者 -
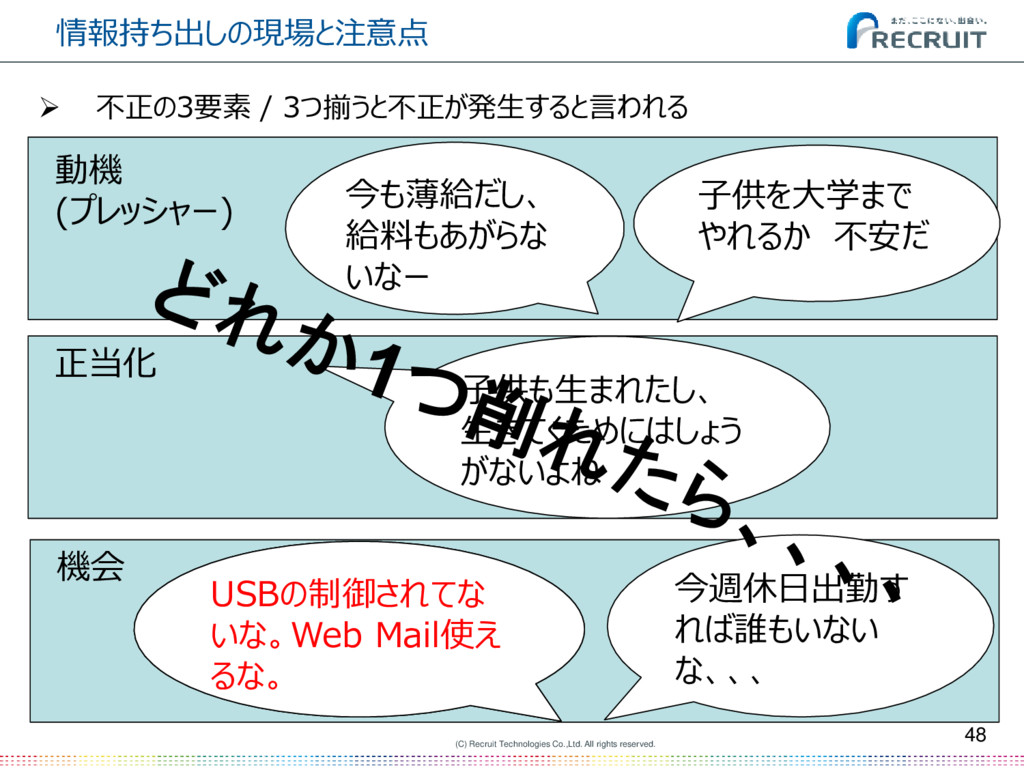
(C) Recruit Technologies Co.,Ltd. All rights reserved. 48 不正の3要素
/ 3つ揃うと不正が発生すると言われる 今も薄給だし、 給料もあがらな いなー 子供を大学まで やれるか 不安だ 動機 (プレッシャー) 正当化 機会 子供も生まれたし、 生きてくためにはしょう がないよね USBの制御されてな いな。Web Mail使え るな。 今週休日出勤す れば誰もいない な、、、 USBの制御されてな いな。Web Mail使え るな。 情報持ち出しの現場と注意点 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 49 もし対策をしていたらどのような可能性があったか
ちゃんと調べてお いて 情報持ち出しの現場と注意点 -
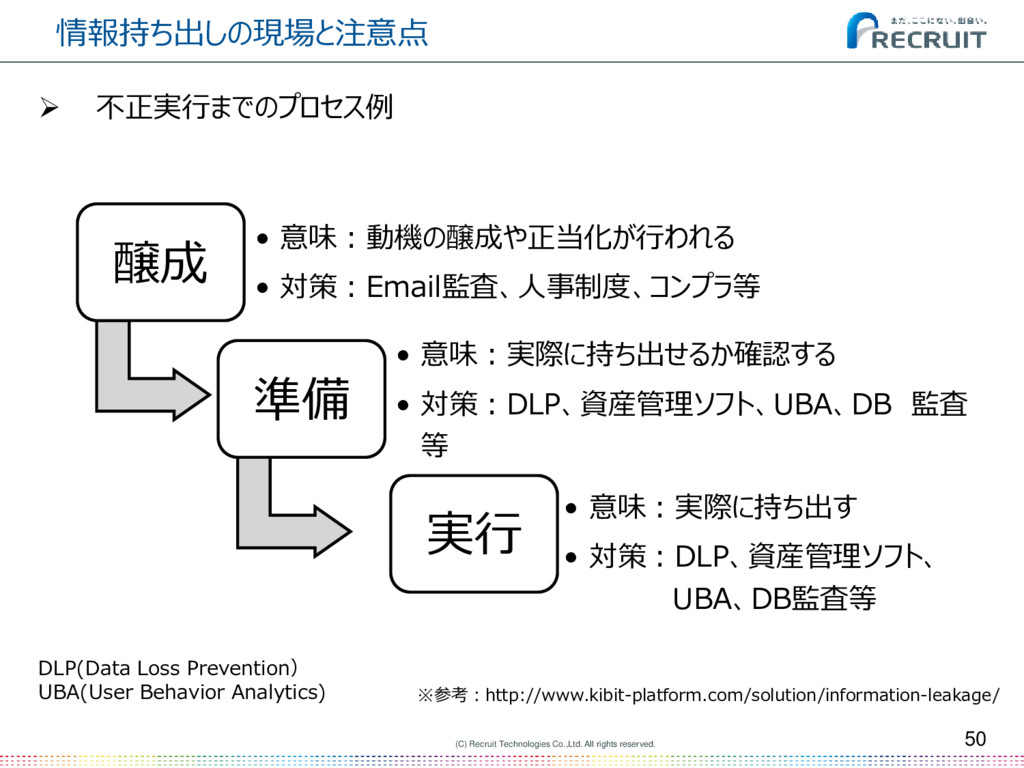
(C) Recruit Technologies Co.,Ltd. All rights reserved. 50 不正実行までのプロセス例
醸成 • 意味:動機の醸成や正当化が行われる • 対策:Email監査、人事制度、コンプラ等 準備 • 意味:実際に持ち出せるか確認する • 対策:DLP、資産管理ソフト、UBA、DB 監査 等 実行 • 意味:実際に持ち出す • 対策:DLP、資産管理ソフト、 UBA、DB監査等 ※参考:http://www.kibit-platform.com/solution/information-leakage/ DLP(Data Loss Prevention) UBA(User Behavior Analytics) 情報持ち出しの現場と注意点 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 51 でも、疑うのは気がひけるので何もしなかった
身内を疑うのは ちょっとなー これって社員のため? 情報持ち出しの現場と注意点 -
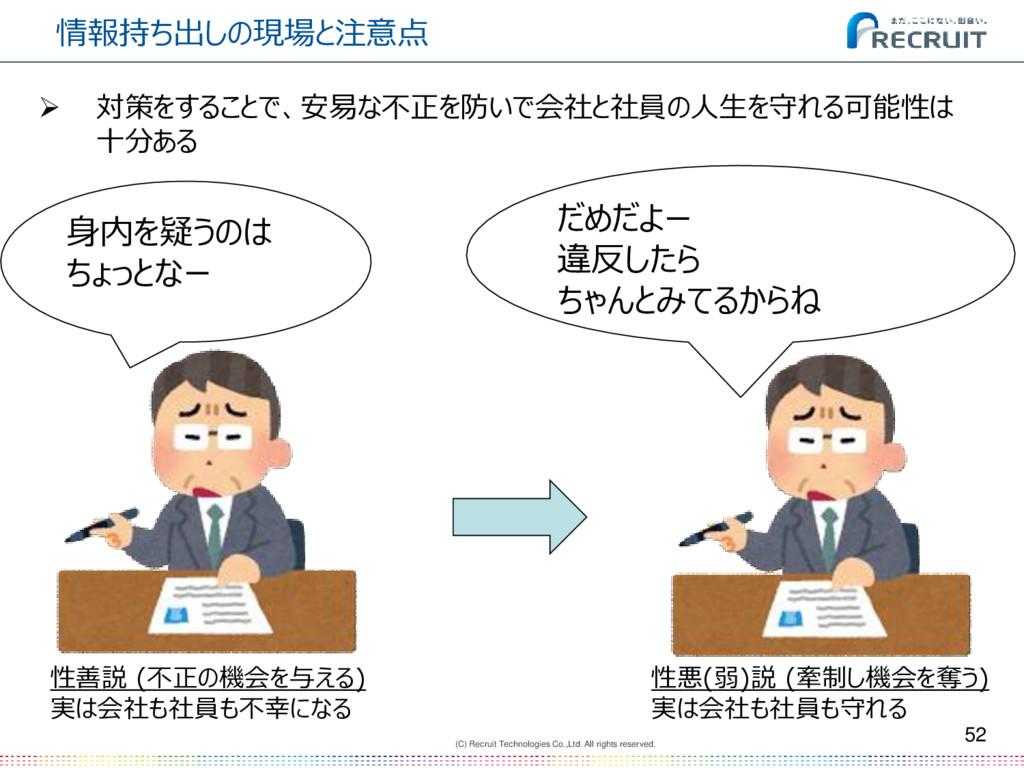
(C) Recruit Technologies Co.,Ltd. All rights reserved. 52 対策をすることで、安易な不正を防いで会社と社員の人生を守れる可能性は
十分ある だめだよー 違反したら ちゃんとみてるからね 身内を疑うのは ちょっとなー 情報持ち出しの現場と注意点 性善説 (不正の機会を与える) 実は会社も社員も不幸になる 性悪(弱)説 (牽制し機会を奪う) 実は会社も社員も守れる -
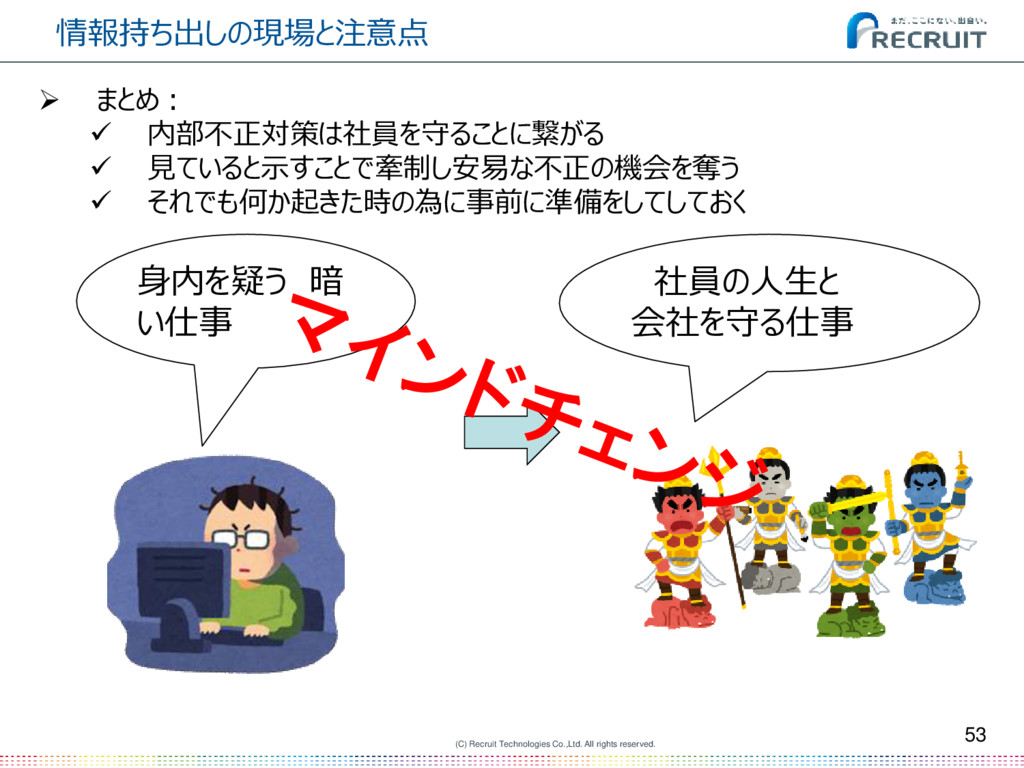
(C) Recruit Technologies Co.,Ltd. All rights reserved. 53 まとめ:
内部不正対策は社員を守ることに繋がる 見ていると示すことで牽制し安易な不正の機会を奪う それでも何か起きた時の為に事前に準備をしてしておく 身内を疑う 暗 い仕事 社員の人生と 会社を守る仕事 情報持ち出しの現場と注意点 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 目次 54 1.
デジタル・フォレンジックの簡単な説明 2. 情報持ち出しの現場と注意点 3.内部不正に対する平時の取り組み -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み ここからはフォレンジックとは趣が異なりますが、 内部不正に対する平時の取り組みについて、
ログ解析という視点からご紹介いたします 55 ※本項でご紹介する手法等は当社での実例ではなく、一般的な事例のご紹介となります -
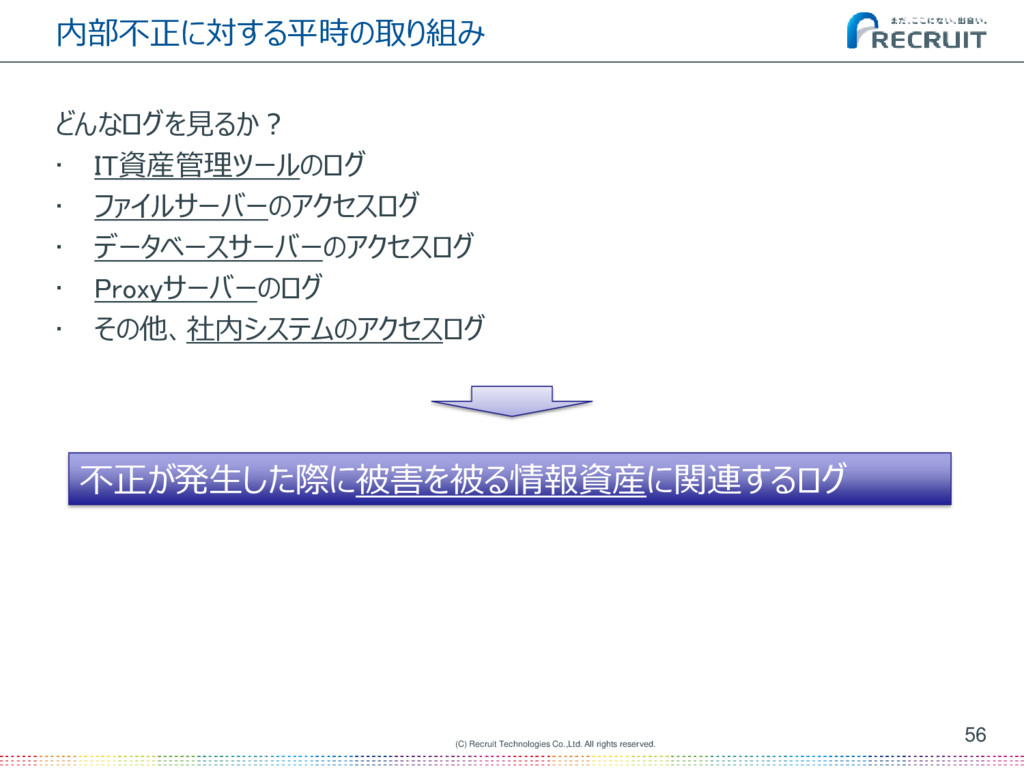
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み どんなログを見るか? •
IT資産管理ツールのログ • ファイルサーバーのアクセスログ • データベースサーバーのアクセスログ • Proxyサーバーのログ • その他、社内システムのアクセスログ 56 不正が発生した際に被害を被る情報資産に関連するログ -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み どんなログを見るか? •
IT資産管理ツールのログ • ファイルサーバーのアクセスログ • データベースサーバーのアクセスログ • Proxyサーバーのログ • その他、社内システムのアクセスログ 57 本日は、こちらのツールのログについて お話致します -
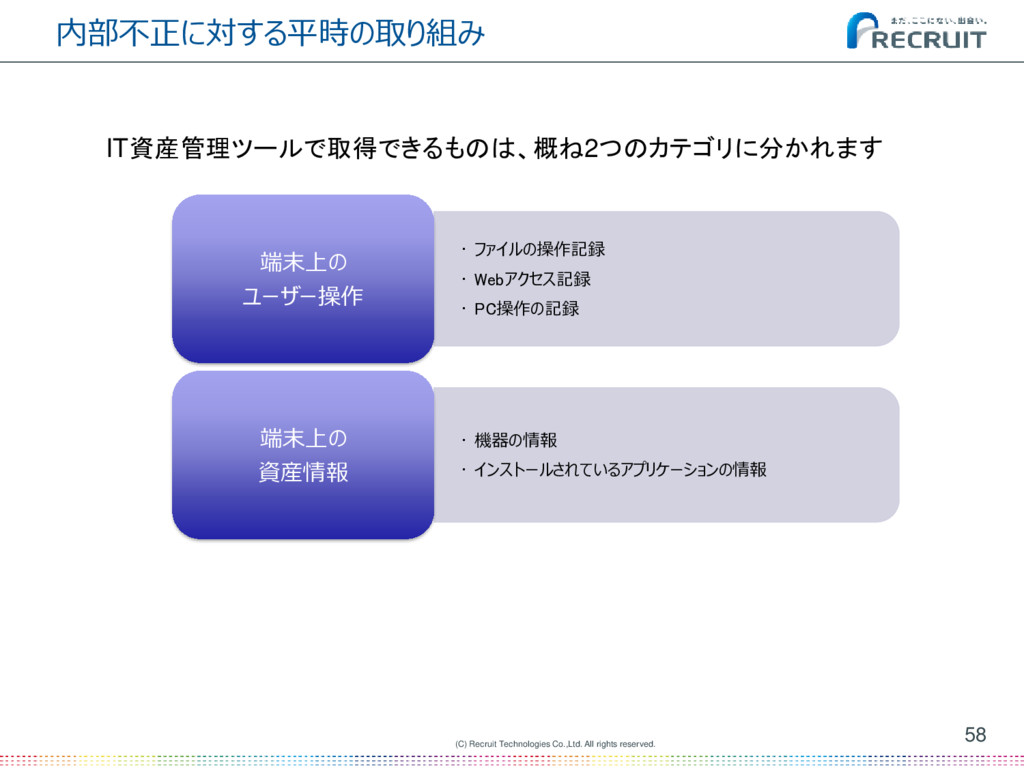
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み 58 IT資産管理ツールで取得できるものは、概ね2つのカテゴリに分かれます
• ファイルの操作記録 • Webアクセス記録 • PC操作の記録 端末上の ユーザー操作 • 機器の情報 • インストールされているアプリケーションの情報 端末上の 資産情報 -
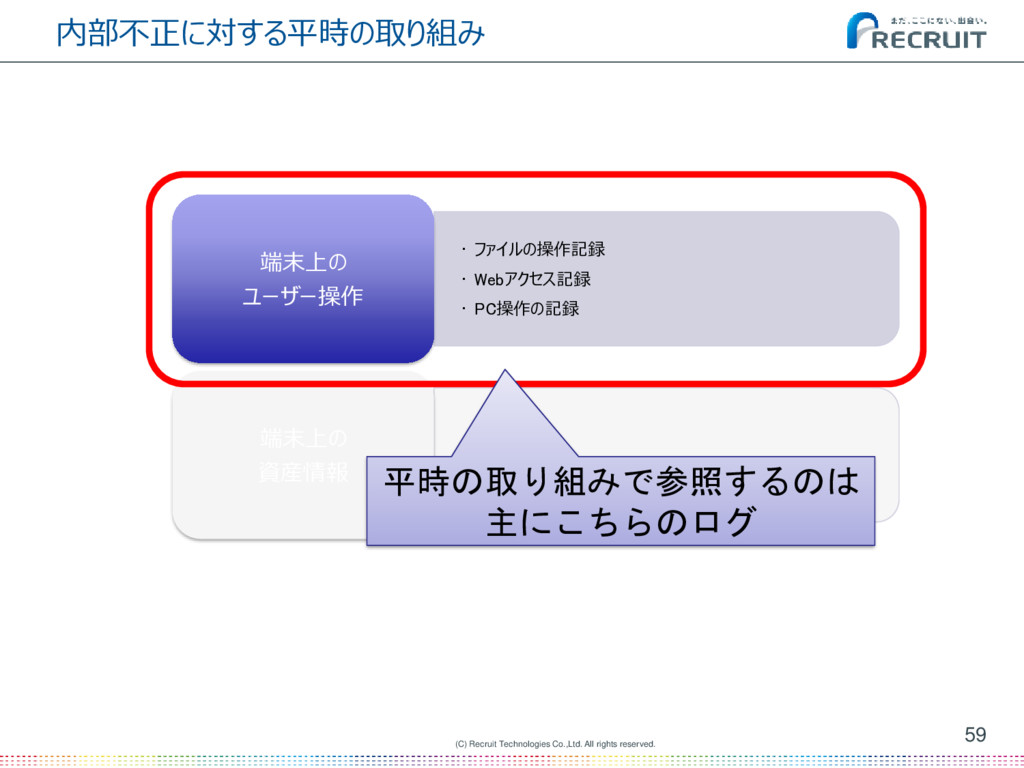
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み 59 •
ファイルの操作記録 • Webアクセス記録 • PC操作の記録 端末上の ユーザー操作 • 機器の情報 • インストールされているアプリケーションの情報 端末上の 資産情報 平時の取り組みで参照するのは 主にこちらのログ -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • PCを操作(アクティブウィンドウが変わった、アプリを立ち上げた、USBメモリを挿したなど)すると記
録されるログです • このログを見ることで、どのような活動をしているのか概要を知ることができます • ログの出力具合(時間あたりのログ件数や、出力内容)を見ることで、人間が操作しているかを判 断することがある程度可能です ※この特性を利用することで、ログが出た時間にそのPCの持ち主が稼働していた可能性がある、ということを推定することができます • 他の情報(例えば、入退館情報やタイムカードの打刻情報)と操作ログの情報を突き合わせする ことで、本来はそうされていないはずの時間に操作がある、といったことを検知することで、詳細調査 のトリガー情報として利用も可能です • 製品によっては、プリンタへの印刷を行った際にログを記録する機能を有するものもあります 60 PC操作 ログ • 不審なツールの利用 • 普段行わない不審な操作 • 業務時間外の稼働 など… -
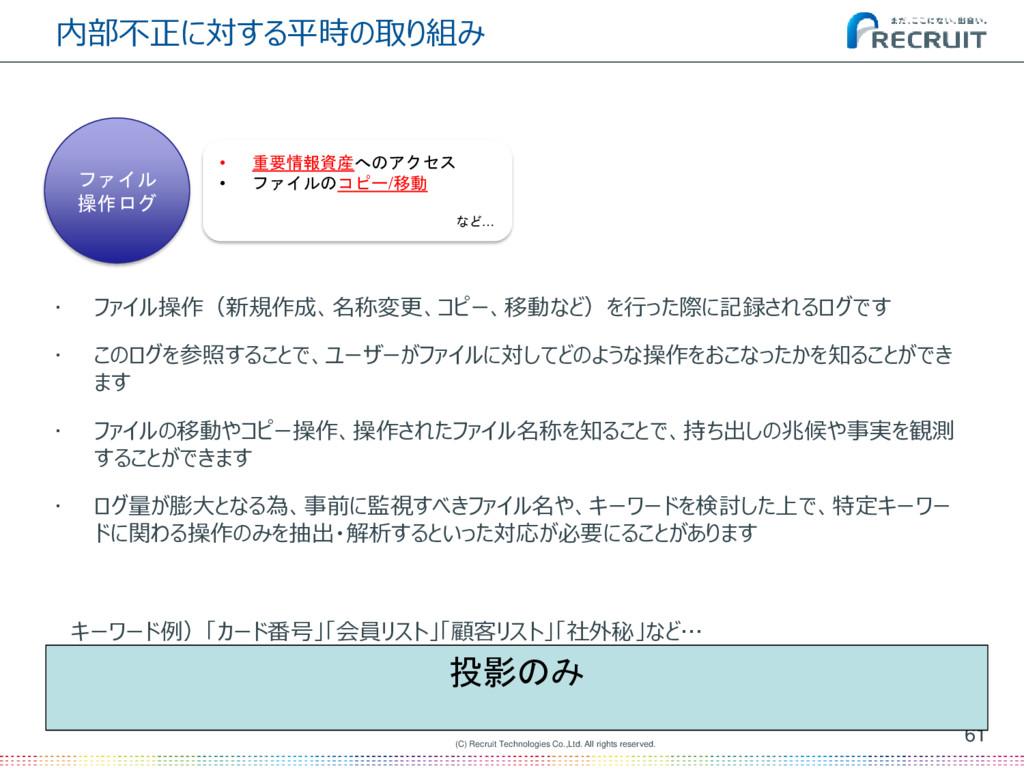
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • ファイル操作(新規作成、名称変更、コピー、移動など)を行った際に記録されるログです
• このログを参照することで、ユーザーがファイルに対してどのような操作をおこなったかを知ることができ ます • ファイルの移動やコピー操作、操作されたファイル名称を知ることで、持ち出しの兆候や事実を観測 することができます • ログ量が膨大となる為、事前に監視すべきファイル名や、キーワードを検討した上で、特定キーワー ドに関わる操作のみを抽出・解析するといった対応が必要にることがあります キーワード例)「カード番号」「会員リスト」「顧客リスト」「社外秘」など… 61 ファイル 操作ログ • 重要情報資産へのアクセス • ファイルのコピー/移動 など… 投影のみ -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • WebブラウザによるWebアクセスを行った際に記録されるログです
• 製品によりますが、WebサイトのURL、タイトル、読み出し操作であるか書き込み操作であるか (GETか?POSTか?)、書き込み時の内容、リクエストパラメータなどが記録されます • Webサービス経由での情報の持ち出しはありがちな経路となる為、不正検知の観点では重要なロ グとなります • ただし、ログ情報から利用サービスの特定や、記録されたリクエストが実際のWebサービス上ではどの ような動きに連動するのかを解析する必要がある為、活用の難易度がやや高いという側面もありま す • こちらもログ量は非常に膨大となるため、解析対象のサービスを限定(URLを限定)した上でログ を抽出して解析するといった対応が必要となります 62 Web アクセス 操作ログ • 業務利用外のクラウドサービス利用 • ファイル・メッセージの外部送信 • 不審なツールのダウンロード/利用 など… -
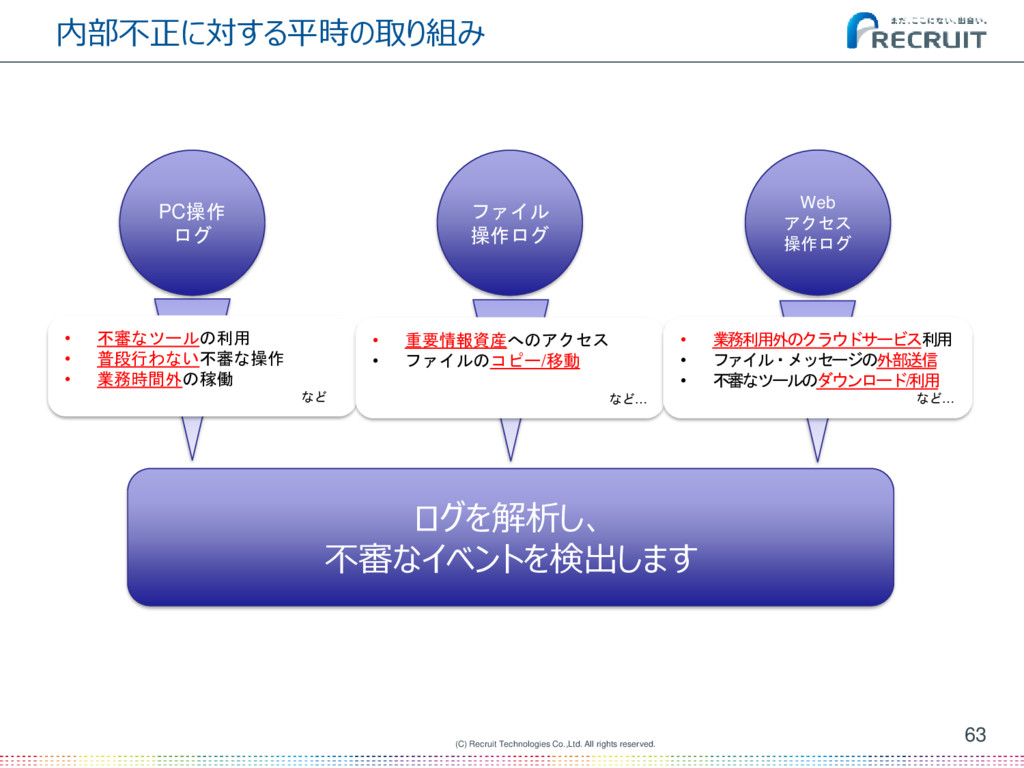
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み 63 PC操作
ログ ファイル 操作ログ Web アクセス 操作ログ • 不審なツールの利用 • 普段行わない不審な操作 • 業務時間外の稼働 など… • 重要情報資産へのアクセス • ファイルのコピー/移動 など… • 業務利用外のクラウドサービス利用 • ファイル・メッセージの外部送信 • 不審なツールのダウンロード/利用 など… ログを解析し、 不審なイベントを検出します -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • ログ解析を行う際、対象の事業特性や情報資産への理解が必要となります
– ログのみ先に取得しログから仮説を組み立てる – 対象事業の担当者へどのような資産を取り扱っているのかをヒアリングする – 事業側の統制担当へどのような行為を不正と見なすのかといったルールをヒアリングする • 解析の基準(ルール)が構築できるものは事前に設計した上で、ユーザー対応や判断を行うセク ションと合意形成図ります 例) – 「〜というキーワードのファイル操作で、USBメモリへ書き出しをしている場合、レポートします」 – 「〜というWebサービスへの書き込みを検知した場合はレポートします」 64 -
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • ログ解析はログ解析専用のツールを使用することをお勧めいたします
– 単純なキーワードサーチレベルであれば、IT資産管理ツールの検索機能でも対応可能です – 複雑な検索や、統計を使った判定などを行う場合、IT資産管理ツール内の機能では不足することがあります – 全文検索ができるツールがお勧めです • OSSの場合、ElasticSearch(検索) + Kibana(可視化) あたりでスタートするのがお手軽でスモール スタート可能です • スモールスタートして、サイクルを回しながらソフトウェアやハードウェアの拡張・置き換えすることをお勧 めします 65 -
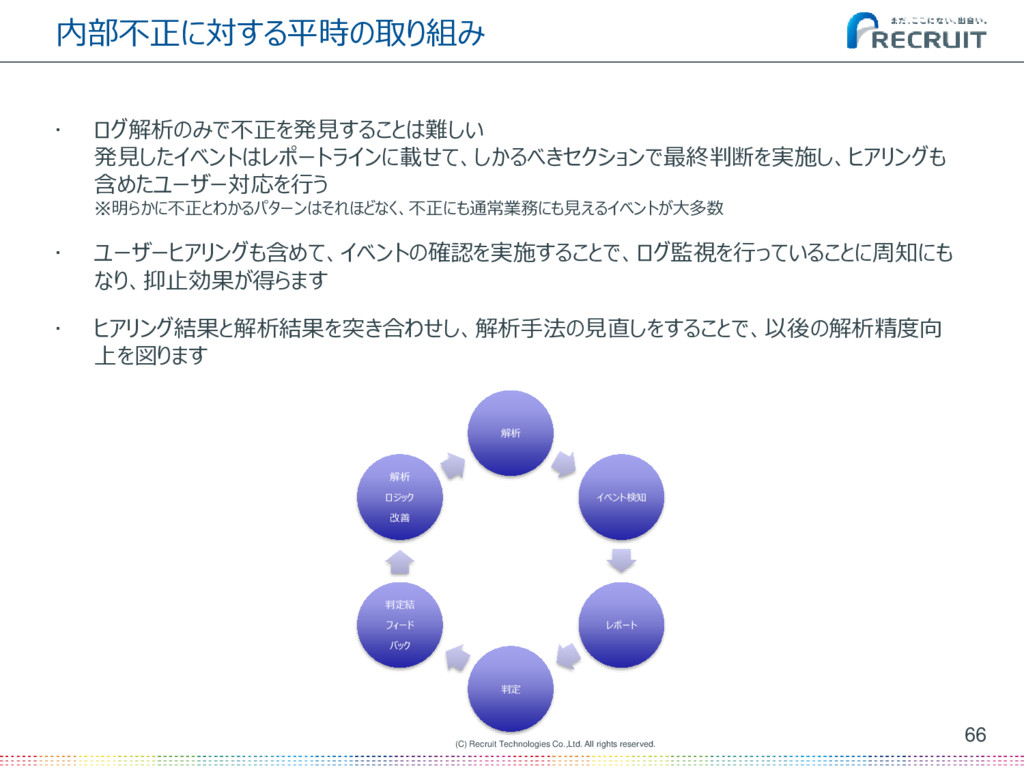
(C) Recruit Technologies Co.,Ltd. All rights reserved. 内部不正に対する平時の取り組み • ログ解析のみで不正を発見することは難しい
発見したイベントはレポートラインに載せて、しかるべきセクションで最終判断を実施し、ヒアリングも 含めたユーザー対応を行う ※明らかに不正とわかるパターンはそれほどなく、不正にも通常業務にも見えるイベントが大多数 • ユーザーヒアリングも含めて、イベントの確認を実施することで、ログ監視を行っていることに周知にも なり、抑止効果が得らます • ヒアリング結果と解析結果を突き合わせし、解析手法の見直しをすることで、以後の解析精度向 上を図ります 66 解析 イベント検知 レポート 判定 判定結 フィード バック 解析 ロジック 改善 -
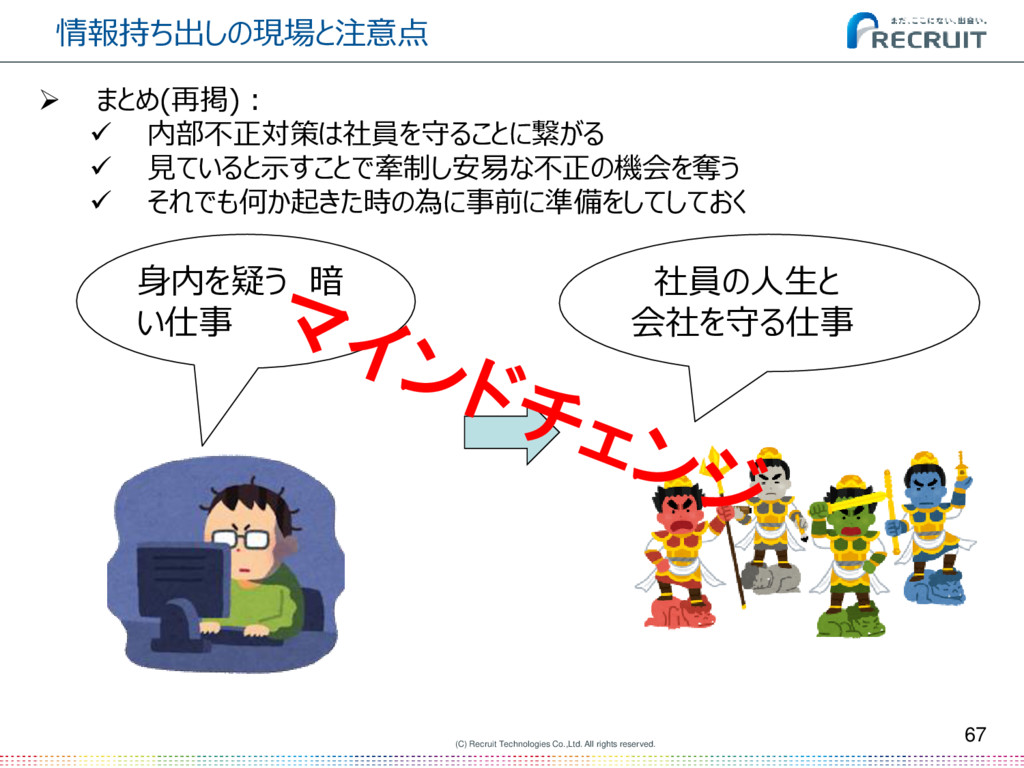
(C) Recruit Technologies Co.,Ltd. All rights reserved. 67 まとめ(再掲):
内部不正対策は社員を守ることに繋がる 見ていると示すことで牽制し安易な不正の機会を奪う それでも何か起きた時の為に事前に準備をしてしておく 身内を疑う 暗 い仕事 社員の人生と 会社を守る仕事 情報持ち出しの現場と注意点