Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
IAM_Role
Search
Sho992588
August 28, 2023
Programming
530
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
IAM_Role
Sho992588
August 28, 2023
Other Decks in Programming
See All in Programming
Workers Cache を知る
syumai
0
360
残高管理から台帳サービスへの進化
artoy
1
200
Domain-Driven Transformation
hschwentner
2
2.3k
APNsからLive Activityを開始する話
yumnumm
0
170
Vue Fes Japan の “作る側”に関わってみて
naokihaba
0
160
Everything will be SERVERLESS — 信じて運用した10年の経験値 / Everything Will be Serverless — Lessons Learned from 10 Years of Operational Experience
seike460
PRO
1
1.1k
When benchmarks go bad - what I learned from measuring performance wrong
hollycummins
0
220
AI主導のプログラミング学習アプリを作ってみた
econanringo
0
180
動作中のプログラムの中身をリアルタイムに覗く / Realtime Debugger for CSharp with Roslyn
prota
1
1.9k
npm との違いを手がかりにGo の依存管理を理解したい
optim
0
310
RAG の “R” を Swift で覗いてみる 〜「意味から探す」検索の仕組み〜
nao_randd
0
160
TechTown - Creating Composable Callables in Contemporary C++
rollbear
0
130
Featured
See All Featured
HU Berlin: Industrial-Strength Natural Language Processing with spaCy and Prodigy
inesmontani
PRO
0
750
Into the Great Unknown - MozCon
thekraken
41
2.8k
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
4 Signs Your Business is Dying
shpigford
187
23k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
330
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
450
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
280
Art, The Web, and Tiny UX
lynnandtonic
304
22k
Building the Perfect Custom Keyboard
takai
2
910
Large-scale JavaScript Application Architecture
addyosmani
516
110k
Paper Plane (Part 1)
katiecoart
PRO
2
12k
From π to Pie charts
rasagy
1
400
Transcript
IAM Roleって何のためにある?
I AM policy
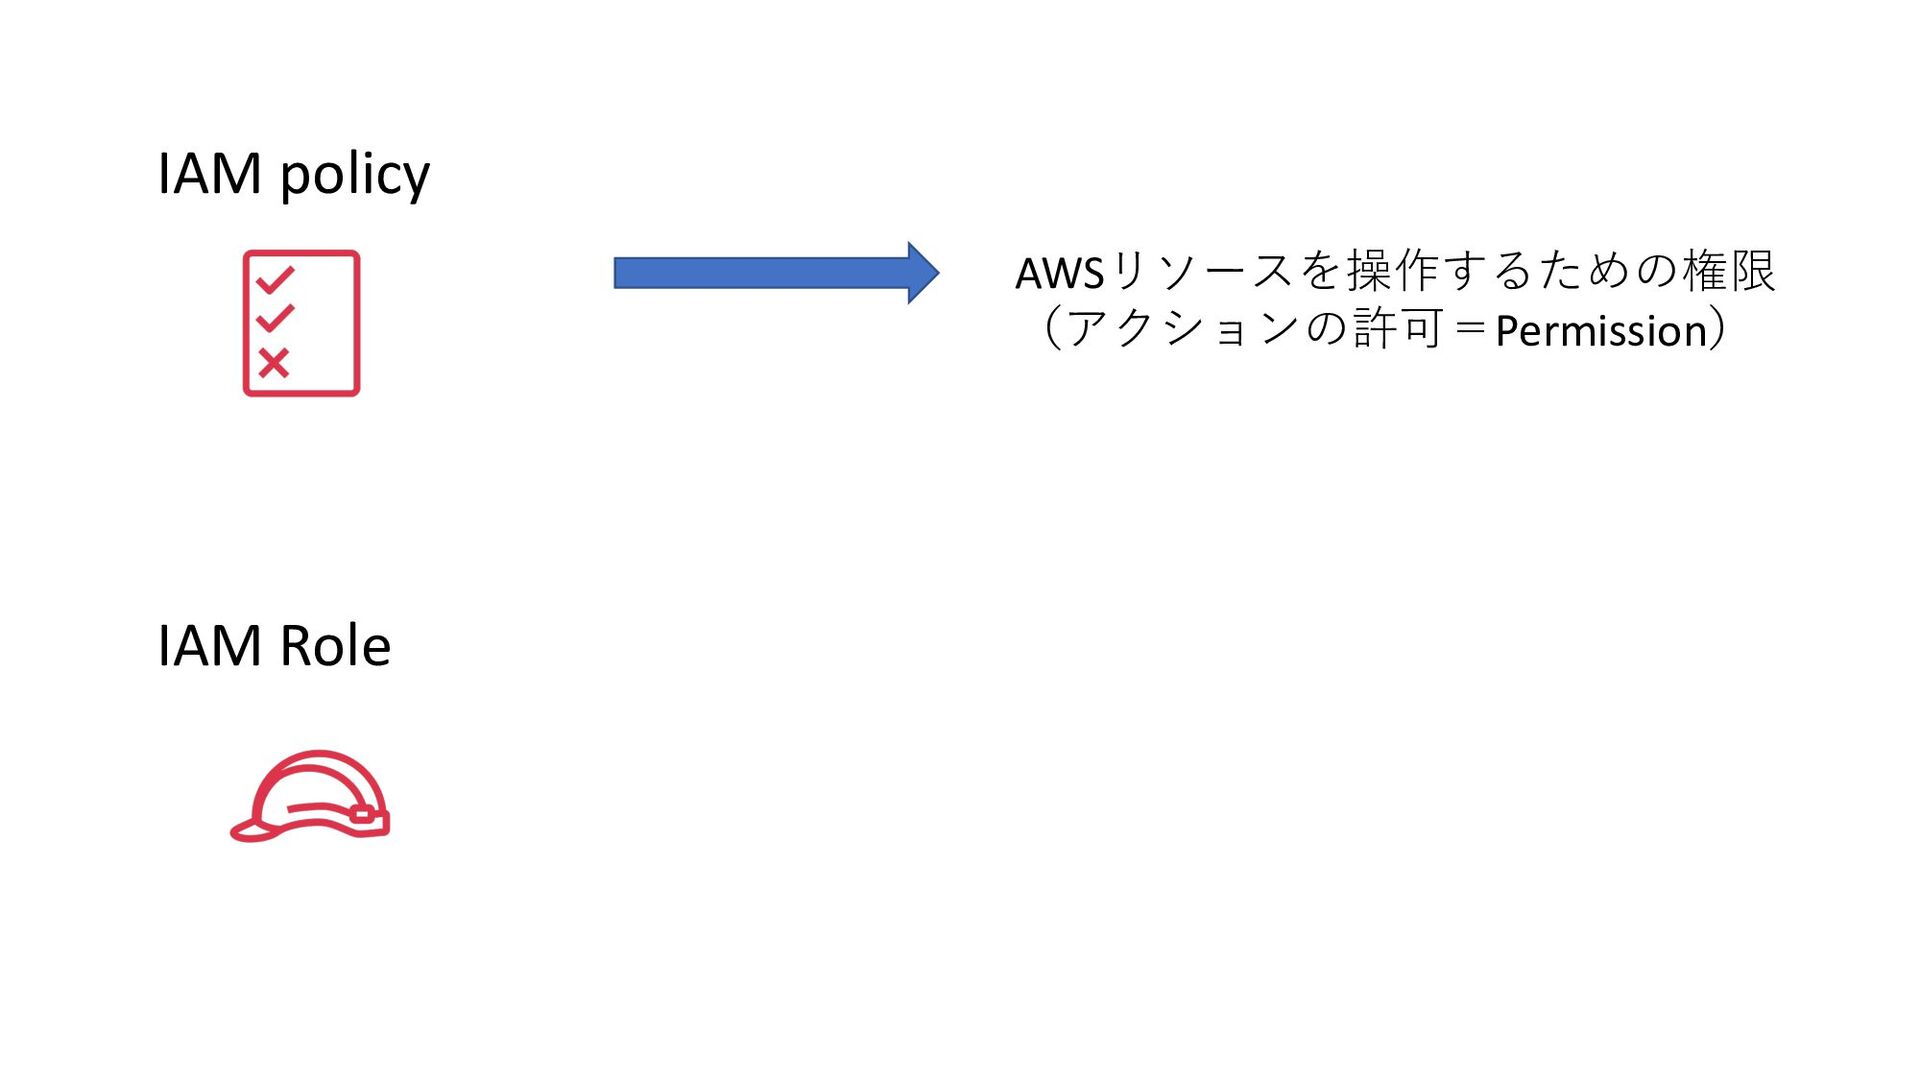
IAM policy
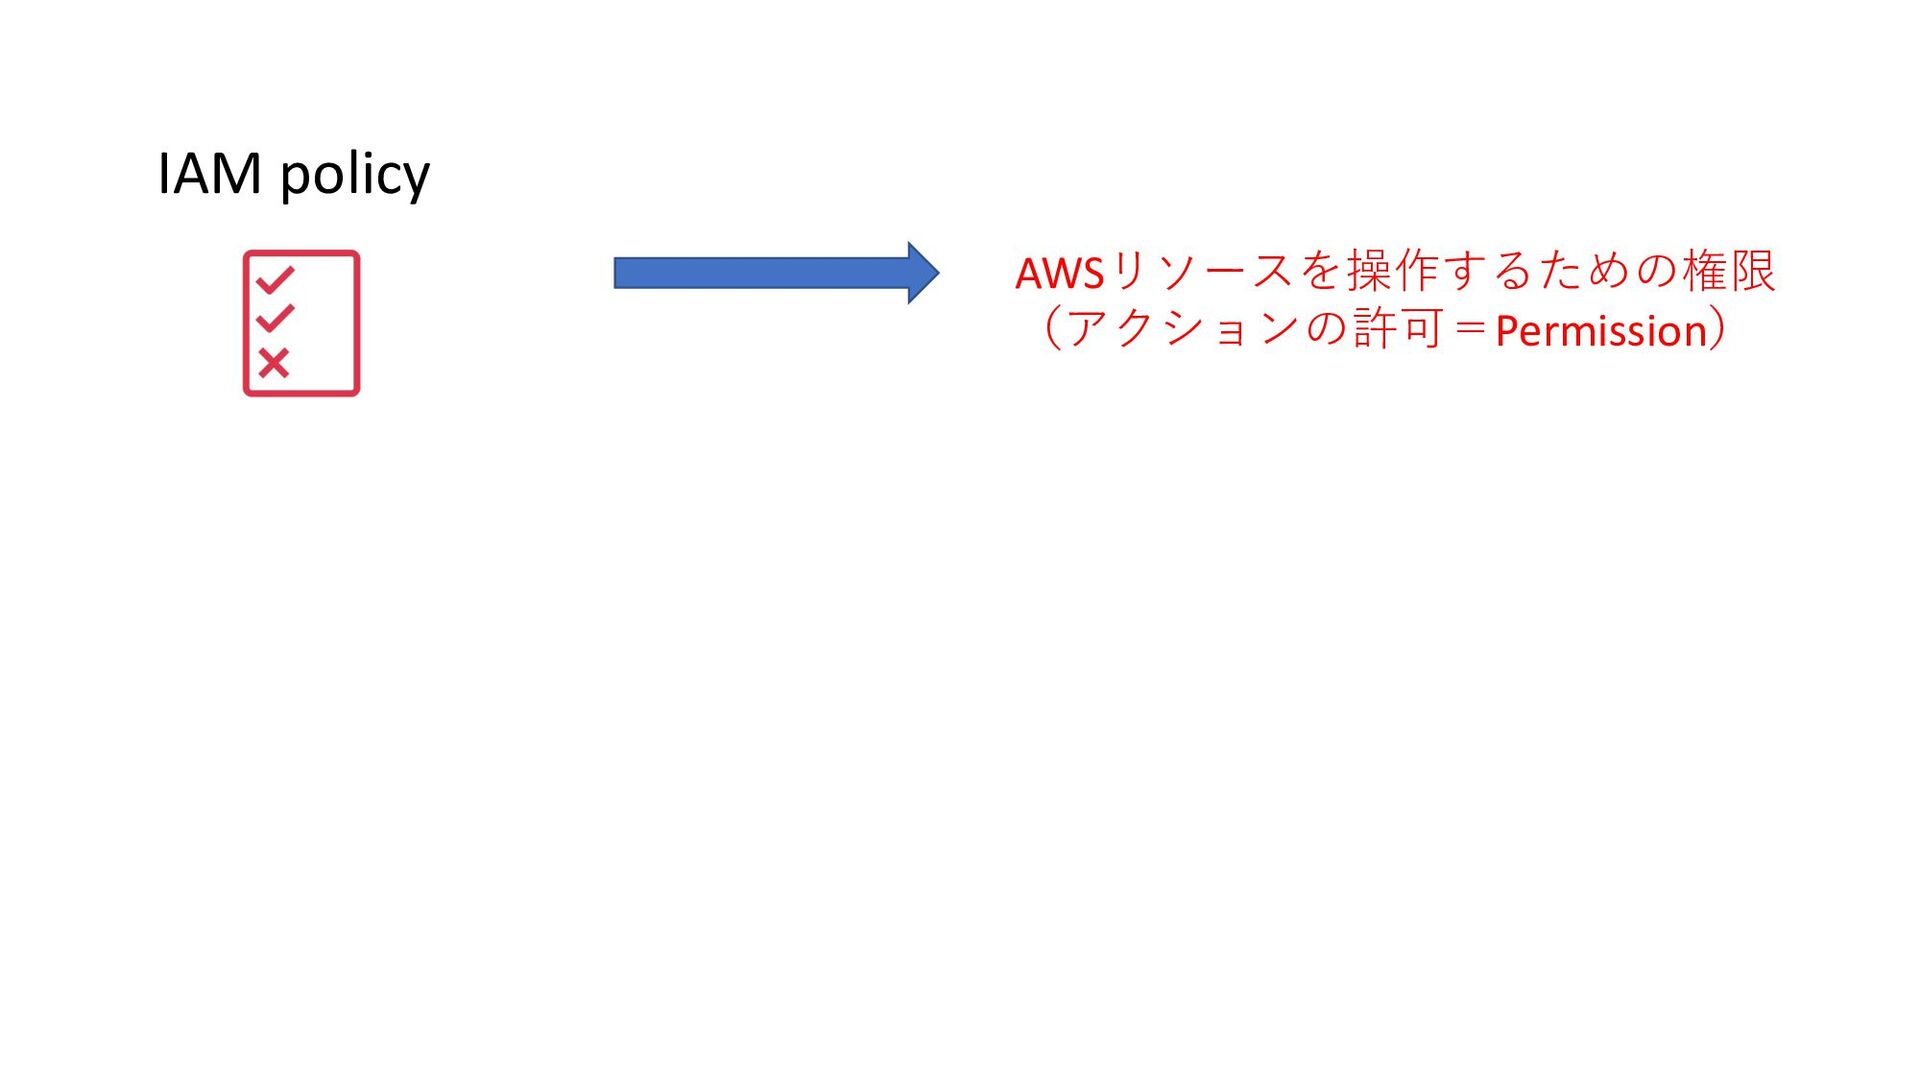
IAM policy AWSリソースを操作するための権限 (アクションの許可=Permission)
例えば、EC2からS3にアクセスする場合
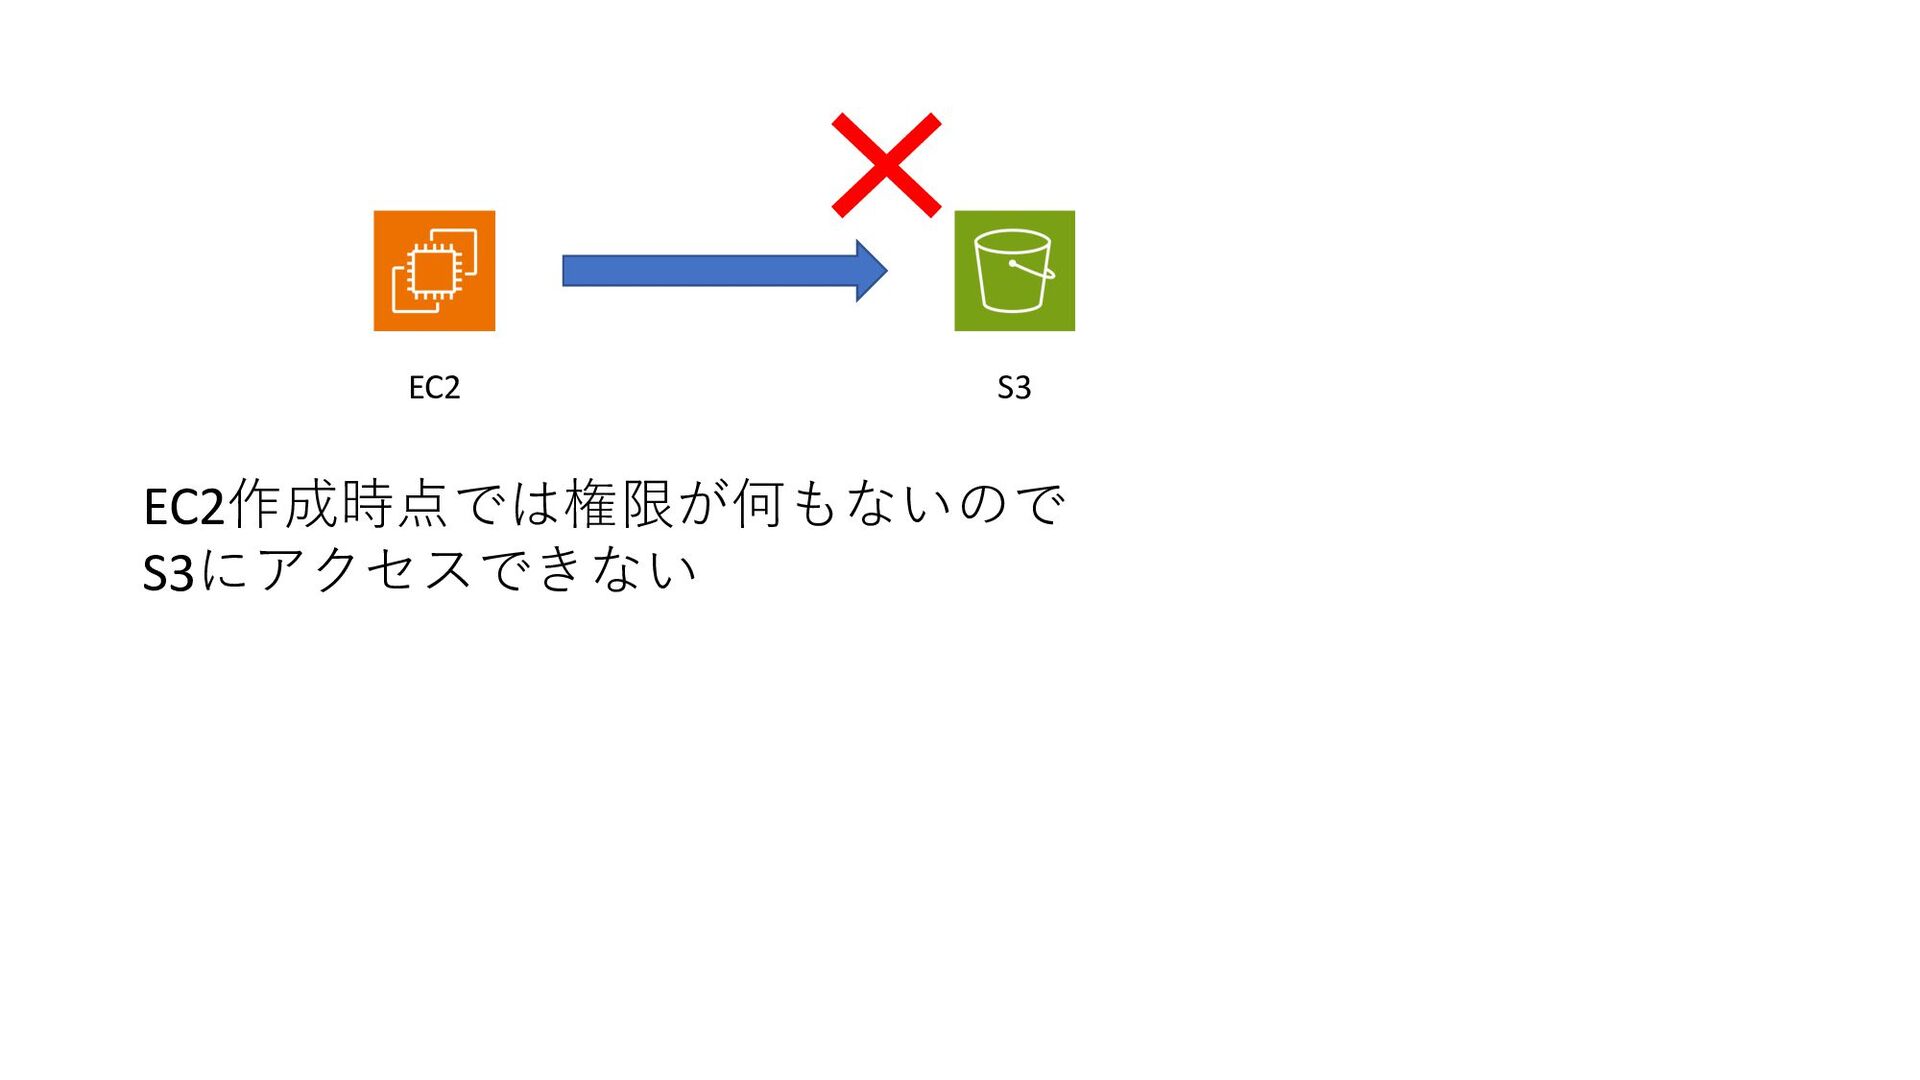
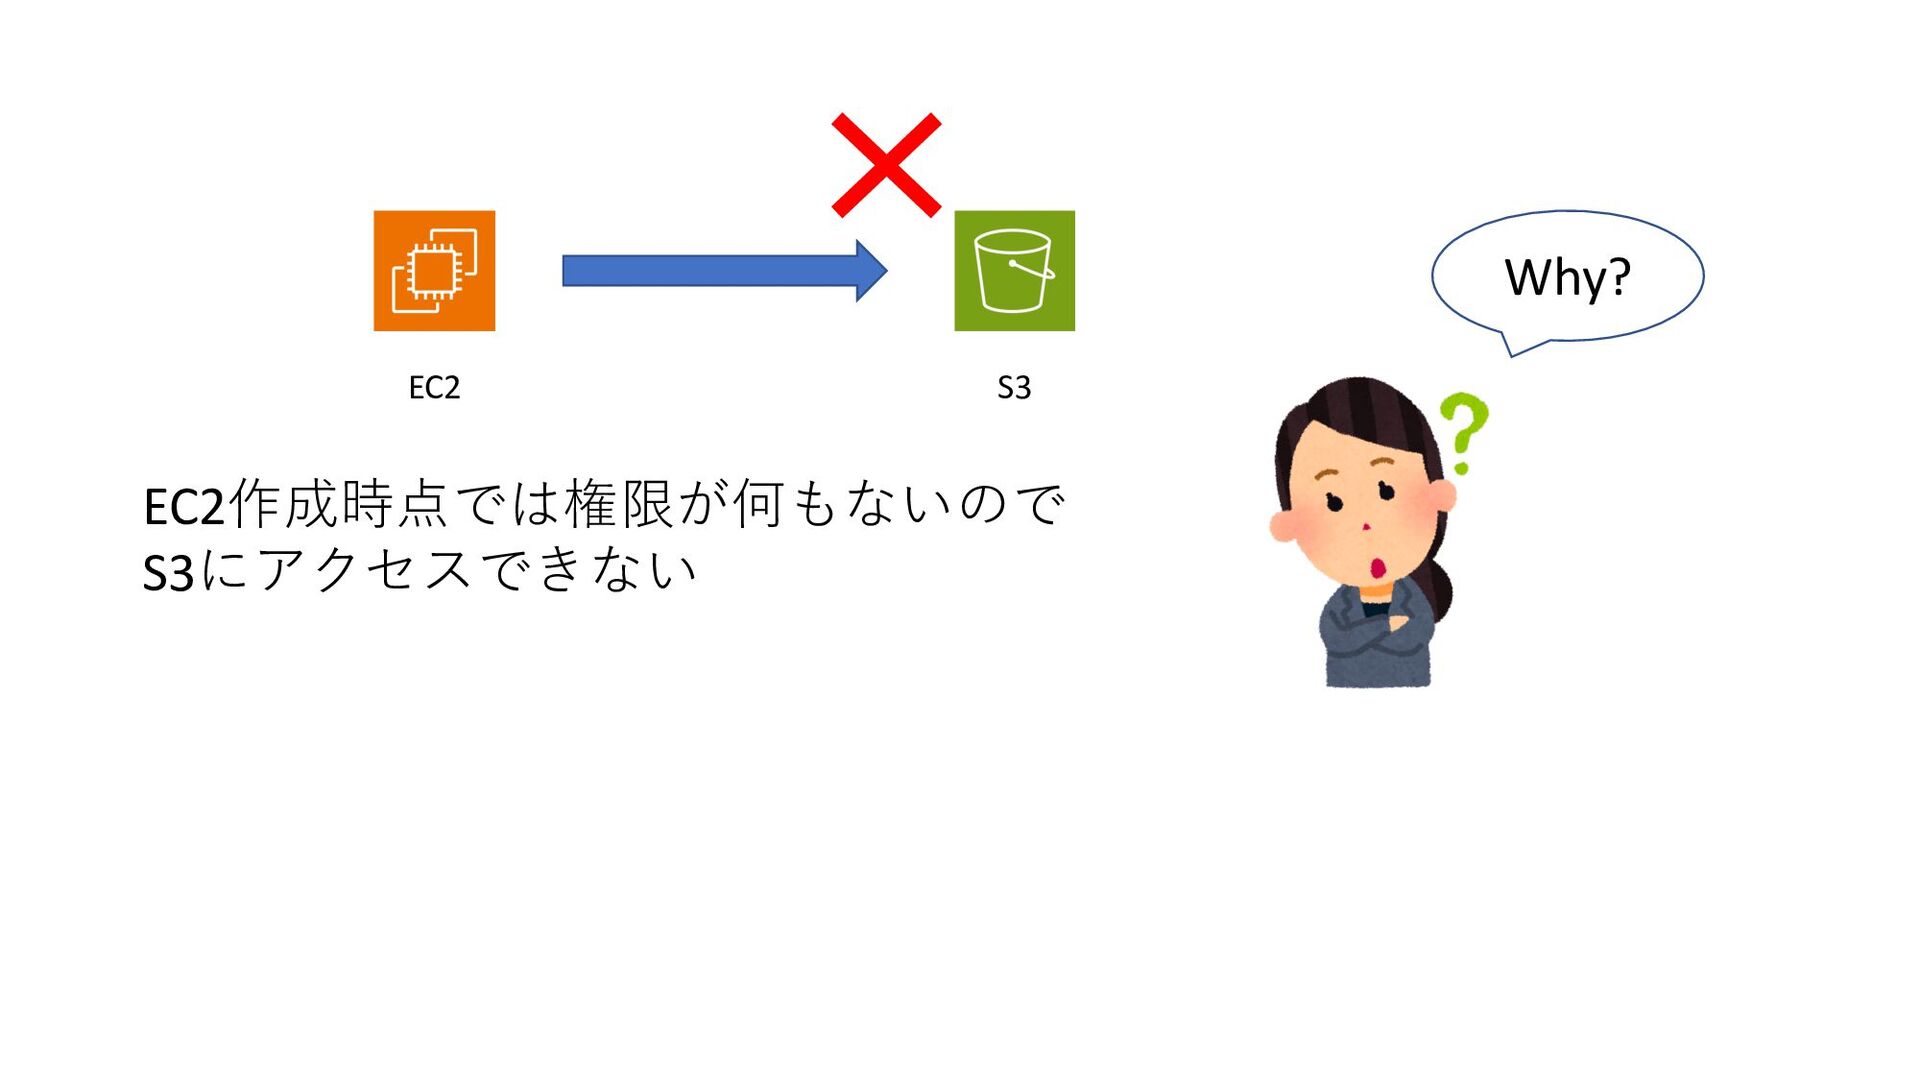
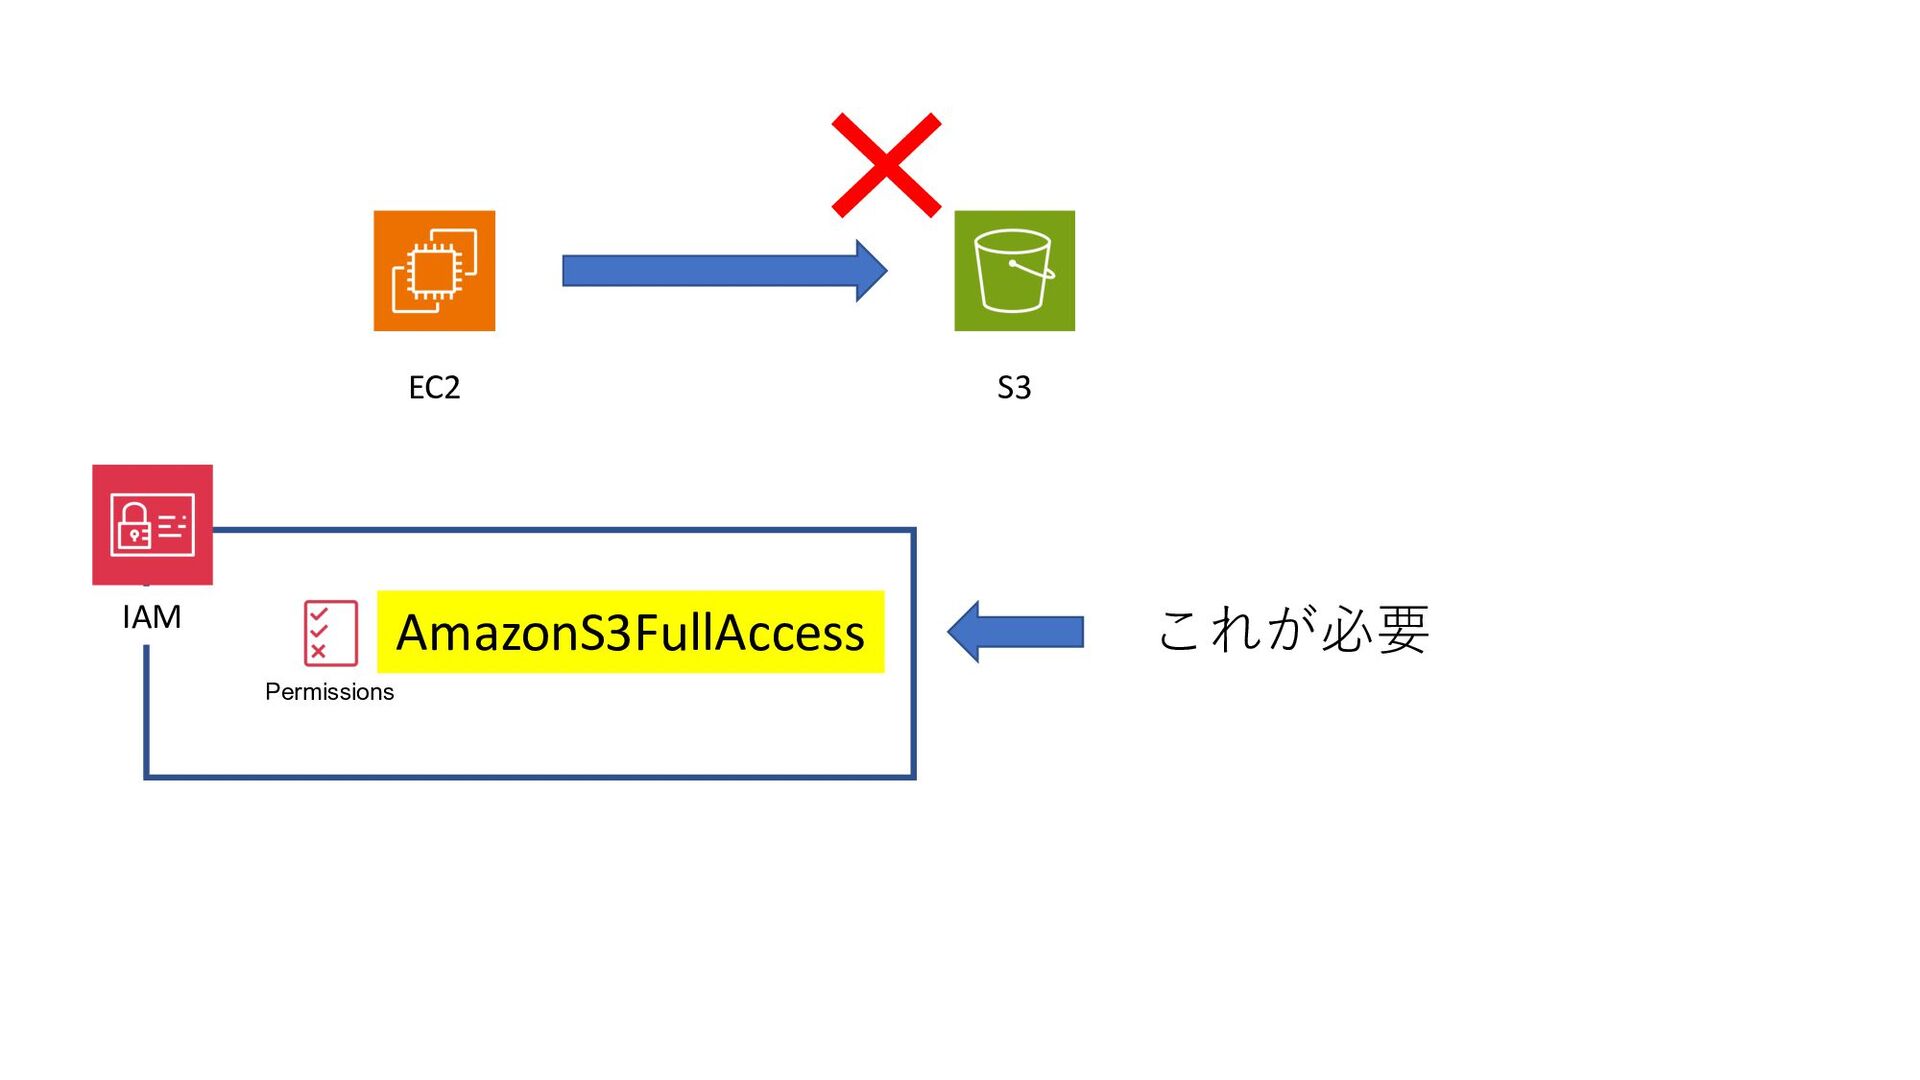
EC2 S3 EC2作成時点では権限が何もないので S3にアクセスできない
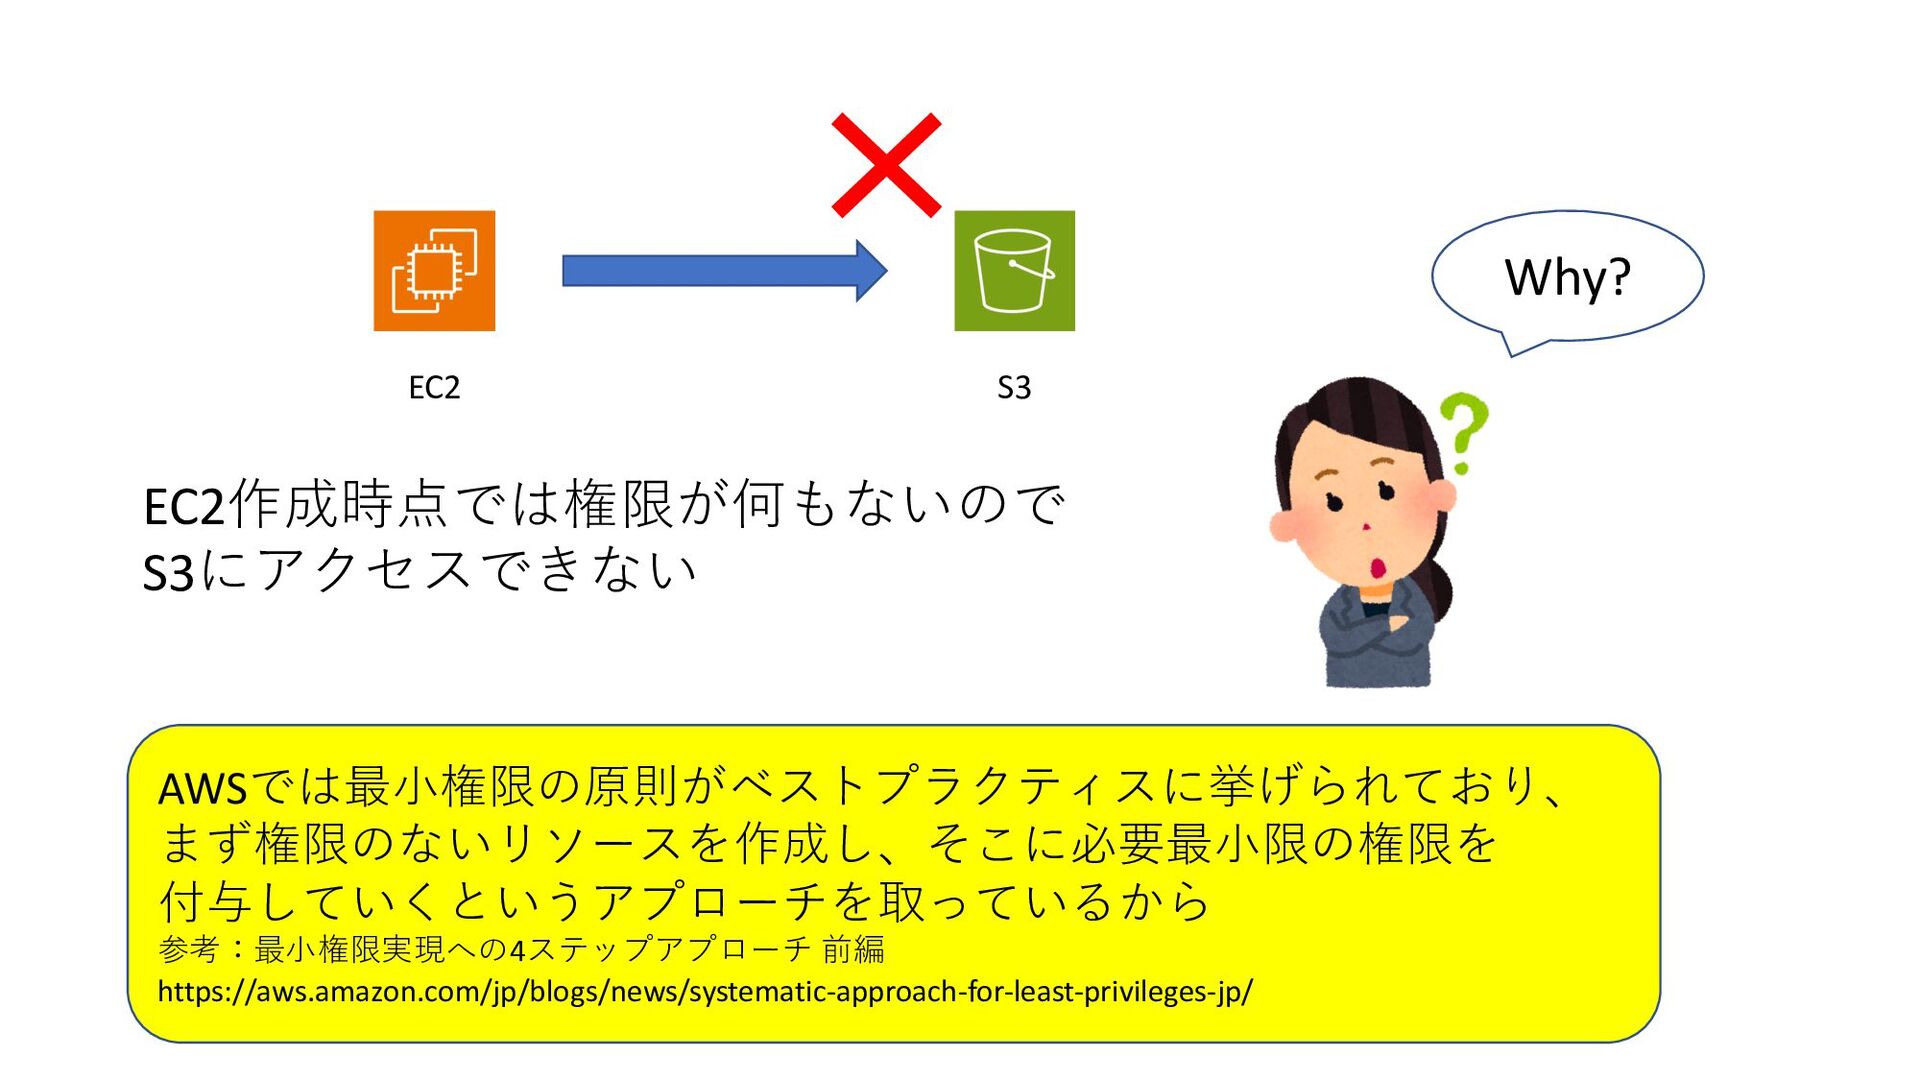
EC2 S3 EC2作成時点では権限が何もないので S3にアクセスできない Why?
EC2 S3 EC2作成時点では権限が何もないので S3にアクセスできない Why? AWSでは最⼩権限の原則がベストプラクティスに挙げられており、 まず権限のないリソースを作成し、そこに必要最⼩限の権限を 付与していくというアプローチを取っているから 参考:最⼩権限実現への4ステップアプローチ 前編
https://aws.amazon.com/jp/blogs/news/systematic-approach-for-least-privileges-jp/
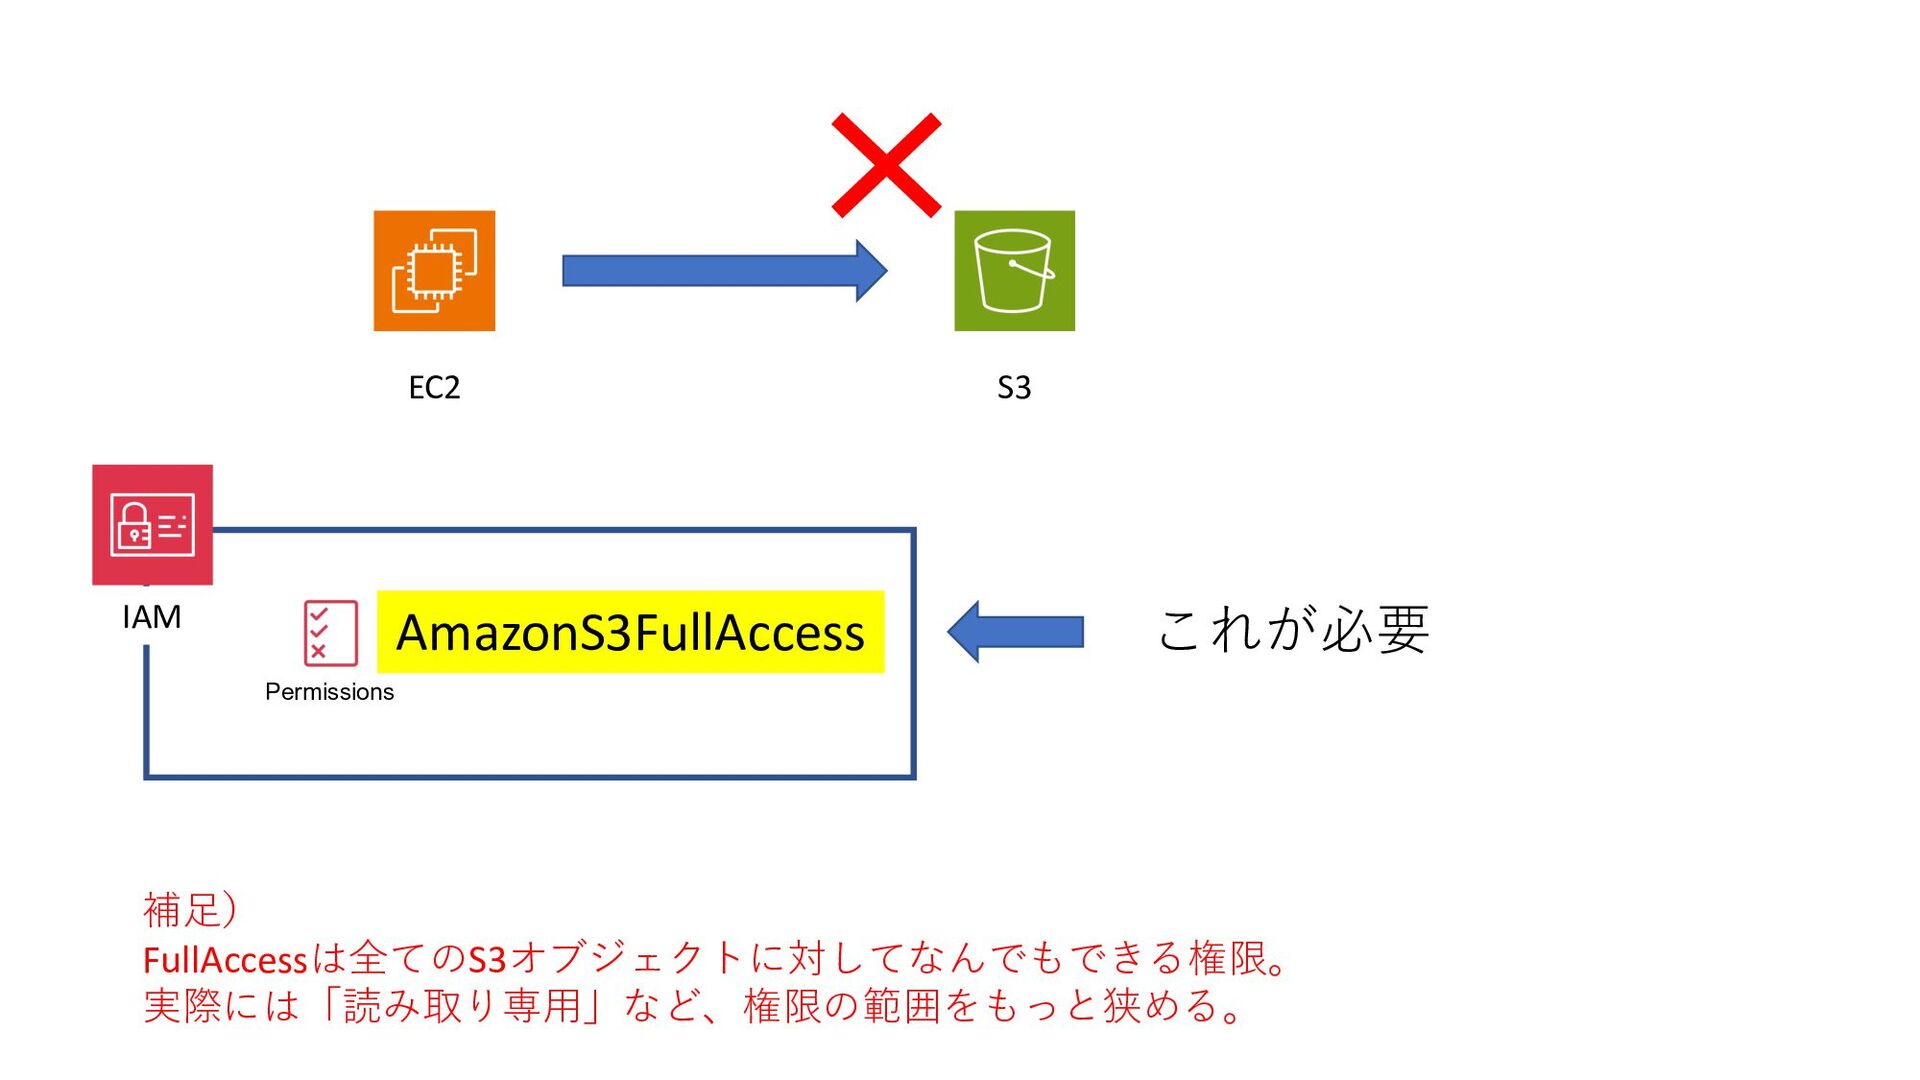
EC2 S3 AmazonS3FullAccess これが必要 Permissions IAM
EC2 S3 AmazonS3FullAccess これが必要 Permissions IAM 補⾜) FullAccessは全てのS3オブジェクトに対してなんでもできる権限。 実際には「読み取り専⽤」など、権限の範囲をもっと狭める。
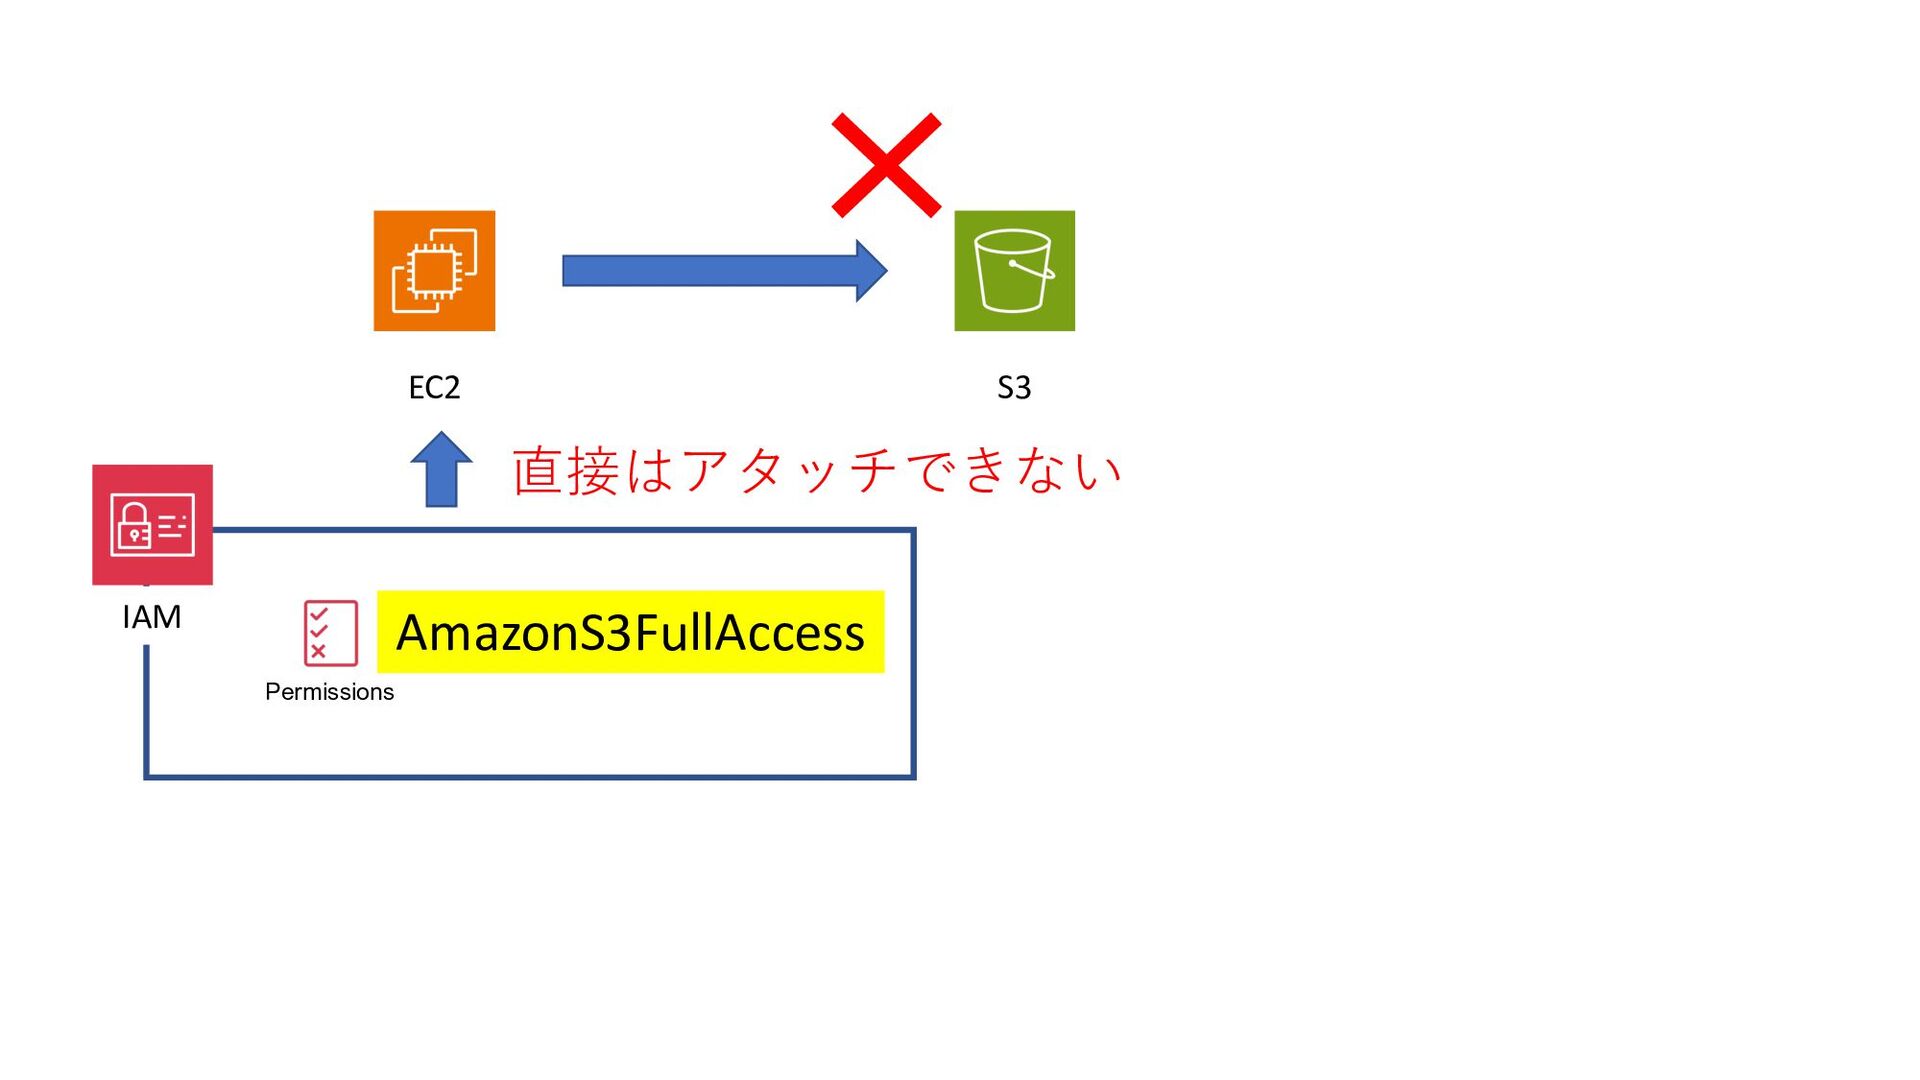
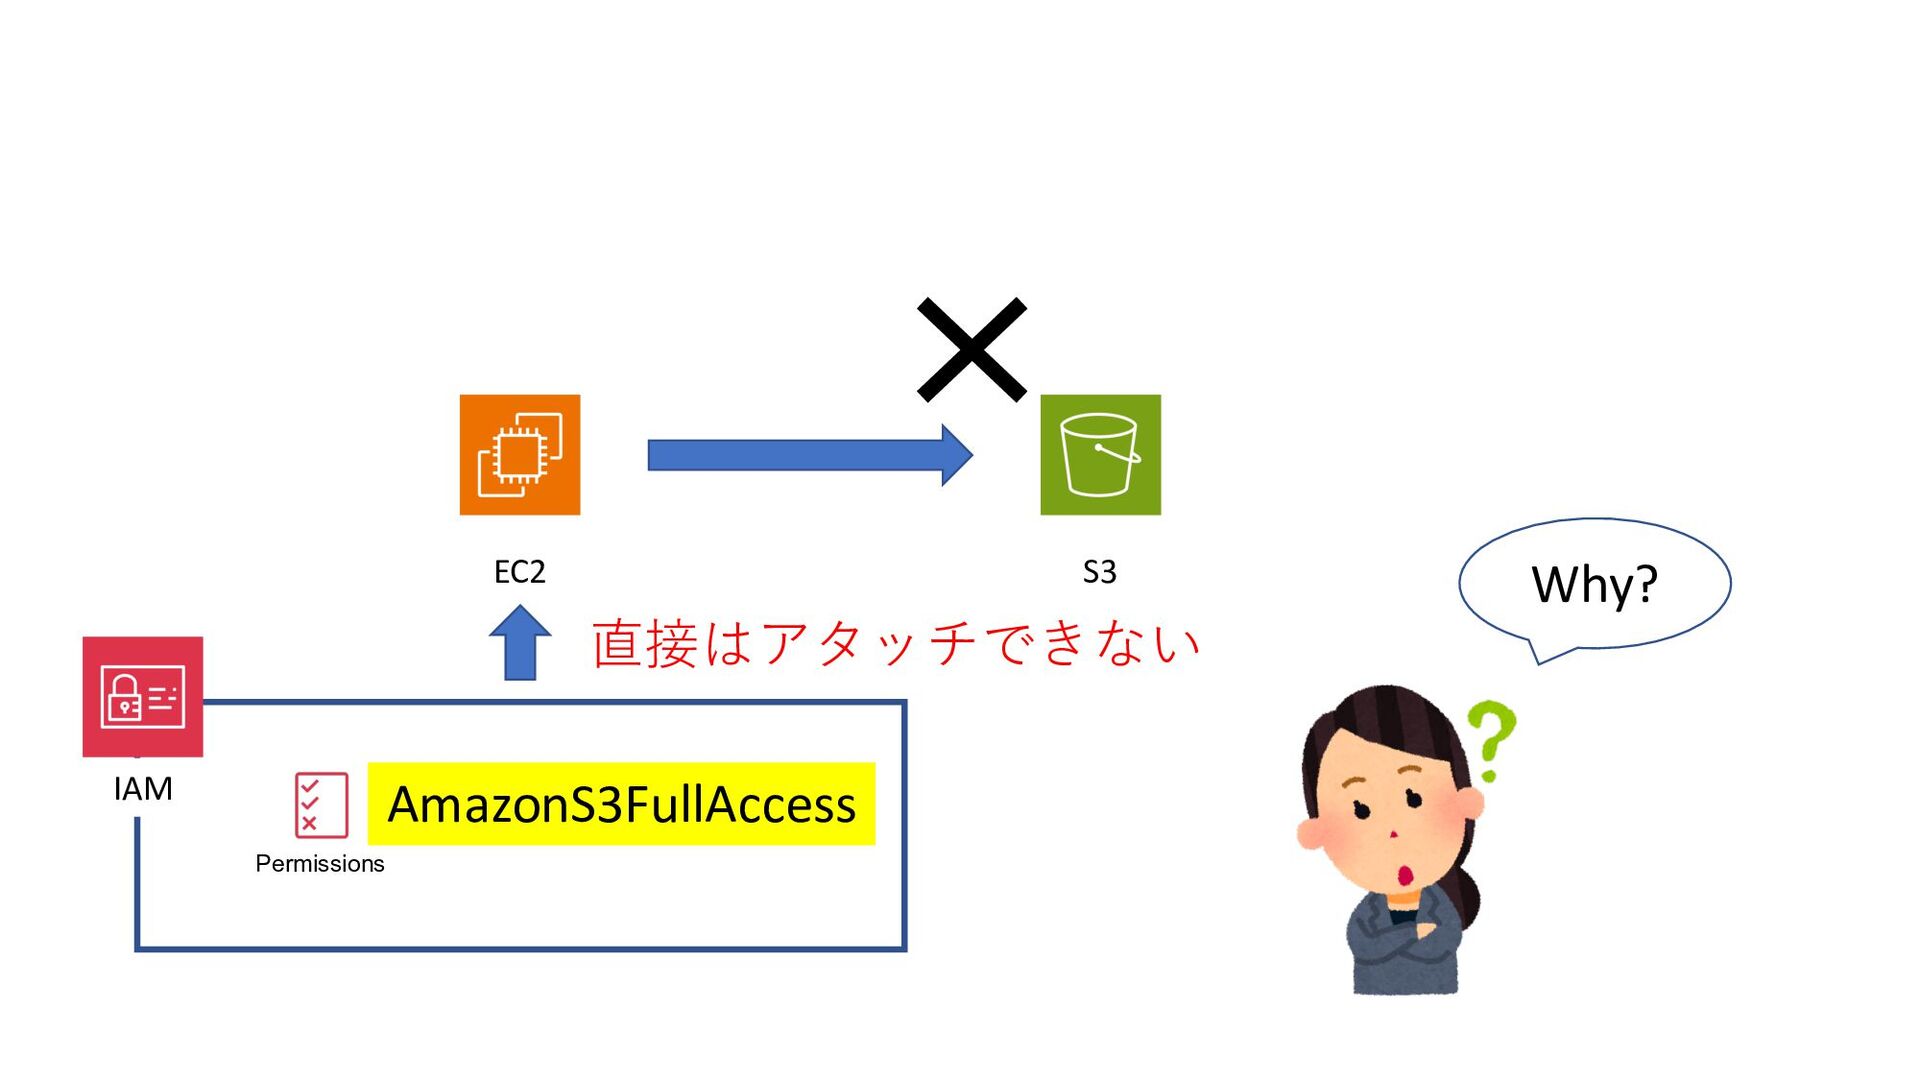
EC2 S3 AmazonS3FullAccess Permissions IAM 直接はアタッチできない
I AM Role
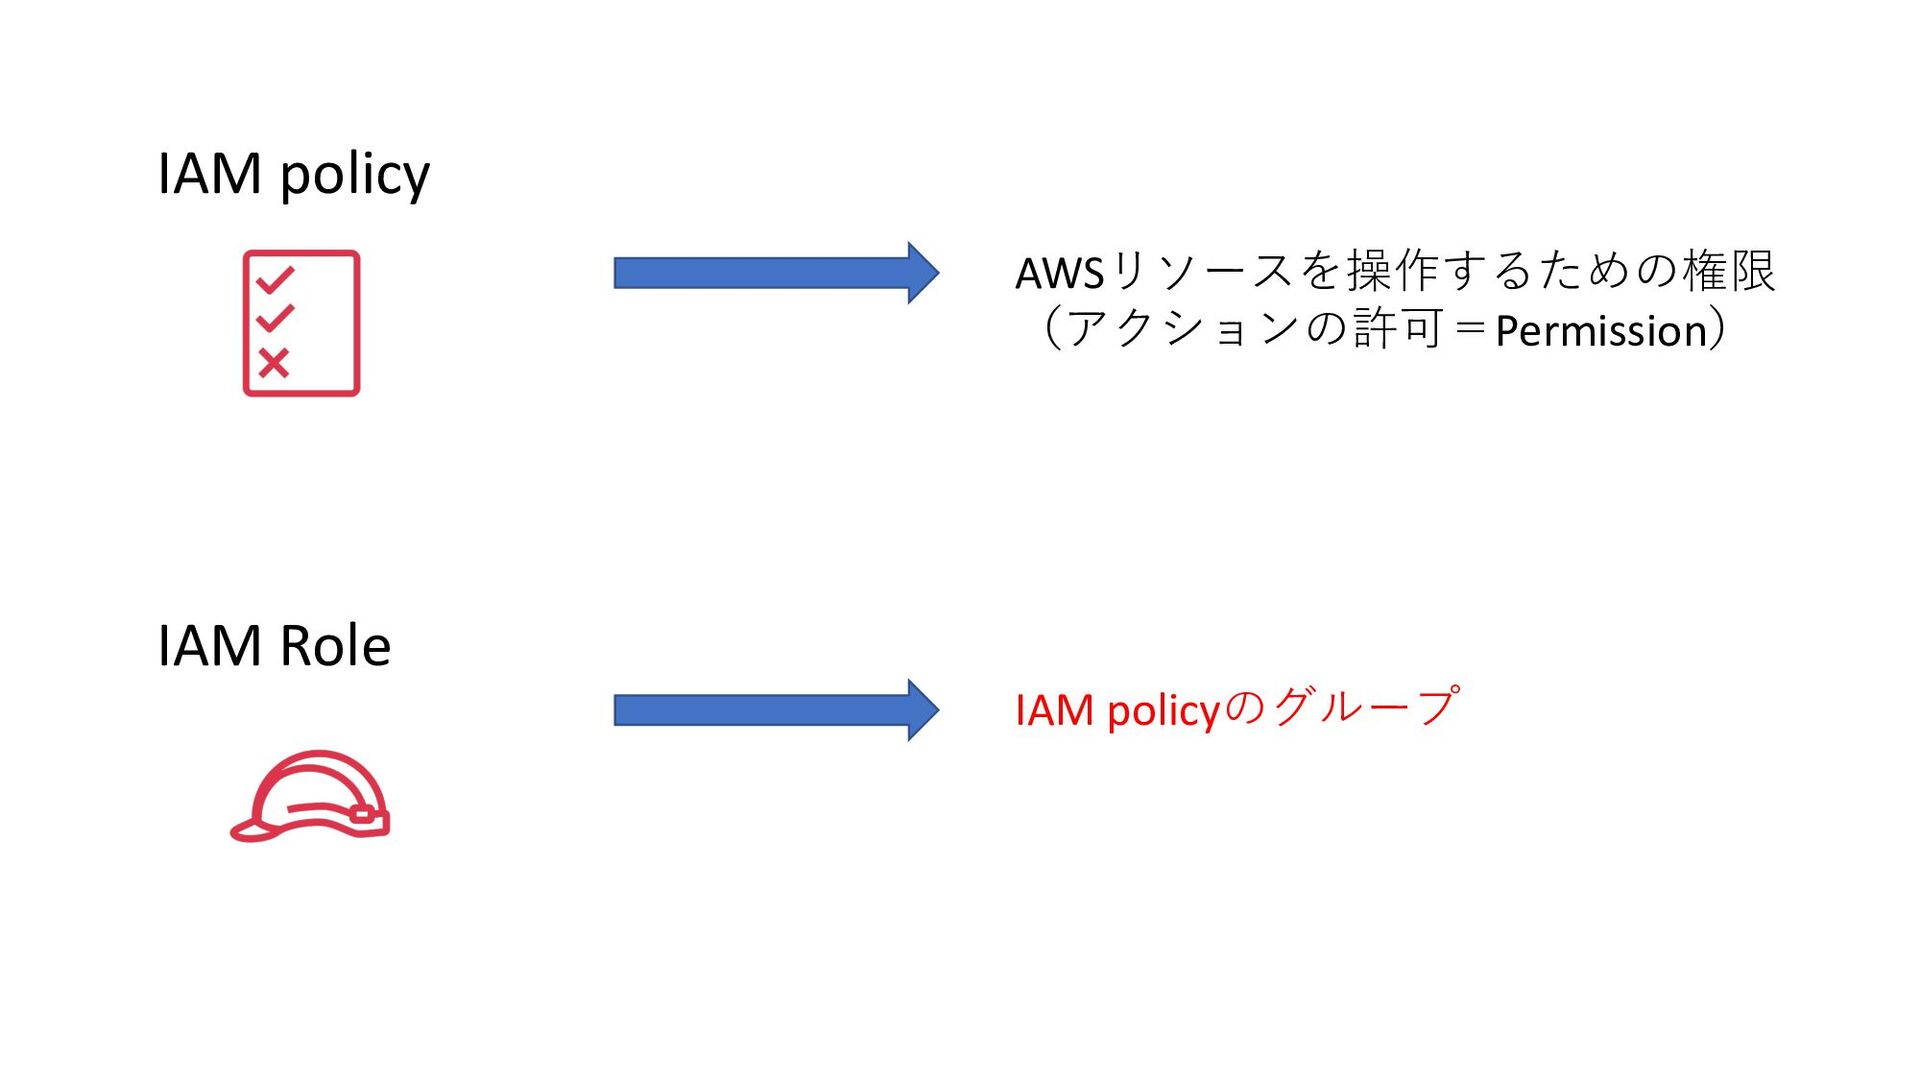
IAM policy IAM Role AWSリソースを操作するための権限 (アクションの許可=Permission)
IAM policy IAM Role IAM policyのグループ AWSリソースを操作するための権限 (アクションの許可=Permission)
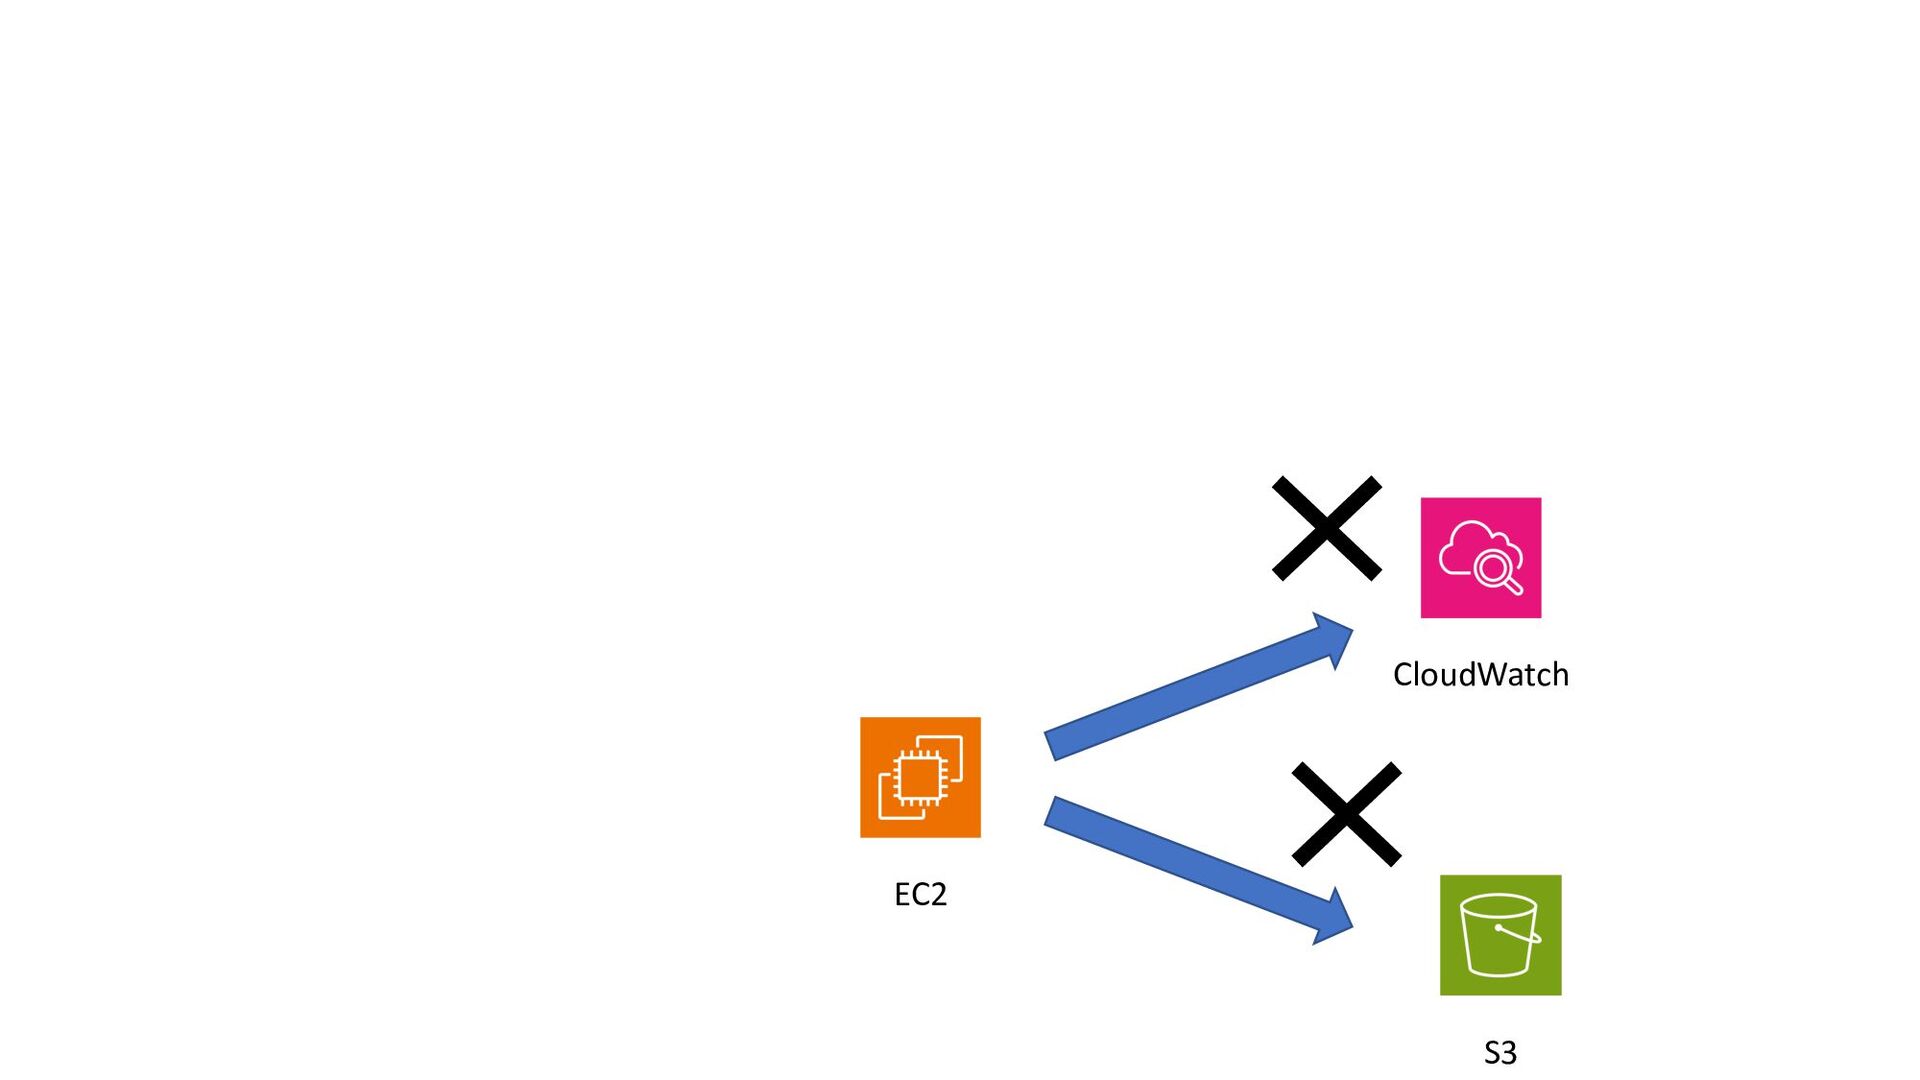
例えば、EC2からS3とCloudWatchにアクセスする場合
EC2 S3 CloudWatch
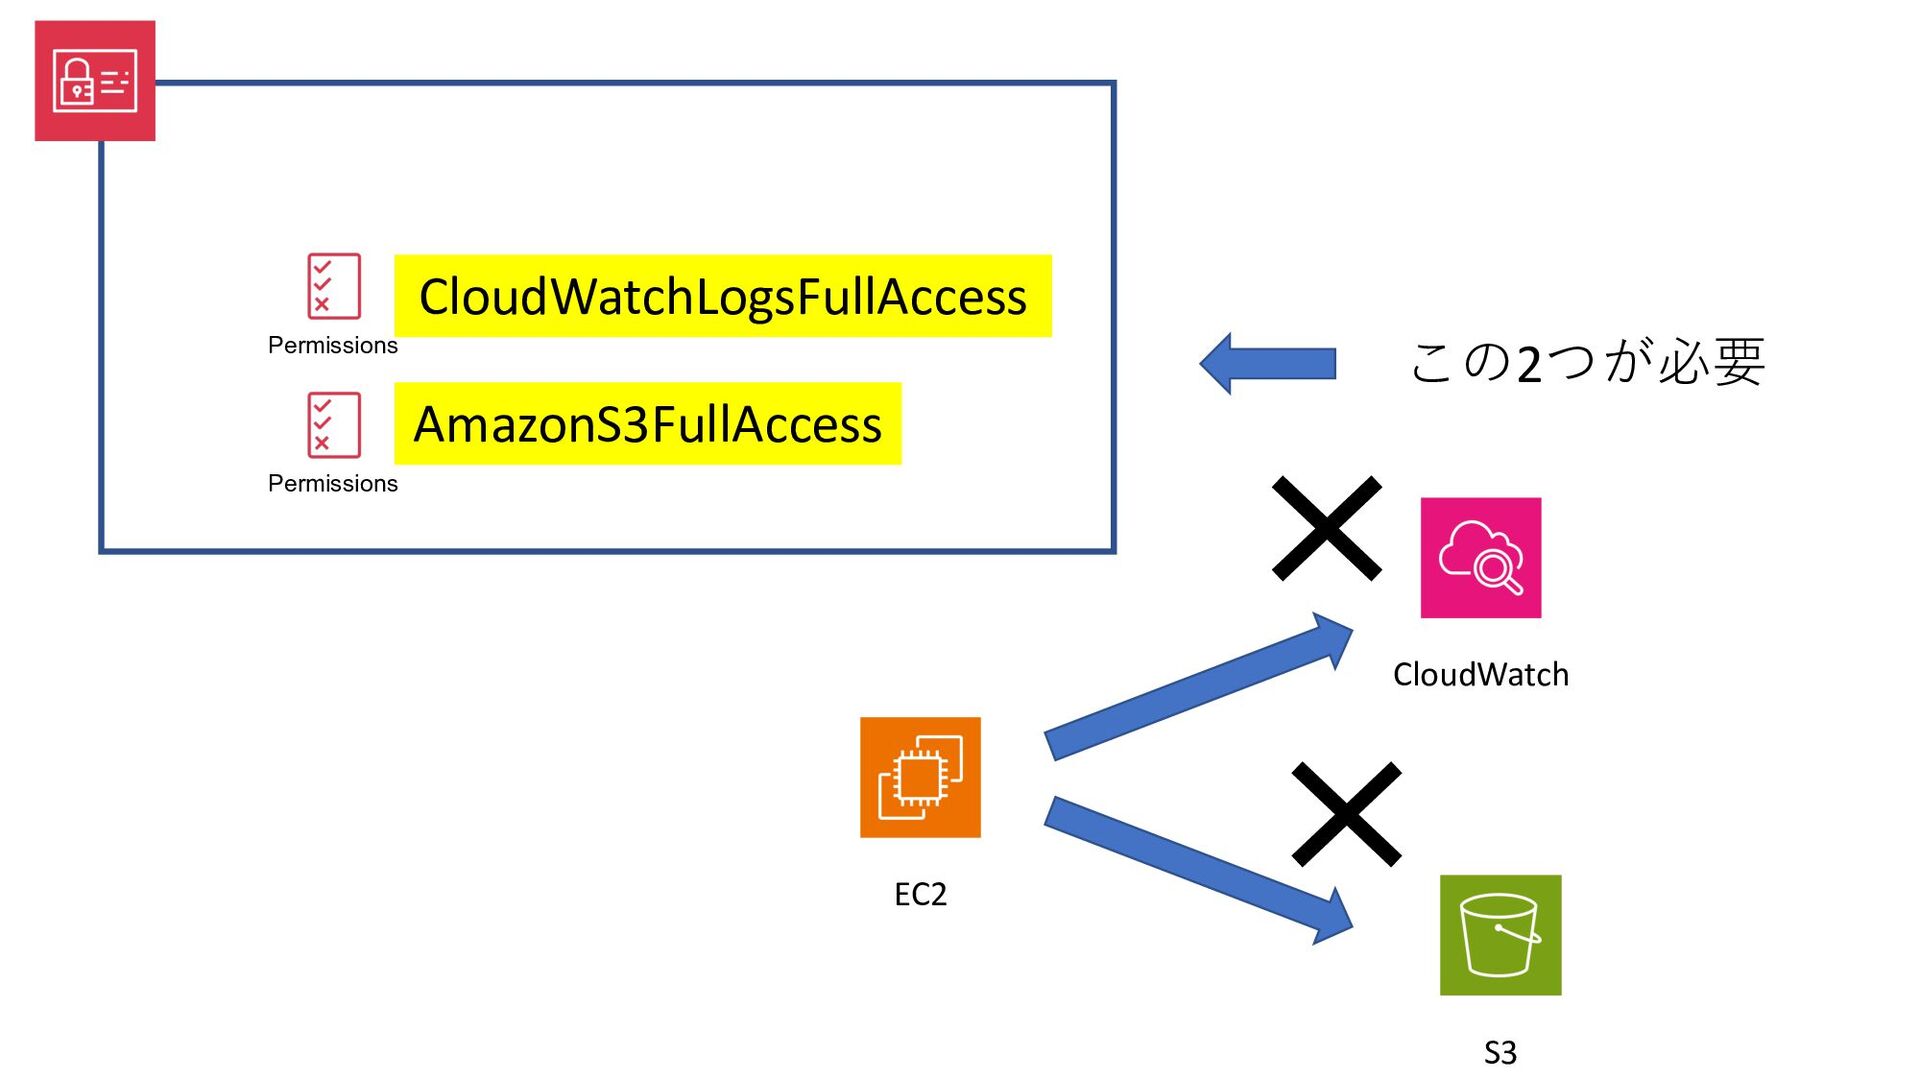
EC2 S3 CloudWatch AmazonS3FullAccess CloudWatchLogsFullAccess Permissions Permissions この2つが必要
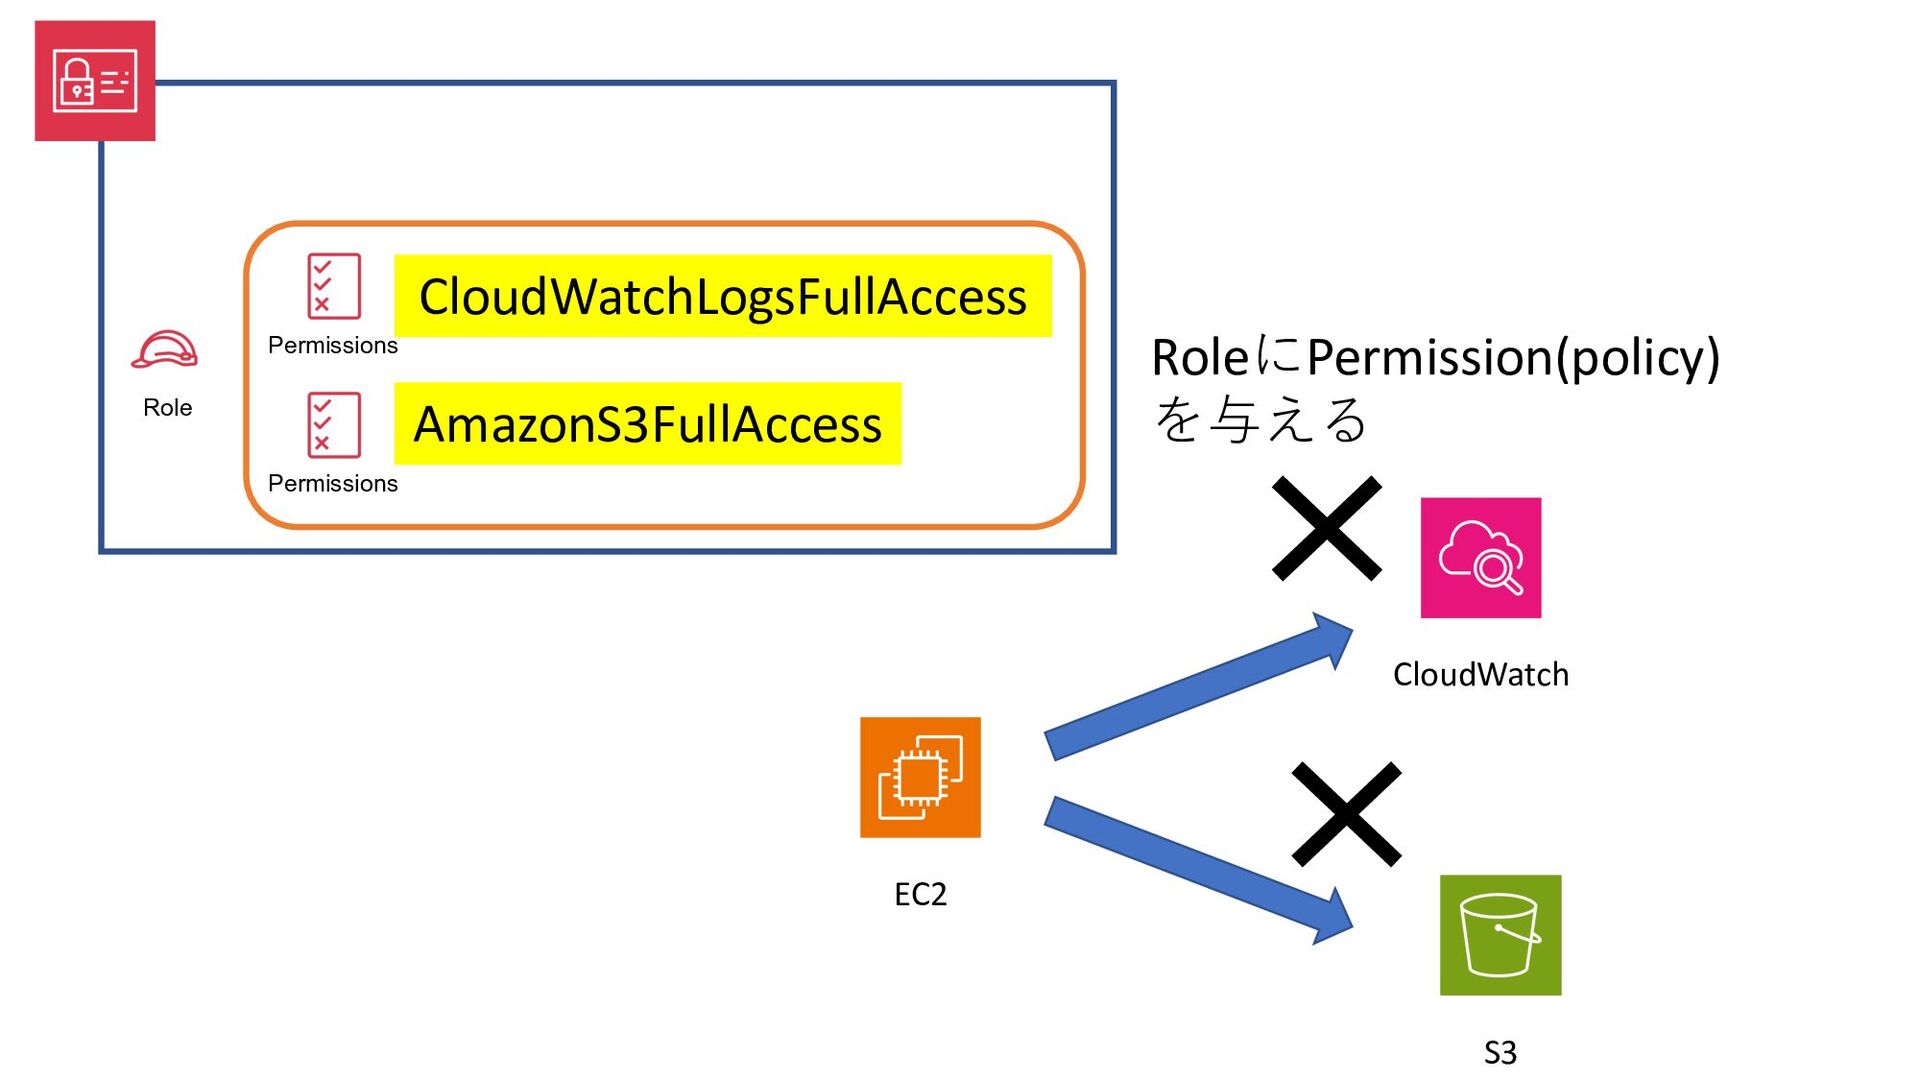
EC2 S3 CloudWatch AmazonS3FullAccess CloudWatchLogsFullAccess Permissions Permissions RoleにPermission(policy) を与える Role
EC2 S3 CloudWatch AmazonS3FullAccess CloudWatchLogsFullAccess Permissions Permissions RoleにPermission(policy) を与える Role
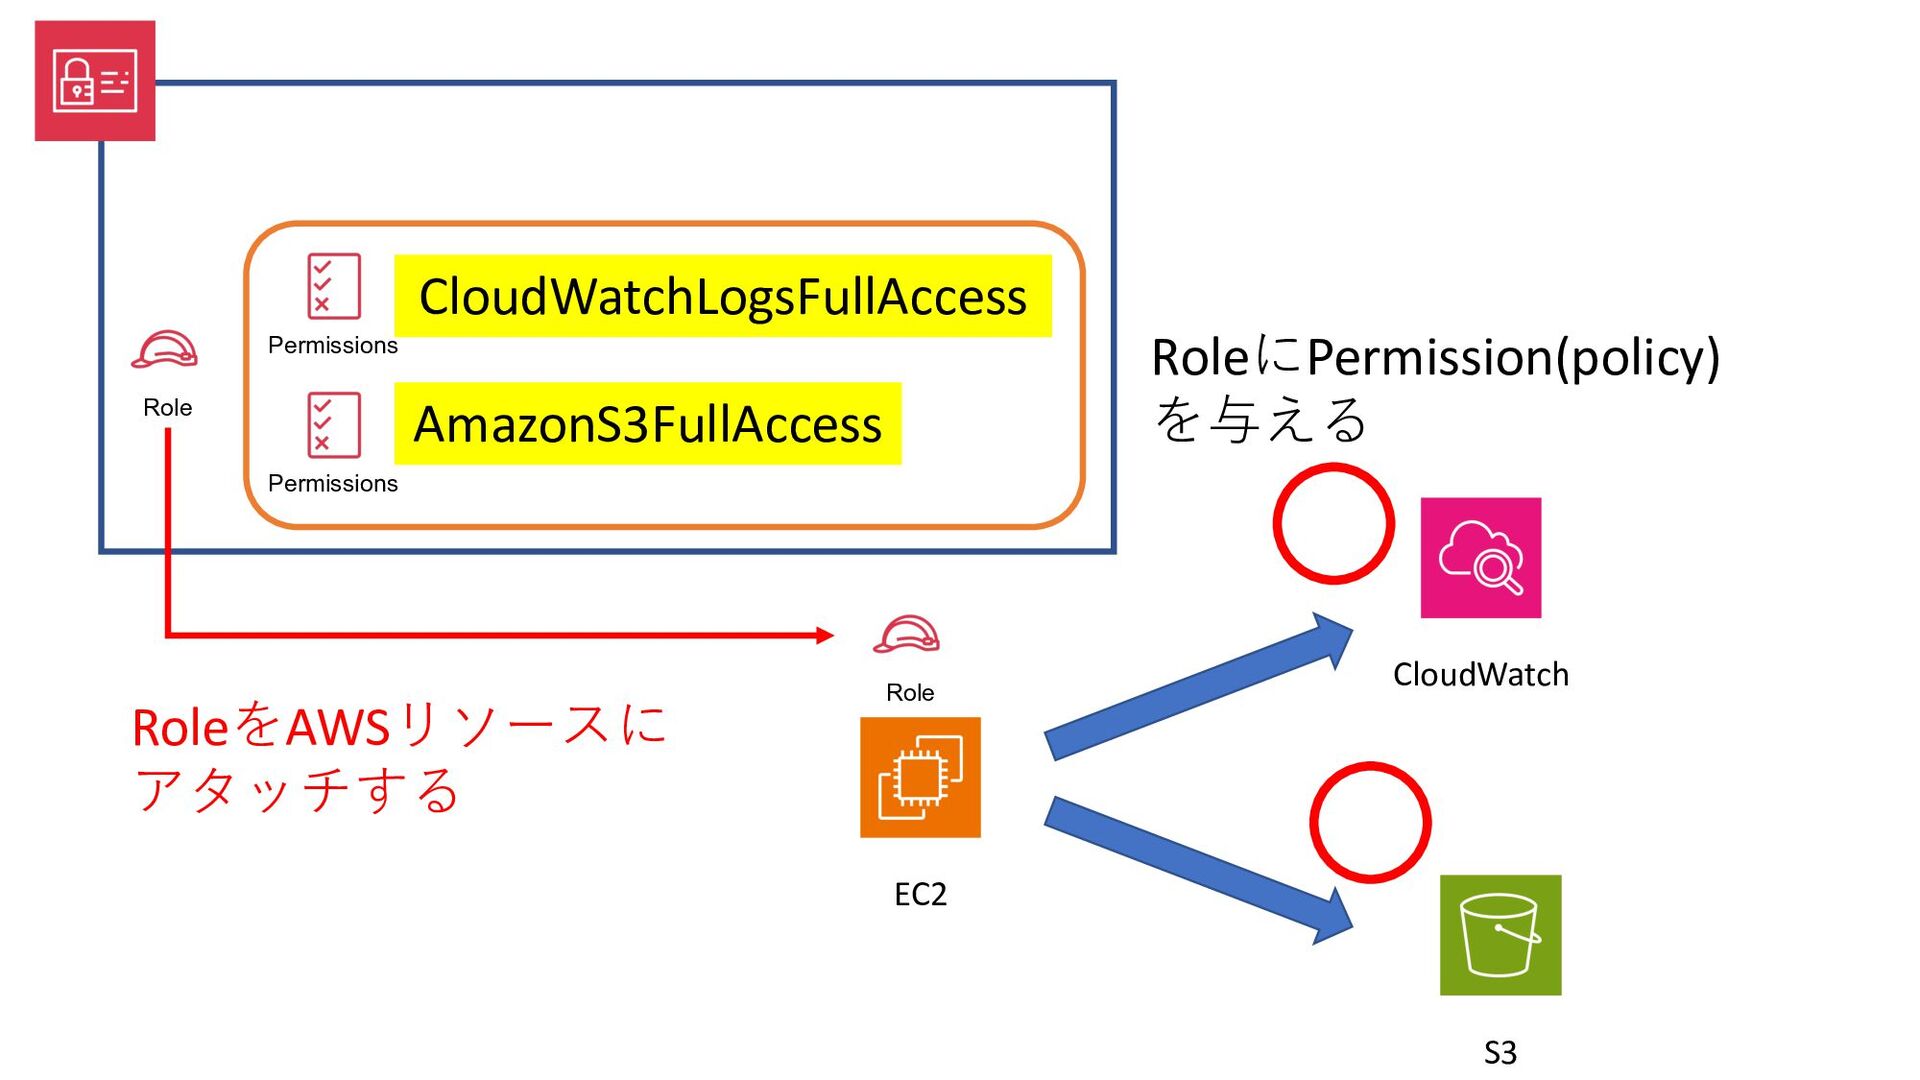
Role RoleをAWSリソースに アタッチする
EC2 S3 直接はアタッチできない AmazonS3FullAccess Permissions IAM Why?
ここまでの話を会社に置き換えてみる
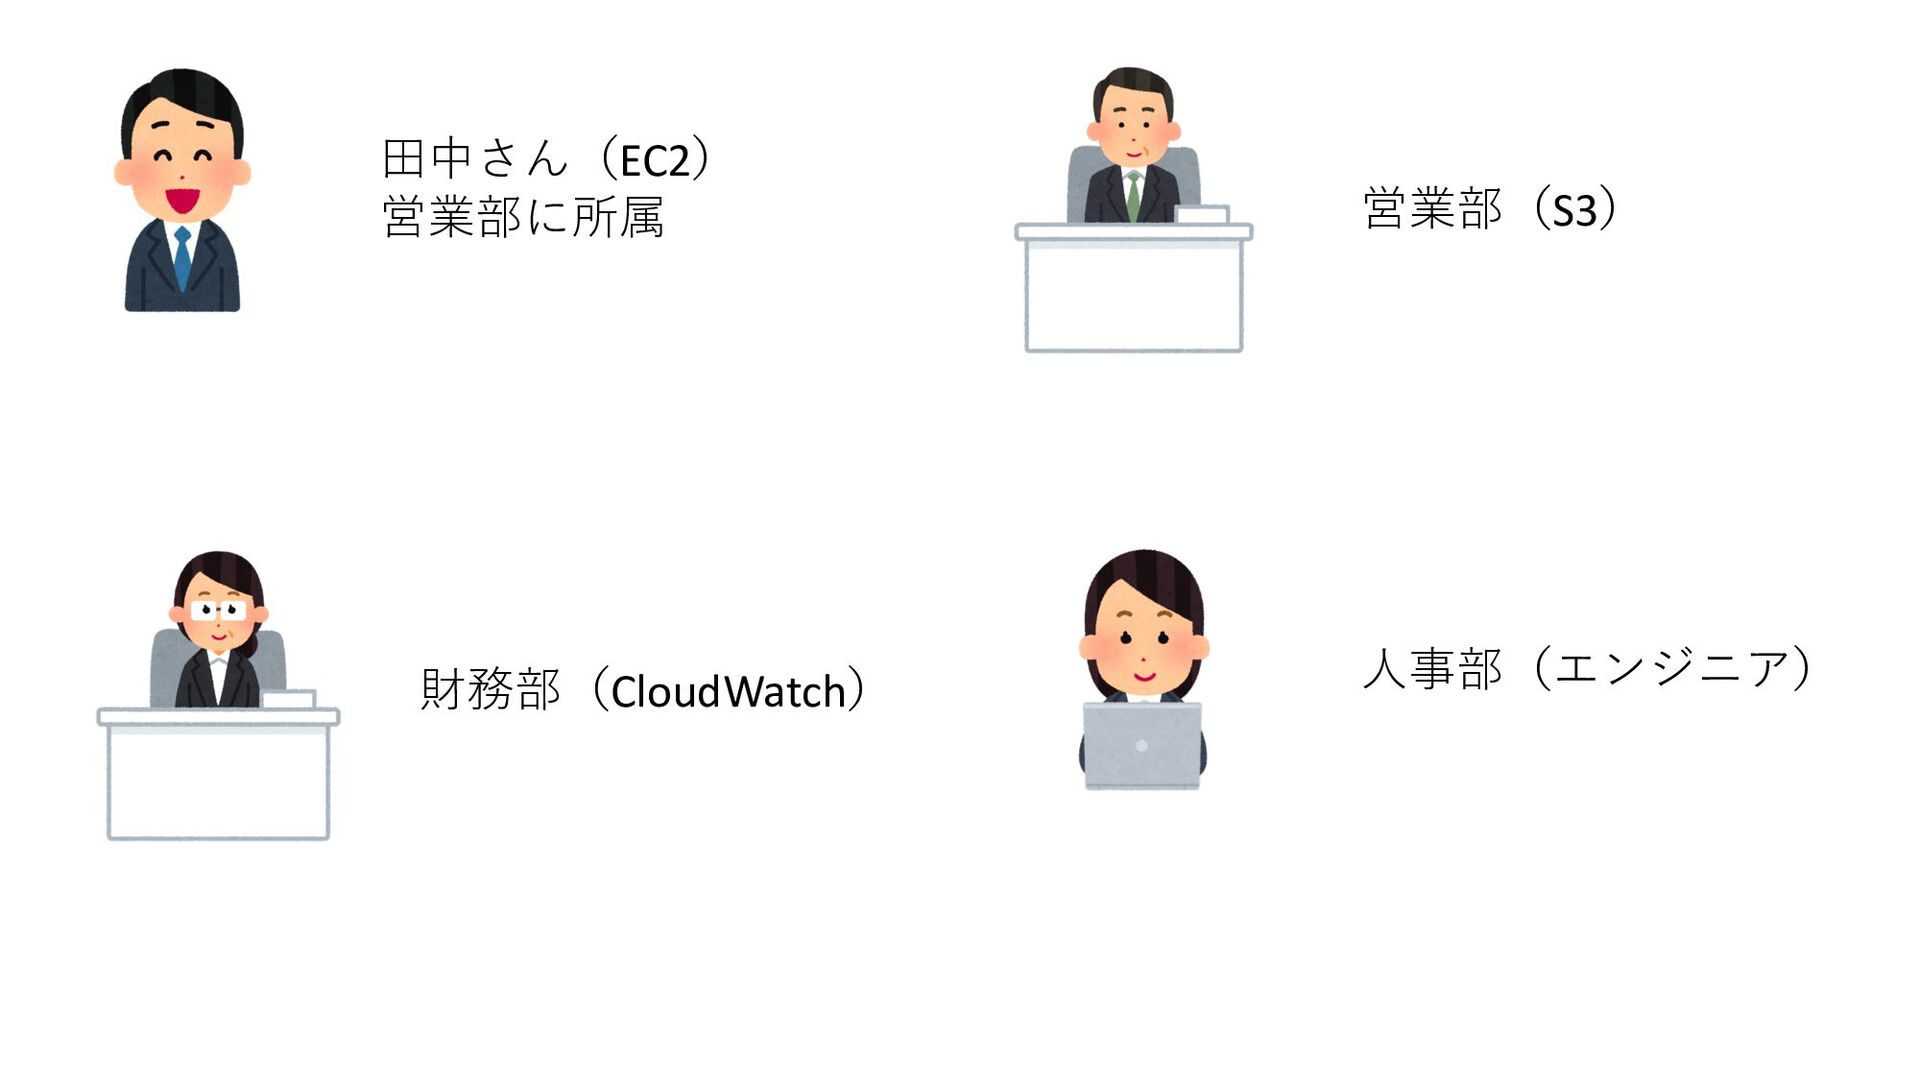
⽥中さん(EC2) 営業部に所属 営業部(S3) 財務部(CloudWatch) ⼈事部(エンジニア)
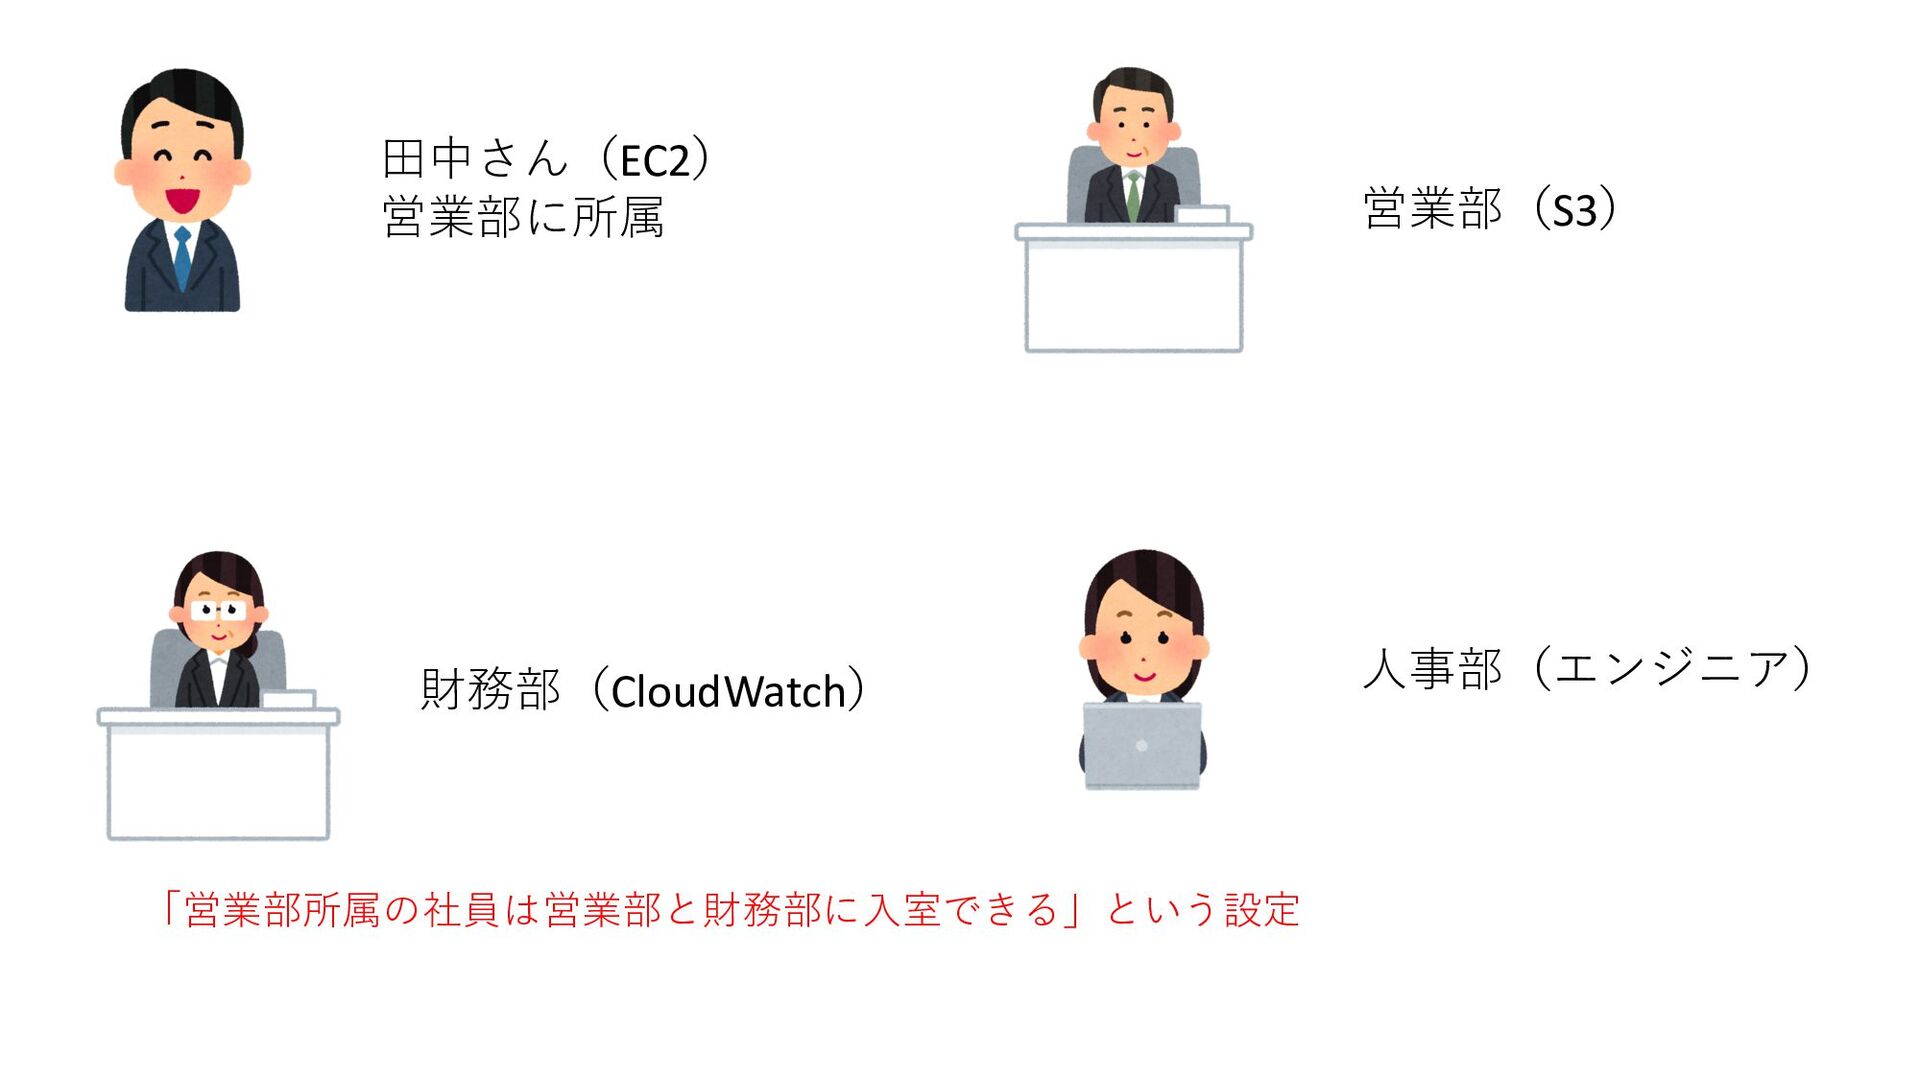
⽥中さん(EC2) 営業部に所属 営業部(S3) 財務部(CloudWatch) ⼈事部(エンジニア) 「営業部所属の社員は営業部と財務部に⼊室できる」という設定
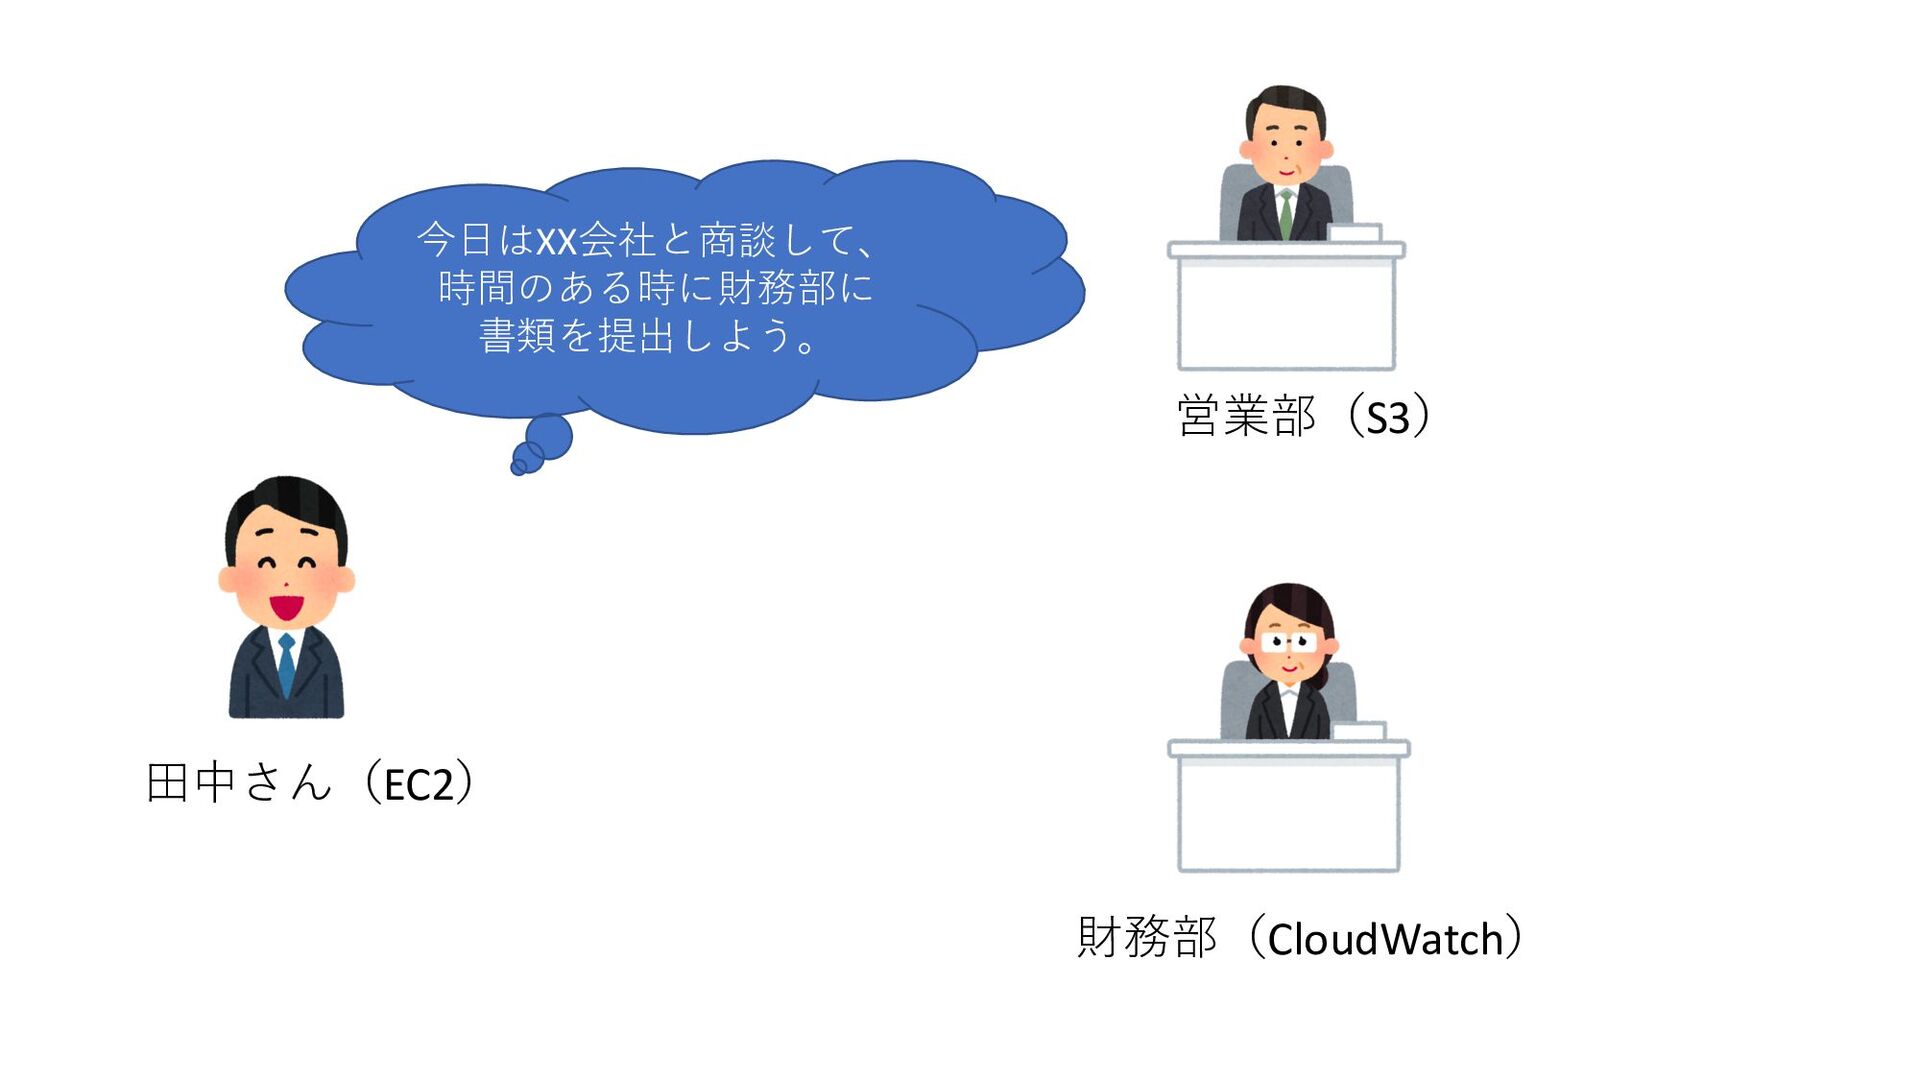
⽥中さん(EC2) 営業部(S3) 財務部(CloudWatch) 今⽇はXX会社と商談して、 時間のある時に財務部に 書類を提出しよう。
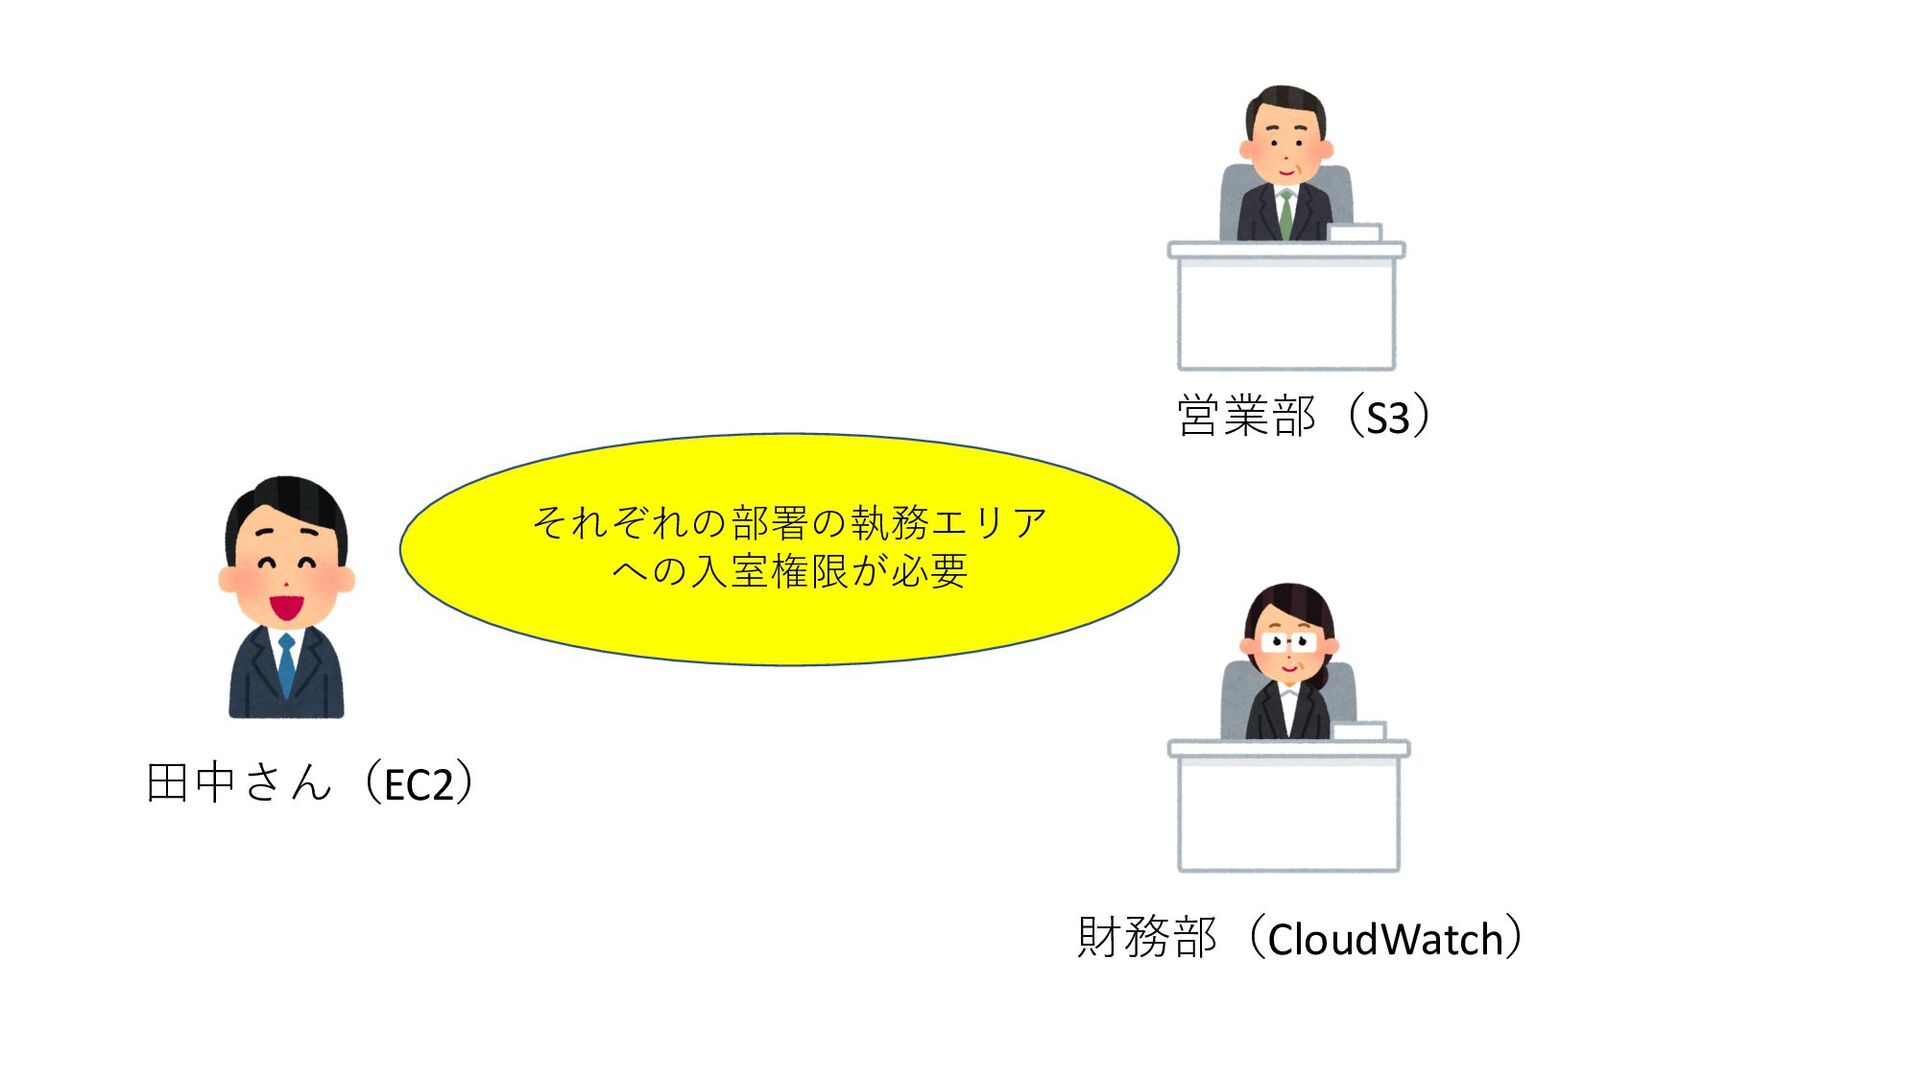
⽥中さん(EC2) 営業部(S3) 財務部(CloudWatch) それぞれの部署の執務エリア への⼊室権限が必要
IAM Roleがないと・・・
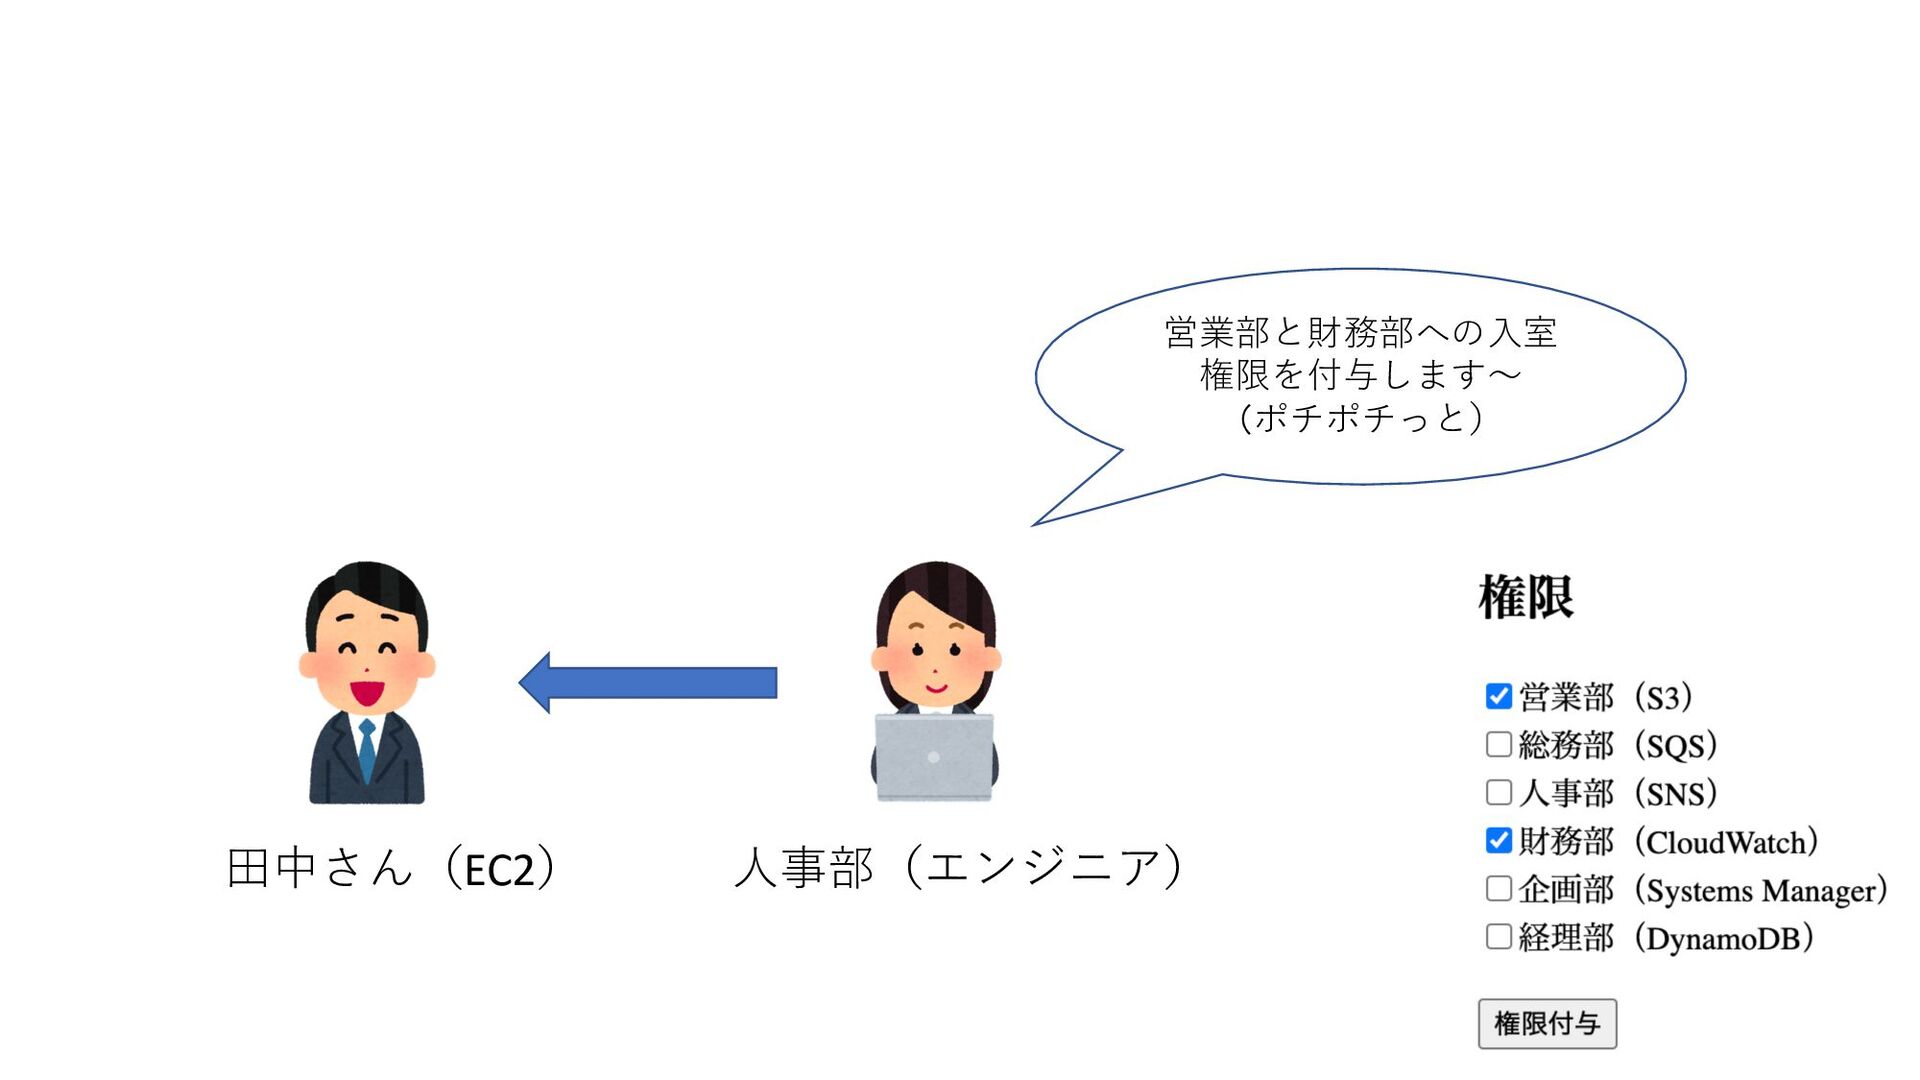
⽥中さん(EC2) ⼈事部(エンジニア) 営業部と財務部への⼊室 権限を付与します〜 (ポチポチっと)
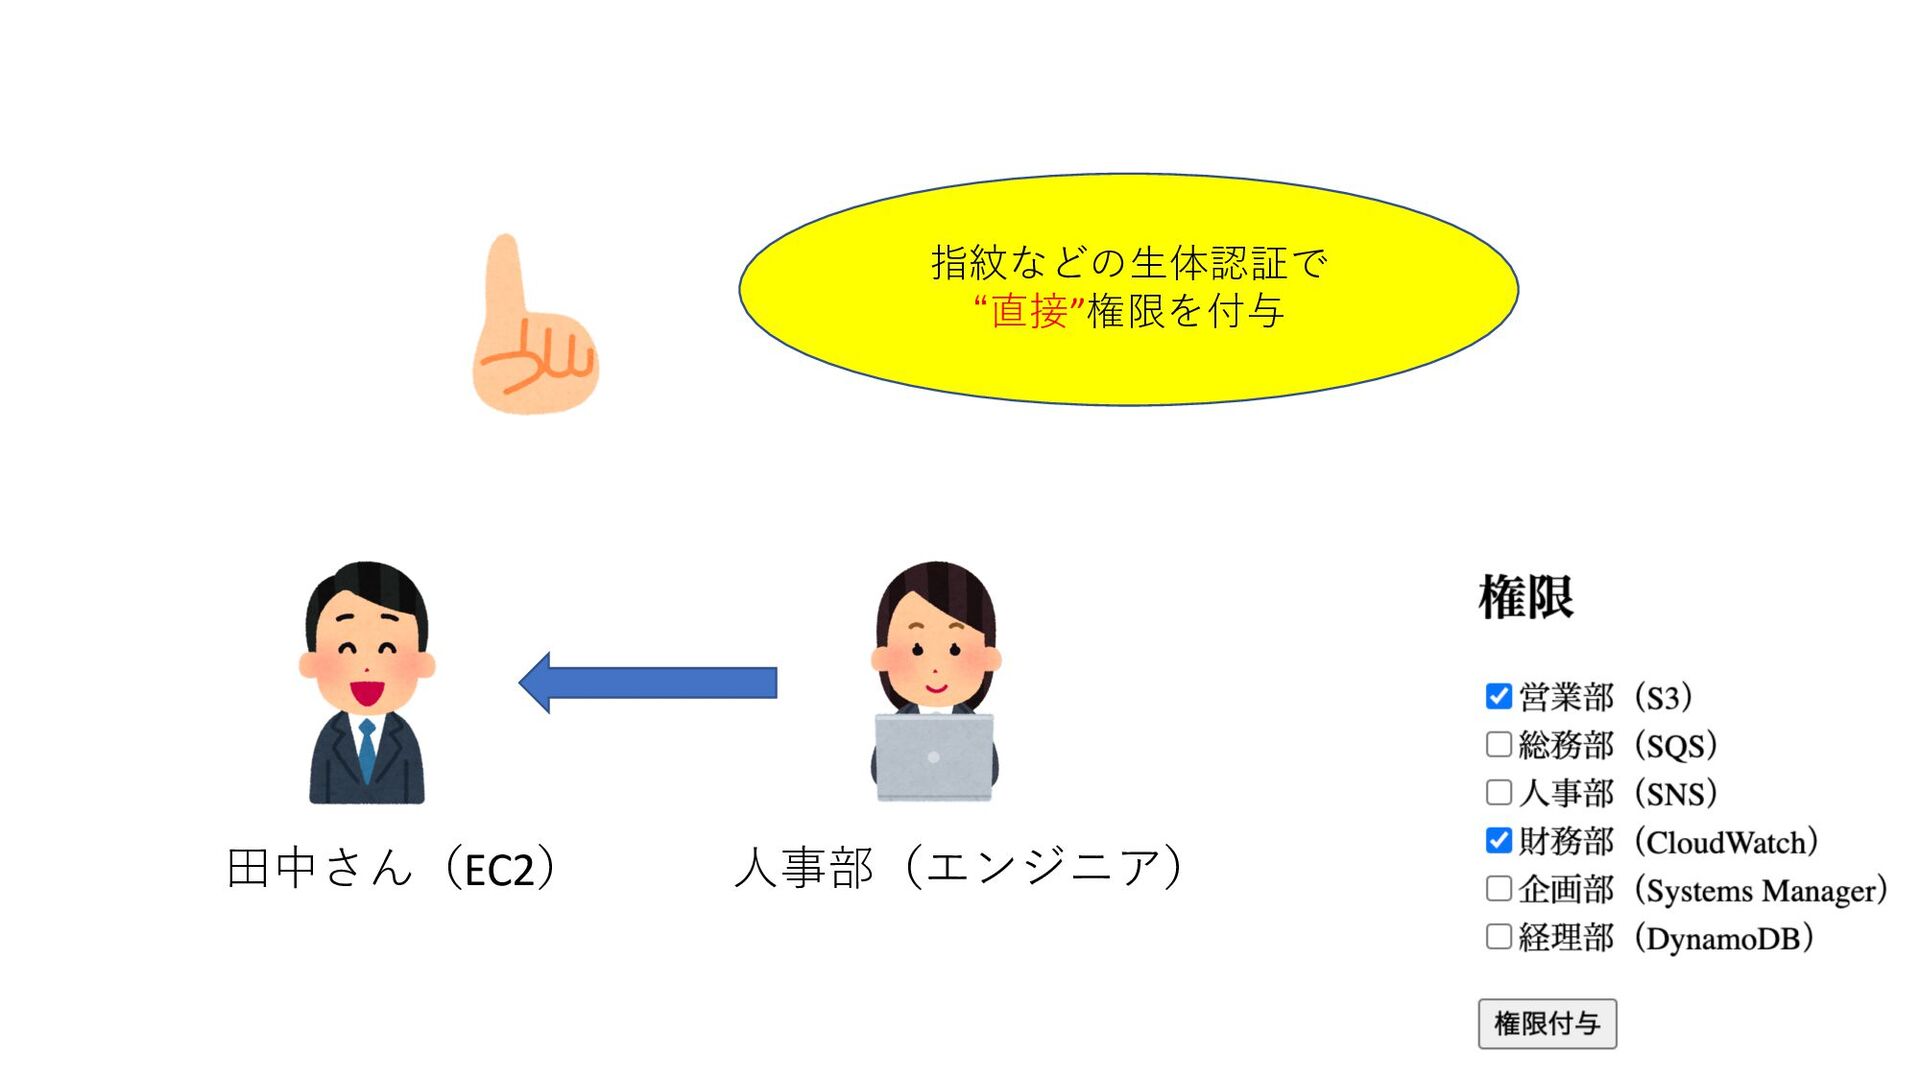
⽥中さん(EC2) ⼈事部(エンジニア) 指紋などの⽣体認証で “直接”権限を付与
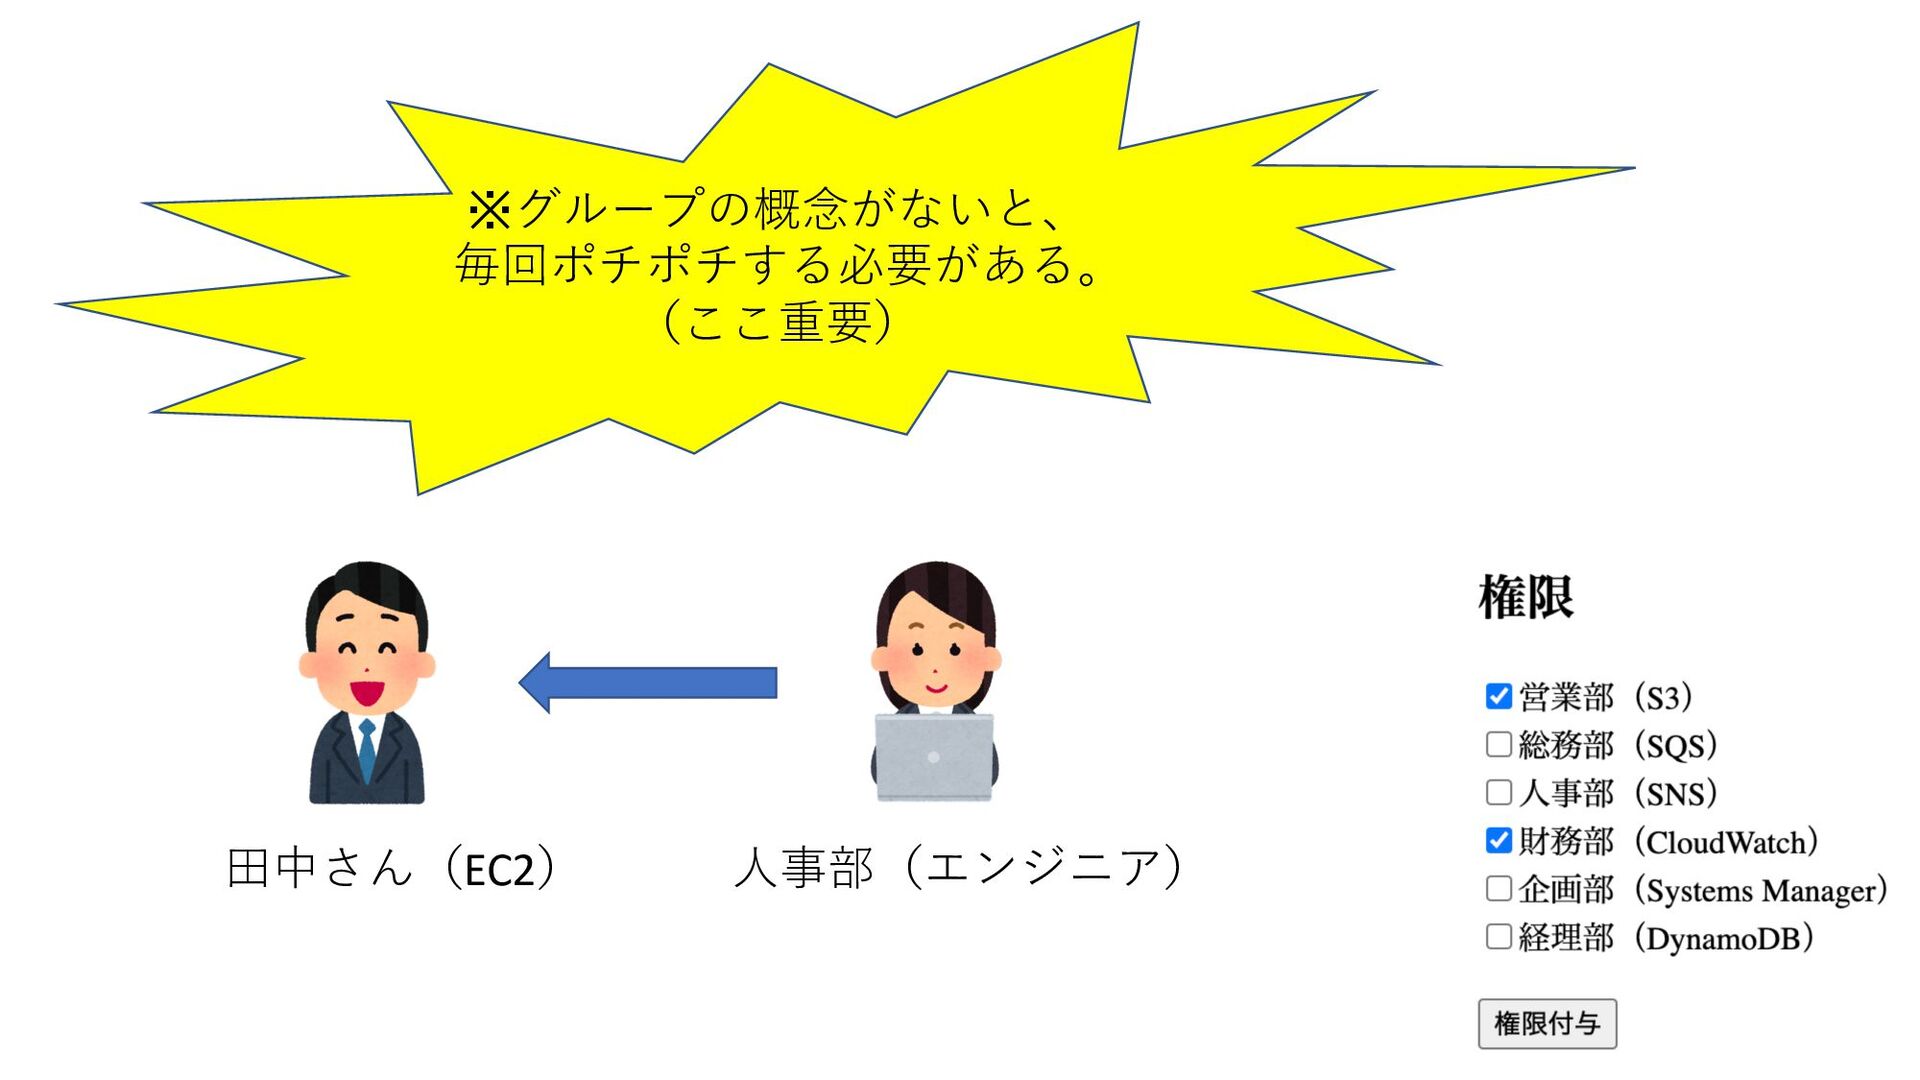
⽥中さん(EC2) ⼈事部(エンジニア) ※グループの概念がないと、 毎回ポチポチする必要がある。 (ここ重要)
1⼈だったらいいけど・・・
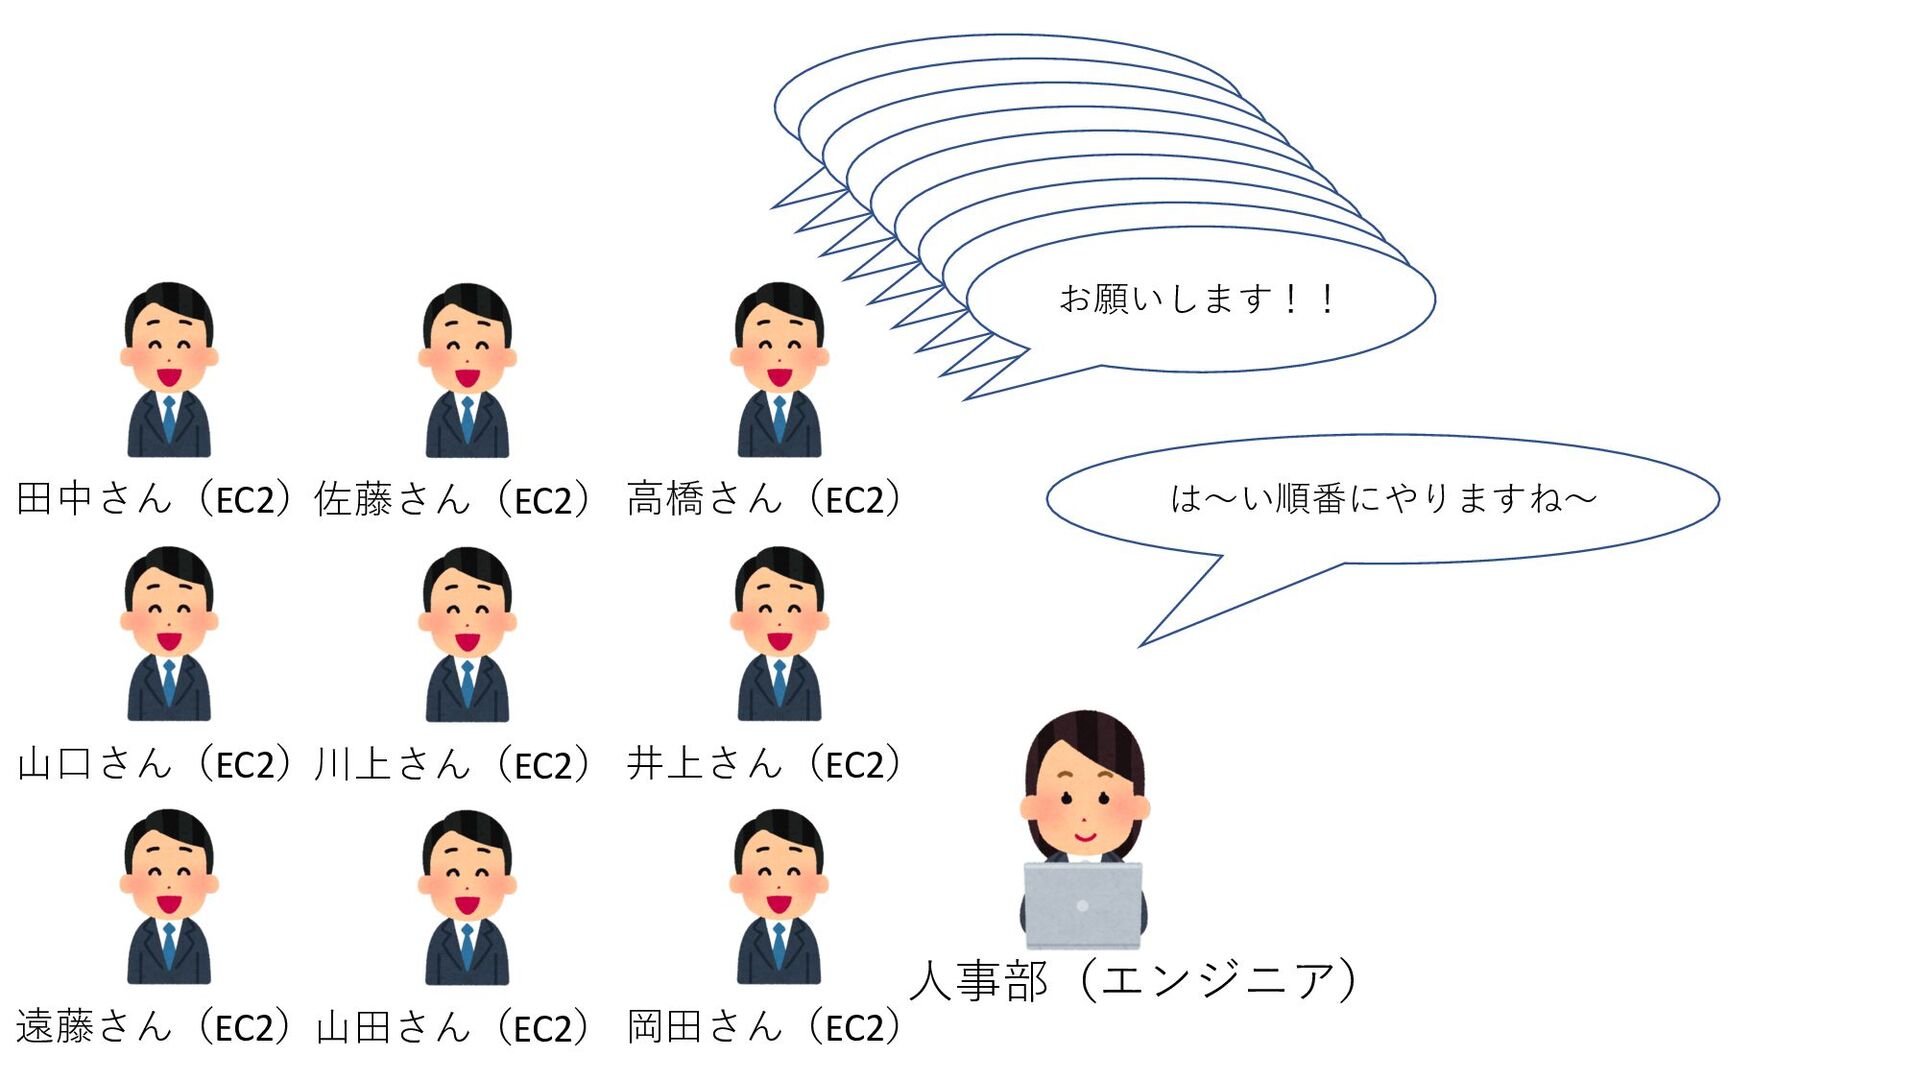
⼈事部(エンジニア) ⽥中さん(EC2)佐藤さん(EC2) ⾼橋さん(EC2) ⼭⼝さん(EC2)川上さん(EC2) 井上さん(EC2) 遠藤さん(EC2)⼭⽥さん(EC2) 岡⽥さん(EC2) お願いします!! お願いします!! お願いします!!
お願いします!! お願いします!! お願いします!! お願いします!! お願いします!! お願いします!! は〜い順番にやりますね〜
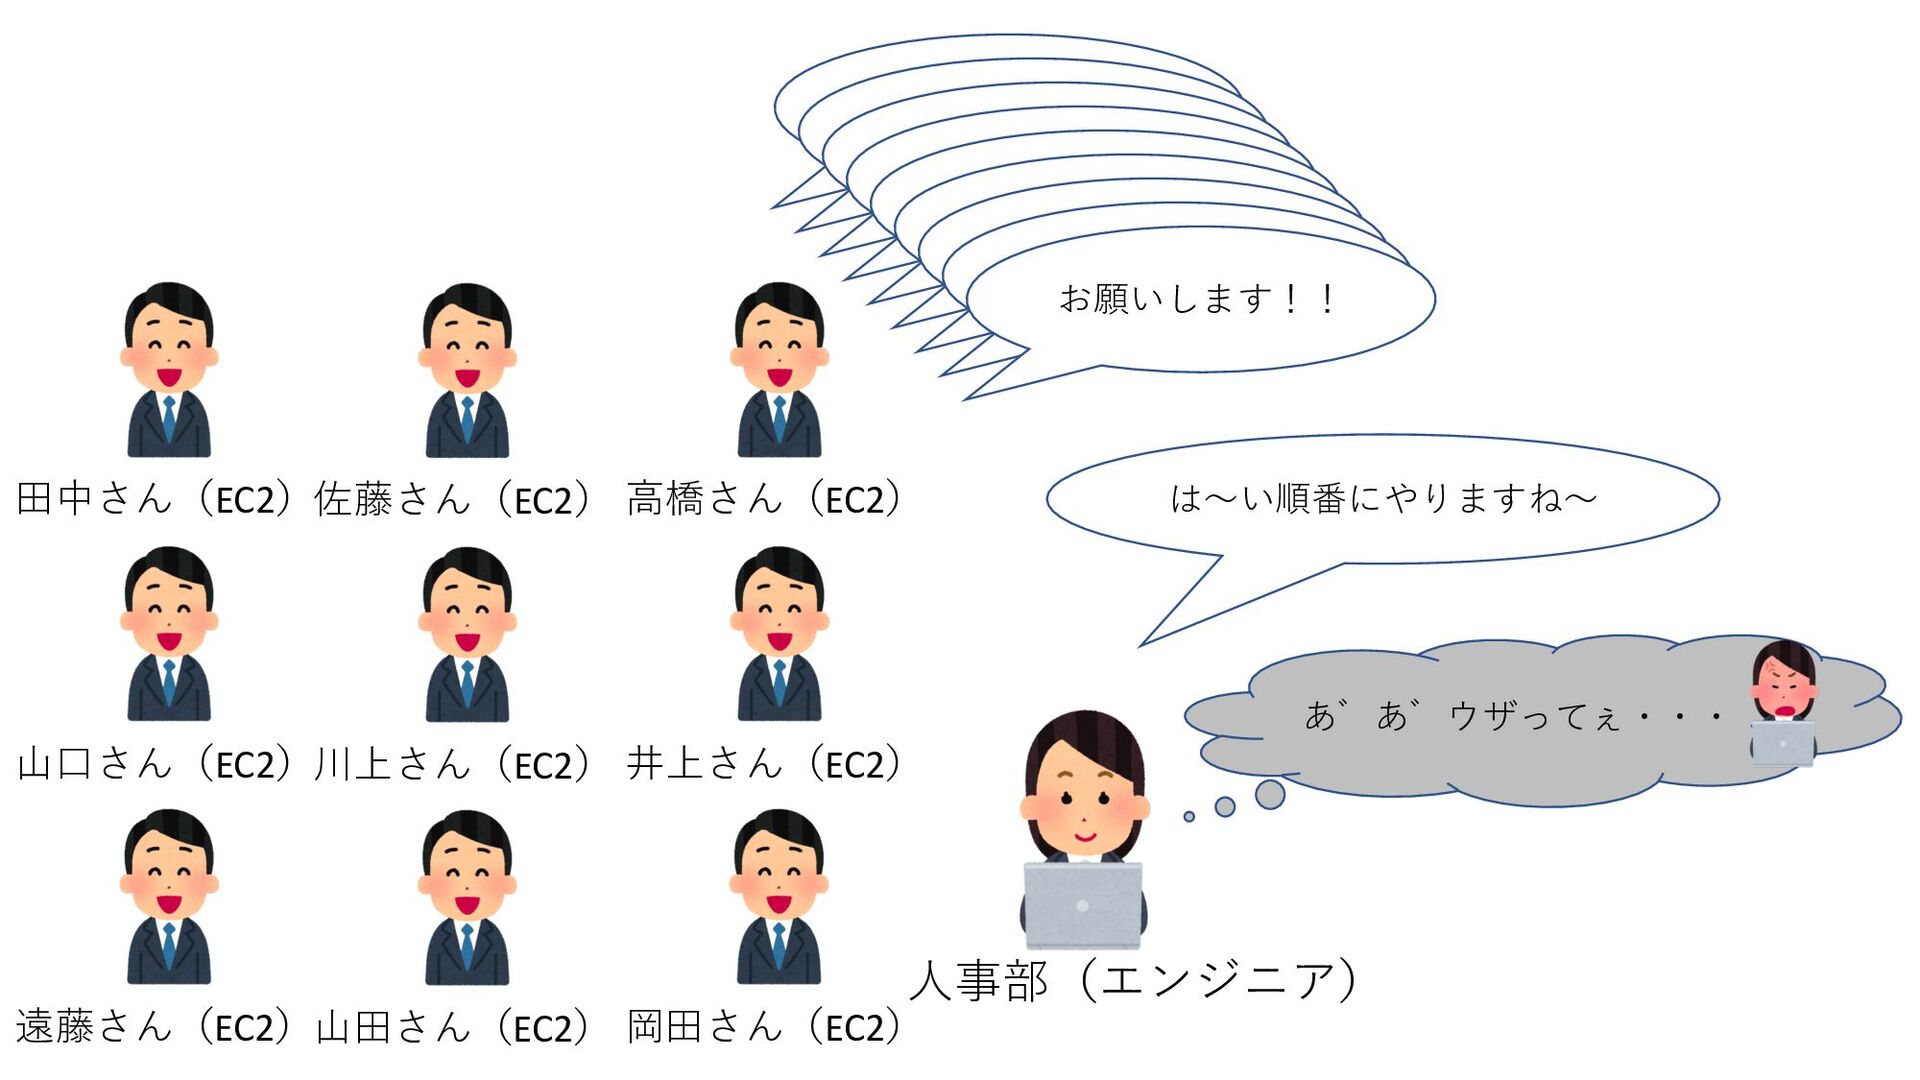
⼈事部(エンジニア) ⽥中さん(EC2)佐藤さん(EC2) ⾼橋さん(EC2) ⼭⼝さん(EC2)川上さん(EC2) 井上さん(EC2) 遠藤さん(EC2)⼭⽥さん(EC2) 岡⽥さん(EC2) お願いします!! お願いします!! お願いします!!
お願いします!! お願いします!! お願いします!! お願いします!! お願いします!! お願いします!! あ゛あ゛ウザってぇ・・・ は〜い順番にやりますね〜
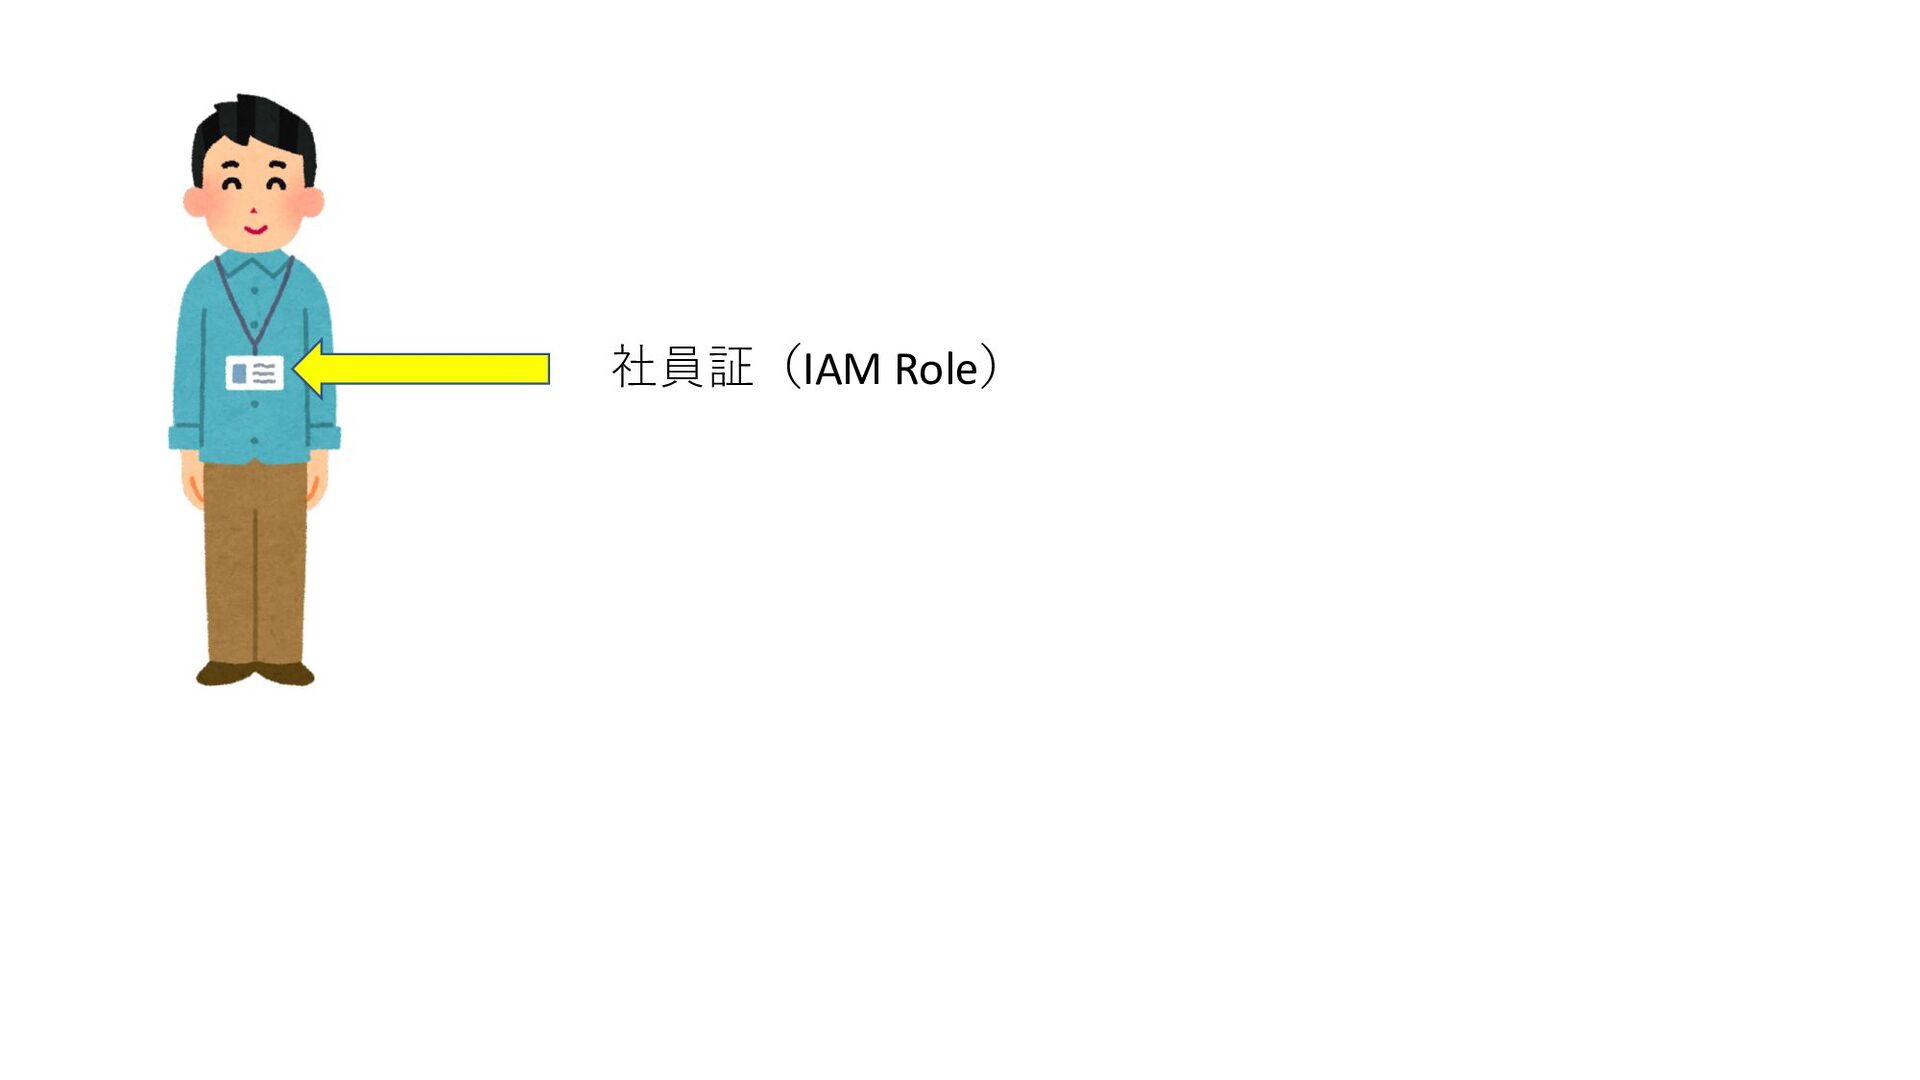
だから
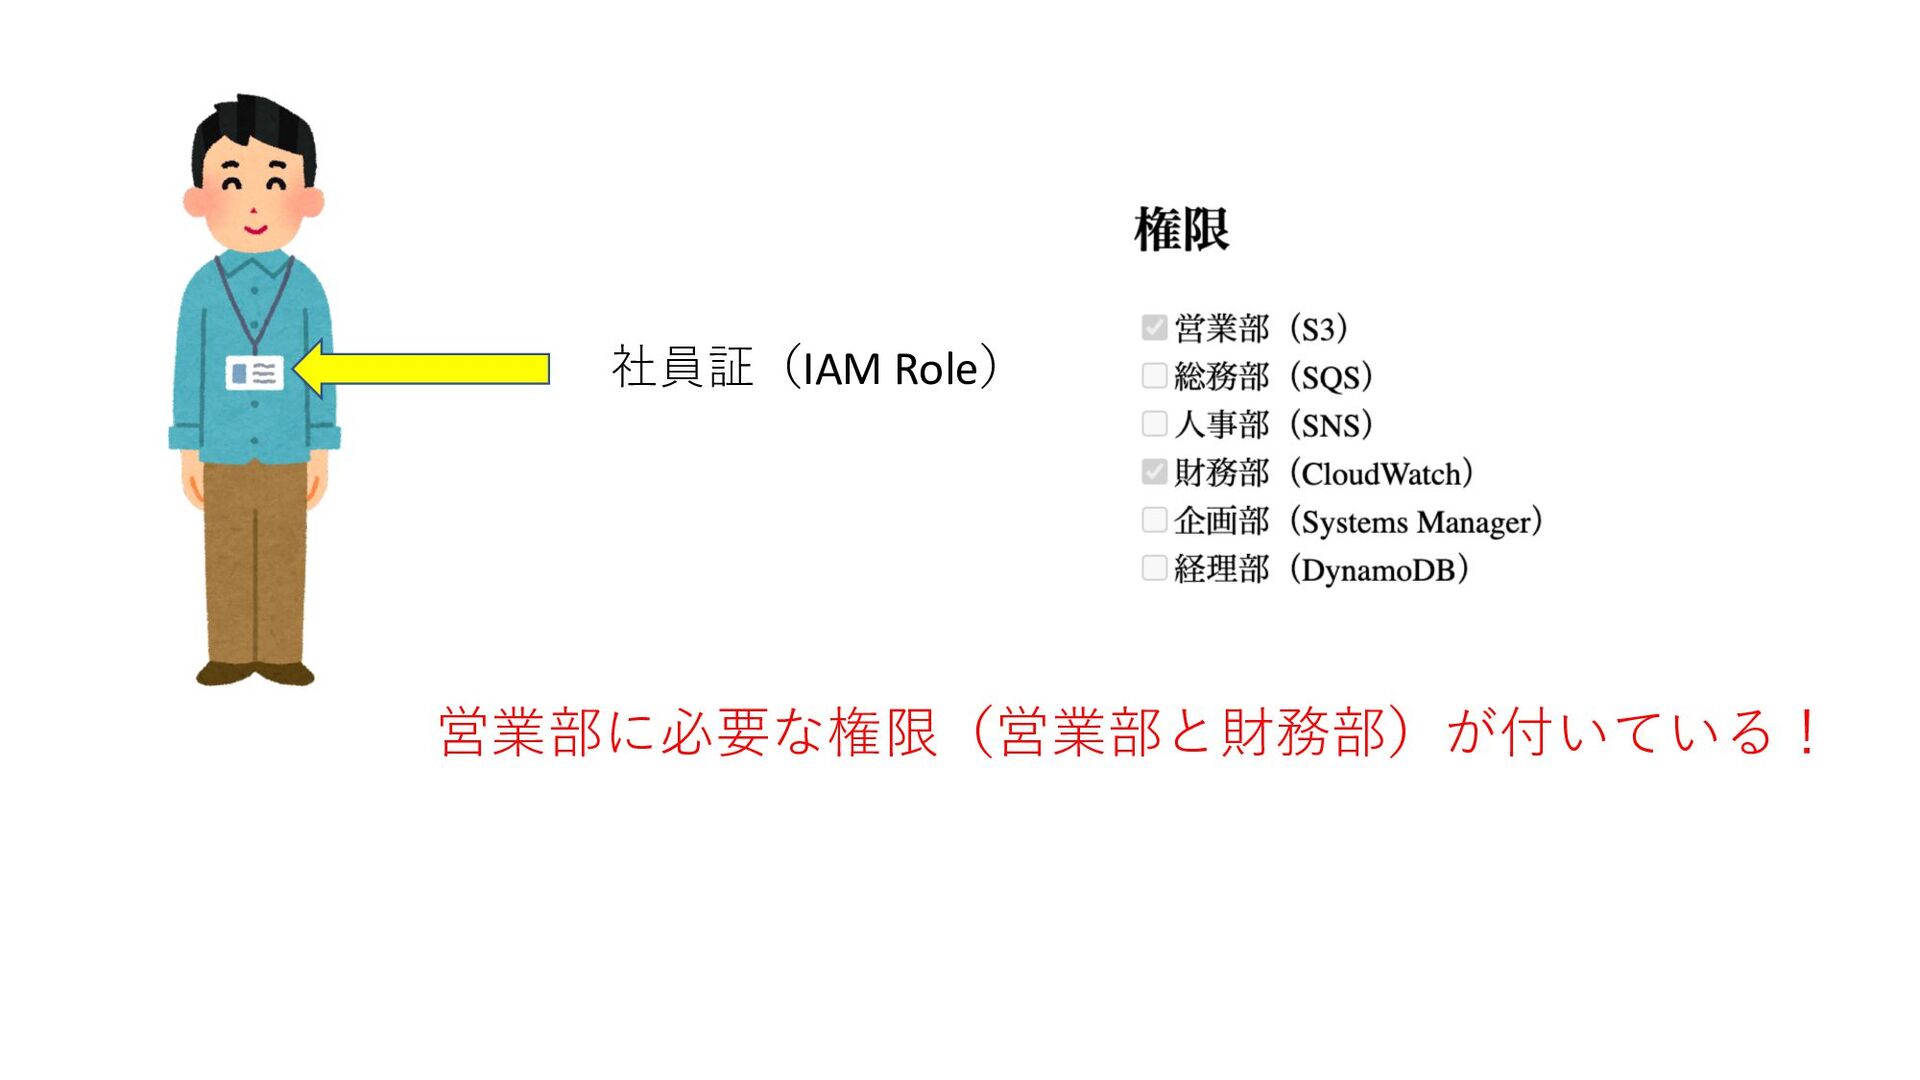
社員証(IAM Role)
社員証(IAM Role) 営業部に必要な権限(営業部と財務部)が付いている!
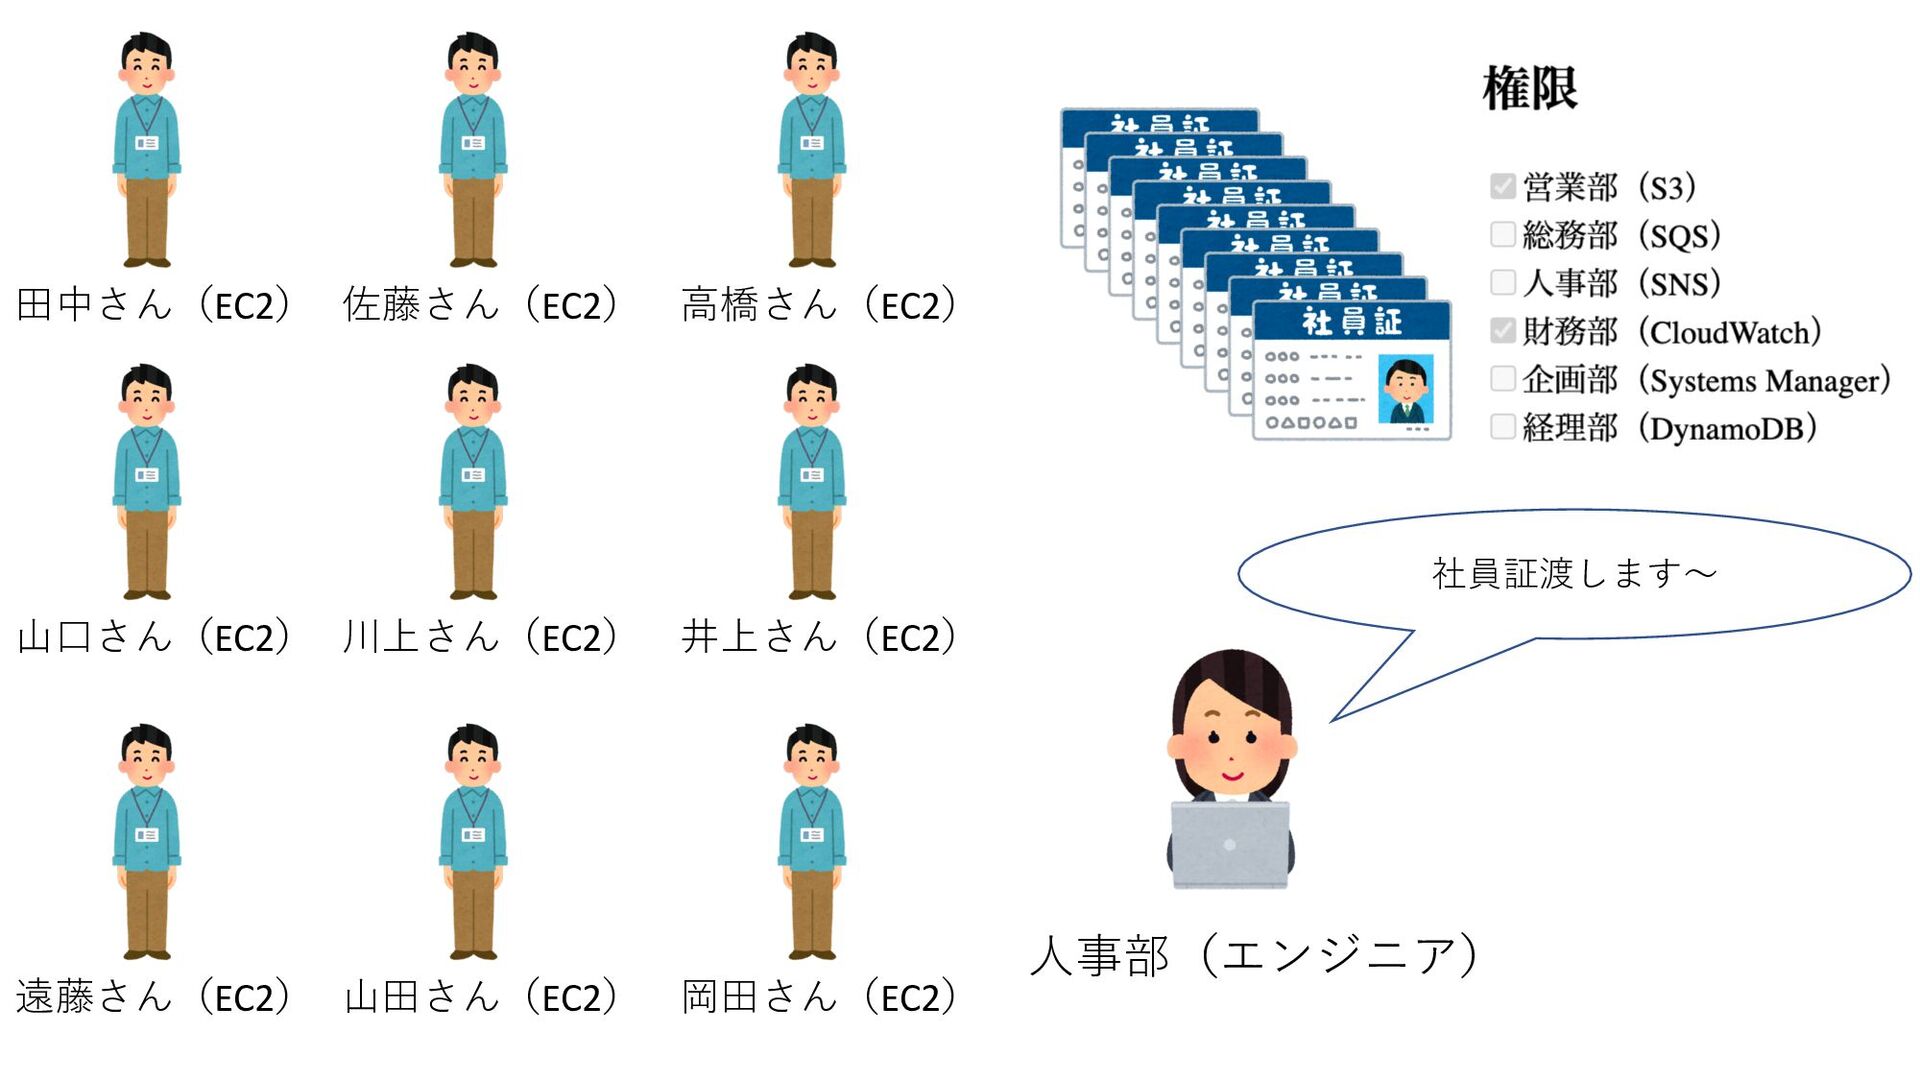
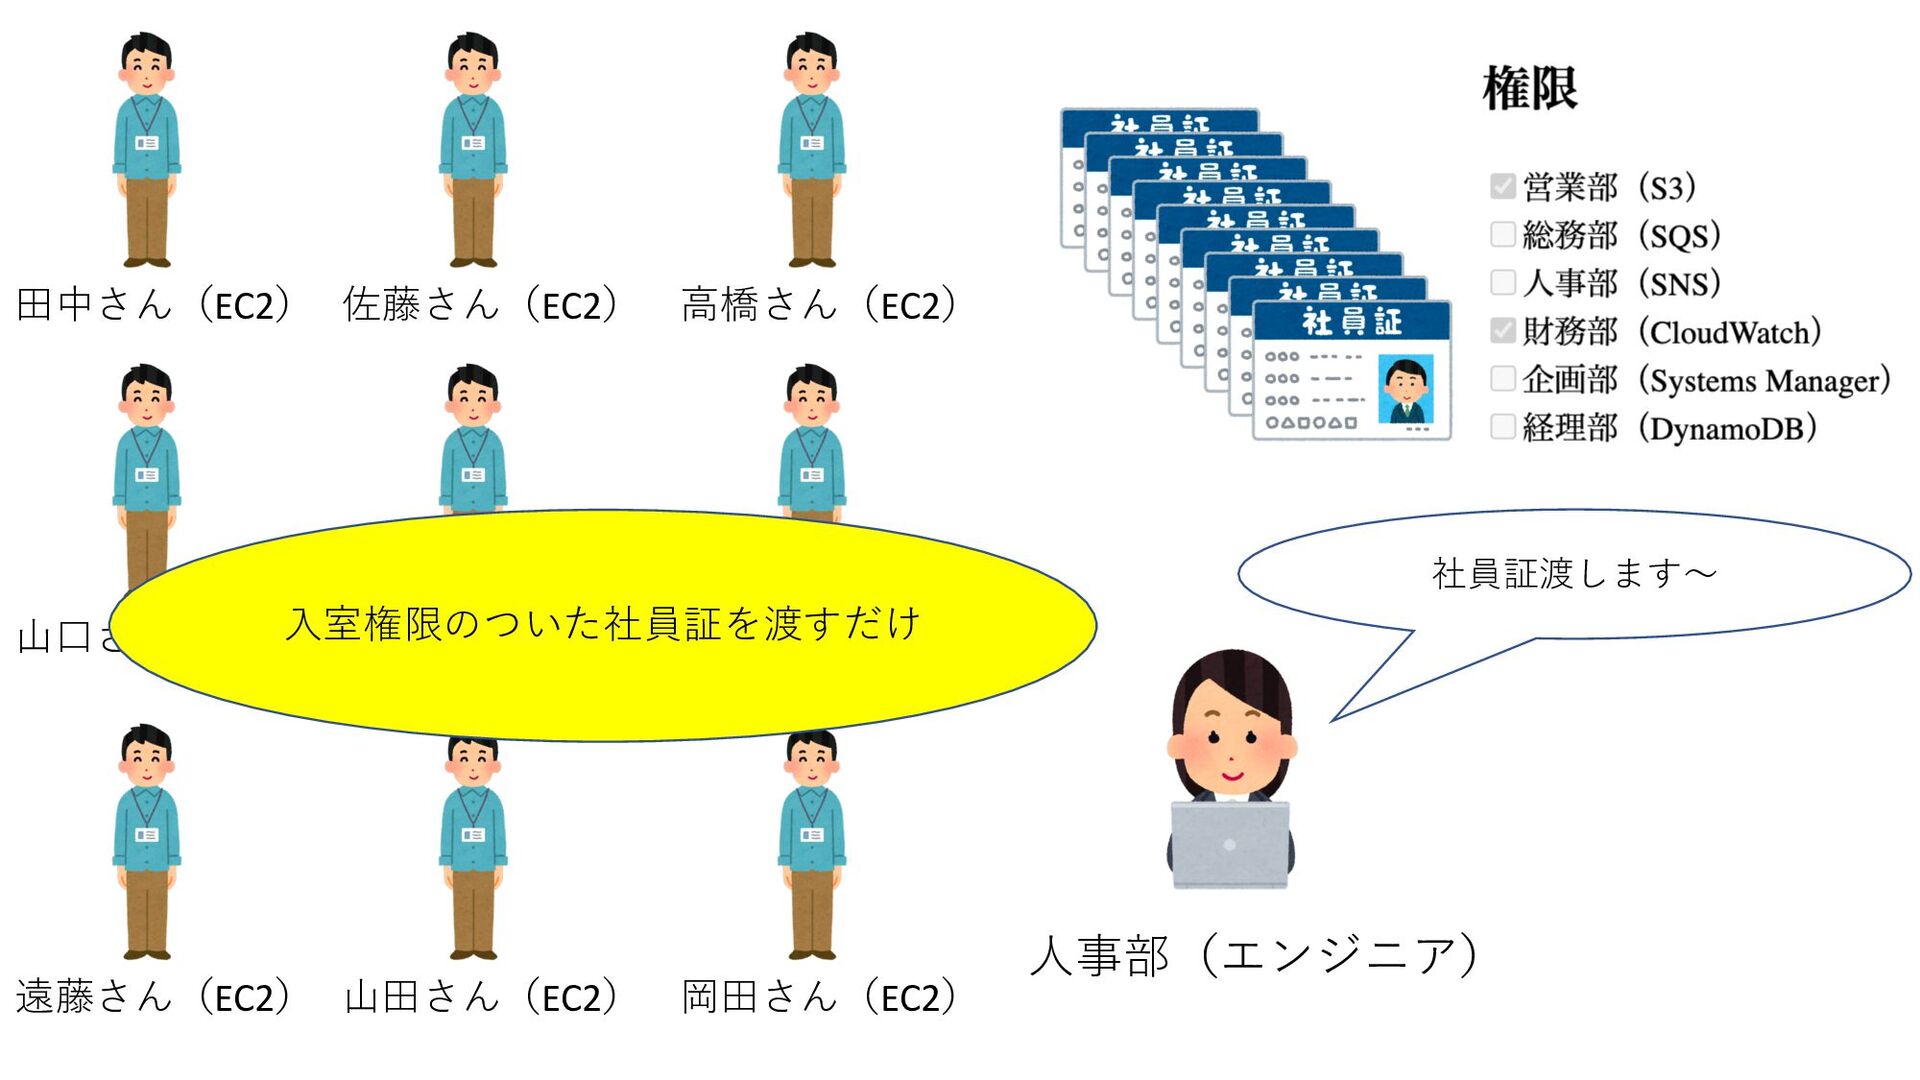
⽥中さん(EC2) 佐藤さん(EC2) ⾼橋さん(EC2) ⼭⼝さん(EC2) 川上さん(EC2) 井上さん(EC2) 遠藤さん(EC2) ⼭⽥さん(EC2) 岡⽥さん(EC2) ⼈事部(エンジニア)
社員証渡します〜
⽥中さん(EC2) 佐藤さん(EC2) ⾼橋さん(EC2) ⼭⼝さん(EC2) ⽥中さん(EC2) ⽥中さん(EC2) 遠藤さん(EC2) ⼭⽥さん(EC2) 岡⽥さん(EC2) ⼈事部(エンジニア)
社員証渡します〜 ⼊室権限のついた社員証を渡すだけ
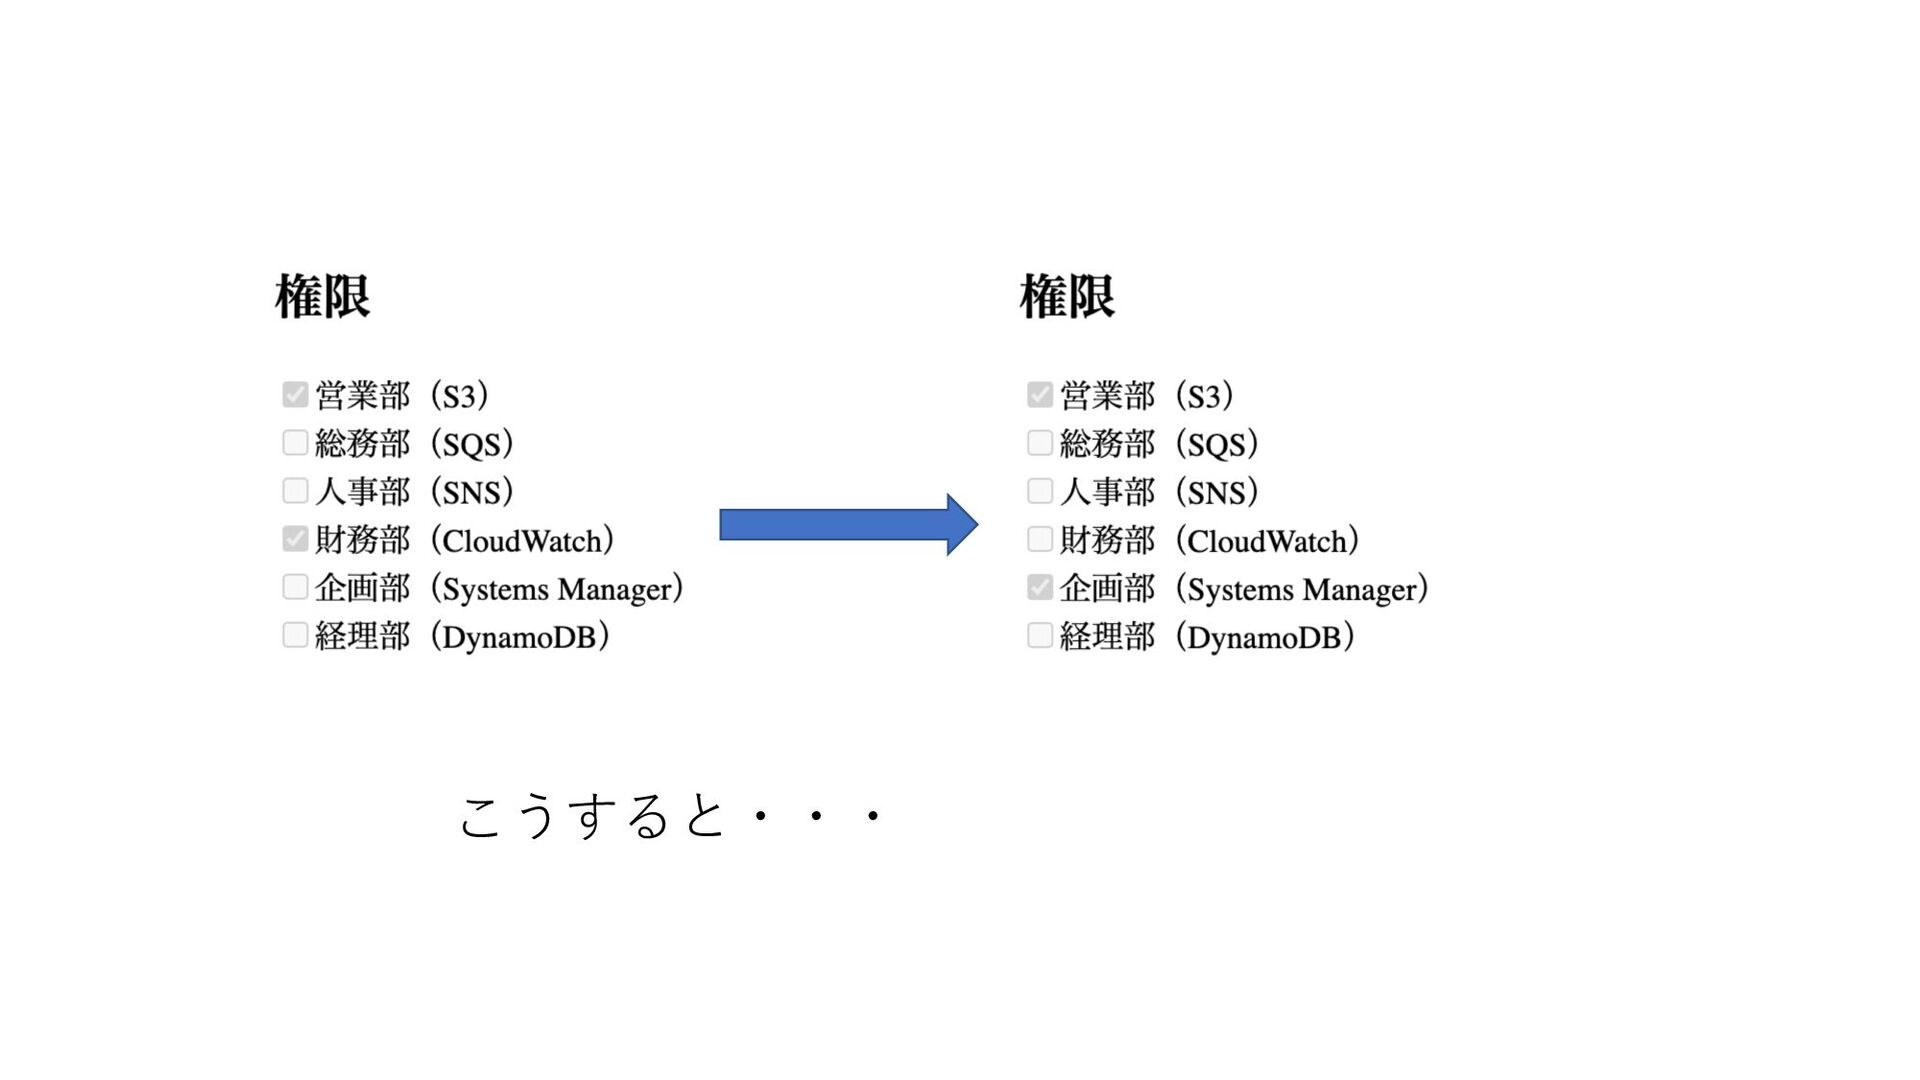
こうすると・・・
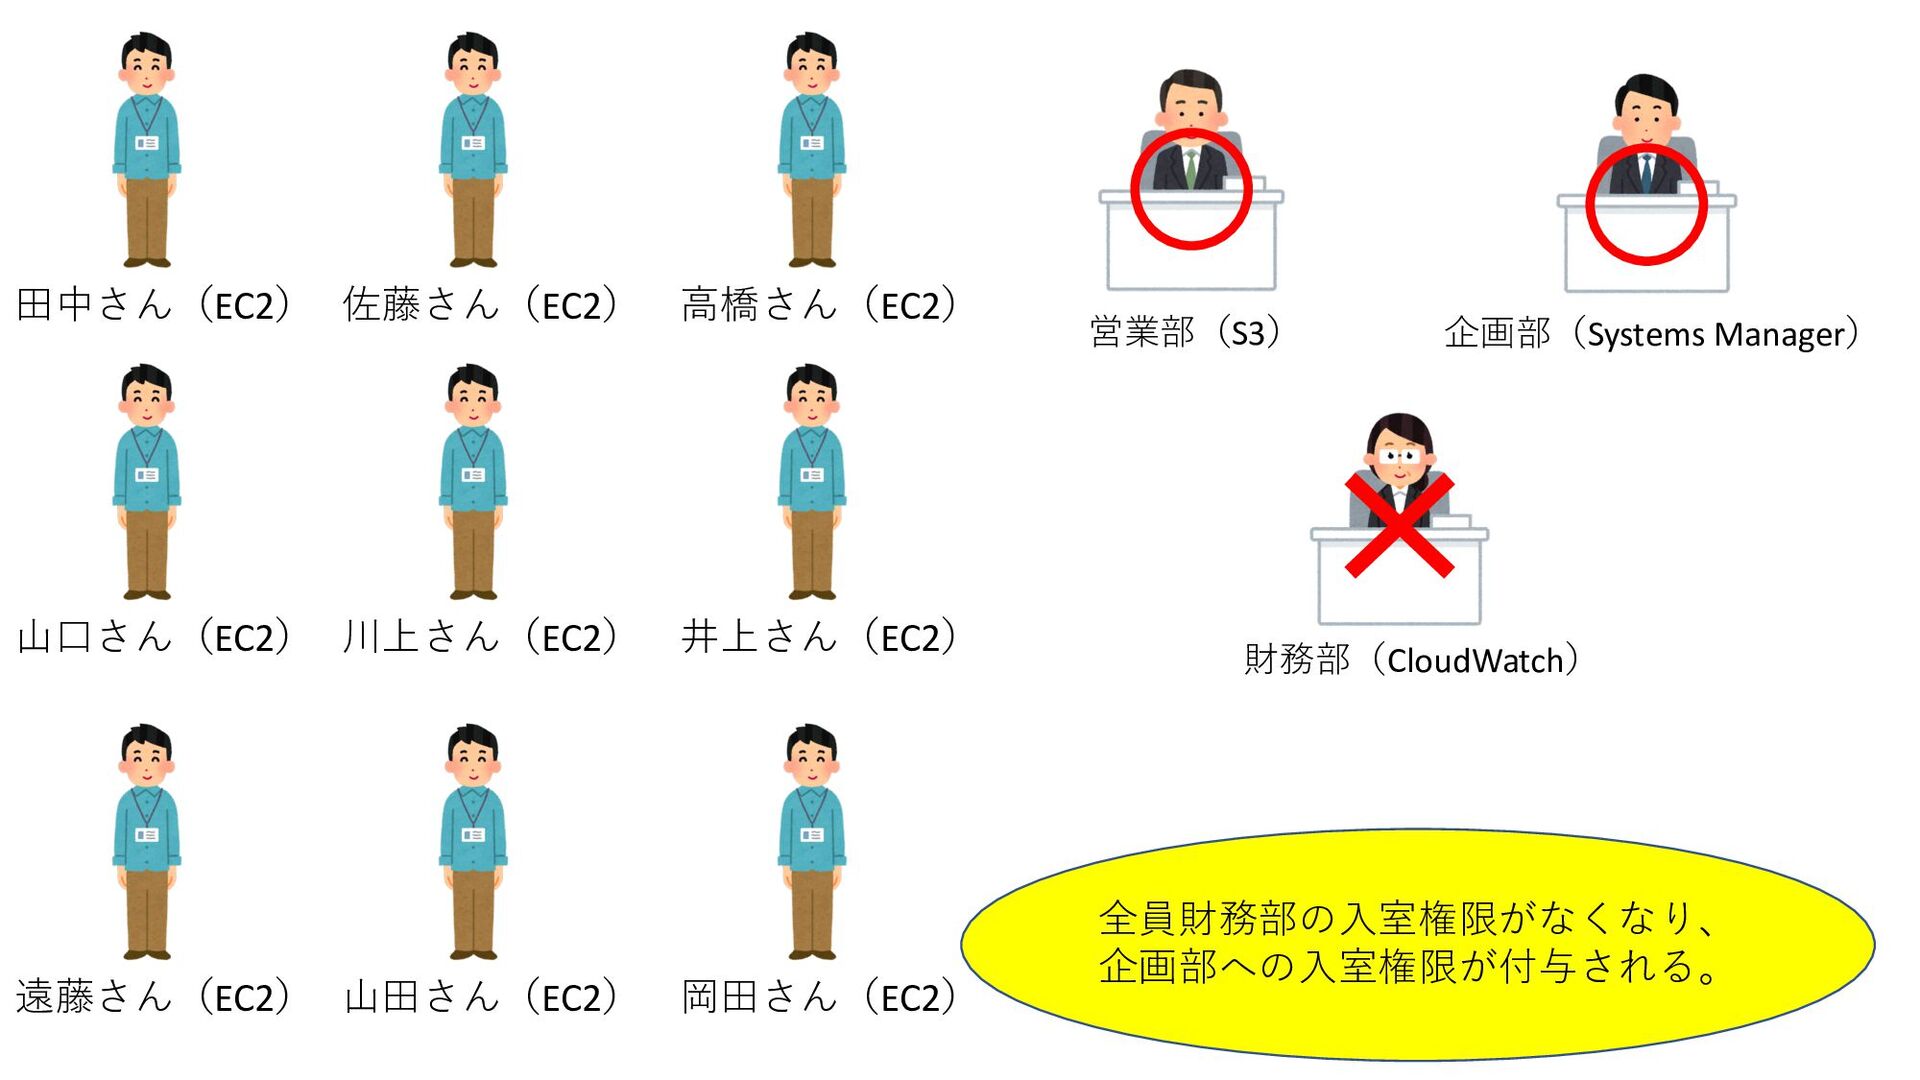
⽥中さん(EC2) 佐藤さん(EC2) ⾼橋さん(EC2) ⼭⼝さん(EC2) 川上さん(EC2) 井上さん(EC2) 遠藤さん(EC2) ⼭⽥さん(EC2) 岡⽥さん(EC2) 全員財務部の⼊室権限がなくなり、
企画部への⼊室権限が付与される。 営業部(S3) 財務部(CloudWatch) 企画部(Systems Manager)
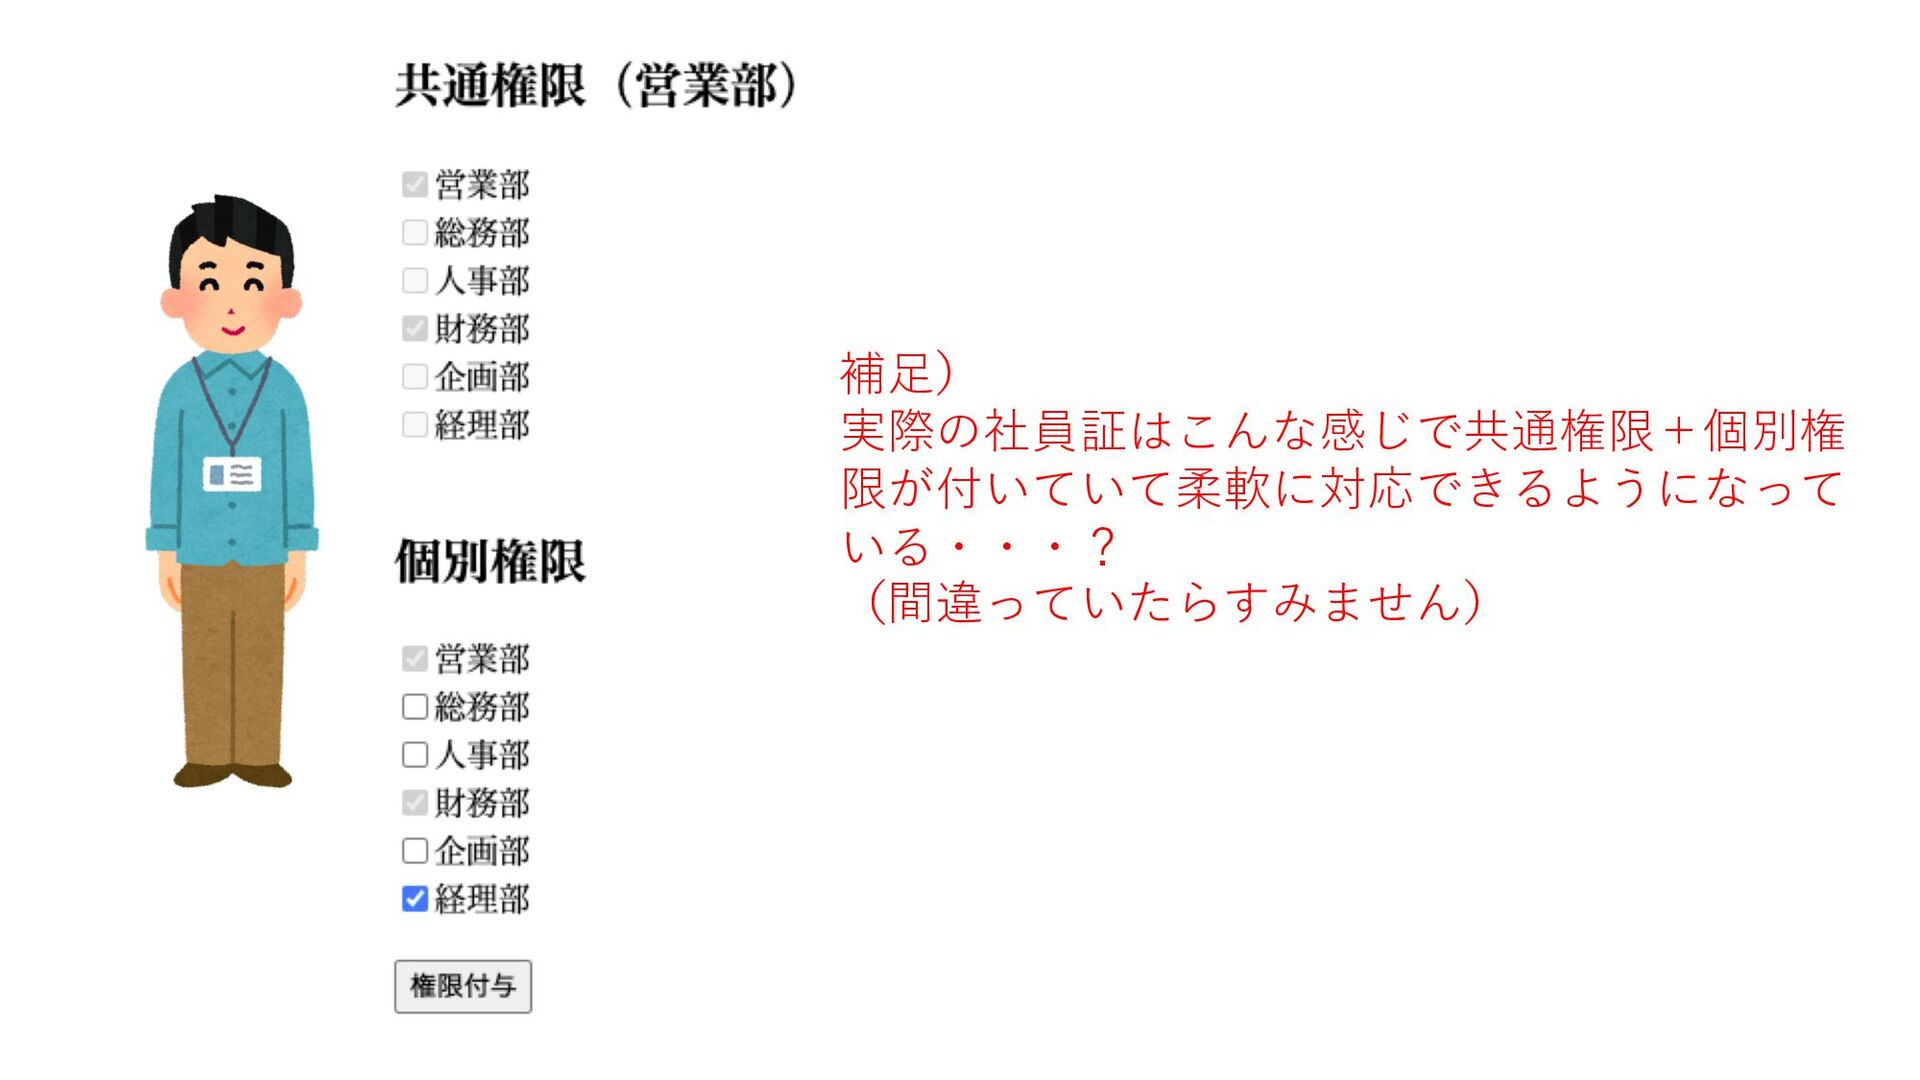
補⾜) 実際の社員証はこんな感じで共通権限+個別権 限が付いていて柔軟に対応できるようになって いる・・・? (間違っていたらすみません)
まとめ
IAM Roleという”グループ”がないと、リソースを作成する度に毎回「操作したい リソースに対するPermission(policy)」を付与する必要がある
IAM Roleという”グループ”がないと、リソースを作成する度に毎回「操作したい リソースに対するPermission(policy)」を付与する必要がある = ⾯倒だし、管理が煩雑になる
IAM Roleという”グループ”がないと、リソースを作成する度に毎回「操作したい リソースに対するPermission(policy)」を付与する必要がある = ⾯倒だし、管理が煩雑になる だから、IAM Roleという「Permissionの”グループ”」を作成し、それをリソース にアタッチする
おわり
参考 • AWSのIAMロールとポリシーの違い https://qiita.com/montama/items/90bb8a3973d101be4690 • 最⼩権限実現への4ステップアプローチ 前編 https://aws.amazon.com/jp/blogs/news/systematic-approach-for-least- privileges-jp/ •
いらすとや https://www.irasutoya.com/


 syumai
 artoy
 hschwentner
 yumnumm
 naokihaba
 seike460
 hollycummins
 econanringo
 prota
 optim
 nao_randd
 rollbear
 inesmontani
 thekraken
 danielanewman
 shpigford
 tmiket
 techseoconnect
 kimpetersen
 lynnandtonic
 takai
 addyosmani
 katiecoart
 rasagy