Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Ataque web - parte 1

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →

Ataque web - parte 1

Apresentação do get do GRIS

Avatar for SlowHusky

SlowHusky

June 02, 2017

More Decks by SlowHusky

Other Decks in Programming

Transcript

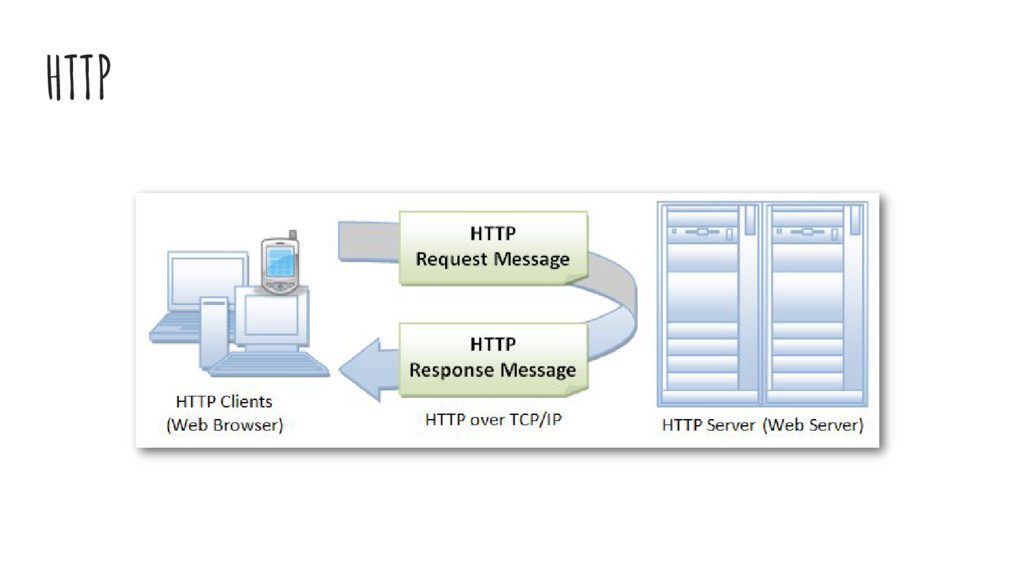
  1. HTTP Hypertext transfer protocol • Usado para transferir hipermídias •

    Modelo Cliente-Servidor • Sessão do HTTP • Cookies HTTP (são strings e não executáveis) • Se comunica por meio de mensagens
  2. HTTP Elementos da mensagem HTTP: • Header ◦ General, request,

    response e entity • Corpo ◦ Ex.: Content-type • Requisição ◦ Request-line (method, uri, http-version) e request-header
  3. HTTP Métodos de requisição: • GET • HEAD • POST

    • PUT • DELETE • TRACE • OPTIONS • CONNECT
  4. Browser É um programa que permite usuários interagirem como clientes,

    em conversar com os servidores HTTP Ele pode: • Processar diversos tipos de arquivos • Armazenar cookies, registros, formulários • Armazenar logins e sessões
  5. XSS Aplicação web: “Em computação, aplicação web designa, de forma

    geral, sistemas de informática projetados para utilização através de um navegador, através da internet ou aplicativos desenvolvidos utilizando tecnologias web HTML, JavaScript e CSS. Pode ser executado a partir de um servidor HTTP (Web Host) ou localmente, no dispositivo do usuário.“ -Wikipedia
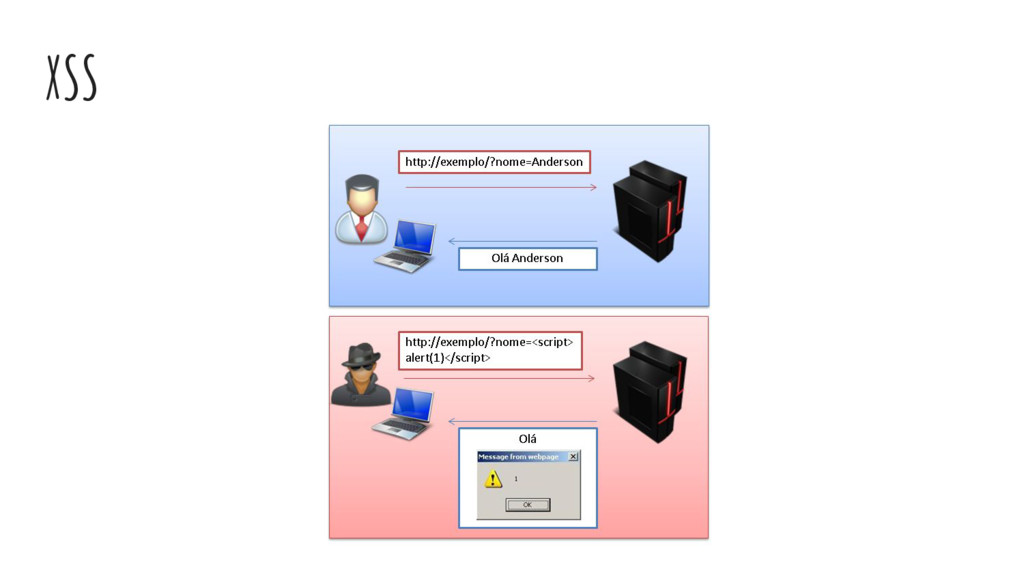
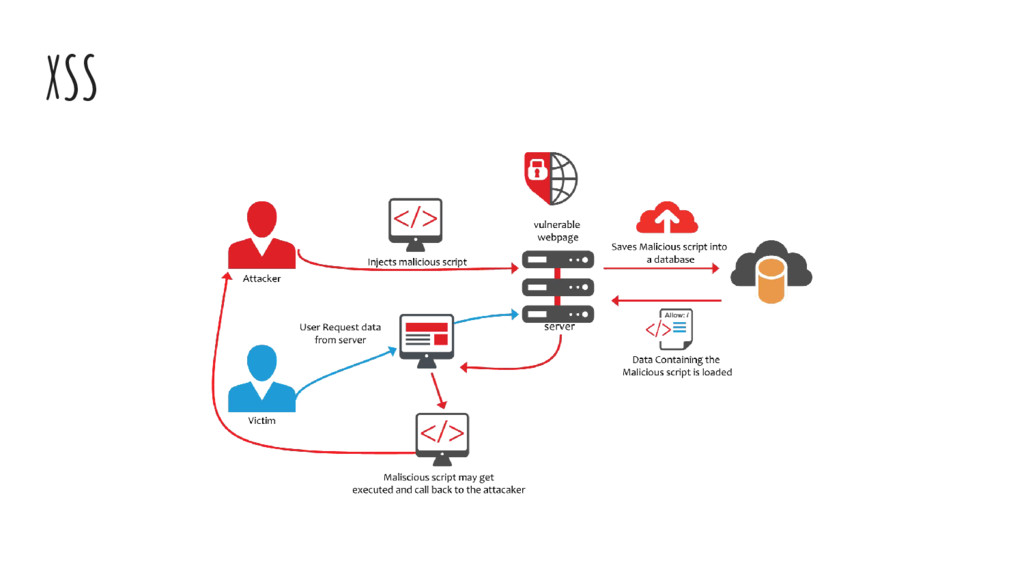
  6. XSS • Vulnerabilidade encontrada em servidores web • Injeção de

    códigos javascript • Tipos: ◦ Não persistente ◦ Persistente ◦ DOM based • Defesa: ◦ Validação de entrada/saída
  7. XSS

  8. XSS

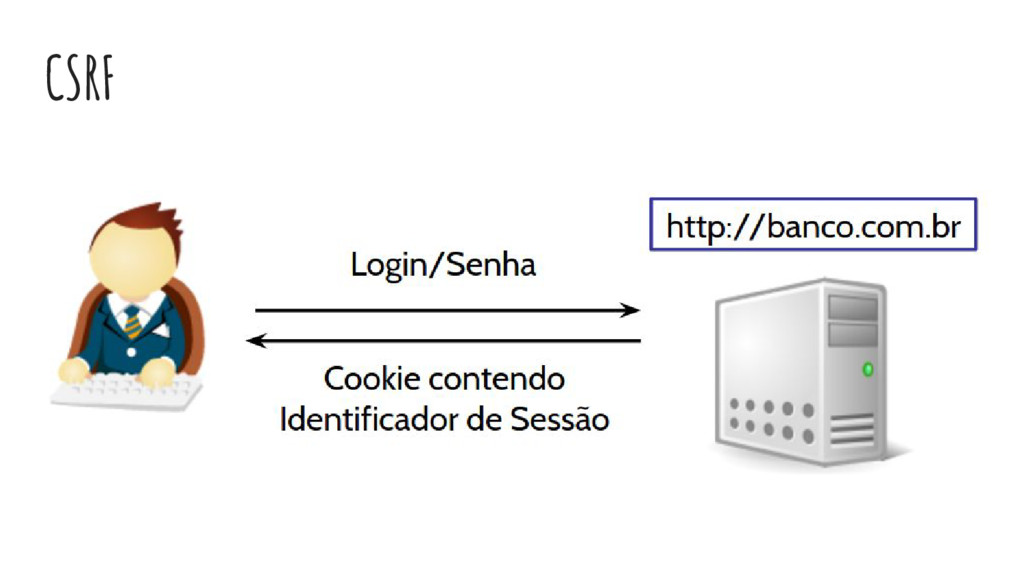
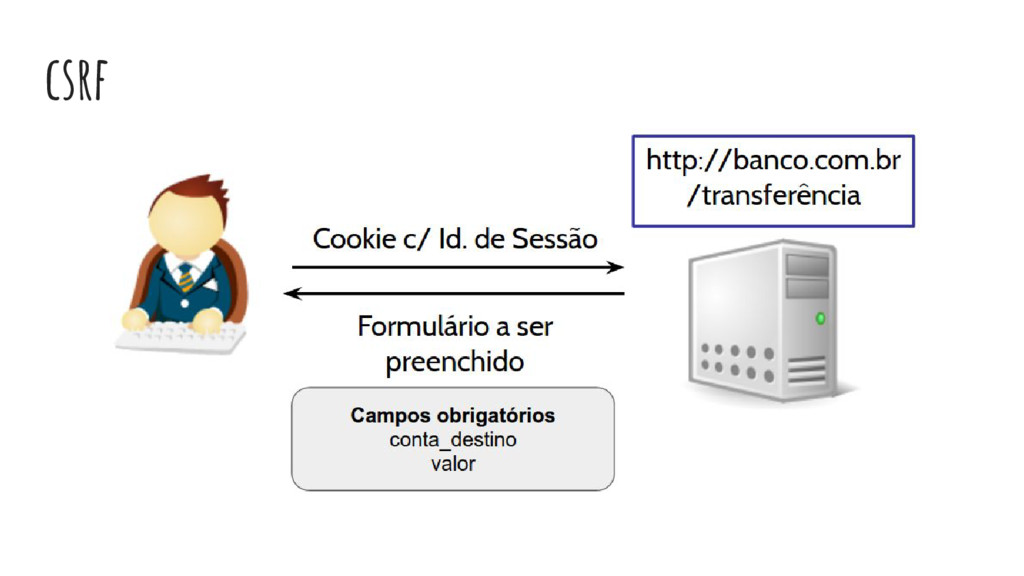
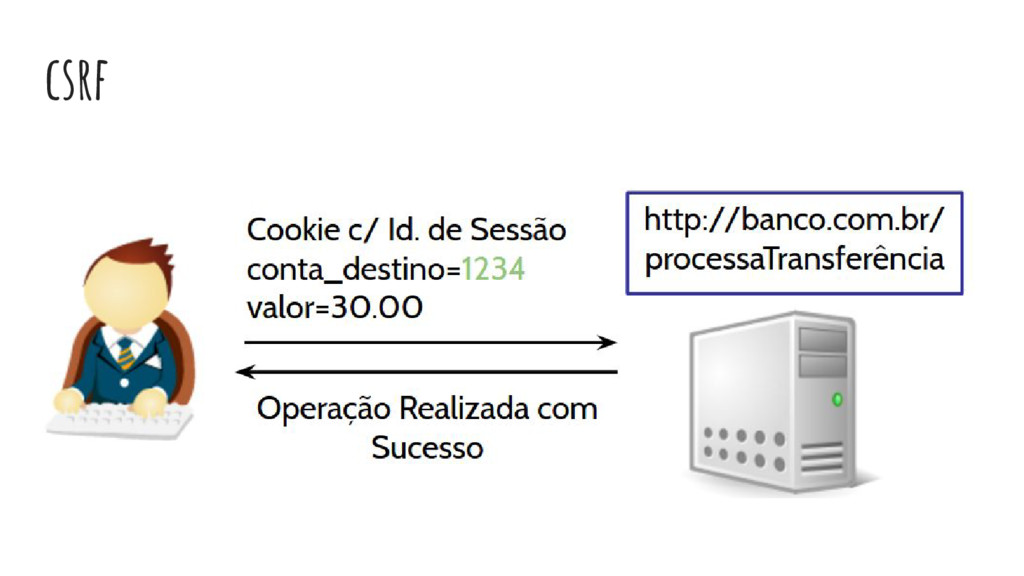
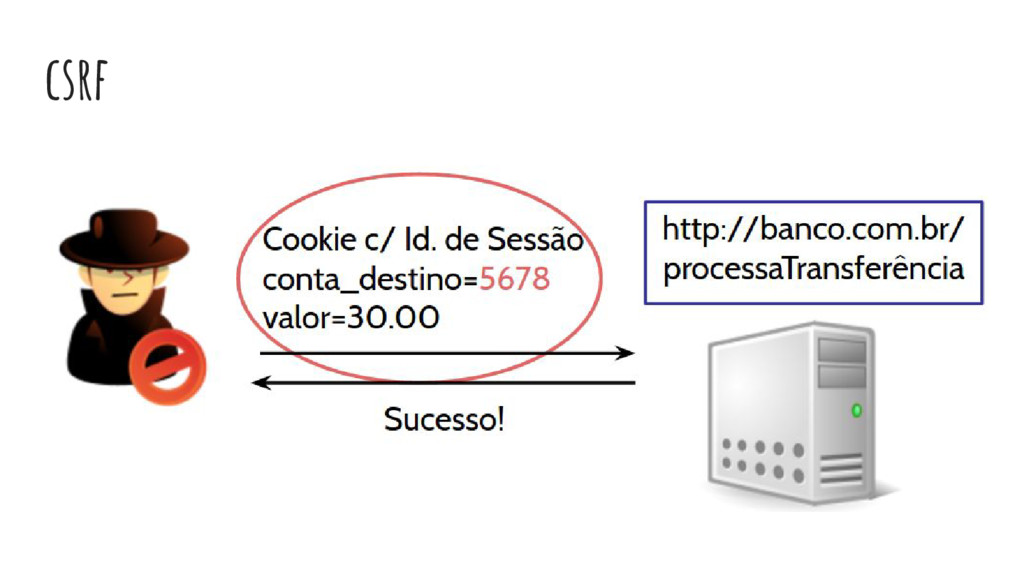
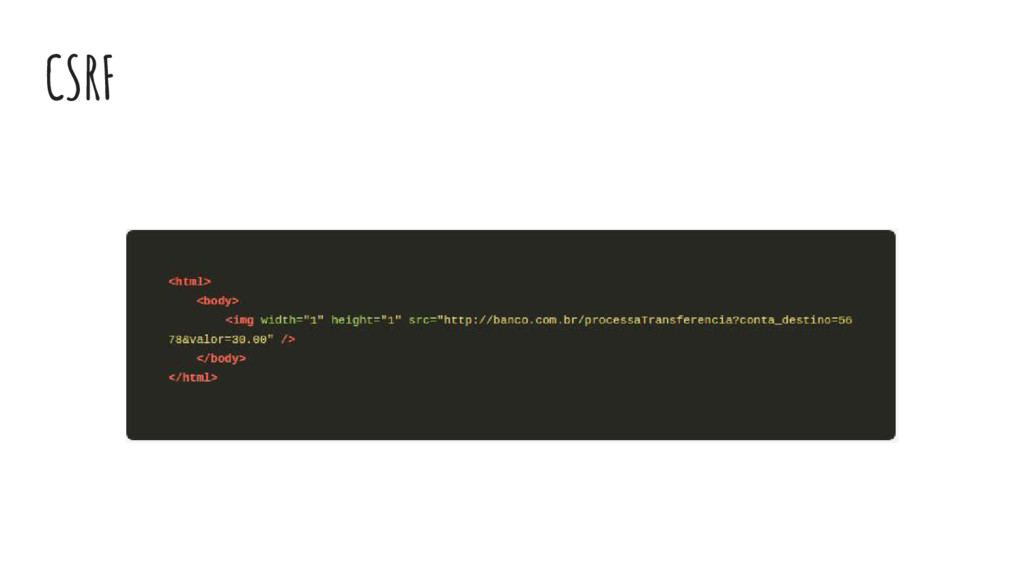
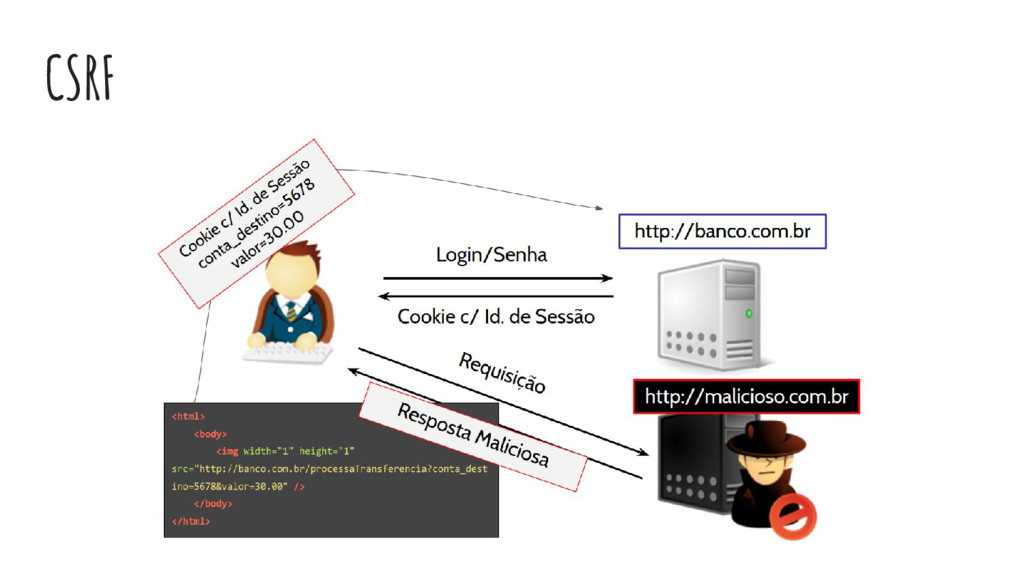
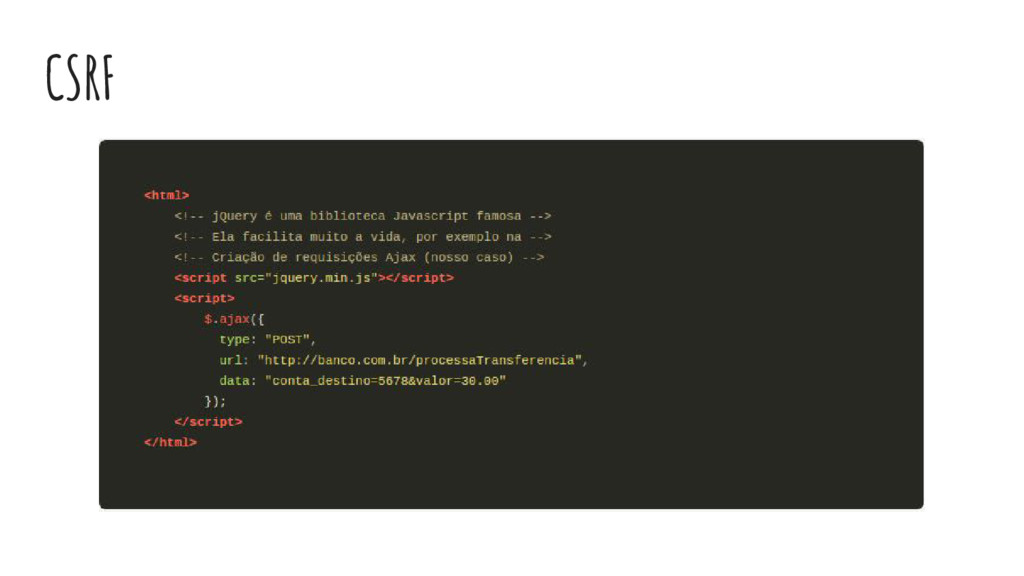
  9. CSRF Imagine o seguinte cenário: 1. Você tem uma conta

    no banco AmigoDaGrana; 2. Você costuma fazer pagamentos pelo internet banking, isto é, pagar suas contas pela internet, usando o site do AmigoDaGrana; 3. Um certo dia você resolve entrar na sua conta do banco para ver seu saldo; 4. Você descobre que seu saldo é R$ 100,00; 5. Ainda estando logado no site do banco (http://banco.com.br), você abre uma nova aba e acessa o site http://malicioso.com.br; 6. Após o site http://malicioso.com.br ter sido carregado, você retorna à aba do banco e descobre que seu saldo agora é R$ 70,00.
  10. CSRF Cross-Site Request Forgery: • É forjar uma sessão •

    É causado pelo erro/abuso de confiança do servidor • Invisível aos olhos do cliente • Quase impossível de se parar quando começa
  11. CSRF Mitigação: • Programe direito • Use tokens em seus

    formulários • Delete os cookies • Cookie Secure e HTTPOnly
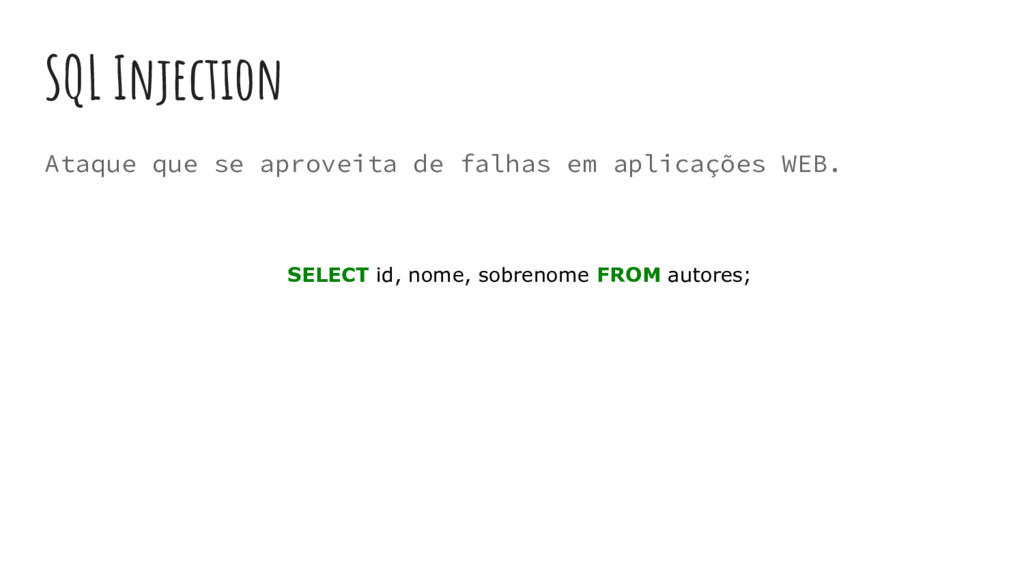
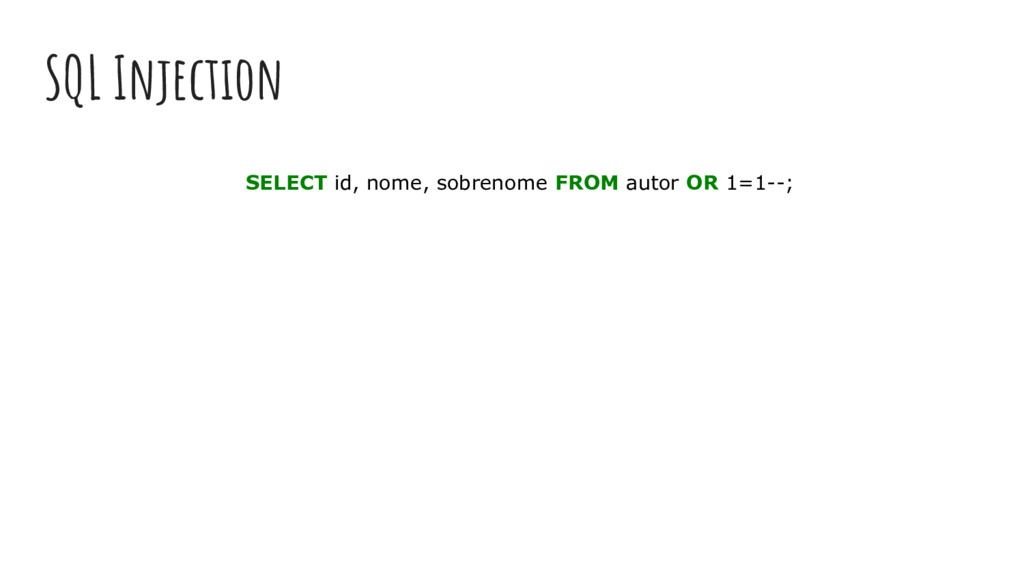
  12. SQL Injection Ataque que se aproveita de falhas em aplicações

    WEB. SELECT id, nome, sobrenome FROM autores;