Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
こんな時代だからこそ! 想定しておきたい アクセスキー漏洩後のムーブ
Search
Takuya Yonezawa
November 08, 2025
Technology
840
4
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
こんな時代だからこそ! 想定しておきたい アクセスキー漏洩後のムーブ
Takuya Yonezawa
November 08, 2025
More Decks by Takuya Yonezawa
See All by Takuya Yonezawa
20260516_SecJAWS_Days
takuyay0ne
5
950
20260422_Midosuji_Tech
takuyay0ne
2
130
脱 雰囲気実装! AgentCoreを良い感じに WEBアプリケーションに組み込むために
takuyay0ne
3
710
20260228_JAWS_Beginner_Kansai
takuyay0ne
5
780
20260204_Midosuji_Tech
takuyay0ne
1
260
20260129_CB_Kansai
takuyay0ne
1
400
20260126_JAWS_Osaka
takuyay0ne
1
74
セキュリティは全員参加!_JAWSのイベントサイトで脅威モデリングを学んでみよう!
takuyay0ne
0
230
20250920_ServerlessDays
takuyay0ne
10
5.1k
Other Decks in Technology
See All in Technology
LT:「このままでいいのかな?」から一歩踏み出した私のデータキャリア選択〜社会人3年目に上京を決意したリアル〜Snowflake女子会 vol.8
snowwmn0824
0
110
ScotSecure West 2026 - Glasgow
raybugg
0
200
AI感のないAWS構成図をAIエージェントに描かせたい!
sagochiko
2
470
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
170
その Lambda、8分で 管理者権限まで奪われます
k1nakayama
7
3.8k
Oracle Cloud Infrastructure(OCI):Onboarding Session(はじめてのOCI/Oracle Supportご利⽤ガイド)
oracle4engineer
PRO
3
21k
「今盗んで、後で解く」に備える ― AWSのポスト量子暗号入門
yama3133
2
270
Amazon Bedrock Agents ClassicからAmazon Bedrock AgentCoreへ移行した際、ガードレール設定が2箇所に割れた話
matsunobu
0
160
個別開発で終わらせない。 現場の課題をプロダクトの強さに変える StockmarkのFDE
ktkrhr
0
310
あなたの知らないAmazon VPC Route Server/Amazon VPC Route Server you don't know about
masakiokuda
0
120
Mastering Agentic Development: Harness Engineering for Effective Coding Agents
konippi
3
630
Kiro Meetup #8 Kiro アップデート (2026/3/21〜2026/9/24)
katzueno
1
300
Featured
See All Featured
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
42k
Breaking role norms: Why Content Design is so much more than writing copy - Taylor Woolridge
uxyall
1
430
The Limits of Empathy - UXLibs8
cassininazir
1
690
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
540
Technical Leadership for Architectural Decision Making
baasie
3
580
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Joys of Absence: A Defence of Solitary Play
codingconduct
1
530
Building the Perfect Custom Keyboard
takai
2
890
Side Projects
sachag
456
43k
[RailsConf 2023] Rails as a piece of cake
palkan
59
7k
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Transcript
1 © 2025 Japan Digital Design, Inc. Takuya Yonezawa 2025.11.08
〜 こんな時代だからこそ! 〜 想定しておきたい アクセスキー漏洩後のムーブ Security JAWS ~IAM Special~
2 © 2025 Japan Digital Design, Inc. お断り 本日お話する内容について 「妙にリアリティがあるな。。??」
と思っても勘繰ってはいけません!
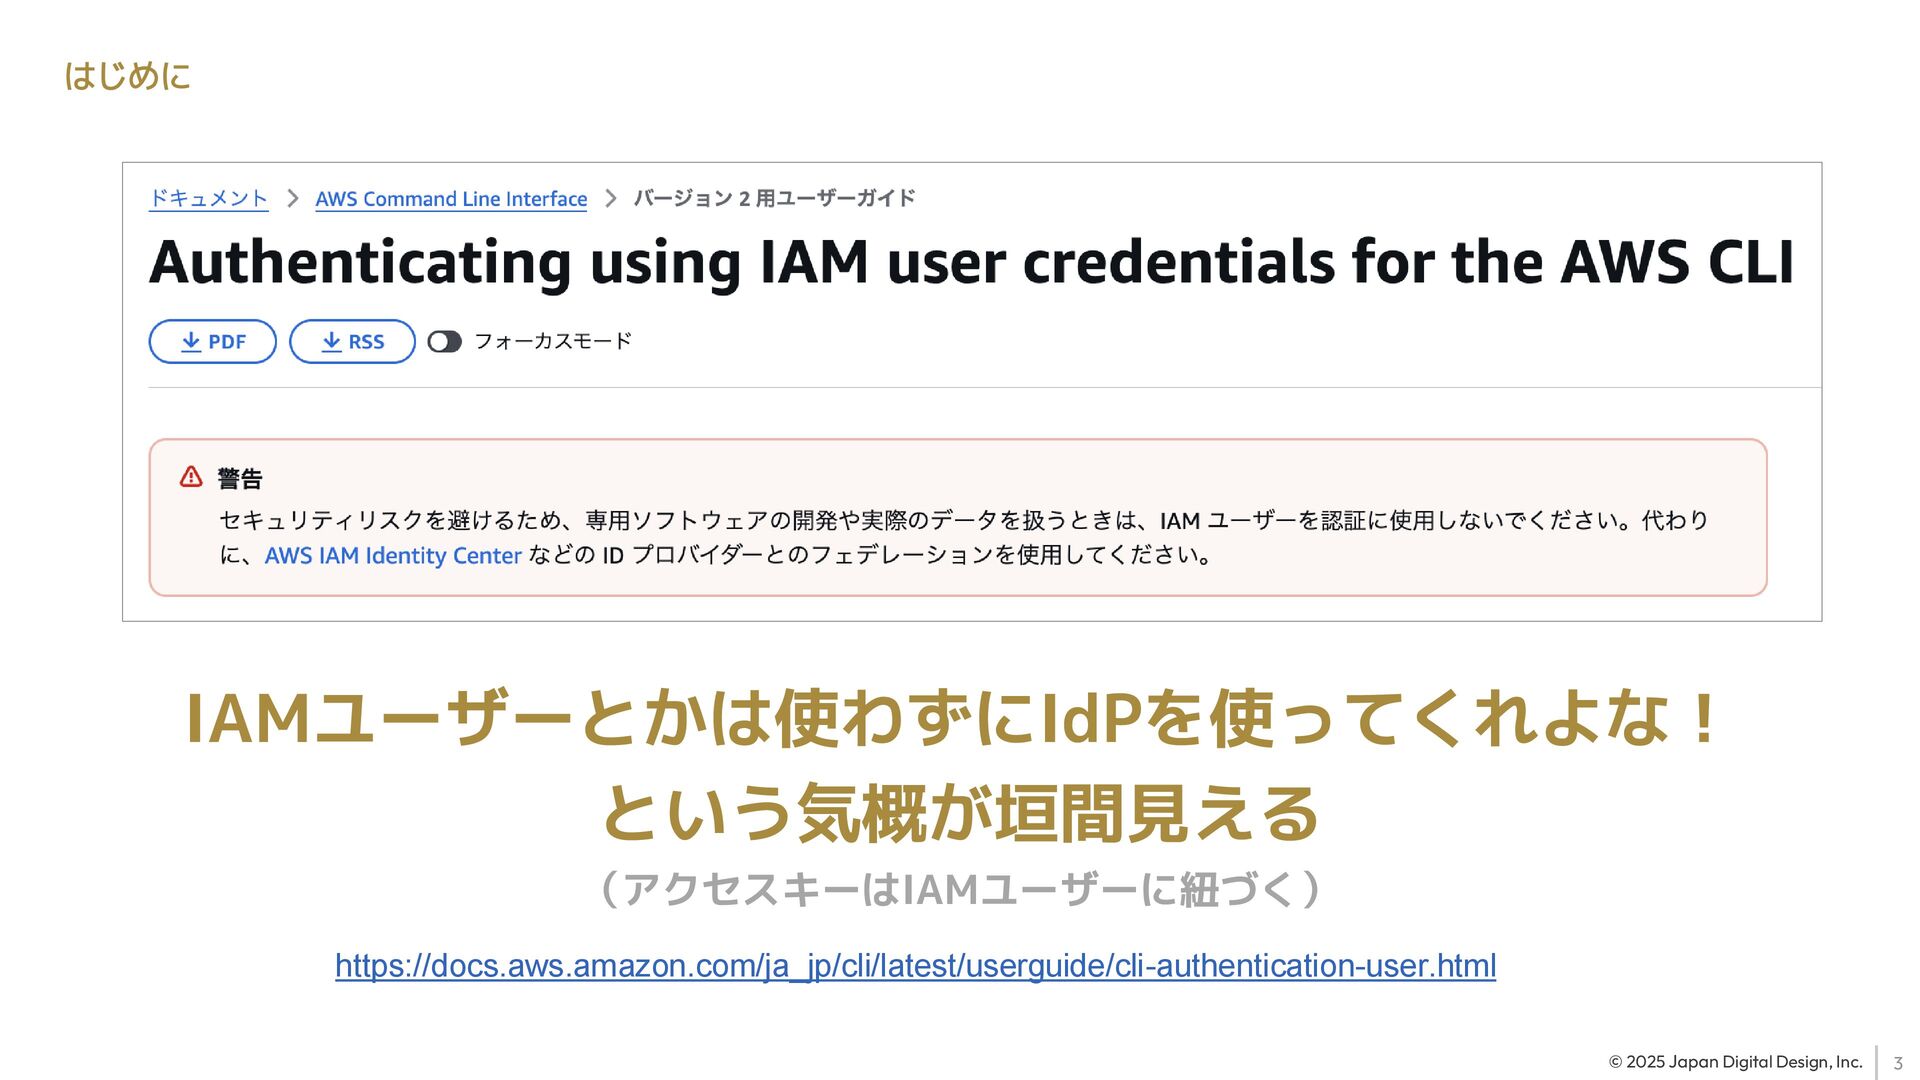
3 © 2025 Japan Digital Design, Inc. はじめに IAMユーザーとかは使わずにIdPを使ってくれよな! という気概が垣間見える
(アクセスキーはIAMユーザーに紐づく) https://docs.aws.amazon.com/ja_jp/cli/latest/userguide/cli-authentication-user.html
4 © 2025 Japan Digital Design, Inc. はじめに とはいえ、アクセスキーを使わざるを得ない ワークロード/システムもあることでしょう
そんな皆様のアクセスキーの運用について 見直すキッカケになれば幸いです
5 © 2025 Japan Digital Design, Inc. 米澤 拓也 Software
Engineer Technology & Development Div. and Corporate Culture室 プロフィール 前職ではCCoE、現職ではSoftware Engineer。 フロント/バックエンドの実装からインフラ構築など何でもやってます 最近はReactを書いてるフロントエンド側。 証券系→銀行系 と 金融×IT なキャリアを歩んでいます 生息地:大阪 & 奈良、 趣味:キックボクシング/総合格闘技 --- Fin-JAWSの運営、AWS Community Builder (Serverless, 2023〜) JAWS DAYS 2024/2025、JAWS PANKRATION 2024運営 takuya_y0ne
6 © 2025 Japan Digital Design, Inc. 01 アクセスキーはどこから漏れるのか?
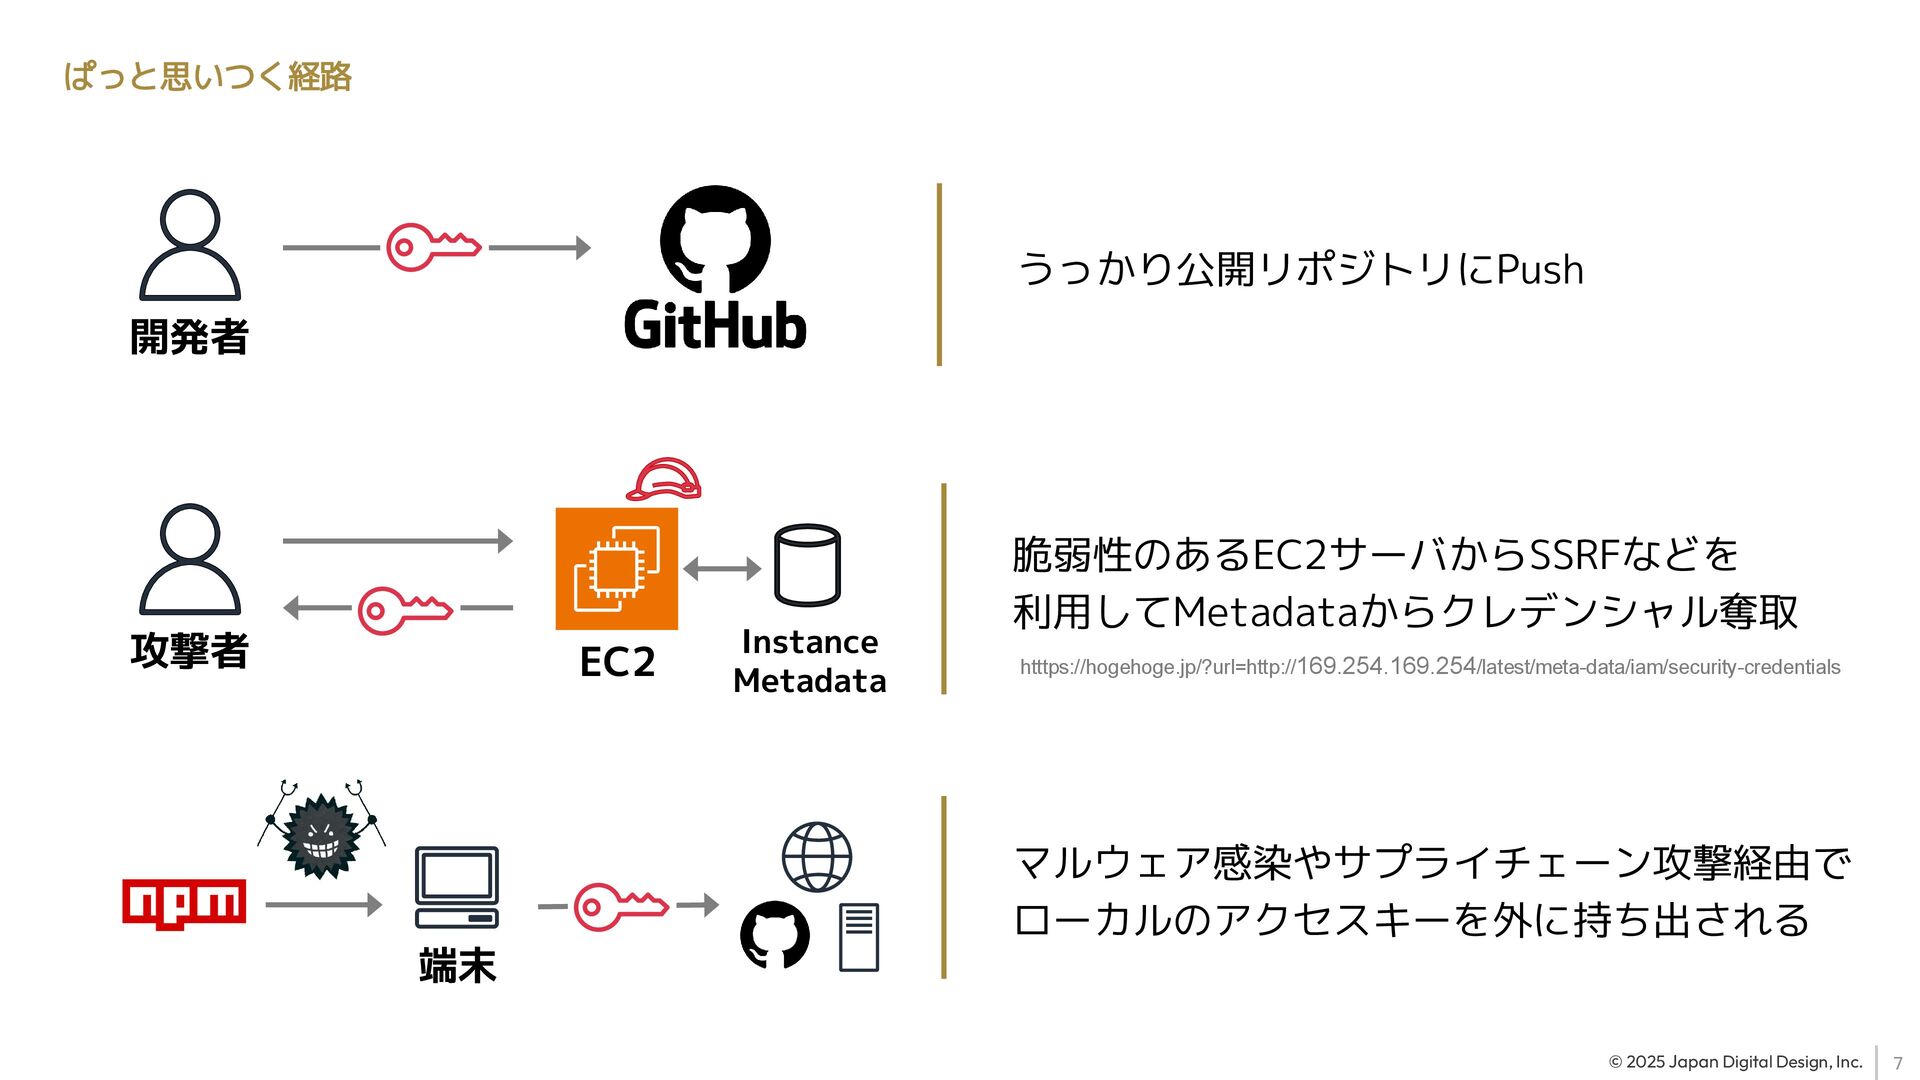
7 © 2025 Japan Digital Design, Inc. ぱっと思いつく経路 うっかり公開リポジトリにPush 開発者
EC2 Instance Metadata 攻撃者 htttps://hogehoge.jp/?url=http://169.254.169.254/latest/meta-data/iam/security-credentials 脆弱性のあるEC2サーバからSSRFなどを 利用してMetadataからクレデンシャル奪取 マルウェア感染やサプライチェーン攻撃経由で ローカルのアクセスキーを外に持ち出される 端末
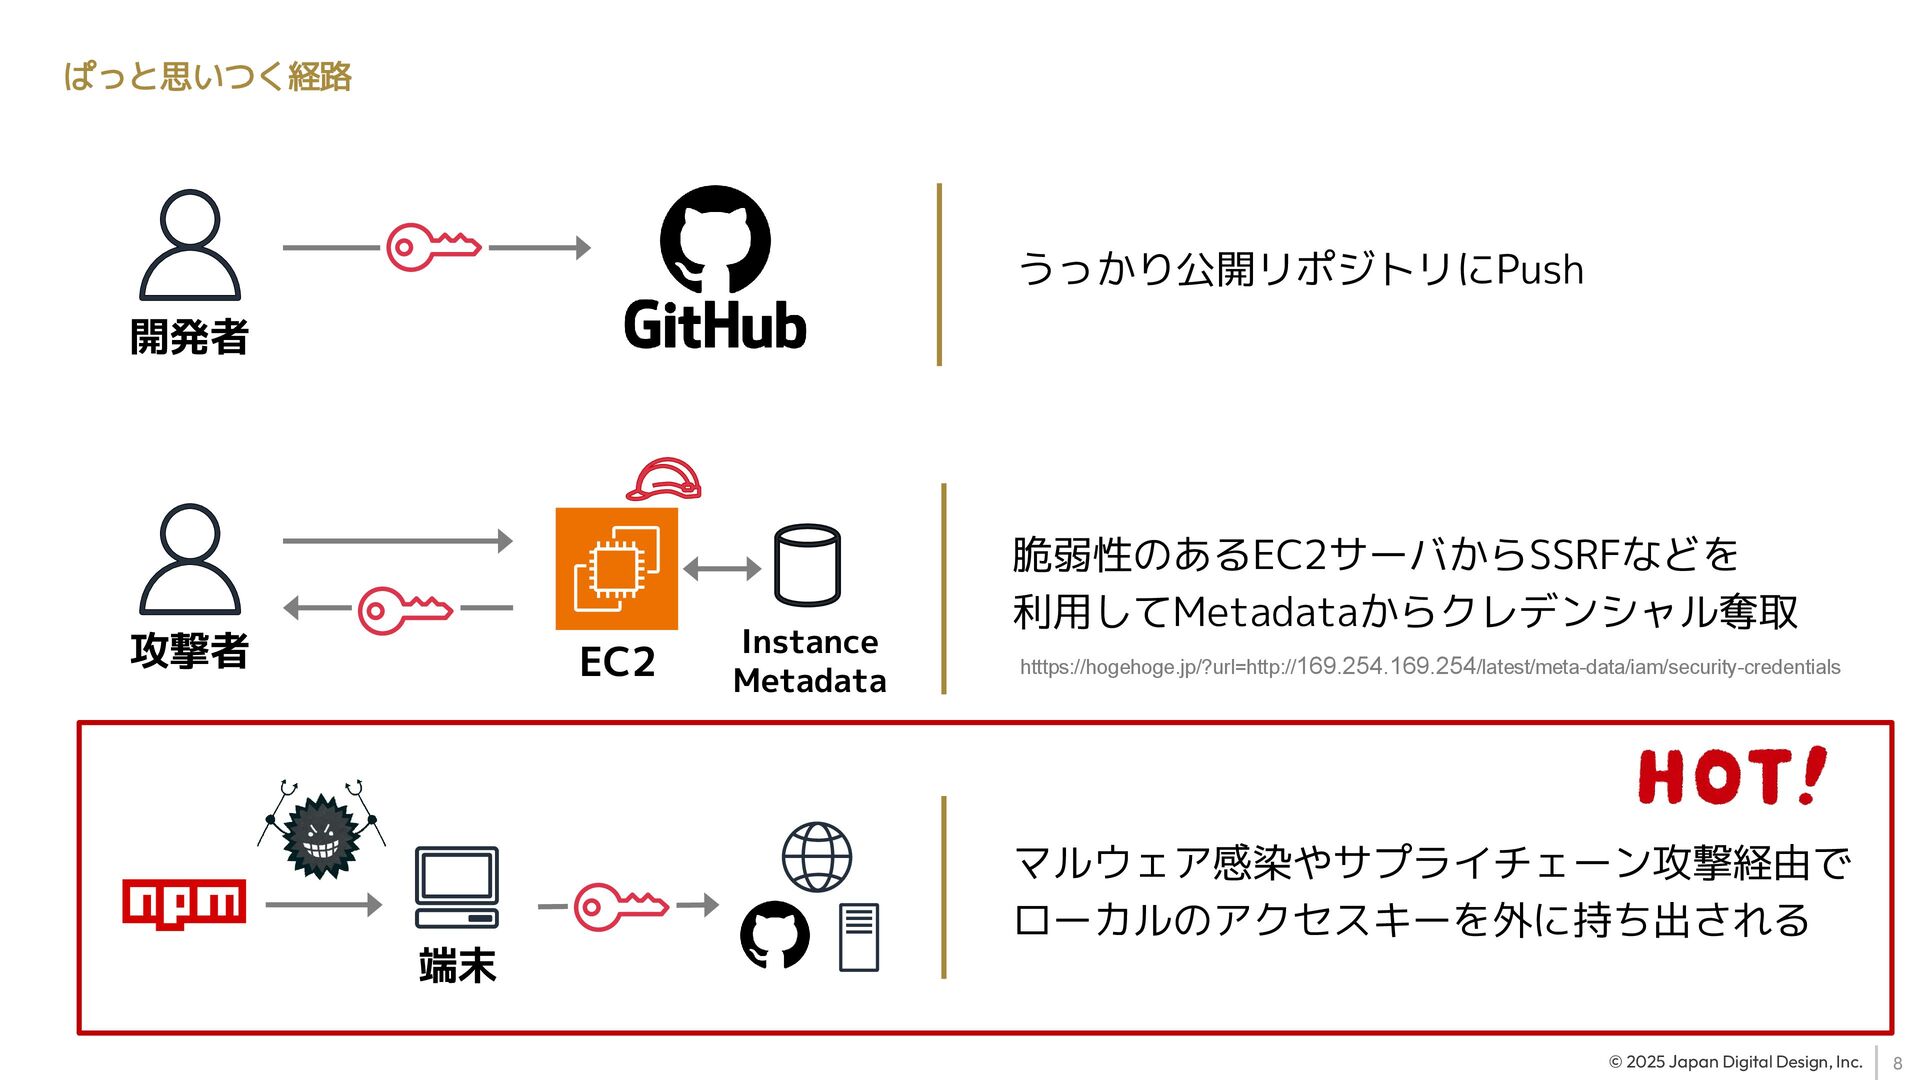
8 © 2025 Japan Digital Design, Inc. ぱっと思いつく経路 うっかり公開リポジトリにPush 開発者
EC2 Instance Metadata 攻撃者 htttps://hogehoge.jp/?url=http://169.254.169.254/latest/meta-data/iam/security-credentials 脆弱性のあるEC2サーバからSSRFなどを 利用してMetadataからクレデンシャル奪取 マルウェア感染やサプライチェーン攻撃経由で ローカルのアクセスキーを外に持ち出される 端末
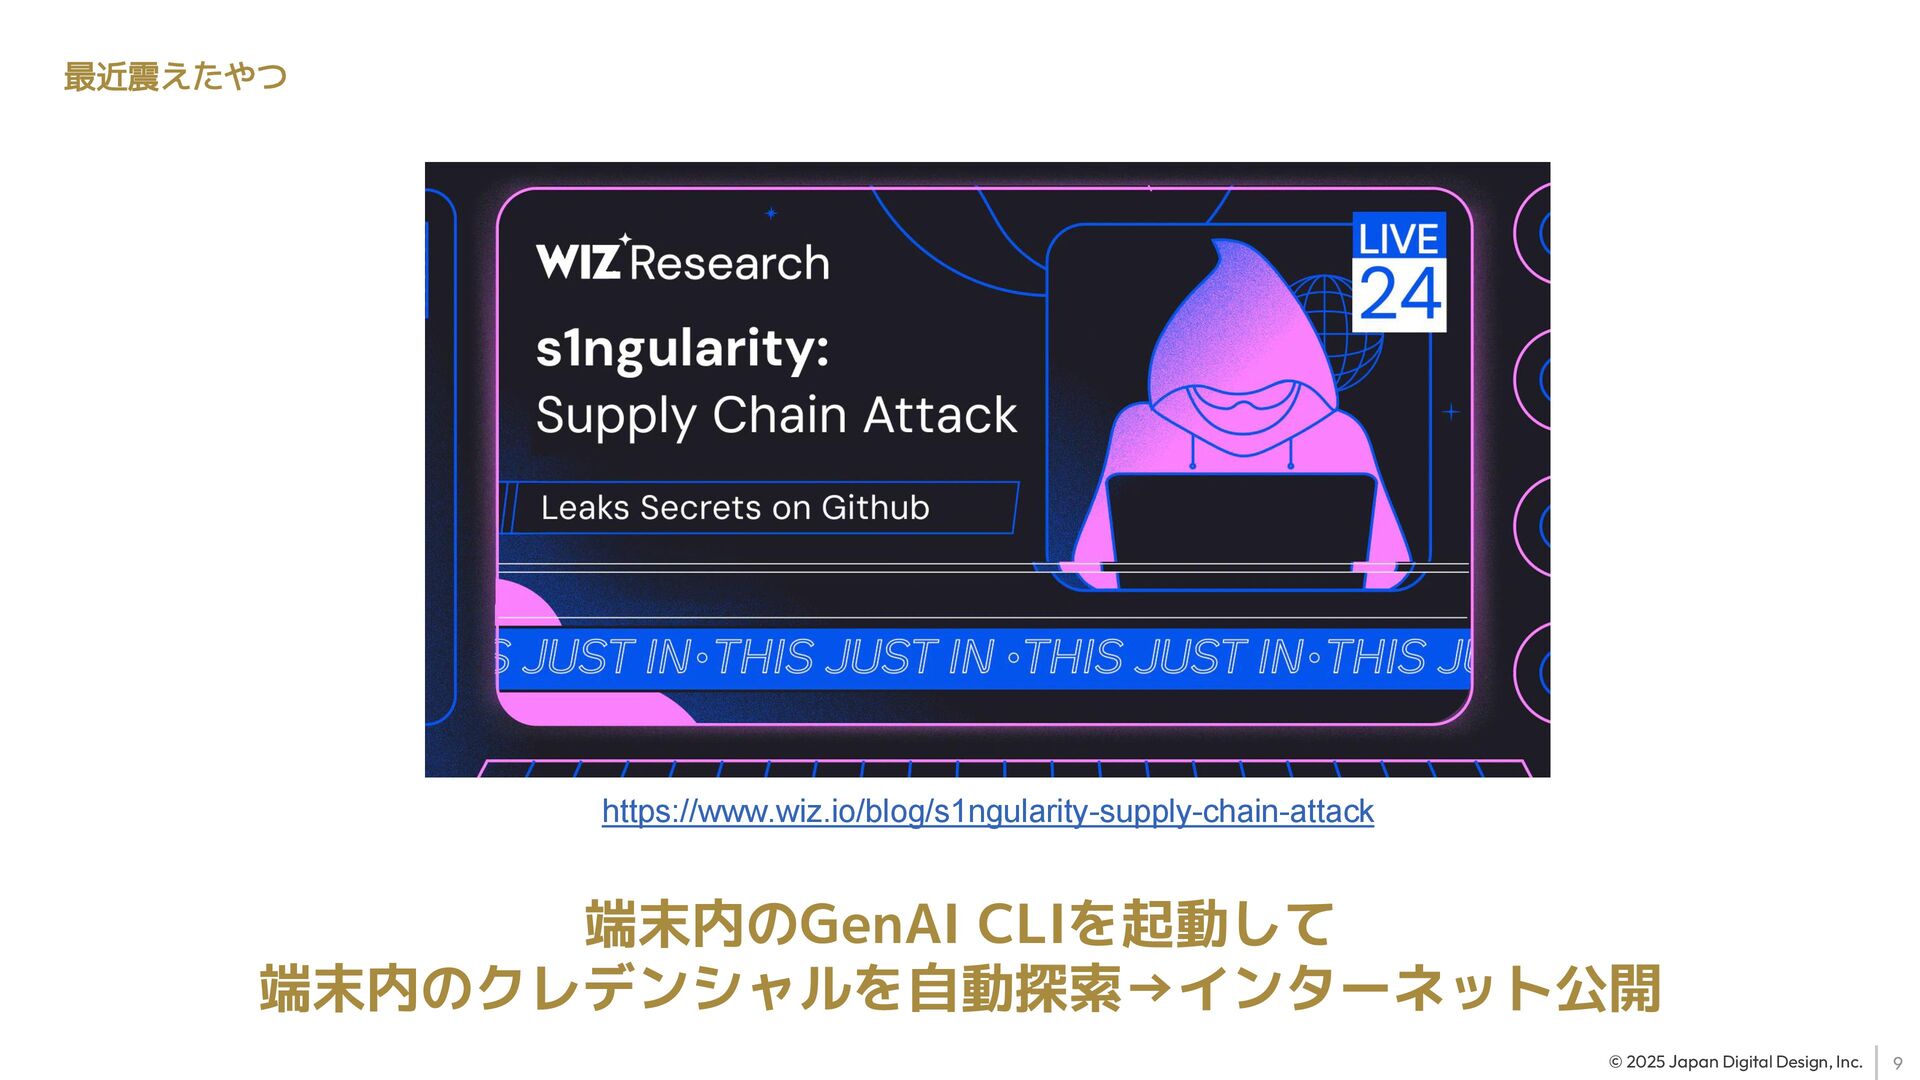
9 © 2025 Japan Digital Design, Inc. 最近震えたやつ https://www.wiz.io/blog/s1ngularity-supply-chain-attack 端末内のGenAI
CLIを起動して 端末内のクレデンシャルを自動探索→インターネット公開
10 © 2025 Japan Digital Design, Inc. 何が言いたいかというと。。 どこにアクセスキーを置こうが、 漏洩する可能性があるので、
ちゃんと漏洩後のムーブを想定しておきましょうね という話
11 © 2025 Japan Digital Design, Inc. 02 アクセスキーが奪取されたら何が起こるか
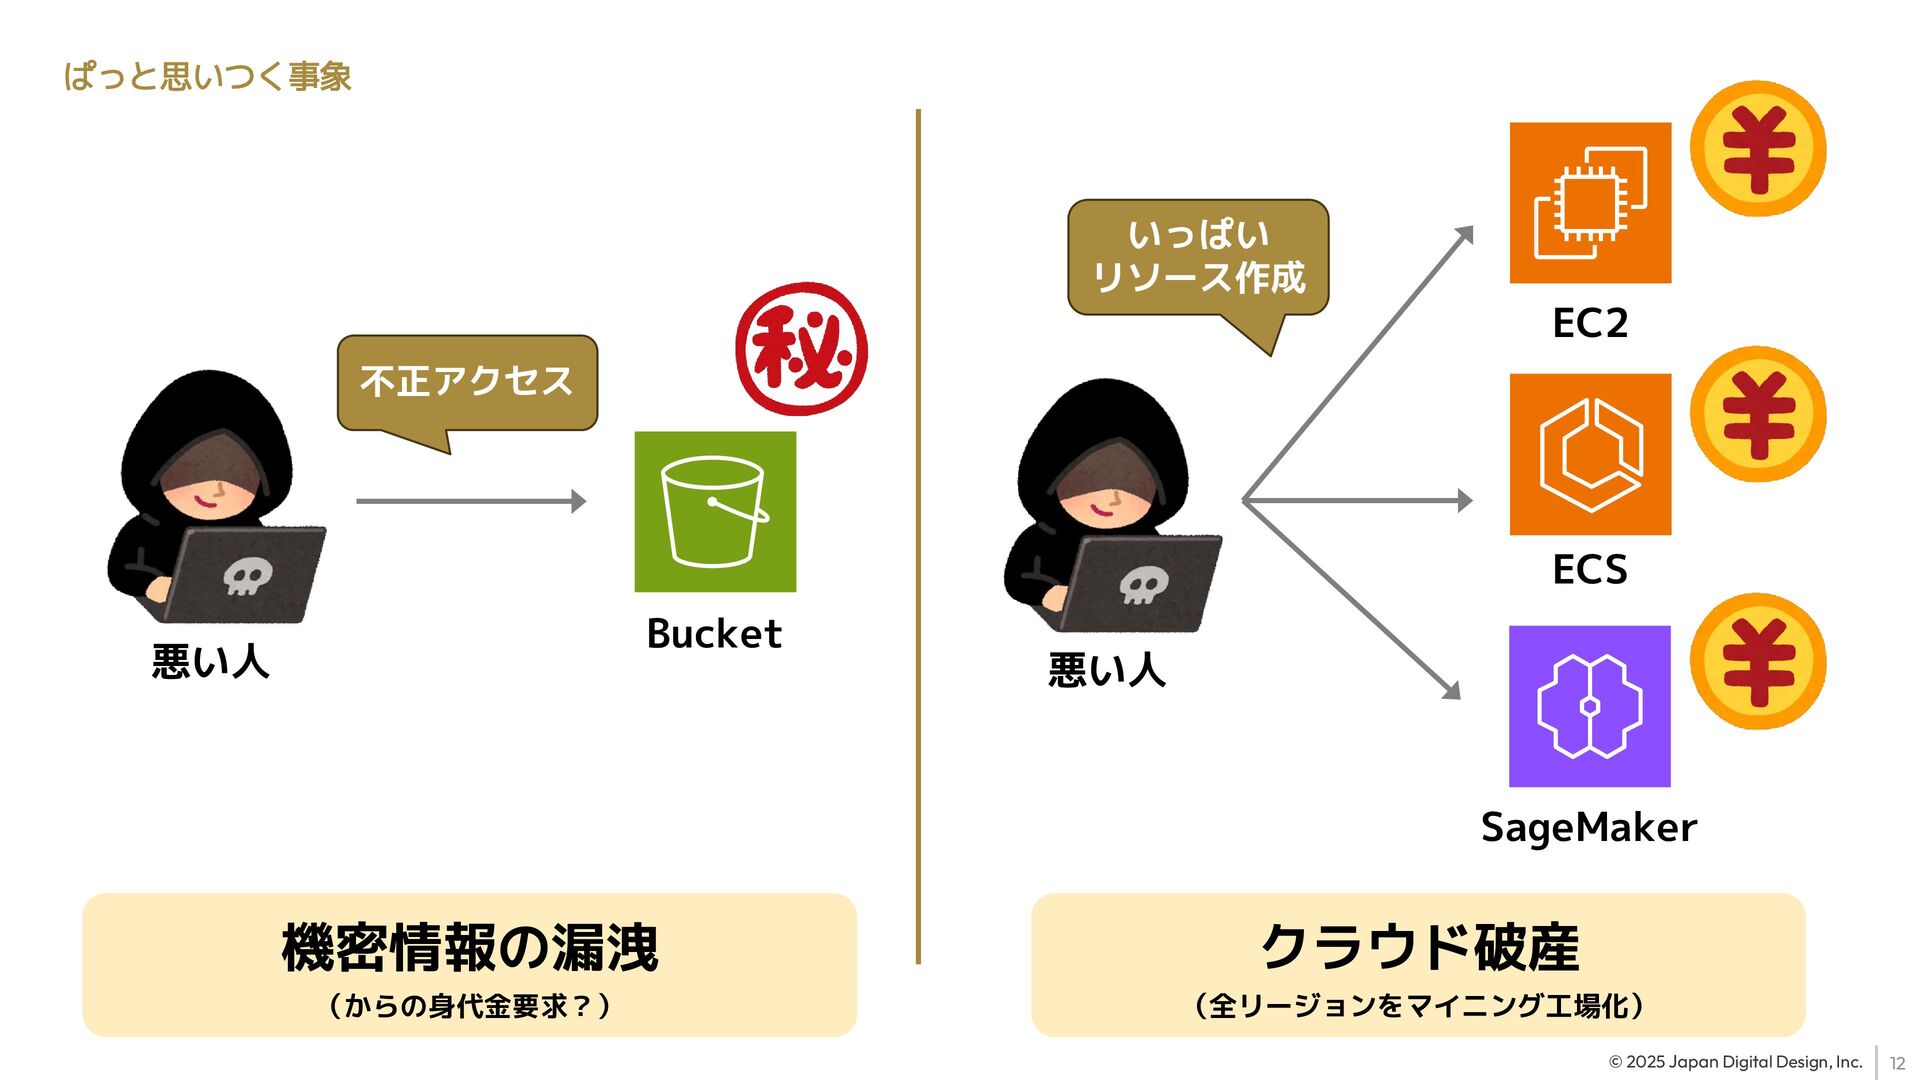
12 © 2025 Japan Digital Design, Inc. ぱっと思いつく事象 Bucket 悪い人
悪い人 EC2 ECS SageMaker 機密情報の漏洩 (からの身代金要求?) クラウド破産 (全リージョンをマイニング工場化) 不正アクセス いっぱい リソース作成
13 © 2025 Japan Digital Design, Inc. Bucket 悪い人 悪い人
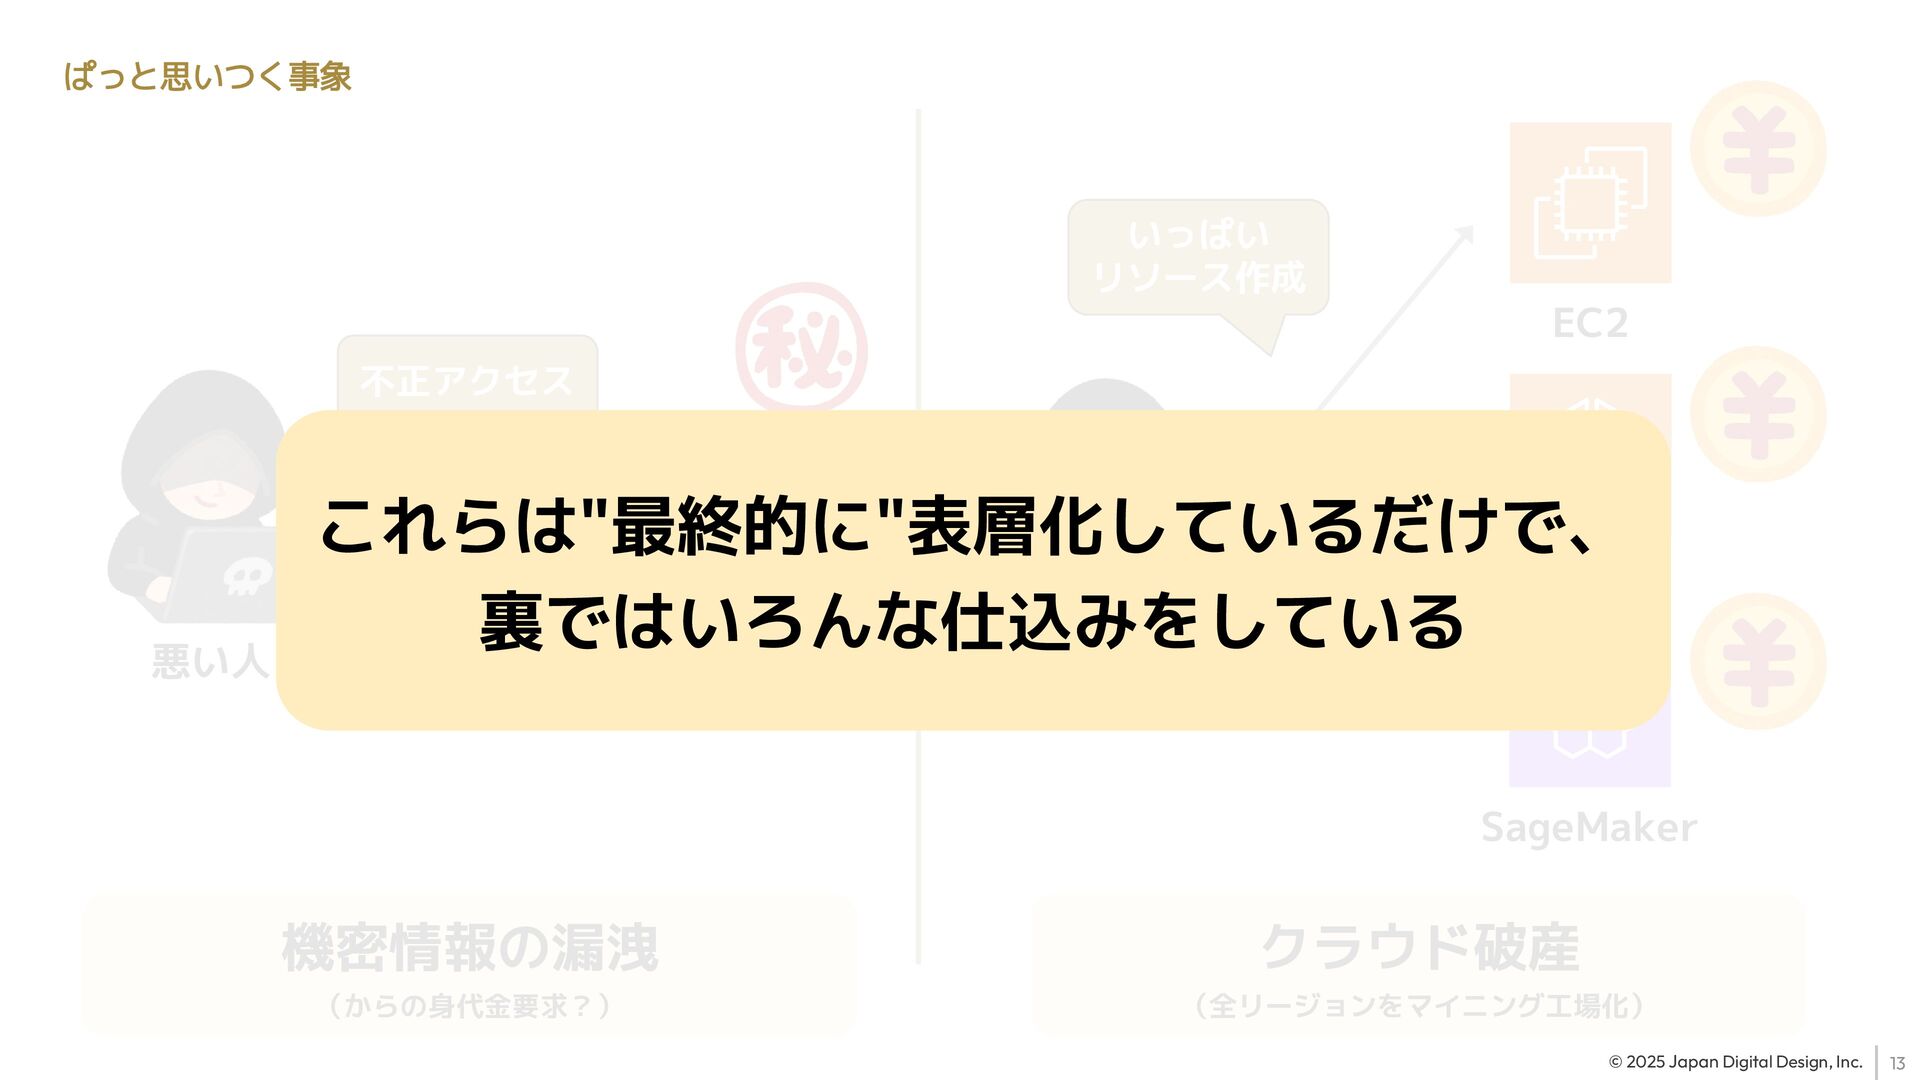
EC2 ECS SageMaker 機密情報の漏洩 (からの身代金要求?) クラウド破産 (全リージョンをマイニング工場化) 不正アクセス いっぱい リソース作成 これらは"最終的に"表層化しているだけで、 裏ではいろんな仕込みをしている ぱっと思いつく事象
14 © 2025 Japan Digital Design, Inc. 03 攻撃者の気持ちになってみよう
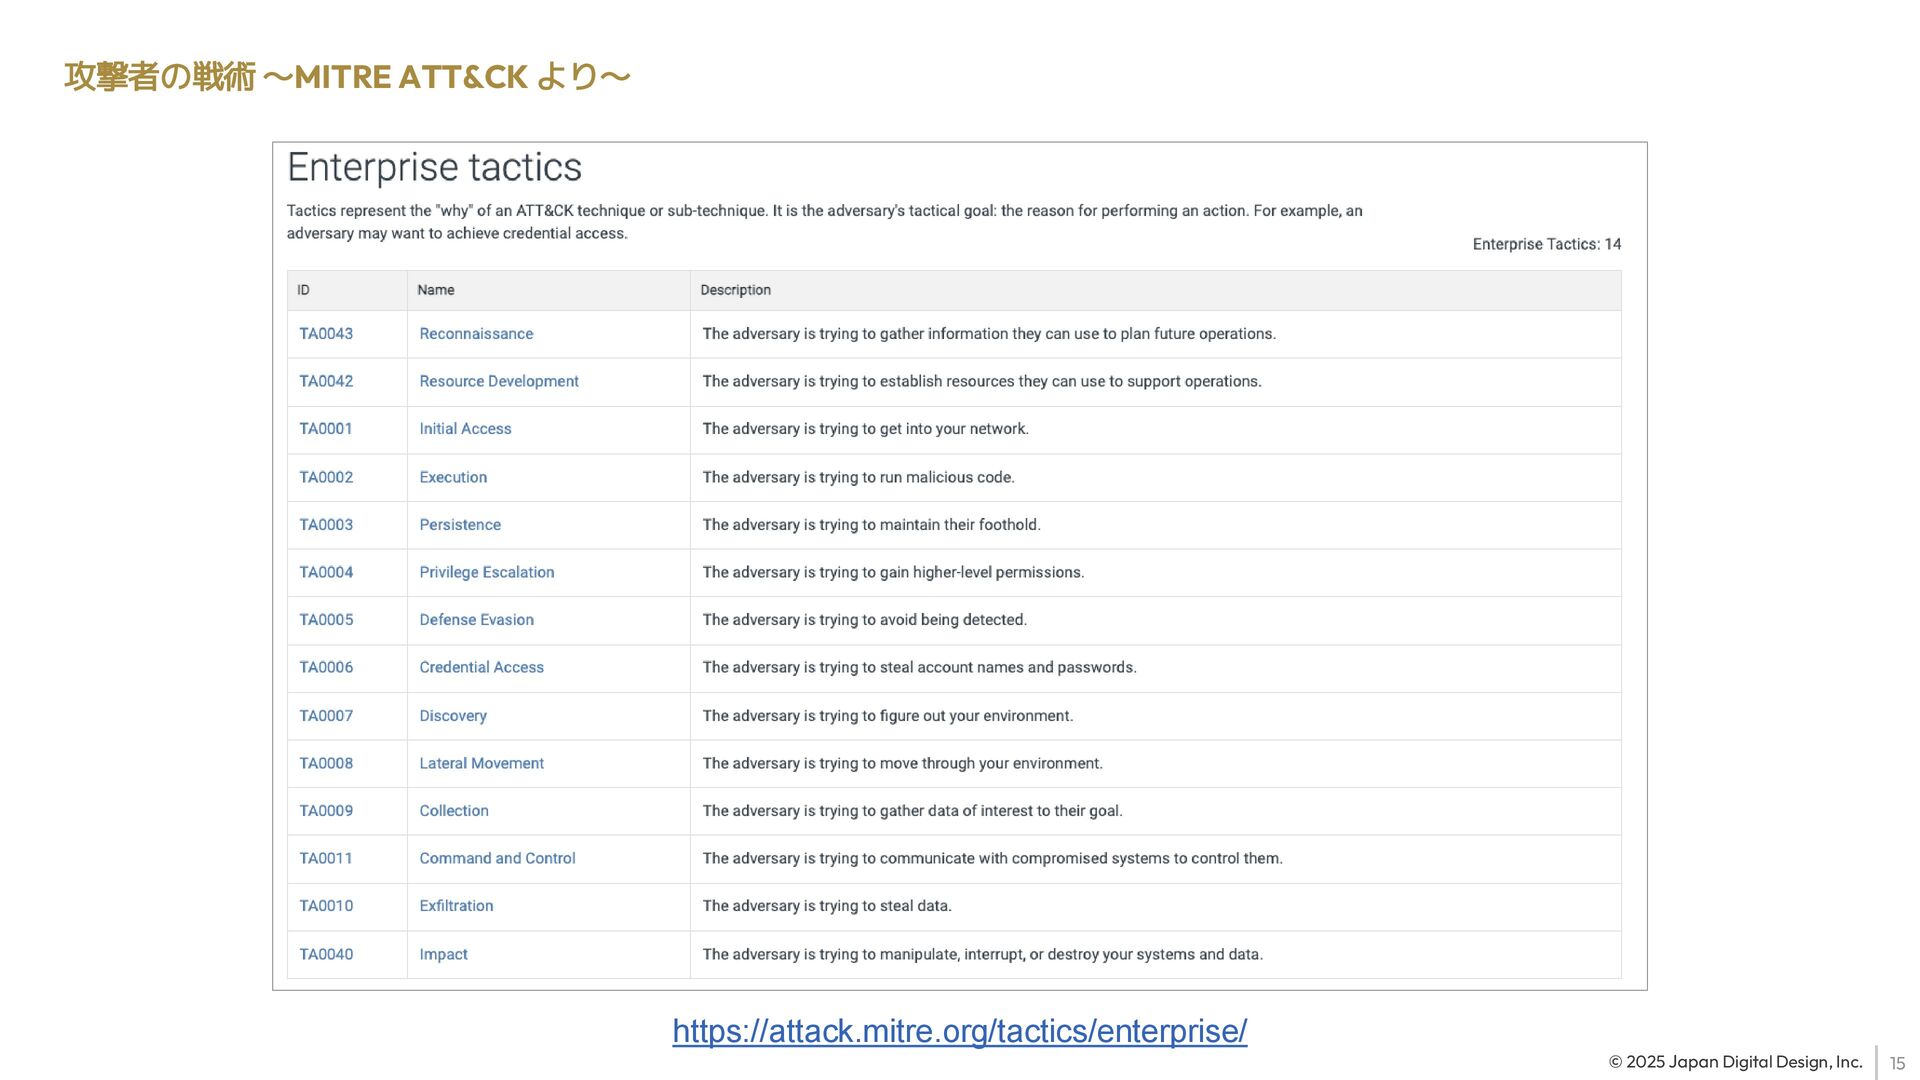
15 © 2025 Japan Digital Design, Inc. 攻撃者の戦術 〜MITRE ATT&CK
より〜 https://attack.mitre.org/tactics/enterprise/
16 © 2025 Japan Digital Design, Inc. 悪い人 奪ったアクセスキーで 削除や設定変更
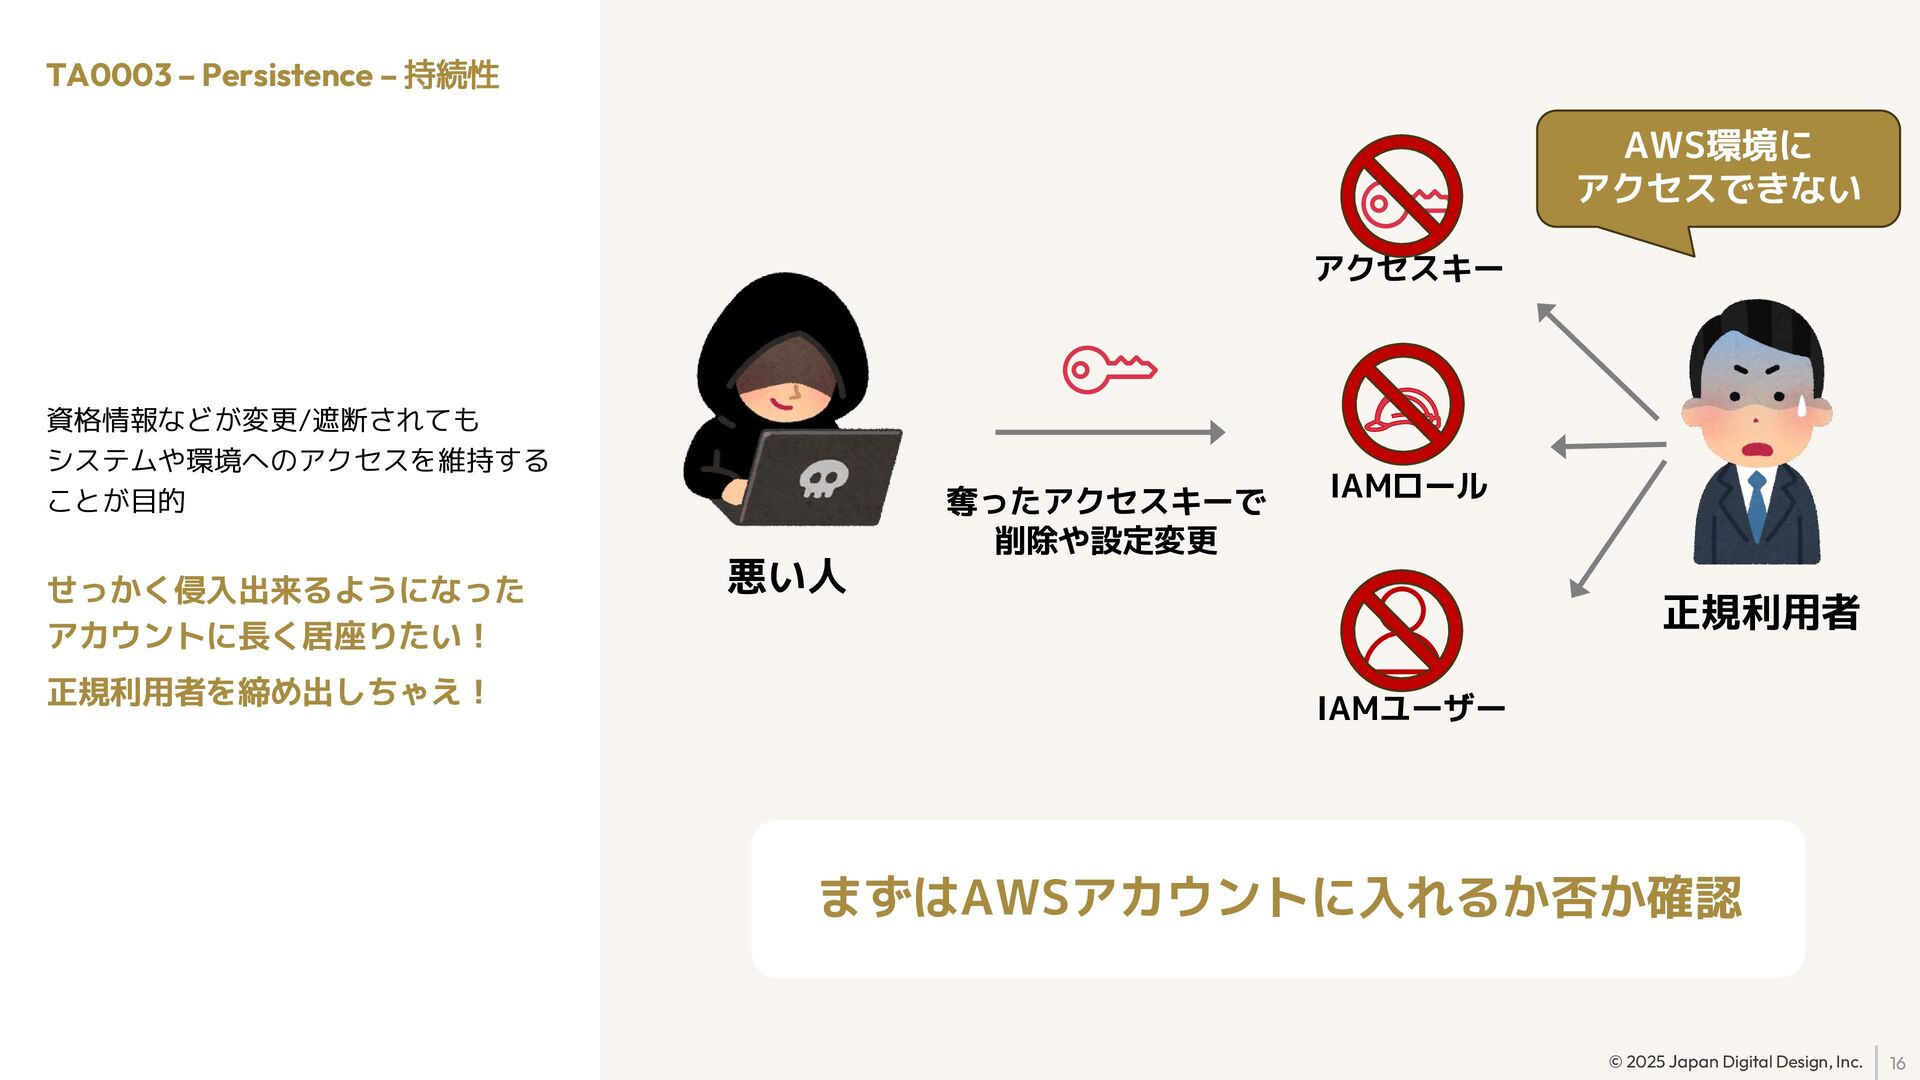
TA0003 – Persistence – 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかく侵入出来るようになった アカウントに長く居座りたい! 正規利用者を締め出しちゃえ! アクセスキー IAMロール IAMユーザー AWS環境に アクセスできない 正規利用者 まずはAWSアカウントに入れるか否か確認
17 © 2025 Japan Digital Design, Inc. TA0003 – Persistence
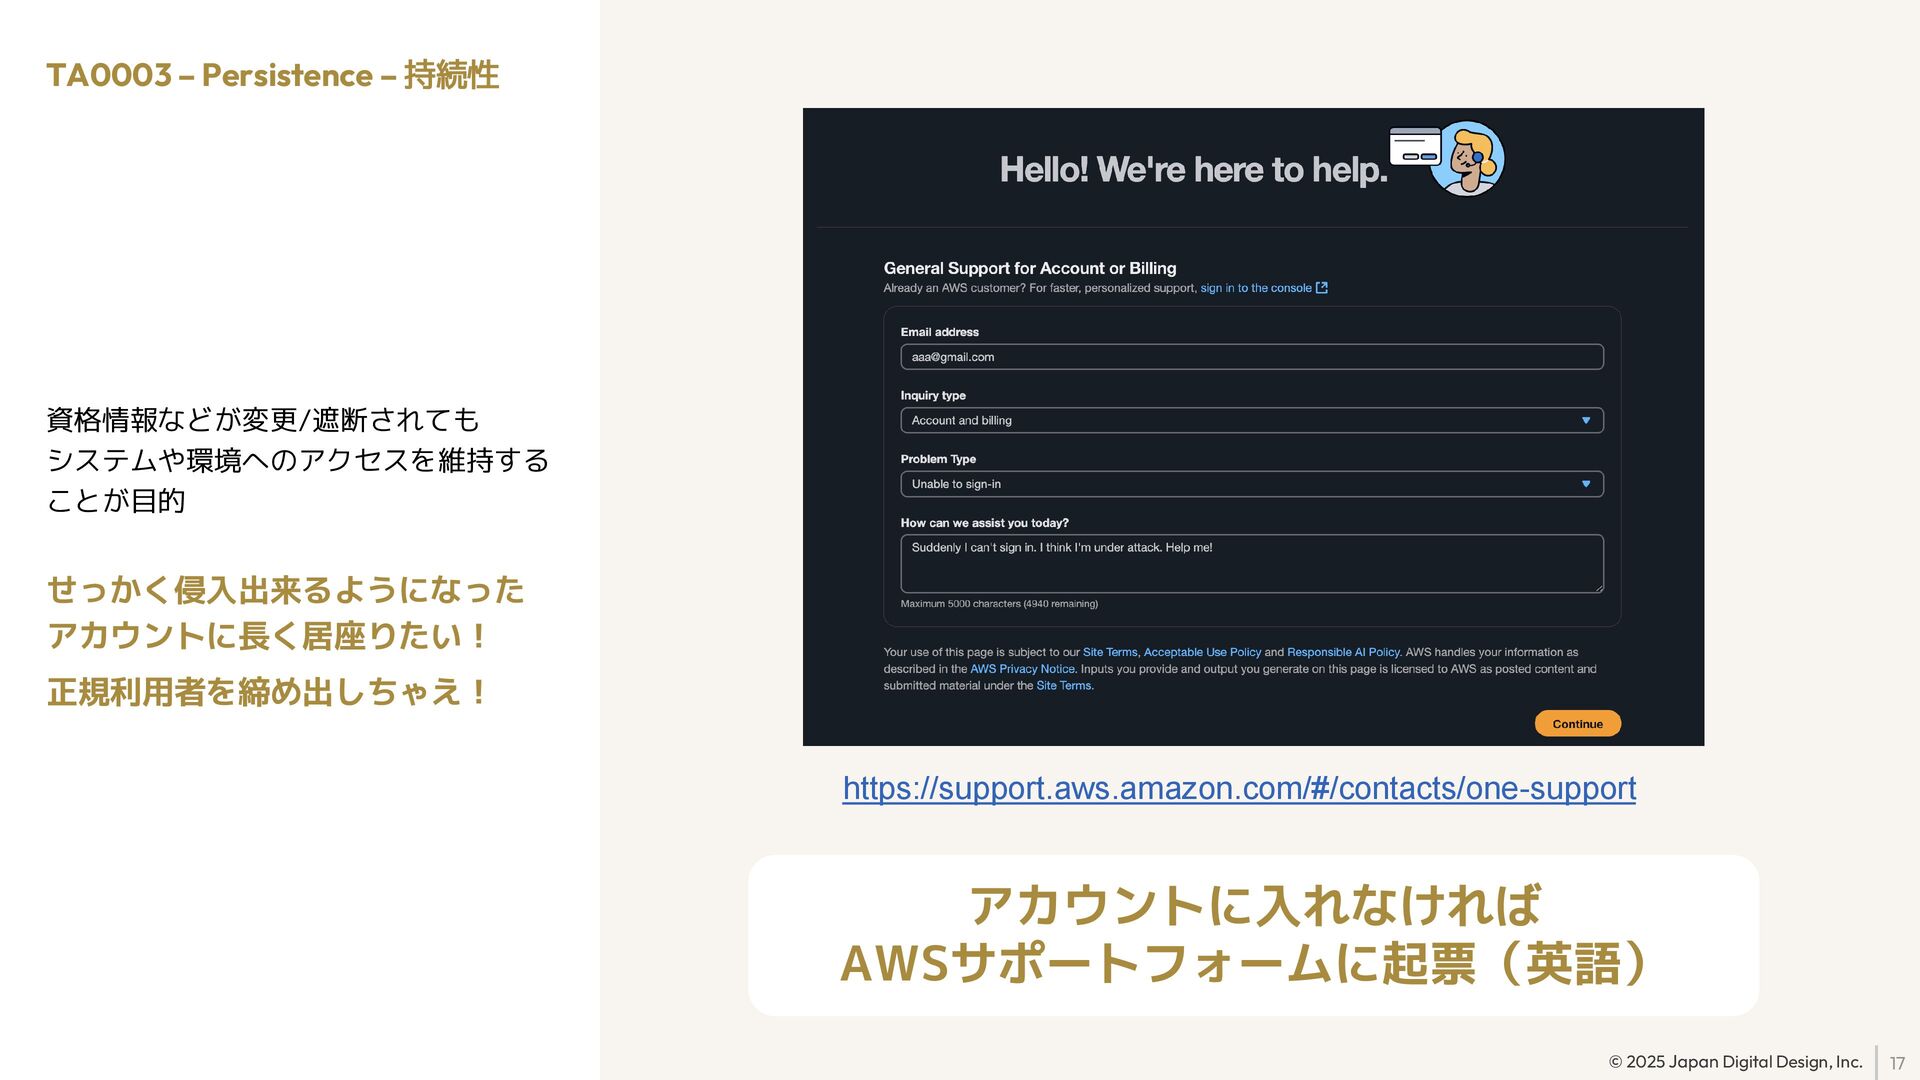
– 持続性 アカウントに入れなければ AWSサポートフォームに起票(英語) https://support.aws.amazon.com/#/contacts/one-support https://support.aws.amazon.com/#/contacts/one-support 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかく侵入出来るようになった アカウントに長く居座りたい! 正規利用者を締め出しちゃえ!
18 © 2025 Japan Digital Design, Inc. TA0003 – Persistence
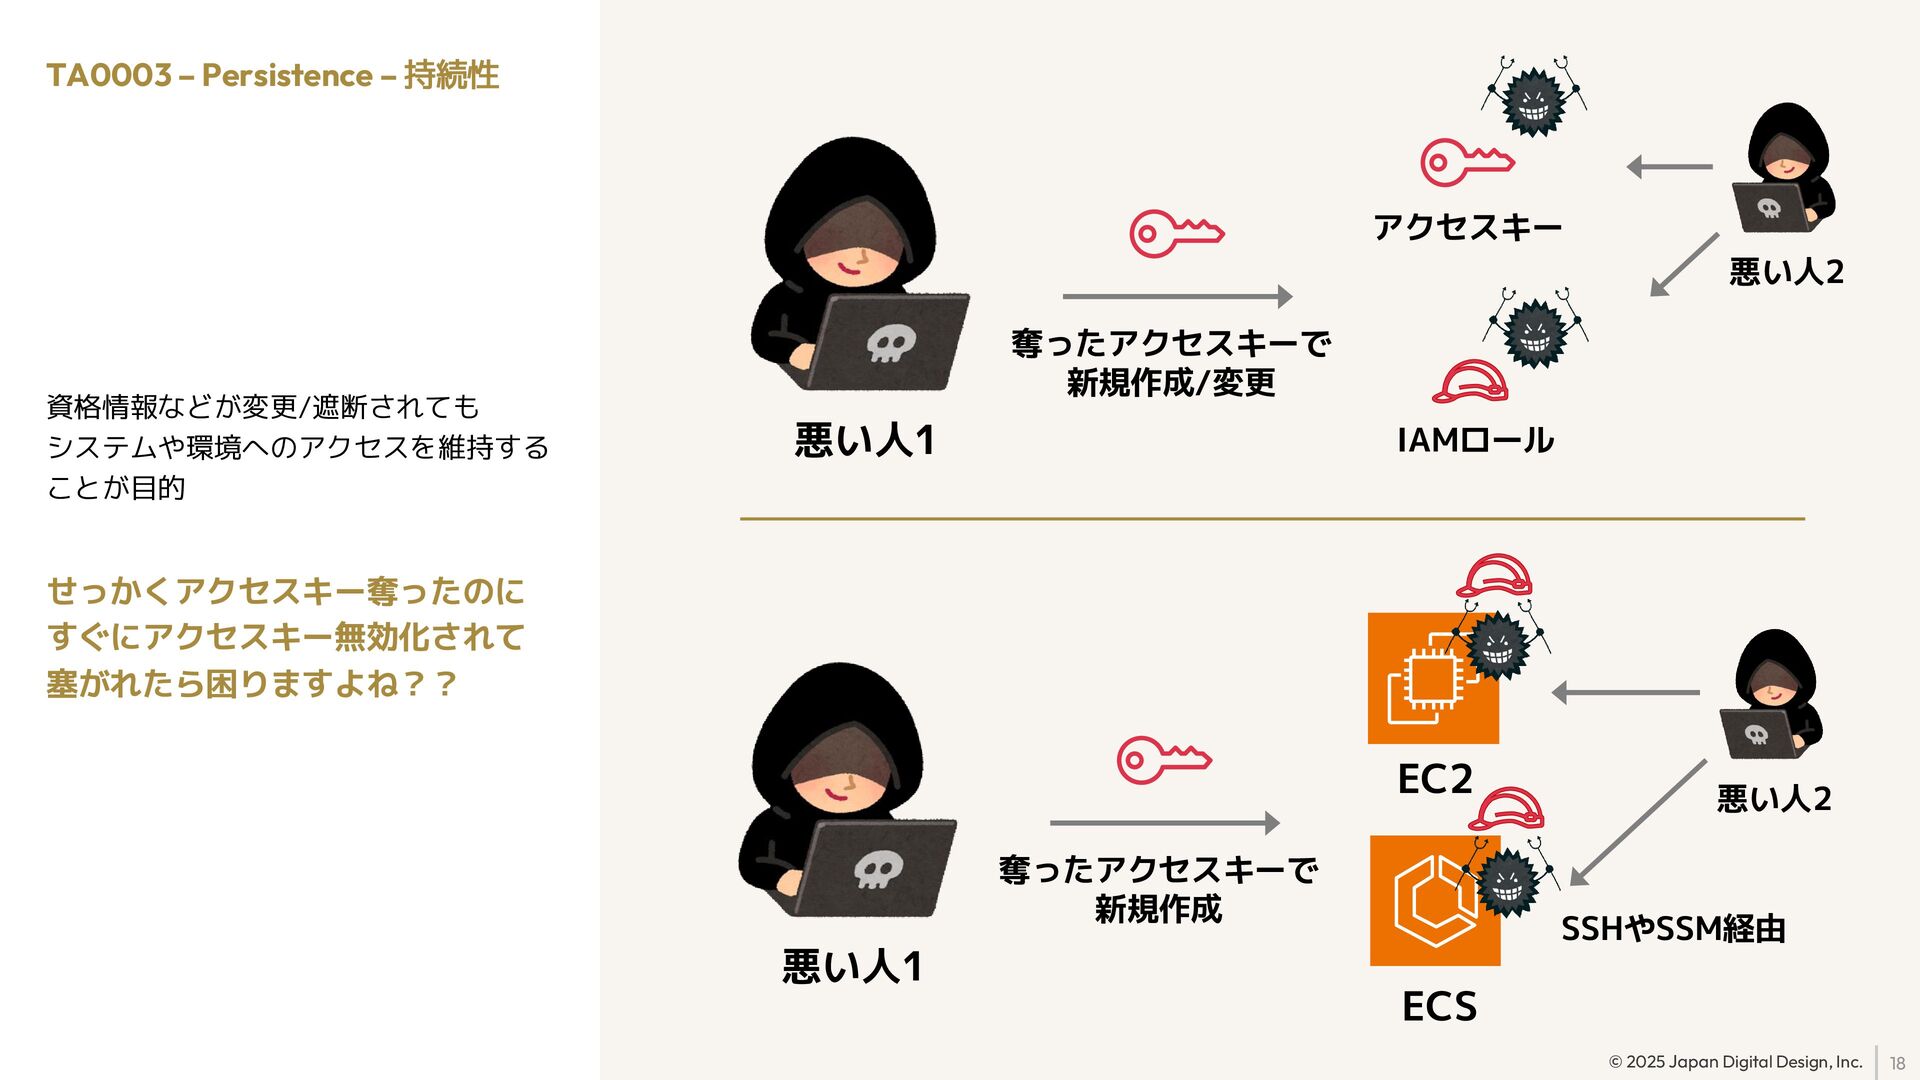
– 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかくアクセスキー奪ったのに すぐにアクセスキー無効化されて 塞がれたら困りますよね?? 悪い人1 奪ったアクセスキーで 新規作成/変更 アクセスキー IAMロール 悪い人2 悪い人1 奪ったアクセスキーで 新規作成 悪い人2 EC2 ECS SSHやSSM経由
19 © 2025 Japan Digital Design, Inc. 悪い人1 奪ったアクセスキー (無効化)
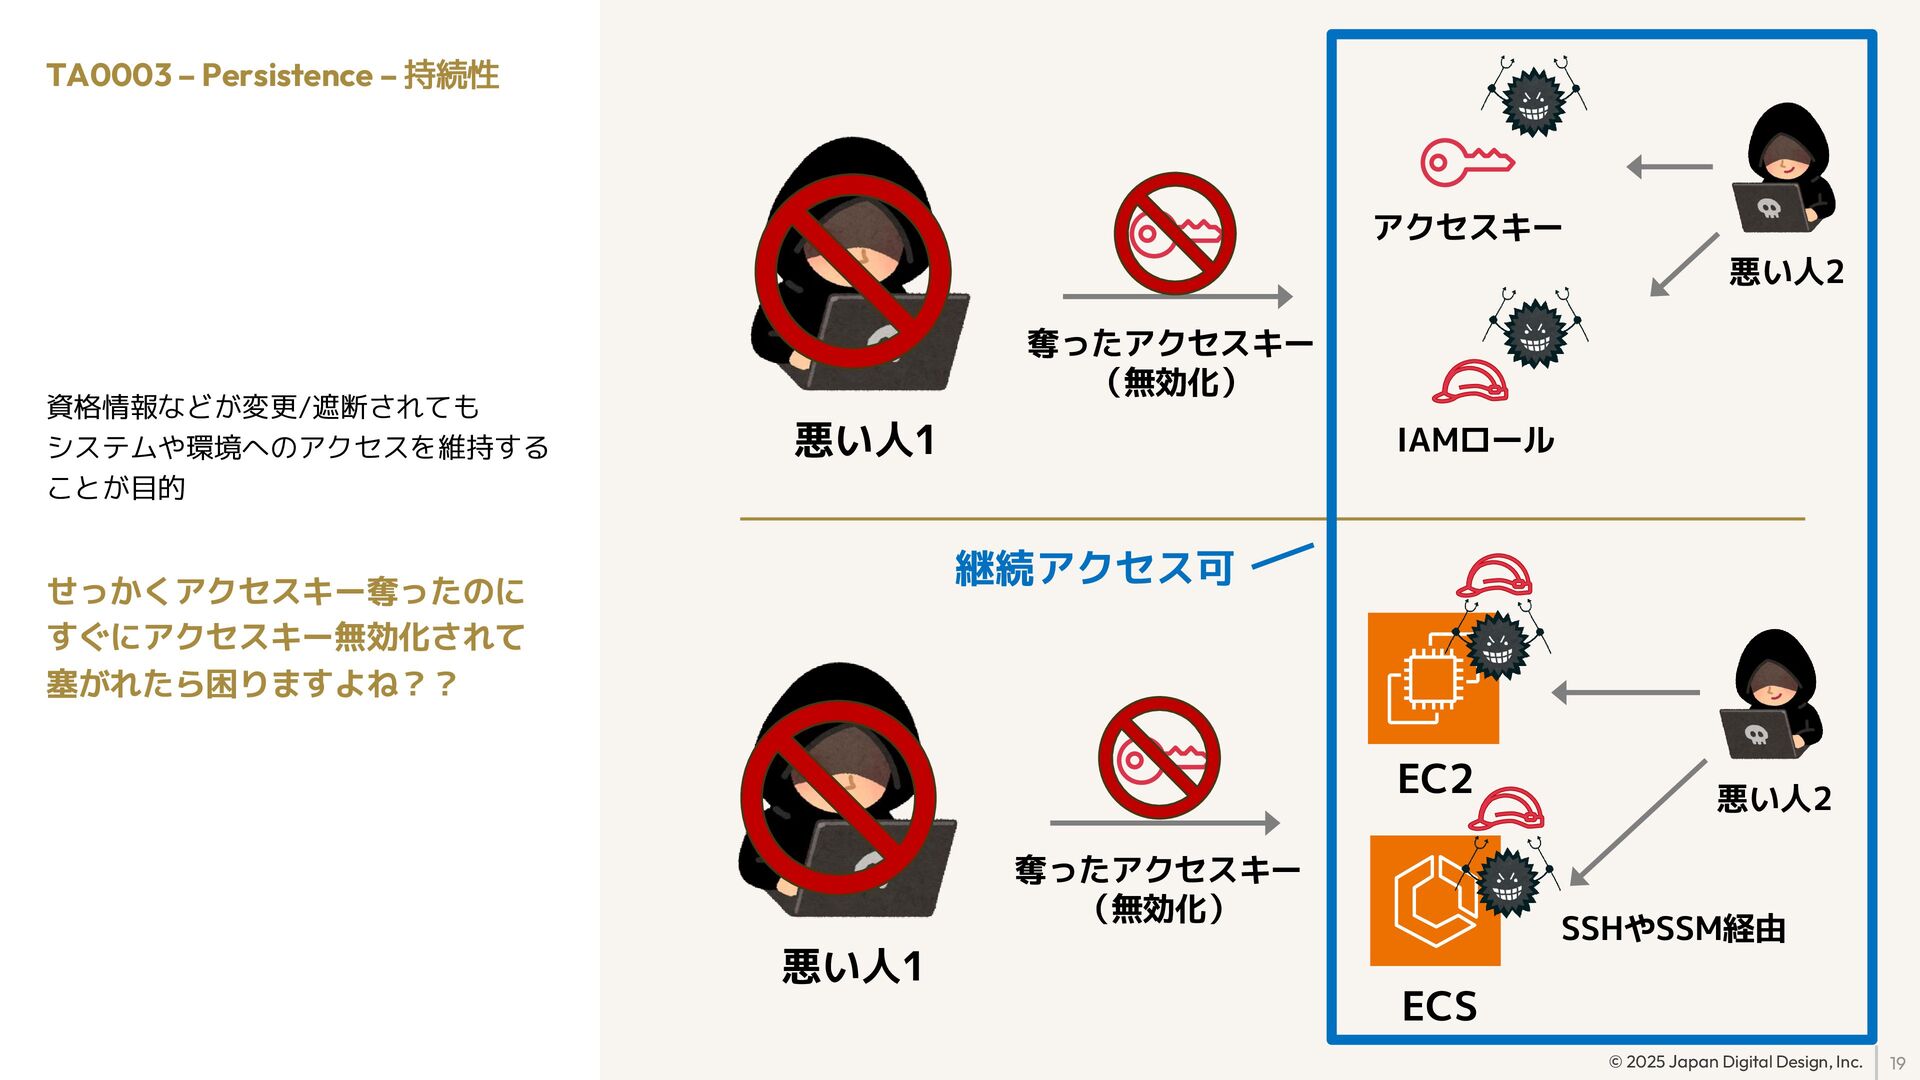
悪い人2 悪い人1 奪ったアクセスキー (無効化) 悪い人2 EC2 ECS SSHやSSM経由 継続アクセス可 アクセスキー IAMロール TA0003 – Persistence – 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかくアクセスキー奪ったのに すぐにアクセスキー無効化されて 塞がれたら困りますよね??
20 © 2025 Japan Digital Design, Inc. 何が言いたいかというと。。 漏洩したアクセスキーをローテ/無効化しても バックドアを仕込まれて継続アクセスされてしまう
アクセスキーを潰したから被害拡大は抑えた! とは思ってはいけない
21 © 2025 Japan Digital Design, Inc. 04 止血処理
22 © 2025 Japan Digital Design, Inc. まずは 大前提として。。 異常に気付ける仕組み/体制はありますか?
ex.) GuardDuty, Cost Anomaly Detection, Budgets, Abuse Report, etc...
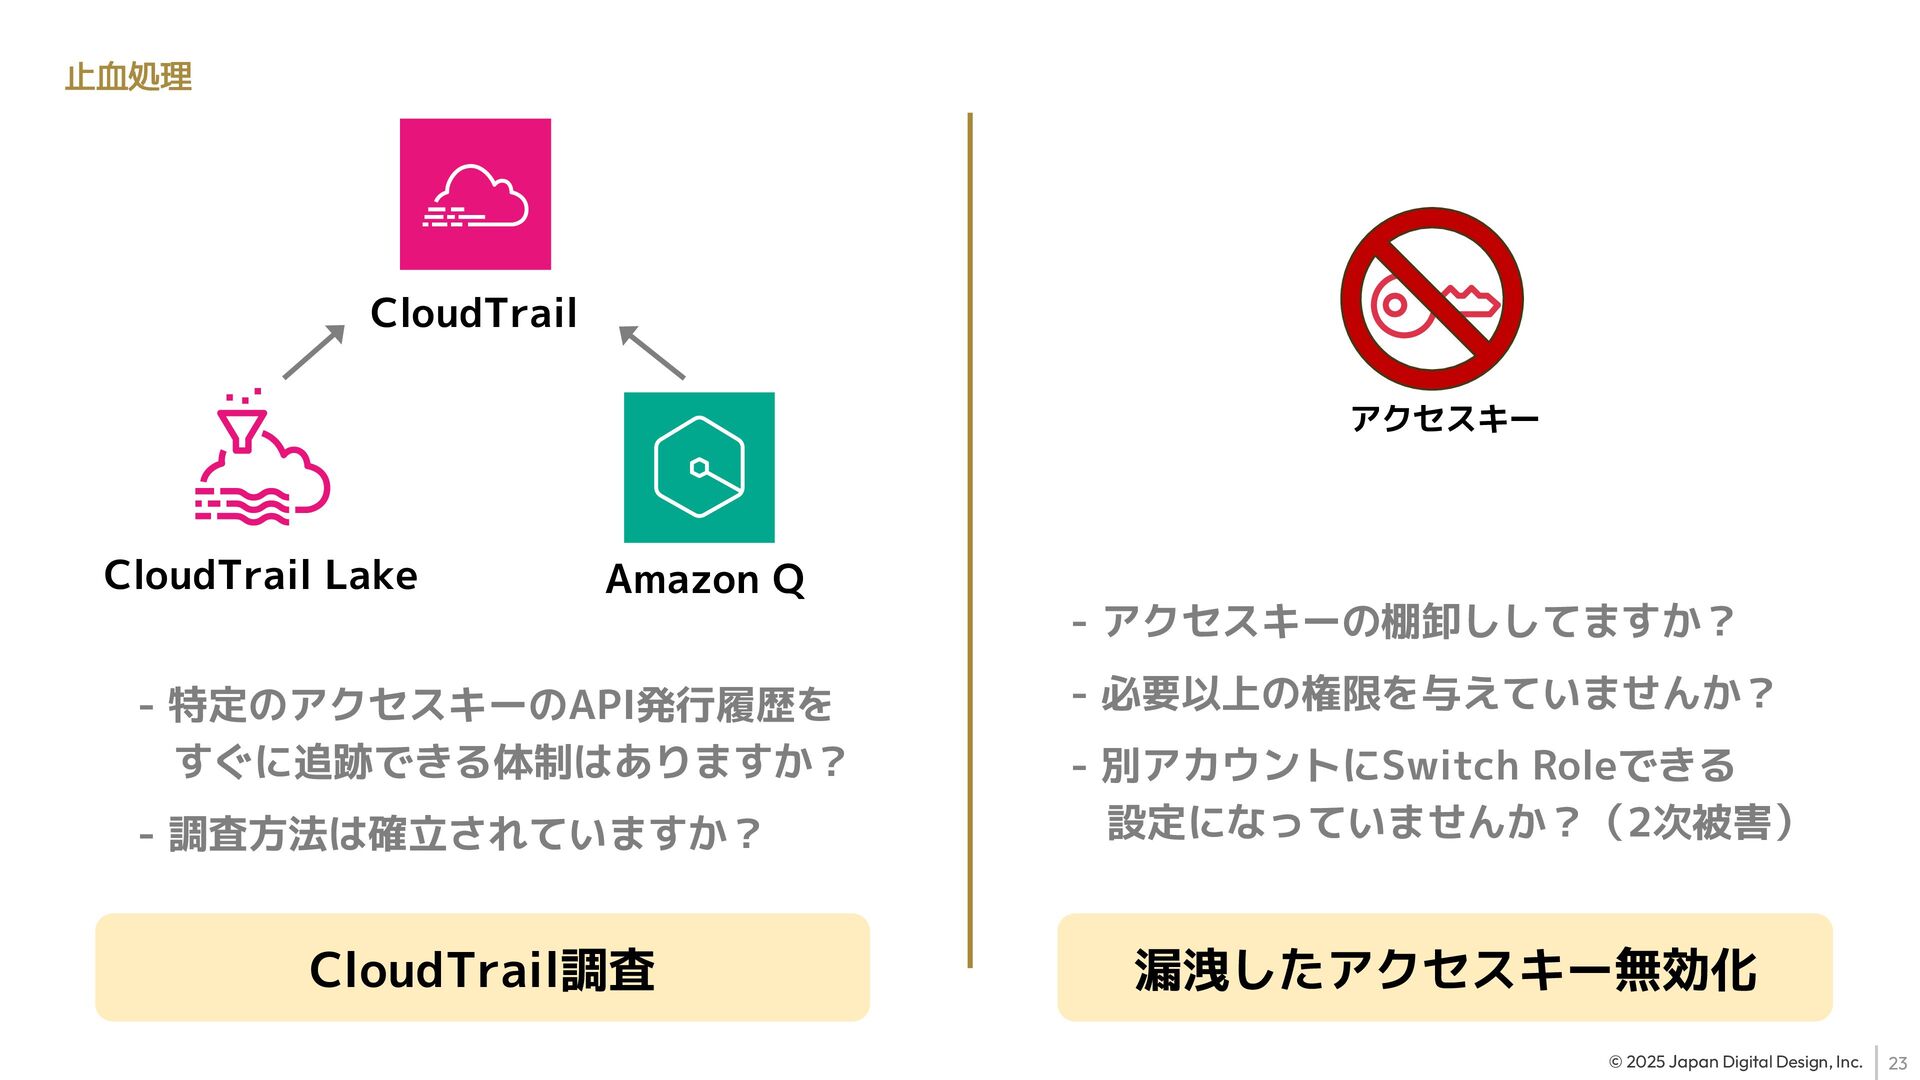
23 © 2025 Japan Digital Design, Inc. 止血処理 漏洩したアクセスキー無効化 アクセスキー
- アクセスキーの棚卸ししてますか? - 必要以上の権限を与えていませんか? - 別アカウントにSwitch Roleできる 設定になっていませんか?(2次被害) CloudTrail調査 CloudTrail CloudTrail Lake Amazon Q - 特定のアクセスキーのAPI発行履歴を すぐに追跡できる体制はありますか? - 調査方法は確立されていますか?
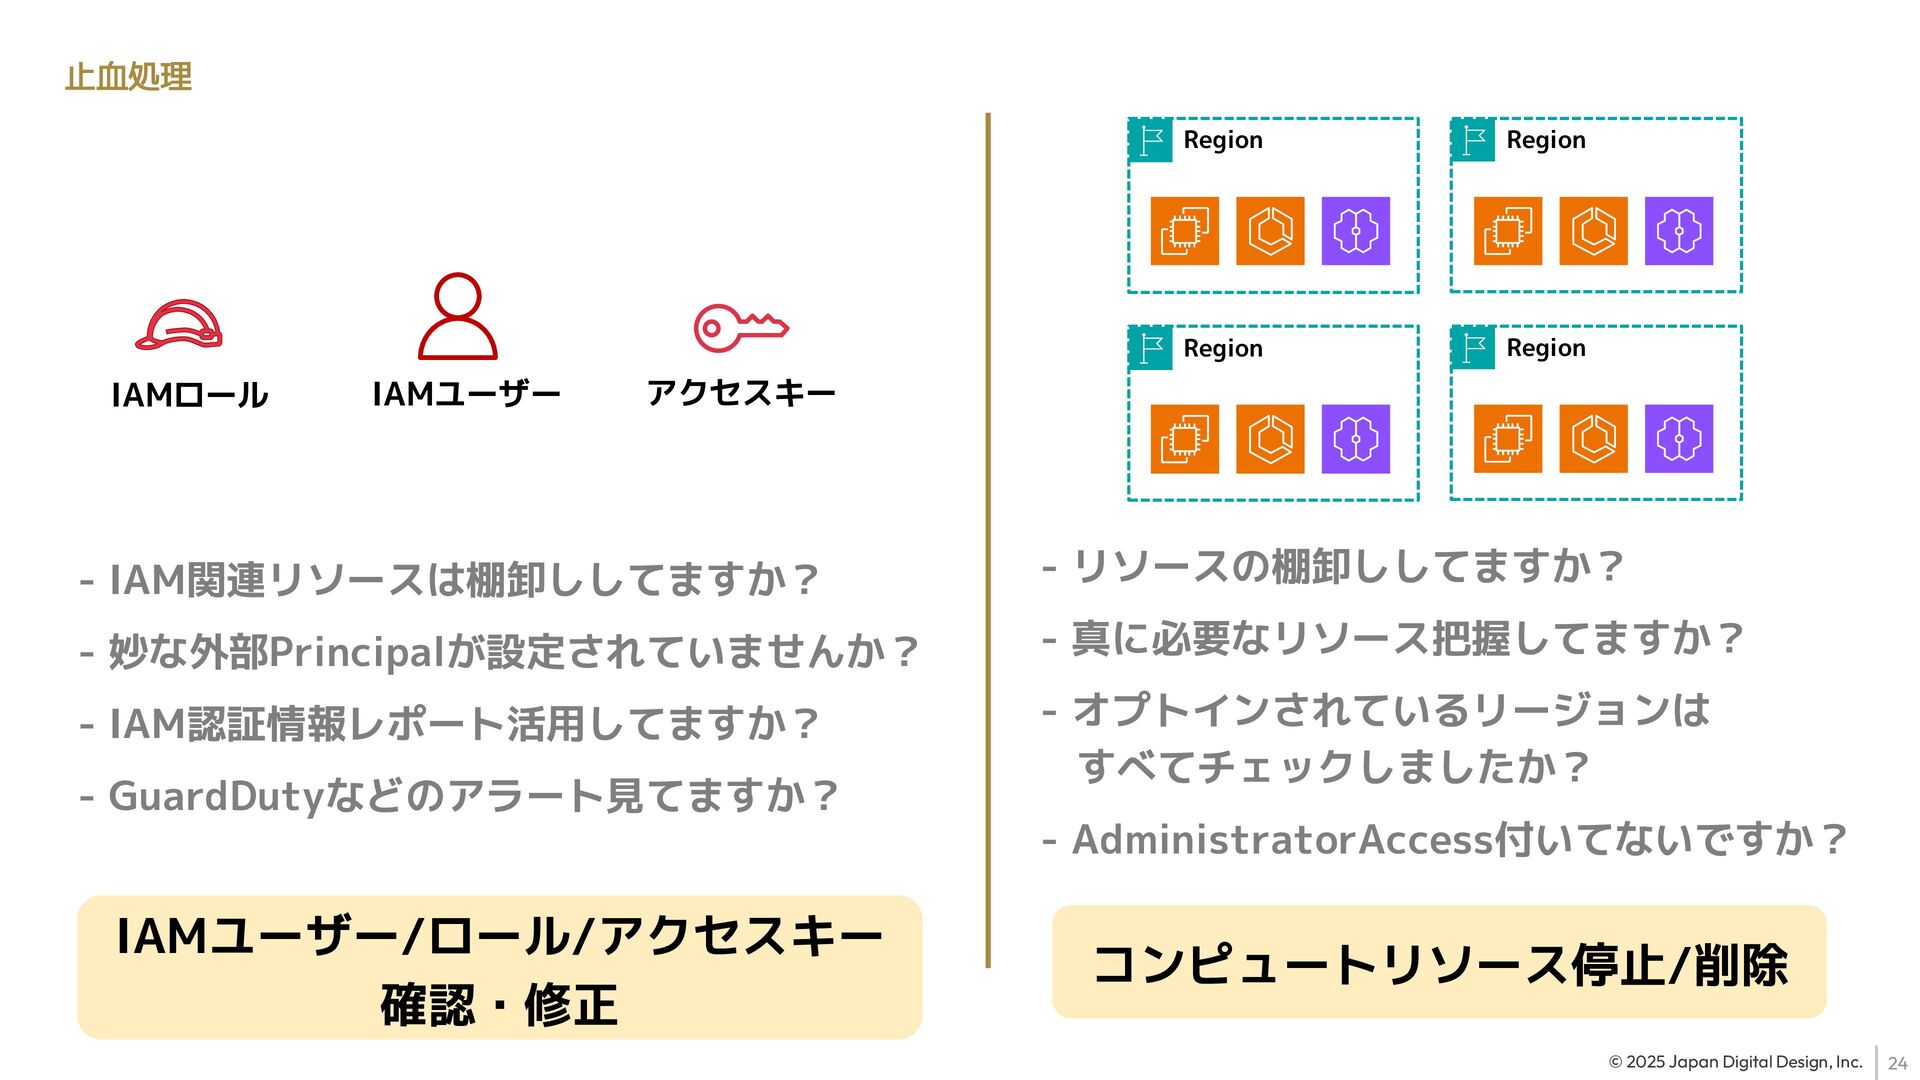
24 © 2025 Japan Digital Design, Inc. 止血処理 コンピュートリソース停止/削除 IAMユーザー/ロール/アクセスキー
確認・修正 アクセスキー IAMロール IAMユーザー - IAM関連リソースは棚卸ししてますか? - 妙な外部Principalが設定されていませんか? - IAM認証情報レポート活用してますか? - GuardDutyなどのアラート見てますか? Region Region Region Region - リソースの棚卸ししてますか? - 真に必要なリソース把握してますか? - オプトインされているリージョンは すべてチェックしましたか? - AdministratorAccess付いてないですか?
25 © 2025 Japan Digital Design, Inc. 05 まとめ
26 © 2025 Japan Digital Design, Inc. まとめ 攻撃者側も 様々な環境に迅速に侵入・影響拡大できるよう
攻撃テンプレートを準備していると思われる 適切・迅速に対処できるよう、 アカウントの"正常な状態"の把握や 調査方法のシミュレーションをやっておこう!
Thank you. 27 © 2025 Japan Digital Design, Inc.
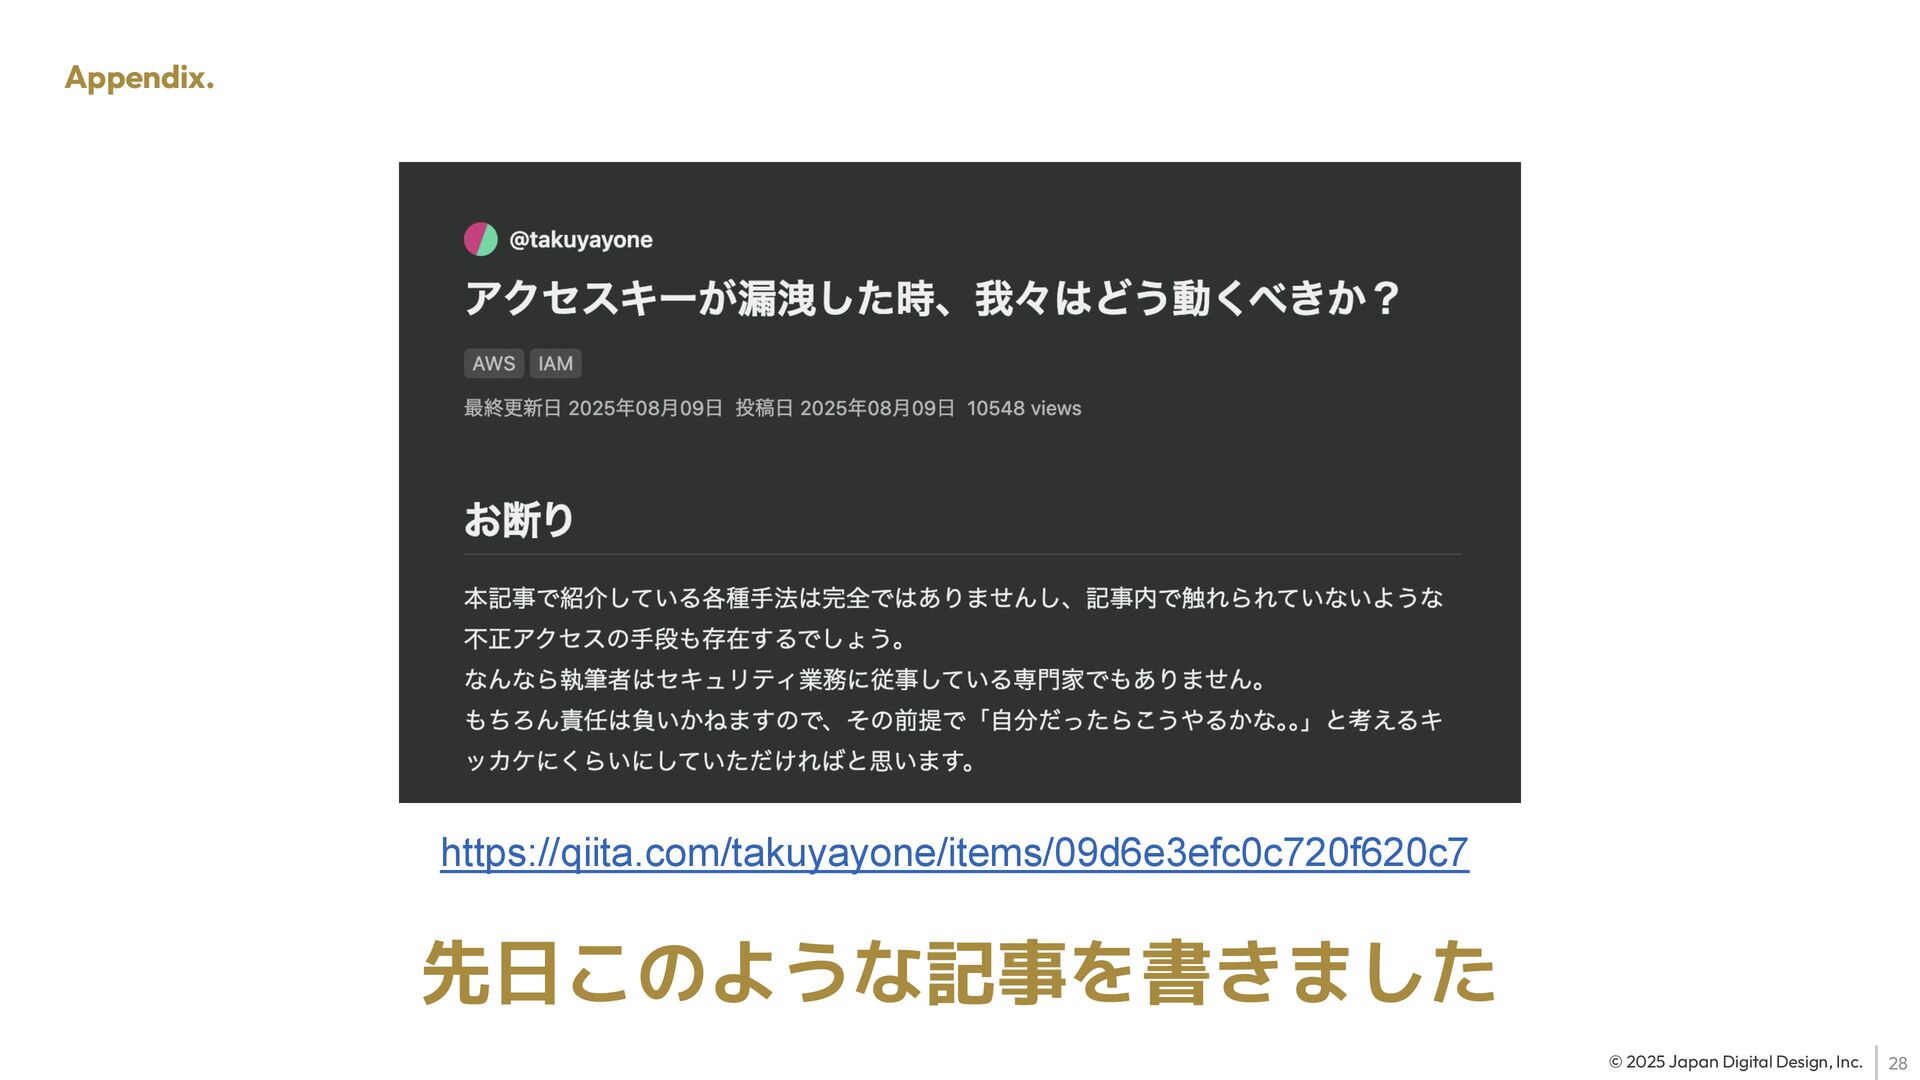
28 © 2025 Japan Digital Design, Inc. Appendix. 先日このような記事を書きました https://qiita.com/takuyayone/items/09d6e3efc0c720f620c7
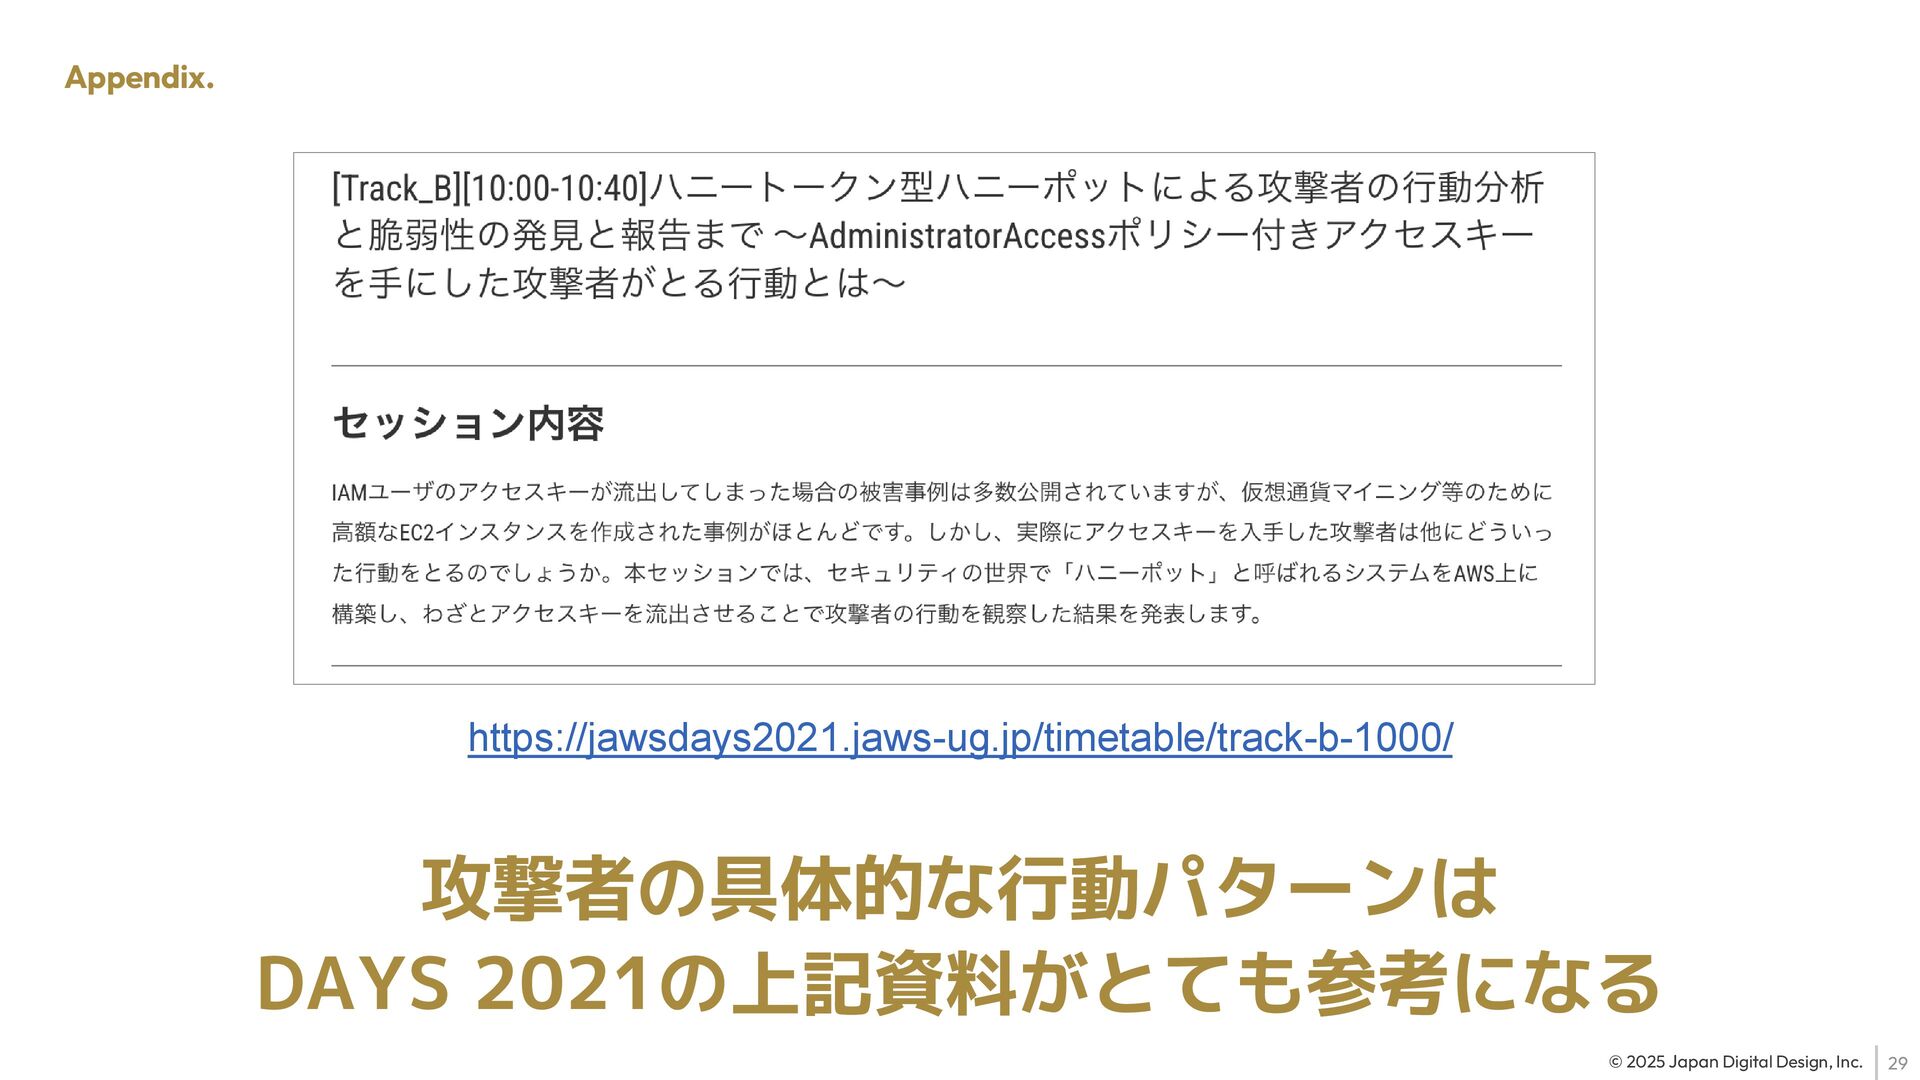
29 © 2025 Japan Digital Design, Inc. Appendix. 攻撃者の具体的な行動パターンは DAYS
2021の上記資料がとても参考になる https://jawsdays2021.jaws-ug.jp/timetable/track-b-1000/


 takuyay0ne
 snowwmn0824
 raybugg
 sagochiko
 sony
 k1nakayama
 oracle4engineer
 yama3133
 matsunobu
 ktkrhr
 masakiokuda
 konippi
 katzueno
 chrisshort
 akihiro_kokubo
 uxyall
 cassininazir
 baasie
 bermonpainter
 codingconduct
 takai
 sachag
 palkan
 keavy