Share
Embed
E-Mail-Zustellbarkeit: SPF, DKIM, DMARC, BIMI & Co.
Google und Yahoo kündigten im Februar 2024 an, dass sie die Einrichtung von SPF oder DKIM verlangen. Wenn du einen guten Hoster hast, ist hoffentlich schon alles eingerichtet. Aber vielleicht nicht optimal für deinen Fall. Versendest du einen Newsletter mit einer „Von“-Adresse, die von deiner Domain kommt? Dann musst du das SPF selbst anpassen und für Massen-E-Mails ist DKIM ein Muss.
Und was zum Teufel ist jetzt DMARC? Brauche ich das auch noch? Und bevor dein Kunde dich völlig demoralisiert und fragt, ob du bitte BIMI hinzufügen könntest, solltest du lieber diesen Talk anhören.
Damit deine Mails auch ankommen.
Torsten Landsiedel
October 12, 2024
Transcript
73 slides
-
E-Mail-Zustellbarkeit: SPF, DKIM, DMARC, BIMI & Co. WordCamp Karlsruhe 2024
Torsten Landsiedel @zodiac1978 -
🤯 Aber wir bekommen das gemeinsam hin! Durchhalten - beim
nächsten Mal wisst ihr schon mehr … Das wird sehr technisch heute … -
Als Spam werden unerwünschte, in der Regel auf elektronischem Weg
übertragene massenhafte Nachrichten (Informationen) bezeichnet, die dem Empfänger unverlangt zugestellt werden, ihn oft belästigen und auch häufig werbenden Inhalt enthalten. https://de.wikipedia.org/wiki/Spam Was ist Spam eigentlich? -
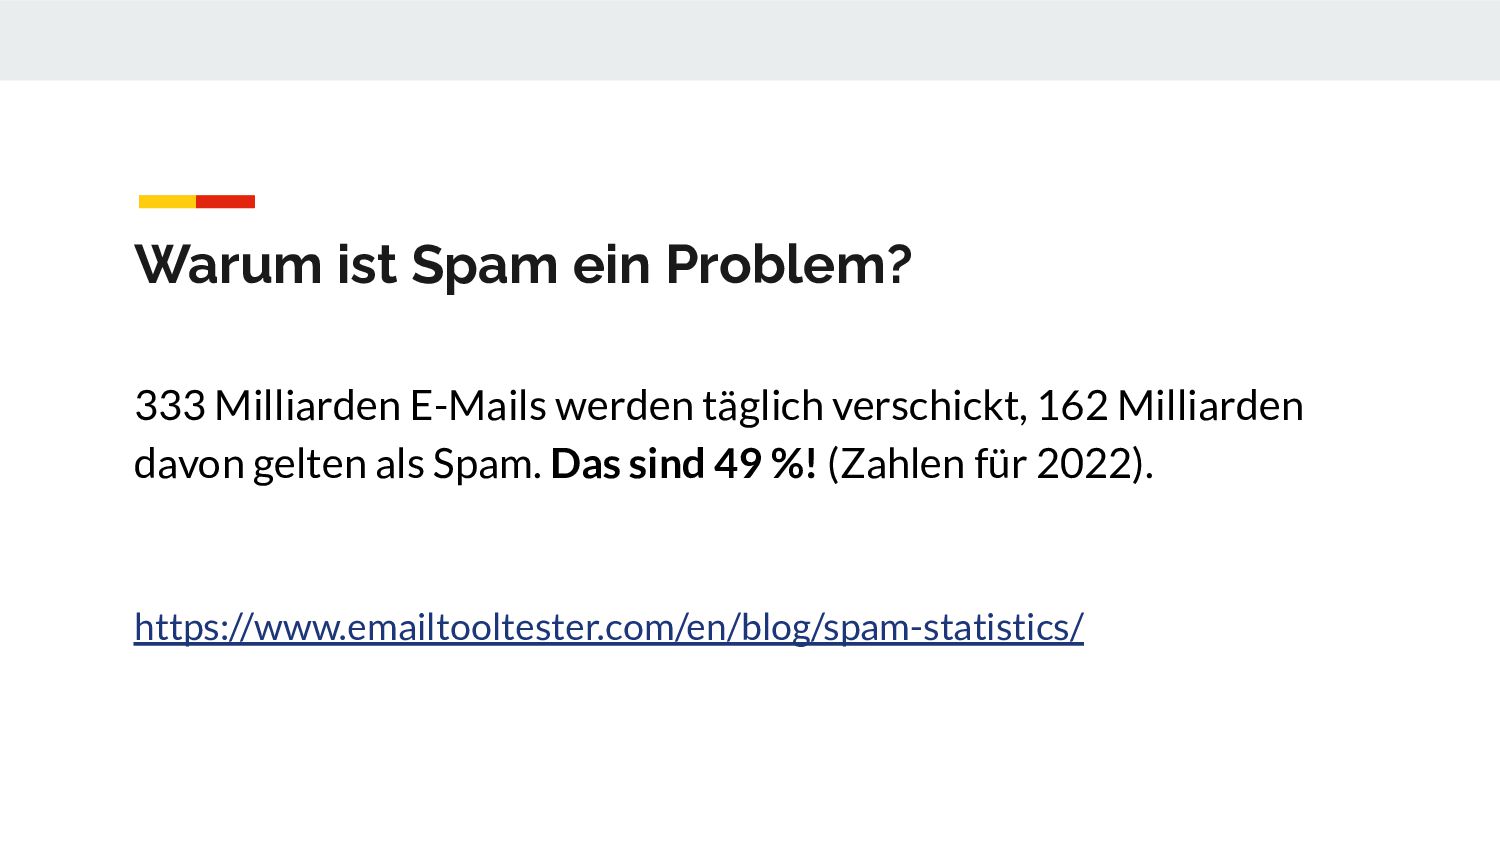
333 Milliarden E-Mails werden täglich verschickt, 162 Milliarden davon gelten
als Spam. Das sind 49 %! (Zahlen für 2022). https://www.emailtooltester.com/en/blog/spam-statistics/ Warum ist Spam ein Problem? -
Durch die Fülle der Varianten haben sich für einige besonders
häufige Typen eigene Begriffe herausgebildet, wie Scam, Phishing, Joe-Job (Diskreditierung), Hoax und Aktienspam. Oder Unsolicited Commercial E-Mail (Unverlangte kommerzielle E-Mail, UCE). Phishing & Co. -
Typische Beispiele für UCE sind dubiose oder besonders günstig erscheinende
Angebote für Sex, Potenzmittel, Pornographie, Penisvergrößerung, illegale Online-Glücksspiel-Casinos, gefälschte Uhren, Lebensverlängerung, Software, Markenprodukte, Finanzdienstleistungen oder Medikamente usw. Phishing & Co. -
Im Februar 2024 kündigten Google und Yahoo einige Änderungen für
das Versenden von Mails an: https://support.google.com/a/answer/81126?hl=en https://senders.yahooinc.com/best-practices/ Zum Beispiel verlangen beide nun SPF oder DKIM und Sie benötigen gültige Forward- und Reverse-DNS-Einträge für Ihre Sende-IPs. (Aktueller) Anlass -
Ab dem 1. Februar 2024 müssen Absender, die mindestens 5.000
Nachrichten pro Tag an Gmail/Yahoo-Konten senden, die in diesem Abschnitt genannten Anforderungen erfüllen. Für Newsletter (CleverReach, Mailjet & Co) müssen also striktere Regeln befolgt werden! Aktueller Anlass (Massenversender) -
• Implementieren Sie sowohl SPF als auch DKIM • Veröffentlichen
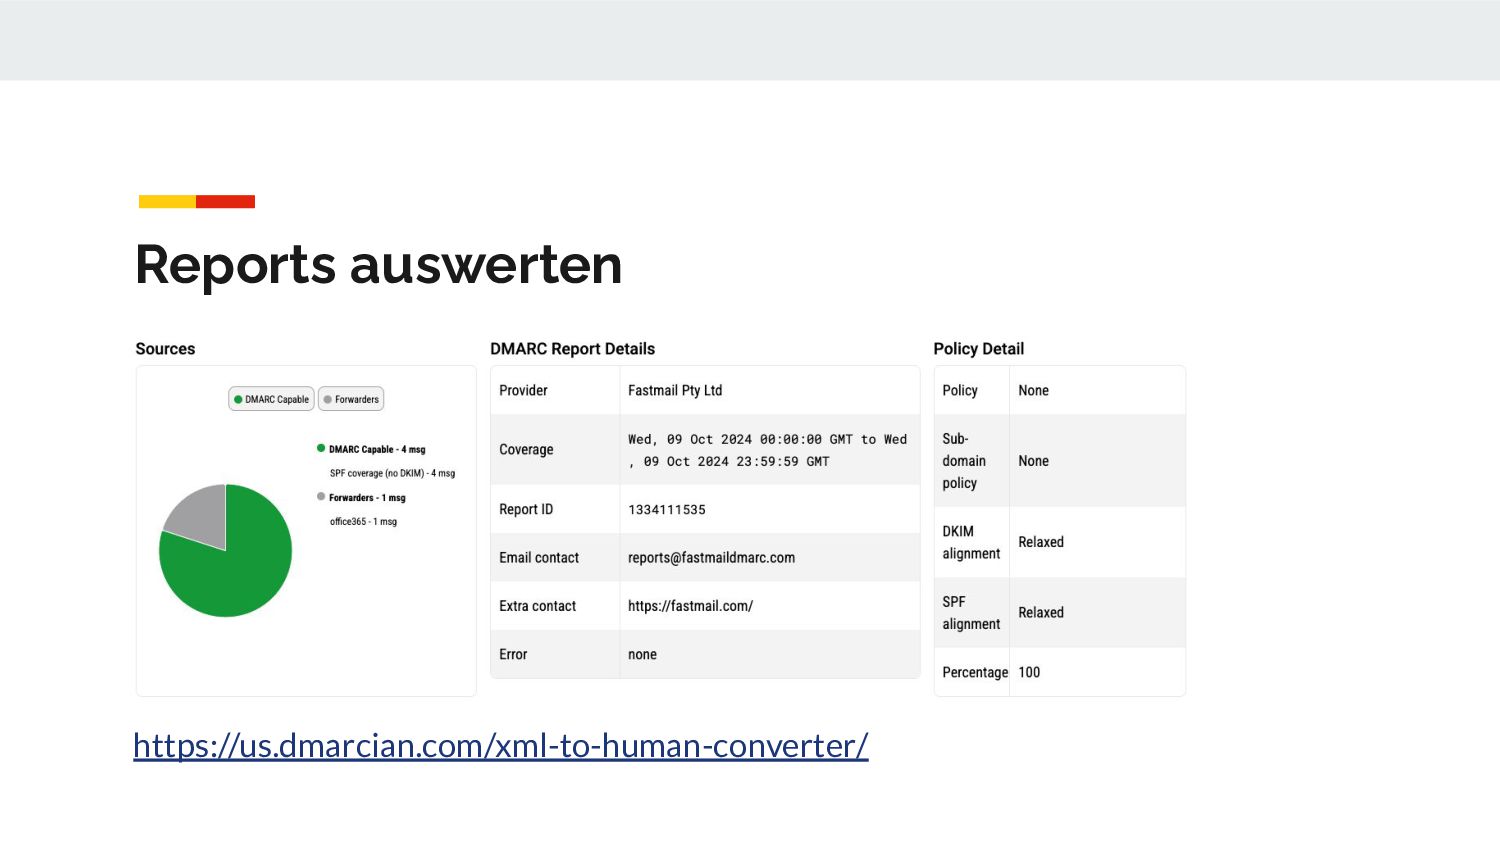
Sie eine gültige DMARC-Richtlinie mit mindestens p=none - DMARC muss erfolgreich sein ◦ Es wird dringend empfohlen, ein "rua"-Tag einzufügen, um eine Überwachung während der Ersteinrichtung zu ermöglichen. ◦ Einrichtung mit “relaxed” ist okay ◦ Die Domain in der From: Kopfzeile muss mit der SPF-Domain oder der DKIM-Domain übereinstimmen. Aktueller Anlass (Massenversender) -
Ein E-Mail-Programm, Mail-Client mit dem E-Mails empfangen, gelesen, geschrieben und
versendet werden. E-Mail-Programme werden meist kostenlos, oft als freie Software, angeboten. Zu den meistverbreiteten gehören Apple Mail, Mozilla Thunderbird sowie Microsoft Outlook. Mail User Agent (MUA) -
Ein Mail Transfer Agent ist die Software eines Mailservers, die
E-Mails entgegennimmt und sendet. Im Gegensatz dazu dient der Mail User Agent (MUA) zur Bearbeitung von Mails durch den Computerbenutzer. Typische Vertreter: Postfix, Exim, Sendmail, Postmaster, … Mail Transfer Agent (MTA) -
• Überprüfung des Absenders anhand von E-Mail-Adresse oder URL •
Kontrolle der Server, die versenden, weiterleiten oder zur Verfügung stellen • Aussortieren nach dem Header • Aussortieren anhand des Textes (Contentfilter) Was haben wir für Möglichkeiten? -
• Wer darf eine Mail versenden? (SPF) • Ist die
Mail unverändert und wirklich vom Absender? (DKIM) • Was soll passieren, wenn SPF und/oder DKIM nicht passen (inkl. Report)? (DMARC) • Zeige automatisch mein Logo (BIMI) • Nutze nur verschlüsselte Verbindungen (MTA-STS) • Meldung von Problemen, wenn E-Mail nicht TLS verschlüsselt ist (TLS-RPT) Es geht also eher um Vertrauen für seriöse Mails, als um Spamerkennung. Was machen SPF, DMARC, DKIM & Co.? -
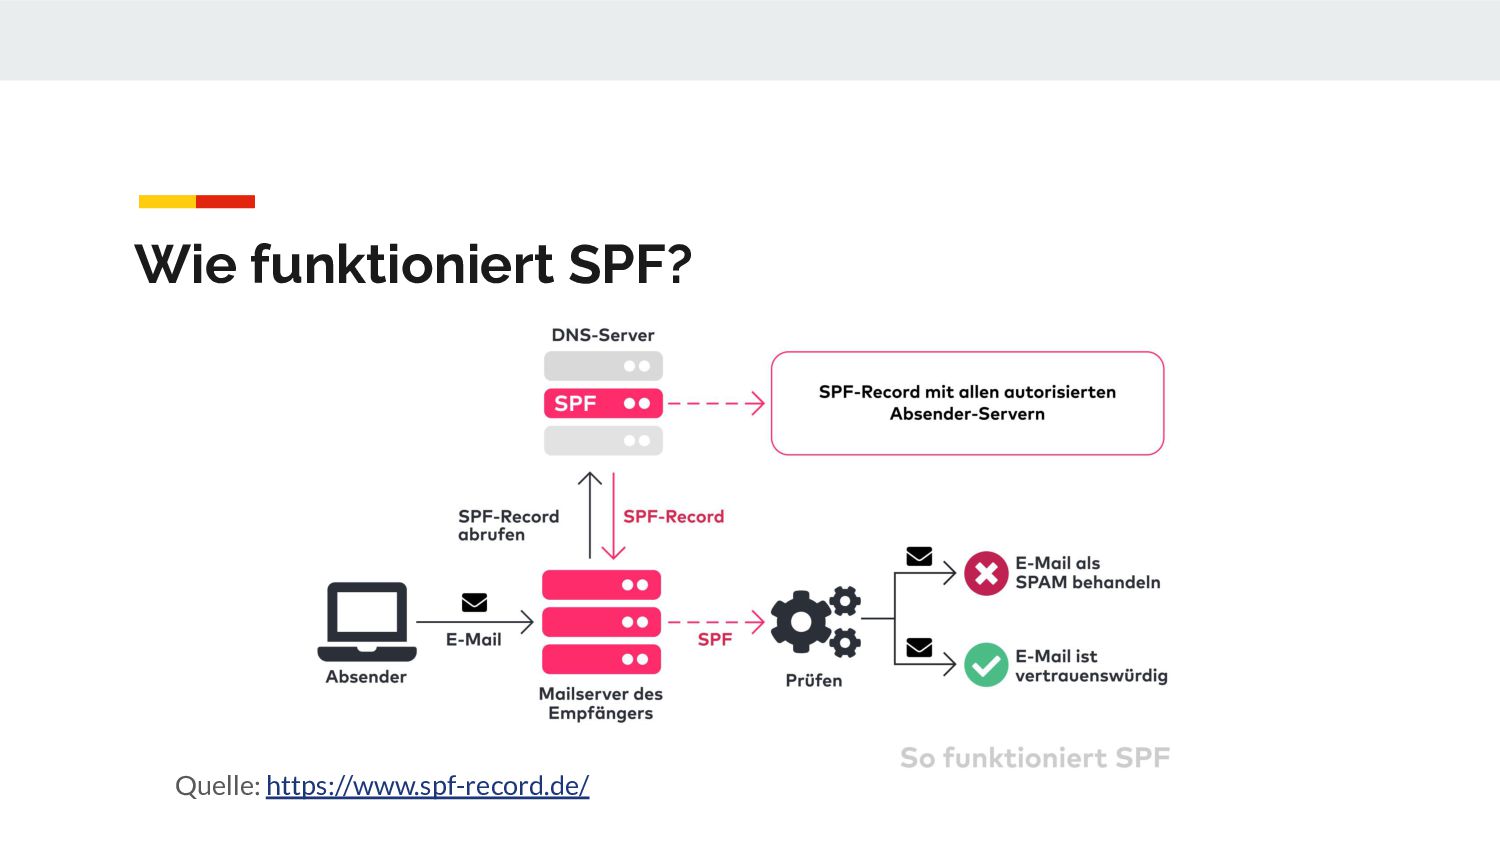
Für die Domain wird ein TXT-Record angelegt. Hier werden die
Hosts konfiguriert, die für diese Domain Mails versenden dürfen. Der Empfänger kann so überprüfen, ob der Absende-Server dazu berechtigt ist. Wie funktioniert SPF? -
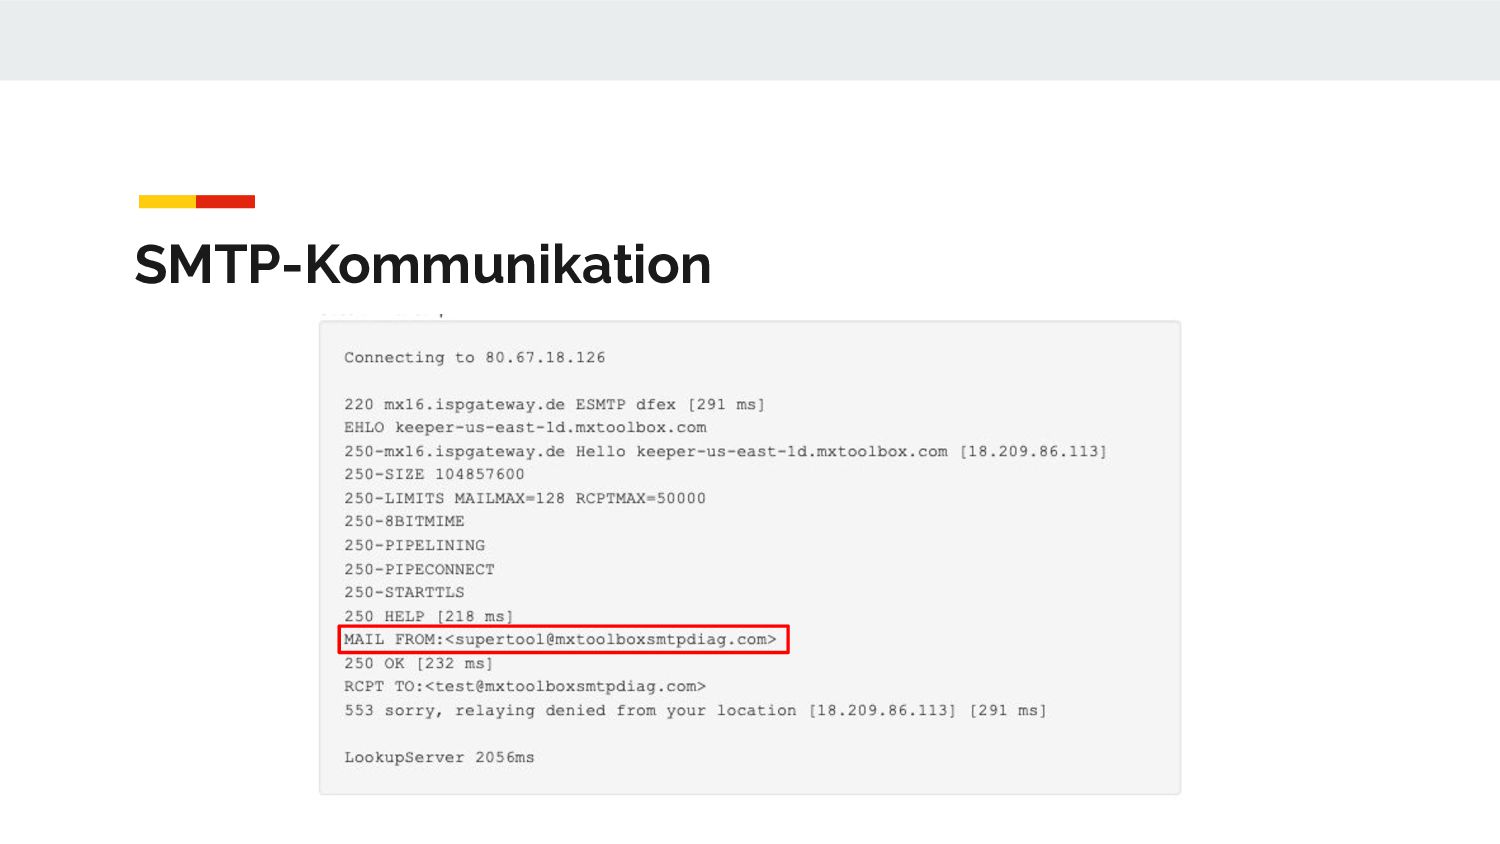
Wie funktioniert SPF? Hierzu schaut sich der Empfänger an, welche
Domain der Absender in den Feldern MAIL FROM und HELO in der SMTP-Verbindung angegeben hat. Für die angegebene Domain ruft der Empfänger die SPF-Information über das DNS ab und vergleicht die IP-Adresse des sendenden MTAs mit den erlaubten Adressen. Stimmt die IP-Adresse überein, so ist der Absender authentisch. -
Zu beachten ist, dass diese Überprüfung sich nicht auf die
Kopfzeile From bezieht, welche normalerweise von E-Mail-Programmen als Absender angezeigt wird und zusätzlich auch einen Namen enthalten kann. SPF kann somit nicht davor schützen, dass Betrüger versuchen Verbraucher zu täuschen. Es kann jedoch helfen, diese zu ermitteln. Wie funktioniert SPF? -
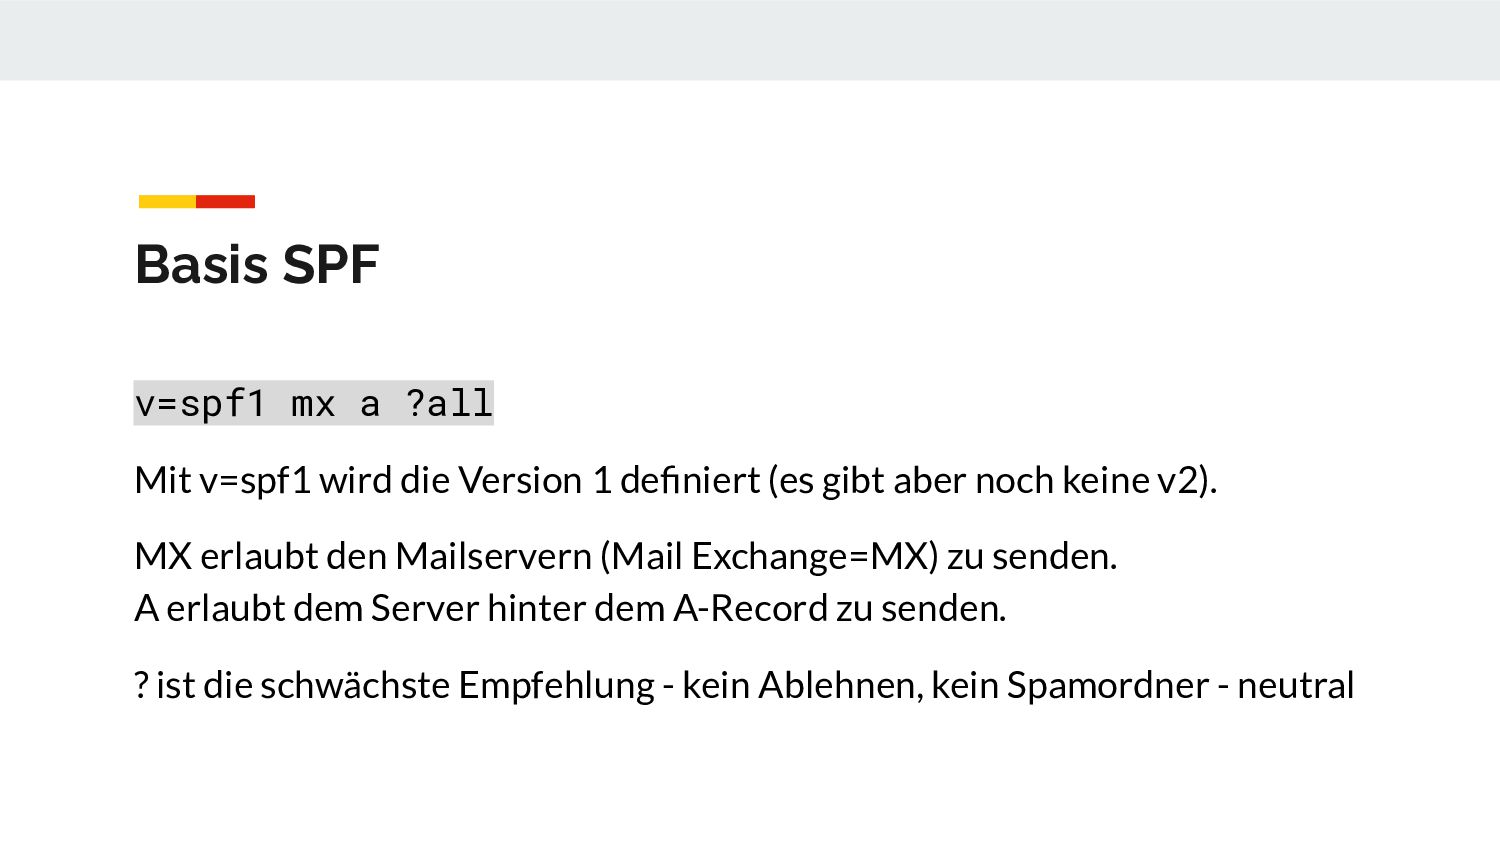
v=spf1 mx a ?all Mit v=spf1 wird die Version 1
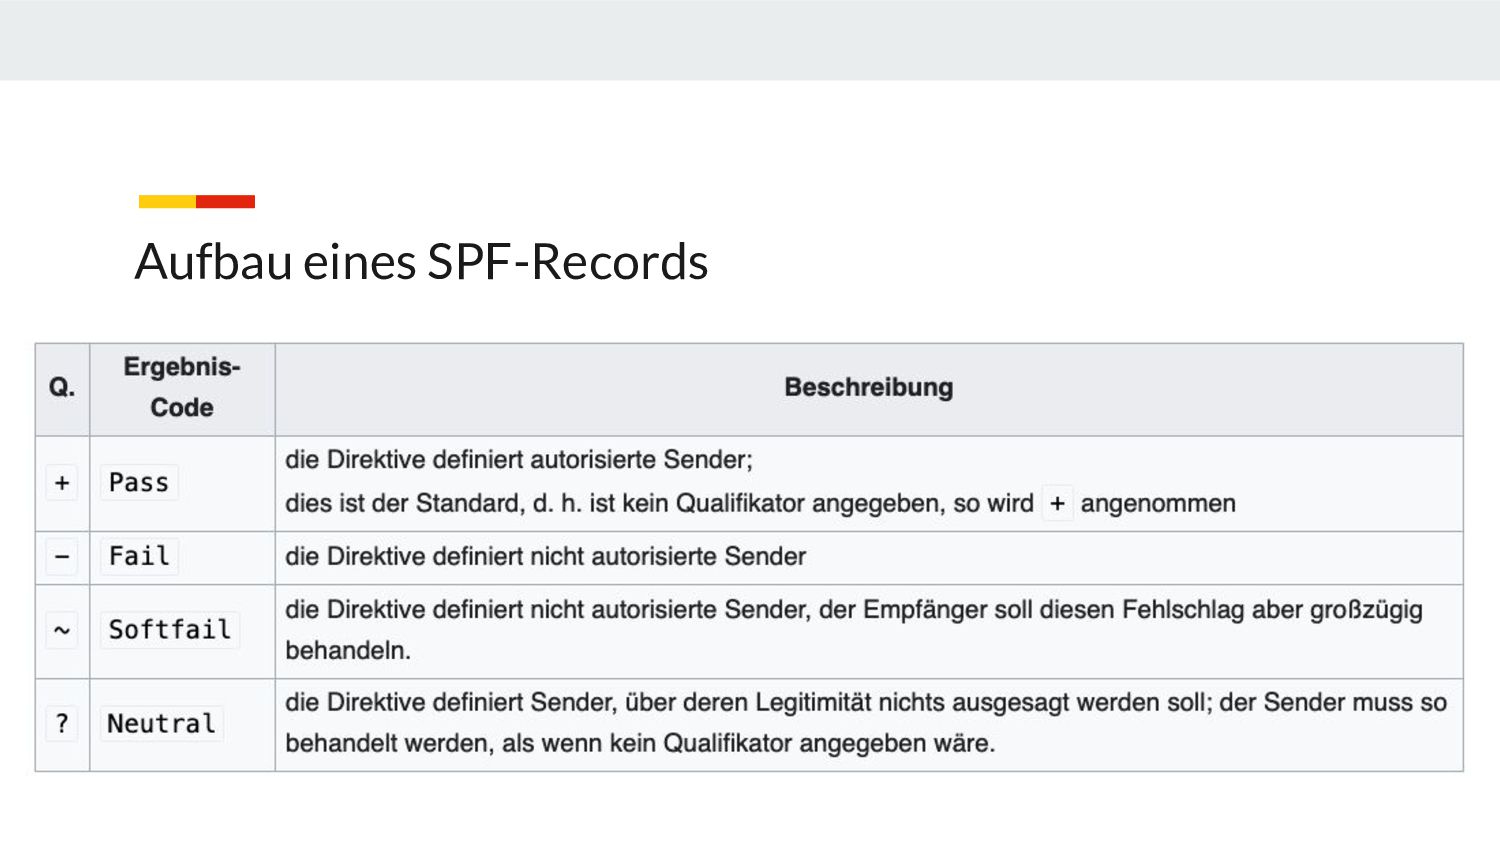
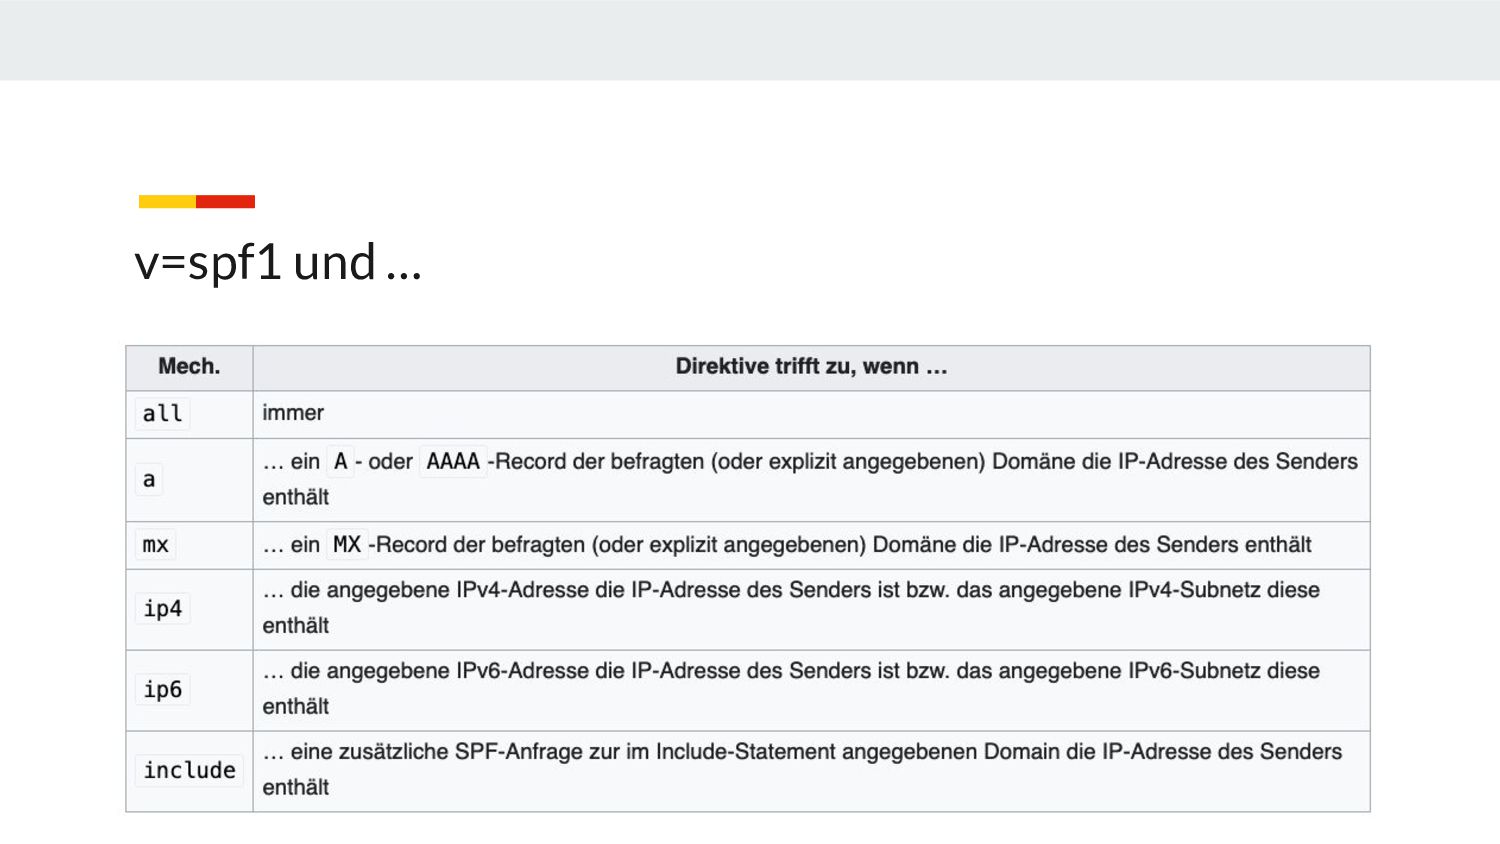
definiert (es gibt aber noch keine v2). MX erlaubt den Mailservern (Mail Exchange=MX) zu senden. A erlaubt dem Server hinter dem A-Record zu senden. ? ist die schwächste Empfehlung - kein Ablehnen, kein Spamordner - neutral Basis SPF -
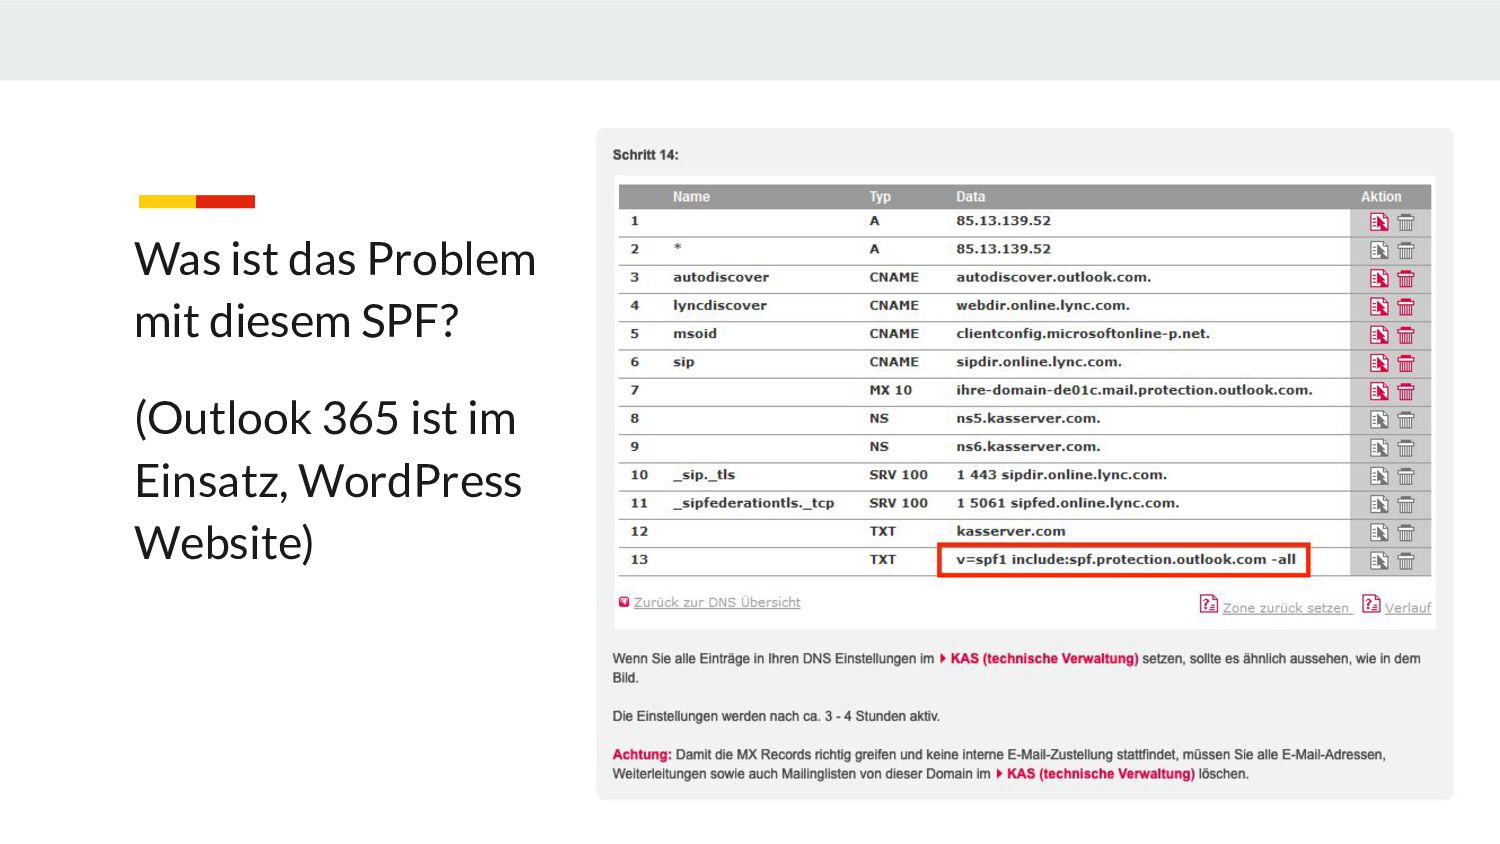
Was ist das Problem mit diesem SPF? (Outlook 365 ist
im Einsatz, WordPress Website) -
• Wie sieht der SPF-Record aus, wenn die Domain via
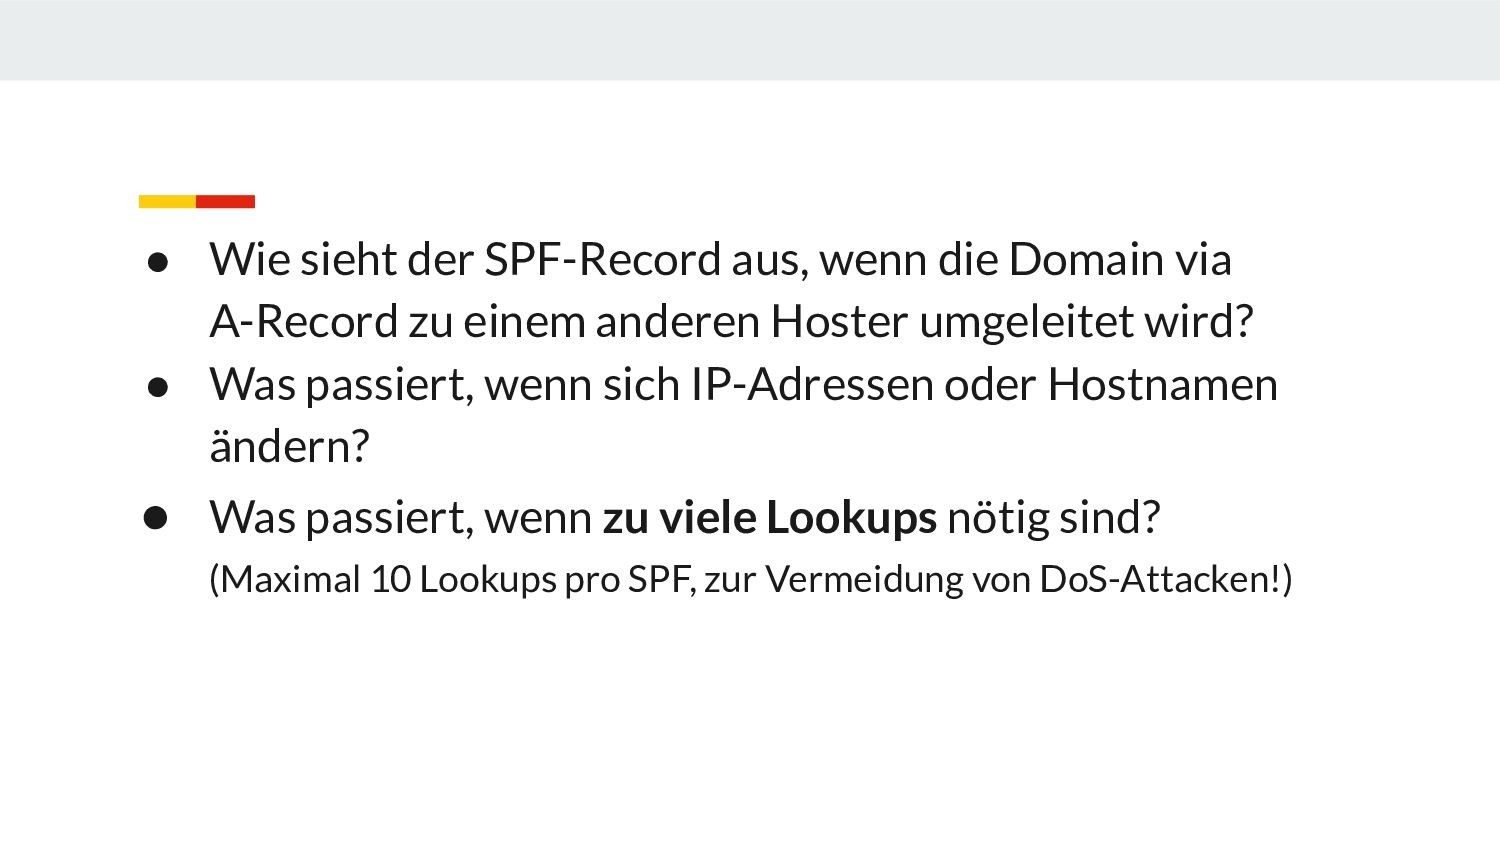
A-Record zu einem anderen Hoster umgeleitet wird? • Was passiert, wenn sich IP-Adressen oder Hostnamen ändern? • Was passiert, wenn zu viele Lookups nötig sind? (Maximal 10 Lookups pro SPF, zur Vermeidung von DoS-Attacken!) -
• Bei der Einrichtung einer E-Mail-Umleitung an Systems ohne Sender
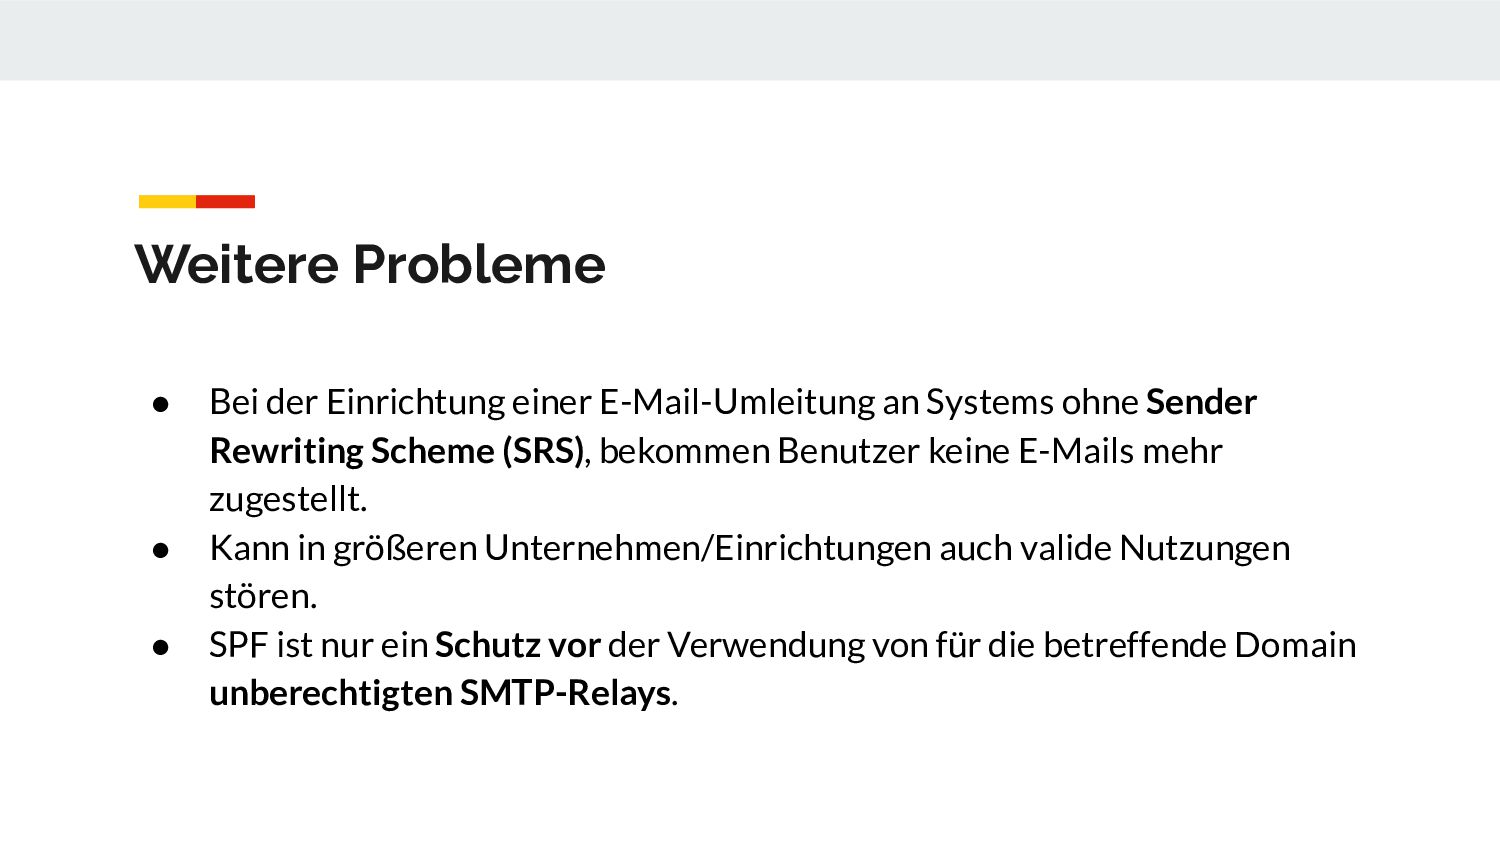
Rewriting Scheme (SRS), bekommen Benutzer keine E-Mails mehr zugestellt. • Kann in größeren Unternehmen/Einrichtungen auch valide Nutzungen stören. • SPF ist nur ein Schutz vor der Verwendung von für die betreffende Domain unberechtigten SMTP-Relays. Weitere Probleme -
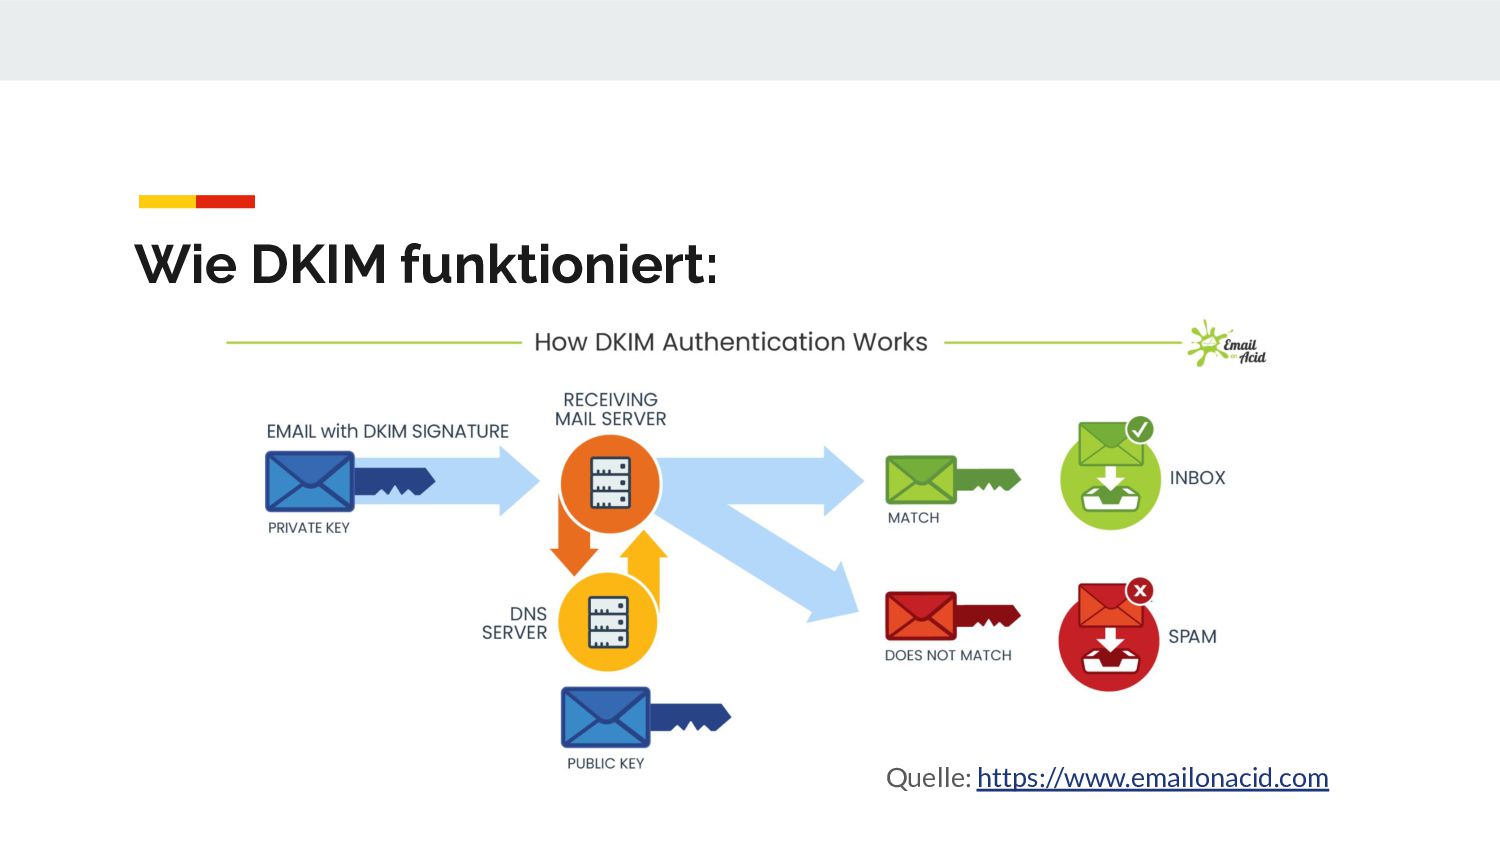
DKIM basiert auf asymmetrischer Kryptographie. Die E-Mail wird vom sendenden
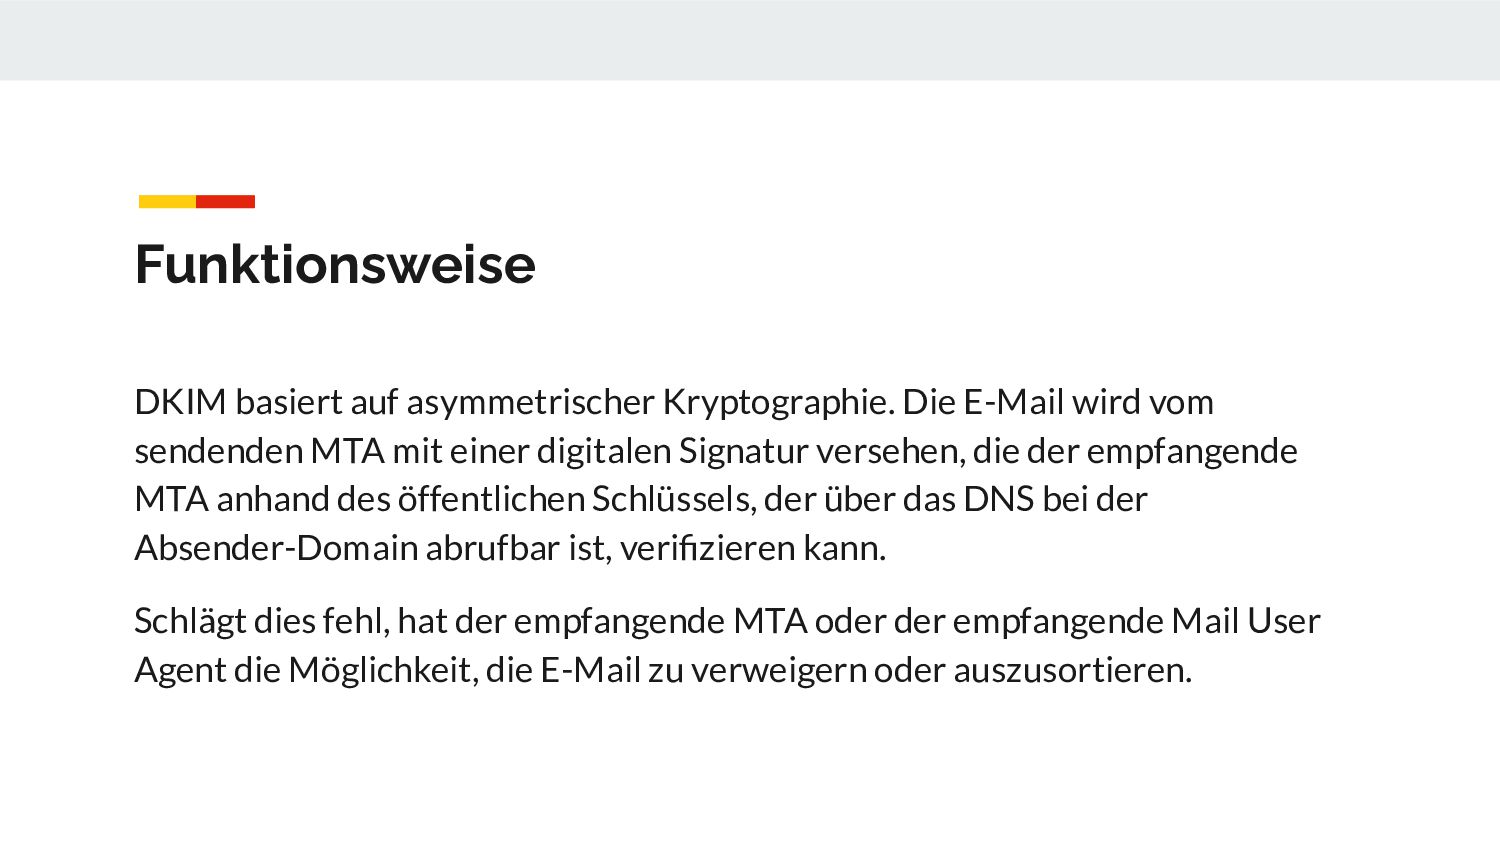
MTA mit einer digitalen Signatur versehen, die der empfangende MTA anhand des öffentlichen Schlüssels, der über das DNS bei der Absender-Domain abrufbar ist, verifizieren kann. Schlägt dies fehl, hat der empfangende MTA oder der empfangende Mail User Agent die Möglichkeit, die E-Mail zu verweigern oder auszusortieren. Funktionsweise -
Für die Verifikation einer DKIM-Signatur wiederholt der Empfänger die Hashwert-Berechnung
über den Inhalt der empfangenen E-Mail und vergleicht ihn mit dem Base64-dekodierten Body-Hashwert aus dem „DKIM-Signature“-Header. Anschließend ruft der Empfänger über das DNS den öffentlichen Schlüssel des Absenders ab. Der Domainname ergibt sich aus den Parametern der „DKIM-Signature“ (Absender-Domain und Selektor). Mit dem öffentlichen Schlüssel wird nun die Signatur verifiziert. Funktionsweise -
Falls die Signaturprüfung erfolgreich ist, stammt die E-Mail tatsächlich von
der angegebenen Absender-Domain und wurde auf dem Weg der Zustellung nicht durch Dritte verändert. Das DNS dient bei DKIM als Vertrauensanker und Public-Key-Infrastruktur. Funktionsweise -
Ohne Mailversand bzw. Selektor kann man das nicht testen bzw.
einsehen. Problem -
Domain-based Message Authentication, Reporting and Conformance (DMARC) ist eine Spezifikation,
die entwickelt wurde, um den Missbrauch von E-Mails zu reduzieren, wie er etwa bei E-Mail-Spoofing vorkommt. Funktionsweise -
DMARC baut auf den Techniken Sender Policy Framework (SPF) und
DomainKeys Identified Mail (DKIM) auf, indem es für eine Absender-Domain festlegt, wie das Empfänger-Mailsystem die Authentifizierung von E-Mails durchführen soll und wie im Falle eines Fehlers zu verfahren ist. Funktionsweise -
Funktionsweise Die DMARC-Richtlinie veröffentlicht die Absender-Domain durch einen Eintrag im
DNS. Sofern das Empfänger-Mailsystem die DMARC-Spezifikation bei E-Mail-Nachrichten anwendet, ist dadurch eine konsistente Überprüfung der Authentizität dieser E-Mails gesichert. Abfragen lässt sich die DMARC-Richtlinie einer Domain über einen eigenen TXT Record: _dmarc.example.com -
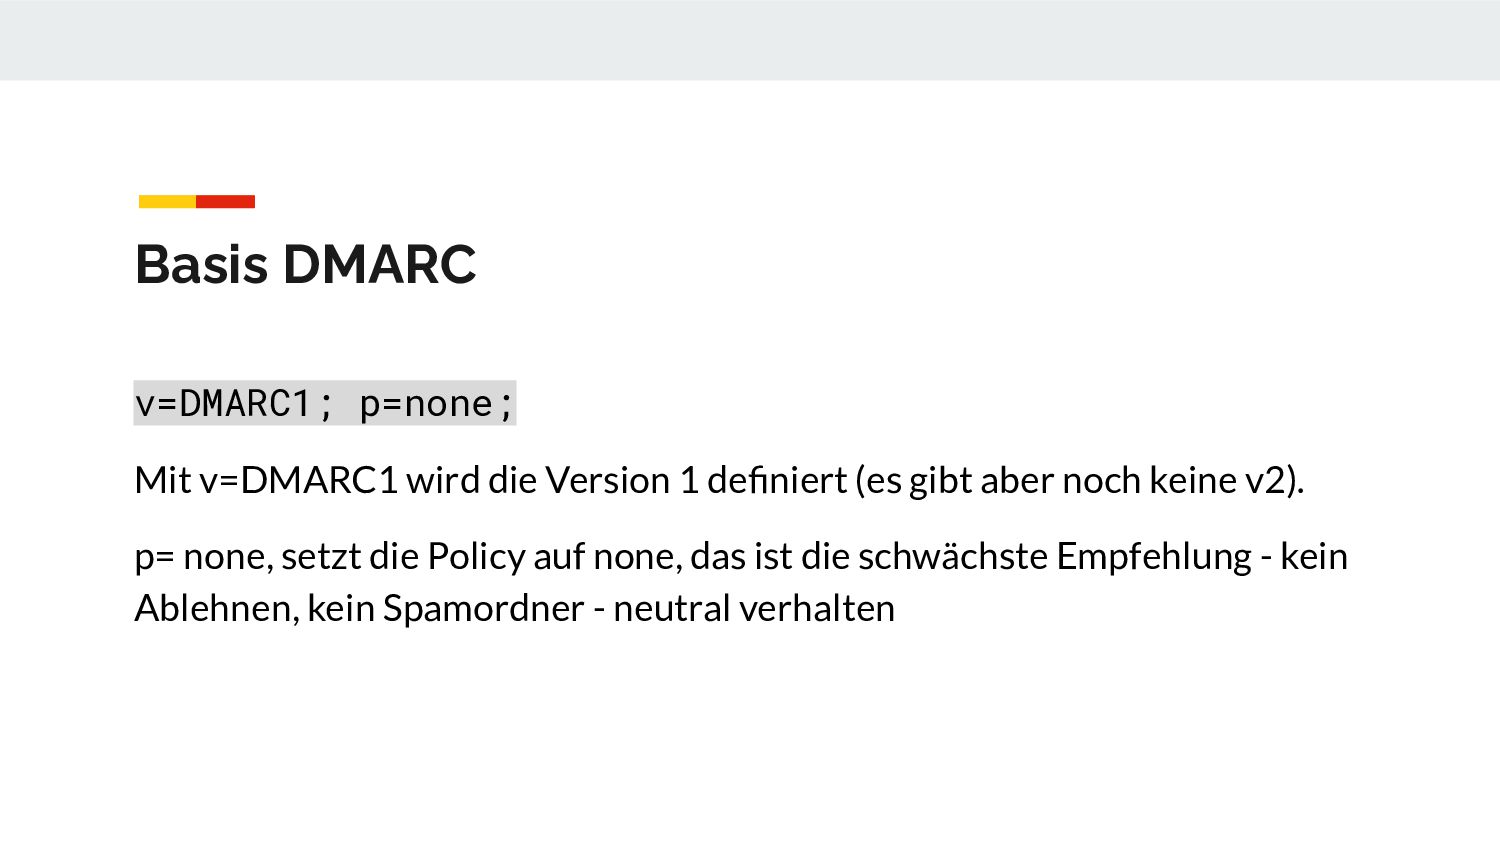
v=DMARC1; p=none; Mit v=DMARC1 wird die Version 1 definiert (es
gibt aber noch keine v2). p= none, setzt die Policy auf none, das ist die schwächste Empfehlung - kein Ablehnen, kein Spamordner - neutral verhalten Basis DMARC -
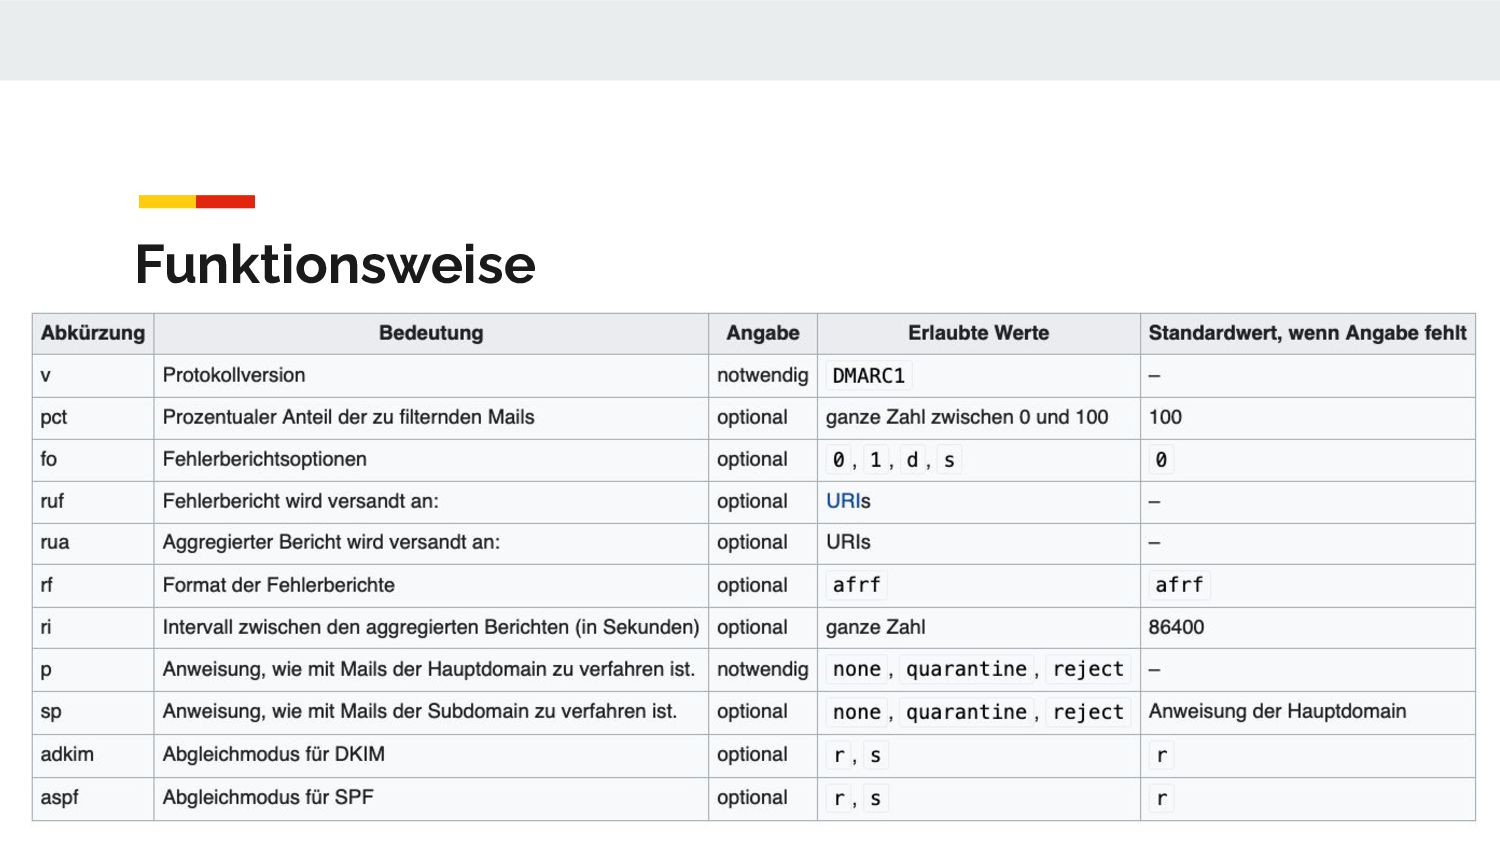
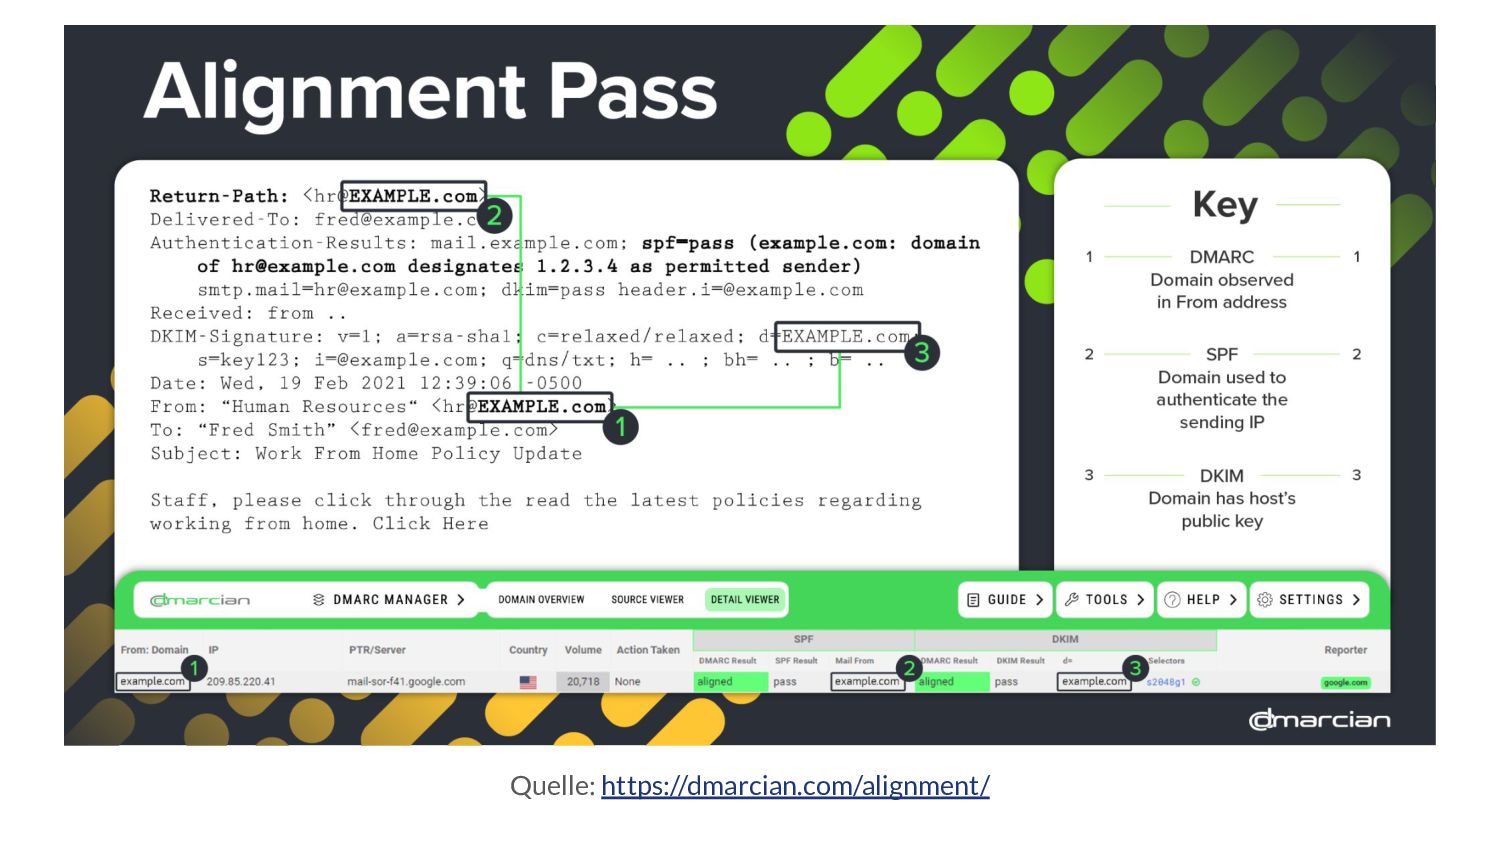
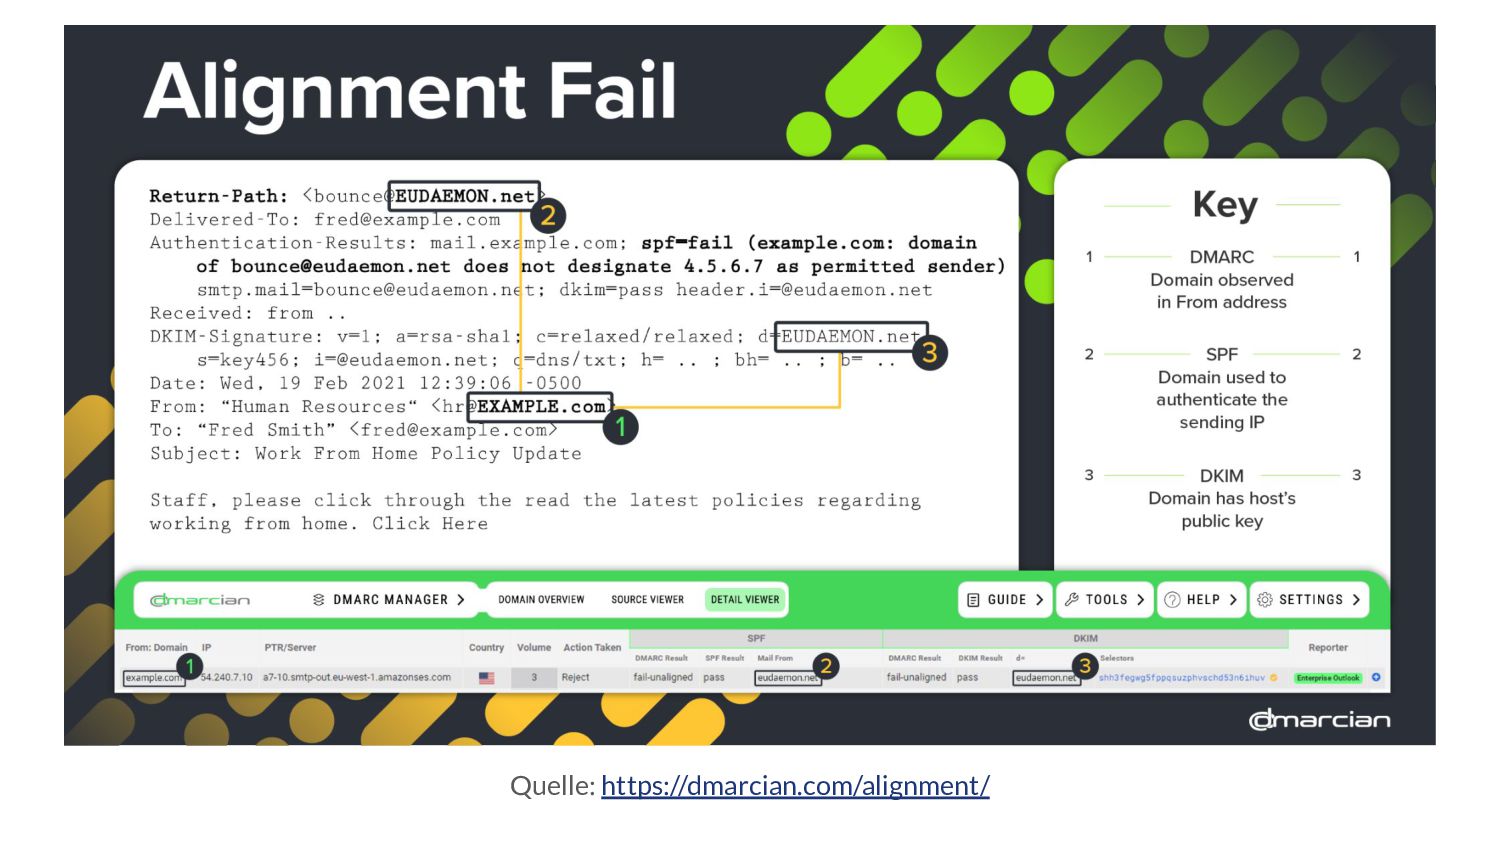
Besondere Bedeutung haben die Abgleichmodi: Für SPF fordert die DMARC-Spezifikation,
dass erstens die Überprüfung positiv ausfällt und zweitens die From Kopfzeile der Mail dieselbe Domain aufweist, wie im SPF-Record hinterlegt. Für DKIM wird gefordert, dass die Signatur gültig ist und zusätzlich die dort genannte Domain dieselbe ist, wie in der From Kopfzeile der Mail. Als Abgleichmodi sind s für 'strict' bzw. r für 'relaxed' vorgesehen. Bei 'strict' müssen die Domains exakt übereinstimmen, bei 'relaxed' darf die From Kopfzeile auch eine Subdomain enthalten. Funktionsweise -
fo legt fest wie Fehlerberichte erstellt werden sollen. 0 ist
die Voreinstellung und erzeugt einen DMARC-Fehlerbericht, wenn sowohl SPF, als auch DKIM fehlschlagen. 1 erzeugt einen Fehlerbericht, wenn entweder SPF oder DKIM fehlschlägt. d erzeugt einen DKIM-Fehlerbericht, wenn die Nachricht eine Signatur enthält, die nicht ausgewertet werden konnte. Es erzeugt einen SPF-Fehlerbericht, wenn die SPF-Prüfung nicht bestanden wurde. Funktionsweise -
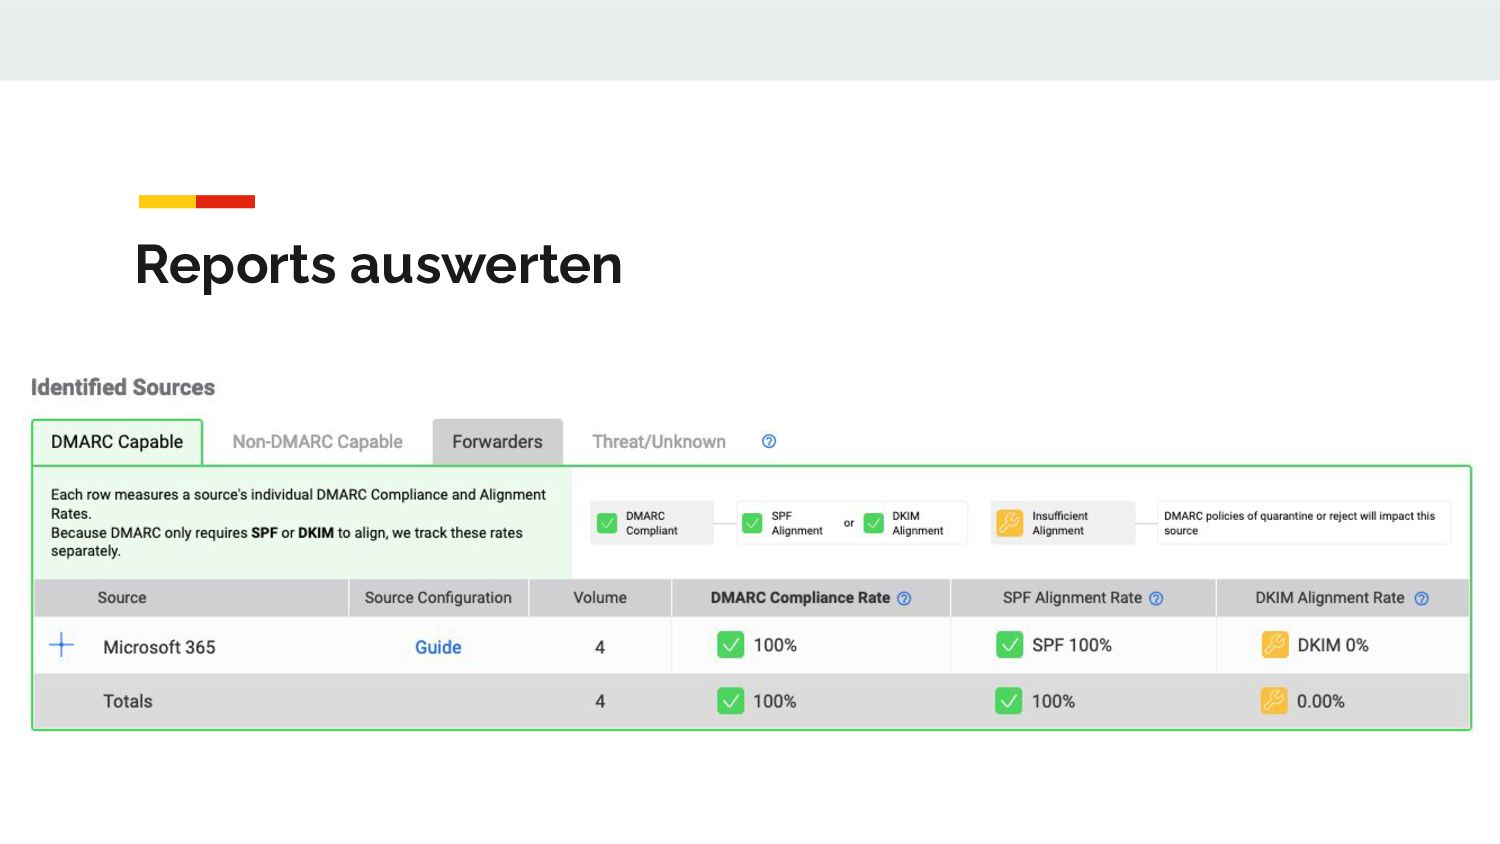
Zum erfolgreichen Bestehen einer DMARC-Prüfung genügt es, wenn einer der
beiden Prüfmechanismen SPF oder DKIM positiv ausfällt und die Domain mit der From-Kopfzeile übereinstimmt. Werden beide Prüfmechanismen parallel eingesetzt, erhöht dies die Wahrscheinlichkeit einer erfolgreichen DMARC-Prüfung, falls einer der Mechanismen durch ungünstige Umstände fehlschlägt. Funktionsweise -
Die Policy (hier abgekürzt als 'p' bzw. 'sp' für Subdomains)
legt schließlich fest, wie das Empfänger-Mailsystem mit der Mail verfahren soll, wenn die Überprüfung scheitert. Vorgesehene Modi hierfür sind 'none', 'quarantine' und 'reject'. 'none' (auch als Monitormodus bezeichnet) wird in der Regel zum Testen verwendet und macht dem Empfänger-Mailsystem keine Vorschriften über die Verfahrensweise. 'quarantine' verlangt die Kennzeichnung der Mails als Spam, 'reject' verlangt, die Mail zu verwerfen. Funktionsweise -
DMARC steht in der Kritik, da es Zustellungsprobleme von legitimen
E-Mails verursachen kann. Dies zeigt sich insbesondere im Zusammenhang mit Mailinglisten. DMARC überprüft den From-Header der E-Mail und fordert die Übereinstimmung mit der bei SPF oder DKIM überprüften Domain (Englisch: “alignment”). Bei Mailinglisten, die Veränderungen an Kopfzeilen wie Absender, Empfänger oder Betreff vornehmen, führt dies zu Zustellproblemen der E-Mails. Weitere Probleme -
Weiterführende Quellen und Tools: https://www.spf-record.de/ https://www.domainsecurity.de/ https://dmarcian.com/ (Knowledgebase, Free tools,
Videos, …) https://www.dmarc-academy.com/ https://easydmarc.com/ https://www.learndmarc.com/ (Interaktiv!) https://www.emailonacid.com -
Wer unterstützt SPF, DKIM & DMARC? Im Prinzip alle Hoster-Tarife,
die DNS-Einstellungen anbieten. Bietet ein Tarif das nicht an, sollte zumindest ein Basis-SPF/DMARC gesetzt sein oder DKIM standardmäßig aktiv sein. Problemhoster: DomainFactory bietet kein DKIM und kein DMARC an! https://www.df.eu/de/support/df-faq/e-mail/mymail-individual-team/technische-fragen/ -
Danke! Slack // X (Twitter) // Mastodon // Bluesky //
WordPress.org // GitHub @zodiac1978 -
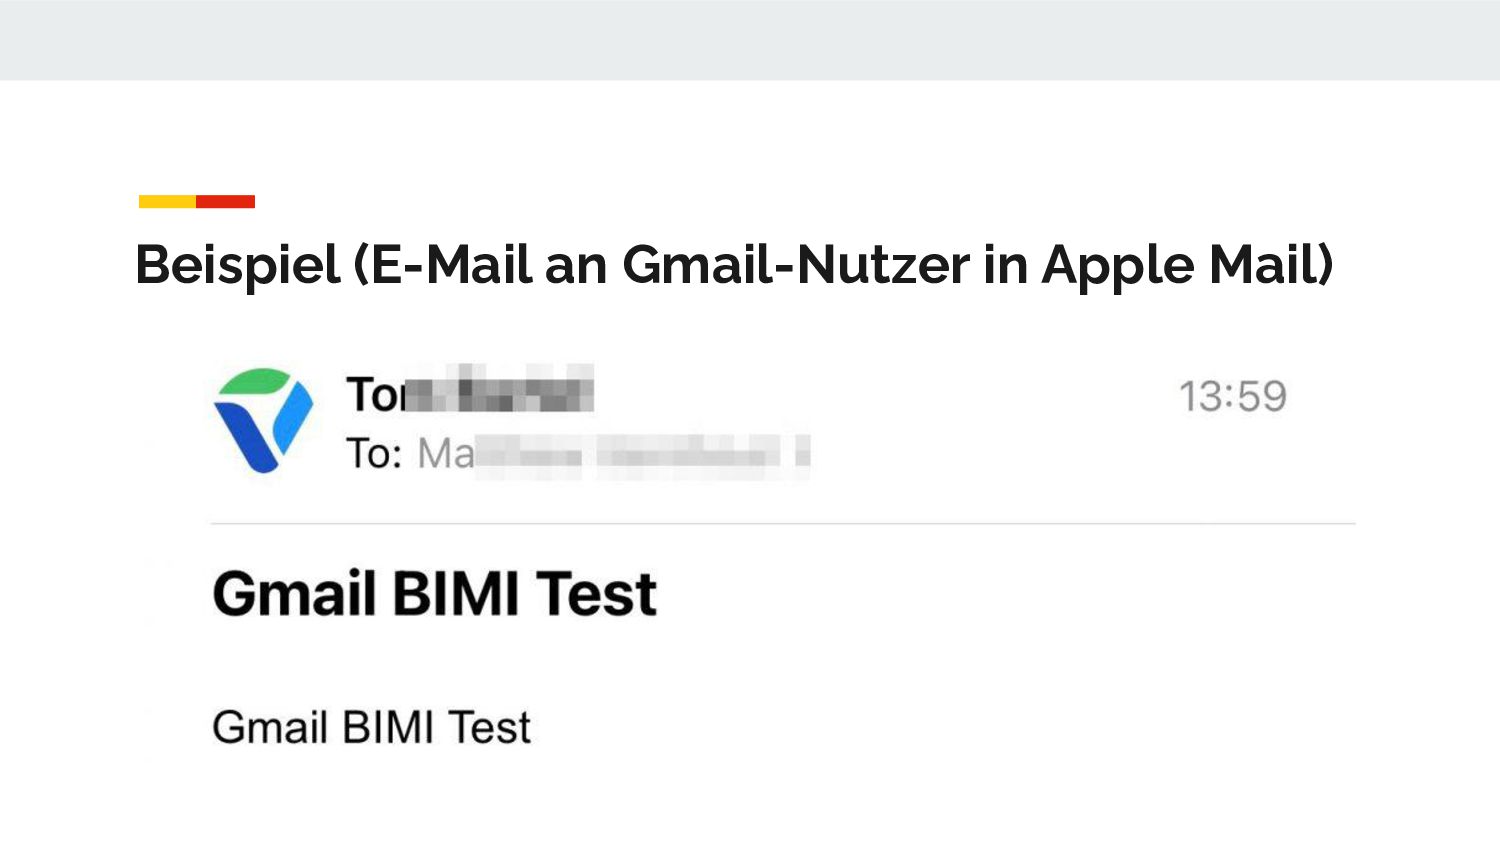
BIMI (Brand Indicators for Message Identification) Voraussetzung: Aktive DMARC-Richtlinie (p=quarantine
oder p=reject bei pct=100) und Markenrechte am Logo • Firmenlogo als BIMI-kompatible Tiny P/S SVG-Datei. • Hoste das Logo auf einem sicheren Webserver (https). • Verified Mark Certificate (VMC) für das Logo (optional). • DNS-Eintrag: v=BIMI1;l=https://images.IhrUnternehmen.de/brand/bimi-logo.svg https://support.google.com/a/answer/10911320 -
Mail Transfer Agent-Strict Transport Security Ähnlich wie HSTS bei Domains,
nur für MTAs. Legt fest, dass für einen bestimmten Zeitraum nur verschlüsselte Verbindungen zum Mailserver erlaubt sind. -
Mail Transfer Agent-Strict Transport Security • E-Mails werden über eine
sichere Verbindung (TLS) übertragen. • Sie verwenden die TLS-Version 1.2 oder höher. • Für die TLS-Zertifikate der Server gilt: ◦ Der enthaltene Domainname entspricht dem des Servers für eingehende E-Mails. Das ist der Server in Ihren MX-Einträgen. ◦ Sie sind signiert und werden von einer Stammzertifizierungsstelle als vertrauenswürdig eingestuft. ◦ Sie dürfen nicht abgelaufen sein. -
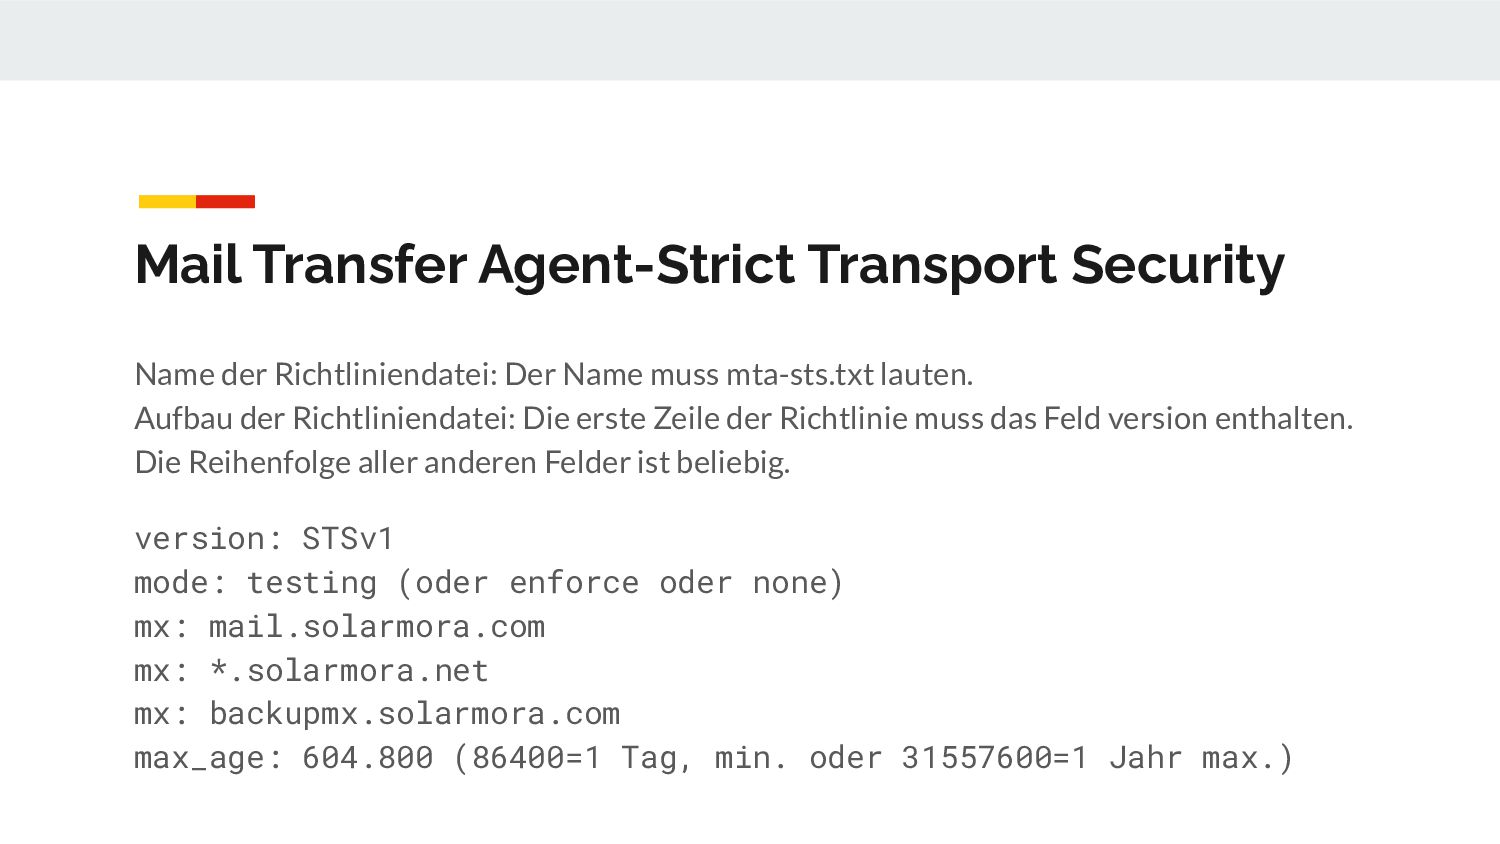
Mail Transfer Agent-Strict Transport Security Name der Richtliniendatei: Der Name
muss mta-sts.txt lauten. Aufbau der Richtliniendatei: Die erste Zeile der Richtlinie muss das Feld version enthalten. Die Reihenfolge aller anderen Felder ist beliebig. version: STSv1 mode: testing (oder enforce oder none) mx: mail.solarmora.com mx: *.solarmora.net mx: backupmx.solarmora.com max_age: 604.800 (86400=1 Tag, min. oder 31557600=1 Jahr max.) -
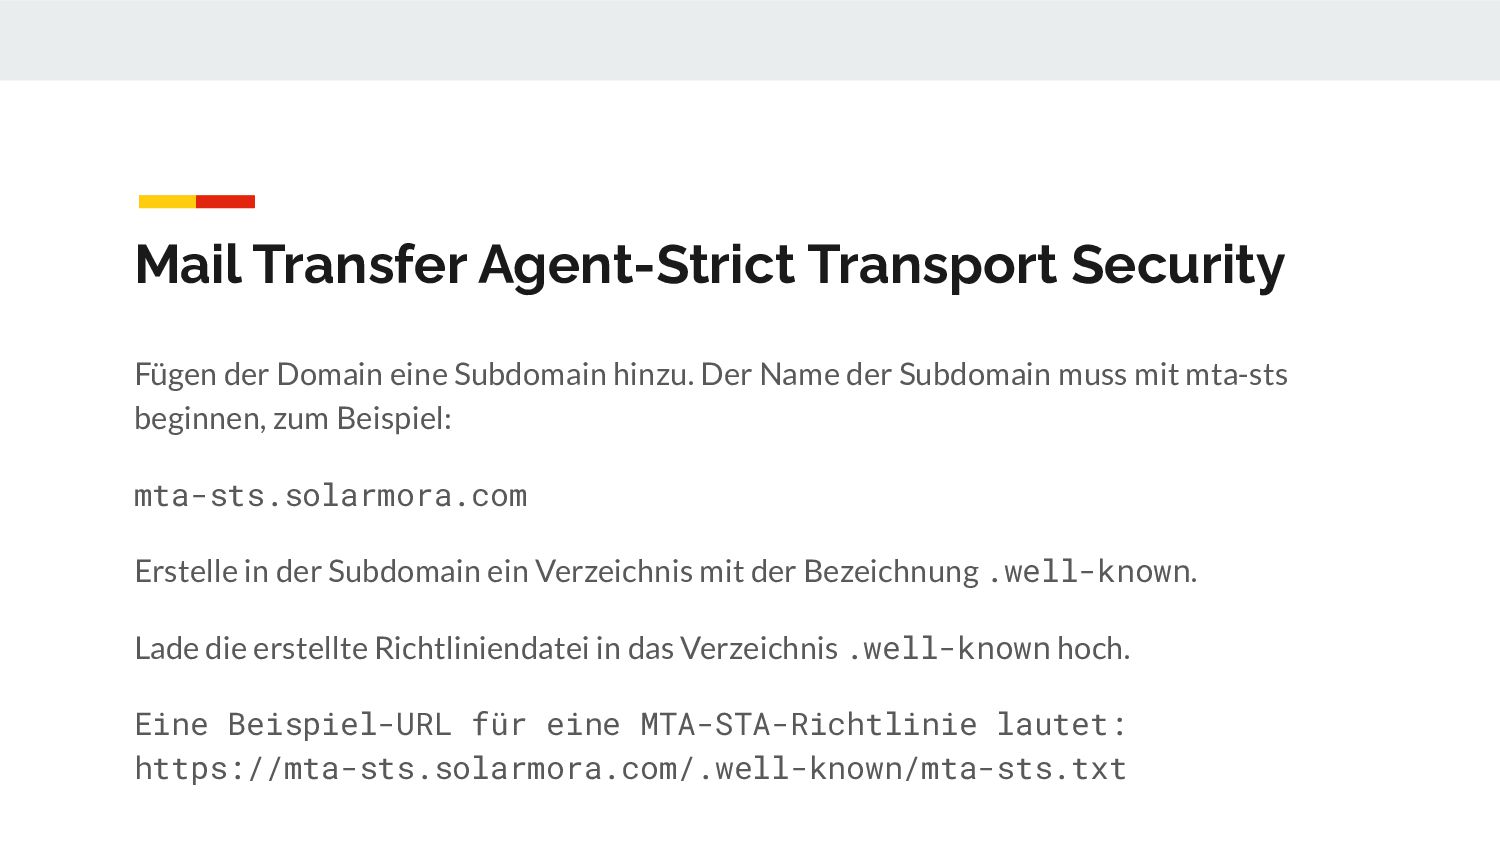
Mail Transfer Agent-Strict Transport Security Fügen der Domain eine Subdomain
hinzu. Der Name der Subdomain muss mit mta-sts beginnen, zum Beispiel: mta-sts.solarmora.com Erstelle in der Subdomain ein Verzeichnis mit der Bezeichnung .well-known. Lade die erstellte Richtliniendatei in das Verzeichnis .well-known hoch. Eine Beispiel-URL für eine MTA-STA-Richtlinie lautet: https://mta-sts.solarmora.com/.well-known/mta-sts.txt -
Transport Layer Security Reporting Ähnlich wie DMARC, ein Reporting-System, um
den Sender zu informieren, dass die E-Mail unverschlüsselt versandt wurde (bzw. eben nicht versandt wurde). -
Monty Python (1): Fair use for identification of and critical
commentary on the television program and its contents Monty Python (2): Creative Commons Attribution 2.0 Generic license. “So funktioniert SPF”: Mit freundlicher Genehmigung der InterNexum GmbH “How DKIM Authentication works”: Fair use for education “Alignment Pass/Fail”: Granted usage from dmarcian.com SPF/DMARC-Tabelle: Screenshot Wikipedia Anleitung Outlook 356: Screenshot Website all-inkl.com Bildnachweise