Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
[AWSあるある] 複数拠点との接続パターン
Search
AWS_Aruaru
September 01, 2021
Technology
1.2k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
[AWSあるある] 複数拠点との接続パターン
複数拠点との接続パターンを紹介していきます
AWS_Aruaru
September 01, 2021
More Decks by AWS_Aruaru
See All by AWS_Aruaru
[AWSあるある] Microsoftライセンス②
aws_aruaru
0
60
[AWSあるある] Microsoftライセンス①
aws_aruaru
0
150
[AWSあるある] コスト削減パターン①
aws_aruaru
0
97
[AWSあるある] 外部公開用FTPサーバ構築パターン
aws_aruaru
1
4.2k
Other Decks in Technology
See All in Technology
AI駆動開発の時代になったのでトヨタ生産方式から見直す
terurou
7
5.9k
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
890
Classmethod Company Deck
satoshi7
0
200
Webの常識が通じないHTMLメールのダークモード
teamlab
PRO
0
110
パッチ更新でterraform initが落ちた日
grimoh
1
130
今さら理解するウェブフォントver.2026
takanorip
3
700
DevelopersIO 2026 知識の地図を描く ─ オントロジーとは何か?
ishikawa_satoru
1
1.6k
継続的なAIコスト最適化
bgpat
1
300
"優秀な誰か"の下位互換にならないために
yut0naga1_fa
1
1.8k
Deep Data Security 機能解説
oracle4engineer
PRO
2
800
AIカンパニーへの転換を支えた、エンジニアの仕事の再定義
kworkdev
PRO
2
760
大型犬好きによるPugの紹介
yamanoku
1
150
Featured
See All Featured
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
530
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
580
Designing for Performance
lara
612
70k
Dominate Local Search Results - an insider guide to GBP, reviews, and Local SEO
greggifford
PRO
0
360
It's Worth the Effort
3n
188
29k
Navigating the moral maze — ethical principles for Al-driven product design
skipperchong
2
630
Amusing Abliteration
ianozsvald
1
340
Public Speaking Without Barfing On Your Shoes - THAT 2023
reverentgeek
1
590
Writing Fast Ruby
sferik
630
63k
Google's AI Overviews - The New Search
badams
0
1.6k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
640
Transcript
AWS あるある 複数拠点との接続
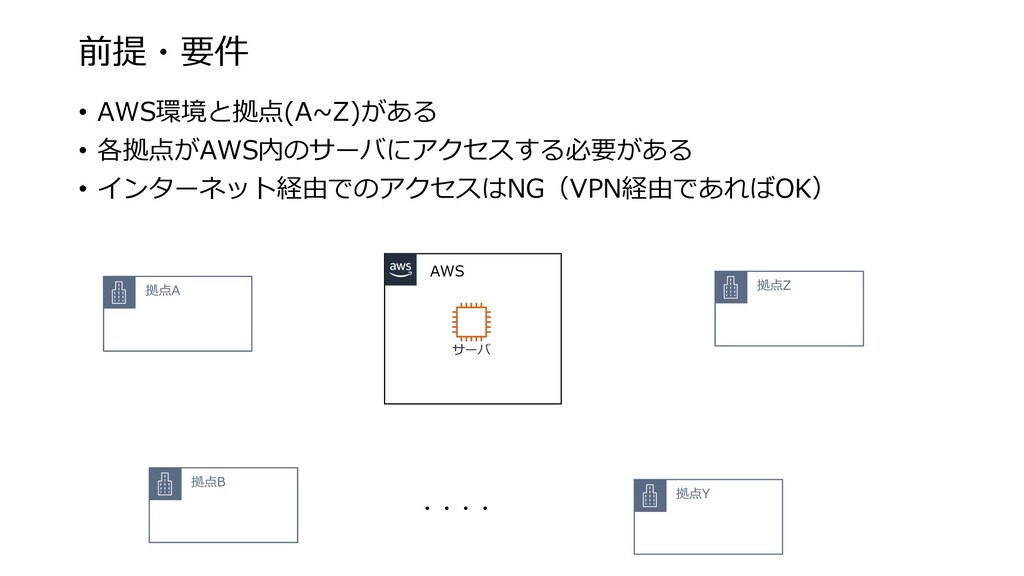
前提・要件 拠点A 拠点B 拠点Y 拠点Z ・・・・ AWS • AWS環境と拠点(A~Z)がある •
各拠点がAWS内のサーバにアクセスする必要がある • インターネット経由でのアクセスはNG(VPN経由であればOK) サーバ
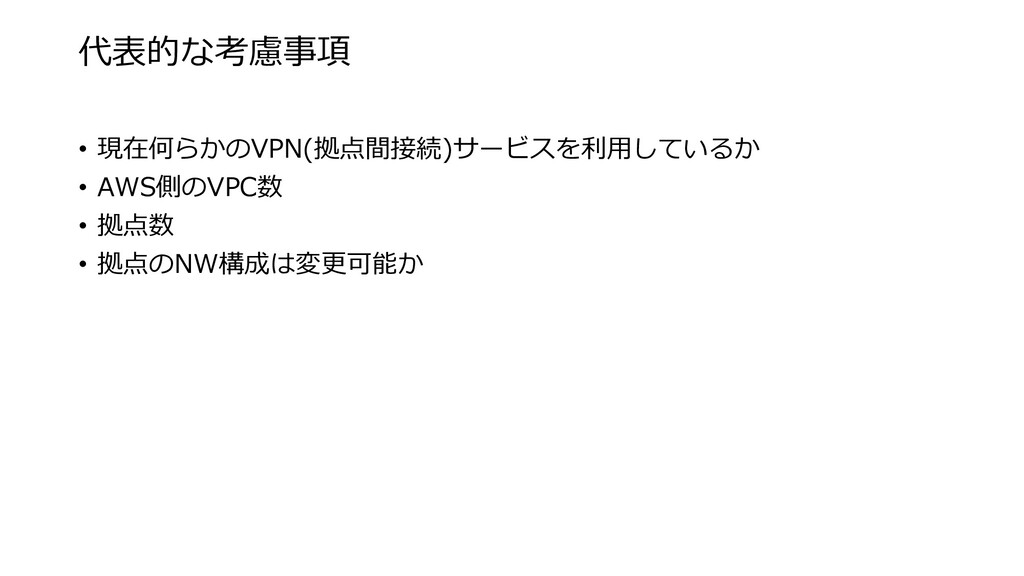
代表的な考慮事項 • 現在何らかのVPN(拠点間接続)サービスを利⽤しているか • AWS側のVPC数 • 拠点数 • 拠点のNW構成は変更可能か
構成パターン① 現在何らかのVPN(拠点間接続)サービスを利⽤している場合
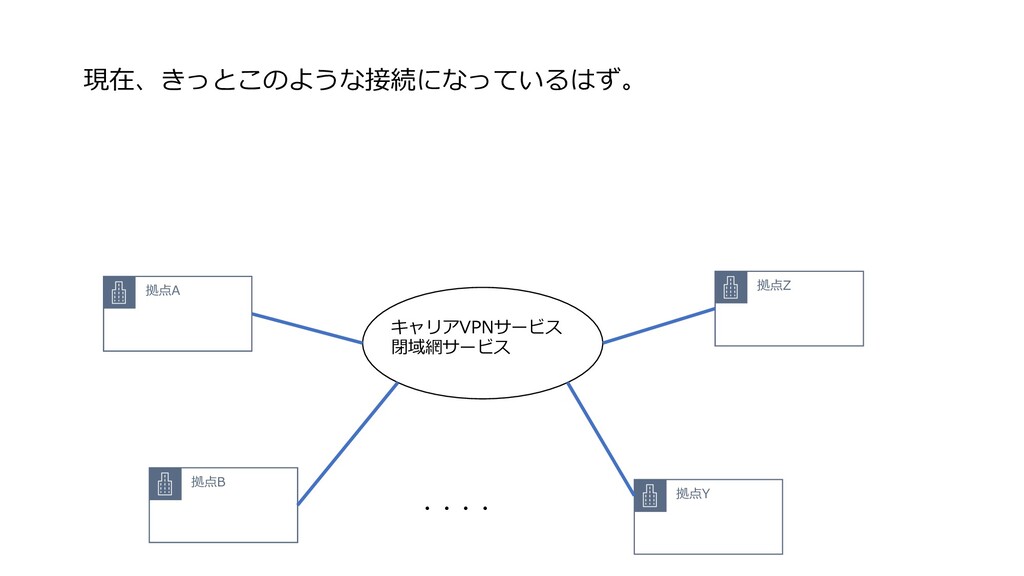
拠点A 拠点B 拠点Y 拠点Z ・・・・ キャリアVPNサービス 閉域網サービス 現在、きっとこのような接続になっているはず。
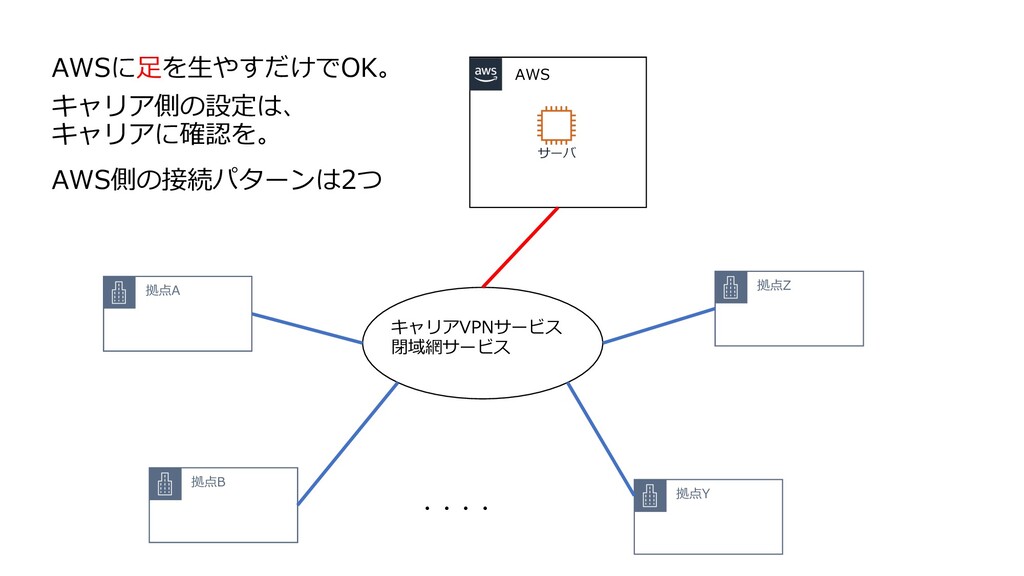
拠点A 拠点B 拠点Y 拠点Z ・・・・ キャリアVPNサービス 閉域網サービス AWSに⾜を⽣やすだけでOK。 キャリア側の設定は、 キャリアに確認を。
AWS側の接続パターンは2つ AWS サーバ
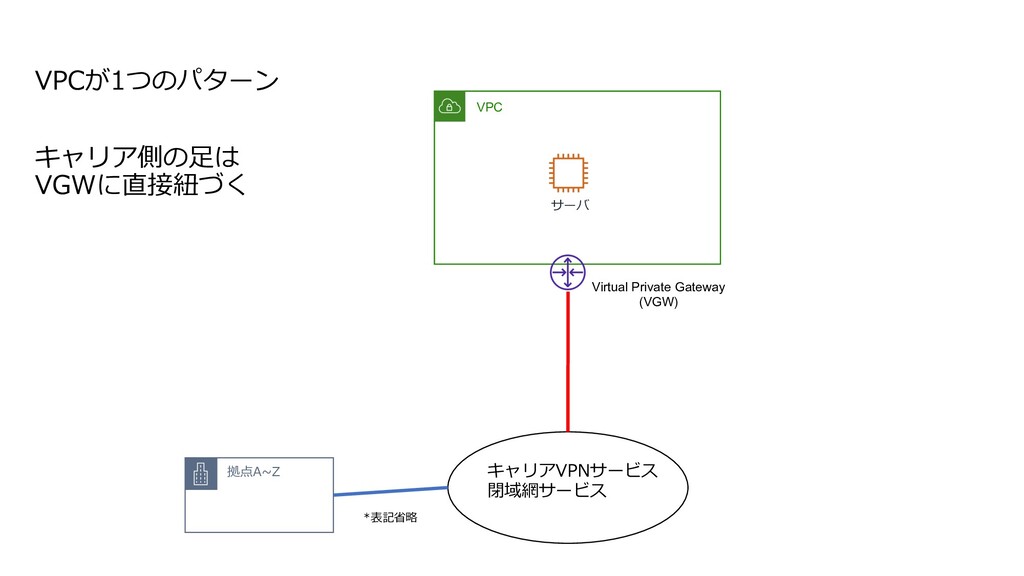
サーバ キャリアVPNサービス 閉域網サービス *表記省略 拠点A~Z VPC Virtual Private Gateway (VGW)
VPCが1つのパターン キャリア側の⾜は VGWに直接紐づく
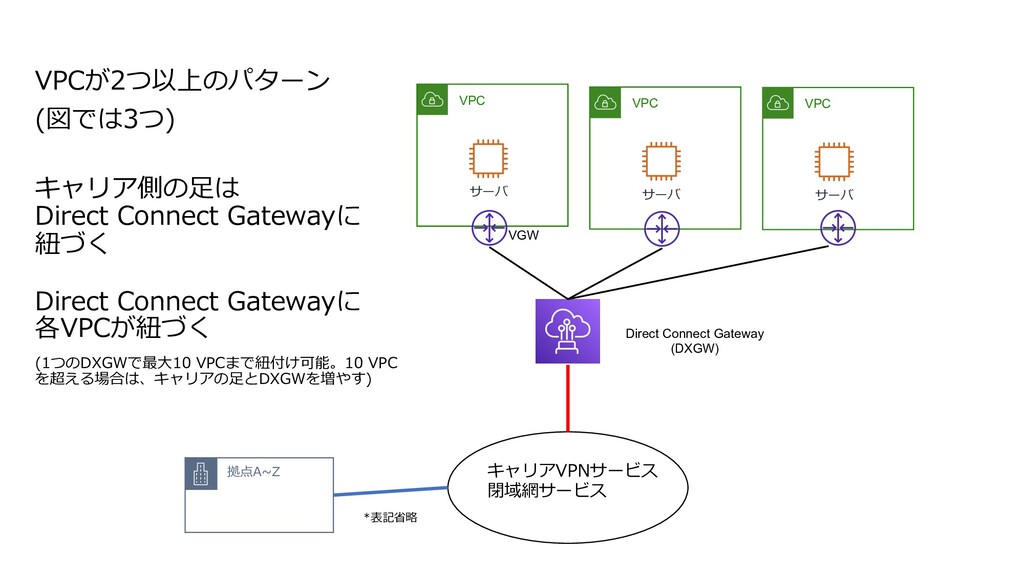
サーバ キャリアVPNサービス 閉域網サービス *表記省略 拠点A~Z VPC VGW VPCが2つ以上のパターン (図では3つ) キャリア側の⾜は
Direct Connect Gatewayに 紐づく Direct Connect Gatewayに 各VPCが紐づく (1つのDXGWで最⼤10 VPCまで紐付け可能。10 VPC を超える場合は、キャリアの⾜とDXGWを増やす) サーバ VPC サーバ VPC Direct Connect Gateway (DXGW)
構成パターン② • 現在VPN(拠点間接続)サービスを利⽤していないため、 Internet VPNで接続する • 各拠点は各NWアドレスが重複しないように設計済み • もし重複があっても、拠点側の変更を⾏うことができる
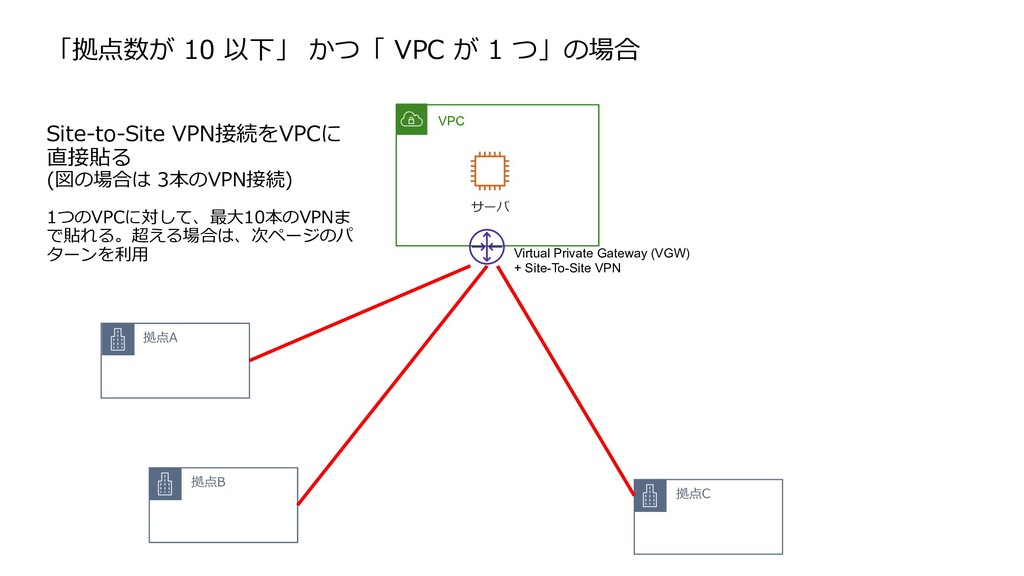
拠点A 拠点B 拠点C 「拠点数が 10 以下」 かつ「 VPC が 1
つ」の場合 サーバ VPC Virtual Private Gateway (VGW) + Site-To-Site VPN Site-to-Site VPN接続をVPCに 直接貼る (図の場合は 3本のVPN接続) 1つのVPCに対して、最⼤10本のVPNま で貼れる。超える場合は、次ページのパ ターンを利⽤
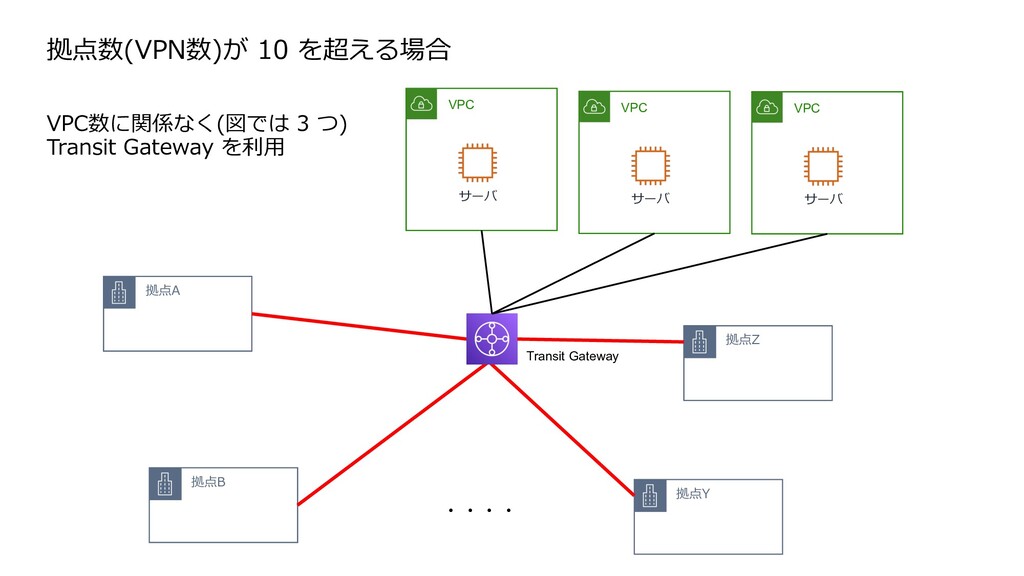
拠点A 拠点B 拠点Y 拠点数(VPN数)が 10 を超える場合 VPC数に関係なく(図では 3 つ) Transit
Gateway を利⽤ Transit Gateway ・・・・ 拠点Z サーバ VPC サーバ VPC サーバ VPC
構成パターン③ 各拠点は各NWアドレスが重複しないように設計されてはいない • 重複があっても、拠点側の変更を⾏うことができない • 変更ができない理由例 • そもそも⾃社の拠点ではない(プライベート接続なSaaS提供パターン) • 変更の影響が⼤きすぎる
この構成パターン(拠点のNWが重複)の前提条件 • 拠点 ⇔ AWS の通信は、必ず「拠点 → AWS 」となる •
例) 拠点にクライアントPC、AWS上にWebサーバ(Webサービス) がある構成 • クライアントPCから必ずWebサーバにアクセスする • AWSからクライアントPCへの通信は発⽣しない • 「NWが重複」かつ「AWS → 拠点」 の通信が発⽣する場合は、難易度が ⾼いため、このパターンでは扱いません(別のパターンで紹介する予定)
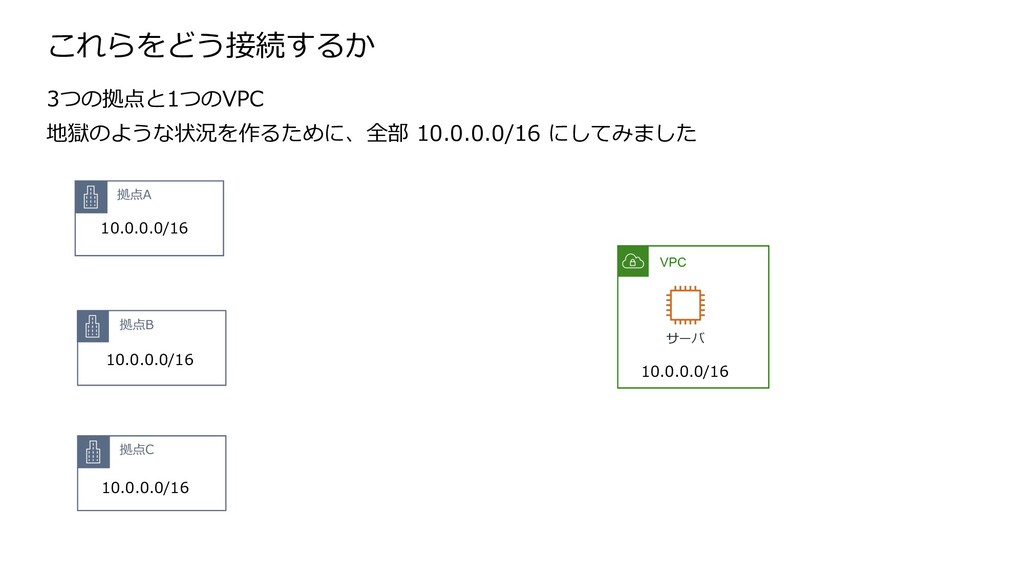
拠点A 拠点B サーバ VPC 拠点C 10.0.0.0/16 10.0.0.0/16 10.0.0.0/16 10.0.0.0/16 これらをどう接続するか
3つの拠点と1つのVPC 地獄のような状況を作るために、全部 10.0.0.0/16 にしてみました
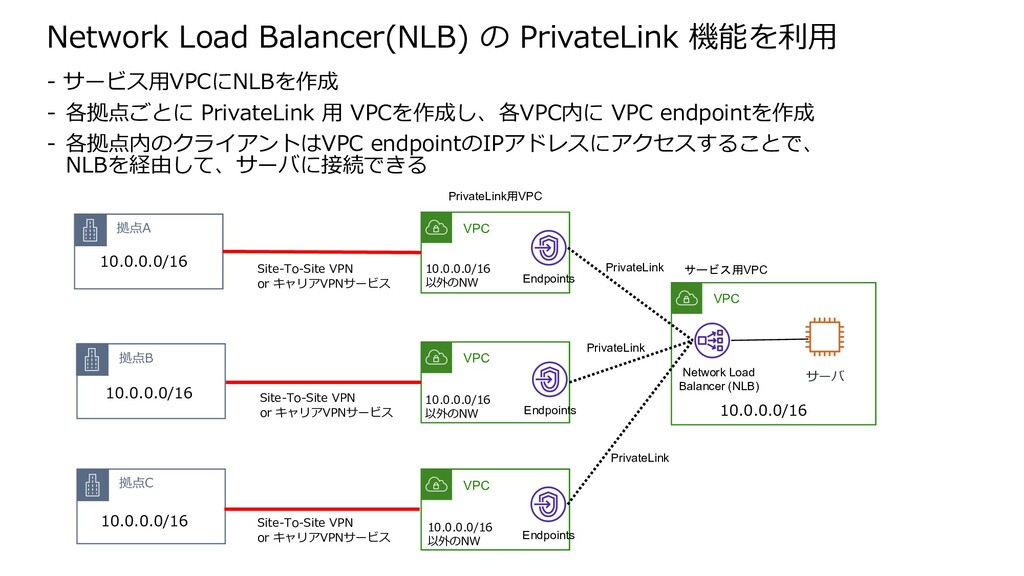
拠点A 拠点B サーバ VPC 拠点C 10.0.0.0/16 10.0.0.0/16 10.0.0.0/16 10.0.0.0/16 Network
Load Balancer(NLB) の PrivateLink 機能を利⽤ - サービス⽤VPCにNLBを作成 - 各拠点ごとに PrivateLink ⽤ VPCを作成し、各VPC内に VPC endpointを作成 - 各拠点内のクライアントはVPC endpointのIPアドレスにアクセスすることで、 NLBを経由して、サーバに接続できる VPC VPC VPC Site-To-Site VPN or キャリアVPNサービス Site-To-Site VPN or キャリアVPNサービス Site-To-Site VPN or キャリアVPNサービス Network Load Balancer (NLB) 10.0.0.0/16 以外のNW Endpoints Endpoints Endpoints 10.0.0.0/16 以外のNW 10.0.0.0/16 以外のNW サービス用VPC PrivateLink用VPC PrivateLink PrivateLink PrivateLink
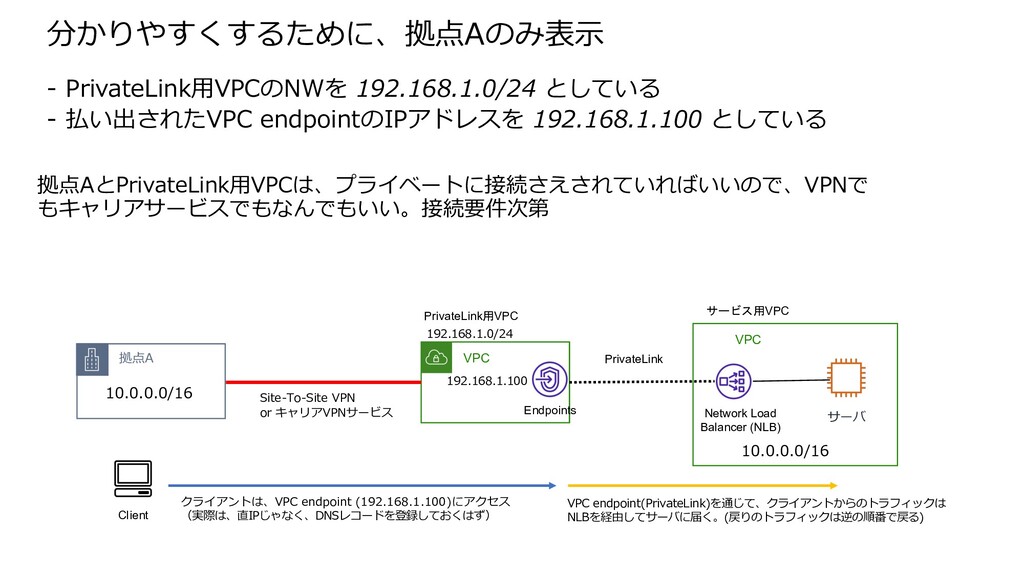
拠点A サーバ VPC 10.0.0.0/16 10.0.0.0/16 分かりやすくするために、拠点Aのみ表⽰ - PrivateLink⽤VPCのNWを 192.168.1.0/24 としている
- 払い出されたVPC endpointのIPアドレスを 192.168.1.100 としている VPC Site-To-Site VPN or キャリアVPNサービス Network Load Balancer (NLB) Endpoints 192.168.1.0/24 PrivateLink サービス用VPC 192.168.1.100 PrivateLink用VPC 拠点AとPrivateLink⽤VPCは、プライベートに接続さえされていればいいので、VPNで もキャリアサービスでもなんでもいい。接続要件次第 Client クライアントは、VPC endpoint (192.168.1.100)にアクセス (実際は、直IPじゃなく、DNSレコードを登録しておくはず) VPC endpoint(PrivateLink)を通じて、クライアントからのトラフィックは NLBを経由してサーバに届く。(戻りのトラフィックは逆の順番で戻る)


 aws_aruaru
 terurou
 shogo4131
 satoshi7
 teamlab
 grimoh
 takanorip
 ishikawa_satoru
 bgpat
 yut0naga1_fa
 oracle4engineer
 kworkdev
 yamanoku
 cassininazir
 techseoconnect
 lara
 greggifford
 3n
 skipperchong
 ianozsvald
 reverentgeek
 sferik
 badams
 afnizarnur