Upgrade to Pro — share decks privately, control downloads, hide ads and more …

基本から分かる!AWSセキュリティ運用の考え方と任せ方

Sponsored · SiteGround - Reliable hosting with speed, security, and support you can count on. →

 基本から分かる!AWSセキュリティ運用の考え方と任せ方

「属人化からの解放!継続的に回るAWSセキュリティ運用のつくり方」というイベントの登壇資料です。
解説はこちら
https://dev.classmethod.jp/articles/aws-security-operations-basics/

Avatar for cm-usuda-keisuke

cm-usuda-keisuke

October 31, 2026

More Decks by cm-usuda-keisuke

Other Decks in Technology
Transcript

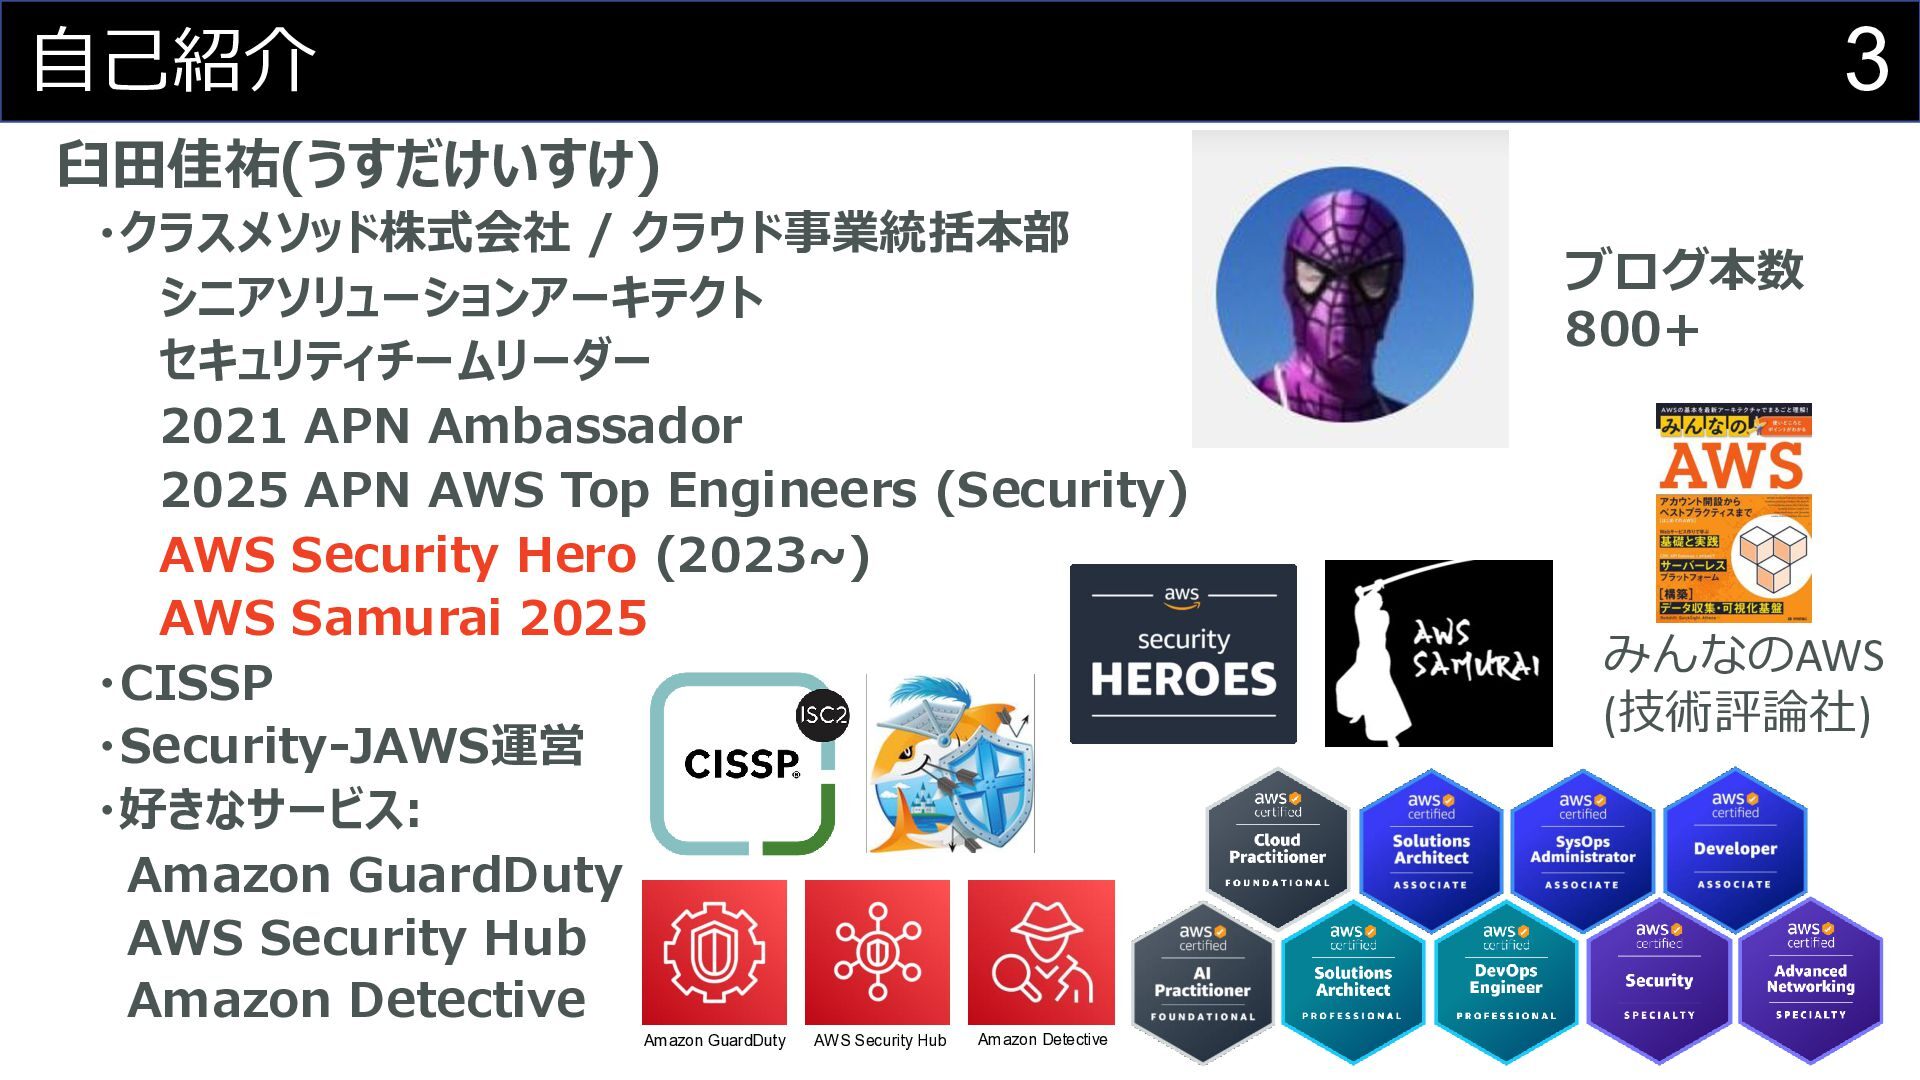
  1. 3 自己紹介 臼田佳祐(うすだけいすけ) ・クラスメソッド株式会社 / クラウド事業統括本部 シニアソリューションアーキテクト セキュリティチームリーダー 2021 APN

    Ambassador 2025 APN AWS Top Engineers (Security) AWS Security Hero (2023~) AWS Samurai 2025 ・CISSP ・Security-JAWS運営 ・好きなサービス: Amazon GuardDuty AWS Security Hub Amazon Detective Amazon GuardDuty AWS Security Hub Amazon Detective ブログ本数 800+ みんなのAWS (技術評論社)
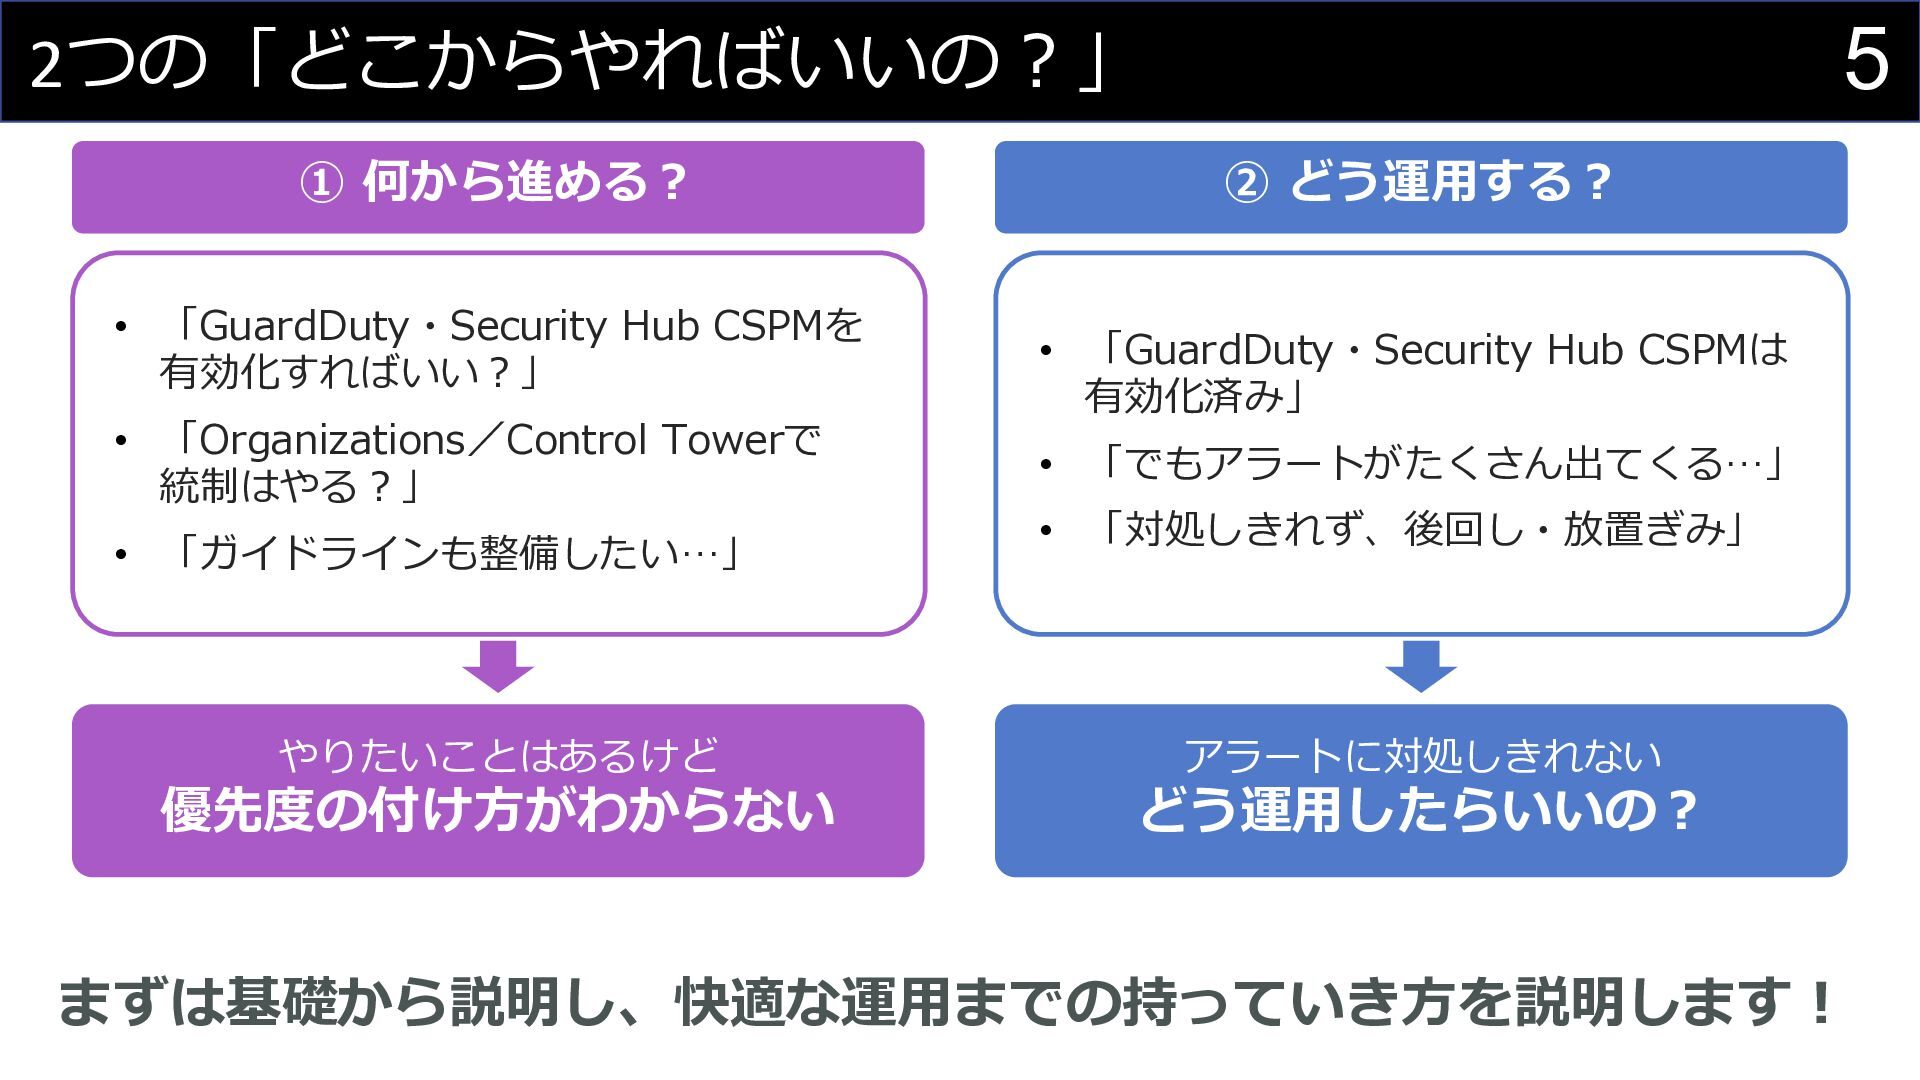
  2. 5 2つの「どこからやればいいの?」 ① 何から進める? • 「GuardDuty・Security Hub CSPMを 有効化すればいい?」 •

    「Organizations/Control Towerで 統制はやる?」 • 「ガイドラインも整備したい…」 やりたいことはあるけど 優先度の付け方がわからない ② どう運用する? • 「GuardDuty・Security Hub CSPMは 有効化済み」 • 「でもアラートがたくさん出てくる…」 • 「対処しきれず、後回し・放置ぎみ」 アラートに対処しきれない どう運用したらいいの? まずは基礎から説明し、快適な運用までの持っていき方を説明します!
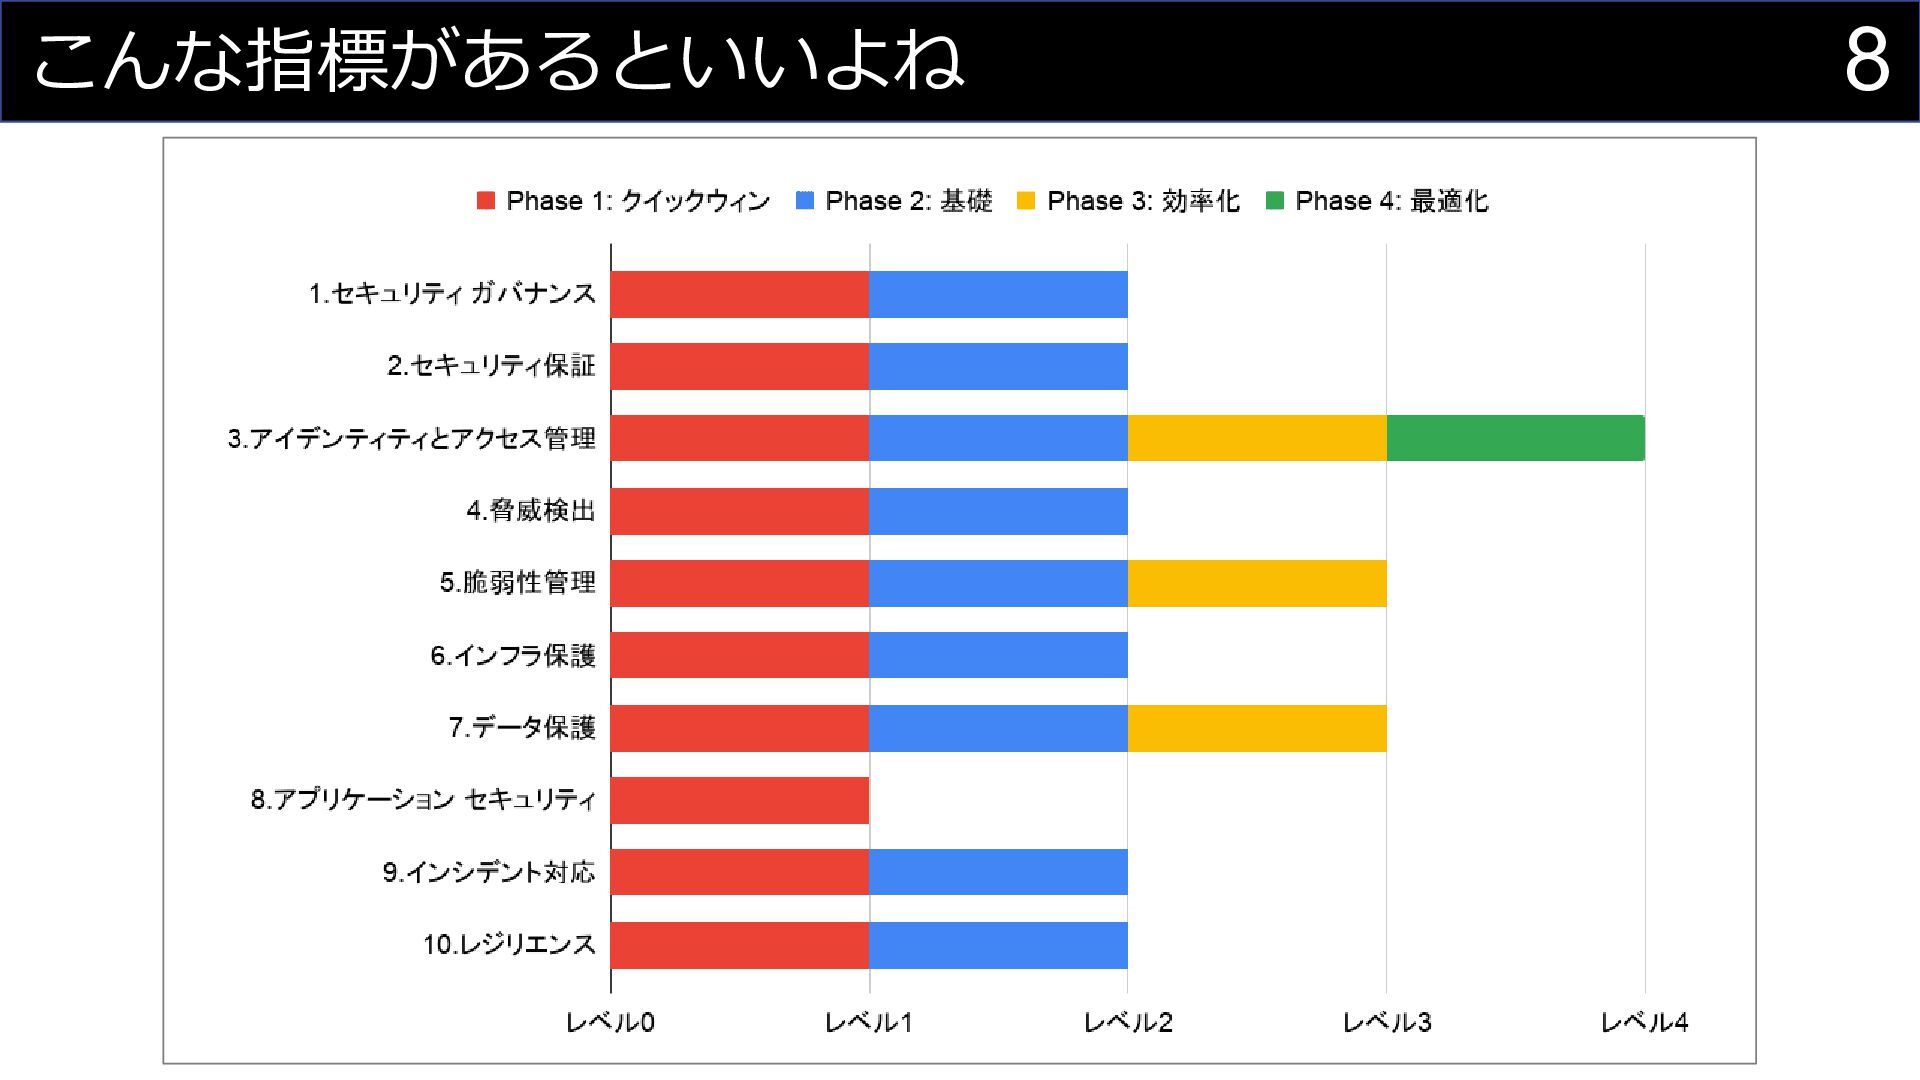
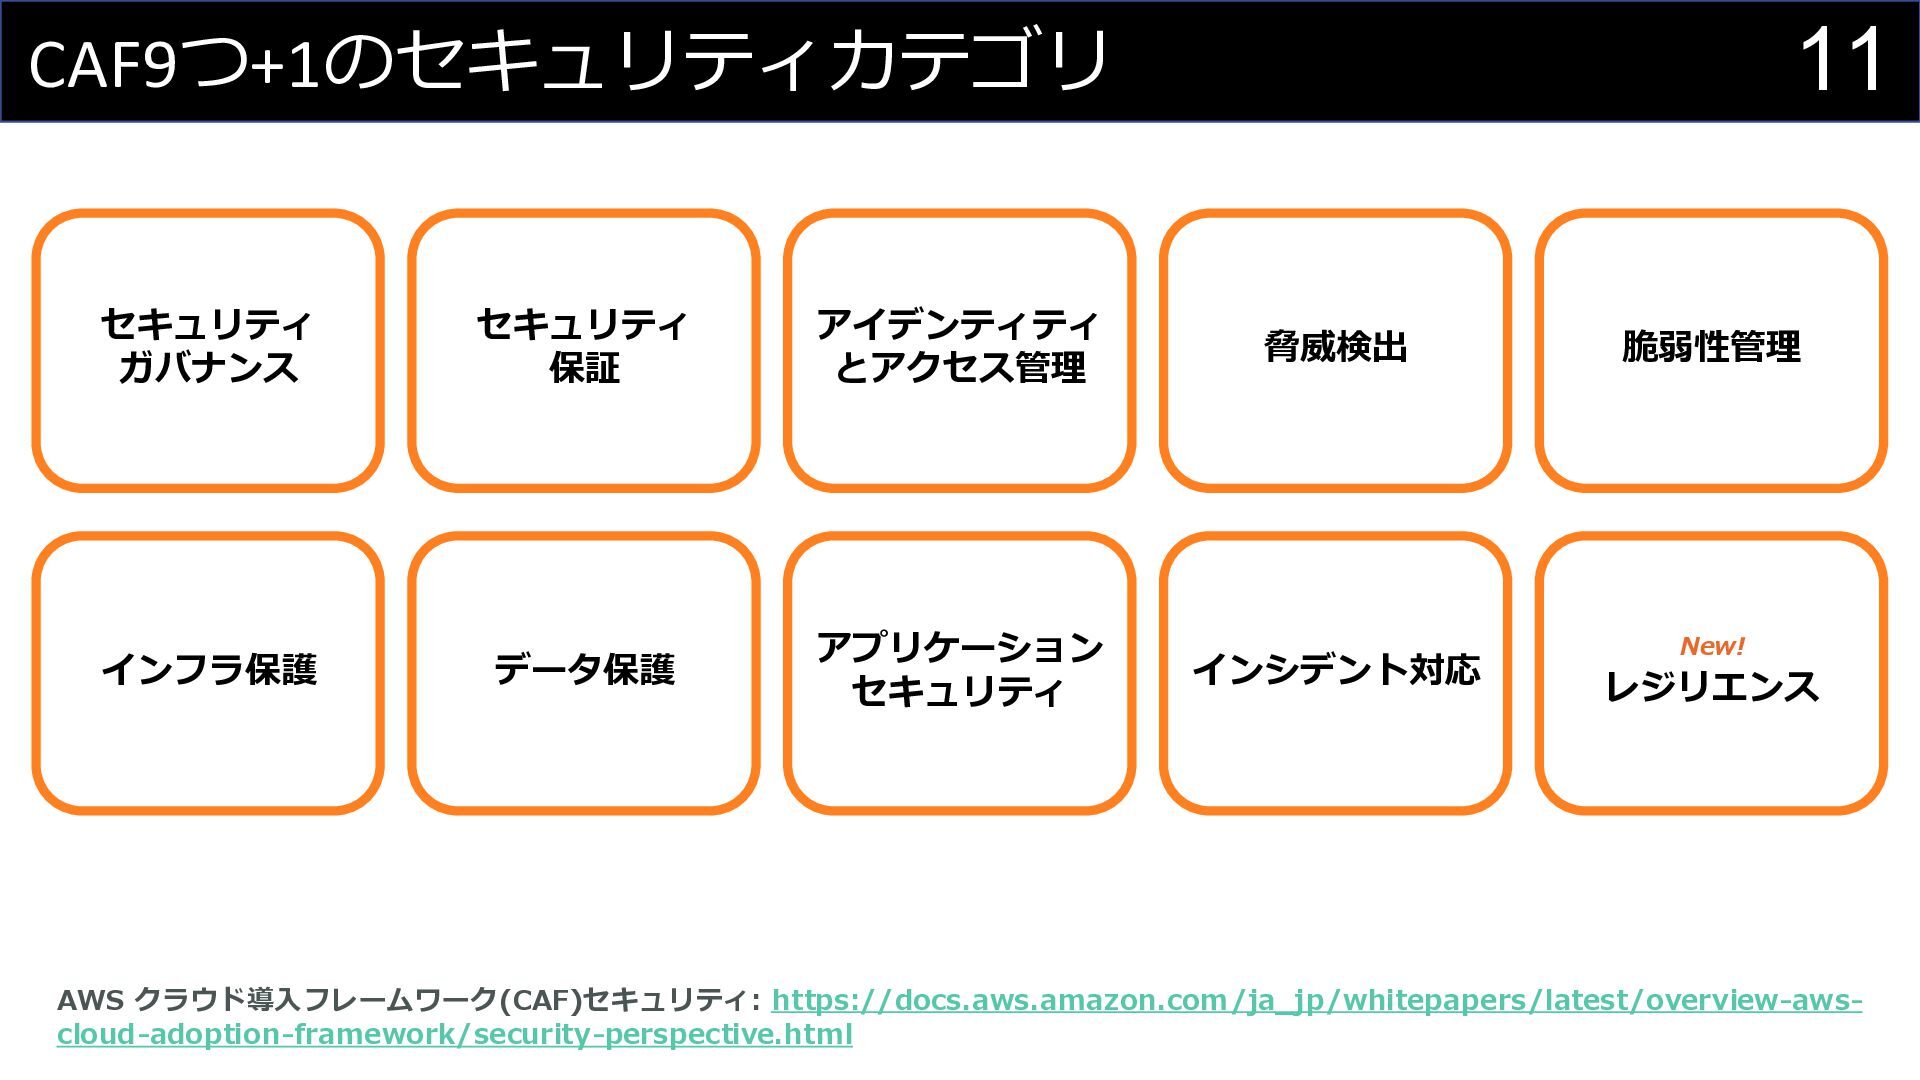
  3. 11 CAF9つ+1のセキュリティカテゴリ セキュリティ ガバナンス インフラ保護 セキュリティ 保証 アイデンティティ とアクセス管理 データ保護

    アプリケーション セキュリティ 脅威検出 インシデント対応 脆弱性管理 New! レジリエンス AWS クラウド導入フレームワーク(CAF)セキュリティ: https://docs.aws.amazon.com/ja_jp/whitepapers/latest/overview-awscloud-adoption-framework/security-perspective.html
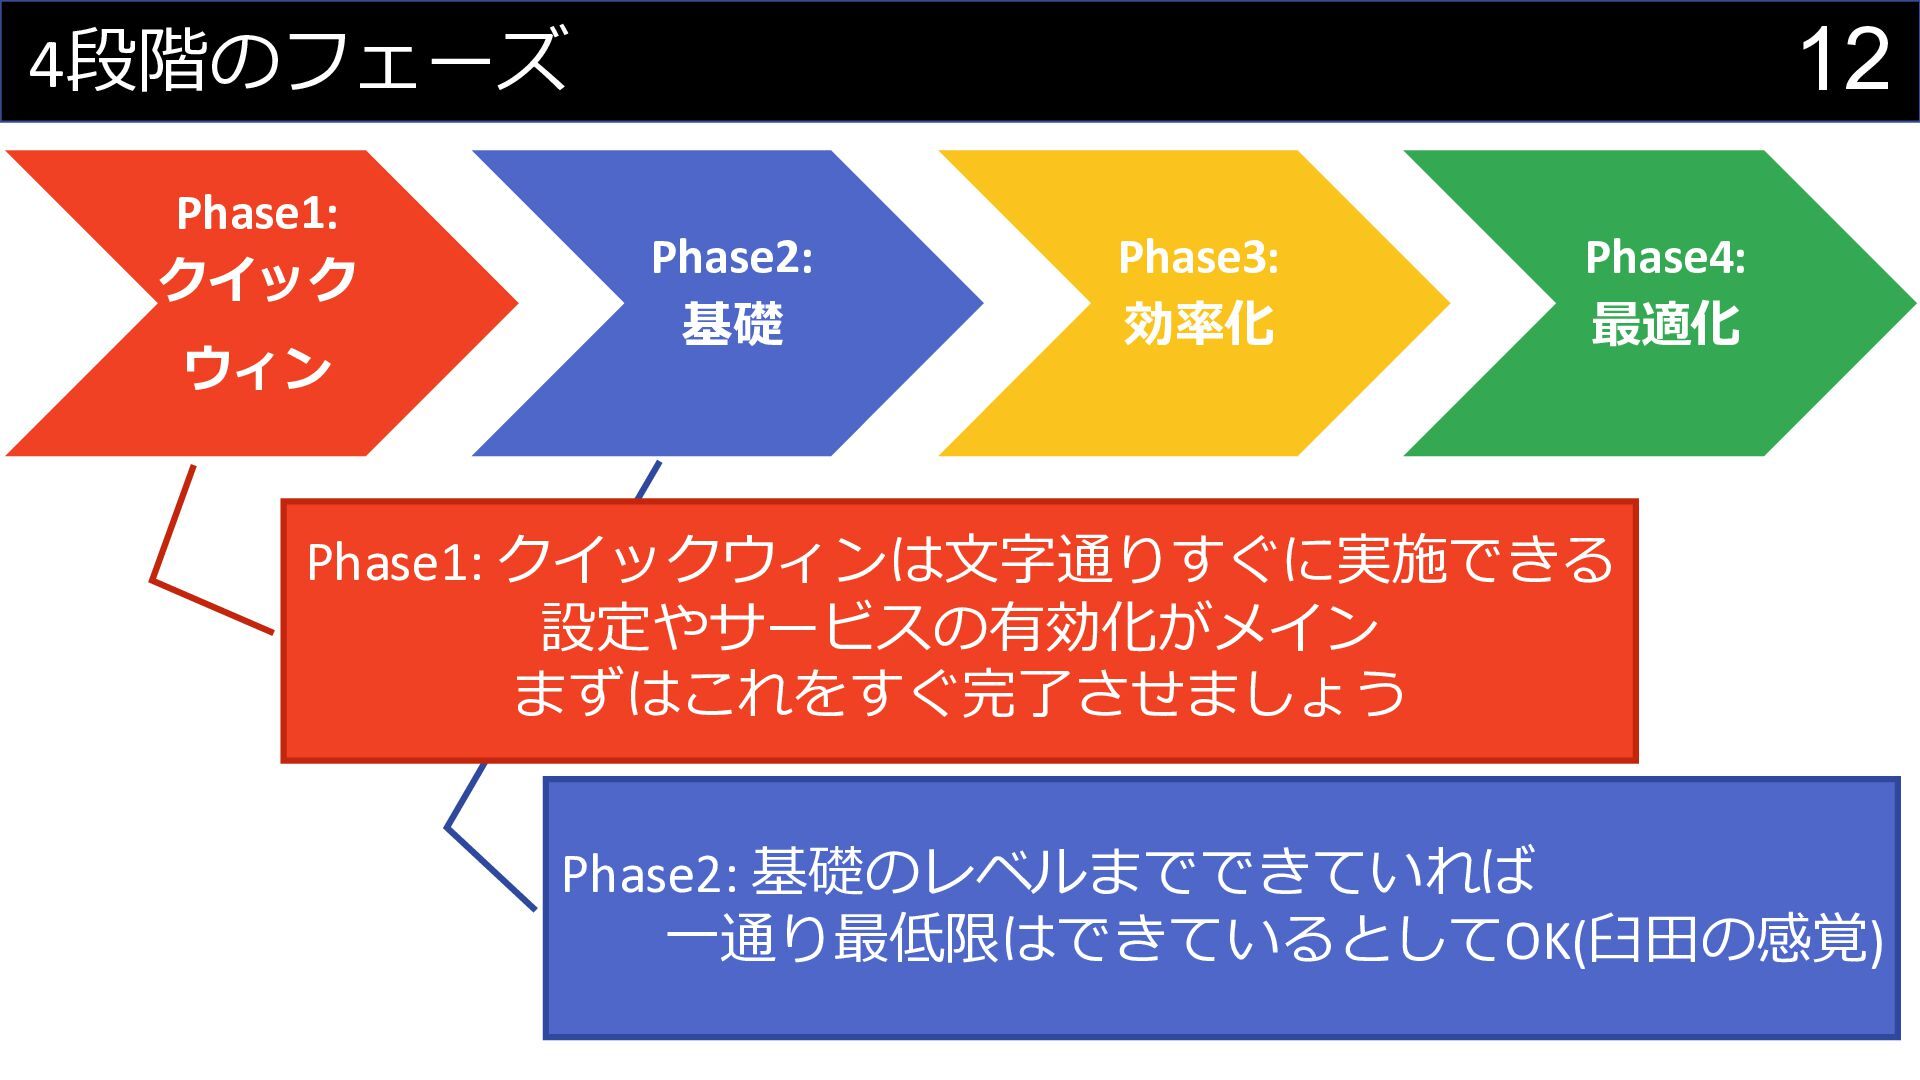
  4. 12 4段階のフェーズ Phase1: クイック ウィン Phase2: 基礎 Phase3: 効率化 Phase4:

    最適化 Phase1: クイックウィンは文字通りすぐに実施できる 設定やサービスの有効化がメイン まずはこれをすぐ完了させましょう Phase2: 基礎のレベルまでできていれば 一通り最低限はできているとしてOK(臼田の感覚)
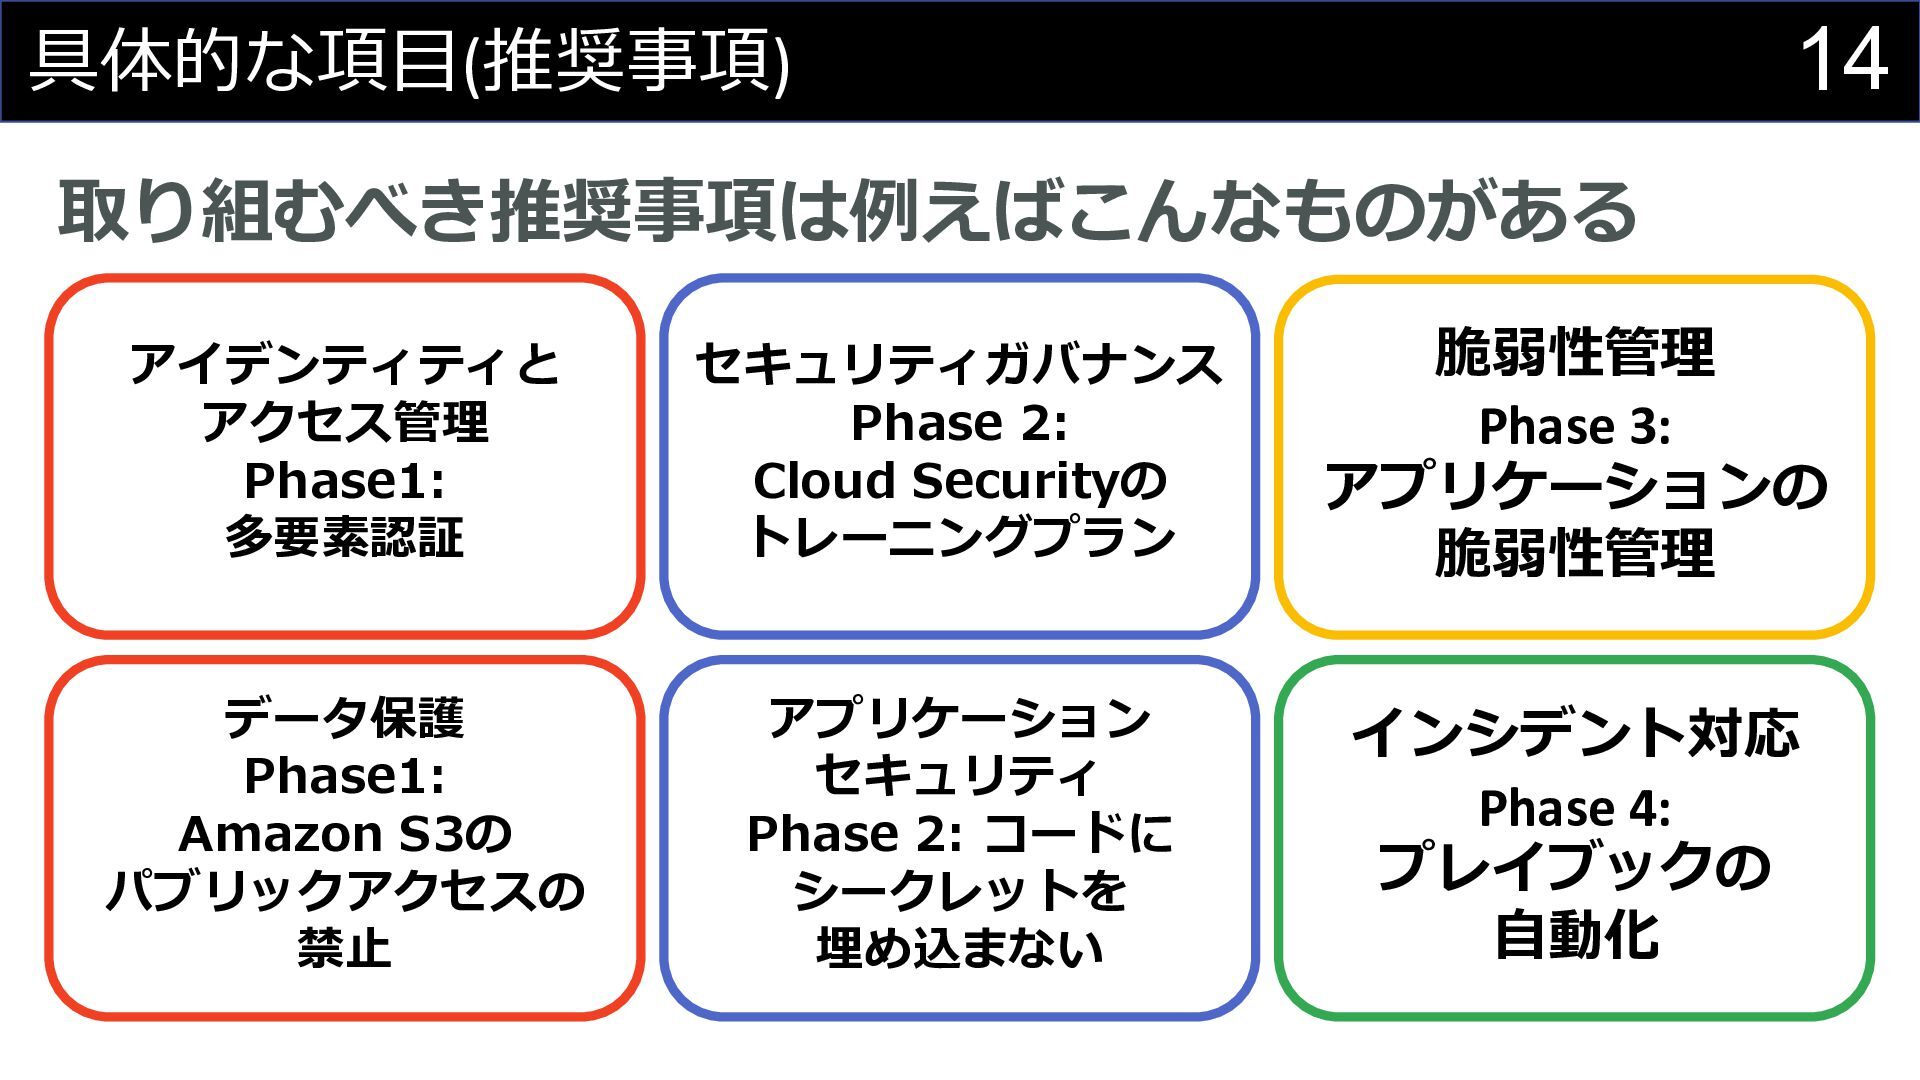
  5. 14 具体的な項目(推奨事項) 取り組むべき推奨事項は例えばこんなものがある アイデンティティと アクセス管理 Phase1: 多要素認証 セキュリティガバナンス Phase 2:

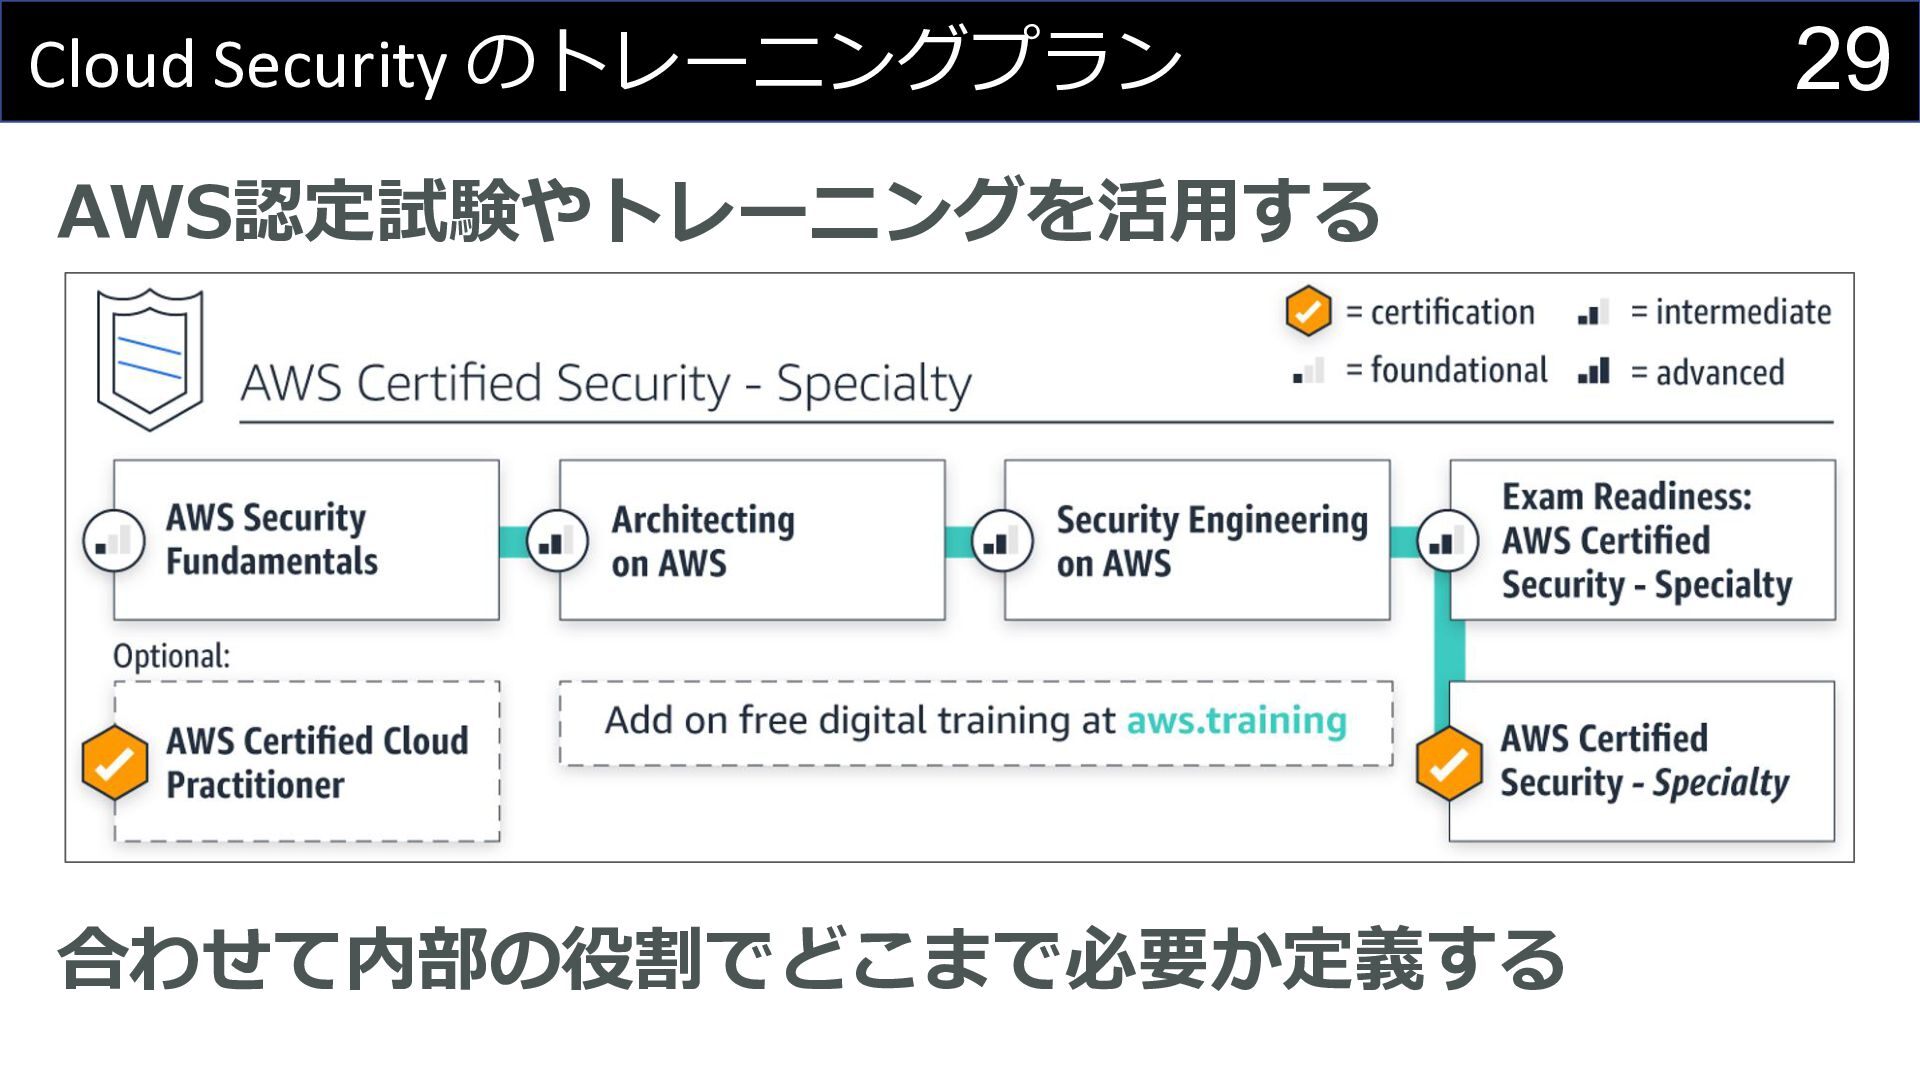
    Cloud Securityの トレーニングプラン 脆弱性管理 Phase 3: アプリケーションの 脆弱性管理 データ保護 Phase1: Amazon S3の パブリックアクセスの 禁止 アプリケーション セキュリティ Phase 2: コードに シークレットを 埋め込まない インシデント対応 Phase 4: プレイブックの 自動化
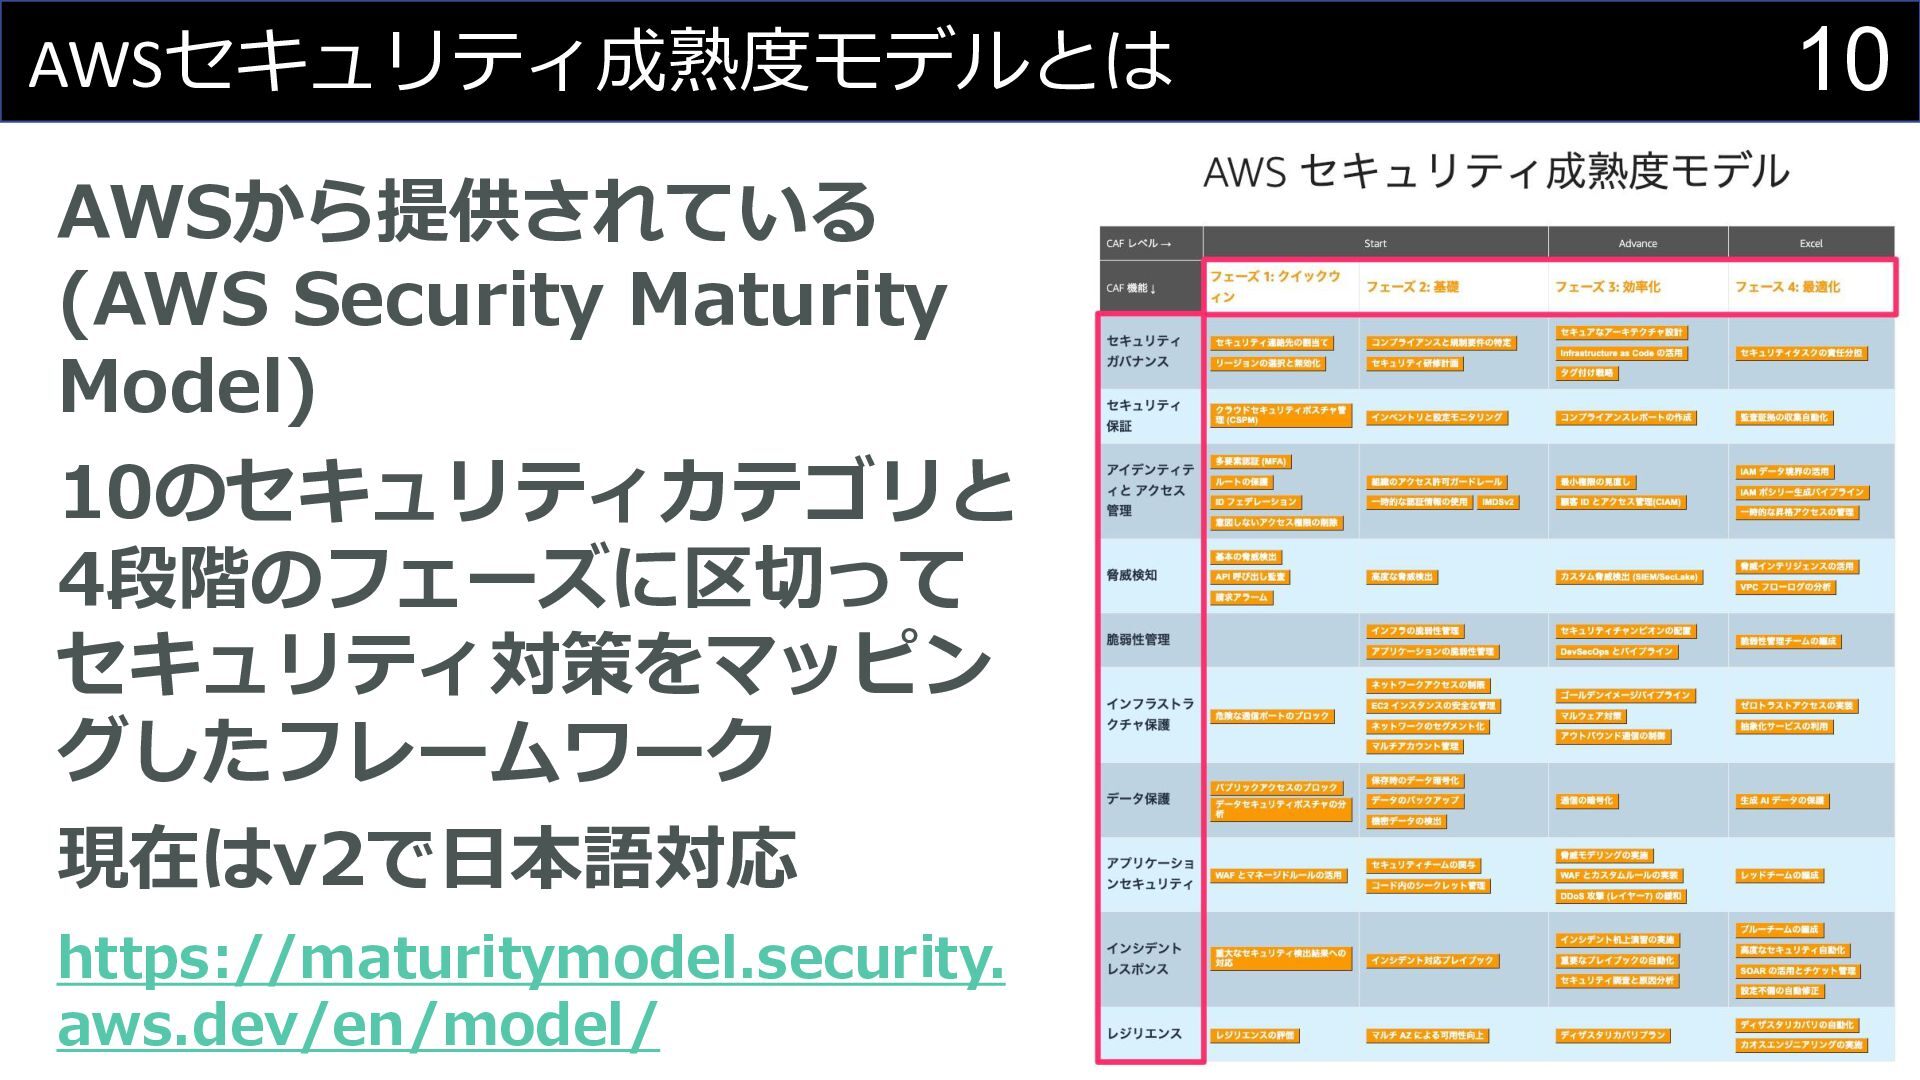
  6. AWSセキュリティ成熟度モデルとの付き合い方 15 • AWSセキュリティ成熟度モデルはあくまで指標 • 組織単位の作りだがプロジェクト単位でも使える • Phase3,4は必ずしも満たす必要はない • 「一般的な目指すべき理想の状態の1つ」と考える

    • 各推奨事項を詳細まで理解しようとするとある程度 AWSセキュリティの専門性が必要 • • 社内にいるAWS Certified Security - Specialty有資格者 などが支援するといい 有資格者がいなければ取得する(重要)
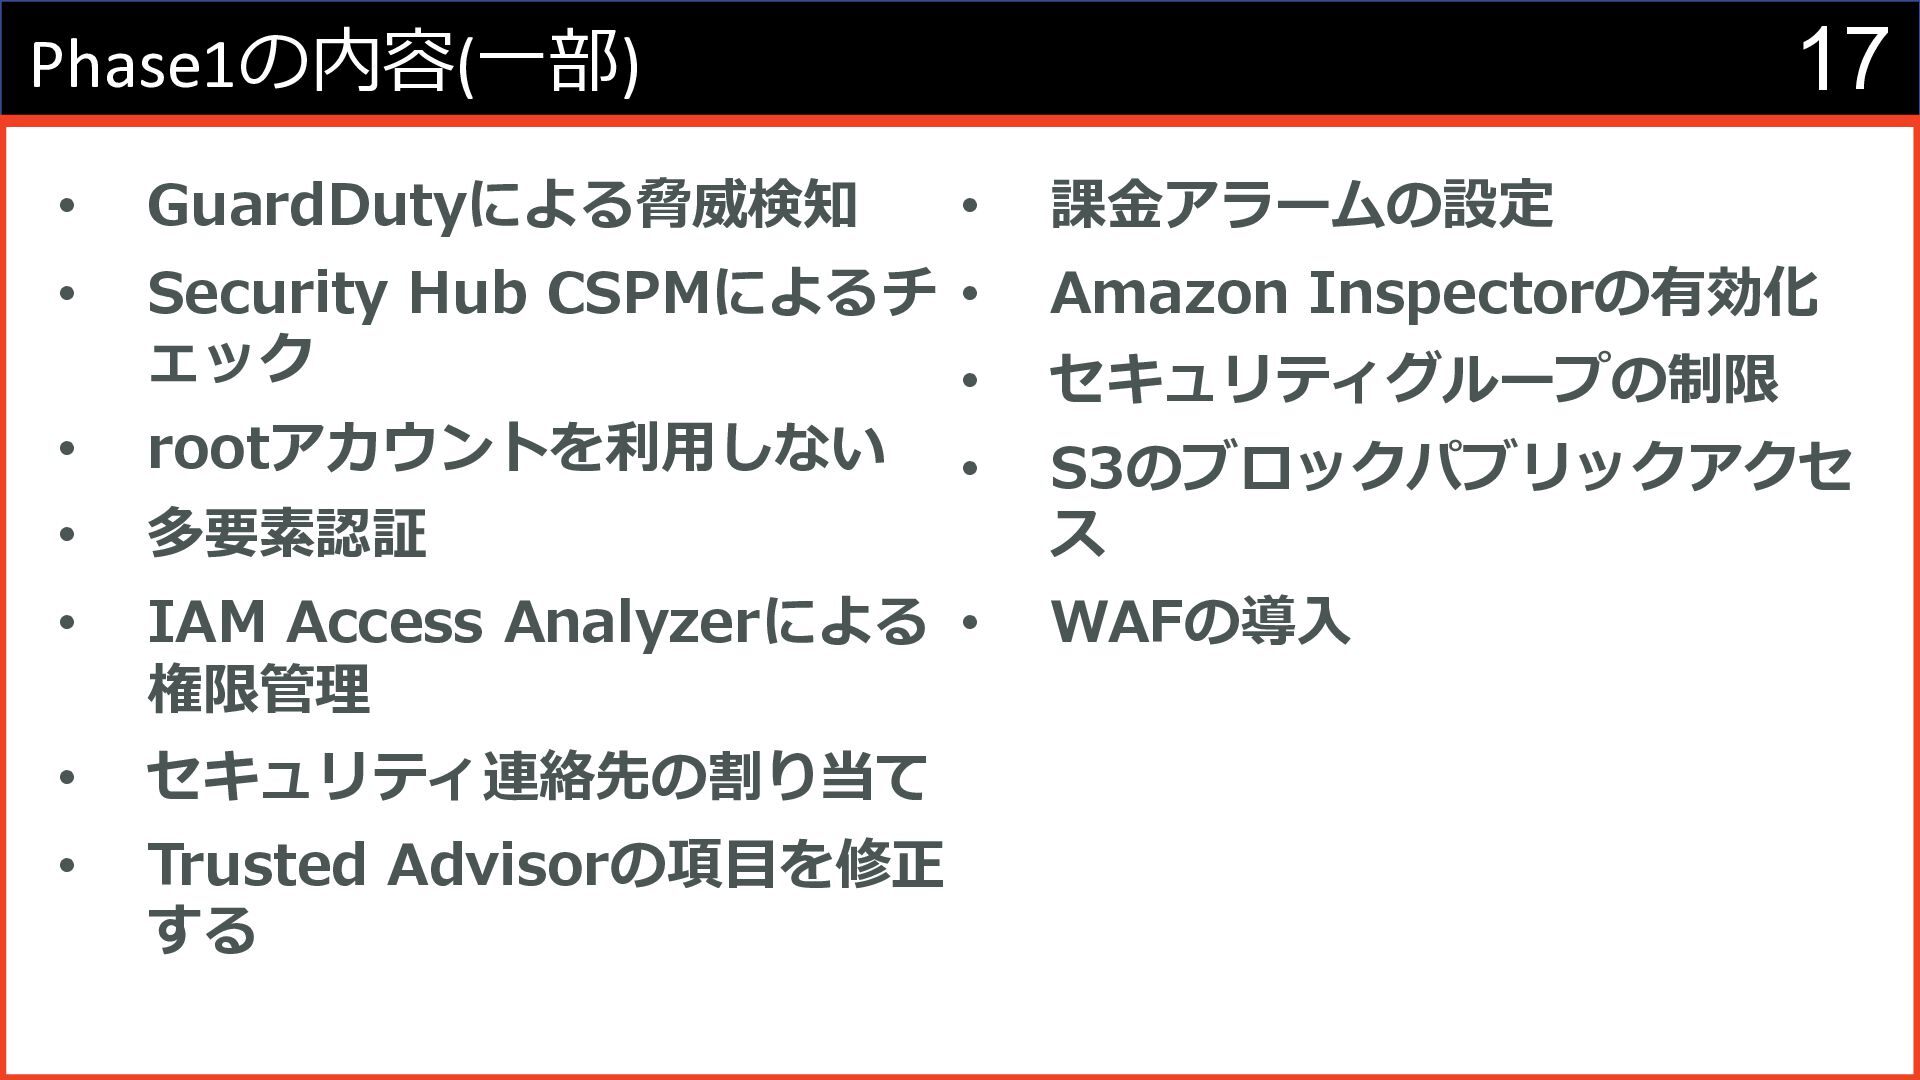
  7. 17 Phase1の内容(一部) • GuardDutyによる脅威検知 • Security Hub CSPMによるチ • ェック

    • Amazon Inspectorの有効化 • S3のブロックパブリックアクセ ス • • rootアカウントを利用しない • 多要素認証 • IAM Access Analyzerによる • 権限管理 • セキュリティ連絡先の割り当て • Trusted Advisorの項目を修正 する 課金アラームの設定 セキュリティグループの制限 WAFの導入
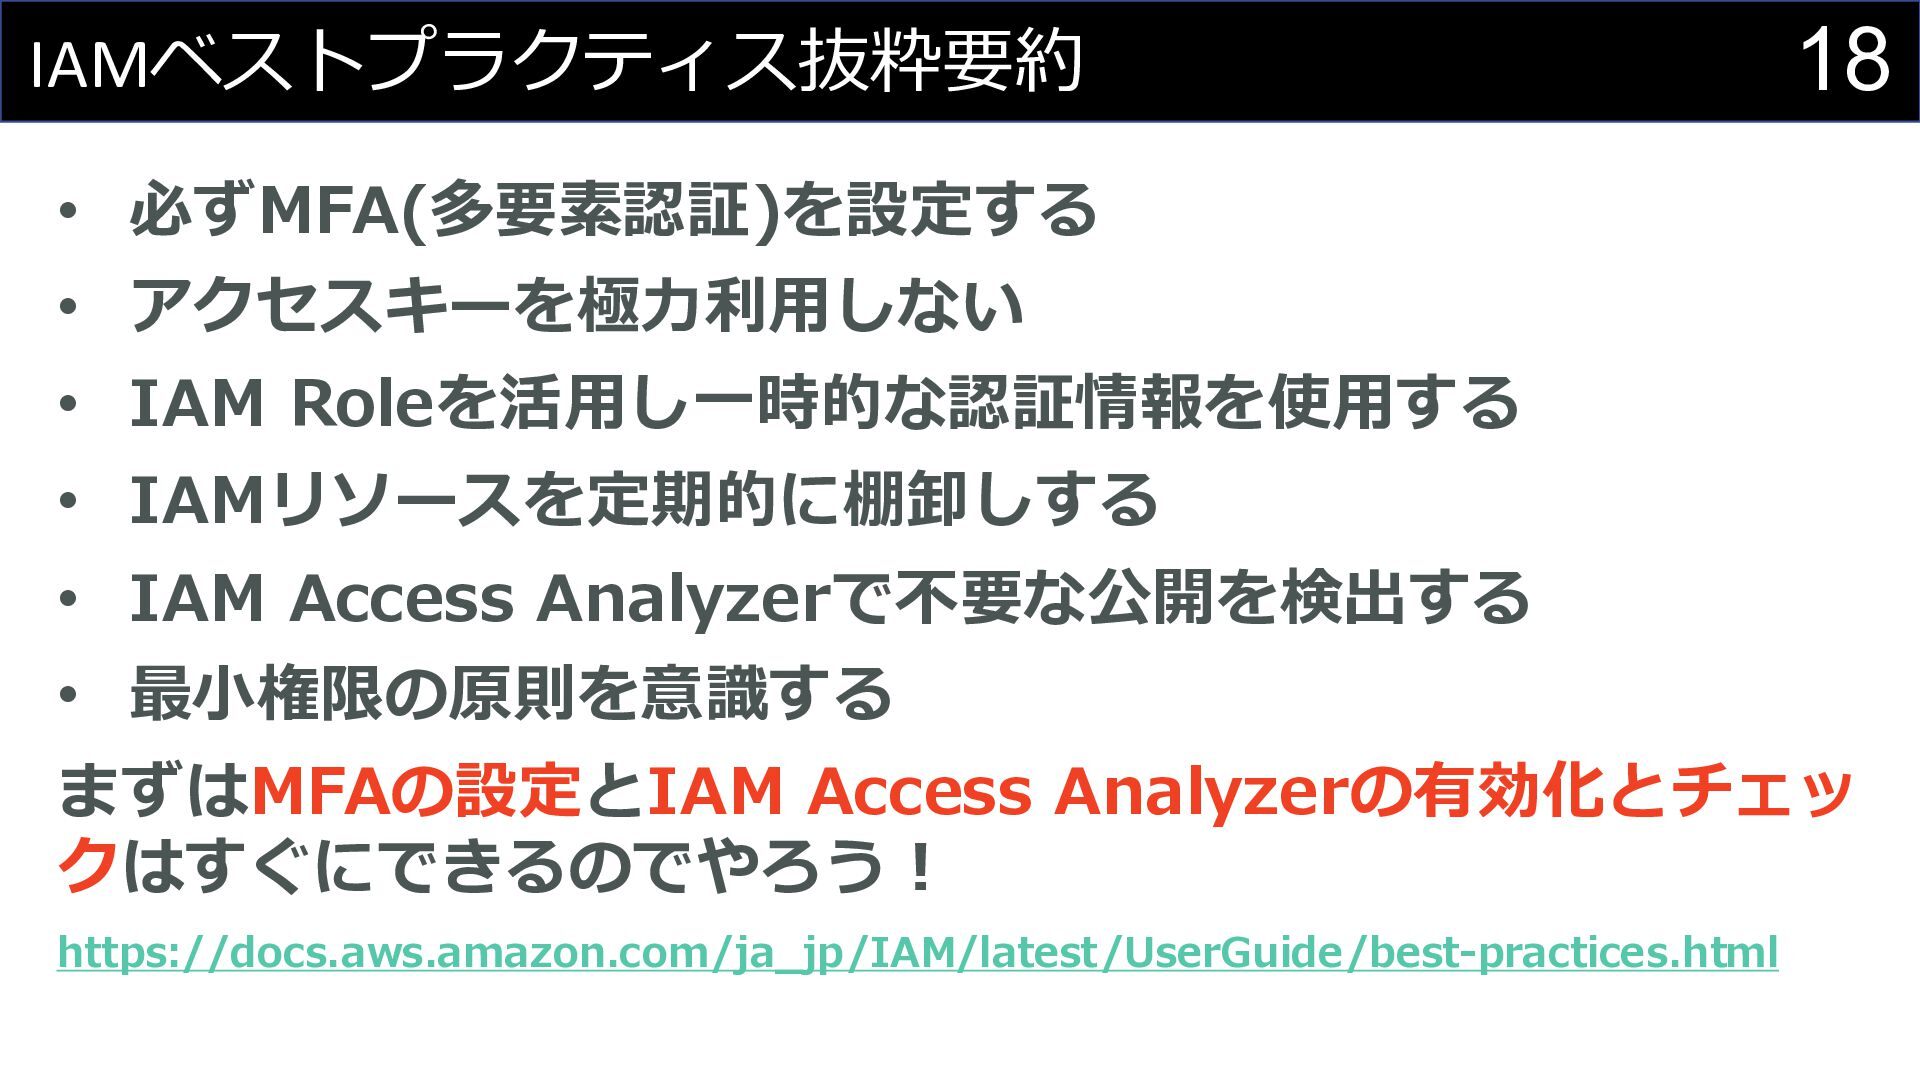
  8. IAMベストプラクティス抜粋要約 18 • 必ずMFA(多要素認証)を設定する • アクセスキーを極力利用しない • IAM Roleを活用し一時的な認証情報を使用する •

    IAMリソースを定期的に棚卸しする • IAM Access Analyzerで不要な公開を検出する • 最小権限の原則を意識する まずはMFAの設定とIAM Access Analyzerの有効化とチェッ クはすぐにできるのでやろう! https://docs.aws.amazon.com/ja_jp/IAM/latest/UserGuide/best-practices.html
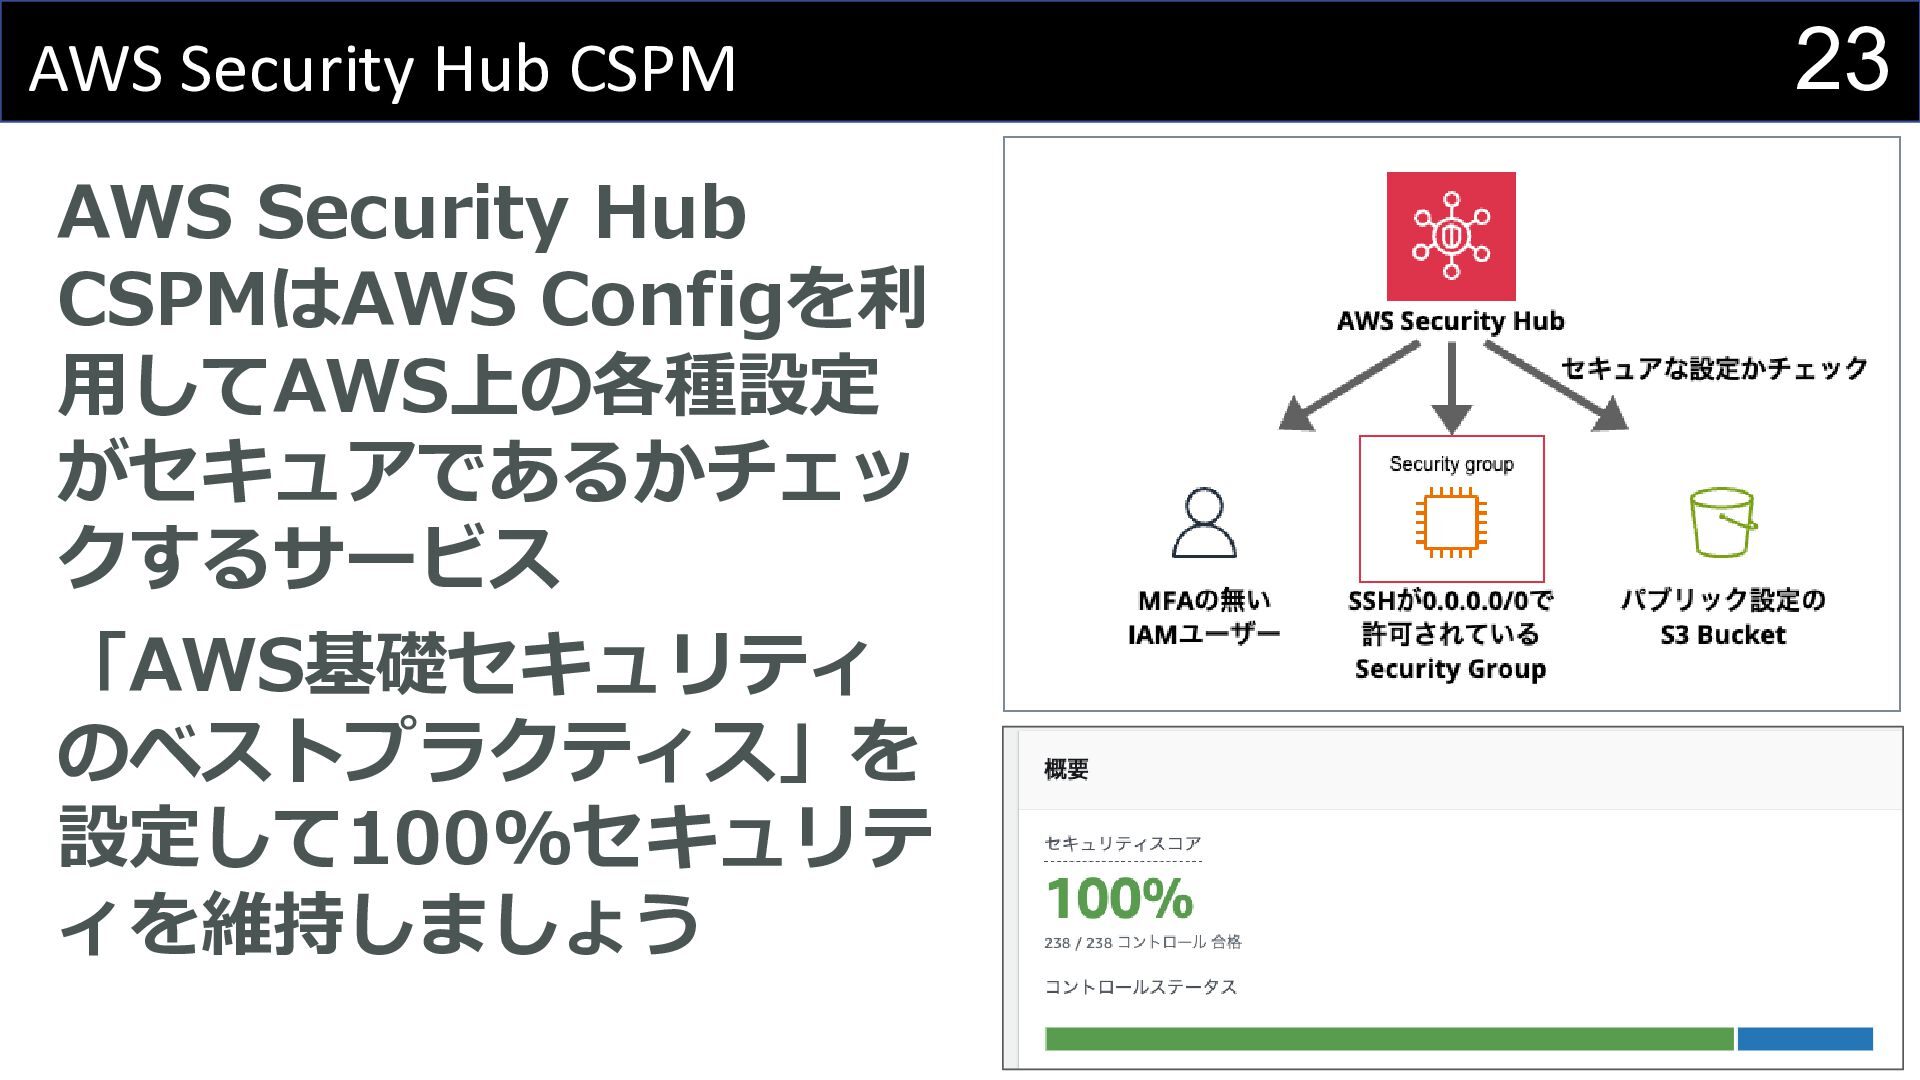
  9. AWS Security Hub CSPM AWS Security Hub CSPMはAWS Configを利 用してAWS上の各種設定

    がセキュアであるかチェッ クするサービス 「AWS基礎セキュリティ のベストプラクティス」を 設定して100%セキュリテ ィを維持しましょう 23
  10. Phase2の内容(一部) • Cloud Security のトレーニングプラン • セキュリティおよび規制要件を特定する • ユーザーリポジトリの一元管理 •

    組織ポリシーとしてのSCP • VPC内の Public /Private ネットワーク分離 • AWS Control Tower によるマルチアカウント管理 • データバックアップ • 開発時にセキュリティチームも参画する • インシデント対応手順を作成し、テストする 25
  11. 統制の話 26 AWSセキュリティ成熟度モデルのPhase2: 基礎には組 織における統制の項目がある • AWS Control Tower によるマルチアカウント管理

    • ユーザーリポジトリの一元管理 • セキュリティおよび規制要件を特定する 基礎の段階から、つまりAWSを利用しているすべての 組織はこれを実施するべき
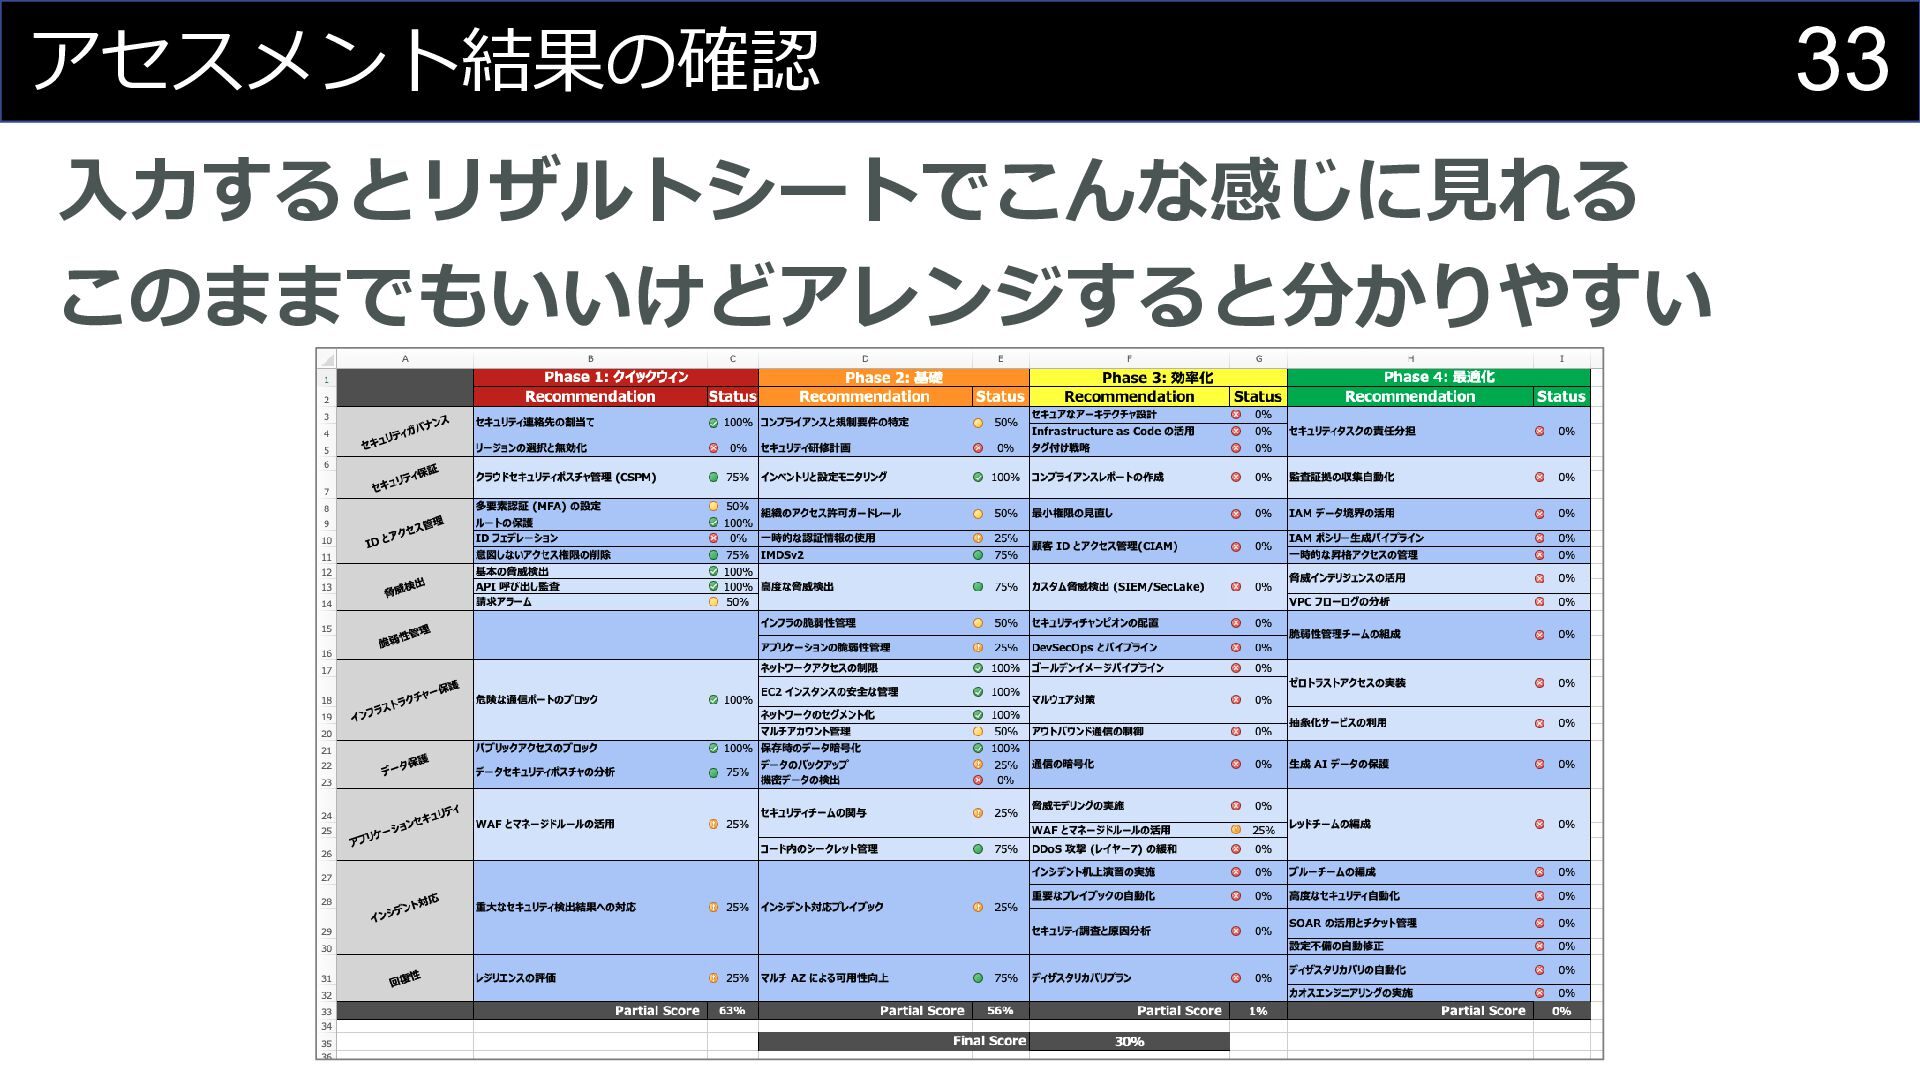
  12. アセスメントのやり方 32 • 最初にどのようなスコープを対象にして評価するか を定義する • • 組織全体 or プロジェクトどちらか

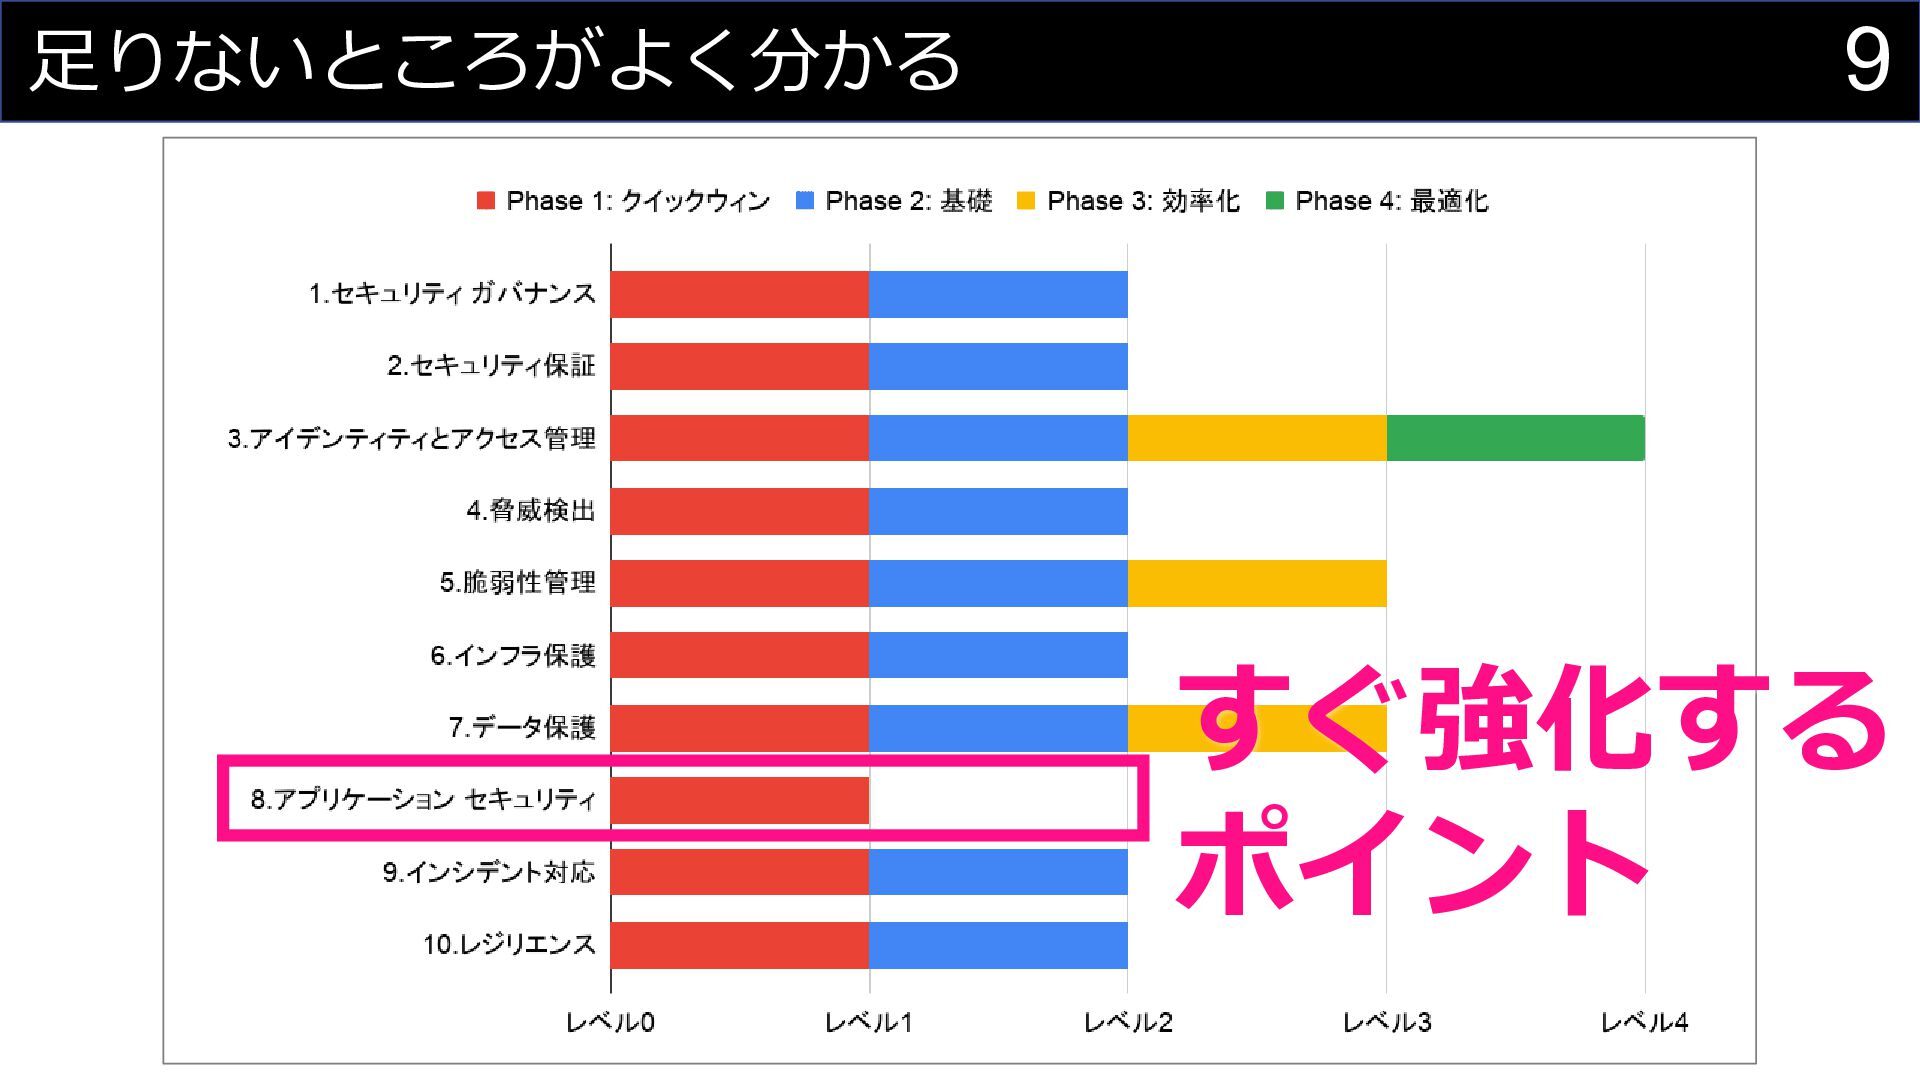
    対象のAWSアカウントはどれか • Phase順に並んでいるので上から順に進めて、 「Phase 2: 基礎」まで一通り入力できればそこで 止めても問題ない • だいたいここまでで問題があれば、それに対応していく ことを優先する
  13. アセスメントが終わったらどうする 34 • 分かりやすいグラフが出力できて、どこが強くどこ が弱いか、セキュリティ対策の現在地を確認できた • 基本は弱い部分をまず補うところから • Phase 2までは一通り上げることを推奨

    • その後は自由 • • • • Phase 3や4を目指してもいい 組織やプロジェクトの特性を考え伸ばしたいところに取 り組む考えもある 別プロジェクトに横展開したり、全体の仕組整備もあり 一回取り組めば全体感を理解し、色々改善に取り組める
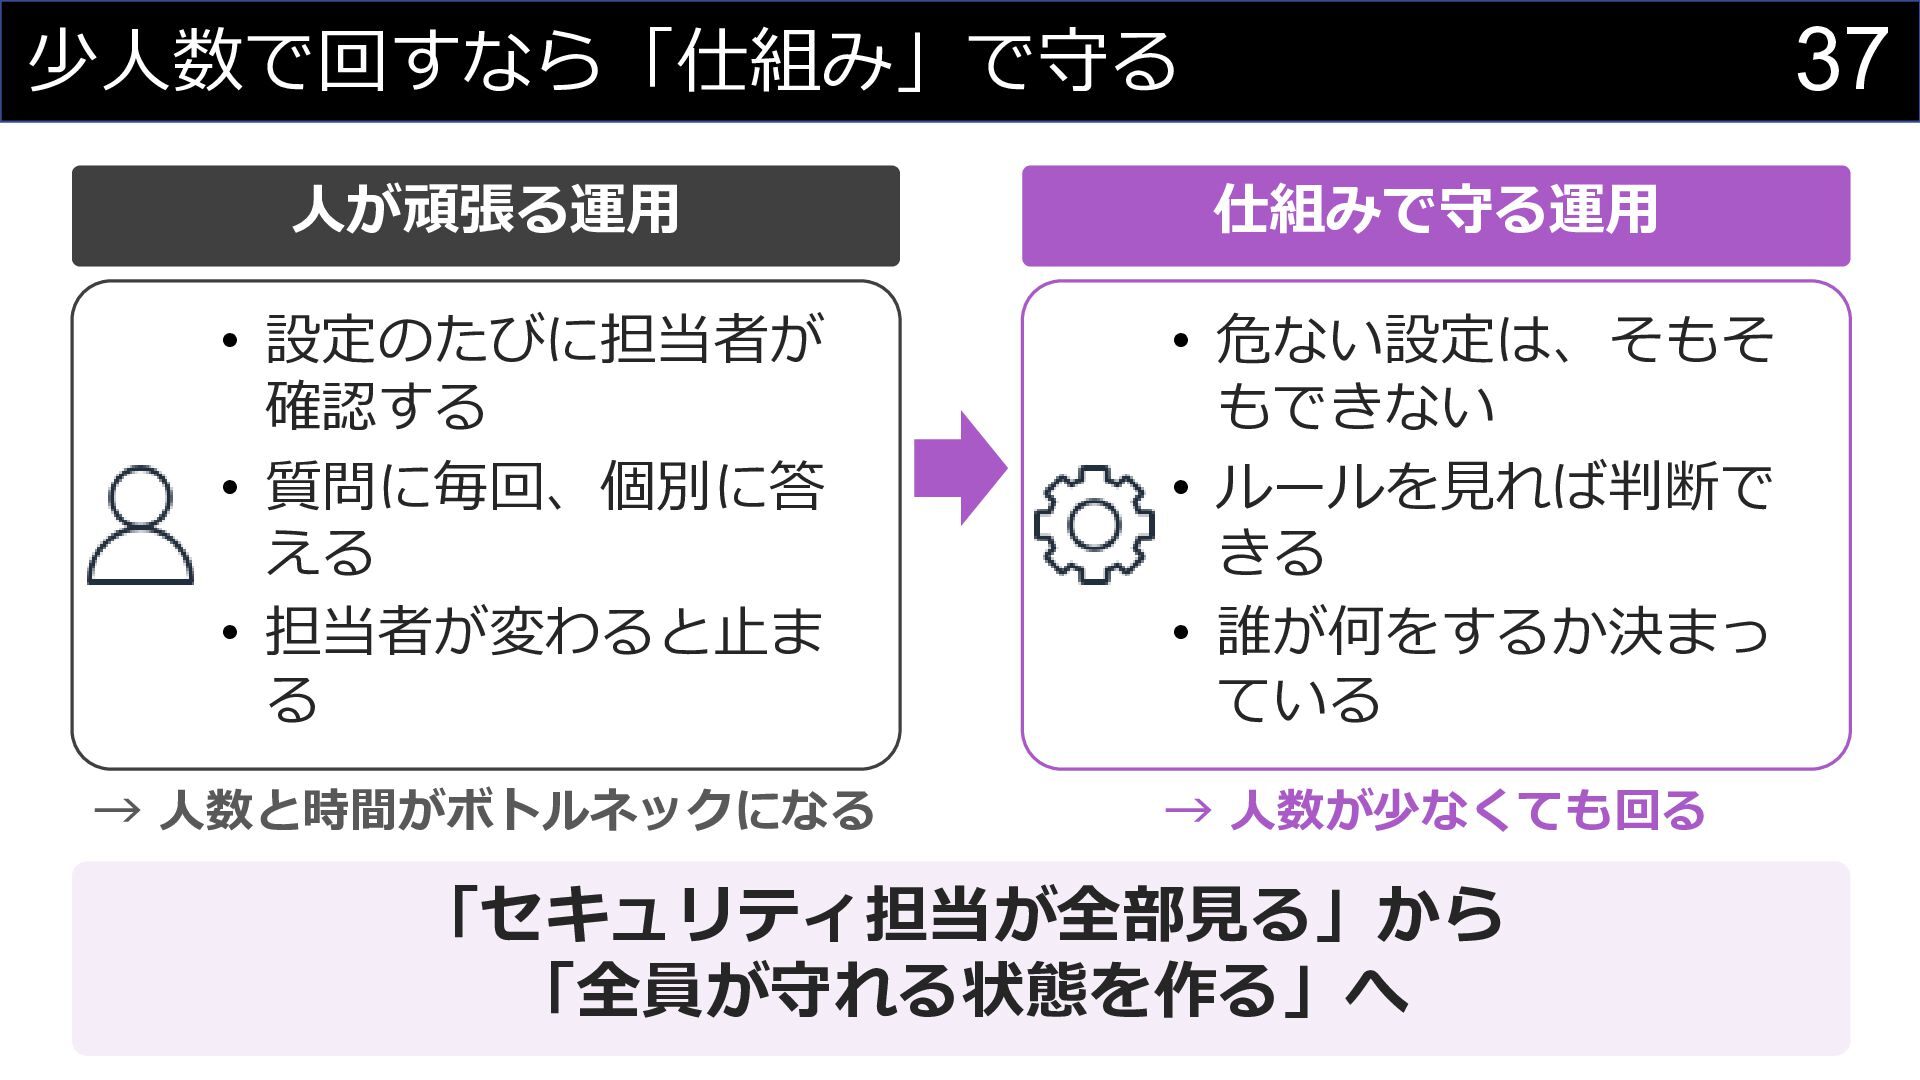
  14. 37 少人数で回すなら「仕組み」で守る 人が頑張る運用 仕組みで守る運用 • 設定のたびに担当者が 確認する • 質問に毎回、個別に答 える

    • 担当者が変わると止ま る • 危ない設定は、そもそ もできない • ルールを見れば判断で きる • 誰が何をするか決まっ ている → 人数と時間がボトルネックになる → 人数が少なくても回る 「セキュリティ担当が全部見る」から 「全員が守れる状態を作る」へ
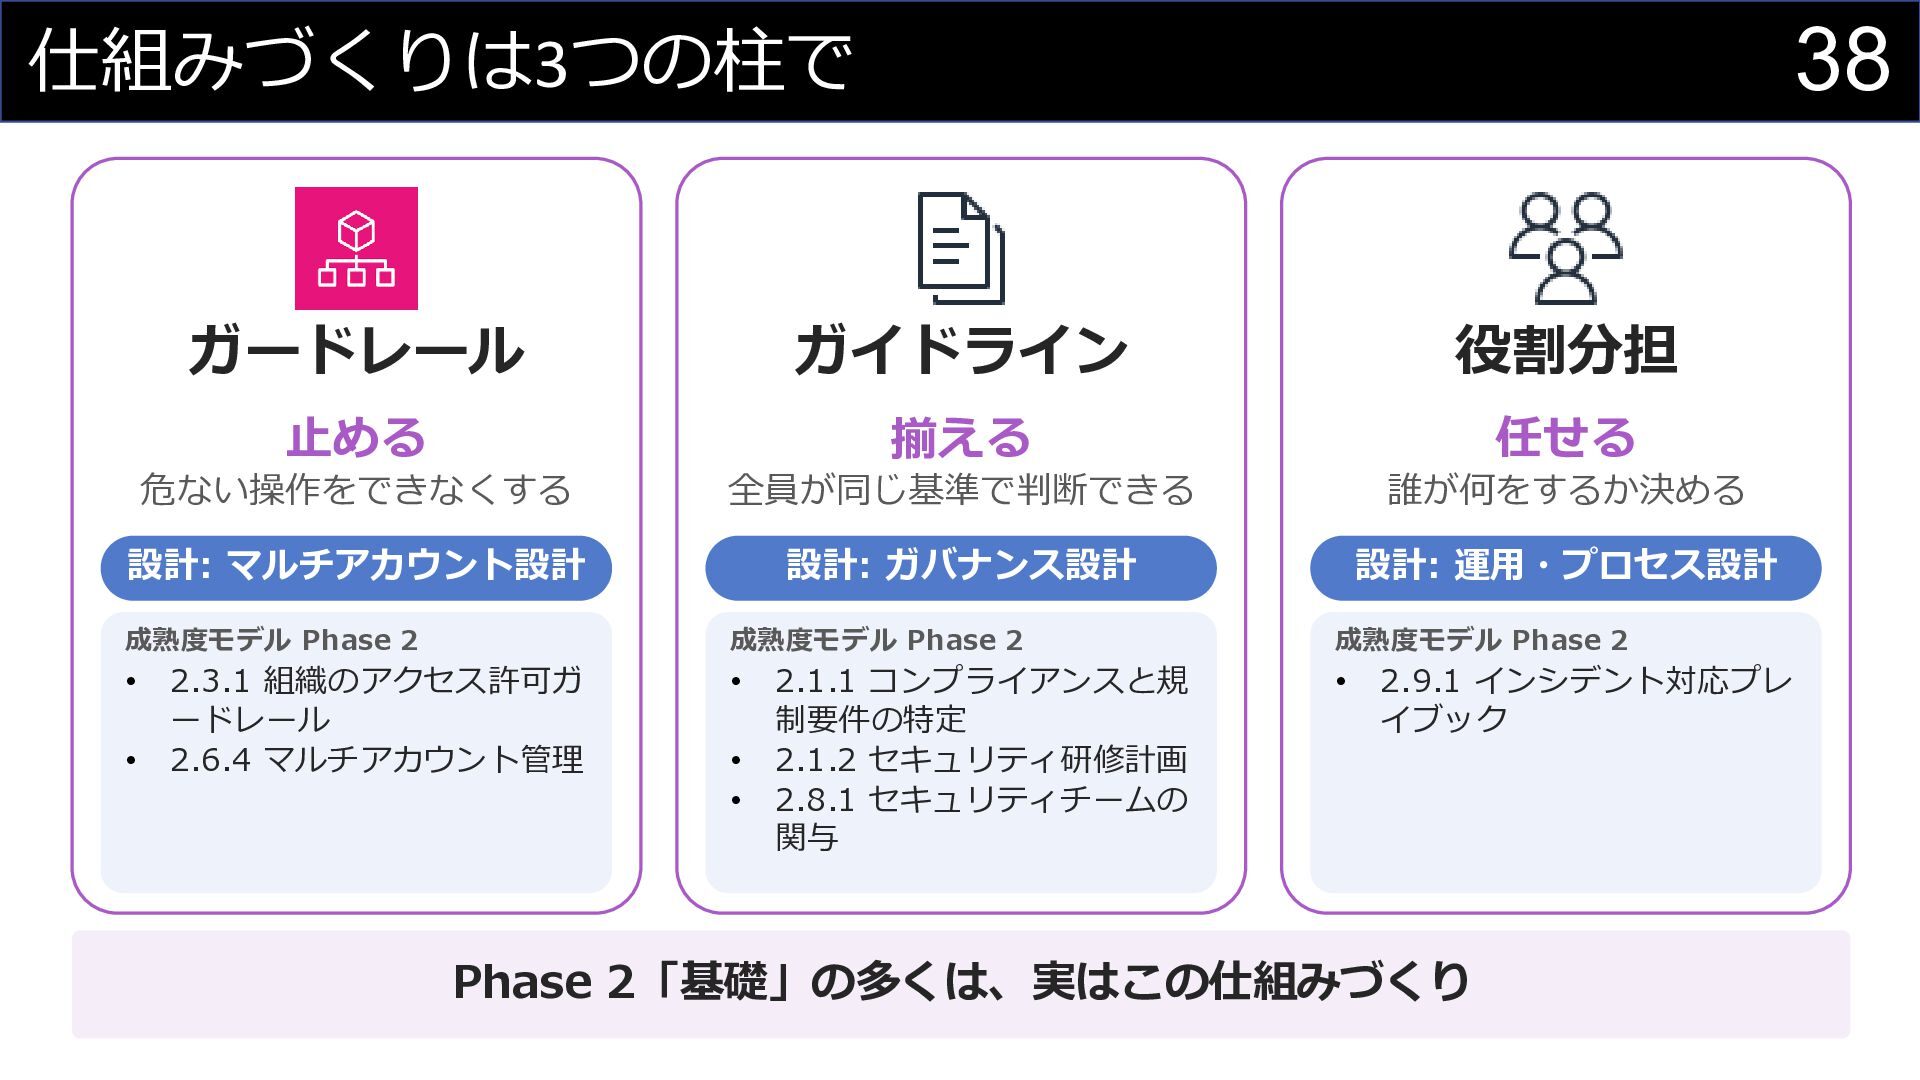
  15. 38 仕組みづくりは3つの柱で ガードレール ガイドライン 役割分担 止める 揃える 任せる 危ない操作をできなくする 全員が同じ基準で判断できる

    誰が何をするか決める 設計: マルチアカウント設計 設計: ガバナンス設計 設計: 運用・プロセス設計 成熟度モデル Phase 2 • • 成熟度モデル Phase 2 2.3.1 組織のアクセス許可ガ ードレール 2.6.4 マルチアカウント管理 • • • 2.1.1 コンプライアンスと規 制要件の特定 2.1.2 セキュリティ研修計画 2.8.1 セキュリティチームの 関与 成熟度モデル Phase 2 • 2.9.1 インシデント対応プレ イブック Phase 2「基礎」の多くは、実はこの仕組みづくり
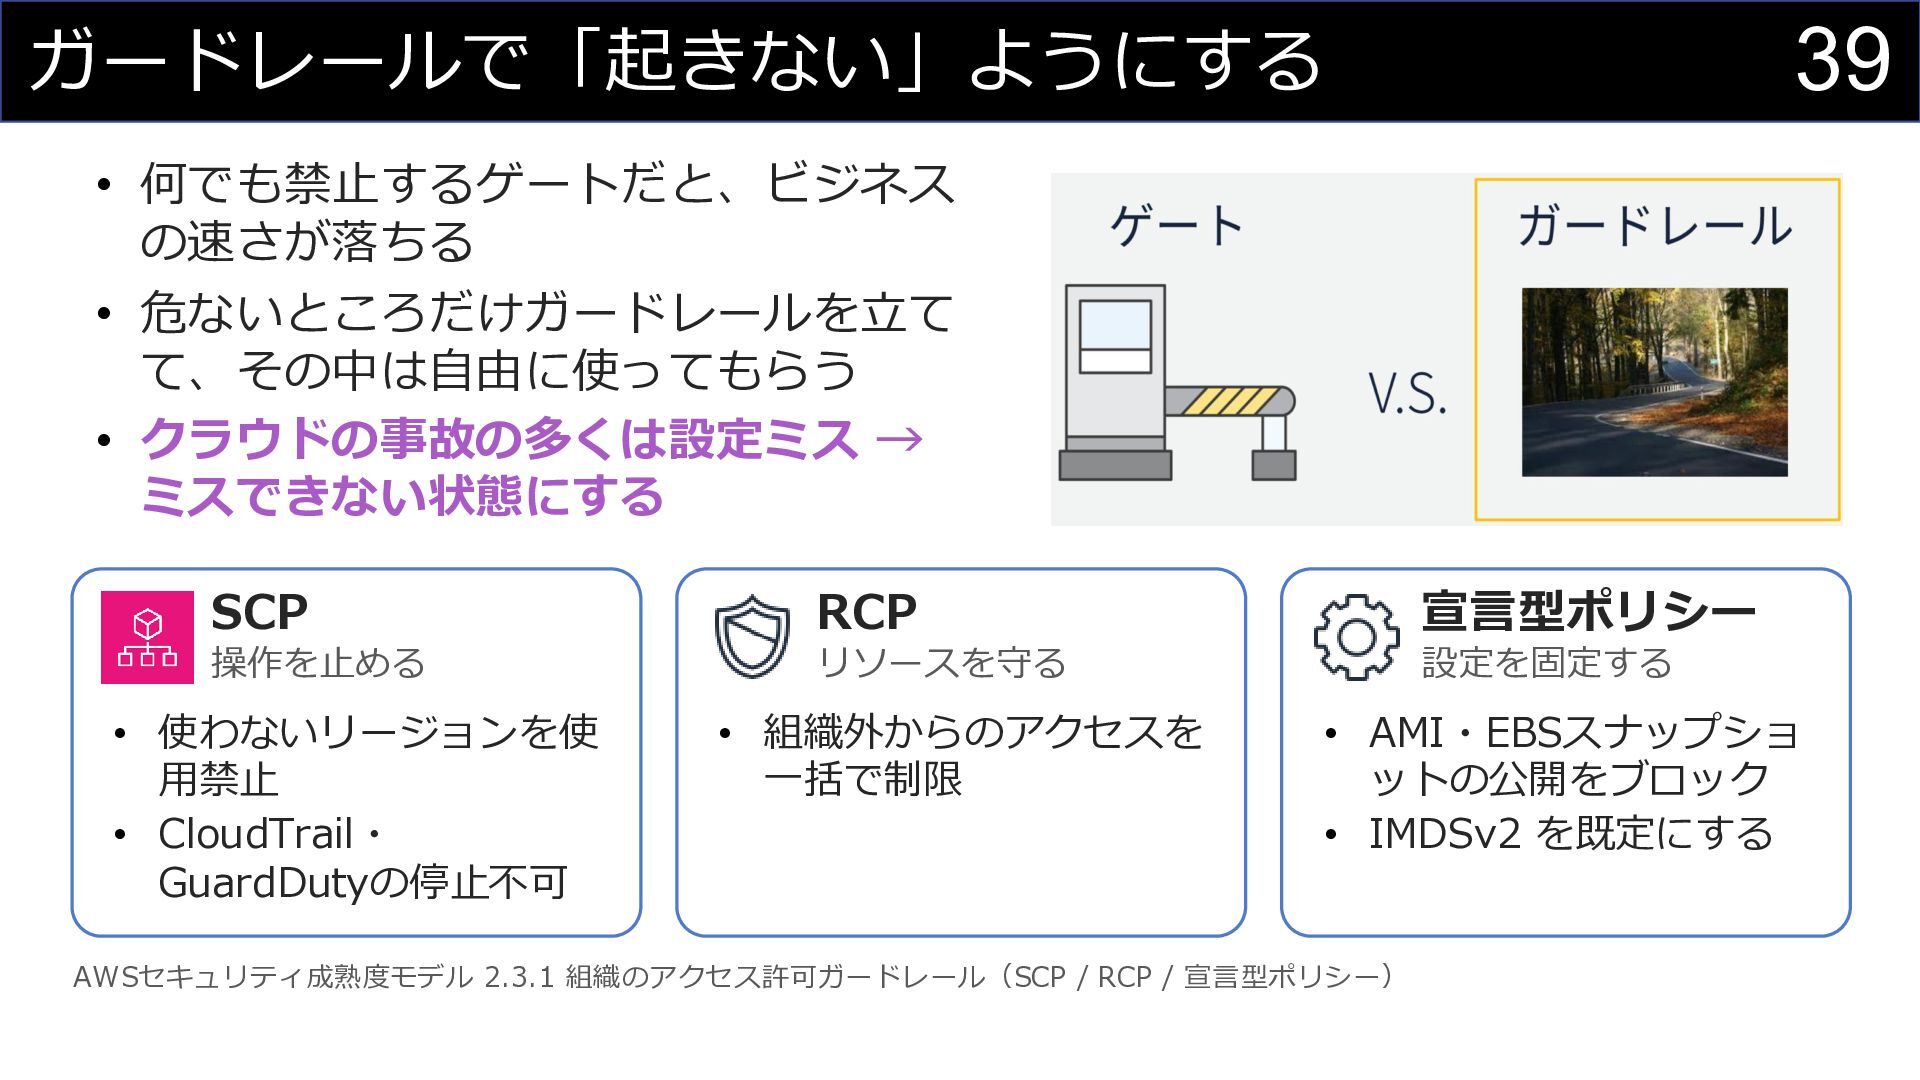
  16. 39 ガードレールで「起きない」ようにする • 何でも禁止するゲートだと、ビジネス の速さが落ちる • 危ないところだけガードレールを立て て、その中は自由に使ってもらう • クラウドの事故の多くは設定ミス

    → ミスできない状態にする SCP RCP 宣言型ポリシー 操作を止める リソースを守る 設定を固定する • 組織外からのアクセスを 一括で制限 • AMI・EBSスナップショ ットの公開をブロック • IMDSv2 を既定にする • 使わないリージョンを使 用禁止 • CloudTrail・ GuardDutyの停止不可 AWSセキュリティ成熟度モデル 2.3.1 組織のアクセス許可ガードレール(SCP / RCP / 宣言型ポリシー)
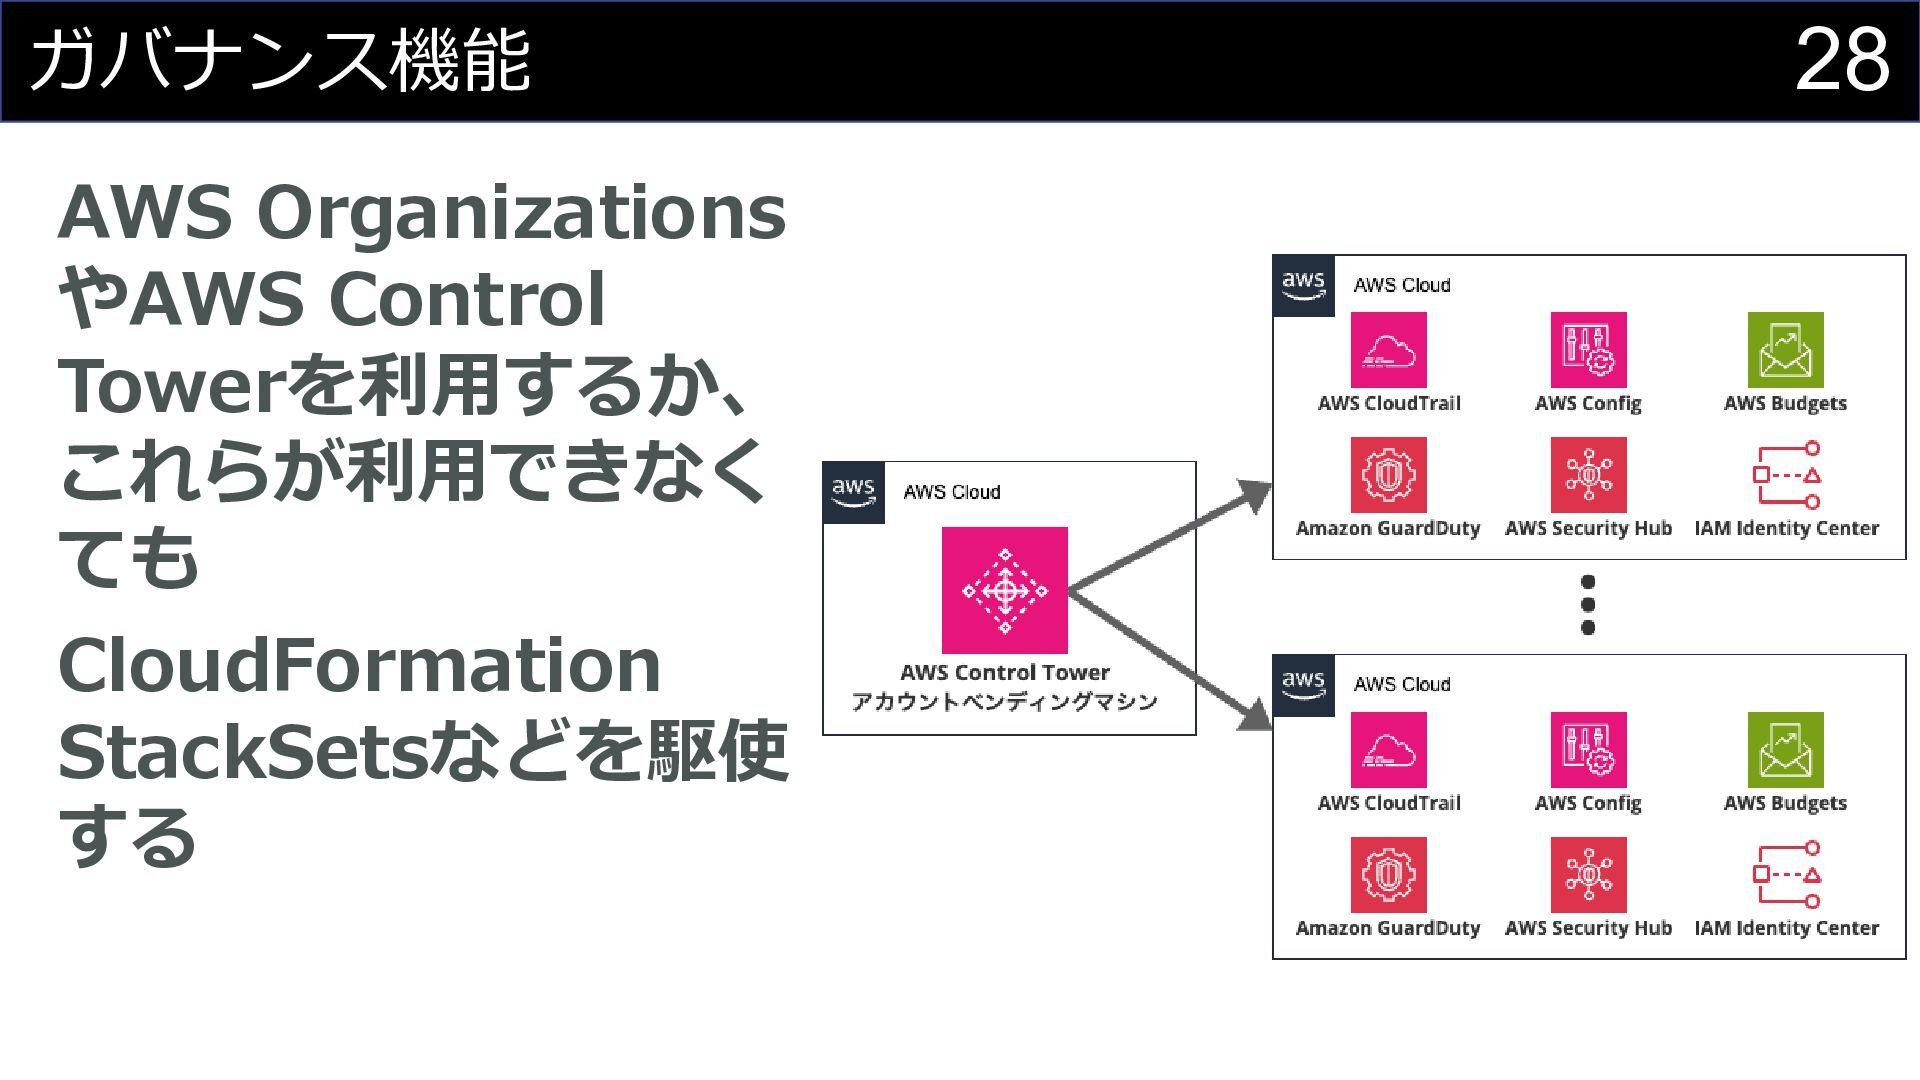
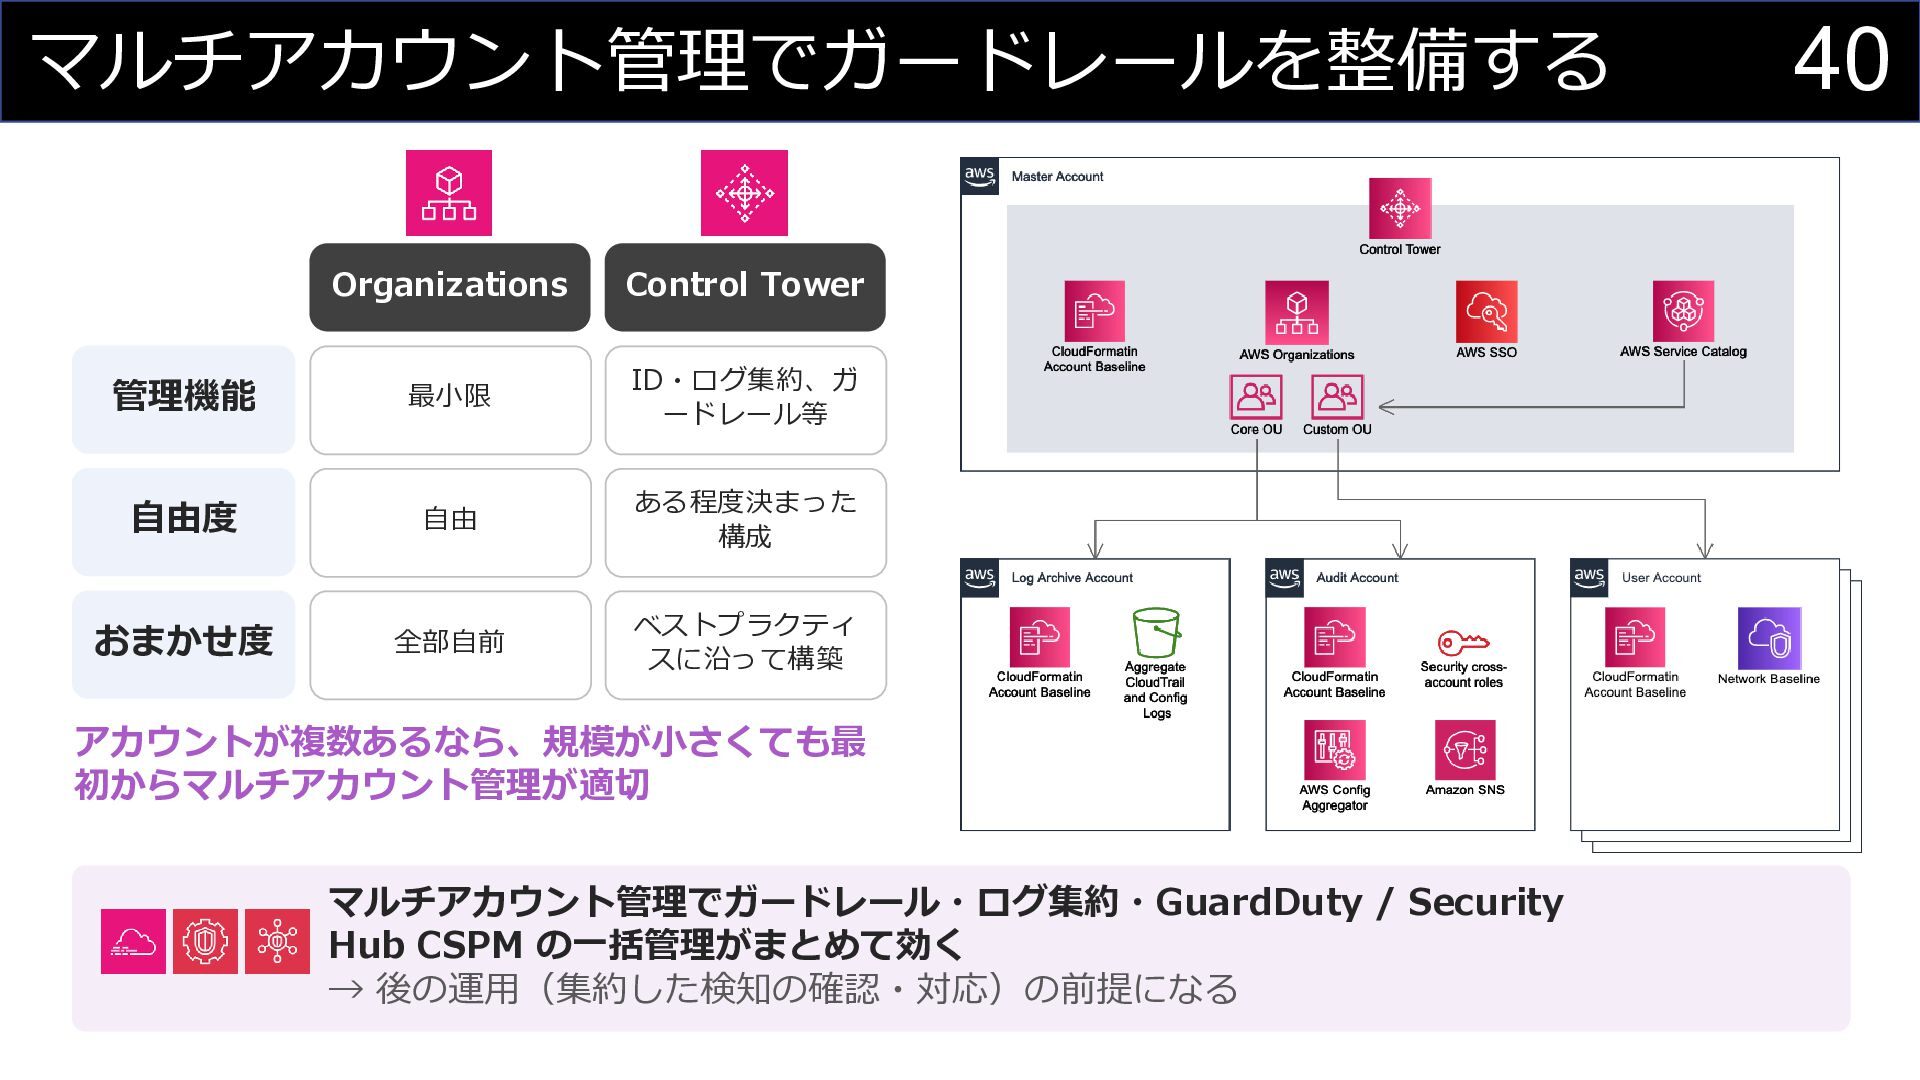
  17. マルチアカウント管理でガードレールを整備する Organizations Control Tower 管理機能 最小限 ID・ログ集約、ガ ードレール等 自由度 自由

    ある程度決まった 構成 おまかせ度 全部自前 ベストプラクティ スに沿って構築 アカウントが複数あるなら、規模が小さくても最 初からマルチアカウント管理が適切 マルチアカウント管理でガードレール・ログ集約・GuardDuty / Security Hub CSPM の一括管理がまとめて効く → 後の運用(集約した検知の確認・対応)の前提になる 40
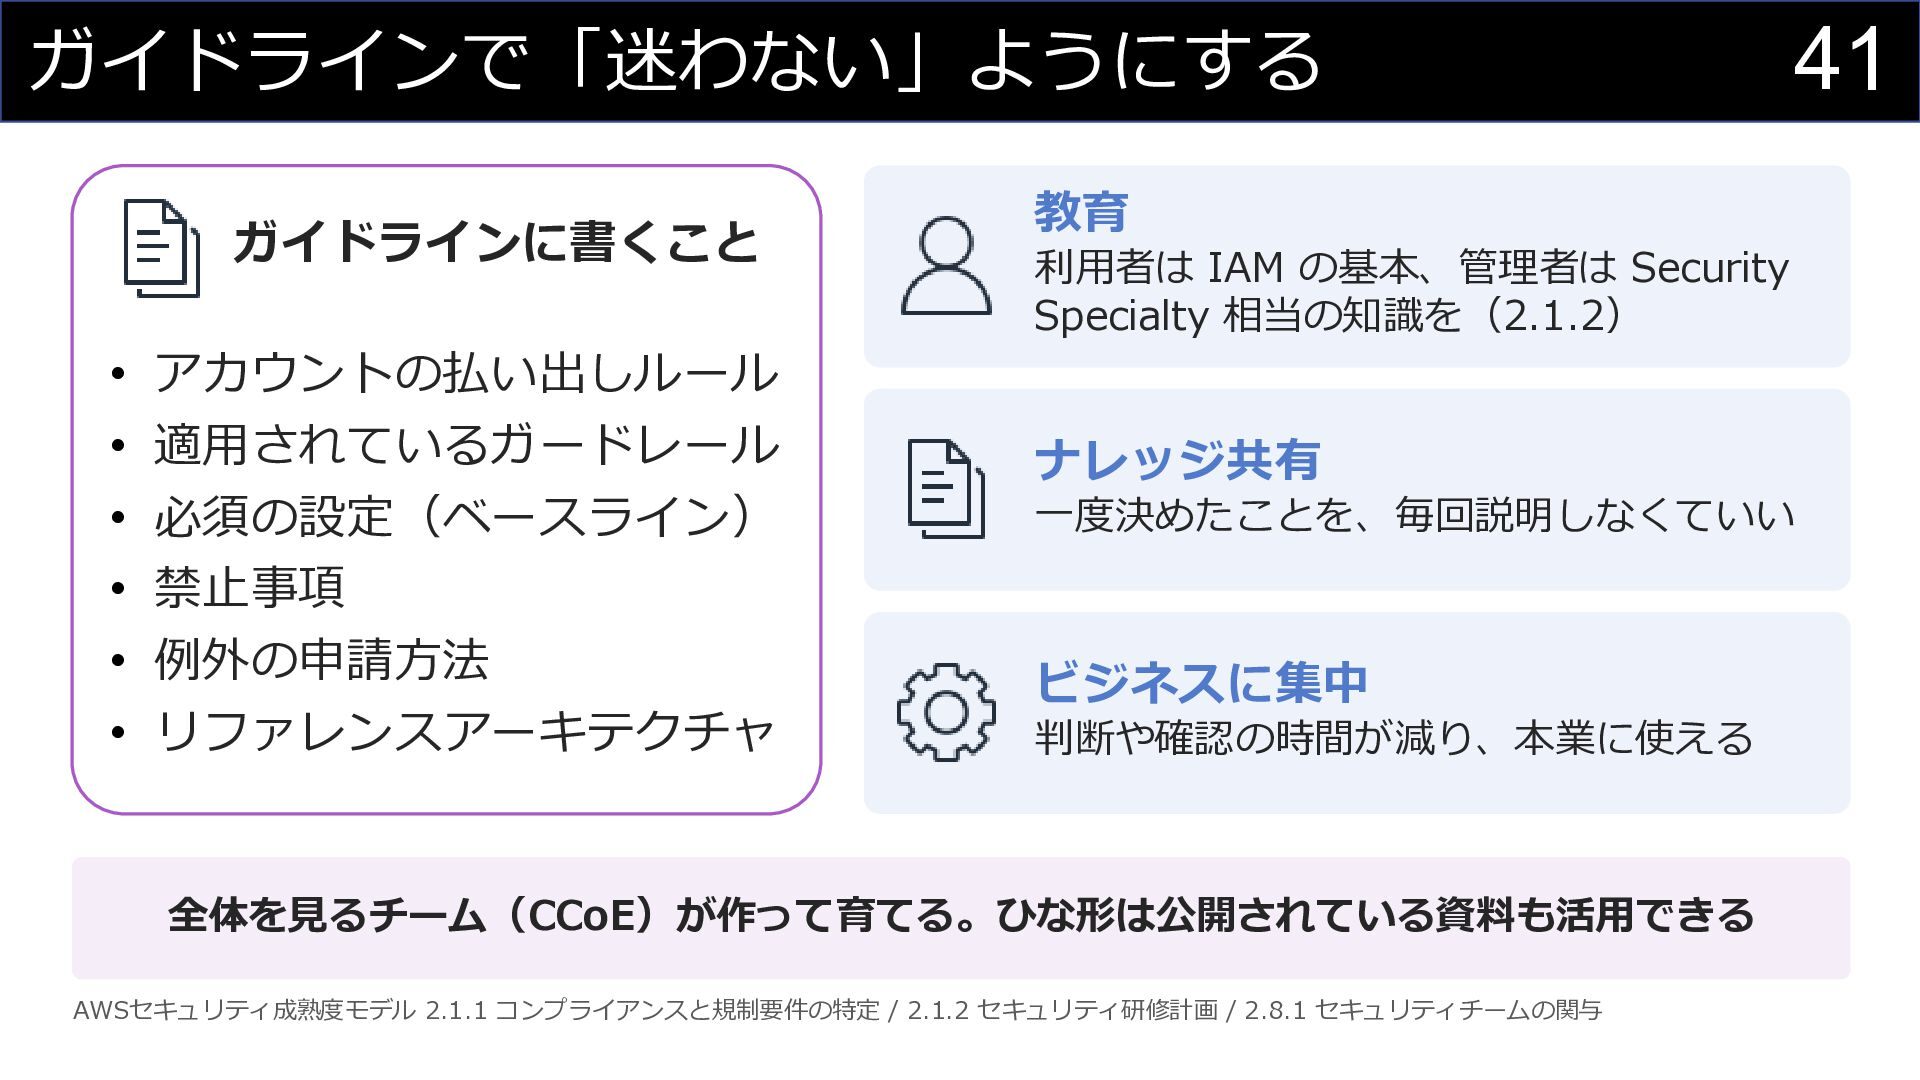
  18. ガイドラインで「迷わない」ようにする ガイドラインに書くこと 41 教育 利用者は IAM の基本、管理者は Security Specialty 相当の知識を(2.1.2)

    • アカウントの払い出しルール • 適用されているガードレール ナレッジ共有 • 必須の設定(ベースライン) • 禁止事項 一度決めたことを、毎回説明しなくていい • 例外の申請方法 • リファレンスアーキテクチャ ビジネスに集中 判断や確認の時間が減り、本業に使える 全体を見るチーム(CCoE)が作って育てる。ひな形は公開されている資料も活用できる AWSセキュリティ成熟度モデル 2.1.1 コンプライアンスと規制要件の特定 / 2.1.2 セキュリティ研修計画 / 2.8.1 セキュリティチームの関与
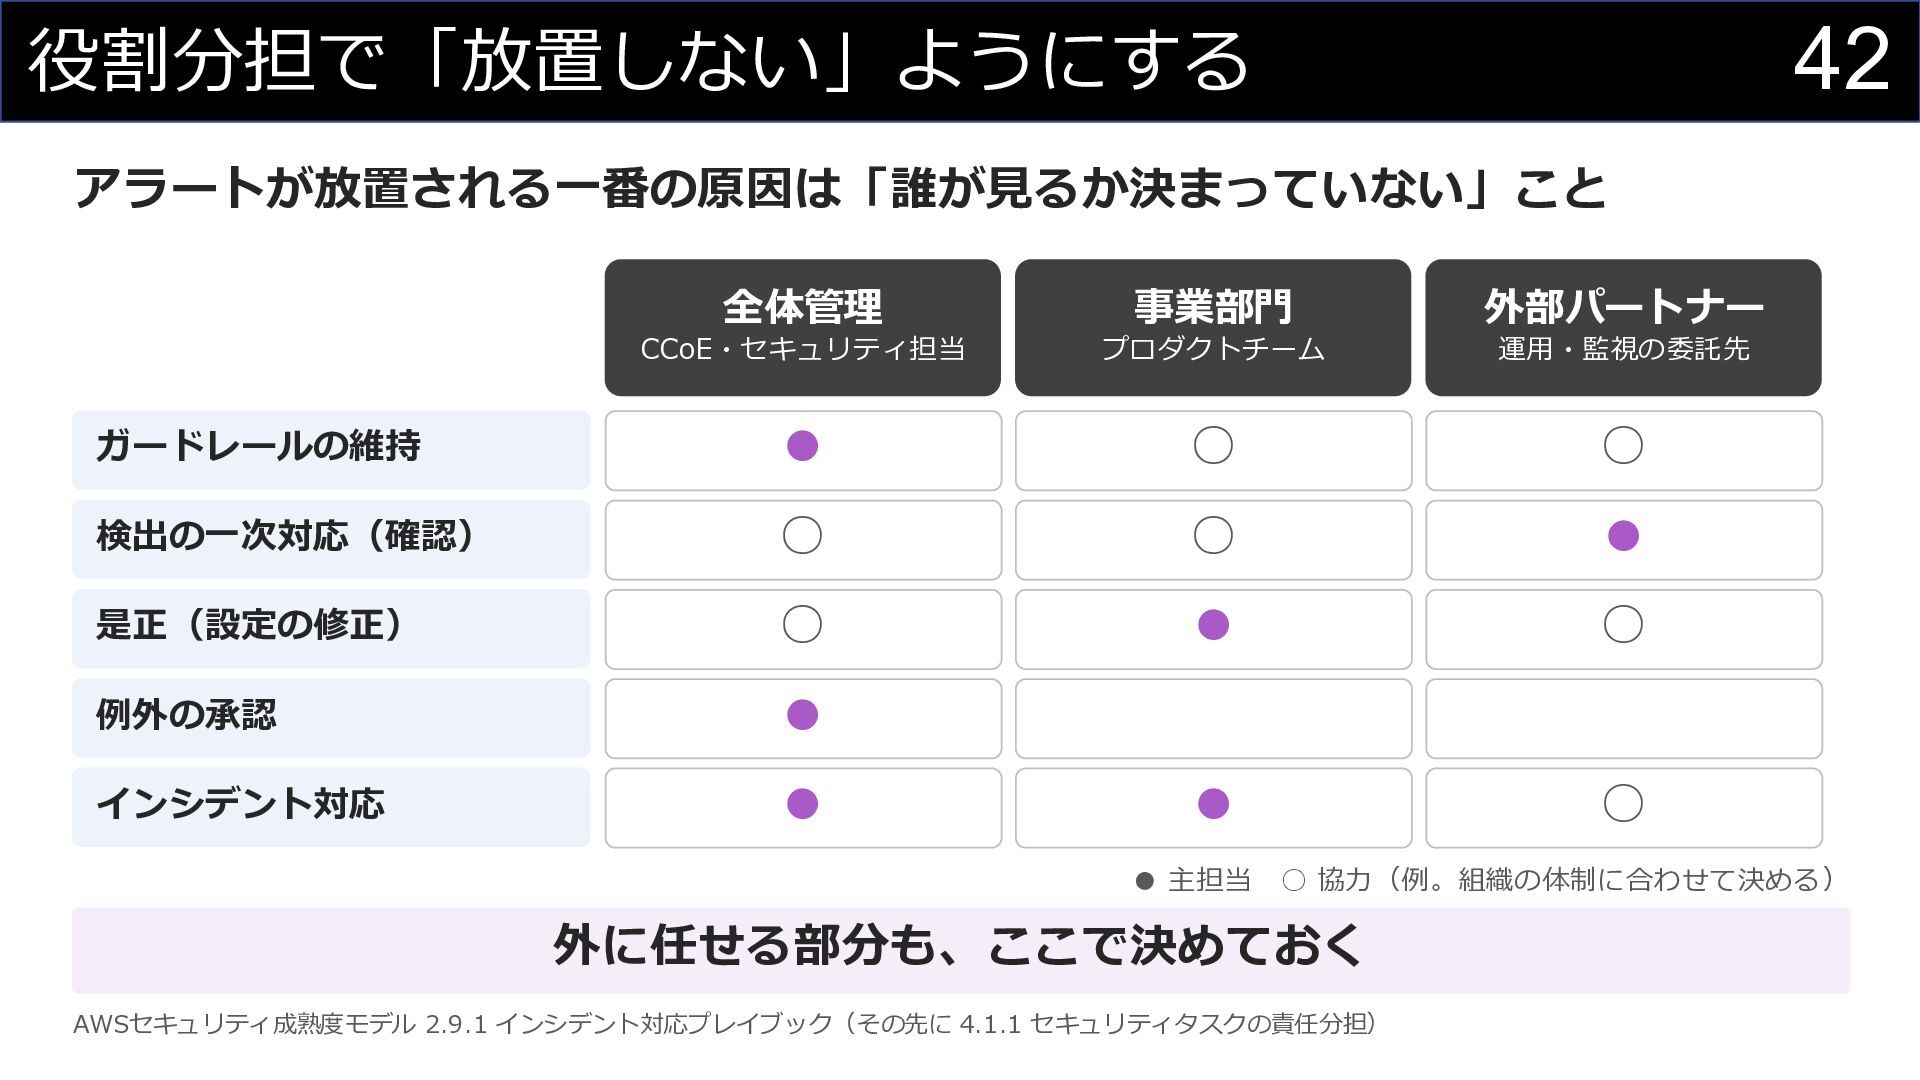
  19. 42 役割分担で「放置しない」ようにする アラートが放置される一番の原因は「誰が見るか決まっていない」こと 全体管理 事業部門 外部パートナー CCoE・セキュリティ担当 プロダクトチーム 運用・監視の委託先 ガードレールの維持

    • ◦ ◦ 検出の一次対応(確認) ◦ ◦ • 是正(設定の修正) ◦ • ◦ 例外の承認 • インシデント対応 • • ◦ • 主担当 ◦ 協力(例。組織の体制に合わせて決める) 外に任せる部分も、ここで決めておく AWSセキュリティ成熟度モデル 2.9.1 インシデント対応プレイブック(その先に 4.1.1 セキュリティタスクの責任分担)
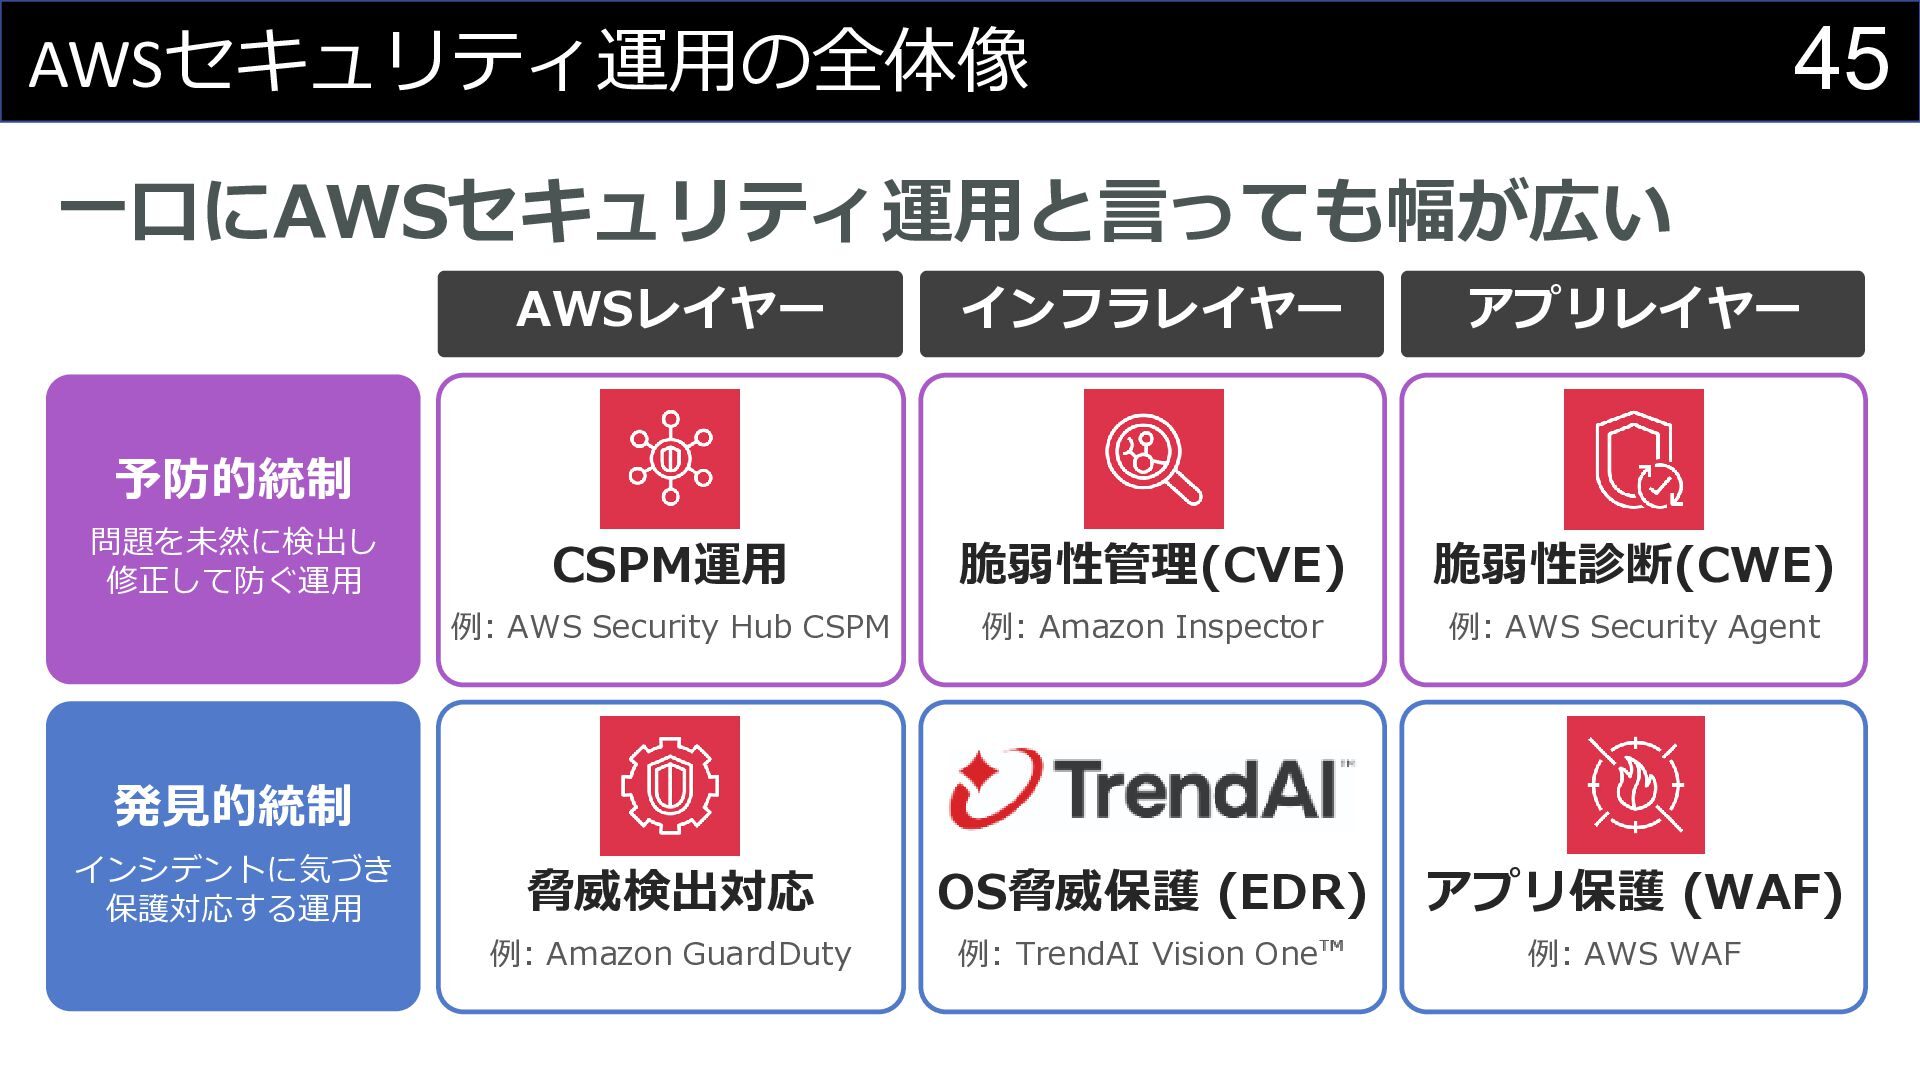
  20. 45 AWSセキュリティ運用の全体像 一口にAWSセキュリティ運用と言っても幅が広い AWSレイヤー インフラレイヤー アプリレイヤー CSPM運用 脆弱性管理(CVE) 脆弱性診断(CWE) 例:

    AWS Security Hub CSPM 例: Amazon Inspector 例: AWS Security Agent 脅威検出対応 OS脅威保護 (EDR) アプリ保護 (WAF) 例: Amazon GuardDuty 例: TrendAI Vision One 例: AWS WAF 予防的統制 問題を未然に検出し 修正して防ぐ運用 発見的統制 インシデントに気づき 保護対応する運用
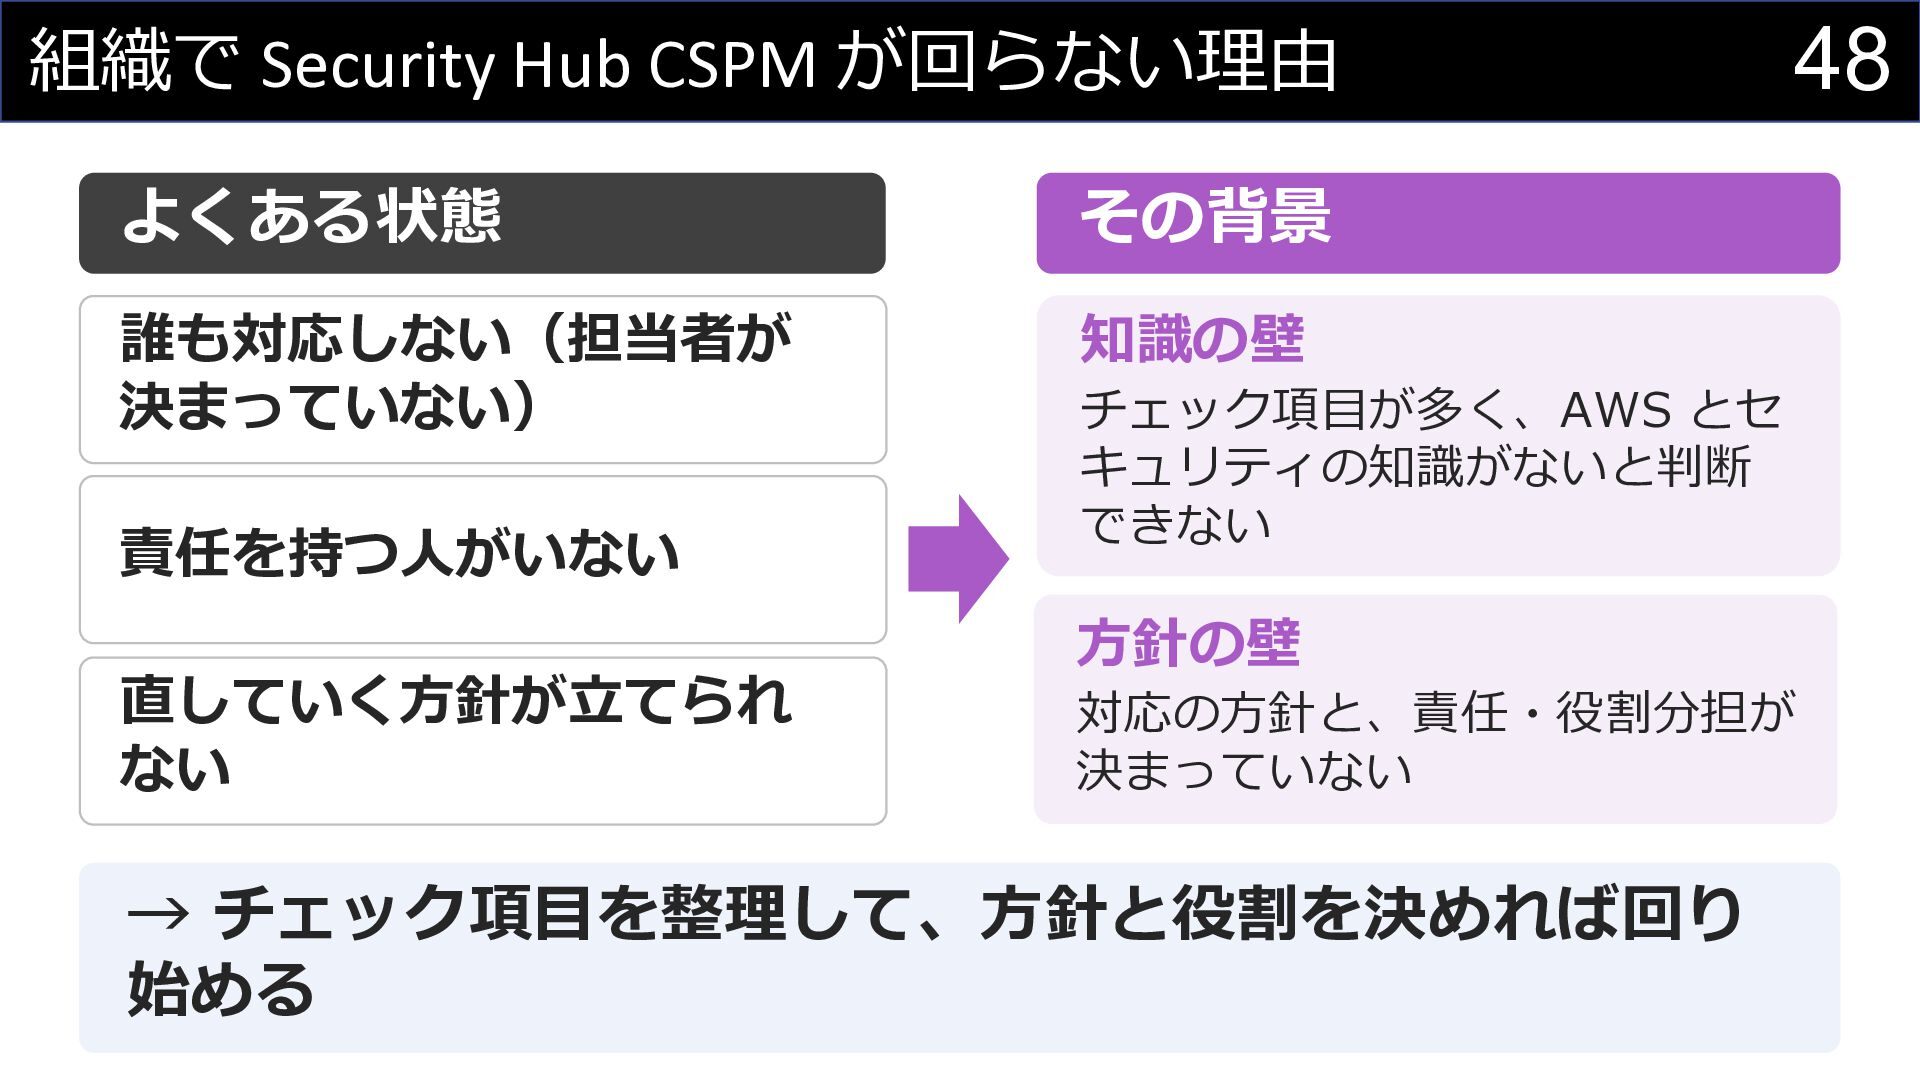
  21. 組織で Security Hub CSPM が回らない理由 よくある状態 その背景 誰も対応しない(担当者が 決まっていない) 知識の壁

    責任を持つ人がいない 直していく方針が立てられ ない 48 チェック項目が多く、AWS とセ キュリティの知識がないと判断 できない 方針の壁 対応の方針と、責任・役割分担が 決まっていない → チェック項目を整理して、方針と役割を決めれば回り 始める
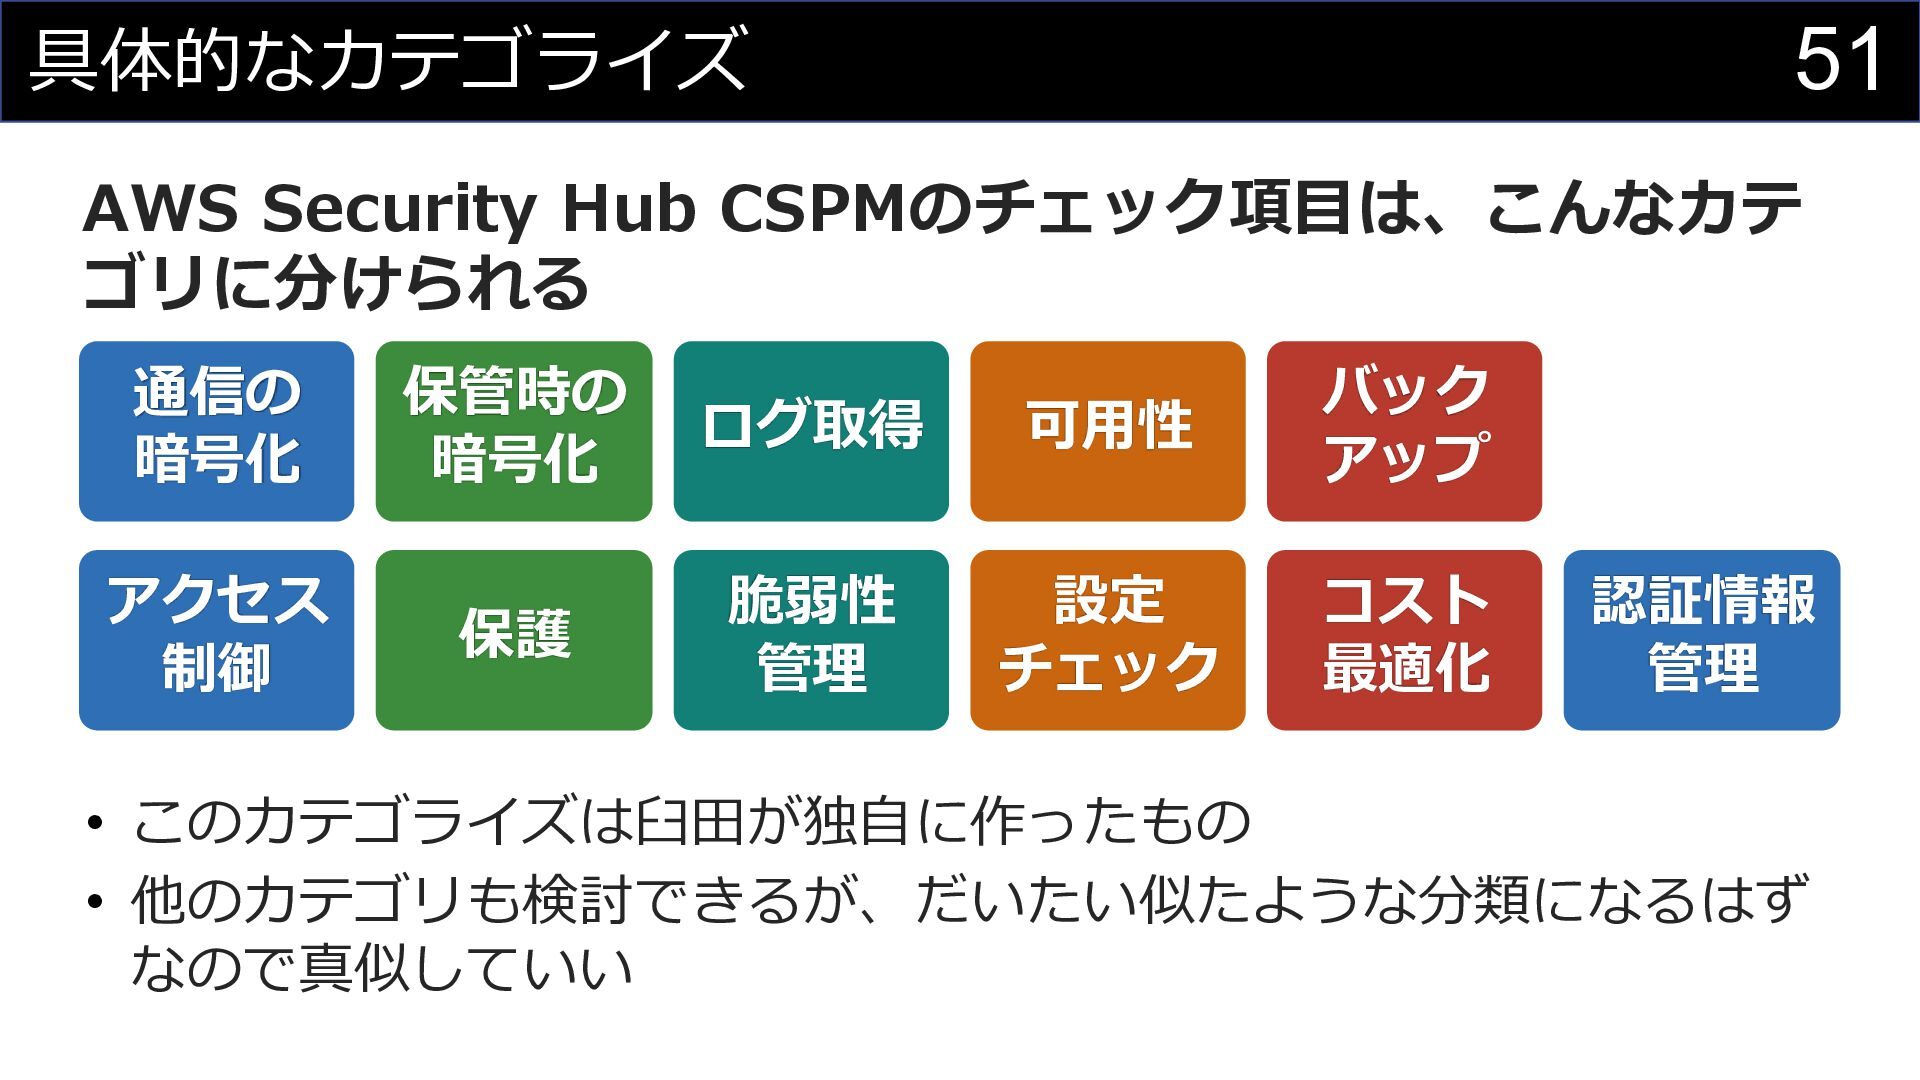
  22. 51 具体的なカテゴライズ AWS Security Hub CSPMのチェック項目は、こんなカテ ゴリに分けられる 通信の 暗号化 アクセス

    制御 保管時の 暗号化 ログ取得 可用性 バック アップ 保護 脆弱性 管理 設定 チェック コスト 最適化 認証情報 管理 • このカテゴライズは臼田が独自に作ったもの • 他のカテゴリも検討できるが、だいたい似たような分類になるはず なので真似していい
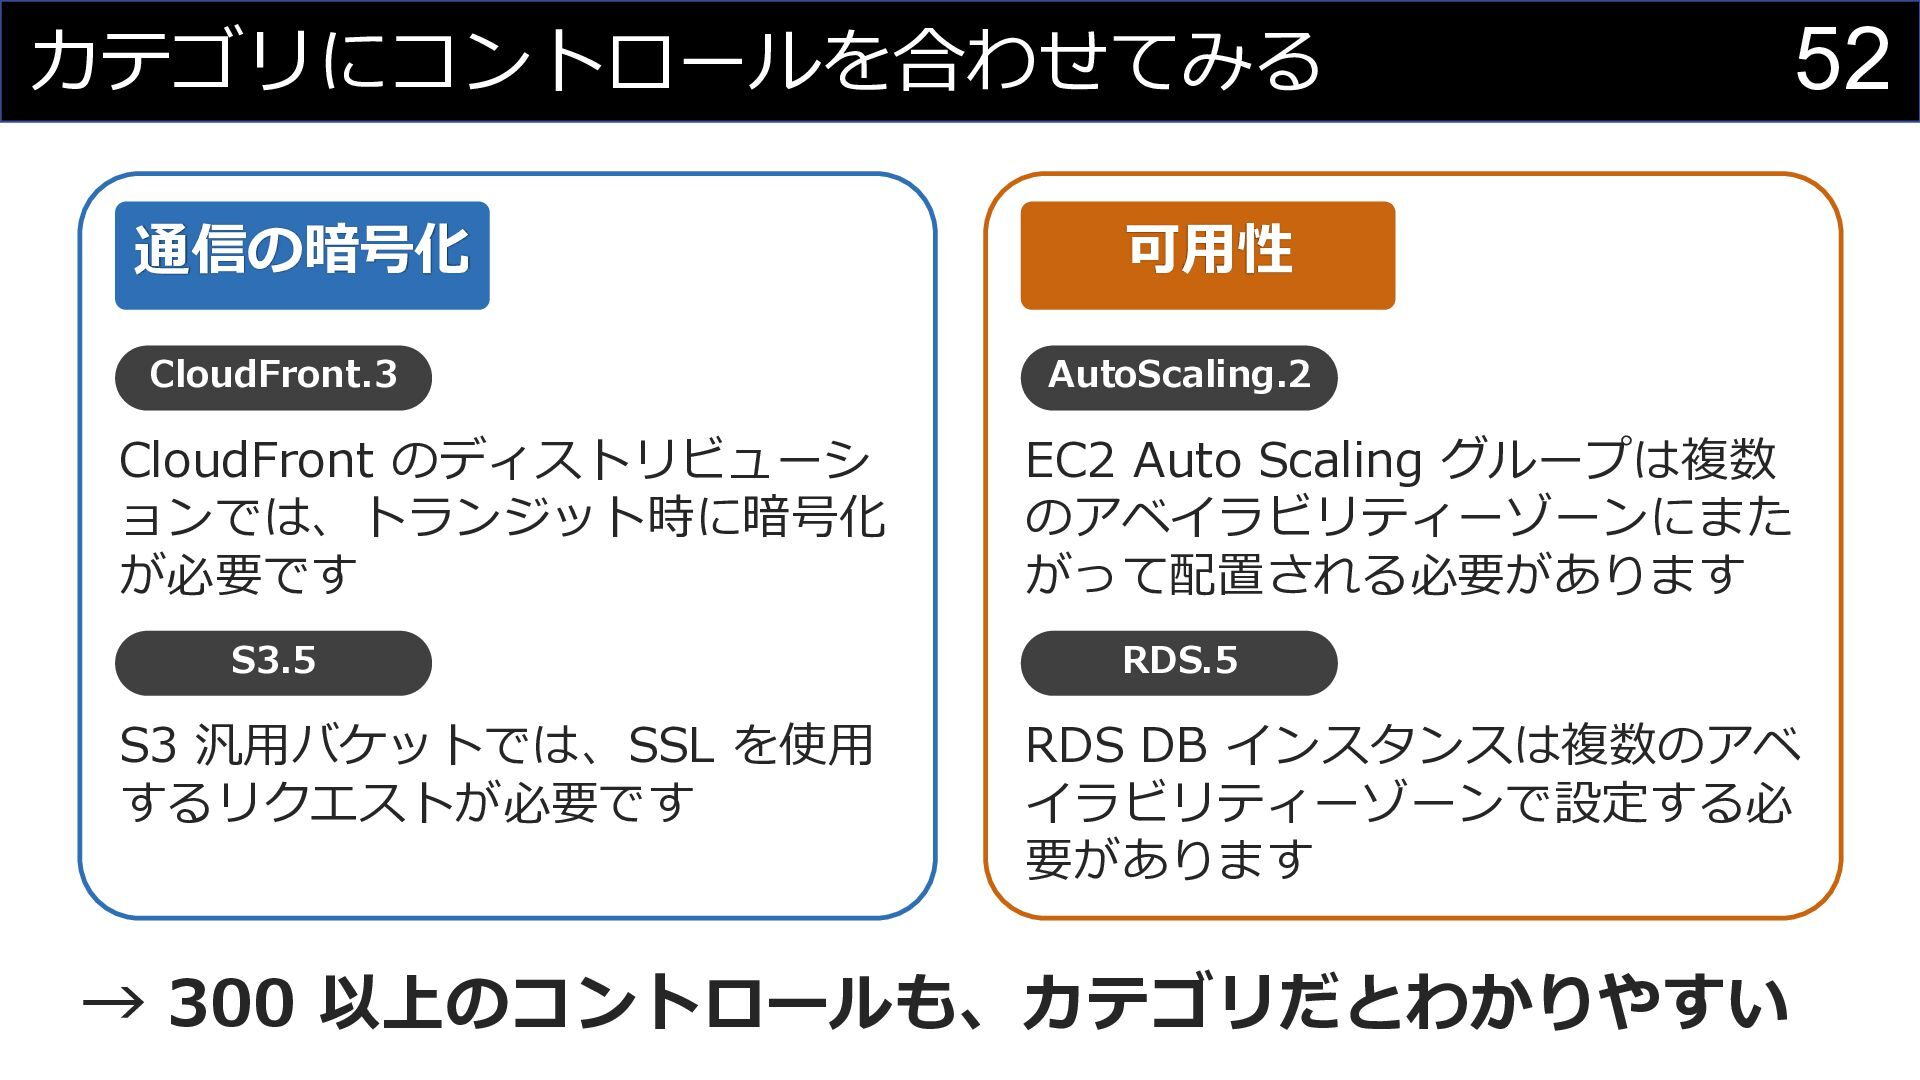
  23. カテゴリにコントロールを合わせてみる 通信の暗号化 CloudFront.3 CloudFront のディストリビューシ ョンでは、トランジット時に暗号化 が必要です S3.5 S3 汎用バケットでは、SSL

    を使用 するリクエストが必要です 52 可用性 AutoScaling.2 EC2 Auto Scaling グループは複数 のアベイラビリティーゾーンにまた がって配置される必要があります RDS.5 RDS DB インスタンスは複数のアベ イラビリティーゾーンで設定する必 要があります → 300 以上のコントロールも、カテゴリだとわかりやすい
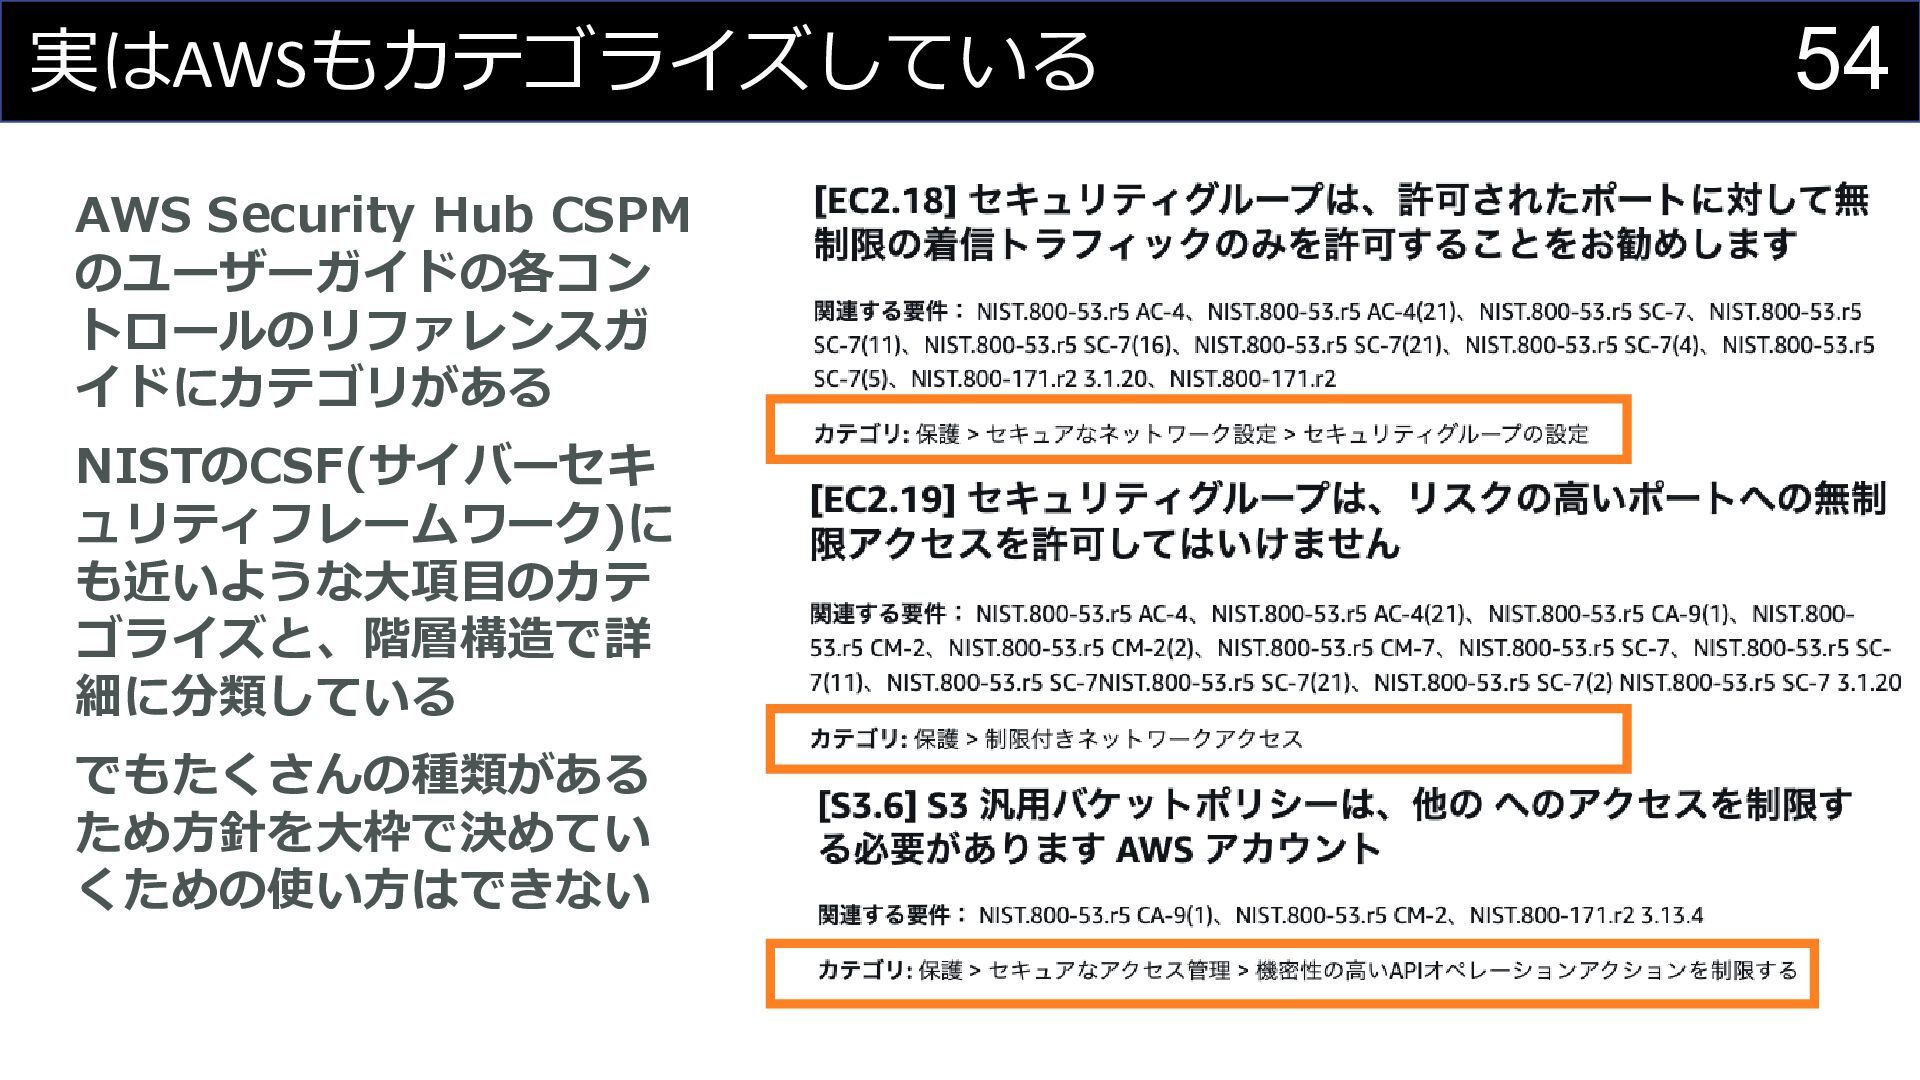
  24. 実はAWSもカテゴライズしている AWS Security Hub CSPM のユーザーガイドの各コン トロールのリファレンスガ イドにカテゴリがある NISTのCSF(サイバーセキ ュリティフレームワーク)に

    も近いような大項目のカテ ゴライズと、階層構造で詳 細に分類している でもたくさんの種類がある ため方針を大枠で決めてい くための使い方はできない 54
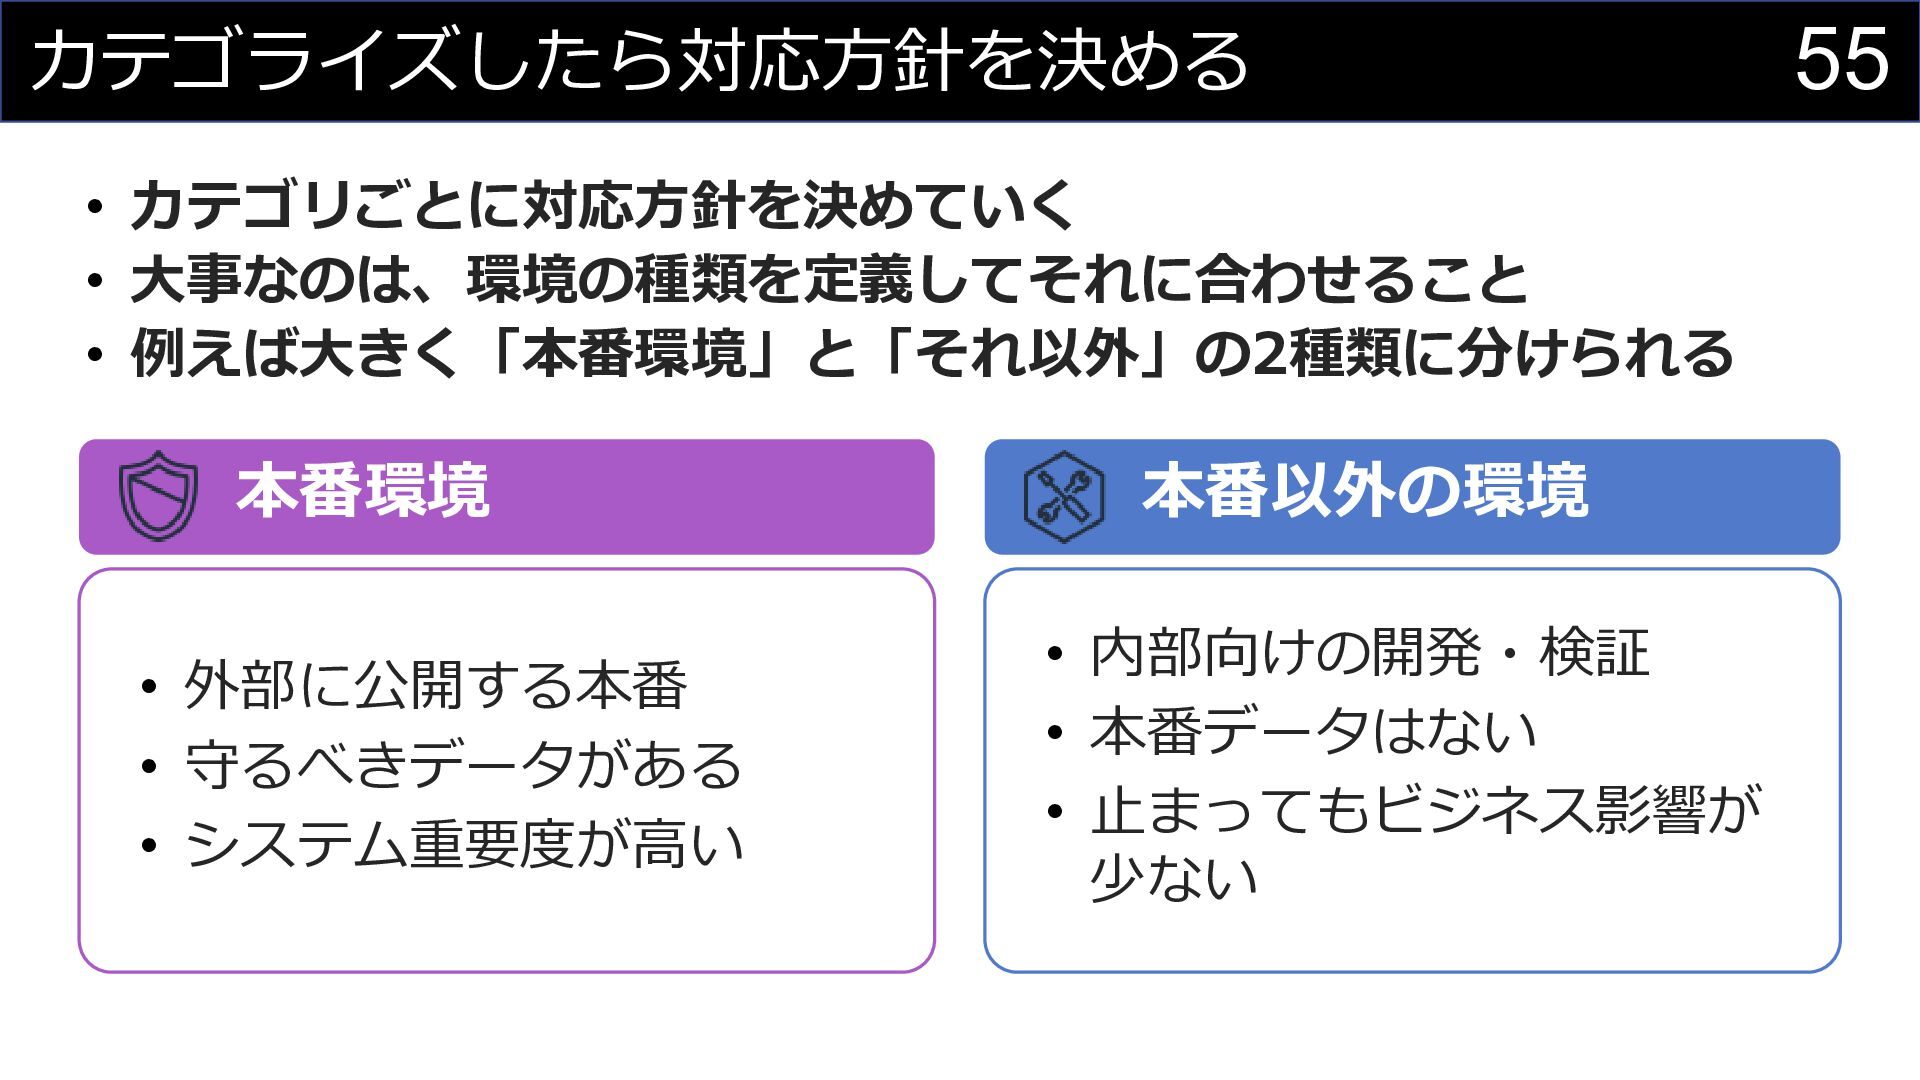
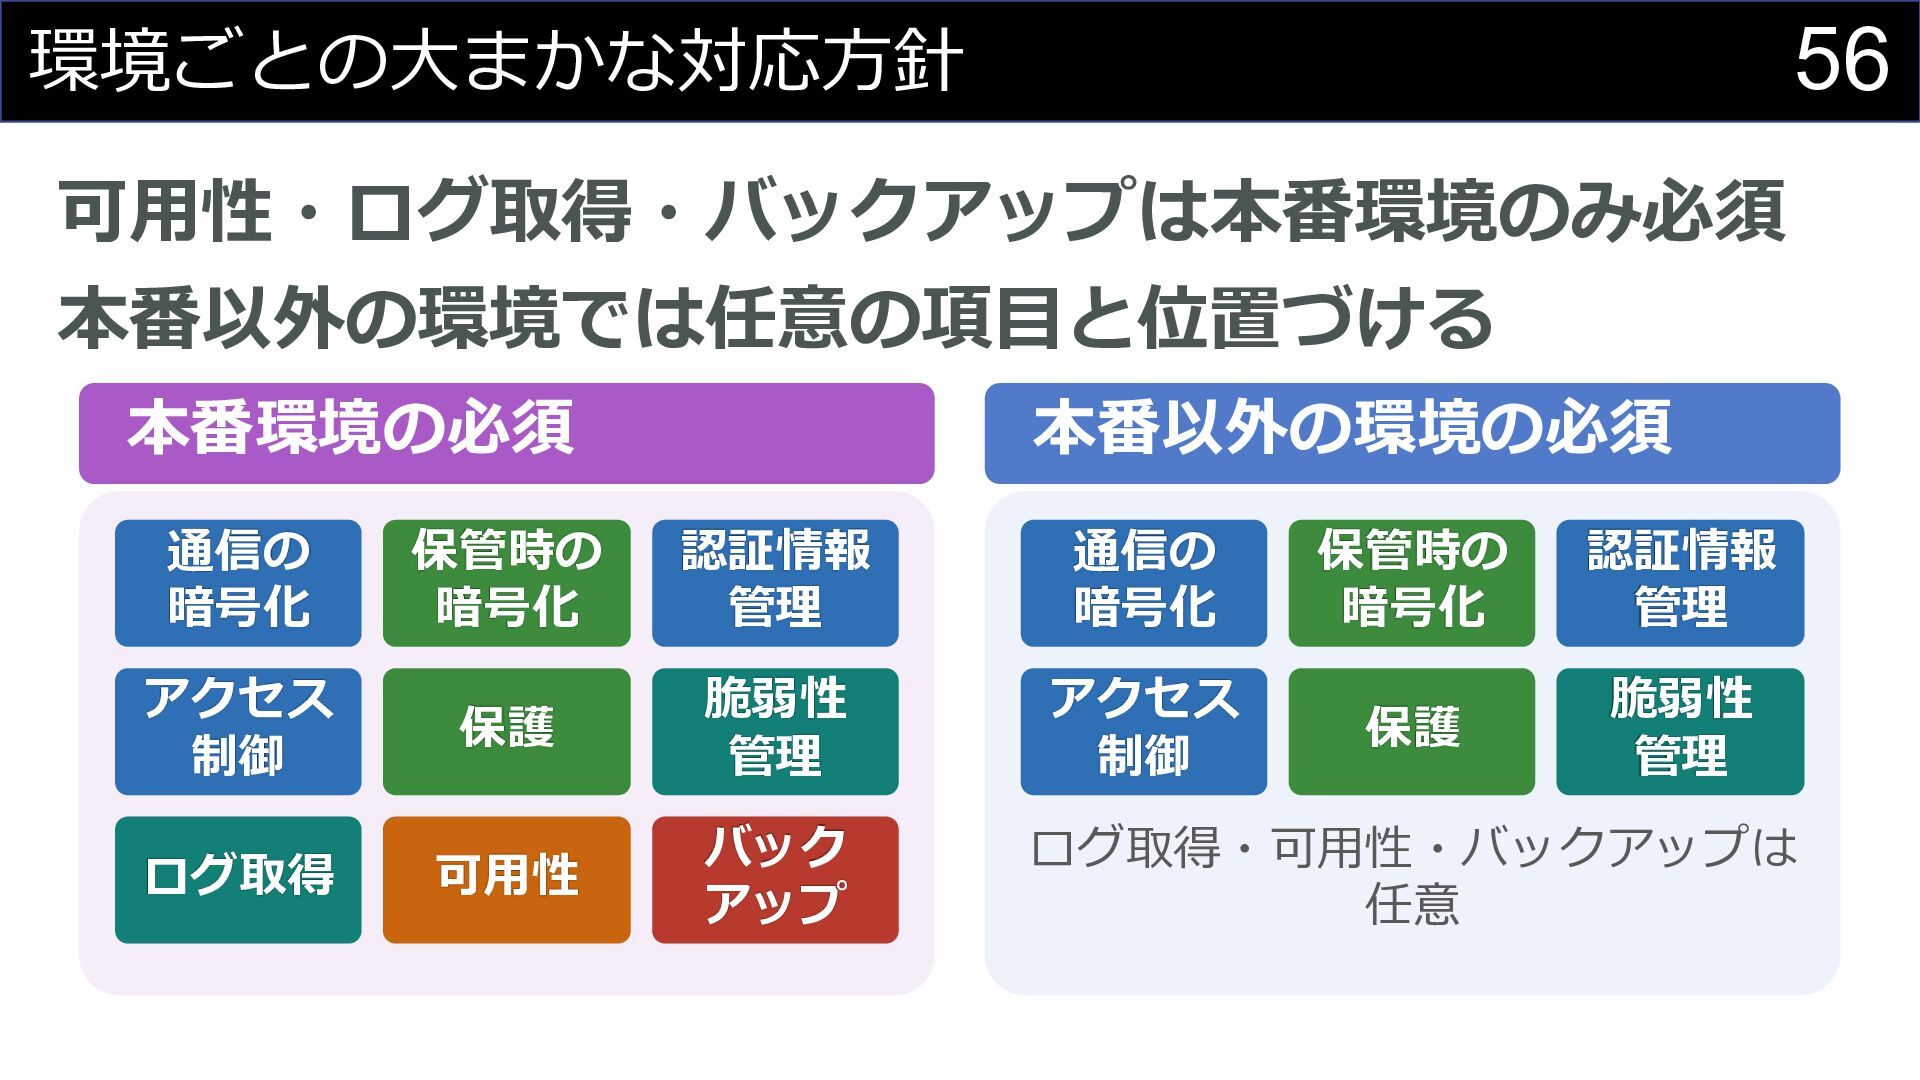
  25. 56 環境ごとの大まかな対応方針 可用性・ログ取得・バックアップは本番環境のみ必須 本番以外の環境では任意の項目と位置づける 本番環境の必須 通信の 暗号化 本番以外の環境の必須 保管時の 暗号化

    認証情報 管理 通信の 暗号化 保管時の 暗号化 認証情報 管理 アクセス 制御 保護 脆弱性 管理 アクセス 制御 保護 脆弱性 管理 ログ取得 可用性 バック アップ ログ取得・可用性・バックアップは 任意
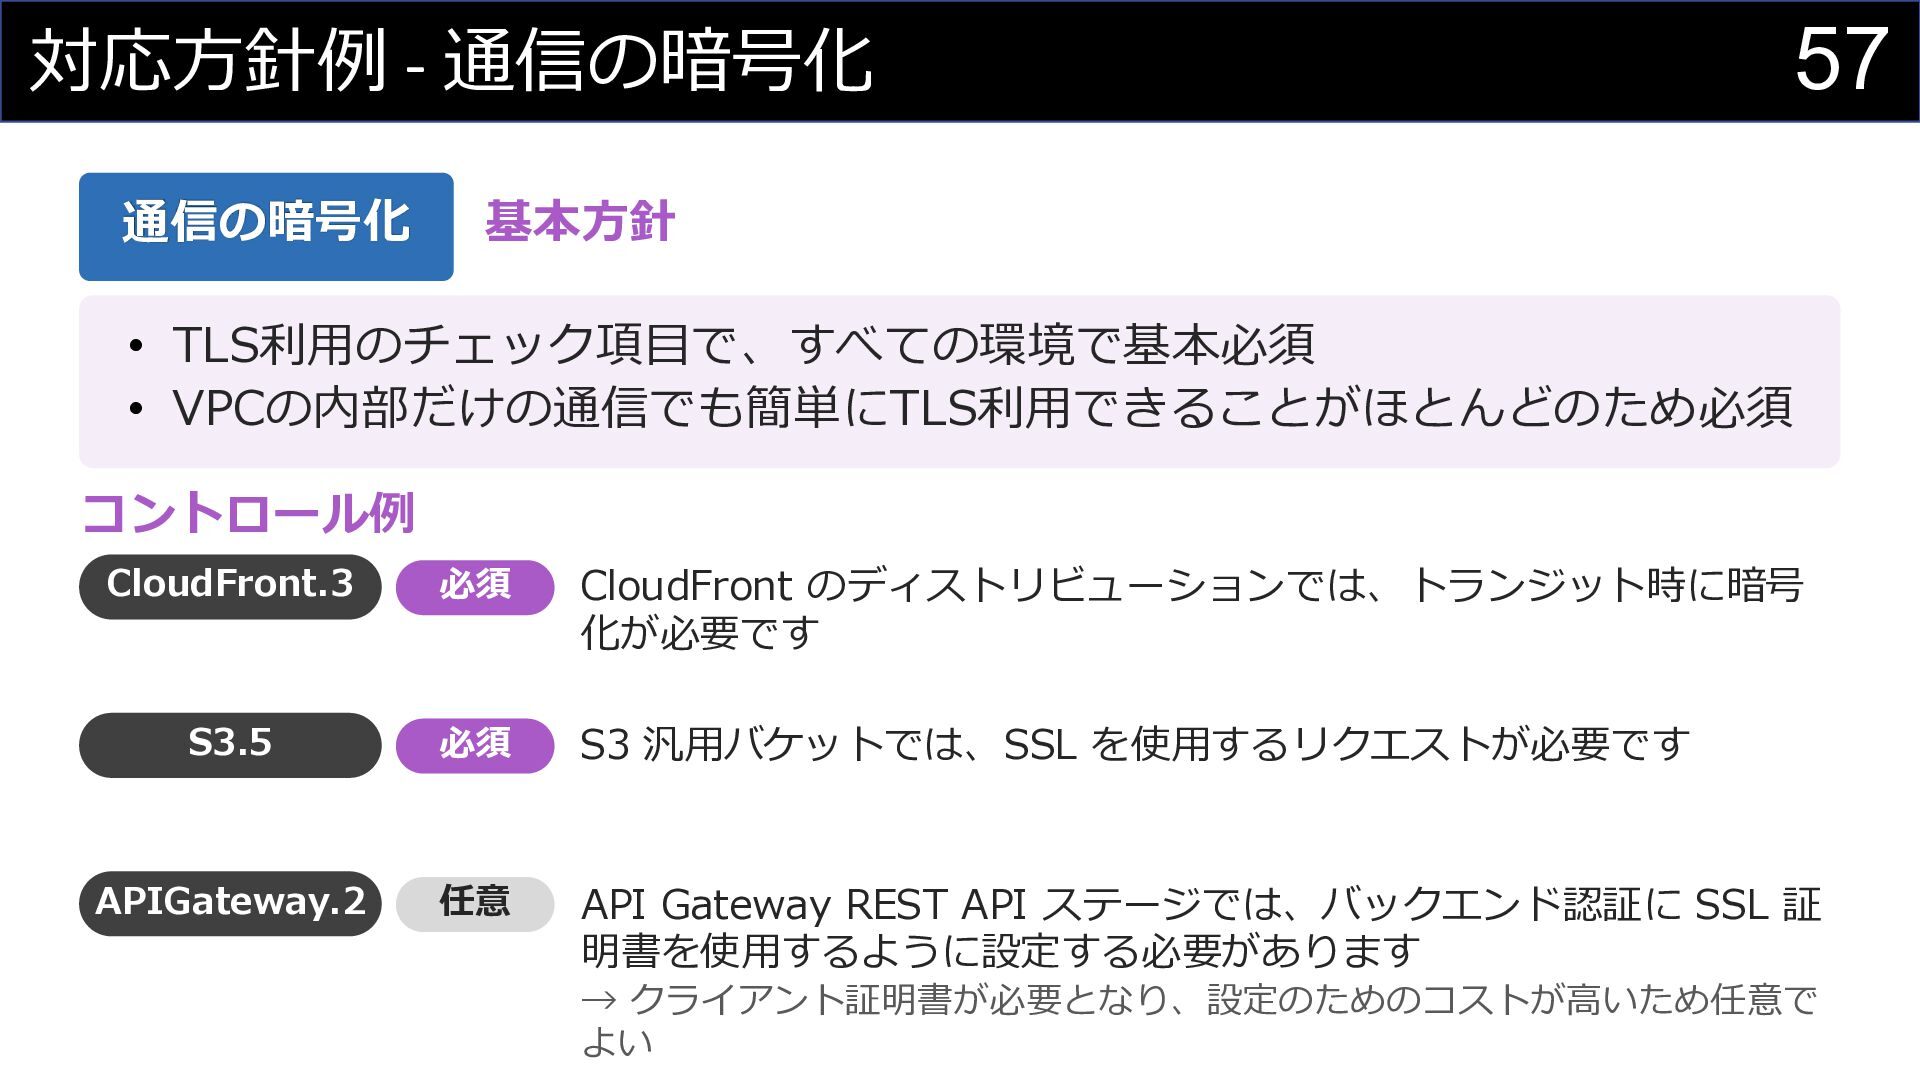
  26. 対応方針例 - 通信の暗号化 通信の暗号化 57 基本方針 • TLS利用のチェック項目で、すべての環境で基本必須 • VPCの内部だけの通信でも簡単にTLS利用できることがほとんどのため必須

    コントロール例 CloudFront.3 必須 CloudFront のディストリビューションでは、トランジット時に暗号 化が必要です S3.5 必須 S3 汎用バケットでは、SSL を使用するリクエストが必要です APIGateway.2 任意 API Gateway REST API ステージでは、バックエンド認証に SSL 証 明書を使用するように設定する必要があります → クライアント証明書が必要となり、設定のためのコストが高いため任意で よい
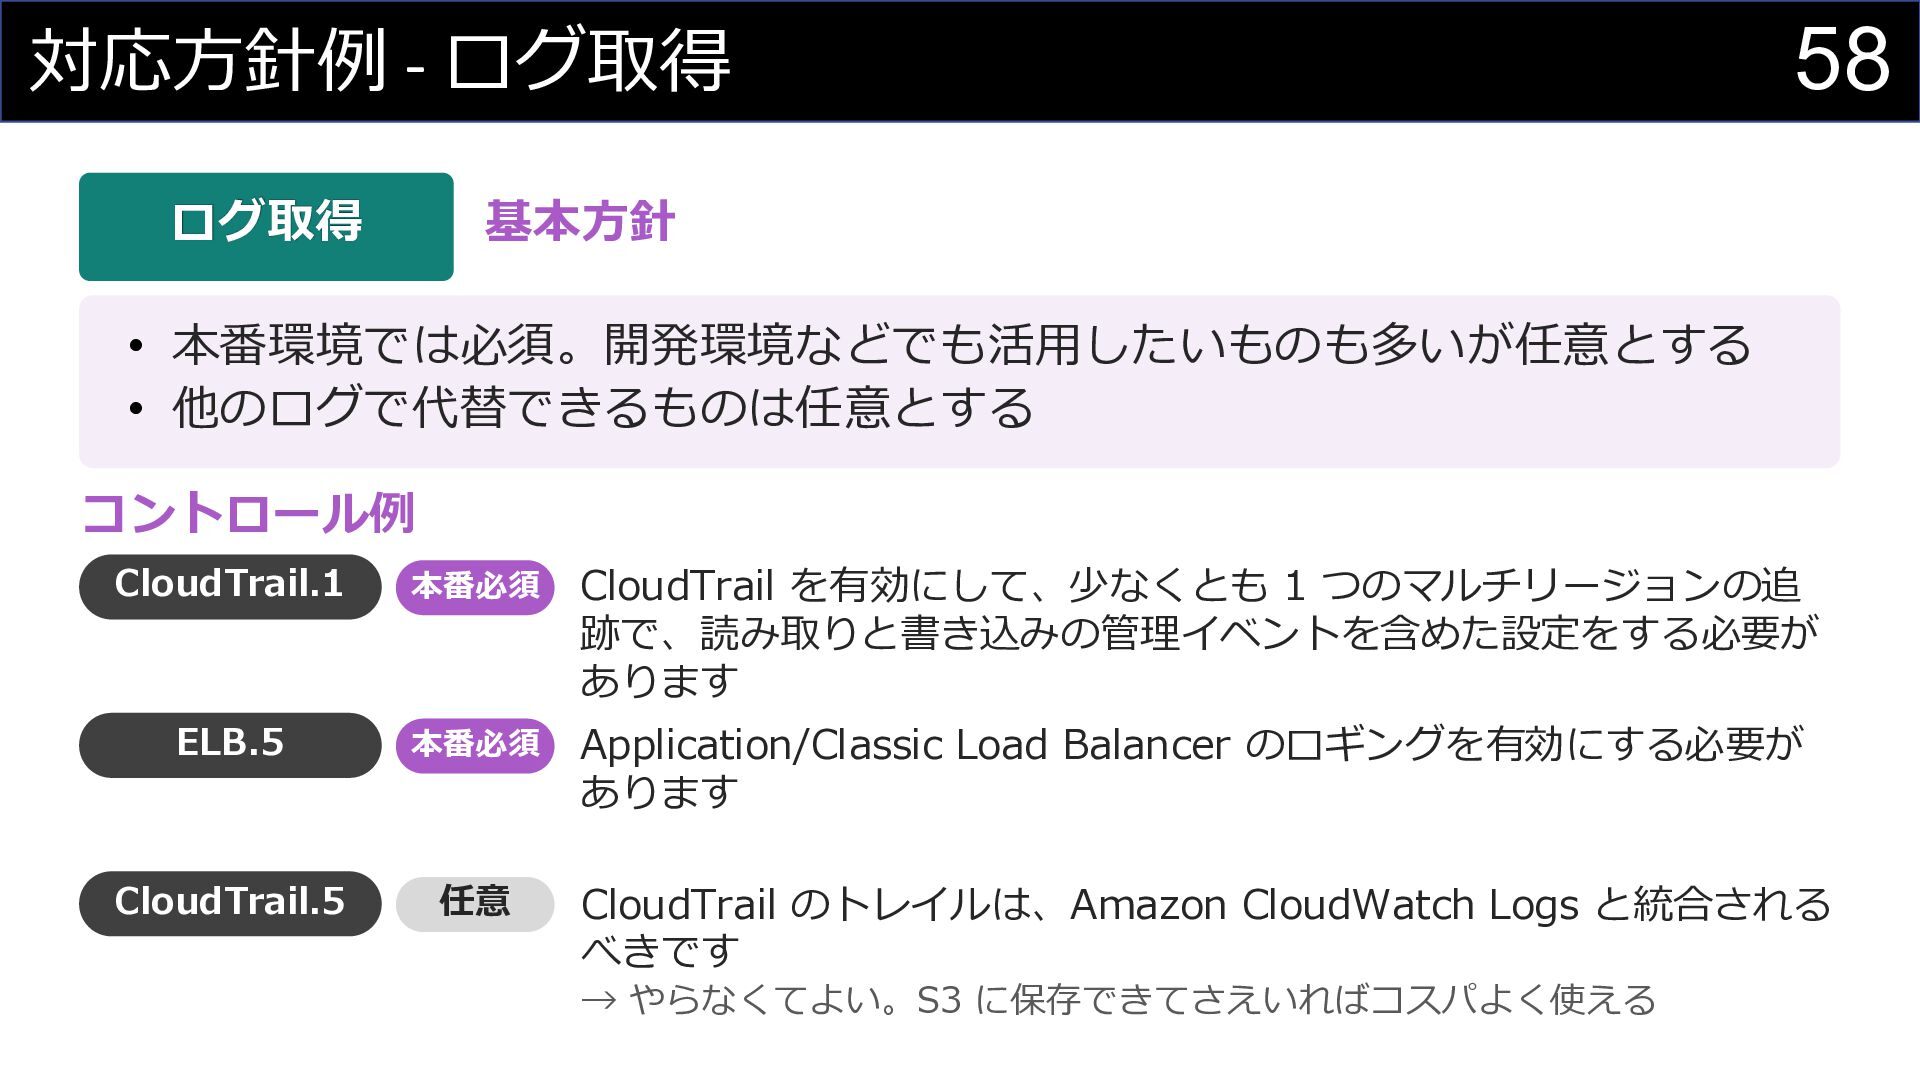
  27. 対応方針例 - ログ取得 ログ取得 58 基本方針 • 本番環境では必須。開発環境などでも活用したいものも多いが任意とする • 他のログで代替できるものは任意とする

    コントロール例 CloudTrail.1 本番必須 CloudTrail を有効にして、少なくとも 1 つのマルチリージョンの追 跡で、読み取りと書き込みの管理イベントを含めた設定をする必要が あります ELB.5 本番必須 Application/Classic Load Balancer のロギングを有効にする必要が あります CloudTrail.5 任意 CloudTrail のトレイルは、Amazon CloudWatch Logs と統合される べきです → やらなくてよい。S3 に保存できてさえいればコスパよく使える
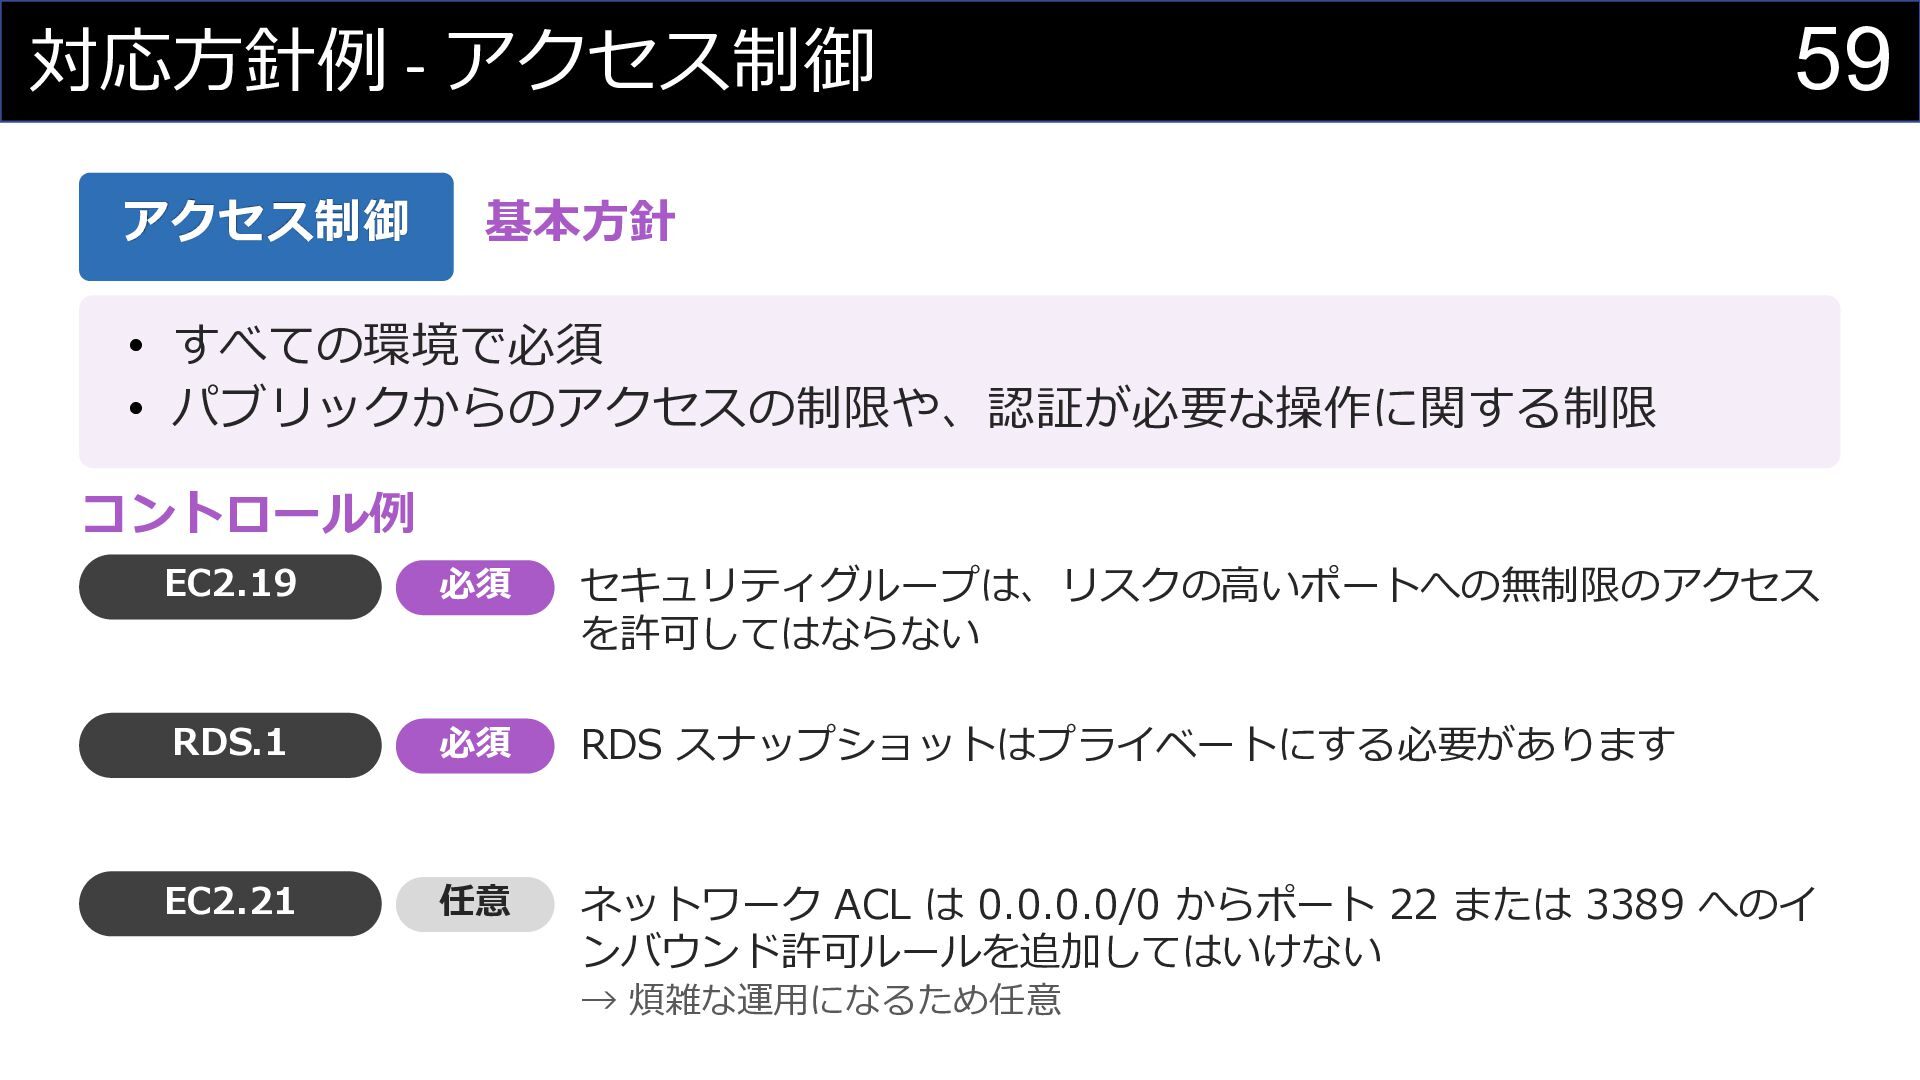
  28. 対応方針例 - アクセス制御 アクセス制御 59 基本方針 • すべての環境で必須 • パブリックからのアクセスの制限や、認証が必要な操作に関する制限

    コントロール例 EC2.19 必須 セキュリティグループは、リスクの高いポートへの無制限のアクセス を許可してはならない RDS.1 必須 RDS スナップショットはプライベートにする必要があります EC2.21 任意 ネットワーク ACL は 0.0.0.0/0 からポート 22 または 3389 へのイ ンバウンド許可ルールを追加してはいけない → 煩雑な運用になるため任意
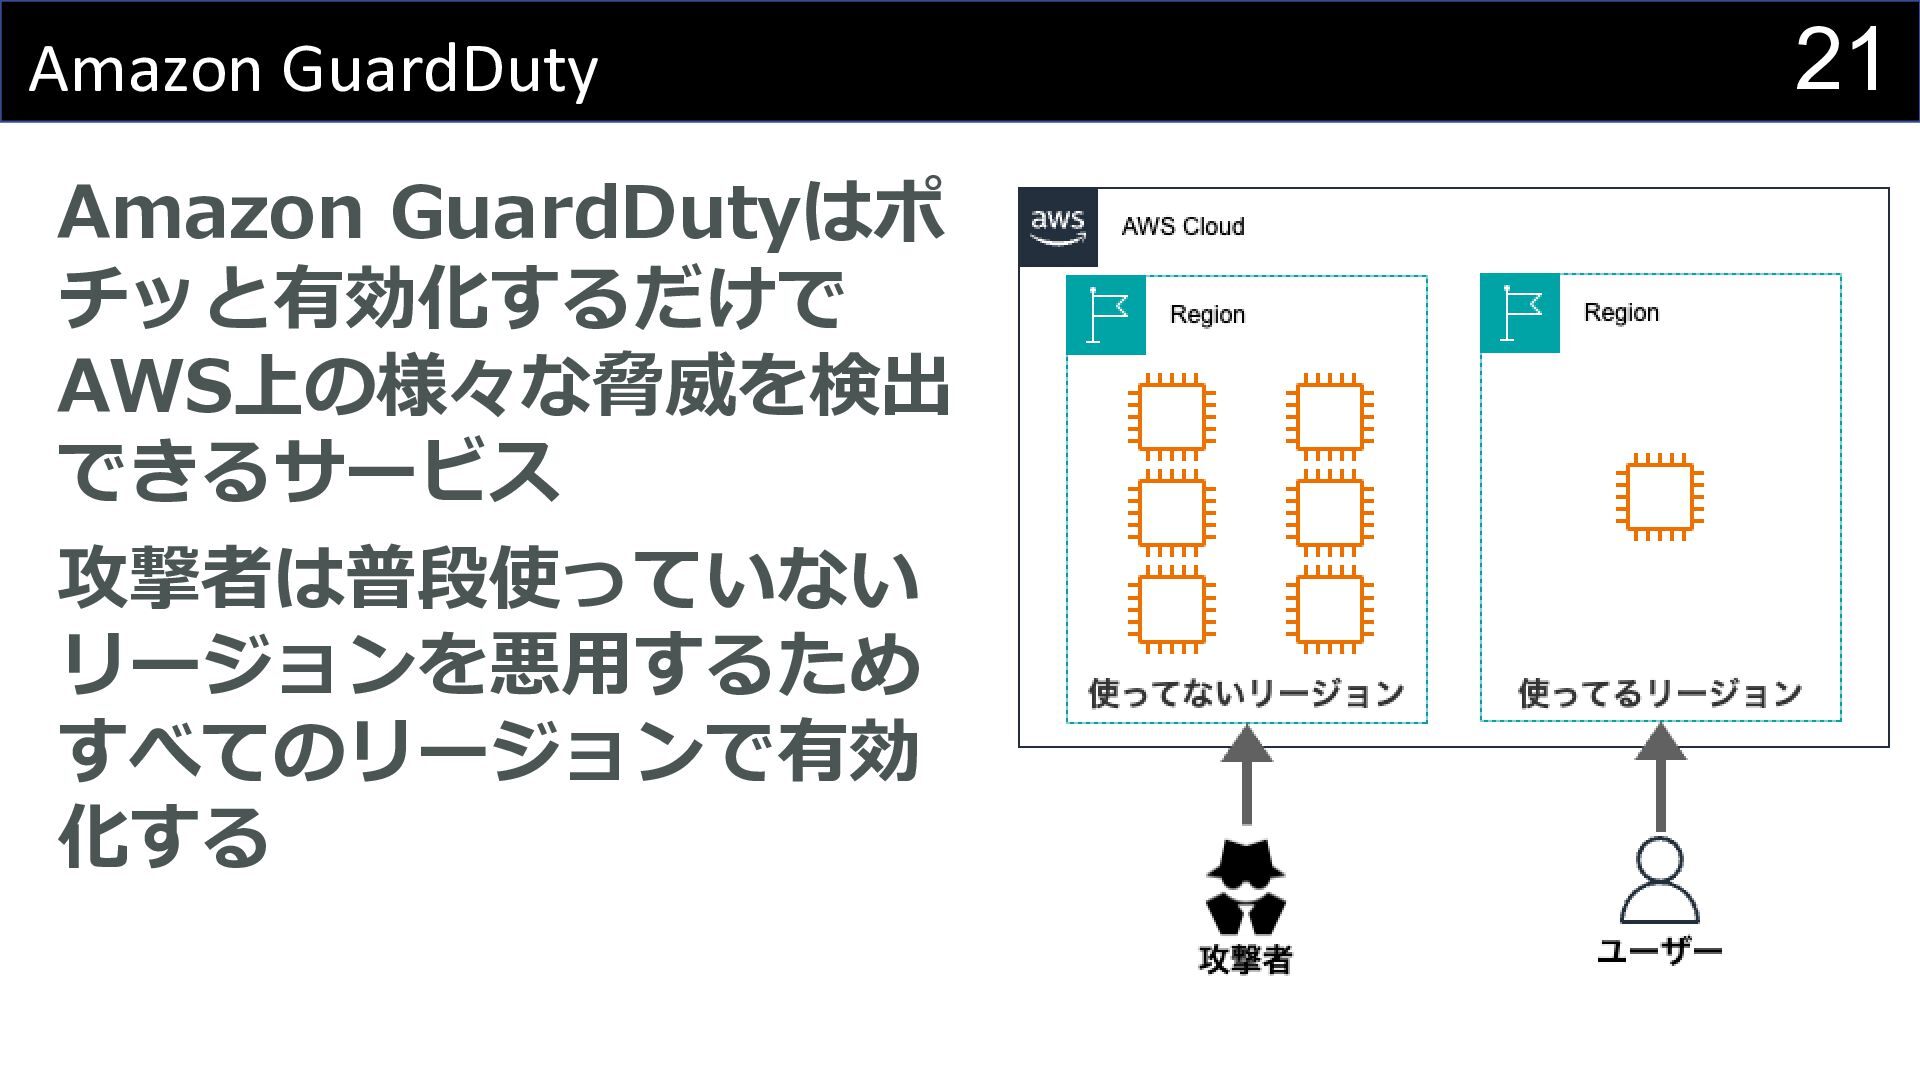
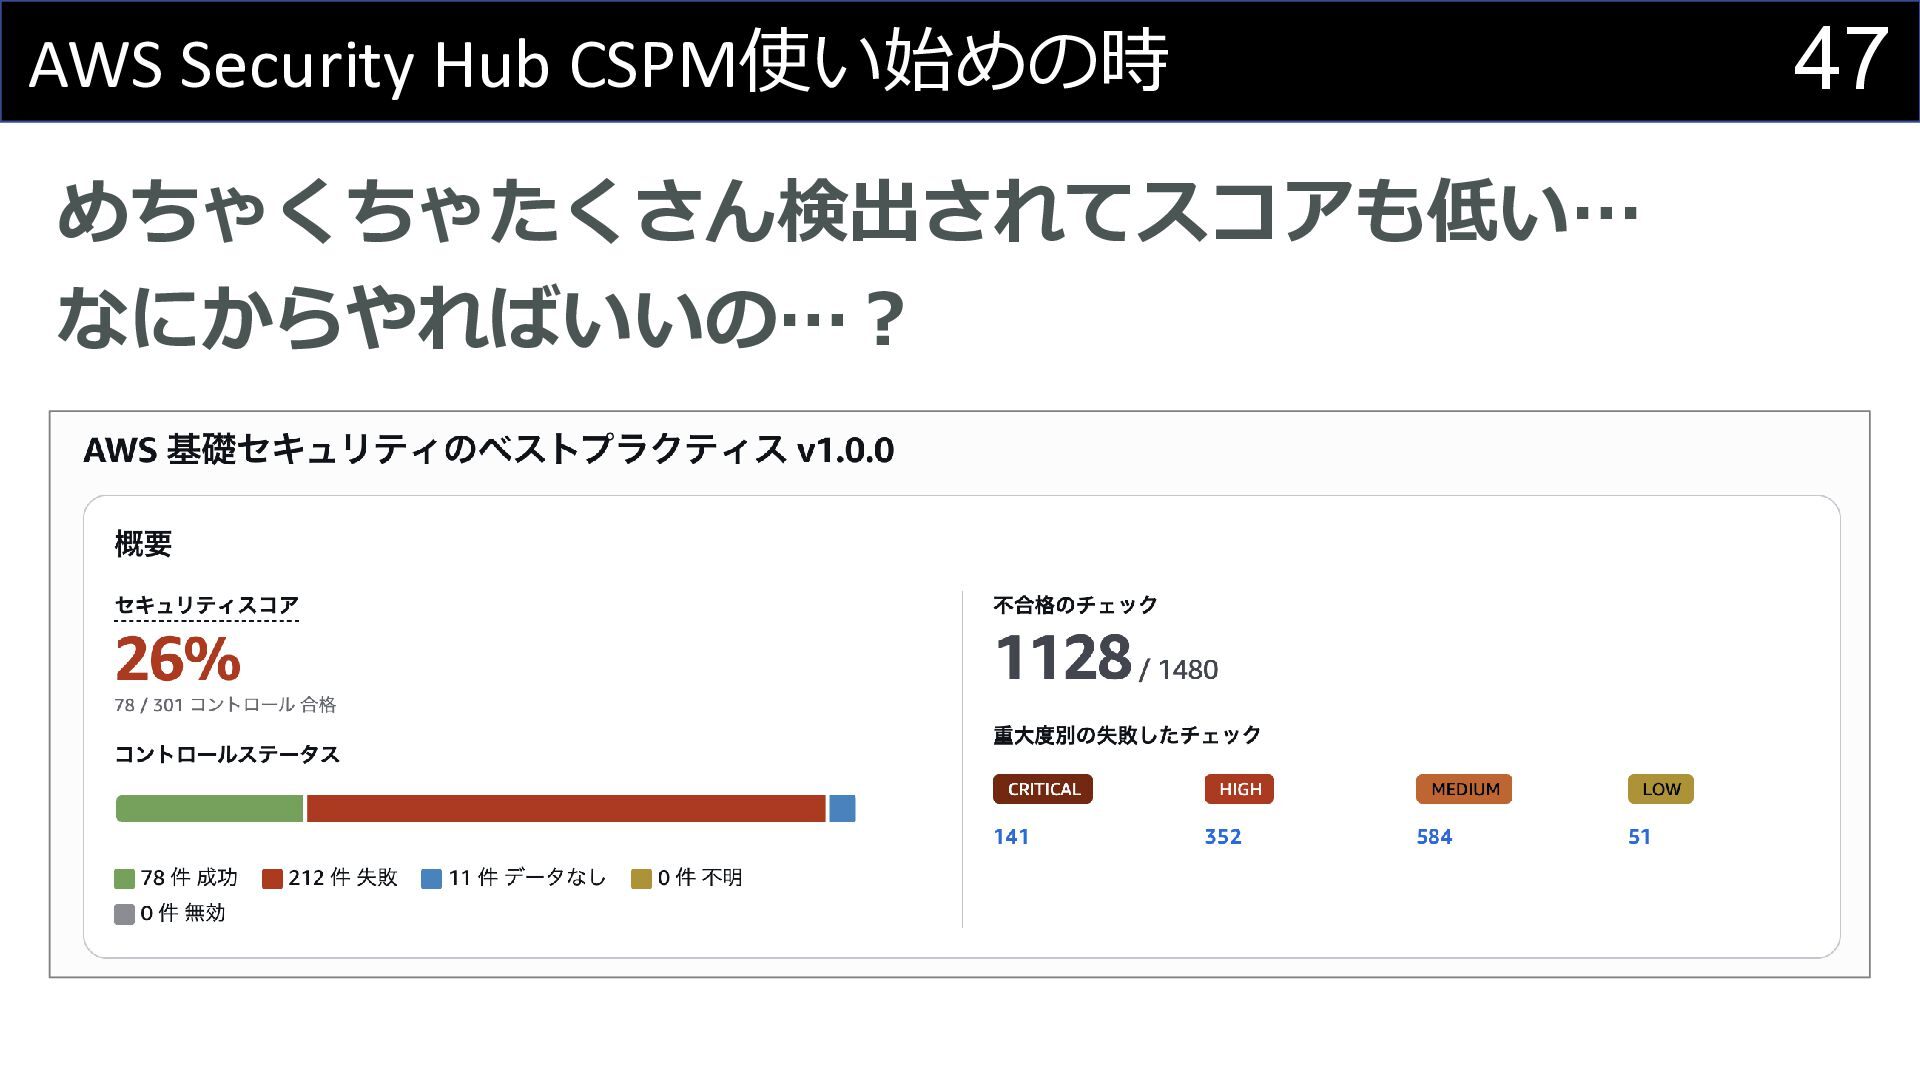
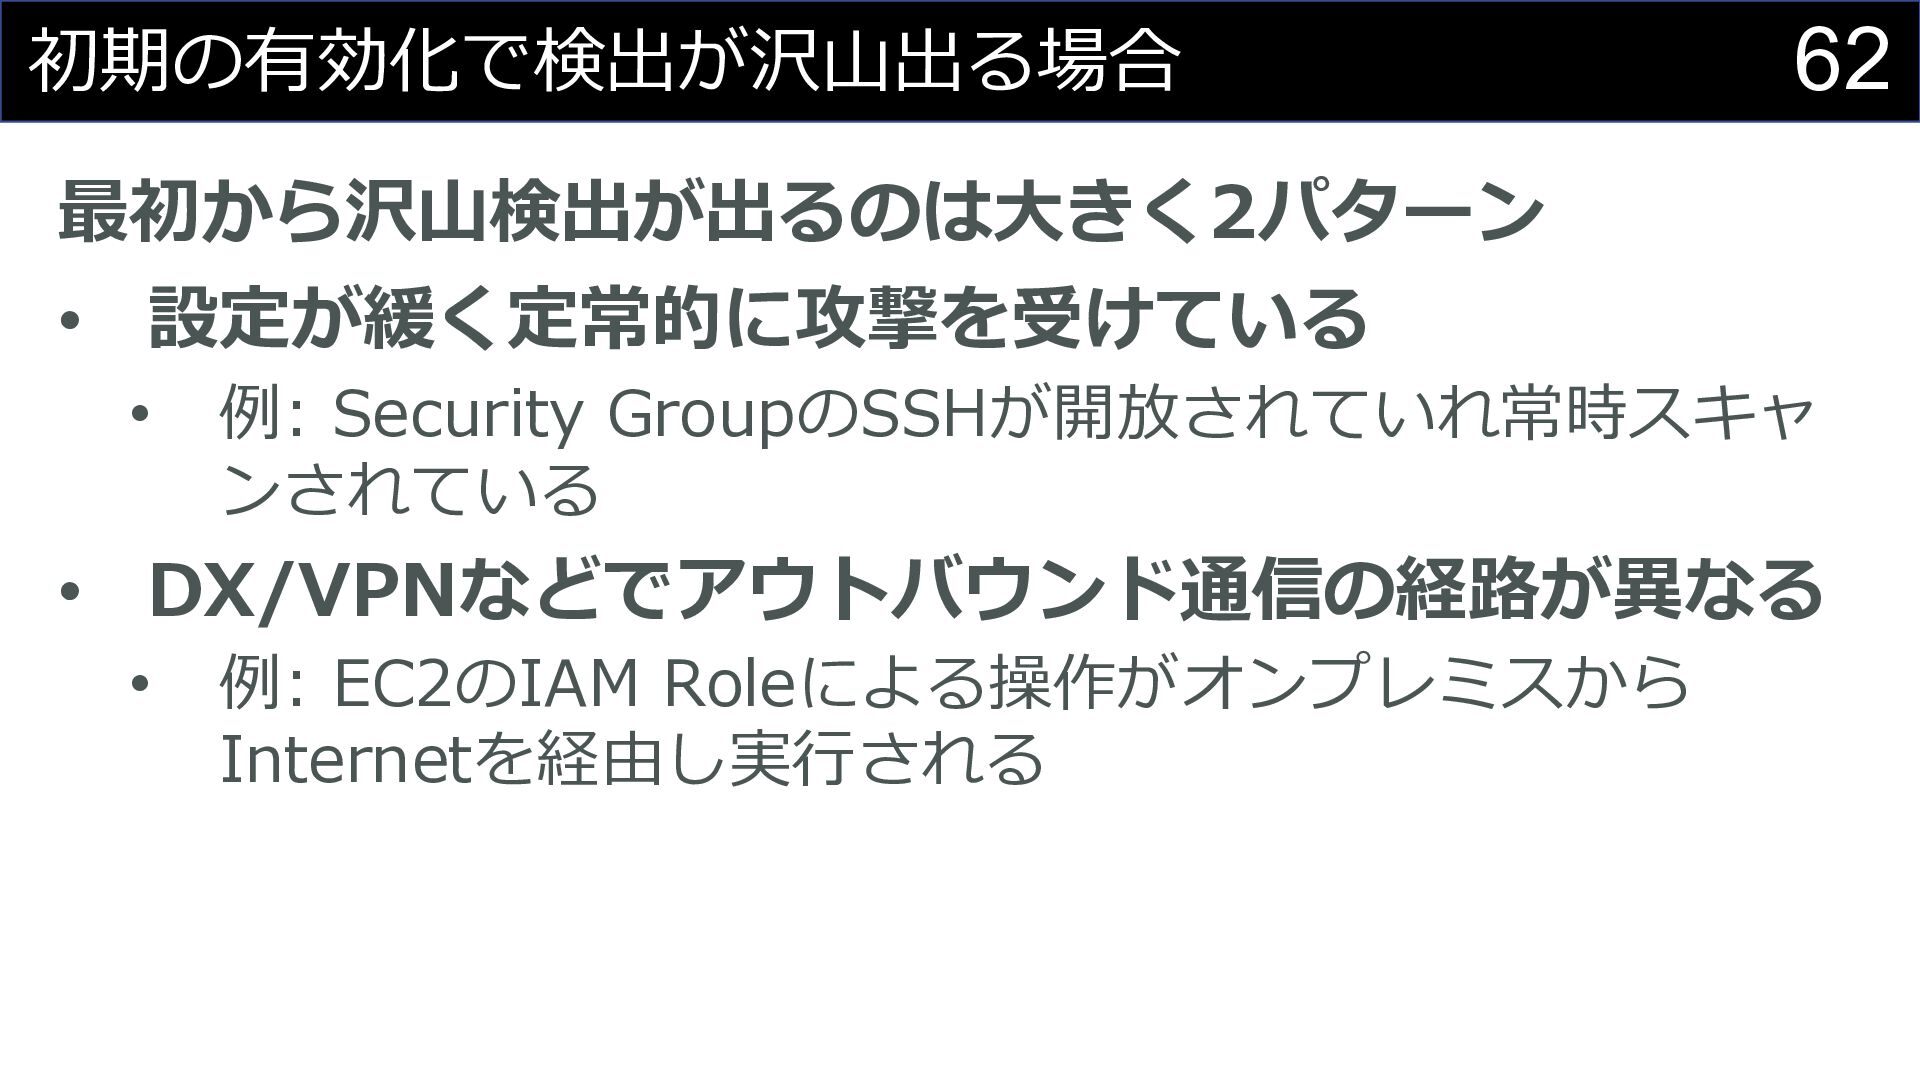
  29. 初期の有効化で検出が沢山出る場合 62 最初から沢山検出が出るのは大きく2パターン • 設定が緩く定常的に攻撃を受けている • 例: Security GroupのSSHが開放されていれ常時スキャ ンされている

    • DX/VPNなどでアウトバウンド通信の経路が異なる • 例: EC2のIAM Roleによる操作がオンプレミスから Internetを経由し実行される
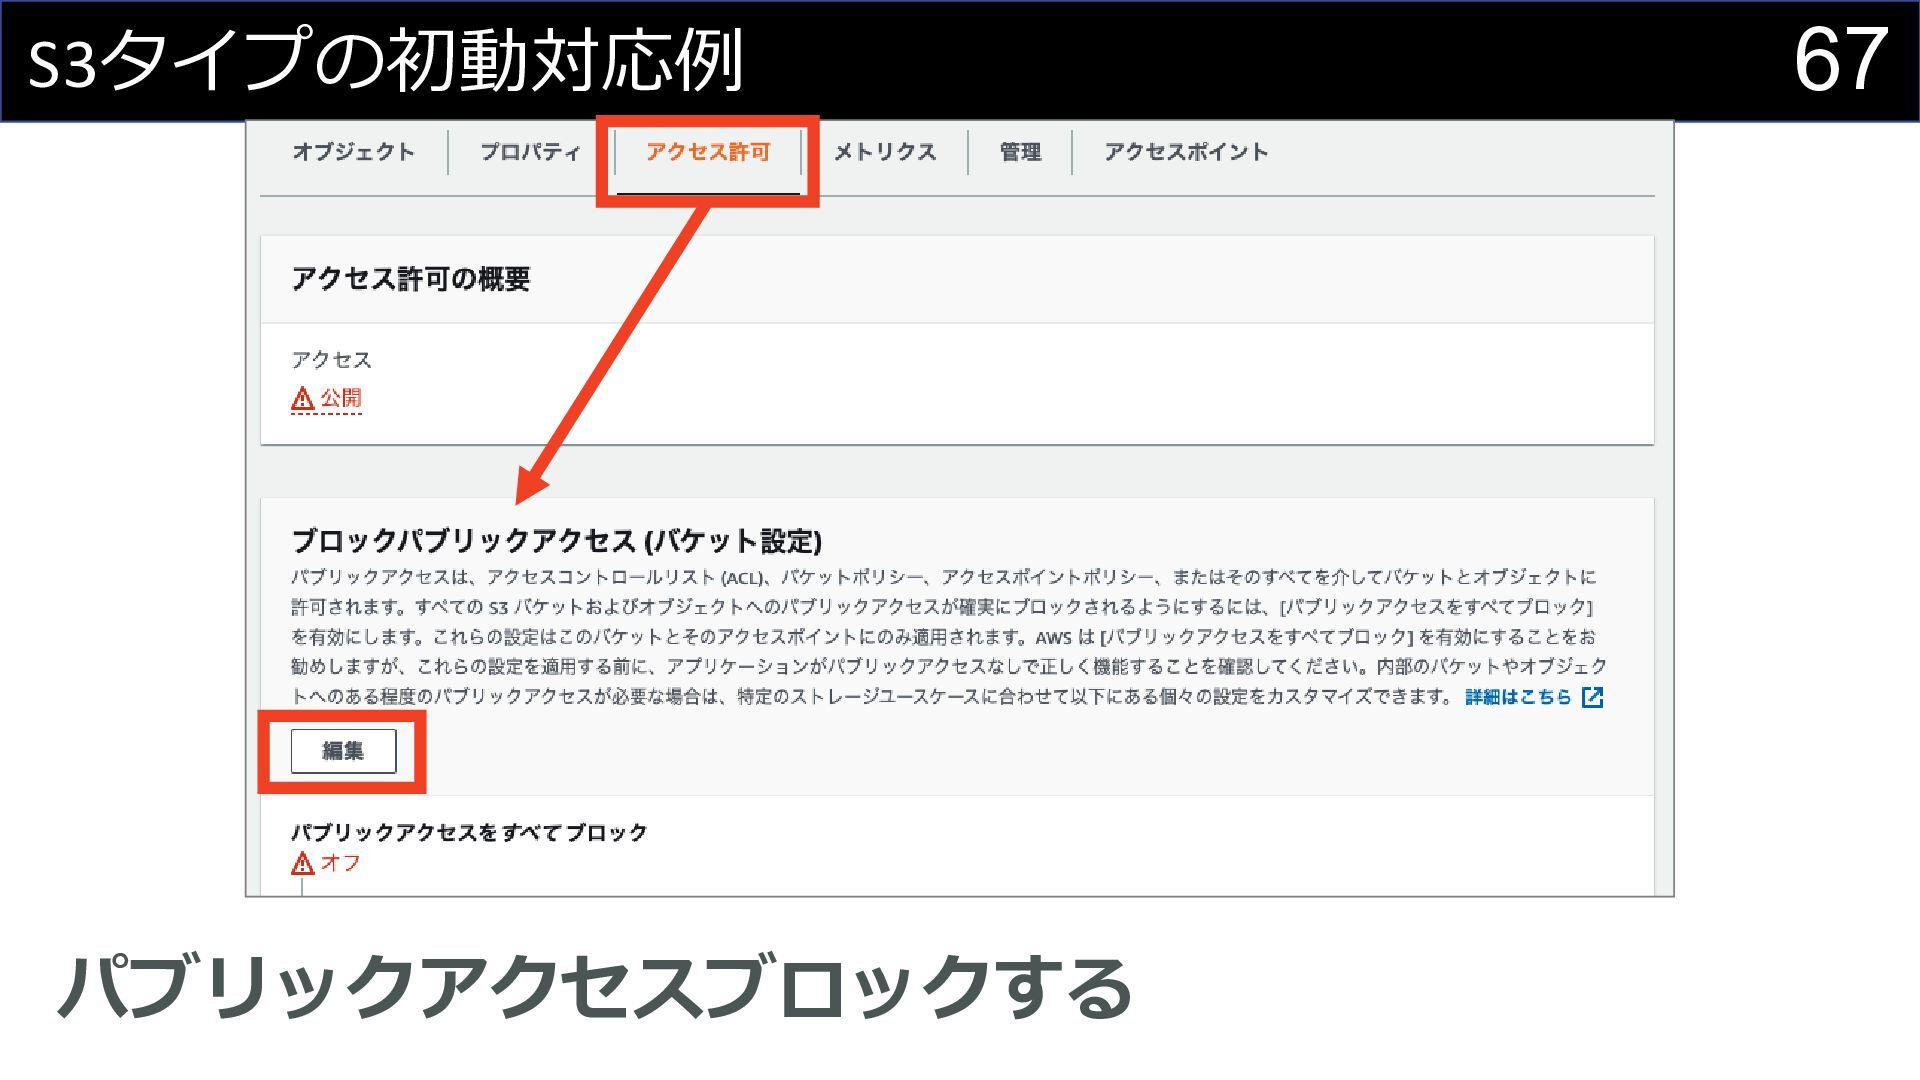
  30. 初動対応計画を立てる • 検出結果毎ざっくり3種類準備しておく • IAMタイプ • 認証情報を無効化する • EC2タイプ •

    • EC2を隔離、保全、調査する 調査は得意な会社に依頼できる準備でもいい • S3タイプ • アクセス権限を絞る 64
  31. 更に脆弱性管理や診断の運用も 69 • Amazon InspectorではEC2/ECS/Lambdaの脆 弱性管理が可能 • 定常的にアップデートして最新に保とう • AWS

    Security AgentはアプリへのDASTやコード へのSASTなどが可能 • 高速化する開発のライフサイクルに合わせて診断も実施 しよう
  32. 73