Share
Embed

Transcript
25 slides
-
Gov-JAWS #9 統合監視機能のマネージドサービス化 +AIによる障害時自動調査 2026年11月6日 富士通Japan株式会社 吉村 康良 1 ©
2026 Fujitsu Japan Limited -
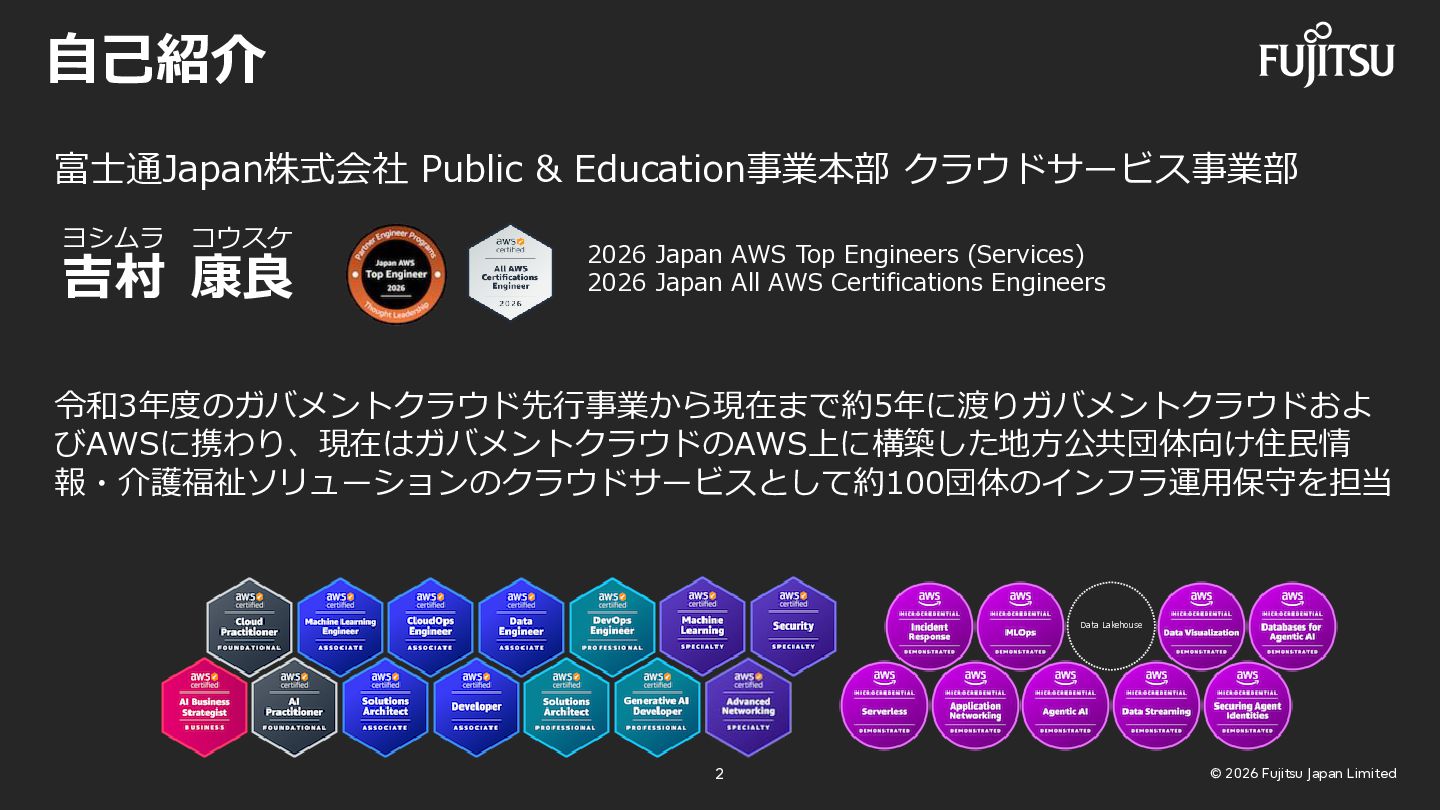
自己紹介 富士通Japan株式会社 Public & Education事業本部 クラウドサービス事業部 ヨシムラ コウスケ 吉村 康良
2026 Japan AWS Top Engineers (Services) 2026 Japan All AWS Certifications Engineers 令和3年度のガバメントクラウド先行事業から現在まで約5年に渡りガバメントクラウドおよ びAWSに携わり、現在はガバメントクラウドのAWS上に構築した地方公共団体向け住民情 報・介護福祉ソリューションのクラウドサービスとして約100団体のインフラ運用保守を担当 Data Lakehouse 2 © 2026 Fujitsu Japan Limited -
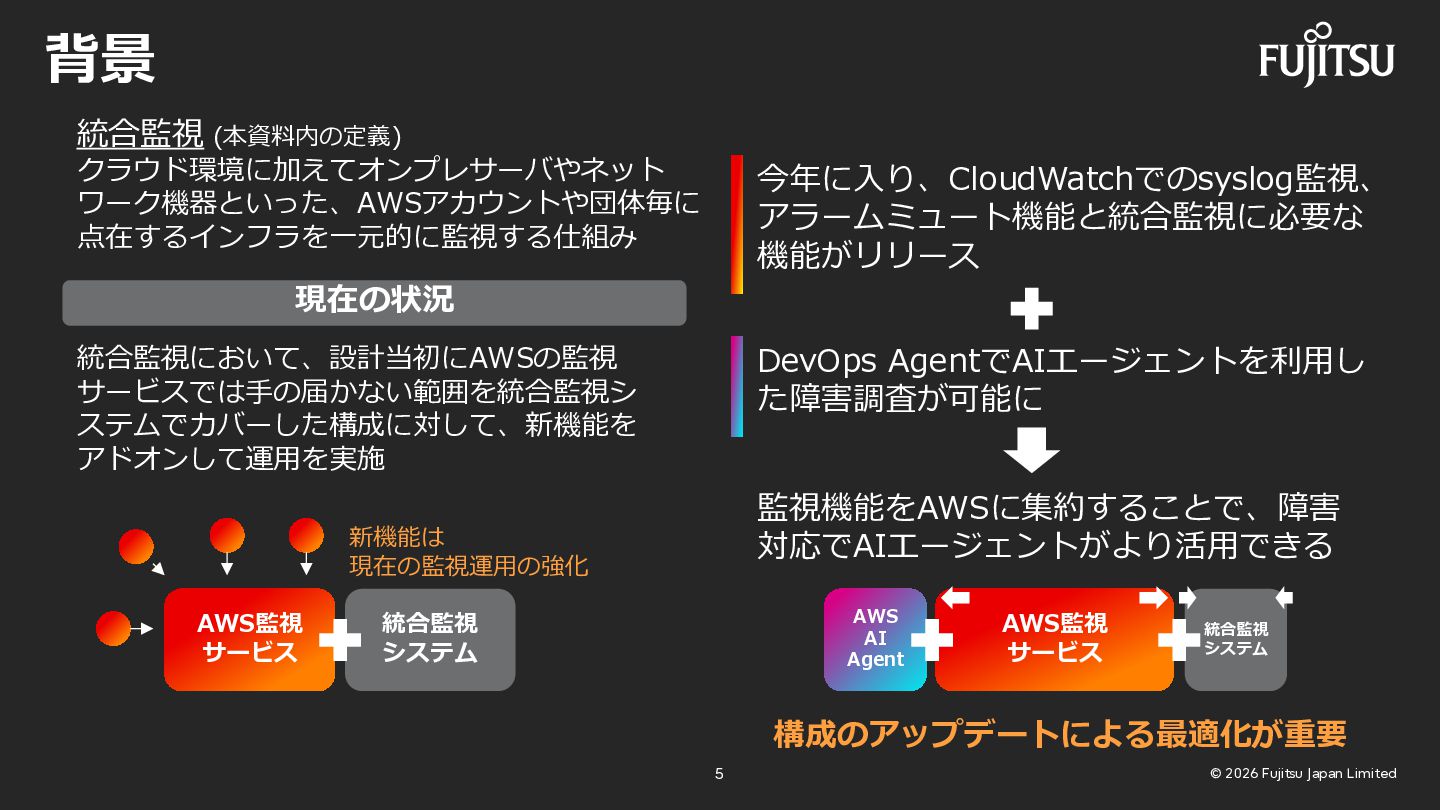
背景 統合監視 (本資料内の定義) クラウド環境に加えてオンプレサーバやネット ワーク機器といった、AWSアカウントや団体毎に 点在するインフラを一元的に監視する仕組み 今年に入り、CloudWatchでのsyslog監視、 アラームミュート機能と統合監視に必要な 機能がリリース 現在の状況
DevOps AgentでAIエージェントを利用し た障害調査が可能に 統合監視において、設計当初にAWSの監視 サービスでは手の届かない範囲を統合監視シ ステムでカバーした構成に対して、新機能を アドオンして運用を実施 監視機能をAWSに集約することで、障害 対応でAIエージェントがより活用できる 新機能は 現在の監視運用の強化 AWS監視 サービス AWS AI Agent 統合監視 システム AWS監視 サービス 統合監視 システム 構成のアップデートによる最適化が重要 5 © 2026 Fujitsu Japan Limited -
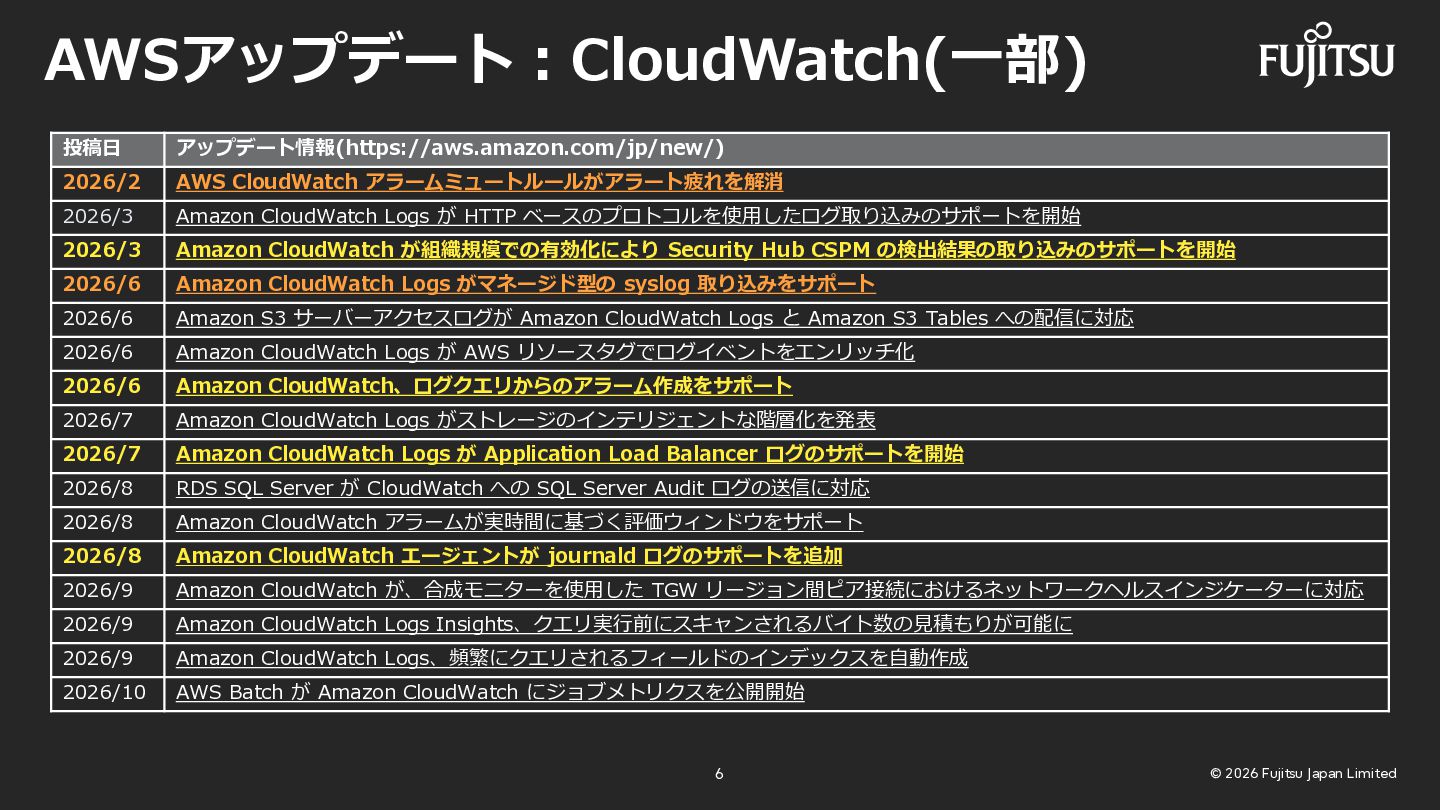
AWSアップデート:CloudWatch(一部) 投稿日 アップデート情報(https://aws.amazon.com/jp/new/) 2026/2 AWS CloudWatch アラームミュートルールがアラート疲れを解消 2026/3 Amazon CloudWatch
Logs が HTTP ベースのプロトコルを使用したログ取り込みのサポートを開始 2026/3 Amazon CloudWatch が組織規模での有効化により Security Hub CSPM の検出結果の取り込みのサポートを開始 2026/6 Amazon CloudWatch Logs がマネージド型の syslog 取り込みをサポート 2026/6 Amazon S3 サーバーアクセスログが Amazon CloudWatch Logs と Amazon S3 Tables への配信に対応 2026/6 Amazon CloudWatch Logs が AWS リソースタグでログイベントをエンリッチ化 2026/6 Amazon CloudWatch、ログクエリからのアラーム作成をサポート 2026/7 Amazon CloudWatch Logs がストレージのインテリジェントな階層化を発表 2026/7 Amazon CloudWatch Logs が Application Load Balancer ログのサポートを開始 2026/8 RDS SQL Server が CloudWatch への SQL Server Audit ログの送信に対応 2026/8 Amazon CloudWatch アラームが実時間に基づく評価ウィンドウをサポート 2026/8 Amazon CloudWatch エージェントが journald ログのサポートを追加 2026/9 Amazon CloudWatch が、合成モニターを使用した TGW リージョン間ピア接続におけるネットワークヘルスインジケーターに対応 2026/9 Amazon CloudWatch Logs Insights、クエリ実行前にスキャンされるバイト数の見積もりが可能に 2026/9 Amazon CloudWatch Logs、頻繁にクエリされるフィールドのインデックスを自動作成 2026/10 AWS Batch が Amazon CloudWatch にジョブメトリクスを公開開始 6 © 2026 Fujitsu Japan Limited -
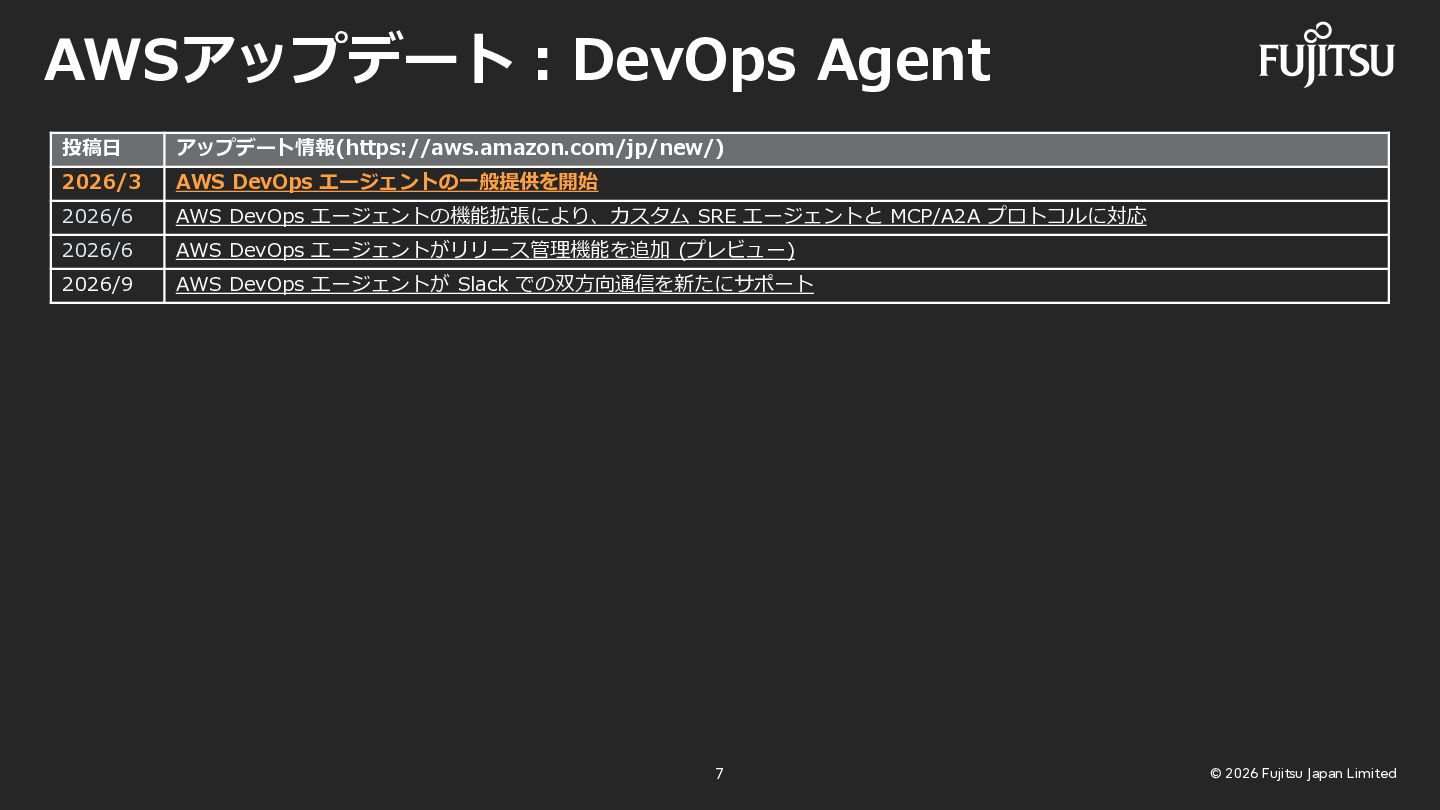
AWSアップデート:DevOps Agent 投稿日 アップデート情報(https://aws.amazon.com/jp/new/) 2026/3 AWS DevOps エージェントの一般提供を開始 2026/6 AWS
DevOps エージェントの機能拡張により、カスタム SRE エージェントと MCP/A2A プロトコルに対応 2026/6 AWS DevOps エージェントがリリース管理機能を追加 (プレビュー) 2026/9 AWS DevOps エージェントが Slack での双方向通信を新たにサポート 7 © 2026 Fujitsu Japan Limited -
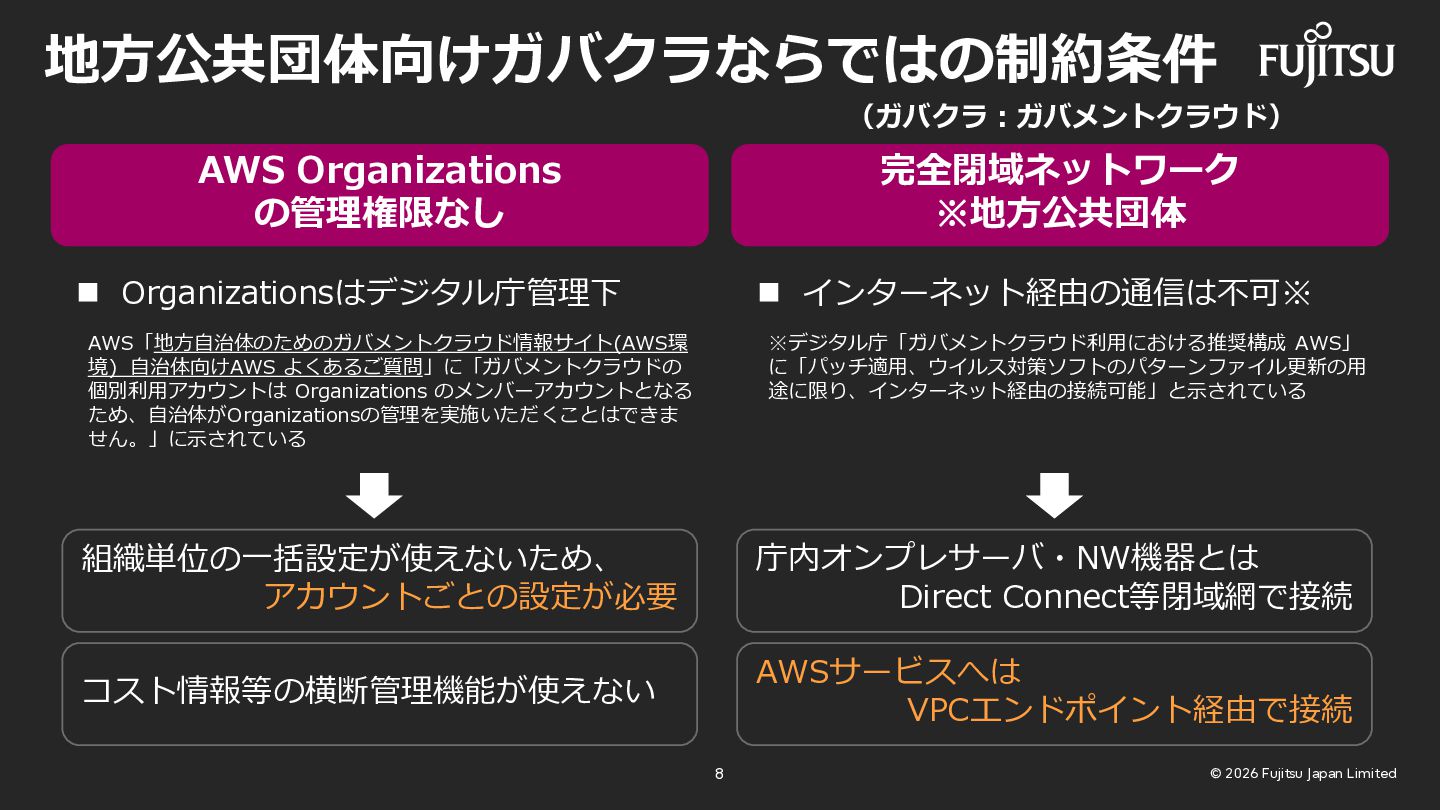
地方公共団体向けガバクラならではの制約条件 (ガバクラ:ガバメントクラウド) AWS Organizations の管理権限なし 完全閉域ネットワーク ※地方公共団体 ◼ Organizationsはデジタル庁管理下 ◼
インターネット経由の通信は不可※ AWS「地方自治体のためのガバメントクラウド情報サイト(AWS環 境) 自治体向けAWS よくあるご質問」に「ガバメントクラウドの 個別利用アカウントは Organizations のメンバーアカウントとなる ため、自治体がOrganizationsの管理を実施いただくことはできま せん。」に示されている ※デジタル庁「ガバメントクラウド利用における推奨構成 AWS」 に「パッチ適用、ウイルス対策ソフトのパターンファイル更新の用 途に限り、インターネット経由の接続可能」と示されている 組織単位の一括設定が使えないため、 アカウントごとの設定が必要 庁内オンプレサーバ・NW機器とは Direct Connect等閉域網で接続 コスト情報等の横断管理機能が使えない AWSサービスへは VPCエンドポイント経由で接続 8 © 2026 Fujitsu Japan Limited -
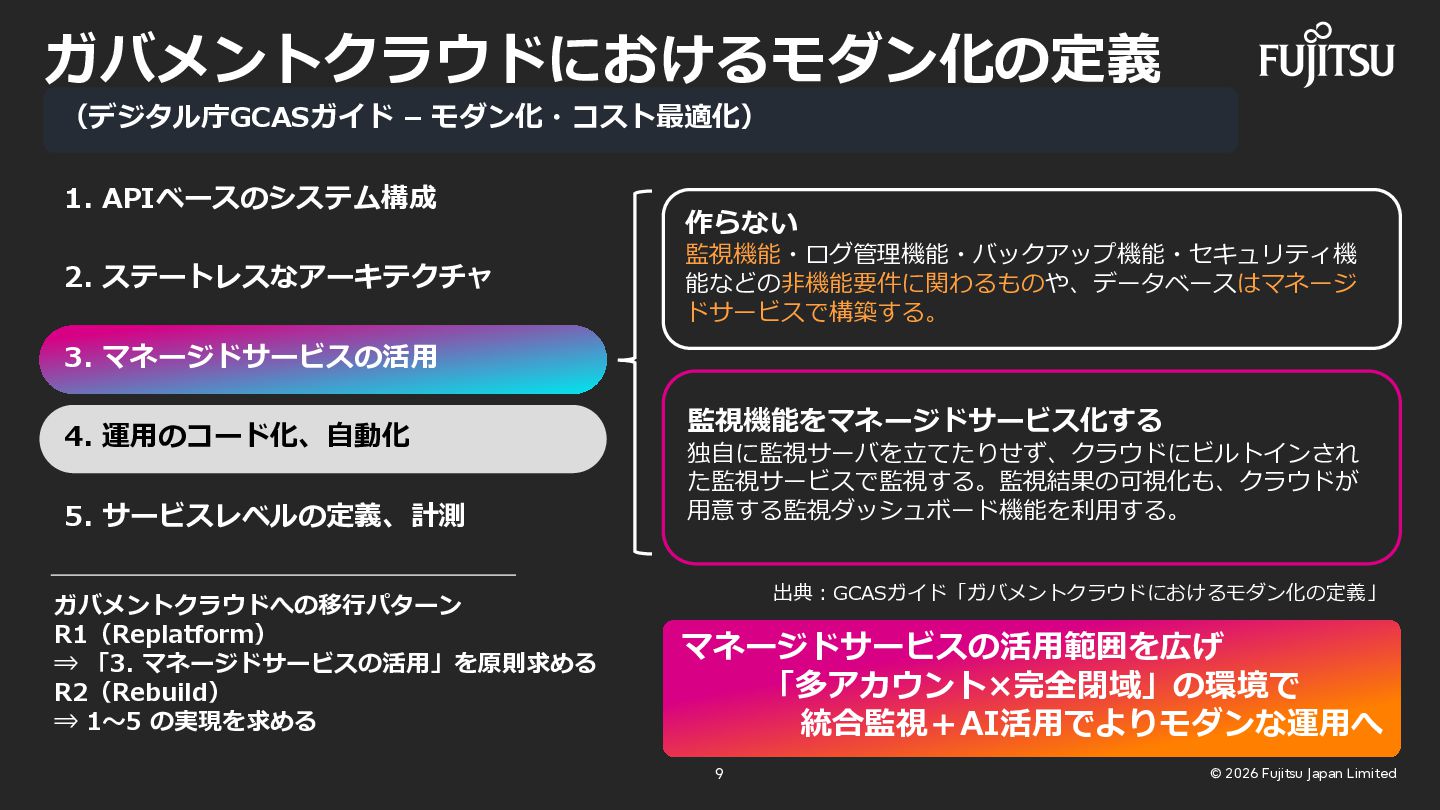
ガバメントクラウドにおけるモダン化の定義 (デジタル庁GCASガイド – モダン化・コスト最適化) 1. APIベースのシステム構成 2. ステートレスなアーキテクチャ 作らない 監視機能・ログ管理機能・バックアップ機能・セキュリティ機
能などの非機能要件に関わるものや、データベースはマネージ ドサービスで構築する。 3. マネージドサービスの活用 4. 運用のコード化、自動化 5. サービスレベルの定義、計測 ガバメントクラウドへの移行パターン R1(Replatform) ⇒ 「3. マネージドサービスの活用」を原則求める R2(Rebuild) ⇒ 1〜5 の実現を求める 監視機能をマネージドサービス化する 独自に監視サーバを立てたりせず、クラウドにビルトインされ た監視サービスで監視する。監視結果の可視化も、クラウドが 用意する監視ダッシュボード機能を利用する。 出典:GCASガイド「ガバメントクラウドにおけるモダン化の定義」 マネージドサービスの活用範囲を広げ 「多アカウント×完全閉域」の環境で 統合監視+AI活用でよりモダンな運用へ 9 © 2026 Fujitsu Japan Limited -
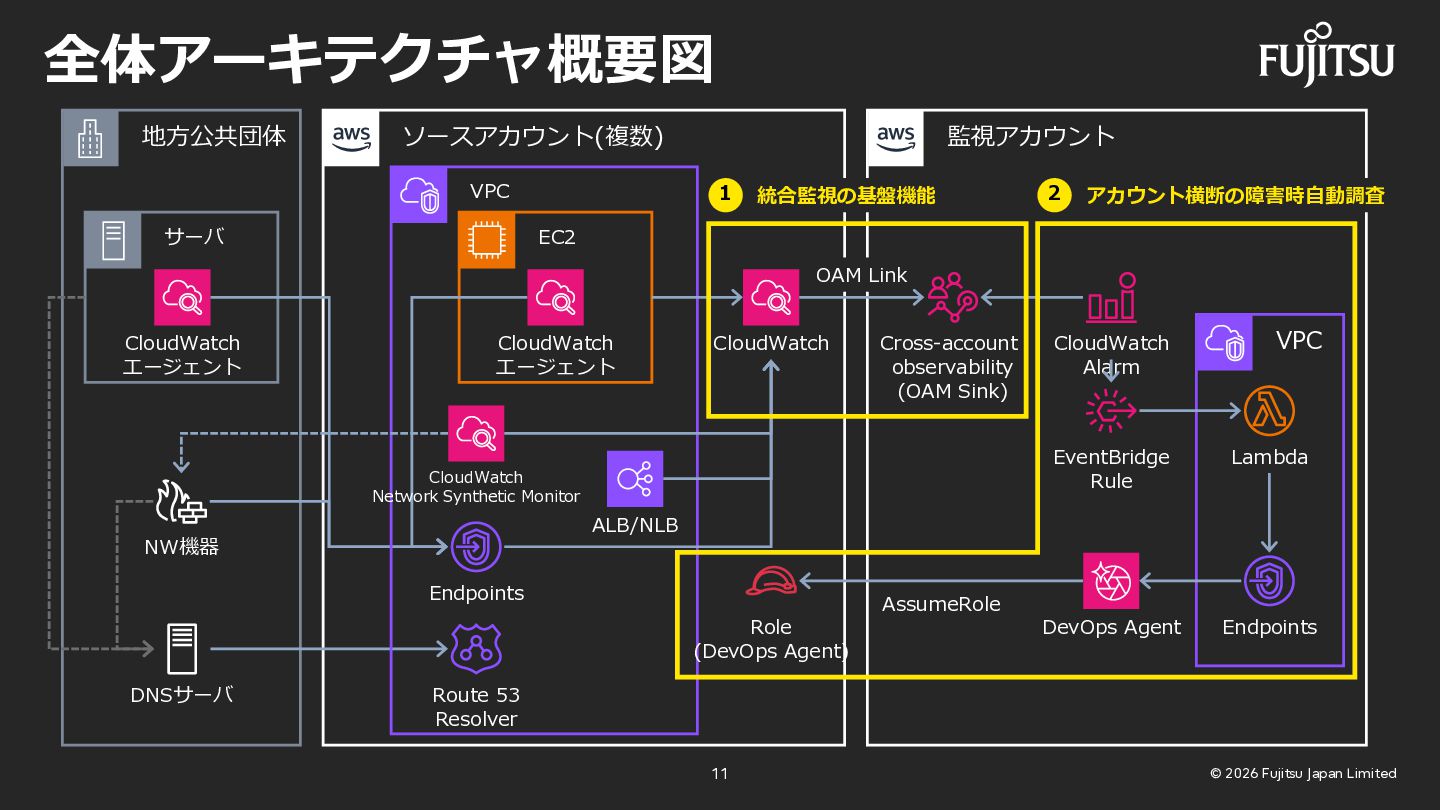
全体アーキテクチャ概要図 地方公共団体 ソースアカウント(複数) VPC サーバ 監視アカウント 1 統合監視の基盤機能 2 アカウント横断の障害時自動調査
EC2 OAM Link CloudWatch エージェント CloudWatch エージェント CloudWatch Cross-account observability (OAM Sink) CloudWatch Network Synthetic Monitor VPC EventBridge Rule Lambda DevOps Agent Endpoints ALB/NLB NW機器 Endpoints Role (DevOps Agent) DNSサーバ CloudWatch Alarm AssumeRole Route 53 Resolver 11 © 2026 Fujitsu Japan Limited -
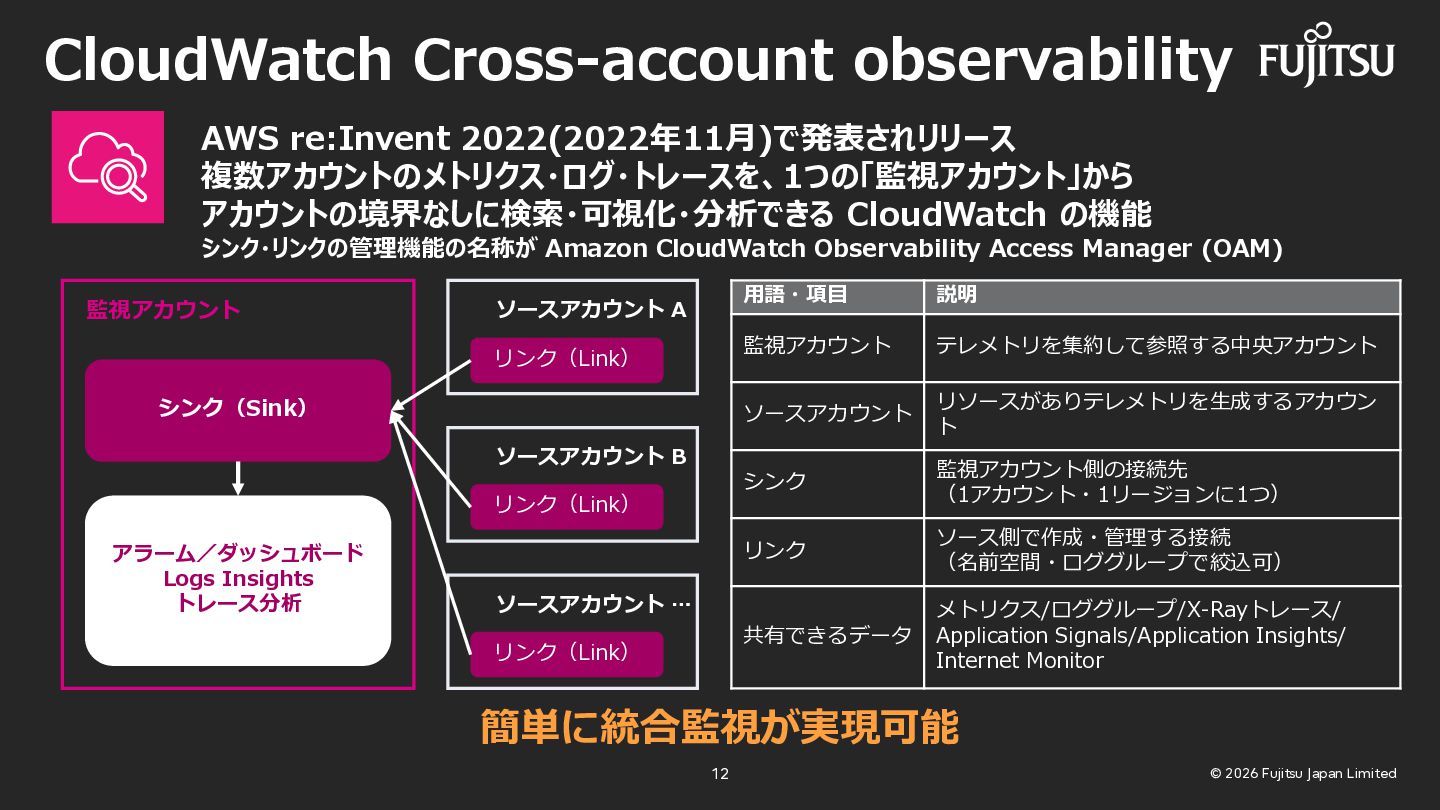
CloudWatch Cross-account observability AWS re:Invent 2022(2022年11月)で発表されリリース 複数アカウントのメトリクス・ログ・トレースを、1つの「監視アカウント」から アカウントの境界なしに検索・可視化・分析できる CloudWatch の機能
シンク・リンクの管理機能の名称が Amazon CloudWatch Observability Access Manager (OAM) 監視アカウント ソースアカウント A リンク(Link) シンク(Sink) 用語・項目 説明 監視アカウント テレメトリを集約して参照する中央アカウント ソースアカウント リソースがありテレメトリを生成するアカウン ト シンク 監視アカウント側の接続先 (1アカウント・1リージョンに1つ) リンク ソース側で作成・管理する接続 (名前空間・ロググループで絞込可) 共有できるデータ メトリクス/ロググループ/X-Rayトレース/ Application Signals/Application Insights/ Internet Monitor ソースアカウント B リンク(Link) アラーム/ダッシュボード Logs Insights トレース分析 ソースアカウント … リンク(Link) 簡単に統合監視が実現可能 12 © 2026 Fujitsu Japan Limited -
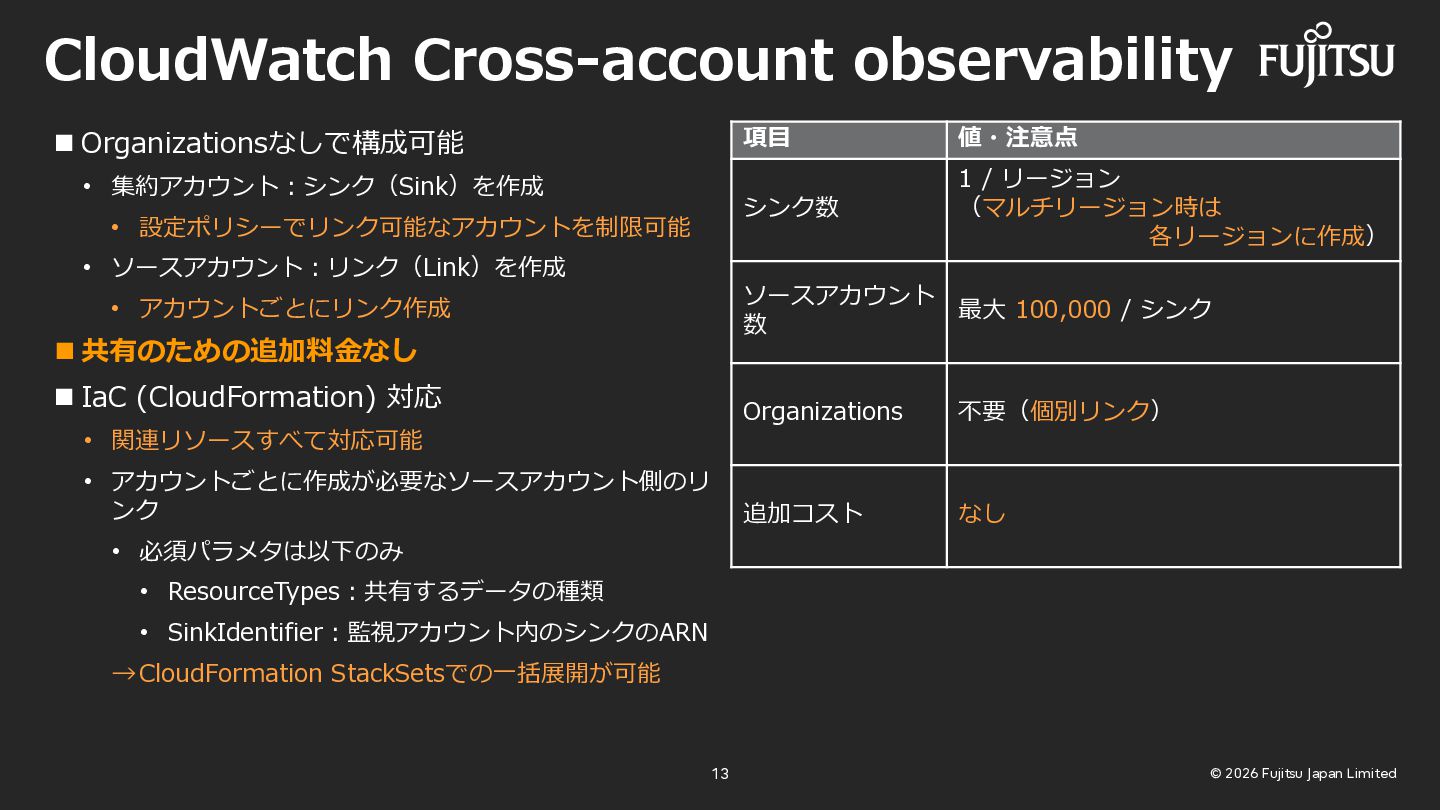
CloudWatch Cross-account observability ◼ Organizationsなしで構成可能 • 集約アカウント:シンク(Sink)を作成 • 設定ポリシーでリンク可能なアカウントを制限可能 •
ソースアカウント:リンク(Link)を作成 項目 値・注意点 シンク数 1 / リージョン (マルチリージョン時は 各リージョンに作成) ソースアカウント 最大 100,000 / シンク 数 • アカウントごとにリンク作成 ◼ 共有のための追加料金なし ◼ IaC (CloudFormation) 対応 Organizations 不要(個別リンク) 追加コスト なし • 関連リソースすべて対応可能 • アカウントごとに作成が必要なソースアカウント側のリ ンク • 必須パラメタは以下のみ • ResourceTypes:共有するデータの種類 • SinkIdentifier:監視アカウント内のシンクのARN → CloudFormation StackSetsでの一括展開が可能 13 © 2026 Fujitsu Japan Limited -
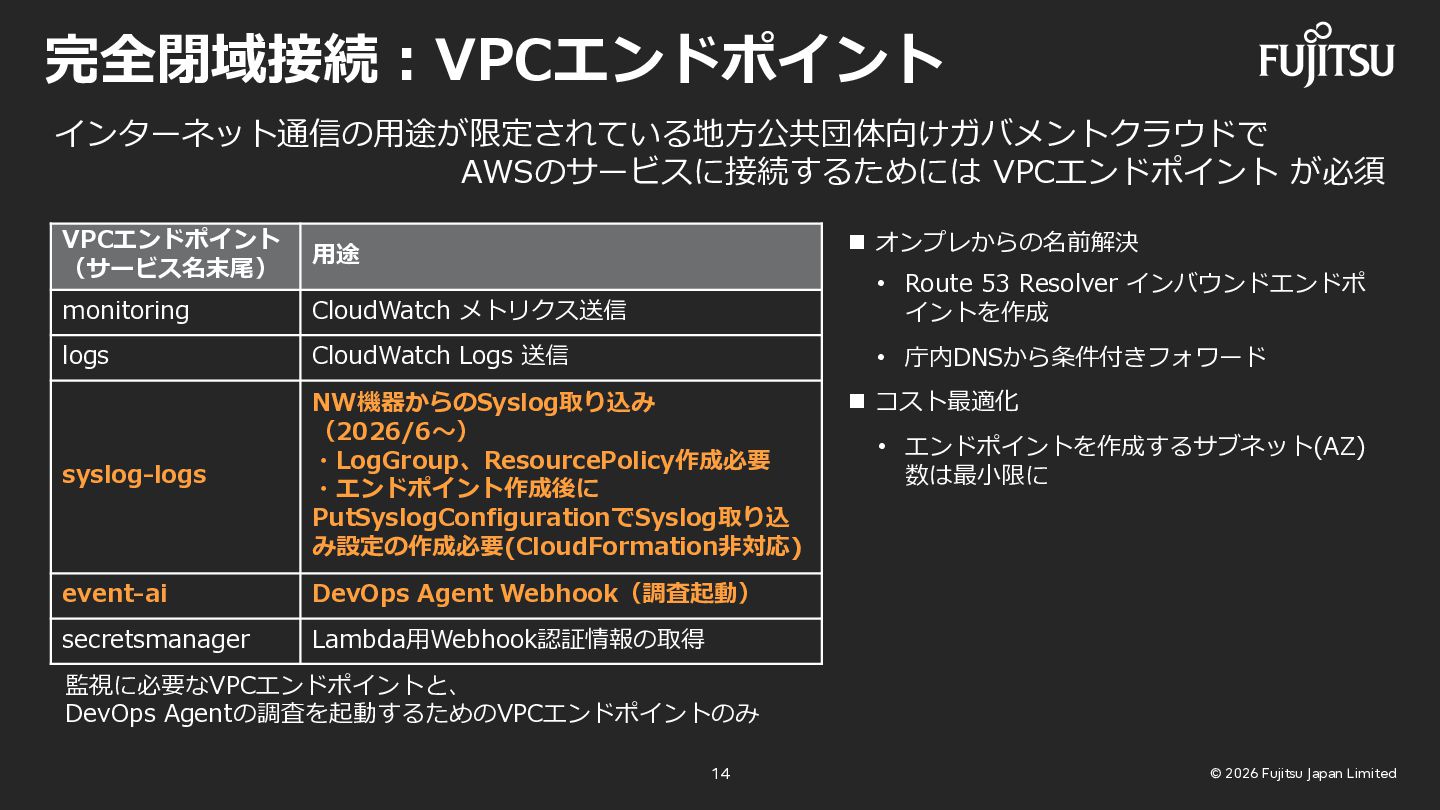
完全閉域接続:VPCエンドポイント インターネット通信の用途が限定されている地方公共団体向けガバメントクラウドで AWSのサービスに接続するためには VPCエンドポイント が必須 VPCエンドポイント (サービス名末尾) 用途 monitoring CloudWatch
メトリクス送信 • Route 53 Resolver インバウンドエンドポ イントを作成 logs CloudWatch Logs 送信 • 庁内DNSから条件付きフォワード syslog-logs NW機器からのSyslog取り込み (2026/6〜) ・LogGroup、ResourcePolicy作成必要 ・エンドポイント作成後に PutSyslogConfigurationでSyslog取り込 み設定の作成必要(CloudFormation非対応) event-ai DevOps Agent Webhook(調査起動) secretsmanager Lambda用Webhook認証情報の取得 ◼ オンプレからの名前解決 ◼ コスト最適化 • エンドポイントを作成するサブネット(AZ) 数は最小限に 監視に必要なVPCエンドポイントと、 DevOps Agentの調査を起動するためのVPCエンドポイントのみ 14 © 2026 Fujitsu Japan Limited -
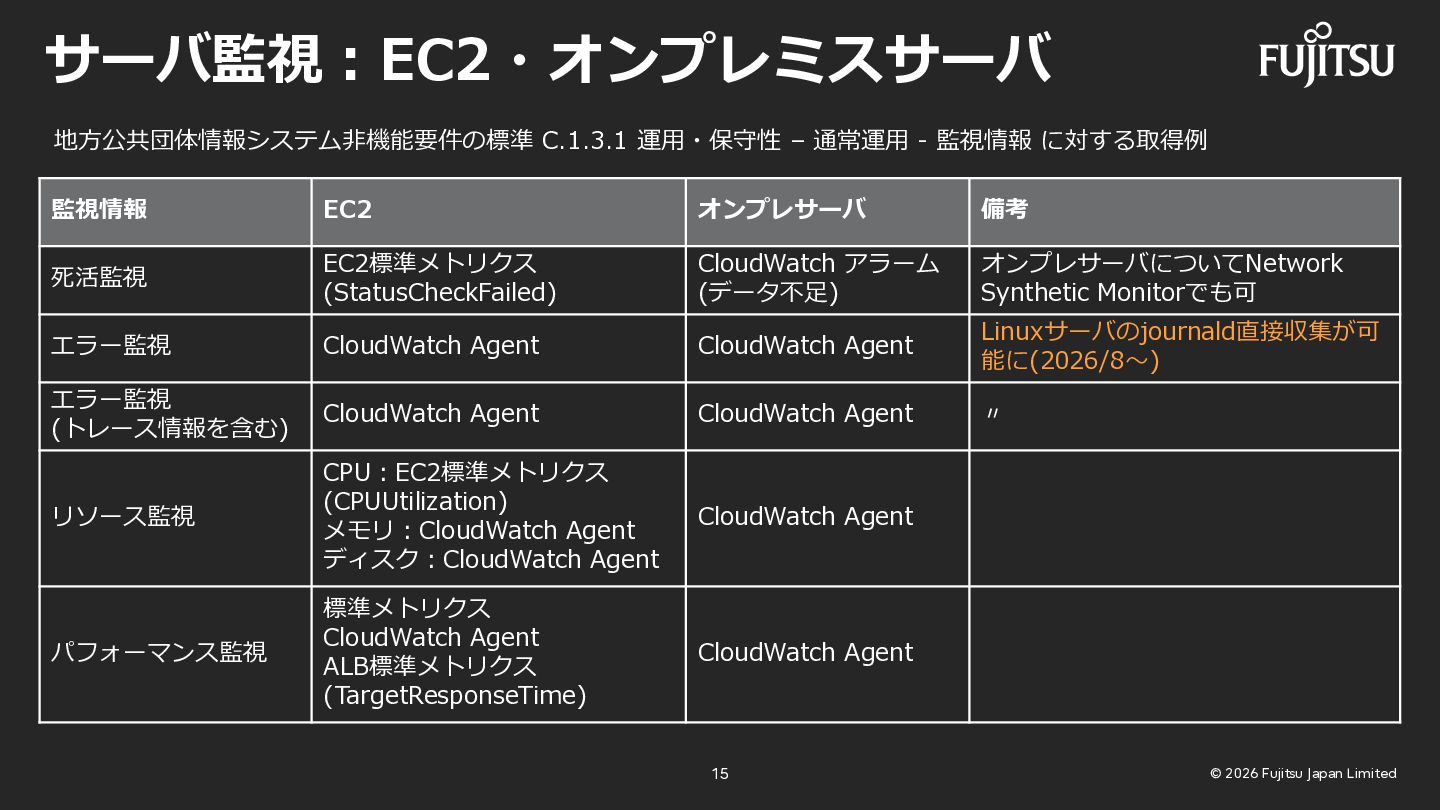
サーバ監視:EC2・オンプレミスサーバ 地方公共団体情報システム非機能要件の標準 C.1.3.1 運用・保守性 – 通常運用 - 監視情報 に対する取得例 監視情報
EC2 オンプレサーバ 備考 死活監視 EC2標準メトリクス (StatusCheckFailed) CloudWatch アラーム (データ不足) オンプレサーバについてNetwork Synthetic Monitorでも可 エラー監視 CloudWatch Agent CloudWatch Agent Linuxサーバのjournald直接収集が可 能に(2026/8〜) エラー監視 (トレース情報を含む) CloudWatch Agent CloudWatch Agent 〃 リソース監視 CPU:EC2標準メトリクス (CPUUtilization) メモリ:CloudWatch Agent ディスク:CloudWatch Agent CloudWatch Agent パフォーマンス監視 標準メトリクス CloudWatch Agent ALB標準メトリクス (TargetResponseTime) CloudWatch Agent 15 © 2026 Fujitsu Japan Limited -
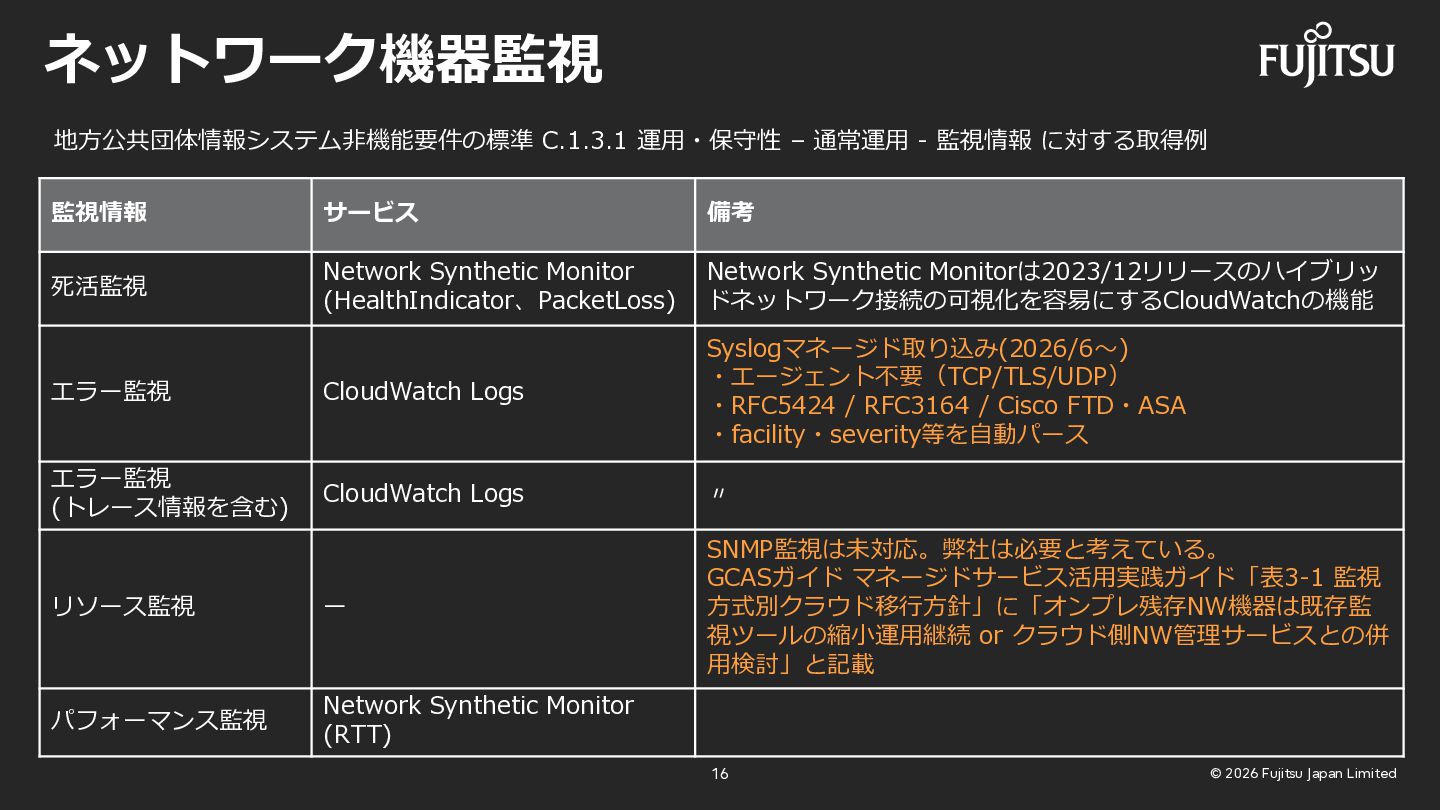
ネットワーク機器監視 地方公共団体情報システム非機能要件の標準 C.1.3.1 運用・保守性 – 通常運用 - 監視情報 に対する取得例 監視情報
サービス 備考 死活監視 Network Synthetic Monitor (HealthIndicator、PacketLoss) Network Synthetic Monitorは2023/12リリースのハイブリッ ドネットワーク接続の可視化を容易にするCloudWatchの機能 エラー監視 CloudWatch Logs Syslogマネージド取り込み(2026/6〜) ・エージェント不要(TCP/TLS/UDP) ・RFC5424 / RFC3164 / Cisco FTD・ASA ・facility・severity等を自動パース エラー監視 (トレース情報を含む) CloudWatch Logs 〃 リソース監視 ー SNMP監視は未対応。弊社は必要と考えている。 GCASガイド マネージドサービス活用実践ガイド「表3-1 監視 方式別クラウド移行方針」に「オンプレ残存NW機器は既存監 視ツールの縮小運用継続 or クラウド側NW管理サービスとの併 用検討」と記載 パフォーマンス監視 Network Synthetic Monitor (RTT) 16 © 2026 Fujitsu Japan Limited -
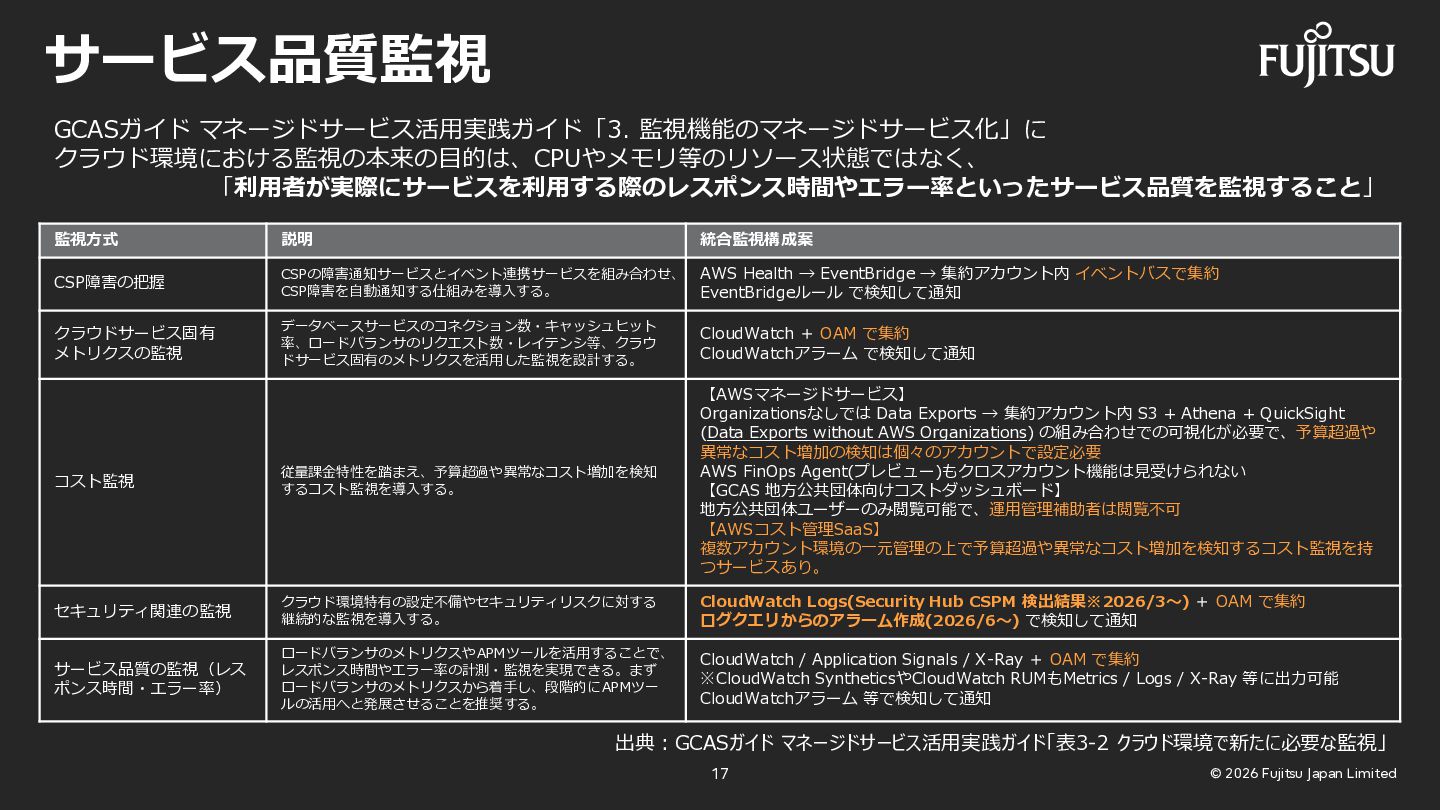
サービス品質監視 GCASガイド マネージドサービス活用実践ガイド「3. 監視機能のマネージドサービス化」に クラウド環境における監視の本来の目的は、CPUやメモリ等のリソース状態ではなく、 「利用者が実際にサービスを利用する際のレスポンス時間やエラー率といったサービス品質を監視すること」 監視方式 説明 統合監視構成案 CSP障害の把握
CSPの障害通知サービスとイベント連携サービスを組み合わせ、 CSP障害を自動通知する仕組みを導入する。 AWS Health → EventBridge → 集約アカウント内 イベントバスで集約 EventBridgeルール で検知して通知 クラウドサービス固有 メトリクスの監視 データベースサービスのコネクション数・キャッシュヒット 率、ロードバランサのリクエスト数・レイテンシ等、クラウ ドサービス固有のメトリクスを活用した監視を設計する。 CloudWatch + OAM で集約 CloudWatchアラーム で検知して通知 コスト監視 従量課金特性を踏まえ、予算超過や異常なコスト増加を検知 するコスト監視を導入する。 【AWSマネージドサービス】 Organizationsなしでは Data Exports → 集約アカウント内 S3 + Athena + QuickSight (Data Exports without AWS Organizations) の組み合わせでの可視化が必要で、予算超過や 異常なコスト増加の検知は個々のアカウントで設定必要 AWS FinOps Agent(プレビュー)もクロスアカウント機能は見受けられない 【GCAS 地方公共団体向けコストダッシュボード】 地方公共団体ユーザーのみ閲覧可能で、運用管理補助者は閲覧不可 【AWSコスト管理SaaS】 複数アカウント環境の一元管理の上で予算超過や異常なコスト増加を検知するコスト監視を持 つサービスあり。 セキュリティ関連の監視 クラウド環境特有の設定不備やセキュリティリスクに対する 継続的な監視を導入する。 CloudWatch Logs(Security Hub CSPM 検出結果※2026/3〜) + OAM で集約 ログクエリからのアラーム作成(2026/6〜) で検知して通知 サービス品質の監視(レス ポンス時間・エラー率) ロードバランサのメトリクスやAPMツールを活用することで、 レスポンス時間やエラー率の計測・監視を実現できる。まず ロードバランサのメトリクスから着手し、段階的にAPMツー ルの活用へと発展させることを推奨する。 CloudWatch / Application Signals / X-Ray + OAM で集約 ※CloudWatch SyntheticsやCloudWatch RUMもMetrics / Logs / X-Ray 等に出力可能 CloudWatchアラーム 等で検知して通知 出典:GCASガイド マネージドサービス活用実践ガイド「表3-2 クラウド環境で新たに必要な監視」 17 © 2026 Fujitsu Japan Limited -
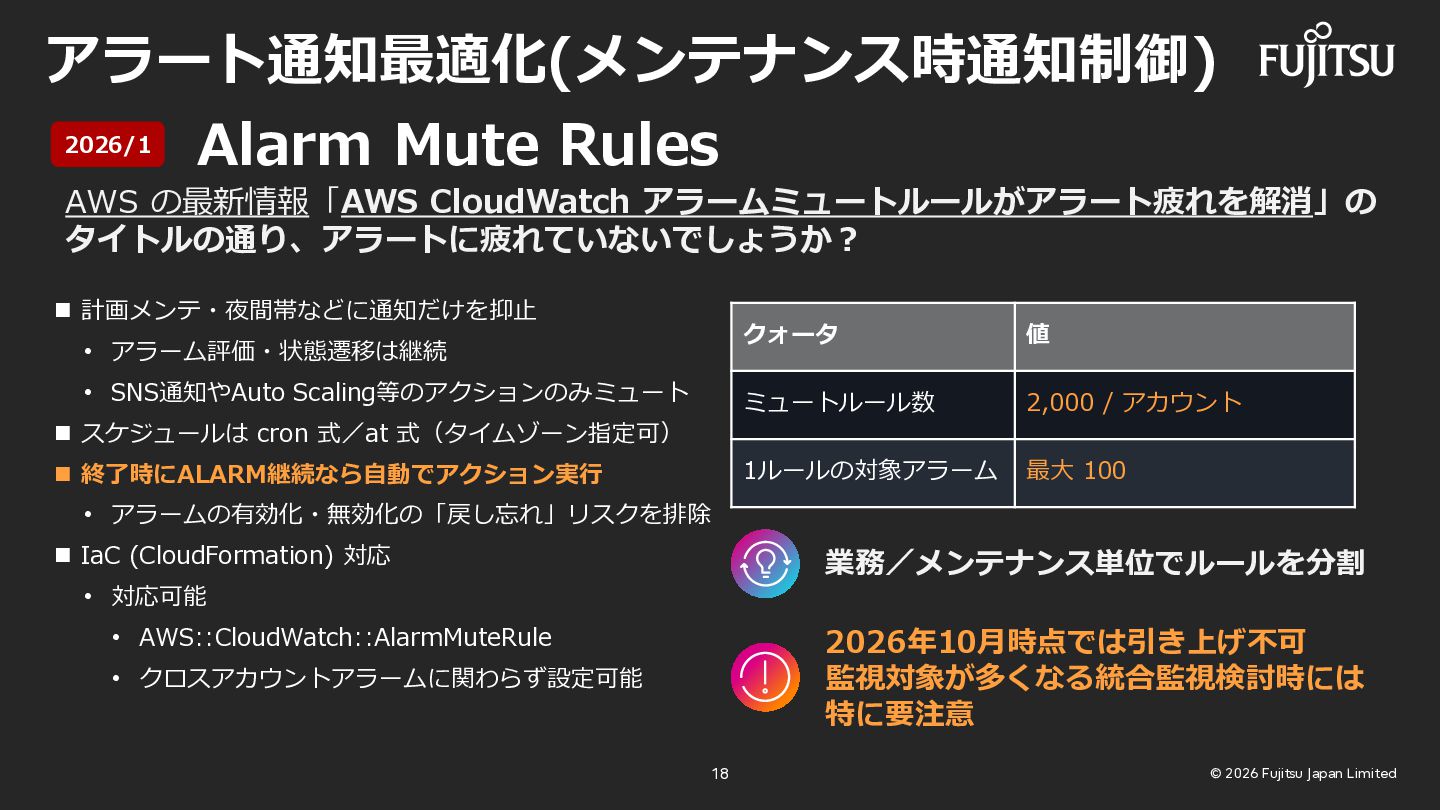
アラート通知最適化(メンテナンス時通知制御) 2026/1 Alarm Mute Rules AWS の最新情報「AWS CloudWatch アラームミュートルールがアラート疲れを解消」の タイトルの通り、アラートに疲れていないでしょうか?
◼ 計画メンテ・夜間帯などに通知だけを抑止 • アラーム評価・状態遷移は継続 • SNS通知やAuto Scaling等のアクションのみミュート クォータ 値 ミュートルール数 2,000 / アカウント 1ルールの対象アラーム 最大 100 ◼ スケジュールは cron 式/at 式(タイムゾーン指定可) ◼ 終了時にALARM継続なら自動でアクション実行 • アラームの有効化・無効化の「戻し忘れ」リスクを排除 ◼ IaC (CloudFormation) 対応 業務/メンテナンス単位でルールを分割 • 対応可能 • AWS::CloudWatch::AlarmMuteRule 2026年10月時点では引き上げ不可 監視対象が多くなる統合監視検討時には 特に要注意 • クロスアカウントアラームに関わらず設定可能 18 © 2026 Fujitsu Japan Limited -
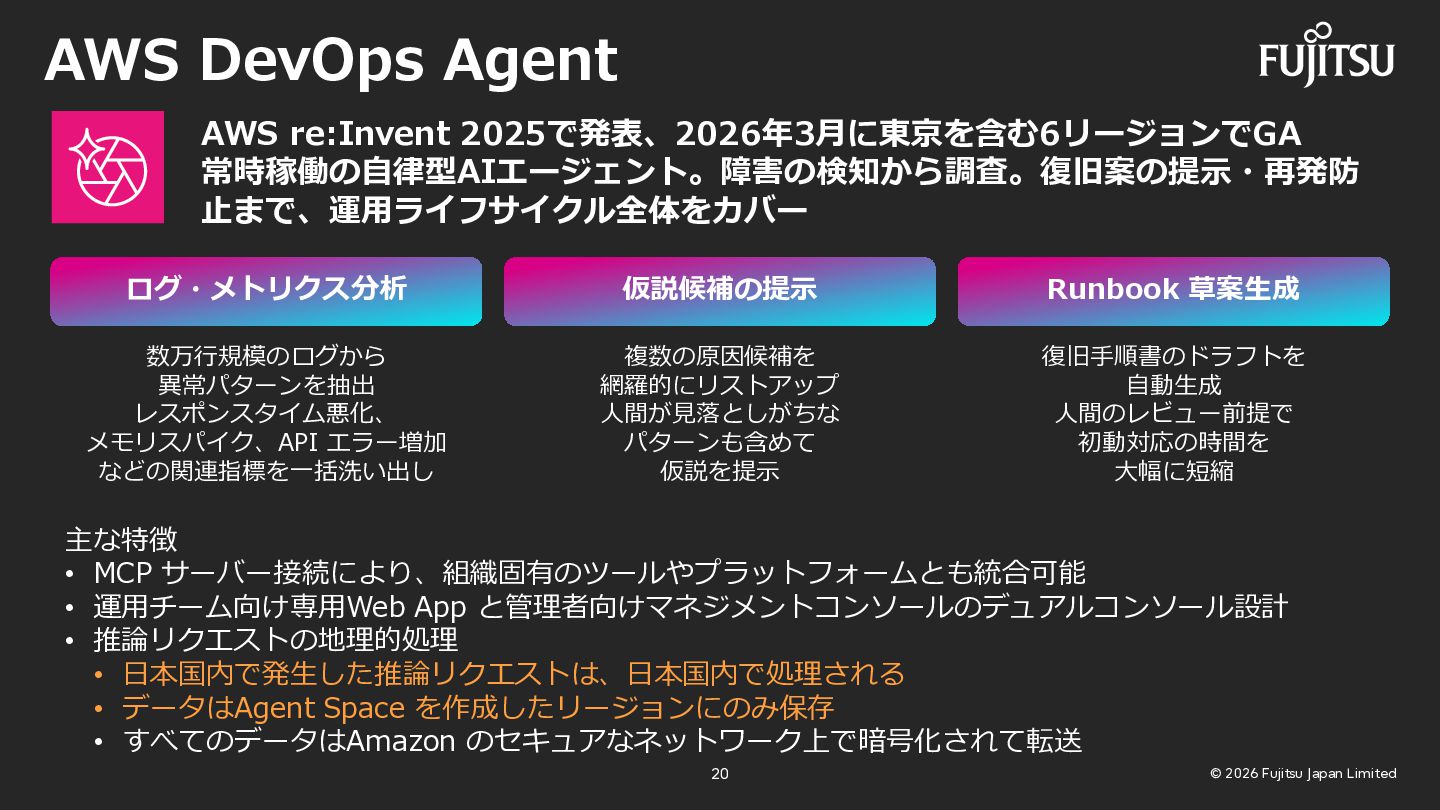
AWS DevOps Agent AWS re:Invent 2025で発表、2026年3月に東京を含む6リージョンでGA 常時稼働の自律型AIエージェント。障害の検知から調査。復旧案の提示・再発防 止まで、運用ライフサイクル全体をカバー ログ・メトリクス分析 仮説候補の提示
Runbook 草案生成 数万行規模のログから 異常パターンを抽出 レスポンスタイム悪化、 メモリスパイク、API エラー増加 などの関連指標を一括洗い出し 複数の原因候補を 網羅的にリストアップ 人間が見落としがちな パターンも含めて 仮説を提示 復旧手順書のドラフトを 自動生成 人間のレビュー前提で 初動対応の時間を 大幅に短縮 主な特徴 • MCP サーバー接続により、組織固有のツールやプラットフォームとも統合可能 • 運用チーム向け専用Web App と管理者向けマネジメントコンソールのデュアルコンソール設計 • 推論リクエストの地理的処理 • 日本国内で発生した推論リクエストは、日本国内で処理される • データはAgent Space を作成したリージョンにのみ保存 • すべてのデータはAmazon のセキュアなネットワーク上で暗号化されて転送 20 © 2026 Fujitsu Japan Limited -
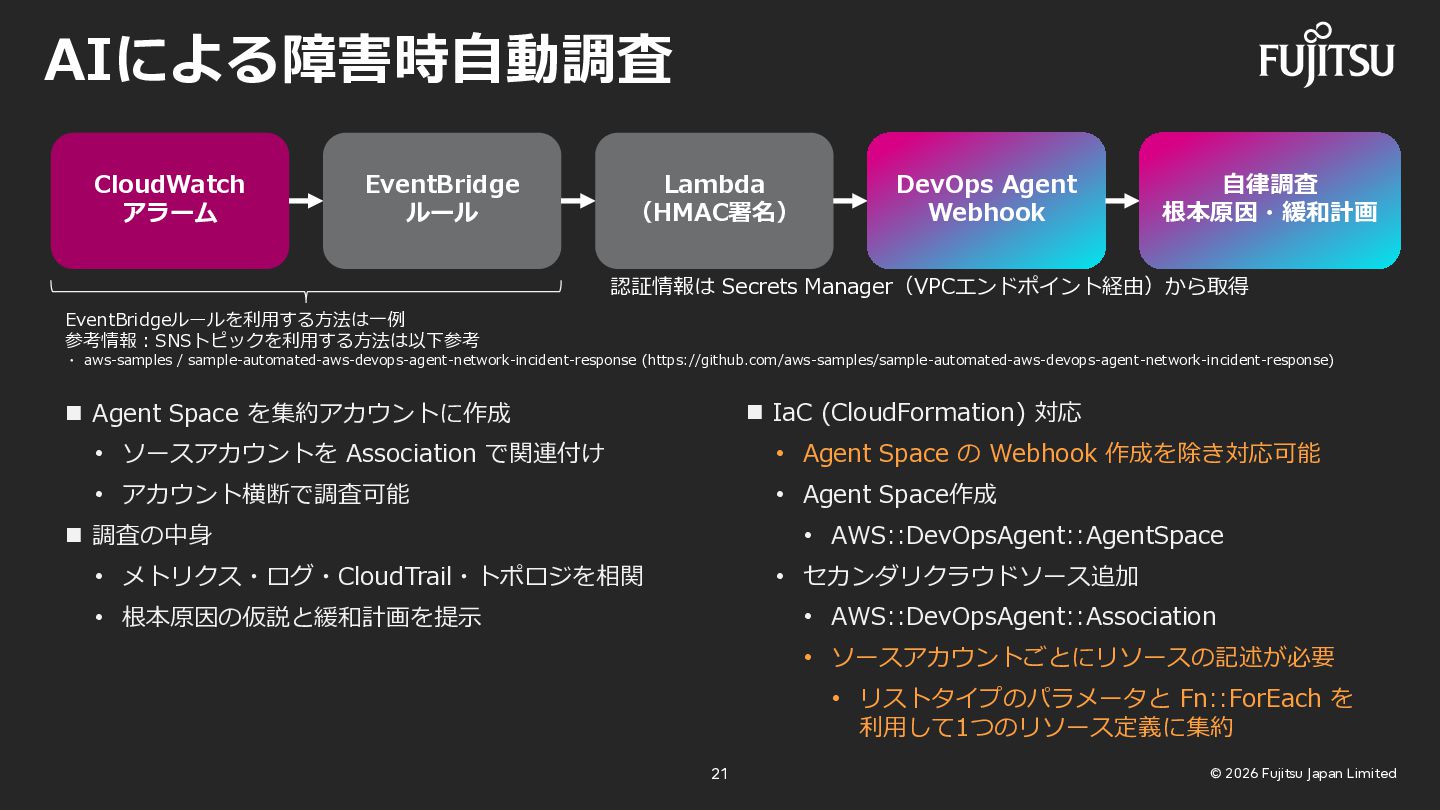
AIによる障害時自動調査 CloudWatch アラーム EventBridge ルール Lambda (HMAC署名) DevOps Agent Webhook
自律調査 根本原因・緩和計画 認証情報は Secrets Manager(VPCエンドポイント経由)から取得 EventBridgeルールを利用する方法は一例 参考情報:SNSトピックを利用する方法は以下参考 ・ aws-samples / sample-automated-aws-devops-agent-network-incident-response (https://github.com/aws-samples/sample-automated-aws-devops-agent-network-incident-response) ◼ IaC (CloudFormation) 対応 ◼ Agent Space を集約アカウントに作成 • ソースアカウントを Association で関連付け • Agent Space の Webhook 作成を除き対応可能 • アカウント横断で調査可能 • Agent Space作成 • AWS::DevOpsAgent::AgentSpace ◼ 調査の中身 • セカンダリクラウドソース追加 • メトリクス・ログ・CloudTrail・トポロジを相関 • AWS::DevOpsAgent::Association • 根本原因の仮説と緩和計画を提示 • ソースアカウントごとにリソースの記述が必要 • リストタイプのパラメータと Fn::ForEach を 利用して1つのリソース定義に集約 21 © 2026 Fujitsu Japan Limited -
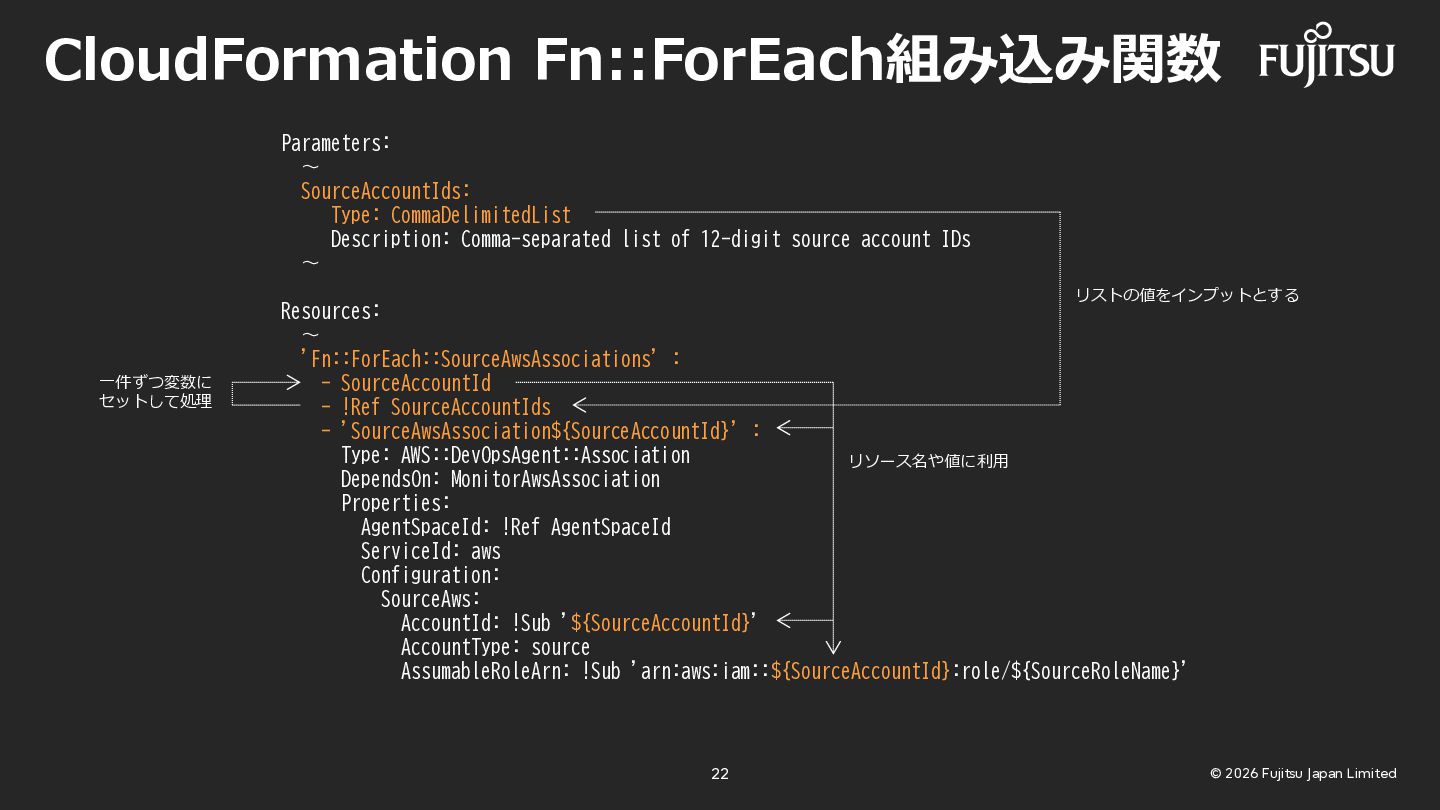
CloudFormation Fn::ForEach組み込み関数 Parameters: ~ SourceAccountIds: Type: CommaDelimitedList Description: Comma-separated list
of 12-digit source account IDs ~ リストの値をインプットとする 一件ずつ変数に セットして処理 Resources: ~ 'Fn::ForEach::SourceAwsAssociations’: - SourceAccountId - !Ref SourceAccountIds - 'SourceAwsAssociation${SourceAccountId}’: Type: AWS::DevOpsAgent::Association リソース名や値に利用 DependsOn: MonitorAwsAssociation Properties: AgentSpaceId: !Ref AgentSpaceId ServiceId: aws Configuration: SourceAws: AccountId: !Sub '${SourceAccountId}’ AccountType: source AssumableRoleArn: !Sub 'arn:aws:iam::${SourceAccountId}:role/${SourceRoleName}' 22 © 2026 Fujitsu Japan Limited -
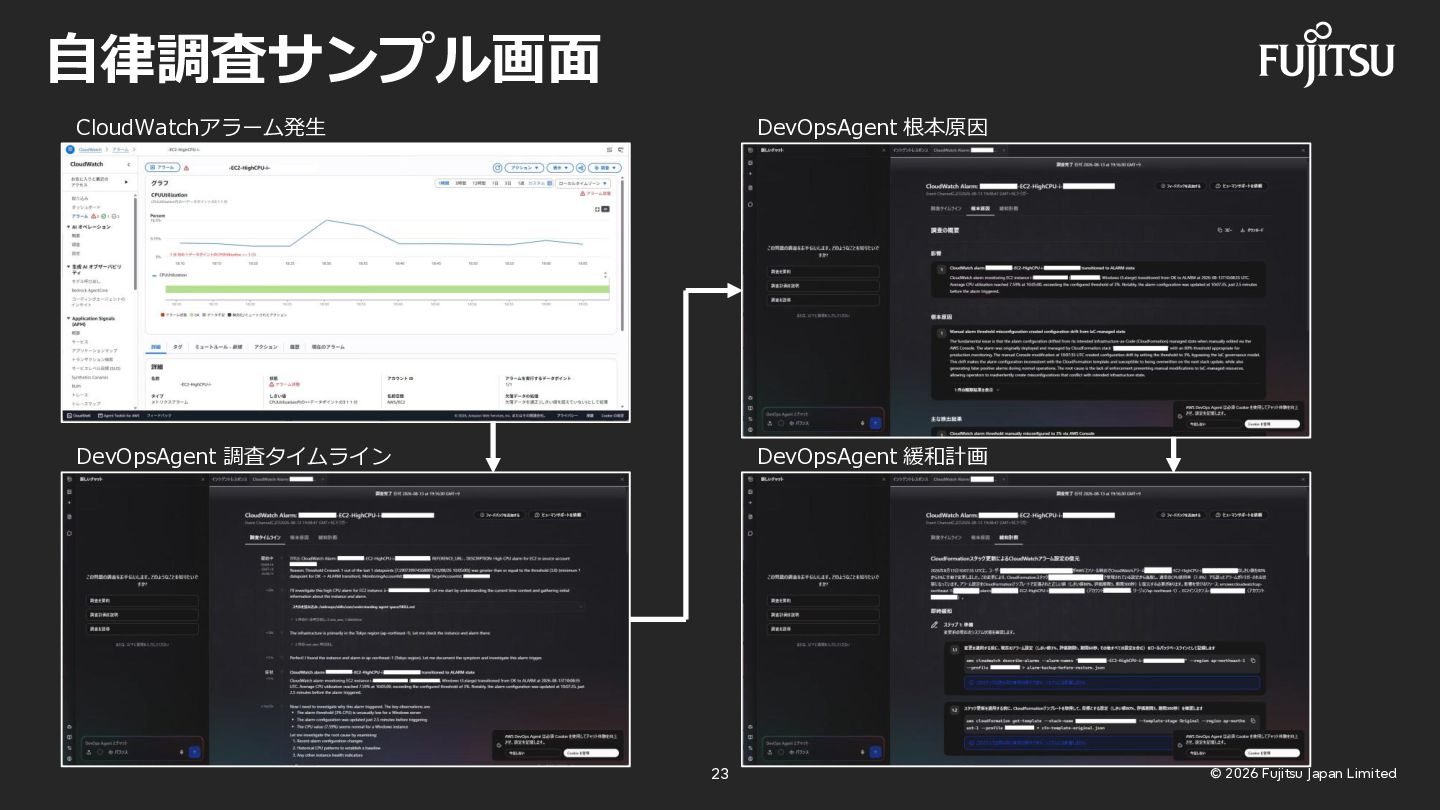
自律調査サンプル画面 CloudWatchアラーム発生 DevOpsAgent 根本原因 DevOpsAgent 調査タイムライン DevOpsAgent 緩和計画 23 ©
2026 Fujitsu Japan Limited -
まとめ 2026年のアップデートがマネージドサービス化の追い風に Syslog・Mute Rules・ログアラーム・ALBログ・DevOps Agent GA など多数 → SNMP監視やMute Rulesのクォータ制限緩和は継続ウォッチ
統合監視の検討を皮切りに継続した運用モダン化を促進 統合監視の観点で「監視機能をマネージドサービス化する」ことは具体化できた → 監視機能のみでなく適宜最適化を行うことによる運用モダン化が重要 AIエージェントを効果的に利用 アラーム → DevOps Agent でアカウント横断の根本原因調査を自律起動 → 大阪リージョンへのGAは継続ウォッチ、Security Agent(現在はContinuumの一部)、 FinOps Agent(Preview)にも注目。 25 © 2026 Fujitsu Japan Limited
 harutiro
 comi190327
 ryouto715
 shift_evolve
 oidfj
 pipepasta
 kazzpapa3
 raksulrecruiting
 inariku
 xkxaxkx
 ryudai
 kimpetersen
 ipullrank
 techseoconnect
 lynnandtonic
 frankvandijk
 samlambert
 tonyrice
 konakalab
 sergeychernyshev
 trishagee
 aki_iinuma
 eileencodes