Upgrade to Pro — share decks privately, control downloads, hide ads and more …

少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP o...

Sponsored · Ship Features Fearlessly Turn features on and off without deploys. Used by thousands of Ruby developers. →

少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo

2026/11/7 JAWS FESTA 2026 in AKITA
https://jawsfesta2026.jaws-ug.jp/

株式会社SHIFT
ナショナルセキュリティ事業部

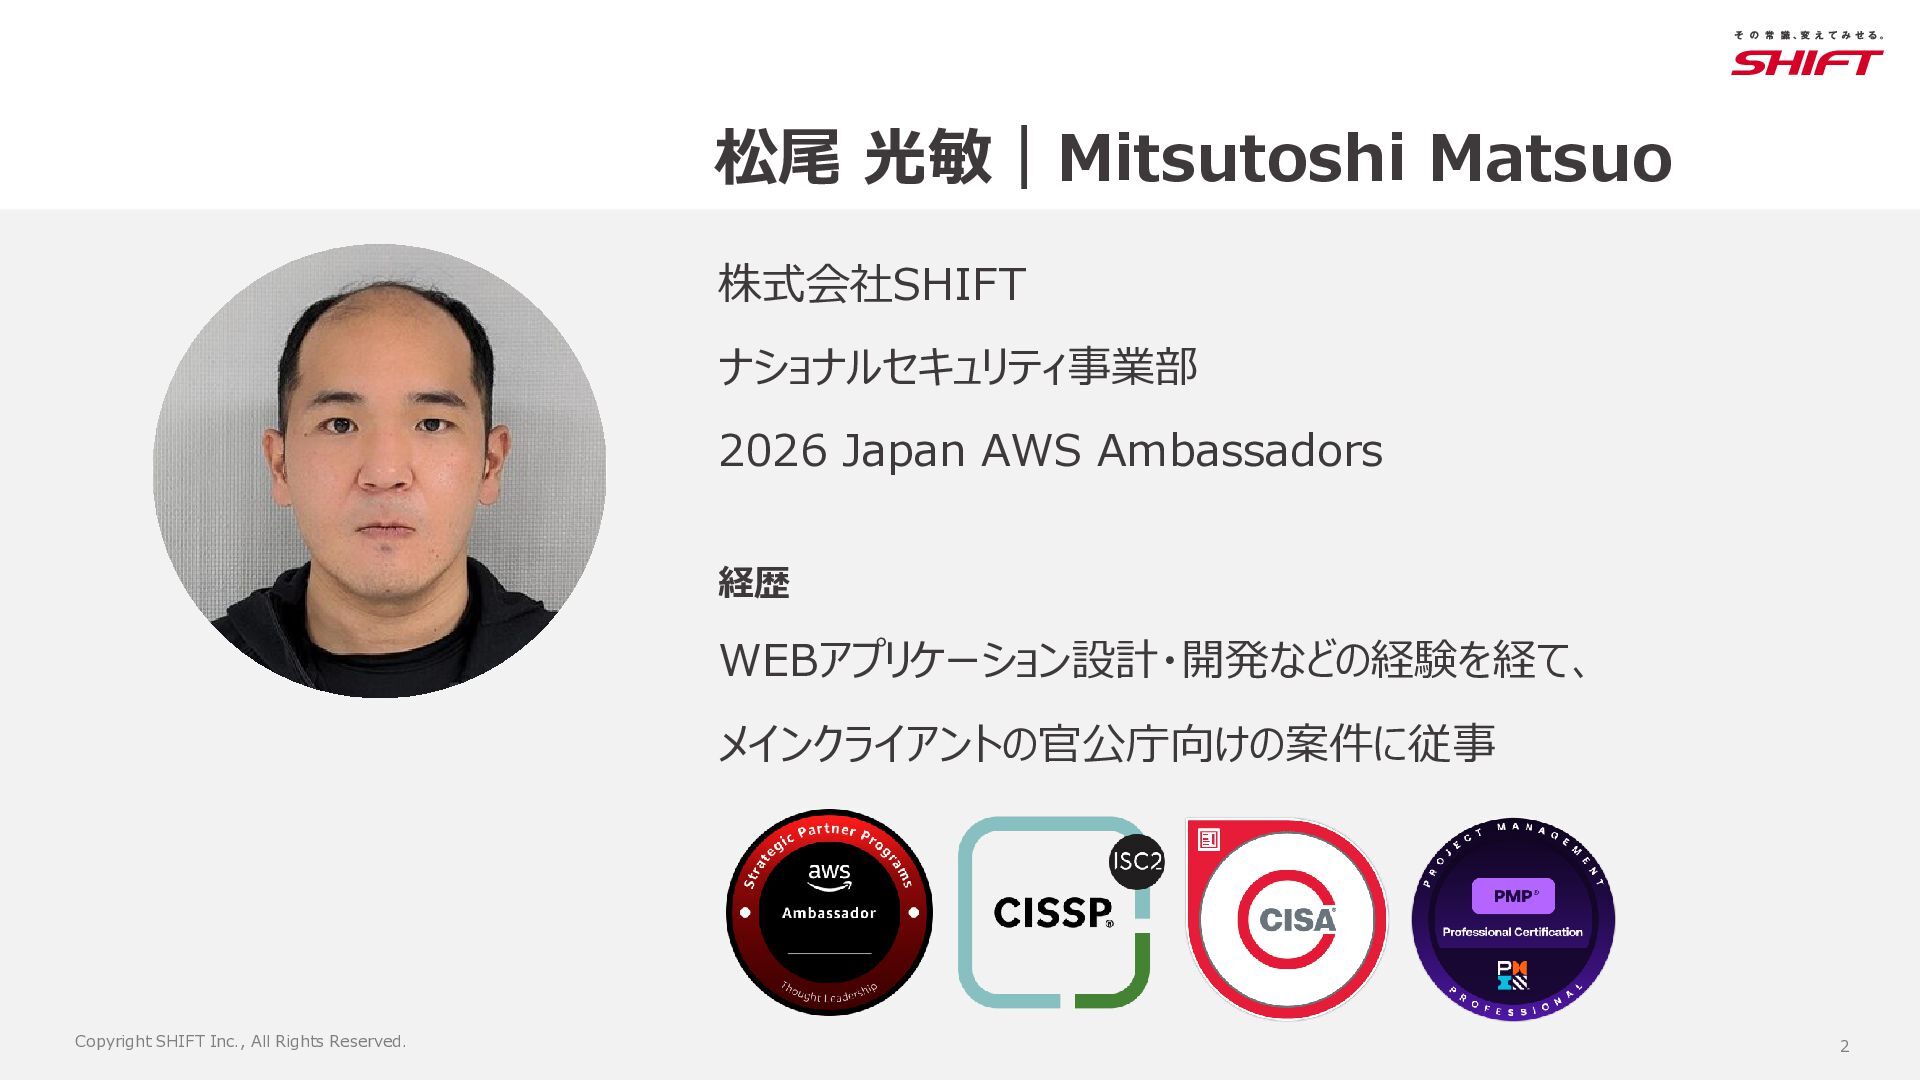
松尾 光敏

Avatar for SHIFT EVOLVE

SHIFT EVOLVE PRO

November 09, 2026

More Decks by SHIFT EVOLVE

Other Decks in Technology

Transcript

  1. JAWS FESTA 2026 in AKITA 2026 11 / 07 14:00

    - 14:15 少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS 株式会社SHIFT ナショナルセキュリティ事業部 松尾 光敏 Copyright SHIFT Inc., All Rights Reserved. Mitsutoshi Matsuo
  2. 松尾 光敏|Mitsutoshi Matsuo 株式会社SHIFT ナショナルセキュリティ事業部 2026 Japan AWS Ambassadors 経歴

    WEBアプリケーション設計・開発などの経験を経て、 メインクライアントの官公庁向けの案件に従事 Copyright SHIFT Inc., All Rights Reserved. 2
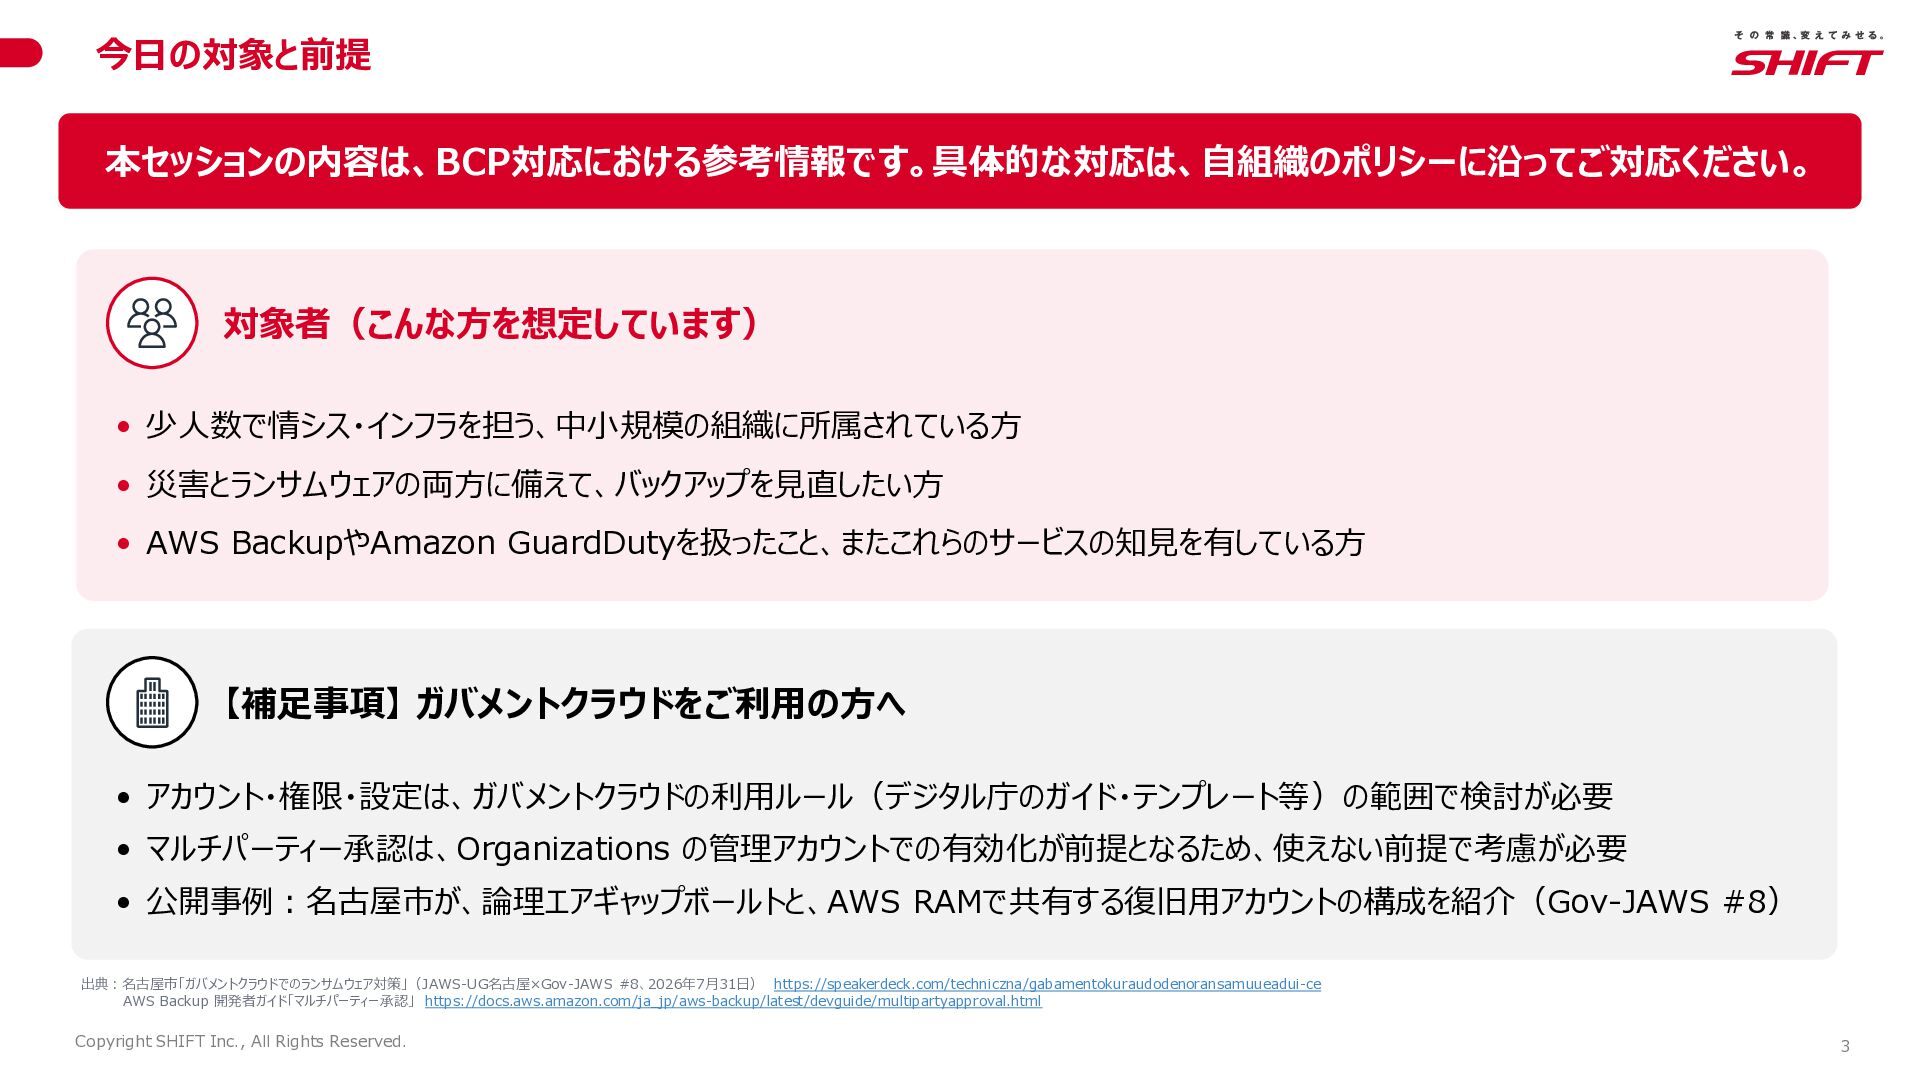
  3. 今日の対象と前提 本セッションの内容は、BCP対応における参考情報です。具体的な対応は、自組織のポリシーに沿ってご対応ください。 対象者(こんな方を想定しています) • 少人数で情シス・インフラを担う、中小規模の組織に所属されている方 • 災害とランサムウェアの両方に備えて、バックアップを見直したい方 • AWS BackupやAmazon

    GuardDutyを扱ったこと、またこれらのサービスの知見を有している方 【補足事項】 ガバメントクラウドをご利用の方へ • アカウント・権限・設定は、ガバメントクラウドの利用ルール(デジタル庁のガイド・テンプレート等)の範囲で検討が必要 • マルチパーティー承認は、Organizations の管理アカウントでの有効化が前提となるため、使えない前提で考慮が必要 • 公開事例:名古屋市が、論理エアギャップボールトと、AWS RAMで共有する復旧用アカウントの構成を紹介(Gov-JAWS #8) 出典:名古屋市「ガバメントクラウドでのランサムウェア対策」(JAWS-UG名古屋×Gov-JAWS #8、2026年7月31日) https://speakerdeck.com/techniczna/gabamentokuraudodenoransamuueadui-ce AWS Backup 開発者ガイド「マルチパーティー承認」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/multipartyapproval.html Copyright SHIFT Inc., All Rights Reserved. 3
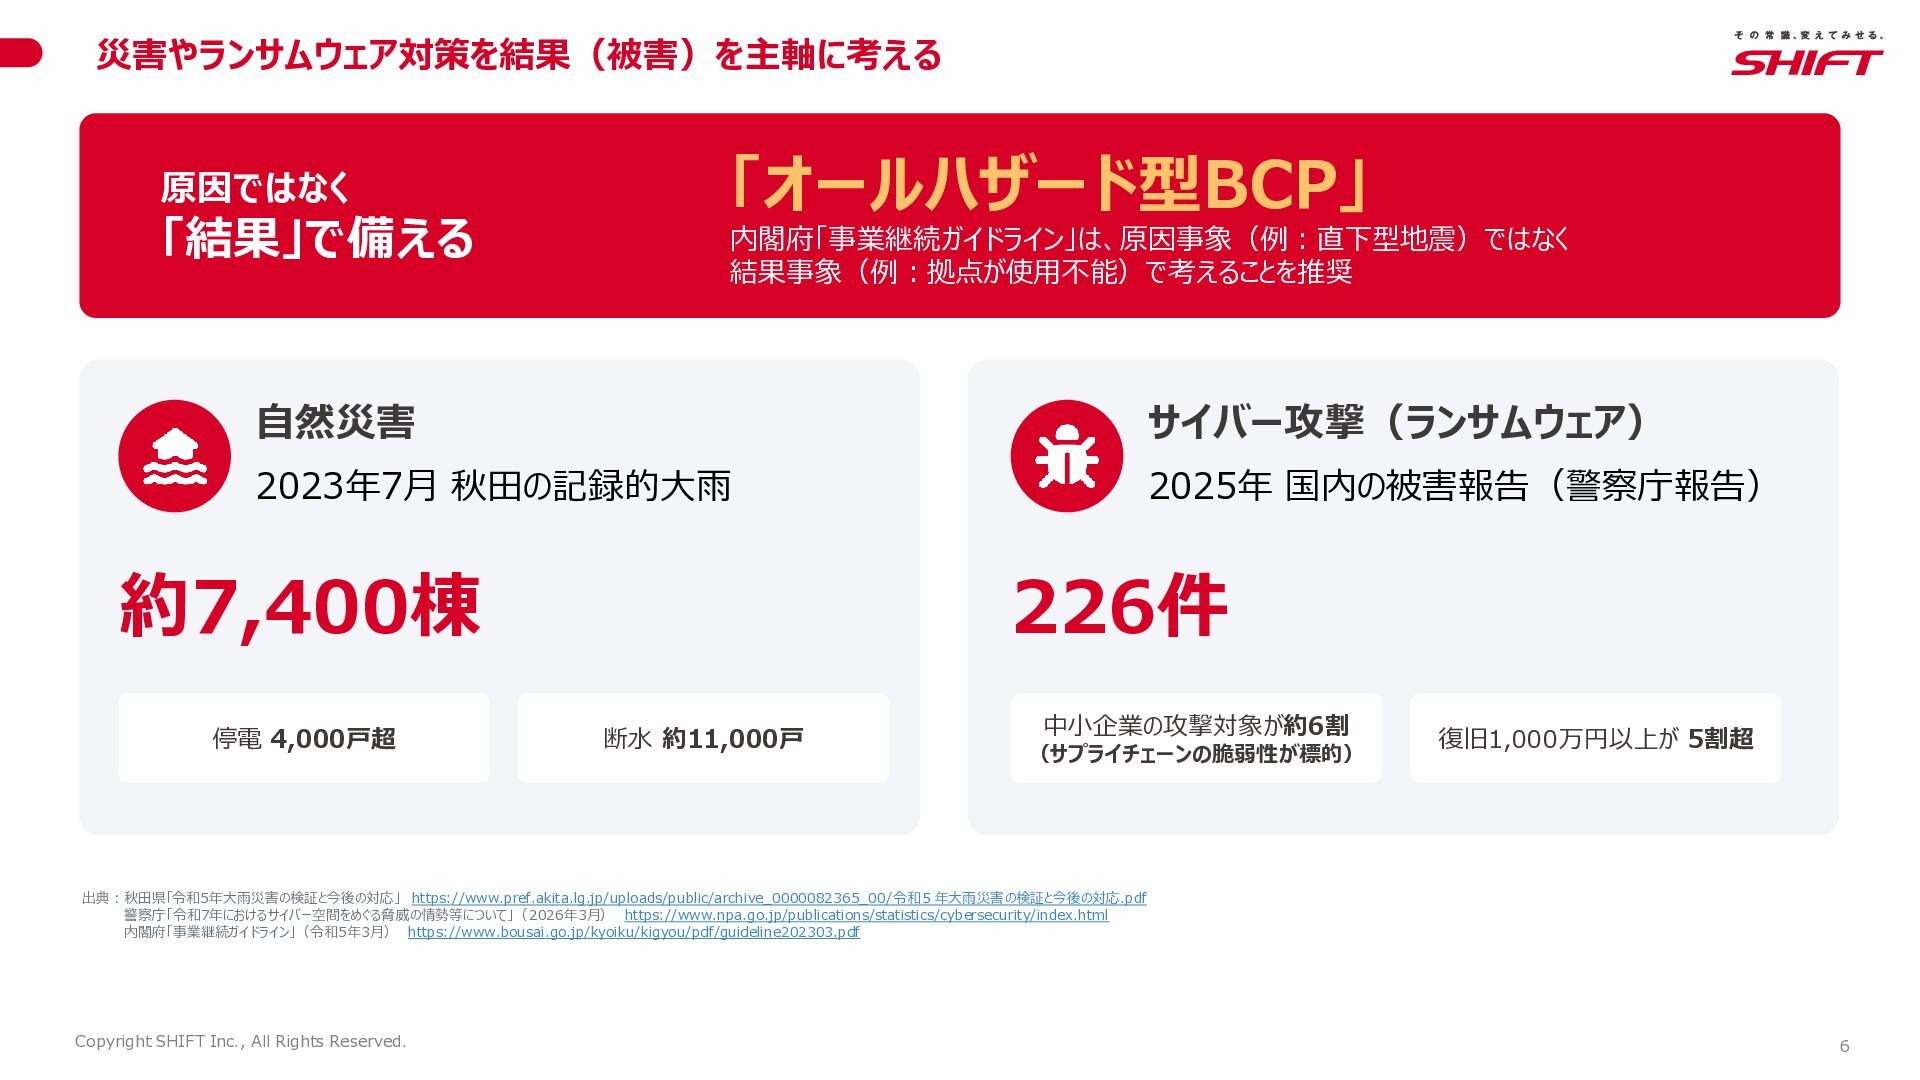
  4. 災害やランサムウェア対策を結果(被害)を主軸に考える 原因ではなく 「結果」で備える 「オールハザード型BCP」 内閣府「事業継続ガイドライン」は、原因事象(例:直下型地震)ではなく 結果事象(例:拠点が使用不能)で考えることを推奨 自然災害 サイバー攻撃(ランサムウェア) 2023年7月 秋田の記録的大雨

    2025年 国内の被害報告(警察庁報告) 約7,400棟 停電 4,000戸超 226件 断水 約11,000戸 中小企業の攻撃対象が約6割 (サプライチェーンの脆弱性が標的) 復旧1,000万円以上が 5割超 出典:秋田県「令和5年大雨災害の検証と今後の対応」 https://www.pref.akita.lg.jp/uploads/public/archive_0000082365_00/令和5年大雨災害の検証と今後の対応.pdf 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月) https://www.npa.go.jp/publications/statistics/cybersecurity/index.html 内閣府「事業継続ガイドライン」(令和5年3月) https://www.bousai.go.jp/kyoiku/kigyou/pdf/guideline202303.pdf Copyright SHIFT Inc., All Rights Reserved. 6
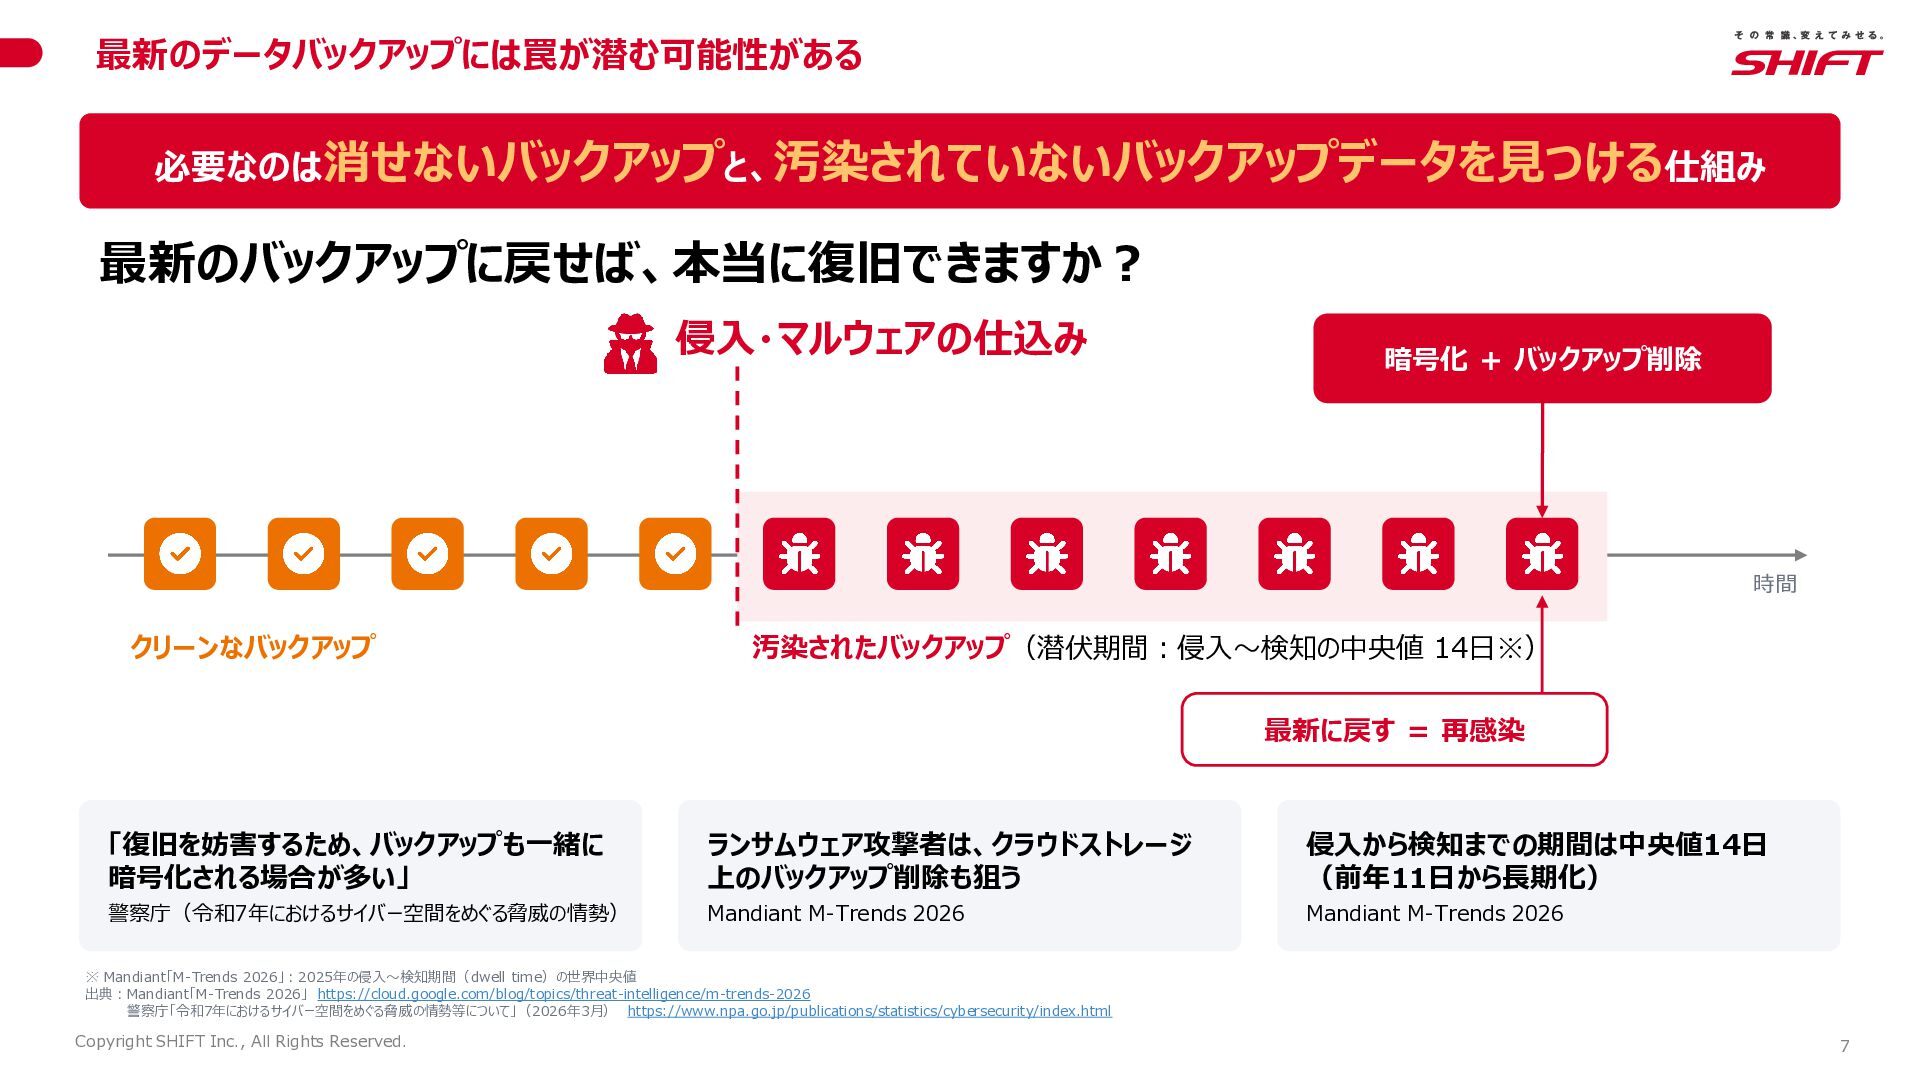
  5. 最新のデータバックアップには罠が潜む可能性がある 必要なのは消せないバックアップと、汚染されていないバックアップデータを見つける仕組み 最新のバックアップに戻せば、本当に復旧できますか? 侵入・マルウェアの仕込み 暗号化 + バックアップ削除 時間 クリーンなバックアップ 汚染されたバックアップ(潜伏期間:侵入〜検知の中央値

    14日※) 最新に戻す = 再感染 「復旧を妨害するため、バックアップも一緒に 暗号化される場合が多い」 ランサムウェア攻撃者は、クラウドストレージ 上のバックアップ削除も狙う 侵入から検知までの期間は中央値14日 (前年11日から長期化) 警察庁(令和7年におけるサイバー空間をめぐる脅威の情勢) Mandiant M-Trends 2026 Mandiant M-Trends 2026 ※ Mandiant「M-Trends 2026」:2025年の侵入〜検知期間(dwell time)の世界中央値 出典:Mandiant「M-Trends 2026」 https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月) https://www.npa.go.jp/publications/statistics/cybersecurity/index.html Copyright SHIFT Inc., All Rights Reserved. 7
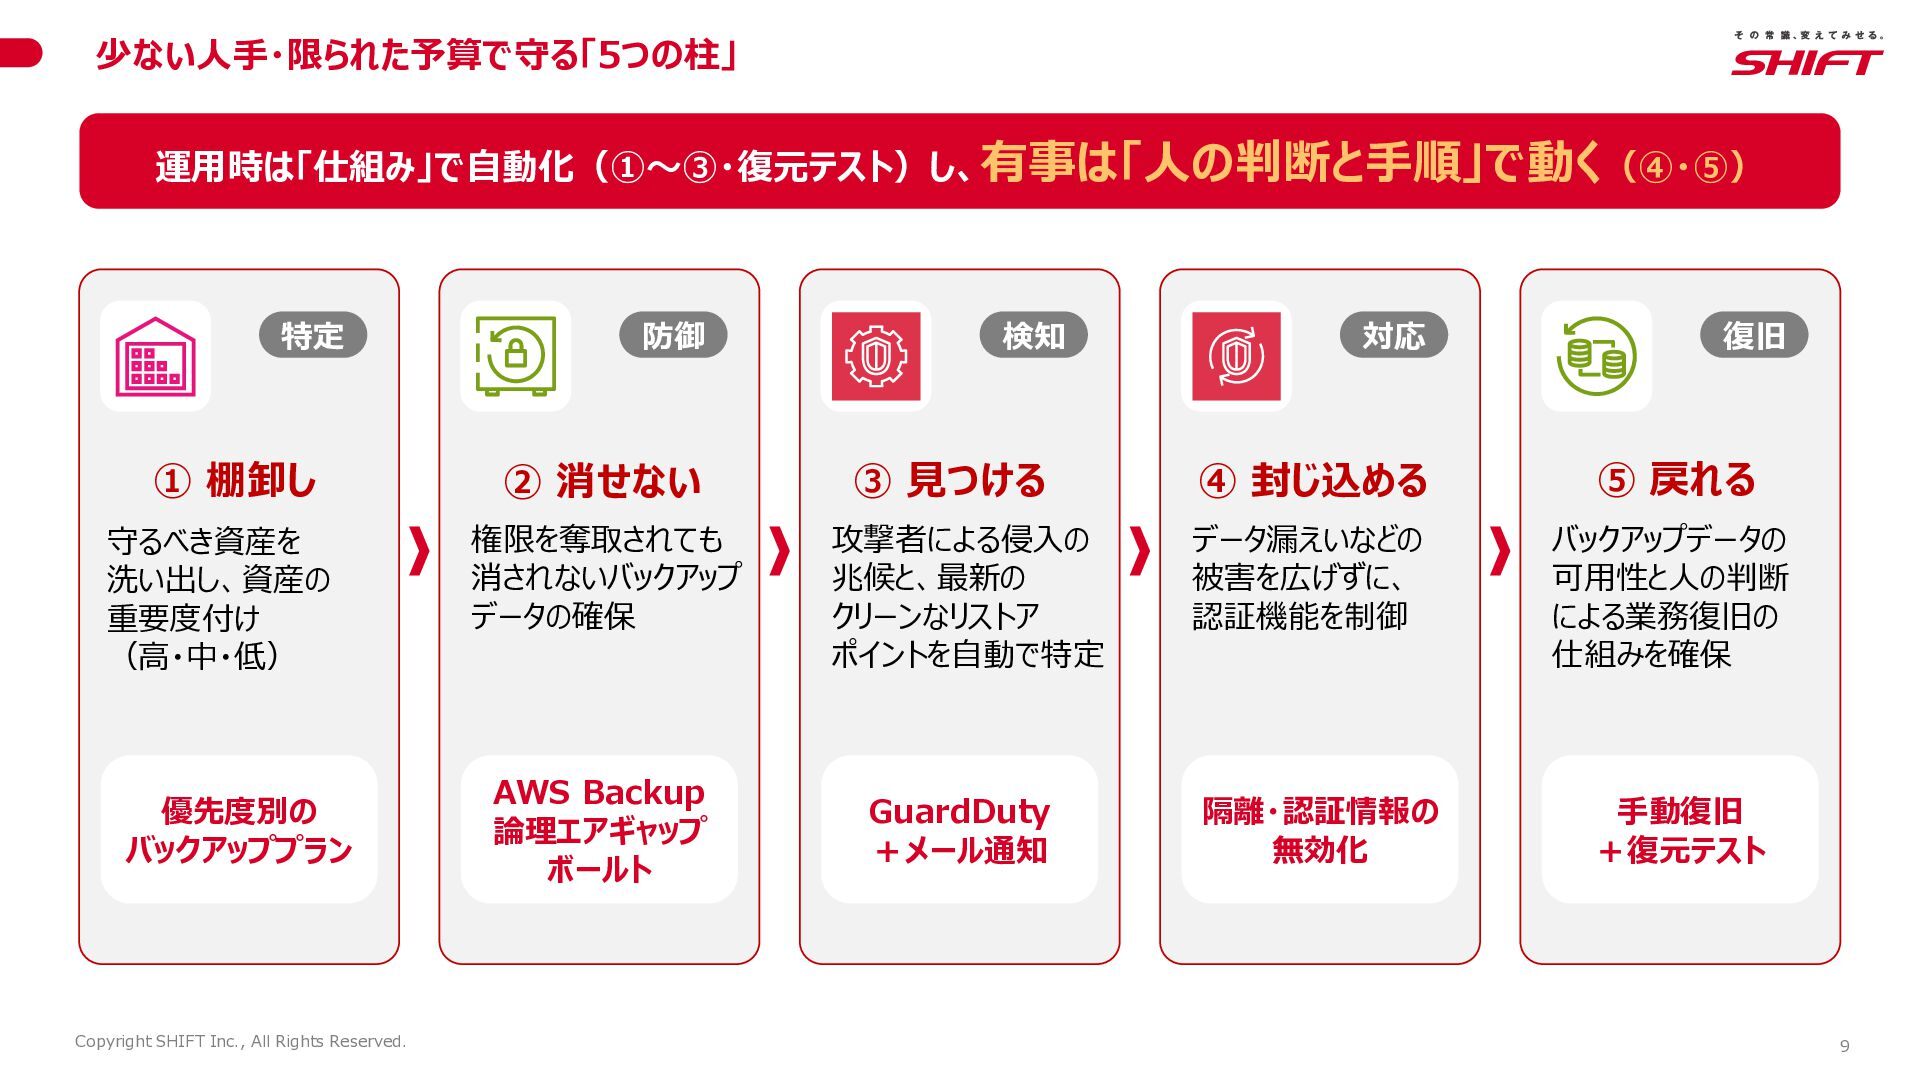
  6. 少ない人手・限られた予算で守る「5つの柱」 運用時は「仕組み」で自動化(①〜③・復元テスト)し、有事は「人の判断と手順」で動く(④・⑤) 特定 防御 検知 対応 ① 棚卸し ② 消せない

    ③ 見つける ④ 封じ込める ⑤ 戻れる 守るべき資産を 洗い出し、資産の 重要度付け (高・中・低) 権限を奪取されても 消されないバックアップ データの確保 攻撃者による侵入の 兆候と、最新の クリーンなリストア ポイントを自動で特定 データ漏えいなどの 被害を広げずに、 認証機能を制御 バックアップデータの 可用性と人の判断 による業務復旧の 仕組みを確保 GuardDuty +メール通知 隔離・認証情報の 無効化 手動復旧 +復元テスト 優先度別の バックアッププラン Copyright SHIFT Inc., All Rights Reserved. AWS Backup 論理エアギャップ ボールト 復旧 9
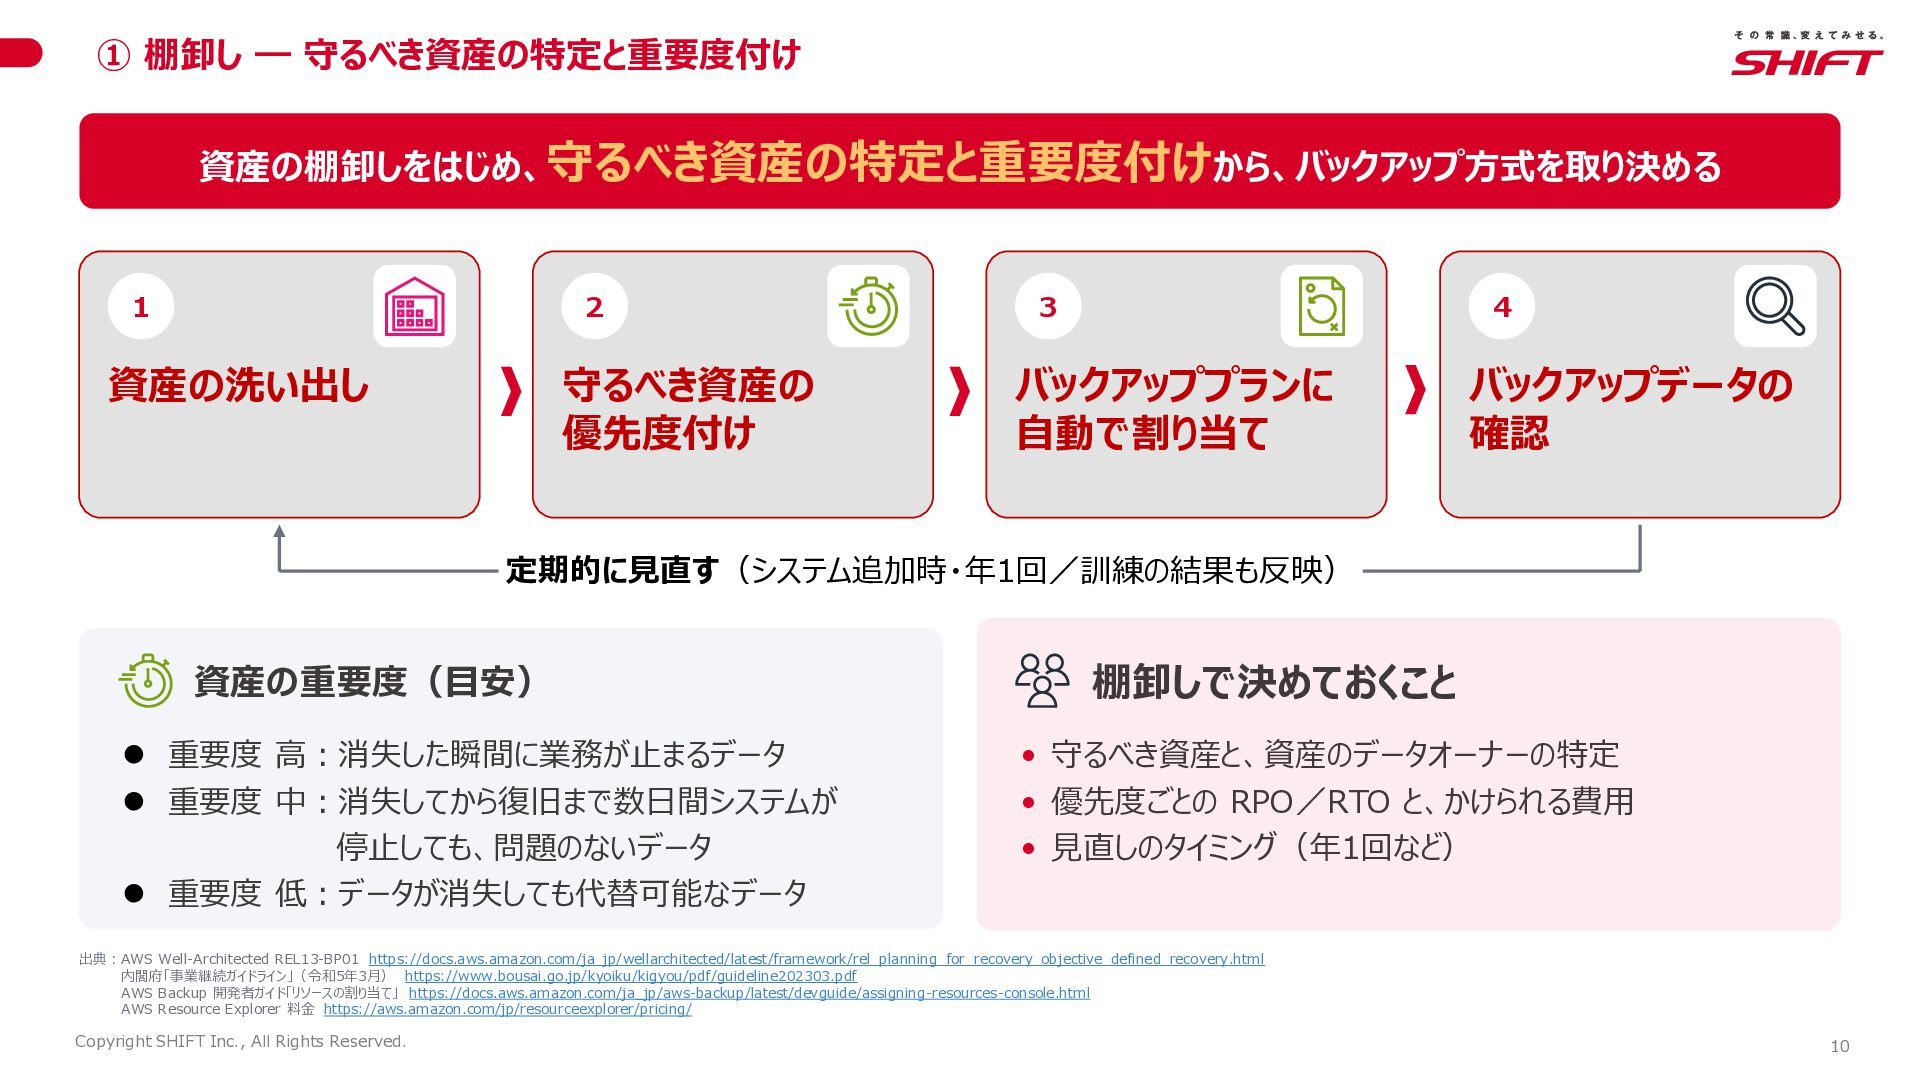
  7. ① 棚卸し ― 守るべき資産の特定と重要度付け 資産の棚卸しをはじめ、守るべき資産の特定と重要度付けから、バックアップ方式を取り決める 1 2 資産の洗い出し 守るべき資産の 優先度付け

    3 4 バックアッププランに 自動で割り当て バックアップデータの 確認 定期的に見直す(システム追加時・年1回/訓練の結果も反映) 資産の重要度(目安) ⚫ 重要度 高:消失した瞬間に業務が止まるデータ ⚫ 重要度 中:消失してから復旧まで数日間システムが 停止しても、問題のないデータ ⚫ 重要度 低:データが消失しても代替可能なデータ 棚卸しで決めておくこと • 守るべき資産と、資産のデータオーナーの特定 • 優先度ごとの RPO/RTO と、かけられる費用 • 見直しのタイミング(年1回など) 出典:AWS Well-Architected REL13-BP01 https://docs.aws.amazon.com/ja_jp/wellarchitected/latest/framework/rel_planning_for_recovery_objective_defined_recovery.html 内閣府「事業継続ガイドライン」(令和5年3月) https://www.bousai.go.jp/kyoiku/kigyou/pdf/guideline202303.pdf AWS Backup 開発者ガイド「リソースの割り当て」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/assigning-resources-console.html AWS Resource Explorer 料金 https://aws.amazon.com/jp/resourceexplorer/pricing/ Copyright SHIFT Inc., All Rights Reserved. 10
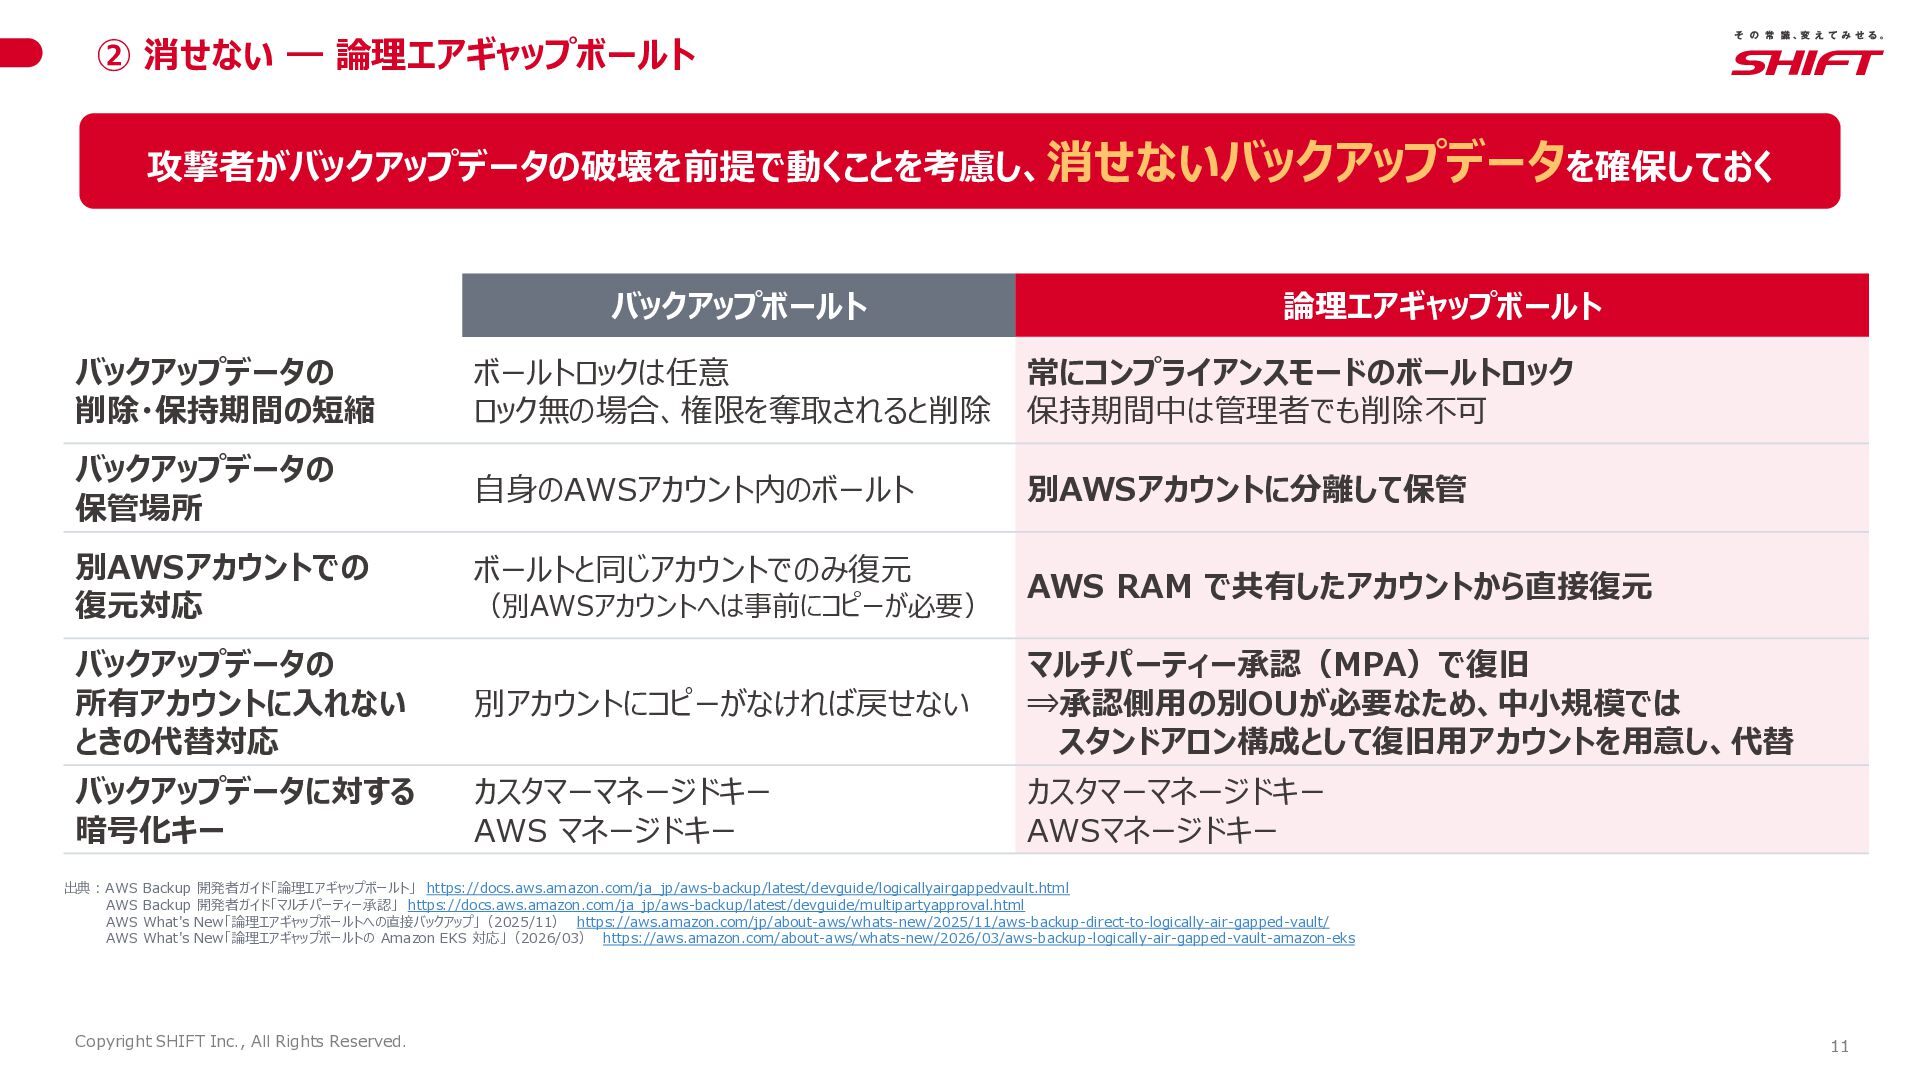
  8. ② 消せない ― 論理エアギャップボールト 攻撃者がバックアップデータの破壊を前提で動くことを考慮し、消せないバックアップデータを確保しておく バックアップボールト 論理エアギャップボールト バックアップデータの 削除・保持期間の短縮 ボールトロックは任意

    ロック無の場合、権限を奪取されると削除 常にコンプライアンスモードのボールトロック 保持期間中は管理者でも削除不可 バックアップデータの 保管場所 自身のAWSアカウント内のボールト 別AWSアカウントに分離して保管 別AWSアカウントでの 復元対応 ボールトと同じアカウントでのみ復元 (別AWSアカウントへは事前にコピーが必要) AWS RAM で共有したアカウントから直接復元 バックアップデータの 所有アカウントに入れない ときの代替対応 別アカウントにコピーがなければ戻せない マルチパーティー承認(MPA)で復旧 ⇒承認側用の別OUが必要なため、中小規模では スタンドアロン構成として復旧用アカウントを用意し、代替 バックアップデータに対する 暗号化キー カスタマーマネージドキー AWS マネージドキー カスタマーマネージドキー AWSマネージドキー 出典:AWS Backup 開発者ガイド「論理エアギャップボールト」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/logicallyairgappedvault.html AWS Backup 開発者ガイド「マルチパーティー承認」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/multipartyapproval.html AWS What's New「論理エアギャップボールトへの直接バックアップ」(2025/11) https://aws.amazon.com/jp/about-aws/whats-new/2025/11/aws-backup-direct-to-logically-air-gapped-vault/ AWS What's New「論理エアギャップボールトの Amazon EKS 対応」(2026/03) https://aws.amazon.com/about-aws/whats-new/2026/03/aws-backup-logically-air-gapped-vault-amazon-eks Copyright SHIFT Inc., All Rights Reserved. 11
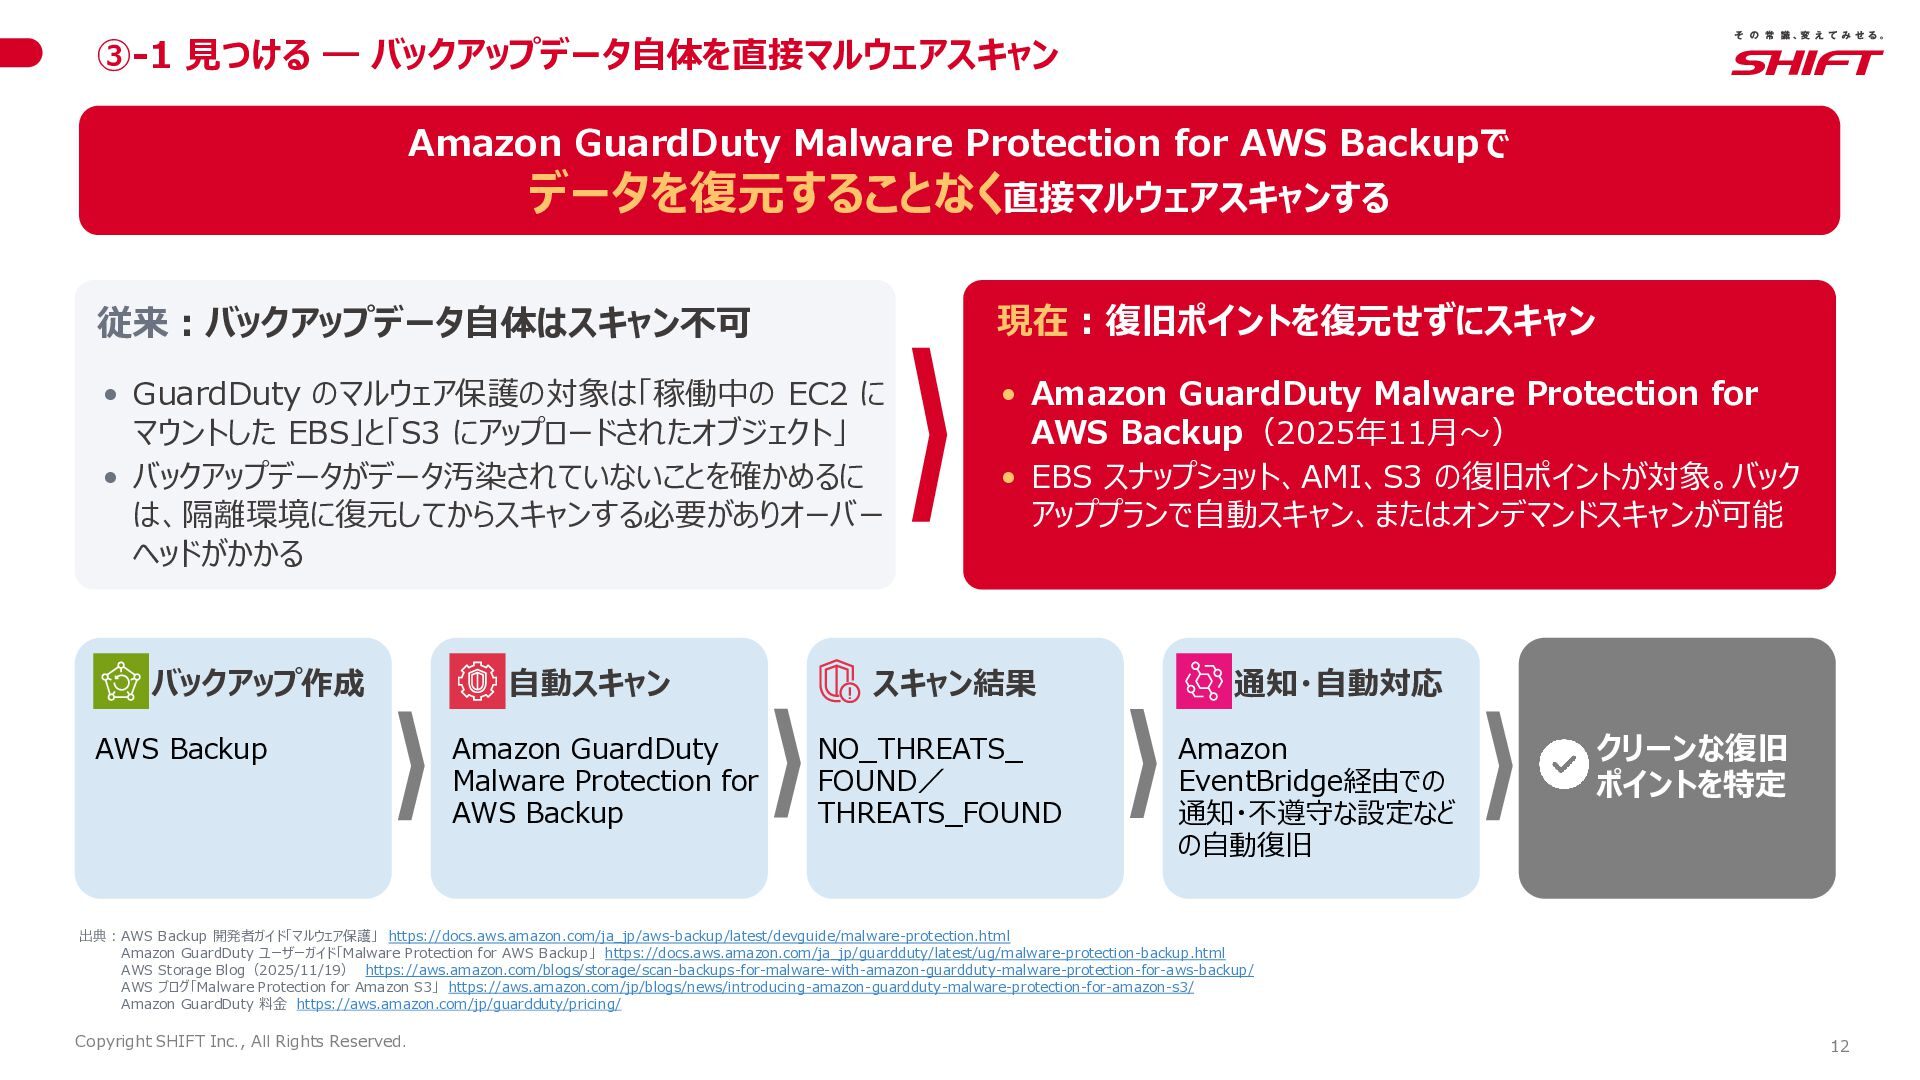
  9. ③-1 見つける ― バックアップデータ自体を直接マルウェアスキャン Amazon GuardDuty Malware Protection for AWS

    Backupで データを復元することなく直接マルウェアスキャンする 従来:バックアップデータ自体はスキャン不可 現在:復旧ポイントを復元せずにスキャン • GuardDuty のマルウェア保護の対象は「稼働中の EC2 に マウントした EBS」と「S3 にアップロードされたオブジェクト」 • バックアップデータがデータ汚染されていないことを確かめるに は、隔離環境に復元してからスキャンする必要がありオーバー ヘッドがかかる • Amazon GuardDuty Malware Protection for AWS Backup(2025年11月〜) • EBS スナップショット、AMI、S3 の復旧ポイントが対象。バック アッププランで自動スキャン、またはオンデマンドスキャンが可能 バックアップ作成 AWS Backup 自動スキャン スキャン結果 Amazon GuardDuty Malware Protection for AWS Backup NO_THREATS_ FOUND/ THREATS_FOUND 通知・自動対応 Amazon EventBridge経由での 通知・不遵守な設定など の自動復旧 クリーンな復旧 ポイントを特定 出典:AWS Backup 開発者ガイド「マルウェア保護」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/malware-protection.html Amazon GuardDuty ユーザーガイド「Malware Protection for AWS Backup」 https://docs.aws.amazon.com/ja_jp/guardduty/latest/ug/malware-protection-backup.html AWS Storage Blog(2025/11/19) https://aws.amazon.com/blogs/storage/scan-backups-for-malware-with-amazon-guardduty-malware-protection-for-aws-backup/ AWS ブログ「Malware Protection for Amazon S3」 https://aws.amazon.com/jp/blogs/news/introducing-amazon-guardduty-malware-protection-for-amazon-s3/ Amazon GuardDuty 料金 https://aws.amazon.com/jp/guardduty/pricing/ Copyright SHIFT Inc., All Rights Reserved. 12
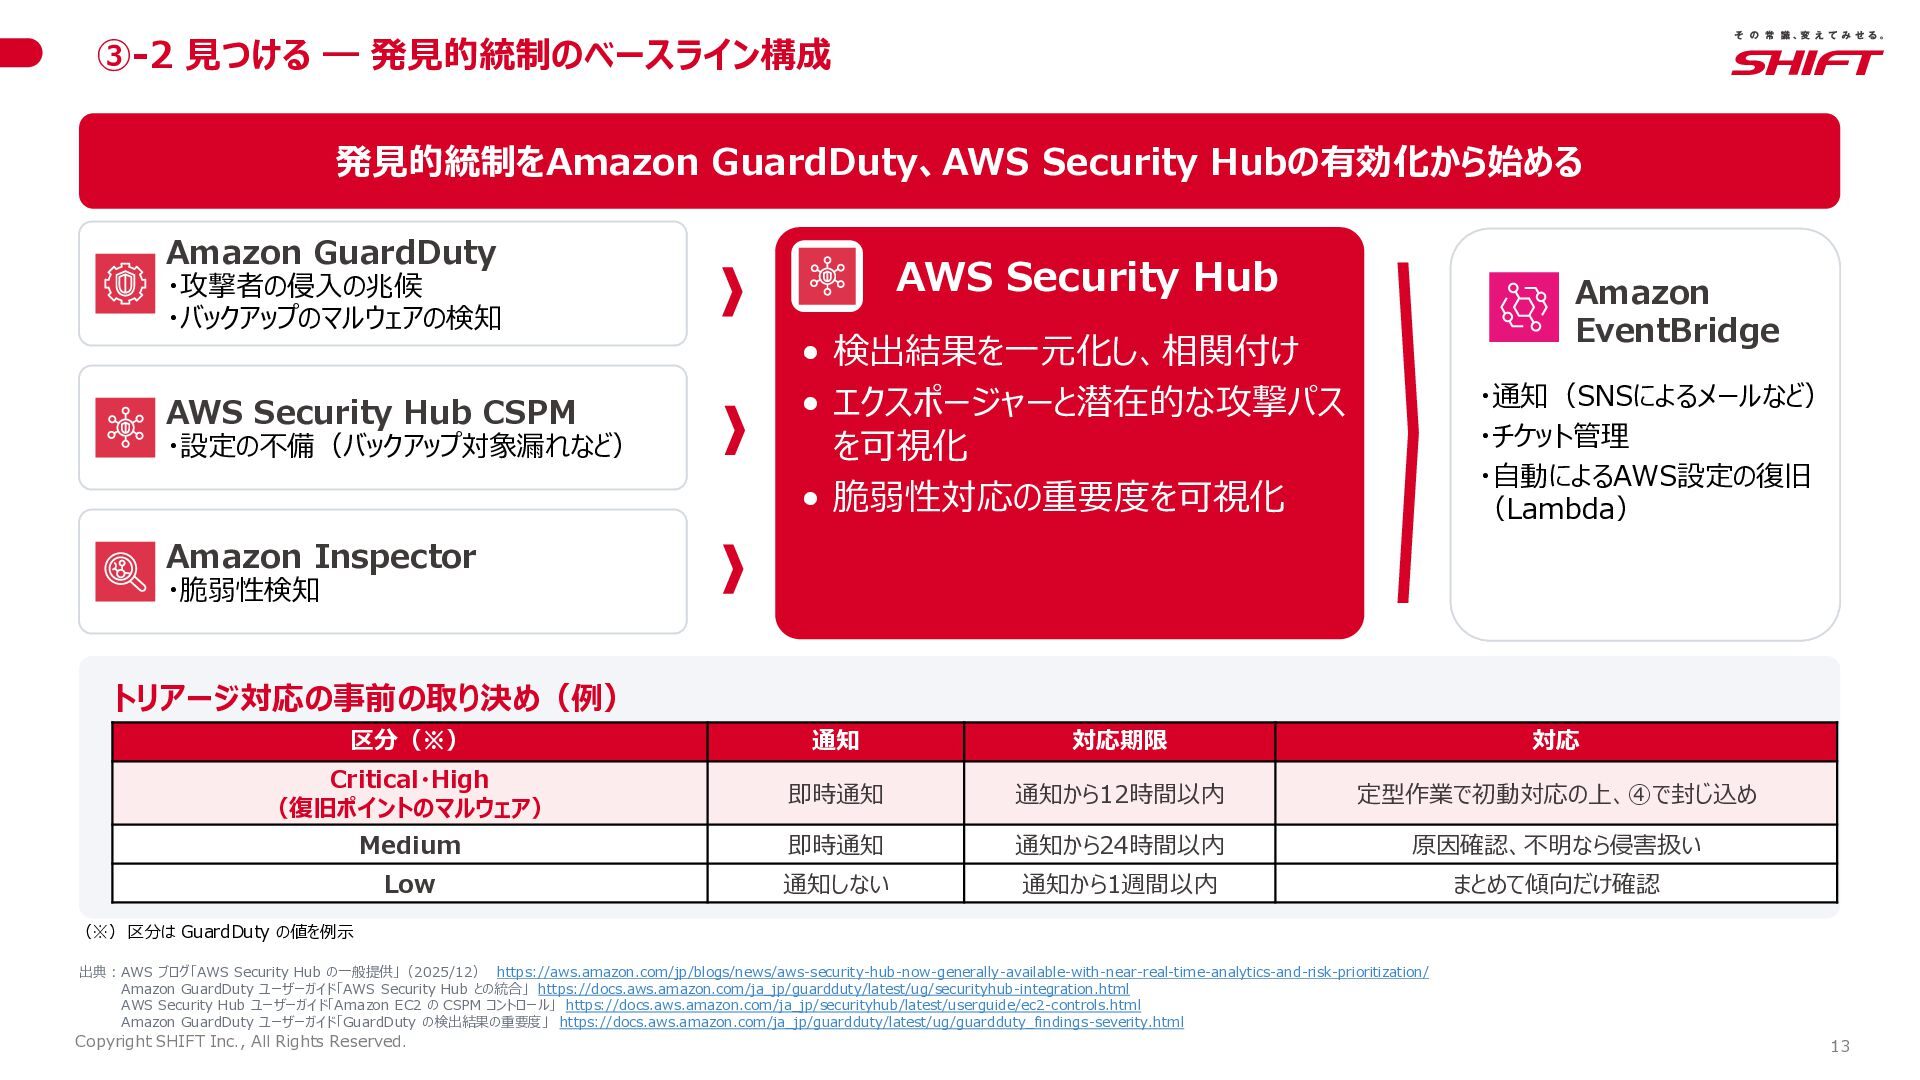
  10. ③-2 見つける ― 発見的統制のベースライン構成 発見的統制をAmazon GuardDuty、AWS Security Hubの有効化から始める Amazon GuardDuty

    ・攻撃者の侵入の兆候 ・バックアップのマルウェアの検知 AWS Security Hub CSPM ・設定の不備(バックアップ対象漏れなど) AWS Security Hub Amazon EventBridge • 検出結果を一元化し、相関付け • エクスポージャーと潜在的な攻撃パス を可視化 • 脆弱性対応の重要度を可視化 ・通知(SNSによるメールなど) ・チケット管理 ・自動によるAWS設定の復旧 (Lambda) Amazon Inspector ・脆弱性検知 トリアージ対応の事前の取り決め(例) 区分(※) 通知 対応期限 対応 Critical・High (復旧ポイントのマルウェア) 即時通知 通知から12時間以内 定型作業で初動対応の上、④で封じ込め Medium 即時通知 通知から24時間以内 原因確認、不明なら侵害扱い Low 通知しない 通知から1週間以内 まとめて傾向だけ確認 (※)区分は GuardDuty の値を例示 出典:AWS ブログ「AWS Security Hub の一般提供」(2025/12) https://aws.amazon.com/jp/blogs/news/aws-security-hub-now-generally-available-with-near-real-time-analytics-and-risk-prioritization/ Amazon GuardDuty ユーザーガイド「AWS Security Hub との統合」 https://docs.aws.amazon.com/ja_jp/guardduty/latest/ug/securityhub-integration.html AWS Security Hub ユーザーガイド「Amazon EC2 の CSPM コントロール」 https://docs.aws.amazon.com/ja_jp/securityhub/latest/userguide/ec2-controls.html Amazon GuardDuty ユーザーガイド「GuardDuty の検出結果の重要度」 https://docs.aws.amazon.com/ja_jp/guardduty/latest/ug/guardduty_findings-severity.html Copyright SHIFT Inc., All Rights Reserved. 13
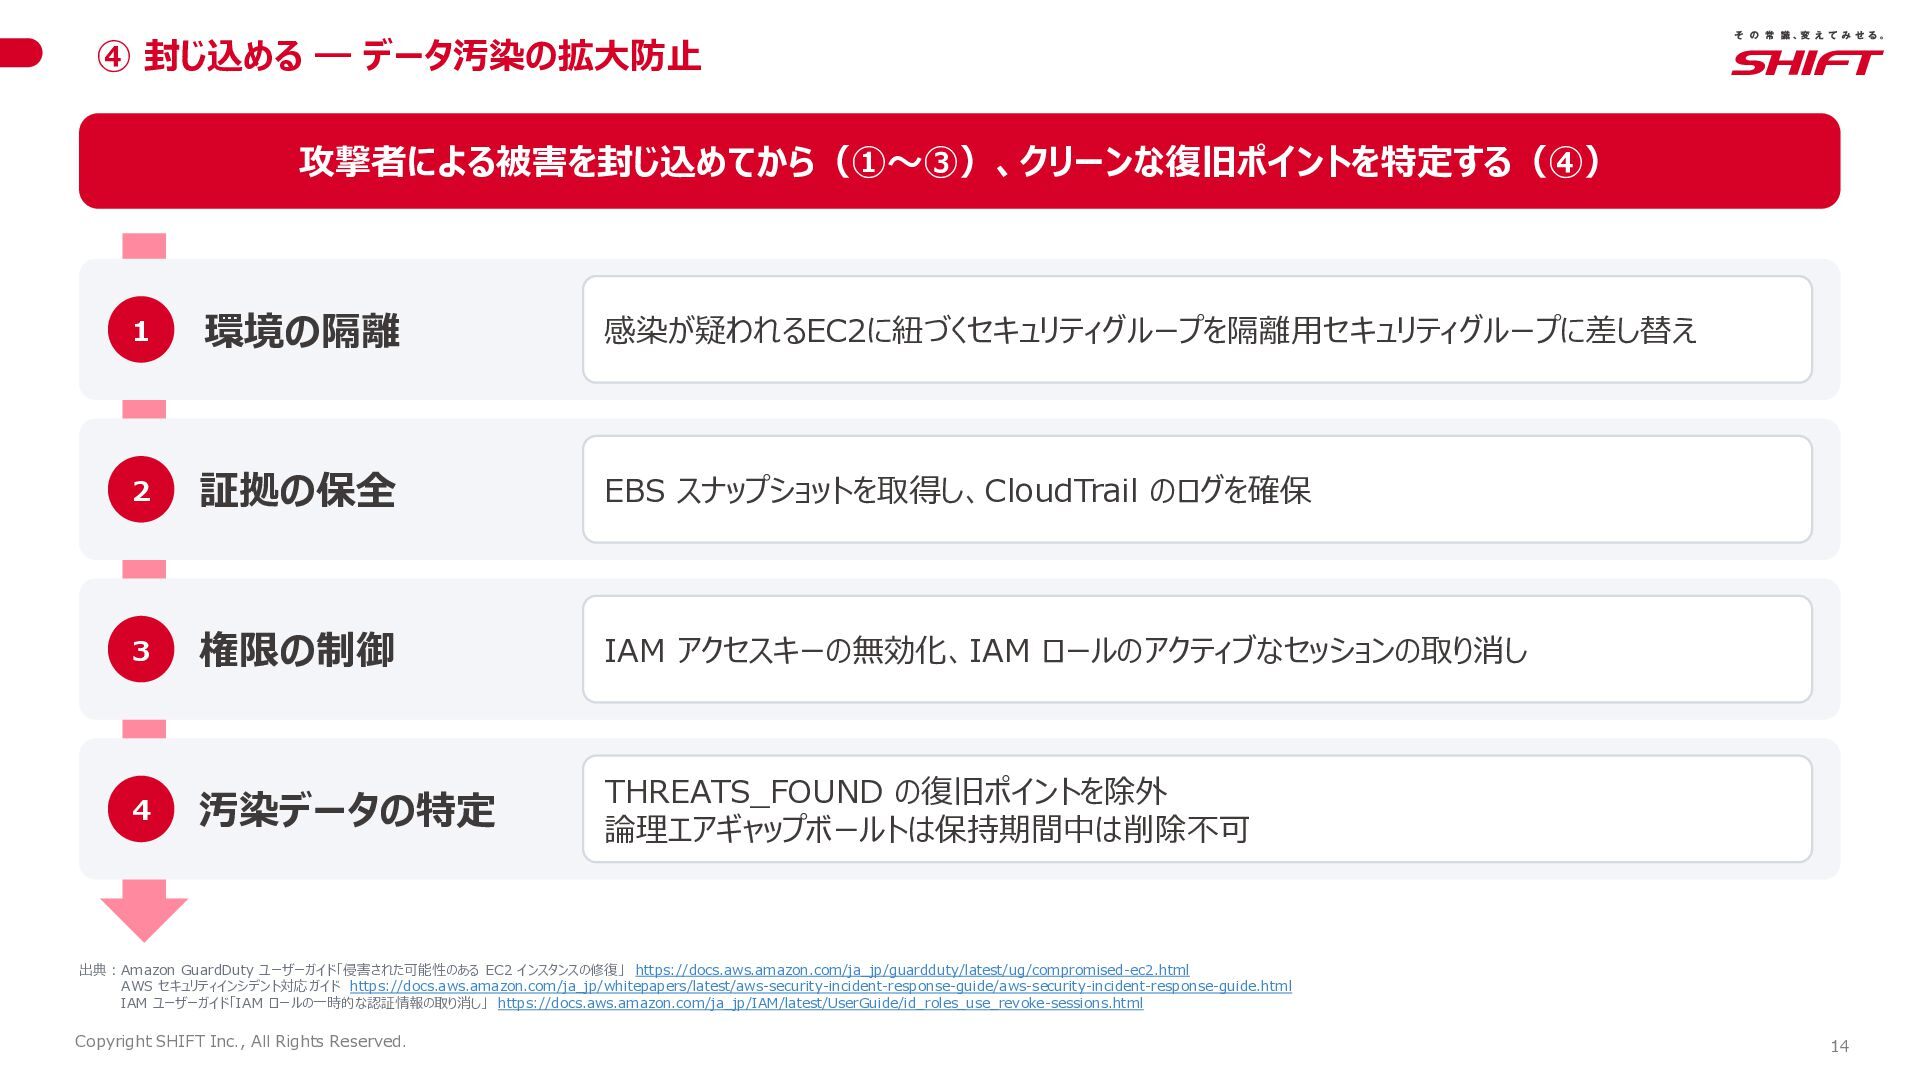
  11. ④ 封じ込める ― データ汚染の拡大防止 攻撃者による被害を封じ込めてから(①〜③)、クリーンな復旧ポイントを特定する(④) 1 環境の隔離 感染が疑われるEC2に紐づくセキュリティグループを隔離用セキュリティグループに差し替え 2 証拠の保全

    EBS スナップショットを取得し、CloudTrail のログを確保 3 権限の制御 IAM アクセスキーの無効化、IAM ロールのアクティブなセッションの取り消し 4 汚染データの特定 THREATS_FOUND の復旧ポイントを除外 論理エアギャップボールトは保持期間中は削除不可 出典:Amazon GuardDuty ユーザーガイド「侵害された可能性のある EC2 インスタンスの修復」 https://docs.aws.amazon.com/ja_jp/guardduty/latest/ug/compromised-ec2.html AWS セキュリティインシデント対応ガイド https://docs.aws.amazon.com/ja_jp/whitepapers/latest/aws-security-incident-response-guide/aws-security-incident-response-guide.html IAM ユーザーガイド「IAM ロールの一時的な認証情報の取り消し」 https://docs.aws.amazon.com/ja_jp/IAM/latest/UserGuide/id_roles_use_revoke-sessions.html Copyright SHIFT Inc., All Rights Reserved. 14
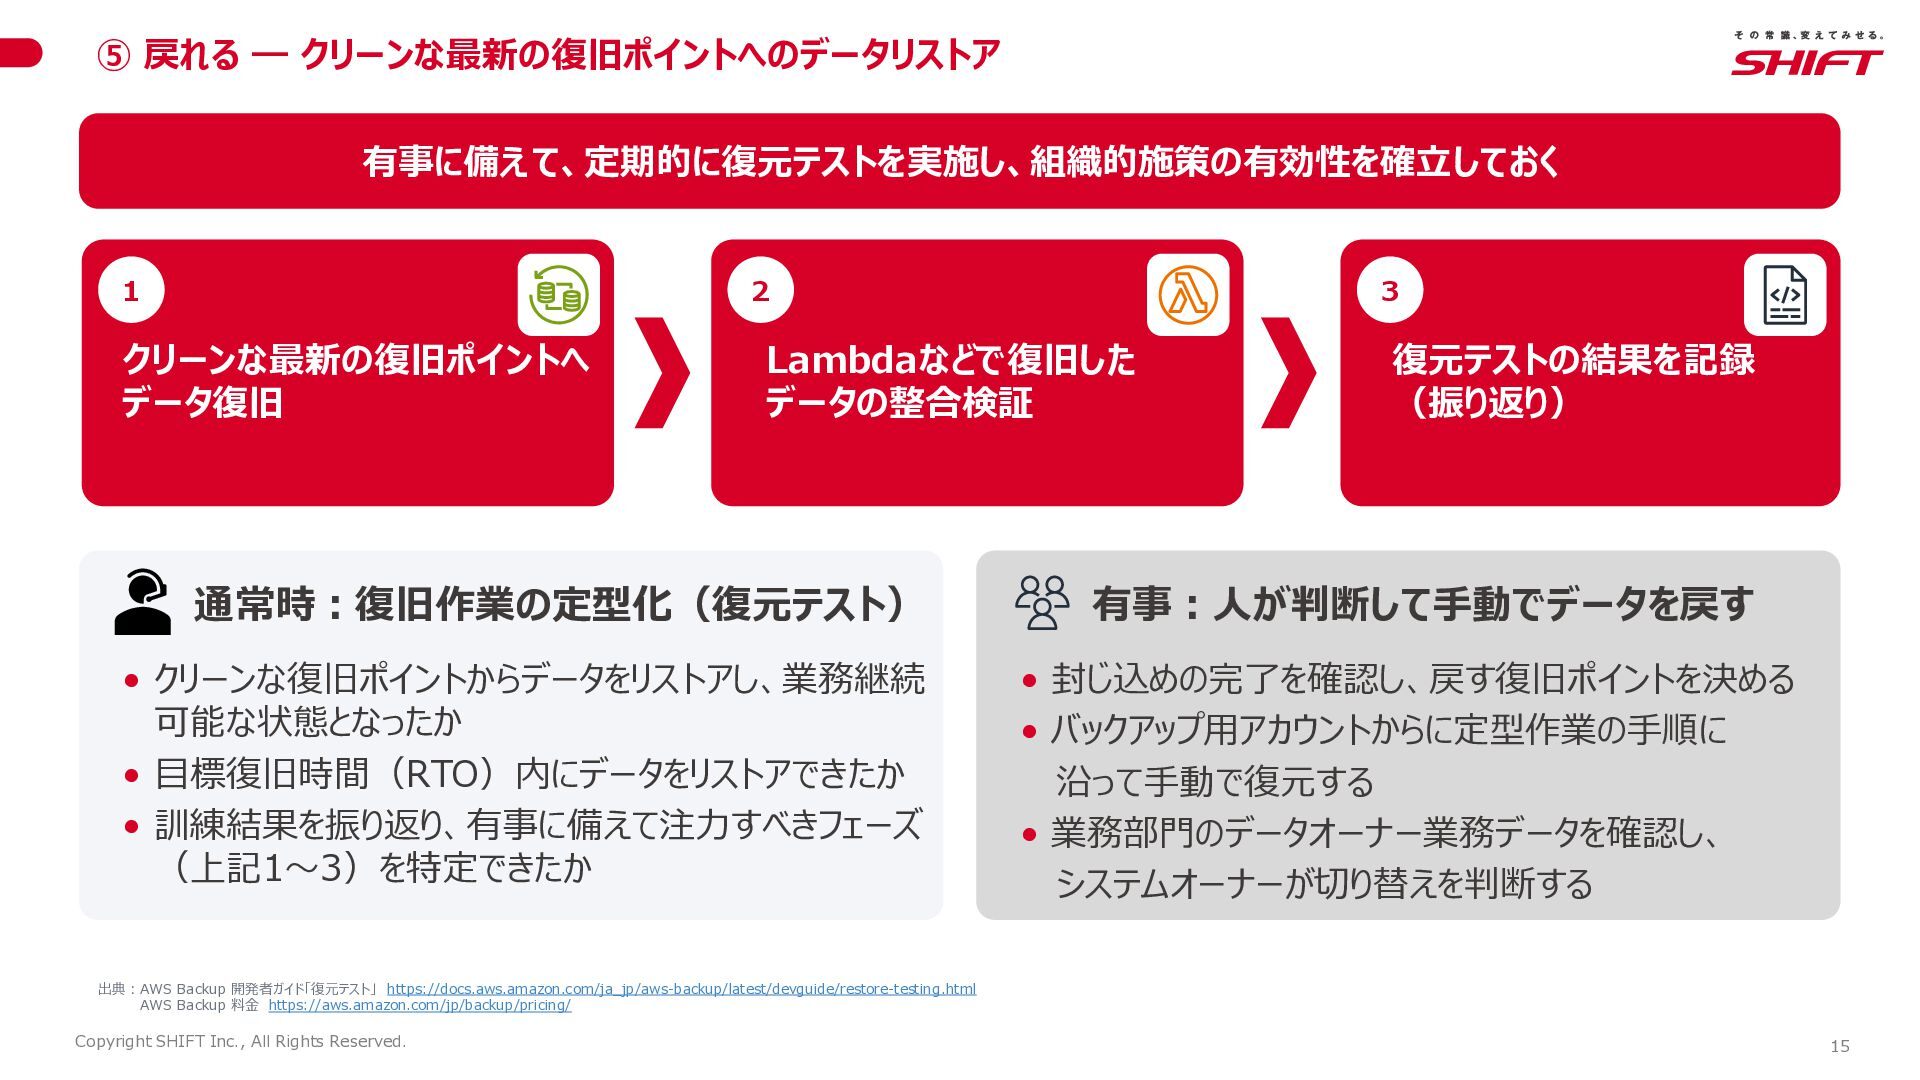
  12. ⑤ 戻れる ― クリーンな最新の復旧ポイントへのデータリストア 有事に備えて、定期的に復元テストを実施し、組織的施策の有効性を確立しておく 1 2 3 クリーンな最新の復旧ポイントへ データ復旧

    Lambdaなどで復旧した データの整合検証 復元テストの結果を記録 (振り返り) 通常時:復旧作業の定型化(復元テスト) • クリーンな復旧ポイントからデータをリストアし、業務継続 可能な状態となったか • 目標復旧時間(RTO)内にデータをリストアできたか • 訓練結果を振り返り、有事に備えて注力すべきフェーズ (上記1〜3)を特定できたか 有事:人が判断して手動でデータを戻す • 封じ込めの完了を確認し、戻す復旧ポイントを決める • バックアップ用アカウントからに定型作業の手順に 沿って手動で復元する • 業務部門のデータオーナー業務データを確認し、 システムオーナーが切り替えを判断する 出典:AWS Backup 開発者ガイド「復元テスト」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/restore-testing.html AWS Backup 料金 https://aws.amazon.com/jp/backup/pricing/ Copyright SHIFT Inc., All Rights Reserved. 15
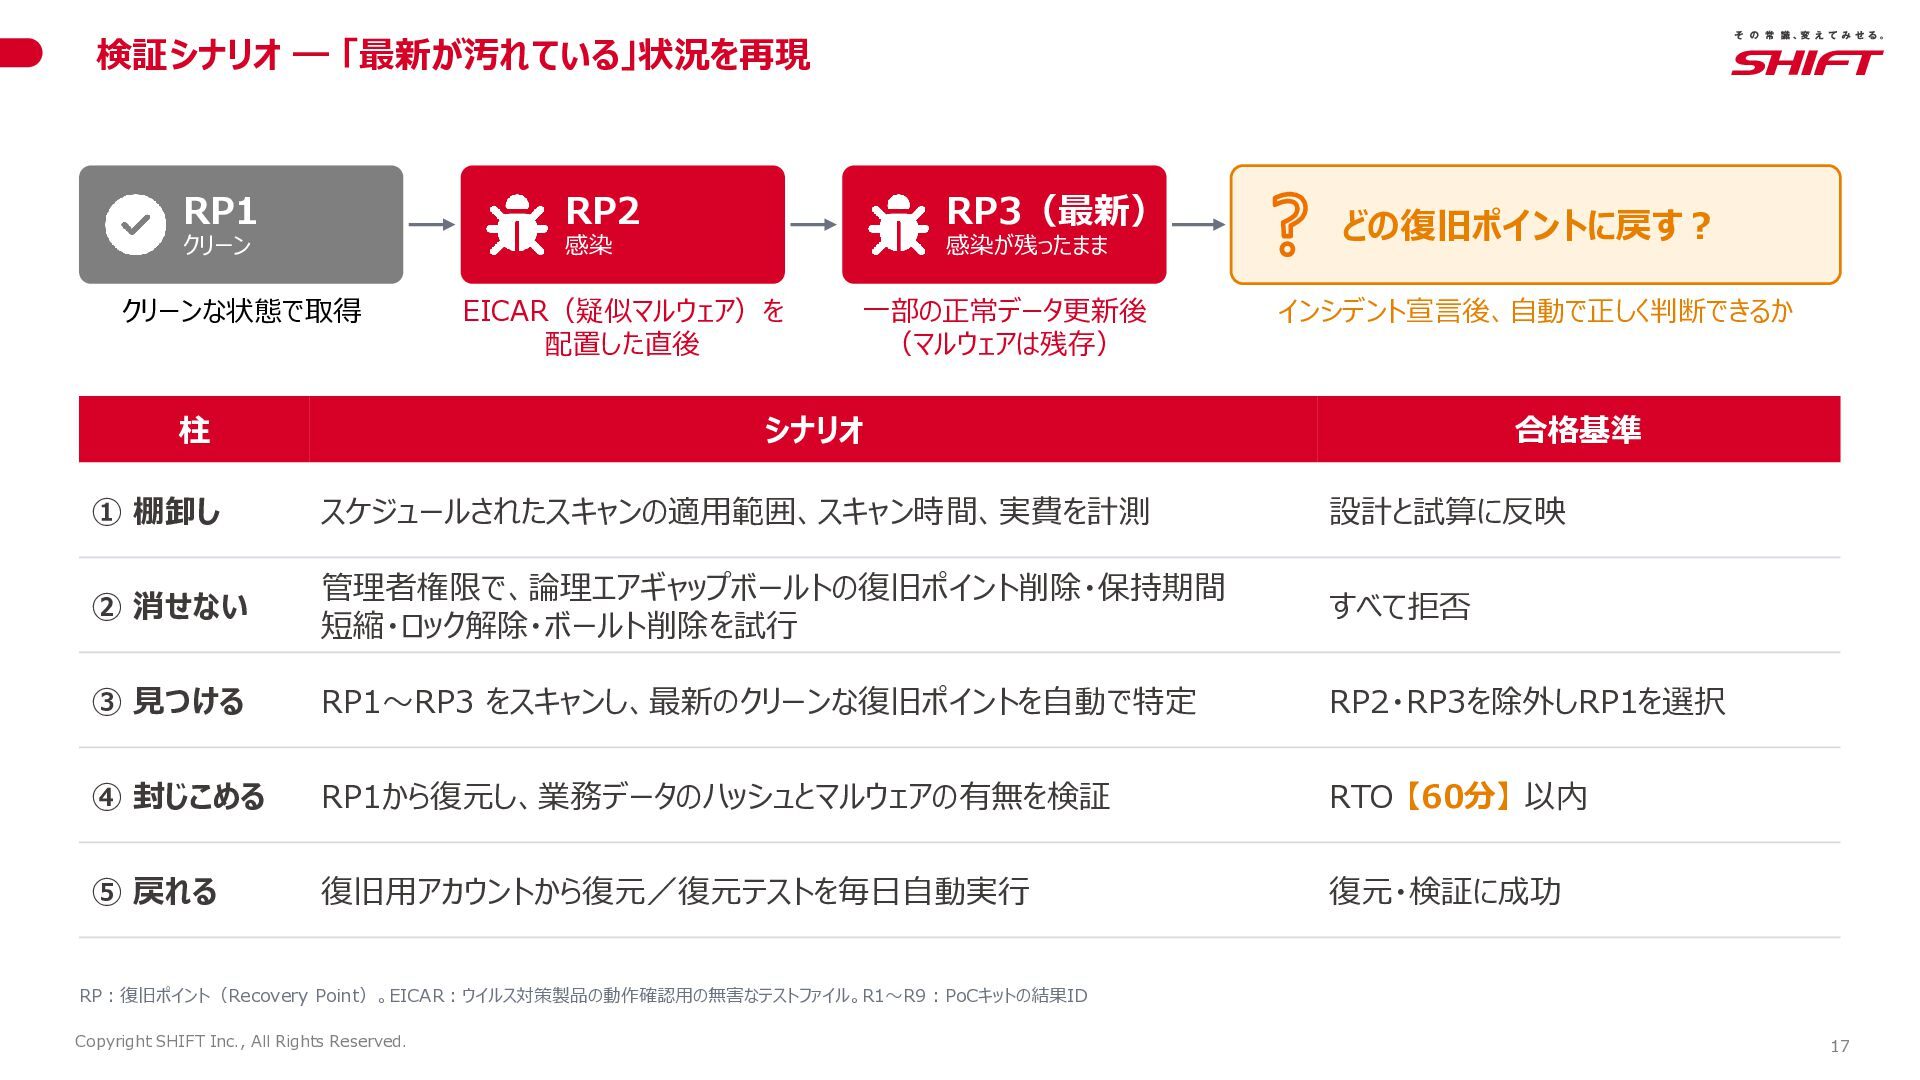
  13. 検証シナリオ ― 「最新が汚れている」状況を再現 RP1 RP2 クリーン RP3(最新) 感染 クリーンな状態で取得 柱

    感染が残ったまま EICAR(疑似マルウェア)を 配置した直後 一部の正常データ更新後 (マルウェアは残存) どの復旧ポイントに戻す? インシデント宣言後、自動で正しく判断できるか シナリオ 合格基準 ① 棚卸し スケジュールされたスキャンの適用範囲、スキャン時間、実費を計測 設計と試算に反映 ② 消せない 管理者権限で、論理エアギャップボールトの復旧ポイント削除・保持期間 短縮・ロック解除・ボールト削除を試行 すべて拒否 ③ 見つける RP1〜RP3 をスキャンし、最新のクリーンな復旧ポイントを自動で特定 RP2・RP3を除外しRP1を選択 ④ 封じこめる RP1から復元し、業務データのハッシュとマルウェアの有無を検証 RTO 【60分】 以内 ⑤ 戻れる 復旧用アカウントから復元/復元テストを毎日自動実行 復元・検証に成功 RP:復旧ポイント(Recovery Point)。EICAR:ウイルス対策製品の動作確認用の無害なテストファイル。R1〜R9:PoCキットの結果ID Copyright SHIFT Inc., All Rights Reserved. 17
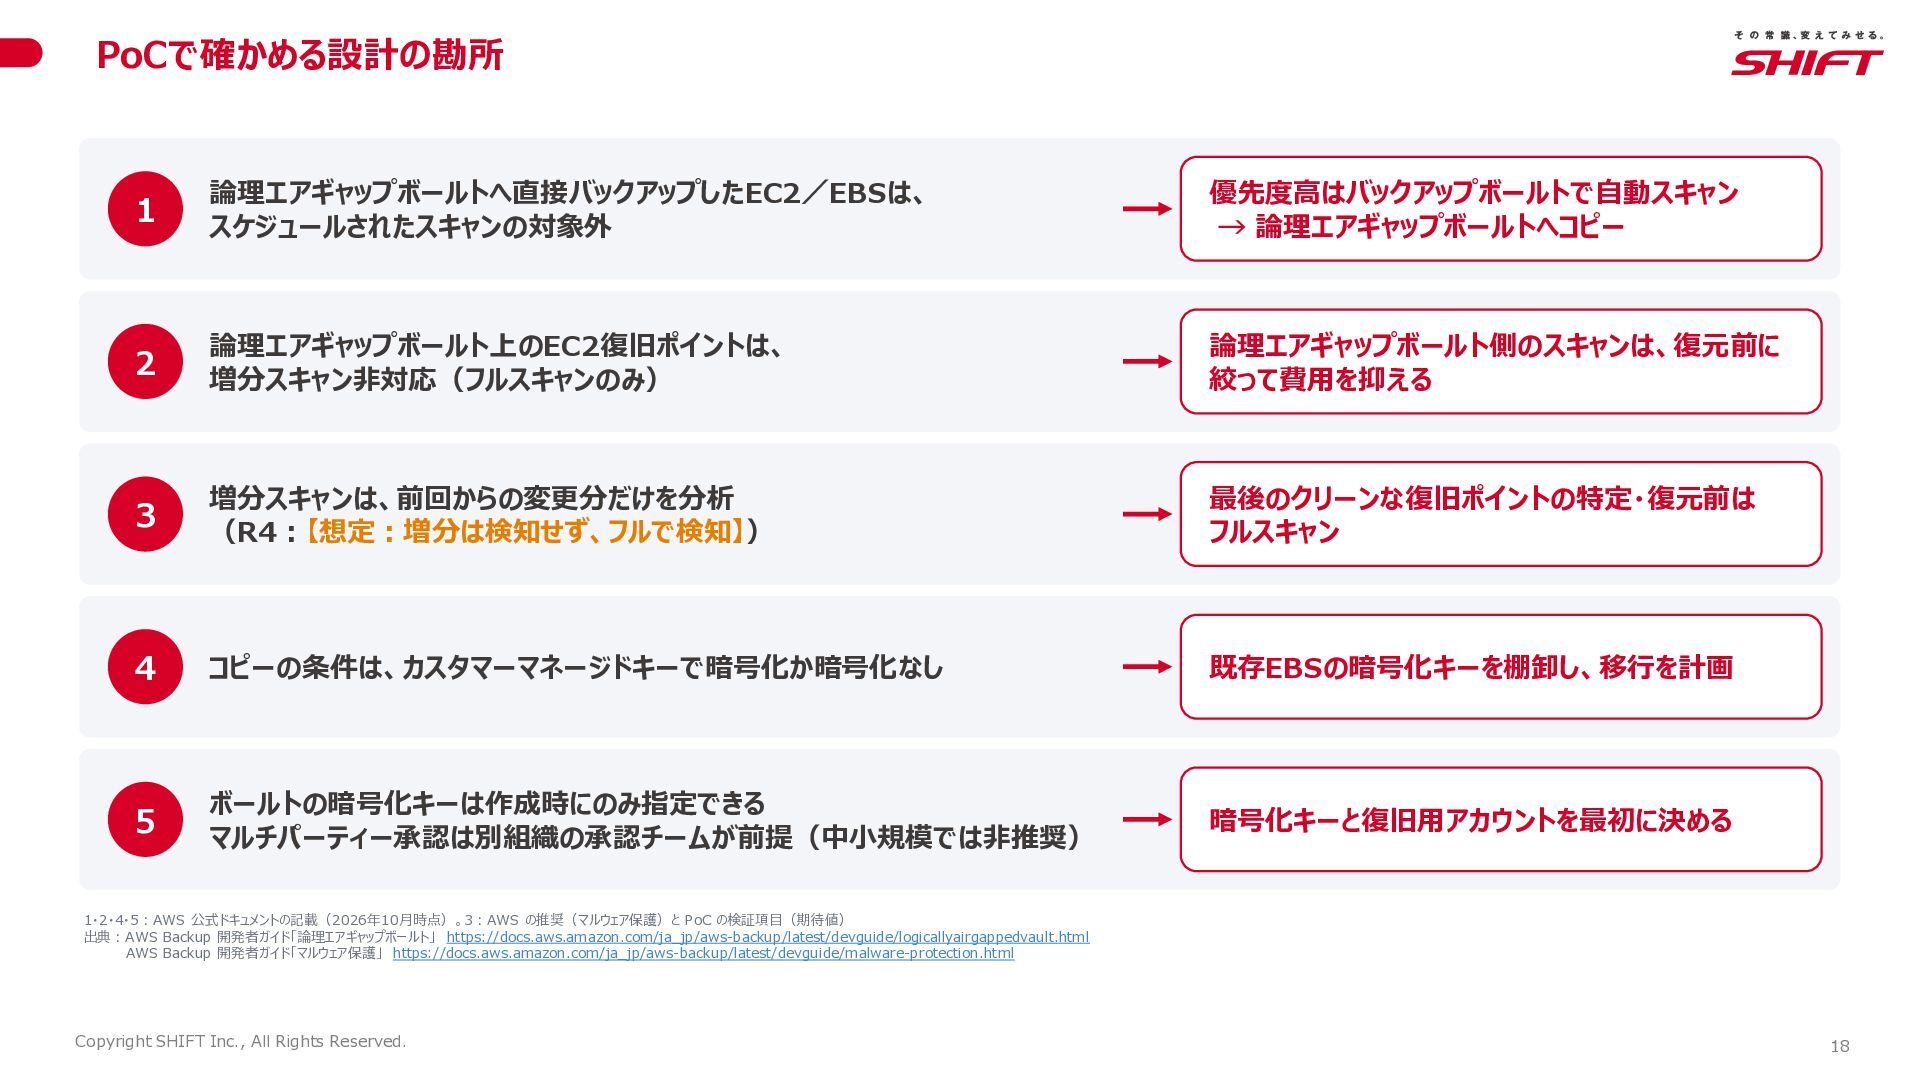
  14. PoCで確かめる設計の勘所 1 論理エアギャップボールトへ直接バックアップしたEC2/EBSは、 スケジュールされたスキャンの対象外 優先度高はバックアップボールトで自動スキャン → 論理エアギャップボールトへコピー 2 論理エアギャップボールト上のEC2復旧ポイントは、 増分スキャン非対応(フルスキャンのみ)

    論理エアギャップボールト側のスキャンは、復元前に 絞って費用を抑える 3 増分スキャンは、前回からの変更分だけを分析 (R4:【想定:増分は検知せず、フルで検知】) 最後のクリーンな復旧ポイントの特定・復元前は フルスキャン 4 コピーの条件は、カスタマーマネージドキーで暗号化か暗号化なし 既存EBSの暗号化キーを棚卸し、移行を計画 5 ボールトの暗号化キーは作成時にのみ指定できる マルチパーティー承認は別組織の承認チームが前提(中小規模では非推奨) 暗号化キーと復旧用アカウントを最初に決める 1・2・4・5:AWS 公式ドキュメントの記載(2026年10月時点)。3:AWS の推奨(マルウェア保護)と PoC の検証項目(期待値) 出典:AWS Backup 開発者ガイド「論理エアギャップボールト」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/logicallyairgappedvault.html AWS Backup 開発者ガイド「マルウェア保護」 https://docs.aws.amazon.com/ja_jp/aws-backup/latest/devguide/malware-protection.html Copyright SHIFT Inc., All Rights Reserved. 18
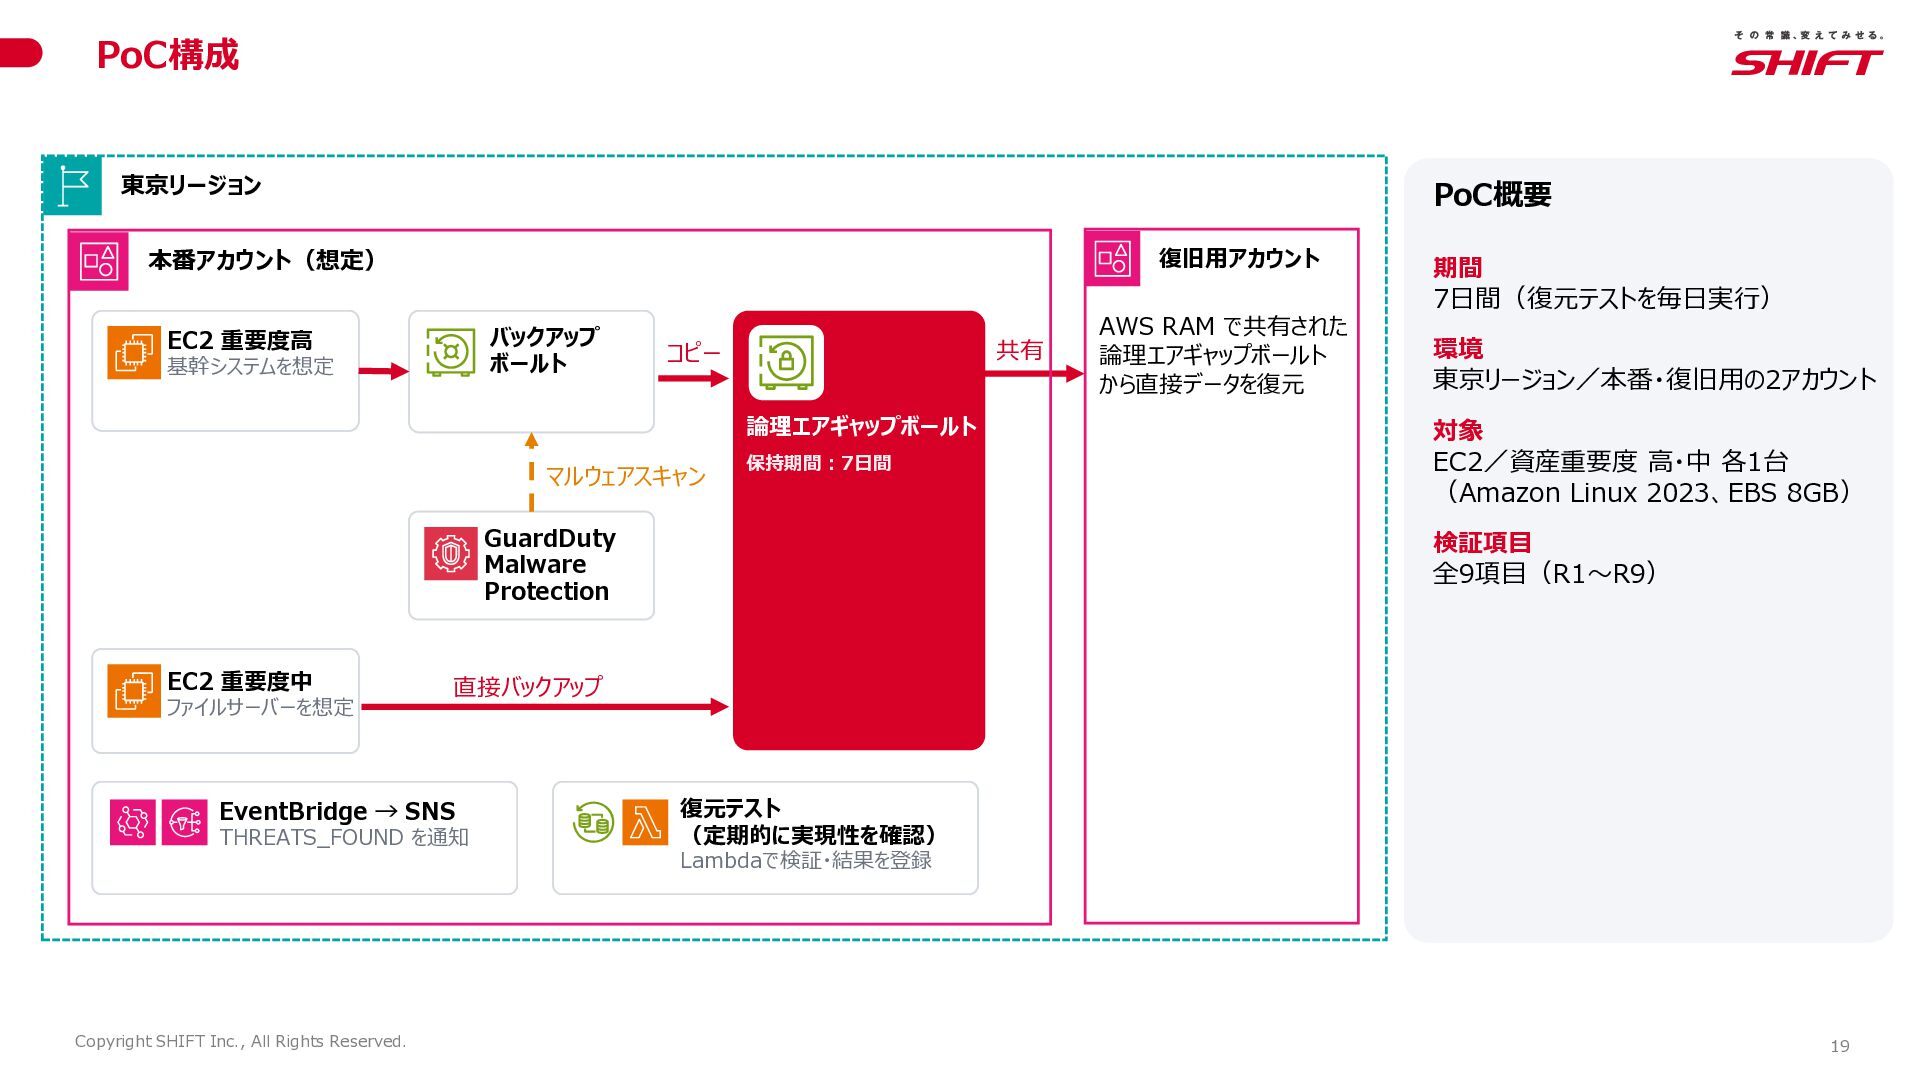
  15. PoC構成 東京リージョン PoC概要 復旧用アカウント 本番アカウント(想定) バックアップ ボールト EC2 重要度高 基幹システムを想定

    共有 コピー 論理エアギャップボールト マルウェアスキャン 保持期間:7日間 GuardDuty Malware Protection EC2 重要度中 ファイルサーバーを想定 環境 東京リージョン/本番・復旧用の2アカウント 対象 EC2/資産重要度 高・中 各1台 (Amazon Linux 2023、EBS 8GB) 検証項目 全9項目(R1〜R9) 直接バックアップ EventBridge → SNS THREATS_FOUND を通知 Copyright SHIFT Inc., All Rights Reserved. AWS RAM で共有された 論理エアギャップボールト から直接データを復元 期間 7日間(復元テストを毎日実行) 復元テスト (定期的に実現性を確認) Lambdaで検証・結果を登録 19
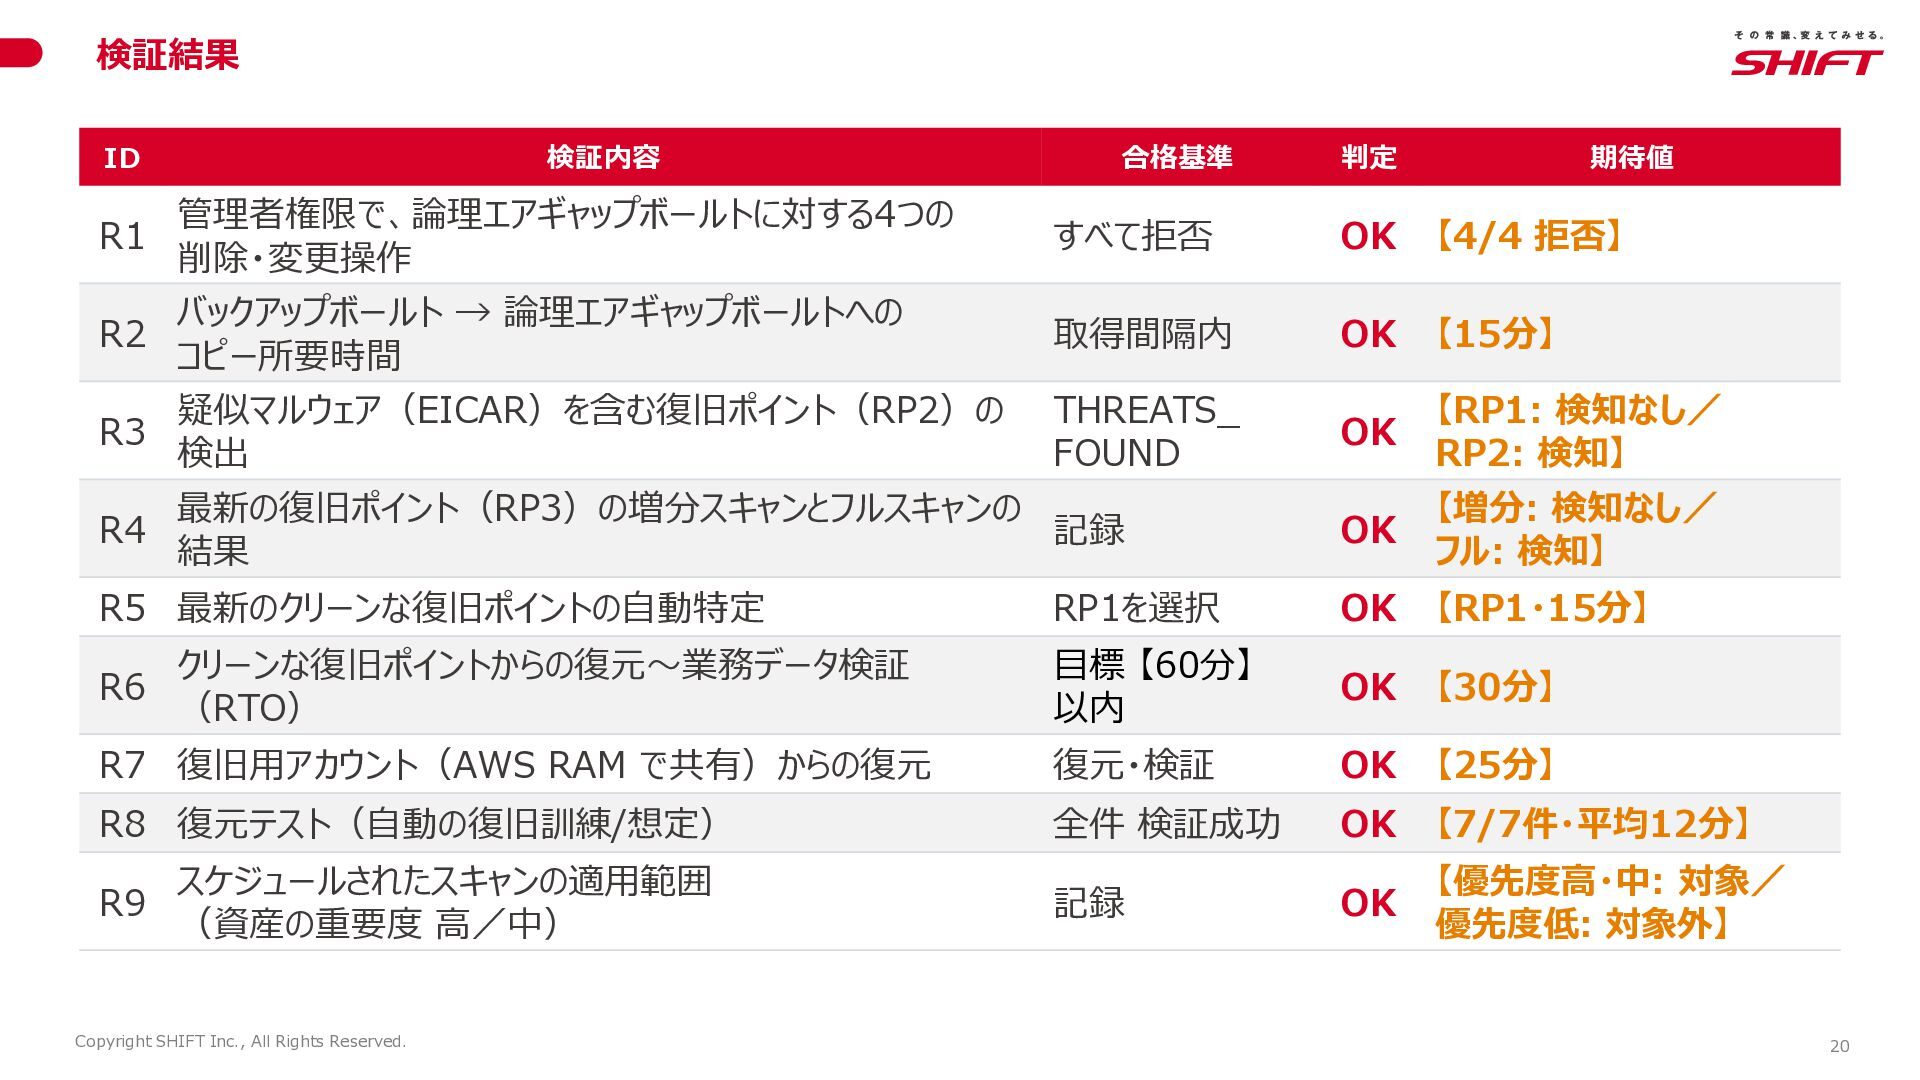
  16. 検証結果 ID 検証内容 合格基準 判定 期待値 R1 管理者権限で、論理エアギャップボールトに対する4つの 削除・変更操作 すべて拒否

    OK 【4/4 拒否】 R2 バックアップボールト → 論理エアギャップボールトへの コピー所要時間 取得間隔内 OK 【15分】 R3 疑似マルウェア(EICAR)を含む復旧ポイント(RP2)の 検出 THREATS_ FOUND OK 【RP1: 検知なし/ RP2: 検知】 R4 最新の復旧ポイント(RP3)の増分スキャンとフルスキャンの 記録 結果 OK 【増分: 検知なし/ フル: 検知】 RP1を選択 OK 【RP1・15分】 目標 【60分】 以内 OK 【30分】 R7 復旧用アカウント(AWS RAM で共有)からの復元 復元・検証 OK 【25分】 R8 復元テスト(自動の復旧訓練/想定) 全件 検証成功 OK 【7/7件・平均12分】 記録 OK 【優先度高・中: 対象/ 優先度低: 対象外】 R5 最新のクリーンな復旧ポイントの自動特定 R6 R9 クリーンな復旧ポイントからの復元〜業務データ検証 (RTO) スケジュールされたスキャンの適用範囲 (資産の重要度 高/中) Copyright SHIFT Inc., All Rights Reserved. 20
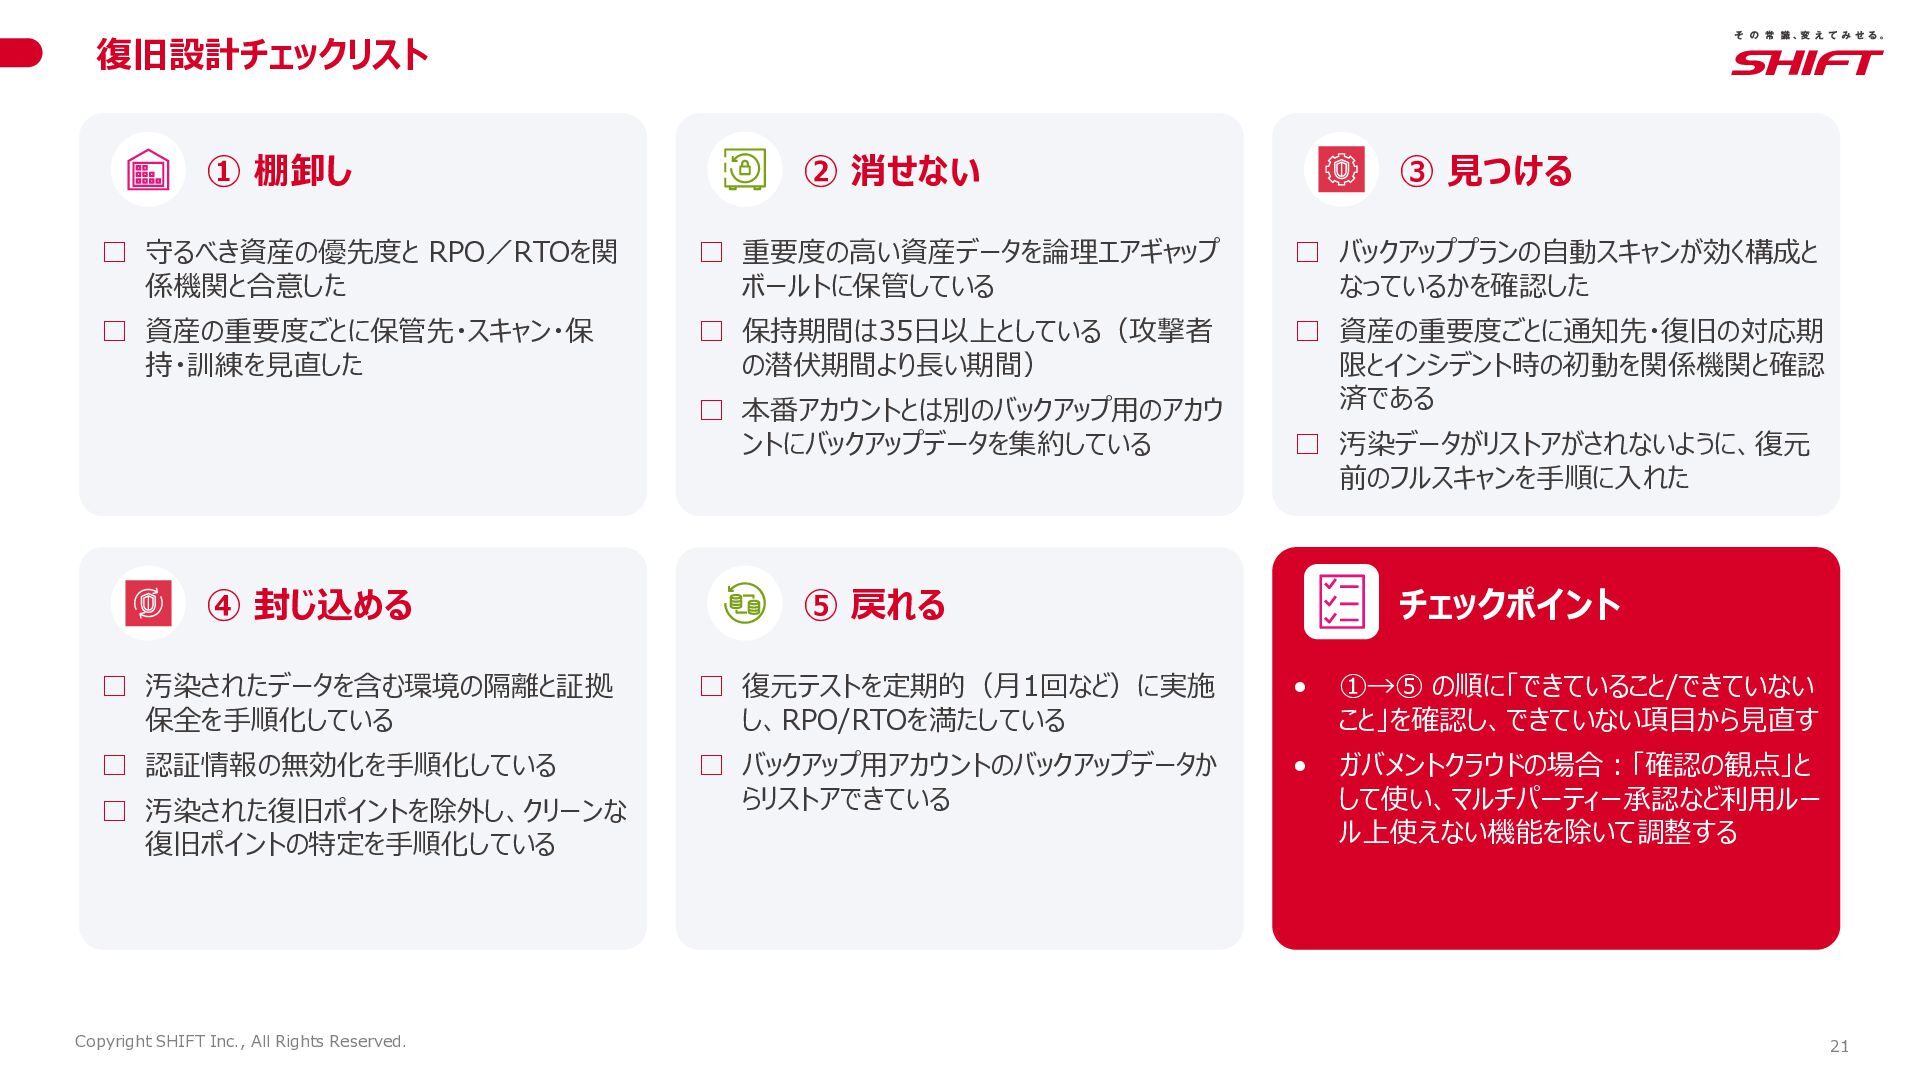
  17. 復旧設計チェックリスト ① 棚卸し ② 消せない ③ 見つける □ 守るべき資産の優先度と RPO/RTOを関

    係機関と合意した □ 重要度の高い資産データを論理エアギャップ ボールトに保管している □ バックアッププランの自動スキャンが効く構成と なっているかを確認した □ 資産の重要度ごとに保管先・スキャン・保 持・訓練を見直した □ 保持期間は35日以上としている(攻撃者 の潜伏期間より長い期間) □ 資産の重要度ごとに通知先・復旧の対応期 限とインシデント時の初動を関係機関と確認 済である □ 本番アカウントとは別のバックアップ用のアカウ ントにバックアップデータを集約している ④ 封じ込める □ 汚染データがリストアがされないように、復元 前のフルスキャンを手順に入れた ⑤ 戻れる チェックポイント □ 汚染されたデータを含む環境の隔離と証拠 保全を手順化している □ 復元テストを定期的(月1回など)に実施 し、RPO/RTOを満たしている • ①→⑤ の順に「できていること/できていない こと」を確認し、できていない項目から見直す □ 認証情報の無効化を手順化している □ バックアップ用アカウントのバックアップデータか らリストアできている • ガバメントクラウドの場合:「確認の観点」と して使い、マルチパーティー承認など利用ルー ル上使えない機能を除いて調整する □ 汚染された復旧ポイントを除外し、クリーンな 復旧ポイントの特定を手順化している Copyright SHIFT Inc., All Rights Reserved. 21
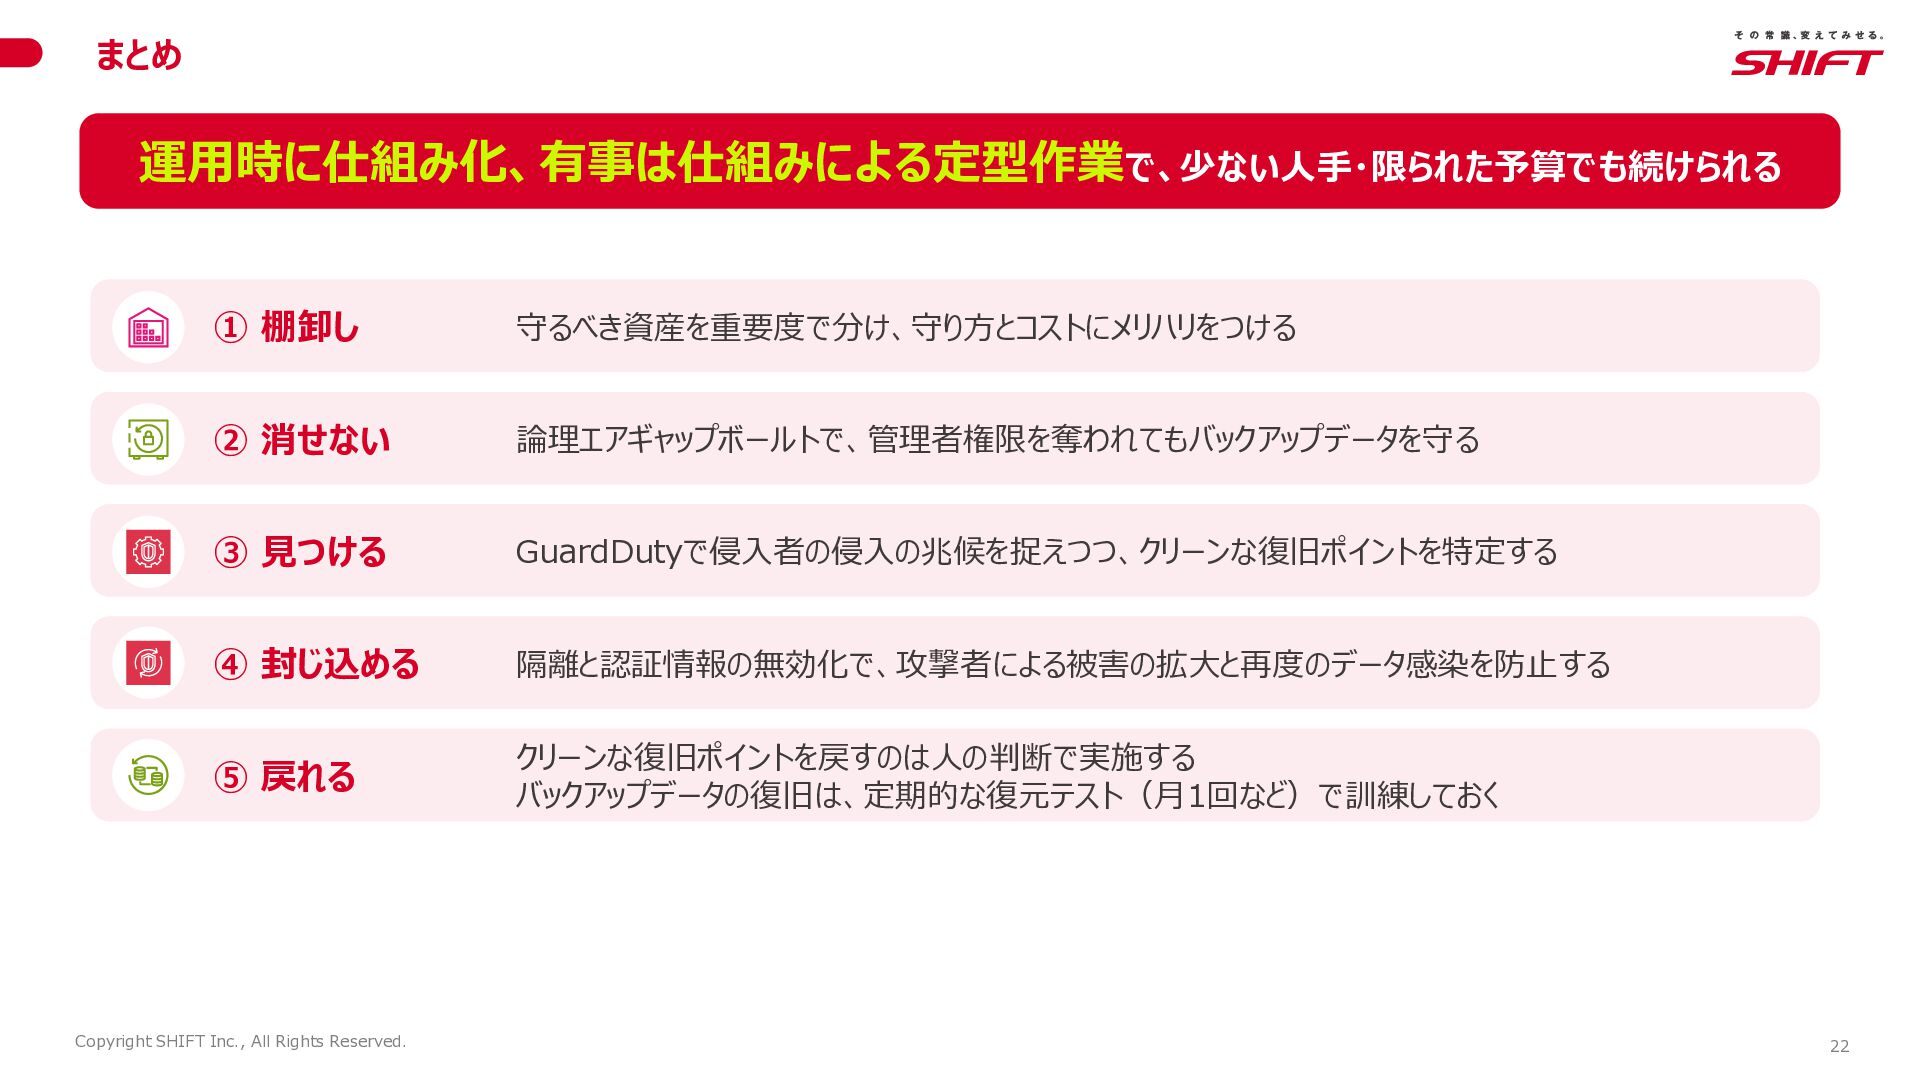
  18. まとめ 運用時に仕組み化、有事は仕組みによる定型作業で、少ない人手・限られた予算でも続けられる ① 棚卸し 守るべき資産を重要度で分け、守り方とコストにメリハリをつける ② 消せない 論理エアギャップボールトで、管理者権限を奪われてもバックアップデータを守る ③ 見つける

    GuardDutyで侵入者の侵入の兆候を捉えつつ、クリーンな復旧ポイントを特定する ④ 封じ込める 隔離と認証情報の無効化で、攻撃者による被害の拡大と再度のデータ感染を防止する ⑤ 戻れる クリーンな復旧ポイントを戻すのは人の判断で実施する バックアップデータの復旧は、定期的な復元テスト(月1回など)で訓練しておく Copyright SHIFT Inc., All Rights Reserved. 22