Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ハニーポットで集める攻撃手法-seccamp2016
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
junk_coken
August 10, 2016
Technology
1.1k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ハニーポットで集める攻撃手法-seccamp2016
seccamp2016チューター成果報告-CTF妨害コンテンツ
junk_coken
August 10, 2016
More Decks by junk_coken
See All by junk_coken
HTTPSハニポとFingerprint
junk_coken
1
2.2k
6/14総サイLT~ハニーポットを作ってる話~
junk_coken
0
2k
ハニーポットで捕らえるWordPressへの攻撃
junk_coken
1
4k
Other Decks in Technology
See All in Technology
The Author Pays
hiccupps
0
150
仕様と現実の間で落とし所を探るリモートMCPの認証・認可 — Sansanの認証基盤における課題と実践
sansantech
PRO
2
240
HQ駆動開発で最高のAI-Contextを作ろう
sansantech
PRO
1
120
AWS Quick 入門 | 目指せ Quick マスター 01
inariku
PRO
2
290
慶應義塾大学 AI実践05 論文執筆の仕組み化
keio_smilab
PRO
7
3.8k
Gifu WordPress Meetup #200 に向けて、私たちには何ができるだろうか?/ 2026-11-07 Gifu WordPress Meetup
torounit
0
250
続・ソフトウェアアーキテクトのための意思決定術: Decision Readiness, Revisited — When AI Changes the Economics of Software Architecture
snoozer05
PRO
9
2.8k
Kiro を使うコツ (頼み方、覚えさせ方、任せ方) | 目指せ Kiro マスター 09
inariku
PRO
3
130
現場を動かすAIエージェント#2_製造業現場でのAI活用から見た、ハマる罠と実践知
kintotechdev
2
210
狙われているAPIの脆弱性!今こそ手をつけるべき根本的な対策とは?
nagix
0
110
レガシーコードに対する loop engineering的なAI開発プロセス導入について
kubell_hr
0
320
視野はAIに、視座は人に / ai-for-breadth-humans-for-perspective
nkzn
6
3.2k
Featured
See All Featured
Heart Work Chapter 1 - Part 1
lfama
PRO
10
37k
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
750
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
740
Designing for Performance
lara
612
70k
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
Gemini Prompt Engineering: Practical Techniques for Tangible AI Outcomes
mfonobong
2
630
RailsConf 2023
tenderlove
30
1.6k
The Spectacular Lies of Maps
axbom
PRO
1
1.1k
WENDY [Excerpt]
tessaabrams
14
40k
ラッコキーワード サービス紹介資料
rakko
5
5.8M
Why You Should Never Use an ORM
jnunemaker
PRO
61
10k
Data-driven link building: lessons from a $708K investment (BrightonSEO talk)
szymonslowik
1
1.4k
Transcript
ハニーポットで集める 攻撃手法 チューター成果報告 @junk_coken(2015修了生)
自己紹介 •@junk_coken •放送大学3年 •セキュリティ・キャンプ全国大会2015卒 •ハニーポッターになりたい見習い
ハニーポットの環境 • 使用ハニーポット NginxとWordpressによるHTTPハニーポット & CowrieによるSSHハニーポット • 使用機器 Raspberry Pi2
と Raspbian
WordPressへの攻撃
IP - - [日時] "GET /feed/ HTTP/1.1" 200 17309 "-"
"-" "-" "-" IP - - [日時] “POST /xmlrpc.php HTTP/1.0” 499 0 “<?xmlversion=¥x221.0¥x22?><methodCall> <methodName>pingback.ping</methodName><params><param> <value><string>攻撃対象のURL</string></value></param> <param><value><string>記事URL</string></value></param> </params></methodCall>" IP - - [日時] "POST /xmlrpc.php HTTP/1.0" 499 0 "<?xmlversion=¥x221.0¥x22?><methodCall> <methodName>pingback.ping</methodName><params><param> <value><string>攻撃対象のURL</string></value></param> <param><value><string>記事URL</string></value></param> </params></methodCall>"
xmlrpc.phpを狙ったDDoS攻撃 •成功すると1リクエストにつき1回踏み台アクセスできる • WordPressにデフォルトで存在していて、 対策しなければ成功される 他プラグインで使わないならアクセス制限、 またはプラグインで対策
IP - - [日時] "GET //wp-login.php HTTP/1.1" 200 2746 "-"
"-" IP - - [日時] "GET /?author=1 HTTP/1.1" 200 23660 "-" "-“ IP - - [日時] "GET /?author=2 HTTP/1.1" 404 7444 "-" "-" "-" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "log=user&pwd=219&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "log=user&pwd=admin&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A" IP - - [日時] "POST //wp-login.php HTTP/1.1" 200 3732 "-" "-" "log=user&pwd=admin123&wp-submit=Login& redirect_to=http://URL/wp-admin/&testcookie=1¥x0D¥x0A"
IDを取得しログインページへの辞書攻撃 • authorというクエリでユーザ名がわかる • ユーザ名は秘匿情報ではないことを改めて思い知る •パスワード設定の大切さもわかる 全てのユーザ名を見られたくない場合、 アクセス制限推奨
SSHサーバへの攻撃
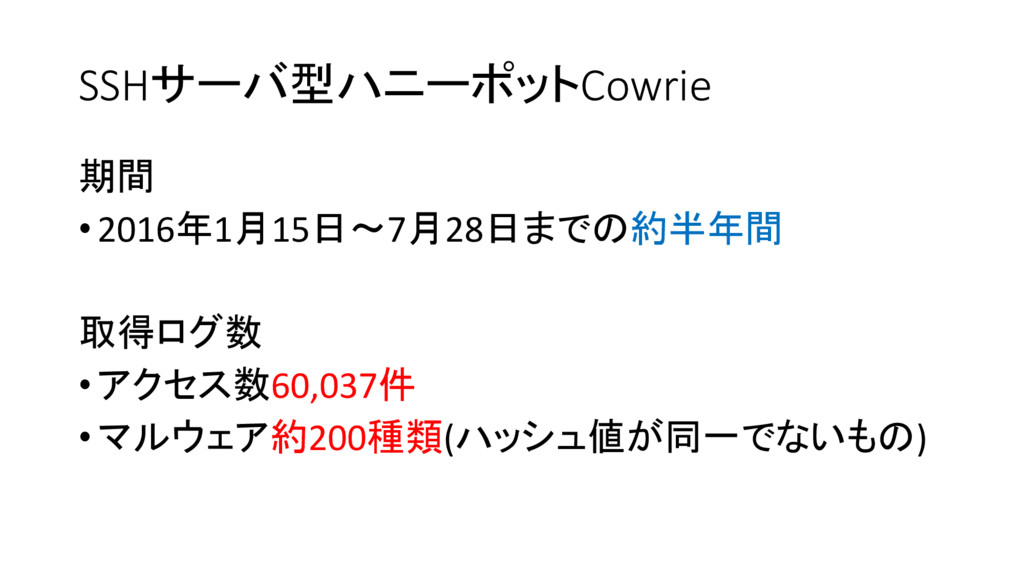
SSHサーバ型ハニーポットCowrie 期間 •2016年1月15日~7月28日までの約半年間 取得ログ数 •アクセス数60,037件 •マルウェア約200種類(ハッシュ値が同一でないもの)
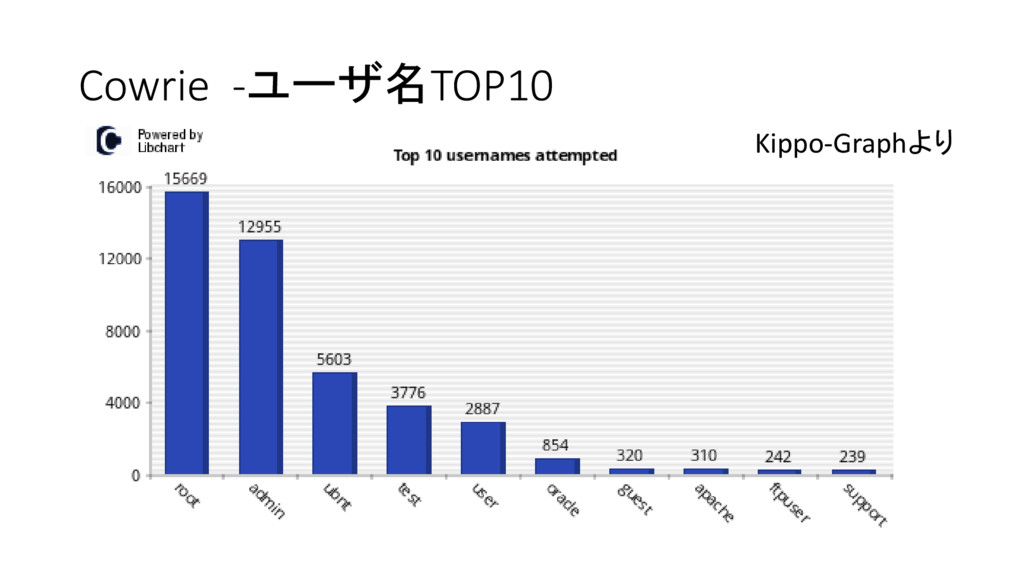
Cowrie -ユーザ名TOP10 Kippo-Graphより
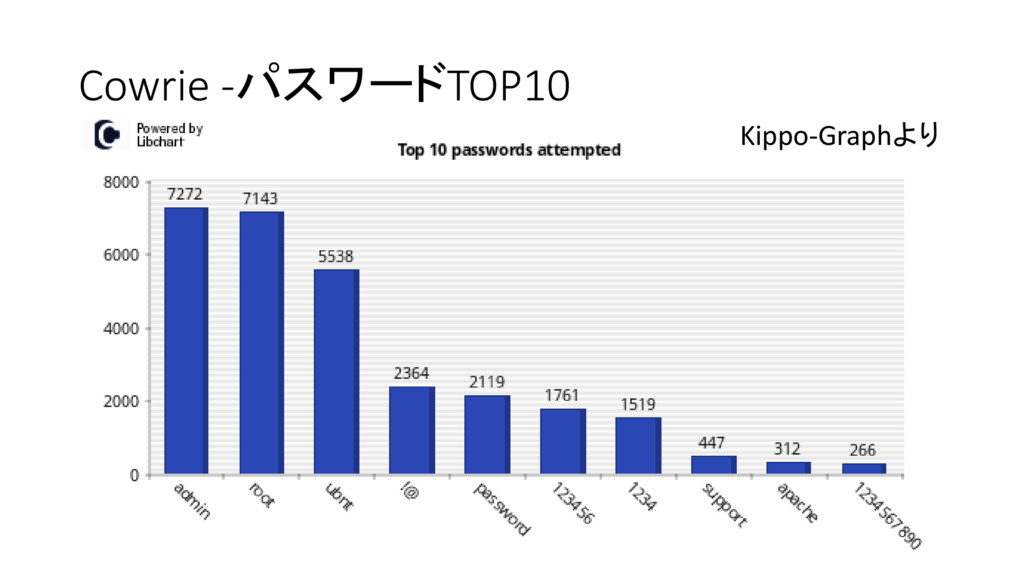
Cowrie -パスワードTOP10 Kippo-Graphより
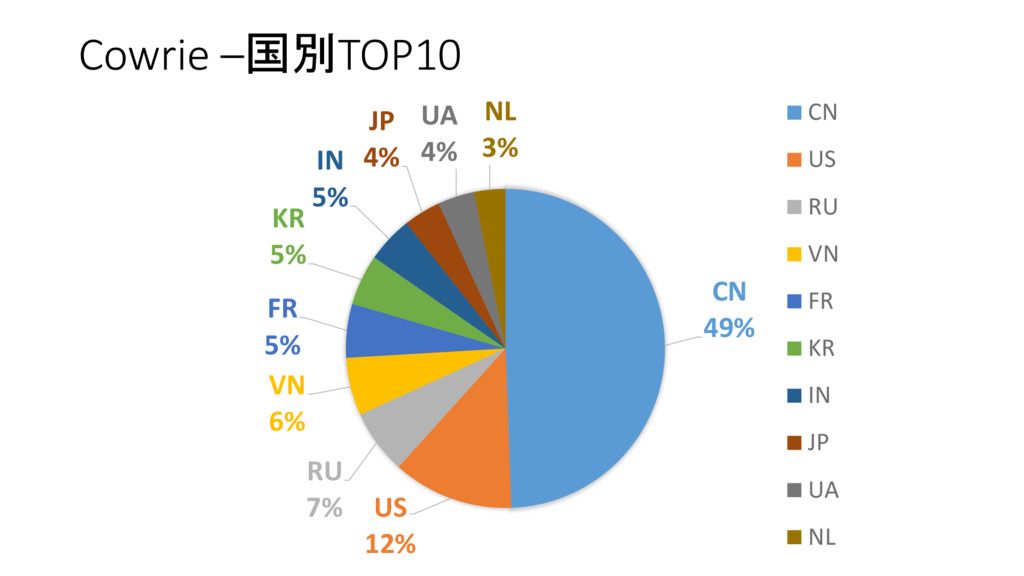
Cowrie –国別TOP10 CN 49% US 12% RU 7% VN 6%
FR 5% KR 5% IN 5% JP 4% UA 4% NL 3% CN US RU VN FR KR IN JP UA NL
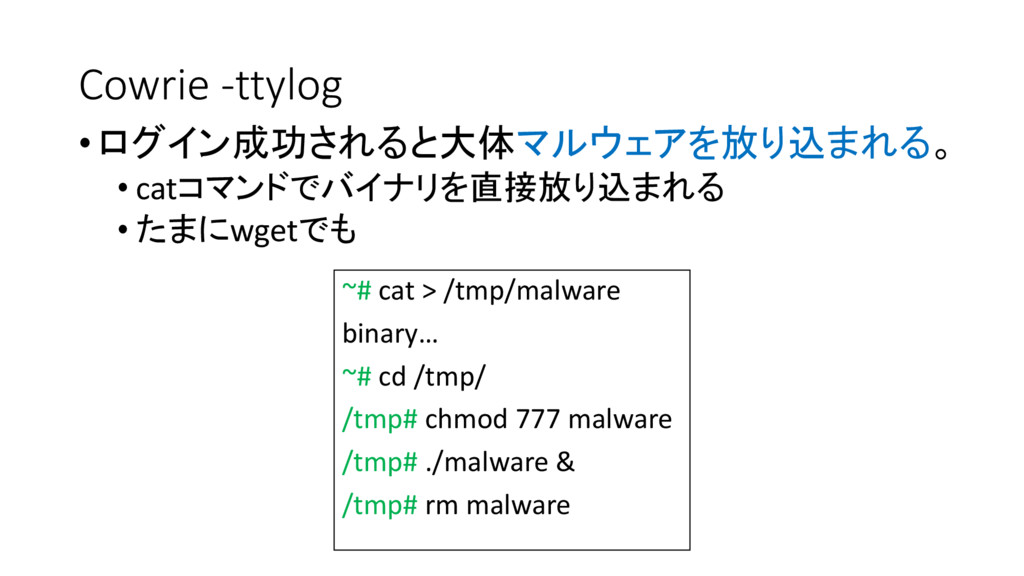
Cowrie -ttylog •ログイン成功されると大体マルウェアを放り込まれる。 • catコマンドでバイナリを直接放り込まれる • たまにwgetでも ~# cat >
/tmp/malware binary… ~# cd /tmp/ /tmp# chmod 777 malware /tmp# ./malware & /tmp# rm malware
おまけ Cowrieを使おう!
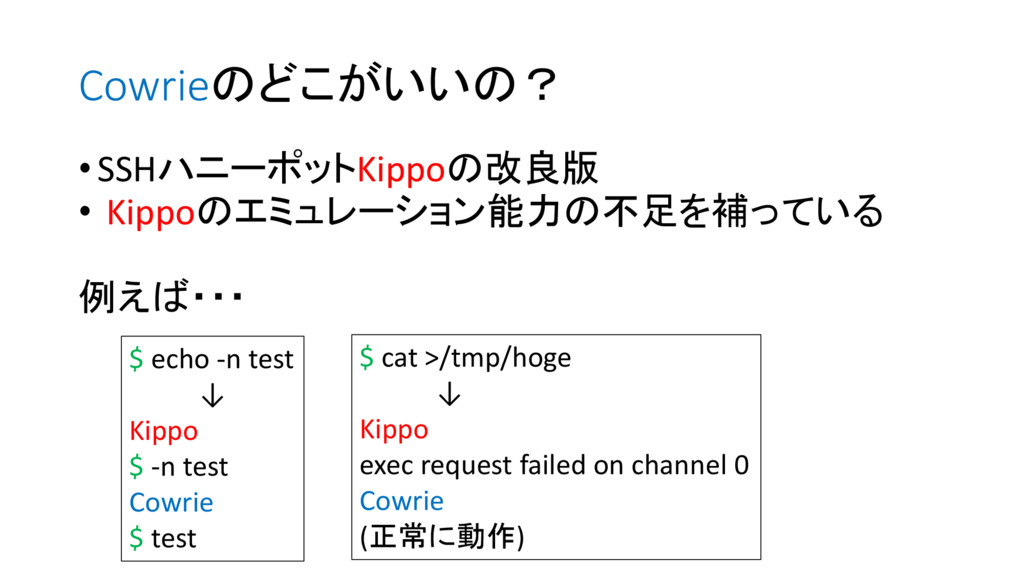
Cowrieのどこがいいの? •SSHハニーポットKippoの改良版 • Kippoのエミュレーション能力の不足を補っている 例えば・・・ $ echo -n test ↓
Kippo $ -n test Cowrie $ test $ cat >/tmp/hoge ↓ Kippo exec request failed on channel 0 Cowrie (正常に動作)
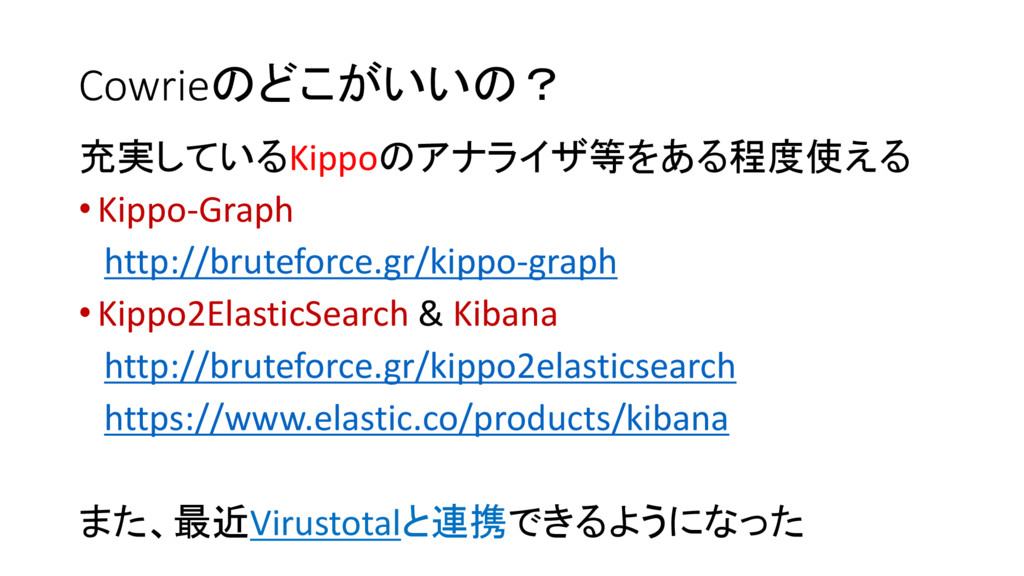
Cowrieのどこがいいの? 充実しているKippoのアナライザ等をある程度使える •Kippo-Graph http://bruteforce.gr/kippo-graph •Kippo2ElasticSearch & Kibana http://bruteforce.gr/kippo2elasticsearch https://www.elastic.co/products/kibana また、最近Virustotalと連携できるようになった
ご清聴ありがとうございました


 junk_coken
 hiccupps
 sansantech
 inariku
 keio_smilab
 torounit
 snoozer05
 kintotechdev
 nagix
 kubell_hr
 nkzn
 lfama
 reverentgeek
 techseoconnect
 lara
 soudai
 mfonobong
 tenderlove
 axbom
 tessaabrams
 rakko
 jnunemaker
 szymonslowik