Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Alati i metodologije za bolju sigurnost Ruby o...

Avatar for karlosmid karlosmid
October 29, 2013

Alati i metodologije za bolju sigurnost Ruby on Rails aplikacija

Svi želimo brzo pretočiti našu super ideju u funkcionalnu web aplikaciju. Ruby on Rails framework nam u tome uvelike pomaže. Kako bi kvaliteta naše aplikacije bila zadovoljavajuća, osim samoga koda aplikacije, moramo pisati i testove koristeći TDD metodologiju. Rails nam u tome uvelike pomaže. A što je sa sigurnošću naše web aplikacije? U ovom predavanju ćemo predstaviti što nam Rails pruža "direktno iz kutije" u vezi sigurnosti, kao i dodatne alate koji našu aplikaciju u kratkom vremenu mogu učiniti puno sigurnijom.

Avatar for karlosmid

karlosmid

October 29, 2013

Other Decks in Programming

Transcript

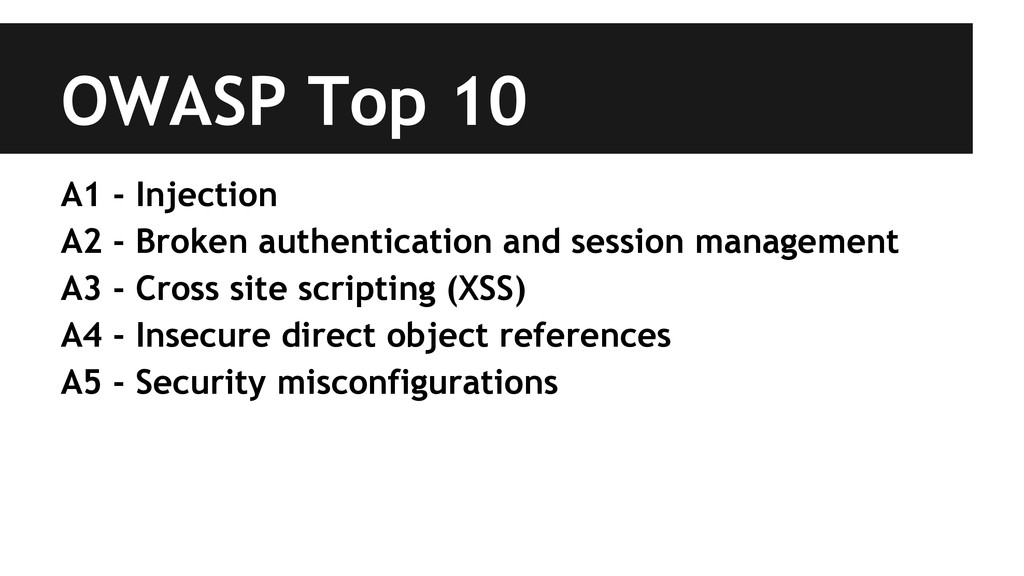
  1. OWASP Top 10 A1 - Injection A2 - Broken authentication

    and session management A3 - Cross site scripting (XSS) A4 - Insecure direct object references A5 - Security misconfigurations
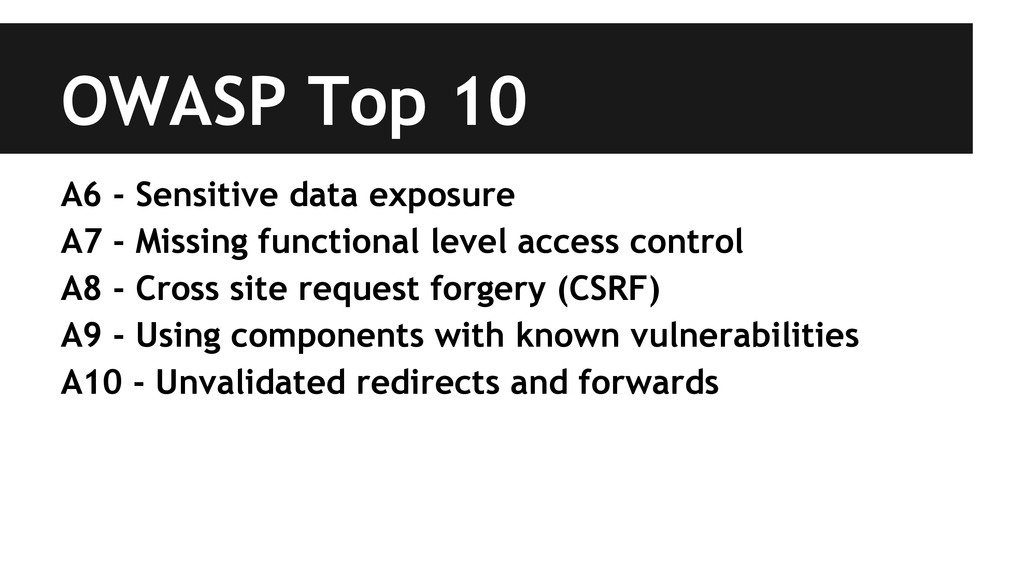
  2. OWASP Top 10 A6 - Sensitive data exposure A7 -

    Missing functional level access control A8 - Cross site request forgery (CSRF) A9 - Using components with known vulnerabilities A10 - Unvalidated redirects and forwards
  3. Open source alati brakeman bundler audit chrome dev tools curl

    brain: http://guides.rubyonrails.org/security.html http://rails-sqli.org/
  4. brakeman pozitivno sigurnosna analiza Rails koda bazirna na PROŠLIM iskustvima

    pomaže kod OWASP kategorije: A1, A3, A7, A10 brzina