Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
20260220_ALittleBitTooOpen.pptx
Search
ryamauchi
February 20, 2026
Technology
31
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
20260220_ALittleBitTooOpen.pptx
ryamauchi
February 20, 2026
More Decks by ryamauchi
See All by ryamauchi
20260928_登壇資料
renyamauchi
0
31
20251208_うわっ・・・CNAPPって難しくない?
renyamauchi
0
8
20250728_Junior卒業計画:Topになる方法、リリースは来年予定
renyamauchi
0
13
20250702_LT資料
renyamauchi
0
40
20241011_LT資料.pdf
renyamauchi
0
22
20250127_LT資料
renyamauchi
0
22
Other Decks in Technology
See All in Technology
スキルを作る、その前に!複数人で使われるスキルを 作るためのプロセス
junkifurukawa
2
350
契約書画像からの情報抽出に特化した視覚接地モデルを育てる話
sansantech
PRO
1
150
AIに攻撃される前に、AIに攻撃させる
tsuchikazu
0
160
LocalStack を使ったサーバーレスアプリケーション開発 / Serverless Development with LocalStack
kakakakakku
1
280
SDDの運用にめげずに向き合った話
sansantech
PRO
1
140
予測不能な実行エージェントを安全にサクッと試せるサンドボックス環境の話
sansantech
PRO
0
130
Codex概要
ymiya55
0
460
OSC2026on_the-world-is-waiting-for-your-voice.pdf
naruoga
0
360
More Freedom on the Same Shared GPU Cluster: A Small Team’s Experience with vCluster
nttcom
0
140
私の推しは「聞いてから進む」AIです -AI-DLCに一人でアプリを作らせた話
yama3133
1
180
Deep Data Security 機能解説
oracle4engineer
PRO
2
720
検証フェーズはAIの回答を判断するための学習機会
toru_kubota
2
510
Featured
See All Featured
Fireside Chat
paigeccino
43
4.1k
Statistics for Hackers
jakevdp
799
230k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
Gemini Prompt Engineering: Practical Techniques for Tangible AI Outcomes
mfonobong
2
570
Building AI with AI
inesmontani
PRO
1
1.3k
A better future with KSS
kneath
240
18k
Context Engineering - Making Every Token Count
addyosmani
9
1.2k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
490
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3k
Product Roadmaps are Hard
iamctodd
55
13k
Claude Code のすすめ
schroneko
67
230k
Git: the NoSQL Database
bkeepers
PRO
433
67k
Transcript
A Little Bit Too Open _____________________ 株式会社JSOL 山内錬 _____________________
山内「A Little Bit Too Open」 松島「A Little Bit Uncomfortable」 謝罪
山内「うわっ・・・ CNAPPって難しくない・・・?」 松島「うわっ・・・私の暗号、弱すぎ・・・?」 弊社、LTタイトルをパクっているのは私です。 前回 今回 これもre:invent内で聞いた気がしますが ...
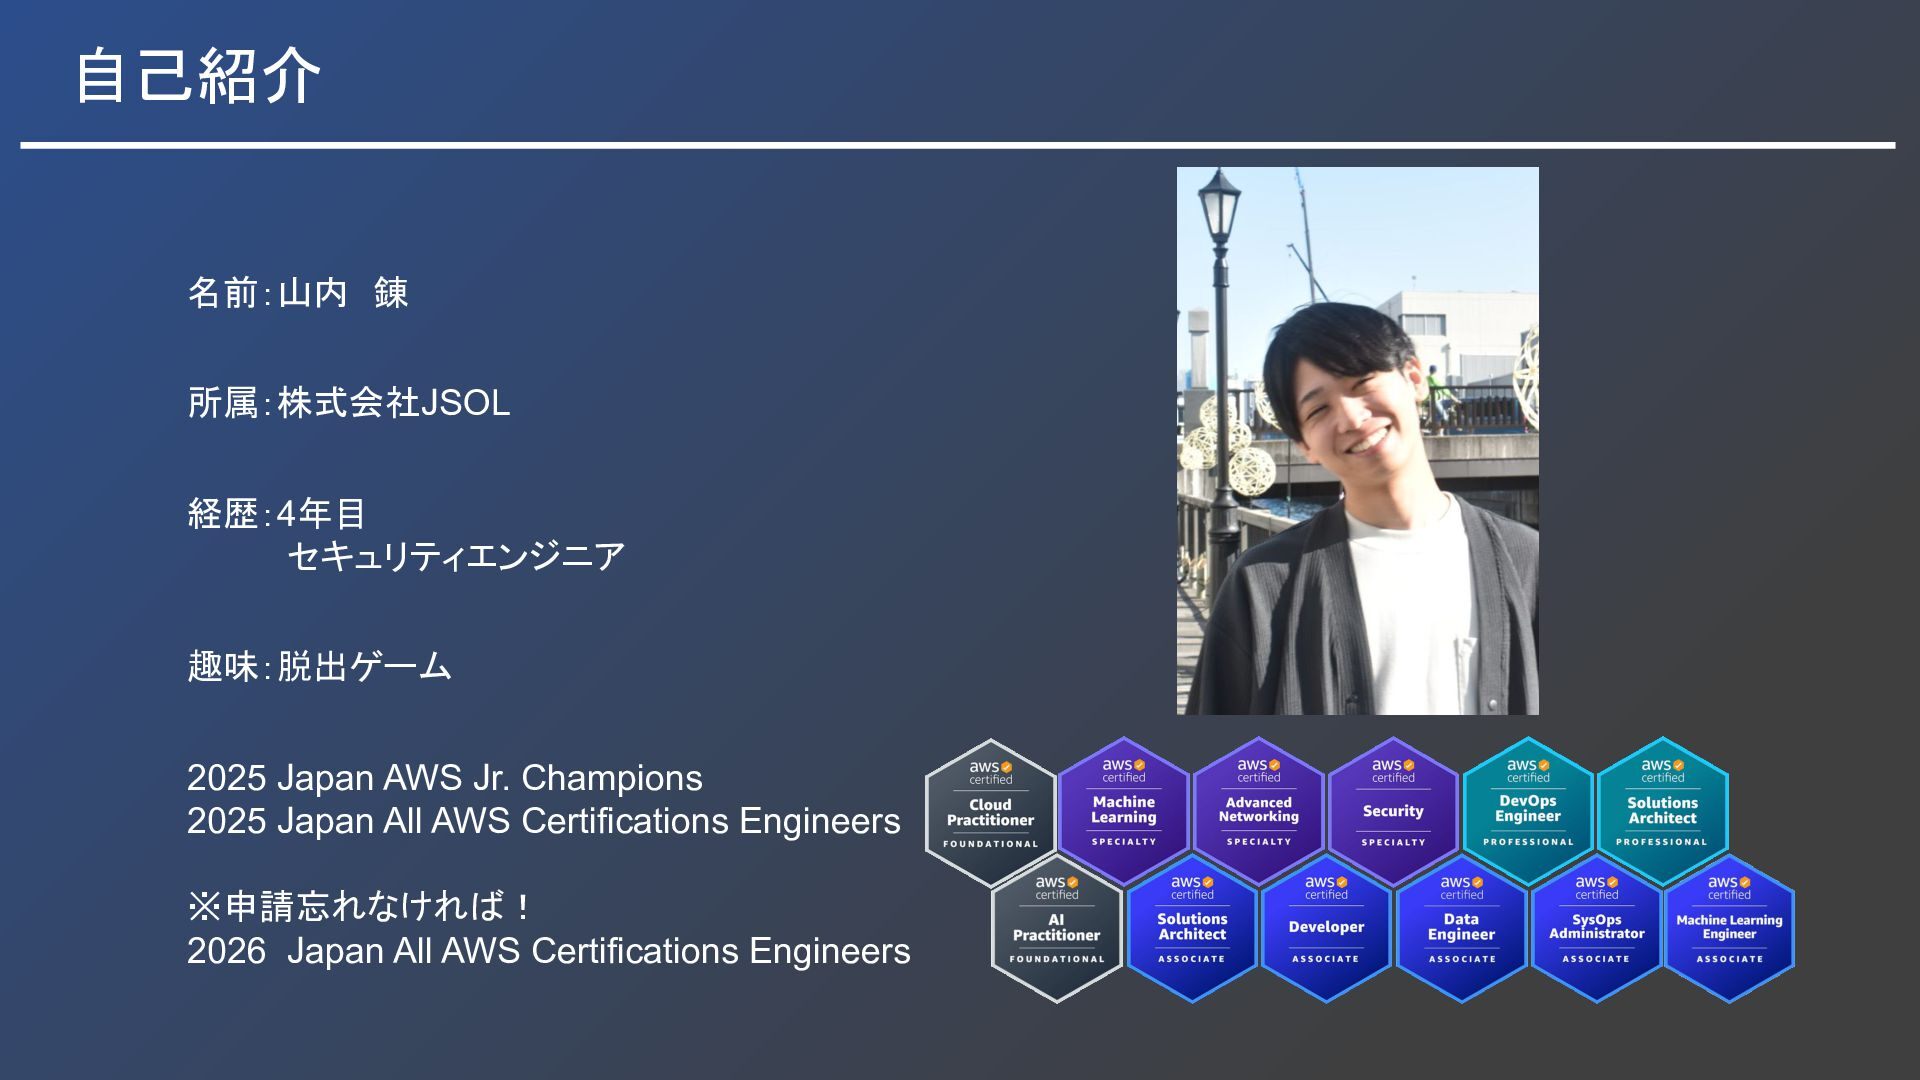
自己紹介 名前:山内 錬 所属:株式会社JSOL 経歴:4年目 セキュリティエンジニア 趣味:脱出ゲーム 2025 Japan AWS Jr.
Champions 2025 Japan All AWS Certifications Engineers ※申請忘れなければ! 2026 Japan All AWS Certifications Engineers
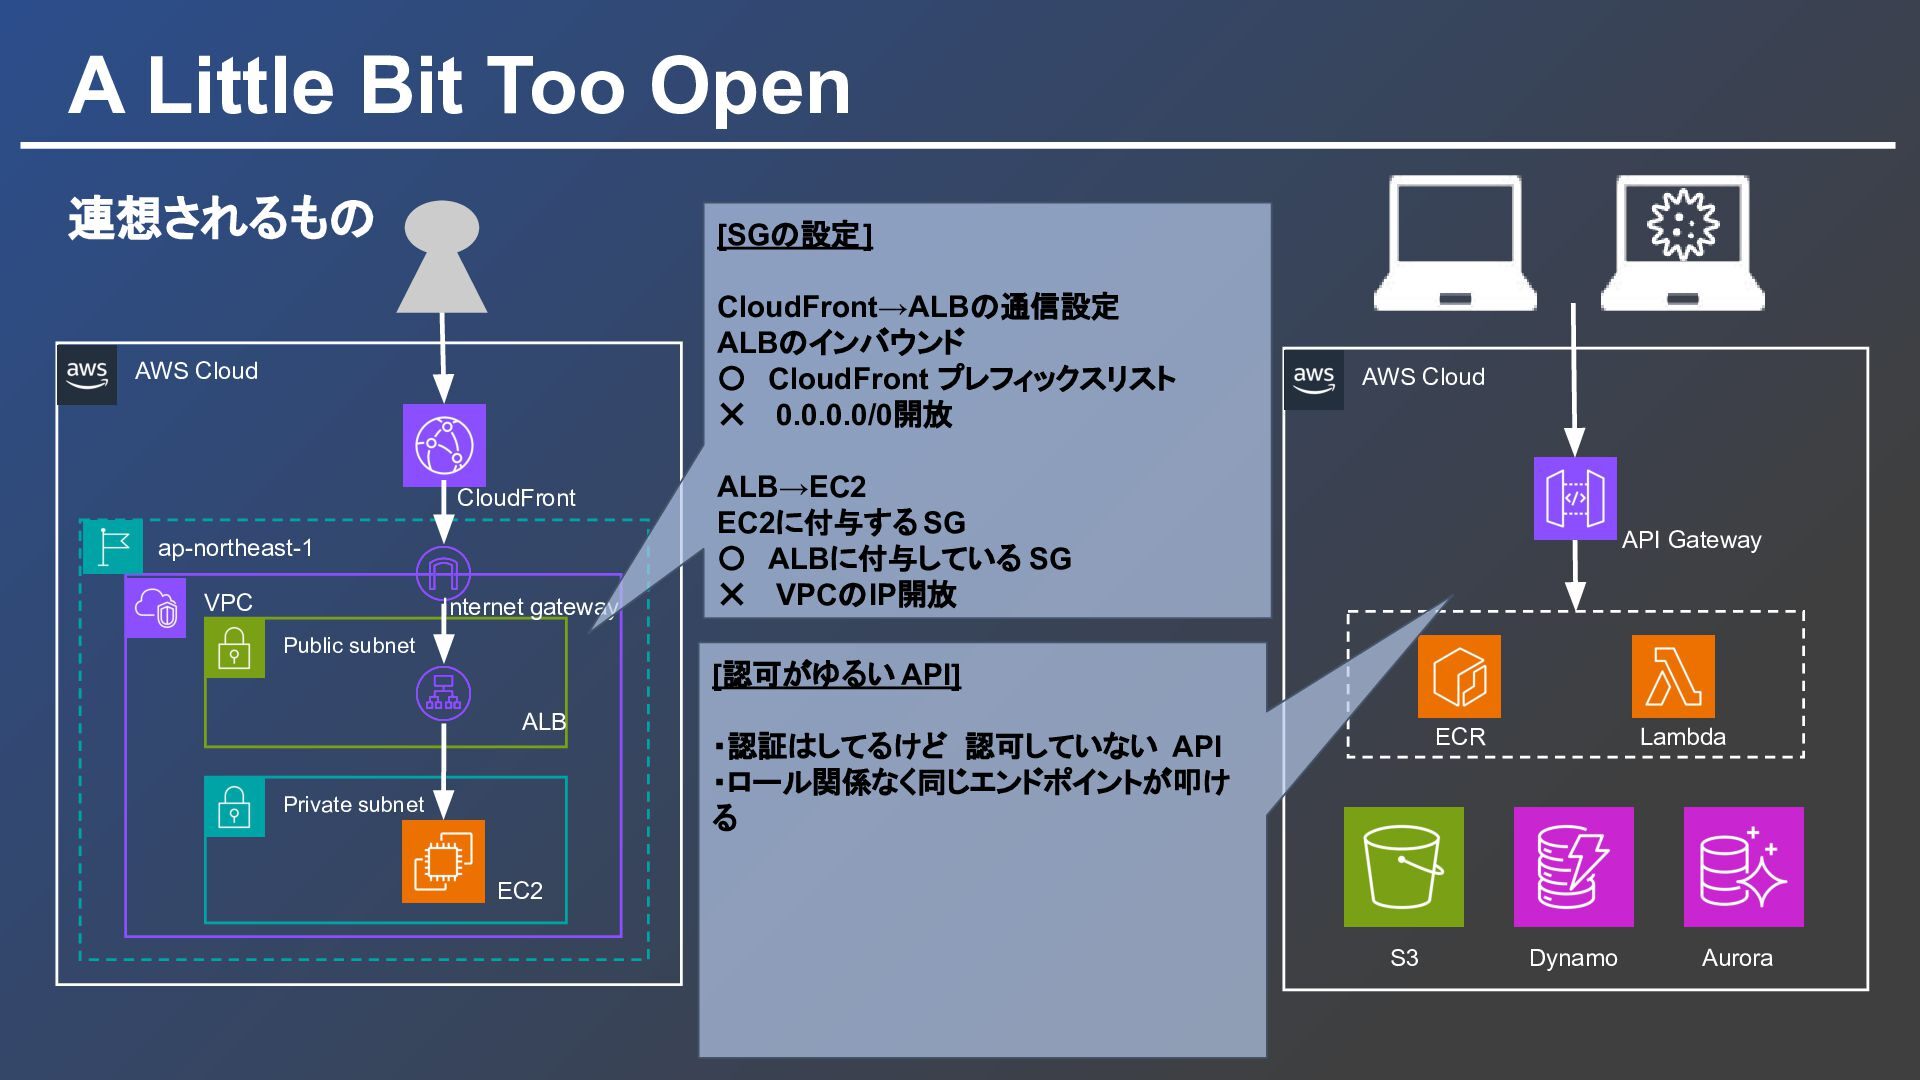
AWS Cloud ap-northeast-1 VPC Public subnet A Little Bit Too
Open 連想されるもの ALB Private subnet CloudFront EC2 Internet gateway AWS Cloud ECR Lambda [SGの設定] CloudFront→ALBの通信設定 ALBのインバウンド 〇 CloudFront プレフィックスリスト ✕ 0.0.0.0/0開放 ALB→EC2 EC2に付与する SG 〇 ALBに付与している SG ✕ VPCのIP開放 [認可がゆるい API] ・認証はしてるけど 認可していない API ・ロール関係なく同じエンドポイントが叩け る S3 Dynamo Aurora API Gateway
インフラでもアプリでも Too Openは、最初は便利で、後から壊れます。 SecurityHub で セキュリティ基準を全部 ON にするのも、 実はこれと似ています。
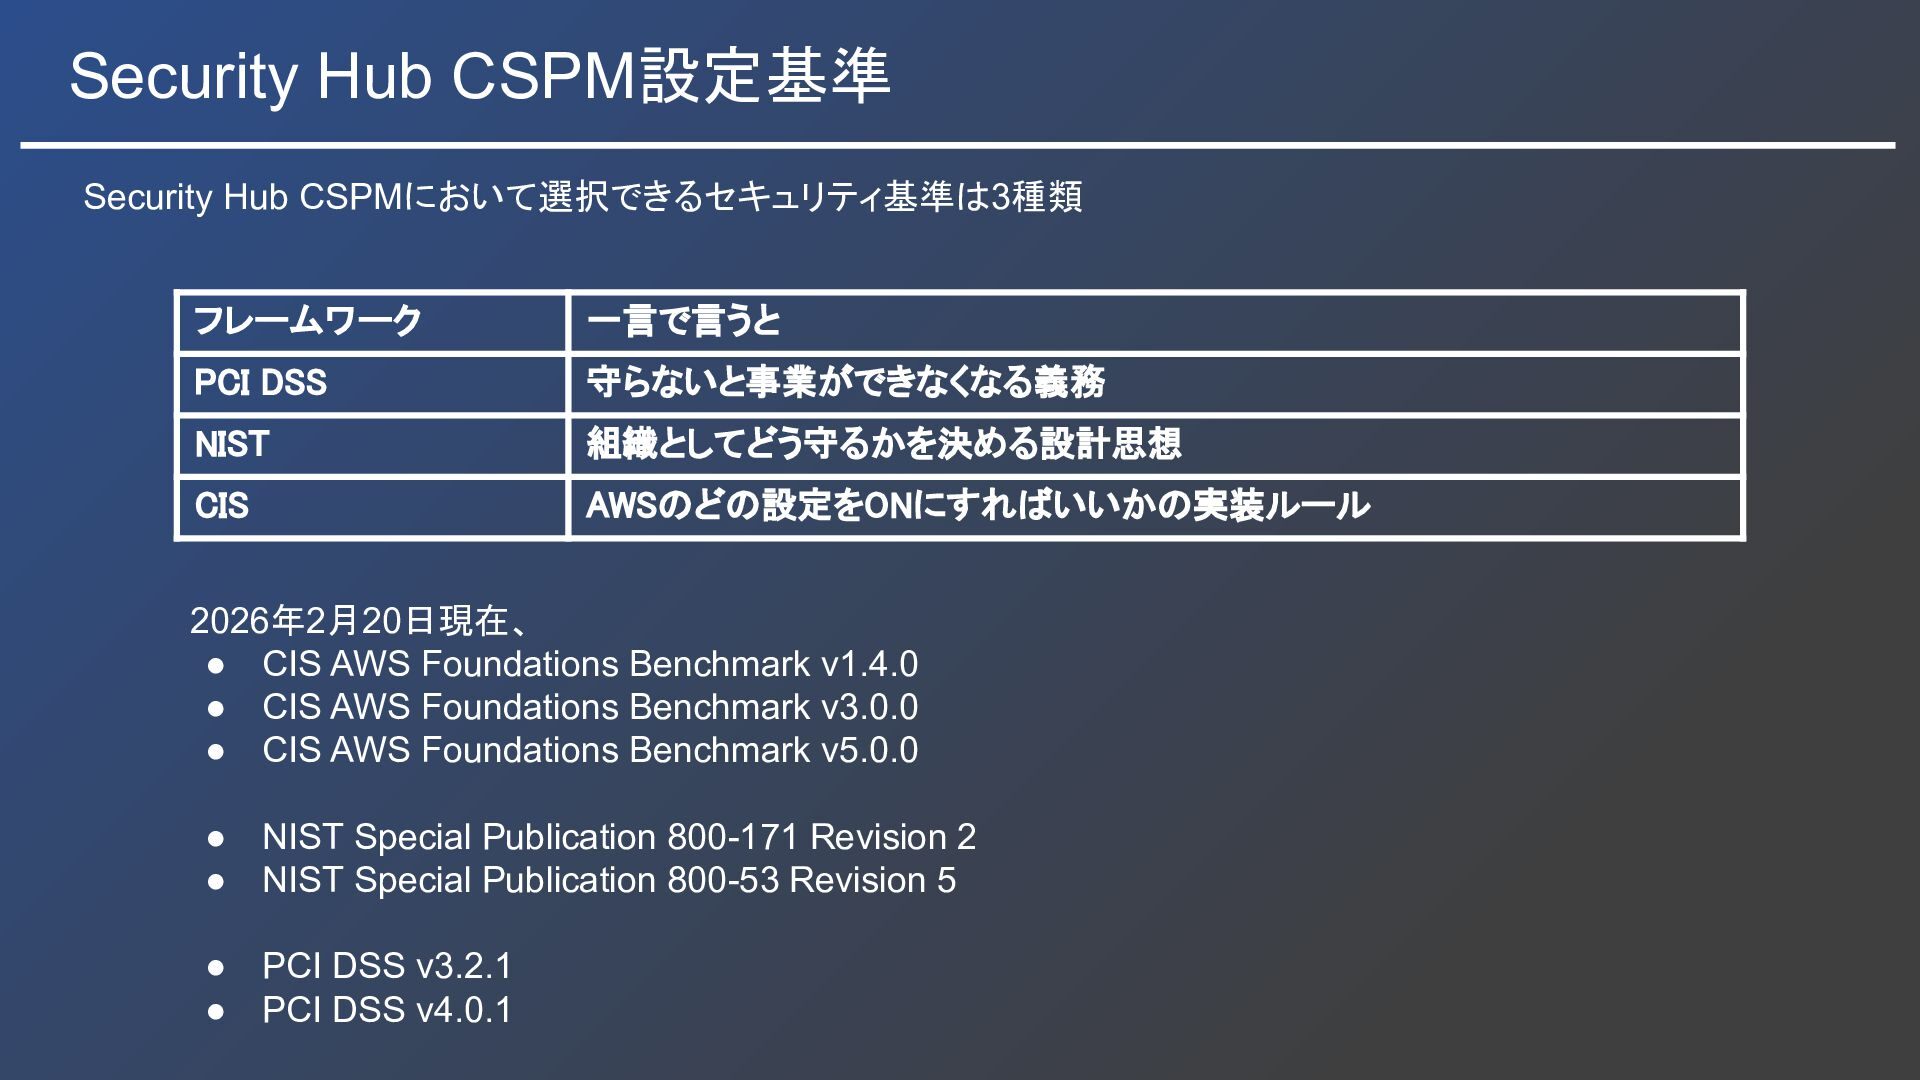
Security Hub CSPM設定基準 フレームワーク 一言で言うと PCI DSS 守らないと事業ができなくなる義務 NIST 組織としてどう守るかを決める設計思想
CIS AWSのどの設定をONにすればいいかの実装ルール Security Hub CSPMにおいて選択できるセキュリティ基準は3種類 2026年2月20日現在、 • CIS AWS Foundations Benchmark v1.4.0 • CIS AWS Foundations Benchmark v3.0.0 • CIS AWS Foundations Benchmark v5.0.0 • NIST Special Publication 800-171 Revision 2 • NIST Special Publication 800-53 Revision 5 • PCI DSS v3.2.1 • PCI DSS v4.0.1
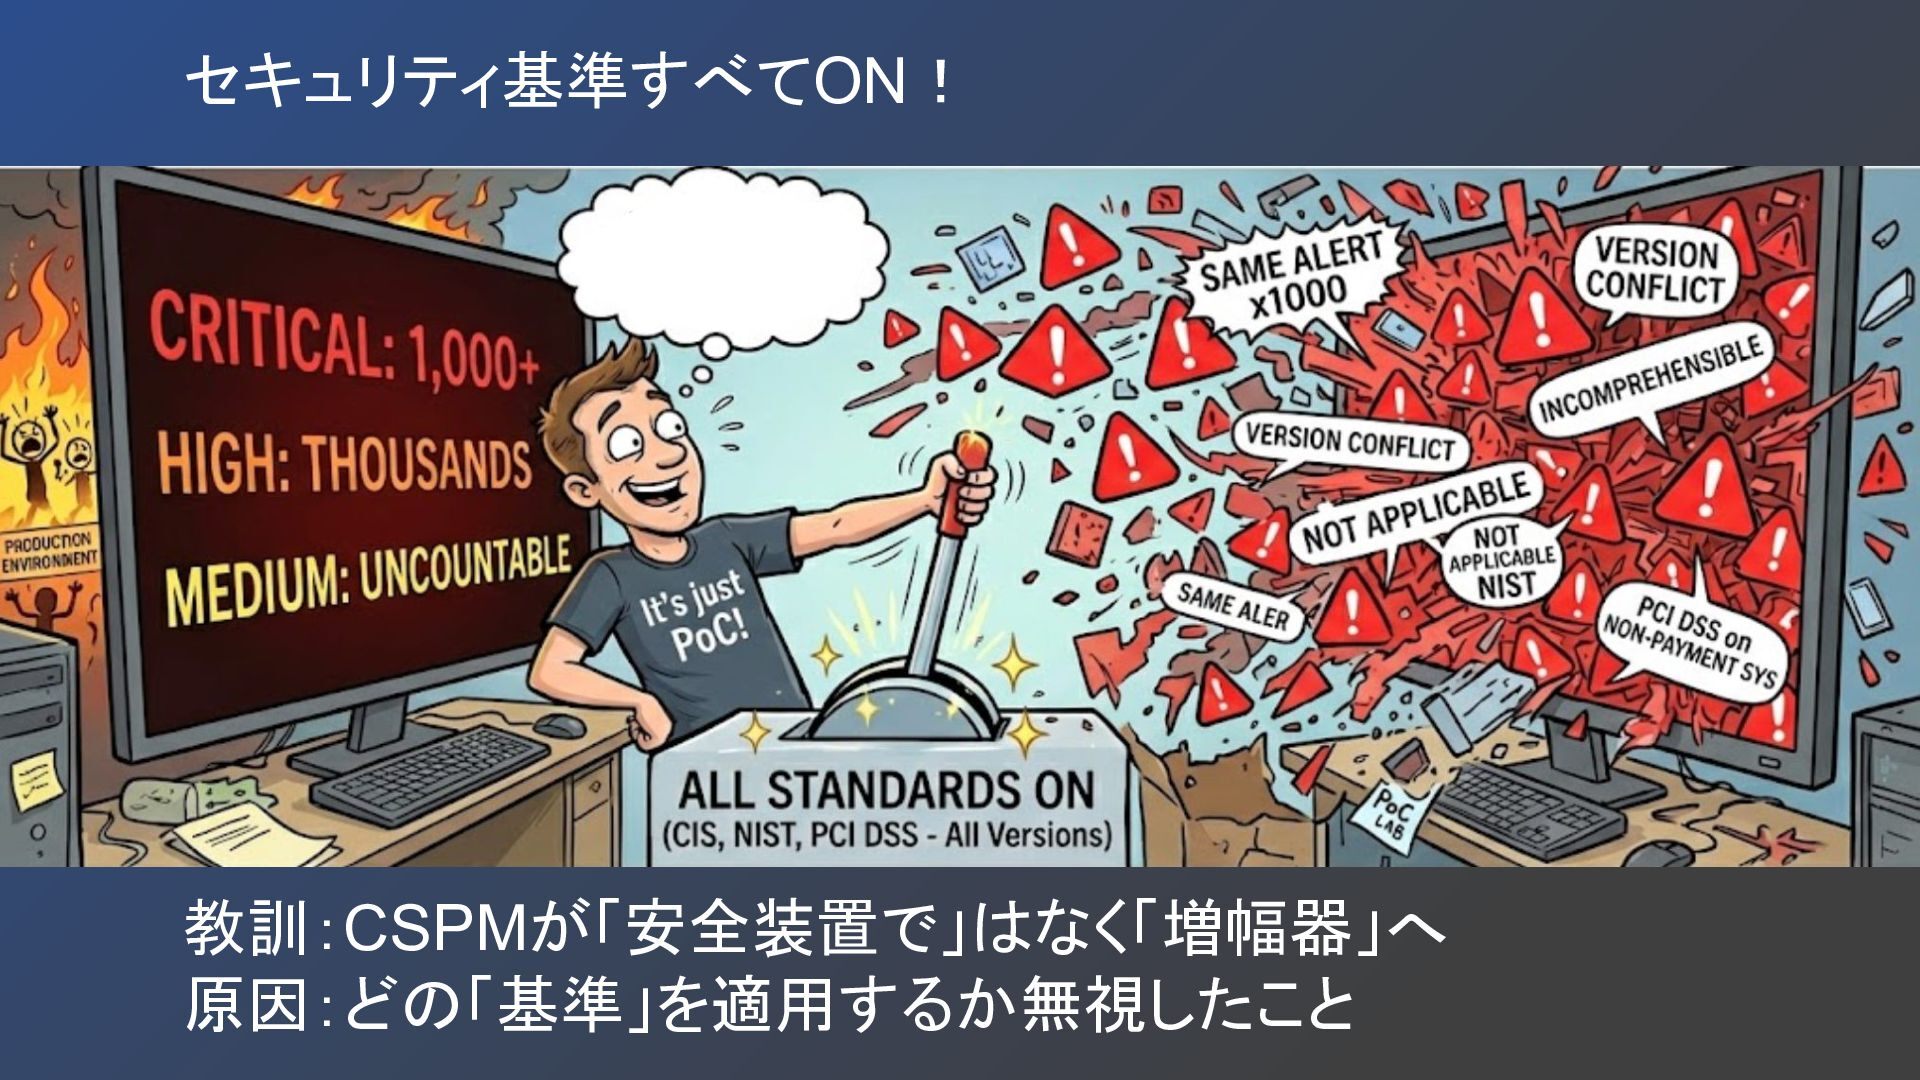
セキュリティ基準すべてON! 教訓:CSPMが「安全装置で」はなく「増幅器」へ 原因:どの「基準」を適用するか無視したこと
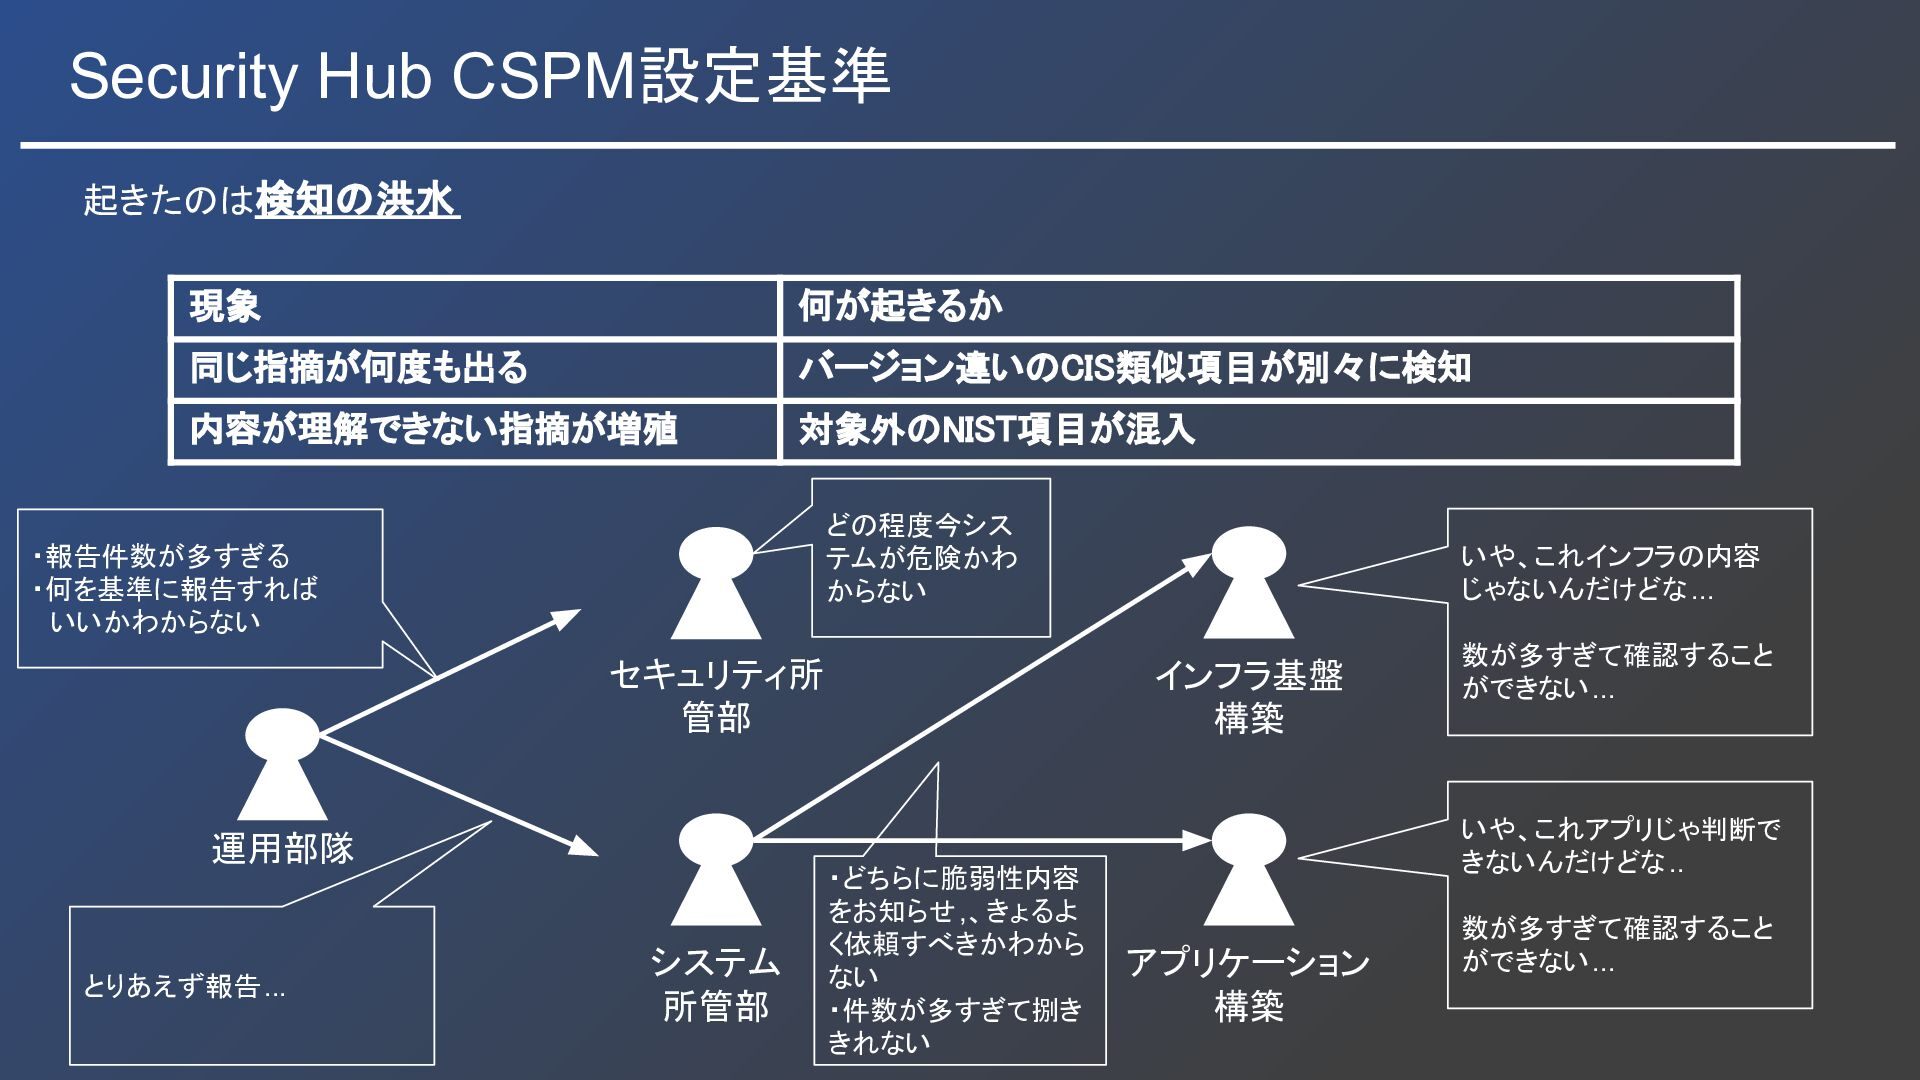
Security Hub CSPM設定基準 起きたのは検知の洪水 現象 何が起きるか 同じ指摘が何度も出る バージョン違いのCIS類似項目が別々に検知 内容が理解できない指摘が増殖 対象外のNIST項目が混入
運用部隊 セキュリティ所 管部 システム 所管部 アプリケーション 構築 インフラ基盤 構築 ・報告件数が多すぎる ・何を基準に報告すれば いいかわからない とりあえず報告... ・どちらに脆弱性内容 をお知らせ,、きょるよ く依頼すべきかわから ない ・件数が多すぎて捌き きれない どの程度今シス テムが危険かわ からない いや、これインフラの内容 じゃないんだけどな... 数が多すぎて確認すること ができない... いや、これアプリじゃ判断で きないんだけどな.. 数が多すぎて確認すること ができない...
Security Hub CSPM設定基準 できること できないこと [CloudTrail有効化] 侵入経路の追跡不可を防止 [アプリケーション脆弱性] アプリ自体の欠陥は対象外 [Root
MFA] アカウント侵害リスクを低減 [データ持ち出し] 外部への不正通信は検知不可 [S3非公開化] 情報流出を防止 [内部不正] 内部関係者に要る悪意ある行為はカバー不可 [SG制御] 管理ポートの公開を阻止 [IAM権限最小化] 被害の横展開を抑制 CIS AWS Foundations を用いて運用基準を明確にします。 CIS が扱っている項目は、単なる「設定のベストプラクティス」ではない AWS の設定が事故を起こしやすい状態になっていないかという 入口の安全確認
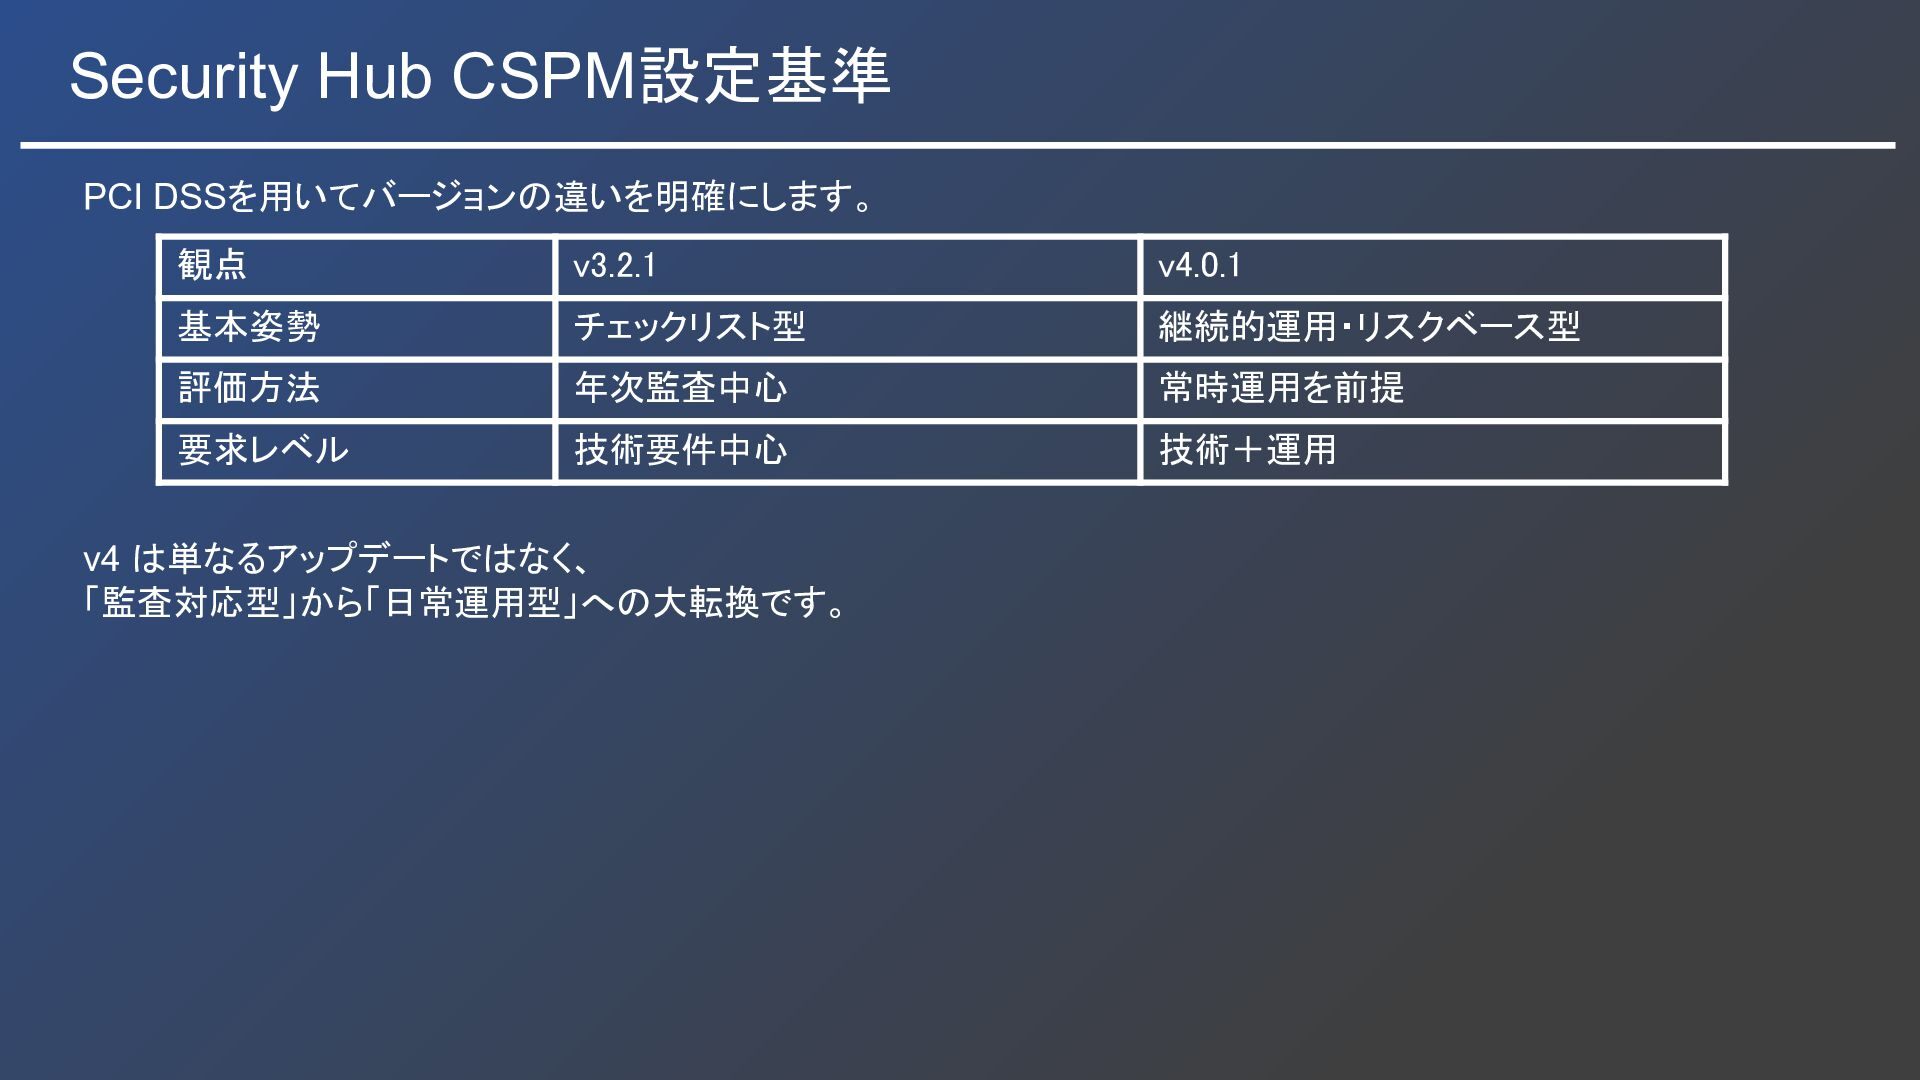
Security Hub CSPM設定基準 観点 v3.2.1 v4.0.1 基本姿勢 チェックリスト型 継続的運用・リスクベース型 評価方法
年次監査中心 常時運用を前提 要求レベル 技術要件中心 技術+運用 PCI DSSを用いてバージョンの違いを明確にします。 v4 は単なるアップデートではなく、 「監査対応型」から「日常運用型」への大転換です。
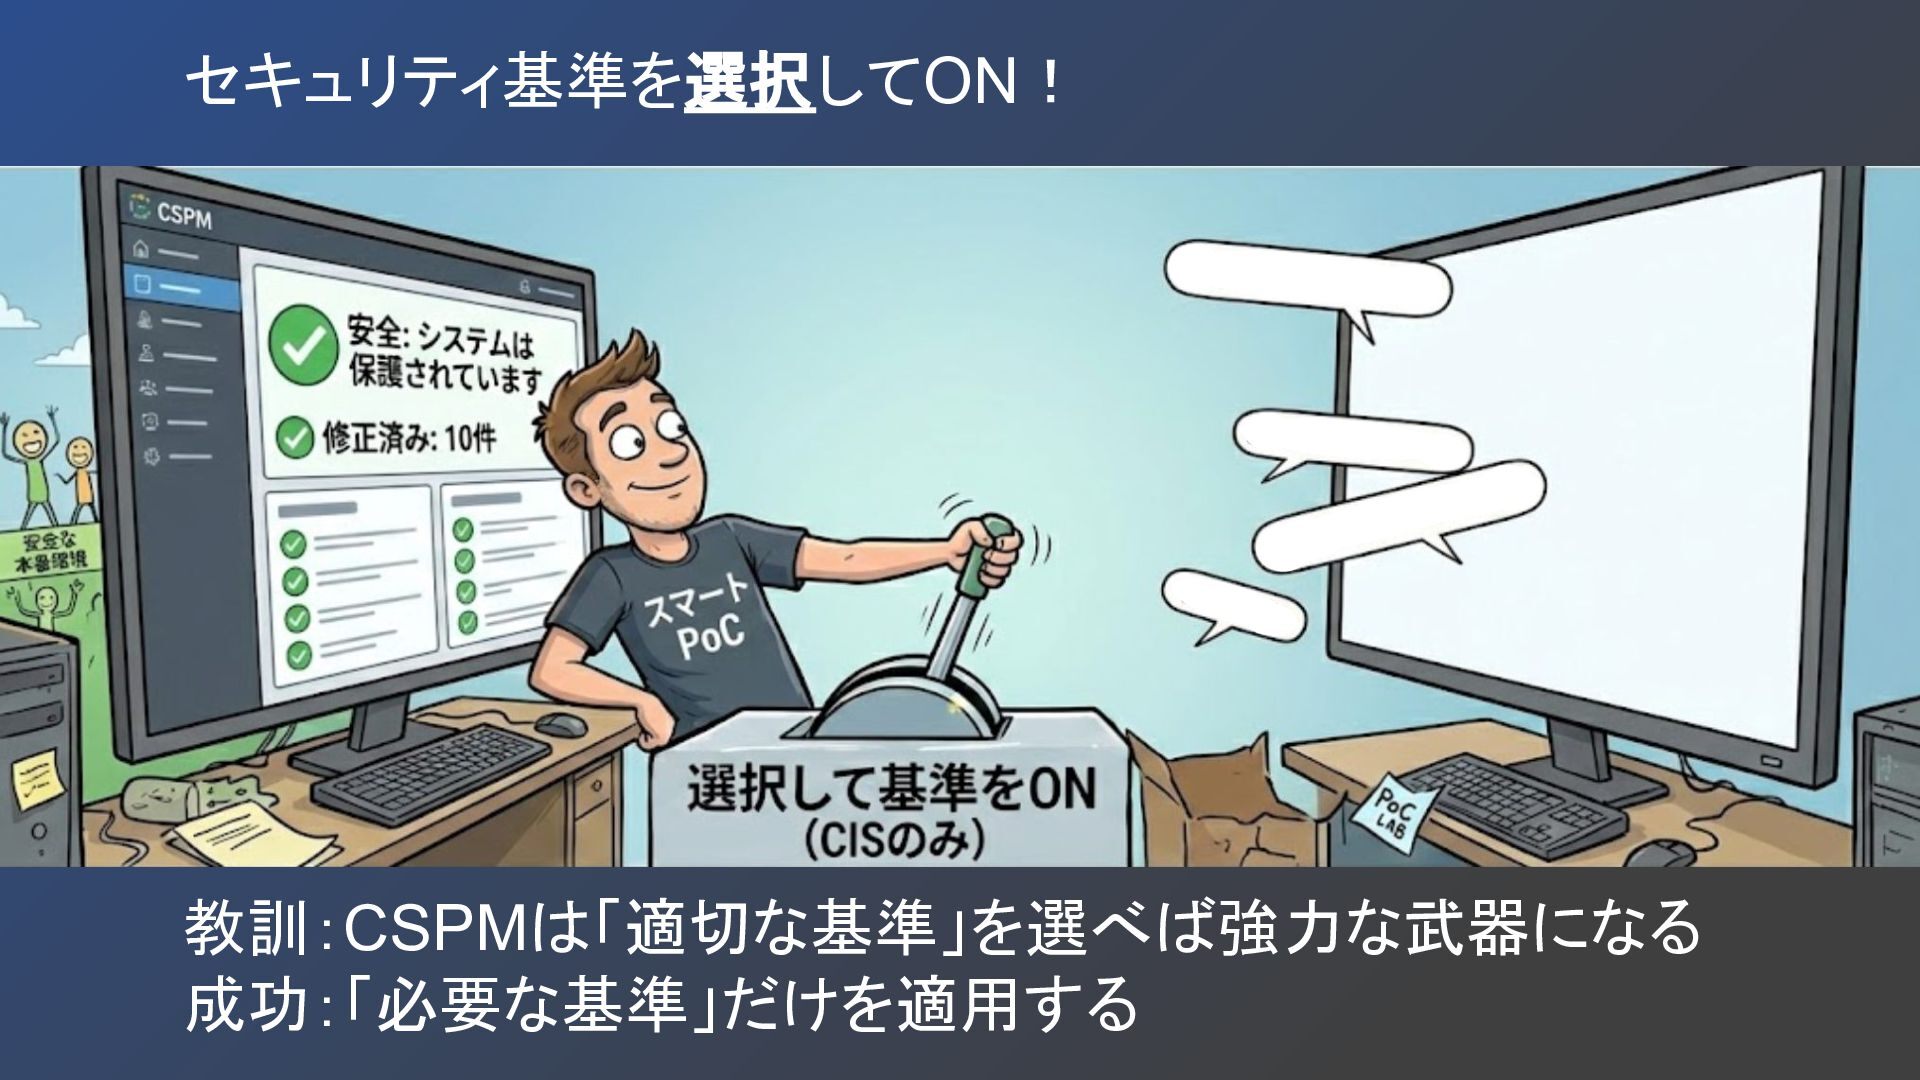
セキュリティ基準を選択してON! 教訓:CSPMは「適切な基準」を選べば強力な武器になる 成功:「必要な基準」だけを適用する


 renyamauchi
 junkifurukawa
 sansantech
 tsuchikazu
 kakakakakku
 ymiya55
 naruoga
 nttcom
 yama3133
 oracle4engineer
 toru_kubota
 paigeccino
 jakevdp
 irinanazarova
 mfonobong
 inesmontani
 kneath
 addyosmani
 tmiket
 eileencodes
 iamctodd
 schroneko
 bkeepers