Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
FAPIの立ち位置はどう変わる? ~多様化するユースケースを支えるセキュアAPIエコノミー~
Search
ritou
August 26, 2026
Technology
64
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
FAPIの立ち位置はどう変わる? ~多様化するユースケースを支えるセキュアAPIエコノミー~
下記イベントの登壇資料です。
OpenID Summit Tokyo 2026 Special Edition
https://www.openid.or.jp/summit/2026/
ritou
August 26, 2026
More Decks by ritou
See All by ritou
“ID沼入口” - 基本とセキュリティから始める、考え続けるためのID管理技術勉強会 告知&イントロ
ritou
0
700
認証認可だけじゃない! ID管理の構成要素と ライフサイクルを意識しよう
ritou
1
900
[PR] はじめてのデジタルアイデンティティという本を書きました
ritou
2
1.5k
“パスワードレス認証への道" ユーザー認証の変遷とパスキーの関係
ritou
2
7.7k
パスキー導入の課題と ベストプラクティス、今後の展望
ritou
12
9.6k
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 + α
ritou
1
210
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 @ AXIES 2024
ritou
4
1.9k
OIDF-J EIWG 振り返り
ritou
2
130
そのQRコード、安全ですか? / Cross Device Flow
ritou
4
720
Other Decks in Technology
See All in Technology
AI駆動開発におけるハーネスエンジニアリングの勘所
tsukuboshi
1
780
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
2
150
推論基盤と Scale-Up Interconnect の現状と制約から俯瞰する技術動向
markunet
2
160
Kiro Crewで「みのるん式」仕事術やってみた
minorun365
PRO
3
1.1k
What Is JetBrains Air
x5gtrn
PRO
0
170
AIコーディングを実践してきた1年を振り返る / Looking Back on a Year of Practicing AI Coding
takedatakashi
1
140
Steerable Visual Representations
sansantech
PRO
0
440
渡米前の準備を制す!re:Invent 2026徹底準備術 / The Ultimate Preparation Guide for re:Invent 2026
yuj1osm
1
260
DevelopersIO 2026 Tokyo 現時点の衛星通信サービスの現状を整理してみる
maroon1st
0
310
How we choose session proposals
kawaguti
PRO
0
170
QAエンジニアがSoutherを使ってみたの〜10分でわかるSouther〜
mhlyc
0
120
AWSDirectConnectの構築の進め方を整理してみた
masa_my
1
200
Featured
See All Featured
BBQ
matthewcrist
90
10k
The Language of Interfaces
destraynor
162
27k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.1k
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.3k
Connecting the Dots Between Site Speed, User Experience & Your Business [WebExpo 2025]
tammyeverts
11
1.1k
SEOcharity - Dark patterns in SEO and UX: How to avoid them and build a more ethical web
sarafernandez
0
310
Beyond borders and beyond the search box: How to win the global "messy middle" with AI-driven SEO
davidcarrasco
3
280
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Testing 201, or: Great Expectations
jmmastey
46
8.4k
Ruling the World: When Life Gets Gamed
codingconduct
0
420
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.1k
Noah Learner - AI + Me: how we built a GSC Bulk Export data pipeline
techseoconnect
PRO
0
460
Transcript
FAPIの立ち位置はどう変わる? 多様化するユースケースを支える セキュアAPIエコノミー 伊東 諒 (いとう りょう@ritou) OpenIDファウンデーション・ジャパン エバンジェリスト 2026/8/26
OpenID Summit Tokyo 2026 Special Edition 1
今回お話する内容 • FAPIについて • AI エージェント時代におけるAPIの提供スタイルの変化 • FAPIの立ち位置はどう変わるのか 2
FAPIについて 3
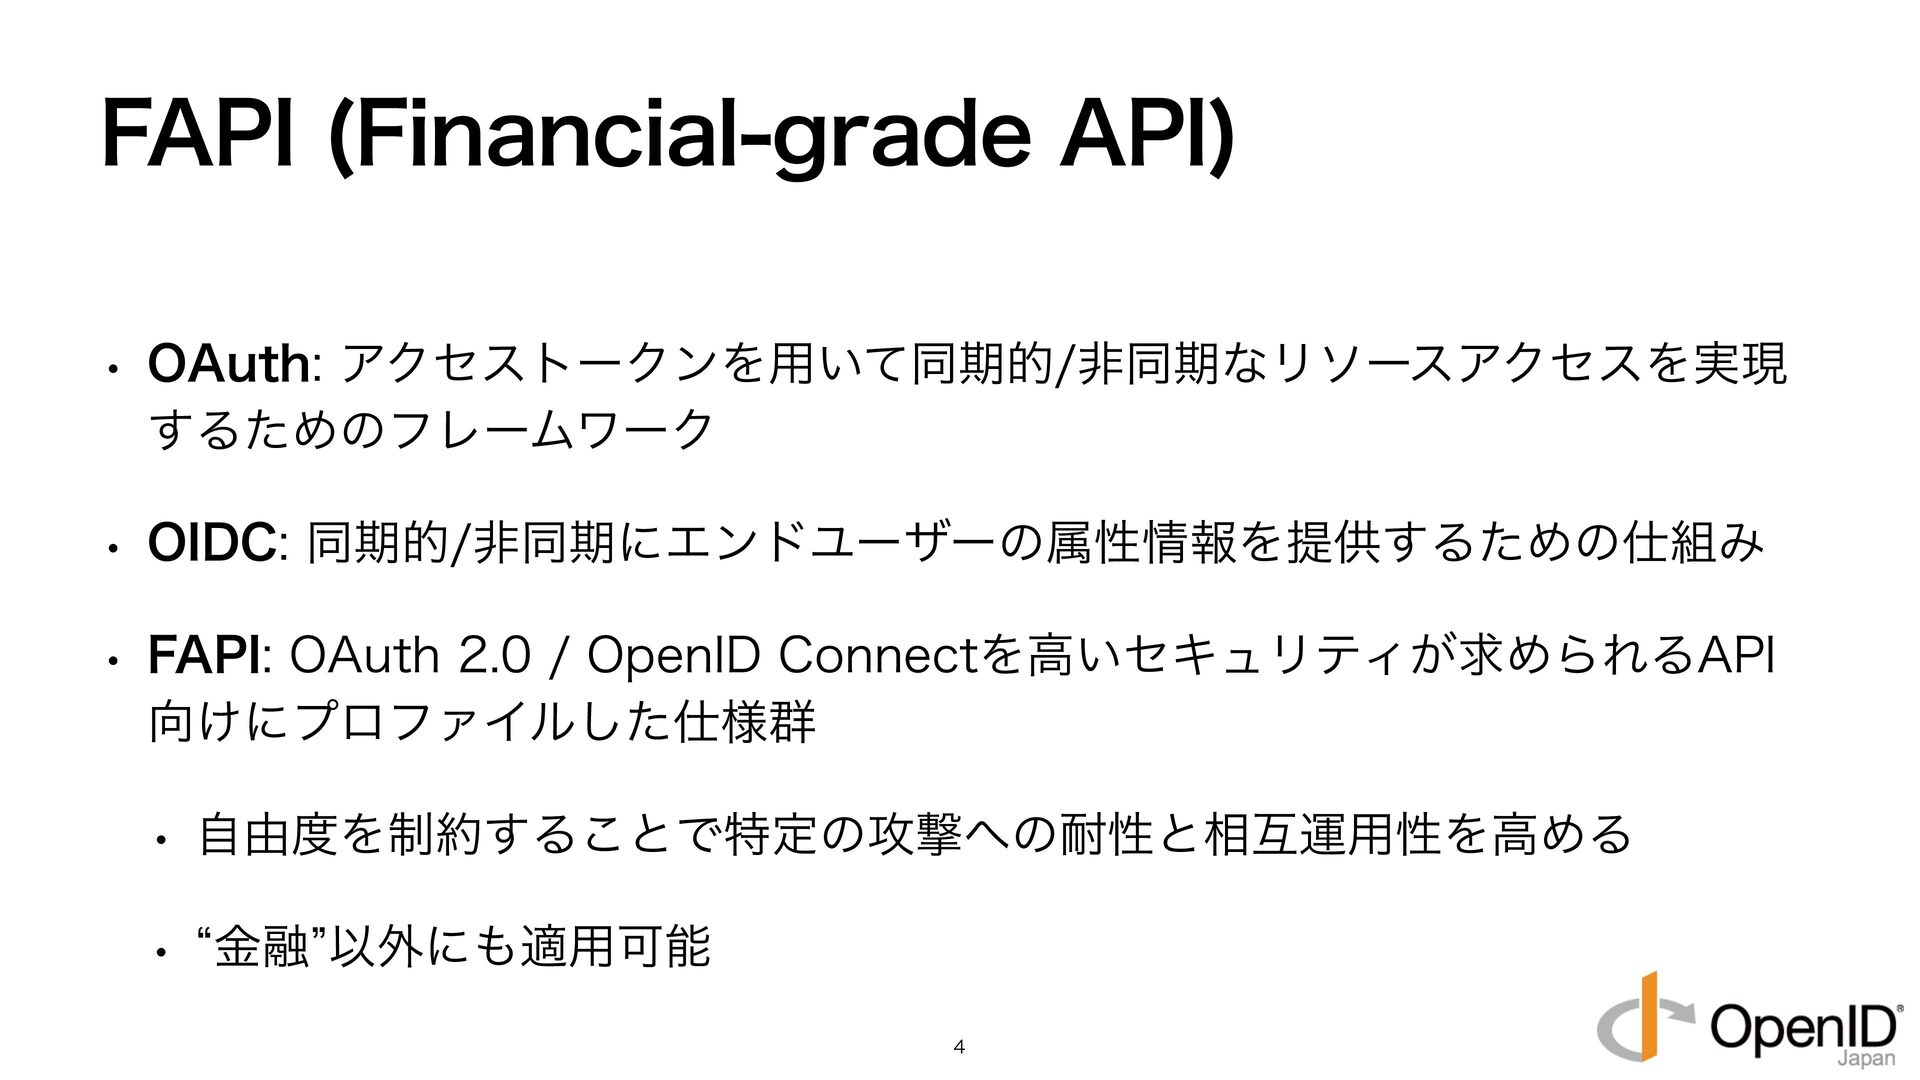
FAPI (Financial-grade API) • OAuth: アクセストークンを用いて同期的/非同期なリソースアクセスを実現 するためのフレームワーク • OIDC: 同期的/非同期にエンドユーザーの属性情報を提供するための仕組み
• FAPI: OAuth 2.0 / OpenID Connectを高いセキュリティが求められるAPI 向けにプロファイルした仕様群 • 自由度を制約することで特定の攻撃への耐性と相互運用性を高める • “金融”以外にも適用可能 4
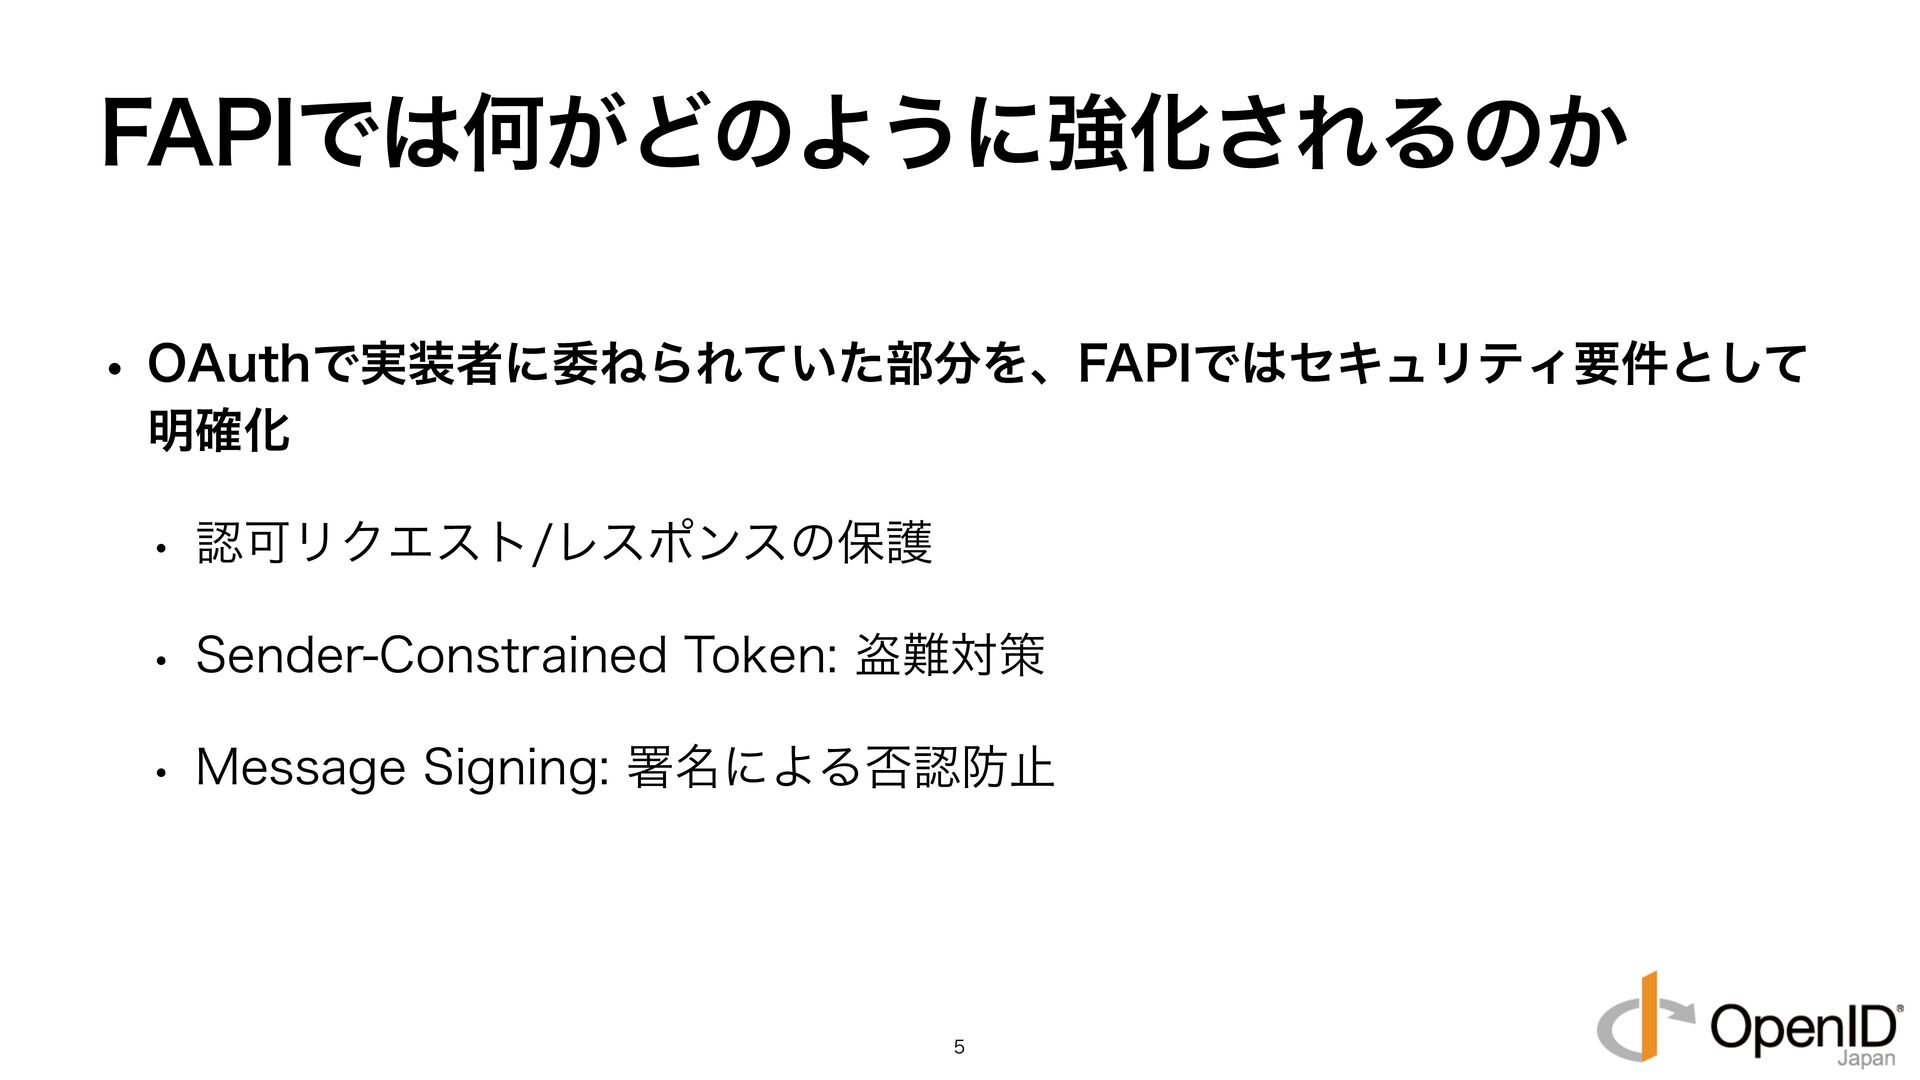
FAPIでは何がどのように強化されるのか • OAuthで実装者に委ねられていた部分を、FAPIではセキュリティ要件として 明確化 • 認可リクエスト/レスポンスの保護 • Sender-Constrained Token: 盗難対策
• Message Signing: 署名による否認防止 5
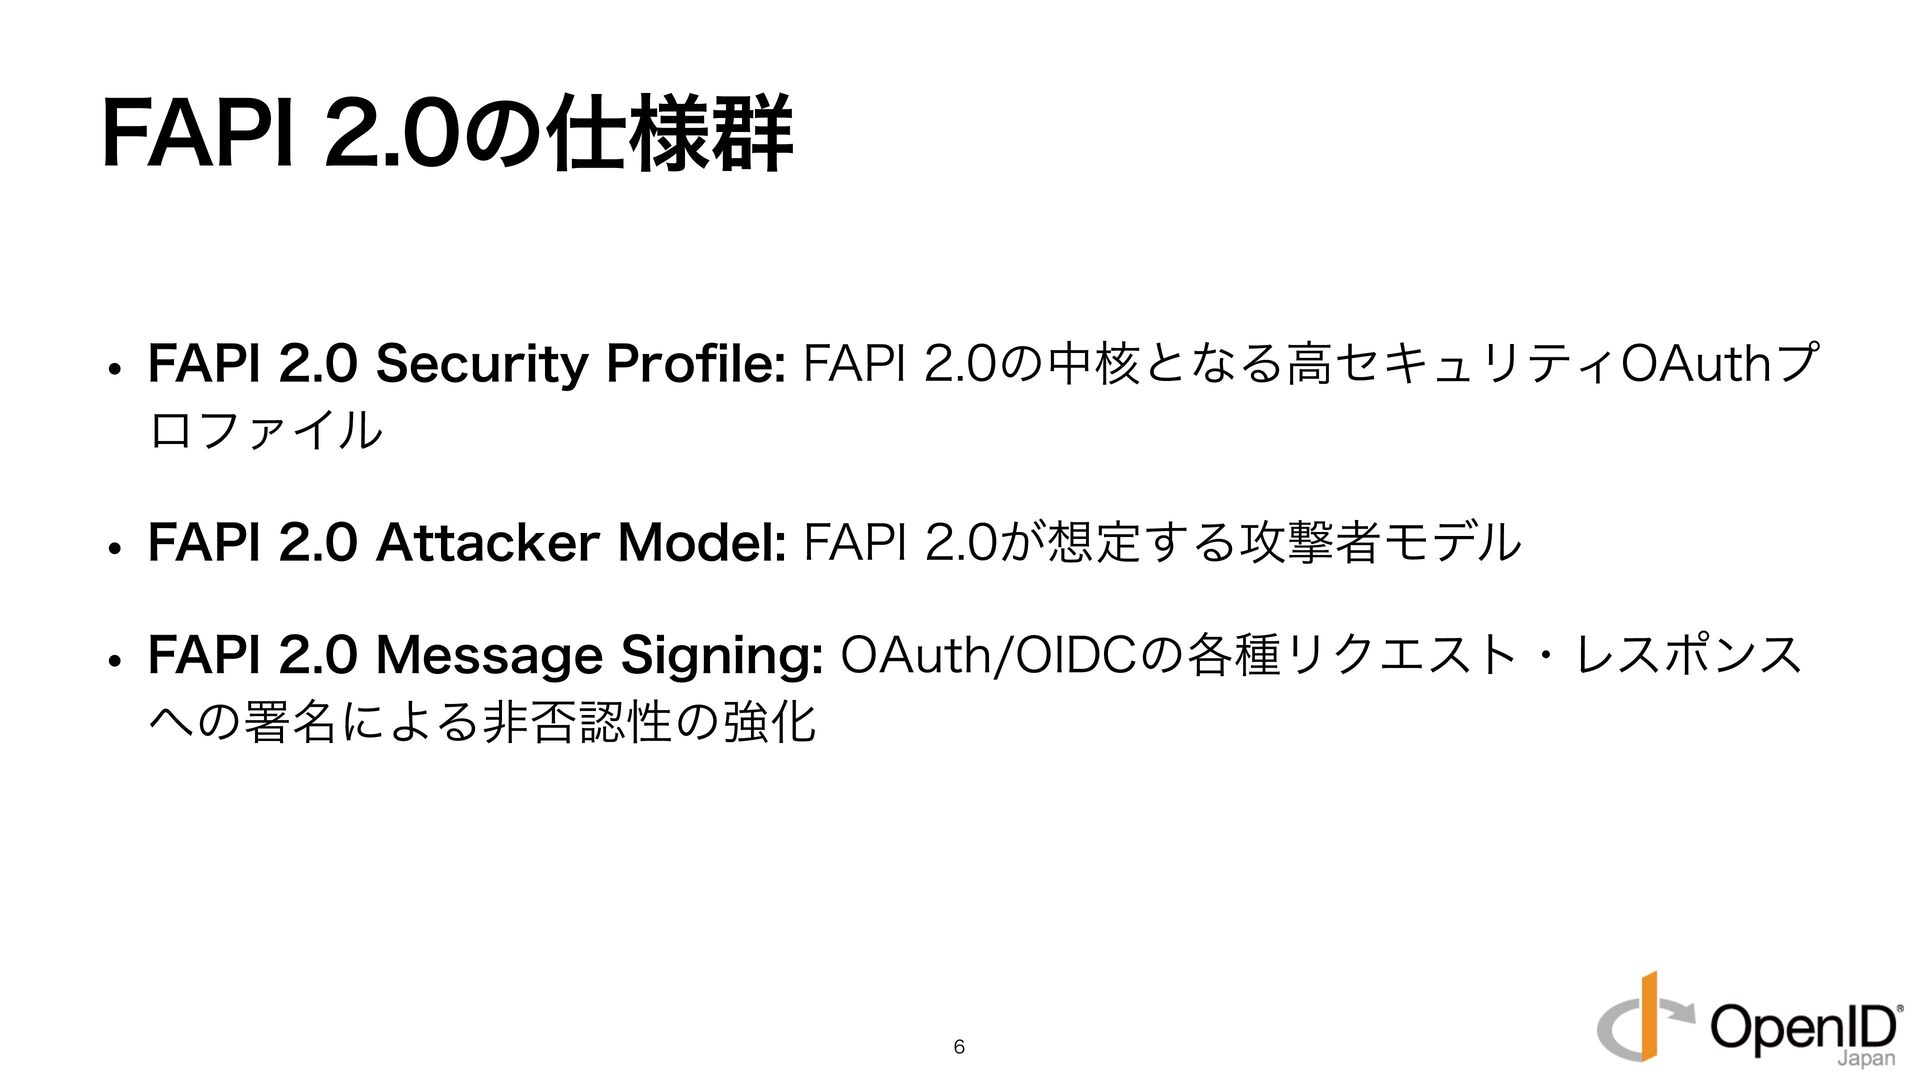
FAPI 2.0の仕様群 • FAPI 2.0 Security Pro le: FAPI 2.0の中核となる高セキュリティOAuthプ
ロファイル • FAPI 2.0 Attacker Model: FAPI 2.0が想定する攻撃者モデル • FAPI 2.0 Message Signing: OAuth/OIDCの各種リクエスト・レスポンス への署名による非否認性の強化 fi 6
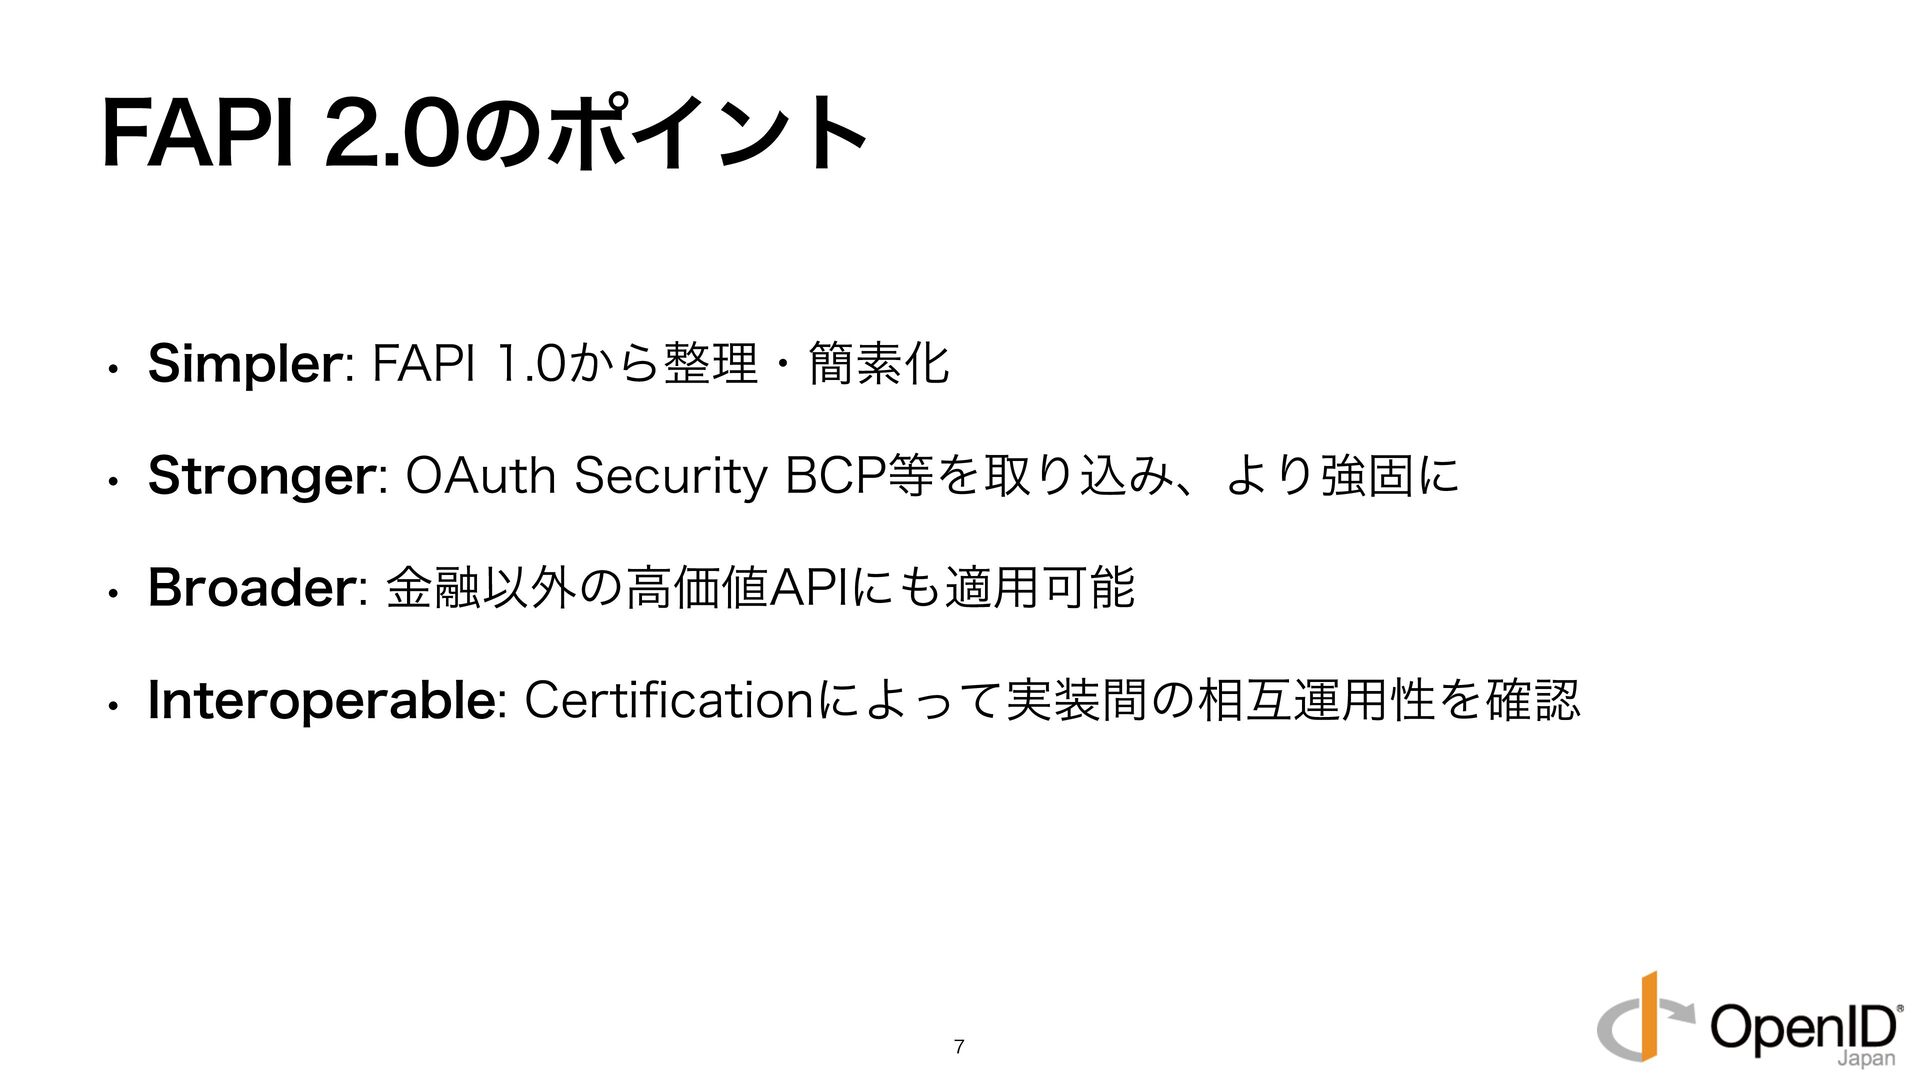
FAPI 2.0のポイント • Simpler: FAPI 1.0から整理・簡素化 • Stronger: OAuth Security
BCP等を取り込み、より強固に • Broader: 金融以外の高価値APIにも適用可能 • Interoperable: Certi cationによって実装間の相互運用性を確認 fi 7
8
API提供スタイルの変化 「自サービスの機能を他のサービスに提供しよう」となった時 9
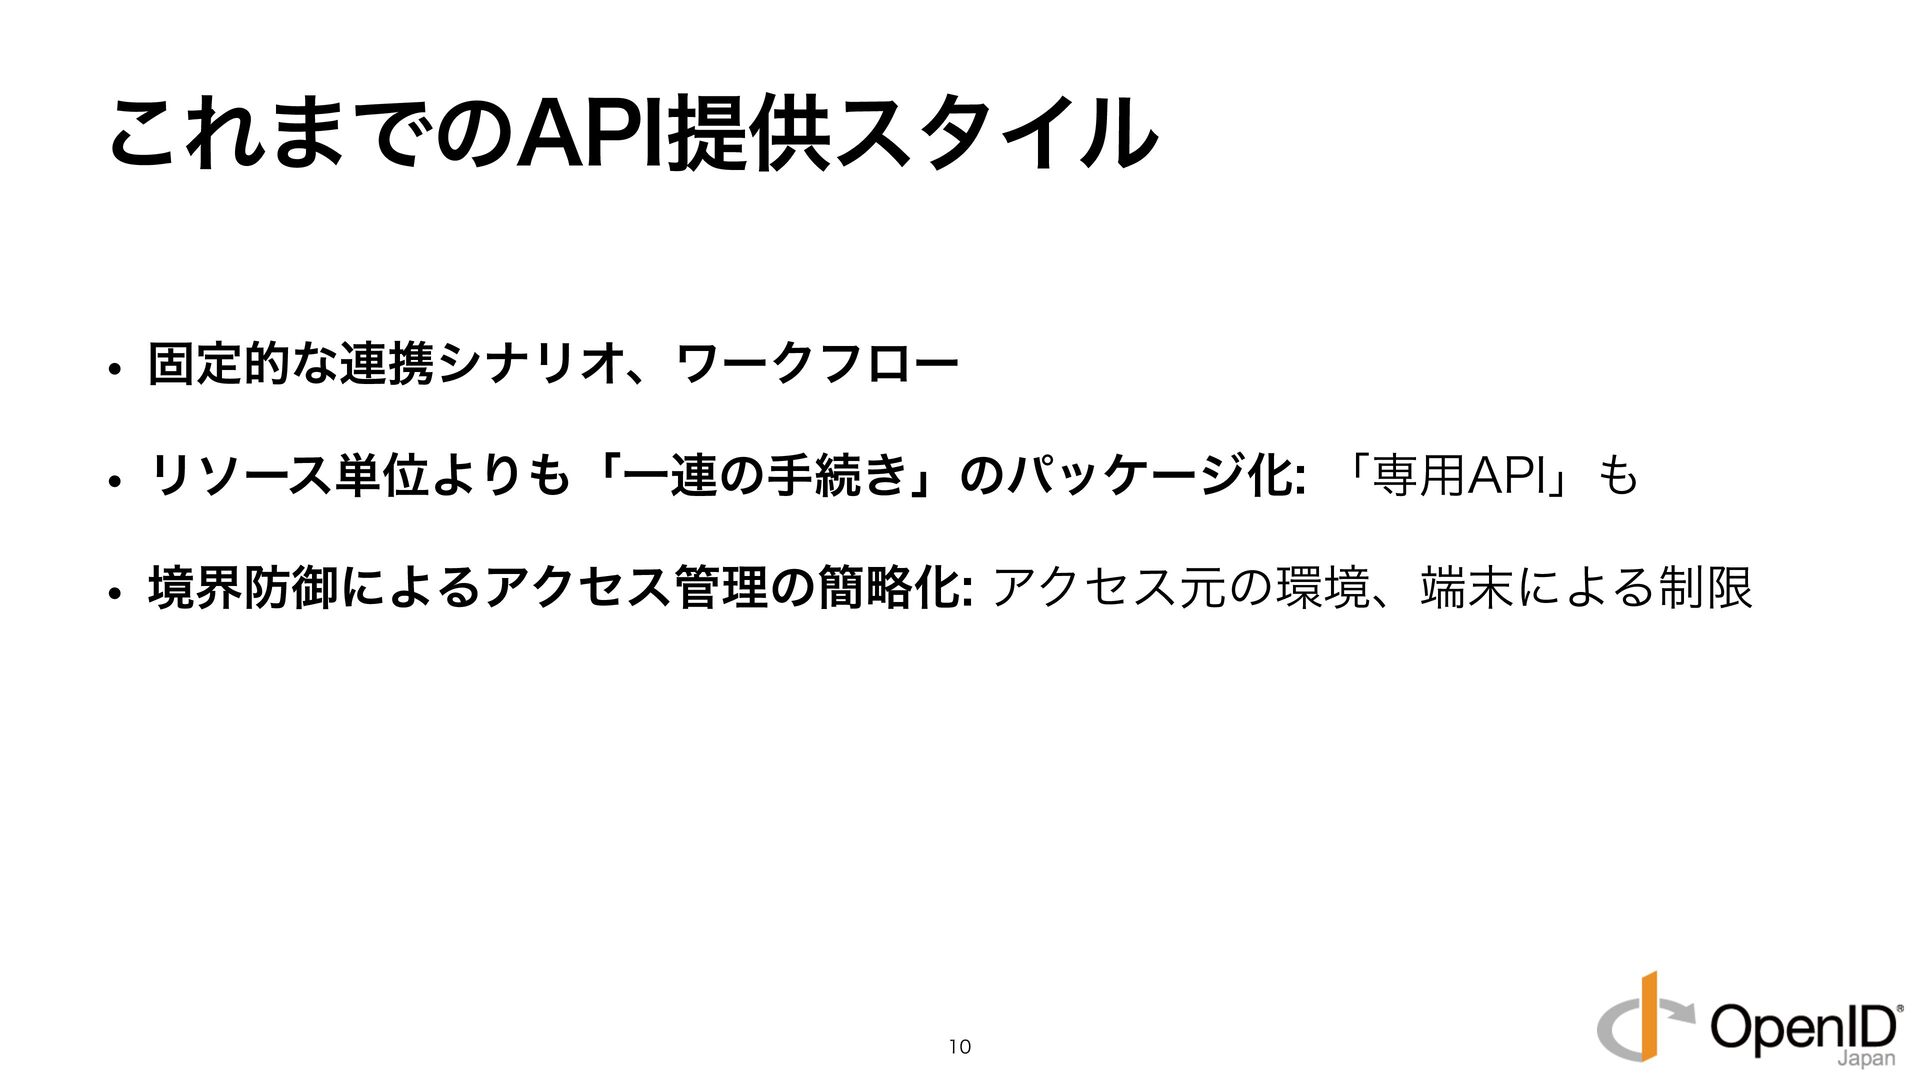
これまでのAPI提供スタイル • 固定的な連携シナリオ、ワークフロー • リソース単位よりも「一連の手続き」のパッケージ化: 「専用API」も • 境界防御によるアクセス管理の簡略化: アクセス元の環境、端末による制限 10
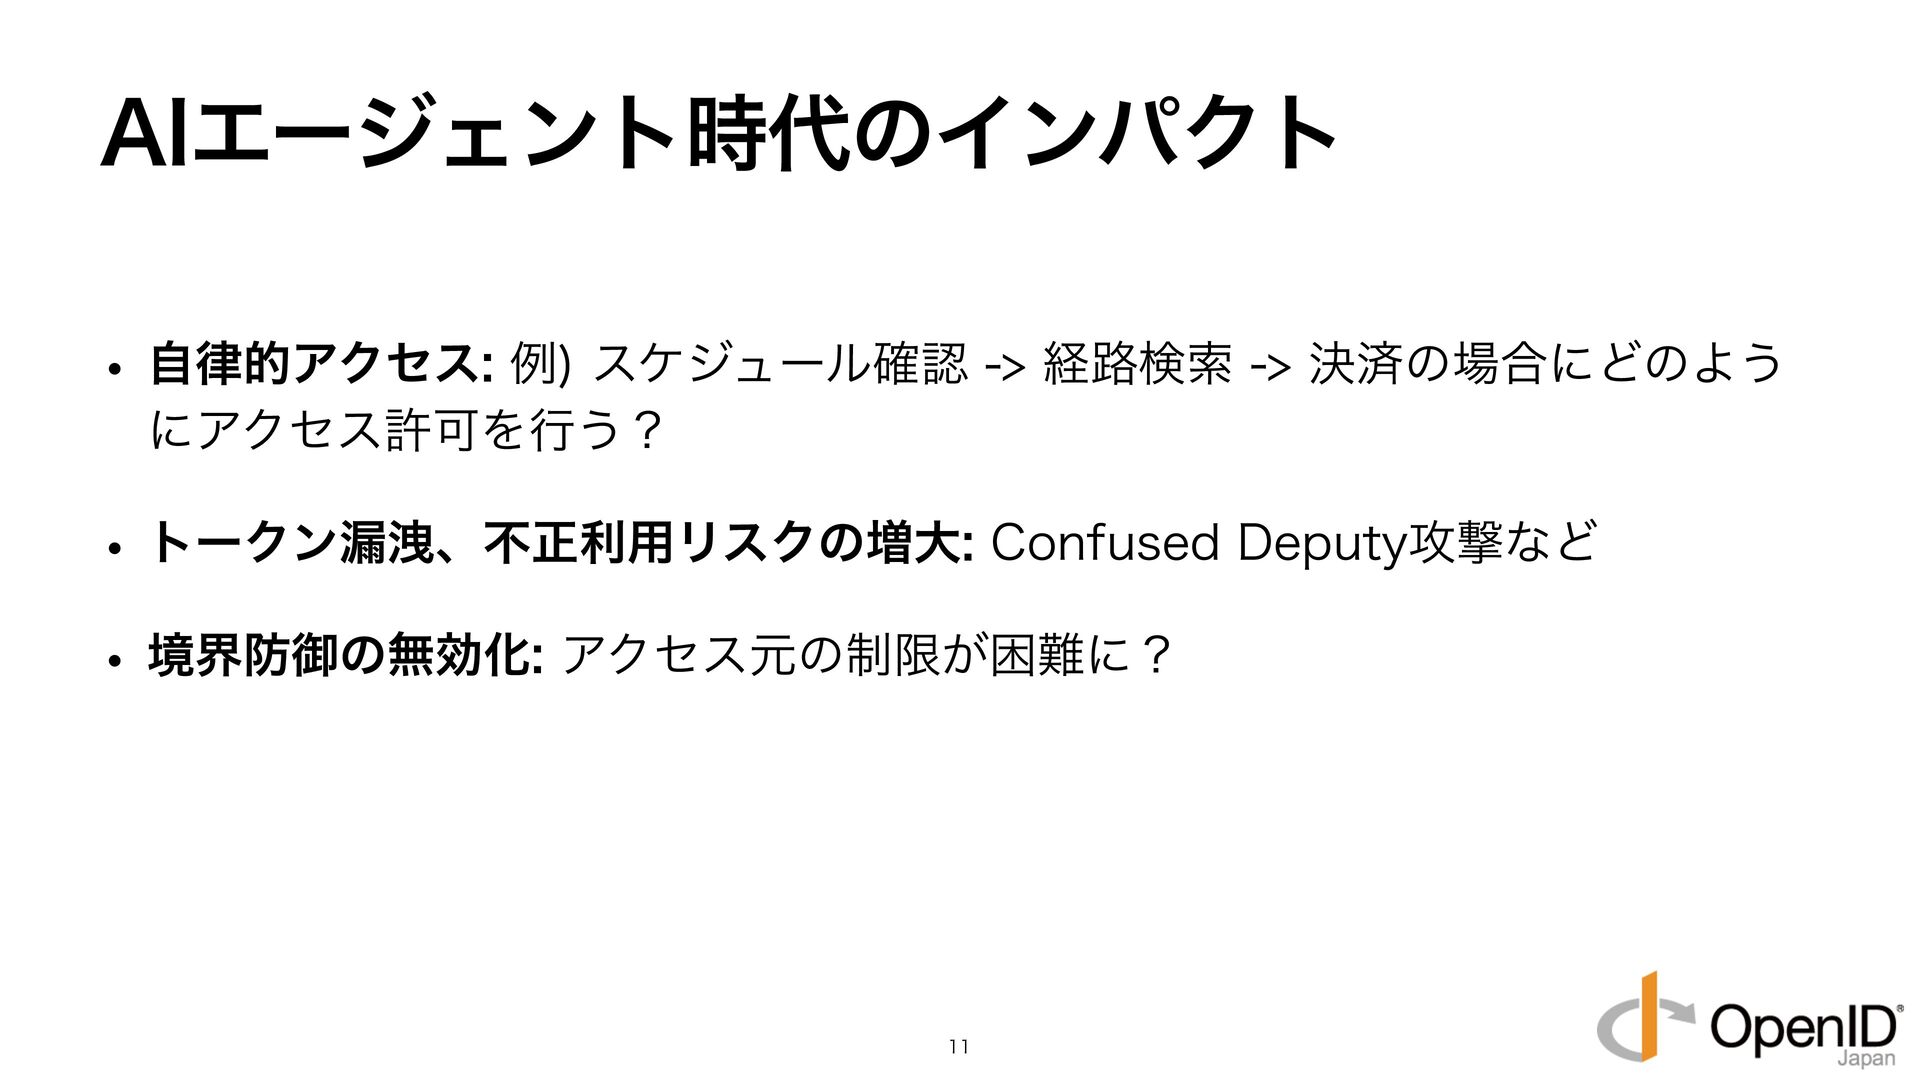
AIエージェント時代のインパクト • 自律的アクセス: 例) スケジュール確認 -> 経路検索 -> 決済の場合にどのよう にアクセス許可を行う?
• トークン漏洩、不正利用リスクの増大: Confused Deputy攻撃など • 境界防御の無効化: アクセス元の制限が困難に? 11
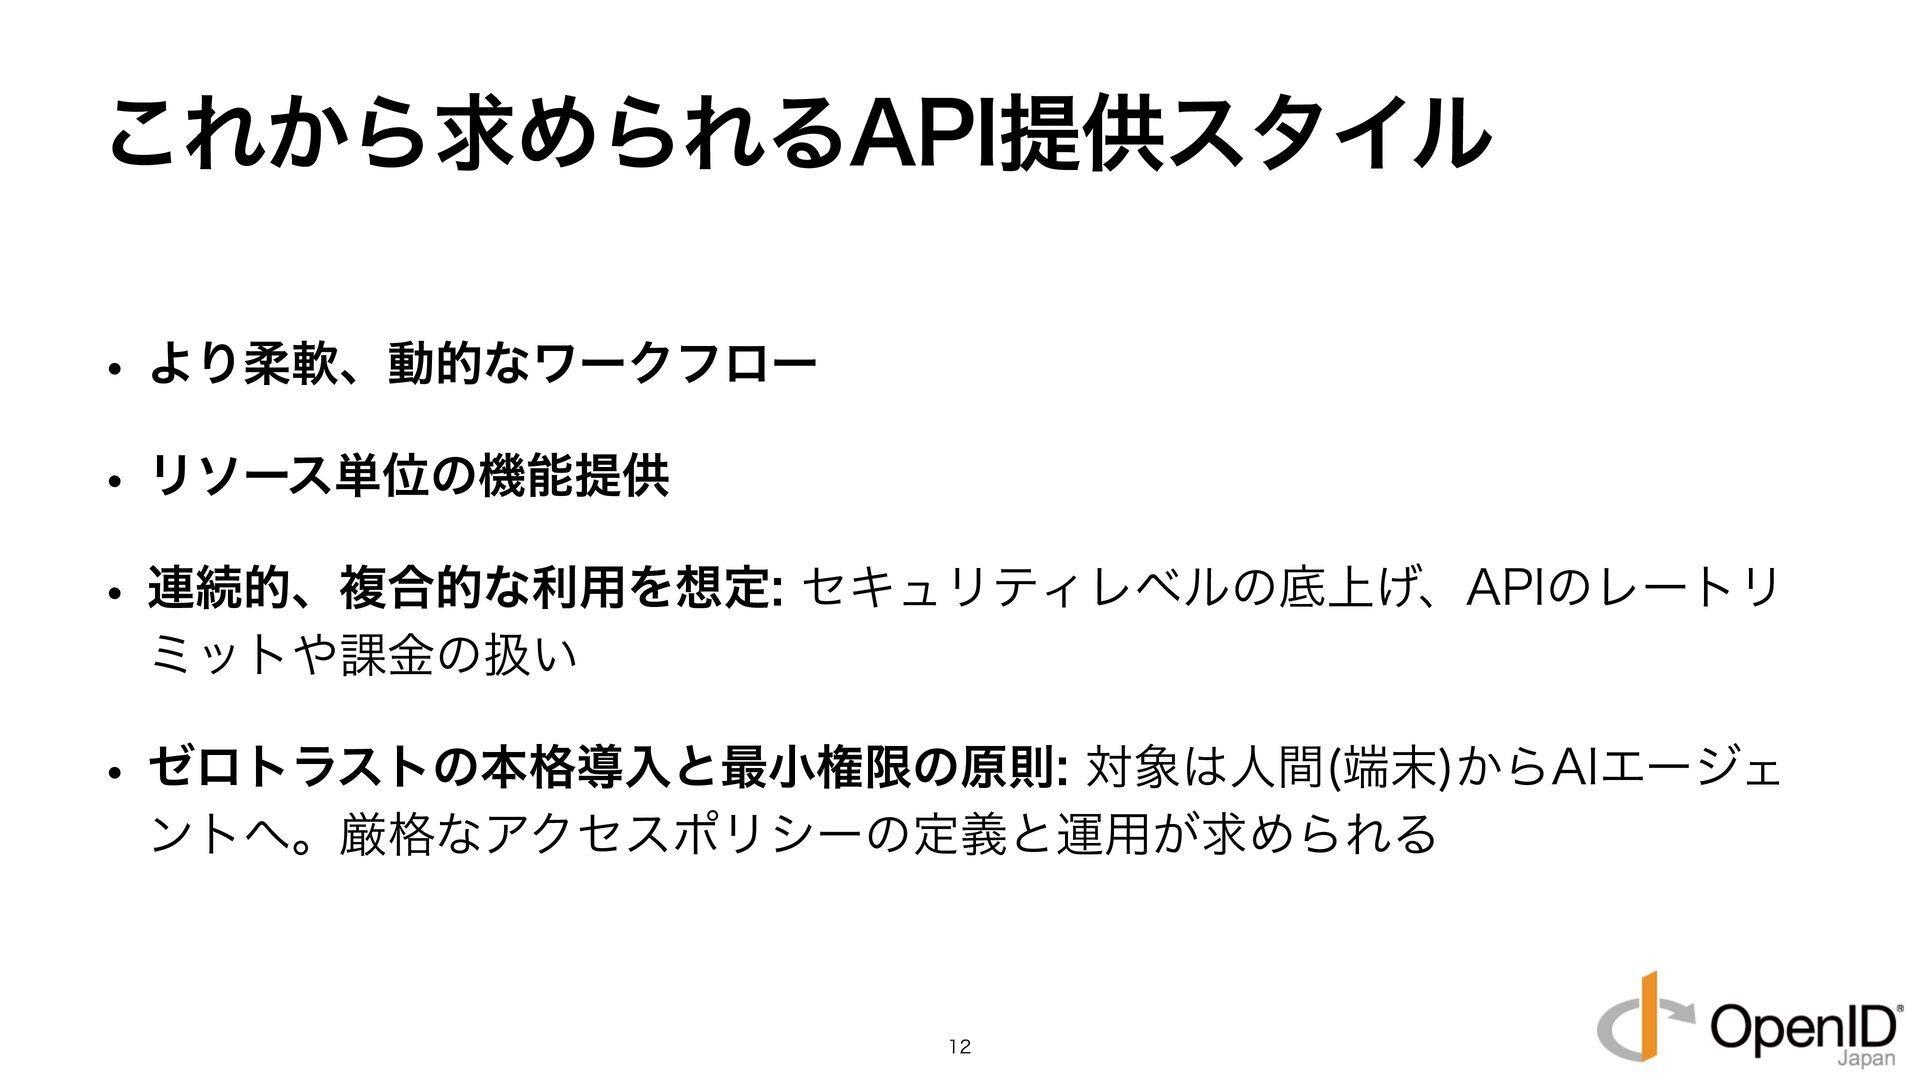
これから求められるAPI提供スタイル • より柔軟、動的なワークフロー • リソース単位の機能提供 • 連続的、複合的な利用を想定: セキュリティレベルの底上げ、APIのレートリ ミットや課金の扱い •
ゼロトラストの本格導入と最小権限の原則: 対象は人間(端末)からAIエージェ ントへ。厳格なアクセスポリシーの定義と運用が求められる 12
FAPIの立ち位置はどう変わるのか 13
これまでのFAPIの立ち位置 • 手続きをまとめた個別のAPI あるいは 高セキュリティが求められるAPI群 に ピンポイントで適用 • 決済系のAPIや個人情報を扱うAPIなど提供するサービスの内容、想定する 脅威によって選択される
• 高コストな特殊要件としての認識 • 境界防御による代替も 14
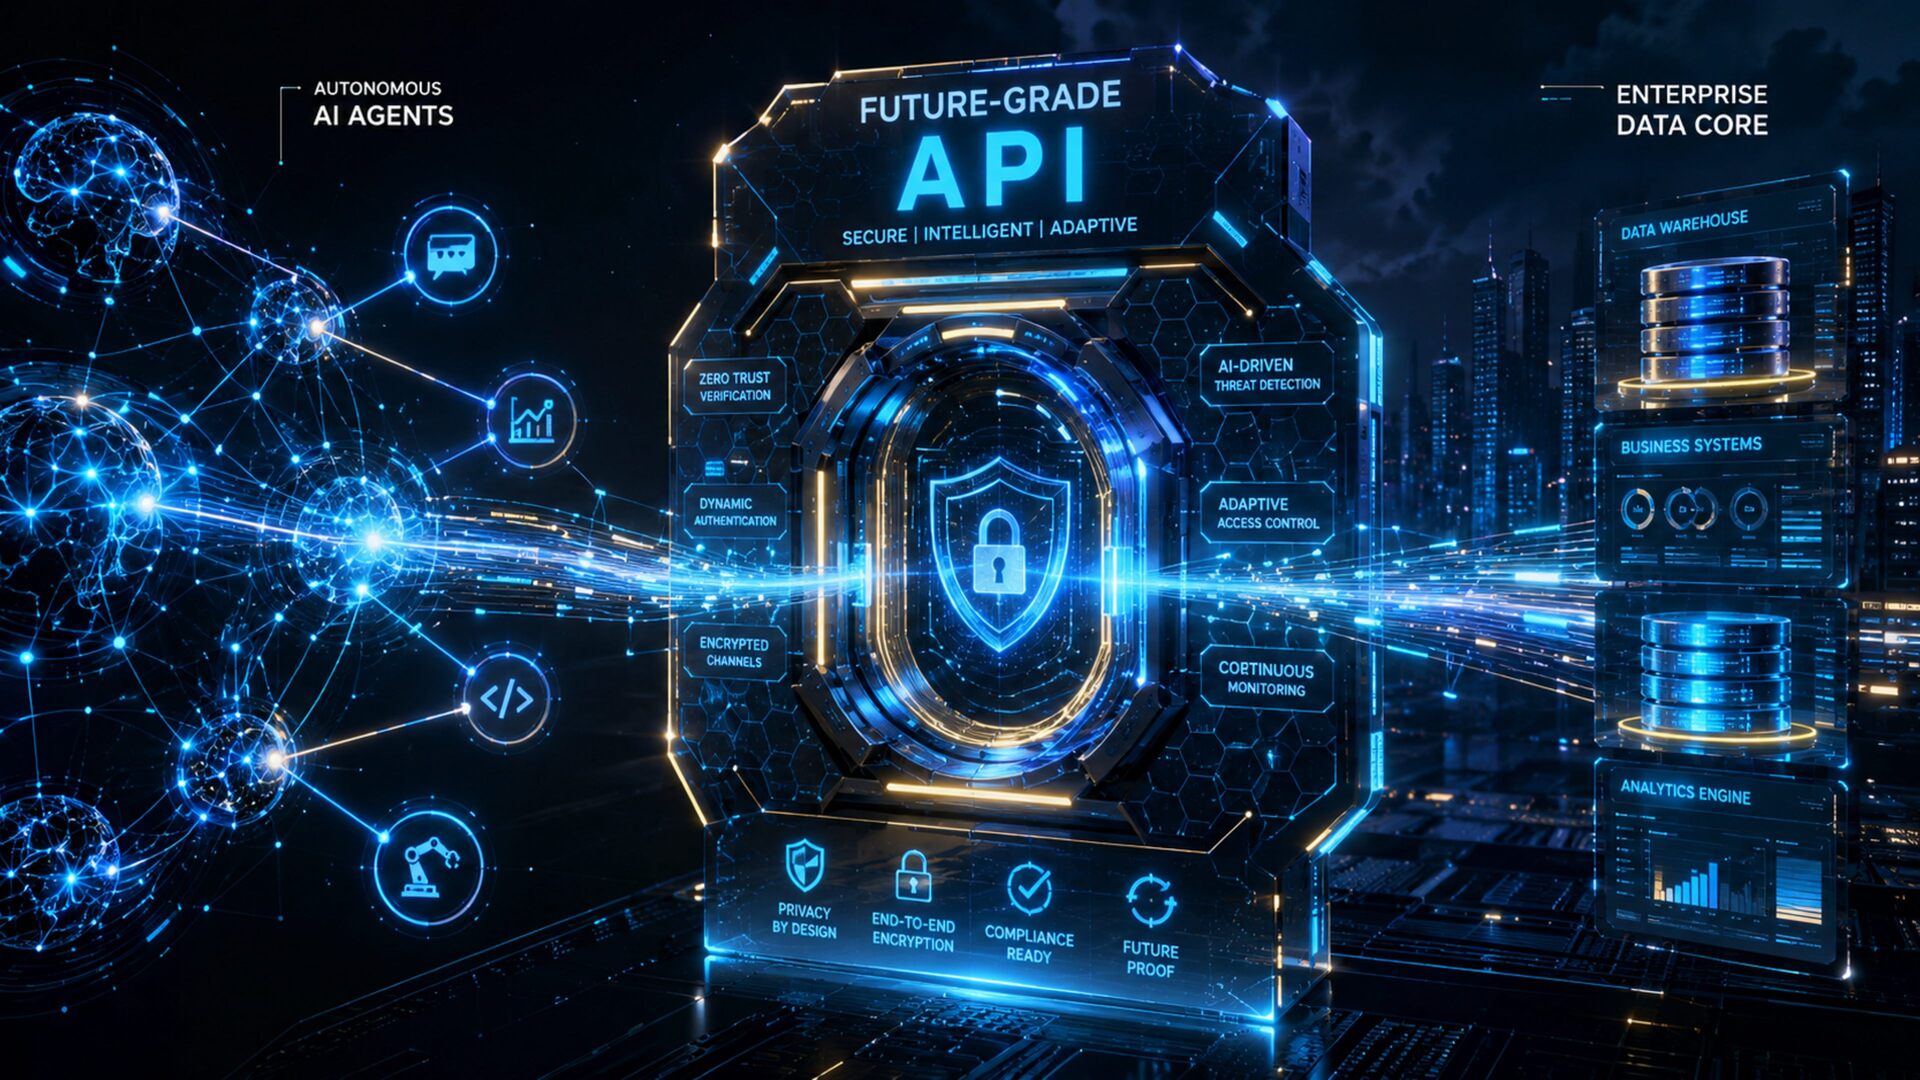
これからのFAPIの立ち位置 • Future-grade API: AIエージェント時代のあらゆるAPIアクセスを支えるベ ースライン • 同時に必要となる他の仕様群と合わせて導入が進む • エンドユーザーからAI
Agent、AI Agentからツールへの権限委譲 • アクセスポリシーの定義、運用 15
FAPI-friendlyになるためにできること • 自サービスの高セキュリティAPIの見直し: 一連の手続きからリソース単位へ の機能分解、再設計は必要か? • FAPI 2.0のプロファイルを評価 • 対象となる攻撃、保護の対象を確認
• 認可サーバー、リソースサーバーそれぞれの対応コストを見積もり 16
17


 ritou
 tsukuboshi
 oracle4engineer
 markunet
 minorun365
 x5gtrn
 takedatakashi
 sansantech
 yuj1osm
 maroon1st
 kawaguti
 mhlyc
 masa_my
 matthewcrist
 destraynor
 honnibal
 aleyda
 tammyeverts
 sarafernandez
 davidcarrasco
 aarron
 jmmastey
 codingconduct
 palkan
 techseoconnect