Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
今から始めるAWS環境の暗号移行 - ポスト量子時代に備える
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
sato4mi
October 29, 2026
Technology
6
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
今から始めるAWS環境の暗号移行 - ポスト量子時代に備える
sato4mi
October 29, 2026
More Decks by sato4mi
See All by sato4mi
Strands Decider 2BでAWSアップデートの目利きをしてみた
sato4mi
0
5
AWS Transform Continuous Modernization - AI-DLC時代の新しい仲間
sato4mi
0
81
All Builders Welcome Grantに応募しよう!- re:Inventに行きたいあなたへ
sato4mi
0
310
AWS Transform MCP Server - Agentic AI時代の継続的モダナイゼーション
sato4mi
0
160
AWS Transform for Mainframeをre:Capする
sato4mi
1
310
AWS Transform アップデート情報
sato4mi
0
67
All Builders Welcome Grantでre:Inventに参加した話
sato4mi
0
350
3分でわかる!新機能 AWS Transform custom
sato4mi
1
1.9k
All Builders Welcome Grant とこれから
sato4mi
2
330
Other Decks in Technology
See All in Technology
Claude Code on Bedrock で統制をかける小ネタ集/claude-code-bedrock-governance-tips
emiki
1
13k
AIエージェント時代、Kaggleにどう取り組むか
takanao
1
260
[FECONF-2026] 신대륙을 향한 카카오페이증권 프론트엔드 항해기 (이주승)
l1ghthouse
0
220
AIコーディングを実践してきた1年を振り返る / Looking Back on a Year of Practicing AI Coding
takedatakashi
1
140
Devin プロモコードの受け取りと適用(2026.10.27)
kinopeee
1
600
渡米前の準備を制す!re:Invent 2026徹底準備術 / The Ultimate Preparation Guide for re:Invent 2026
yuj1osm
1
310
これだけは抑えておきたい!後悔しない re:Invent の過ごし方 / AWS re:Invent 2026 prestudy
kinunori
2
430
クラウドエージェントの先駆け Devin。今も最先端を走る、他との違い
kinopeee
1
470
AWSDirectConnectの構築の進め方を整理してみた
masa_my
1
200
Adversary Infrastructure Hunting101
disconinja
0
160
ドメインエキスパートは いかにして AI を使って プロダクト開発をするか
tatsuyashiraishi
1
200
AIエージェントに 権限と鍵をどこまで渡すか
nrinetcom
PRO
2
120
Featured
See All Featured
Digital Ethics as a Driver of Design Innovation
axbom
PRO
1
460
Amusing Abliteration
ianozsvald
1
360
How Software Deployment tools have changed in the past 20 years
geshan
2
35k
Building an army of robots
kneath
307
47k
Refactoring Trust on Your Teams (GOTO; Chicago 2020)
rmw
35
3.9k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
540
CoffeeScript is Beautiful & I Never Want to Write Plain JavaScript Again
sstephenson
162
16k
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
880
Six Lessons from altMBA
skipperchong
29
4.5k
Building AI with AI
inesmontani
PRO
1
1.3k
Avoiding the “Bad Training, Faster” Trap in the Age of AI
tmiket
0
290
How Fast Is Fast Enough? [PerfNow 2025]
tammyeverts
3
950
Transcript
今から始めるAWS環境の暗号移行 ポスト量子時代に備える 佐藤 成珠 JAWS-UG 栃木 オフライン #10 | 2026/09/26
自己紹介 佐藤 成珠 ▸ 所属:SIer(AWSインフラ設計・構築) ▸ 2025-2026 All AWS Certifications
Engineer ▸ 2026 AWS Community Builder - Data ▸ 好きなAWSサービス: AWS Transform、Amazon Quick 本発表および本資料の内容は私個人の見解であり、必ずしも所属組織の立場、戦略、意見を代表す るものではありません。 2
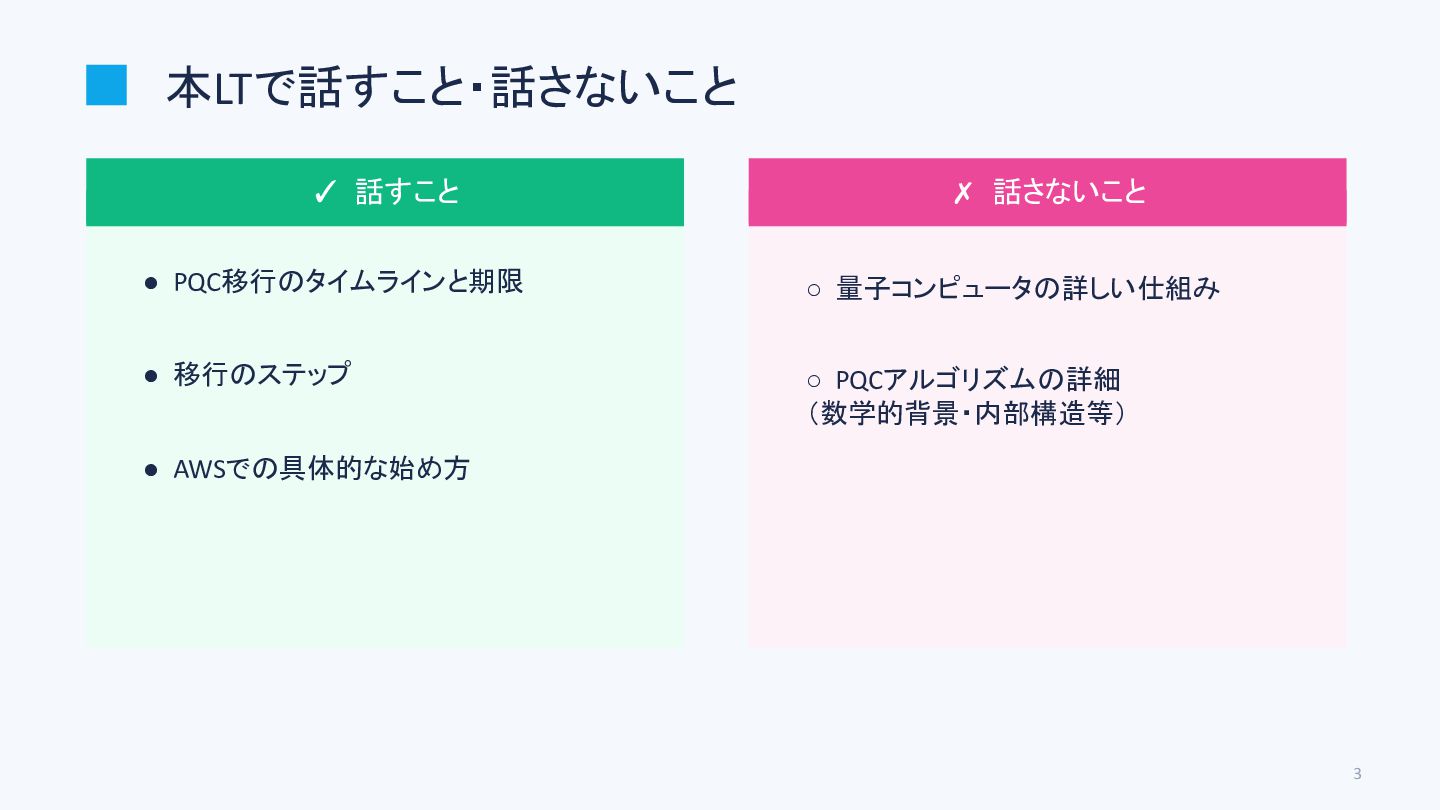
本LTで話すこと・話さないこと ✓ 話すこと ✗ 話さないこと • PQC移行のタイムラインと期限 ◦ 量子コンピュータの詳しい仕組み •
移行のステップ ◦ PQCアルゴリズムの詳細 (数学的背景・内部構造等) • AWSでの具体的な始め方 3
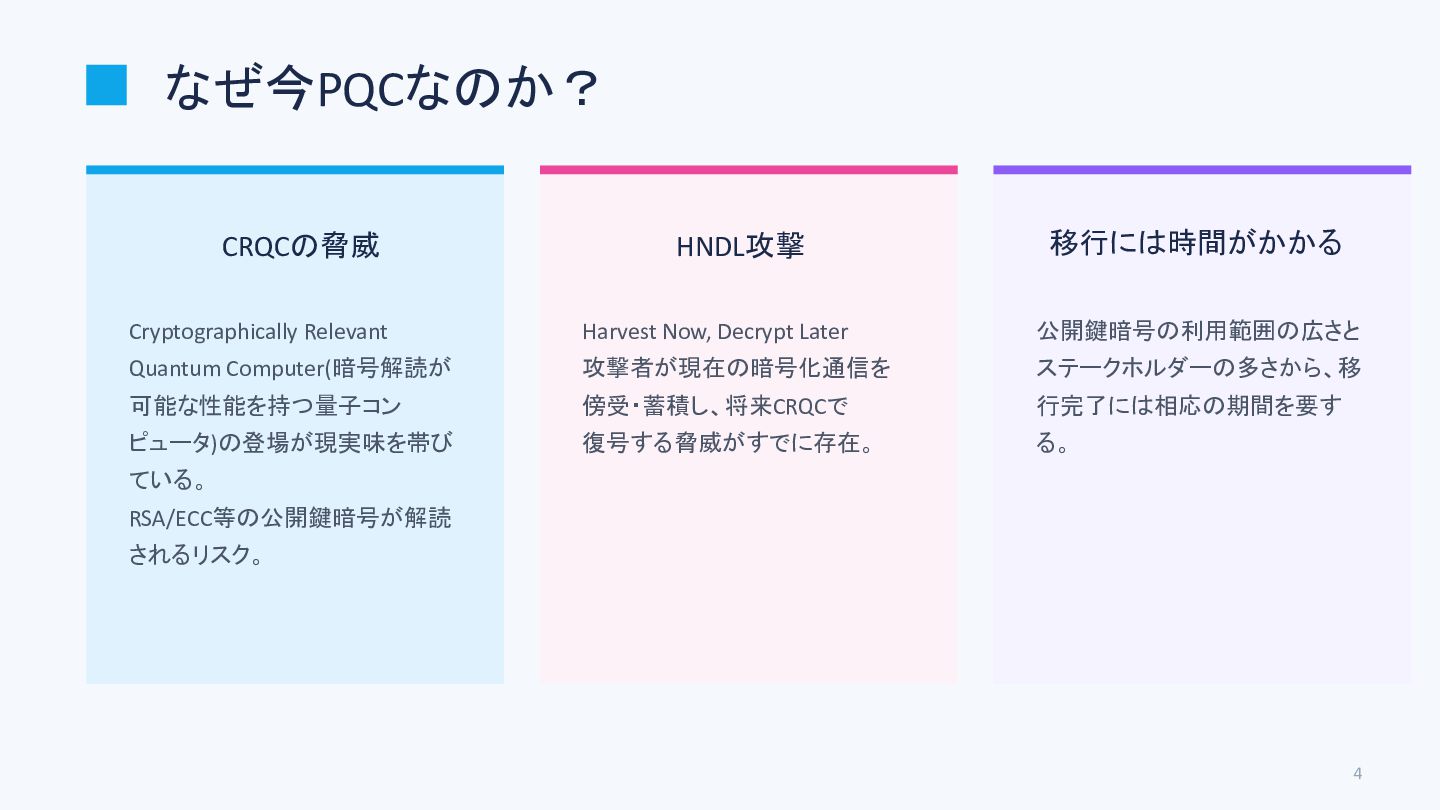
なぜ今PQCなのか? CRQCの脅威 HNDL攻撃 移行には時間がかかる Cryptographically Relevant Harvest Now, Decrypt Later
公開鍵暗号の利用範囲の広さと Quantum Computer(暗号解読が 攻撃者が現在の暗号化通信を ステークホルダーの多さから、移 可能な性能を持つ量子コン 傍受・蓄積し、将来CRQCで 行完了には相応の期間を要す ピュータ)の登場が現実味を帯び 復号する脅威がすでに存在。 る。 ている。 RSA/ECC等の公開鍵暗号が解読 されるリスク。 4
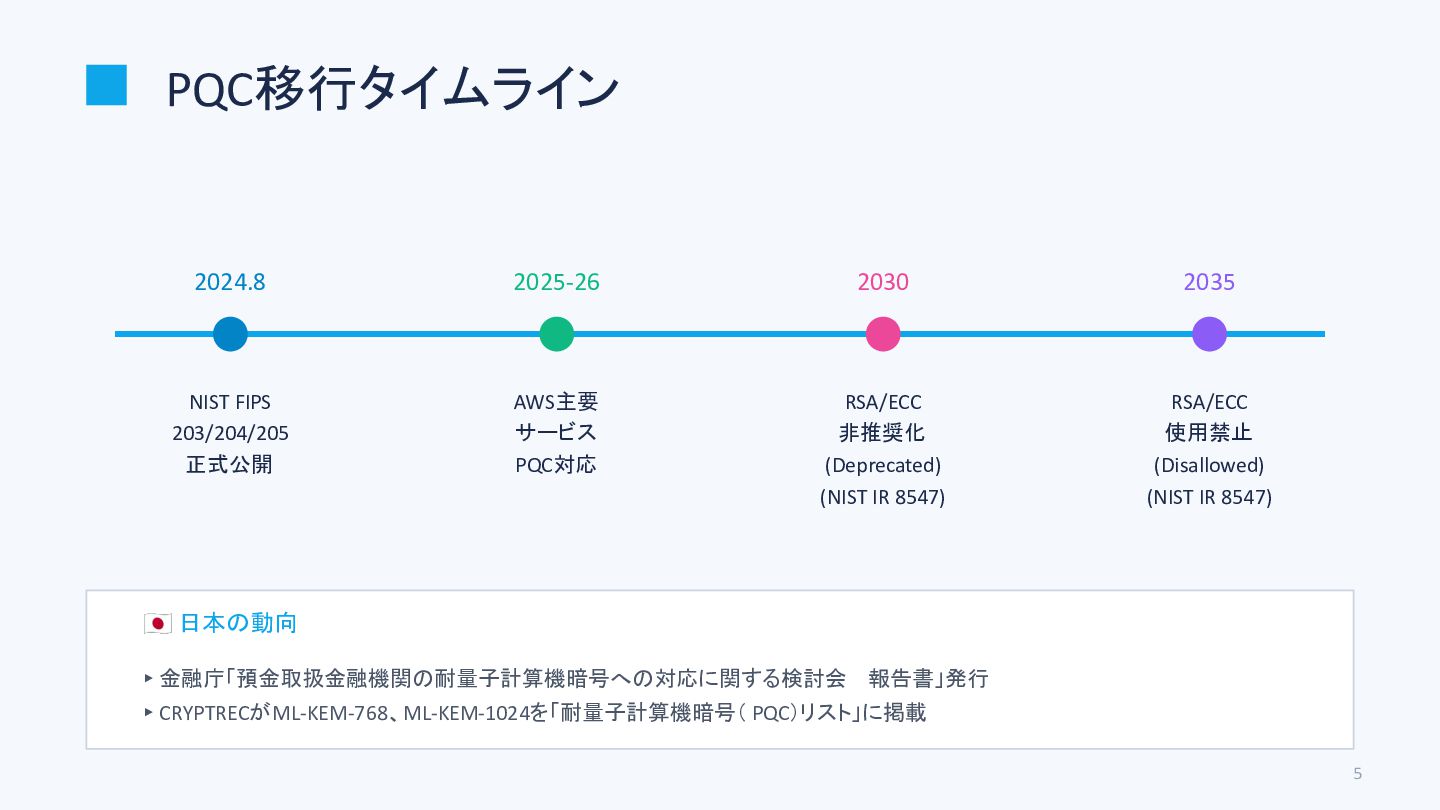
PQC移行タイムライン 2024.8 2025-26 2030 2035 NIST FIPS 203/204/205 正式公開 AWS主要
サービス PQC対応 RSA/ECC 非推奨化 (Deprecated) (NIST IR 8547) RSA/ECC 使用禁止 (Disallowed) (NIST IR 8547) 日本の動向 ▸ 金融庁「預金取扱金融機関の耐量子計算機暗号への対応に関する検討会 報告書」発行 ▸ CRYPTRECがML-KEM-768、ML-KEM-1024を「耐量子計算機暗号( PQC)リスト」に掲載 5
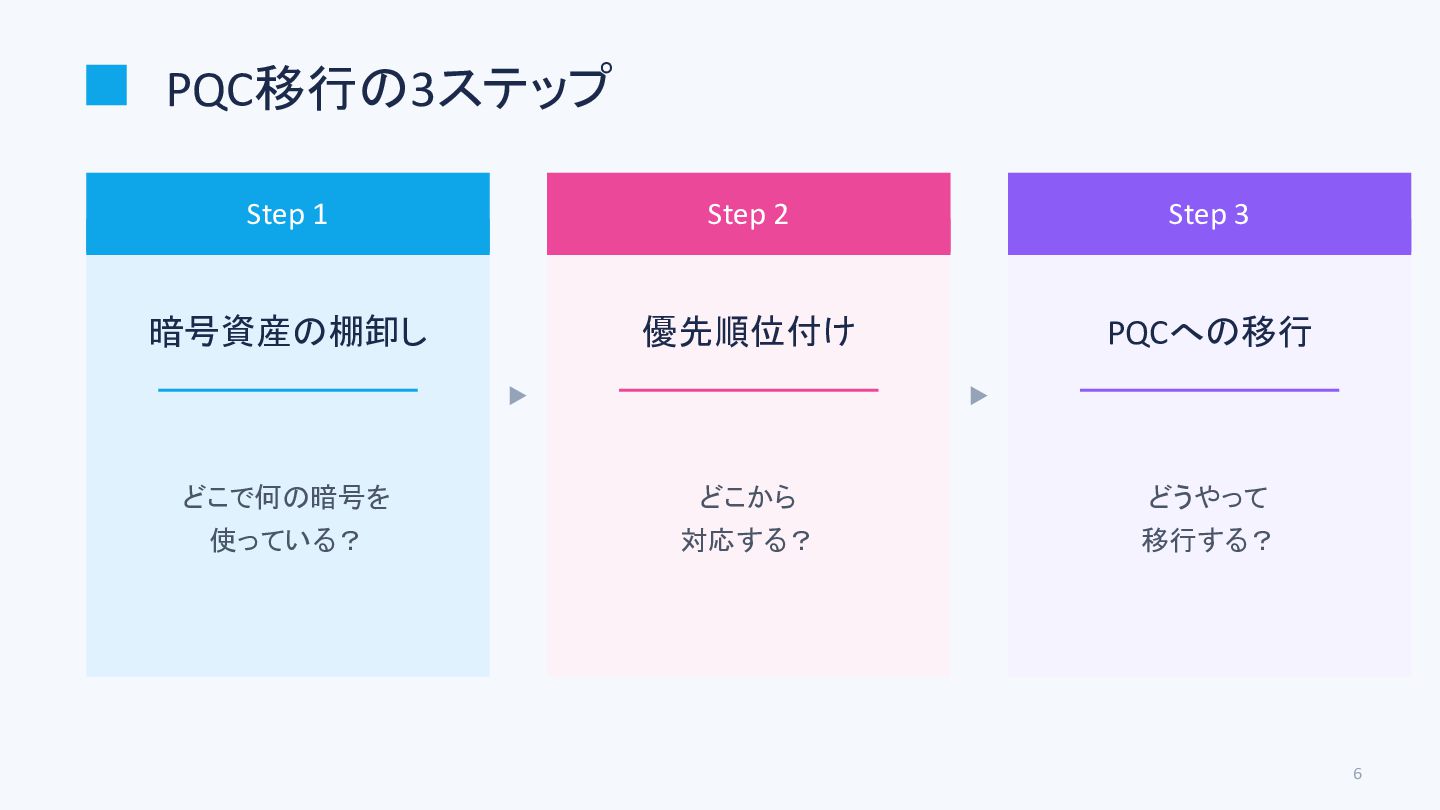
PQC移行の3ステップ Step 1 Step 2 Step 3 暗号資産の棚卸し 優先順位付け PQCへの移行
▶ ▶ どこで何の暗号を どこから どうやって 使っている? 対応する? 移行する? 6
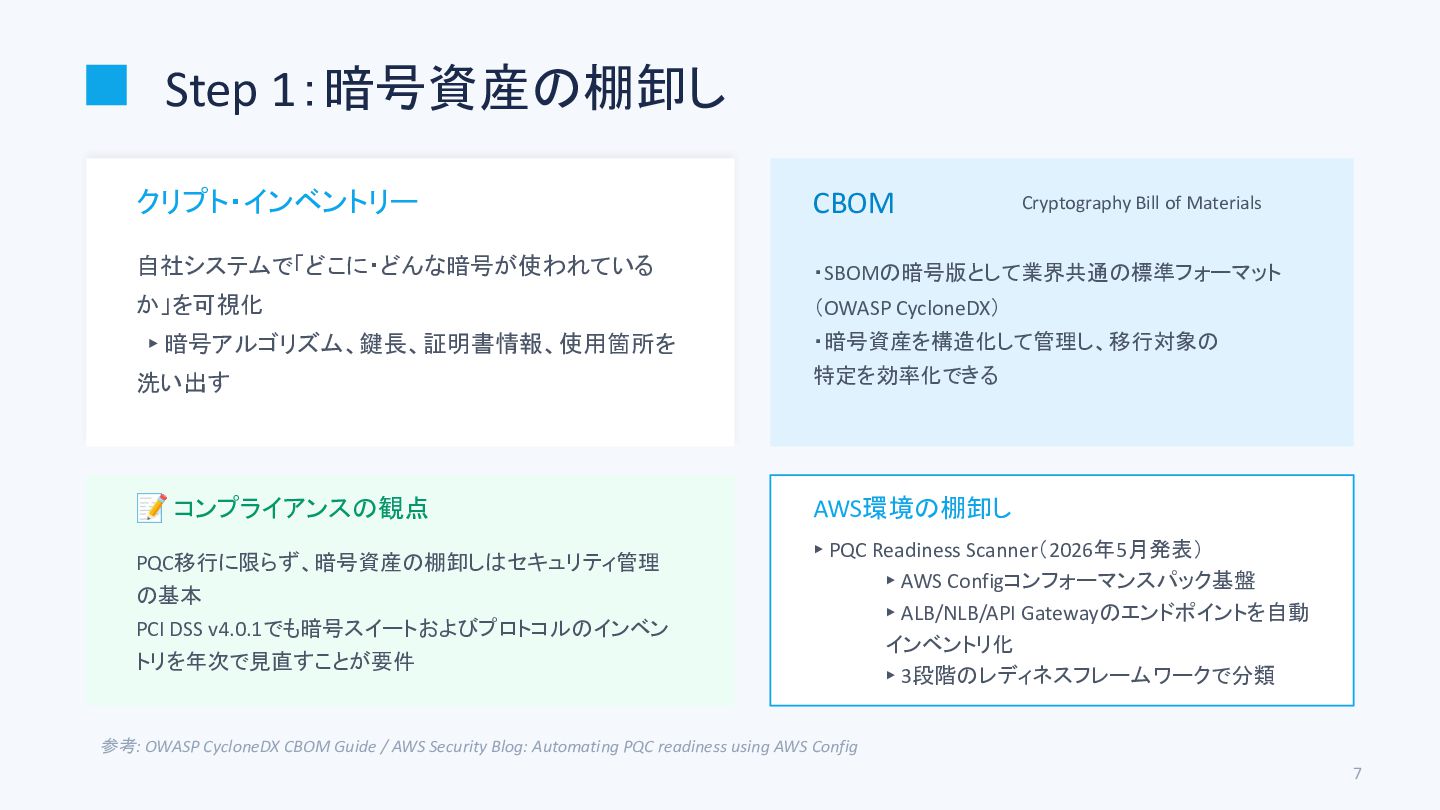
Step 1:暗号資産の棚卸し クリプト・インベントリー CBOM 自社システムで「どこに・どんな暗号が使われている ・SBOMの暗号版として業界共通の標準フォーマット か」を可視化 (OWASP CycloneDX) ▸
暗号アルゴリズム、鍵長、証明書情報、使用箇所を ・暗号資産を構造化して管理し、移行対象の 洗い出す 特定を効率化できる 📝 コンプライアンスの観点 AWS環境の棚卸し PQC移行に限らず、暗号資産の棚卸しはセキュリティ管理 の基本 PCI DSS v4.0.1でも暗号スイートおよびプロトコルのインベン トリを年次で見直すことが要件 ▸ PQC Readiness Scanner(2026年5月発表) ▸ AWS Configコンフォーマンスパック基盤 ▸ ALB/NLB/API Gatewayのエンドポイントを自動 インベントリ化 ▸ 3段階のレディネスフレームワークで分類 Cryptography Bill of Materials 参考: OWASP CycloneDX CBOM Guide / AWS Security Blog: Automating PQC readiness using AWS Config 7
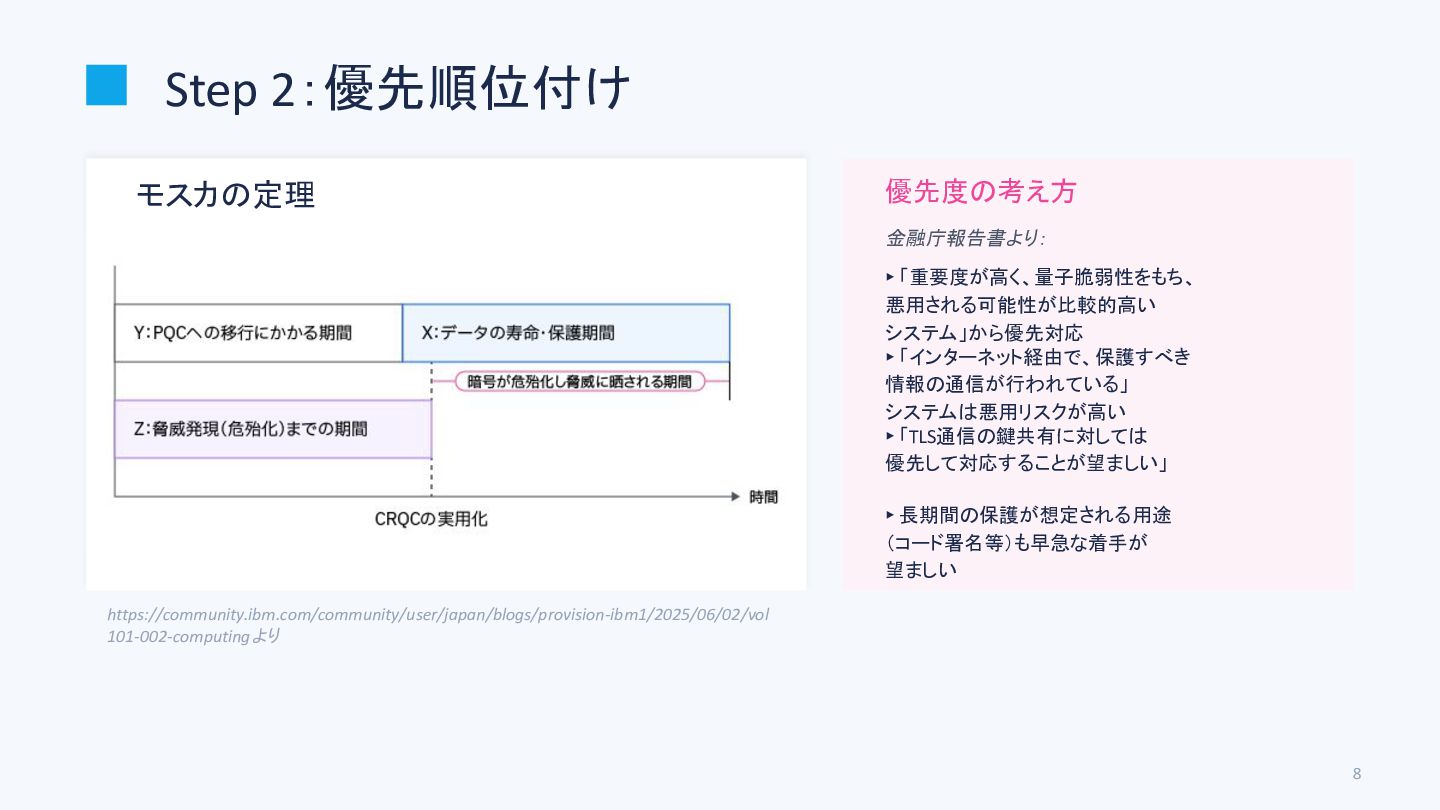
Step 2:優先順位付け モスカの定理 優先度の考え方 金融庁報告書より: ▸ 「重要度が高く、量子脆弱性をもち、 悪用される可能性が比較的高い システム」から優先対応 ▸
「インターネット経由で、保護すべき 情報の通信が行われている」 システムは悪用リスクが高い ▸ 「TLS通信の鍵共有に対しては 優先して対応することが望ましい」 ▸ 長期間の保護が想定される用途 (コード署名等)も早急な着手が 望ましい https://community.ibm.com/community/user/japan/blogs/provision-ibm1/2025/06/02/vol 101-002-computingより 8
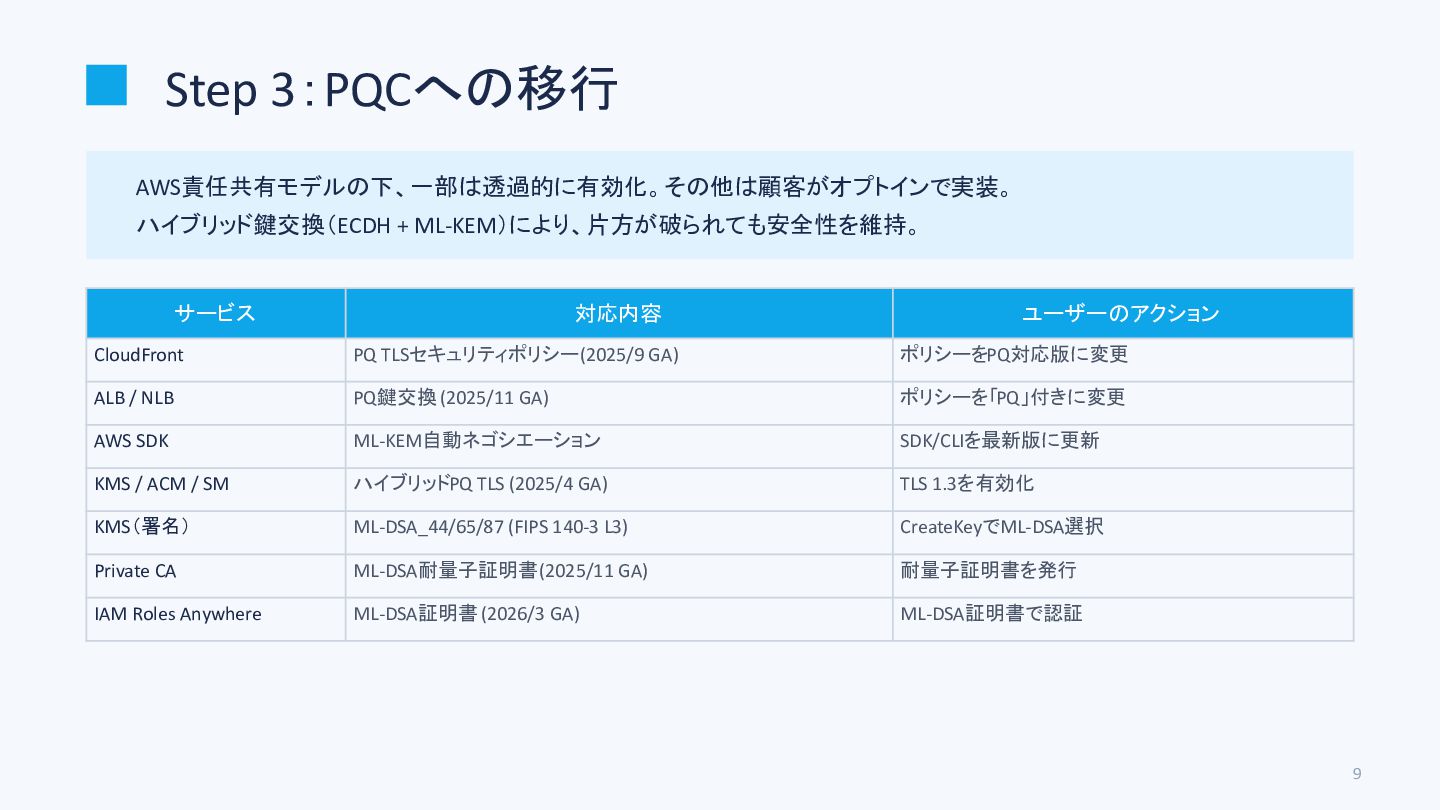
Step 3:PQCへの移行 AWS責任共有モデルの下、一部は透過的に有効化。その他は顧客がオプトインで実装。 ハイブリッド鍵交換(ECDH + ML-KEM)により、片方が破られても安全性を維持。 サービス 対応内容 ユーザーのアクション CloudFront
PQ TLSセキュリティポリシー(2025/9 GA) ポリシーをPQ対応版に変更 ALB / NLB PQ鍵交換 (2025/11 GA) ポリシーを「PQ」付きに変更 AWS SDK ML-KEM自動ネゴシエーション SDK/CLIを最新版に更新 KMS / ACM / SM ハイブリッドPQ TLS (2025/4 GA) TLS 1.3を有効化 KMS(署名) ML-DSA_44/65/87 (FIPS 140-3 L3) CreateKeyでML-DSA選択 Private CA ML-DSA耐量子証明書 (2025/11 GA) 耐量子証明書を発行 IAM Roles Anywhere ML-DSA証明書 (2026/3 GA) ML-DSA証明書で認証 9
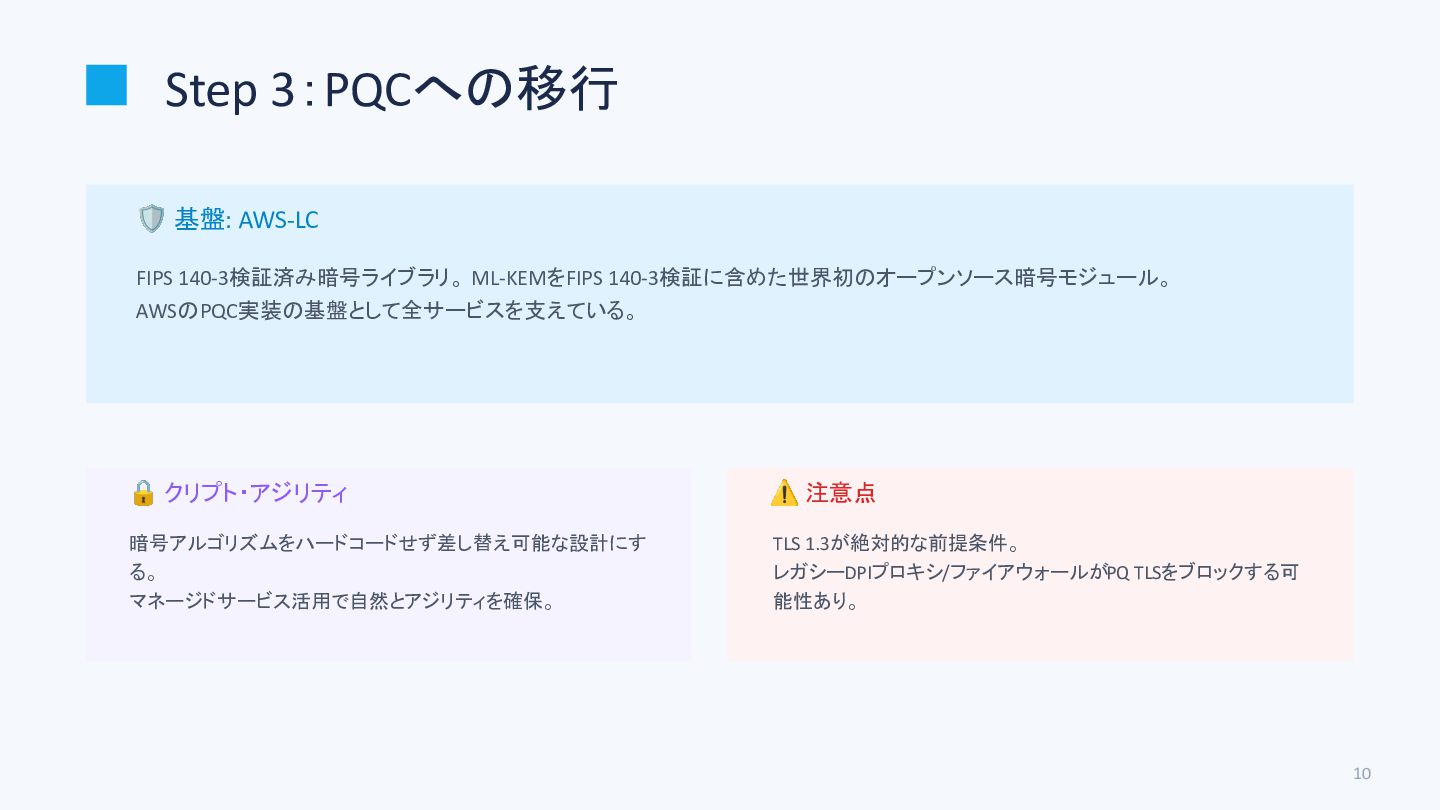
Step 3:PQCへの移行 🛡 基盤: AWS-LC FIPS 140-3検証済み暗号ライブラリ。 ML-KEMをFIPS 140-3検証に含めた世界初のオープンソース暗号モジュール。 AWSのPQC実装の基盤として全サービスを支えている。
🔒 クリプト・アジリティ ⚠ 注意点 暗号アルゴリズムをハードコードせず差し替え可能な設計にす る。 マネージドサービス活用で自然とアジリティを確保。 TLS 1.3が絶対的な前提条件。 レガシーDPIプロキシ/ファイアウォールがPQ TLSをブロックする可 能性あり。 10
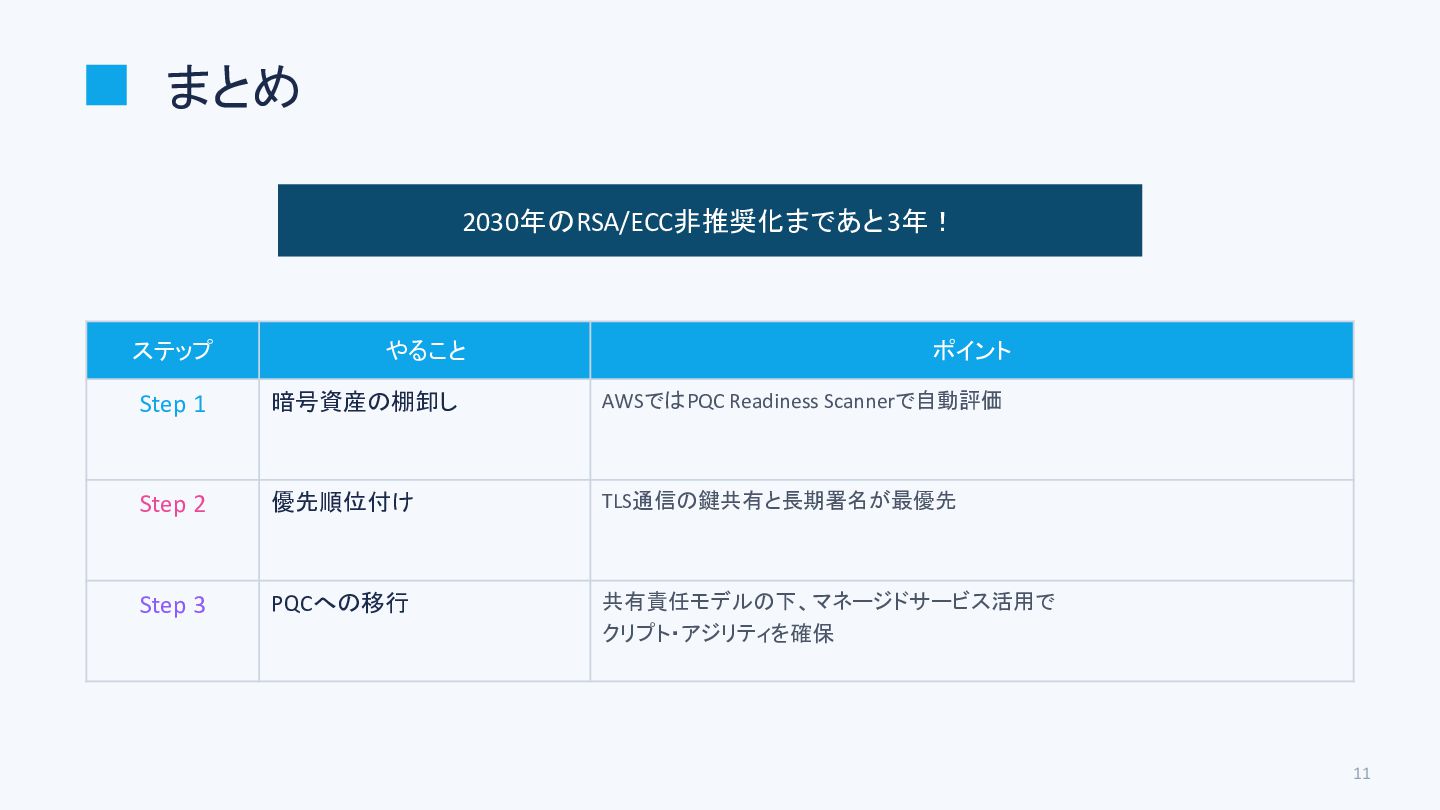
まとめ 2030年のRSA/ECC非推奨化まであと 3年! ステップ やること ポイント Step 1 暗号資産の棚卸し AWSではPQC
Readiness Scannerで自動評価 Step 2 優先順位付け TLS通信の鍵共有と長期署名が最優先 Step 3 PQCへの移行 共有責任モデルの下、マネージドサービス活用で クリプト・アジリティを確保 11
EOF 12

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 sato4mi
 emiki
 takanao
 l1ghthouse
 takedatakashi
 kinopeee
 yuj1osm
 kinunori
 masa_my
 disconinja
 tatsuyashiraishi
 nrinetcom
 axbom
 ianozsvald
 geshan
 kneath
 rmw
 nikkihalliwell
 sstephenson
 cargoodrich
 skipperchong
 inesmontani
 tmiket
 tammyeverts