Share
Embed
Uma Introdução a Threat Intelligence e Threat Hunting para Empresas Sem Orçamento Infinito
Apresentação da Trilha Vanguarda do Mind The Sec São Paulo 2017 sobre como threat intelligence e threat hunting pode ajudar no monitoramento de segurança e resposta a incidentes de organizações.
Alexandre Sieira
September 22, 2017
Transcript
28 slides
-
São Paulo 12 e 13 de setembro Edição 2017 Uma
Introdução a Threat Intelligence e Threat Hunting para Empresas Sem Orçamento Infinito Alexandre Sieira, CTO da Niddel -
/MindTheSec Apresentação • CTO e Co-Fundador da Niddel (www.niddel.com); •
Principal no MLSec Project (www.mlsecproject.org); • BDFL do grupo de Slack InfoSecBR; • Múltipla cidadania: carioca, feliz morador de São Paulo, casado com uma gaúcha; • Praticante de Aikido; • Adora gatos. -
/MindTheSec Agenda • Threat Intelligence • Desafios Internos • Desafios
Externos • Geração de Inteligência • Tipos de Dados • Attribution • Usando na Prática • Antes de Gastar uma Fortuna… • Threat Hunting • Definição • Metodologia • Exemplo • Alguns Desafios • Automação? -
/MindTheSec Desafios Internos • Apoio executivo; • Silos organizacionais; •
Conhecimento dos ativos; • Visibilidade de eventos; • Recursos humanos; • Ferramentas; ... e orçamento! -
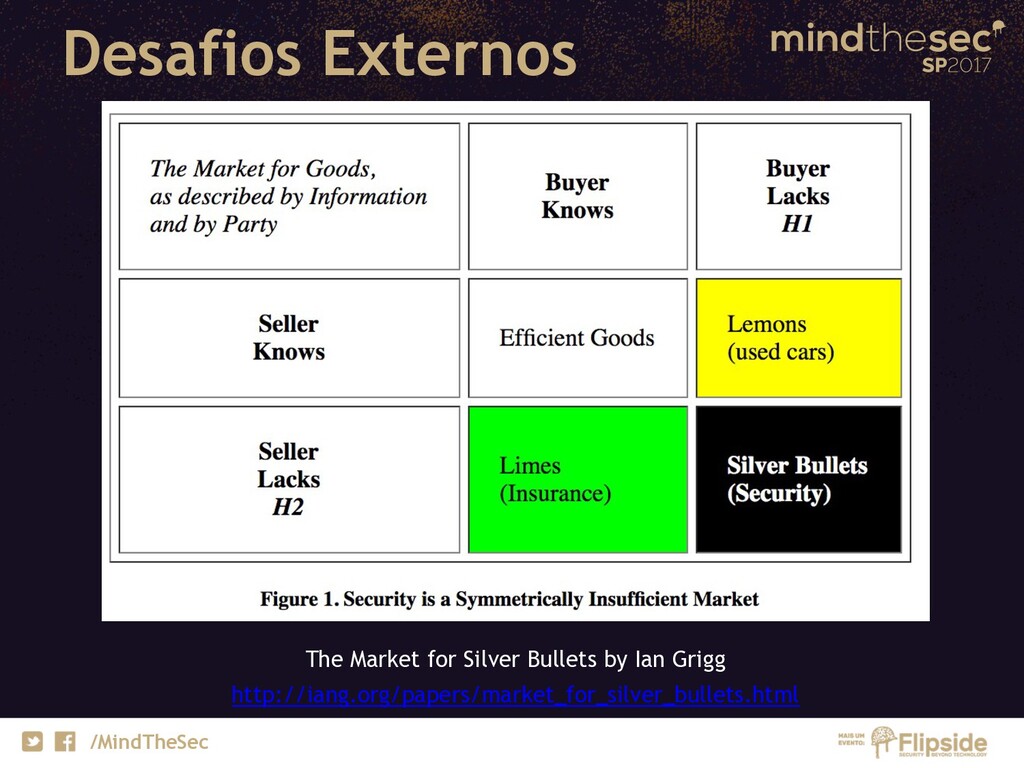
/MindTheSec Desafios Externos The Market for Silver Bullets by Ian
Grigg http://iang.org/papers/market_for_silver_bullets.html -
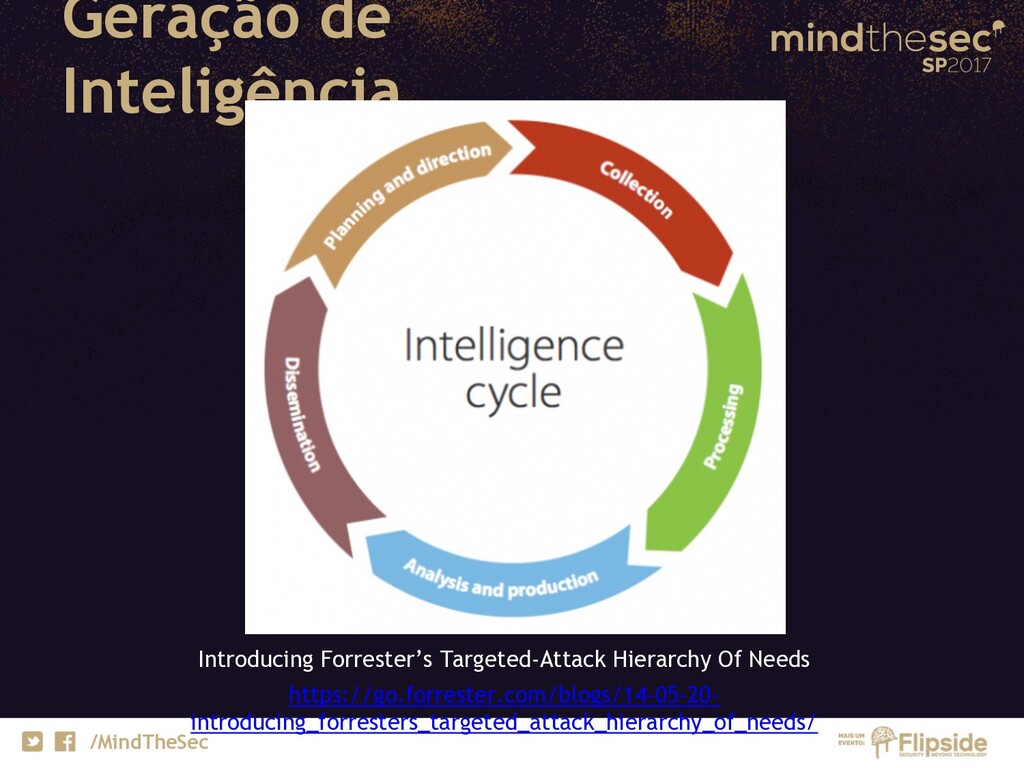
/MindTheSec Geração de Inteligência Introducing Forrester’s Targeted-Attack Hierarchy Of Needs
https://go.forrester.com/blogs/14-05-20- introducing_forresters_targeted_attack_hierarchy_of_needs/ -
/MindTheSec Usando na Prática 1. Geração de alertas usando IoCs:
• Qualidade e tempo de validade de indicadores; • Falácia de afirmação do consequente; • Necessariamente incompleto. -
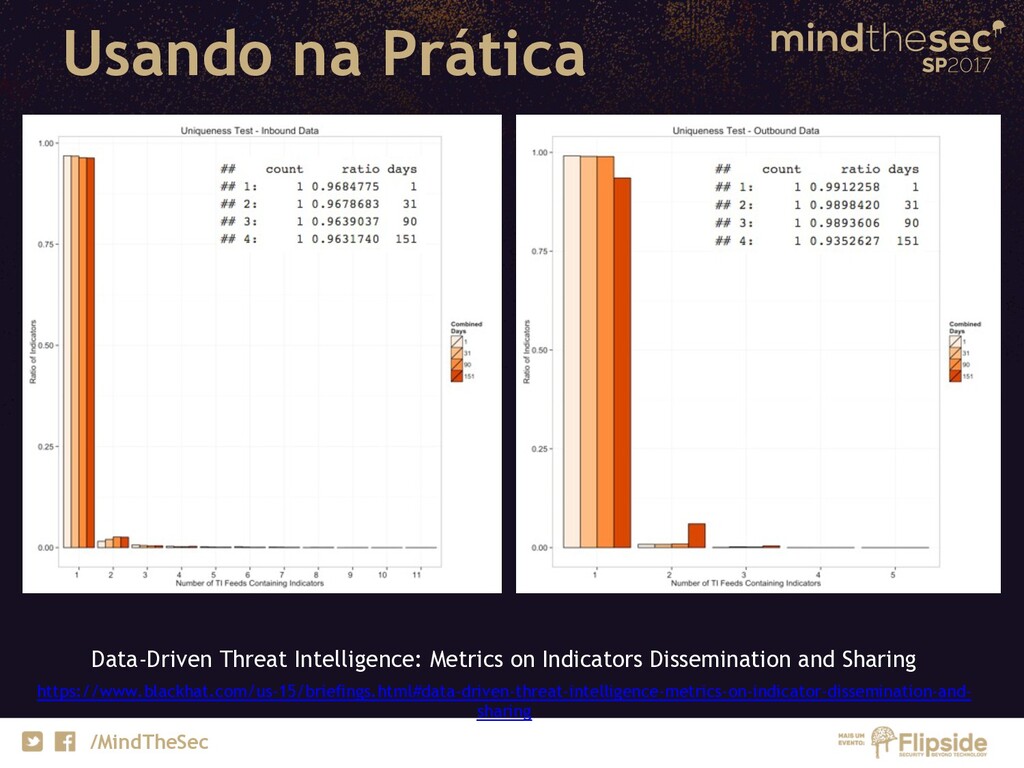
/MindTheSec Usando na Prática Data-Driven Threat Intelligence: Metrics on Indicators
Dissemination and Sharing https://www.blackhat.com/us-15/briefings.html#data-driven-threat-intelligence-metrics-on-indicator-dissemination-and- sharing -
/MindTheSec Usando na Prática 2. Geração de contexto para alertas
gerados de outras formas: • Aumenta eficácia de triagem e investigações; • Não adiciona capacidade de detecção a controles existentes. Times relutantemente acabam no 2) depois de tentar o 1) e sofrer com falsos positivos. -
/MindTheSec Antes de Gastar Uma Fortuna... • Identifique suas necessidades:
• Público-alvo; • Nível da informação (estratégico / operacional); • Tipos de ameaça / atores; • Cobertura geográfica; • Não subestime complexidade e custos da ingestão e integração efetiva dos dados; -
/MindTheSec Antes de Gastar Uma Fortuna... • Explore fontes internas
ou gratuitas de informação: • Feeds gratuitos; • Comunidades de compartilhamento; • Grupos setoriais; • CERTs nacionais (H/T Klaus e Cristine). • Tenha certeza que o seu time e processos estão preparados para fazer uso de threat intelligence. -
/MindTheSec Definição • Esforço de monitoramento que vai além do
tratamento de alertas gerados por ferramentas tradicionais. • Investigações proativas que procuram por intrusões não-óbvias e para as quais não existem assinaturas ou regras determinísticas de detecção. -
/MindTheSec A Quem Se Aplica • Organizações que já fazem
um bom trabalho de monitoramento com ferramentas tradicionais e querem ir além; • Organizações que querem fazer ”monitoramento em produndidade” e ter mais uma oportunidade de detectar atacantes em seu ambiente quando os demais métodos falharem; • Organizações com alta exposição a ataques direcionados e avançados que iriam evadir ferramentas e métodos tradicionais de monitoramento. -
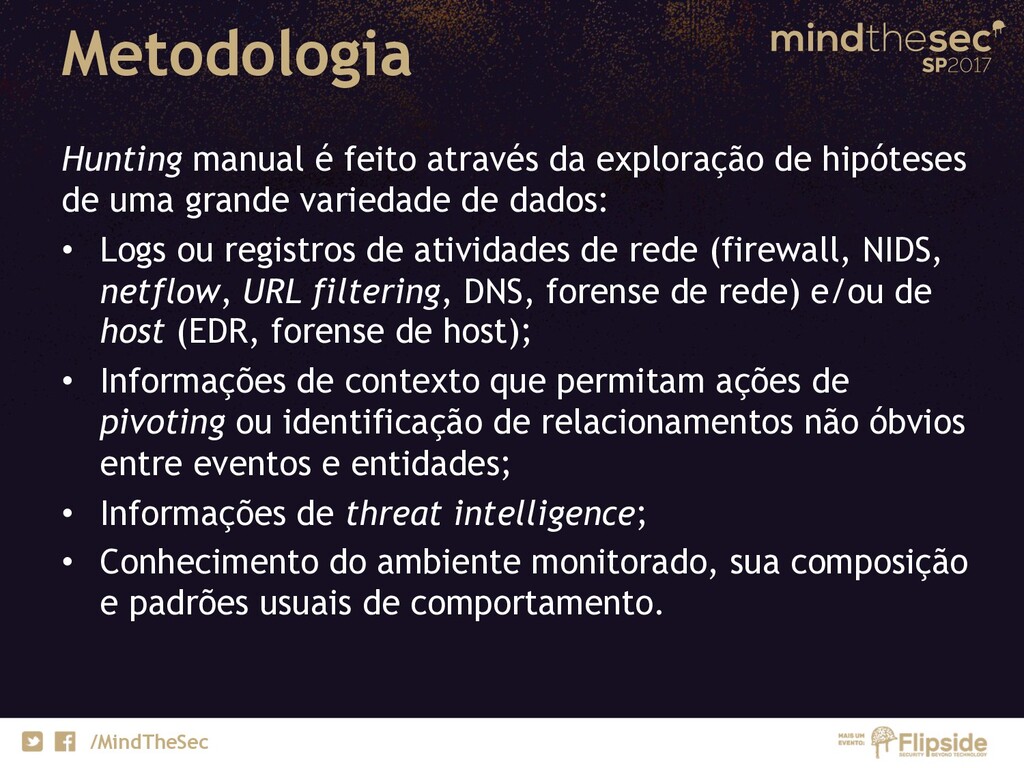
/MindTheSec Metodologia Hunting manual é feito através da exploração de
hipóteses de uma grande variedade de dados: • Logs ou registros de atividades de rede (firewall, NIDS, netflow, URL filtering, DNS, forense de rede) e/ou de host (EDR, forense de host); • Informações de contexto que permitam ações de pivoting ou identificação de relacionamentos não óbvios entre eventos e entidades; • Informações de threat intelligence; • Conhecimento do ambiente monitorado, sua composição e padrões usuais de comportamento. -
/MindTheSec Alguns Desafios • Volume crescente de dados de segurança
e de contexto que precisam ser analisados; • Complexidade crescente dos ambientes de TI; • Dificuldade de contratação de perfil do threat hunter: • Criatividade; • Capacidade analítica; • Conhecimento de segurança ofensiva; • Conhecimento das tecnologias e dados gerados pelas mesmas; • Conhecimento do ambiente da empresa. -
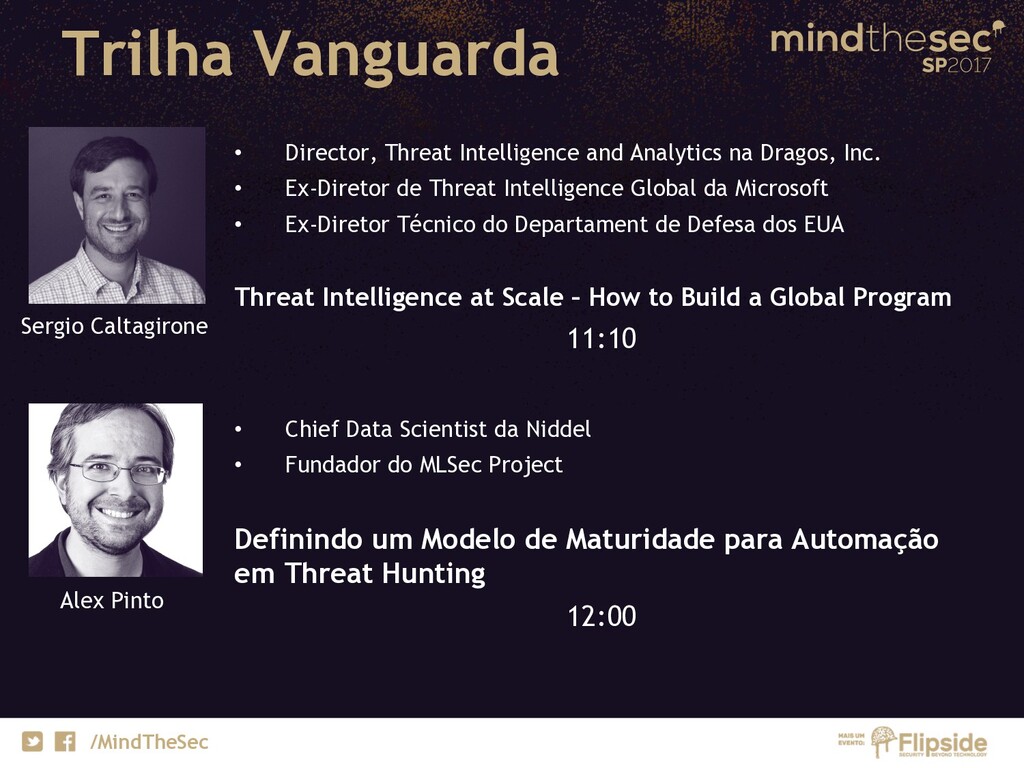
/MindTheSec Trilha Vanguarda • Director, Threat Intelligence and Analytics na
Dragos, Inc. • Ex-Diretor de Threat Intelligence Global da Microsoft • Ex-Diretor Técnico do Departament de Defesa dos EUA Threat Intelligence at Scale – How to Build a Global Program 11:10 Sergio Caltagirone Alex Pinto • Chief Data Scientist da Niddel • Fundador do MLSec Project Definindo um Modelo de Maturidade para Automação em Threat Hunting 12:00 -
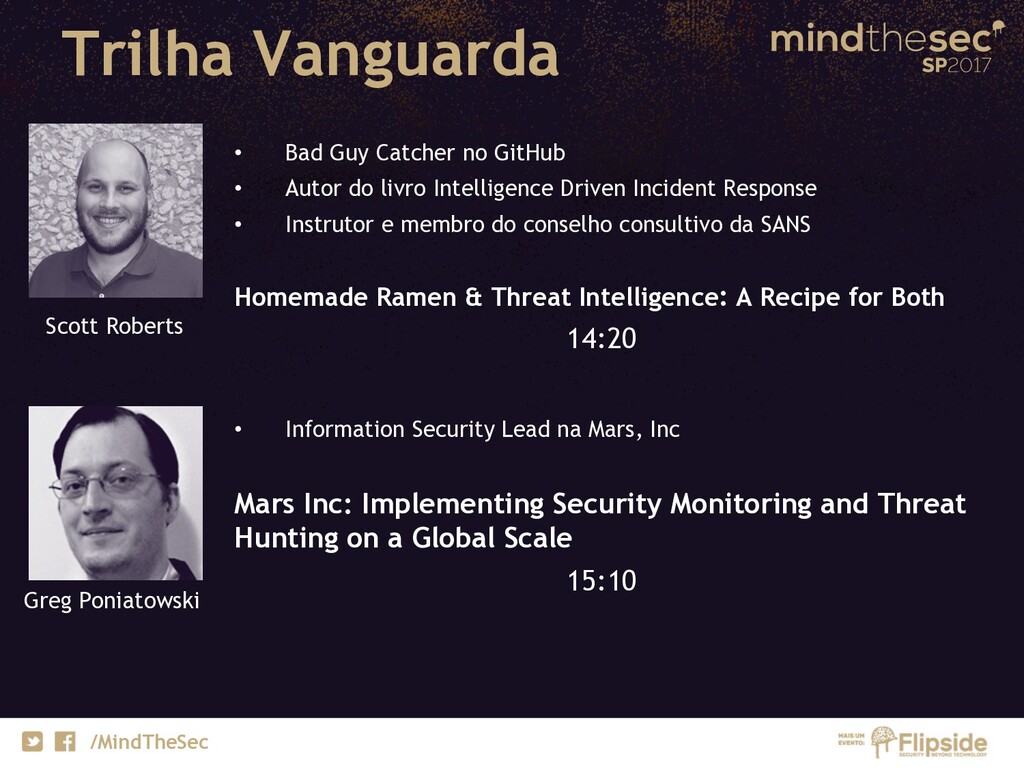
/MindTheSec Trilha Vanguarda • Bad Guy Catcher no GitHub •
Autor do livro Intelligence Driven Incident Response • Instrutor e membro do conselho consultivo da SANS Homemade Ramen & Threat Intelligence: A Recipe for Both 14:20 Scott Roberts Greg Poniatowski • Information Security Lead na Mars, Inc Mars Inc: Implementing Security Monitoring and Threat Hunting on a Global Scale 15:10 -
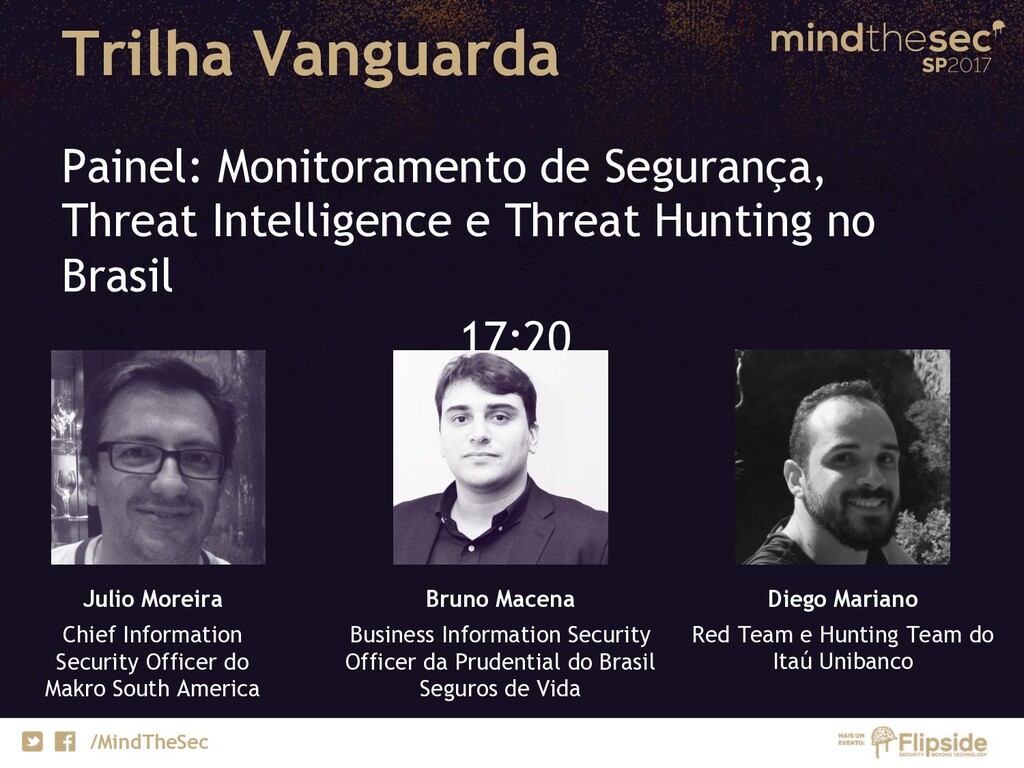
/MindTheSec Trilha Vanguarda Painel: Monitoramento de Segurança, Threat Intelligence e
Threat Hunting no Brasil 17:20 Julio Moreira Chief Information Security Officer do Makro South America Bruno Macena Business Information Security Officer da Prudential do Brasil Seguros de Vida Diego Mariano Red Team e Hunting Team do Itaú Unibanco