Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
SalesforceArchitectGroup#06_Identity and Access...
Search
atomica7sei
December 10, 2020
Technology
400
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
SalesforceArchitectGroup#06_Identity and Access Management
atomica7sei
December 10, 2020
More Decks by atomica7sei
See All by atomica7sei
TDX '26 Global Gathering for Dev_Arch_Agentforce_Labs
atomica7sei
0
120
SalesforceArchitectGroupOsaka_23_Agentforce_Implementation_Five_Agent_Patterns
atomica7sei
0
140
SalesforceArchitectGroupOsaka#22_Agentforce Vibes
atomica7sei
0
190
SalesforceArchitectGroupOsaka#20_CNX'25_Report
atomica7sei
0
440
SalesforceArchitectGroupOsaka#17_Well-Architected_Reliable
atomica7sei
0
460
SalesforceArchitectGroupOsaka#16_Well-Architected_ALM
atomica7sei
0
420
Salesforce World Tour Tokyo 2023秋 振り返り会 for Arch
atomica7sei
0
200
SalesforceArchitectGroup#15_Integration
atomica7sei
0
620
SalesforceArchitectGroupOsaka#14_platform-multitenant-architecture
atomica7sei
0
140
Other Decks in Technology
See All in Technology
パッチ更新でterraform initが落ちた日
grimoh
1
140
宣言型部分更新は何を解決しどこへ向かうのか
shuta13
1
450
フロントエンドカンファレンス関西2026 - 速すぎるUIに、待ち時間を
teamlab
PRO
0
120
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
920
AIは「聞けば答える」から「任せると自分で進める」へ - JACTIMペナン地域部会・ペナン三水会講演
knishioka
0
110
Browser Spec: Testing Hotwire with Ruby
takahashim
1
110
Code for Security プロジェクト紹介 2026年10月
yu23ki14
0
110
DevelopersIO 2026 知識の地図を描く ─ オントロジーとは何か?
ishikawa_satoru
1
1.6k
AIにシークレットを見せない、WSL2で安全な開発環境
yazm
0
280
会社説明資料
persolserverworks
0
9.8k
Refining Active Record
shugo
0
150
サブエージェントと Claude Mods で作る独自 Advisor ツールの話
kenichiodo
2
160
Featured
See All Featured
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
630
New Earth Scene 8
popppiees
4
2.7k
Code Reviewing Like a Champion
maltzj
529
40k
It's Worth the Effort
3n
188
29k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
HTML-Aware ERB: The Path to Reactive Rendering @ RubyCon 2026, Rimini, Italy
marcoroth
5
820
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
320
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
The Curse of the Amulet
leimatthew05
3
15k
Producing Creativity
orderedlist
PRO
348
41k
The B2B funnel & how to create a winning content strategy
katarinadahlin
PRO
1
560
The SEO identity crisis: Don't let AI make you average
varn
0
590
Transcript
Salesforce Architect Group 大阪問題と解説 Identity and Access Management 2020/12/09(水) 第六回ワークショップ
第1問 SalesforceをSAML2.0のIdPとして使用する場合に設定しなければならないこと は何でしょうか。3つ選んでください。 A) ID プロバイダの設定 B) 自己署名証明書の設定 C) 私のドメインの設定
D) 認証プロバイダの設定 E) シングルサインオン設定 2
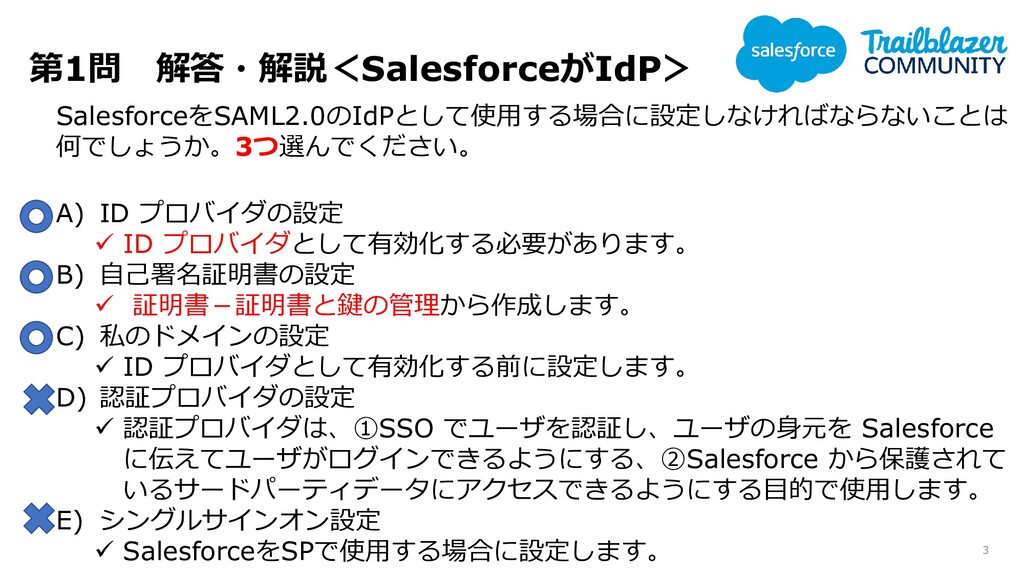
第1問 解答・解説<SalesforceがIdP> SalesforceをSAML2.0のIdPとして使用する場合に設定しなければならないことは 何でしょうか。3つ選んでください。 A) ID プロバイダの設定 ✓ ID プロバイダとして有効化する必要があります。
B) 自己署名証明書の設定 ✓ 証明書-証明書と鍵の管理から作成します。 C) 私のドメインの設定 ✓ ID プロバイダとして有効化する前に設定します。 D) 認証プロバイダの設定 ✓ 認証プロバイダは、①SSO でユーザを認証し、ユーザの身元を Salesforce に伝えてユーザがログインできるようにする、②Salesforce から保護されて いるサードパーティデータにアクセスできるようにする目的で使用します。 E) シングルサインオン設定 ✓ SalesforceをSPで使用する場合に設定します。 3
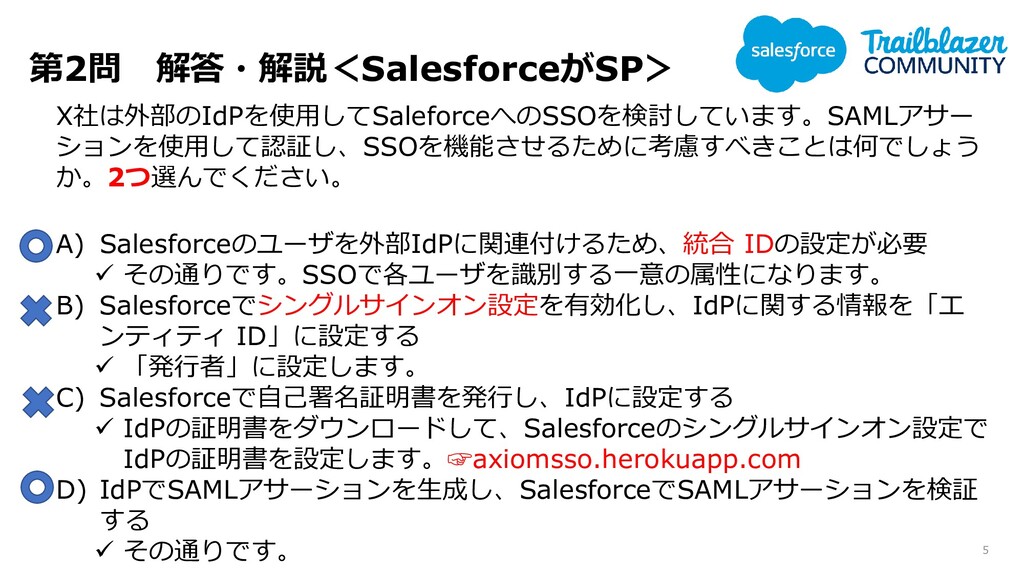
第2問 X社は外部のIdPを使用してSaleforceへのSSOを検討しています。SAMLアサー ションを使用して認証し、SSOを機能させるために考慮すべきことは何でしょう か。2つ選んでください。 A) Salesforceのユーザを外部IdPに関連付けるため、統合 IDの設定が必要 B) Salesforceでシングルサインオン設定を有効化し、IdPに関する情報を「エ ンティティ
ID」に設定する C) Salesforceで自己署名証明書を発行し、IdPに設定する D) IdPでSAMLアサーションを生成し、SalesforceでSAMLアサーションを検証 する 4
第2問 解答・解説<SalesforceがSP> X社は外部のIdPを使用してSaleforceへのSSOを検討しています。SAMLアサー ションを使用して認証し、SSOを機能させるために考慮すべきことは何でしょう か。2つ選んでください。 A) Salesforceのユーザを外部IdPに関連付けるため、統合 IDの設定が必要 ✓ その通りです。SSOで各ユーザを識別する一意の属性になります。
B) Salesforceでシングルサインオン設定を有効化し、IdPに関する情報を「エ ンティティ ID」に設定する ✓ 「発行者」に設定します。 C) Salesforceで自己署名証明書を発行し、IdPに設定する ✓ IdPの証明書をダウンロードして、Salesforceのシングルサインオン設定で IdPの証明書を設定します。☞axiomsso.herokuapp.com D) IdPでSAMLアサーションを生成し、SalesforceでSAMLアサーションを検証 する ✓ その通りです。 5
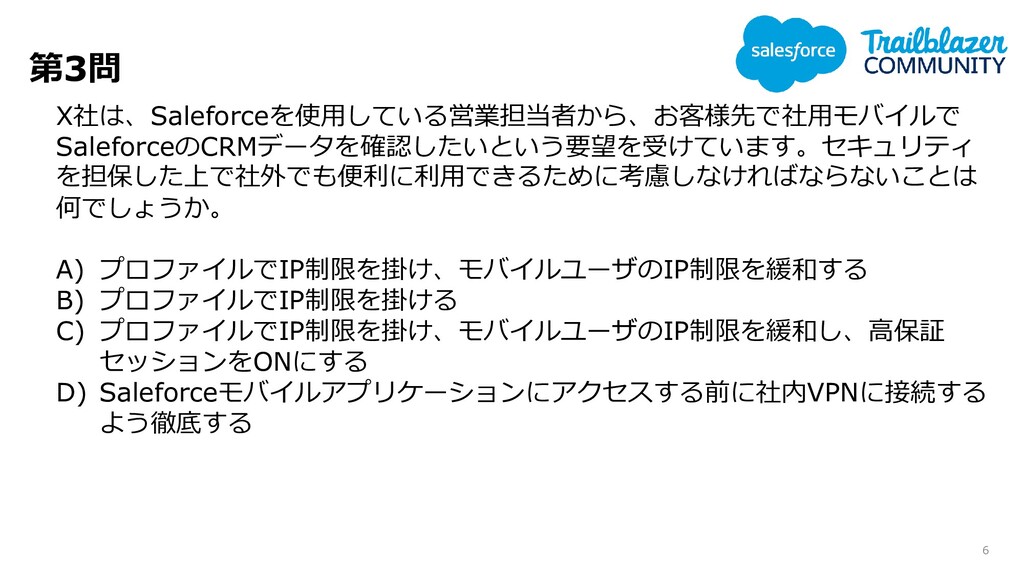
第3問 X社は、Saleforceを使用している営業担当者から、お客様先で社用モバイルで SaleforceのCRMデータを確認したいという要望を受けています。セキュリティ を担保した上で社外でも便利に利用できるために考慮しなければならないことは 何でしょうか。 A) プロファイルでIP制限を掛け、モバイルユーザのIP制限を緩和する B) プロファイルでIP制限を掛ける C)
プロファイルでIP制限を掛け、モバイルユーザのIP制限を緩和し、高保証 セッションをONにする D) Saleforceモバイルアプリケーションにアクセスする前に社内VPNに接続する よう徹底する 6
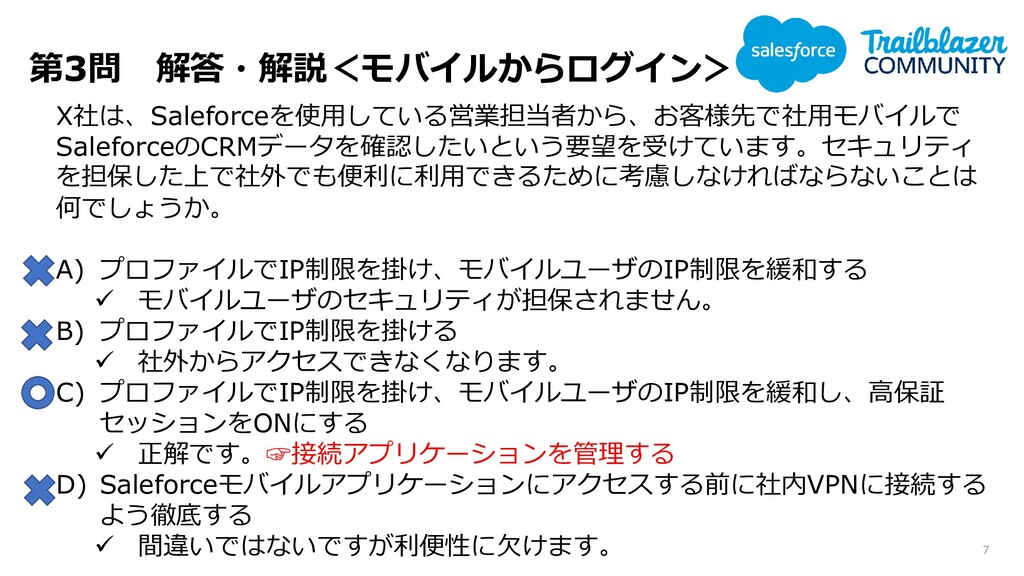
第3問 解答・解説<モバイルからログイン> X社は、Saleforceを使用している営業担当者から、お客様先で社用モバイルで SaleforceのCRMデータを確認したいという要望を受けています。セキュリティ を担保した上で社外でも便利に利用できるために考慮しなければならないことは 何でしょうか。 A) プロファイルでIP制限を掛け、モバイルユーザのIP制限を緩和する ✓ モバイルユーザのセキュリティが担保されません。
B) プロファイルでIP制限を掛ける ✓ 社外からアクセスできなくなります。 C) プロファイルでIP制限を掛け、モバイルユーザのIP制限を緩和し、高保証 セッションをONにする ✓ 正解です。☞接続アプリケーションを管理する D) Saleforceモバイルアプリケーションにアクセスする前に社内VPNに接続する よう徹底する ✓ 間違いではないですが利便性に欠けます。 7
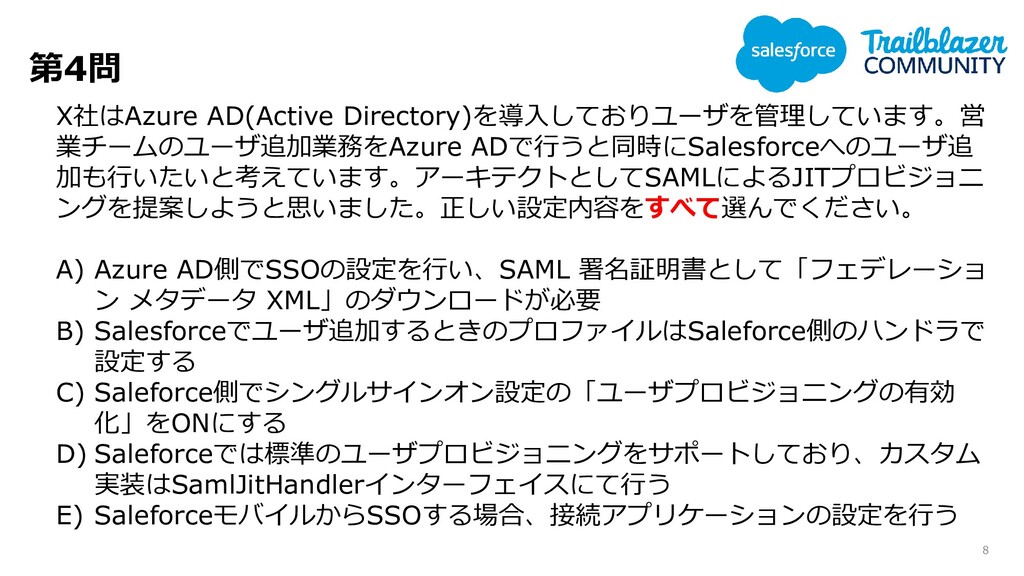
第4問 X社はAzure AD(Active Directory)を導入しておりユーザを管理しています。営 業チームのユーザ追加業務をAzure ADで行うと同時にSalesforceへのユーザ追 加も行いたいと考えています。アーキテクトとしてSAMLによるJITプロビジョニ ングを提案しようと思いました。正しい設定内容をすべて選んでください。 A) Azure
AD側でSSOの設定を行い、SAML 署名証明書として「フェデレーショ ン メタデータ XML」のダウンロードが必要 B) Salesforceでユーザ追加するときのプロファイルはSaleforce側のハンドラで 設定する C) Saleforce側でシングルサインオン設定の「ユーザプロビジョニングの有効 化」をONにする D) Saleforceでは標準のユーザプロビジョニングをサポートしており、カスタム 実装はSamlJitHandlerインターフェイスにて行う E) SaleforceモバイルからSSOする場合、接続アプリケーションの設定を行う 8
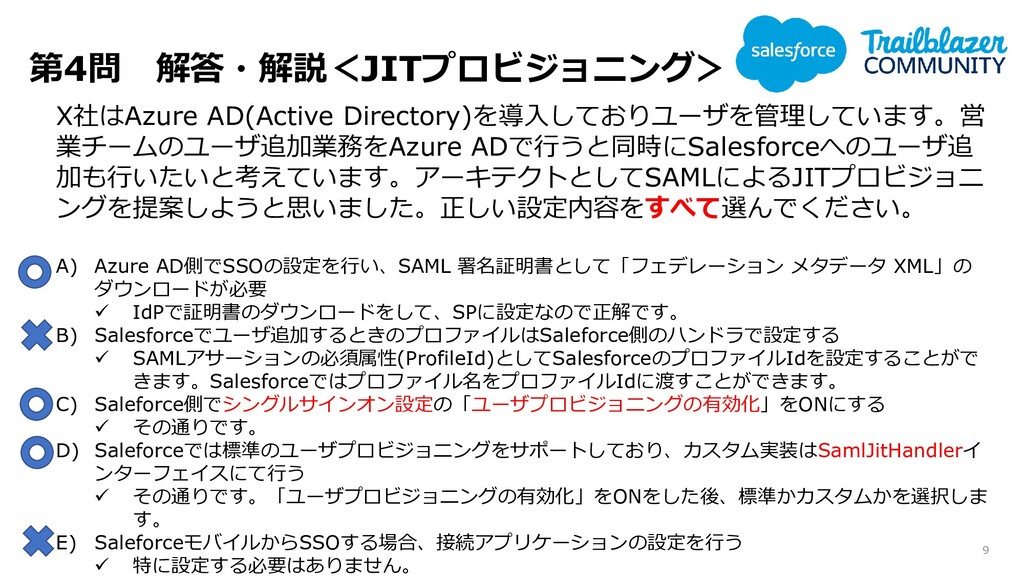
第4問 解答・解説<JITプロビジョニング> X社はAzure AD(Active Directory)を導入しておりユーザを管理しています。営 業チームのユーザ追加業務をAzure ADで行うと同時にSalesforceへのユーザ追 加も行いたいと考えています。アーキテクトとしてSAMLによるJITプロビジョニ ングを提案しようと思いました。正しい設定内容をすべて選んでください。 A)
Azure AD側でSSOの設定を行い、SAML 署名証明書として「フェデレーション メタデータ XML」の ダウンロードが必要 ✓ IdPで証明書のダウンロードをして、SPに設定なので正解です。 B) Salesforceでユーザ追加するときのプロファイルはSaleforce側のハンドラで設定する ✓ SAMLアサーションの必須属性(ProfileId)としてSalesforceのプロファイルIdを設定することがで きます。Salesforceではプロファイル名をプロファイルIdに渡すことができます。 C) Saleforce側でシングルサインオン設定の「ユーザプロビジョニングの有効化」をONにする ✓ その通りです。 D) Saleforceでは標準のユーザプロビジョニングをサポートしており、カスタム実装はSamlJitHandlerイ ンターフェイスにて行う ✓ その通りです。「ユーザプロビジョニングの有効化」をONをした後、標準かカスタムかを選択しま す。 E) SaleforceモバイルからSSOする場合、接続アプリケーションの設定を行う ✓ 特に設定する必要はありません。 9
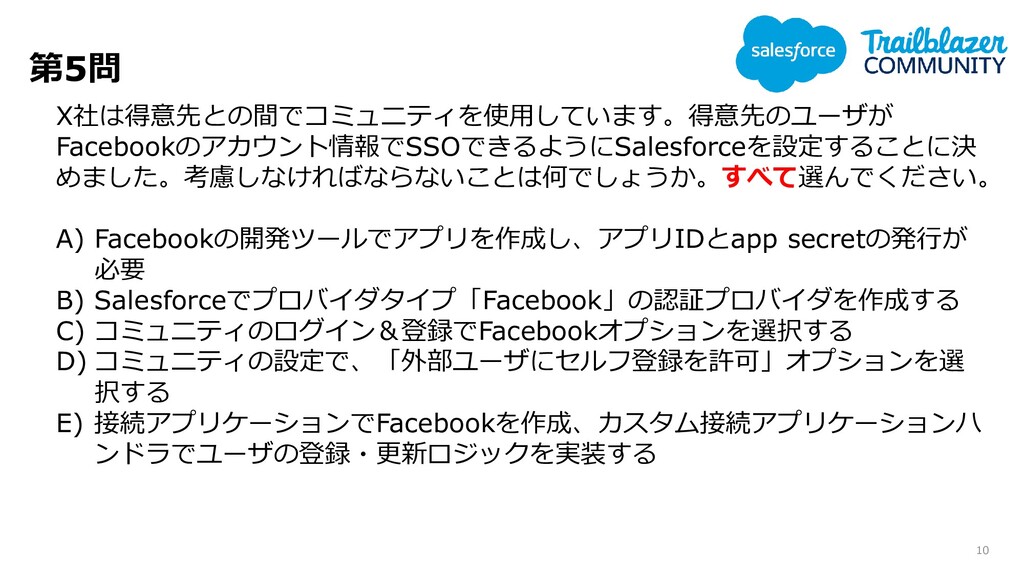
第5問 X社は得意先との間でコミュニティを使用しています。得意先のユーザが Facebookのアカウント情報でSSOできるようにSalesforceを設定することに決 めました。考慮しなければならないことは何でしょうか。すべて選んでください。 A) Facebookの開発ツールでアプリを作成し、アプリIDとapp secretの発行が 必要 B) Salesforceでプロバイダタイプ「Facebook」の認証プロバイダを作成する
C) コミュニティのログイン&登録でFacebookオプションを選択する D) コミュニティの設定で、「外部ユーザにセルフ登録を許可」オプションを選 択する E) 接続アプリケーションでFacebookを作成、カスタム接続アプリケーションハ ンドラでユーザの登録・更新ロジックを実装する 10
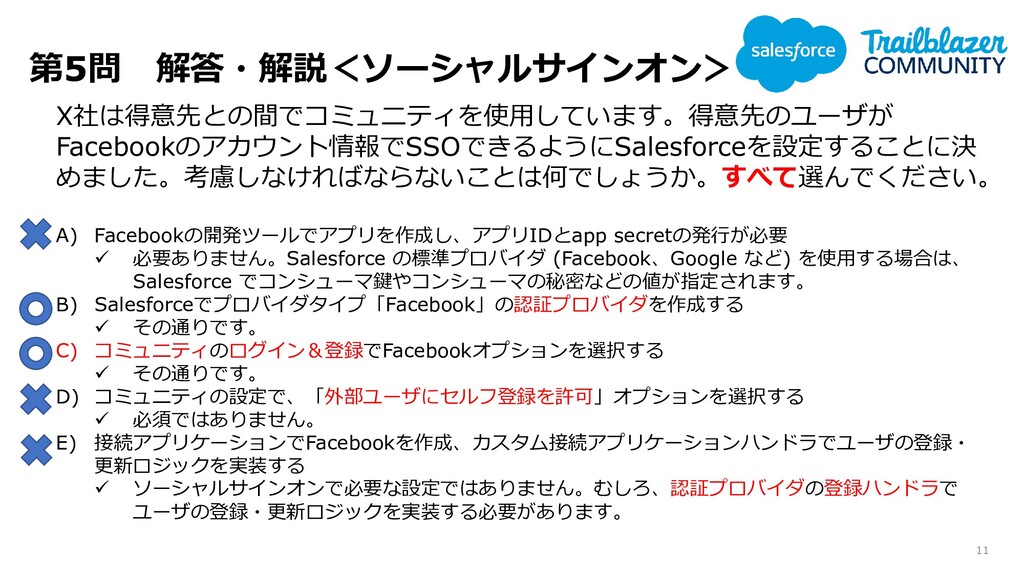
第5問 解答・解説<ソーシャルサインオン> X社は得意先との間でコミュニティを使用しています。得意先のユーザが Facebookのアカウント情報でSSOできるようにSalesforceを設定することに決 めました。考慮しなければならないことは何でしょうか。すべて選んでください。 A) Facebookの開発ツールでアプリを作成し、アプリIDとapp secretの発行が必要 ✓ 必要ありません。Salesforce
の標準プロバイダ (Facebook、Google など) を使用する場合は、 Salesforce でコンシューマ鍵やコンシューマの秘密などの値が指定されます。 B) Salesforceでプロバイダタイプ「Facebook」の認証プロバイダを作成する ✓ その通りです。 C) コミュニティのログイン&登録でFacebookオプションを選択する ✓ その通りです。 D) コミュニティの設定で、「外部ユーザにセルフ登録を許可」オプションを選択する ✓ 必須ではありません。 E) 接続アプリケーションでFacebookを作成、カスタム接続アプリケーションハンドラでユーザの登録・ 更新ロジックを実装する ✓ ソーシャルサインオンで必要な設定ではありません。むしろ、認証プロバイダの登録ハンドラで ユーザの登録・更新ロジックを実装する必要があります。 11
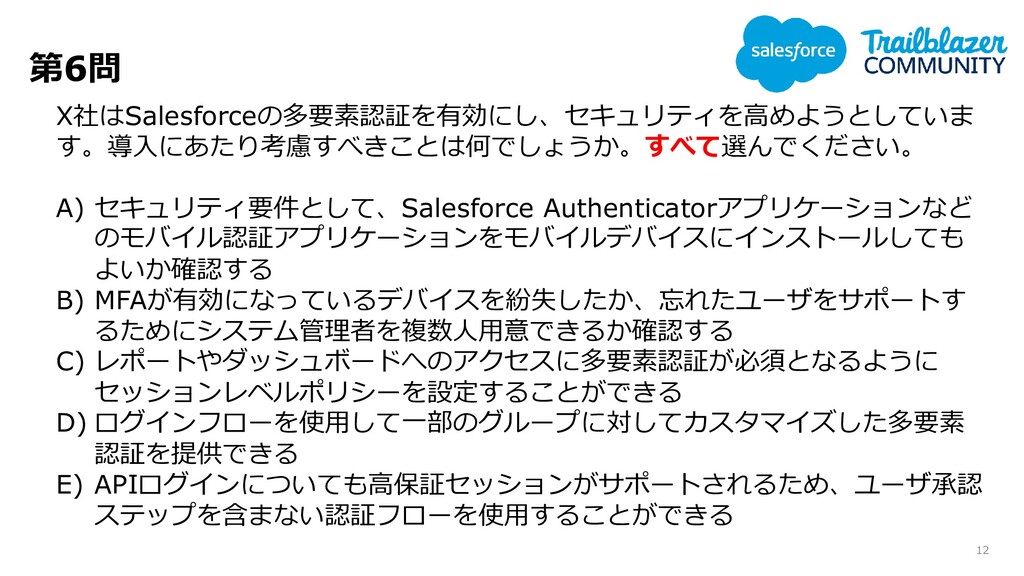
第6問 X社はSalesforceの多要素認証を有効にし、セキュリティを高めようとしていま す。導入にあたり考慮すべきことは何でしょうか。すべて選んでください。 A) セキュリティ要件として、Salesforce Authenticatorアプリケーションなど のモバイル認証アプリケーションをモバイルデバイスにインストールしても よいか確認する B) MFAが有効になっているデバイスを紛失したか、忘れたユーザをサポートす
るためにシステム管理者を複数人用意できるか確認する C) レポートやダッシュボードへのアクセスに多要素認証が必須となるように セッションレベルポリシーを設定することができる D) ログインフローを使用して一部のグループに対してカスタマイズした多要素 認証を提供できる E) APIログインについても高保証セッションがサポートされるため、ユーザ承認 ステップを含まない認証フローを使用することができる 12
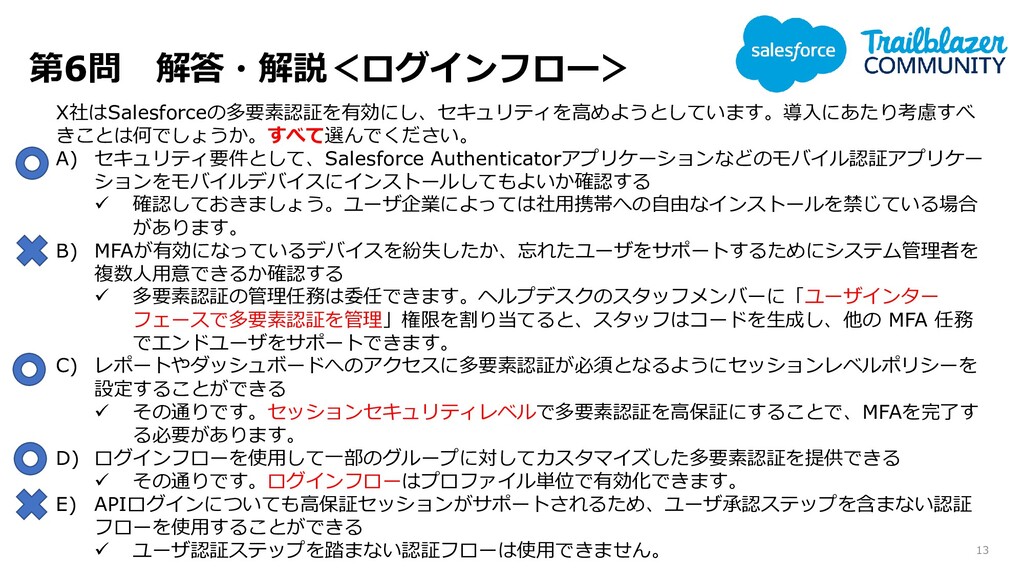
第6問 解答・解説<ログインフロー> X社はSalesforceの多要素認証を有効にし、セキュリティを高めようとしています。導入にあたり考慮すべ きことは何でしょうか。すべて選んでください。 A) セキュリティ要件として、Salesforce Authenticatorアプリケーションなどのモバイル認証アプリケー ションをモバイルデバイスにインストールしてもよいか確認する ✓ 確認しておきましょう。ユーザ企業によっては社用携帯への自由なインストールを禁じている場合
があります。 B) MFAが有効になっているデバイスを紛失したか、忘れたユーザをサポートするためにシステム管理者を 複数人用意できるか確認する ✓ 多要素認証の管理任務は委任できます。ヘルプデスクのスタッフメンバーに「ユーザインター フェースで多要素認証を管理」権限を割り当てると、スタッフはコードを生成し、他の MFA 任務 でエンドユーザをサポートできます。 C) レポートやダッシュボードへのアクセスに多要素認証が必須となるようにセッションレベルポリシーを 設定することができる ✓ その通りです。セッションセキュリティレベルで多要素認証を高保証にすることで、MFAを完了す る必要があります。 D) ログインフローを使用して一部のグループに対してカスタマイズした多要素認証を提供できる ✓ その通りです。ログインフローはプロファイル単位で有効化できます。 E) APIログインについても高保証セッションがサポートされるため、ユーザ承認ステップを含まない認証 フローを使用することができる ✓ ユーザ認証ステップを踏まない認証フローは使用できません。 13


 atomica7sei
 grimoh
 shuta13
 teamlab
 shogo4131
 knishioka
 takahashim
 yu23ki14
 ishikawa_satoru
 yazm
 persolserverworks
 shugo
 kenichiodo
 retrage
 popppiees
 maltzj
 3n
 bcantrill
 marcoroth
 ryanjones
 thoeni
 leimatthew05
 orderedlist
 katarinadahlin
 varn