Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
CSIRT体制とインシデントハンドリング
Search
hiro
August 18, 2017
Technology
2k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
CSIRT体制とインシデントハンドリング
hiro
August 18, 2017
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.5k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
930
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
3つのアプローチで目指す チームを強くするAI駆動開発
thkt
0
120
AI時代のAPI開発を加速する品質ガードレール / API Quality Guardrails in the AI Era
yokawasa
0
160
freeeらしさをAIとともに作る / Creating the freee Experience with AI
ymrl
0
210
スキルを作る、その前に!複数人で使われるスキルを 作るためのプロセス
junkifurukawa
2
340
Claude起点の仕様駆動開発
tanakaseiya
0
400
AI駆動開発の時代になったのでトヨタ生産方式から見直す
terurou
0
2.8k
BedrockとLambdaで作る リアルタイム進行型推理ゲーム
kawametho
0
190
分析の民主化を支えるメタデータ整備の実践
kakehashi
PRO
1
640
【データ横丁主催】AI Agentがコンテキストを使って仕事をした後、何が残るのか― 組織の経験を次の判断に引き継ぐ「Agent Memory」
shisyu_gaku
2
330
LLM機能を自作して分かるSnowflake Cortex AIの強み
nayuts
0
310
分析AIエージェントを育てる、動く環境を育てる
codatum
0
130
AIは爆速なのに、私が詰まっていた話 ― 音声入力と鳴くマスコットでボトルネックを削る
yama3133
0
530
Featured
See All Featured
The SEO Collaboration Effect
kristinabergwall1
1
590
Why Our Code Smells
bkeepers
PRO
340
58k
Optimising Largest Contentful Paint
csswizardry
37
4k
How to make the Groovebox
asonas
2
2.5k
Google's AI Overviews - The New Search
badams
0
1.6k
How to build an LLM SEO readiness audit: a practical framework
nmsamuel
2
930
GraphQLとの向き合い方2022年版
quramy
50
15k
The World Runs on Bad Software
bkeepers
PRO
72
12k
Redefining SEO in the New Era of Traffic Generation
szymonslowik
1
460
Odyssey Design
rkendrick25
PRO
2
860
Evolving SEO for Evolving Search Engines
ryanjones
0
310
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3k
Transcript
CSIRT体制と インシデントハンドリング 第8回セキュリティ共有勉強会@21cafe 2017/08/18
目次 1 インシデントとは 2 緊急時対応体制の必要性 3 CSIRT体制の形態 4 インシデントハンドリング 5 トリアージ、インシデントレスポンス 6 CSIRTの活動 7 まとめ 引用元: ・CSIRTマテリアル
構築フェーズ - JPCERT/CC https://www.jpcert.or.jp/csirt_material/concept_phase.html ・CSIRTマテリアル 構築フェーズ - JPCERT/CC https://www.jpcert.or.jp/csirt_material/build_phase.html ・CSIRTマテリアル 運用フェーズ - JPCERT/CC https://www.jpcert.or.jp/csirt_material/operation_phase.html ・サイバーセキュリティ経営ガイドライン - 経済産業省 http://www.meti.go.jp/policy/netsecurity/mng_guide.html ・サイバーセキュリティ経営ガイドライン解説書 - IPA http://www.ipa.go.jp/security/economics/csmgl-kaisetsusho.html ・CSIRT人材の定義と確保(Ver.1.5) - 日本シーサート協議会 http://www.nca.gr.jp/activity/imgs/recruit-hr20170313.pdf
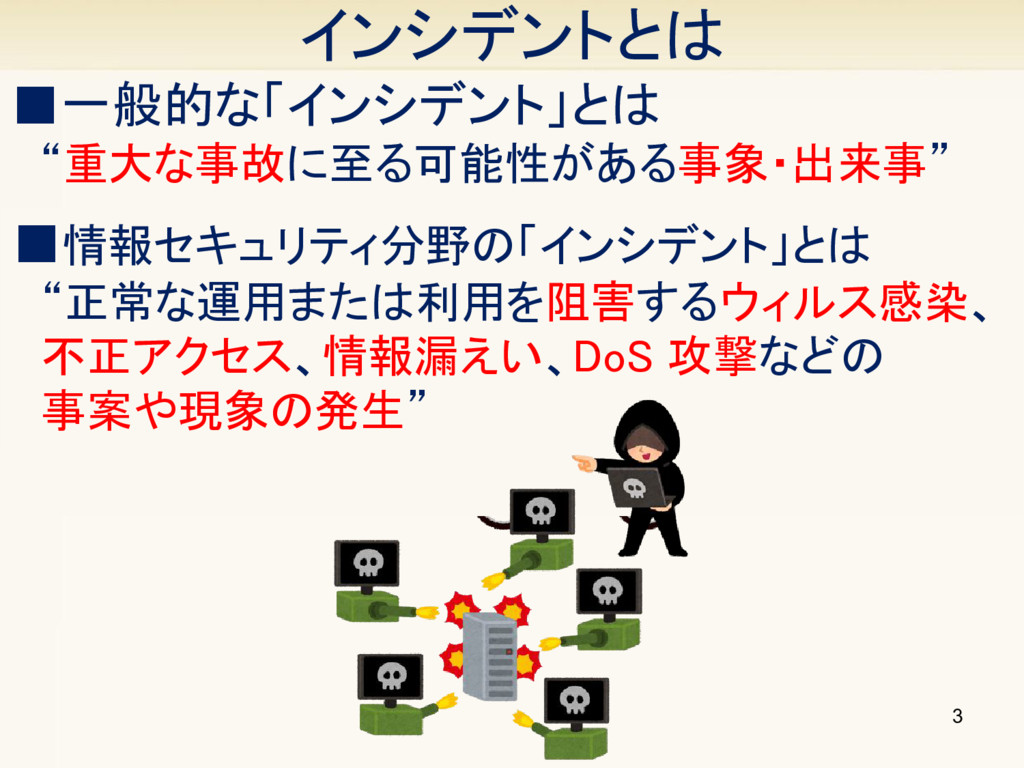
インシデントとは 3 ▪一般的な「インシデント」とは “重大な事故に至る可能性がある事象・出来事” ▪情報セキュリティ分野の「インシデント」とは “正常な運用または利用を阻害するウィルス感染、 不正アクセス、情報漏えい、DoS 攻撃などの 事案や現象の発生”
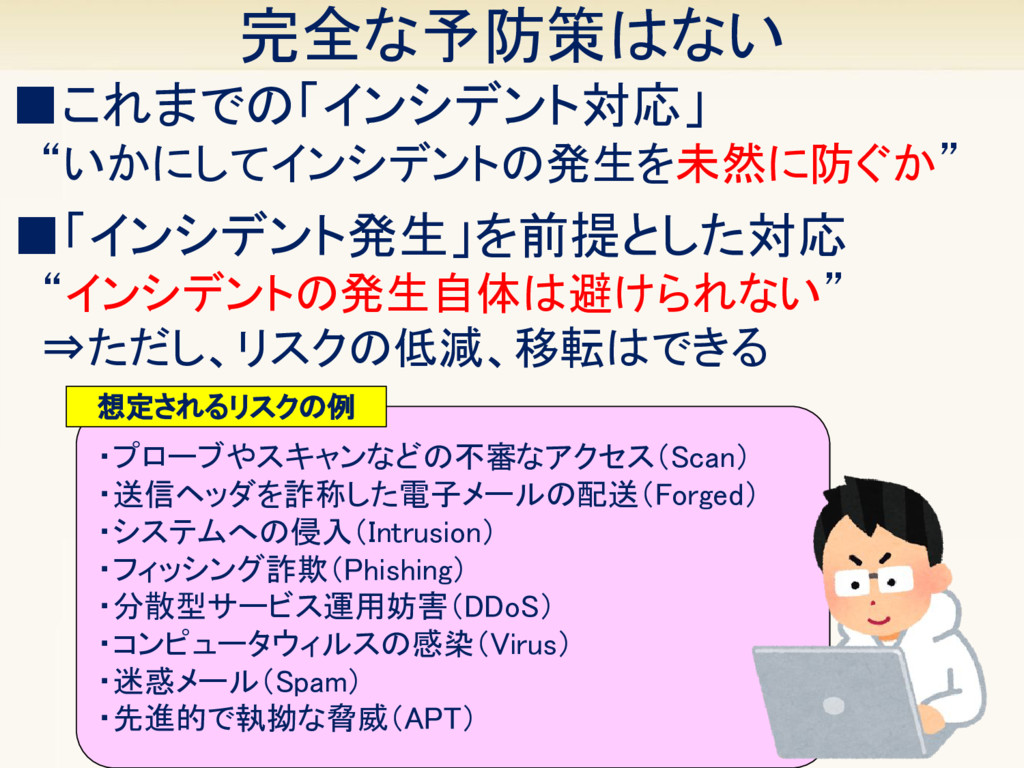
完全な予防策はない 4 ▪これまでの「インシデント対応」 “いかにしてインシデントの発生を未然に防ぐか” ▪「インシデント発生」を前提とした対応 “インシデントの発生自体は避けられない” ⇒ただし、リスクの低減、移転はできる ・プローブやスキャンなどの不審なアクセス(Scan) ・送信ヘッダを詐称した電子メールの配送(Forged) ・システムへの侵入(Intrusion)
・フィッシング詐欺(Phishing) ・分散型サービス運用妨害(DDoS) ・コンピュータウィルスの感染(Virus) ・迷惑メール(Spam) ・先進的で執拗な脅威(APT) 想定されるリスクの例
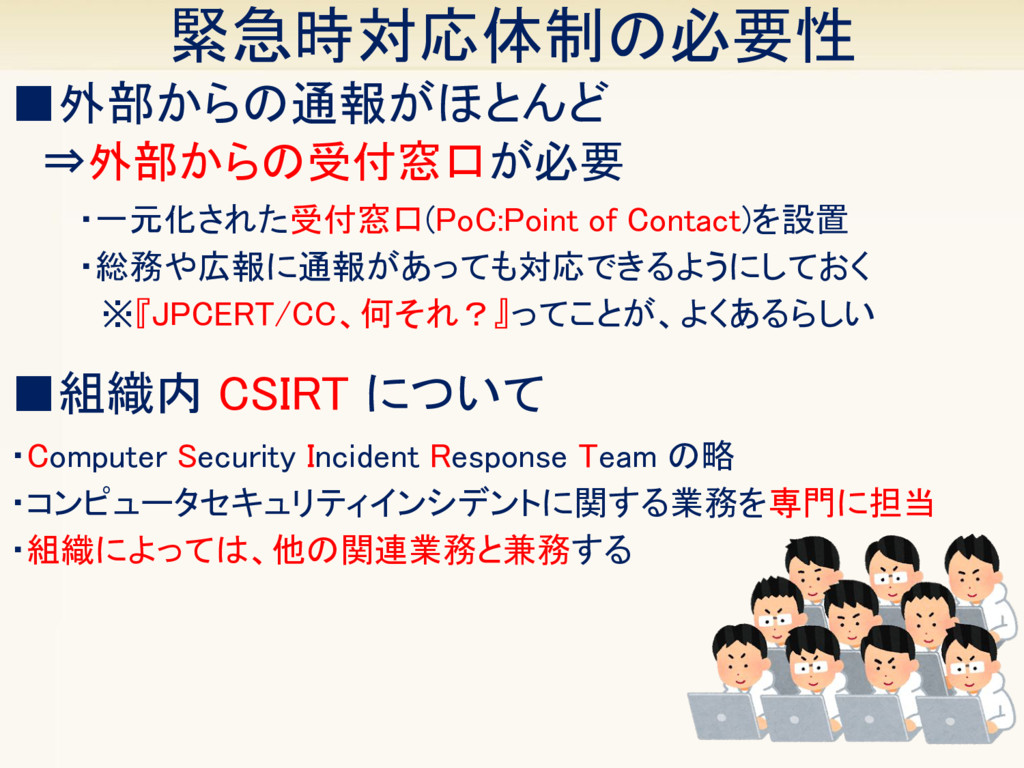
緊急時対応体制の必要性 5 ▪外部からの通報がほとんど ⇒外部からの受付窓口が必要 ・一元化された受付窓口(PoC:Point of Contact)を設置 ・総務や広報に通報があっても対応できるようにしておく ※『JPCERT/CC、何それ?』ってことが、よくあるらしい ▪組織内
CSIRT について ・Computer Security Incident Response Team の略 ・コンピュータセキュリティインシデントに関する業務を専門に担当 ・組織によっては、他の関連業務と兼務する
CSIRT体制の形態 6 ▪CSIRTモデルの定義(日本シーサート協議会による) タイプ 定義 A ユーザ企業で総務部門等を主体として構築・運用されている CSIRT(情報システム部門を持たない組織など) B ユーザ企業でIT系子会社、または情報セキュリティに関する専門
部門を主体として構築・運用されているCSIRT C IT系、セキュリティベンダー系企業において構築・運用されている CSIRT
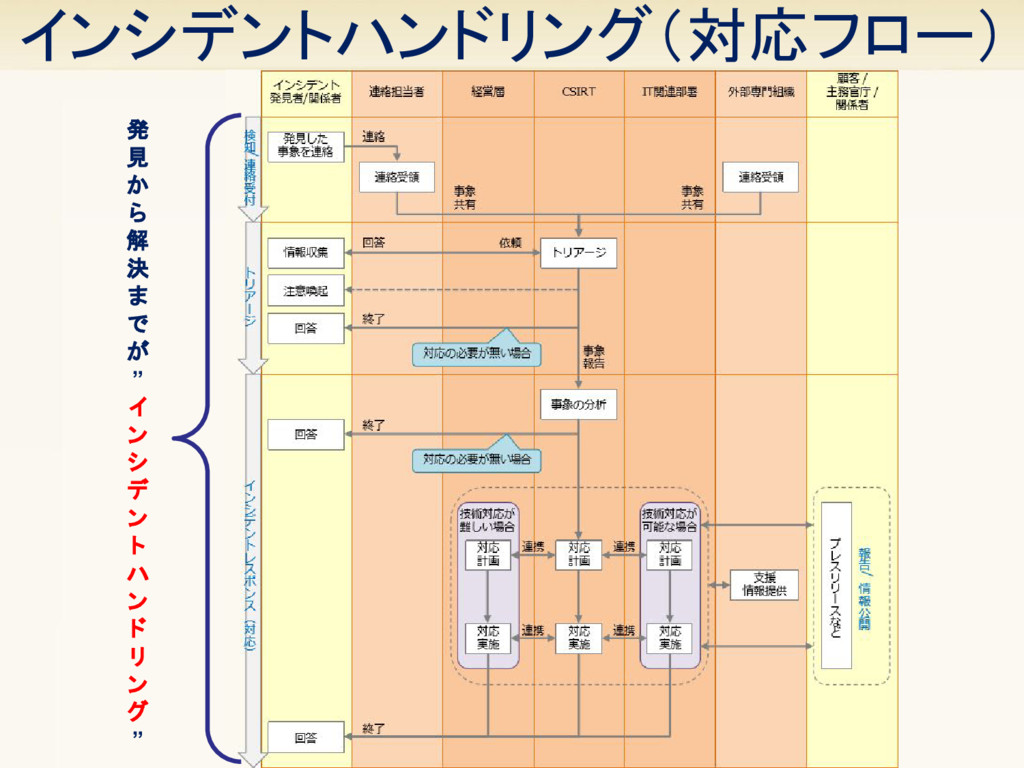
インシデントハンドリング(対応フロー) 発 見 か ら 解 決 ま で が
” イ ン シ デ ン ト ハ ン ド リ ン グ ”
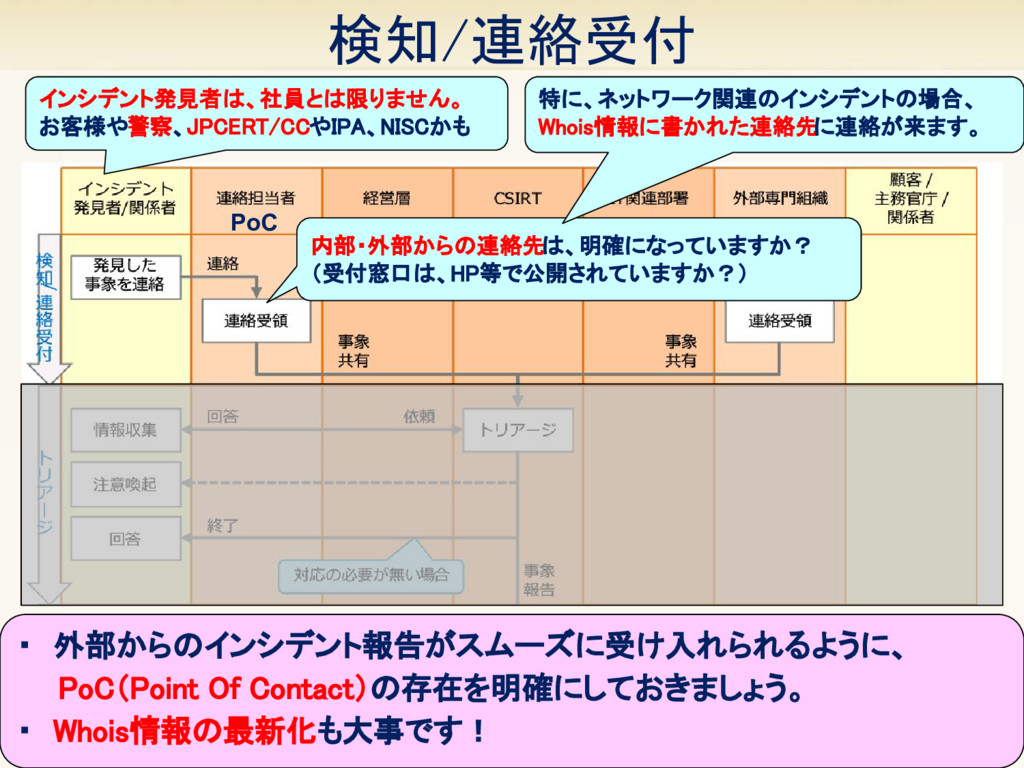
8 検知/連絡受付 インシデント発見者は、社員とは限りません。 お客様や警察、JPCERT/CCやIPA、NISCかも 内部・外部からの連絡先は、明確になっていますか? (受付窓口は、HP等で公開されていますか?) 特に、ネットワーク関連のインシデントの場合、 Whois情報に書かれた連絡先に連絡が来ます。 ・ 外部からのインシデント報告がスムーズに受け入れられるように、 PoC(Point
Of Contact)の存在を明確にしておきましょう。 ・ Whois情報の最新化も大事です! PoC
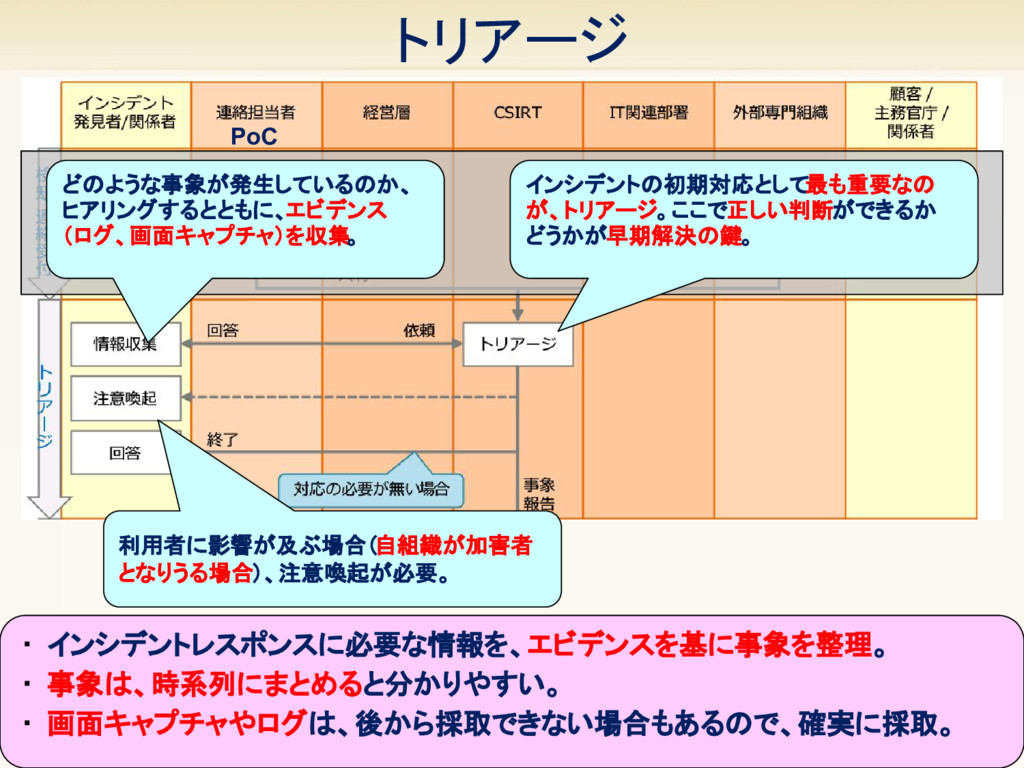
9 トリアージ PoC インシデントの初期対応として最も重要なの が、トリアージ。ここで正しい判断ができるか どうかが早期解決の鍵。 どのような事象が発生しているのか、 ヒアリングするとともに、エビデンス (ログ、画面キャプチャ)を収集。 利用者に影響が及ぶ場合(自組織が加害者
となりうる場合)、注意喚起が必要。 • インシデントレスポンスに必要な情報を、エビデンスを基に事象を整理。 • 事象は、時系列にまとめると分かりやすい。 • 画面キャプチャやログは、後から採取できない場合もあるので、確実に採取。
10 インシデントレスポンス 事象の分析後、対応計画を策定する。 セキュリティ事故の場合、膨大な費用が掛かる 可能性もあるため、経営層への報告も必要。 自組織だけでは解決できない場合、 専門組織の対応を検討。 影響度の度合いによって、対外的な プレスリリースを行う必要もあり。 インシデントレスポンスは、全社的に取り組む必要がある
(参考)第三者委員会による報告書 事業主体 事案公表 報告書 URL ベネッセ 2014/07/09 2014/09/25 http://blog.benesse.ne.jp/bh/ja/news/m/201 4/09/25/docs/20140925リリース.pdf
日本年金機構 2015/06/01 2015/08/20 http://www.nenkin.go.jp/oshirase/topics/2015 /0104.html J-WAVE 2016/04/21 2016/06/13 http://www.j-wave.co.jp/topics/1606_info.htm 日本テレビ 2016/04/21 2016/07/14 http://www.ntv.co.jp/oshirase/20160714.pdf エイベックス 2016/04/28 2016/06/23 http://v4.eir-parts.net/v4Contents/View.aspx?templ ate=announcement&sid=31225&code=7860 イプサ (資生堂) 2016/11/04 2017/01/31 http://www.ipsa.co.jp/news/3/pdf/20170131i psa-release.pdf GMOペイメント ゲートウェイ 2017/03/10 2017/05/01 https://www.gmo.jp/news/article/?id=5671 ※いずれの事案も個人情報の漏えい
CSIRTの活動 12 ▪事前対応型の活動(Proactive Service) ・脆弱性情報、脅威情報、攻撃予測情報などを調査/提供 ・ペネトレーションテスト、脆弱性診断、セキュリティ監査 ・情報資産のメンテナンス ・直接的にインシデント発生の抑制を図る (有害なURLやIPアドレスをフィルタリング)
▪事後対応型の活動(Reactive Service) ・インシデント報告や不正検知システムなどからの情報による活動 -アラート、警告等の確認/対応(外部からの通報にも対応) ・インシデントハンドリング(インシデント分析、インシデント対応) ▪セキュリティ品質マネージメントに関する活動 ・セキュリティ教育・トレーニング・啓発 (間接的なインシデント発生の抑制) ・リスク分析
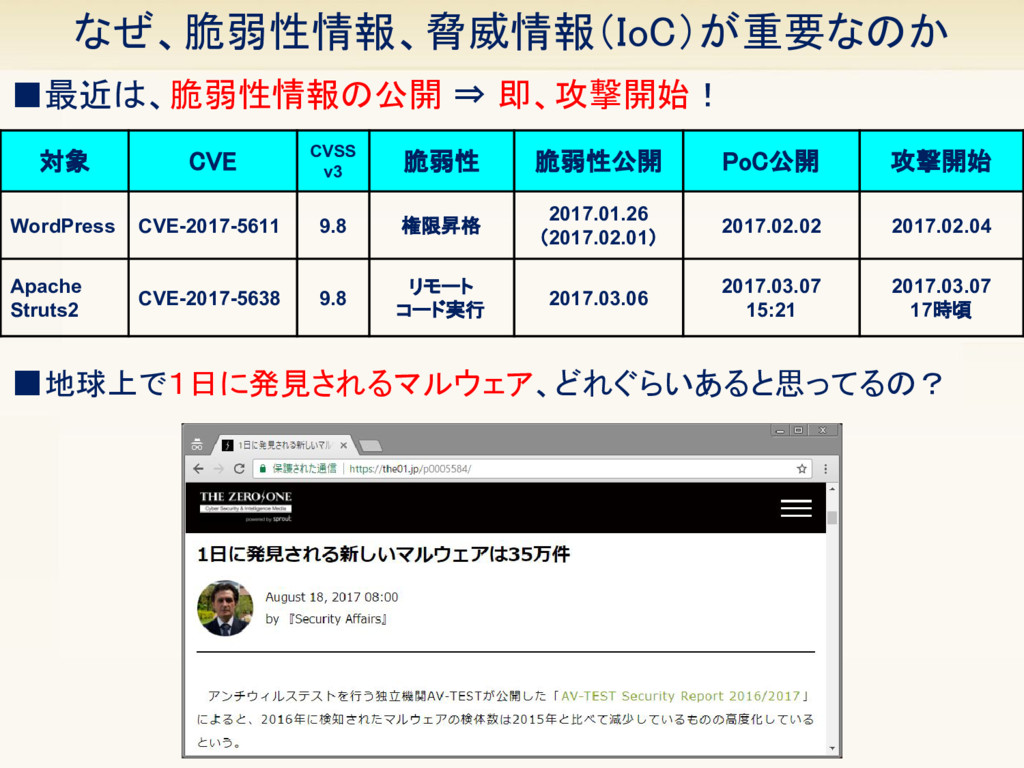
なぜ、脆弱性情報、脅威情報(IoC)が重要なのか ▪最近は、脆弱性情報の公開 ⇒ 即、攻撃開始! 対象 CVE CVSS v3 脆弱性 脆弱性公開
PoC公開 攻撃開始 WordPress CVE-2017-5611 9.8 権限昇格 2017.01.26 (2017.02.01) 2017.02.02 2017.02.04 Apache Struts2 CVE-2017-5638 9.8 リモート コード実行 2017.03.06 2017.03.07 15:21 2017.03.07 17時頃 ▪地球上で1日に発見されるマルウェア、どれぐらいあると思ってるの?
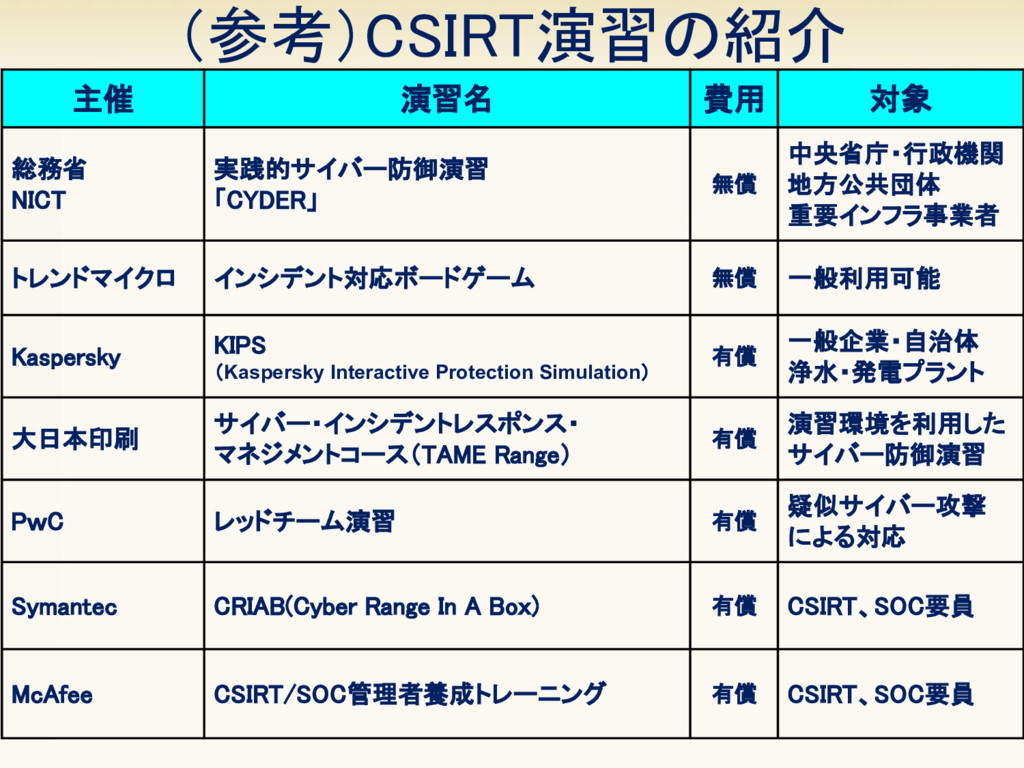
(参考)CSIRT演習の紹介 主催 演習名 費用 対象 総務省 NICT 実践的サイバー防御演習 「CYDER」 無償
中央省庁・行政機関 地方公共団体 重要インフラ事業者 トレンドマイクロ インシデント対応ボードゲーム 無償 一般利用可能 Kaspersky KIPS (Kaspersky Interactive Protection Simulation) 有償 一般企業・自治体 浄水・発電プラント 大日本印刷 サイバー・インシデントレスポンス・ マネジメントコース(TAME Range) 有償 演習環境を利用した サイバー防御演習 PwC レッドチーム演習 有償 疑似サイバー攻撃 による対応 Symantec CRIAB(Cyber Range In A Box) 有償 CSIRT、SOC要員 McAfee CSIRT/SOC管理者養成トレーニング 有償 CSIRT、SOC要員
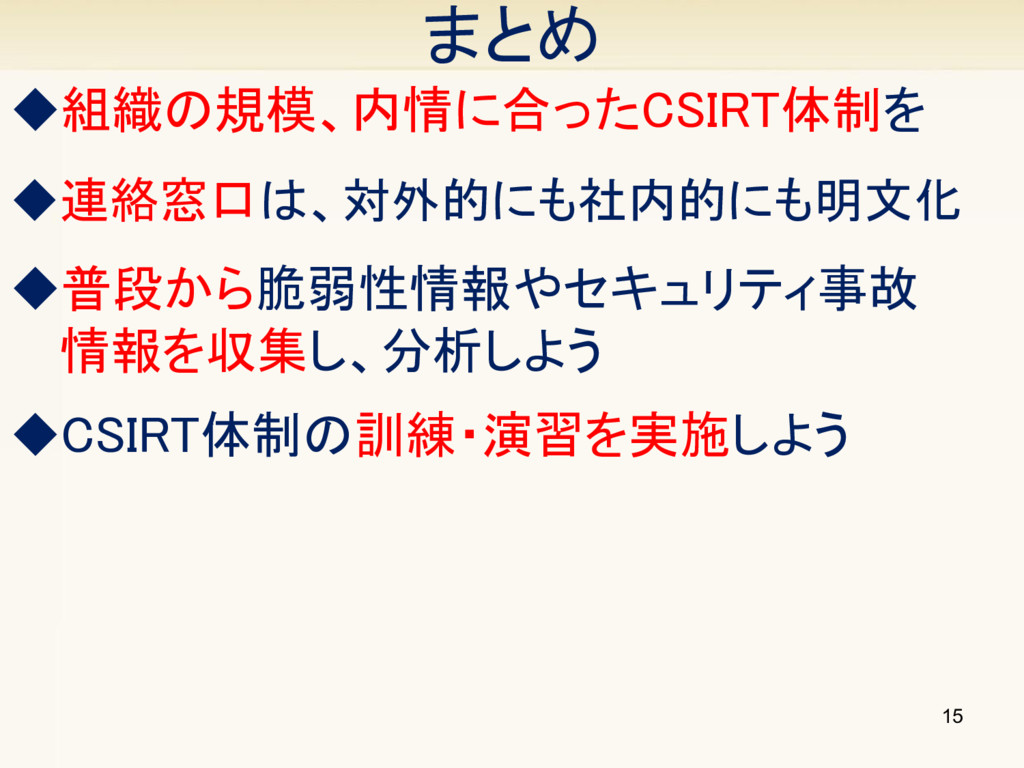
15 ◆CSIRT体制の訓練・演習を実施しよう ◆組織の規模、内情に合ったCSIRT体制を まとめ ◆普段から脆弱性情報やセキュリティ事故 情報を収集し、分析しよう ◆連絡窓口は、対外的にも社内的にも明文化
ご清聴ありがとうございました。 質問がありましたらどうぞ! 16


 ctrl_z3r0
 thkt
 yokawasa
 ymrl
 junkifurukawa
 tanakaseiya
 terurou
 kawametho
 kakehashi
 shisyu_gaku
 nayuts
 codatum
 yama3133
 kristinabergwall1
 bkeepers
 csswizardry
 asonas
 badams
 nmsamuel
 quramy
 szymonslowik
 rkendrick25
 ryanjones
 eileencodes