Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
h-ashisan
July 19, 2024
Technology
1.6k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
h-ashisan
July 19, 2024
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
780
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
550
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
910
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
930
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
940
20240724_cm_odyssey_hibiyatech
hiashisan
0
710
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
990
Other Decks in Technology
See All in Technology
作って終わりじゃないサーバーレス 〜9年運用する大規模EC物流API基盤の設計・運用のリアル〜
zozotech
PRO
0
430
越境するなら専門用語を使うな高校校歌 / If you wanna cross border, you shouldn't use jargon
vtryo
0
150
開発投資の期待値を上げるプロダクトロードマップづくり ~プロダクトエンジニアが越境して事業を伸ばす~
kekekenta
1
240
aws-iot-platform-architecture-use-cases.pdf
ma2shita
0
490
Genieを崇めよ
kameitomohiro
0
170
C#コードの結合を可視化する Roslyn解析による設計改善と リファクタリング判断
dora56
0
330
現場で役立つ技術負債の効果的な返済方法
masuda220
PRO
10
5k
SREの視点で考えるSIEM活用術 〜AWS環境でのセキュリティ強化〜
cscengineer
PRO
0
160
なぜ「決定性」が 決定的に重要なのか? Durable Execution 基盤の数理的理解 #serverlessjp / ServerlessDays Tokyo 2026
ytaka23
3
1.1k
Issue 駆動でスペシャリストの意図を届ける、AI 実装のアクセシビリティ向上
thkt
0
130
事業課題から技術的負債に向き合う
sansantech
PRO
2
2.2k
AI時代の「技術的負債」の変質ー概念の終焉と再解釈、エージェントと共に向かう先
nwiizo
1
3.1k
Featured
See All Featured
How to Get Subject Matter Experts Bought In and Actively Contributing to SEO & PR Initiatives.
livdayseo
0
200
sira's awesome portfolio website redesign presentation
elsirapls
0
420
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
2.9k
How to Think Like a Performance Engineer
csswizardry
28
2.8k
ReactJS: Keep Simple. Everything can be a component!
pedronauck
666
130k
Paper Plane
katiecoart
PRO
4
53k
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.4k
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Building a Scalable Design System with Sketch
lauravandoore
464
34k
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
340
Mobile First: as difficult as doing things right
swwweet
225
10k
Transcript
[2024最新版] AWS Control Towerを使った セキュアなマルチアカウント環境の作り⽅ 2024.7.19 AWS事業本部 コンサルティング部 芦沢広昭
Xへの投稿の際は、 ハッシュタグ #devio2024 でお願いいたします。 2 お願い
⾃⼰紹介 3 芦沢 広昭 / あしざわ ひろあき ▣ 所属: AWS事業本部コンサルティング部
/ ソリューションアーキテクト ▣ 業務: AWS設計構築・コンサルティング ▣ その他: HibiyaTech運営 2023-2024 Japan AWS All Certifications Engineers 2024 Japan AWS Top Engineers(Security) 2023〜 AWS Community Builders(Security & Identity)
想定する視聴者のレベル 本セッションのレベルは 100 から 300 を想定して作成しています。 • 基礎編:レベル100 〜 レベル200
• 実践編:レベル200 〜 レベル300 ※レベルの説明 • Level 100 : AWS サービスの概要を解説するレベル • Level 200 : トピックの⼊⾨知識を持っていることを前提に、ベストプラクティス、サービス機能を解説するレベル • Level 300 : 対象のトピックの詳細を解説するレベル • Level 400 : 複数のサービス、アーキテクチャによる実装でテクノロジーがどのように機能するかを解説するレベル 4
⽬指すゴール • AWSセキュリティ、マルチアカウント管理といった 基本的な概念を理解している • セキュアなAWS環境を作るための構成要素について理解する • AWS Control Towerを使ったマルチアカウント環境の構築に臨
むスタート地点に⽴っている 5
アジェンダ • 導⼊:3分 • 基礎編:12分 ◦ AWSセキュリティの基本 (5分) ◦ AWS環境分割の基本
(7分) • 実践編:15分 ◦ AWS Control Towerでできること、できないこと (5分) ◦ AWSマルチアカウント環境を作る前に考えるべきポイント (5分) ◦ セキュアなAWS運⽤のための組織づくり (5分) • まとめ:2分 6
質問: これからAWSを学ぶ⽅、 何から始めるべき? 7
まずはセキュリティ (断⾔) 8
基礎編 9
基礎編のゴール • AWSセキュリティ、マルチアカウント管理といった基本的な概念を理解 している 10
基礎編: AWSセキュリティの基本 11
AWSセキュリティの基本 • AWS責任共有モデル • なぜセキュリティが⼤切なのか 12
AWS責任共有モデル 13
AWS責任共有モデル 14 範囲内の網羅的な セキュリティ対策を ⾏う責任がある 残りの部分は AWSがセキュリティを担保 (ユーザーによる考慮不要)
なぜセキュリティが⼤切なのか • AWSアカウントやAWS上のリソースにはインターネット経由でアクセ スできるから • 初期状態のAWSアカウントはセキュリティ設定が⼗分ではないため、 セキュリティ設定 が必須 15
セキュリティ設定の例 • 多要素認証の設定(rootユーザー/IAMユーザー) • 監査ログの⻑期間保存設定(AWS CloudTrail 証跡) • AWSリソース変更履歴の記録(AWS Config
レコーダー) • AWSアカウントへの脅威検出の有効化(Amazon GuardDuty) • AWS設定値のセキュリティチェックの有効化(AWS Security Hub) • サーバー内に含まれる脆弱性検出の有効化(Amazon Inspector) • ストレージのパブリックアクセス公開の防⽌(Amazon S3ブロックパブリッ クアクセス) など... 16
セキュリティの定期点検‧更新 セキュリティ設定は⼀度実施して終わりではなく、定期点検と更新が必要です。 • 定期点検:セキュアな状態が維持されているかの確認 • 定期更新:最新の脅威に対して現在のセキュリティ対策が最適だという確認 17
AWSサービスによる定期点検‧定期更新 AWS Security Hub • AWSアカウント内の設定値を定期的に⾃動チェック、セキュリティ的に推奨 される設定になっているか確認できる • チェック基準はセキュリティコントロールとして公開、⾃動更新される ※コントロールは
[EC2.1]のような [AWSサービス名.番号]の形式のIDで1つずつ管理 https://docs.aws.amazon.com/ja_jp/securityhub/latest/userguide/securityhub-standards.html 18
AWSセキュリティの基本:まとめ • AWS責任共有モデル → ユーザーには網羅的なセキュリティ対策を実施する責任がある • なぜセキュリティが⼤切なのか → AWSアカウントはインターネットからアクセスできるから →
初期設定だけでなく定期点検‧定期更新も重要 AWS Security Hubを活⽤しよう 19
基礎編: AWS環境分割の基本 20
AWS環境分割の基本 • AWSの環境分割パターン • なぜマルチアカウントなのか 21
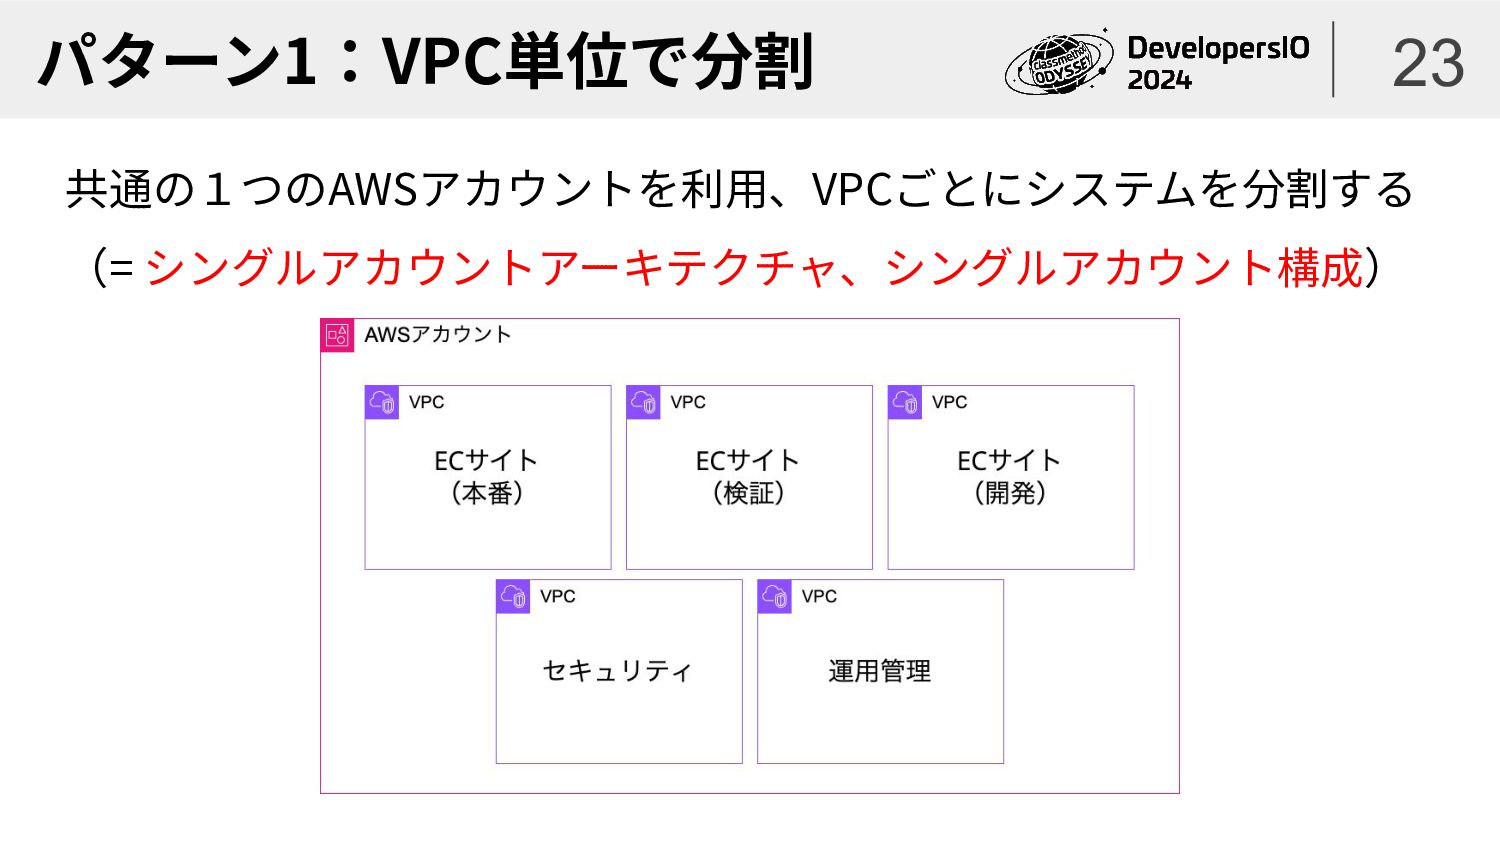
AWS環境分割とは AWSアカウント上で運⽤するシステムをどのような基準で分割し 管理するか 22
パターン1:VPC単位で分割 23 共通の1つのAWSアカウントを利⽤、VPCごとにシステムを分割する (= シングルアカウントアーキテクチャ、シングルアカウント構成)
パターン2:AWSアカウント単位で分割 24 システムごとにAWSアカウントを分割する (= マルチアカウントアーキテクチャ、マルチアカウント構成)
マルチアカウント構成がおすすめ AWSアカウント単位で分割する、マルチアカウント構成がおすすめ 25 <
なぜマルチアカウントなのか 以下の観点からAWSアカウントを分けた⽅が運⽤上都合がいいから • 請求(AWS利⽤費)の分離 • IAM権限の分離 • リソース制限(サービスクオータ)の存在 ※ただし、アカウントが分かれてしまうために管理しづらくなる⾯も... 26
マルチアカウント管理の効率化 AWS Organizations • 複数のAWSアカウントをOUというグループ単位でまとめて管理できる • マルチアカウント管理における便利な機能がたくさん使える • ただし利⽤は必須ではない 27
AWS環境分割の基本:まとめ • AWSの環境分割パターン → AWSアカウントで分割するマルチアカウント構成がおすすめ • なぜマルチアカウントなのか → 請求の分離、IAMの分離、リソース制限を背景に運⽤上都合がいい →
AWS Organizationsで複数のアカウントを効率的に管理できる 28
実践編 29
実践編のゴール • AWS Control Towerでどんなことができるのか把握する • マルチアカウント管理を始めるまでの検討‧判断ができる • マルチアカウント管理における組織づくりの重要性を理解する 30
実践編: AWS Control Towerを使って できること、できないこと 31
AWS Control Tower 32 ランディングゾーン (Landing Zone) = AWSのベストプラクティスに基づいて構成した アカウントをセキュアかつスケーラブルに展開していくための仕組み。
マネジメントコンソールから数Stepの作業、1時間程度でランディングゾーンを構築できる。 構築したランディングゾーンはバージョンで管理され、⼿動で更新できる。 https://aws.amazon.co m/jp/controltower/
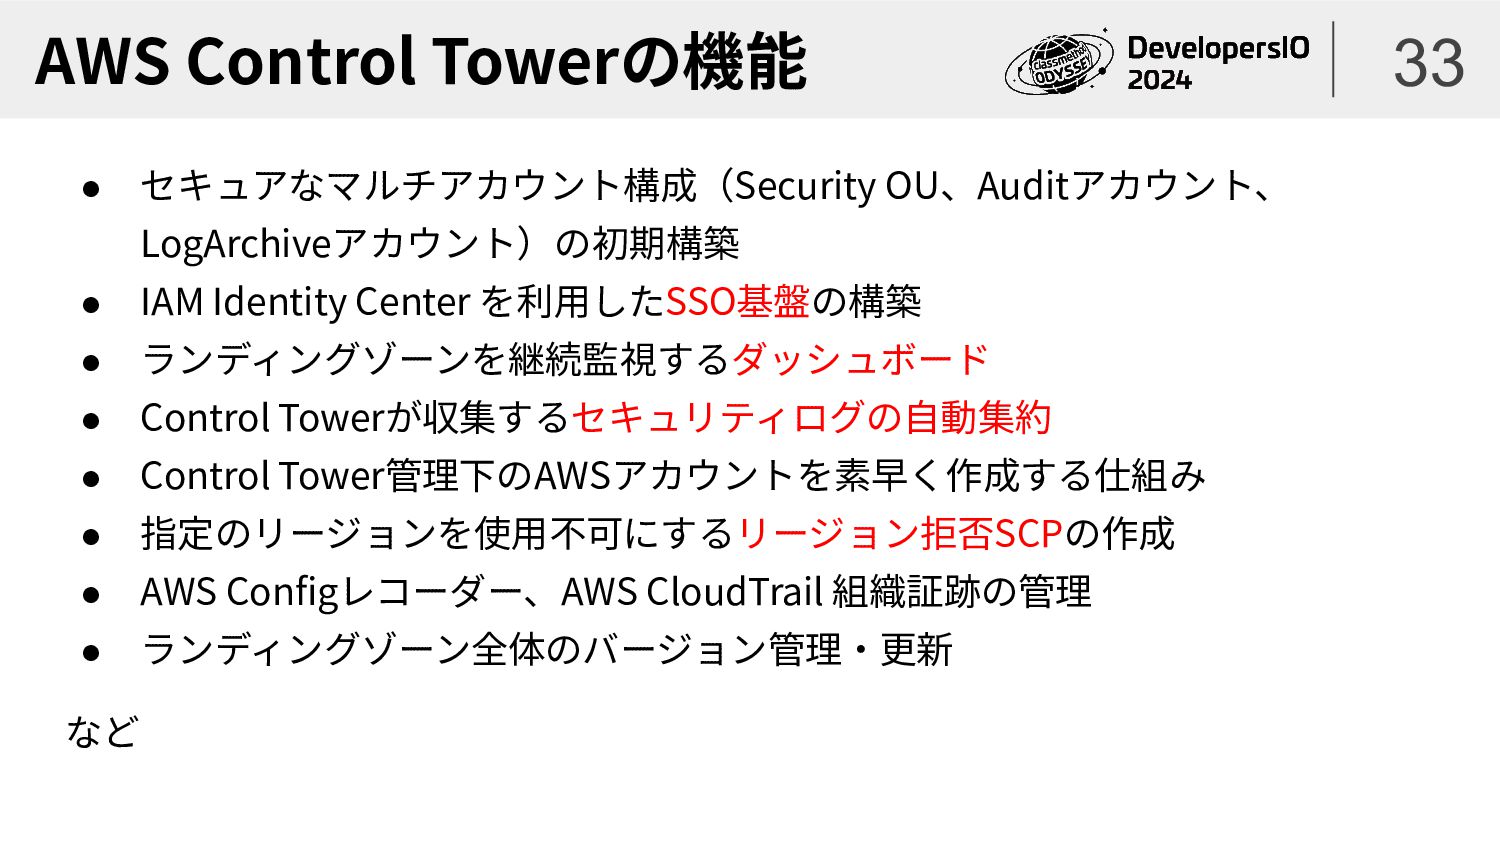
AWS Control Towerの機能 • セキュアなマルチアカウント構成(Security OU、Auditアカウント、 LogArchiveアカウント)の初期構築 • IAM Identity
Center を利⽤したSSO基盤の構築 • ランディングゾーンを継続監視するダッシュボード • Control Towerが収集するセキュリティログの⾃動集約 • Control Tower管理下のAWSアカウントを素早く作成する仕組み • 指定のリージョンを使⽤不可にするリージョン拒否SCPの作成 • AWS Configレコーダー、AWS CloudTrail 組織証跡の管理 • ランディングゾーン全体のバージョン管理‧更新 など 33
AWS Control Towerを使ってできること • セキュアなAWS環境を作り始めるためのスタートラインに 最速でたどり着くこと • その他のAWSセキュリティサービスなどのソリューションを 組み合わせたセキュアなAWS環境を作る基盤となること •
セキュアなAWSアカウントを 迅速に‧効率よく (= スケーラブルに) 払い出すこと 34
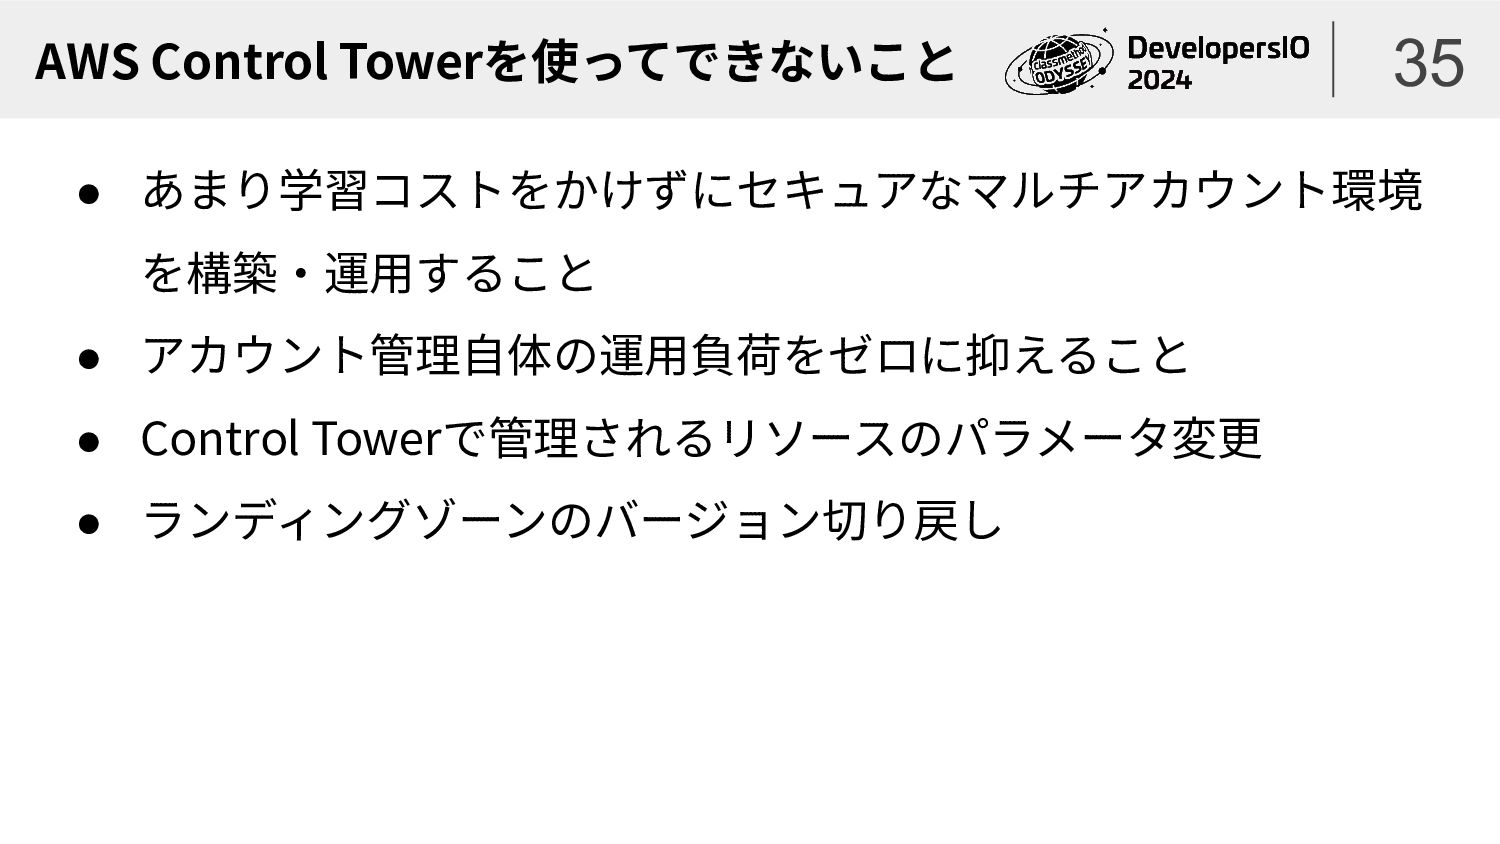
AWS Control Towerを使ってできないこと • あまり学習コストをかけずにセキュアなマルチアカウント環境 を構築‧運⽤すること • アカウント管理⾃体の運⽤負荷をゼロに抑えること • Control
Towerで管理されるリソースのパラメータ変更 • ランディングゾーンのバージョン切り戻し 35
アカウント管理‧ガバナンス関連の直近のアップデート • AWS Organizations 関連 ◦ [アップデート ]AWS Organizationsで作成出来る SCP数の上限が
2,000に引き上げられました (2024.6.5) ◦ [アップデート ] Amazon Macie + Organizations で組織の委任された管理者がメンバーアカウントに対して機密 データ自動検出機能の有効・無効を切り替えれるようになりました (2024.06.17) ◦ [アップデート ] AWS Resource Explorer がマルチアカウントのリソース検索に対応しました (2023.11.13) • AWS Control Tower 関連 ◦ [アップデート ]AWS Control Towerのランディングゾーン バージョン 3.3がリリース!よりセキュアになりました! (2023.12.14) ◦ [アップデート ] AWS Control Tower に新たに 65 個のコントロールが追加されて OU 単位でのリージョン制限も で きるようになりました #AWSreInvent (2023.11.28) ◦ [アップデート ]API を使用して AWS Control Tower ランディング ゾーン操作の自動化が可能になりました #AWSreInvent (2023.11.27) • AWS Security Hub 関連 ◦ [アップデート ]AWS Security Hubの組織への展開がセキュリティ標準やコントロールなどをカスタマイズして設定 できるようになりました! #AWSreInvent (2023.11.27) 36
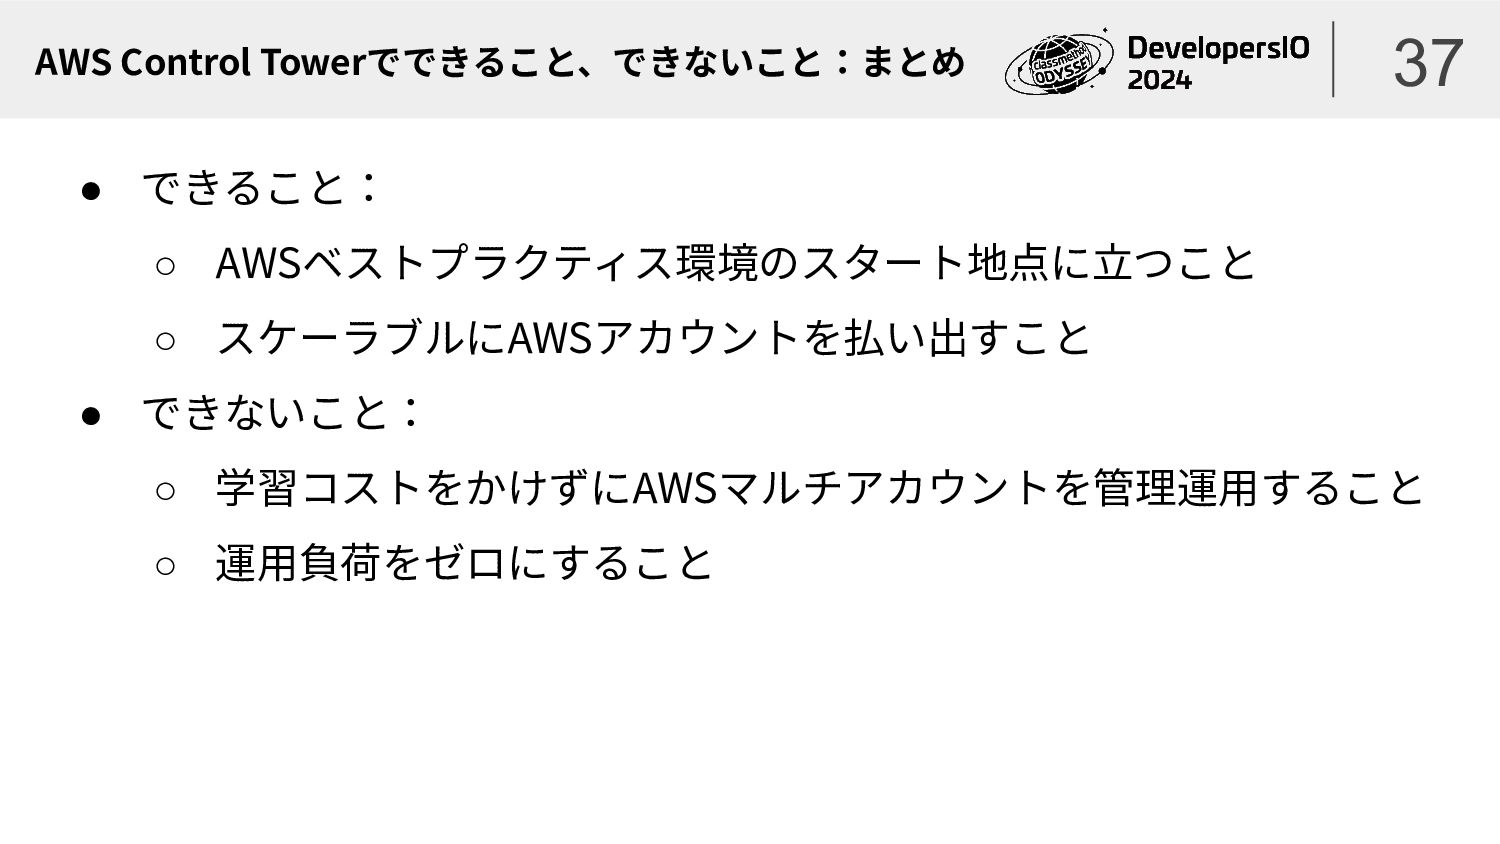
AWS Control Towerでできること、できないこと:まとめ • できること: ◦ AWSベストプラクティス環境のスタート地点に⽴つこと ◦ スケーラブルにAWSアカウントを払い出すこと •
できないこと: ◦ 学習コストをかけずにAWSマルチアカウントを管理運⽤すること ◦ 運⽤負荷をゼロにすること 37
実践編: AWSマルチアカウント環境を作る前 に考えるべきポイント 38
AWS Control Towerの利⽤ マルチアカウント管理の導⼊は ビジネス要件 39
AWSマルチアカウント管理を やっていくためには ビジネス層の理解が必要 40
AWSマルチアカウント環境を作る前に • ガバナンス要件に基づくシステム要件の整理 • マルチアカウント環境を運⽤する体制の検討 41
ガバナンス要件の基づくシステム要件の例 • コンプライアンス要件の確認(例:GDPR、FISC、PCI DSSなど) • セキュリティポリシーの確認 • データ管理ポリシーの確認 • ガバナンス要件を満たすためのAWSサービスや機能の特定
• 必要なセキュリティ設定やアクセス制御の要件の整理 • 監査やログ記録に関する要件の整理 42
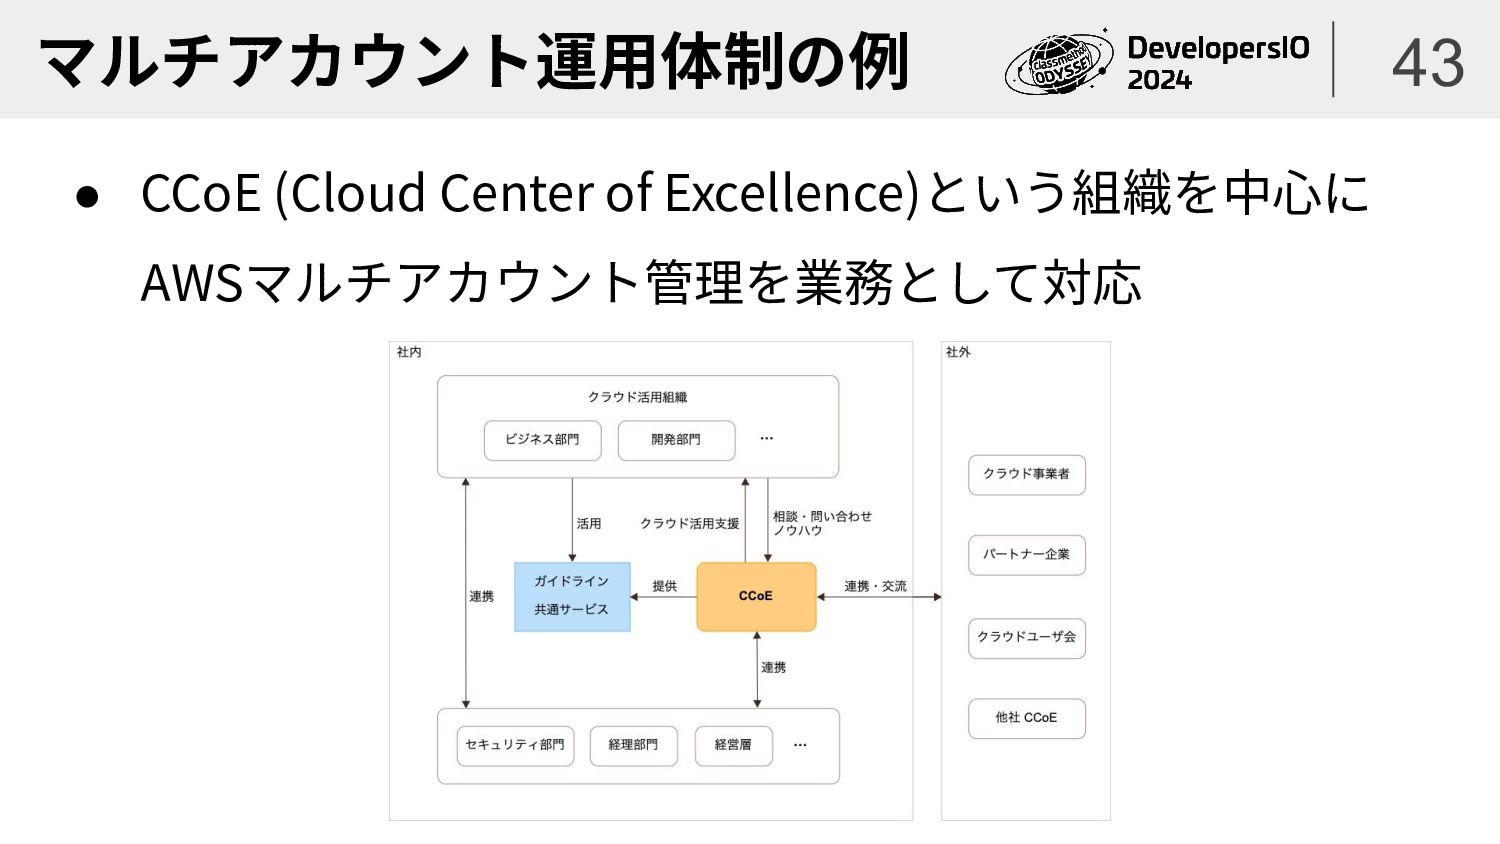
マルチアカウント運⽤体制の例 • CCoE (Cloud Center of Excellence)という組織を中⼼に AWSマルチアカウント管理を業務として対応 43
その要件は本当に Organizations / Control Towerを 使わないと満たせないのか? 44
AWS Control Towerの代替となる選択肢 • Control Towerなしでセルフマネージドな マルチアカウント環境を構築する • AWSリセラーにアカウント管理を任せて 独⾃のOrganizationsを構築しない
• AWSに依存しない形でSaaS製品を駆使して構築 45
MA環境を作る前に考えるべきポイント:まとめ • AWSマルチアカウント環境の導⼊はビジネス要件 • ビジネス要件、ガバナンス要件に合わせてシステム要件を整理 • 運⽤体制の整備も忘れずに • 代替の選択肢も⼗分検討した上で選択する 46
実践編: セキュアなAWS運⽤のための組織づくり 47
セキュリティガバナンスは コストセンターである (と思われがち) 48
セキュリティガバナンスは コストセンターではなく 価値創造の基盤です 49
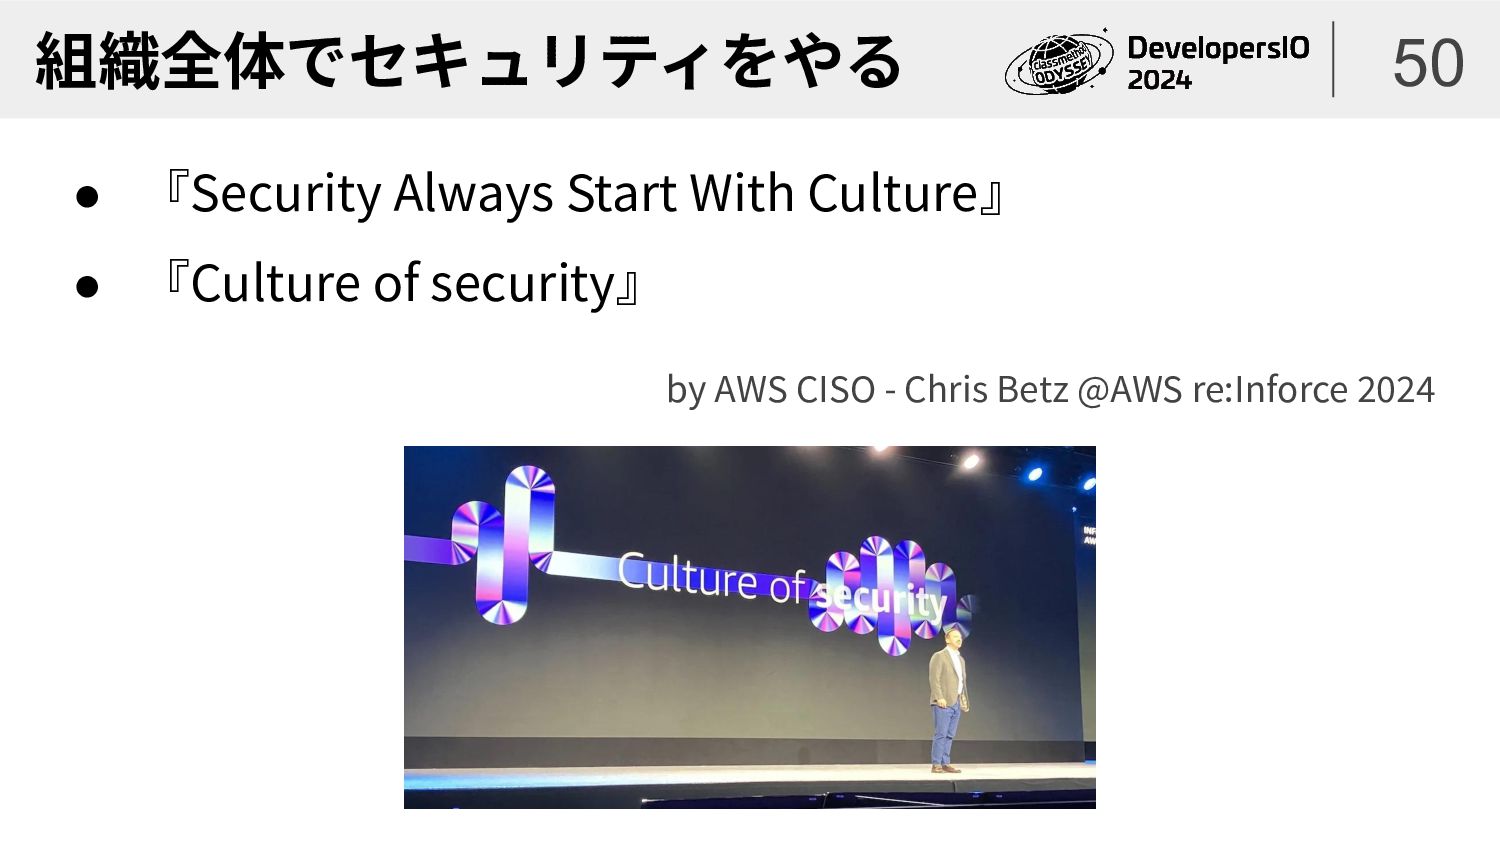
組織全体でセキュリティをやる • 『Security Always Start With Culture』 • 『Culture of
security』 by AWS CISO - Chris Betz @AWS re:Inforce 2024 50
経営層を AWS re:Invent、AWS re:Inforce に連れていく 51
AWSベストプラクティスから学 ぶ • AWS Cloud Adoption Framework ◦ Business /
People / Governance / Platform / Security / Operation • AWS Well-Architected Framework ◦ セキュリティの柱 • AWS Security Maturity Model ◦ クラウドセキュリティのトレーニング ◦ 開発時にセキュリティチームが参画 ◦ 開発内のセキュリティチャンピオン 52
実践編:まとめ • AWS Control Towerを使ってできること、できないこと → 最速でスタートラインに辿り着くための1つの⼿段。 • AWSマルチアカウント環境を作る前に考えるべきポイント →
ガバナンス要件を整理。Control Towerの利⽤が必須か否かを検討。 • セキュアなAWS運⽤のための組織づくり → コストセンターから価値創造の基盤へ。ベストプラクティスから学ぶ。 53
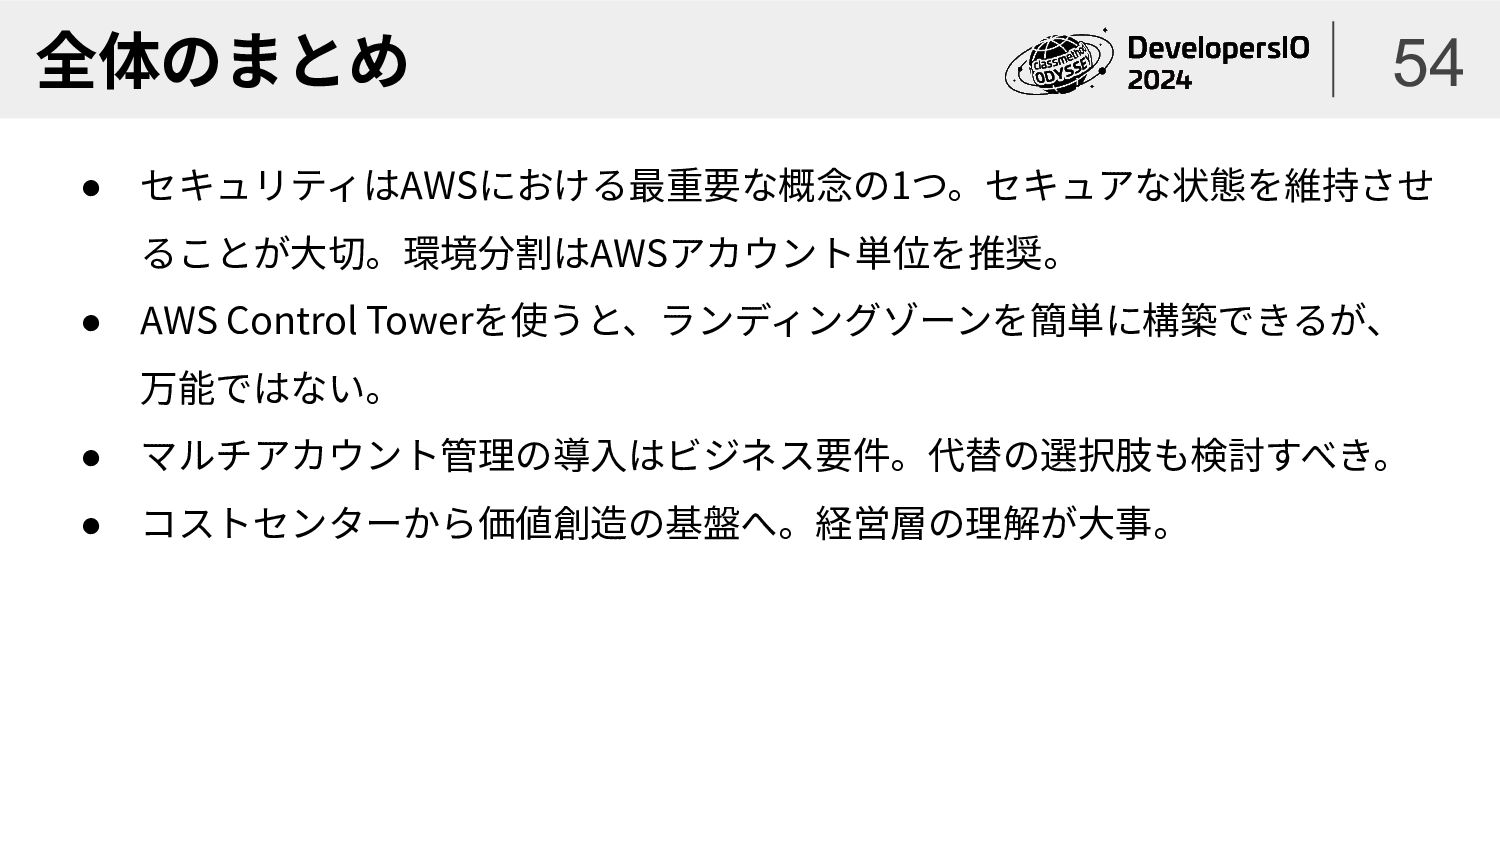
全体のまとめ • セキュリティはAWSにおける最重要な概念の1つ。セキュアな状態を維持させ ることが⼤切。環境分割はAWSアカウント単位を推奨。 • AWS Control Towerを使うと、ランディングゾーンを簡単に構築できるが、 万能ではない。 •
マルチアカウント管理の導⼊はビジネス要件。代替の選択肢も検討すべき。 • コストセンターから価値創造の基盤へ。経営層の理解が⼤事。 54
None
56

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 hiashisan
 zozotech
 vtryo
 kekekenta
 ma2shita
 kameitomohiro
 dora56
 masuda220
 cscengineer
 ytaka23
 thkt
 sansantech
 nwiizo
 livdayseo
 elsirapls
 tammyeverts
 marktimemedia
 csswizardry
 pedronauck
 katiecoart
 maggiecrowley
 panda_program
 lauravandoore
 dugsong
 swwweet