Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Classmethod_regrowth_2024_tokyo_security_identi...
Search
h-ashisan
December 10, 2024
Technology
1.8k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
h-ashisan
December 10, 2024
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
830
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
590
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
950
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
990
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
980
20240724_cm_odyssey_hibiyatech
hiashisan
0
750
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.7k
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
1k
Other Decks in Technology
See All in Technology
少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo
shift_evolve
PRO
0
210
バックオフィスに染み出すTypeScript ── clasp で安全に仕組みを作る
nealle
1
180
Gifu WordPress Meetup #200 に向けて、私たちには何ができるだろうか?/ 2026-11-07 Gifu WordPress Meetup
torounit
0
210
企画からFlutter実装まで、1つの機能を一貫して開発したプロセスと成果物
khiroyuki1003
1
160
お客様の「やりたい」の先を見通す合意形成プロセス ~裏にある課題と不安を解きほぐすコツ~
yukakoseki
0
110
Technical Project Manager の役割とやりがい、少しだけ AI
yoshiiryo1
0
600
攻撃 3 時間 vs 復旧 10 時間。アクセスキー流出の非対称性を体感するために CTF を作った話
kazzpapa3
1
150
DBTS2026 盛り上がってますか!?Databricksが実現するAI時代のデータ基盤
akuwano
1
190
顧客合意を取りながら進めるAWSコスト削減の実践
optim
0
120
IBC 2026 動画技術関連レポート / IBC 2026 Report
cyberagentdevelopers
PRO
2
440
分析作業をどこまで任せるか自分で決められる AIネイティブBI『Golden Analytics』が 良さげな話 /golden-analytics-is-ai-native-bi
shinyaa31
0
130
AI時代の組織作り:チーム開発から「個人×AI」への移行と、持続可能な「開発資本」の築き方
ham0215
2
300
Featured
See All Featured
The innovator’s Mindset - Leading Through an Era of Exponential Change - McGill University 2025
jdejongh
PRO
1
390
We Analyzed 250 Million AI Search Results: Here's What I Found
joshbly
2
2.1k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
We Have a Design System, Now What?
morganepeng
55
8.4k
Redefining SEO in the New Era of Traffic Generation
szymonslowik
1
520
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
370
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
550
We Are The Robots
honzajavorek
0
440
Odyssey Design
rkendrick25
PRO
2
930
Rebuilding a faster, lazier Slack
samanthasiow
85
9.7k
Responsive Adventures: Dirty Tricks From The Dark Corners of Front-End
smashingmag
254
23k
Skip the Path - Find Your Career Trail
mkilby
1
290
Transcript
2024/12/10 芦沢 広昭 クラスメソッド re:Growth 2024 東京 5分でわかる最新のAWSセキュリティガバナンス 〜Security, Identity
& Governance関連アプデまとめ〜
注意事項 ‧5分LTにつきスライドは早めに送ります ‧スライドは既にブログで公開済みです(多分)
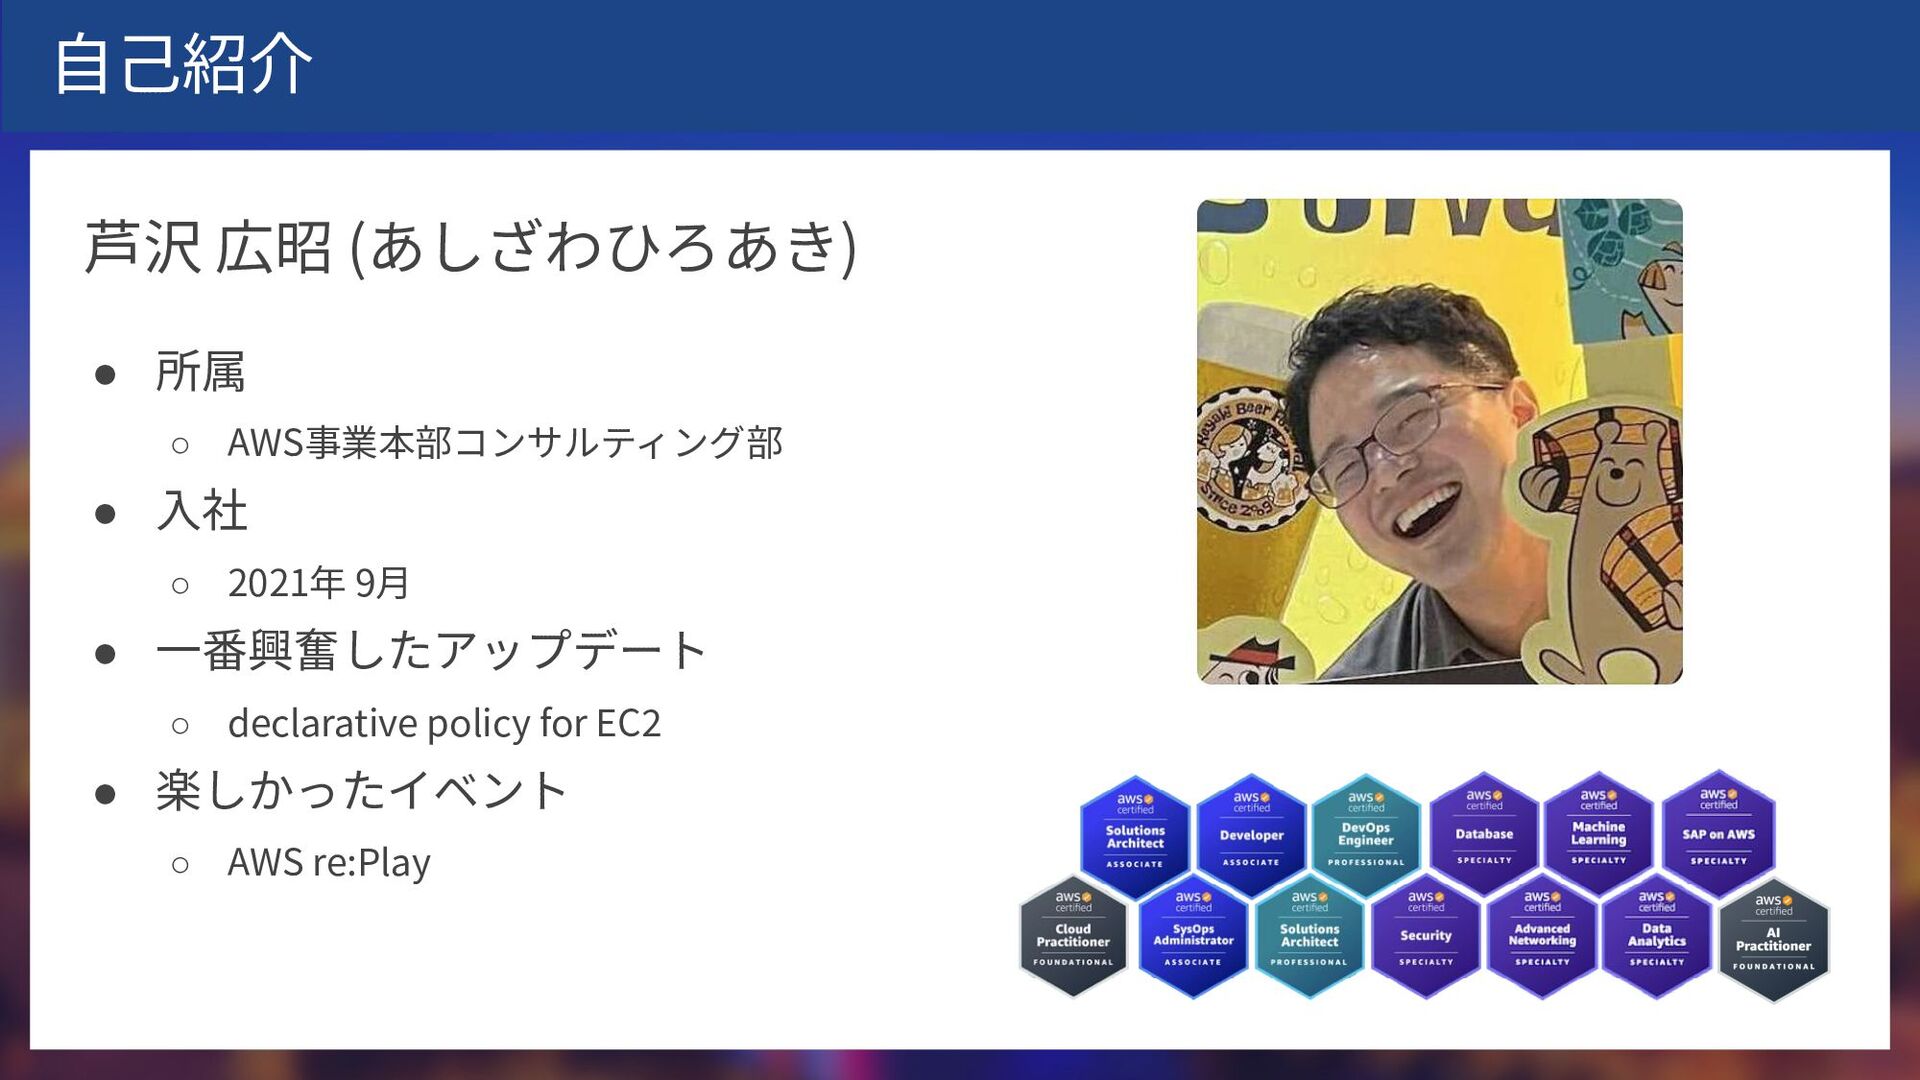
⾃⼰紹介 芦沢 広昭 (あしざわひろあき) • 所属 ◦ AWS事業本部コンサルティング部 • ⼊社
◦ 2021年 9⽉ • ⼀番興奮したアップデート ◦ declarative policy for EC2 • 楽しかったイベント ◦ AWS re:Play
今年のre:Invent の セキュリティ系アップデートは6個! • [新サービス] AWS Security Incident Response •
[新機能] GuardDuty Extended Threat Detection(拡張脅威検出) • [機能拡張] Verified Access がTCP経由での接続をサポート(Preview) • [新機能] OpenSearch ServiceとSecurity LakeがZero-ETL 統合をサポート • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート ※2024/12/1〜2024/12/6(現地時間)までのアップデート ⾚字は個⼈的イチオシアップデート
今年のre:Invent予選落ち セキュリティ系アップデートは9個! • [新機能] Orgnaizations にRCP(resource control policies) が登場 •
[新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエリ⽣成機能がGA • [新機能] Control Tower がRCP(resource control policies) をサポート • [新機能] Orgnaizations にRoot access management が登場 • [新機能] CloudTrail Lake のダッシュボード追加、イベントデータストアのアカウント共有 • [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追加項⽬が確認可能に • [機能拡張] Control Tower にコントロールドリフトを解決するAPI が追加 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤可能に ⾚字は個⼈的イチオシアップデート ※2024/11/14〜2024/11/31(現地時間)までのアップデート
本セッションでやること 制限時間(5分)内に re:Inventアプデ + おすすめの予選落ちアプデ を 時間の許す限り紹介します!
個⼈的なイチオシアップデートから紹介 • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Orgnaizations にRCP(resource
control policies) が登場 • [新機能] Orgnaizations にRoot access management が登場 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 re:Invent 予選落ち 予選落ち 予選落ち
[新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • サービスのベースライン構成を指定して組織全体に適⽤できる新しいガバ ナンス機能。現在はEC2系のサービス(EC2,VPC,EBS)のみをサポート。 • APIレベルでアクセスを制限する承認ポリシー(SCPやRCP)と異なり、 サービスのコントロールプレーンで直接構成を指定するため、新機能やAPI
追加時に抜け漏れがない柔軟性の⾼さが強み。 リンク:https://dev.classmethod.jp/articles/aws-organizations-declarative-policies-available/ re:Invent
[新機能] Orgnaizations にRCP(resource control policies) が登場 • 組織内のアカウントに対するリソースへのアクセスを制限する新しい承認 ポリシーの1つ。 •
従来のSCPは組織内のIAMプリンシパルのAPI実⾏を制限する⼀⽅、RCPは 組織内のAWSリソースへのAPI実⾏を制限する。 • 現在はS3、STS、KMS、SQS、Secrets Managerをサポート。 リンク:https://dev.classmethod.jp/articles/organizations-resource-control-policies-rcps/ 予選落ち
[新機能] Orgnaizations にRoot access management が登場 • Organizations管理アカウントからメンバーアカウントに対し 「ルートユーザー認証情報の削除」「S3バケットポリシーの削除」 「SQSキューポリシーの削除」というルートユーザー特有の操作が実⾏で
きるようになった。 リンク:https://dev.classmethod.jp/articles/root-access-management/ 予選落ち
[機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • Control Towerランディングゾーンの設定に「AWS Backup」の項⽬が追加
• 初期設定時、Security OUに新しく中央バックアップアカウントと バックアップ管理者アカウントを追加する必要がある • 頻度を表すタグを付与するとリソースのバックアップが取得される(はず) リンク :https://docs.aws.amazon.com/controltower/latest/userguide/backup.ht ml 予選落ち
本セッションでやること イチオシはここまで ここからre:Inventアプデの残り
[新サービス] AWS Security Incident Response • AWS上のセキュリティインシデント発⽣時に、AWSのCIRTチームが 24時間365⽇の有⼈サポートを提供するサービス。 • GuardDutyや3rd
Party製品(CrowdStrike, TrendMicroなど)からの情報を AWS Security Hub経由で収集、インシデント対応に利⽤。 • 料⾦は⽉額7,000 USDから、ハイエンドなサポートサービス。 リンク:https://dev.classmethod.jp/articles/released-aws-security-incident-response/ re:Invent
[新機能] GuardDuty Extended Threat Detection(拡張脅威検出) • 従来は単独で検出されていたイベントを、時系列にまとめて 攻撃のシナリオとして理解できるようになる。 • 具体的には、"Attack
sequence"と呼ばれる新しい脅威タイプの追加。 IAMクレデンシャルの漏洩やS3データ漏洩などの攻撃シナリオを検出可能。 • 攻撃の全体像の把握、対応の迅速化に役⽴つ。 リンク:https://dev.classmethod.jp/articles/released-amazon-guardduty-extended-threat-detection/ re:Invent
[機能拡張] Verified Access がTCP経由での接続をサポート(Preview) • 過去2年間はHTTP/HTTPSのみだったが、新しくTCP接続をサポートすることで SSH / RPD /
データベース接続 / SMTPなどが利⽤可能に。 • 従来VPNを必要としていた場⾯で、セキュアでシンプルなアクセスが実現可能 に。 • クライアントへの構成ファイル配布 & Clientインストールが別途必要な点に注意。 リンク :https://dev.classmethod.jp/articles/aws-verified-access-secure-access-resources-non-https-protocols-previ ew/ re:Invent
[新機能] OpenSearch ServiceとSecurity LakeがZero-ETL 統合をサポート • 従来のデータ抽出‧変換‧ロード(ETL)プロセスを省略、OpenSearch ServiceからSecurity Lakeのセキュリティデータを直接クエリして分析でき るようになった。あまりクエリされないデータの分析に適している。
• 似た機能の「Amazon OpenSearch Ingestion」はリアルタイム分析と頻繁 にクエリされるデータの分析に適している。 リンク:https://dev.classmethod.jp/articles/amazon-opensearch-zeroetl-securitylake-ga/ re:Invent
[新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート • Control Towerコントロールとして宣⾔型ポリシーが早速利⽤可能に • 「VPC
/ EBSスナップショット / シリアルコンソール / AMI」の公開範囲を 制御する4つの宣⾔型ポリシーをサポート ※残り2つは未サポート リンク:https://dev.classmethod.jp/articles/aws-organizations-declarative-policies-available/ re:Invent
re:Invent予選落ちアップデート を簡潔に紹介 (1/2) [新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエリ⽣成機能がGA • クエリ⽣成だけでなくクエリ結果の要約もできるように。対応⾔語は英語のみ。
[新機能] Control Tower がRCP(resource control policies) をサポート • Control TowerコントロールでもRCPが登場。 [新機能] CloudTrail Lake のダッシュボード追加、イベントデータストアのアカウント共有 • 事前定義されたダッシュボードウィジェットが14個追加(Preview)、リソースベースポリシー を使ったイベントデータストアのクロスアカウント共有が可能に
re:Invent予選落ちアップデート を簡潔に紹介 (2/2) [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追加項⽬が確認可能に • リソースのプロパティ情報、コスト、AWS Security
Hub の検出結果、 AWS Config のコンプライアンス、タイムライン、リソースの関係グラフが確認可能に [機能拡張] Control Tower にコントロールドリフトを解決するAPI が追加 • ResetEnabledControl API が追加され、コントールドリフトをプログラムで解決したり、 API経由でコントロールを再デプロイできるようになった。 [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤可能に • これまでは「artifact:Get」というAPIアクションのみだったが、 より細かく分けられるオプションが追加された
セキュリティ系アップデート全体像 ◼ re:Invent アップデート(6) • [新サービス] AWS Security Incident Response
• [新機能] GuardDuty Extended Threat Detection(拡張脅 威検出) • [機能拡張] Verified Access がTCP経由での接続をサポー ト(Preview) • [新機能] OpenSearch ServiceとSecurity Lakeが Zero-ETL 統合をサポート • [新機能] Orgnaizationsに宣⾔型ポリシー(declarative policies) が登場 • [新機能] Control Towerが宣⾔型ポリシー(declarative policies) をサポート ◼ 予選落ち アップデート(9) • [新機能] Orgnaizations にRCP(resource control policies) が 登場 • [新機能] CloudTrail Lake のAI を活⽤した⾃然⾔語によるクエ リ⽣成機能がGA • [新機能] Control Tower がRCP(resource control policies) を サポート • [新機能] Orgnaizations にRoot access management が登場 • [新機能] CloudTrail Lake のダッシュボード追加、イベント データストアのアカウント共有 • [機能拡張] Resource Explorer でセキュリティ‧運⽤などの追 加項⽬が確認可能に • [機能拡張] Control Tower にコントロールドリフトを解決する API が追加 • [機能拡張] Control Tower ランディングゾーン設定にAWS Backup が追加 • [新機能] AWS Artifact に対するきめ細かなアクセス許可が利⽤ 可能に
締めの⾔葉 re:Invent 2024のセキュリティ系アップデートは 早め(年内)にキャッチアップして、 来年6⽉のre:Inforce 2025に備えよう!
None


 hiashisan
 shift_evolve
 nealle
 torounit
 khiroyuki1003
 yukakoseki
 yoshiiryo1
 kazzpapa3
 akuwano
 optim
 cyberagentdevelopers
 shinyaa31
 ham0215
 jdejongh
 joshbly
 afnizarnur
 morganepeng
 szymonslowik
 dugsong
 nikkihalliwell
 honzajavorek
 rkendrick25
 samanthasiow
 smashingmag
 mkilby