Share
Embed
Kiro のクラウドセッションを VPC につなぐ: VPC の接続を既定にして Publish すると新しいセッションが社内に届く
Kiro のクラウドセッションを自社の VPC につなぐ機能 (VPC の接続) を、図と画面で説明する参考資料です。管理者が接続を作って Controls で既定にし Publish すると、新しいセッションが社内のパッケージレジストリ、DB、オンプレミスに届きます。資料では、Kiro のサービスとの通信のほかは自社の VPC から出ること、Kiro が作って消せるのは自分でタグを付けたネットワークインターフェイスだけであること、始める前の条件 (Enterprise プランで Controls を使う、us-east-1 の IAM Identity Center プロファイル)、接続の作り方と変え方を扱います。内容は 2026 年 11 月 21 日時点の公開資料によります。
Riku INADA PRO
November 21, 2026
Transcript
15 slides
-
参考資料 クラウドセッションを VPC につなぐ VPC の接続を既定にして Publish すると 新しいセッションが社内に届く 読むと、VPC
の接続を自社で使うかを判断でき、 始める前の条件を確かめて、最初の接続を作れる 2026 年 11 月 21 日時点 アマゾン ウェブ サービス ジャパン合同会社 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 1 -
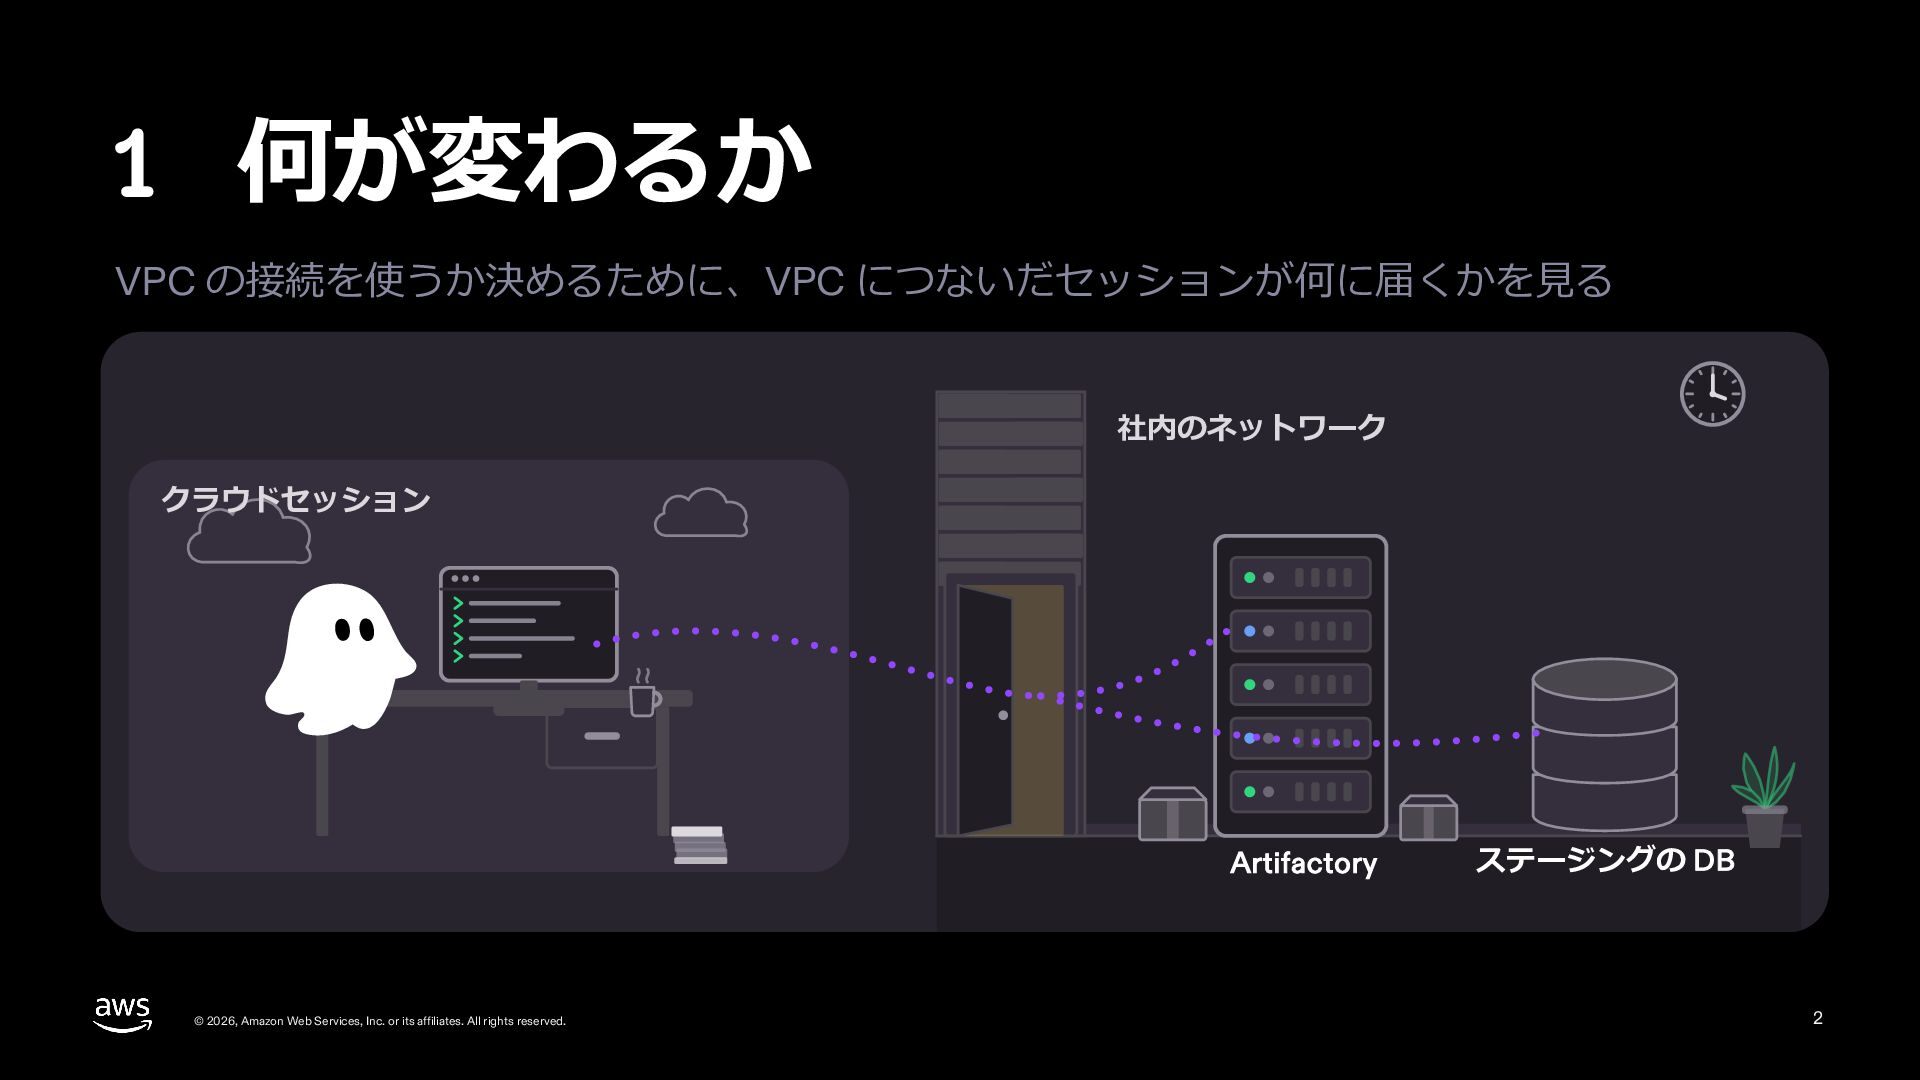
1 何が変わるか VPC の接続を使うか決めるために、VPC につないだセッションが何に届くかを見る 社内のネットワーク クラウドセッション Artifactory © 2026,
Amazon Web Services, Inc. or its affiliates. All rights reserved. ステージングの DB 2 -
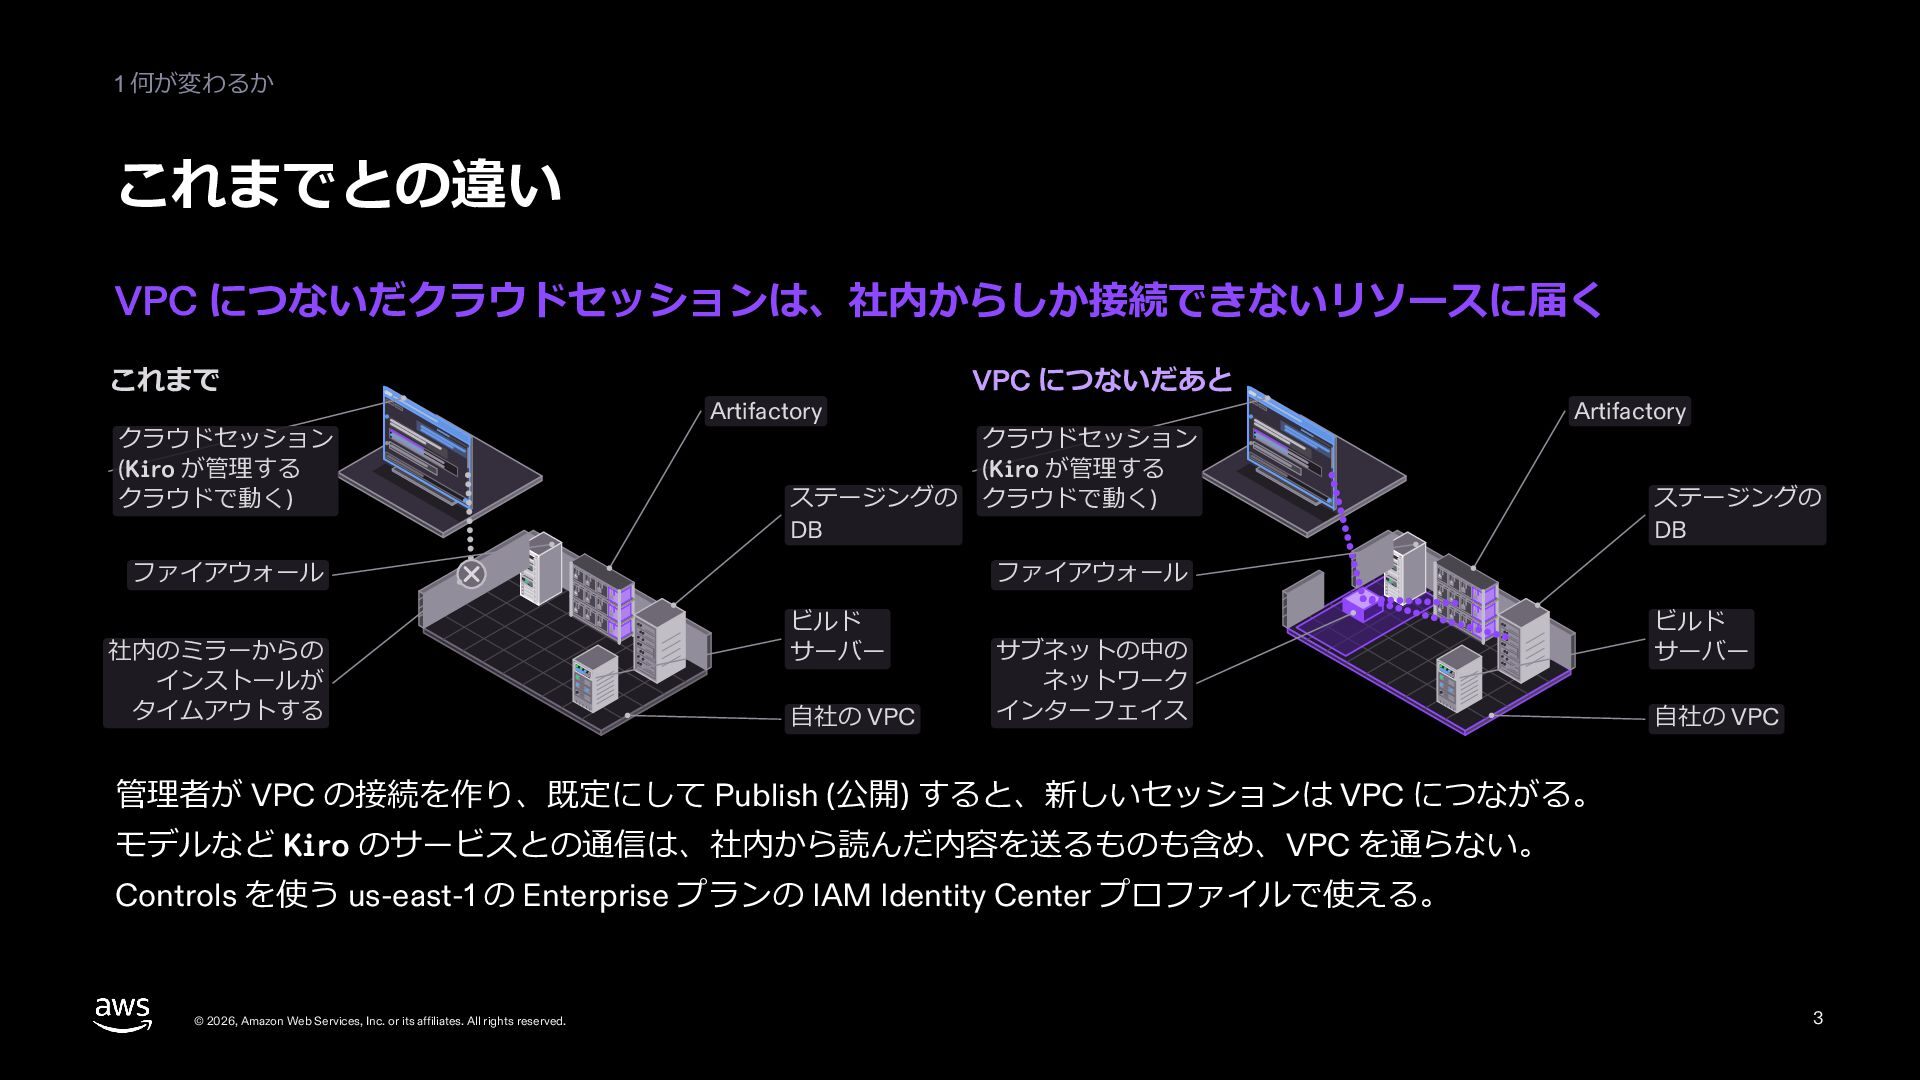
1 何が変わるか これまでとの違い VPC につないだクラウドセッションは、社内からしか接続できないリソースに届く これまで クラウドセッション (Kiro が管理する クラウドで動く)
Artifactory ステージングの DB ファイアウォール 社内のミラーからの インストールが タイムアウトする VPC につないだあと クラウドセッション (Kiro が管理する クラウドで動く) Artifactory ステージングの DB ファイアウォール ビルド サーバー 自社の VPC サブネットの中の ネットワーク インターフェイス ビルド サーバー 自社の VPC 管理者が VPC の接続を作り、既定にして Publish (公開) すると、新しいセッションは VPC につながる。 モデルなど Kiro のサービスとの通信は、社内から読んだ内容を送るものも含め、VPC を通らない。 Controls を使う us-east-1 の Enterprise プランの IAM Identity Center プロファイルで使える。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 3 -
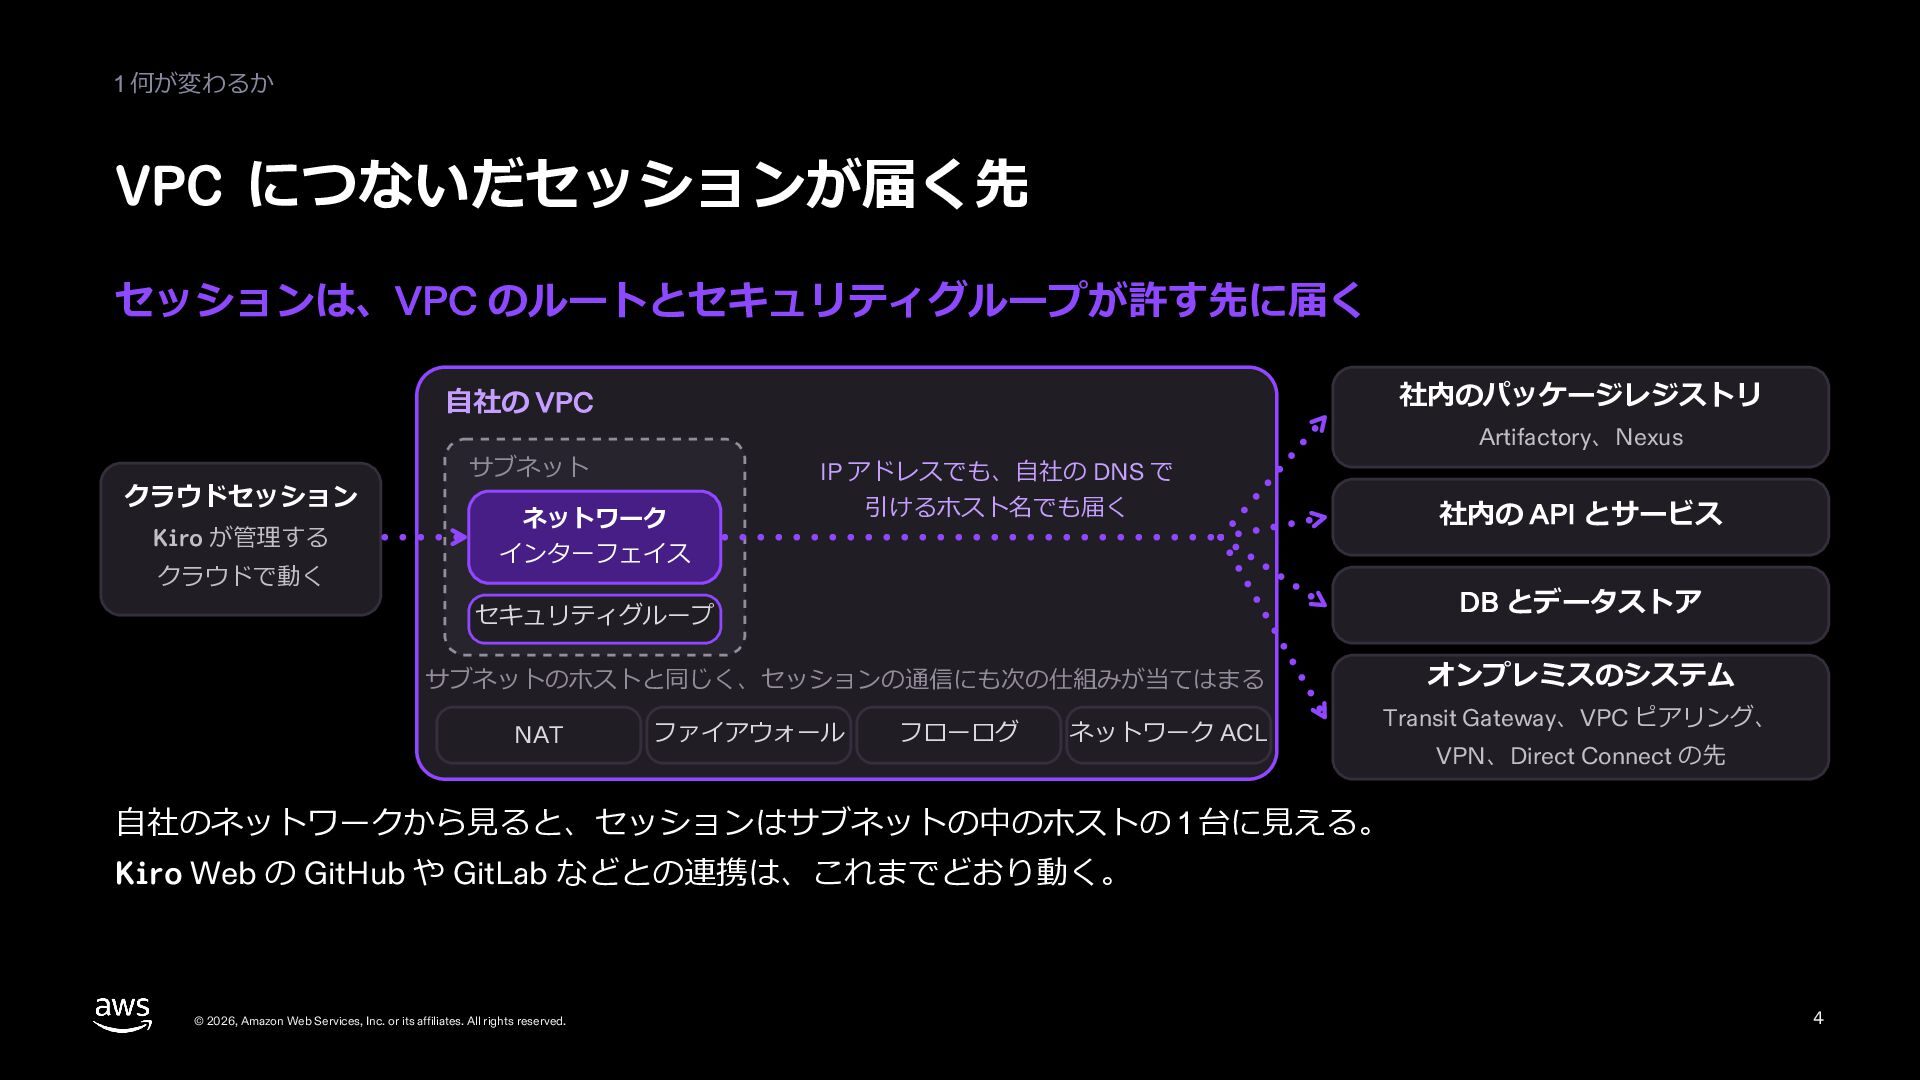
1 何が変わるか VPC につないだセッションが届く先 セッションは、VPC のルートとセキュリティグループが許す先に届く 社内のパッケージレジストリ 自社の VPC クラウドセッション
Kiro が管理する クラウドで動く Artifactory、Nexus サブネット ネットワーク インターフェイス IP アドレスでも、自社の DNS で 引けるホスト名でも届く 社内の API とサービス DB とデータストア セキュリティグループ オンプレミスのシステム サブネットのホストと同じく、セッションの通信にも次の仕組みが当てはまる NAT ファイアウォール フローログ ネットワーク ACL Transit Gateway、VPC ピアリング、 VPN、Direct Connect の先 自社のネットワークから見ると、セッションはサブネットの中のホストの 1 台に見える。 Kiro Web の GitHub や GitLab などとの連携は、これまでどおり動く。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 4 -
2 仕組み 通信の経路と Kiro の権限から、VPC の接続が自社のセキュリティの規定に合うかを見る Kiro のネットワーク 自社の VPC
NAT とファイアウォール インターネット © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 5 -
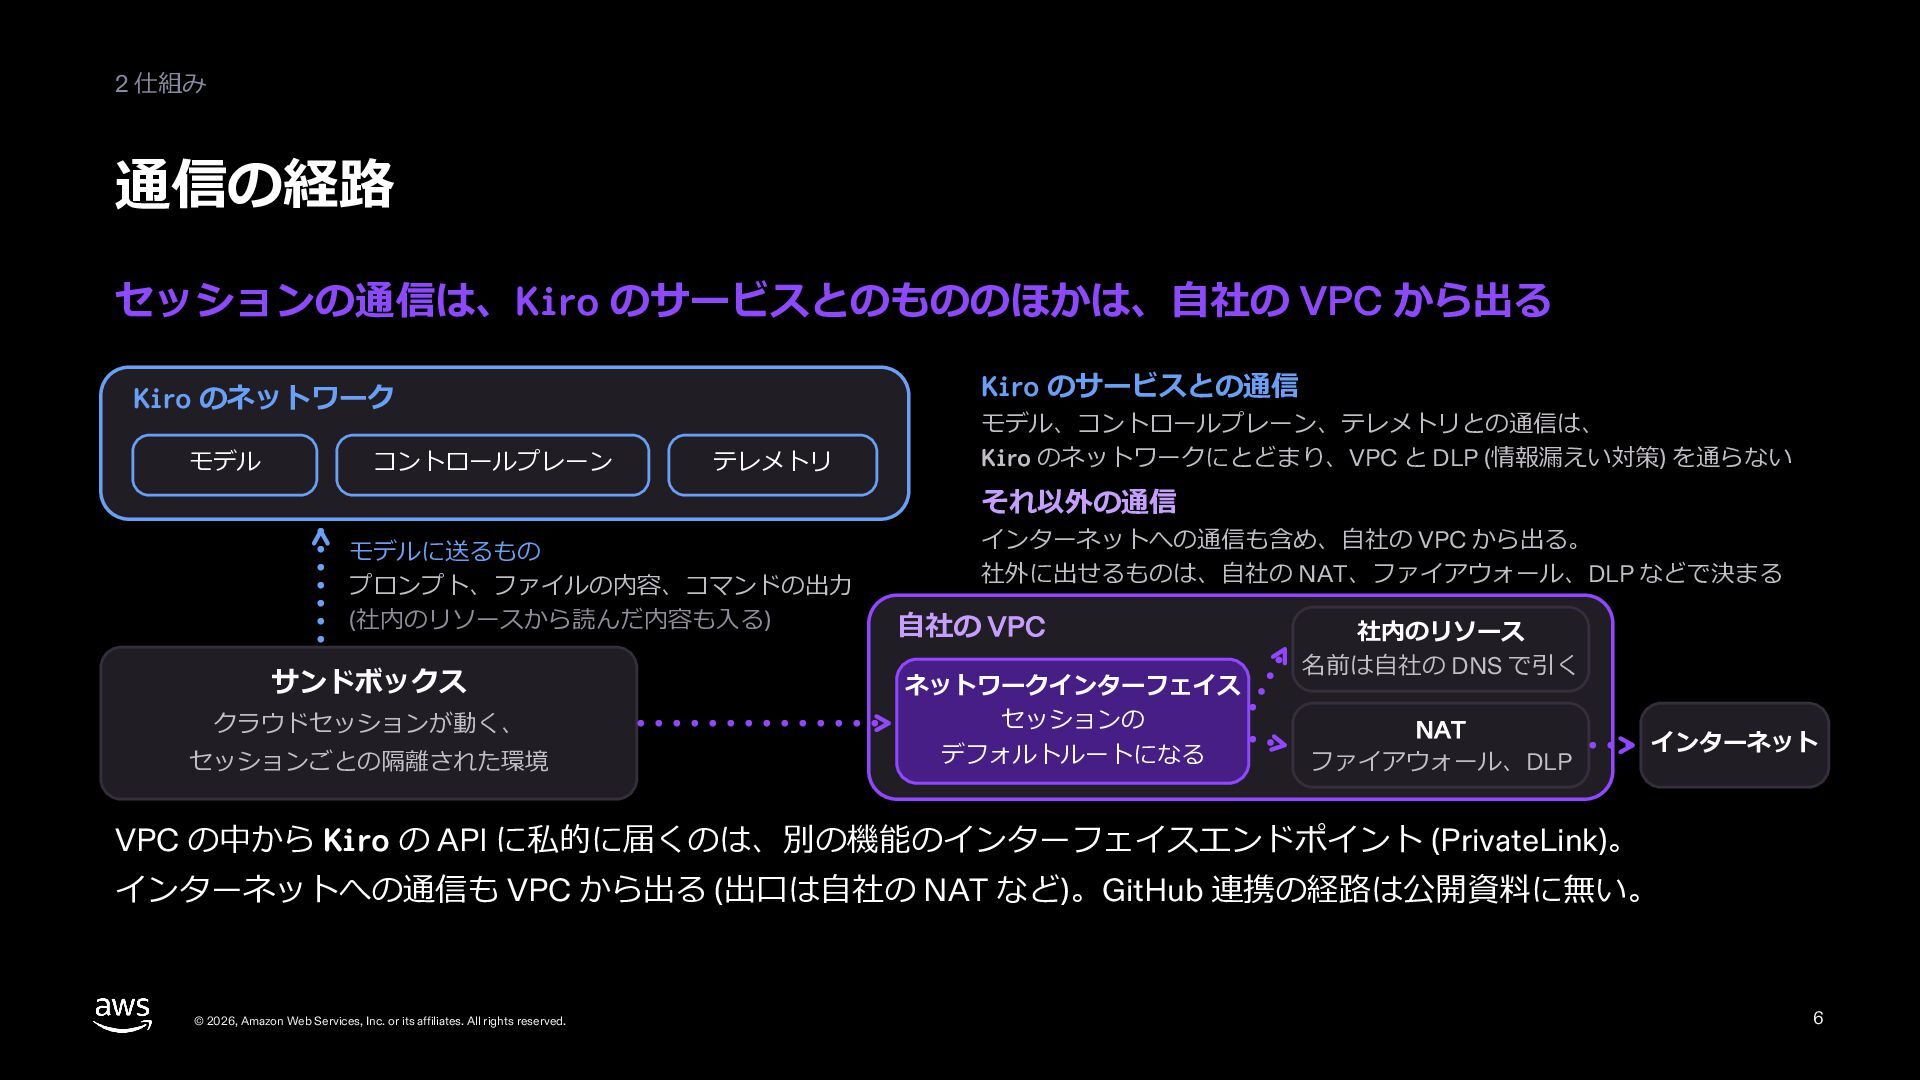
2 仕組み 通信の経路 セッションの通信は、Kiro のサービスとのもののほかは、自社の VPC から出る Kiro のサービスとの通信 Kiro
のネットワーク モデル コントロールプレーン テレメトリ モデル、コントロールプレーン、テレメトリとの通信は、 Kiro のネットワークにとどまり、VPC と DLP (情報漏えい対策) を通らない それ以外の通信 モデルに送るもの プロンプト、ファイルの内容、コマンドの出力 (社内のリソースから読んだ内容も入る) サンドボックス クラウドセッションが動く、 セッションごとの隔離された環境 インターネットへの通信も含め、自社の VPC から出る。 社外に出せるものは、自社の NAT、ファイアウォール、DLP などで決まる 自社の VPC ネットワークインターフェイス セッションの デフォルトルートになる 社内のリソース 名前は自社の DNS で引く NAT ファイアウォール、DLP インターネット VPC の中から Kiro の API に私的に届くのは、別の機能のインターフェイスエンドポイント (PrivateLink)。 インターネットへの通信も VPC から出る (出口は自社の NAT など)。GitHub 連携の経路は公開資料に無い。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 6 -
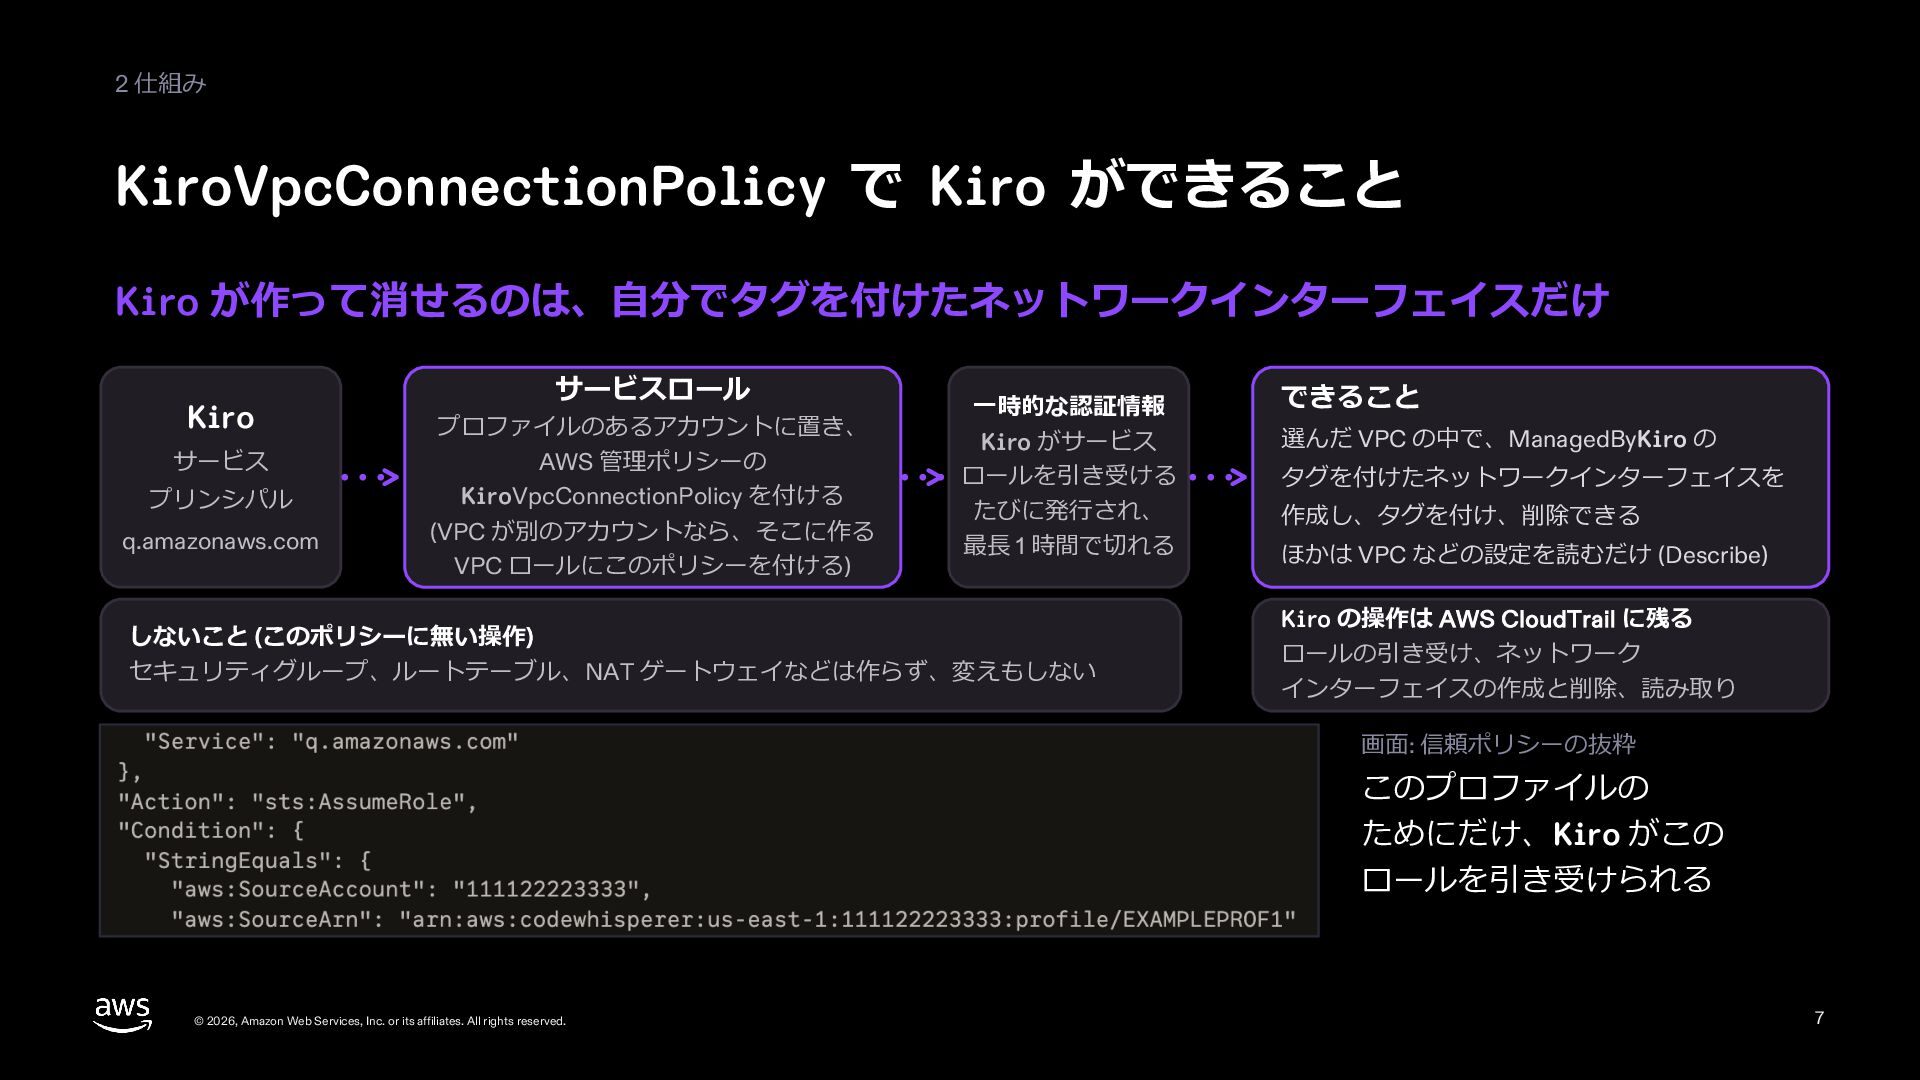
2 仕組み KiroVpcConnectionPolicy で Kiro ができること Kiro が作って消せるのは、自分でタグを付けたネットワークインターフェイスだけ Kiro サービス
プリンシパル q.amazonaws.com サービスロール プロファイルのあるアカウントに置き、 AWS 管理ポリシーの KiroVpcConnectionPolicy を付ける (VPC が別のアカウントなら、そこに作る VPC ロールにこのポリシーを付ける) 一時的な認証情報 Kiro がサービス ロールを引き受ける たびに発行され、 最長 1 時間で切れる しないこと (このポリシーに無い操作) セキュリティグループ、ルートテーブル、NAT ゲートウェイなどは作らず、変えもしない できること 選んだ VPC の中で、ManagedByKiro の タグを付けたネットワークインターフェイスを 作成し、タグを付け、削除できる ほかは VPC などの設定を読むだけ (Describe) Kiro の操作は AWS CloudTrail に残る ロールの引き受け、ネットワーク インターフェイスの作成と削除、読み取り 画面: 信頼ポリシーの抜粋 このプロファイルの ためにだけ、Kiro がこの ロールを引き受けられる © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 7 -
3 始め方と変え方 最初の接続を作れるように、始める前の条件、作り方、変え方を順に見る 5 つのステップ サービスロール © 2026, Amazon Web
Services, Inc. or its affiliates. All rights reserved. 8 -
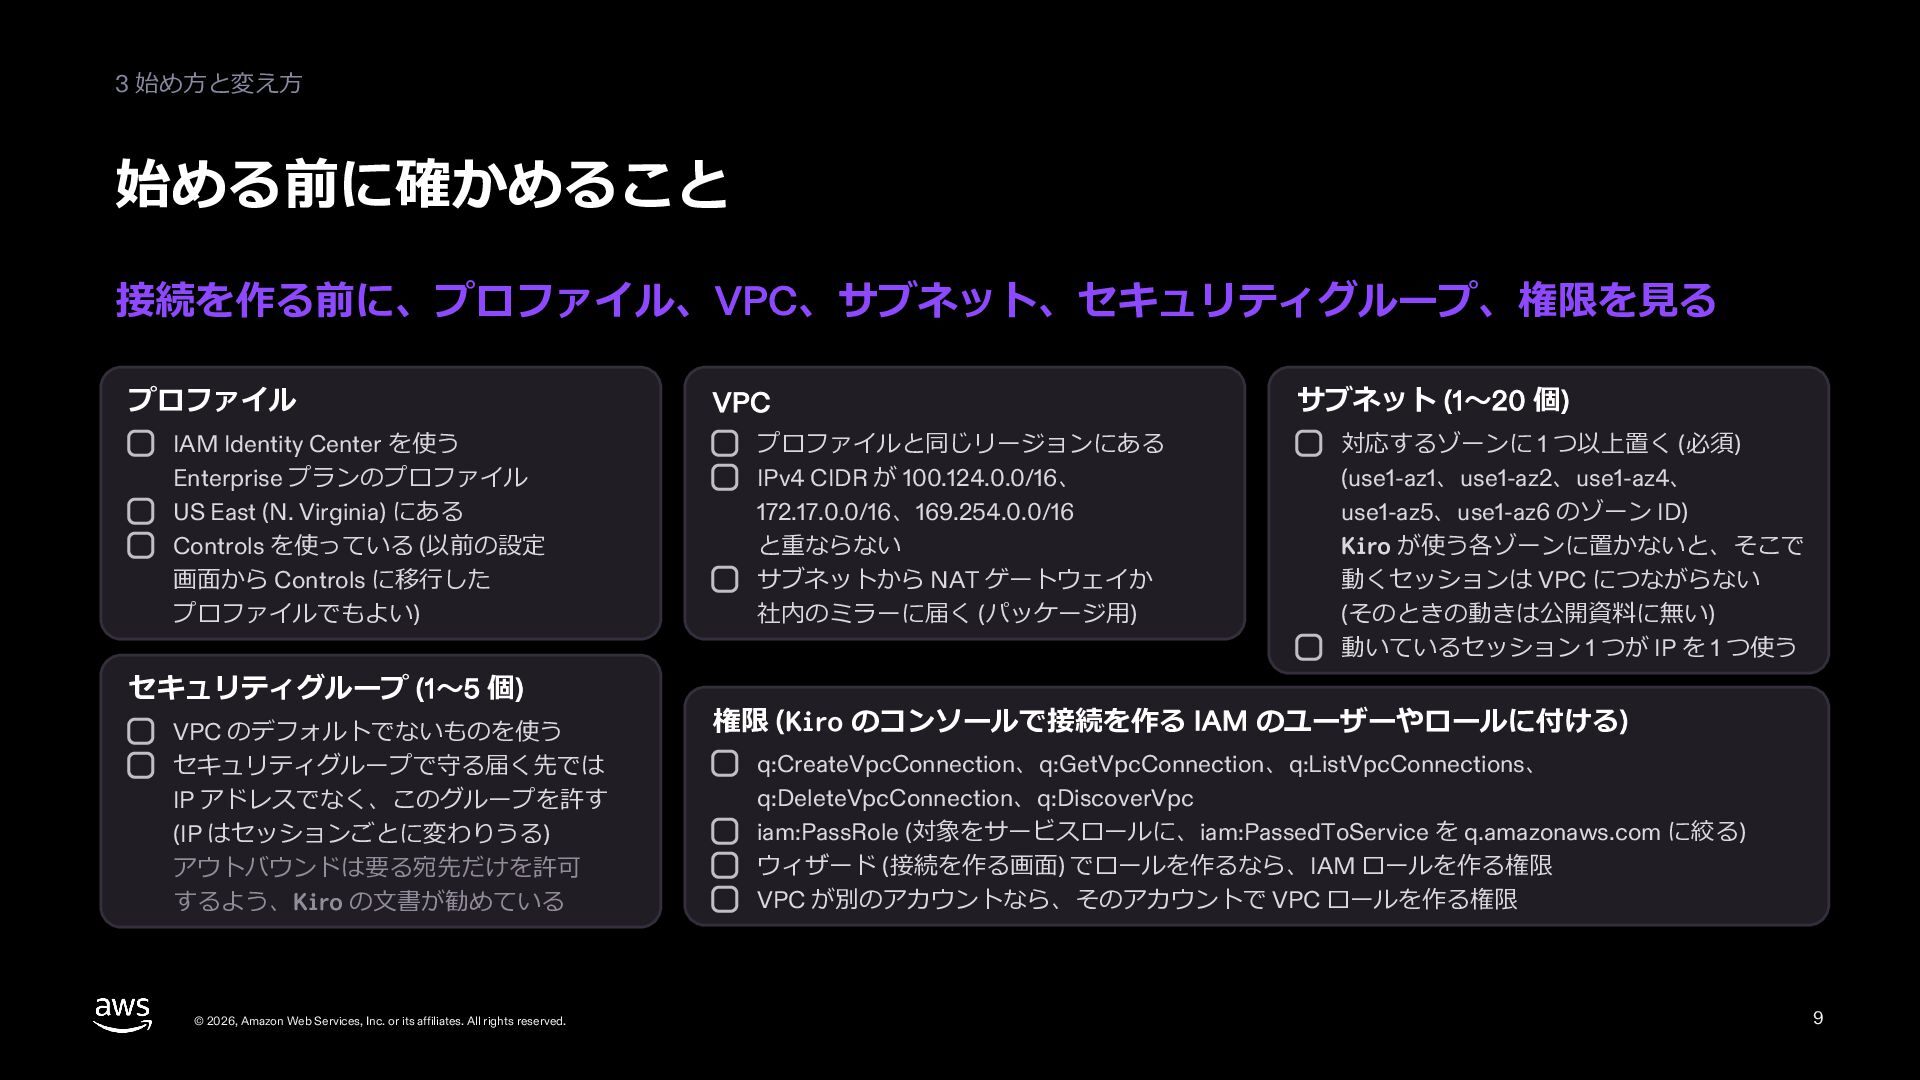
3 始め方と変え方 始める前に確かめること 接続を作る前に、プロファイル、VPC、サブネット、セキュリティグループ、権限を見る プロファイル IAM Identity Center を使う Enterprise
プランのプロファイル US East (N. Virginia) にある Controls を使っている (以前の設定 画面から Controls に移行した プロファイルでもよい) セキュリティグループ (1〜5 個) VPC のデフォルトでないものを使う セキュリティグループで守る届く先では IP アドレスでなく、このグループを許す (IP はセッションごとに変わりうる) アウトバウンドは要る宛先だけを許可 するよう、Kiro の文書が勧めている © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. VPC プロファイルと同じリージョンにある IPv4 CIDR が 100.124.0.0/16、 172.17.0.0/16、169.254.0.0/16 と重ならない サブネットから NAT ゲートウェイか 社内のミラーに届く (パッケージ用) サブネット (1〜20 個) 対応するゾーンに 1 つ以上置く (必須) (use1-az1、use1-az2、use1-az4、 use1-az5、use1-az6 のゾーン ID) Kiro が使う各ゾーンに置かないと、そこで 動くセッションは VPC につながらない (そのときの動きは公開資料に無い) 動いているセッション 1 つが IP を 1 つ使う 権限 (Kiro のコンソールで接続を作る IAM のユーザーやロールに付ける) q:CreateVpcConnection、q:GetVpcConnection、q:ListVpcConnections、 q:DeleteVpcConnection、q:DiscoverVpc iam:PassRole (対象をサービスロールに、iam:PassedToService を q.amazonaws.com に絞る) ウィザード (接続を作る画面) でロールを作るなら、IAM ロールを作る権限 VPC が別のアカウントなら、そのアカウントで VPC ロールを作る権限 9 -
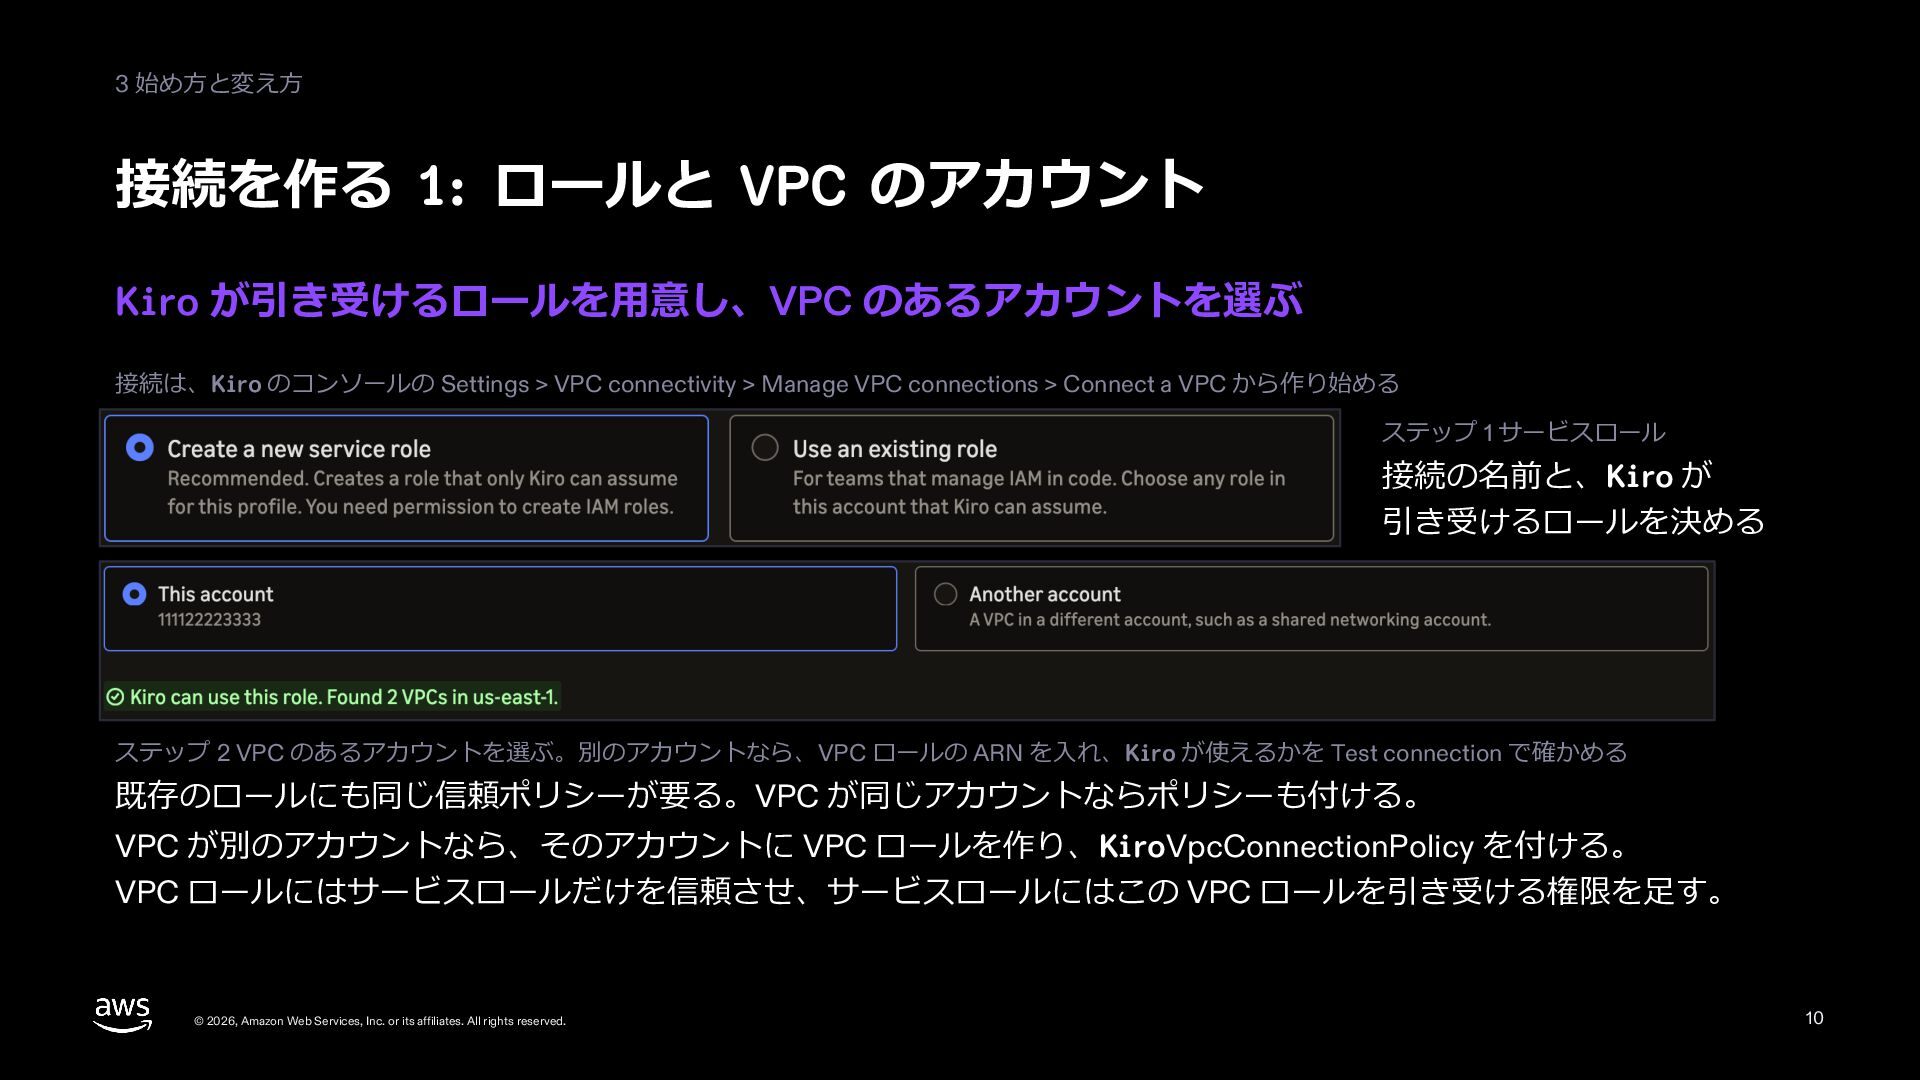
3 始め方と変え方 接続を作る 1: ロールと VPC のアカウント Kiro が引き受けるロールを用意し、VPC のあるアカウントを選ぶ
接続は、Kiro のコンソールの Settings > VPC connectivity > Manage VPC connections > Connect a VPC から作り始める ステップ 1 サービスロール 接続の名前と、Kiro が 引き受けるロールを決める ステップ 2 VPC のあるアカウントを選ぶ。別のアカウントなら、VPC ロールの ARN を入れ、Kiro が使えるかを Test connection で確かめる 既存のロールにも同じ信頼ポリシーが要る。VPC が同じアカウントならポリシーも付ける。 VPC が別のアカウントなら、そのアカウントに VPC ロールを作り、KiroVpcConnectionPolicy を付ける。 VPC ロールにはサービスロールだけを信頼させ、サービスロールにはこの VPC ロールを引き受ける権限を足す。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 10 -
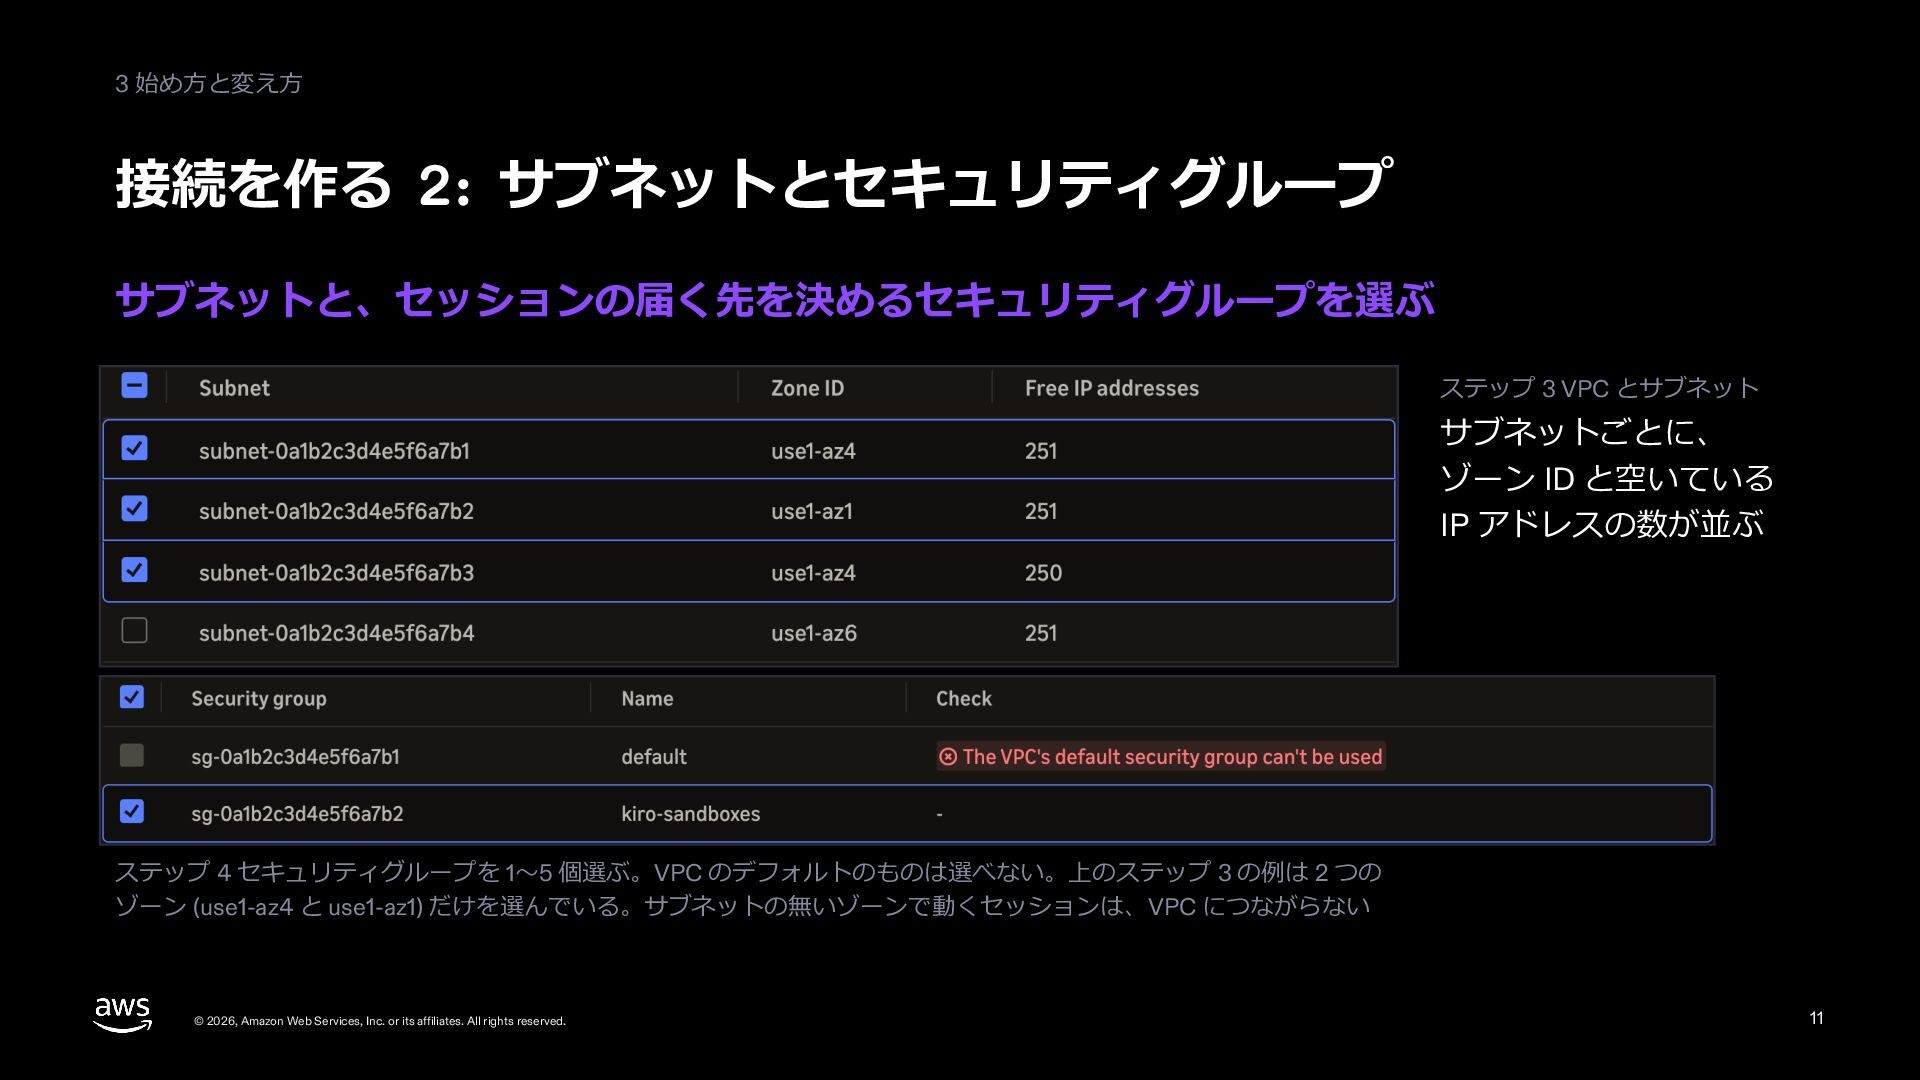
3 始め方と変え方 接続を作る 2: サブネットとセキュリティグループ サブネットと、セッションの届く先を決めるセキュリティグループを選ぶ ステップ 3 VPC とサブネット
サブネットごとに、 ゾーン ID と空いている IP アドレスの数が並ぶ ステップ 4 セキュリティグループを 1〜5 個選ぶ。VPC のデフォルトのものは選べない。上のステップ 3 の例は 2 つの ゾーン (use1-az4 と use1-az1) だけを選んでいる。サブネットの無いゾーンで動くセッションは、VPC につながらない © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 11 -
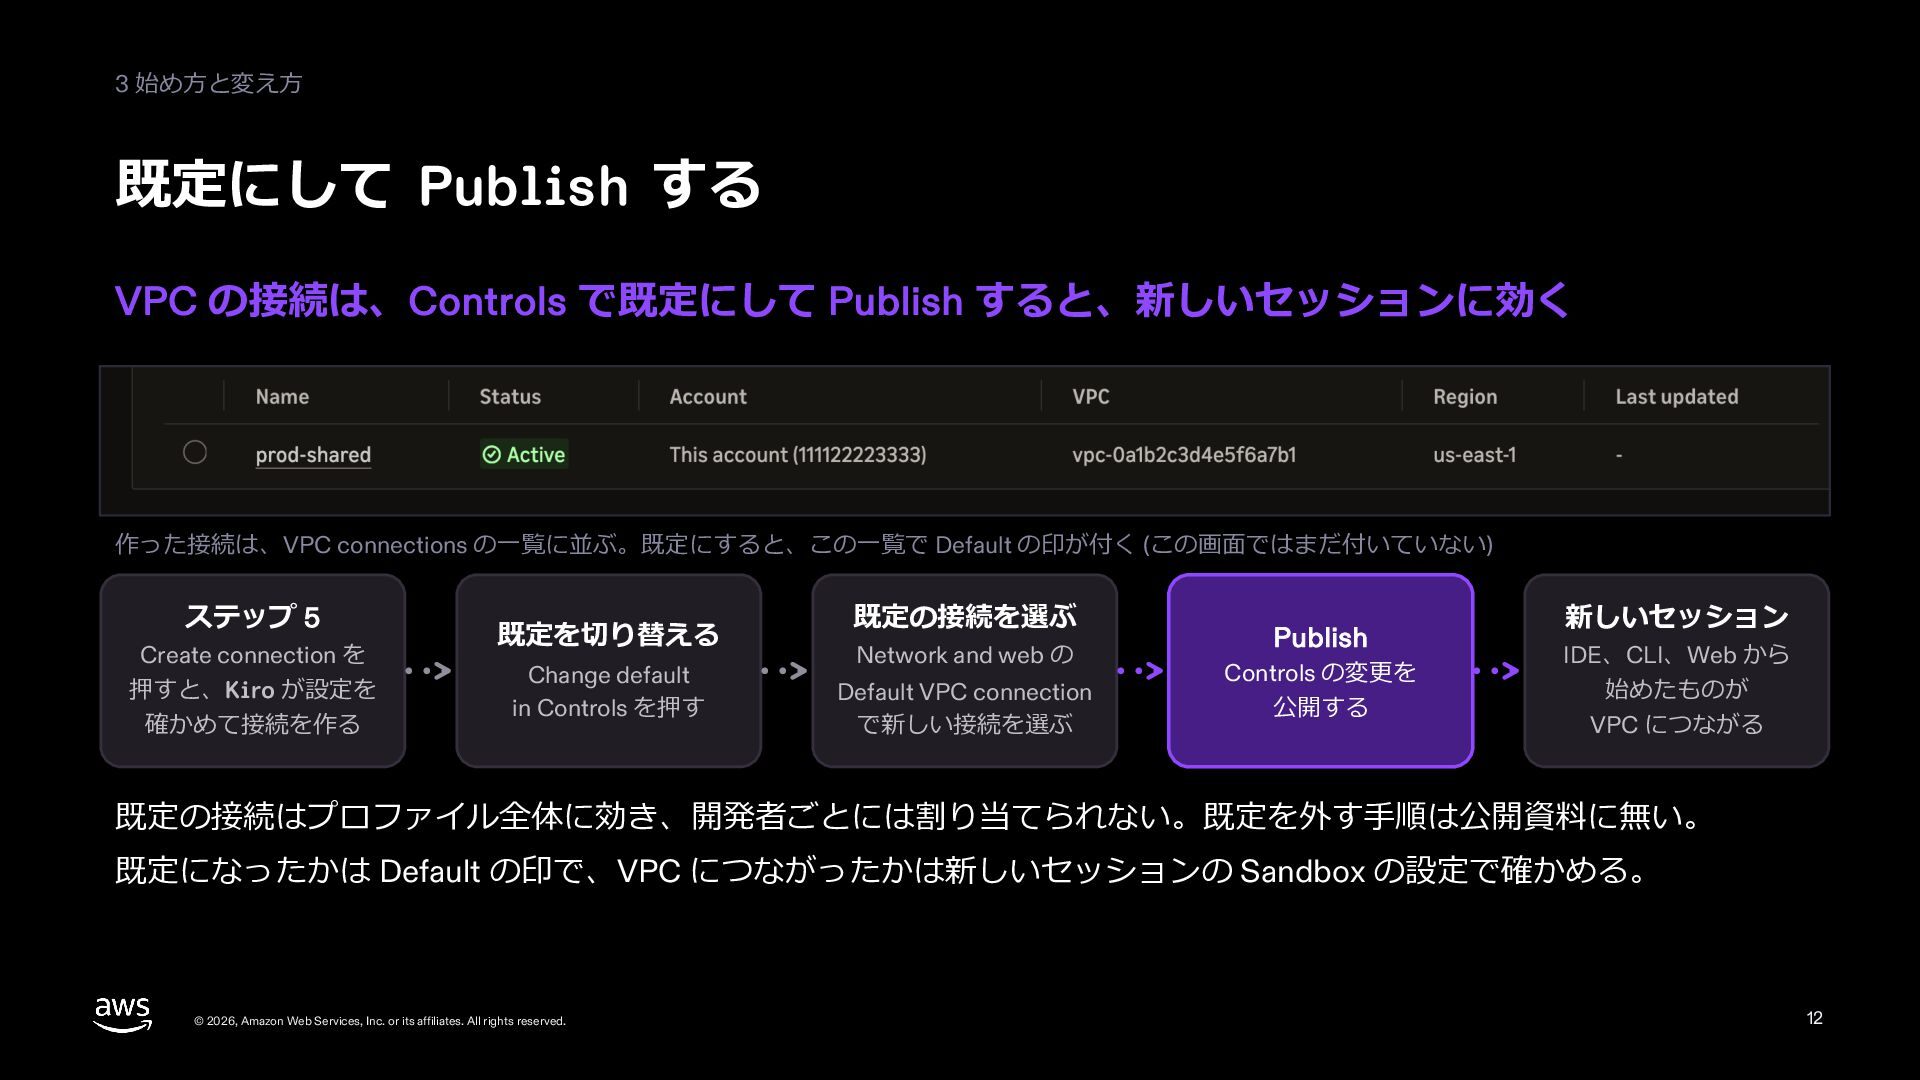
3 始め方と変え方 既定にして Publish する VPC の接続は、Controls で既定にして Publish すると、新しいセッションに効く
作った接続は、VPC connections の一覧に並ぶ。既定にすると、この一覧で Default の印が付く (この画面ではまだ付いていない) ステップ 5 Create connection を 押すと、Kiro が設定を 確かめて接続を作る 既定を切り替える Change default in Controls を押す 既定の接続を選ぶ Network and web の Default VPC connection で新しい接続を選ぶ Publish Controls の変更を 公開する 新しいセッション IDE、CLI、Web から 始めたものが VPC につながる 既定の接続はプロファイル全体に効き、開発者ごとには割り当てられない。既定を外す手順は公開資料に無い。 既定になったかは Default の印で、VPC につながったかは新しいセッションの Sandbox の設定で確かめる。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 12 -
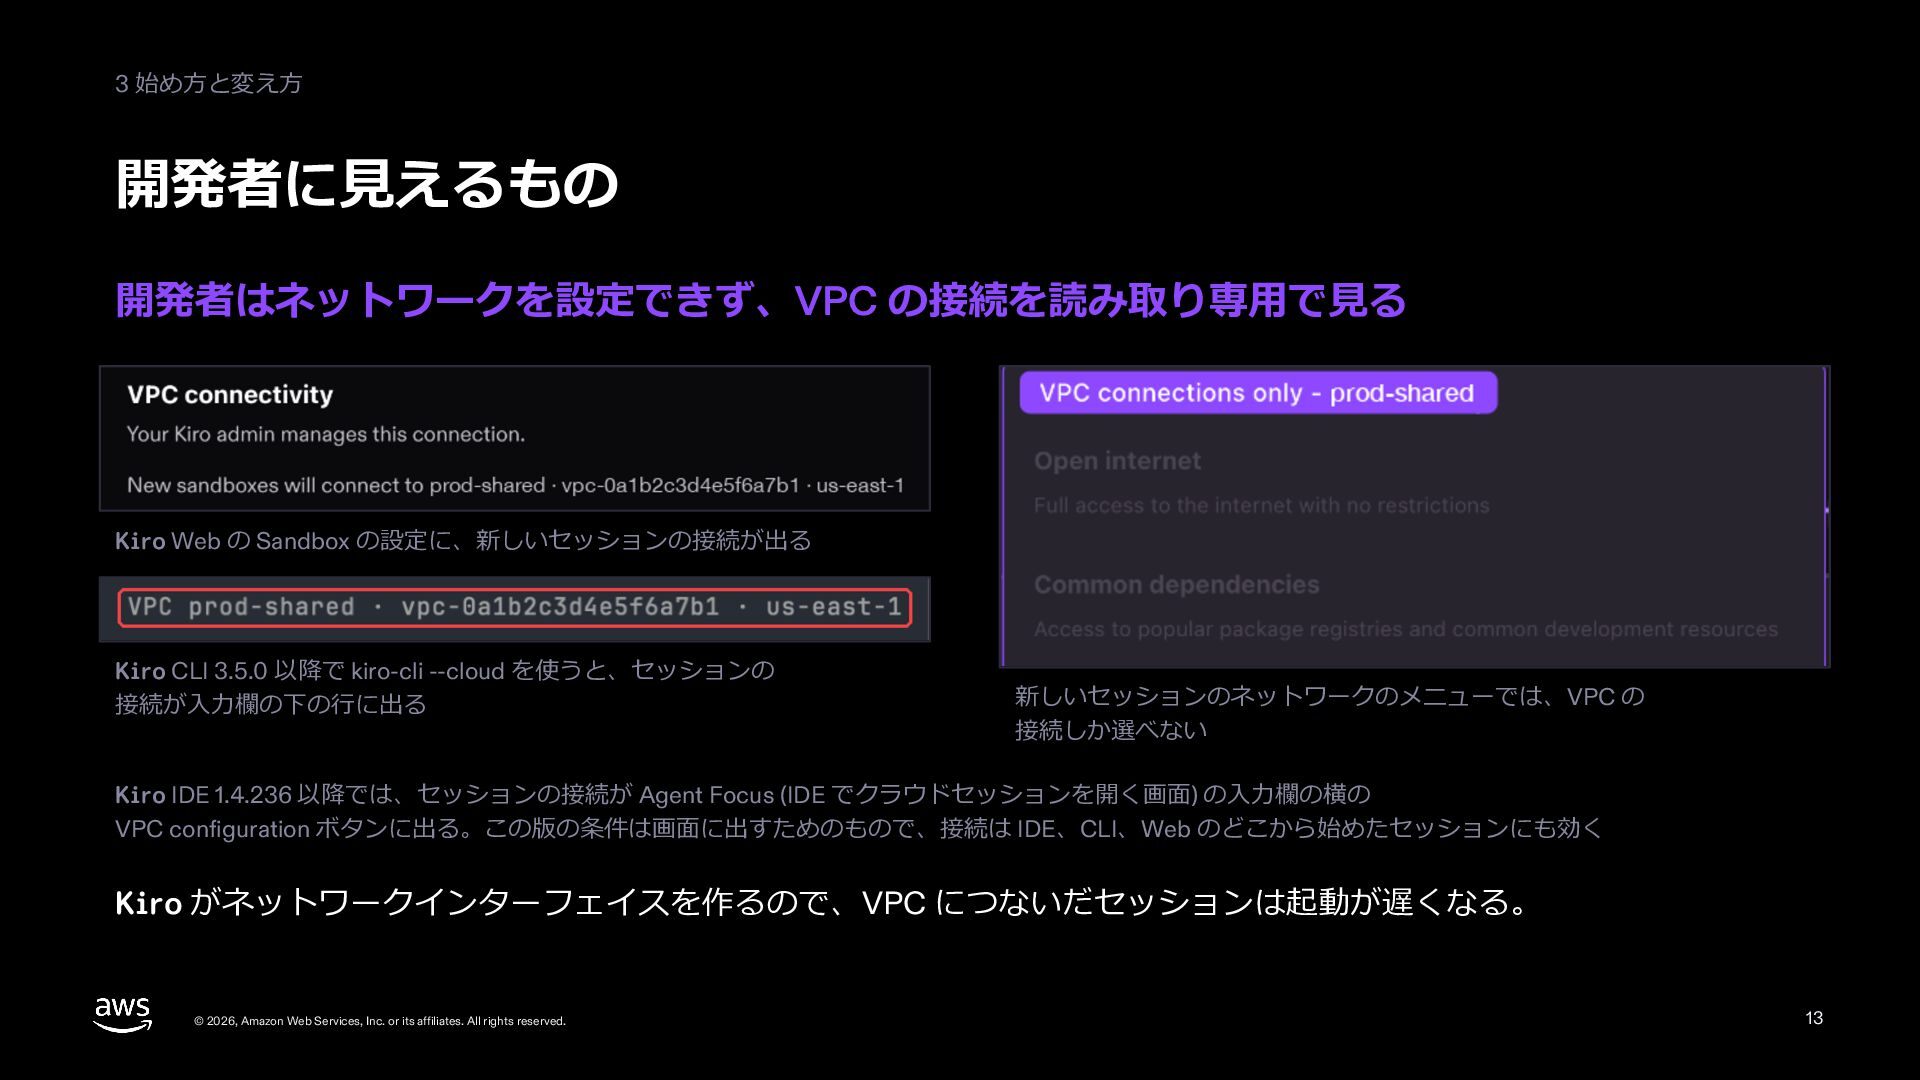
3 始め方と変え方 開発者に見えるもの 開発者はネットワークを設定できず、VPC の接続を読み取り専用で見る Kiro Web の Sandbox の設定に、新しいセッションの接続が出る
Kiro CLI 3.5.0 以降で kiro-cli --cloud を使うと、セッションの 接続が入力欄の下の行に出る 新しいセッションのネットワークのメニューでは、VPC の 接続しか選べない Kiro IDE 1.4.236 以降では、セッションの接続が Agent Focus (IDE でクラウドセッションを開く画面) の入力欄の横の VPC configuration ボタンに出る。この版の条件は画面に出すためのもので、接続は IDE、CLI、Web のどこから始めたセッションにも効く Kiro がネットワークインターフェイスを作るので、VPC につないだセッションは起動が遅くなる。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 13 -
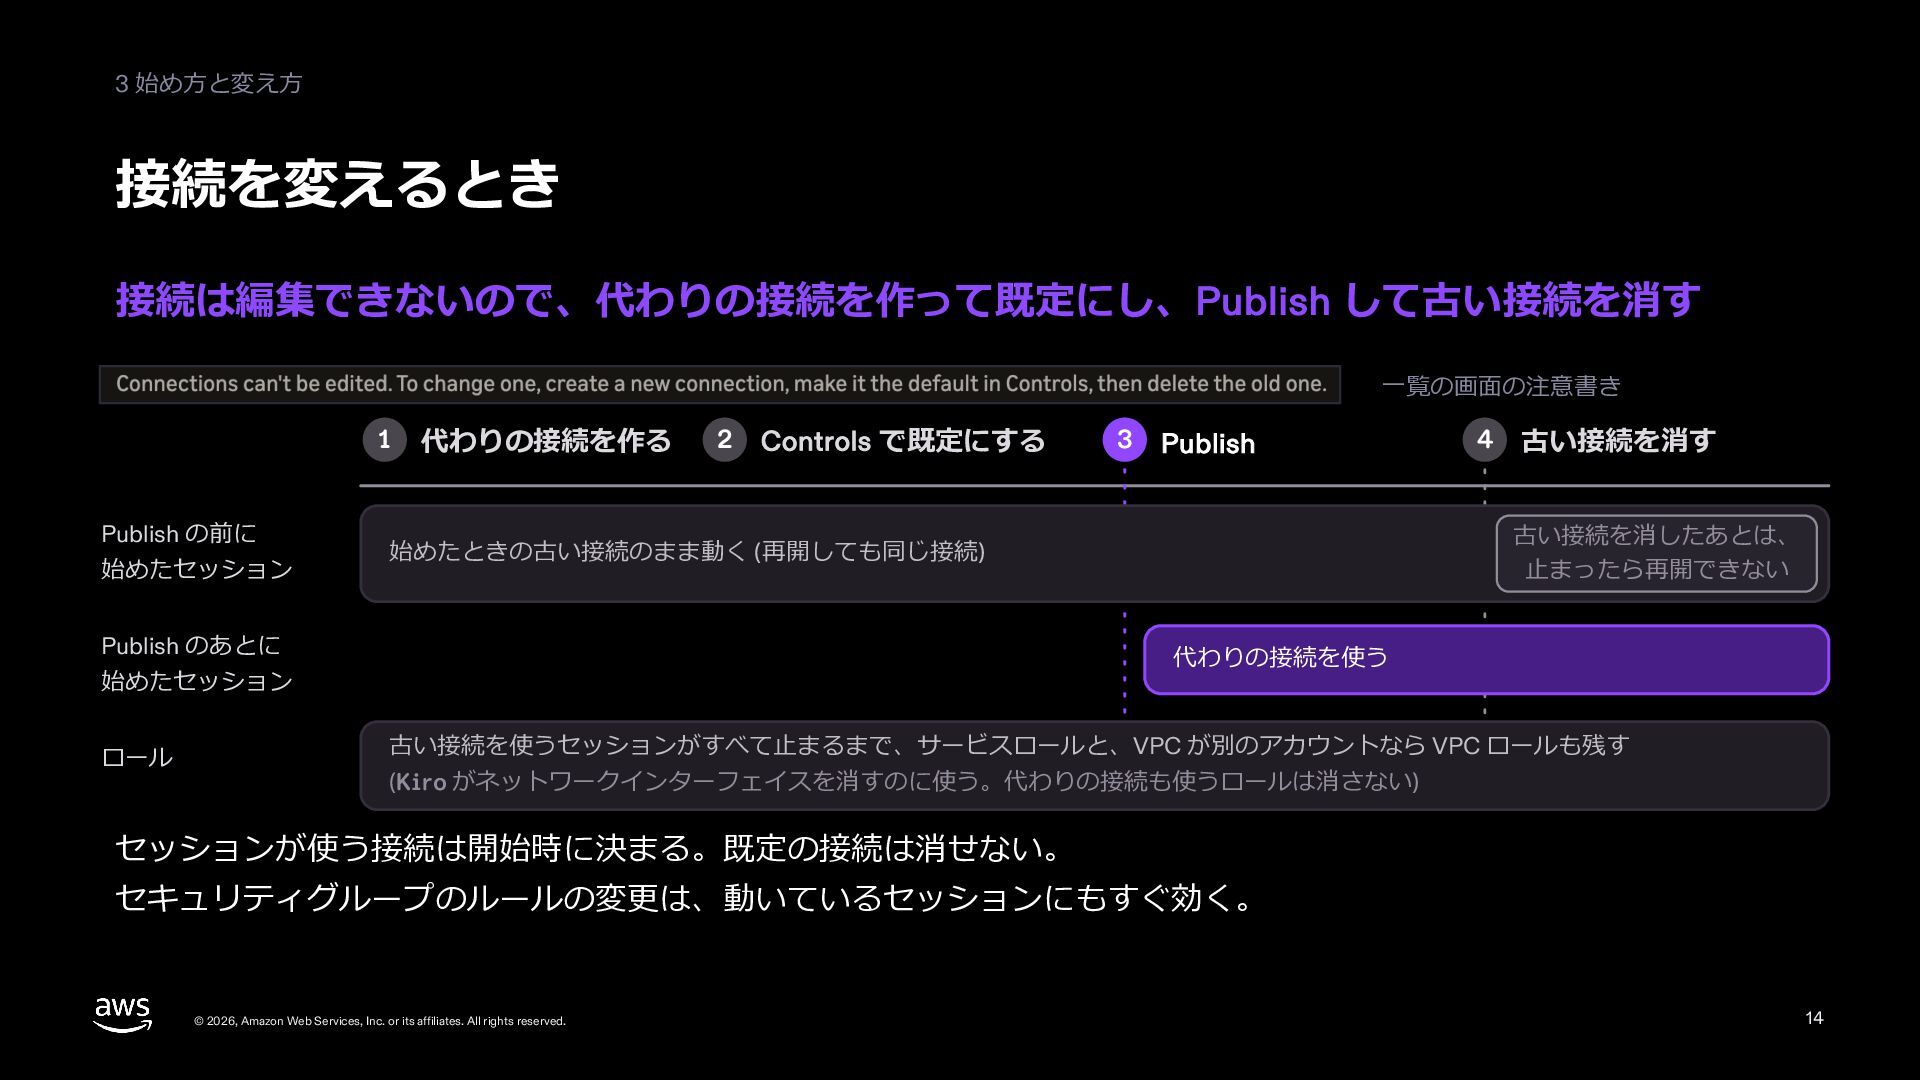
3 始め方と変え方 接続を変えるとき 接続は編集できないので、代わりの接続を作って既定にし、Publish して古い接続を消す 一覧の画面の注意書き 1 Publish の前に 始めたセッション
代わりの接続を作る 2 Controls で既定にする Publish 4 古い接続を消す 古い接続を消したあとは、 止まったら再開できない 始めたときの古い接続のまま動く (再開しても同じ接続) Publish のあとに 始めたセッション ロール 3 代わりの接続を使う 古い接続を使うセッションがすべて止まるまで、サービスロールと、VPC が別のアカウントなら VPC ロールも残す (Kiro がネットワークインターフェイスを消すのに使う。代わりの接続も使うロールは消さない) セッションが使う接続は開始時に決まる。既定の接続は消せない。 セキュリティグループのルールの変更は、動いているセッションにもすぐ効く。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 14 -
出典 この資料は情報提供を目的としたもので、内容は 2026 年 11 月 21 日時点の公開資料に よる。Kiro の機能と公開資料の内容は、変わることがある。画面は、Kiro
のブログ 「Kiro cloud sessions now reach private networks」の画像を切り抜いて使っている。画面の中の名前と ID は、ブログに載っている例の値である。画面のほかの絵と図は、この資料のために描いた。 Kiro、ブログ「Kiro cloud sessions now reach private networks」、2026 年 11 月 20 日 https://kiro.dev/blog/private-networks/ Kiro、ドキュメント「Connect cloud sessions to your VPC」、2026 年 11 月 20 日更新 https://kiro.dev/docs/cloud-sessions/vpc/ Kiro、ドキュメント「Kiro and interface endpoints (AWS PrivateLink)」、2026 年 8 月 4 日更新 https://kiro.dev/docs/privacy-and-security/vpc-endpoints/ Kiro、ドキュメント「Cloud sessions」、2026 年 11 月 20 日更新 https://kiro.dev/docs/cloud-sessions/ © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 15