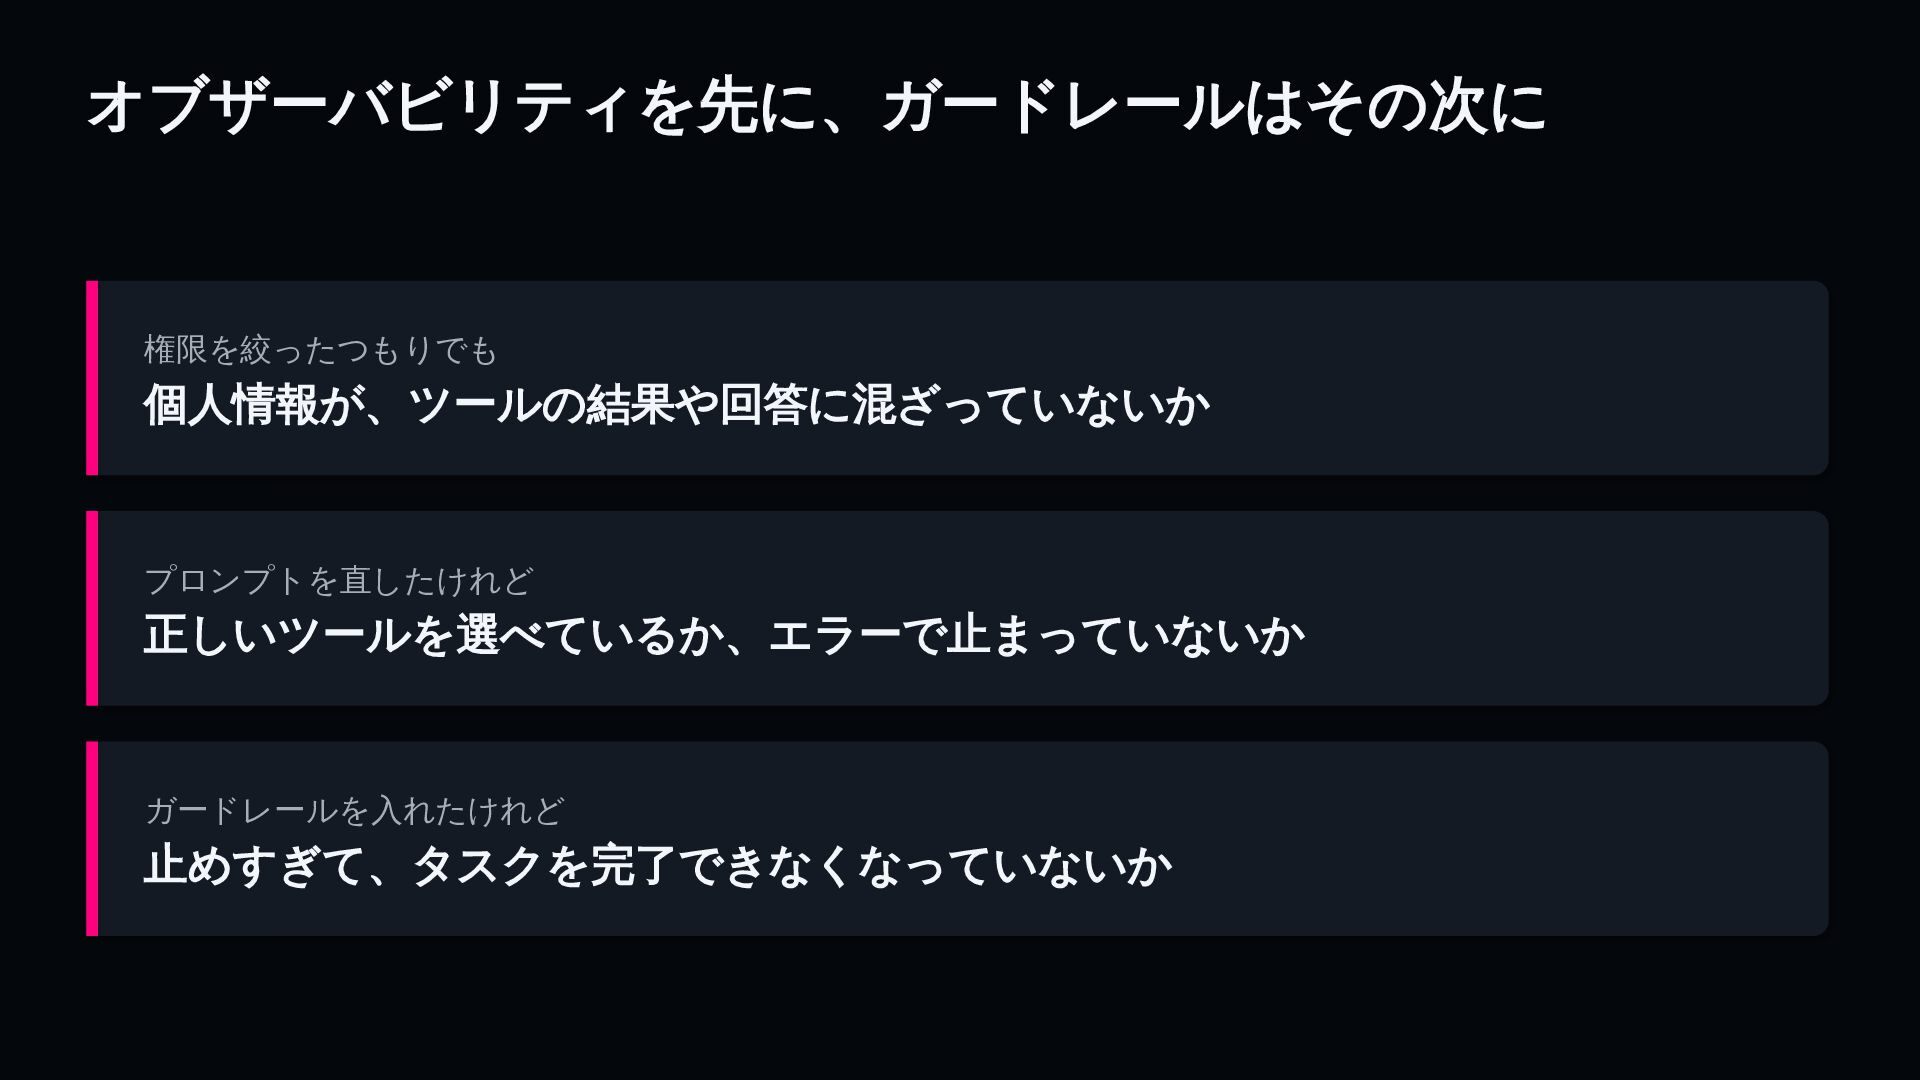
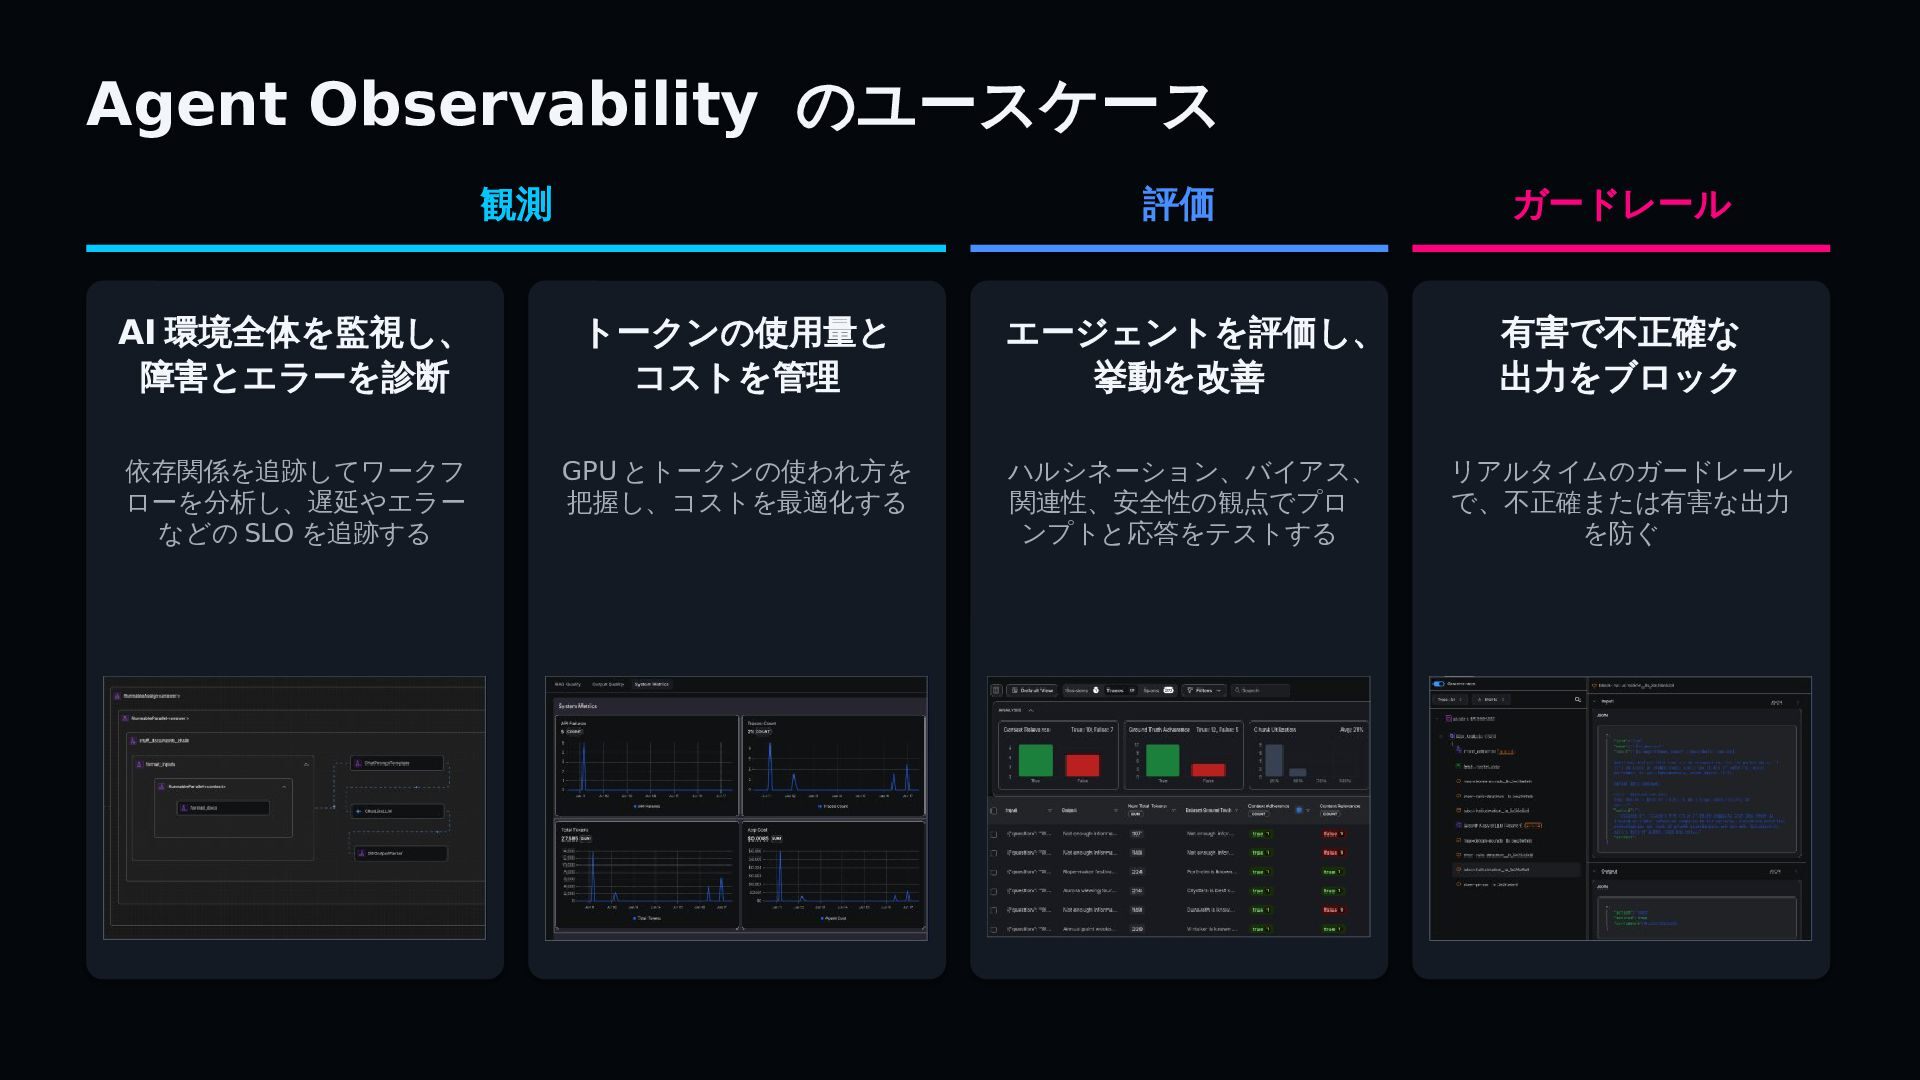
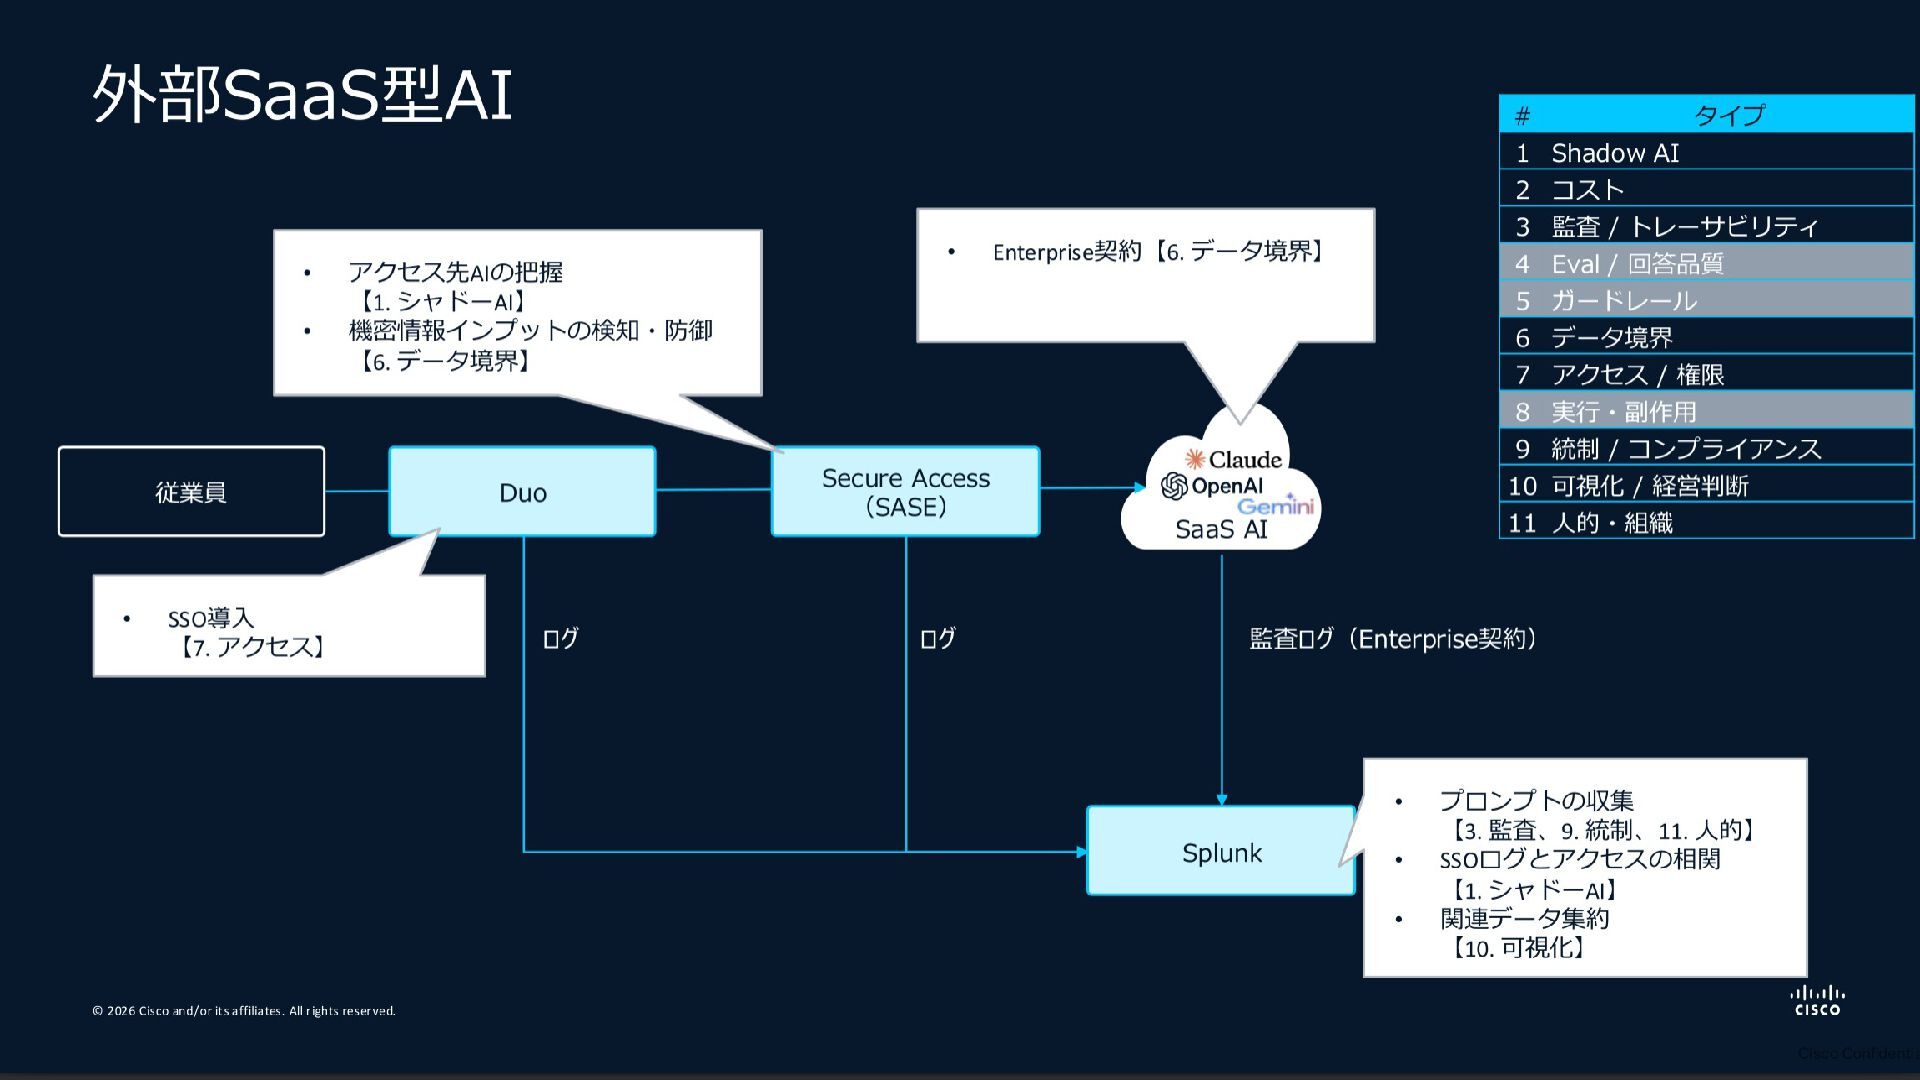
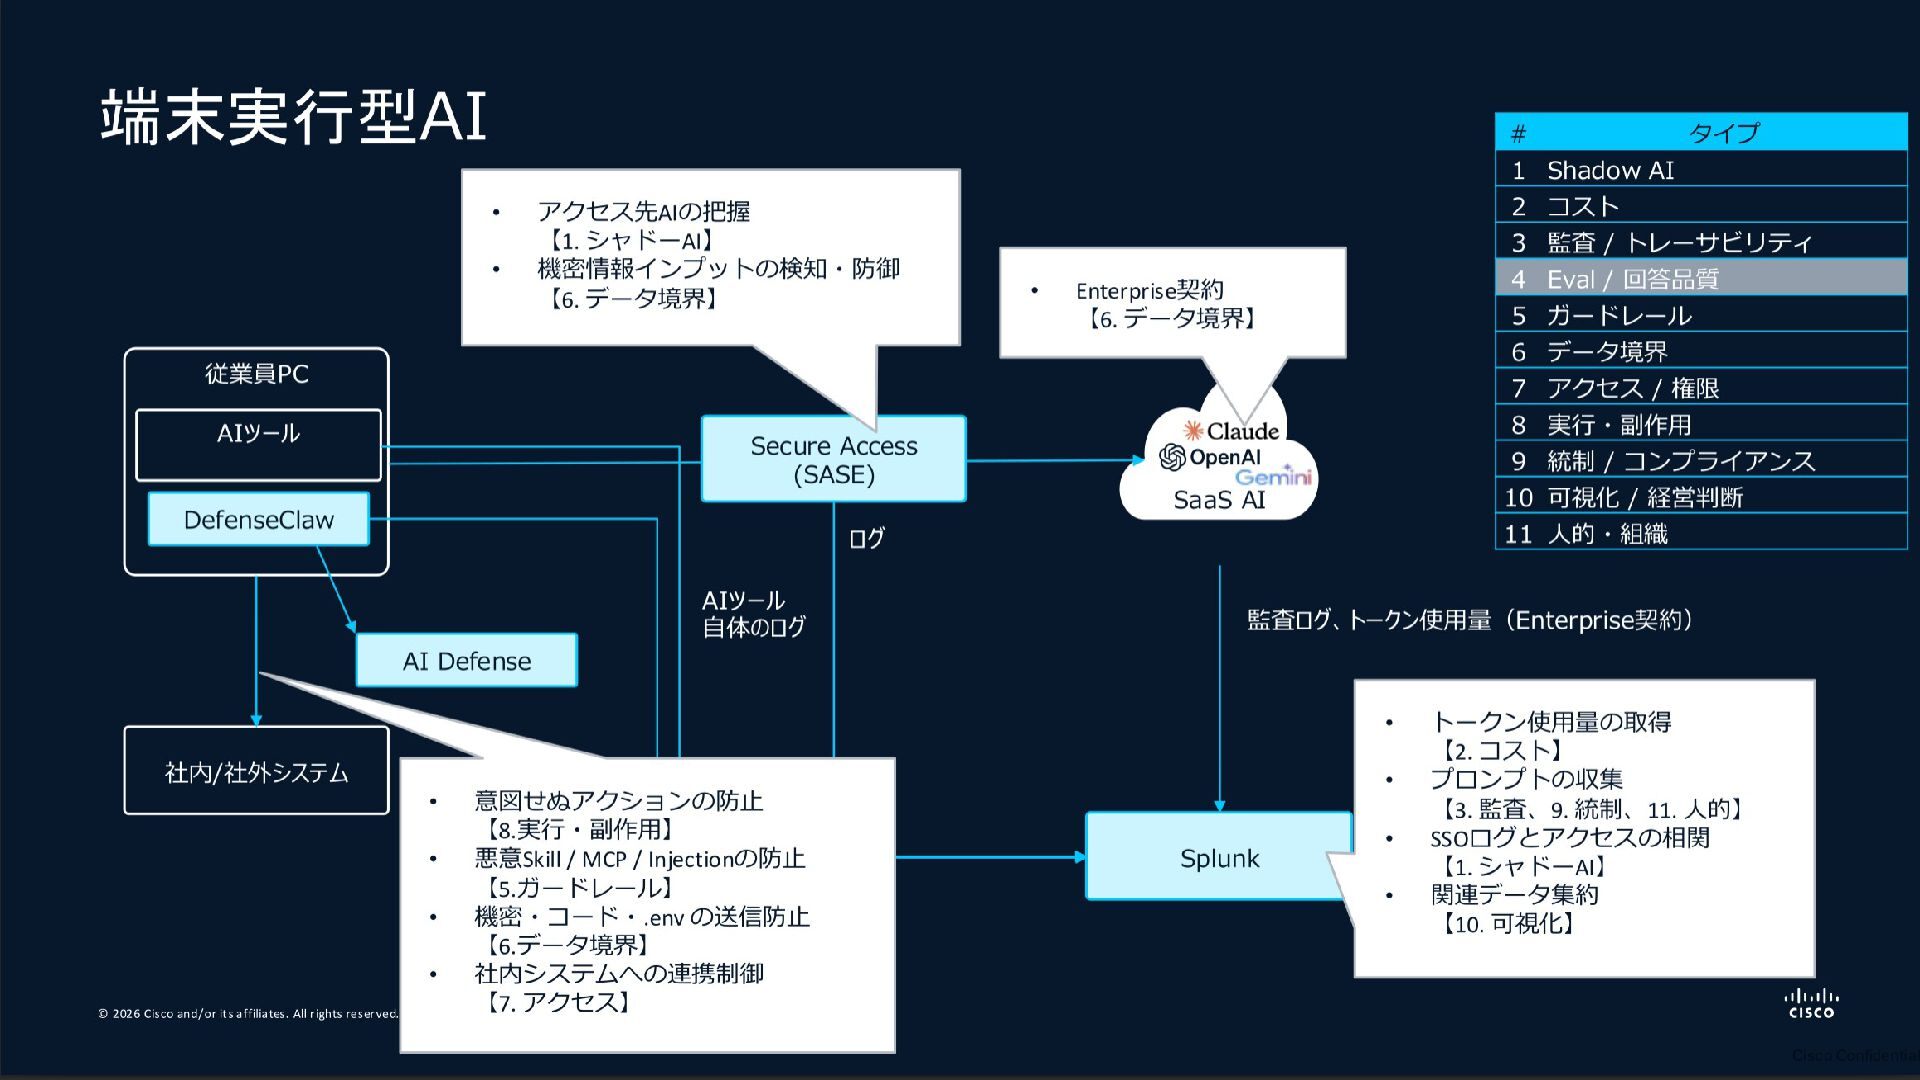
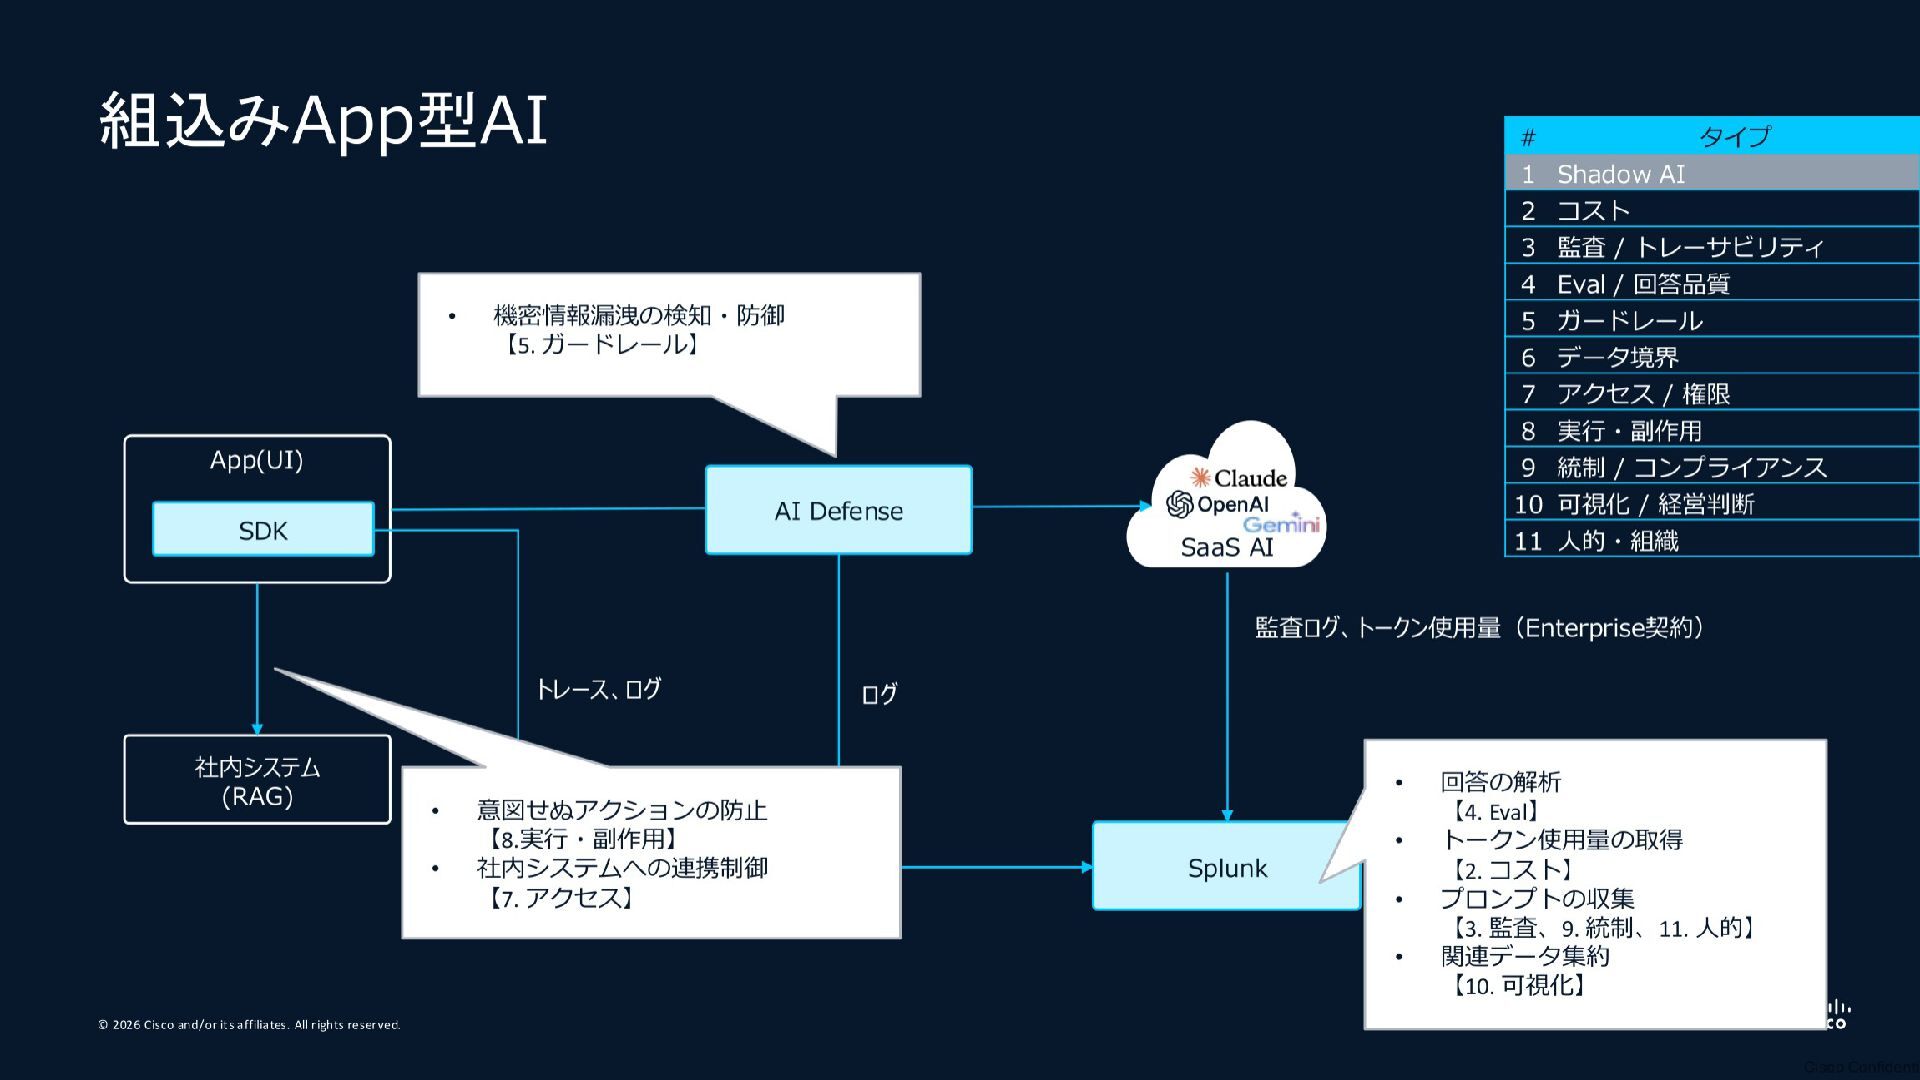
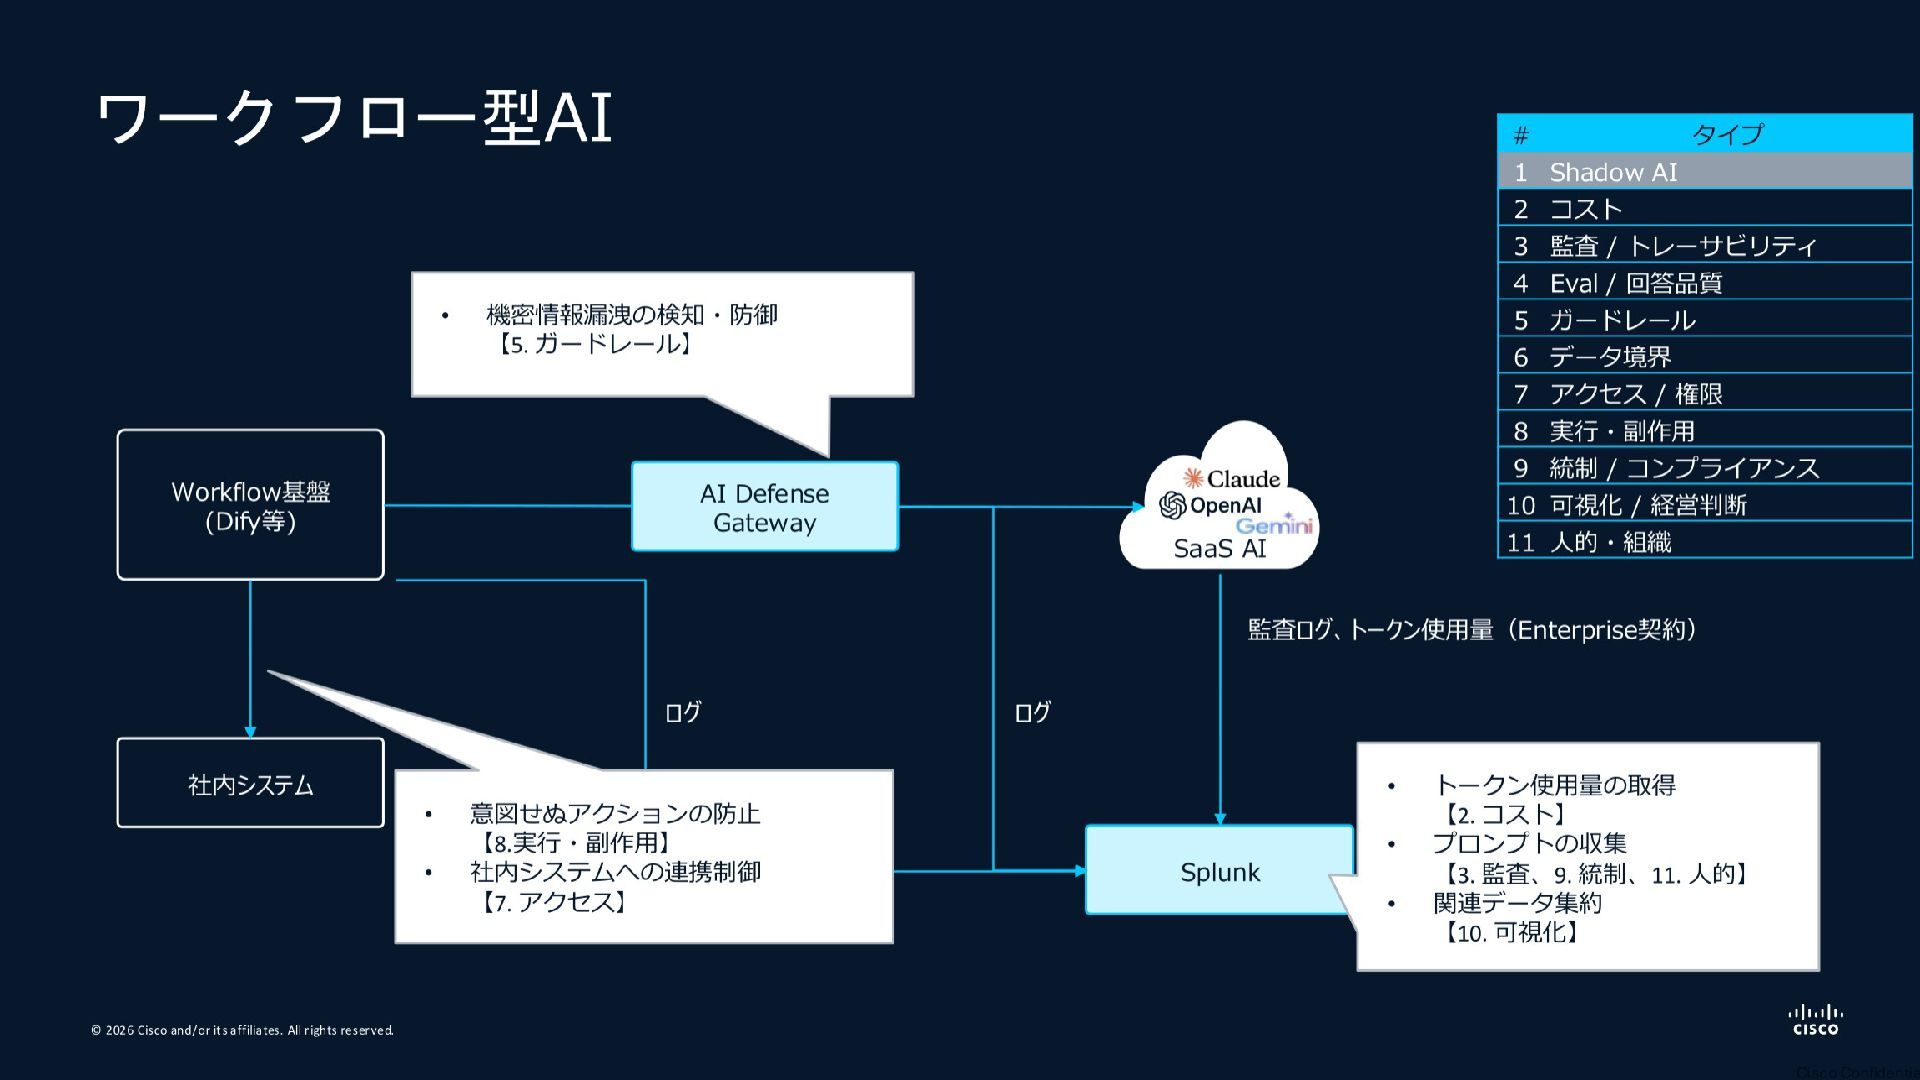
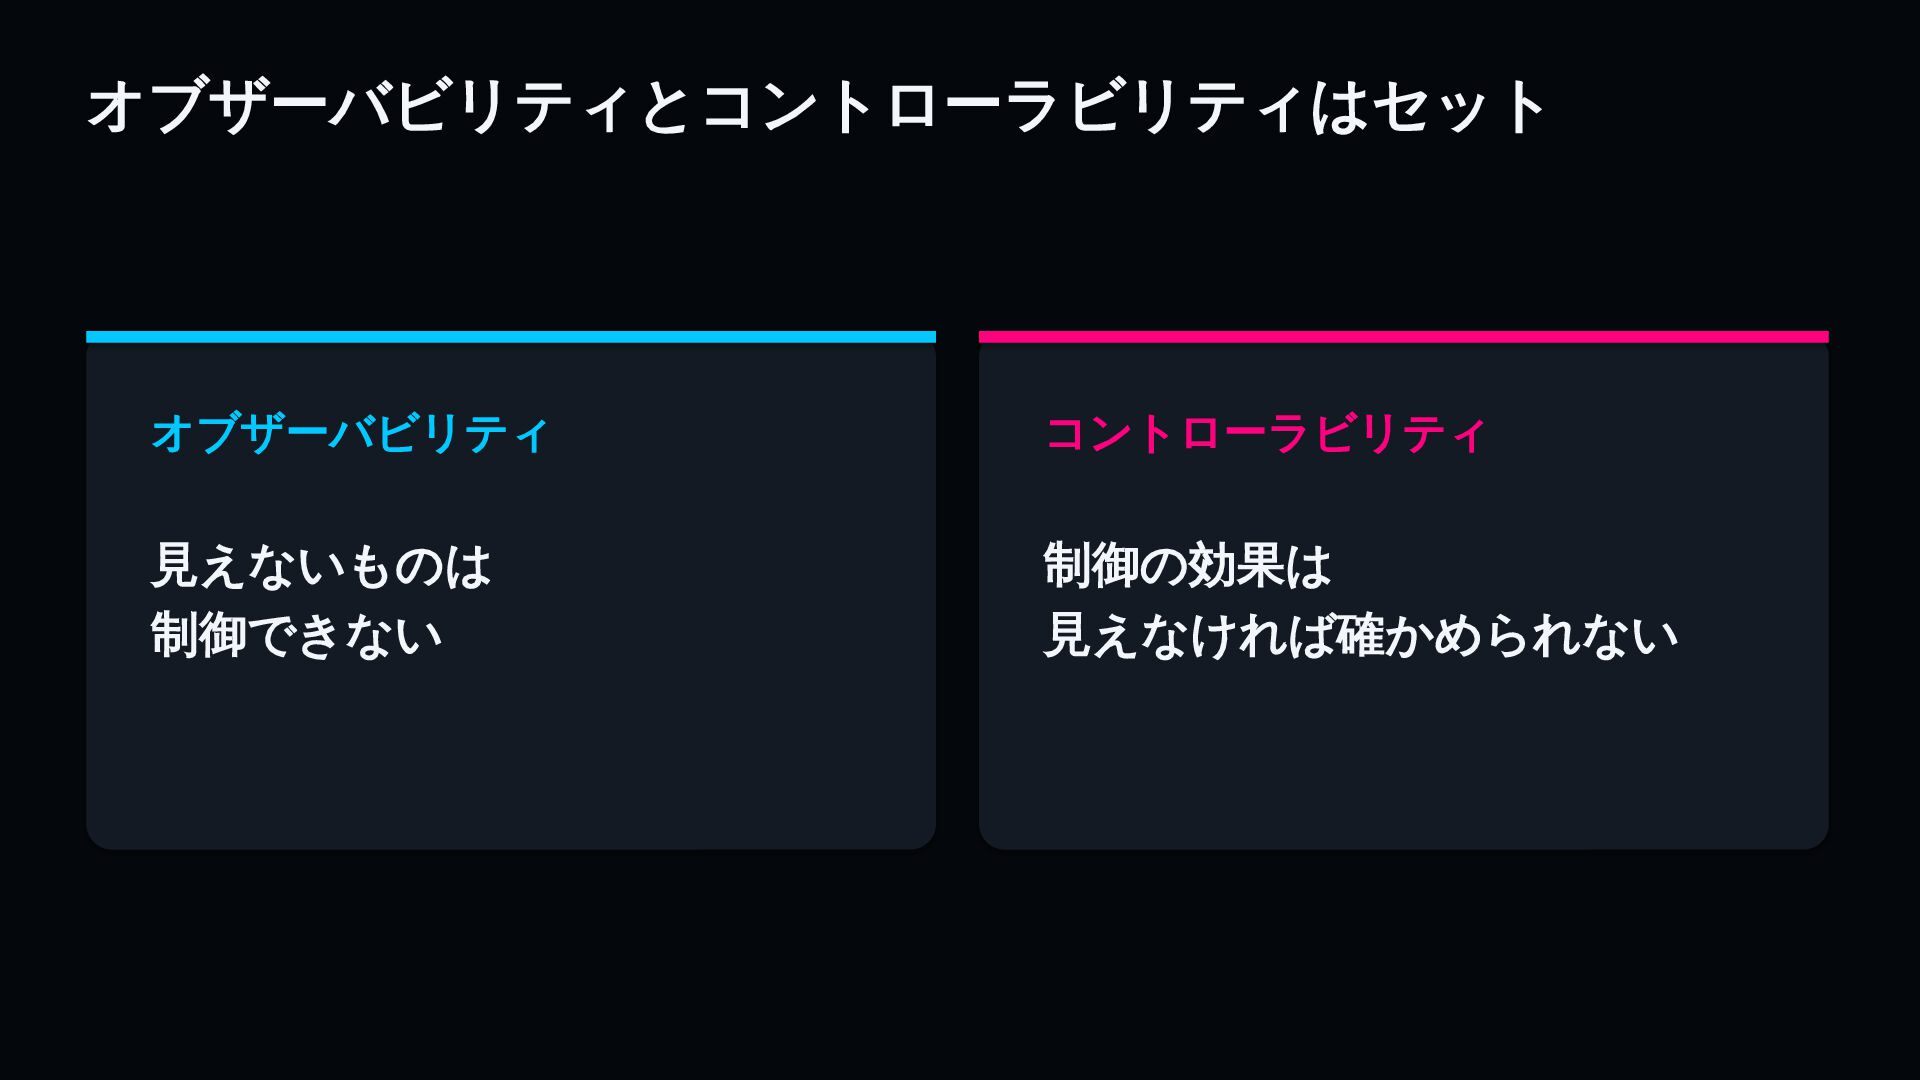
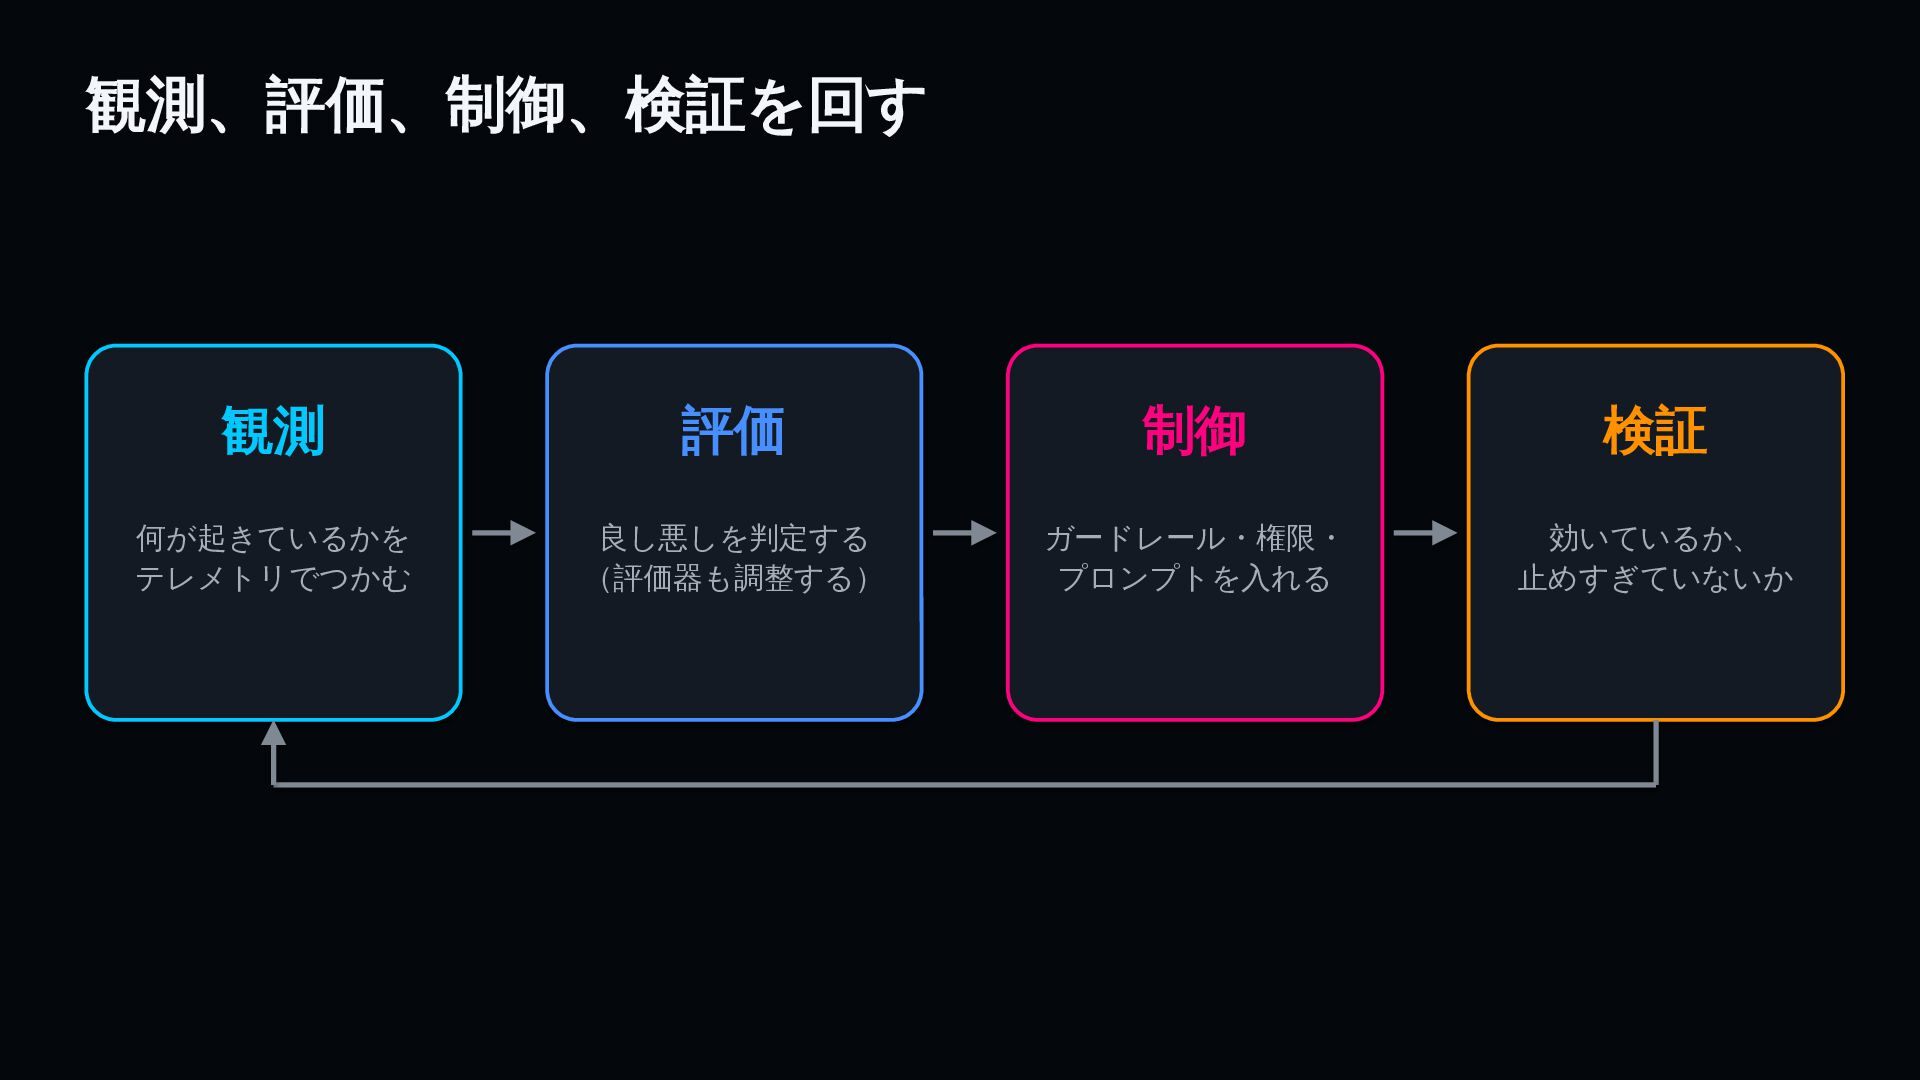
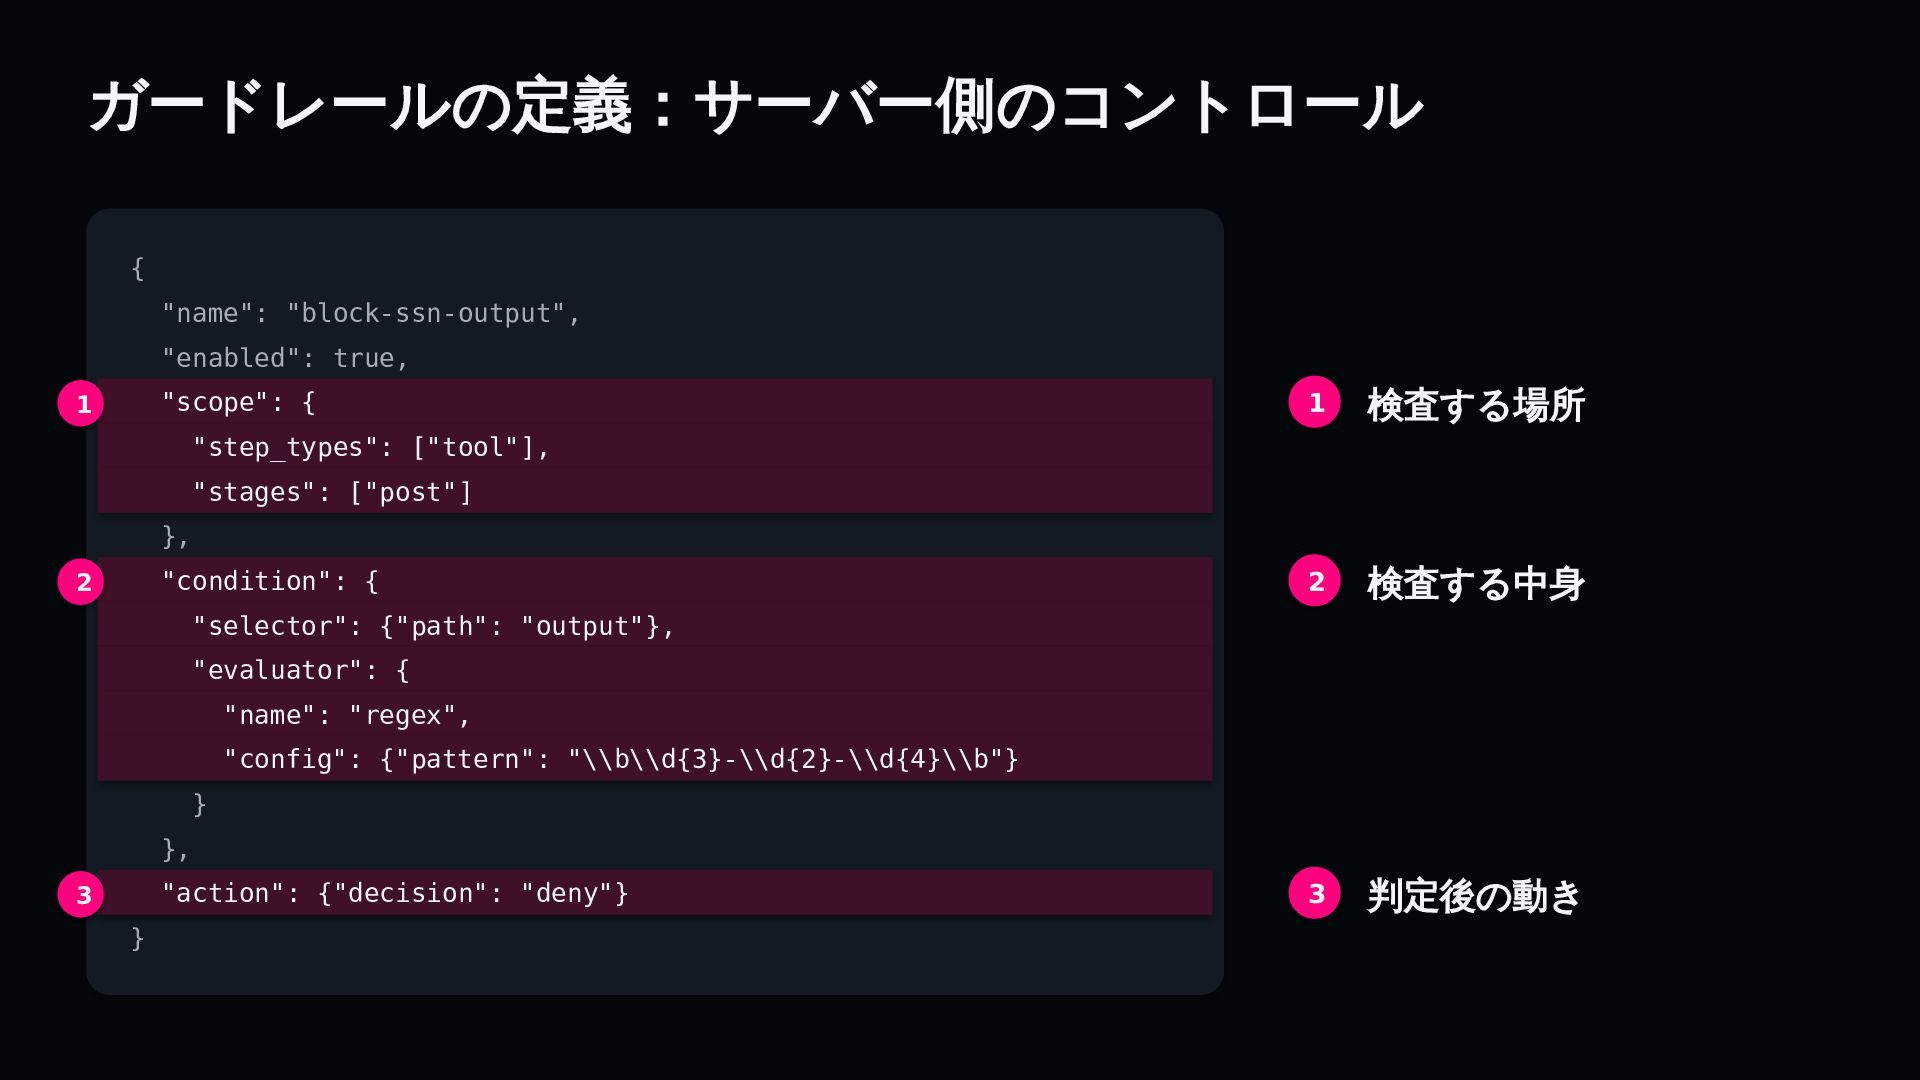
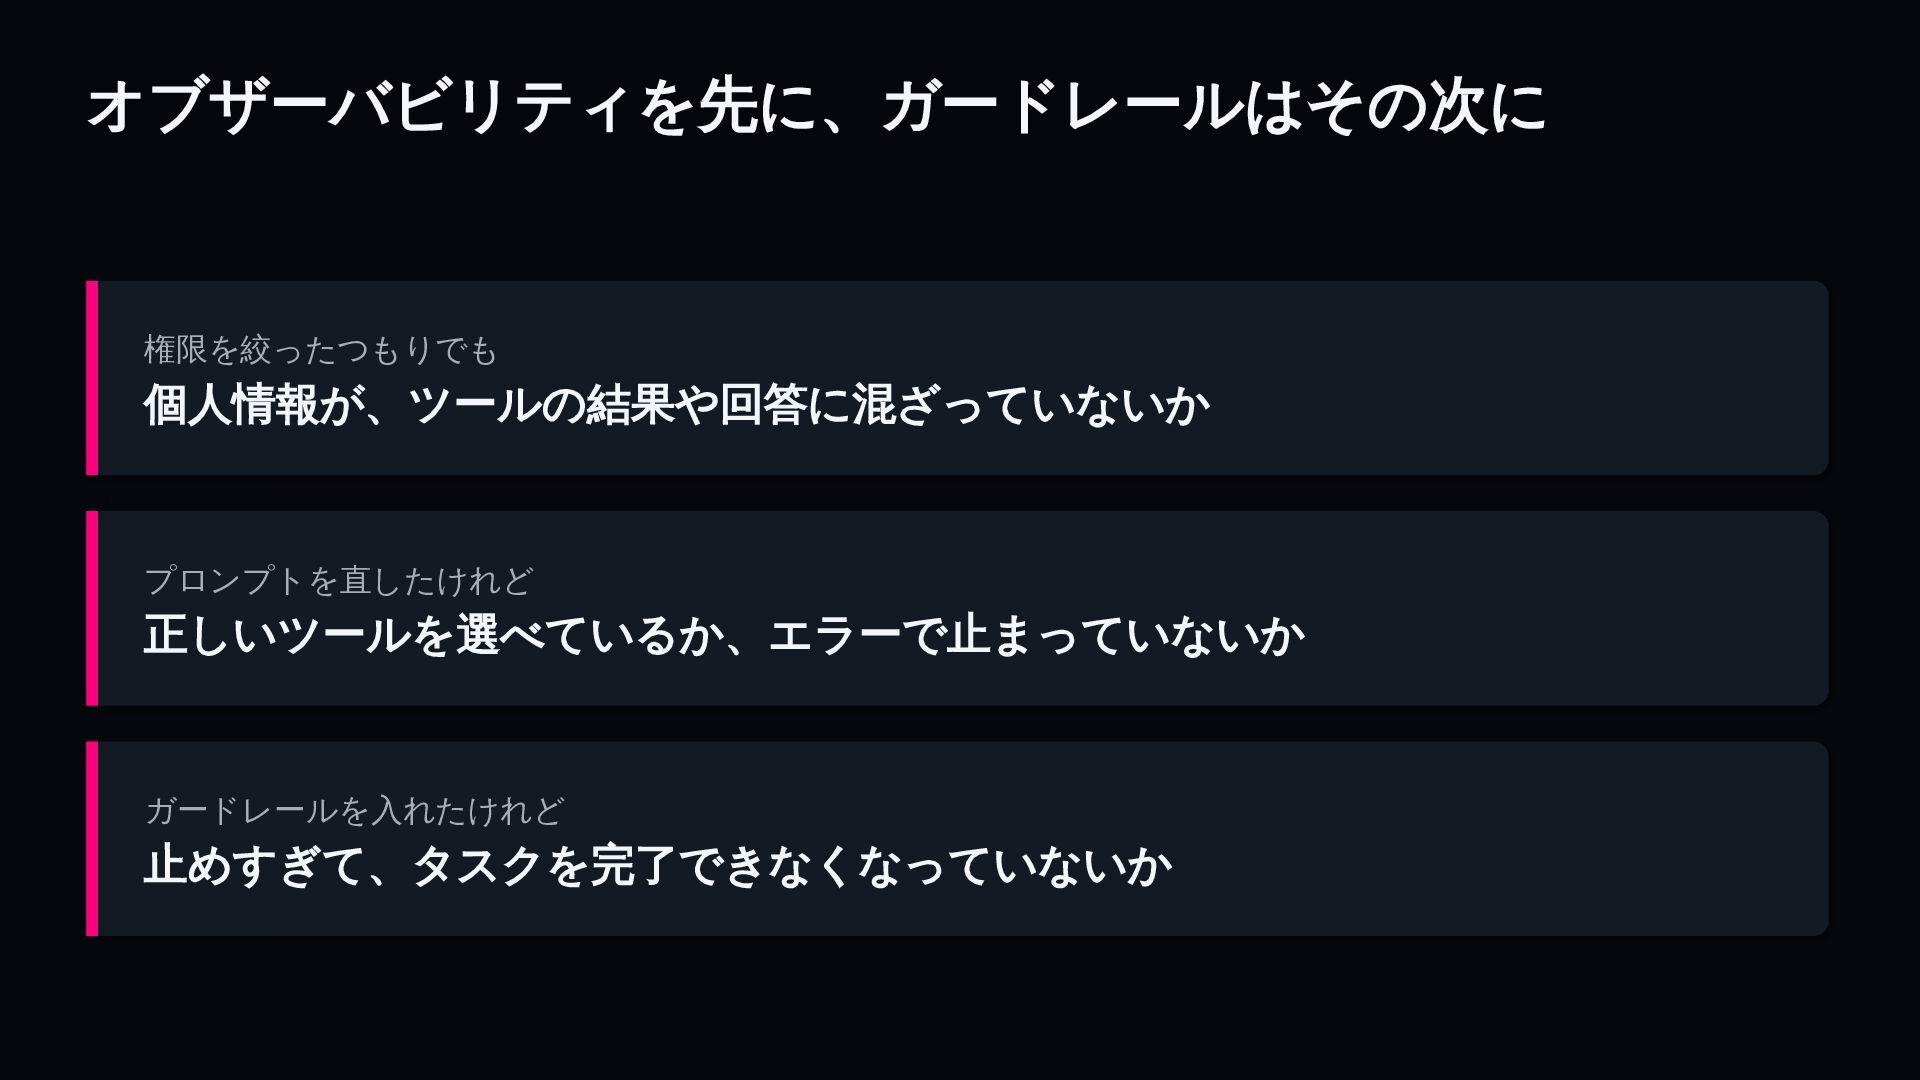
ガードレールも権限設計もプロンプト調整も、「こうすれば安全になるはず」という仮説です。それが効いているかは、観測しなければ確かめられません。
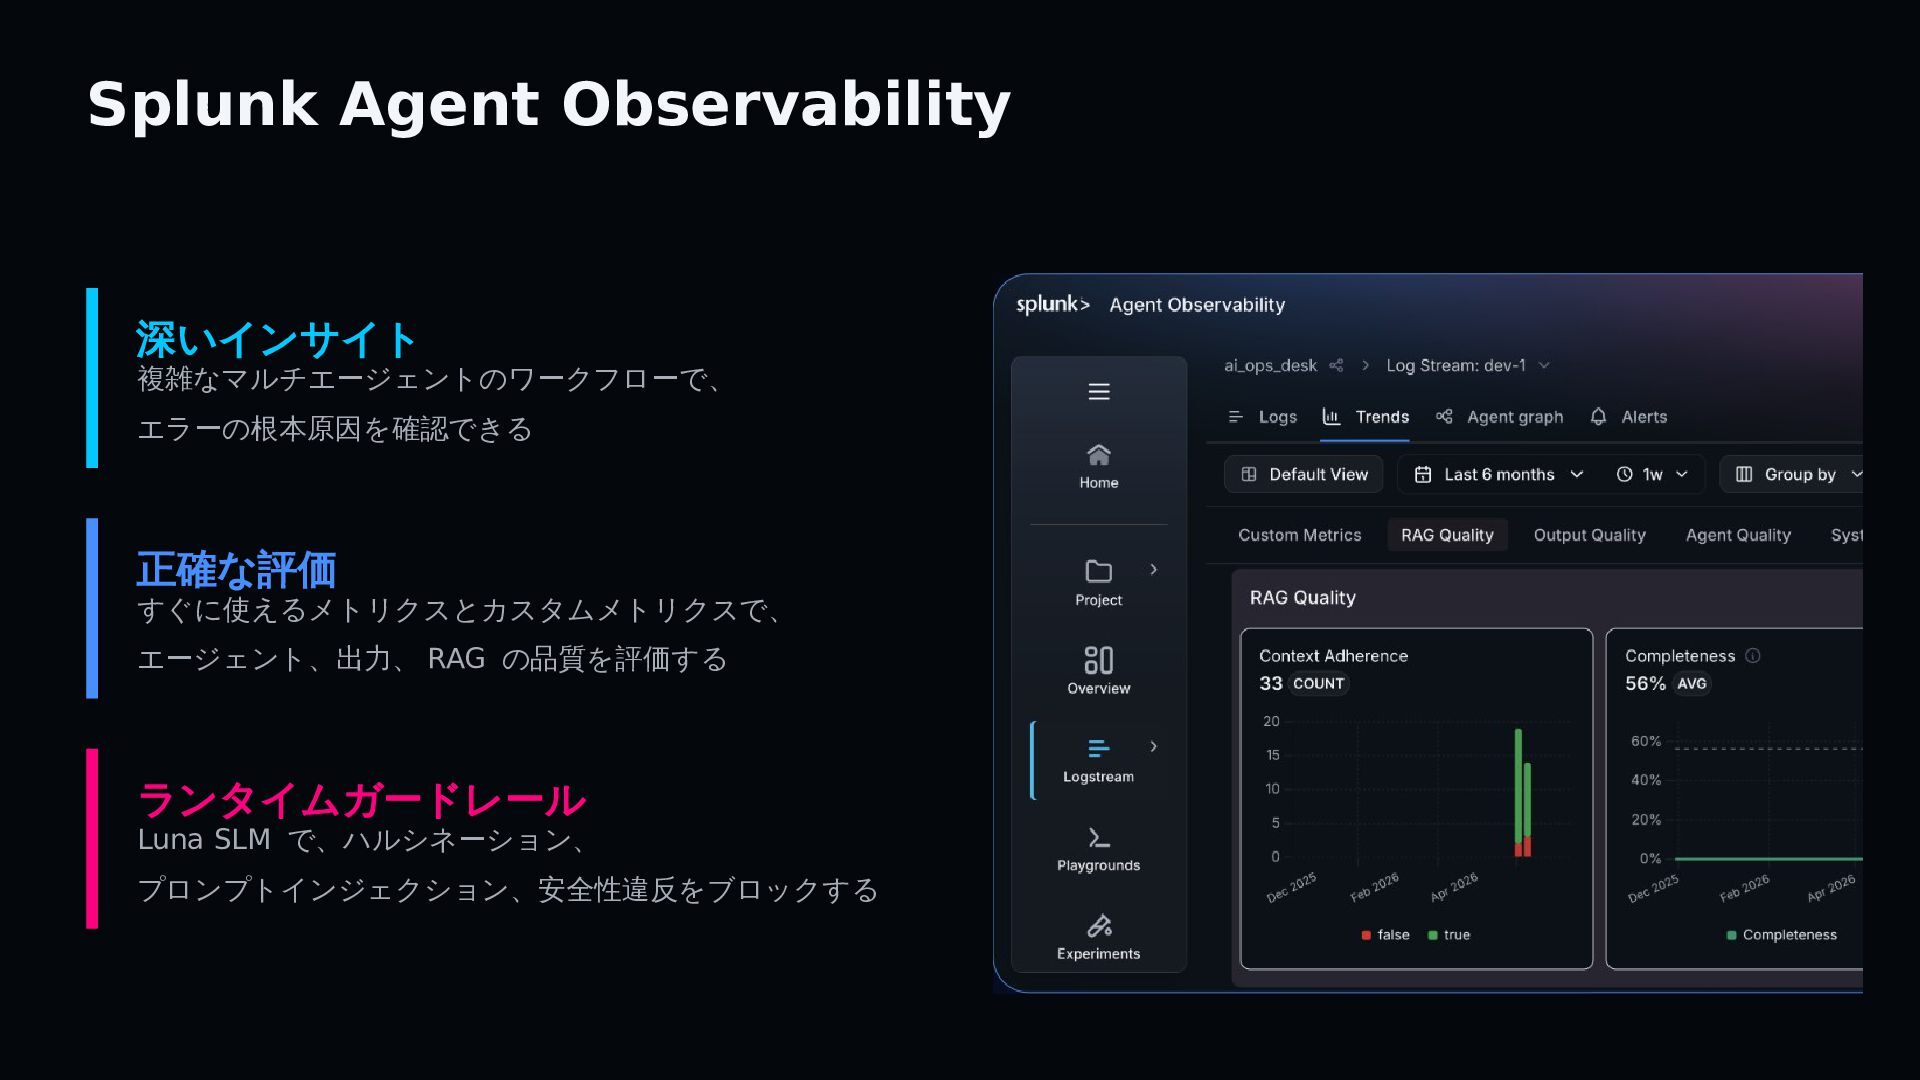
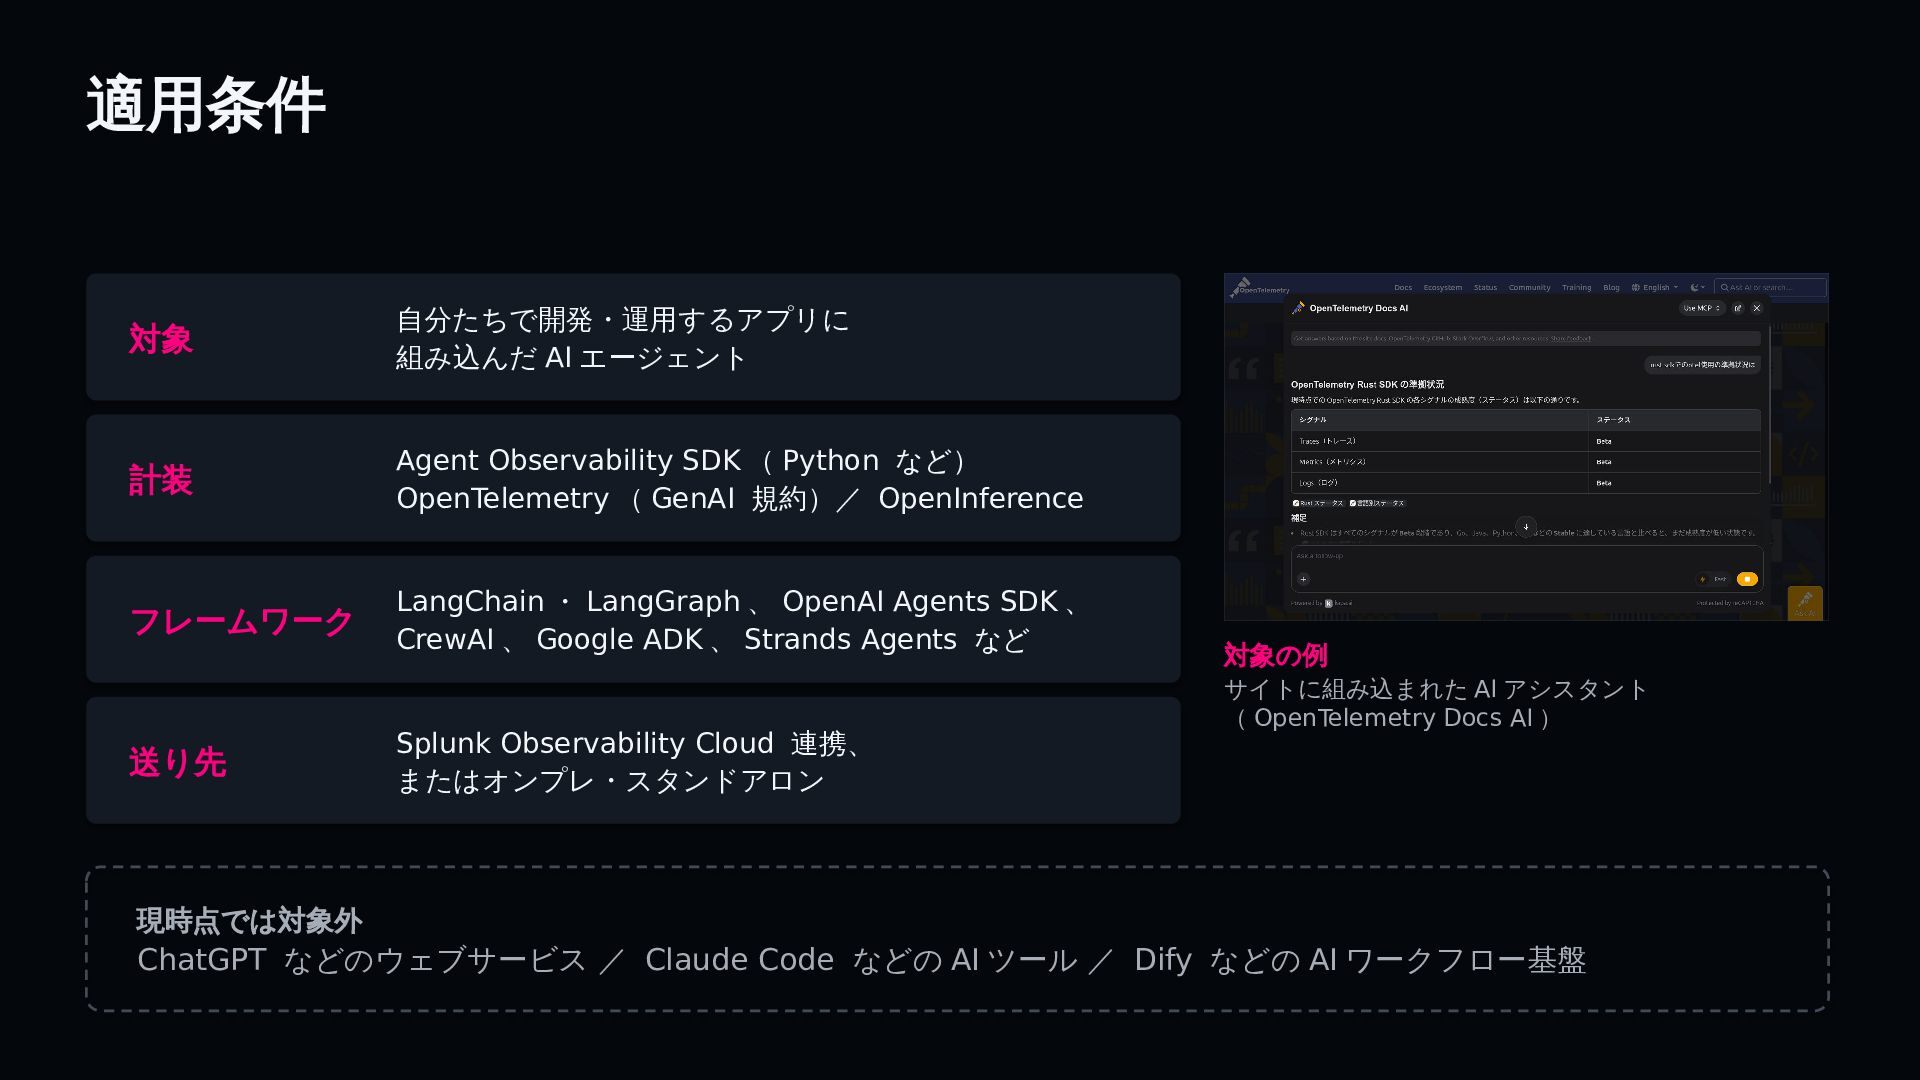
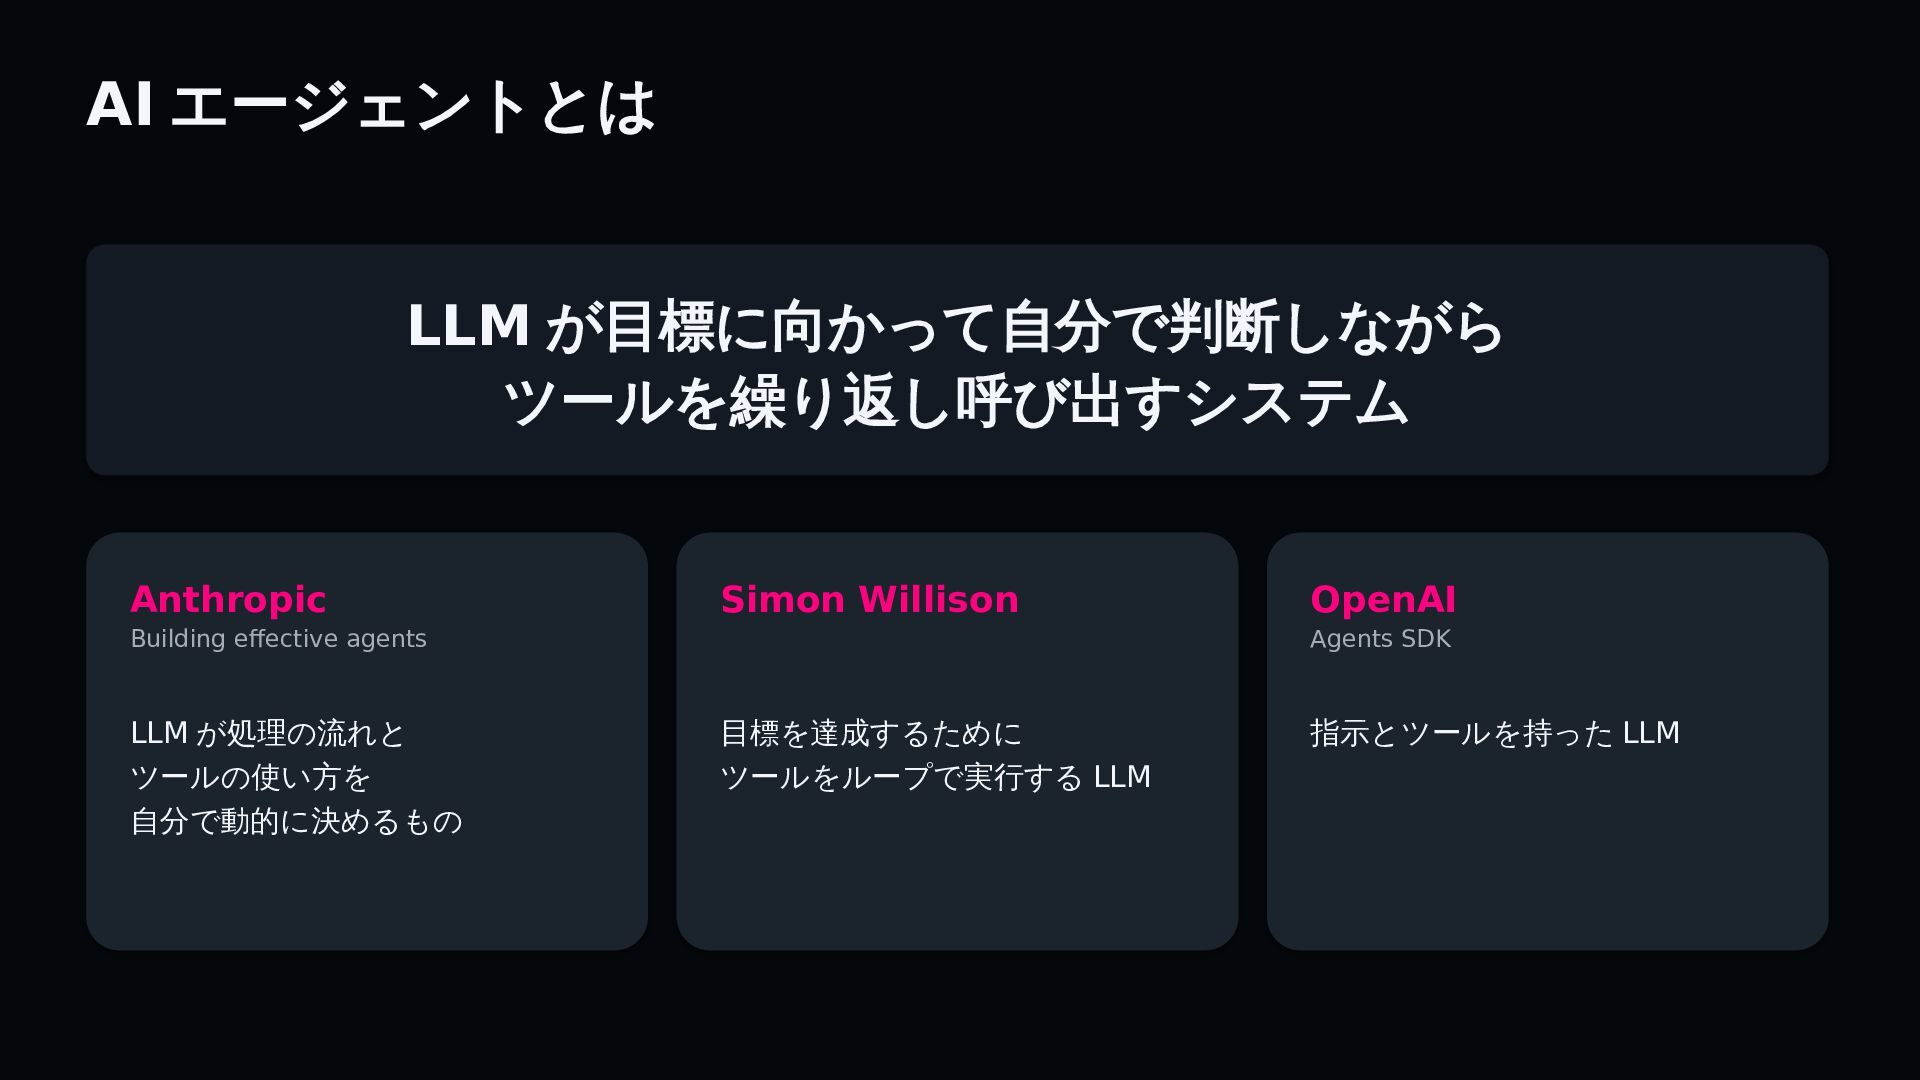
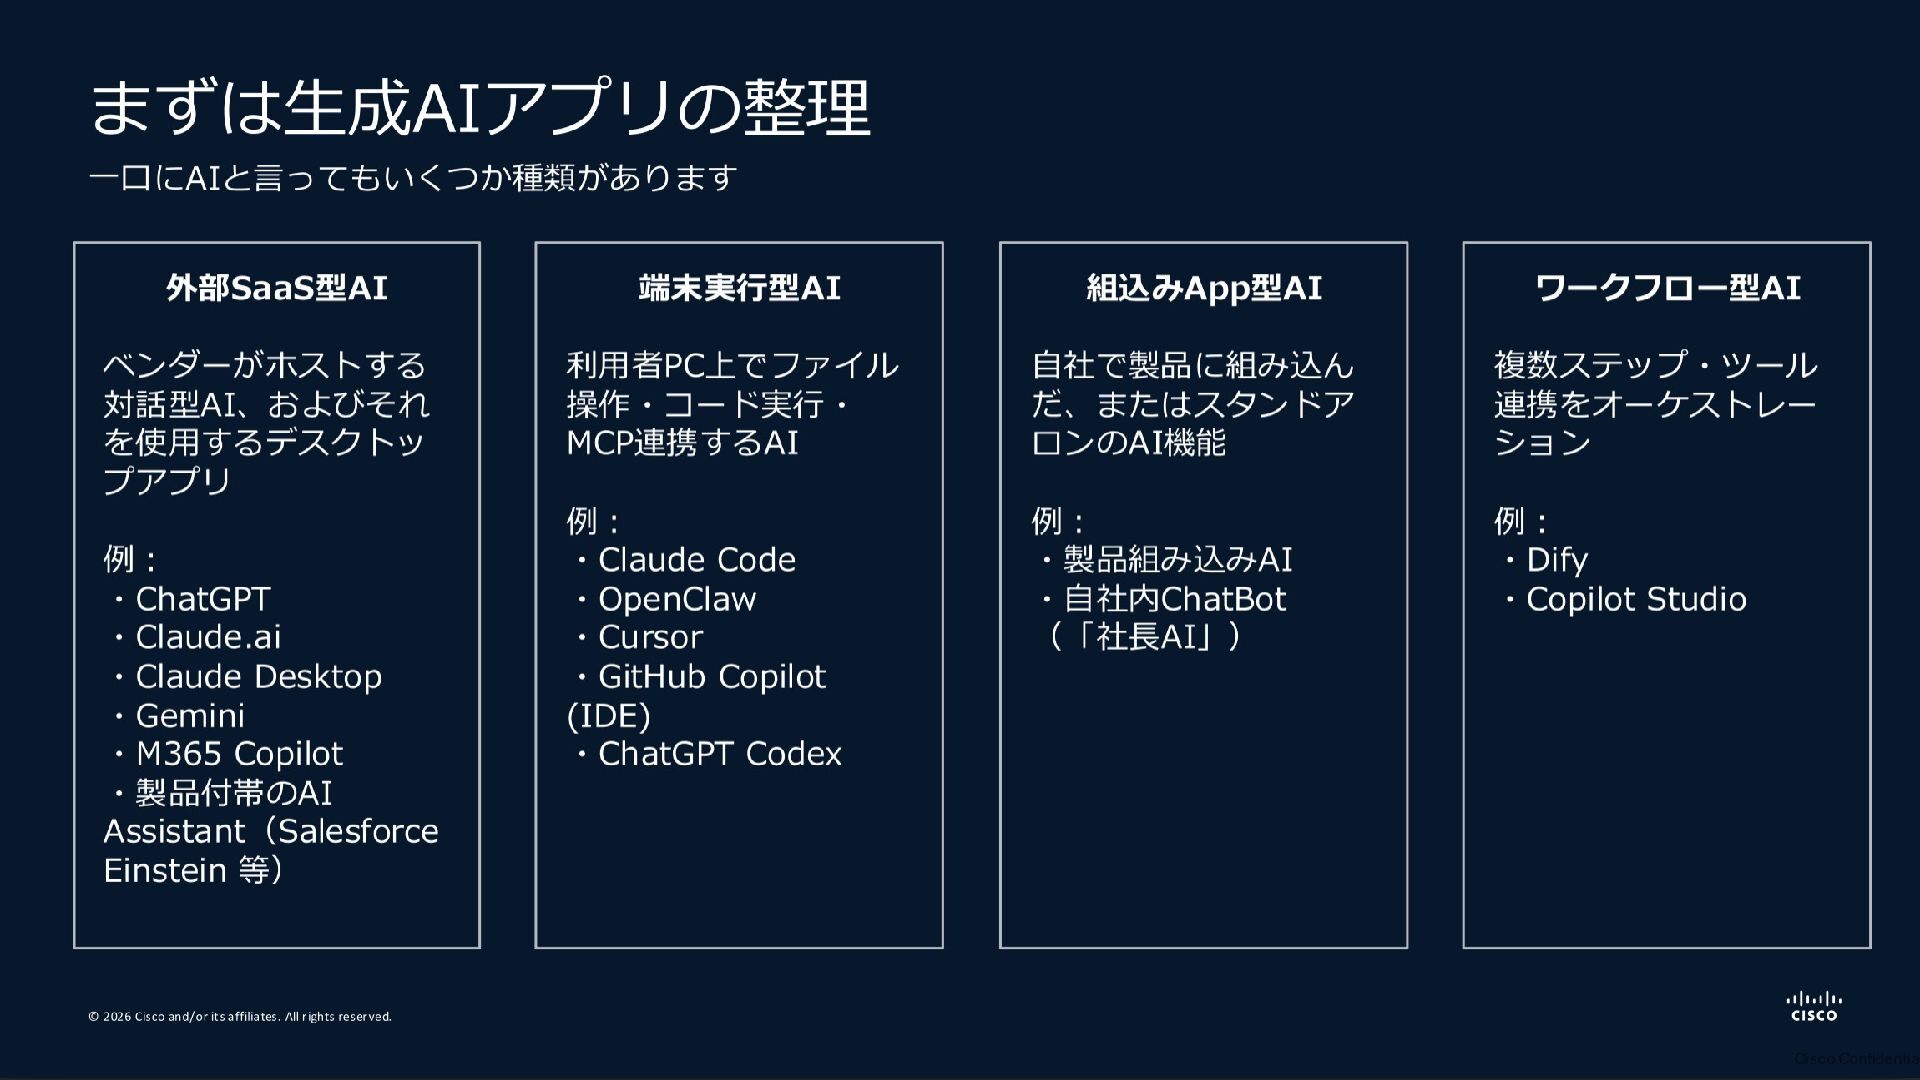
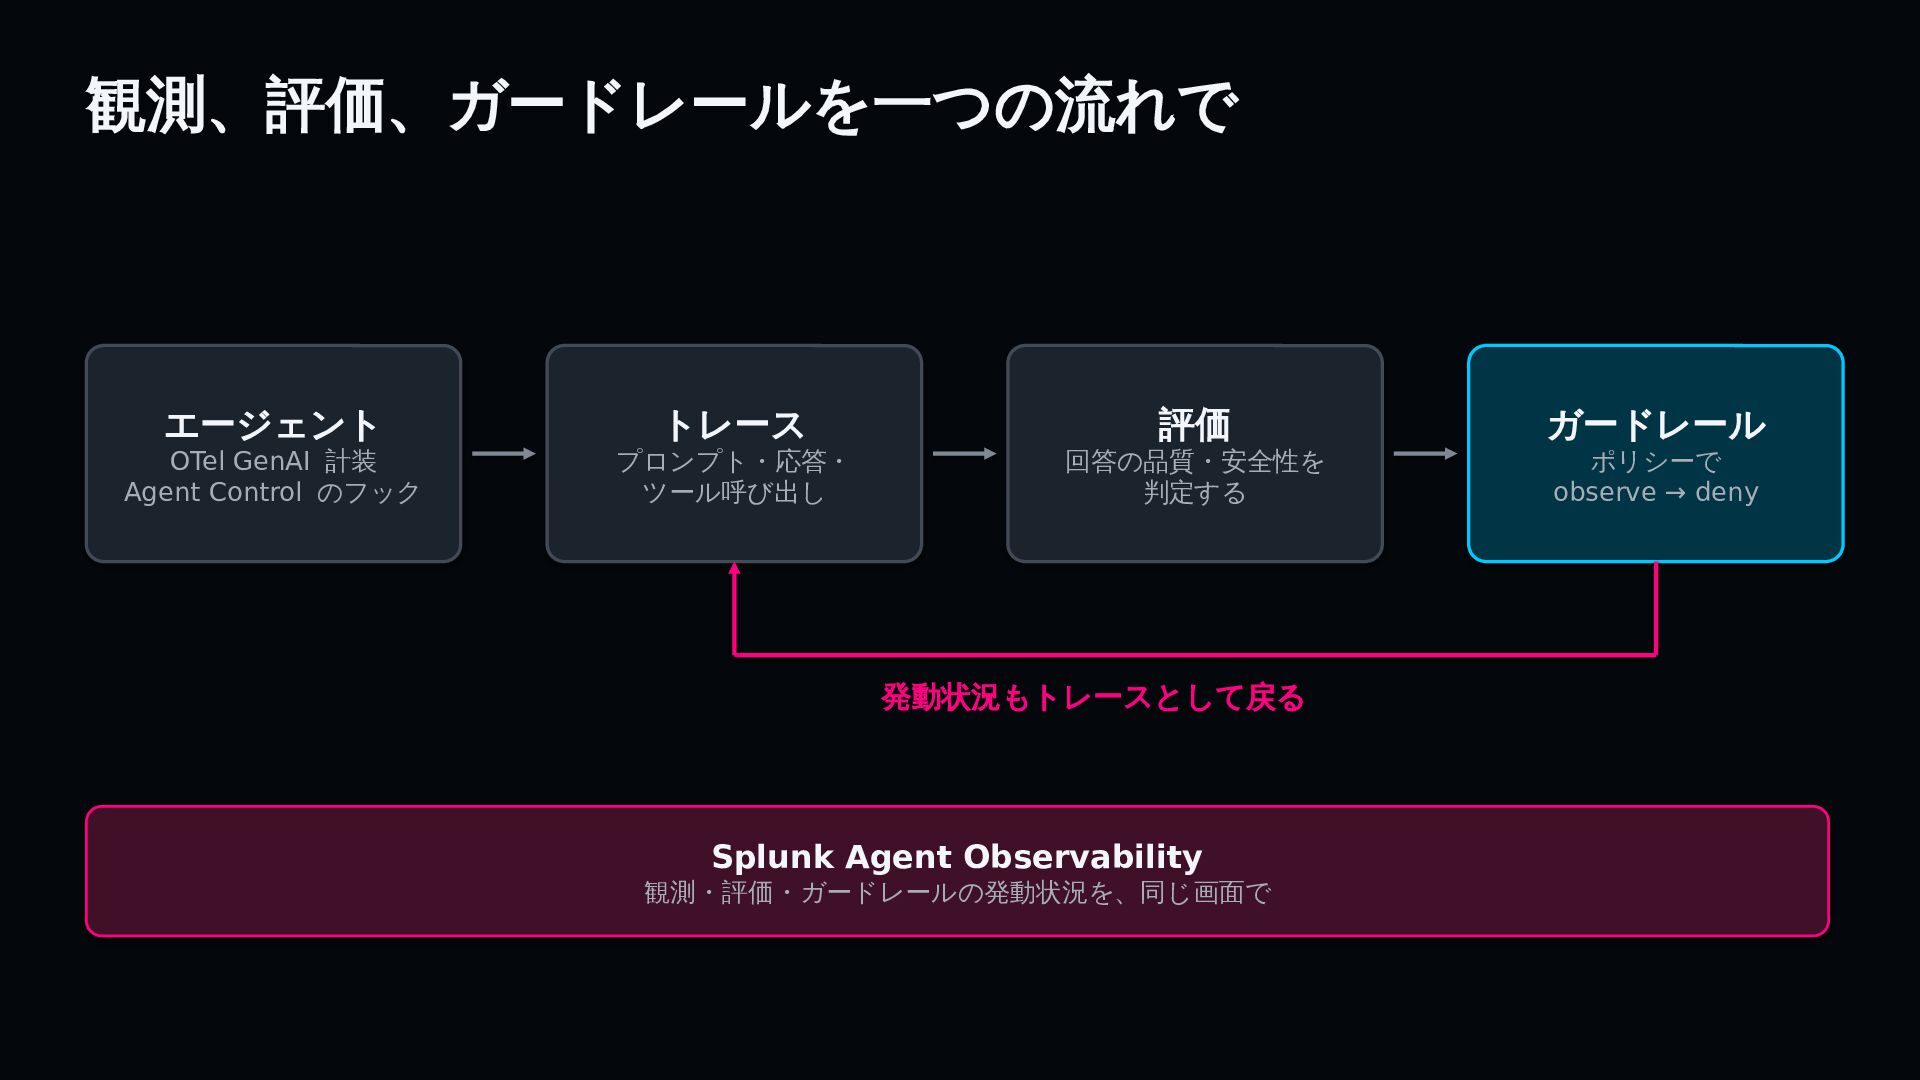
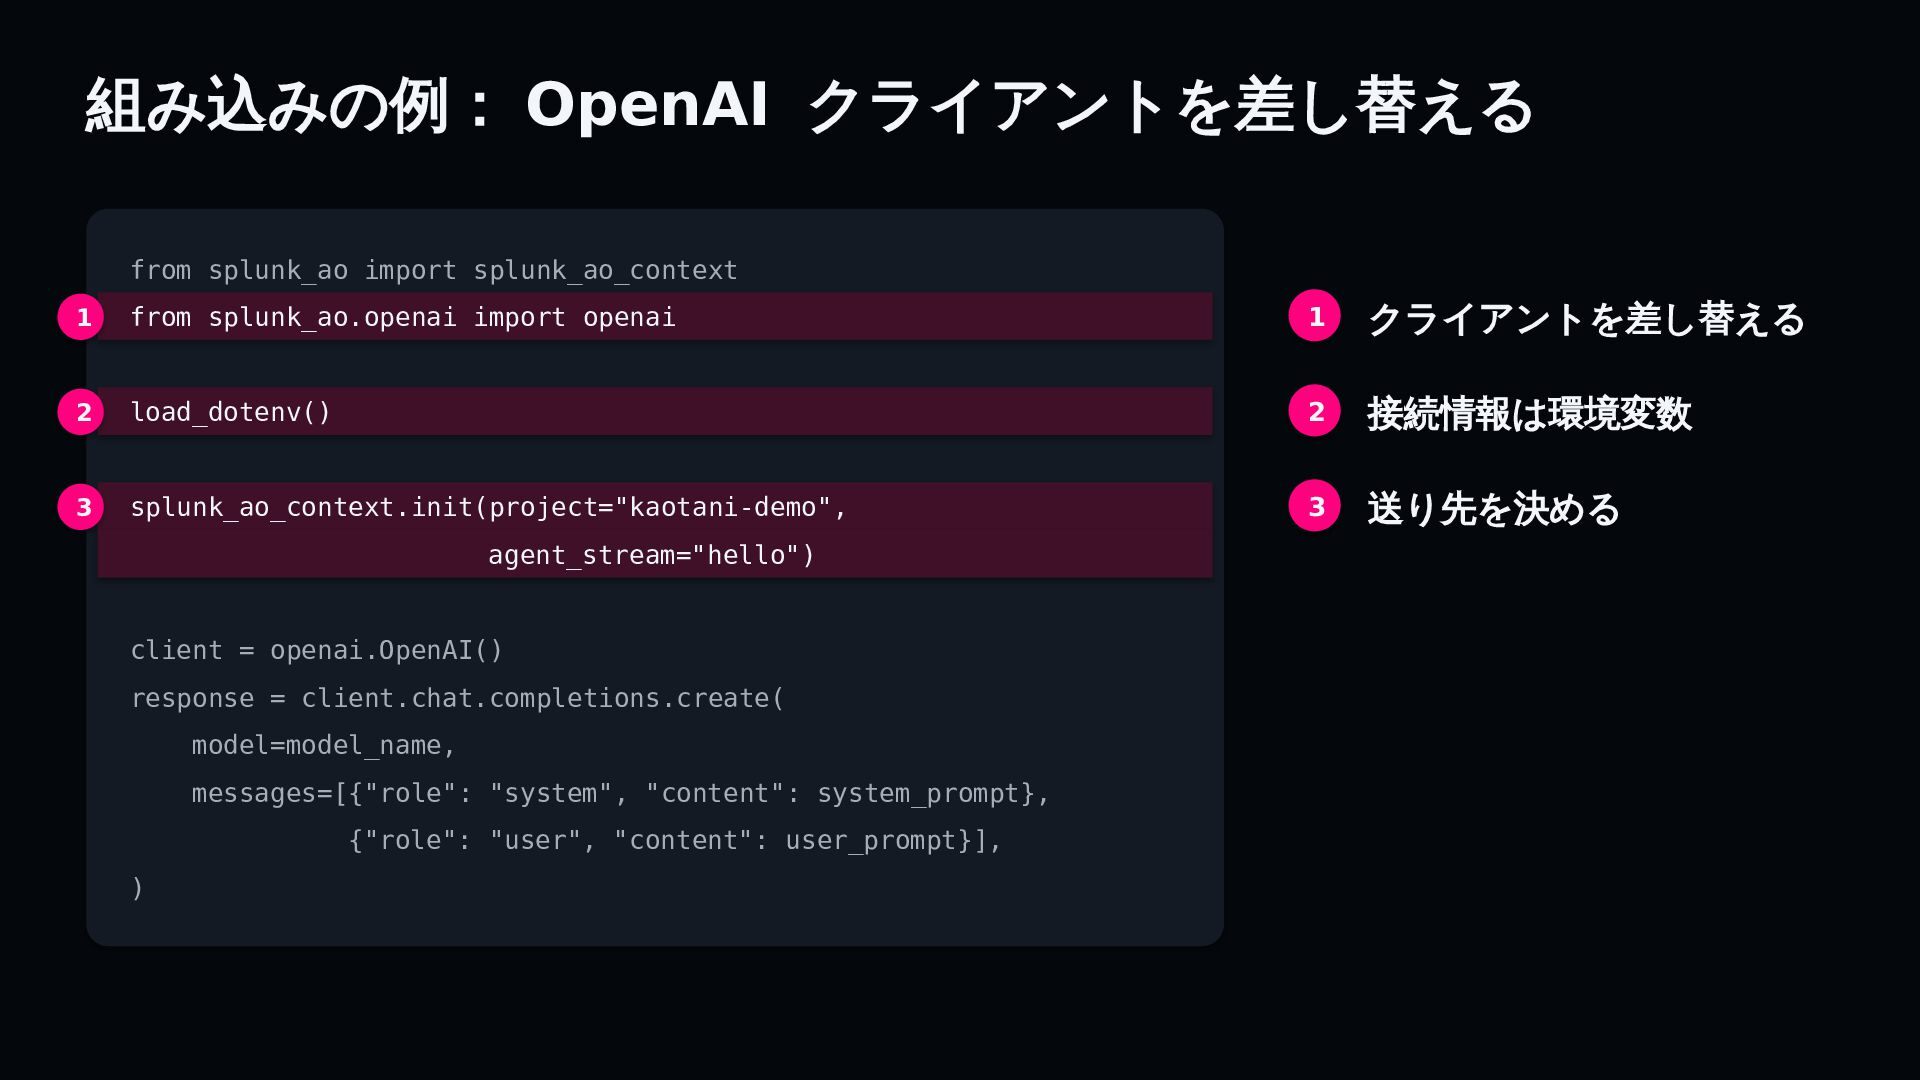
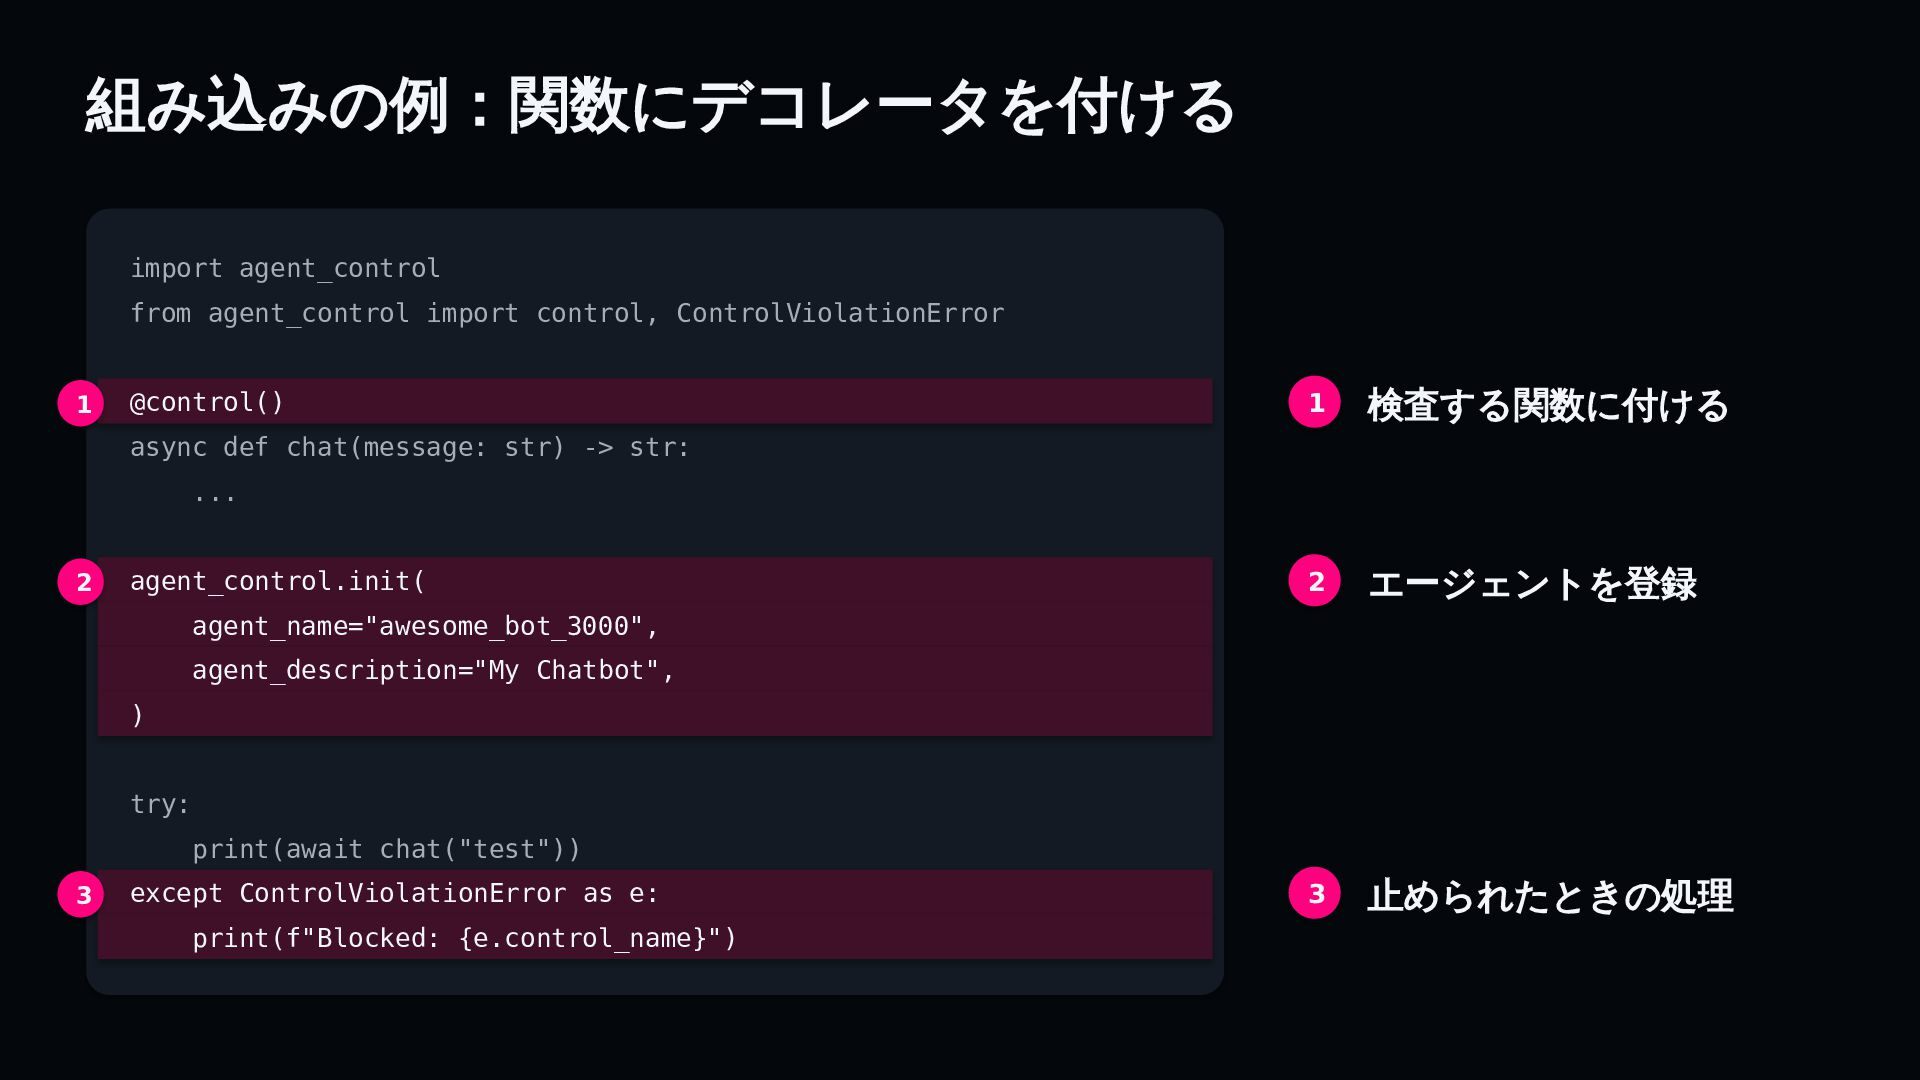
AIエージェントを外部SaaS、デスクトップアプリ、サーバーサイドアプリの3つに分け、それぞれどこを見られて、どこで止められるのかを整理しました。そのうえで、オブザーバビリティを先に、ガードレールをその次に置くという順番を、Splunk Agent ObservabilityとOSSのAgent Controlを例に紹介しています。
CNCJ AIエージェントガバナンス&ガードレール Meetup(2026年10月5日)での発表資料です。
https://ocgroups.dev/cncf/group/qvf5zbg/event/mcd7rx7


 katzchang
 thkt
 y_sera15
 ichiki1023
 mewuto
 oracle4engineer
 toru_kubota
 sansantech
 nayuts
 ishiirikie
 kazuho
 kawametho
 toshimaru
 geshan
 sergeychernyshev
 honzajavorek
 katiecoart
 seathinner
 carmenintech
 lara
 reverentgeek
 chriscoyier
 tmiket
 marcoroth
 jonoalderson