Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OCI IAM Identity Domains_SSO対象アプリアクセス時のMFA要求・IP...
Search
oracle4engineer
PRO
September 04, 2024
Technology
1.6k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OCI IAM Identity Domains_SSO対象アプリアクセス時のMFA要求・IPアクセス制御 / OCI IAM Identity Domains_MFA and IP Address Access Control for SSO Apps
oracle4engineer
PRO
September 04, 2024
More Decks by oracle4engineer
See All by oracle4engineer
kagent で Kubernetes 運用を考える
oracle4engineer
PRO
1
330
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
16
120k
Oracle Cloud Infrastructure:2026年9月度サービス・アップデート
oracle4engineer
PRO
1
110
[2026 Oracle Technical Deep Dive] Apache Iceberg × Oracle AI Database -Oracle Autonomous AI Lakehouseが実現するAI時代のデータ基盤- (2026年9月17日開催)
oracle4engineer
PRO
0
61
[2026 Oracle Technical Deep Dive] エンタープライズAIエージェントを支えるOCIソリューション。ラインナップと特徴を理解しよう! (2026年9月17日開催)
oracle4engineer
PRO
0
190
[2026 Oracle Technical Deep Dive] AI時代のデータベース基盤をどう選ぶ? Exadata Database Serviceの選択肢と使い分け (2026年9月17日開催)
oracle4engineer
PRO
0
170
[2026 Oracle Technical Deep Dive] オンプレミスDBのCloud移行アプローチ:移行計画に基づくメソッドとツールの選択 (2026年9月17日開催)
oracle4engineer
PRO
0
100
[2026 Oracle Technical Deep Dive] VMwareワークロードのOCI移行実践ガイド - OCVSでの継続利用からOCIコンピュートへの移行まで (2026年9月17日開催)
oracle4engineer
PRO
0
74
[2026 Oracle Technical Deep Dive] OCI AI Resilience -OCIのセキュリティ対策機能をきちんと使いこなす- (2026年9月17日開催)
oracle4engineer
PRO
0
88
Other Decks in Technology
See All in Technology
いちAWSエンジニアのAI活用を振り返る #devio2026 / devio osaka 2026 kawahara
masahirokawahara
2
310
生成AIと進める探索的データ分析(2026.10.03 第122回Tokyo.R勉強会)
tatamiya
1
920
Apache Iceberg が拓く AI 時代のオープンレイクハウス
tomtanaka
0
210
HacobuにおけるFDEとは/登壇資料(戸井田 裕貴)
hacobu
PRO
1
700
メルカリにおけるAI時代の高速プロトタイピング基盤「Arca」
ryotarai
18
14k
全社共通データ基盤をつくる。ソニーのDatabricks活用とデータガバナンス設計の裏側
sony
0
290
TiDBファミリーにDWHが新登場!! TiDB最新情報 / TiDB update 202609
yoshiakiyamasaki
0
190
GitHub Agentic Workflows を触ってみる
htkym
2
910
SQL Server 2025 最適化されたロック
odashinsuke
0
120
AI感のないAWS構成図をAIエージェントに描かせたい!
sagochiko
2
490
HolmesGPTで始めるSREエージェント入門!プラットフォームの障害調査はAIにお任せ 〜
sanghyuk
0
250
The seven pitfalls of AI (revised version)
ufried
0
190
Featured
See All Featured
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
A Soul's Torment
seathinner
8
3.7k
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
520
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
42k
Building an army of robots
kneath
307
47k
The Curse of the Amulet
leimatthew05
3
15k
Avoiding the “Bad Training, Faster” Trap in the Age of AI
tmiket
0
260
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
Paper Plane (Part 1)
katiecoart
PRO
2
11k
What the history of the web can teach us about the future of AI
inesmontani
PRO
1
720
Impact Scores and Hybrid Strategies: The future of link building
tamaranovitovic
0
440
Transcript
OCI IAM Identity Domains シングルサインオン対象アプリケーションへのログイン時に 2要素認証(MFA)やIPアドレス制御を利用する ~サインオンポリシー設定手順~ 日本オラクル株式会社 2025/7/14
Safe harbor statement 以下の事項は、弊社の一般的な製品の方向性に関する概要を説明するものです。また、 情報提供を唯一の目的とするものであり、いかなる契約にも組み込むことはできません。以 下の事項は、マテリアルやコード、機能を提供することを確約するものではないため、購買 決定を行う際の判断材料になさらないで下さい。 オラクル製品に関して記載されている機能の開発、リリース、時期及び価格については、弊 社の裁量により決定され、変更される可能性があります。 Copyright
© 2025, Oracle and/or its affiliates 2
3 Copyright © 2025, Oracle and/or its affiliates 目次 ・はじめに:サインオン・ポリシーの概要
・ケース① 全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを必須にする ・ケース② 全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う ・ケース③ 個別アプリケーションログイン時にMFA+IPアドレス制御を行う ・ケース④ 個別アプリケーションログイン時にグループによるアクセス制御を行う
はじめに:サインオン・ポリシーの概要 Copyright © 2025, Oracle and/or its affiliates 4
サインオン・ポリシー アプリケーションへの認証強化・アクセス制御のルールを定義するサインオン・ポリシー機能 サインオン・ポリシー Copyright © 2025, Oracle and/or its affiliates
5 インターネット 社内 ネットワーク サインオン・ポリシー 1 サインオン・ポリシー 2 サインオン・ポリシー 3 サインオン・ポリシー 4 社外からのアクセス + 管理者権限 ログイン拒否 社外からのアクセス 二要素認証 Web業務アプリケーション 社内からのアクセス パスワード認証 サインオン・ルール(例) • サインオン・ポリシーにより、ログインが完了したユーザーへの認可処理として許可 / 拒否 / 再認証の要求 / 多要素認証の要求 のいずれかの対応を設定することが可能 • サインオン・ポリシーはアプリケーション個別または全体(すべてのアプリケーション)に適用することが可能 • サインオン・ポリシーの要素であるサインオン・ルールにより、ルール適用の具体的な条件や条件が当てはまる場合のアクションを指定 条件 • リスクスコアの値 • 端末のIPアドレス(ネットワーク・ペリメータ) • 所属グループ • IDCSの管理者権限の有無 アクション • アクセス許可 • アクセス拒否 • 再認証の強制 • 二要素認証の強制 条件 アクション 他社クラウドサービス Oracle PaaS/SaaS
サインオン・ポリシーの種類 Copyright © 2025, Oracle and/or its affiliates 6 •
全てのアプリケーション(OCIコンソールは除く)に適用するためのサインオン・ポリシー「Default Sign-On Policy」を用意 ✓ 「Default Sign-On Policy」の中で細かなサインオン・ルール(条件、アクション)を複数定義可能 • 個別アプリケーションにのみ適用したい場合には別途カスタムサインオン・ポリシーを作成 ✓ 作成したカスタムポリシーの中で細かなサインオン・ルール(条件、アクション)を複数定義可能 • サインオン・ポリシーの中のサインオン・ルールには評価順序の設定が可能(順序順に評価) ※OCIコンソール用のサインオンポリシーは「Security Policy for OCI Console」を使います。 全てのアプリケーション(OCIコンソール除く)に適用する場合 Default Sign-On Policy Oracle PaaS/SaaS サインオン・ルール1 サインオン・ルール2 サインオン・ルール3 …. Default Sign-On Policyに ルールを自由に定義 ※Default Sign-On Policyは削除できません 個別アプリケーションにのみ適用する場合 カスタム Sign-On Policy クラウドサービスA サインオン・ルール1 サインオン・ルール2 サインオン・ルール3 …. カスタム・サインオン・ポリシーを作成し ルールを自由に定義 ※カスタム・サインオン・ポリシーは削除可能 カスタム・サインオン・ポリシーに 適用対象アプリケーションを登録 (複数登録可能) 適用対象アプリケーションの 登録不要 評価順 評価順 クラウドサービスA アプリケーションA
2要素認証(MFA) サインオンポリシーで指定可能な複数の認証手段を提供 Copyright © 2025, Oracle and/or its affiliates 7
◆ 管理者は任意の二要素認証の手段を選択して有効化することが可能 ◆ モバイルアプリケーション:Oracle Mobile AuthenticatorはApp StoreやGoogle Playから入手が可能 ◆ 2要素認証で使う機器(例:モバイル端末)が故障・紛失した際に一時的に2要素認証をパスするバイパスコード機能を用意 ワンタイムパスコード ワンタイムパスコード 【MFA要素】 通知 FIDO2対応機器 メール 電話 FIDO ※Oracleオーセンティケータ のみ利用可 ※RFC 6238に準拠している Authenticatorを利用可能 モバイル オーセンティケータ SMS ワンタイムパスコード ※SMSの数量により 別途追加費用が発生 チャレンジQA 秘密の質問
サインオン・ルールで使うネットワークペリメータ Copyright © 2025, Oracle and/or its affiliates 8 •
サインオン・ルールで接続元IPアドレスを条件で利用したい場合、利用するIPアドレスを「ネットワーク・ペリメータ」として事前に定義 • 条件に利用するIPアドレスが変更となっても、サインオン・ルールに影響与えずネットワーク・ペリメータのみの変更で対応可能 • ネットワーク・ペリメータではいくつかの方法でIPアドレスを登録可能 ✓ 1つのIPアドレスを登録(例:10.0.0.1) ✓ カンマ区切りで複数のIPアドレスを登録(例:10.0.0.1,10.0.0.1,10.1.0.100) ✓ ハイフンを利用しIPアドレス範囲を登録(例:10.0.0.1-10.0.0.100) ✓ CIDR表記によるIPアドレス範囲を登録(例:10.0.0.1/16) Default Sign-On Policy 【サインオン・ルール1】 ネットワーク・ペリメータ「社内」の場合 2要素認証
ケース① 全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する ※MFA要素として“モバイルアプリケーション”を利用 Copyright © 2025, Oracle and/or its affiliates
9 他ケースを未実施の前提での手順です。
Copyright © 2025, Oracle and/or its affiliates 本手順による実現イメージ/サインオン・ポリシーの構成 10 •
サインオン・ポリシー「Default Sign-On Policy」に対して条件なしでMFA必須のアクションを定義し、 アクセス者全員が全てのアプリケーション(OCIコンソール除く)にログインする際にMFAの適用を行います。 社 外 NW 全員 アプリケーション全体 Oracle PaaS/SaaS 他社クラウドサービス On-P Webアプリケーション Default Sign-On Policy 【 実 現 イ メ ー ジ 】 【 サ イ ン オ ン ポ リ シ ー 構 成 】 社 外 NW 全員 パスワード認証 2要素認証 (モバイルアプリ利用) なし (無条件) 2要素認証要求 (モバイルアプリ利用) 条件 アクション ルール1
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 11
1) OCI管理者でOCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択にて「Default」を選択し、管理者のID/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりこのドメイン選択画面は表示されません。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 12
2)メニューより「アイデンティティとセキュリティ」ー「ドメイン」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 13
3)ドメイン画面にて、適用済みフィルタ部分にて対象ドメインが存在するコンパートメントを指定し、対象ドメインを選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 14
4)2要素認証の要素を有効化するため、Identity Domainのメニュー「認証」を選択します。 ファクタ部分にて「モバイル・アプリケーション・パスコード」と「モバイル・アプリケーション通知」がチェックONになっていることを確認します。 ※チェックOFFになっている場合には、「ファクタの有効化または無効化」を選択し、チェックONにします。 ※2要素認証の要素を有効化したのみではMFA利用は有効になりません。 MFA利用には後続のサインオンポリシーの設定が必要になります。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 15
5)次にサインオン・ポリシーの設定のため、メニュー「ドメイン・ポリシー」を選択します。 サインオン・ポリシー部分にて「Default Sign-On Policy」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 16
6)Default Sign-On Policy画面にてメニュー「サインオン・ルール」を選択し、「サインオン・ルールの追加」を選択します。 確認画面にて「続行」を選択します。 ※Default Sign-On Policyには「Default Sign-On Rule」というルールがあらかじめ作成されています。 この「Default Sign-On Rule」を直接編集することも可能ですが、運用の中でデフォルトの状態に戻す場合などを想定し、 「Default Sign-On Rule」は編集せずにデフォルトの状態のままにしておくことをお勧めします。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 17
7)サインオン・ルールの作成にて、ルール名に任意の値を入力し、条件部分はデフォルトの状態(無条件)にします。 アクション部分にて下記項目を指定します。 ・アクセスの許可:チェックON ・追加ファクタの要求:チェックON ・指定されたファクタのみ:チェックON ・モバイル・アプリケーション・パスコード:チェックON ・モバイル・アプリケーション通知:チェックON ・頻度 - セッションごと・・・:チェックON ・登録 – 必須:チェックON 「追加」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 18
8)サインオンルールが作成されたことを確認し、作成したルールの評価順序を定義するためにアクションより「サインオン・ルール優先度の編集」 を選択します。 確認画面にて「続行」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 19
9)優先度の編集画面にて、上記で作成したサインオン・ルールの優先度が「1」になるように優先度を編集し、 「変更の保存」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFAを利用する (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 20
10)最後に優先度が設定した通りになっていることを確認します。 ※重要※ サインオンポリシーで間違った設定をした場合、管理者を含む全員がOCIコンソールにアクセスできなくなり、設定修正を行うことができない状況に なる可能性があります。 そのため、サインポリシーの動作確認をする場合には、OCIコンソールにログインした状態のセッション(ブラウザ)を残したまま、別セッションで動作確認 を行うことを強くお勧めします。
動作確認 Copyright © 2025, Oracle and/or its affiliates 21 前提:対象Identity
Domainにおいてシングルサインオン対象アプリケーションの設定が完了している 1)モバイル(iPhone/Android)にモバイルオーセンティケータ(例:Oracle Mobile Authenticator)をインストールしておきます。 2)対象Identity Domainのシングルサインオン対象になっているアプリケーションにアクセスします。 3)Identity Domainログイン画面にてID/パスワードを指定し、「サイン・イン」を選択します。
動作確認 Copyright © 2025, Oracle and/or its affiliates 22 4)2要素認証の有効化(セキュアな検証の有効化)画面が表示されることを確認します。
「セキュアな検証の有効化」を選択します。 ※本画面は、2要素認証を設定していないユーザーがログインした際に表示される画面です。
動作確認 Copyright © 2025, Oracle and/or its affiliates 23 5)モバイルにインストールしたモバイルアプリケーションにて表示されたQRコードを読み込み登録します。
モバイルアプリケーション側で登録が完了すると画面が先に進みます。 Oracle Mobile Authenticator以外のモバイルオーセ ンティケータを利用する場合には、ここをチェックONにし 新たに表示されたQRコードを読み取ります。
動作確認 Copyright © 2025, Oracle and/or its affiliates 24 6)正常登録されたメッセージが表示されたことを確認し、「完了」を選択します。
7)シングルサインオン対象アプリケーションにアクセスできたことを確認します。
動作確認 Copyright © 2025, Oracle and/or its affiliates 25 8)次からのログイン時にはID/パスワードを入力後にモバイルアプリケーションによるMFA要求画面が表示されます。
モバイルアプリケーションのイメージ 例)Oracle Mobile Authenticatorを利用した場合
動作確認 Copyright © 2025, Oracle and/or its affiliates 26 補足)Oracle
Mobile Authenticatorのワンタイムパスコードを利用したい場合には、「かわりのログイン方法を表示」を選択します。 「モバイル・アプリ ・・・・によって生成されるパスコードを使用」を選択します。 モバイルアプリケーションに表示されるワンタイムパスコードを入力する画面に切り替わります。
ケース② 全てのアプリケーション(OCIコンソールを除く)ログイン時に MFA+IPアドレス制御を行う ※MFA要素として“モバイルアプリケーション”を利用 Copyright © 2025, Oracle and/or its
affiliates 27 他ケースを未実施の前提での手順です。
Copyright © 2025, Oracle and/or its affiliates 本手順による実現イメージ/サインオン・ポリシーの構成 28 •
サインオン・ポリシー「Default Sign-On Policy」に対してネットワークペリメータを用いた条件や二要素認証のアクションを定義し 全てのアプリケーション(OCIコンソール除く) へのポリシー適用を行います。 社内NWからのアクセス 社外NW(社内NW以外)からのアクセス アクセス許可 2要素認証要求 (Emailパスコード) 条件 アクション 社 外 NW 全員 2要素認証 (Emailパスコード) アプリケーション全体 Oracle PaaS/SaaS 他社クラウドサービス On-P Webアプリケーション ルール1 ルール2 Default Sign-On Policy 【 実 現 イ メ ー ジ 】 【 サ イ ン オ ン ポ リ シ ー 構 成 】 社 内 NW 全員 パスワード認証
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 29
1) OCI管理者でOCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択にて「Default」を選択し、管理者のID/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりこのドメイン選択画面は表示されません。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 30
2)メニューより「アイデンティティとセキュリティ」ー「ドメイン」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 31
3)ドメイン画面にて、適用済みフィルタ部分にて対象ドメインが存在するコンパートメントを指定し、対象ドメインを選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 32
4)2要素認証の要素を有効化するため、Identity Domainのメニュー「認証」を選択します。 ファクタ部分にて「モバイル・アプリケーション・パスコード」と「モバイル・アプリケーション通知」がチェックONになっていることを確認します。 ※チェックOFFになっている場合には、「ファクタの有効化または無効化」を選択し、チェックONにします。 ※2要素認証の要素を有効化したのみではMFA利用は有効になりません。 MFA利用には後続のサインオンポリシーの設定が必要になります。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 33
5)ネットワーク・ペリメータを登録するため、メニュー「セキュリティ」を選択します。 ネットワーク・ペリメータ部分にて「ネットワーク・ペリメータの作成」を選択します。 ※ネットワークペリメータとは、IPアドレス制御の条件設定で使うIPアドレスを定義するための機能です。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 34
6)ネットワーク・ペリメータの作成画面にて、社内NWを登録します。 名前に適当な名前(今回は社内NWと分かるような名前)とIPアドレスに社内NWのIPアドレスの範囲を指定し、「作成」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 35
7)ネットワーク・ペリメータが登録されたことを確認します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 36
8)次にサインオン・ポリシーの設定のため、メニュー「ドメイン・ポリシー」を選択します。 サインオン・ポリシー部分にて「Default Sign-On Policy」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 37
8)Default Sign-On Policy画面にてメニュー「サインオン・ルール」を選択し、「サインオン・ルールの追加」を選択します。 確認画面にて「続行」を選択します。 ※Default Sign-On Policyには「Default Sign-On Rule」というルールがあらかじめ作成されています。 この「Default Sign-On Rule」を直接編集することも可能ですが、運用の中でデフォルトの状態に戻す場合などを想定し、 「Default Sign-On Rule」は編集せずにデフォルトの状態のままにしておくことをお勧めします。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 38
9)サインオン・ルールの作成にて、ルール名に社内NW用ルールと分かるような任意の値を入力し、 条件部分に下記を設定します。 ・クライアントIPアドレスでフィルタ ⇒ 「次のネットワーク・ペリメータに制限します。」 チェックON ・ネットワーク・ペリメータ ⇒ 上記にて登録した社内NW用ネットワークペリメータを選択
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 39
10)アクション部分では「アクセスの許可」のみにチェックを入れ、「追加」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 40
11)サインオンルールが作成されたことを確認し、続けて社外NW用ルールを作成するために「サインオン・ルールの追加」を選択します。 確認画面にて「続行」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 41
12)サインオン・ルールの作成にて、ルール名に社外NW(社内NW以外)用ルールと分かるような任意の値を入力します。 条件部分には何も指定せず(デフォルトのまま)、アクション部分にて下記を設定します。 ・アクセスの許可:チェックON ・追加ファクタの要求:チェックON ・指定されたファクタのみ:チェックON ・モバイル・アプリケーション・パスコード:チェックON ・モバイル・アプリケーション通知:チェックON ・頻度 - セッションごと・・・:チェックON ・登録 – 必須:チェックON 「追加」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 42
13)サインオンルールが作成されたことを確認し、作成したルールの評価順序を定義するためにアクションより「サインオン・ルール優先度の編集」 を選択します。 確認画面にて「続行」を選択します。
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 43
14)優先度の編集画面にて、サインオン・ルールの優先度が下記の順序になるように優先度を編集し、「変更の保存」を選択します。 優先度1:社内NW用ルール(Internal NW Rule) 優先度2:社外NW(社内NW以外)用ルール(External NW Rule) 優先度3:Default Sign-On Rule
全てのアプリケーション(OCIコンソールを除く)ログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 44
15)最後に優先度が設定した通りになっていることを確認します。 ※重要※ サインオンポリシーで間違った設定をした場合、管理者を含む全員がOCIコンソールにアクセスできなくなり、設定修正を行うことができない状況に なる可能性があります。 そのため、サインポリシーの動作確認をする場合には、OCIコンソールにログインした状態のセッション(ブラウザ)を残したまま、別セッションで動作確認 を行うことを強くお勧めします。
動作確認 社内NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 45
前提:対象Identity Domainにおいてシングルサインオン対象アプリケーションの設定が完了している 1)社内NWから対象Identity Domainのシングルサインオン対象になっているアプリケーションにアクセスします。 2)Identity Domainログイン画面にてID/パスワードを指定し、「サイン・イン」を選択します。 3)MFA要求なしに該当アプリケーションでアクセスできたことを確認します。 サインオンルール「社内NW用ルール(Internal NW Rule)が 適用されたことになります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 46
前提:対象Identity Domainにおいてシングルサインオン対象アプリケーションの設定が完了している 1)モバイル(iPhone/Android)にモバイルオーセンティケータ(例:Oracle Mobile Authenticator)をインストールしておきます。 2)社外NWから対象Identity Domainのシングルサインオン対象になっているアプリケーションにアクセスします。 3)Identity Domainログイン画面にてID/パスワードを指定し、「サイン・イン」を選択します。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 47
4)2要素認証の有効化(セキュアな検証の有効化)画面が表示されることを確認します。 「セキュアな検証の有効化」を選択します。 ※本画面は、2要素認証を設定していないユーザーがログインした際に表示される画面です。 サインオンルール「社外NW用ルール(External NW Rule)が 適用されたことになります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 48
5)モバイルにインストールしたモバイルアプリケーションにて表示されたQRコードを読み込み登録します。 モバイルアプリケーション側で登録が完了すると画面が先に進みます。 Oracle Mobile Authenticator以外のモバイルオーセ ンティケータを利用する場合には、ここをチェックONにし 新たに表示されたQRコードを読み取ります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 49
6)正常登録されたメッセージが表示されたことを確認し、「完了」を選択します。 7)シングルサインオン対象アプリケーションにアクセスできたことを確認します。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 50
8)次からのログイン時にはID/パスワードを入力後にモバイルアプリケーションによるMFA要求画面が表示されます。 モバイルアプリケーションのイメージ 例)Oracle Mobile Authenticatorを利用した場合
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 51
補足)Oracle Mobile Authenticatorのワンタイムパスコードを利用したい場合には、「かわりのログイン方法を表示」を選択します。 「モバイル・アプリ ・・・・によって生成されるパスコードを使用」を選択します。 モバイルアプリケーションに表示されるワンタイムパスコードを入力する画面に切り替わります。
ケース③ 個別アプリケーションログイン時にMFA+IPアドレス制御を行う ※MFA要素として“モバイルアプリケーション”を利用 Copyright © 2025, Oracle and/or its affiliates
52 他ケースを未実施の前提での手順です。
Copyright © 2025, Oracle and/or its affiliates 本手順による実現イメージ/サインオン・ポリシーの構成 53 •
個別アプリケーション用のカスタムサインオン・ポリシーを作成し、ルールとしてネットワークペリメータを用いた条件や二要素認証のアクションを 定義し個別アプリケーションへのポリシー適用を行います。 社内NWからのアクセス 社外NW(社内NW以外)からのアクセス アクセス許可 2要素認証要求 (Emailパスコード) 条件 アクション 社 外 NW 全員 2要素認証 (Emailパスコード) 個別アプリケーションA ルール1 ルール2 カスタムSign-On Policy 【 実 現 イ メ ー ジ 】 【 サ イ ン オ ン ポ リ シ ー 構 成 】 社 内 NW 全員 パスワード認証
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 54
1) OCI管理者でOCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択にて「Default」を選択し、管理者のID/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりこのドメイン選択画面は表示されません。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 55
2)メニューより「アイデンティティとセキュリティ」ー「ドメイン」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 56
3)ドメイン画面にて、適用済みフィルタ部分にて対象ドメインが存在するコンパートメントを指定し、対象ドメインを選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 57
4)2要素認証の要素を有効化するため、Identity Domainのメニュー「認証」を選択します。 ファクタ部分にて「モバイル・アプリケーション・パスコード」と「モバイル・アプリケーション通知」がチェックONになっていることを確認します。 ※チェックOFFになっている場合には、「ファクタの有効化または無効化」を選択し、チェックONにします。 ※2要素認証の要素を有効化したのみではMFA利用は有効になりません。 MFA利用には後続のサインオンポリシーの設定が必要になります。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 58
5)ネットワーク・ペリメータを登録するため、メニュー「セキュリティ」を選択します。 ネットワーク・ペリメータ部分にて「ネットワーク・ペリメータの作成」を選択します。 ※ネットワークペリメータとは、IPアドレス制御の条件設定で使うIPアドレスを定義するための機能です。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 59
6)ネットワーク・ペリメータの作成画面にて、社内NWを登録します。 名前に適当な名前(今回は社内NWと分かるような名前)とIPアドレスに社内NWのIPアドレスの範囲を指定し、「作成」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 60
7)ネットワーク・ペリメータが登録されたことを確認します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 61
8)次にサインオン・ポリシーの設定のため、メニュー「ドメイン・ポリシー」を選択します。 サインオン・ポリシー部分にて「サインオン・ポリシーの作成」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 62
9)アプリケーションの作成画面にて、名前や説明に任意の値(個別アプリケーション用と分かるような値)を指定し、 「サインオン・ポリシーの作成」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 63
10)作成されたサインオン・ポリシーの画面にてメニュー「サインオン・ルール」を選択し、「サインオン・ルールの追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 64
11)サインオン・ルールの追加画面にて、ルール名に社内NW用ルールと分かるような任意の値を入力し、 条件部分に下記を設定します。 ・クライアントIPアドレスでフィルタ ⇒ 「次のネットワーク・ペリメータに制限します。」 チェックON ・ネットワーク・ペリメータ ⇒ 上記にて登録した社内NW用ネットワークペリメータを選択
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 65
12)アクション部分では「アクセスの許可」のみにチェックを入れ、「追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 66
13)サインオンルールが作成されたことを確認し、続けて社外NW(社内NW以外)用ルールを作成するために 「サインオン・ルールの追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 67
14)サインオン・ルールの作成にて、ルール名に社外NW(社内NW以外)用ルールと分かるような任意の値を入力します。 条件部分には何も指定せず(デフォルトのまま)、アクション部分にて下記を設定します。 ・アクセスの許可:チェックON ・追加ファクタの要求:チェックON ・指定されたファクタのみ:チェックON ・モバイル・アプリケーション・パスコード:チェックON ・モバイル・アプリケーション通知:チェックON ・頻度 - セッションごと・・・:チェックON ・登録 – 必須:チェックON 「追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 68
15)サインオンルールが作成されたことを確認し、作成したルールの評価順序が下記のようになっていることを確認します。 優先度1:社内NW用ルール(Internal NW Rule) 優先度2:社外NW(社内NW以外)用ルール(External NW Rule) ※優先度が上記になっていない場合にはアクションの「サインオン・ルール優先度の編集」を選択し、優先度を変更します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 69
16)続けて作成サインオン・ポリシー画面にてメニュー「アプリケーション」を選択し、「アプリケーションの追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 70
17)アプリケーションの追加画面にて該当アプリケーションをチェックONにし、「アプリケーションの追加」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 71
18)アプリケーションが追加されたことを確認し、作成したサインオン・ポリシーを有効化するため、右上のアクションより 「サインオン・ポリシーのアクティブ化」を選択します。 確認画面でも「サインオン・ポリシーのアクティブ化」を選択します。
個別アプリケーションログイン時にMFA+IPアドレス制御を行う (モバイルアプリケーションを利用したMFA) Copyright © 2025, Oracle and/or its affiliates 72
19)作成した個別アプリケーション用サインオンポリシーがアクティブ化されたことを確認します。 ※重要※ サインオンポリシーで間違った設定をした場合、管理者を含む全員がOCIコンソールにアクセスできなくなり、設定修正を行うことができない状況に なる可能性があります。 そのため、サインポリシーの動作確認をする場合には、OCIコンソールにログインした状態のセッション(ブラウザ)を残したまま、別セッションで動作確認 を行うことを強くお勧めします。
動作確認 社内NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 73
1)社内NWから個別アプリケーションにアクセスします。 2)Identity Domainログイン画面にてID/パスワードを指定し、「サイン・イン」を選択します。 3)MFA要求なしに該当アプリケーションでアクセスできたことを確認します。 サインオンルール「社内NW用ルール(Internal NW Rule)が 適用されたことになります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 74
1)モバイル(iPhone/Android)にモバイルオーセンティケータ(例:Oracle Mobile Authenticator)をインストールしておきます。 2)社外NWから個別アプリケーションにアクセスします。 3)Identity Domainログイン画面にてID/パスワードを指定し、「サイン・イン」を選択します。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 75
4)2要素認証の有効化(セキュアな検証の有効化)画面が表示されることを確認します。 「セキュアな検証の有効化」を選択します。 ※本画面は、2要素認証を設定していないユーザーがログインした際に表示される画面です。 サインオンルール「社外NW用ルール(External NW Rule)が 適用されたことになります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 76
5)モバイルにインストールしたモバイルアプリケーションにて表示されたQRコードを読み込み登録します。 モバイルアプリケーション側で登録が完了すると画面が先に進みます。 Oracle Mobile Authenticator以外のモバイルオーセ ンティケータを利用する場合には、ここをチェックONにし 新たに表示されたQRコードを読み取ります。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 77
6)正常登録されたメッセージが表示されたことを確認し、「完了」を選択します。 7)シングルサインオン対象アプリケーションにアクセスできたことを確認します。
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 78
8)次からのログイン時にはID/パスワードを入力後にモバイルアプリケーションによるMFA要求画面が表示されます。 モバイルアプリケーションのイメージ 例)Oracle Mobile Authenticatorを利用した場合
動作確認 社外NWからのアプリケーションアクセス Copyright © 2025, Oracle and/or its affiliates 79
補足)Oracle Mobile Authenticatorのワンタイムパスコードを利用したい場合には、「かわりのログイン方法を表示」を選択します。 「モバイル・アプリ ・・・・によって生成されるパスコードを使用」を選択します。 モバイルアプリケーションに表示されるワンタイムパスコードを入力する画面に切り替わります。
ケース④ 個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 80
他ケースを未実施の前提での手順です。
Copyright © 2025, Oracle and/or its affiliates 本手順による実現イメージ/サインオン・ポリシーの構成 81 •
個別アプリケーション用のカスタムサインオン・ポリシーを作成し、グループを用いた条件を定義し、個別アプリケーションへポリシー適用を 行います。 グループ「正社員」に所属ユーザー グループ「正社員」に所属していないユーザー アクセス許可 アクセス拒否 条件 アクション 個別アプリケーション ルール1 ルール2 カスタム Sign-On Policy 【 実 現 イ メ ー ジ 】 【 サ イ ン オ ン ポ リ シ ー 構 成 】 グループ「正社員」 に所属ユーザー パスワード認証 社 外 NW 社 内 NW 社 外 NW 社 内 NW グループ「正社員」 に所属してないユーザー
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 82 1)
OCI管理者でOCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択にて「Default」を選択し、管理者のID/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりこのドメイン選択画面は表示されません。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 83 2)メニューより「アイデンティティとセキュリティ」ー「ドメイン」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 84 3)ドメイン画面にて、適用済みフィルタ部分にて対象ドメインが存在するコンパートメントを指定し、対象ドメインを選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 85 4)アクセス制御に使うグループを作成するため、Identity
Domainのメニュー「ユーザー管理」を選択します。 グループ部分の「グループの作成」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 86 5)グループの作成画面にて、グループ名と説明に任意の値(正社員用グループと分かるような値
例)正社員グループ)を指定し、 このグループに所属させるユーザー(複数可)を選択し、「作成」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 87 6)グループが作成されたこと確認します。
上部メニューリンクより、「グループ」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 88 7)次にサインオン・ポリシーの設定のため、メニュー「ドメイン・ポリシー」を選択します。
サインオン・ポリシー部分にて「サインオン・ポリシーの作成」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 89 8)アプリケーションの作成画面にて、名前や説明に任意の値(個別アプリケーション用と分かるような値)を指定し、
「サインオン・ポリシーの作成」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 90 9)作成されたサインオン・ポリシーの画面にてメニュー「サインオン・ルール」を選択し、「サインオン・ルールの追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 91 10)サインオン・ルールの追加画面にて、ルール名に正社員グループ所属用ルールと分かるような任意の値を入力します。
条件 – グループ部分のアクションより「追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 92 11)表示されたグループの追加画面にて上記にて作成した正社員を示すグループ(例:正社員グループ)をチェックONにし、
「追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 93 12)サインオン・ルール作成画面に戻り、グループが追加されたことを確認します。
アクション部分では「アクセスの許可」のみにチェックを入れ、「追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 94 13)サインオンルールが作成されたことを確認し、続けて正社員グループ以外用ルールを作成するために
「サインオン・ルールの追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 95 14)サインオン・ルールの作成にて、ルール名に正社員グループ以外のルールと分かるような任意の値を入力します。
条件部分には何も指定せず(デフォルトのまま)、アクション部分にて「アクセスの拒否」をチェックONにします。 「追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 96 15)サインオンルールが作成されたことを確認し、作成したルールの評価順序が下記のようになっていることを確認し、「次」を選択します。
優先度1:正社員グループ用ルール(Full-Time Emp Rule) 優先度2:正社員グループ以外用ルール(Non Full-Time Emp Rule) ※優先度が上記になっていない場合にはアクションより「サインオン・ルール優先度の編集」を選択し、優先度を変更します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 97 16)続けて作成サインオン・ポリシー画面にてメニュー「アプリケーション」を選択し、「アプリケーションの追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 98 17)アプリケーションの追加画面にて該当アプリケーションをチェックONにし、「アプリケーションの追加」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 99 18)アプリケーションが追加されたことを確認し、作成したサインオン・ポリシーを有効化するため、右上のアクションより
「サインオン・ポリシーのアクティブ化」を選択します。 確認画面でも「サインオン・ポリシーのアクティブ化」を選択します。
個別アプリケーションログイン時にグループによるアクセス制御を行う Copyright © 2025, Oracle and/or its affiliates 100 ※重要※
サインオンポリシーで間違った設定をした場合、管理者を含む全員がOCIコンソールにアクセスできなくなり、設定修正を行うことができない状況に なる可能性があります。 そのため、サインポリシーの動作確認をする場合には、OCIコンソールにログインした状態のセッション(ブラウザ)を残したまま、別セッションで動作確認 を行うことを強くお勧めします。 19)作成した個別アプリケーション用サインオンポリシーがアクティブ化されたことを確認します。
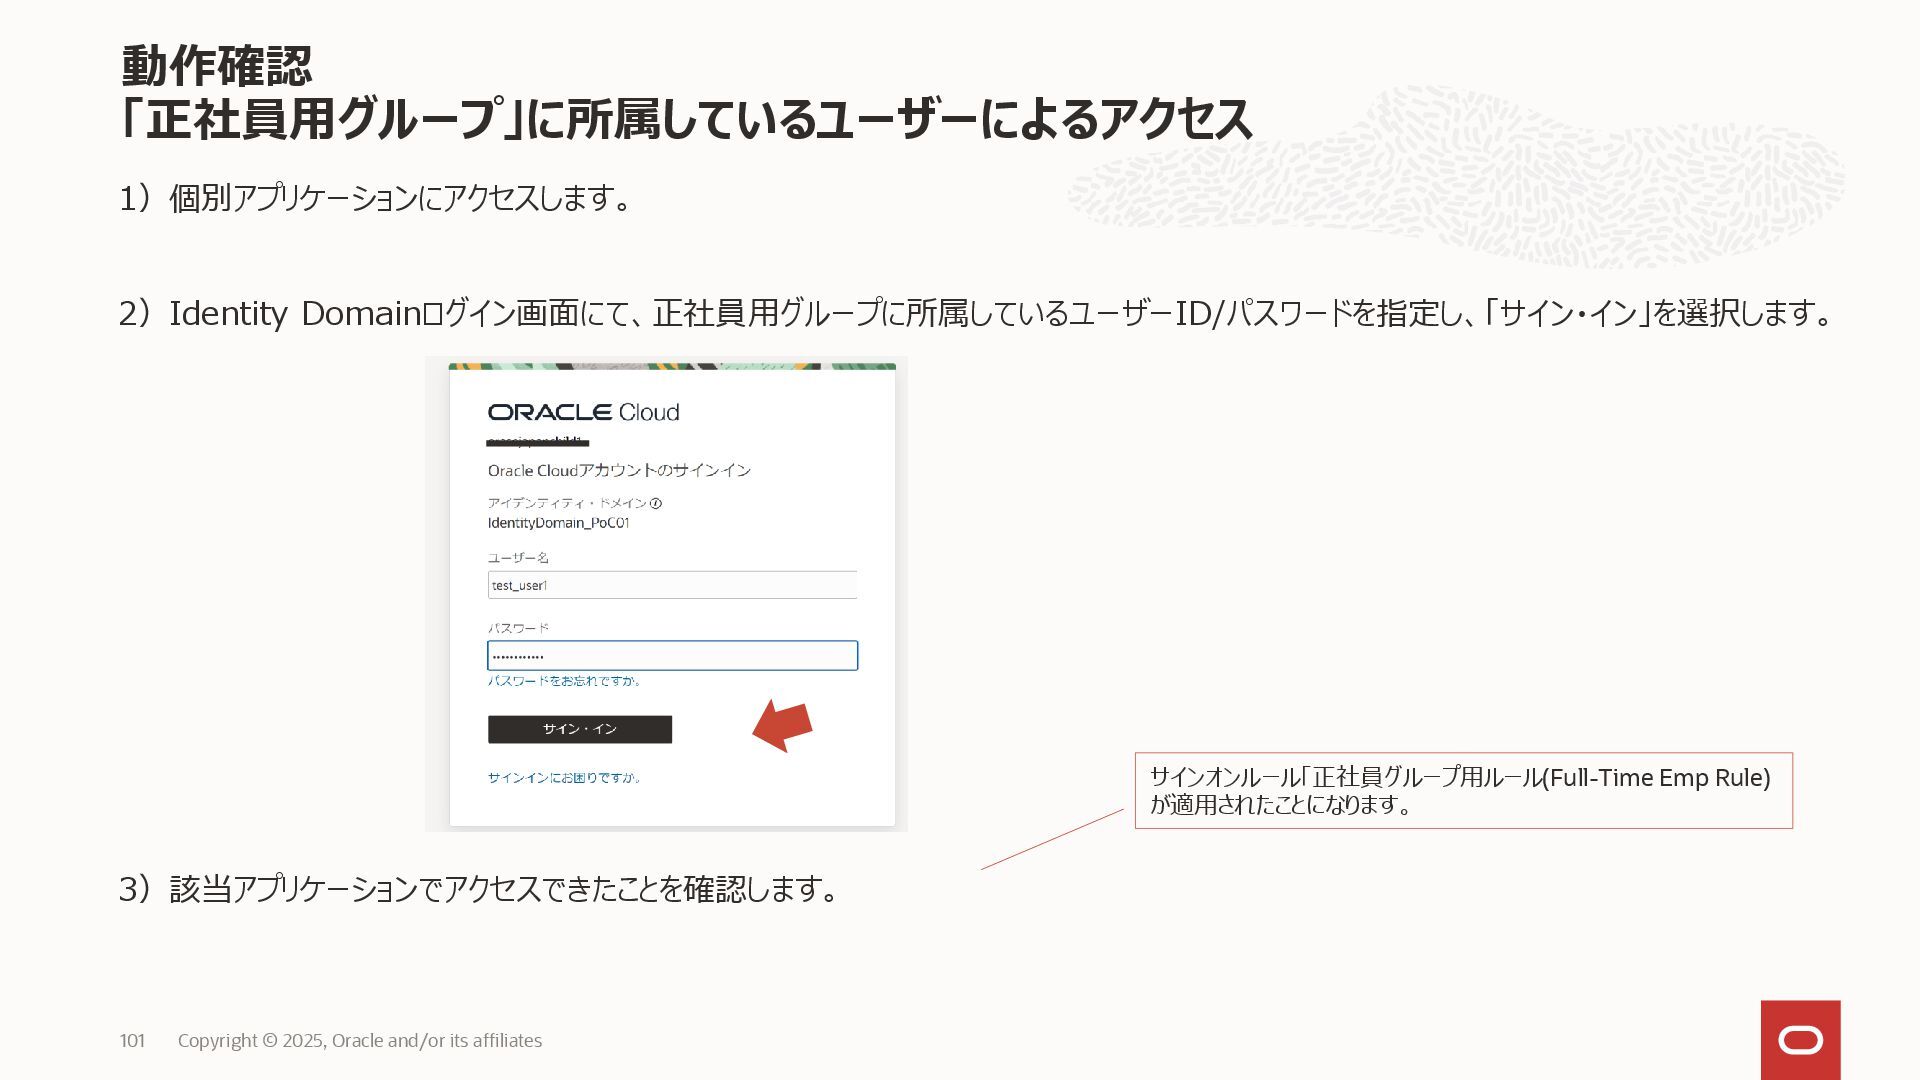
動作確認 「正社員用グループ」に所属しているユーザーによるアクセス Copyright © 2025, Oracle and/or its affiliates 101
1)個別アプリケーションにアクセスします。 2)Identity Domainログイン画面にて、正社員用グループに所属しているユーザーID/パスワードを指定し、「サイン・イン」を選択します。 3)該当アプリケーションでアクセスできたことを確認します。 サインオンルール「正社員グループ用ルール(Full-Time Emp Rule) が適用されたことになります。
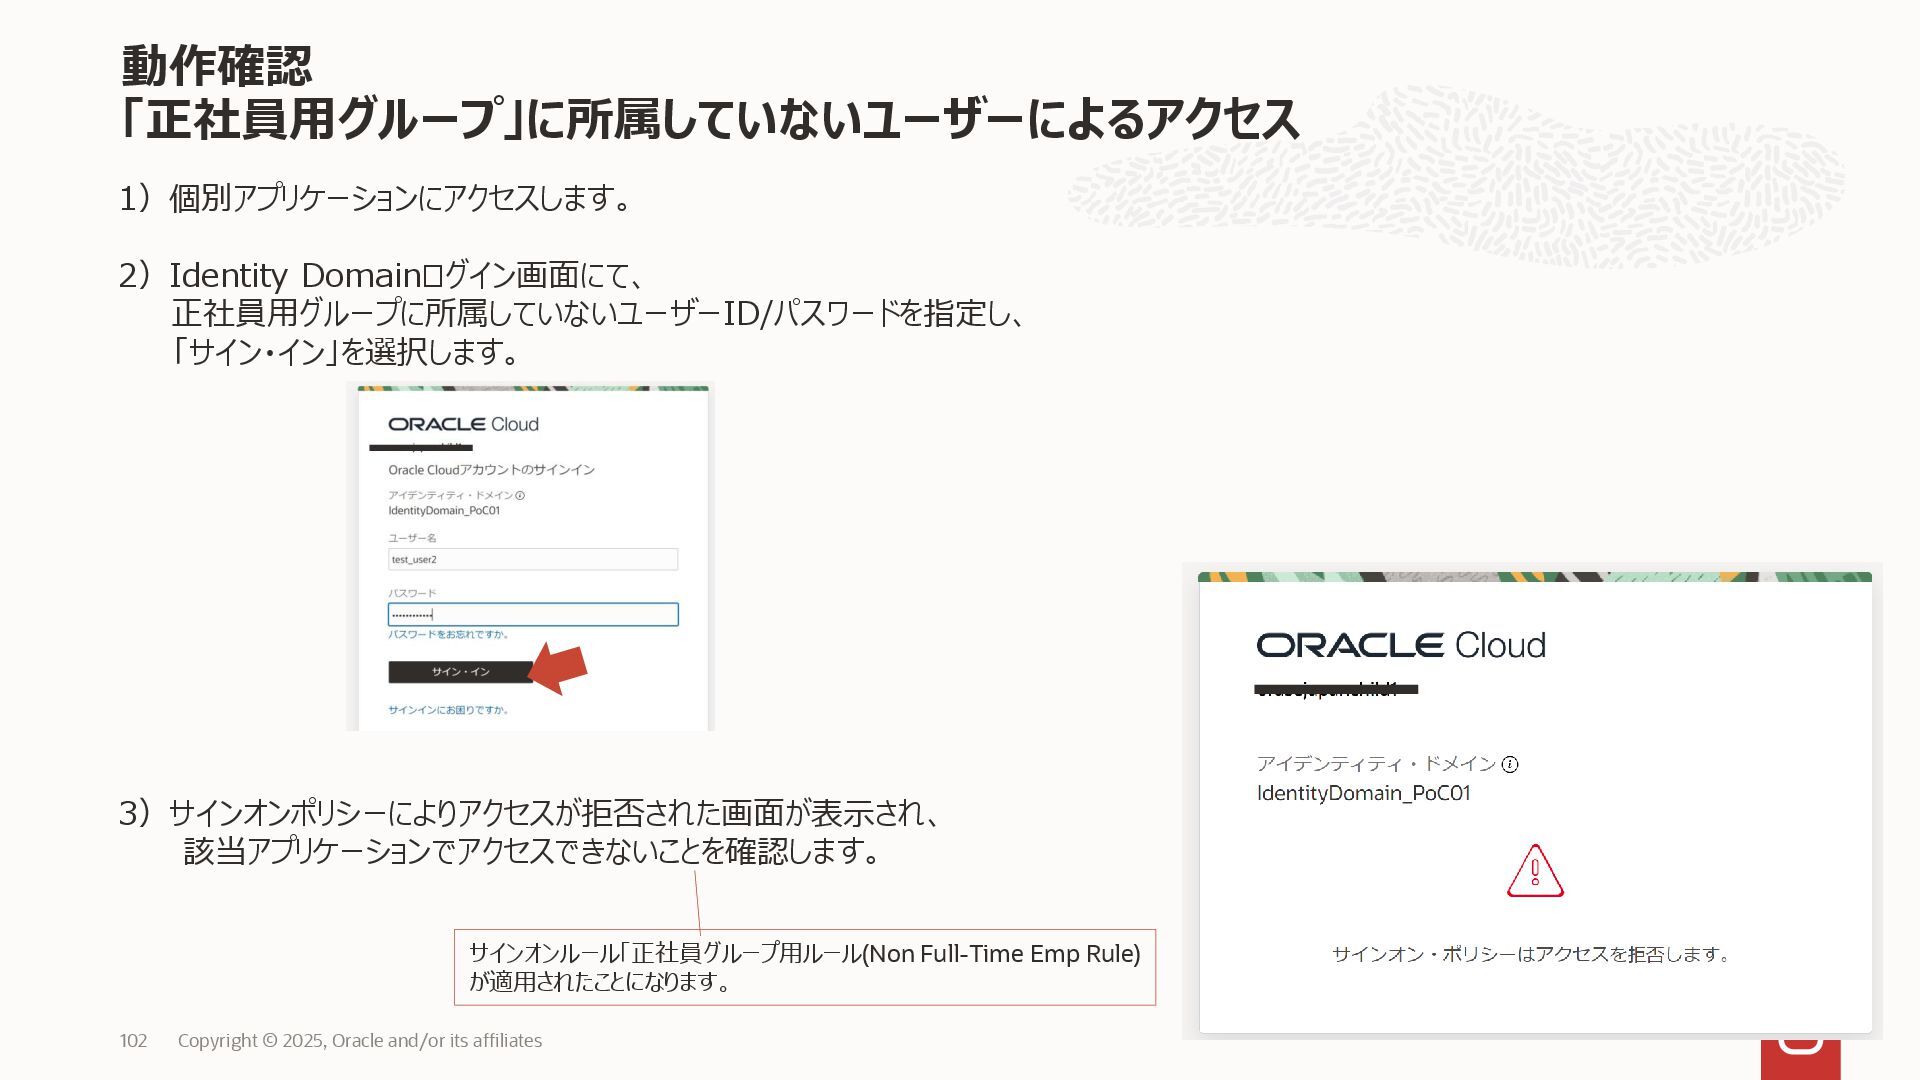
1)個別アプリケーションにアクセスします。 2)Identity Domainログイン画面にて、 正社員用グループに所属していないユーザーID/パスワードを指定し、 「サイン・イン」を選択します。 3)サインオンポリシーによりアクセスが拒否された画面が表示され、 該当アプリケーションでアクセスできないことを確認します。 動作確認 「正社員用グループ」に所属していないユーザーによるアクセス Copyright
© 2025, Oracle and/or its affiliates 102 サインオンルール「正社員グループ用ルール(Non Full-Time Emp Rule) が適用されたことになります。
None


 oracle4engineer
 masahirokawahara
 tatamiya
 tomtanaka
 hacobu
 ryotarai
 sony
 yoshiakiyamasaki
 htkym
 odashinsuke
 sagochiko
 sanghyuk
 ufried
 keithpitt
 seathinner
 cassininazir
 marcduiker
 akihiro_kokubo
 kneath
 leimatthew05
 tmiket
 malarkey
 katiecoart
 inesmontani
 tamaranovitovic