Share
Embed

Transcript
276 slides
-
マネジメント編のおさらい • リスク=脅威*脆弱性*情報資産 マネジメント編のおさらい 4 脅威 情報資産 脆弱性 リスク 【参考】
ISO/IEC 27005:2022 Information technology — Security techniques — Information security risk management -
改めて 9 セキュリティを守れずに、事故が発生してしまうと • 利用者は? ◦ 個人情報などの機密データが漏洩する ◦ 求めていたサービスを受けられない ◦
購入、課金した資産が無駄になる ◦ サービスへの信頼を失い、利用しなくなる • 開発者は? • 企業は? -
改めて 10 セキュリティを守れずに、事故が発生してしまうと • 利用者は? • 開発者は? ◦ インシデント対応に多大な時間とコストがかかる ◦
本来実装したい機能の開発スケジュールに遅れが出る ◦ 不正アクセスによる大量リソースの利用による多額の請求 ◦ サービスを停止する必要や、売り上げへの悪影響が出る • 企業は? -
改めて 11 セキュリティを守れずに、事故が発生してしまうと • 利用者は? • 開発者は? • 企業は? ◦
企業イメージに悪影響を与え、他のサービスにまで波及する恐れがある ◦ 顧客の流出、株価の低下など経済的にダメージをうける ◦ 知的財産(ソースコード、特許情報、ビジネス戦略など)が盗まれる -
IPA (情報処理推進機構) 情報処理技術者試験で馴染みのある方も多いはず セキュリティの分野では、 • ガイドラインの作成 • ソフトウェアなどの脆弱性関連情報とその対策情報を提供 •
セキュリティイベントの開催 などを行っています 【参考】 https://www.ipa.go.jp/index.html -
OWASP (Open World Application Security Project) OWASP Foundationという非営利団体が支援している、 ソフトウェアのセキュリティ向上を目的としたプロジェクトです
セキュアな開発ガイドラインの作成・公開、 Webアプリケーションに関する脆弱性をまとめたOWASP TOP 10、 脆弱性診断ツールやテスト用の環境などを公開しています 【参考】 https://owasp.org/ -
この章で学ぶこと この章ではまず、IPAが公開しているセキュア・プログラミング講座 OWASPが公開しているOWASP Developer Guideを元に、 ソフトウェア開発を行う上で、脆弱性を作り込まないための セキュアプログラミングの原則について説明します その後、開発と運用の中にセキュリティ対策を組み込む DevSecOpsの考え方を紹介します
【参考】 • IPAセキュアプログラミング講座 https://www.ipa.go.jp/archive/security/vuln/programming/index.html • OWASP Developer Guide https://owasp.org/www-project-developer-guide/release/ -
セキュアプログラミングの設計原則 • 効率的なメカニズム • フェイルセーフ • 完全な仲介 • 深層防御 •
最小限の権限 • 心理学的受容性 • 既存コンポーネントの活用 -
セキュアプログラミングの設計原則 21 効率的なメカニズム 複雑な設計は、 • 開発、テスト、デバッグにおいてミスを発生する確率を高くする • セキュリティの欠陥がわかりにくくなる • セキュリティの対策も複雑になる
というように、脆弱性が発生する可能性を高める そのため、実装はできる限りシンプルにしようという考え方 -
セキュアプログラミングの設計原則 24 深層防御 複数層のセキュリティ対策を実装することで、攻撃に対する防御を強めるセキュリ ティ戦略 攻撃者が一つの防御層を突破しても、他の層がシステムを保護する • ファイアウォール • 侵入検知システム(IDS)
• データ暗号化 • アクセス制御 などのセキュリティ対策を複数組み込むことで、セキュリティを強化する -
DevSecOps 37 脅威モデリング コードレビュー 静的コード解析 脆弱性診断 不正アクセス監視 ログ監査 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
DevSecOps 38 脅威モデリング コードレビュー 静的コード解析 脆弱性診断 不正アクセス監視 ログ監査 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
DevSecOps 39 脅威モデリング ソフトウェア、サービスへの 不正アクセスや意図しないセキュリティホールの作成を予防するために、 ソフトウェアが持つべき機能を分析すること • システムの弱点を特定すること • 弱点を特定し、許容可能なレベルまでリスクを低減すること
に利用する 脅威分析手法には、STRIDEやDREADというものが存在する -
DevSecOps 40 STRIDE 脅威を6つの種類に分類して、分析を行う手法 Spoofing(スプーフィング):攻撃者が他のユーザ/システムになりすまし可能 Tampering(改ざん):攻撃者がデータまたはコードの改ざんができる Repudiation(否認):攻撃者が攻撃をしていないと主張できる Information Disclosure(情報漏えい):攻撃者が機密情報にアクセスできる Denial
of Service(サービス拒否):攻撃者がサービスを停止できる Elevation of Privilege(特権の昇格):攻撃者が特権を取得できる 【参考】 https://learn.microsoft.com/ja-jp/azure/security/develop/threat-modeling-tool-threats#stride-model -
DevSecOps 41 脅威分析 コードレビュー 静的コード解析 脆弱性診断 不正アクセス監視 ログ監査 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
コードレビュー、静的コード解析 42 コードレビュー、静的コード解析 手動またはツールを利用した自動化によって、 コードをレビュー、分析すること この工程を行うことによって、 デプロイされる前に潜在的な脆弱性を取り除くことができる ツールを用いた解析手法では、 • SAST
(静的アプリケーションセキュリティテスト) • SCA (ソフトウェアコンポジション解析) を紹介する -
DevSecOps 45 脅威分析 コードレビュー 静的コード解析 脆弱性診断 不正アクセス監視 ログ監査 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
脆弱性診断 46 脆弱性診断 (DAST) 実際に動作しているシステムに対して擬似的に攻撃を行い、 その挙動から脆弱性の有無をテストすること • ネットワーク (FWルールの設定ミスなど) •
ミドルウェア (設定ミスや脆弱性) • アプリケーション (独自に開発した部分) のテストを行い、作成したシステムに脆弱性がないかを確認する -
DevSecOps 47 脅威分析 コードレビュー 静的コード解析 脆弱性診断 不正アクセス監視 ログ監査 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
セキュアな構成 48 セキュアな構成 セキュリティとデータの完全性を維持するためのベストプラクティス 開発で使用する全ての環境が安全に構成されている必要がある セキュアな構成を維持するため、 • コードを使用したインフラ管理 IaC (Infrastructure
as a Code) • アプリケーションのリリースプロセスの管理 • 構成変更に対する検知 を行って、常に安全な状態が維持できていることを目指す -
DevSecOps 49 脅威分析 コードレビュー 静的コード解析 脆弱性診断 ログ監査 不正アクセス監視 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
DevSecOps 51 脅威分析 コードレビュー 静的コード解析 脆弱性診断 ログ監査 不正アクセス監視 セキュアな構成 Dev
code build test release deploy operate monitor plan Ops -
クラウド環境の誤設定による情報漏洩 58 事例(マネジメント編のおさらい) 概要 ・車両利用者に対しナビゲーション等を提供するサービスにおいて、 個人情報を含むデータが、クラウド環境の誤設定により公開状態となっていた 被害(漏れた可能性のある情報) ・情報:車載端末ID、車台番号、車両の位置情報、時刻
・件数:約215万人分 ・期間:2013年11月6日 ~ 2023年4月17日(10年弱!) -
クラウド環境の誤設定による情報漏洩 59 影響 • 個人情報や内部文書が外部から閲覧可能になり大規模な漏洩事故に • データが破壊されて、サービス運営に支障が出ることも 対策 • ストレージのアクセス設定を定期的に確認して、外部からのアクセスが必要
ないデータは内部からのみアクセス可能にする • 必要なサービスやユーザーのみがデータにアクセスできるよう、 最小限の権限原則を適用する -
クラウドアカウントの乗っ取り 60 概要 • Webアプリケーションの脆弱性をついた攻撃 • フィッシング攻撃 • 認証情報の漏洩 •
退職者が在籍中に使用していたアカウントを利用する などにより、クラウド管理アカウントがのっとられてしまう -
クラウド環境の誤設定による情報漏洩 61 事例 WAFの設定ミスが原因で、SSRF攻撃が有効になっていた 攻撃者は設定ミスを悪用し、 WAFを介してAWS EC2のインスタンスメタデータへの接続に成功 被害 • クレジットカードへの申し込みを行った消費者、中小企業に関する情報
• 2005年~2019年初めまでの間に収集された情報が対象 • 氏名、住所、郵便番号、電話番号、メールアドレス、生年月日、年収 • 米国で約 1 億人、カナダで約 600 万人に被害が及んだ -
クラウドアカウントの乗っ取り 62 影響 • 攻撃者が不正なリソースを作成し、 ◦ コインマイニングを行われる ◦ 攻撃者が別のターゲットを攻撃する際の攻撃元とされる •
クラウド環境のリソース全てが漏洩、破壊される危険性がある 対策 • アカウントの棚卸しを行う • 多要素認証 (MFA)を利用する • 運用するシステムの脆弱性管理 -
APIキーの漏洩 64 影響 クラウドアカウントの乗っ取りと同様に • 攻撃者が不正なリソースを作成することが可能 • クラウド環境のリソース全てが漏洩、破壊される危険性がある 対策 •
リポジトリにAPIキーをコミットしない、した場合は即時ローテート • 各サービスのシークレット管理の仕組みに従う ◦ AWS Secret Manager ◦ GitHub Secretsなど -
SQLインジェクション 68 影響 • データベースに保存されている個人情報などの流出 • データベースに保存されている情報の改ざん、消去 対策 • 入力値のサニタイズとバリデーションを実施し、SQLクエリの実行前に不正な
入力を排除する • プリペアドステートメントを利用したSQL文の構築 • 保存されている機密情報の暗号化 -
SSRF(サーバーサイドリクエストフォージェリ) 70 影響 • 外部に公開していないサーバーの脆弱性をついた攻撃を受ける可能性 • クラウド環境などでは、クレデンシャル情報が取得されることもある 対策 • 入力値のサニタイズとバリデーションを実施し、送信先を制限
• リクエスト対象がある程度定まっている場合、ホワイトリストを作成 • リクエスト送信先からのレスポンスをそのまま利用者に送らない -
アクセス制御の不備 72 影響 • 他の利用者の情報へのアクセス、機密情報の漏洩 • 本来、その利用者では実行できない機能の利用 対策 • サーバーでユーザーの認証、認可の制御を必ず行う
• 適切なポリシーの実装 • 設計段階でのセキュリティレビュー -
Custom URL Schemeを利用したアクセス制限の不備 74 事例 e-Gov電子申請アプリケーションにおける Custom URL Scheme の処理にアクセス制限不備の脆弱性
参考 : https://jvn.jp/jp/JVN15808274/ -
Custom URL Schemeを利用したアクセス制限の不備 75 Custom URL Schemeとは? • アプリの特定の機能に直接アクセスできるディープリンクの一種 ◦
各OSごとに、Universal Links,App Linksなどの実装方法がある • myapp://~~ など指定したリンクをクリックした際に、 アプリの任意の画面に遷移させることができる -
Custom URL Schemeを利用したアクセス制限の不備 78 影響 • フィッシングサイトによる個人情報、アカウント情報の漏洩 • アプリ、企業への信頼の喪失 対策
• OSごとの適切なディープリンクの実装 • 遷移先のURLを検証・制限し、適切なリンク以外はエラー処理を行う -
アプリ内課金のレシート検証不備 アプリ ストア サーバー アイテム購入 購入情報 購入情報 検証 検証結果 購入処理
プラットフォーム レシート検証に不備がある場合、 不正な購入処理を行われる可能性がある -
モバイルゲームでのチート行為 86 影響 • ゲームの品質、ユーザー体験が低下する恐れがある • ユーザー離れによるゲームの収益性に影響を及ぼす 対策 • 重要なロジックをサーバーサイドで行い、ユーザーに触れさせない
• ゲーム内の重要なパラメータは暗号化する • サーバーへ送られるリクエストのパラメータを検証する • チート行為に関する指標をモニタリングできる状態にして、チート行為者を特 定できる状態を作る -
領域ごとのセキュリティ対策 89 ここからも、それぞれ • クラウド環境 • Webアプリケーション • モバイルアプリケーション の3つに分けて、
実際にどのようなセキュリティ対策を施すべきなのかについて紹介します -
責任共有モデル S3における責任共有モデル AWSの責任 • AWS サービスを実行するインフラストラクチャを保護する責任 利用者の責任 • オブジェクトの所有権
および暗号化 を含むデータの管理 • アセットの分類 • 適切な権限を適用したデータへのアクセスの管理 • ディテクティブコントロールの有効化 -
責任共有モデル AWS 責任共有モデル https://aws.amazon.com/jp/compliance/shared-responsibility-model/ GCP Google Cloud における責任の共有と運命の共有 https://cloud.google.com/architecture/framework/security/shared-responsibility-shared-fate Azure
クラウドにおける共同責任 https://learn.microsoft.com/ja-jp/azure/security/fundamentals/shared-responsibility -
S3バケットのアクセス権限 S3(Simple Storage Service)とは? • 大規模なデータストレージサービス • バケット単位で、オブジェクトを管理 • 低コスト
静的ファイル、ログ、バックアップなど様々な用途で 使用することになると思います -
S3バケットのアクセス権限 S3のアクセス制御 • バケットポリシーによるアクセス管理 バケットポリシーを利用する際は、適切な権限をもつユーザーだけ オブジェクトにアクセスをできるようにしましょう ※ デフォルトでは無効、不要に公開範囲を広げないように
必要以上に、公開範囲の広いポリシーを適用してしまうことで オブジェクトが外部に漏洩する可能性があります -
AWS CloudTrail AWSアカウントで行われた操作の記録を行う 設定により、ログはS3へ保存される 2種類のイベントタイプに分類され、 • 管理イベント
(無料) • データイベント が記録、保存される AWS CloudTrail -
AWS CloudTrail CloudTrailでは2種類のイベントを記録します • リソースのCRUD操作をキャプチャする管理イベント ◦ EC2インスタンスの起動 ◦ S3バケットを作成または削除する ◦
IAM認証情報の生成など • リソース内で実行された行動をキャプチャするデータイベント ◦ S3 オブジェクトの読み取りや書き込み ◦ AWS Lambda関数の呼び出し -
Webアプリケーションの脆弱性 どんな脆弱性があるのか? 安全なウェブサイトの作り方 https://www.ipa.go.jp/security/vuln/websecurity/ug65p900000196e2-att /000017316.pdf OWASP TOP 10:2021 https://owasp.org/Top10/ja/
脆弱性診断項目表 https://security-portal.ssg.isca.jp/441 -
Webアプリケーションの脆弱性 安全なウェブサイトの作り方 • SQLインジェクション • OSコマンド・インジェクション • パス名パラメータの未チェック/ディレクトリ・トラバーサル •
セッション管理の不備 • クロスサイト・スクリプティング • CSRF(クロスサイト・リクエスト・フォージェリ) • HTTPヘッダ・インジェクション • メールヘッダ・インジェクション • クリックジャッキング • バッファオーバーフロー • アクセス制御や認可制御の欠落 -
Webアプリケーションの脆弱性 OWASP TOP 10:2021 • アクセス制御の不備 • 暗号化の失敗 •
インジェクション • 安全が確認されない不安な設計 • セキュリティの設定ミス • 脆弱で古くなったコンポーネント • 識別と認証の失敗 • ソフトウェアとデータの整合性の不具合 • セキュリティログとモニタリングの失敗 • サーバーサイドリクエストフォージェリ (SSRF) -
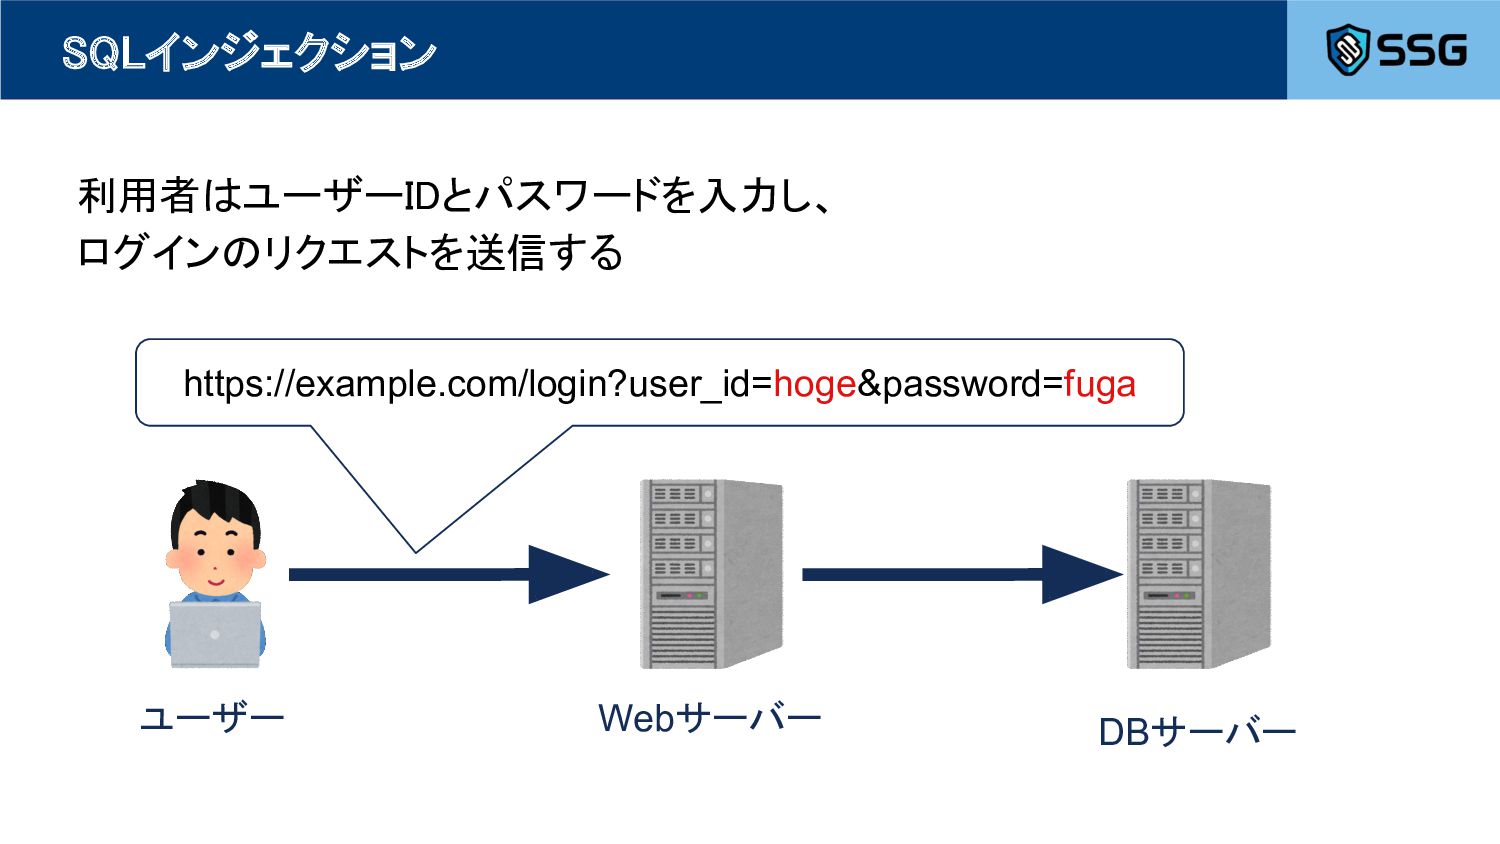
SQLインジェクション Webサーバーはユーザーが入力した値を元にクエリを組み立て、 DBサーバーへ送信します ユーザー Webサーバー DBサーバー SELECT username FROM users
WHERE user_id = 'hoge' and password = 'fuga'; -
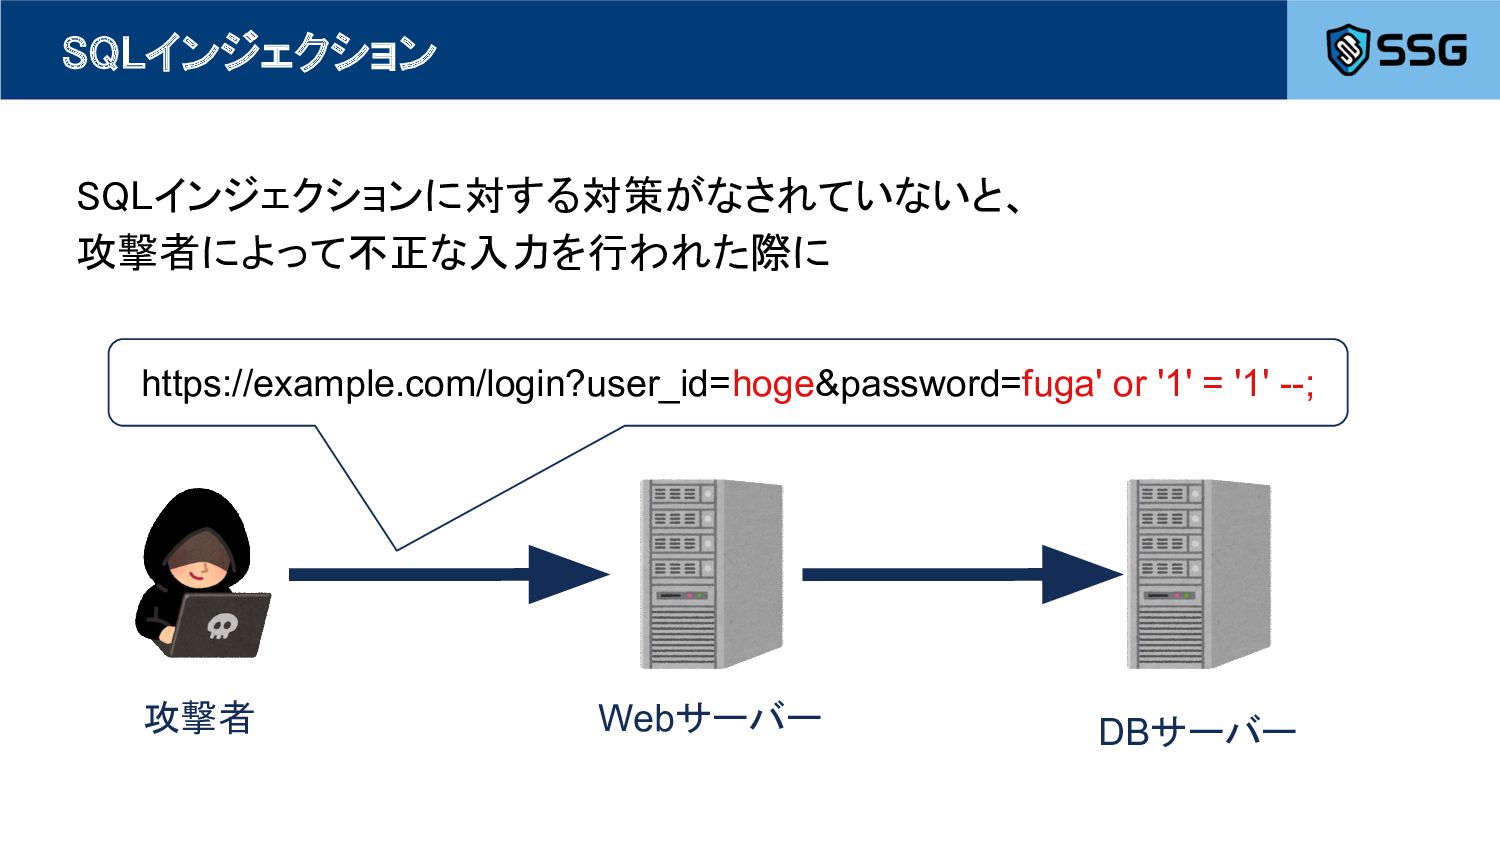
SQLインジェクション or '1' = '1' --; の条件がついたSQLクエリとなってしまい、 WHERE句が常にtrueとなり、不正ログインが可能になる Webサーバー DBサーバー
SELECT username FROM users WHERE user_id = 'hoge' and password = ' fuga' or '1' = '1' --;' 攻撃者 -
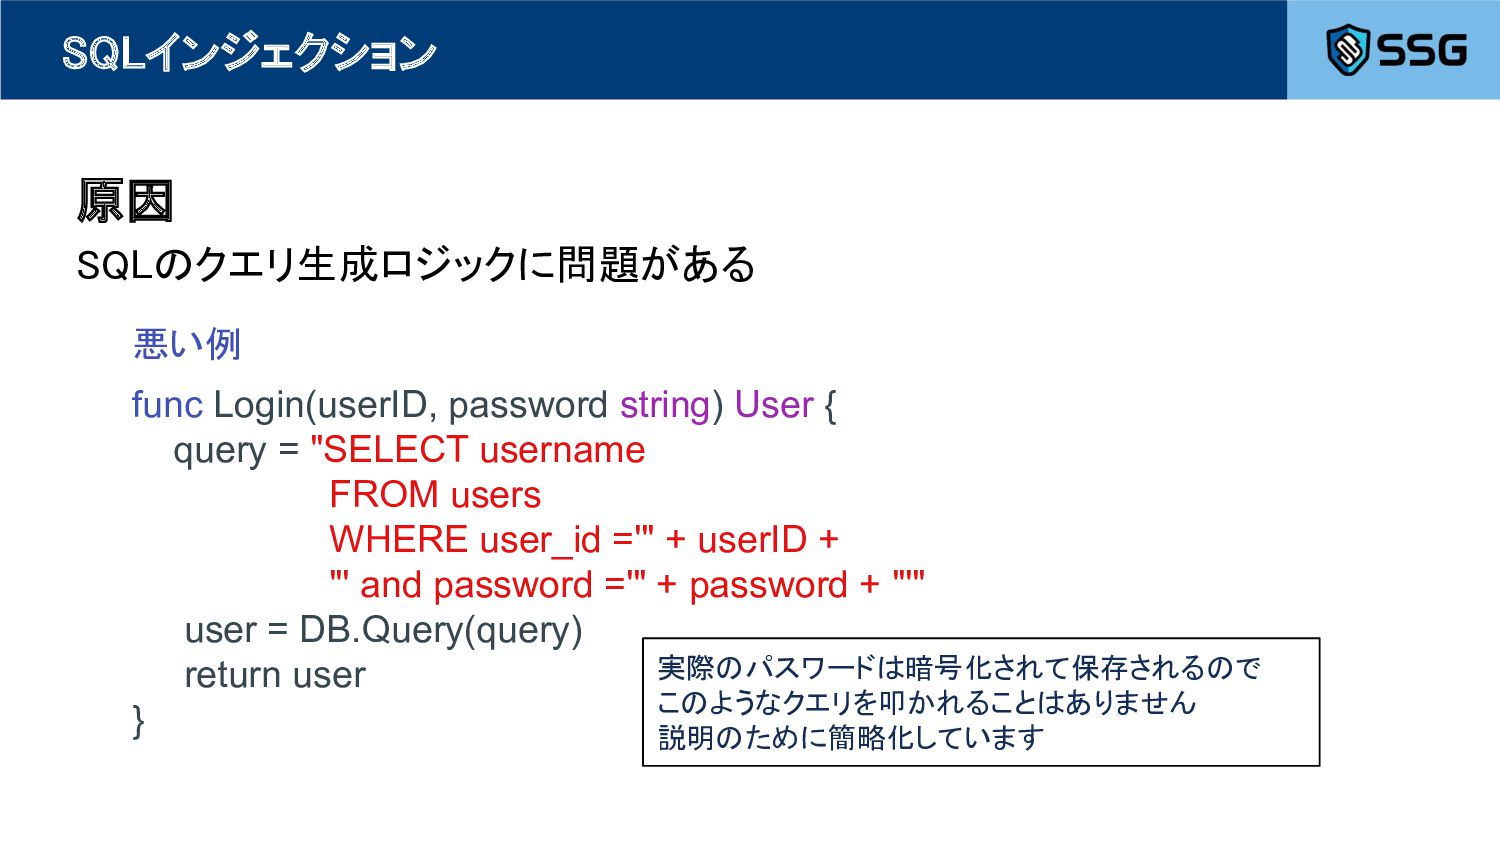
SQLインジェクション 原因 SQLのクエリ生成ロジックに問題がある 悪い例 func Login(userID, password string)
User { query = "SELECT username FROM users WHERE user_id ='" + userID + "' and password ='" + password + "'" user = DB.Query(query) return user } 実際のパスワードは暗号化されて保存されるので このようなクエリを叩かれることはありません 説明のために簡略化しています -
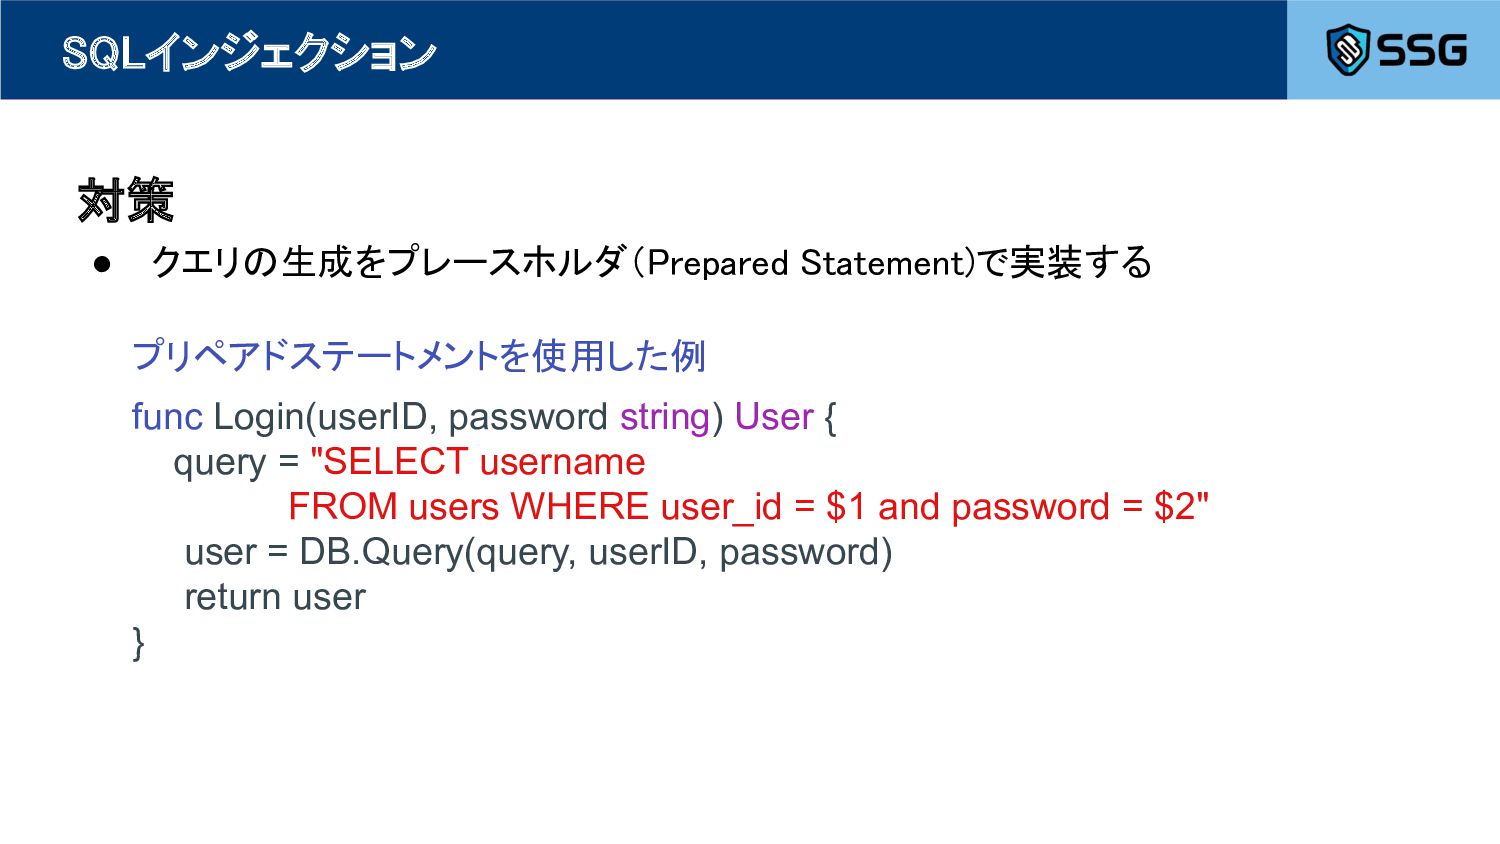
SQLインジェクション 対策 • クエリの生成をプレースホルダ(Prepared Statement)で実装する プリペアドステートメントを使用した例 func Login(userID, password
string) User { query = "SELECT username FROM users WHERE user_id = $1 and password = $2" user = DB.Query(query, userID, password) return user } -
OSコマンドインジェクション 原因 外部のプログラムを呼び出すこと自体に、 もしくは関数の引数の処理に問題がある 悪い例 func Ping(target string) string
{ command = "ping -t1 " + target output = exec.Command(command).Output() return output } -
ディレクトリ・トラバーサル 原因 外部から与えられたパラメータでファイルを指定する際に、 パラメータを確認する処理が不十分である 悪い例 func ReadFile(fileName string) string
{ bytes = os.Readfile(fileName) return string(bytes) } -
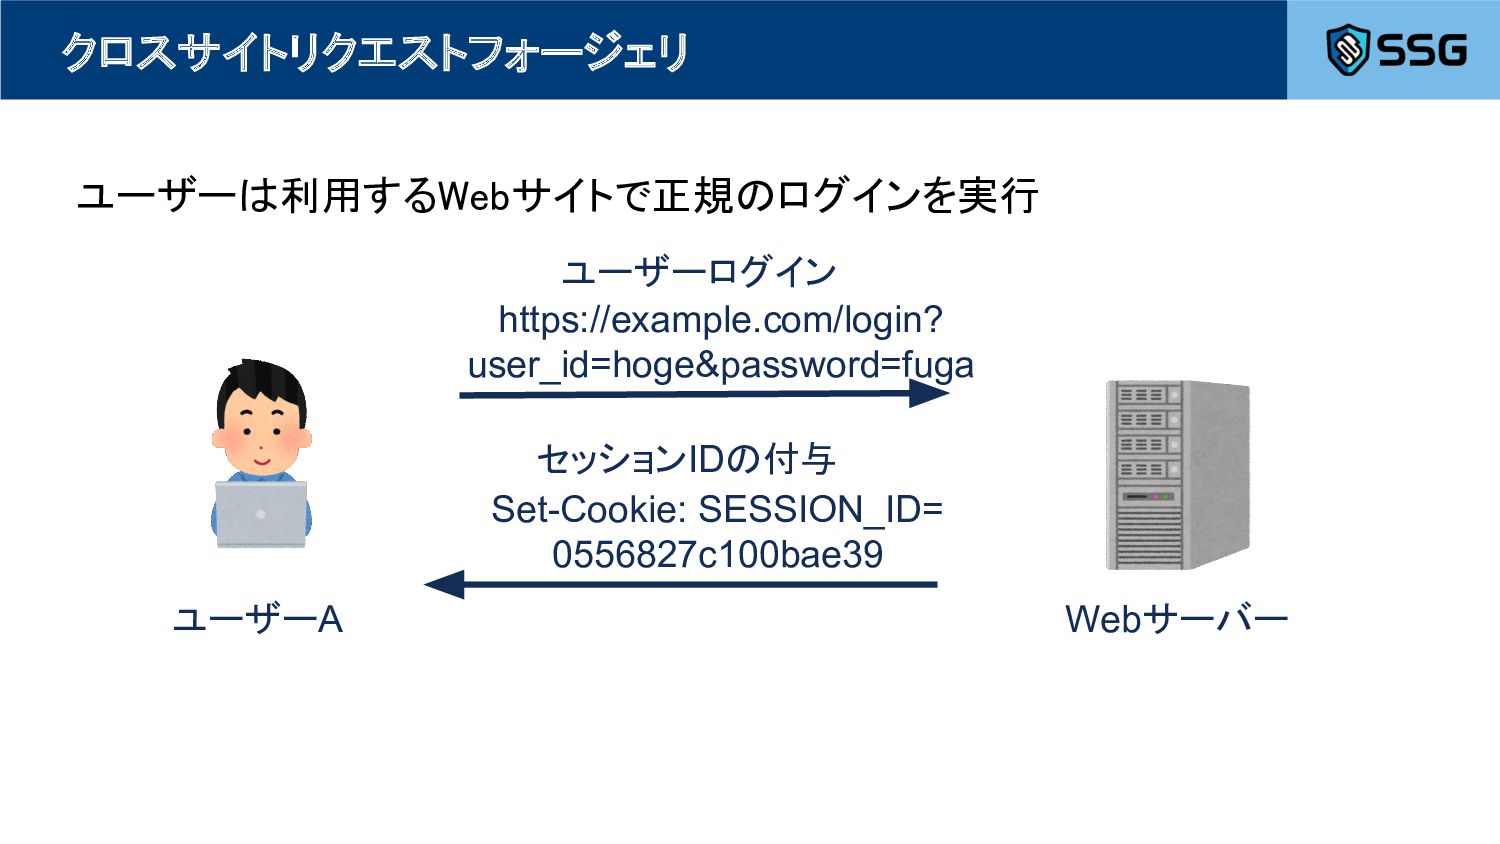
セッション管理 セッションの付与 ユーザーA Webサーバー ユーザーログイン セッションIDの付与 https://example.com/login? user_id=hoge&password=fuga Set-Cookie:
SESSION_ID= 0556827c100bae39 WebサーバーはユーザーAと 送ったセッション紐づけて管理 -
セッション管理 セッションの利用 ユーザーA Webサーバー ユーザー操作 ユーザーの識別 https://example.com/mypage Cookie: 0556827c100bae39
ユーザーAのマイページを返信 Webサーバーは送信された セッションからユーザーAを識別 -
セッション管理 セッションの削除 ユーザーA Webサーバー ログアウト ユーザーの識別 https://example.com/logout Cookie: 0556827c100bae39
ユーザーAのセッションを消去 これ以降、このセッションIDで ユーザーAとして識別されなくなる -
セッション管理の不備と対策 セッションIDの盗用 概要 攻撃者が他の脆弱性やフィッシング等を活用して、 他ユーザーのセッションを取得し利用できてしまう 対策 • セッションを用いるサイトでは必ずHTTPS通信を行う • Cookieにhttponly属性をつけて、javascriptから読めないようにする
• Cookieにsecure属性をつけて、HTTP通信で使用されないようにする -
クロスサイトスクリプティング 対策 • 「'」「"」「<」「>」「&」の文字にエスケープ処理を行う • HTML属性(aタグなど)に含まれるURLの生成にユーザー入力を使用 する場合には、 ◦ http://,https://で始まる場合のみを許可する ◦
もしくは、相対的なパスのみを許可する • <script>要素やスタイルシートを外部の入力から生成しない -
クロスサイトリクエストフォージェリ 原因 送信されたリクエストが利用者の意図した操作かを確認していない 対策 • POSTリクエストを送信する場合、他の利用者が知り得ないパラメー タを送信させて値が正しいかを確認する • 重要な処理の実行前に、パスワードの入力や再認証を行う
• Refererヘッダを確認して、利用者が正しい画面遷移をした上で処理 を行っているのか確認する -
HTTPヘッダインジェクション Webサーバーはユーザーが入力した値からヘッダを組み立てて、 レスポンスを返します ユーザー Webサーバー HTTP/1.1 302 Moved Temporarily Location:
https://example.com/index.html -
アクセス制御の不備 原因 利用者が行うことができる権限についての確認に不備がある 設計段階で、リソースに対する権限が不明確である 対策 • リクエストを送信した者が、そのリソースに対する権限を持っているかを検証 する •
予め、どのリソースに対して誰が何をできるのかを明確にしておく -
TIPS: 実際に試したくなったら テストツール • OWASP ZAP https://www.zaproxy.org/ •
Burp Suite Community https://portswigger.net/burp/communitydownload 脆弱性実習用アプリ(やられサイト) • OWASP Juice Shop https://github.com/juice-shop/juice-shop • BadTodo https://github.com/ockeghem/badtodo -
モバイルアプリケーションの脆弱性 OWASP Mobile TOP 10:2024 • M1: 不適切なクレデンシャルの使用 •
M2: 不適切なサプライチェーンセキュリティ • M3: 安全でない認証と認可 • M4: 不十分な入出力バリデーション • M5: 安全でない通信 • M6: 不適切なプライバシーコントロール • M7: 不十分なバイナリ保護 • M8: セキュリティの設定ミス • M9: 安全でないデータストレージ • M10: 不十分な暗号化 -
端末のroot化 root化の検知 ユーザーが自身のデバイスで意図して行う行為のため、 root化自体を防ぐことは不可能です • ルート化された際に、よく見つかるファイルの存在確認 • root化されていないディレクトリへの書き込み確認 •
Google Play Integrity API (Android) 改ざんされたアプリでは、この確認を回避される可能性もあり -
リバースエンジニアリング 動的解析 実際にアプリケーションを動作させて解析する手法 動的バイナリ計装 デバッガを用いて • プロセスを監視 • プログラムの一時停止 •
プロセスの内部状態を検査 • レジスタやメモリの改変 • プロセス内にコードを注入し、挙動を分析する -
モバイルアプリケーションの改ざん モバイルアプリケーションの改ざん モバイルアプリ、またはその動作に影響を与える環境を変更するプロセス 攻撃者は • ルート化された端末での起動防止を回避 • 有料コンテンツに対する課金の回避 • ゲームの難易度を低下させるパッチの適用
• フィッシング などを組み込んで、改ざんしたアプリを利用・再配布する -
不適切なクレデンシャルの使用 原因 APIトークンやクレデンシャルがハードコードされているなど 適切に管理されていない 対策 • クレデンシャルをハードコードせず、プラットフォームごとに適切な方法でクレ デンシャルを管理する •
APIキーやトークンは取り消し可能にし、定期的な入れ替える • ログに機密情報を出力しない -
不適切なプライバシーコントロール 原因 ログ、エラーメッセージに表示する内容がサニタイズされていない 機微な情報をGETリクエストのクエリパラメータに設定している 不要な個人情報を収集している可能性がある 対策 • ログ、エラーメッセージの内容をサニタイズする •
機微な情報は、POSTリクエストでリクエストボディに指定する • 処理する個人情報の量や種類を削減する -
安全でない通信 の前に (サーバー証明書) サーバー証明書について • 通信の暗号化 • サイトの運営者・運営組織の実在を証明 の役割を持つデジタル証明書のこと 認証局(Certificate
Authorities)という 第三者機関から審査を受けることで デジタル証明書が発行される -
ざっくりTLSを用いた暗号化通信の確立 クライアント サーバー TCPコネクションの確立 事前に証明書を発行 暗号化方式の決定 pre-master-secretの共有 ランダムな値を、 証明書から得た公開鍵を 用いて暗号化する
暗号化された値を 秘密鍵を用いて復号化 する サーバー証明書の送信 クライアントとサーバーは 決定した暗号化方式と共有した pre-master-secretを使用し共通鍵を生成 -
不十分なバイナリ保護 原因 アプリケーションがリバースエンジニアリングに脆弱 ですが… バイナリが攻撃者の手元にある以上、完全に攻撃を防ぐことは難しい 対策 • ソースコードの難読化を実施する
• アプリケーションで動的解析の検知を行う • 実際に改ざんを行われた際の対応を検討しておく -
セキュリティの設定ミス 開発した電卓アプリが以下のような権限を要求する • ユーザーの連絡先 • インターネットアクセス • ストレージへのアクセス 過剰な権限を 要求するアプリ
ユーザーの連絡先 インターネットアクセス ストレージへのアクセス -
レースコンディション ある状態が成立しているという前提でプログラムが処理を行ったところ、 実際には他のプロセスによって状態が変更されていて、意図した処理が 失敗してしまう問題 チート手法としてのレースコンディションは、 • 1プレイヤー1回限定のガチャを複数回実行する • 1つの報酬の受け取りを複数回行う •
1回分のガチャ用リソースで複数回のガチャを実行する など、リソースを消費するものや回数が限られたものに対して複数回の 実行を行うために利用される -
メモリ改ざん 攻撃者はメモリエディタを用意して、実際にゲームをプレイ メモリエディタを利用して、改ざんしたい値を少しずつ変化させ 該当の値が保存されているメモリを調査する スコア 10 スコア 11 スコア 12
+1 +1 +1 変更したい 値を確認 スコア 変更 -
マネジメント編のおさらい 準備 検知/ 分析 復旧/ 根絶 事後分 析 全員が意識して 実践するフェーズ
SSG及びプロダクト管理者が協力して,実践する フェーズ 日頃から技術的な緩和策を講じることに加え、 発生した時にどのように対応するのかを事前に把握する! -
マネジメント編のおさらい 準備 検知/ 分析 復旧/ 根絶 事後分 析 全員が意識して 実践するフェーズ
SSG及びプロダクト管理者が協力して,実践する フェーズ 各フェーズを円滑に進めるため、予防についての考え方と インシデントが発生した際の対応フローについて把握しましょう -
インシデント対応フロー : 封じ込め 封じ込 め 根絶 復旧 振り返 り 検知
封じ込め インシデントによって発生した影響を最小限に抑え、 さらなる被害の発生を防止するフェーズ -
インシデント対応フロー : 根絶 封じ込 め 根絶 復旧 振り返 り 検知
根絶 影響を受けたシステムにおいて、原因の除去と復旧を行うフェーズ -
インシデント対応フロー : 根絶 根絶 攻撃の際に作成されたバックドアや汚染されたリソースの削除を行い、再 びインシデントが発生しないように対応を行います 侵害の痕跡を確実に除去するために、攻撃される前に取得しておいた バックアップからの復元などを行います • 定期的なバックアップの取得
• クラウド環境やアプリケーションのコードでの管理 などで、復元する手段を用意して事前の対策を行います -
脆弱性について 脆弱性を管理する上で、以下の単語について把握しておきましょう • CWE (Common Weakness Enumeration) • CVE (Common
Vulnerabilities and Exposures) 【参考】 共通脆弱性タイプ一覧 CWE概説 https://www.ipa.go.jp/security/vuln/scap/cwe.html ▪ 共通脆弱性識別子CVE概説 https://www.ipa.go.jp/security/vuln/scap/cve.html -
インシデント対応フロー : 復旧 封じ込 め 根絶 復旧 振り返 り 検知
復旧 影響を受けたシステムを元の稼働状況に戻し、 再びインシデントが発生しないようにするフェーズ -
インシデント対応フロー : 復旧 復旧 環境を再度公開した際に、同様の攻撃や他の手段で再度攻撃されること がないことを確認する必要があります 復旧を円滑に進めるために • システムの動作を確認するためのテスト、検証方法 •
再び攻撃を受けていないかどうかの監視基盤 • 受けた攻撃ごとの復旧方法の検討 など、事前に対策を準備しておきます -
インシデント対応フロー : 振り返り 封じ込 め 根絶 復旧 振り返 り 検知
振り返り インシデント対応の振り返りを行い、 再発防止策やセキュリティの向上を考えるフェーズ -
インシデント対応 : まとめ まとめ • ミスがインシデントにならないよう予防を行うこと • どれだけ予防してもインシデントが起きうる • インシデント発生時のために準備をしておくこと
インシデントかも?と思ったらセキュリティチームに 相談してください -
まとめ 開発におけるセキュリティ • 設計の段階からセキュリティを意識しておくこと • その中での取り組み方 代表的な攻撃例 • インシデントがどのような原因で起こるのか •
インシデントによってどのような被害を受けるのか -
リンク集 ▪ 安全なWebサイトの作り方 https://www.ipa.go.jp/security/vuln/websecurity/about.html ▪ セキュリティバイデザイン導入指南書 https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2022/secu rity-by-design.html ▪ 共通脆弱性タイプ一覧CWE概説
https://www.ipa.go.jp/security/vuln/scap/cwe.html ▪ 共通脆弱性識別子CVE概説 https://www.ipa.go.jp/security/vuln/scap/cve.html -
リンク集 ▪ OWASP Developer Guide https://owasp.org/www-project-developer-guide/release/ ▪ OWASP DevSecOps Guideline
https://owasp.org/www-project-devsecops-guideline/ ▪ OWASP TOP 10 https://owasp.org/Top10/ ▪ OWASP Mobile Top 10 https://owasp.org/www-project-mobile-top-10/2023-risks/ -
リンク集 ▪ AWS Best Practices for Security, Identity, & Compliance
https://aws.amazon.com/jp/architecture/security-identity-compliance/ ▪ クラウドセキュリティ〜設定ミスとの付き合い方〜 https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2023/c loud-security.html -
リンク集 ▪ OWASP ZAP https://www.zaproxy.org/ ▪ Burp Suite Community https://portswigger.net/burp/communitydownload
▪ OWASP Juice Shop https://github.com/juice-shop/juice-shop ▪ BadTodo https://github.com/ockeghem/badtodo -
リンク集 ▪ Androidアプリのセキュア設計・セキュアコーディングガイド https://www.jssec.org/report/securecoding.html ▪ Introduction to Secure Coding Guide
(iOS) https://developer.apple.com/library/archive/documentation/Security/Conc eptual/SecureCodingGuide/Introduction.html ▪ OWASP Mobile Application Security Verification Standard https://mas.owasp.org/MASVS/ ▪ OWASP Mobile Security Testing Guide https://mas.owasp.org/MASTG/
 cyberagentdevelopers
 minorun365
 ivry_presentationmaterials
 tomoki10
 chmikata
 miu_crescent
 oracle4engineer
 csswizardry
 junya_okura
 jacopen
 silmin_
 biwashi
 maggiecrowley
 szymonslowik
 uxyall
 reverentgeek
 sferik
 kimpetersen
 jacobian
 hatefulcrawdad
 holman
 inesmontani
 axbom
 mfonobong